DRG上のNAT - パート5 - OCIとオンプレミス間のCIDRとBGPの重複
概要
NAT on DRG - パート3 - OCIとオンプレミス間のCIDRの重複では、Oracle Cloud Infrastructure (OCI) VCNと、同じIP範囲のオンプレミス・ネットワークがサイト間VPNを介して接続され、NAT on DRGがIPSecトンネル・アタッチメントで変換を実行していました。その部分のトンネルはポリシーベースでした。暗号化ドメインは、トンネルに入るトラフィックを決定し、Dynamic Routing Gateway (DRG)がオンプレミスへのルートを学習した場所でもあります。
この部では、BGP動的ルーティングと同じユース・ケースを作成します。こうしてほとんどの本番VPNが構築され、FastConnect仮想回線がルーティングされる方法でもあるため、このチュートリアルのルーティング・モデルも期待どおりです。トポロジ、アドレス、およびNAT規則はパート3と同じです。
| サイド | 実サブネットCIDR | 反対側に見えるシャドウCIDR |
|---|---|---|
OCI VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| オンプレミスLAN | 10.0.1.0/24 |
192.168.20.0/24 |
変化は、それぞれの側がどこにいるかを学ぶことです。BGPでは、すべてを決定する質問が1つあります: BGPを介して交換されるルートをDRGで変換しますか。 このチュートリアルでテストされた回答は、次のものではありません。
- DRGが通知するルートは変換されません。 DRGは、トンネル・アタッチメントのDRGルート表の内容をそのまま通知します。VCNの実際のCIDRをシャドウCIDRに置き換えることはありません。
- DRGが受信するルートは変換されません。 オンプレミス・ルーターが実際のCIDR
10.0.1.0/24をアドバタイズした場合、DRGはそれを192.168.20.0/24にしません。その接頭辞はアタッチされたVCNと重複するため、DRGはそれを完全に無視します。
DRG上のNATは、ルートではなくパケットを変換します。したがって、BGPでは、シャドウCIDRをルート交換に自分自身で、両方の側に配置する必要があります:
| 方向 | アドバタイズすべきこと | 方法 |
|---|---|---|
| オンプレミスからOracle | 192.168.20.0/24 (オンプレミスのシャドウCIDR) |
オンプレミス・ルーターは、それをBGPでアドバタイズします。 |
| Oracleからオンプレミスへ | 192.168.10.0/24 (OCIのシャドウCIDR) |
DRGが通知するトンネル・アタッチメントのDRGルート表内の静的ルート。 |
[!]ノート] NATルールは、ポリシーを保持するアタッチメントを介してDRGを入力するトラフィックを示します。オンプレミスから到着するトラフィックであるIPSecトンネル・アタッチメントの場合。トンネルを経由するトラフィックの場合、DRGは逆変換を自動的に適用します。
オンプレミス・ネットワークは、別のリージョンのVCNでシミュレートされ、1つのOracle LinuxインスタンスがIPSecトンネルでLibreswanを実行し、BGPでFRRouting (FRR)を実行します。演習はパート3のVPNをBGPに変換したもので、スクリーンショット内のリソースの名前はuc3-...です。
その他のユースケース
このチュートリアルはシリーズ構成の一部分です。各パーツは、同じビルディングブロックを持つ異なるオーバーラップシナリオを解決します。
- パート1: DRG上のNAT - パート1 - 2つのローカルVCNs間のCIDRの重複
- パート2: DRG上のNAT - パート2 - 複数のリモートVCNs間のCIDRの重複
- パート3: DRG上のNAT - パート3 - OCIとオンプレミス間のCIDRの重複
- パート4: NAT on DRG - パート4 - Shared services VCN
- 第5部(このチュートリアル): NAT on DRG - パート5 - OCIとオンプレミス間のCIDRのBGPによる重複
ダイアグラム
VCNサブネットCIDRと、DRG上のステートレス1:1 NATのオンプレミスまたはリモート・ネットワーク間のIPの重複、およびIPSecトンネルを介したBGPルート交換
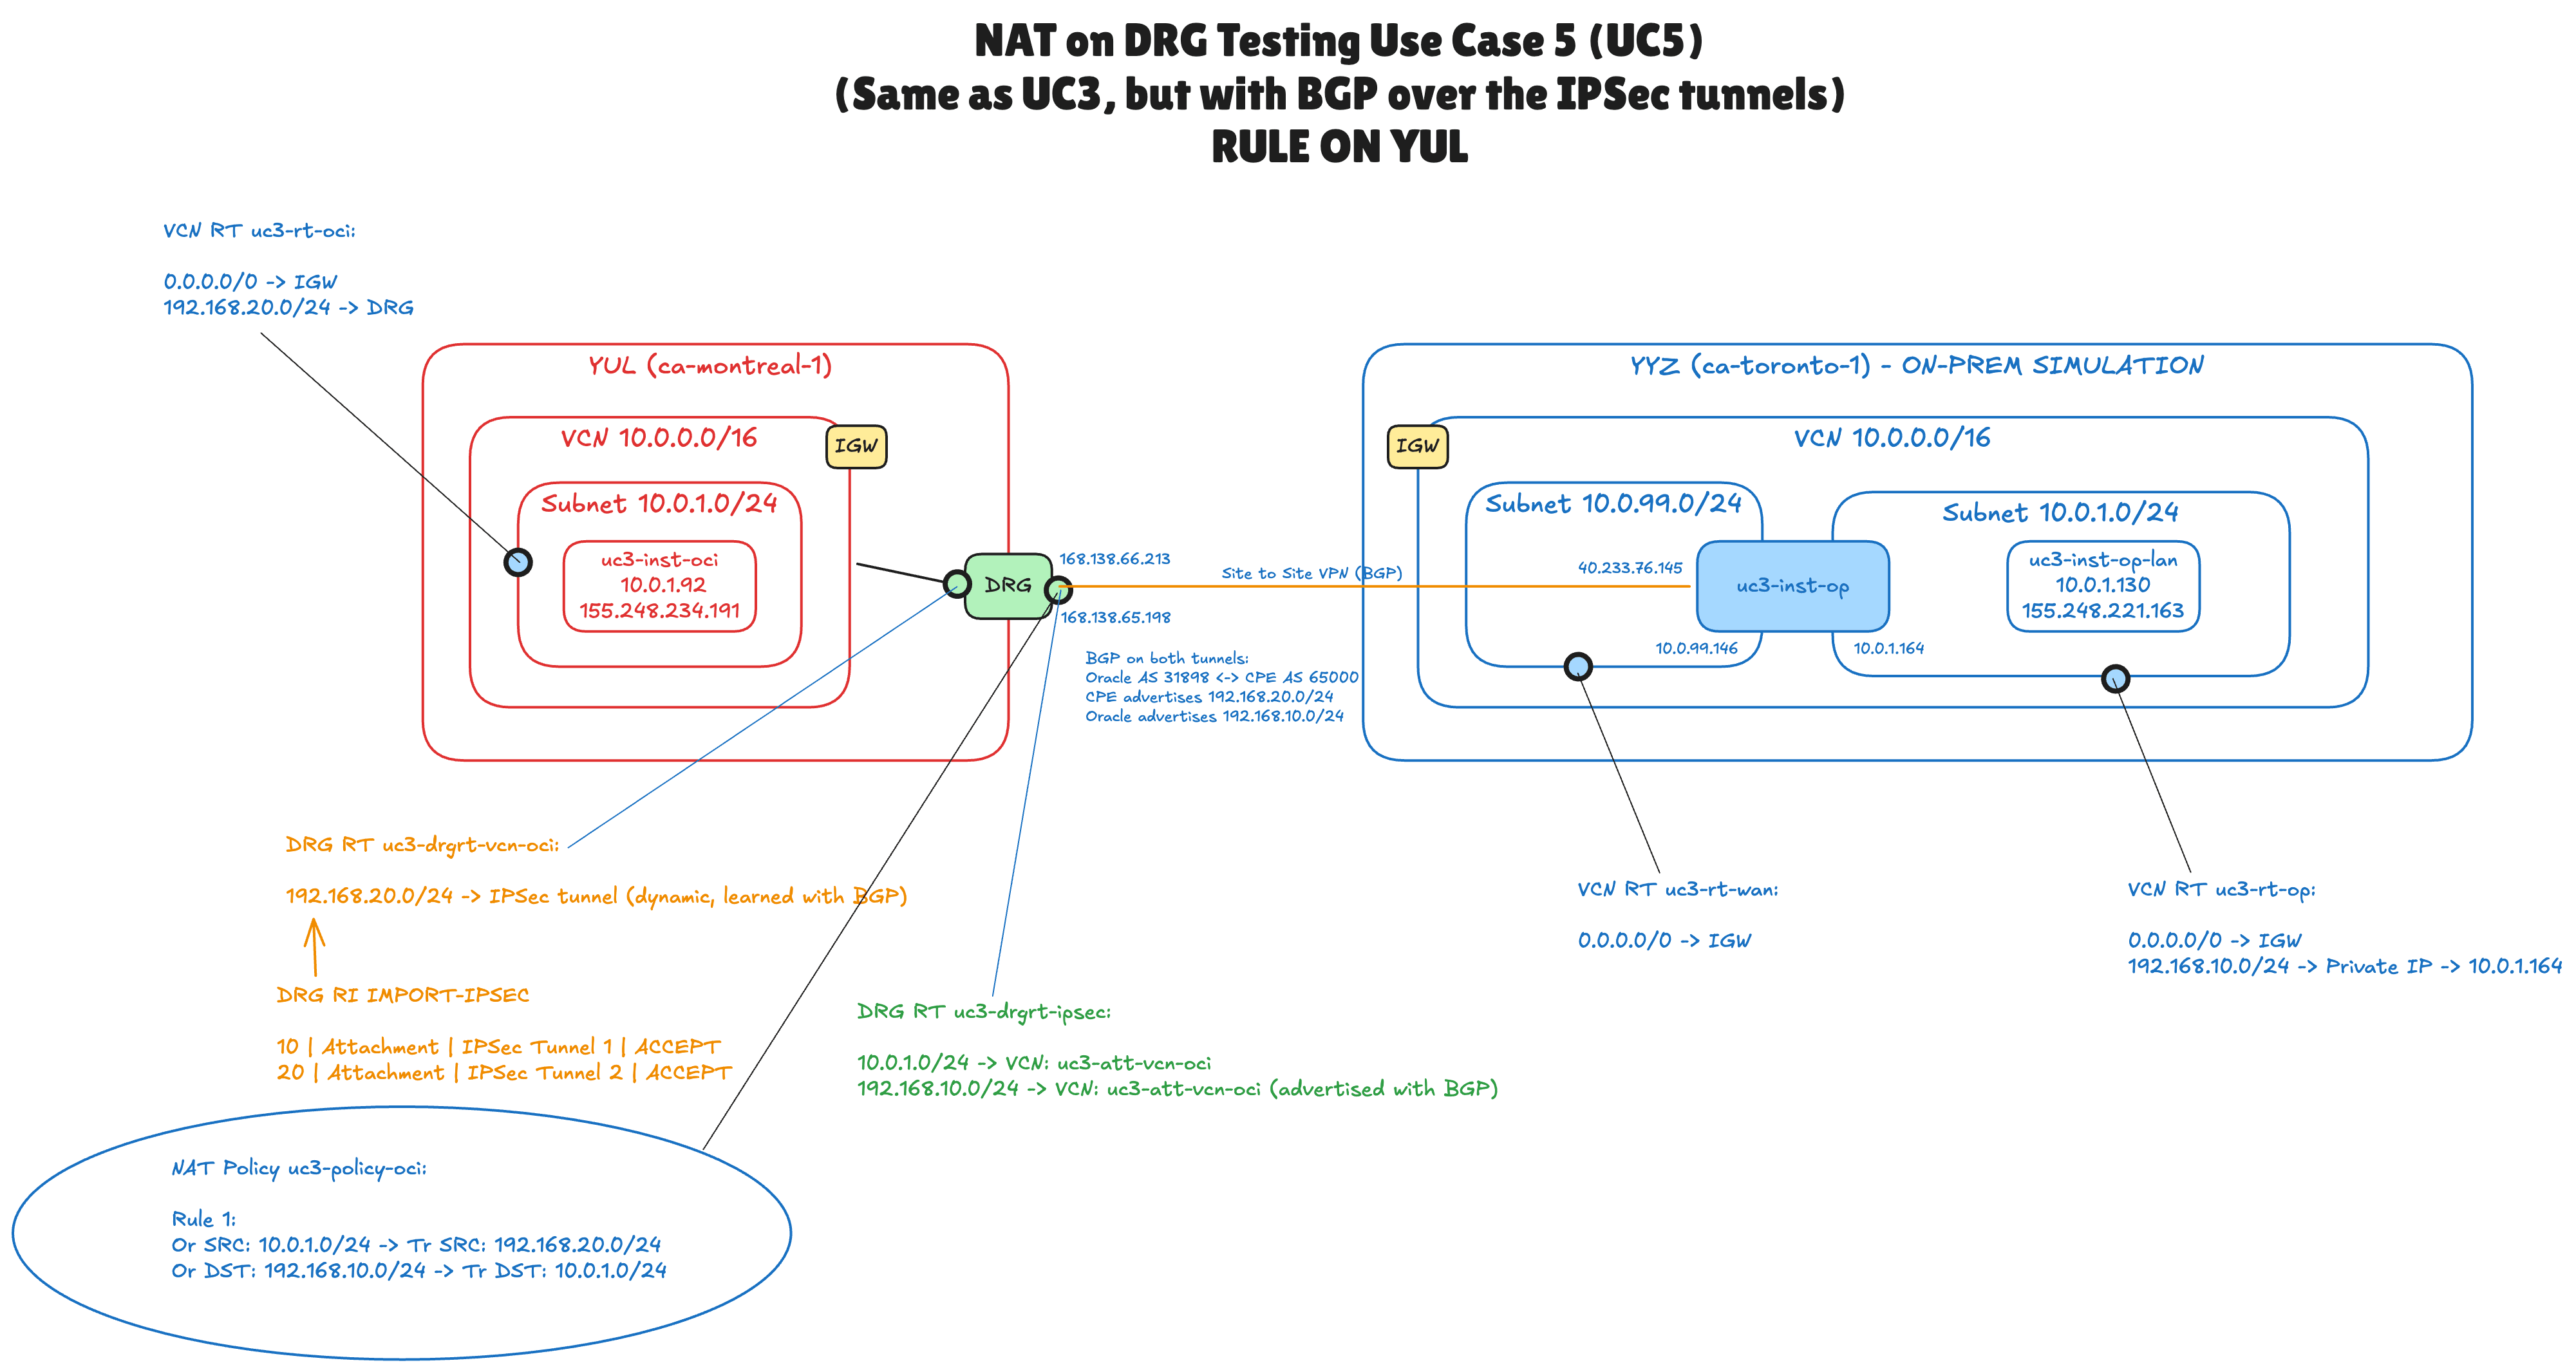
図は、このチュートリアルで構成するすべてのオブジェクトを示しています。
- カナダ南東部(モントリオール)リージョンのOCI側: サブネット
10.0.1.0/24およびテスト・インスタンスuc3-inst-oci(10.0.1.92)を含むVCNuc3-vcn-oci(10.0.0.0/16)。 - カナダ南東部(トロント)リージョンのシミュレートされたオンプレミス側: WANサブネット
10.0.99.0/24およびLANサブネット10.0.1.0/24を持つVCN。ルーター・インスタンスuc3-inst-opは、両方のサブネット(10.0.99.146および10.0.1.164)に脚を持ち、uc3-inst-op-lan(10.0.1.130)はLAN上のホストです。 - VCNアタッチメントがある1つのDRGと、2つのIPSecトンネルがあるサイト間VPN。それぞれにOracle (AS
31898)とオンプレミス・ルーター(AS65000)の間のBGPセッションがあります。 - 2つのDRGルート表: トンネルから
192.168.20.0/24を学習するVCNアタッチメントのuc3-drgrt-vcn-oci(オレンジ色のテキスト)、およびVCNへの2つの静的ルートを持つIPSecトンネル・アタッチメントのuc3-drgrt-ipsec(緑色のテキスト)です。2つ目は、192.168.10.0/24の場合、オンプレミスに通知されます。 - 1つのDRG NATポリシー(楕円)と1つのルールがあり、両方のIPSecトンネル・アタッチメントに関連付けられています。
前提条件
- 2つのリージョンにサブスクライブされているOCIテナンシと、ネットワーキング・リソース(VCNs、DRG、サイト間VPN、DRGルート表およびDRG NATポリシー)およびコンピュート・インスタンスを管理できるコンパートメント。
- 両側のネットワークは既に存在している。このチュートリアルでは作成しません。演習では、オンプレミス・ネットワークをシミュレートするVCN
uc3-vcn-ociおよびVCNuc3-vcn-onpremであり、それぞれにサブネット、インターネット・ゲートウェイ、およびインターネット・ゲートウェイに0.0.0.0/0を送信するルート表があります。ステップ01および02では、この開始点を順を追って説明します。 - NATをサポートするDRG。DRG上のNATは、レガシー(V1)DRGでは使用できません。また、分散、高スループット・モードまたはルート統合が有効になっているDRGでは使用できません。新しく作成されたDRGは機能します。
- ルートベースのIPSecおよびBGPをサポートするオンプレミス・ルーター、またはこのチュートリアルからシミュレートされたもの: LibreswanおよびFRRを含むOracle Linux 8インスタンス、パブリックIPアドレスおよびLANサブネット内の2番目のVNIC。
- オンプレミス・ルーターのプライベートBGP AS番号(このチュートリアルでは
65000)と、トンネルの内部用の2つの小さいサブネット(このチュートリアルでは10.255.255.0/30および10.255.255.4/30)。 - テストするコンピュート・インスタンス。このチュートリアルでは、OCI側の
uc3-inst-oci(10.0.1.92)およびオンプレミス側のuc3-inst-op-lan(10.0.1.130)と呼ばれます。 - インスタンスのSSHキー・ペア、および接続元のパブリックIPアドレス(セキュリティ・リストで許可するため)。
- サイト間VPN、BGP、VCNルート表およびDRGルート表の基本的な知識。DRG上のNATが初めて使用する場合は、NAT on DRG - パート1 - 2つのローカルVCNs間のCIDRの重複から開始します。
[!]ノート]このチュートリアルの名前、CIDRおよびIPアドレスは、スクリーンショットのラボから取得されます。シャドウCIDRがネットワーク内の他のものと重複せず、置換するCIDRと同じ接頭辞長を持つかぎり、独自のCIDRを使用できます。
ステップ
- ステップ01: OCI側のVCNの確認
- ステップ02: シミュレートされたオンプレミス・ネットワークの確認
- ステップ03: セキュリティ・リストの構成
- ステップ04: オンプレミス側でのルーティングの構成
- ステップ05: DRGを作成し、VCNをアタッチする
- ステップ06: BGP動的ルーティングを使用したサイト間VPNの作成
- ステップ07: オンプレミス側でLibreswanを構成
- ステップ08: オンプレミス側でBGPを構成
- ステップ09: DRGルート表の構成
- ステップ10: OCI側のVCNルート表の構成
- ステップ11: DRG NATポリシーおよびルールの作成
- ステップ12: NATポリシーとIPSecトンネル・アタッチメントの関連付け
- ステップ13:BGPルート交換の確認
- STEP 14: 接続のテスト
ステップ01: OCI側のVCNの確認
OCI側では、通常のVCN、1つのパブリック・サブネット、1つのテスト・インスタンスから始めます。
- 「カナダ南東部(モントリオール)」リージョンを選択します。
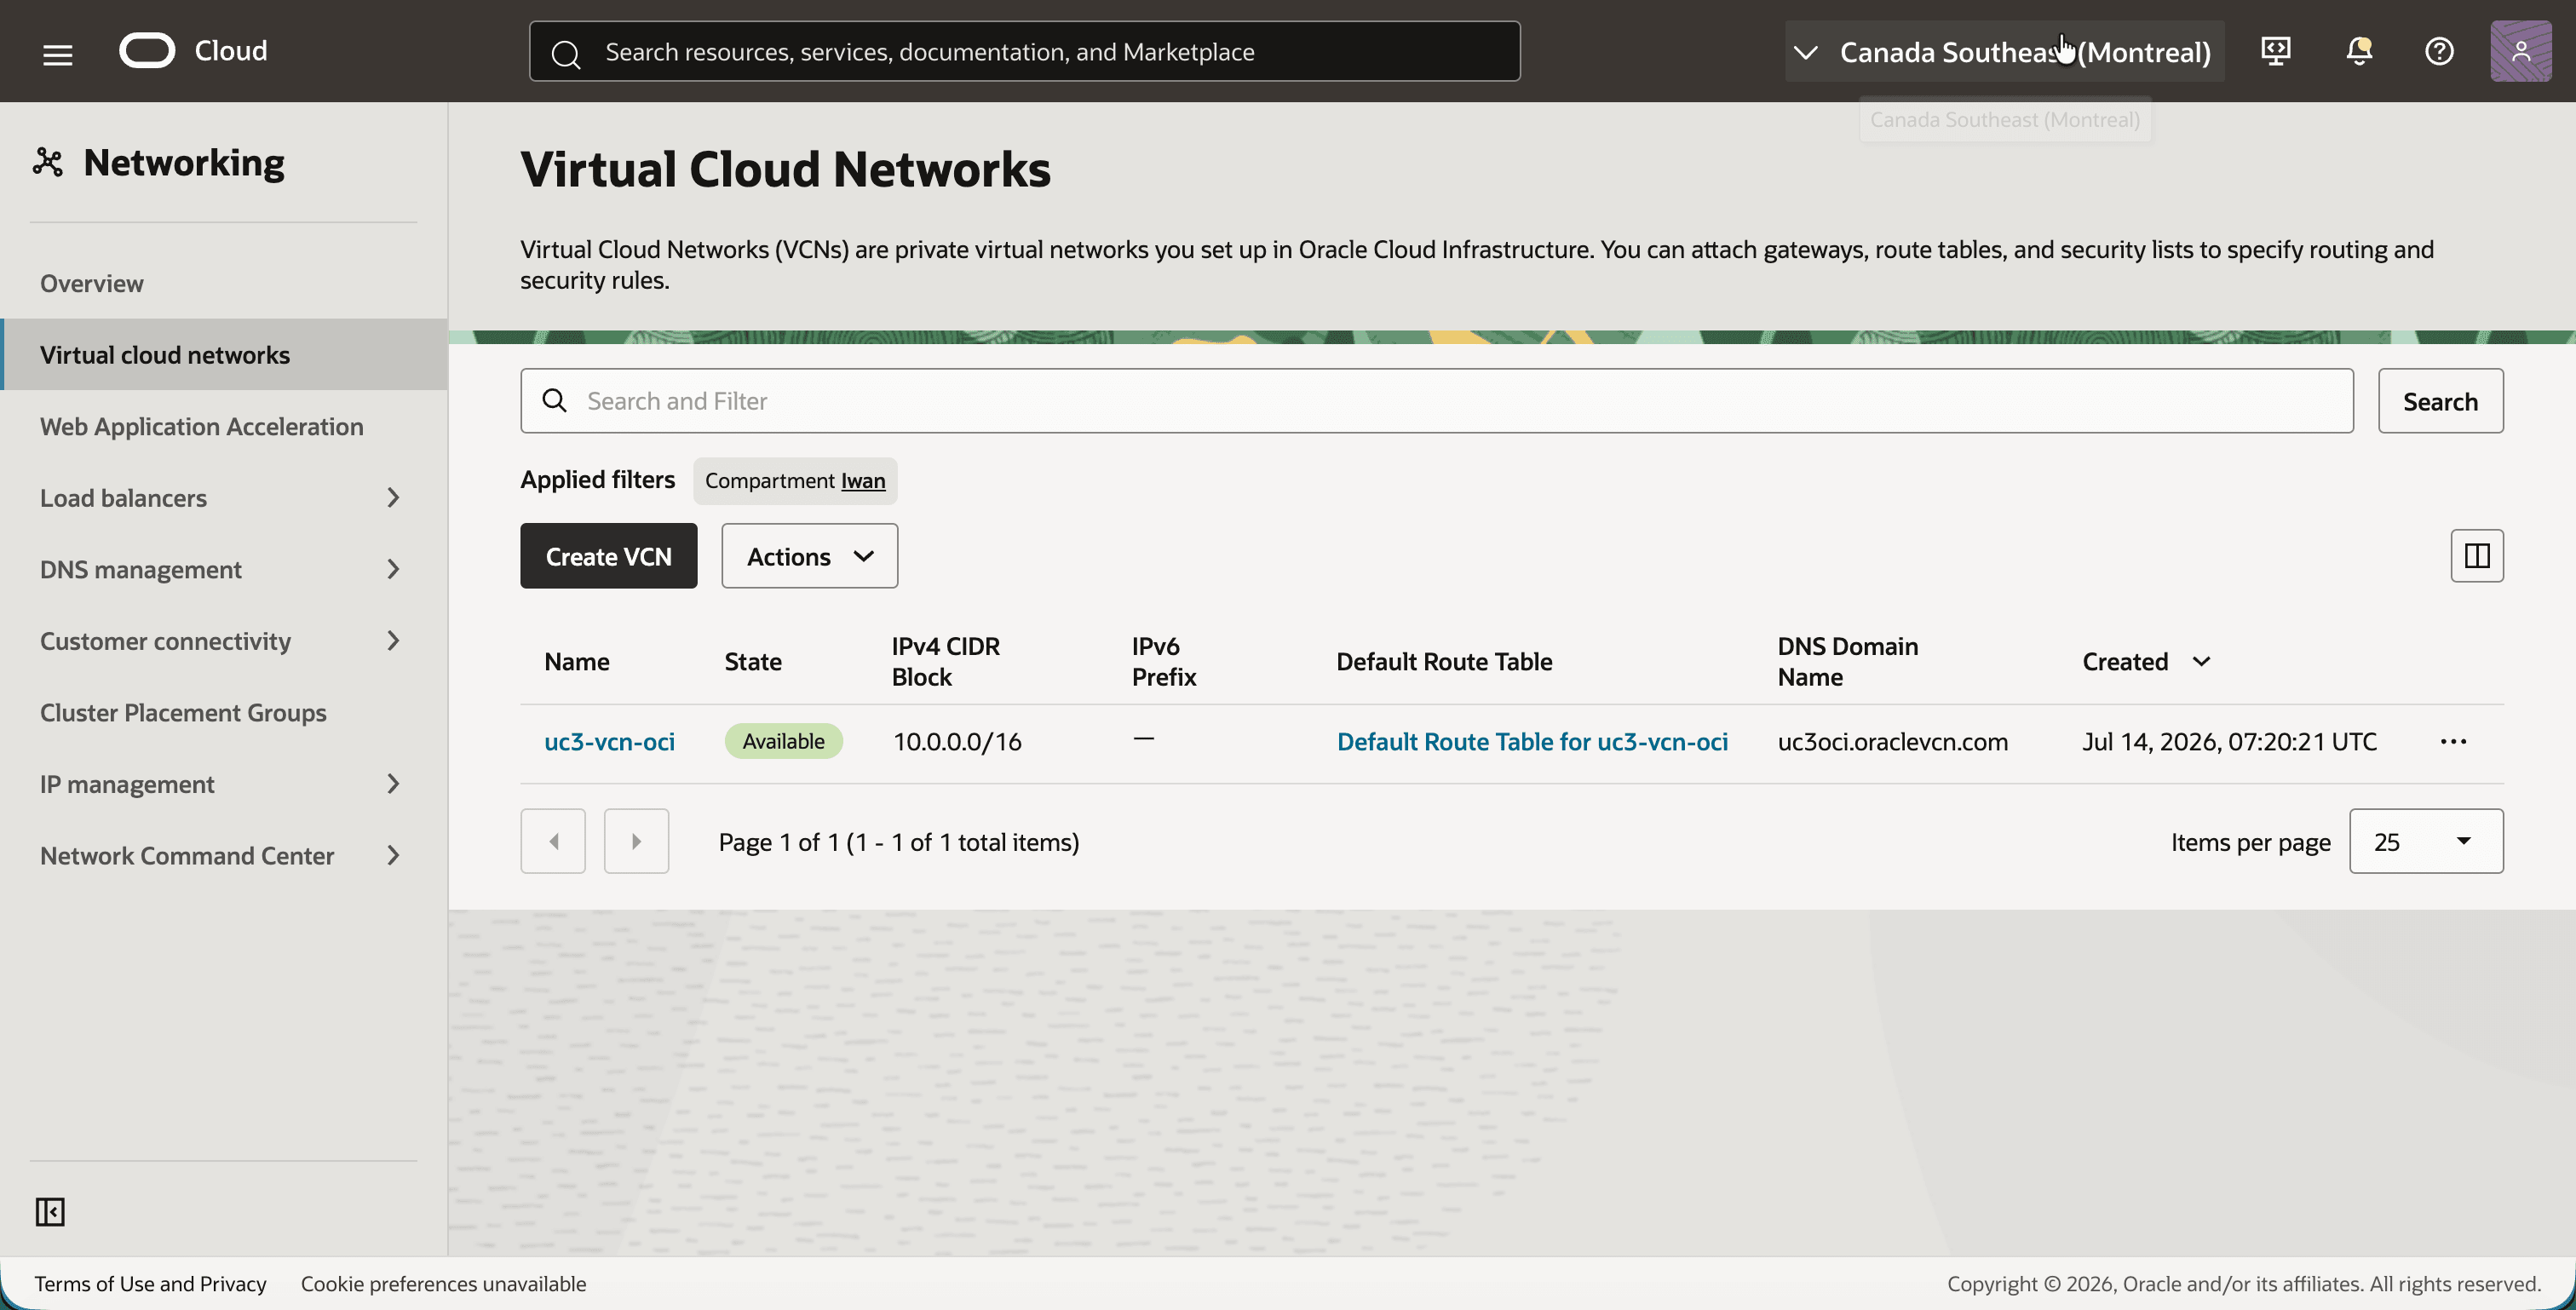
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- IPv4 CIDRブロック
10.0.0.0/16を含むVCNuc3-vcn-ociに注意してください。
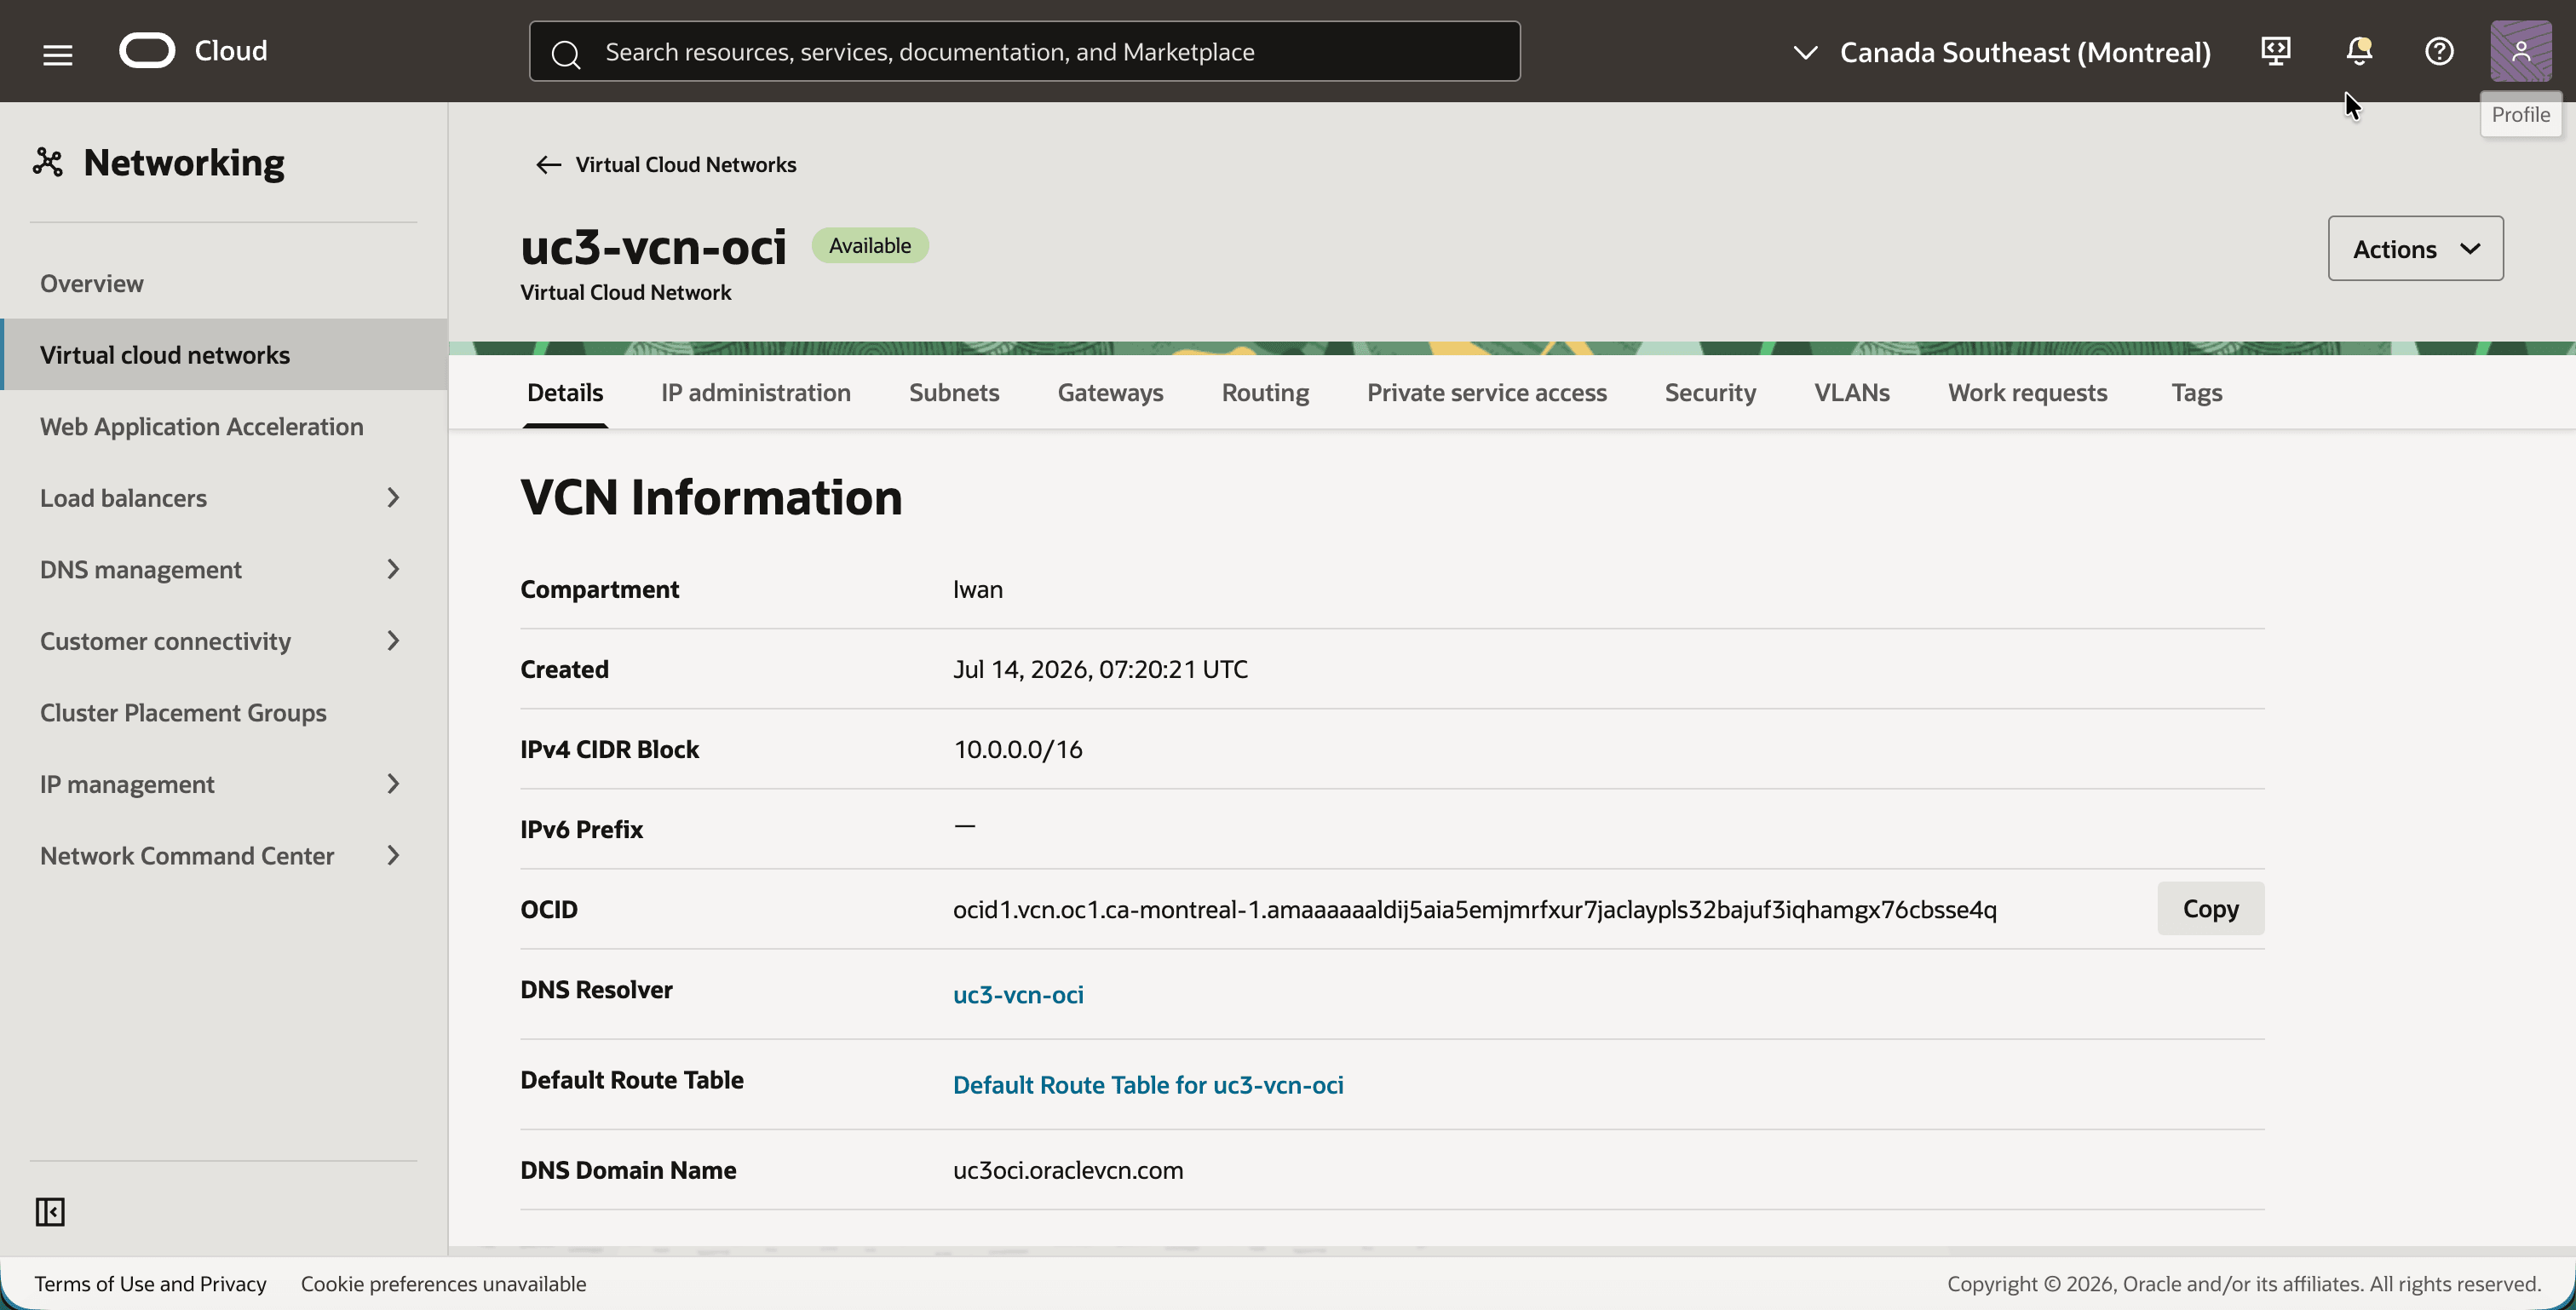
uc3-vcn-ociをクリックします。- 「Details」タブの「IPv4 CIDR Block」
10.0.0.0/16に注目します。
- 「Subnets」タブをクリックします。
- サブネット
uc3-subnet-ociにIPv4 CIDRブロック10.0.1.0/24があることに注意してください。
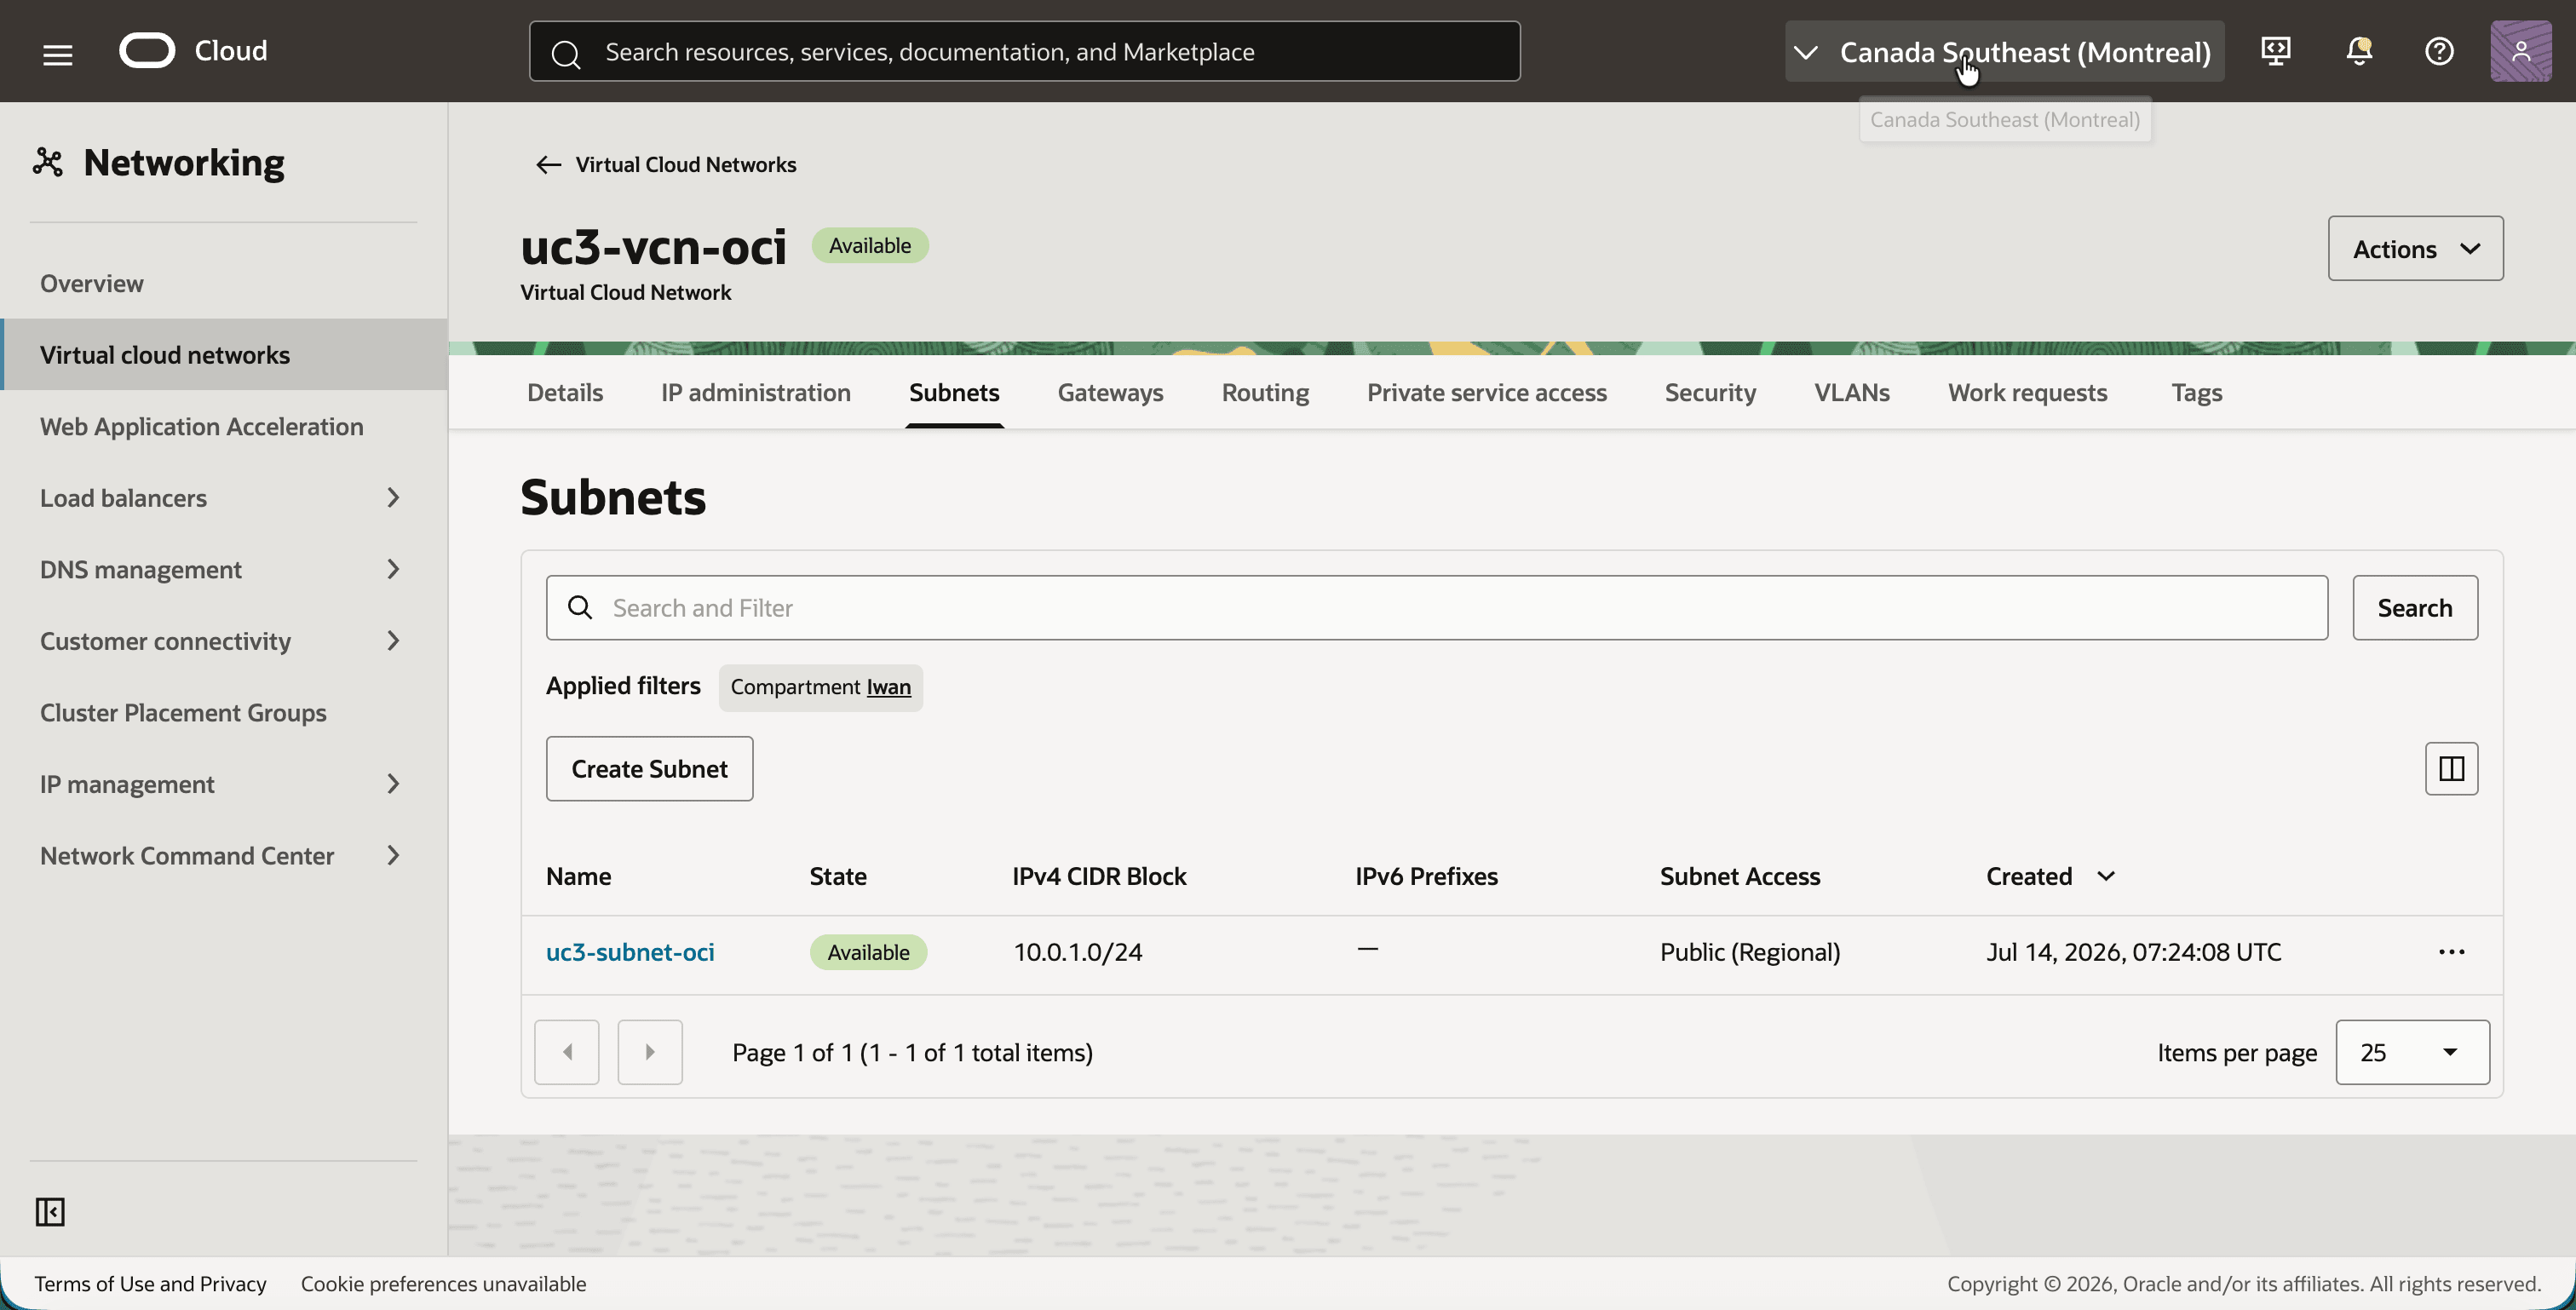
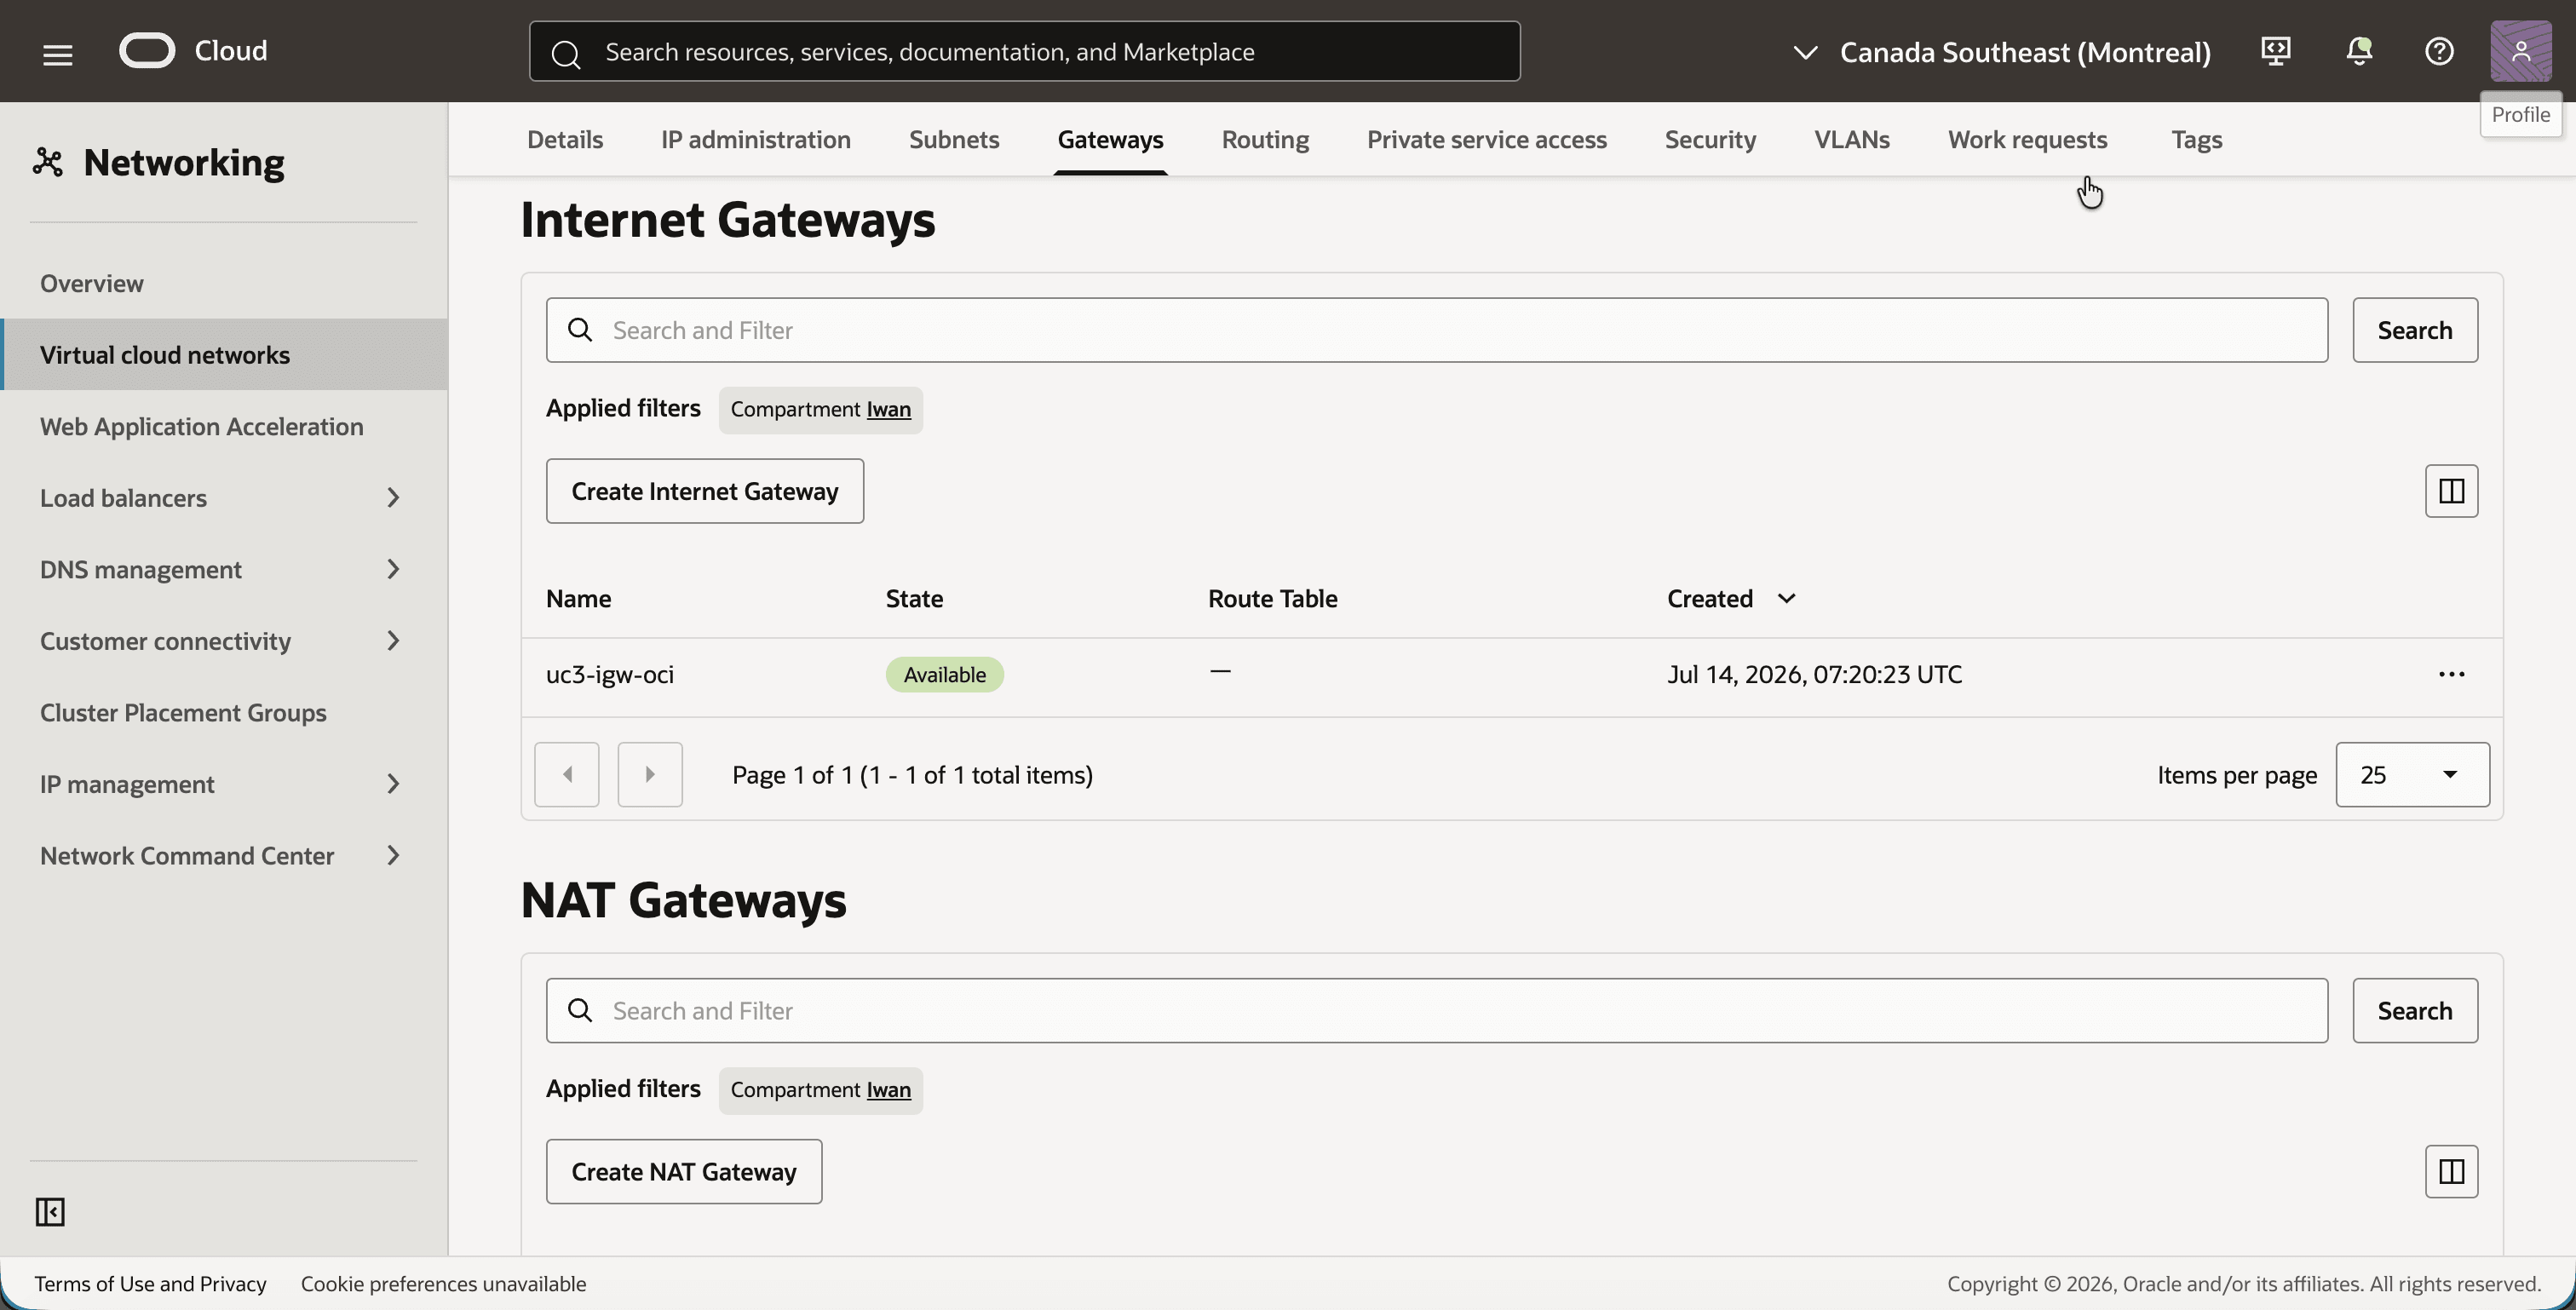
インターネット・ゲートウェイは、SSHを介してテスト・インスタンスに到達できるように、ここにのみ存在します。
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc3-igw-ociに注意してください。
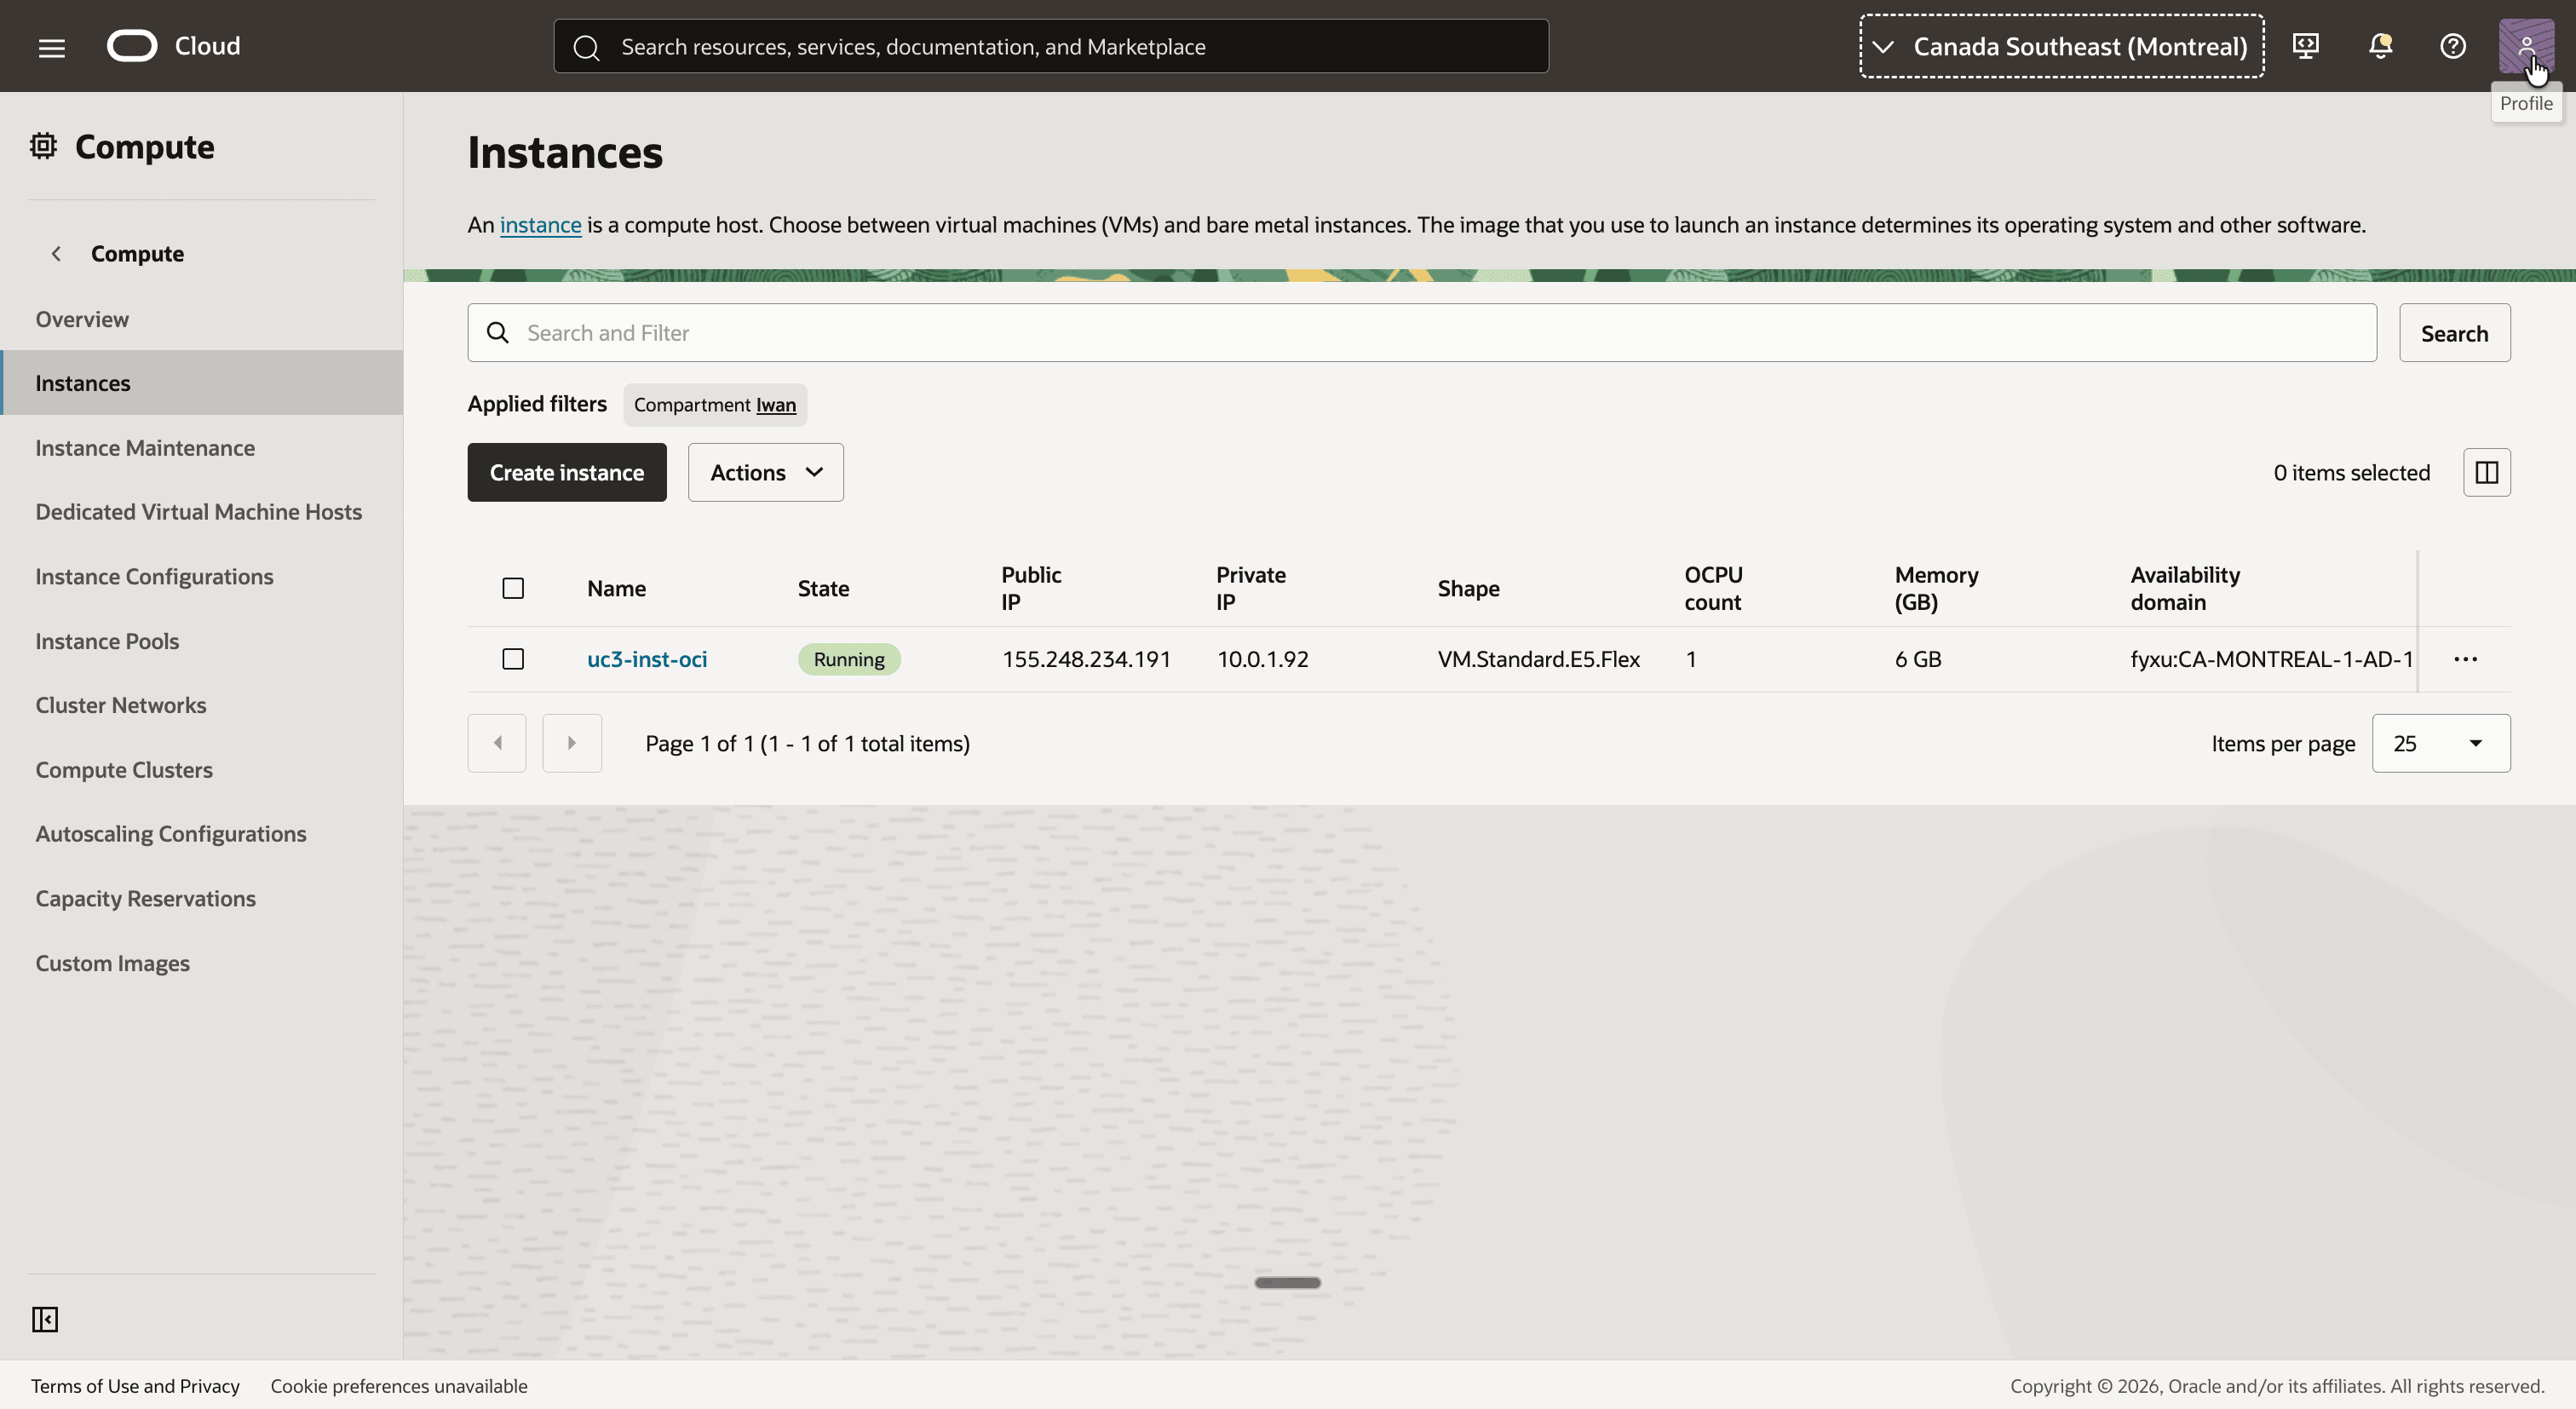
- ナビゲーション・メニューを開き、「コンピュート」、「インスタンス」の順にクリックします。
- インスタンス
uc3-inst-ociがプライベートIPアドレス10.0.1.92になっていることに注意します。
ステップ02: シミュレートされたオンプレミス・ネットワークの確認
オンプレミス・ネットワークは、別のリージョンのVCNでシミュレートされます。このチュートリアルでは、OCI側と同じアドレス空間を使用します。実際のオンプレミス・ネットワークおよびルーターをお持ちの場合は、この手順を参照して手順05に進んでください。
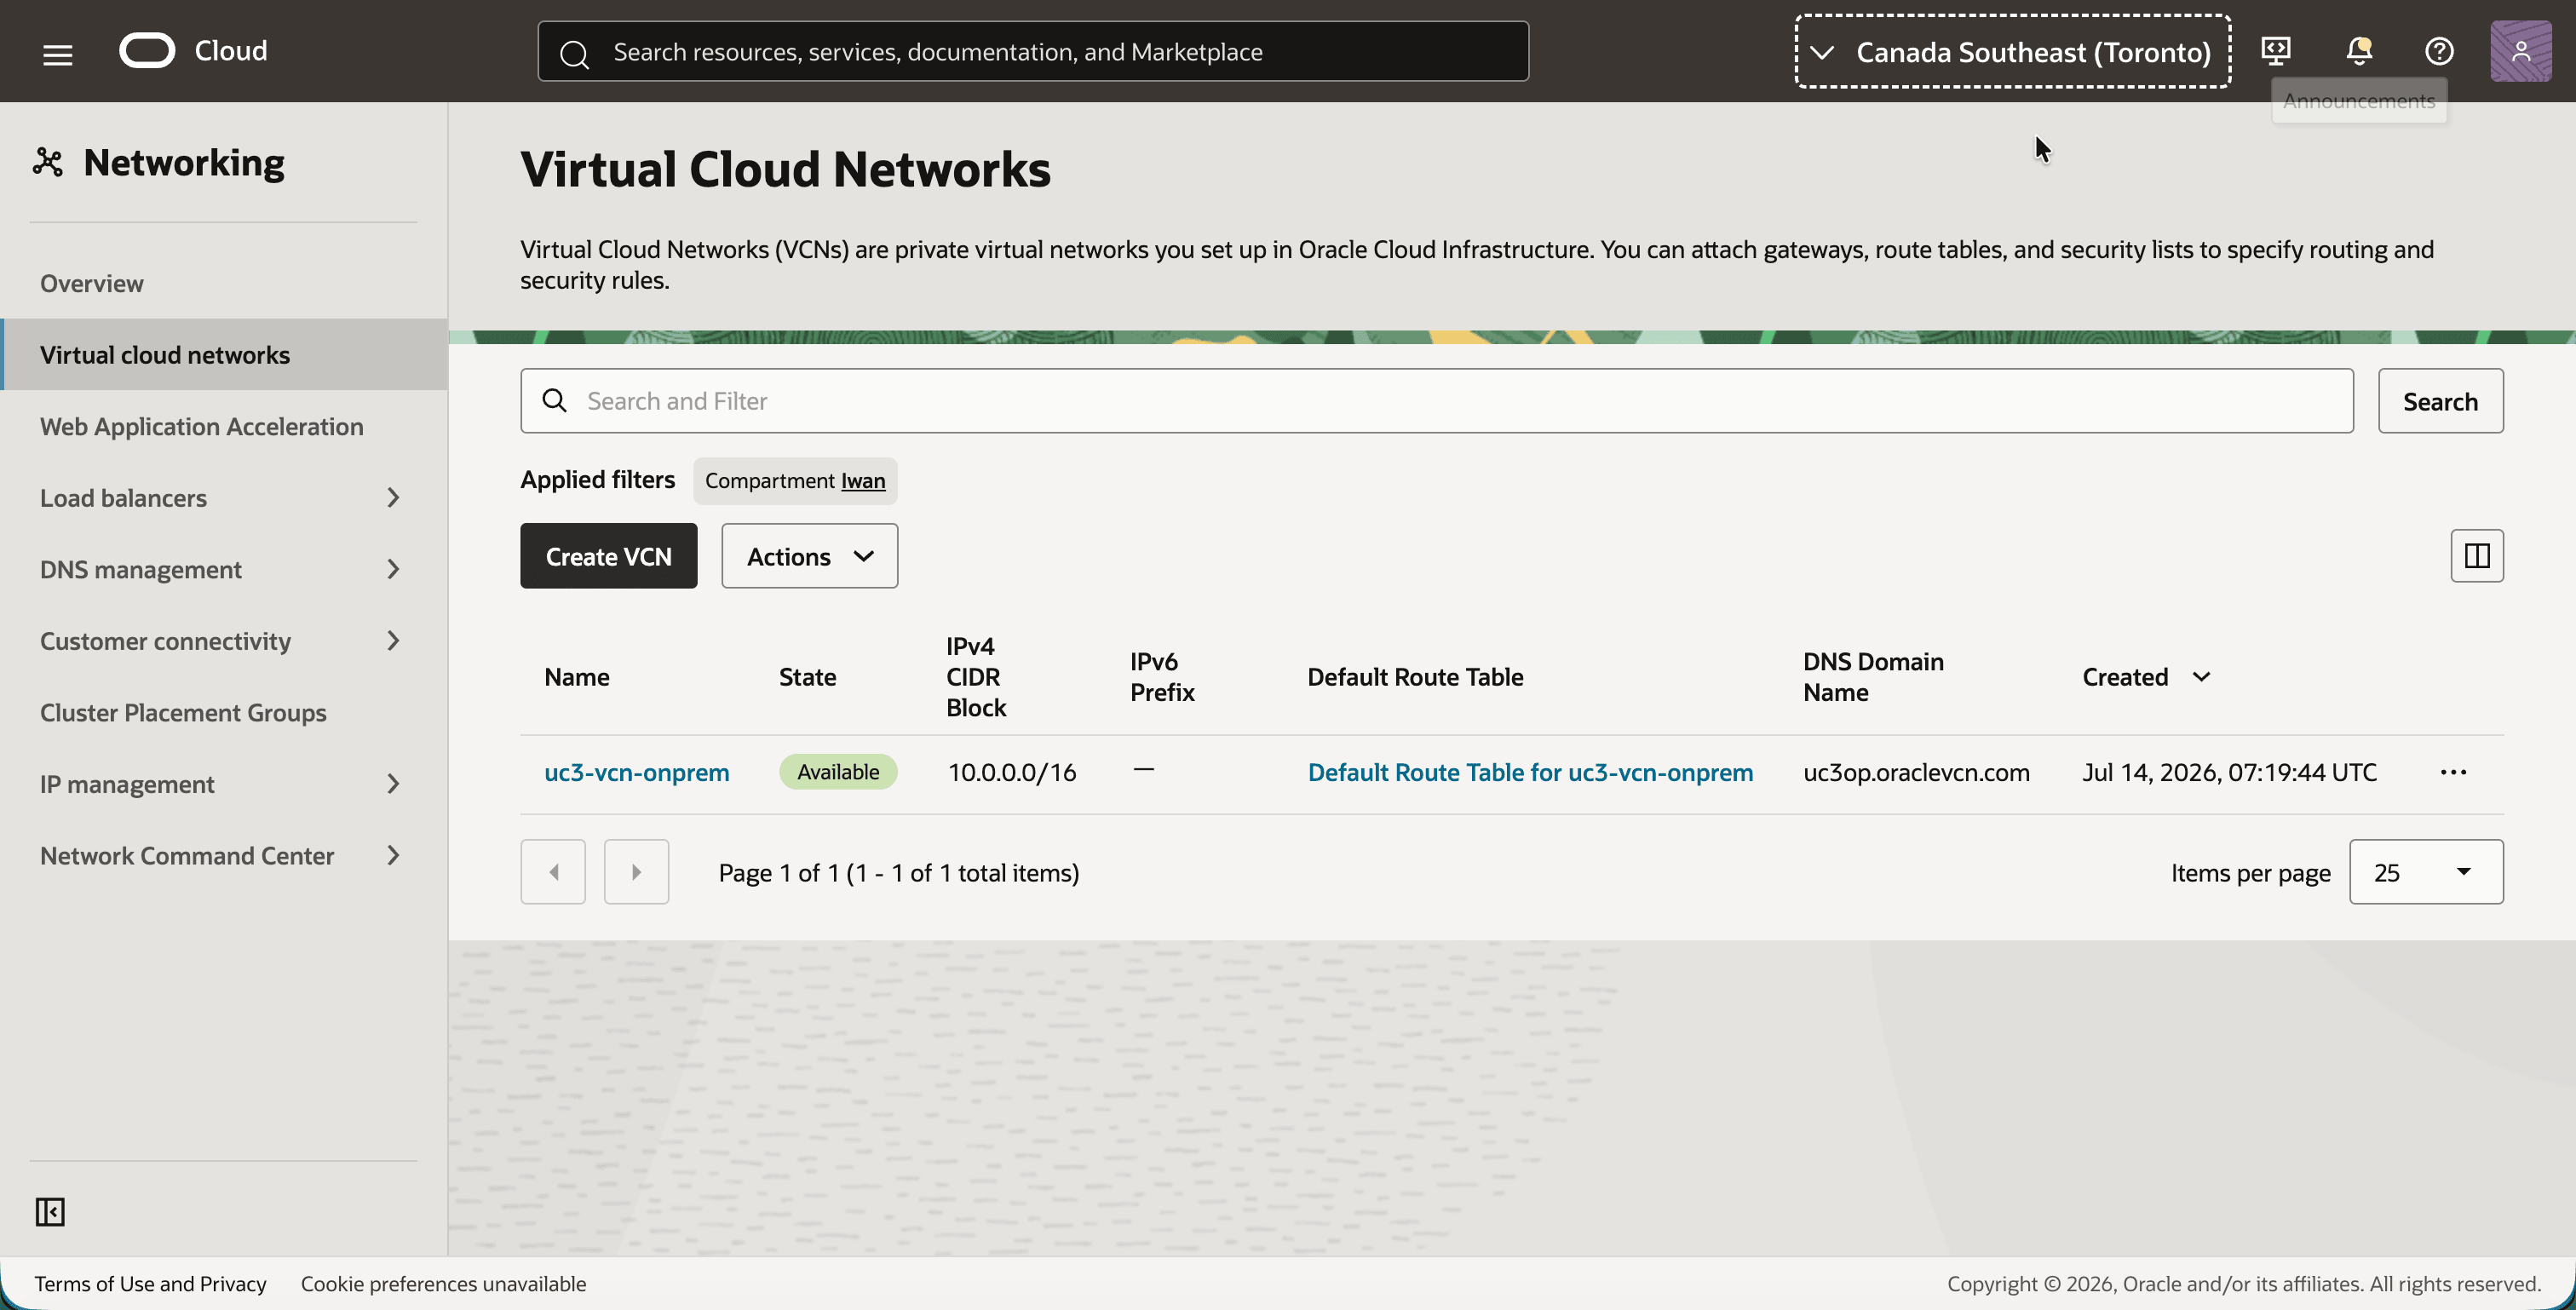
- 「カナダ南東部(トロント)」リージョンを選択します。
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- 同じIPv4 CIDRブロック
10.0.0.0/16を持つVCNuc3-vcn-onpremに注意してください。
uc3-vcn-onpremをクリックします。- 「Details」タブの「IPv4 CIDR Block」
10.0.0.0/16に注目します。
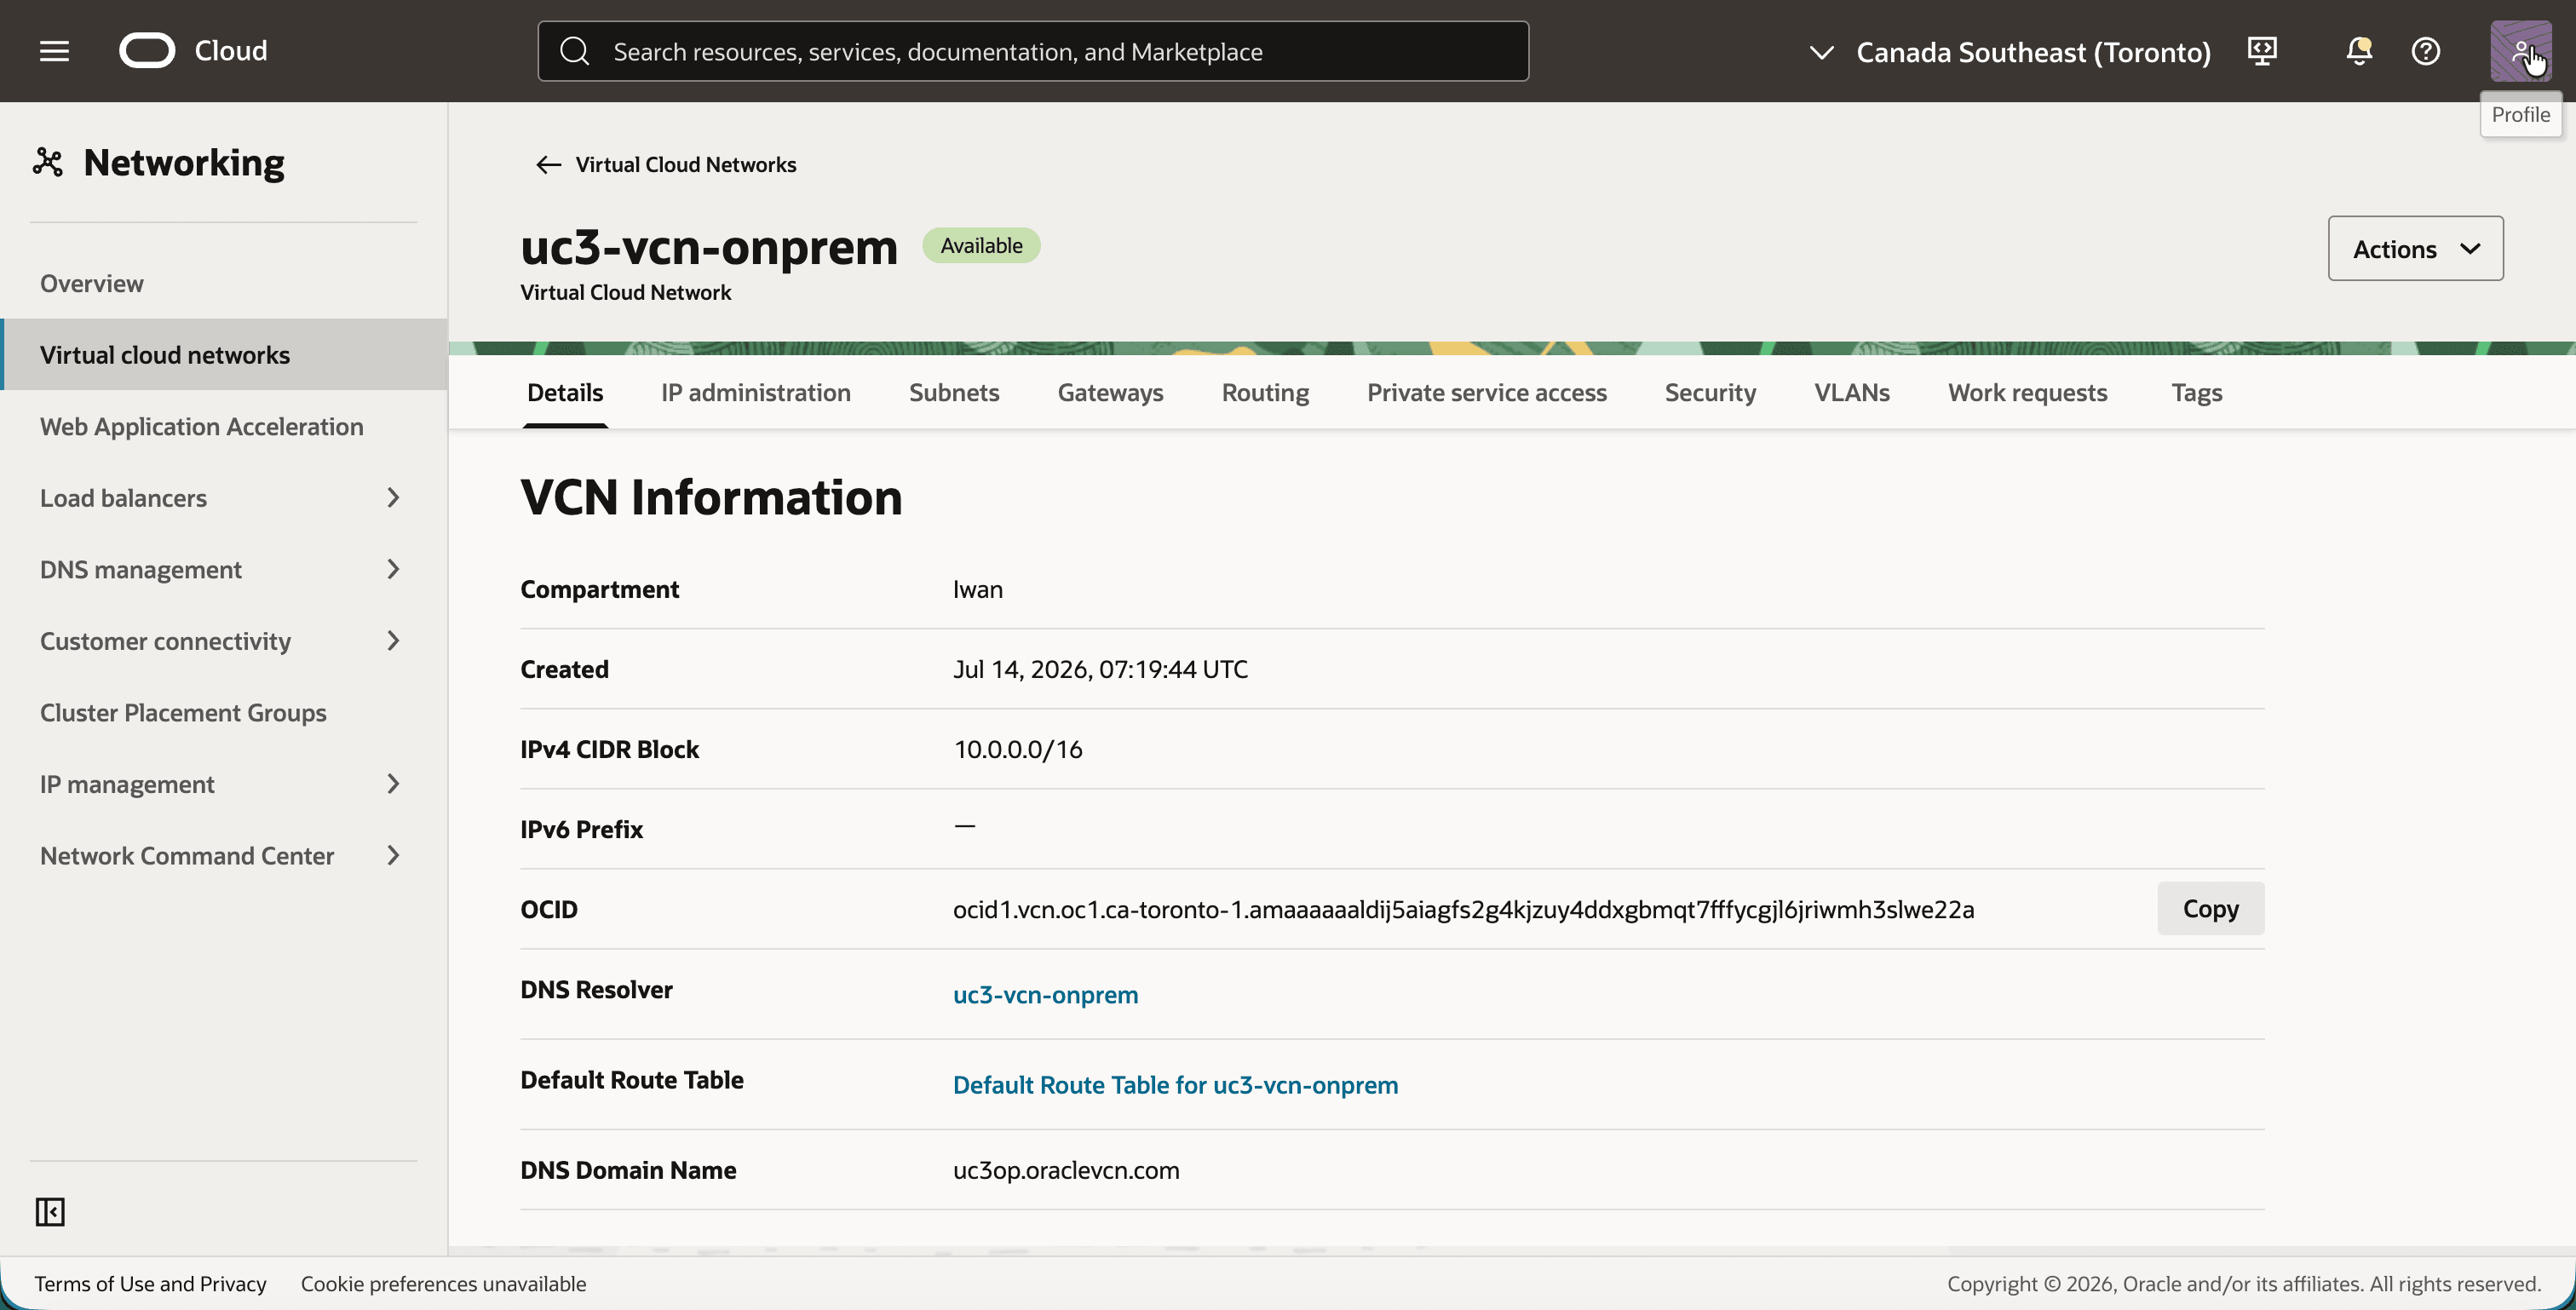
VCNには2つのサブネットがあります。これらは、Libreswanインスタンスに、実際のルーターが持つ2つの側面を提供します。
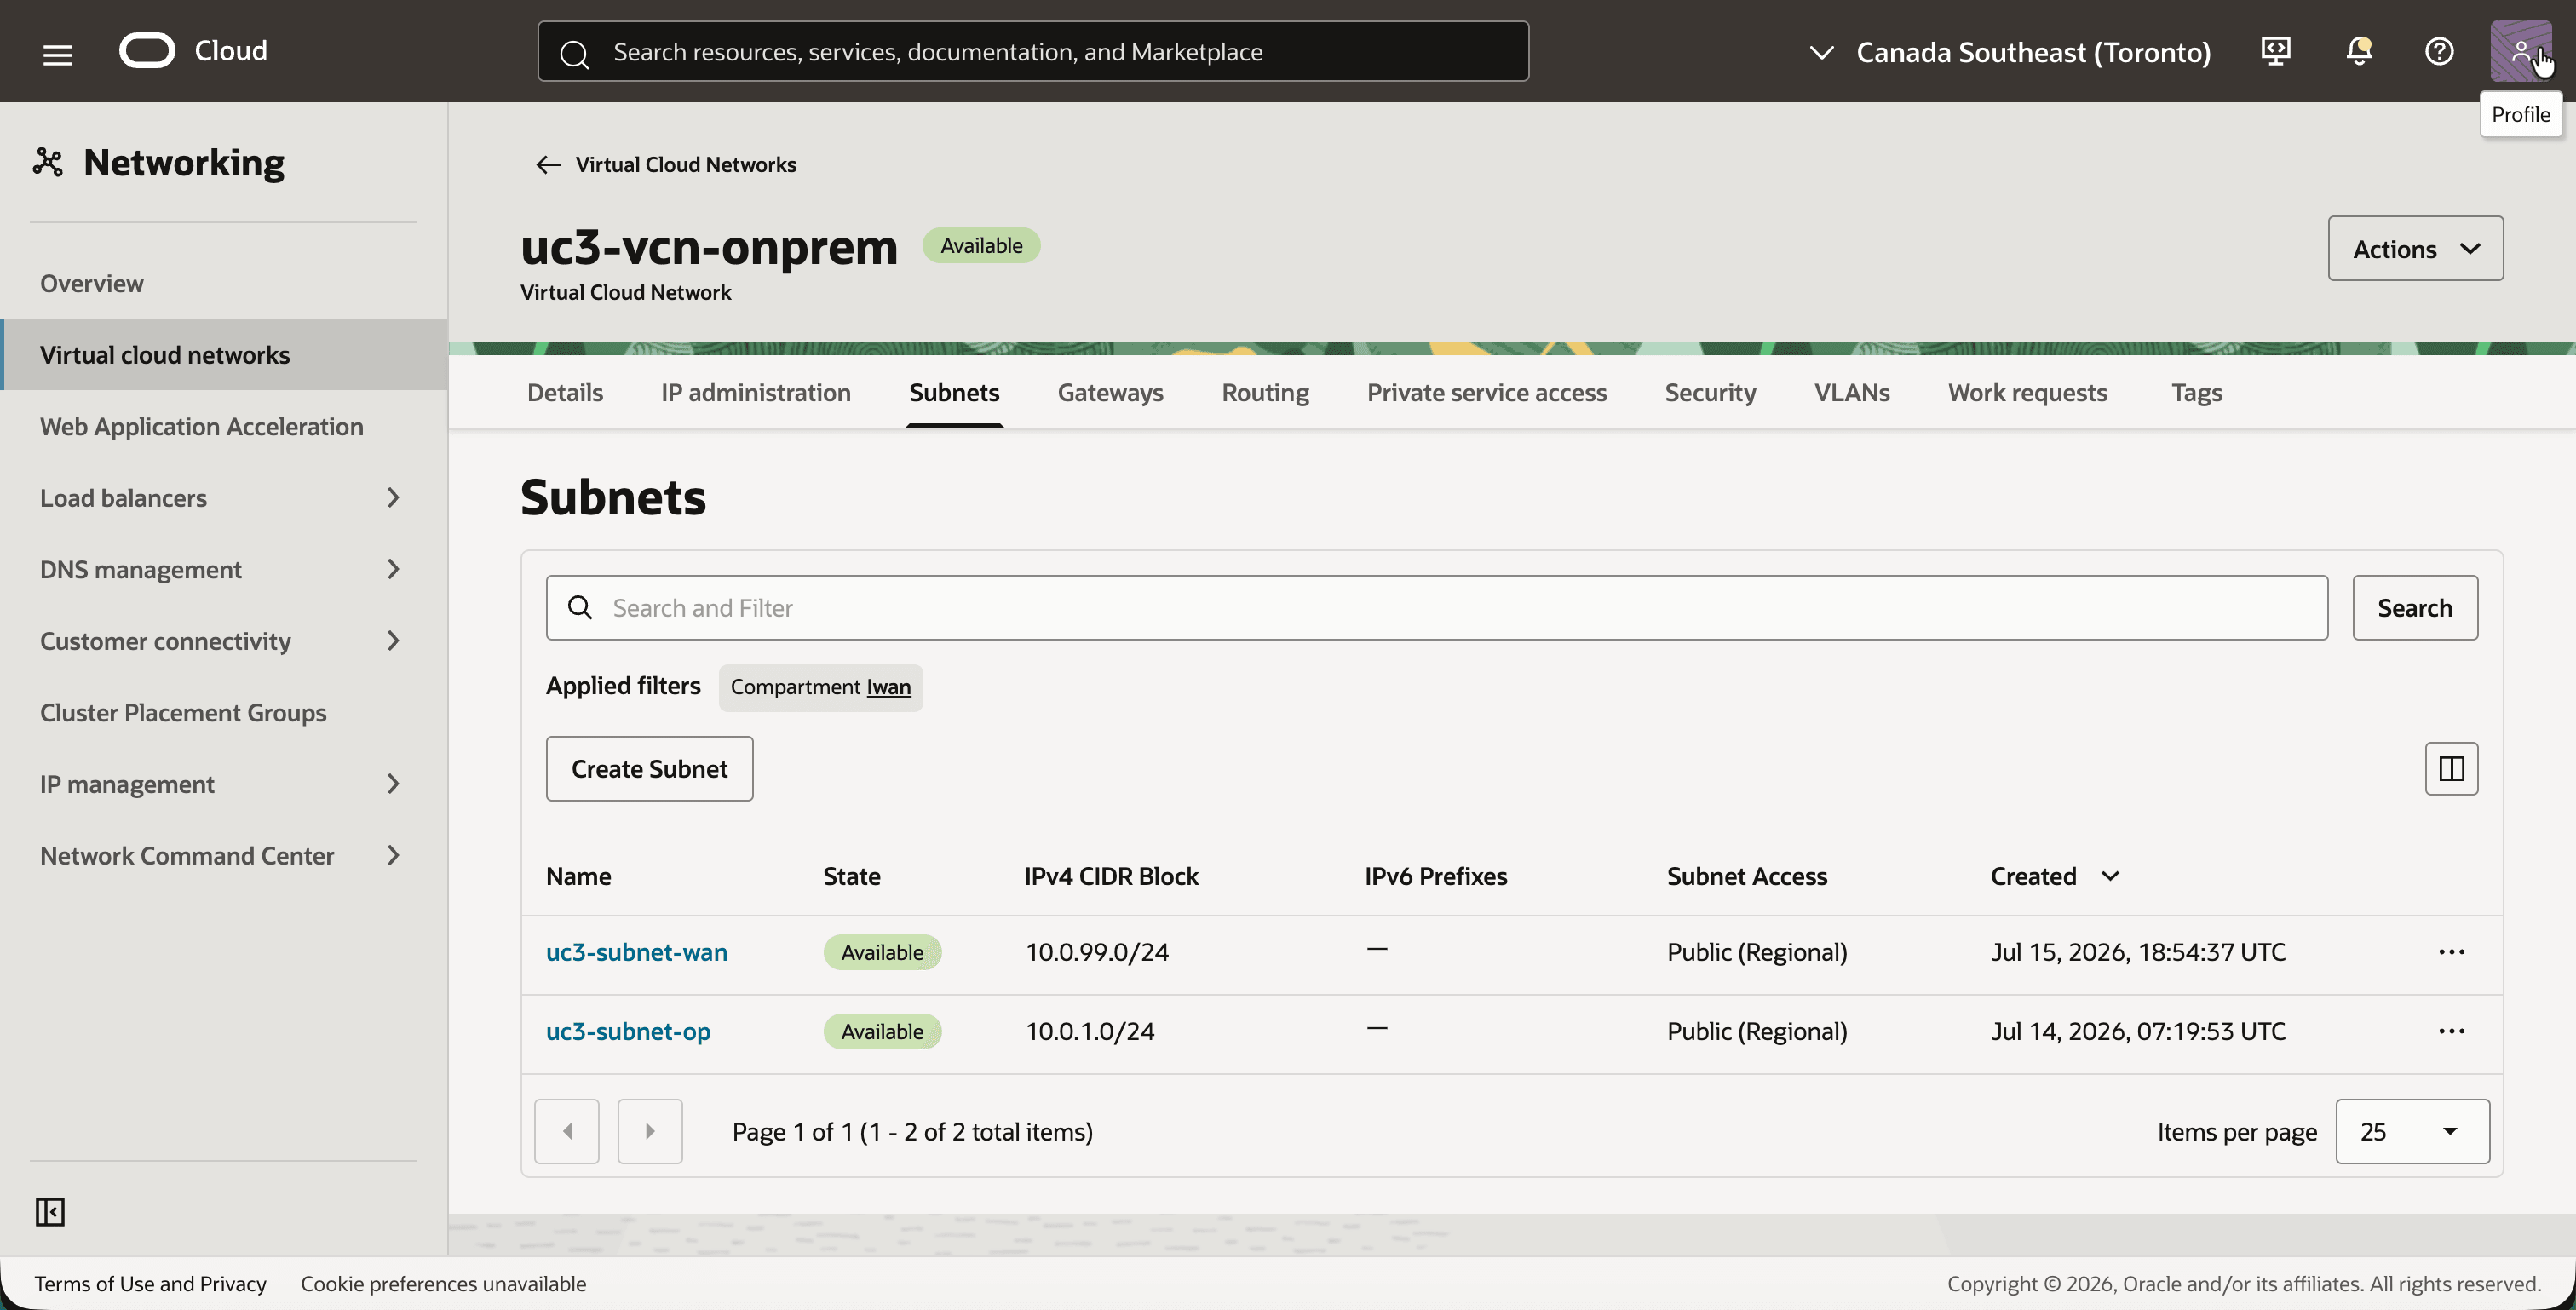
- 「Subnets」タブをクリックします。
- 次の2つのサブネットに注意してください。
uc3-subnet-wan(10.0.99.0/24)、オンプレミス・ルーターの外部。uc3-subnet-op(10.0.1.0/24)、オンプレミスLAN。これは、OCI側と重複する範囲です。
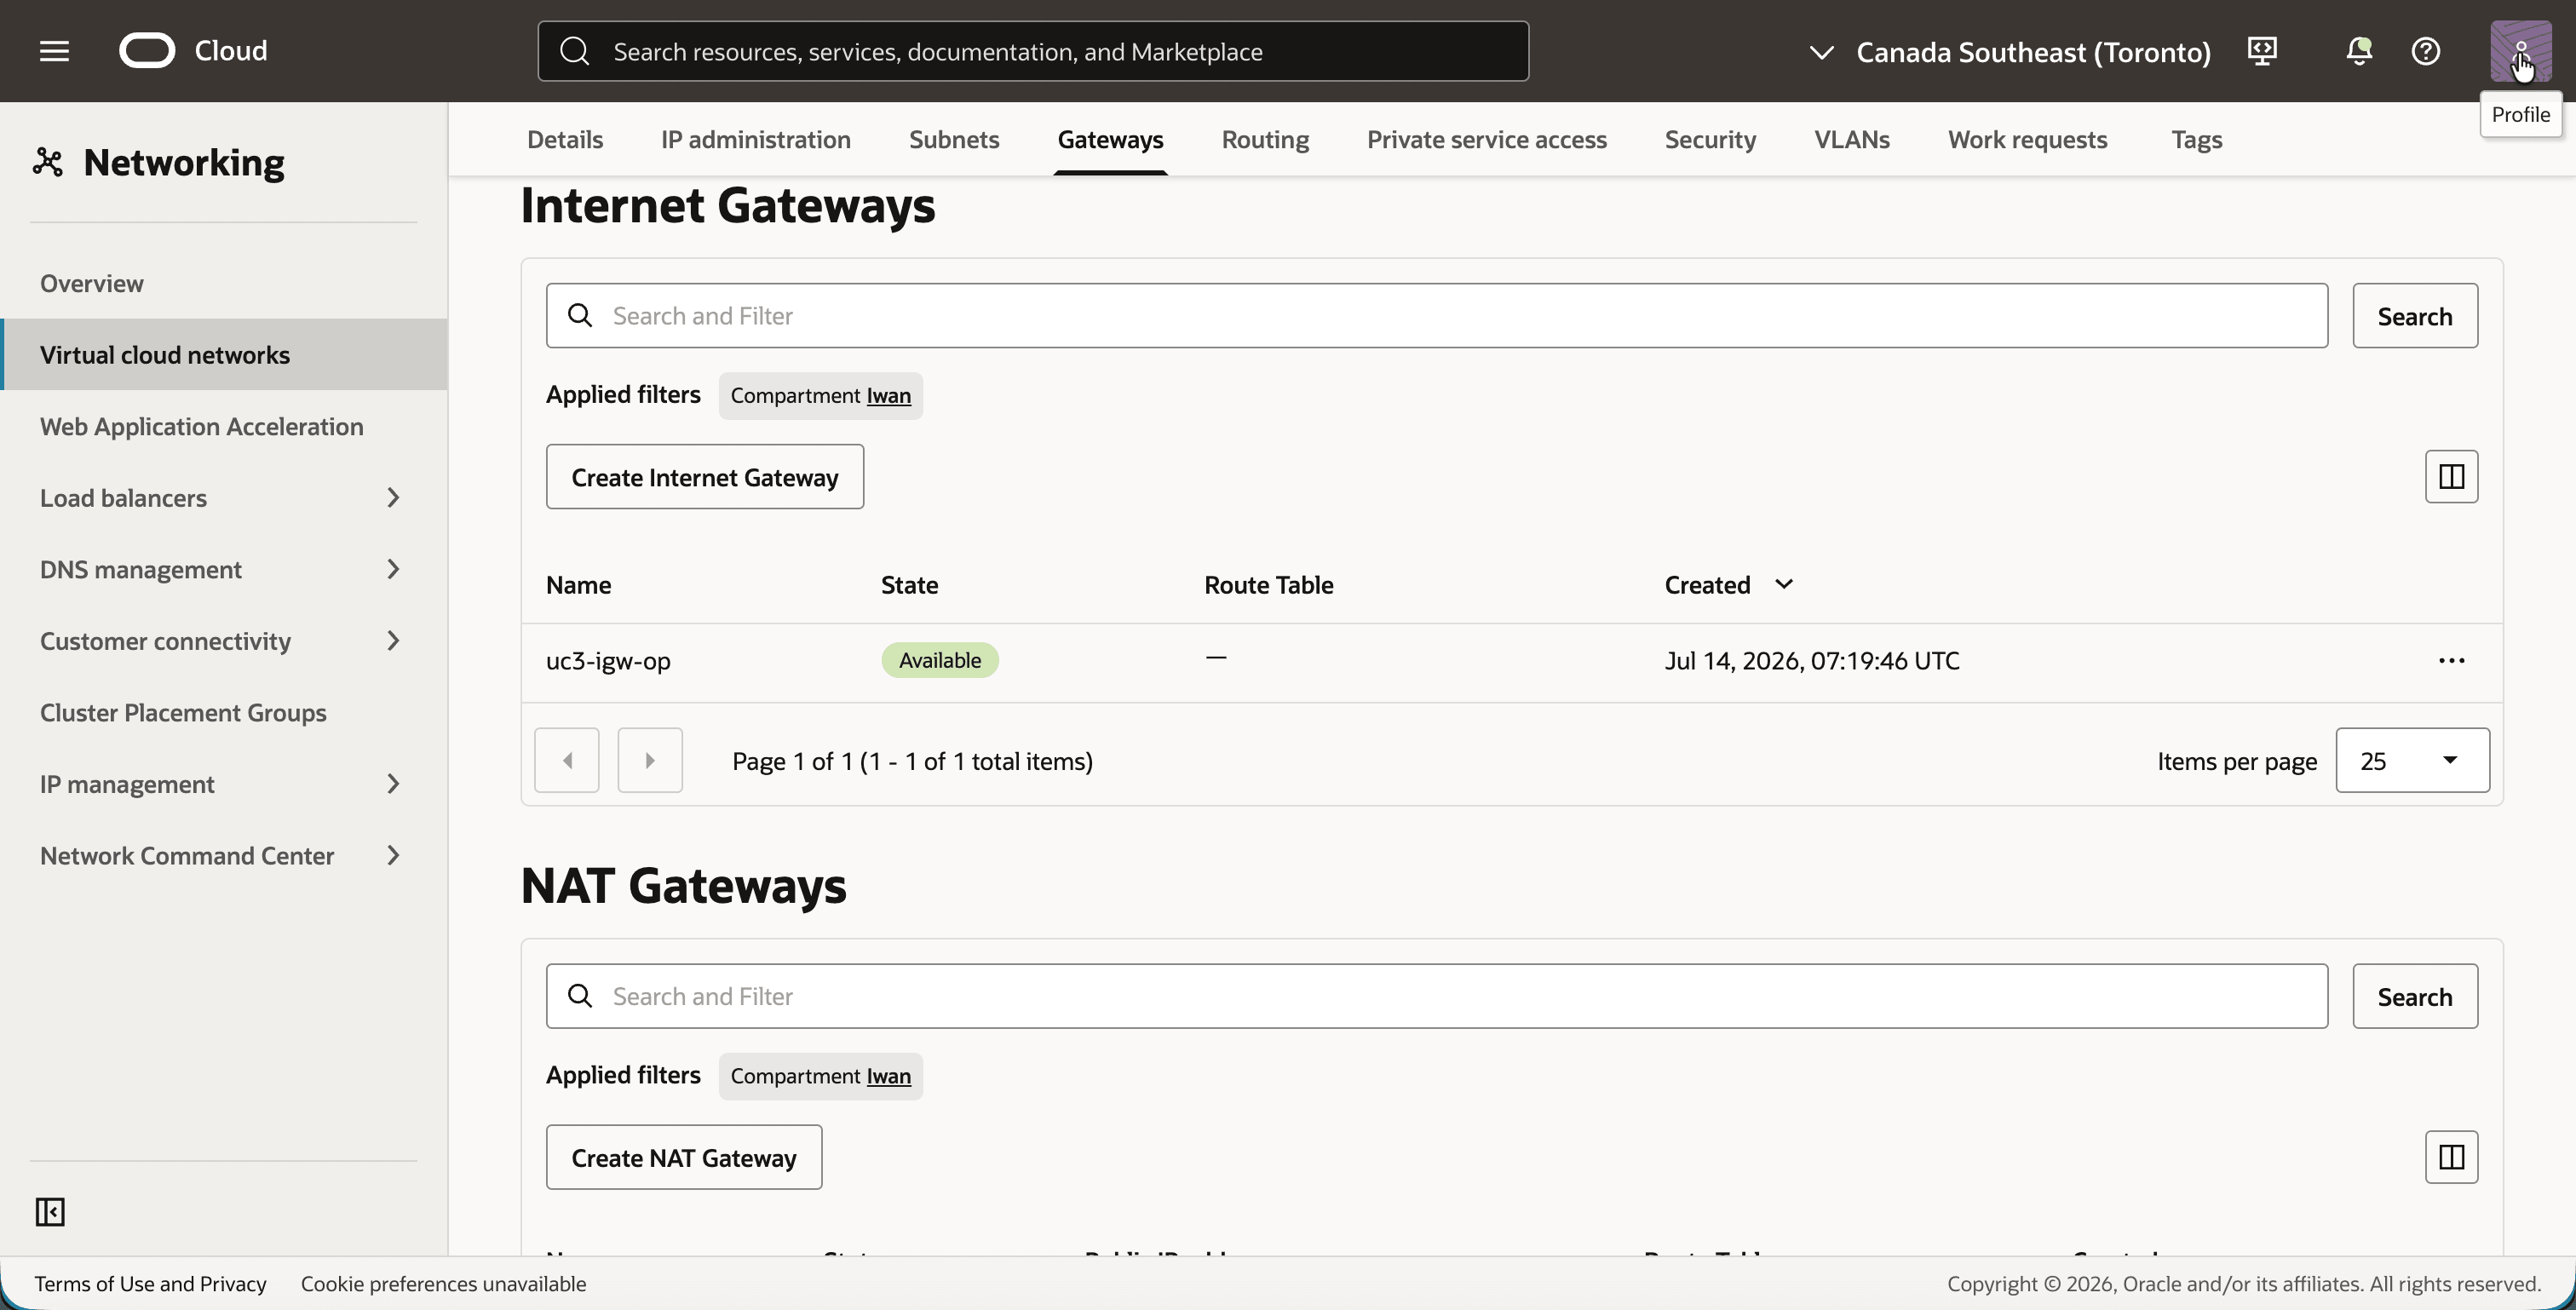
- 「ゲートウェイ」タブをクリックします。
- インターネット・ゲートウェイ
uc3-igw-opに注意してください。このシミュレーションでは、オンプレミスのインターネット接続の役割を果たします。
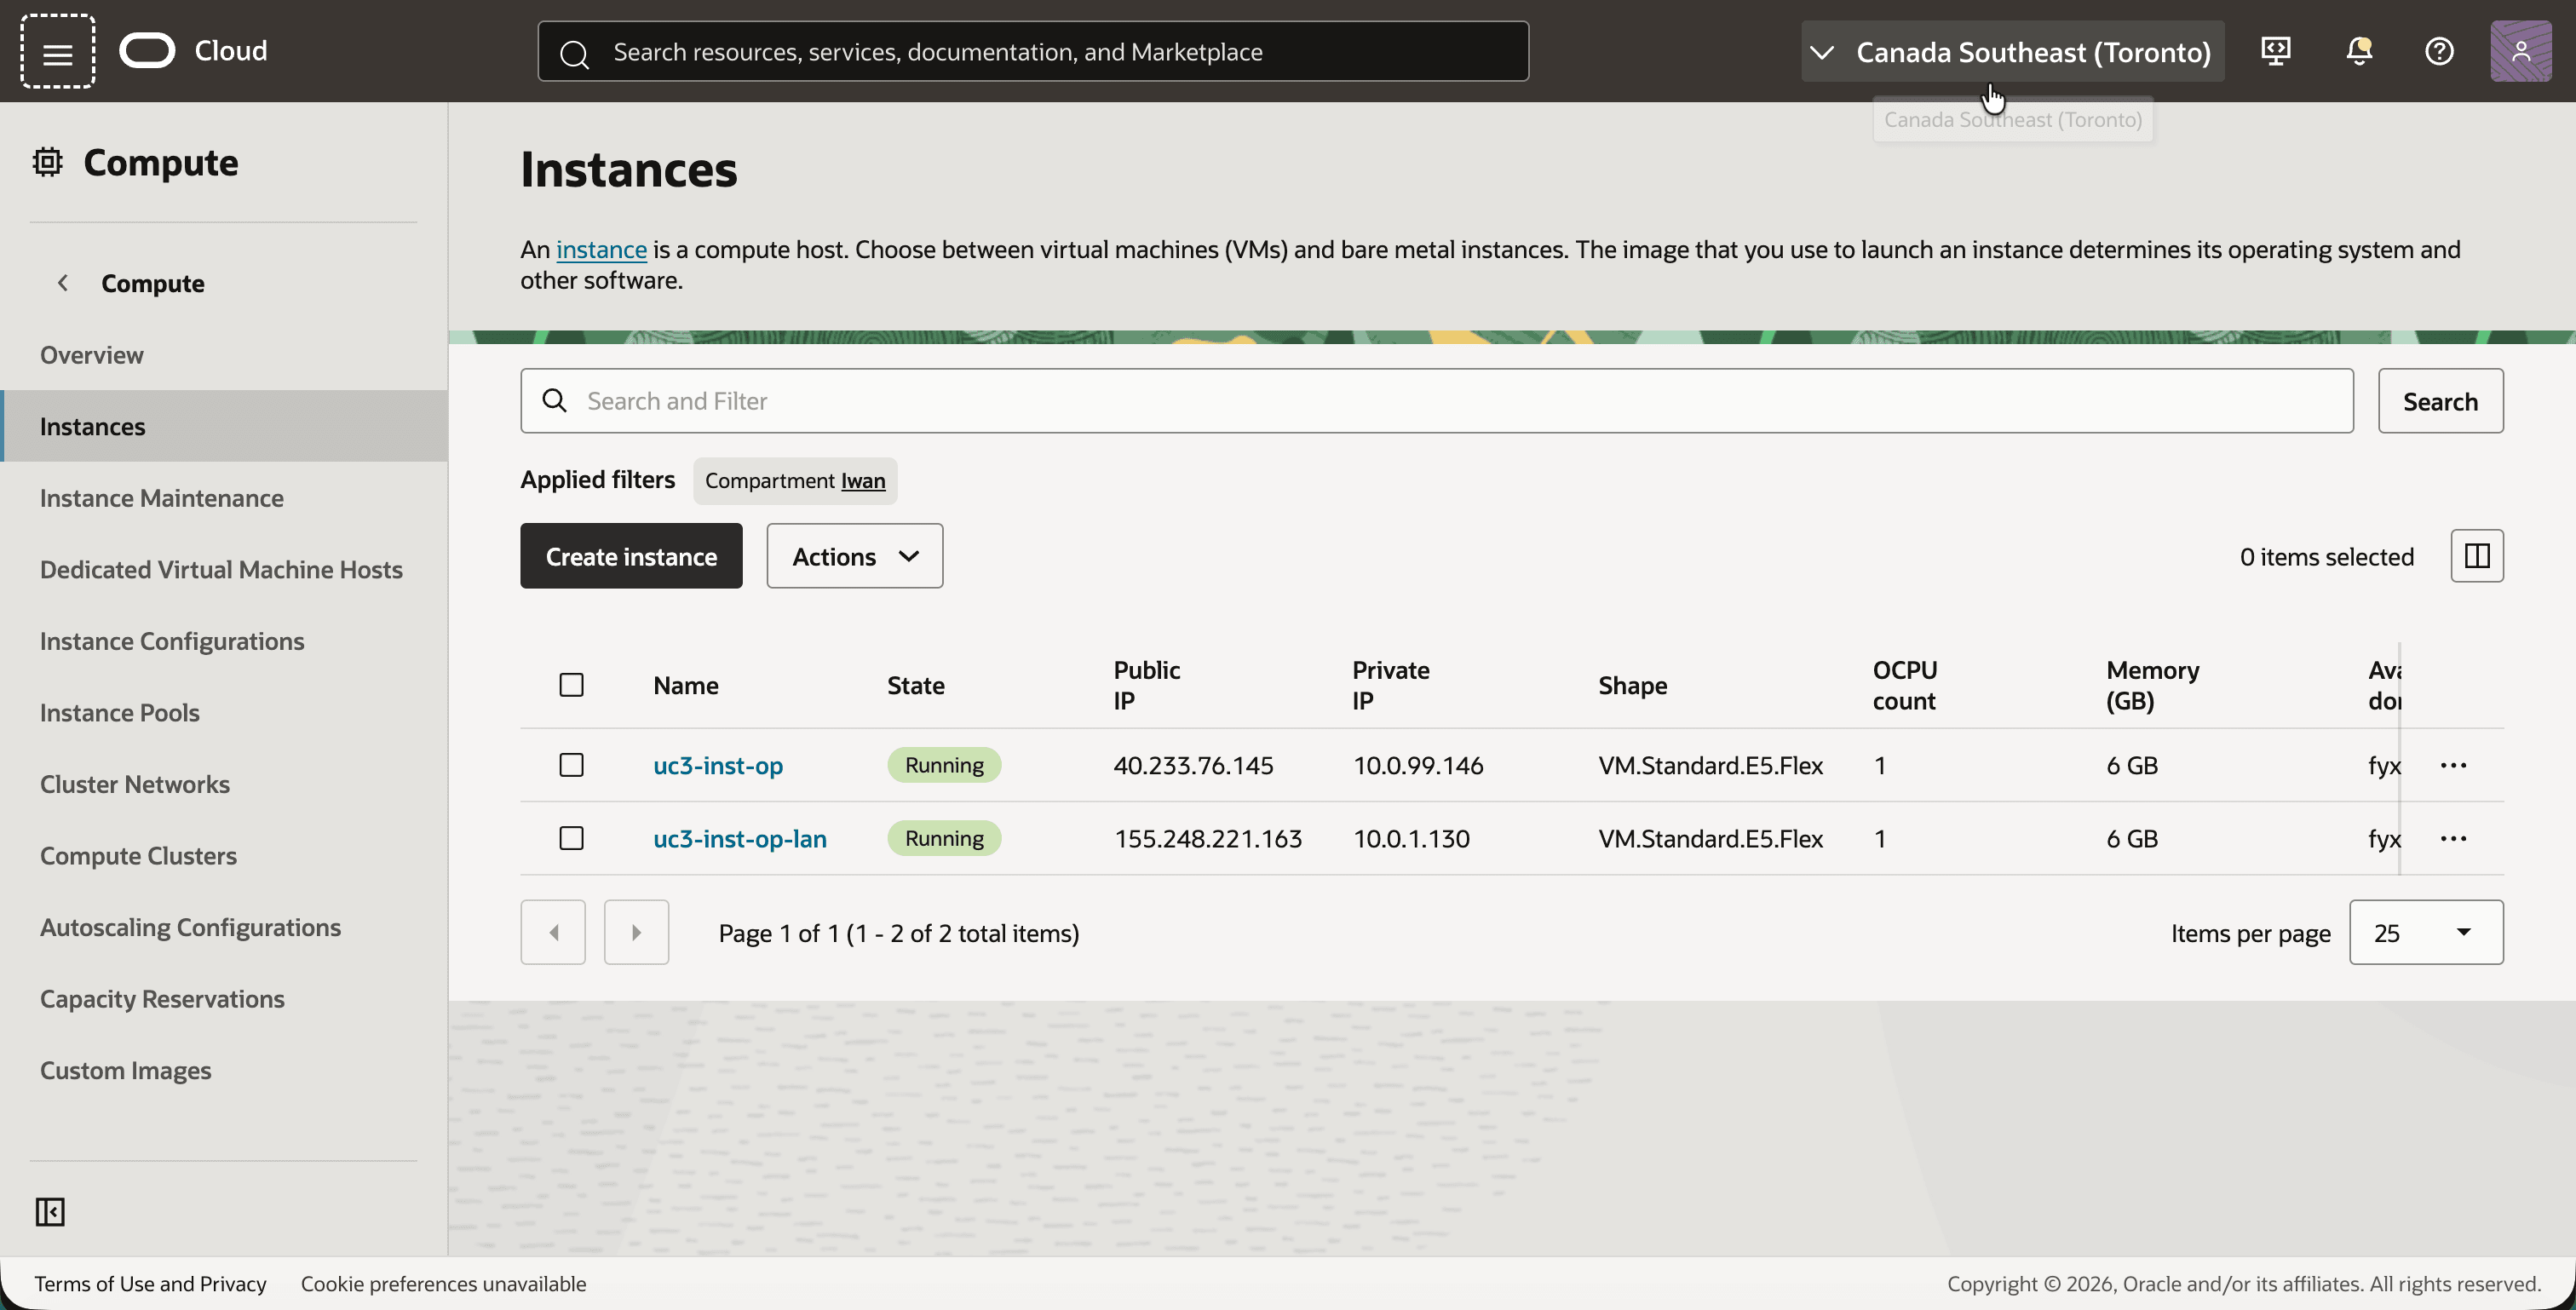
- ナビゲーション・メニューを開き、「コンピュート」をクリックし、「インスタンス」をクリックします。
- 次の2つのインスタンスを確認します。
uc3-inst-op(Libreswanルーター)。パブリックIPアドレスは40.233.76.145、プライベートIPアドレスは10.0.99.146(WANサブネット内)です。IPアドレスが10.0.1.164の2番目のVNICがLANサブネットにあります。uc3-inst-op-lanは、プライベートIPアドレスが10.0.1.130のLAN上のホストです。
[!]ノート]インスタンス
uc3-inst-opは、それ自体宛てではないトラフィックを転送します。これを機能させるには、VNICでソース/宛先チェックのスキップを有効にし、オペレーティング・システムでIP転送を有効にする必要があります(net.ipv4.ip_forward = 1)。
ステップ03: セキュリティ・リストの構成
セキュリティ・リストでは、IPSecトンネル自体と、テストとして使用するPingの2種類のトラフィックが許可されている必要があります。
- IPSec: UDPポート
500(IKE)、UDPポート4500(NATトラバーサル)およびESPプロトコル。 - ICMP:プライベート範囲から。翻訳のため、オンプレミスからのPingが
192.168.20.0/24にソース・アドレスでOCIに到着し、OCIからのPingが192.168.10.0/24にソース・アドレスでオンプレミスに到着します。
この演習では、3つのプライベート範囲すべてからICMPを許可します。これは、このチュートリアルのニーズよりも広いです。OCI側で重要なのは、オンプレミスのシャドウCIDR 192.168.20.0/24のみです。シミュレートされたオンプレミス側では、OCIシャドウCIDR 192.168.10.0/24およびローカル10.0.1.0/24も必要です。LANホストからのトラフィックがLibreswanルーターのLAN VNICを通過し、セキュリティ・リストもそこでチェックされるためです。
uc3-vcn-ociで、「セキュリティ」タブをクリックし、デフォルトのセキュリティ・リストをクリックします。- 「セキュリティ・ルール」タブをクリックします。
- セキュリティ・リストに次のイングレス・ルールがあることを確認し、欠落しているイングレス・ルールを追加します:
- SSH用の独自のパブリックIPアドレスからのTCPポート
22。 10.0.0.0/8、172.16.0.0/12および192.168.0.0/16のICMP。0.0.0.0/0のUDPポート500、UDPポート4500およびESP。
- SSH用の独自のパブリックIPアドレスからのTCPポート
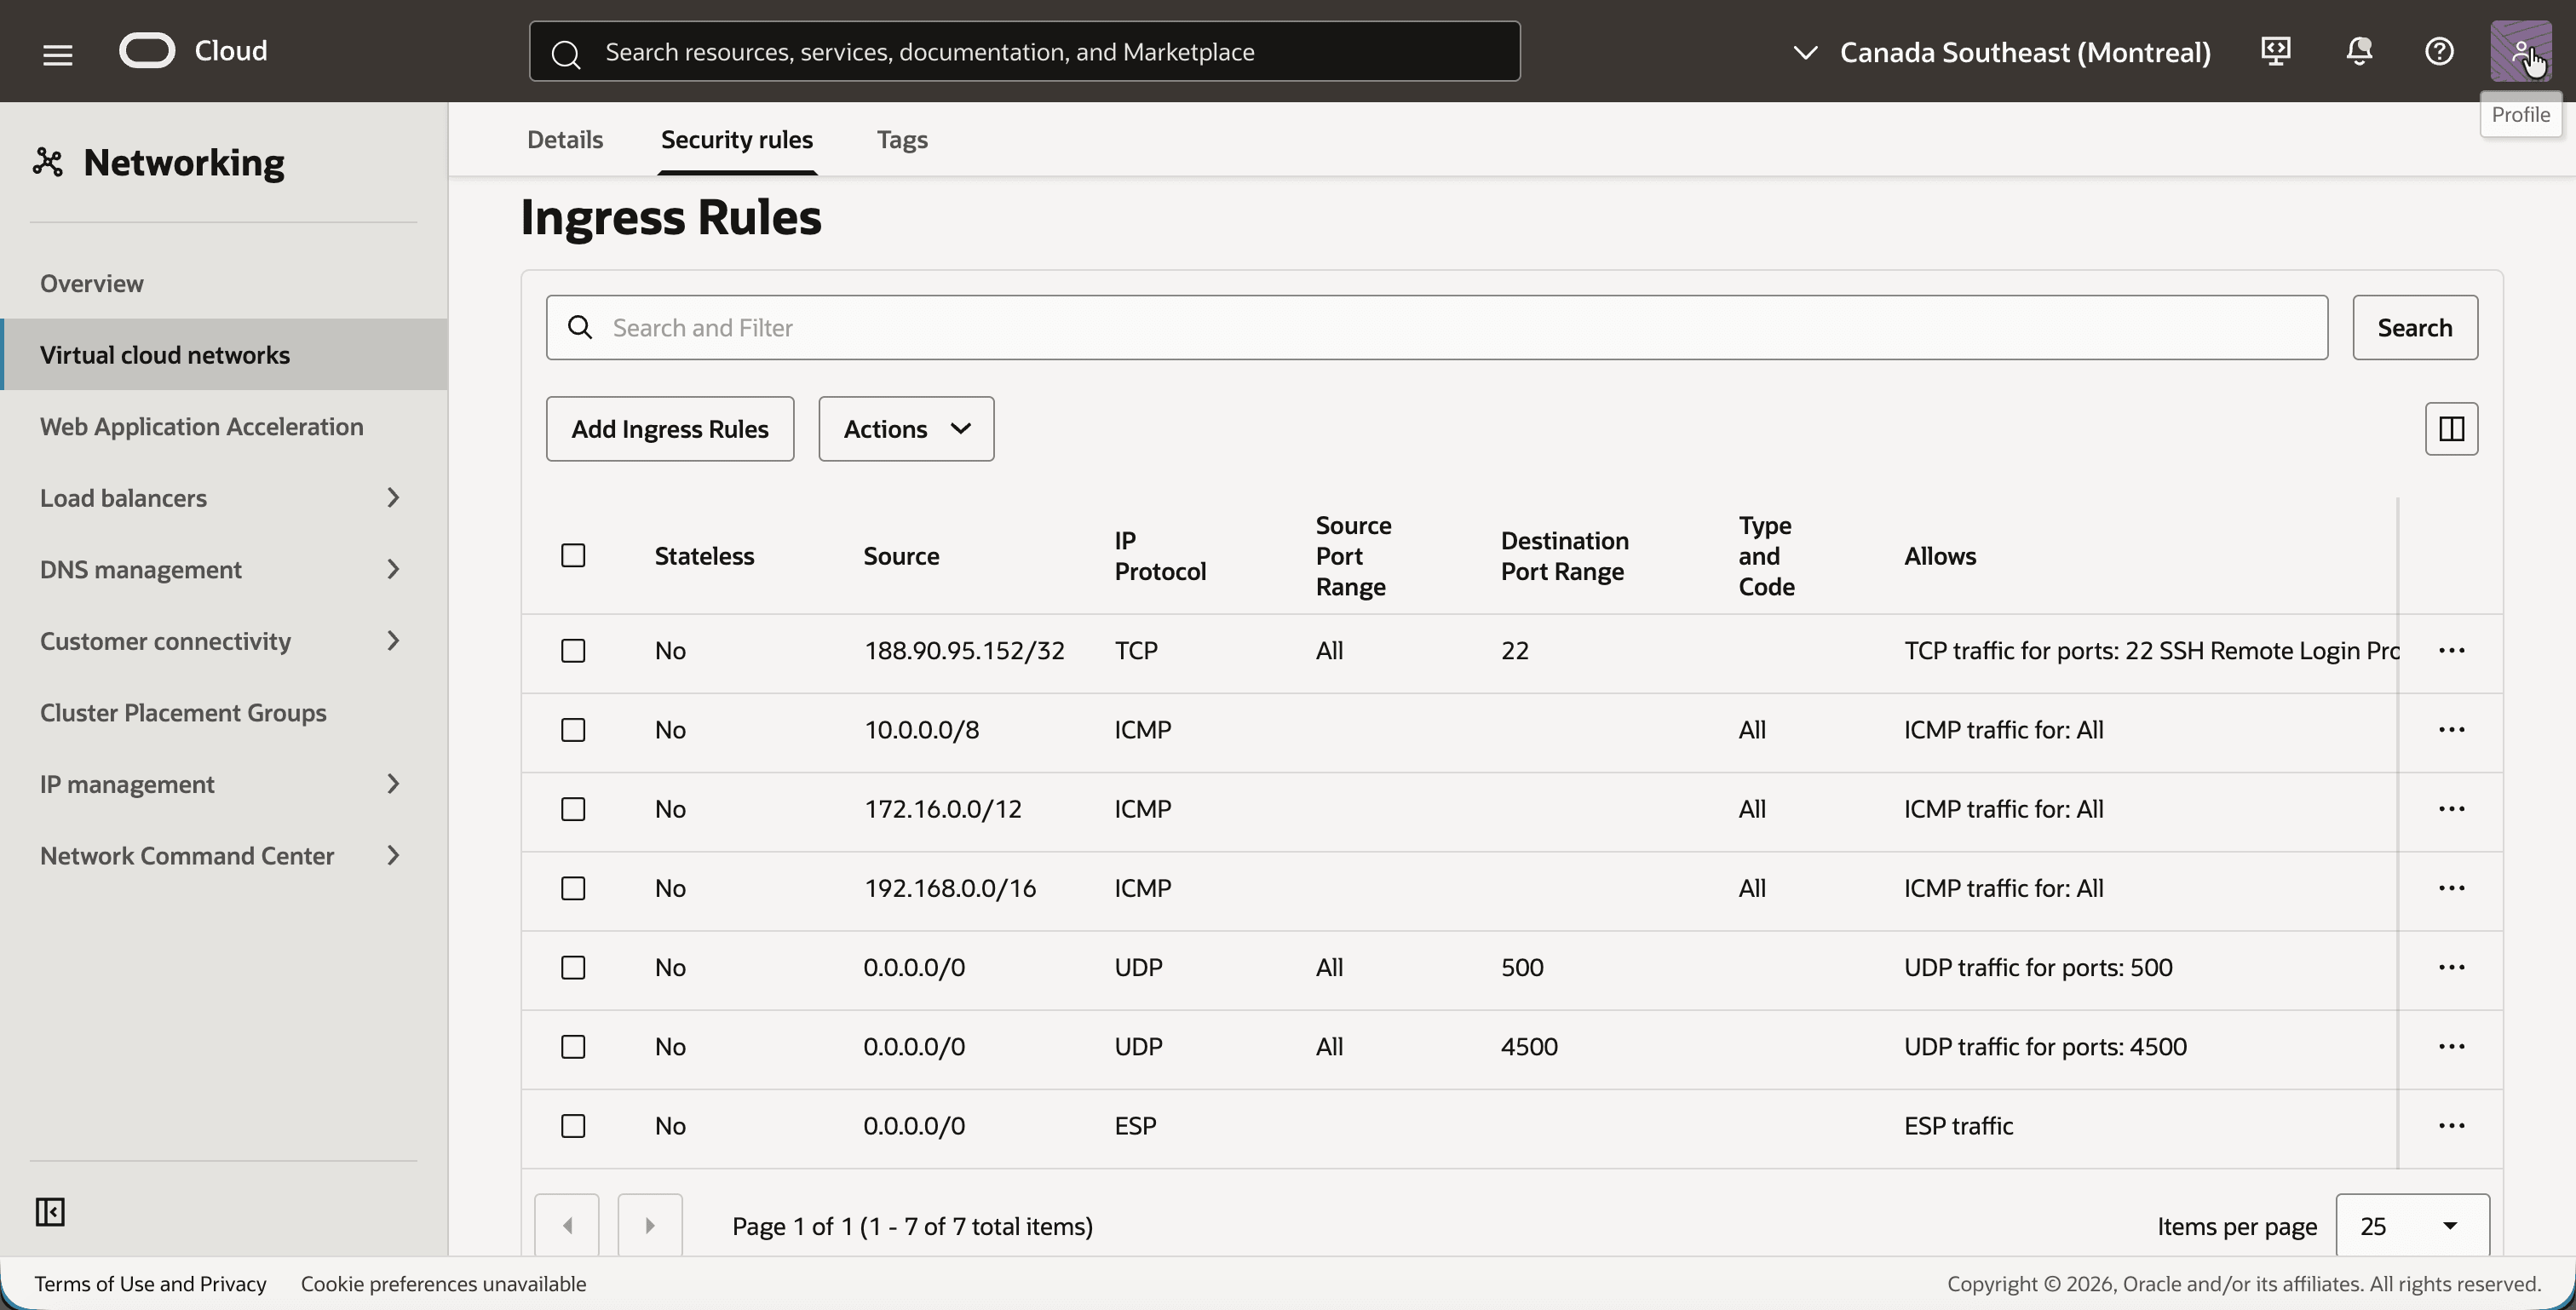
uc3-vcn-onpremのデフォルトのセキュリティ・リストを同じ方法で開きます。- 同じイングレス・ルールがあることを確認してください。
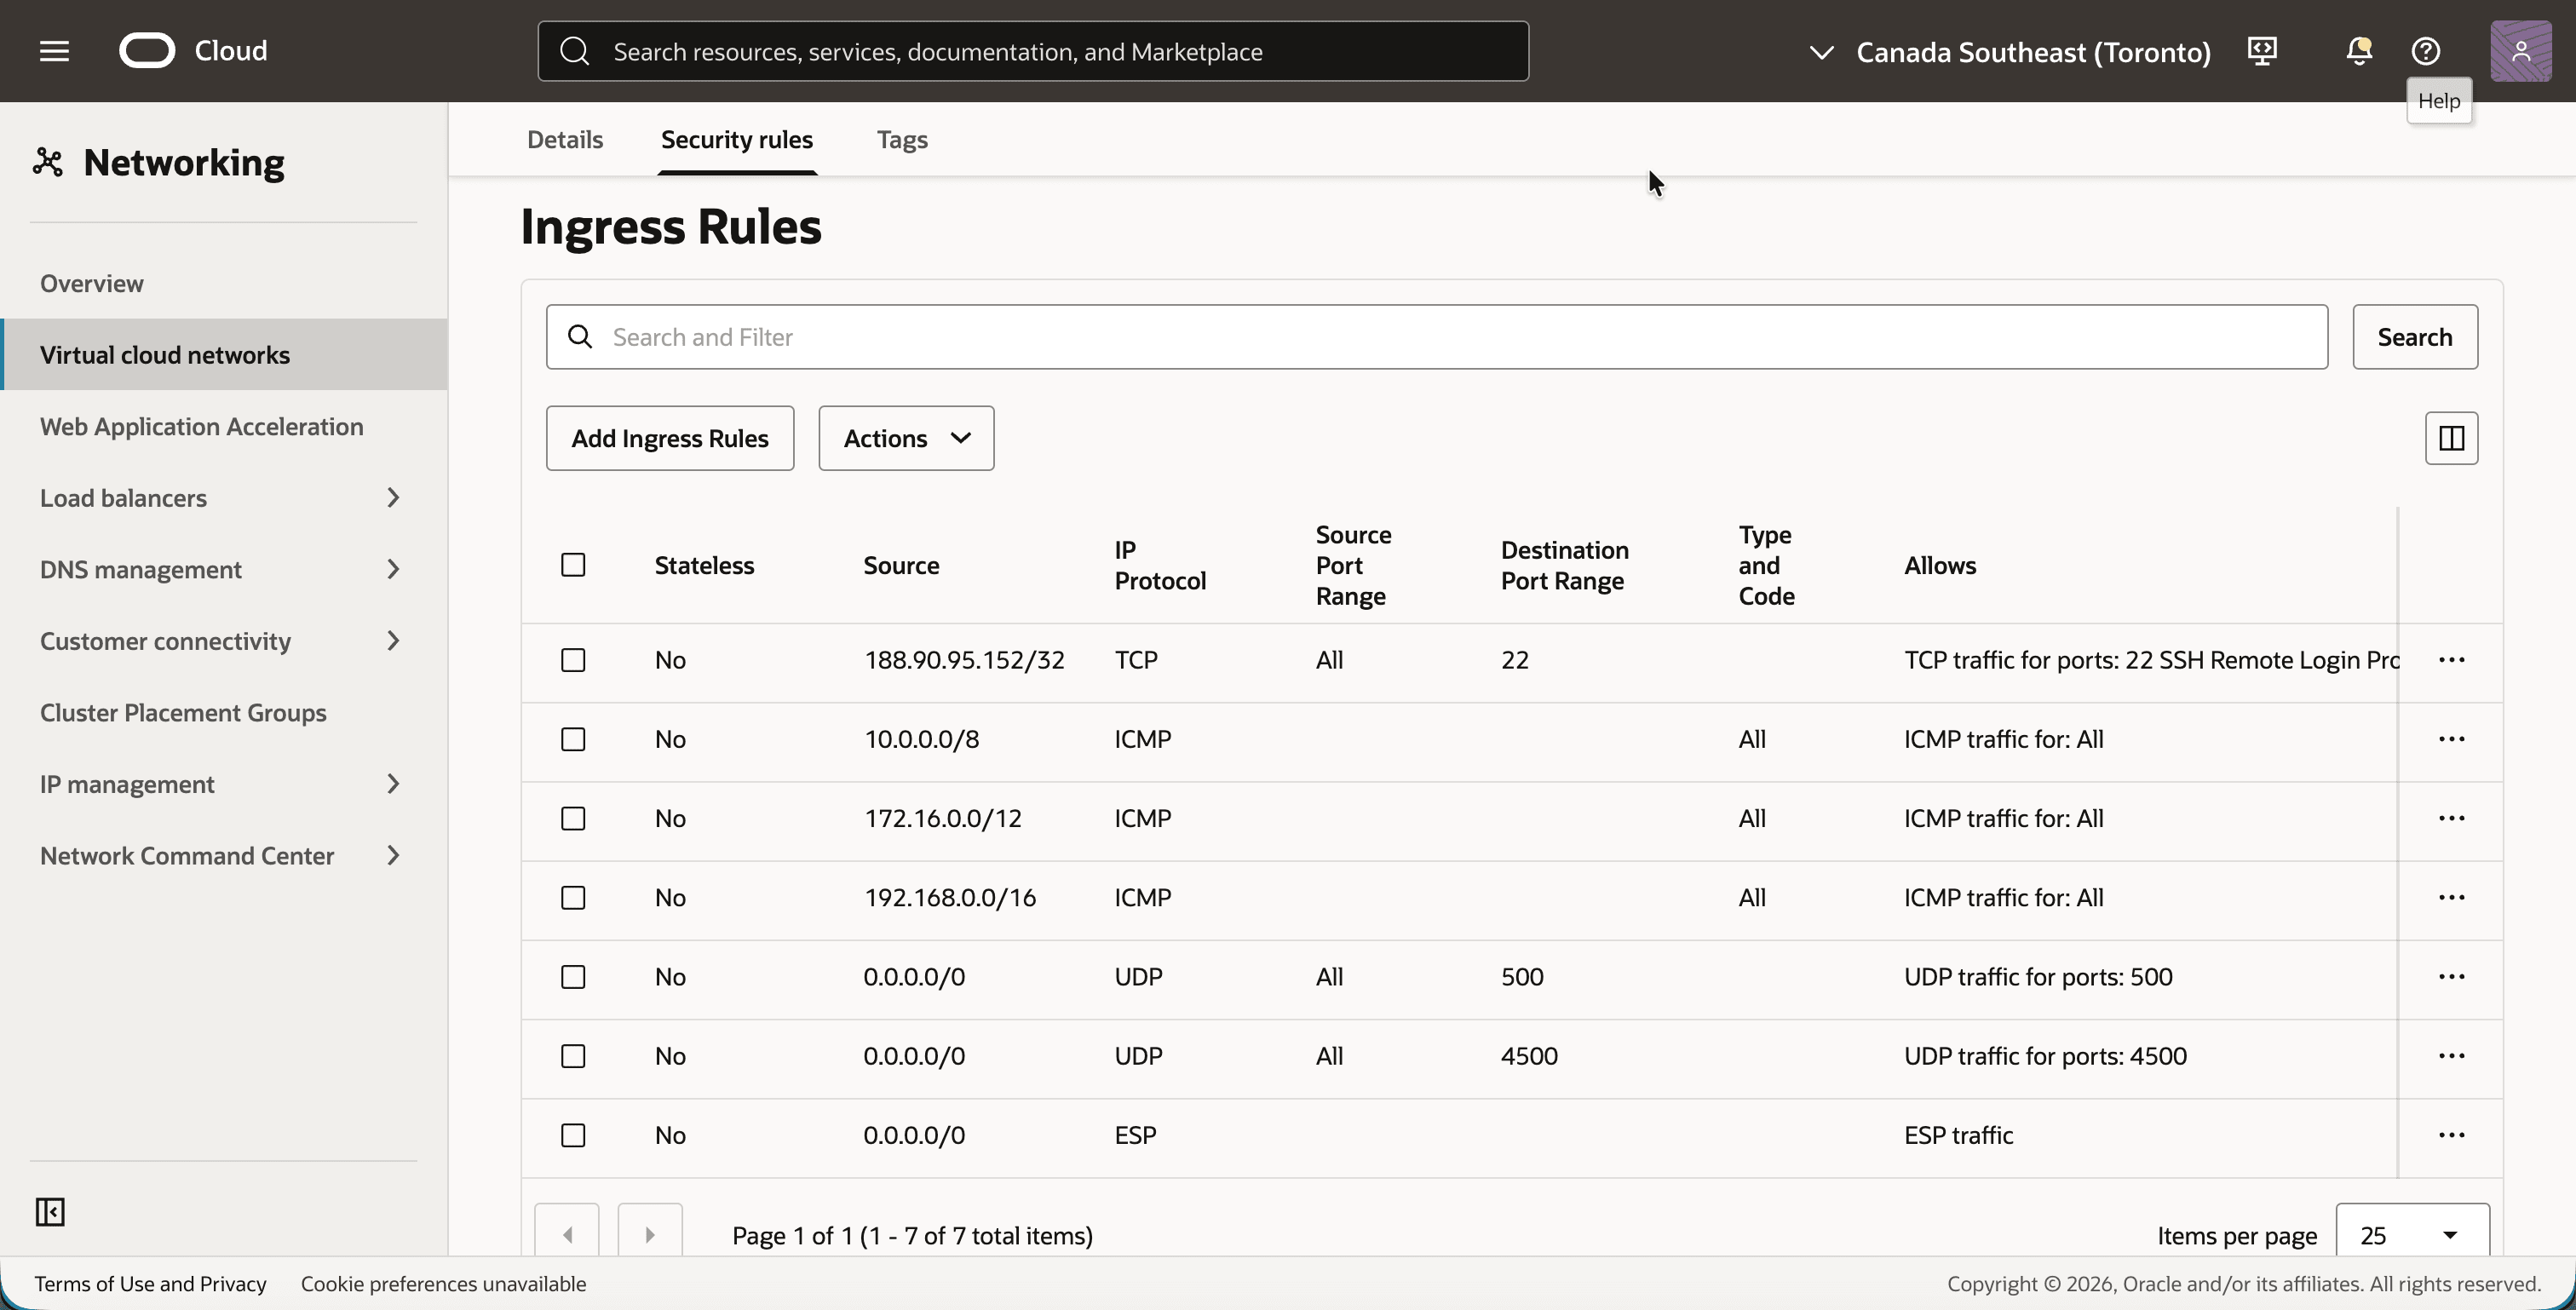
[!]ノート]トンネルはVCN内のインスタンスではなくDRGで終わるため、OCI側ではIPSecルールは不要です。これらは、トンネルがLibreswanインスタンスで終わる、シミュレートされたオンプレミス側で必要です。
ステップ04: オンプレミス側でのルーティングの構成
オンプレミス・ホストは、OCIへのアクセス方法を知っている必要があります。OCI側のシャドウCIDR 192.168.10.0/24を使用し、そのルートはオンプレミス・ルーターを指しています。ルータ自体は、ステップ08でBGPのプリフィクスを学習しています。
uc3-vcn-onpremで、「ルーティング」タブをクリックし、ルート表uc3-rt-wanをクリックします。これは、WANサブネットのルート表です。- ターゲット
uc3-igw-opを持つ単一のルート・ルール0.0.0.0/0に注意してください。ルーターは、これを使用してインターネット経由でOracle VPNエンドポイントに到達します。
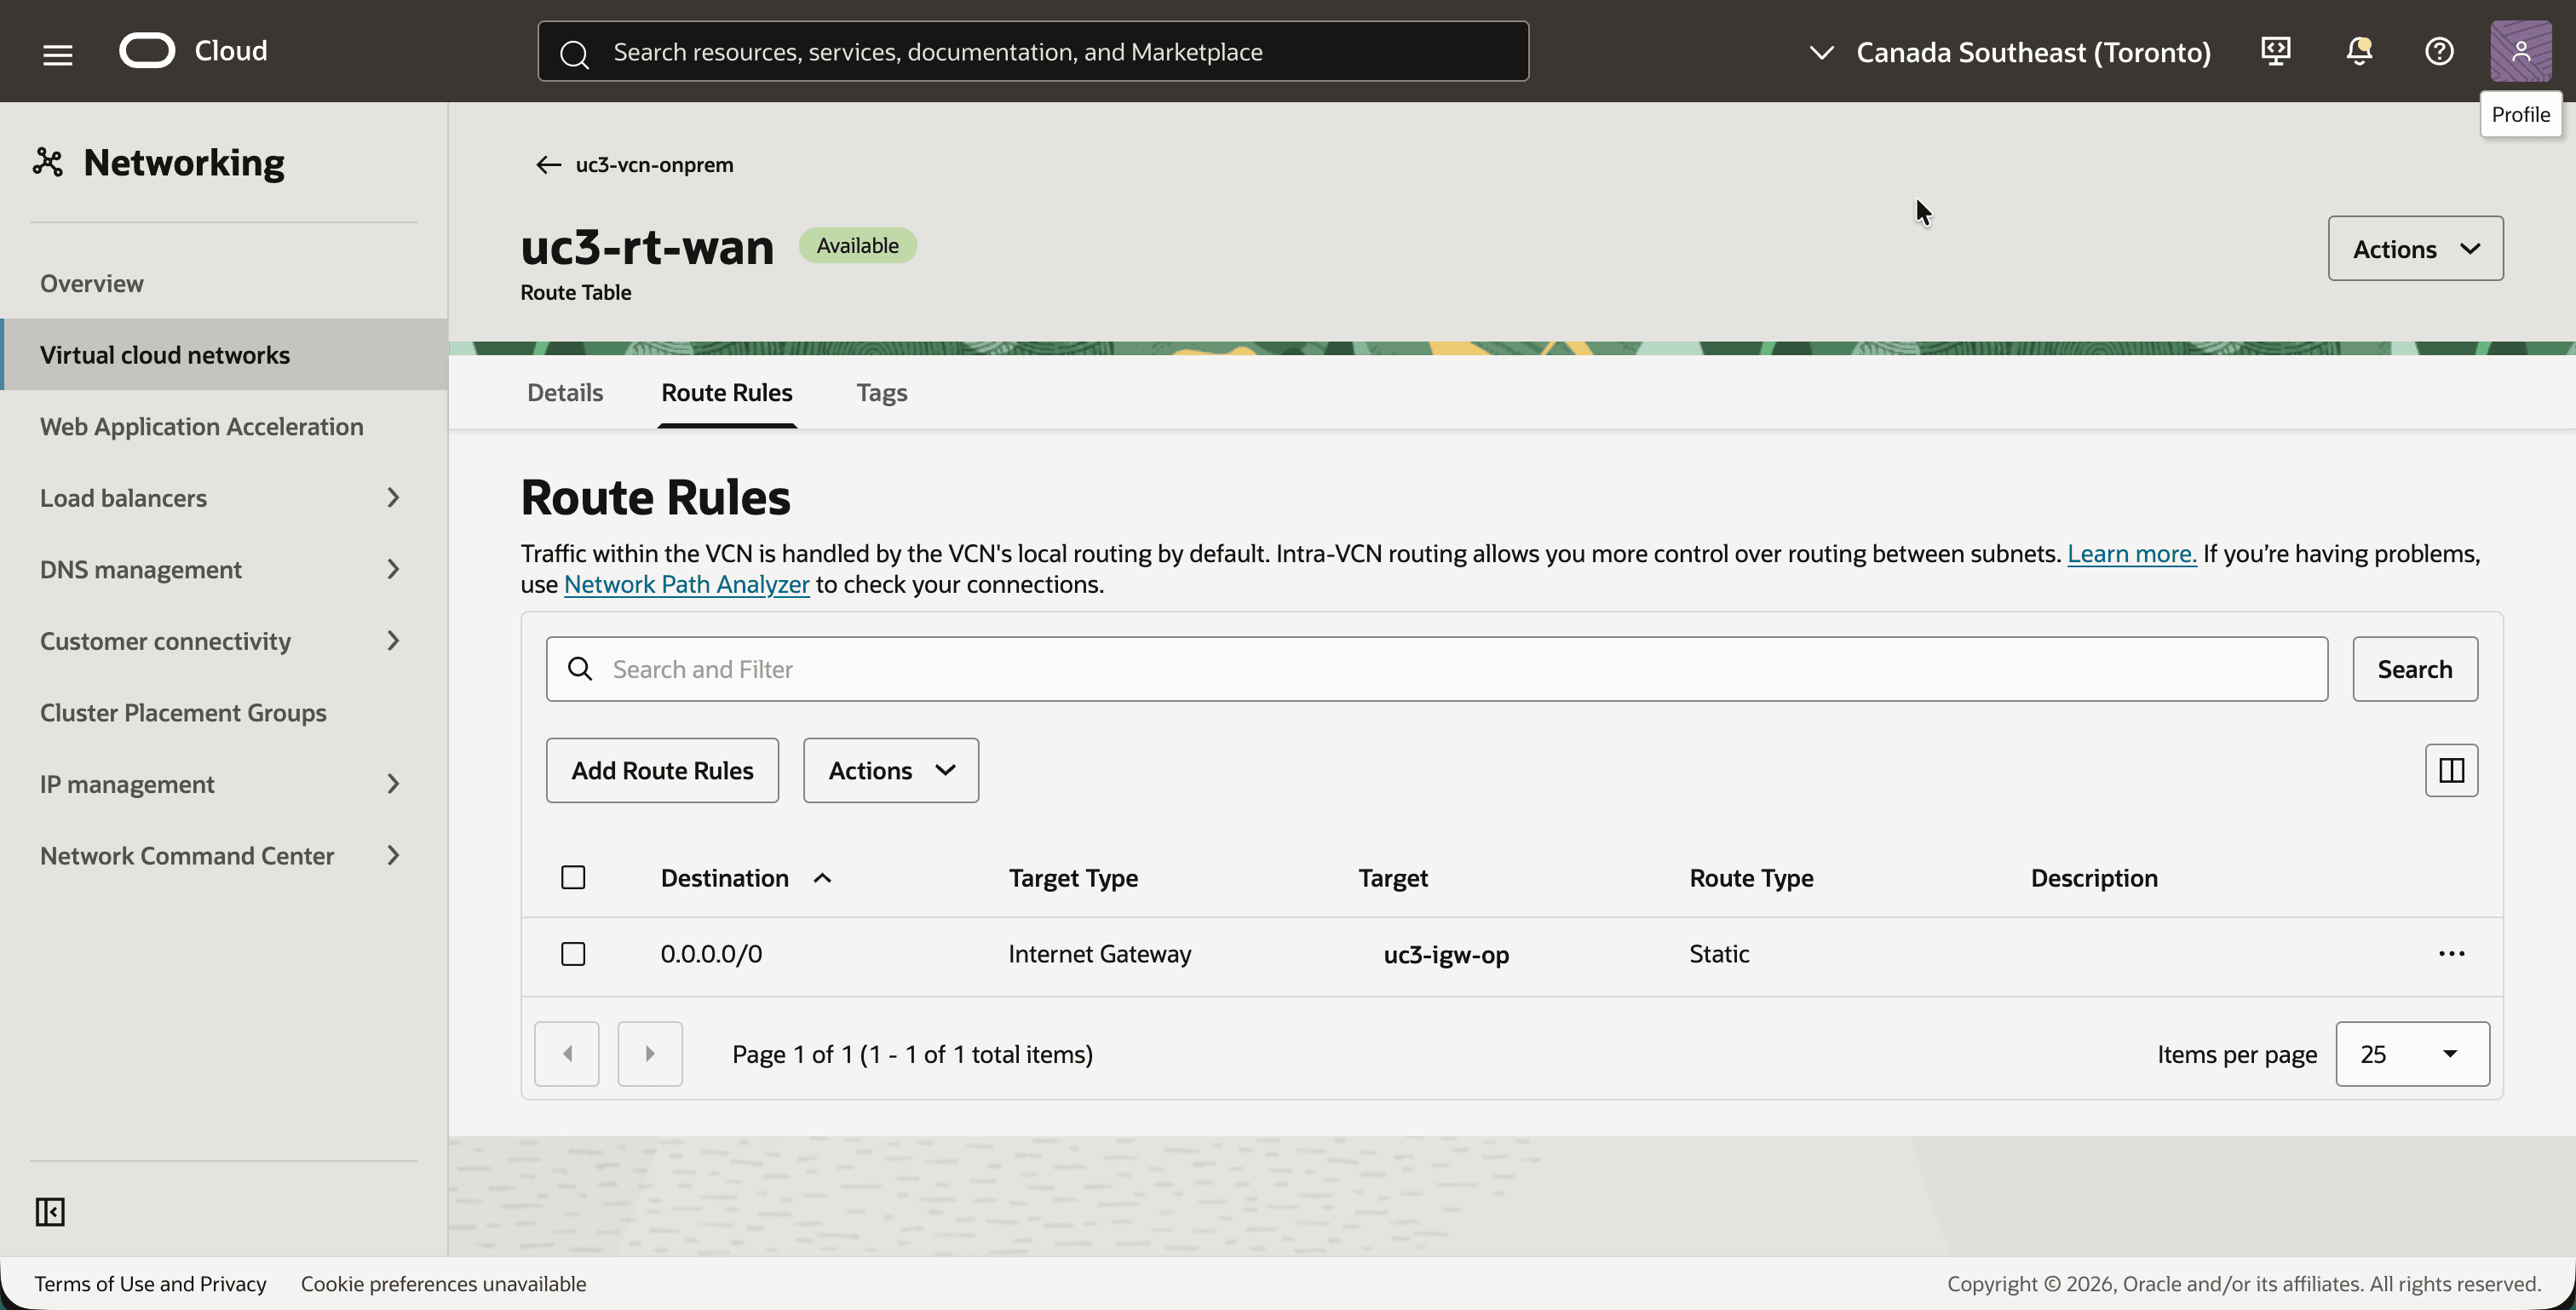
- 戻ってルート表
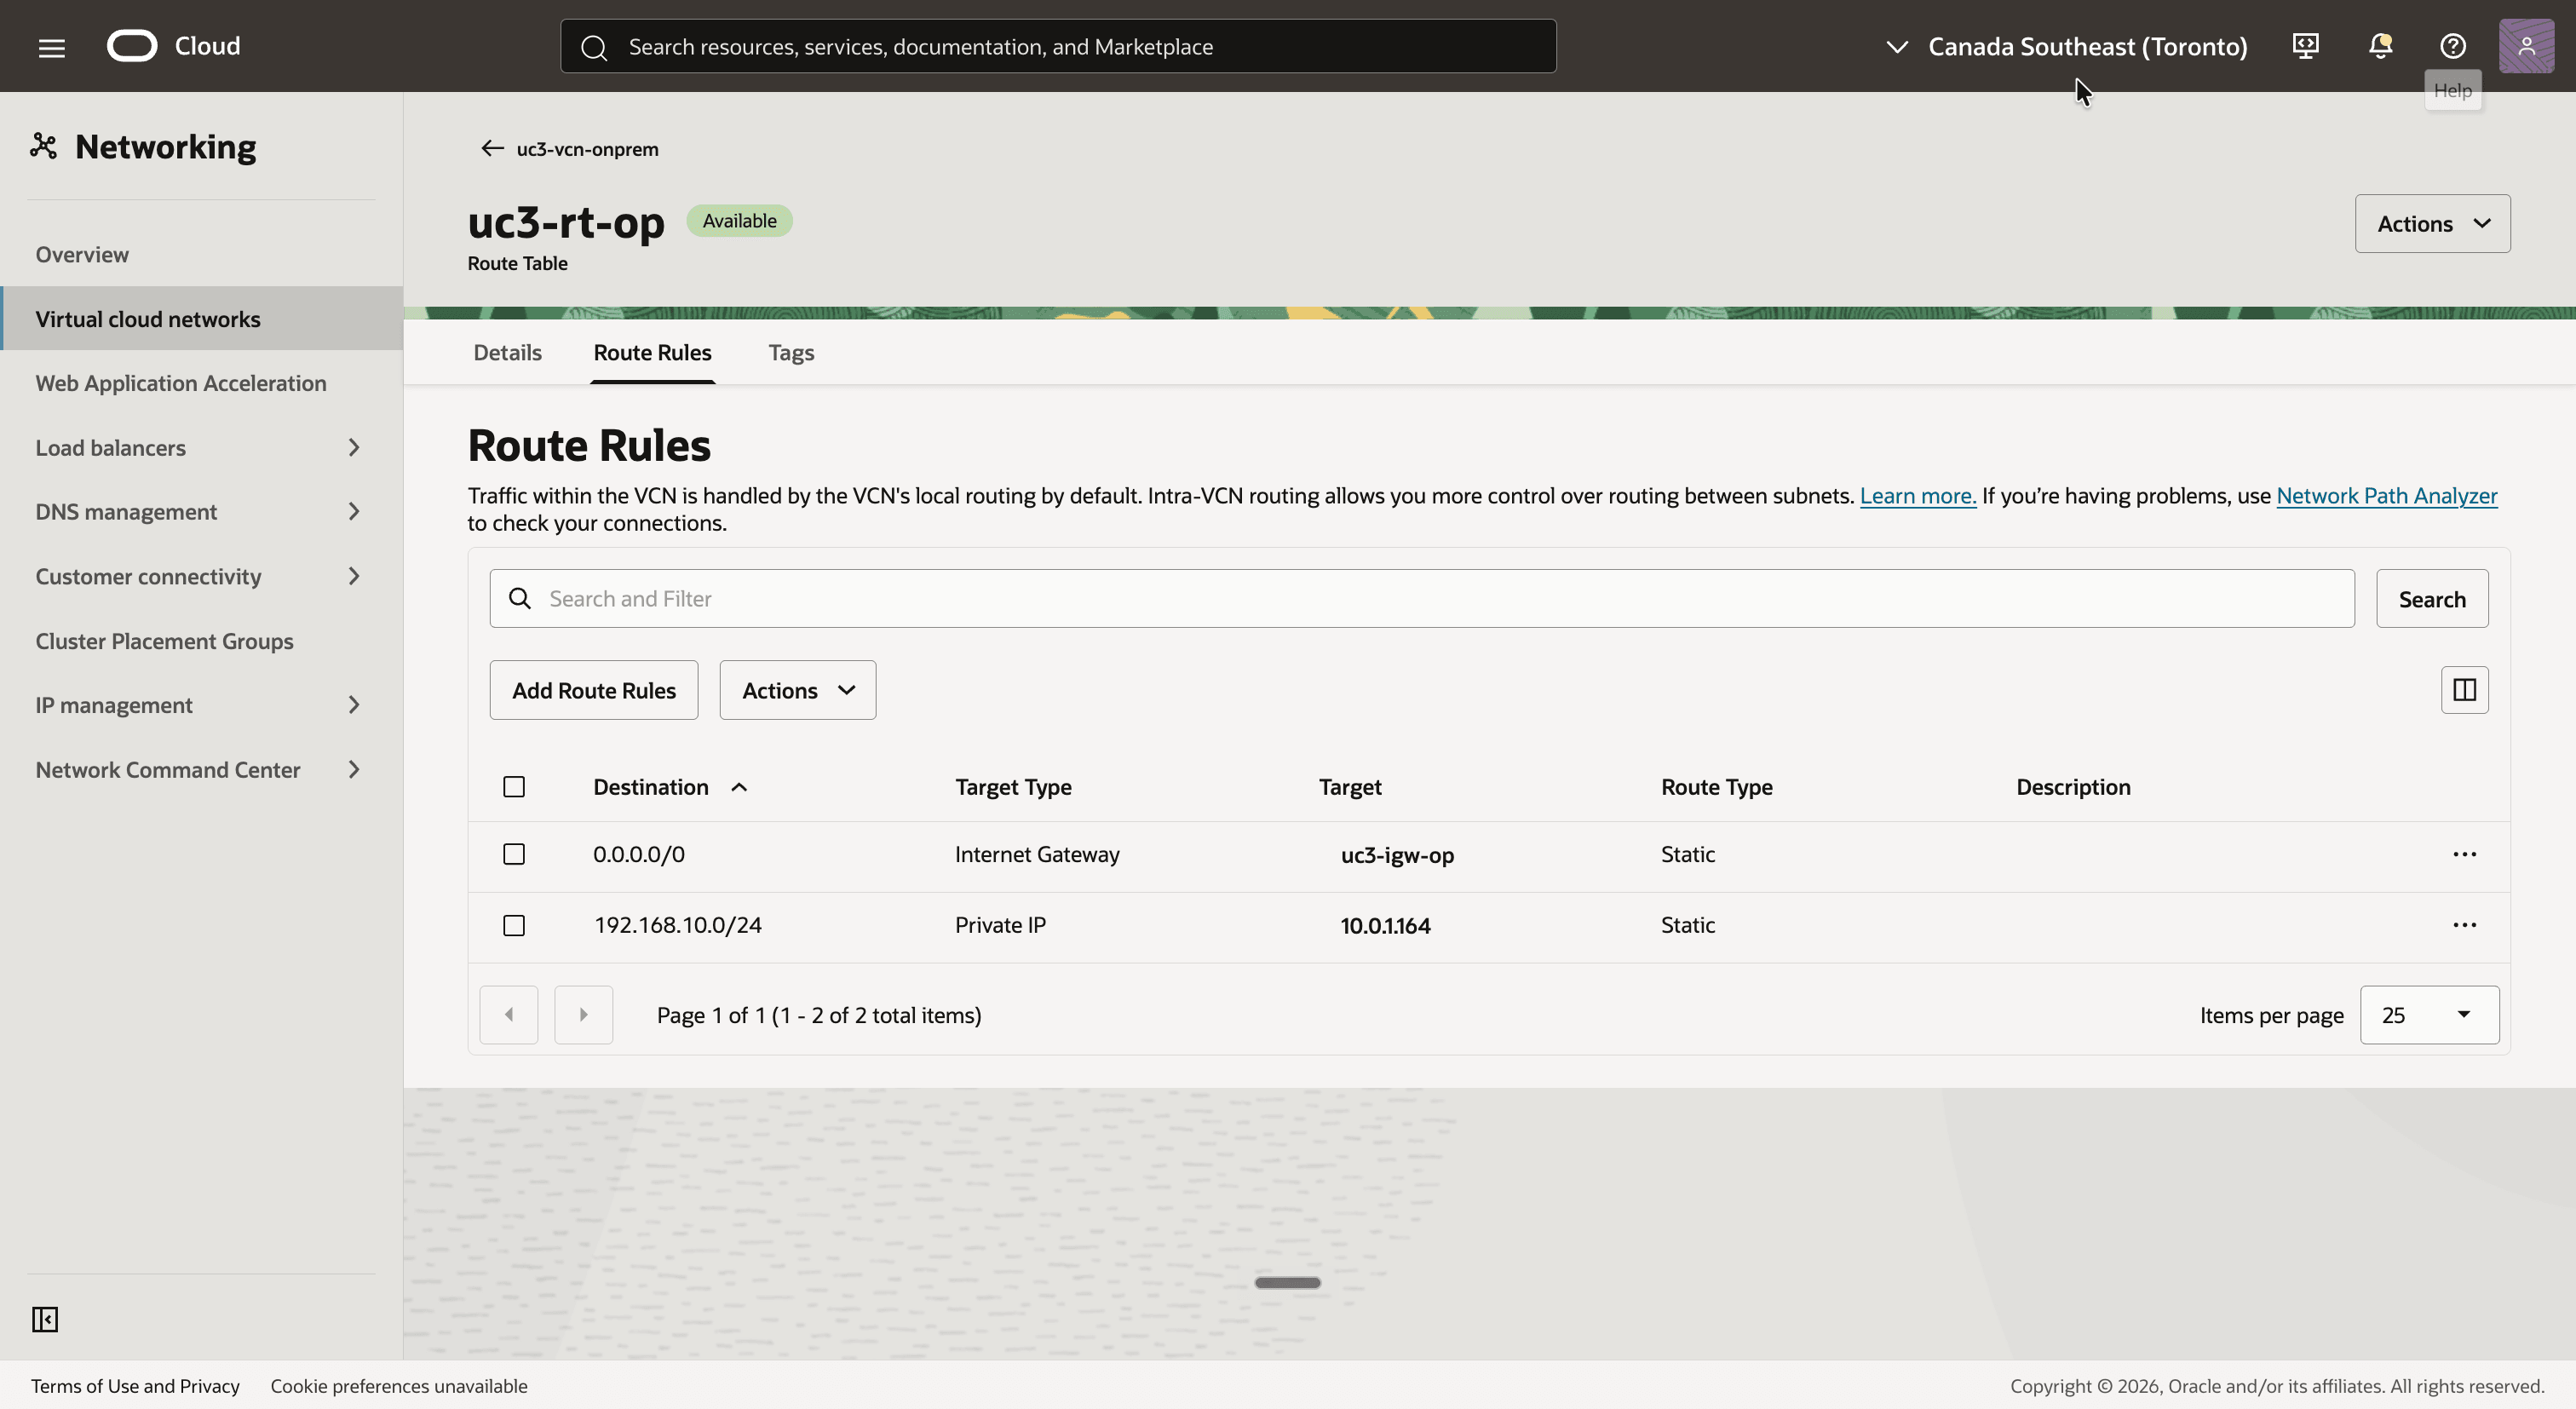
uc3-rt-opをクリックします。これは、LANサブネットのルート表です。 - ルート表に次の2つのルート・ルールが含まれるように、OCI側のシャドウCIDRのルート・ルールを追加します。
- ターゲットが
uc3-igw-opの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット・タイプがプライベートIPでターゲットが
10.0.1.164で、LibreswanルーターのLANアドレスを持つ192.168.10.0/24(OCI側のシャドウCIDR)。
- ターゲットが
ステップ05: DRGを作成してVCNをアタッチする
OCI側に戻り、DRGを作成します。これでVCNアタッチメントが取得され、次のステップで2つのIPSecトンネル・アタッチメントが自動的に追加されます。
- 「カナダ南東部(モントリオール)」リージョンを選択します。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
- 「動的ルーティング・ゲートウェイの作成」ボタンをクリックし、
uc3-drg-ociという名前のDRGを作成します。 - DRGが「使用可能」であることを確認します。
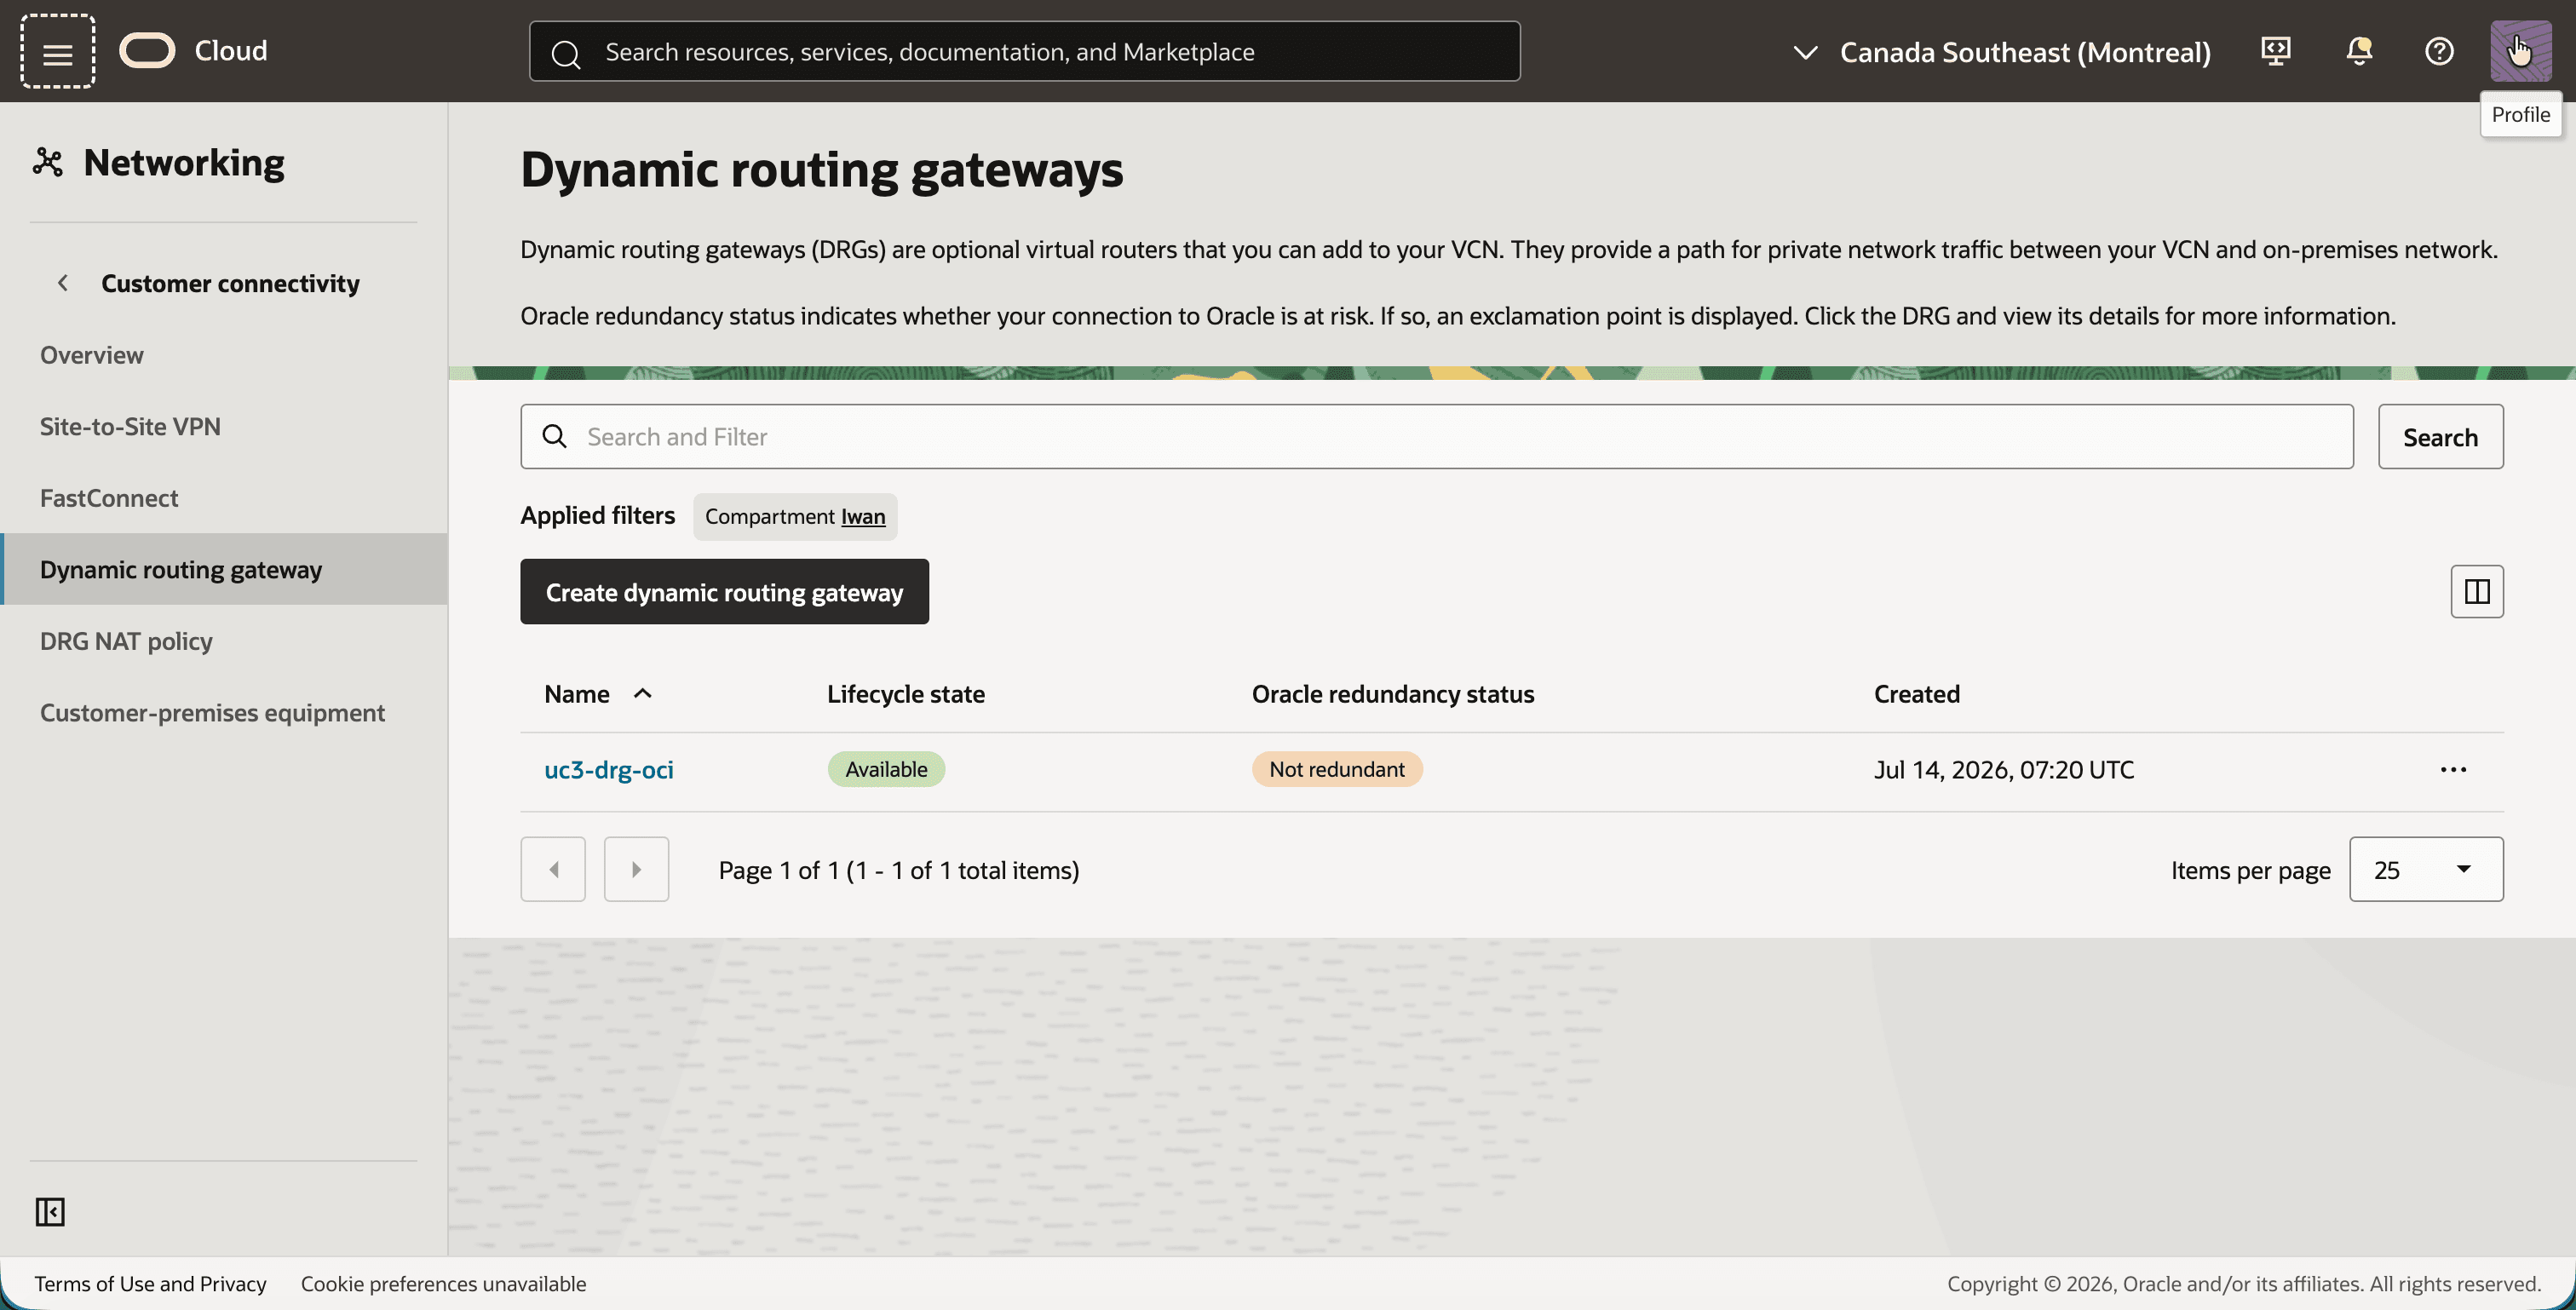
uc3-drg-ociをクリックし、Attachmentsタブをクリックします。- 「仮想クラウド・ネットワーク・アタッチメントの作成」ボタンをクリックし、VCN
uc3-vcn-ociのアタッチメントuc3-att-vcn-ociを作成します。 - アタッチメントでは、DRGルート表
uc3-drgrt-vcn-ociが使用され、DRG NATポリシーがないことに注意してください。DRGルート表は、ステップ09で構成します。
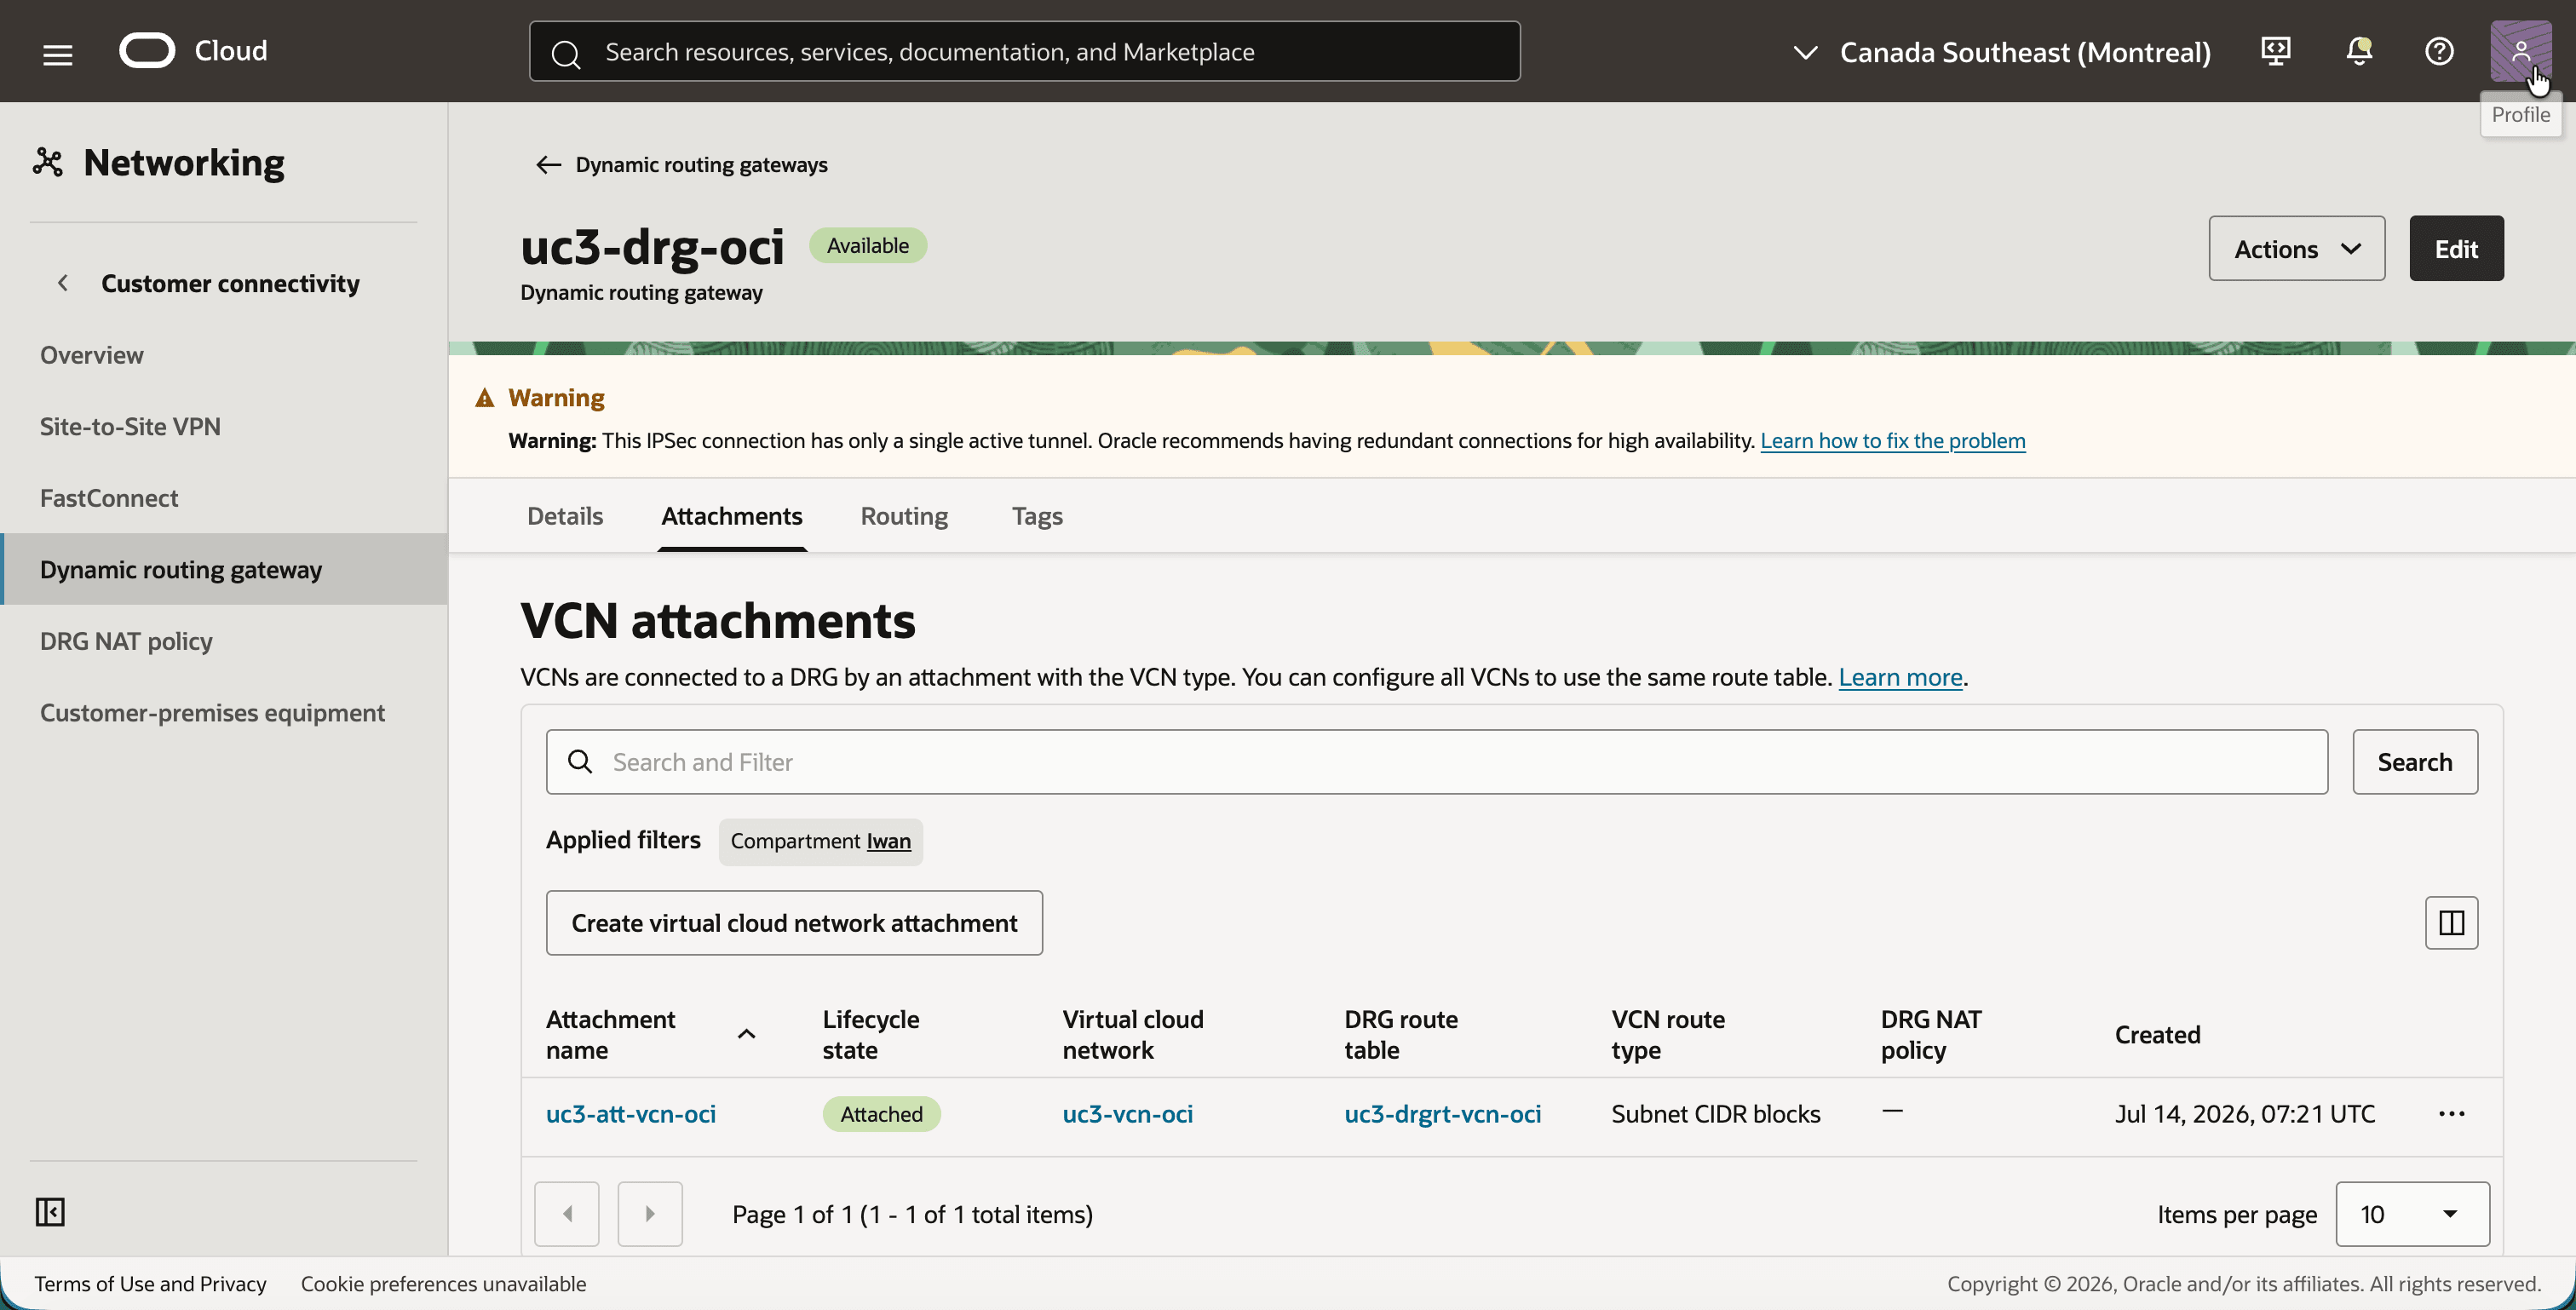
- 添付ファイル
uc3-att-vcn-ociをクリックします。 - DRGルート表の
uc3-drgrt-vcn-ociおよび空の「DRG NATポリシー」フィールドに注意してください。
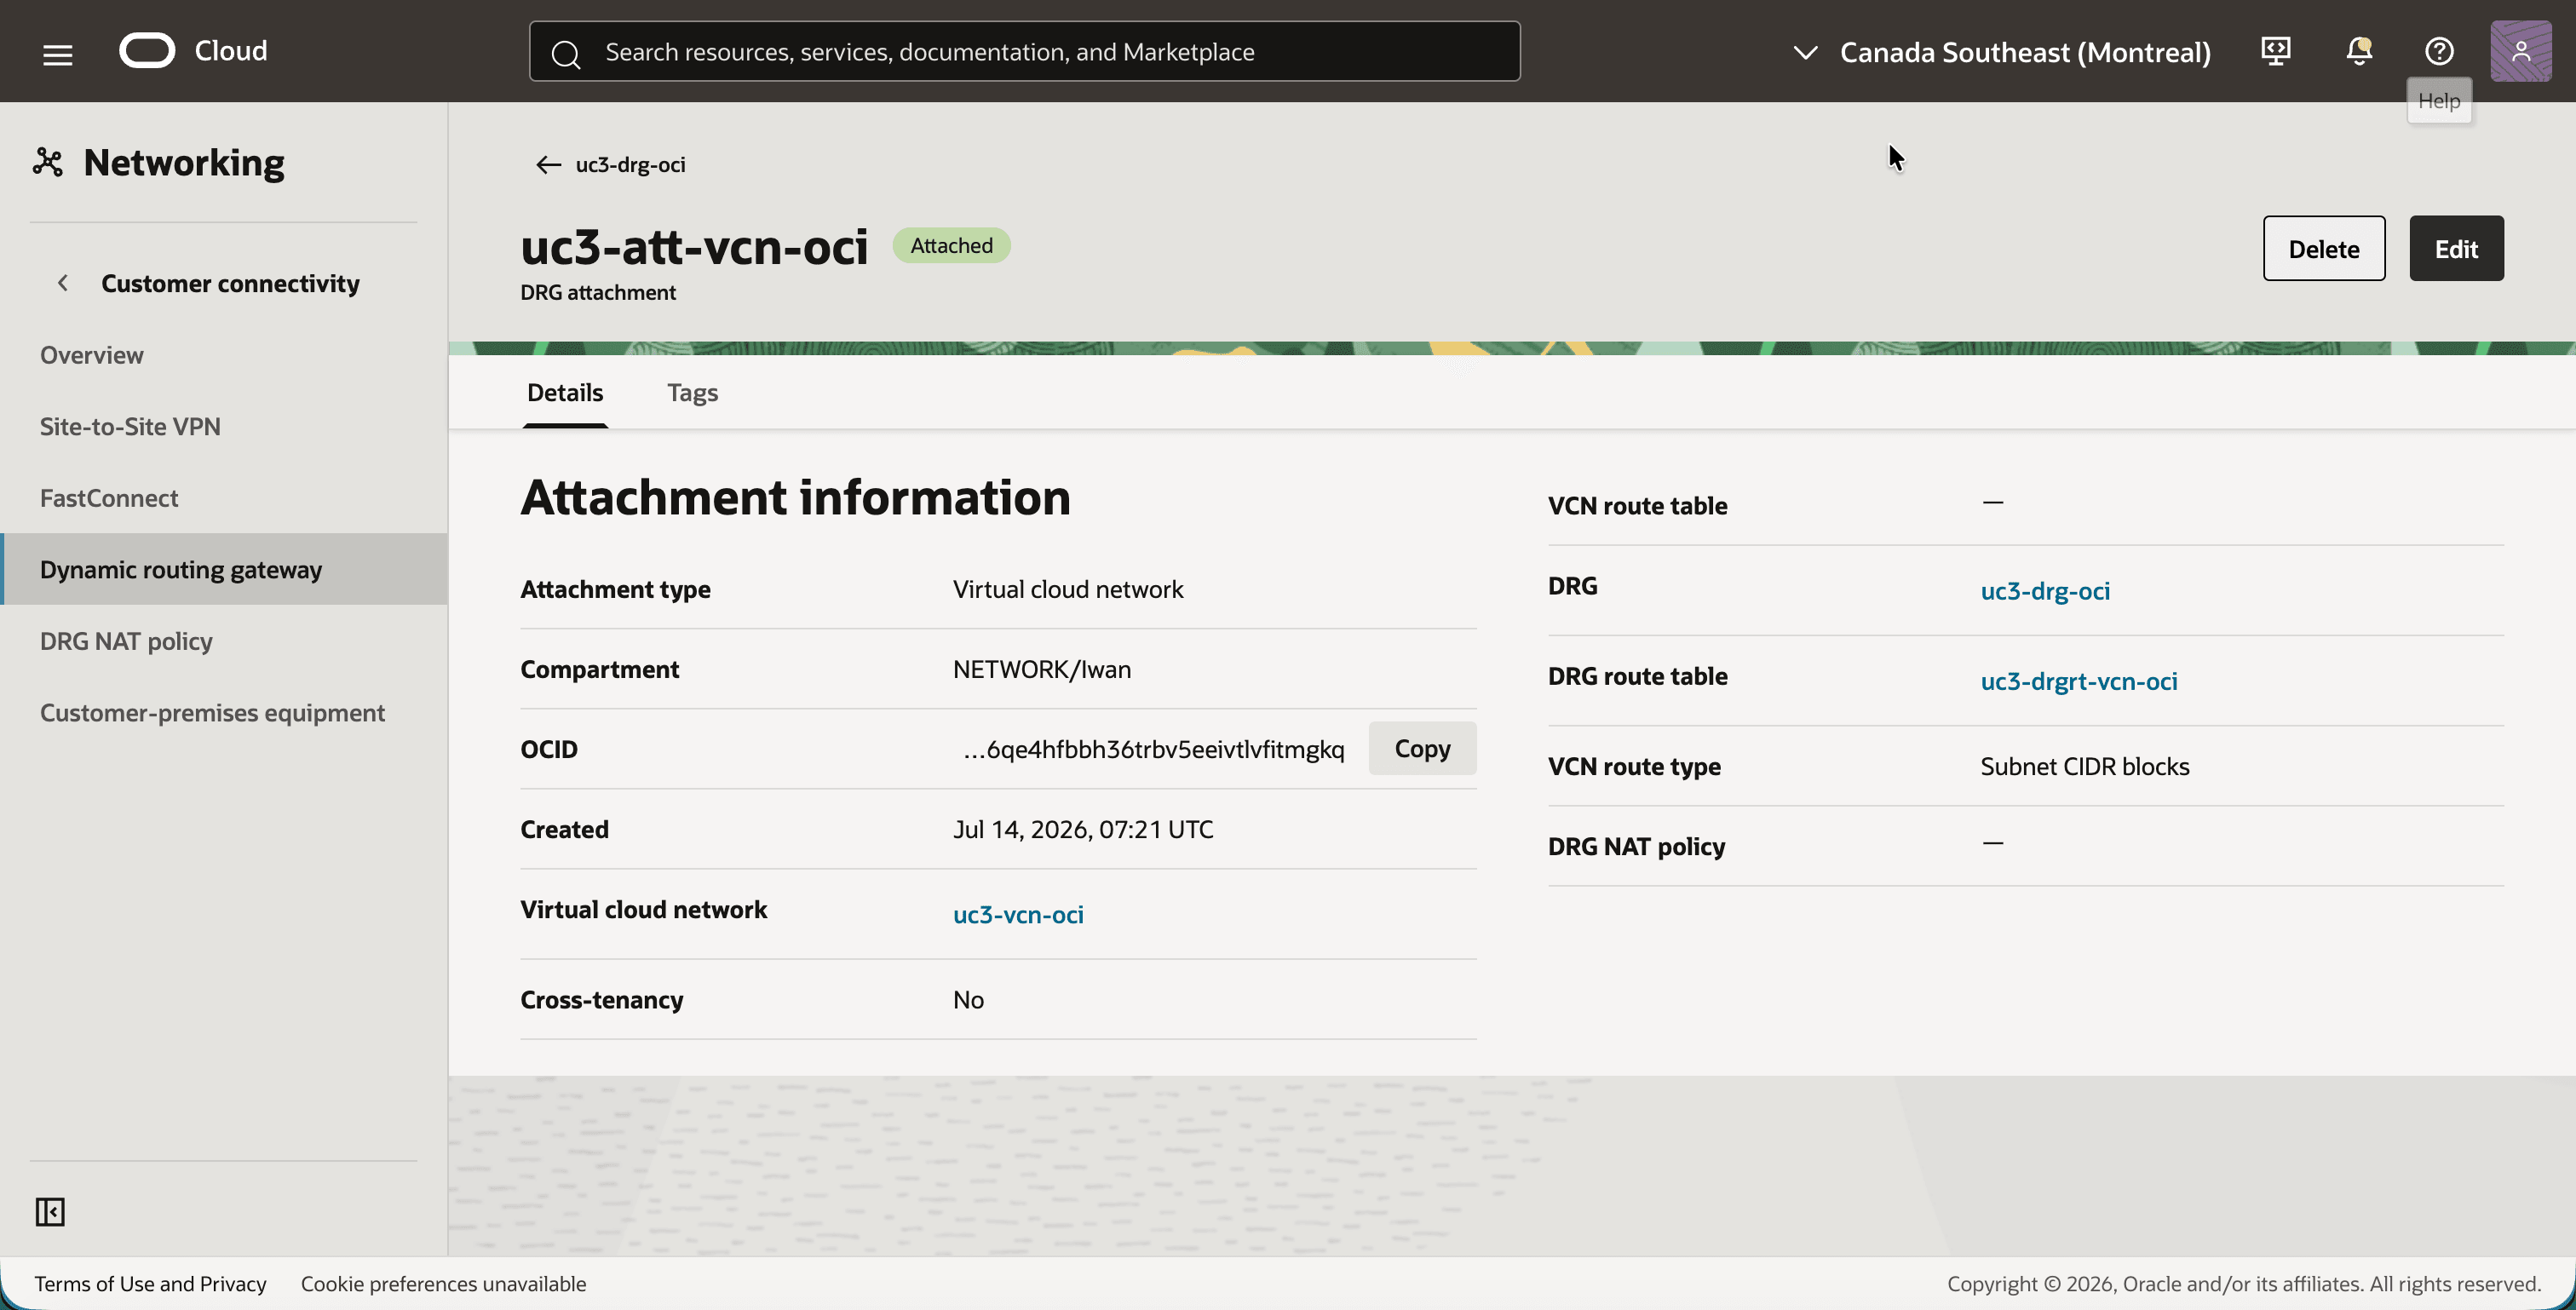
[!]ノート] 2つのトンネルの1つがダウンしている間にDRGのスクリーンショットが撮影されました。IPSec接続にはアクティブなトンネルが1つしかないという警告が表示され、DRGリストには「非冗長」と表示されます。両方のトンネルが起動すると、警告は消えます。
ステップ06: BGP動的ルーティングを使用したサイト間VPNの作成
Site-to-Site VPNは、DRGをオンプレミス・ルーターに接続します。これには、ルーターのパブリックIPアドレスを表す顧客構内機器(CPE)オブジェクトと、冗長性のために2つのトンネルを作成するIPSec接続が必要です。パート3との違いは、トンネルのルーティング・タイプです。BGP動的ルーティングでは、各トンネルは次のようになります:
- 両端の内側のトンネル・インタフェースは、トンネルの内部にのみ存在する小さなサブネットです。BGPセッションは、これら2つのアドレス間で実行されます。
- オンプレミス・ルーターのBGP AS番号。 Oracleでは、常にAS
31898が使用されます。 - 構成する暗号化ドメインがありません。 ルートベースのトンネルはすべてのトラフィック(両側の
0.0.0.0/0)を伝送し、ルーティングテーブルはそのトラフィックに何が含まれるかを決定します。
| トンネル | Oracle VPN IPアドレス | 内部IP、Oracle | 内部IP、オンプレミス | オンプレミスAS |
|---|---|---|---|---|
| 1 | 168.138.66.213 |
10.255.255.1/30 |
10.255.255.2/30 |
65000 |
| 2 | 168.138.65.198 |
10.255.255.5/30 |
10.255.255.6/30 |
65000 |
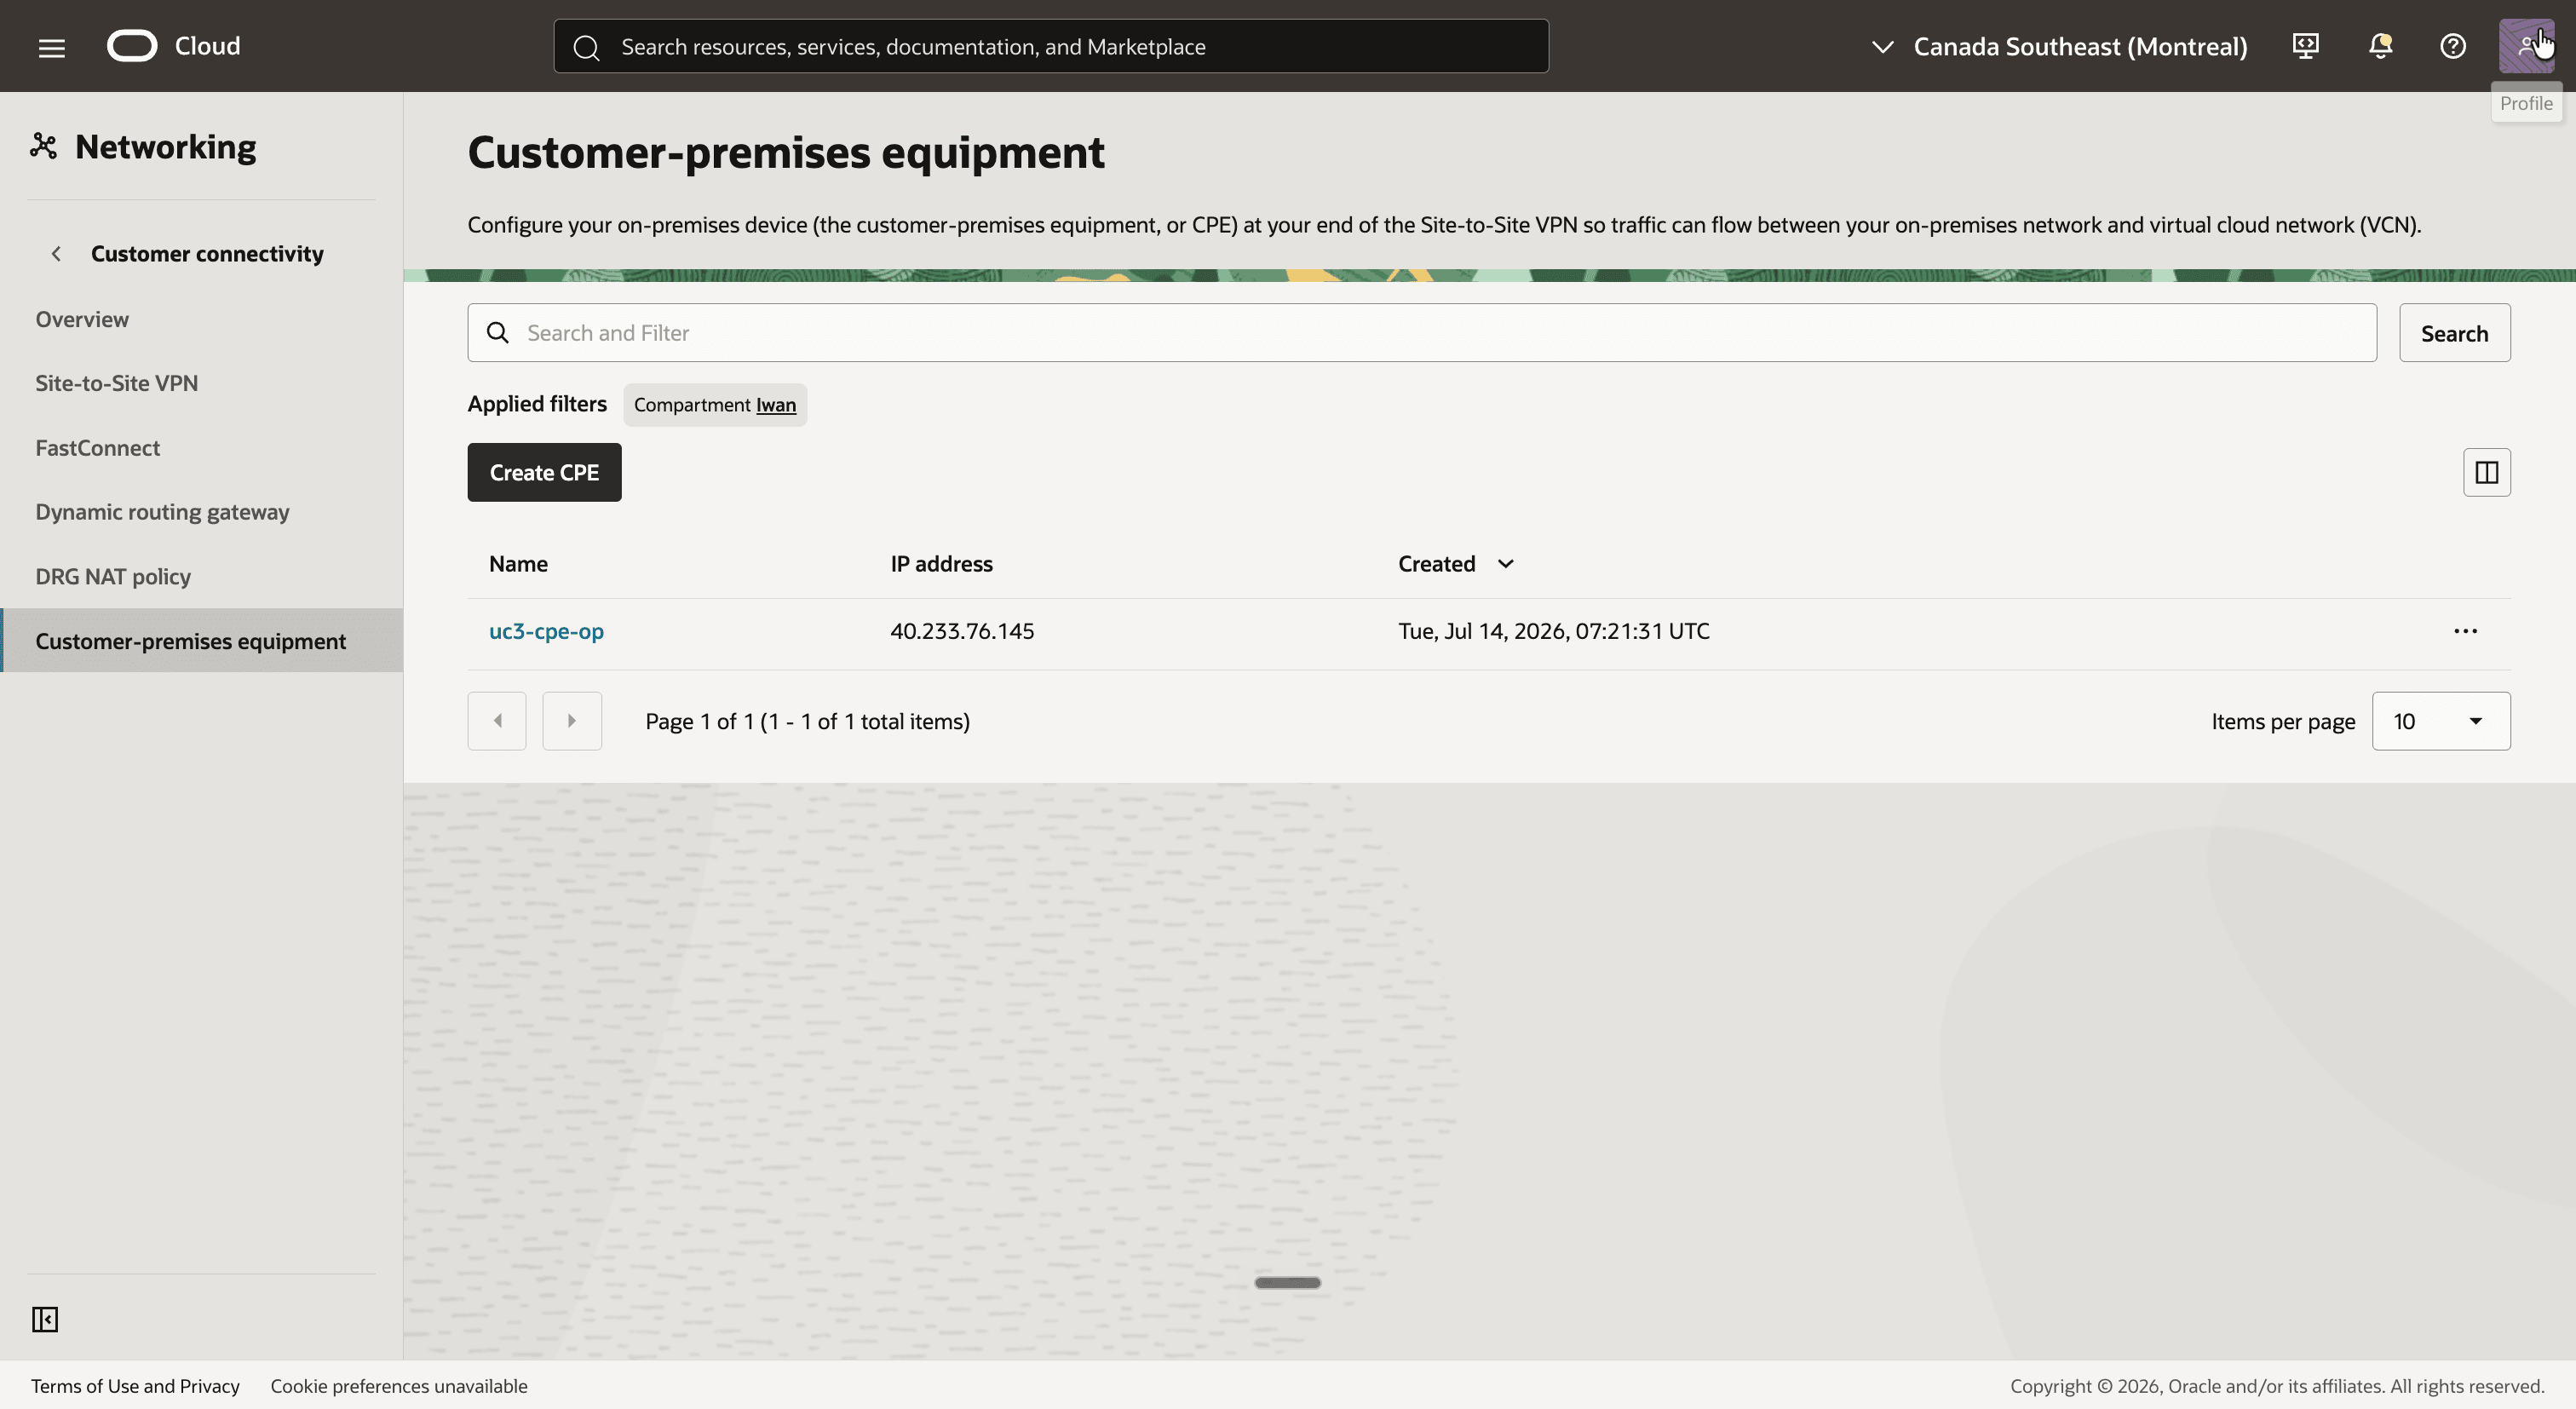
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「顧客オンプレミス機器」の順にクリックします。
- 「CPEの作成」ボタンをクリックし、
uc3-cpe-opという名前でCPEを作成し、IPアドレス40.233.76.145、オンプレミス・ルーターのパブリックIPアドレスを作成します。 - IPアドレスが
40.233.76.145のCPEuc3-cpe-opに注意してください。
- 左側のメニューで「サイト間VPN」をクリックします。
- Create IPSec connectionボタンをクリックし、次の値で接続を作成します。
- 名前:
uc3-ipsec - 顧客構内機器:
uc3-cpe-op - 動的ルーティング・ゲートウェイ:
uc3-drg-oci - 両方のトンネルのルーティング・タイプ: BGP動的ルーティング
- 両方のトンネルのBGP ASN:
65000 - トンネル・インタフェース内のIPv4 - CPEおよびトンネル・インタフェース内のIPv4 - Oracle: 上の表のアドレス
- 両方のトンネルのIKEバージョン: IKEv1
- 名前:
- IPSec接続
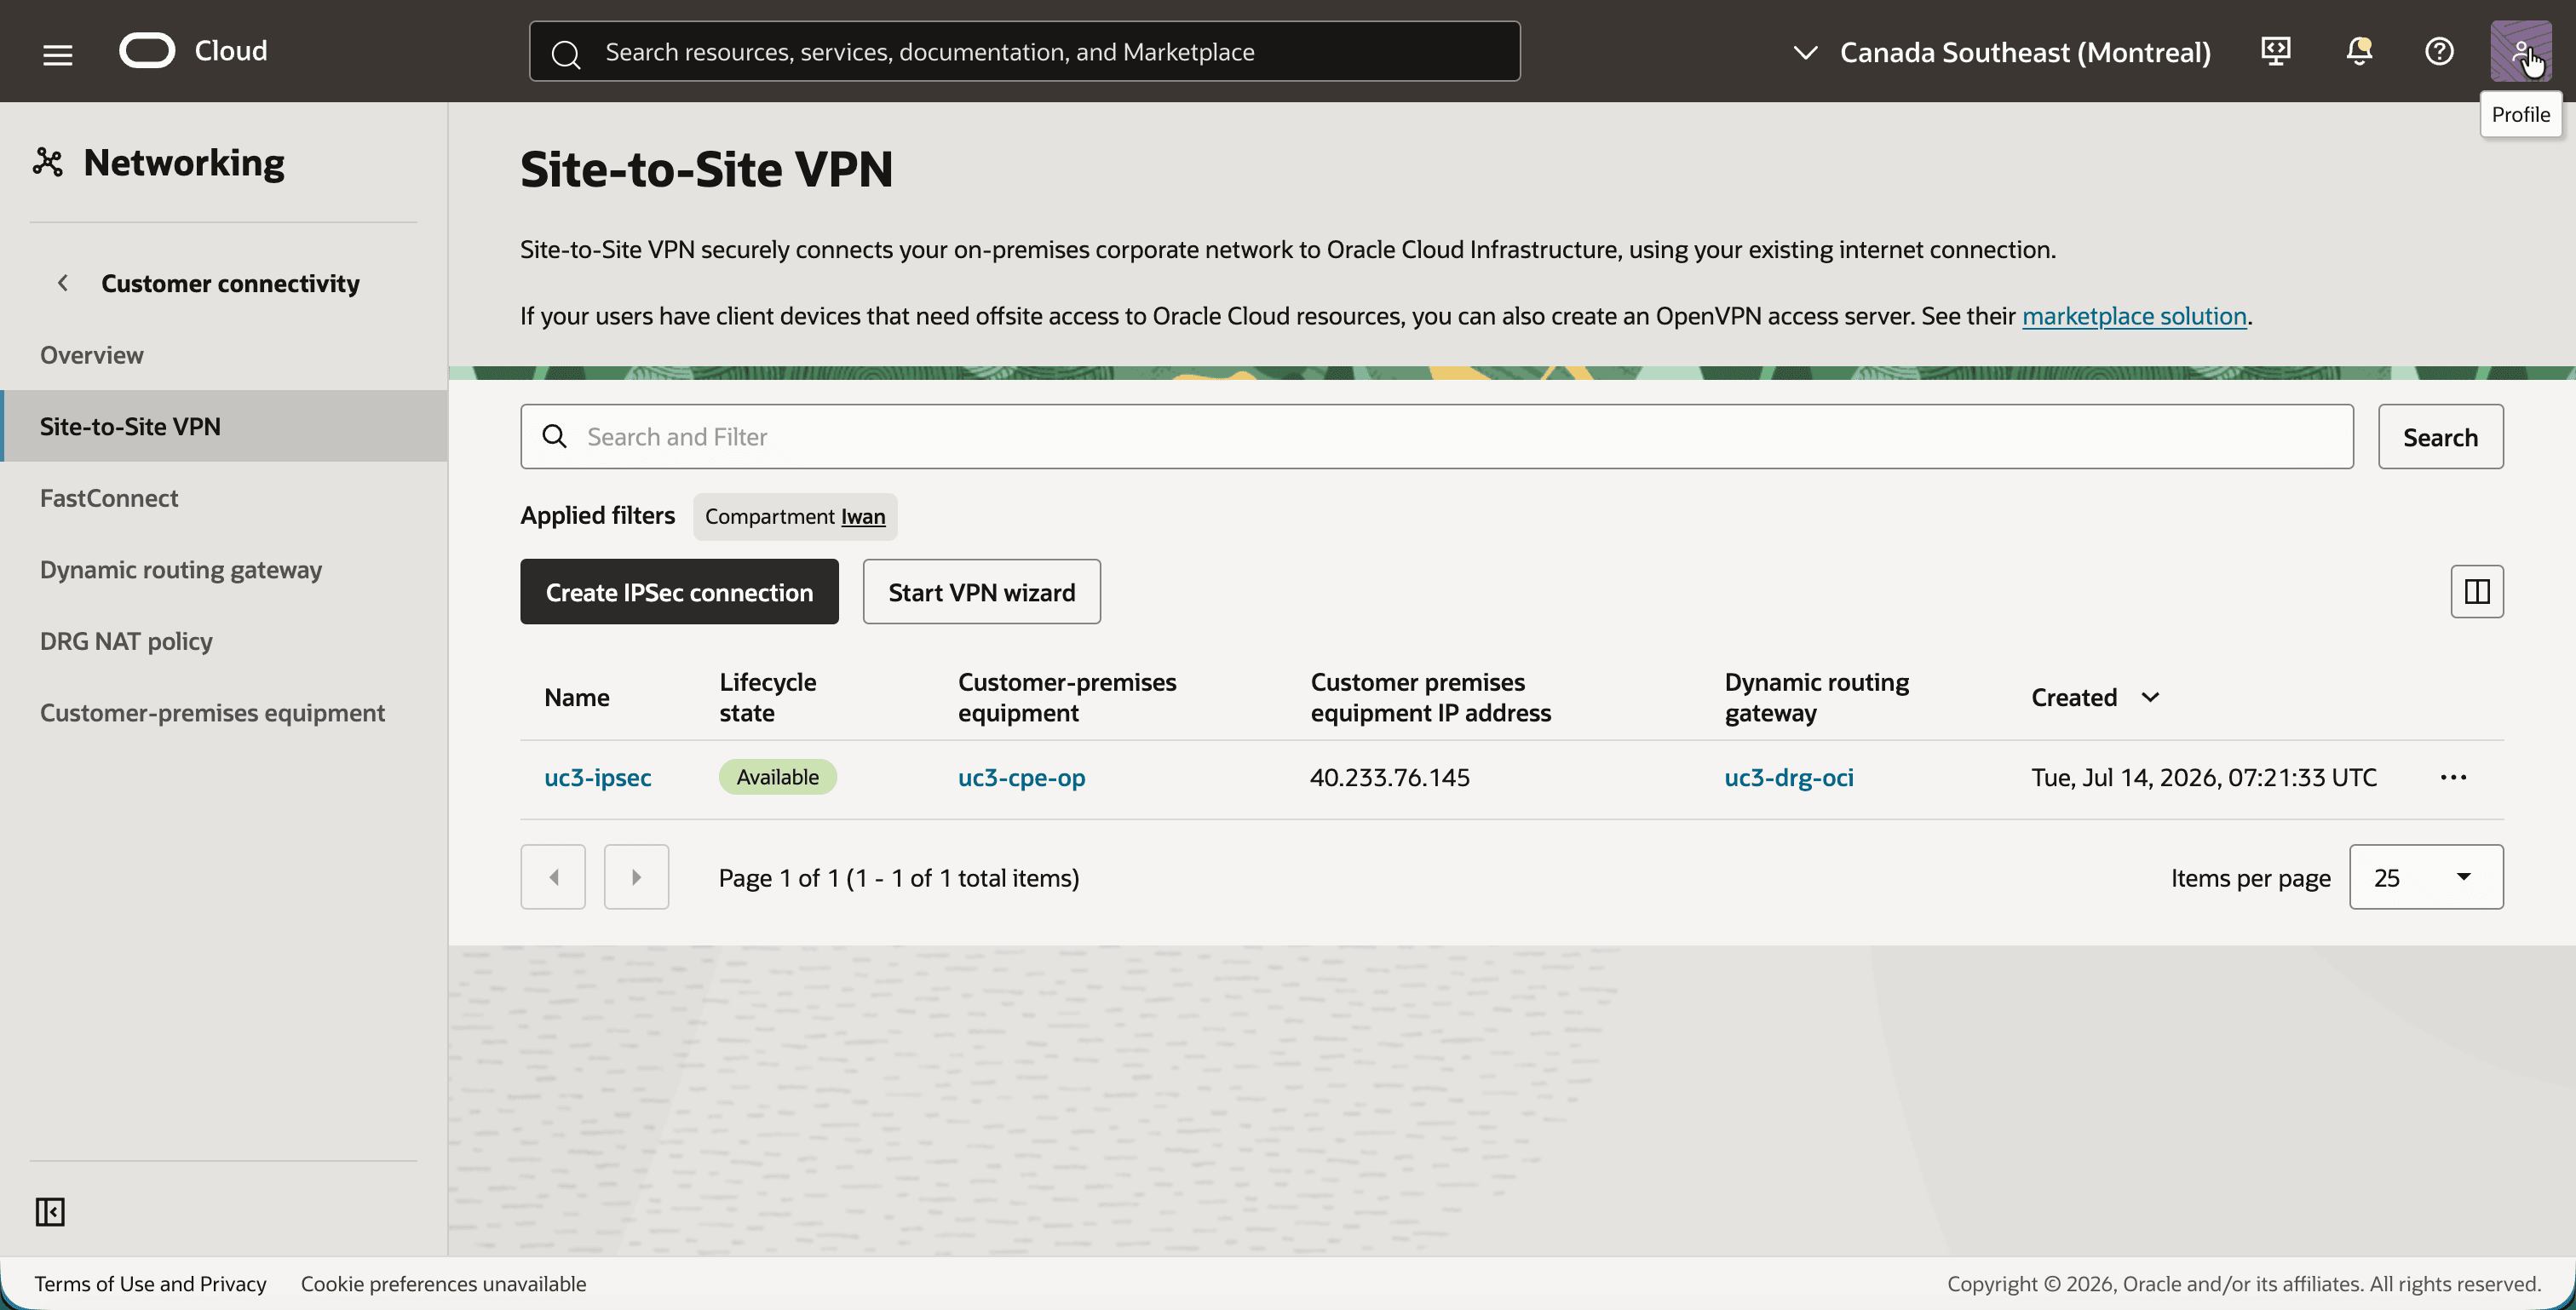
uc3-ipsecとCPEuc3-cpe-opおよびDRGuc3-drg-ociを確認します。
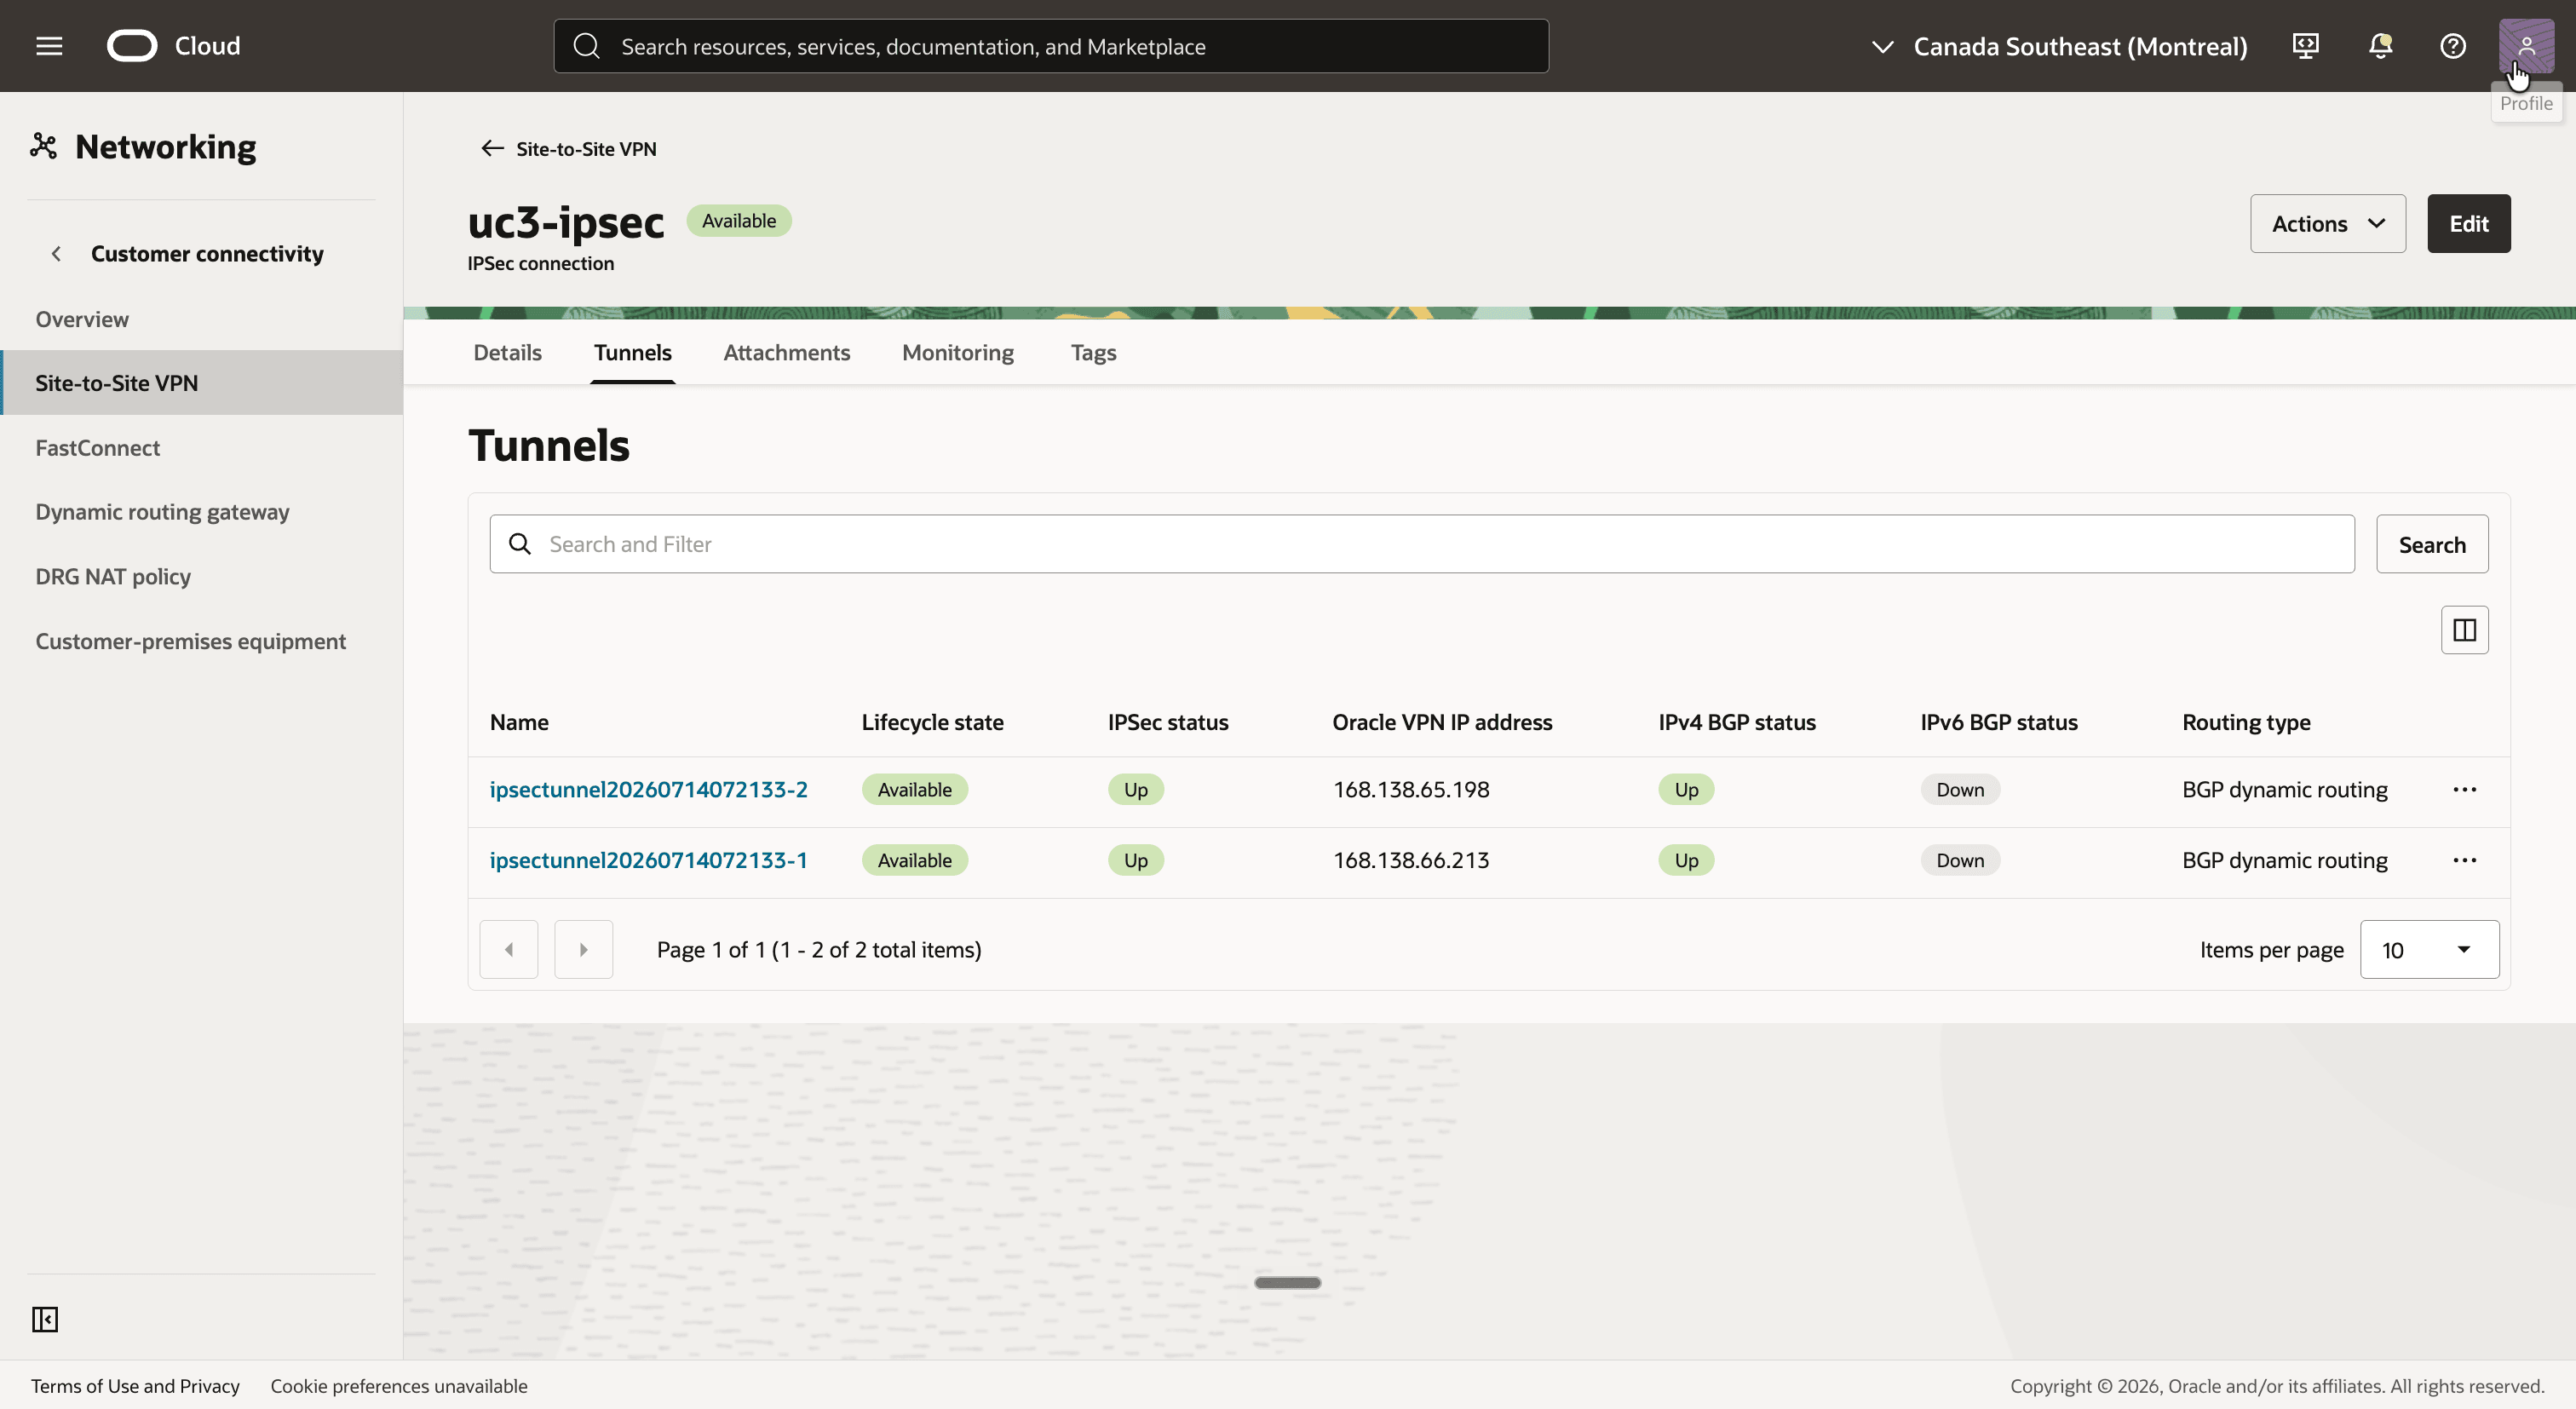
uc3-ipsecをクリックし、Tunnelsタブをクリックします。- 2つのトンネルにそれぞれ独自のOracle VPN IPアドレスとルーティング・タイプのBGP動的ルーティングがあります。IPSecステータスおよびIPv4 BGPステータスは、ステップ08(スクリーンショットの状態)の後に「稼働中」になります。このチュートリアルではIPv4のみが使用されるため、IPv6 BGPステータスは「停止中」のままです。
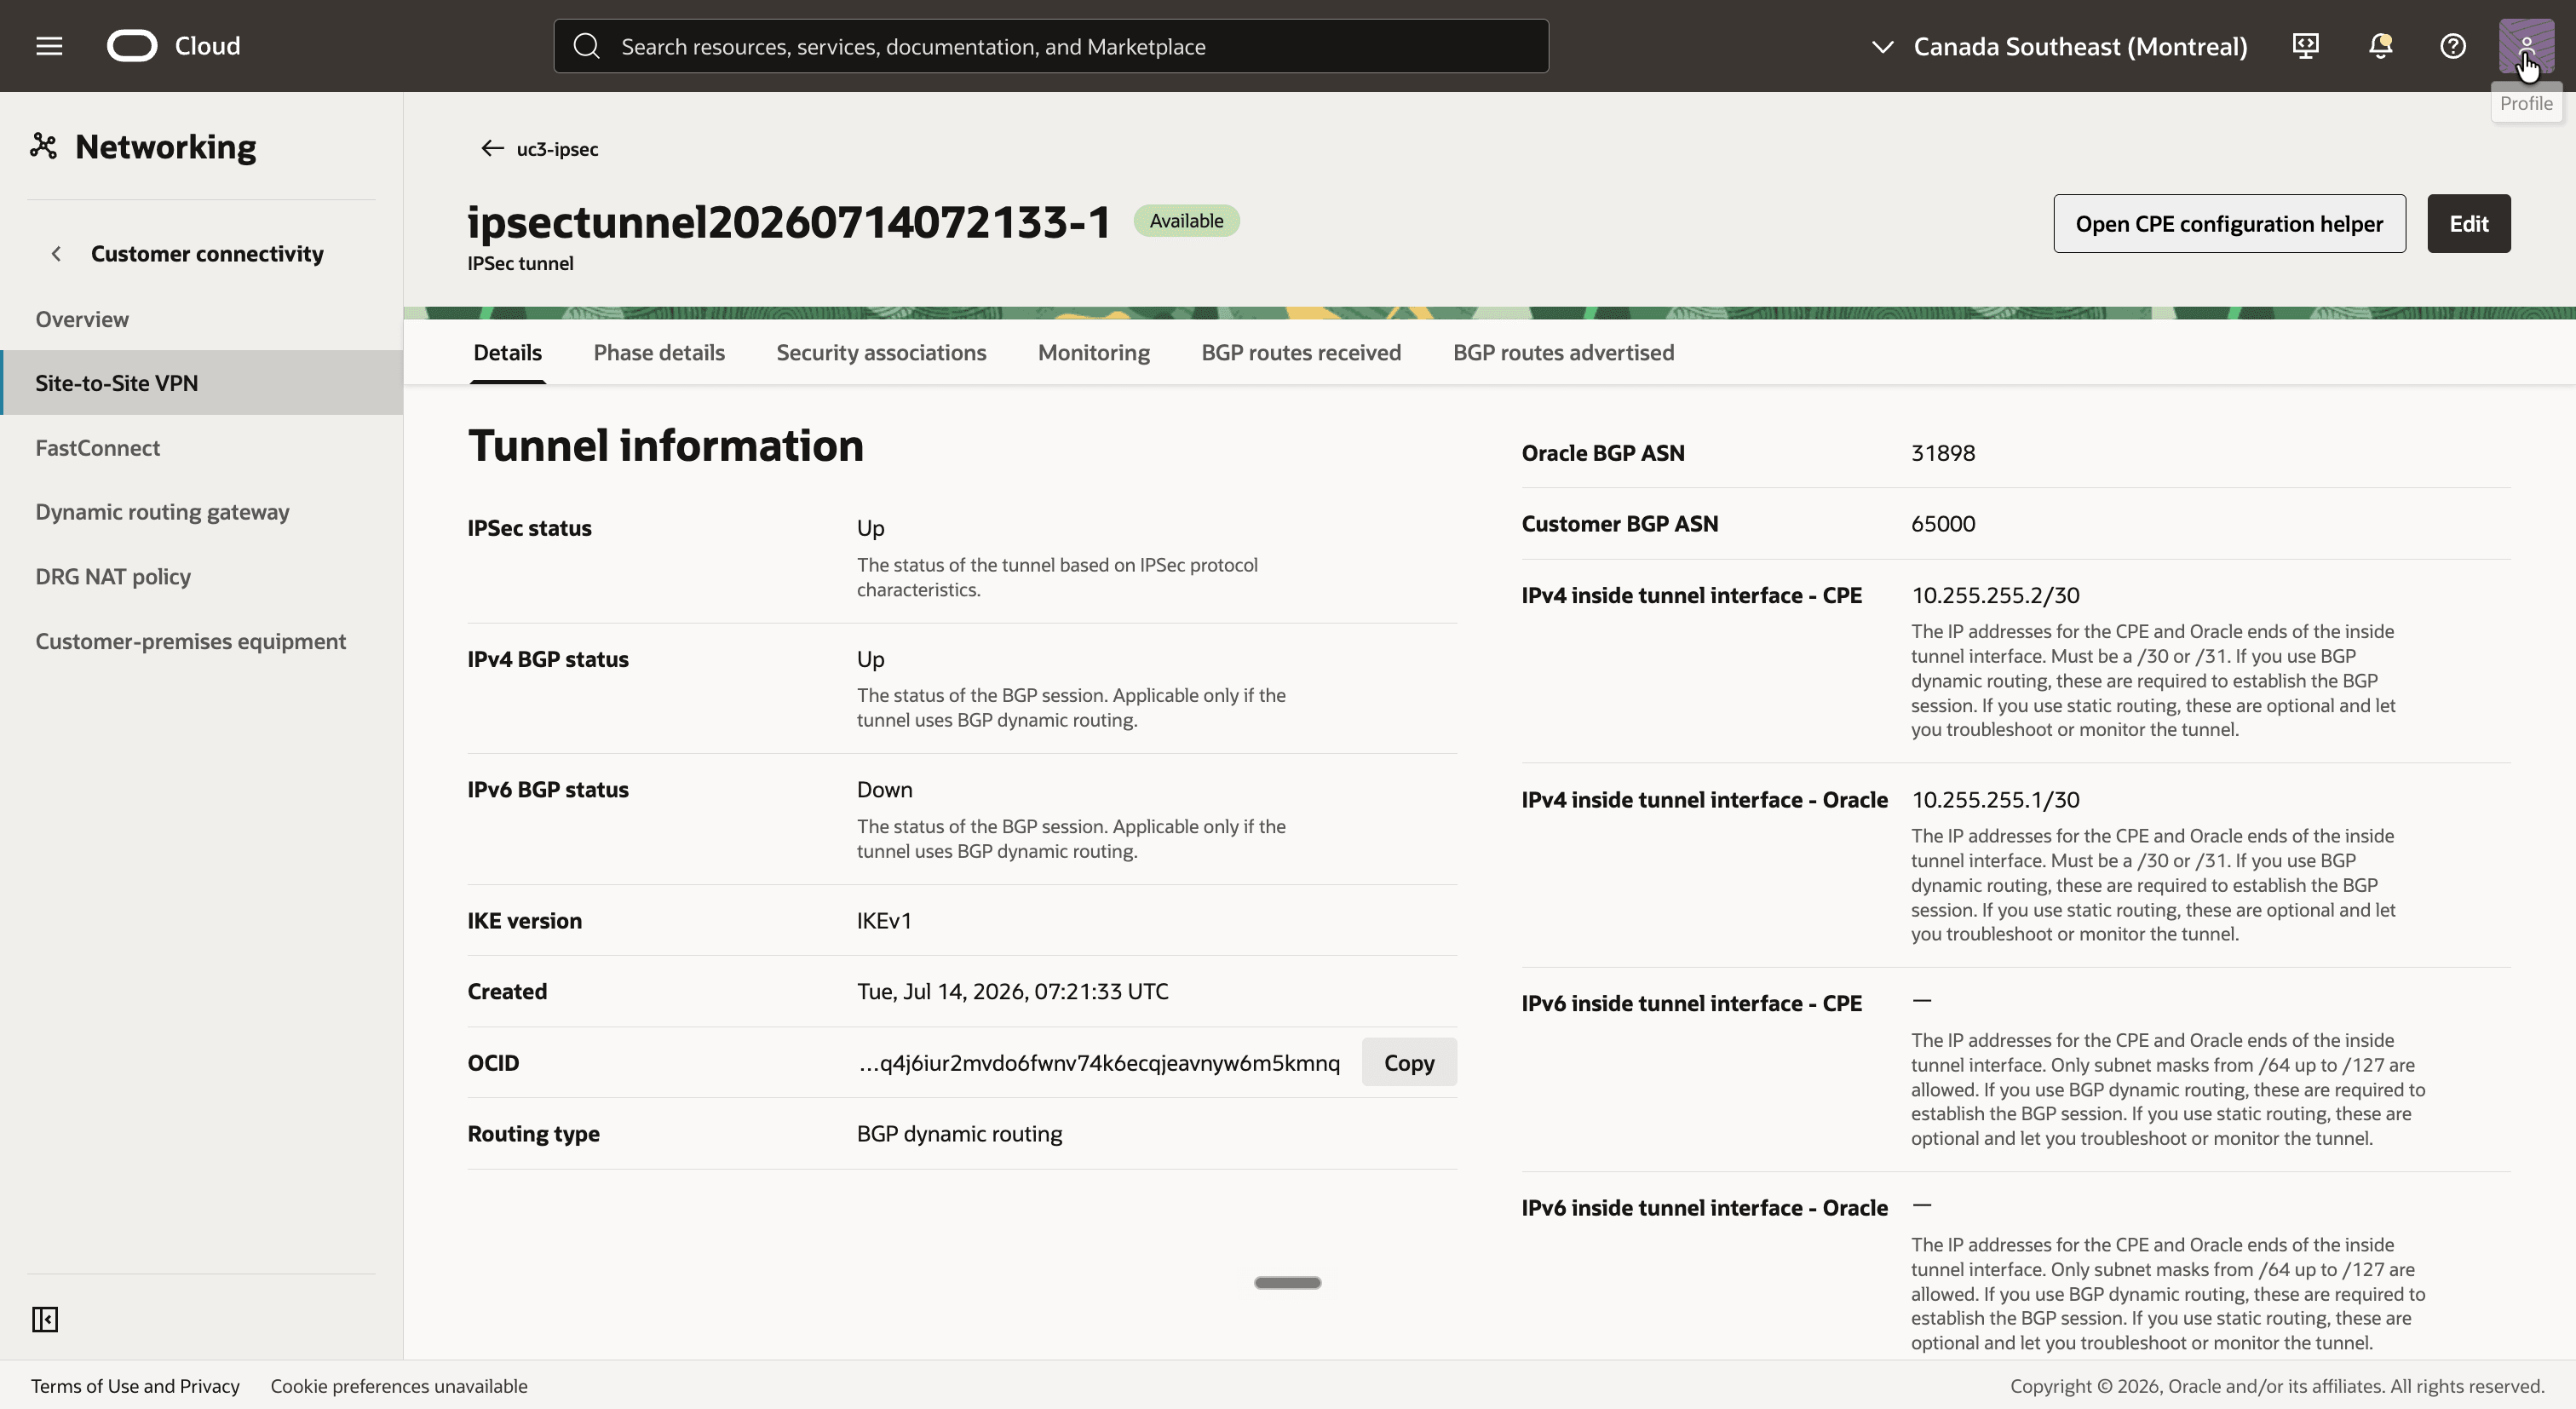
- 最初のトンネルをクリックします。
- トンネルのBGP情報(Oracle BGP ASN
31898、Customer BGP ASN65000および内部トンネル・インタフェース10.255.255.2/30(CPE)と10.255.255.1/30(Oracle))に注意してください。
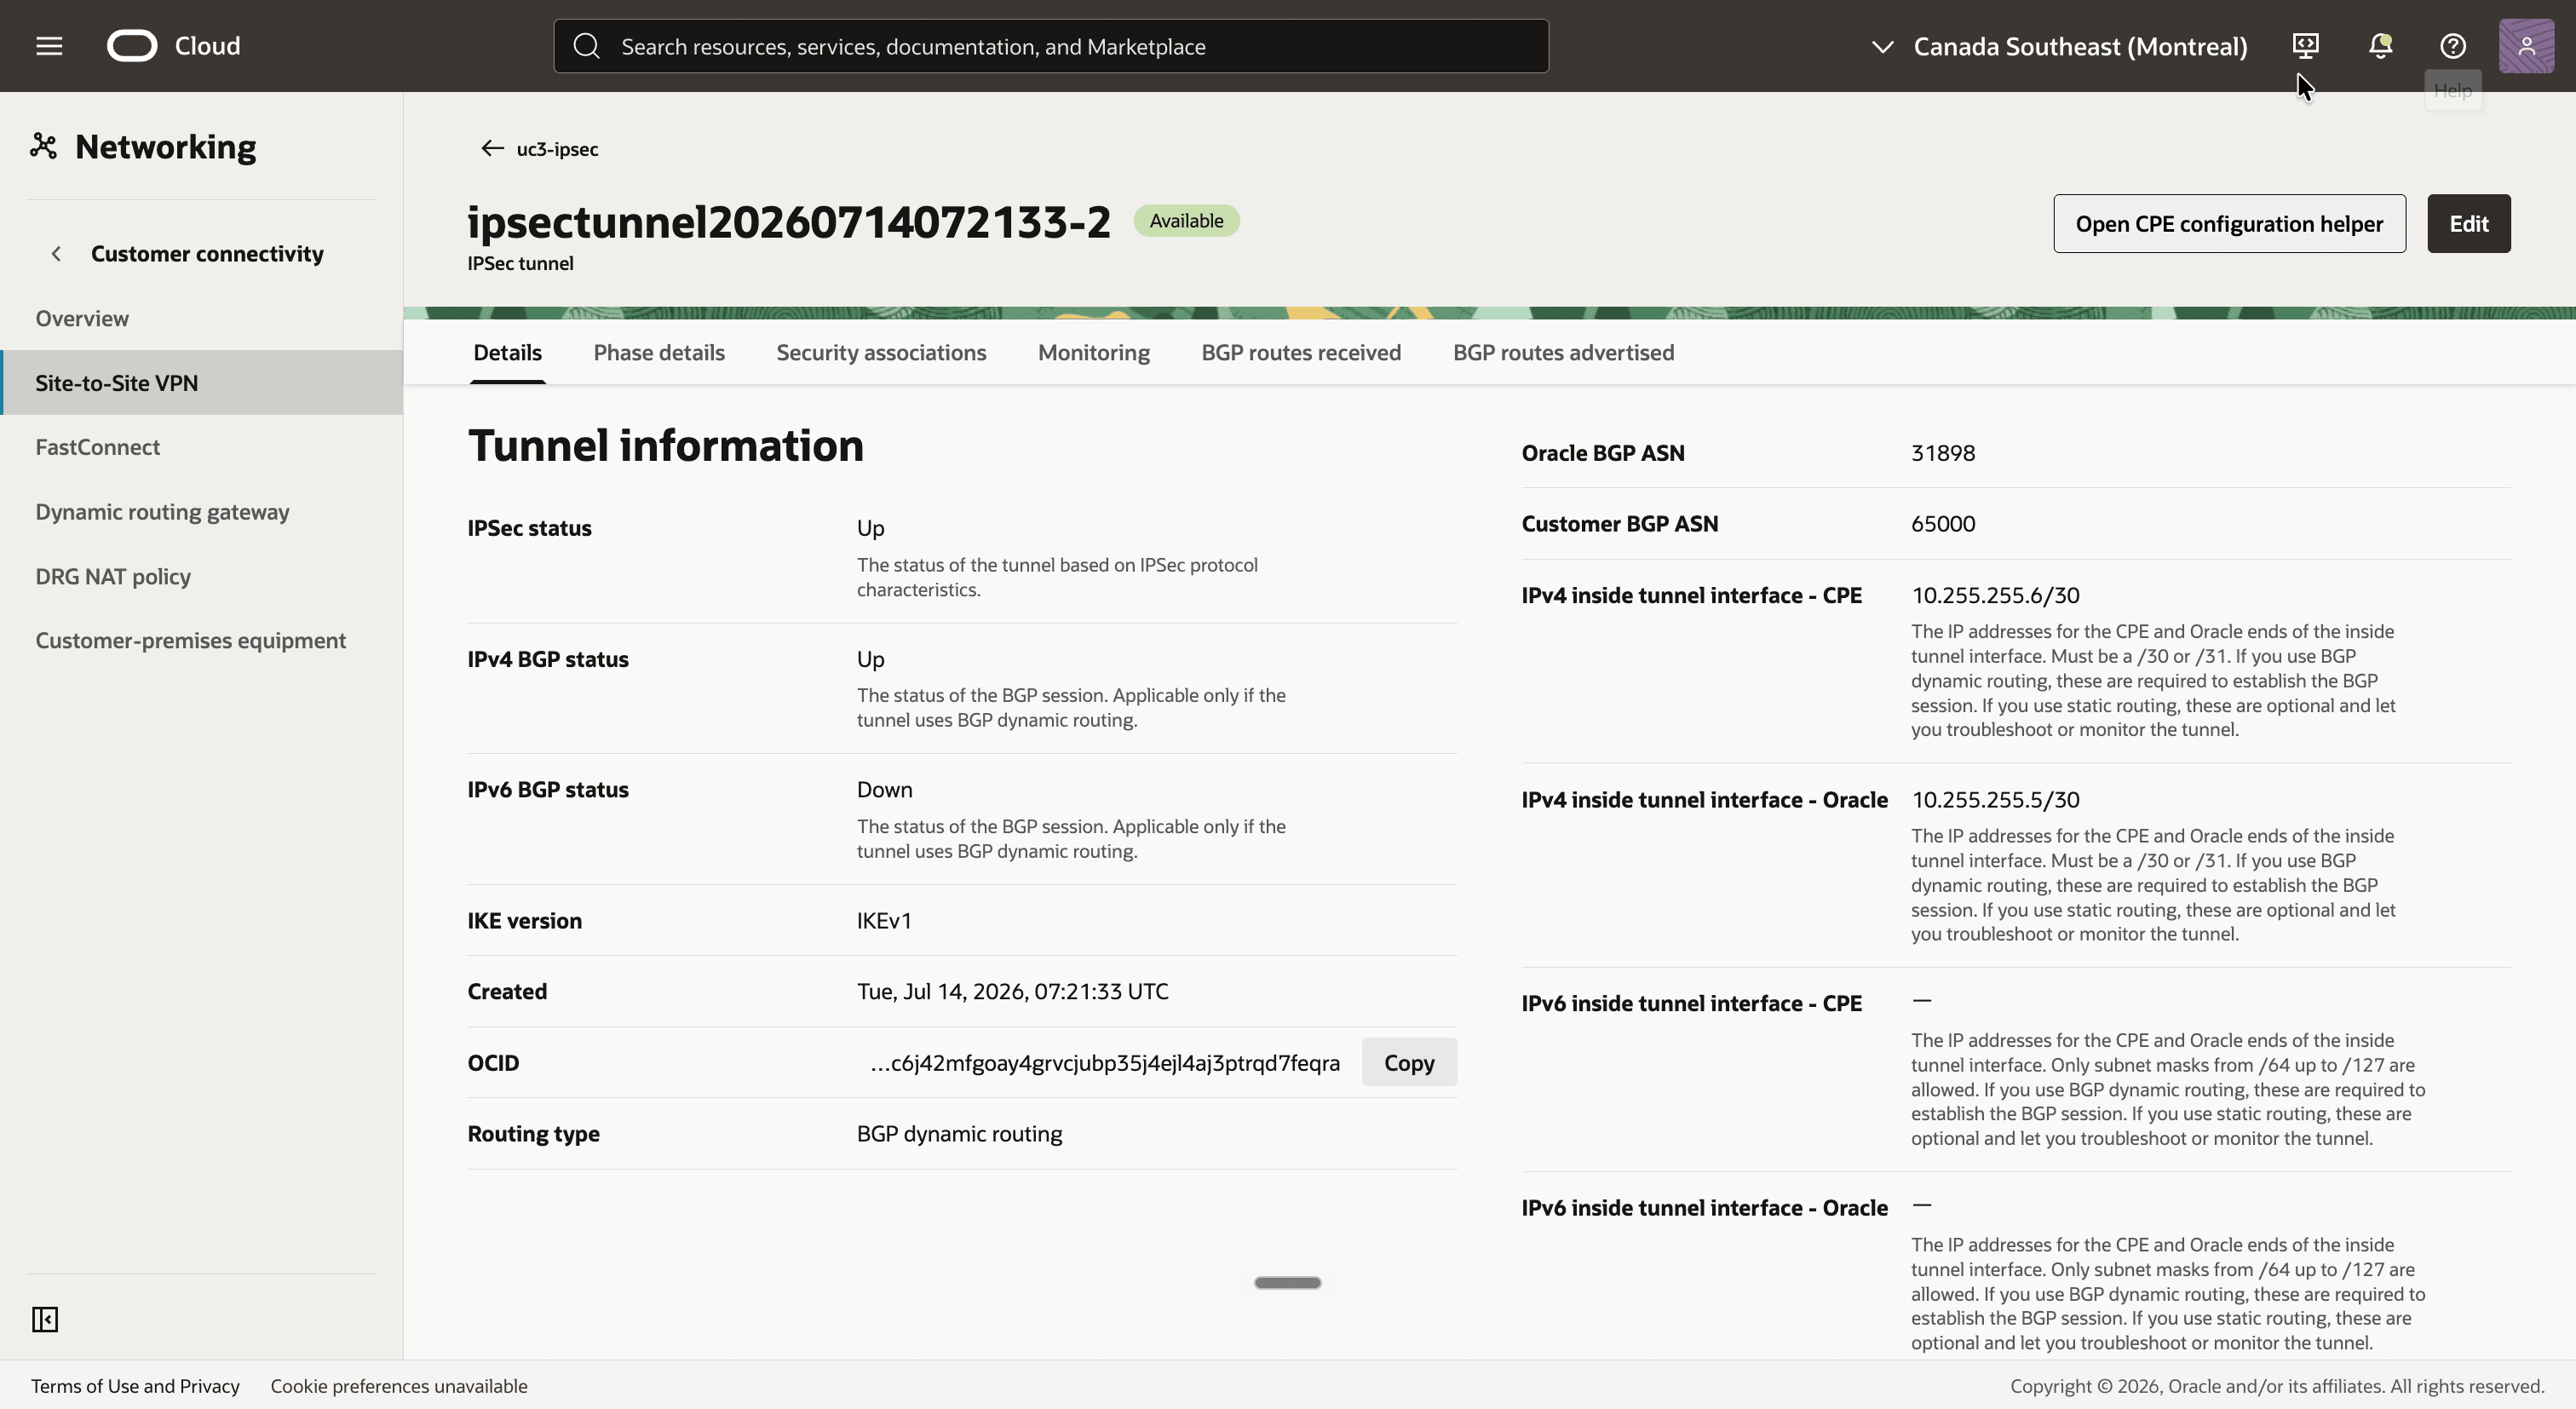
- 戻って、2番目のトンネルをクリックします。
- 同じAS番号、および内部トンネル・インタフェース
10.255.255.6/30(CPE)と10.255.255.5/30(Oracle)に注意してください。
- 各トンネルをクリックし、そのOracle VPN IPアドレスとその共有シークレットを書き留めます。両方ともオンプレミス・ルーターの構成が必要です。
パート3のポリシーベースのVPNから開始する場合、新しいIPSec接続を作成する必要はありません。各トンネルを編集し、そのルーティングタイプを変更できます。OCI CLIでは、最初のトンネルは次のようになります。
cat > tunnel-1-bgp.json <<'EOF'
{
  "routing": "BGP",
  "bgpSessionConfig": {
    "oracleInterfaceIp": "10.255.255.1/30",
    "customerInterfaceIp": "10.255.255.2/30",
    "customerBgpAsn": "65000"
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-1-bgp.json
[!]ノート]ルーティング・タイプを変更すると、トンネルが再プロビジョニングされ、その暗号化ドメインが削除されます。トンネルは、オンプレミス・ルーターがルートベースの構成に変更されるまで停止し続けます。
ステップ07: オンプレミス側のLibreswanの構成
オンプレミス・ルーターには、ルートベースのIPSec構成(トンネルごとに1つのトンネル・インタフェース、およびすべてを受け入れるトラフィック・セレクタ)が必要です。実際のルーターを使用する場合は、IKEv1、事前共有キー、ステップ06の内側のアドレスを持つトンネルごとのトンネル・インタフェース、およびローカルおよびリモートのトラフィック・セレクタとしての0.0.0.0/0を使用して構成します。
Libreswanでは、トンネル・インタフェースはVTIインタフェースです。どちらの接続にも同じセレクタ(両側の0.0.0.0/0)があるため、それぞれ独自のマークが取得されます。マークは、Linuxカーネルが2つのトンネルを離れて保持できるようにするもので、0.0.0.0/0セレクタがルーターの他のすべてのトラフィックを取得しないようにするものです。VTIインタフェースにルーティングされたトラフィックのみがマークを取得し、暗号化されます。
- SSHを使用して
uc3-inst-opに接続します。 - 最初のトンネル(
168.138.66.213)のファイル/etc/ipsec.d/uc3-t2.confを作成します。
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.2/30- 2番目のトンネル(
168.138.65.198)のファイル/etc/ipsec.d/uc3.confを作成します。名前、Oracle VPN IPアドレス、マーク、VTIインタフェースおよび内部アドレスを除き、同じです。
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.6/30- ステップ06の共有シークレットを使用して各トンネルのシークレット・ファイルを作成し、
chmod 600を使用してその権限を制限します:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Libreswanを起動します。
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
指摘する2つの設定があります。
vti-routing=noは、Libreswanによるルートの追加を停止します。セレクタが0.0.0.0/0の場合は、すべてをトンネルにルーティングします。ルートは、次のステップでBGPから取得されます。-
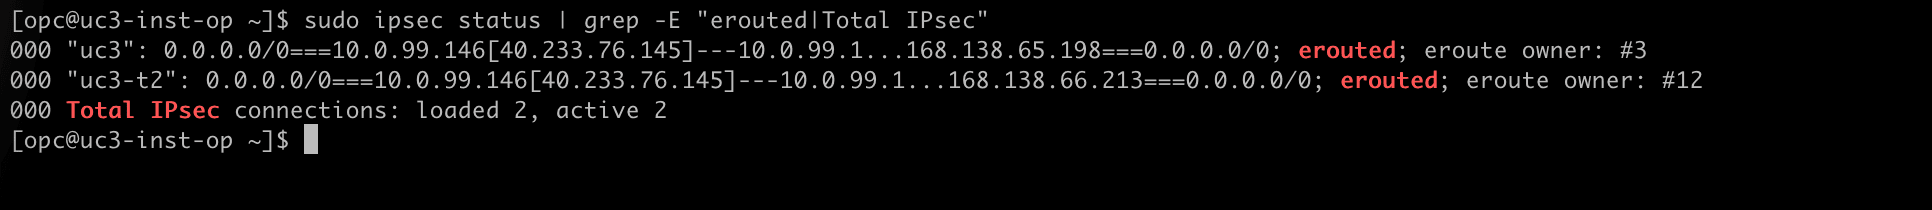
leftvtiは、トンネルの内部アドレスをVTIインタフェースに配置します。Libreswanは、インタフェースの作成時にのみこれを実行します。vti1およびvti2が以前の構成からすでに存在する場合は、まずsudo ip link del vti1およびsudo ip link del vti2を使用してそれらを削除してから、Libreswanを再起動します。 sudo ipsec status | grep -E "erouted|Total IPsec"を実行します。- 両方の接続で、両側のトラフィック・セレクタ
0.0.0.0/0が使用され、Total IPsec connections: loaded 2、 active 2という行が表示されています。
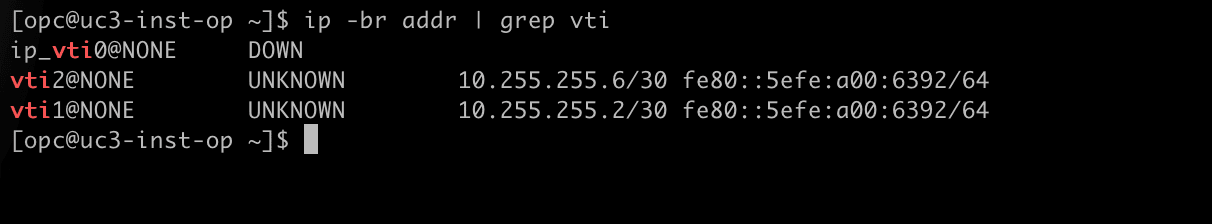
ip -br addr | grep vtiを実行します。- 2つのVTIインタフェースの内部アドレスが
10.255.255.2/30および10.255.255.6/30であることに注意してください。
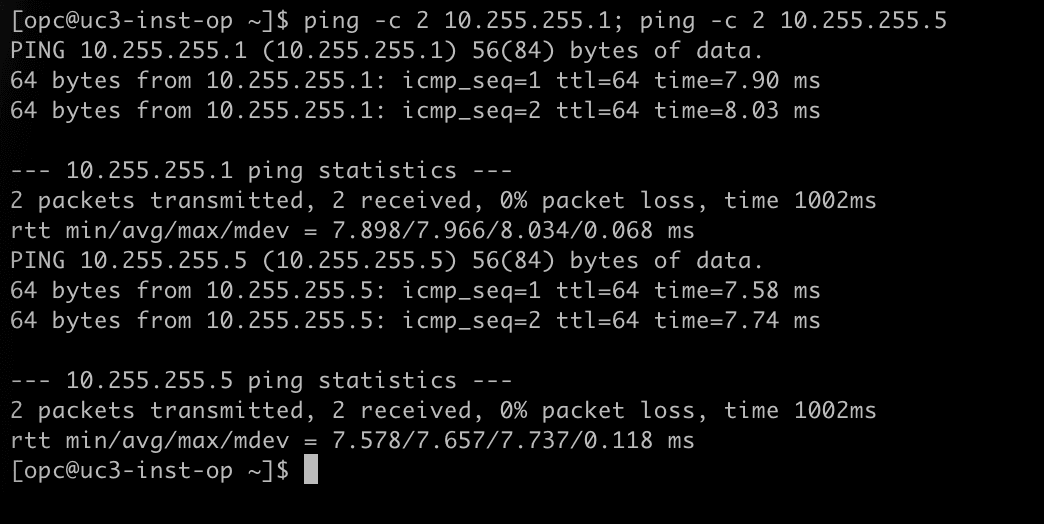
ping -c 2 10.255.255.1; ping -c 2 10.255.255.5を実行して、両方のトンネルのOracle側を処理します。- 両方のアドレスが応答することに注意してください。トンネルはトラフィックを伝送し、BGPセッションはその上に構築できます。
ステップ08: オンプレミス側でのBGPの構成
トンネルは稼働していますが、まだそれらを通り抜けるものはありません。それがBGPの仕事です。シミュレートされたオンプレミス・ルーター上では、BGPはFRRouting (FRR)によって提供されます。
これは、オンプレミス側で重複を処理する必要があるステップです。ルーターは実際のLAN 10.0.1.0/24を通知しないでください。DRGはアタッチされたVCNと重複するためその接頭辞を無視し、DRGのNATはそれをシャドウCIDRに変換しません。ルーターは、代わりに shadow CIDR 192.168.20.0/24を通知します。ルータのインタフェースにはその範囲のアドレスがないため、Null0への静的ルートは、BGPがアドバタイズできるようにするために必要な接頭辞をルーティング・テーブルに配置します。そのルートはパケットを処理しません。オンプレミスのトラフィックは、宛先がすでに10.0.1.xに変換されて到着します。
2つの接頭辞リストは、交換を明示します。ルーターは独自のシャドウCIDRのみをアドバタイズし、OCIのシャドウCIDRのみを受け入れます。2つ目のフィルタは重要です。これは、OracleがVCNの実際の10.0.1.0/24も通知し(ステップ09でその理由を確認)、その接頭辞がオンプレミスLAN自体であるためです。
- FRRをインストールし、BGPデーモンを有効にします。
sudo dnf -y install frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons- ファイル
/etc/frr/frr.confを作成します。
frr defaults traditional
hostname uc3-inst-op
log syslog informational
service integrated-vtysh-config
!
! The on-premises shadow CIDR. It only exists so that BGP has something to advertise.
ip route 192.168.20.0/24 Null0
!
ip prefix-list TO-OCI seq 10 permit 192.168.20.0/24
ip prefix-list FROM-OCI seq 10 permit 192.168.10.0/24
!
router bgp 65000
 bgp router-id 10.0.99.146
 no bgp ebgp-requires-policy
 neighbor 10.255.255.1 remote-as 31898
 neighbor 10.255.255.1 description OCI-tunnel-1
 neighbor 10.255.255.1 timers 5 15
 neighbor 10.255.255.5 remote-as 31898
 neighbor 10.255.255.5 description OCI-tunnel-2
 neighbor 10.255.255.5 timers 5 15
 !
 address-family ipv4 unicast
  network 192.168.20.0/24
  neighbor 10.255.255.1 soft-reconfiguration inbound
  neighbor 10.255.255.1 prefix-list FROM-OCI in
  neighbor 10.255.255.1 prefix-list TO-OCI out
  neighbor 10.255.255.5 soft-reconfiguration inbound
  neighbor 10.255.255.5 prefix-list FROM-OCI in
  neighbor 10.255.255.5 prefix-list TO-OCI out
 exit-address-family
!
line vty- 開始FRR:
sudo chown frr:frr /etc/frr/frr.conf
sudo systemctl enable --now frr
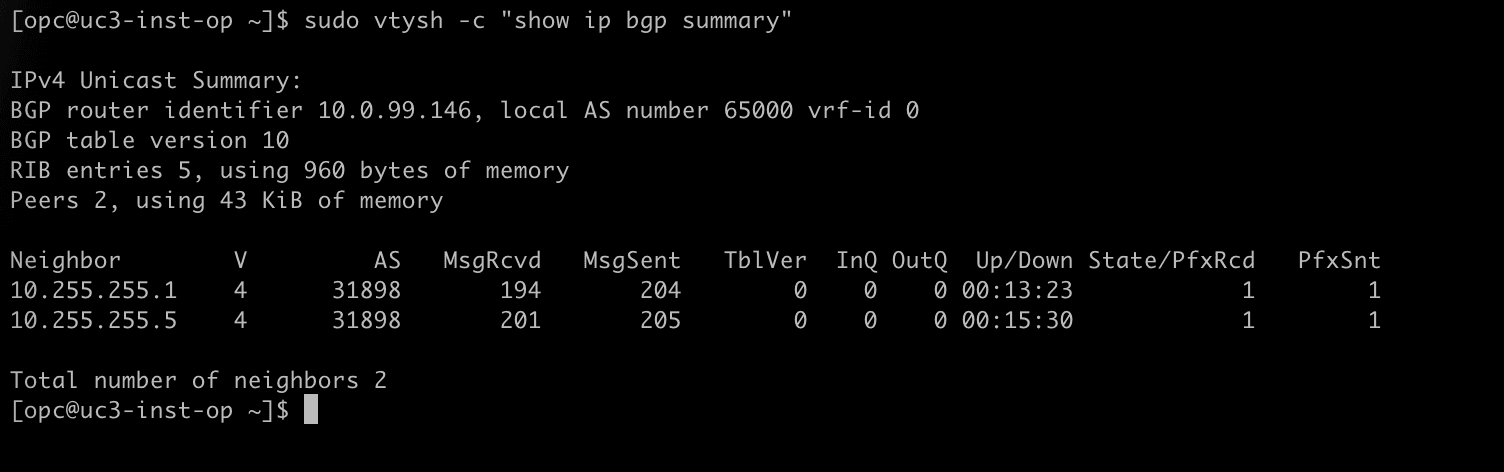
sudo vtysh -c "show ip bgp summary"を実行します。- 両方のネイバーが確立されていることに注意してください。最後の列には、Activeや Connectなどの状態ではなく、受信した接頭辞の数が表示されます。
[!]ノート]行
timers 5 15は、BGPキープアライブおよびホールド・タイムを5秒および15秒に設定します。デフォルトのホールドタイムが180秒の場合、ルータがトンネルが消えたことを認識するまでに最大3分かかります。ラボでは、1つのトンネルの障害により、これらのタイマーで約14秒のパケット損失が発生し、トンネルが戻ってきたときの損失は発生しませんでした。
ステップ09: DRGルート表の構成
DRGには2種類のアタッチメントがあり、各種類は独自のDRGルート表を取得します。BGPでは、これらのテーブルは2つのジョブを同時に実行します。パケットを転送し、BGP上で交換するものを決定します。
IPSecトンネル・アタッチメントのルート表では、VCNアタッチメントへの2つの静的ルートが取得され、それぞれが異なる理由により存在します:
| 搬送先 | 存在する理由 |
|---|---|
10.0.1.0/24 |
転送中。 オンプレミスからのパケットは最初にNATポリシーによって変換され、DRGは変換された宛先(VCNの実際のCIDR)を検索します。 |
192.168.10.0/24 |
広告。 DRGは、この表のルートをオンプレミス・ルーターに通知します。このルートにより、OCIのシャドウCIDRがアドバタイズされます。ルート検索の前に192.168.10.xのパケットが10.0.1.xに変換されたため、これを使用するパケットはありません。 |
これは、オーバーラップに対するOracleの回答の半分です。DRGは、アドバタイズするルートを変換しないため、シャドウCIDRを手動で表に入れる必要があります。
[!]ノート: 2番目のルートのみが静的である必要があります。このチュートリアルでは、インポート・ルート・ディストリビューションなしでカスタムDRGルート表を使用するため、最初の
10.0.1.0/24はここでは静的です。IPSecアタッチメントの自動生成されたDRGルート表は、VCNアタッチメントから動的にルーティングされることを学習し、VCNアタッチメントを受け入れるインポート・ルート・ディストリビューションはカスタム表に対して同じことを行います。シャドウCIDR192.168.10.0/24にはそのようなソースがありません。アタッチメントがそれを所有せず、NATポリシーによってそのルートが作成されないため、静的ルートが表に挿入する唯一の方法です。
uc3-drg-ociで、「ルーティング」タブをクリックし、uc3-drgrt-ipsecという名前のDRGルート表を作成します。- 「静的ルート・ルール」タブをクリックし、「静的ルート・ルールの追加」ボタンをクリックします。
- 次のホップ・アタッチメント
uc3-att-vcn-ociを使用して、2つのルールを追加します:- 宛先CIDRブロック
10.0.1.0/24 - 宛先CIDRブロック
192.168.10.0/24
- 宛先CIDRブロック
- 両方の静的ルートが「アクティブ」であることに注意してください。
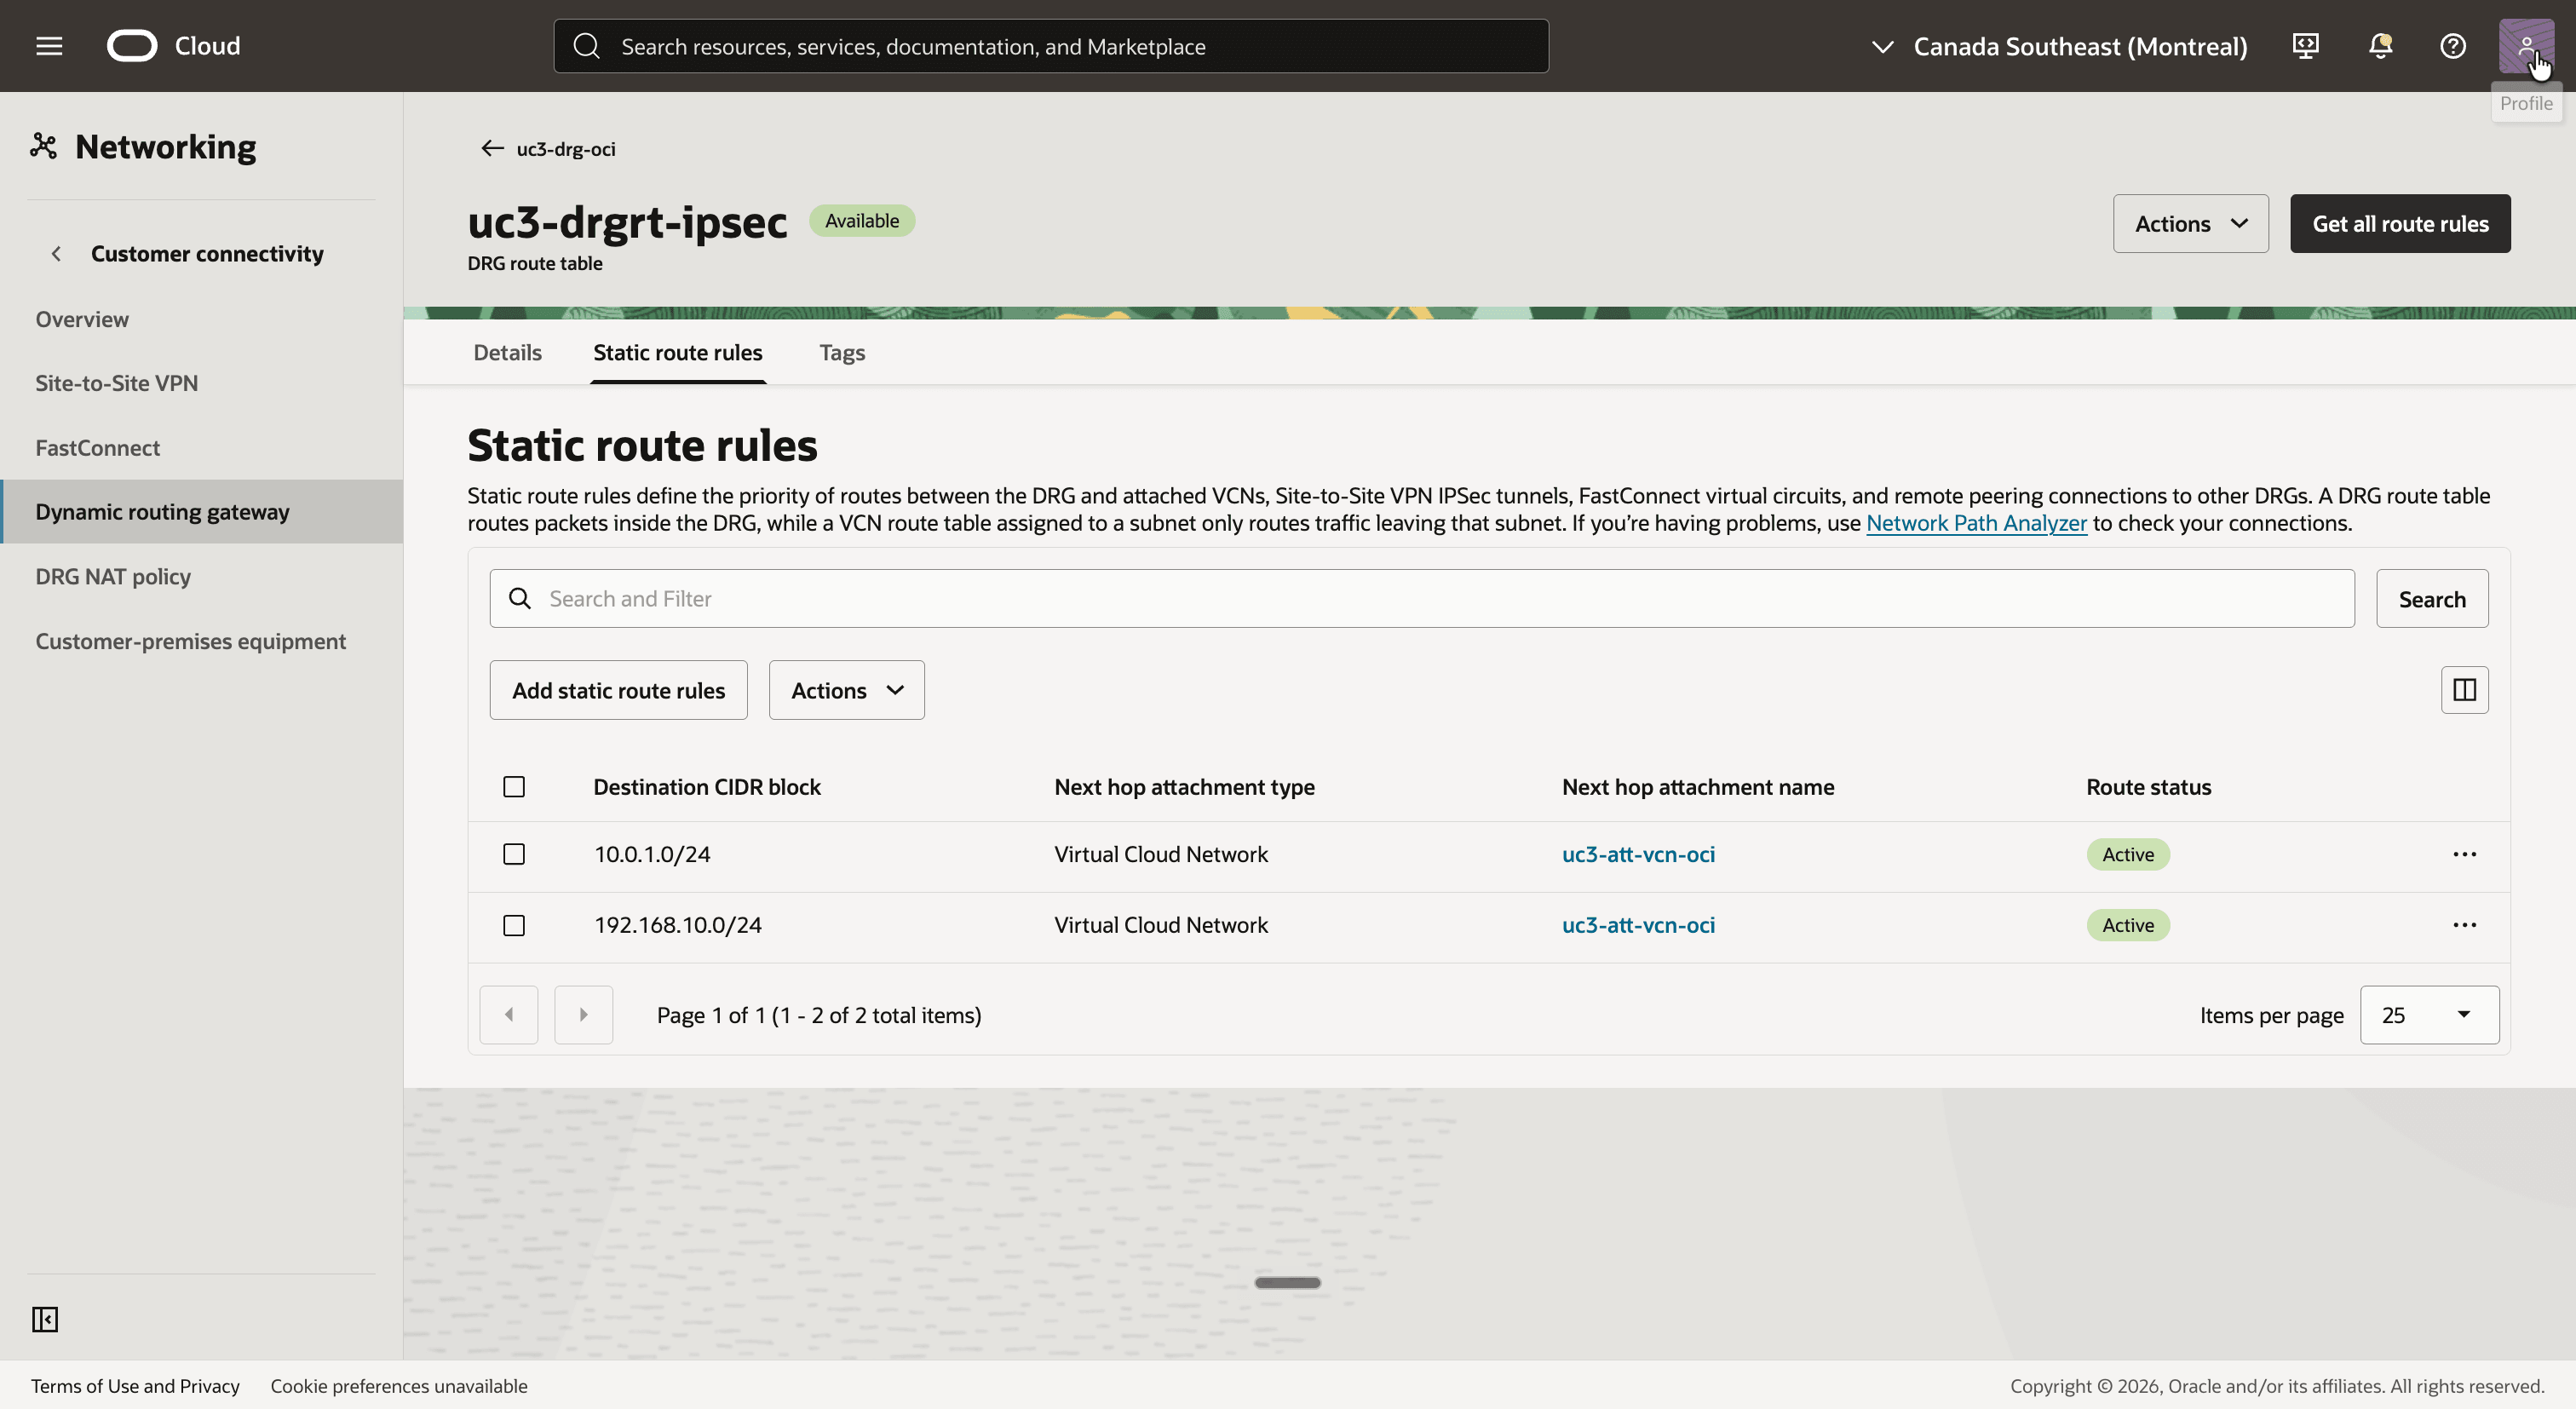
uc3-drg-ociの「アタッチメント」タブに戻り、IPSecトンネル・アタッチメントまでスクロール・ダウンし、両方のトンネル・アタッチメントを編集して、DRGルート表としてuc3-drgrt-ipsecを選択します。
VCNアタッチメントのルート表は、VCNからのトラフィックを処理し、オンプレミス・シャドウCIDR 192.168.20.0/24にアドレス指定されます。この交通はトンネルに行かなければならない。DRGルート表の静的ルート・ルールは、IPSecトンネルを指すことができないため、ルートはインポート・ルート・ディストリビューションを持つトンネルからインポートされます。BGPでは、インポートされたルートはオンプレミス・ルーターがアドバタイズするルートです。
uc3-drg-ociの「ルーティング」タブで、IMPORT-IPSECという名前のインポート・ルート・ディストリビューションを作成し、次の2つの文を追加します。- 優先度
10、照合タイプ 添付、最初のIPSecトンネルの添付、処理 受入。 - 「優先度」
20、「照合タイプ」 「添付」、2番目のIPSecトンネルの添付、「処理」 「受入」。
- 優先度
uc3-drgrt-vcn-ociという名前のDRGルート表を作成し、そのルート・ディストリビューションのインポートとしてIMPORT-IPSECを選択します。- アタッチメント
uc3-att-vcn-ociを編集し、DRGルート表としてuc3-drgrt-vcn-ociを選択します。 - ルート・ディストリビューションのインポート
IMPORT-IPSECをクリックし、「文」タブをクリックします。 - アクションがACCEPTの2つの文(IPSecトンネル・アタッチメントごとに1つ)に注目してください。
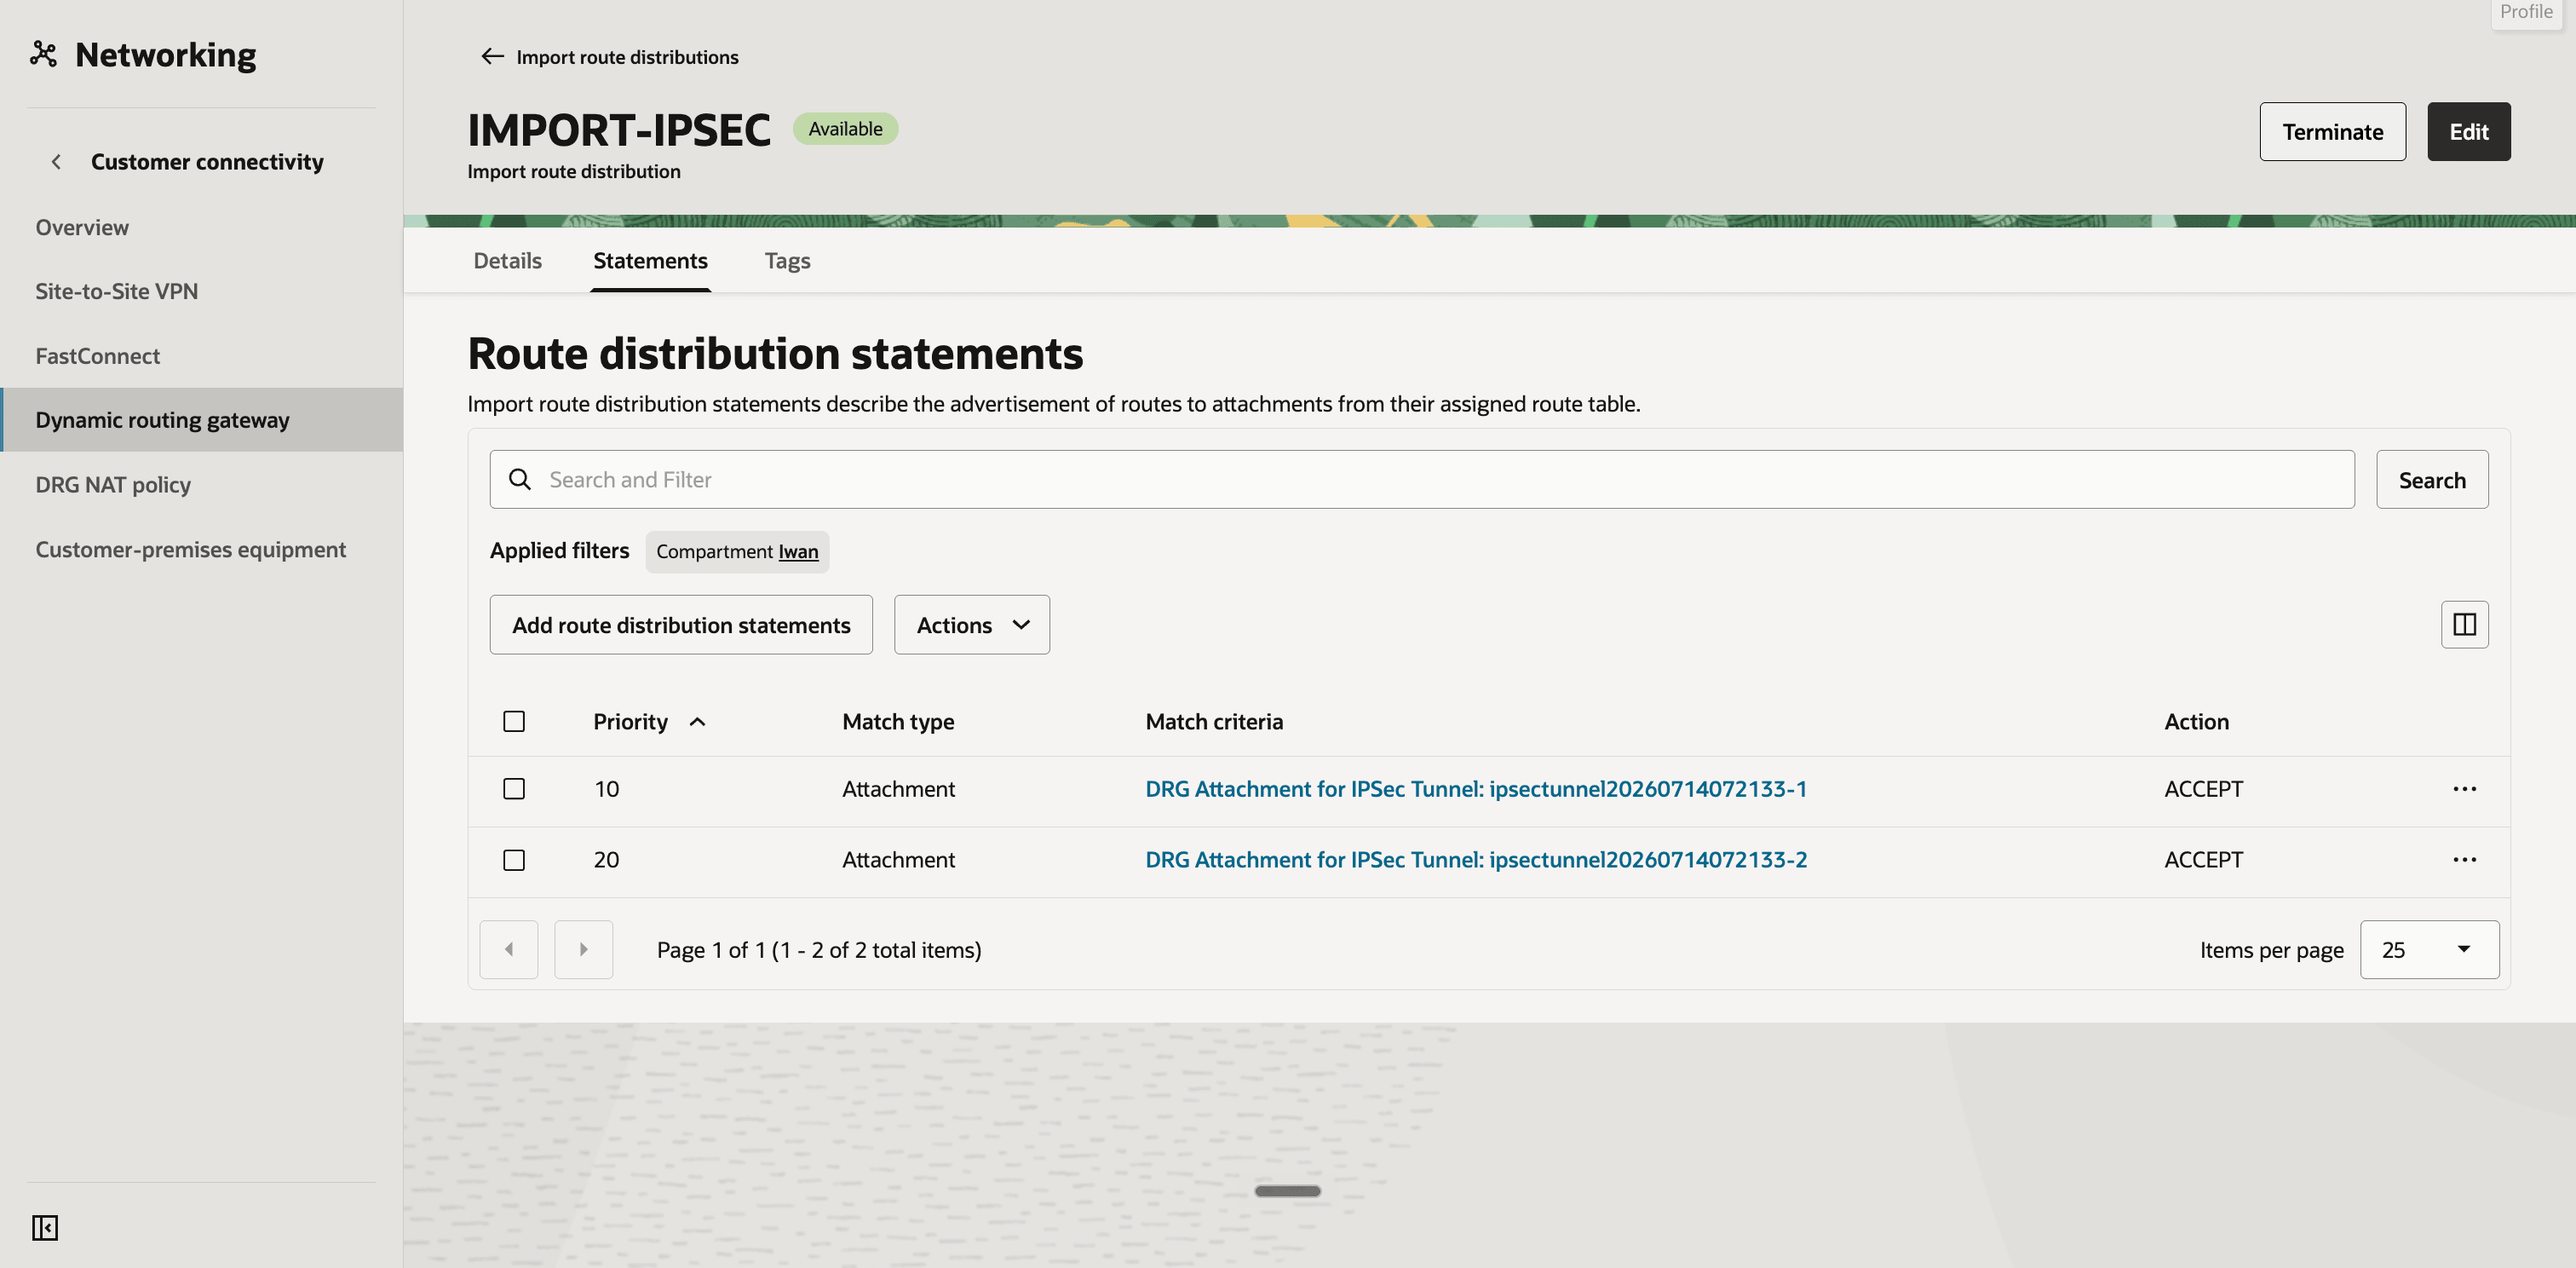
- DRGルート表
uc3-drgrt-vcn-ociをクリックし、「静的ルート・ルール」タブをクリックします。 - 表に静的ルート・ルールがないことに注意してください。これは予期される動作です。
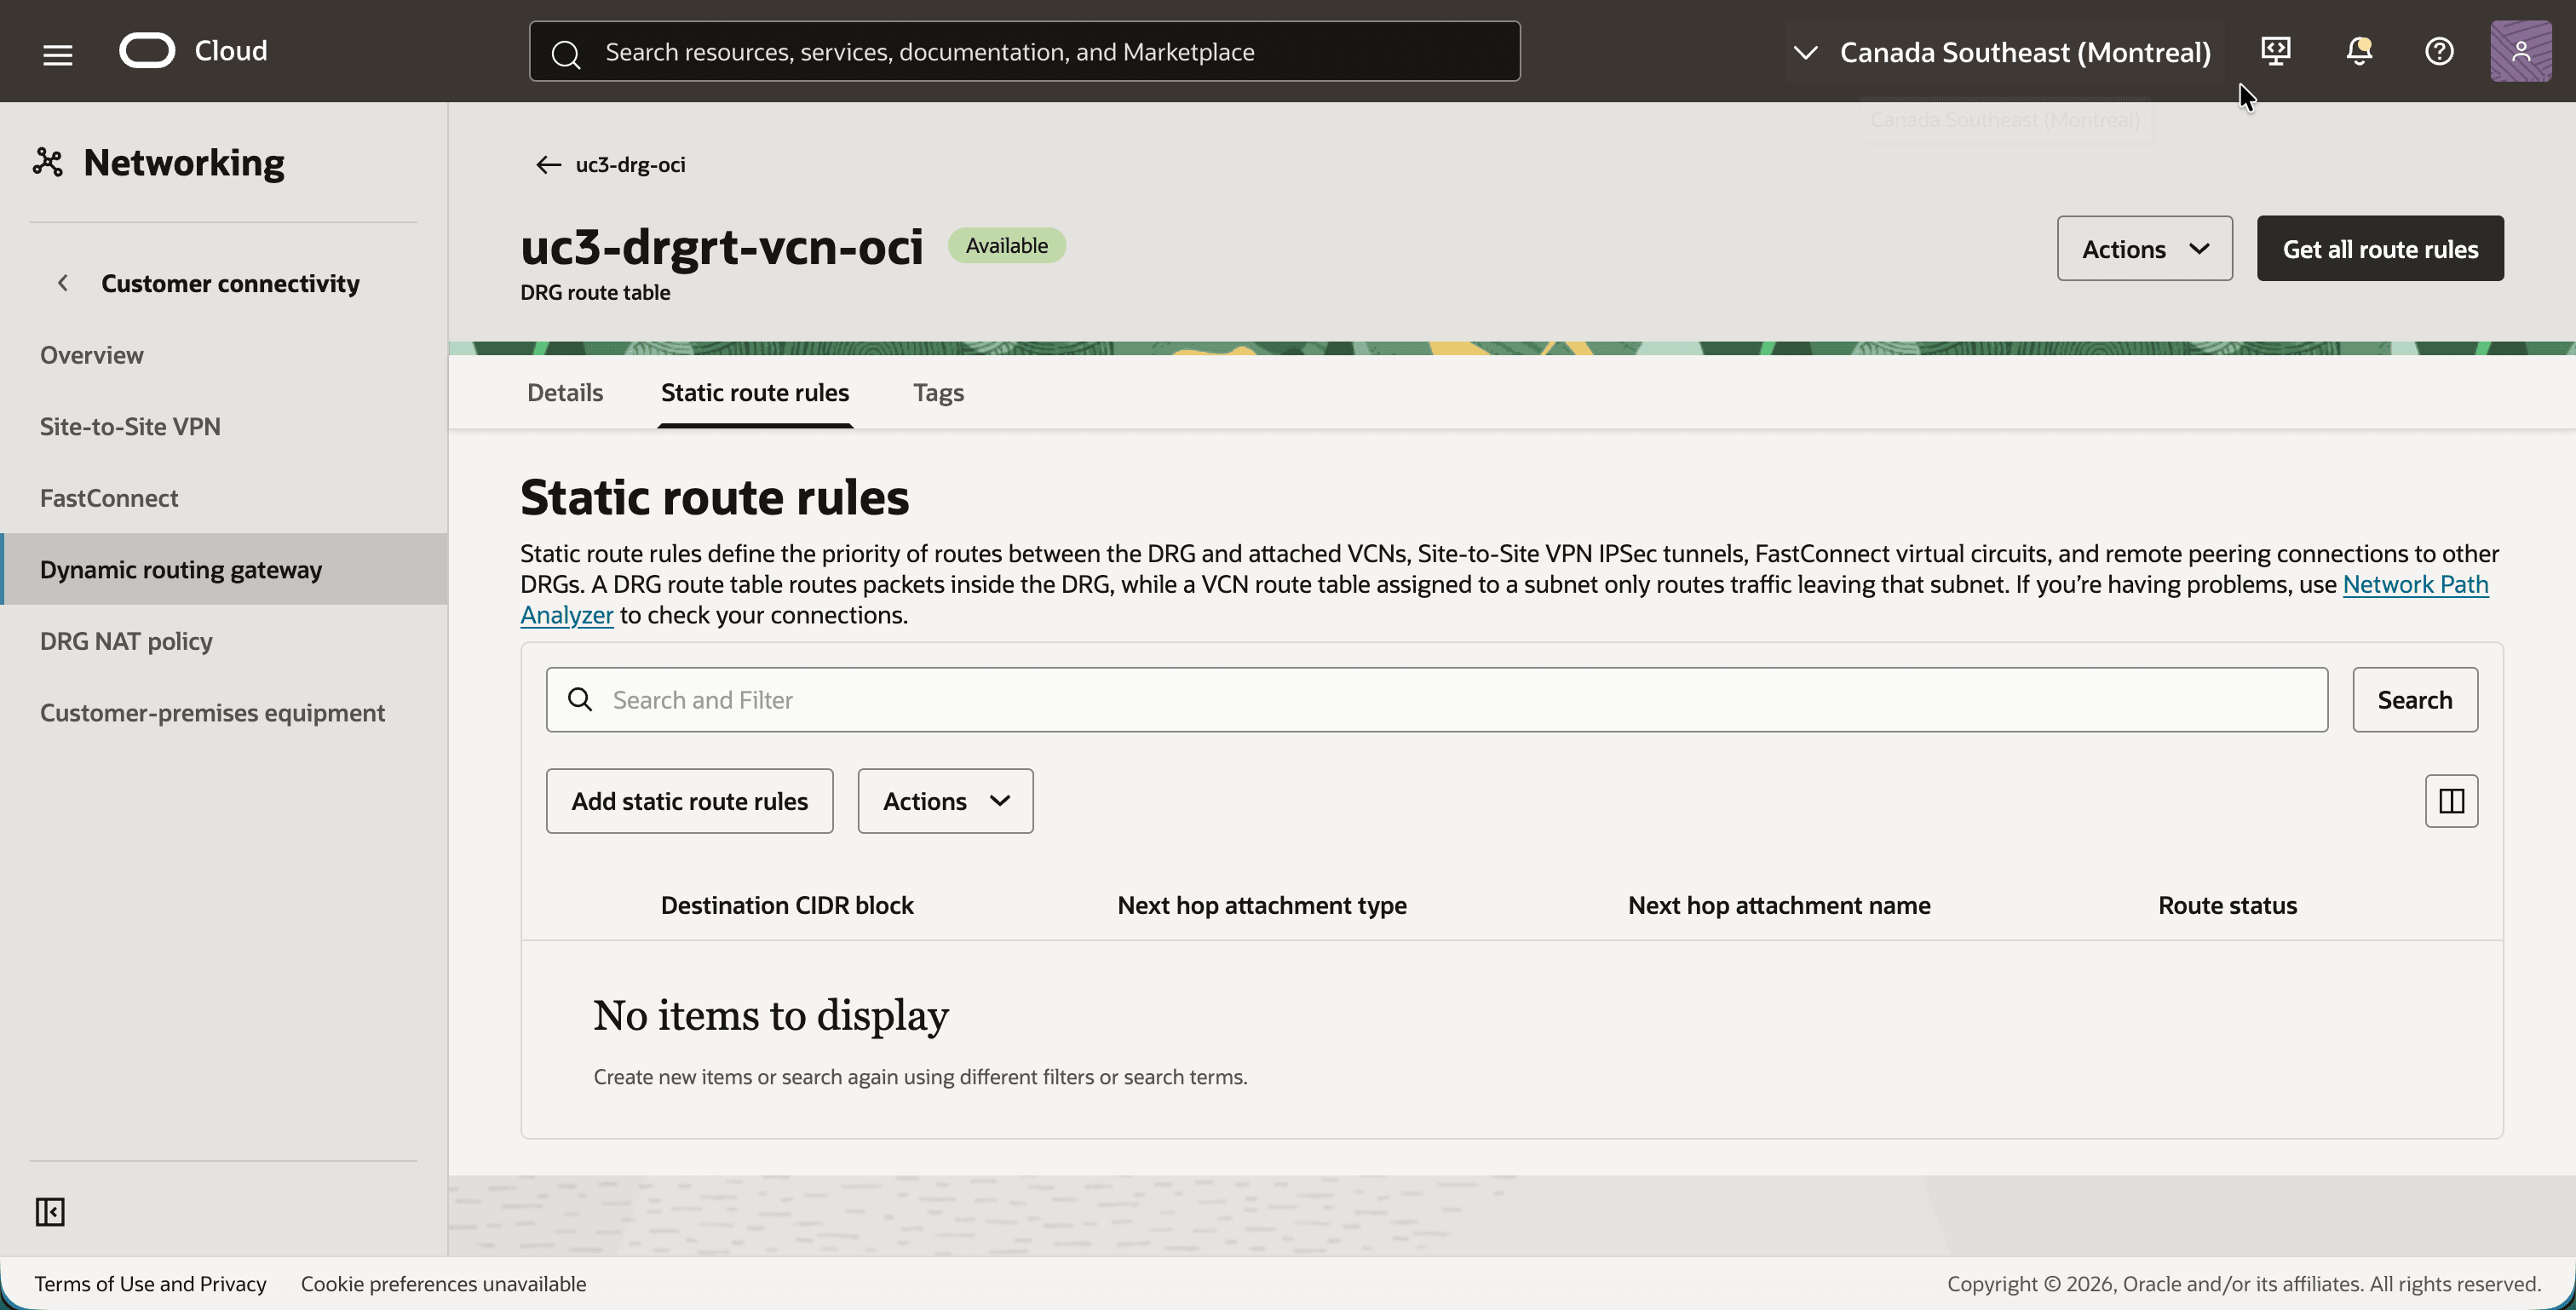
- 「詳細」タブに戻り、「すべてのルート・ルールの取得」ボタンをクリックします。
192.168.20.0/24のタイプDYNAMICの2つのルートに注目してください。各ルートには、ネクスト・ホップとしてIPSecトンネル・アタッチメントがあります。これは、ステップ08でオンプレミス・ルーターがBGPを使用してアドバタイズする接頭辞です。- 「ルート・ステータス」に注意してください。DRGでは、ステータスが「アクティブ」のルートが使用されます。もう一方のトンネルを経由するルートのステータスは「競合」で、これは同じ宛先のスタンバイであることを意味します。
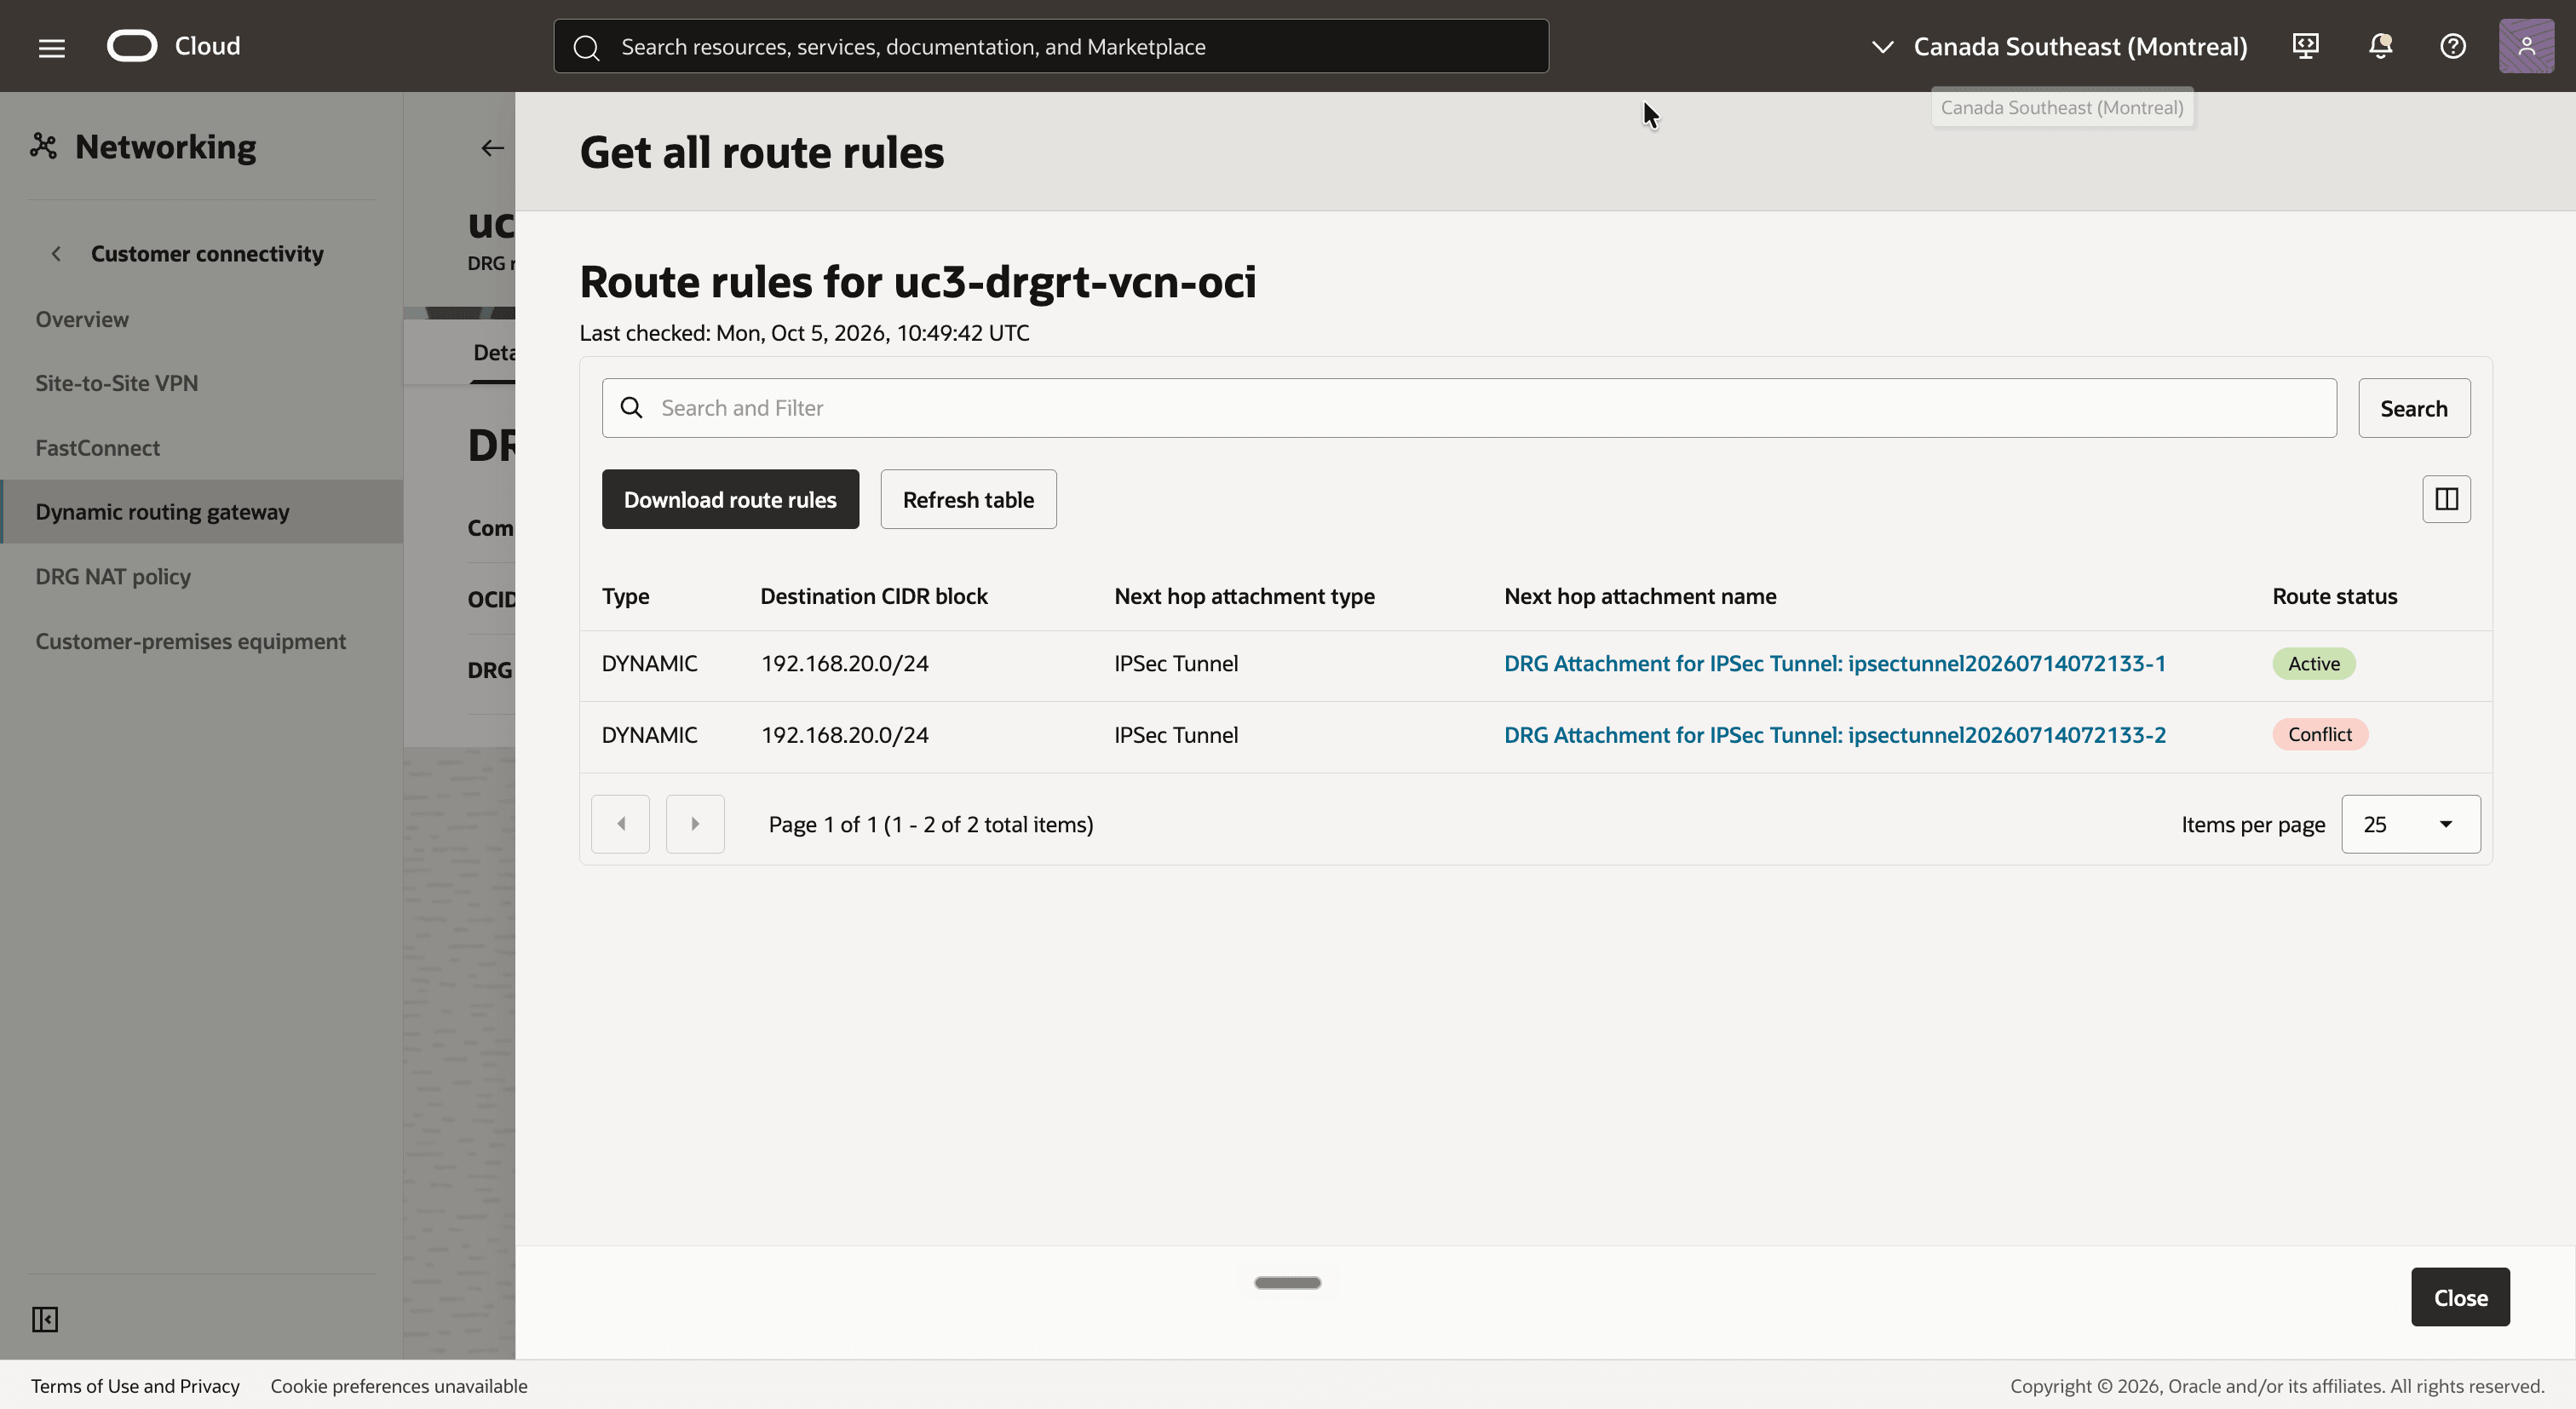
[!]ノート]このルートがない場合、トンネルおよびBGPセッションが稼働していても、VCNからオンプレミスへのトラフィックはDRGに削除されます。最初にオンプレミス・ルーターが通知する内容を確認します(ステップ13)。
ステップ10: OCI側のVCNルート表の構成
VCN内のインスタンスは、オンプレミス・シャドウCIDRのトラフィックをDRGに送信する必要があります。
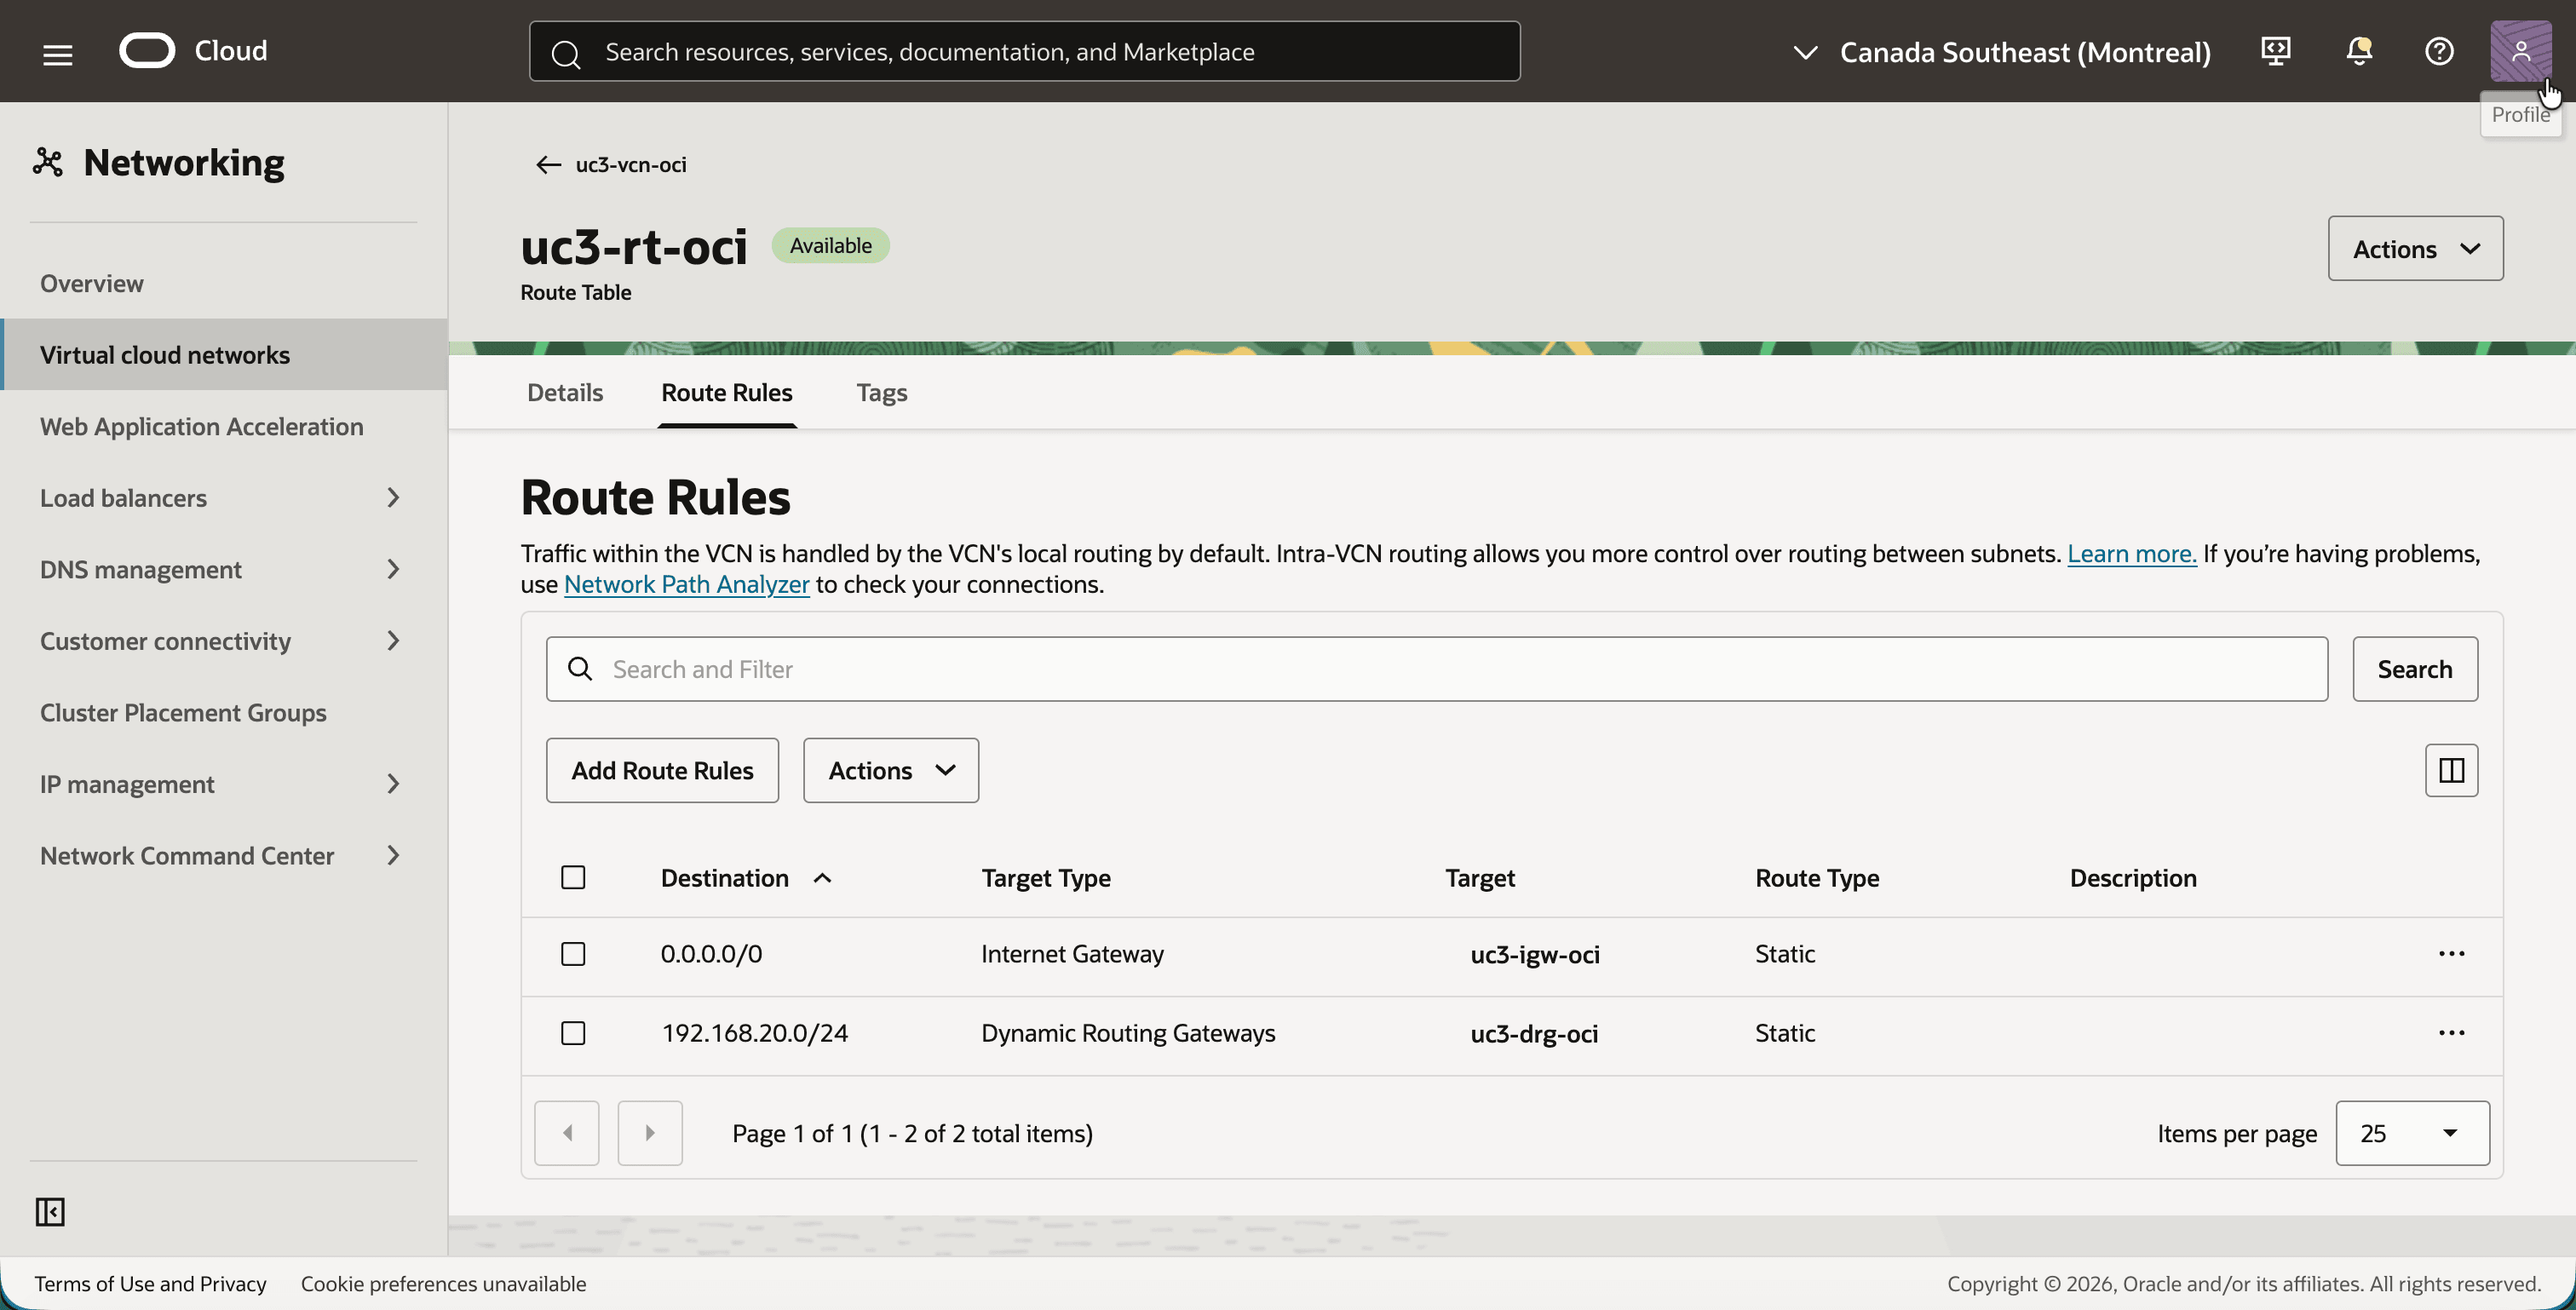
uc3-vcn-ociで、「ルーティング」タブをクリックし、ルート表uc3-rt-ociをクリックします。これは、uc3-subnet-ociに割り当てられるルート表です。- 「ルート・ルール」タブをクリックします。
- ルート表に次の2つのルート・ルールが含まれるように、オンプレミス・シャドウCIDRのルート・ルールを追加します:
- ターゲットが
uc3-igw-ociの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット
uc3-drg-ociを持つ192.168.20.0/24(オンプレミスのシャドウCIDR)。
- ターゲットが
ステップ11: DRG NATポリシーおよびルールを作成する
これは、チュートリアル全体の手順です。1つのルールを含む1つのDRG NATポリシーでは、両方向ですべての変換が実行されます。
ポリシーはIPSecトンネル・アタッチメントに関連付けられているため、ルールはオンプレミスから到着するトラフィックに対して書き込まれます。このようなパケットには、ソースとしてのオンプレミス・ホスト(10.0.1.x)と、宛先としてのOCIインスタンスのシャドウ・アドレス(192.168.10.x)があります。
| オリジナル | 翻訳済 | 意味 | |
|---|---|---|---|
| ソース | 10.0.1.0/24 |
192.168.20.0/24 |
オンプレミスの実際の住所は、OCIでは192.168.20.0/24として表示されます。 |
| 宛先 | 192.168.10.0/24 |
10.0.1.0/24 |
OCIのシャドウCIDRは、VCNの実際のCIDRに置き換えられます。 |
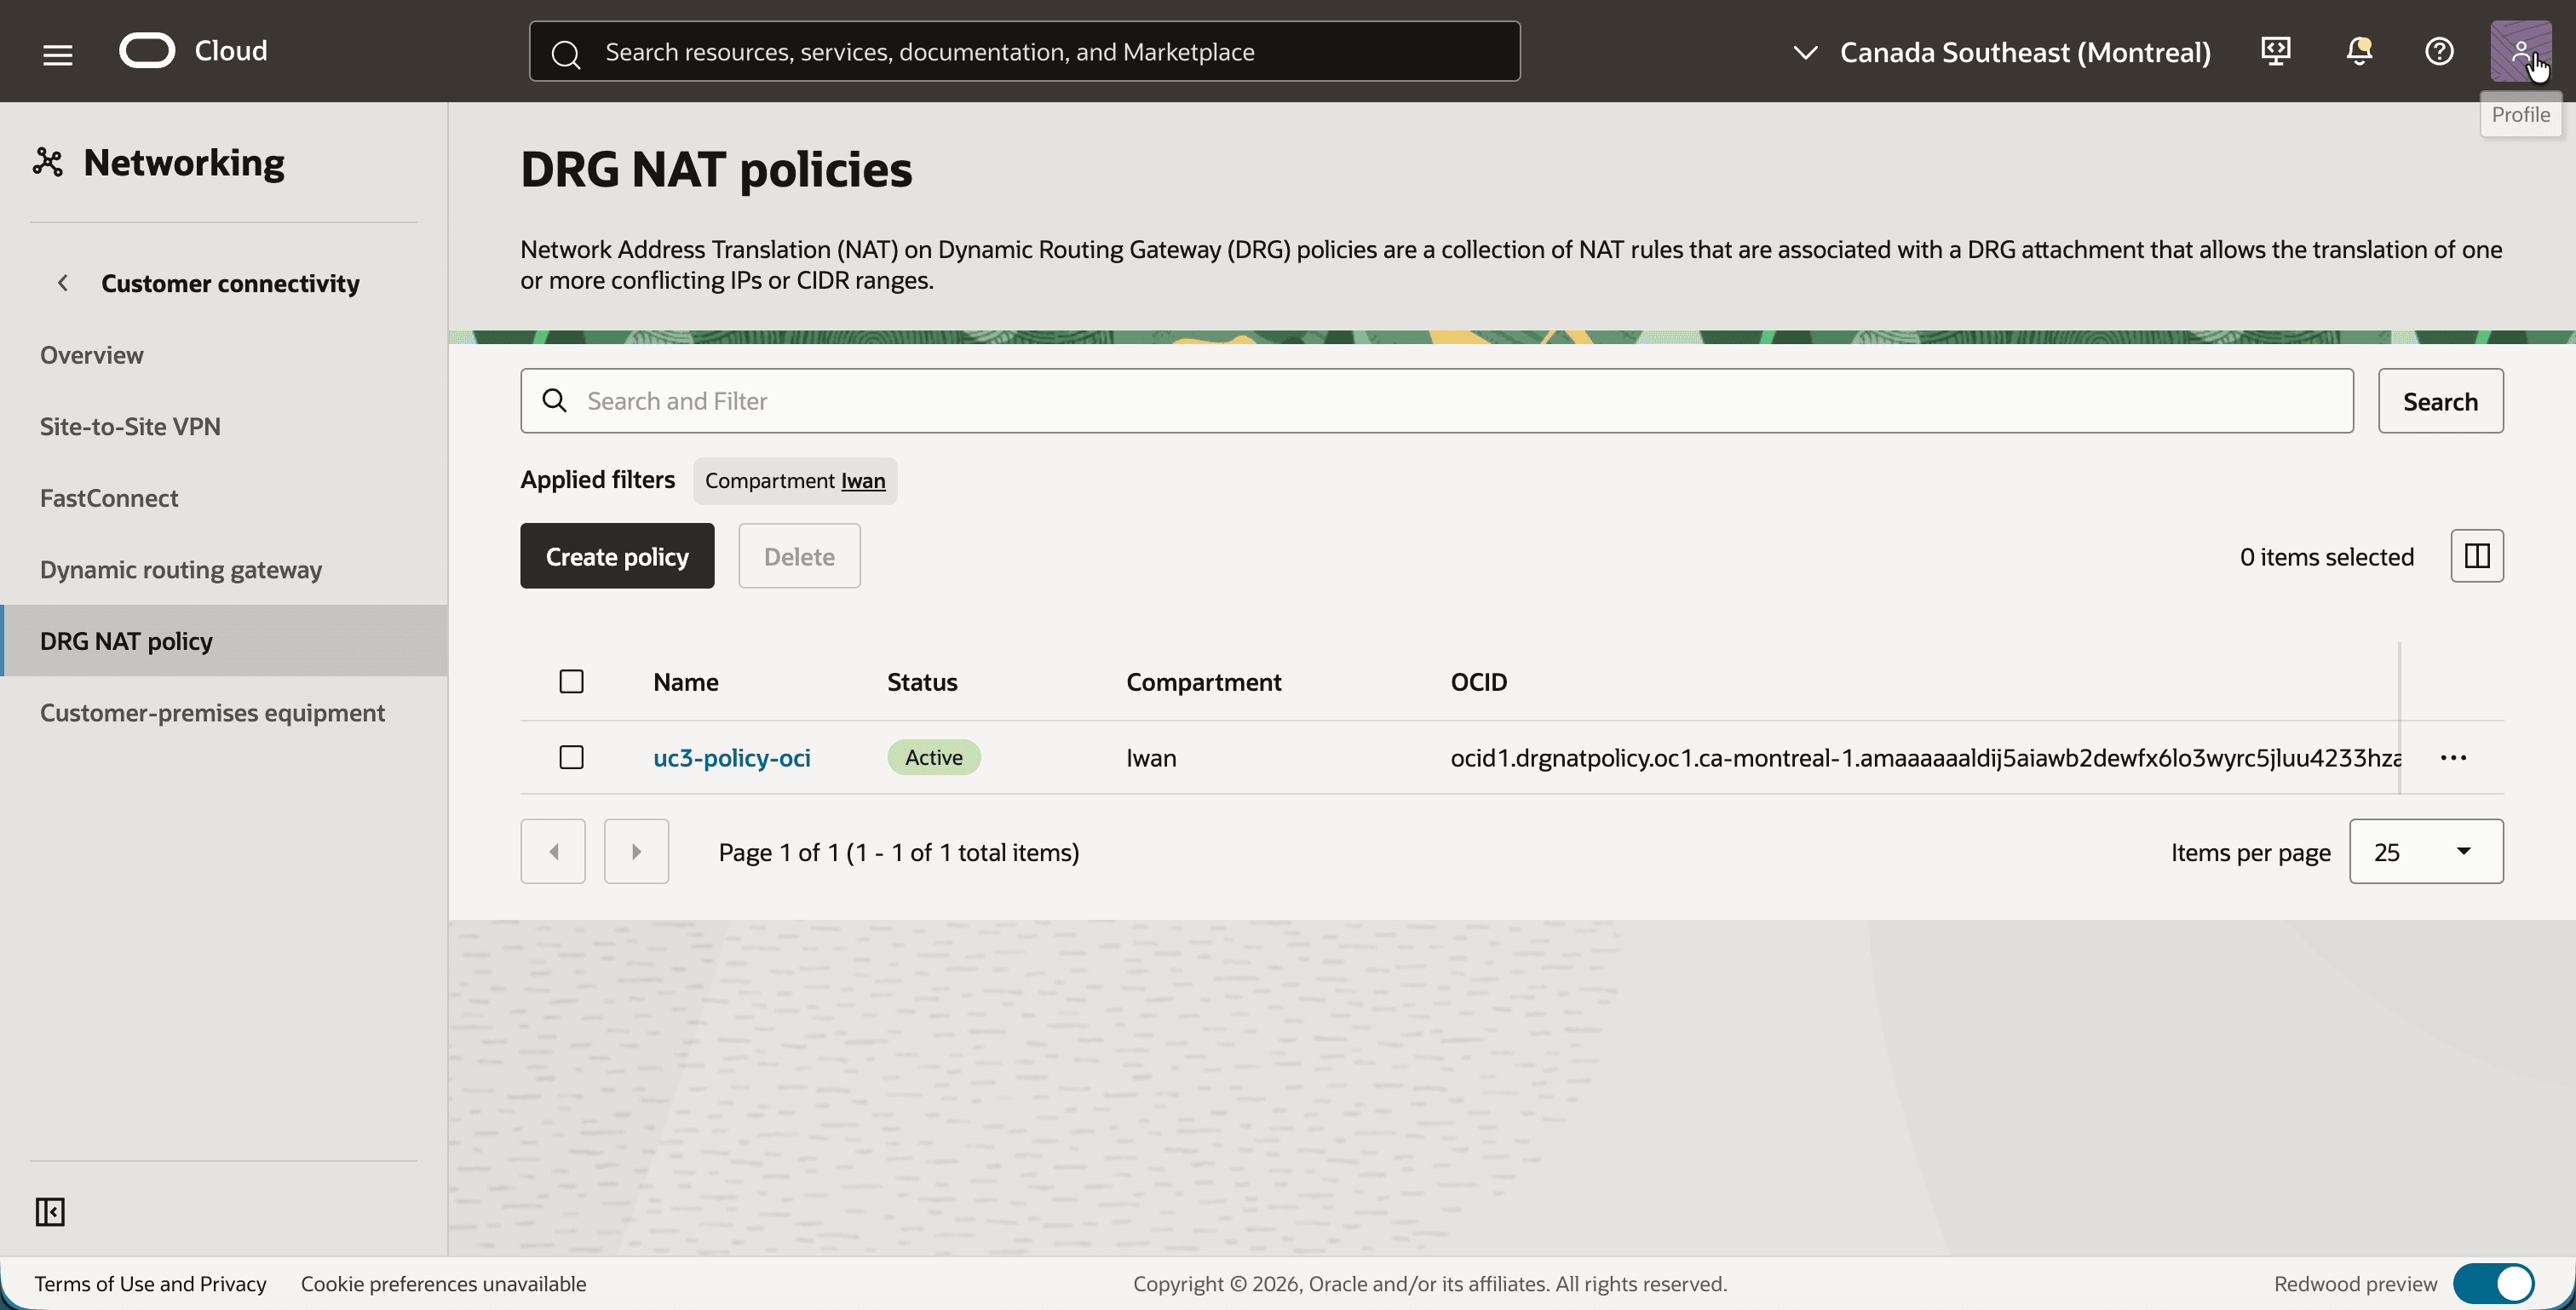
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「DRG NATポリシー」の順にクリックします。
- 「ポリシーの作成」ボタンをクリックし、
uc3-policy-ociという名前のポリシーを作成します。 - ポリシーが「アクティブ」であることを確認します。
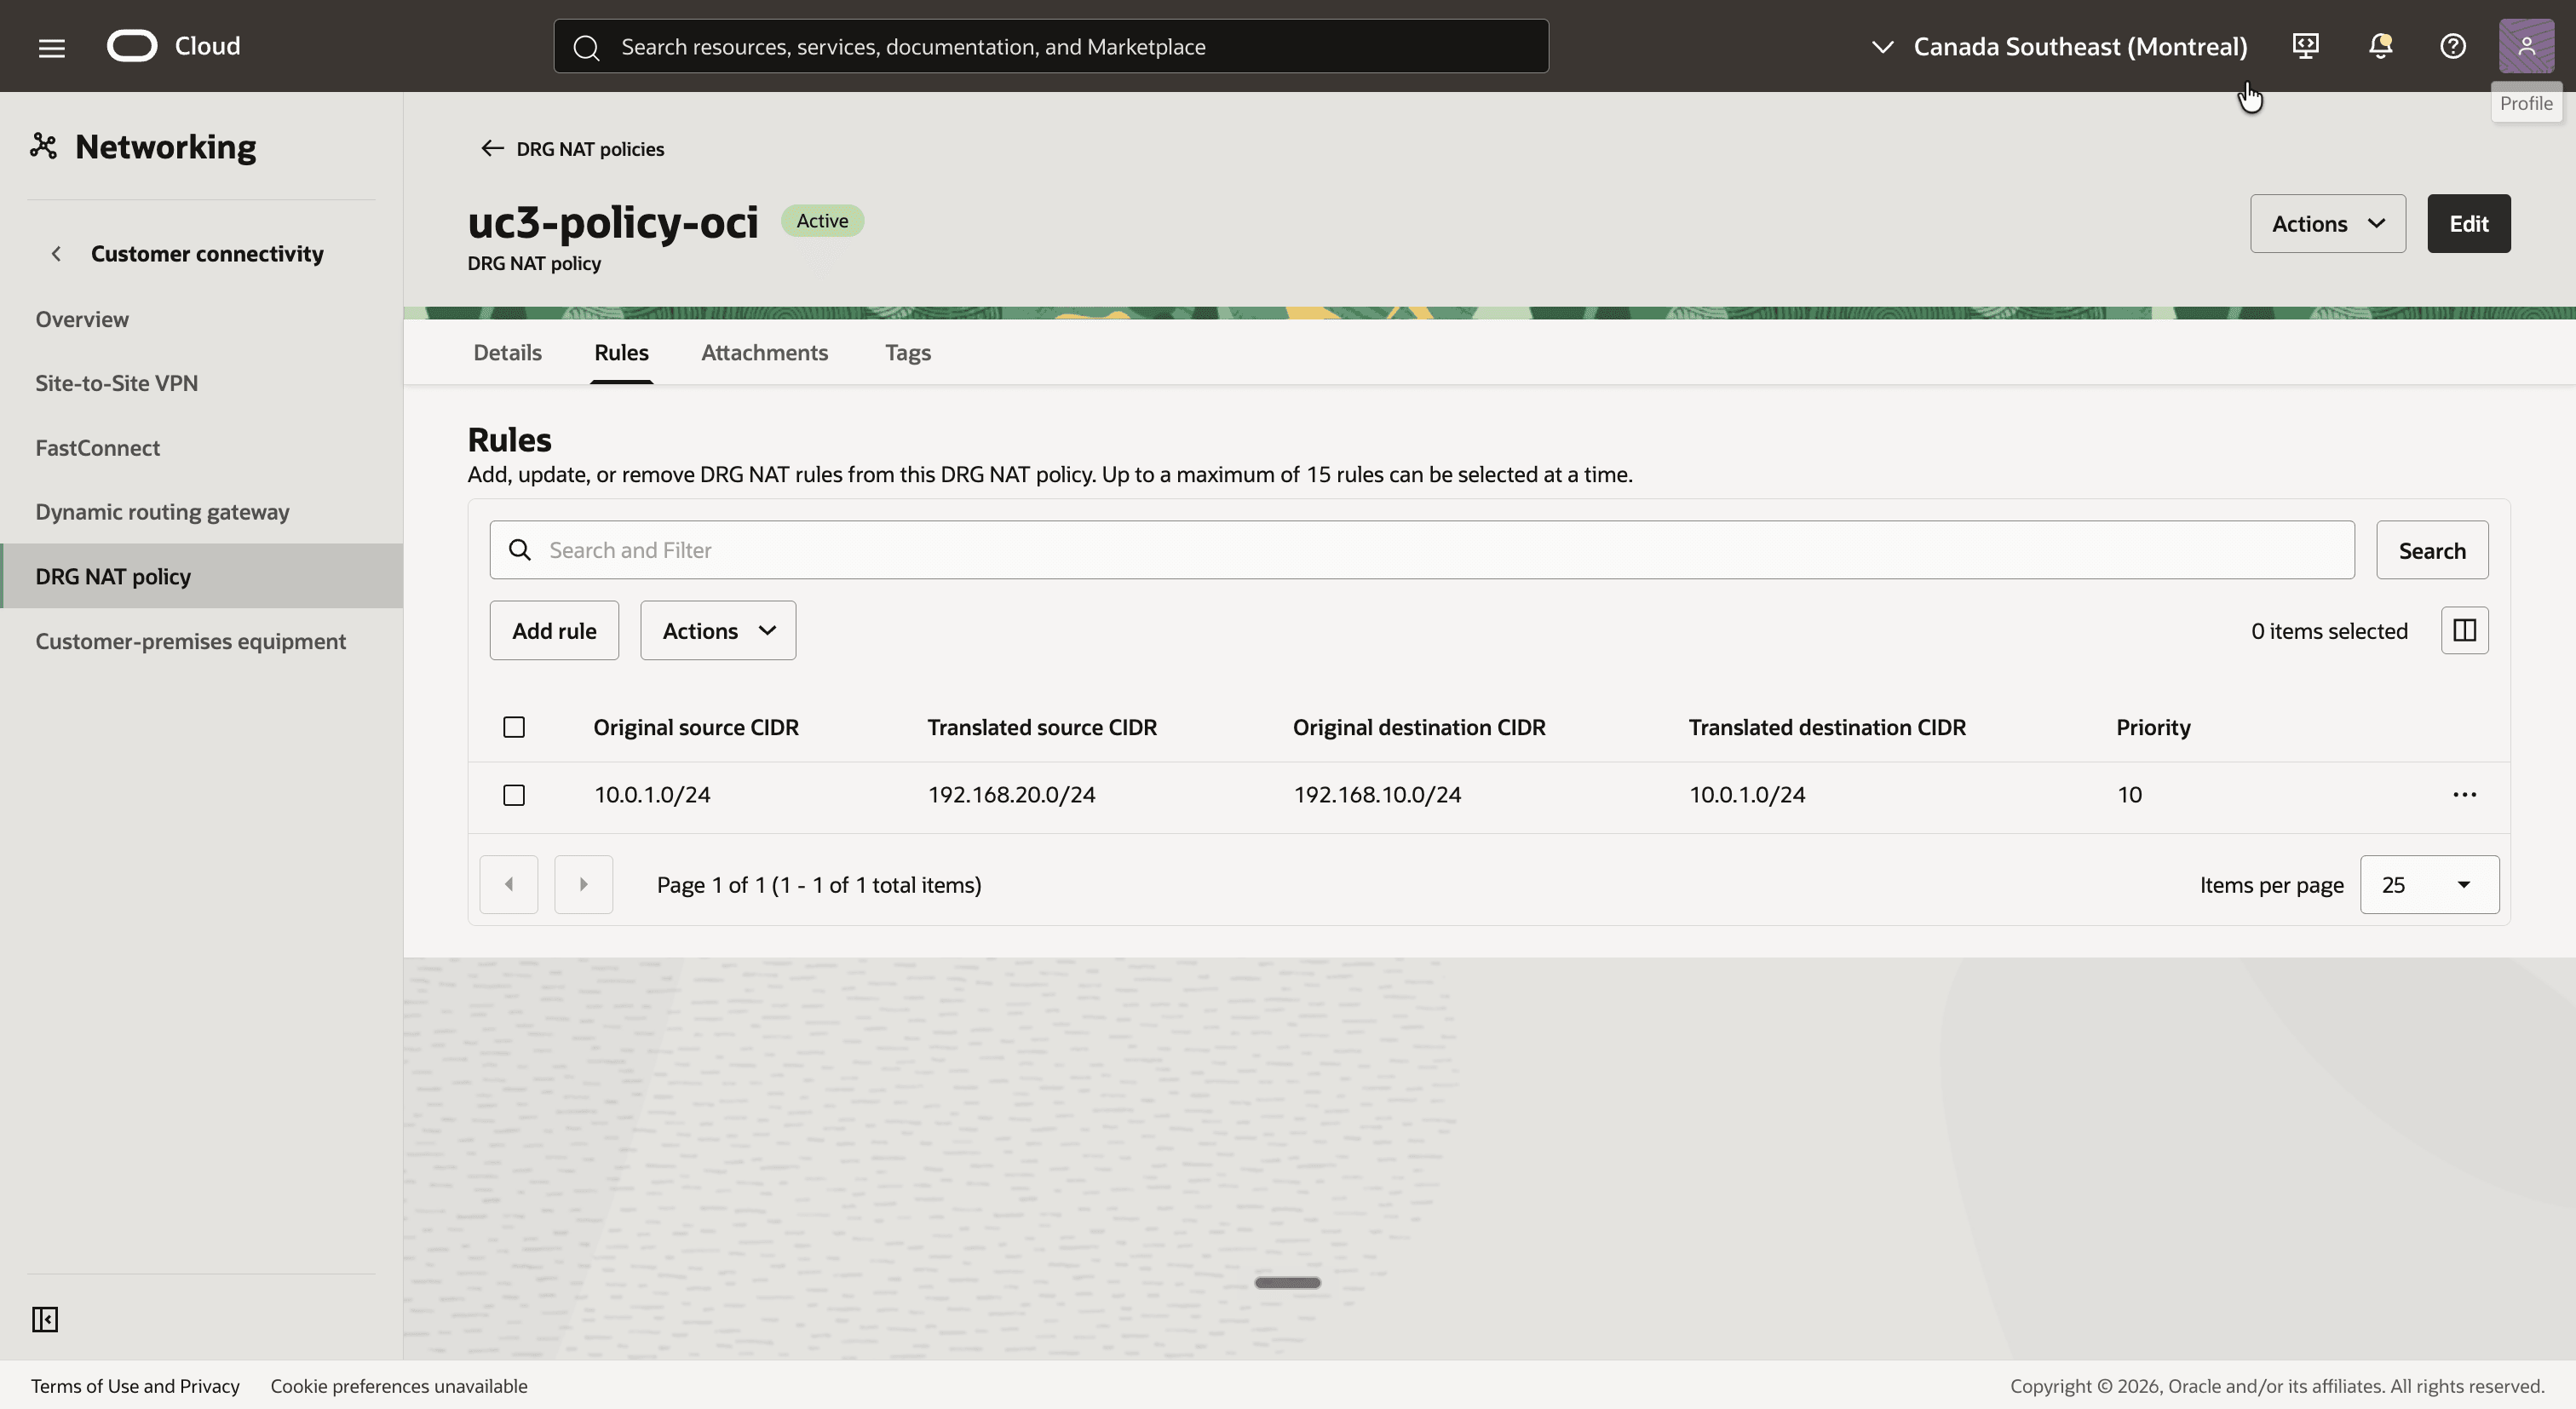
uc3-policy-ociをクリックし、「ルール」タブをクリックします。- 「ルールの追加」ボタンをクリックして、次の値を含むルールを追加します。
- 優先度:
10 - 元のソースのCIDR:
10.0.1.0/24 - 変換済のソースのCIDR:
192.168.20.0/24 - 元の接続先CIDR:
192.168.10.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
- ルールが「ルール」タブにリストされていることを確認します。
[!]ノート] VCNの観点から、ソース
10.0.1.0/24を192.168.10.0/24に、宛先192.168.20.0/24を10.0.1.0/24に、このルールを記述しようとしています。このルールは警告なしで受け入れられますが、IPSecトンネル・アタッチメントではパケットに一致せず、トラフィックも通過しません。ポリシーを保持するアタッチメントを介してDRGに入るトラフィックのルールを常に書き込みます。
ステップ12: NATポリシーとIPSecトンネル・アタッチメントの関連付け
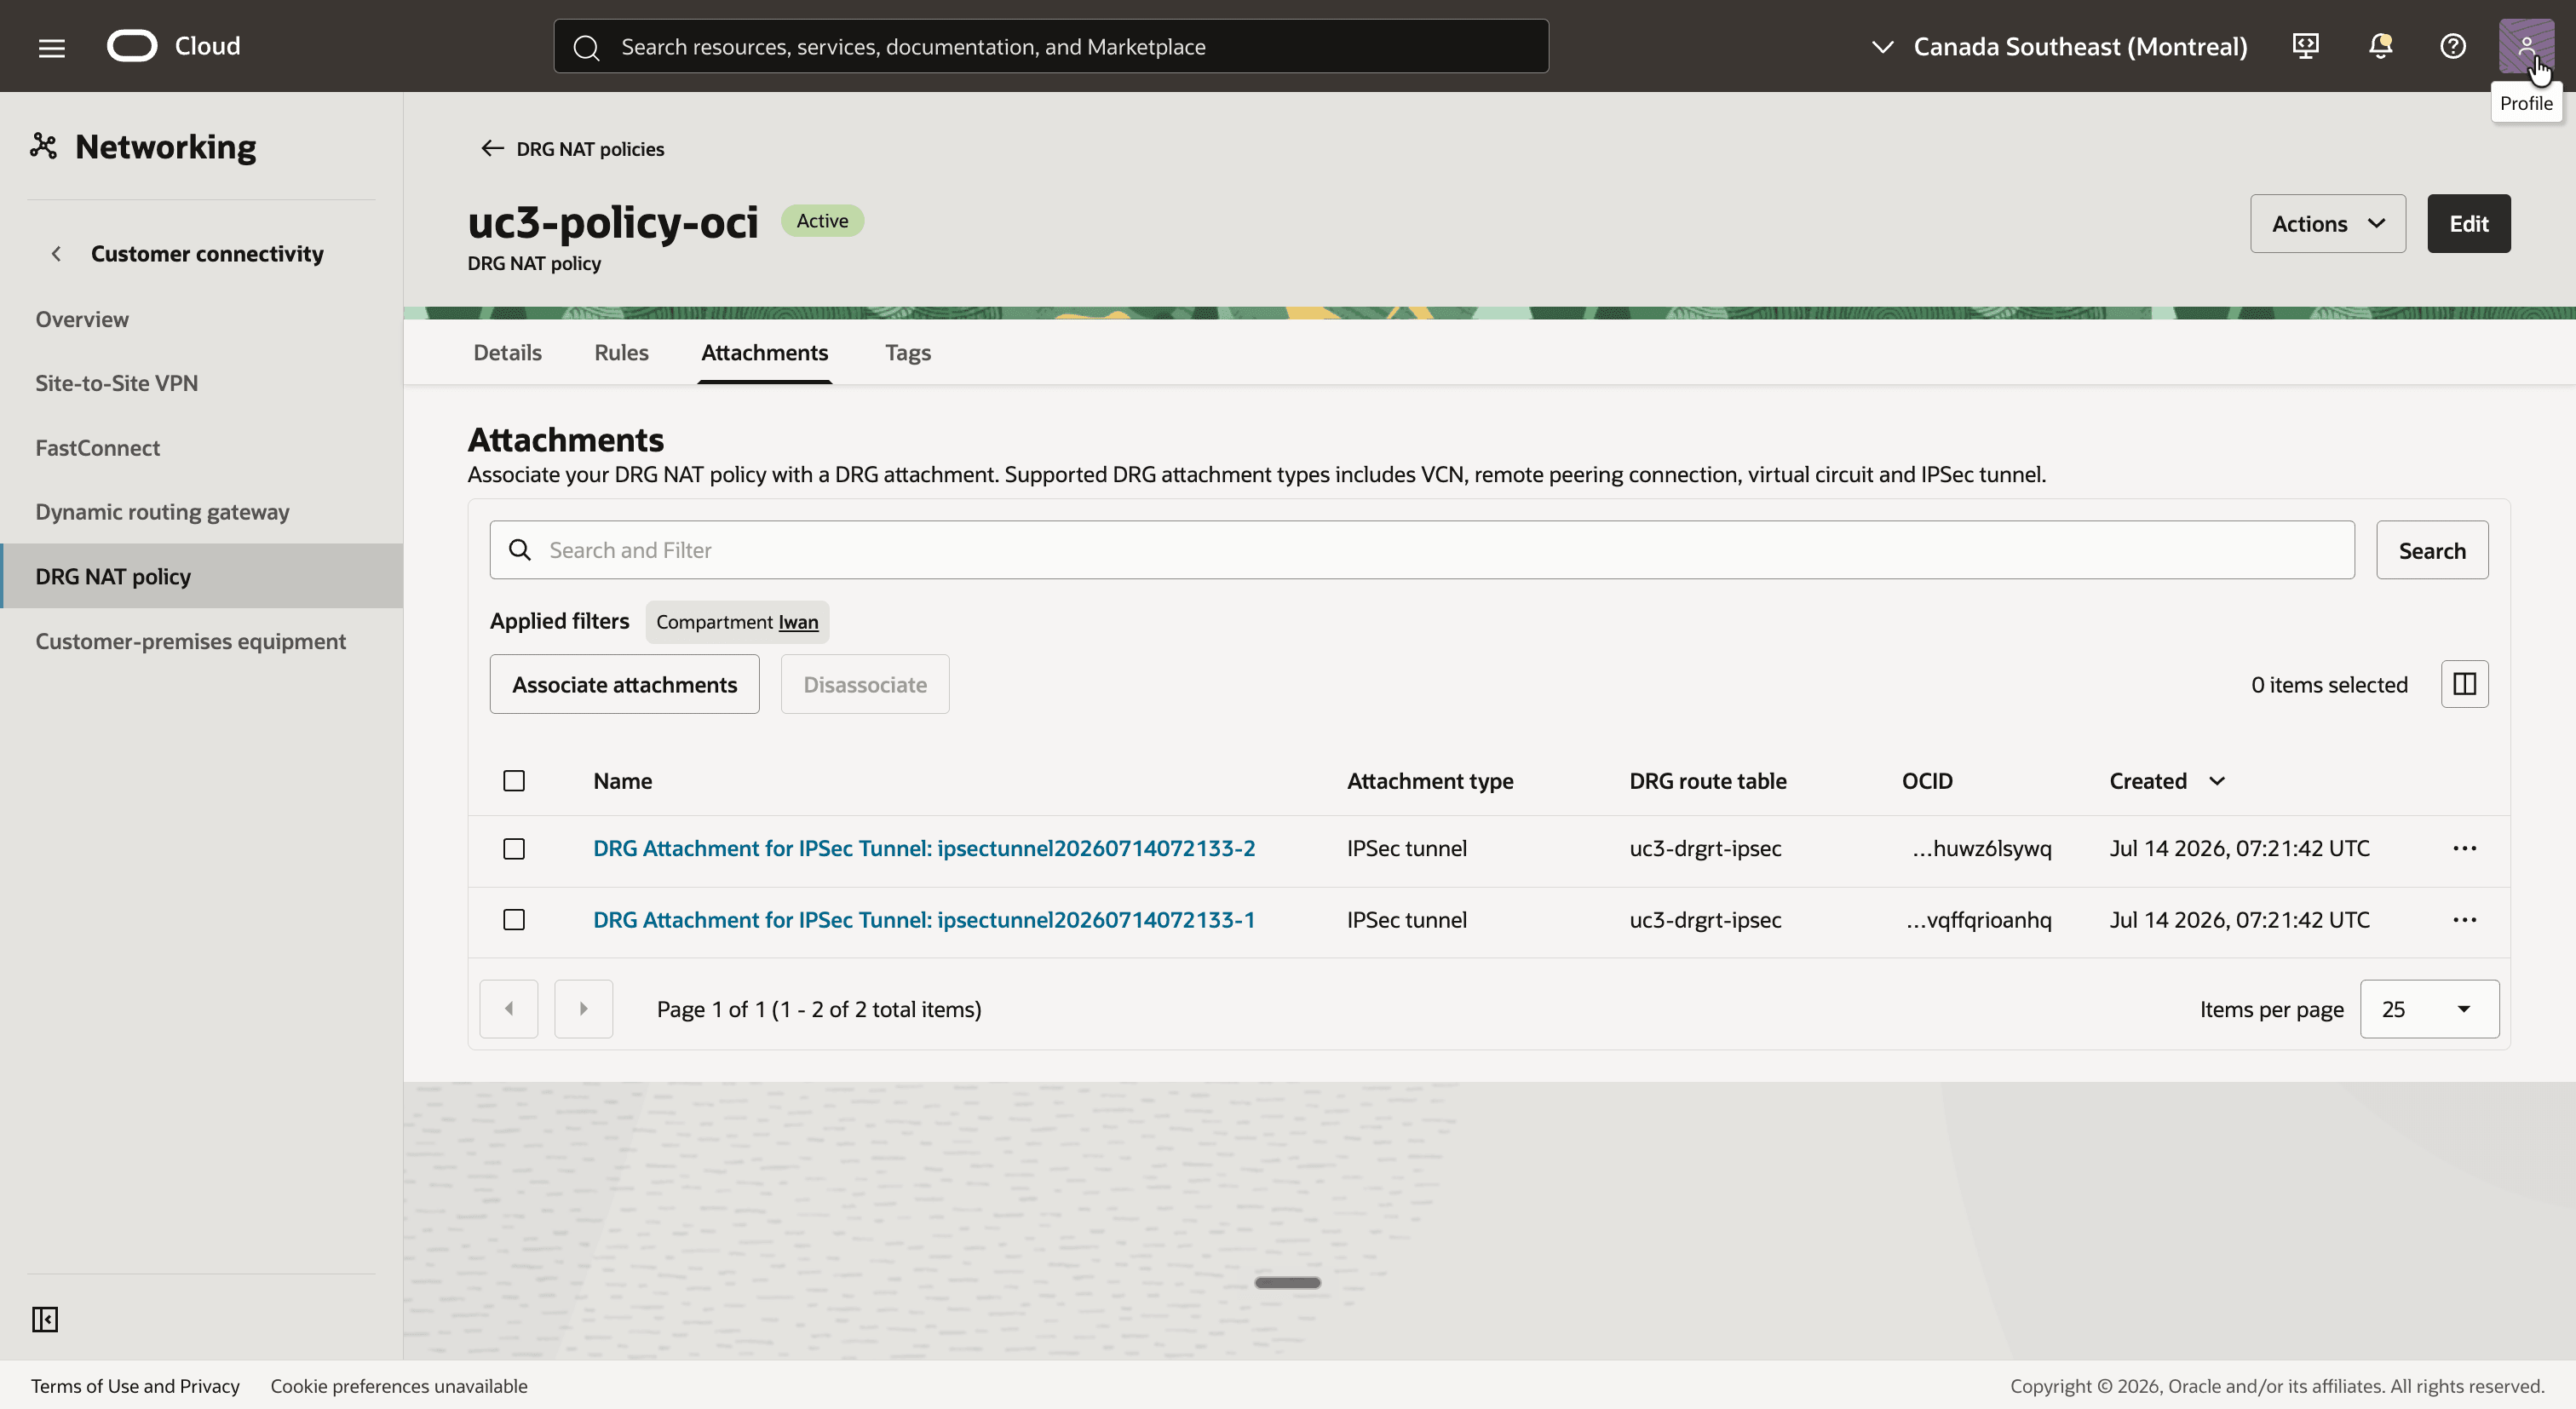
ポリシーは両方のIPSecトンネル・アタッチメントに関連付けられているため、どのトンネルがトラフィックを運んでも翻訳は同じになります。
uc3-policy-ociで、「添付」タブをクリックします。- 「アタッチメントの関連付け」ボタンをクリックし、2つの「IPSecトンネル用のDRGアタッチメント」アタッチメントを選択して確認します。
- 両方のアタッチメントが、DRGルート表
uc3-drgrt-ipsecとともに「アタッチメント・タイプ」IPSecトンネルとともにリストされていることに注意してください。
ステップ13:BGPルート交換の確認
トラフィックを送信する前に、このチュートリアルがシリーズの他のすべての部分と異なるので、BGP上で交換されるものを見る価値があります。このチェックは、オンプレミス・ルーターで実行されます。
- SSHを使用して
uc3-inst-opに接続します。 sudo vtysh -c "show ip bgp neighbors 10.255.255.1 advertised-routes"を実行します。- ルーターは、シャドウCIDR
192.168.20.0/24という単一の接頭辞を通知することに注意してください。
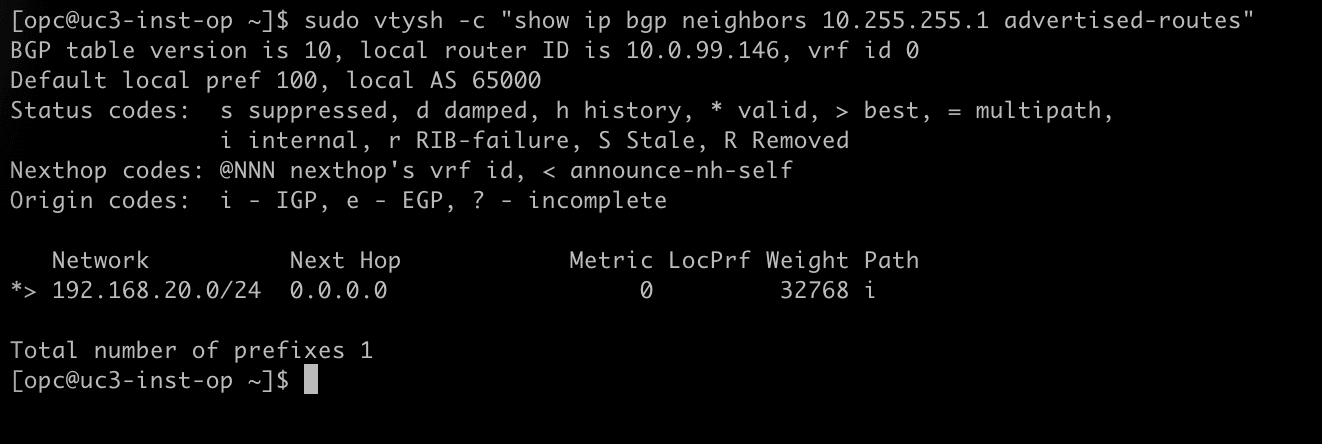
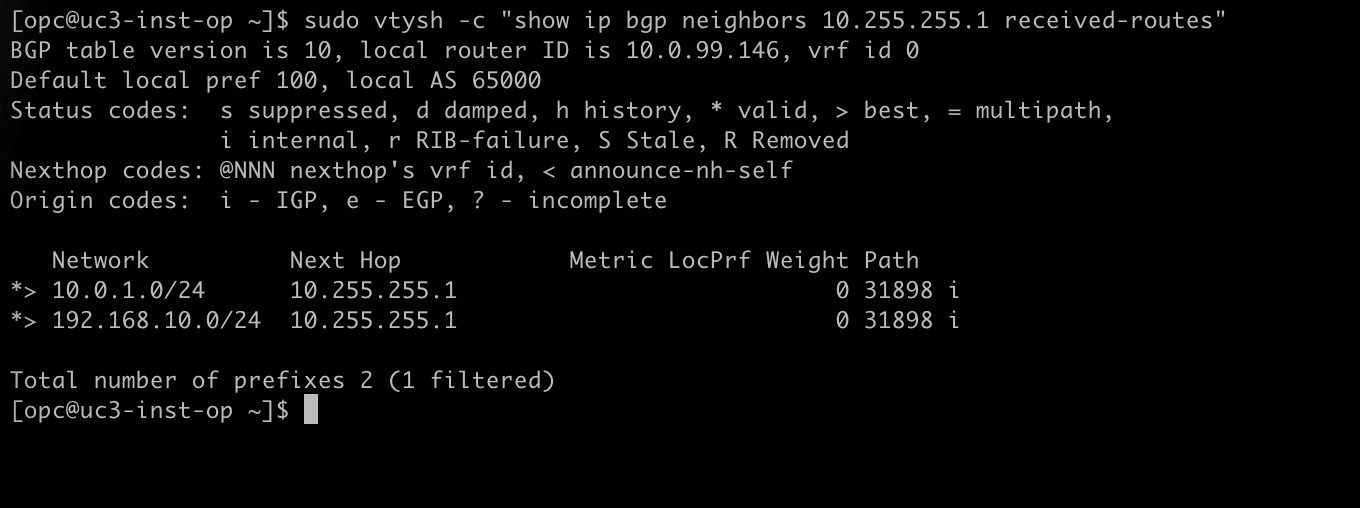
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 received-routes"を実行します。- Oracleは、VCN
10.0.1.0/24の実際のCIDRとシャドウCIDR192.168.10.0/24の2つの接頭辞を通知することに注意してください。これらは、DRGルート表uc3-drgrt-ipsecの2つの静的ルートであり、そのまま通知されます。 - 最後の行: Total number of prefixes 2 (1 filters)を確認します。フィルタされた接頭辞は
10.0.1.0/24で、ステップ08の接頭辞リストは受け入れません。
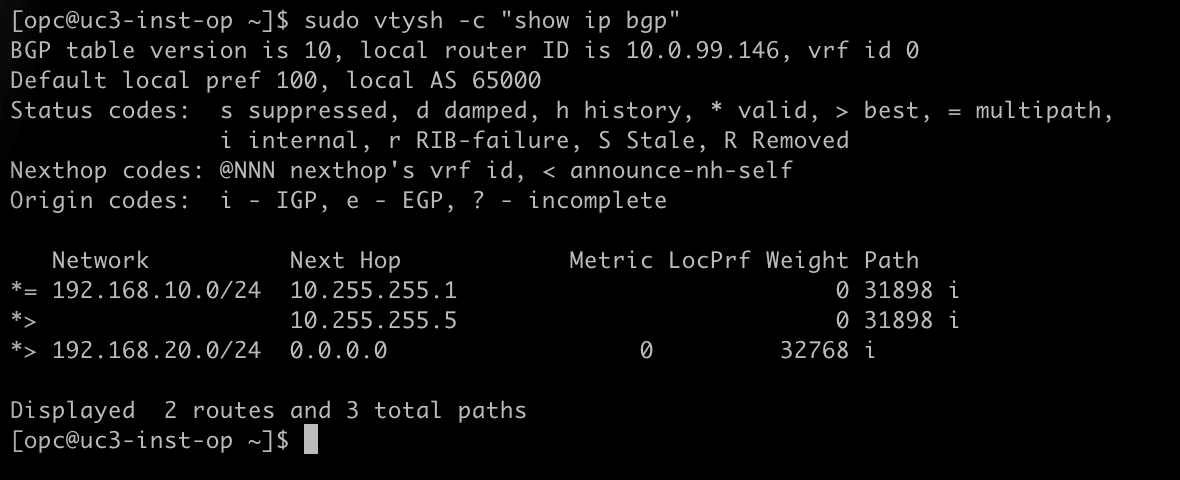
sudo vtysh -c "show ip bgp"を実行します。- Oracleでは、両方のトンネルを介して、ルーター独自の
192.168.20.0/24の横に192.168.10.0/24のみが受け入れられることに注意してください。
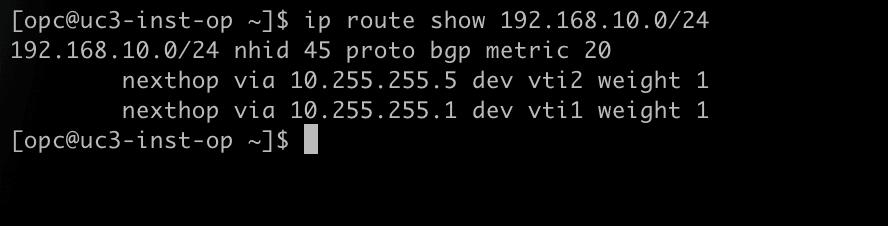
ip route show 192.168.10.0/24を実行します。- OCIのシャドウCIDRへのルートが、両方のトンネル・インタフェースをネクスト・ホップとしてインストールされていることに注意してください。
OCIコンソールには、Oracle側からの同じ交換が表示されます。
- OCIコンソールに戻り、IPSec接続
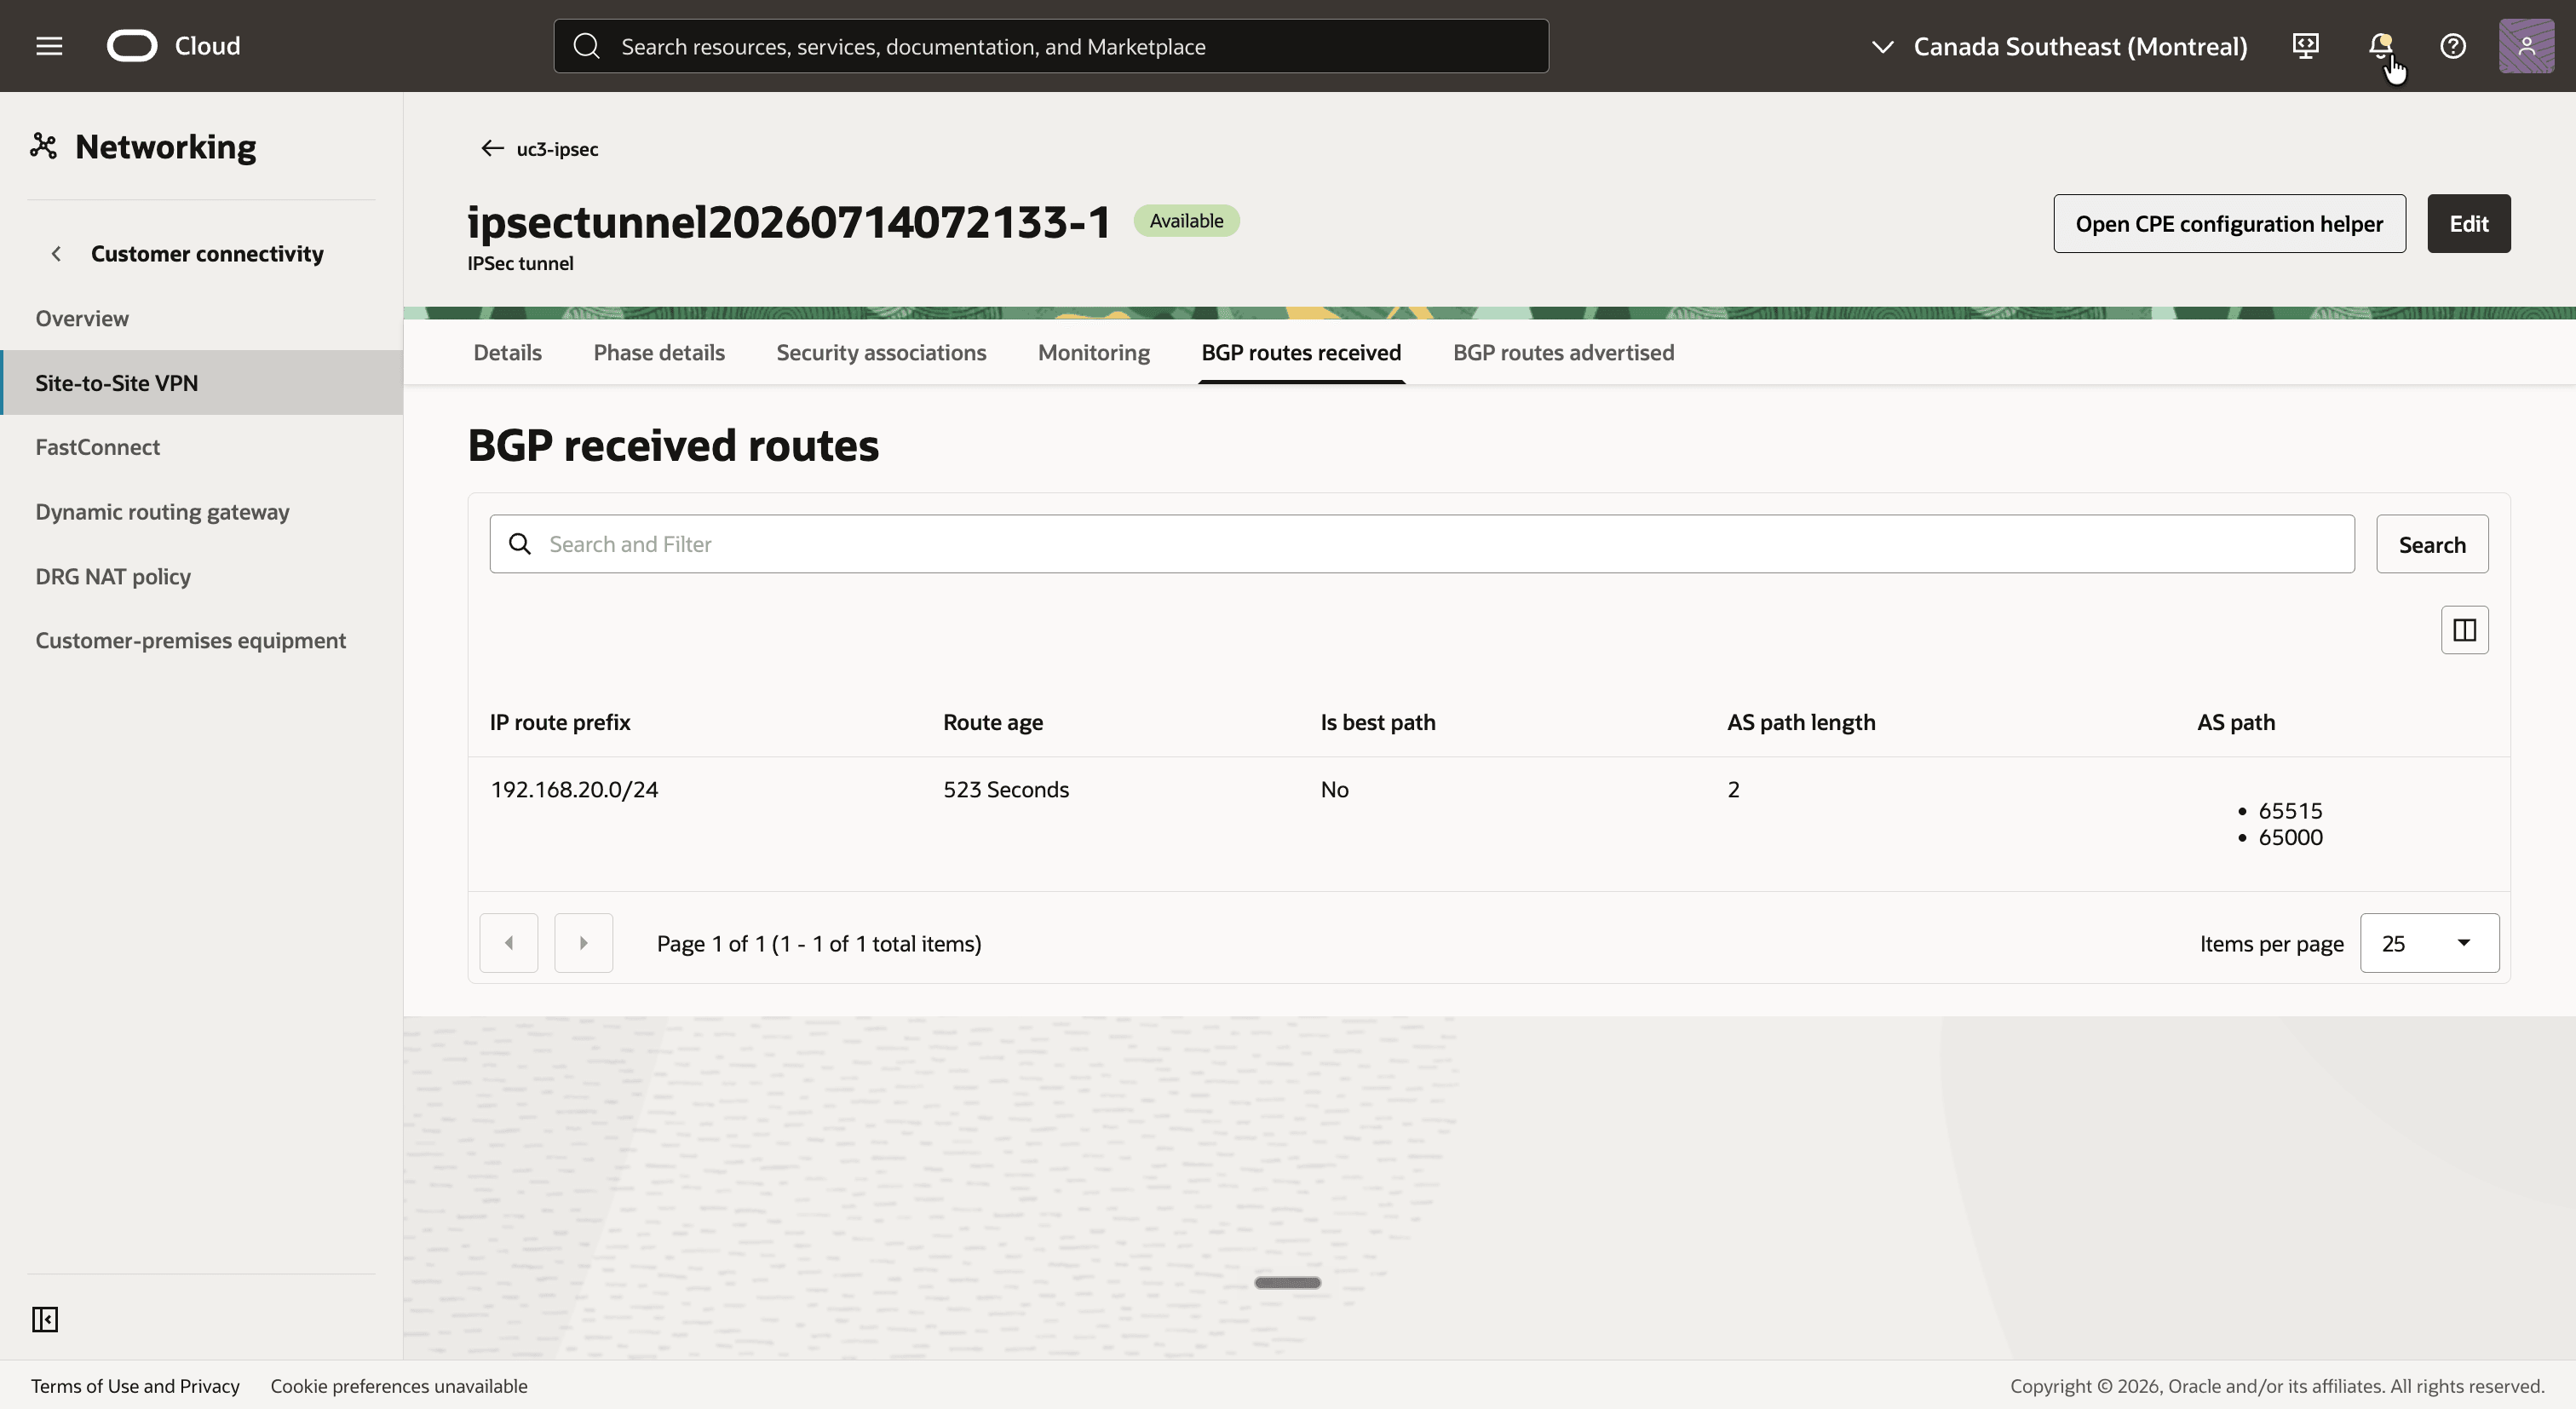
uc3-ipsecを開き、最初のトンネルをクリックします。 - 「受信したBGPルート」タブをクリックします。
- オンプレミス・ルーター(AS
65000)から受信した単一の接頭辞192.168.20.0/24に注意してください。
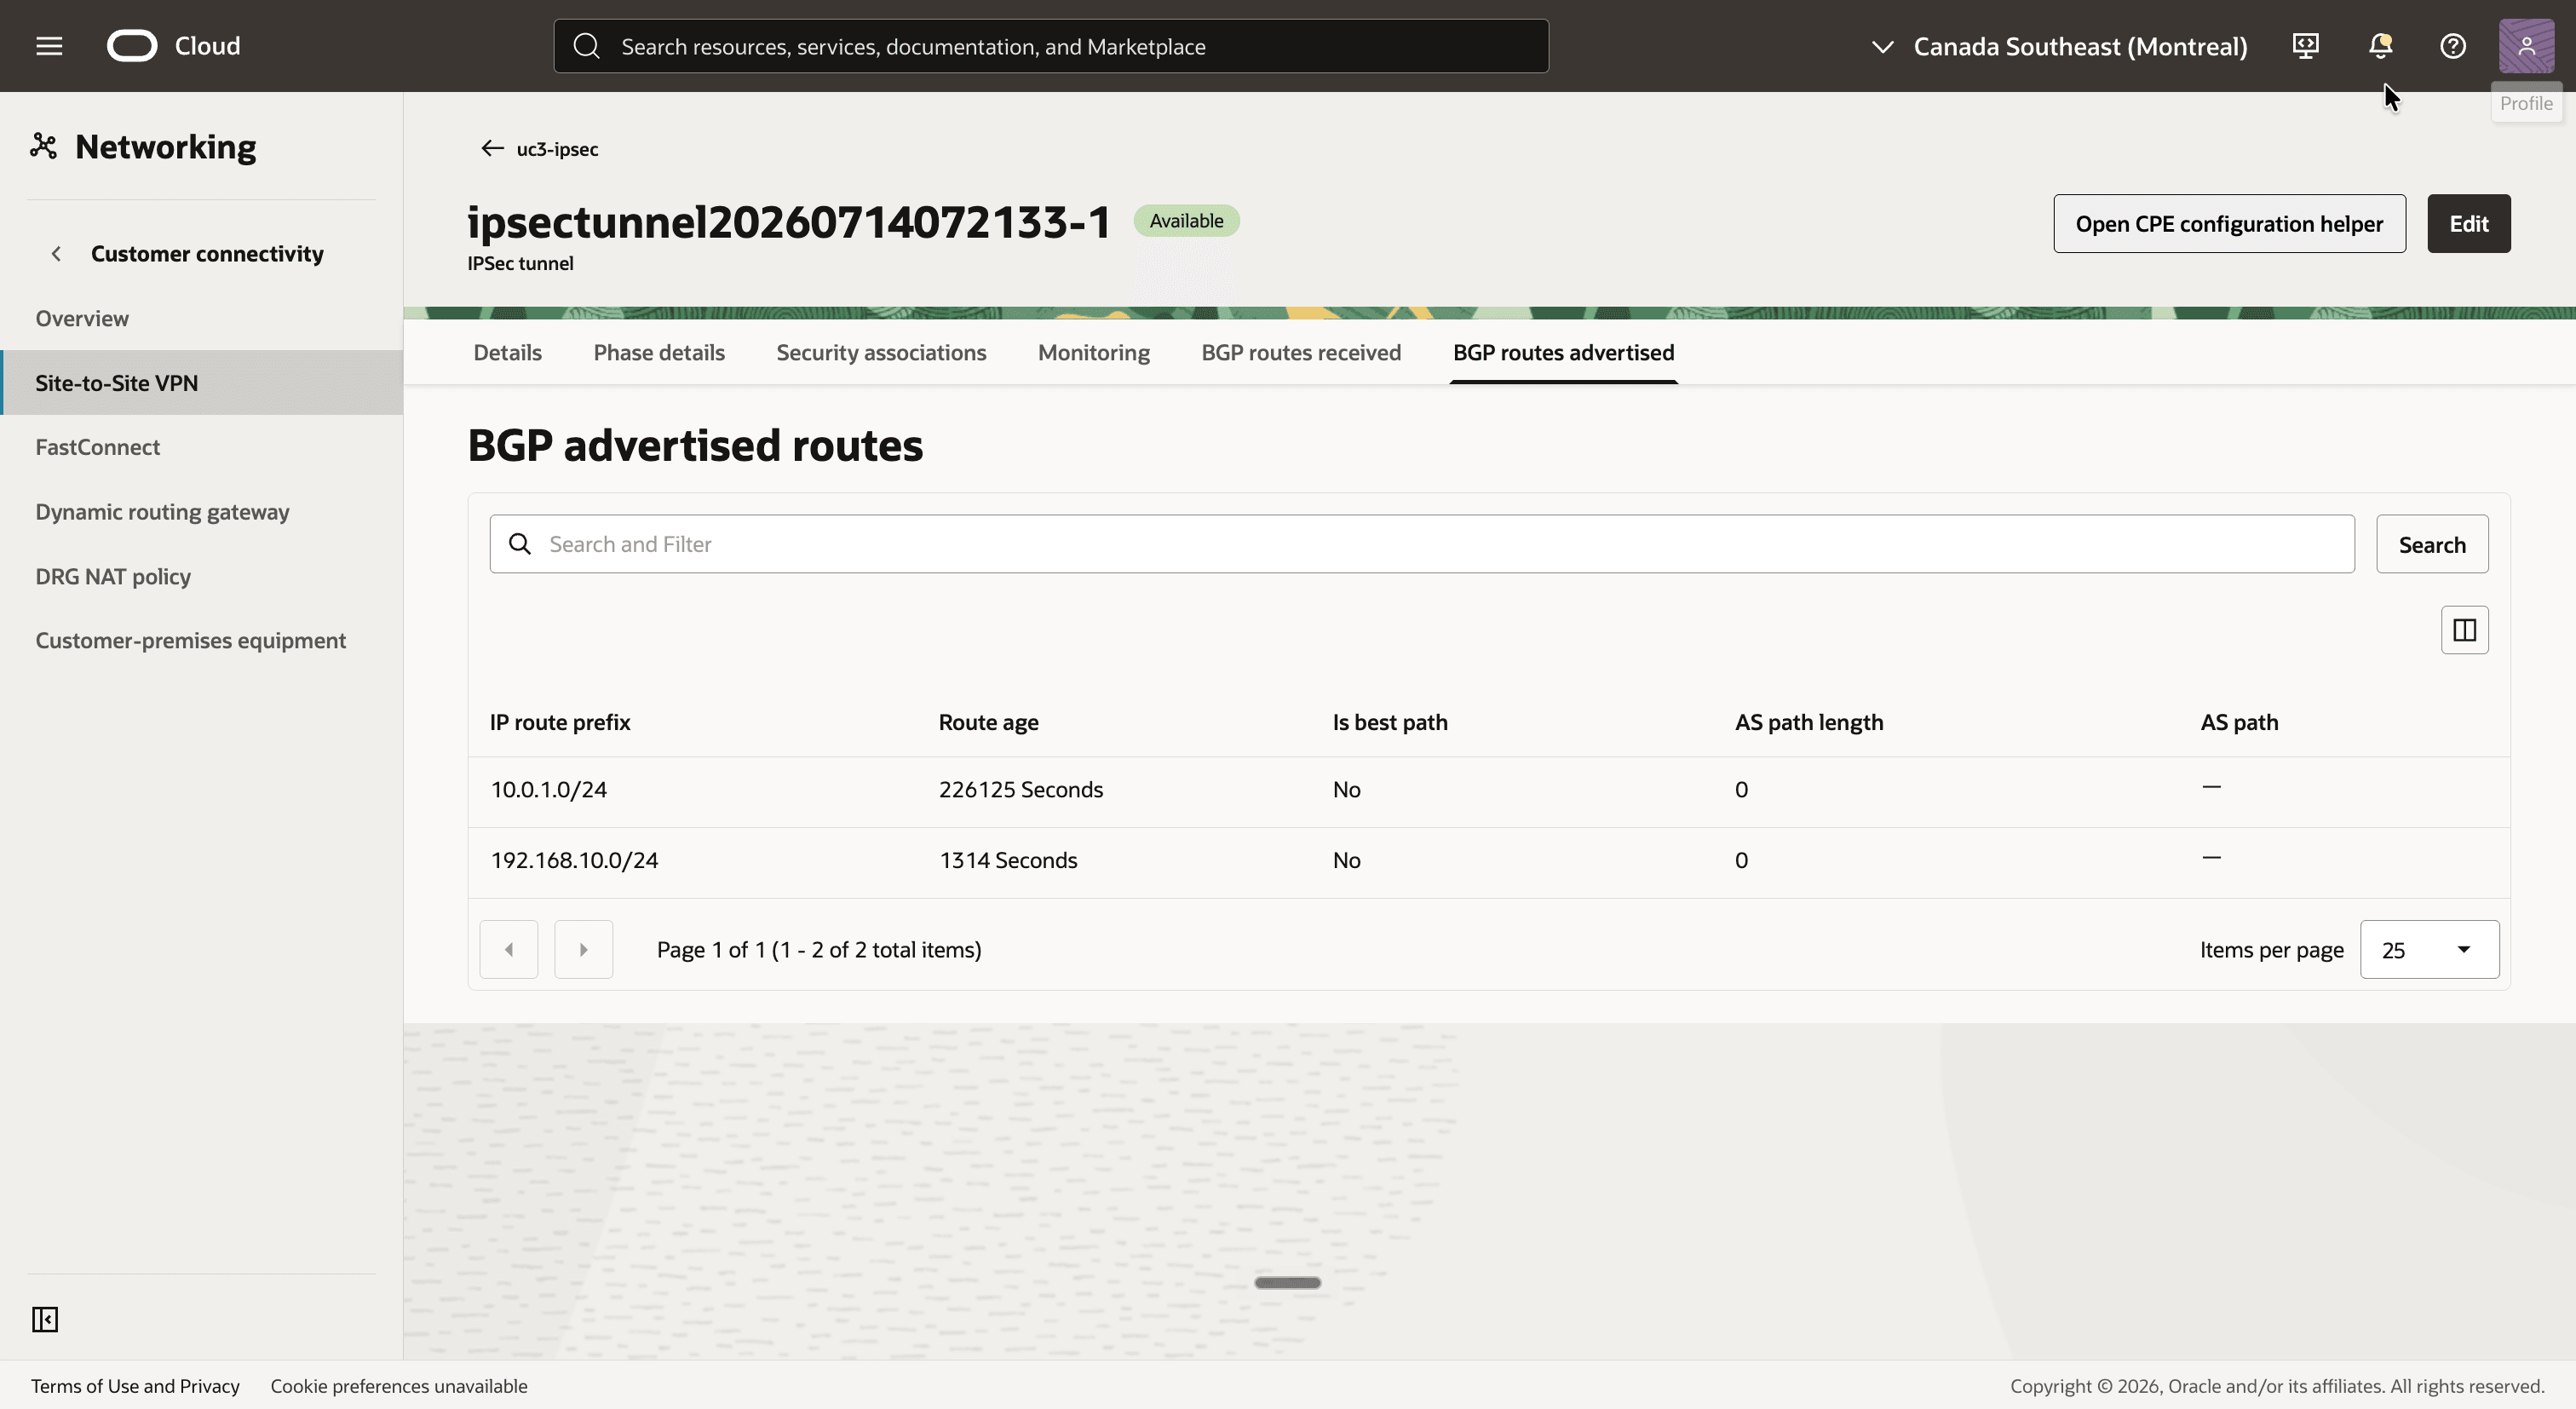
- 「通知されたBGPルート」タブをクリックします。
- Oracleが通知する2つの接頭辞(
10.0.1.0/24と192.168.10.0/24)に注意してください。
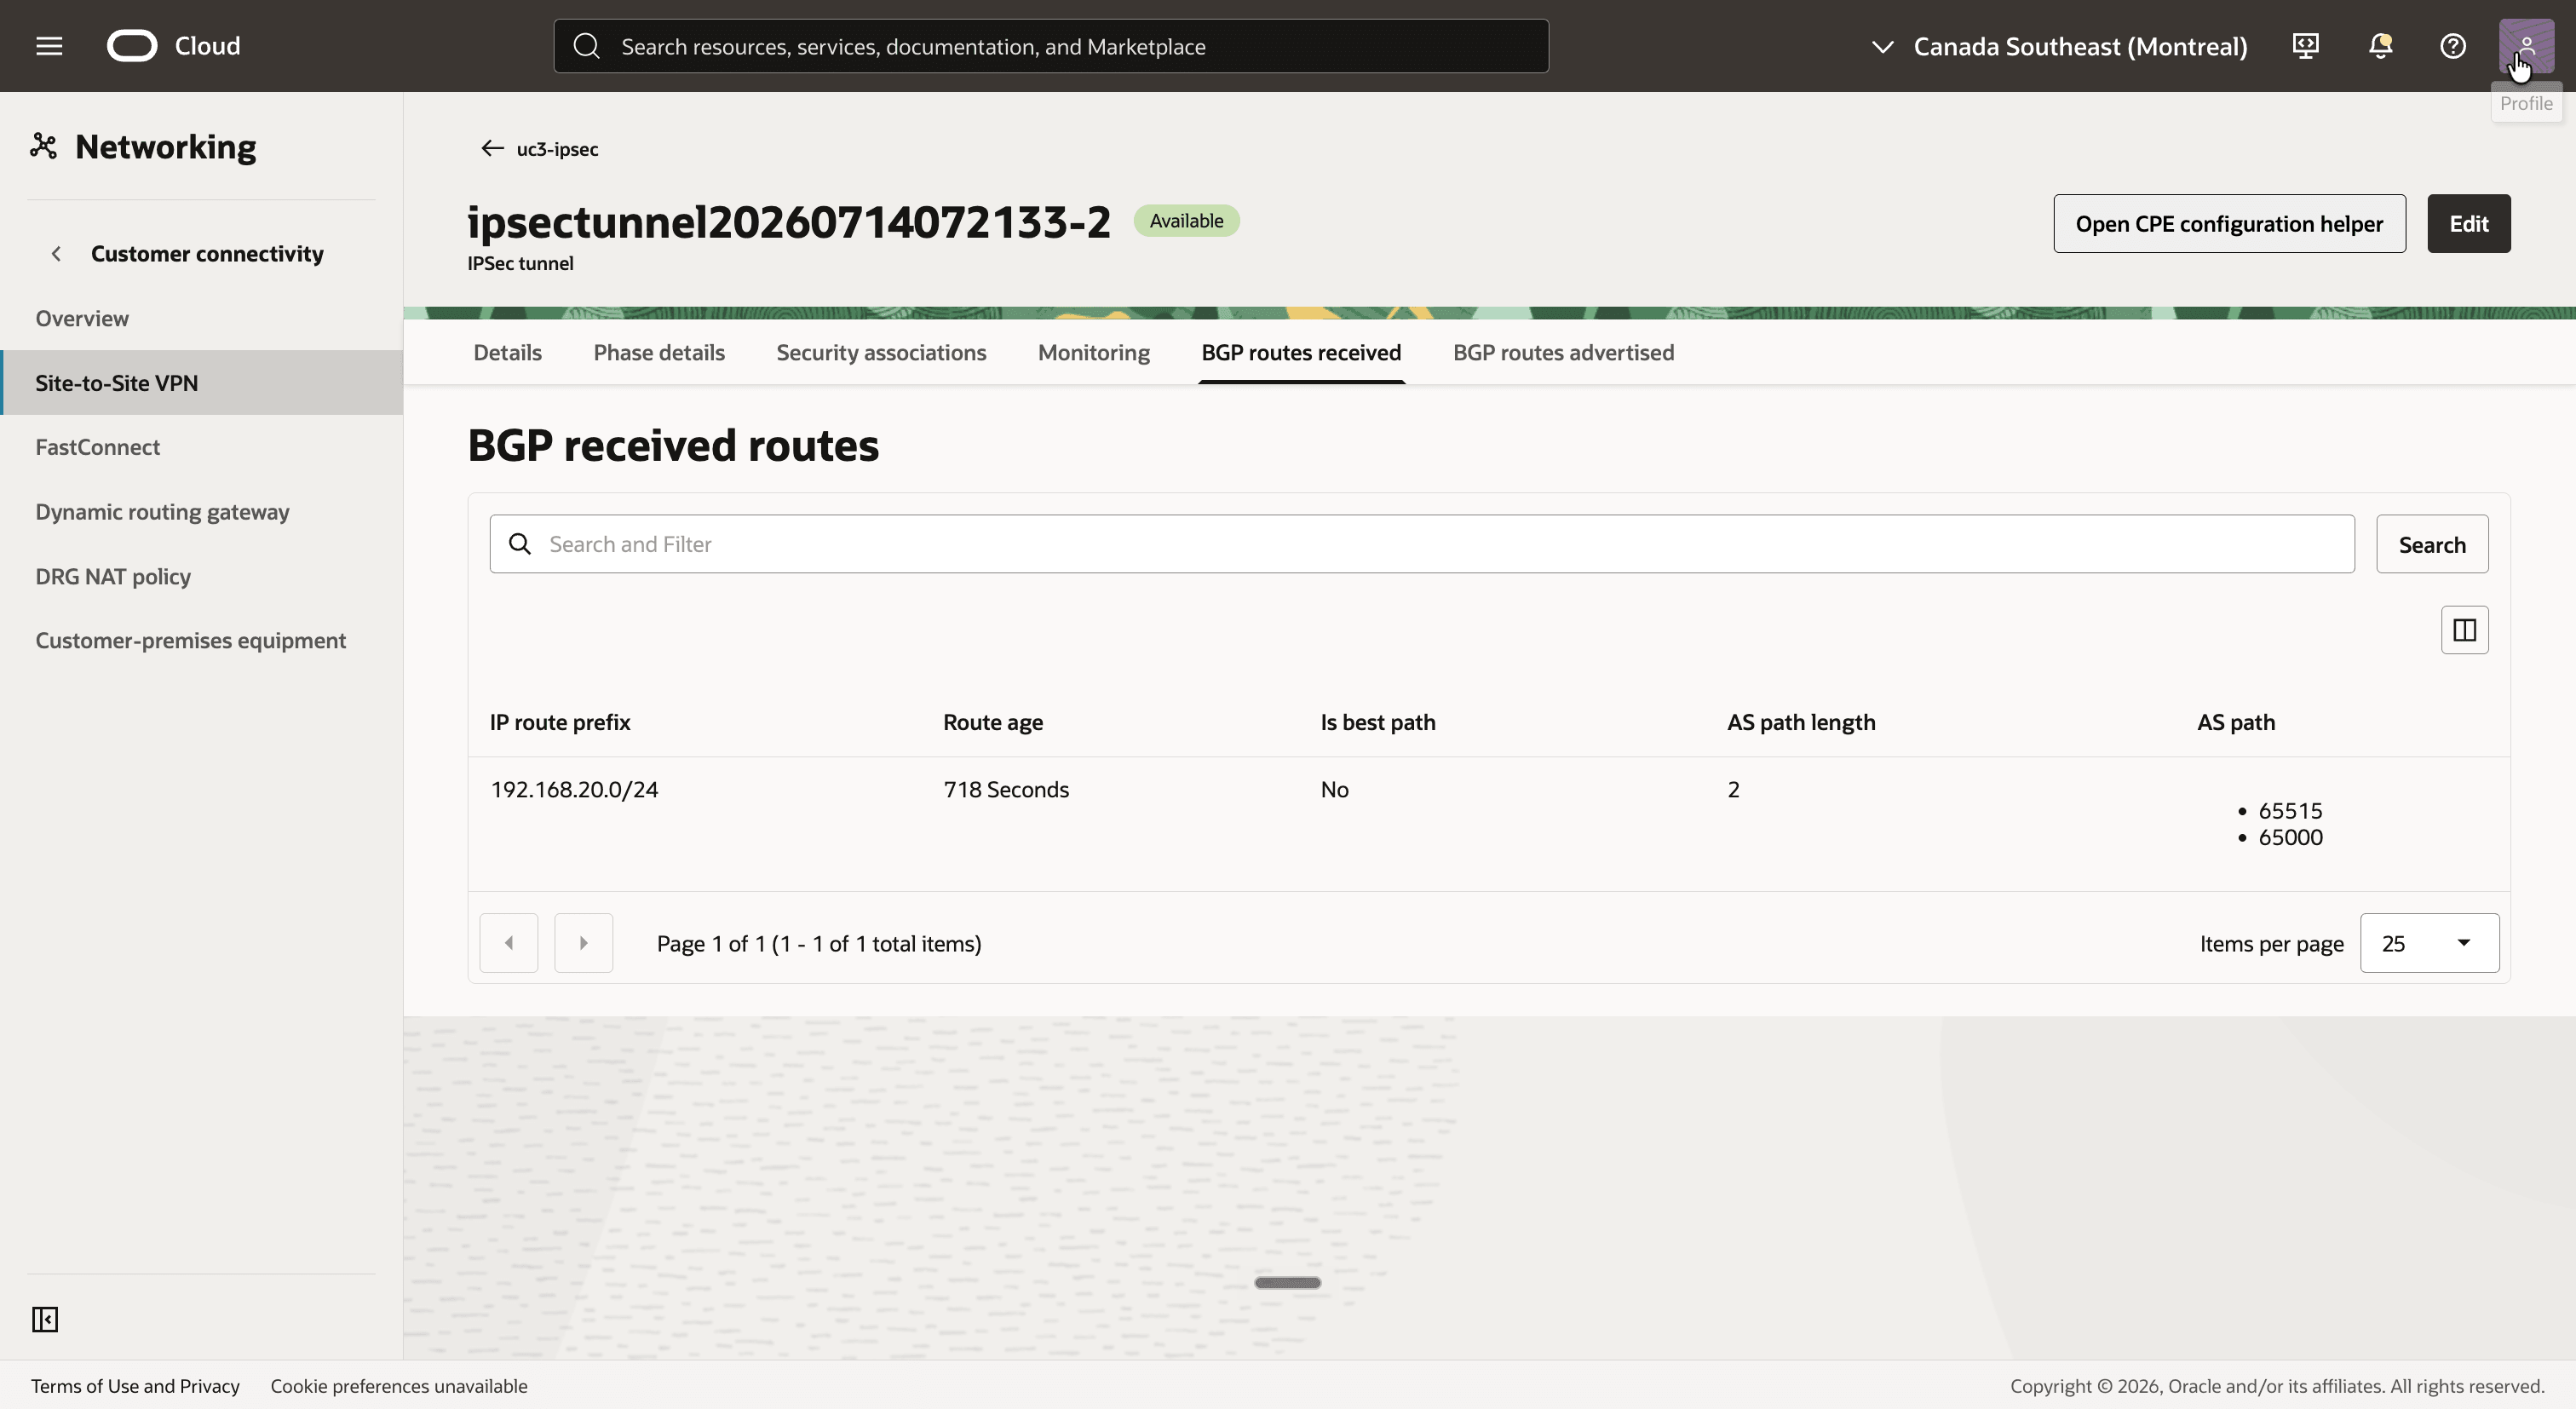
- 戻って、2番目のトンネルをクリックし、「受信したBGPルート」タブをクリックします。
- 同じ接頭辞
192.168.20.0/24に注意してください。
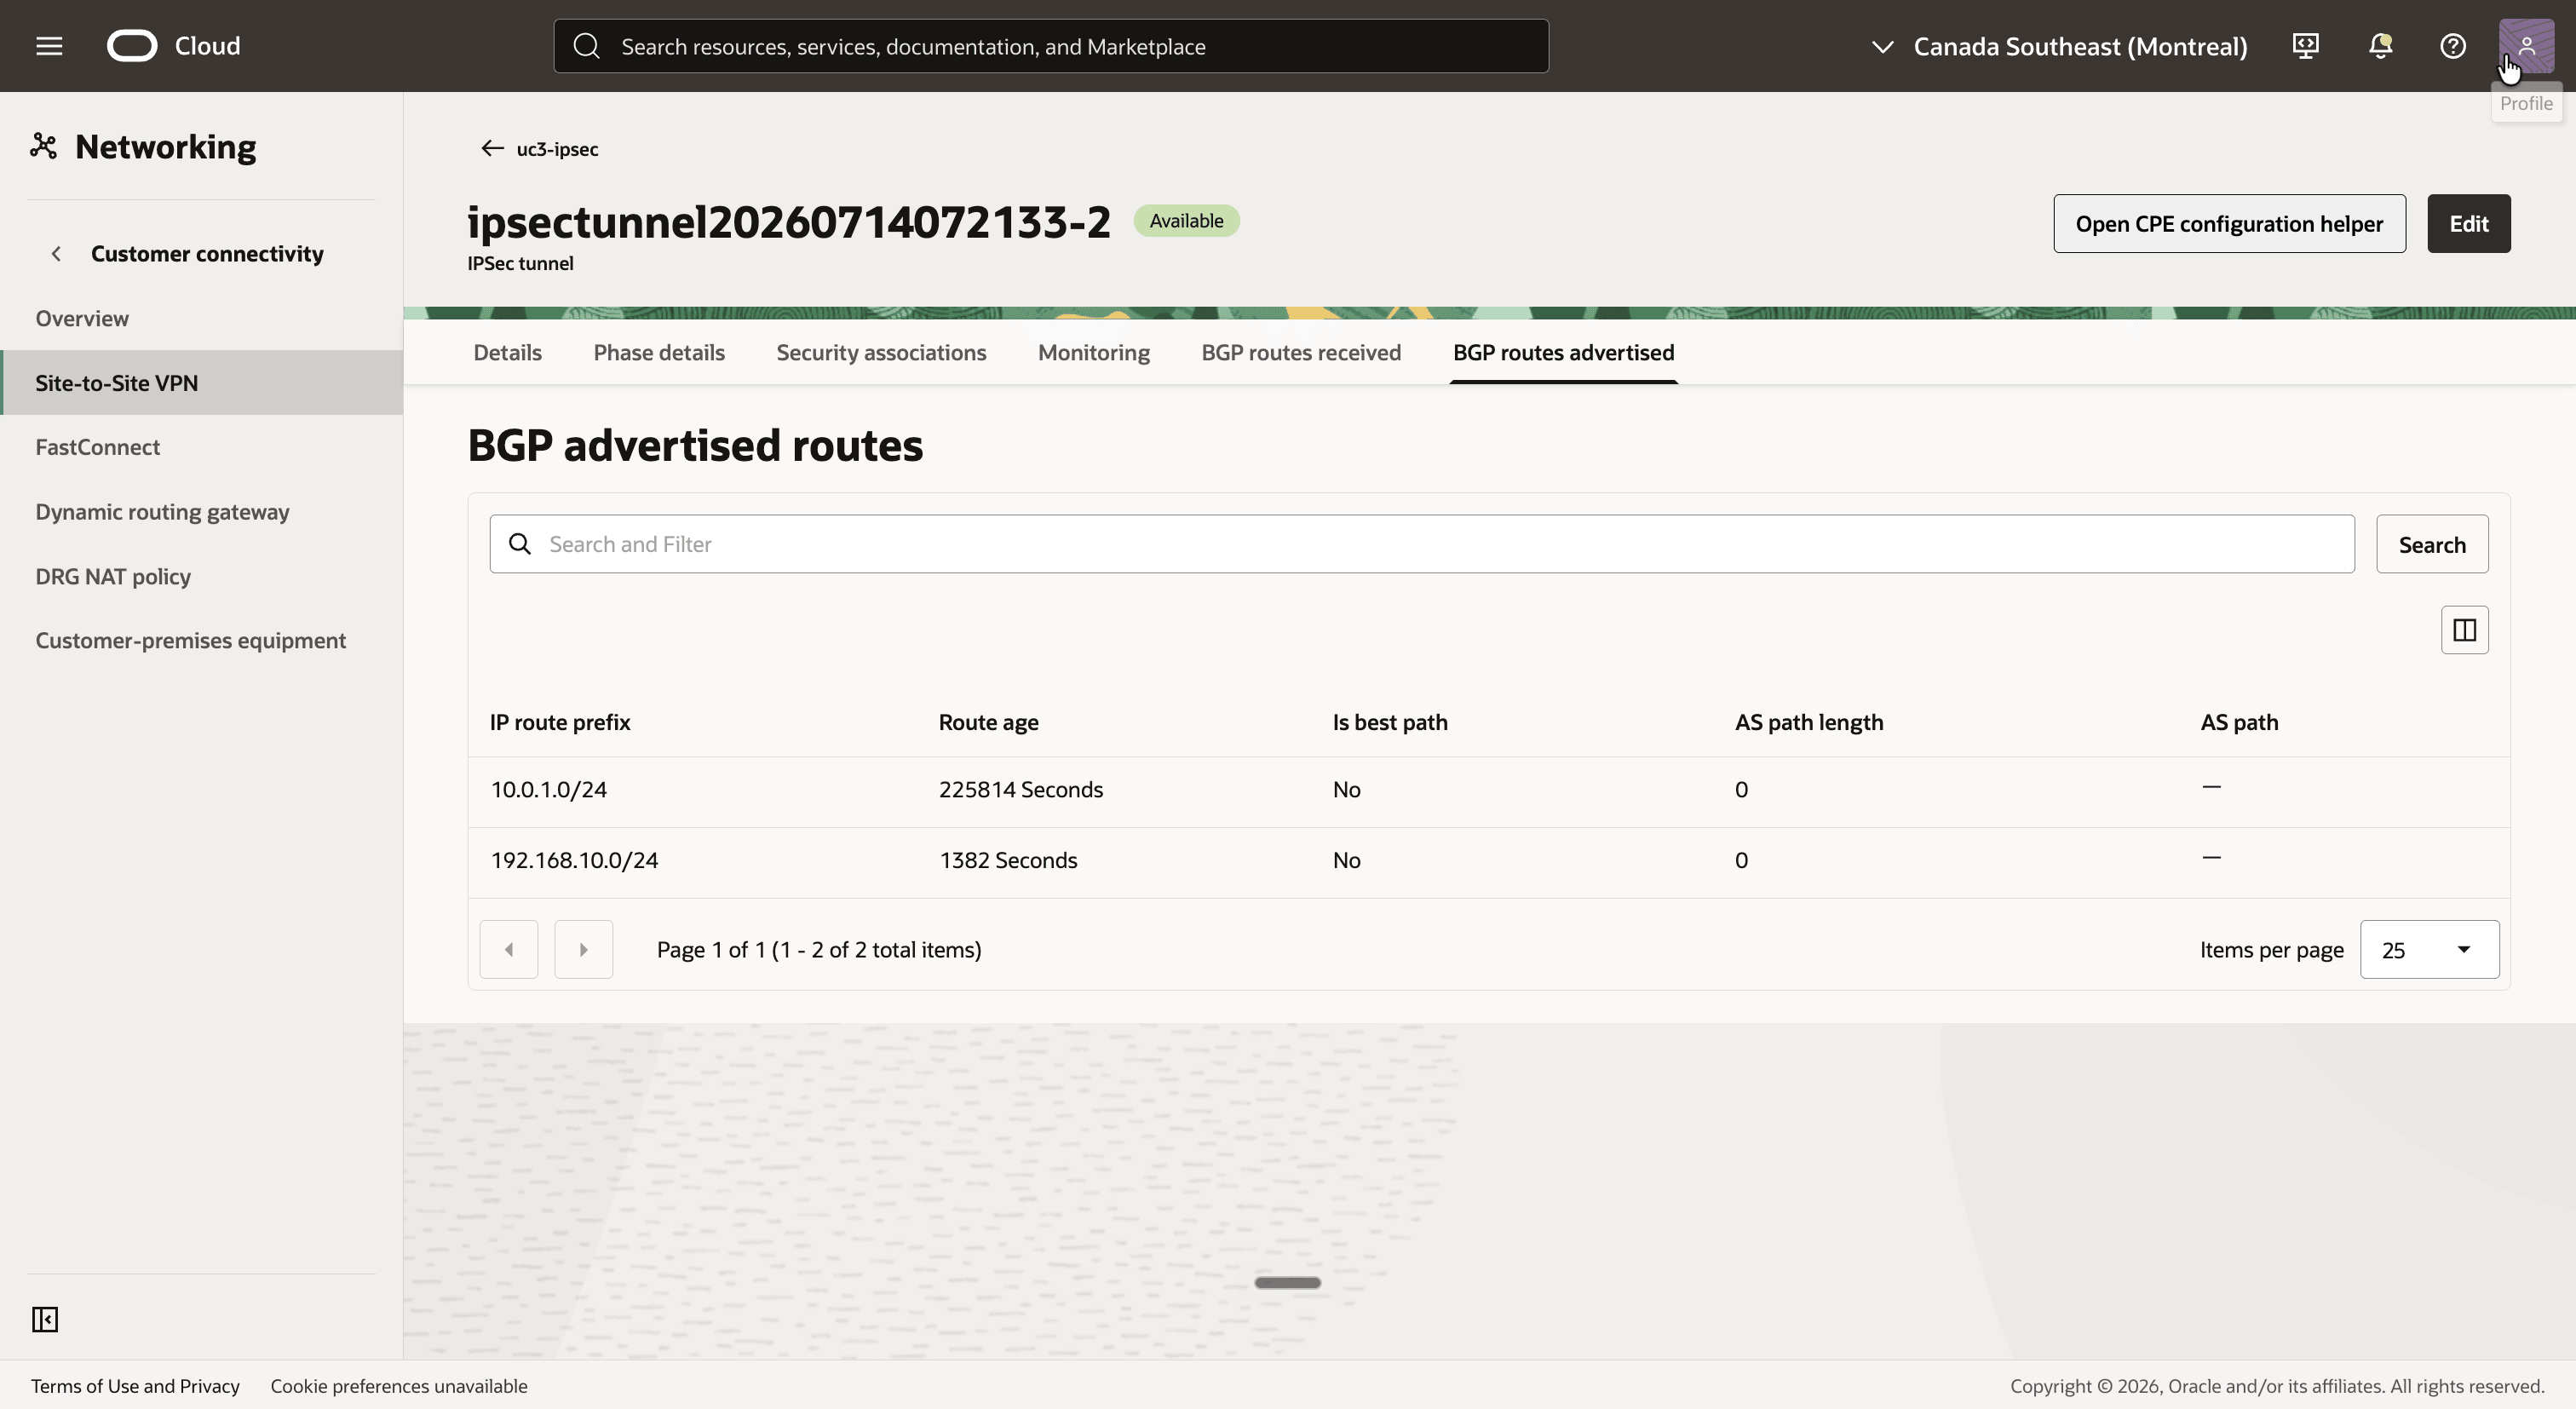
- 「通知されたBGPルート」タブをクリックします。
- 同じ2つの接頭辞
10.0.1.0/24と192.168.10.0/24に注意してください。
受け取ったルートは、導入における声明の証明です。NATポリシーはこれらのトンネル・アタッチメントに関連付けられており、DRGは10.0.1.0/24を未翻訳のまま通知します。シャドウCIDR 192.168.10.0/24は、ステップ09で追加された静的ルートのためにのみ存在します。
[!]ノート]オンプレミス・ルーターが実際のCIDR
10.0.1.0/24をアドバタイズするとどうなりますか。演習では、DRGはDRGルート表にインポートせず、トンネルで受信したルートの中にもリストされませんでした。ルーターが192.168.20.0/24を通知した後にのみ、uc3-drgrt-vcn-oci内のルートが表示されます。
ステップ14: 接続のテスト
すべてが整っているので、パケットを送信する時間です。アドレスの最後のオクテットは1:1変換によって保存され、どのアドレスをpingにするかが示されます。
| インスタンス | 実際のIPアドレス | 反対側から使用するアドレス |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
uc3-inst-ociからオンプレミス・ホストへの記録は次のようになります。
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
ルート表uc3-rt-ociは、192.168.20.0/24をDRGに送信します。 |
uc3-drgrt-vcn-ociのルート参照 |
10.0.1.92 |
192.168.20.130 |
BGPで学習した192.168.20.0/24のルートは、IPSecトンネルを指します。 |
| DRGをトンネル・アタッチメントに残します | 192.168.10.92 |
10.0.1.130 |
DRGは、uc3-policy-ociのルールの逆を適用します。 |
| オンプレミス・ルーター | 192.168.10.92 |
10.0.1.130 |
パケットはトンネルから発信され、LANに転送されます。 |
そして、これは答えです:
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
ルート表uc3-rt-opは、192.168.10.0/24をルーター10.0.1.164に送信します。 |
| オンプレミス・ルーター | 10.0.1.130 |
192.168.10.92 |
BGPで学習した192.168.10.0/24のルートは、トンネル・インタフェースを指します。 |
| トンネル・アタッチメントのDRGを入力します | 192.168.20.130 |
10.0.1.92 |
uc3-policy-ociのルールは、ソースと宛先を変換します。 |
uc3-drgrt-ipsecのルート参照 |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24はuc3-att-vcn-ociを指します。 |
- SSHを使用して
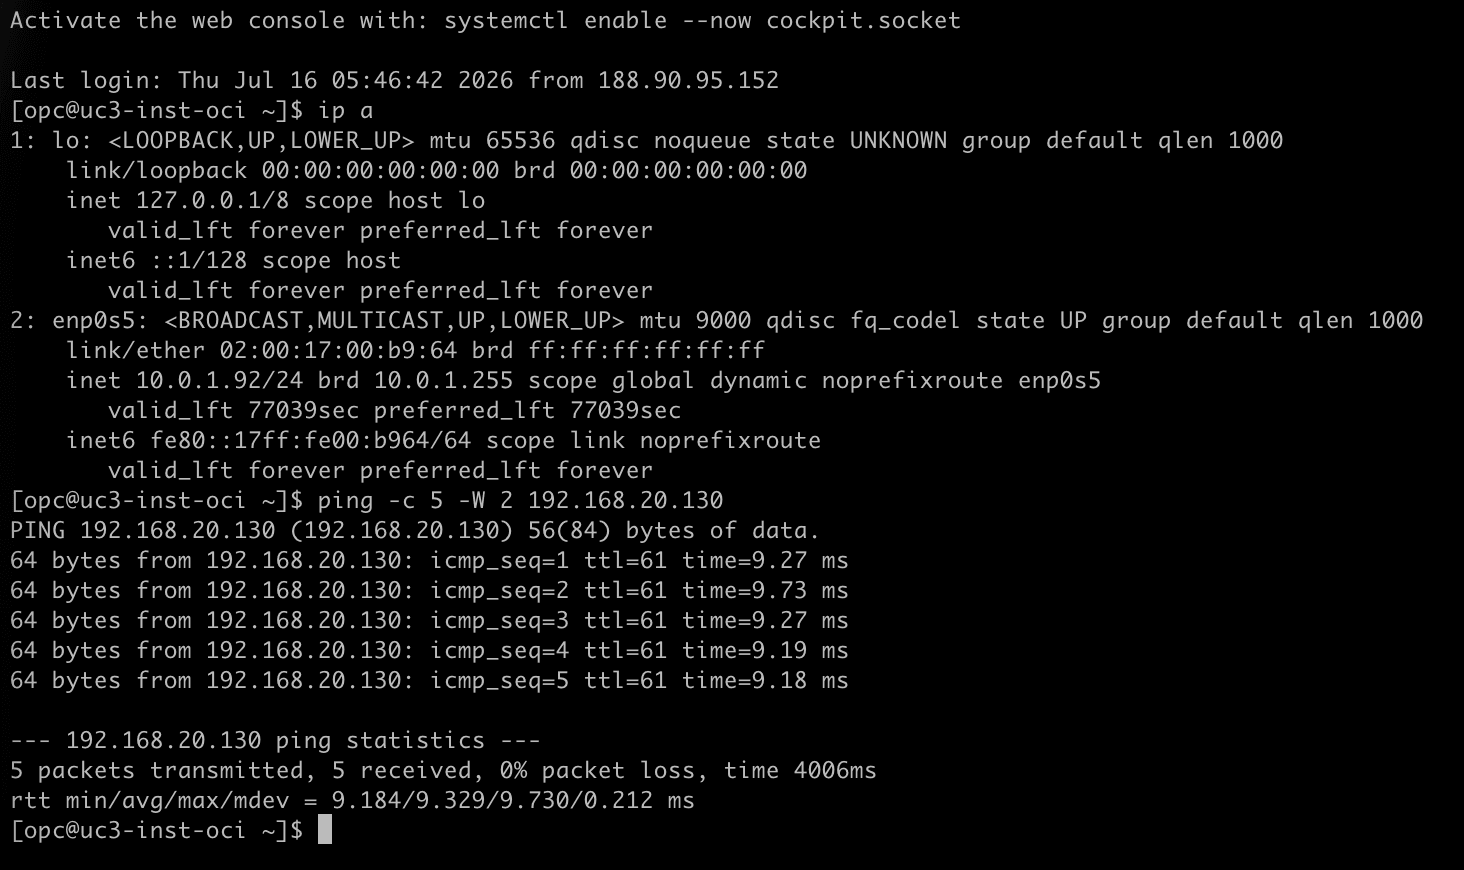
uc3-inst-ociに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.92であることを確認します。ping -c 5 -W 2 192.168.20.130を実行して、オンプレミス・ホストのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
- SSHを使用して
uc3-inst-op-lanに接続します。 ip aを実行して、ホストにOCIインスタンスと同じサブネット範囲のIPアドレス10.0.1.130があることを確認します。ping -c 5 -W 2 192.168.10.92を実行して、uc3-inst-ociのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
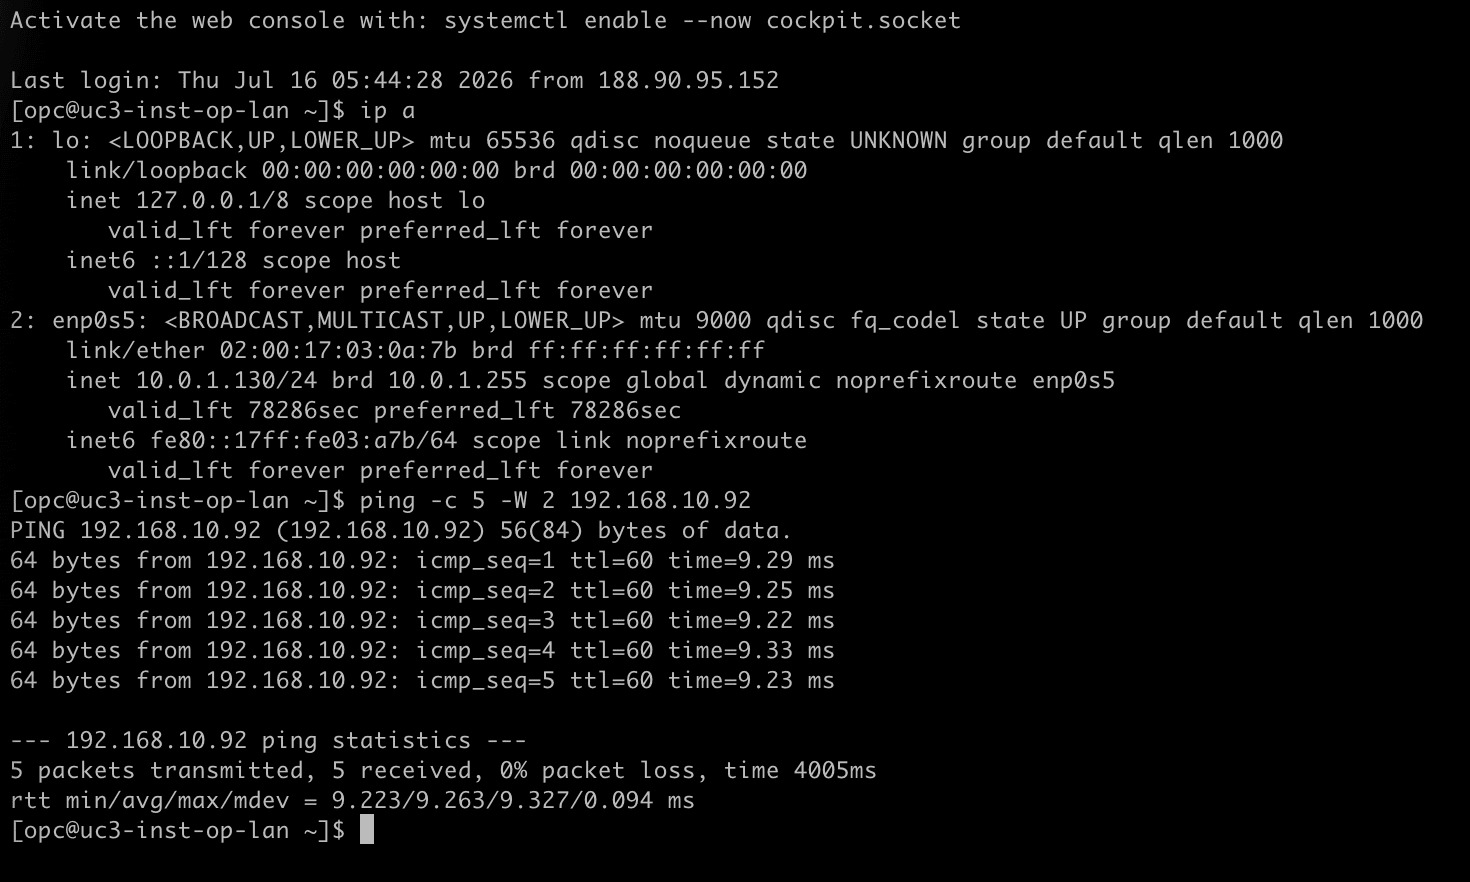
オンプレミス・ホスト上のパケット・キャプチャでは、作業中の翻訳が表示されます。ホストは、OCIインスタンスの実際のアドレス10.0.1.92を認識せず、シャドウ・アドレスのみを認識します。
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 10.0.1.130 > 192.168.10.92: ICMP echo request, id 18, seq 1, length 64
IP 192.168.10.92 > 10.0.1.130: ICMP echo reply, id 18, seq 1, length 64
[!]ノート] DRGのNATでは、DNSは変換されません。オンプレミス・システムがOCIシステムを名前または逆で検出した場合、使用するDNSレコードは、実際のものではなくシャドウ・アドレスを指している必要があります。
まとめ
OCI VCNと、まったく同じサブネットCIDRを持つオンプレミス・ネットワークは、サイト間VPNを介してBGP動的ルーティングと通信します。NATルールは、パート3と同じIPSecトンネル・アタッチメント上の単一のルールです。違いは、ルートが必要な場所に到達する方法です。
この部分の主な結果は、DRGとBGPのNATが互いに独立していることです。DRGはパケットを変換し、アドバタイズまたは受信したルートを変換しません。アタッチされたVCNと重複する実際のCIDRは、交換では使用されません。Oracleは未翻訳を通知し、受信時にDRGはそれを無視します。したがって、両側はシャドウCIDRを通知します。ルーター自体が発信する接頭辞であるオンプレミス側では、Oracle側では、通知する唯一の目的を持つトンネル・アタッチメントのDRGルート表内の静的ルートです。
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-PremisesのポリシーベースのVPNと比較して、変換に合わせた暗号化ドメインがなく、トンネル間のフェイルオーバーはBGPによって処理されます。同じルーティング・モデル(BGPでのシャドウ接頭辞の交換)は、NATポリシーがFastConnect仮想回線アタッチメントに関連付けられている場合に想定されるものです。ただし、このシリーズではテストされていません。
確認
- 作成者 - Iwan Hoogendoorn (クラウド・ネットワーキング・ブラック・ベルト)
その他の学習リソース
docs.oracle.com/learnの他のラボを調べるか、Oracle Learning YouTubeチャネルで無料のラーニング・コンテンツにアクセスしてください。また、Oracle Learning Explorerになるには、education.oracle.com/learning-explorerにアクセスしてください。
製品ドキュメントについては、Oracle Help Centerを参照してください。
NAT on DRG - Part 5 - Overlapping CIDRs between OCI and On-Premises with BGP
G62562-01