DRG上のNAT - パート1 - 2つのローカルVCNs間のCIDRの重複
概要
同じIP範囲を使用する2つのネットワークは、プレーン・ルーティングでは相互に通信できません。10.0.1.25のパケットを受信するルーターは、そのアドレスが左側のネットワークに存在するか、右側のネットワークに存在するかを判断できません。Oracle Cloud Infrastructure(OCI)では、2つのチームがVirtual Cloud Network(VCN)に10.0.0.0/16を選択したか、会社が買収されたか、アプリケーションがアドレス指定とともにクローニングされたかということが、お客様が希望するよりも頻繁に発生します。
これまでの通常の答えは、ネットワークを再びアドレス設定するか、ネットワーク間にファイアウォールまたはNATアプライアンスを配置することでした。DRG上のNATでは、両方の必要性がなくなります。Dynamic Routing Gateway (DRG)では、トラフィックがそのアタッチメントの1つを通過するにつれて、IPv4アドレス自体を変換できるようになりました。翻訳は次のとおりです。
- ステートレスおよび1:1。
/24は別の/24に変換され、アドレスのホスト部分は保持されるため、10.0.1.81は常に192.168.10.81になります。 - DRG NATポリシーで構成されます。 ポリシーは、NATルールのコンテナです。ルールは、ソース・アドレス、宛先アドレスまたはその両方を変換できます。
- 添付にバインドされました。 ポリシーは、DRGアタッチメントに関連付けるまで何も行いません。パケットは、一致するルールを持つポリシーを持つアタッチメントと交差する場合にのみ変換されます。
構成が機能するかどうかを決定する概念が1つあるため、早めに説明する価値があります。
[!]ノート] NATルールは、ポリシーを保持するアタッチメントを介してDRGを入力するトラフィックを示します。常に、そのアタッチメントの背後にあるネットワークの観点からルールを記述します。
この最初の部分では、可能なかぎり単純なトポロジを使用します: 同じリージョン内の2つのVCNsが、サブネット10.0.1.0/24を使用して同じDRGにアタッチされています。各VCNには、一意のシャドウCIDRの下にある反対側にそれを示す独自のNATポリシーが付与されます。
| VCN | 実サブネットCIDR | 他のVCNで表示されるシャドウCIDR |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
したがって、VCN A内のインスタンスは192.168.20.xのVCN B内のインスタンスに到達し、VCN B内のインスタンスは192.168.10.xのVCN Aに到達します。どちらの側も、相手側の実際の10.0.1.xアドレスを見ることはありません。
その他のユースケース
このチュートリアルはシリーズ5の一部分です。各パーツは、同じビルディングブロックを持つ異なるオーバーラップシナリオを解決します。
- 第1部(このチュートリアル): NAT on DRG - パート1 - 2つのローカルVCNs間のCIDRの重複
- パート2: DRG上のNAT - パート2 - 複数のリモートVCNs間のCIDRの重複
- パート3: DRG上のNAT - パート3 - OCIとオンプレミス間のCIDRの重複
- パート4: NAT on DRG - パート4 - Shared services VCN
- パート5: NAT on DRG - パート5 - OCIとオンプレミス間のCIDRとBGPの重複
ダイアグラム
DRG上のステートレス1:1 NATで解決されたサブネットCIDRの重複
(同じCIDRを持つ2つのVCNsは、トラフィックがDRGをトラバースするため、一方を一意のプライベートCIDRに変換することでプライベートに通信します。)
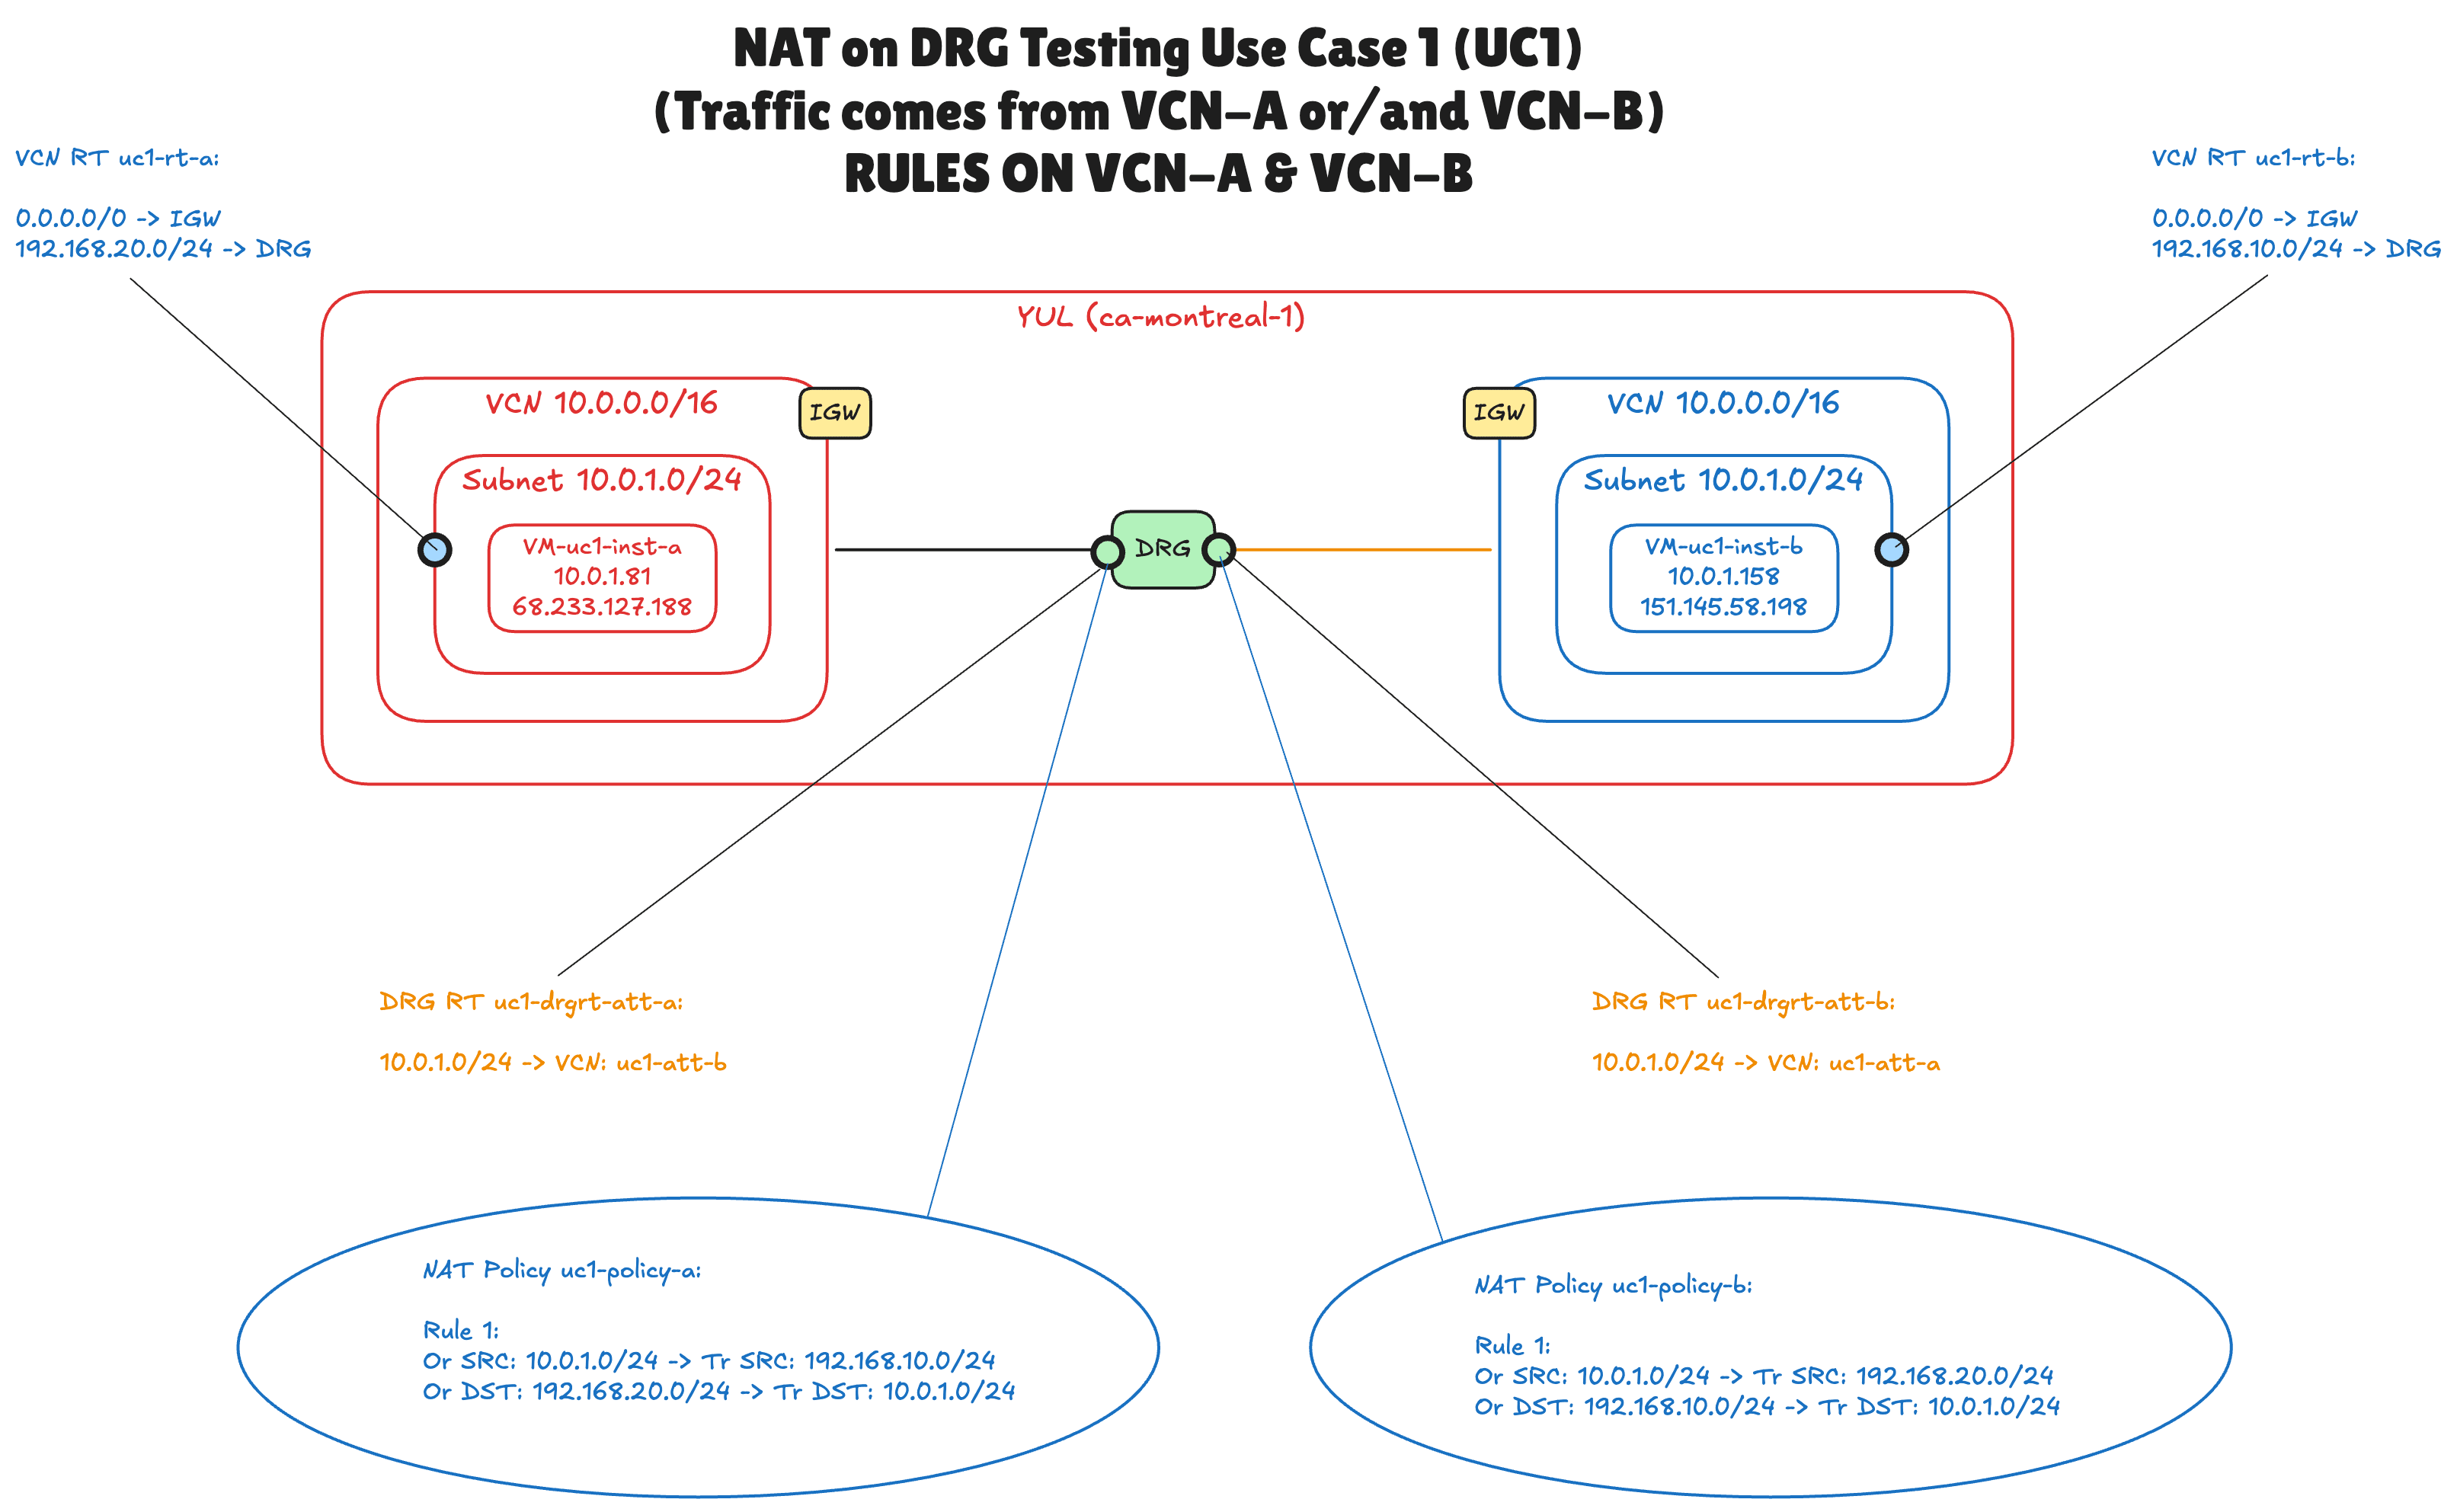
図は、このチュートリアルで構成するすべてのオブジェクトを示しています。
- カナダ南東部(モントリオール)リージョンの2つのVCNs(両方とも
10.0.0.0/16にサブネット10.0.1.0/24があり、それぞれに1つのテスト・インスタンスがあります)。 - 各VCN (
uc1-att-aおよびuc1-att-b)のVCNアタッチメントを含む1つのDRG。 - 2つのVCNルート表(青いテキスト)。それぞれが他のVCNのシャドウCIDRをDRGに送信します。
- 2つのDRGルート表(オレンジ色のテキスト)。アタッチメントごとに1つ。それぞれが
10.0.1.0/24を他のアタッチメントに送信します。 - 2つのDRG NATポリシー(省略記号)。各アタッチメントに1つずつ、ソースと宛先を同時に変換する1つのルールがあります。
前提条件
- OCIテナンシと、ネットワーキング・リソース(VCN、DRG、DRGアタッチメント、DRGルート表およびDRG NATポリシー)およびコンピュート・インスタンスの管理を許可されているコンパートメント。
- すでに存在するCIDRが重複する2つのVCNs。このチュートリアルでは作成しません。演習では、
uc1-vcn-aおよびuc1-vcn-bであり、それぞれに1つのパブリック・サブネット10.0.1.0/24、インターネット・ゲートウェイ、およびサブネットに割り当てられ、0.0.0.0/0をインターネット・ゲートウェイに送信するルート表(uc1-rt-aおよびuc1-rt-b)を持つ10.0.0.0/16です。ステップ01から03は、この開始点をウォークスルーします。 - NATをサポートするDRG。DRG上のNATは、レガシー(V1)DRGでは使用できません。また、分散、高スループット・モードまたはルート統合が有効になっているDRGでは使用できません。新しく作成されたDRGは機能します。
- テストに使用する2つのコンピュート・インスタンス(各VCNに1つ) このチュートリアルでは、
uc1-inst-a(10.0.1.81)およびuc1-inst-b(10.0.1.158)と呼ばれます。それぞれにパブリックIPアドレスがあるため、SSHを使用してアクセスすることができます。 - インスタンスのSSHキー・ペア、および接続元のパブリックIPアドレス(セキュリティ・リストで許可するため)。
- VCNルート表およびDRGルート表の基本的な知識。
[!]ノート]このチュートリアルの名前、CIDRおよびIPアドレスは、スクリーンショットのラボから取得されます。シャドウCIDRがネットワーク内の他のものと重複せず、置換するCIDRと同じ接頭辞長を持つかぎり、独自のCIDRを使用できます。
ステップ
- ステップ01: CIDRが重複する2つのVCNsを確認します
- STEP 02: サブネットの確認
- STEP 03: インターネットゲートウェイの確認
- ステップ04: セキュリティ・リストの構成
- ステップ05: DRGを作成し、両方のVCNsをアタッチする
- ステップ06: アタッチメントごとにDRGルート表を作成します
- ステップ07: VCNルート表の構成
- ステップ08: DRG NATポリシーおよびルールの作成
- ステップ09: NATポリシーをVCNアタッチメントに関連付けます
- ステップ10: 接続をテストする
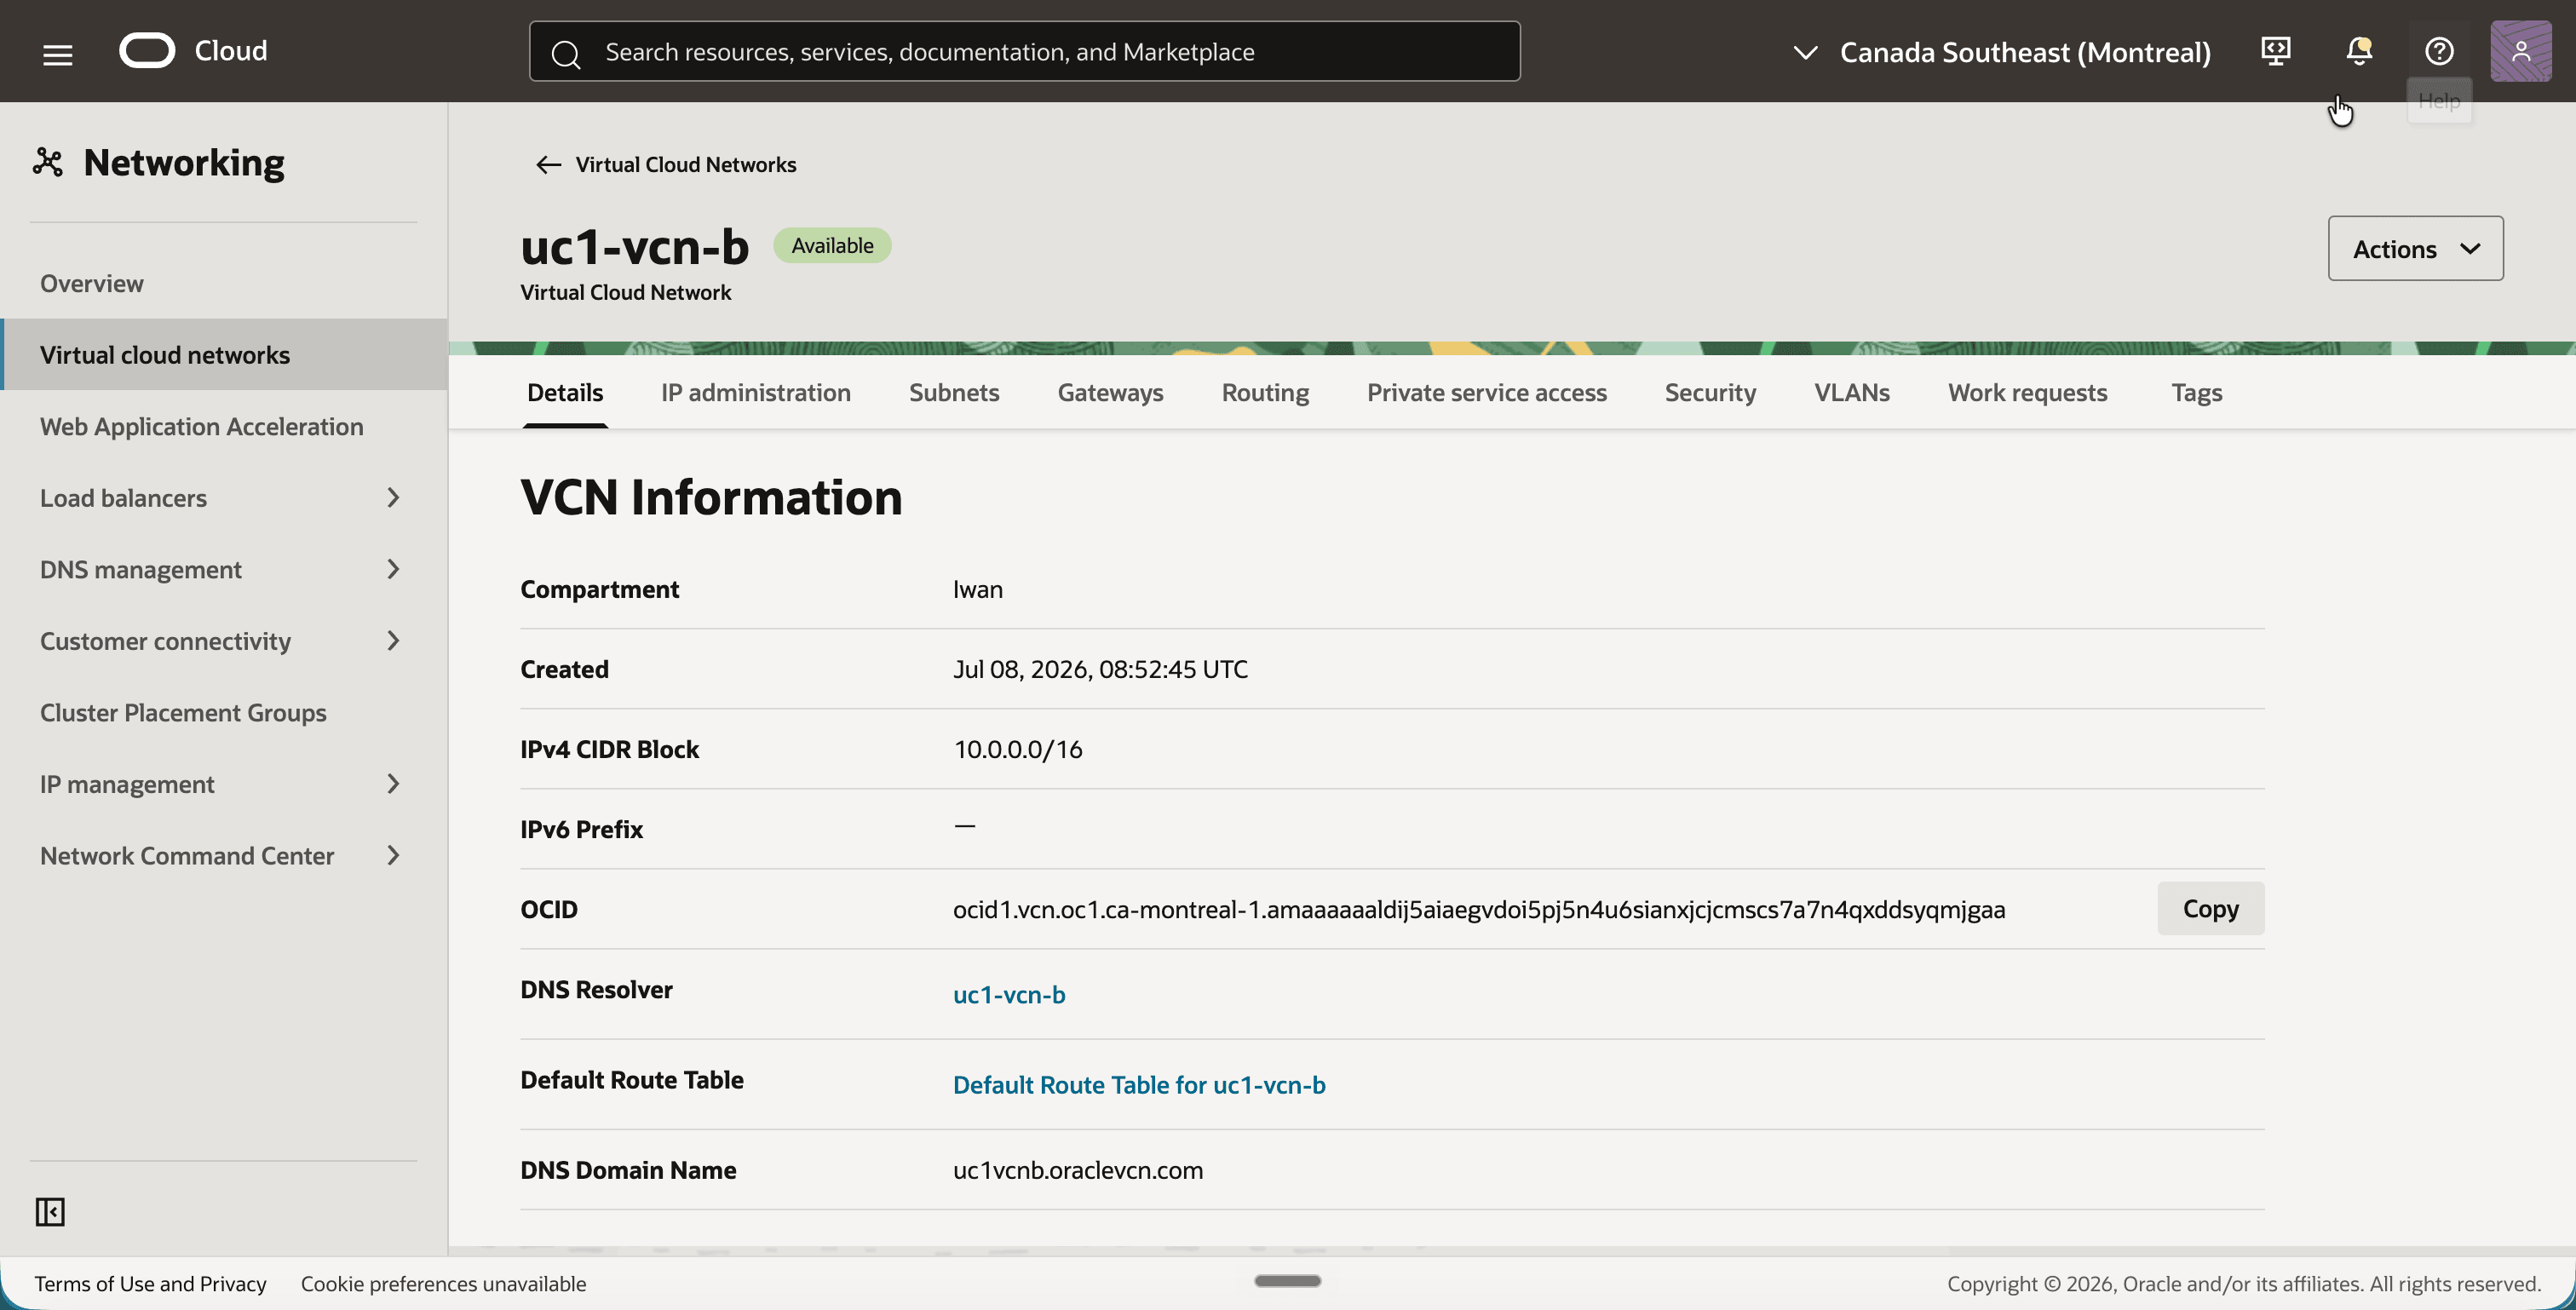
ステップ01: CIDRが重複する2つのVCNsを確認します
問題自体から始めます。まったく同じアドレス空間で作成された2つのVCNsです。OCIには何もないため、これを回避できず、VCNsが分離されているかぎり、害はありません。それはあなたがそれらを接続したい瞬間だけ問題になります。
- ナビゲーション・メニューを開き、「ネットワーキング」、「仮想クラウド・ネットワーク」の順にクリックします。
- 2つのVCN、
uc1-vcn-aおよびuc1-vcn-bがあり、両方にIPv4 CIDRブロック10.0.0.0/16があることに注意してください。
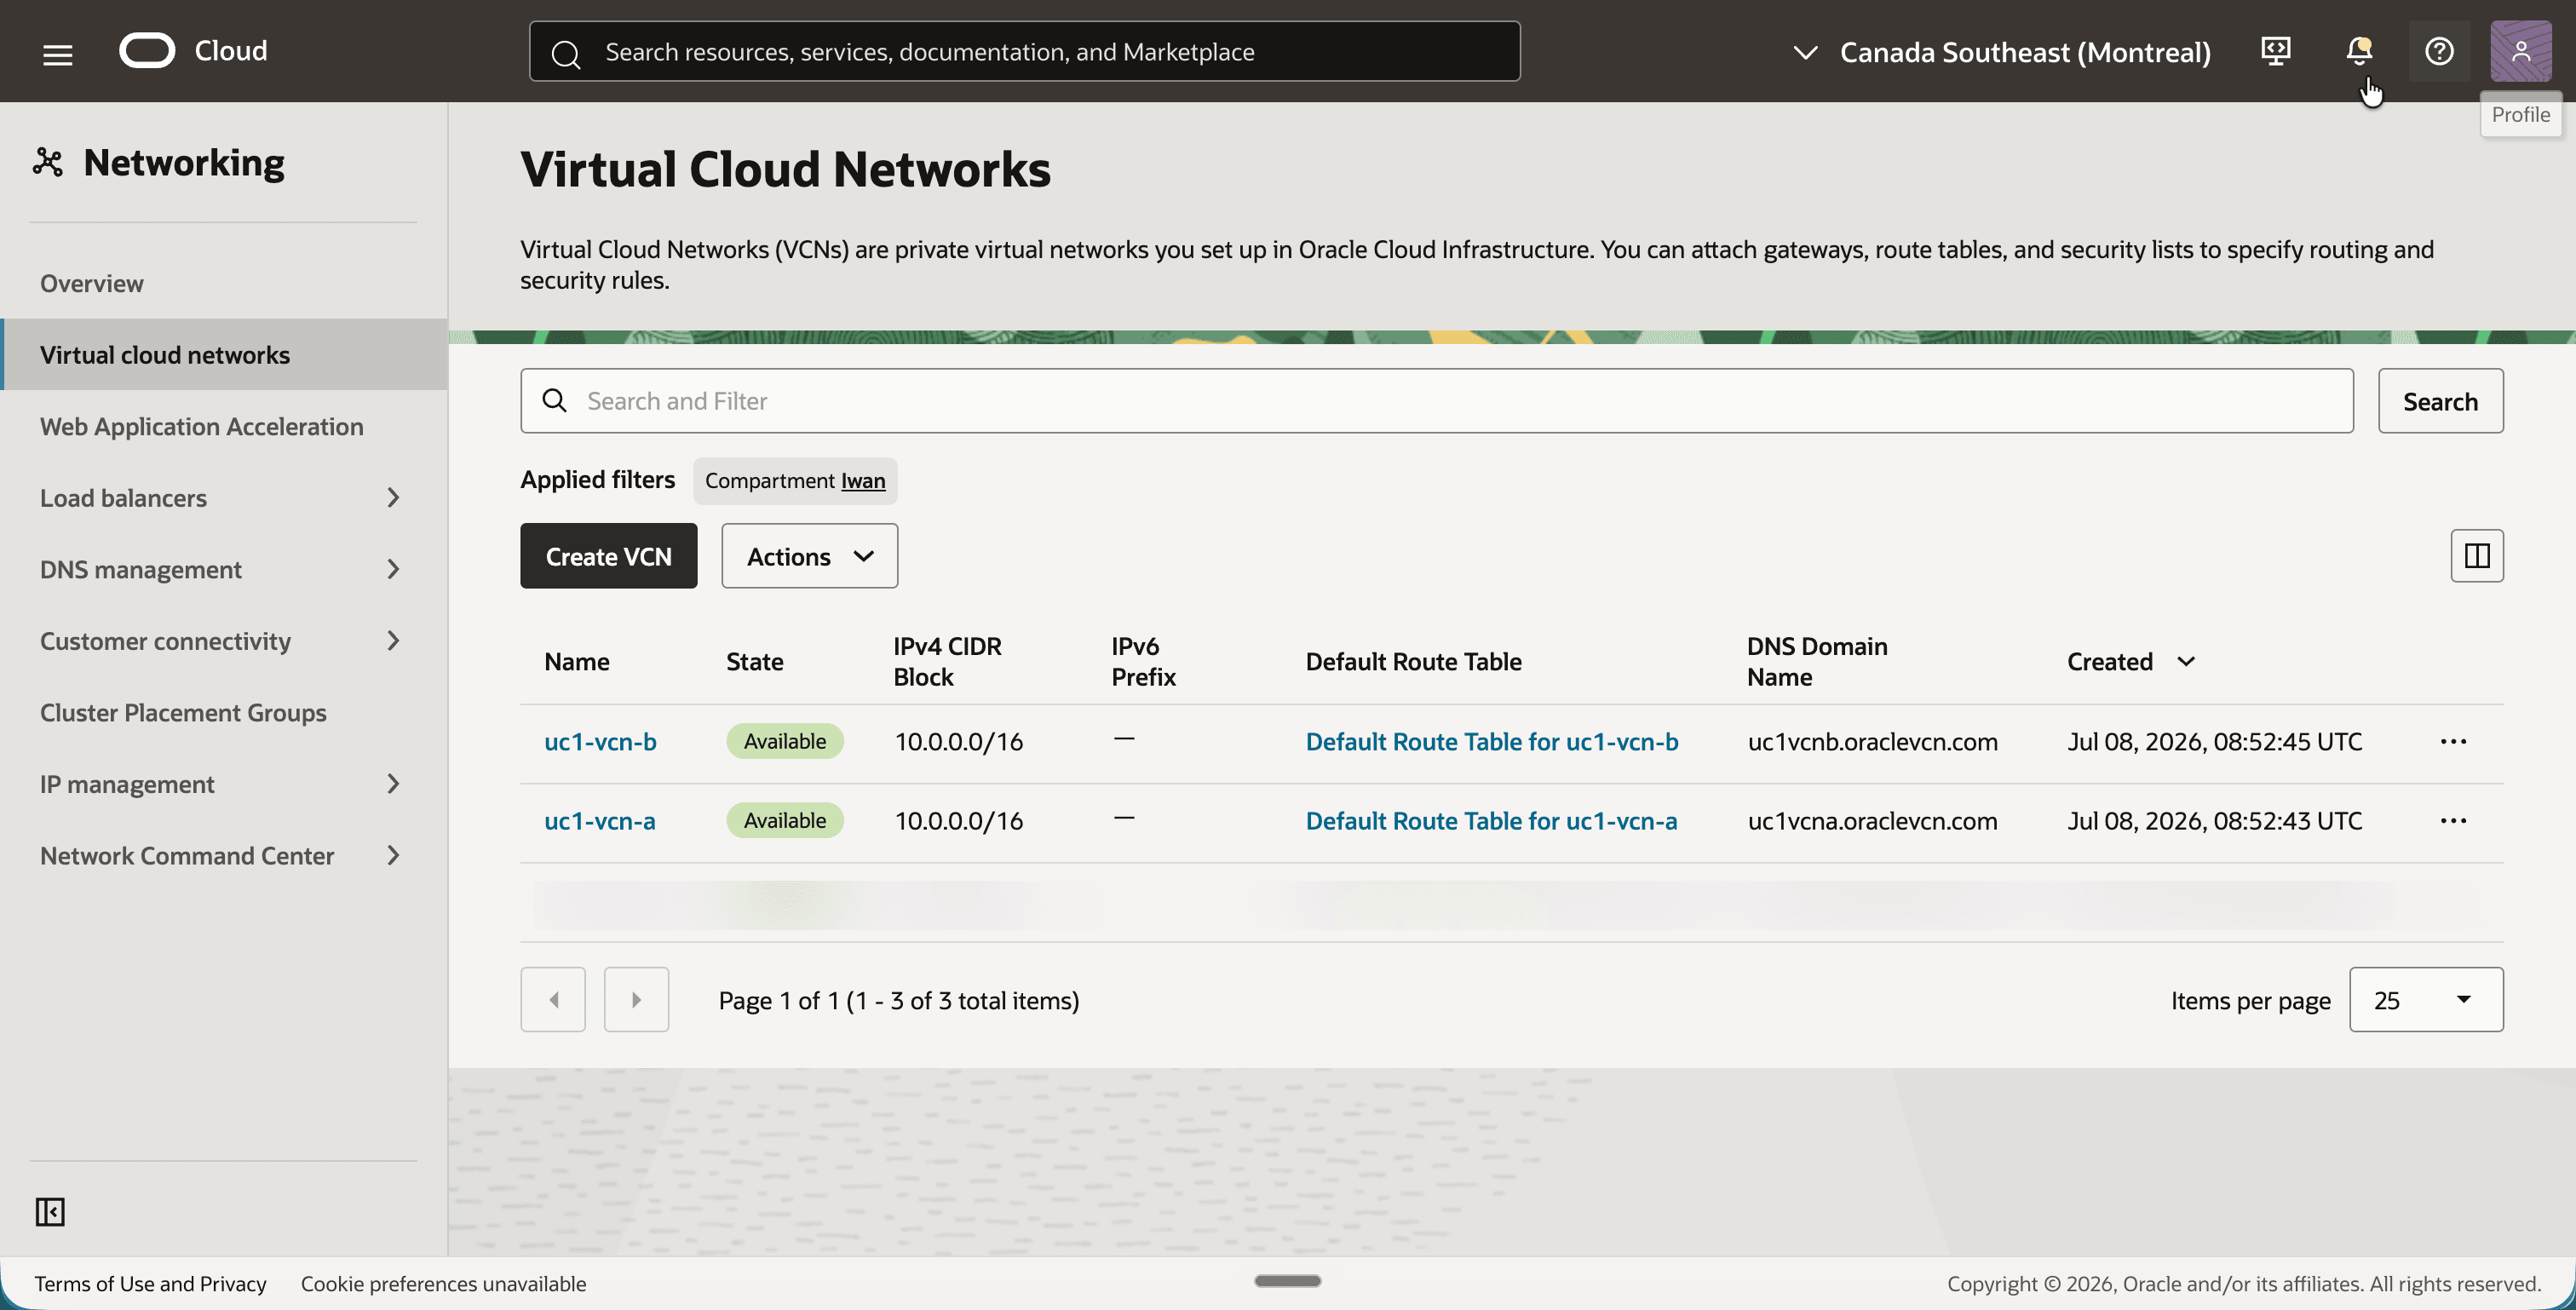
uc1-vcn-aをクリックします。- 「Details」タブの「IPv4 CIDR Block」
10.0.0.0/16に注目します。
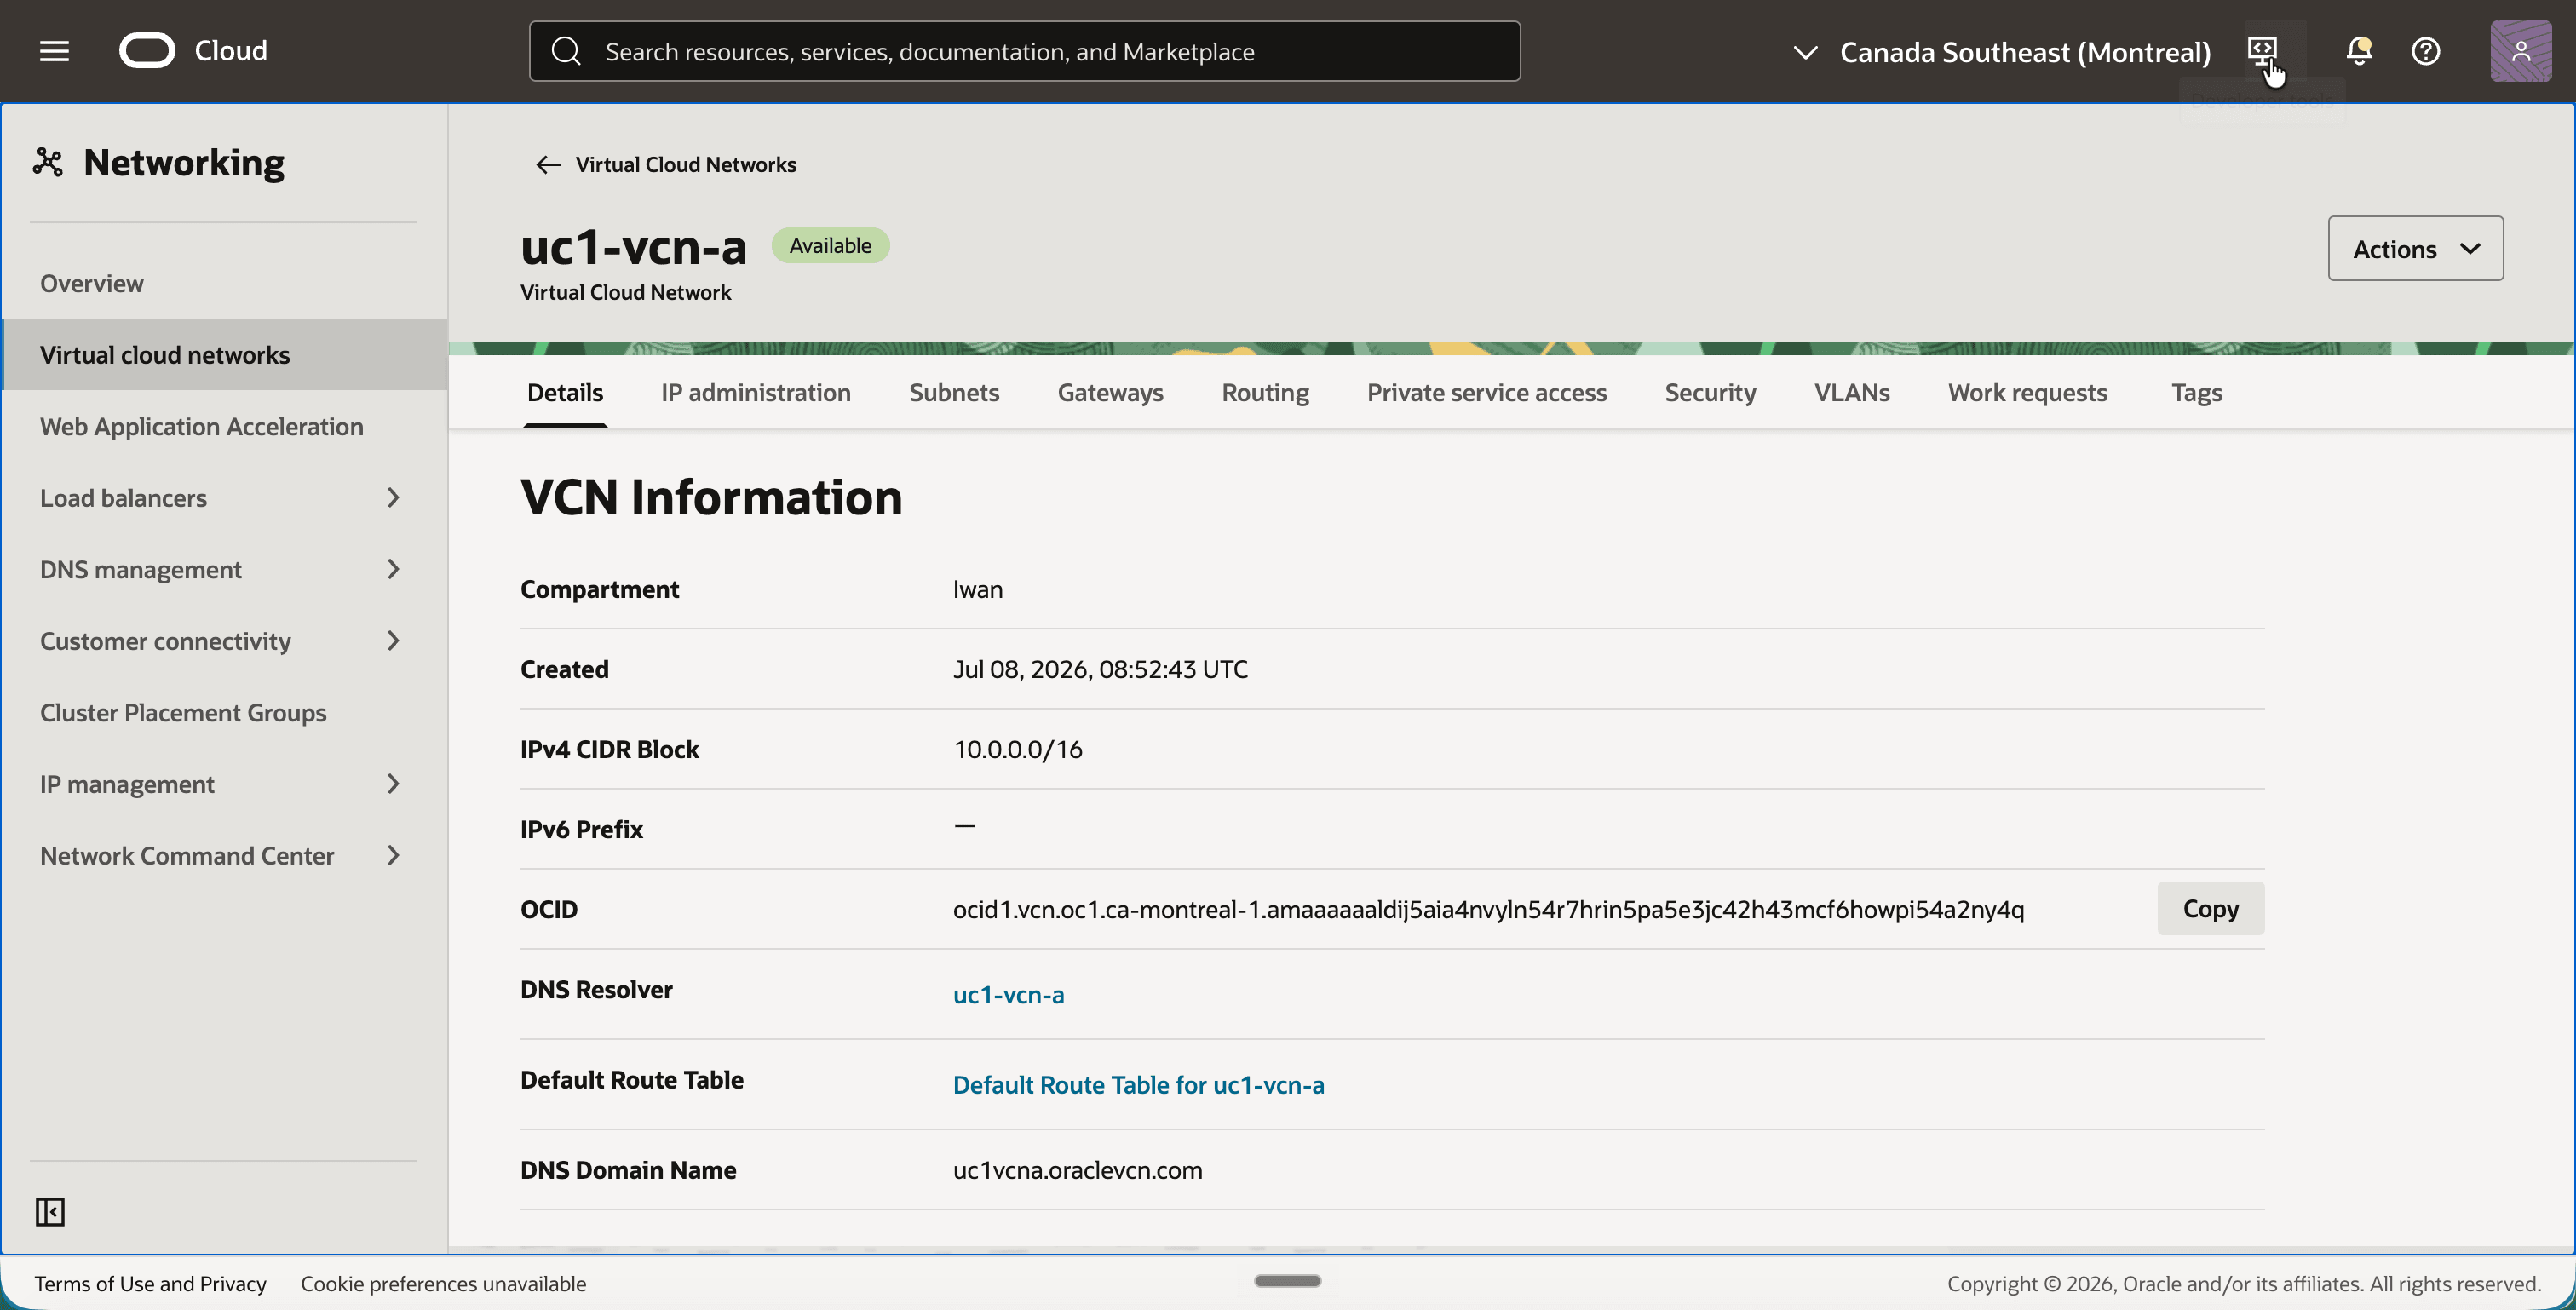
- 戻って
uc1-vcn-bをクリックします。 - このVCNには、同じIPv4 CIDRブロック
10.0.0.0/16があることに注意してください。
ステップ02: サブネットの確認
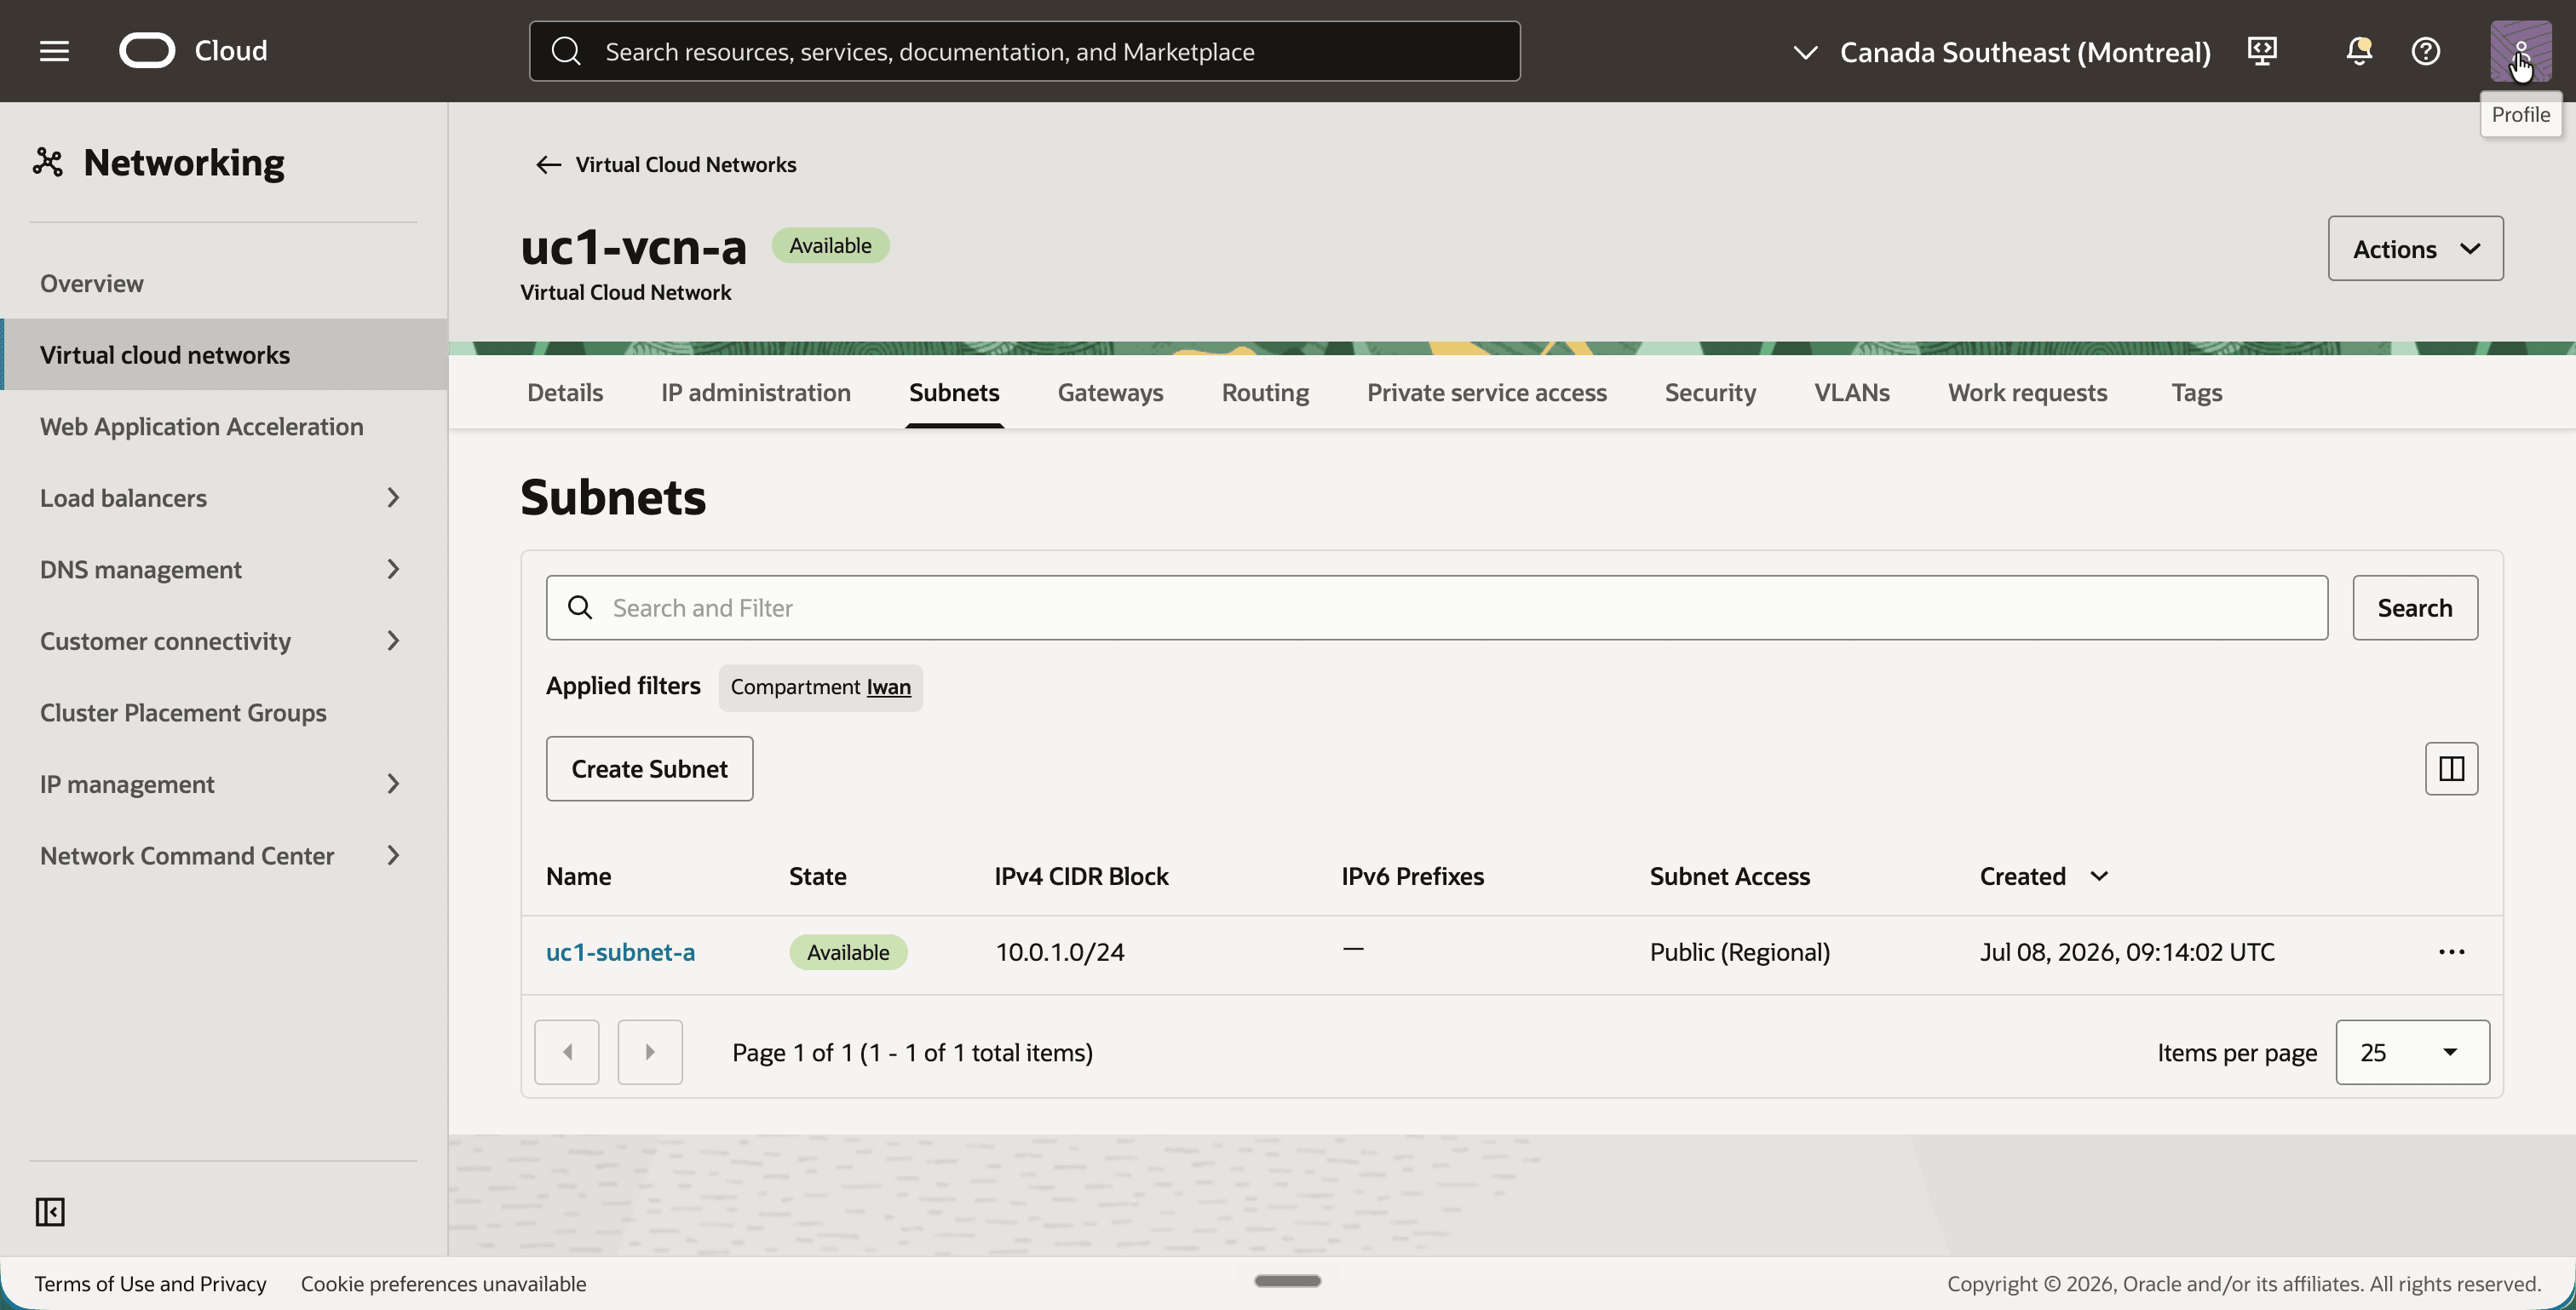
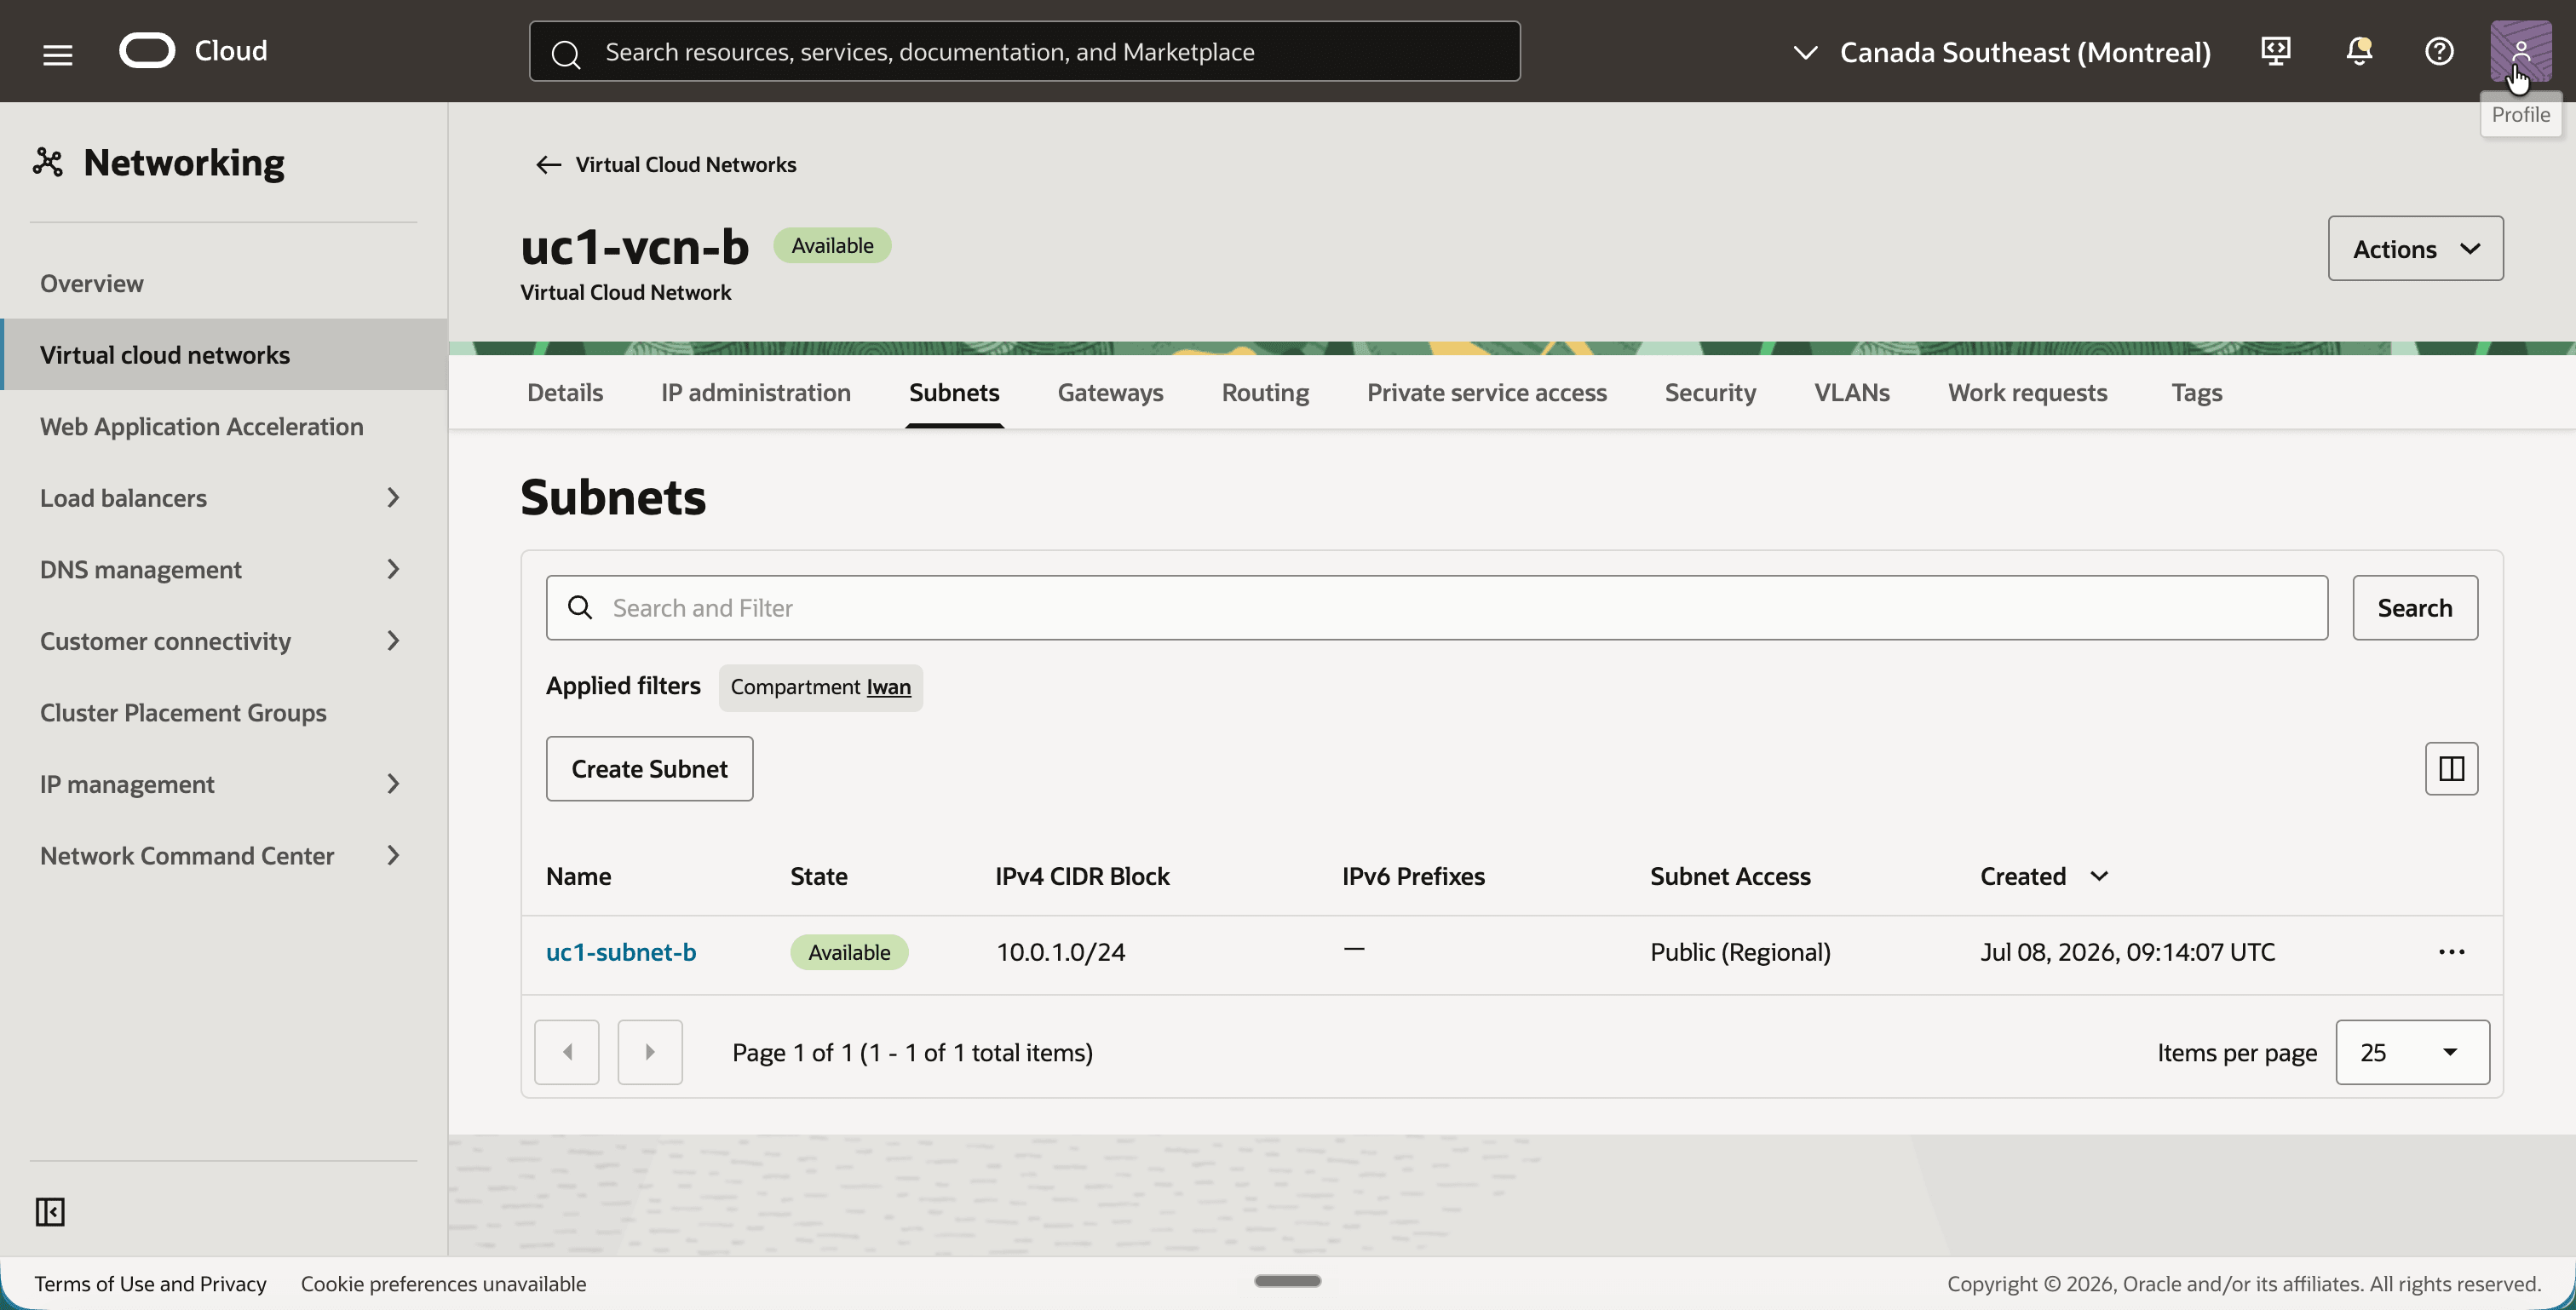
オーバーラップは1レベル下に進みます。どちらのVCNsにも1つのパブリック・サブネットがあり、両方のサブネットで10.0.1.0/24が使用されます。この/24は、NATルールが後で変換される範囲であるため、覚えておいてください。
uc1-vcn-aで、「サブネット」タブをクリックします。- サブネット
uc1-subnet-aにIPv4 CIDRブロック10.0.1.0/24があることに注意してください。
uc1-vcn-bで、「サブネット」タブをクリックします。- 同じIPv4 CIDRブロック
10.0.1.0/24を持つサブネットuc1-subnet-bに注意してください。
ステップ03: インターネット・ゲートウェイの確認
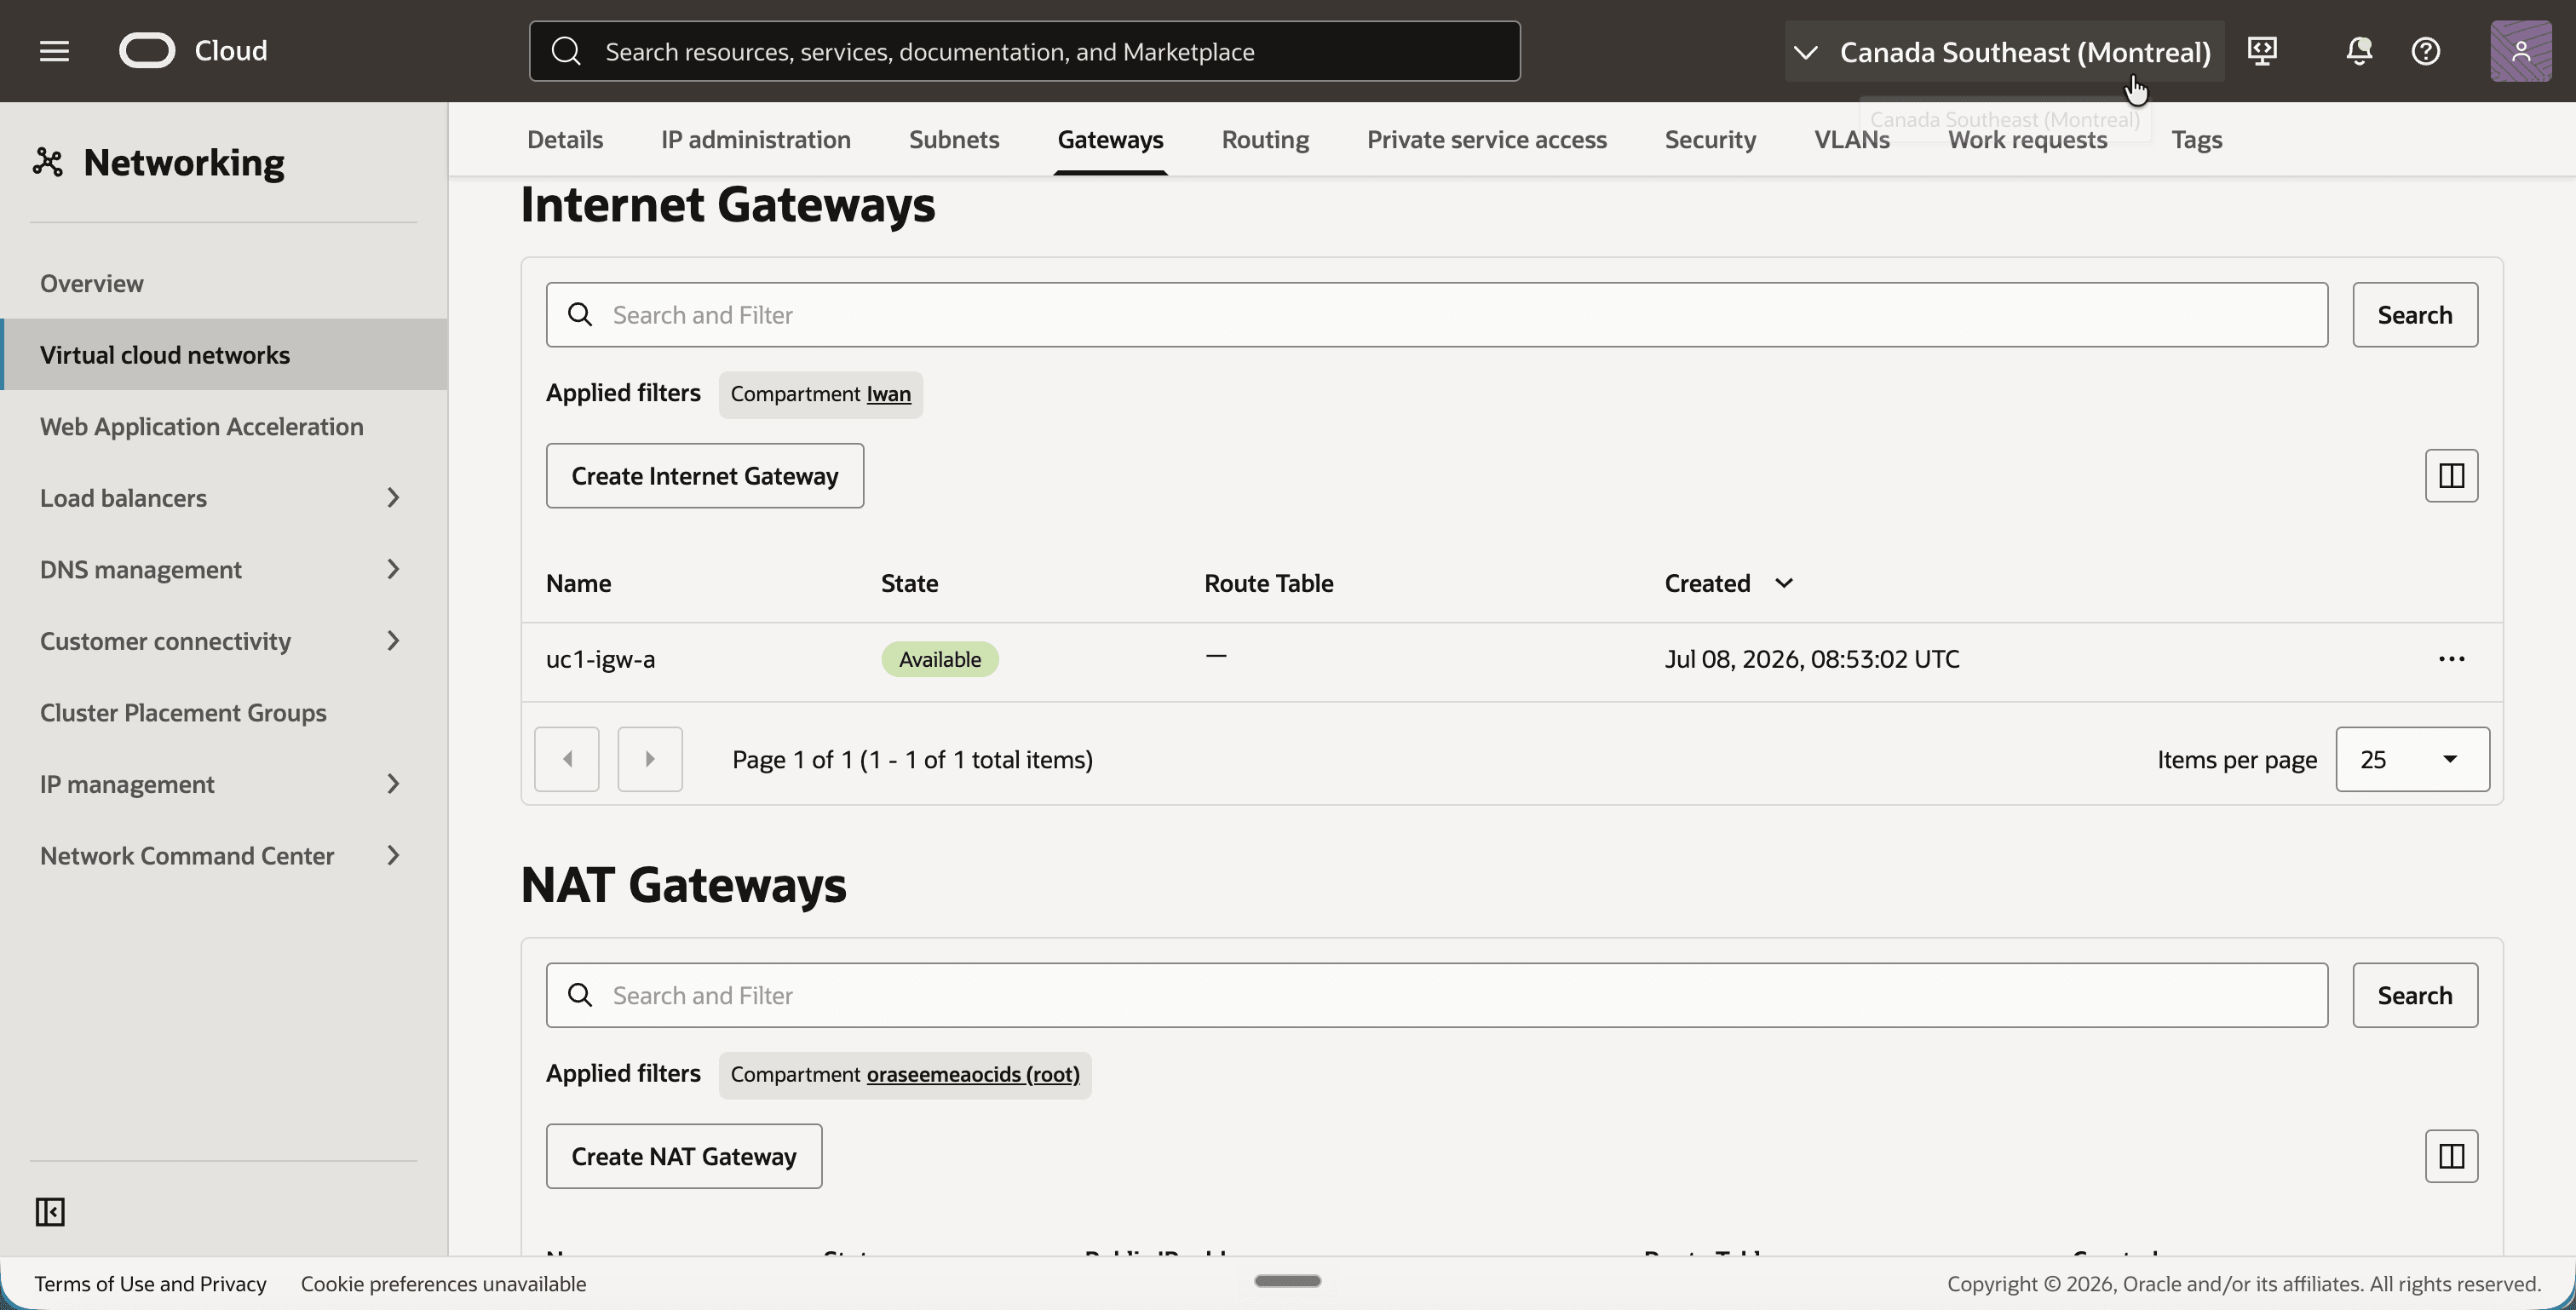
インターネット・ゲートウェイは、DRG上のNATとは関係ありません。これらは、パブリックIPアドレスでSSHを介してテスト・インスタンスに到達できるように、ここにのみ存在します。
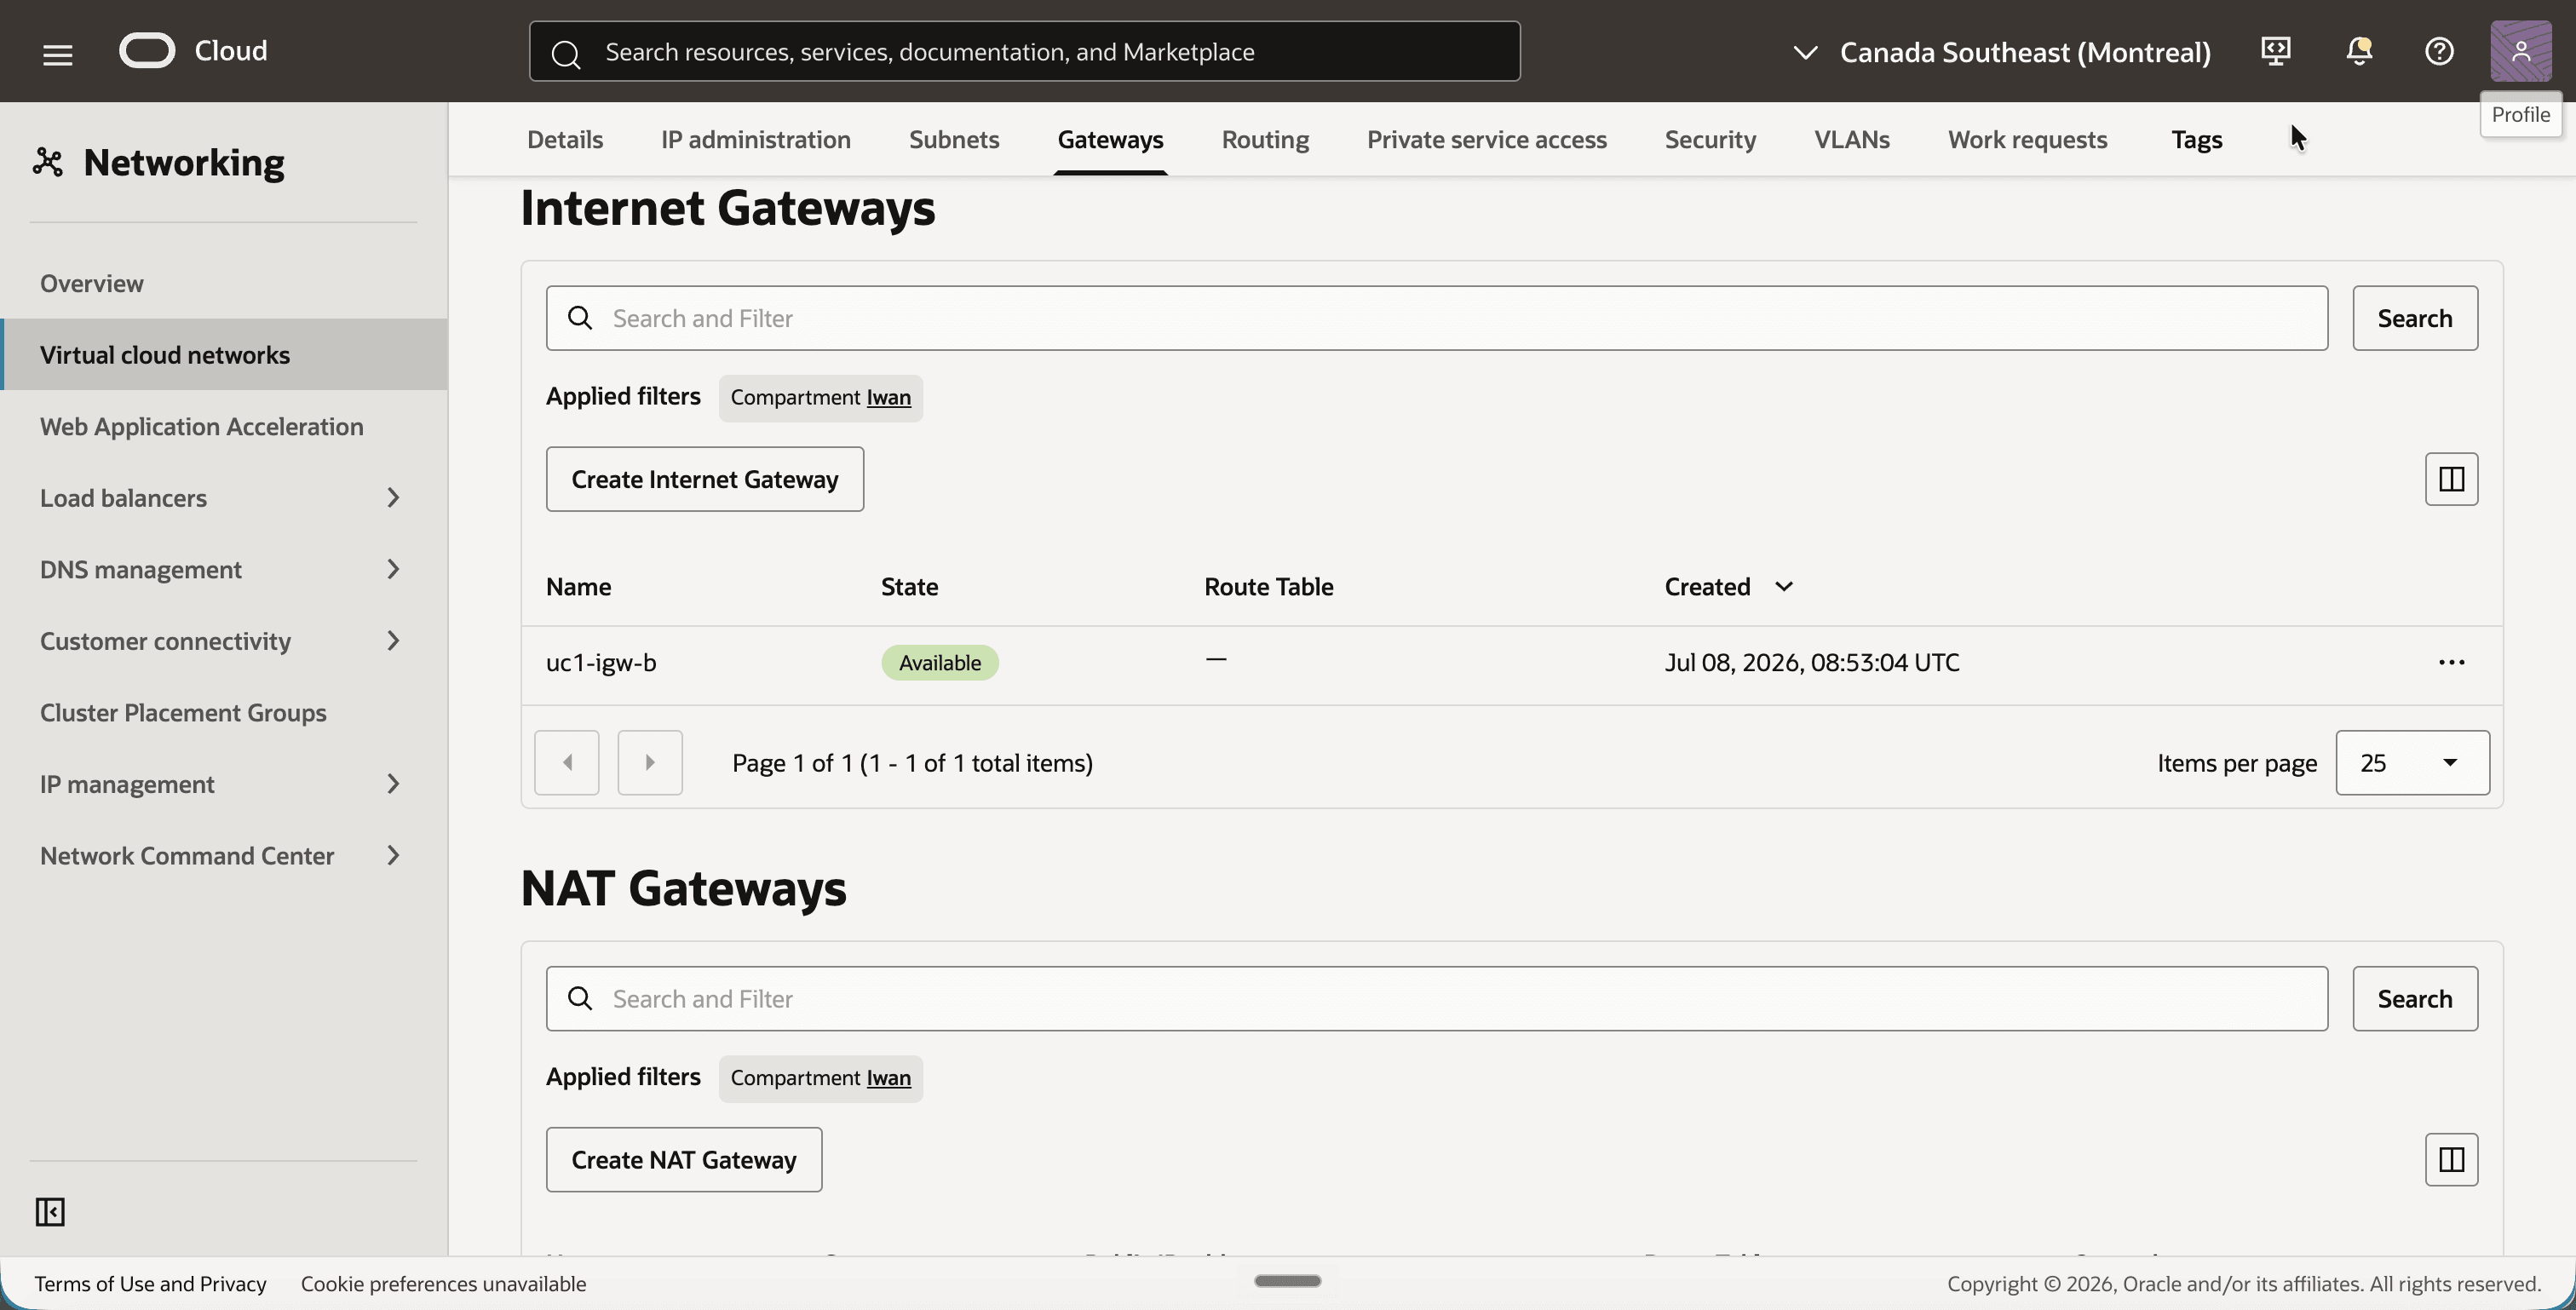
uc1-vcn-aで、「ゲートウェイ」タブをクリックします。- インターネット・ゲートウェイ
uc1-igw-aに注意してください。
uc1-vcn-bで、「ゲートウェイ」タブをクリックします。- インターネット・ゲートウェイ
uc1-igw-bに注意してください。
ステップ04: セキュリティ・リストの構成
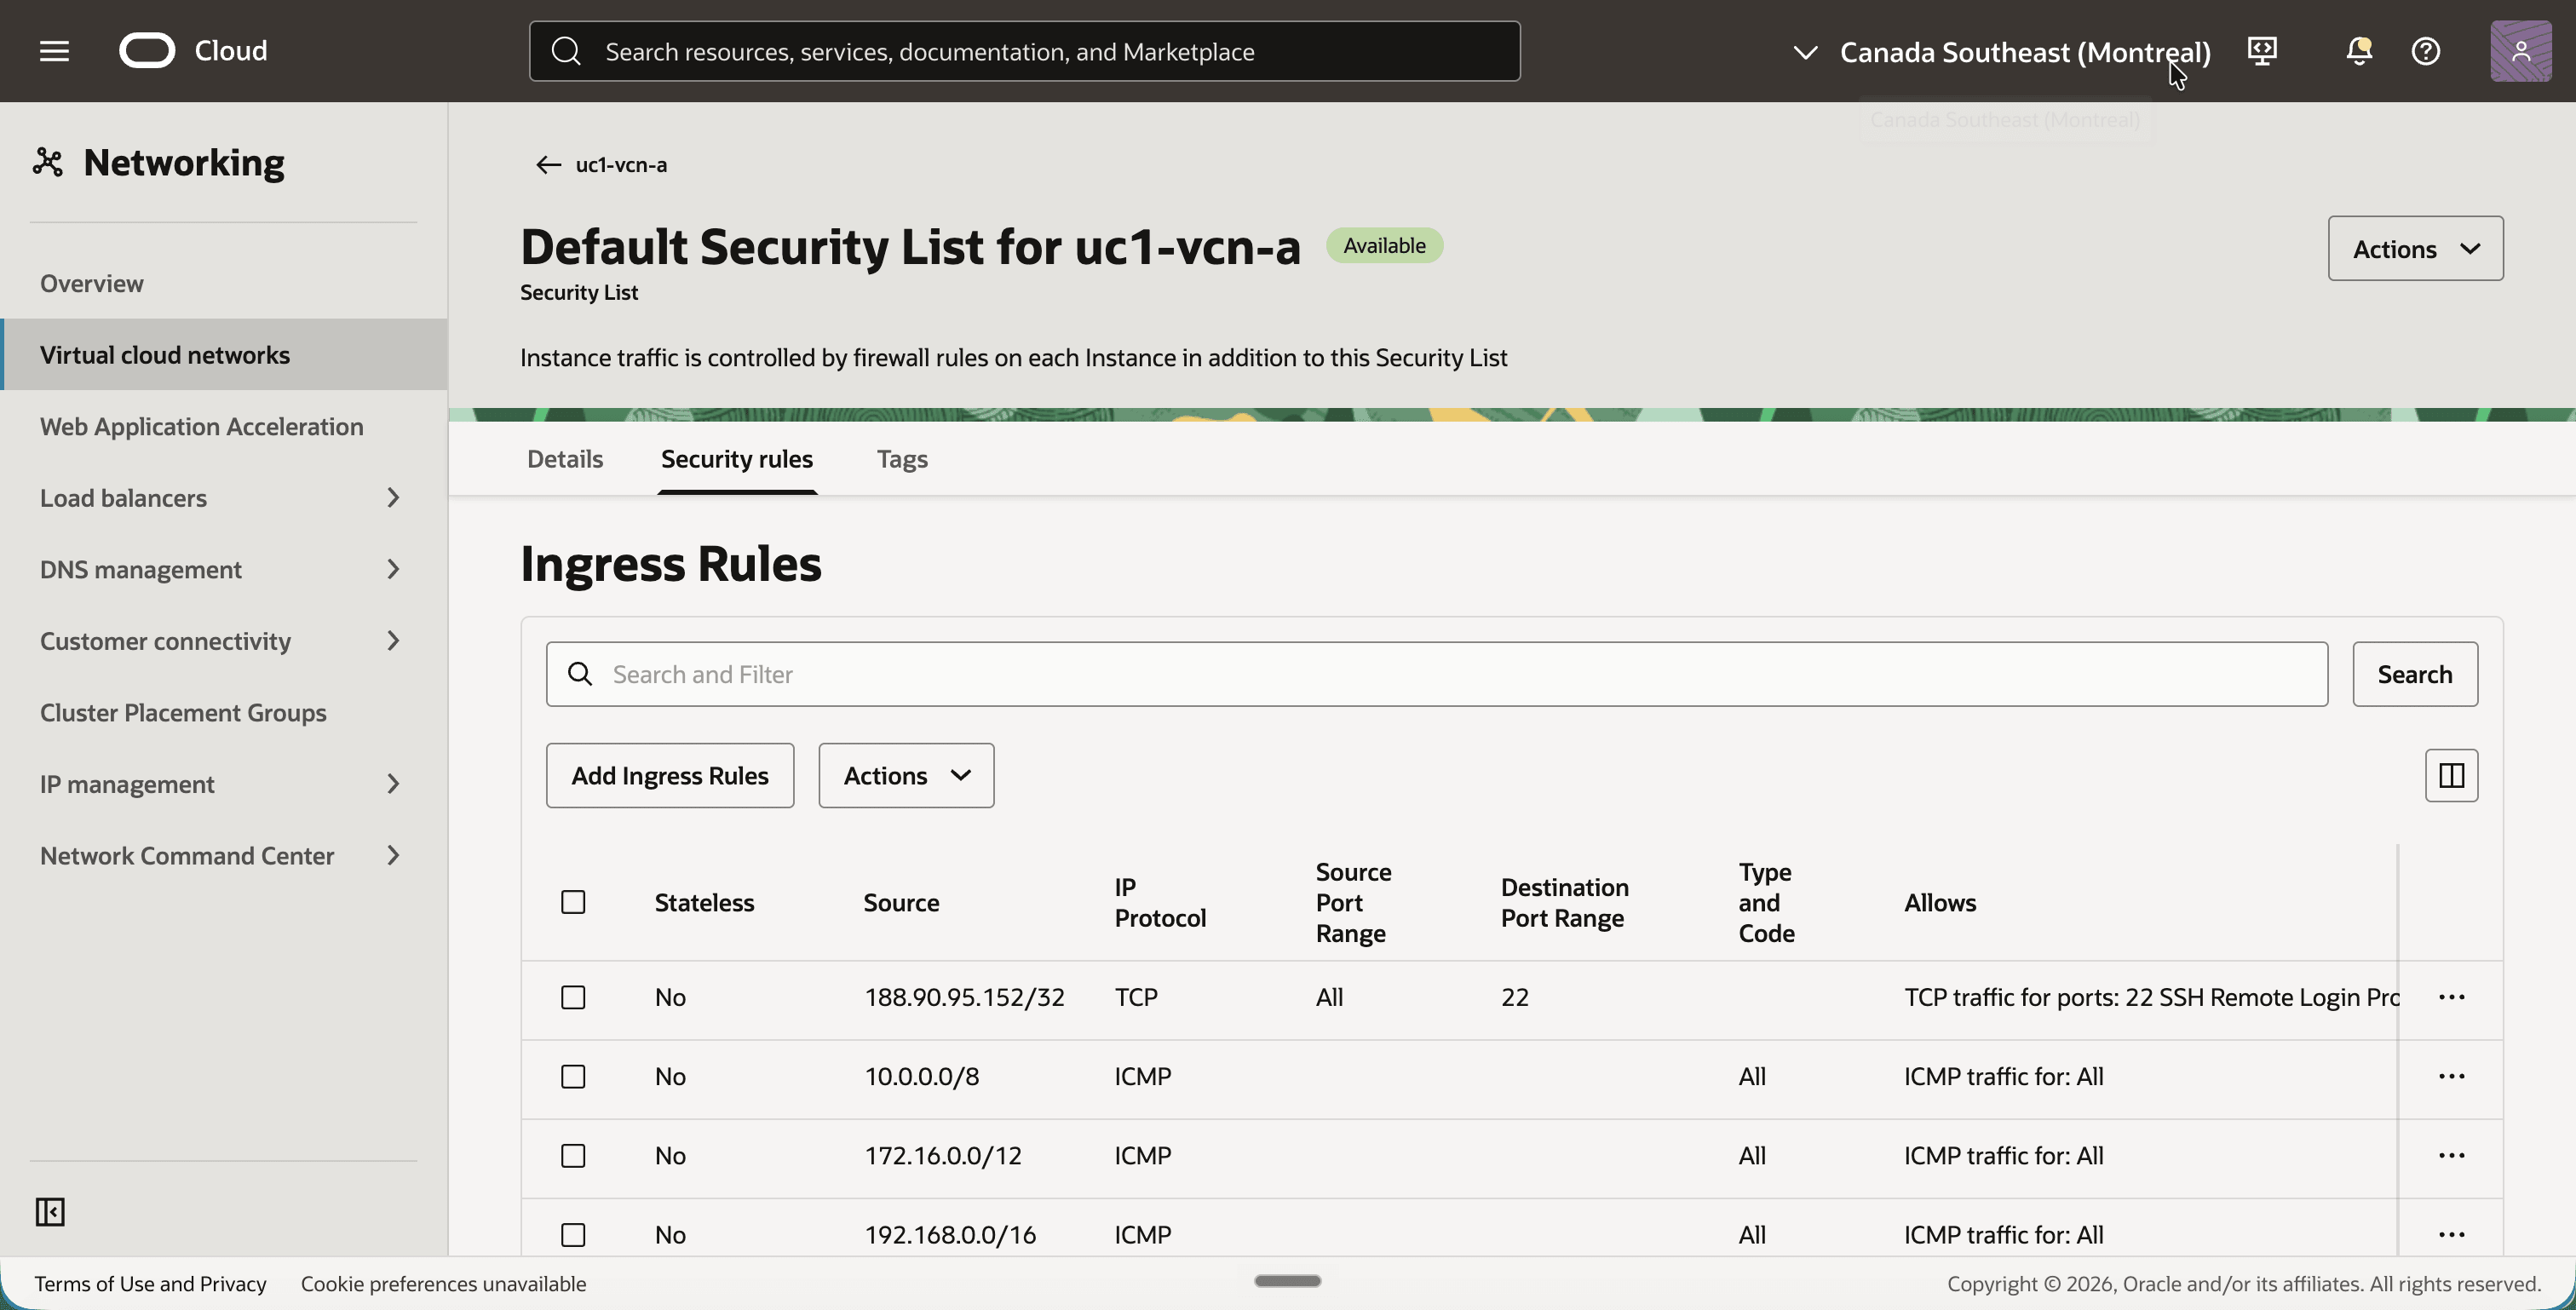
このチュートリアルのテストは、2つのインスタンス間のピン留めであるため、セキュリティ・リストではICMPを許可する必要があります。インスタンスに表示されるソース・アドレスに注意してください。変換のため、VCN AからのPingは、10.0.1.0/24ではなく192.168.10.0/24のソース・アドレスを使用してVCN Bに到着します。したがって、192.168.0.0/16からICMPを許可するルールは重要です。
この演習では、3つのプライベート範囲すべてからICMPを許可します。これは、このチュートリアルのニーズよりも広いです。最小値はVCNごとに1つのICMPルールであり、ソースとして他のVCNのシャドウCIDRがあります: uc1-vcn-aでは192.168.20.0/24、uc1-vcn-bでは192.168.10.0/24。
uc1-vcn-aで、「セキュリティ」タブをクリックし、uc1-vcn-aのデフォルト・セキュリティ・リストをクリックします。- 「Security rules」タブをクリックします。
- セキュリティ・リストに次のイングレス・ルールがあることを確認し、欠落しているイングレス・ルールを追加します:
- SSH用の独自のパブリックIPアドレスからのTCPポート
22。 10.0.0.0/8、172.16.0.0/12および192.168.0.0/16のICMP。
- SSH用の独自のパブリックIPアドレスからのTCPポート
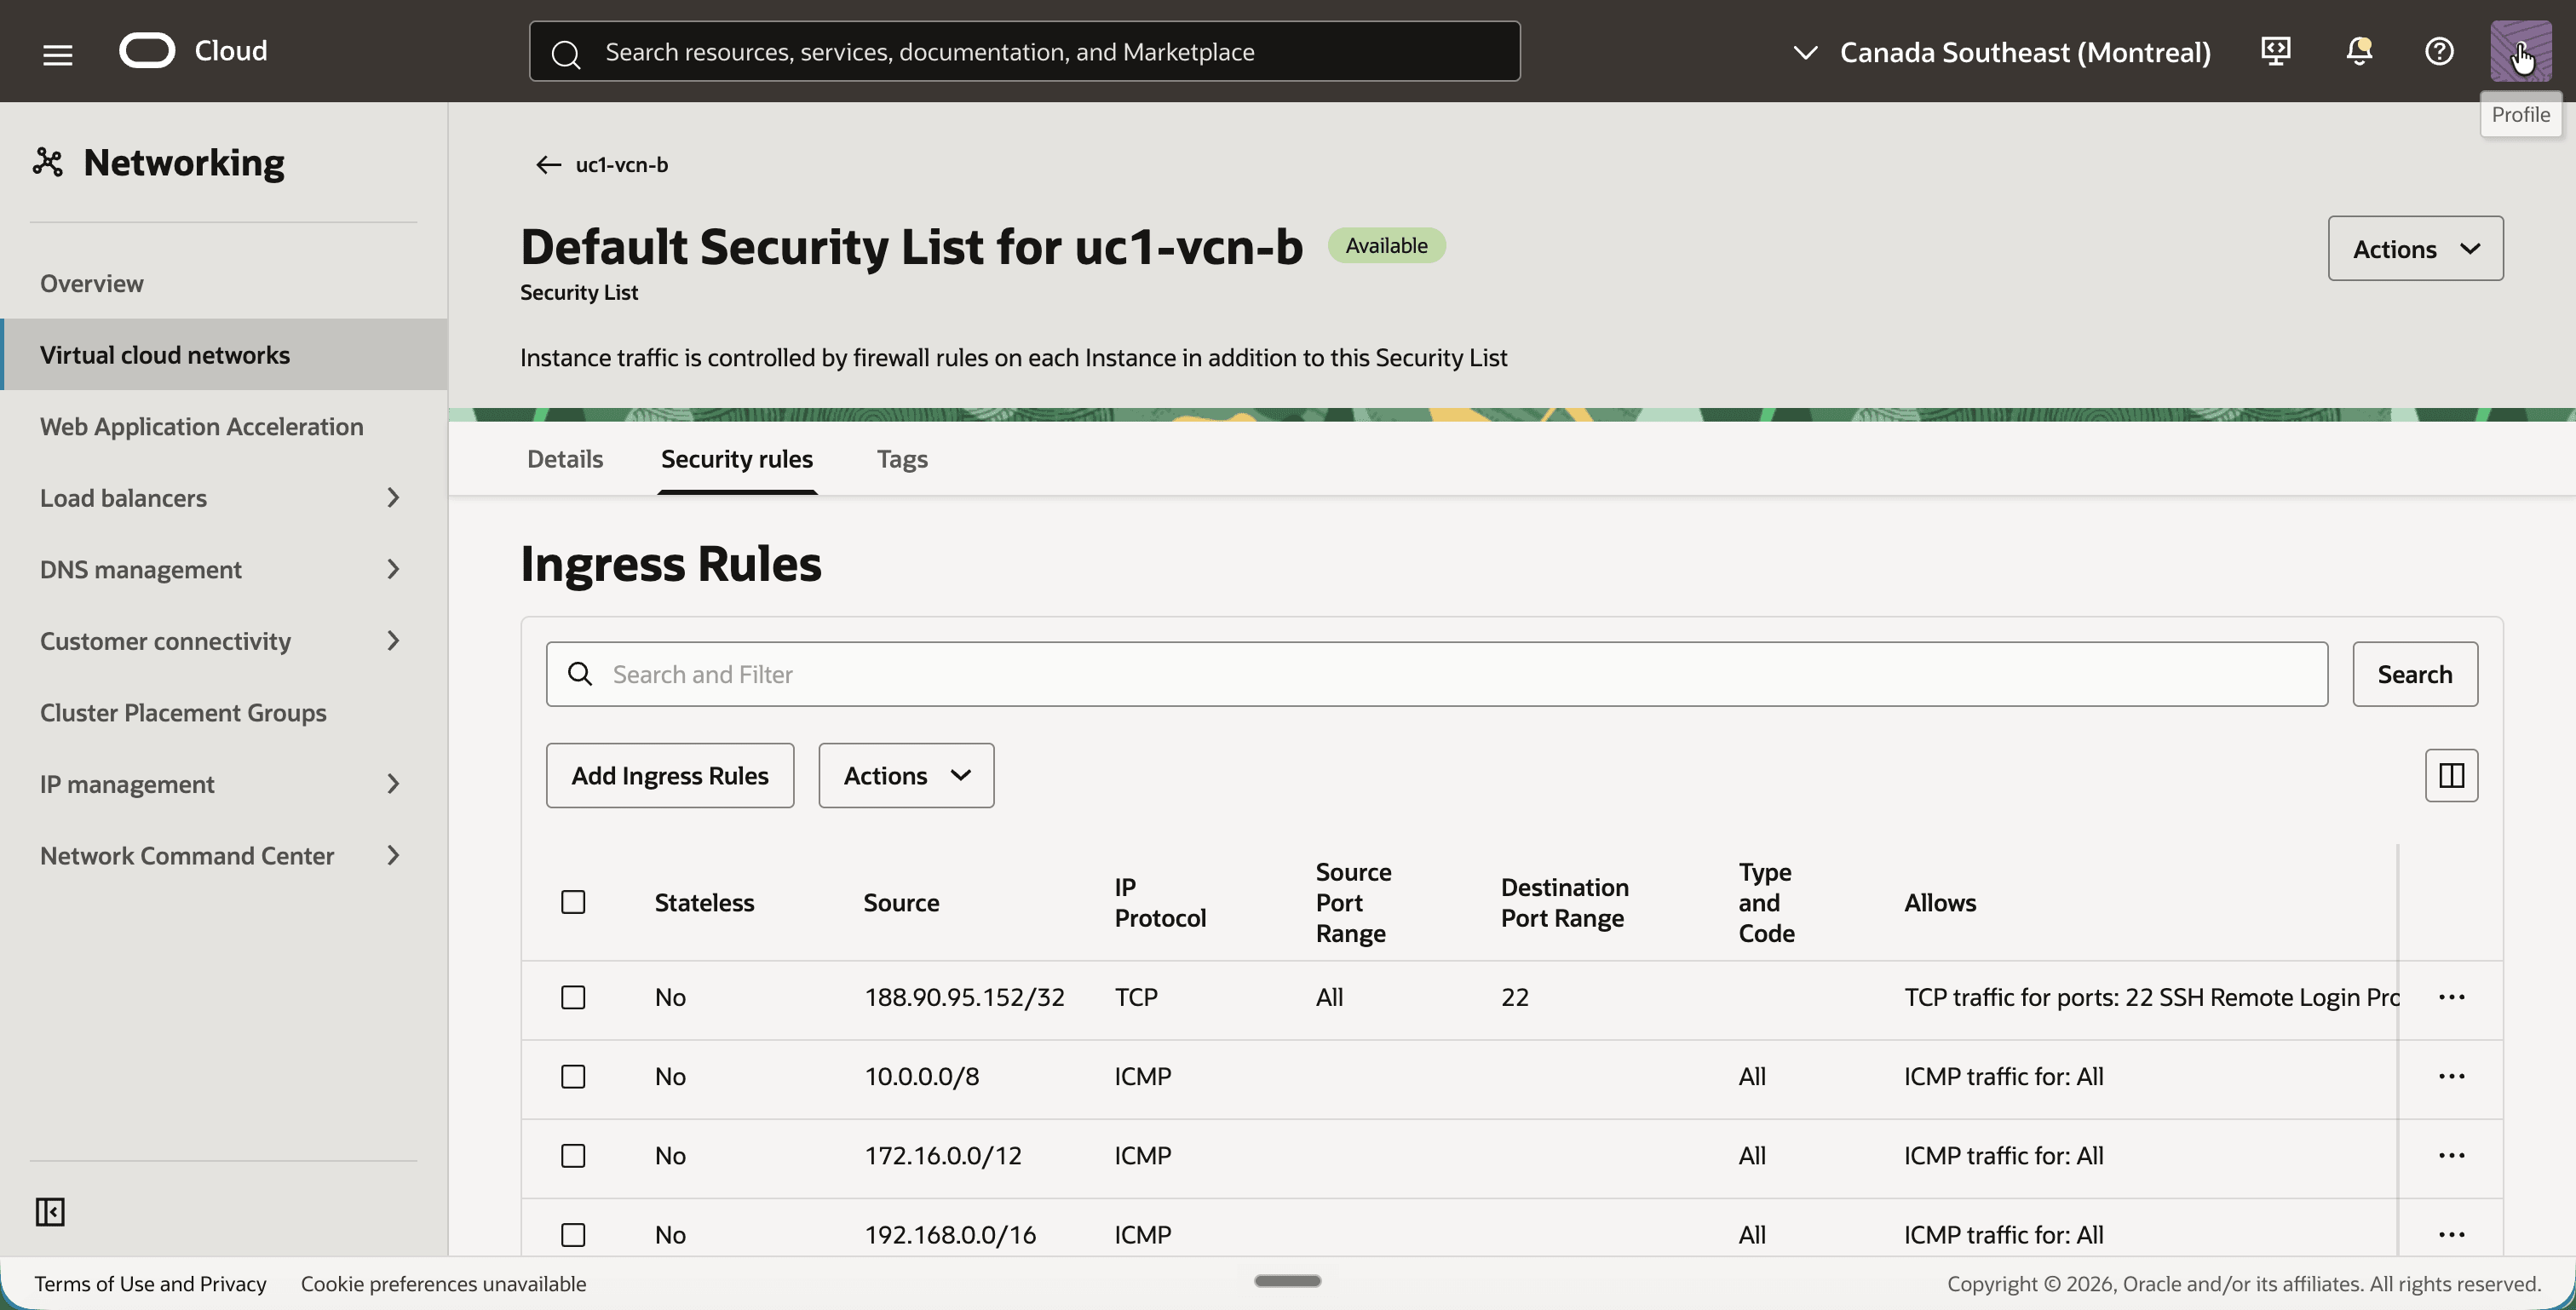
- Default Security List for uc1-vcn-bを同じ方法で開きます。
- 同じイングレス・ルールがあることを確認してください。
ステップ05: DRGを作成し、両方のVCNsをアタッチする
DRGは、2つのVCNsと変換が行われる場所の間のルーターです。どちらのVCNも、それぞれ独自のVCNアタッチメントを持つ同じDRGにアタッチされます。ルート表およびNATポリシーはすべてDRG全体ではなくアタッチメントにバインドされるため、このチュートリアルではアタッチメントが重要です。
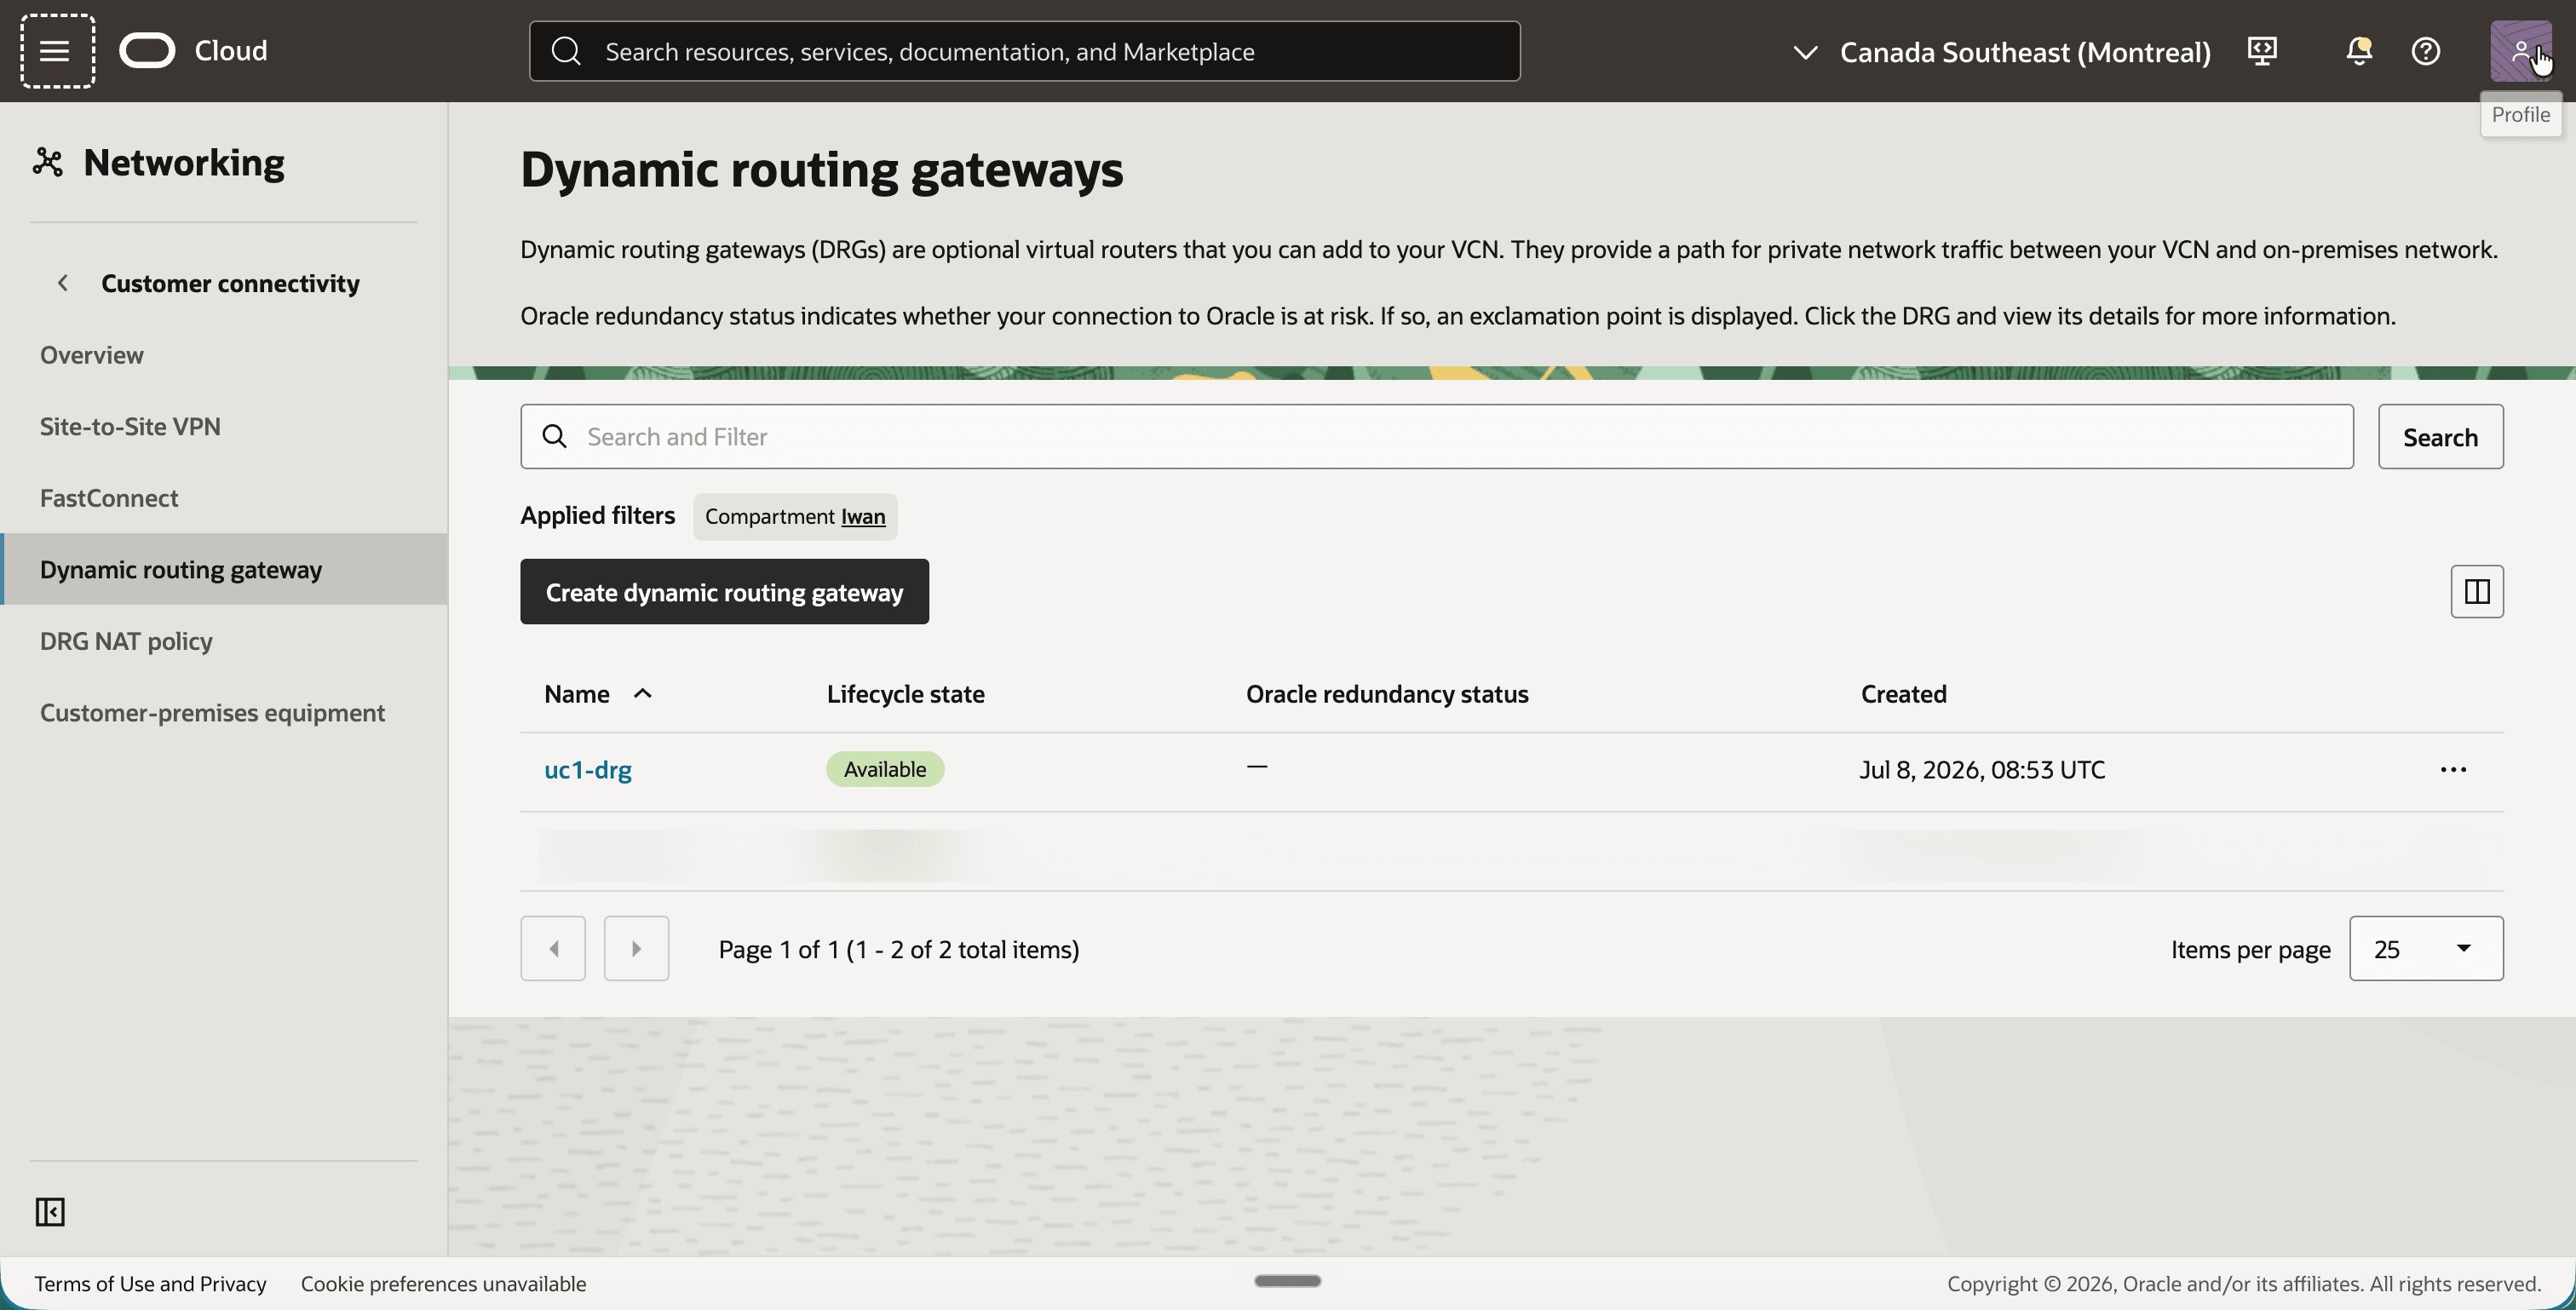
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
- 「動的ルーティング・ゲートウェイの作成」ボタンをクリックし、
uc1-drgという名前のDRGを作成します。 - DRGが「使用可能」であることを確認します。
uc1-drgをクリックし、「添付」タブをクリックします。- Create virtual cloud network attachmentボタンをクリックし、次の2つのアタッチメントを作成します。
- VCN
uc1-vcn-aのuc1-att-a。 - VCN
uc1-vcn-bのuc1-att-b。
- VCN
[!]ノート]ステップ09のこの「添付ファイル」タブに戻ります。その時点で、すべてのアタッチメントに、独自のDRGルート表とそのDRG NATポリシーも表示されます。
ステップ06: アタッチメントごとにDRGルート表を作成します
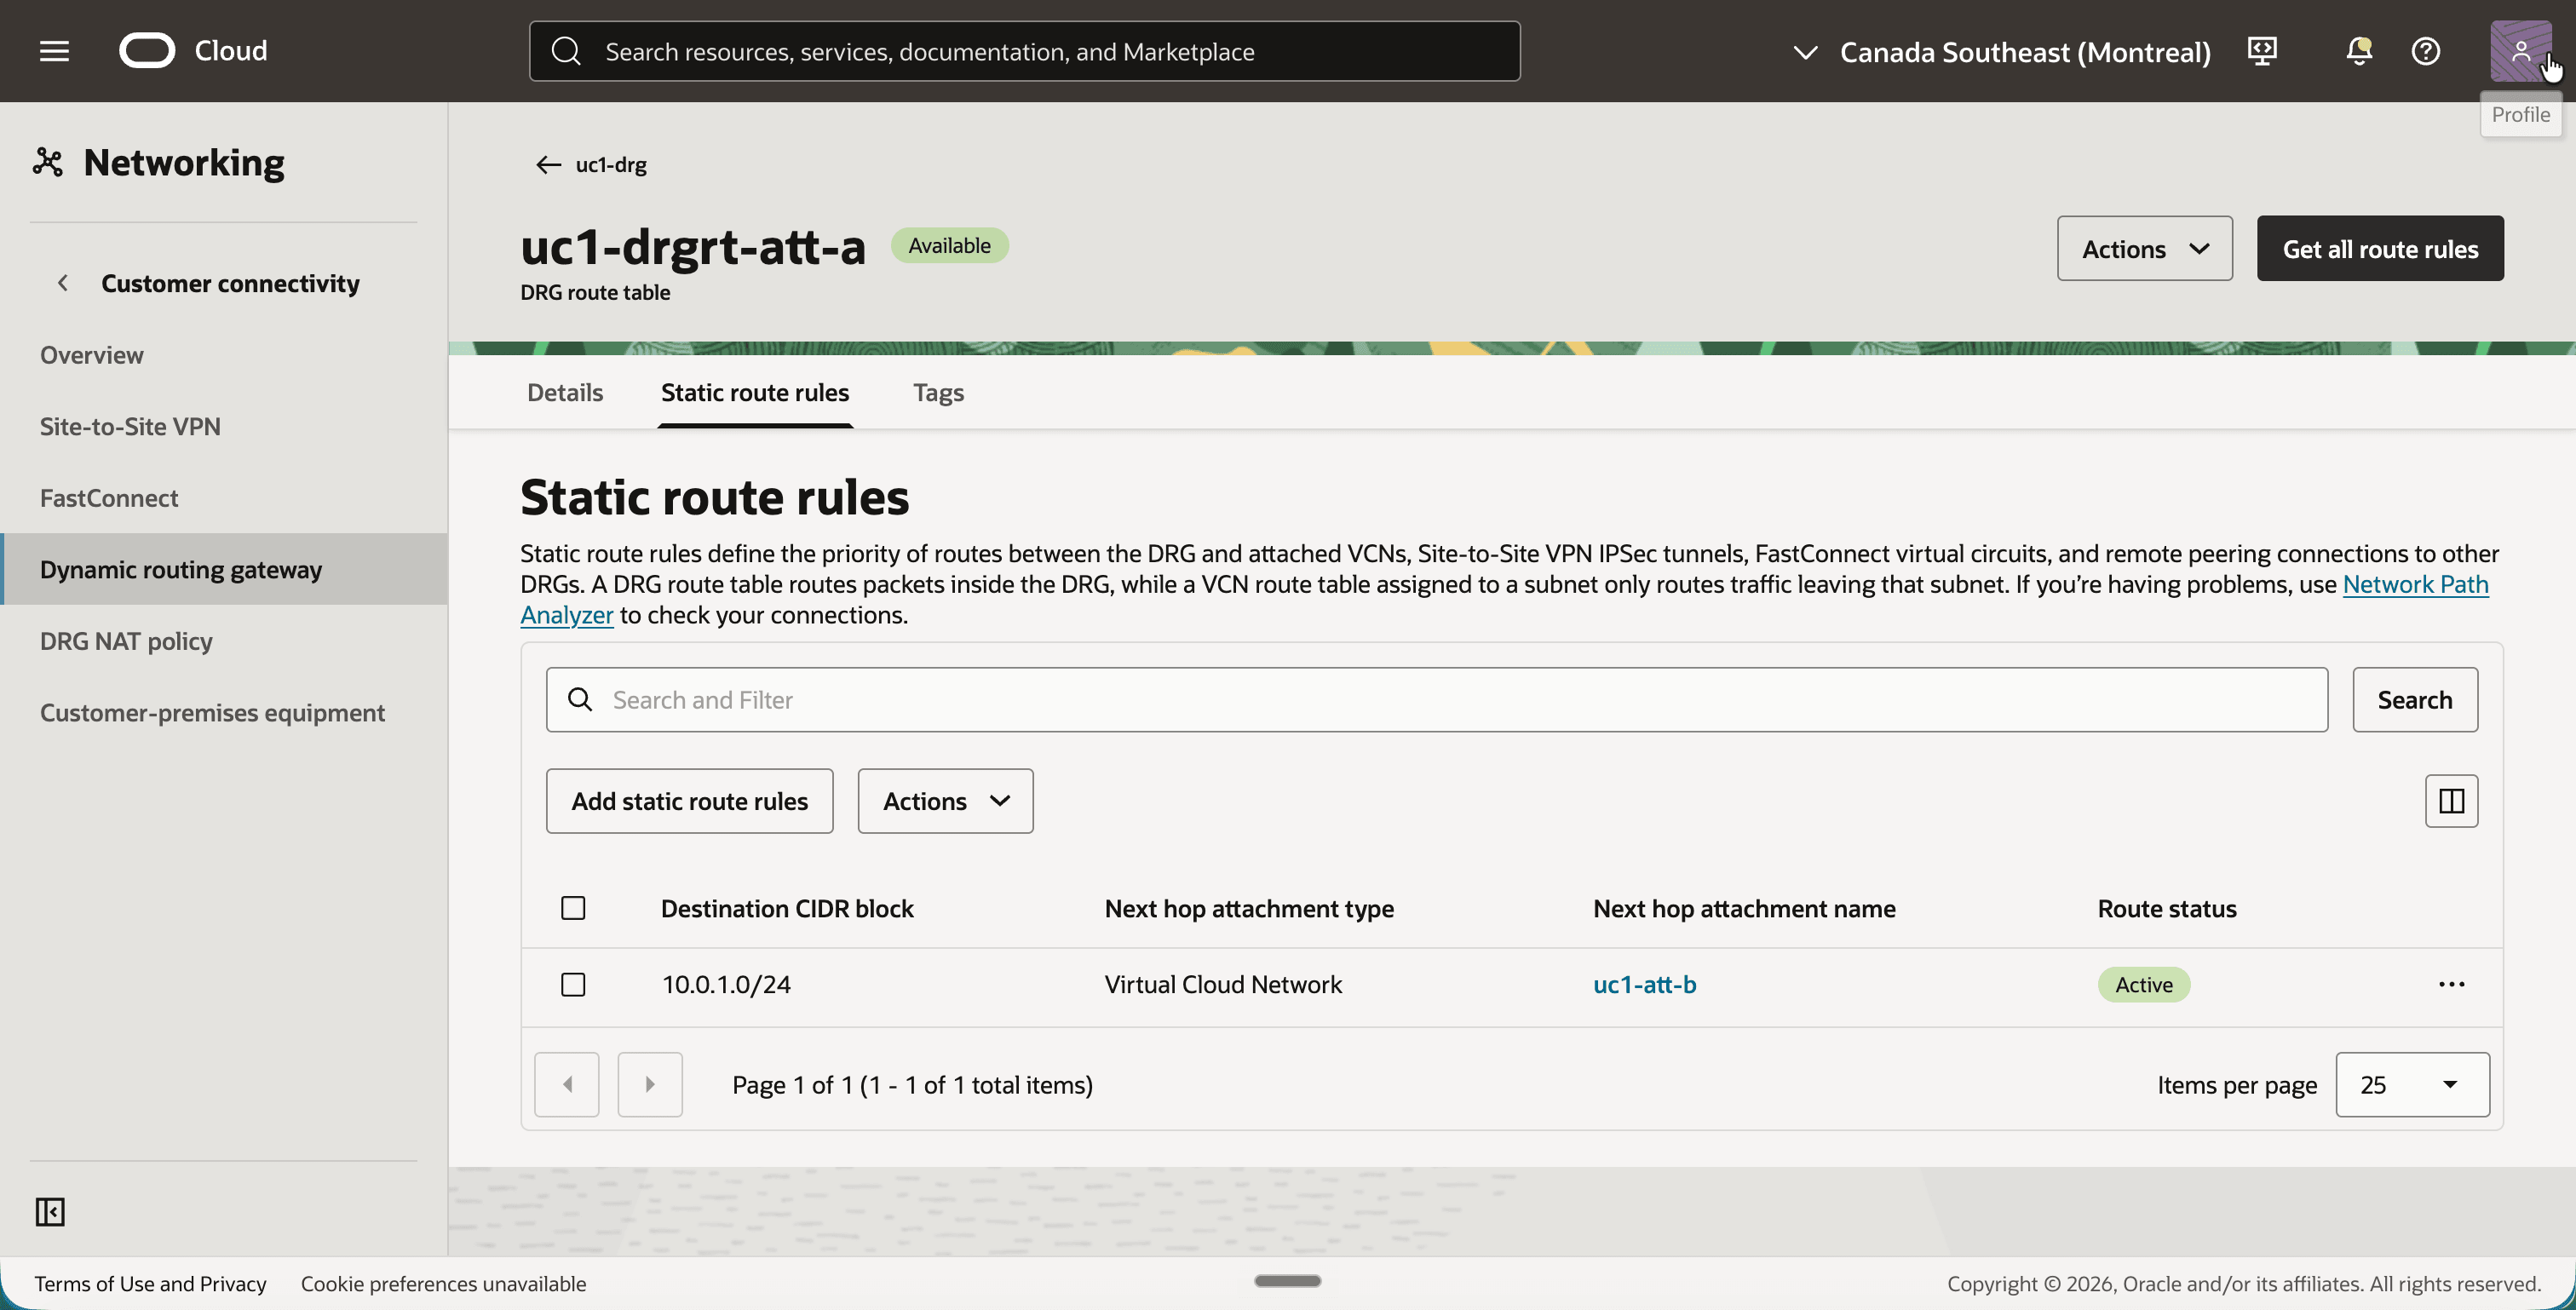
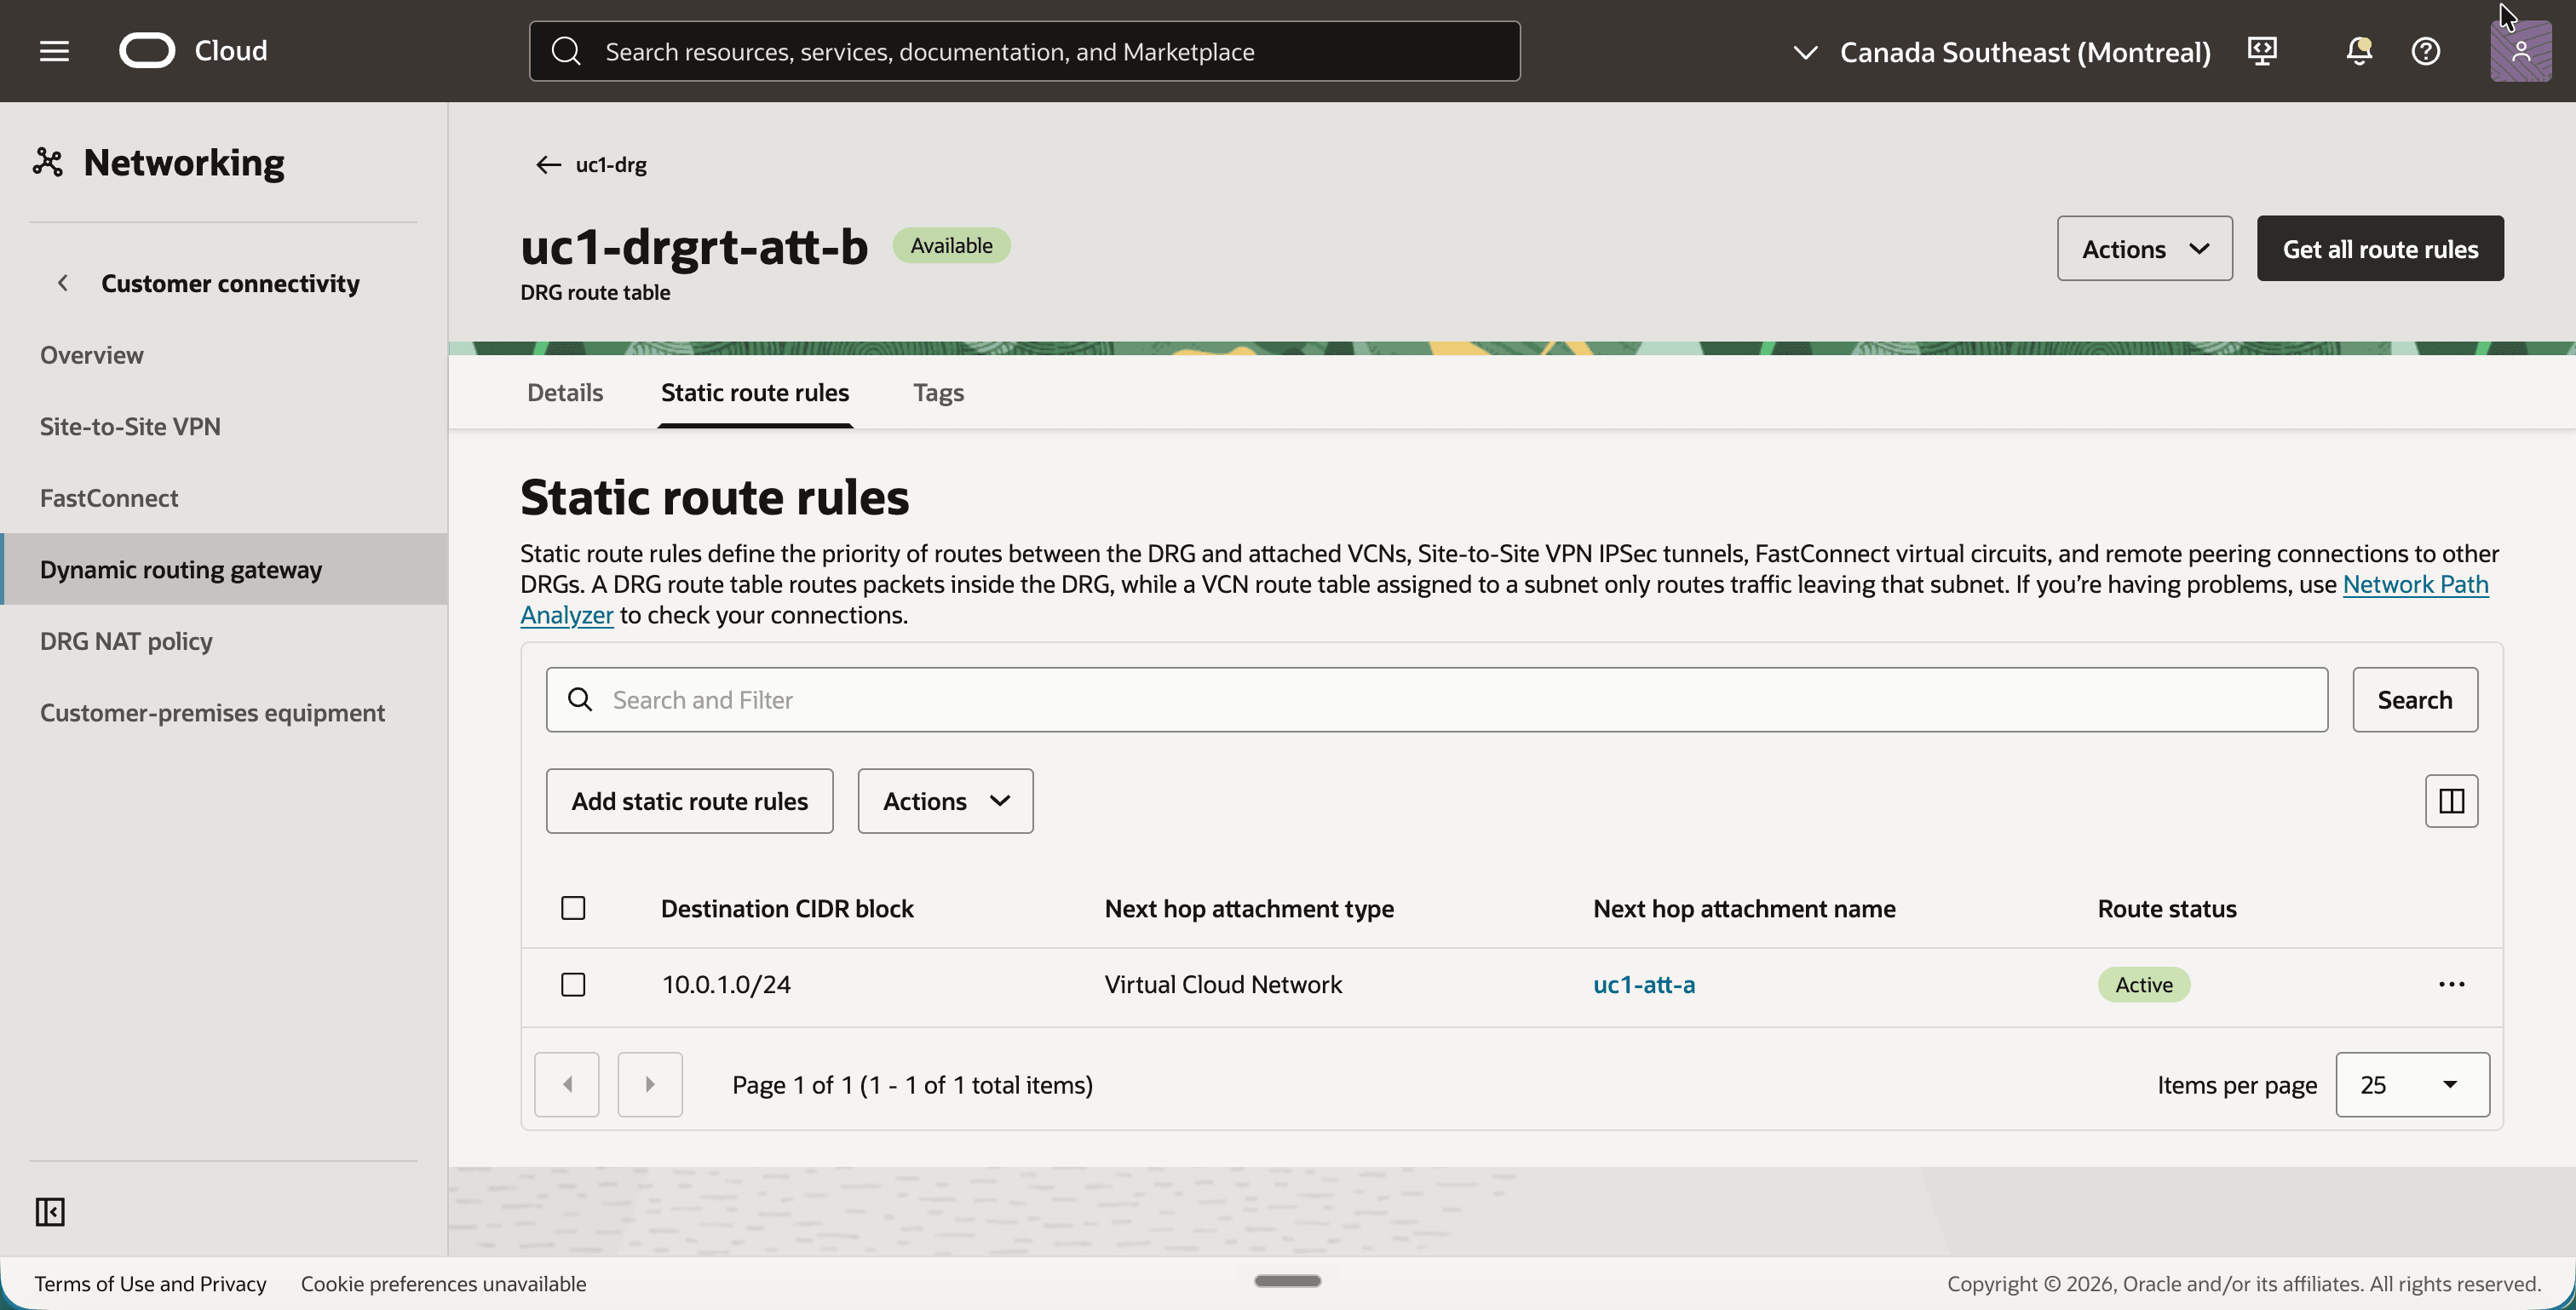
DRGルート表は、アタッチメントを介してDRGに入った後のパケットの移動先を決定します。デフォルトでは、すべてのVCNアタッチメントは、アタッチされたVCNsのCIDRでいっぱいの1つの自動生成されたルート表を共有します。同じ10.0.1.0/24を通知する2つのVCNでは、その表にこのCIDRのアクティブなルートを1つのみ保持できます。DRGは、2つのアタッチメントのいずれかを選択し、もう一方のルートを競合としてマークします。どちらが勝っても、10.0.1.0/24のすべてのパケットは、どの側からでも同じアタッチメントに送信されるため、1つの方向のみが動作します。このチュートリアルでは、反対のものが必要です。同じ宛先が、パケットがDRGに入った場所に応じて異なるアタッチメントにつながる必要があります。したがって、各アタッチメントは、他のアタッチメントを指す単一の静的ルートを持つ独自のDRGルート表を取得します。
これらのルート内の宛先は、シャドウCIDRではなく、実際のCIDR 10.0.1.0/24です。これは、DRGの動作順序が原因です。
- パケットは、アタッチメントを介してDRGに入ります。
- そのアタッチメントのNATポリシーは、パケットを変換します。
- DRGは、そのアタッチメントのDRGルート表で翻訳済宛先を検索します。
ルート・ルックアップが発生するまでに、VCN Aから192.168.20.158へのパケットはすでに宛先10.0.1.158に変換されています。
uc1-drgで、「ルーティング」タブをクリックし、uc1-drgrt-att-aという名前のDRGルート表を作成します。- 「静的ルート・ルール」タブをクリックし、「静的ルート・ルールの追加」ボタンをクリックします。
- 宛先CIDRブロック
10.0.1.0/24および次のホップ・アタッチメントuc1-att-bを含むルールを追加します。 - 静的ルートが「アクティブ」であることに注意してください。
uc1-drgrt-att-bという名前の2番目のDRGルート表を作成します。- 宛先CIDRブロック
10.0.1.0/24および次のホップ・アタッチメントuc1-att-aを使用して、静的ルート・ルールを追加します。 - 静的ルートが「アクティブ」であることに注意してください。
uc1-drgの「アタッチメント」タブに戻り、アタッチメントuc1-att-aを編集して、DRGルート表としてuc1-drgrt-att-aを選択します。- アタッチメント
uc1-att-bを編集し、DRGルート表としてuc1-drgrt-att-bを選択します。
ステップ07: VCNルート表の構成
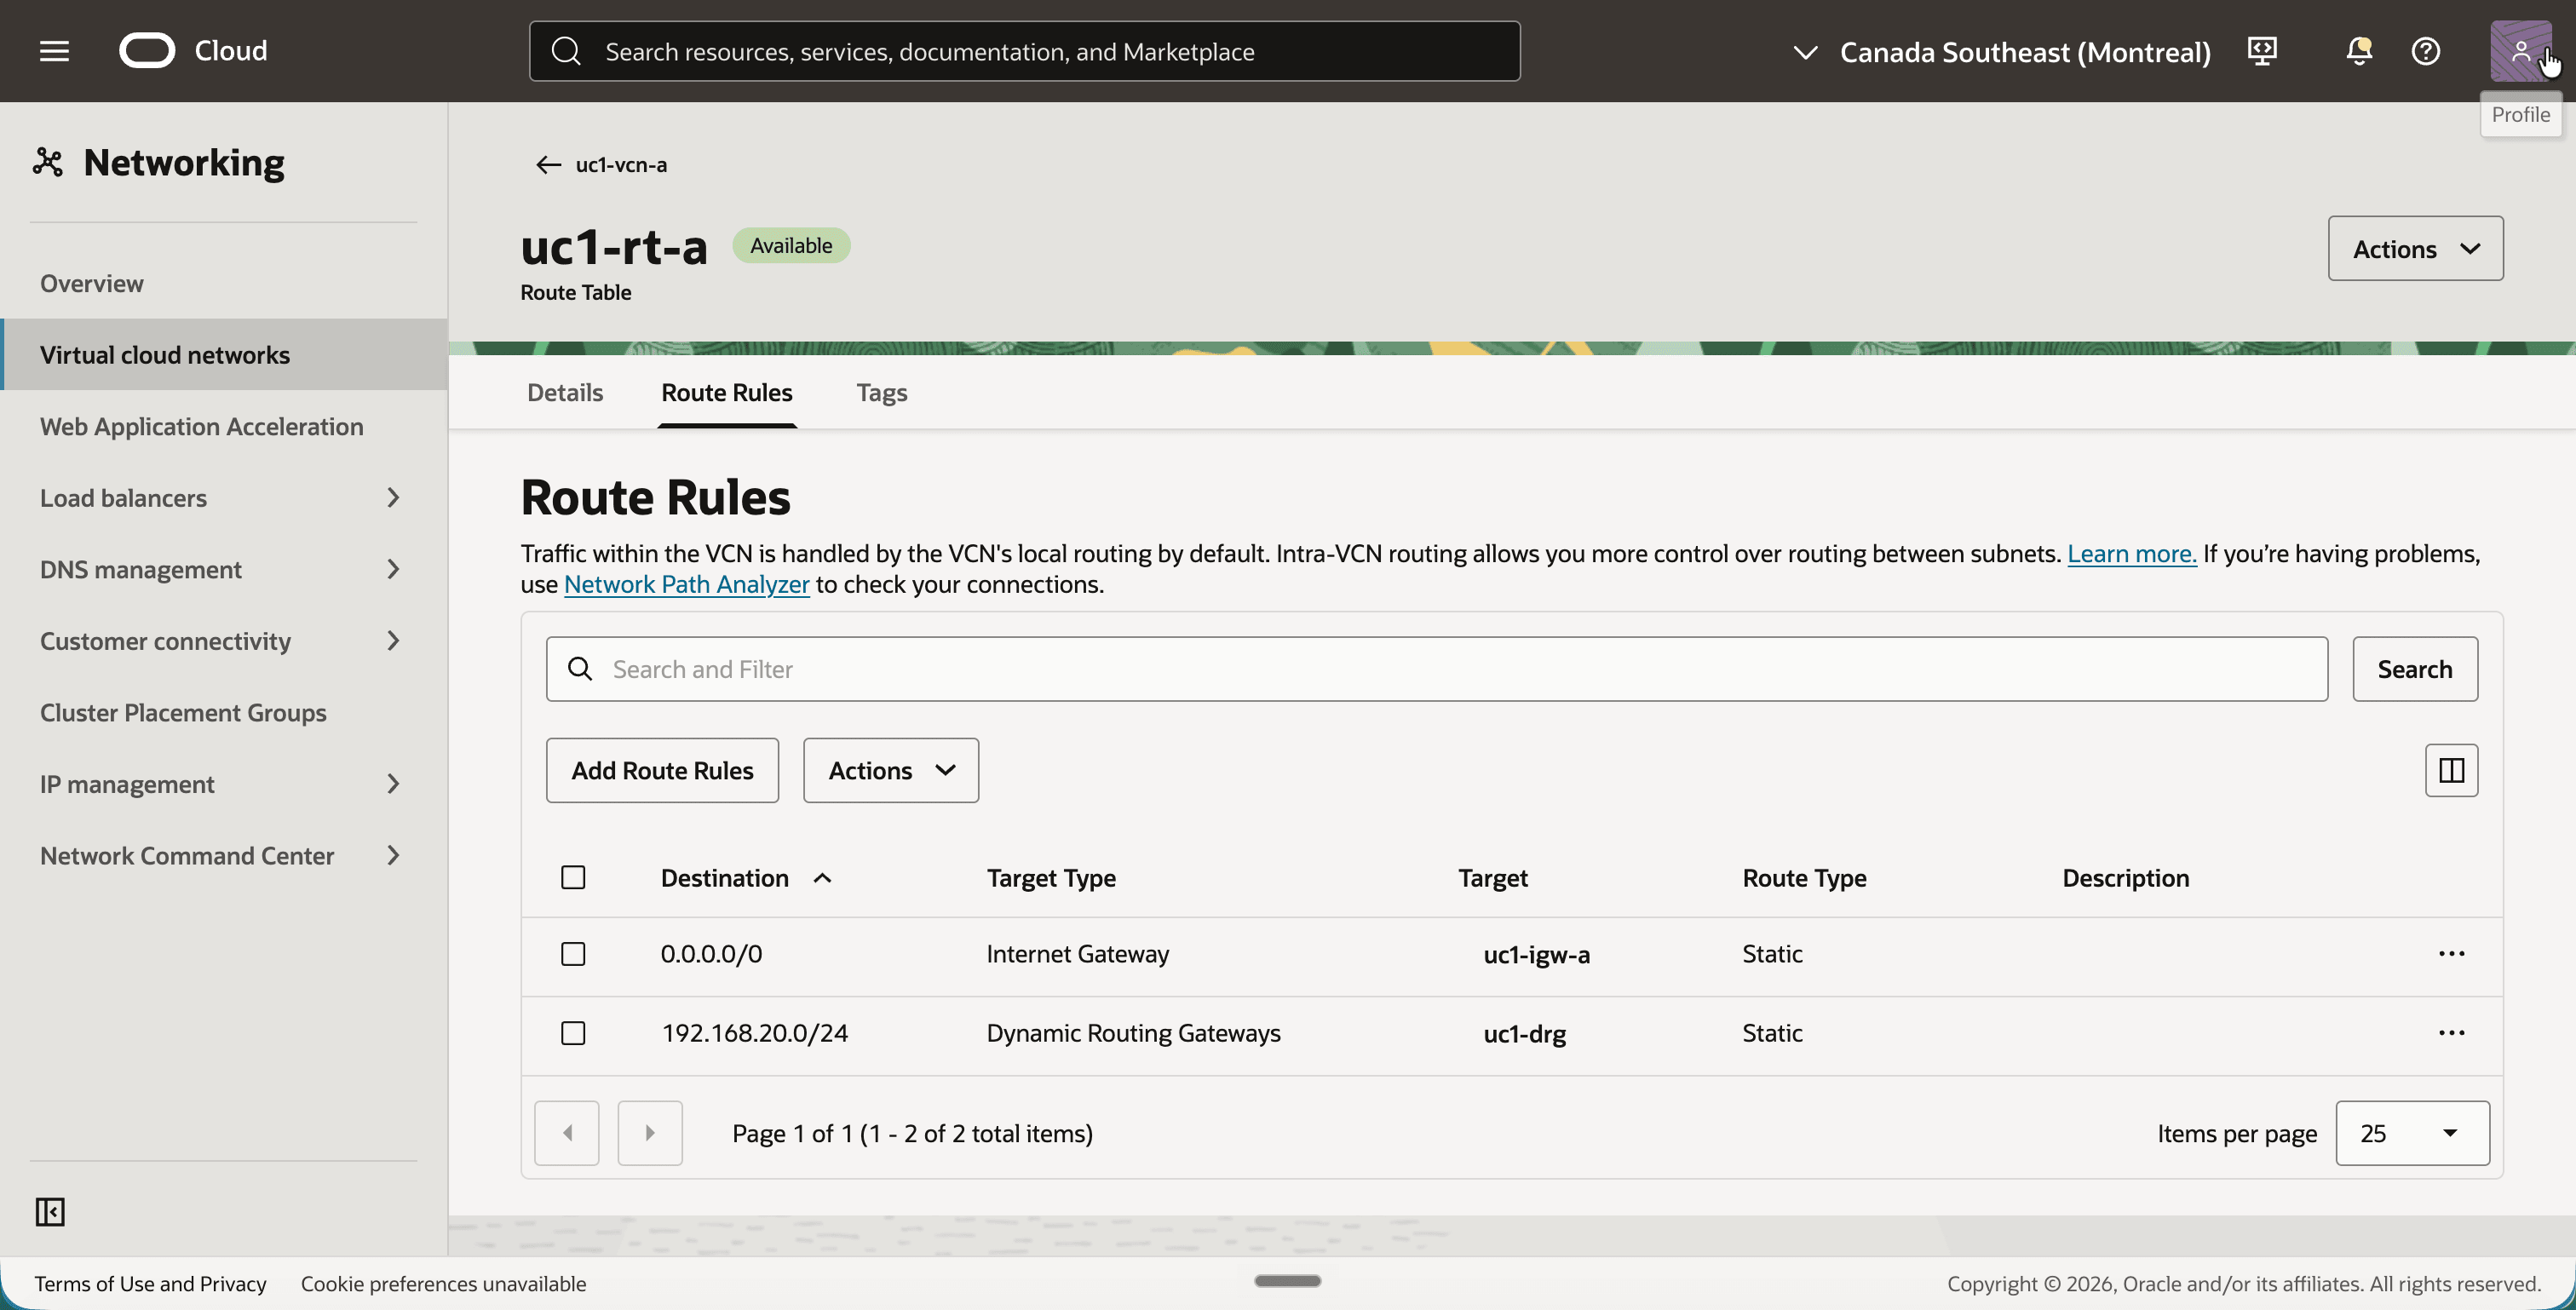
インスタンスは、他のVCNのシャドウCIDRがDRGを介して到達可能であることを認識している必要があります。VCN Aのインスタンスは、192.168.20.0/24のVCN Bと対話するため、VCN AのDRGにルーティングする宛先となります。実際のCIDR 10.0.1.0/24は、その範囲が独自のローカル・サブネットであるため、DRGにルーティングされません。
uc1-vcn-aで、「ルーティング」タブをクリックし、ルート表uc1-rt-aをクリックします。これは、uc1-subnet-aに割り当てられるルート表です。- 「ルート・ルール」タブをクリックします。
- ルート表に次の2つのルート・ルールが含まれるように、他のVCNのシャドウCIDRのルート・ルールを追加します:
- ターゲットが
uc1-igw-aの0.0.0.0/0で、インターネットからのSSHアクセス。 - ターゲット
uc1-drgを持つ192.168.20.0/24(VCN BのシャドウCIDR)。
- ターゲットが
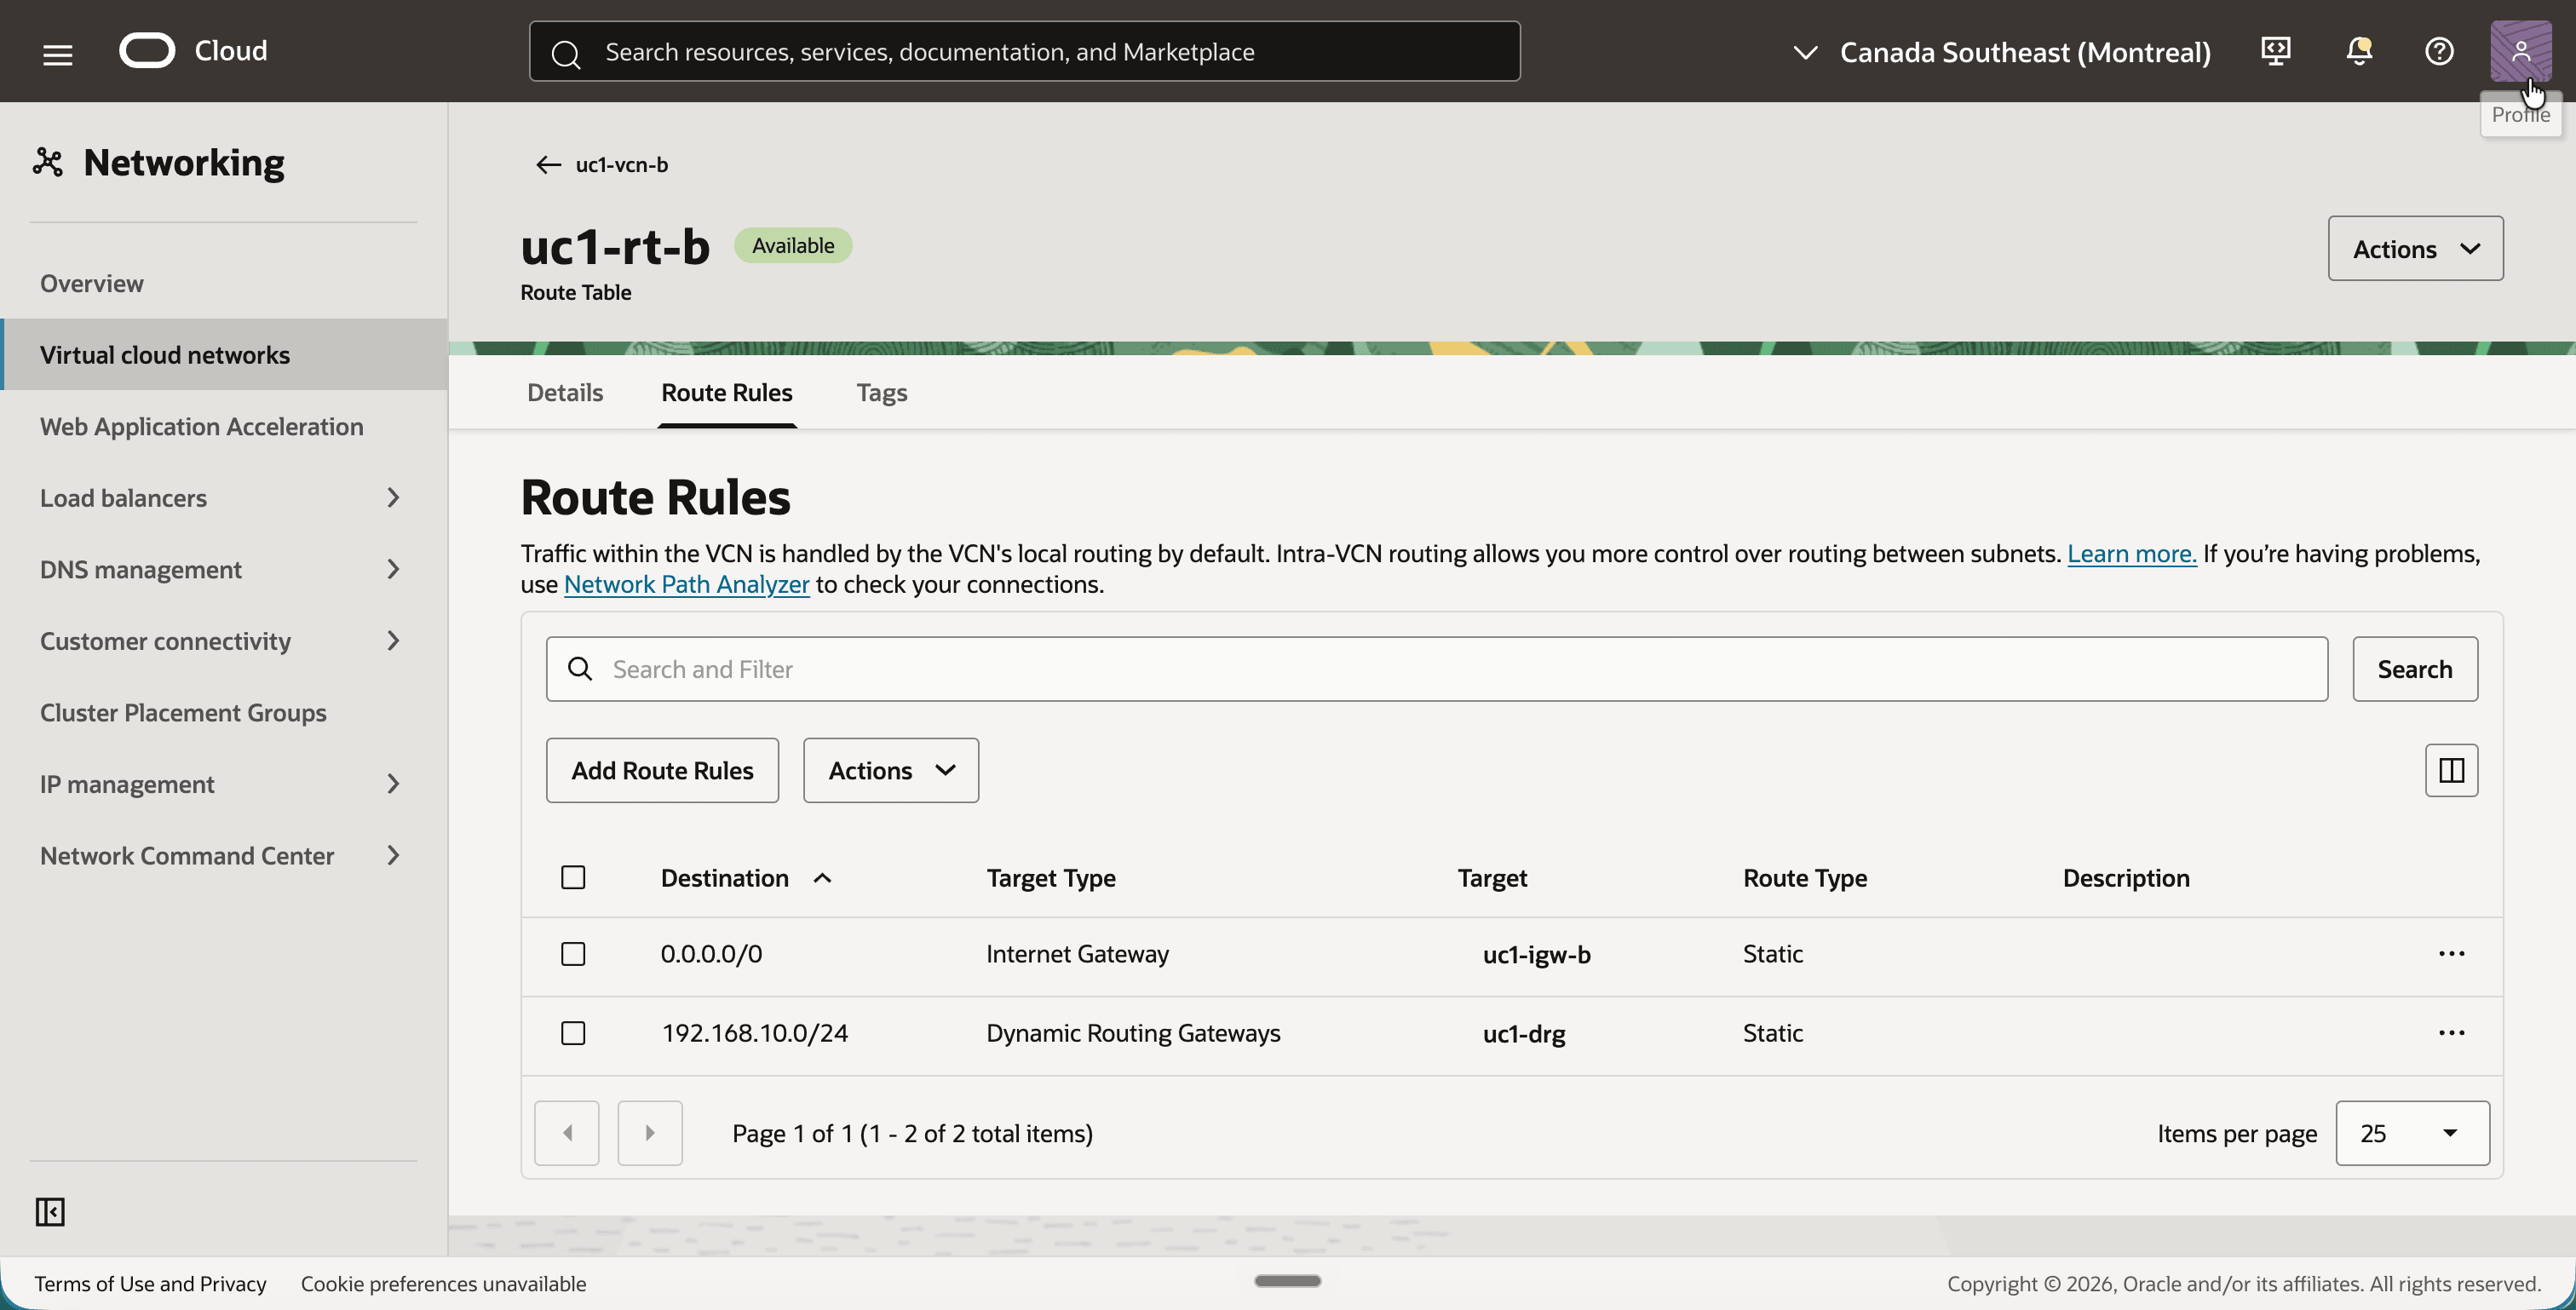
uc1-vcn-bで、ルート表uc1-rt-bを同じ方法で開きます。- ルート表に次の2つのルート・ルールが含まれるように、他のVCNのシャドウCIDRのルート・ルールを追加します:
- ターゲットが
uc1-igw-bの0.0.0.0/0。 - ターゲット
uc1-drgを持つ192.168.10.0/24(VCN AのシャドウCIDR)。
- ターゲットが
ステップ08: DRG NATポリシーおよびルールの作成
これは、チュートリアル全体の手順です。VCNごとに1つのDRG NATポリシーを作成し、各ポリシーに1つのルールを取得します。すべてのルールで一度に2つの翻訳が実行されます。
- ソースNAT:シャドウCIDRの背後にある送信者の実際のアドレスを非表示にします。
- Destination NAT:送信者が使用したシャドウアドレスを受信者の実際のアドレスに置き換えます。
ルールは、ポリシーを保持するアタッチメントを介してDRGに入るトラフィックを記述することに注意してください。したがって、VCN Aのポリシーは、VCN Aの観点から書き込まれます。
| オリジナル | 翻訳済 | 意味 | |
|---|---|---|---|
| ソース | 10.0.1.0/24 |
192.168.10.0/24 |
VCN Aは、それ自体を192.168.10.0/24として表します。 |
| 宛先 | 192.168.20.0/24 |
10.0.1.0/24 |
VCN BのシャドウCIDRは、VCN Bの実際のCIDRに置き換えられます。 |
VCN Bのポリシーはミラー・イメージです:
| オリジナル | 翻訳済 | 意味 | |
|---|---|---|---|
| ソース | 10.0.1.0/24 |
192.168.20.0/24 |
VCN Bは、それ自体を192.168.20.0/24として表します。 |
| 宛先 | 192.168.10.0/24 |
10.0.1.0/24 |
VCN AのシャドウCIDRは、VCN Aの実際のCIDRに置き換えられます。 |
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「DRG NATポリシー」の順にクリックします。
- 「ポリシーの作成」ボタンをクリックし、
uc1-policy-aという名前のポリシーを作成します。 uc1-policy-bという名前の2番目のポリシーを作成します。- 両方のポリシーが「アクティブ」であることを確認します。
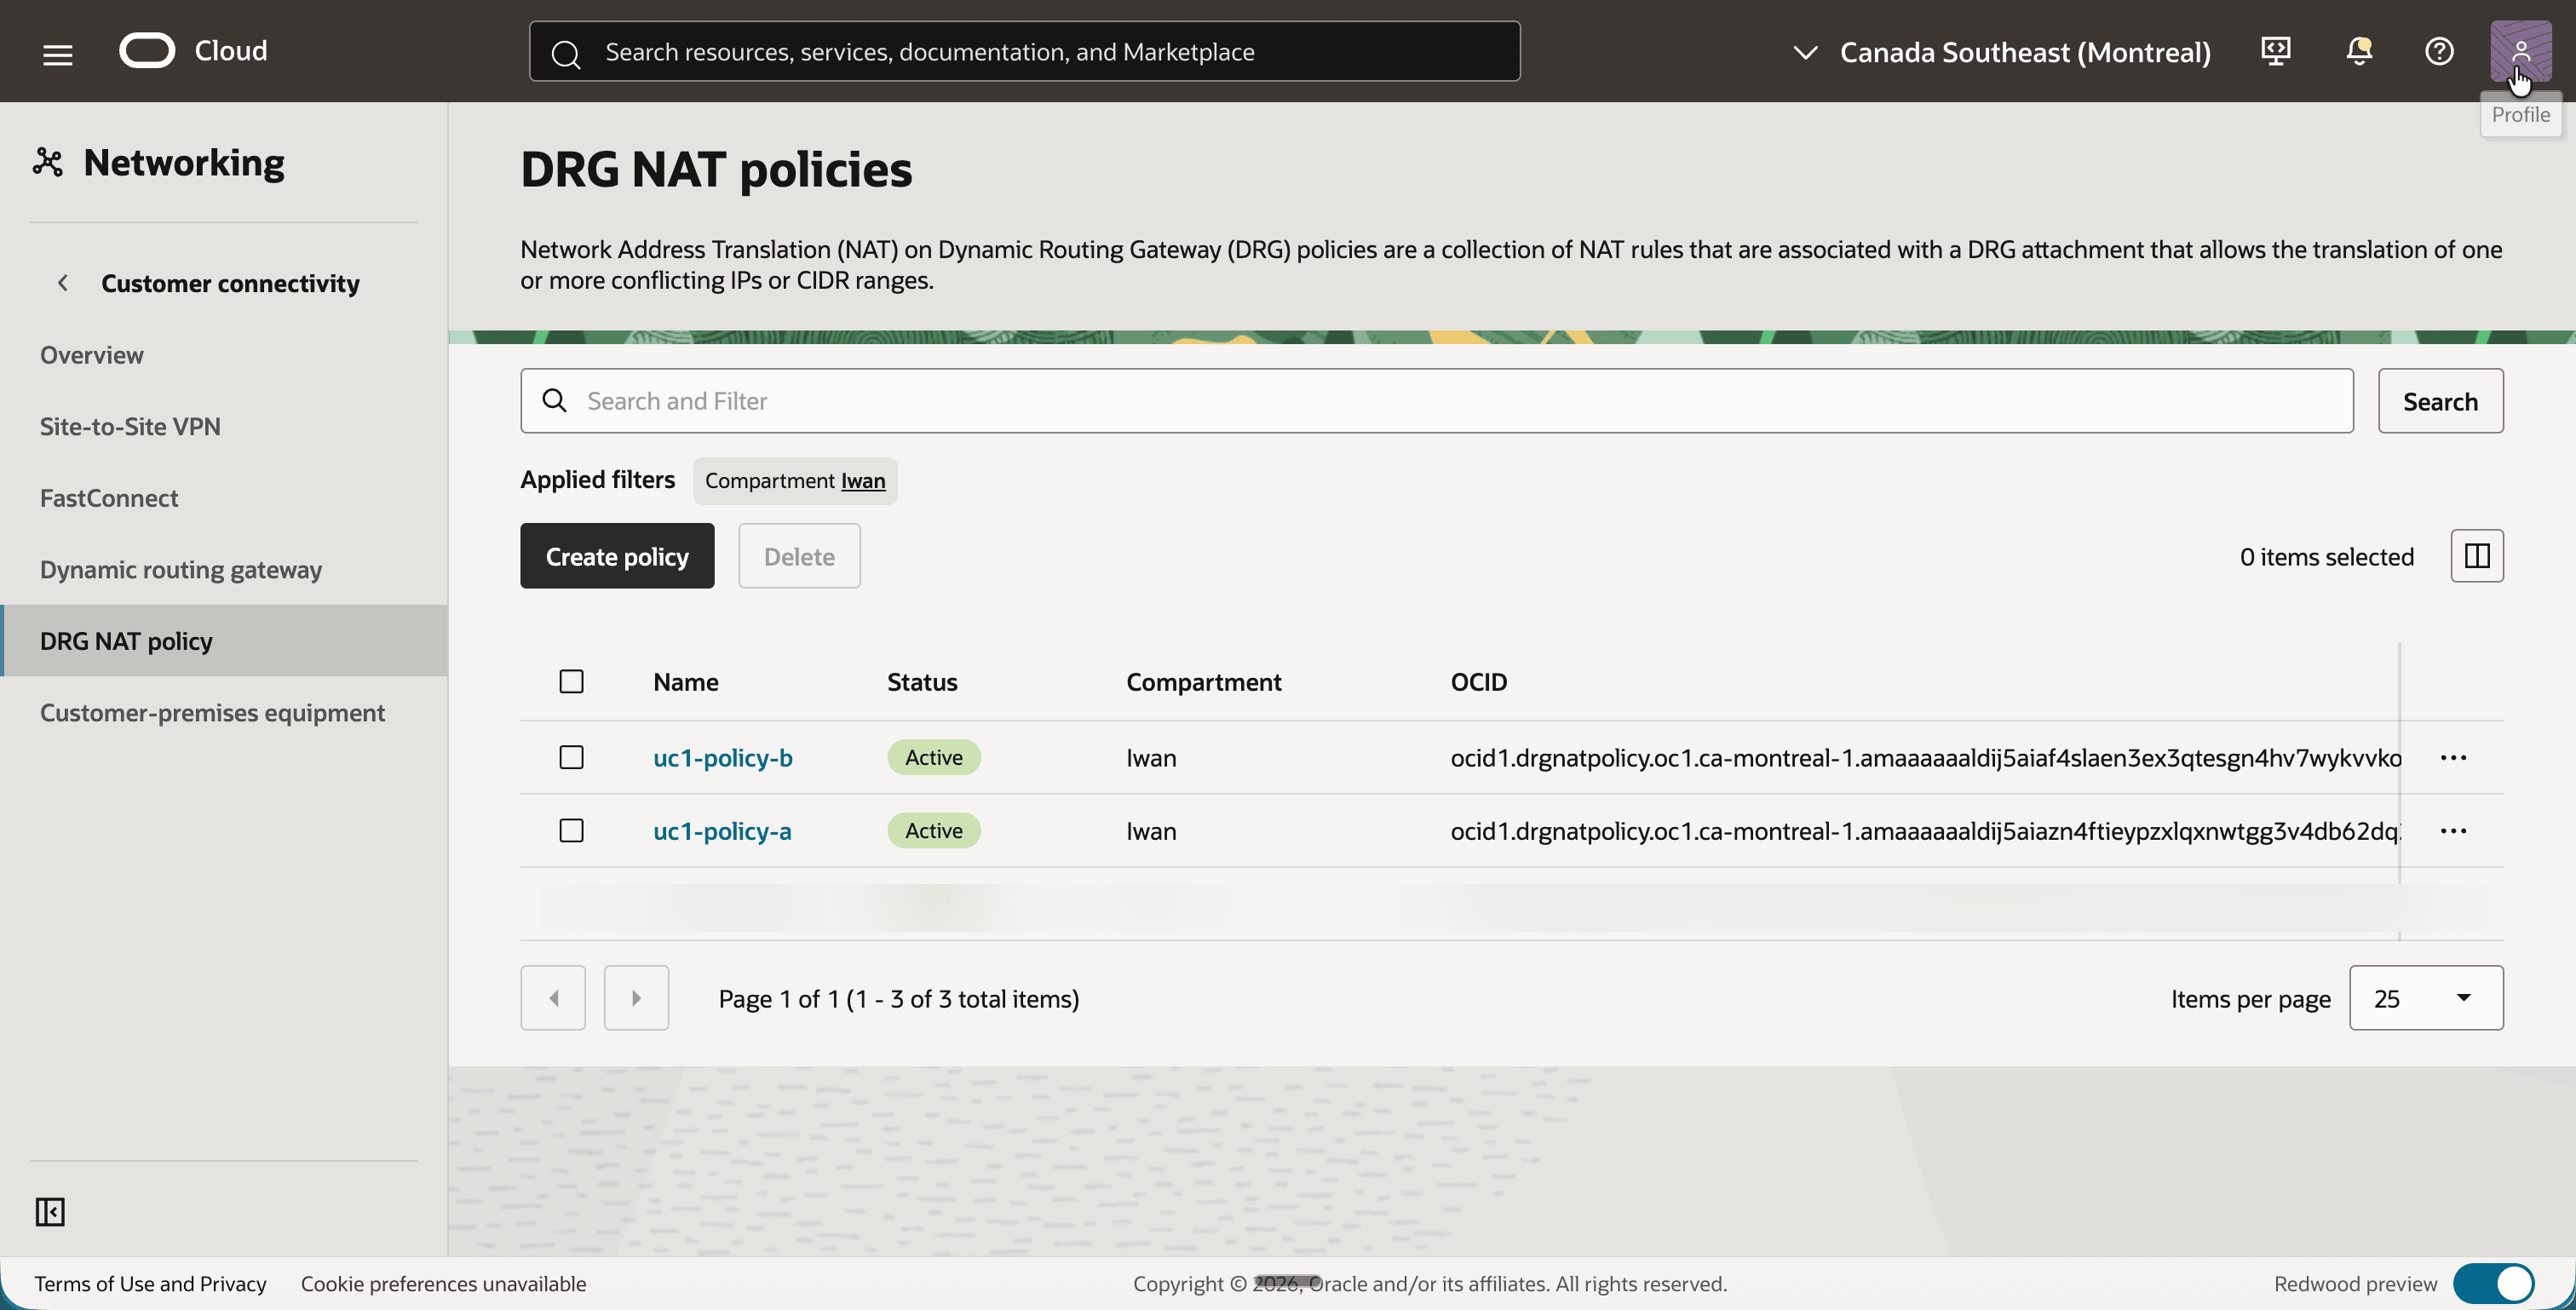
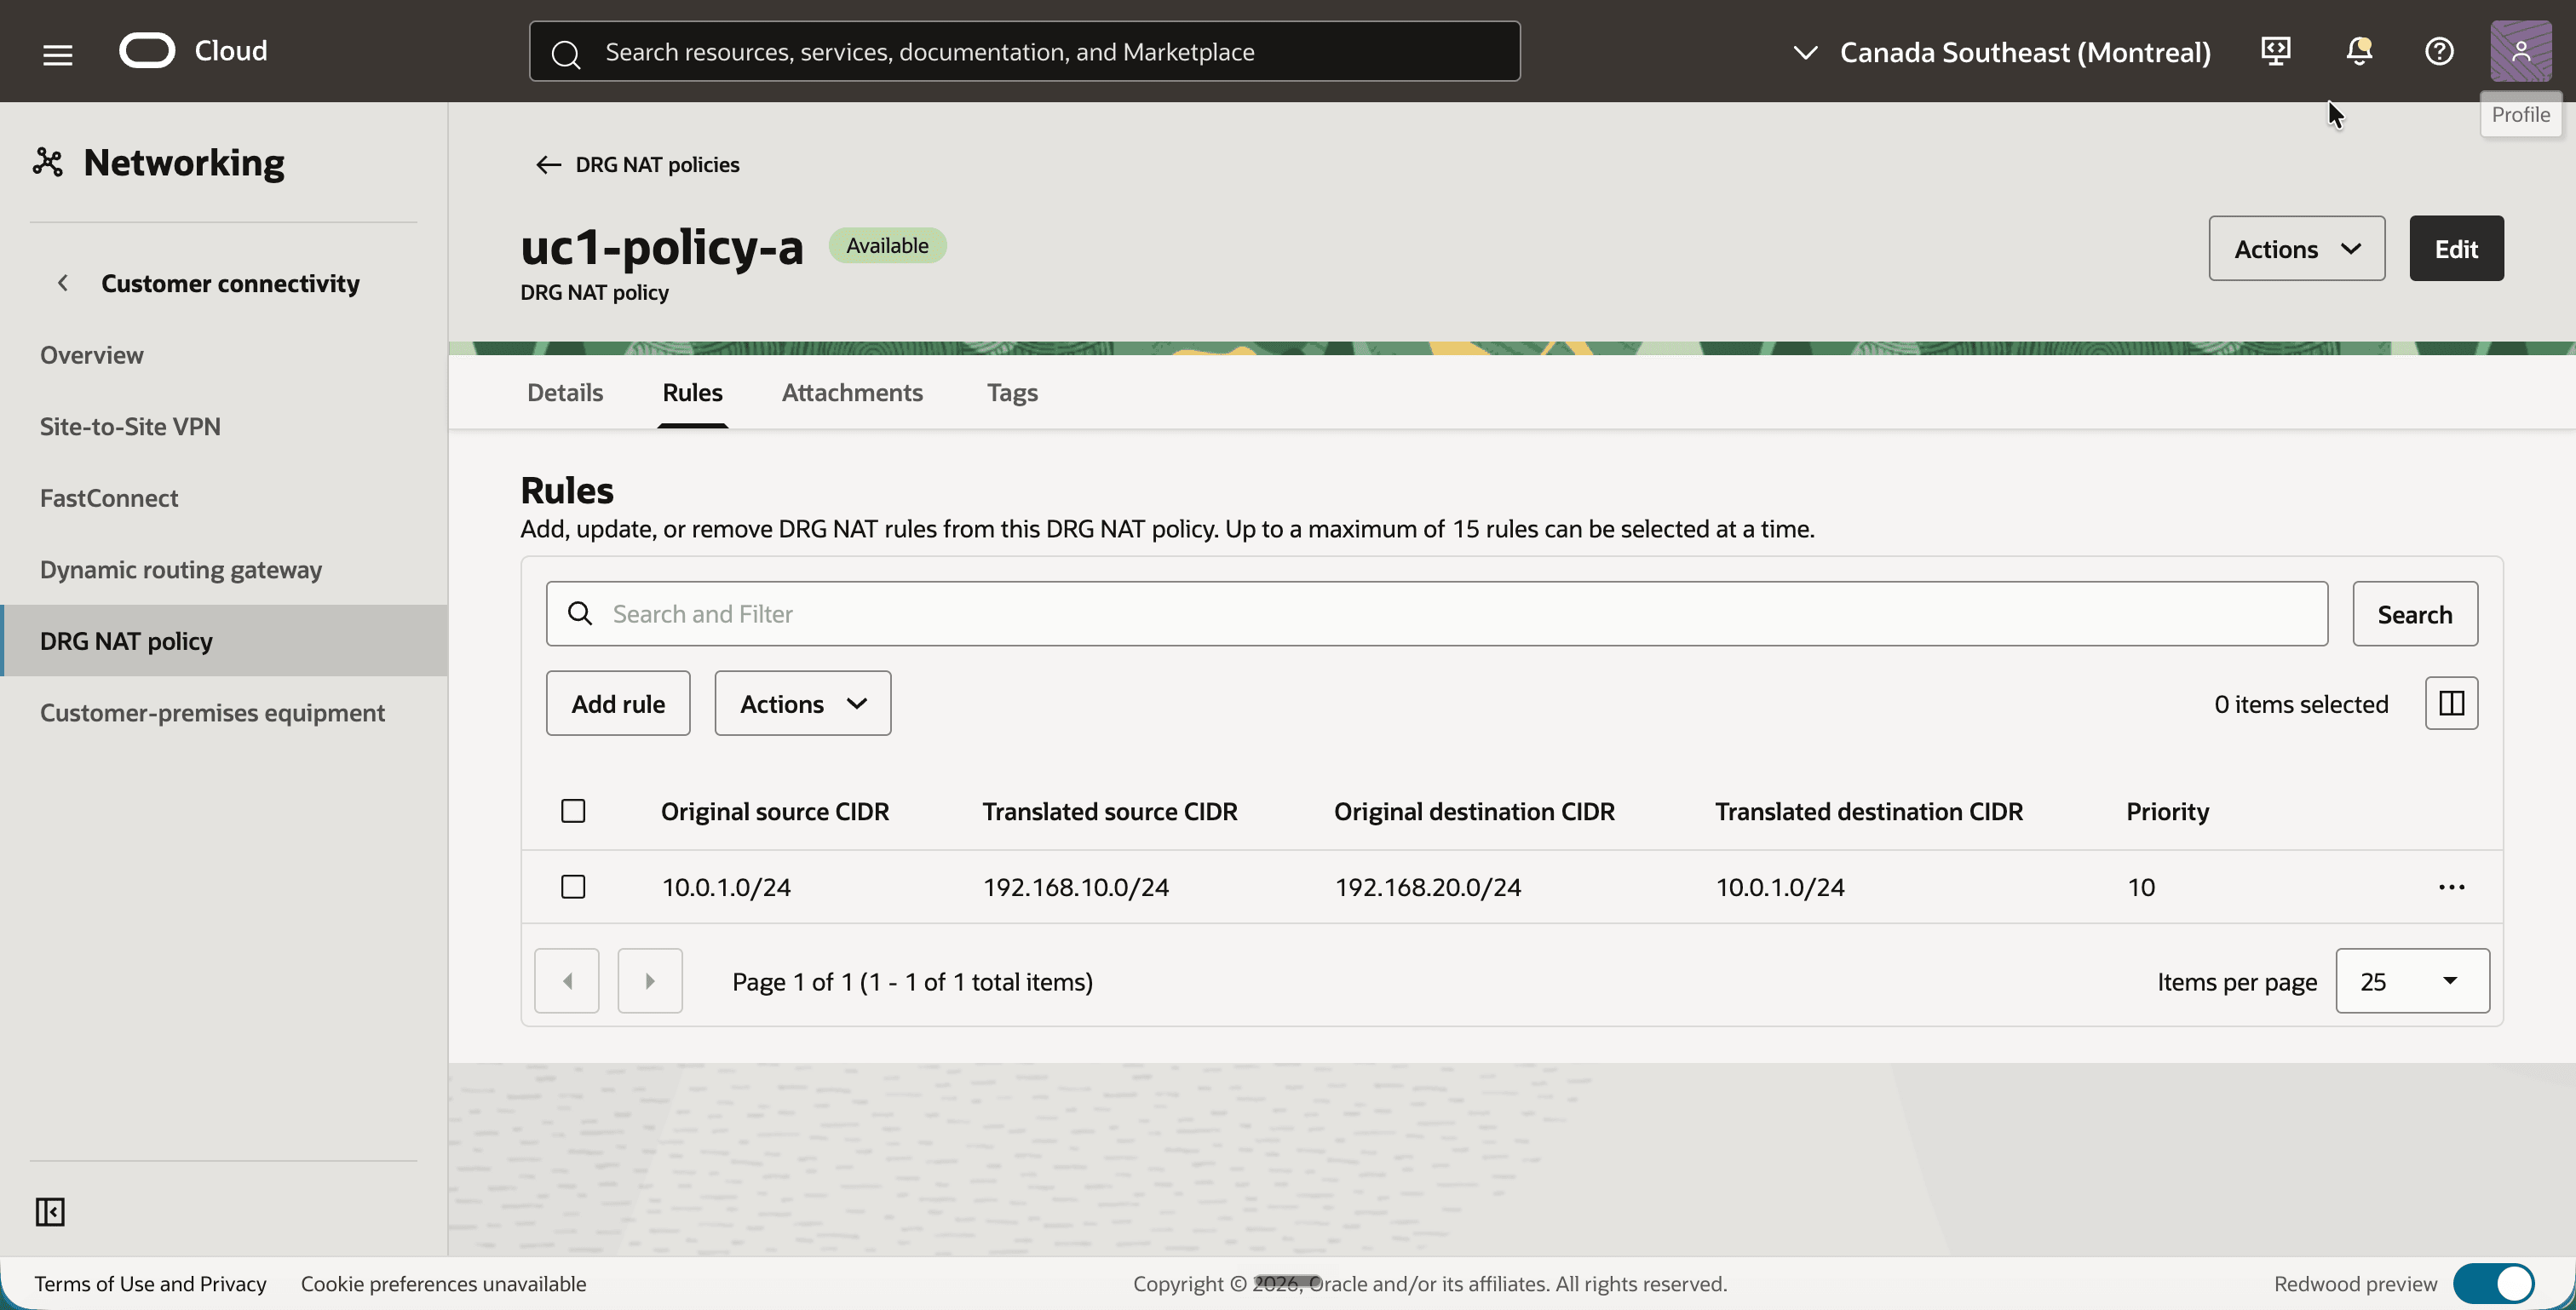
uc1-policy-aをクリックし、「ルール」タブをクリックします。- 「ルールの追加」ボタンをクリックして、次の値を含むルールを追加します。
- 優先度:
10 - 元のソースのCIDR:
10.0.1.0/24 - 変換済のソースのCIDR:
192.168.10.0/24 - 元の接続先CIDR:
192.168.20.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
- ルールが「ルール」タブにリストされていることを確認します。
- 戻って
uc1-policy-bをクリックし、「ルール」タブをクリックします。 - 「ルールの追加」ボタンをクリックして、次の値を含むルールを追加します。
- 優先度:
10 - 元のソースのCIDR:
10.0.1.0/24 - 変換済のソースのCIDR:
192.168.20.0/24 - 元の接続先CIDR:
192.168.10.0/24 - 変換済の接続先CIDR:
10.0.1.0/24
- 優先度:
- ルールが「ルール」タブにリストされていることを確認します。
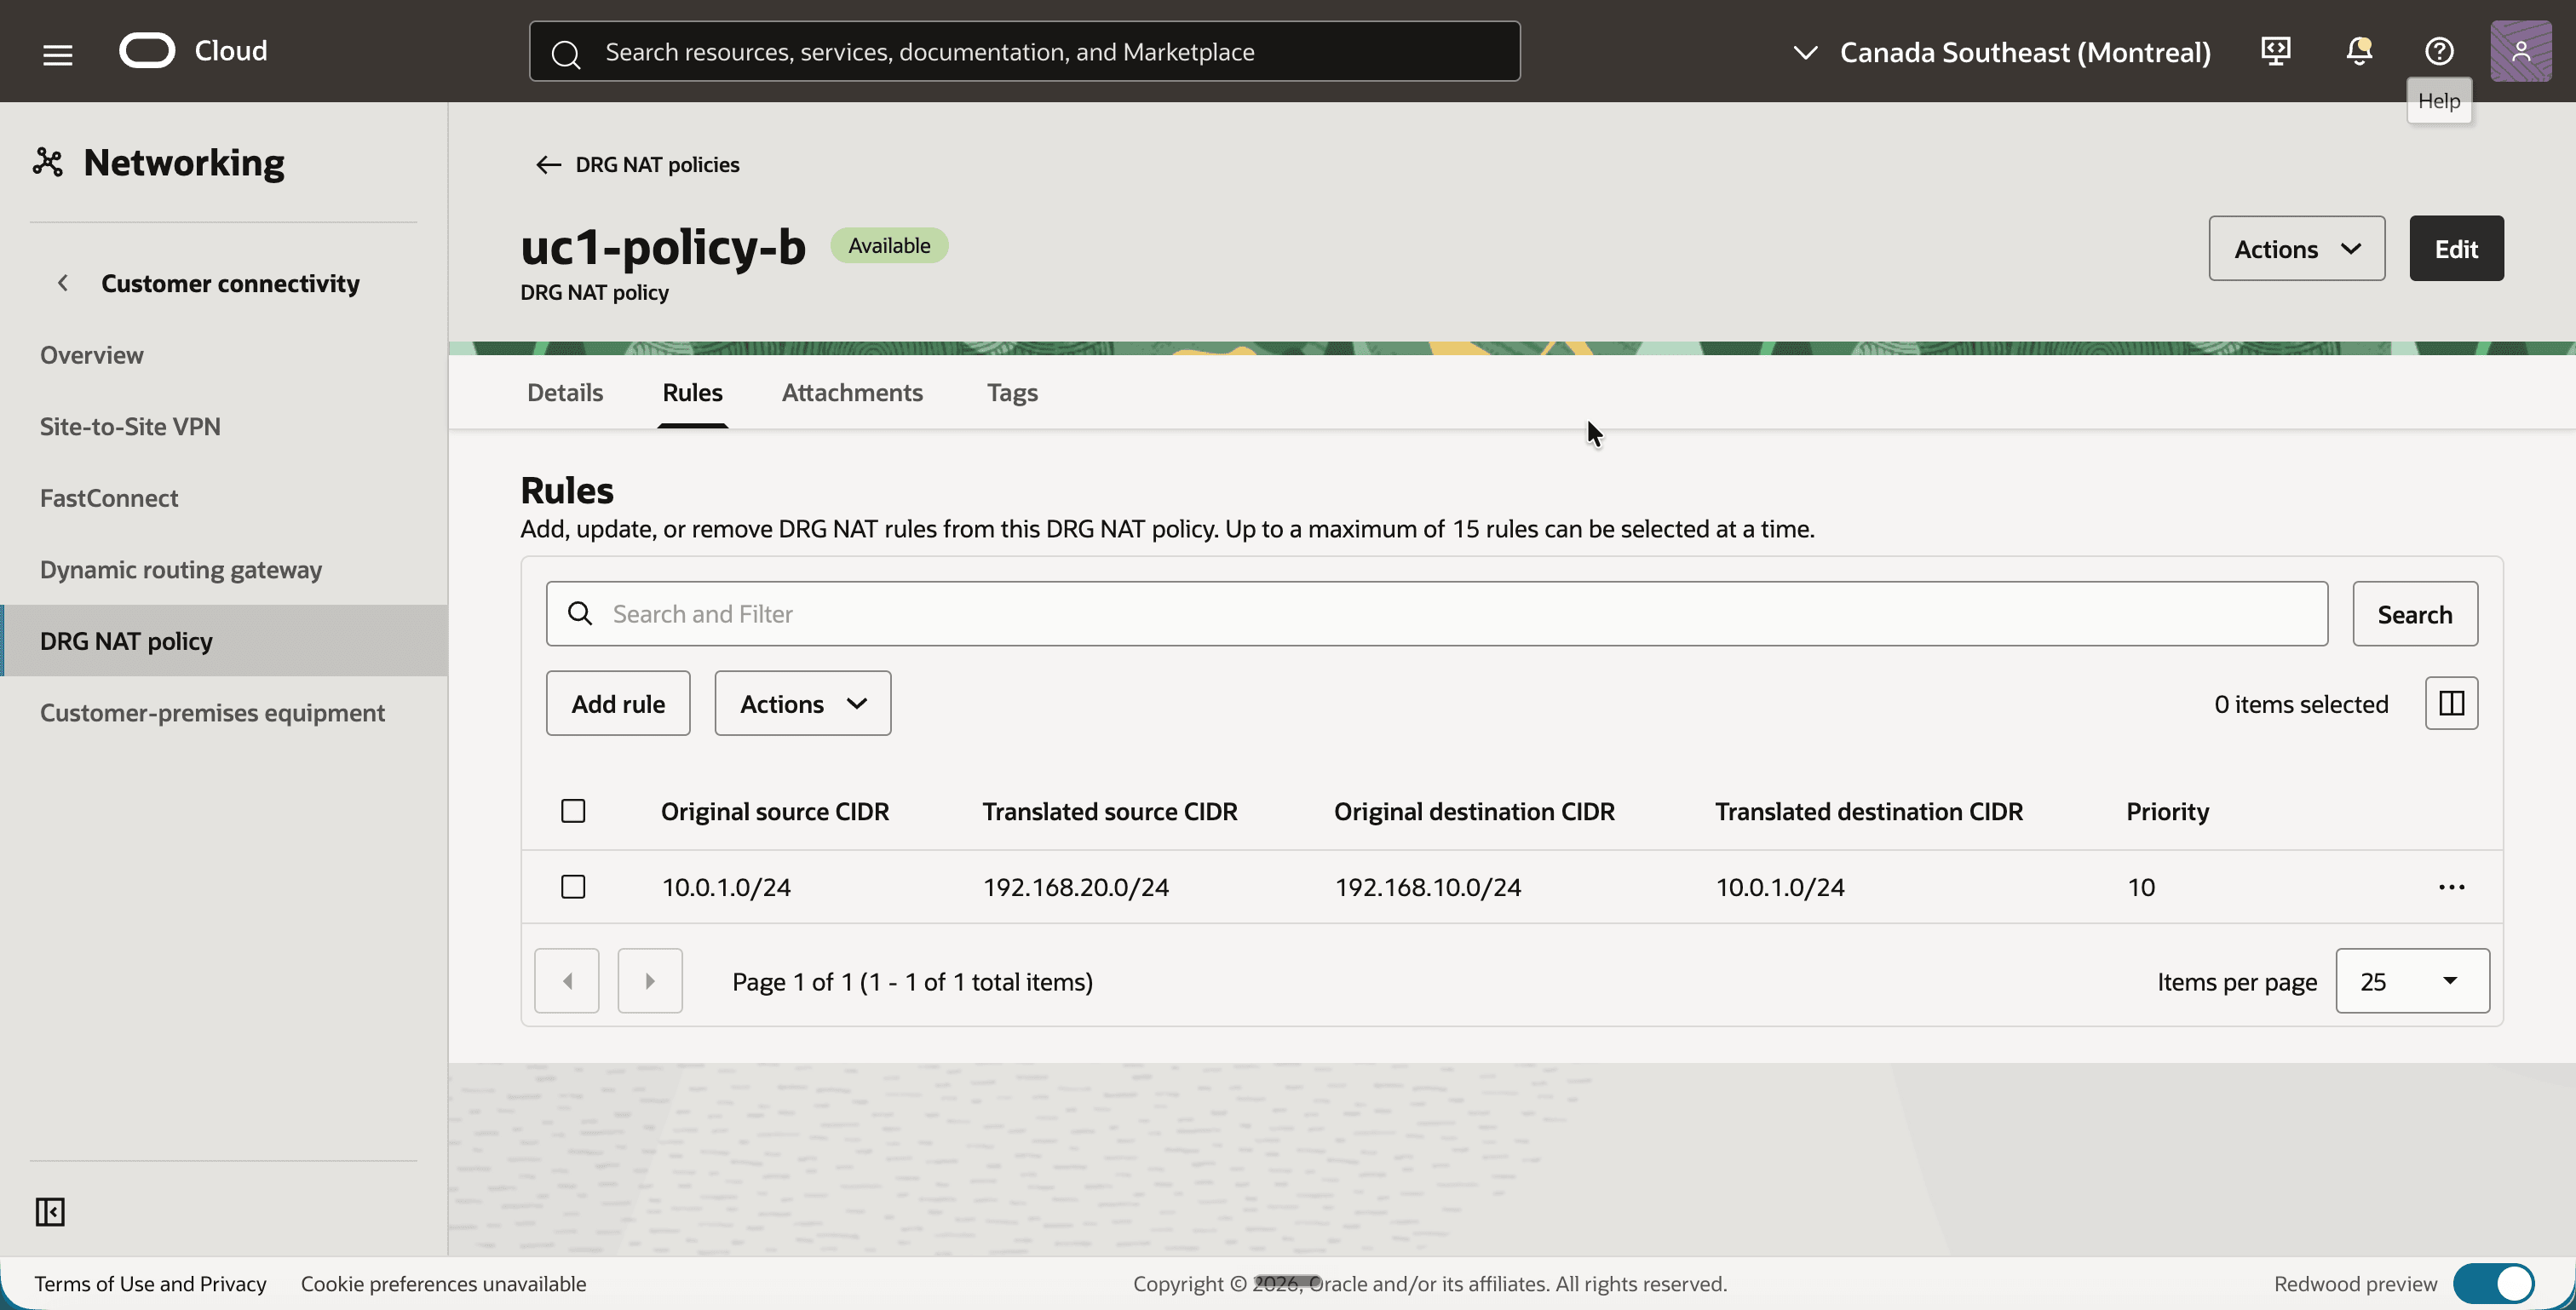
[!]注: ペアの元のCIDRと翻訳されたCIDRは、接頭辞の長さが同じである必要があります。ルールは優先度順に評価され、最小の数値が最初に評価され、最初の一致ルールのみが適用されます。ルールのあるポリシーは、アタッチメント(次のステップ)に関連付けられるまで、何も変換されません。
ステップ09: NATポリシーをVCNアタッチメントに関連付けます
ポリシーがDRGアタッチメントに関連付けられている場合、トラフィックに対してアクティブになります。各アタッチメントには、1つのNATポリシーを指定できます。uc1-policy-aをVCN Aのアタッチメントに関連付け、uc1-policy-bをVCN Bのアタッチメントに関連付けます。
uc1-policy-aをクリックし、「添付」タブをクリックします。- 「添付の関連付け」ボタンをクリックし、
uc1-att-aを選択して確認します。 uc1-att-aが、そのDRGルート表uc1-drgrt-att-aとともにリストされていることを確認します。
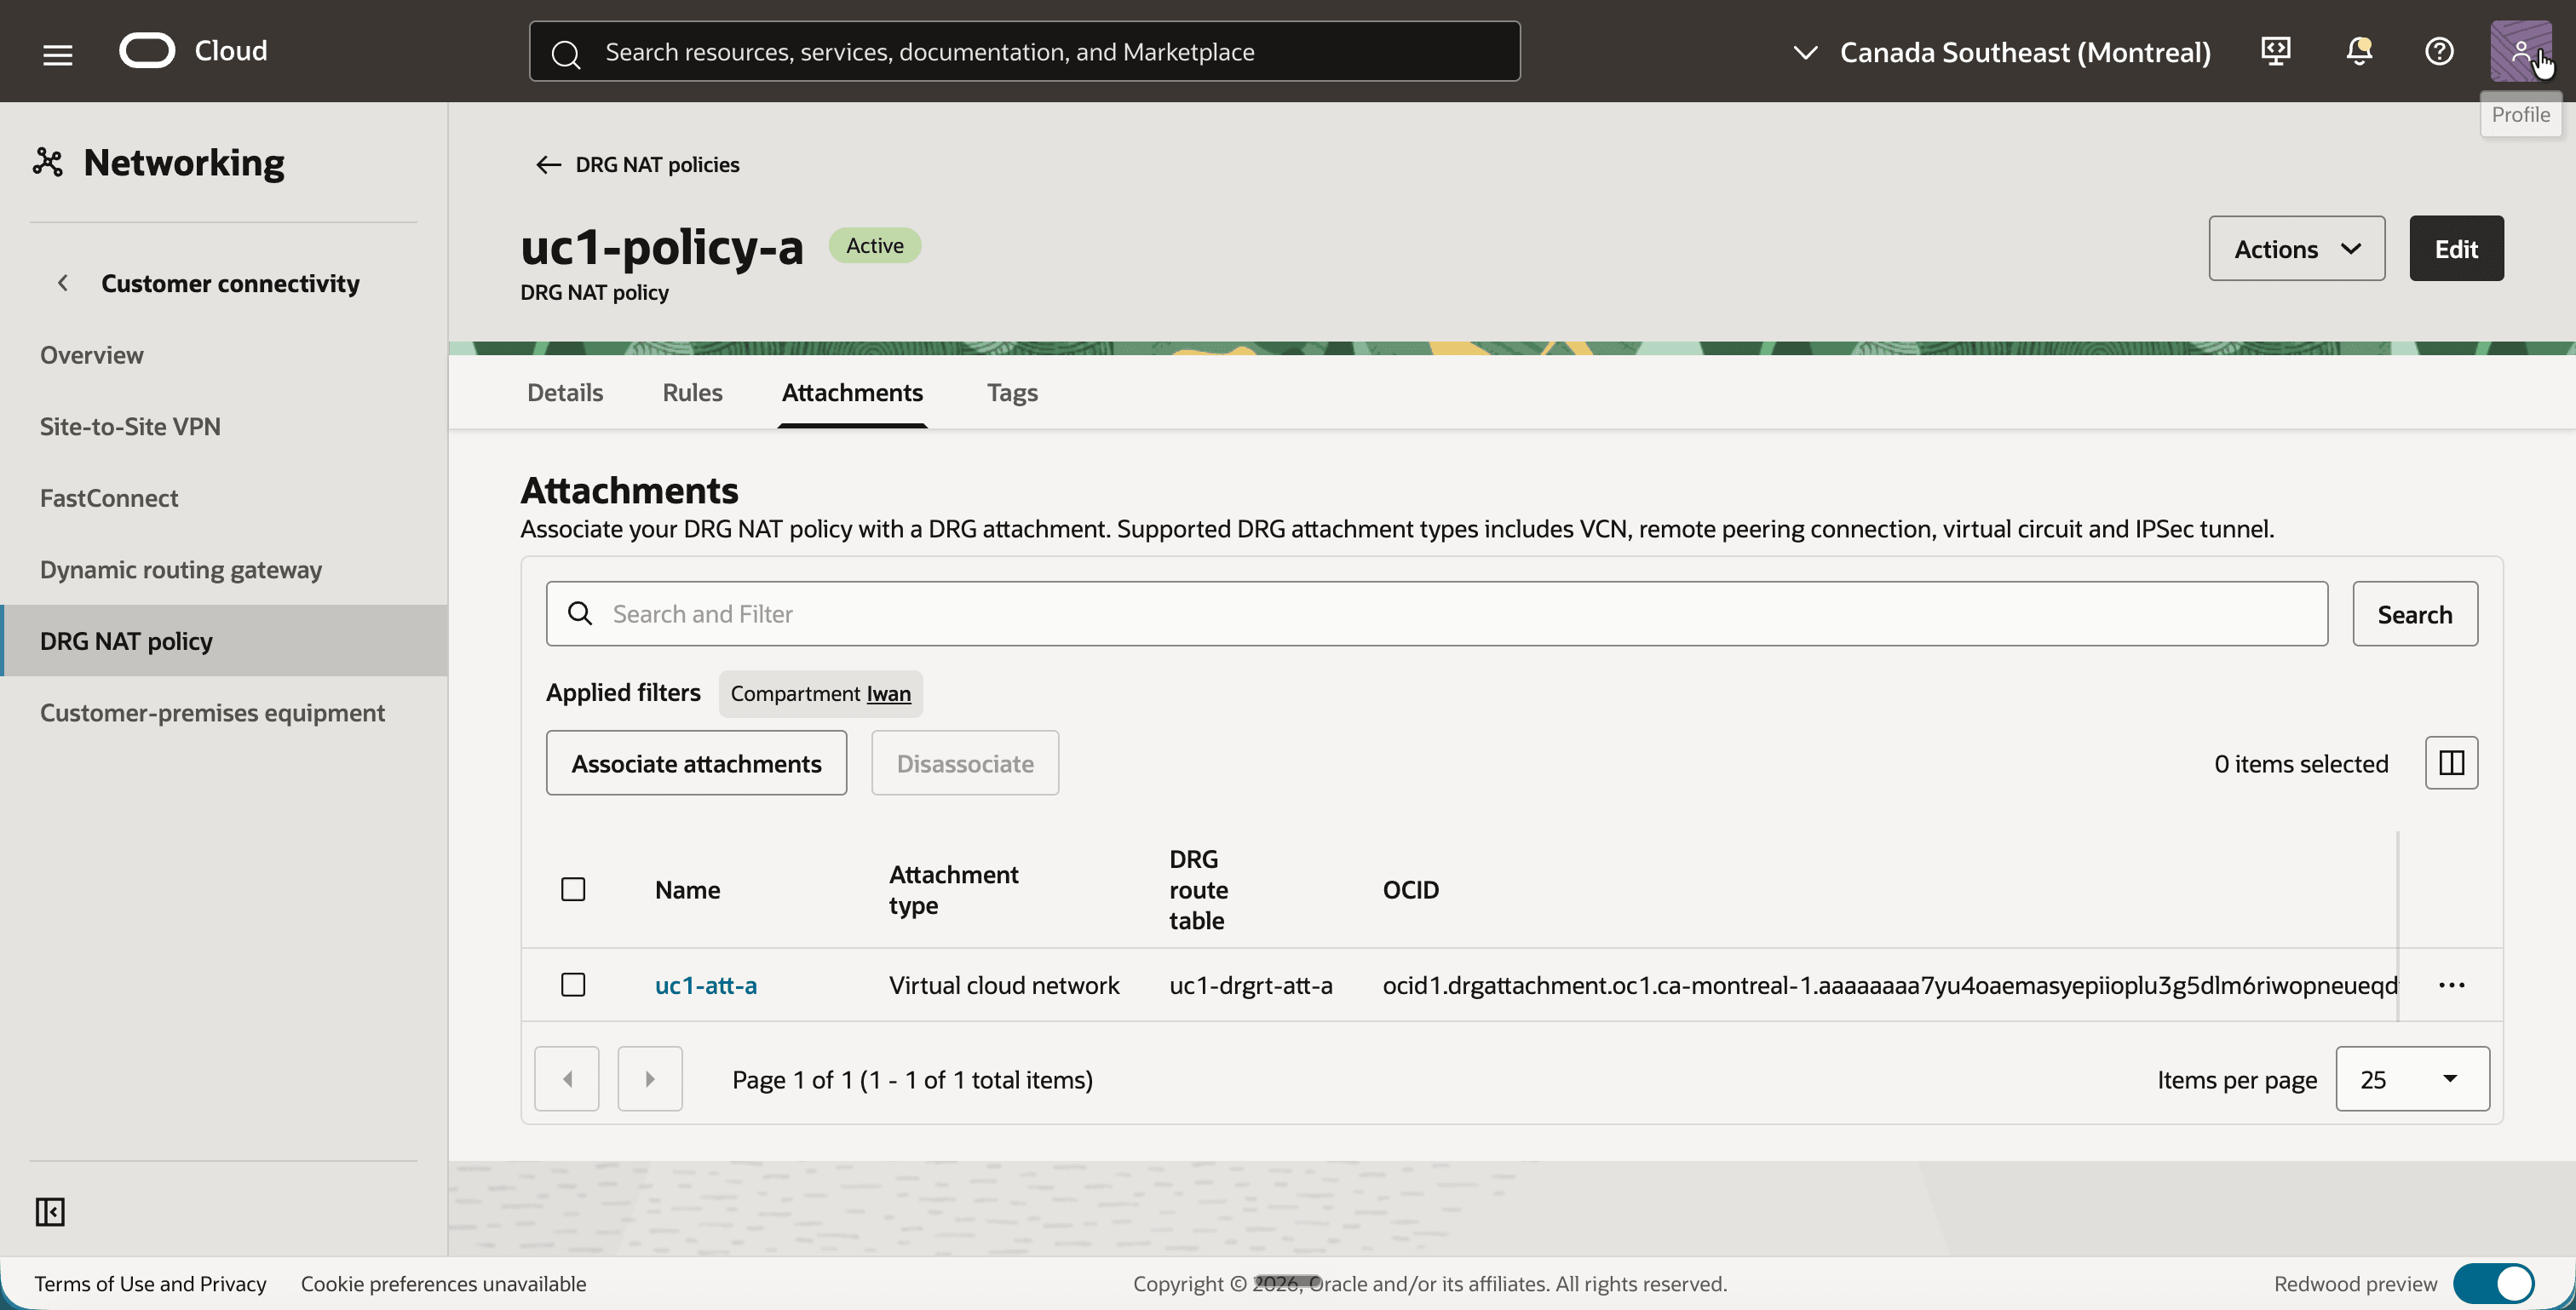
uc1-policy-bをクリックし、Attachmentsタブをクリックします。- 「添付の関連付け」ボタンをクリックし、
uc1-att-bを選択して確認します。 uc1-att-bが、そのDRGルート表uc1-drgrt-att-bとともにリストされていることを確認します。
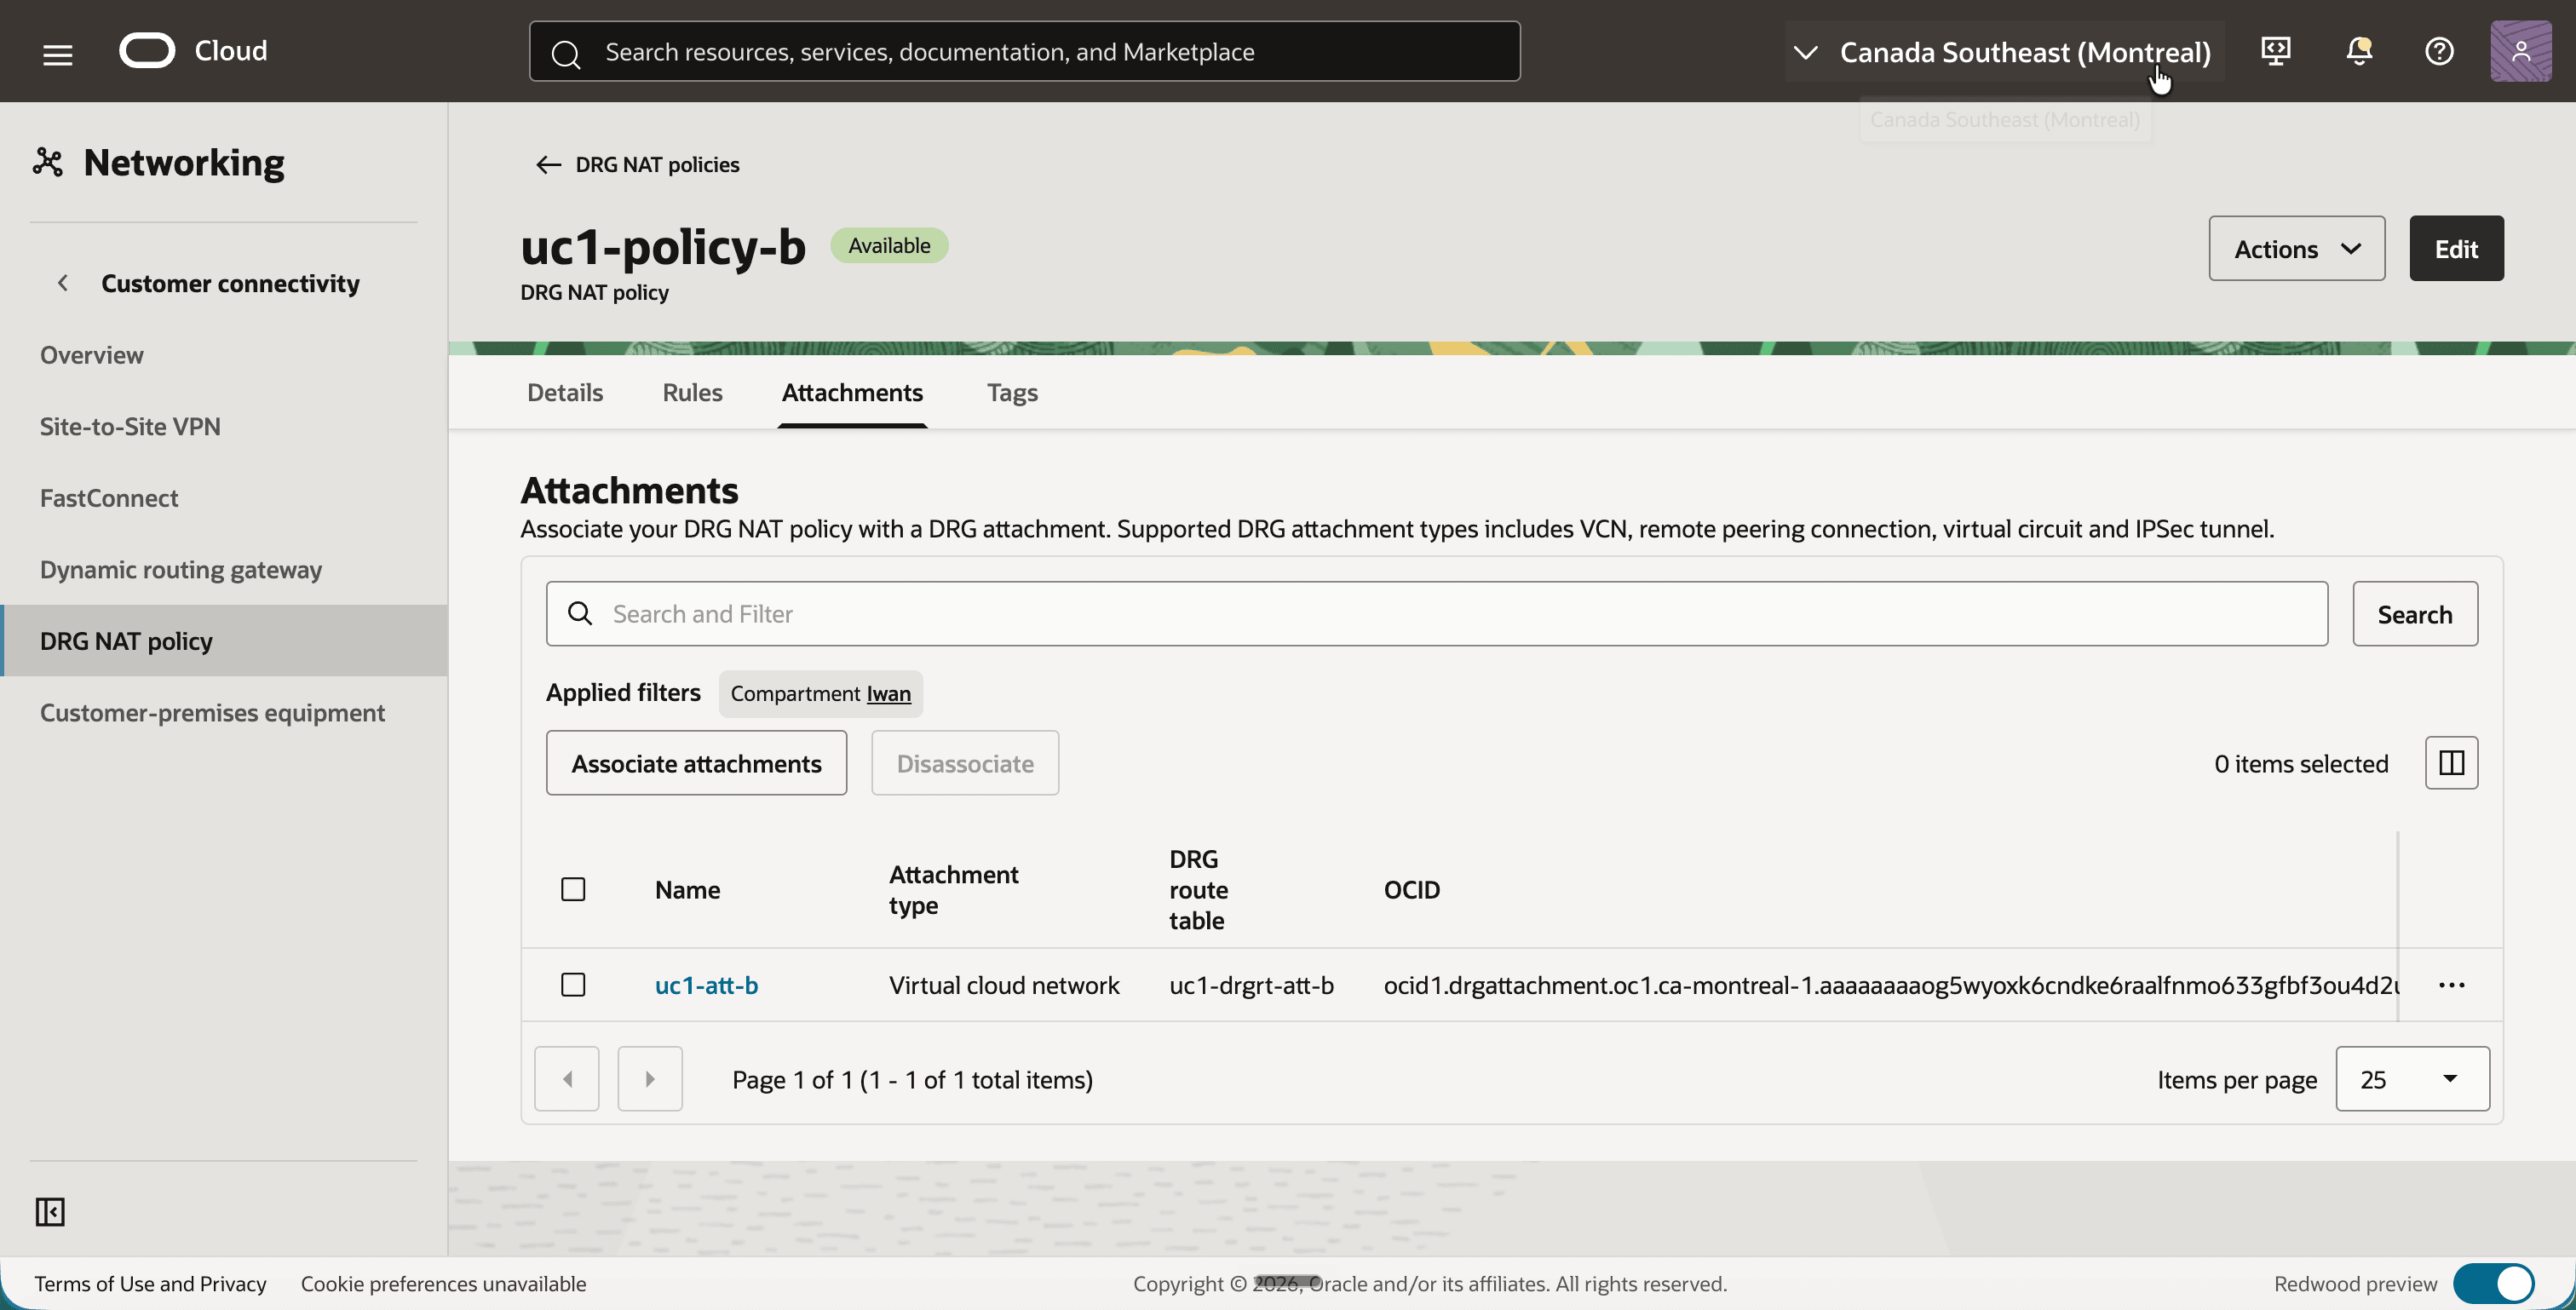
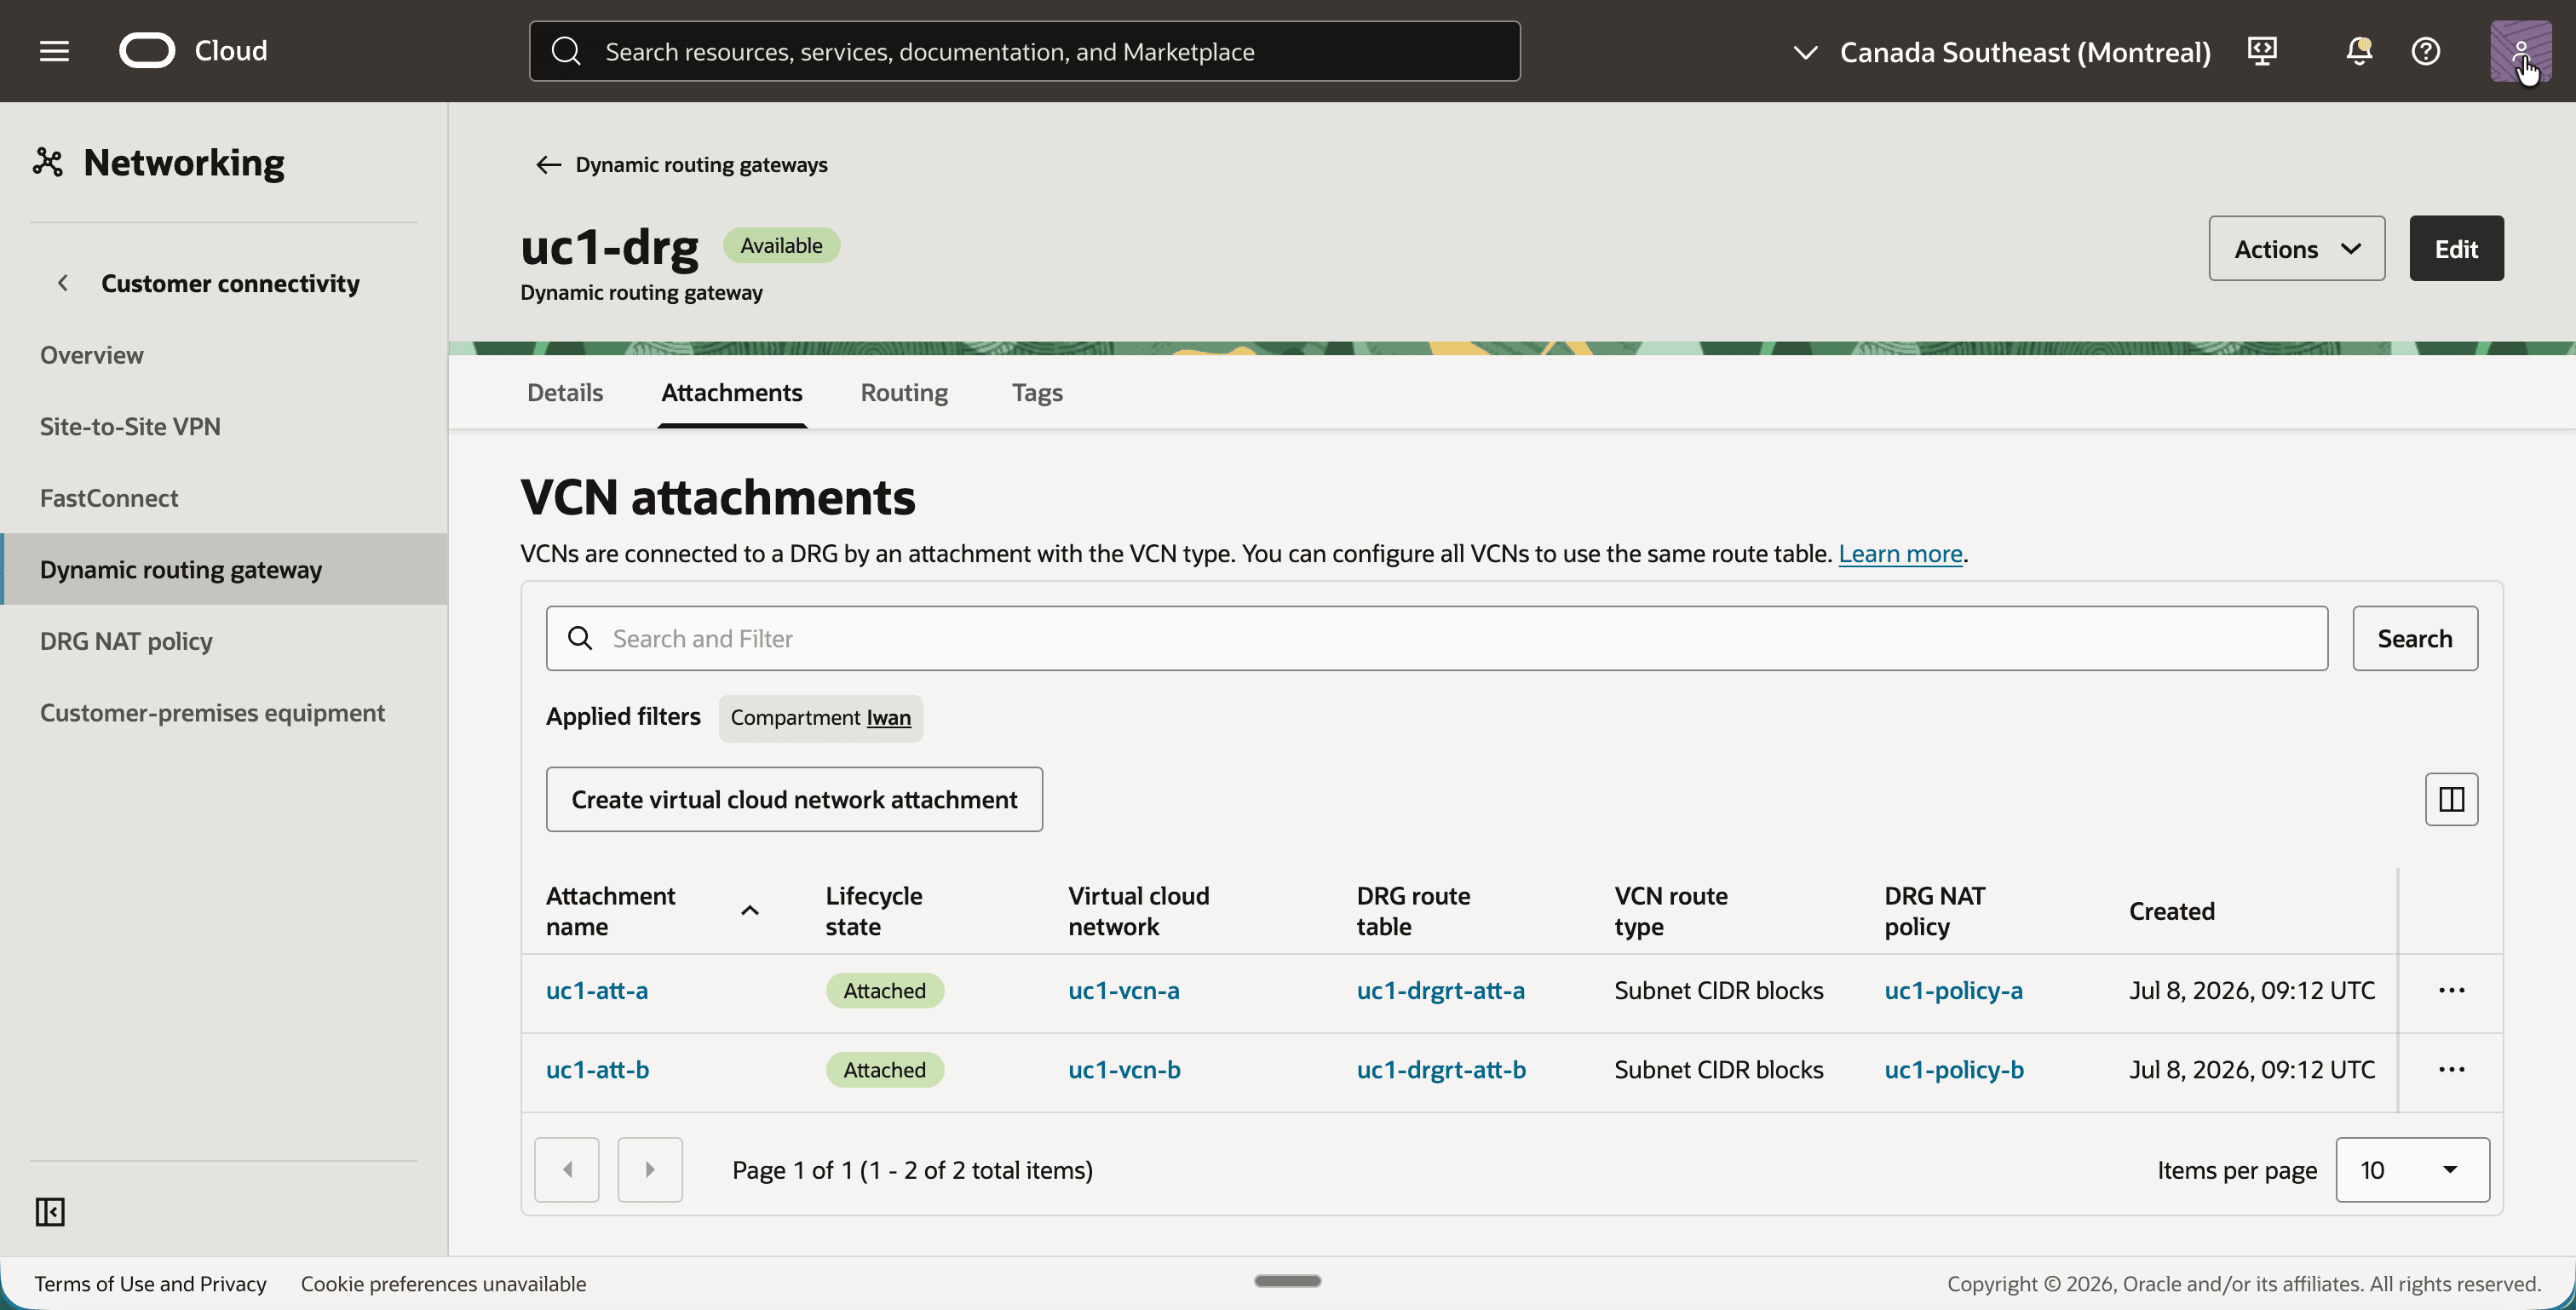
DRG側からも完全な構成を確認できます。
- ナビゲーション・メニューを開き、「ネットワーキング」、「顧客接続」、「動的ルーティング・ゲートウェイ」の順にクリックします。
uc1-drgをクリックし、「添付」タブをクリックします。- 各アタッチメントに、独自のDRGルート表および独自のDRG NATポリシーが含まれるようになりました。
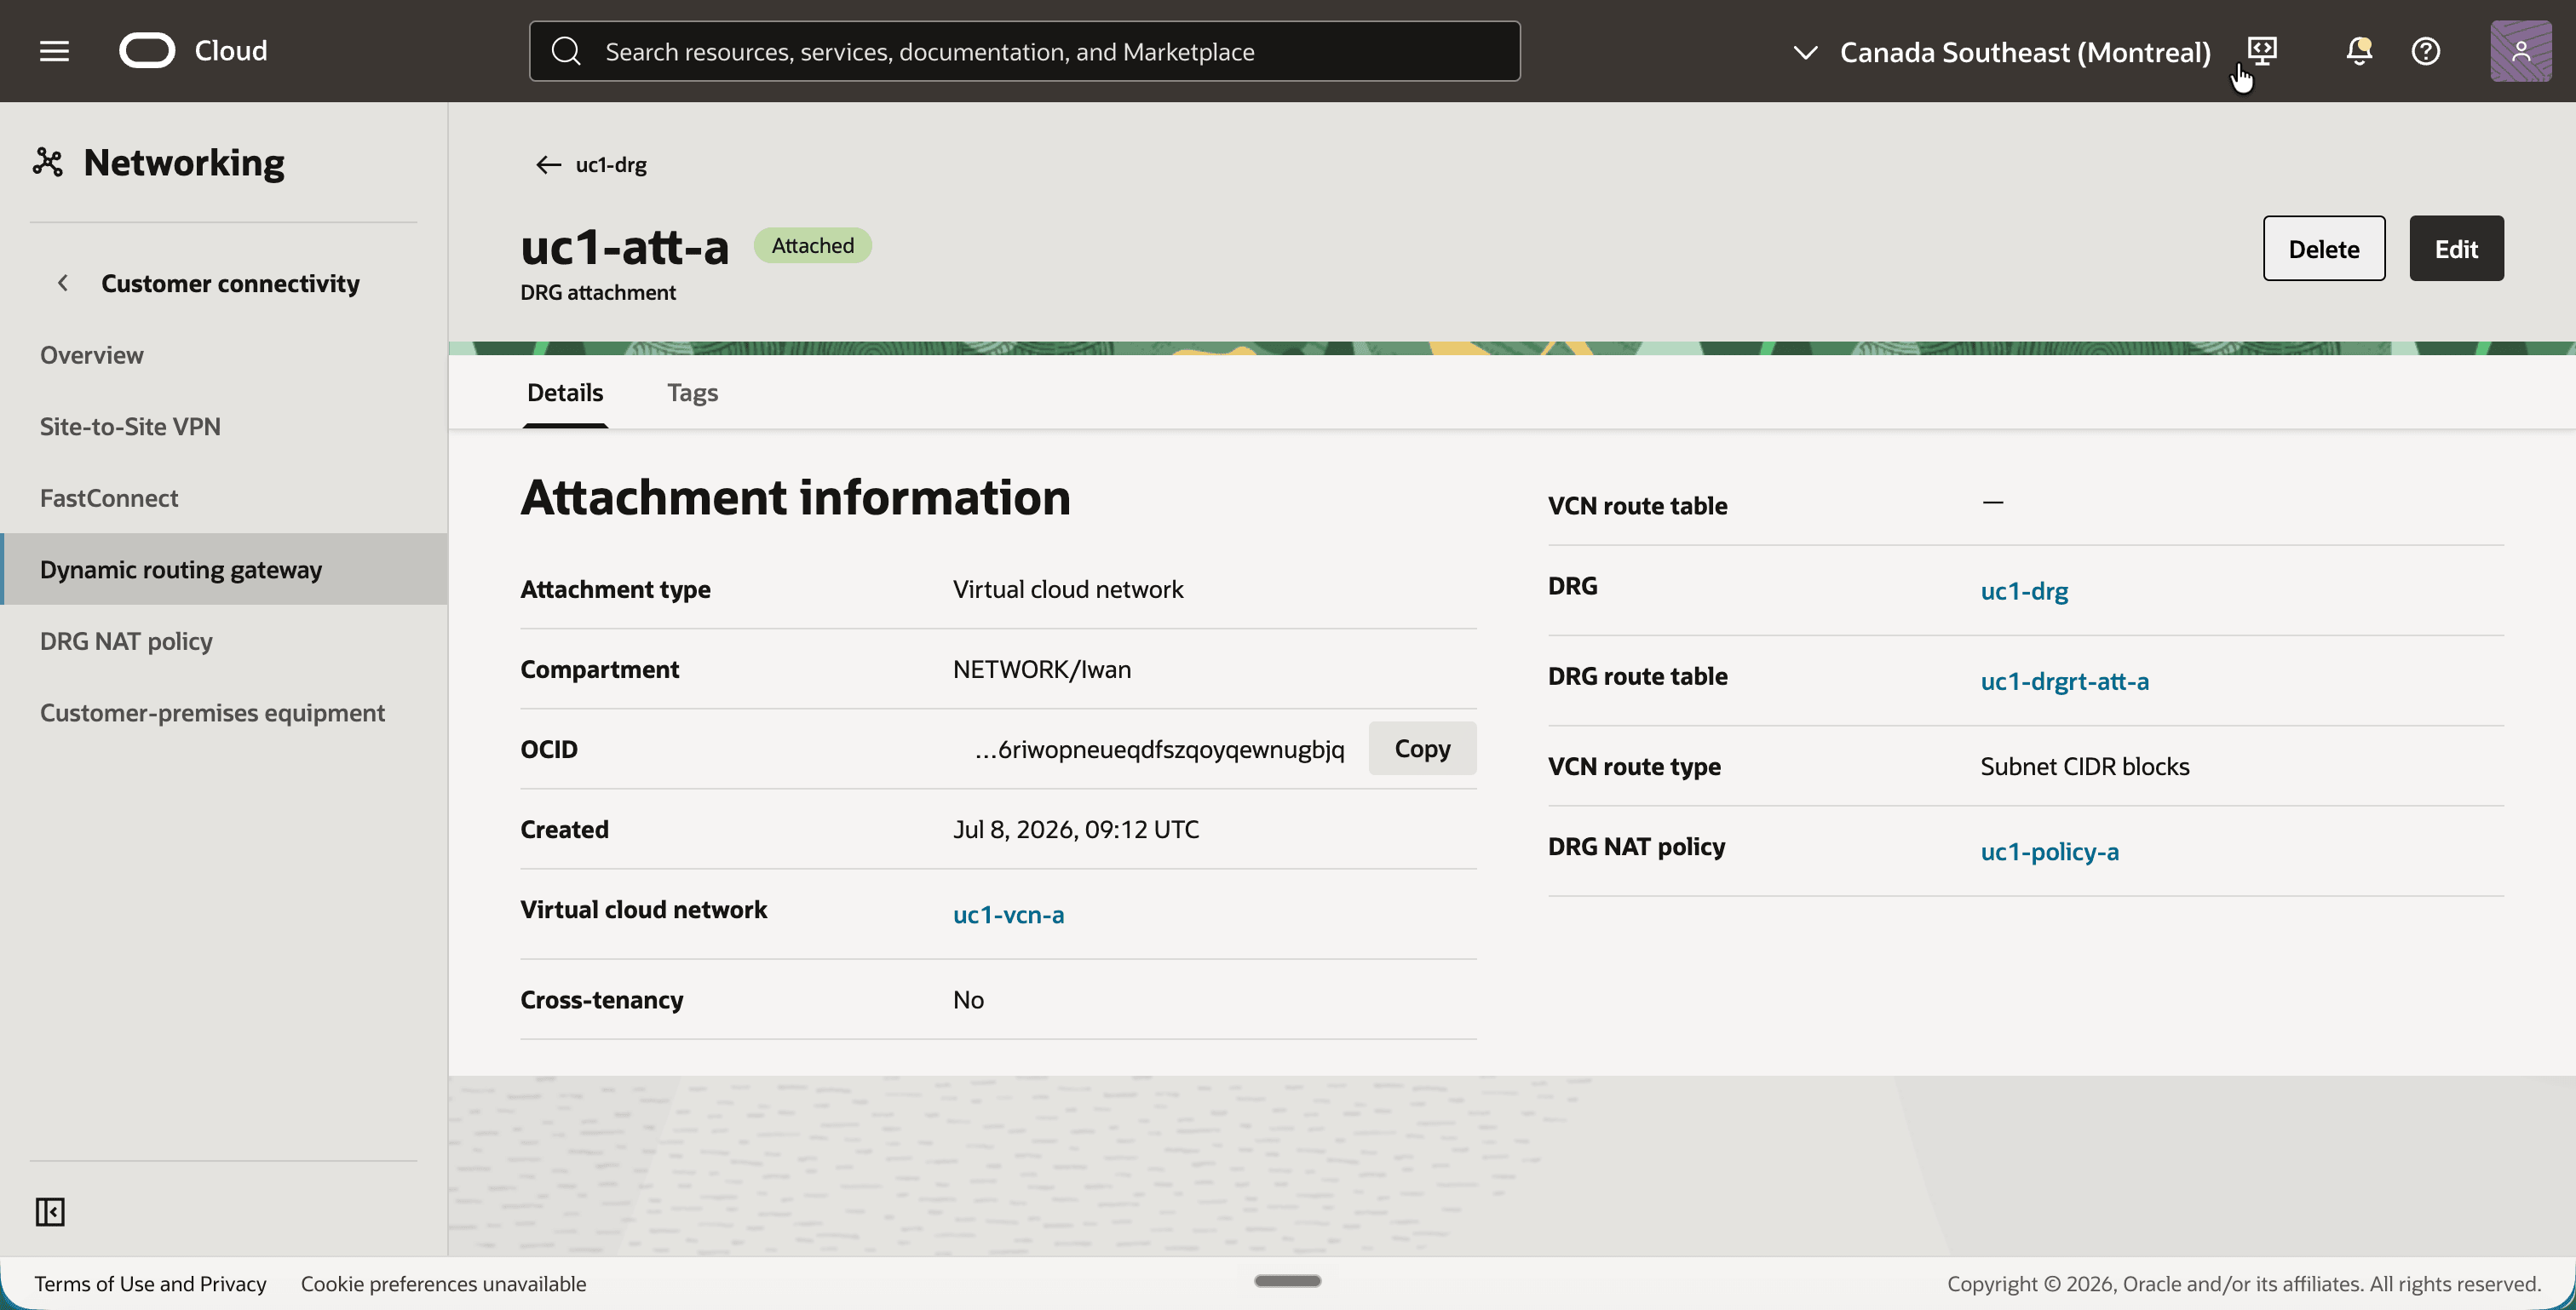
- 添付ファイル
uc1-att-aをクリックします。 - DRGルート表の
uc1-drgrt-att-aおよびDRGのNATポリシーのuc1-policy-aに注意してください。
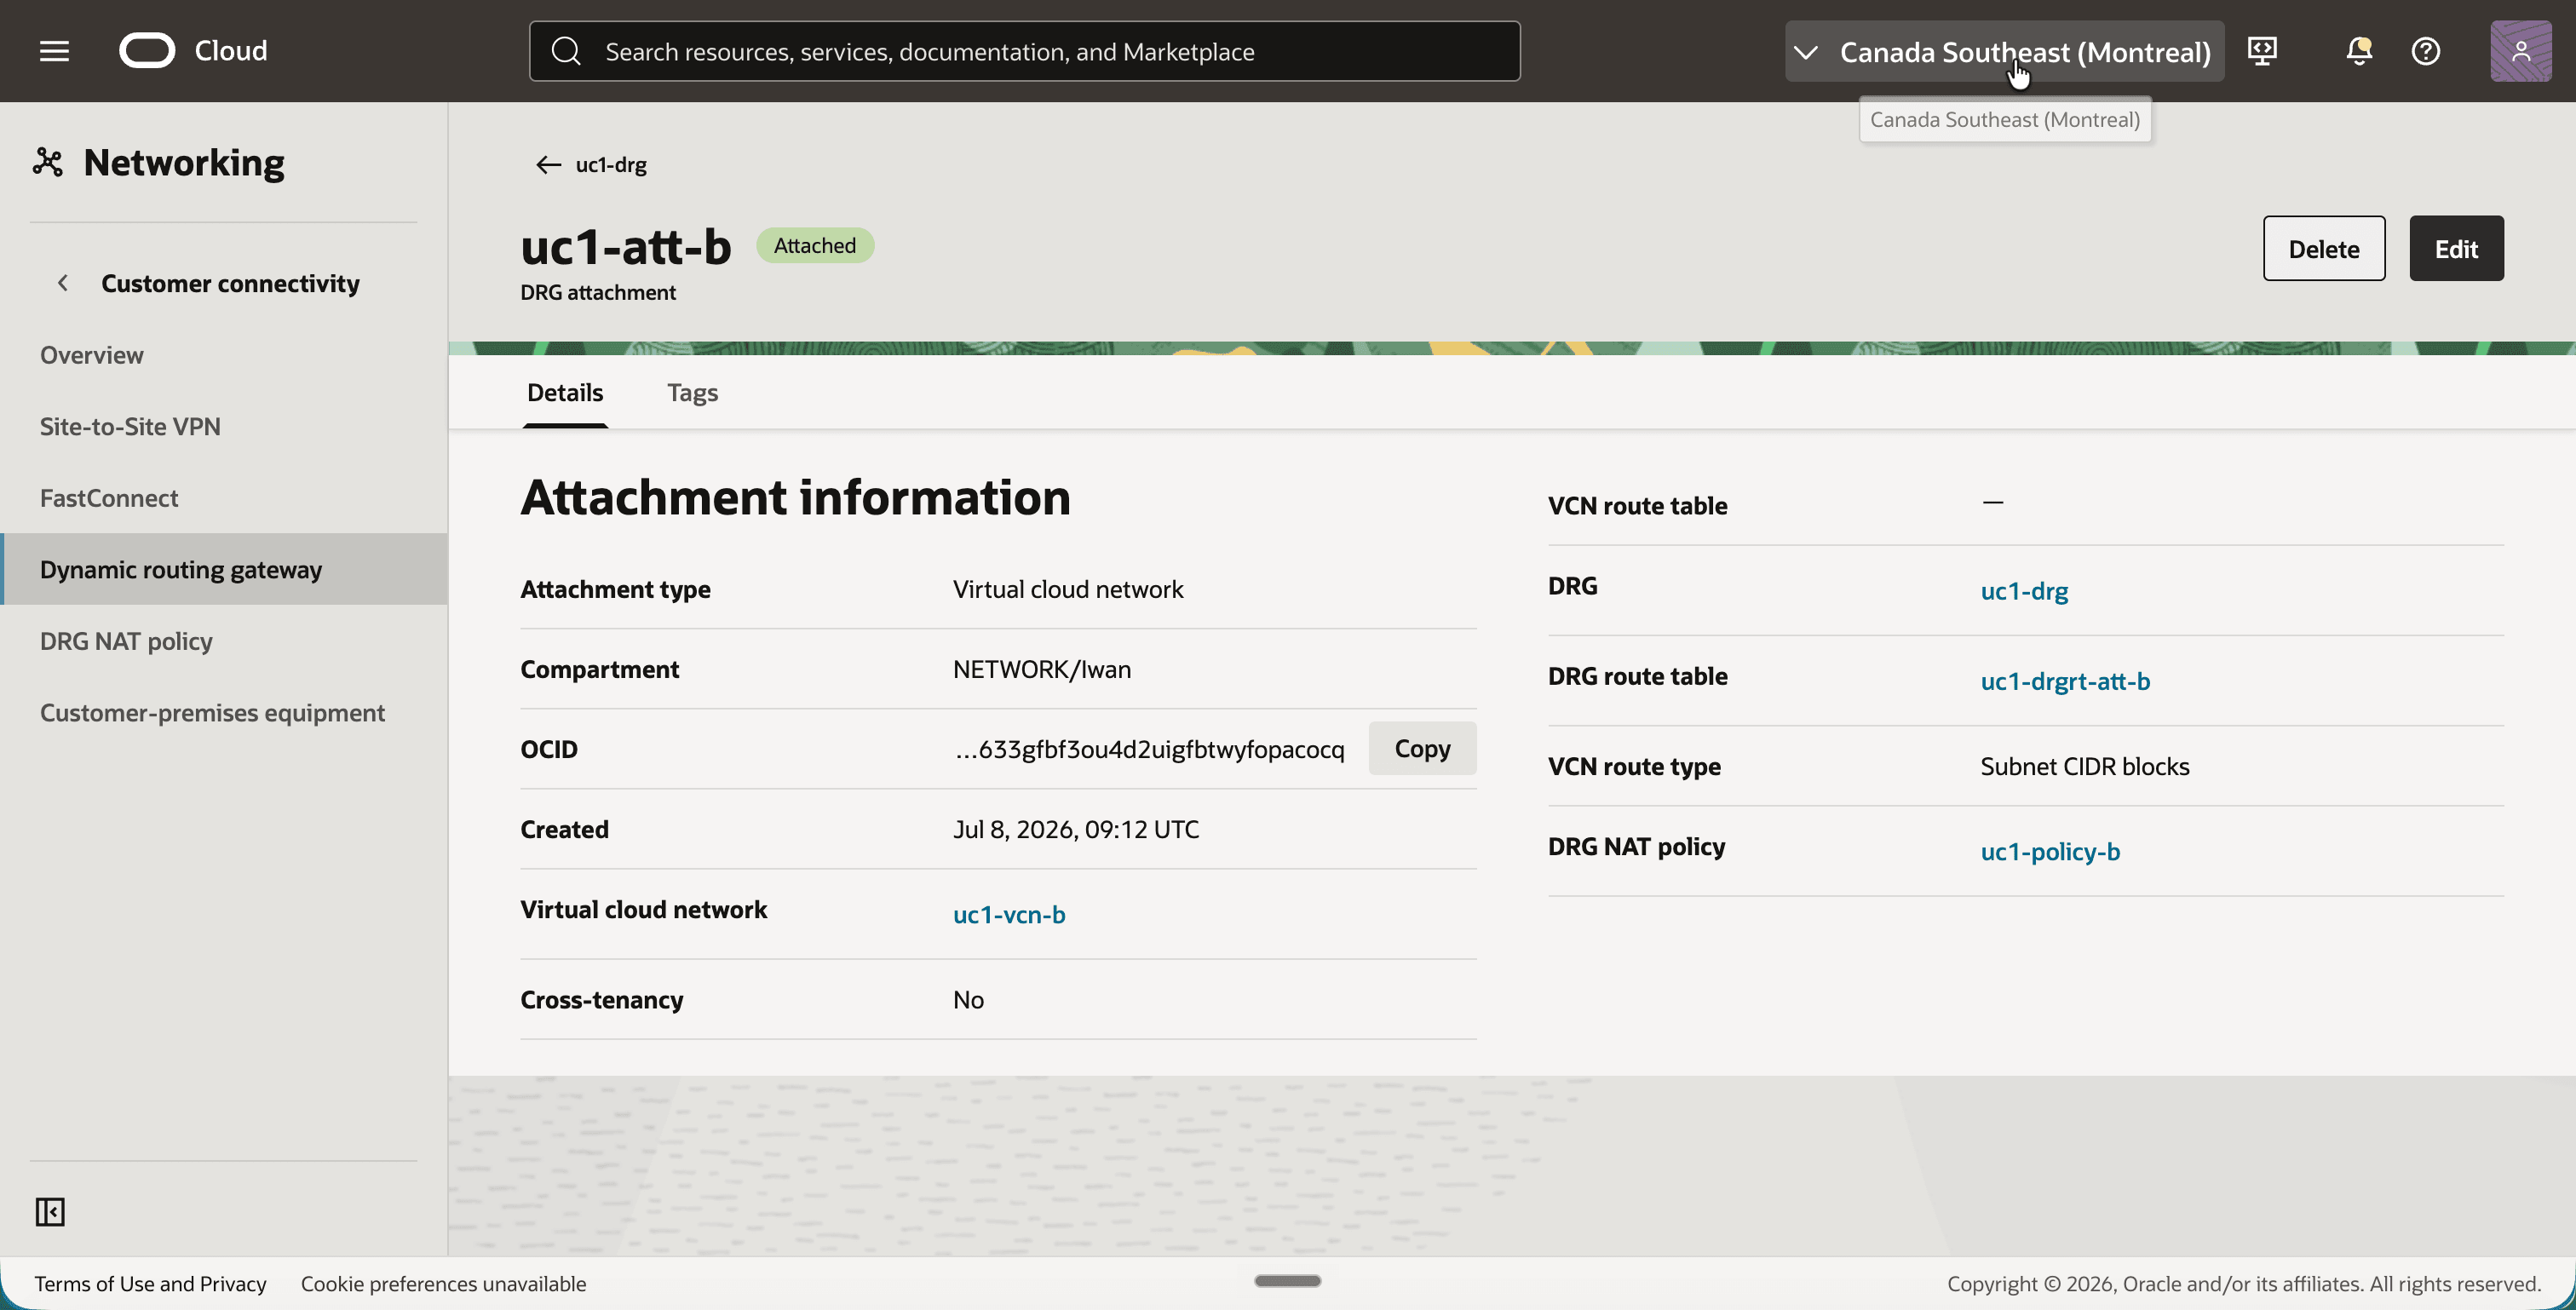
- 戻って、添付ファイル
uc1-att-bをクリックします。 - DRGルート表の
uc1-drgrt-att-bおよびDRGのNATポリシーのuc1-policy-bに注意してください。
ステップ10: 接続のテスト
すべてが整っているので、パケットを送信する時間です。アドレスの最後のオクテットは1:1変換によって保存され、どのアドレスをpingにするかが示されます。
| インスタンス | 実際のIPアドレス | 他のVCNから使用するアドレス |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
uc1-inst-aから uc1-inst-bへのpingは次のようになります。
| 場所 | ソース | 搬送先 | 起きたこと |
|---|---|---|---|
リーフuc1-inst-a |
10.0.1.81 |
192.168.20.158 |
ルート表uc1-rt-aは、192.168.20.0/24をDRGに送信します。 |
uc1-att-aにDRGを入力します |
192.168.10.81 |
10.0.1.158 |
uc1-policy-aのルールは、ソースと宛先を変換します。 |
uc1-drgrt-att-aのルート参照 |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24はuc1-att-bを指します。 |
uc1-inst-bに到着 |
192.168.10.81 |
10.0.1.158 |
インスタンスは、uc1-inst-aのシャドウ・アドレスからpingを確認します。 |
応答は、反対方向に同じ手順に従います。uc1-inst-bは10.0.1.158として192.168.10.81に残り、uc1-att-bのDRGに入るとuc1-policy-bのルールによって変換され、uc1-inst-aに192.168.20.158として10.0.1.81に到着します。
- SSHを使用して
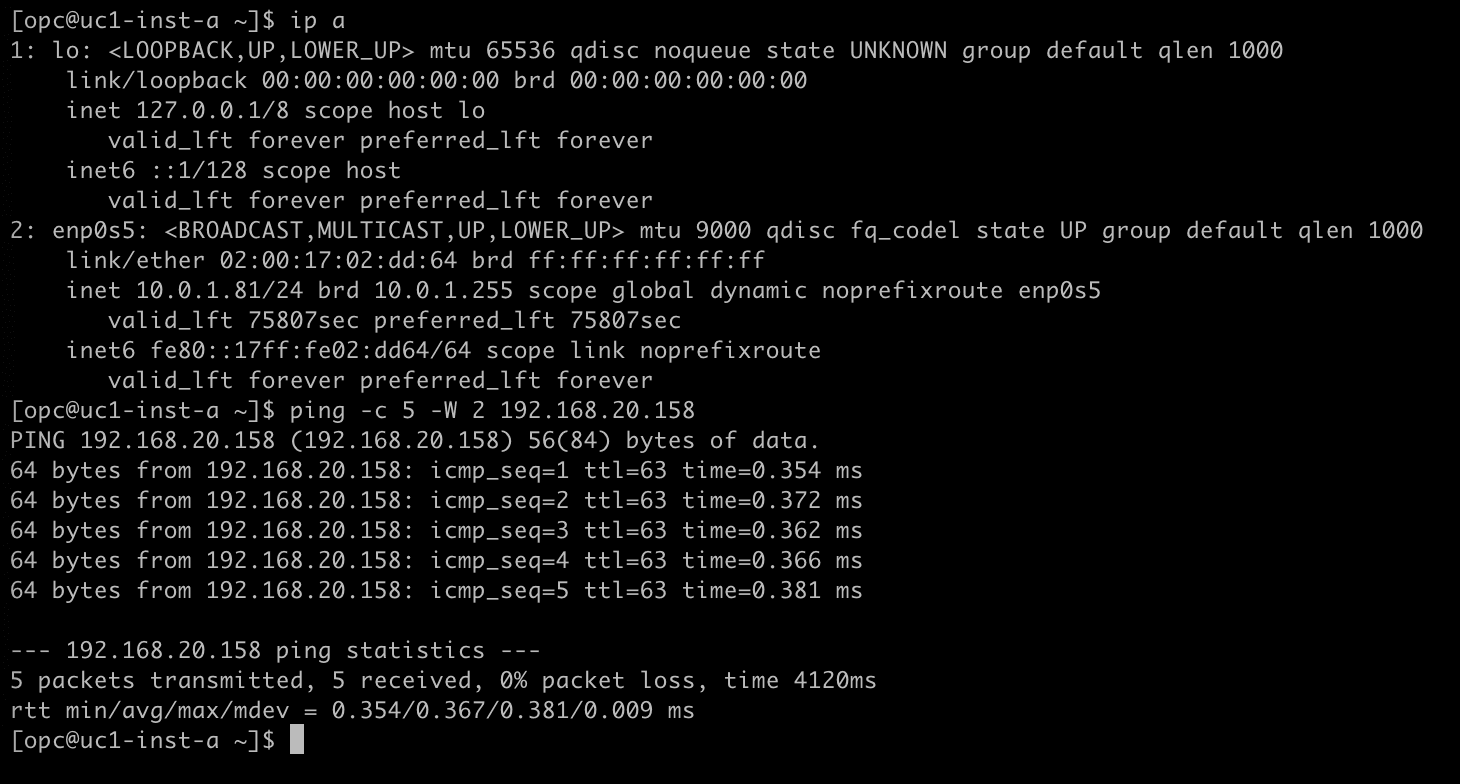
uc1-inst-aに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.81であることを確認します。ping -c 5 -W 2 192.168.20.158を実行して、uc1-inst-bのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
- SSHを使用して
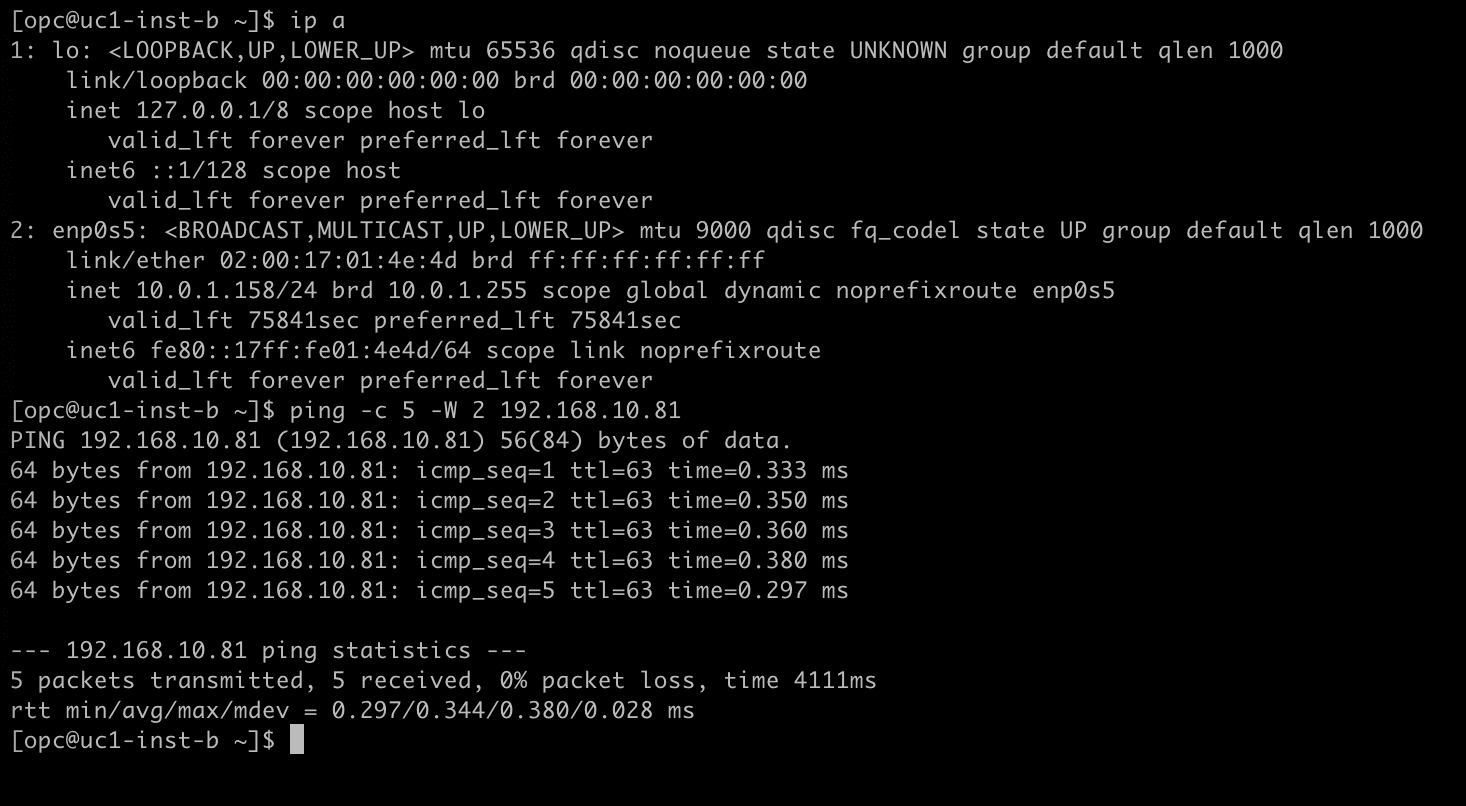
uc1-inst-bに接続します。 ip aを実行して、インスタンスのIPアドレスが10.0.1.158であることを確認します。ping -c 5 -W 2 192.168.10.81を実行して、uc1-inst-aのシャドウ・アドレスを出力します。- 5つのすべてのパケットが応答することに注意してください。
[!]ノート] DRGのNATでは、DNSは変換されません。アプリケーションが名前で互いを見つけた場合、相手側が使用する DNSレコードは、実際のアドレスではなく、シャドウアドレスを指している必要があります。
まとめ
まったく同じサブネットCIDRを持つ2つのVCNsは、1つのDRGを介してプライベートに通信するようになり、パスにファイアウォールまたはNATアプライアンスなしで再アドレス指定することができるようになりました。各VCNは、一意のシャドウCIDRで別のVCNに表示され、変換はDRG自体によって行われます。
構成は、常に一緒に属している3つの要素にまでなります。アタッチメントの背後にあるネットワークの観点から記述されたルールを含むDRG NATポリシー。変換後にアドレスをルーティングする、アタッチメント当たりのDRGルート表。また、反対側のシャドウCIDRをDRGに送信するVCNルート表。3つのうち1つが欠落している場合でも、変換は発生する可能性がありますが、パケットはどこにも行きません。
同じ3つのビルディング・ブロックがシリーズの最後に戻ります。DRG上のNAT - パート2 - 複数のリモートVCNs間のCIDRの重複では、2つのVCNが異なるリージョンに移動し、変換はリモート・ピアリング接続で行われます。
確認
- 作成者 - Iwan Hoogendoorn (クラウド・ネットワーキング・ブラック・ベルト)
その他の学習リソース
docs.oracle.com/learnの他のラボを調べるか、Oracle Learning YouTubeチャネルで無料のラーニング・コンテンツにアクセスしてください。また、Oracle Learning Explorerになるには、education.oracle.com/learning-explorerにアクセスしてください。
製品ドキュメントについては、Oracle Help Centerを参照してください。
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62470-02