Oracle Interconnect for AWSでAWSからOCIサービスにアクセス
Oracle Interconnect for AWSは、プライベート・バックボーンを介してOracle Cloud Infrastructure (OCI)とAmazon Web Services (AWS)の間のプライベートで低レイテンシで信頼性の高い接続を提供し、パブリック・インターネットとサードパーティのネットワーク・サービス・プロバイダをバイパスして、予測可能なパフォーマンス、高可用性、および回復力のあるクロスクラウド・ネットワーキングを提供します。
このリファレンス・アーキテクチャでは、関連する2つの設計を紹介します。1つ目は、Oracle Interconnect for AWS、Dynamic Routing Gateway (DRG)、およびサービス・ゲートウェイを使用して、お客様がインターコネクトと同じリージョンのOCIサービスに簡単にアクセスできる方法を示しています。2つ目の設計は、お客様がOracle Interconnect for AWS、リモート・ピアリング接続を備えたDRG、サービス・ゲートウェイを使用して、インターコネクトから別のリモートOCIリージョンのOCIサービスに簡単にアクセスできる方法を示しています。この2つのアーキテクチャにより、OCIとAWSのお客様は、セキュアでプライベートな高パフォーマンスのネットワークを介して、あらゆるOCIリージョンでOCIサービスを使用できます。
アーキテクチャ
Oracleは、AWSと提携して、Oracle Cloud InfrastructureとAmazon Web Servicesの間の低レイテンシでプライベートな接続を提供してきました。このパートナシップにより、高度に最適化され、安全で統一されたクロスクラウド・エクスペリエンスを実現できます。Oracle CloudおよびAWSからクラス最高のサービスを使用し、OracleおよびAWSへの既存の投資を引き続き使用します。
主なメリット
- プライベート・レイヤー3接続: トラフィックはOCIおよびAWSプライベート・バックボーンにとどまり、パブリック・インターネットまたはサードパーティ・ネットワーク・サービス・プロバイダをバイパスします。
- 高可用性とレジリエンシ: Oracle Interconnect for AWSは、最大限のレジリエンシを実現するためのベストプラクティスに従います。インフラストラクチャは、独立した電源とネットワーキングにより、少なくとも2つの物理施設にまたがる複数のネットワーク・デバイスにまたがります。
- オンプレミス環境、サード・パーティまたはインターネット・オーバーレイを介したルーティングと比較して、予測可能なパフォーマンスと低レイテンシを実現します。
- 高帯域幅オプション: 最大1接続当たり100Gbps (5/10/20/50/100Gbps)。
- 操作の簡略化: コロケーション機能での物理的なクロスコネクト管理は必要ありません。
- コストの利点: ポート時間料金を支払い、OracleはFastConnectアウトバウンド・データ転送料金を請求せず、AWSはOracle Interconnect for AWSトラフィックのデータ転送料金を免除します。
- コラボレーション・サポート・モデル: お客様は、My Oracle SupportまたはAWSサポートでサポート・チケットを開くことができます。両組織は、クラウド間の問題を解決するために直接関与します。
プロビジョニング方法(高レベル)
OracleとAWSは、特定のFastConnectとダイレクト・コネクトの場所との間でバックボーン容量を事前にプロビジョニングします。プロビジョニングは、どちらのクラウドでも開始される合理化された2ステップのワークフローです。
- OCIまたはAWSでアクティブ化キーを生成するインターコネクトを作成します。
- アクティブ化キーを使用して、他のクラウドのインターコネクトを受け入れ、OCIのDRGおよびAWSのDirect Connect Gatewayにアタッチします。
通常、接続は数分でプロビジョニングされますが、物理プロビジョニング・サイクルは長くありません。
Oracle Interconnect for AWSと同じOCIリージョンのAWSからOCIサービスにアクセスします
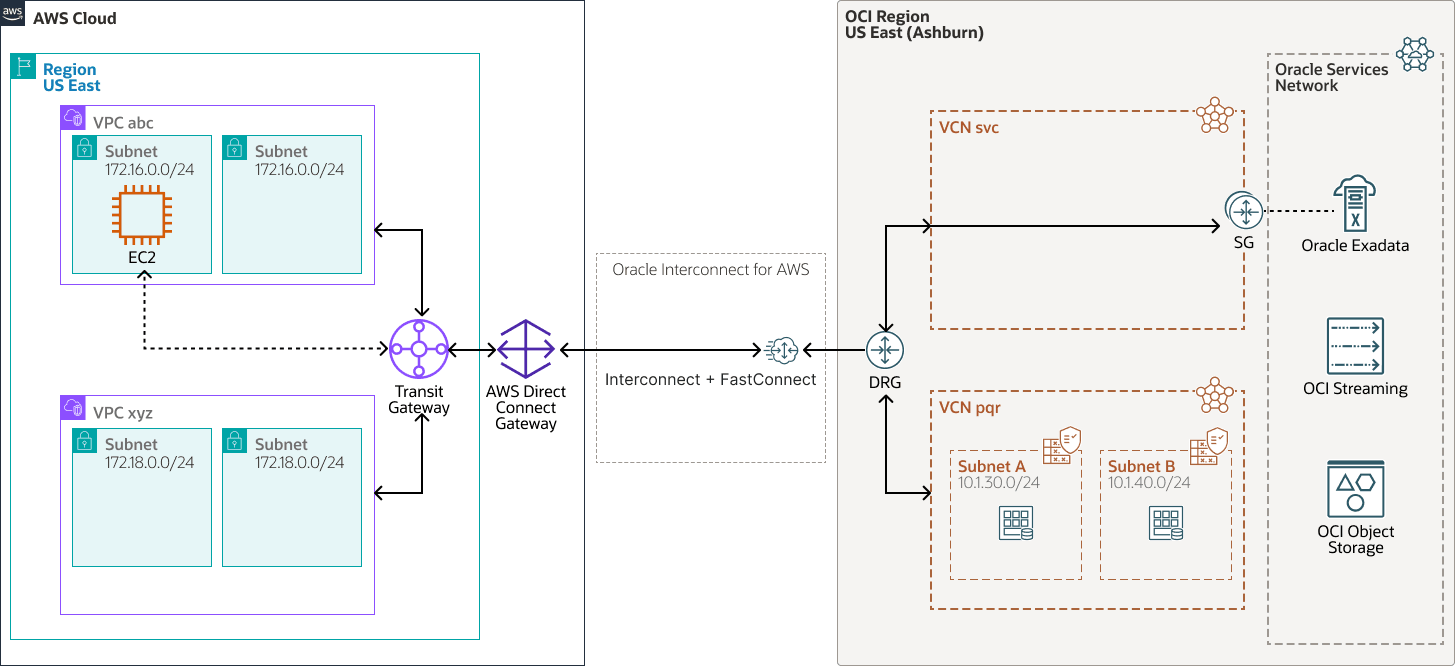
アクセスoci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
主なコンポーネント
- Amazon Virtual Private Cloudおよびサブネット
Amazon仮想プライベート・クラウド(VPC)を使用すると、定義した仮想ネットワークにAWSリソースを起動できます。この仮想ネットワークは、お客様独自のデータセンターで運用する従来のネットワークに似ており、AWSのスケーラブルなインフラストラクチャを使用する利点があります。VPCを作成した後、サブネットを追加できます。
サブネットは、Amazon VPC内のIPアドレスの範囲です。Amazon EC2インスタンスなどのAWSリソースを特定のサブネット内に作成できます。
VPCサブネットは、サブネットごとのルート表の関連付けを使用して、クロスクラウド・トラフィックをTransit Gateway (TGW)にルーティングします。
- AWS Transit Gateway(TGW)
AWS Transit Gatewayは、中央ハブを介してAmazon VPCとオンプレミス・ネットワークを接続します。この接続により、ネットワークが簡素化され、複雑なピアリング関係が終了します。トランジットゲートウェイは、スケーラビリティの高いクラウドルーターとして機能します。新しい接続はそれぞれ1回だけ行われます。
TGWは、Direct ConnectへのVPC接続を集計し、AWS Direct Connect Gatewayからクラウド間ルートを動的にインポートします。アタッチされたDirect Connect Gatewayおよび動的に学習されたネットワーク接頭辞を介して、VPCとOCI間のルーティングを容易にします。
- AWS直接接続
AWS Direct Connectは、VPCとAWS外部のネットワーク間のプライベート・ネットワーク回線です。安定したスループットと低レイテンシを実現し、パブリック・インターネットをバイパスします。これは、Oracle Cloud Infrastructure FastConnectと同等のAWSです。
AWS Direct Connect Gateway(DXGW)は、Transit GatewayをOCI↔AWSプライベート接続パスのインターコネクトに相互接続するAWSグローバル・ゲートウェイ構造です。OCIとのBGPに参加し、クラウド間ネットワーク接頭辞を交換します。
- Oracle Interconnect for AWS
Oracle Interconnect for AWSは、特定のリージョンでOCIとAWSの間でセキュアでプライベートなクロスクラウド接続を直接プロビジョニングできるマネージド専用接続サービスです。この接続により、インターネットまたはサード・パーティ・プロバイダを経由するクラウド間のトラフィックのないクラウド間ワークロードを設定できます。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnectは、データ・センターとOCIの間に専用のプライベート接続を作成します。FastConnectは、高帯域幅オプションを備え、インターネットベースの接続に比べて、信頼性が高く一貫性があるネットワーキング体験を提供します。
OCI FastConnectは、クラウド間ネットワーク接頭辞を交換するためにBGPに参加します。OCI FastConnect論理デバイスは、OCI-AWSインターコネクトの仮想回線を終了します。
- 動的ルーティング・ゲートウェイ(DRG)
DRGは、同じリージョン内のVCN間、VCNとリージョン外のネットワーク(別のOCIリージョン内のVCN、オンプレミス・ネットワーク、別のクラウド・プロバイダ内のネットワークなど)の間のプライベート・ネットワーク・トラフィックのパスを提供する仮想ルーターです。
- サービス・ゲートウェイ
サービス・ゲートウェイは、VCNからOracle Cloud Infrastructure Object Storageなどの他のサービスへのアクセスを提供します。VCNからOracle serviceへのトラフィックは、Oracleネットワーク・ファブリックを経由し、インターネットを経由しません。
- OCI仮想クラウド・ネットワークおよびサブネット
仮想クラウド・ネットワーク(VCN)は、ソフトウェアで定義されたカスタマイズ可能なネットワークであり、OCIリージョン内に設定します。従来のデータ・センター・ネットワークと同様に、VCNsではネットワーク環境を制御できます。VCNには、VCNの作成後に変更できる重複しないクラスレス・ドメイン間ルーティング(CIDR)ブロックを複数含むことができます。VCNをサブネットにセグメント化して、そのスコープをリージョンまたは可用性ドメインに設定できます。各サブネットは、VCN内の他のサブネットと重複しない連続した範囲のアドレスで構成されます。サブネットのサイズは、作成後に変更できます。サブネットはパブリックにもプライベートにもできます。
- Oracle Services Network
Oracle Services Network (OSN)は、Oracleサービス用に予約されているOCI上の概念的なネットワークです。これらのサービスには、インターネットを介してアクセスできるパブリックIPアドレスが含まれます。Oracle Cloud外部のホストは、Oracle Cloud Infrastructure FastConnectまたはVPN接続を使用してOSNにプライベートにアクセスできます。VCNs内のホストは、サービス・ゲートウェイを介してOSNにプライベートにアクセスできます。
OSNでホストされ、サービス・ゲートウェイを介して使用可能なOracle serviceには、Oracle Interconnect for AWSからアクセスできます。
- セキュリティ制御: 通信エンドポイントで最小権限のトラフィック・フローを強制するために、OCIはネットワーク・セキュリティ・グループ、セキュリティ・リスト、Zero Trust Packet Routingを使用し、AWSはセキュリティ・グループとネットワーク・アクセス制御リストを使用します。
- ネットワーク・セキュリティ・グループ(NSG)
NSGは、クラウド・リソースのバーチャル・ファイアウォールとして機能します。ゼロトラスト・セキュリティ・モデルであるOCIでは、VCN内のネットワーク・トラフィックを制御します。NSGは、単一のVCN内の指定された仮想ネットワーク・インタフェース・カード(VNIC)のセットにのみ適用されるイングレスおよびエグレス・セキュリティ・ルールのセットで構成されます。
- セキュリティ・リスト
サブネットごとに、サブネット内およびサブネット外で許可されるトラフィックのソース、宛先およびタイプを指定するセキュリティ・ルールを作成できます。
- ネットワーク・セキュリティ・グループ(NSG)
AWS VPC abcまたはVPC xyzのワークロードは、トラフィックをAWS TGWに送信し、AWS DXGWに転送します。その後、トラフィックはOracle Interconnect for AWSをトラバースし、OCI FastConnectを介してOCIに入り、OCI DRGで終了します。
DRGから、トラフィックは次のいずれかにルーティングされます:
- アプリケーションおよびワークロード・サブネット接続用のVCN
pqr - 宛先がサービス・ゲートウェイを介して到達可能なOracle serviceの場合のVCN
svc
Oracle Services Networkアクセスの場合、トラフィックがAWS↔ DRG-VCN svc↔SGW↔OSNを横断できるように、サービス・ゲートウェイがアタッチされている上位VCN svcで転送ルーティングが必要です。VCN svc上の関連するVCNイングレス・ルート表と、サービス・ゲートウェイ上のゲートウェイ・イングレス・ルート表を構成します。Oracle Exadata Database ServiceやOCI StreamingなどのOracle Services Networkサービスの例が示されていますが、OSNでホストされ、サービス・ゲートウェイを介して使用可能な任意のサービスにアクセスできます。
DRGでリモート・ピアリング接続を使用して、インターコネクトから別のリモートOCIリージョンのAWSからOCIサービスにアクセスします
このアーキテクチャは前のアーキテクチャと似ています。主な違いは、米国東部(アッシュバーン)と米国フェニックスという2つのOCIリージョンがあり、それぞれに2つのVCNsと1つのDRGがあることです。2つのDRGは、OCIバックボーン上のリモート・ピアリング接続を使用してピアリングされます。
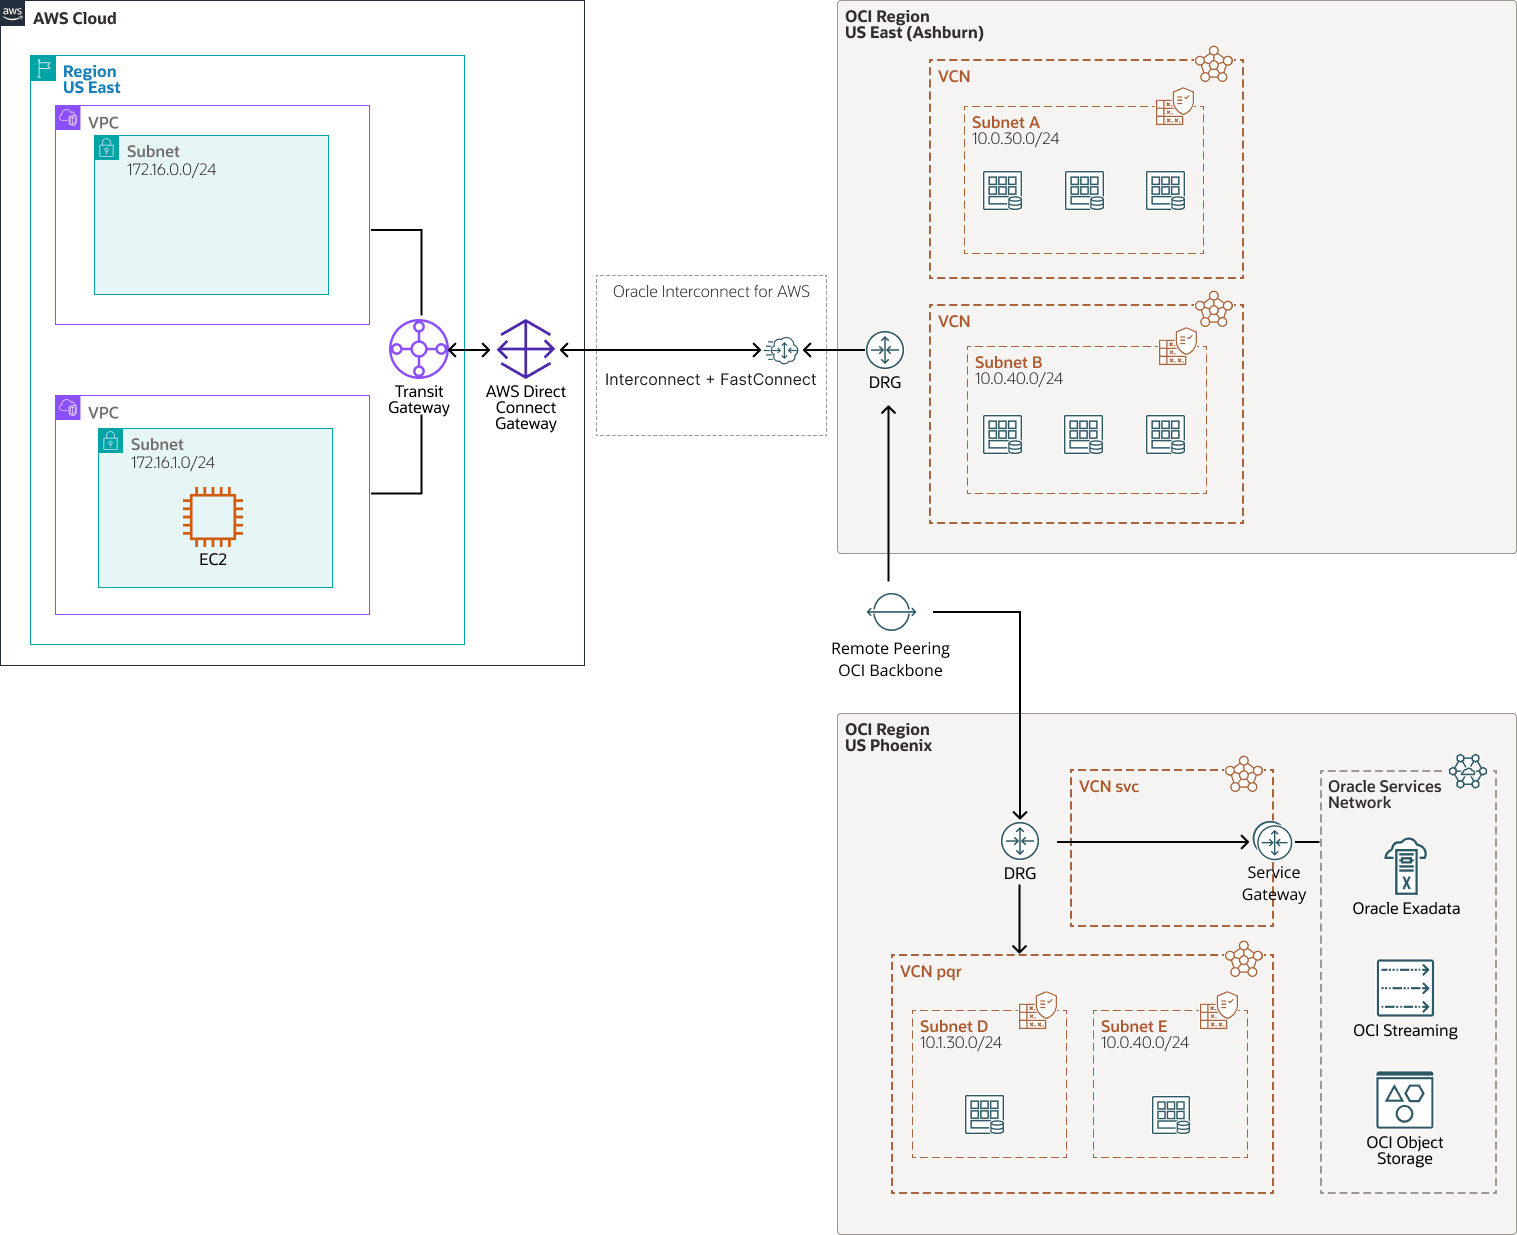
図aws-oci-remote-peering.pngの説明
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
主なコンポーネント
- Amazon Virtual Private Cloudおよびサブネット
Amazon仮想プライベート・クラウド(VPC)を使用すると、定義した仮想ネットワークにAWSリソースを起動できます。この仮想ネットワークは、お客様独自のデータセンターで運用する従来のネットワークに似ており、AWSのスケーラブルなインフラストラクチャを使用する利点があります。VPCを作成した後、サブネットを追加できます。
サブネットは、Amazon VPC内のIPアドレスの範囲です。Amazon EC2インスタンスなどのAWSリソースを特定のサブネット内に作成できます。
VPCサブネットは、サブネットごとのルート表の関連付けを使用して、クロスクラウド・トラフィックをTransit Gateway (TGW)にルーティングします。
- AWS Transit Gateway(TGW)
AWS Transit Gatewayは、中央ハブを介してAmazon VPCとオンプレミス・ネットワークを接続します。この接続により、ネットワークが簡素化され、複雑なピアリング関係が終了します。トランジットゲートウェイは、スケーラビリティの高いクラウドルーターとして機能します。新しい接続はそれぞれ1回だけ行われます。
TGWは、Direct ConnectへのVPC接続を集計し、AWS Direct Connect Gatewayからクラウド間ルートを動的にインポートします。アタッチされたDirect Connect Gatewayおよび動的に学習されたネットワーク接頭辞を介して、VPCとOCI間のルーティングを容易にします。
- AWS直接接続
AWS Direct Connectは、VPCとAWS外部のネットワーク間のプライベート・ネットワーク回線です。安定したスループットと低レイテンシを実現し、パブリック・インターネットをバイパスします。これは、Oracle Cloud Infrastructure FastConnectと同等のAWSです。
AWS Direct Connect Gateway(DXGW)は、Transit GatewayをOCI↔AWSプライベート接続パスのインターコネクトに相互接続するAWSグローバル・ゲートウェイ構造です。OCIとのBGPに参加し、クラウド間ネットワーク接頭辞を交換します。
- Oracle Interconnect for AWS
Oracle Interconnect for AWSは、特定のリージョンでOCIとAWSの間でセキュアでプライベートなクロスクラウド接続を直接プロビジョニングできるマネージド専用接続サービスです。この接続により、インターネットまたはサード・パーティ・プロバイダを経由するクラウド間のトラフィックのないクラウド間ワークロードを設定できます。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnectは、データ・センターとOCIの間に専用のプライベート接続を作成します。FastConnectは、インターネットベースの接続に比べて、より高い帯域幅のオプションを備え、より信頼性の高いネットワーキング・エクスペリエンスを提供します。
OCI FastConnectは、クラウド間ネットワーク接頭辞を交換するためにBGPに参加します。OCI FastConnect論理デバイスは、OCI-AWSインターコネクトの仮想回線を終了します。
- 動的ルーティング・ゲートウェイ(DRG)
DRGは、同じリージョン内のVCN間、VCNとリージョン外のネットワーク(別のOCIリージョン内のVCN、オンプレミス・ネットワーク、別のクラウド・プロバイダ内のネットワークなど)の間のプライベート・ネットワーク・トラフィックのパスを提供する仮想ルーターです。
- サービス・ゲートウェイ
サービス・ゲートウェイは、VCNからOracle Cloud Infrastructure Object Storageなどの他のサービスへのアクセスを提供します。VCNからOracle serviceへのトラフィックは、Oracleネットワーク・ファブリックを経由し、インターネットを経由しません。
- OCI仮想クラウド・ネットワークおよびサブネット
仮想クラウド・ネットワーク(VCN)は、ソフトウェアで定義されたカスタマイズ可能なネットワークであり、OCIリージョン内に設定します。従来のデータ・センター・ネットワークと同様に、VCNsではネットワーク環境を制御できます。VCNには、VCNの作成後に変更できる重複しないクラスレス・ドメイン間ルーティング(CIDR)ブロックを複数含むことができます。VCNをサブネットにセグメント化して、そのスコープをリージョンまたは可用性ドメインに設定できます。各サブネットは、VCN内の他のサブネットと重複しない連続した範囲のアドレスで構成されます。サブネットのサイズは、作成後に変更できます。サブネットはパブリックにもプライベートにもできます。
- Oracle Services Network
Oracle Services Network (OSN)は、Oracleサービス用に予約されているOCI上の概念的なネットワークです。これらのサービスには、インターネットを介してアクセスできるパブリックIPアドレスが含まれます。Oracle Cloud外部のホストは、Oracle Cloud Infrastructure FastConnectまたはVPN接続を使用してOSNにプライベートにアクセスできます。VCNs内のホストは、サービス・ゲートウェイを介してOSNにプライベートにアクセスできます。
OSNでホストされ、サービス・ゲートウェイを介して使用可能なOracle serviceには、Oracle Interconnect for AWSからアクセスできます。
- セキュリティ・コントロール
通信エンドポイントで最小権限のトラフィック・フローを適用するために、OCIはネットワーク・セキュリティ・グループ、セキュリティ・リスト、Zero Trust Packet Routingを使用し、AWSはセキュリティ・グループとネットワーク・アクセス制御リストを使用します。
- ネットワーク・セキュリティ・グループ(NSG)
NSGは、クラウド・リソースのバーチャル・ファイアウォールとして機能します。ゼロトラスト・セキュリティ・モデルであるOCIでは、VCN内のネットワーク・トラフィックを制御します。NSGは、単一のVCN内の指定された仮想ネットワーク・インタフェース・カード(VNIC)のセットにのみ適用されるイングレスおよびエグレス・セキュリティ・ルールのセットで構成されます。
- セキュリティ・リスト
サブネットごとに、サブネット内およびサブネット外で許可されるトラフィックのソース、宛先およびタイプを指定するセキュリティ・ルールを作成できます。
- ネットワーク・セキュリティ・グループ(NSG)
AWS EC2からのトラフィックは、AWS TGW、次にAWS DXGWにルーティングされ、Oracle Interconnect for AWSを横断して、AshburnのOCI DRGで終了します。アッシュバーンDRGから、トラフィックはアッシュバーンVCNサブネット(10.0.30.0/24、10.0.40.0/24)内のワークロードに到達でき、宛先がリモートOCIリージョンにある場合は、リモート・ピアリング接続(アッシュバーンDRG↔ フェニックスDRG)経由でOCIバックボーン経由で米国フェニックスにルーティングされます。
フェニックスでは、DRGは、Oracle serviceアクセスのために、VCN pqr、10.1.30.0/24および10.1.40.0/24のワークロード、またはVCN svcのいずれかにトラフィックを転送します。サービス・ゲートウェイはVCN svcにアタッチされているため、リモート・ピアリング接続からフェニックスに入るトラフィックをサービス・ゲートウェイ↔OSNパスに誘導して対称的に戻せるように、VCN svcで転送ルーティングが必要です。リモート・ピアリング接続インポート・ルート・ディストリビューションを含むDRGルート表を構成し、VCN svcおよびサービス・ゲートウェイ上のゲートウェイ・イングレス・ルート表に関連するVCNイングレス・ルート表を構成します。
Oracle Exadata Database ServiceやOCI StreamingなどのOracle Services Networkサービスの例が示されていますが、OSNでホストされ、サービス・ゲートウェイを介して使用可能な任意のサービスにアクセスできます。
推奨
- サービスVCN
他のトラフィックとの競合を回避するために、AWSからアクセスする必要があるサービス・ゲートウェイ専用の一意のVCNをプロビジョニングすることを検討してください。NATを実装する必要がないようにするには、重複しないCIDRを使用します。
- ルート表
AWSとの間のトラフィックを許可するようにVCNルート表(およびセキュリティ・リストまたはNSG)を構成します。
- セキュリティ・リスト
セキュリティ・リストを使用して、サブネット全体に適用されるイングレスおよびエグレス・ルールを定義します。
- ネットワーク・セキュリティ・グループ(NSG)
NSGを使用して、特定のVNICに適用されるイングレスおよびエグレス・ルールのセットを定義できます。NSGでは、VCNのサブネット・アーキテクチャをアプリケーションのセキュリティ要件から分離できるため、セキュリティ・リストではなくNSGを使用することをお薦めします。
- DNS
OCIとAWSの間で名前解決が必要な場合は、OCIプライベートDNSの構成を検討してください。AWSで同様の機能を有効にして、AWSエンドポイントを解決します。
- サービスCIDRラベルを使用します
OCIテナンシ内から各サービス・ゲートウェイへのルートを構成する場合は、サービスCIDRラベルを使用します。たとえば、
All IAD Services in Oracle Services Networkです。ルート表でサービスCIDRラベルを使用すると、予期されるすべてのOracle Services NetworkルートがAWSに通知されます。 - クラウド・ガード
Oracleが提供するデフォルト・レシピをクローニングおよびカスタマイズして、カスタム・ディテクタおよびレスポンダ・レシピを作成します。これらのレシピを使用すると、警告を生成するセキュリティ違反のタイプと、警告に対して実行を許可するアクションを指定できます。たとえば、可視性がパブリックに設定されているOCIオブジェクト・ストレージ・バケットを検出できます。
Oracle Cloud Guardをテナンシ・レベルで適用して、最も広い範囲をカバーし、複数の構成を維持する管理上の負担を軽減します。
また、管理対象リスト機能を使用して、特定の構成をディテクタに適用することもできます。
- セキュリティ・ゾーン
最大限のセキュリティーを必要とするリソースの場合、Oracleではセキュリティーゾーンを使用することをお勧めします。セキュリティ・ゾーンは、ベスト・プラクティスに基づくセキュリティ・ポリシーのOracle定義レシピに関連付けられたコンパートメントです。たとえば、セキュリティ・ゾーン内のリソースには、パブリック・インターネットからアクセスできない必要があり、顧客管理キーを使用して暗号化する必要があります。セキュリティ・ゾーンでリソースを作成および更新すると、OCIはレシピ内のポリシーに対して操作を検証し、ポリシーに違反する操作を防止します。
考慮事項
- サービス・ゲートウェイ: すべてのOCIサービス・ゲートウェイは、範囲内でリージョナルです。同じリージョン内のOracle Services Network内のサービスにアクセスする場合にのみ使用できます。OCIサービスにアクセスする必要がある各リージョンに、一意のサービス・ゲートウェイおよびVCNをプロビジョニングします。
- Dynamic Routing Gateway (DRG): 各リージョンにDRGが必要です。サービス・ゲートウェイを含むVCNをDRGにアタッチしてから、DRGルート表を構成し、ルート・ディストリビューションをインポートして、ルートをOracle Interconnect for AWSに伝播するか、別のリージョン内のインターコネクトへのリモート・ピアリング接続を介してリージョンをクロスします。
- リモート・ピアリング接続: サービス・ゲートウェイはスコープ内でリージョナルですが、サービス・ゲートウェイから発生したサービス・モニカ・ルートは、別のリージョンのOracle Interconnect for AWSなど、他のリージョンに伝播できます。各リージョンにDynamic Routing Gatewaysを作成し、リモート・ピアリング接続を使用して、OCIサービス・ルートをバックボーンおよびOracle Interconnect for AWSに伝播します。
- 重複しないCIDRブロック: ネットワークでは、重複しないCIDRをエンドツーエンドで使用する必要があります。OCIのVCNsおよびAWSのVPCでは、競合するIPアドレスを使用しないでください。