Oracle IntegrationからOracle AI Database@Google Cloudへのプライベート接続のプロビジョニング
パブリック・インターネット、顧客VPNまたは顧客管理のクロスクラウド・インターコネクトを通過するトラフィックはありません。パス全体は、OracleおよびGoogle Cloudのプライベート管理ネットワーク内に残ります。
データベースは、Google Cloudデータ・センター(OCI子サイト)のOracle操作Exadataインフラストラクチャで実行されますが、OCIテナンシにはネイティブOCIリソースとして表示されます。ペアになったOCIリージョン(親サイト)のOracle管理VCNは、リソースへのアクセスを提供します。Oracle Integrationをデータベースに接続すると、Oracle Integrationプライベート・エンドポイントおよびVCNピアリングを含む標準のOCIネットワーキング・パターンが使用されます。
アーキテクチャ
- 同一リージョン: Oracle Integrationとデータベースは、同じOCIリージョンにあり、ローカル・ピアリング・ゲートウェイ(LPG)を使用します。
- クロスリージョン: Oracle Integrationは、データベースとは異なるOCIリージョンにあります。リージョン間の接続では、動的ルーティング・ゲートウェイ(DRG)、リモート・ピアリング接続(RPC)およびハブVCNが使用されます。
Oracle AI Database@Google CloudのODBネットワークを作成する場合は、それを既存のGoogle Cloud VPCに関連付けます。ODBクライアントおよびバックアップ・サブネットを作成すると、対応するOCI VCNおよびサブネット・リソースがペアのOCIリージョンにプロビジョニングされます。Exadata VMクラスタでは、SCANリスナー・アドレスなどのプライベート・データベース接続にODBネットワーク・クライアント・サブネットが使用されますが、バックアップ・サブネットでは、データベース・バックアップ・トラフィックおよび関連するOracle管理サービスがサポートされます。
Oracle Integrationは、デフォルトでパブリック・エンドポイント経由でターゲットに接続するOracle管理のPaaSサービスです。Oracle Integrationプライベート・エンドポイントを有効にすると、所有するVCN内のサブネットへのプライベート接続が確立されます。その後、データベースへの接続には、OCIルーティング、セキュリティ・ルールおよびDNSが必要です。
次の図は、このリファレンス・アーキテクチャを示しています。
同一リージョンの接続性
これが推奨されるトポロジです。Oracle Integrationを、Oracle AI Database@Google Cloudデプロイメントと同じOCIリージョンにデプロイします。単一のLPGペアリングにより、プライベート接続が提供されます。
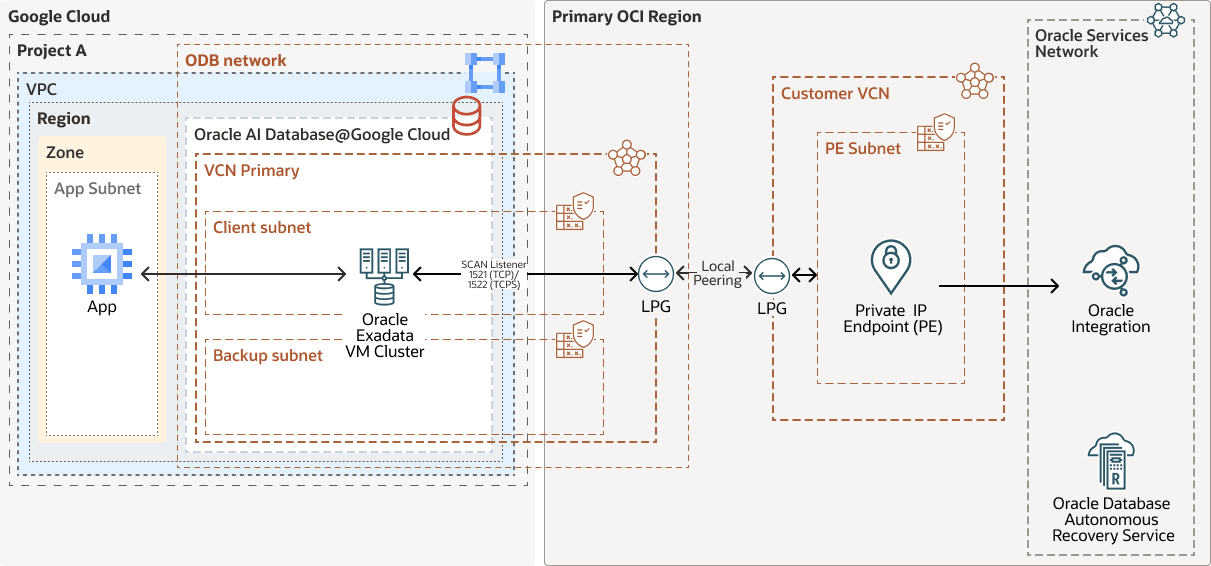
図same-region-connectivity-oi-od-gc.pngの説明
同一リージョン接続性oi-od-gc-oracle.zip#GUID-FD3CCC68-B705-46B7-939E-B7866C251E8D
- 統合により、Oracle Integrationプライベート・エンドポイントを使用するように構成されたOracle AI Databaseアダプタ接続が起動されます。
- トラフィックは、顧客VCNのPEサブネット(
10.0.1.0/24など)にプライベートIPアドレスを持つOracle Integrationプライベート・エンドポイント(10.0.0.0/16など)を経由して終了します。 - 顧客VCN LPGは、ローカル・ピアリング構成を介して、ODBネットワーク用にプロビジョニングされたOCI VCN (
10.50.0.0/16など)に接続します。Oracle Integrationからデータベースへのパスは、Oracle管理のマルチクラウド・ネットワーキングを介してプライベートのままであり、パブリック・インターネットを通過しません。 - 接続は、クライアント・サブネットのSCANリスナー(たとえば、
10.50.1.0/24、ポート1521、またはTLS/TCPSのポート1522)に到達します。 - SCANリスナーは、Exadata VMクラスタ上のOracle RACノードにセッションを指示し、停止時間なしでメンテナンス中にインスタンス・レベルおよびノード・レベルのフェイルオーバーを提供します。
リージョン間の接続
Oracle IntegrationインスタンスがOracle AI Database@Google Cloudデプロイメントとは異なるOCIリージョンにある場合は、リージョン間設計を使用します。LPGは、1つのOCIリージョン内でのみピアリングをサポートしています。リージョン間の接続には、各リージョンの顧客管理DRG、DRG間のRPC、およびデータベース・リージョン内のハブVCNが必要です。
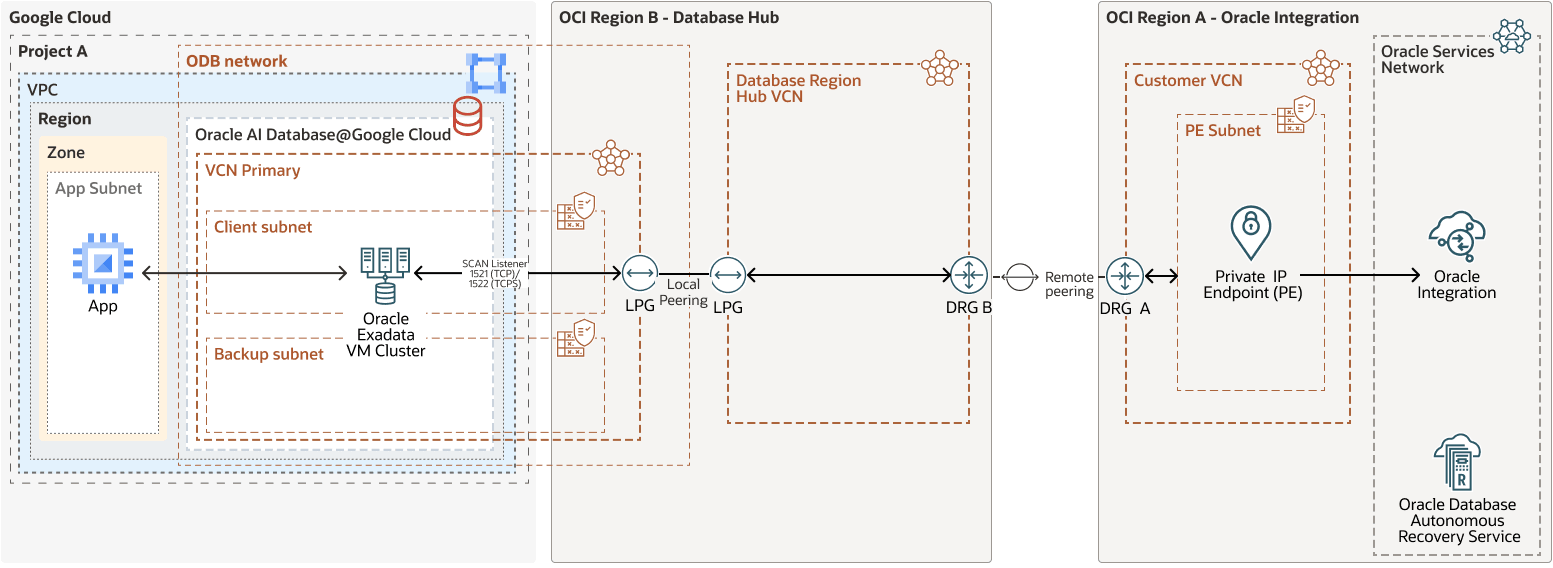
クロスリージョン接続性oi-od-gc-oracle.zip#GUID-B8737CC1-438D-4546-89E4-80032B27C0A0
- Oracle Integrationは、同じリージョン設計の場合と同様に、Oracle IntegrationリージョンのリージョンAの顧客VCNのプライベート・エンドポイントを経由して終了します。
- 顧客VCNはDRG-Aにアタッチされています。Oracle AI Database@Google Cloud ODBネットワーク・クライアント・サブネットCIDRのトラフィックをDRGに送信するルート・ルールを構成します。
- DRG-Aは、データベース・ホーム・リージョンであるリージョンBのDRG-BにRPCを介して接続します。トラフィックは、パブリック・インターネットを使用せずに、プライベート・ネットワークを介してリージョン間で完全に移動します。
- DRG-Bは、サービスでサポートされているローカル・ピアリング構成を介してLPGがOracle AI Database@Google Cloud ODBネットワーク用にプロビジョニングされたOCI VCNに接続するハブVCNを介してトラフィックをルーティングします。
- トラフィックは、同じリージョン・フローの場合と同様に、ポート1521またはポート1522のSCANリスナー、RACクラスタに到達します。
このアーキテクチャには次のコンポーネントがあります。
- 可用性ドメイン
可用性ドメインは、リージョン内の独立したスタンドアロン・データ・センターです。各可用性ドメイン内の物理リソースは、他の可用性ドメイン内のリソースから分離されているため、フォルト・トレランスが提供されます。可用性ドメインどうしは、電力や冷却、内部可用性ドメイン・ネットワークなどのインフラを共有しません。そのため、あるアベイラビリティ・ドメインでの障害が、リージョン内の他のアベイラビリティ・ドメインに影響を及ぼすことはありません。
- Oracle Database Autonomous Recovery Service
Oracle Database Autonomous Recovery Serviceは、データ損失やサイバー脅威からOracle AI Databaseを保護するために設計されたフルマネージド・サービスです。データベース・オーバーヘッドの削減、検証されたバックアップによる信頼性の高いリカバリ、および停止またはランサムウェア攻撃の1秒未満でのリカバリを可能にするリアルタイム保護により、迅速なバックアップを実現します。このサービスは一元化されたデータ保護ダッシュボードを提供し、高い耐障害性を備えたOracle AI Databaseのバックアップに推奨されます。
- コンパートメント
コンパートメントは、OCIテナンシ内のリージョン間の論理パーティションです。コンパートメントを使用して、Oracle Cloudリソースの使用量割当てを編成、制御および設定します。特定のコンパートメントで、アクセスを制御し、リソースの権限を設定するポリシーを定義します。
- 動的ルーティング・ゲートウェイ(DRG)
The DRG is a virtual router that provides a path for private network traffic between VCNs in the same region, between a VCN and a network outside the region, such as a VCN in another OCI region, an on-premises network, or a network in another cloud provider.
- Oracle Exadata Database Service
これにより、クラウド内でExadataのパワーを活用できます。Oracle Exadata Database Serviceは、専用の最適化されたOracle Exadataインフラストラクチャ上の実績のあるOracle AI Database機能をパブリック・クラウドで提供します。組み込みのクラウド自動化、柔軟なリソーススケーリング、セキュリティ、およびすべてのOracle AI Databaseワークロードの高速パフォーマンスにより、管理を簡素化し、コストを削減できます。
- フォルト・ドメイン
フォルト・ドメインは、可用性ドメイン内のハードウェアおよびインフラストラクチャのグループです。各可用性ドメインには、独立した電源とハードウェアを備えた3つのフォルト・ドメインがあります。複数のフォルト・ドメインにリソースを分散すると、アプリケーションは、フォルト・ドメイン内の物理サーバー障害、システム・メンテナンスおよび電源障害を許容できます。
- ローカル・ピアリング
ローカル・ピアリングを使用すると、同じOCIリージョン内の2つのVCNsがプライベートIPアドレスを使用して直接通信できます。この通信は、インターネットやオンプレミス・ネットワークを経由しません。ローカル・ピアリングは、VCNs間の接続ポイントとして機能するローカル・ピアリング・ゲートウェイ(LPG)によって有効になります。各VCNでLPGを構成し、1つのVCN内のインスタンス、ロード・バランサおよびその他のリソースが同じリージョン内の別のVCN内のリソースに安全にアクセスできるように、ピアリング関係を確立します。
- ネットワーク・セキュリティ・グループ(NSG)
NSGは、クラウド・リソースのバーチャル・ファイアウォールとして機能します。ゼロトラスト・セキュリティ・モデルであるOCIでは、VCN内のネットワーク・トラフィックを制御します。NSGは、単一のVCN内の指定された仮想ネットワーク・インタフェース・カード(VNIC)のセットにのみ適用されるイングレスおよびエグレス・セキュリティ・ルールのセットで構成されます。
- OCI DNS
Oracle Cloud Infrastructure Domain Name System (DNS)サービスは、高度にスケーラブルなグローバル・エニーキャスト・ドメイン・ネーム・システム(DNS)であり、DNSのパフォーマンス、自己回復性およびスケーラビリティが向上するため、エンド・ユーザーがどこからでもインターネット・アプリケーションに簡単に接続できます。
- OCIのリージョン
OCIリージョンとは、可用性ドメインをホストする1つ以上のデータ・センターを含む、ローカライズされた地理的領域のことです。リージョンは他のリージョンから独立しており、長距離の場合は複数の国または大陸にまたがる領域を分離できます。
- OCI仮想クラウド・ネットワークおよびサブネット
仮想クラウド・ネットワーク(VCN)は、ソフトウェアで定義されたカスタマイズ可能なネットワークであり、OCIリージョン内に設定します。従来のデータ・センター・ネットワークと同様に、VCNsではネットワーク環境を制御できます。VCNには、VCNの作成後に変更できる重複しないクラスレス・ドメイン間ルーティング(CIDR)ブロックを複数含むことができます。VCNをサブネットにセグメント化して、そのスコープをリージョンまたは可用性ドメインに設定できます。各サブネットは、VCN内の他のサブネットと重複しない連続した範囲のアドレスで構成されます。サブネットのサイズは、作成後に変更できます。サブネットはパブリックにもプライベートにもできます。
- Oracle Integration
Oracle Integrationは、クラウドとオンプレミスのアプリケーションを統合し、ビジネス・プロセスを自動化し、ビジュアル・アプリケーションを開発できる、完全に管理された事前構成済の環境です。SFTP準拠のファイル・サーバーを使用してファイルを格納および取得し、何百ものアダプタおよびレシピのポートフォリオを使用してOracleおよびサード・パーティ・アプリケーションに接続することで、ビジネス間取引パートナとドキュメントを交換できます。
- Oracle Services Network
Oracle Services Network (OSN)は、Oracleサービス用に予約されているOCI上の概念的なネットワークです。これらのサービスには、インターネットを介してアクセスできるパブリックIPアドレスが含まれます。Oracle Cloud外部のホストは、Oracle Cloud Infrastructure FastConnectまたはVPN接続を使用してOSNにプライベートにアクセスできます。VCNs内のホストは、サービス・ゲートウェイを介してOSNにプライベートにアクセスできます。
- リモート・ピアリング
リモート・ピアリングを使用すると、同じまたは異なるOCIリージョンに配置できる、異なるVCNs内のリソース間のプライベート通信が可能になります。各VCNは、リモート・ピアリングに独自のDynamic Routing Gateway (DRG)を使用します。DRGは、OCIのプライベート・バックボーンを介してVCNs間でトラフィックを安全にルーティングするため、リソースはインターネットまたはオンプレミス・ネットワークを介してトラフィックをルーティングすることなく、プライベートIPアドレスを使用して通信できます。リモート・ピアリングにより、リージョン間で接続する必要があるインスタンスのインターネット・ゲートウェイまたはパブリックIPアドレスが不要になります。
- ルート表
仮想ルート表には、サブネットからVCN外の宛先(通常はゲートウェイ経由)にトラフィックをルーティングするルールが含まれます。
- セキュリティ・リスト
サブネットごとに、サブネット内およびサブネット外で許可されるトラフィックのソース、宛先およびタイプを指定するセキュリティ・ルールを作成できます。
推奨
- 顧客管理VCNおよびプライベート・エンドポイント・サブネット: Oracle Integrationプライベート・エンドポイントをホストするために管理するVCNおよびプライベート・サブネットをプロビジョニングします。リージョナル・サブネットを使用し、同じロールを持つリソースを同じサブネットにアタッチします。
- VCNピアリング: 同一リージョン接続の場合、LPGを顧客VCNにアタッチし、それをODB VCNのピアLPGとペアにします。リージョン間接続の場合は、DRGを顧客VCNにアタッチし、データベース・ホーム・リージョン内のDRGへのRPCを確立し、ハブVCNを介してODB VCNにブリッジします。
- ルート表およびセキュリティ・ルール: LPGまたはDRGを介してODB VCN CIDRをルーティングし、プライベート・エンドポイント・サブネットへのリターン・ルートを構成します。広範なセキュリティ・リストを介して、プライベート・エンドポイントおよびデータベースにスコープ指定されたネットワーク・セキュリティ・グループを優先します。
- TCPSおよびDNS: ポート1522のTCPSを優先します。本番にデプロイする前に、顧客VCN DNSリゾルバがデータベースSCAN FQDNをプライベートIPアドレスに解決することを確認します。
- 重複しないCIDRブロック: CIDR範囲は、顧客VCN、ハブVCNおよびODB VCNサブネット間で重複できません。
- 高可用性: Oracle Integrationを、同じリージョンLPGピアリングを使用するようにデータベースがアンカーされているOCIリージョンと同じOCIリージョンに配置します。それ以外の場合は、DRGリモート・ピアリングを計画します。
考慮事項
- プライベート・エンドポイント: インスタンスごとに1つのOracle Integrationプライベート・エンドポイントを作成できます。プライベート・エンドポイントは、作成後に変更できません。VCNまたはサブネットを変更するには、プライベート・エンドポイントを削除して再作成します。
- アダプタのサポート: プライベート・エンドポイントでは、選択したアダプタのみがサポートされます。ターゲットがプライベート・エンドポイントをサポートしていることを確認します。
- セキュリティ: TCPSを使用して、データベース・ウォレットまたは証明書との接続を構成します。OCI Identity and Access Managementポリシーおよび最小権限のデータベース・スキーマまたはユーザーを使用します。
- LPGの制限およびスケール: ペアワイズ・ピアリングはスケーリングされません。Use a hub VCN when Oracle Integration must reach many databases in multiple ODB VCNs.
- 監視およびバックアップ: 接続およびスループットに対する監視およびアラートを設定します。バックアップ・トラフィックはODB VCNバックアップ・サブネットを使用し、顧客VCNを通過しません。
Oracle AI Database@Google Cloudでは、データベースはGoogle CloudにコロケートされたOracle管理インフラストラクチャで実行されますが、Oracle管理データベース・バックアップ・サービスはOCIサービスです。サポートされている管理対象宛先は、Oracle Database Autonomous Recovery Service (Google CloudまたはOCI内)またはOCI Object Storageです。
デプロイ
Oracle Cloud資格証明を使用したOCIコンソールへのサインイン。
詳細の参照
- Oracle AI Database@Google Cloudの概要
- Oracle AI Database@Google Cloud向けODBネットワーク設計
- Oracle AI Database@Google Cloudのネットワーキングの基礎
- インスタンスのプライベート・エンドポイントの構成- Oracle Integration 3
- Oracle AI Database@Google Cloudの導入
- Oracle AI Database@Google Cloudのネットワーク・トポロジの選択について学習
- Google Cloudプロフェッショナル向けOracle Cloud Infrastructure
- ローカル・ピアリング・ゲートウェイを使用したローカルVCNピアリング
- アップグレード済DRGを介したリモートVCNピアリング