VCN 및 서브넷
이 문서에서는 가상 클라우드 네트워크(VCN) 및 그 안의 서브넷을 관리하는 방법에 대해 설명합니다.
개요
VCN은 특정 지역의 Oracle Cloud Infrastructure(OCI) 데이터 센터에 설정하는 소프트웨어 정의 네트워크입니다. 서브넷은 VCN의 세분화입니다.
DB 시스템을 설정하기 전에 VCN 및 기타 네트워킹 서비스 구성요소를 설정해야 합니다.
DB 시스템은 IPv4 전용 또는 IPv4/IPv6 이중 스택 주소로 구성된 서브넷을 지원합니다.
DB 시스템을 실행하려면 다음이 있어야 합니다.
- DB 시스템을 사용하려는 영역의 VCN입니다.
- VCN의 서브넷(퍼블릭 서브넷 또는 프라이빗 서브넷)이 하나 이상입니다.
- Oracle Services Network에 대한 접속입니다.
- 적절한 규칙이 있는 사용자정의 경로 테이블입니다.
- 보안 규칙.
주: Oracle은 퍼블릭 서브넷에 대해 인터넷 게이트웨이를 사용하고 프라이빗 서브넷에 대해 적절한 보안 목록 및 경로 지정 테이블 규칙과 함께 서비스 게이트웨이를 사용할 것을 권장합니다.
해당 지역의 모든 가용성 도메인에 걸쳐 있는 가용성 도메인별 서브넷 또는 지역별 서브넷을 사용할 수 있습니다.
참고:
- Oracle은 해당 지역의 모든 가용성 도메인에 걸쳐 있는 지역별 서브넷을 사용할 것을 권장합니다.
- VCN 및 서브넷 구성의 특정 세부 사항은 VCN 내에서 선택한 DNS 확인에 따라 달라집니다.
참조할 항목은 다음과 같습니다.
- VCN 및 서브넷의 경우 VCN 및 서브넷의 개요를 참조하십시오.
- 네트워킹의 경우 Networking Overview를 참조하십시오.
- DNS는 DB 시스템용 DNS를 참조하십시오.
IPv4/IPv6 이중 스택 네트워크 지원
이제 IPv4/IPv6 이중 스택 네트워킹으로 DB 시스템을 프로비전할 수 있습니다. 이를 통해 확장된 IPv6 주소 공간을 활용하고, IPv4 고갈 문제를 해결하고, 네트워크 제한 없이 향후 성장에 대비할 수 있는 준비를 보장함으로써 애플리케이션을 원활하게 확장할 수 있습니다.
기준 데이터베이스 서비스는 GUA, BYOIP 및 ULA IPv6 접두어를 지원합니다. DB 시스템을 프로비전하는 동안 서브넷에는 IPv6 접두어가 하나만 있어야 합니다. Base Database Service는 IPv6 접두어가 여러 개인 서브넷을 지원하지 않습니다. 자세한 내용은 IPv6 Addresses를 참조하십시오.
IPv4 및 IPv6 네트워크에 대해 VIP(가상 IP) 및 SCAN(단일 클라이언트 액세스 이름)이 구성됩니다. Oracle Clusterware 전용 상호 연결은 계속해서 IPv4만 사용합니다. 자세한 내용은 IP 주소 공간 요구 사항을 참조하십시오.
이 릴리스에는 다음이 지원됩니다.
- 이중 스택 주소로 구성된 서브넷에서 새 DB 시스템을 프로비전합니다.
- IPv4 전용 네트워크 구성에서 이중 스택 네트워크 구성으로 DB 시스템을 복제하거나 그 반대로 복제합니다.
- Data Guard 연관은 IPv4 전용 네트워크의 DB 시스템과 이중 스택 네트워크 간에 존재할 수 있습니다. Oracle은 Data Guard 피어용 IPv4 및 IPv6에 대해 열린 트래픽을 사용할 것을 권장합니다.
- IPv4 전용 네트워크의 DB 시스템은 Oracle Data Guard를 사용하여 이중 스택 네트워크로 마이그레이션할 수 있습니다. 자세한 단계는 Migrate to a Dual Stack Network을 참조하십시오.
- Grid Infrastructure를 사용하는 단일 노드 DB 시스템용 이중 스택 네트워킹은 23.8.0.25.04, 19.27.0.0 및 이후 릴리스 업데이트(RU)부터 Oracle AI Database 버전 26ai 및 19c에만 사용할 수 있습니다.
- IPv6 네트워크의 DB 시스템의 경우 Grid Infrastructure를 버전 23.8.0.25.04 이상으로만 업그레이드할 수 있습니다.
서비스 게이트웨이가 있는 프라이빗 서브넷
전용 서브넷에 대한 서비스 게이트웨이를 사용하여 Oracle Services Network에 연결할 수 있습니다. 서브넷은 프라이빗이므로 인터넷에서 접근할 수 없습니다. Oracle은 운용 중인 시스템에 이 옵션을 권장합니다. 다음 이미지는 서비스 게이트웨이가 있는 프라이빗 서브넷의 구조를 제공합니다.
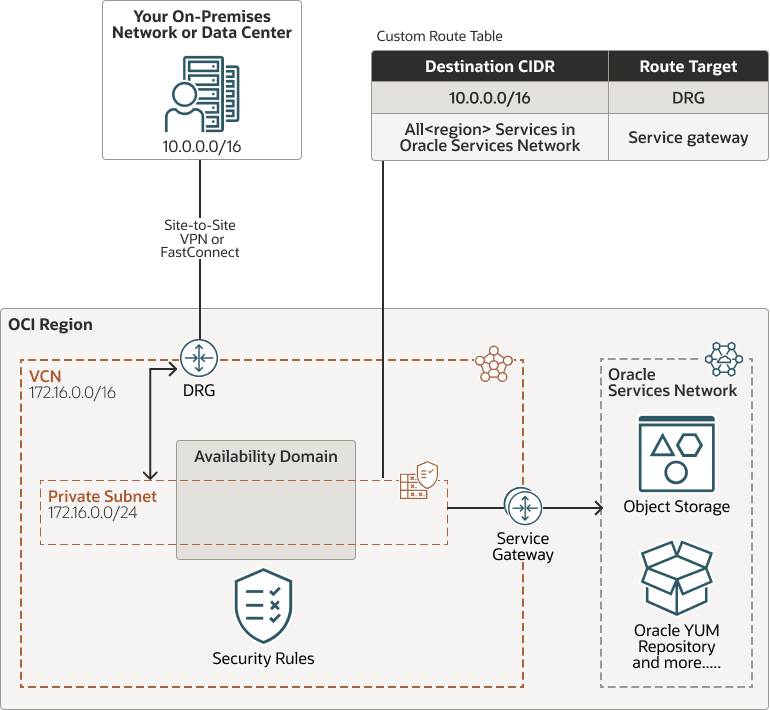
그림 network_dbsystem_private.png에 대한 설명
서비스 게이트웨이가 있는 프라이빗 서브넷을 설정하려면 다음 단계를 수행하십시오.
- 프라이빗 서브넷.
- VCN용 게이트웨이:
- 온프레미스 네트워크에 대한 FastConnect 또는 사이트 간 VPN을 사용하는 DRG(동적 라우팅 게이트웨이)입니다.
- 데이터베이스 프로비저닝, 백업 및 패치 적용을 위해 Oracle Services Network에 연결하고 OS 업데이트를 위해 Oracle YUM 저장소에 도달하는 서비스 게이트웨이입니다.
- 라우트 테이블: 다음 규칙을 사용하여 서브넷에 대한 사용자정의 라우트 테이블입니다.
- 온프레미스 네트워크의 CIDR 및
target = DRG에 대한 경로입니다. All *\<region>* Services in Oracle Services Network및target = the service gateway이라는 CIDR 레이블에 대한 규칙입니다.
- 온프레미스 네트워크의 CIDR 및
- DB 시스템 노드에 대한 필수 트래픽을 사용으로 설정하는 보안 규칙입니다.
- 다음 규칙을 사용하면 DB 시스템이 Oracle 서비스(인터넷 게이트웨이가 있는 공용 서브넷) 또는 모든 Oracle 서비스(서비스 게이트웨이가 있는 전용 서브넷)가 포함된 Oracle Services Network와 통신할 수 있습니다. 기본 연결 및 기본 보안 목록에 대한 일반 송신 규칙과 중복됩니다. 이는 선택 사항이지만 일반 규칙(또는 기본 보안 목록)이 실수로 변경된 경우 권장됩니다.
- Stateless: 아니오(모든 규칙은 Stateful이어야 함)
- 대상 유형: 서비스
- 대상 서비스:
- 퍼블릭 서브넷(인터넷 게이트웨이 포함)을 사용하는 경우 CIDR
0.0.0.0/0을 사용합니다. - 프라이빗 서브넷(서비스 게이트웨이 포함)을 사용하는 경우
All *\<region>* Services in Oracle Services Network이라는 CIDR 레이블을 사용합니다.
- 퍼블릭 서브넷(인터넷 게이트웨이 포함)을 사용하는 경우 CIDR
- IP Protocol(IP 프로토콜): TCP
- 소스 포트 범위: 전체
- 대상 포트 범위: 443(HTTPS)
- 설명: 규칙에 대한 선택적 설명입니다.
- 다음 규칙을 사용하면 DB 시스템이 Oracle 서비스(인터넷 게이트웨이가 있는 공용 서브넷) 또는 모든 Oracle 서비스(서비스 게이트웨이가 있는 전용 서브넷)가 포함된 Oracle Services Network와 통신할 수 있습니다. 기본 연결 및 기본 보안 목록에 대한 일반 송신 규칙과 중복됩니다. 이는 선택 사항이지만 일반 규칙(또는 기본 보안 목록)이 실수로 변경된 경우 권장됩니다.
참조할 항목은 다음과 같습니다.
- 전용(private) 서브넷의 경우 전용(private) 서브넷을 참조하십시오.
- 서비스 게이트웨이, Access to Oracle Services: Service Gateway를 참조하십시오.
- 동적 경로 지정 게이트웨이, Dynamic Routing Gateway (DRG) 참조
- FastConnect는 FastConnect를 참조하십시오.
- 사이트 간 VPN의 경우 Site-to-Site VPN을 참조하십시오.
- 라우트 테이블은 Route Table을 참조하십시오.
- 보안 규칙은 보안 규칙 및 DB 시스템에 대한 보안 규칙을 참조하십시오.
- 네트워킹은 Networking Overview를 참조하십시오.
인터넷 게이트웨이를 사용하는 퍼블릭 서브넷
공용 서브넷용 인터넷 게이트웨이를 사용하여 Oracle Services Network에 연결할 수 있습니다. VCN과 함께 인터넷 게이트웨이를 사용하려는 경우 또는 공용 네트워크에서만 실행되고 데이터베이스에 대한 액세스가 필요한 서비스가 있는 경우 운용 환경에서 이 설정을 사용할 수 있습니다. 이 옵션은 개념 증명 또는 개발 작업을 수행할 때 유용할 수 있습니다. 다음 이미지는 인터넷 게이트웨이가 있는 퍼블릭 서브넷의 구조를 제공합니다.
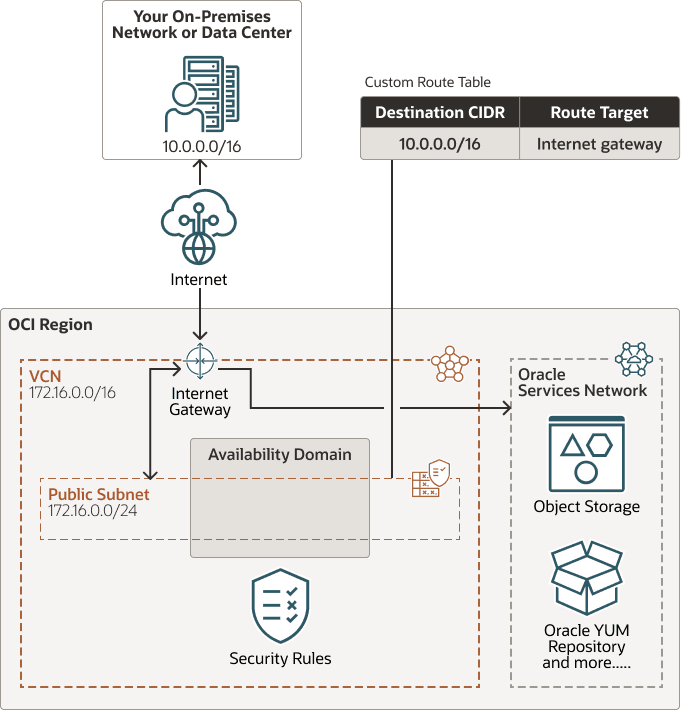
그림 network_dbsystem_public.png에 대한 설명
인터넷 게이트웨이를 사용하여 퍼블릭 서브넷을 설정하려면 다음 단계를 수행하십시오.
- 퍼블릭 서브넷.
- 인터넷 게이트웨이.
- 라우트 테이블: CIDR
0.0.0.0/0및target = internet gateway에 대한 규칙이 있는 서브넷의 사용자정의 라우트 테이블입니다. - DB 시스템 노드와 원하는 트래픽을 사용으로 설정하는 보안 규칙입니다.
참조할 항목은 다음과 같습니다.
- 공용 서브넷의 경우 공용 서브넷을 참조하십시오.
- 인터넷 게이트웨이, Internet Gateway를 참조하십시오.
- 라우트 테이블은 Route Table을 참조하십시오.
- 보안 규칙은 보안 규칙 및 DB 시스템에 대한 보안 규칙을 참조하십시오.
주: 퍼블릭 서브넷과 연관된 경로 테이블의 대상으로 서비스 게이트웨이를 사용하는 경로 규칙을 구성하는 방법에 대한 자세한 내용은 이 알려진 문제를 참조하십시오.
IP 주소 공간 요구 사항
둘 이상의 지역에서 DB 시스템(및 VCN)을 설정하는 경우 VCN의 IP 주소 공간이 겹치지 않는지 확인합니다.
DB 시스템에 대해 생성하는 서브넷은 데이터베이스 인스턴스의 Oracle Clusterware 프라이빗 상호 접속에 사용되는 192.168.16.16/28과 겹칠 수 없습니다.
주의:
VCN을 변경하면 RAC DB 기능에 영향을 줄 수 있습니다. Oracle은 VCN을 변경하기 전에 CRS측에 필요한 변경 사항을 평가할 것을 권장합니다.
자세한 내용은 Oracle Clusterware의 VIP를 포함하여 공용 네트워크 정보를 수정하는 방법(문서 ID 276434.1)을 참조하십시오.
주: 서브넷 자체는 192.168.16.0/24를 기본값으로 사용하지만 Oracle Clusterware 프라이빗 상호 접속에서 사용하는 실제 주소는 192.168.16.16/28입니다. 192.168.16.0/24를 사용하여 DB 시스템을 배포할 수 없더라도 개인 상호 연결 서브넷을 192.168.16.16/28로 수정하면 해당 주소를 사용하여 호스트와 통신할 수 있습니다.
다음 표는 최소 필수 서브넷 크기를 보여줍니다.
참고:
네트워킹 서비스는 각 서브넷에 세 개의 IP 주소를 예약합니다. 서브넷에 필요한 최소 공간(예: /28 대신 최소 /25)보다 큰 공간을 할당하면 서브넷의 사용 가능한 공간에 예약된 주소의 상대적 영향을 줄일 수 있습니다.
자세한 내용은 IP Addresses Reserved for Use by Oracle를 참조하십시오.
| DB 시스템 유형 | 필요한 IP 주소 수 | 최소 서브넷 크기 |
|---|---|---|
| 1노드 가상 머신 | 서브넷에 예약된 1 + 3 = 4 | /30 (4 IP 주소 ) |
| 2노드 RAC 가상 머신 | (2개 주소 * 2개 노드) + SCAN의 경우 3개 + 서브넷에서 예약된 3개 = 10 | /28(IP 주소 16개) |
VCN 생성 마법사
주: Oracle은 운용에 이 VCN 생성 마법사를 사용하지 않을 것을 권장합니다.
콘솔의 네트워킹 섹션에는 관련 리소스와 함께 VCN을 생성하는 마법사가 포함되어 있습니다. 단지 인스턴스를 실행하려고 할 때 유용할 수 있습니다. 그러나 마법사는 공용 서브넷과 인터넷 게이트웨이를 자동으로 생성합니다. 운용 중인 네트워크에 대해 이 작업을 수행하지 않을 수도 있으므로 Oracle은 마법사를 사용하는 대신 VCN 및 기타 리소스를 개별적으로 생성할 것을 권장합니다.
마법사에 대한 자세한 내용은 가상 네트워킹 빠른 시작을 참조하십시오.