Oracle Eloqua Data Source와 연결(미리보기)

Oracle Fusion CX Analytics를 구독하고 Oracle Eloqua 데이터 소스의 데이터를 Fusion Data Intelligence로 로드하려는 경우 Eloqua 연결 유형을 사용하여 연결을 생성합니다.

Fusion Data Intelligence에 로드하는 Oracle Eloqua 데이터를 사용하면 웨어하우스의 데이터를 보강하고 다양한 고객 경험 관련 분석을 생성할 수 있습니다. 이 접속을 생성하기 전에 [기능 사용] 페이지에서 Oracle Eloqua가 사용으로 설정되었는지 확인합니다. 미리보기 기능을 사용 가능하도록 설정을 참조하십시오.

Oracle Eloqua 데이터 소스 커넥터는 Oracle Cloud Infrastructure Vault를 사용하여 Oracle Eloqua 데이터 소스 접속 암호를 저장할 수 있도록 지원합니다. Oracle Eloqua 데이터 소스에 대한 커넥터를 생성할 때 Oracle Cloud Infrastructure Vault(Customer Vault 옵션)를 사용하여 비밀번호와 같은 중요한 접속 암호를 저장하도록 선택할 수 있습니다. Fusion Data Intelligence가 지정된 OCI 저장소에서 Eloqua 접속 비밀번호를 검색하도록 허용하려면 테넌시의 루트 컴파트먼트에 OCI IAM(Identity and Access Management) 정책을 추가해야 합니다.

  1. Oracle Fusion Data Intelligence 콘솔에서 애플리케이션 관리 아래의 데이터 구성을 누릅니다.
  2. 데이터 구성 페이지의 데이터 소스에서 Oracle Eloqua를 선택한 다음 구성에서 연결 관리를 누릅니다.
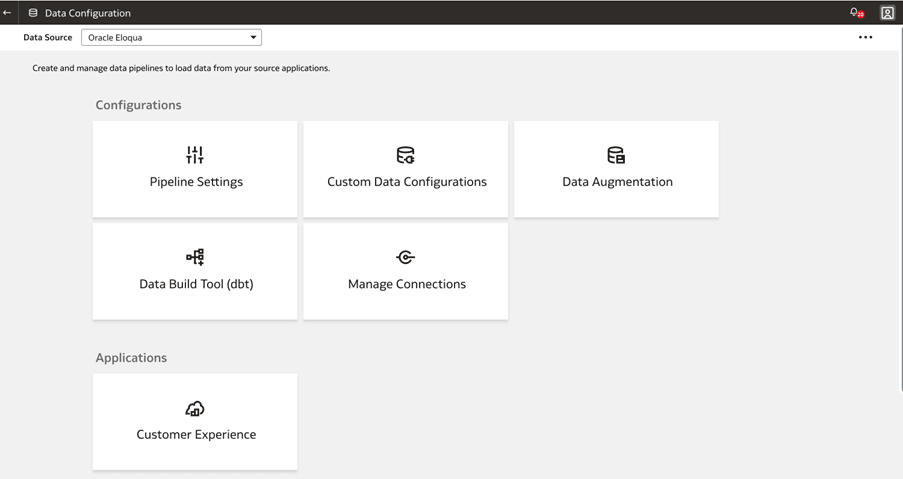
    데이터 소스로 Oracle Eloqua 선택

  3. 연결 관리 페이지에서 생성, 연결 순으로 누릅니다.
  4. 접속 생성의 사용 유형에서 데이터 추출을 선택하고 접속 유형 및 접속 이름이 자동으로 채워지는지 확인합니다.
  5. 테넌시의 Oracle Cloud Infrastructure Vault(OCI Vault)에 Oracle Eloqua 데이터 소스 접속에 대한 비밀번호를 저장하려면 저장소 암호에 대해 Customer Vault 옵션을 선택했는지 확인합니다.

    Oracle Fusion Data Intelligence가 지정된 OCI 저장소에서 Eloqua 접속 비밀번호를 검색하도록 허용하려면 테넌시의 루트 컴파트먼트에 다음 IAM(ID 및 액세스 관리) 정책을 추가해야 합니다.

    allow any-user to {SECRET_BUNDLE_READ, SECRET_READ} in tenancy where all {
      request.principal.type in ('fawextsvc'),
      target.secret.id in ('SECRET_OCID')
    }
    

    SECRET_OCID를 OCI 저장소 또는 암호 관리 서비스 내에 저장된 Oracle Eloqua 접속 비밀번호를 직접 가리키는 비밀번호 암호 OCID(Oracle Cloud Identifier) 문자열로 바꿉니다.

    예를 들면 다음과 같습니다.

    allow any-user to {SECRET_BUNDLE_READ, SECRET_READ} in tenancy where all { 
    request.principal.type in ('fawextsvc'), 
    target.secret.id in ('ocid1.vaultsecret.oc1.iad.amaaaaaa4us7r3yahhfbawhyxkyomxnl')
     }
    
  6. Oracle Eloqua 소스와 접속할 세부정보를 제공합니다.
    • 사용자 이름 - 사용자 이름을 "CompanyName\UserName"으로 입력합니다. 여기서 "CompanyName"은 Eloqua 인스턴스의 회사 이름이고 "UserName"은 Eloqua 인스턴스의 사용자 이름입니다.
    • 고객 테넌시 OCID – 루트 클라우드 계정을 식별하는 테넌시 OCID(Oracle Cloud Identifier)를 입력합니다.
    • 저장소 테넌시 OCID – OCI 저장소가 상주하는 저장소 테넌시 OCID를 입력합니다.
    • 비밀번호 암호 OCID – OCI 저장소 또는 암호 관리 서비스 내에 저장된 보안 비밀번호를 직접 가리키는 비밀번호 암호 OCID(Oracle Cloud Identifier) 문자열을 입력합니다.
    • URL - Eloqua 서버의 URL을 https://<your eloqua server>/api/odata 샘플 형식으로 입력합니다.
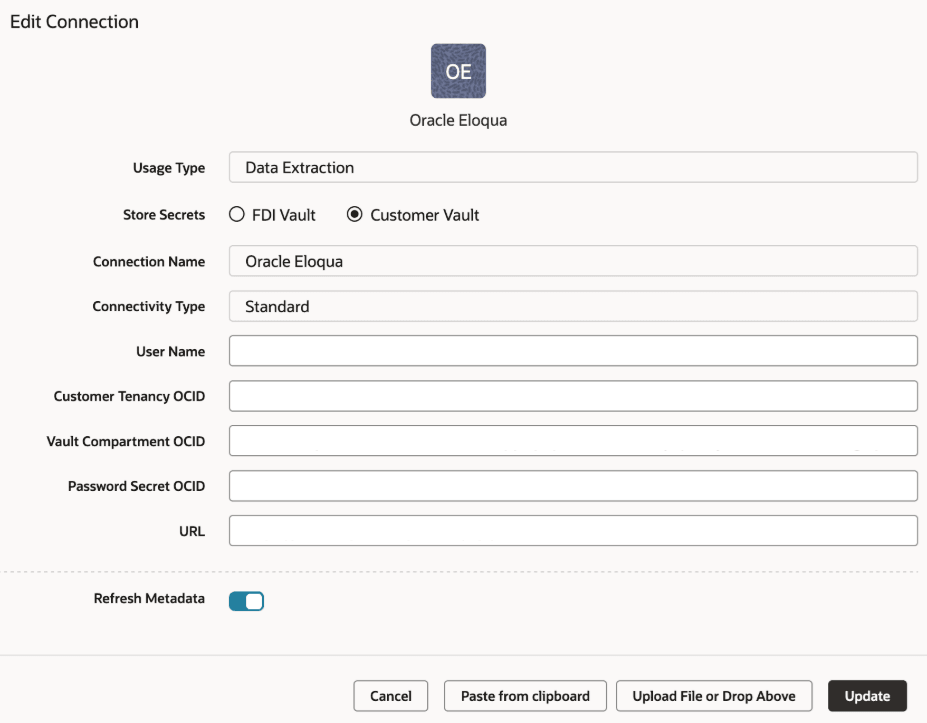

  7. 연결을 저장할 때 메타데이터가 새로 고쳐지도록 메타데이터 새로고침 토글이 사용으로 설정되었는지 확인합니다.
    필요한 경우 나중에 연결 관리 페이지의 작업 메뉴에서 메타데이터를 새로 고칠 수 있습니다.

    참고:

    메타데이터 추출을 수행하지 않는 한 Eloqua에 대한 보강을 생성할 수 없습니다.
  8. 저장을 누릅니다.
  9. 접속 관리 페이지에서 Eloqua 접속에 대해 작업을 선택한 다음 접속 테스트를 선택합니다.
  10. 접속을 삭제하려면 [접속 관리] 페이지에서 해당 접속에 대한 작업을 누르고 삭제를 선택합니다.

    참고:

    데이터 연결을 삭제하기 전에 데이터 보강 및 데이터 연결과 관련된 데이터 애플리케이션을 삭제해야 합니다. 삭제된 데이터 연결에서 웨어하우스로 데이터를 업데이트하거나 로드할 수 없습니다.
  11. 접속이 성공적으로 설정된 후 [데이터 구성] 페이지로 이동하여 데이터 소스에서 접속을 선택한 다음 [데이터 보강] 타일을 누르고 Eloqua 데이터를 사용하여 데이터 보강을 생성합니다. 적용 가능한 Eloqua 소스 테이블을 선택합니다. 데이터 보강을 참조하십시오.