배치에 사용자 추가
각 배치에는 특정 롤을 가진 고유한 사용자 집합이 있습니다. Service Manager 관리자 사용자는 OGGCA Service Manager Administrator 화면에서 생성됩니다. 이 사용자는 Service Manager에 연결할 수 있습니다. 이 사용자는 다른 마이크로서비스에 대한 액세스 권한이 없습니다.
그러나 OGGCA의 User Deployment Administrator 화면을 사용하여 마이크로서비스에 대한 관리자 계정을 구성하는 경우 Service Manager 관리자 인증서를 사용하여 마이크로서비스에 액세스하도록 선택할 수 있습니다.
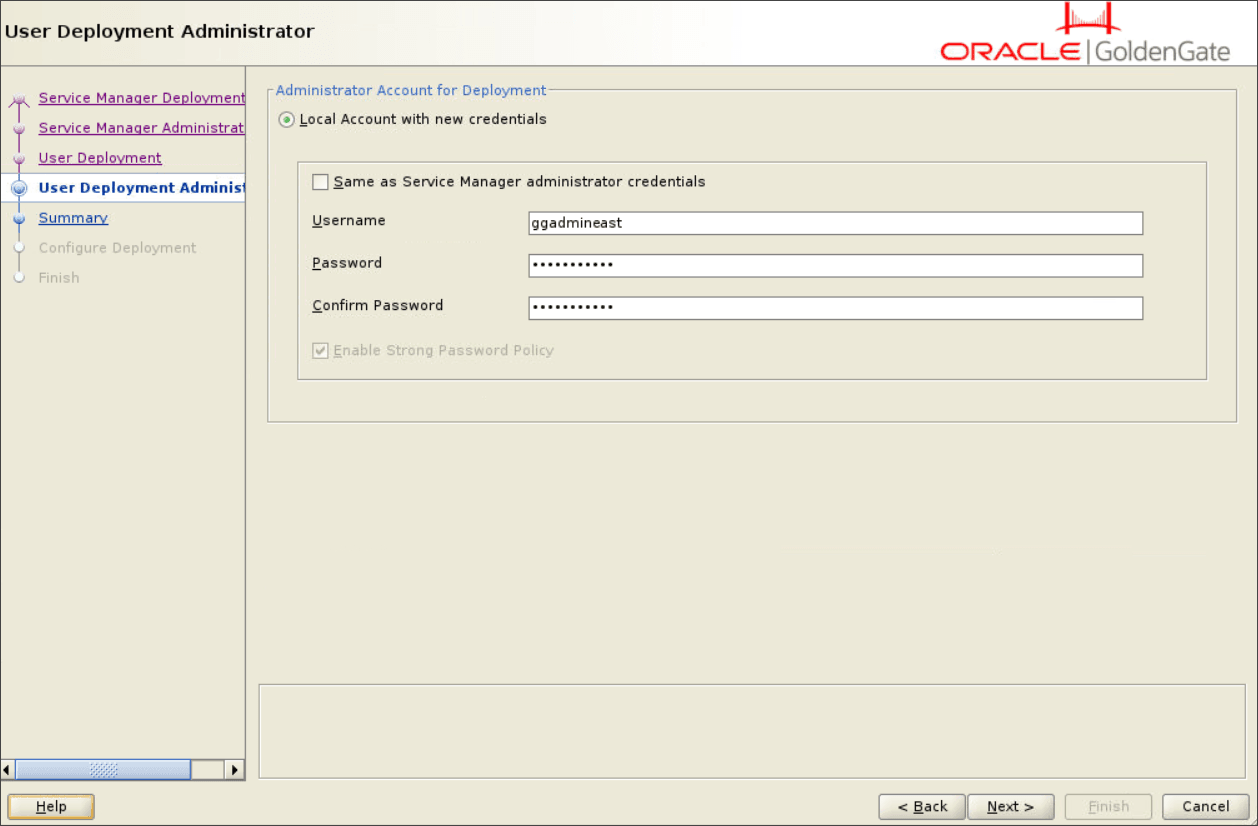
이미지에 표시된 것처럼 "Service Manager 관리자 인증서와 동일"을 사용으로 설정하면 서비스 관리자 및 배치 마이크로서비스에 액세스하는 데 동일한 사용자 인증서가 사용되므로 다른 필드가 사용 안함으로 설정됩니다.
서비스 관리자에서 생성한 다른 사용자는 서비스 관리자만 액세스할 수 있습니다. 관리 서비스 웹 인터페이스에서 생성된 사용자는 모든 마이크로서비스에 액세스할 수 있지만 서비스 관리자에 액세스할 수는 없습니다.
이러한 사용자는 동일한 호스트 서버의 다른 배치에서 사용할 수 없습니다.
서비스 관리자 또는 관리 서비스에서 사용자를 생성하려면 다음을 수행합니다.
-
서비스 관리자 또는 관리 서비스에 로그인합니다.
-
왼쪽 탐색 창에서 사용자 관리를 선택합니다.
-
사용자를 추가하려면 사용자(+)를 누릅니다.
-
고유한 사용자 이름을 입력하십시오.
-
역할 목록 상자에서 역할 중 하나를 선택합니다. 옵션은 사용자, 연산자, 관리자 및 보안입니다.
테이블 1 Oracle GoldenGate 사용자
롤 ID 권한 수준 사용자 MA의 작동을 변경하거나 영향을 주지 않는 정보 전용 서비스 요청을 허용합니다. Query/Read-Only 정보의 예로는 성능 metric 정보, 리소스 상태 및 모니터 정보가 있습니다. 연산자 사용자가 리소스 만들기, 시작 및 중지와 같은 작업 작업만 수행할 수 있습니다. 운영자는 MA 서버의 작동 매개변수 또는 프로파일을 변경할 수 없습니다. 관리자 일반 비보안 관련 작동 매개변수 및 서버 프로파일을 변경할 수 있는 기능을 포함하여 사용자에게 전체 액세스 권한을 부여합니다. 보안 보안 관련 객체의 관리를 부여하고 보안 관련 서비스 요청을 호출합니다. 이 역할에는 전체 권한이 있습니다. -
Type(유형) 목록 상자에서 Password(암호) 또는 Certificate(인증서)로 사용자 유형을 선택합니다.
사용자 유형을 비밀번호로 선택하면 사용자 이름과 비밀번호에 따라 인증이 수행됩니다.
사용자 유형을 인증서로 선택하면 사용자가 클라이언트 인증서를 제공하여 자신을 인증합니다. 인증서 옵션을 선택한 후 공통 이름(해당 CN="인증서 사용자"로 표시되는 인증서)을 입력해야 합니다.
주: 인증서는 사용자와 함께 사용되며 Oracle GoldenGate 서비스에 의해 저장되지 않습니다. 인증을 위해 제공된 경우 Oracle GoldenGate 서비스는 먼저 제공된 인증서를 신뢰할 수 있음을 인증한 다음 인증서의 공통 이름이 적합한 사용자로 등록되었는지 확인합니다. 예인 경우 적절한 사용자 역할이 지정됩니다.
-
사용자를 설명하는 정보를 입력합니다.
-
제출을 누릅니다. 사용자가 등록되었습니다.