카탈로그 오브젝트 스토리지 구성
Essbase 파일 카탈로그에 대한 OCI(Oracle Cloud Infrastructure) 오브젝트 스토리지 버킷을 구성합니다. Essbase on Autonomous AI Lakehouse는 여러 기능에 대해 내부적으로 파일 카탈로그를 사용합니다. 사용자가 Essbase 사용을 시작하기 전에 이 일회성 구성을 수행합니다.
시작하기 전에
자율운영 AI 데이터베이스 인스턴스가 프로비저닝되는 OCI 테넌시에서 OCI 관리자 또는 오브젝트 스토리지 관리자와 조정합니다. 참조: Object Storage 개요.
다음 작업이 완료되었는지 확인합니다.
-
OCI 사용자가 Essbase 파일 카탈로그에 대한 오브젝트 스토리지 버킷을 생성했습니다.
-
OCI 사용자는 버킷 이름, 오브젝트 스토리지 네임스페이스 및 OCI 리전을 기록했습니다.
-
버킷에 액세스할 수 있는 OCI 사용자에게는 API 서명 키가 있습니다.
-
해당 API 키 사용자에 대해 다음 정보를 얻었습니다.
- 사용자 OCID
- API 키 지문자
- 테넌시 OCID
- 프라이빗 API 서명 키를 의미합니다.
- 프라이빗 키 문장암호(해당하는 경우)
-
Essbase 웹 인터페이스에서 콘솔에 액세스할 수 있는 권한이 있습니다.
버킷을 생성한 사용자와 API 키를 제공한 사용자는 서로 다를 수 있습니다. 그러나 API 키 사용자는 버킷에 대한 액세스 권한이 있어야 합니다.
프라이빗 키는 PEM 형식이어야 합니다. 개인 키를 민감한 정보로 취급하고 승인된 보안 방법을 사용하여 전송합니다. 일반 Essbase 사용자와 공유하지 마십시오.
OCI API 키 세부정보 획득에 대한 자세한 내용은 필수 키 및 OCID를 참조하십시오. 오브젝트 스토리지 네임스페이스에 대한 자세한 내용은 오브젝트 스토리지 네임스페이스를 참조하십시오.
카탈로그 오브젝트 스토리지 구성
-
Essbase 웹 인터페이스에 사인인합니다.
-
탐색 패널에서 콘솔을 누릅니다.
-
카탈로그 객체 스토리지를 누릅니다.
-
필드를 편집할 수 없는 경우 편집을 누릅니다.
-
필드에 OCI 정보를 입력합니다.
필드 입력 사용자 ID API 서명 키 및 프라이빗 키와 연관된 OCI 사용자의 OCID입니다. 사용자 이름 또는 전자 메일 주소를 입력하지 마십시오. 지문 개인 키와 연관된 공용 API 키의 지문입니다. 지문, 사용자 ID 및 개인 키는 동일한 OCI 사용자 및 API 키에 속해야 합니다. 테넌시 자율운영 AI 데이터베이스 인스턴스가 프로비전되는 OCI 테넌시의 OCID입니다. 지역 오브젝트 스토리지 버킷에 대한 OCI 지역 식별자입니다(예: us-phoenix-1). 키파일 프라이빗 API 서명 키 파일을 선택하거나 끌어옵니다. 키 파일 콘텐츠 키 파일을 선택하지 않으면 BEGIN 및 END 행을 포함하여 PEM 전용 키의 전체 내용을 붙여 넣습니다. 네임스페이스 버킷과 연관된 오브젝트 스토리지 네임스페이스입니다. 버킷 이름 오브젝트 스토리지 버킷의 정확한 이름입니다. 버킷 URL 또는 OCID를 입력하지 마십시오. 프라이빗 키 비밀번호 구문 키가 암호화된 경우 개인 키의 문장암호입니다. 키에 문장암호가 없는 경우 이 필드를 비워 둡니다. 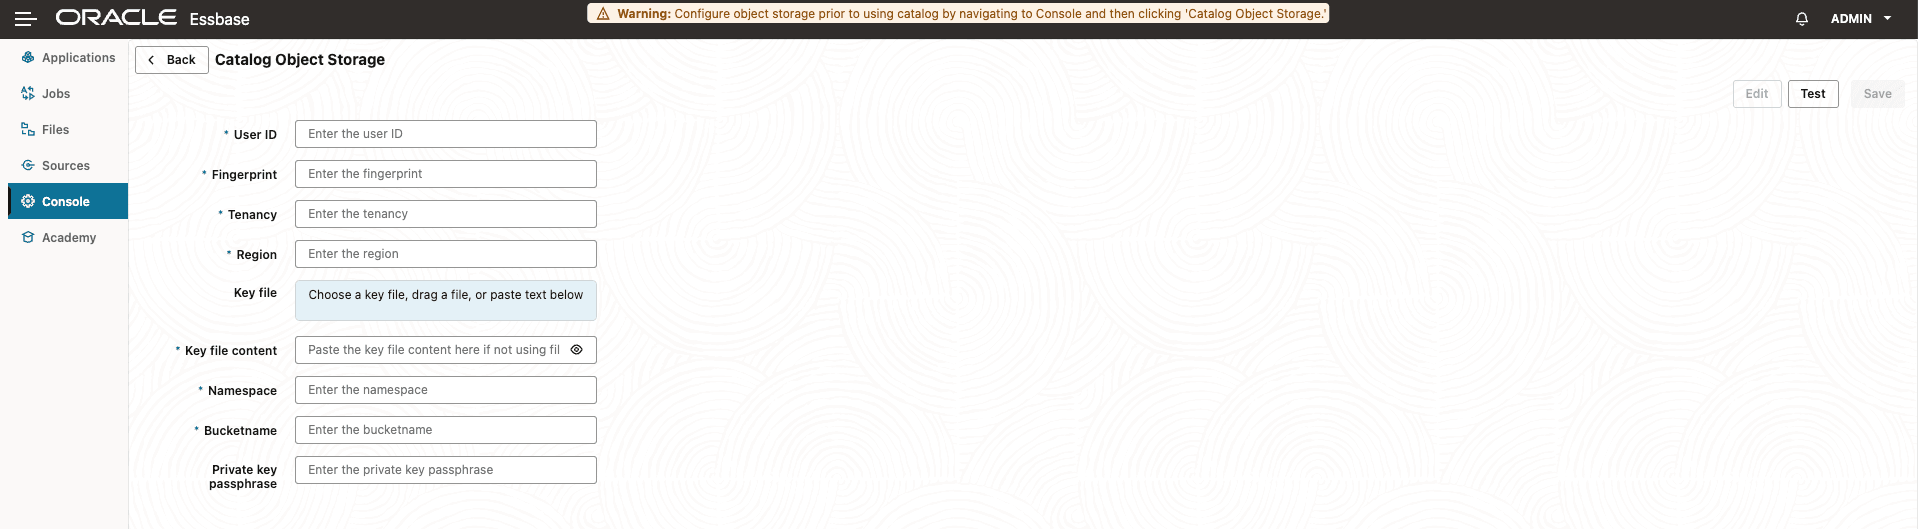
-
키 파일 또는 키 파일 콘텐츠를 사용하여 개인 키를 제공합니다.
-
테스트를 누릅니다.
-
테스트가 성공하면 Save를 누릅니다.
구성이 저장된 후 Essbase는 Essbase 파일 카탈로그에 오브젝트 스토리지 버킷을 사용할 수 있습니다. 구성을 확인하려면 파일을 누르고 카탈로그를 엽니다.
구성 문제 해결
-
카탈로그 오브젝트 스토리지 옵션을 사용할 수 없는 경우 Essbase on Autonomous AI Lakehouse를 사용 중이고 콘솔에 액세스할 수 있는 권한이 있는지 확인합니다.
-
인증 또는 서명 검증을 실패할 경우 사용자 ID, 지문 및 개인 키가 동일한 OCI 사용자 및 API 키에 속하는지 확인합니다.
-
OCI에서 권한 부여 오류를 반환하는 경우 OCI 관리자 또는 오브젝트 스토리지 관리자에게 API 키 사용자에게 오브젝트 스토리지 버킷에 대한 액세스 권한이 있는지 여부를 확인하십시오.
-
버킷을 찾을 수 없는 경우 지역, 네임스페이스 및 버킷 이름 값을 확인합니다. 영역의 표시 이름이 아닌 영역 식별자를 입력합니다.
-
개인 키를 읽을 수 없는 경우 해당 키가 PEM 형식 개인 키이고 문장암호가 올바른지 확인합니다.
상위 항목: 빠른 시작