DRG의 NAT - 파트 2 - 여러 원격 VCN 간 겹치는 CIDR
소개
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs에서 동일한 CIDR을 사용하는 두 VCN이 한 리전의 하나의 DRG(동적 라우팅 게이트웨이)에 연결되었습니다. 실제로 겹치는 네트워크는 한 Oracle Cloud Infrastructure(OCI) 리전의 프로덕션 환경과 다른 리전의 복사본 또는 각각 동일한 주소 계획을 사용하여 자체 리전에 자체 랜딩 존을 구축한 두 개의 비즈니스 단위로 구분되는 경우가 많습니다.
리전은 두 DRG 간 원격 피어링 연결(RPC)과 연결됩니다. RPC는 일반적으로 양측이 동일한 CIDR을 알릴 때 유용하지 않습니다. 어떤 DRG도 원격에서 로컬로 알릴 수 없기 때문입니다. NAT on DRG는 RPC 연결의 주소를 변환하여 이를 해결하므로 각 영역이 고유한 "섀도우" CIDR 아래에 있는 다른 영역에 알려집니다.
| 지역 | VCN | 실제 서브넷 CIDR | 다른 영역에 표시된 섀도우 CIDR |
|---|---|---|---|
| 캐나다 남동부(몬트리올), YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| 캐나다 남동부(토론토), YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
파트 1의 차이점은 NAT 정책이 있는 곳입니다. 파트 1에서는 정책이 VCN 첨부 파일과 연계되었습니다. 이 자습서에서는 RPC 연결과 연관되며 VCN 연결에는 정책이 전혀 없습니다. 이는 유용한 부작용을 가져옵니다. 변환은 해당 지역의 VCN에 관계없이 RPC를 교차하는 모든 항목에 적용되고 겹치지 않는 VCN은 영향을 받지 않습니다.
[<수량>] 참고] NAT 규칙은 정책을 보유하는 연결을 통해 DRG를 입력하는 트래픽을 설명합니다. 다른 지역에서 도착하는 트래픽인 RPC 연결의 경우 동일한 연결을 통해 나가는 트래픽의 경우 DRG는 역방향 변환을 자동으로 적용합니다.
이 자습서에서는 규칙을 구성하는 두 가지 방법을 보여 주며 둘 다 테스트됩니다.
- 옵션 1: 한 영역의 단일 규칙 몬트리올 측의 한 규칙은 원본과 목적지를 모두 번역합니다. 토론토 측에는 규칙이 없습니다.
- 옵션 2: 각 영역의 규칙 각 영역에는 고유의 섀도우 CIDR에 대한 대상 NAT 규칙이 하나씩 있습니다.
기타 사용 사례
이 튜토리얼은 5개 시리즈의 일부입니다. 모든 부품은 동일한 빌딩 블록으로 서로 다른 겹치는 시나리오를 해결합니다.
- 파트 1: DRG의 NAT - 파트 1 - 두 로컬 VCN 간 겹치는 CIDR
- 파트 2(이 자습서): DRG에서의 NAT - 파트 2 - 여러 원격 VCN 간 겹치는 CIDR
- 3부: DRG 기반 NAT - 3부 - OCI와 온프레미스 간 중복 CIDR
- 파트 4: NAT on DRG - 파트 4 - 공유 서비스 VCN
- 파트 5: NAT on DRG - 파트 5 - BGP를 사용하여 OCI와 온프레미스 간 겹치는 CIDR
다이어그램
DRG에서 Stateless 1:1 NAT로 해결된 여러 OCI 지역의 겹치는 서브넷 CIDR (이 시나리오에서는 겹치지 않는 VCN을 포함하여 해당 지역의 모든 VCN에 대한 변환을 유지 관리합니다.)
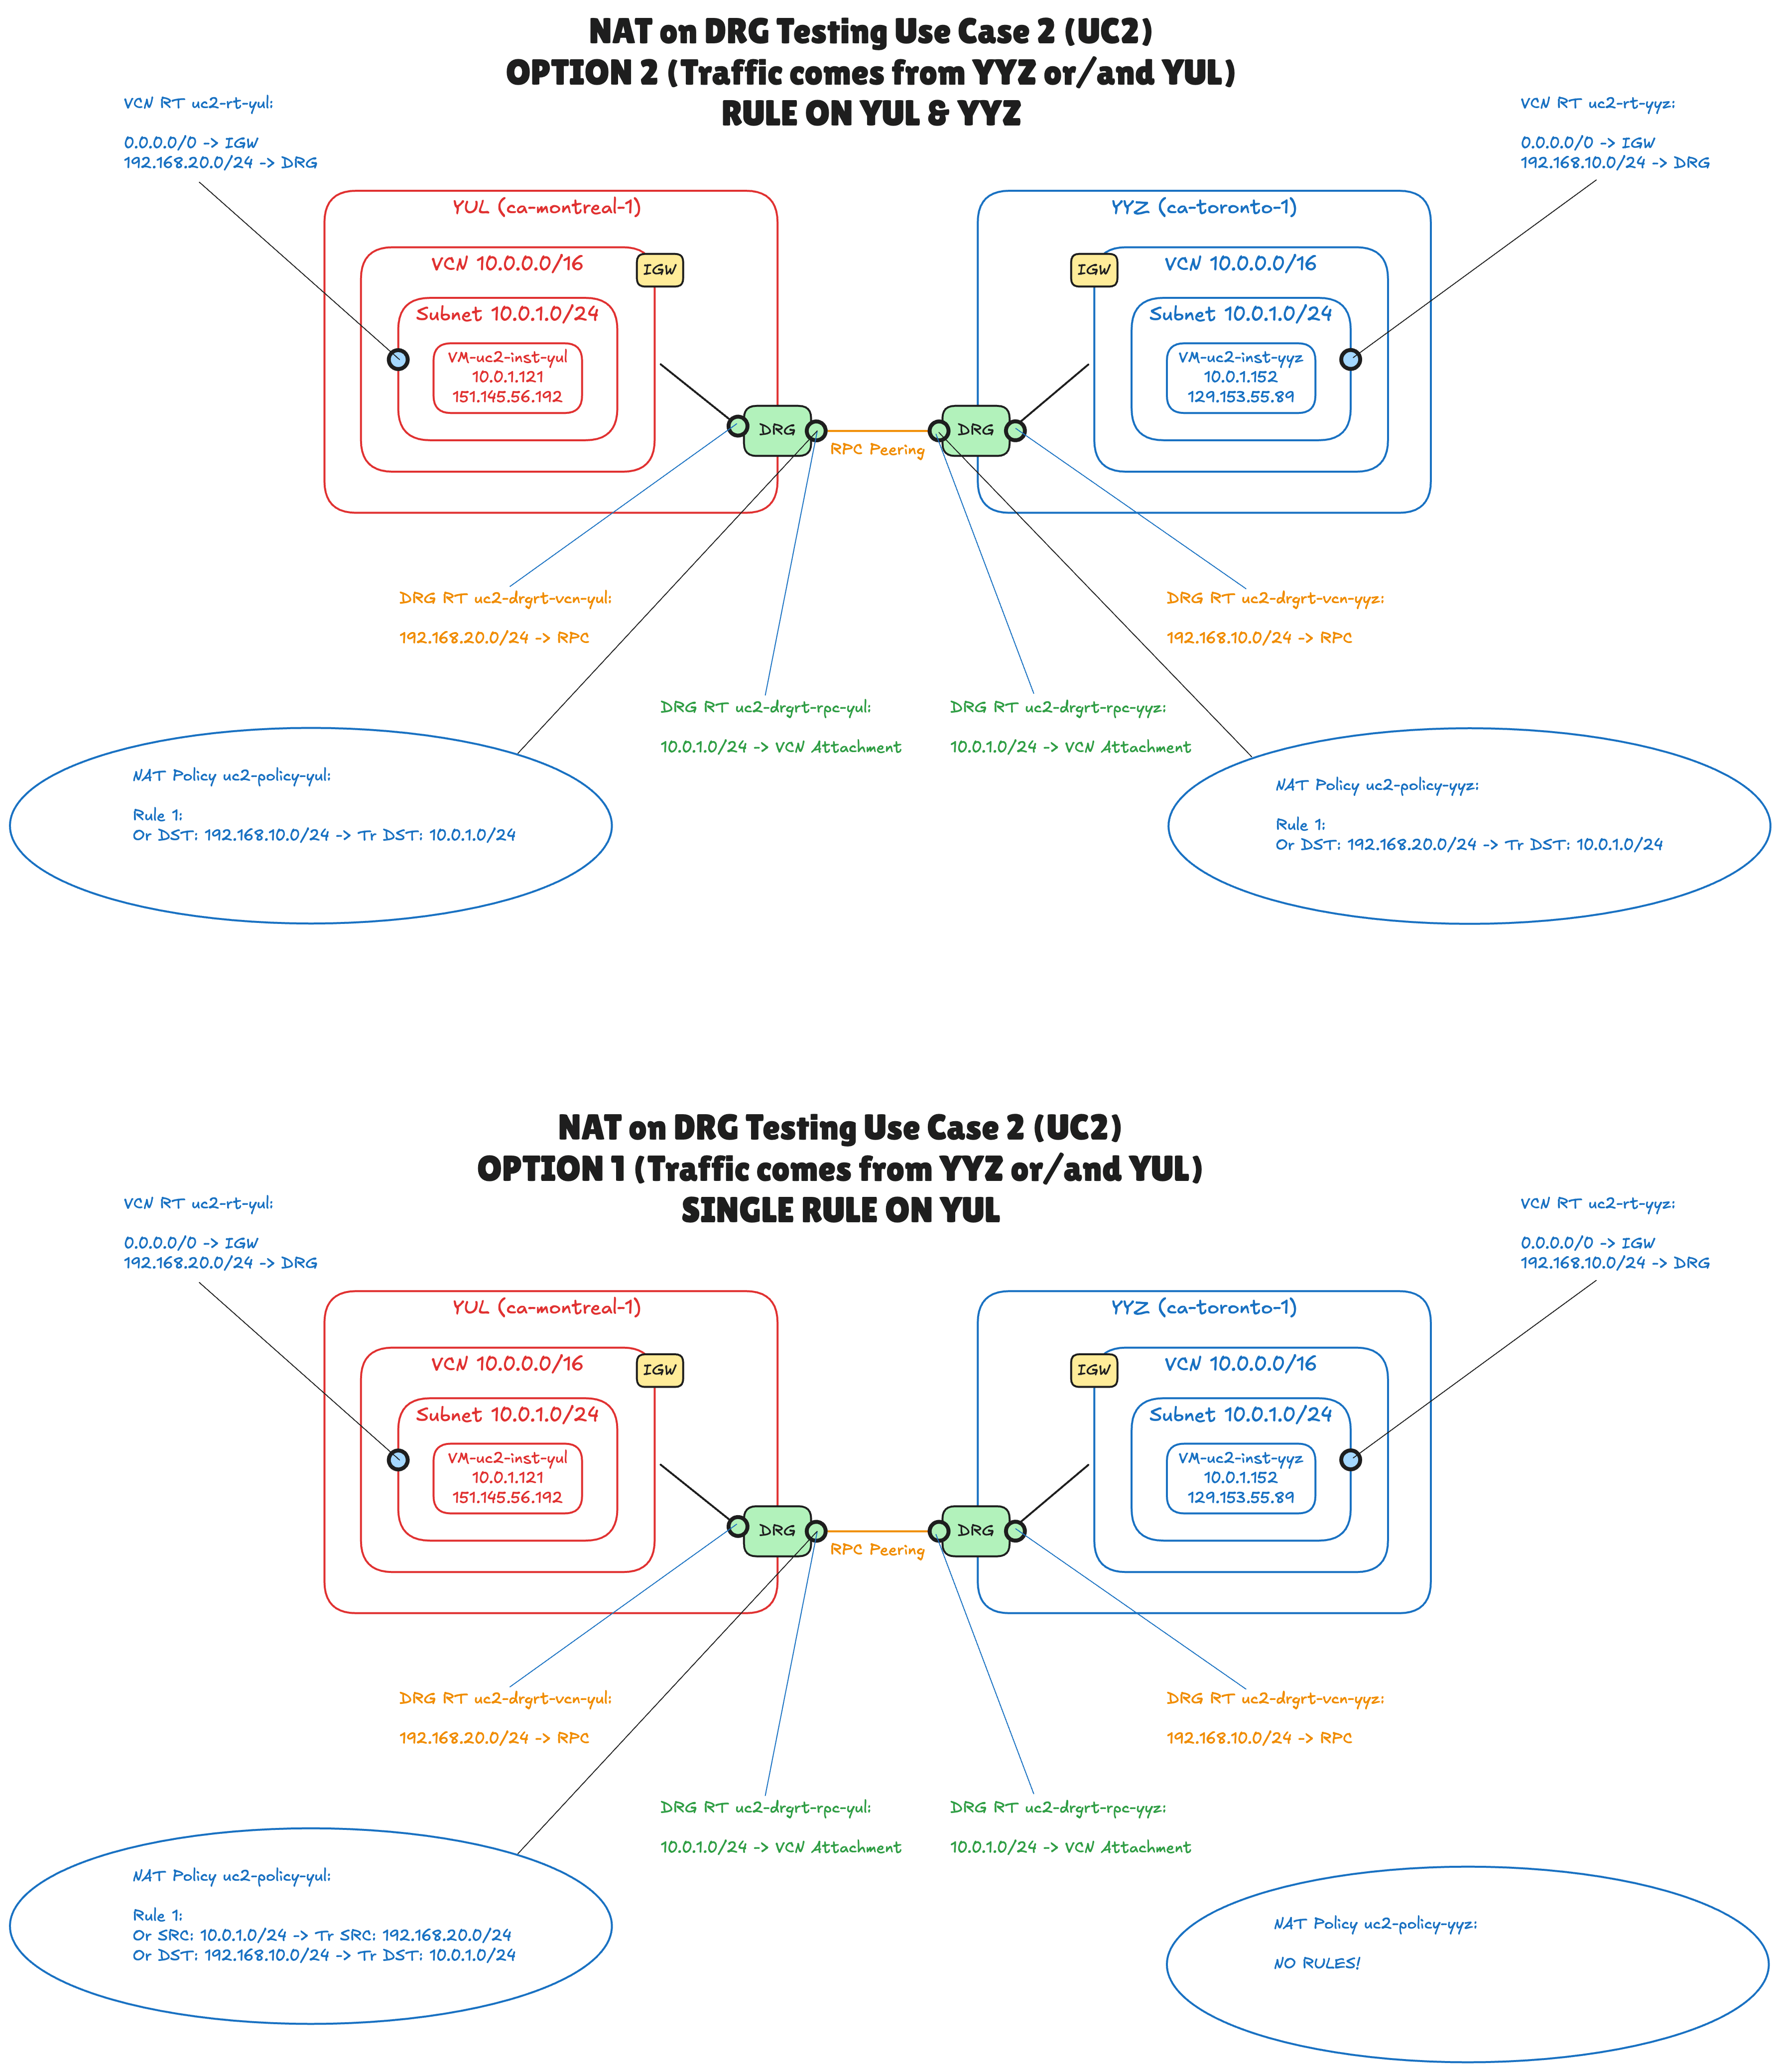
이 다이어그램은 각 규칙 옵션에 대해 동일한 토폴로지를 두 번 표시합니다. NAT 규칙을 제외한 모든 항목은 동일합니다.
- 두 VCN: 몬트리올에 하나, 토론토에 하나,
10.0.0.0/16에 서브넷10.0.1.0/24가 각각 하나씩, 테스트 인스턴스가 하나씩 있습니다. - 원격 피어링 연결과 연결된 리전당 하나씩 DRG 2개
- 두 개의 VCN 라우팅 테이블(파란색 텍스트) 각 영역은 다른 영역의 섀도우 CIDR을 로컬 DRG로 보냅니다.
- DRG당 2개의 4개의 DRG 경로 테이블(주황색 텍스트) VCN 연결의 테이블은 다른 영역의 섀도우 CIDR을 RPC로 전송합니다. RPC 연결의 테이블은
10.0.1.0/24를 로컬 VCN으로 전송합니다. - 2개의 DRG NAT 정책(줄임표)은 리전당 하나씩, 각각 해당 DRG의 RPC 연결과 연관됩니다.
선행 조건
- 네트워킹 리소스(VCN, DRG, 원격 피어링 접속, DRG 경로 테이블 및 DRG NAT 정책) 및 컴퓨트 인스턴스를 관리할 수 있는 컴파트먼트와 두 지역에 구독하는 OCI 테넌시입니다.
- 이미 존재하는 겹치는 CIDR이 각 지역에 하나씩 있는 2개의 VCN 이 튜토리얼에서는 이 튜토리얼을 작성하지 않습니다. 실습 과정에서는 각각 하나의 공용(public) 서브넷
10.0.1.0/24, 인터넷 게이트웨이 및 서브넷에 할당된 라우트 테이블(uc2-rt-yul및uc2-rt-yyz)이 있고 인터넷 게이트웨이로0.0.0.0/0를 보내는uc2-vcn-yul및uc2-vcn-yyz가 모두10.0.0.0/16입니다. 01단계와 04단계는 이 시작점을 통과합니다. - NAT를 지원하는 DRG DRG의 NAT는 레거시(V1) DRG에서 사용할 수 없으며, 중개, 처리량이 높은 모드 또는 경로 통합이 사용으로 설정된 DRG에서는 사용할 수 없습니다. 새로 생성된 DRG 작업.
- 테스트할 컴퓨트 인스턴스 2개(리전마다 하나씩) 이 튜토리얼에서는
uc2-inst-yul(10.0.1.121) 및uc2-inst-yyz(10.0.1.152)이라고 합니다. 각 IP 주소에는 공용 IP 주소가 있으므로 SSH를 사용하여 연결할 수 있습니다. - 인스턴스에 대한 SSH 키 쌍 및 보안 목록에서 허용하기 위해 접속하는 퍼블릭 IP 주소입니다.
- 원격 피어링, VCN 라우트 테이블 및 DRG 라우트 테이블에 대한 기본 지식
[<수량>] 참고] 이 자습서의 이름, CIDR 및 IP 주소는 스크린샷의 실습에서 가져옵니다. 섀도우 CIDR이 네트워크의 다른 CIDR과 겹치지 않고 교체하는 CIDR과 접두어 길이가 동일한 경우 자체적으로 사용할 수 있습니다.
단계
- STEP 01: 몬트리올의 네트워크 검토 (YUL)
- STEP 02: 몬트리올에서 DRG, RPC 및 DRG 라우팅 테이블 생성
- 03단계: 몬트리올에서 DRG NAT 정책 만들기
- 04단계: 토론토에서 네트워크 검토(YYZ)
- 05단계: 토론토에서 DRG, RPC 및 DRG 경로 테이블 생성
- 06단계: 토론토에서 DRG NAT 정책 생성
- 07단계: NAT 규칙 구성, 옵션 1: 하나의 영역에서 단일 규칙
- 08단계: NAT 규칙 구성, 옵션 2: 각 영역의 규칙
01단계: 몬트리올의 네트워크 검토(YUL)
우리는 첫 번째 지역에서 시작합니다. 여기 VCN은 공용 서브넷이 하나 있는 일반 VCN입니다. 이 자습서에서는 다른 지역의 VCN과 동일한 주소 공간만 중요합니다.
- 캐나다 남동부(몬트리올) 지역을 선택합니다.
- 탐색 메뉴를 열고 네트워킹을 누른 다음 가상 클라우드 네트워크를 누릅니다.
- IPv4 CIDR 블록이
10.0.0.0/16인 VCNuc2-vcn-yul을 확인합니다.
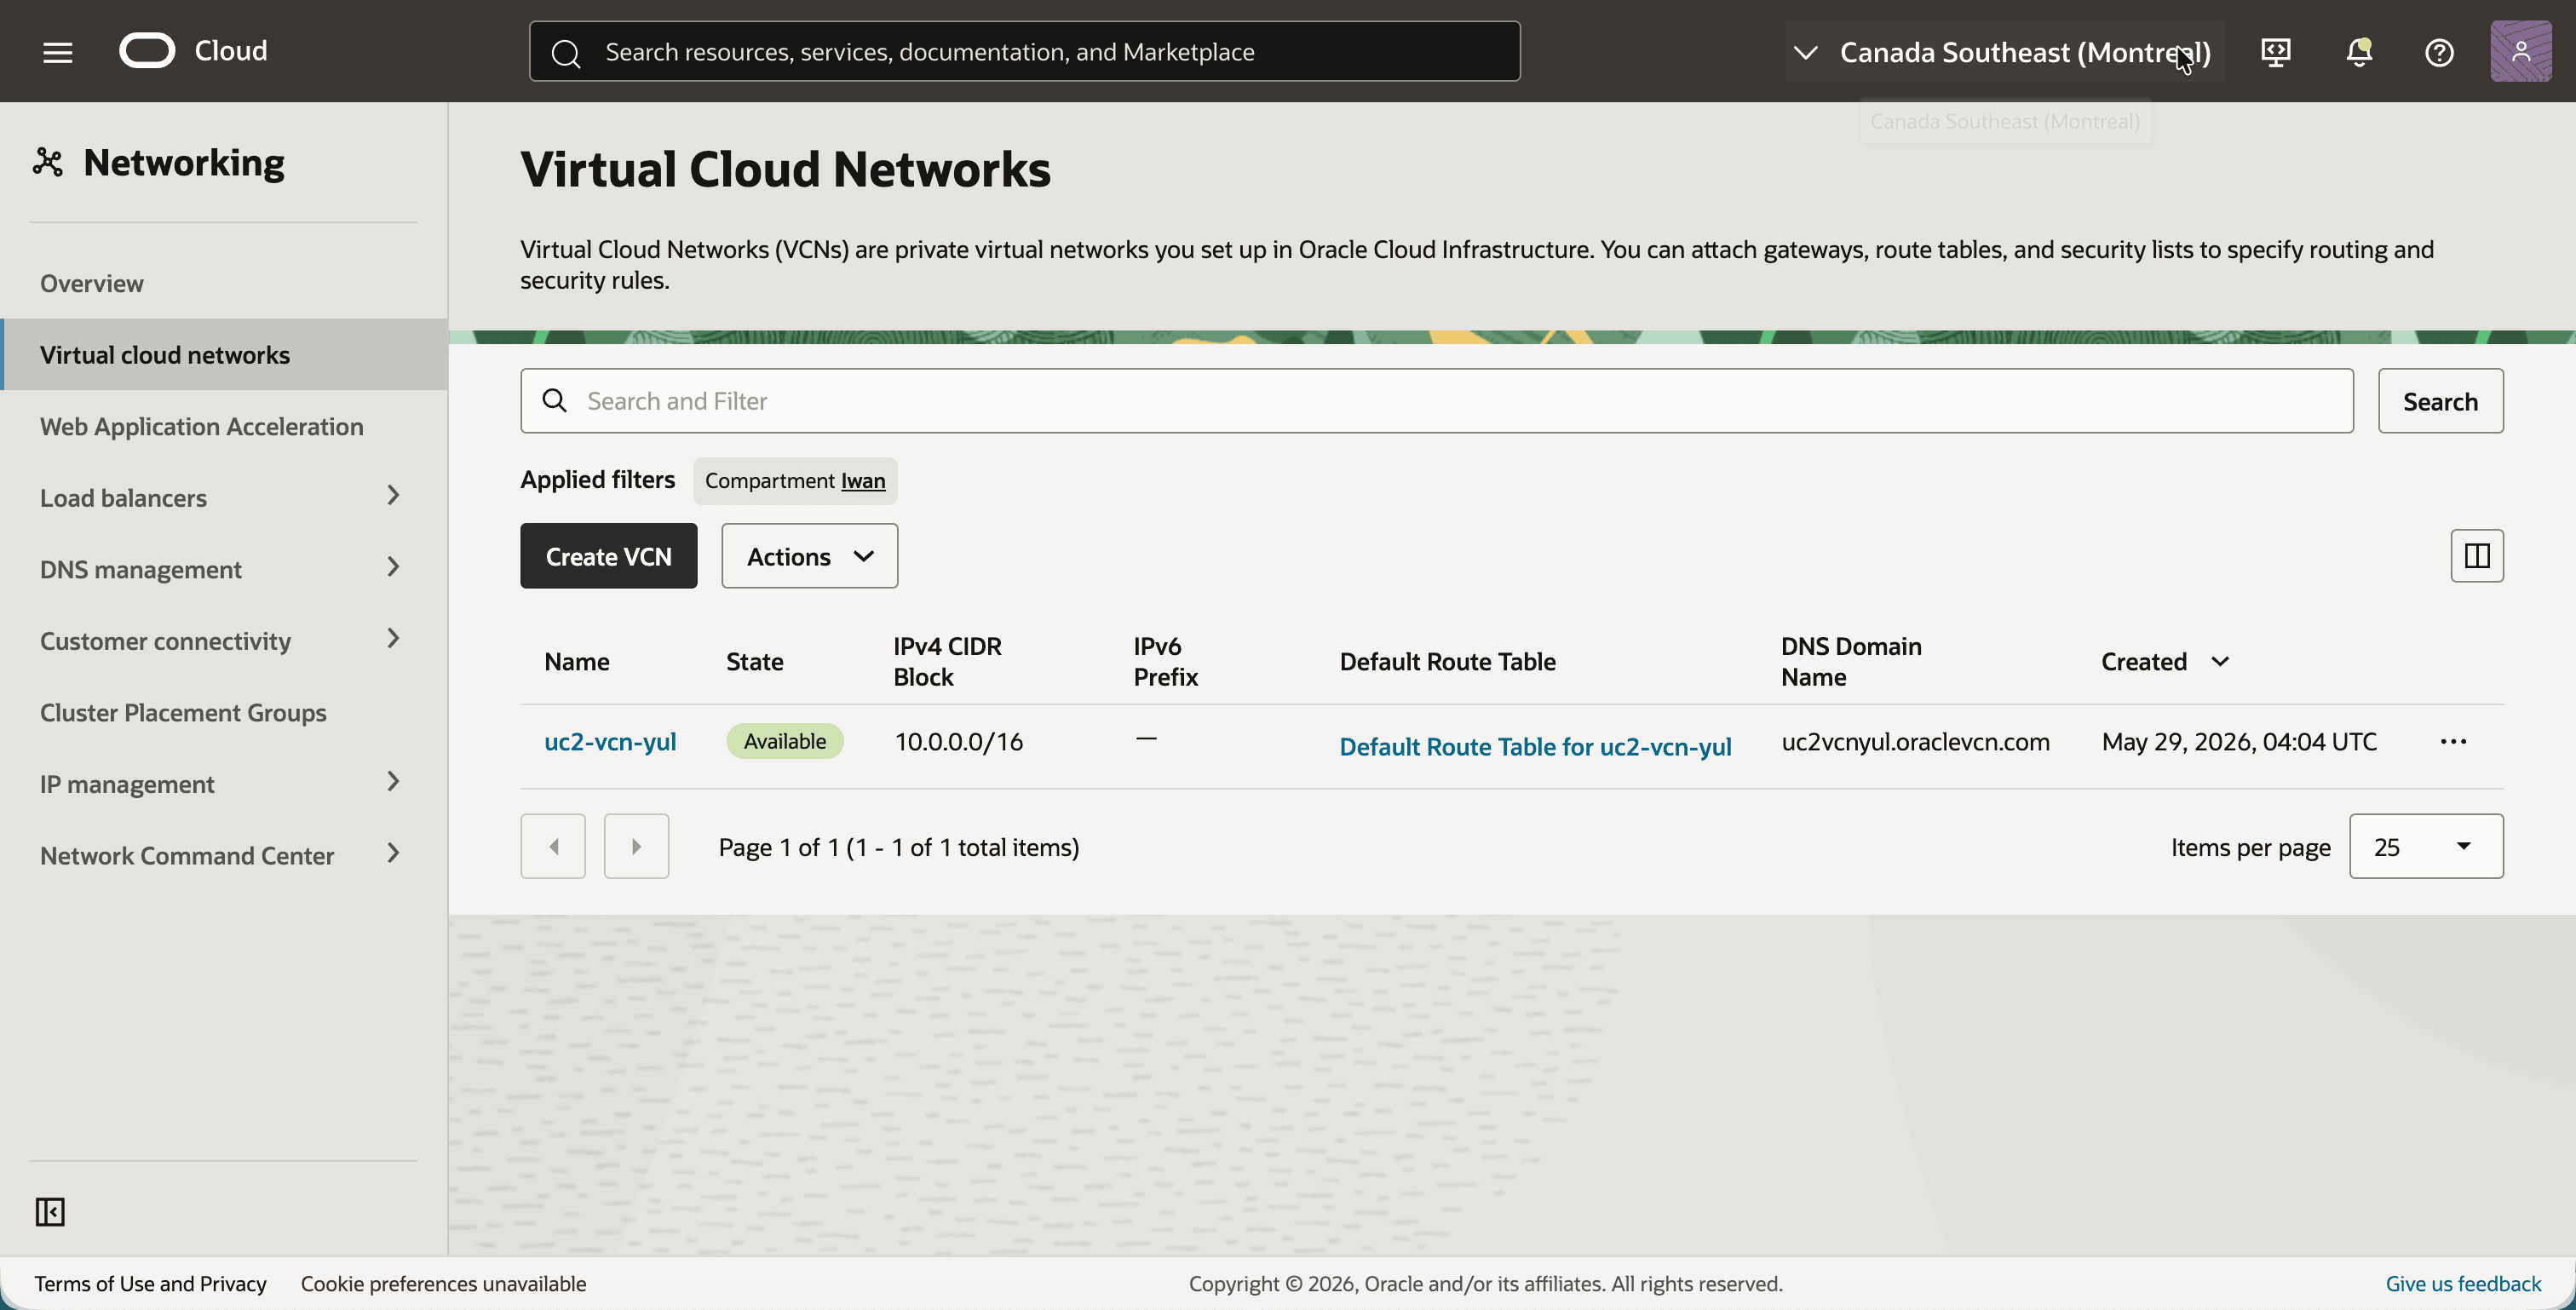
uc2-vcn-yul을 누르고 서브넷 탭을 누릅니다.- IPv4 CIDR Block이
10.0.1.0/24인 서브넷uc2-subnet-yul을 확인합니다.
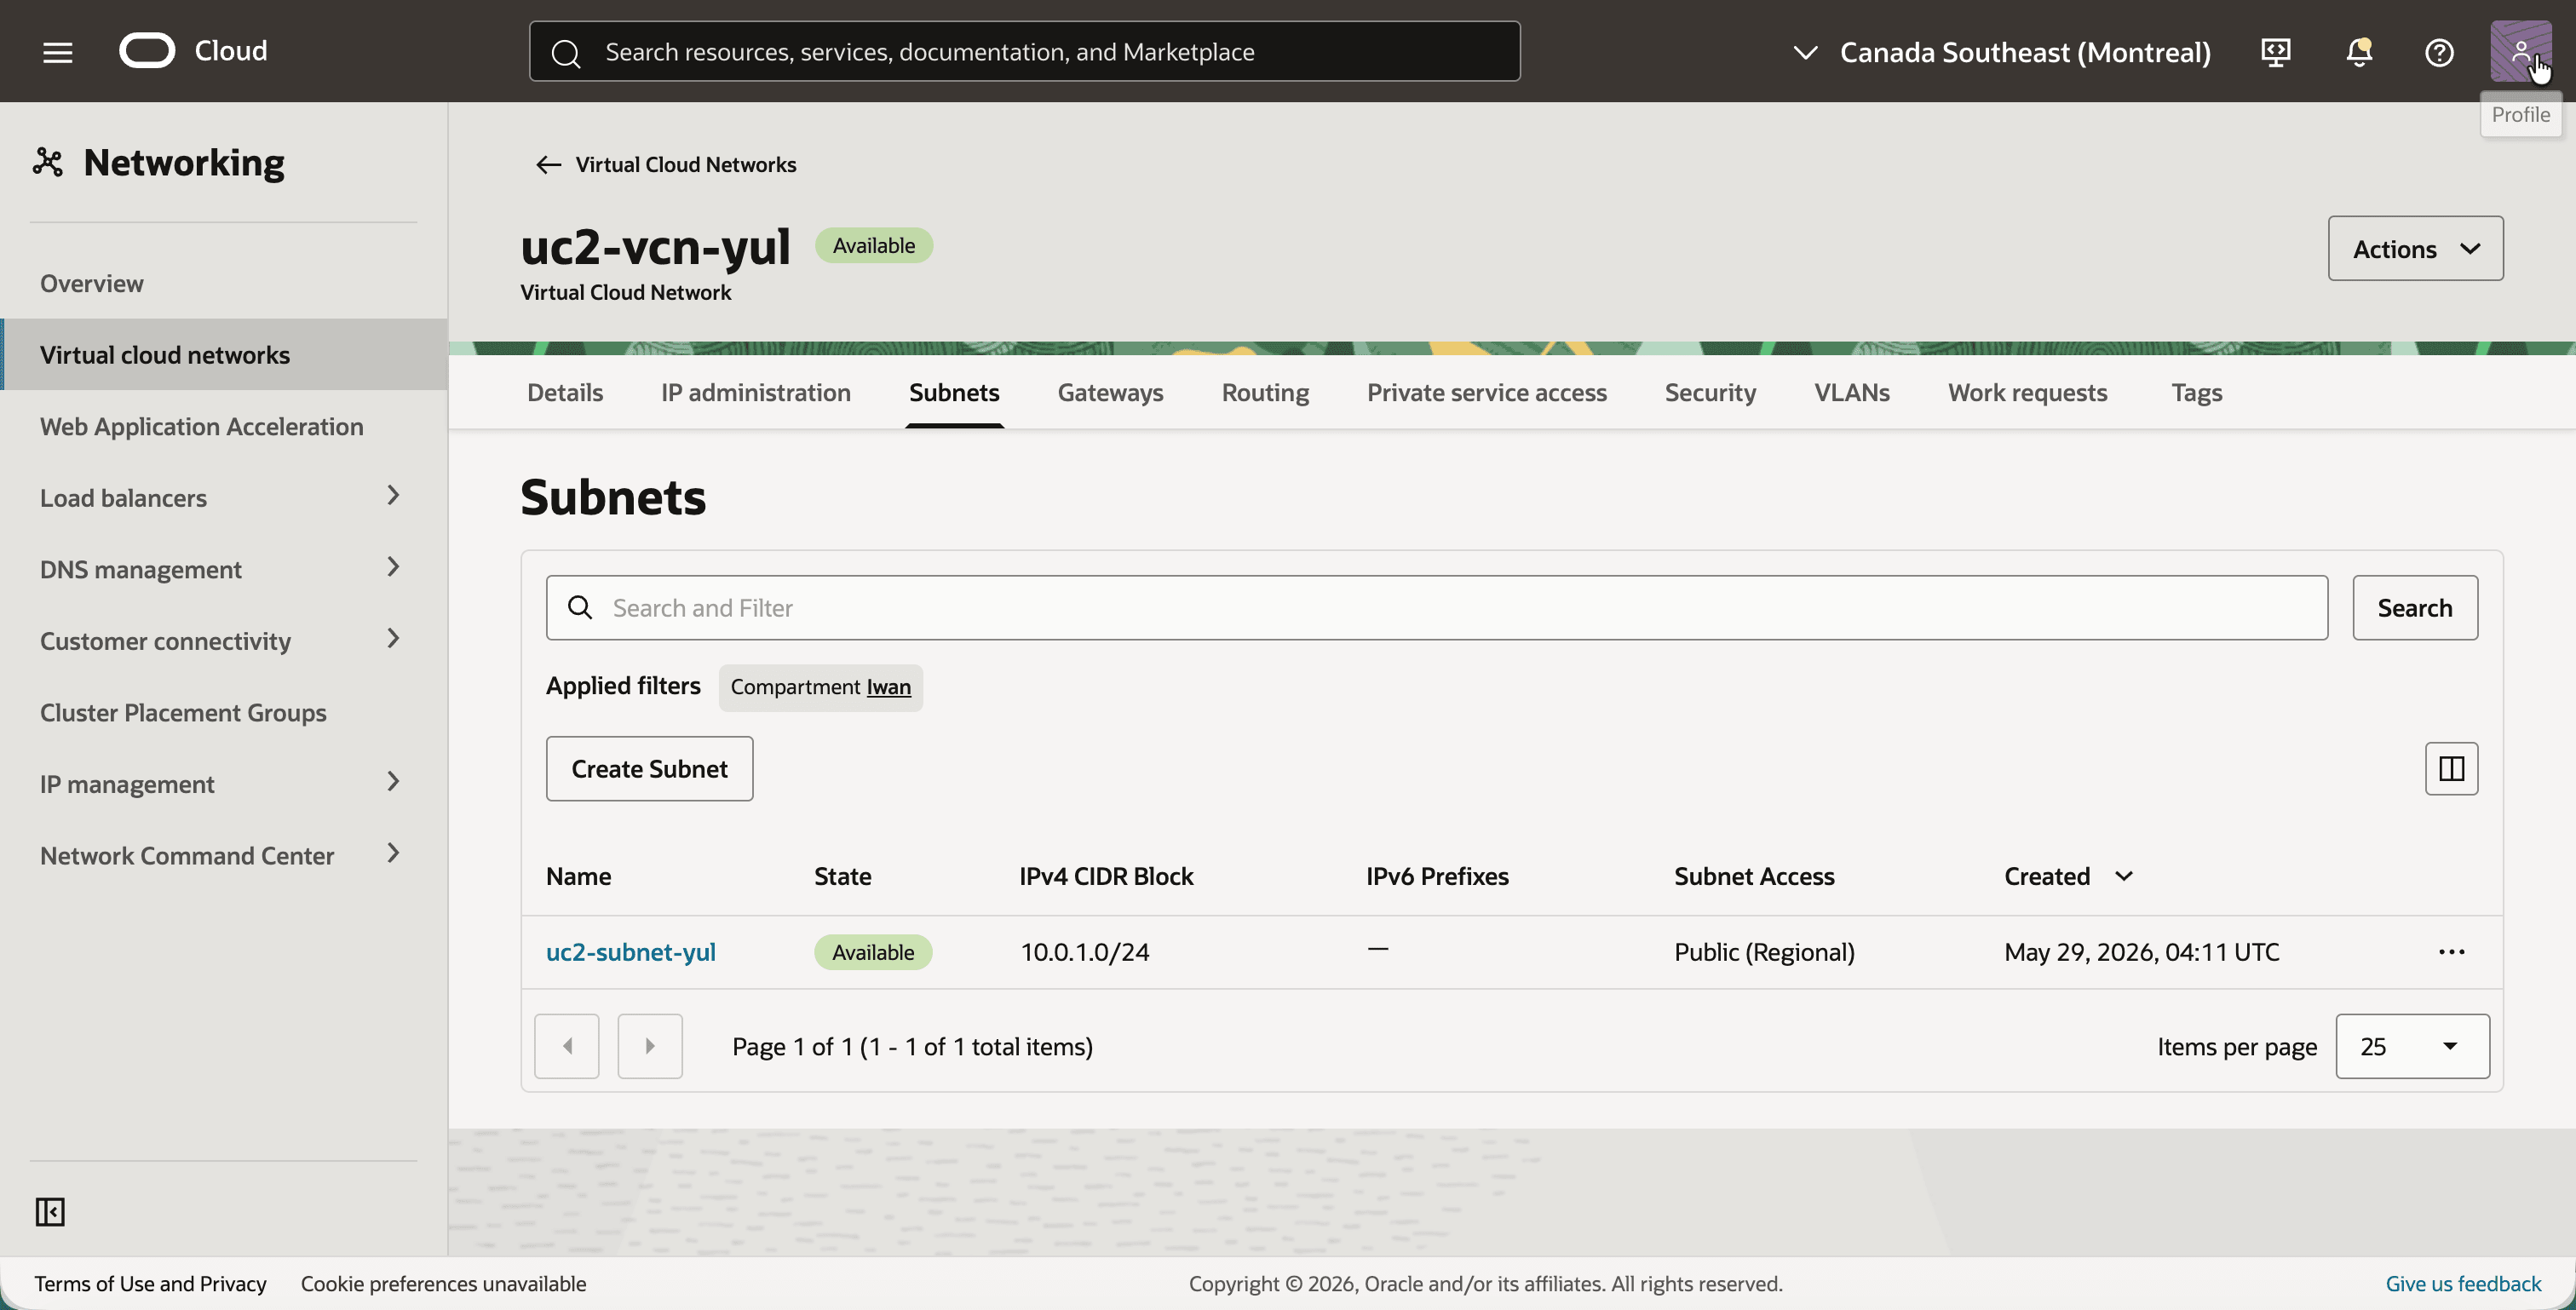
인터넷 게이트웨이는 SSH를 통해 테스트 인스턴스에 도달할 수 있도록 여기에만 있습니다.
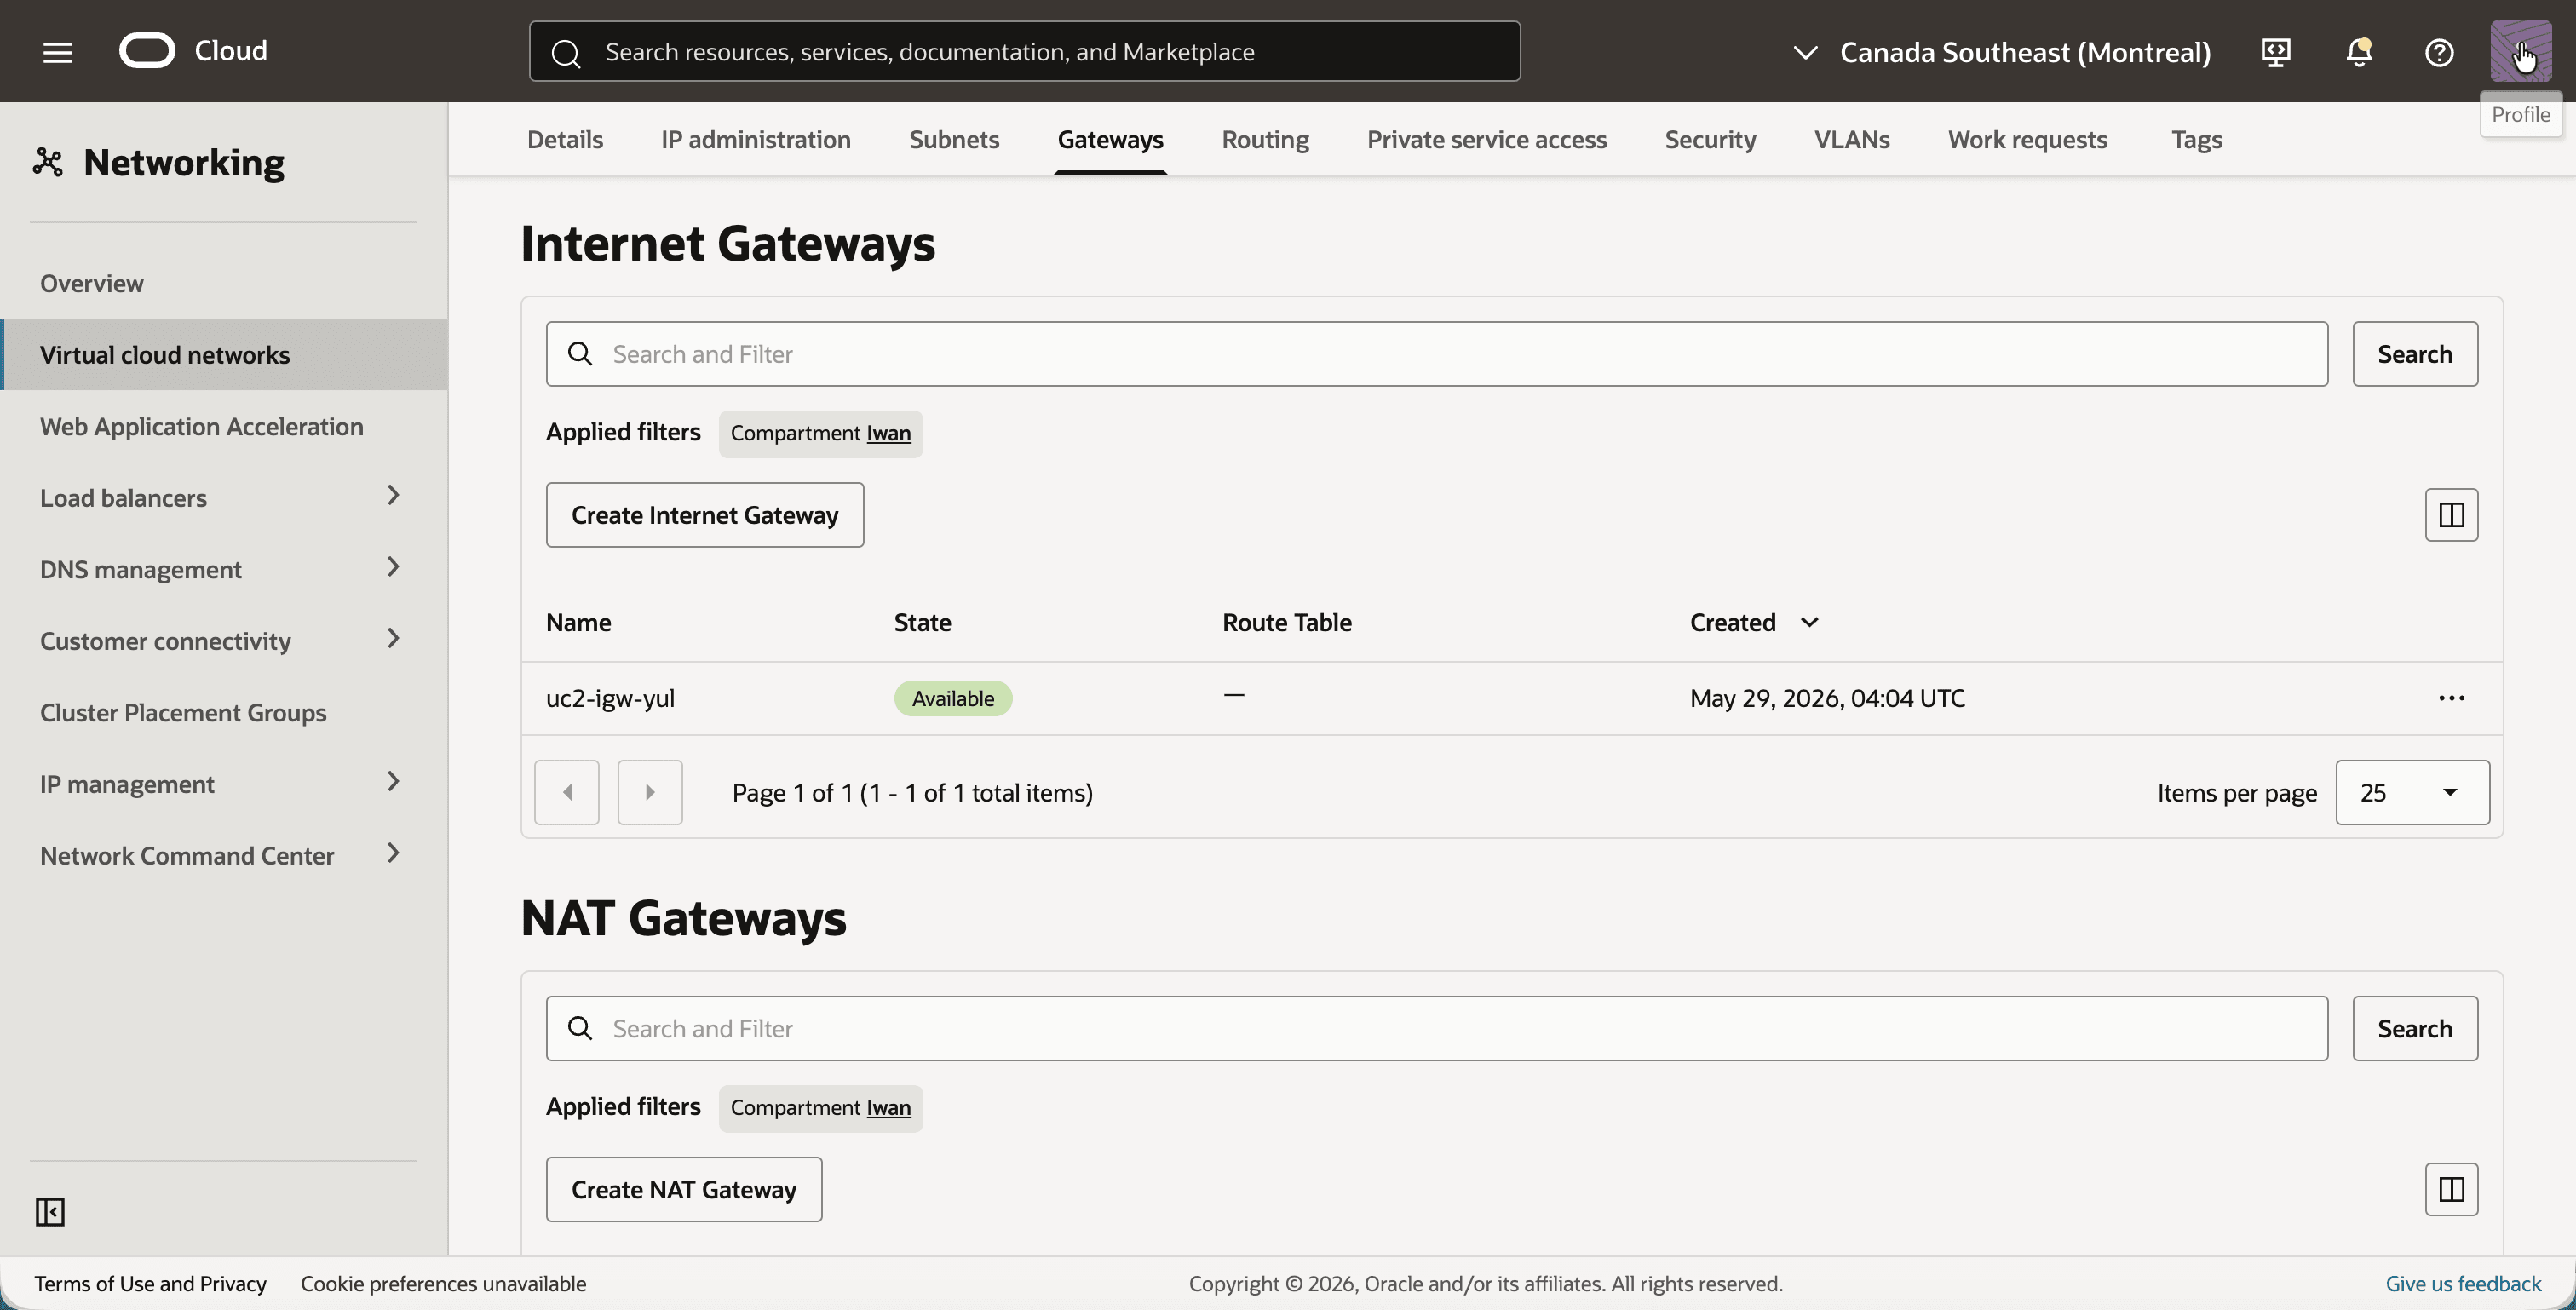
- 게이트웨이 탭을 누릅니다.
- 인터넷 게이트웨이
uc2-igw-yul를 확인합니다.
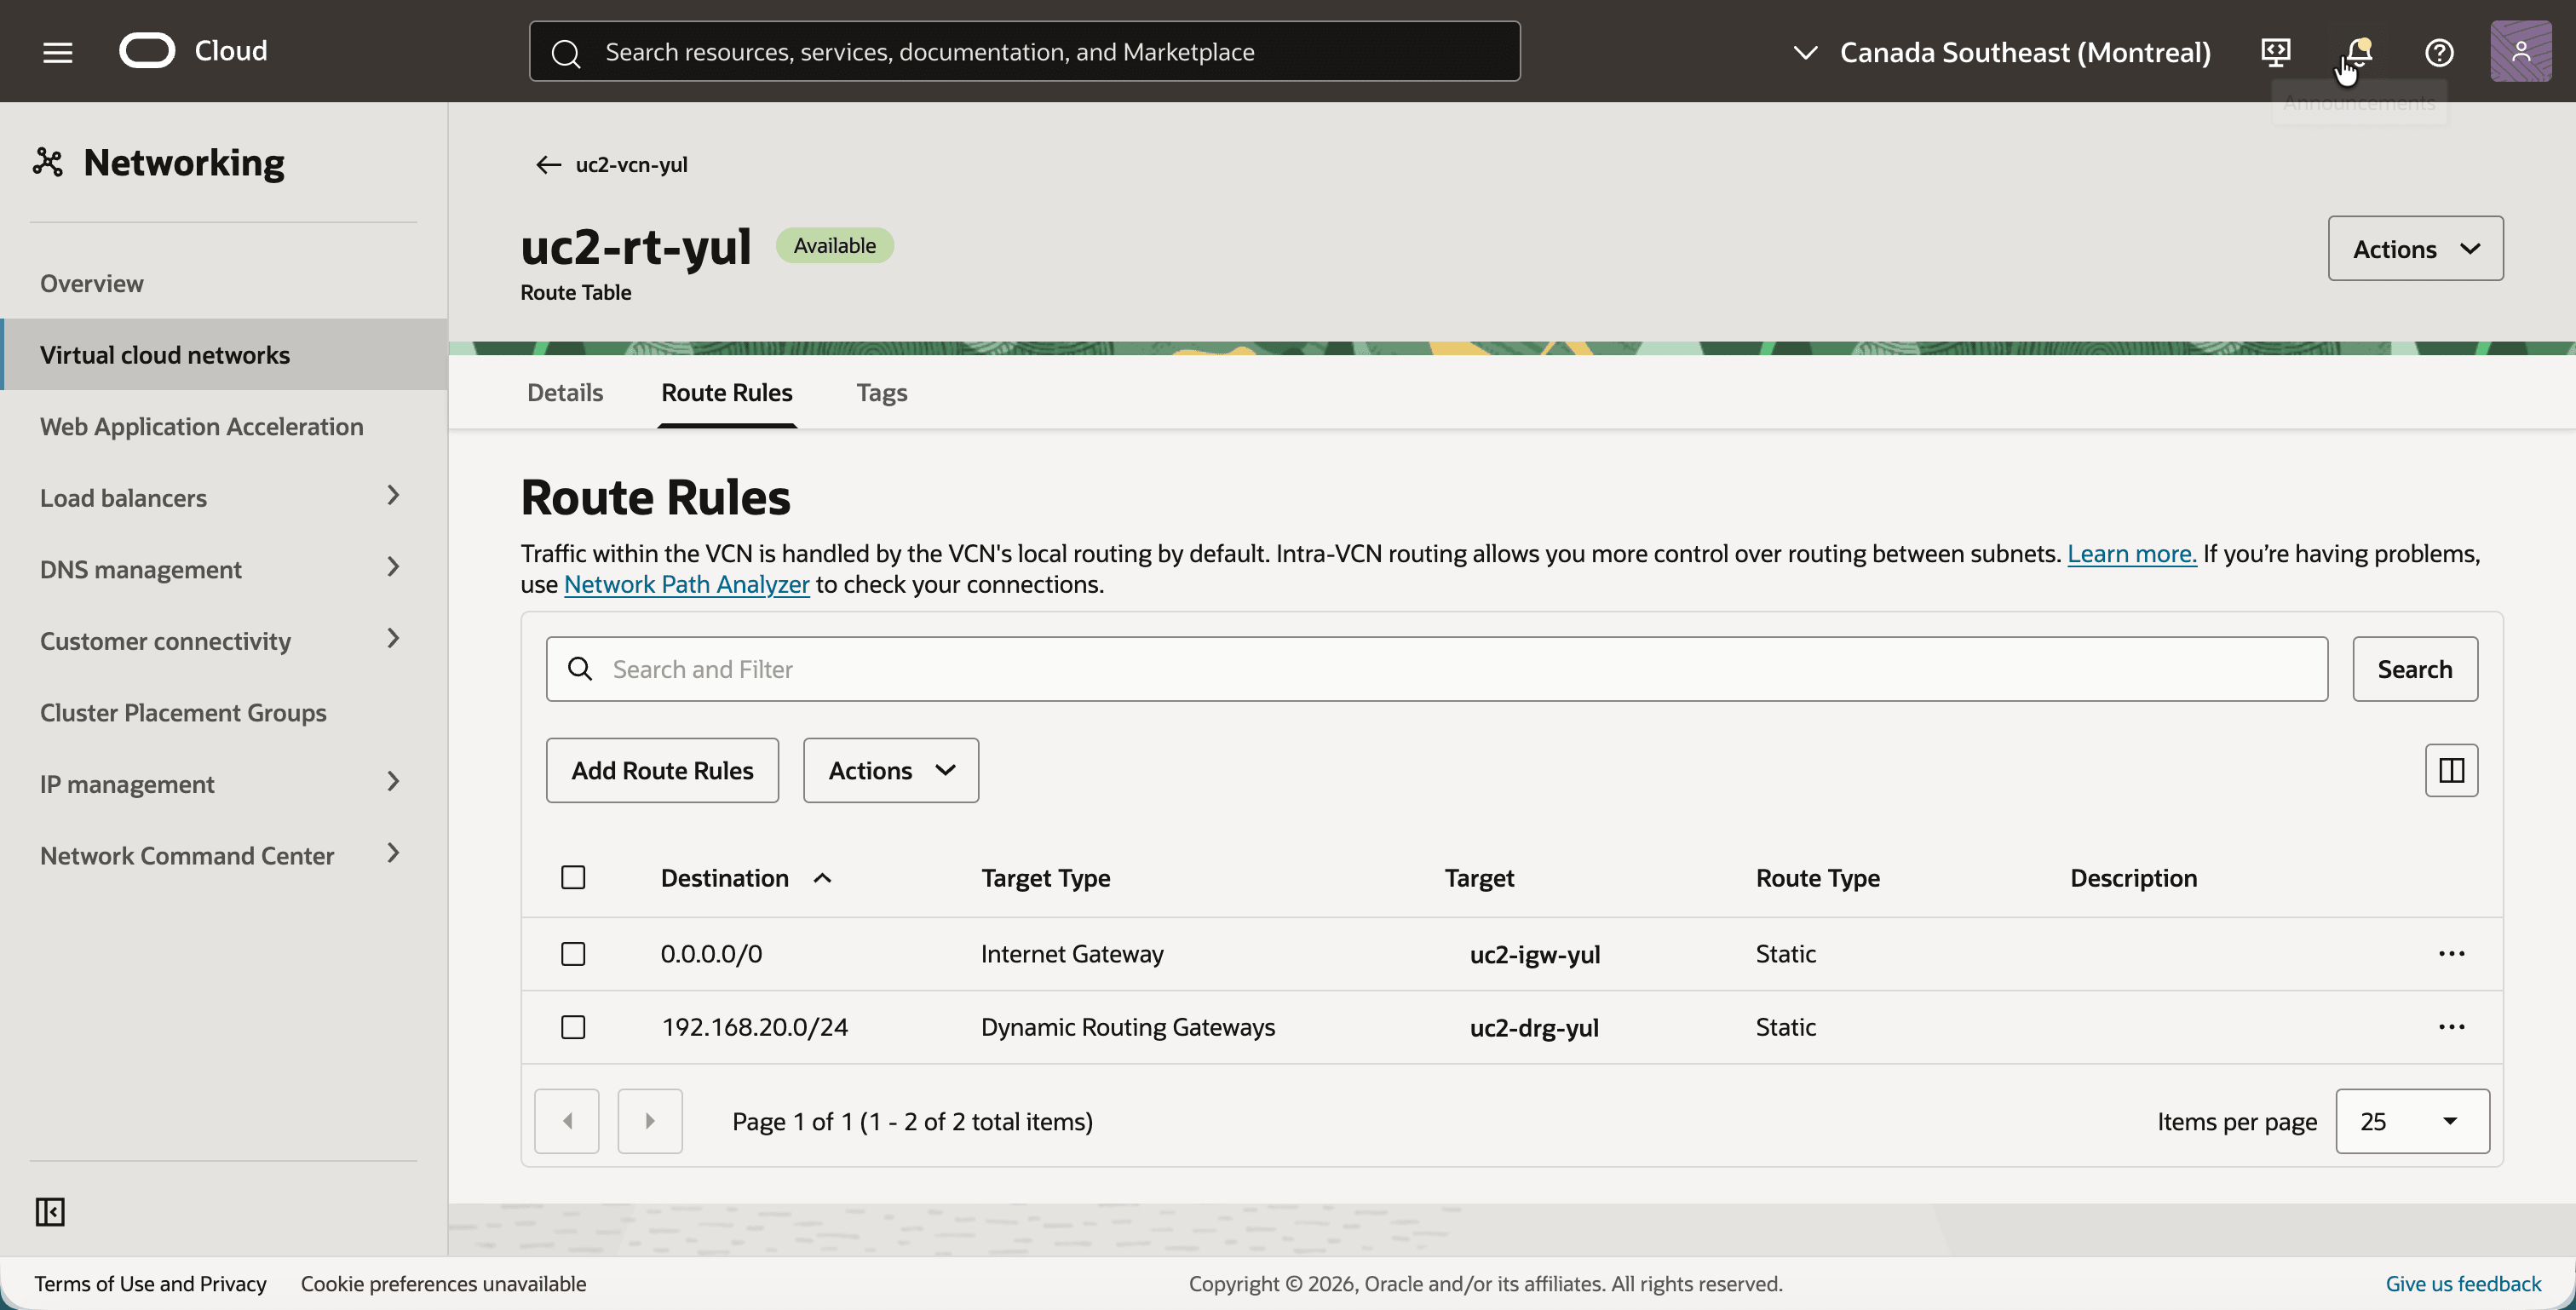
몬트리올의 인스턴스는 섀도우 CIDR 192.168.20.0/24에서 토론토에 도달하므로 DRG로 이동하는 대상입니다.
- 경로 지정 탭을 누르고 경로 테이블
uc2-rt-yul을 누릅니다.uc2-subnet-yul에 지정된 경로 테이블입니다. - 경로 규칙 탭을 누릅니다.
- 라우트 테이블에 이러한 두 개의 라우트 규칙이 있는지 확인합니다. 02단계 뒤에 두번째 대상을 추가합니다. 대상은 여기에 생성하는 DRG이기 때문입니다.
0.0.0.0/0- 인터넷에서 SSH 액세스를 위한 대상uc2-igw-yul192.168.20.0/24(토론토의 그림자 CIDR)과 대상uc2-drg-yul
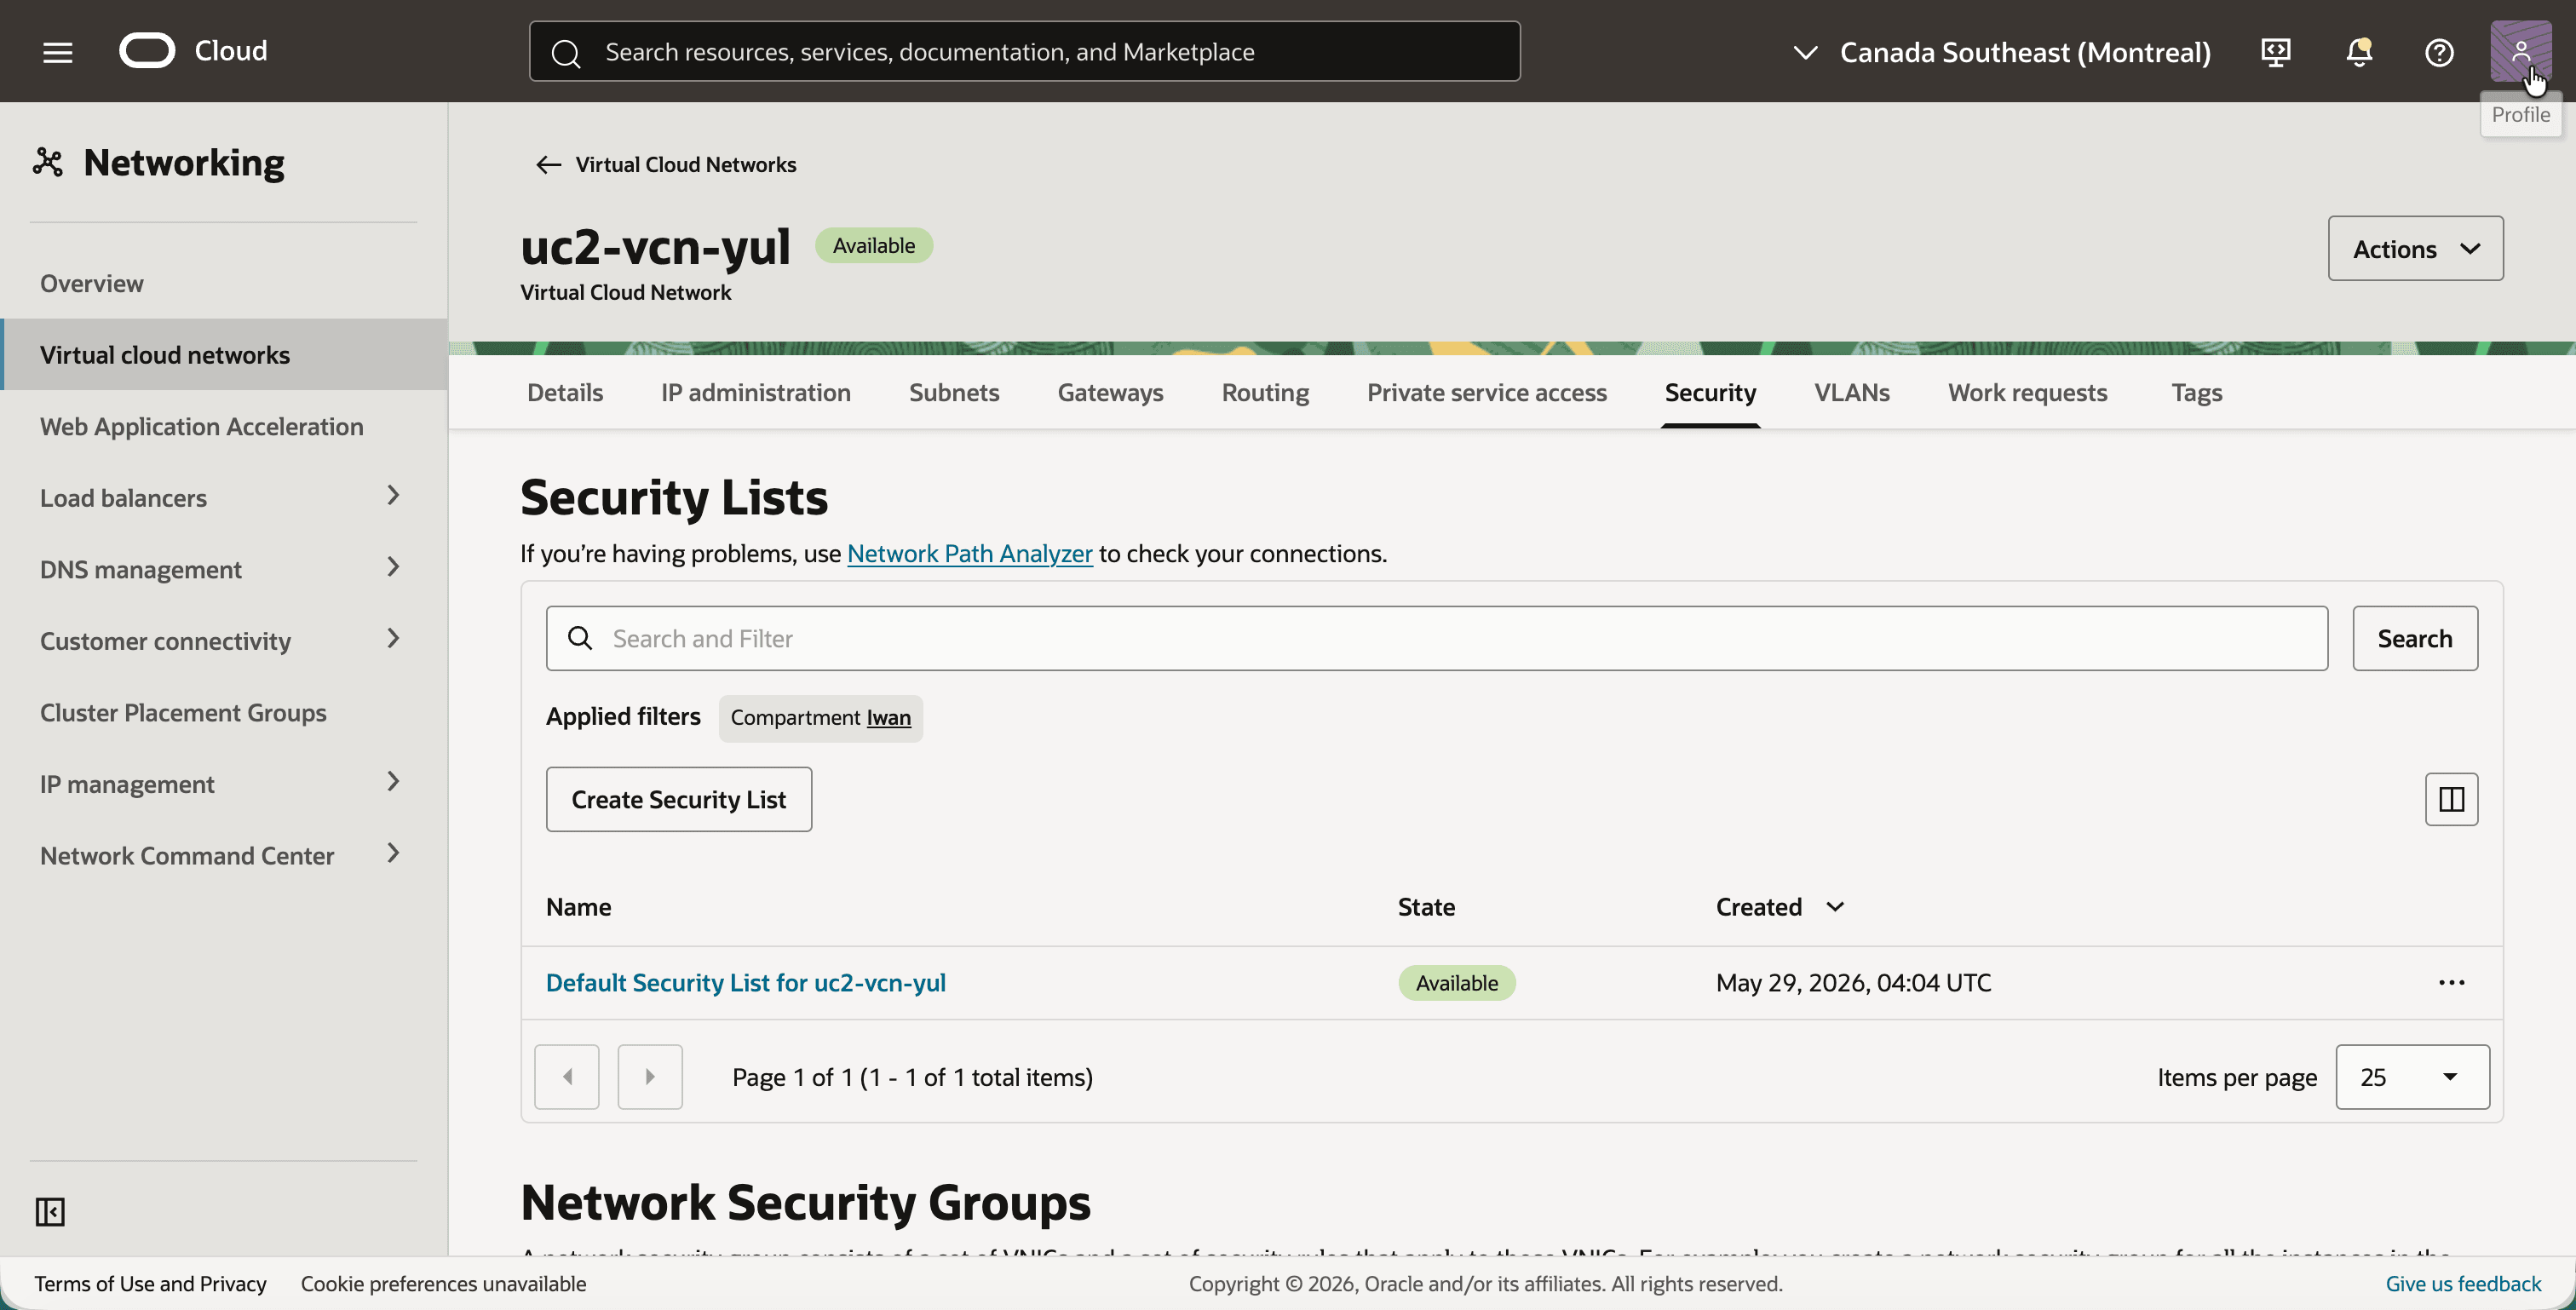
테스트는 핑이므로 보안 목록에서 ICMP를 허용해야 합니다. 토론토의 핑은 소스 주소가 10.0.1.0/24가 아닌 그림자 범위로 도착합니다.
이 실습에서는 세 개의 전용 범위 모두에서 ICMP를 사용할 수 있습니다. 이 튜토리얼이 요구하는 것보다 더 넓습니다. 최소값은 VCN당 하나의 ICMP 규칙이며, 다른 지역의 그림자 CIDR은 소스입니다. 192.168.20.0/24는 몬트리올, 192.168.10.0/24는 토론토입니다.
- VCN으로 돌아가서 보안 탭을 누릅니다.
- uc2-vcn-yul에 대한 기본 보안 목록을 누릅니다.
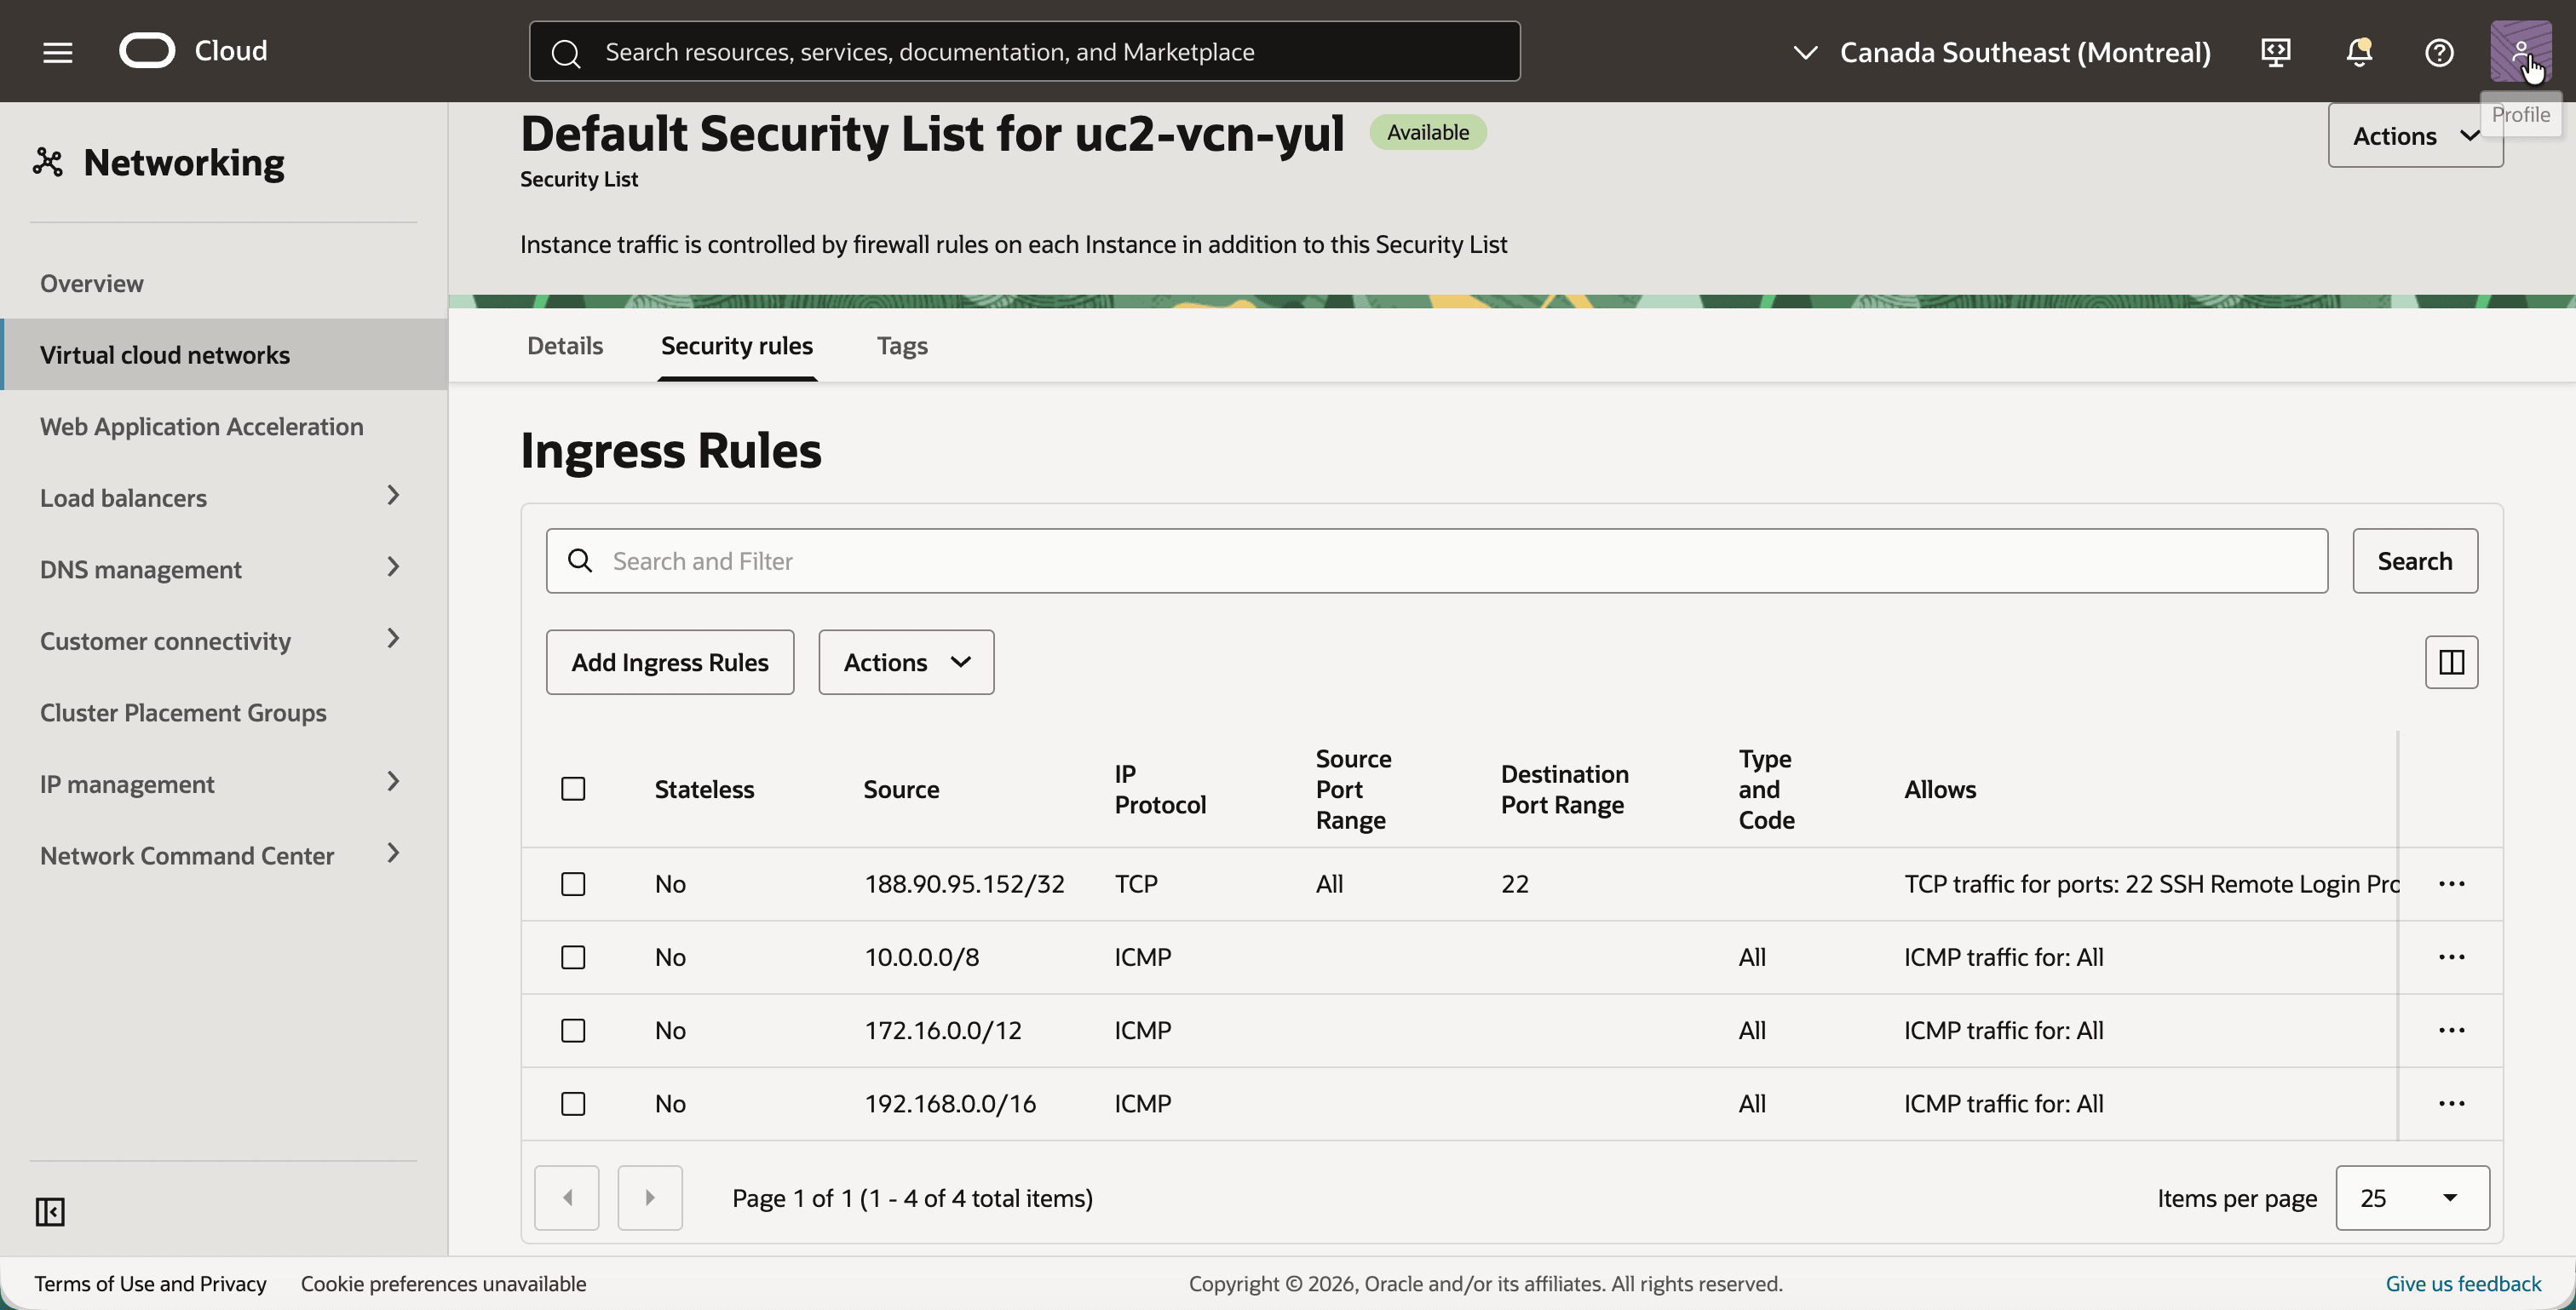
- 보안 규칙 탭을 누릅니다.
- 보안 목록에 다음 수신 규칙이 있는지 확인하고 누락된 수신 규칙을 추가합니다.
- SSH에 대한 고유 공용 IP 주소의 TCP 포트
22 10.0.0.0/8,172.16.0.0/12및192.168.0.0/16의 ICMP
- SSH에 대한 고유 공용 IP 주소의 TCP 포트
02단계: 몬트리올에서 DRG, RPC 및 DRG 경로 테이블 생성
각 영역에는 고유한 DRG가 있습니다. 몬트리올의 DRG는 VCN과 토론토에 대한 원격 피어링 연결에 각각 하나씩 두 개의 연결을 가져옵니다. 각 연결은 고유의 DRG 경로 테이블을 가져옵니다. 자동 생성된 테이블은 여기에 도움이 되지 않습니다. 토론토의 그림자 CIDR은 첨부 파일에 의해 알려지지 않으므로 해당 경로는 정적 경로여야 합니다. 각각 하나의 정적 경로가 있는 두 개의 작은 테이블은 경로 지정을 명시적으로 유지합니다.
이 단계의 스크린샷은 최종 결과를 보여줍니다. DRG 경로 테이블 uc2-drgrt-vcn-yul 및 uc2-drgrt-rpc-yul은 자동으로 생성되지 않습니다. DRG의 경로 지정 탭에서 생성하고 각 경로에 대해 표시되는 정적 경로를 추가한 다음 VCN 연결 및 RPC 연결의 DRG 경로 테이블로 선택합니다. RPC에 대한 정적 경로는 RPC가 있는 후에만 추가할 수 있습니다.
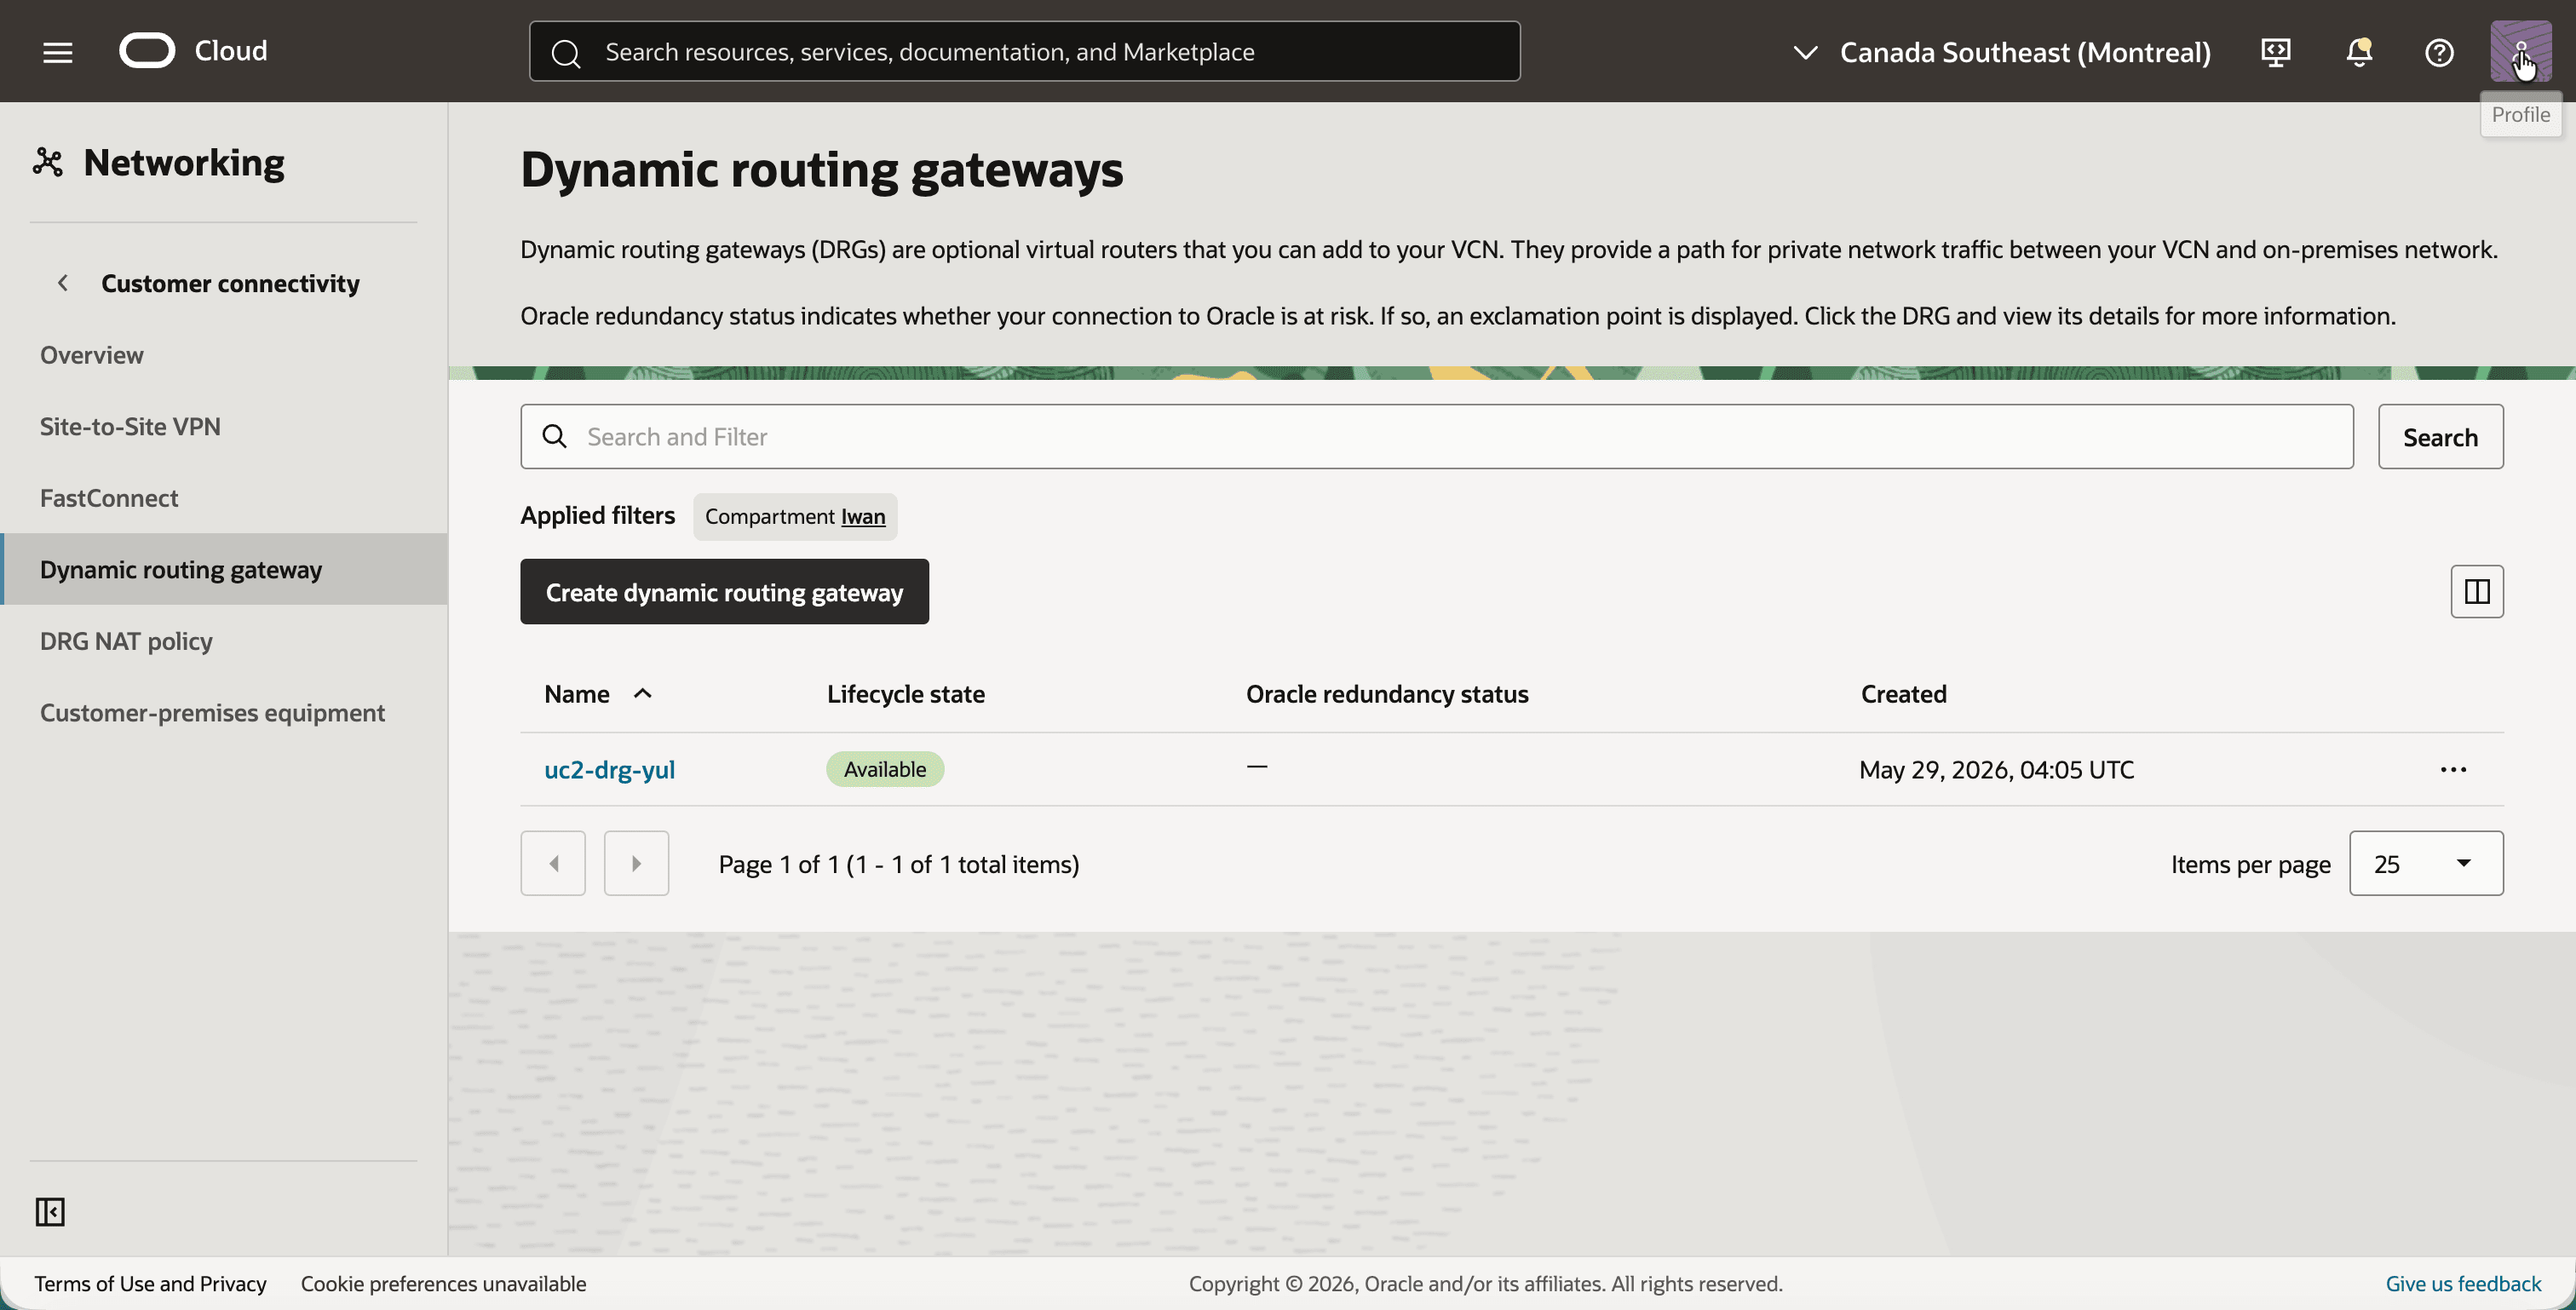
- 탐색 메뉴를 열고 네트워킹, 고객 연결, 동적 경로 지정 게이트웨이 순으로 누릅니다.
- 동적 경로 지정 게이트웨이 생성 단추를 누르고 이름이
uc2-drg-yul인 DRG를 생성합니다. - DRG는 Available입니다.
uc2-drg-yul을 누르고 첨부 탭을 누릅니다.- 가상 클라우드 네트워크 연결 생성 버튼을 누르고 VCN
uc2-vcn-yul에 대한 연결uc2-att-vcn-yul을 생성합니다. - 연결은 DRG 경로 테이블
uc2-drgrt-vcn-yul를 사용하며 DRG NAT 정책이 없습니다.
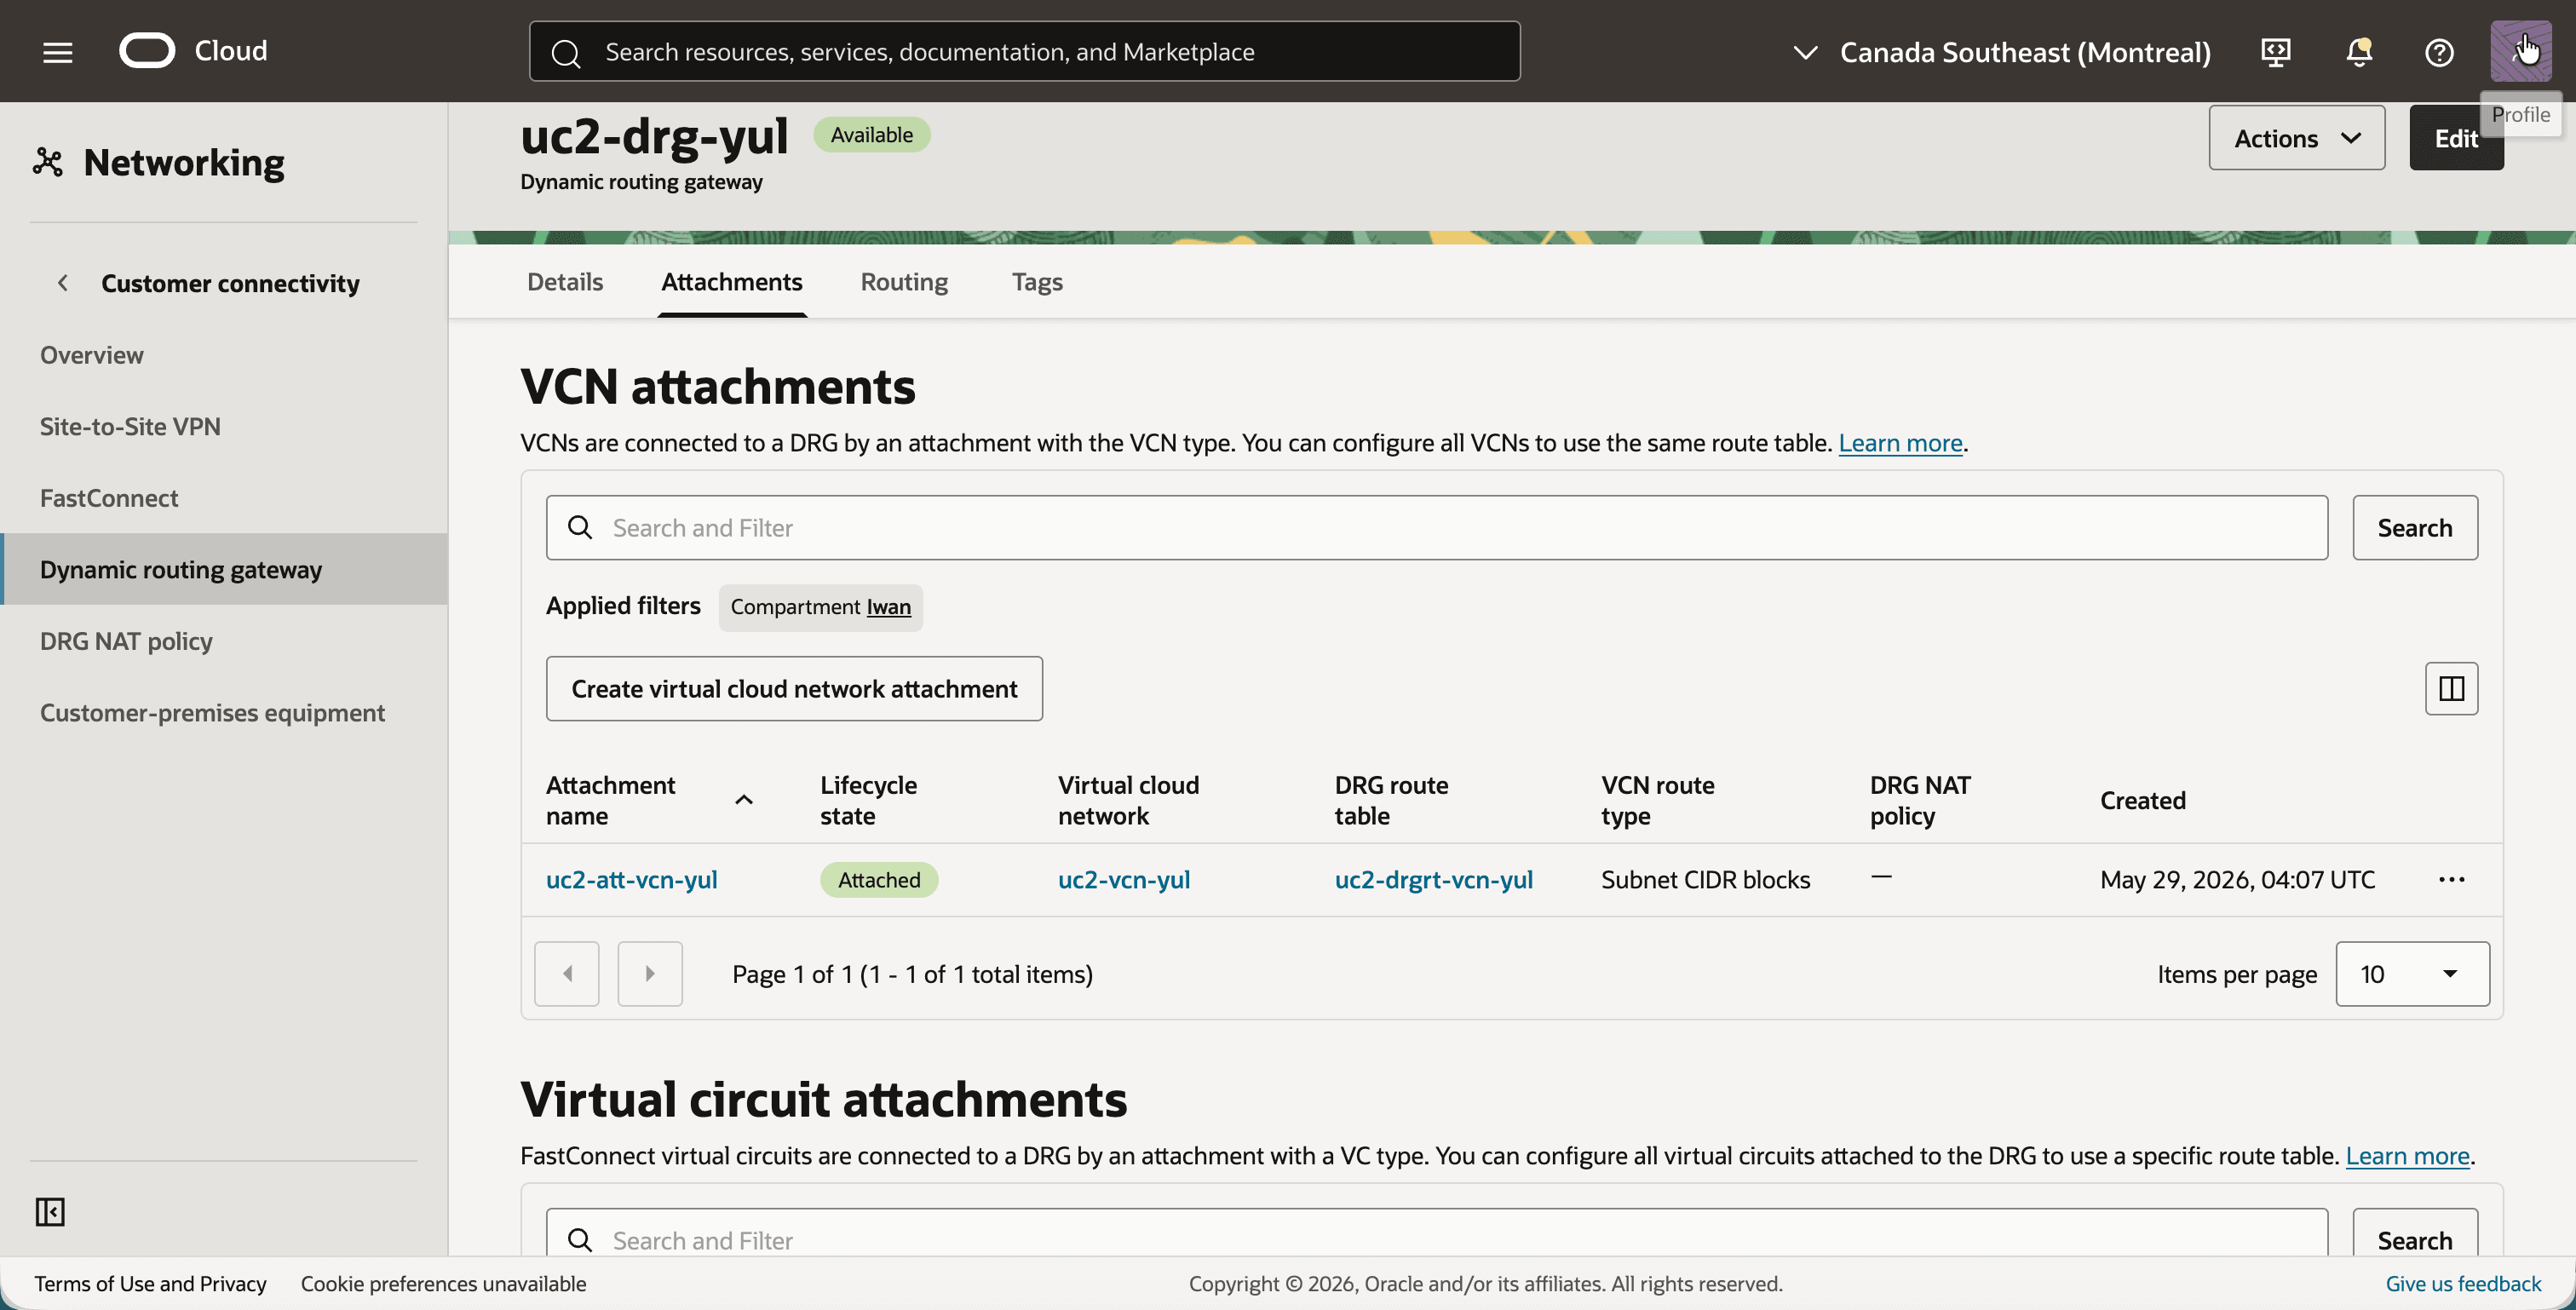
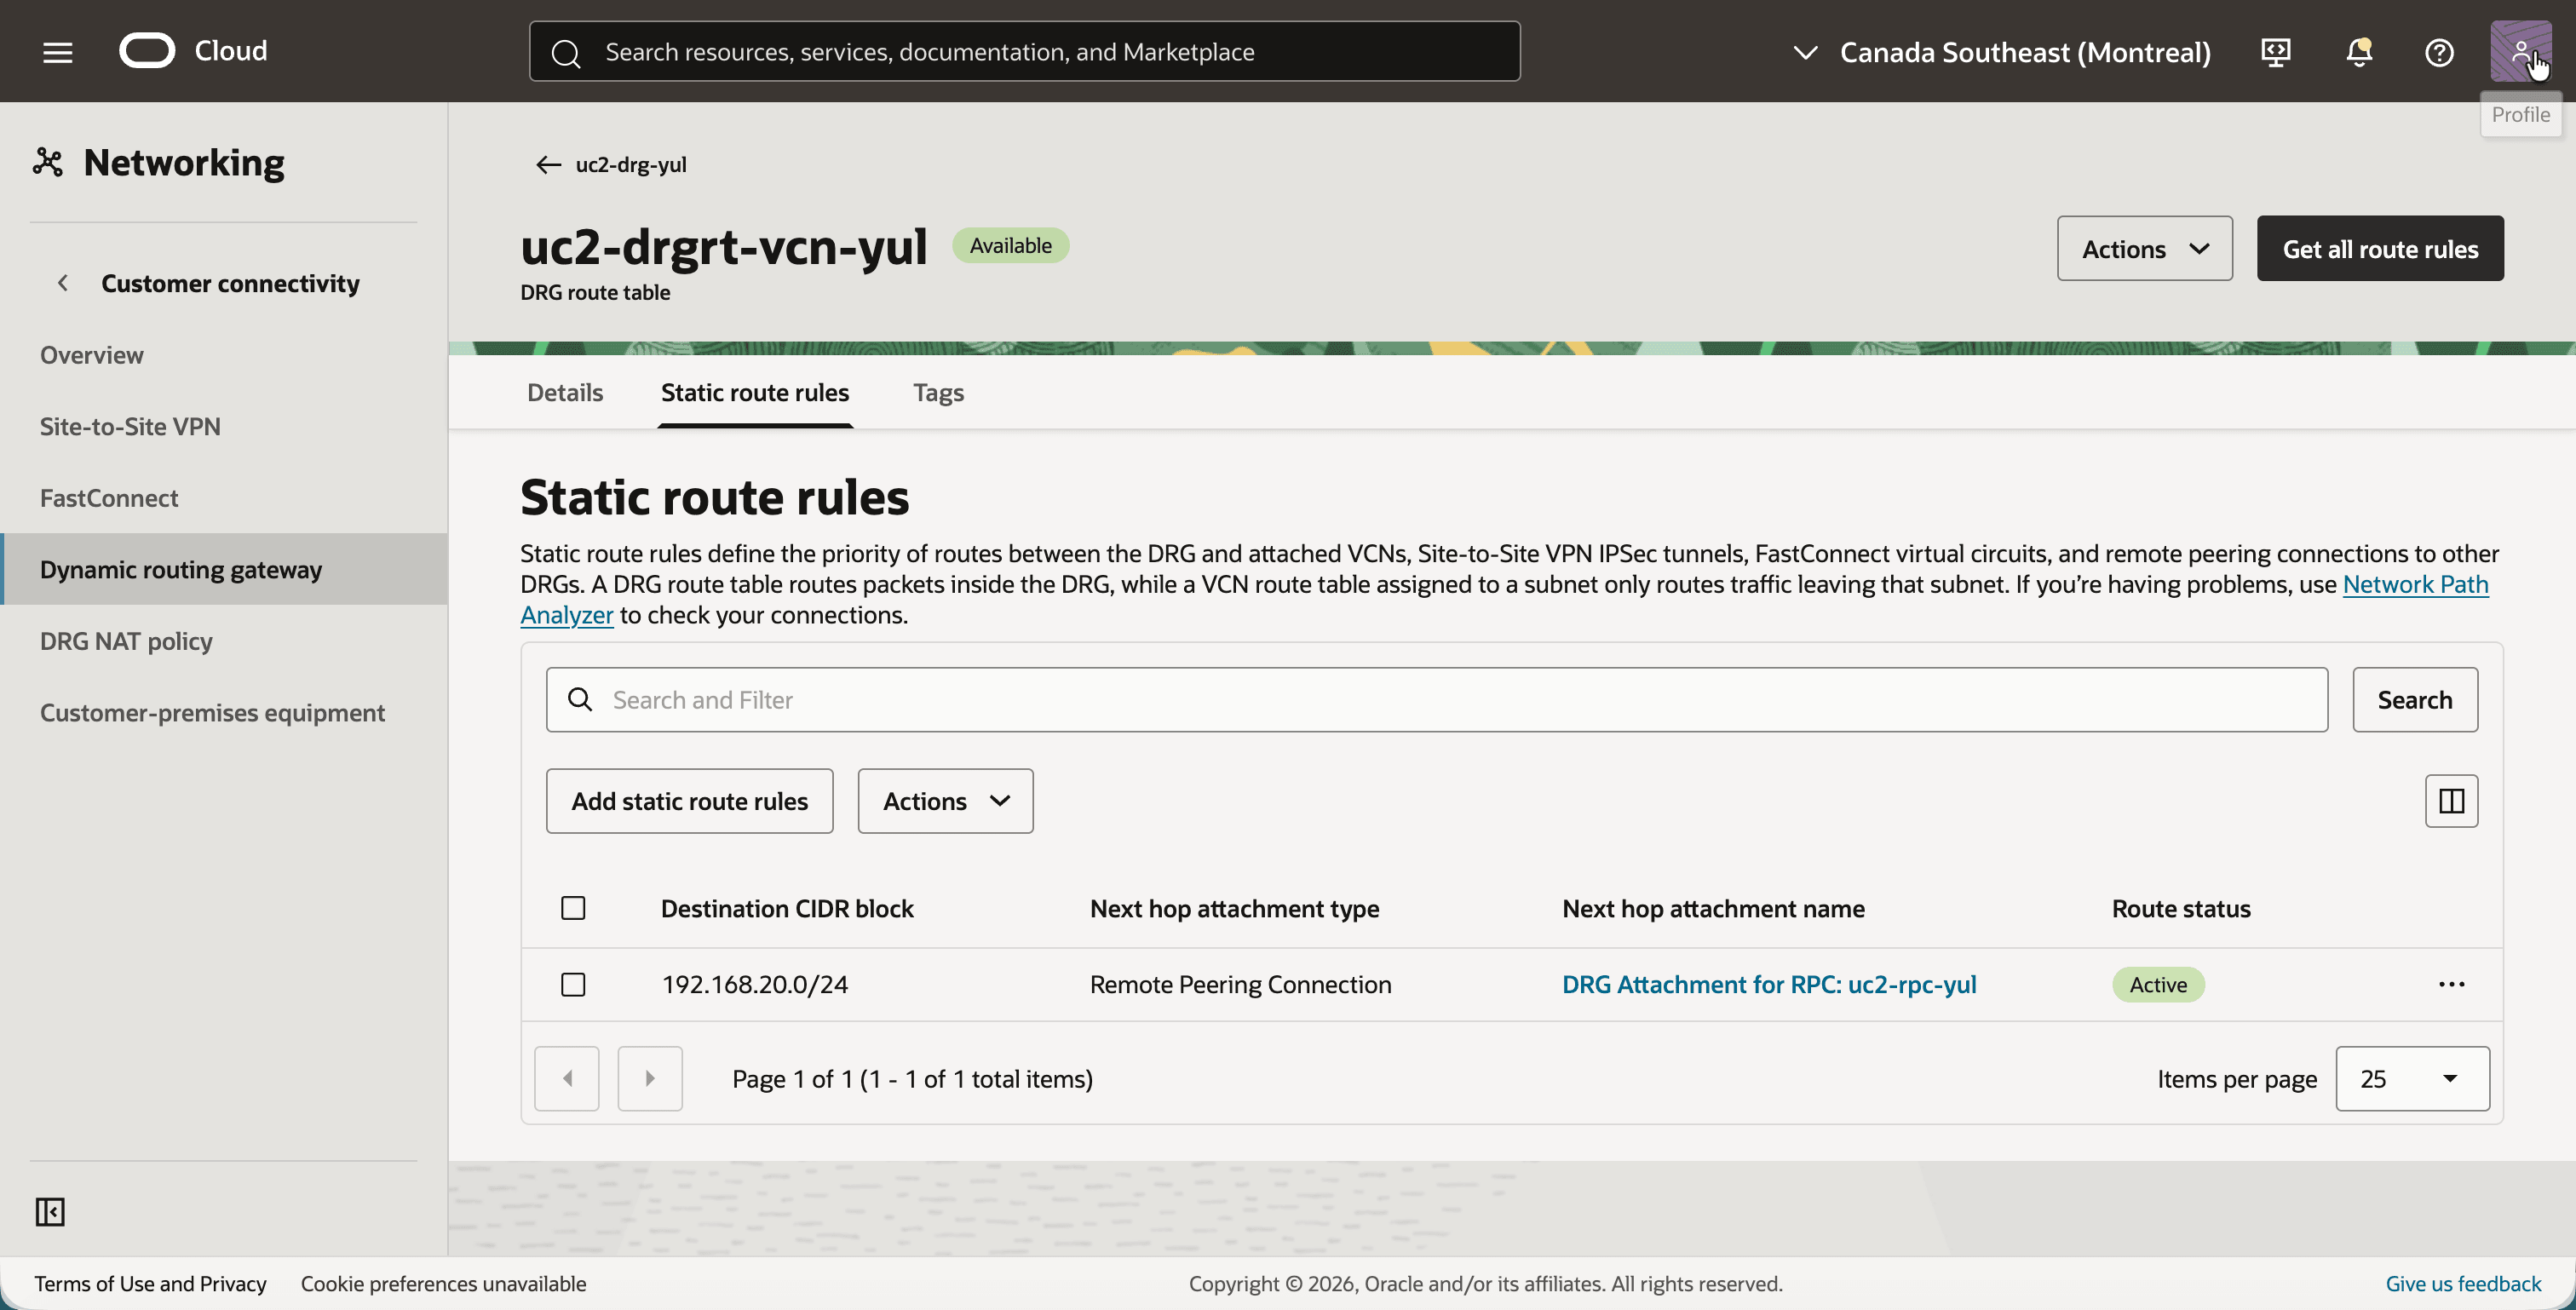
VCN 연결의 DRG 경로 테이블은 VCN에서 오는 트래픽을 처리합니다. 토론토의 그림자 CIDR을 RPC로 보냅니다.
- DRG 경로 테이블
uc2-drgrt-vcn-yul을 누르고 정적 경로 규칙 탭을 누릅니다. - 대상 CIDR 블록
192.168.20.0/24및 다음 홉 RPC용 DRG 연결: uc2-RPC-yul이 있는 정적 경로를 확인합니다.
uc2-drg-yul의 첨부 파일 탭으로 돌아가서 아래로 스크롤하여 원격 피어링 연결 첨부 파일로 이동합니다.- 원격 피어링 접속 생성 단추를 누르고 이름이
uc2-rpc-yul인 RPC를 생성합니다. - RPC 연결이 자동으로 생성됩니다. 다음 단계 이후에는 DRG 경로 테이블
uc2-drgrt-rpc-yul, 피어링 상태 피어링됨 및 DRG NAT 정책uc2-policy-yul이 표시됩니다.
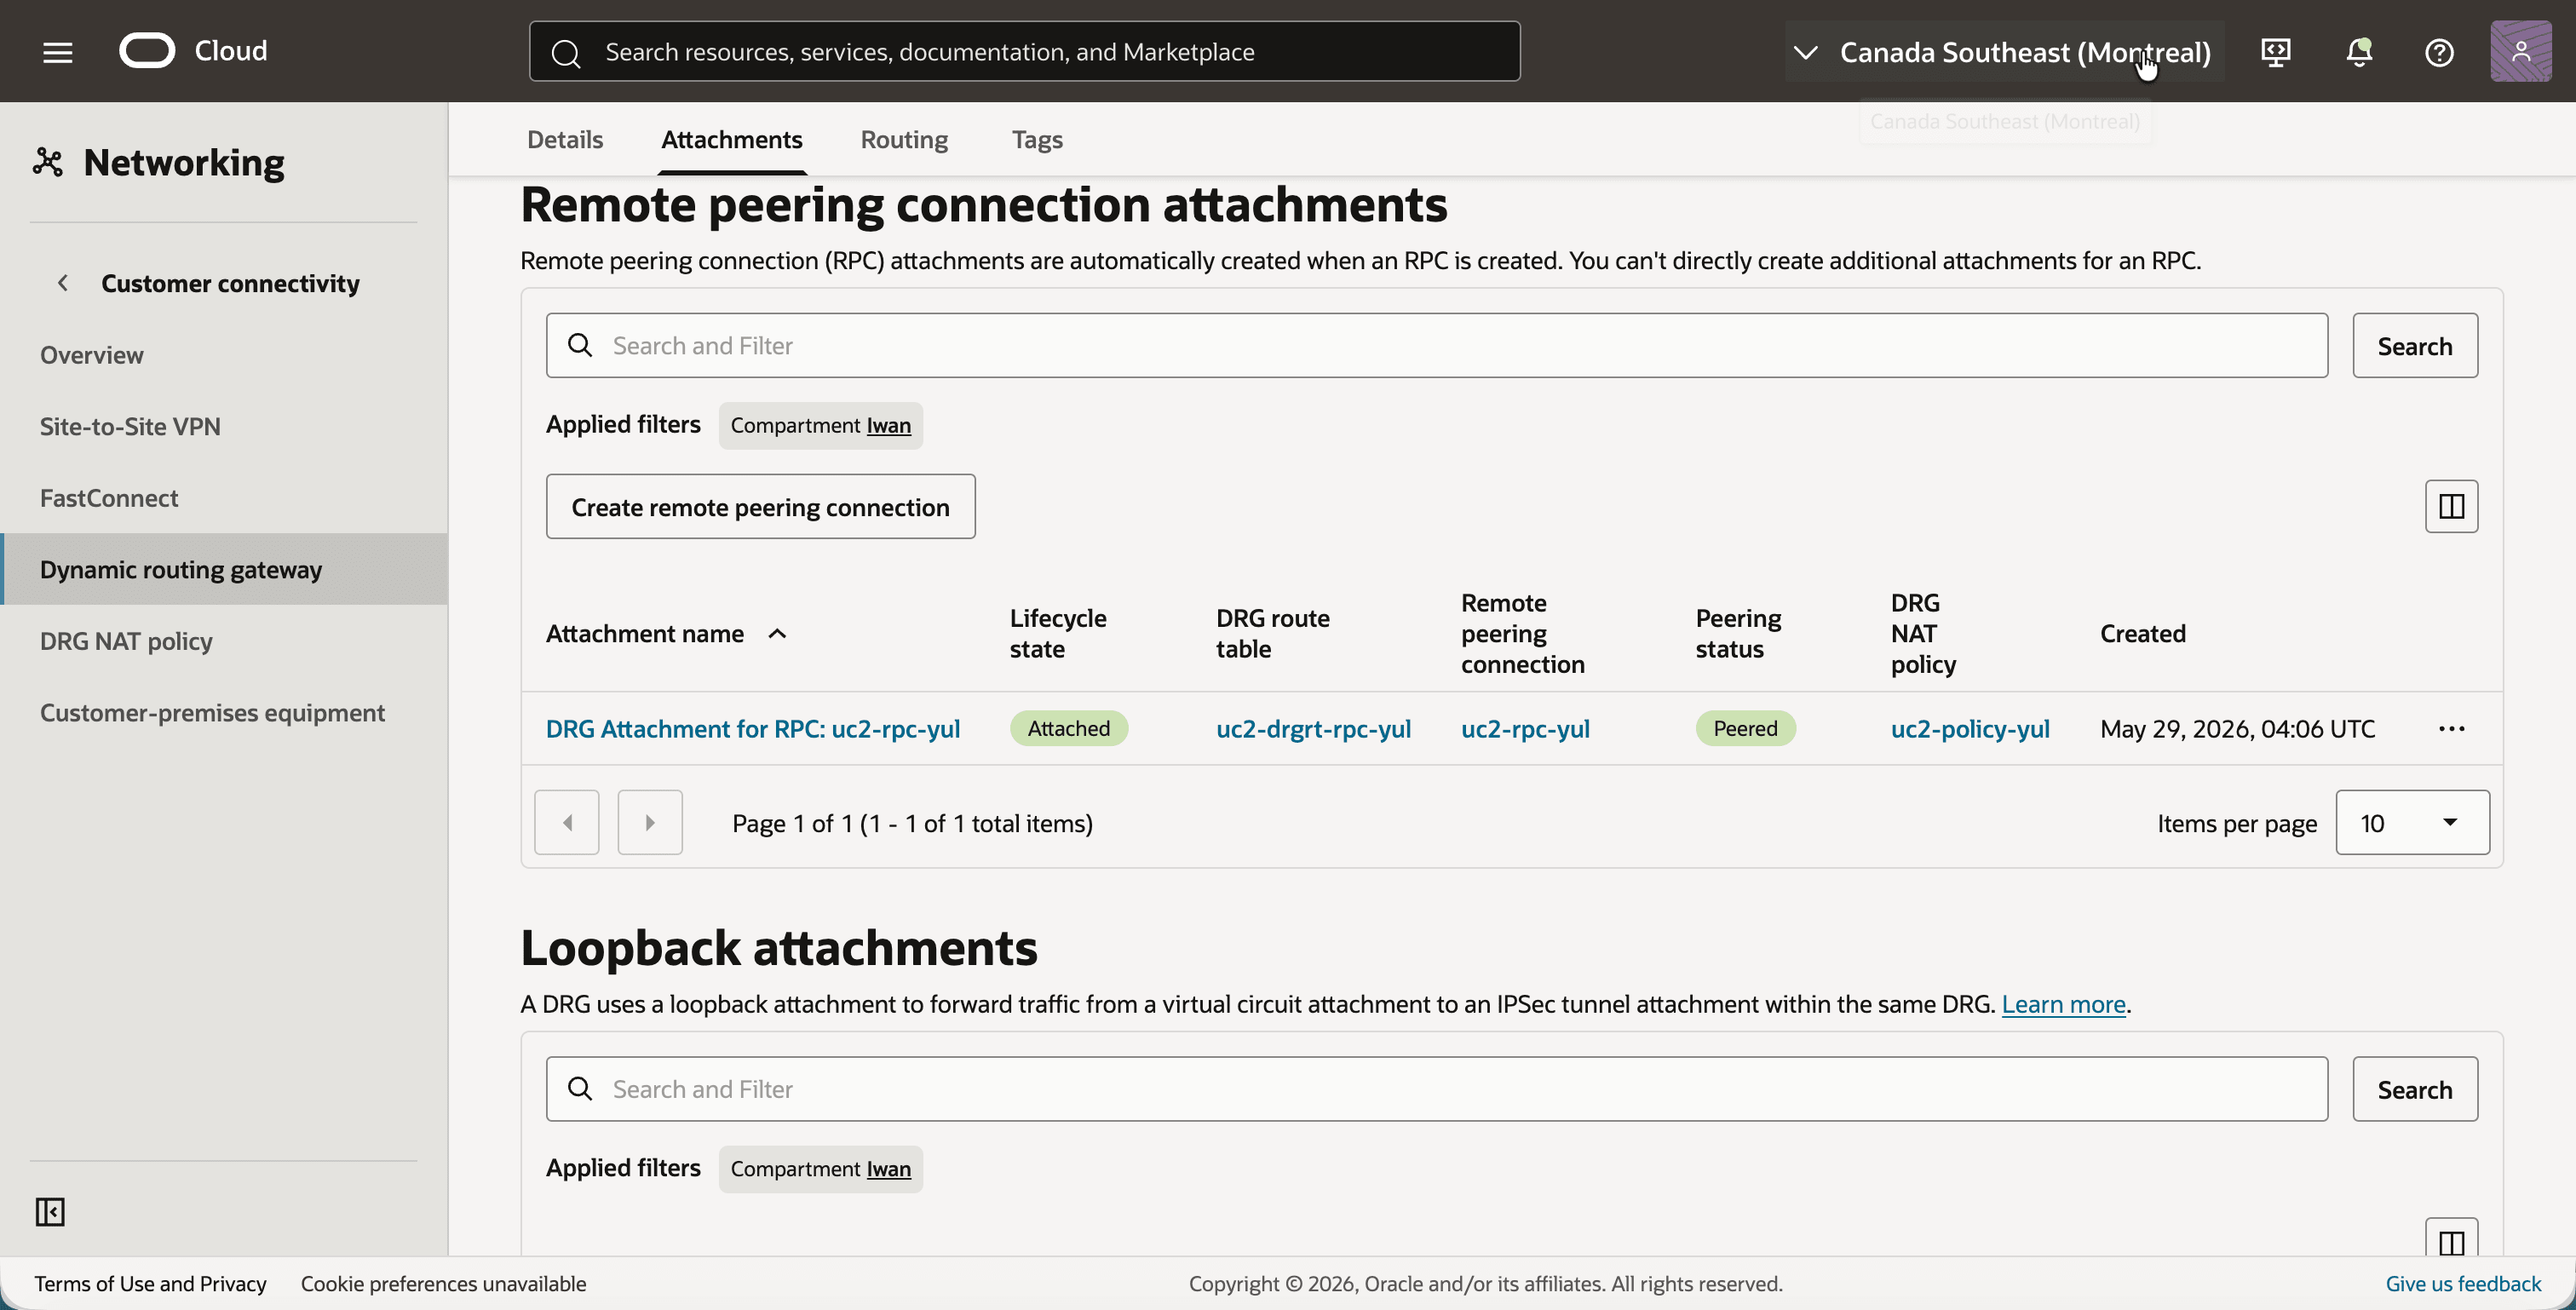
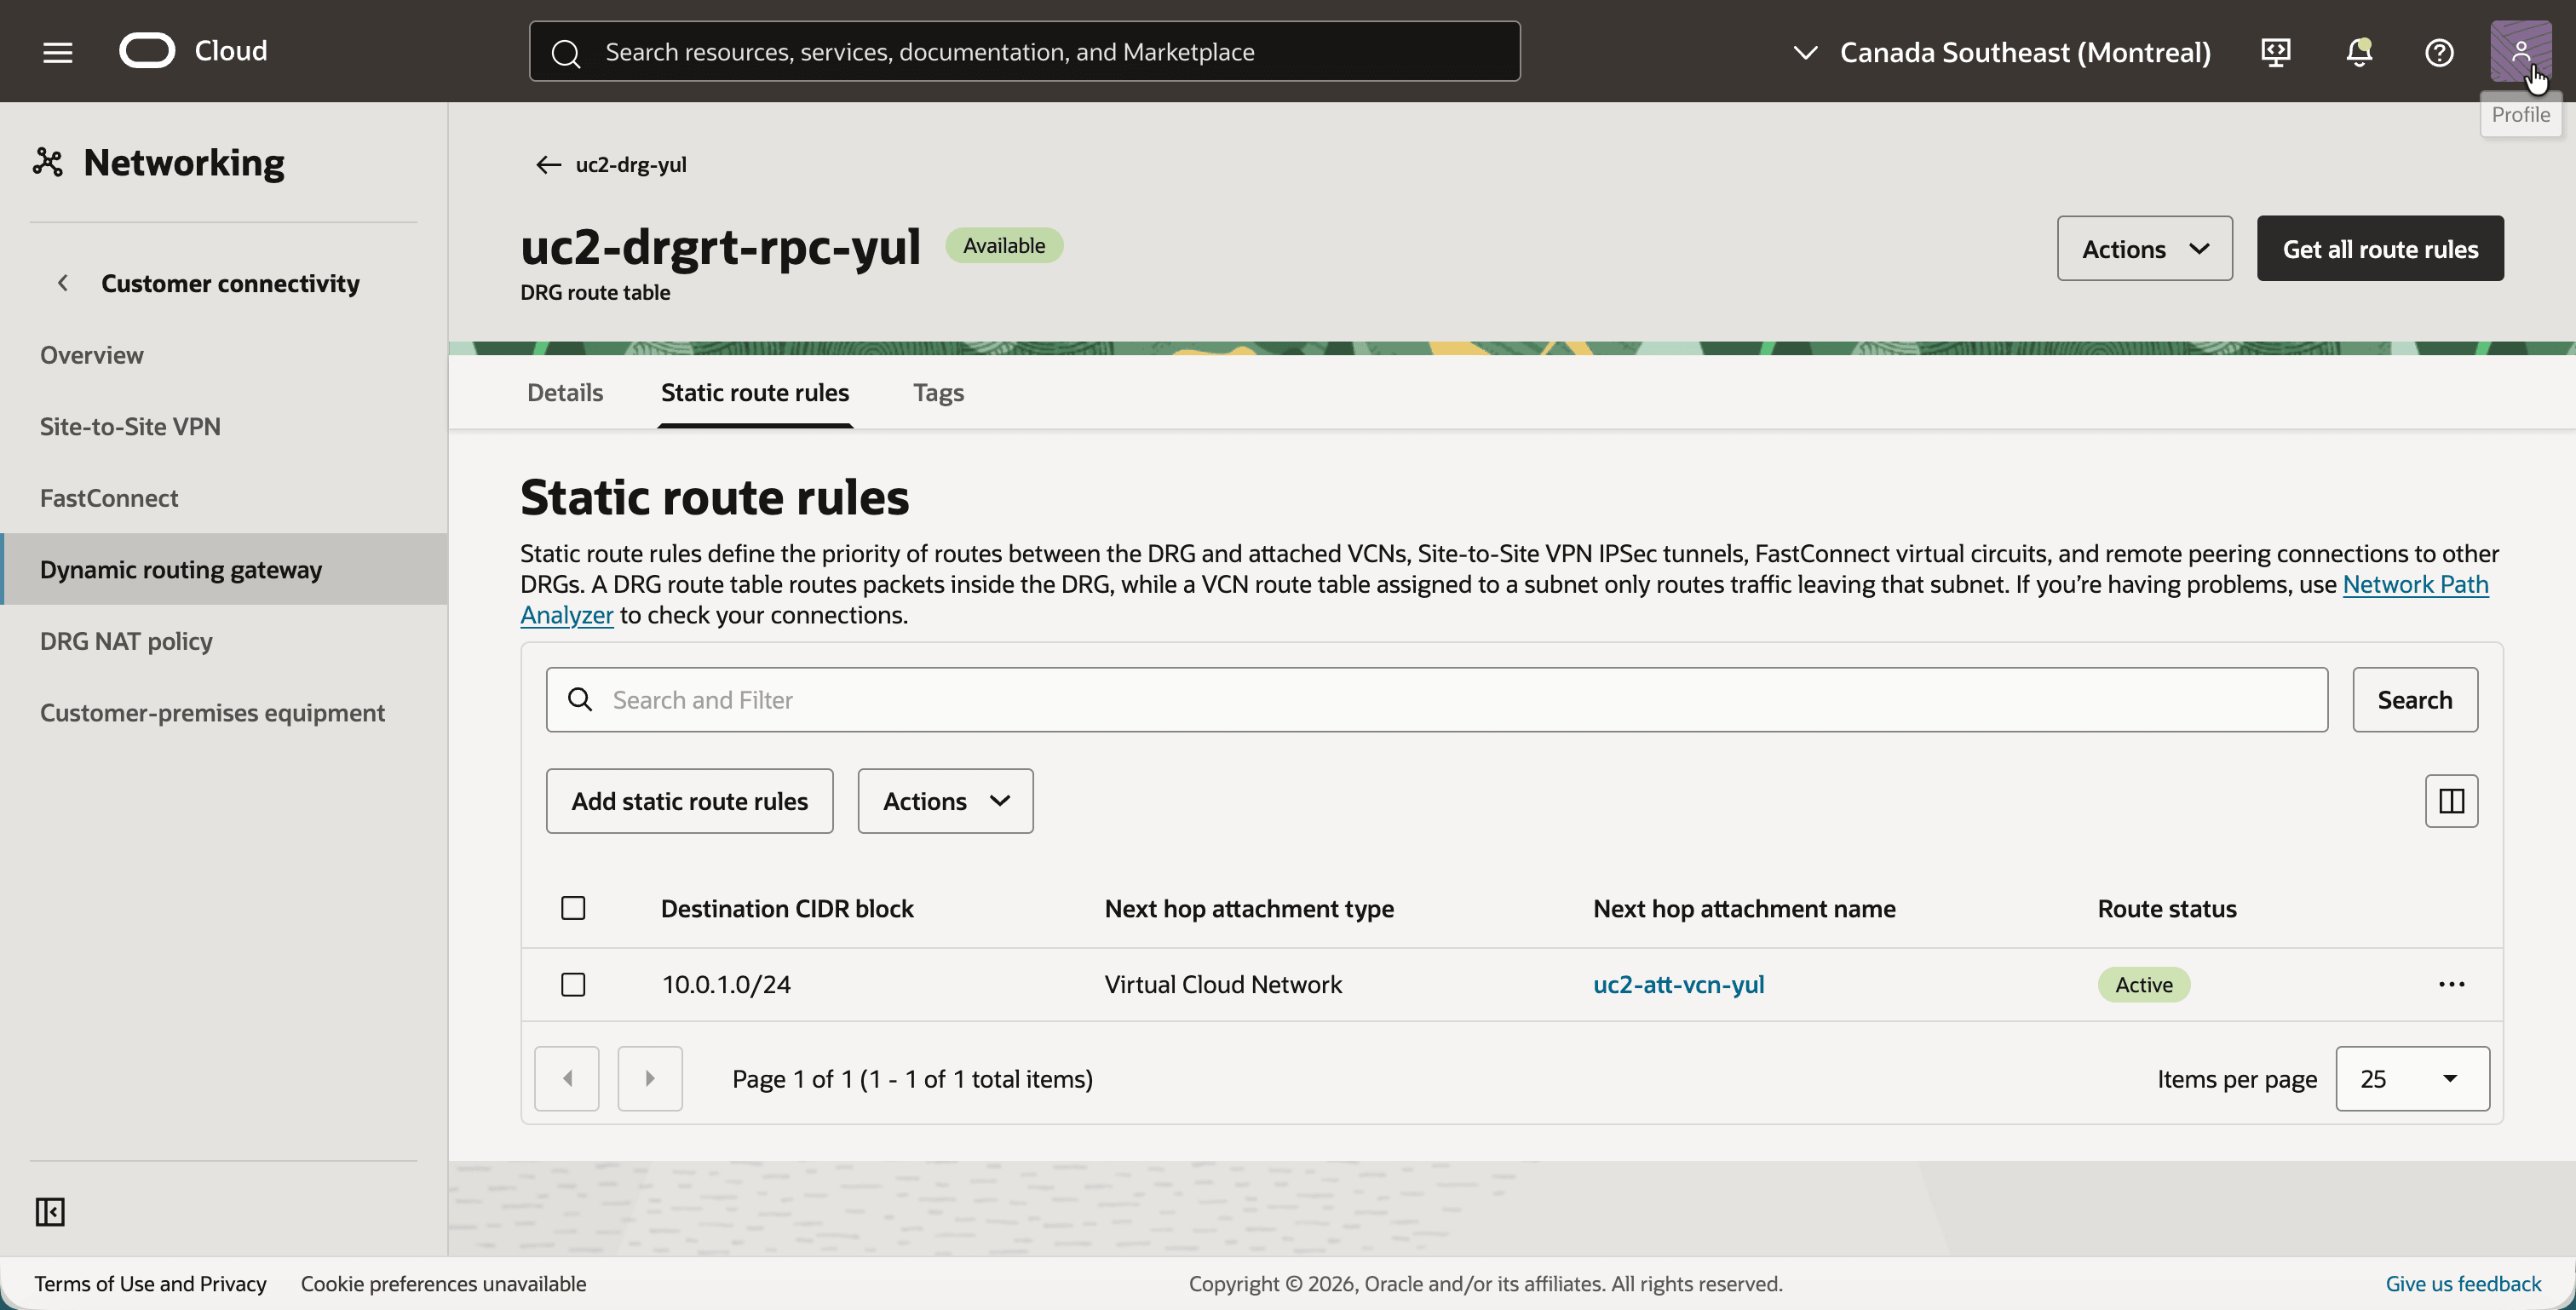
RPC 연결의 DRG 경로 테이블은 토론토에서 도착한 트래픽을 처리합니다. 이 테이블의 대상은 실제 CIDR 10.0.1.0/24입니다. RPC 연결의 NAT 정책이 DRG가 경로 조회를 수행할 때까지 대상을 이미 변환했기 때문입니다.
- DRG 경로 테이블
uc2-drgrt-rpc-yul을 누르고 정적 경로 규칙 탭을 누릅니다. - 대상 CIDR 블록이
10.0.1.0/24이고 다음 홉이uc2-att-vcn-yul인 정적 경로를 확인합니다.
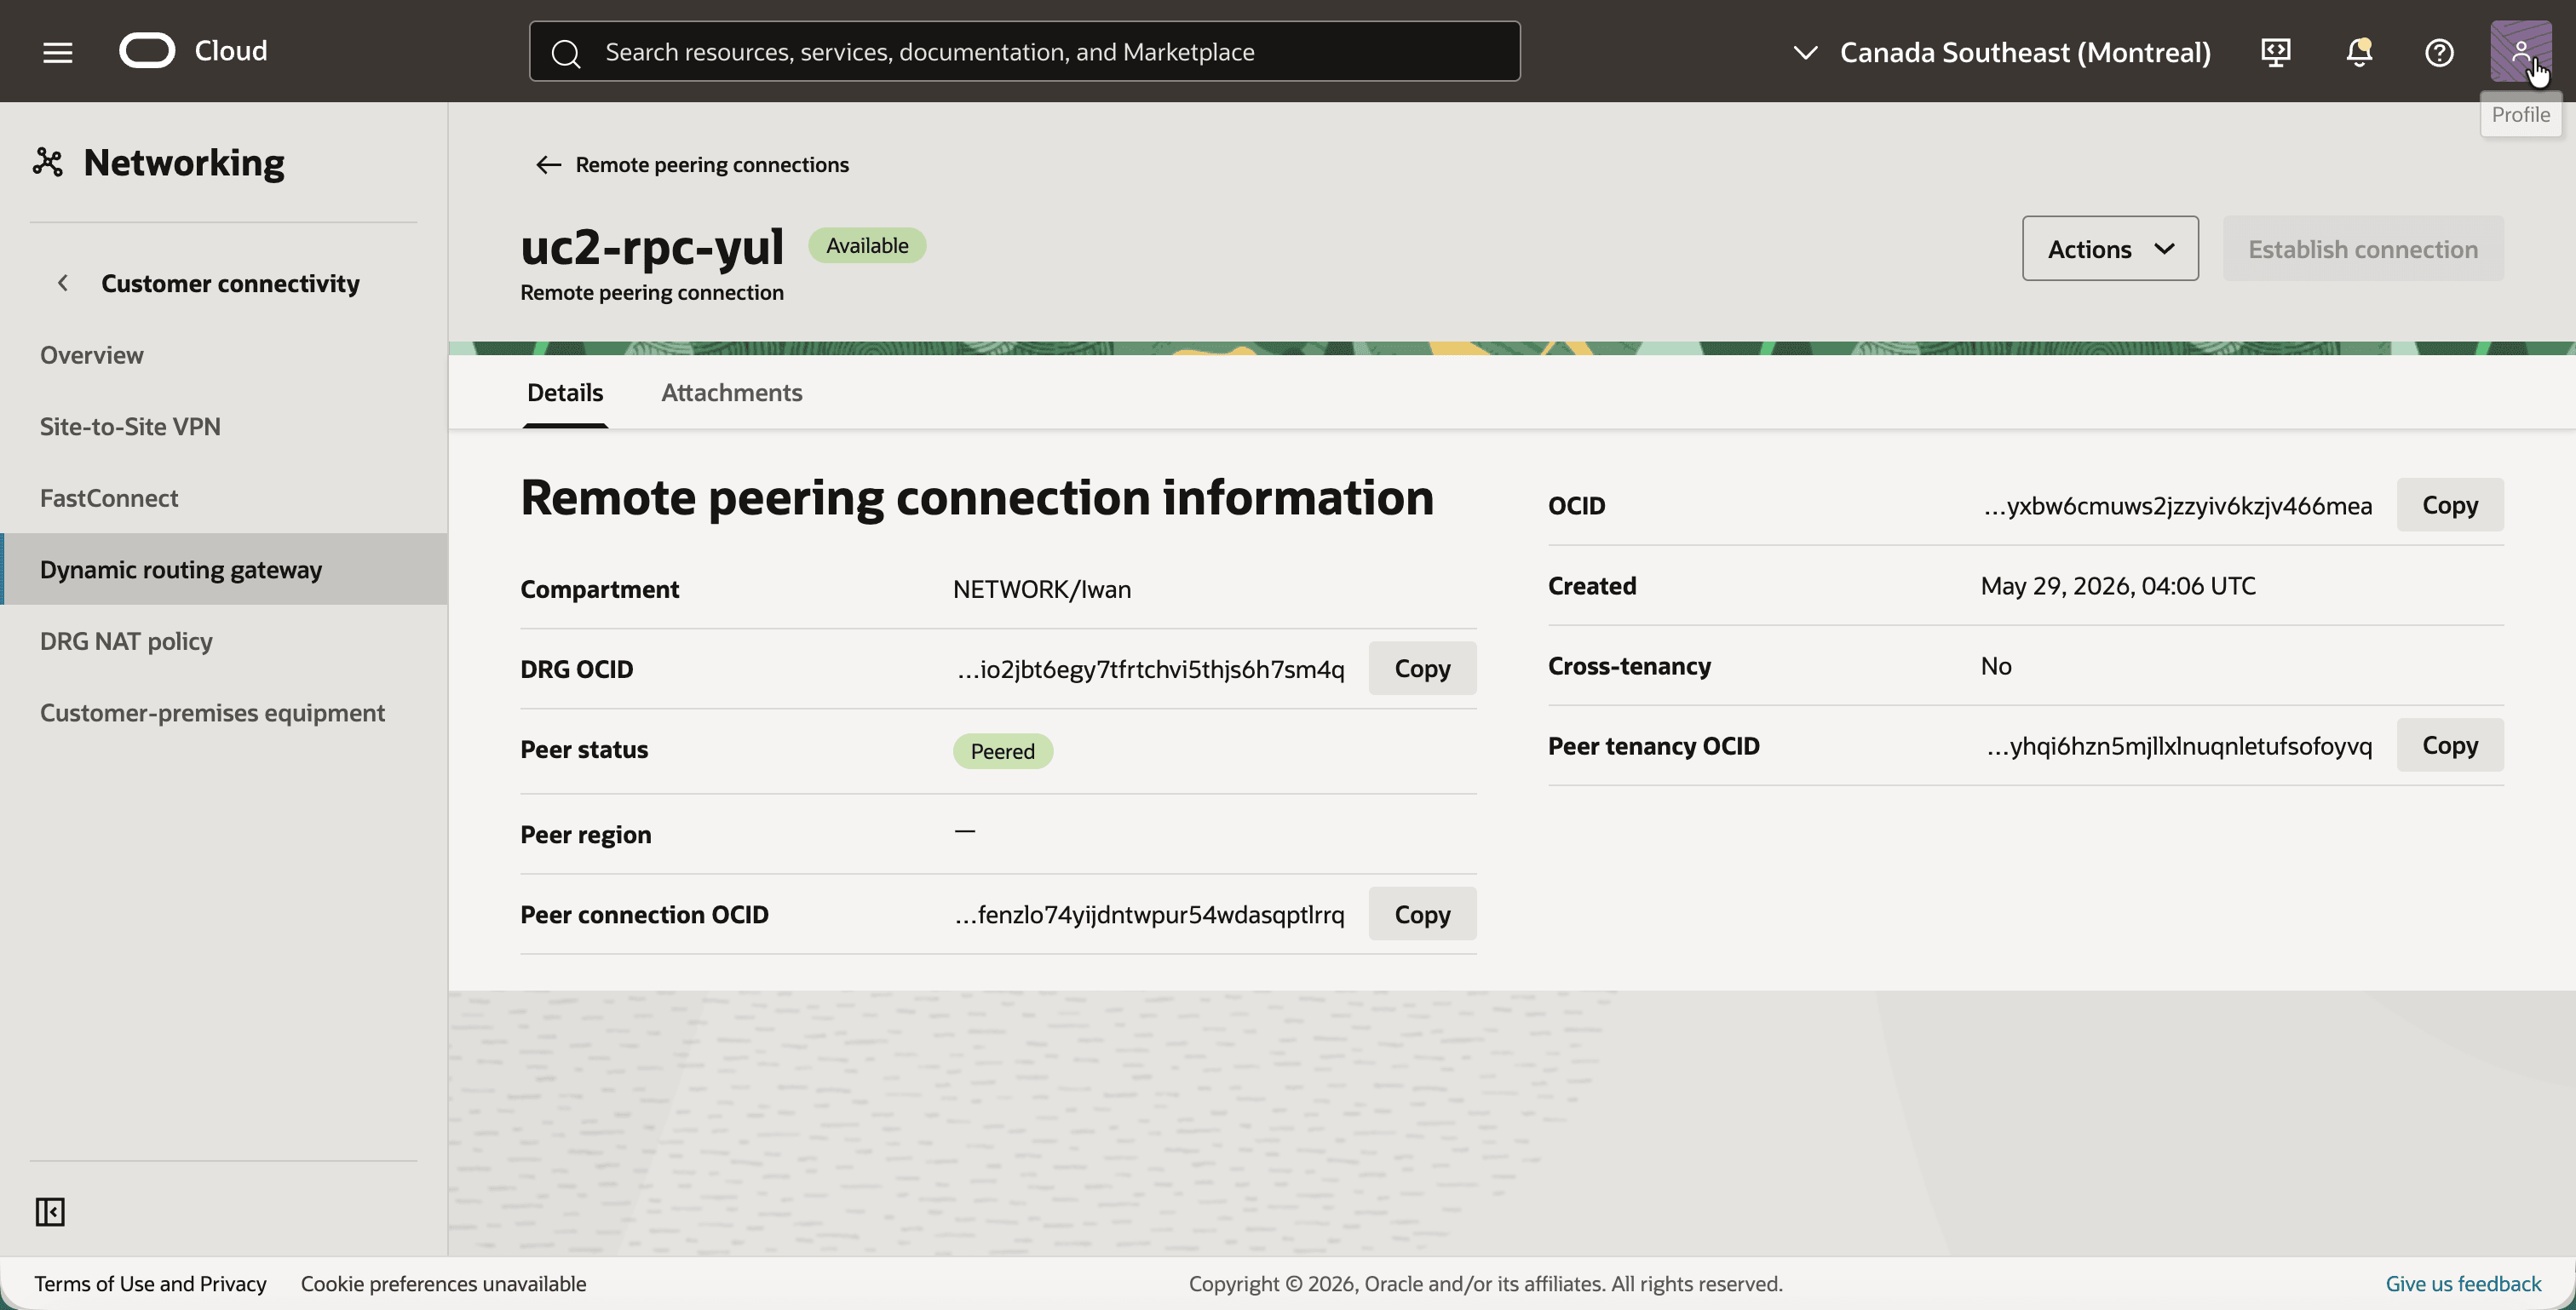
- 뒤로 이동하여 원격 피어링 접속
uc2-rpc-yul을 누릅니다. - 피어 상태를 확인합니다. 05단계에서 토론토의 RPC와의 연결이 설정되면 피어링됨이 됩니다.
03단계: 몬트리올에서 DRG NAT 정책 생성
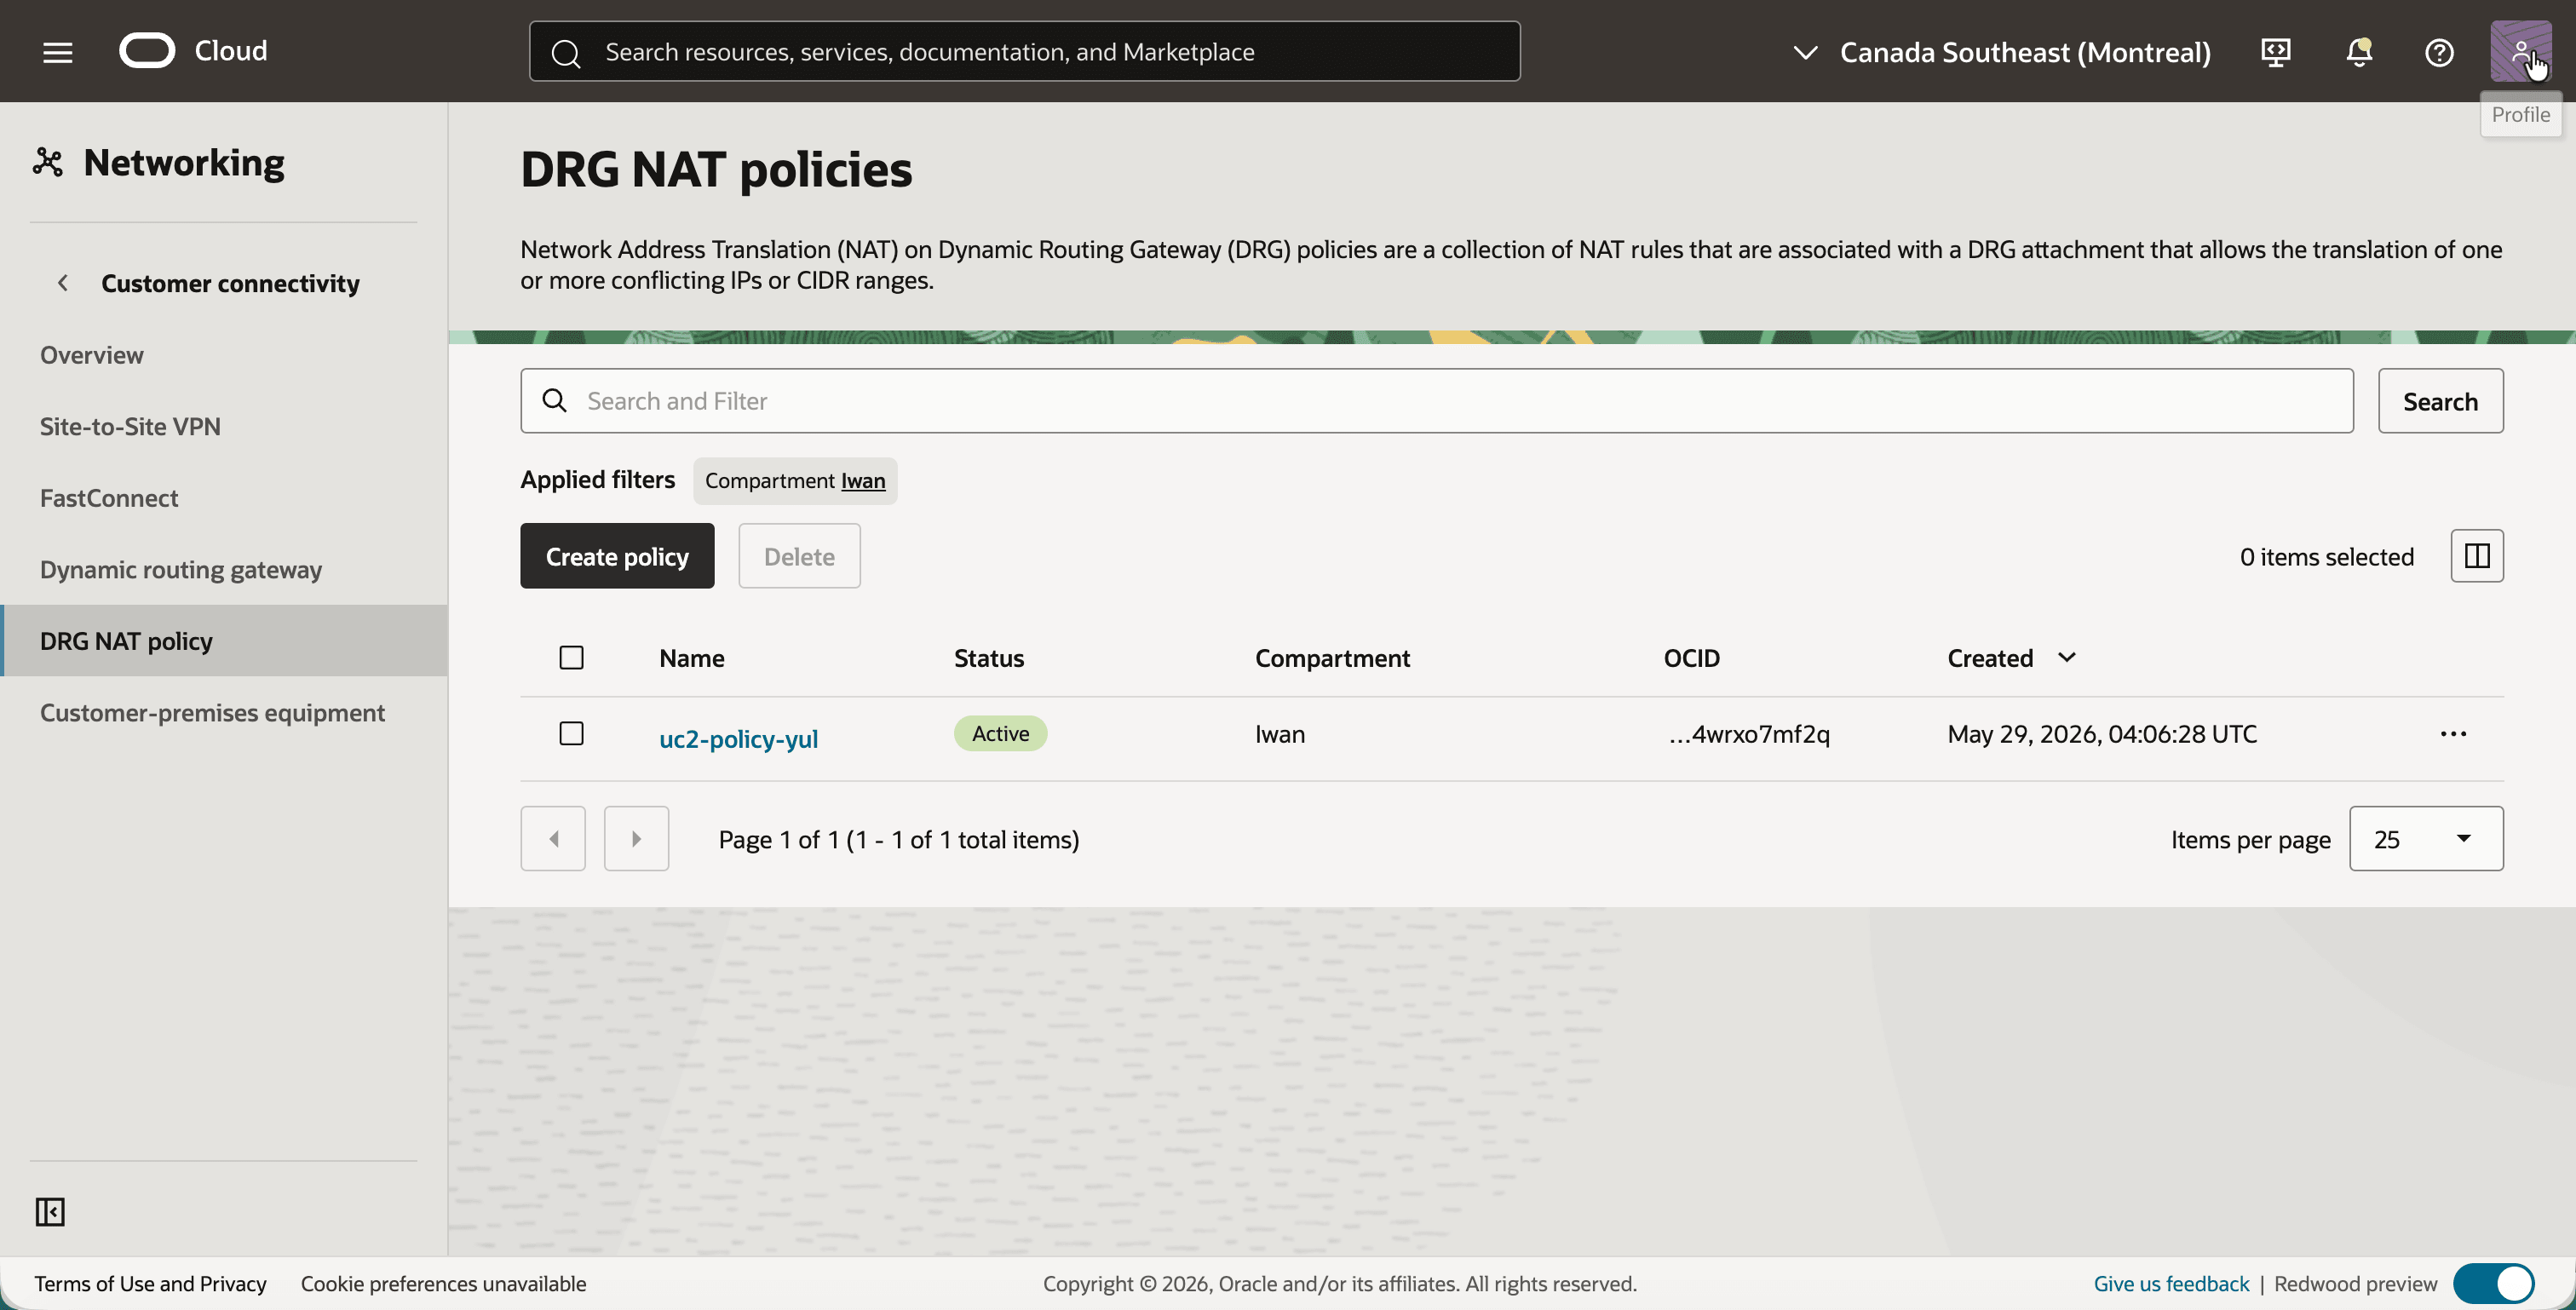
NAT 정책이 먼저 생성되고 나중에 규칙으로 채워집니다. 규칙이 없는 정책은 아무 것도 변환하지 않으므로 이미 RPC 연결과 연결하는 것이 안전합니다.
- 탐색 메뉴를 열고 네트워킹, 고객 연결, DRG NAT 정책 순으로 누릅니다.
- 정책 생성 단추를 누르고 이름이
uc2-policy-yul인 정책을 생성합니다. - 정책은 Active입니다.
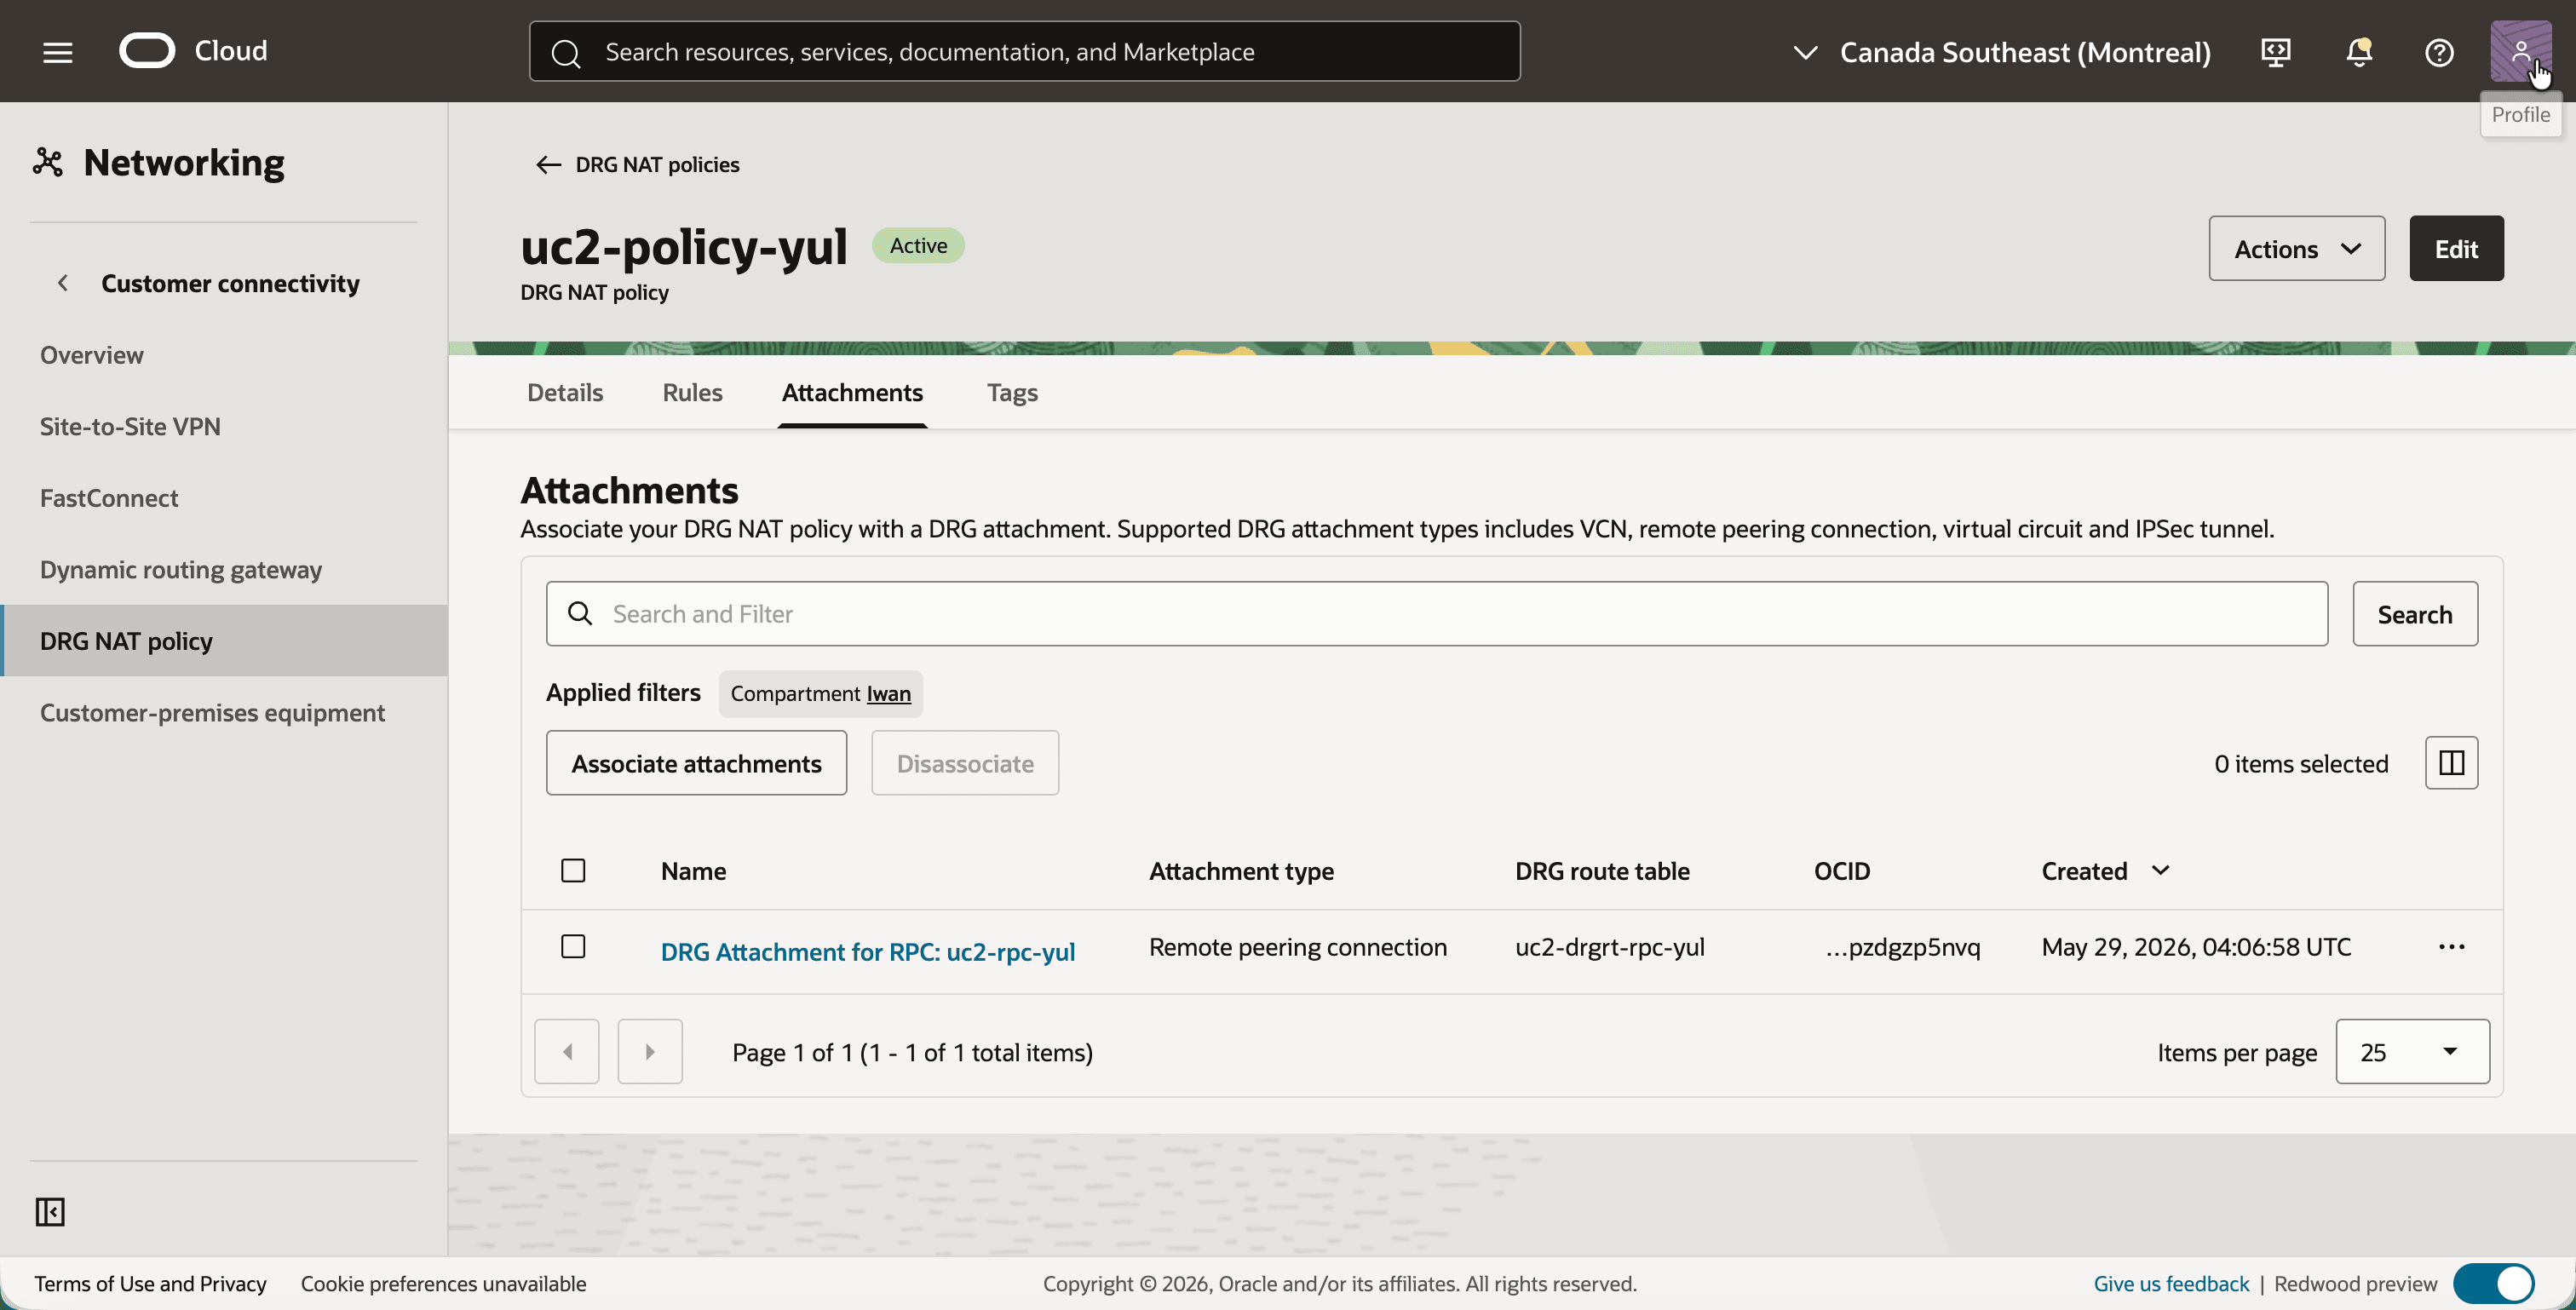
uc2-policy-yul을 누르고 첨부 탭을 누릅니다.- 첨부 파일 연관 버튼을 누르고 DRG Attachment for RPC: uc2-RPC-yul을 선택한 후 확인합니다.
- RPC 연결은 해당 DRG 경로 테이블
uc2-drgrt-rpc-yul과 함께 첨부 유형 원격 피어링 연결과 함께 나열됩니다.
04단계: 토론토에서 네트워크 검토(YYZ)
토론토는 몬트리올의 거울 이미지입니다. VCN의 CIDR은 동일하며 경로 테이블은 몬트리올의 섀도우 CIDR을 가리킵니다.
- 캐나다 남동부(토론토) 지역을 선택합니다.
- 탐색 메뉴를 열고 네트워킹을 누른 다음 가상 클라우드 네트워크를 누릅니다.
- IPv4 CIDR 블록
10.0.0.0/16이 동일한 VCNuc2-vcn-yyz을 확인합니다.
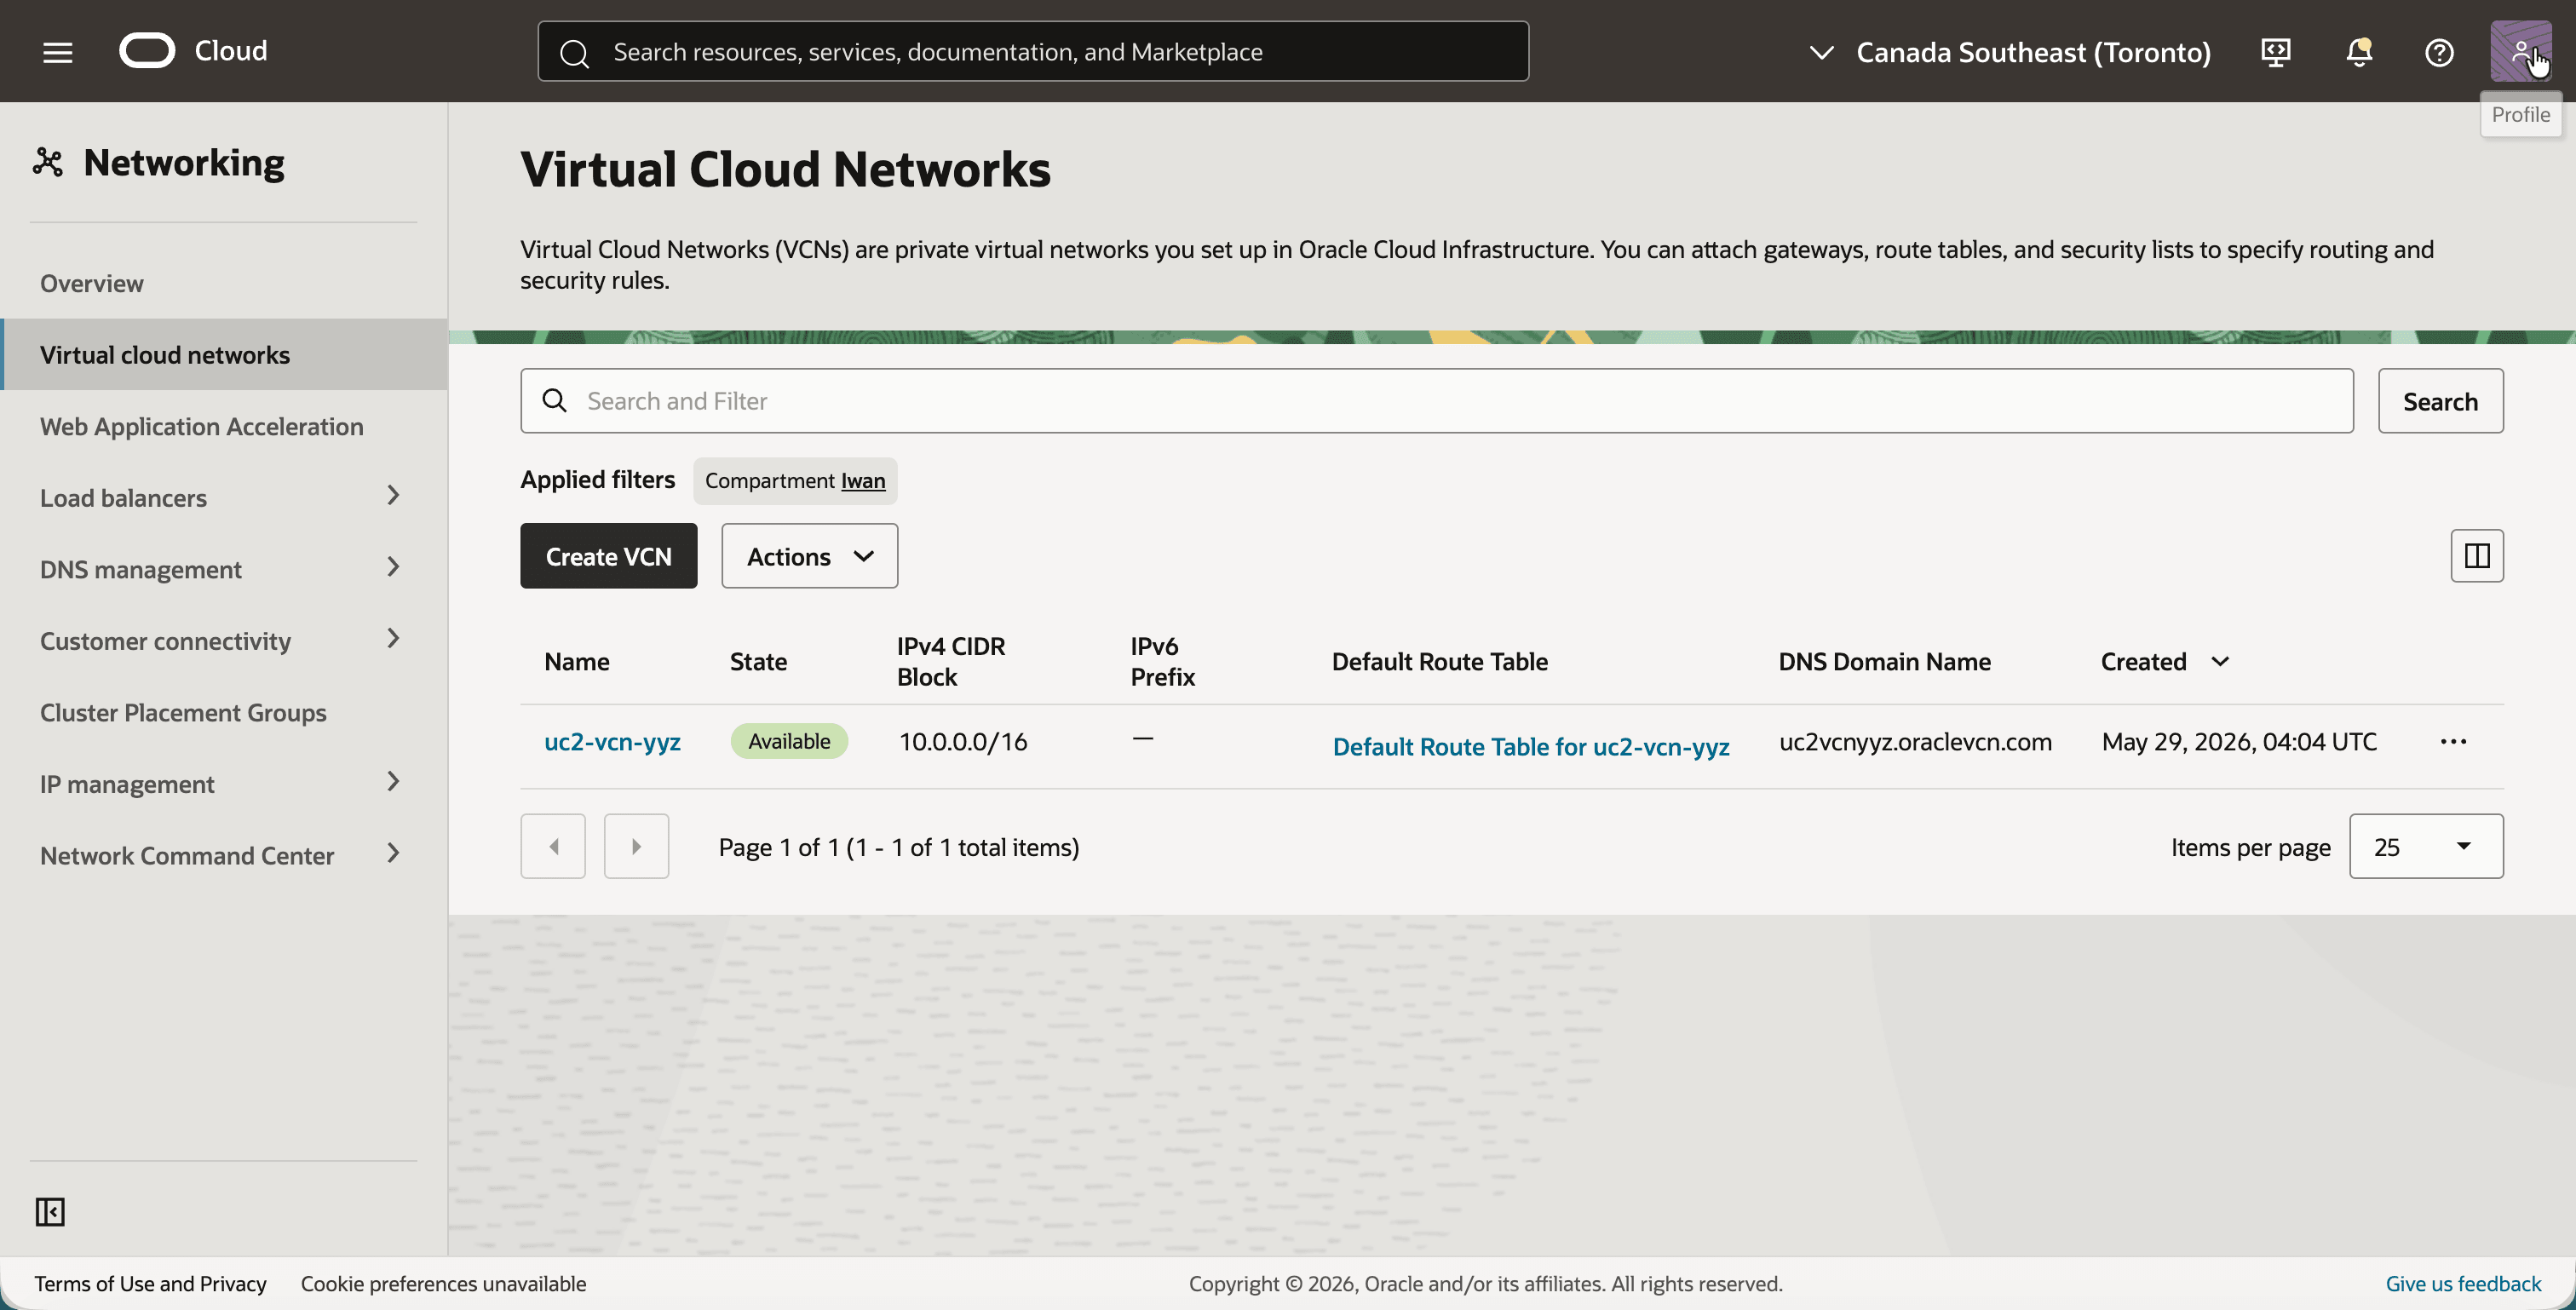
uc2-vcn-yyz을 누르고 서브넷 탭을 누릅니다.- IPv4 CIDR Block
10.0.1.0/24이 동일한 서브넷uc2-subnet-yyz을 확인합니다.
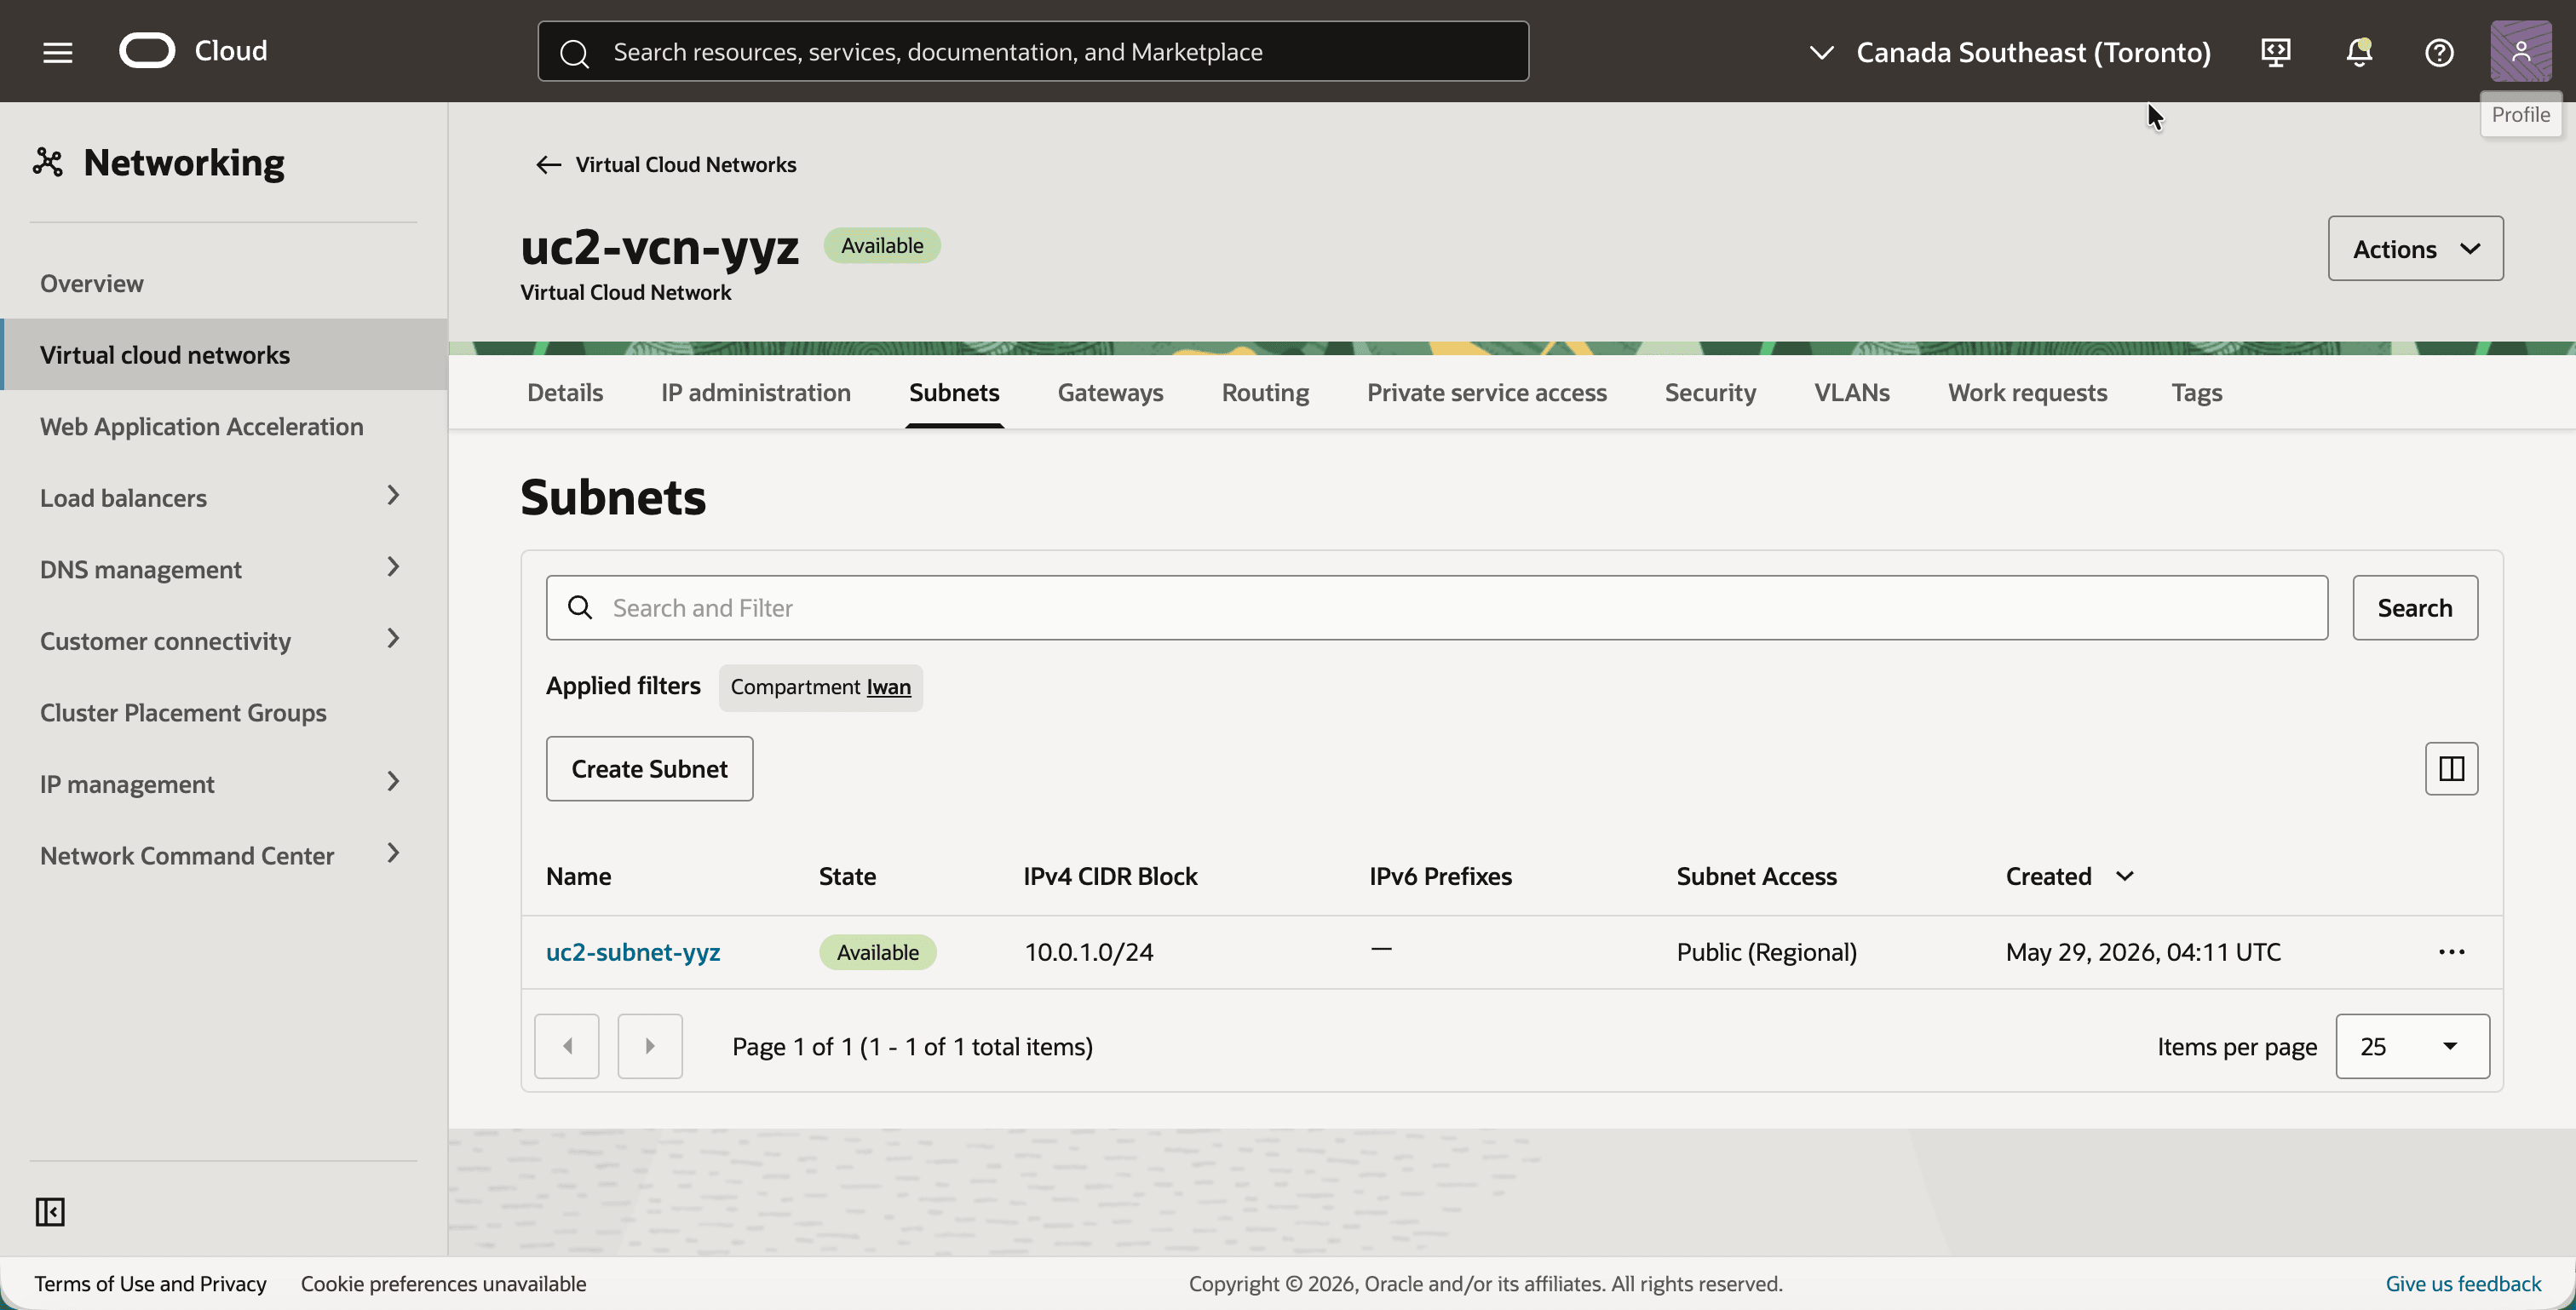
- 게이트웨이 탭을 누릅니다.
- 인터넷 게이트웨이
uc2-igw-yyz를 확인합니다.
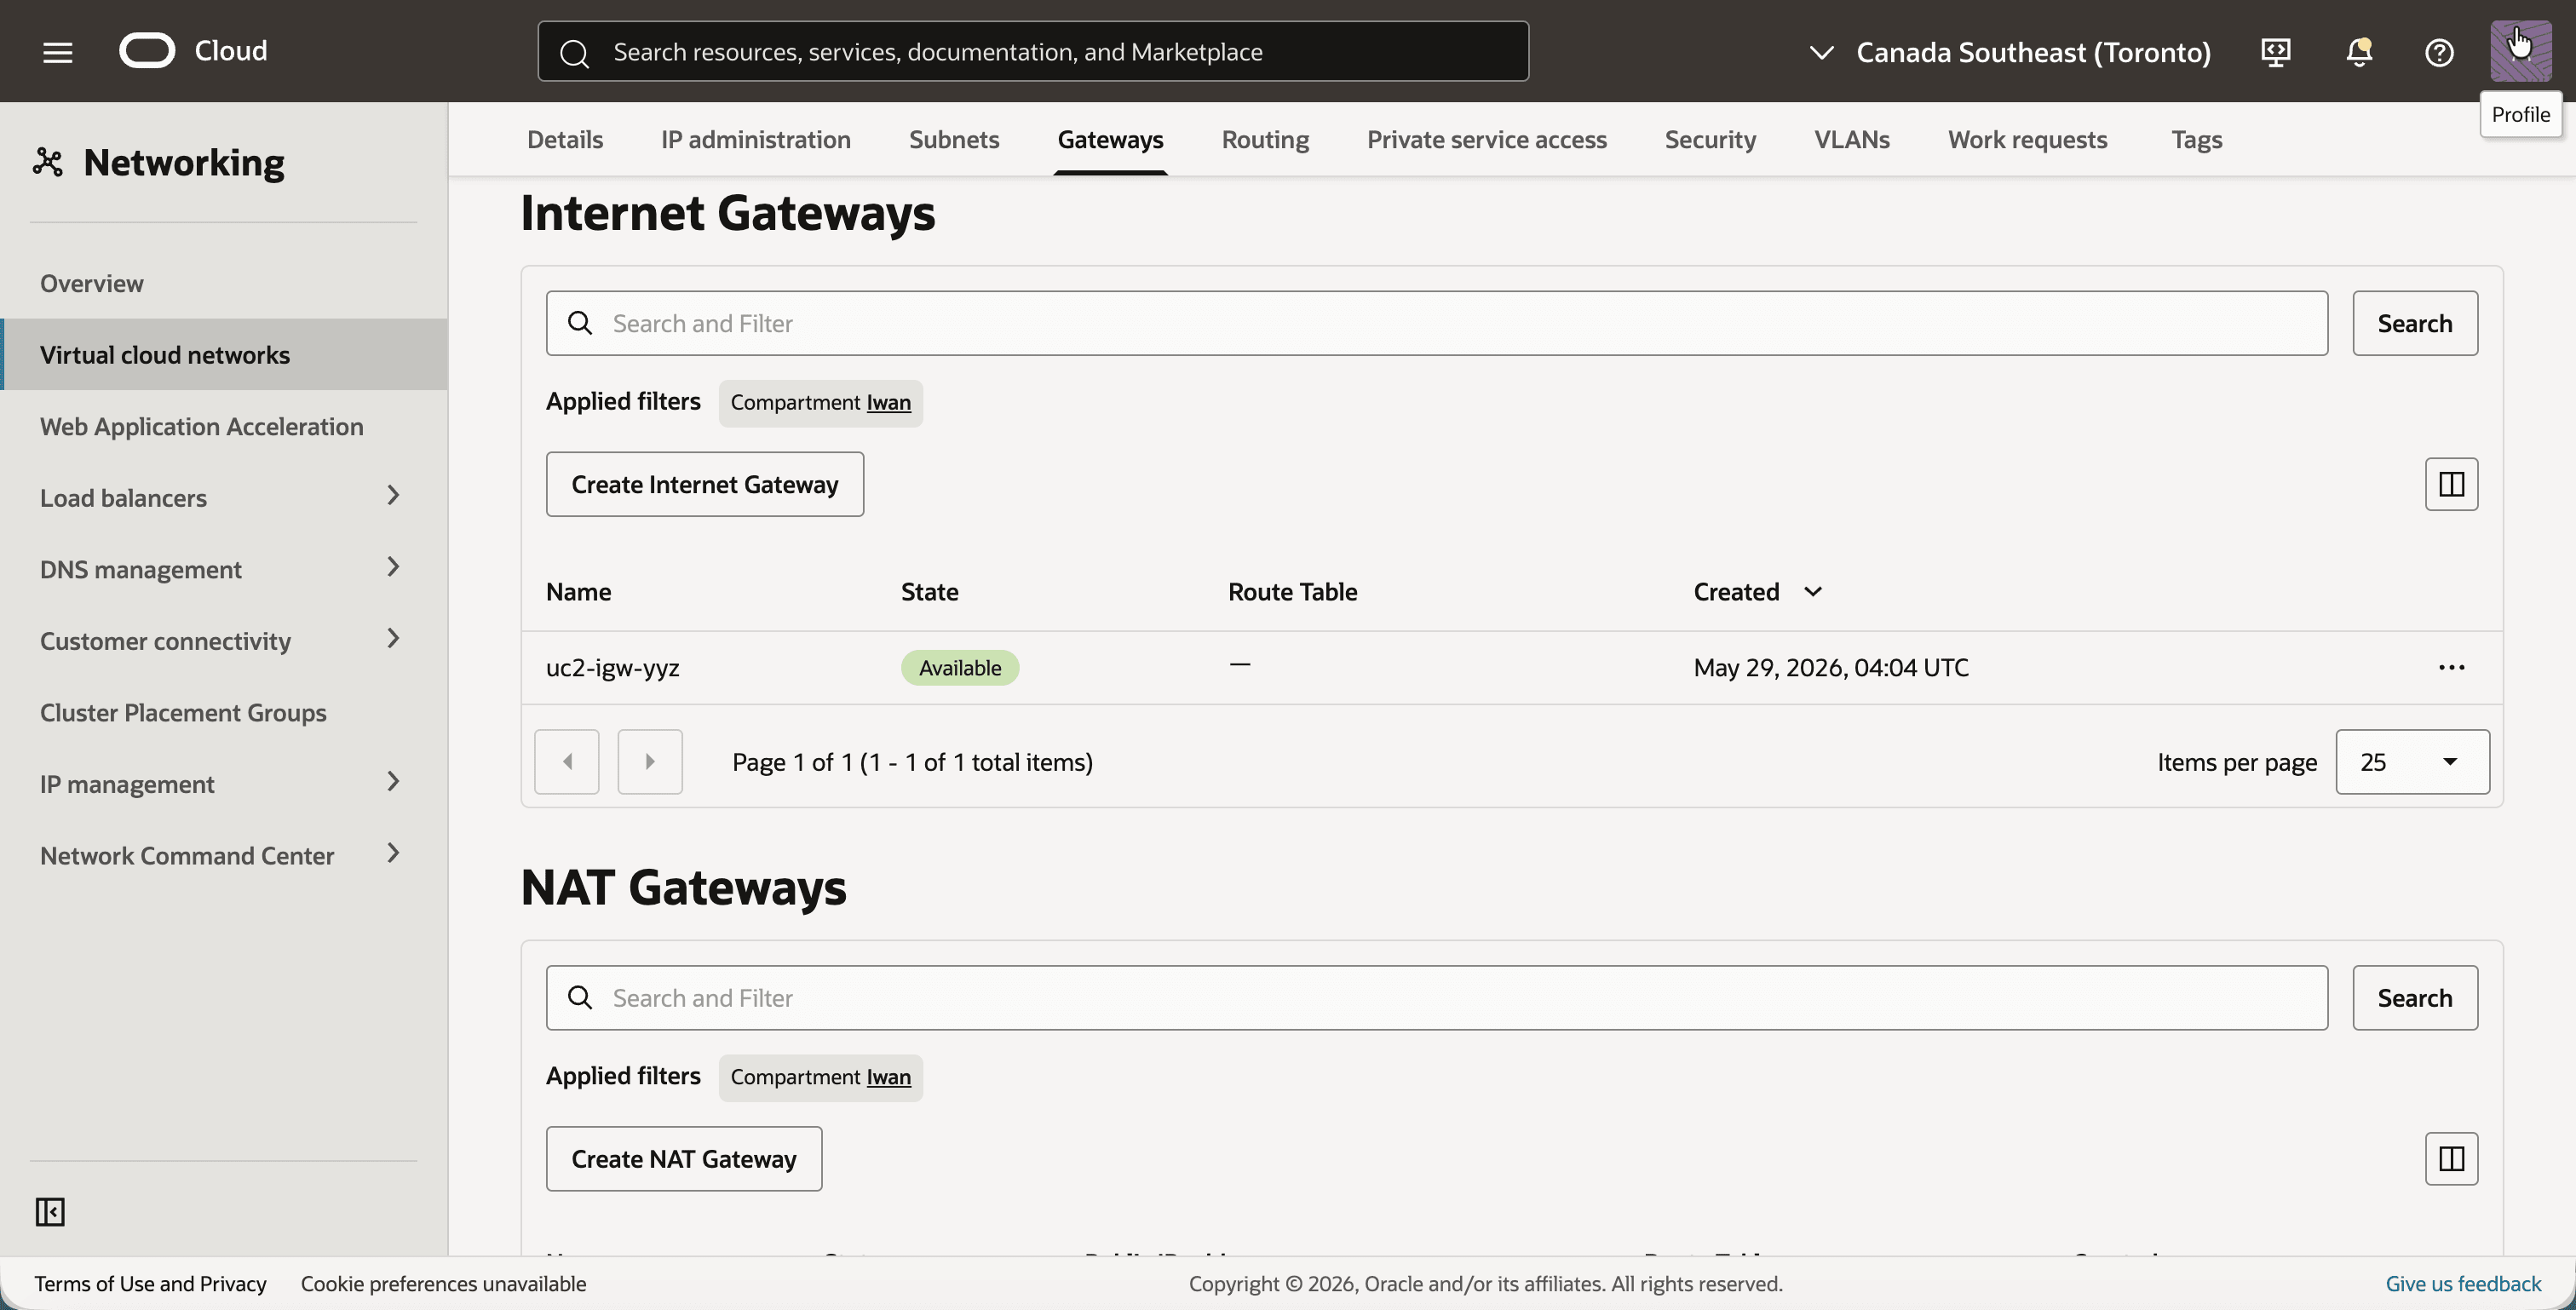
- 경로 지정 탭을 누르고 경로 테이블
uc2-rt-yyz을 누릅니다. - 경로 규칙 탭을 누릅니다.
- 라우트 테이블에 이러한 두 개의 라우트 규칙이 있는지 확인합니다. 05단계 뒤에 두번째 대상을 추가합니다. 대상은 여기에 생성하는 DRG이기 때문입니다.
0.0.0.0/0- 대상uc2-igw-yyz192.168.10.0/24(몬트리올의 그림자 CIDR)과 대상uc2-drg-yyz
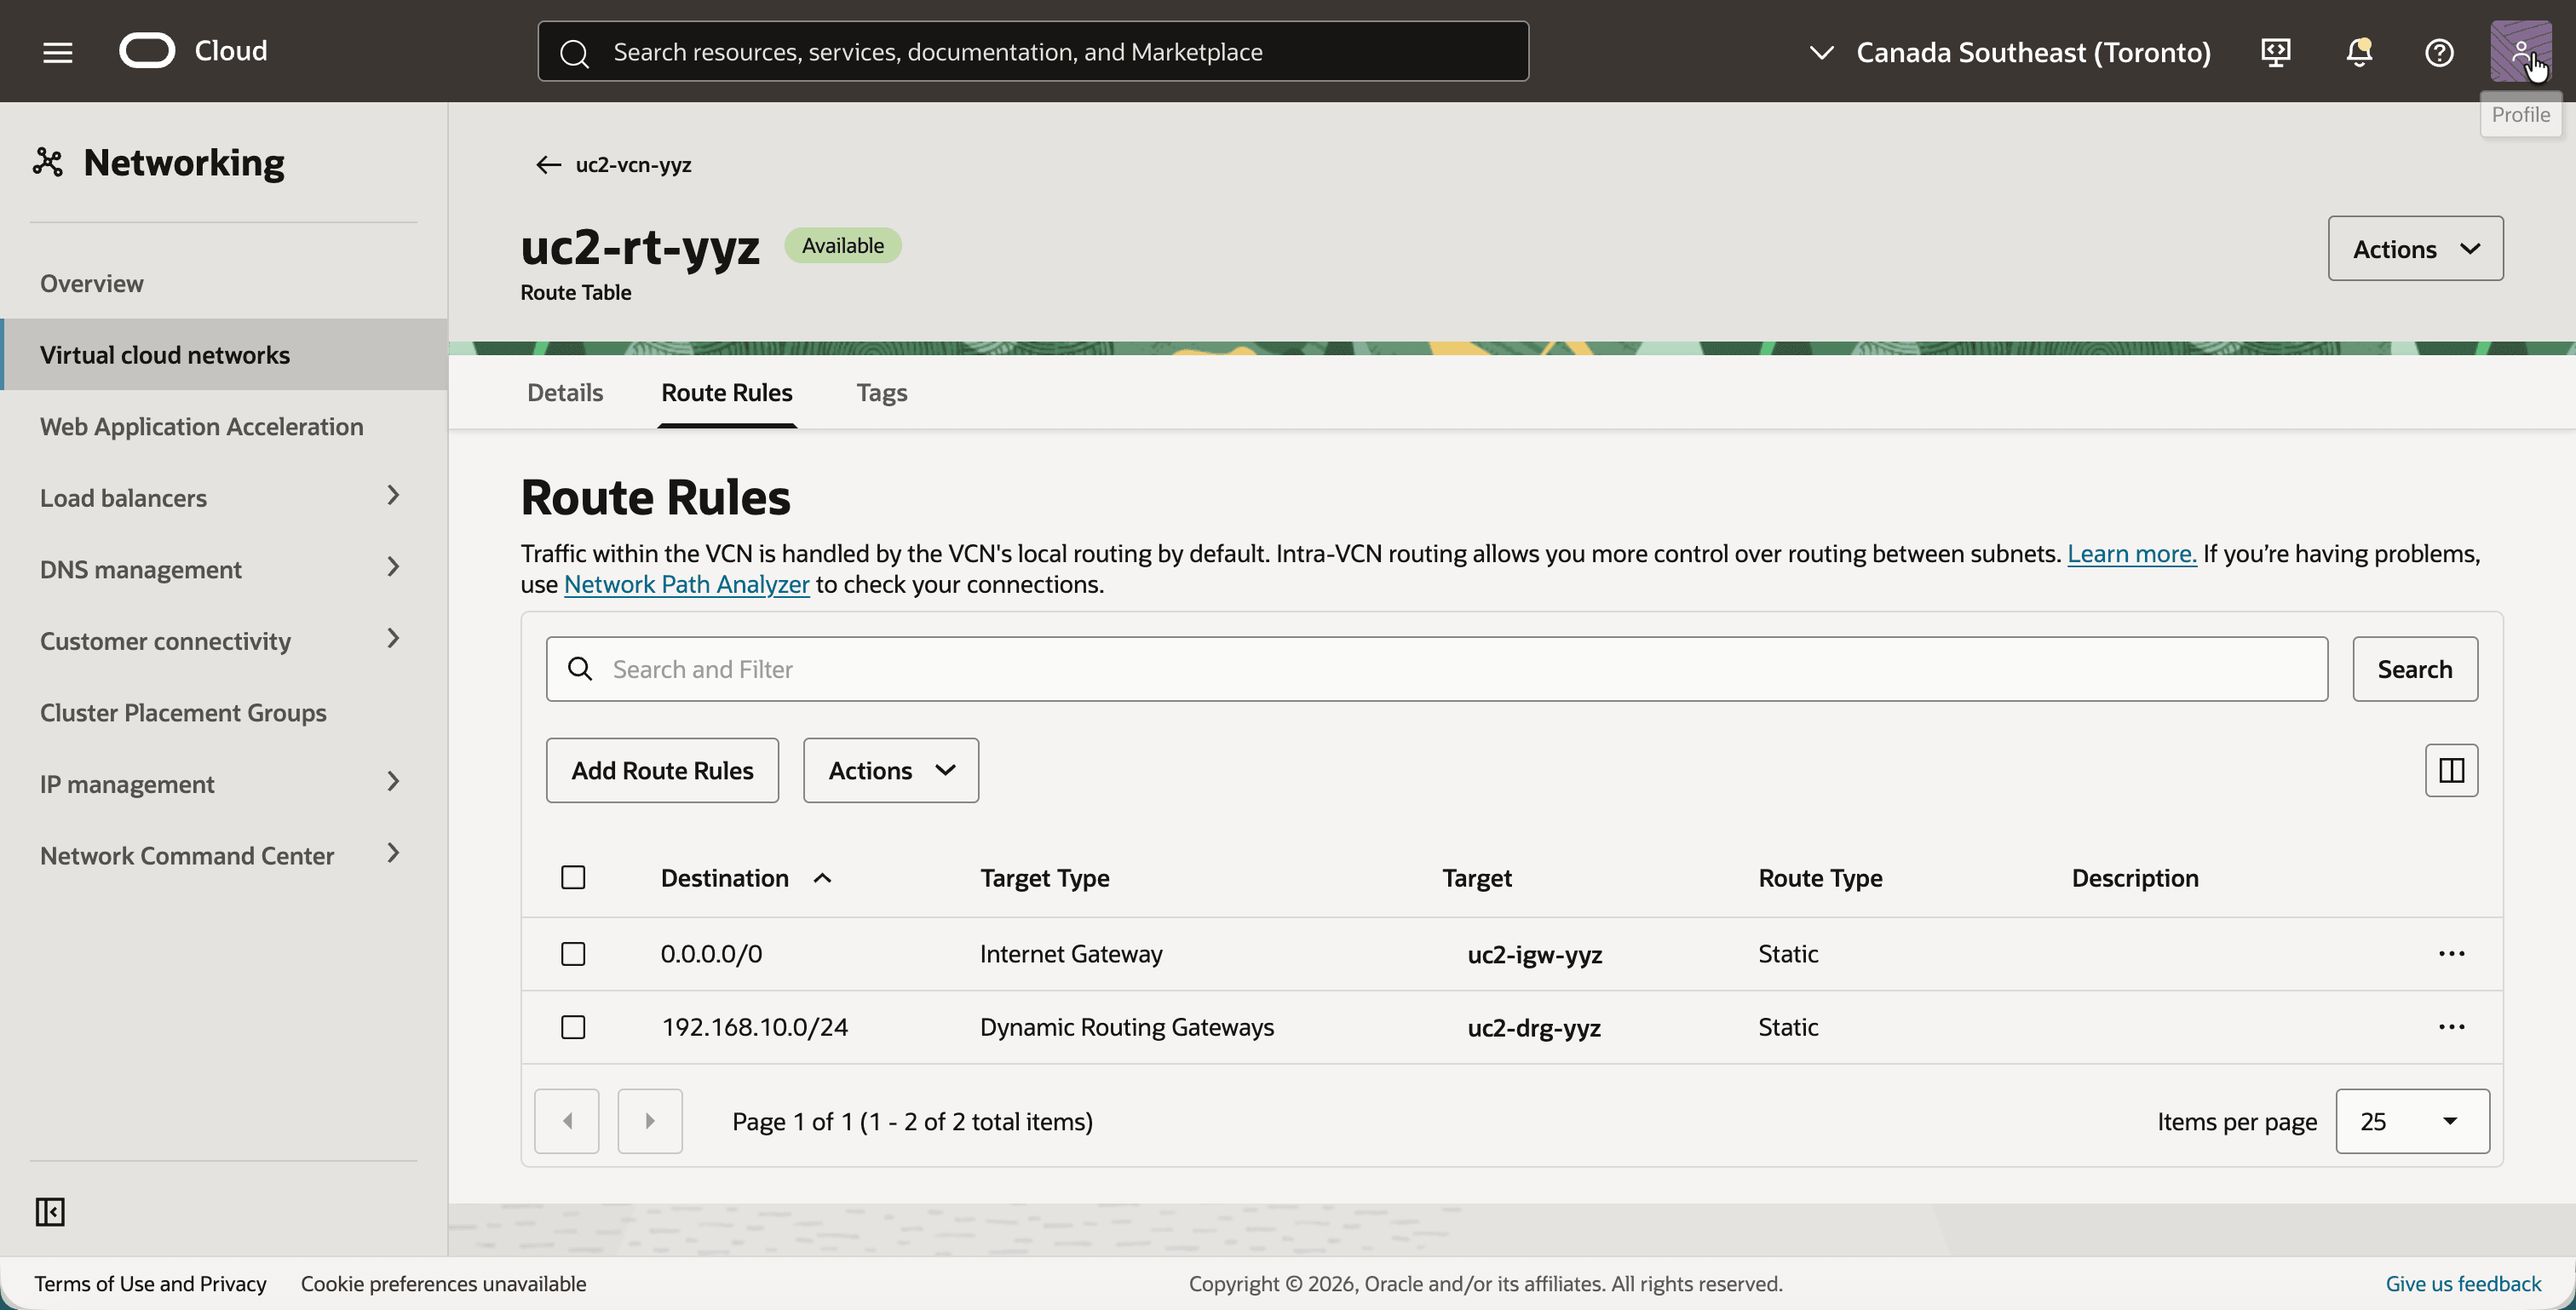
- VCN으로 돌아가서 보안 탭을 누릅니다.
- uc2-vcn-yyz에 대한 기본 보안 목록을 누릅니다.
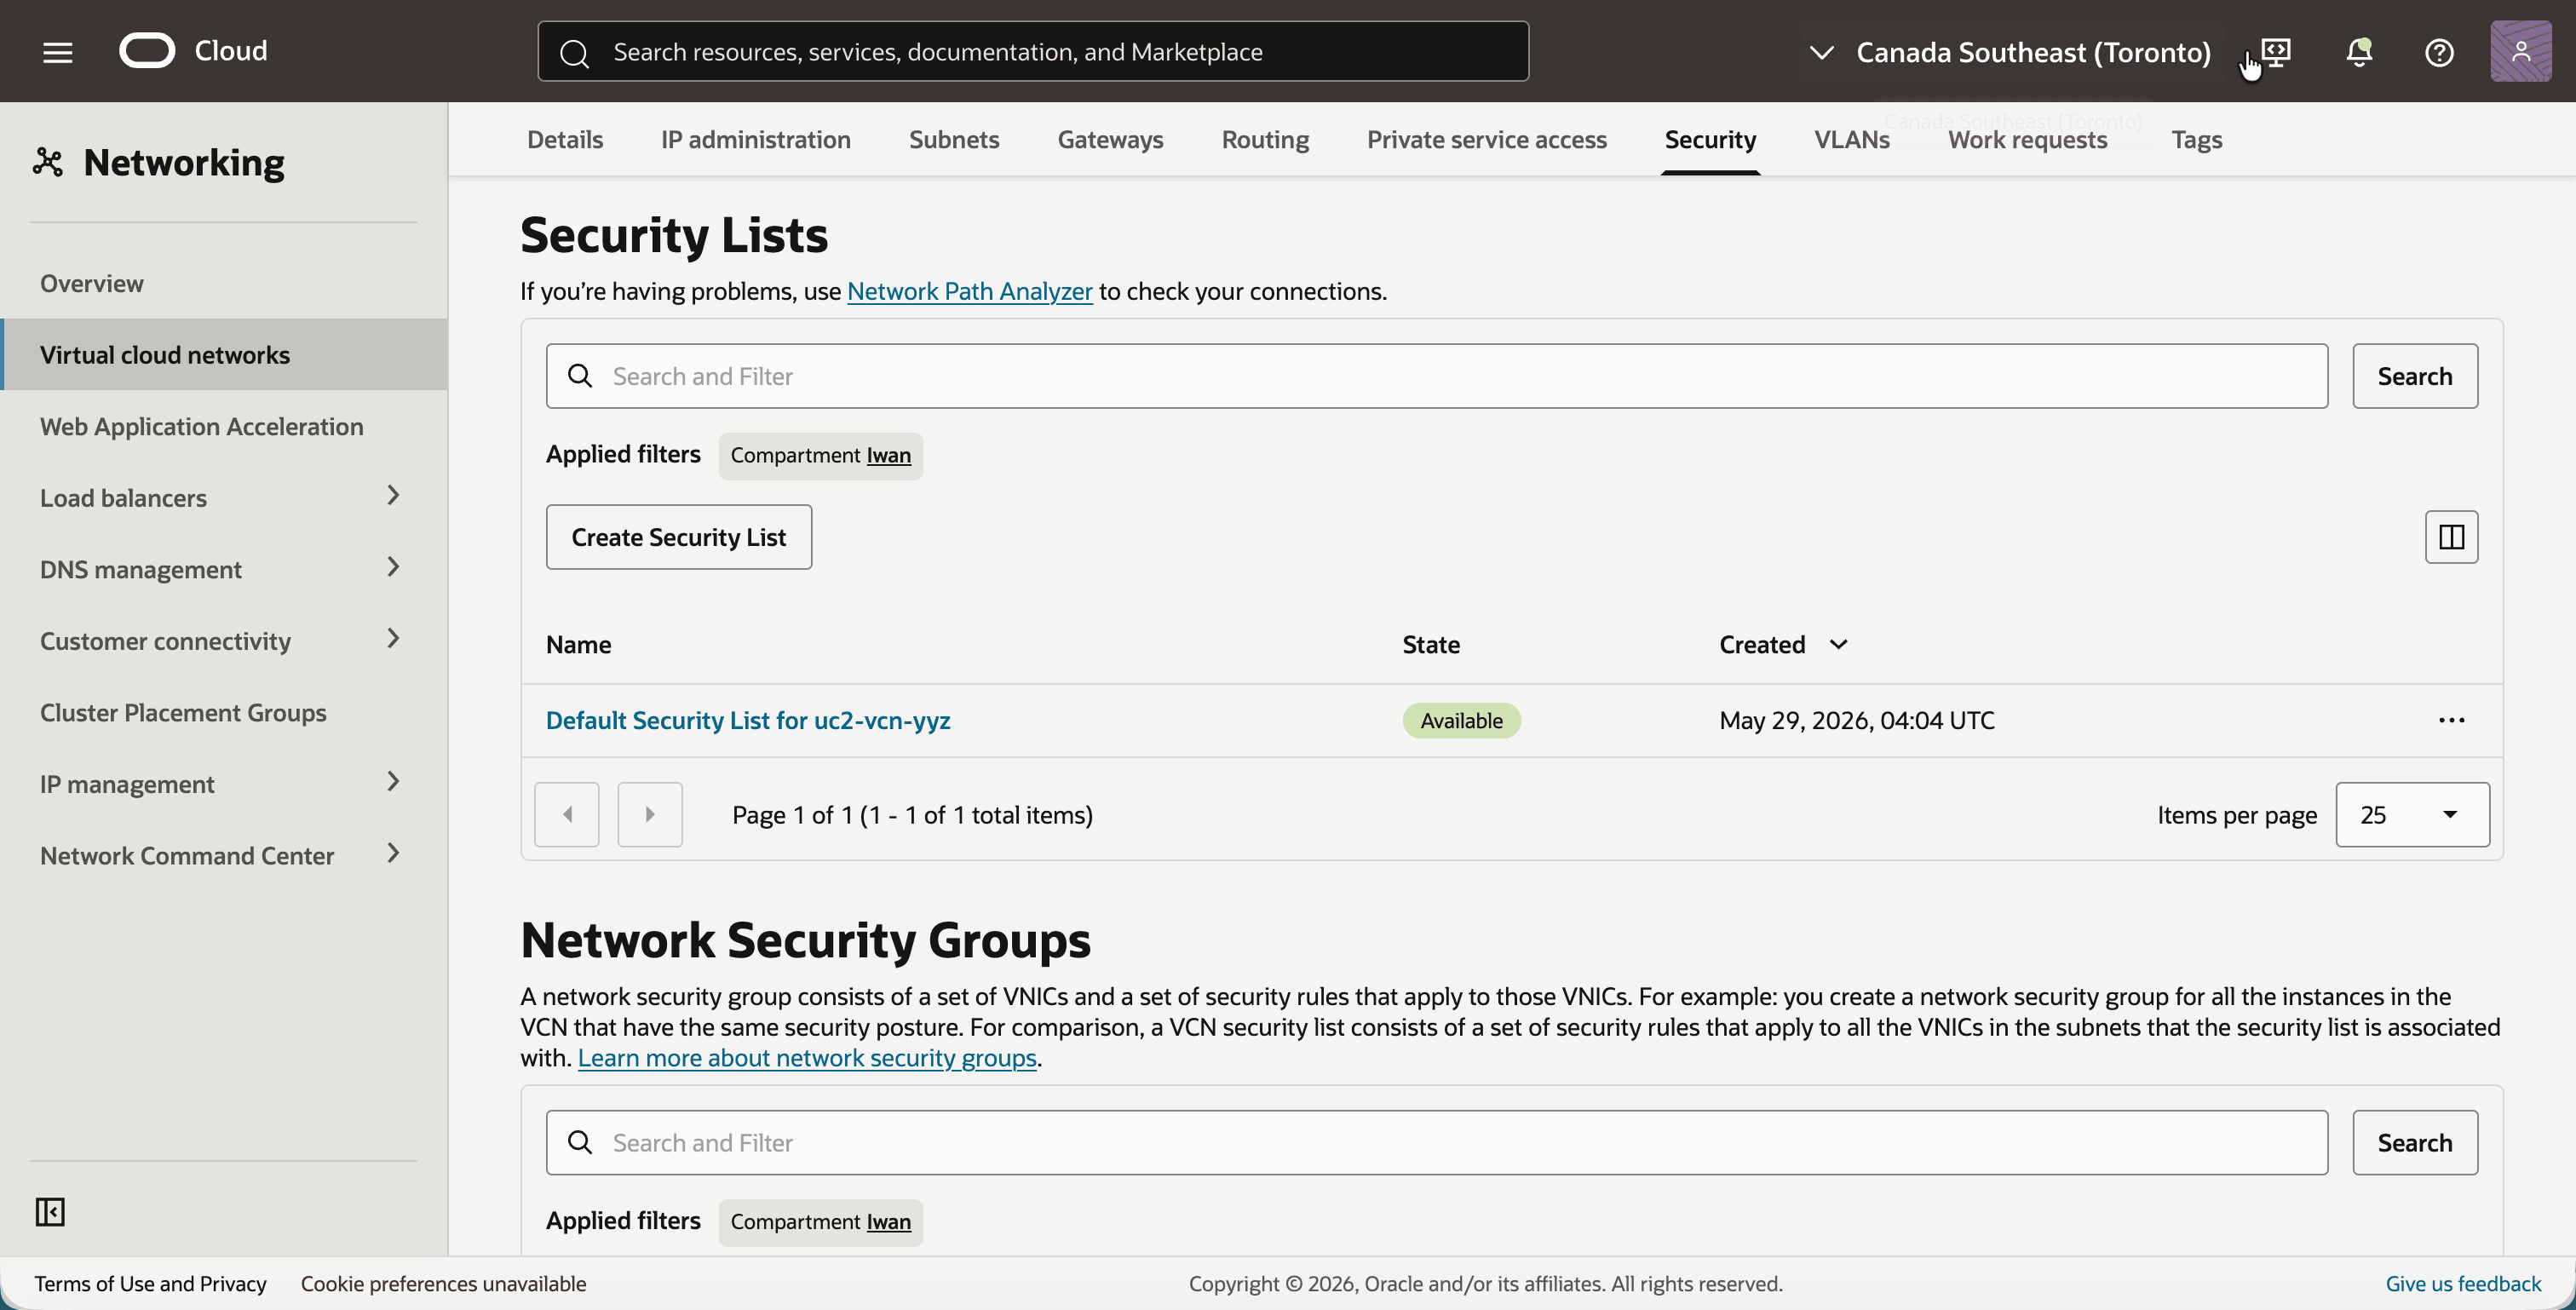
- 보안 규칙 탭을 누릅니다.
- 수신 규칙이 몬트리올에서와 동일한지 확인하십시오.
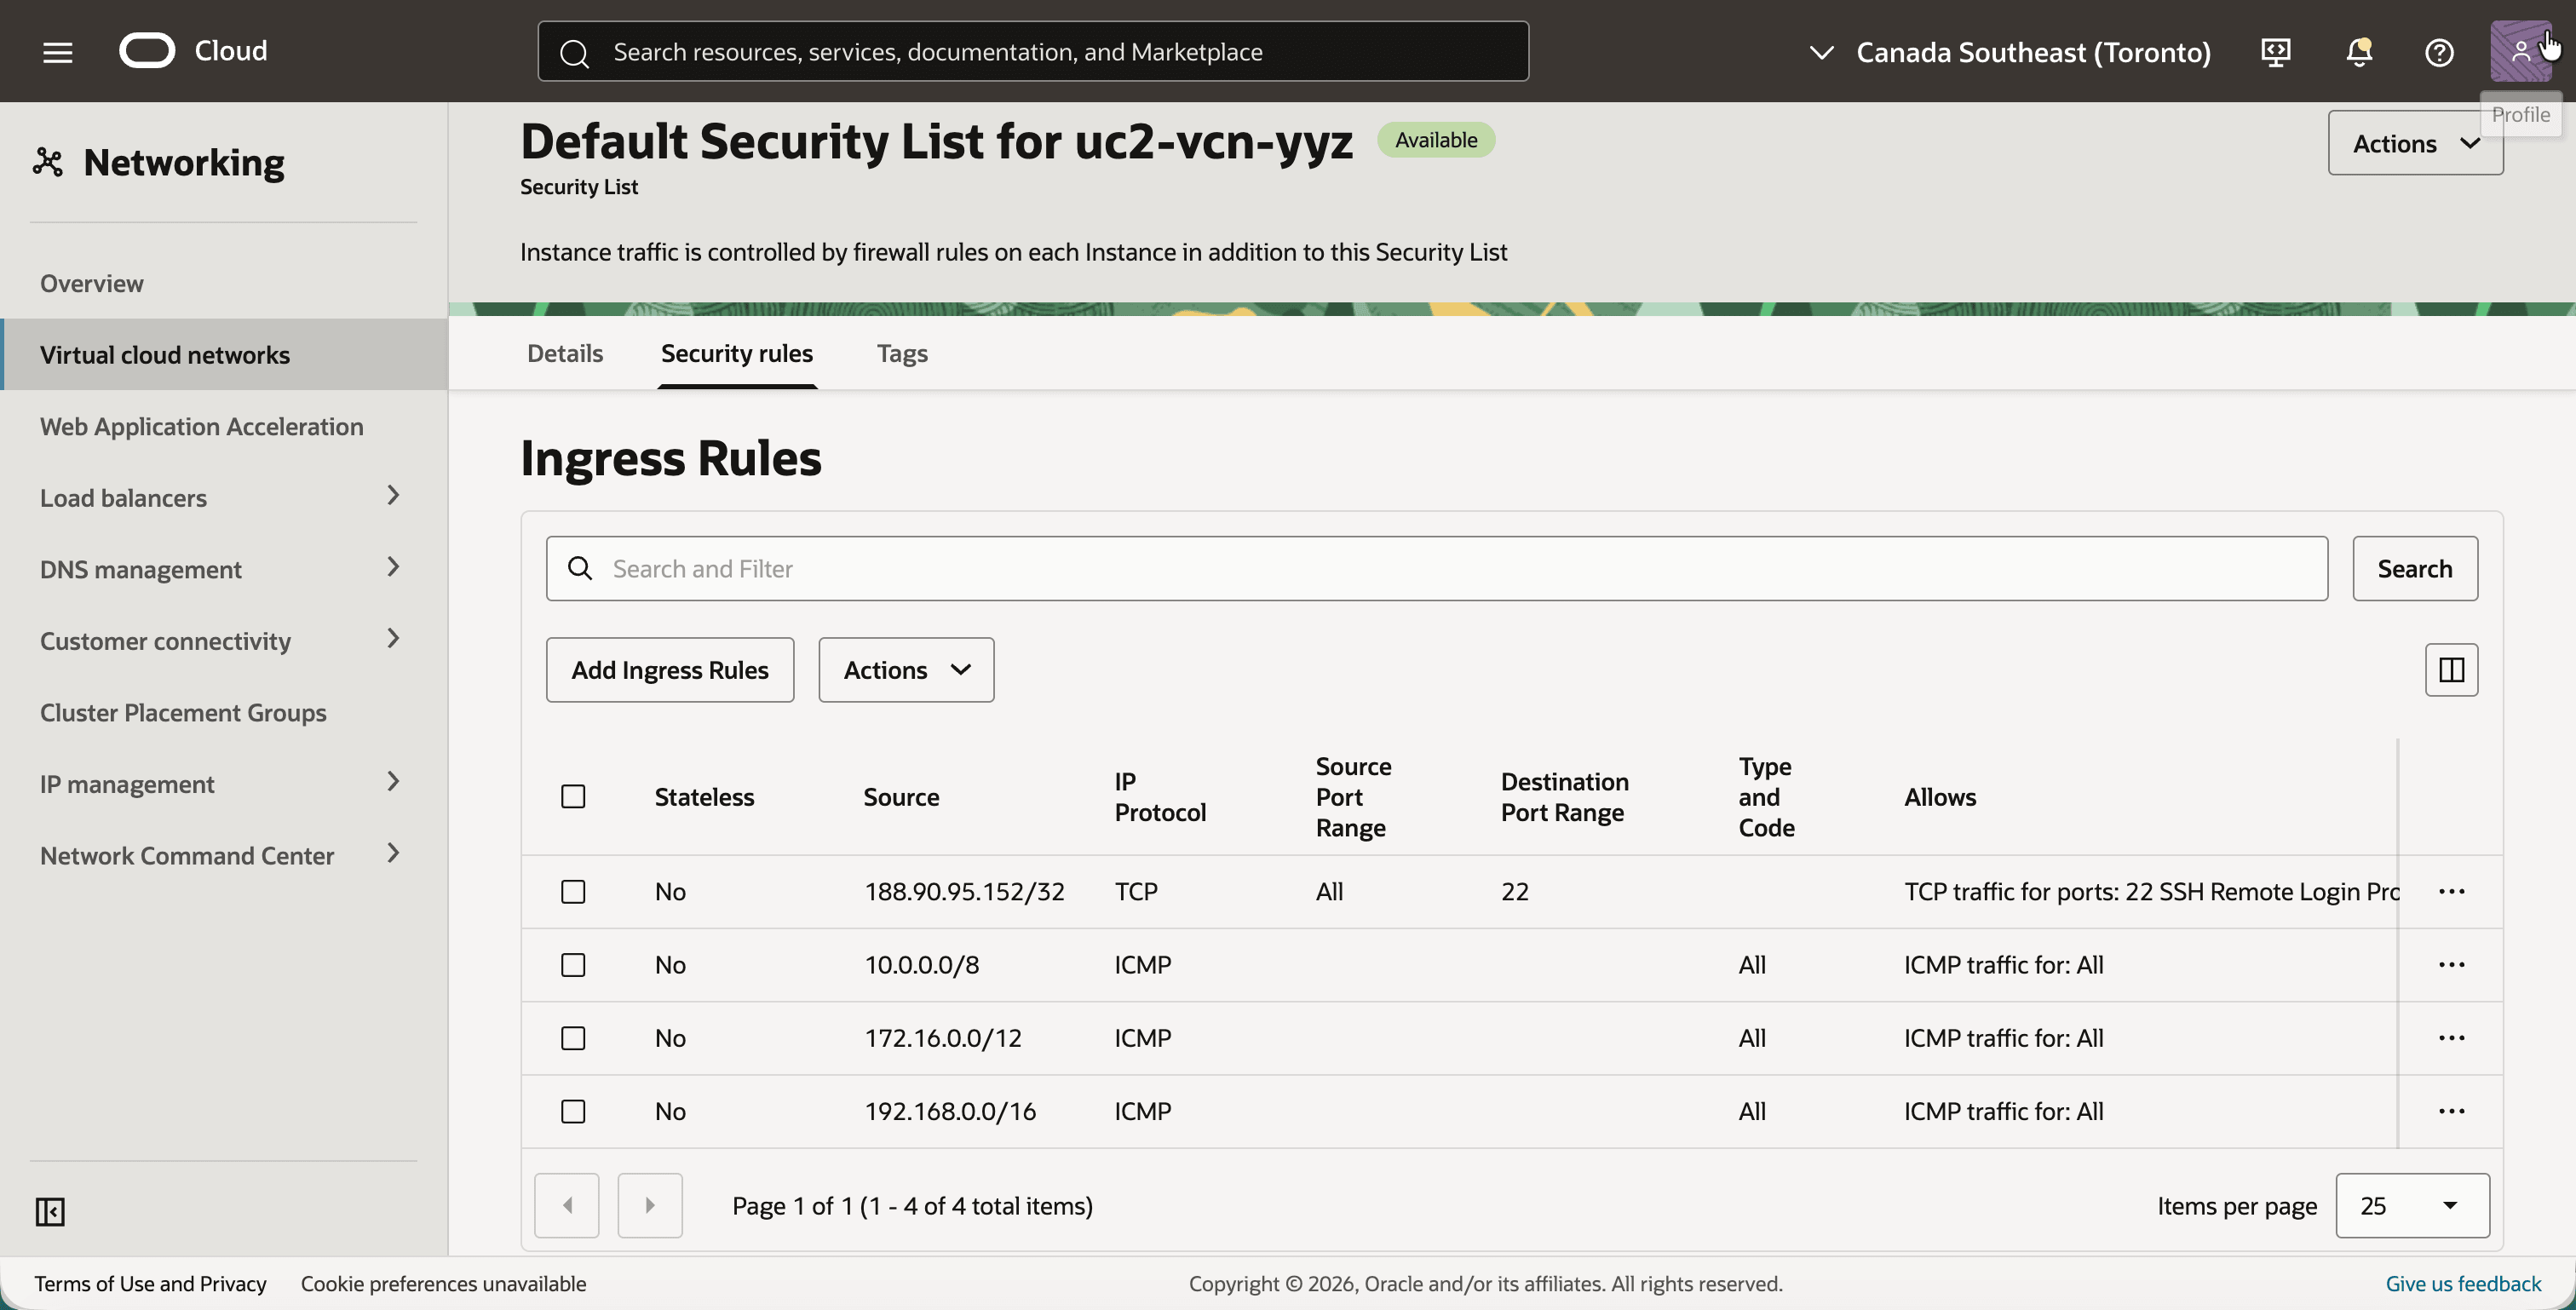
05단계: 토론토에서 DRG, RPC 및 DRG 경로 테이블 생성
토론토의 DRG는 동일한 방식으로 구축되며 이 단계가 끝나면 두 RPC가 서로 연결됩니다.
몬트리올에서와 마찬가지로 DRG 경로 테이블 uc2-drgrt-vcn-yyz 및 uc2-drgrt-rpc-yyz는 자동으로 생성되지 않습니다. 작성하고 각각에 대해 표시되는 정적 경로를 추가한 다음 두 첨부 파일에서 선택합니다.
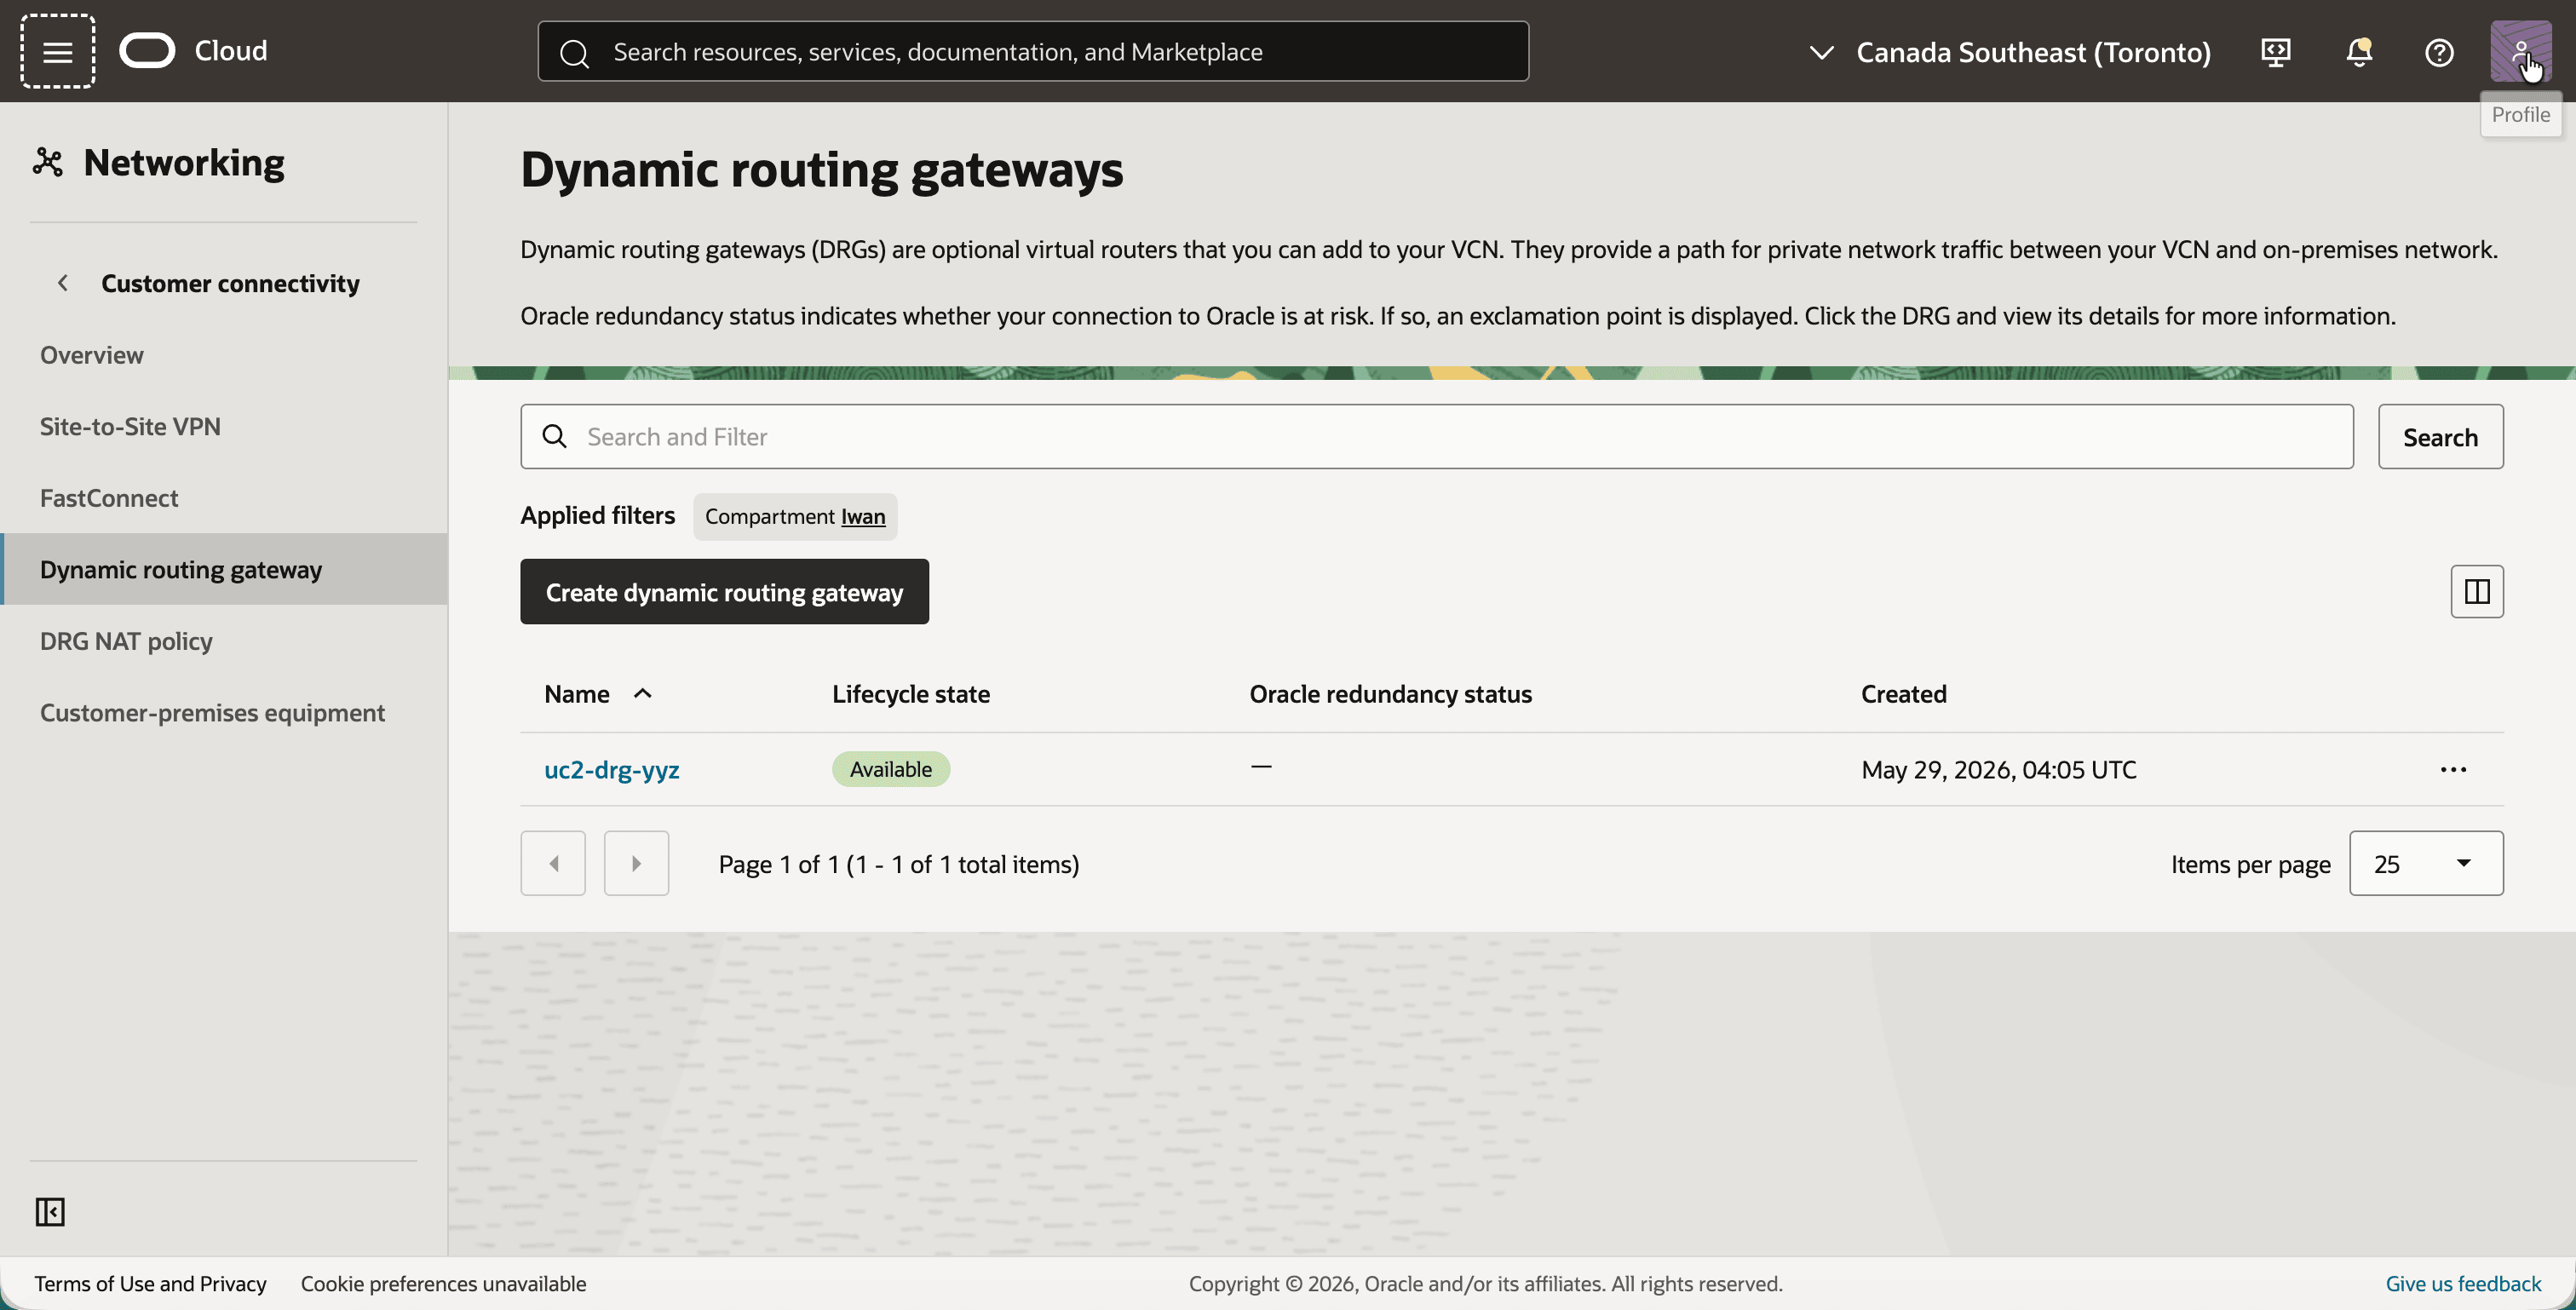
- 탐색 메뉴를 열고 네트워킹, 고객 연결, 동적 경로 지정 게이트웨이 순으로 누릅니다.
- 동적 경로 지정 게이트웨이 생성 단추를 누르고 이름이
uc2-drg-yyz인 DRG를 생성합니다. - DRG는 Available입니다.
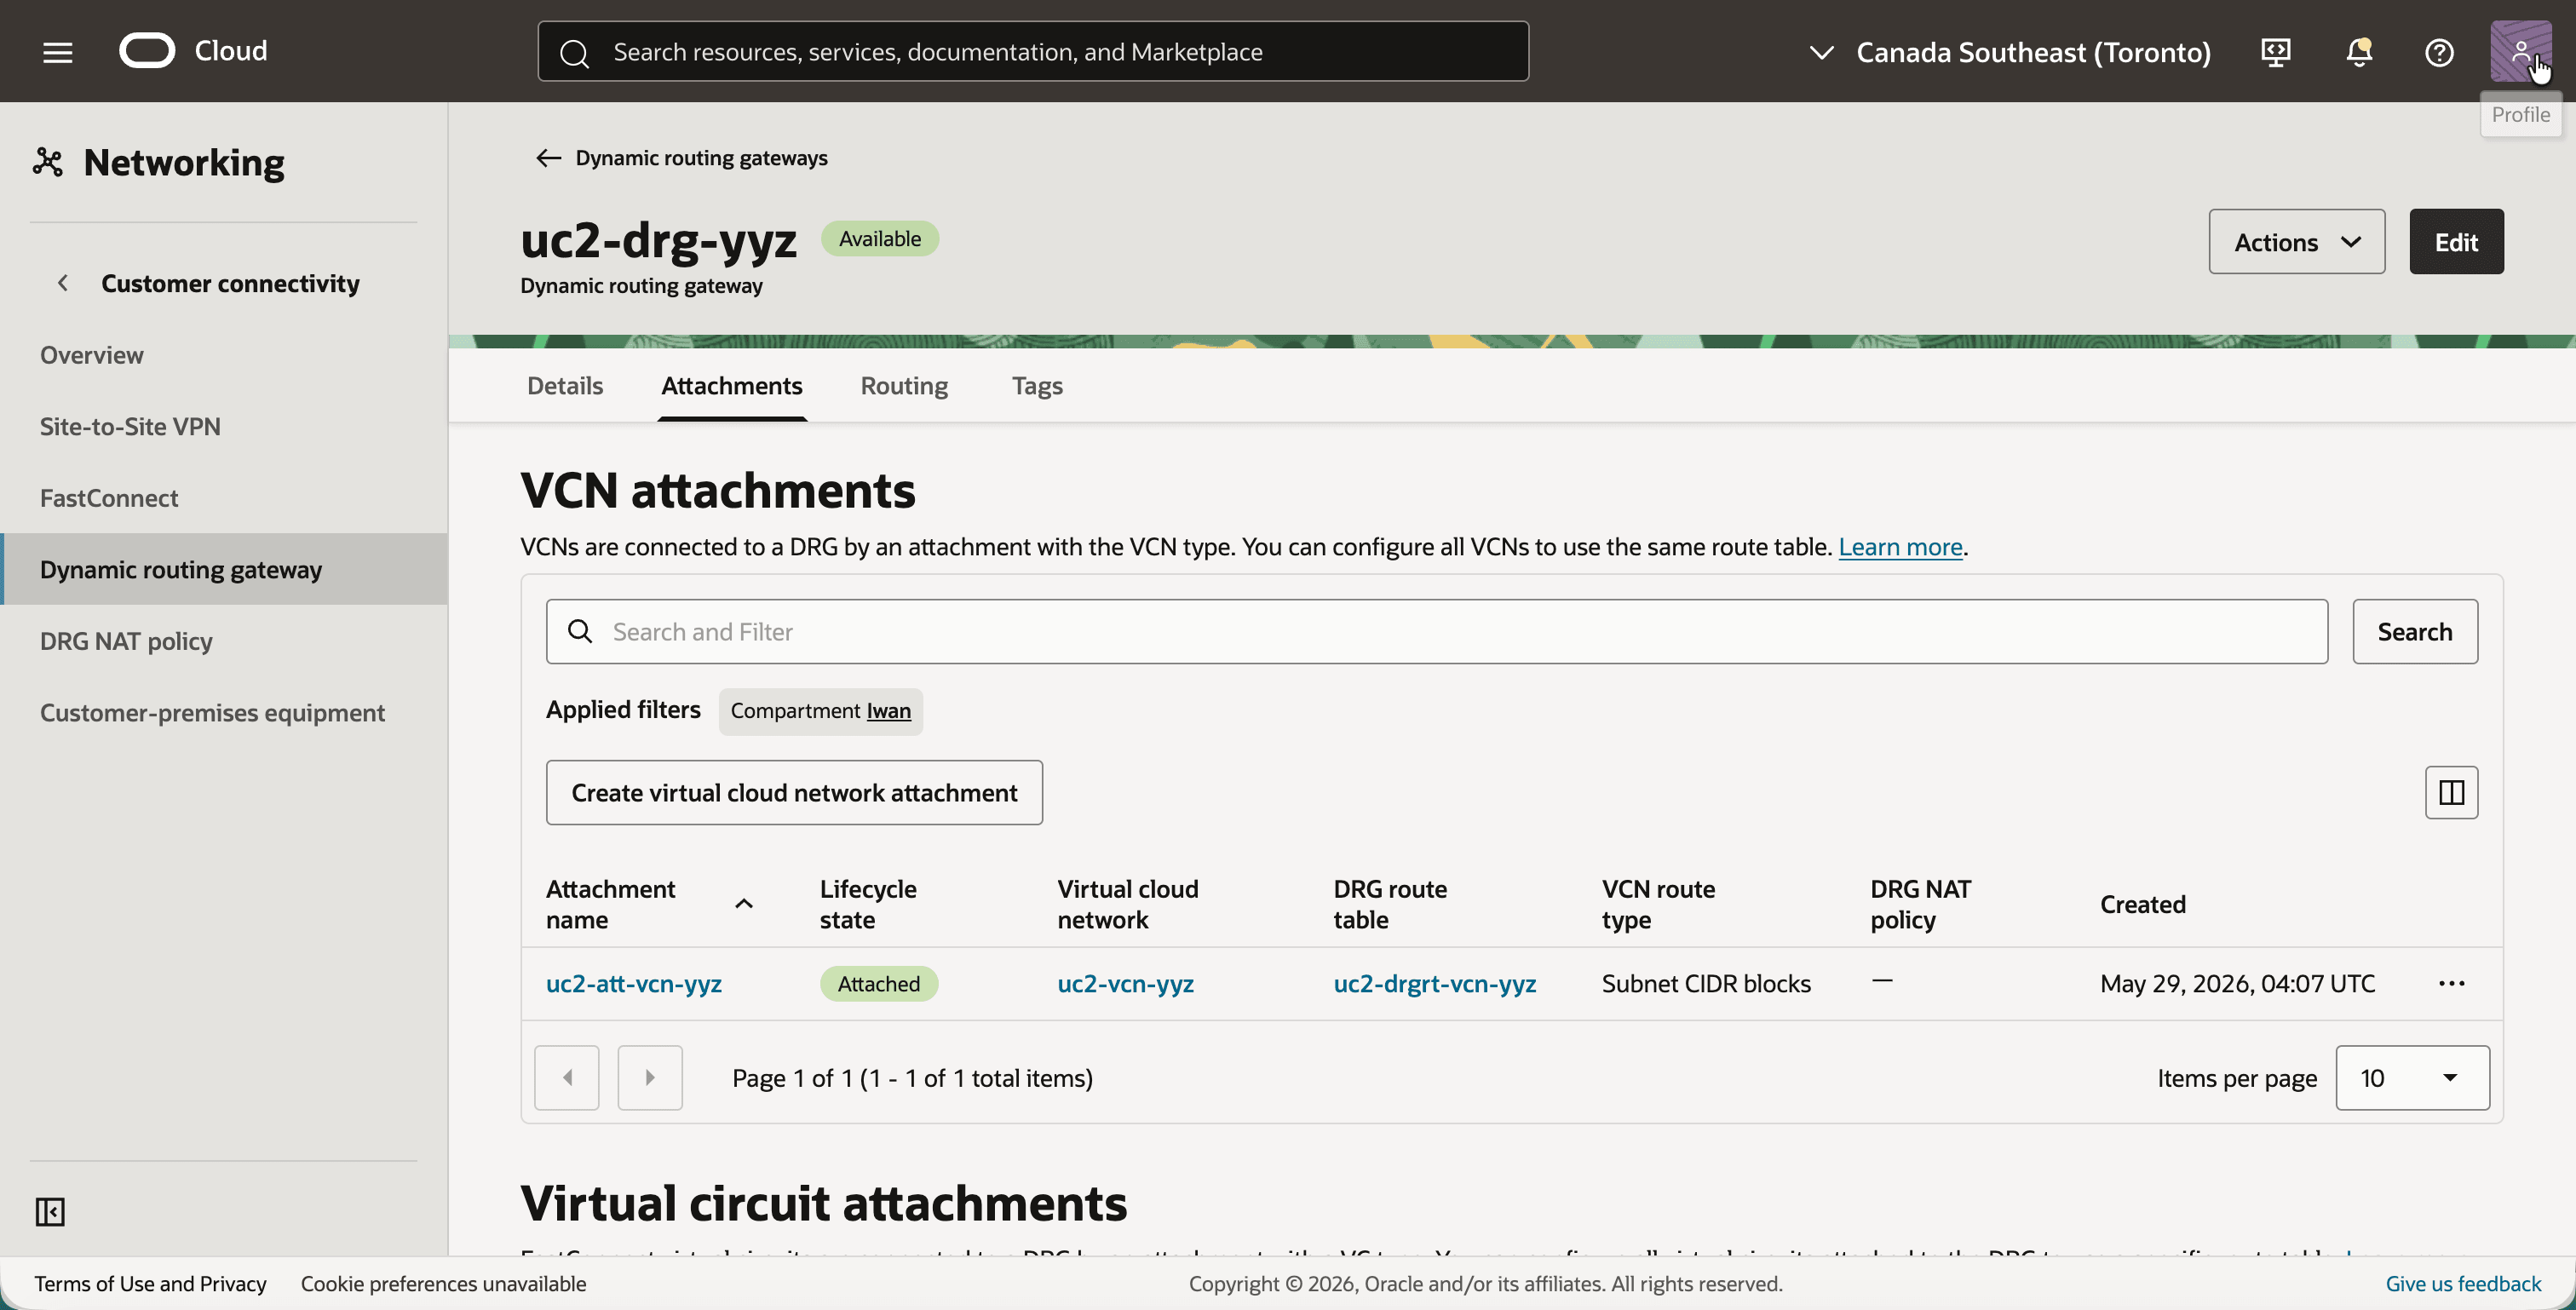
uc2-drg-yyz을 누르고 첨부 탭을 누릅니다.- 가상 클라우드 네트워크 연결 생성 버튼을 누르고 VCN
uc2-vcn-yyz에 대한 연결uc2-att-vcn-yyz을 생성합니다. - 연결은 DRG 경로 테이블
uc2-drgrt-vcn-yyz를 사용하며 DRG NAT 정책이 없습니다.
- DRG 경로 테이블
uc2-drgrt-vcn-yyz을 누르고 정적 경로 규칙 탭을 누릅니다. - 대상 CIDR 블록
192.168.10.0/24및 다음 홉 RPC용 DRG 연결: uc2-RPC-yyz가 있는 정적 경로를 확인합니다.
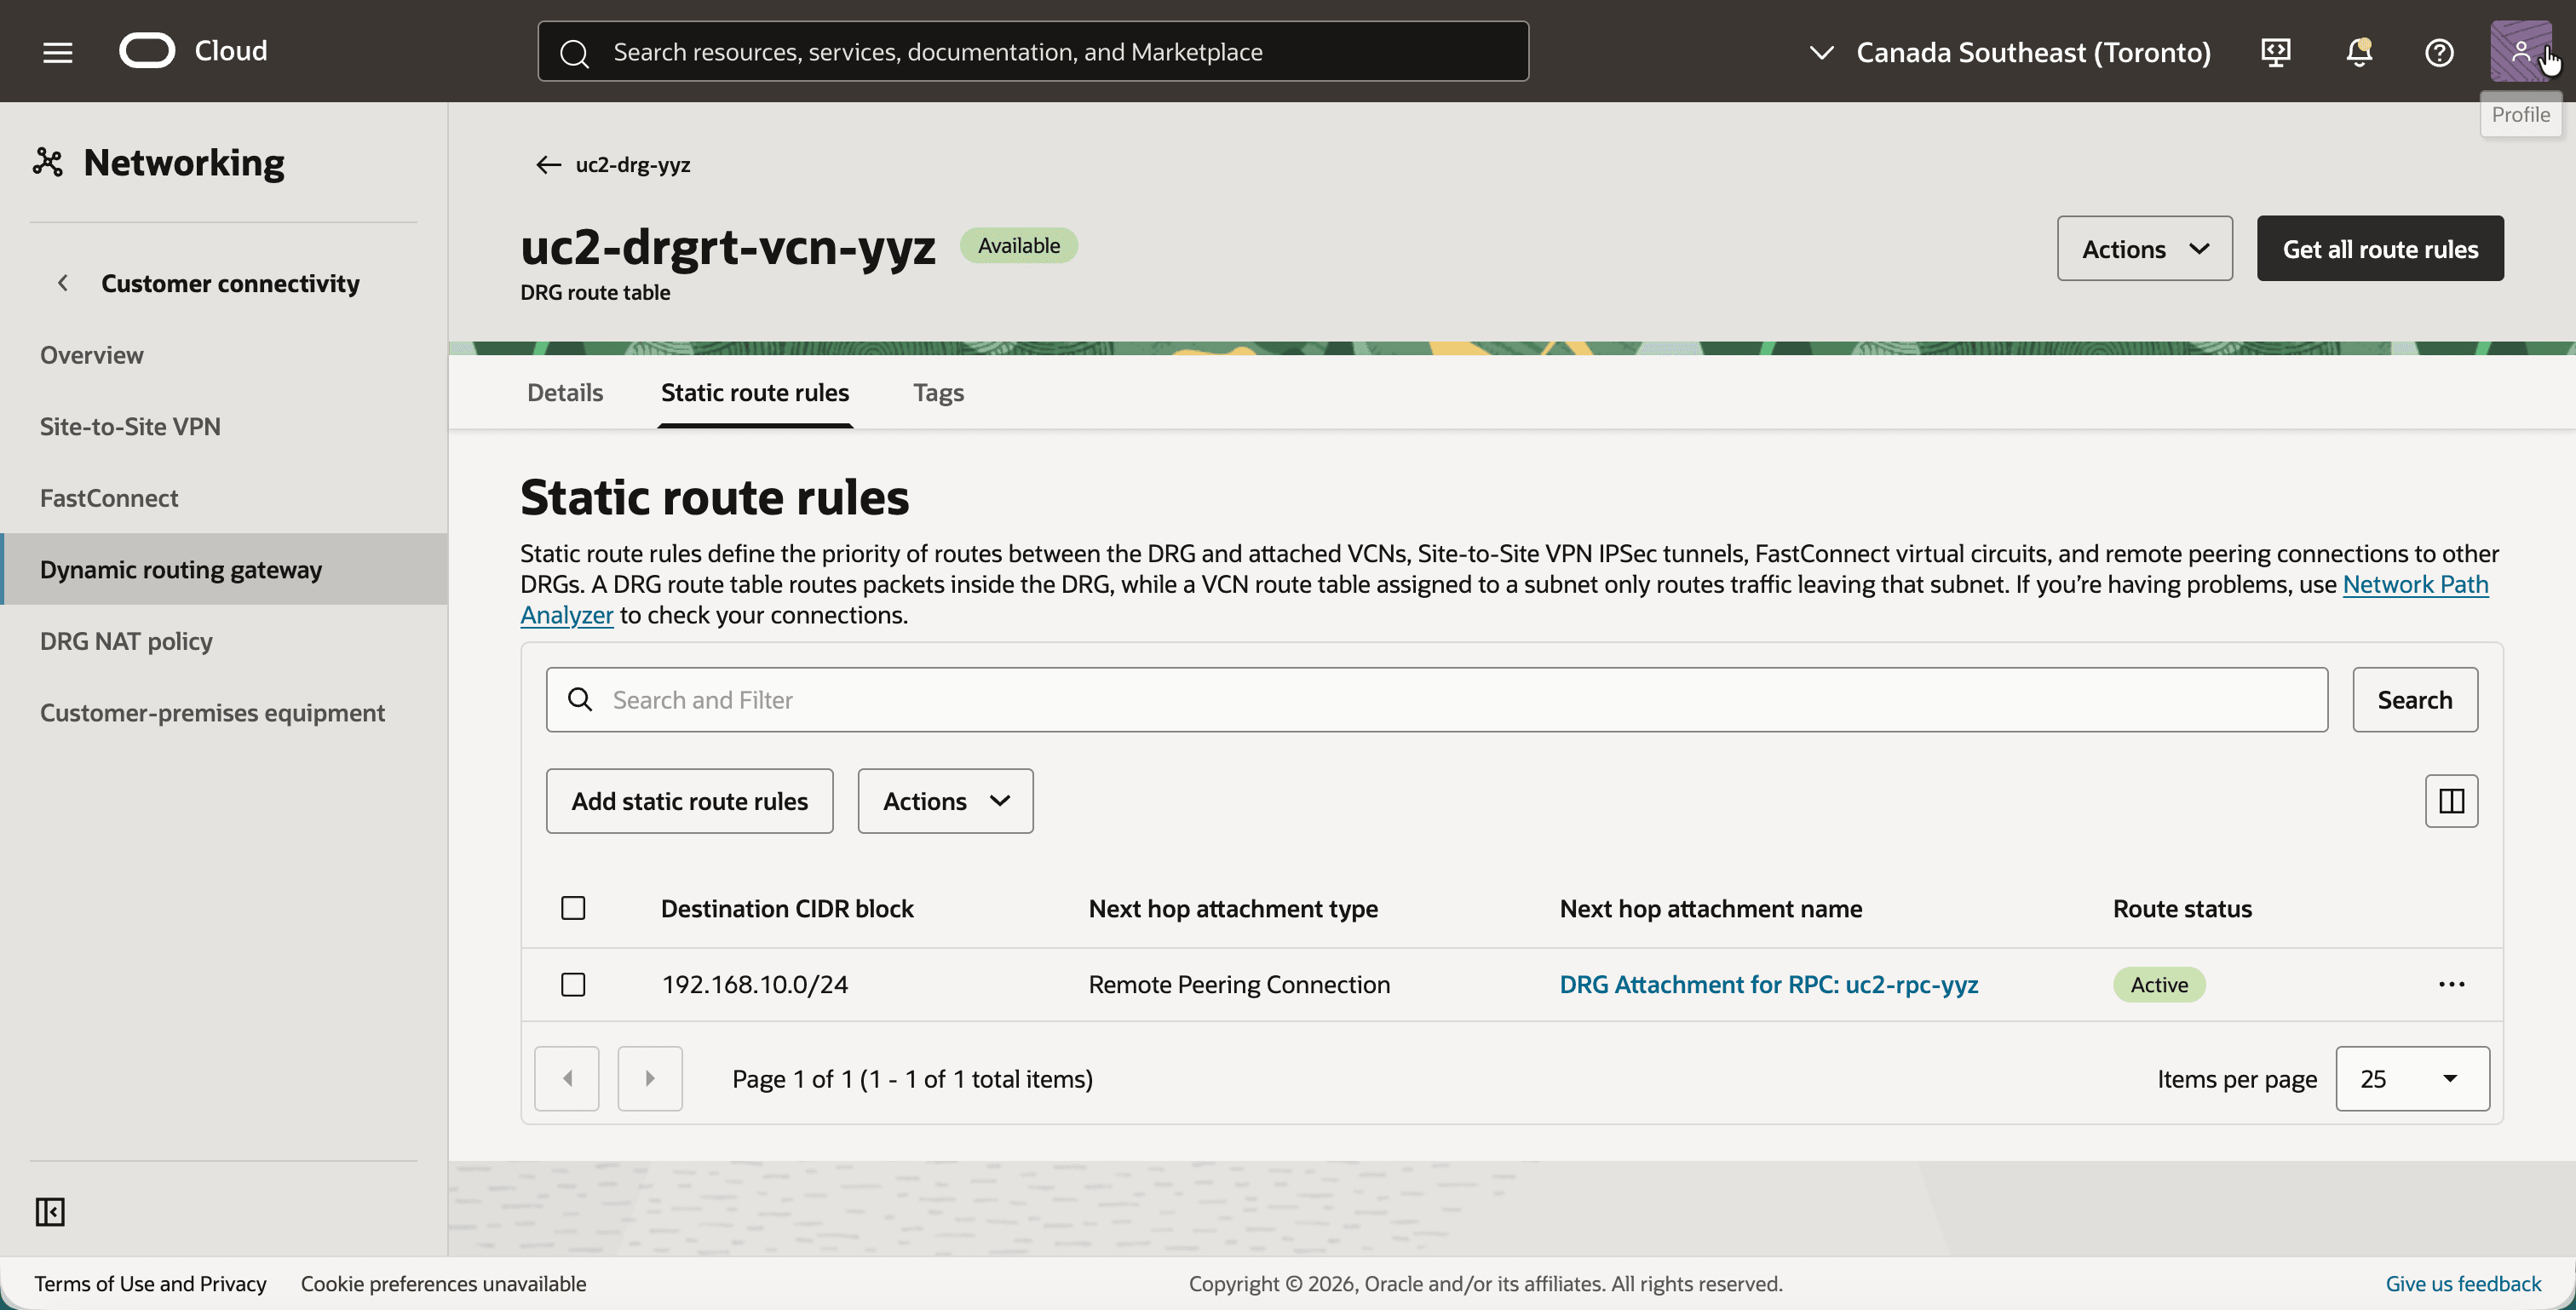
uc2-drg-yyz의 첨부 파일 탭으로 돌아가서 아래로 스크롤하여 원격 피어링 연결 첨부 파일로 이동합니다.- 원격 피어링 접속 생성 단추를 누르고 이름이
uc2-rpc-yyz인 RPC를 생성합니다. - DRG 경로 테이블
uc2-drgrt-rpc-yyz, 피어링 상태 피어링됨 및 DRG NAT 정책uc2-policy-yyz이 포함된 RPC 연결을 확인합니다.
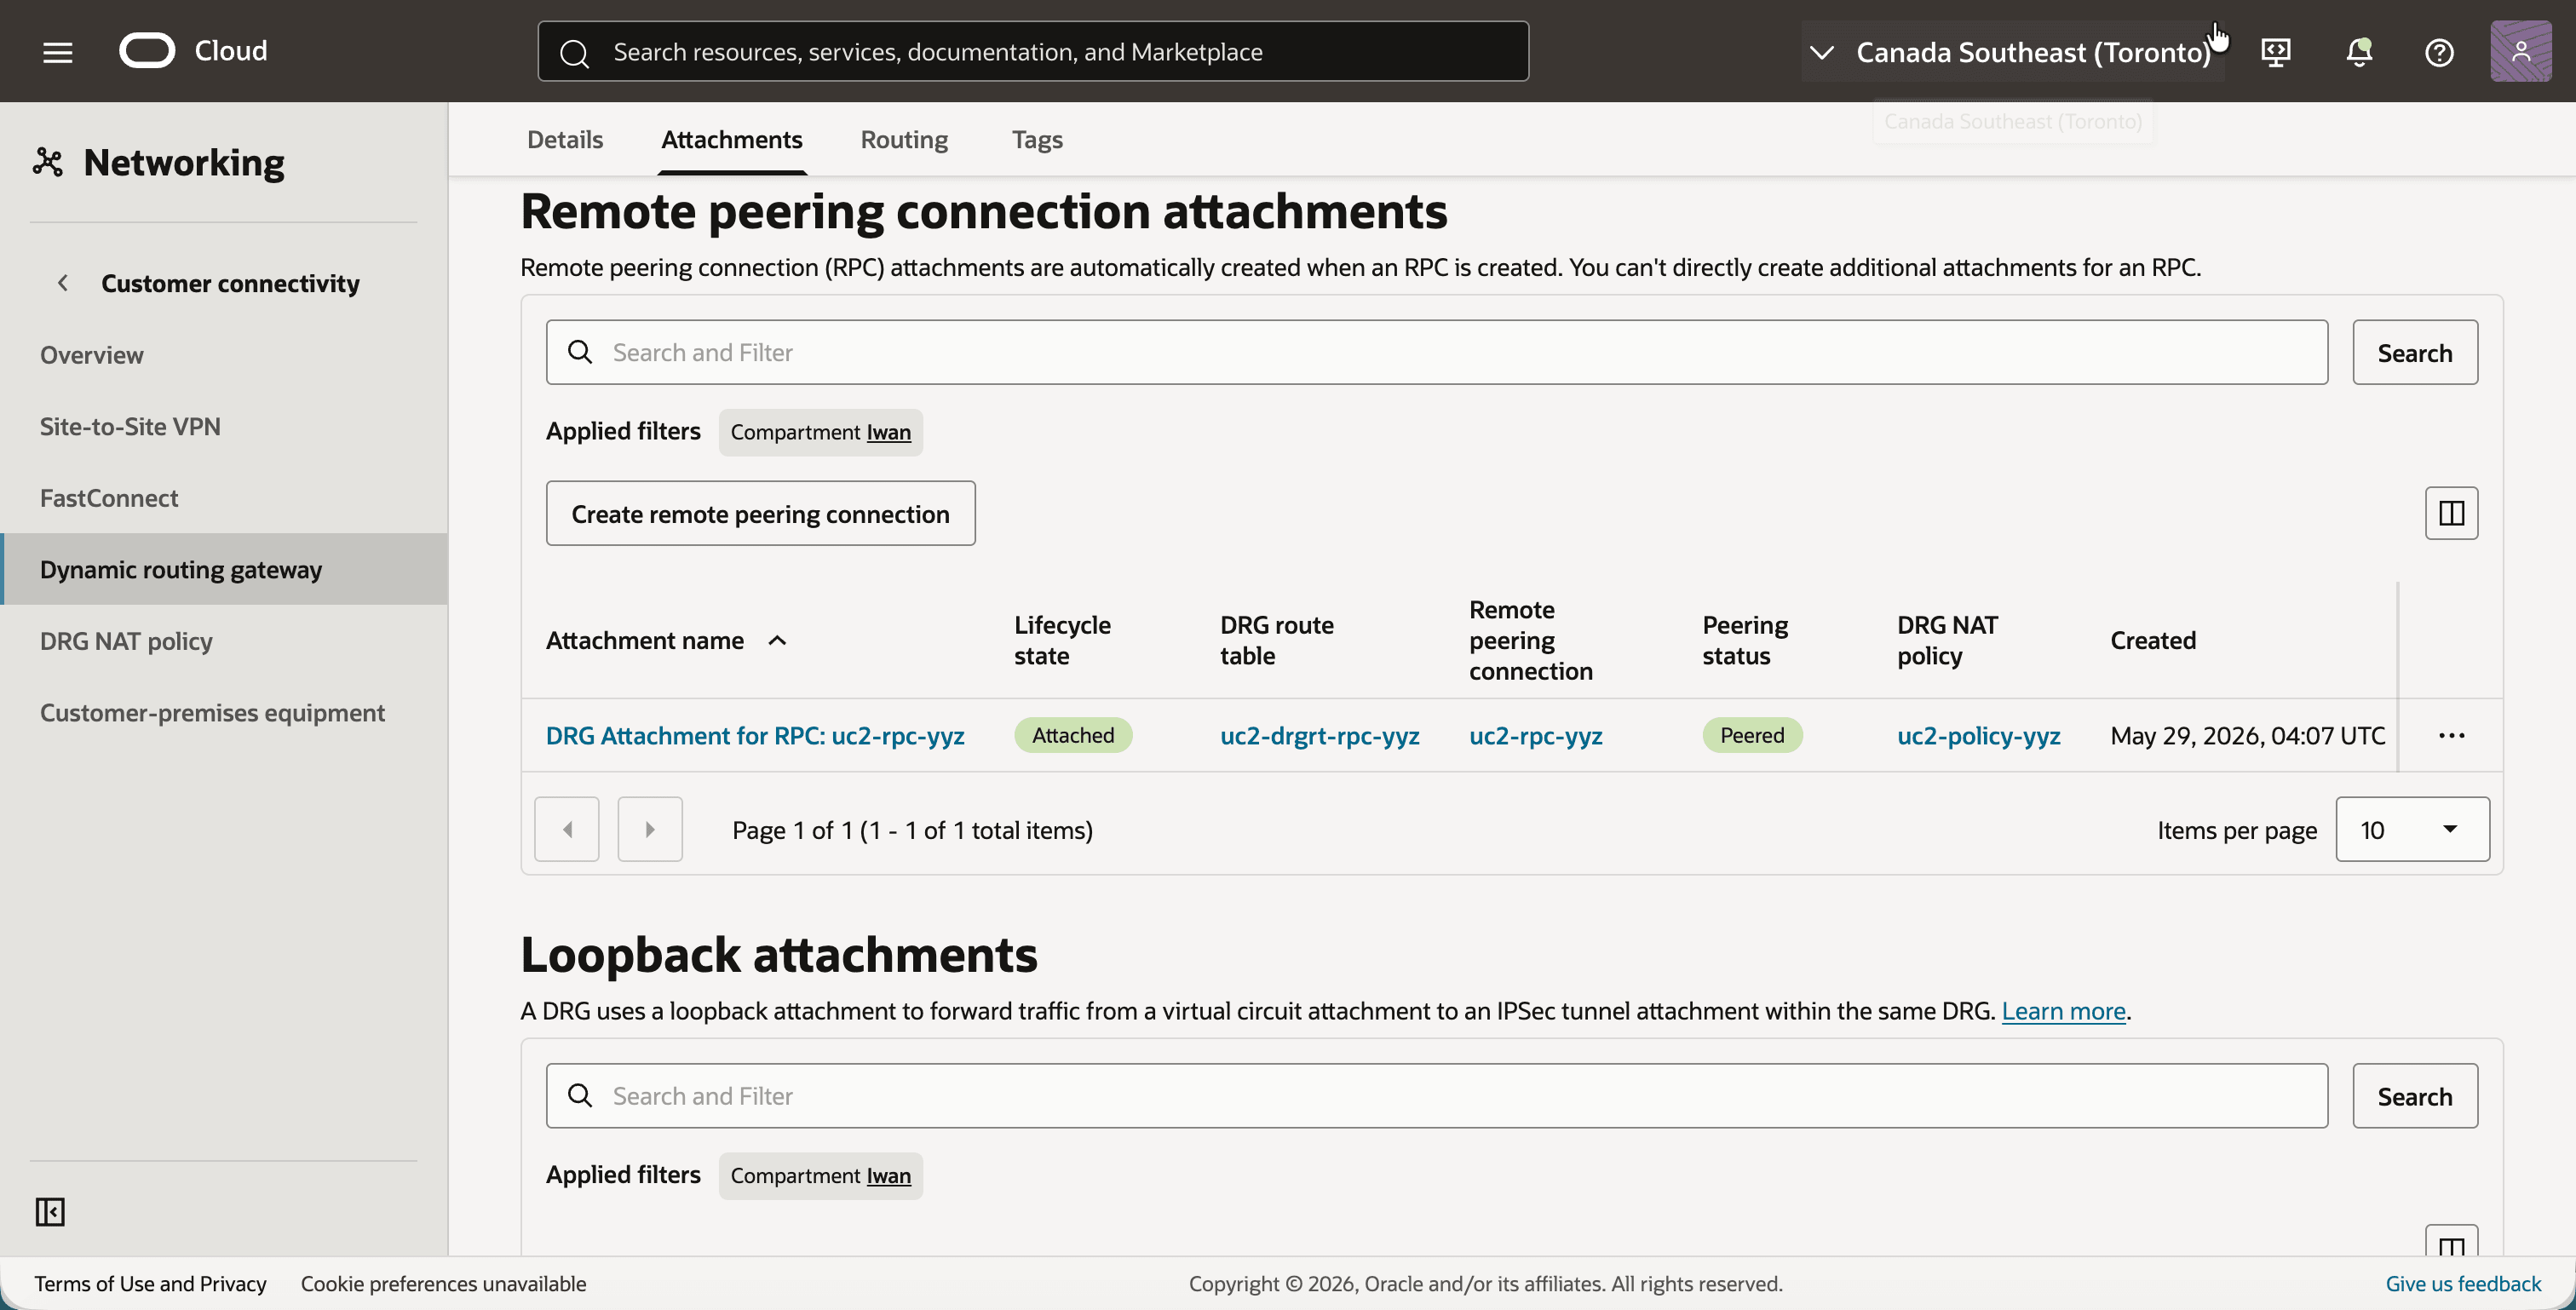
- DRG 경로 테이블
uc2-drgrt-rpc-yyz을 누르고 정적 경로 규칙 탭을 누릅니다. - 대상 CIDR 블록이
10.0.1.0/24이고 다음 홉이uc2-att-vcn-yyz인 정적 경로를 확인합니다.
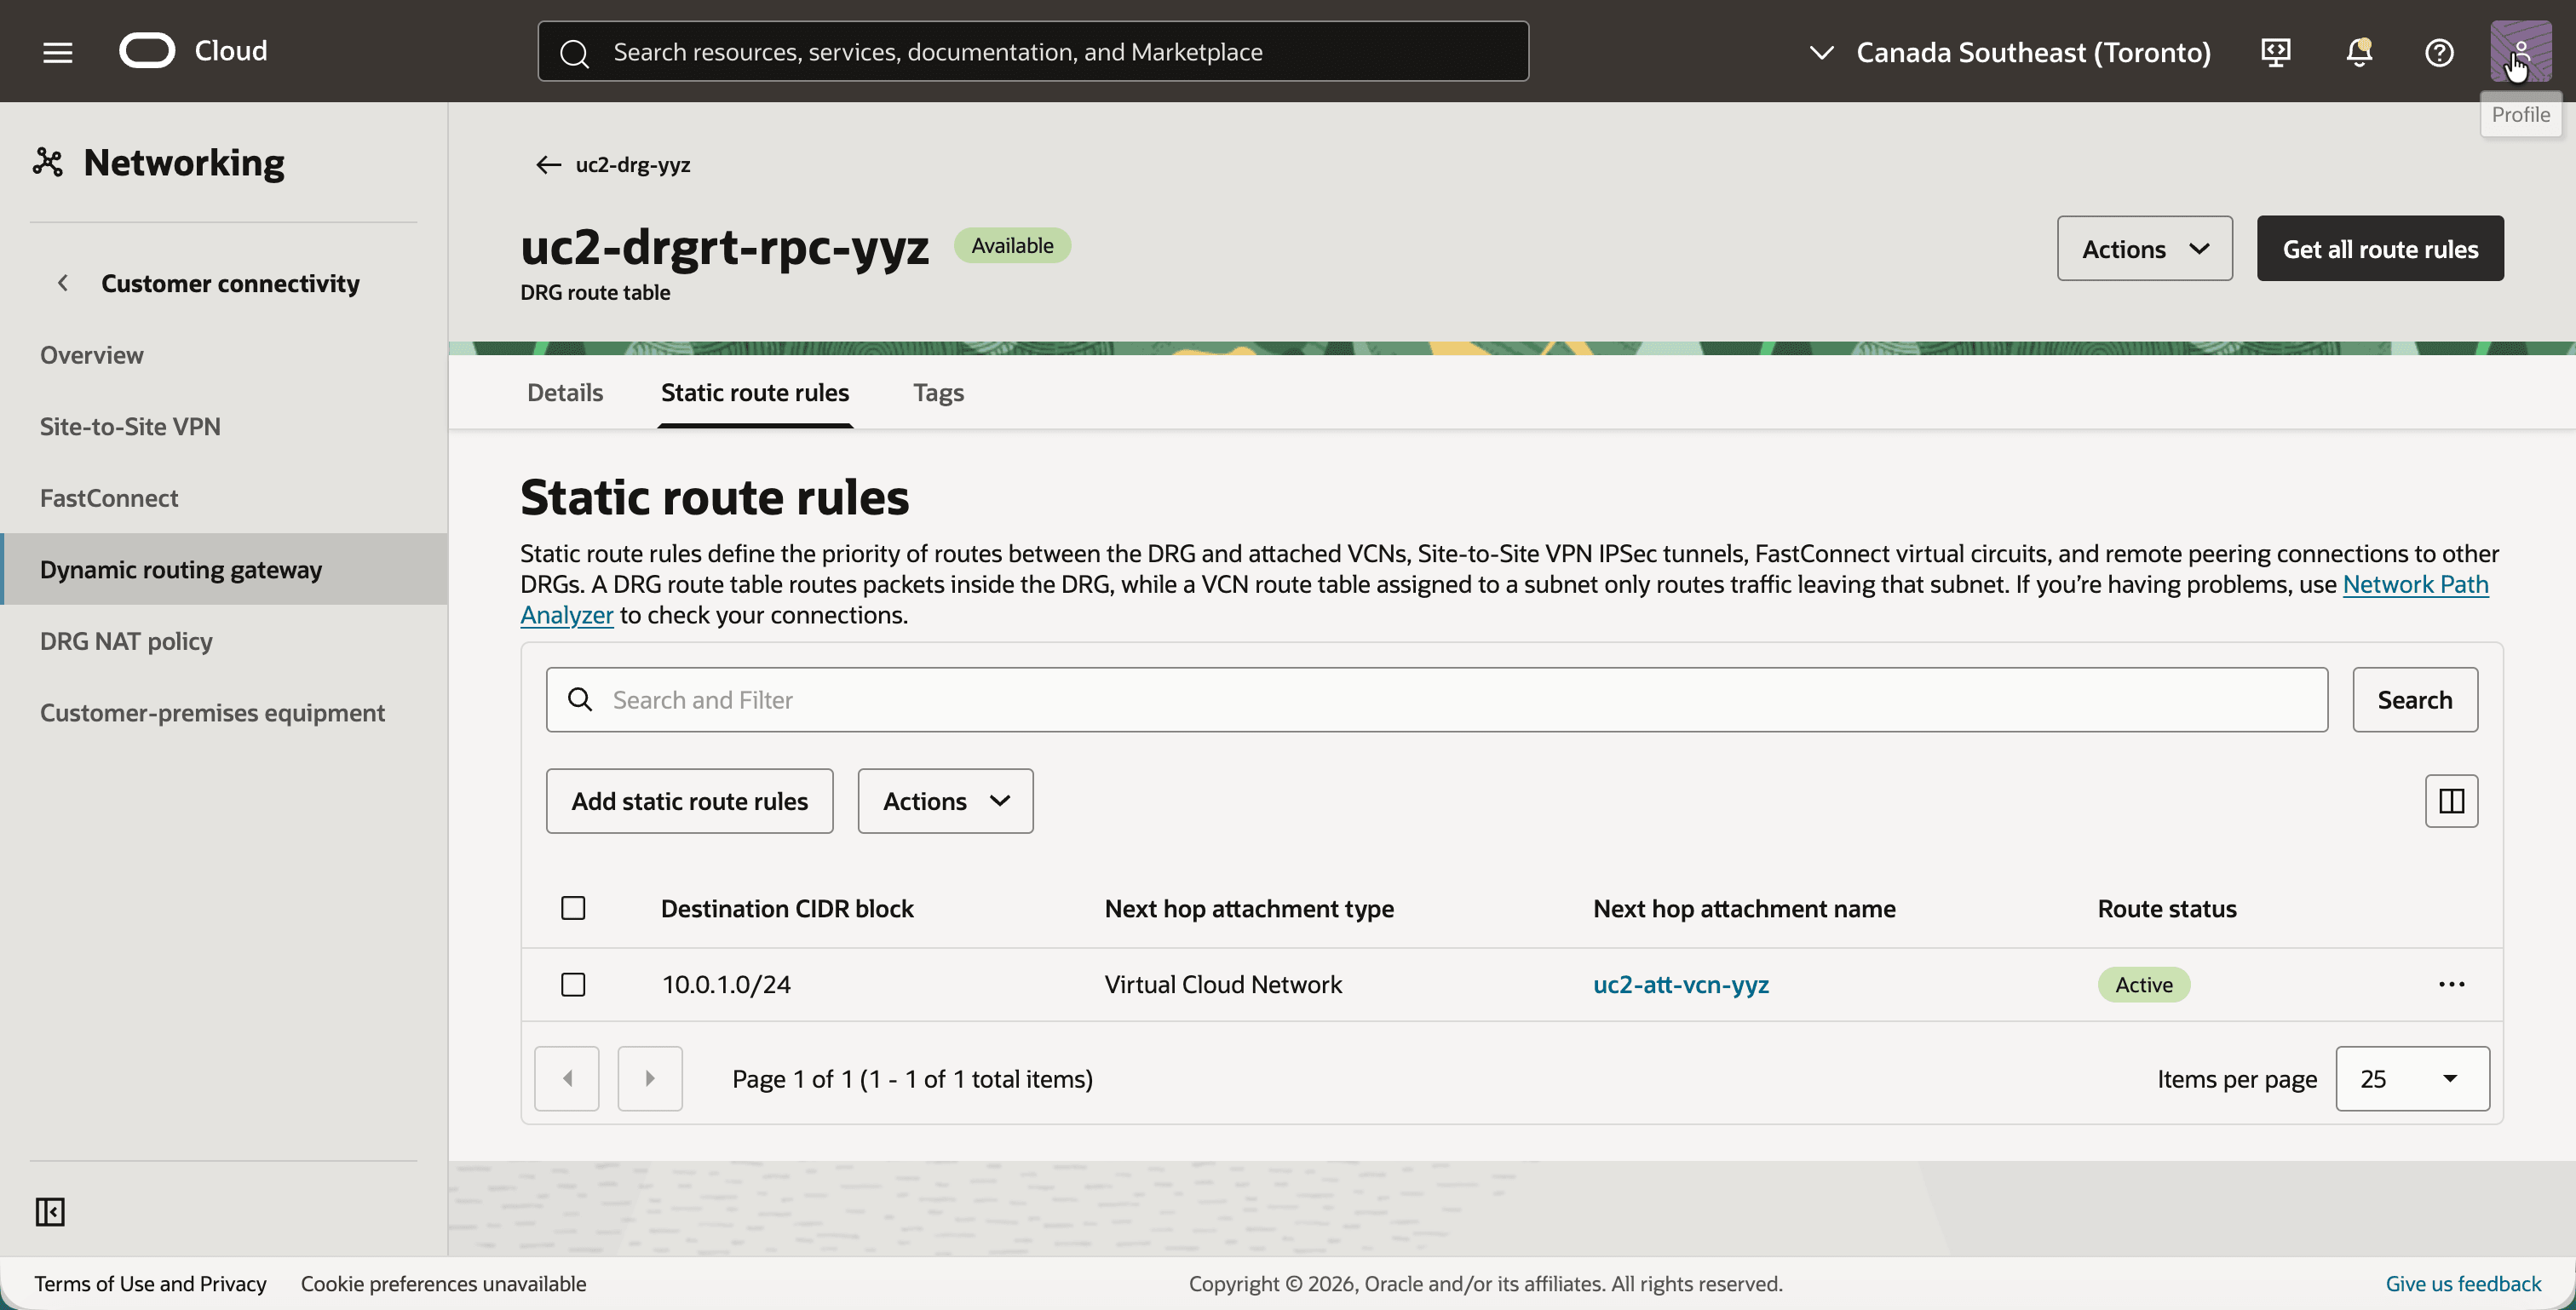
이제 두 영역을 연결할 수 있습니다. 이 작업은 한쪽에서만 수행합니다.
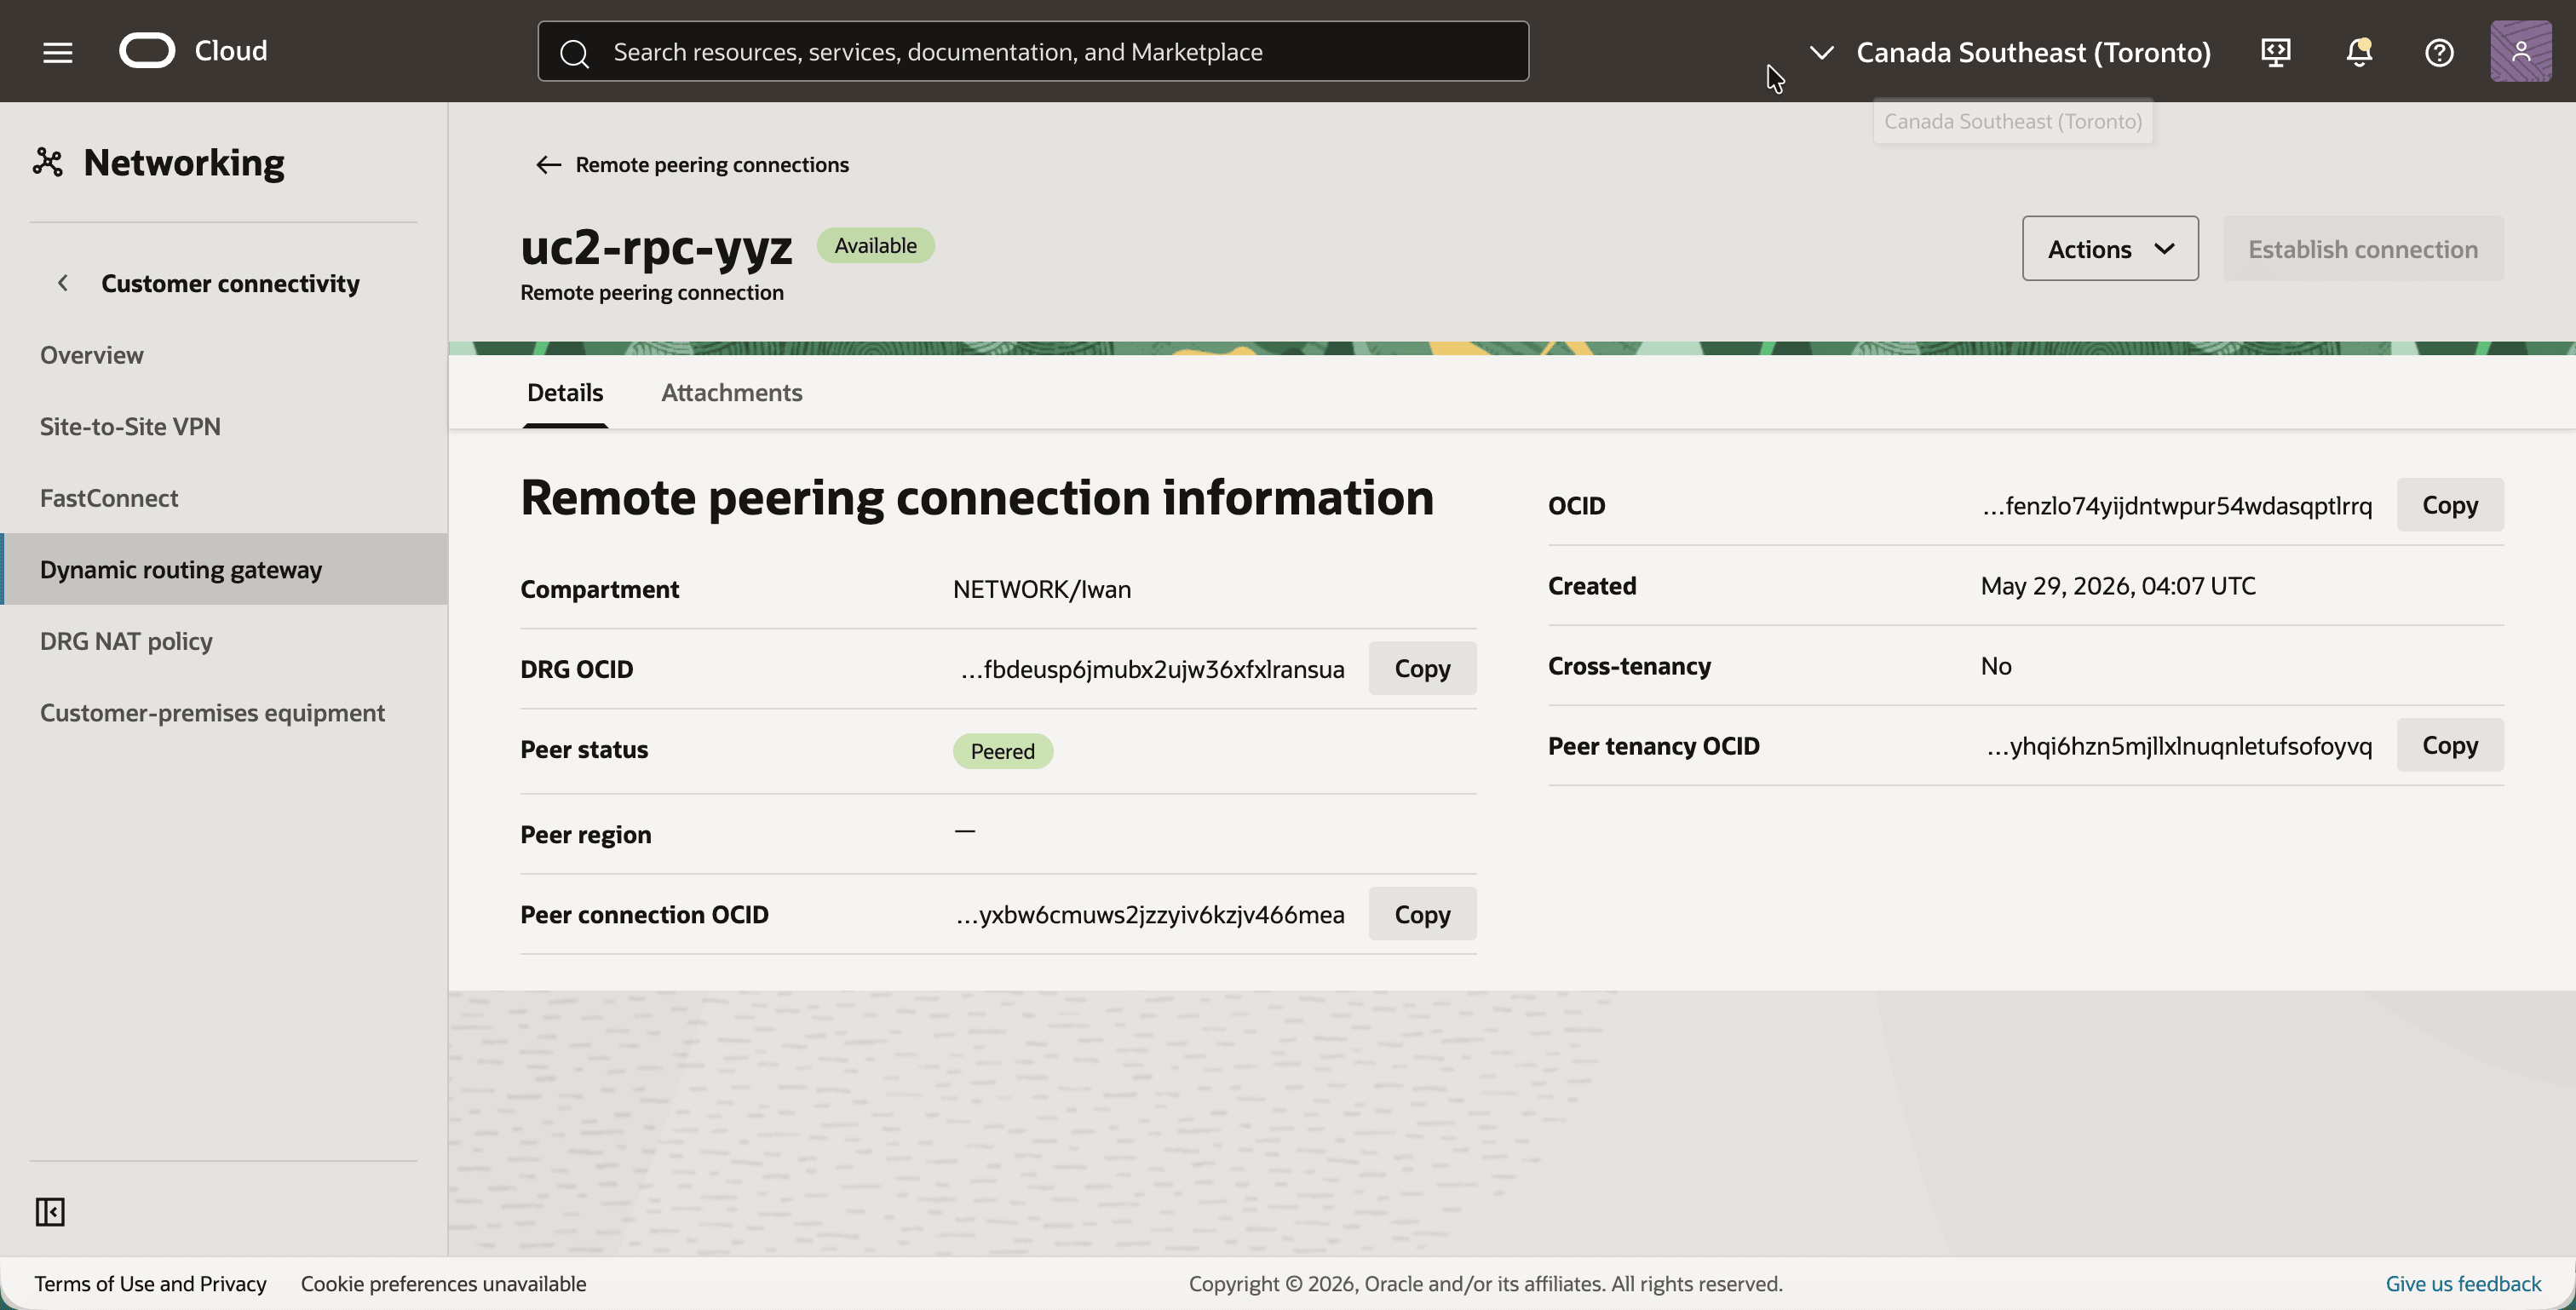
- 뒤로 이동하여 원격 피어링 접속
uc2-rpc-yyz을 누릅니다. - 연결 설정 단추를 누르고 캐나다 남동부(몬트리올) 영역을 선택한 다음 OCID
uc2-rpc-yul를 입력합니다. - 피어 상태가 피어링됨으로 변경됩니다.
06단계: 토론토에서 DRG NAT 정책 생성
토론토는 RPC 첨부 파일과 관련된 자체 정책을 얻습니다.
- 탐색 메뉴를 열고 네트워킹, 고객 연결, DRG NAT 정책 순으로 누릅니다.
- 정책 생성 단추를 누르고 이름이
uc2-policy-yyz인 정책을 생성합니다. - 정책은 Active입니다.
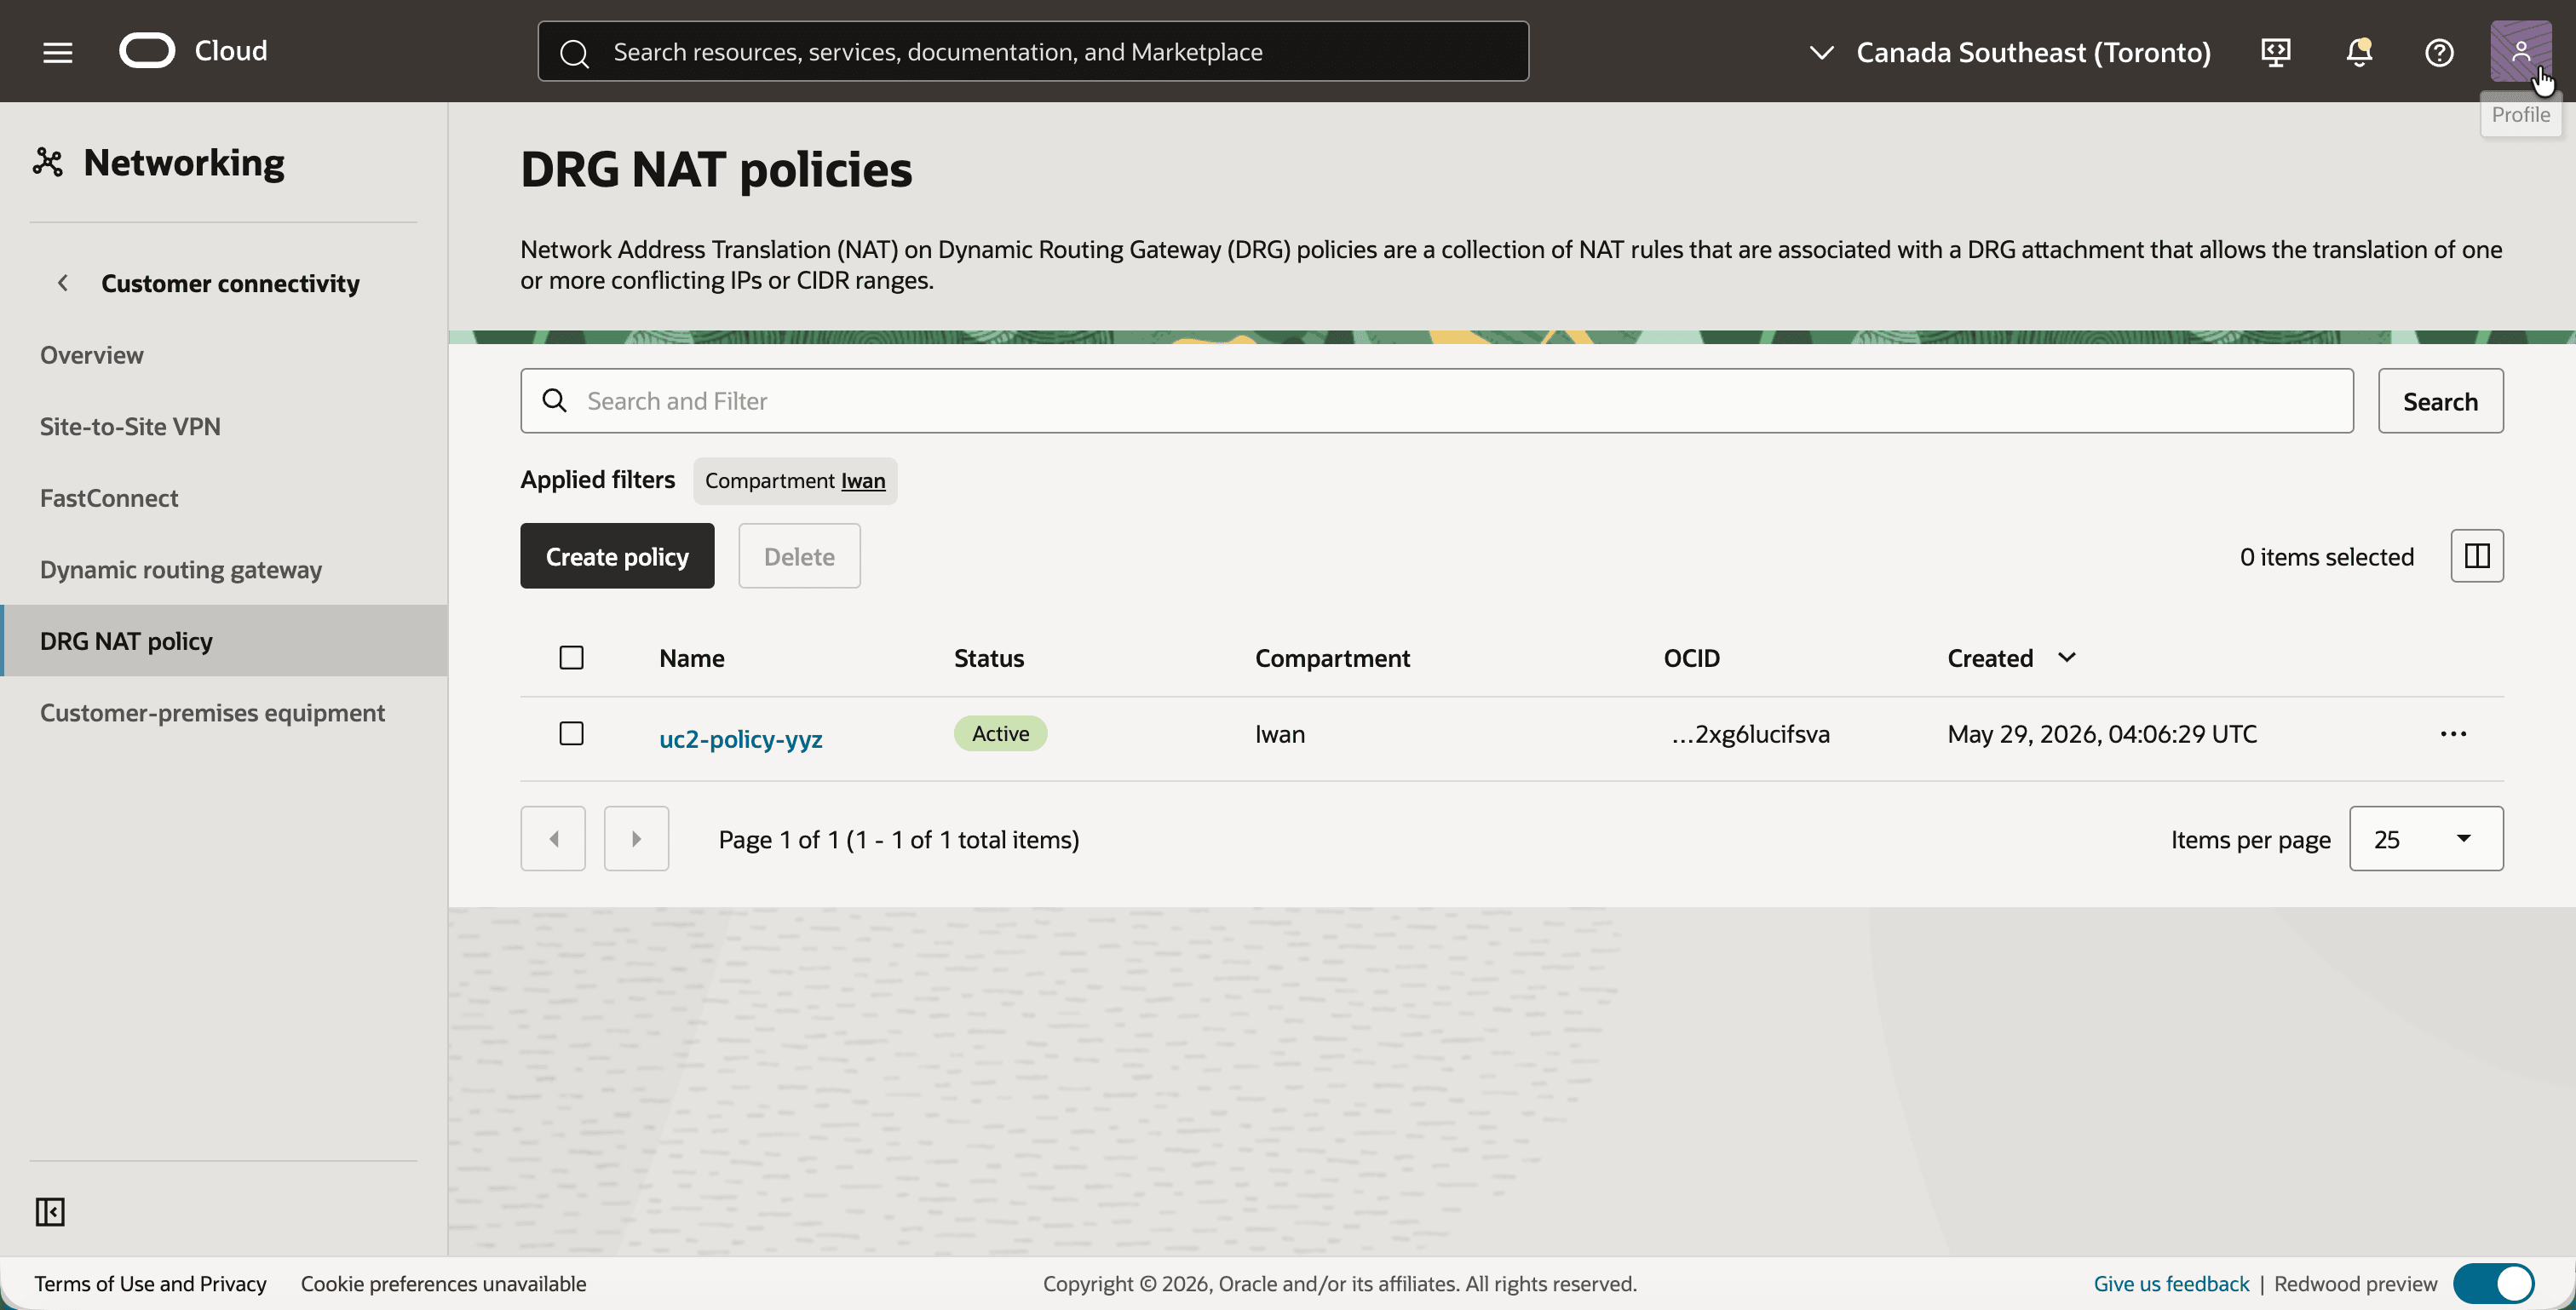
uc2-policy-yyz을 누르고 첨부 탭을 누릅니다.- 첨부 파일 연관 버튼을 누르고 DRG Attachment for RPC: uc2-RPC-yyz를 선택한 후 확인합니다.
- RPC 연결이 해당 DRG 경로 테이블
uc2-drgrt-rpc-yyz와 함께 나열됩니다.
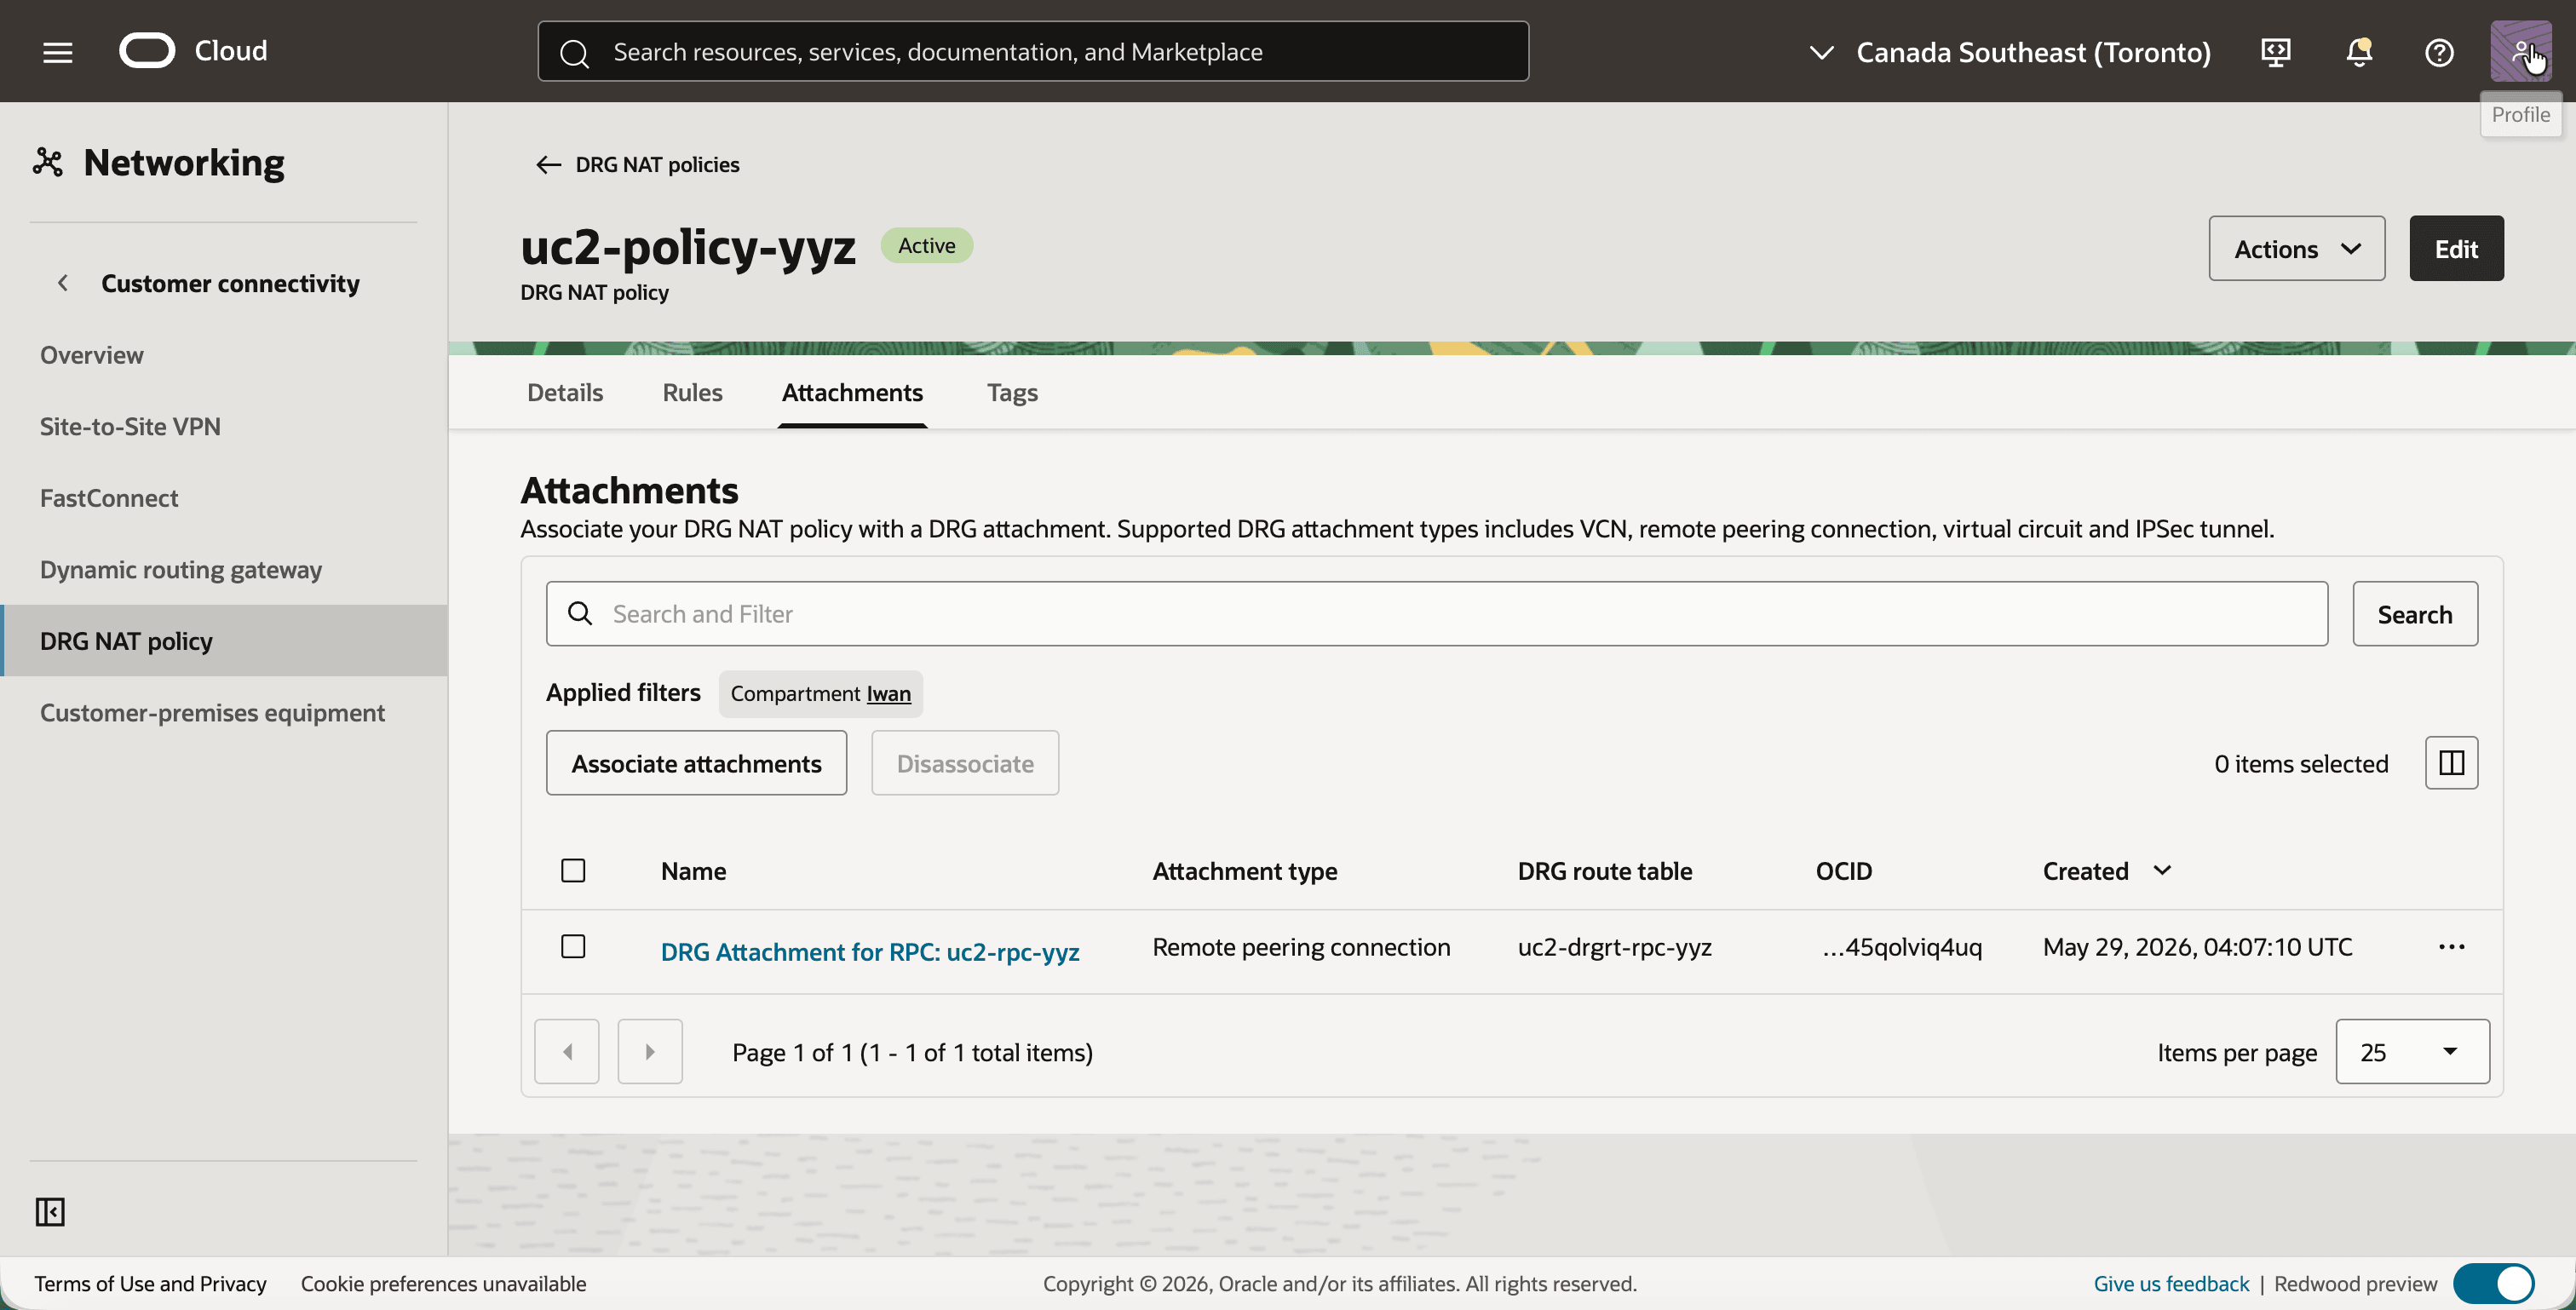
이제 두 지역 모두 완전히 준비되었습니다. 경로 지정이 준비되었으며 두 RPC 연결에 모두 NAT 정책이 있습니다. 유일한 누락 된 것은 규칙이며 두 가지 옵션이 다른 곳입니다.
07단계: NAT 규칙 구성, 옵션 1: 단일 영역의 단일 규칙
첫 번째 옵션에서 모든 번역은 몬트리올에서 수행됩니다. 몬트리올의 정책은 원본과 목적지를 번역하는 하나의 규칙을 얻으며 토론토의 정책은 비어 있습니다.
규칙은 몬트리올의 RPC 연결에 있으므로 토론토에서 도착하는 트래픽에 대해 작성됩니다.
| 최초 | 번역됨 | 의미 | |
|---|---|---|---|
| 소스 | 10.0.1.0/24 |
192.168.20.0/24 |
토론토의 실제 주소는 몬트리올에서 192.168.20.0/24로 표시됩니다. |
| 대상 | 192.168.10.0/24 |
10.0.1.0/24 |
몬트리올의 그림자 CIDR은 몬트리올의 실제 CIDR로 대체됩니다. |
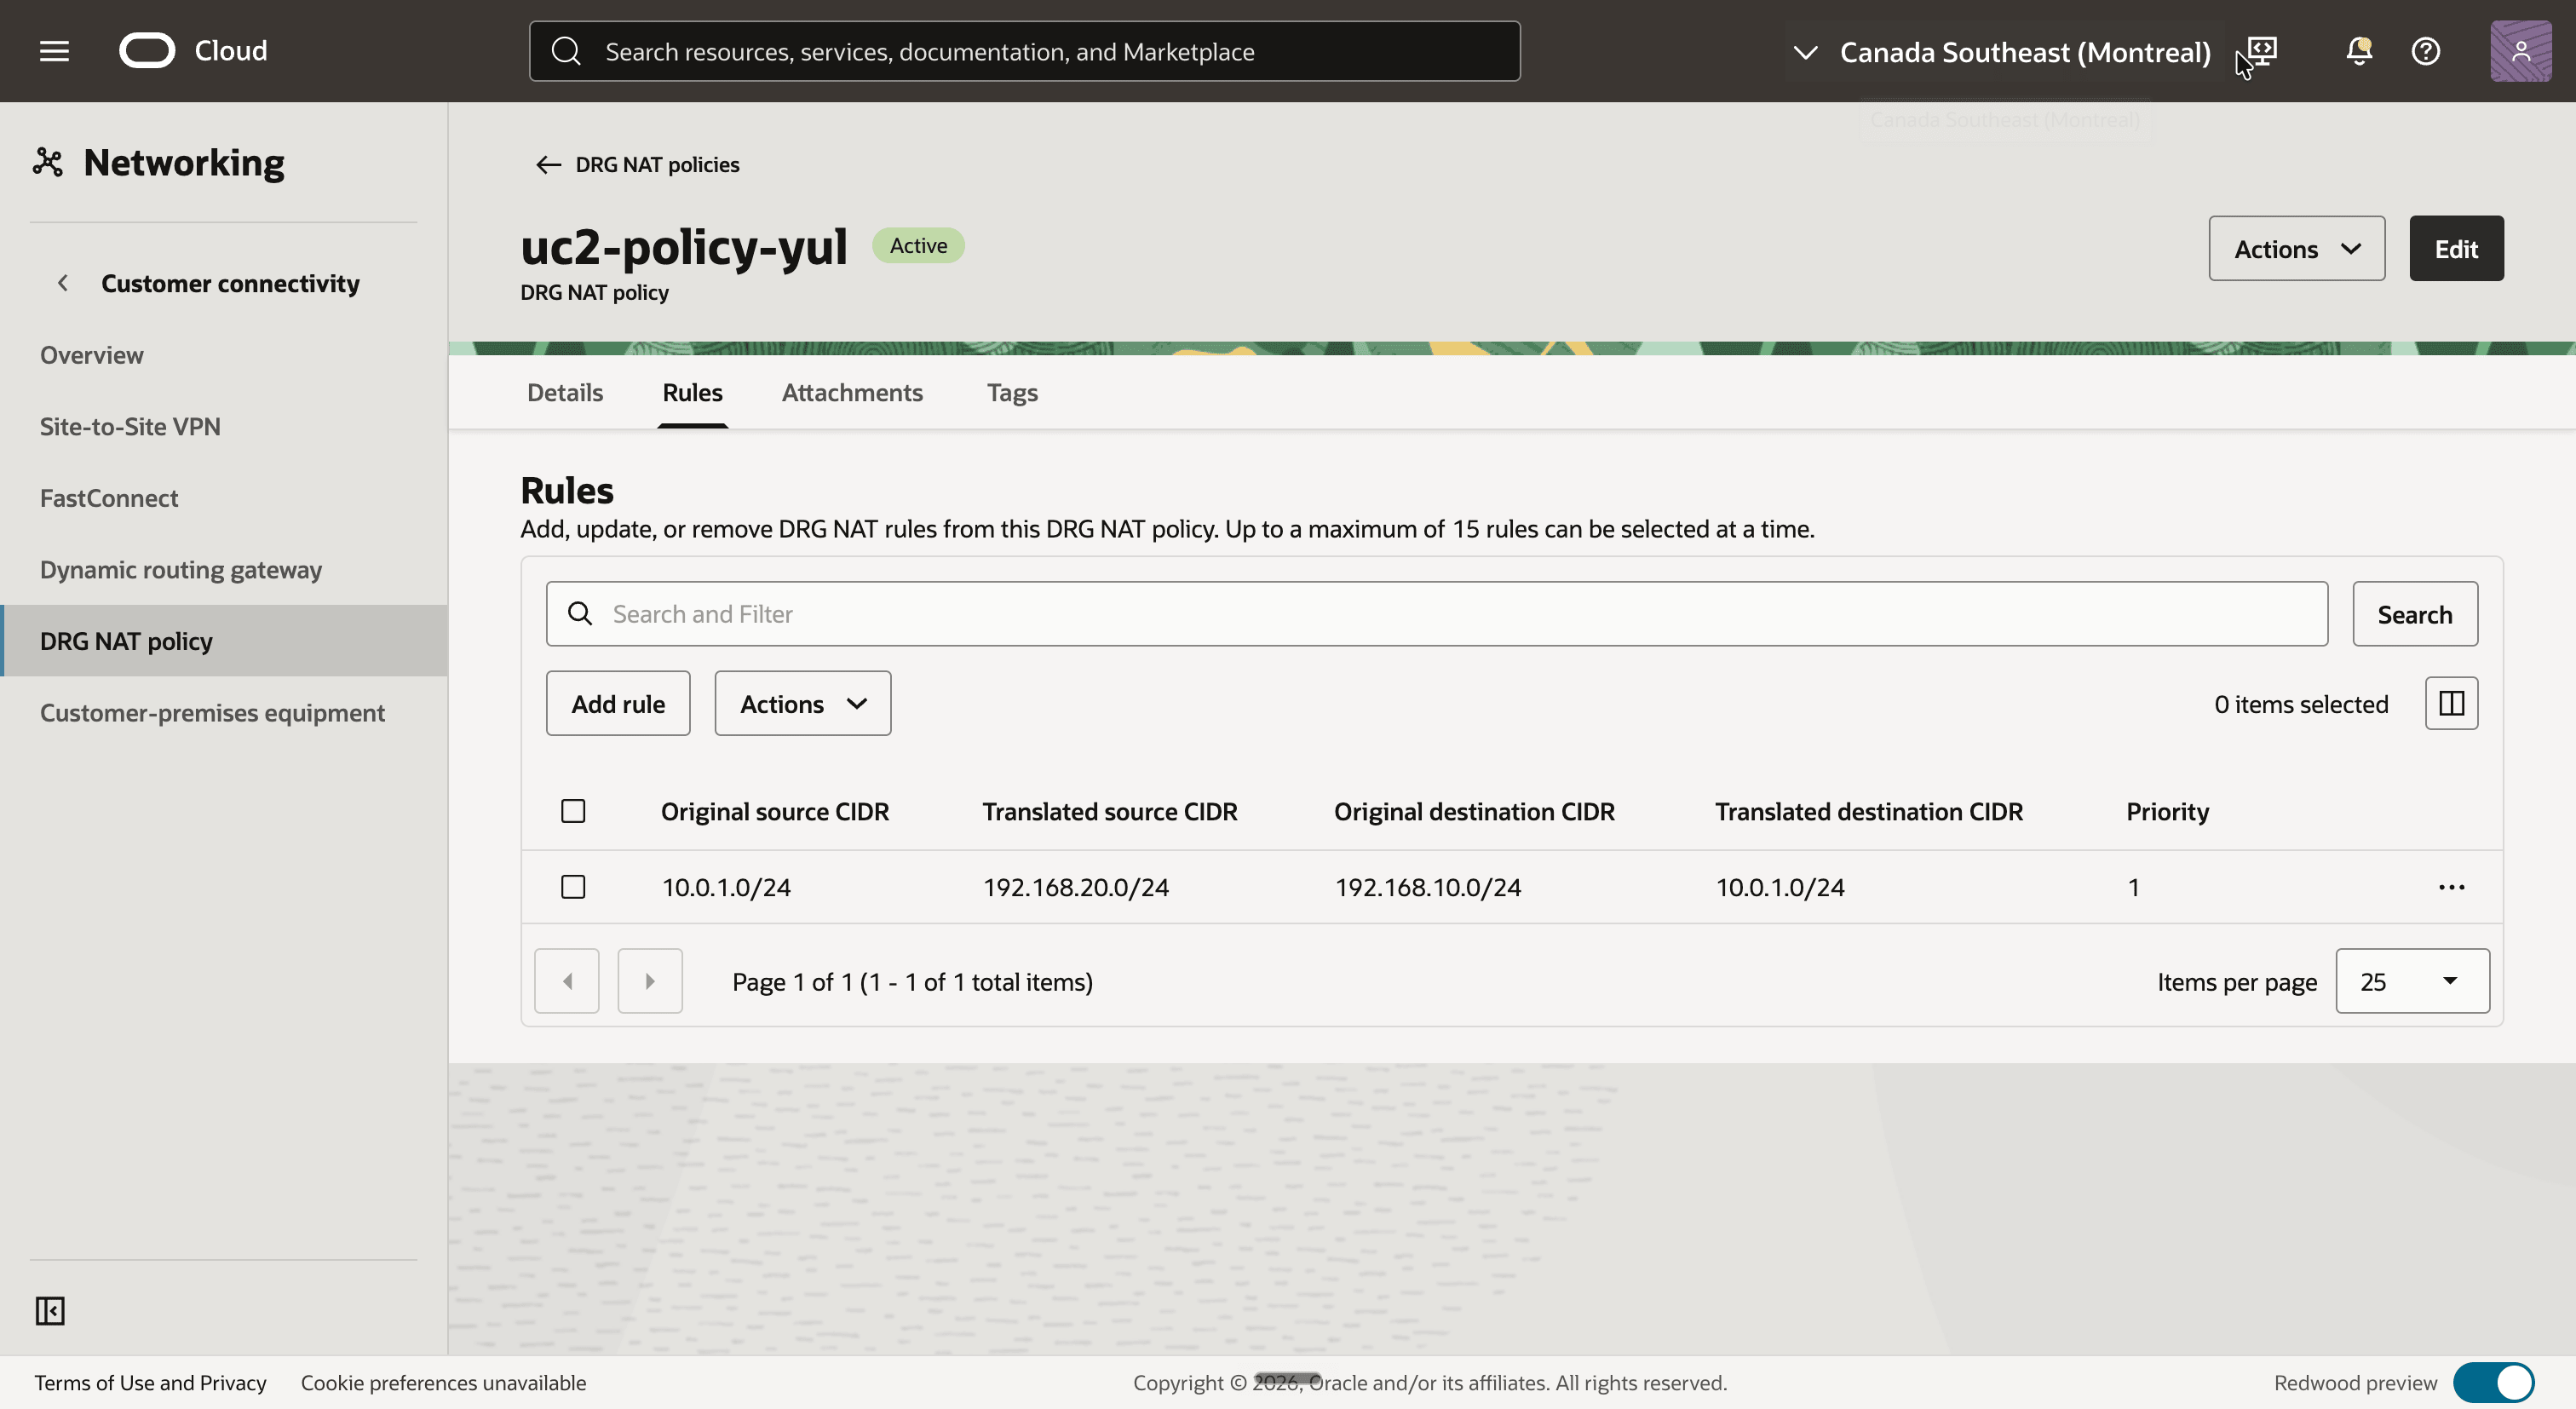
- 캐나다 남동부(몬트리올) 지역을 선택하고 DRG NAT 정책
uc2-policy-yul를 엽니다. - 규칙 탭을 누르고 규칙 추가 단추를 누릅니다.
- 다음 값을 사용하여 규칙을 추가합니다.
- 우선순위:
1 - 원래 출처 CIDR:
10.0.1.0/24 - 환산된 소스 CIDR:
192.168.20.0/24 - 원래 목적지 CIDR:
192.168.10.0/24 - 환산된 대상 CIDR:
10.0.1.0/24
- 우선순위:
- 규칙이 규칙 탭에 나열됩니다.
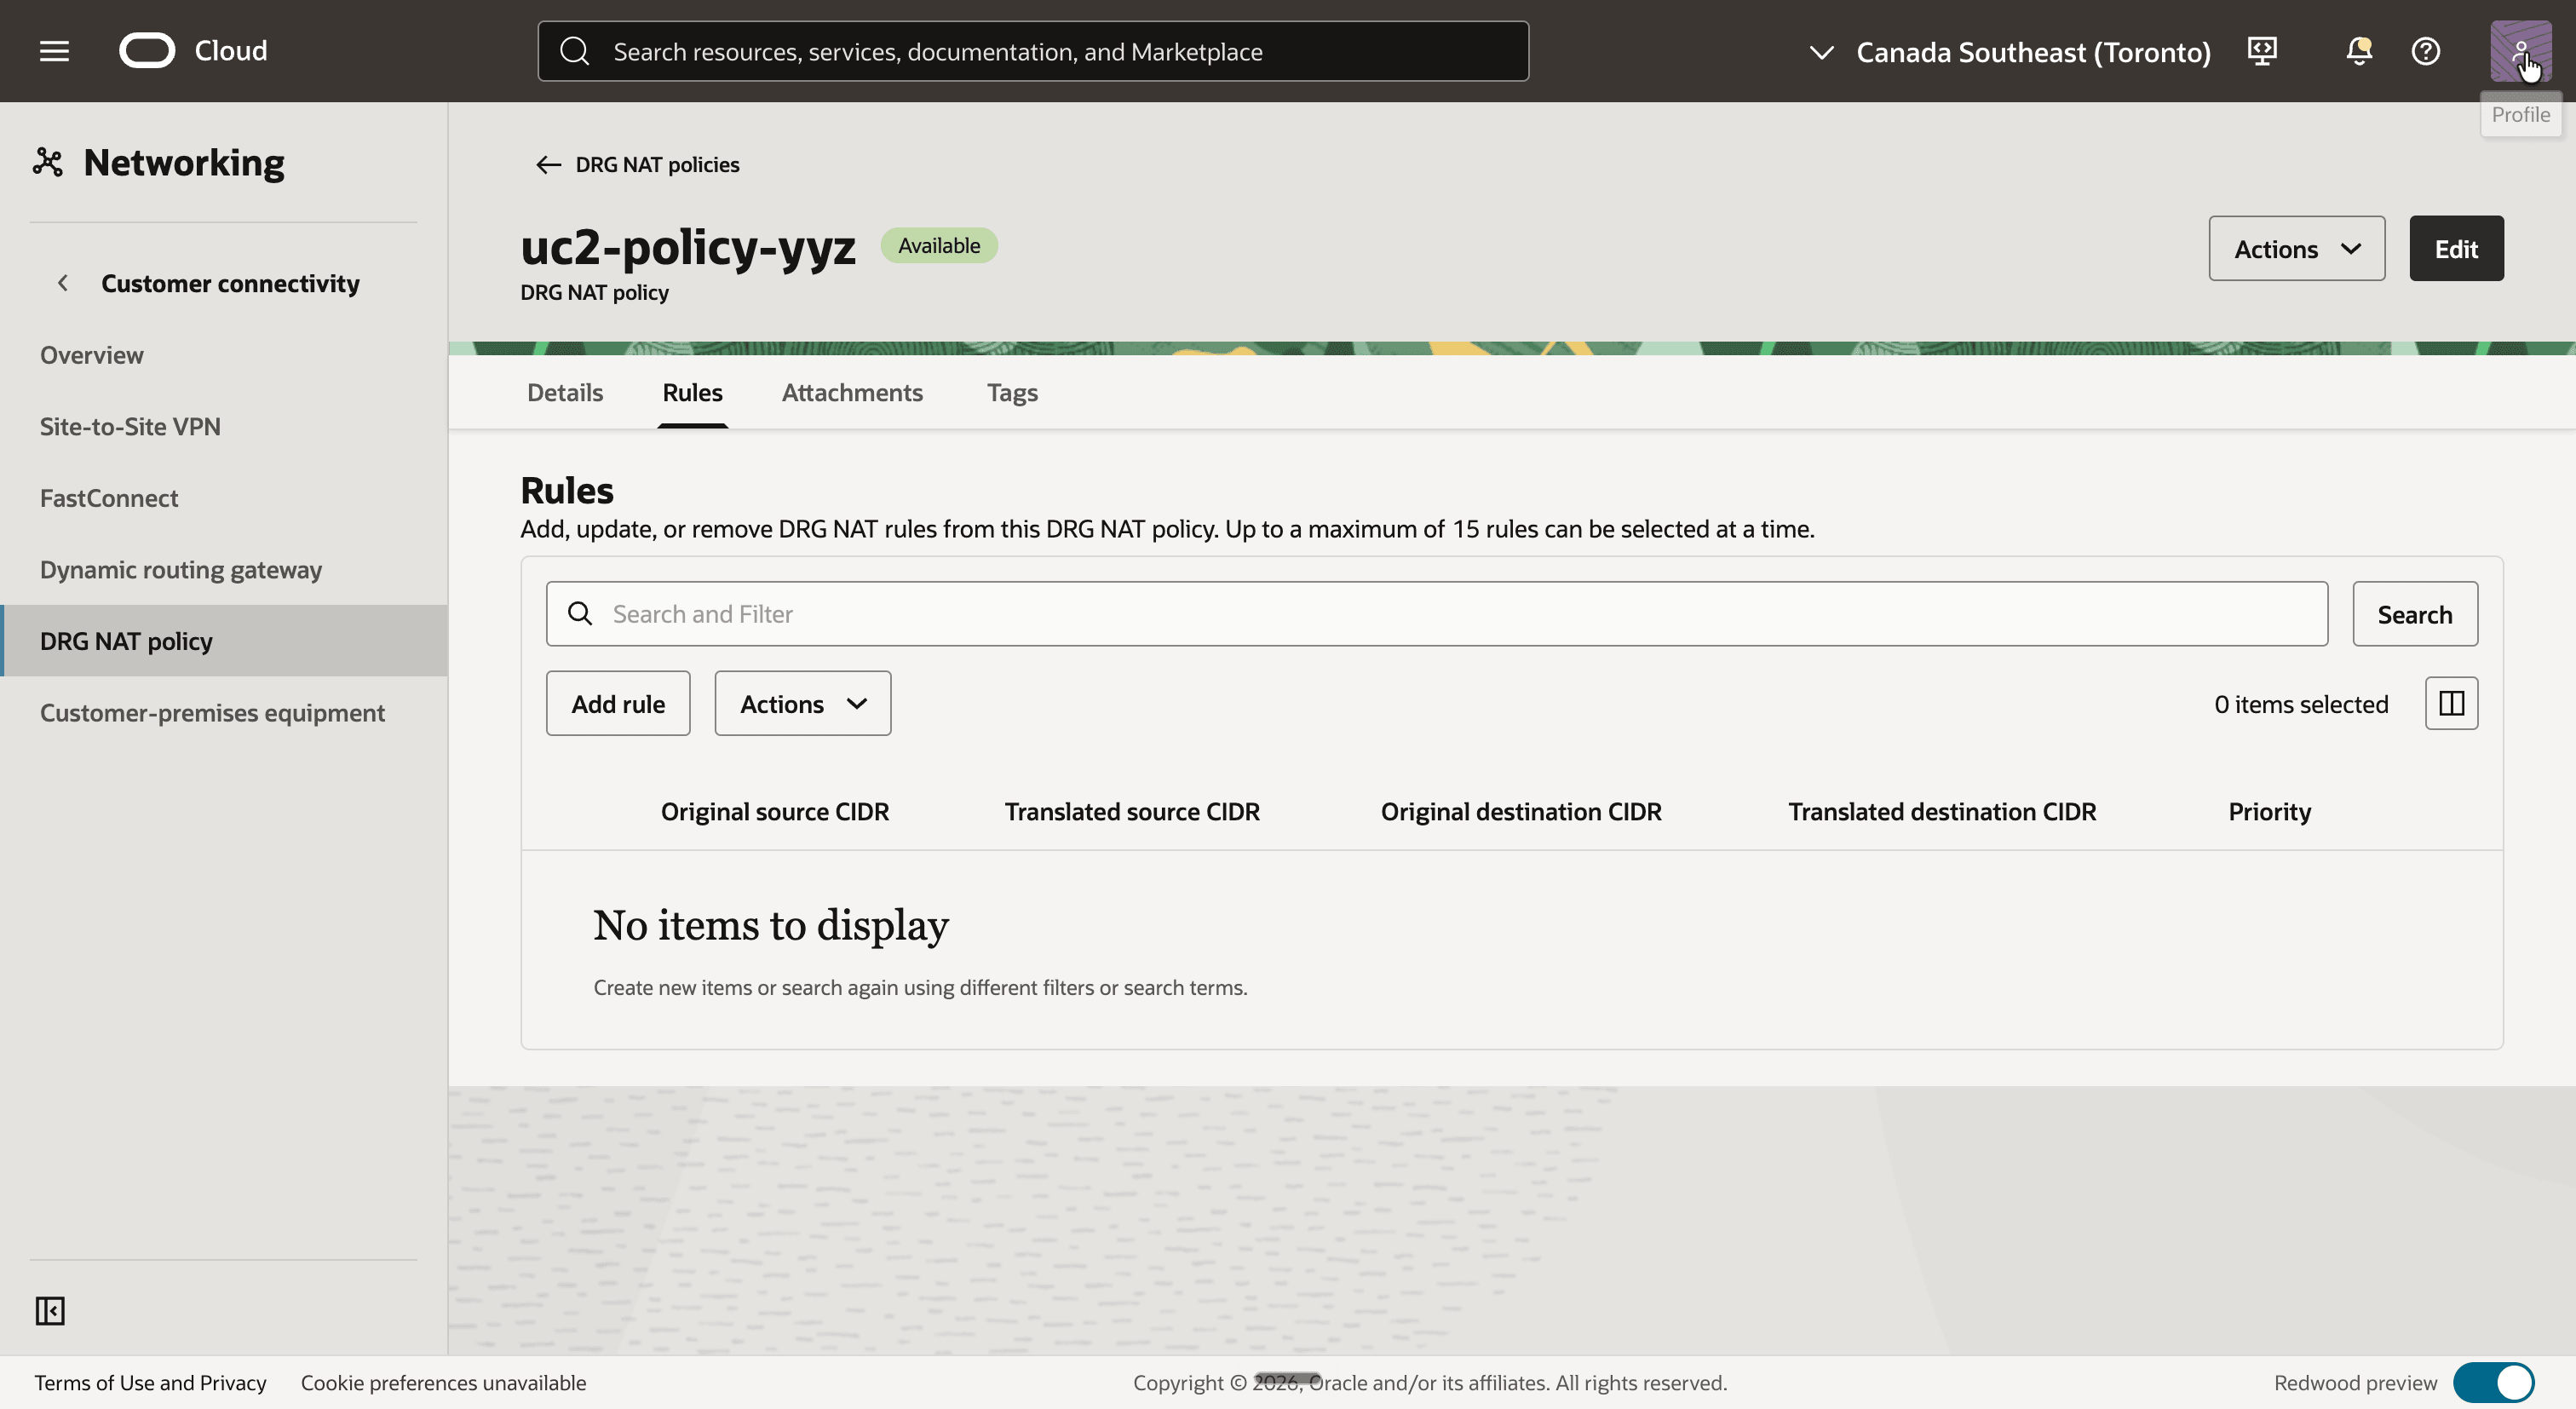
- 캐나다 남동부(토론토) 지역을 선택하고 DRG NAT 정책
uc2-policy-yyz를 엽니다. - 규칙 탭을 누릅니다.
- 이 정책에는 규칙이 없습니다.
이것은 토론토의 uc2-inst-yyz에서 몬트리올의 uc2-inst-yul로 핑에 일어나는 일입니다.
| 위치 | 소스 | 대상 | 어떤 결과가 발생합니까? |
|---|---|---|---|
uc2-inst-yyz로 이동합니다. |
10.0.1.152 |
192.168.10.121 |
경로 테이블 uc2-rt-yyz는 192.168.10.0/24를 DRG로 전송합니다. |
| 토론토의 DRG | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz는 RPC에 192.168.10.0/24를 전송합니다. 규칙이 없으므로 아무 것도 번역되지 않습니다. |
| RPC 연결에 대해 몬트리올의 DRG 입력 | 192.168.20.152 |
10.0.1.121 |
uc2-policy-yul의 규칙은 소스와 대상을 변환합니다. |
uc2-drgrt-rpc-yul에서 경로 조회 |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24는 uc2-att-vcn-yul를 가리킵니다. |
그리고 이것은 대답입니다 :
| 위치 | 소스 | 대상 | 어떤 결과가 발생합니까? |
|---|---|---|---|
uc2-inst-yul로 이동합니다. |
10.0.1.121 |
192.168.20.152 |
경로 테이블 uc2-rt-yul는 192.168.20.0/24를 DRG로 전송합니다. |
uc2-drgrt-vcn-yul에서 경로 조회 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24는 RPC를 가리킵니다. |
| RPC 연결을 통해 몬트리올에 DRG를 유지합니다. | 192.168.10.121 |
10.0.1.152 |
DRG는 uc2-policy-yul에서 규칙의 반대를 적용합니다. |
| 토론토의 DRG | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz는 10.0.1.0/24을 uc2-att-vcn-yyz로 전송합니다. |
주소의 마지막 옥텟은 ping할 주소를 알려주는 1:1 번역으로 보존됩니다.
| 인스턴스 | 실제 IP 주소 | 다른 지역에서 사용할 주소 |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
- SSH를 사용하여
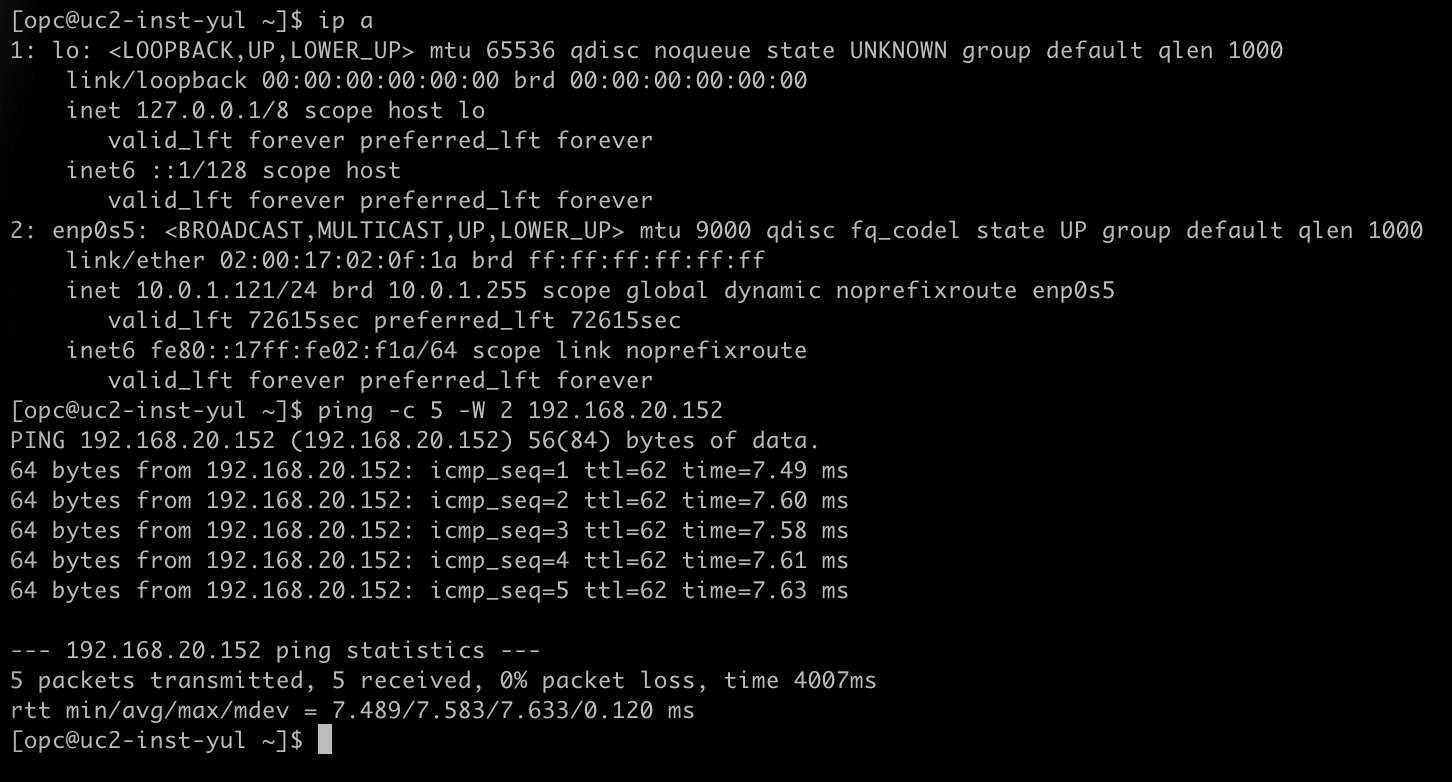
uc2-inst-yul에 연결합니다. ip a를 실행하고 Instance의 IP 주소가10.0.1.121인지 확인합니다.ping -c 5 -W 2 192.168.20.152를 실행하여uc2-inst-yyz의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
- SSH를 사용하여
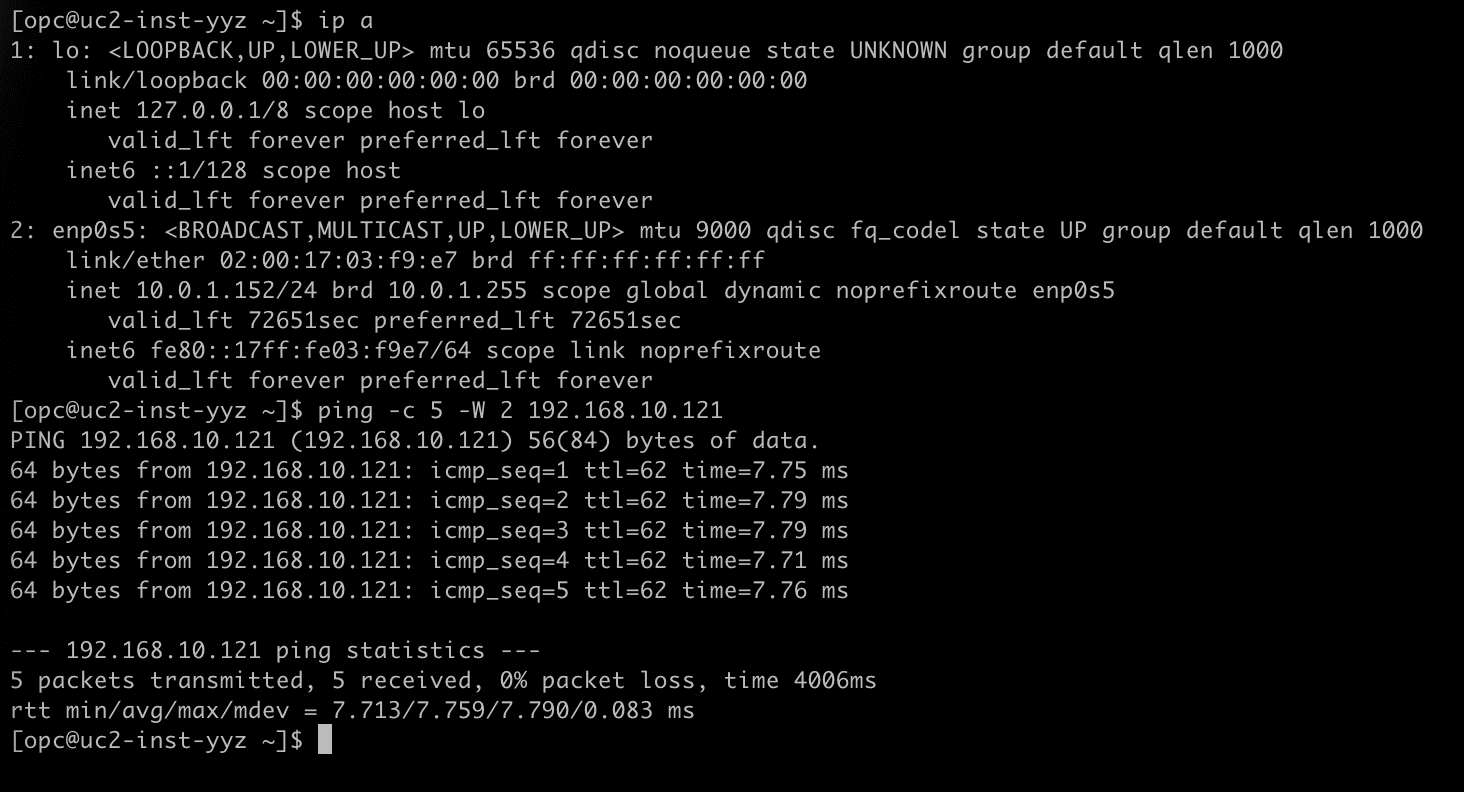
uc2-inst-yyz에 연결합니다. ip a를 실행하고 Instance의 IP 주소가10.0.1.152인지 확인합니다.ping -c 5 -W 2 192.168.10.121를 실행하여uc2-inst-yul의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
[<수량>] 참고] 이 옵션을 사용하면 전체 NAT 구성이 한 지역에 상주합니다. 예를 들어, 다른 지역이 다른 팀이나 다른 테넌시에 속하는 경우 피어링의 한쪽 측면만 관리하는 것이 실용적입니다.
08단계: NAT 규칙 구성, 옵션 2: 각 영역의 규칙
두번째 옵션에서 각 영역은 자체 섀도우 CIDR을 담당합니다. 두 정책 모두 하나의 규칙을 가져오고 두 규칙은 대상만 변환합니다.
각 규칙은 다른 지역에서 도착한 트래픽에 대해 다시 기록됩니다.
| 정책 | 최초 목적지 | 변환된 대상 | 의미 |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
몬트리올의 그림자 CIDR에 대한 트래픽은 몬트리올의 실제 CIDR로 전달됩니다. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
토론토의 그림자 CIDR에 대한 트래픽은 토론토의 실제 CIDR로 전달됩니다. |
소스 NAT 규칙이 없으며 필요한 규칙이 없습니다. DRG가 RPC 연결을 통해 나가기 트래픽에 적용되는 역방향 변환은 작동합니다. 10.0.1.121의 패킷이 몬트리올을 떠나면 몬트리올 규칙의 역방향이 소스를 192.168.10.121로 바꿉니다.
- 캐나다 남동부(몬트리올) 지역을 선택하고 DRG NAT 정책
uc2-policy-yul를 엽니다. - 규칙 탭을 누르고 옵션 1에서 규칙을 제거한 다음 규칙 추가 단추를 누릅니다.
- 다음 값을 사용하여 규칙을 추가합니다.
- 우선순위:
1 - 원래 소스 CIDR: 비워 둡니다.
- 번역된 소스 CIDR: 비워 둡니다.
- 원래 목적지 CIDR:
192.168.10.0/24 - 환산된 대상 CIDR:
10.0.1.0/24
- 우선순위:
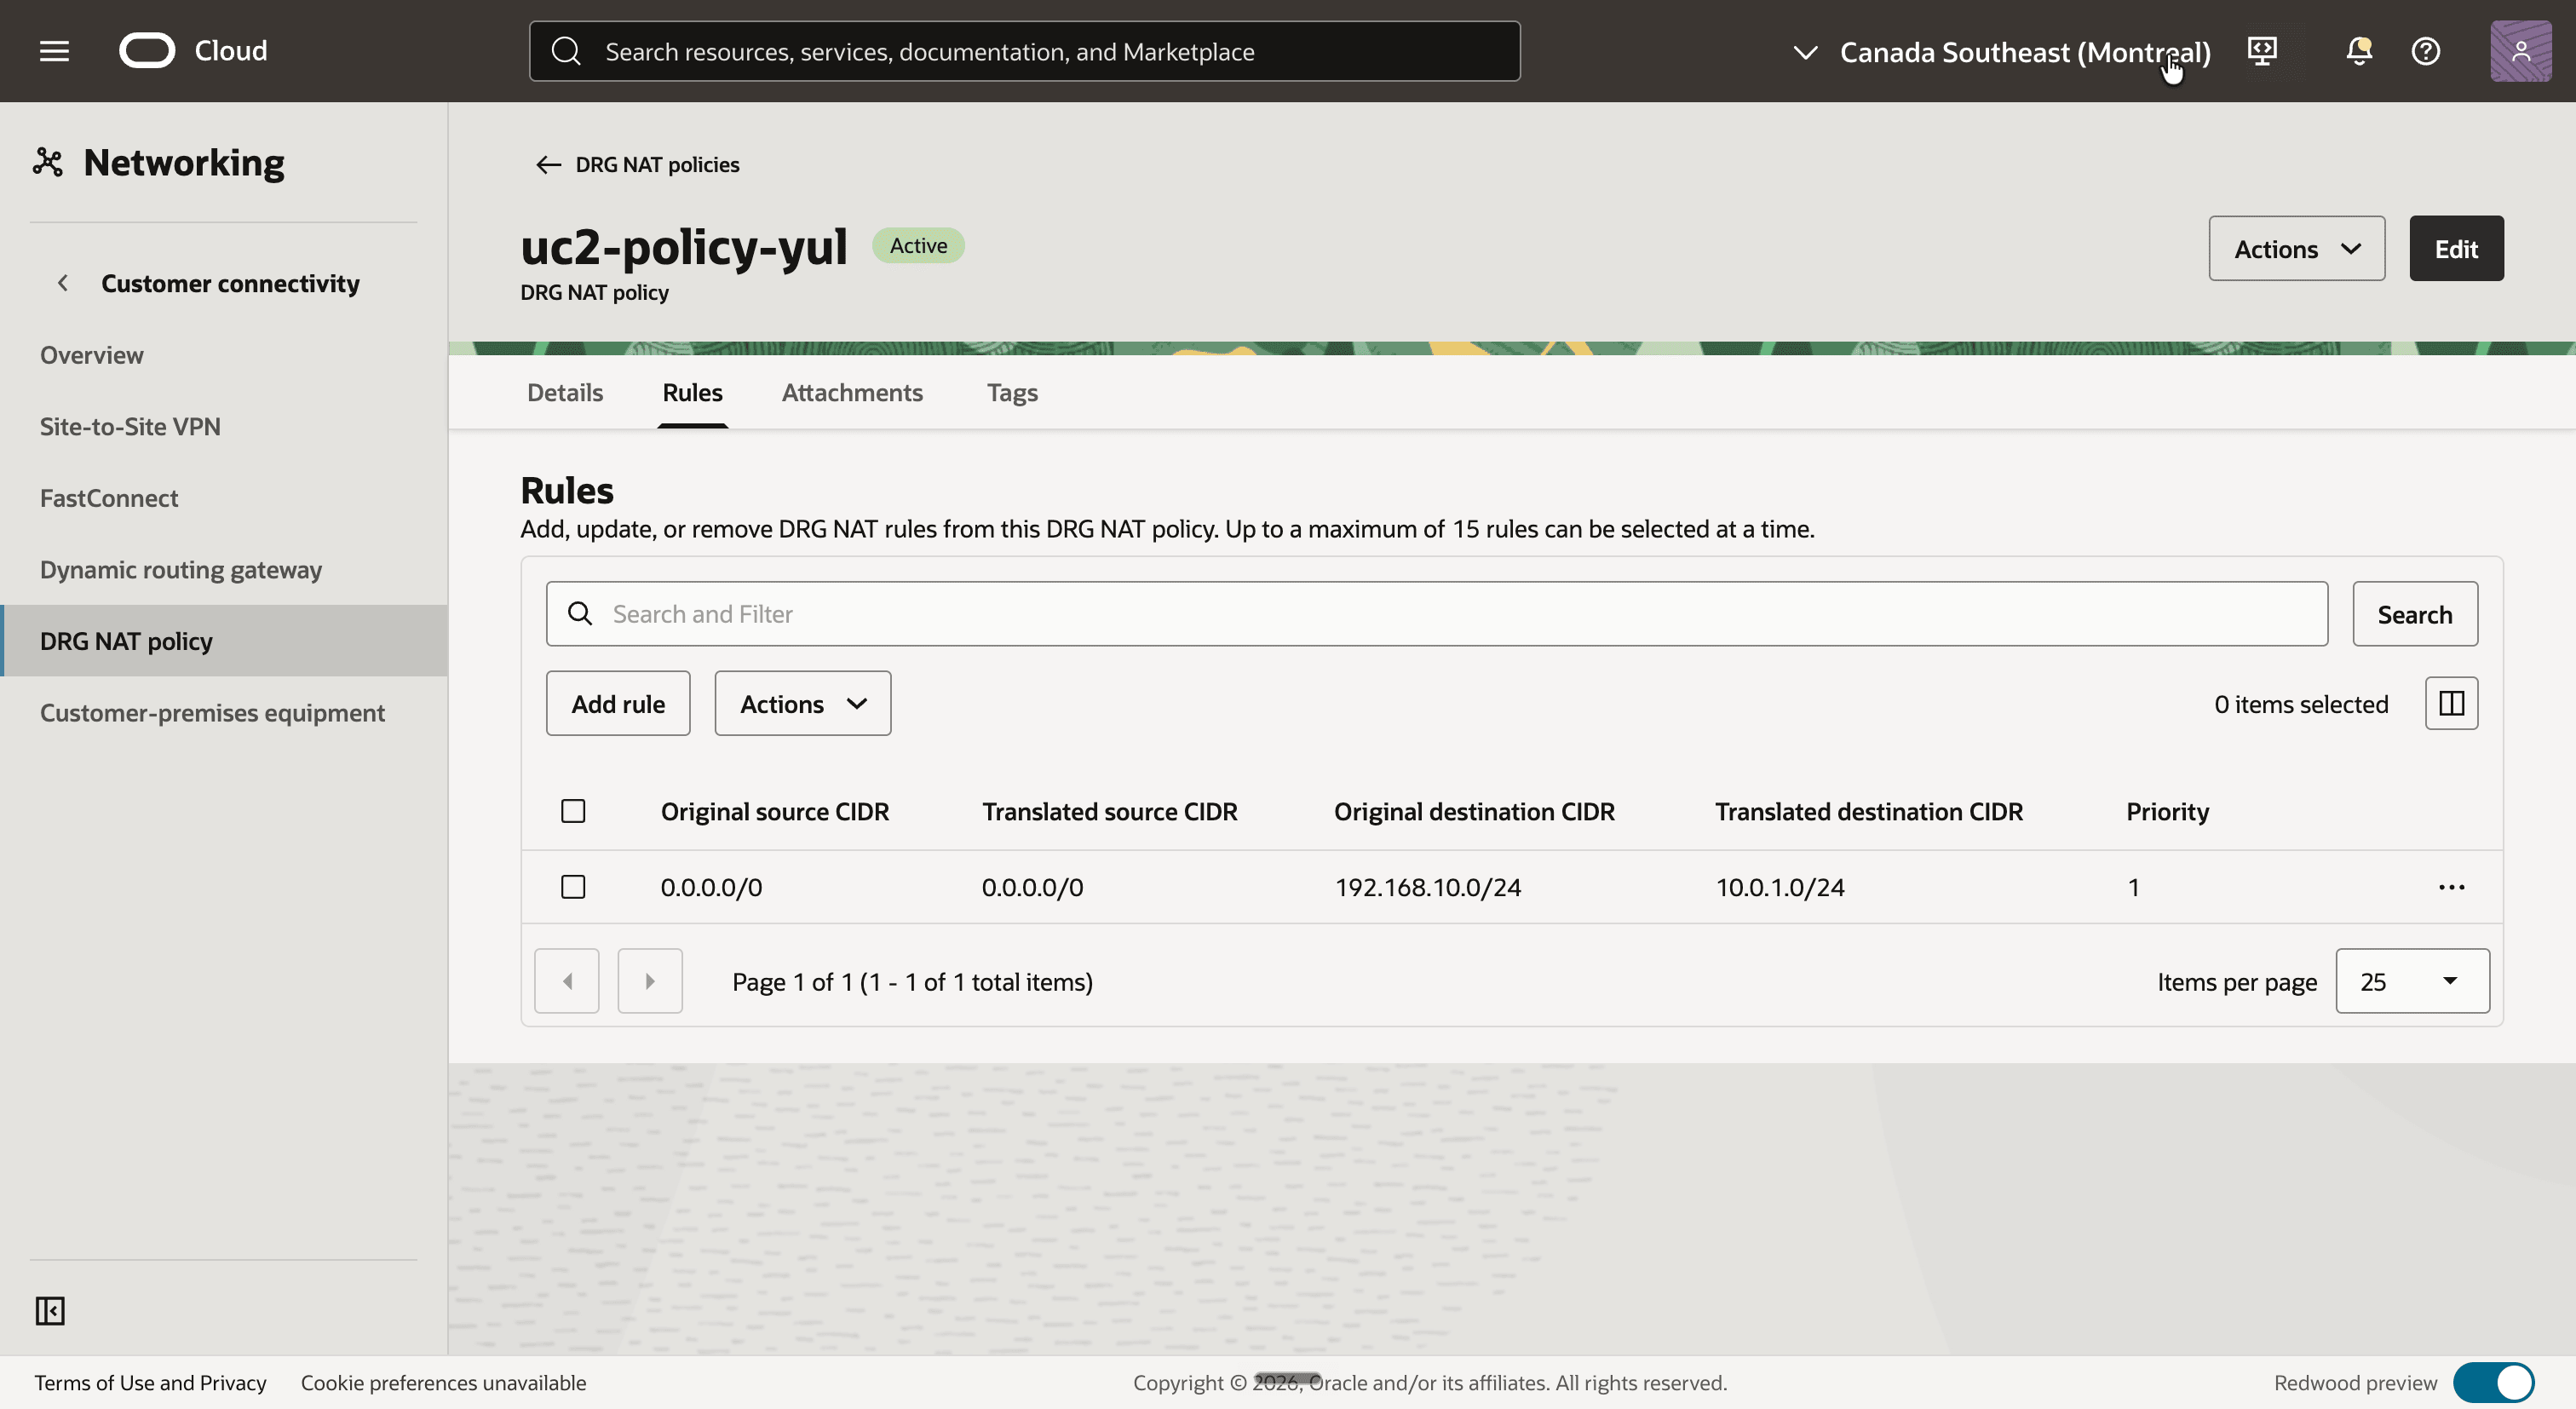
- 규칙이 규칙 탭에 나열됩니다. 소스 열에는
0.0.0.0/0가 표시됩니다. 즉, 규칙이 소스와 일치하고 변환되지 않습니다.
- 캐나다 남동부(토론토) 지역을 선택하고 DRG NAT 정책
uc2-policy-yyz를 엽니다. - 규칙 탭을 누르고 규칙 추가 단추를 누릅니다.
- 다음 값을 사용하여 규칙을 추가합니다.
- 우선순위:
1 - 원래 소스 CIDR: 비워 둡니다.
- 번역된 소스 CIDR: 비워 둡니다.
- 원래 목적지 CIDR:
192.168.20.0/24 - 환산된 대상 CIDR:
10.0.1.0/24
- 우선순위:
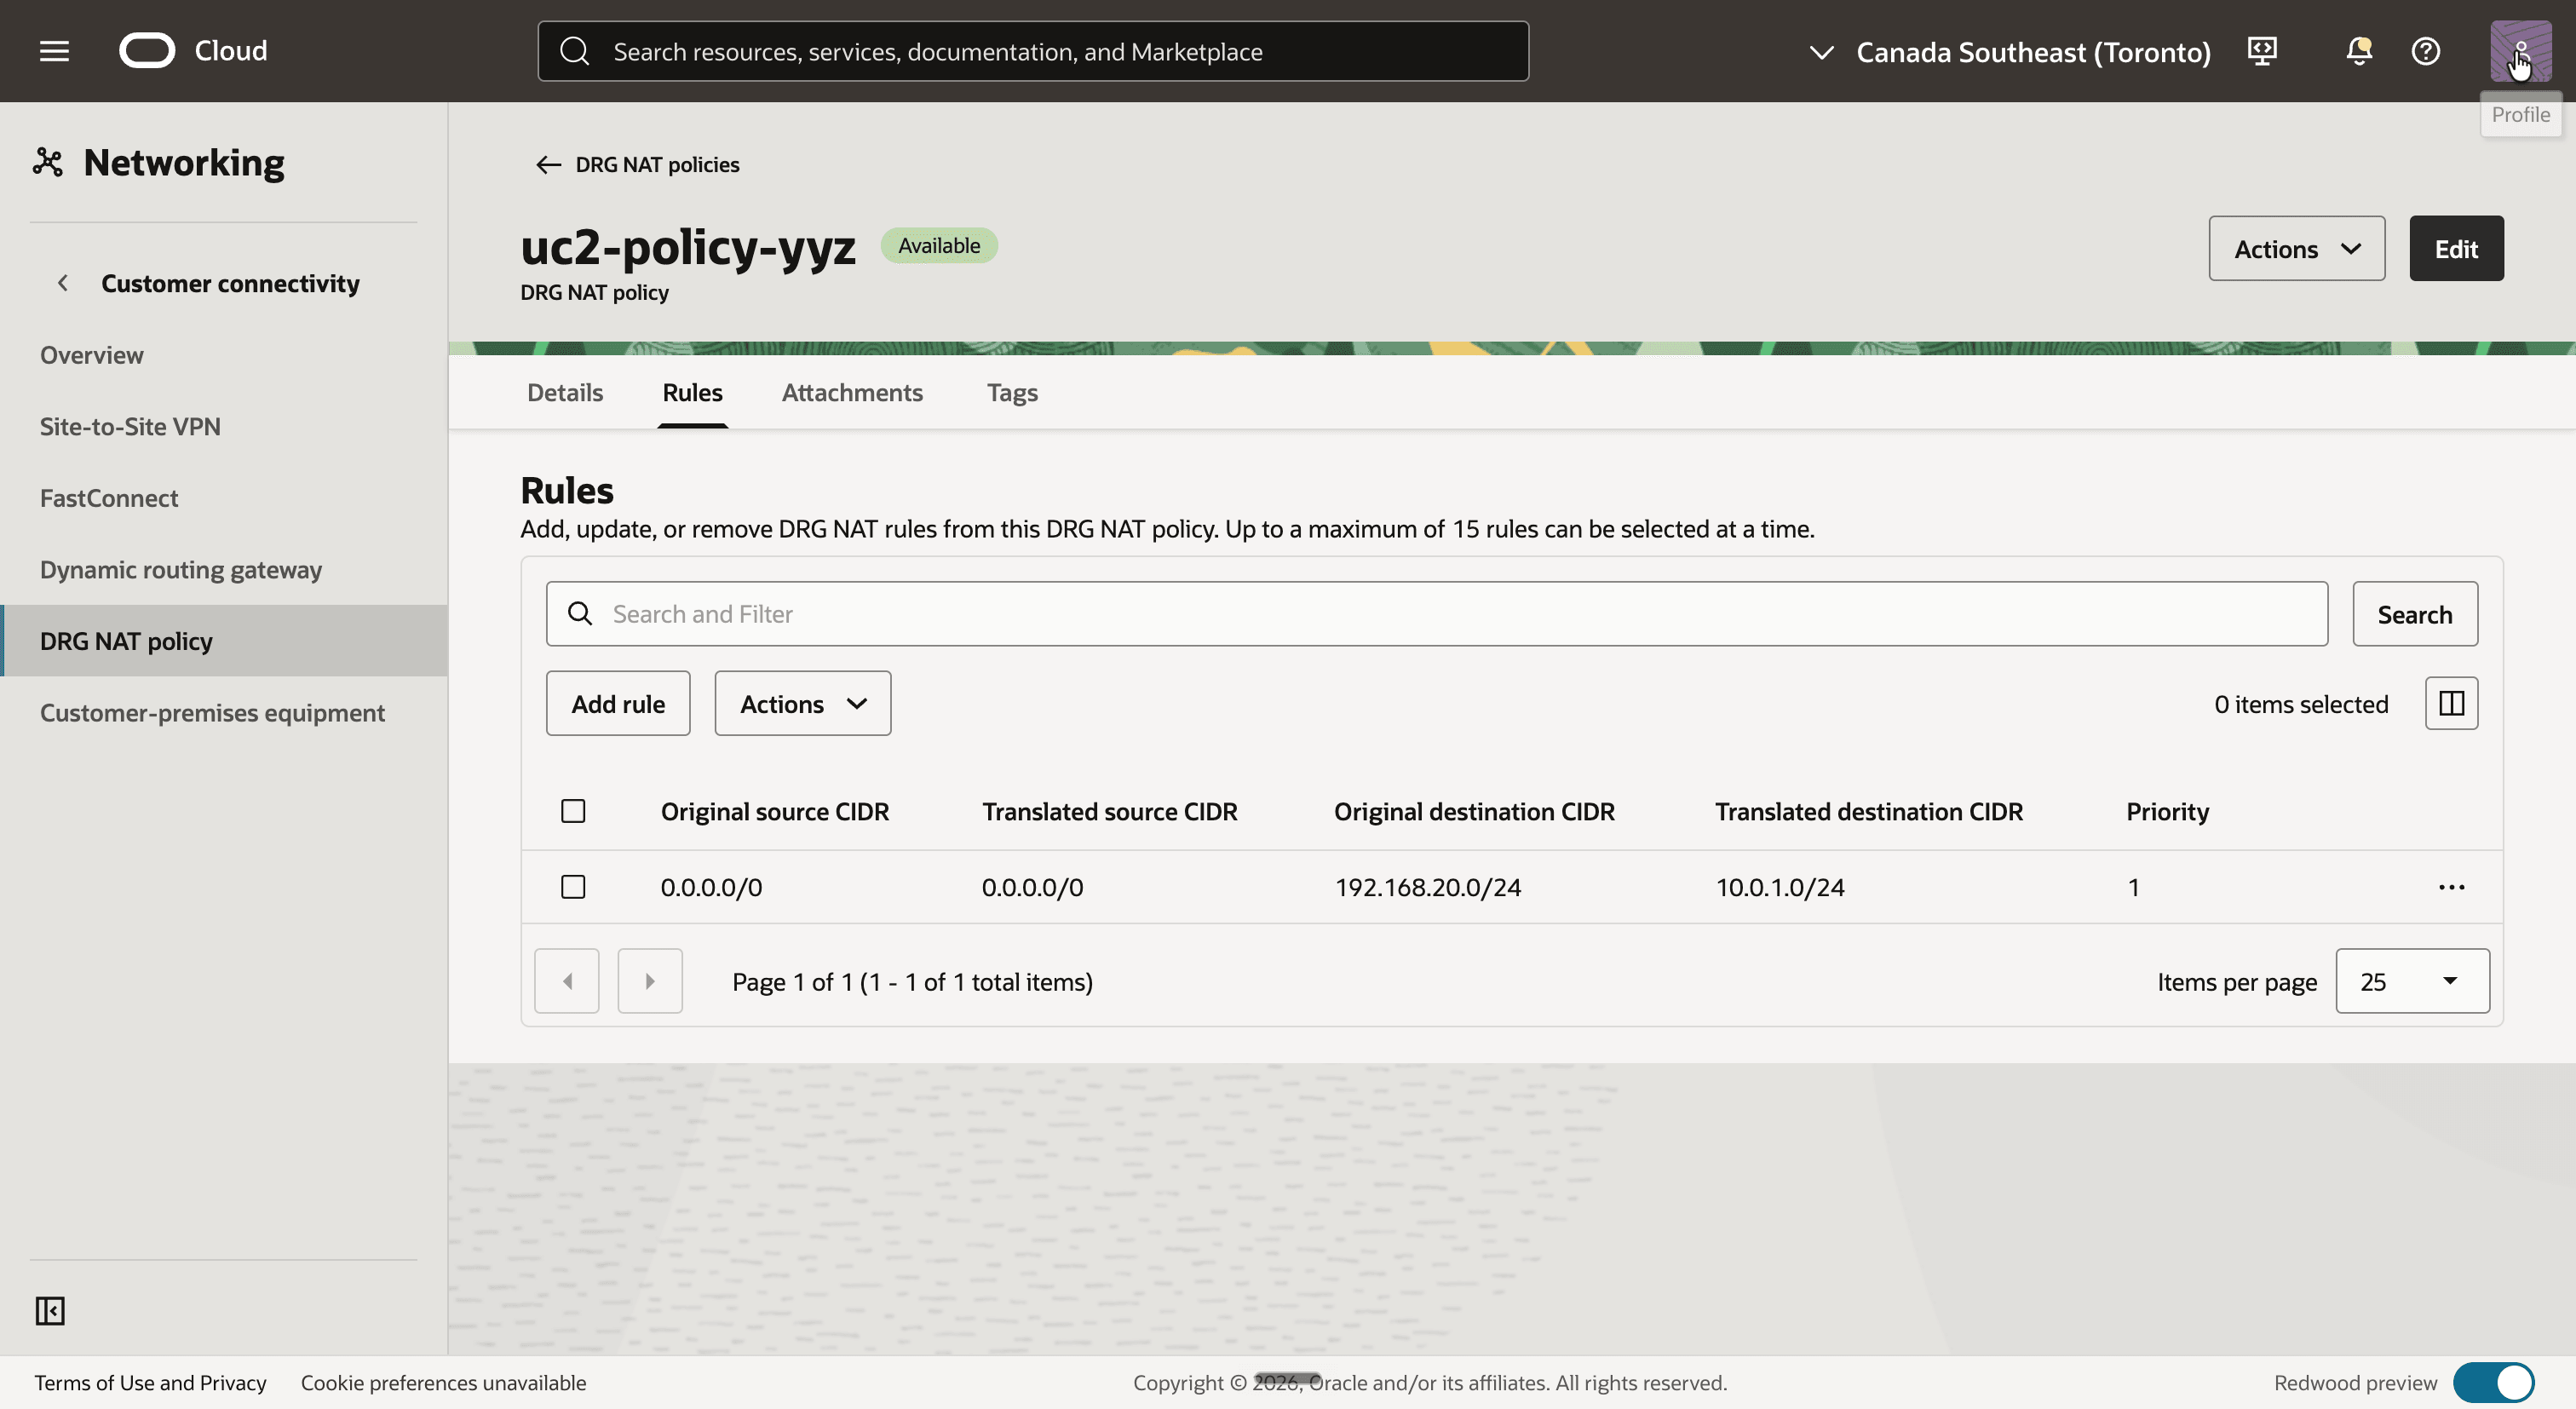
- 규칙이 규칙 탭에 나열됩니다.
이것은 몬트리올의 uc2-inst-yul에서 토론토의 uc2-inst-yyz까지 핑에 일어나는 일입니다.
| 위치 | 소스 | 대상 | 어떤 결과가 발생합니까? |
|---|---|---|---|
uc2-inst-yul로 이동합니다. |
10.0.1.121 |
192.168.20.152 |
경로 테이블 uc2-rt-yul는 192.168.20.0/24를 DRG로 전송합니다. |
uc2-drgrt-vcn-yul에서 경로 조회 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24는 RPC를 가리킵니다. |
| RPC 연결을 통해 몬트리올에 DRG를 유지합니다. | 192.168.10.121 |
192.168.20.152 |
DRG는 uc2-policy-yul에 있는 규칙의 역방향을 소스에 적용합니다. |
| RPC 연결에 토론토의 DRG 입력 | 192.168.10.121 |
10.0.1.152 |
uc2-policy-yyz의 규칙은 대상을 변환합니다. |
uc2-drgrt-rpc-yyz에서 경로 조회 |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24는 uc2-att-vcn-yyz를 가리킵니다. |
두 영역 사이에 패킷은 섀도우 주소만 전달합니다. 실제 10.0.1.x 주소는 자체 영역을 벗어나지 않습니다. 응답은 다른 방향으로 동일한 단계를 따릅니다.
- SSH를 사용하여
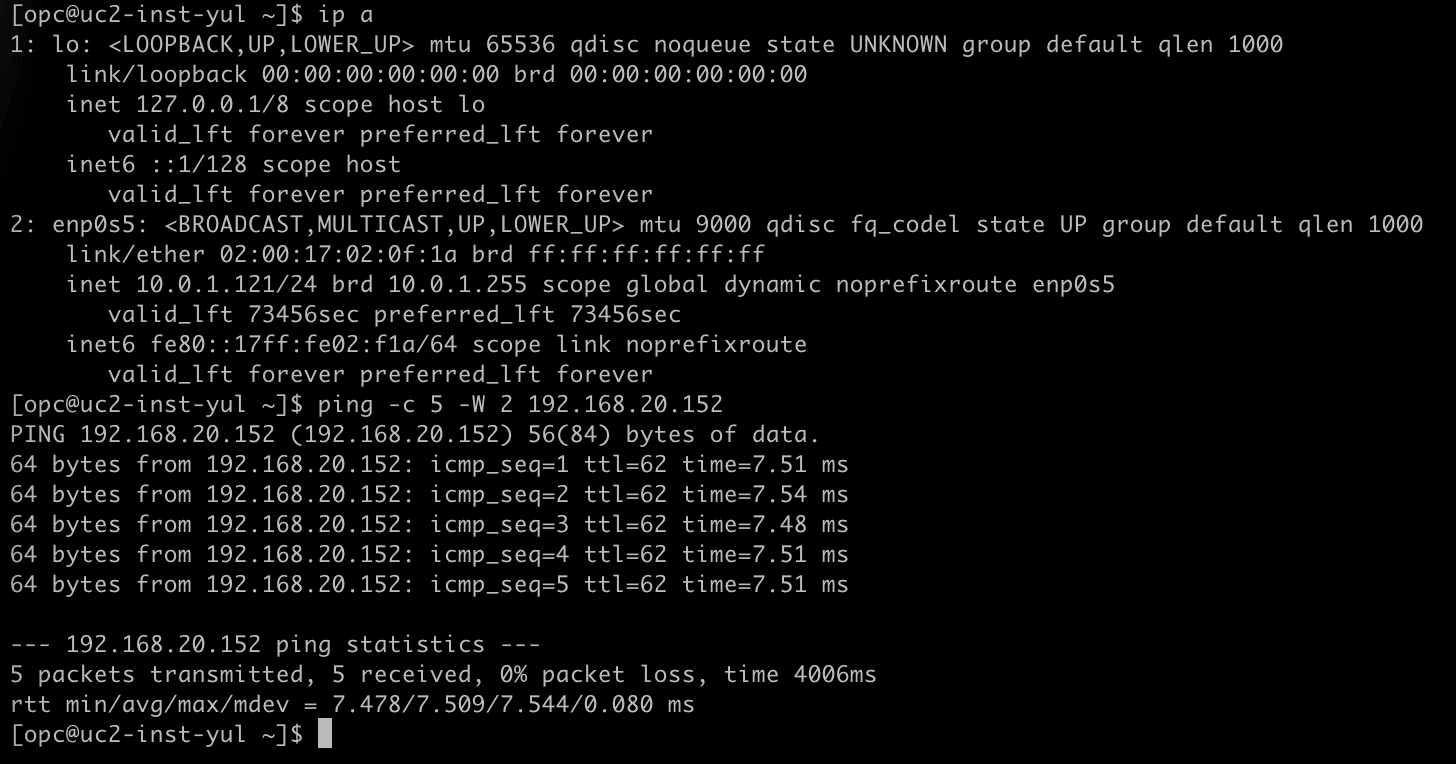
uc2-inst-yul에 연결합니다. ip a를 실행하고 Instance의 IP 주소가10.0.1.121인지 확인합니다.ping -c 5 -W 2 192.168.20.152를 실행하여uc2-inst-yyz의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
- SSH를 사용하여
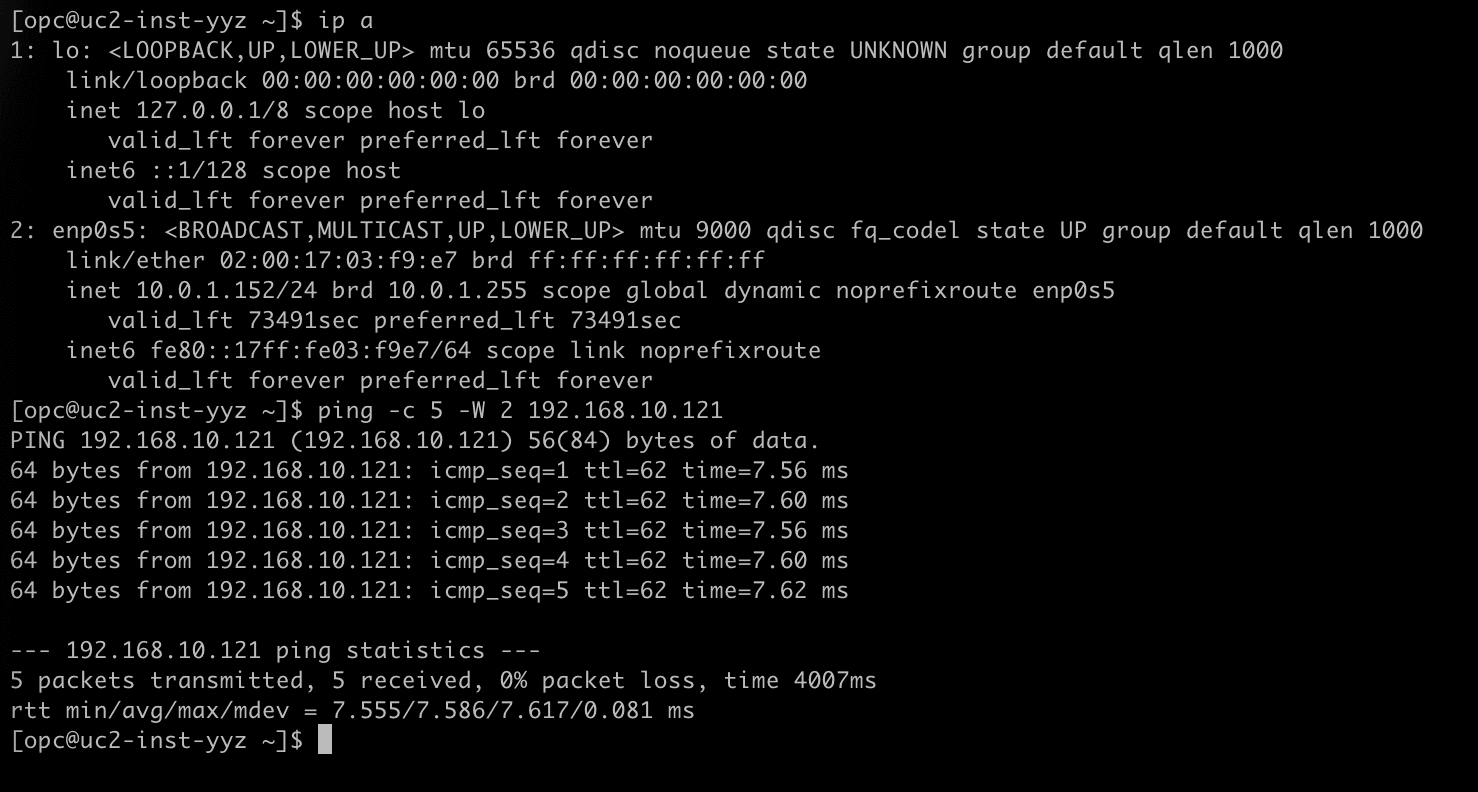
uc2-inst-yyz에 연결합니다. ip a를 실행하고 Instance의 IP 주소가10.0.1.152인지 확인합니다.ping -c 5 -W 2 192.168.10.121를 실행하여uc2-inst-yul의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
[<수량>] 주] 한 옵션 또는 다른 옵션 중 하나를 동시에 사용하지 마십시오. 옵션 2는 두 영역을 모두 관리할 때 더 깨끗한 디자인입니다. 각 영역은 자체 CIDR의 변환을 소유하고, 규칙은 모양이 동일하며, 그림자 주소만 영역 간에 이동합니다.
[<수량>] 참고] DRG의 NAT는 DNS를 변환하지 않습니다. 응용 프로그램이 이름별로 서로를 찾으면 다른 영역에서 사용하는 DNS 레코드가 실제 주소가 아닌 섀도우 주소를 가리켜야 합니다.
결론
이제 서로 다른 두 지역에 있는 동일한 서브넷 CIDR을 사용하는 두 VCN이 원격 피어링 연결을 통해 비공개로 통신합니다. VCN이 다시 연결되지 않았으며 경로에 방화벽 또는 NAT 어플라이언스가 없습니다. 변환은 RPC 연결의 DRG에 의해 수행됩니다.
상황이 발생하는 경우 VCN 연결 변경 대신 RPC 연결에 정책을 배치합니다. VCN에서 패킷이 들어올 때 아직 변환된 항목이 없으므로 섀도우 CIDR의 VCN 연결 경로의 DRG 경로 테이블입니다. 패킷이 해당 방식으로 변환되었기 때문에 실제 CIDR에서 RPC 연결 경로의 DRG 경로 테이블입니다. 또한 정책이 지역 간 링크에 있으므로 VCN 연결에 영향을 주지 않고 DRG 뒤의 모든 VCN을 다룹니다.
두 규칙 옵션은 인스턴스에 대해 동일한 결과를 가져옵니다. 한 영역의 단일 규칙은 모든 구성을 한 곳에 유지하고, 각 영역의 대상 NAT 규칙은 실제 주소가 자체 영역 내에 유지되는 대칭 설계를 제공합니다. NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises에서 원격측은 더 이상 OCI 리전이 아니라 IPSec 터널 뒤의 온프레미스 네트워크입니다.
승인
- 작성자 - Iwan Hoogendoorn(클라우드 네트워킹 블랙 벨트)
추가 학습 자원
docs.oracle.com/learn에서 다른 랩을 탐색하거나 Oracle Learning YouTube 채널에서 더 많은 무료 학습 콘텐츠에 액세스하세요. 또한 education.oracle.com/learning-explorer를 방문하여 Oracle Learning Explorer가 되십시오.
제품 설명서는 Oracle Help Center를 참조하십시오.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62516-01