DRG에서의 NAT - 파트 5 - BGP를 통해 OCI와 온프레미스 간 겹치는 CIDR
소개
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises에서 동일한 IP 범위를 가진 Oracle Cloud Infrastructure(OCI) VCN과 온프레미스 네트워크가 사이트 간 VPN을 통해 연결되었고, NAT on DRG가 IPSec 터널 연결에서 번역을 수행했습니다. 이 부분의 터널은 정책 기반이었습니다. 암호화 도메인은 터널로 들어가는 트래픽을 결정했고, DRG(동적 경로 지정 게이트웨이)가 온프레미스로 가는 경로를 배운 곳이기도 했습니다.
이 부분은 BGP 동적 라우팅과 동일한 사용 사례를 구축합니다. 이것이 대부분의 프로덕션 VPN이 구축되는 방식이며, FastConnect 가상 회로가 경로를 교환하는 방식이기도 하므로 이 자습서의 라우팅 모델도 기대할 수 있습니다. 토폴로지, 주소 및 NAT 규칙은 파트 3과 동일합니다.
| 측면 | 실제 서브넷 CIDR | 다른 쪽에 표시된 그림자 CIDR |
|---|---|---|
OCI VCN uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| 온프레미스 LAN | 10.0.1.0/24 |
192.168.20.0/24 |
변화는 각 측면이 다른 측면이 어디에 있는지 배우는 방법입니다. BGP를 사용하면 DRG가 BGP를 통해 교환되는 경로를 변환합니까?라는 한 가지 질문이 있습니다. 이 튜토리얼에서 테스트된 대답은 다음과 같습니다.
- DRG가 알리는 경로는 번역되지 않습니다. DRG는 터널 연결의 DRG 경로 테이블 내용을 그대로 알립니다. VCN의 실제 CIDR을 섀도우 CIDR로 대체하지 않습니다.
- DRG가 수신하는 경로는 변환되지 않습니다. 온프레미스 라우터가 실제 CIDR
10.0.1.0/24를 알리는 경우 DRG는 이를192.168.20.0/24로 변환하지 않습니다. 해당 접두어는 연결된 VCN과 겹치므로 DRG는 이를 완전히 무시합니다.
DRG의 NAT는 경로가 아닌 패킷을 변환합니다. 따라서 BGP를 사용하면 양측의 경로 교환에 섀도우 CIDR을 직접 배치해야 합니다.
| 방향 | 광고해야 할 사항 | 방법 |
|---|---|---|
| 온프레미스에서 Oracle로 | 192.168.20.0/24(온프레미스의 섀도우 CIDR) |
온프레미스 라우터는 이를 BGP로 알립니다. |
| Oracle에서 온프레미스로 | 192.168.10.0/24(OCI의 섀도우 CIDR) |
DRG가 알리는 터널 연결의 DRG 경로 테이블에 있는 정적 경로입니다. |
[<수량>] 참고] NAT 규칙은 정책을 보유하는 연결을 통해 DRG를 입력하는 트래픽을 설명합니다. 온프레미스에서 도착하는 트래픽인 IPSec 터널 연결의 경우입니다. 터널을 통과하는 트래픽의 경우 DRG는 역방향 변환을 자동으로 적용합니다.
온프레미스 네트워크는 다른 지역의 VCN과 시뮬레이션되며, IPSec 터널용 Libreswan과 BGP용 FRRouting(FRR)을 실행하는 Oracle Linux 인스턴스 하나가 있습니다. 랩은 VPN이 BGP로 변환된 파트 3의 랩으로, 스크린샷의 리소스 이름은 uc3-...입니다.
기타 사용 사례
이 자습서는 시리즈의 일부입니다. 모든 부품은 동일한 빌딩 블록으로 서로 다른 겹치는 시나리오를 해결합니다.
- 파트 1: DRG의 NAT - 파트 1 - 두 로컬 VCN 간 겹치는 CIDR
- 파트 2: DRG의 NAT - 파트 2 - 여러 원격 VCN 간 겹치는 CIDR
- 3부: DRG 기반 NAT - 3부 - OCI와 온프레미스 간 중복 CIDR
- 파트 4: NAT on DRG - 파트 4 - 공유 서비스 VCN
- 파트 5(이 자습서): NAT on DRG - 파트 5 - BGP를 사용하여 OCI와 온프레미스 간 CIDR 겹침
다이어그램
DRG에서 Stateless 1:1 NAT를 사용하는 VCN 서브넷 CIDR과 온프레미스 또는 원격 네트워크 간에 IP가 겹치며 IPSec 터널을 통한 BGP 경로 교환이 가능합니다.
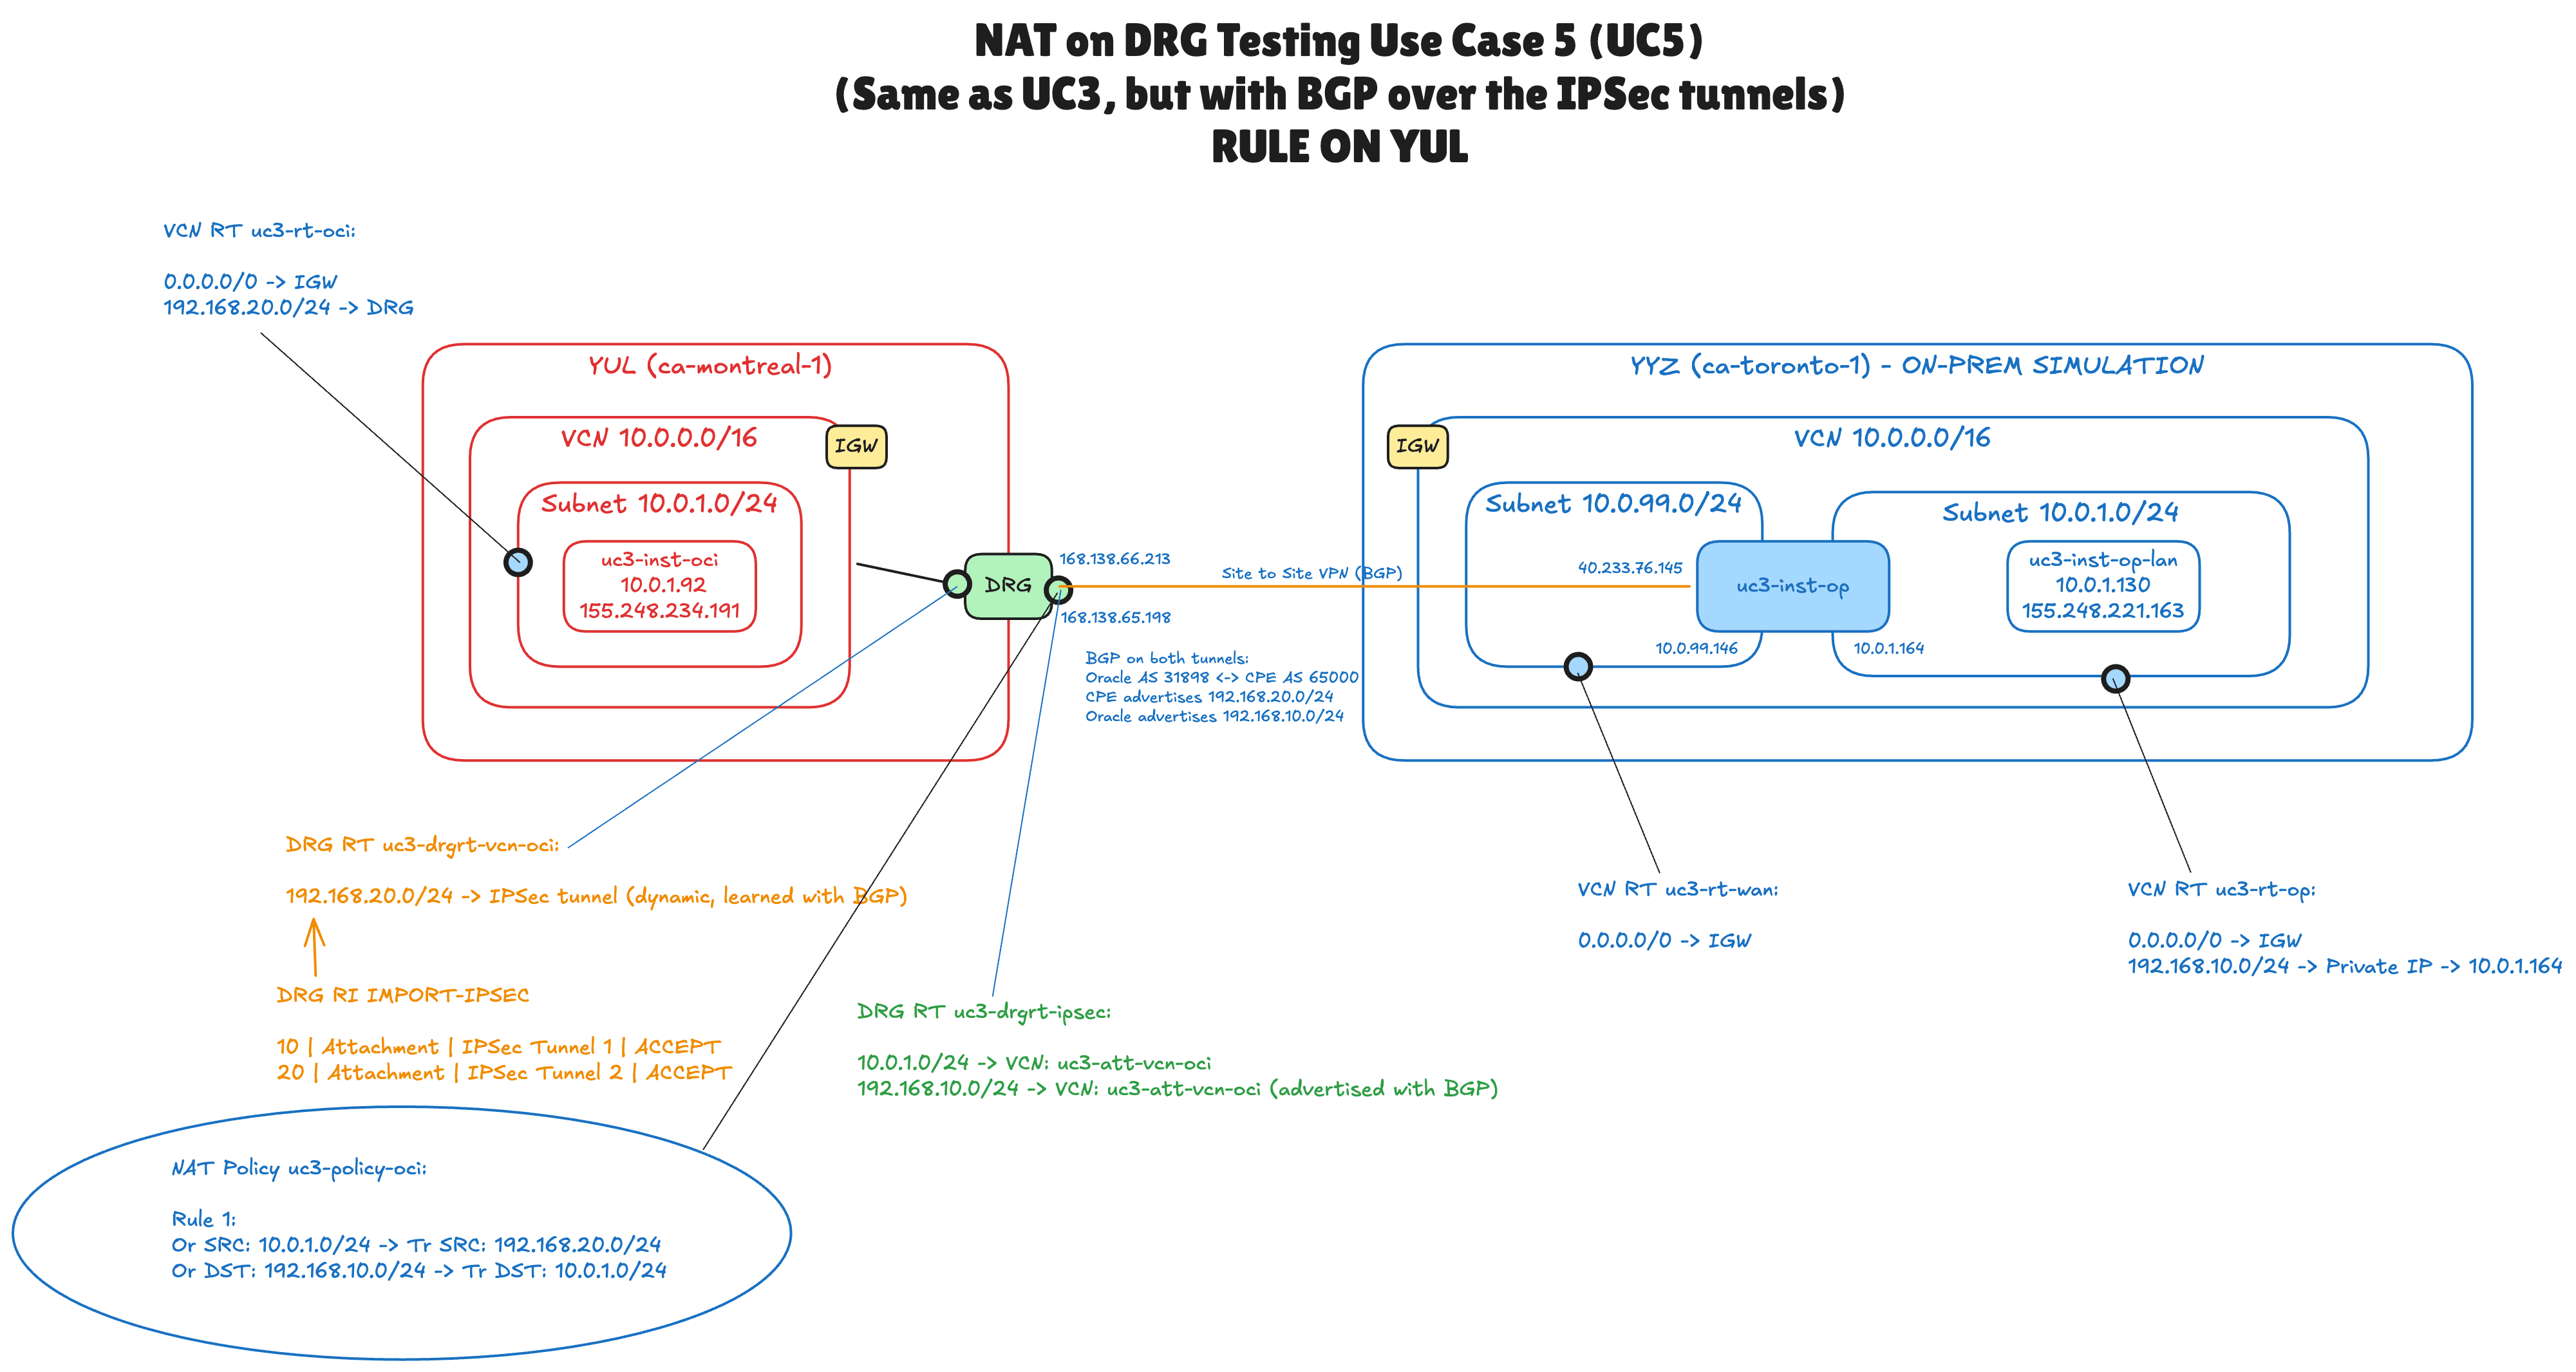
다이어그램은 이 자습서에서 구성하는 모든 객체를 보여줍니다.
- 캐나다 남동부(몬트리올) 지역의 OCI 측: 서브넷이
10.0.1.0/24인 VCNuc3-vcn-oci(10.0.0.0/16) 및 테스트 인스턴스uc3-inst-oci(10.0.1.92) - 캐나다 남동부(토론토) 지역의 시뮬레이트된 온프레미스측: WAN 서브넷이
10.0.99.0/24이고 LAN 서브넷이10.0.1.0/24인 VCN입니다. 라우터 인스턴스uc3-inst-op는 두 서브넷(10.0.99.146및10.0.1.164)에 구간이 있고uc3-inst-op-lan(10.0.1.130)는 LAN에 있는 호스트입니다. - VCN 연결이 있는 1개의 DRG와 2개의 IPSec 터널이 있는 사이트 간 VPN으로, 각각 Oracle(AS
31898)과 온프레미스 라우터(AS65000) 간의 BGP 세션이 있습니다. - 두 개의 DRG 경로 테이블: VCN 연결의 경우
uc3-drgrt-vcn-oci(주황색 텍스트), 터널에서192.168.20.0/24를 학습하고 IPSec 터널 연결의 경우uc3-drgrt-ipsec(녹색 텍스트), VCN에 대한 정적 경로 2개가 제공됩니다. 두 번째192.168.10.0/24의 경우 온프레미스에 알릴 수 있습니다. - IPSec 터널 연결과 연결된 단일 규칙이 있는 하나의 DRG NAT 정책(타원)입니다.
선행 조건
- 네트워킹 리소스(VCN, DRG, 사이트 간 VPN, DRG 라우팅 테이블 및 DRG NAT 정책) 및 컴퓨트 인스턴스를 관리할 수 있는 컴파트먼트와 두 지역에 구독하는 OCI 테넌시입니다.
- 양쪽의 네트워크가 이미 존재합니다. 이 튜토리얼에서는 이 튜토리얼을 작성하지 않습니다. 이 실습에서는 온-프레미스(On-Premise) 네트워크를 시뮬레이트하는 VCN
uc3-vcn-oci및 VCNuc3-vcn-onprem과 각각 서브넷, 인터넷 게이트웨이 및 라우팅 테이블(0.0.0.0/0를 인터넷 게이트웨이로 전송)이 있습니다. 01단계와 02단계는 이 시작점을 통과합니다. - NAT를 지원하는 DRG입니다. DRG의 NAT는 레거시(V1) DRG에서 사용할 수 없으며, 중개, 처리량이 높은 모드 또는 경로 통합이 사용으로 설정된 DRG에서는 사용할 수 없습니다. 새로 만든 DRG가 작동합니다.
- 경로 기반 IPSec 및 BGP를 지원하는 온프레미스 라우터이거나 이 자습서에서 시뮬레이션된 라우터입니다. Libreswan 및 FRR이 포함된 Oracle Linux 8 인스턴스, 공용 IP 주소 및 LAN 서브넷의 두번째 VNIC입니다.
- 온프레미스 라우터의 전용 BGP AS 번호(이 자습서에서는
65000) 및 터널 내부의 두 개의 작은 서브넷(이 자습서에서는10.255.255.0/30및10.255.255.4/30)입니다. - 테스트할 컴퓨트 인스턴스. 이 튜토리얼에서는 OCI 쪽에서는
uc3-inst-oci(10.0.1.92), 온프레미스 쪽에서는uc3-inst-op-lan(10.0.1.130)로 불립니다. - 인스턴스에 대한 SSH 키 쌍 및 보안 목록에서 허용하기 위해 접속하는 퍼블릭 IP 주소입니다.
- 사이트 간 VPN, BGP, VCN 라우팅 테이블 및 DRG 라우팅 테이블에 대한 기본 지식 DRG의 NAT가 새로운 경우 NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs으로 시작합니다.
[<수량>] 참고] 이 자습서의 이름, CIDR 및 IP 주소는 스크린샷의 실습에서 가져옵니다. 섀도우 CIDR이 네트워크의 다른 CIDR과 겹치지 않고 교체하는 CIDR과 접두어 길이가 동일한 경우 자체적으로 사용할 수 있습니다.
단계
- 01단계: OCI측의 VCN 검토
- 02단계: 시뮬레이션된 온프레미스 네트워크 검토
- 03단계: 보안 목록 구성
- 04단계: 온프레미스측에서 라우팅 구성
- 05단계: DRG 생성 및 VCN 연결
- 06단계: BGP 동적 라우팅을 통해 사이트 간 VPN 생성
- 07단계: 온프레미스 측면에서 Libreswan 구성
- 08단계: 온프레미스 측면에서 BGP 구성
- 09단계: DRG 경로 테이블 구성
- 10단계: OCI측에서 VCN 라우팅 테이블 구성
- STEP 11: DRG NAT 정책 및 규칙 만들기
- 단계 12: NAT 정책을 IPSec 터널 연결과 연관시킵니다.
- 13단계: BGP 경로 교환 확인
- 14단계: 연결 테스트
01단계: OCI측의 VCN 검토
일반적인 VCN, 하나의 공용 서브넷 및 하나의 테스트 인스턴스로 OCI 측에서 시작합니다.
- 캐나다 남동부(몬트리올) 지역을 선택합니다.
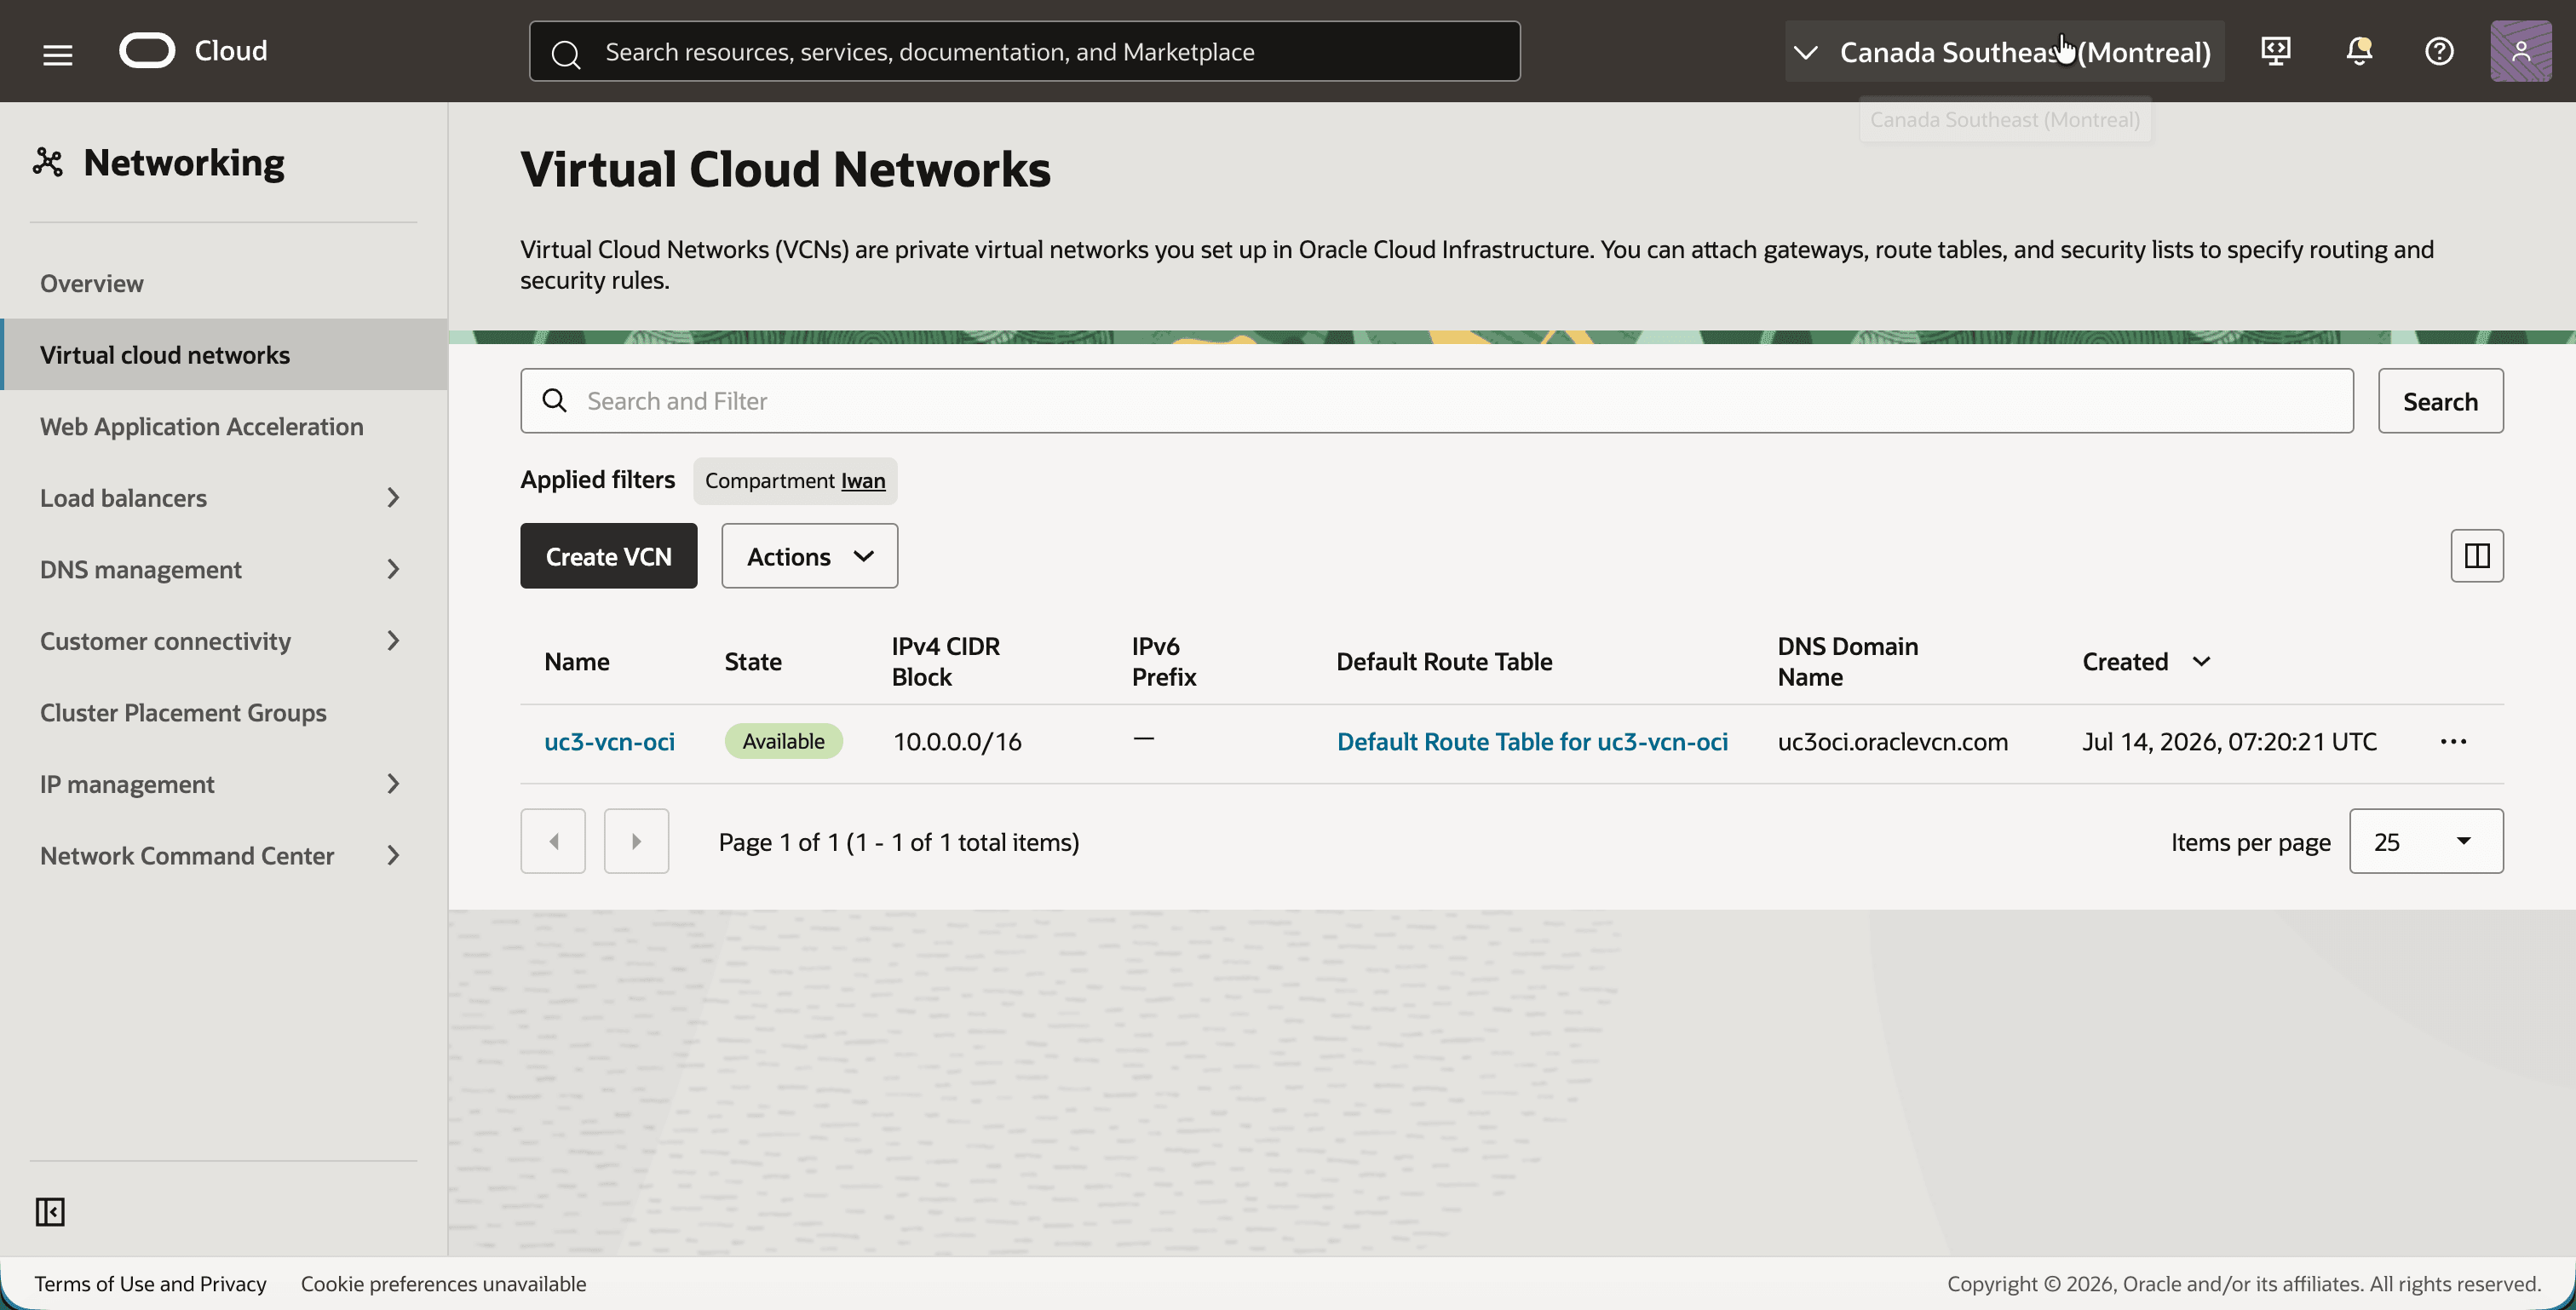
- 탐색 메뉴를 열고 네트워킹을 누른 다음 가상 클라우드 네트워크를 누릅니다.
- IPv4 CIDR 블록이
10.0.0.0/16인 VCNuc3-vcn-oci을 확인합니다.
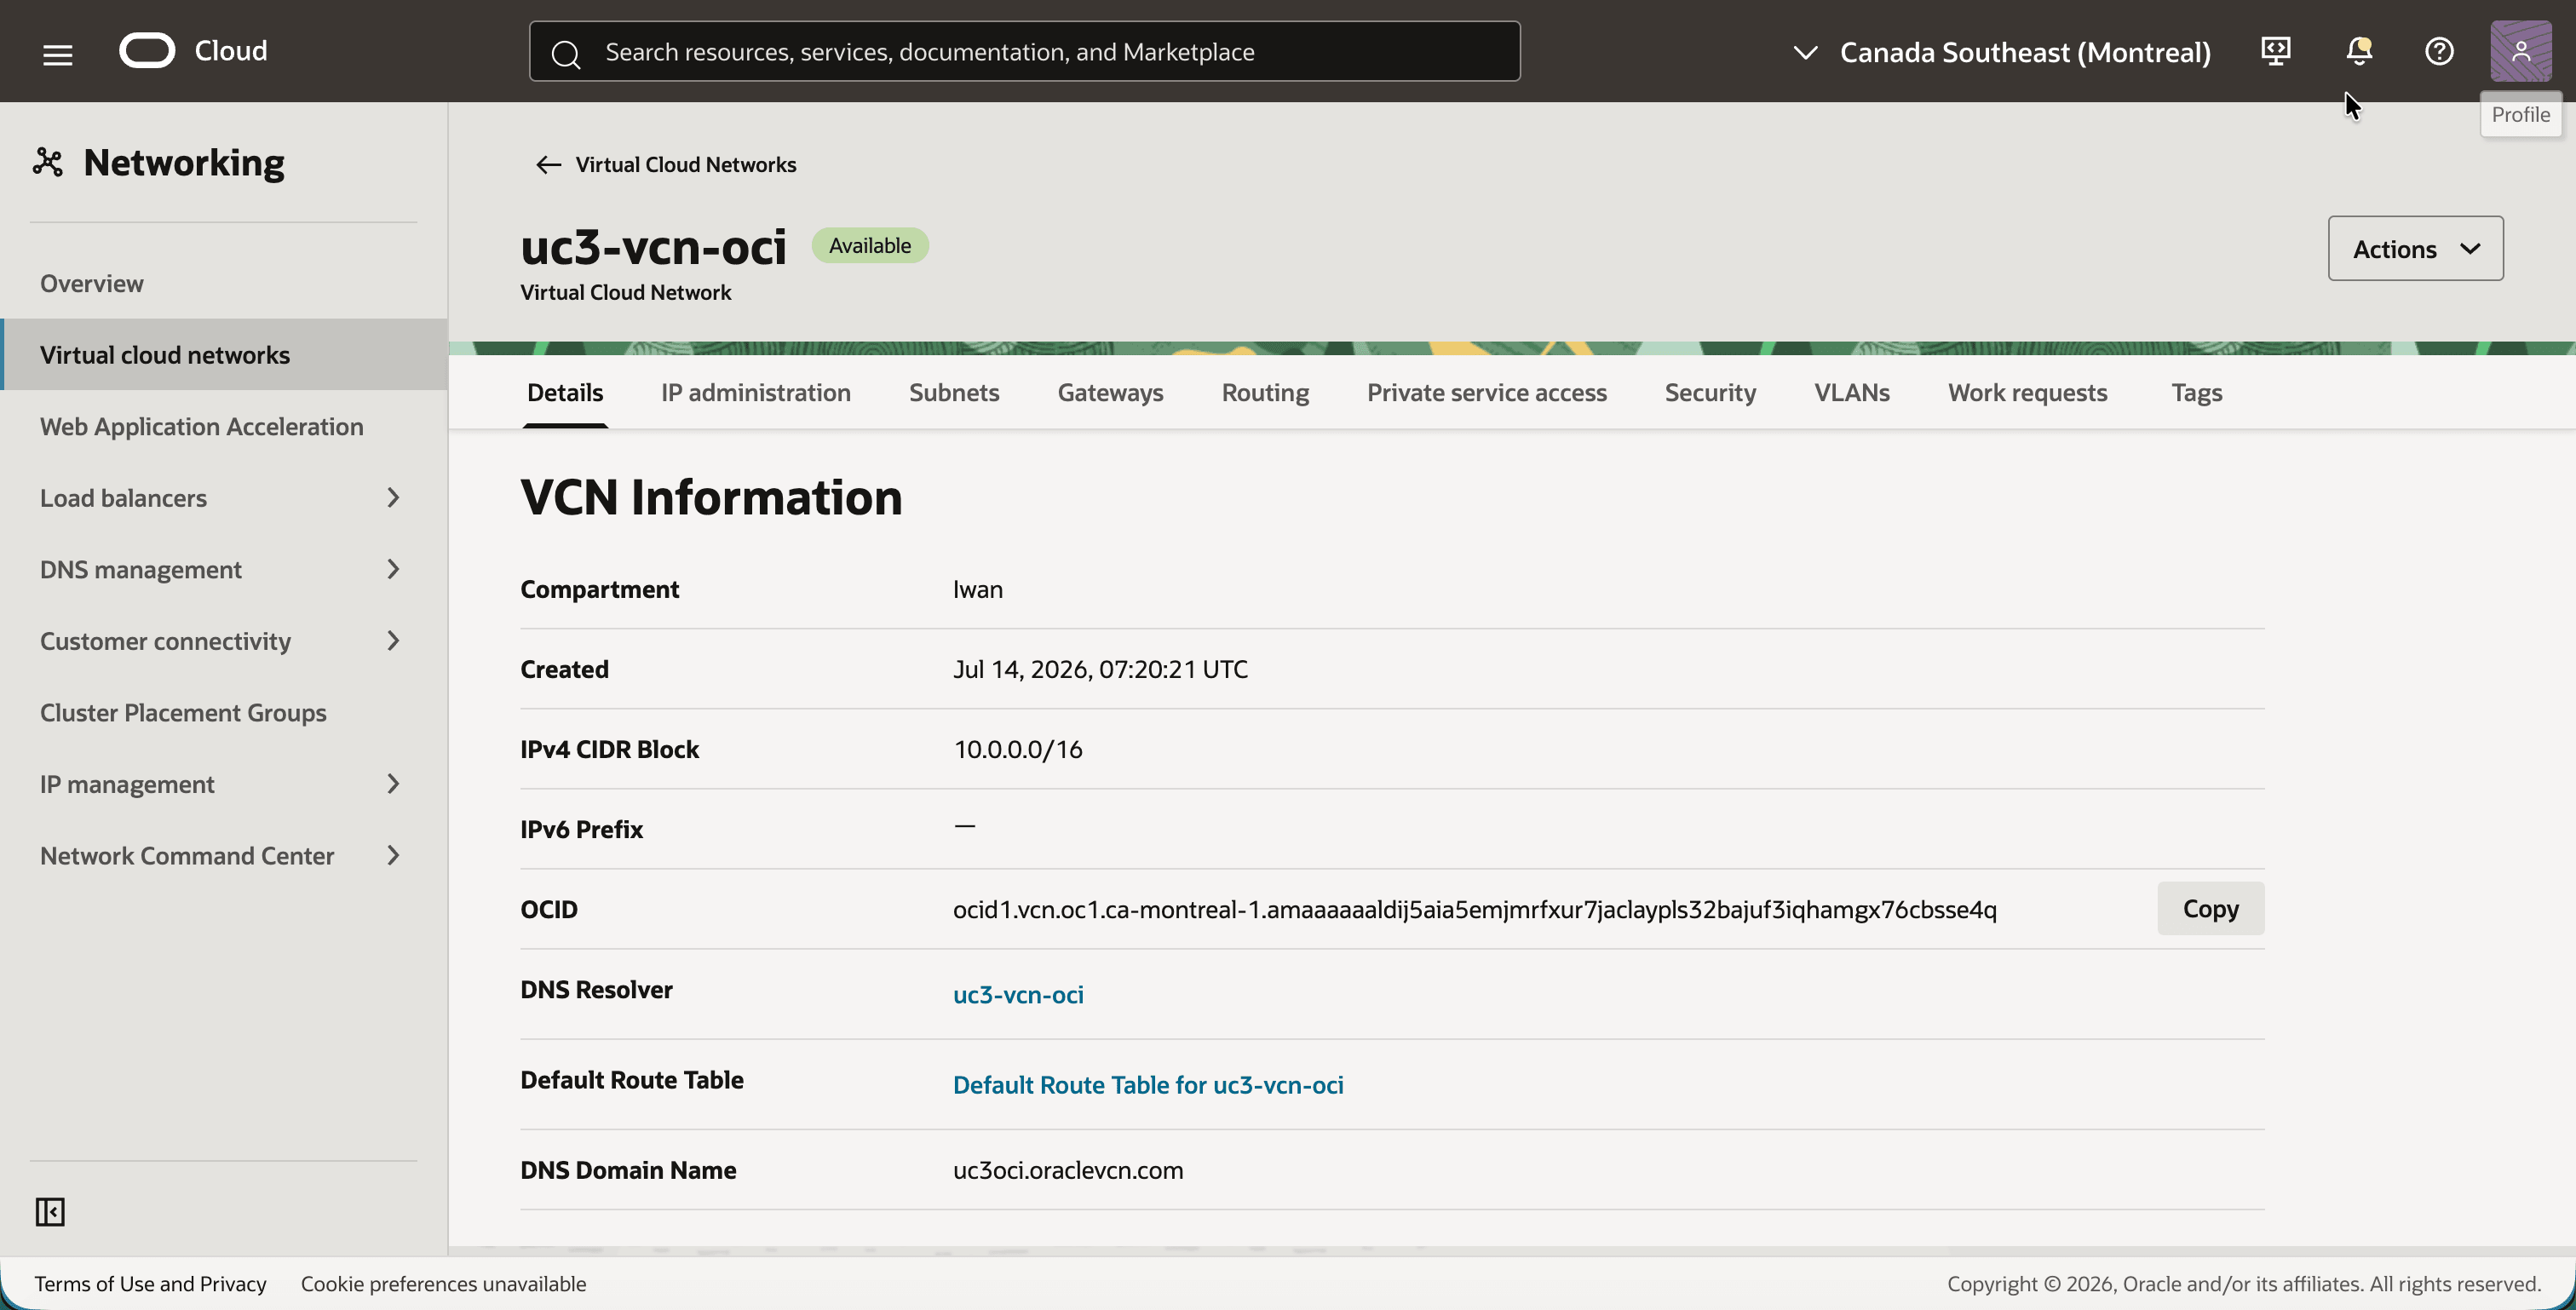
uc3-vcn-oci을 누릅니다.- 세부정보 탭에서 IPv4 CIDR 블록
10.0.0.0/16을 확인합니다.
- 서브넷 탭을 누릅니다.
- IPv4 CIDR Block이
10.0.1.0/24인 서브넷uc3-subnet-oci을 확인합니다.
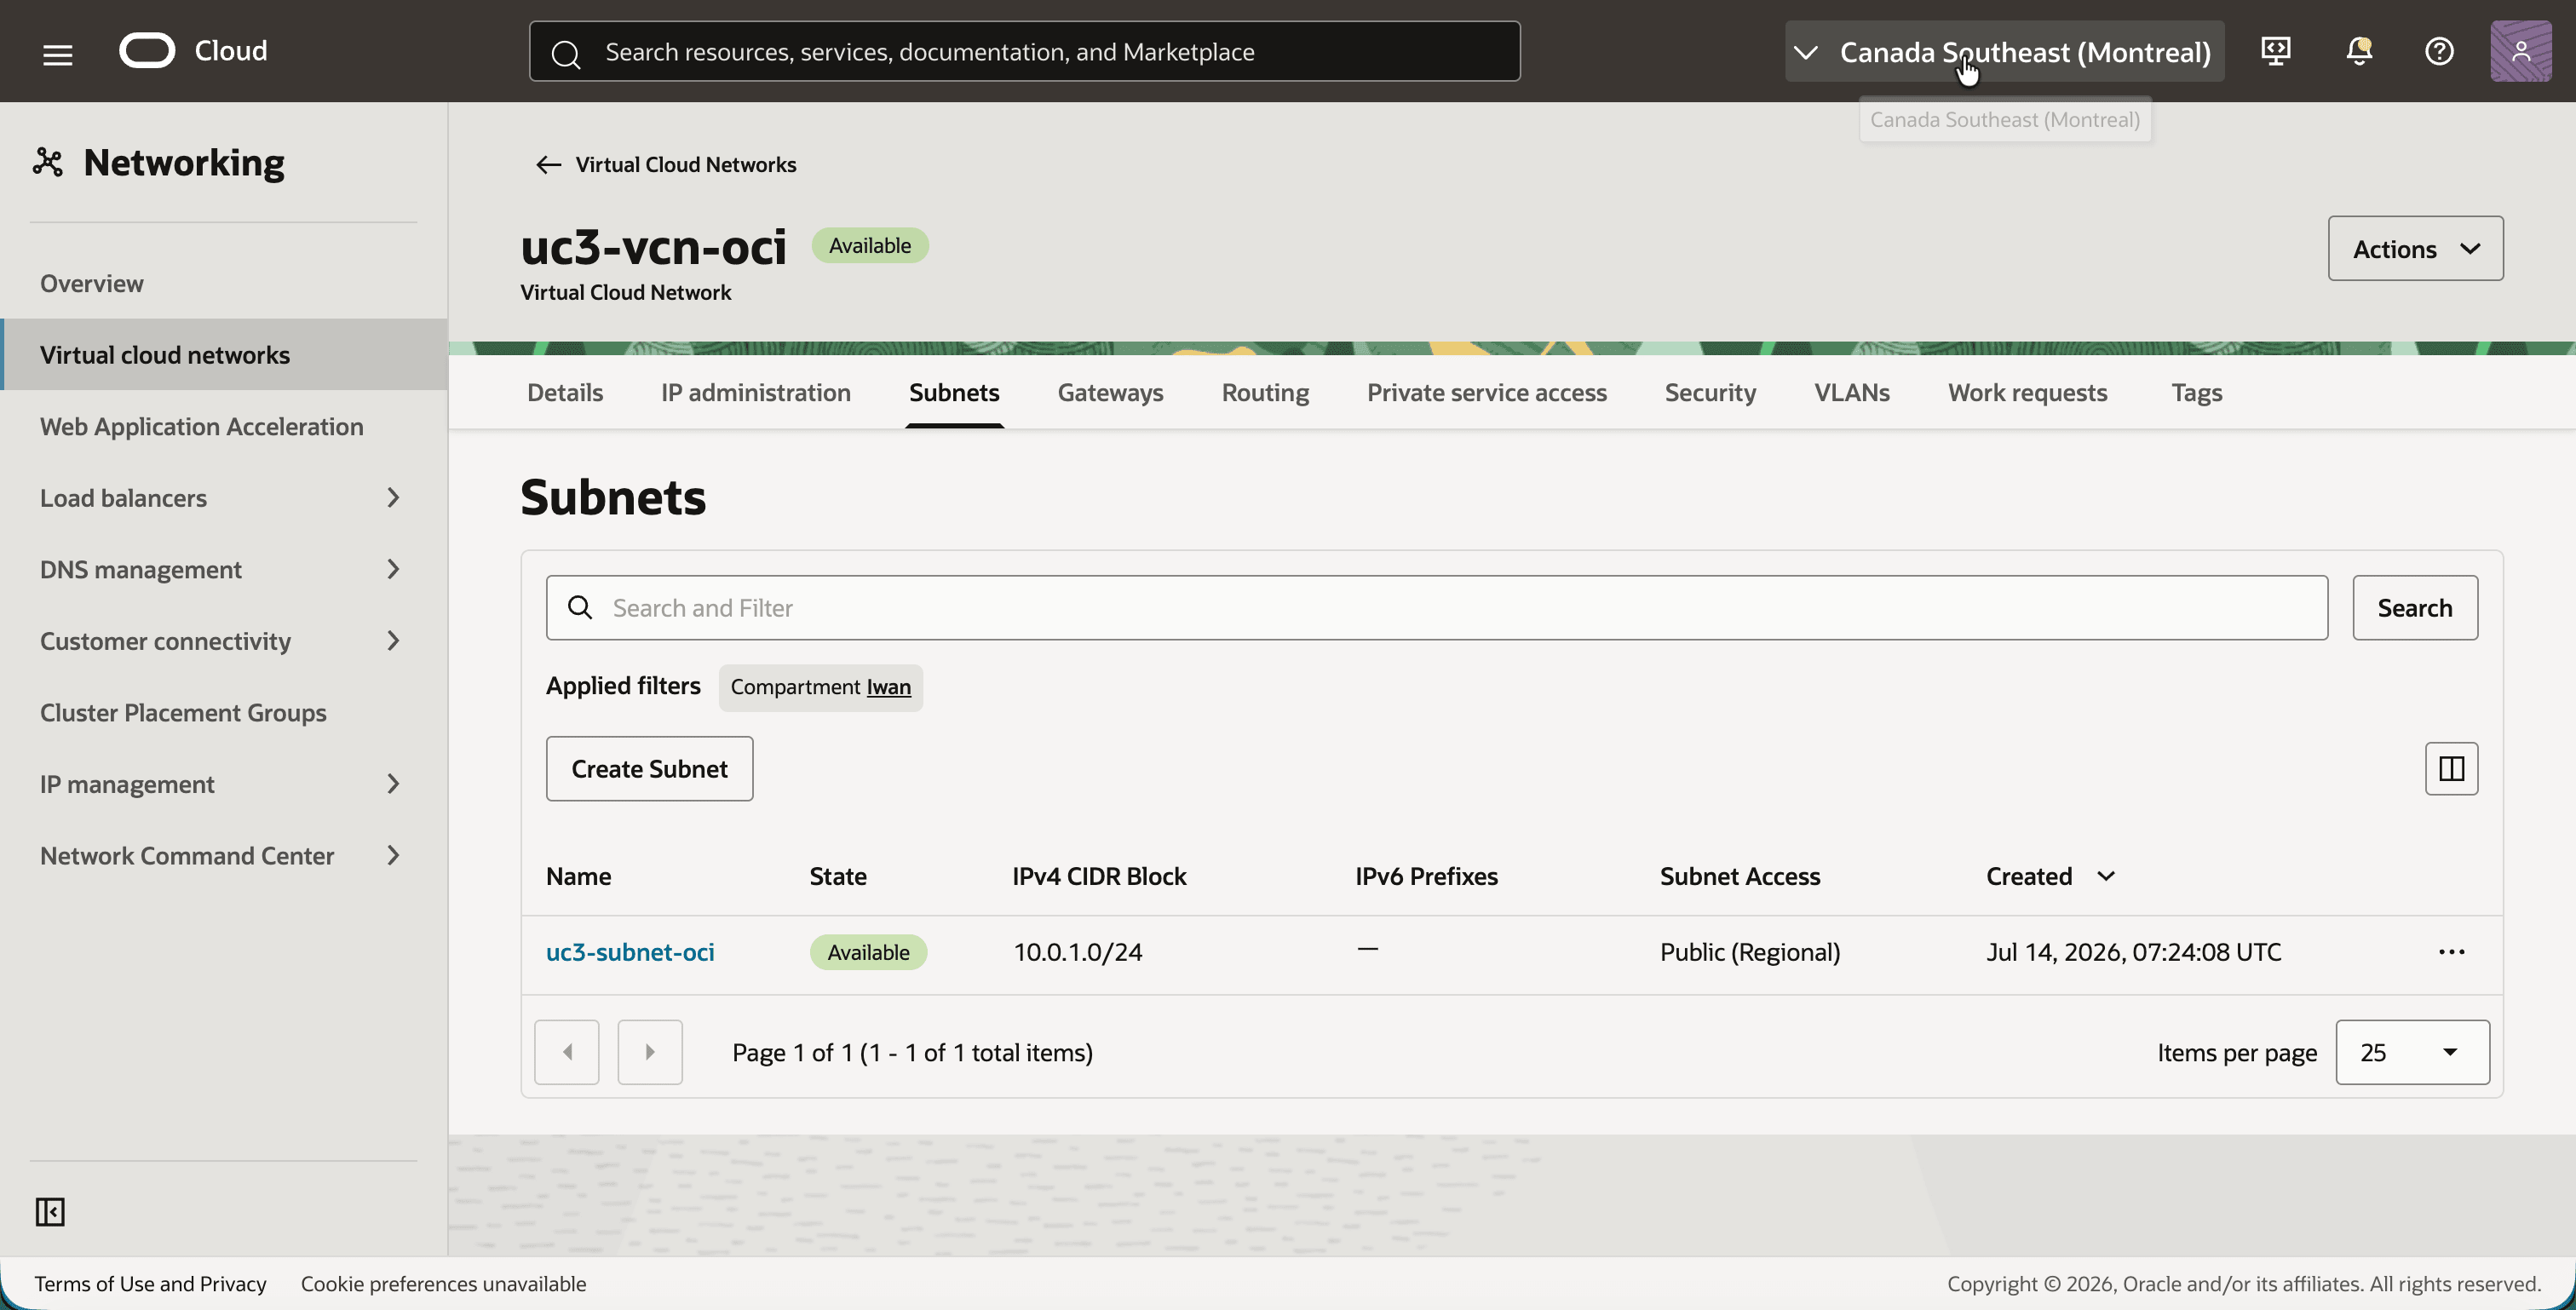
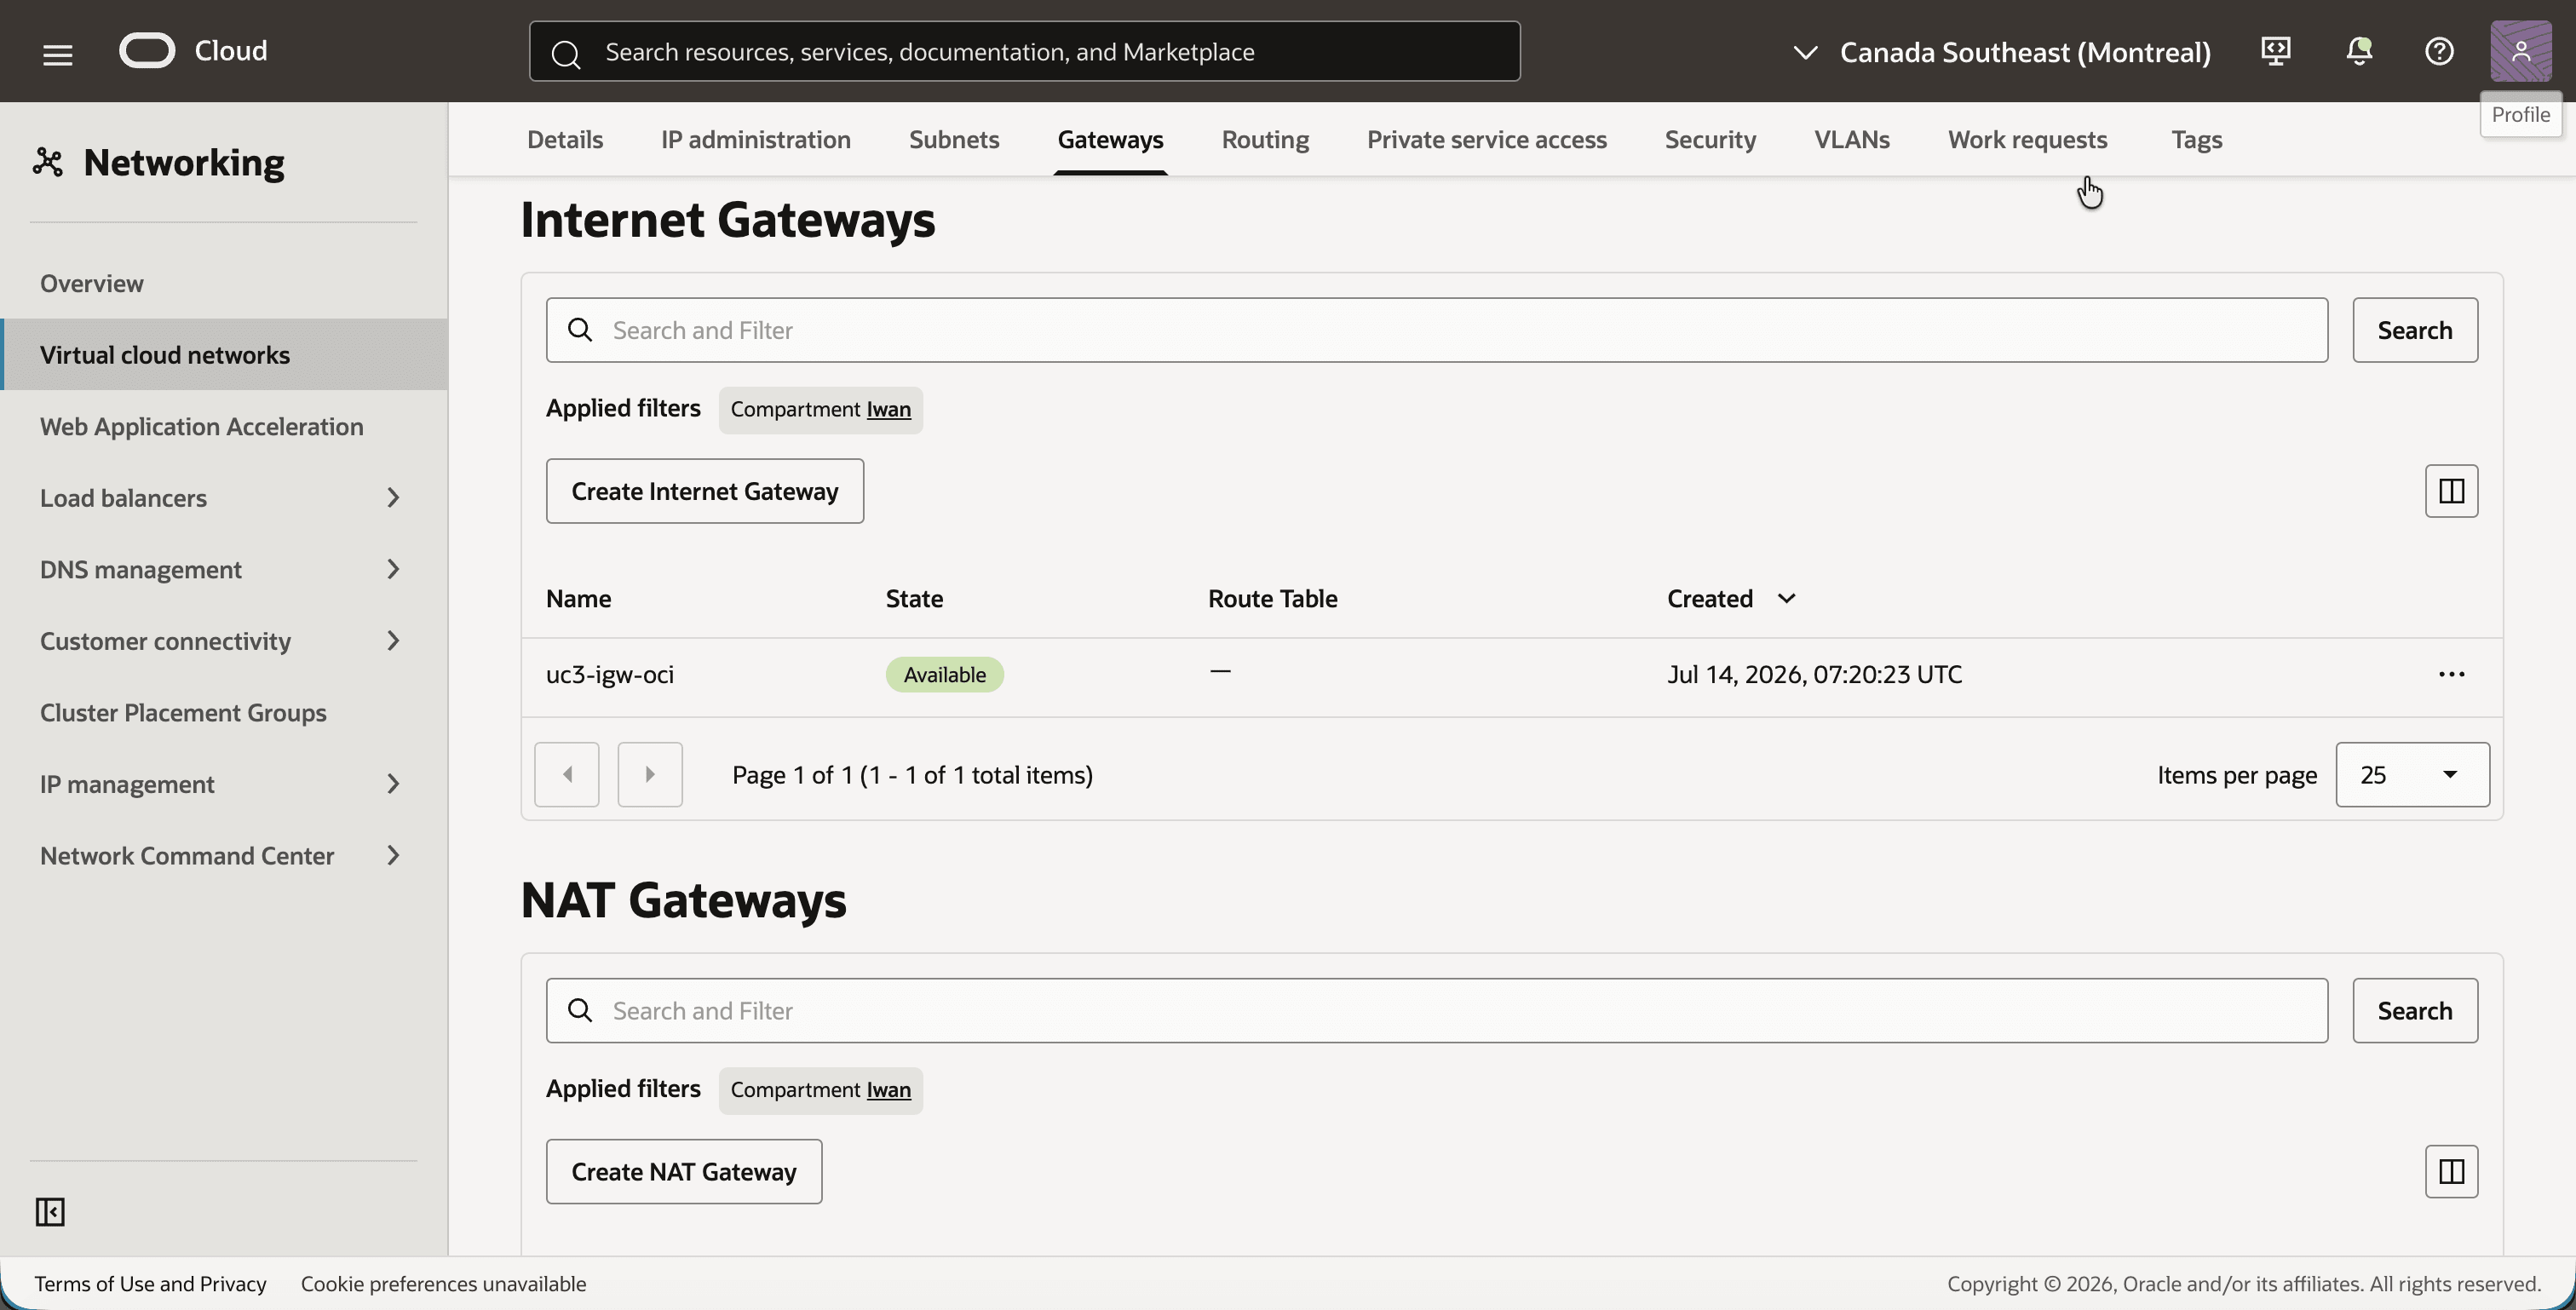
인터넷 게이트웨이는 SSH를 통해 테스트 인스턴스에 도달할 수 있도록 여기에만 있습니다.
- 게이트웨이 탭을 누릅니다.
- 인터넷 게이트웨이
uc3-igw-oci를 확인합니다.
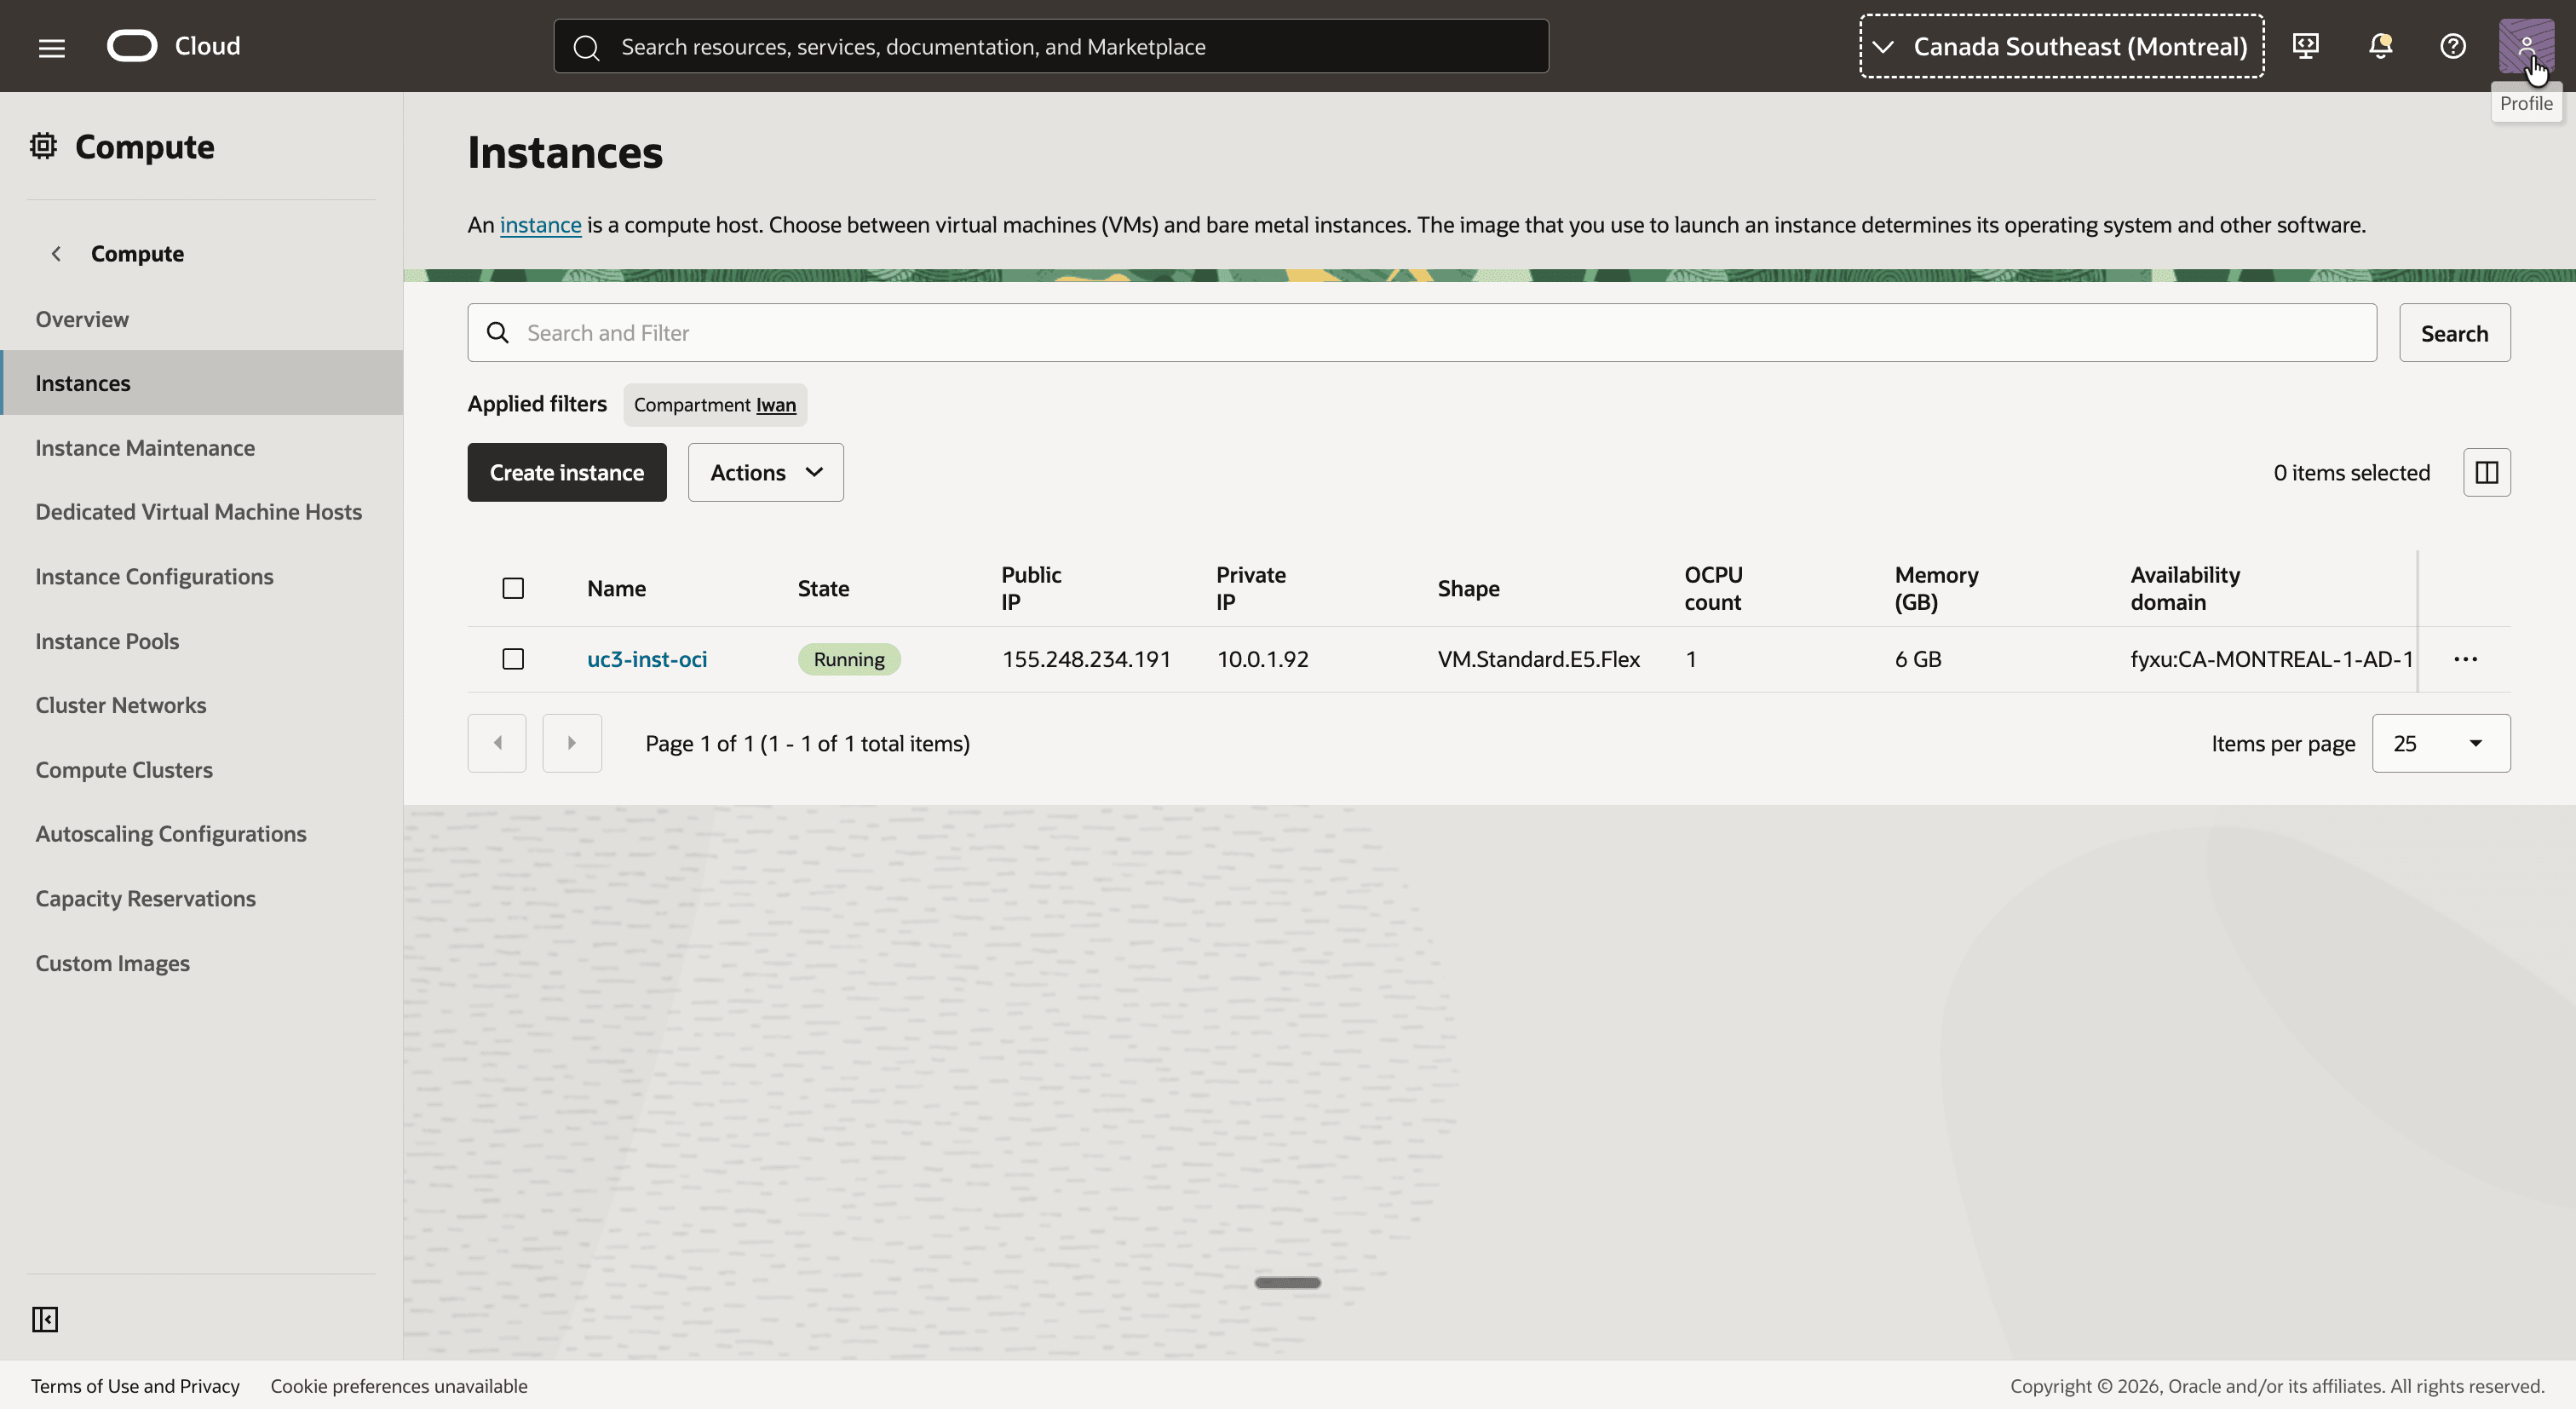
- 탐색 메뉴를 열고 컴퓨트, 인스턴스 순으로 누릅니다.
- 전용(private) IP 주소가
10.0.1.92인 인스턴스uc3-inst-oci를 확인합니다.
02단계: 시뮬레이트된 온-프레미스(On-Premise) 네트워크 검토
온프레미스 네트워크는 다른 지역의 VCN으로 시뮬레이션됩니다. 이 자습서의 전체 요점인 OCI 측과 동일한 주소 공간을 사용합니다. 실제 온프레미스 네트워크 및 라우터가 있는 경우 참조를 위해 이 단계를 읽고 05단계를 계속할 수 있습니다.
- 캐나다 남동부(토론토) 지역을 선택합니다.
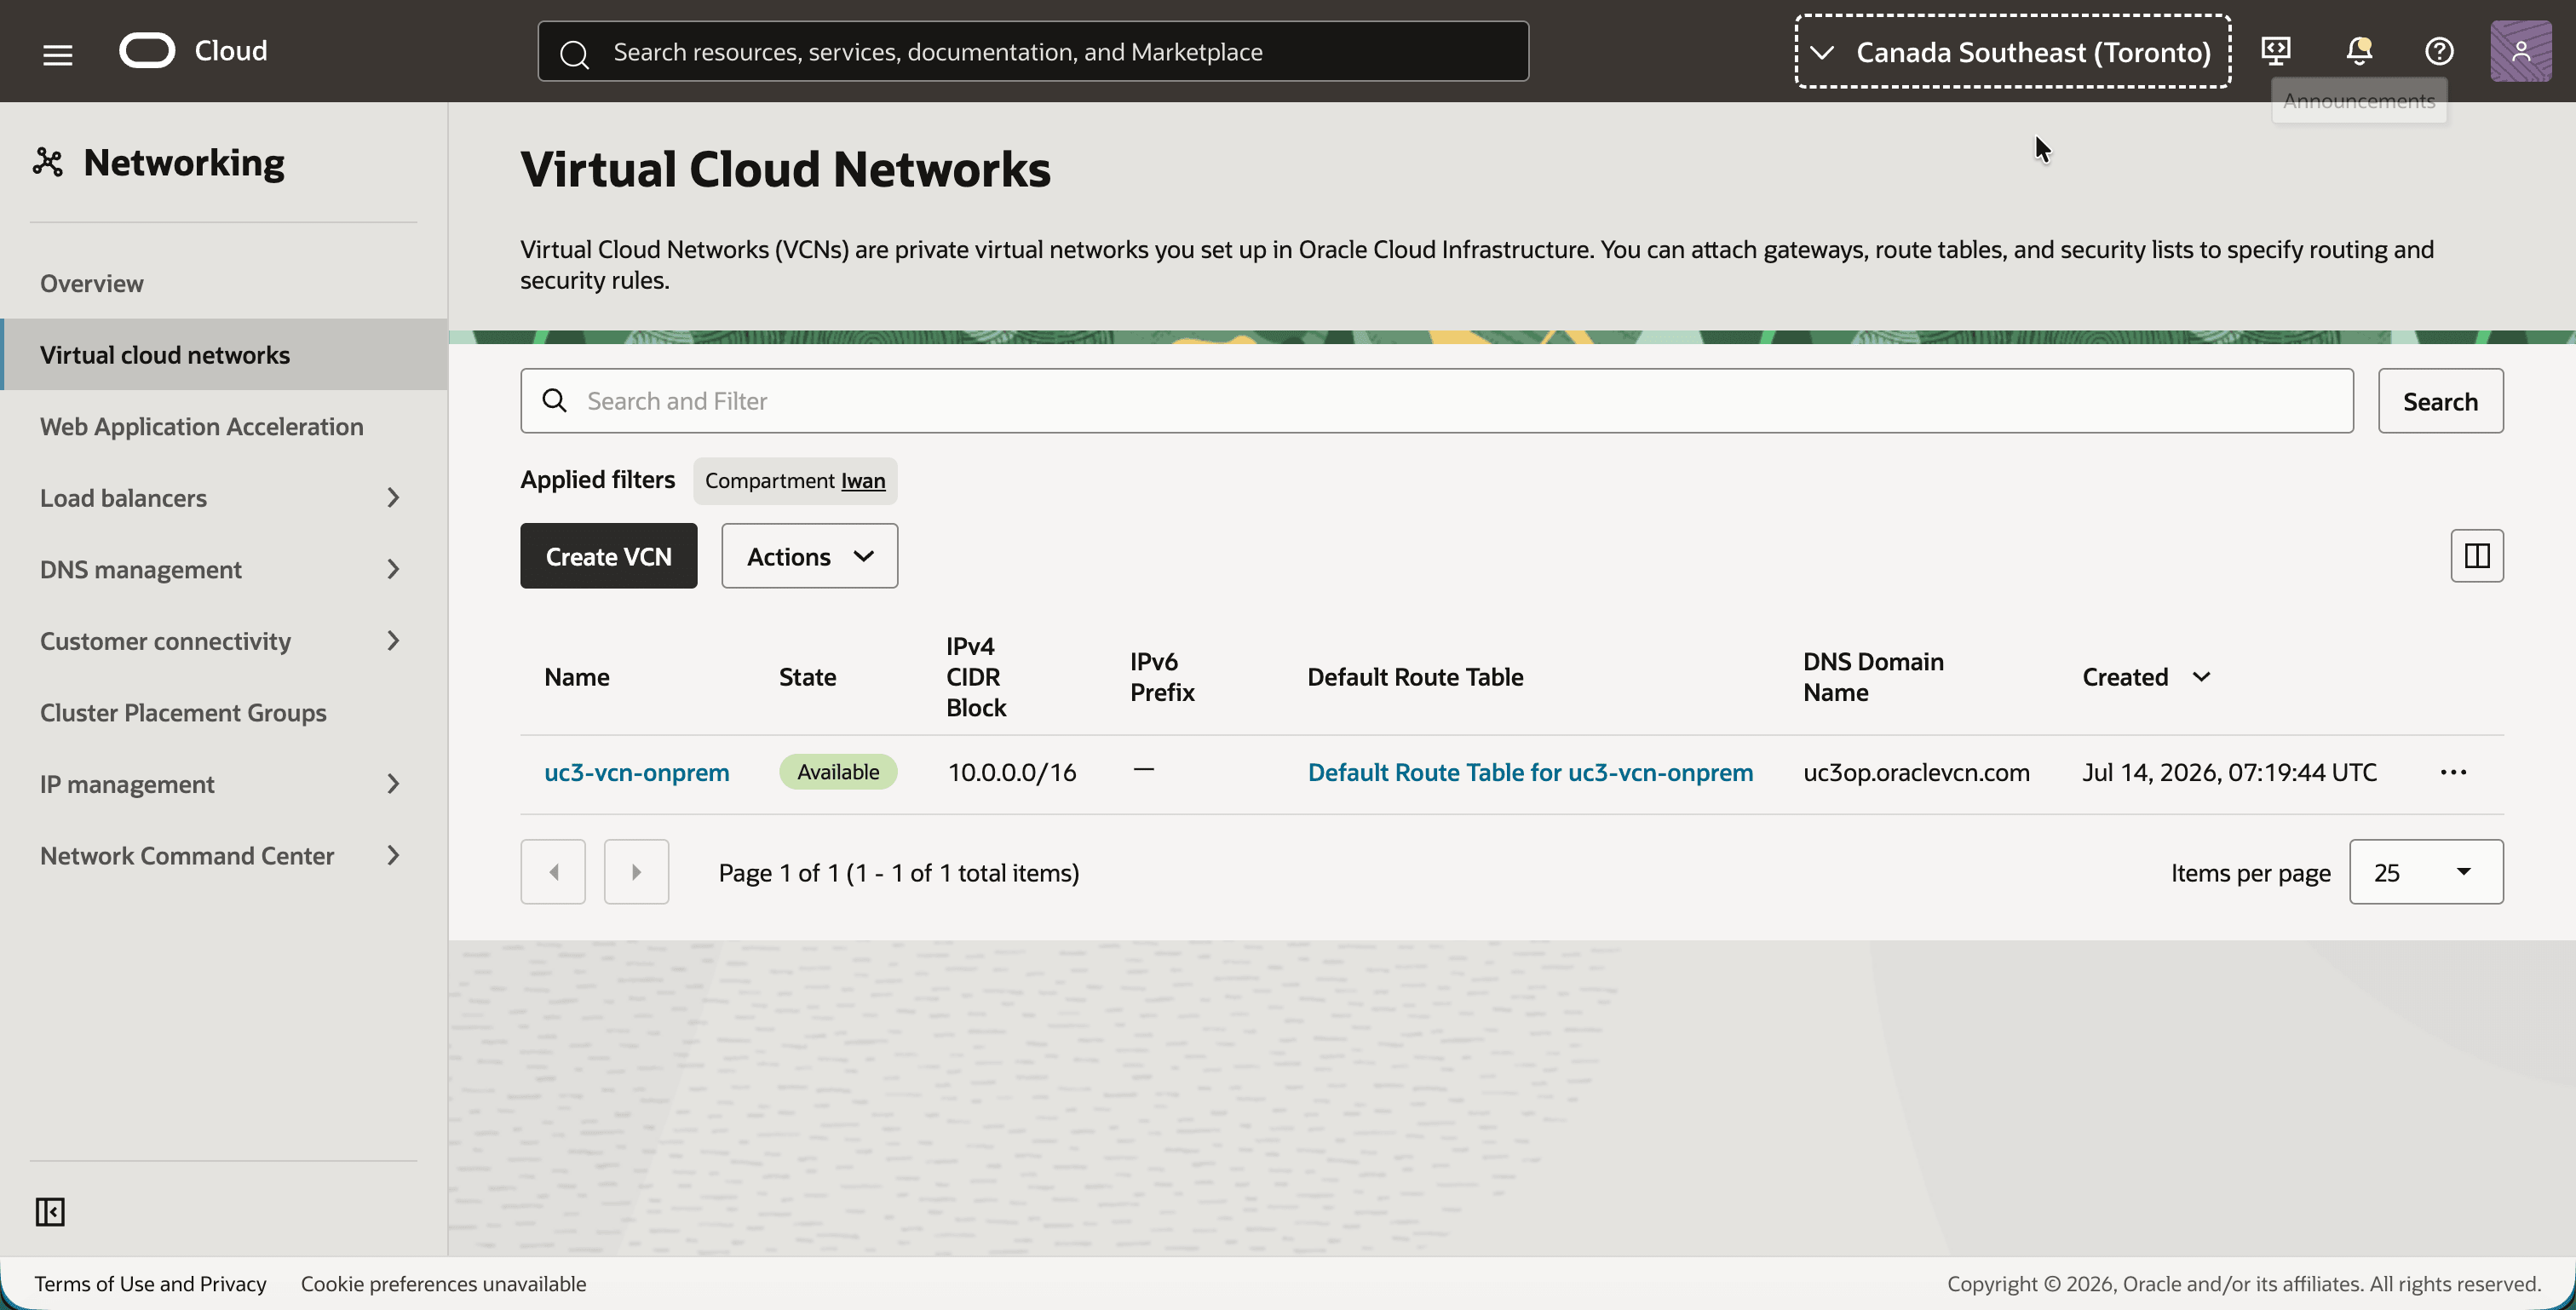
- 탐색 메뉴를 열고 네트워킹을 누른 다음 가상 클라우드 네트워크를 누릅니다.
- IPv4 CIDR 블록
10.0.0.0/16이 동일한 VCNuc3-vcn-onprem을 확인합니다.
uc3-vcn-onprem을 누릅니다.- 세부정보 탭에서 IPv4 CIDR 블록
10.0.0.0/16을 확인합니다.
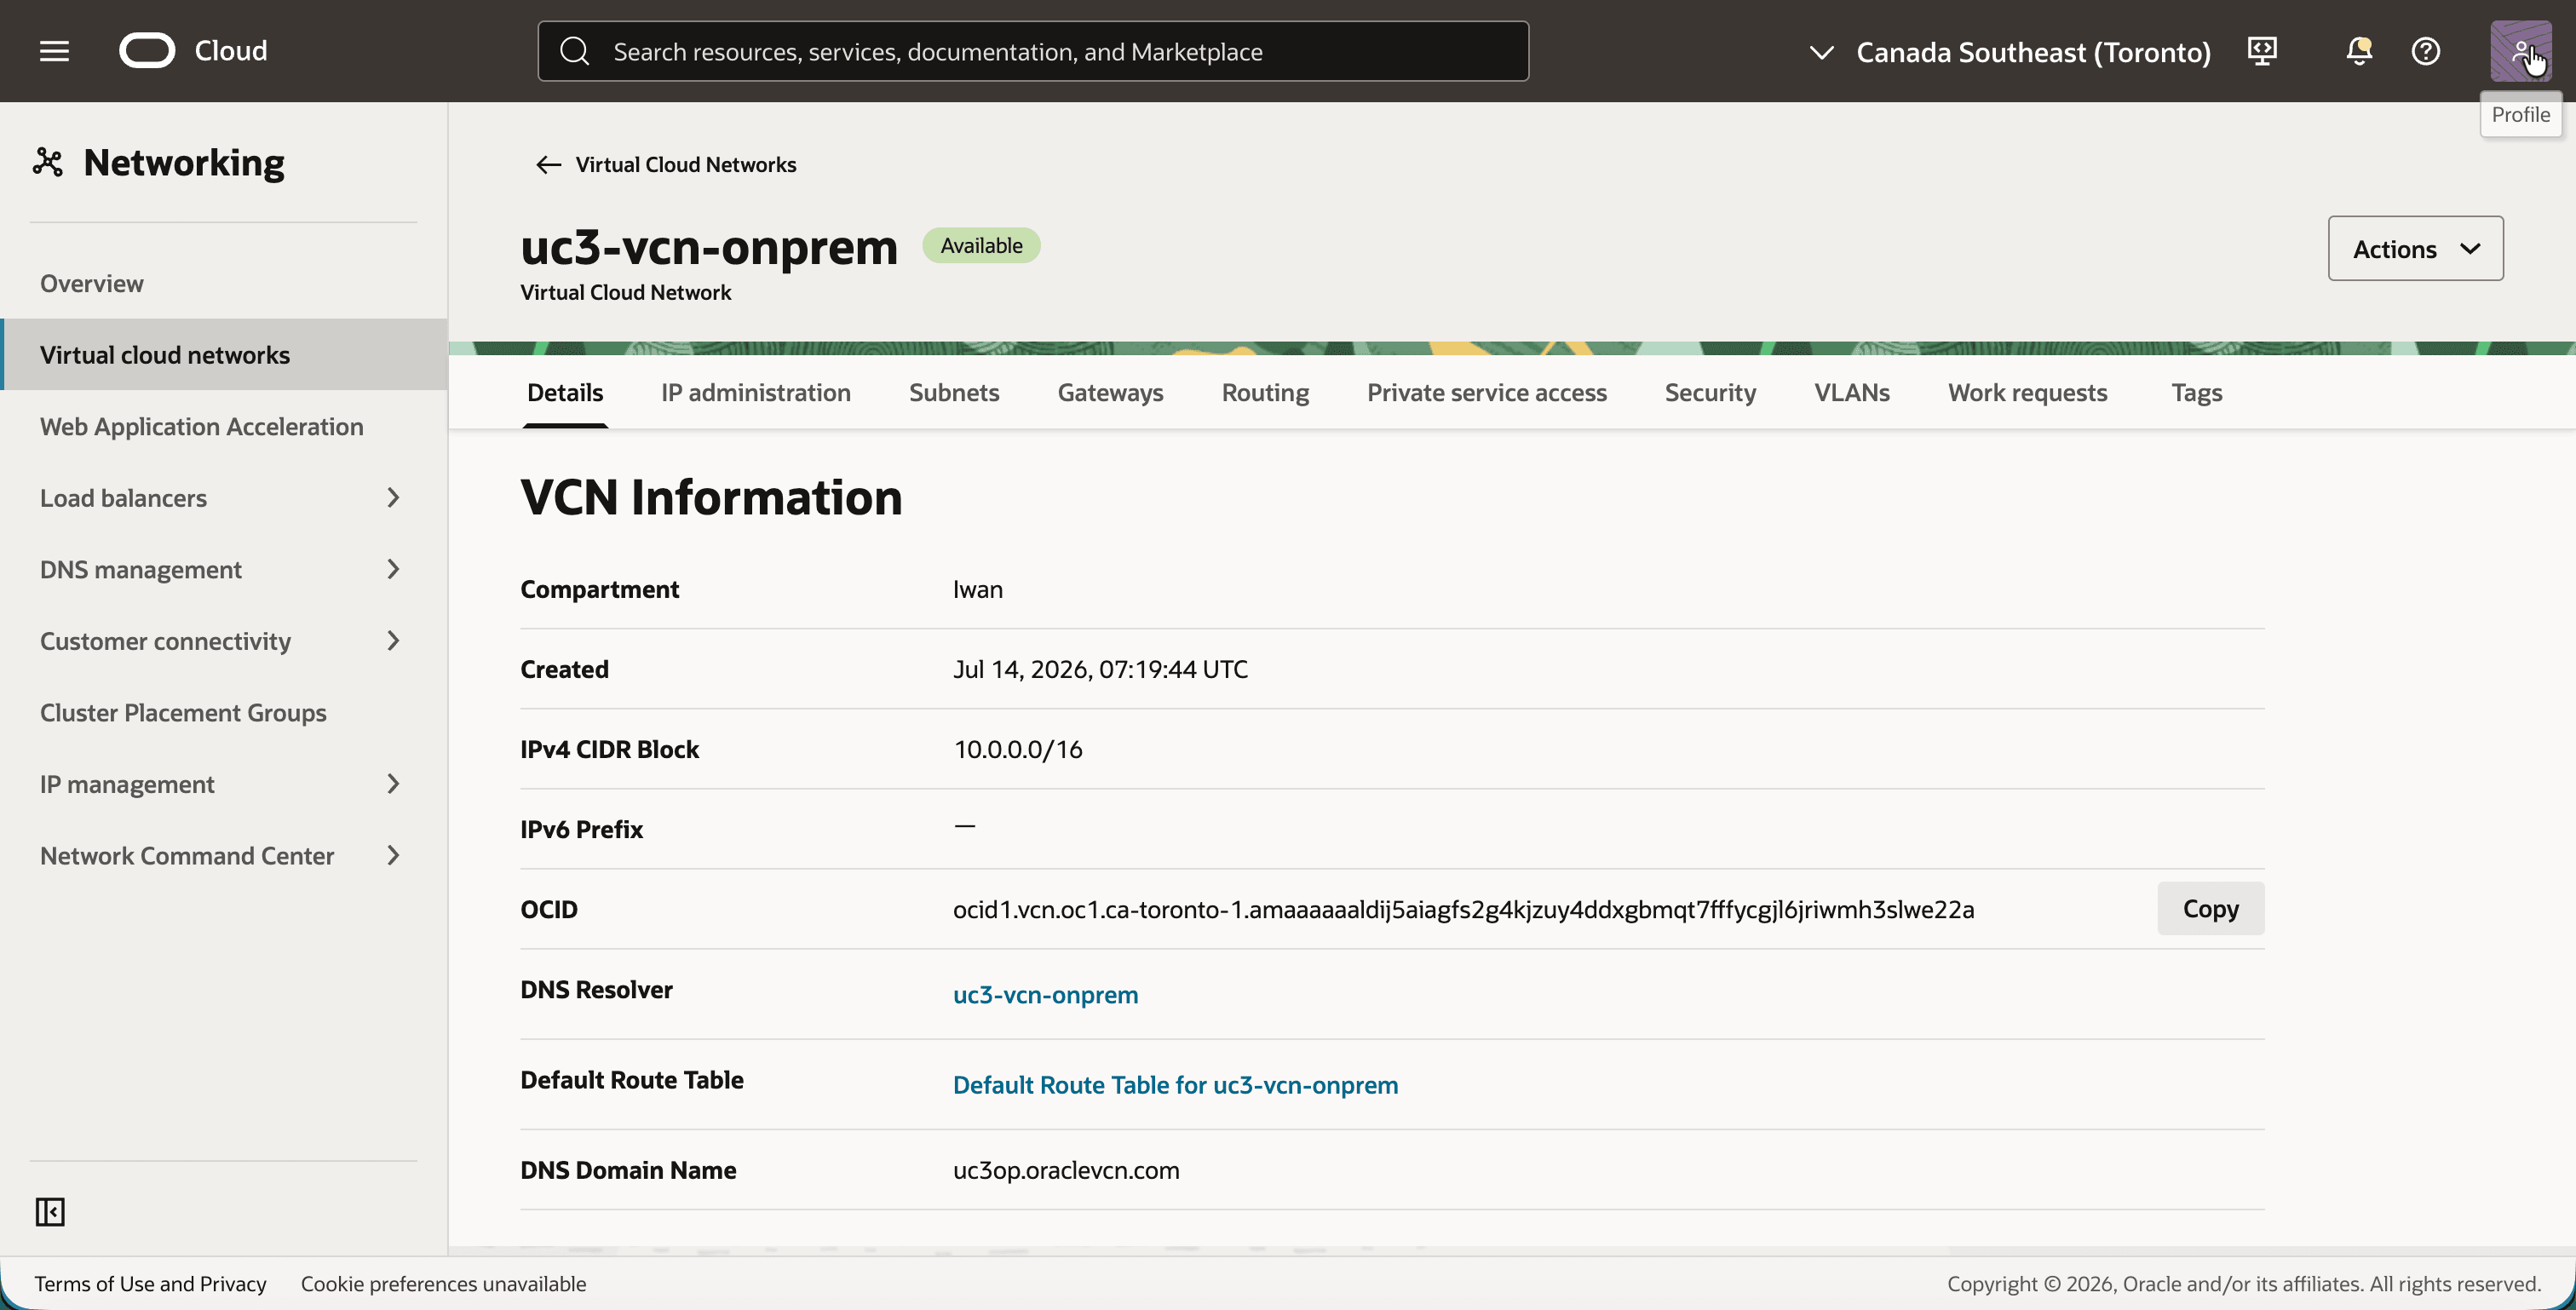
VCN에는 두 개의 서브넷이 있습니다. 함께 Libreswan 인스턴스에 실제 라우터가 가진 양면을 제공합니다.
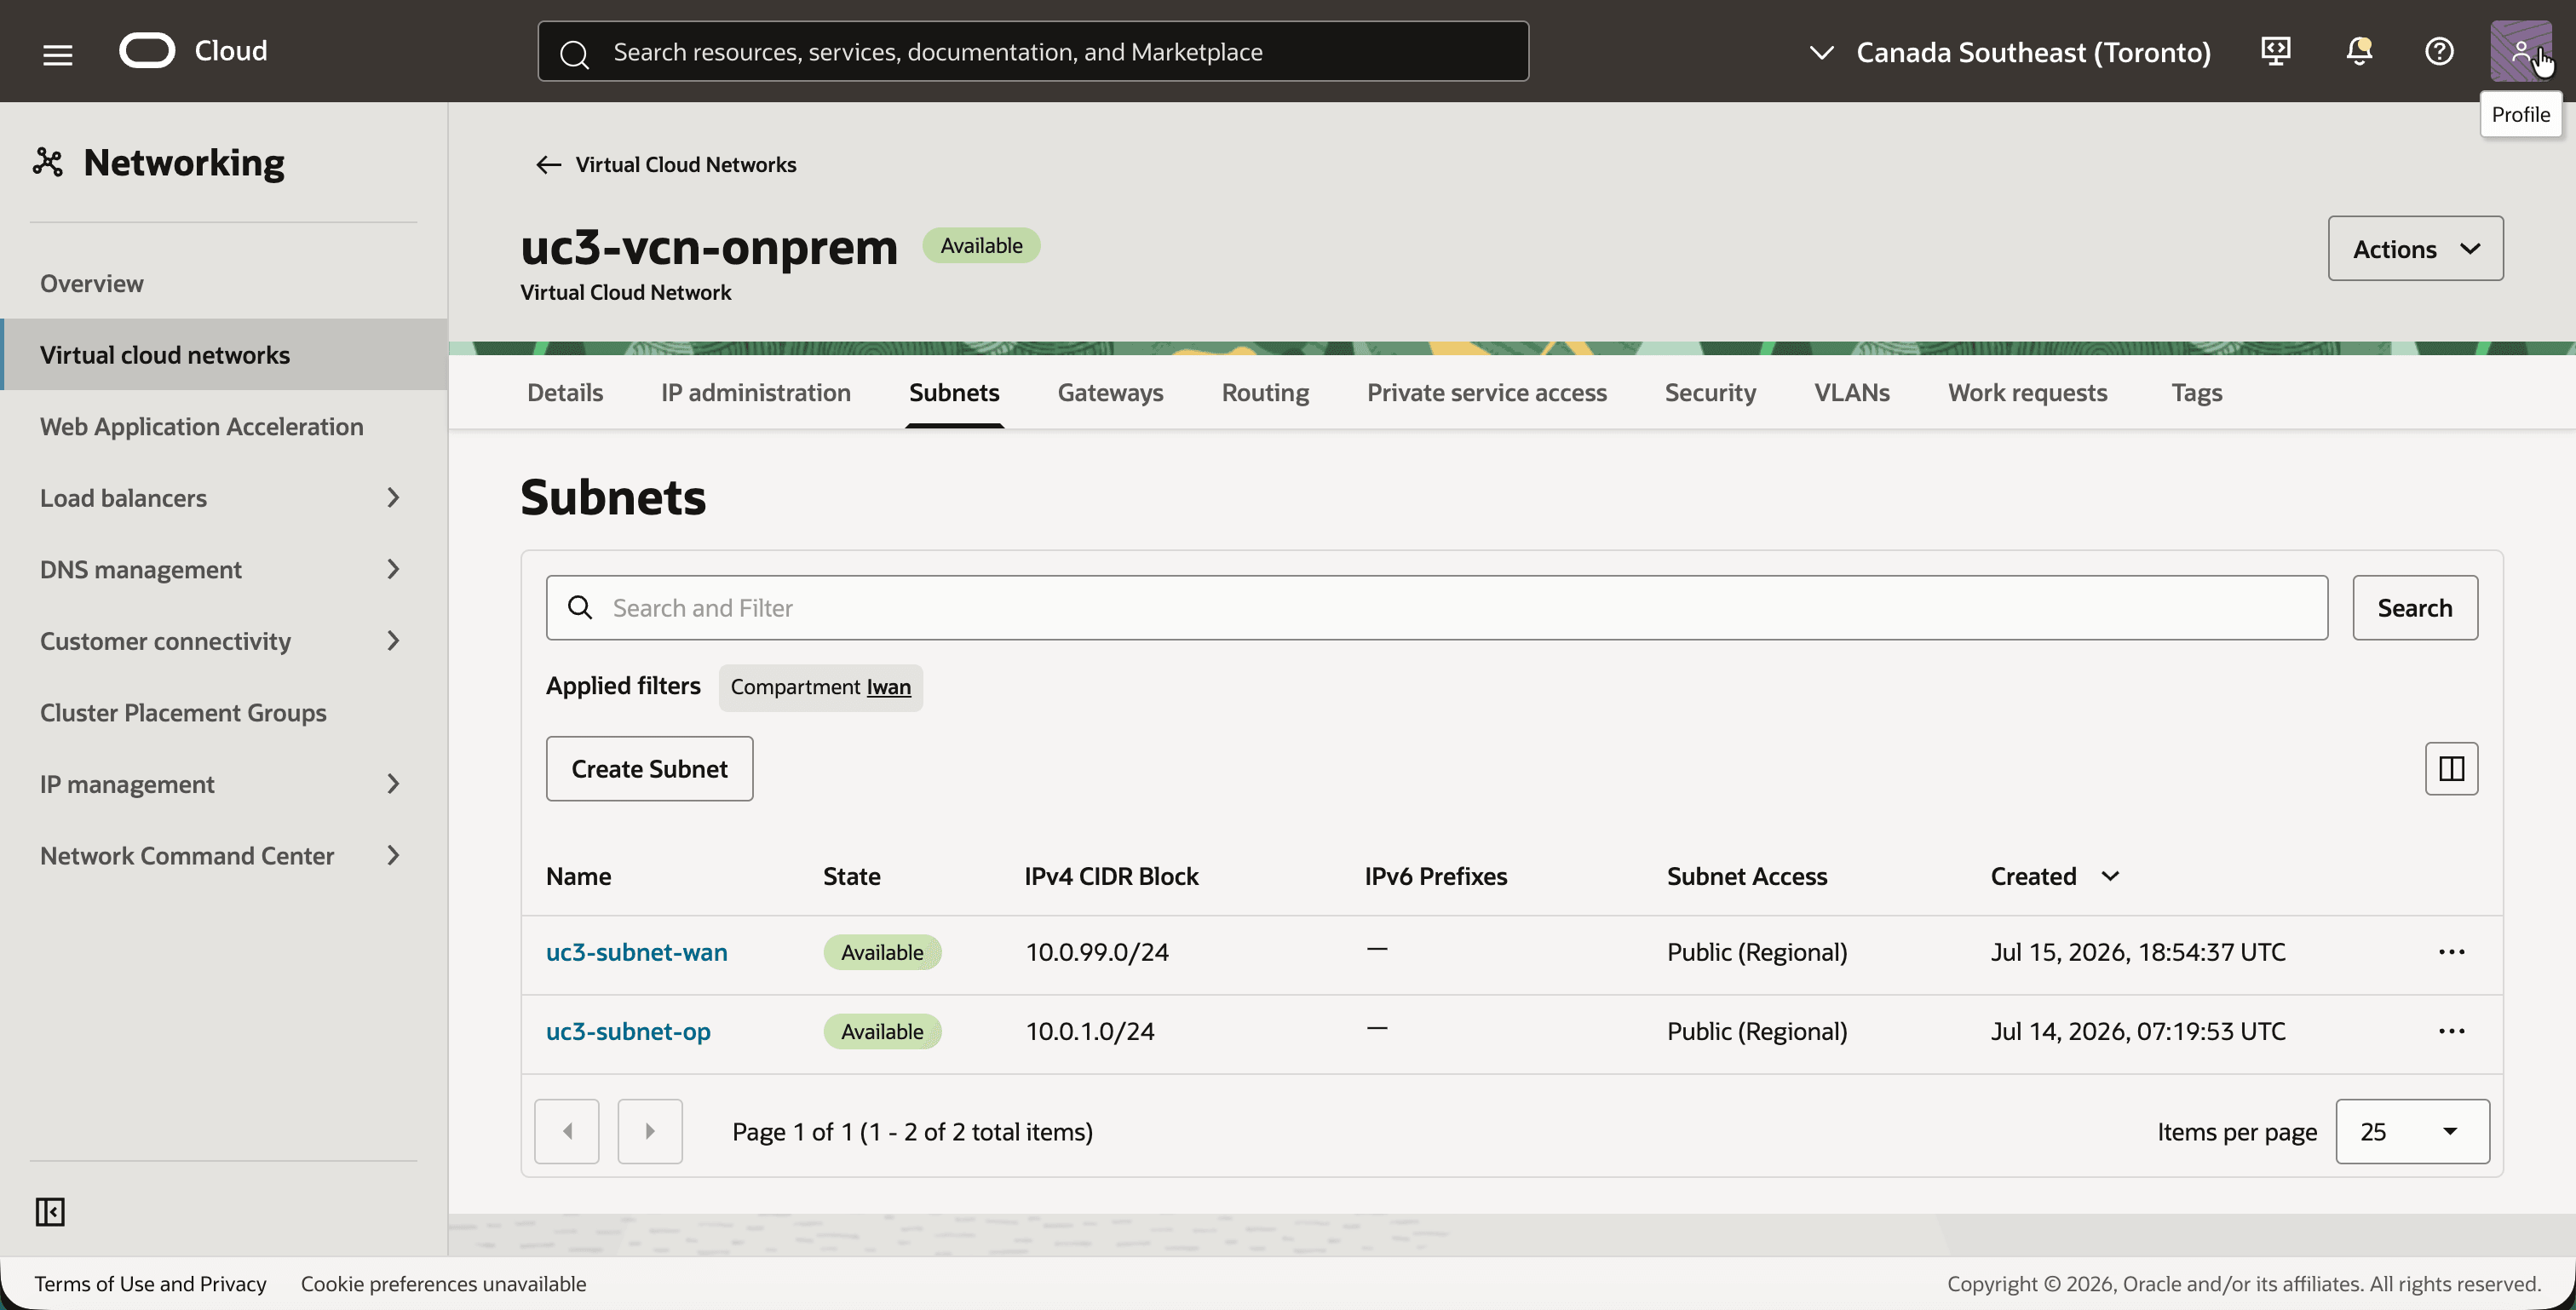
- 서브넷 탭을 누릅니다.
- 다음 두 서브넷을 확인합니다.
uc3-subnet-wan(10.0.99.0/24), 온프레미스 라우터 외부uc3-subnet-op(10.0.1.0/24), 온프레미스 LAN. 이는 OCI 측과 겹치는 범위입니다.
- 게이트웨이 탭을 누릅니다.
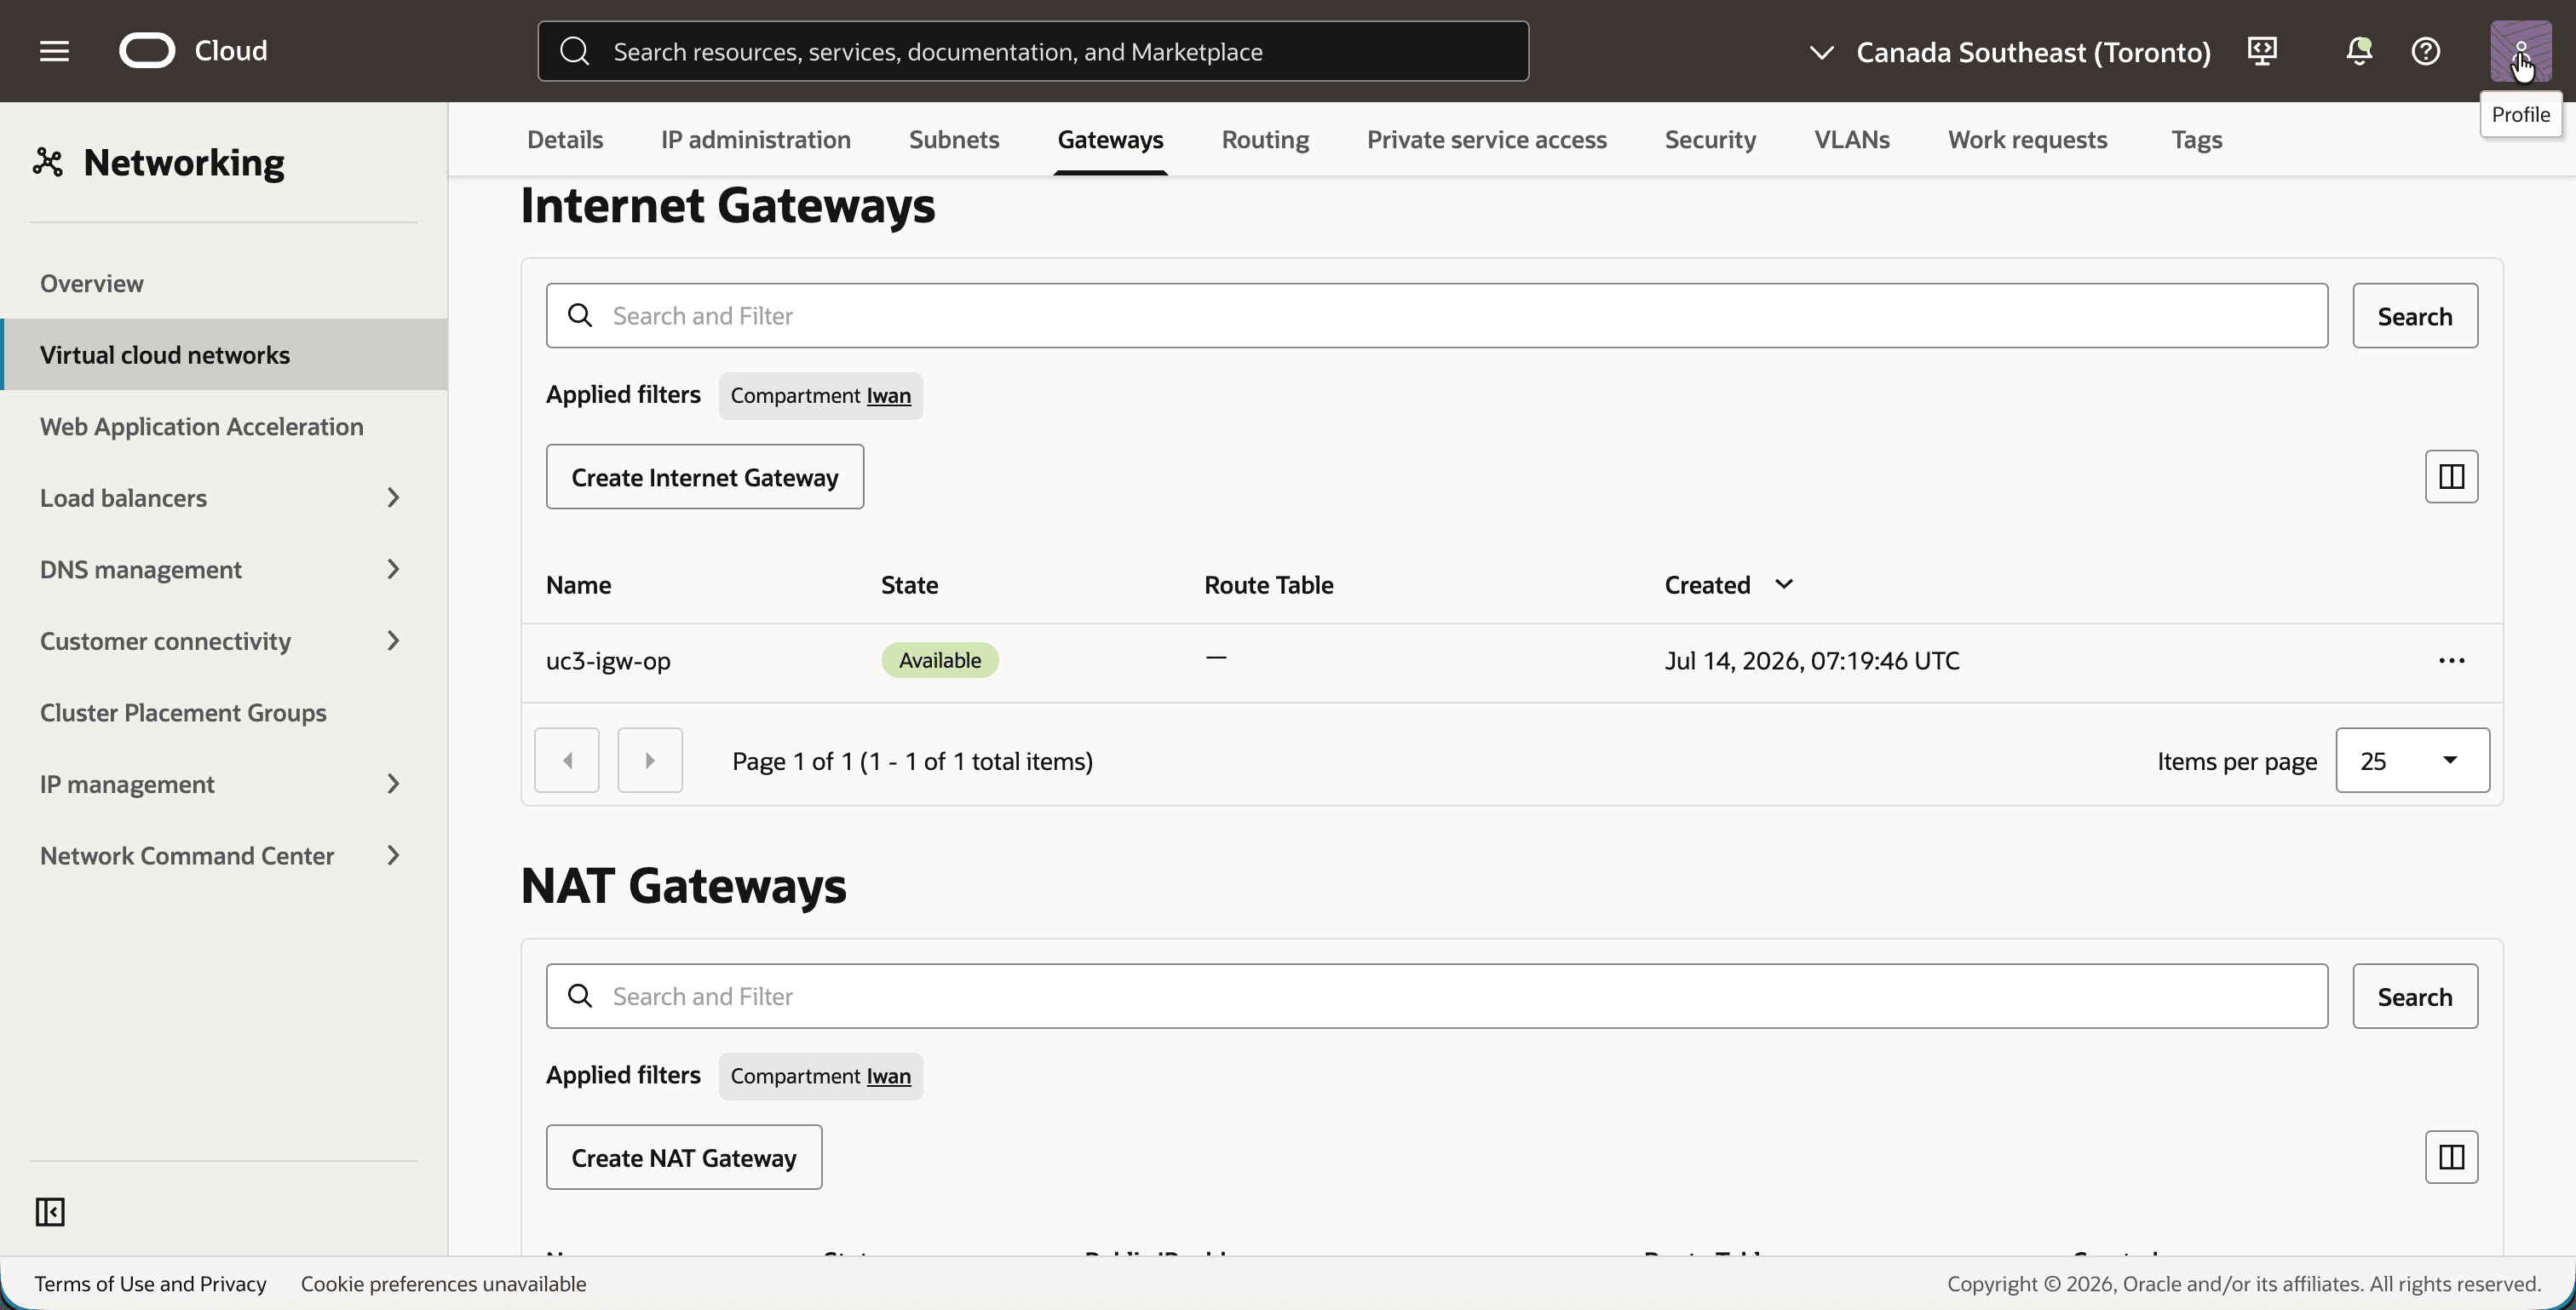
- 인터넷 게이트웨이
uc3-igw-op를 확인합니다. 이 시뮬레이션에서는 온프레미스 인터넷 연결의 역할을 합니다.
- 탐색 메뉴를 열고 컴퓨트, 인스턴스 순으로 누릅니다.
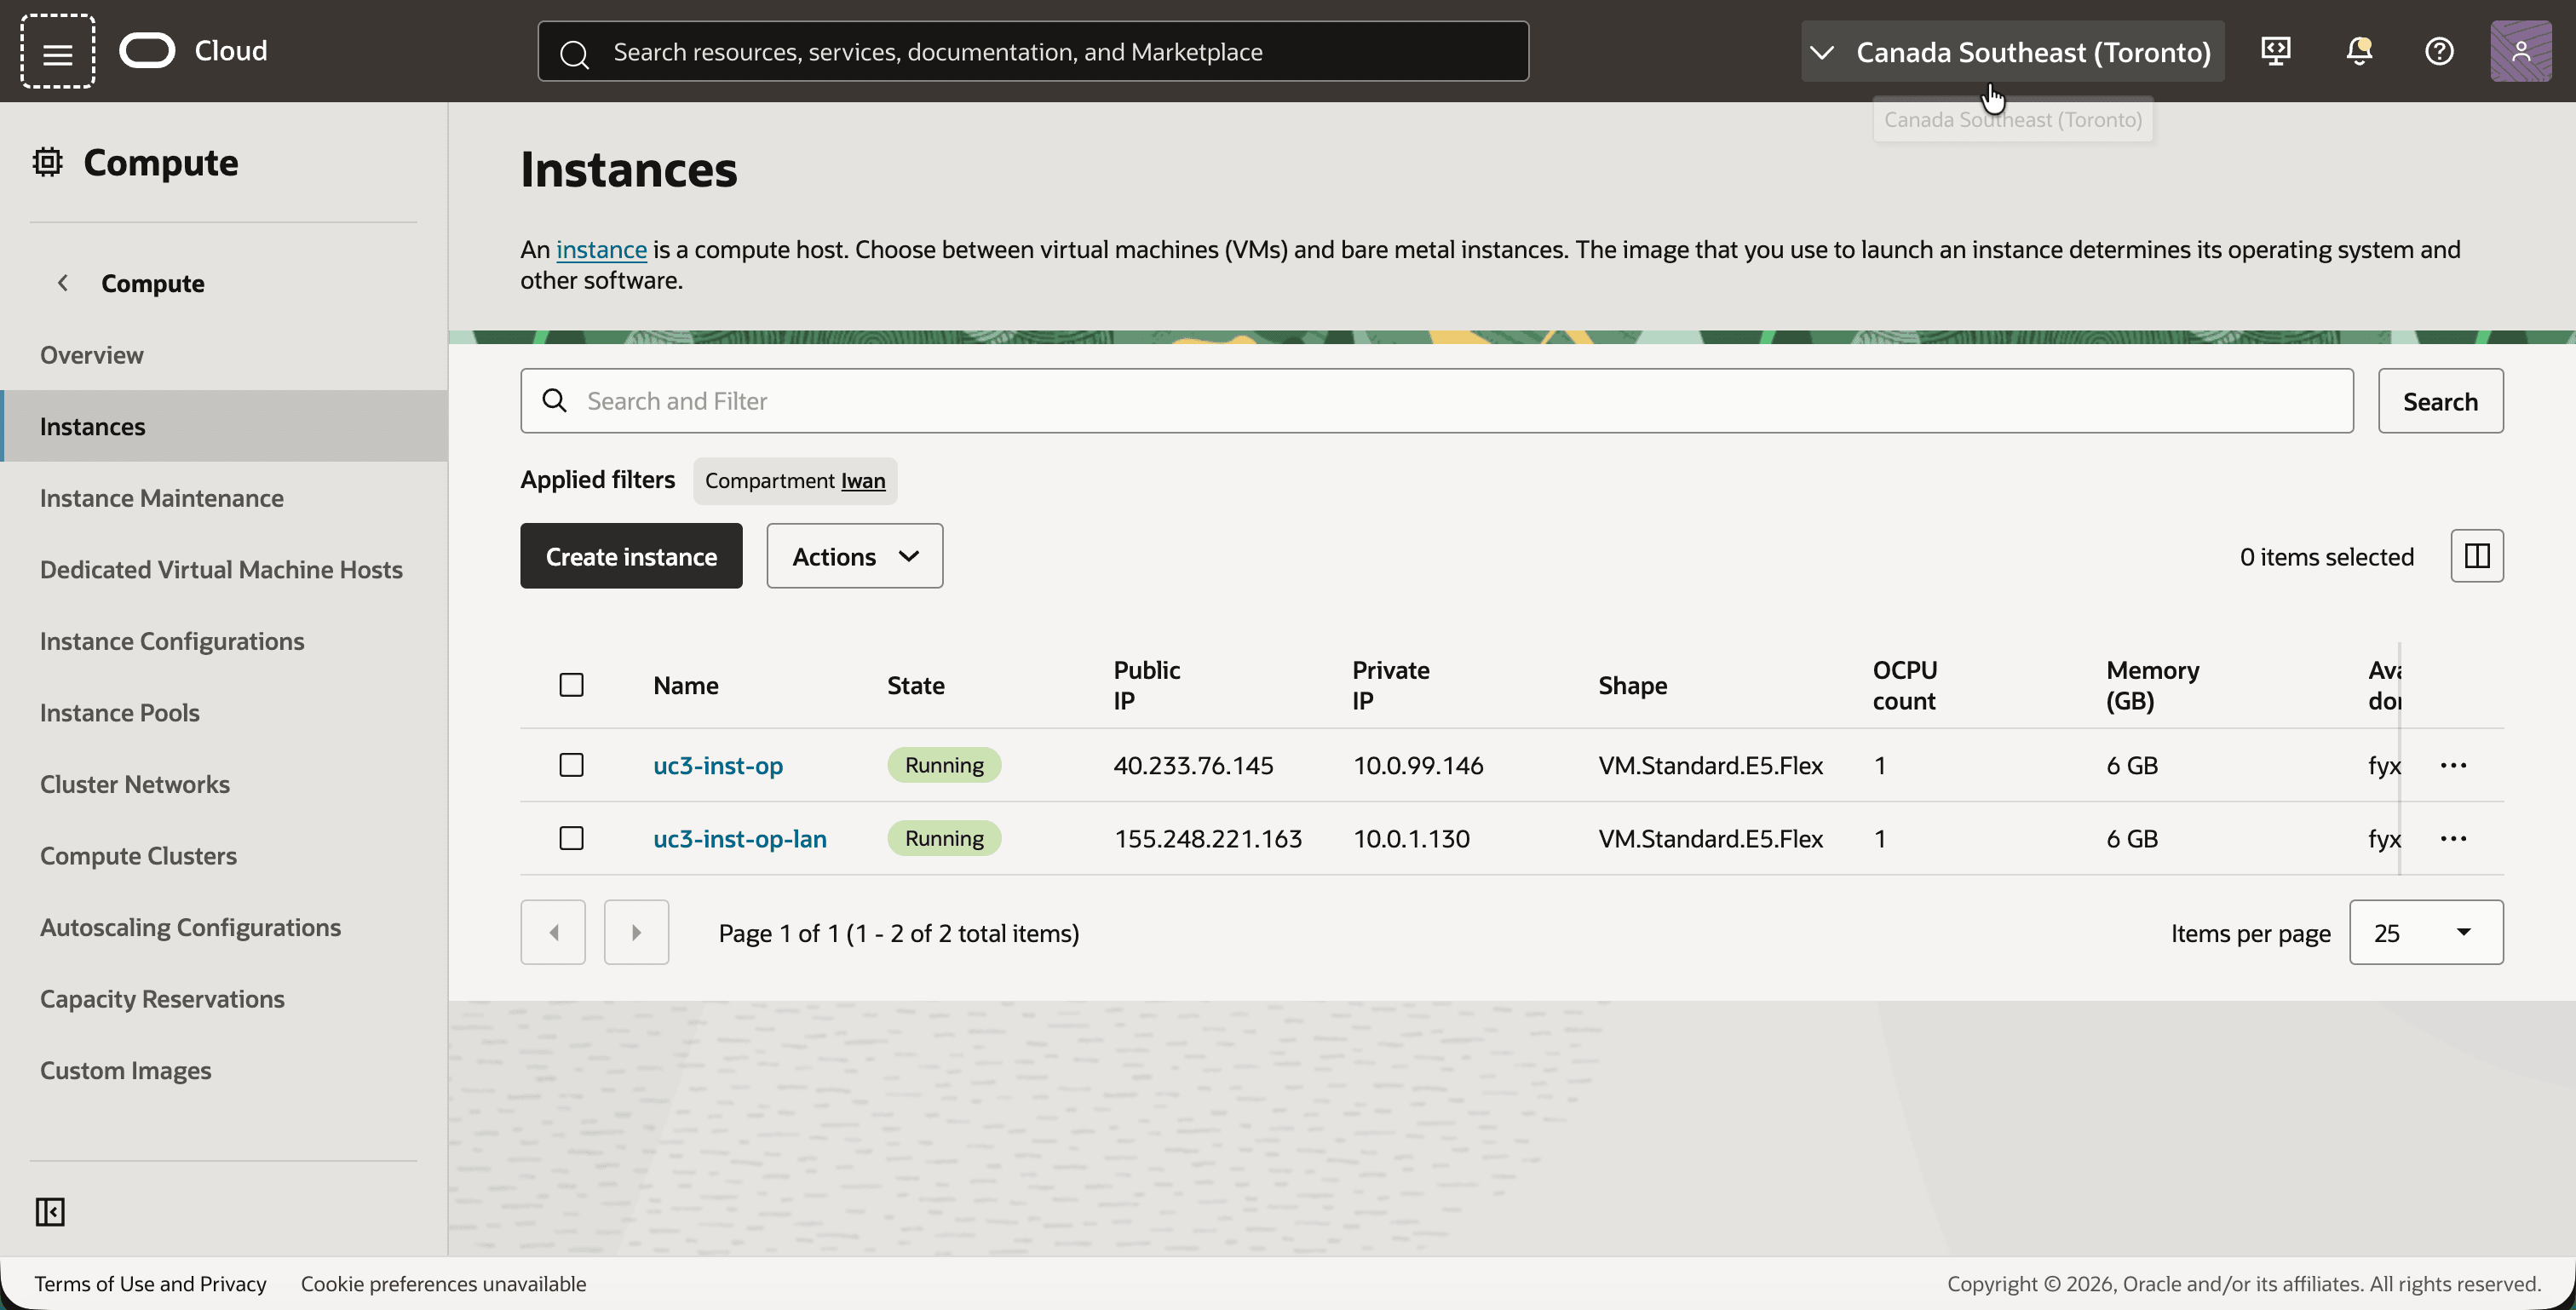
- 다음 두 Instance를 살펴봅니다.
uc3-inst-op- WAN 서브넷의 공용 IP 주소40.233.76.145및 전용 IP 주소10.0.99.146를 사용하는 Libreswan 라우터 LAN 서브넷에 IP 주소가10.0.1.164인 두번째 VNIC가 있습니다.uc3-inst-op-lan- 전용 IP 주소가10.0.1.130인 LAN의 호스트입니다.
[<수량>] 참고]
uc3-inst-op인스턴스는 자체적으로 주소가 지정되지 않은 트래픽을 전달합니다. 이를 위해서는 Skip source/destination check가 해당 VNIC에서 사용으로 설정되어야 하고 IP 전달이 운영체제(net.ipv4.ip_forward = 1)에서 사용으로 설정되어야 합니다.
03단계: 보안 목록 구성
보안 목록에는 두 종류의 트래픽(IPSec 터널 자체 및 테스트로 사용하는 핑)이 허용되어야 합니다.
- IPSec: UDP 포트
500(IKE), UDP 포트4500(NAT 순회) 및 ESP 프로토콜. - ICMP: 개인 범위입니다. 번역으로 인해 온프레미스의 핑이
192.168.20.0/24에 소스 주소를 사용하여 OCI에 도착하고 OCI의 핑이192.168.10.0/24에 소스 주소를 사용하여 온프레미스에 도착합니다.
이 실습에서는 세 개의 전용 범위 모두에서 ICMP를 사용할 수 있습니다. 이 튜토리얼이 요구하는 것보다 더 넓습니다. OCI 측면에서 중요한 유일한 범위는 온프레미스 섀도우 CIDR 192.168.20.0/24입니다. 시뮬레이션된 온프레미스 측에서는 LAN 호스트의 트래픽이 Libreswan 라우터의 LAN VNIC를 통과하고 보안 목록도 확인되므로 OCI 섀도우 CIDR 192.168.10.0/24 및 로컬 10.0.1.0/24도 필요합니다.
uc3-vcn-oci에서 보안 탭을 누르고 기본 보안 목록을 누릅니다.- 보안 규칙 탭을 누릅니다.
- 보안 목록에 다음 수신 규칙이 있는지 확인하고 누락된 수신 규칙을 추가합니다.
- SSH에 대한 고유 공용 IP 주소의 TCP 포트
22 10.0.0.0/8,172.16.0.0/12및192.168.0.0/16의 ICMP- UDP 포트
500,0.0.0.0/0의 UDP 포트4500및 ESP.
- SSH에 대한 고유 공용 IP 주소의 TCP 포트
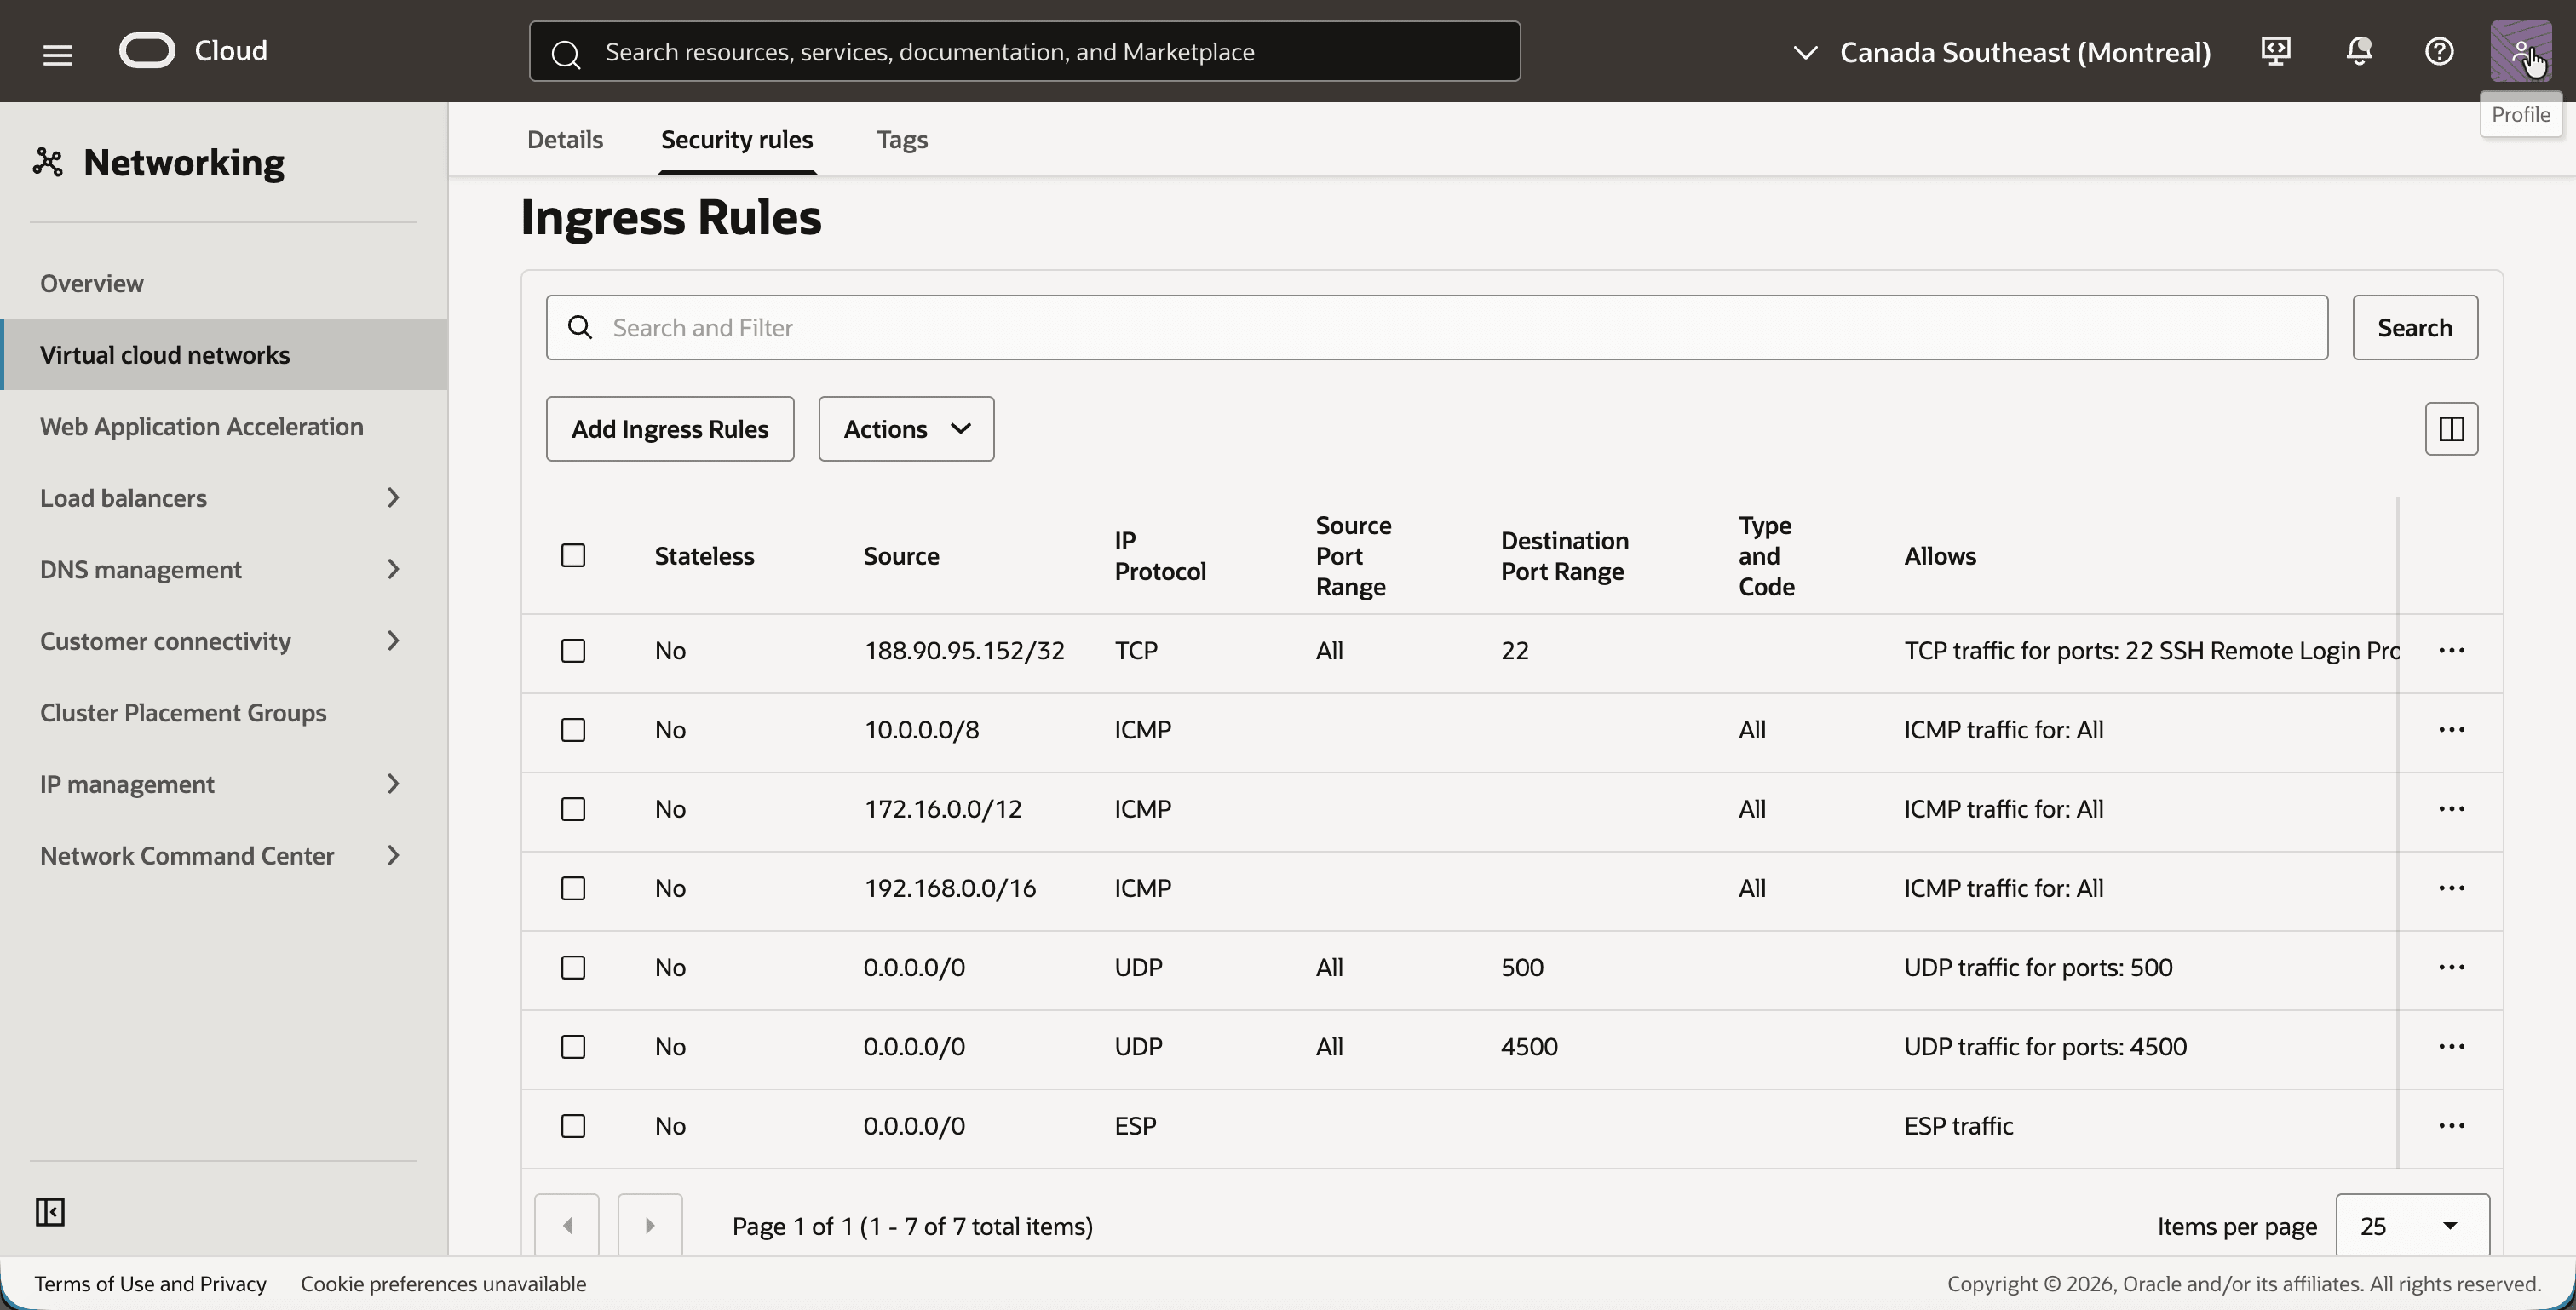
uc3-vcn-onprem의 기본 보안 목록을 동일한 방법으로 엽니다.- 동일한 수신 규칙이 있는지 확인합니다.
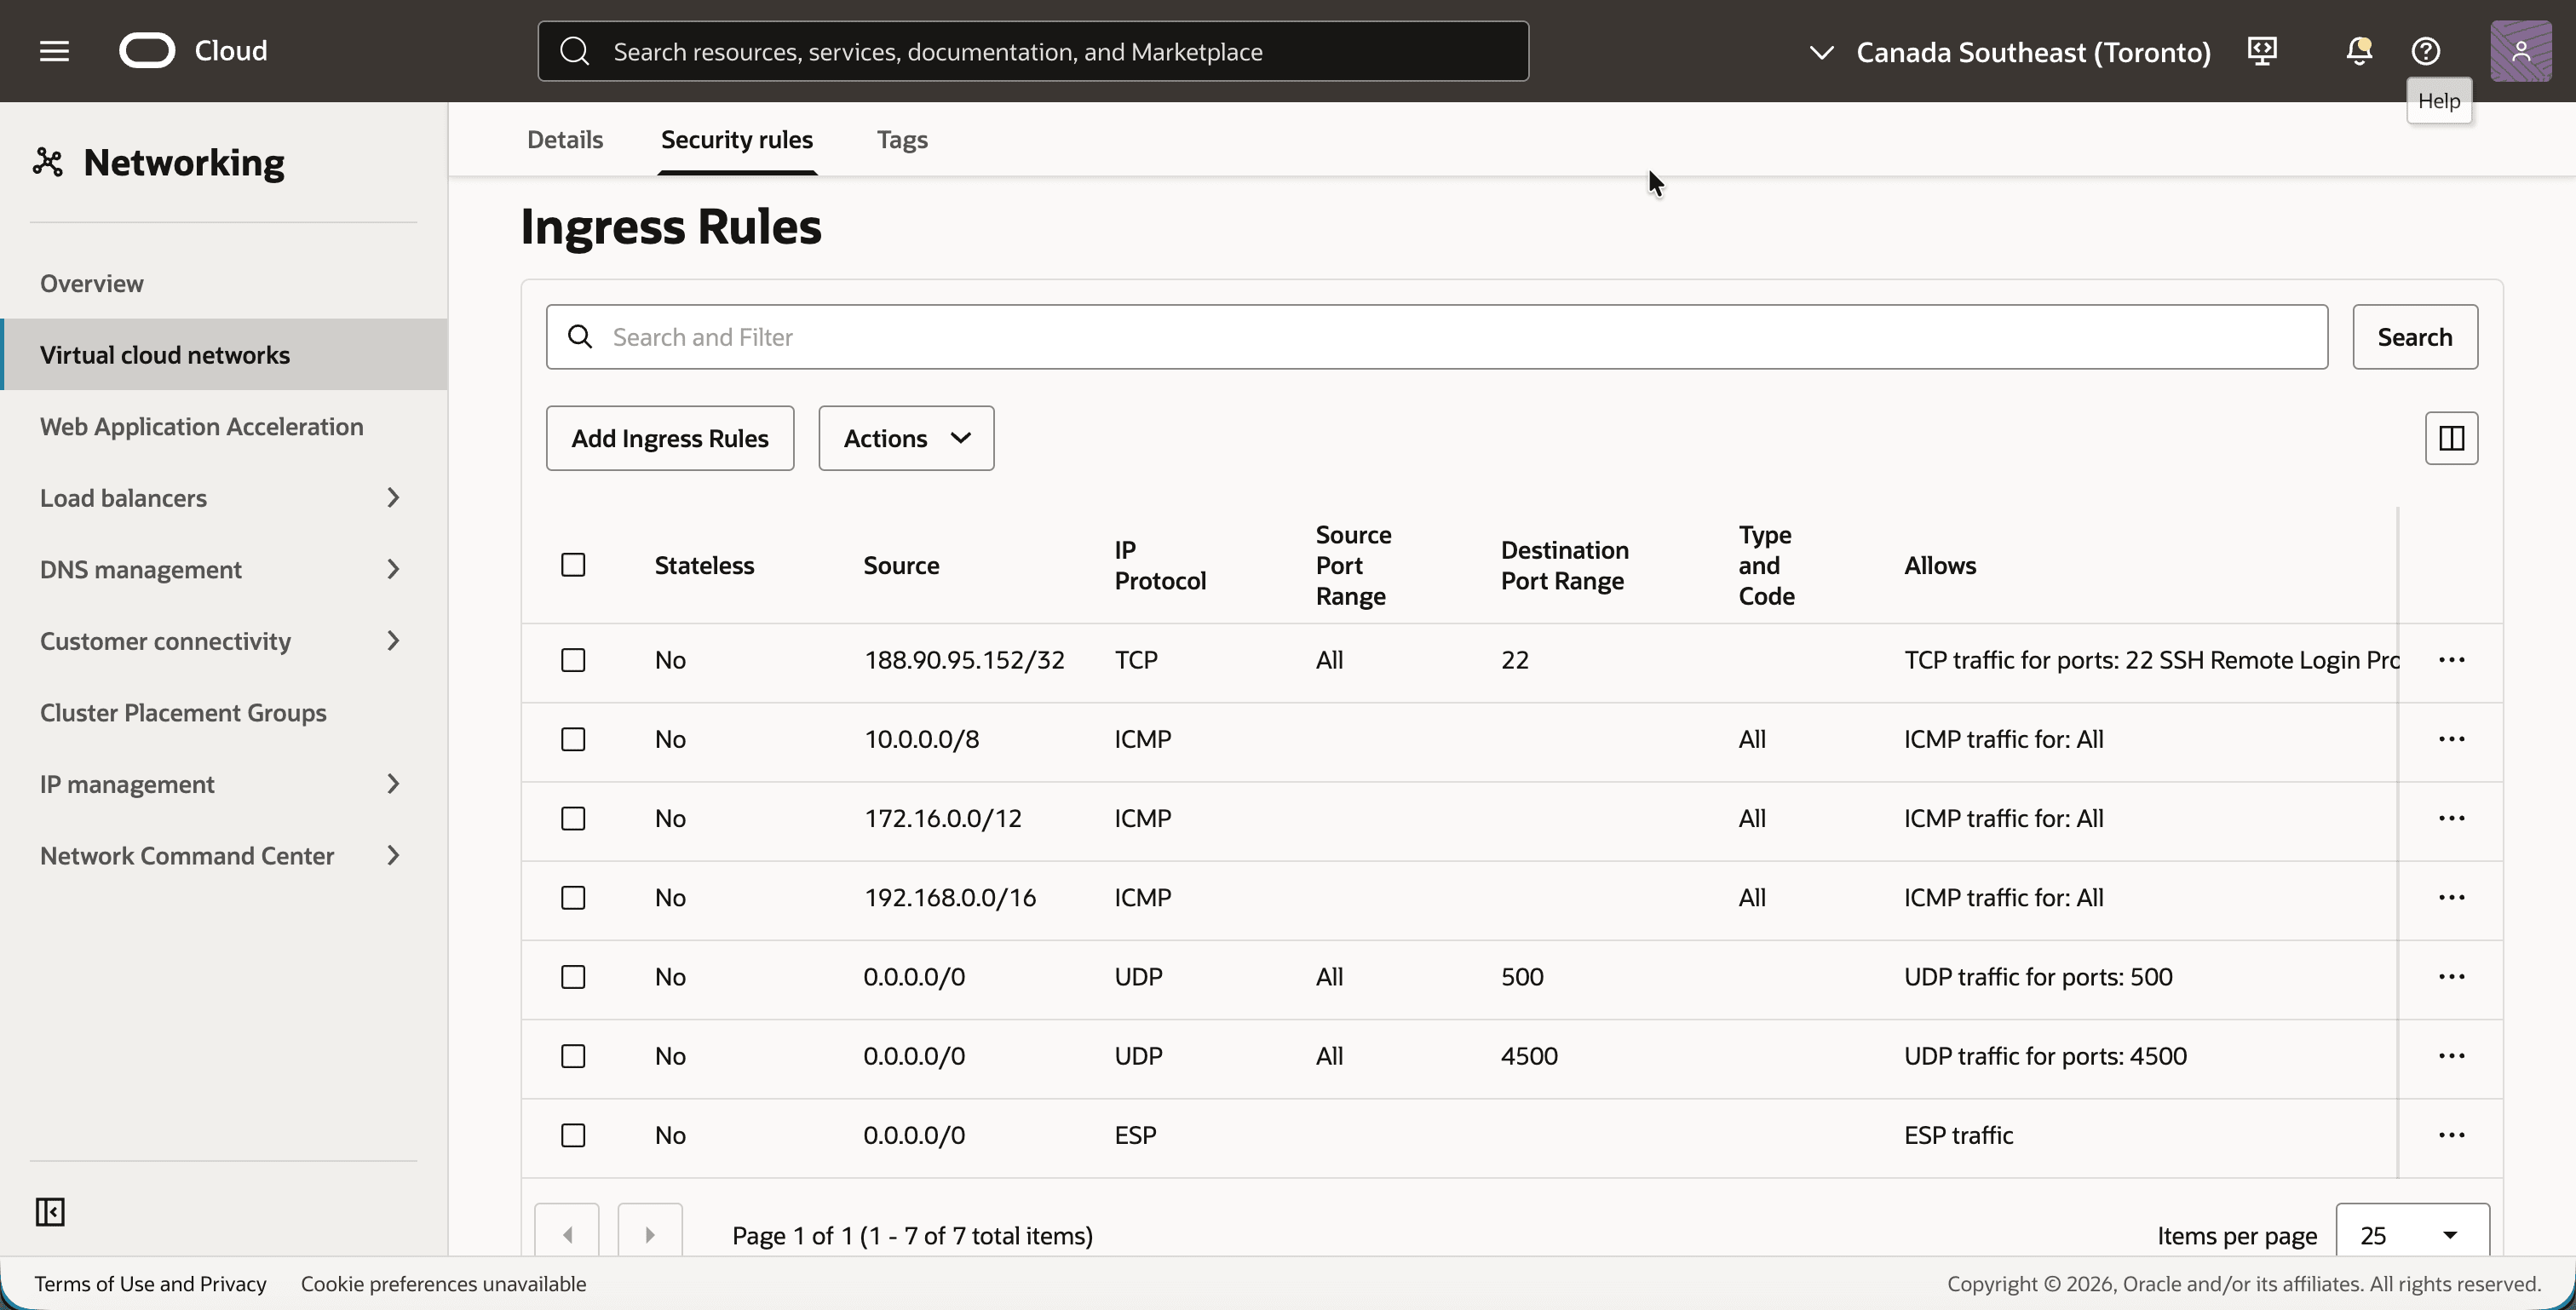
[<수량>] 참고] OCI측에서는 터널이 VCN의 인스턴스가 아닌 DRG에서 끝나므로 IPSec 규칙이 필요하지 않습니다. 터널이 Libreswan 인스턴스에서 끝나는 시뮬레이션된 온프레미스측에 필요합니다.
04단계: 온프레미스측에서 라우팅 구성
온프레미스 호스트는 OCI에 도달하는 방법을 알아야 합니다. OCI측의 섀도우 CIDR, 192.168.10.0/24 및 온프레미스 라우터를 가리키는 경로를 사용합니다. 라우터 자체는 08단계에서 BGP 접두어를 인식합니다.
uc3-vcn-onprem에서 경로 지정 탭을 누르고 경로 테이블uc3-rt-wan을 누릅니다. WAN 서브넷의 라우트 테이블입니다.uc3-igw-op대상이 있는 단일 경로 규칙0.0.0.0/0을 확인합니다. 라우터는 이 라우터를 사용하여 인터넷을 통해 Oracle VPN 끝점에 연결합니다.
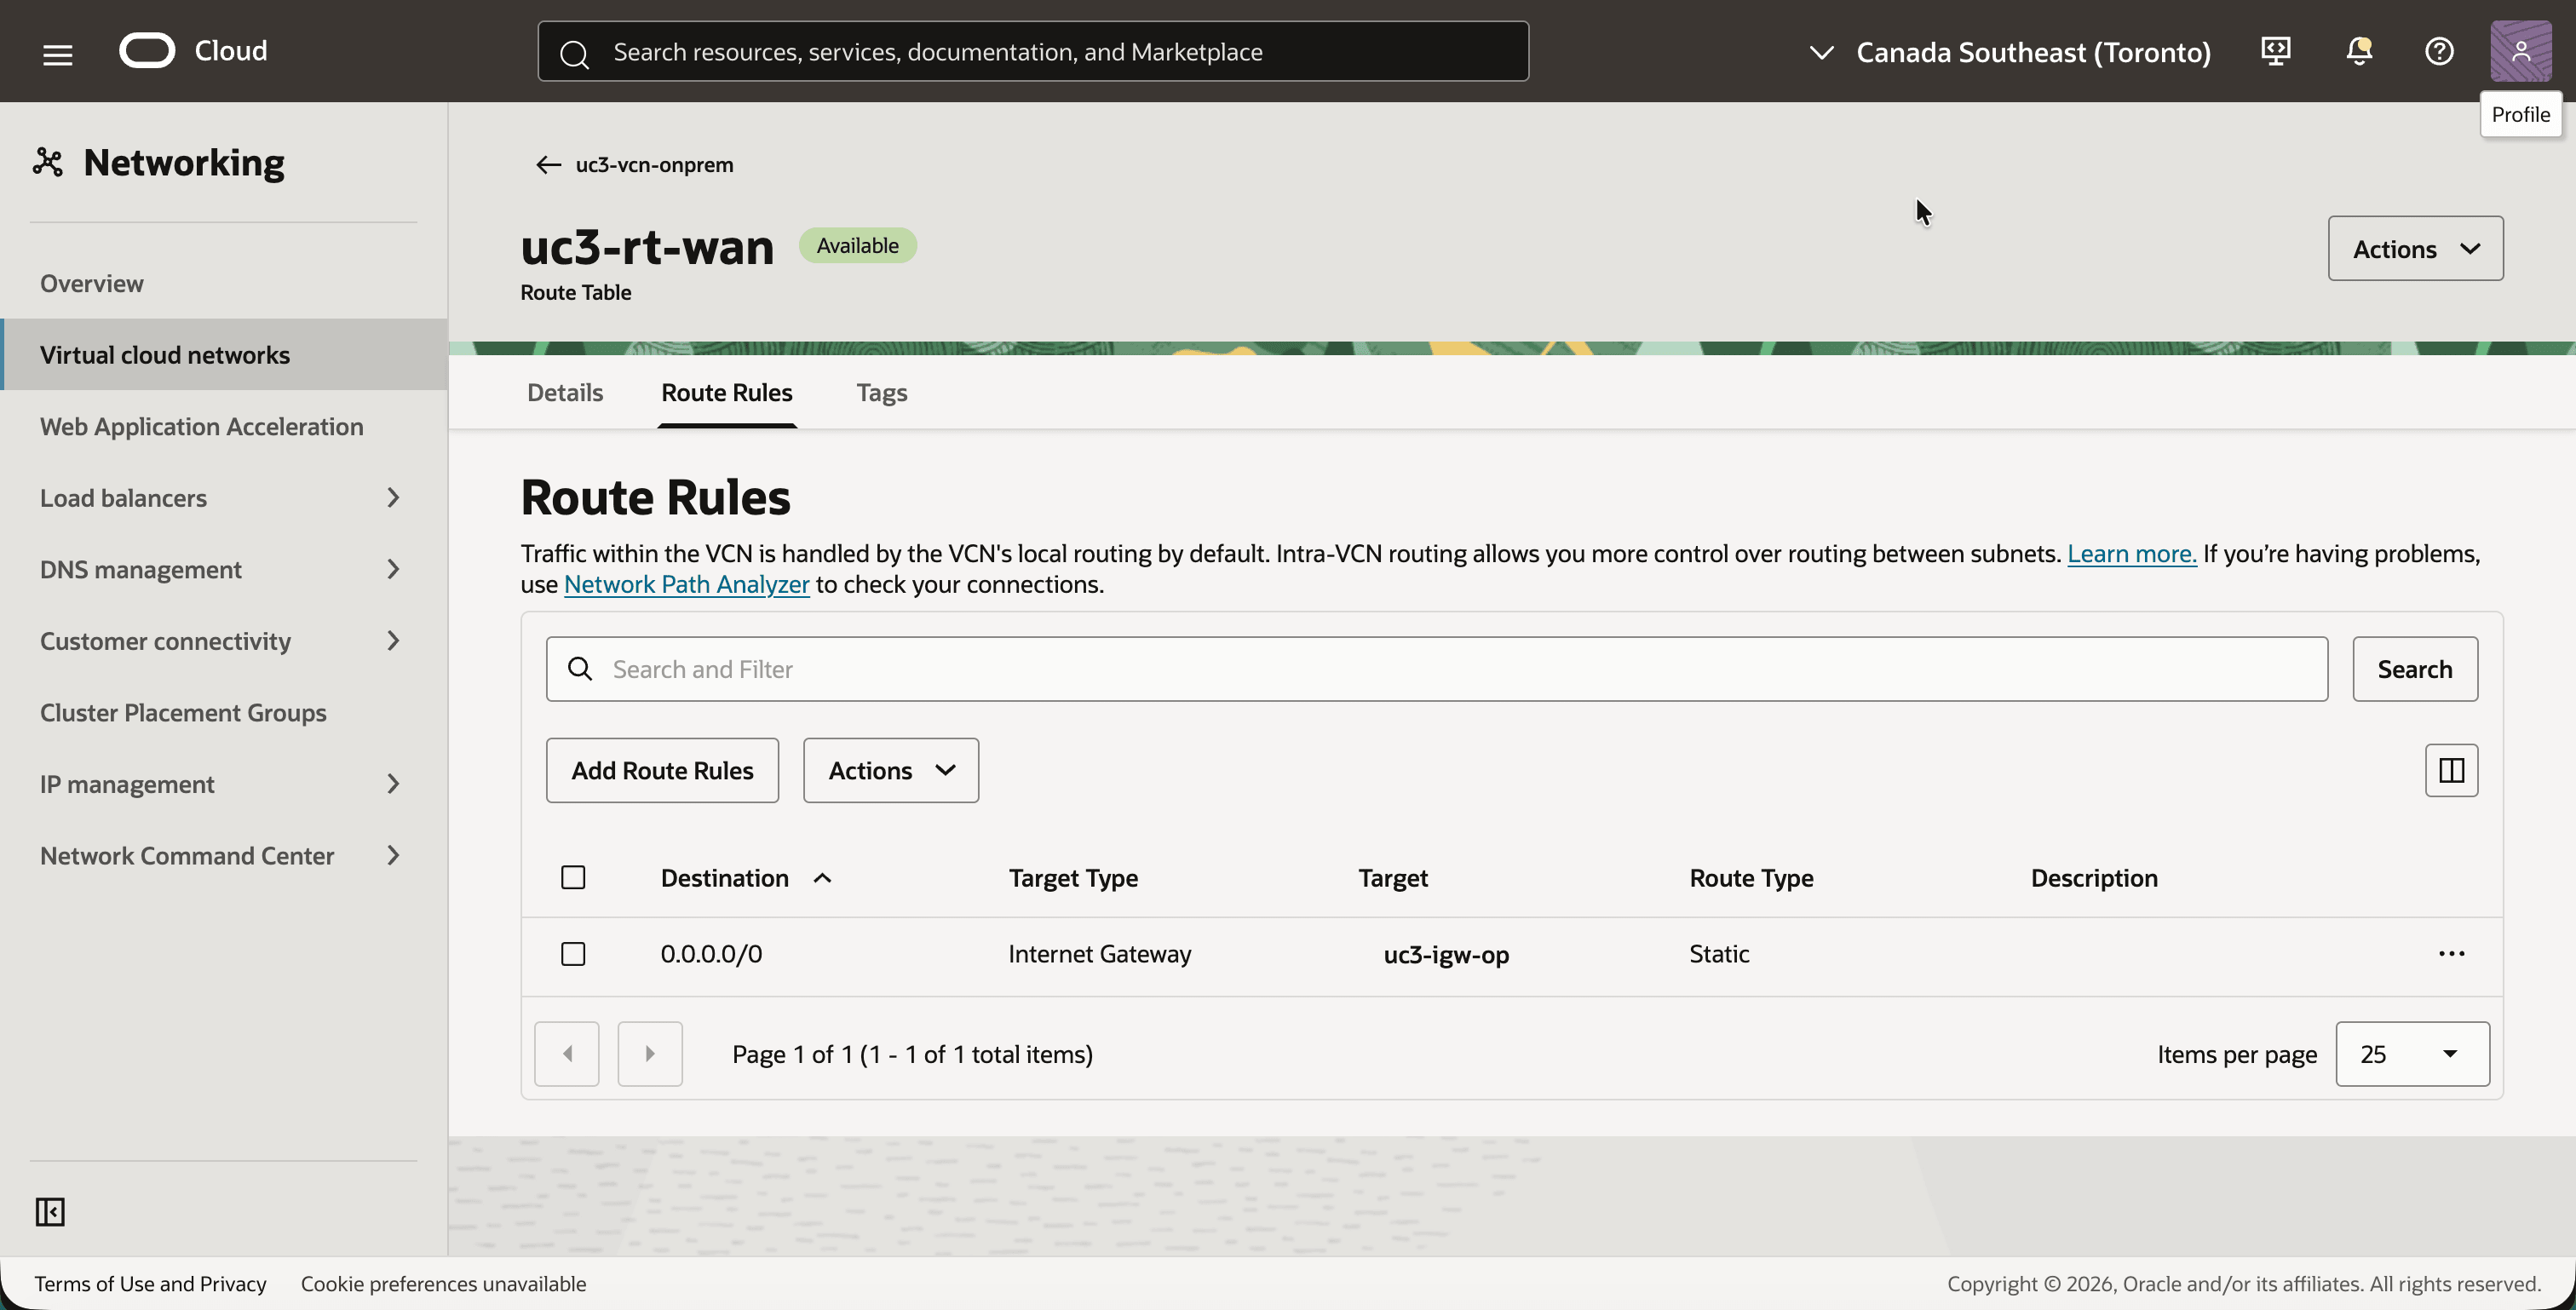
- 뒤로 이동하여 경로 테이블
uc3-rt-op을 누릅니다. LAN 서브넷의 라우팅 테이블입니다. - OCI측의 섀도우 CIDR에 대한 라우트 규칙을 추가하여 라우트 테이블에 다음 두 개의 라우트 규칙이 포함되도록 합니다.
0.0.0.0/0- 인터넷에서 SSH 액세스를 위한 대상uc3-igw-op192.168.10.0/24(OCI측의 섀도우 CIDR) - 대상 유형 Private IP 및 대상10.0.1.164, Libreswan 라우터의 LAN 주소
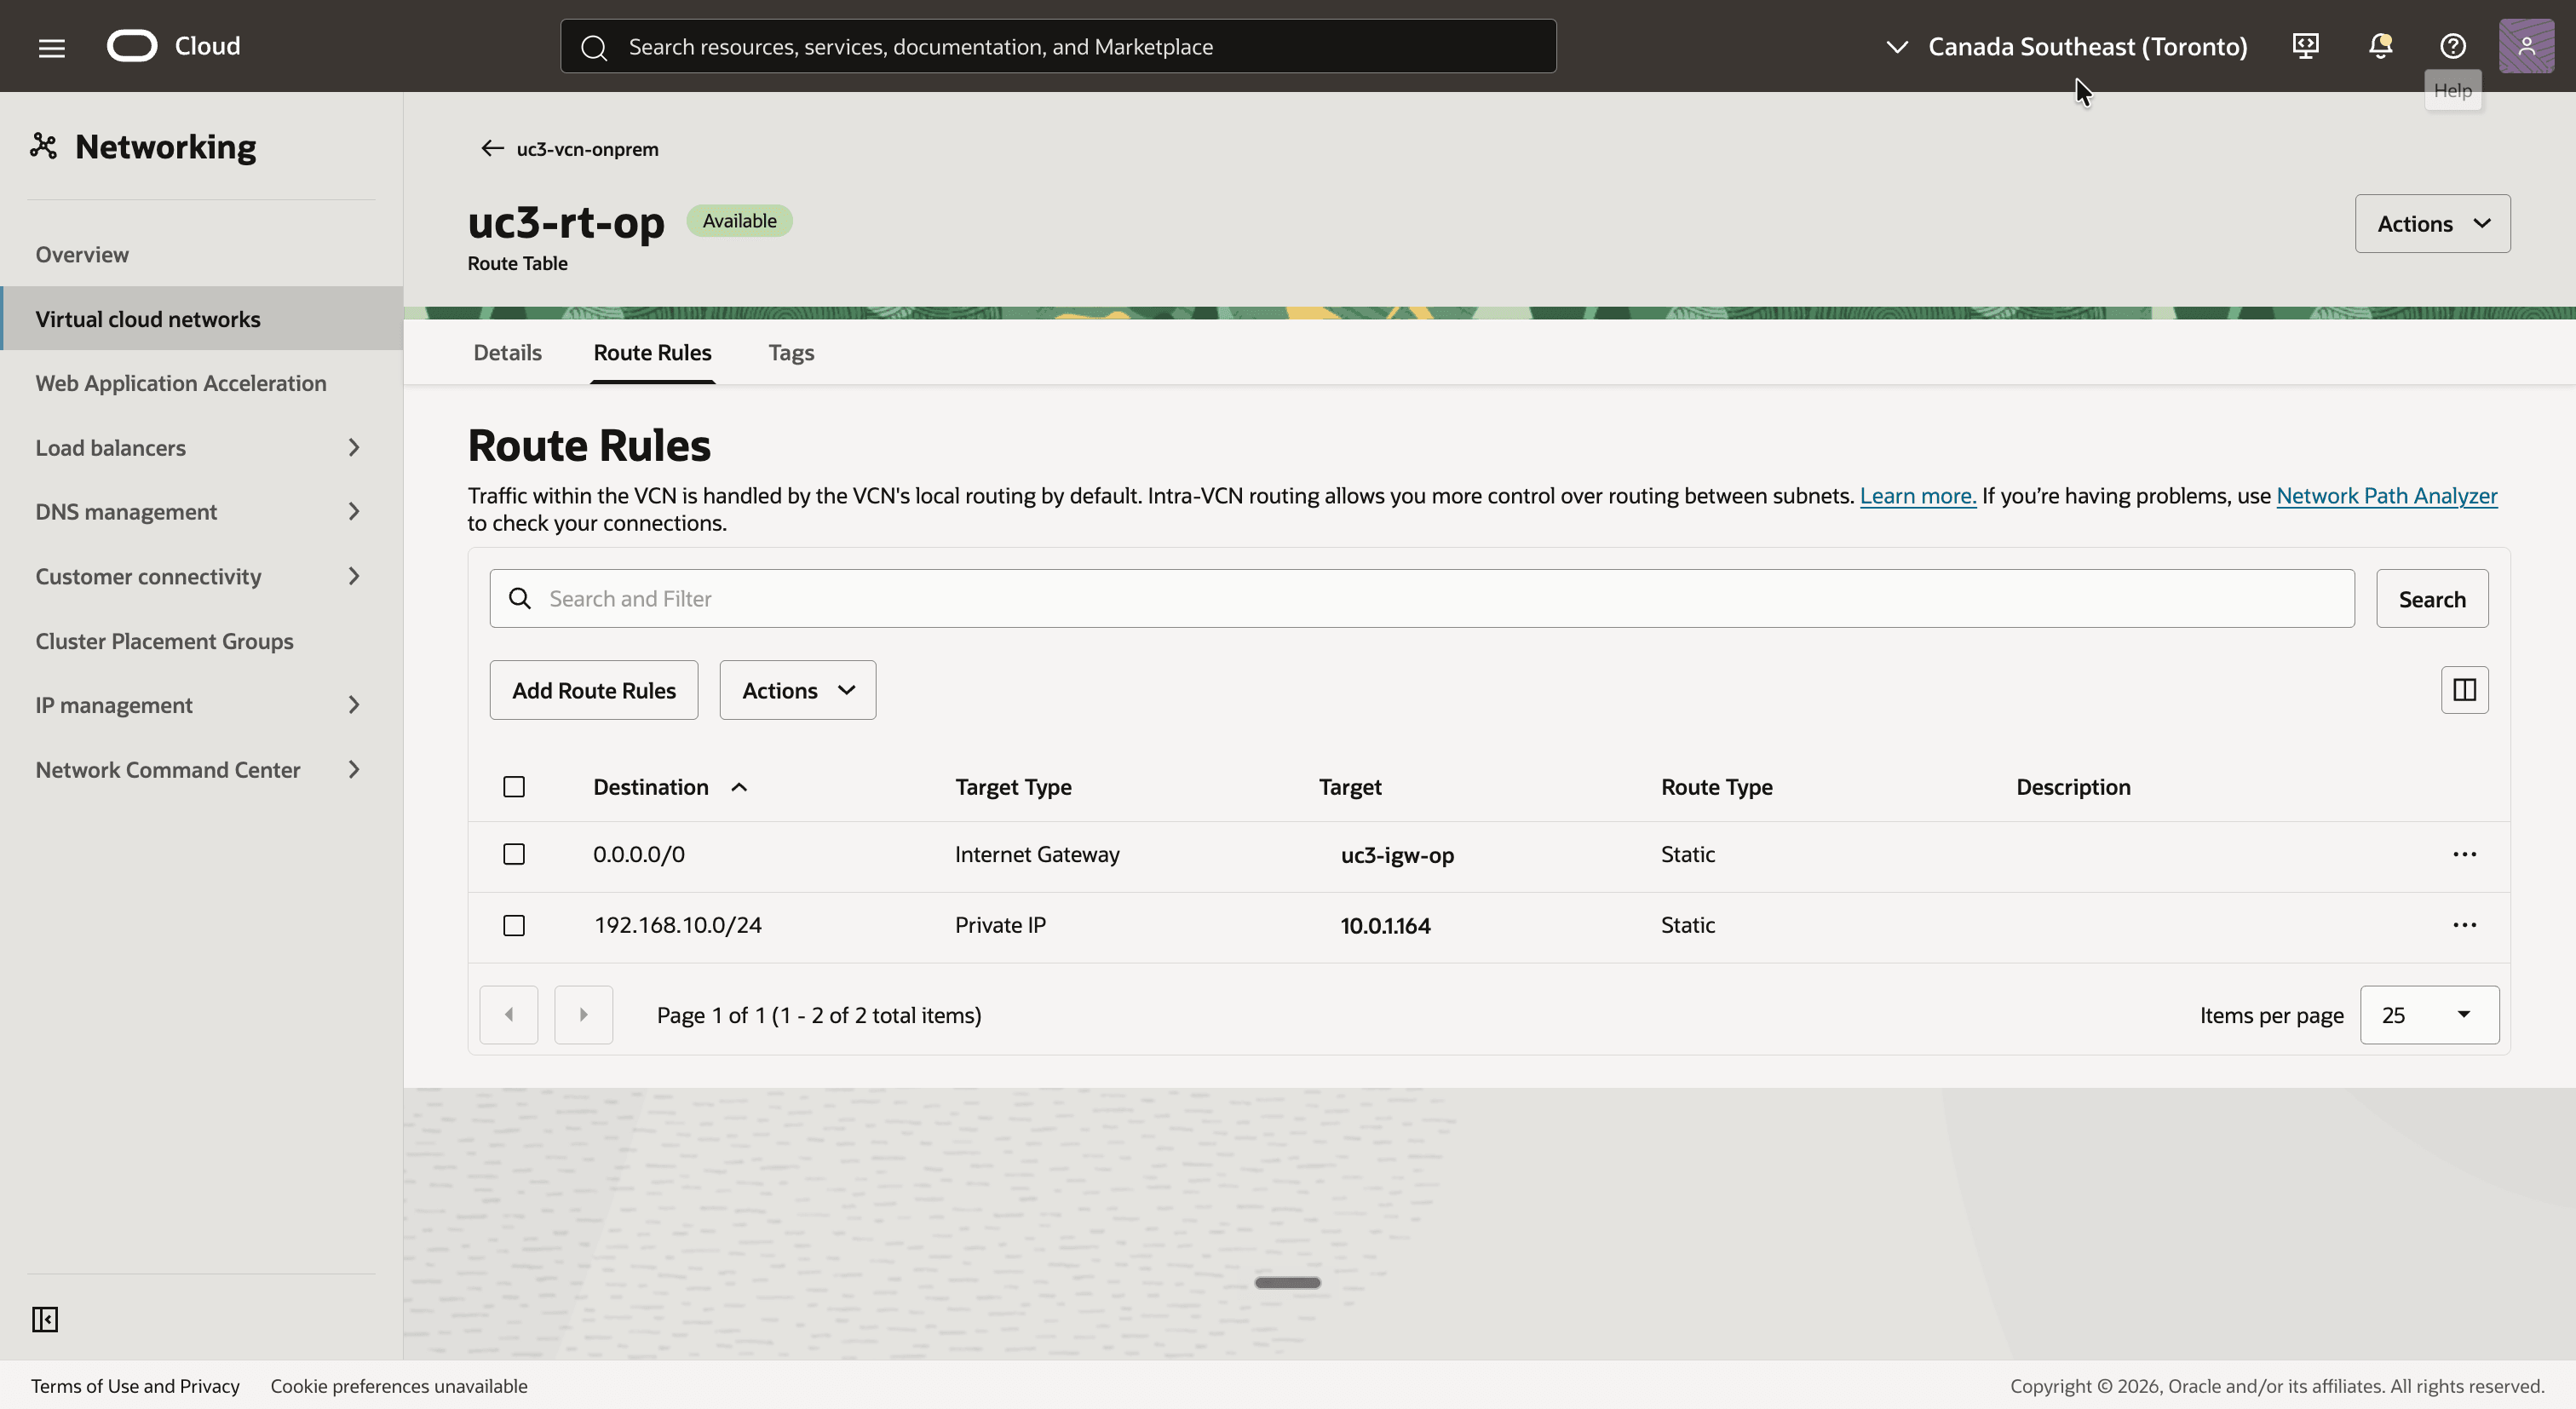
단계 05: DRG 생성 및 VCN 연결
OCI측으로 돌아가서 DRG를 생성합니다. 이제 VCN 연결이 설정되고 두 개의 IPSec 터널 연결이 다음 단계에서 자동으로 추가됩니다.
- 캐나다 남동부(몬트리올) 지역을 선택합니다.
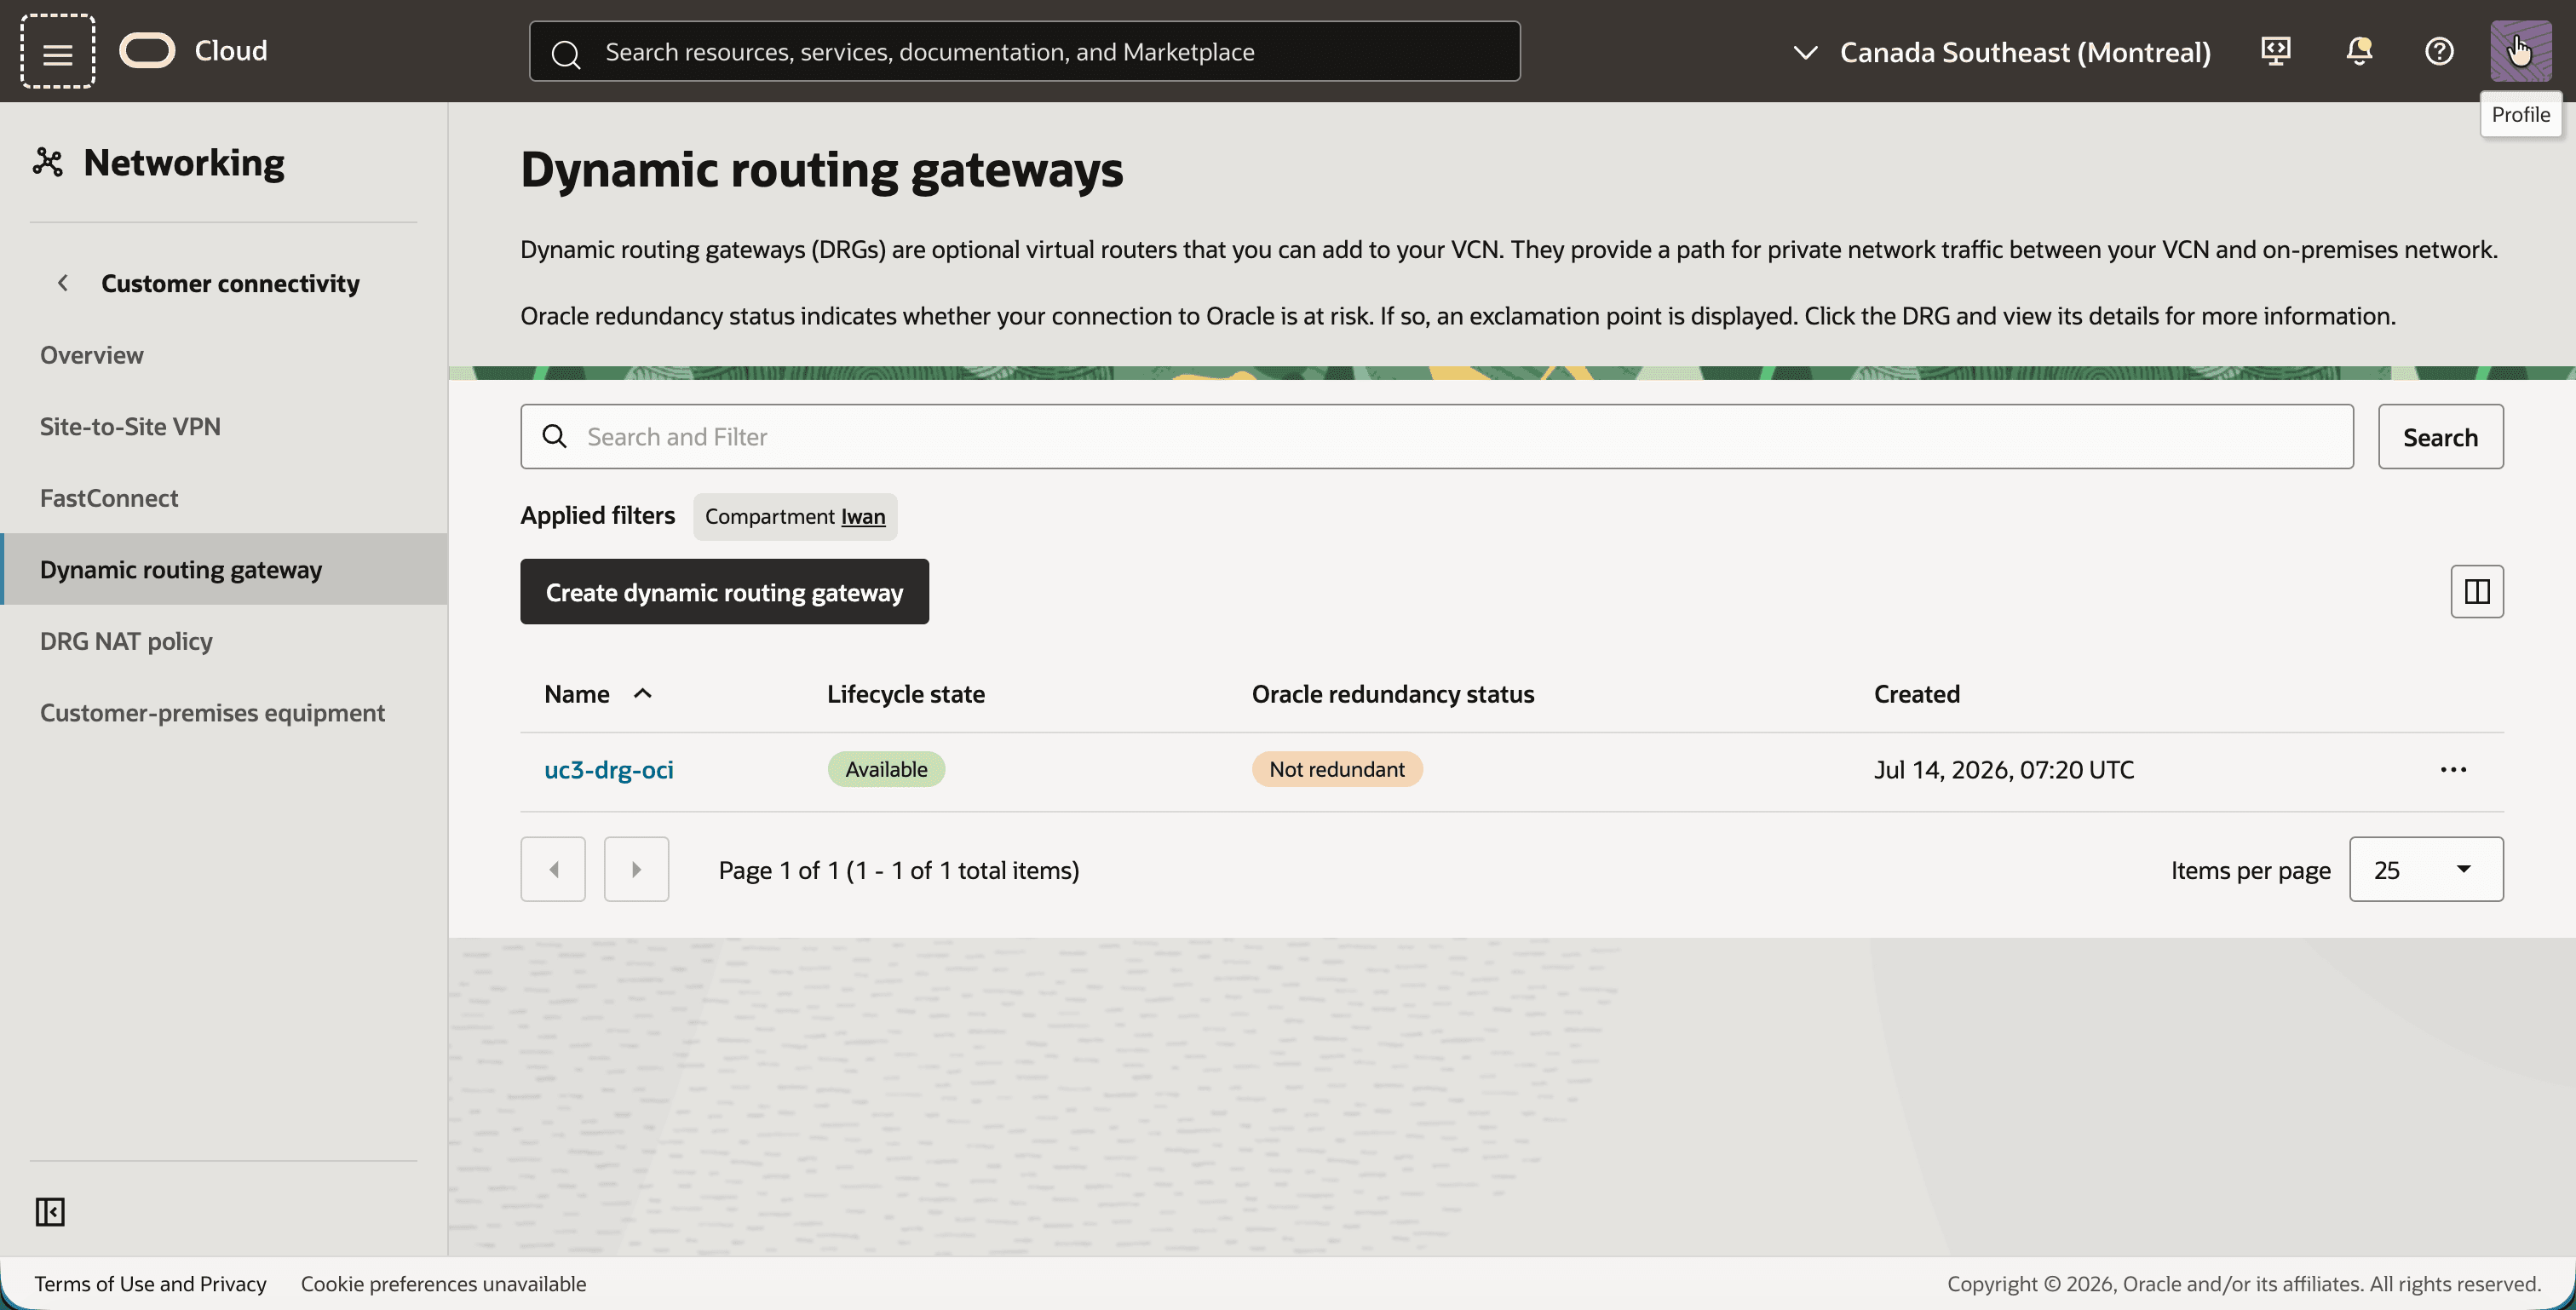
- 탐색 메뉴를 열고 네트워킹, 고객 연결, 동적 경로 지정 게이트웨이 순으로 누릅니다.
- 동적 경로 지정 게이트웨이 생성 단추를 누르고 이름이
uc3-drg-oci인 DRG를 생성합니다. - DRG는 Available입니다.
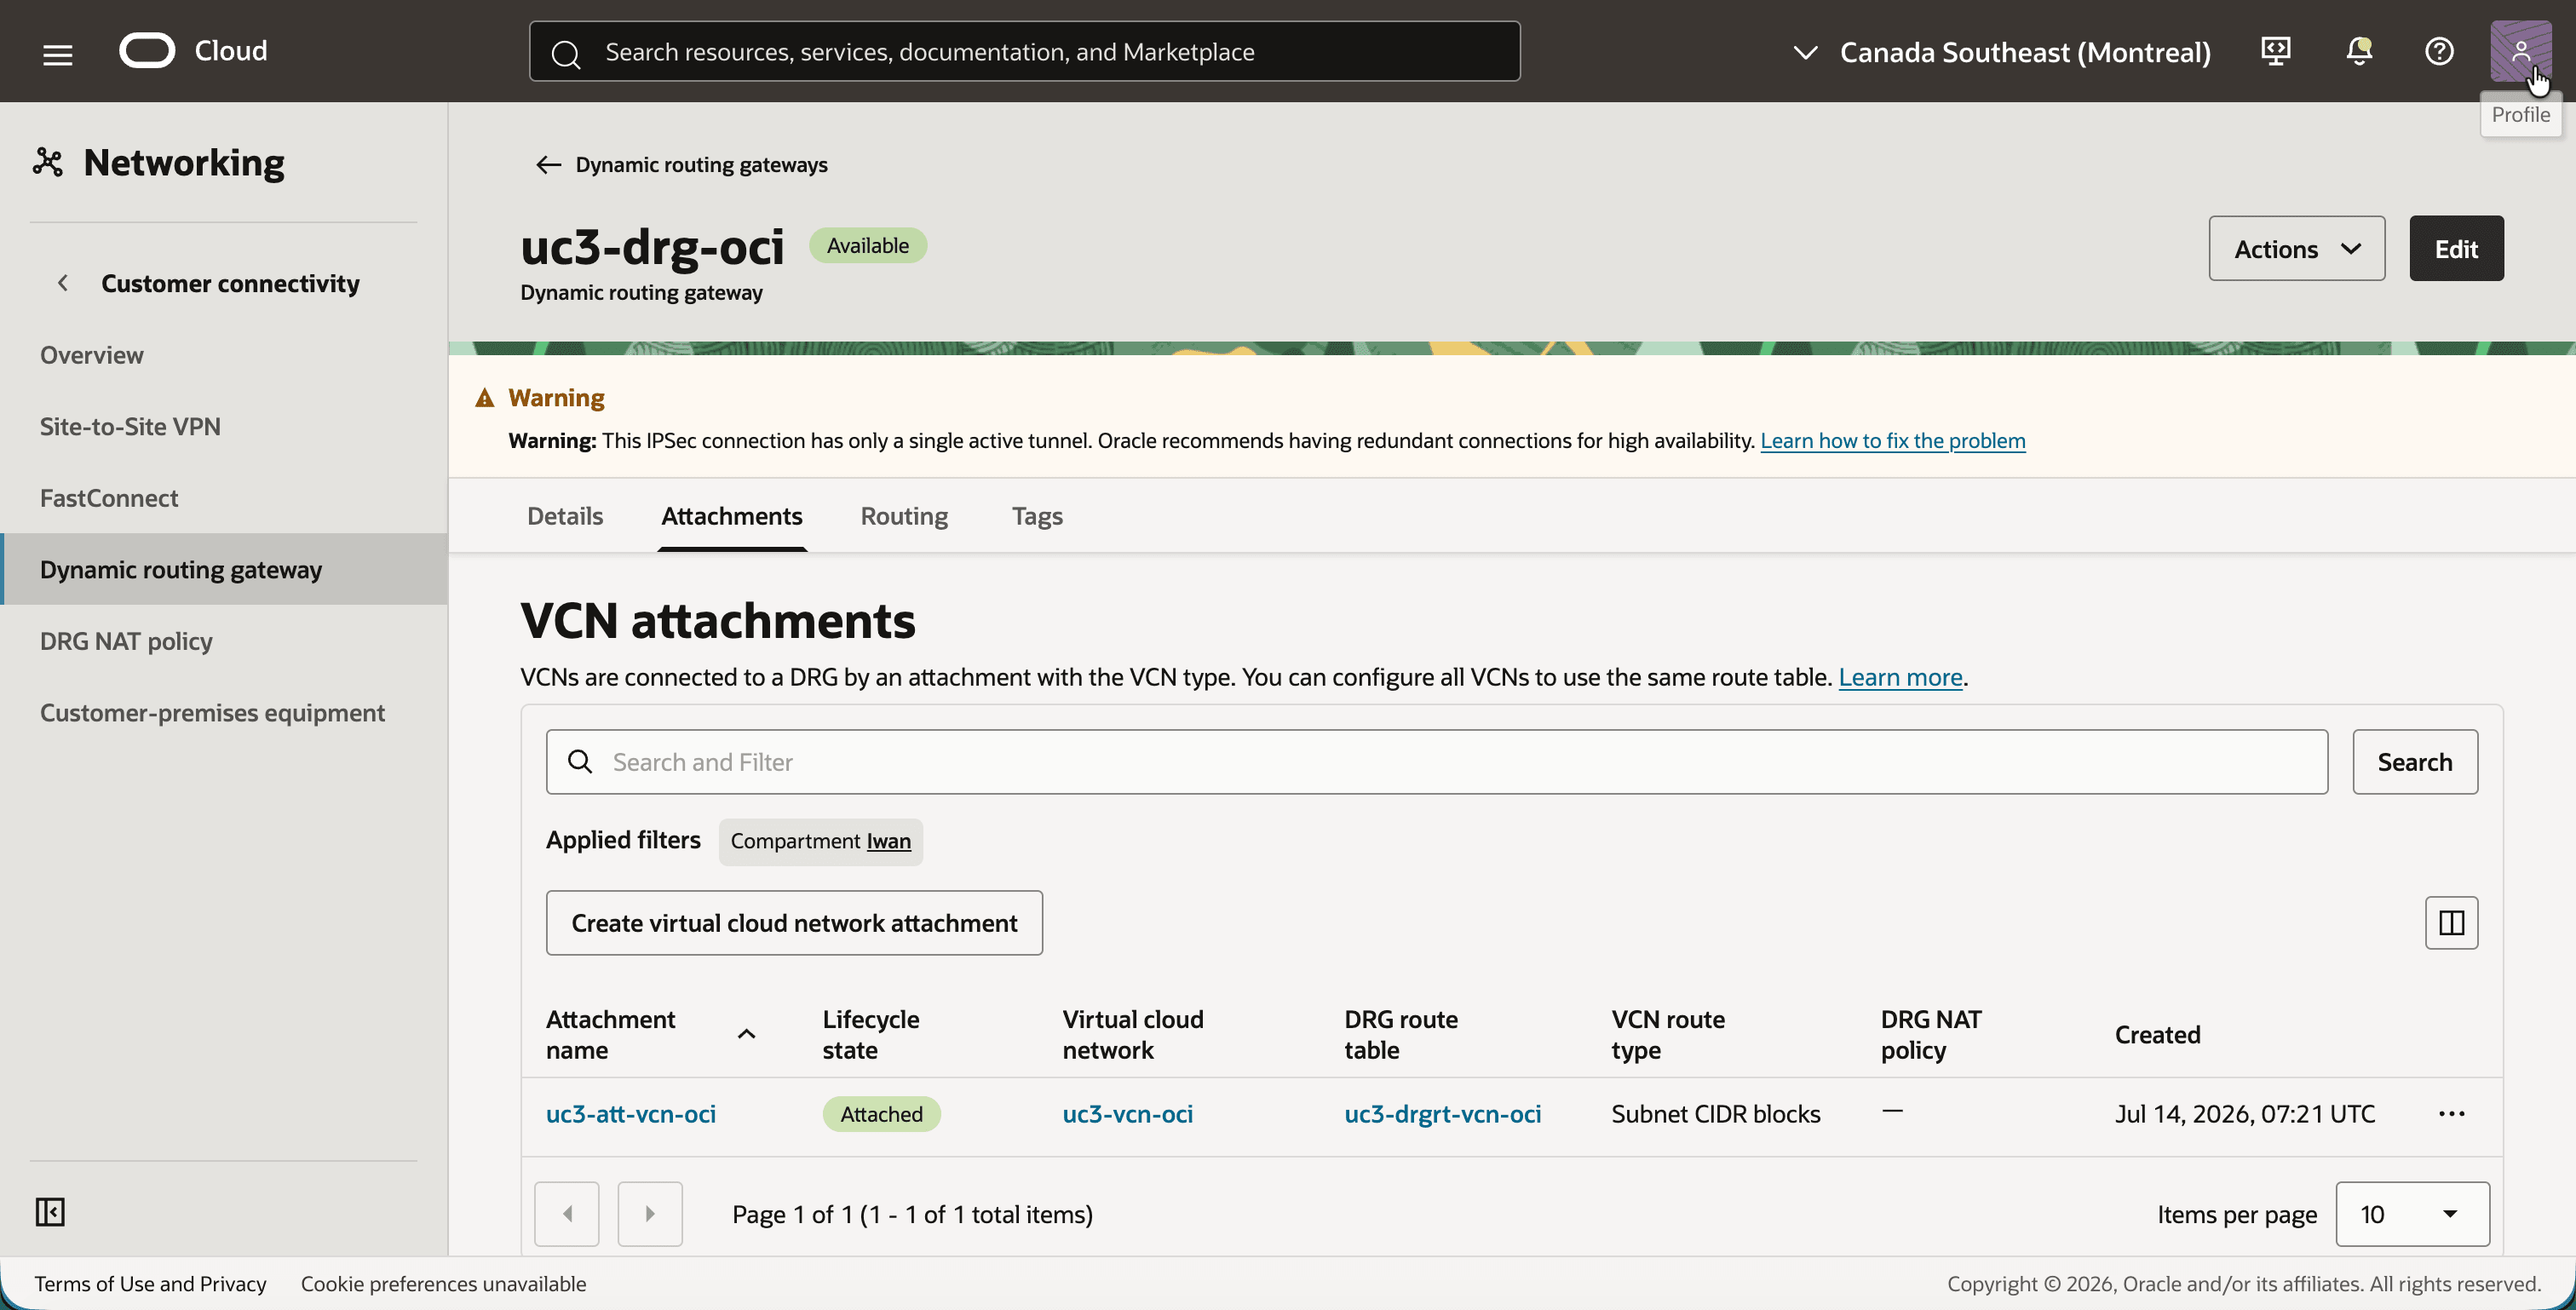
uc3-drg-oci을 누르고 첨부 탭을 누릅니다.- 가상 클라우드 네트워크 연결 생성 버튼을 누르고 VCN
uc3-vcn-oci에 대한 연결uc3-att-vcn-oci을 생성합니다. - 연결은 DRG 경로 테이블
uc3-drgrt-vcn-oci를 사용하며 DRG NAT 정책이 없습니다. DRG 경로 테이블은 09단계에서 구성됩니다.
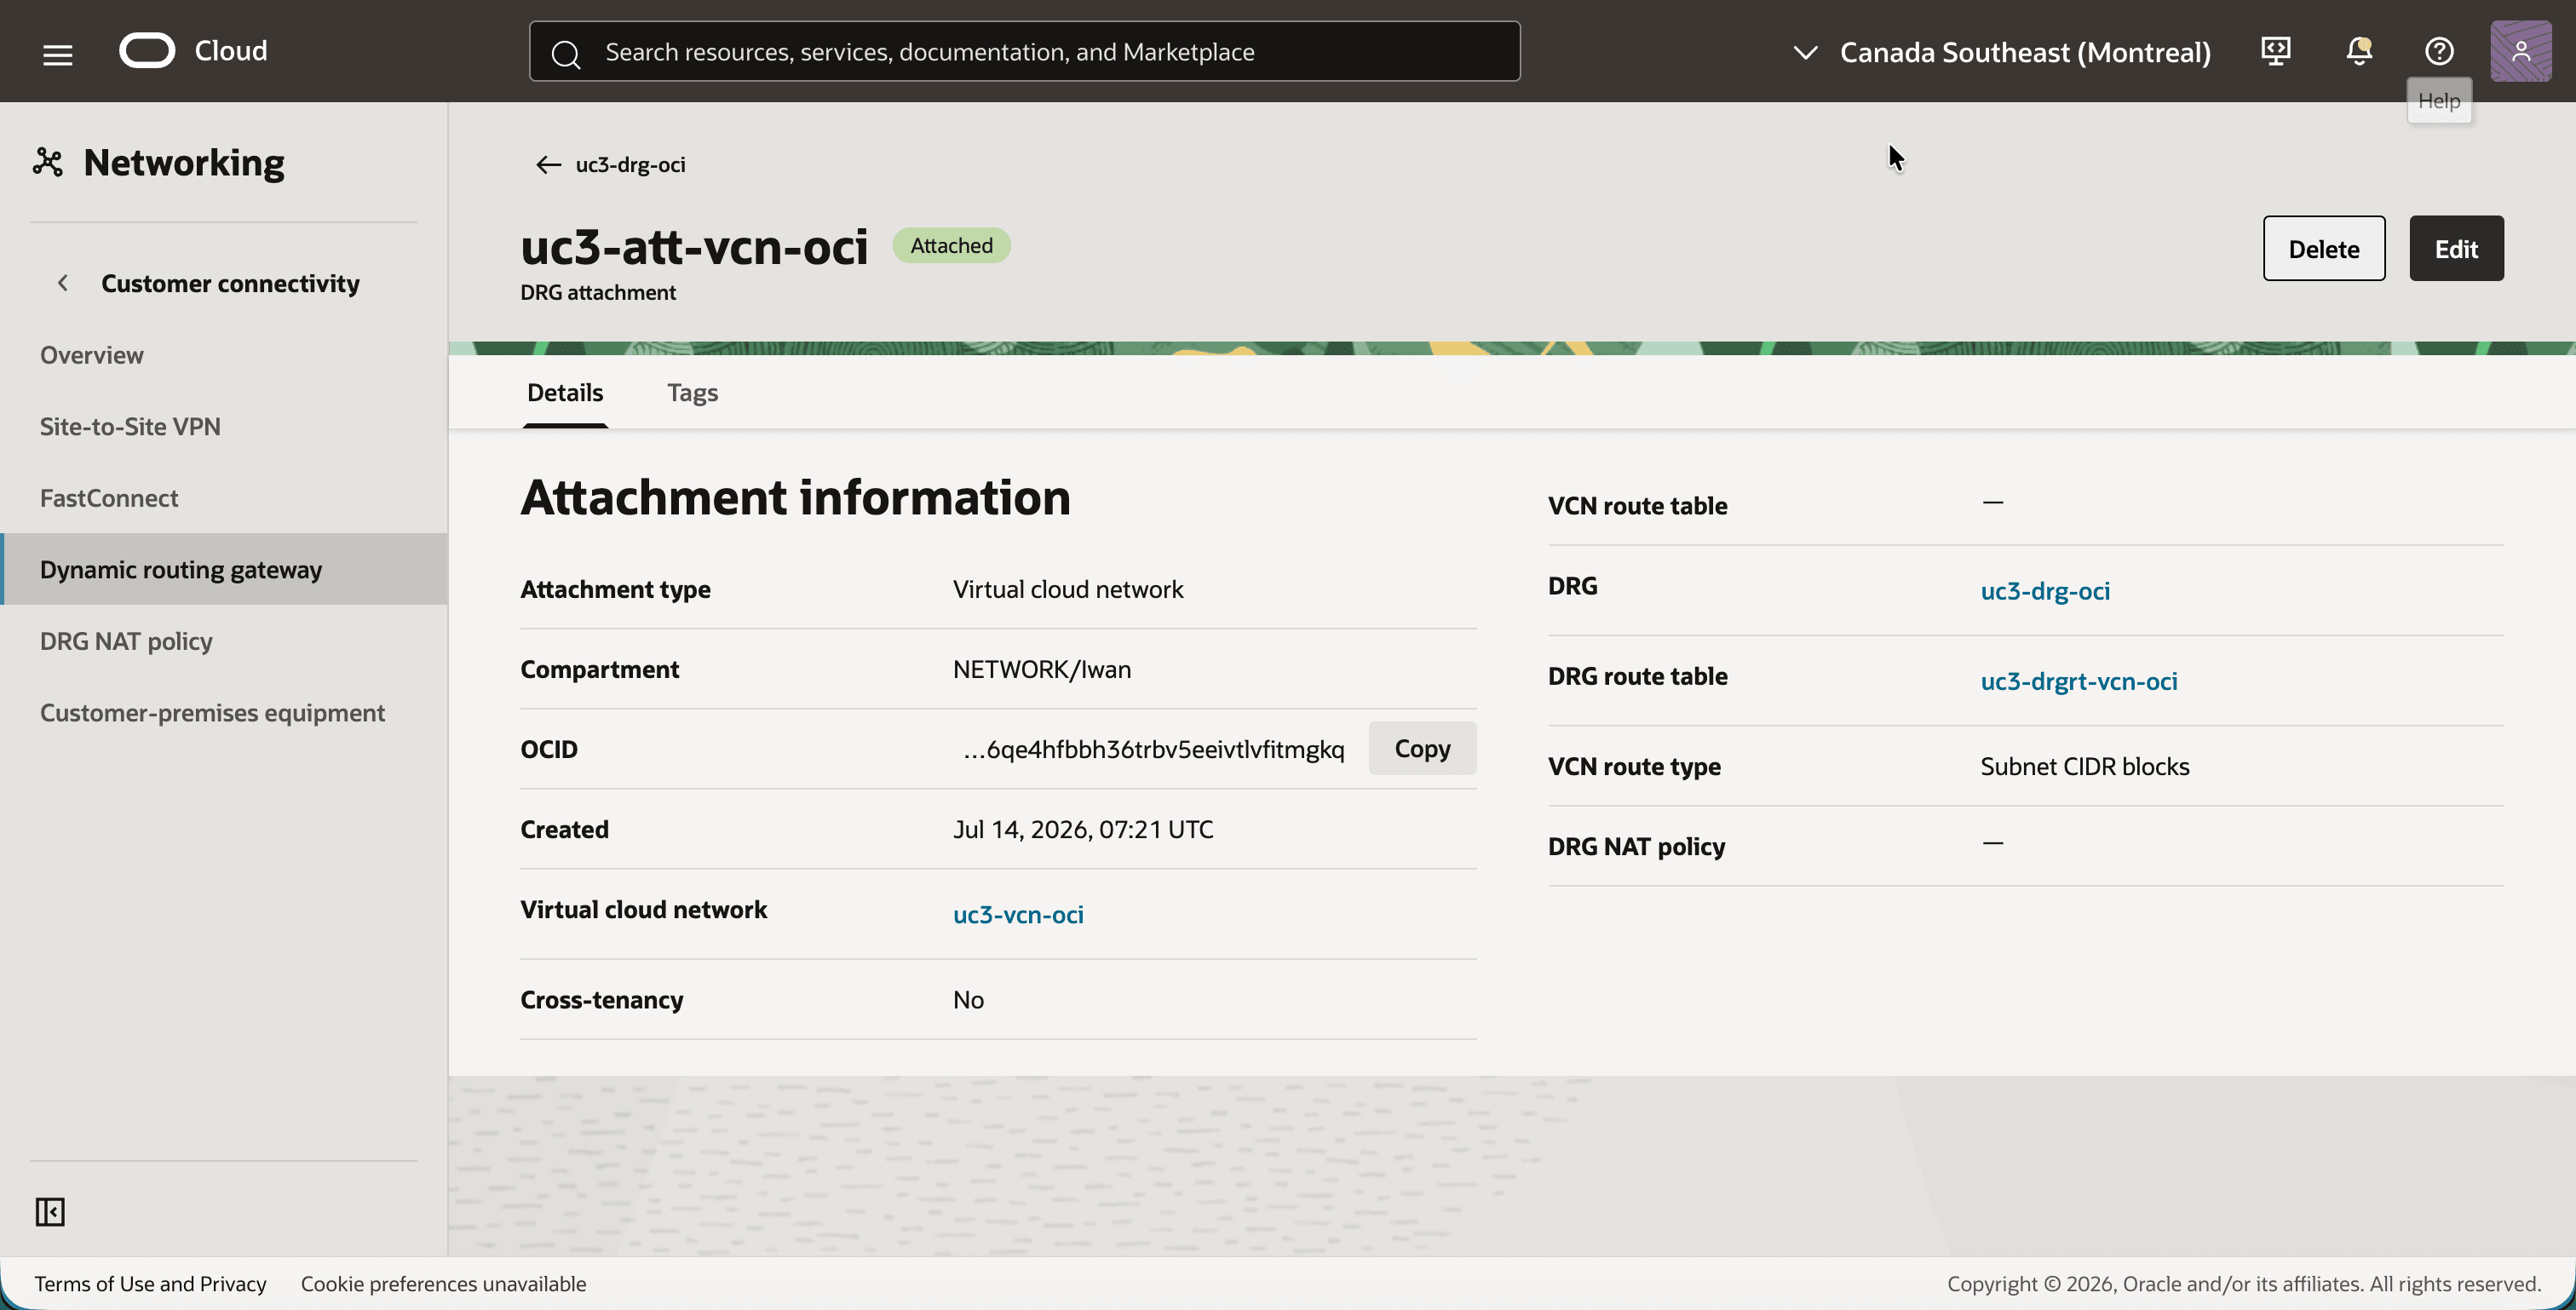
- 첨부 파일
uc3-att-vcn-oci을 누릅니다. - DRG 경로 테이블
uc3-drgrt-vcn-oci및 빈 DRG NAT 정책 필드를 확인합니다.
[<수량>] 참고] 두 터널 중 하나가 작동 중지된 동안 DRG의 스크린샷이 촬영되었습니다. IPSec 연결에는 단일 활성 터널만 있고 DRG 목록에 Not redundant가 표시됨을 알리는 경고가 표시됩니다. 두 터널이 모두 작동 중일 때 경고가 사라집니다.
단계 06: BGP 동적 라우팅으로 사이트 간 VPN 생성
사이트 간 VPN은 DRG를 온프레미스 라우터에 연결합니다. 라우터의 공용 IP 주소를 나타내는 CPE(고객 구내 장비) 객체와 중복성을 위해 두 개의 터널을 생성하는 IPSec 연결이 필요합니다. 부품 3의 차이점은 터널의 라우팅 유형입니다. BGP 동적 경로 지정을 통해 각 터널은 다음을 가져옵니다.
- 양쪽 끝의 내부 터널 인터페이스 - 터널 내부에만 존재하는 작은 서브넷입니다. BGP 세션은 이 두 주소 간에 실행됩니다.
- 온프레미스 라우터에 대한 BGP AS 번호입니다. Oracle은 항상 AS
31898를 사용합니다. - 구성할 암호화 도메인이 없습니다. 경로 기반 터널은 모든 트래픽(양쪽의
0.0.0.0/0)을 전달하며 경로 지정 테이블은 트래픽을 결정합니다.
| 터널 | Oracle VPN IP 주소 | 내부 IP, Oracle | 내부 IP, 온프레미스 | 온프레미스 AS |
|---|---|---|---|---|
| 1 | 168.138.66.213 |
10.255.255.1/30 |
10.255.255.2/30 |
65000 |
| 2 | 168.138.65.198 |
10.255.255.5/30 |
10.255.255.6/30 |
65000 |
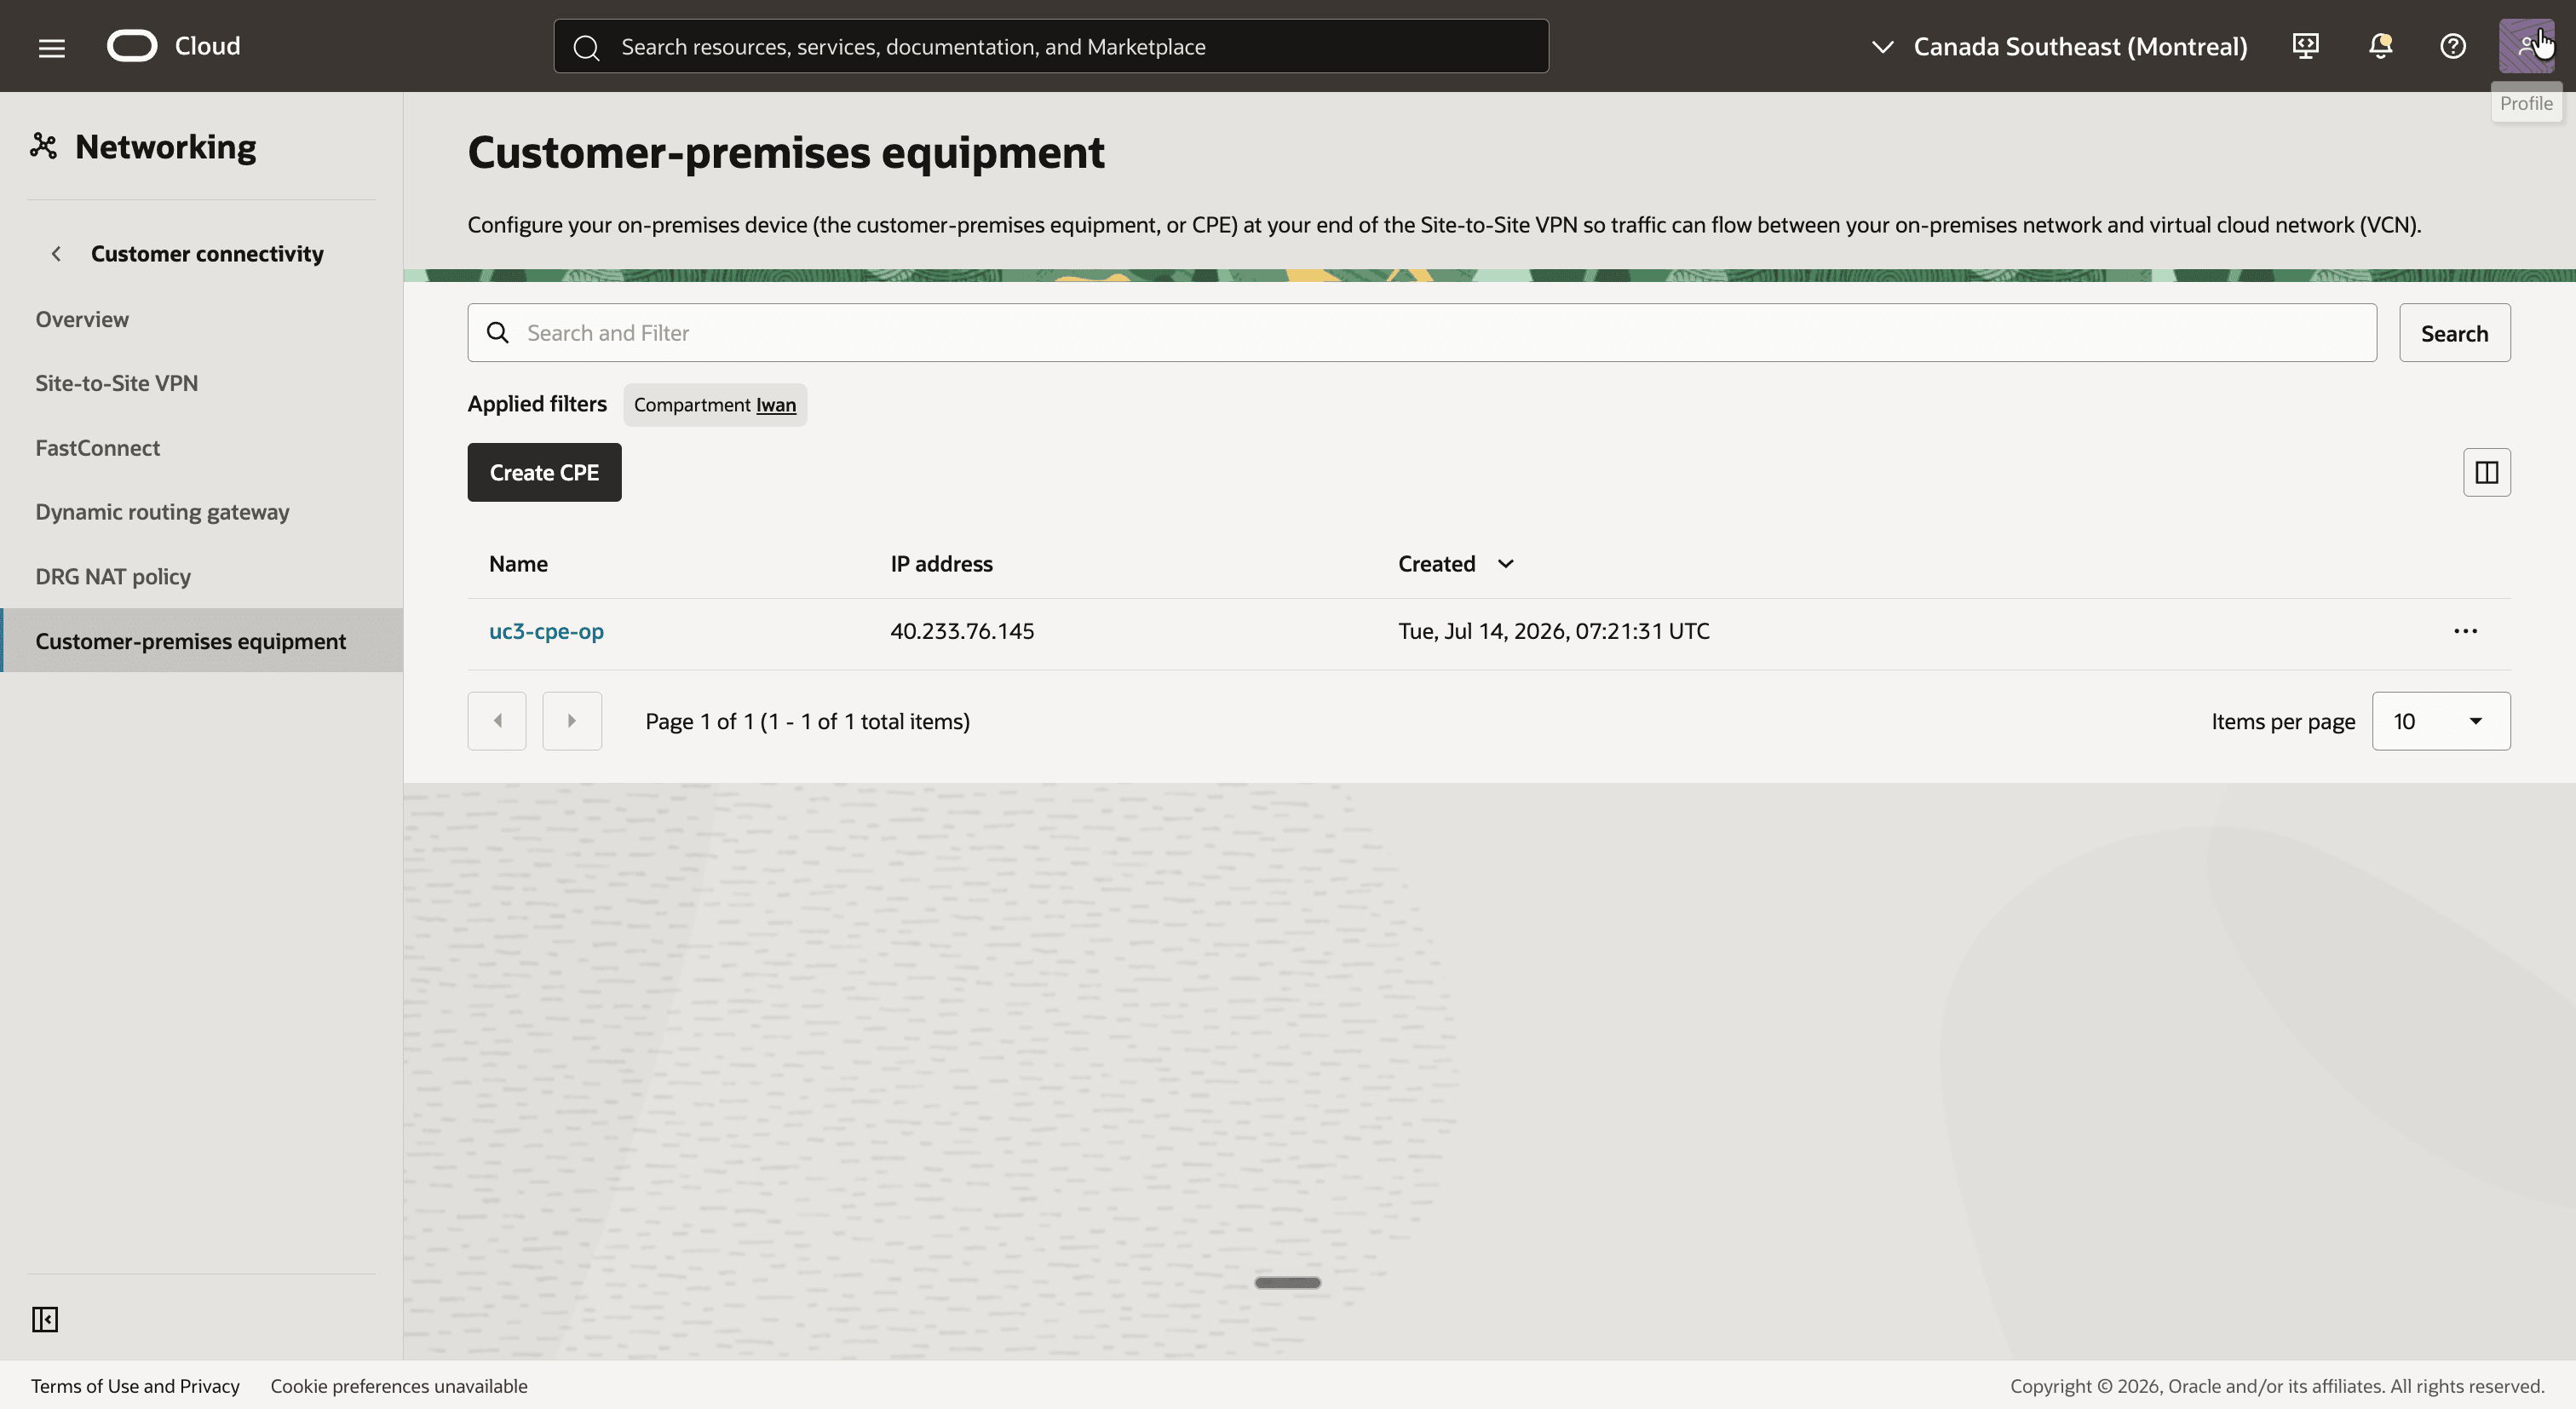
- 탐색 메뉴를 열고 네트워킹, 고객 연결, 고객 구내 장비 순으로 누릅니다.
- CPE 생성 단추를 누르고 온프레미스 라우터의 공용 IP 주소인
uc3-cpe-op및 IP 주소40.233.76.145라는 이름으로 CPE를 생성합니다. - IP 주소가
40.233.76.145인 CPEuc3-cpe-op를 확인합니다.
- 왼쪽의 메뉴에서 사이트 간 VPN을 누릅니다.
- IPSec 접속 생성 단추를 누르고 다음 값으로 접속을 생성합니다.
- 이름:
uc3-ipsec - 고객 구내 장비:
uc3-cpe-op - 동적 라우팅 게이트웨이:
uc3-drg-oci - 두 터널에 대한 경로 지정 유형: BGP 동적 경로 지정
- 두 터널에 대한 BGP ASN:
65000 - IPv4 내부 터널 인터페이스 - CPE 및 IPv4 내부 터널 인터페이스 - Oracle: 위 테이블의 주소
- 두 터널에 대한 IKE version: IKEv1
- 이름:
- CPE
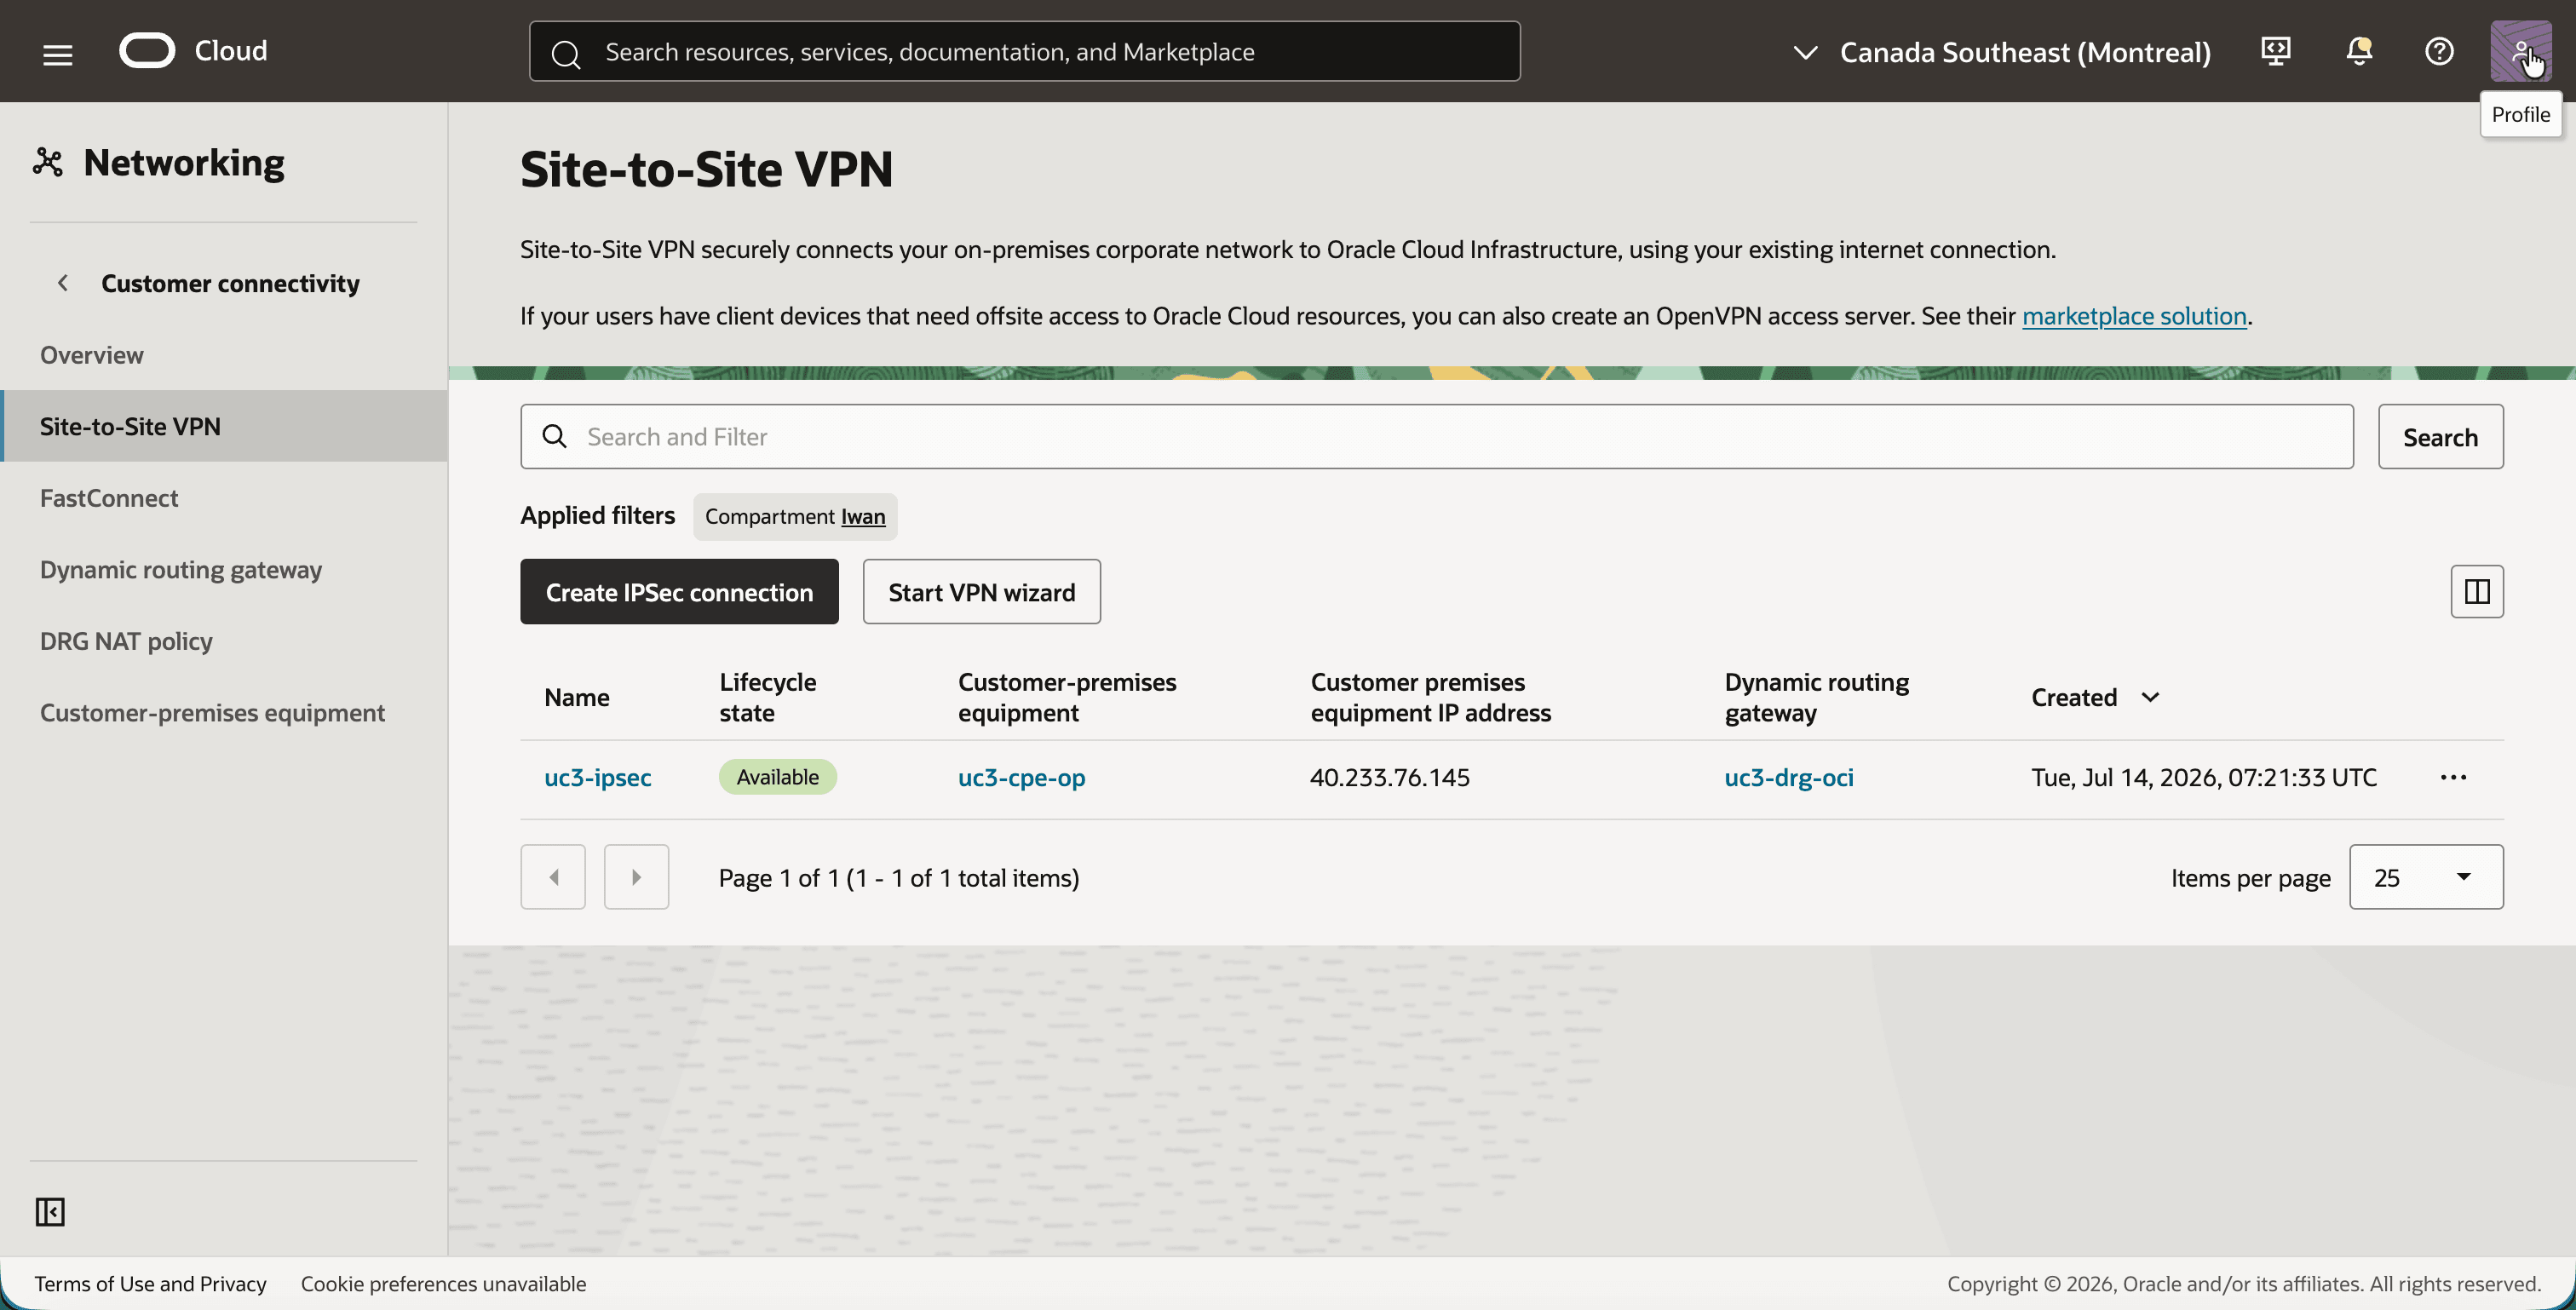
uc3-cpe-op및 DRGuc3-drg-oci가 포함된 IPSec 연결uc3-ipsec을 확인합니다.
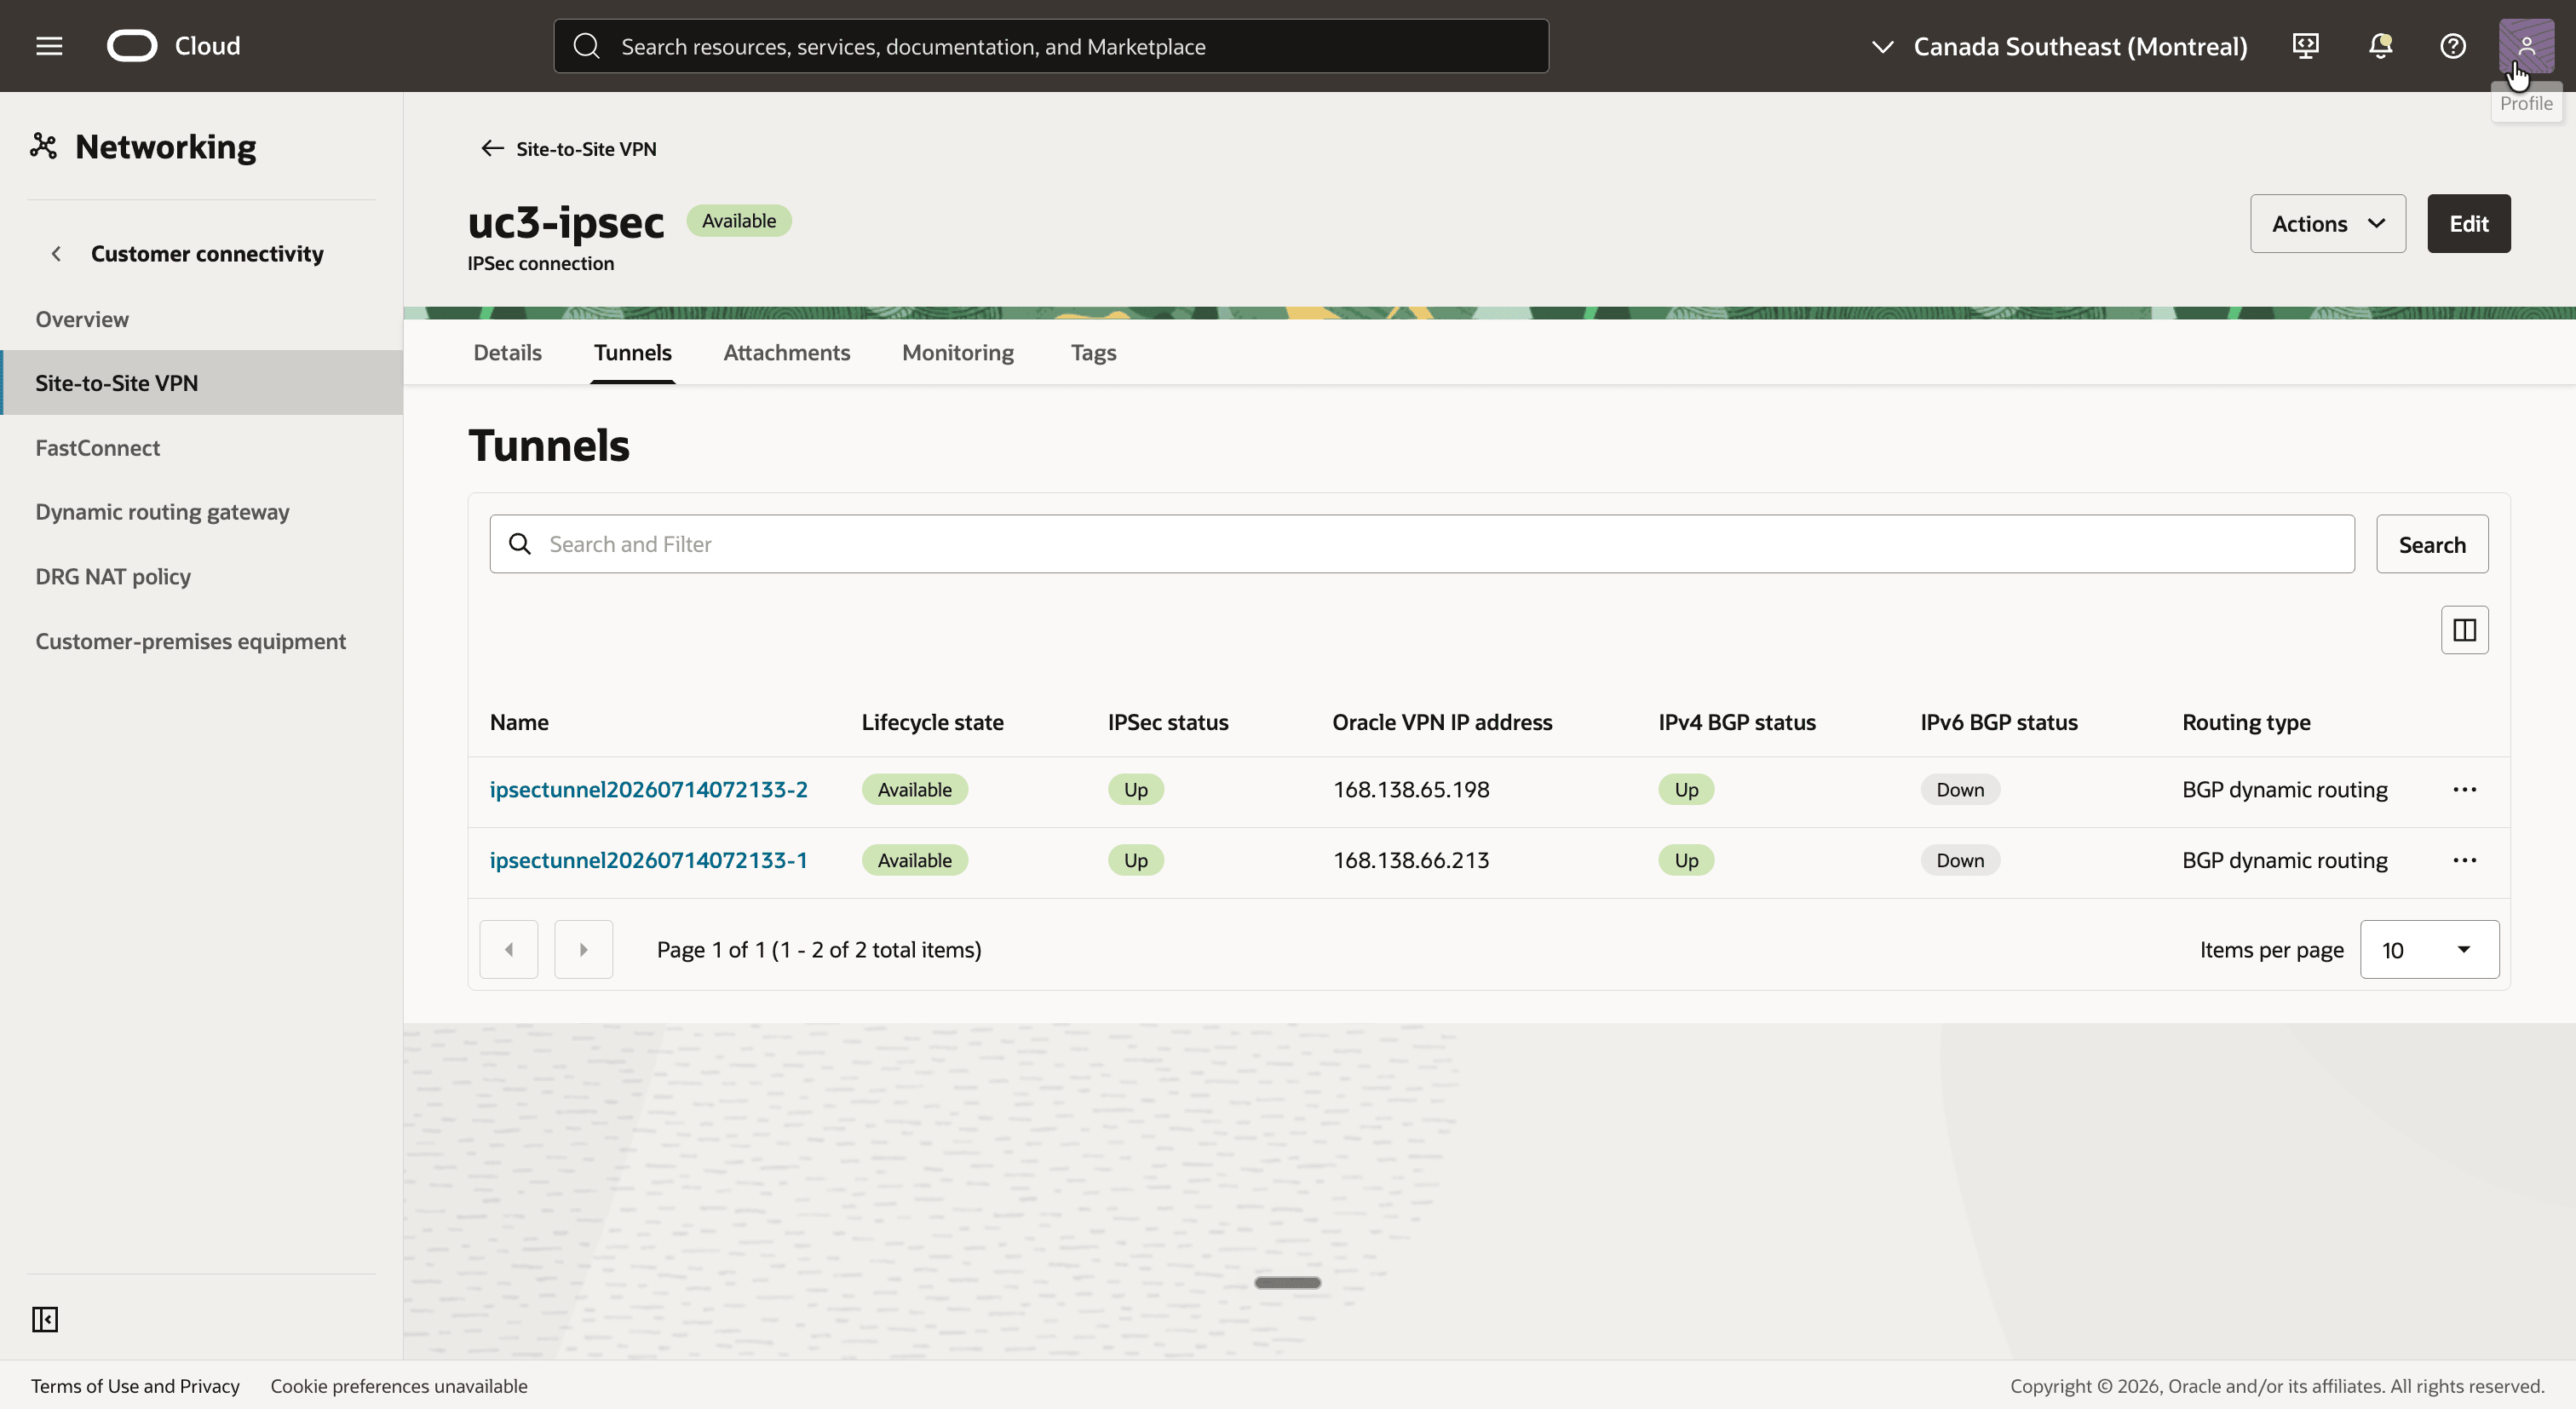
uc3-ipsec을 누르고 터널 탭을 누릅니다.- 각각 고유한 Oracle VPN IP 주소와 경로 지정 유형 BGP 동적 경로 지정이 있는 두 개의 터널을 확인합니다. IPSec status 및 IPv4 BGP status는 스크린샷의 상태인 Step 08 이후 Up이 됩니다. 이 자습서에서는 IPv4만 사용하므로 IPv6 BGP 상태는 작동 중지 상태로 유지됩니다.
- 첫 번째 터널을 클릭합니다.
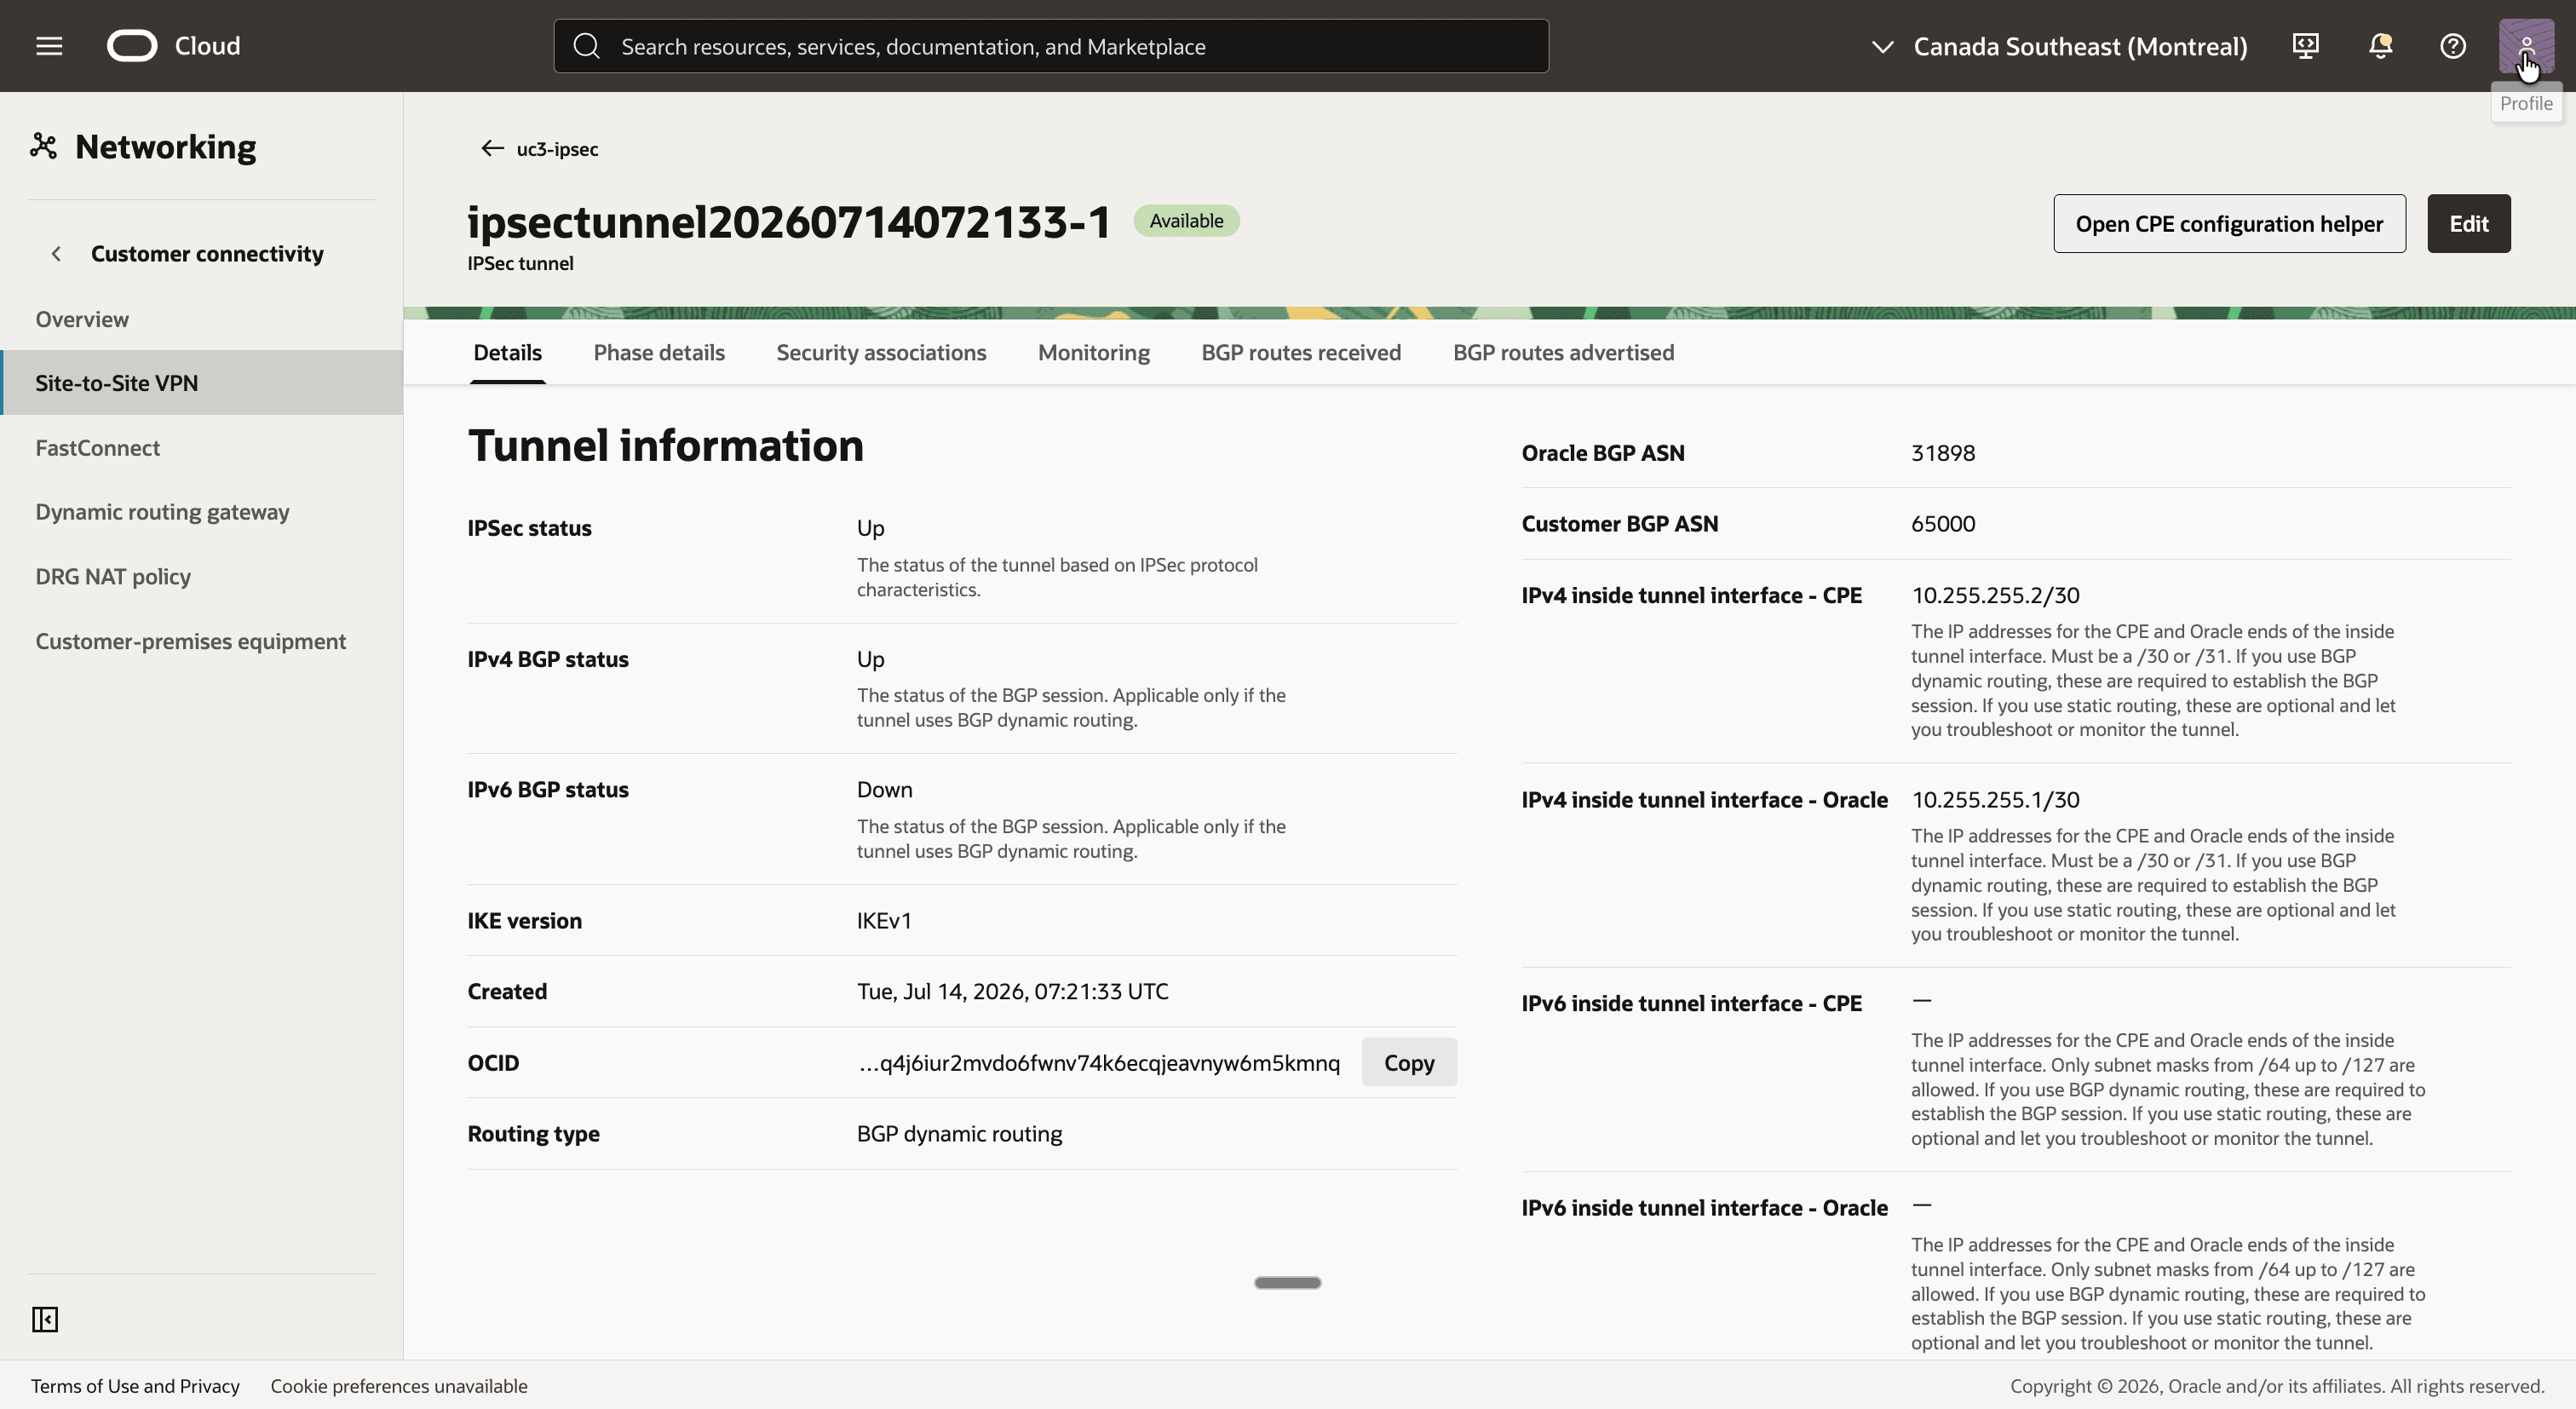
- 터널의 BGP 정보에는 Oracle BGP ASN
31898, 고객 BGP ASN65000및 내부 터널 인터페이스10.255.255.2/30(CPE) 및10.255.255.1/30(Oracle)이 포함됩니다.
- 뒤로 가서 두 번째 터널을 클릭합니다.
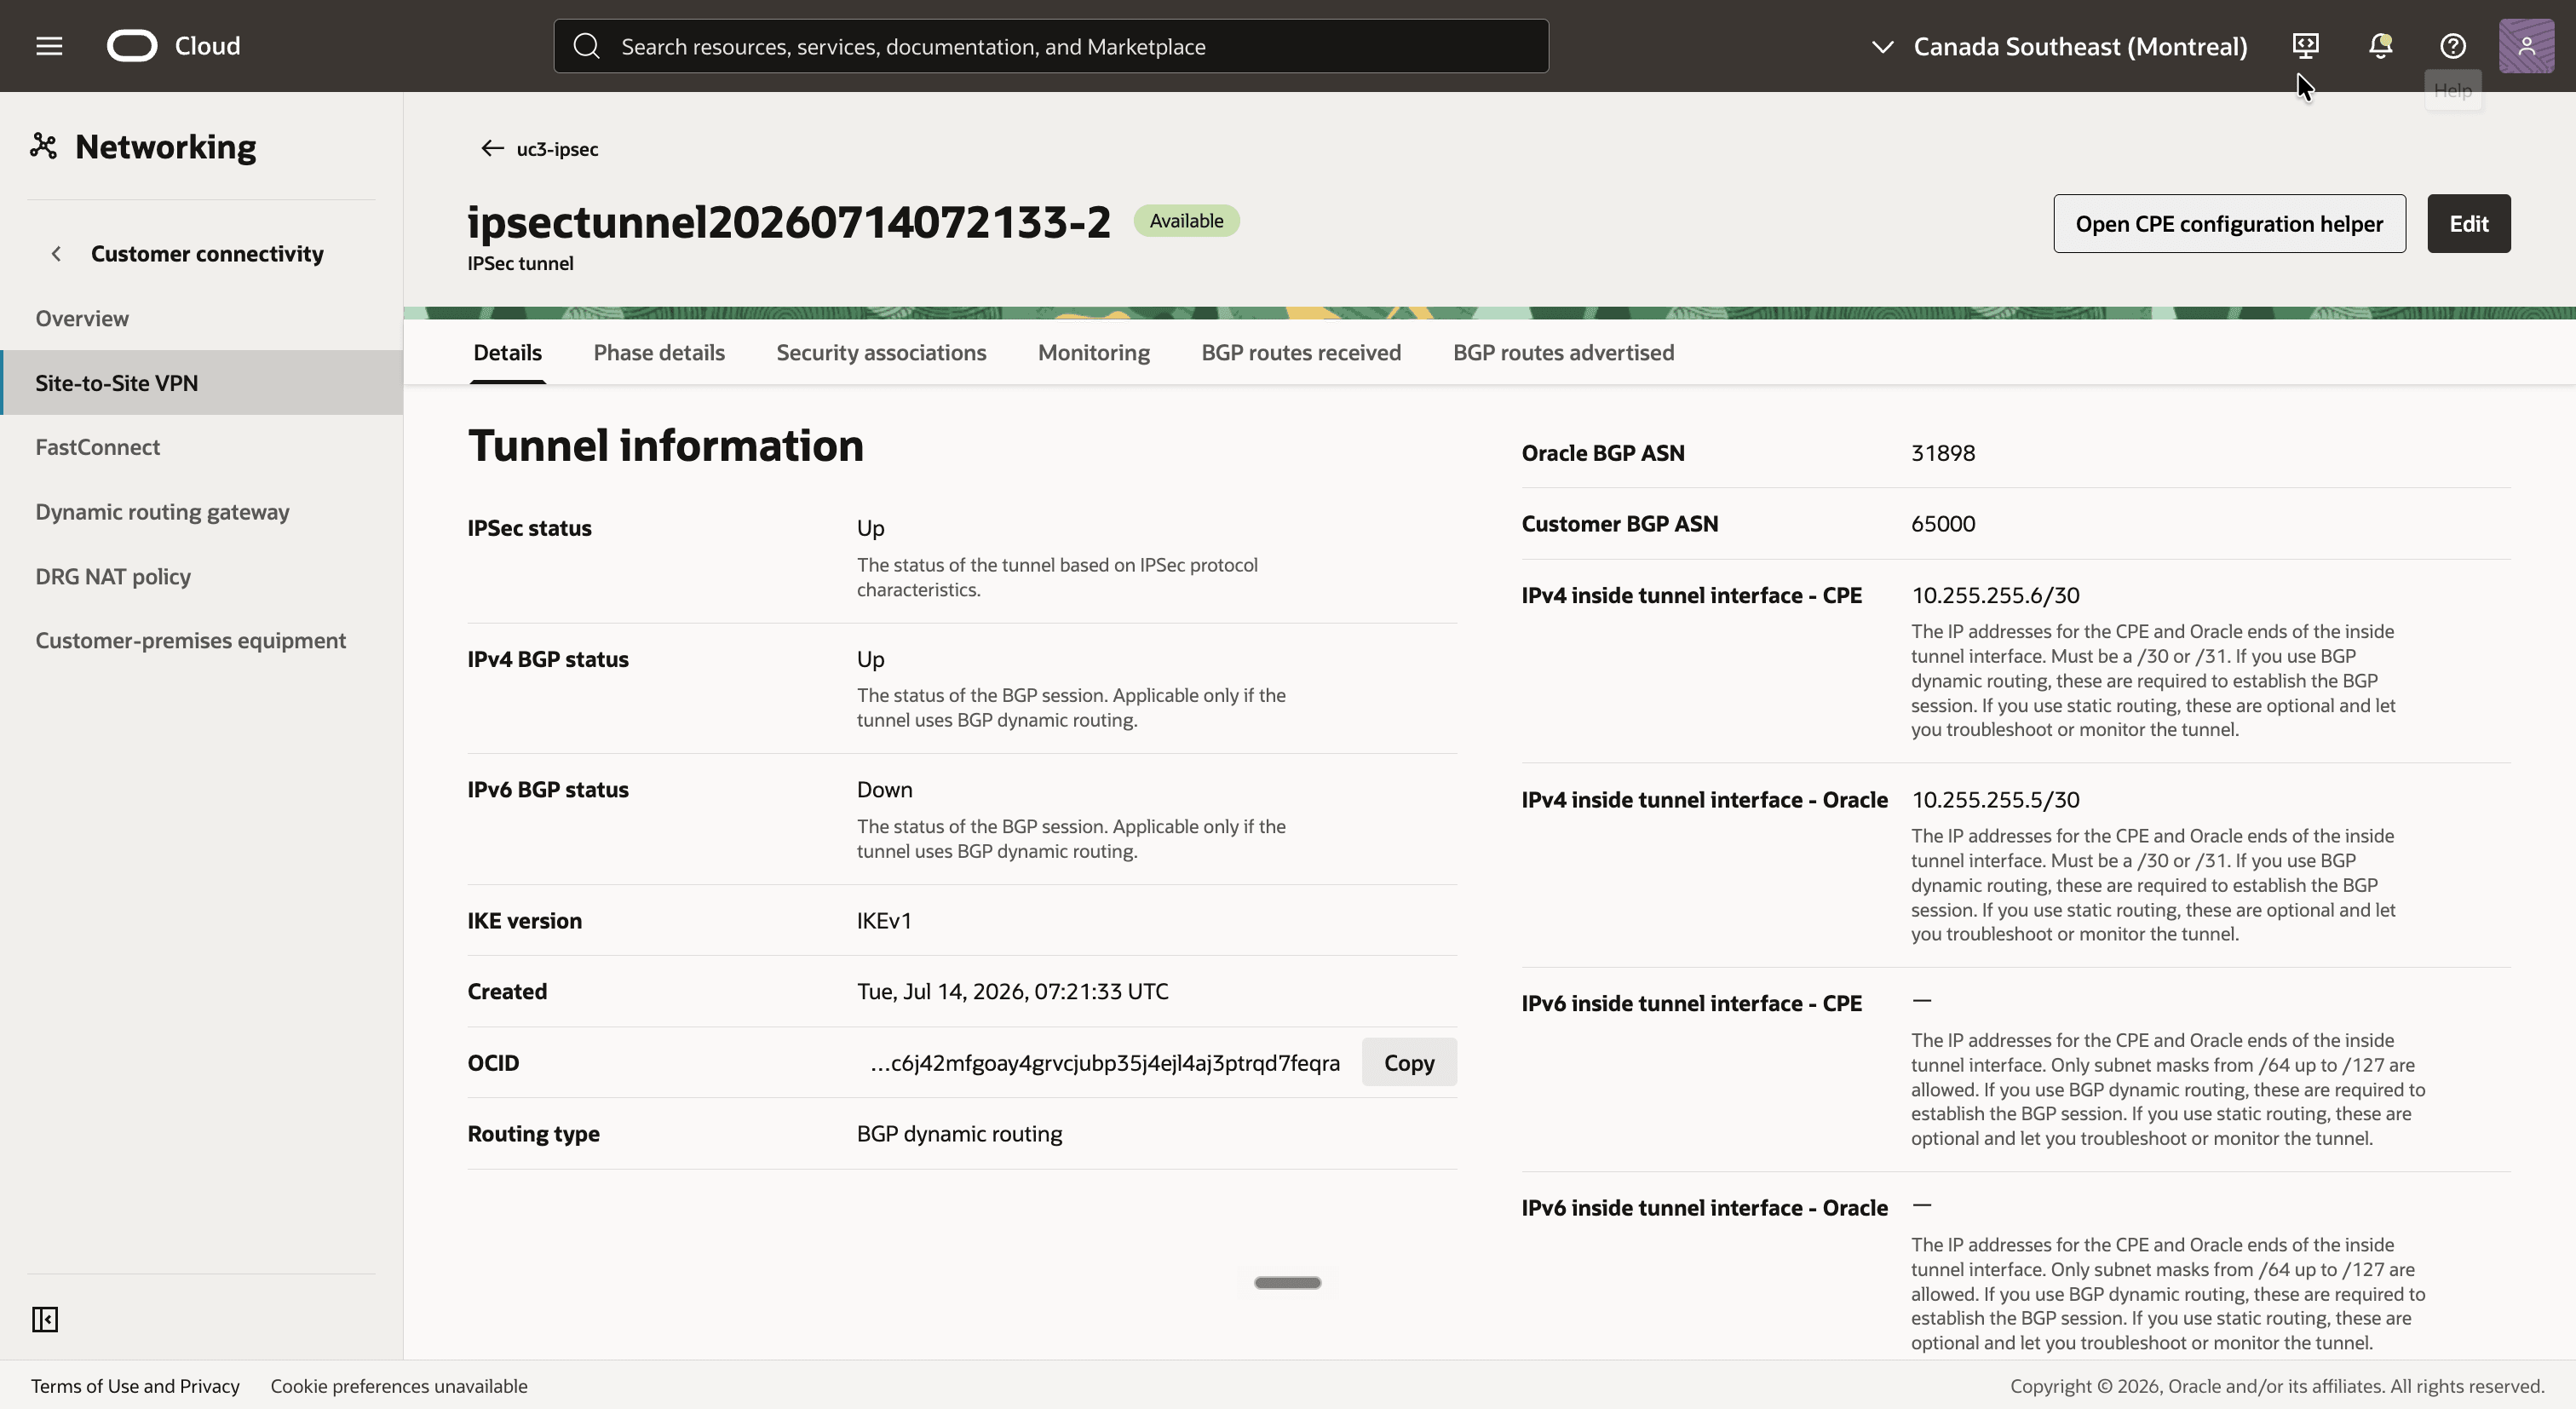
- 동일한 AS 번호와 내부 터널 인터페이스는
10.255.255.6/30(CPE) 및10.255.255.5/30(Oracle)입니다.
- 각 터널을 누르고 Oracle VPN IP 주소 및 해당 공유 암호를 기록합니다. 온프레미스 라우터 구성에 둘 다 필요합니다.
파트 3의 정책 기반 VPN에서 시작하는 경우 새 IPSec 연결을 만들 필요가 없습니다. 각 터널을 편집하고 해당 경로 지정 유형을 변경할 수 있습니다. 첫번째 터널에 이와 유사한 OCI CLI를 사용하면 다음과 같습니다.
cat > tunnel-1-bgp.json <<'EOF'
{
  "routing": "BGP",
  "bgpSessionConfig": {
    "oracleInterfaceIp": "10.255.255.1/30",
    "customerInterfaceIp": "10.255.255.2/30",
    "customerBgpAsn": "65000"
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-1-bgp.json
[<수량>] 참고] 경로 지정 유형을 변경하면 터널이 다시 프로비저닝되고 암호화 도메인이 제거됩니다. 온프레미스 라우터가 경로 기반 구성으로 변경될 때까지 터널이 작동 중지됩니다.
07단계: 온프레미스측에서 Libreswan 구성
온프레미스 라우터에는 경로 기반 IPSec 구성이 필요합니다. 터널당 터널 인터페이스 하나와 모든 것을 허용하는 트래픽 선택기가 있습니다. 실제 라우터를 사용하는 경우 IKEv1, 사전 공유 키, 06단계의 내부 주소를 사용하는 터널당 터널 인터페이스 및 0.0.0.0/0를 로컬 및 원격 트래픽 선택기로 구성합니다.
Libreswan의 경우 터널 인터페이스는 VTI 인터페이스입니다. 두 연결 모두 동일한 선택기(양쪽의 경우 0.0.0.0/0)를 가지므로 각 연결은 고유한 mark를 가져옵니다. 표시는 Linux 커널이 두 개의 터널을 분리할 수 있게 하는 것이며, 또한 0.0.0.0/0 선택기가 라우터의 다른 모든 트래픽을 캡처하지 못하게 하는 것입니다. VTI 인터페이스로 경로 지정된 트래픽만 표시를 가져오고 암호화됩니다.
- SSH를 사용하여
uc3-inst-op에 연결합니다. - 첫번째 터널(
168.138.66.213)에 대한/etc/ipsec.d/uc3-t2.conf파일을 만듭니다.
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.2/30- 두번째 터널(
168.138.65.198)에 대한/etc/ipsec.d/uc3.conf파일을 만듭니다. 이름, Oracle VPN IP 주소, 표시, VTI 인터페이스 및 내부 주소를 제외하고는 동일합니다.
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.6/30- 06단계의 공유 암호를 사용하여 각 터널에 대한 암호 파일을 만들고
chmod 600를 사용하여 해당 권한을 제한합니다.
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Libreswan 시작:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
다음 두 가지 설정이 있습니다.
vti-routing=no는 Libreswan이 경로 자체를 추가하지 못하도록 합니다.0.0.0.0/0의 선택기를 사용하면 모든 항목이 터널로 경로 지정됩니다. 경로는 다음 단계에서 BGP에서 가져옵니다.-
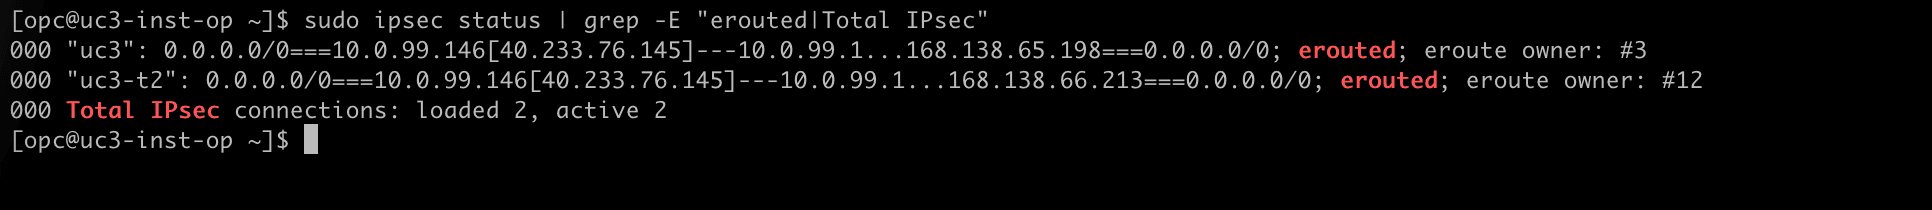
leftvti는 터널의 내부 주소를 VTI 인터페이스에 배치합니다. Libreswan은 인터페이스를 만들 때만 이 작업을 수행합니다.vti1및vti2가 이전 구성에서 이미 존재하는 경우 먼저sudo ip link del vti1및sudo ip link del vti2를 사용하여 삭제한 다음 Libreswan을 재시작합니다. sudo ipsec status | grep -E "erouted|Total IPsec"를 실행합니다.- 양쪽 연결은 양쪽에서 트래픽 선택기
0.0.0.0/0를 사용하고 총 IPsec 연결 수: 로드된 2, 활성 2 라인을 확인합니다.
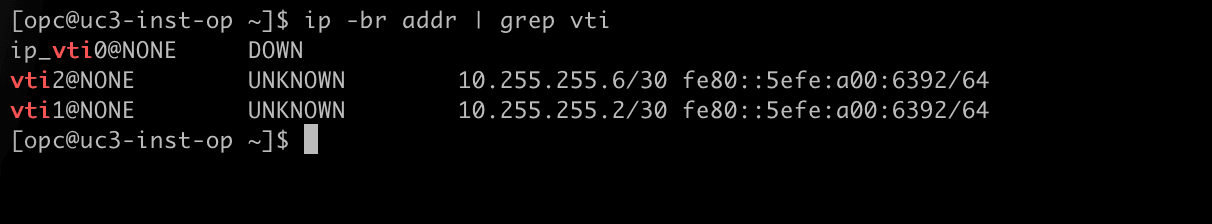
ip -br addr | grep vti를 실행합니다.- 2개의 VTI 인터페이스와 내부 주소
10.255.255.2/30및10.255.255.6/30를 확인합니다.
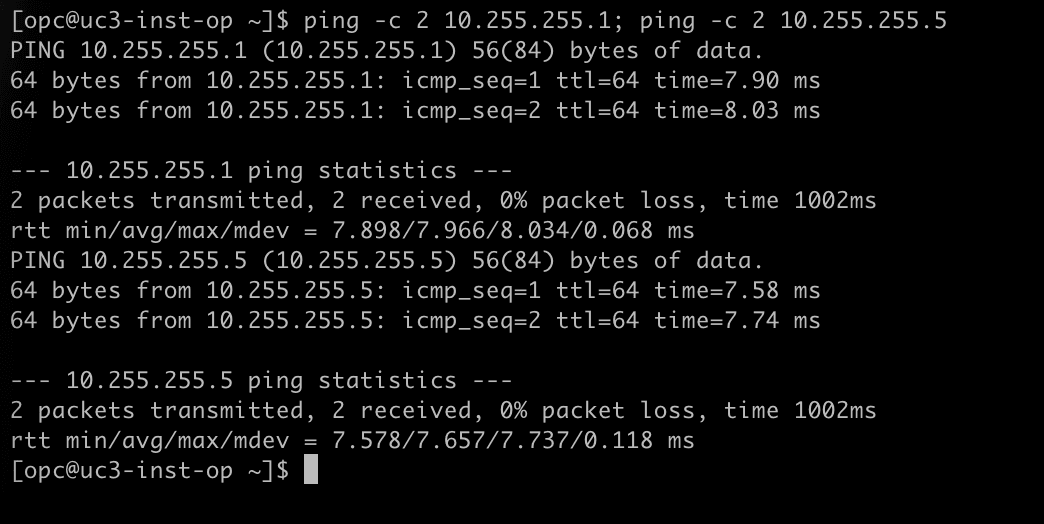
ping -c 2 10.255.255.1; ping -c 2 10.255.255.5를 실행하여 두 터널의 Oracle측을 ping합니다.- 두 주소 모두 응답합니다. 터널은 트래픽을 전달하며 BGP 세션은 그 위에 구축될 수 있습니다.
08단계: 온프레미스측에서 BGP 구성
터널은 작동하지만 아직 아무것도 그들을 통해 라우팅되지 않습니다. 이것이 BGP의 역할이다. 시뮬레이션된 온프레미스 라우터에서 BGP는 FRRouting(FRR)에서 제공합니다.
이는 온프레미스 측면에서 중복을 처리해야 하는 단계입니다. 라우터는 실제 LAN 10.0.1.0/24을 알리지 않아야 합니다. DRG는 연결된 VCN과 겹치므로 해당 접두어를 무시하고 DRG의 NAT는 해당 접두어를 섀도우 CIDR로 변환하지 않습니다. 라우터는 대신 섀도우 CIDR 192.168.20.0/24를 알립니다. 라우터의 인터페이스에 해당 범위의 주소가 없으므로 Null0에 대한 정적 경로는 경로 지정 테이블에 접두어를 배치합니다. 이 접두어는 BGP에서 알릴 수 있어야 합니다. 이 경로는 패킷을 처리하지 않습니다. 온프레미스에 대한 트래픽은 이미 10.0.1.x로 변환된 대상과 함께 도착합니다.
두 접두어 목록은 교환을 명시적으로 만듭니다. 라우터는 자체 섀도우 CIDR만 알리고 OCI의 섀도우 CIDR만 허용합니다. 두 번째 필터는 Oracle이 VCN의 실제 10.0.1.0/24(09단계에서 확인한 이유)를 알리고 해당 접두어가 온프레미스 LAN 자체이기 때문에 중요합니다.
- FRR을 설치하고 BGP 데몬을 사용으로 설정합니다.
sudo dnf -y install frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons/etc/frr/frr.conf파일을 만듭니다.
frr defaults traditional
hostname uc3-inst-op
log syslog informational
service integrated-vtysh-config
!
! The on-premises shadow CIDR. It only exists so that BGP has something to advertise.
ip route 192.168.20.0/24 Null0
!
ip prefix-list TO-OCI seq 10 permit 192.168.20.0/24
ip prefix-list FROM-OCI seq 10 permit 192.168.10.0/24
!
router bgp 65000
 bgp router-id 10.0.99.146
 no bgp ebgp-requires-policy
 neighbor 10.255.255.1 remote-as 31898
 neighbor 10.255.255.1 description OCI-tunnel-1
 neighbor 10.255.255.1 timers 5 15
 neighbor 10.255.255.5 remote-as 31898
 neighbor 10.255.255.5 description OCI-tunnel-2
 neighbor 10.255.255.5 timers 5 15
 !
 address-family ipv4 unicast
  network 192.168.20.0/24
  neighbor 10.255.255.1 soft-reconfiguration inbound
  neighbor 10.255.255.1 prefix-list FROM-OCI in
  neighbor 10.255.255.1 prefix-list TO-OCI out
  neighbor 10.255.255.5 soft-reconfiguration inbound
  neighbor 10.255.255.5 prefix-list FROM-OCI in
  neighbor 10.255.255.5 prefix-list TO-OCI out
 exit-address-family
!
line vty- FRR 시작:
sudo chown frr:frr /etc/frr/frr.conf
sudo systemctl enable --now frr
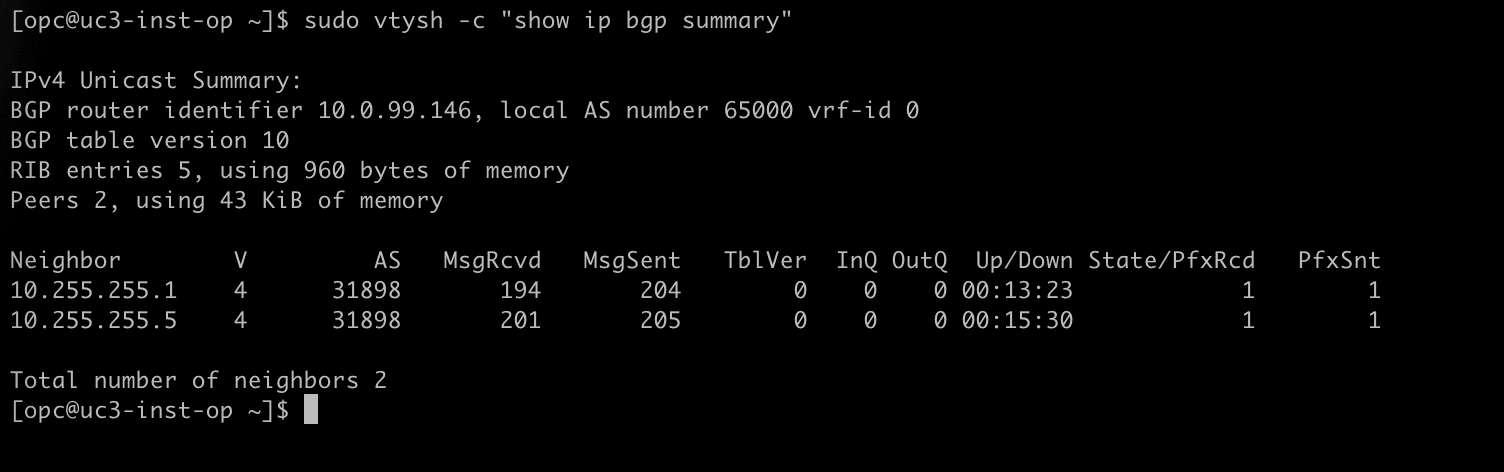
sudo vtysh -c "show ip bgp summary"를 실행합니다.- 두 이웃이 모두 설정됩니다. 마지막 열에는 Active 또는 Connect와 같은 상태가 아닌 수신된 접두어 수가 표시됩니다.
[<수량>] 참고]
timers 5 15행은 BGP 활성화 유지 및 유지 시간을 5초 및 15초로 설정합니다. 기본 보류 시간이 180초인 경우 라우터에서 터널이 사라졌음을 알리기까지 최대 3분이 걸립니다. 실험실에서 한 터널의 실패는 이러한 타이머로 약 14 초의 패킷 손실과 터널이 돌아 왔을 때 손실되지 않았습니다.
09단계: DRG 경로 테이블 구성
DRG에는 두 종류의 연결이 있으며 각 종류는 고유의 DRG 경로 테이블을 가져옵니다. 이러한 테이블은 BGP를 사용하여 두 개의 작업을 한 번에 수행합니다. 즉, 패킷을 전달하고 BGP를 통해 교환되는 항목을 결정합니다.
IPSec 터널 연결의 경로 테이블은 VCN 연결에 대한 두 개의 정적 경로를 가져오며, 각각 다른 이유로 사용됩니다.
| 대상 | 그 이유는 무엇인가요? |
|---|---|
10.0.1.0/24 |
전달. 온프레미스의 패킷은 먼저 NAT 정책에 의해 변환된 다음 DRG는 VCN의 실제 CIDR인 번역된 대상을 조회합니다. |
192.168.10.0/24 |
보급 중. DRG는 이 테이블의 경로를 온프레미스 라우터에 알립니다. 이 경로를 통해 OCI의 섀도우 CIDR을 알릴 수 있습니다. 경로 조회 전에 192.168.10.x에 대한 패킷이 10.0.1.x로 변환되었기 때문에 어떤 패킷도 이 패킷을 사용하지 않습니다. |
이것은 중첩에 대한 Oracle의 절반입니다. 즉, DRG는 알리는 경로를 변환하지 않으므로 섀도우 CIDR을 수동으로 테이블에 배치해야 합니다.
[<수량>] 참고] 두 번째 경로만 정적이어야 합니다. 이 자습서에서는 가져오기 경로 분포 없이 사용자 정의 DRG 경로 테이블을 사용하므로 첫 번째
10.0.1.0/24는 여기서 정적입니다. IPSec 연결에 대해 자동 생성된 DRG 경로 테이블은 VCN 연결에서 동적으로 라우팅되는 학습을 학습하며, VCN 연결을 수락하는 임포트 경로 분포는 사용자정의 테이블에 대해 동일합니다. 섀도우 CIDR192.168.10.0/24에는 해당 소스가 없습니다. 연결을 소유하지 않고 NAT 정책에서 경로를 생성하지 않으므로 정적 경로가 테이블로 들어가는 유일한 방법입니다.
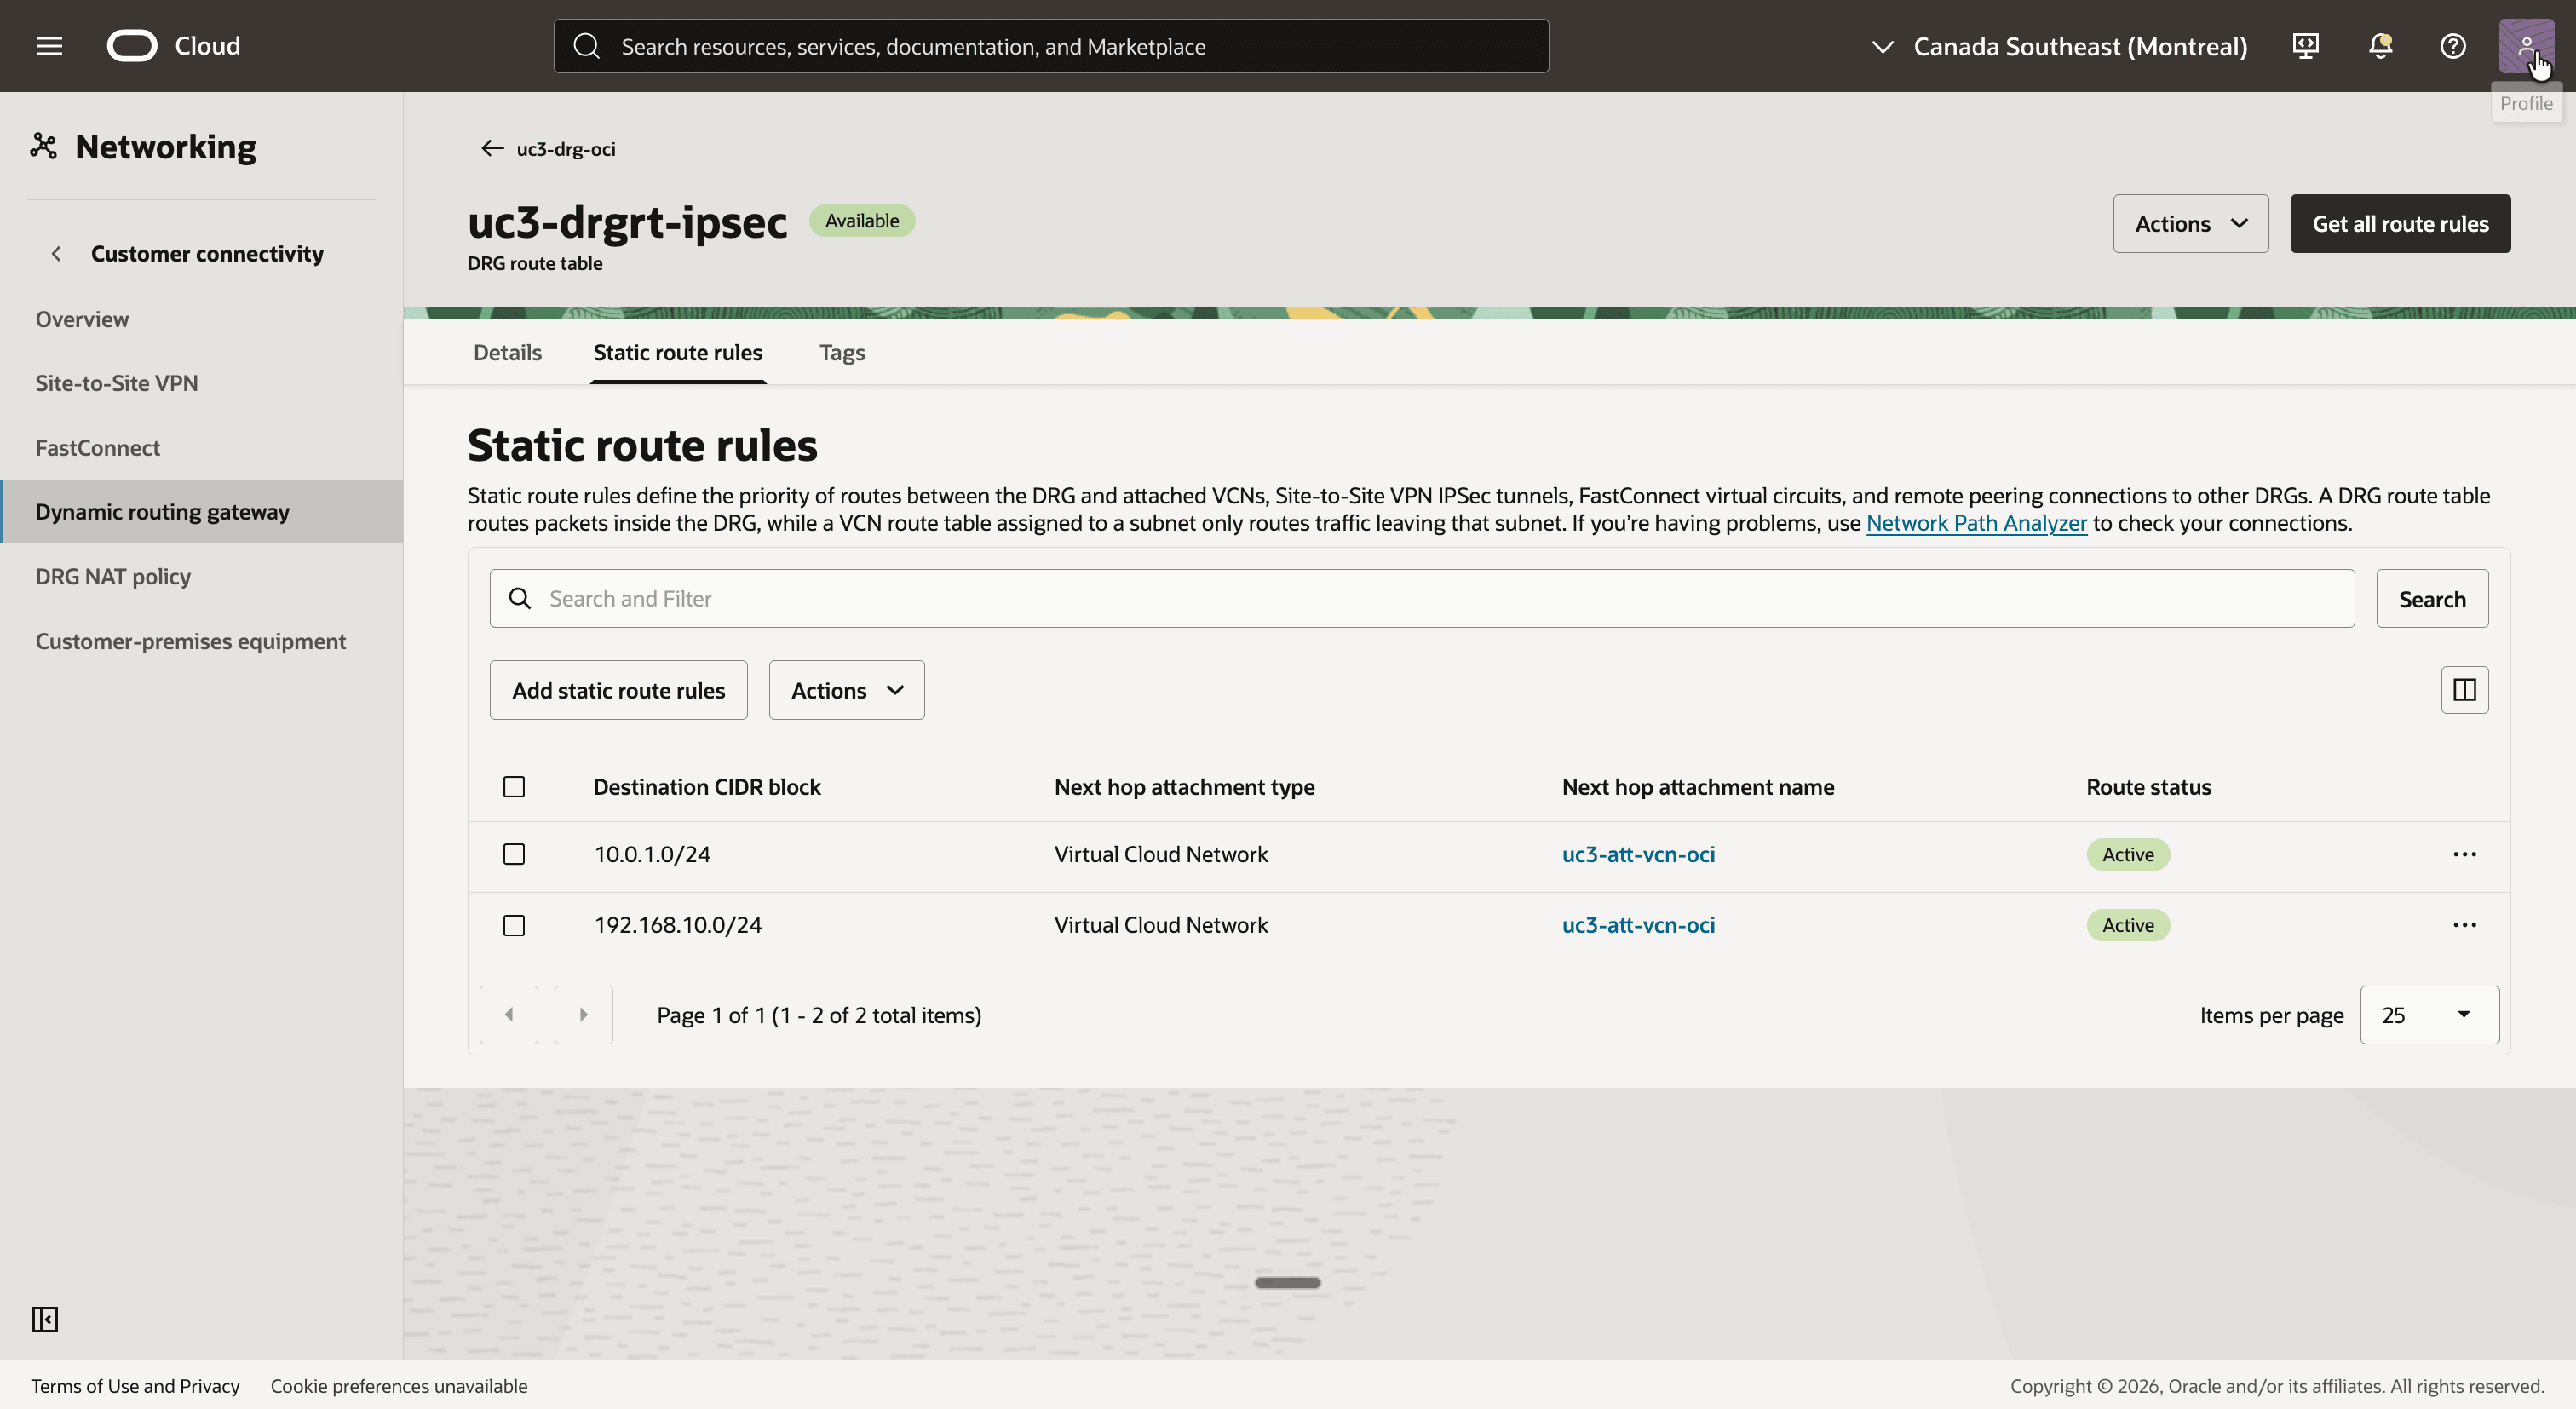
uc3-drg-oci에서 경로 지정 탭을 누르고 이름이uc3-drgrt-ipsec인 DRG 경로 테이블을 생성합니다.- 정적 경로 규칙 탭을 누르고 정적 경로 규칙 추가 단추를 누릅니다.
- 다음 홉 첨부 파일
uc3-att-vcn-oci을 사용하여 두 개의 규칙을 추가합니다.- 대상 CIDR블록
10.0.1.0/24 - 대상 CIDR블록
192.168.10.0/24
- 대상 CIDR블록
- 두 정적 경로는 모두 활성입니다.
uc3-drg-oci의 첨부 파일 탭으로 돌아가서 IPSec 터널 연결로 아래로 스크롤하고 두 터널 연결을 편집하여uc3-drgrt-ipsec를 DRG 경로 테이블로 선택합니다.
VCN 연결의 경로 테이블은 VCN에서 가져오며 온프레미스 섀도우 CIDR 192.168.20.0/24로 전송되는 트래픽을 처리합니다. 이 교통은 터널로 이동해야합니다. DRG 경로 테이블의 정적 경로 규칙은 IPSec 터널을 가리킬 수 없으므로 가져오기 경로 분포를 사용하여 터널에서 경로를 가져옵니다. BGP를 사용할 경우 임포트된 경로는 온프레미스 라우터가 알리는 경로입니다.
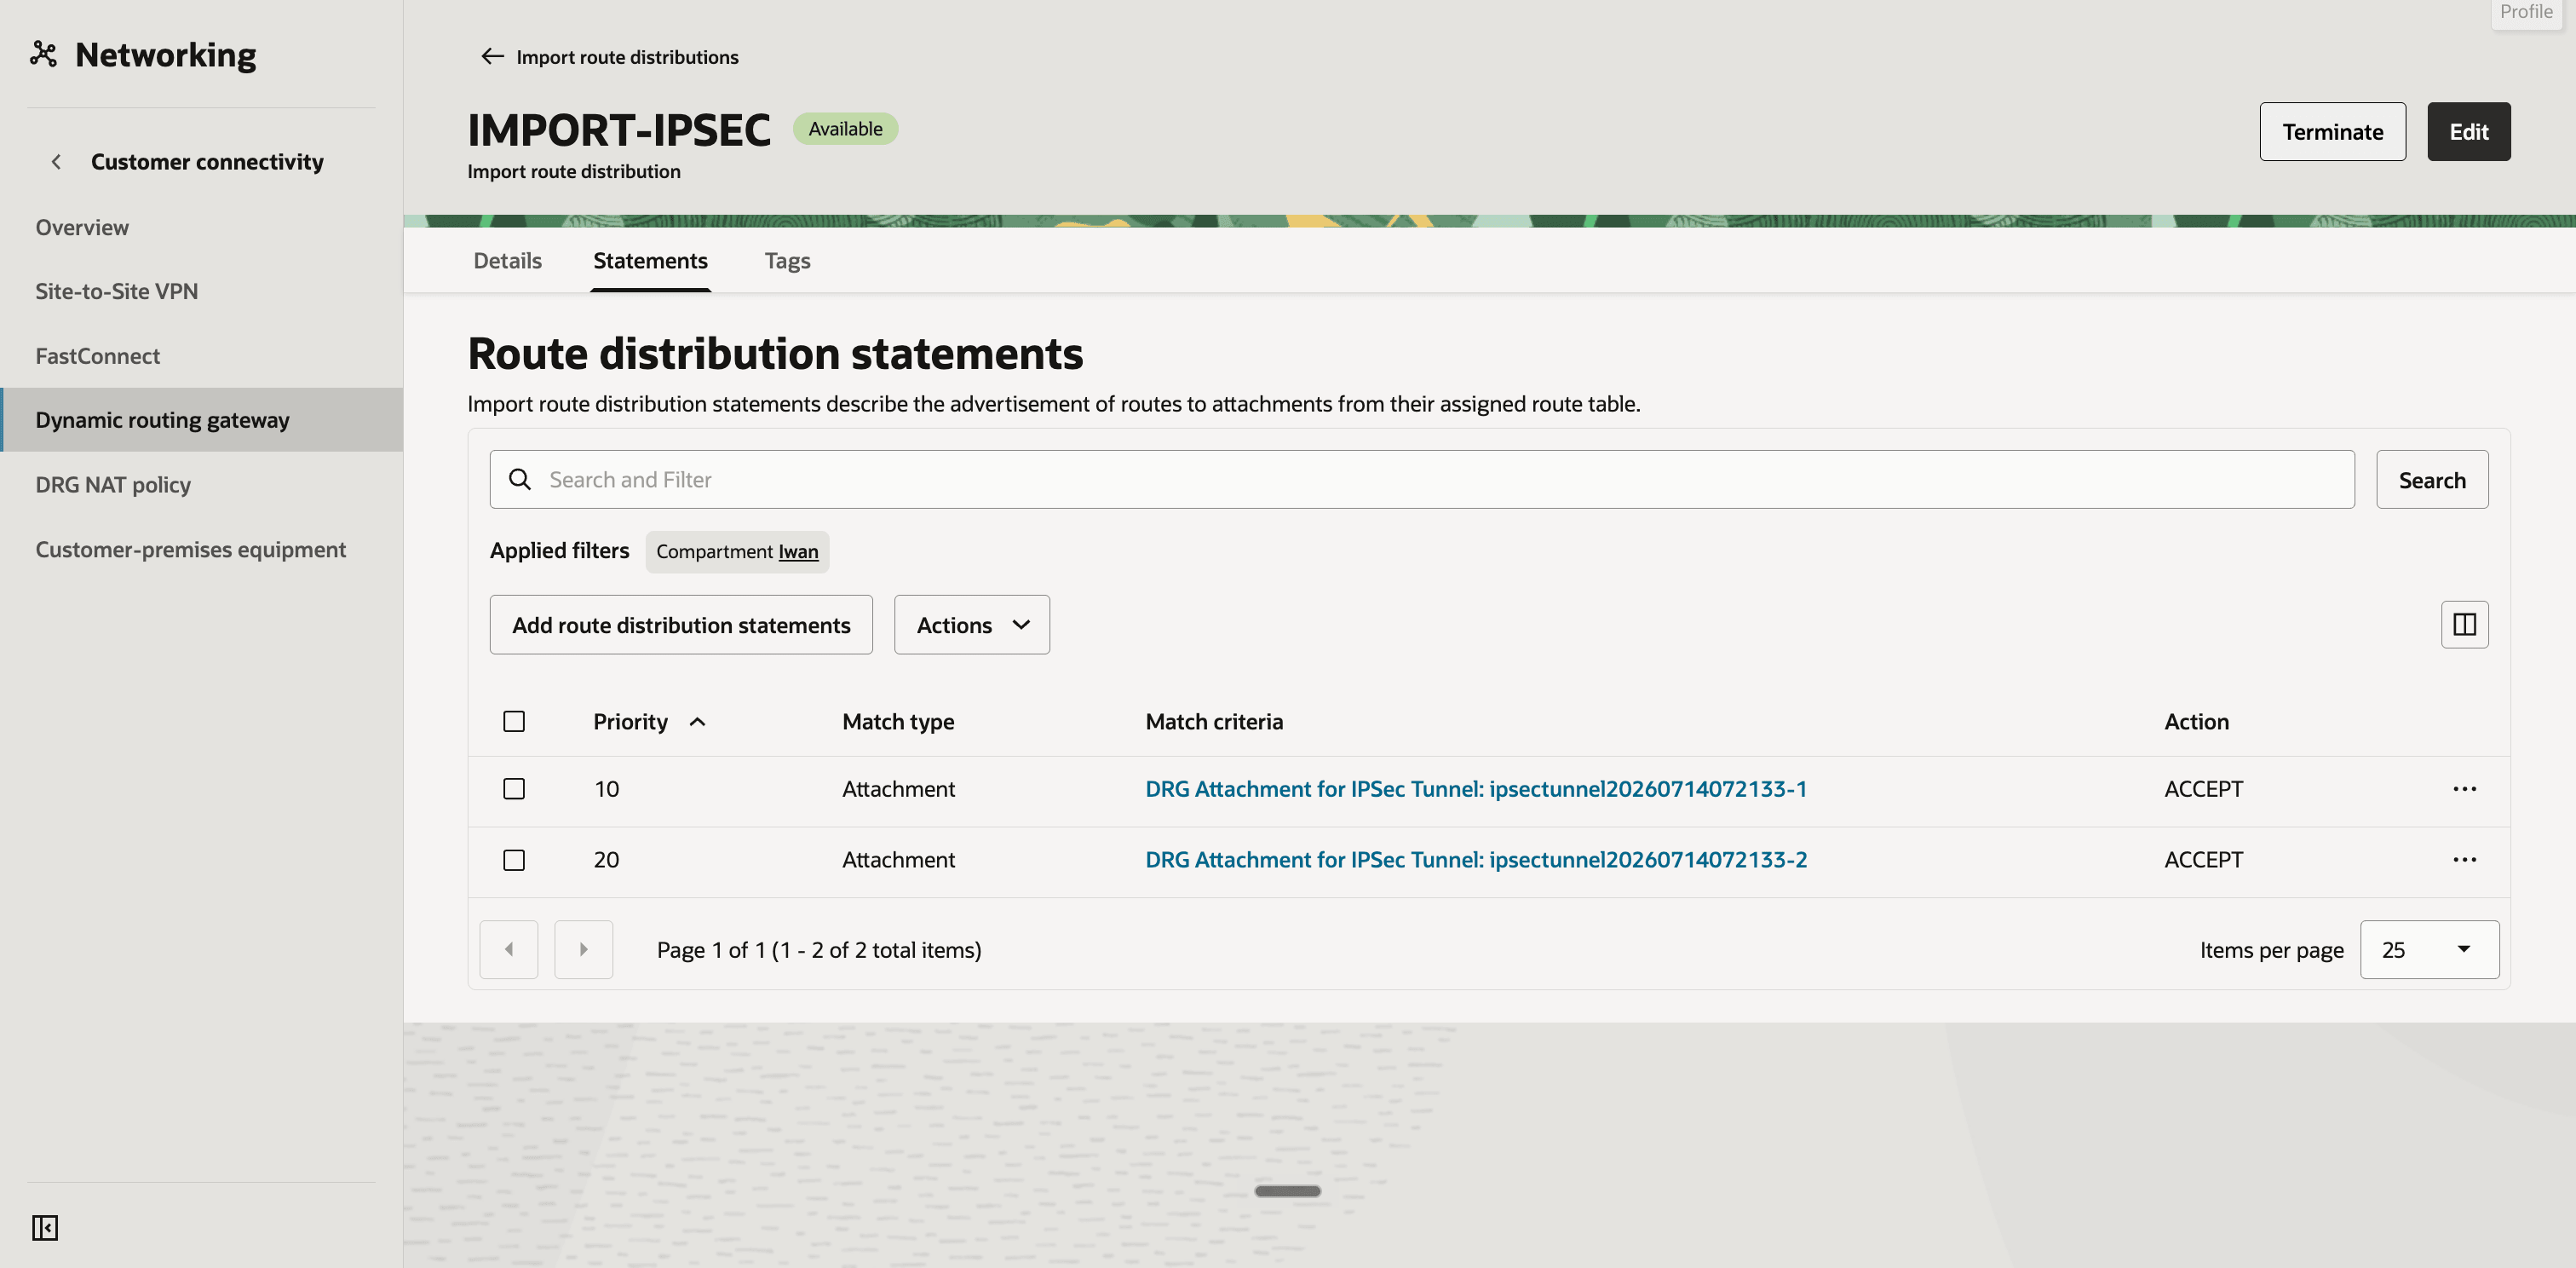
uc3-drg-oci의 경로 지정 탭에서 이름이IMPORT-IPSEC인 임포트 경로 분배를 생성하고 두 개의 명령문을 추가합니다.- 우선순위
10, 일치 유형 첨부, 첫번째 IPSec 터널의 연결, 작업 수락. - 우선순위
20, 일치 유형 첨부, 두번째 IPSec 터널의 연결, 작업 수락.
- 우선순위
- 이름이
uc3-drgrt-vcn-oci인 DRG 경로 테이블을 생성하고IMPORT-IPSEC를 경로 분포 임포트로 선택합니다. - 첨부 파일
uc3-att-vcn-oci을 편집하고uc3-drgrt-vcn-oci을 DRG 경로 테이블로 선택합니다. - 임포트 경로 분포
IMPORT-IPSEC을 누르고 명세서 탭을 누릅니다. - 두 명령문(각 IPSec 터널 연결에 대해 하나씩, 모두 ACCEPT 작업을 사용함)을 확인합니다.
- DRG 경로 테이블
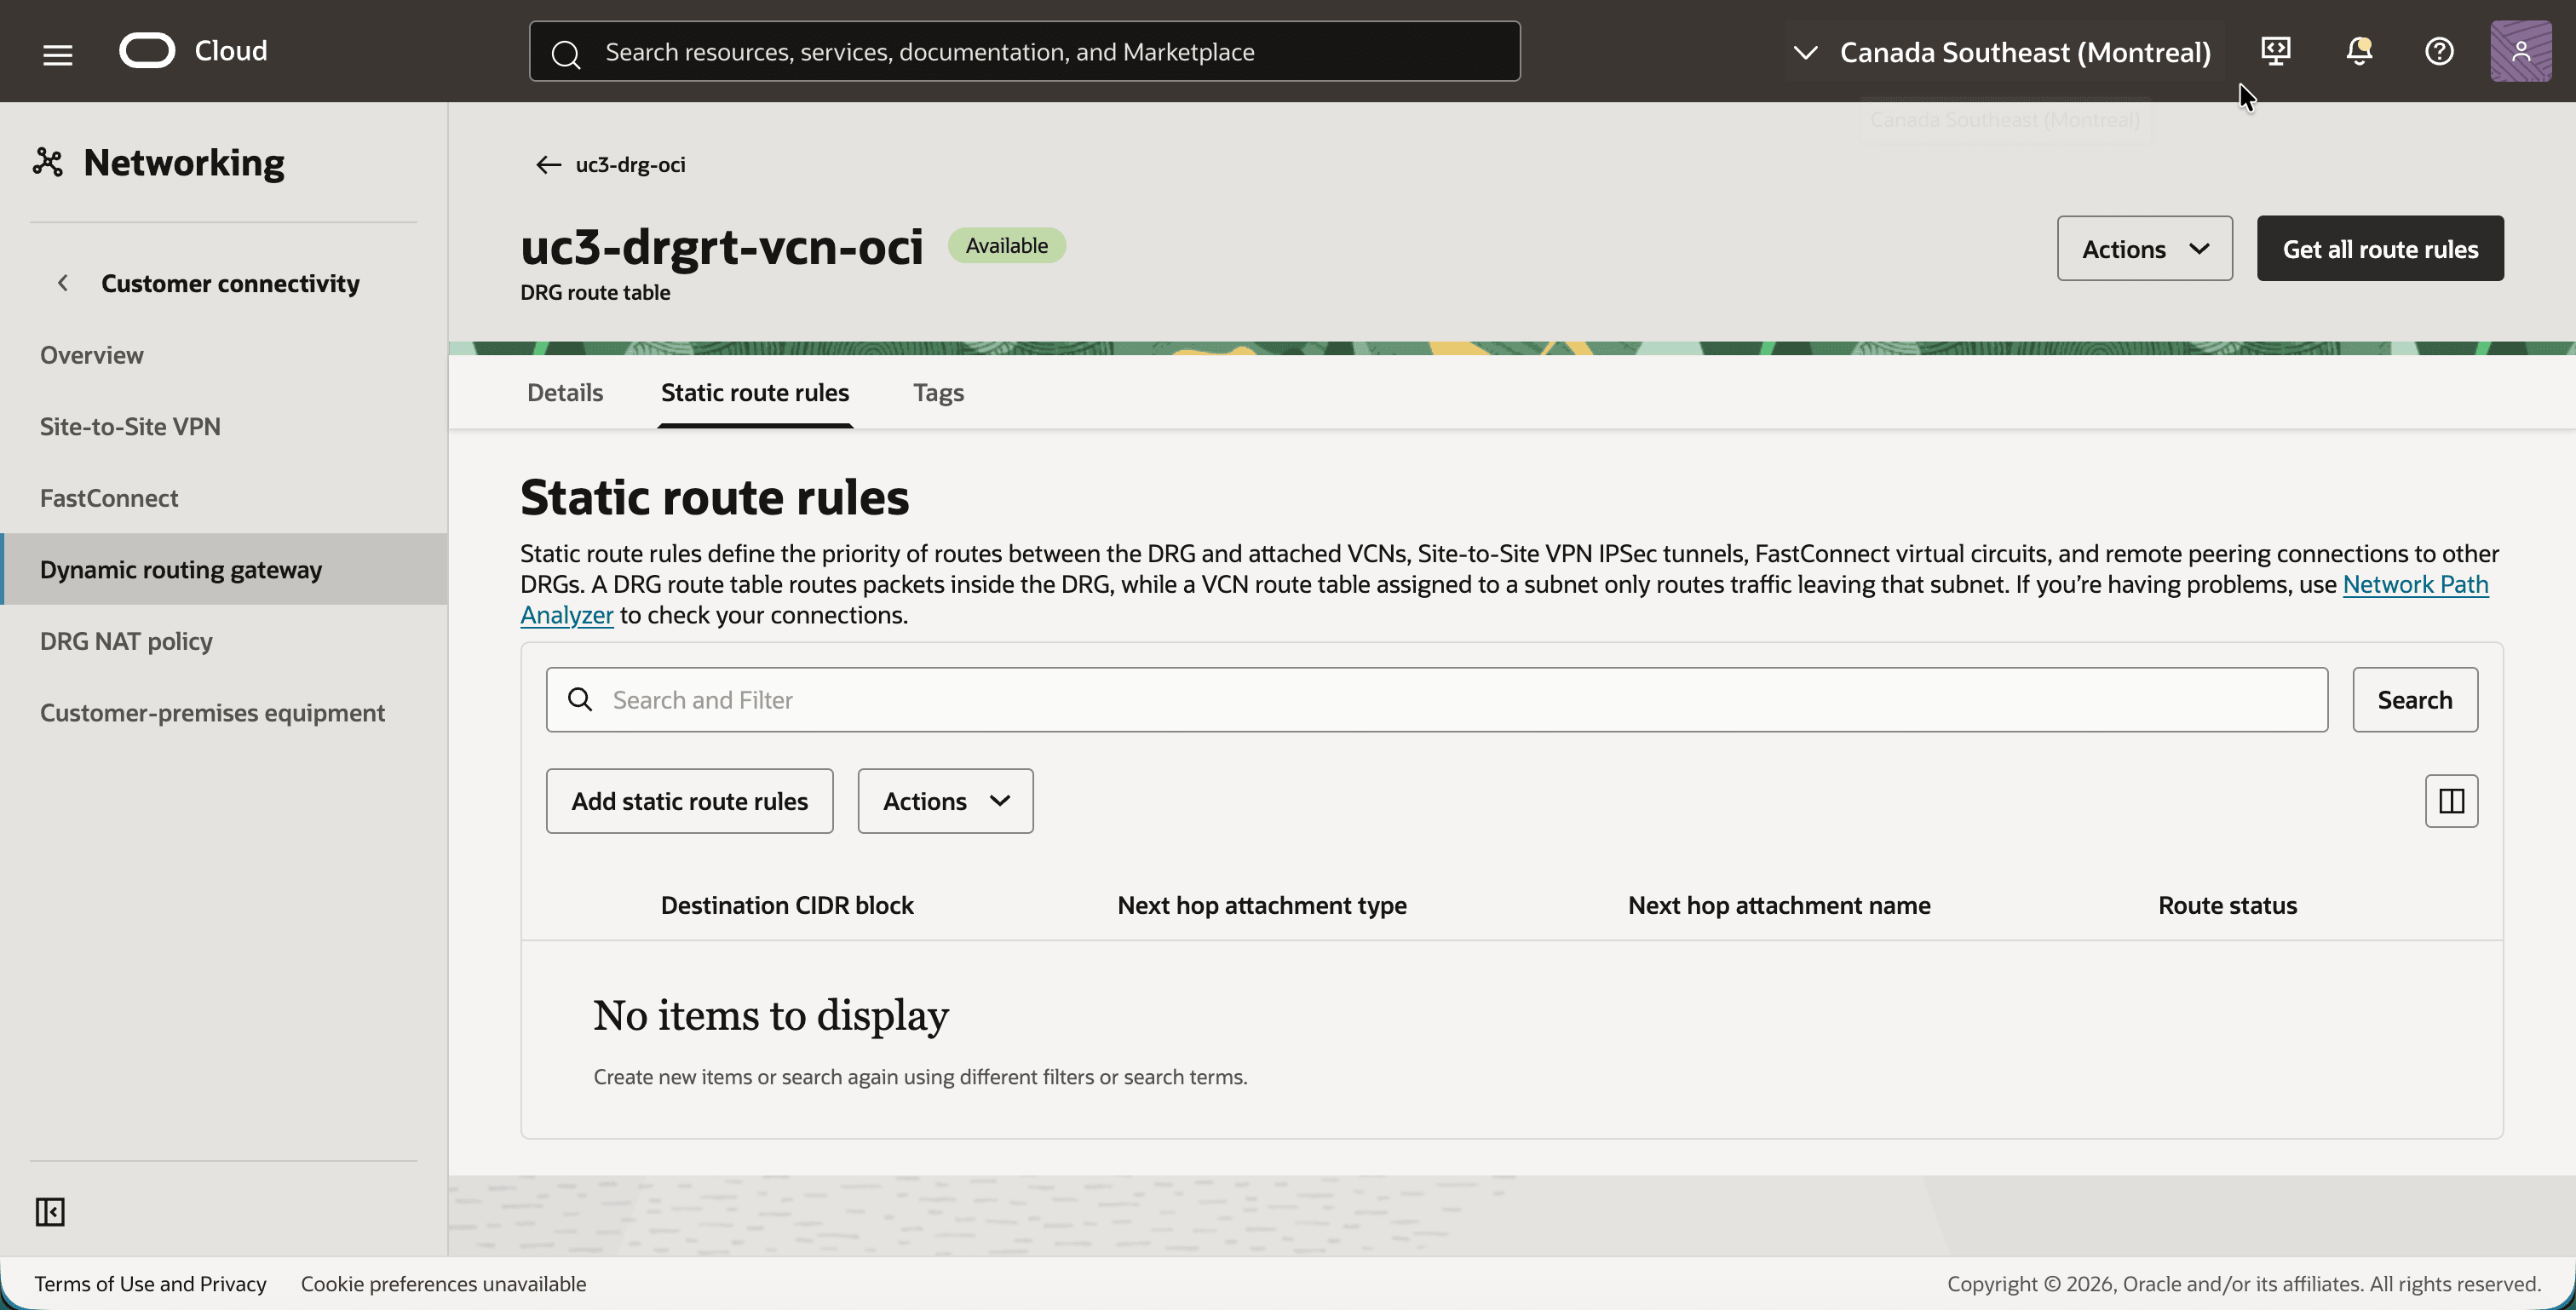
uc3-drgrt-vcn-oci을 누르고 정적 경로 규칙 탭을 누릅니다. - 테이블에 정적 라우트 규칙이 없습니다. 이는 예상된 상황입니다.
- 세부정보 탭으로 돌아가서 모든 순로 규칙 가져오기 버튼을 누릅니다.
192.168.20.0/24에 대해 DYNAMIC 유형의 두 경로를 확인합니다. 각 경로에는 IPSec 터널 연결이 다음 홉으로 지정됩니다. 08단계에서 온프레미스 라우터가 BGP로 알리는 접두어입니다.- 경로 상태를 확인합니다. DRG는 상태가 Active인 경로를 사용합니다. 다른 터널을 통과하는 경로의 상태는 Conflict이며, 여기서는 동일한 대상에 대한 대기만 의미합니다.
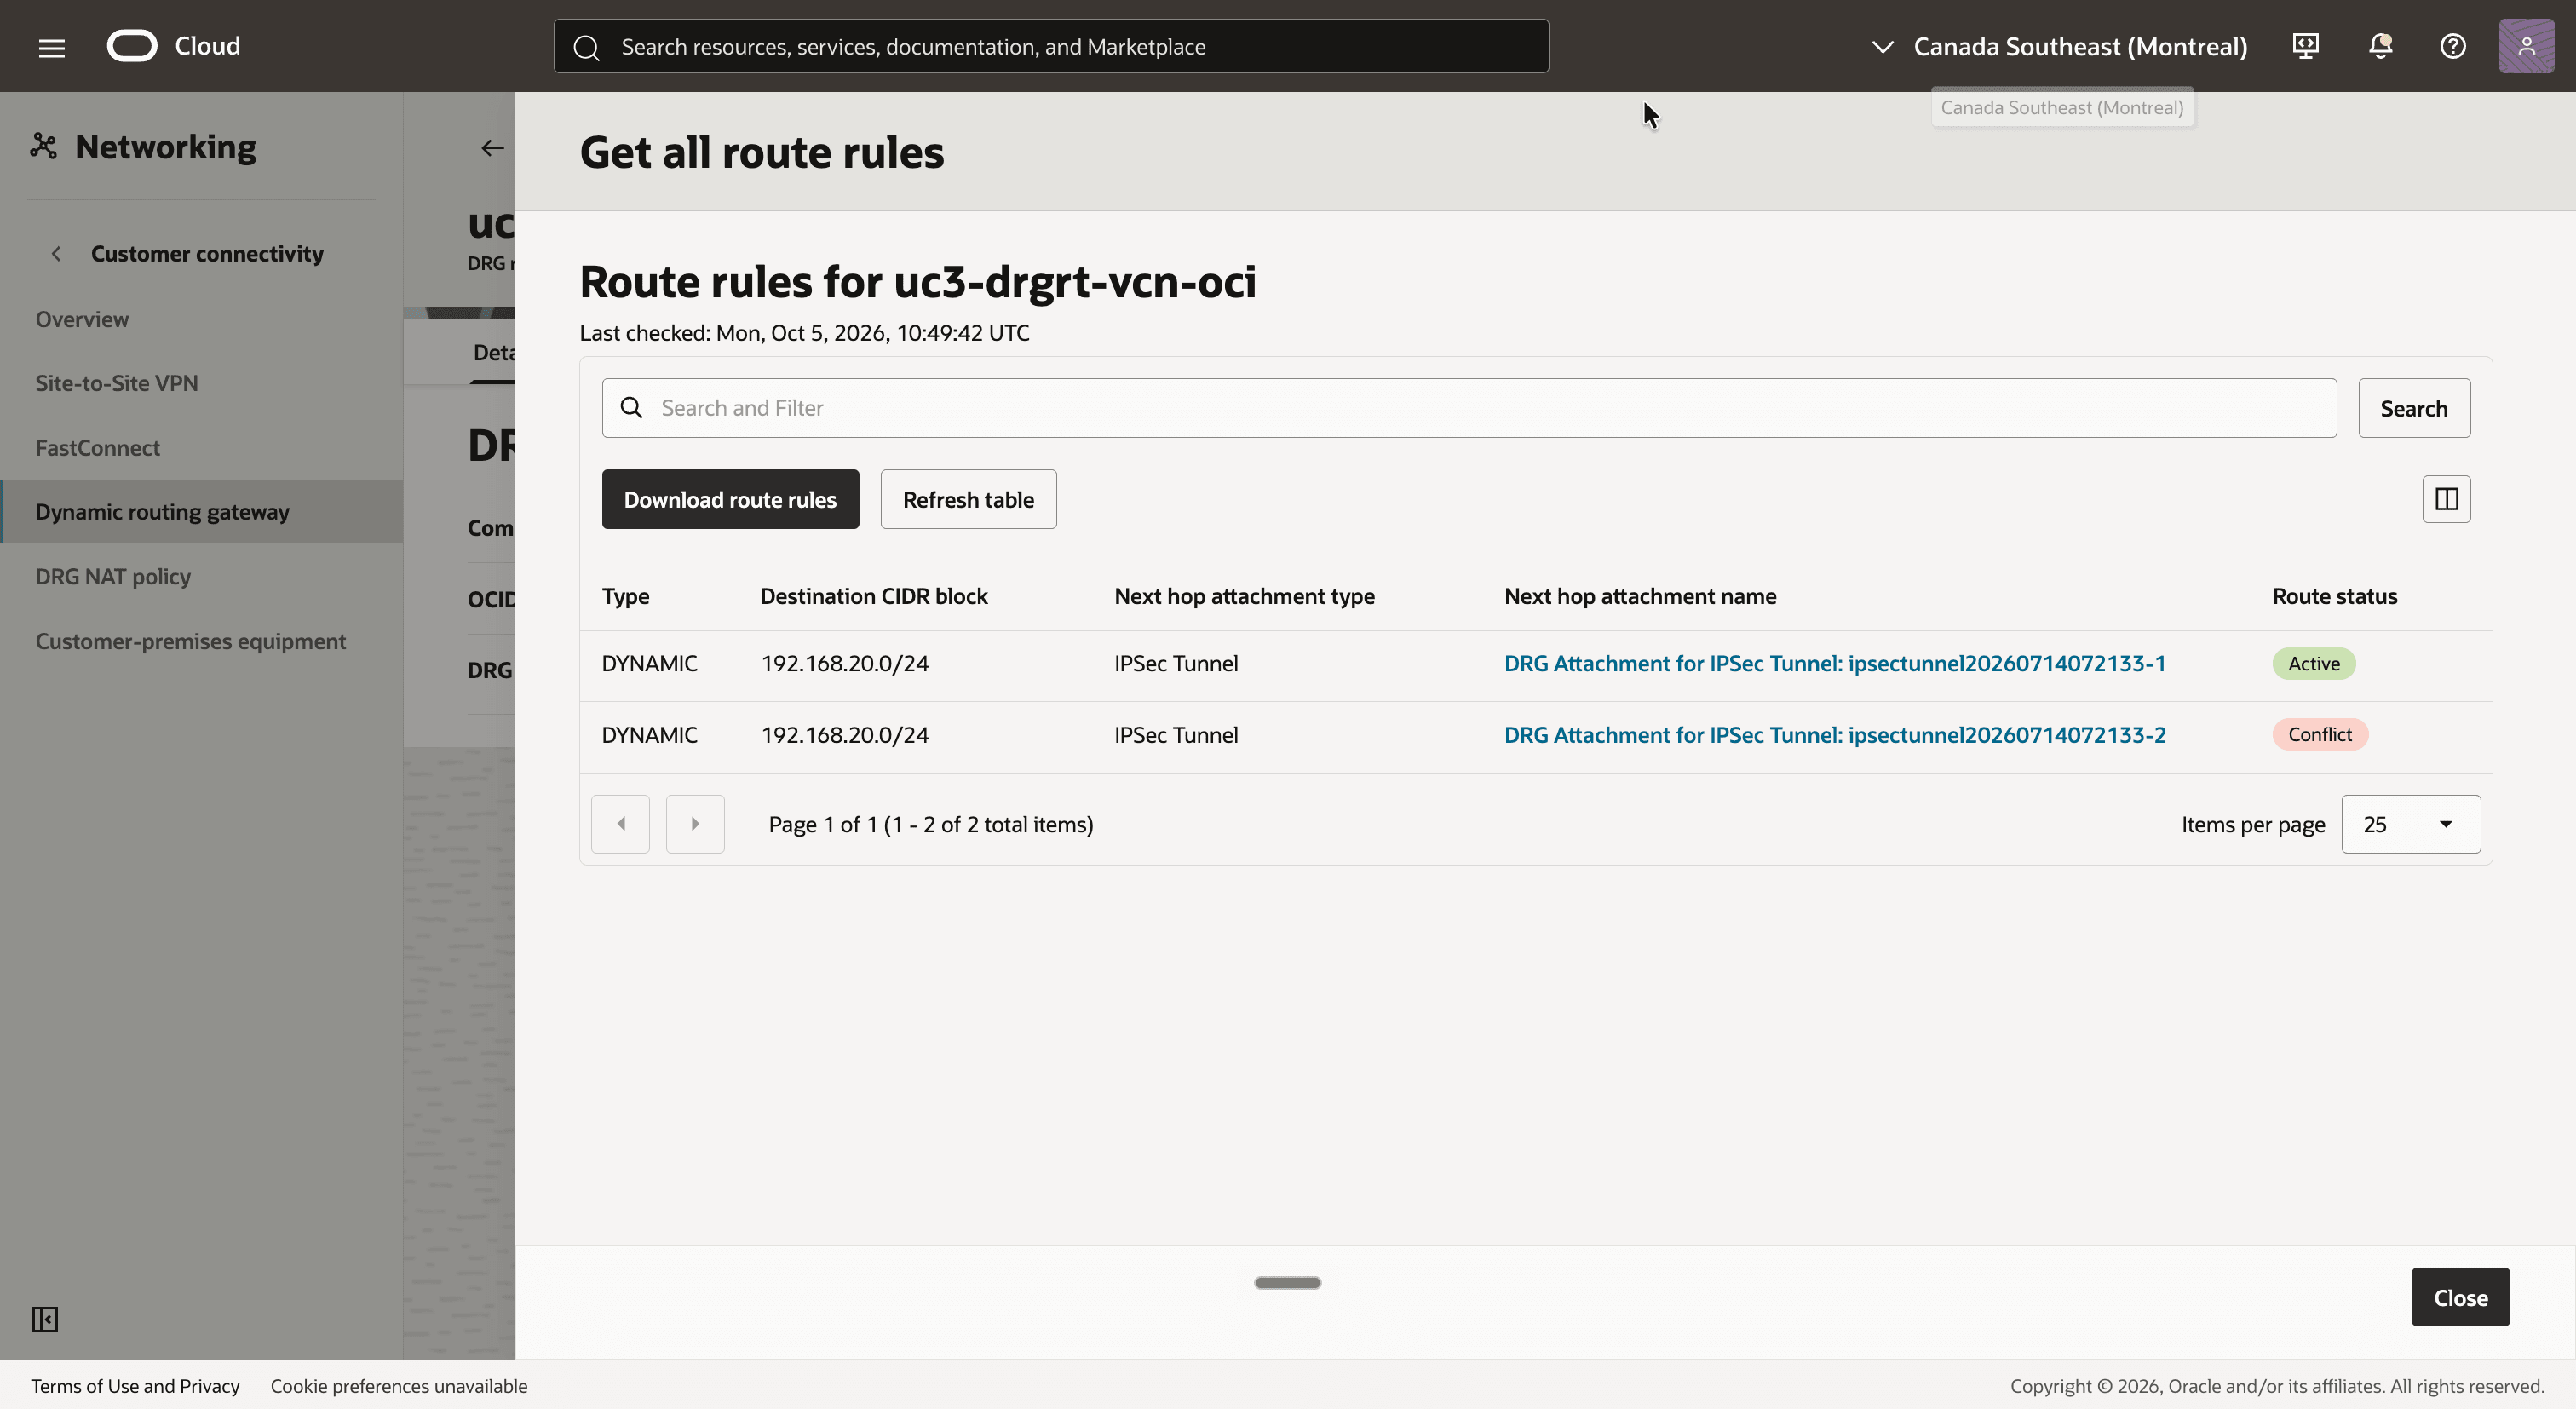
[<수량>] 참고] 이 경로가 누락된 경우 터널과 BGP 세션이 작동 중이더라도 VCN에서 온프레미스로의 트래픽이 DRG에서 삭제됩니다. 온프레미스 라우터가 무엇을 알리는지 확인합니다(단계 13).
10단계: OCI측에서 VCN 경로 테이블 구성
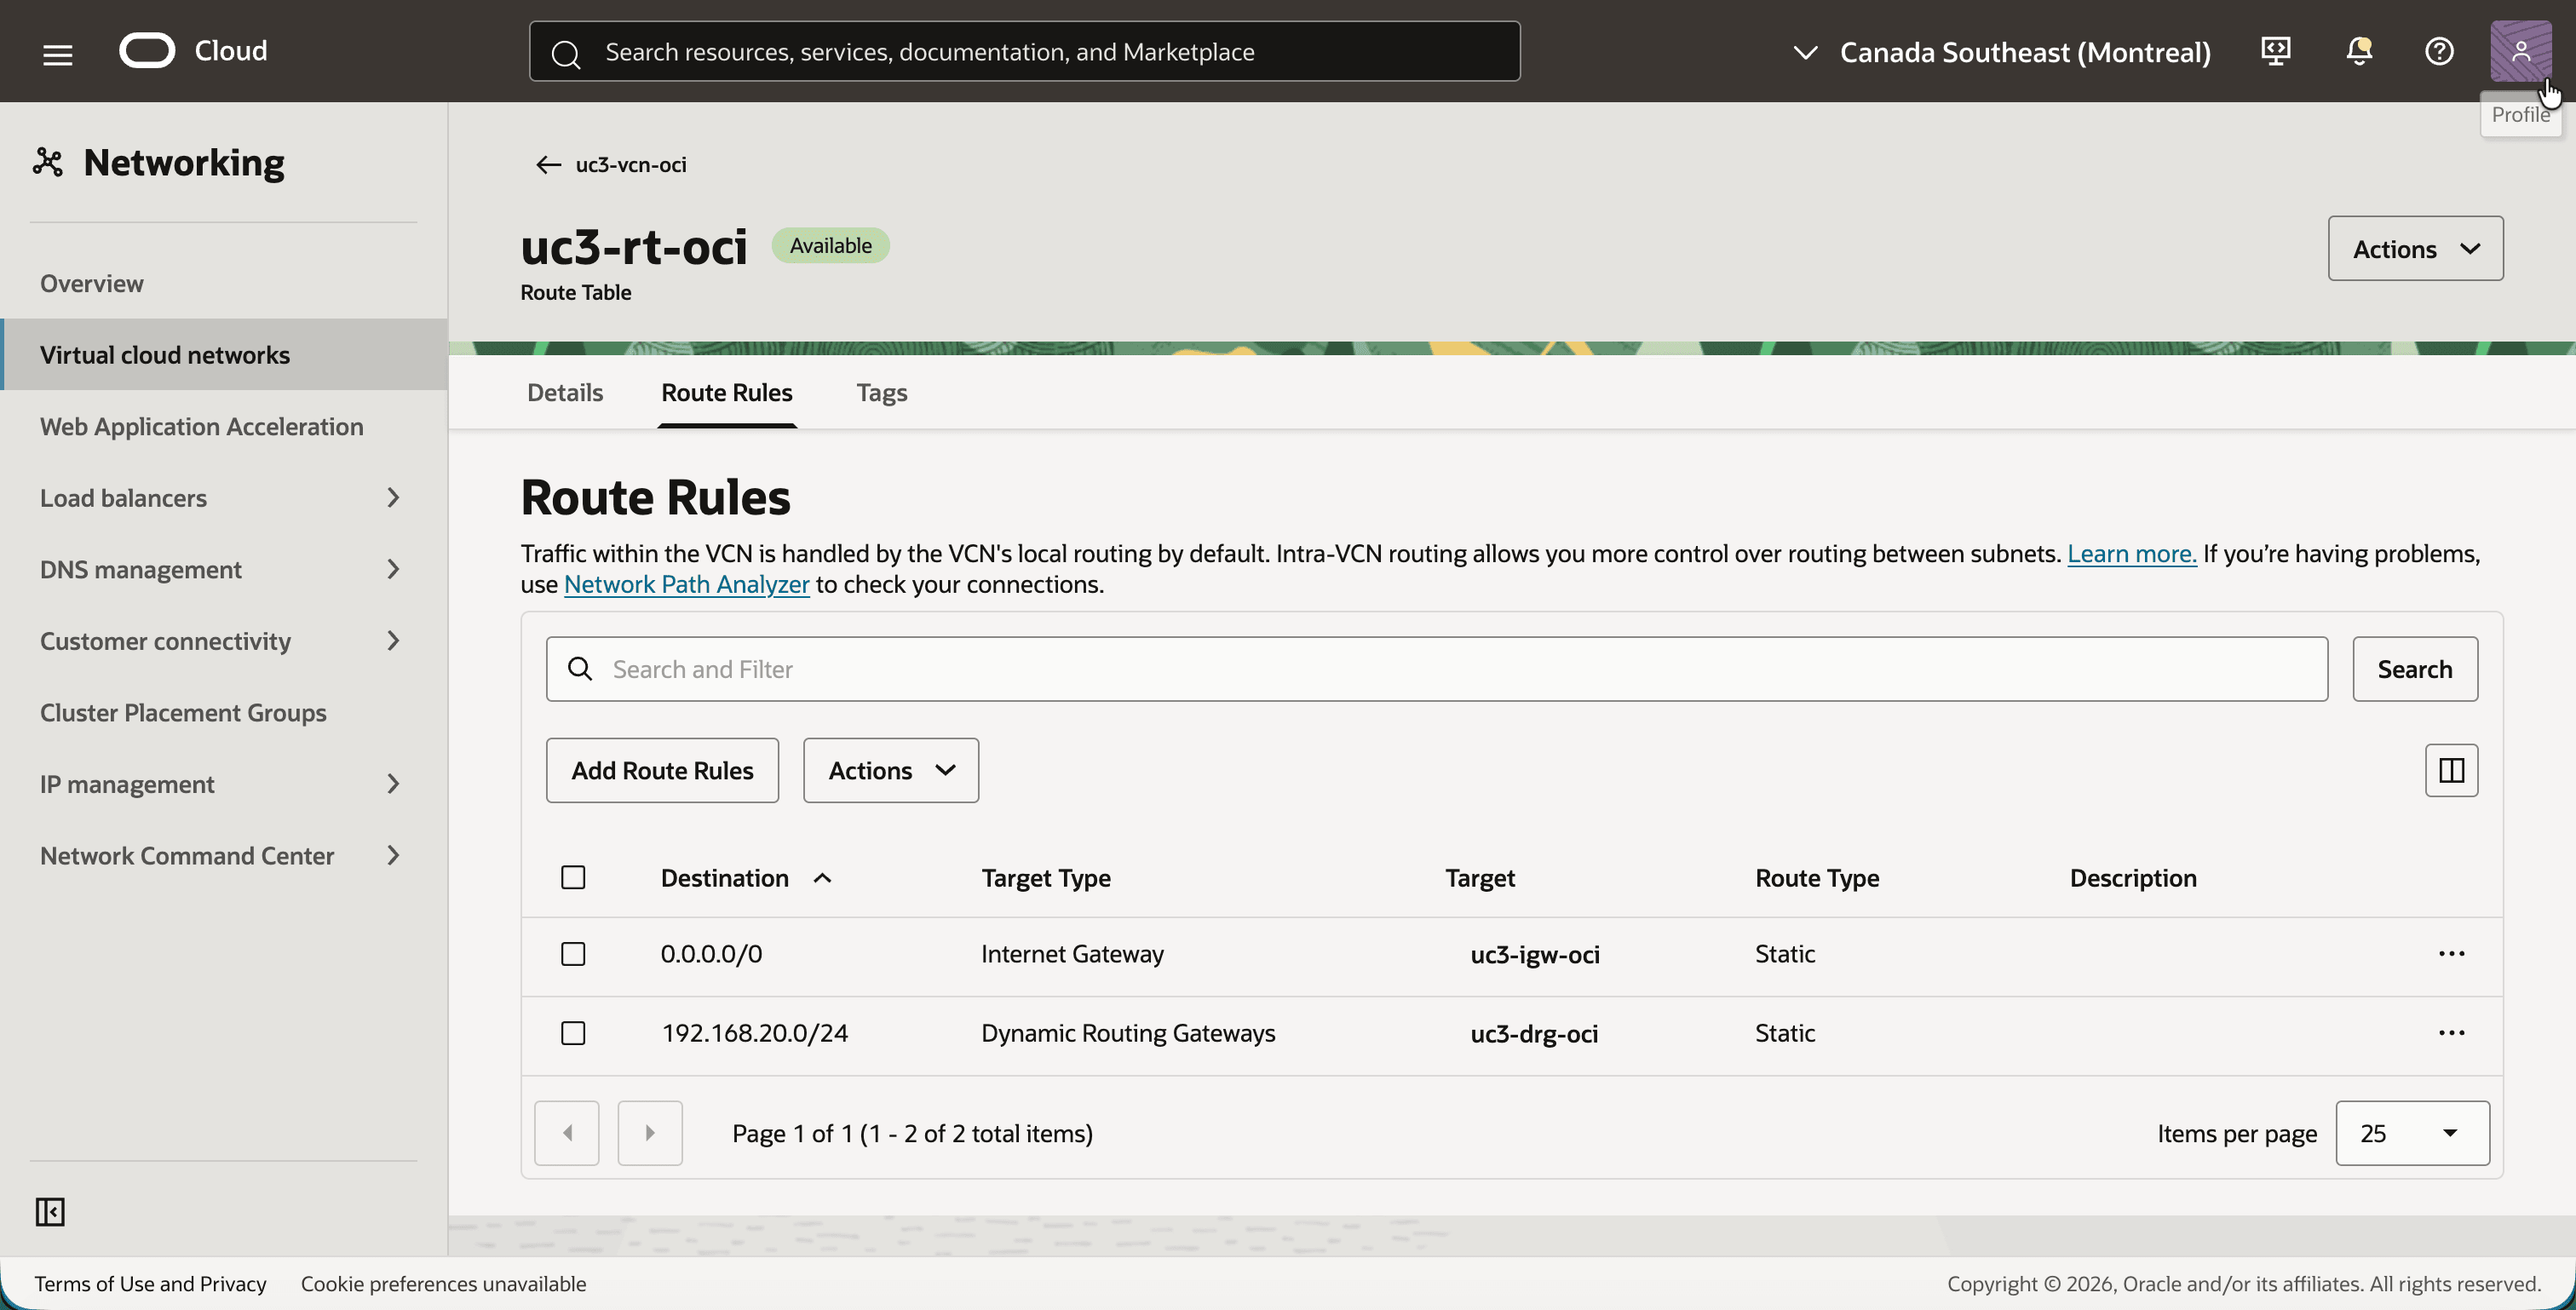
VCN의 인스턴스는 온프레미스 섀도우 CIDR에 대한 트래픽을 DRG로 전송해야 합니다.
uc3-vcn-oci에서 경로 지정 탭을 누르고 경로 테이블uc3-rt-oci을 누릅니다.uc3-subnet-oci에 지정된 경로 테이블입니다.- 경로 규칙 탭을 누릅니다.
- 경로 테이블에 다음 두 가지 경로 규칙이 포함되도록 온프레미스 섀도우 CIDR에 대한 경로 규칙을 추가합니다.
0.0.0.0/0- 인터넷에서 SSH 액세스를 위한 대상uc3-igw-oci192.168.20.0/24(온프레미스의 섀도우 CIDR) 및 대상uc3-drg-oci
단계 11: DRG NAT 정책 및 규칙 생성
이 단계는 전체 튜토리얼의 단계입니다. 하나의 규칙이 있는 하나의 DRG NAT 정책은 모든 변환을 양방향으로 수행합니다.
정책은 IPSec 터널 연결과 연관되므로 온프레미스에서 도착하는 트래픽에 대해 규칙이 기록됩니다. 이러한 패킷은 온프레미스 호스트를 소스(10.0.1.x)로, OCI 인스턴스의 섀도우 주소를 대상(192.168.10.x)으로 포함합니다.
| 최초 | 번역됨 | 의미 | |
|---|---|---|---|
| 소스 | 10.0.1.0/24 |
192.168.20.0/24 |
온프레미스의 실제 주소는 OCI에서 192.168.20.0/24로 표시됩니다. |
| 대상 | 192.168.10.0/24 |
10.0.1.0/24 |
OCI의 섀도우 CIDR은 VCN의 실제 CIDR로 대체됩니다. |
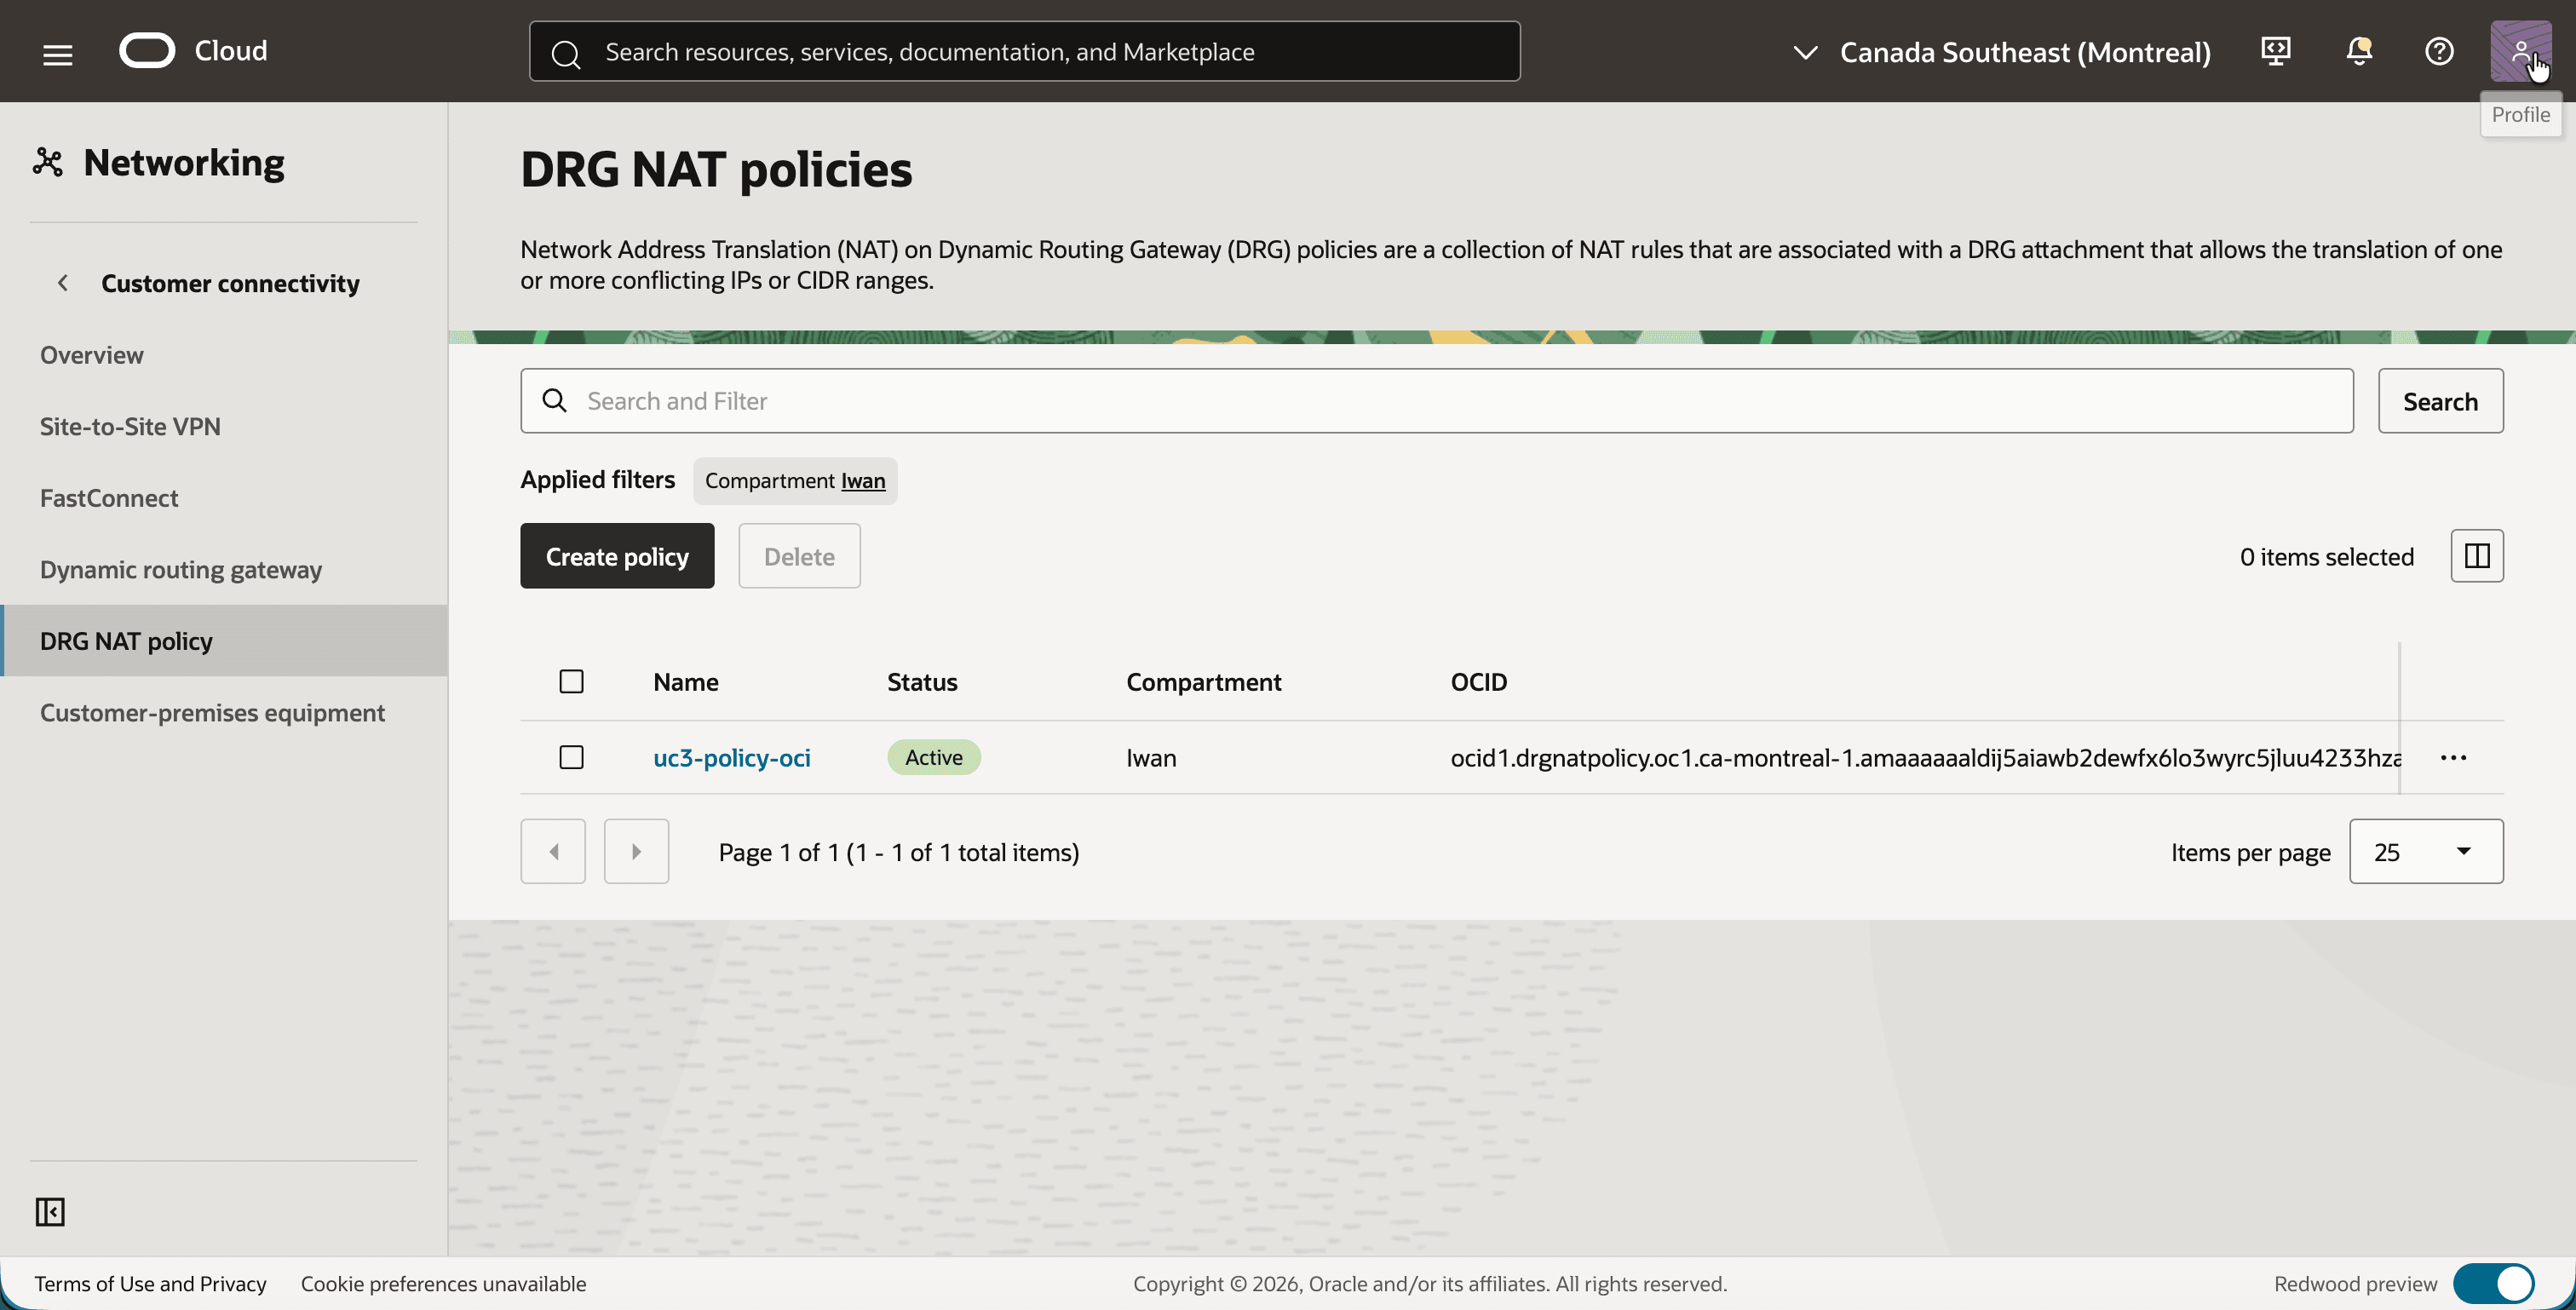
- 탐색 메뉴를 열고 네트워킹, 고객 연결, DRG NAT 정책 순으로 누릅니다.
- 정책 생성 단추를 누르고 이름이
uc3-policy-oci인 정책을 생성합니다. - 정책은 Active입니다.
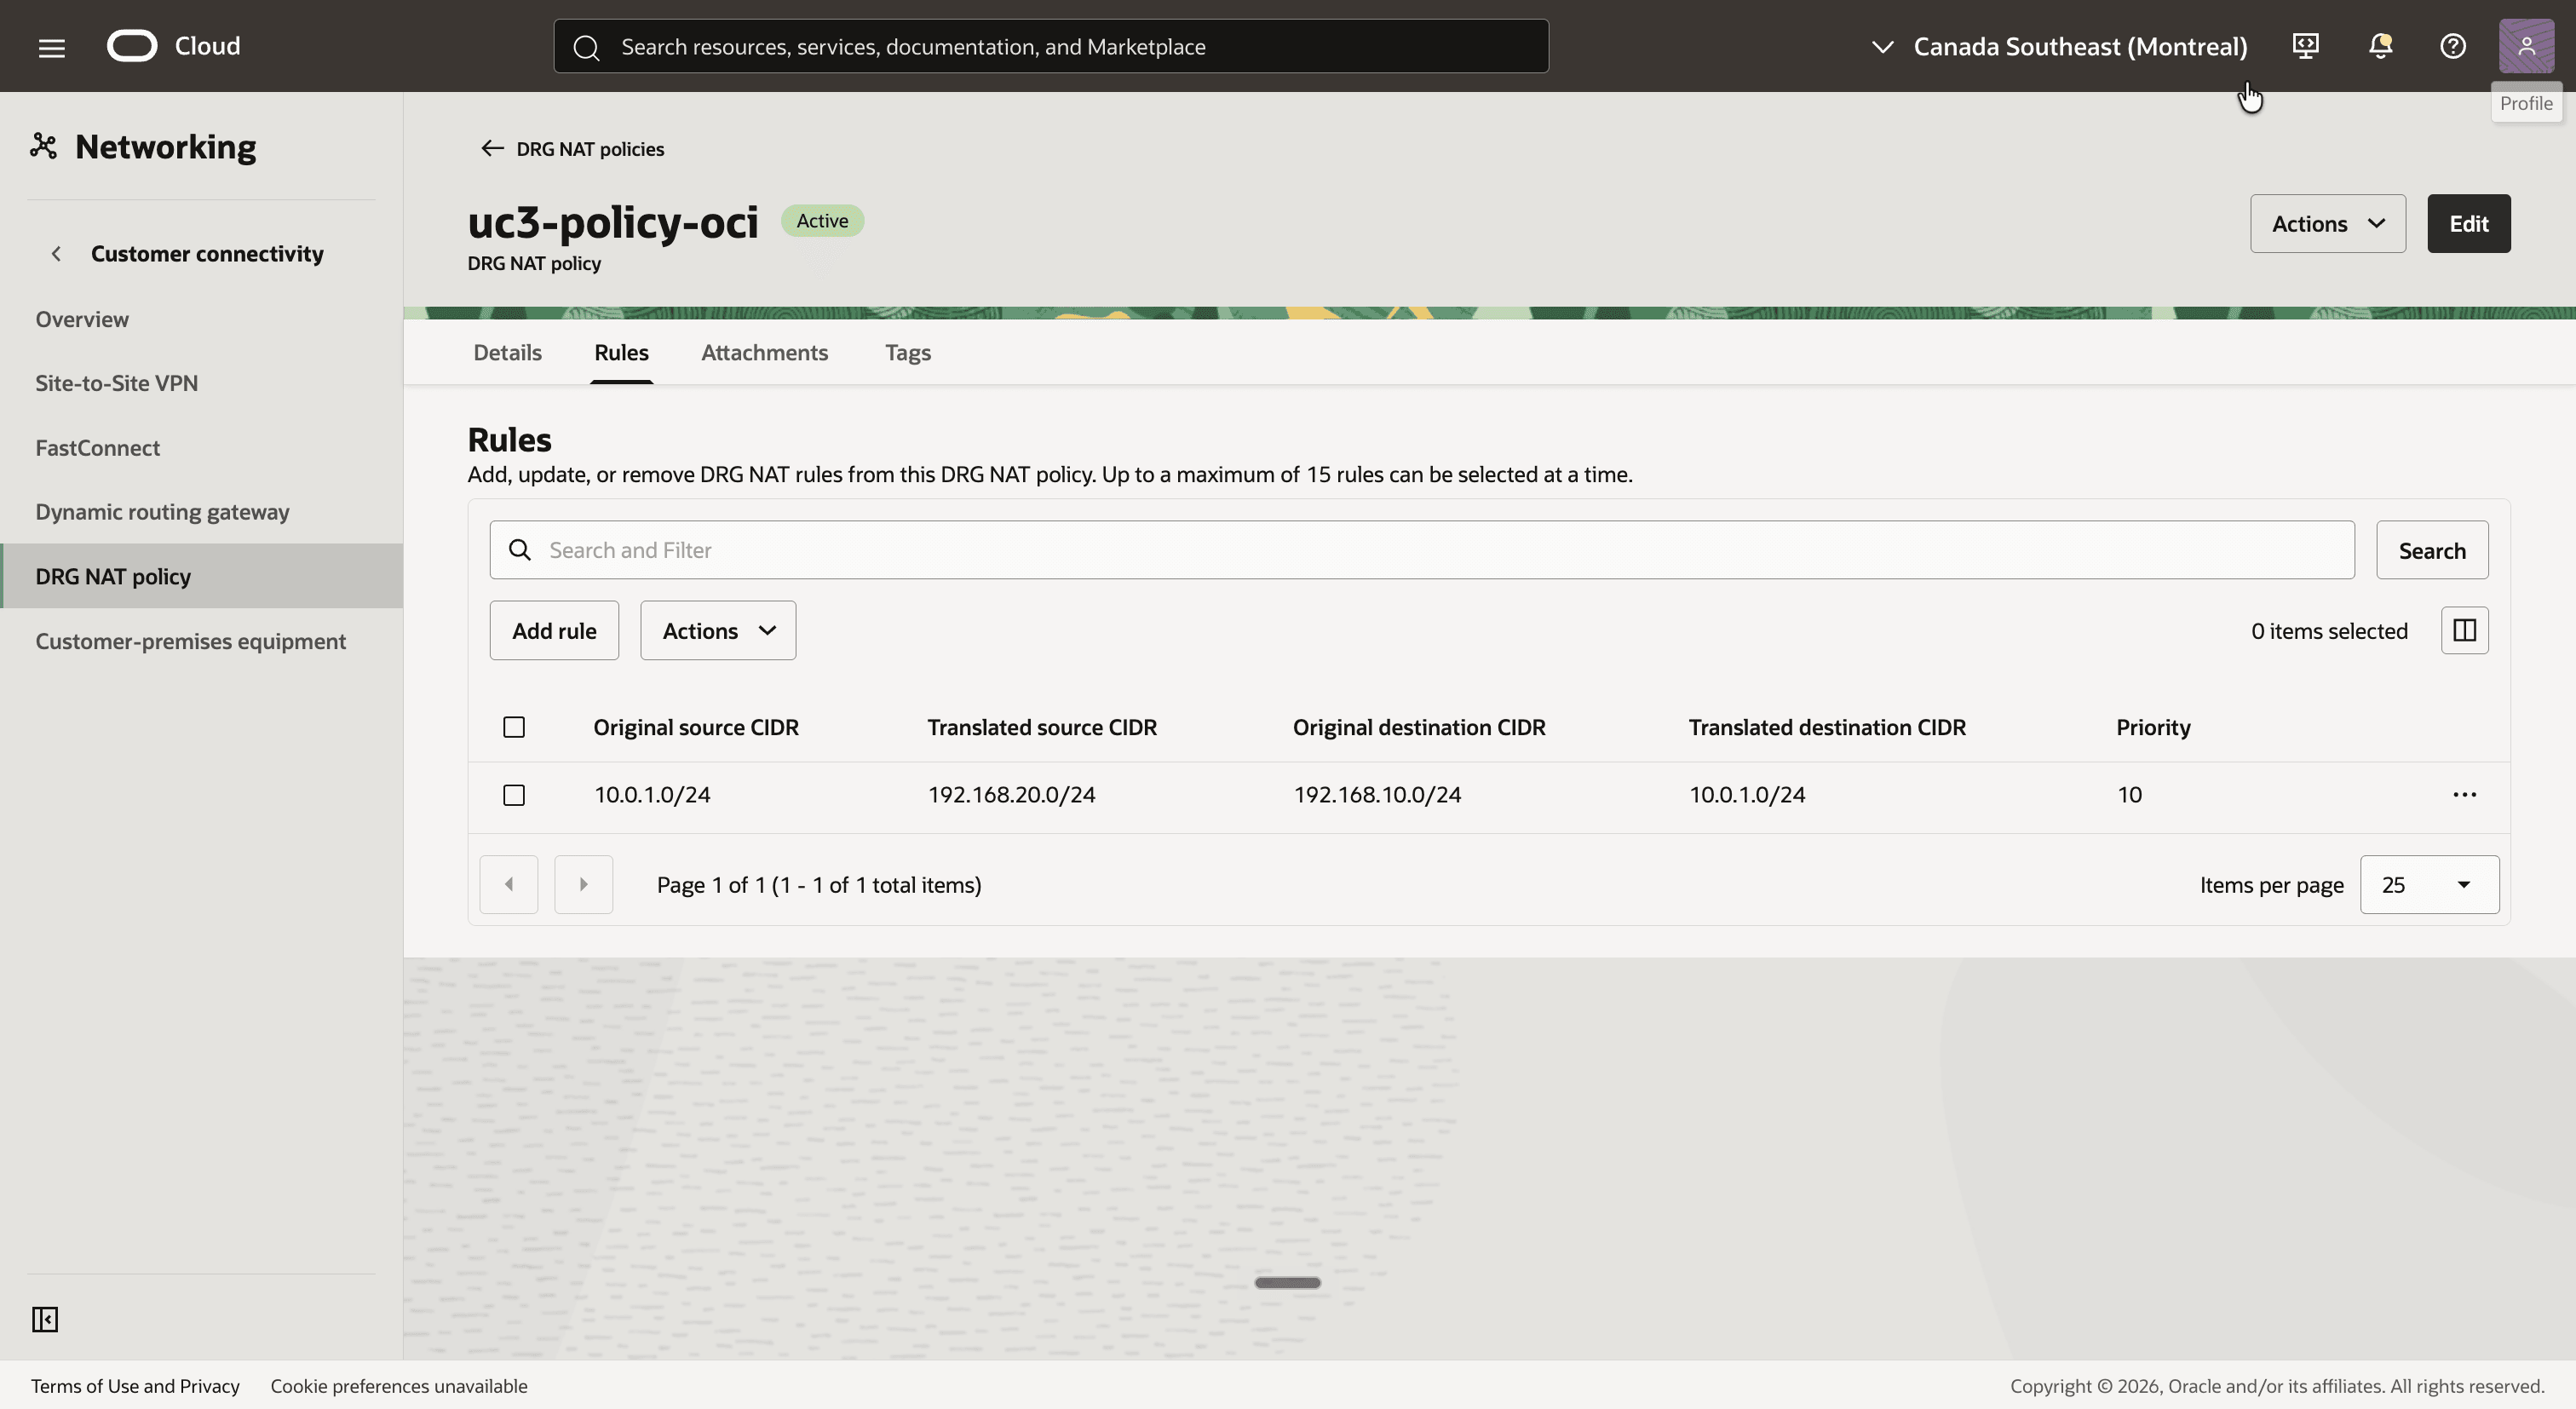
uc3-policy-oci을 누르고 규칙 탭을 누릅니다.- 규칙 추가 단추를 누르고 다음 값으로 규칙을 추가합니다.
- 우선순위:
10 - 원래 출처 CIDR:
10.0.1.0/24 - 환산된 소스 CIDR:
192.168.20.0/24 - 원래 목적지 CIDR:
192.168.10.0/24 - 환산된 대상 CIDR:
10.0.1.0/24
- 우선순위:
- 규칙이 규칙 탭에 나열됩니다.
[<수량>] 참고] VCN의 관점에서 소스
10.0.1.0/24에서192.168.10.0/24로, 대상192.168.20.0/24에서10.0.1.0/24로 이 규칙을 작성하려고 합니다. 이 규칙은 경고 없이 수락되지만 IPSec 터널 연결에서는 패킷과 일치하지 않으며 트래픽이 전달되지 않습니다. 항상 정책을 포함하는 연결을 통해 DRG로 들어가는 트래픽에 대한 규칙을 작성합니다.
단계 12: NAT 정책을 IPSec 터널 연결과 연관
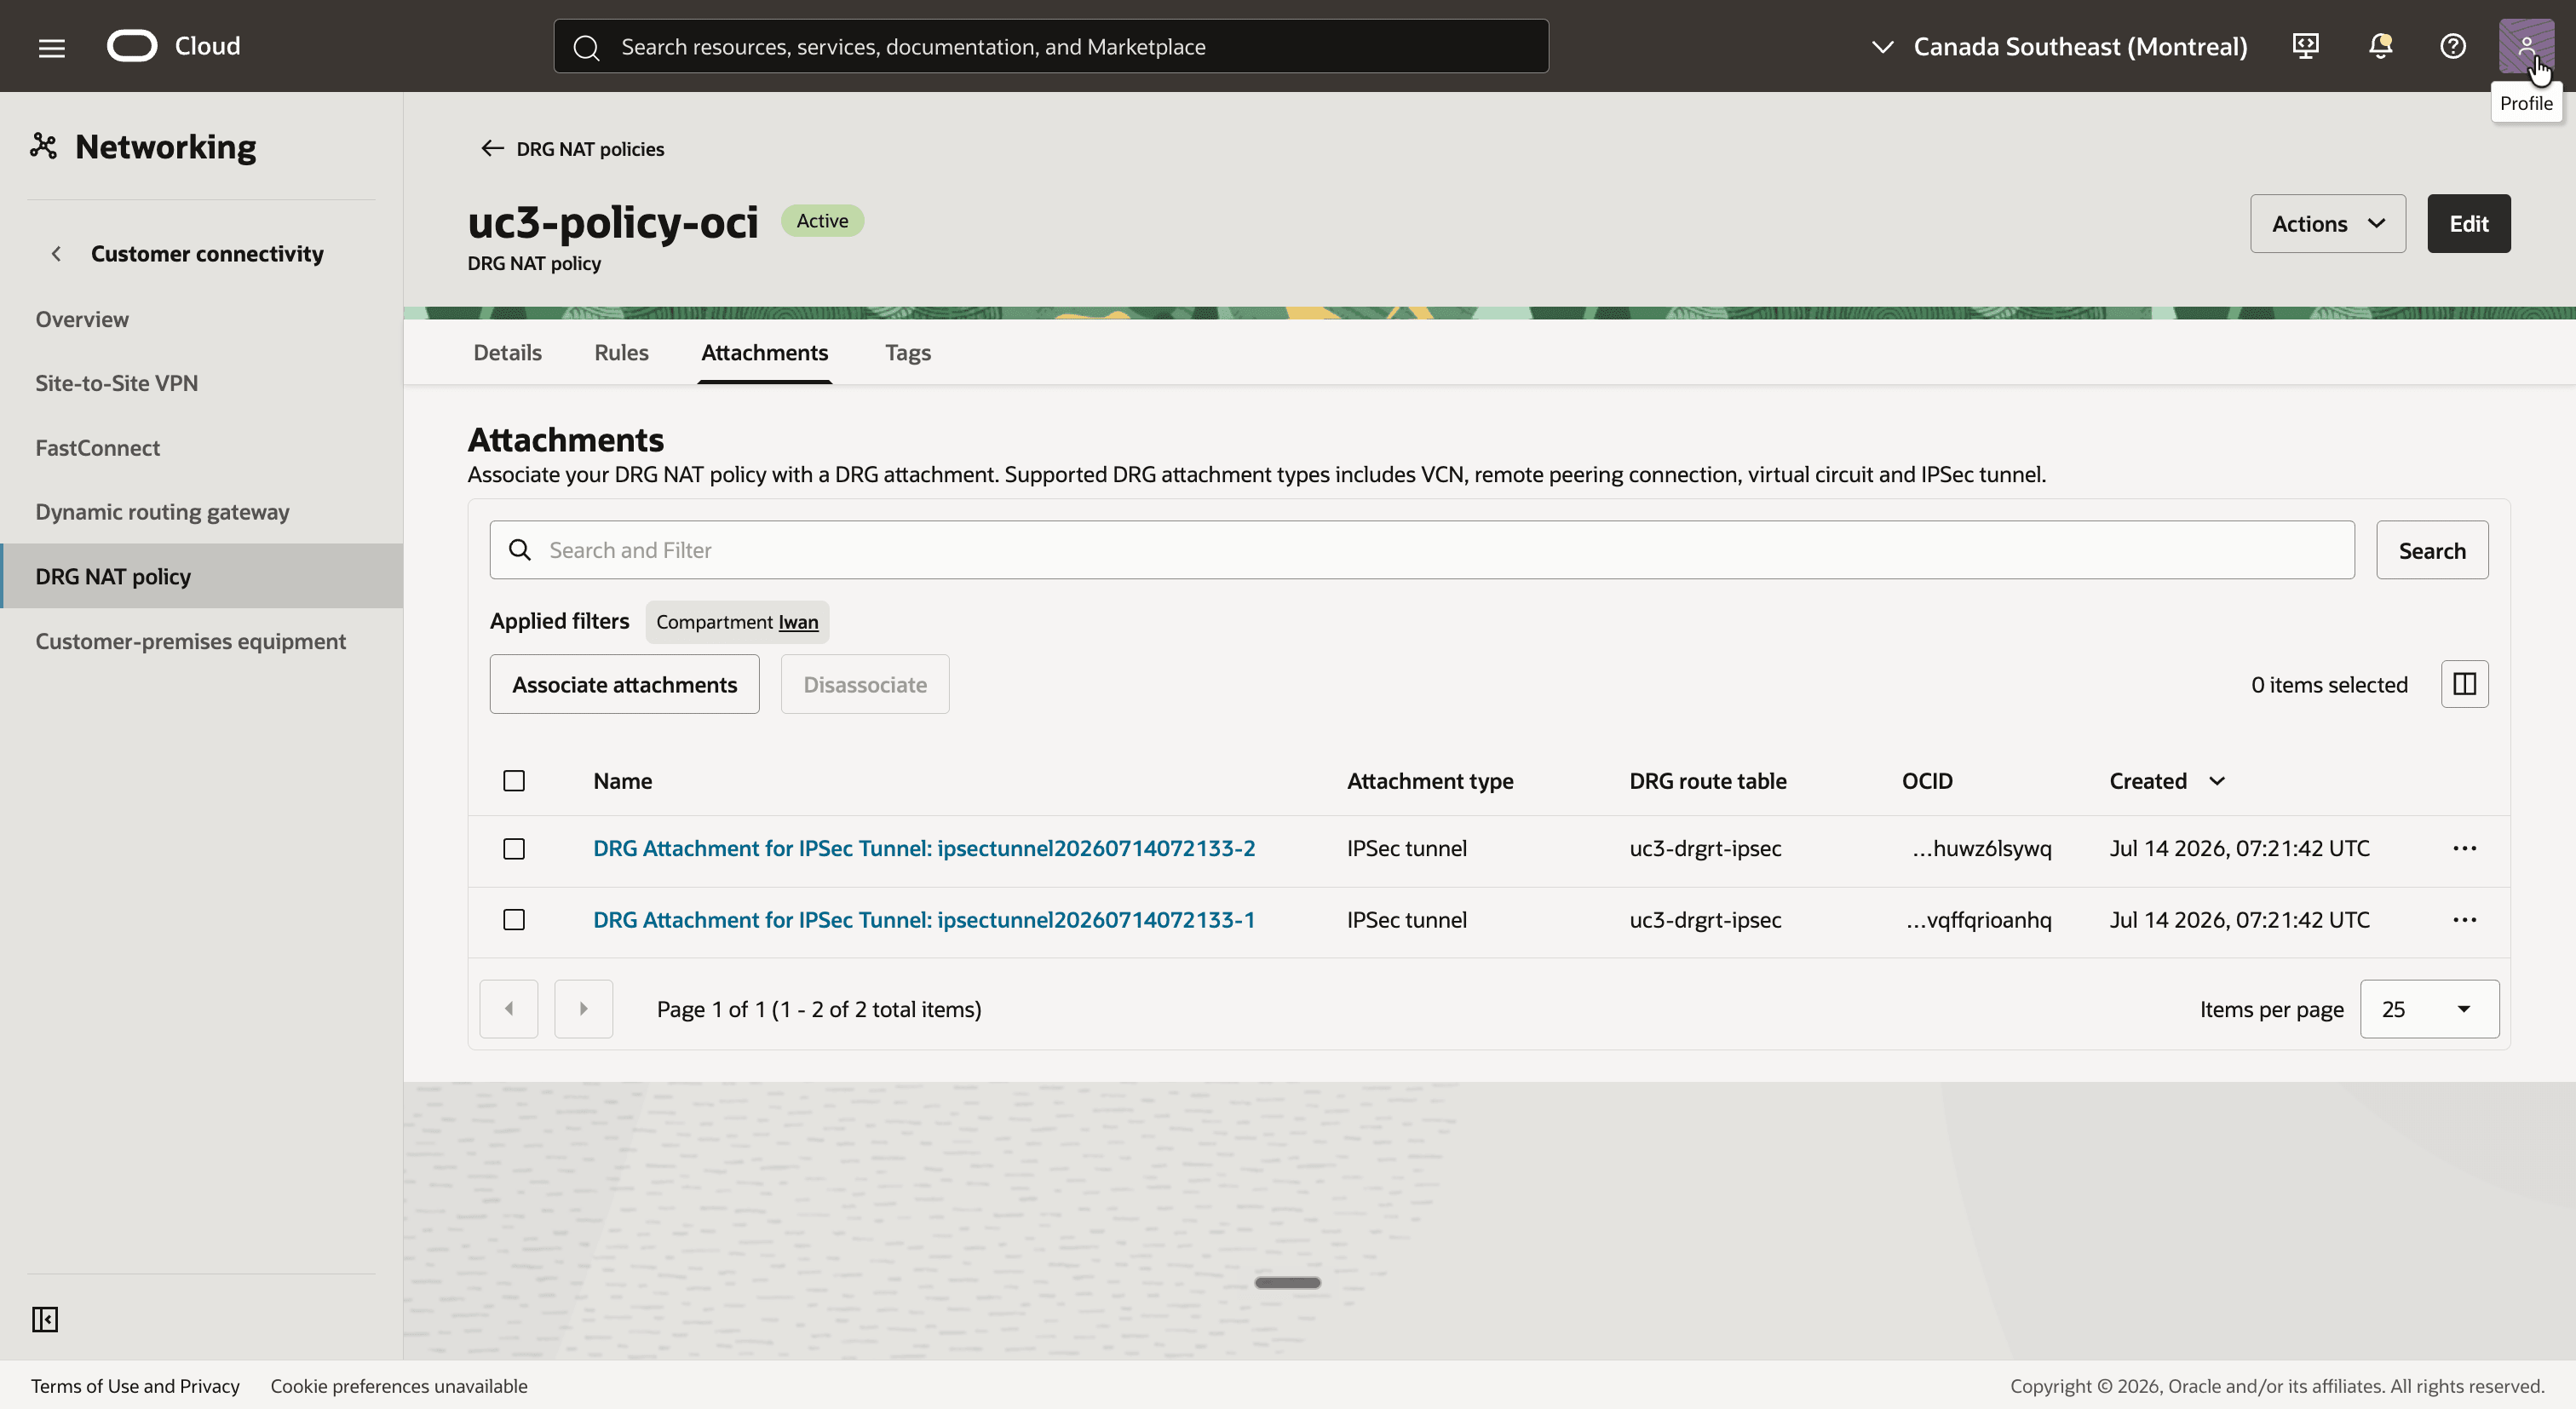
정책은 두 IPSec 터널 연결과 연관되므로 어떤 터널이 트래픽을 전달하는지에 관계없이 변환이 동일합니다.
uc3-policy-oci에서 첨부 탭을 누릅니다.- 연결 연관 버튼을 누르고 두 개의 DRG Attachment for IPSec Tunnel 연결을 선택하고 확인합니다.
- 두 연결이 모두 첨부 파일 유형 IPSec 터널과 함께 해당 DRG 경로 테이블
uc3-drgrt-ipsec과 함께 나열됩니다.
13단계: BGP 경로 교환 확인
트래픽을 보내기 전에 BGP를 통해 교환되는 것을 볼 가치가 있습니다.이 자습서는 시리즈의 다른 모든 부분과 다르기 때문입니다. 확인은 온프레미스 라우터에서 수행됩니다.
- SSH를 사용하여
uc3-inst-op에 연결합니다. sudo vtysh -c "show ip bgp neighbors 10.255.255.1 advertised-routes"를 실행합니다.- 라우터는 단일 접두어(섀도우 CIDR
192.168.20.0/24)를 알립니다.
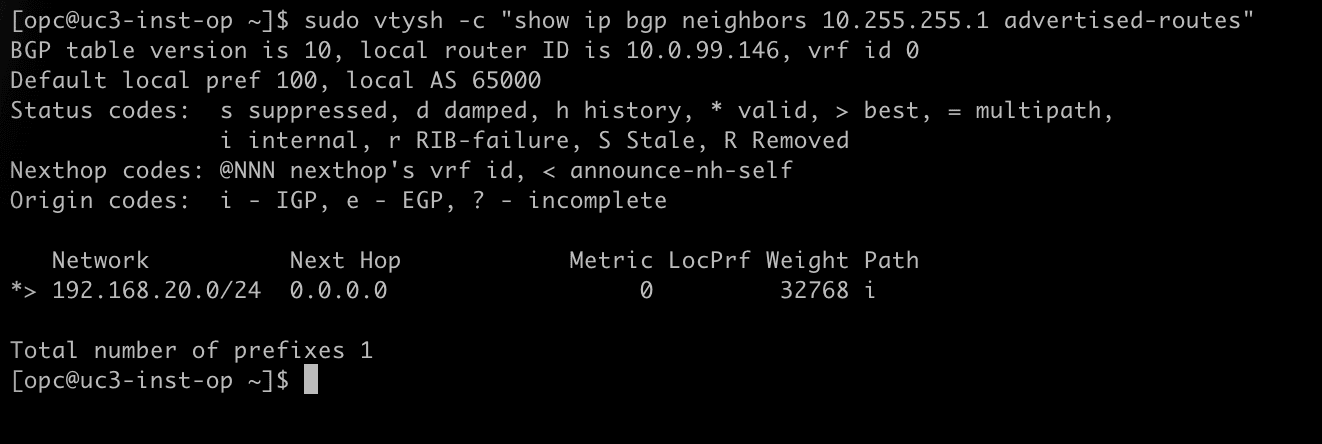
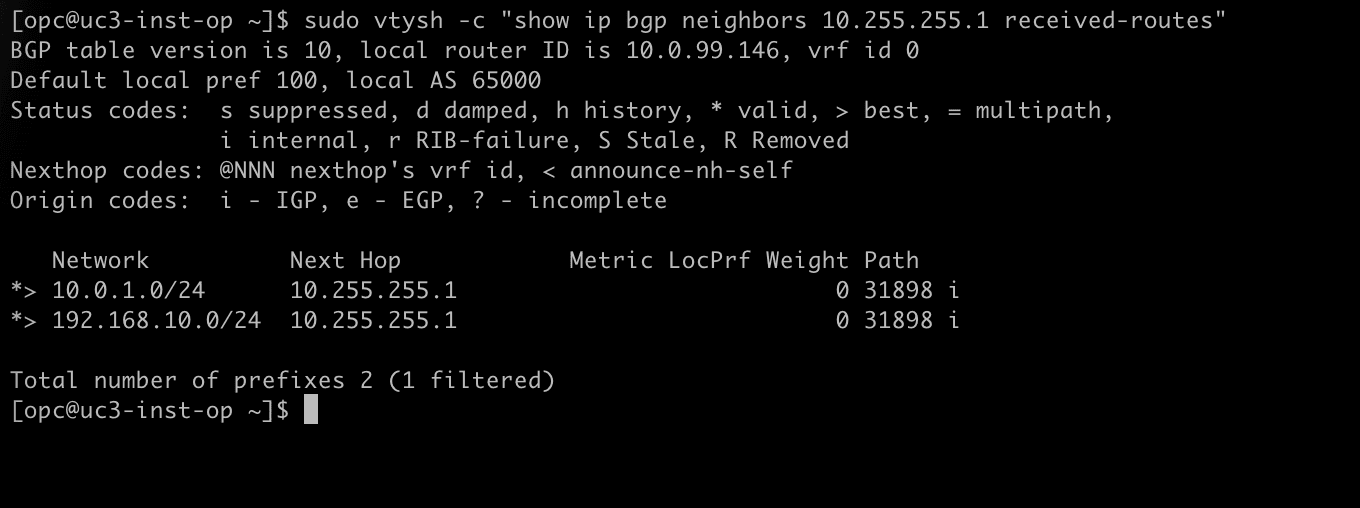
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 received-routes"를 실행합니다.- Oracle은 VCN
10.0.1.0/24의 실제 CIDR과 섀도우 CIDR192.168.10.0/24이라는 두 개의 접두어를 알립니다. 이러한 경로는 DRG 경로 테이블uc3-drgrt-ipsec의 두 정적 경로로, 있는 그대로 알립니다. - 마지막 행은 Total number of prefixes 2 (1 filtered)입니다. 필터링된 접두어는
10.0.1.0/24이며, 08단계의 접두어 목록은 이를 받아들이지 않습니다.
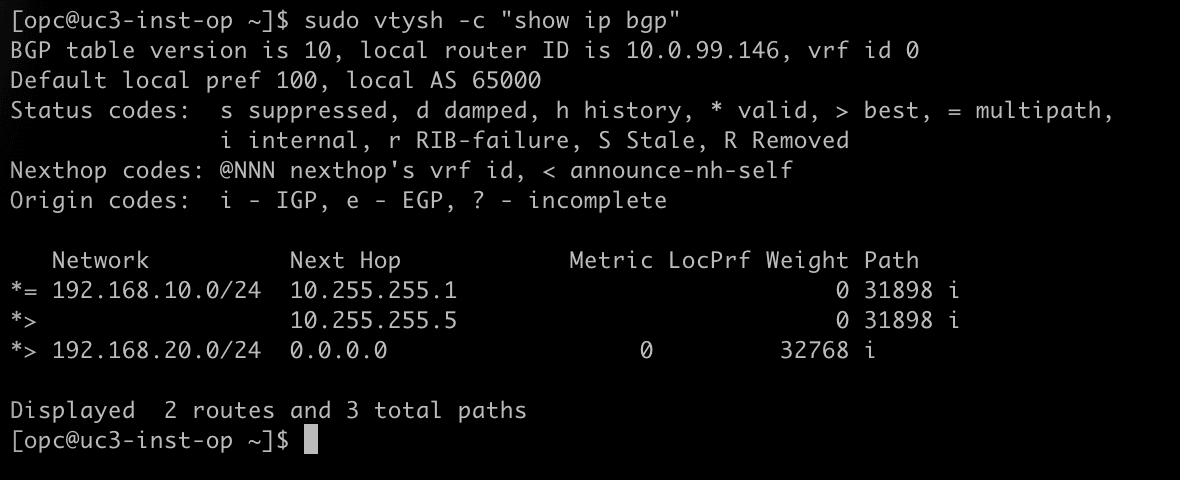
sudo vtysh -c "show ip bgp"를 실행합니다.- 라우터의 고유
192.168.20.0/24옆에 있는 두 터널을 통해 Oracle에서192.168.10.0/24만 수락됩니다.
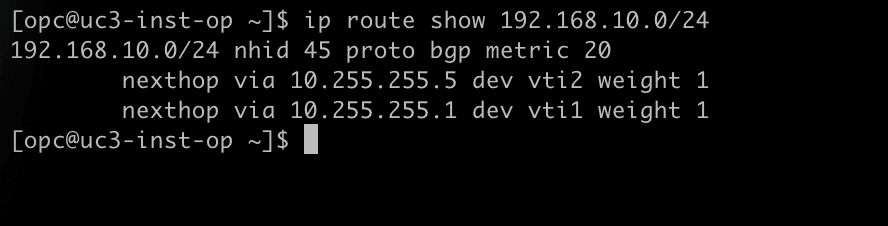
ip route show 192.168.10.0/24를 실행합니다.- OCI의 섀도우 CIDR에 대한 경로는 다음 홉으로 두 터널 인터페이스와 함께 설치됩니다.
OCI 콘솔에는 Oracle측과 동일한 교환이 표시됩니다.
- OCI 콘솔로 돌아가서 IPSec 접속
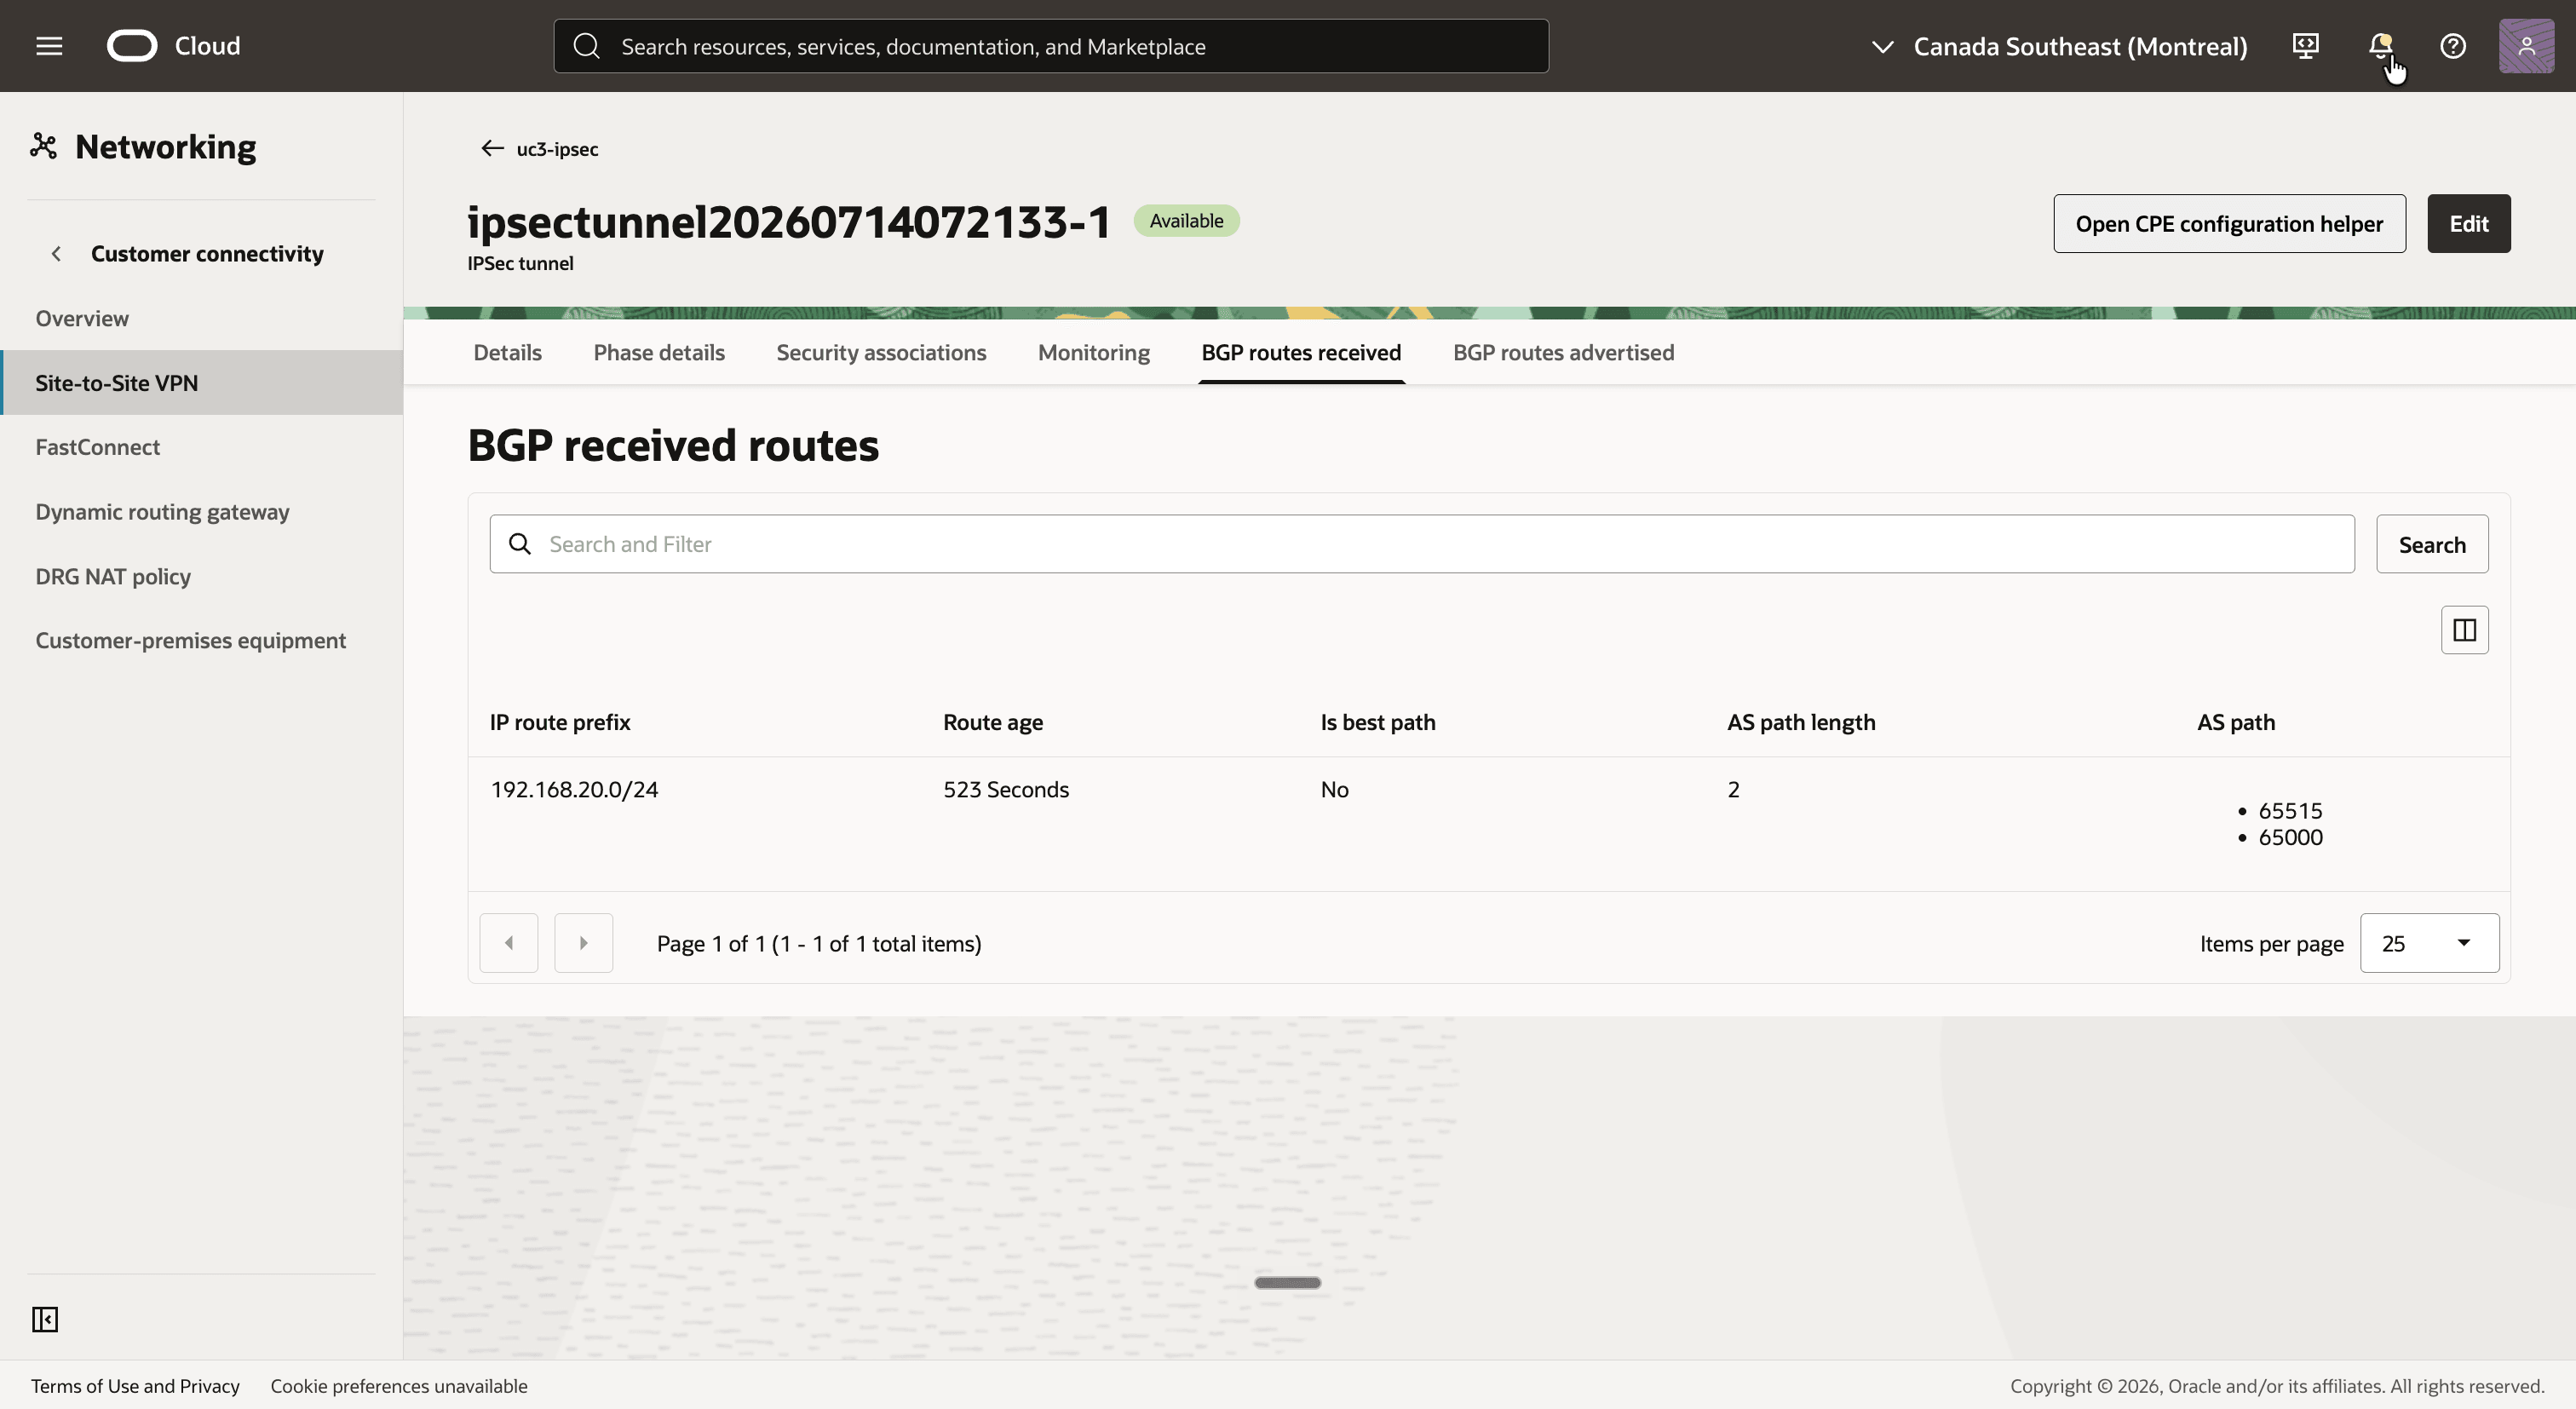
uc3-ipsec을 열고 첫번째 터널을 누릅니다. - 받은 BGP 경로 탭을 누릅니다.
- 온프레미스 라우터(AS
65000)에서 수신된 단일 접두어192.168.20.0/24를 확인합니다.
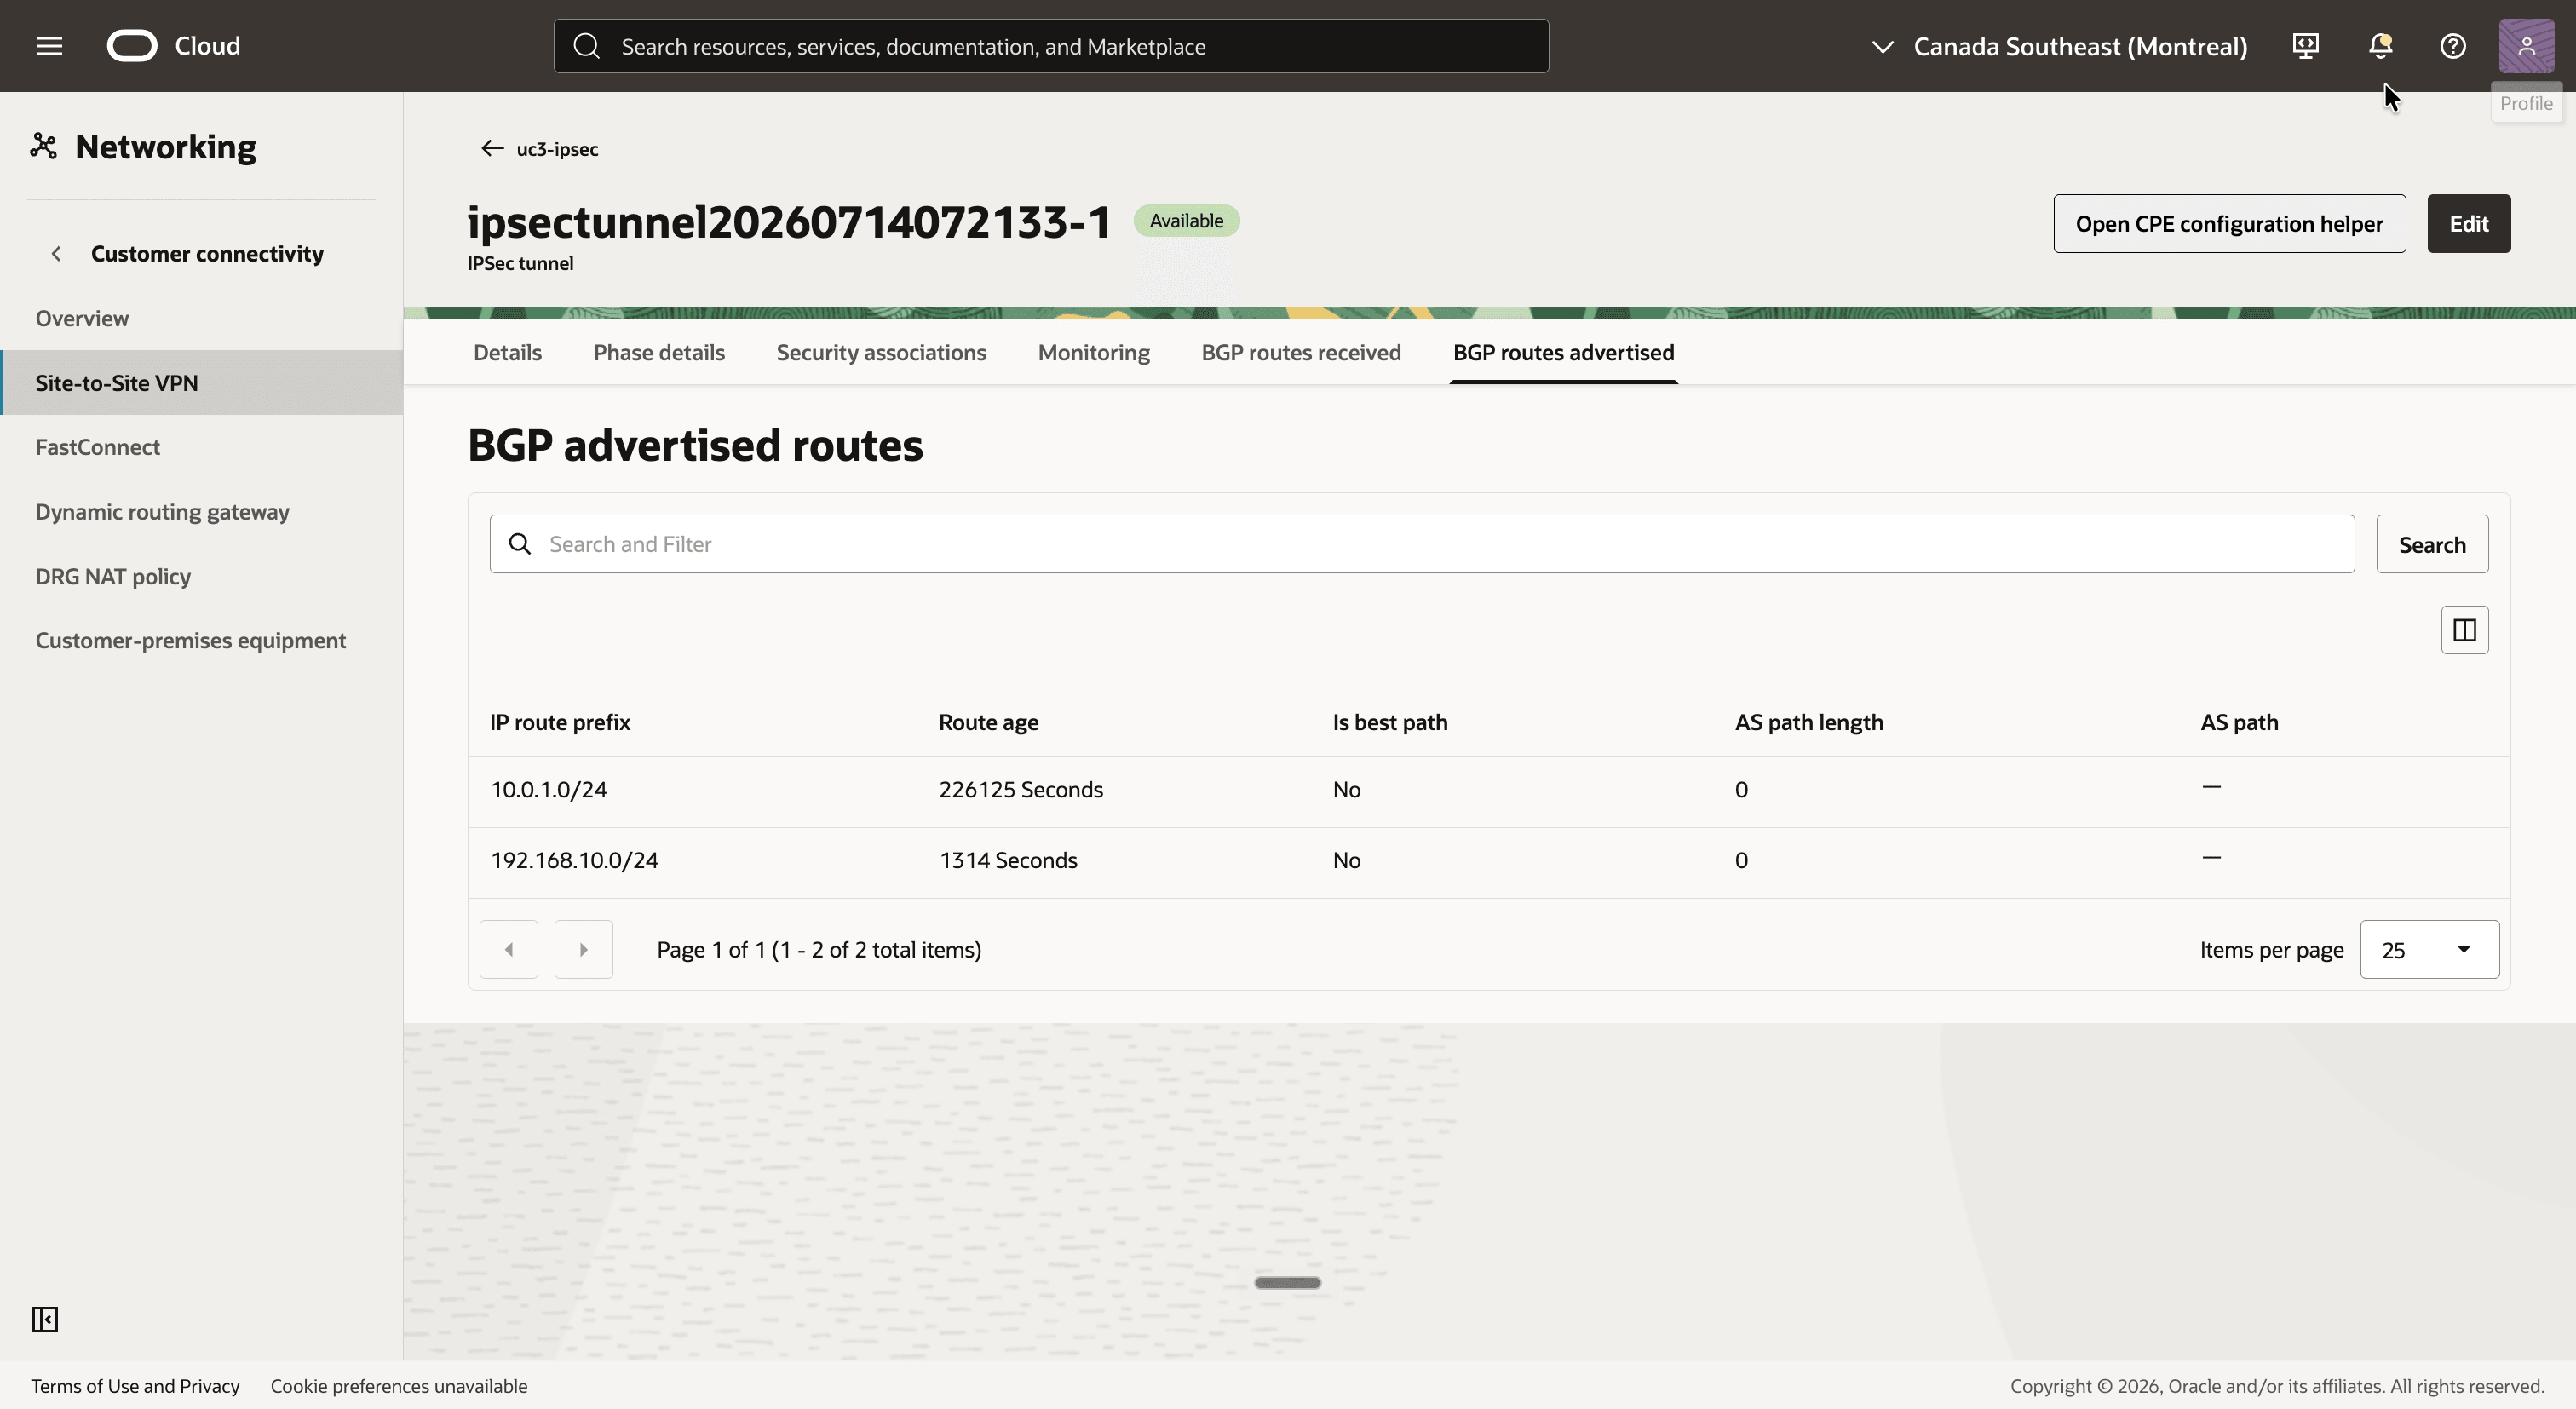
- 알려진 BGP 경로 탭을 누릅니다.
- Oracle이 알리는 두 접두어(
10.0.1.0/24및192.168.10.0/24)를 확인합니다.
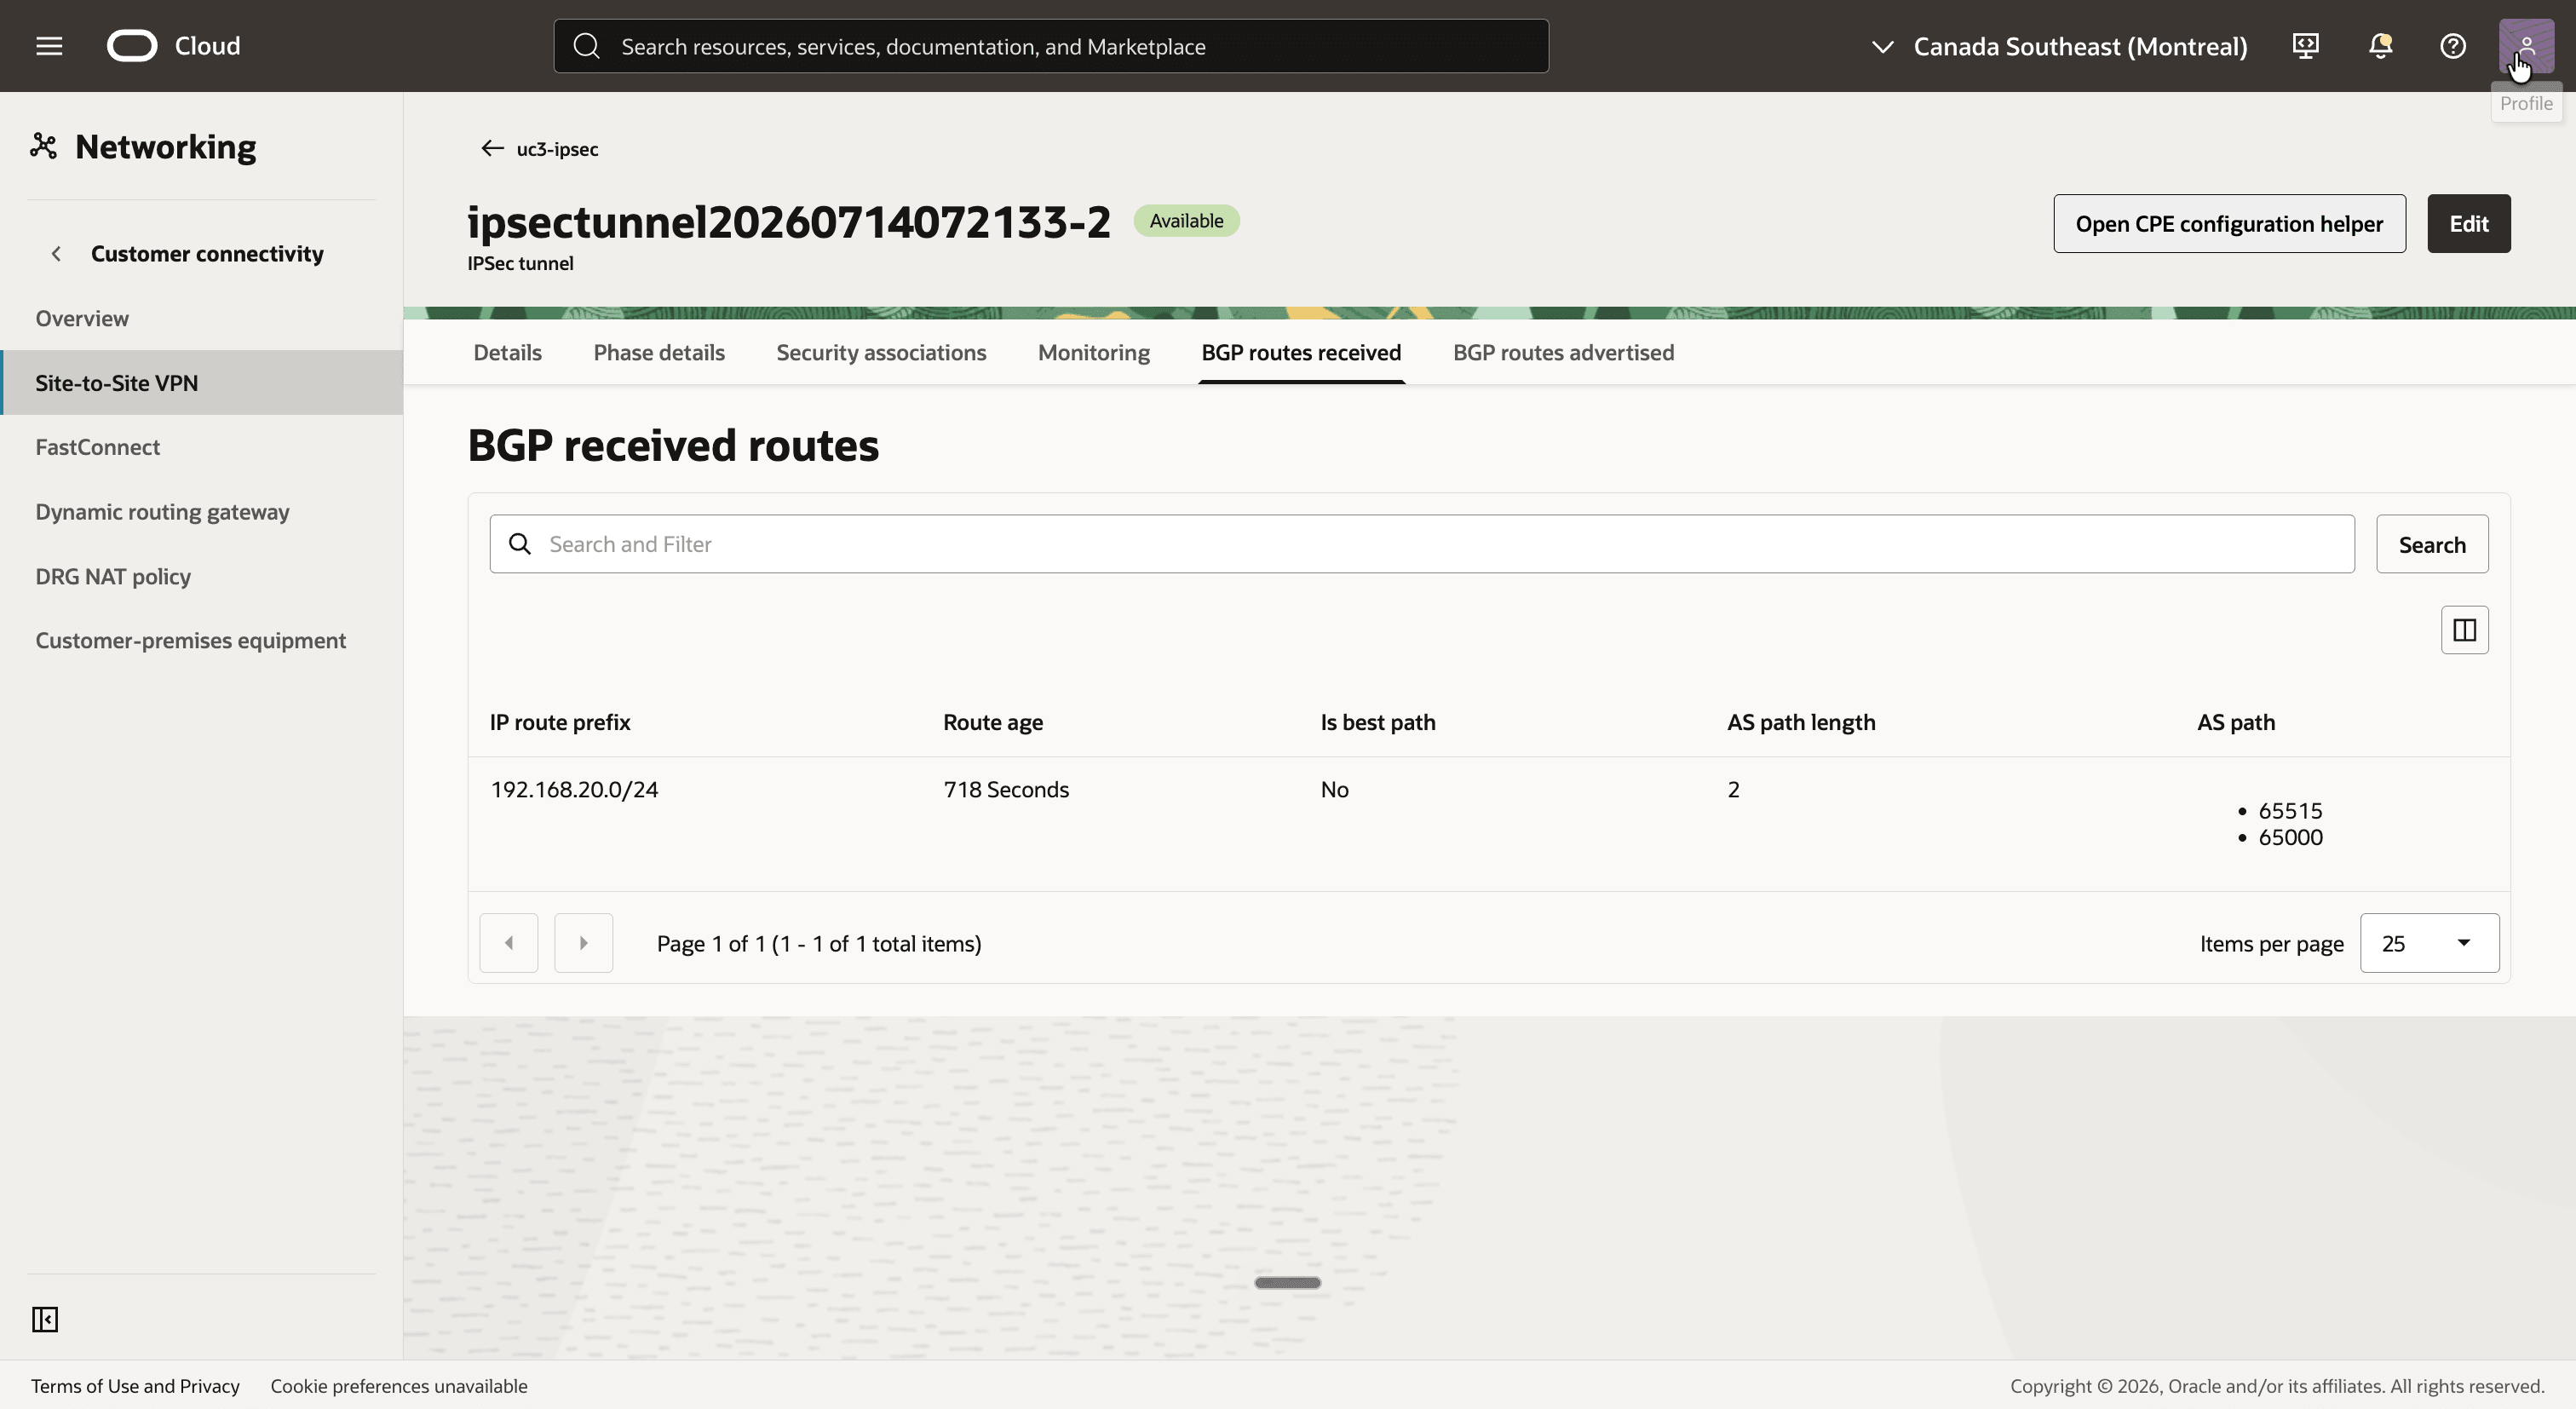
- 뒤로 이동하여 두번째 터널을 누르고 수신된 BGP 경로 탭을 누릅니다.
- 동일한 접두어
192.168.20.0/24를 확인합니다.
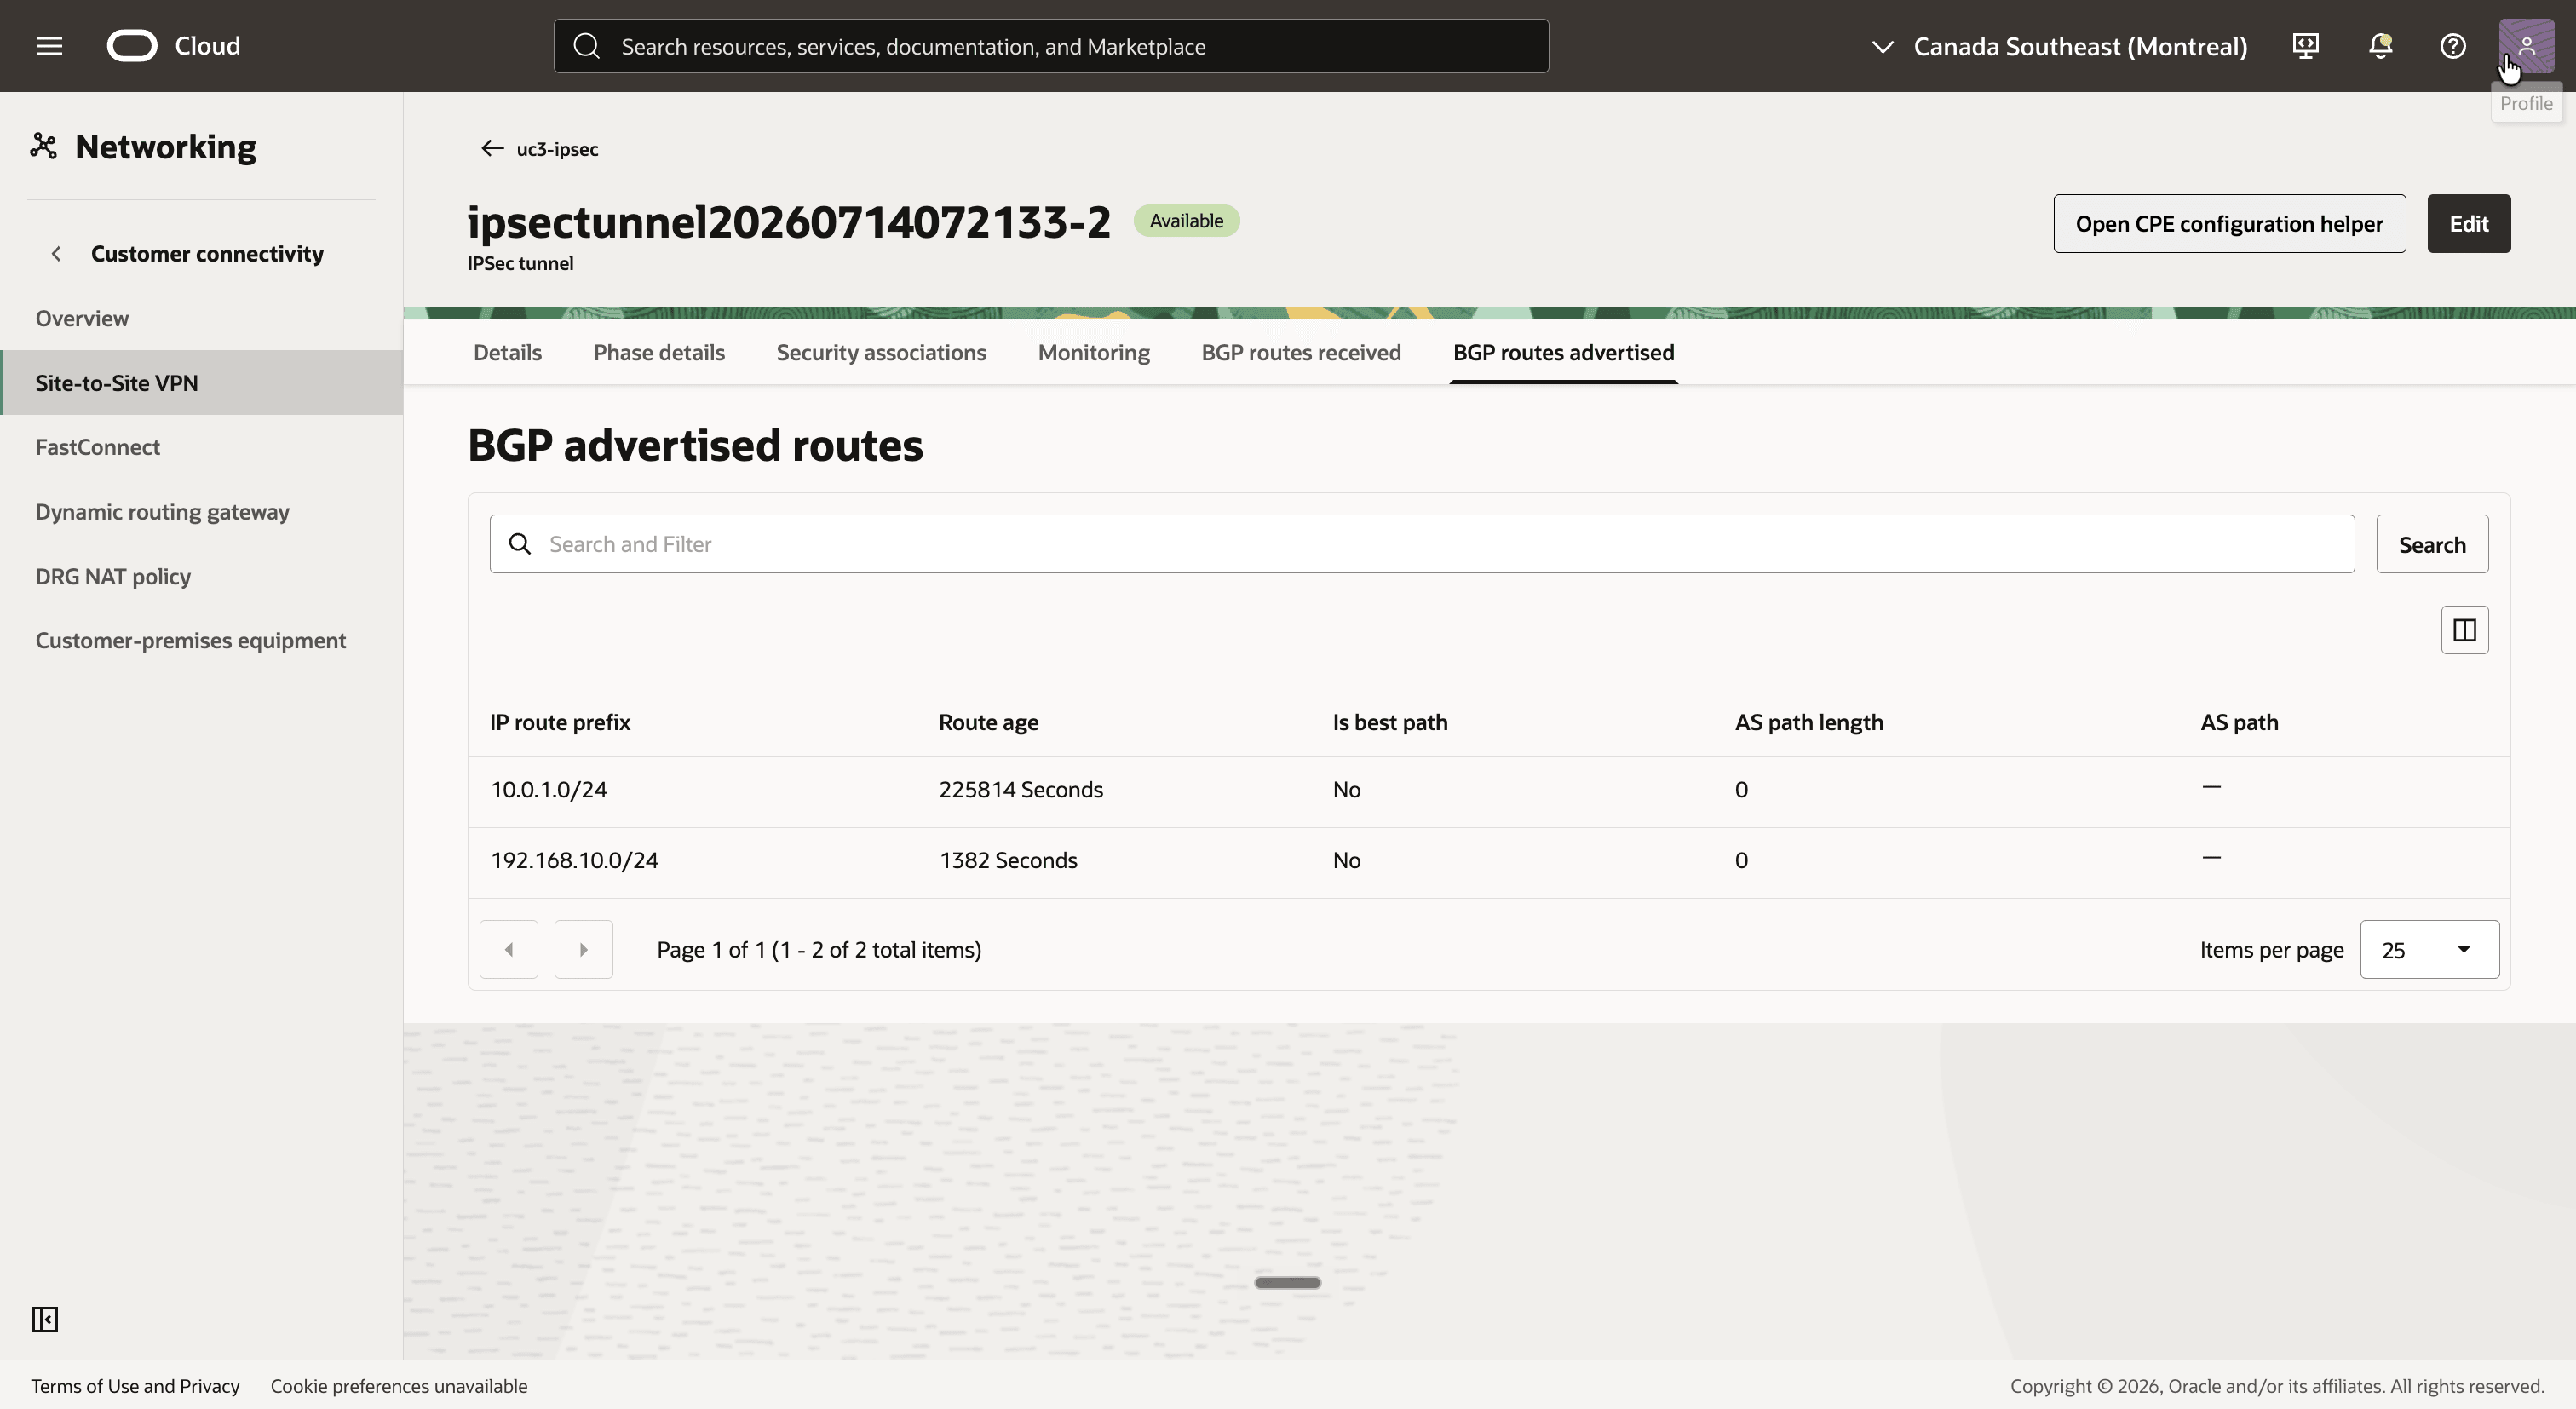
- 알려진 BGP 경로 탭을 누릅니다.
- 동일한 두 접두어
10.0.1.0/24및192.168.10.0/24를 확인합니다.
수신된 경로는 소개에서 명령문의 증거입니다. NAT 정책은 이러한 터널 연결과 연관되며, DRG는 여전히 10.0.1.0/24를 변환되지 않은 것으로 알립니다. 섀도우 CIDR 192.168.10.0/24은 09단계에서 추가된 정적 경로 때문에만 존재합니다.
[<수량>] 참고] 온프레미스 라우터가 실제 CIDR
10.0.1.0/24를 알리는 경우 어떻게 됩니까? 랩에서 DRG는 DRG 경로 테이블로 임포트하지 않았으며 터널에서 수신된 경로 중에도 나열되지 않았습니다. 라우터가192.168.20.0/24를 알린 후에만uc3-drgrt-vcn-oci의 경로가 나타납니다.
14단계: 연결 테스트
모든 것이 준비되어 있기 때문에 이제 패킷을 보낼 시간입니다. 주소의 마지막 옥텟은 ping할 주소를 알려주는 1:1 번역으로 보존됩니다.
| 인스턴스 | 실제 IP 주소 | 다른 쪽에서 사용할 주소 |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
uc3-inst-oci에서 온프레미스 호스트로의 핑은 다음과 같습니다.
| 위치 | 소스 | 대상 | 어떤 결과가 발생합니까? |
|---|---|---|---|
uc3-inst-oci로 이동합니다. |
10.0.1.92 |
192.168.20.130 |
경로 테이블 uc3-rt-oci는 192.168.20.0/24를 DRG로 전송합니다. |
uc3-drgrt-vcn-oci에서 경로 조회 |
10.0.1.92 |
192.168.20.130 |
BGP에서 학습한 192.168.20.0/24에 대한 경로는 IPSec 터널을 가리킵니다. |
| DRG를 터널 연결에 유지합니다. | 192.168.10.92 |
10.0.1.130 |
DRG는 uc3-policy-oci에서 규칙의 반대를 적용합니다. |
| 온프레미스 라우터 | 192.168.10.92 |
10.0.1.130 |
패킷은 터널에서 나와서 LAN으로 전달됩니다. |
그리고 이것은 대답입니다 :
| 위치 | 소스 | 대상 | 어떤 결과가 발생합니까? |
|---|---|---|---|
uc3-inst-op-lan로 이동합니다. |
10.0.1.130 |
192.168.10.92 |
라우트 테이블 uc3-rt-op는 라우터 10.0.1.164로 192.168.10.0/24를 전송합니다. |
| 온프레미스 라우터 | 10.0.1.130 |
192.168.10.92 |
BGP에서 학습한 192.168.10.0/24에 대한 경로는 터널 인터페이스를 가리킵니다. |
| 터널 연결에 DRG를 입력합니다. | 192.168.20.130 |
10.0.1.92 |
uc3-policy-oci의 규칙은 소스와 대상을 변환합니다. |
uc3-drgrt-ipsec에서 경로 조회 |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24는 uc3-att-vcn-oci를 가리킵니다. |
- SSH를 사용하여
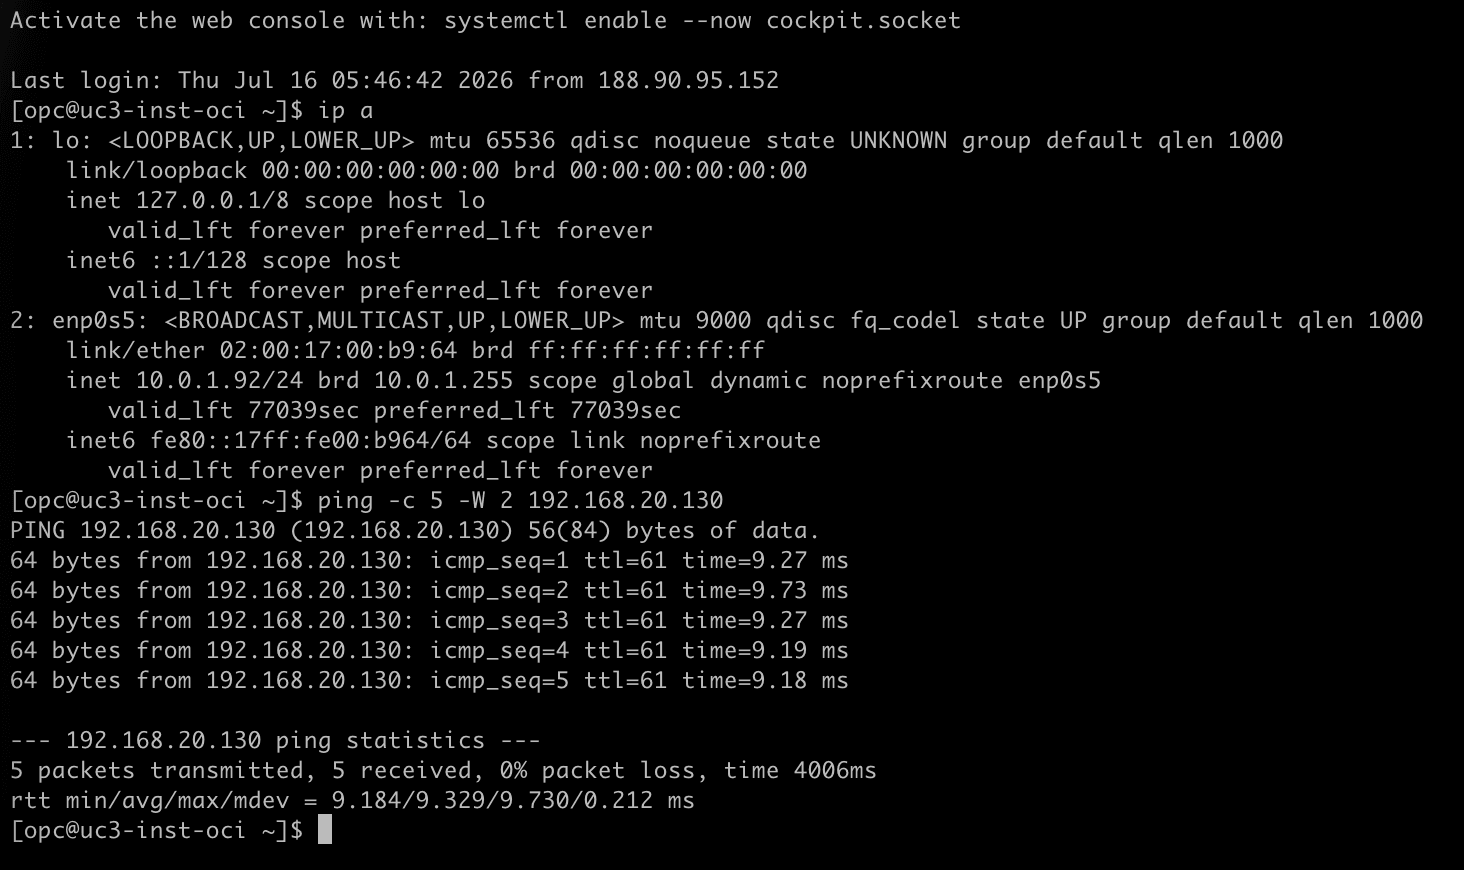
uc3-inst-oci에 연결합니다. ip a를 실행하고 Instance의 IP 주소가10.0.1.92인지 확인합니다.ping -c 5 -W 2 192.168.20.130를 실행하여 온프레미스 호스트의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
- SSH를 사용하여
uc3-inst-op-lan에 연결합니다. ip a를 실행하고 OCI 인스턴스와 동일한 서브넷 범위에서 호스트의 IP 주소가10.0.1.130인지 확인합니다.ping -c 5 -W 2 192.168.10.92를 실행하여uc3-inst-oci의 섀도우 주소를 ping합니다.- 다섯 개의 패킷이 모두 응답됩니다.
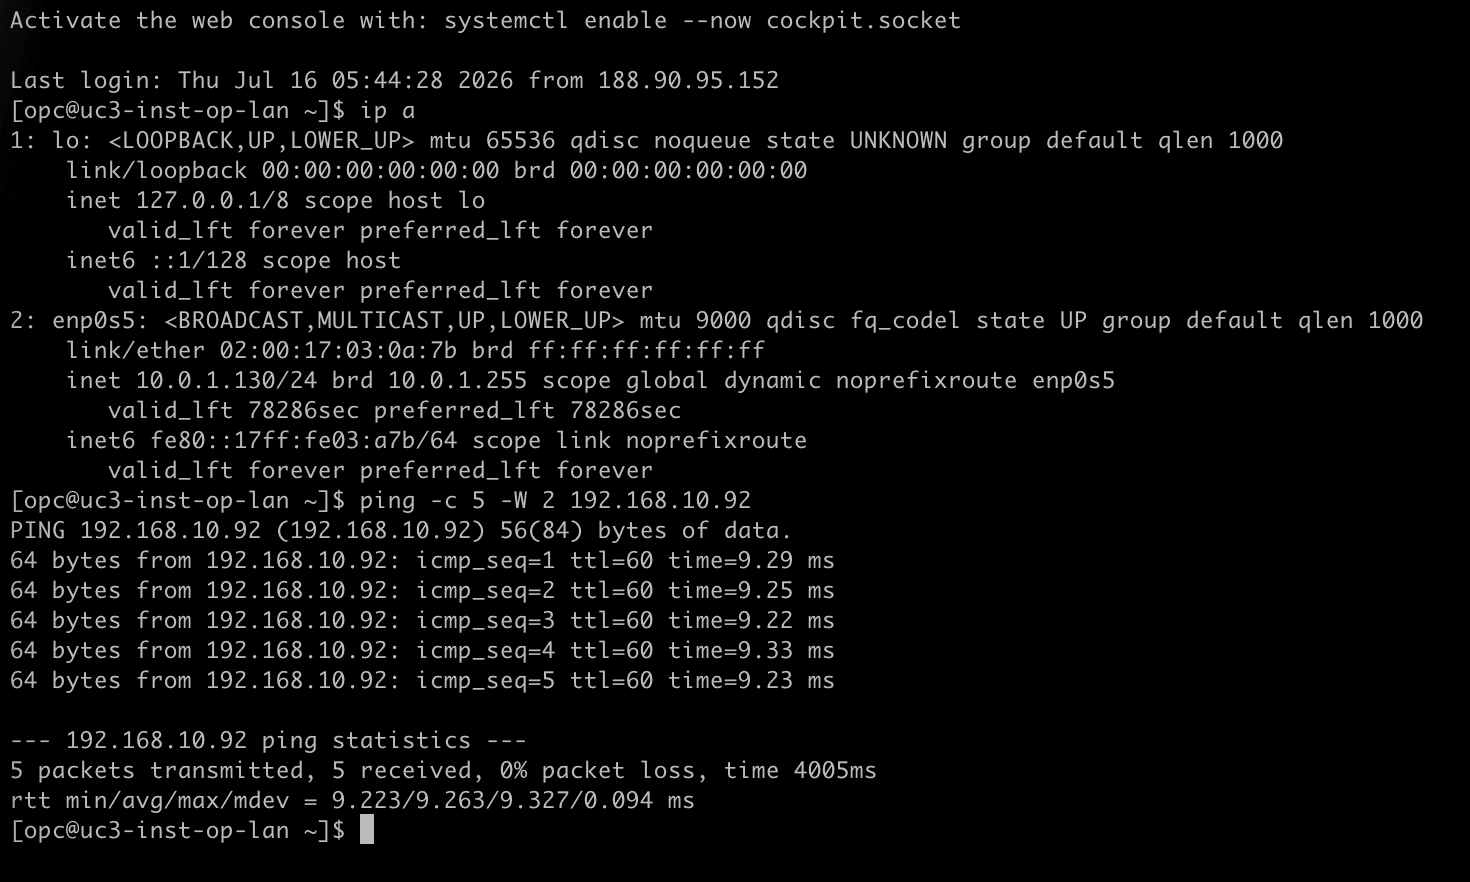
온프레미스 호스트의 패킷 캡처는 작업 중의 번역을 보여줍니다. 호스트는 OCI 인스턴스의 실제 주소 10.0.1.92을 볼 수 없으며 섀도우 주소만 볼 수 있습니다.
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 10.0.1.130 > 192.168.10.92: ICMP echo request, id 18, seq 1, length 64
IP 192.168.10.92 > 10.0.1.130: ICMP echo reply, id 18, seq 1, length 64
[<수량>] 참고] DRG의 NAT는 DNS를 변환하지 않습니다. 온프레미스 시스템이 OCI 시스템을 이름 또는 다른 방식으로 찾으면 사용하는 DNS 레코드가 실제 주소가 아닌 섀도우 주소를 가리켜야 합니다.
결론
정확히 동일한 서브넷 CIDR을 가진 OCI VCN 및 온프레미스 네트워크는 BGP 동적 라우팅을 통해 사이트 간 VPN을 통해 통신합니다. NAT 규칙은 동일한 IPSec 터널 연결에 있는 파트 3과 동일한 단일 규칙입니다. 다른 점은 경로가 필요한 곳에 도착하는 방식입니다.
이 부분의 주된 발견은 DRG와 BGP의 NAT가 서로 독립적이라는 것입니다. DRG는 패킷을 변환하며 보급 또는 수신하는 경로를 변환하지 않습니다. 연결된 VCN과 겹치는 실제 CIDR은 교환 시 사용되지 않습니다. 즉, Oracle은 번역되지 않음을 알리고 DRG는 수신 시 이를 무시합니다. 따라서 양측은 섀도우 CIDR을 알립니다. 온프레미스측에서 라우터가 시작되는 접두어이며, Oracle측에서는 전용 목적이 알리는 터널 연결의 DRG 경로 테이블에 있는 정적 경로입니다.
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises의 정책 기반 VPN과 비교할 때, 변환과 일치할 암호화 도메인이 없으며, 터널 간 페일오버는 BGP에 의해 처리됩니다. BGP를 통한 섀도우 접두어 교환인 동일한 경로 지정 모델은 NAT 정책이 FastConnect 가상 회로 연결과 연관될 때 예상되는 것입니다. 단, 이 시리즈에 대해서는 테스트되지 않았습니다.
승인
- 작성자 - Iwan Hoogendoorn(클라우드 네트워킹 블랙 벨트)
추가 학습 자원
docs.oracle.com/learn에서 다른 랩을 탐색하거나 Oracle Learning YouTube 채널에서 더 많은 무료 학습 콘텐츠에 액세스하세요. 또한 education.oracle.com/learning-explorer를 방문하여 Oracle Learning Explorer가 되십시오.
제품 설명서는 Oracle Help Center를 참조하십시오.
NAT on DRG - Part 5 - Overlapping CIDRs between OCI and On-Premises with BGP
G62564-01