AWS용 Oracle Interconnect를 통해 AWS에서 OCI 서비스에 액세스
Oracle Interconnect for AWS는 프라이빗 백본을 통해 Oracle Cloud Infrastructure(OCI)와 Amazon Web Services(AWS) 간에 지연 시간이 짧고 안정적인 비공개 연결을 제공하며, 공용 인터넷 및 타사 네트워크 서비스 제공업체를 우회하여 예측 가능한 성능, 고가용성 및 탄력적인 교차 클라우드 네트워킹을 제공합니다.
이 참조 아키텍처에서는 두 가지 관련 디자인을 소개합니다. 첫 번째는 고객이 Oracle Interconnect for AWS, 동적 라우팅 게이트웨이(DRG) 및 서비스 게이트웨이를 사용하여 상호 연결과 동일한 리전에서 OCI 서비스에 쉽게 액세스할 수 있는 방법을 보여줍니다. 두 번째 설계는 고객이 AWS용 Oracle Interconnect, 원격 피어링 연결이 있는 DRG, 서비스 게이트웨이를 사용하여 상호 연결에서 다른 원격 OCI 리전의 OCI 서비스에 쉽게 액세스할 수 있는 방법을 보여줍니다. 이 두 아키텍처를 통해 OCI 및 AWS 고객은 안전한 프라이빗 고성능 네트워크를 통해 모든 OCI 리전에서 OCI 서비스를 사용할 수 있습니다.
구조
Oracle은 AWS와 협력하여 Oracle Cloud Infrastructure와 Amazon Web Services 간에 짧은 대기 시간의 개인 연결을 제공합니다. 이 파트너십은 고도로 최적화되고 안전하며 통합된 클라우드 간 경험을 제공합니다. Oracle Cloud 및 AWS의 동급 최강의 서비스를 사용하고 Oracle 및 AWS에 대한 기존 투자를 계속 사용합니다.
주요 혜택
- 프라이빗 계층 3 연결성: 트래픽은 OCI 및 AWS 프라이빗 백본에 유지되며 퍼블릭 인터넷 또는 타사 네트워크 서비스 제공업체를 우회합니다.
- 고가용성 및 복원력: AWS용 Oracle Interconnect는 복원력을 극대화하기 위한 모범 사례를 따릅니다. 인프라는 독립적인 전원 및 네트워킹을 통해 최소 2개의 물리적 설비에 걸쳐 여러 네트워크 장치를 확장합니다.
- 온프레미스 환경, 타사 또는 인터넷 오버레이를 통한 라우팅과 비교하여 예측 가능한 성능과 짧은 대기 시간을 제공합니다.
- 고대역폭 옵션: 연결당 최대 100Gbps(5/10/20/50/100Gbps)
- 운영 간소화: 코로케이션 시설에서 물리적 교차 연결 관리가 필요하지 않습니다.
- 비용 이점: 고객은 이용 시간 요금을 지불하고, Oracle은 FastConnect 아웃바운드 데이터 전송 요금을 부과하지 않으며, AWS는 Oracle Interconnect for AWS 트래픽에 대한 데이터 전송 요금을 면제합니다.
- 협업 지원 모델: 고객은 My Oracle Support 또는 AWS Support를 통해 지원 티켓을 개설할 수 있습니다. 두 조직 모두 클라우드 간 문제를 해결하기 위해 직접 참여합니다.
프로비저닝 방식(높은 수준)
Oracle과 AWS는 일부 FastConnect 및 Direct Connect 위치 간에 백본 용량을 사전 프로비저닝합니다. 프로비저닝은 두 클라우드에서 시작되는 간소화된 2단계 워크플로우입니다.
- OCI 또는 AWS에서 활성화 키를 생성하는 상호 연결을 생성합니다.
- 활성화 키를 사용하여 다른 클라우드에서 상호 연결을 수락하고 OCI의 DRG 및 AWS의 직접 연결 게이트웨이에 연결합니다.
연결은 일반적으로 긴 물리적 프로비저닝 주기 없이 몇 분 내에 프로비저닝됩니다.
AWS용 Oracle Interconnect와 동일한 OCI 리전에서 AWS의 OCI 서비스에 액세스
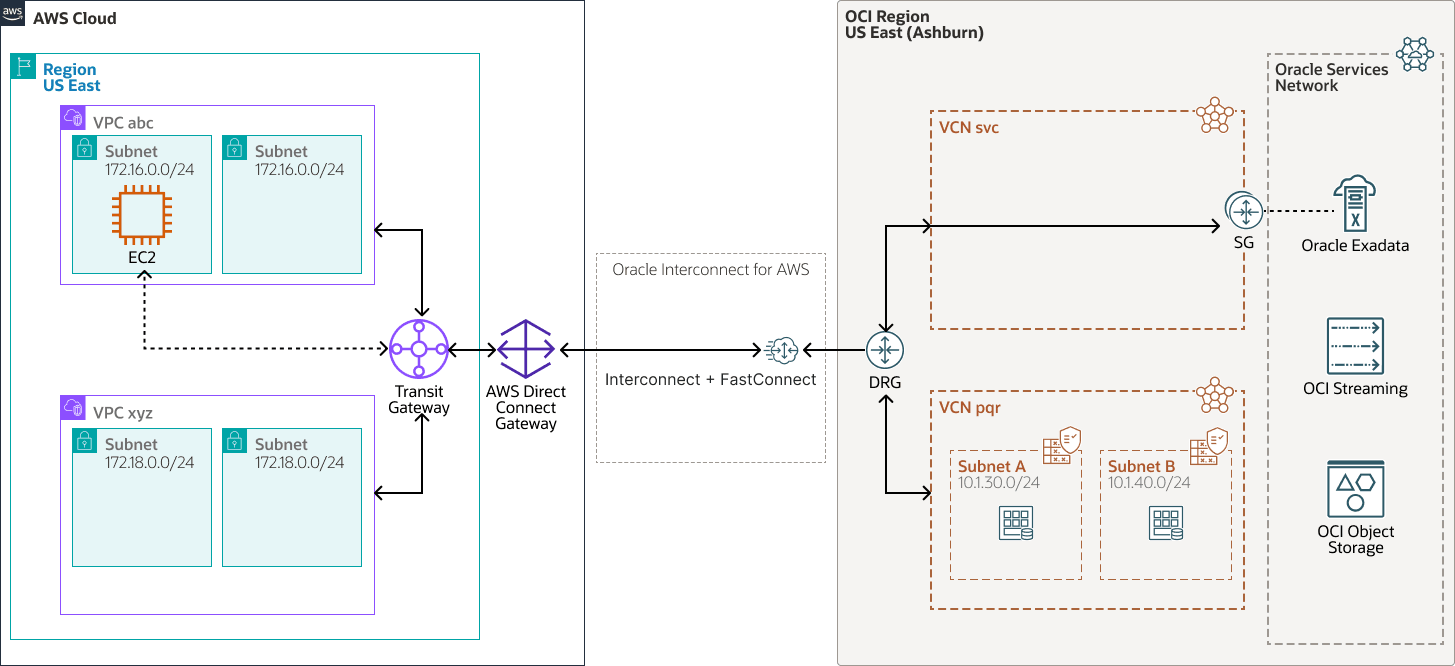
access-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
주요 구성요소
- Amazon Virtual Private Cloud 및 서브넷
Amazon Virtual Private Cloud(VPC)를 사용하면 정의한 가상 네트워크로 AWS 리소스를 시작할 수 있습니다. 이 가상 네트워크는 AWS의 확장 가능한 인프라를 사용할 경우의 이점과 함께 자체 데이터 센터에서 운영되는 기존 네트워크와 유사합니다. VPC를 만든 후 서브넷을 추가할 수 있습니다.
서브넷은 Amazon VPC의 IP 주소 범위입니다. Amazon EC2 인스턴스와 같은 AWS 리소스를 특정 서브넷에 생성할 수 있습니다.
VPC 서브넷은 서브넷당 라우팅 테이블 연결을 사용하여 TGW(전송 게이트웨이)로 클라우드 간 트래픽을 라우팅합니다.
- AWS Transit Gateway(TGW)
AWS Transit Gateway는 중앙 허브를 통해 Amazon VPC와 온프레미스 네트워크를 연결합니다. 이 연결은 네트워크를 단순화하고 복잡한 피어링 관계를 종료합니다. 전송 게이트웨이는 확장성이 뛰어난 클라우드 라우터 역할을 하며, 각 새로운 연결은 한 번만 이루어집니다.
TGW는 Direct Connect에 대한 VPC 연결을 집계하고 AWS Direct Connect Gateway에서 클라우드 간 경로를 동적으로 가져옵니다. 연결된 직접 연결 게이트웨이 및 동적으로 학습된 네트워크 접두사를 통해 VPC와 OCI 간의 라우팅을 용이하게 합니다.
- AWS Direct Connect
AWS Direct Connect는 VPC와 AWS 외부의 네트워크 간 전용 네트워크 회로입니다. 공용 인터넷을 우회하여 안정적인 처리량과 짧은 대기 시간을 제공합니다. 이는 Oracle Cloud Infrastructure FastConnect와 동일한 AWS입니다.
AWS Direct Connect Gateway(DXGW)는 Transit Gateway를 OCI ↔ AWS 전용 연결 경로에 대한 상호 연결로 상호 연결하는 AWS 글로벌 게이트웨이 구성체입니다. 클라우드 간 네트워크 접두사를 교환하기 위해 OCI와 BGP에 참여합니다.
- AWS용 Oracle Interconnect
Oracle Interconnect for AWS는 특정 리전에서 OCI와 AWS 간에 직접 안전한 프라이빗 클라우드 간 연결을 프로비저닝할 수 있는 관리형 전용 연결 서비스입니다. 이 연결을 사용하면 인터넷을 통해 또는 타사 제공업체를 통해 이동하는 클라우드 간 트래픽 없이 클라우드 간 워크로드를 설정할 수 있습니다.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect는 데이터 센터와 OCI 간의 전용 개인 연결을 생성합니다. FastConnect는 네트워크 기반 연결에 비해 더 높은 대역폭 옵션과 더 안정적이고 일관적인 네트워킹 환경을 제공합니다.
OCI FastConnect는 BGP에 참여하여 클라우드 간 네트워크 접두사를 교환합니다. OCI FastConnect 논리적 장치는 OCI-AWS 상호 연결에 대한 가상 회로를 종료합니다.
- DRG(동적 경로 지정 게이트웨이)
DRG는 동일한 리전의 VCN과 리전 외부 네트워크(예: 다른 OCI 리전의 VCN, 온프레미스 네트워크 또는 다른 클라우드 공급자의 네트워크) 간에 VCN 간의 전용(private) 네트워크 트래픽 경로를 제공하는 가상 라우터입니다.
- 서비스 게이트웨이
서비스 게이트웨이는 VCN에서 Oracle Cloud Infrastructure Object Storage와 같은 다른 서비스에 대한 액세스를 제공합니다. VCN에서 Oracle 서비스로의 트래픽은 Oracle 네트워크 패브릭을 통해 이동하며 인터넷을 순회하지 않습니다.
- OCI 가상 클라우드 네트워크 및 서브넷
VCN(가상 클라우드 네트워크)은 OCI 리전에 설정하는 커스터마이징 가능한 소프트웨어 정의 네트워크입니다. 기존 데이터 센터 네트워크와 마찬가지로 VCN을 사용하면 네트워크 환경을 제어할 수 있습니다. VCN에는 VCN을 생성한 후 변경할 수 있는 겹치지 않는 CIDR(클래스리스 도메인 간 경로 지정) 블록이 여러 개 있을 수 있습니다. VCN을 서브넷으로 분할할 수 있으며, 이 서브넷은 지역 또는 가용성 도메인으로 범위가 지정될 수 있습니다. 각 서브넷은 VCN의 다른 서브넷과 겹치지 않는 연속된 주소 범위로 구성됩니다. 썸네일의 크기는 생성 이후 변경할 수 있습니다. 서브넷은 공용 또는 전용일 수 있습니다.
- Oracle Services Network
OSN(Oracle Services Network)은 Oracle 서비스용으로 예약된 OCI의 개념적 네트워크입니다. 이러한 서비스에는 인터넷을 통해 연결할 수 있는 공용 IP 주소가 있습니다. Oracle Cloud 외부의 호스트는 Oracle Cloud Infrastructure FastConnect 또는 VPN Connect를 사용하여 전용으로 OSN에 액세스할 수 있습니다. VCN의 호스트는 서비스 게이트웨이를 통해 전용으로 OSN에 액세스할 수 있습니다.
OSN에서 호스팅되고 서비스 게이트웨이를 통해 제공되는 모든 Oracle 서비스는 Oracle Interconnect for AWS에서 액세스할 수 있습니다.
- 보안 제어: 통신 엔드포인트에서 최소 권한 트래픽 플로우를 적용하기 위해 OCI는 네트워크 보안 그룹, 보안 목록 및 제로 트러스트 패킷 라우팅을 사용하고, AWS는 보안 그룹 및 네트워크 액세스 제어 목록을 사용합니다.
- NSG(네트워크 보안 그룹)
NSG는 클라우드 리소스의 가상 방화벽 역할을 합니다. OCI의 제로 트러스트 보안 모델을 사용하면 VCN 내의 네트워크 트래픽을 제어할 수 있습니다. NSG는 단일 VCN의 지정된 VNIC(가상 네트워크 인터페이스 카드) 세트에만 적용되는 수신 및 송신 보안 규칙 세트로 구성됩니다.
- 보안 목록
각 서브넷에 대해 서브넷 내부 및 외부에서 허용되는 트래픽의 소스, 대상 및 유형을 지정하는 보안 규칙을 생성할 수 있습니다.
- NSG(네트워크 보안 그룹)
AWS VPC abc 또는 VPC xyz의 워크로드는 AWS TGW로 트래픽을 전송하여 AWS DXGW로 전달합니다. 그런 다음 트래픽이 AWS용 Oracle Interconnect를 통과하고 OCI FastConnect를 통해 OCI에 진입하여 OCI DRG에서 종료됩니다.
DRG에서 트래픽은 다음 중 하나로 경로 지정됩니다.
- 애플리케이션 및 워크로드 서브넷 연결을 위한 VCN
pqr - VCN
svc- 대상이 서비스 게이트웨이를 통해 연결할 수 있는 Oracle 서비스인 경우
Oracle Services Network 액세스를 위해서는 트래픽이 AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN을 통과할 수 있도록 서비스 게이트웨이가 연결된 상위 VCN svc에 전송 라우팅이 필요합니다. VCN svc에 관련 VCN 수신 경로 테이블과 서비스 게이트웨이의 게이트웨이 수신 경로 테이블을 구성합니다. Oracle Exadata Database Service 및 OCI Streaming과 같은 Oracle Services Network 서비스의 예가 표시되지만 OSN에서 호스팅되고 서비스 게이트웨이를 통해 제공되는 모든 서비스에 액세스할 수 있습니다.
DRG에서 원격 피어링 연결을 사용하여 상호 연결에서 다른 원격 OCI 리전에 있는 AWS에서 OCI 서비스에 액세스합니다.
이 구조는 이전 구조와 유사합니다. 주요 차이점은 각각 2개의 VCN과 DRG가 있는 2개의 OCI 리전(미국 동부(애슈번)과 미국 피닉스가 있다는 것입니다. 두 DRG는 OCI 백본을 통한 원격 피어링 연결을 사용하여 피어링됩니다.
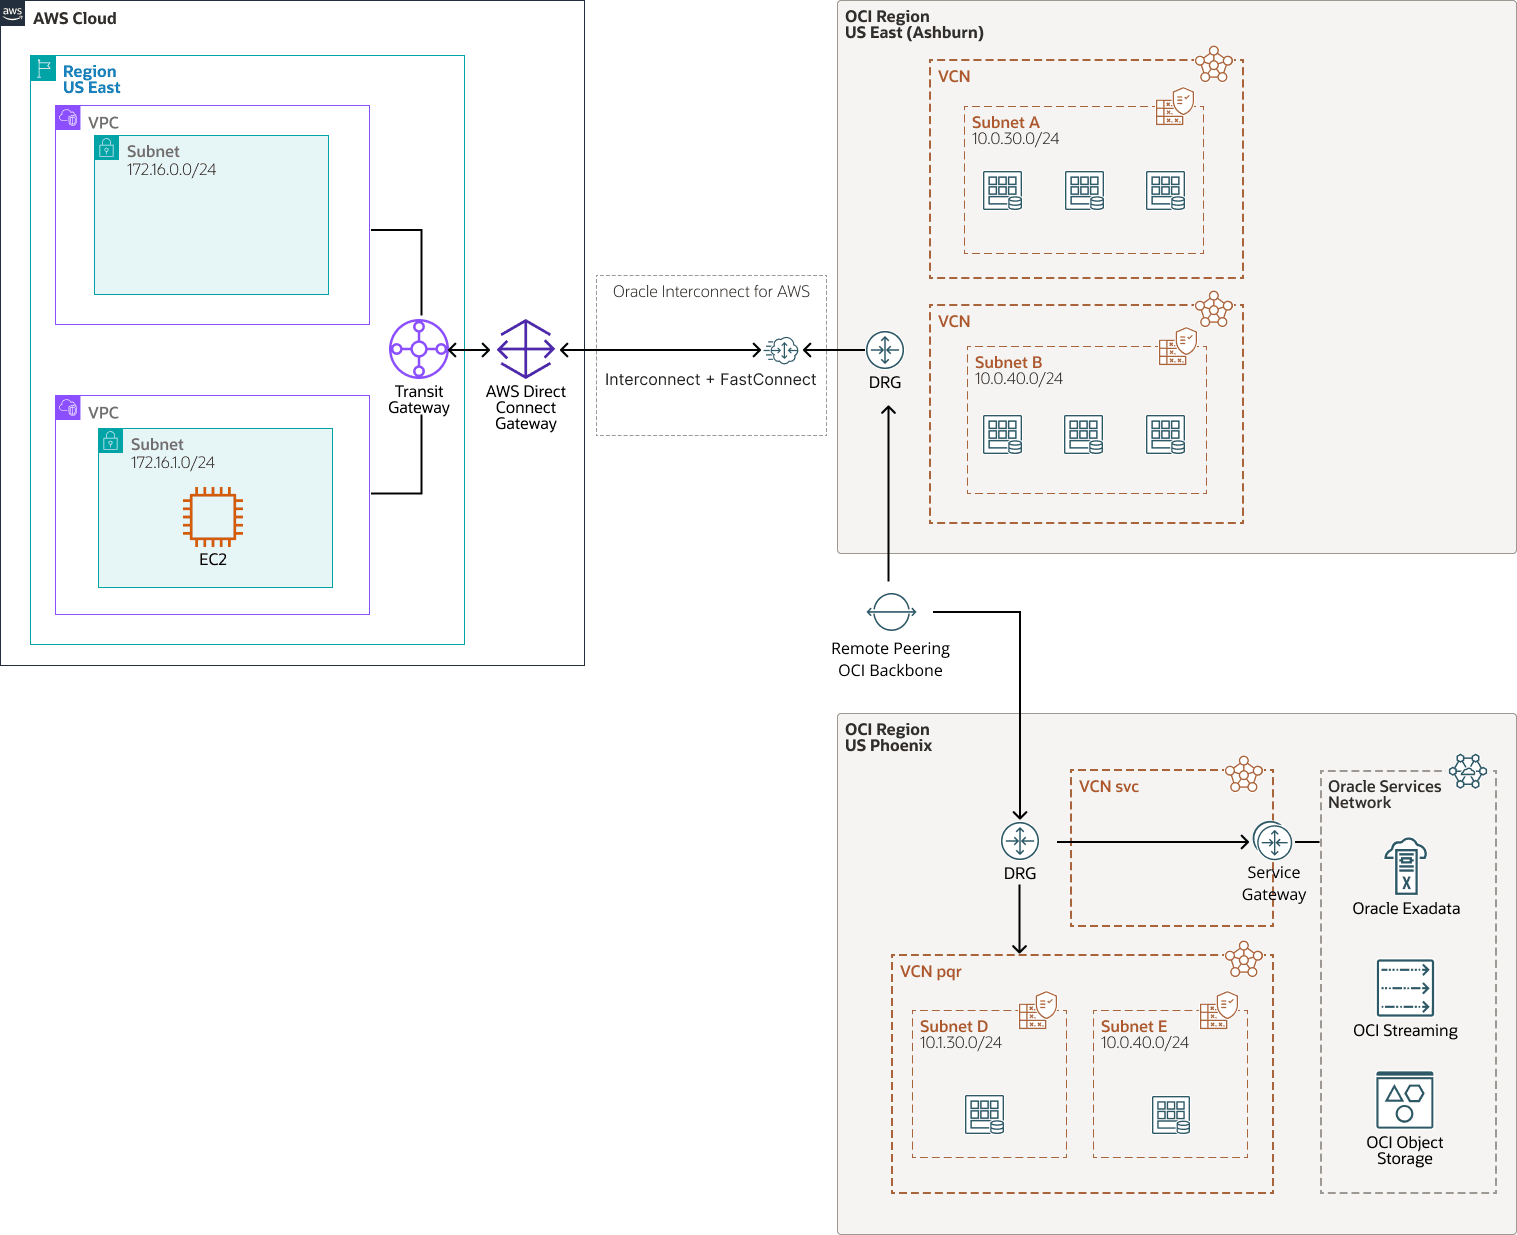
AWS-oci-remote-peering.png 그림 설명
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
주요 구성요소
- Amazon Virtual Private Cloud 및 서브넷
Amazon Virtual Private Cloud(VPC)를 사용하면 정의한 가상 네트워크로 AWS 리소스를 시작할 수 있습니다. 이 가상 네트워크는 AWS의 확장 가능한 인프라를 사용할 경우의 이점과 함께 자체 데이터 센터에서 운영되는 기존 네트워크와 유사합니다. VPC를 만든 후 서브넷을 추가할 수 있습니다.
서브넷은 Amazon VPC의 IP 주소 범위입니다. Amazon EC2 인스턴스와 같은 AWS 리소스를 특정 서브넷에 생성할 수 있습니다.
VPC 서브넷은 서브넷당 라우팅 테이블 연결을 사용하여 TGW(전송 게이트웨이)로 클라우드 간 트래픽을 라우팅합니다.
- AWS Transit Gateway(TGW)
AWS Transit Gateway는 중앙 허브를 통해 Amazon VPC와 온프레미스 네트워크를 연결합니다. 이 연결은 네트워크를 단순화하고 복잡한 피어링 관계를 종료합니다. 전송 게이트웨이는 확장성이 뛰어난 클라우드 라우터 역할을 하며, 각 새로운 연결은 한 번만 이루어집니다.
TGW는 Direct Connect에 대한 VPC 연결을 집계하고 AWS Direct Connect Gateway에서 클라우드 간 경로를 동적으로 가져옵니다. 연결된 직접 연결 게이트웨이 및 동적으로 학습된 네트워크 접두사를 통해 VPC와 OCI 간의 라우팅을 용이하게 합니다.
- AWS Direct Connect
AWS Direct Connect는 VPC와 AWS 외부의 네트워크 간 전용 네트워크 회로입니다. 공용 인터넷을 우회하여 안정적인 처리량과 짧은 대기 시간을 제공합니다. 이는 Oracle Cloud Infrastructure FastConnect와 동일한 AWS입니다.
AWS Direct Connect Gateway(DXGW)는 Transit Gateway를 OCI ↔ AWS 전용 연결 경로에 대한 상호 연결로 상호 연결하는 AWS 글로벌 게이트웨이 구성체입니다. 클라우드 간 네트워크 접두사를 교환하기 위해 OCI와 BGP에 참여합니다.
- AWS용 Oracle Interconnect
Oracle Interconnect for AWS는 특정 리전에서 OCI와 AWS 간에 직접 안전한 프라이빗 클라우드 간 연결을 프로비저닝할 수 있는 관리형 전용 연결 서비스입니다. 이 연결을 사용하면 인터넷을 통해 또는 타사 제공업체를 통해 이동하는 클라우드 간 트래픽 없이 클라우드 간 워크로드를 설정할 수 있습니다.
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect는 데이터 센터와 OCI 간의 전용 개인 연결을 생성합니다. FastConnect는 네트워크 기반 연결에 비해 더 높은 대역폭 옵션과 더 안정적이고 일관적인 네트워킹 환경을 제공합니다.
OCI FastConnect는 BGP에 참여하여 클라우드 간 네트워크 접두사를 교환합니다. OCI FastConnect 논리적 장치는 OCI-AWS 상호 연결에 대한 가상 회로를 종료합니다.
- DRG(동적 경로 지정 게이트웨이)
DRG는 동일한 리전의 VCN과 리전 외부 네트워크(예: 다른 OCI 리전의 VCN, 온프레미스 네트워크 또는 다른 클라우드 공급자의 네트워크) 간에 VCN 간의 전용(private) 네트워크 트래픽 경로를 제공하는 가상 라우터입니다.
- 서비스 게이트웨이
서비스 게이트웨이는 VCN에서 Oracle Cloud Infrastructure Object Storage와 같은 다른 서비스에 대한 액세스를 제공합니다. VCN에서 Oracle 서비스로의 트래픽은 Oracle 네트워크 패브릭을 통해 이동하며 인터넷을 순회하지 않습니다.
- OCI 가상 클라우드 네트워크 및 서브넷
VCN(가상 클라우드 네트워크)은 OCI 리전에 설정하는 커스터마이징 가능한 소프트웨어 정의 네트워크입니다. 기존 데이터 센터 네트워크와 마찬가지로 VCN을 사용하면 네트워크 환경을 제어할 수 있습니다. VCN에는 VCN을 생성한 후 변경할 수 있는 겹치지 않는 CIDR(클래스리스 도메인 간 경로 지정) 블록이 여러 개 있을 수 있습니다. VCN을 서브넷으로 분할할 수 있으며, 이 서브넷은 지역 또는 가용성 도메인으로 범위가 지정될 수 있습니다. 각 서브넷은 VCN의 다른 서브넷과 겹치지 않는 연속된 주소 범위로 구성됩니다. 썸네일의 크기는 생성 이후 변경할 수 있습니다. 서브넷은 공용 또는 전용일 수 있습니다.
- Oracle Services Network
OSN(Oracle Services Network)은 Oracle 서비스용으로 예약된 OCI의 개념적 네트워크입니다. 이러한 서비스에는 인터넷을 통해 연결할 수 있는 공용 IP 주소가 있습니다. Oracle Cloud 외부의 호스트는 Oracle Cloud Infrastructure FastConnect 또는 VPN Connect를 사용하여 전용으로 OSN에 액세스할 수 있습니다. VCN의 호스트는 서비스 게이트웨이를 통해 전용으로 OSN에 액세스할 수 있습니다.
OSN에서 호스팅되고 서비스 게이트웨이를 통해 제공되는 모든 Oracle 서비스는 Oracle Interconnect for AWS에서 액세스할 수 있습니다.
- 보안 제어
통신 엔드포인트에서 최소 권한 트래픽 플로우를 적용하기 위해 OCI는 네트워크 보안 그룹, 보안 목록 및 제로 트러스트 패킷 라우팅을 사용하고, AWS는 보안 그룹 및 네트워크 액세스 제어 목록을 사용합니다.
- NSG(네트워크 보안 그룹)
NSG는 클라우드 리소스의 가상 방화벽 역할을 합니다. OCI의 제로 트러스트 보안 모델을 사용하면 VCN 내의 네트워크 트래픽을 제어할 수 있습니다. NSG는 단일 VCN의 지정된 VNIC(가상 네트워크 인터페이스 카드) 세트에만 적용되는 수신 및 송신 보안 규칙 세트로 구성됩니다.
- 보안 목록
각 서브넷에 대해 서브넷 내부 및 외부에서 허용되는 트래픽의 소스, 대상 및 유형을 지정하는 보안 규칙을 생성할 수 있습니다.
- NSG(네트워크 보안 그룹)
AWS EC2의 트래픽은 AWS TGW로, AWS DXGW로, Oracle Interconnect for AWS를 넘고 애슈번의 OCI DRG에서 종료됩니다. 애슈번 DRG에서 트래픽은 애슈번 VCN 서브넷(10.0.30.0/24, 10.0.40.0/24)의 워크로드에 도달할 수 있으며, 대상이 원격 OCI 지역에 있는 경우 OCI 백본을 가로지르는 원격 피어링 연결(애슈번 DRG ↔ 피닉스 DRG)을 통해 미국 피닉스로 이동할 수 있습니다.
피닉스에서 DRG는 Oracle 서비스 액세스를 위해 10.1.30.0/24 및 10.1.40.0/24의 작업 로드 또는 VCN svc의 작업 로드에 대해 VCN pqr으로 트래픽을 전달합니다. 서비스 게이트웨이가 VCN svc에 연결되어 있으므로 원격 피어링 연결에서 피닉스로 들어가는 트래픽을 서비스 게이트웨이 ↔ OSN 경로로 조정하고 대칭적으로 반환할 수 있도록 VCN svc에 전송 라우팅이 필요합니다. 원격 피어링 접속 임포트 경로 분포를 포함한 DRG 경로 테이블을 구성하고 VCN svc 및 서비스 게이트웨이의 게이트웨이 수신 경로 테이블에서 관련 VCN 수신 경로 테이블을 구성합니다.
Oracle Exadata Database Service 및 OCI Streaming과 같은 Oracle Services Network 서비스의 예가 표시되지만 OSN에서 호스팅되고 서비스 게이트웨이를 통해 제공되는 모든 서비스에 액세스할 수 있습니다.
권장 사항
- 서비스 VCN
다른 트래픽과의 충돌을 방지하기 위해 AWS에서 액세스해야 하는 서비스 게이트웨이에 대해서만 고유한 VCN을 프로비저닝하는 것이 좋습니다. NAT를 구현하지 않으려면 겹치지 않는 CIDR을 사용하십시오.
- 경로 테이블
AWS와의 트래픽을 허용하도록 VCN 경로 테이블(및 보안 목록 또는 NSG)을 구성합니다.
- 보안 목록
보안 목록을 사용하여 전체 서브넷에 적용되는 수신 및 송신 규칙을 정의합니다.
- NSG(네트워크 보안 그룹)
NSG를 사용하여 특정 VNIC에 적용되는 수신 및 송신 규칙 세트를 정의할 수 있습니다. NSG를 사용하면 VCN의 서브넷 아키텍처를 애플리케이션의 보안 요구 사항과 분리할 수 있으므로 보안 목록 대신 NSG를 사용하는 것이 좋습니다.
- DNS
OCI와 AWS 간의 이름 분석이 필요한 경우 OCI 프라이빗 DNS를 구성하는 것이 좋습니다. AWS에서 유사한 기능을 사용으로 설정하여 AWS 엔드포인트를 해결합니다.
- 서비스 CIDR 레이블 사용
OCI 테넌시 내에서 각 서비스 게이트웨이에 대한 경로를 구성할 때는 서비스 CIDR 레이블을 사용합니다. 예:
All IAD Services in Oracle Services Network. 경로 테이블에서 서비스 CIDR 레이블을 사용하면 예상되는 모든 Oracle Services Network 경로가 AWS에 알려집니다. - Cloud Guard
사용자정의 감지기 및 응답기 레시피를 생성하도록 Oracle에서 제공하는 기본 레시피를 복제하고 사용자정의합니다. 이러한 레시피를 사용하면 경고를 생성하는 보안 위반 유형과 경고에 대해 수행할 수 있는 작업을 지정할 수 있습니다. 예를 들어 가시성이 퍼블릭으로 설정된 OCI Object Storage 버킷을 감지할 수 있습니다.
테넌시 레벨에서 Oracle Cloud Guard를 적용하여 가장 광범위한 범위를 포괄하고 여러 구성을 유지 관리해야 하는 관리 부담을 줄입니다.
관리 목록 기능을 사용하여 감지기에 특정 구성을 적용할 수도 있습니다.
- 보안 영역
최대 보안이 필요한 리소스의 경우 Oracle은 보안 영역을 사용할 것을 권장합니다. 보안 영역은 모범 사례를 기반으로 하는 Oracle 정의 보안 정책 레시피와 연관된 컴파트먼트입니다. 예를 들어, 보안 영역의 리소스는 공용 인터넷에서 액세스할 수 없어야 하며 고객 관리 키를 사용하여 암호화해야 합니다. 보안 영역에서 리소스를 생성 및 업데이트할 때 OCI는 레시피의 정책에 대해 작업을 검증하고 모든 정책을 위반하는 작업을 방지합니다.
고려사항
- 서비스 게이트웨이: 모든 OCI 서비스 게이트웨이는 지역 범위 내에 있습니다. 동일한 영역의 Oracle Services Network 내에서 서비스에 액세스하는 데만 사용할 수 있습니다. OCI 서비스에 액세스해야 하는 각 리전에서 고유한 서비스 게이트웨이 및 VCN을 프로비저닝합니다.
- 동적 경로 지정 게이트웨이(DRG): 각 영역에 DRG가 필요합니다. 서비스 게이트웨이가 포함된 VCN을 DRG에 연결한 다음 DRG 경로 테이블을 구성하고 경로 분배를 임포트하여 Oracle Interconnect for AWS로 경로를 전달하거나 다른 지역의 상호 연결에 대한 원격 피어링 연결을 통해 리전 간 경로를 전달합니다.
- 원격 피어링 연결: 서비스 게이트웨이는 지역 범위 내에 있지만 서비스 게이트웨이에서 시작된 서비스-모니커 경로는 다른 지역의 Oracle Interconnect for AWS를 포함하여 다른 지역으로 전파될 수 있습니다. 각 리전에서 동적 라우팅 게이트웨이를 생성한 다음 원격 피어링 연결을 사용하여 백본 및 AWS용 Oracle Interconnect에 OCI 서비스 경로를 전파합니다.
- 중첩되지 않는 CIDR 블록: 네트워크에서 끝단 간 겹치지 않는 CIDR을 사용해야 합니다. OCI의 VCN 및 AWS의 VPC는 충돌하는 IP 주소를 사용하지 않아야 합니다.