Usando o Serviço de Plug-in para Criptografia de Arquivo de Trilha
Saiba mais sobre os pré-requisitos, os requisitos e as etapas para configurar um serviço de plug-in de terceiros para criptografia e criar um perfil de criptografia no Oracle GoldenGate para permitir a criptografia do arquivo de trilha usando o plug-in configurado.
Observação: O Serviço de Plug-in só está disponível na plataforma Linux.
Configurar Serviço de Plug-in e Criar o Plug-in
Para configurar e criar o serviço de plug-in de perfil de criptografia, execute as seguintes etapas no prompt cURL:
-
Ative o Serviço de Plug-in no Gerenciador de Serviços:
OGG_ADMIN_PASSWORD="oggadmin-A1" curl -svu "oggadmin:${OGG_ADMIN_PASSWORD}" http://127.0.0.1:9011/services/v2/deployments/ServiceManager/services/pluginsrvr -XPOST --data '{"$schema":"ogg:service", "config":"external", "enabled":true, "critical":true, "status":"running"}' -
Crie um plug-in de criptografia usando o plug-in
Encryption-Minimal:cd $OGG_HOME/src/PluginExamples/Encryption-Minimal -
Adicione nomes de variáveis na função
Encryption-Minimal.c. Replace getManifest(), conforme mostrado na seguinte sintaxe:const char * getManifest() { return "{ "$schema": "ogg:plugin", "version": "23.7", "variables": [ "GOOGLE_APPLICATION_CREDENTIALS", "KMS_KEY_ID", "SECRET_MANAGER_SECRET_NAME", "CRYPTOGRAPHIC_ENDPOINT", "ENCRYPTION_KEY" ] }"; }As variáveis que estão sendo adicionadas nesta etapa armazenam as informações necessárias sobre como acessar ferramentas de terceiros. Eles serão exibidos nas etapas posteriores, quando o modelo deste plug-in precisar ser criado.
É obrigatório configurar as funções
encryptedecrypt, para o ponto final de criptografia/descriptografia de terceiros escolhido, a fim de chamar qualquer ferramenta de criptografia/descriptografia de terceiros. -
Plug-in de build
Encryption-Minimal:make && cp libEncryption-Minimal.so <OGG_deployment_home>/ServiceManager/var/lib/plugins/libEncryption-OCIVault.soObservação: O nome do arquivo da biblioteca de Plug-ins que foi copiado para o diretório
var/lib/pluginsdo Gerenciador de Serviços é exibido na interface Web do Gerenciador de Serviços como o Nome do Plug-in para a criação do modelo.
Criar Modelo de Plug-in no Gerenciador de Serviços
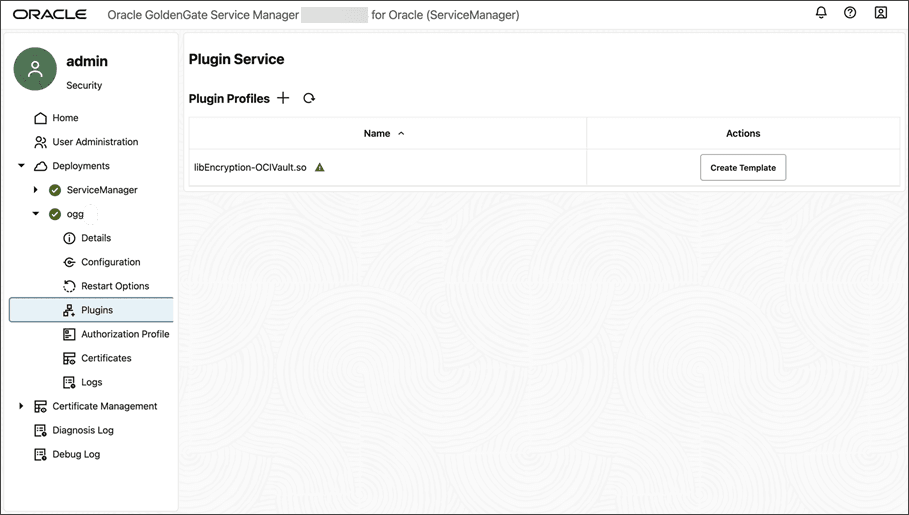
Faça login no Service Manager e execute as seguintes etapas para criar o modelo de plug-in para o perfil de criptografia: 1. Vá para Implantações, selecione o nome da implantação e clique em Plugins.
If the plugin name is not visible under the **Plugin Profiles** table, click the Refresh button. The Service Manager scans all the library files under `SM_HOME/var/lib/plugins` and refreshes the list.
-
Crie um modelo para qualquer Plug-in disponível (se o modelo não for criado):
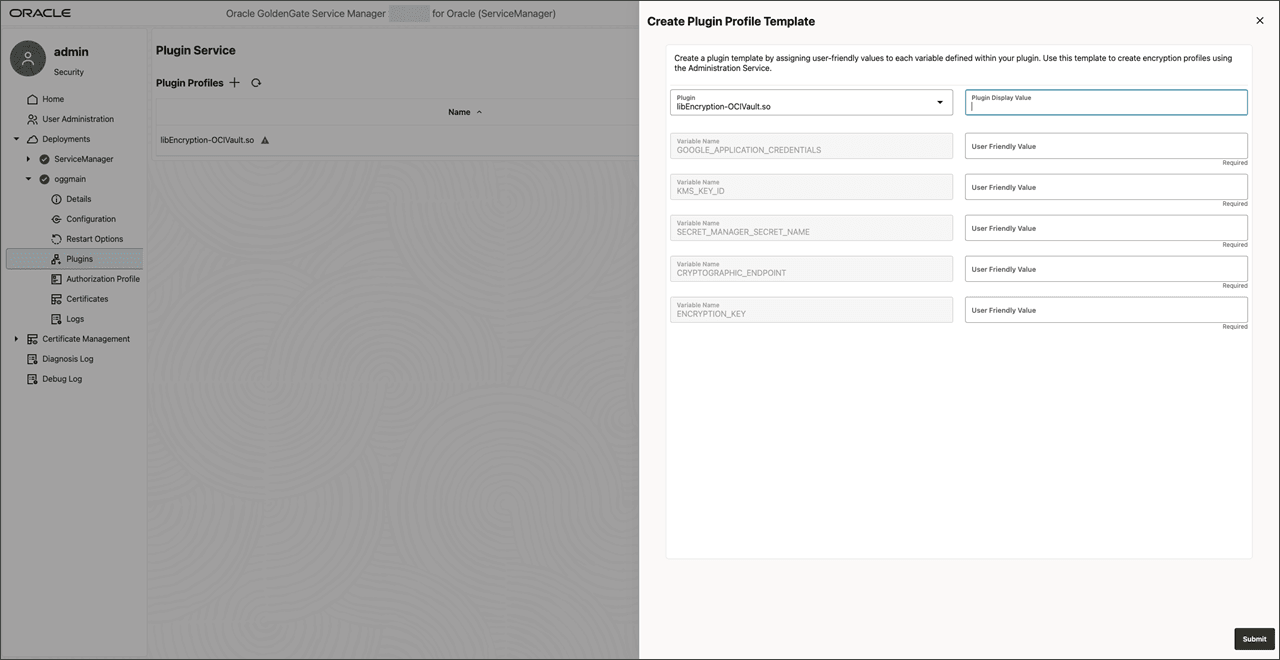
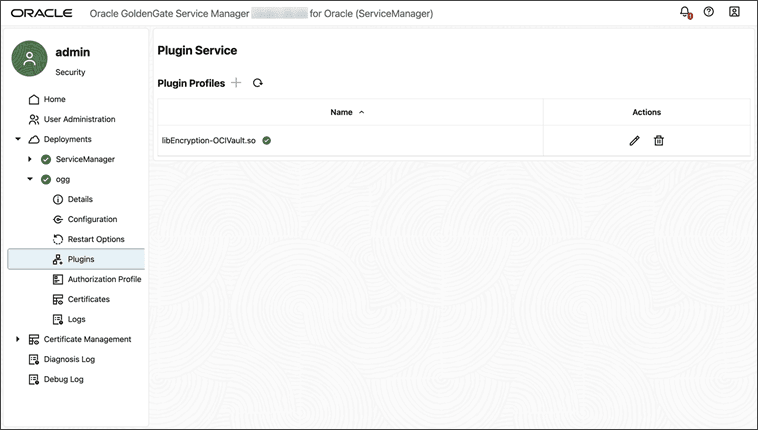
Depois que o modelo de plug-in é criado, ele é exibido na página Serviço de Plug-in com uma marca de seleção verde.
Criar o Perfil de Criptografia de Plug-in no Serviço de Administração
Vá para a página Serviço de Administração para criar o perfil de criptografia e aplicá-lo ao processo Extract, Replicat ou Caminho de Distribuição específico: 1. Vá para a página Criptografia, Perfis. Uma nova tabela para o Modelo de Plug-in está disponível, com nomes de coluna correspondentes aos nomes definidos para cada variável no Gerenciador de Serviços.
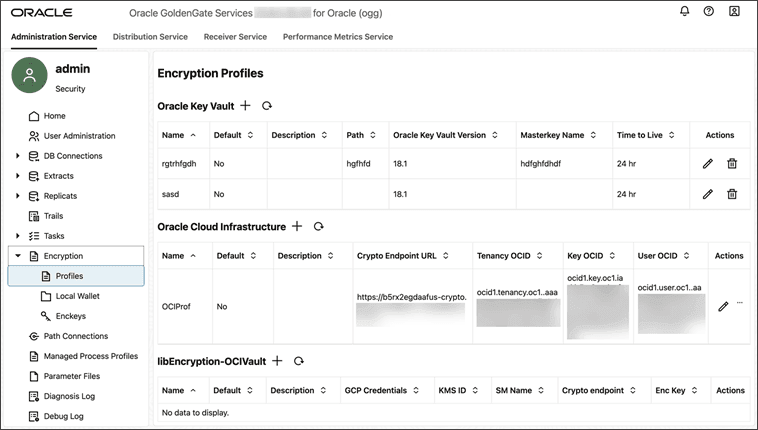
-
Adicione um perfil de criptografia, informe valores e clique em Enviar.
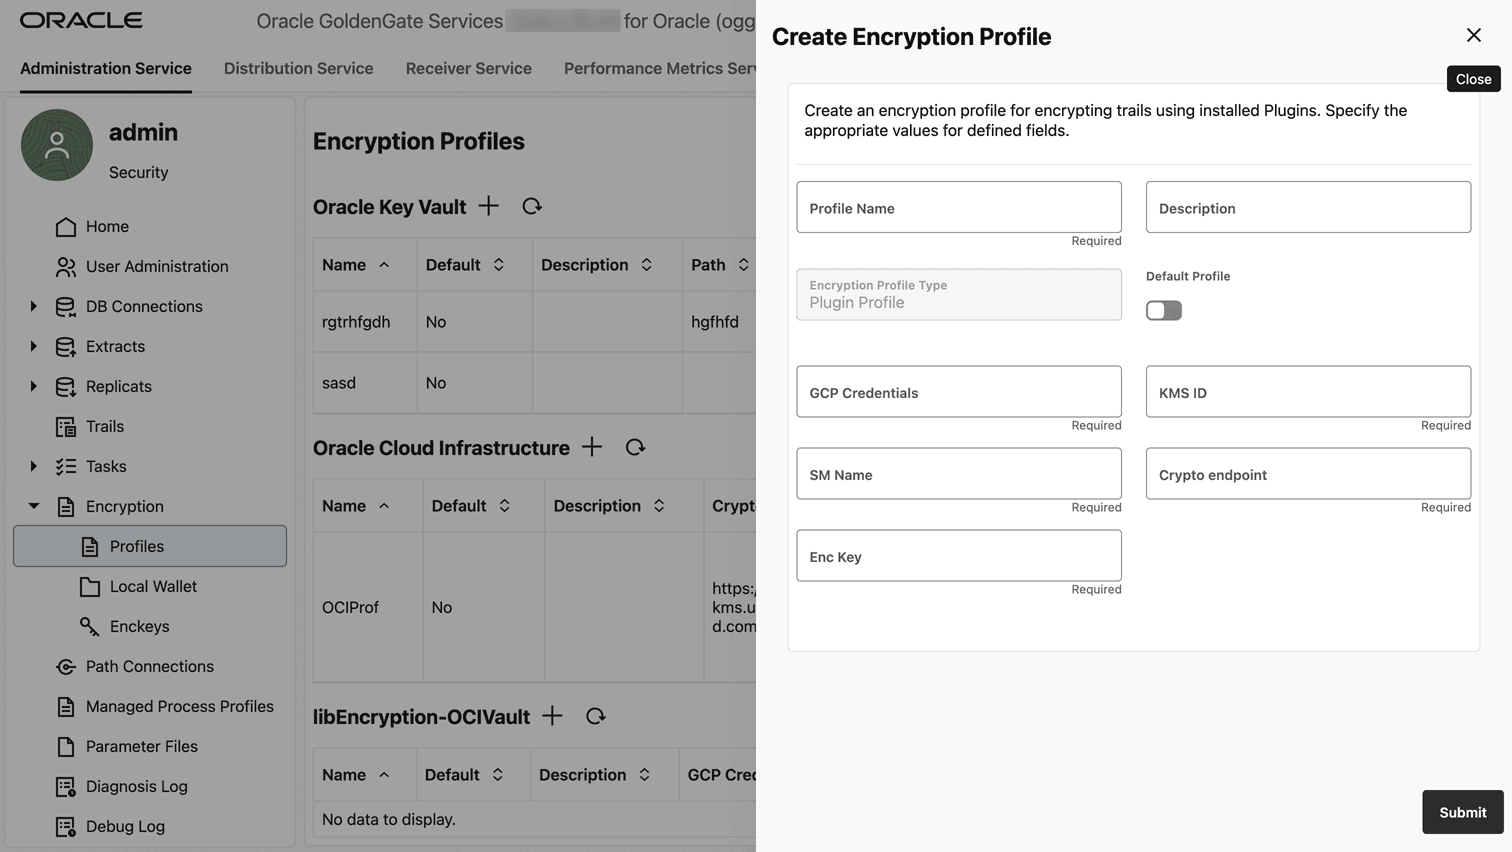
-
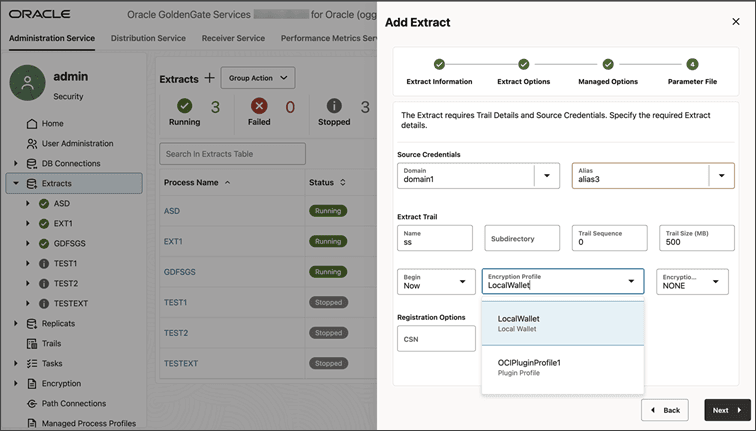
Crie Extract, Replicat, Distribution Path e selecione o serviço de plug-in de perfil de criptografia como seu perfil de criptografia.