1 Visão Geral do Oracle Blockchain Platform Enterprise Edition
O Oracle Blockchain Platform Enterprise Edition 26.3 for Besu fornece uma plataforma baseada em Kubernetes para implementar e gerenciar redes Ethereum com permissão. Inclui um Blockchain Platform Manager para provisionar e operar instâncias, e um plano de dados Besu para executar os serviços e funções de nó exigidos por uma rede Ethereum privada.
Principais Recursos
O Oracle Blockchain Platform Enterprise Edition 26.3 combina gerenciamento de plataforma, operações de rede Besu, integração segura de aplicativos, serviços de wallet e capacitação de ativos digitais em uma implantação baseada em Kubernetes.
- Gerenciamento do ciclo de vida: Provisione, configure, dimensione, faça upgrade e monitore instâncias do Besu por meio do Blockchain Platform Manager e dos operadores do Kubernetes.
- Redes Besu Permitidas: Opere redes validadoras QBFT com nós de inicialização para descoberta de pares e nós RPC ou de arquivamento para acesso especializado e consultas históricas.
- Integração de blockchain segura: Use o Proxy RPC como o ponto de entrada de aplicativo governado para JSON-RPC, orquestração de transações, consultas de contrato, assinatura com wallet, eventos, callbacks e status operacional.
- Administração operacional: Use a Console de Serviço Besu para integridade de nós, logs, exploração de blocos e transações, operações de contrato e administração relacionada à wallet.
- Suporte a contratos e ativos digitais: Execute contratos Solidity no EVM, mantenha metadados de contratos e suporte a contratos de ativos digitais, SDKs e aplicativos de amostra para Besu.
- Rich History e observabilidade: Opcionalmente, indexe transações, eventos, rastreamentos e estado de blockchain no Oracle Database ou no MySQL.
- Segurança empresarial: Integre-se ao OpenLDAP ou a um provedor externo do OIDC; imponha a comunicação segura de serviço do RBAC.
Wallet Universal como Serviço
A Universal Wallet as a Service (UWaaS) fornece serviços de política e carteira de custódia para o plano de dados Besu. Nesta arquitetura, o Gerenciador de Carteiras UWaaS é instalado como um serviço de nível de plataforma e administrado por meio da experiência do Platform Manager. O serviço de wallet no nível da instância, também chamado de Serviço de Wallet Local ou Adaptador Besu OBP, executa operações de wallet, assinatura, geração de relatórios e transmissão específicas do Besu.
O Proxy RPC é o ponto de entrada governado para transações de token e wallet do usuário final, incluindo fluxos assinados e não assinados. Ele resolve o contexto do chamador e da organização, aplica controles de acesso à plataforma e coordena com o UWaaS e o serviço de wallet local quando a assinatura ou a aplicação de políticas são necessárias.
- UWaaS Wallet Manager: Fornece administração de wallet no nível da plataforma, workflows de wallet da organização e do usuário, coordenação de políticas e integração de regras e mecanismos.
- Serviço de Wallet Local ou Adaptador Besu do Oracle Blockchain Platform: Fornece operações de wallet no nível da instância, assinatura, transmissão de transação e geração de relatórios para uma rede Besu específica.
- Serviços de política e regras: Imponha atribuições e decisões de política granulares para atividades como administração de wallet, implantação de contrato inteligente e execução de transação.
- Gerenciamento de chaves: Integra-se com serviços protegidos de segredo ou vault para criptografia de wallet e proteção de chave. Os aplicativos não devem gerenciar chaves privadas diretamente.
- Administração e RBAC: expõe a administração de UWaaS por meio da experiência do Platform Manager e a controla por meio de funções de plataforma. Os usuários da wallet não precisam de acesso às páginas de administração de UWaaS.
Arquitetura
O Oracle Blockchain Platform Enterprise Edition 26.3 separa o gerenciamento de plataforma da execução de blockchain. O Blockchain Platform Manager provisiona e gerencia instâncias Besu. Cada instância Besu contém os serviços e as funções de nó necessárias para operar uma rede Ethereum privada.
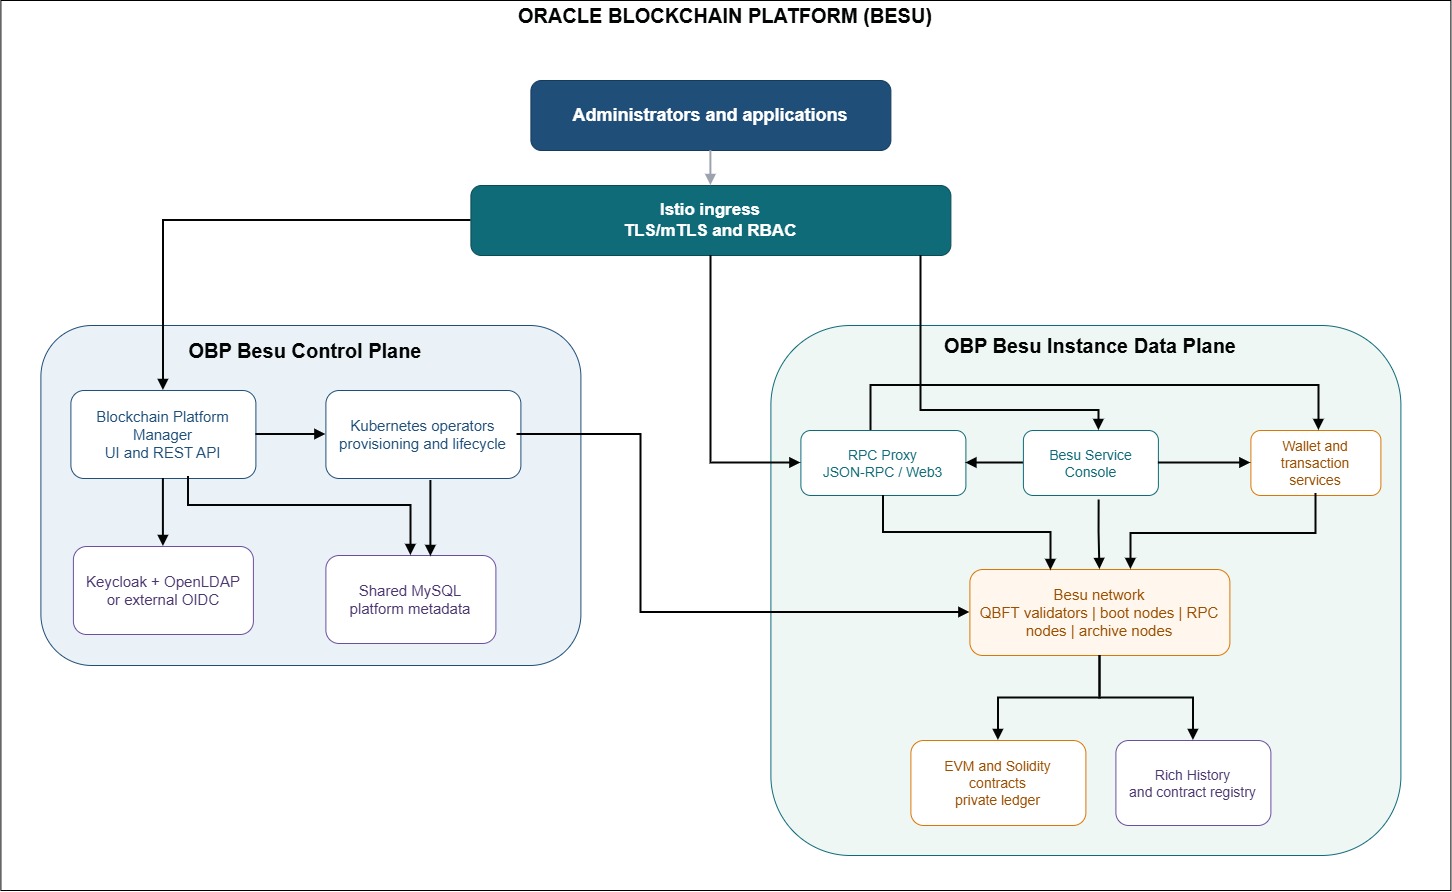
Componentes da Arquitetura
| Área arquitetônica | Componentes | Objetivo |
|---|---|---|
| Base do Kubernetes | OKE/Kubernetes, namespaces, entrada, balanceadores de carga | Hospeda e isola componentes de instância do plano de controle e do Besu. |
| Plano de controle | API/UI do Blockchain Platform Manager, operadores do Kubernetes, APIs do ciclo de vida | Provisiona, configura, dimensiona, atualiza e monitora instâncias do Besu. |
| Identidade e autorização | Provedor Keycloak, OpenLDAP ou OIDC externo | Fornece autenticação, RBAC baseado em grupo e administração de usuários. |
| Segurança e rede | Malha de serviços Istio, TLS/mTLS, cert-manager, Segredos do Kubernetes | Protege a comunicação de entrada e serviço interno e gerencia certificados. |
| Camada de acesso Besu | Proxy RPC | Fornece acesso ao Ethereum JSON-RPC/Web3 autenticado, envio de transações, consultas, eventos, callbacks e roteamento de pontos finais. |
| Interface de operações | Console de Serviço Besu | Fornece integridade do nó, logs, exploração de blocos e transações, operações de wallet e operações de contrato inteligente. |
| Carteira e transações | UWaaS Wallet Manager, serviço de carteira local, serviços de assinatura e transação | Gerencia carteiras, assinaturas, envio de transações, aplicação de políticas e status da transação. |
| Rede Besu | Validador, inicialização, RPC e nós de arquivo opcionais | Os validadores executam o consenso QBFT; os nós de inicialização fornecem descoberta; os nós RPC atendem ao tráfego de API; os nós de arquivamento suportam consultas históricas. |
| Camada de contrato inteligente | EVM, contratos Solidity, registro de contratos | Executa contratos inteligentes e armazena metadados de contrato, como ABI e informações de implantação. |
| Histórico rico | Plug-in Rich History, Oracle Database ou MySQL, nó de arquivamento | Replica e indexa transações, eventos, rastreamentos e estado de blockchain para acesso baseado em SQL. |
| Metadados da plataforma | MySQL compartilhado com bancos de dados e usuários por instância | Armazena metadados do plano de controle e da instância com isolamento lógico entre instâncias. |
Workflow de Runtime
- Os administradores se autenticam por meio do provedor de identidades configurado e usam o Blockchain Platform Manager para criar e gerenciar instâncias.
- Os operadores do Kubernetes reconciliam as especificações da instância e as solicitações de ciclo de vida nos serviços e recursos de nó Besu necessários.
- Aplicativos e clientes Web3 acessam o blockchain por meio do Proxy RPC. O acesso externo direto aos pontos finais do Besu do validador e administrativo não é necessário.
- O Proxy RPC roteia solicitações de leitura e transação para nós Besu apropriados e pode chamar serviços de wallet quando a assinatura ou a aplicação de políticas for necessária.
- Os validadores Besu usam o consenso QBFT para concordar em blocos. Os nós de inicialização suportam descoberta de pares, enquanto os nós RPC e de arquivamento fornecem padrões de acesso especializados.
- Os componentes opcionais do Rich History consomem informações do razão e expõem dados de blockchain indexados por meio do Oracle Database ou do MySQL.
Segurança e Implantação
- Segurança do serviço: O Istio fornece roteamento de entrada, política de autorização e mTLS para serviços de plataforma interna.
- Gerenciamento de certificados: Os certificados são gerenciados pelo cert-manager, com segredos com escopo para o namespace relevante do Kubernetes.
- Comunicação entre pares: A comunicação ponto a ponto do Besu usa o protocolo RLPx. O Proxy RPC continua sendo o ponto de entrada governado para o tráfego de API blockchain voltado para o aplicativo.
- Isolamento de metadados: O plano de controle usa o armazenamento de metadados de plataforma compartilhada ao alocar o banco de dados lógico e o isolamento de credenciais por instância.
- Componentes opcionais: Os nós de arquivamento e o armazenamento do Rich History são opcionais e devem ser ativados quando as consultas de transação, evento, rastreamento ou estado do histórico forem necessárias.