Configurar Armazenamento de Objetos do Catálogo
Configure um bucket do Oracle Cloud Infrastructure (OCI) Object Storage para o catálogo de arquivos do Essbase. O Essbase no Autonomous AI Lakehouse usa o catálogo de arquivos internamente para muitos recursos. Execute essa configuração única antes de os usuários começarem a usar o Essbase.
Antes de Começar
Coordene com um administrador da OCI ou do Object Storage na tenancy da OCI em que sua instância do Autonomous AI Database é provisionada. Consulte: Visão Geral do Serviço Object Storage.
Certifique-se de que as seguintes tarefas estejam concluídas:
-
Um usuário do OCI criou um bucket do Object Storage para o catálogo de arquivos do Essbase.
-
O usuário do OCI registrou o nome do bucket, o namespace do serviço Object Storage e a região do OCI.
-
Um usuário do OCI que tem acesso ao bucket tem uma chave de assinatura de API.
-
Você obteve as seguintes informações para esse usuário de chave de API:
- OCID do Usuário
- Impressão digital da chave de API
- OCID da Tenancy
- Chave de assinatura de API privada
- Frase-senha da chave privada, se aplicável
-
Você tem permissão para acessar a Console na interface Web do Essbase.
O usuário que criou o bucket e o usuário cuja chave de API você fornece podem ser usuários diferentes. No entanto, o usuário da chave de API deve ter acesso ao bucket.
A chave particular deve estar no formato PEM. Trate a chave privada como informações confidenciais e transfira-a usando um método seguro aprovado. Não compartilhe com usuários regulares do Essbase.
Para obter informações sobre como obter detalhes da chave de API do OCI, consulte Chaves e OCIDs Obrigatórios. Para obter informações sobre namespaces do serviço Object Storage, consulte Namespaces do Serviço Object Storage.
Configurar Armazenamento de Objetos do Catálogo
-
Acesse a Interface Web do Essbase.
-
No painel de navegação, clique em Console.
-
Clique em Catalog Object Storage.
-
Se os campos não forem editáveis, clique em Editar.
-
Especifique as informações do OCI nos campos:
Campo Informar ID Usuário O OCID do usuário do OCI associado à chave de assinatura de API e à chave privada. Não informe o nome do usuário ou o endereço de e-mail. Impressão digital A impressão digital da chave de API pública associada à chave privada. A impressão digital, o ID do Usuário e a chave privada devem pertencer ao mesmo usuário do OCI e à mesma chave de API. Tenancy O OCID da tenancy do OCI em que sua instância do Autonomous AI Database é provisionada. Região O identificador de região do OCI para o bucket do Object Storage, como us-phoenix-1. Arquivo de chave Selecione ou arraste o arquivo de chave de assinatura de API privada. Conteúdo do arquivo de chaves Se você não selecionar um arquivo de chave, cole o conteúdo completo da chave privada PEM, incluindo as linhas BEGIN e END. Namespace O namespace do serviço Object Storage associado ao bucket. Bucketname O nome exato do bucket do Object Storage. Não informe um URL ou OCID do bucket. Frase-Senha da Chave Privada A frase-senha da chave privada, se a chave for criptografada. Deixe este campo em branco se a chave não tiver uma senha. 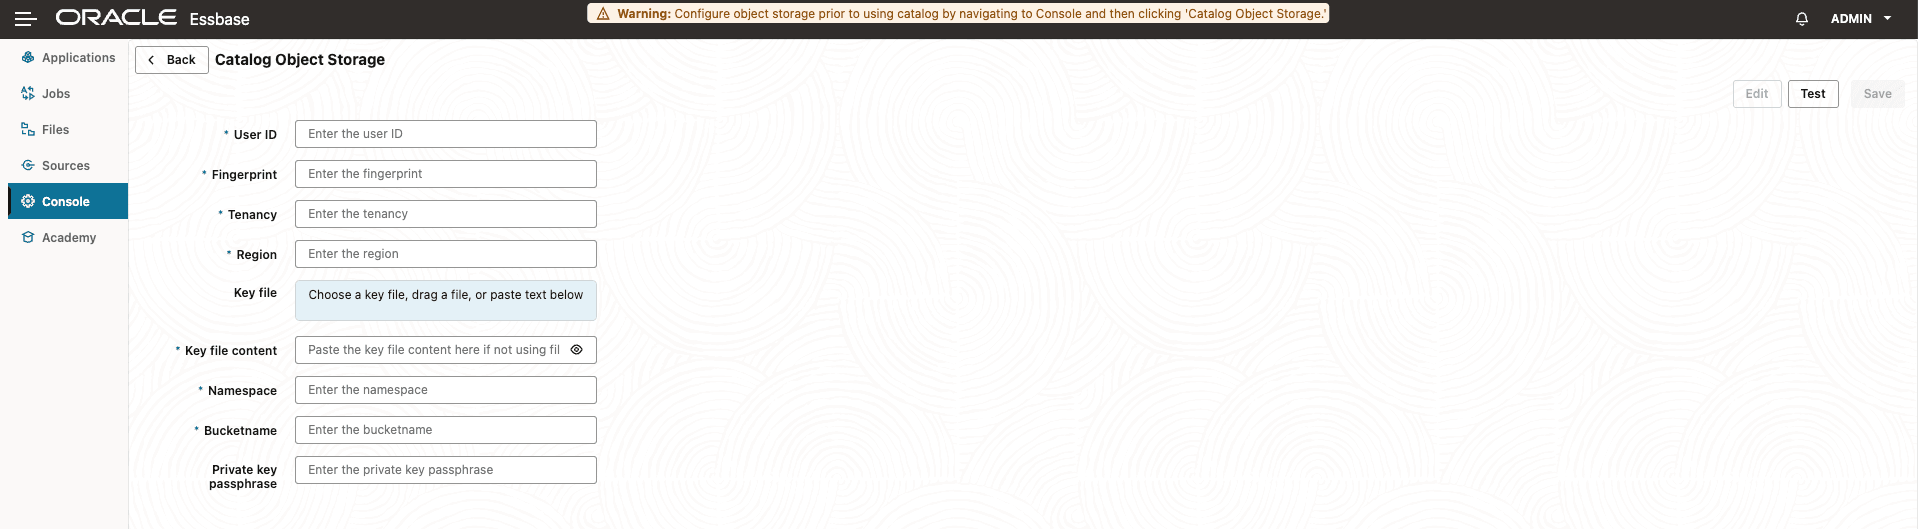
-
Use Arquivo de chave ou Conteúdo do arquivo de chave para fornecer a chave privada.
-
Clique em Testar.
-
Se o teste for bem-sucedido, clique em Salvar.
Depois que a configuração for salva, o Essbase poderá usar o bucket do Object Storage para o catálogo de arquivos do Essbase. Para verificar a configuração, clique em Arquivos e abra o catálogo.
Solucionar Problemas da Configuração
-
Se a opção Armazenamento de Objetos de Catálogo não estiver disponível, verifique se você está usando o Essbase no Autonomous AI Lakehouse e se tem permissão para acessar a Console.
-
Se a autenticação ou a validação de assinatura falhar, verifique se o ID do Usuário, a Impressão Digital e a chave privada pertencem ao mesmo usuário do OCI e à mesma chave de API.
-
Se o OCI retornar um erro de autorização, peça ao administrador do OCI ou do Object Storage para verificar se o usuário da chave de API tem acesso ao bucket do Object Storage.
-
Se o bucket não puder ser encontrado, verifique os valores de Região, Namespace e Bucketname. Informe o identificador da região, não o nome de exibição da região.
-
Se a chave privada não puder ser lida, verifique se ela é uma chave privada no formato PEM e se a frase-senha está correta.
Tópico principal: Início Rápido