Cenário E: Conectando Duas Tenancies com Endereços IP Sobrepostos
Saiba como conectar duas tenancies da Oracle Cloud Infrastructure (OCI) quando ambas usarem endereços IP sobrepostos. A solução usa políticas NAT (Network Address Translation) com anexos de DRGs (Dynamic Routing Gateways) e RPC (Remote Peering Connection) entre tenancies.
Você pode usar essa solução nos seguintes cenários:
- Duas tenancies com VCNs (Redes Virtuais na Nuvem) que usam blocos CIDR IP sobrepostos e exigem conectividade.
- Duas tenancies com uma combinação de blocos CIDR locais e de IP da VCN que exigem conectividade.
Os destaques do uso desta solução incluem:
- Centraliza a configuração e as operações em ambientes grandes e de várias redes usando políticas NAT anexadas a DRGs com RPCs entre tenancies.
- Aplica-se a vários DRGs em uma tenancy e em várias tenancies, designando políticas NAT personalizadas a cada anexo RPC do DRG.
- Suporta extensão para outras arquiteturas, como rampas remotas, roteamento de tráfego por meio de um appliance virtual de rede central, FastConnect com vários DRGs e VCNs e pareamento remoto de VCN.
- Ativa a conectividade local e global. Os anexos de RPC suportam conectividade DRG intra-região e inter-região.
Recomendamos que você use um bloco CIDR dos intervalos de endereços IPv4 privados especificados na RFC 1918 para suas VCNs. Como esses intervalos são privados, muitas organizações podem usá-los, muitas vezes resultando em espaços de endereço sobrepostos quando as redes se conectam.
Renumerar redes para resolver conflitos é um desafio e pode causar tempo de inatividade. Embora o uso do espaço de endereço IPv4 público possa evitar a sobreposição, os endereços públicos são limitados e cada vez mais caros. Muitas organizações experimentam sobreposição de IPs privados após fusões e aquisições ou ao se conectar a vários provedores de serviços.
Os cenários comuns incluem:
- Fusões e Aquisições: Quando as organizações combinam infraestruturas de TI, ambas podem ter escolhido intervalos de IP sobrepostos independentemente.
- Integrações do Prestador de Serviço:
- Clientes em VCNs da OCI: os provedores de serviços que oferecem serviços privados a vários clientes podem experimentar sobreposições.
- Clientes com Conectividade Local: Quando você usa o FastConnect ou a VPN, as redes locais que foram criadas sem a nuvem pública em mente podem entrar em conflito com as VCNs da OCI ou entre si.
Uma VCN é uma rede de nuvem isolada para suas cargas de trabalho. Várias VCNs podem usar os mesmos blocos CIDR para espaço IP privado porque os serviços NAT e Gateway de Internet traduzem esses endereços para acesso público. A sobreposição é apenas um problema quando a conectividade privada (não NAT) é necessária entre as redes.
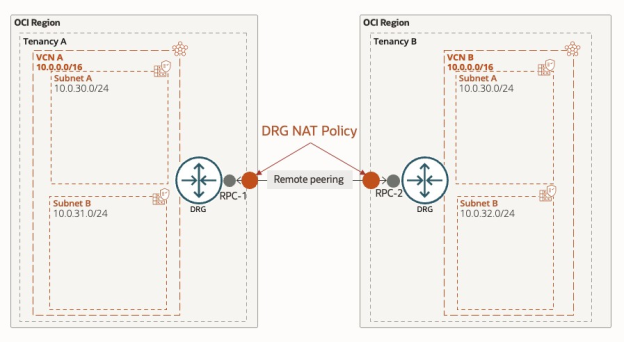
Exemplo: Conectando Duas Tenancies com Sobreposição do Uso de Endereço IP
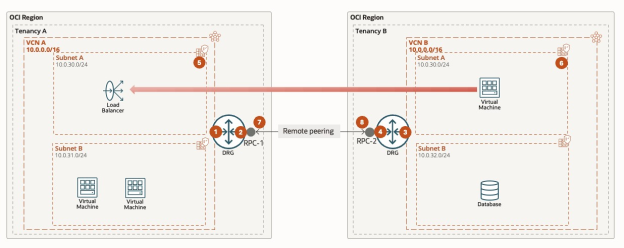
| CIDR de Destino | Destino da rota | Dinâmico ou Estático? |
|---|---|---|
| 100.96.0.0/16 | Anexo RPC | Estático |
| CIDR de Destino | Destino da rota | Dinâmico ou Estático? |
|---|---|---|
| 10.0.0.0/16 | Anexo da VCN A | Dinâmico |
| CIDR de Destino | Destino da rota | Dinâmico ou Estático? |
|---|---|---|
| 100.64.0.0/16 | Anexo RPC | Estático |
| CIDR de Destino | Destino da rota | Dinâmico ou Estático? |
|---|---|---|
| 10.0.0.0/16 | Anexo da VCN B | Dinâmico |
| CIDR de Destino | Destino da rota |
|---|---|
| 100.96.0.0/16 | Anexação do DRG |
| CIDR de Destino | Destino da rota |
|---|---|
| 100.64.0.0/16 | Anexação do DRG |
| Origem Inicial | Origem Traduzida | Destino Original | Destino Traduzido |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.64.30.0/24 | 10.0.30.0/24 |
| Origem Inicial | Origem Traduzida | Destino Original | Destino Traduzido |
|---|---|---|---|
| 0.0.0.0/0 | 0.0.0.0/0 | 100.96.30.0/24 | 10.0.30.0/24 |
Implicações da Pareamento
Para entender importantes implicações de controle, segurança e desempenho de acesso para VCNs pareadas, consulte Implicações Importantes de Pareamento.
O pareamento de VCNs em diferentes tenancies tem algumas complicações de permissões que precisam ser resolvidas em ambas as tenancies. Para obter detalhes sobre as permissões necessárias, consulte Políticas do Serviço IAM para Roteamento entre VCNs.
Antes de Começar
Antes de configurar políticas NAT do DRG para sobreposição de endereços IP, certifique-se de que cada um dos seguintes:
- Cada tenancy tem um DRG provisionado.
- Cada tenancy contém pelo menos uma VCN com faixas de IP sobrepostas que exigem conectividade.
-
Você identificou todas as redes IP sobrepostas e compartilhou essas informações entre os proprietários da tenancy. Por exemplo: Ambas as tenancies usam a faixa 10.0.0.0/16 da RFC 1918, sobreposta em 10.0.30.0/24.
-
Cada tenancy tem um espaço de endereço de rede exclusivo definido para tradução NAT. Por exemplo:
- Tenancy A: 100.64.0.0/16
- Tenancy B: 100.96.0.0/16
(Estes intervalos vêm de RFC 6598 para CGNAT.)
- Todas as políticas necessárias do IAM estão em vigor para criar e anexar RPCs entre tenancies. Para obter detalhes, consulte Políticas do Serviço IAM para Roteamento entre VCNs.
- (Opcional) Crie e compartilhe registros DNS para os intervalos de endereços traduzidos para que tenancies remotas possam tratar recursos por nomes de domínio totalmente qualificados (FQDNs).
Tarefa 1: Criar uma Distribuição de Rota de Importação do DRG na Tenancy A
- No menu de navegação, selecione Networking.
- Em Conectividade do cliente, selecione Gateway de Roteamento Dinâmico.
- Selecione o DRG para pareamento remoto entre tenancies.
- Selecione Roteamento.
- Em Importar distribuições de rota, selecione Criar distribuição de rota de importação.
- Informe um nome (por exemplo, Route-Distribution-for-NAT-RT).
- Selecione Criar distribuição de rota de importação.
Tarefa 2: Criar uma Tabela de Roteamento Personalizada do DRG para Sobreposição de Anexo da VCN na Tenancy A
- Usando o mesmo DRG, vá para Roteamento e selecione Criar tabela de roteamento do DRG.
- Informe um nome (por exemplo, NAT-RT).
- Em Configurações da tabela de roteamento, ative Importar distribuição de rota.
- Selecione na lista a distribuição de rota criada na Tarefa 1.
- Selecione Criar Tabela de Roteamento DRG.
Tarefa 3: Anexar a VCN ao DRG Usando a Tabela de Roteamento Personalizada
- Na mesma DRG, em Anexos, selecione Criar anexo de rede virtual na nuvem.
- Informe um nome (por exemplo, Anexo de VCN-IP sobreposta).
- Em Compartimento de rede virtual na nuvem, selecione o compartimento da VCN.
- Para Rede virtual na nuvem, selecione a VCN com sobreposição de IP.
- Defina o tipo de roteamento da VCN como blocos CIDR da VCN.
Tarefa 4: Repetir na Tenancy B
Repita as Tarefas de 1 a 3 na Tenancy B para sua VCN sobreposta.
Tarefa 5: Criar uma Política NAT na Tenancy A para o Anexo RPC
- Na Tenancy A, no menu de Navegação, selecione Networking.
- Em Conectividade do cliente, selecione Política NAT do DRG.
- Selecione Criar para criar uma nova política NAT.
- Adicione uma regra NAT:
- CIDR de Destino Original: Informe a faixa exclusiva da Tenancy A (por exemplo, 100.64.30.0/24).
- CIDR de Destino Traduzido: Informe o CIDR original sobreposto (por exemplo, 10.0.30.0/24).
- Prioridade: Informe 1.
- Selecione Criar.
Tarefa 6: Criar uma Política NAT na Tenancy B para o Anexo RPC
Siga o mesmo procedimento da Tarefa 5, mas use o intervalo exclusivo da Tenancy B (por exemplo, 100.96.30.0/24).
Tarefa 7: Criar o Anexo de Pareamento RPC entre Tenancies
Siga as etapas em Pareamento Remoto de VCN por meio de um DRG submetido a upgrade, especificamente tarefas A, B e C, para criar a RPC entre tenancies. Não conclua outras etapas aqui. Essas etapas são abordadas posteriormente.
Tarefa 8: Associar a Política NAT do DRG ao Anexo RPC
- Para cada tenancy, vá para o DRG com o anexo RPC.
- Na guia Anexos, em Anexos de conexão de pareamento remoto, selecione o anexo RPC apropriado.
- Selecione Editar.
- Para políticas NAT, associe a política NAT do DRG criada na Tarefa 5 ou na Tarefa 6.
- Selecione Salvar alterações.
Tarefa 9: Criar uma Rota Estática para a Rede B Exclusiva na Tenancy A
- Na Tenancy A, abra Gateway de Roteamento Dinâmico.
- Selecione o DRG com a RPC entre tenancies.
- Em Roteamento, selecione a tabela de roteamento personalizada (por exemplo, NAT-RT).
- Selecione Regras de roteamento estática > Adicionar regras da rota estática.
- Para Bloco CIDR de Destino, informe a faixa de IPs exclusiva da Tenancy B (por exemplo, 100.96.0.0/16).
- Para Tipo de anexo de próximo salto, selecione Conexão de Pareamento Remoto e selecione o anexo correto.
- Selecione Adicionar regras de roteamento.
Tarefa 10: Criar uma Rota Estática para a Rede A Exclusiva na Tenancy B
Repita a Tarefa 9 na Tenancy B, usando o intervalo de IP exclusivo da Tenancy A (por exemplo, 100.64.0.0/16).
Tarefa 11: Adicionar Rotas Estáticas nas Tabelas de Roteamento de Sub-rede da VCN
-
Na Tenancy A: Em cada tabela de roteamento de sub-rede relevante, adicione uma rota estática:
- Tipo de Destino: Gateway de Roteamento Dinâmico (o DRG da VCN é selecionado automaticamente)
- Bloco CIDR de Destino: a rede exclusiva da Tenancy B (por exemplo, 100.96.0.0/16)
- Descrição: (Opcional)
-
Na Tenancy B: Em cada tabela de roteamento de sub-rede relevante, adicione uma rota estática:
- Tipo de Destino: Gateway De Roteamento Dinâmico
- Bloco CIDR de Destino: a rede exclusiva da Tenancy A (por exemplo, 100.64.0.0/16)
- Descrição: (Opcional)
Tarefa 12: Atualizar Regras de Segurança da Tenancy
Atualize as listas de segurança de cada sub-rede afetada para permitir a entrada e a saída dos intervalos de endereços exclusivos da outra tenancy. Para obter mais informações, consulte Regras de Segurança.