Protegendo o Serviço FHIR de Dados do Dispositivo
Use estas recomendações para configurar e operar o Oracle Cloud Infrastructure Device Data FHIR Service com segurança.
Responsabilidades de Segurança
A segurança na Oracle Cloud Infrastructure (OCI) é uma responsabilidade compartilhada. A Oracle protege a infraestrutura de nuvem e opera o serviço DDFS gerenciado. Você é responsável por configurar com segurança os recursos e aplicativos do OCI que controla, incluindo compartimentos, políticas do IAM, aplicativos de Domínios de Identidades do OCI e escopos OAuth, acesso à rede, segredos do OCI Vault, pontos finais de notificação, métricas, eventos e acesso do usuário.
Use compartimentos e políticas como limites lógicos administrativos e de governança. Planeje a separação de acordo com seus requisitos de controle de acesso, conformidade e operação; o posicionamento do compartimento não altera o modelo operacional gerenciado do serviço.
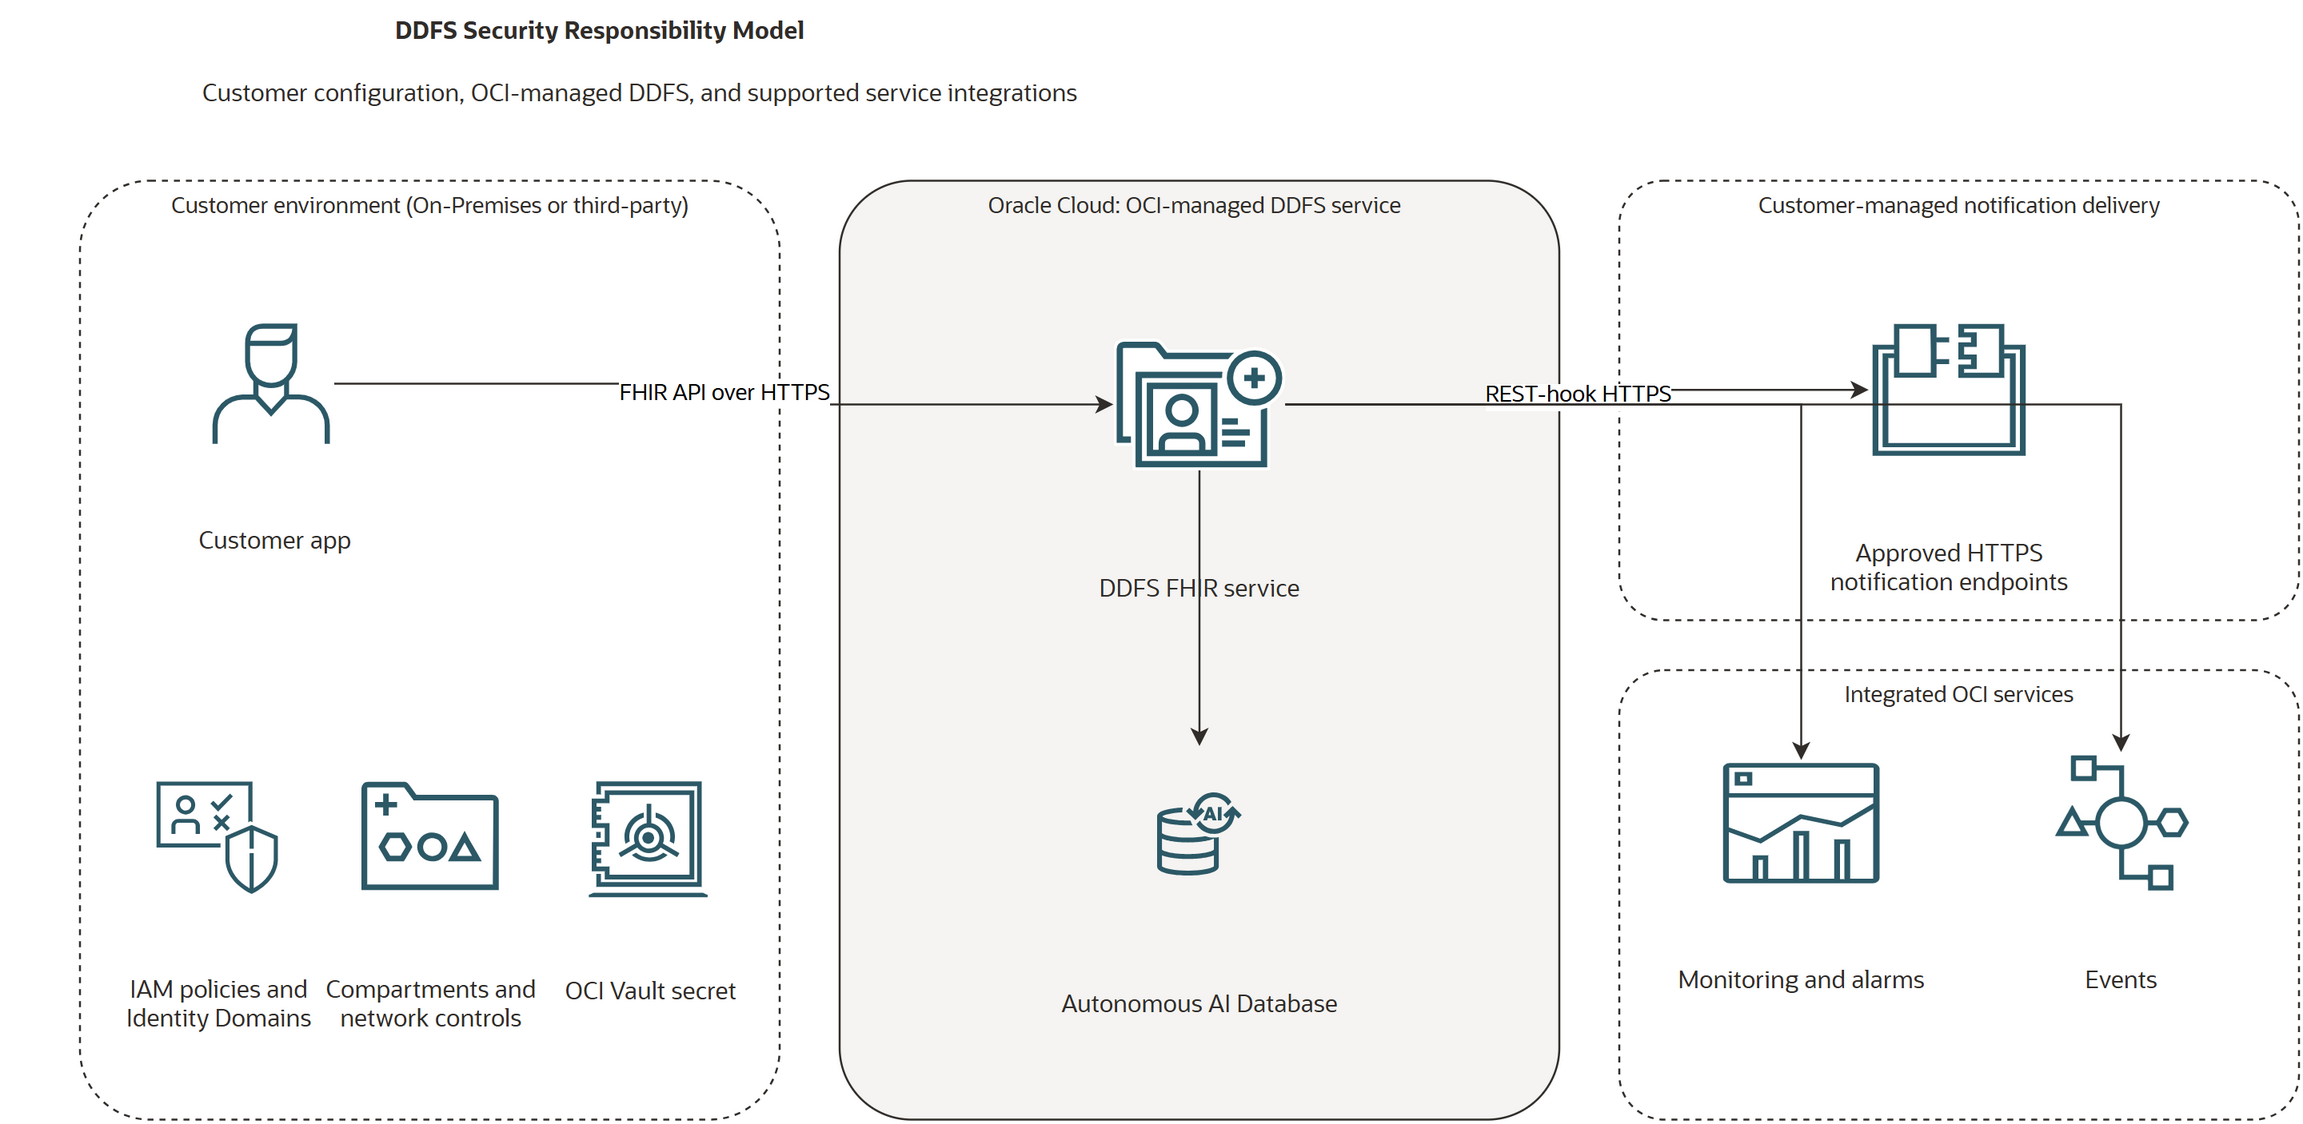
O diagrama é um modelo de responsabilidade lógica. Ele não representa a implantação física do DDFS ou implica que os componentes de serviço gerenciados pelo OCI sejam recursos gerenciados pelo cliente.
Tarefas Iniciais de Segurança
Conclua estas tarefas antes de usar uma instância do DDFS para cargas de trabalho de produção:
- Definir limites de segurança: Coloque instâncias DDFS nos compartimentos aprovados e separe a produção dos ambientes de desenvolvimento e teste de acordo com seu modelo de governança.
- Conceder acesso mínimo: Crie políticas do OCI IAM para recursos do plano de controle do Device Data FHIR Service e conceda a cada aplicativo apenas os escopos do Device Data FHIR Service OAuth necessários para suas operações FHIR.
- Proteger integrações: Permitir tráfego de cliente e notificação somente por HTTPS. Valide destinos de notificação e restrinja a entrada e a saída gerenciadas pelo cliente para origens e pontos finais aprovados.
- Proteger valores de autorização: Armazene o valor completo de saída
Authorizationpara uma Assinatura de token REST autenticada em um segredo do OCI Vault. Armazene somente o OCID do segredo na extensão de Assinatura. - Ativar visibilidade operacional: Configure métricas, alarmes, eventos do DDFS e a revisão do OCI Audit antes de integrar dados FHIR confidenciais.
Tarefas de Segurança de Rotina
Execute estas tarefas regularmente e após alterações materiais no ambiente:
- Revise a associação de grupo do IAM, políticas do DDFS, aplicativos integrados, concessões de cliente e escopos OAuth. Remova o acesso que não é mais necessário.
- Revise eventos de Auditoria, métricas do DDFS, alarmes, regras do serviço Events e descobertas do Cloud Guard. Investigue acessos inesperados, alterações de configuração, falhas de entrega e falhas de autorização.
- Revise as regras de rede e os pontos finais de notificação aprovados. Remova os caminhos de entrada e saída não usados.
- Rotacione chaves, conteúdo de segredo e credenciais de aplicativo de acordo com a política de segurança e conformidade da sua organização e imediatamente após a suspeita de exposição.
- Testar handshakes de Assinatura autenticados e entrega de notificação após alterar um ponto final, segredo, política ou regra de rede.
- Revise o uso do limite de serviço antes de criar instâncias ou expandir um ambiente.
IAM e Controle de Acesso
O DDFS usa modelos de autorização separados para o plano de controle e o plano de dados FHIR:
- Plano de controle: As políticas do OCI IAM autorizam o gerenciamento de instâncias e solicitações de serviço do DDFS. Use o verbo e o tipo de recurso aplicáveis mais restritos e as políticas de escopo para o compartimento necessário. Consulte Detalhes do Serviço FHIR de Dados do Dispositivo.
- Plano de dados FHIR: Os tokens de acesso OAuth dos Domínios de Identidade do OCI e os escopos DDFS autorizam operações de API FHIR. Conceda somente as operações de recursos de que um cliente precisa. Consulte Referência: Autenticação e Escopos e Criando um Aplicativo Integrado.
Restrinja permissões destrutivas, incluindo exclusão de instância DDFS e escopos de exclusão FHIR ou exclusão definitiva, ao menor conjunto prático de administradores e aplicativos. Verifique cuidadosamente as concessões de curinga e manage.
O suporte ao escopo parametrizado depende do recurso DDFS e do parâmetro de pesquisa. Use apenas combinações documentadas na referência de autenticação; não suponha que todos os parâmetros de pesquisa FHIR suportados também sejam suportados como uma restrição de autorização.
Segurança de Rede
- Usar HTTPS para solicitações de API DDFS FHIR e entrega de notificação de Assinatura.
- Restrinja os caminhos de rede gerenciados pelo cliente com grupos de segurança de rede, listas de segurança, regras de roteamento, firewalls ou controles equivalentes apropriados à sua implantação.
- Permitir tráfego de notificação de saída somente para destinos e portas aprovados. Use a porta
443para pontos finais HTTPS. - Valide os requisitos de autorização e certificado TLS do ponto final de notificação antes de criar ou ativar uma Assinatura.
- Revise as alterações de DNS, proxy, firewall e lista de permissões sempre que os handshakes ou entregas de notificação começarem a falhar.
Proteção de Dados e Rotação de Segredos
Use a extensão de segredo do OCI Vault de Assinatura para um cabeçalho Authorization de saída. A extensão contém um OCID do segredo do OCI Vault, não o valor de autorização em si. Consulte Conceder Acesso do DDFS a um Segredo de Autorização de Assinatura para conceder ao DDFS acesso de privilégio mínimo para somente leitura do segredo necessário.
Nunca coloque credenciais, tokens de portador ou outros valores secretos em parâmetros de Assinatura, código-fonte do aplicativo, scripts de implantação, logs ou exemplos.
Escolha uma frequência de rotação que satisfaça a política de segurança e conformidade da sua organização. Gire imediatamente após suspeita de divulgação ou acesso não autorizado.
- Nova versão do mesmo segredo: Atualize o conteúdo do segredo para criar uma versão de segredo no OCID do segredo existente. A extensão de Assinatura pode continuar fazendo referência a esse OCID. Depois que a nova versão se tornar ativa, verifique a autorização de notificação e o handshake do REST.
- Segredo de substituição: Crie um segredo com um novo OCID quando precisar de um ciclo de vida, limite de propriedade ou substituição de emergência separados. Atualize a extensão de Assinatura para o novo OCID do segredo, verifique a entrega e, em seguida, retire o segredo antigo de acordo com sua política de retenção.
- Rotação de chave do Vault: Se uma chave do Vault gerenciada pelo cliente proteger o segredo, gire as versões da chave de acordo com sua política criptográfica e valide a recuperação de segredo posteriormente.
Monitorando e Fazendo Auditoria
Use o OCI Audit para revisar a atividade da API do plano de controle DDFS. Use a telemetria do serviço DDFS para monitorar o comportamento do serviço e do plano de dados:
- Métricas do Serviço FHIR de Dados de Dispositivo e alarmes para disponibilidade, erros e comportamento de recursos.
- Eventos de Serviço FHIR de Dados do Dispositivo para alterações de estado e workflows de resposta automatizados.
Encaminhe sinais relevantes para a segurança para o processo de monitoramento, alerta ou SIEM usado por sua organização. Revise as alterações nas políticas do IAM, aplicativos integrados, concessões OAuth, segredos do Vault, controles de rede, instâncias DDFS e pontos finais de Assinatura.
Limites, Cotas e Separação de Ambiente
O limite de serviço max-instance-count do DDFS é regional e se aplica por tenancy. O limite é 5 instâncias do Serviço FHIR de Dados do Dispositivo para Créditos Universais Oracle e 5 para Pay As You Go. Consulte Limites de Recursos do DDFS. Para obter uma lista dos limites aplicáveis e instruções que solicitam um aumento de limite, consulte Limites do Serviço.
Verifique os valores atuais na página Limites, Cotas e Uso da Console antes da implantação porque uma tenancy pode ter aumentos de limite aprovados. Para obter informações gerais, consulte Limites por Serviço.
Use cotas de compartimento e orçamentos para restringir o uso de recursos e detectar gastos inesperados. Conta para limites de serviços dependentes, como Domínios de Identidade, Vault, Monitoramento, Eventos e rede.
Use compartimentos separados, políticas do IAM, aplicativos integrados, segredos do Vault, pontos finais de notificação e controles operacionais para ambientes de produção e não produção quando seu modelo de governança exigir essa separação.
Segurança da Notificação de Assinatura
As notificações de assinatura do FHIR R6 podem transmitir dados confidenciais de assistência médica para pontos finais gerenciados pelo cliente. Aplique estes controles:
- Use um ponto final HTTPS aprovado e verifique sua propriedade, configuração de TLS, requisitos de autenticação e comportamento de autorização.
- Limite cada receptor de notificação aos dados de assistência médica para os quais foi aprovado.
- Armazene a autorização de saída em um segredo do OCI Vault e conceda acesso ao DDFS somente a esse segredo.
- Não use
Subscription.parameterpara fornecer cabeçalhos restritos, comoAuthorization. - Monitore falhas de handshake, estados de erro de Assinatura e entrega de evento malsucedida.
Para obter a extensão suportada, cabeçalhos restritos e comportamento operacional, consulte Extensão de Segredo do OCI Vault de Assinatura FHIR R6 e Assinatura.
Acesso entre Tenancies
Configure o acesso entre tenancies apenas para um cenário DDFS suportado, como um segredo de autorização de Assinatura armazenado em outra tenancy. Os administradores em ambas as tenancies devem criar políticas explícitas que identifiquem a tenancy confiável e limitem com precisão o principal, o recurso, a permissão e o compartimento. Para a extensão de Assinatura que faz referência ao segredo, consulte Assinatura com um segredo do OCI Vault.
As políticas entre tenancies do OCI usam instruções Define, Endorse e Admit. Não copie instruções de política de outro serviço do OCI porque seu tipo principal, tipos de recursos e permissões podem ser diferentes. Consulte Políticas de Acesso entre Tenancies.
Administradores
Limite o uso de rotina do grupo Administrators da tenancy. Crie grupos específicos da atribuição para administração do DDFS, revisão de segurança, administração de aplicativos, monitoramento e gerenciamento do Vault. Exija autenticação multifator ou um equivalente aprovado, gerencie o ciclo de vida do usuário centralmente e revise regularmente a associação de grupos privilegiados.
Para obter mais informações, consulte Segurança do Serviço IAM.