NAT no DRG - Parte 2 - Sobrepondo CIDRs entre várias VCNs remotas
Introdução
Em NAT no DRG - Parte 1 - Sobrepondo CIDRs entre duas VCNs locais, duas VCNs com o mesmo CIDR foram anexadas a um Gateway de Roteamento Dinâmico (DRG) em uma região. Na prática, a sobreposição de redes geralmente está mais distante: um ambiente de produção em uma região da Oracle Cloud Infrastructure (OCI) e uma cópia dela em outra região, ou duas unidades de negócios que construíram sua própria zona de destino em sua própria região com o mesmo plano de endereço.
As regiões são conectadas com uma RPC (Remote Peering Connection) entre dois DRGs. Um RPC normalmente se recusa a ser útil quando ambos os lados divulgam o mesmo CIDR, porque nenhum DRG pode informar local do remoto. NAT no DRG resolve isso traduzindo os endereços no anexo RPC, de modo que cada região seja conhecida pela outra em um CIDR "sombra" exclusivo.
| Região | VCN | CIDR da sub-rede real | CIDR de Sombra visto pela outra região |
|---|---|---|---|
| Sudeste do Canadá (Montreal), YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| Sudeste do Canadá (Toronto), YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
A diferença com a Parte 1 é o lugar onde a política NAT se encontra. Na Parte 1, as políticas foram associadas aos anexos da VCN. Neste tutorial, eles estão associados aos anexos de RPC e os anexos da VCN não têm nenhuma política. Isso tem um efeito colateral útil: a tradução se aplica a tudo o que cruza a RPC, não importa de qual VCN na região de origem, e as VCNs que não se sobrepõem não são afetadas.
[!] OBSERVAÇÃO] Uma regra NAT descreve o tráfego que insere o DRG por meio do anexo que contém a política. Para um anexo RPC que é o tráfego que chega da outra região. Para o tráfego que sai desse mesmo anexo, o DRG aplica a tradução reversa automaticamente.
Este tutorial mostra duas maneiras de configurar as regras e ambas são testadas:
- Opção 1: uma única regra numa região. Uma regra do lado de Montreal traduz tanto a origem quanto o destino. O lado de Toronto não tem regras.
- Opção 2: uma regra em cada região. Cada região tem uma regra NAT de destino para seu próprio CIDR de sombra.
Outros casos de uso
Este tutorial faz parte de uma série de cinco. Cada parte resolve um cenário de sobreposição diferente com os mesmos blocos de construção.
- Parte 1: NAT no DRG - Parte 1 - CIDRs de Sobreposição entre duas VCNs locais
- Parte 2 (este tutorial): NAT no DRG - Parte 2 - CIDRs Sobrepostos entre várias VCNs remotas
- Parte 3: NAT no DRG - Parte 3 - CIDRs Sobrepostos entre o OCI e On-Premises
- Parte 4: NAT no DRG - Parte 4 - VCN do Shared Services
- Parte 5: NAT no DRG - Parte 5 - CIDRs Sobrepostos entre o OCI e o On-Premises com BGP
Diagrama
Substituindo CIDRs de sub-rede em diferentes regiões do OCI resolvidos com NAT 1:1 sem monitoramento de estado no DRG (Esse cenário mantém a tradução para todas as VCNs da região, incluindo as que não se sobrepõem)
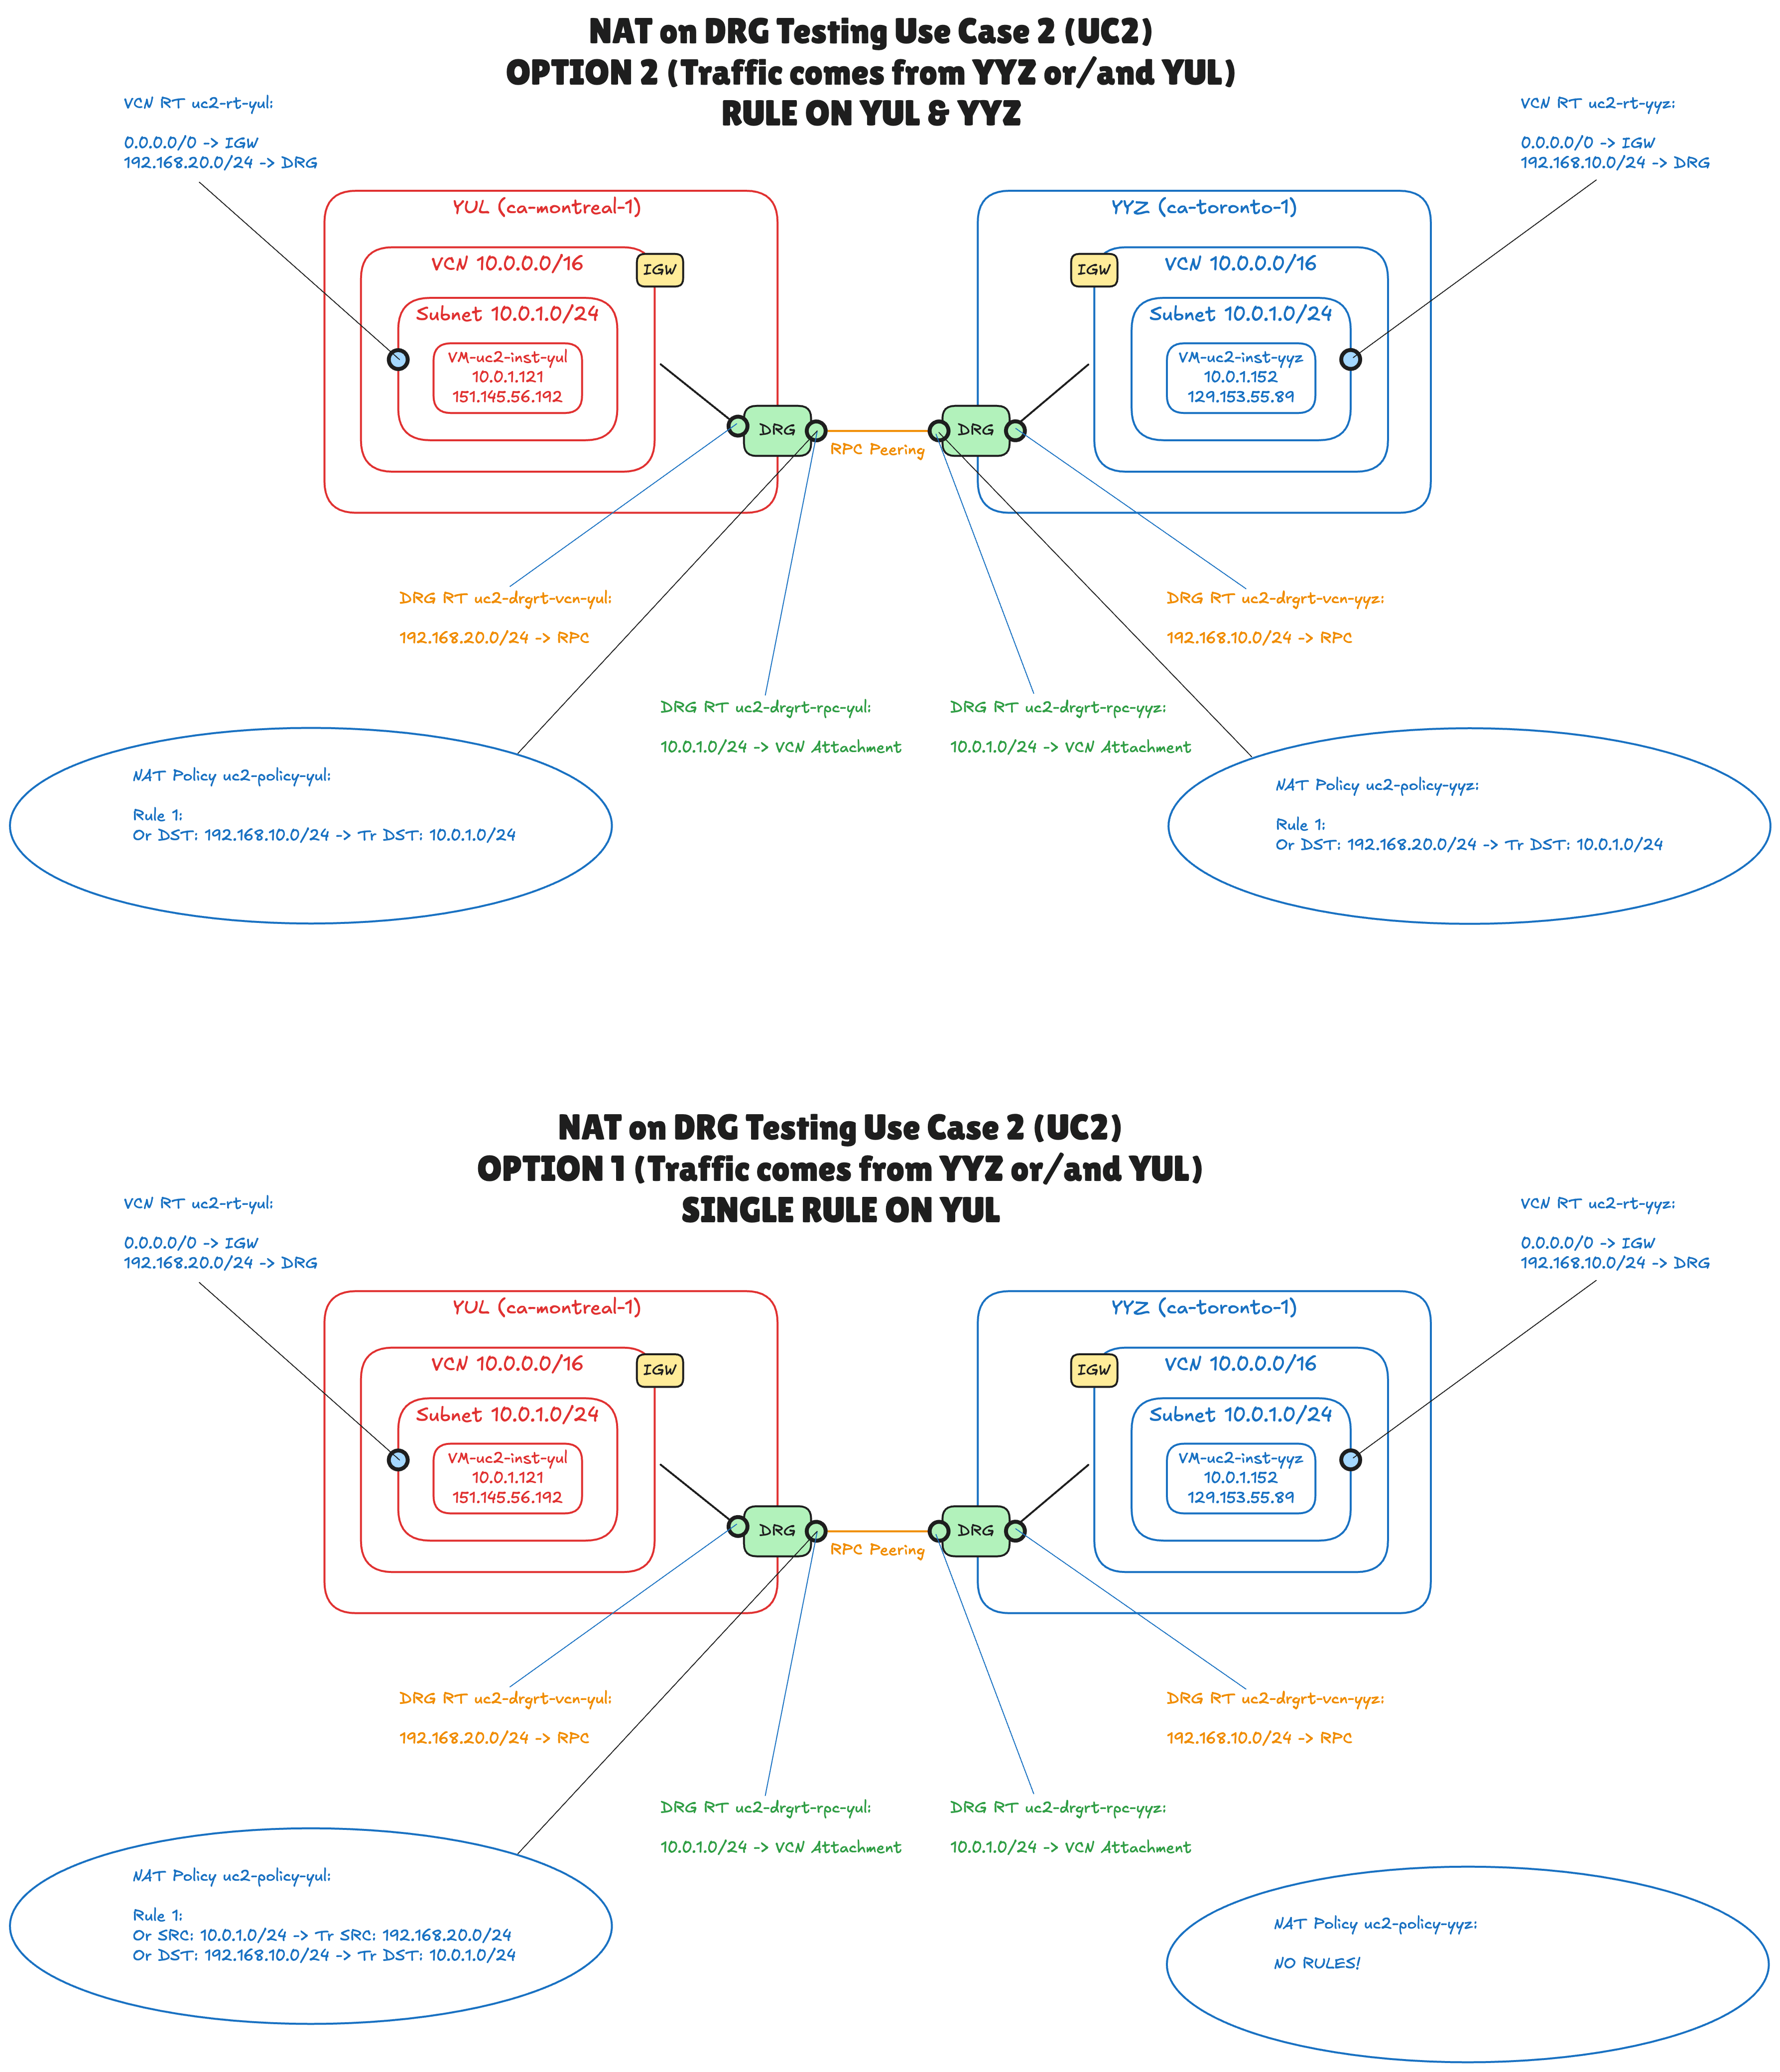
O diagrama mostra a mesma topologia duas vezes, uma para cada opção de regra. Tudo, exceto as regras NAT, é idêntico:
- Duas VCNs, uma em Montreal e outra em Toronto, ambas
10.0.0.0/16com uma sub-rede10.0.1.0/24, cada uma com uma instância de teste. - Dois DRGs, um por região, conectados a uma conexão de pareamento remoto.
- Duas tabelas de roteamento da VCN (texto azul). Cada um envia o CIDR de sombra da outra região ao DRG local.
- Quatro tabelas de roteamento do DRG (texto laranja), duas por DRG. A tabela no anexo da VCN envia o CIDR de sombra da outra região para a RPC. A tabela no anexo RPC envia
10.0.1.0/24para a VCN local. - Duas políticas NAT do DRG (as reticências), uma por região, cada uma associada ao anexo RPC de seu DRG.
Pré-requisitos
- Uma tenancy do OCI que está inscrita em duas regiões e um compartimento no qual você tem permissão para gerenciar recursos de rede (VCNs, DRGs, conexões de pareamento remoto, tabelas de roteamento do DRG e políticas de NAT do DRG) e instâncias de computação.
- Duas VCNs com CIDRs sobrepostos que já existem, uma em cada região. Este tutorial não os cria. No laboratório, eles são
uc2-vcn-yuleuc2-vcn-yyz,10.0.0.0/16, cada um com uma sub-rede pública10.0.1.0/24, um gateway de internet e uma tabela de roteamento (uc2-rt-yuleuc2-rt-yyz) que é designada à sub-rede e envia0.0.0.0/0ao gateway de internet. Os passos 01 e 04 percorrem este ponto de partida. - DRGs que suportam NAT. O NAT no DRG não está disponível em DRGs legados (V1) e não em DRGs que têm desintermediação, modo de alto rendimento ou unificação de rota ativada. DRGs recém-criados funcionam.
- Duas instâncias de computação com as quais testar, uma em cada região. Neste tutorial, eles são chamados de
uc2-inst-yul(10.0.1.121) euc2-inst-yyz(10.0.1.152). Cada um tem um endereço IP público para que você possa acessá-lo com SSH. - Um par de chaves SSH para as instâncias e o endereço IP público do qual você se conecta (para permitir isso nas listas de segurança).
- Conhecimento básico de pareamento remoto, tabelas de roteamento de VCN e tabelas de roteamento de DRG.
[!] NOTA] Os nomes, CIDRs e endereços IP neste tutorial vêm do laboratório nas capturas de tela. Você pode usar o seu, desde que os CIDRs de sombra não se sobreponham a nada mais em sua rede e tenham o mesmo tamanho de prefixo que o CIDR que eles substituem.
Etapas
- PASSO 01: Revisar a rede em Montreal (YUL)
- PASSO 02: Criar as tabelas de roteamento DRG, RPC e DRG em Montreal
- PASSO 03: Criar a política NAT do DRG em Montreal
- PASSO 04: Revisar a rede em Toronto (YYZ)
- ETAPA 05: Criar as tabelas de roteamento do DRG, do RPC e do DRG em Toronto
- PASSO 06: Criar a política NAT do DRG em Toronto
- ETAPA 07: Configurar as regras NAT, opção 1: uma única regra em uma região
- ETAPA 08: Configurar as regras NAT, opção 2: uma regra em cada região
Passo 01: Reveja a rede em Montreal (YUL)
Começamos na primeira região. A VCN aqui é uma VCN comum com uma sub-rede pública. A única coisa que importa para este tutorial é o seu espaço de endereço, que é idêntico à VCN na outra região.
- Selecione a região Sudeste do Canadá (Montreal).
- Abra o menu de navegação, clique em Rede e, em seguida, em Rede virtual na nuvem.
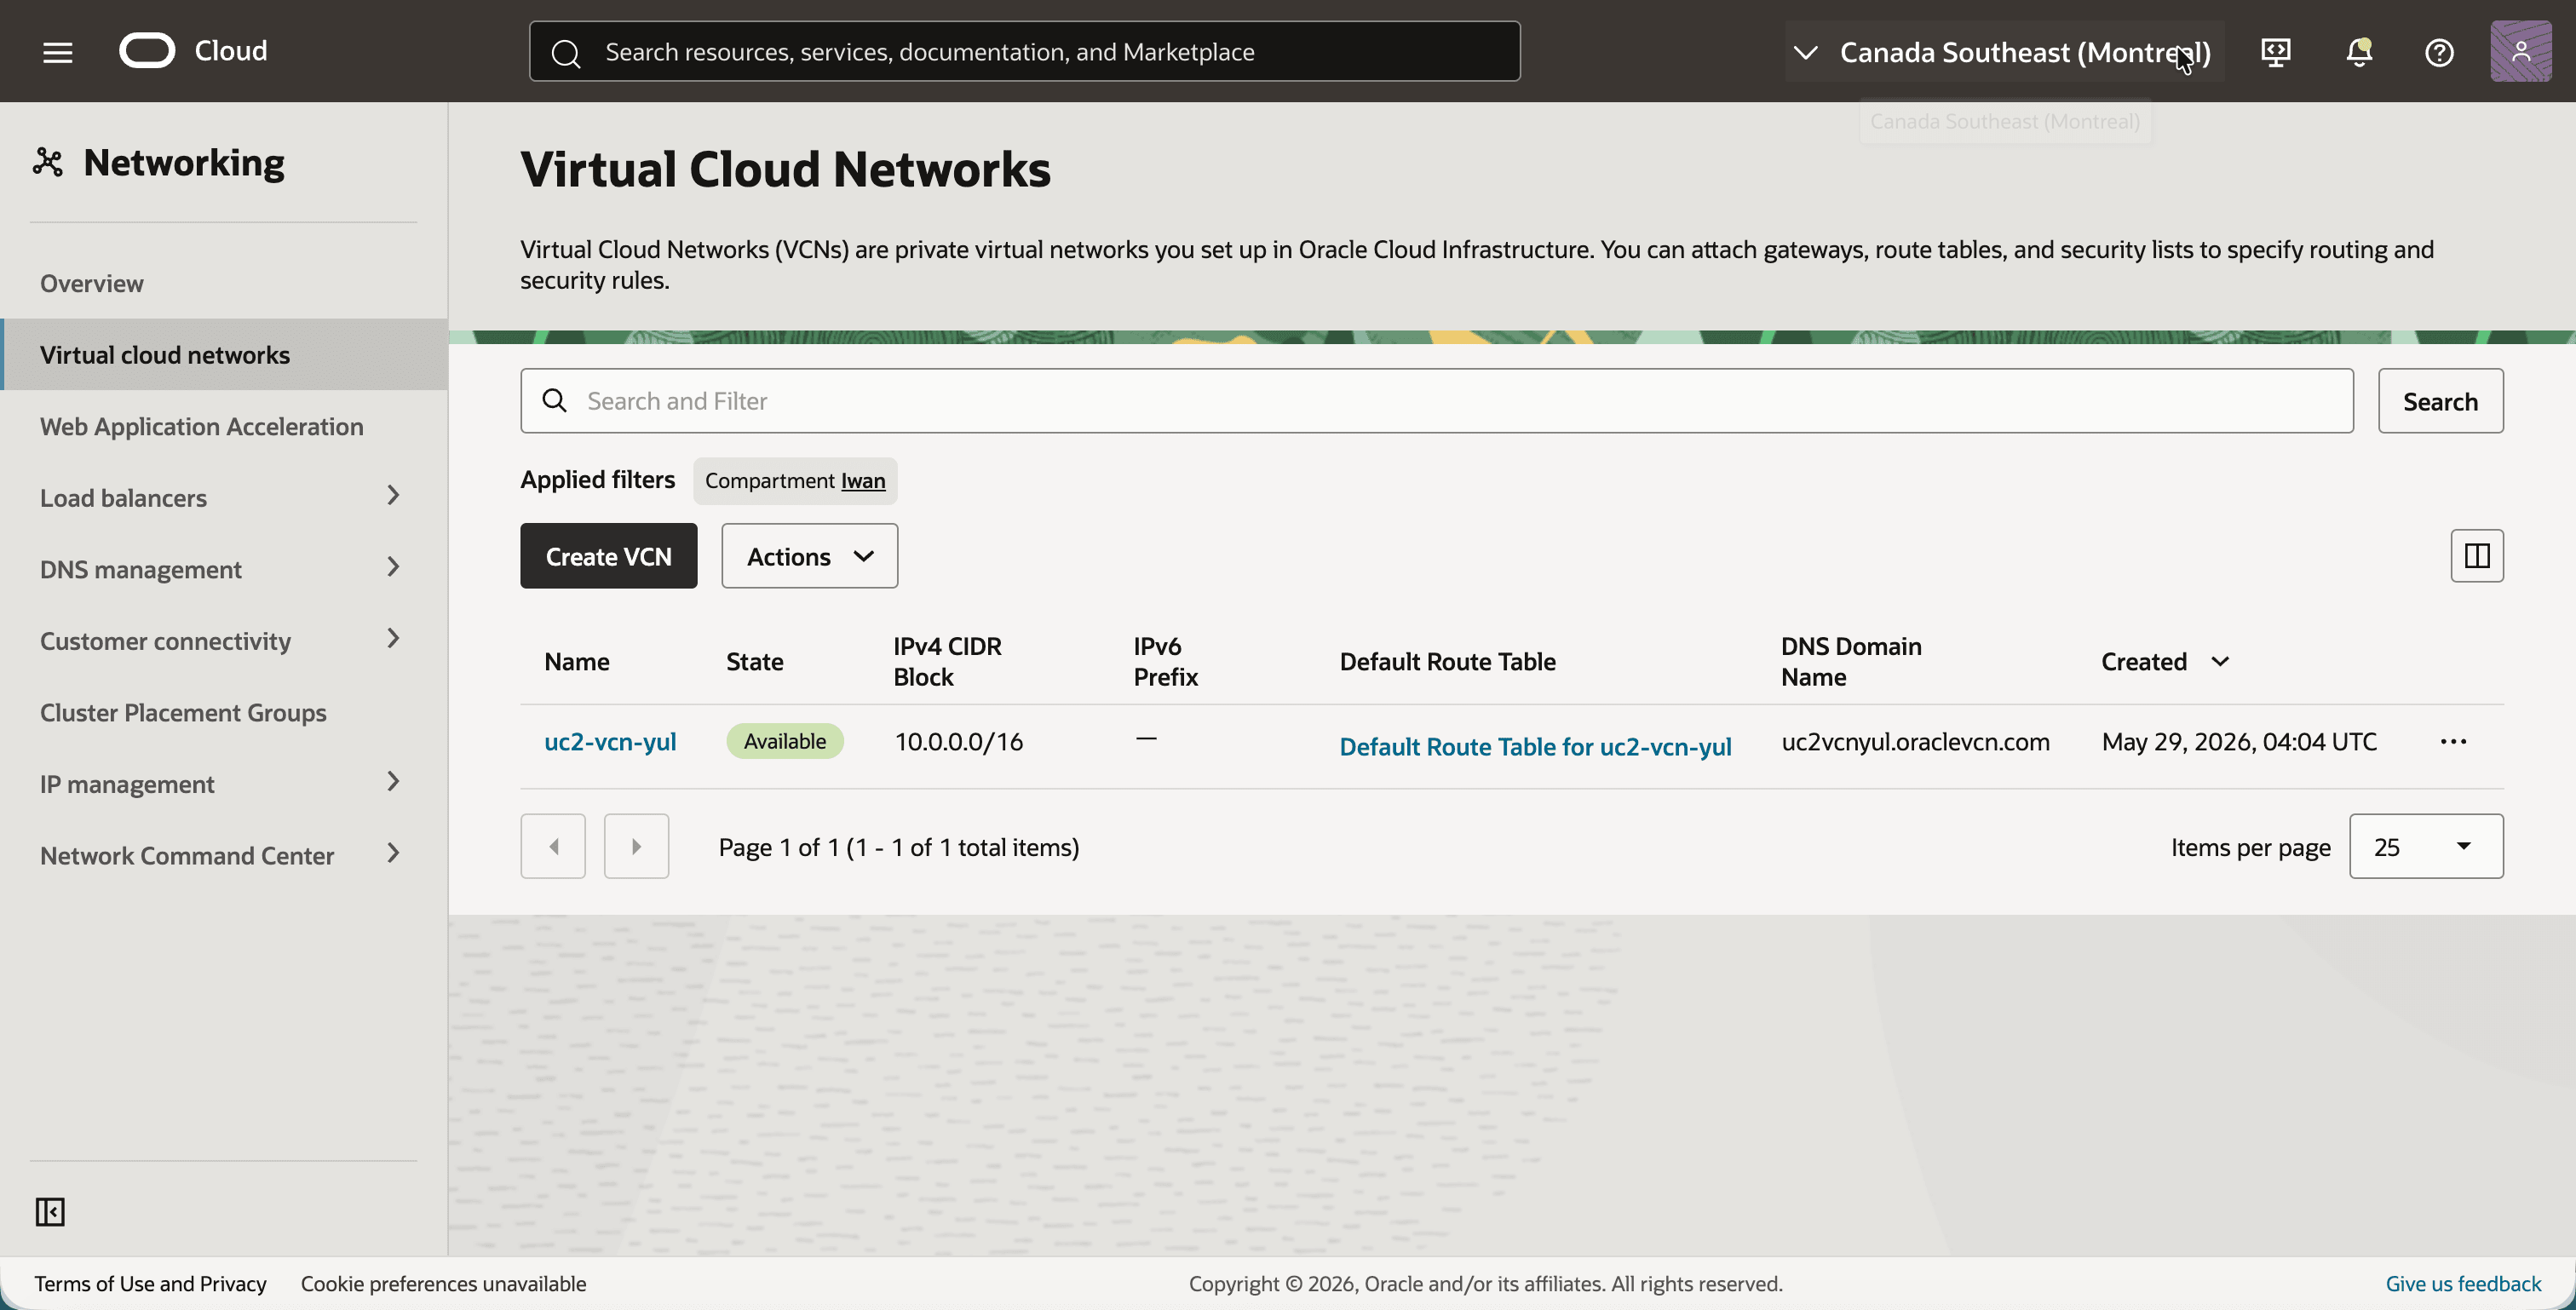
- Observe a VCN
uc2-vcn-yulcom o Bloco IPv4 CIDR10.0.0.0/16.
- Clique em
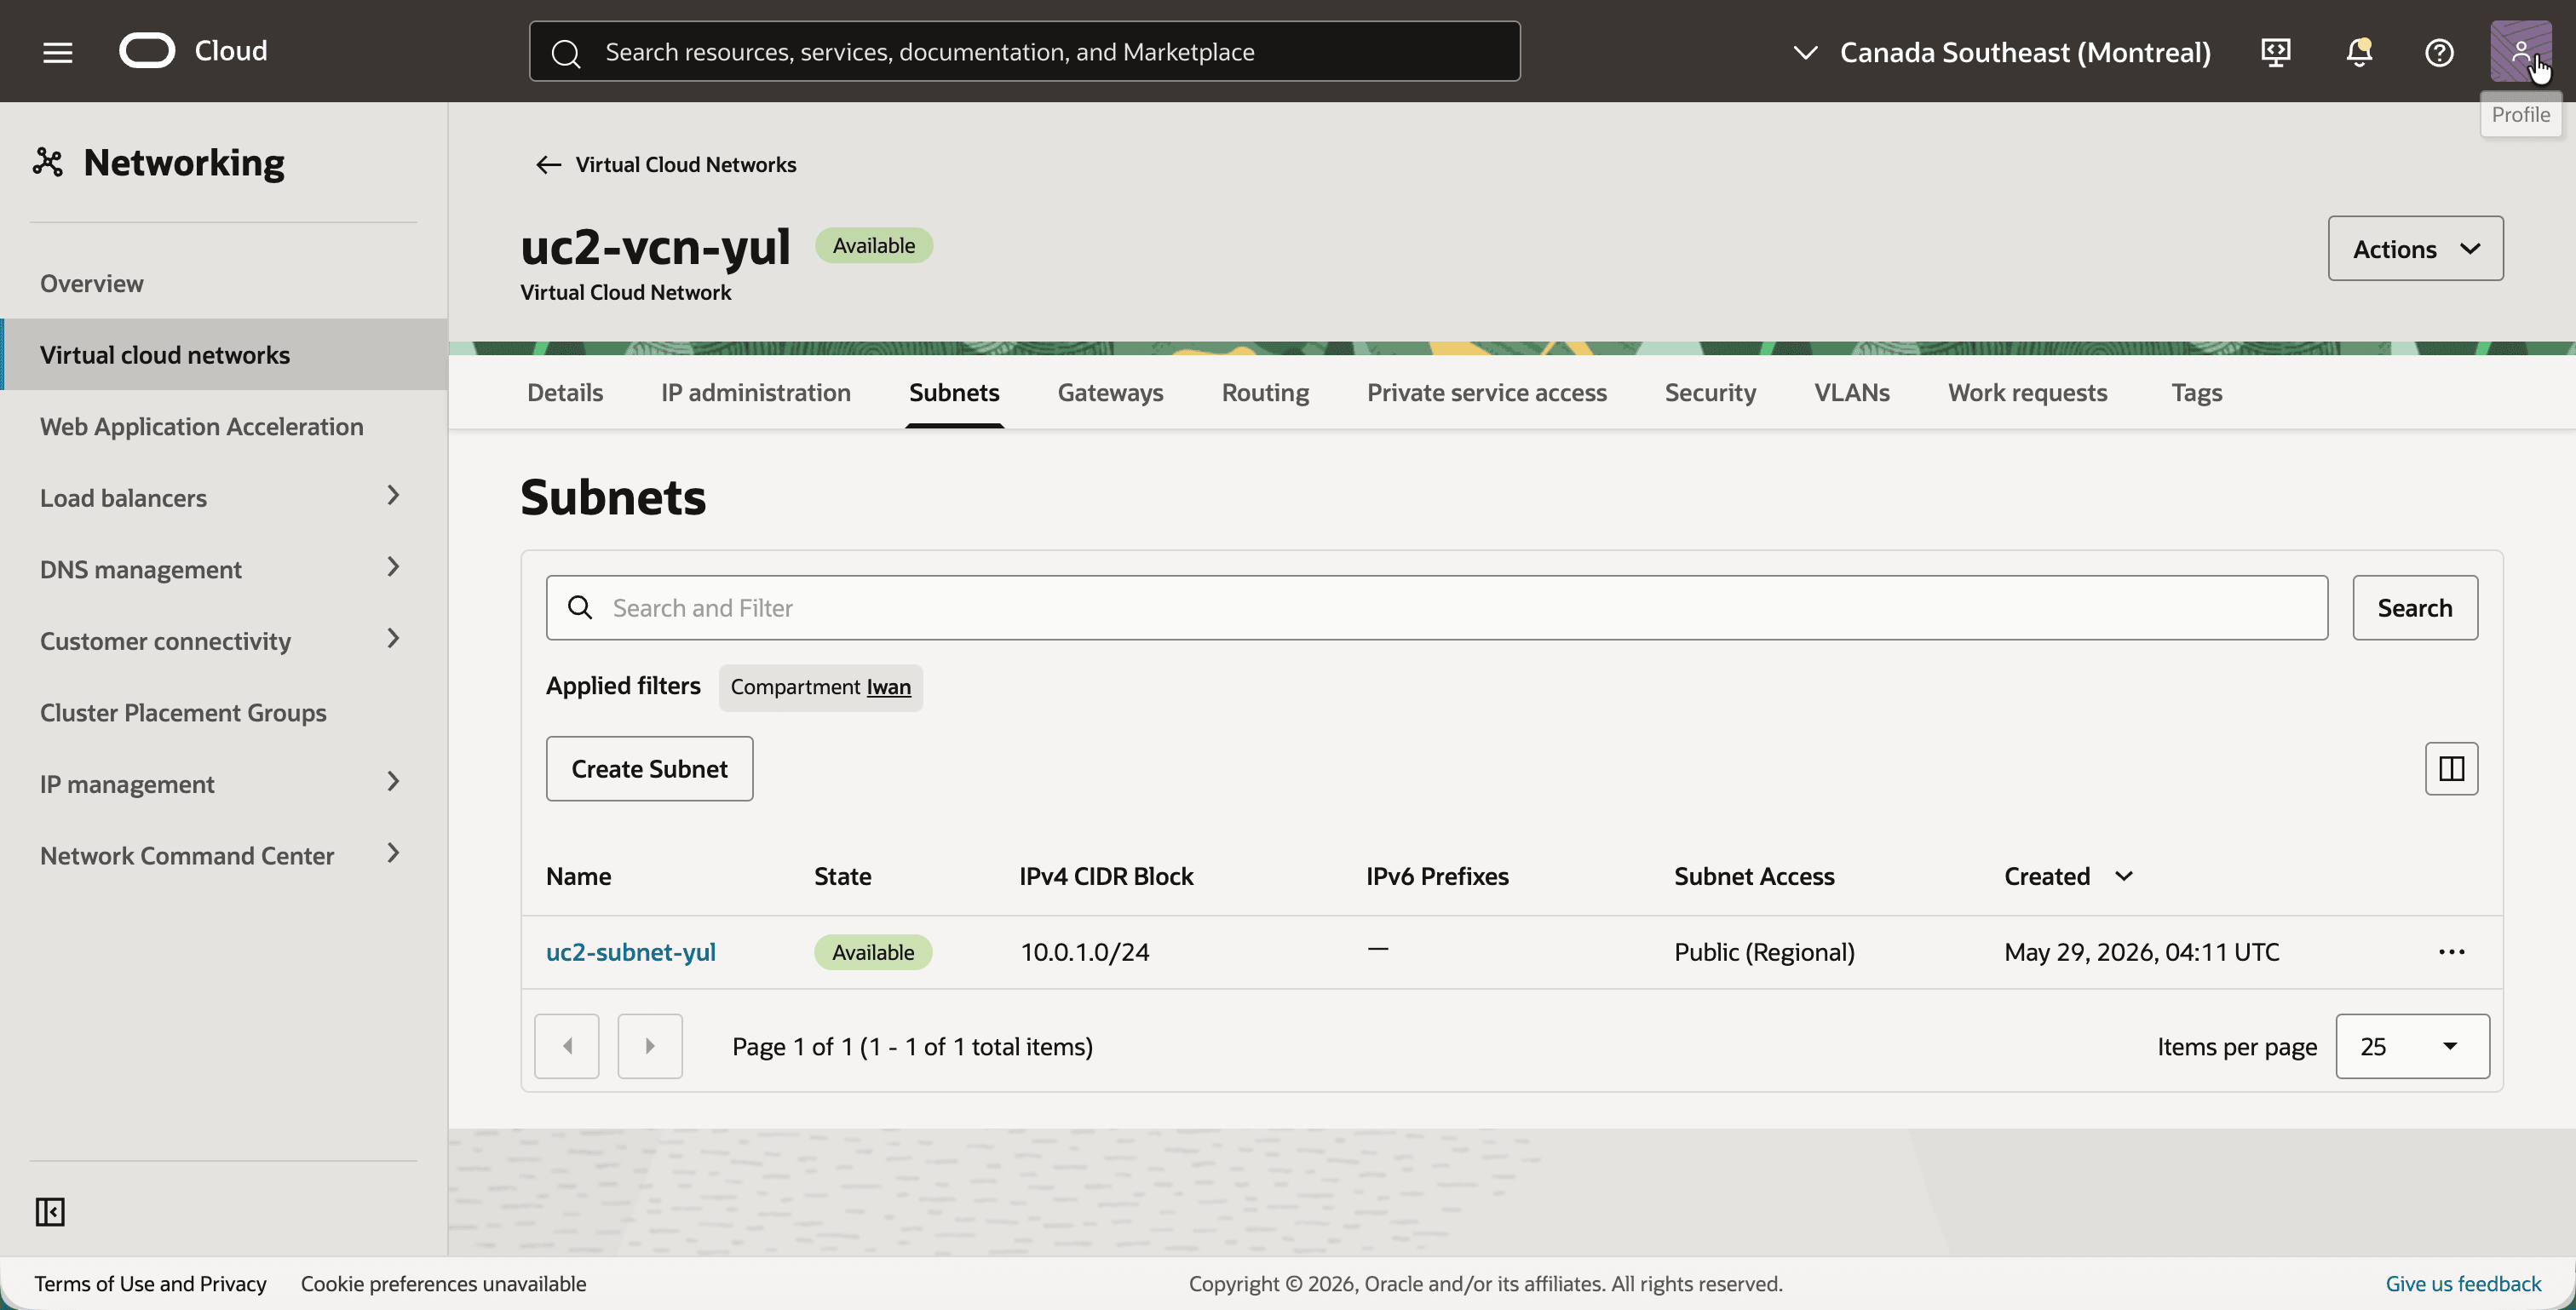
uc2-vcn-yule na guia Sub-redes. - Observe a sub-rede
uc2-subnet-yulcom o Bloco IPv4 CIDR10.0.1.0/24.
O gateway de internet só está aqui para que você possa acessar a instância de teste via SSH.
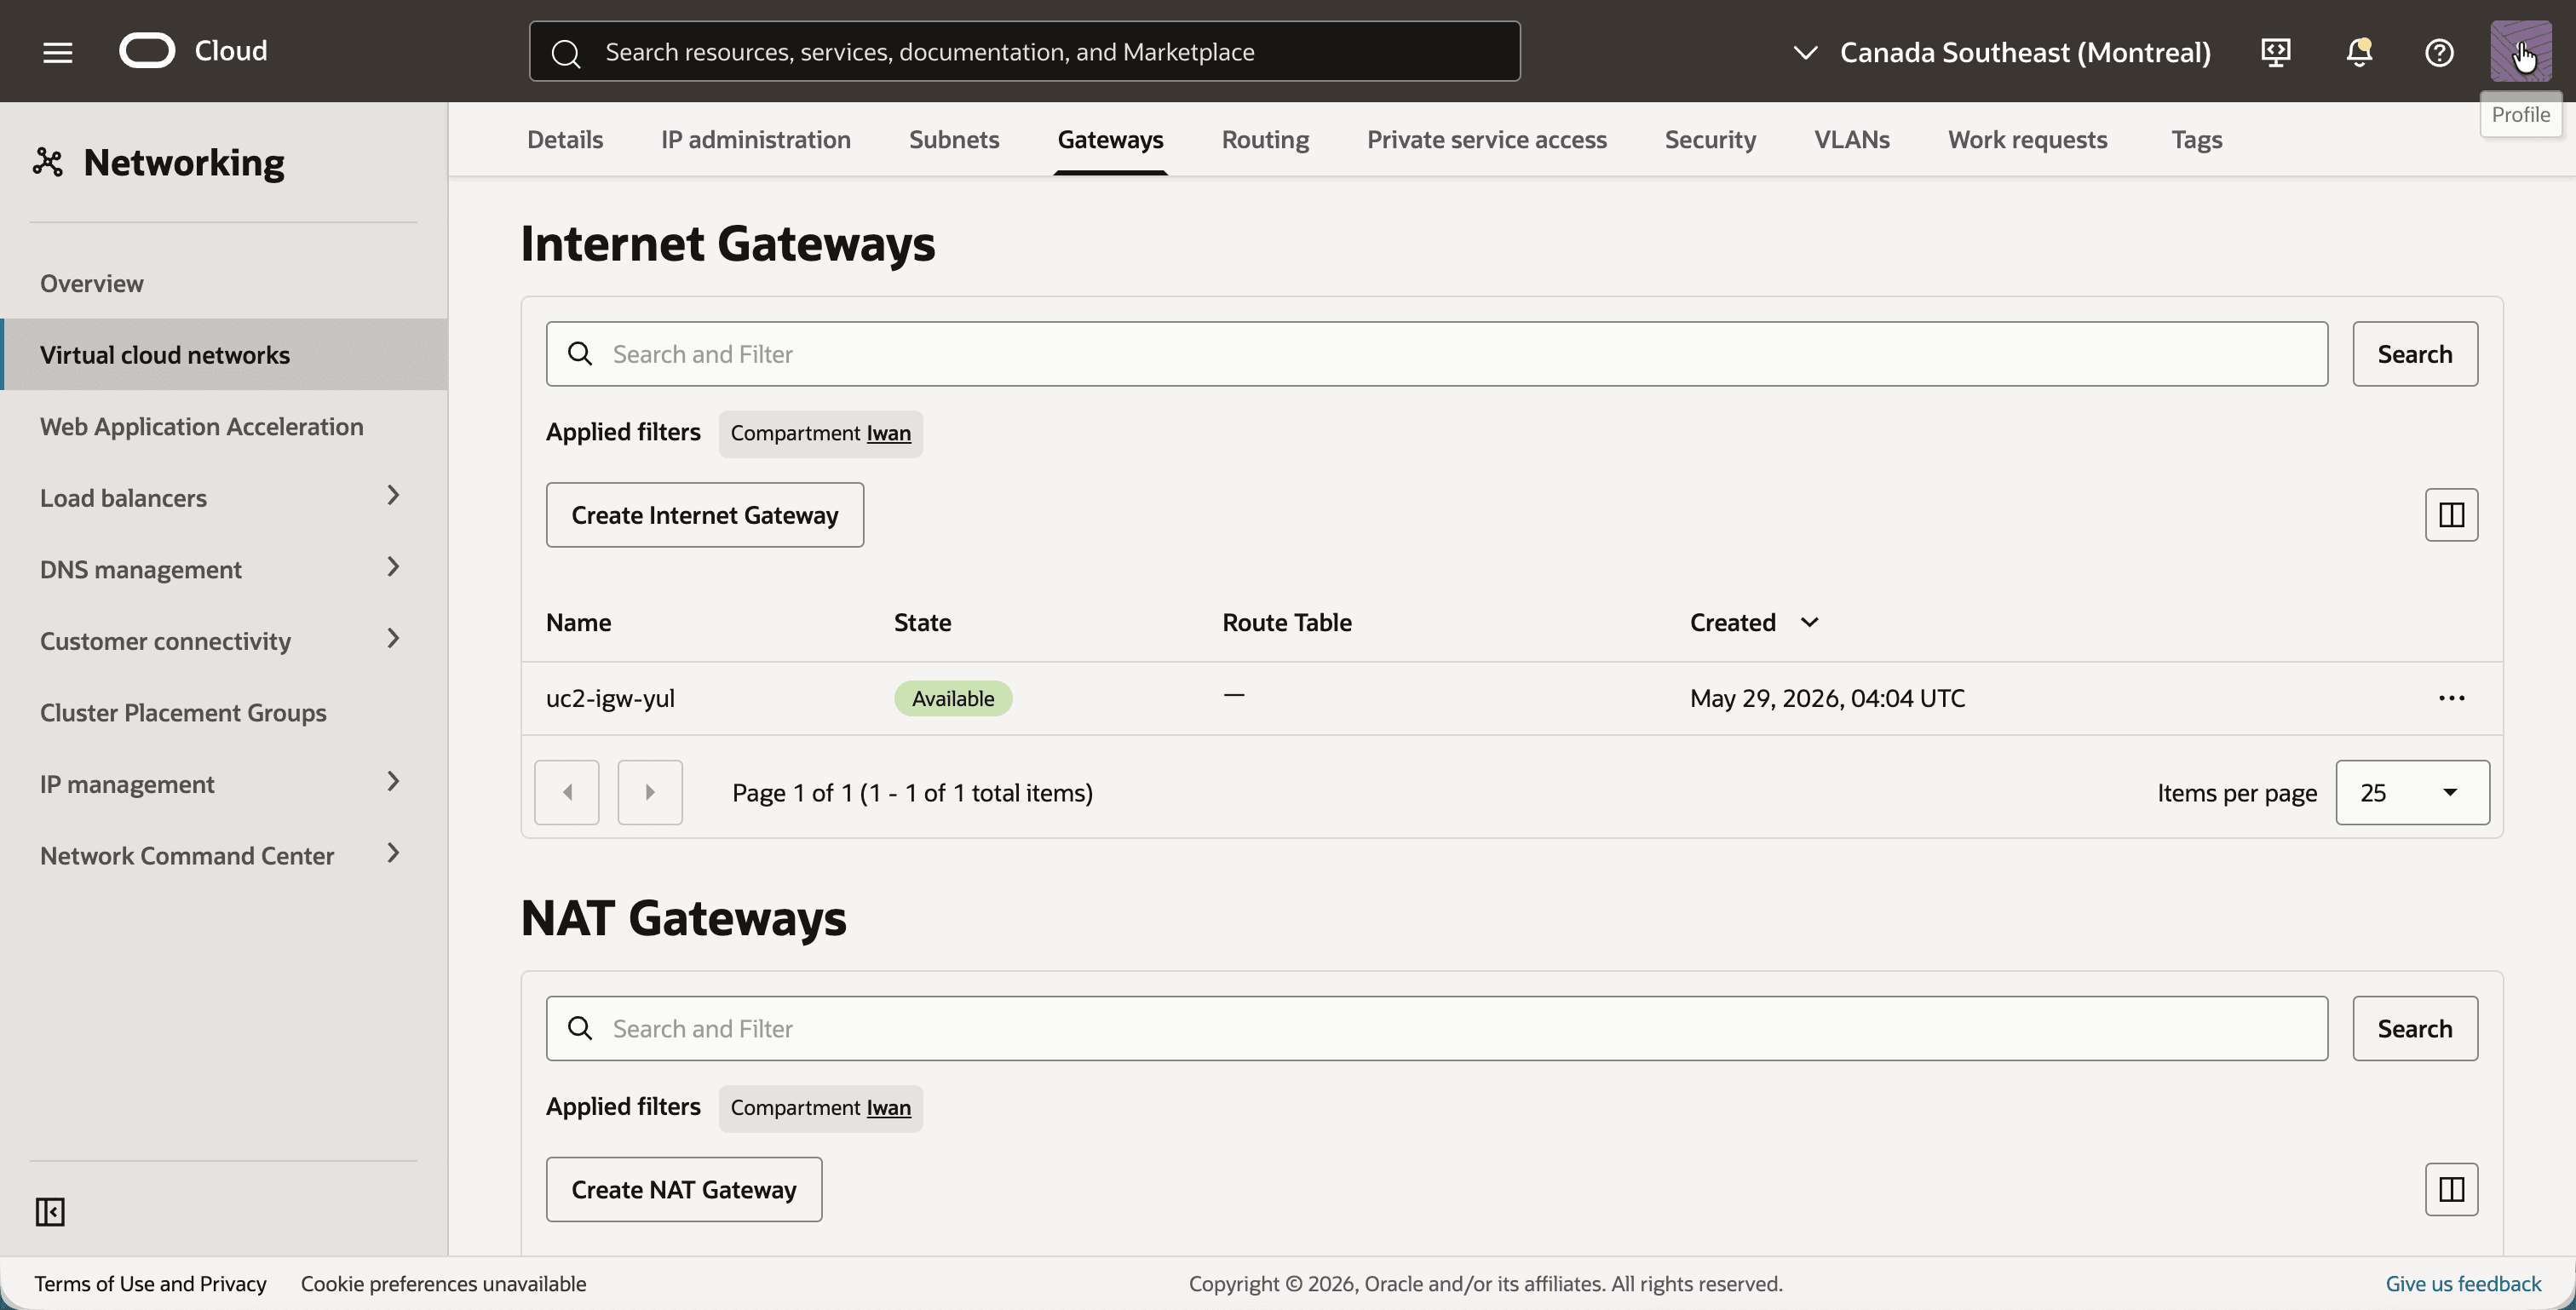
- Clique na guia Gateways.
- Observe o gateway de internet
uc2-igw-yul.
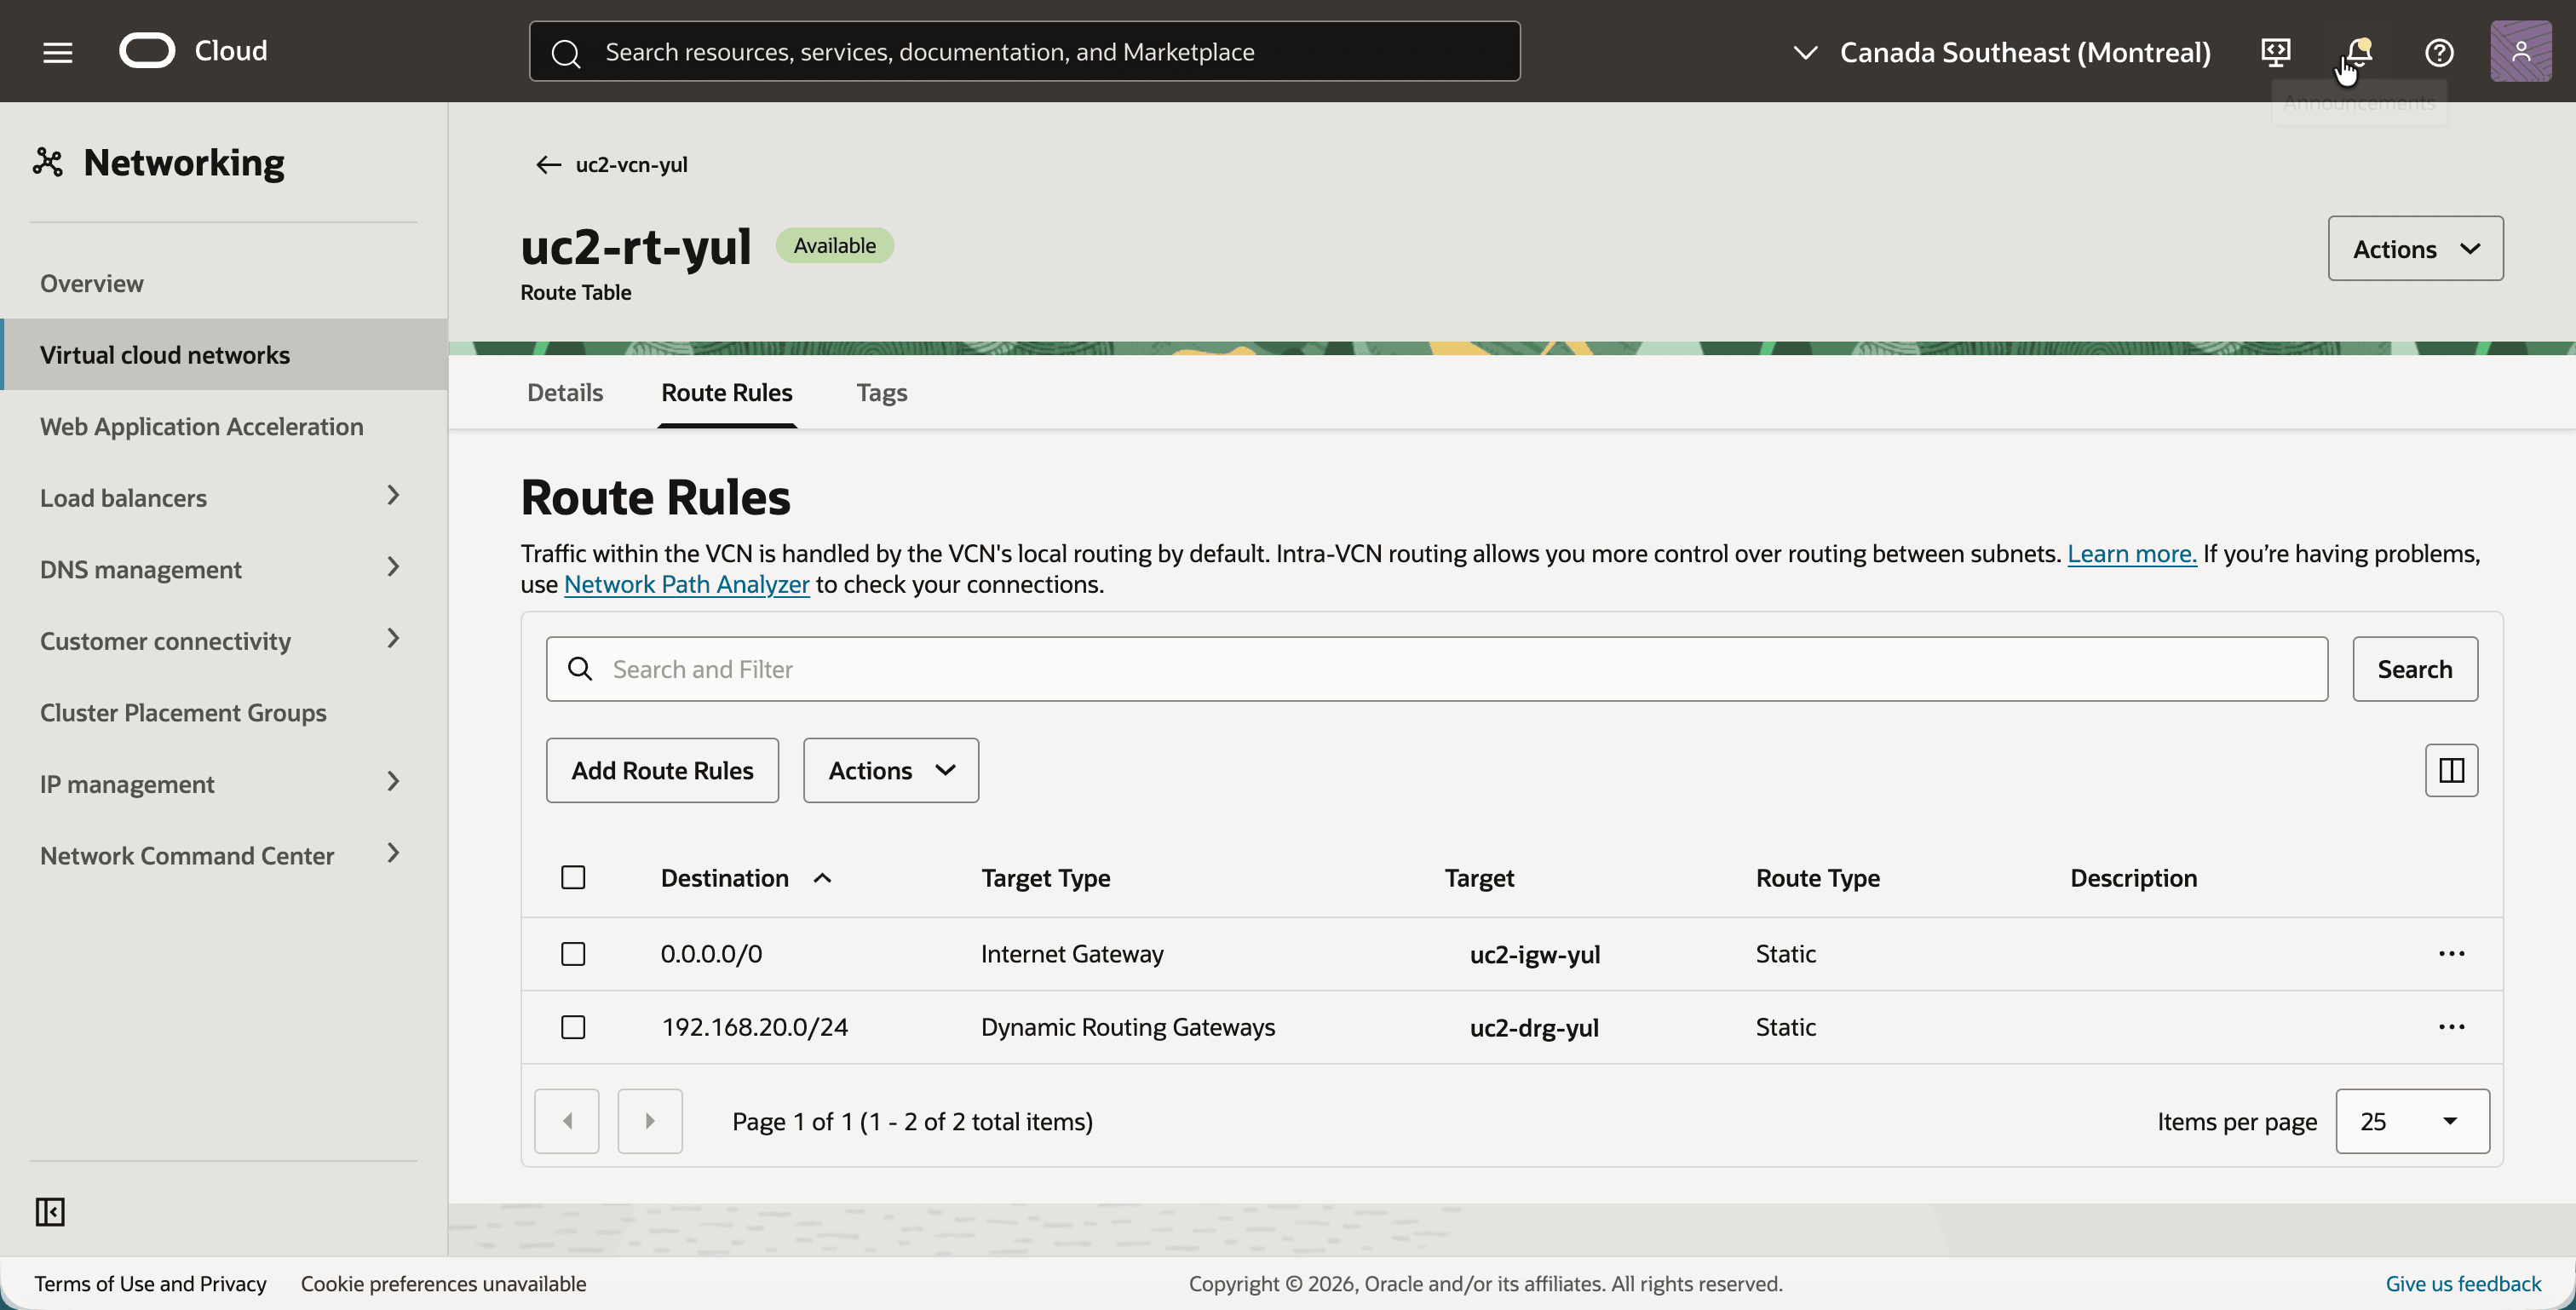
As instâncias em Montreal chegam a Toronto em seu CIDR de sombra 192.168.20.0/24, de modo que é o destino que vai para o DRG.
- Clique na guia Roteamento e clique na tabela de roteamento
uc2-rt-yul. Esta é a tabela de roteamento designada auc2-subnet-yul. - Clique na guia Regras de Roteamento.
- Certifique-se de que a tabela de roteamento tenha essas duas regras de roteamento. Adicione o segundo após a Etapa 02, porque seu destino é o DRG que você cria lá:
0.0.0.0/0com o destinouc2-igw-yul, para acesso SSH pela internet.192.168.20.0/24(o CIDR de sombra de Toronto) com o destinouc2-drg-yul.
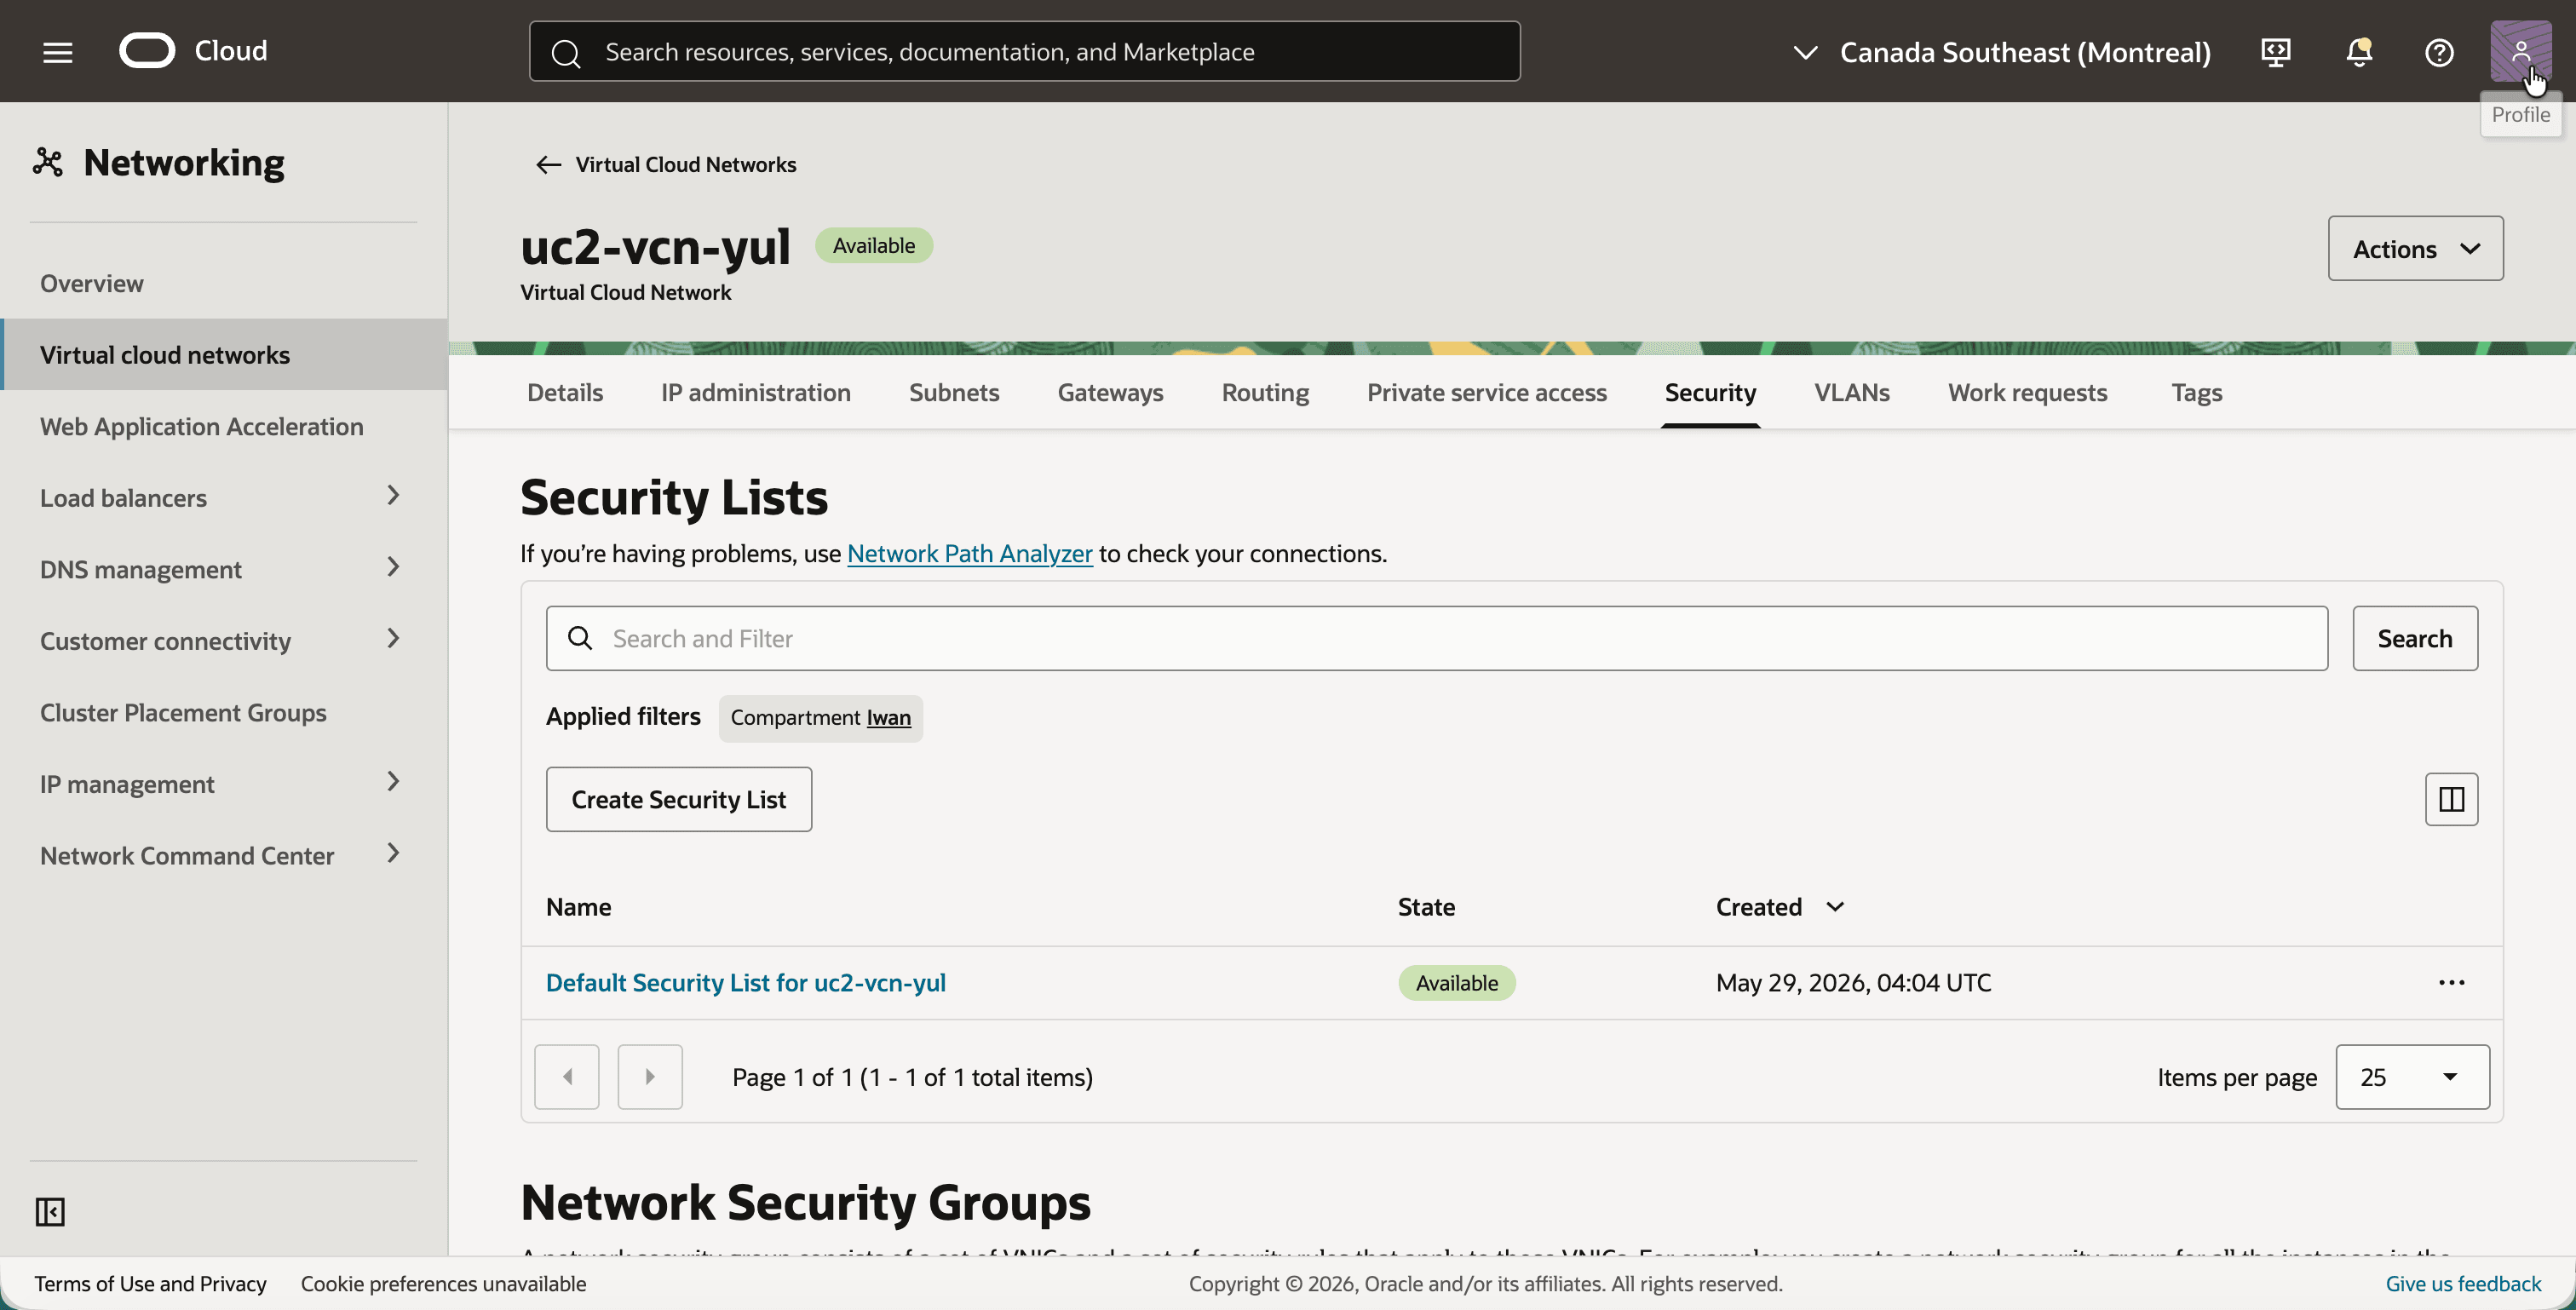
O teste é um ping, portanto, a lista de segurança deve permitir ICMP. Um ping de Toronto chega com um endereço de origem em uma faixa de sombra, não em 10.0.1.0/24.
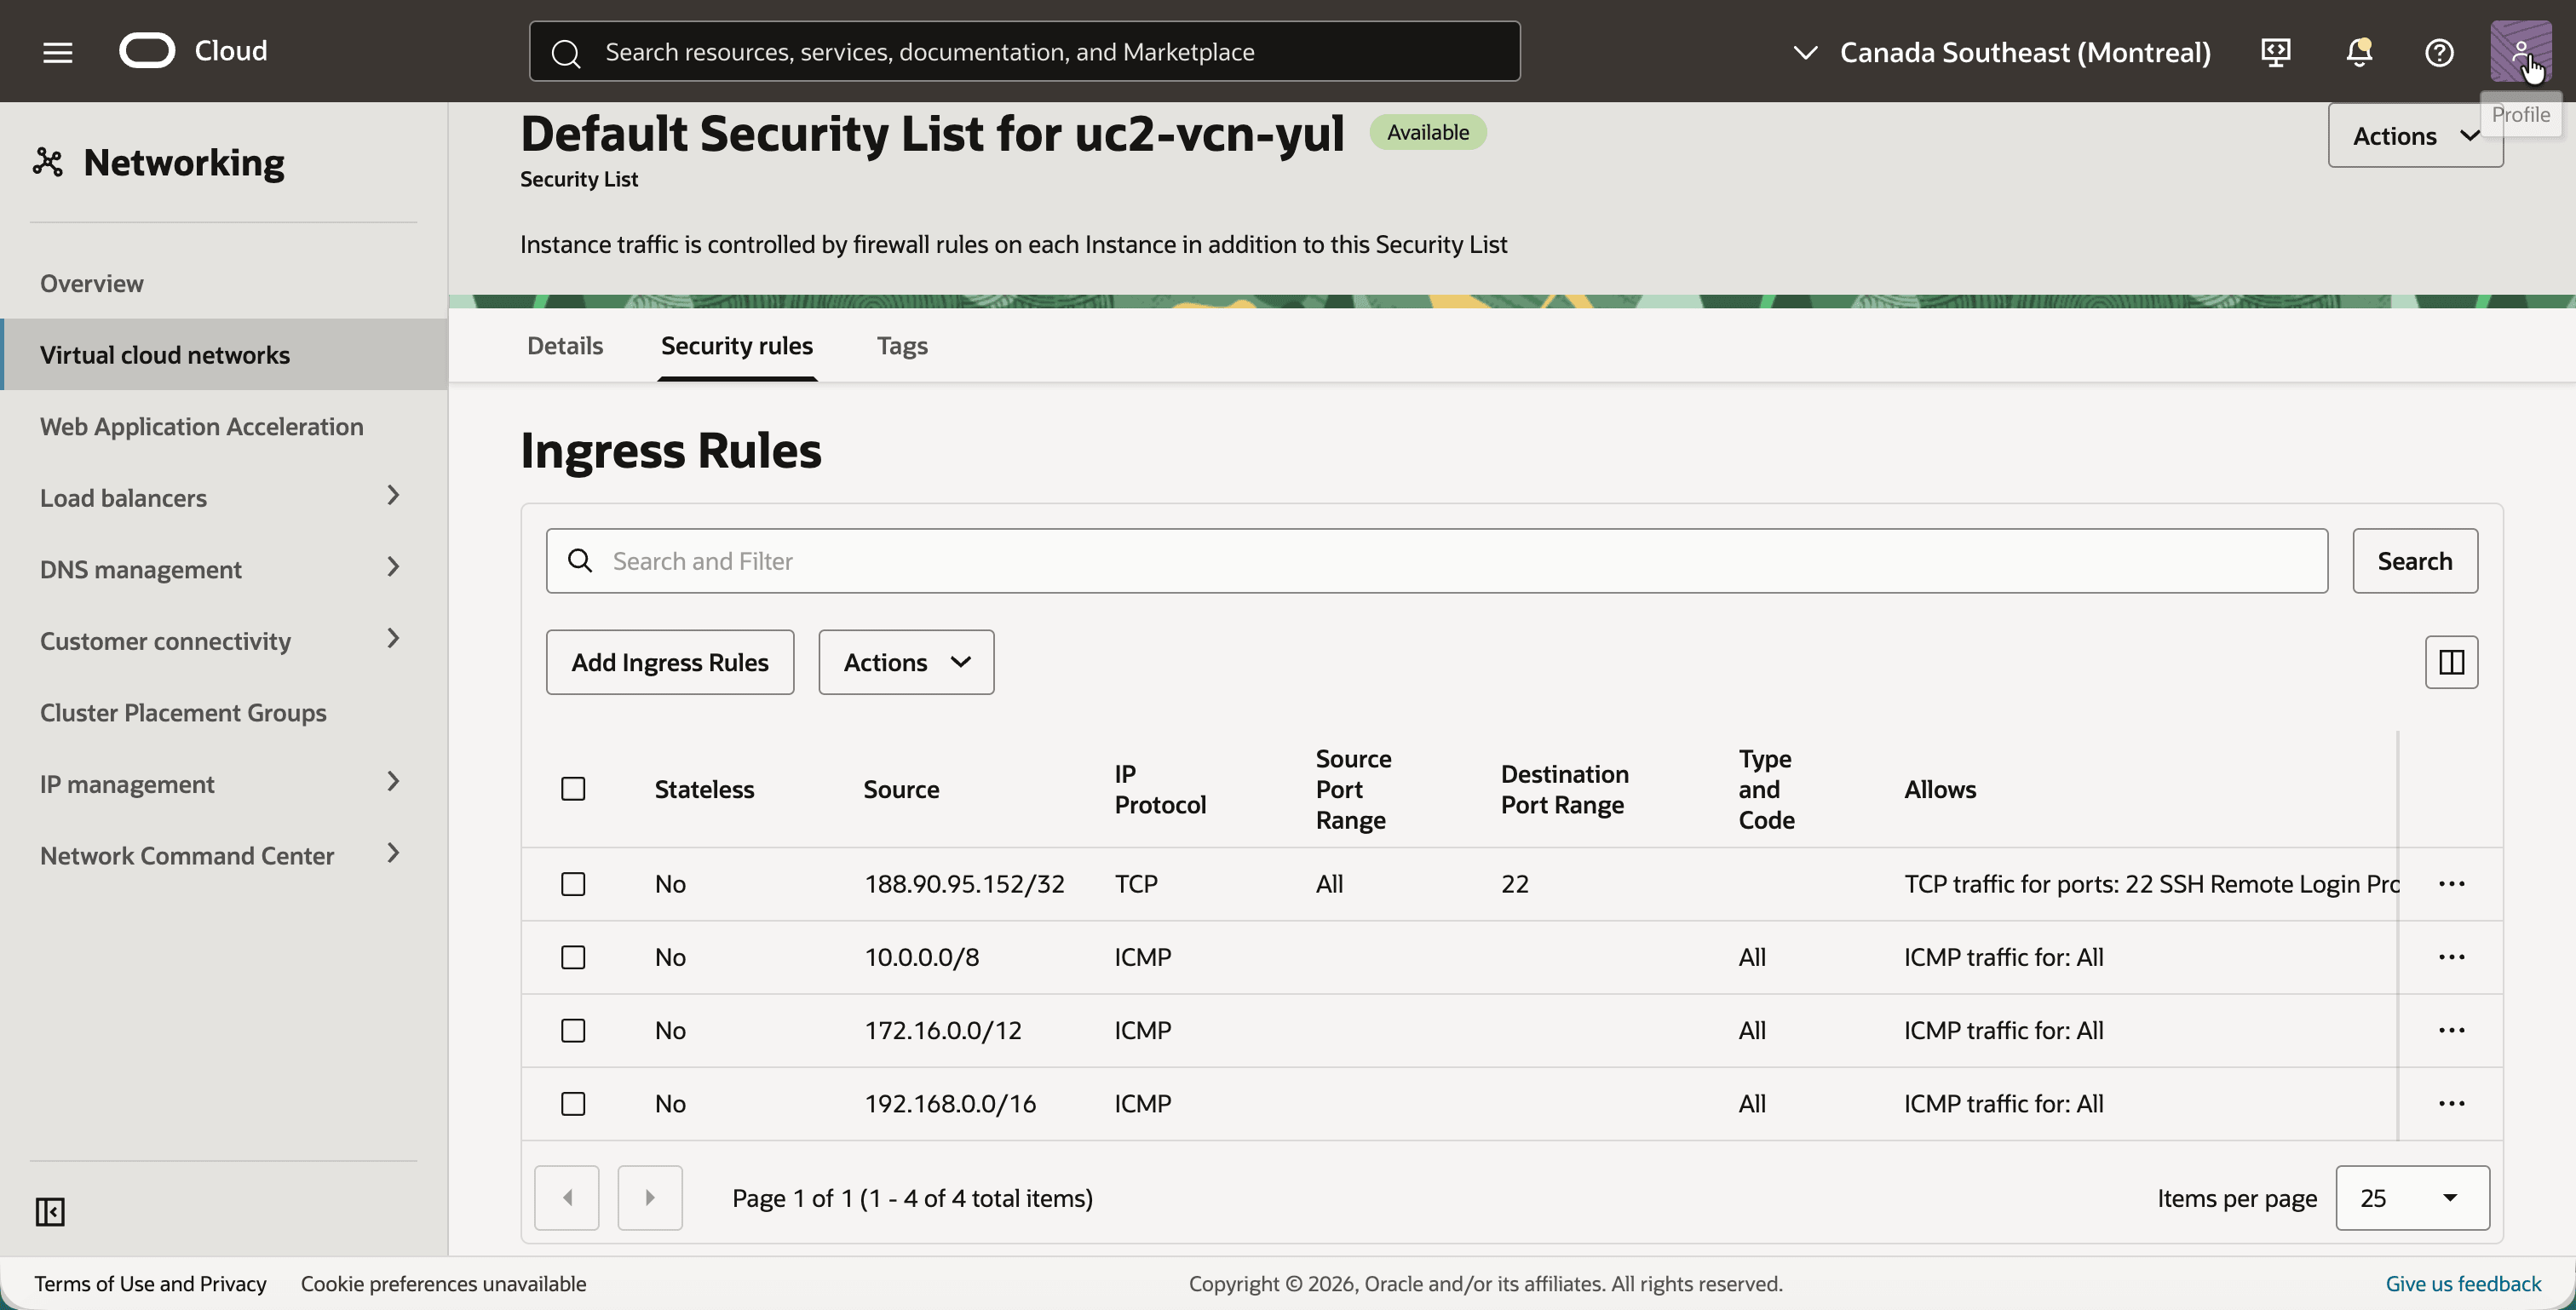
O laboratório permite ICMP de todas as três faixas privadas. Isso é mais amplo do que este tutorial precisa. O mínimo é uma regra ICMP por VCN, com o CIDR de sombra da outra região como origem: 192.168.20.0/24 em Montreal e 192.168.10.0/24 em Toronto.
- Volte para a VCN e clique na guia Segurança.
- Clique em Default Security List for uc2-vcn-yul.
- Clique na guia Regras de segurança.
- Certifique-se de que a lista de segurança tenha as seguintes regras de entrada e adicione as que estão faltando:
- Porta
22do TCP do seu próprio endereço IP público, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16.
- Porta
Etapa 02: Criar as tabelas de roteamento do DRG, do RPC e do DRG em Montreal
Cada região tem seu próprio DRG. O DRG em Montreal recebe dois anexos: um para a VCN e outro para a conexão de pareamento remoto com Toronto. Cada anexo obtém sua própria tabela de roteamento do DRG. As tabelas geradas automaticamente não ajudam aqui: o CIDR de sombra de Toronto não é anunciado por nenhum anexo, portanto, a rota para ele tem que ser uma rota estática. Duas pequenas tabelas com uma rota estática cada mantêm o roteamento explícito.
As capturas de tela nesta etapa mostram o resultado final. As tabelas de roteamento DRG uc2-drgrt-vcn-yul e uc2-drgrt-rpc-yul não são criadas automaticamente. Crie-os na guia Roteamento do DRG, adicione a rota estática mostrada para cada um deles e selecione-os como a tabela de roteamento do DRG do anexo da VCN e do anexo da RPC. A rota estática para a RPC só pode ser adicionada após a existência da RPC.
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
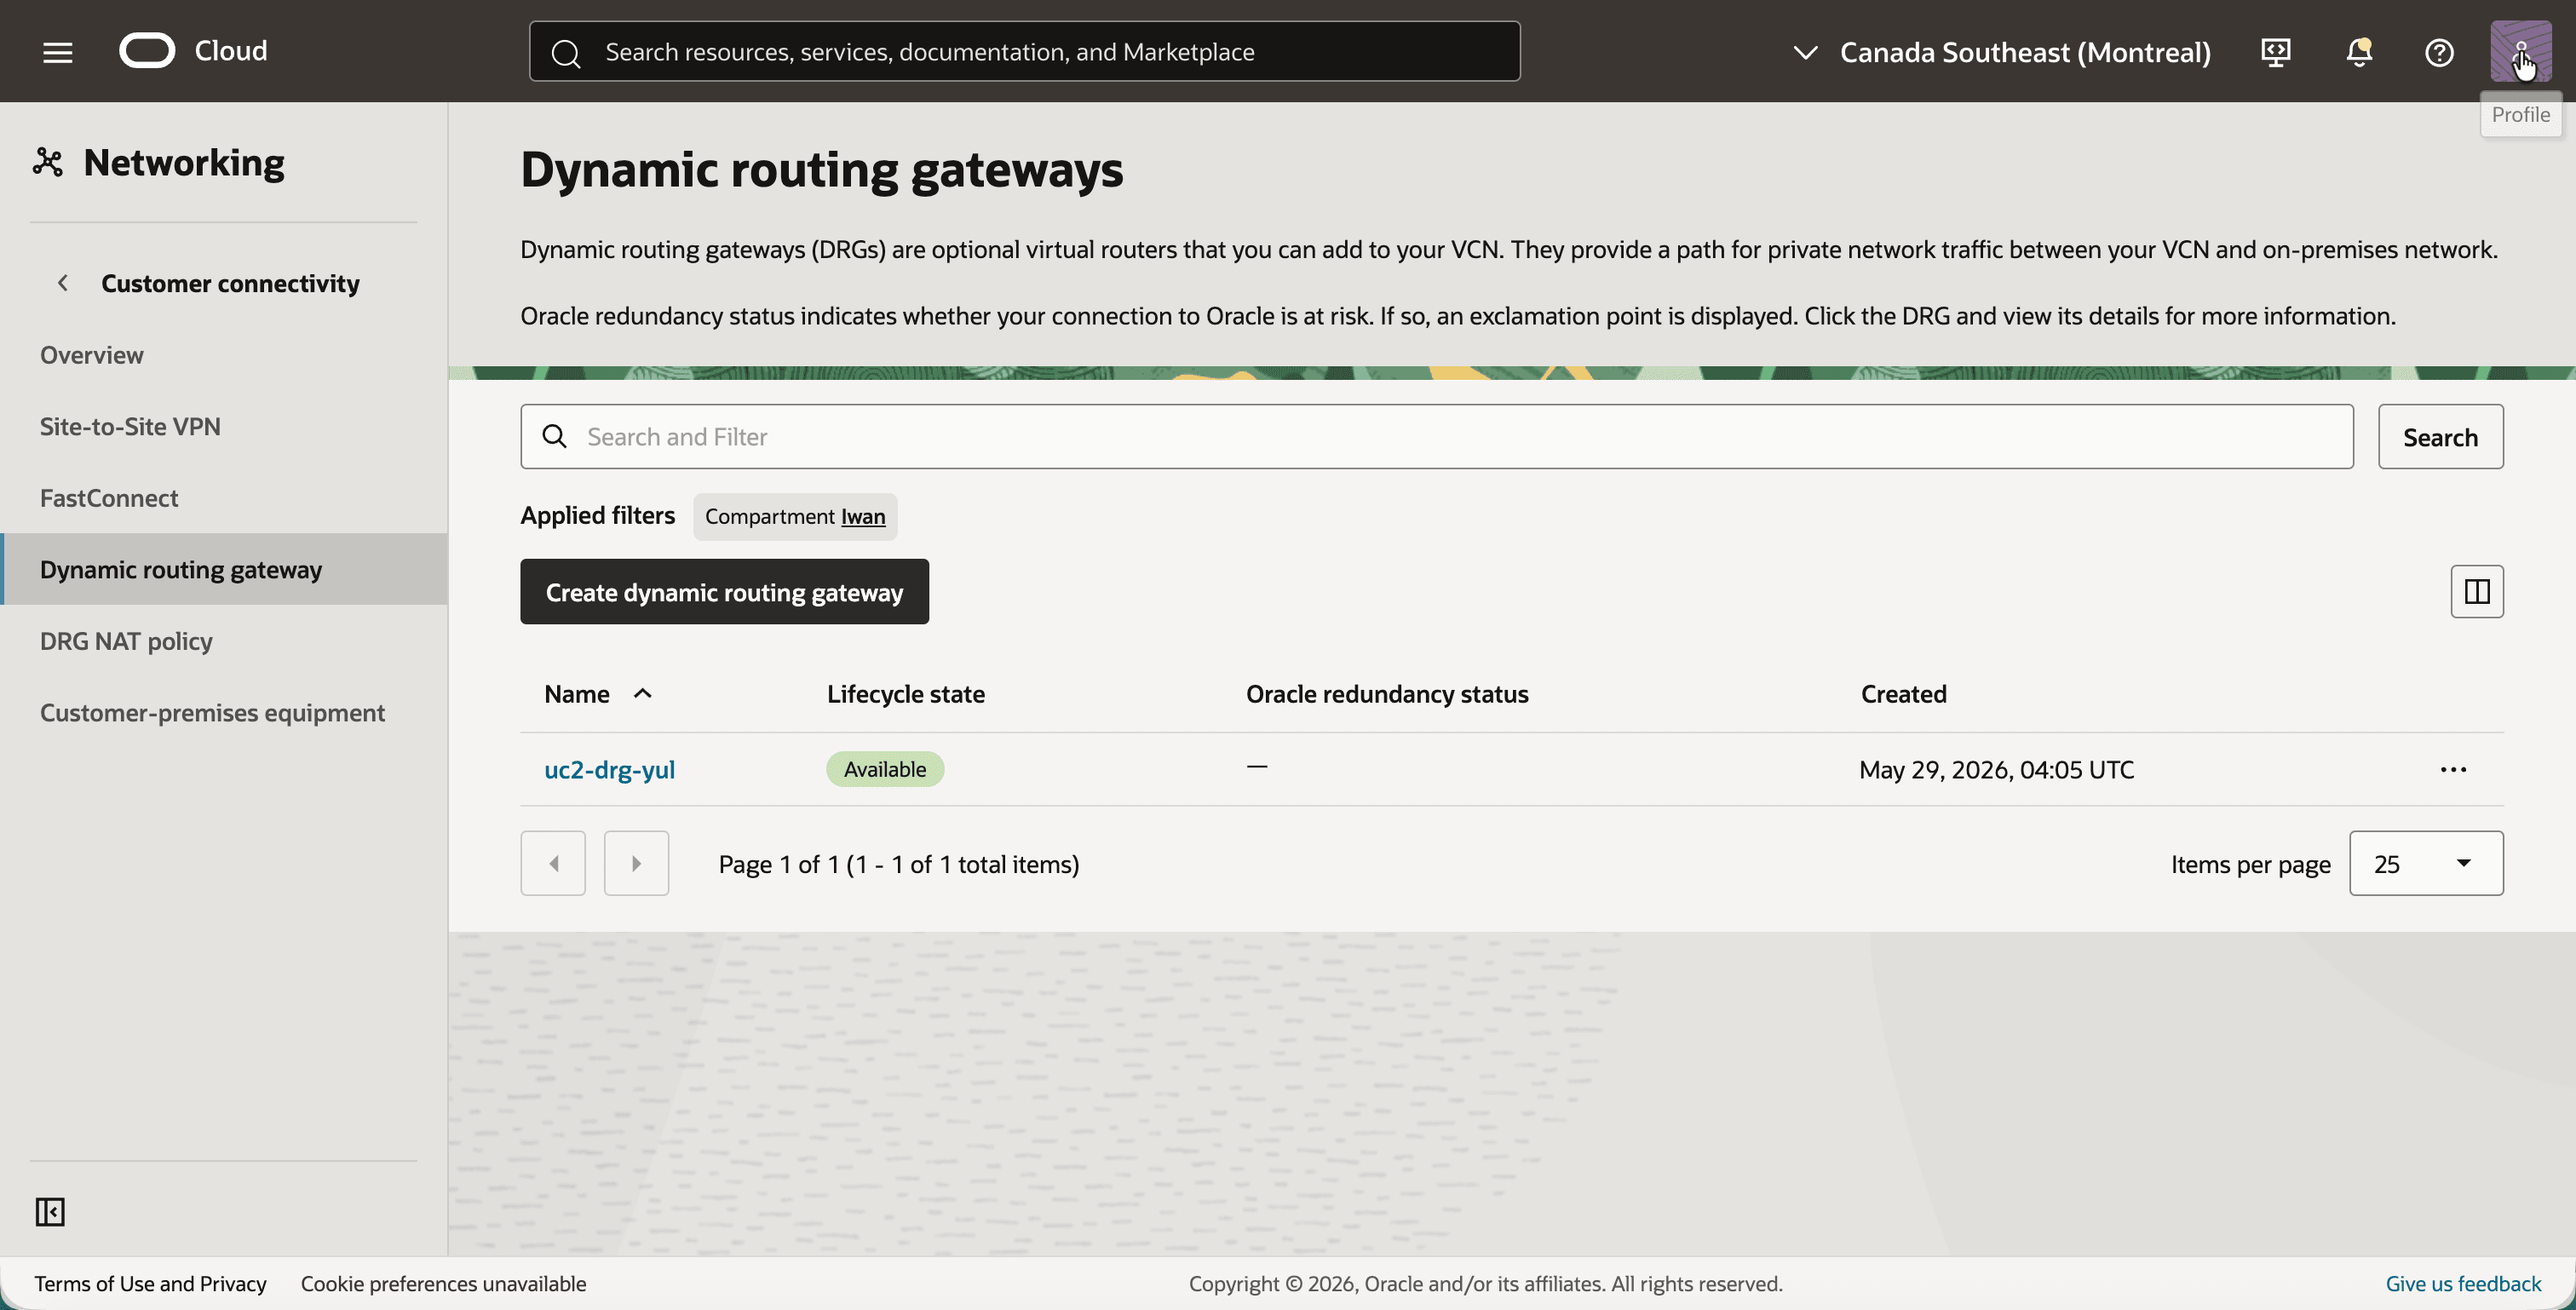
- Clique no botão Criar gateway de roteamento dinâmico e crie um DRG com o nome
uc2-drg-yul. - Observe que o DRG está Disponível.
- Clique no
uc2-drg-yule clique na guia Anexos. - Clique no botão Criar anexo de rede virtual na nuvem e crie o anexo
uc2-att-vcn-yulpara a VCNuc2-vcn-yul. - Observe que o anexo usa a tabela de roteamento DRG
uc2-drgrt-vcn-yule que ele não tem nenhuma política NAT DRG.
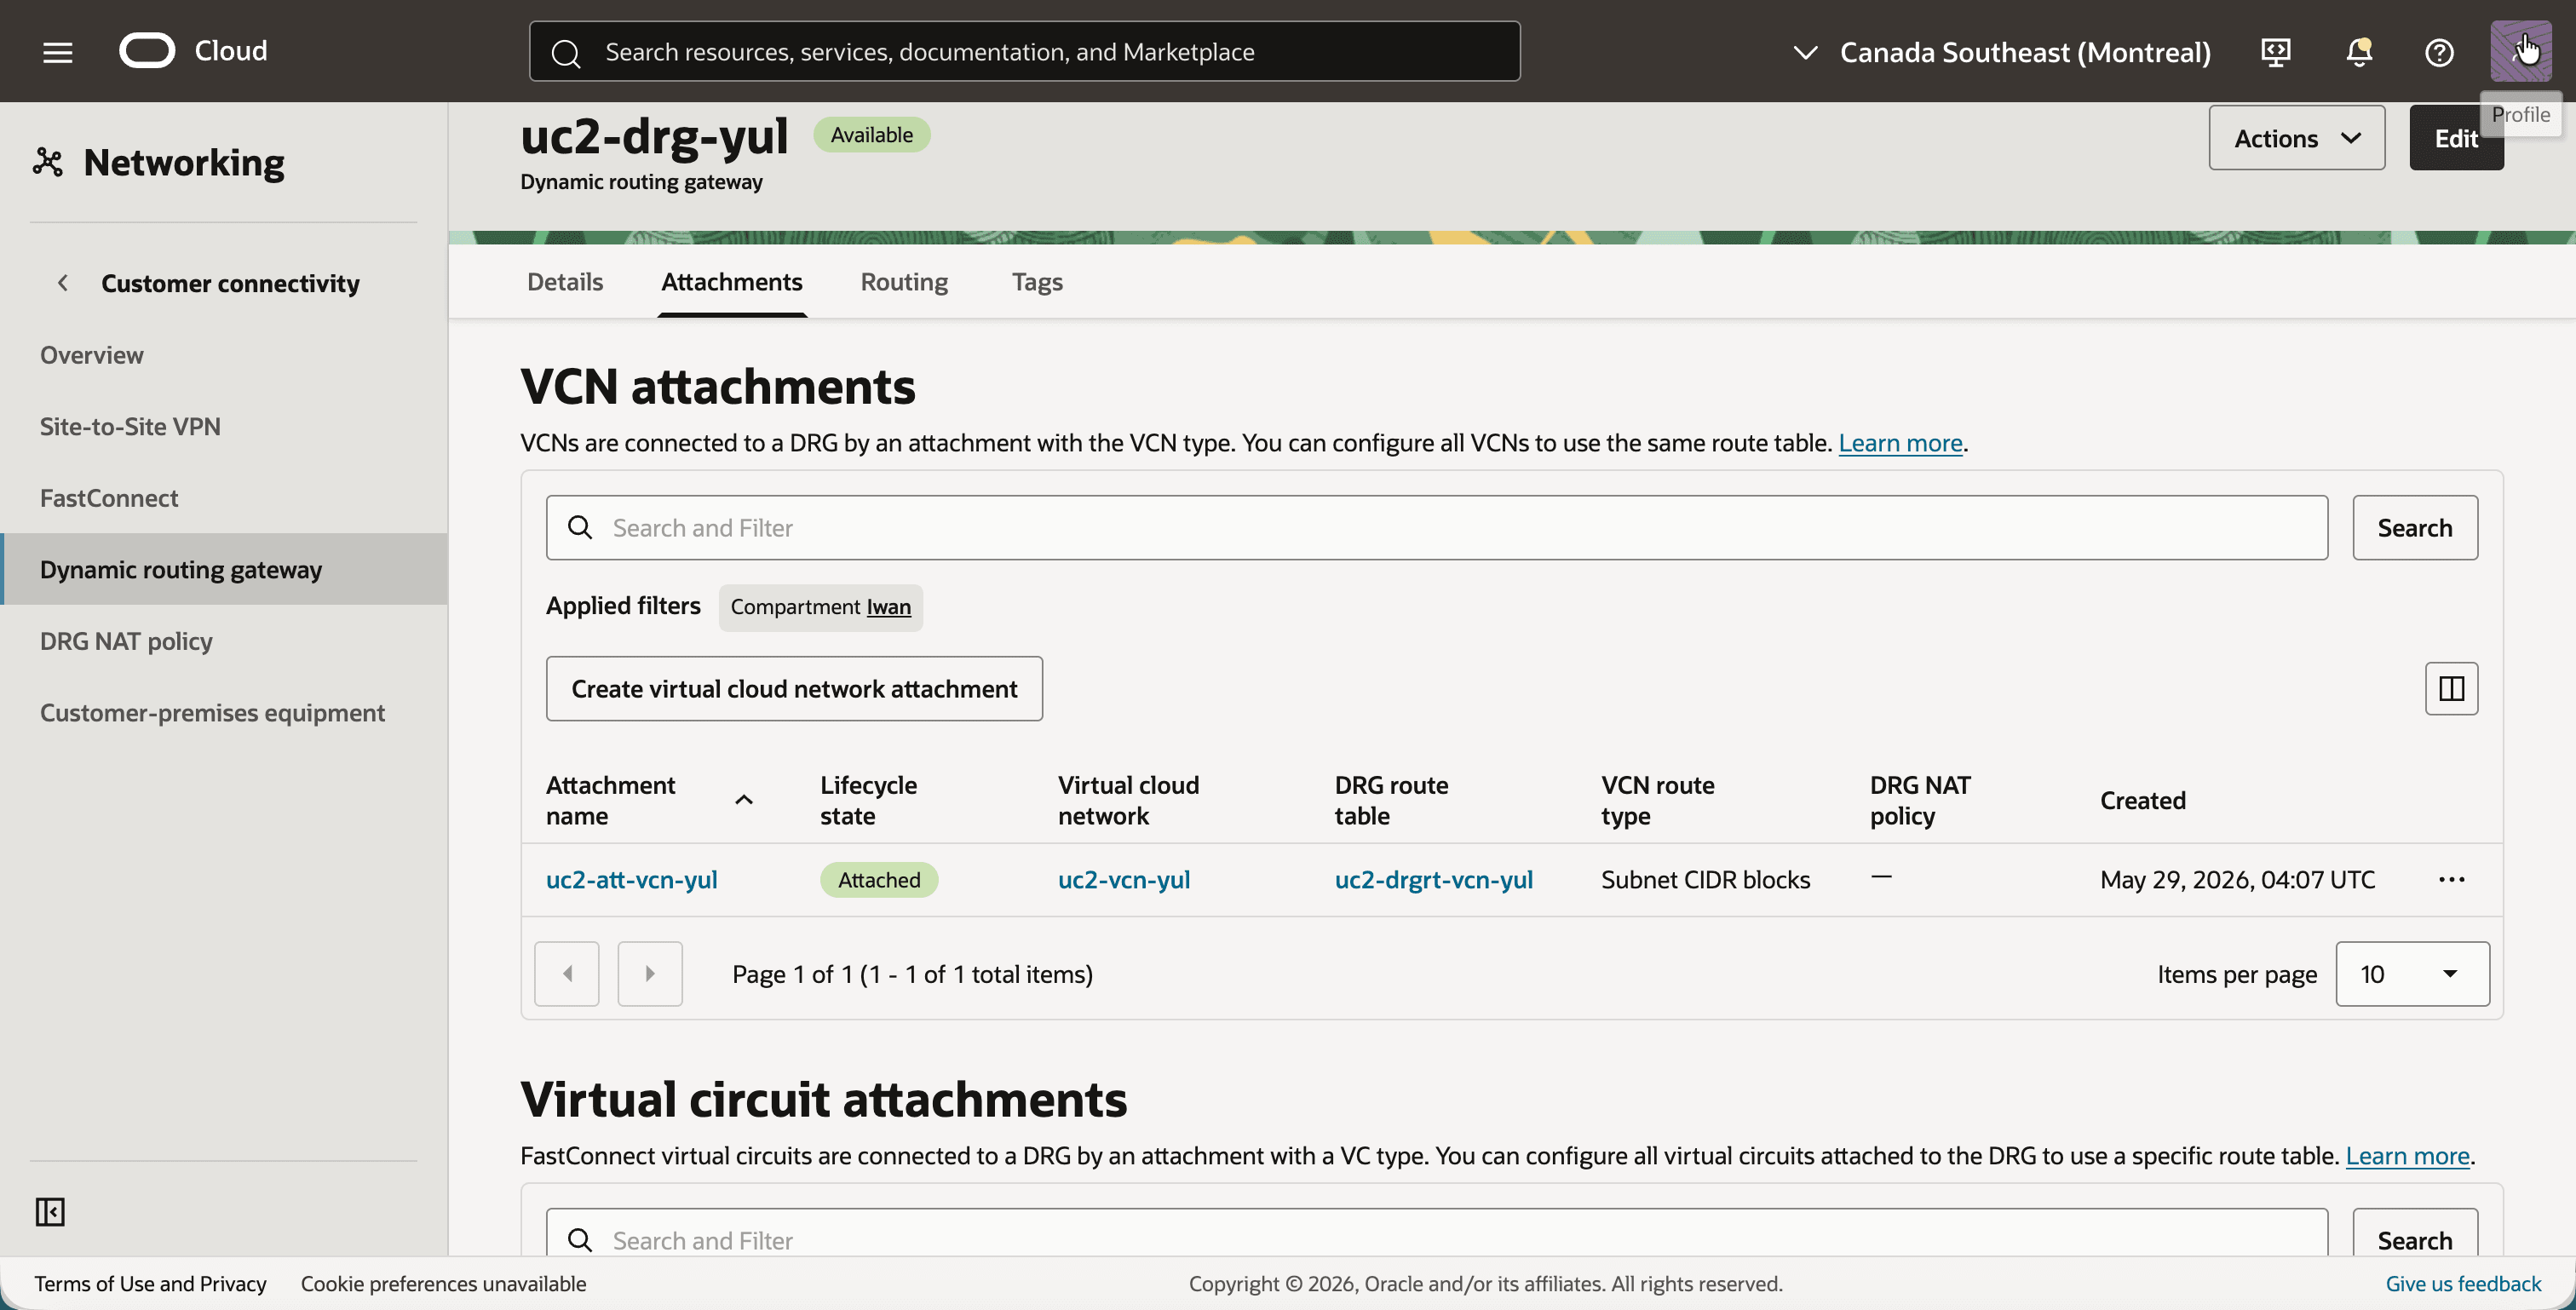
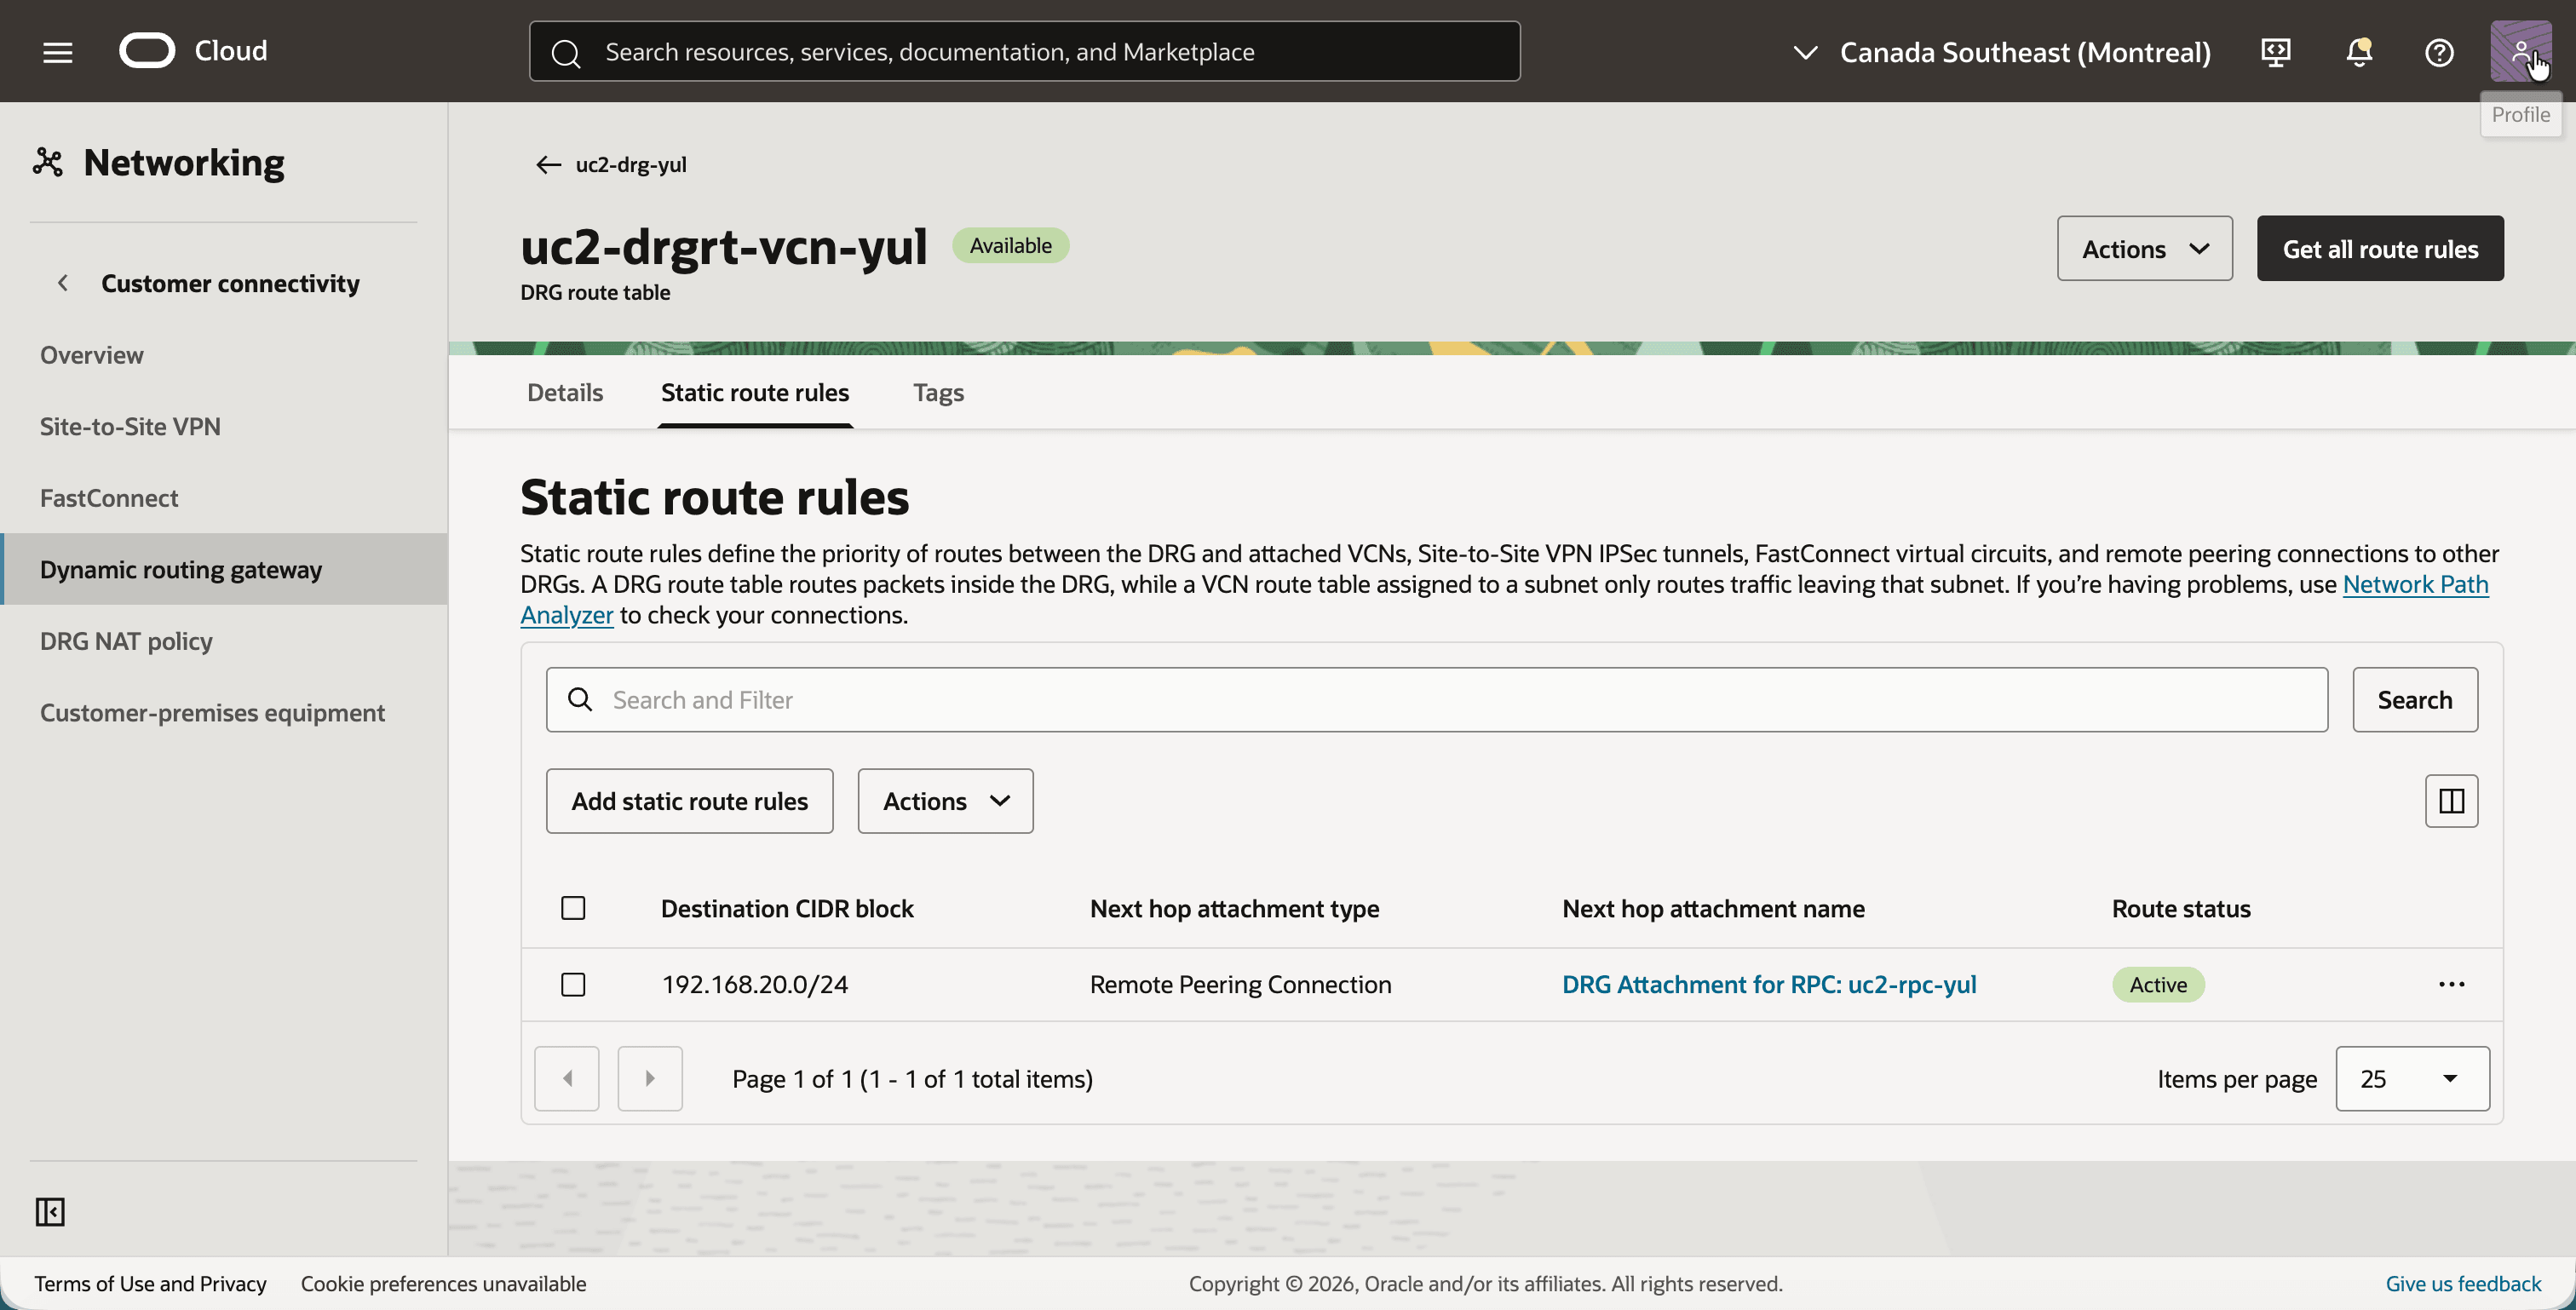
A tabela de roteamento do DRG do anexo da VCN trata do tráfego proveniente da VCN. Ele envia o CIDR sombra de Toronto para o RPC.
- Clique na tabela de roteamento do DRG
uc2-drgrt-vcn-yule clique na guia Regras de roteamento estático. - Observe a rota estática com o bloco CIDR de Destino
192.168.20.0/24e o próximo Anexo do DRG para RPC: uc2-RPC-yul de salto.
- Volte para a guia Anexos de
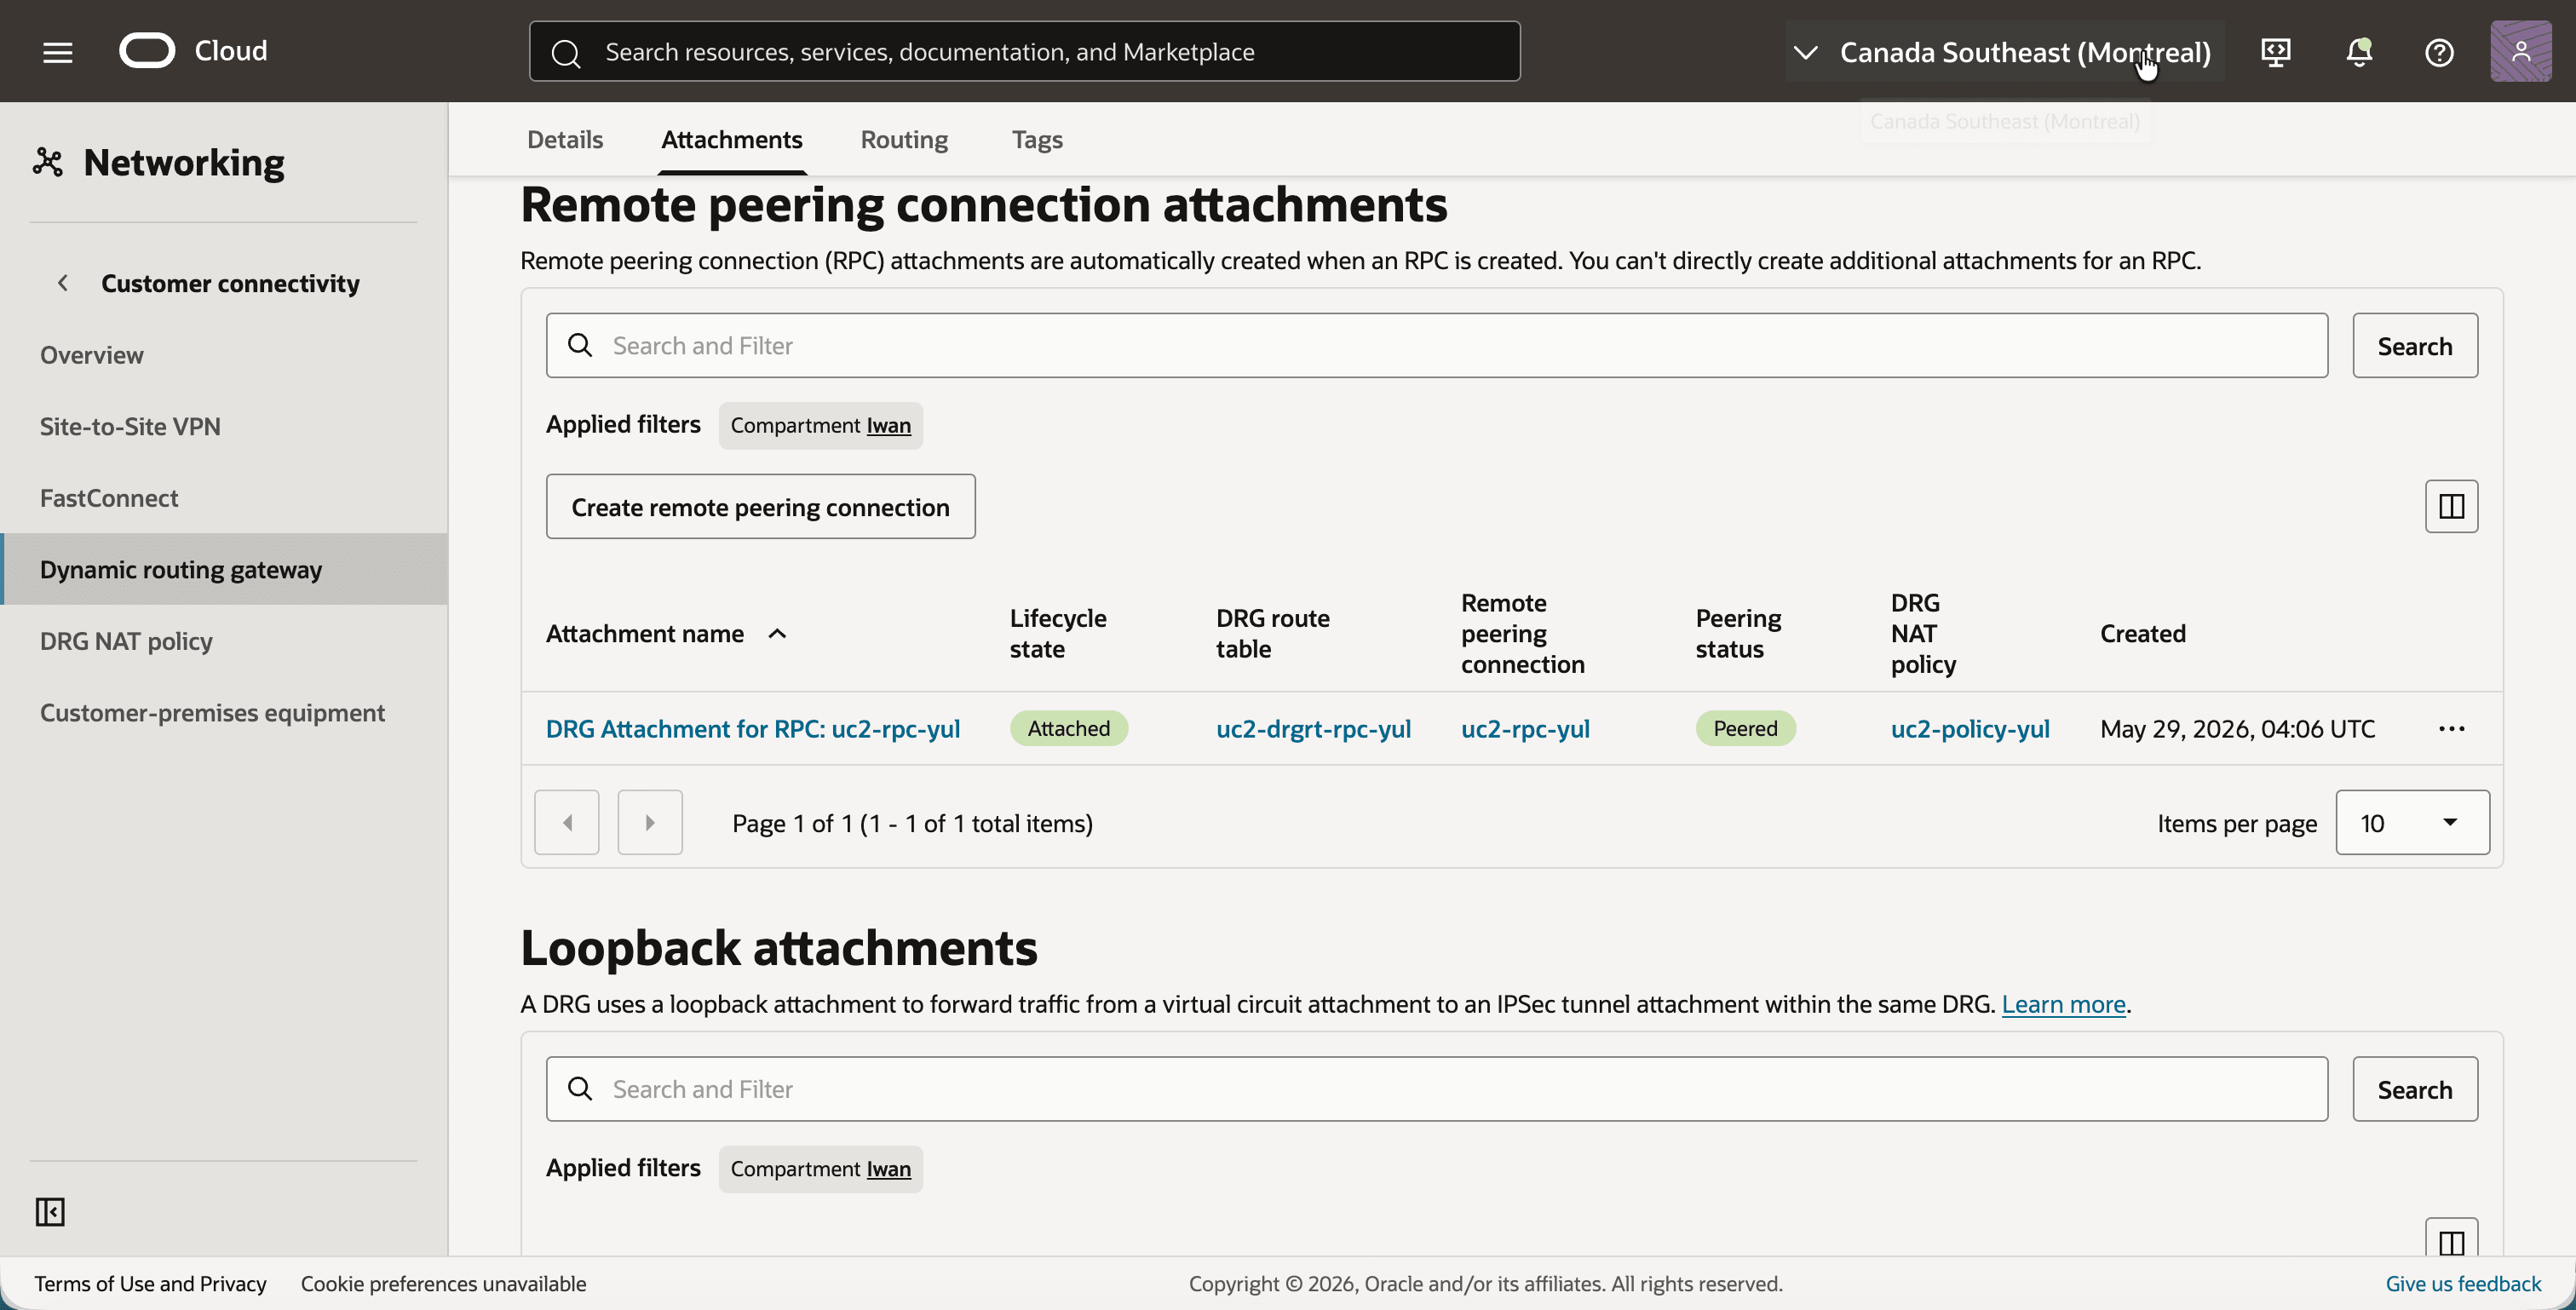
uc2-drg-yule role para baixo até Anexos de conexão de pareamento remoto. - Clique no botão Criar conexão de pareamento remoto e crie uma RPC com o nome
uc2-rpc-yul. - Observe que o anexo RPC é criado automaticamente. Após as próximas etapas, ele mostra a tabela de roteamento do DRG
uc2-drgrt-rpc-yul, o status de pareamento Pareado e a política NAT do DRGuc2-policy-yul.
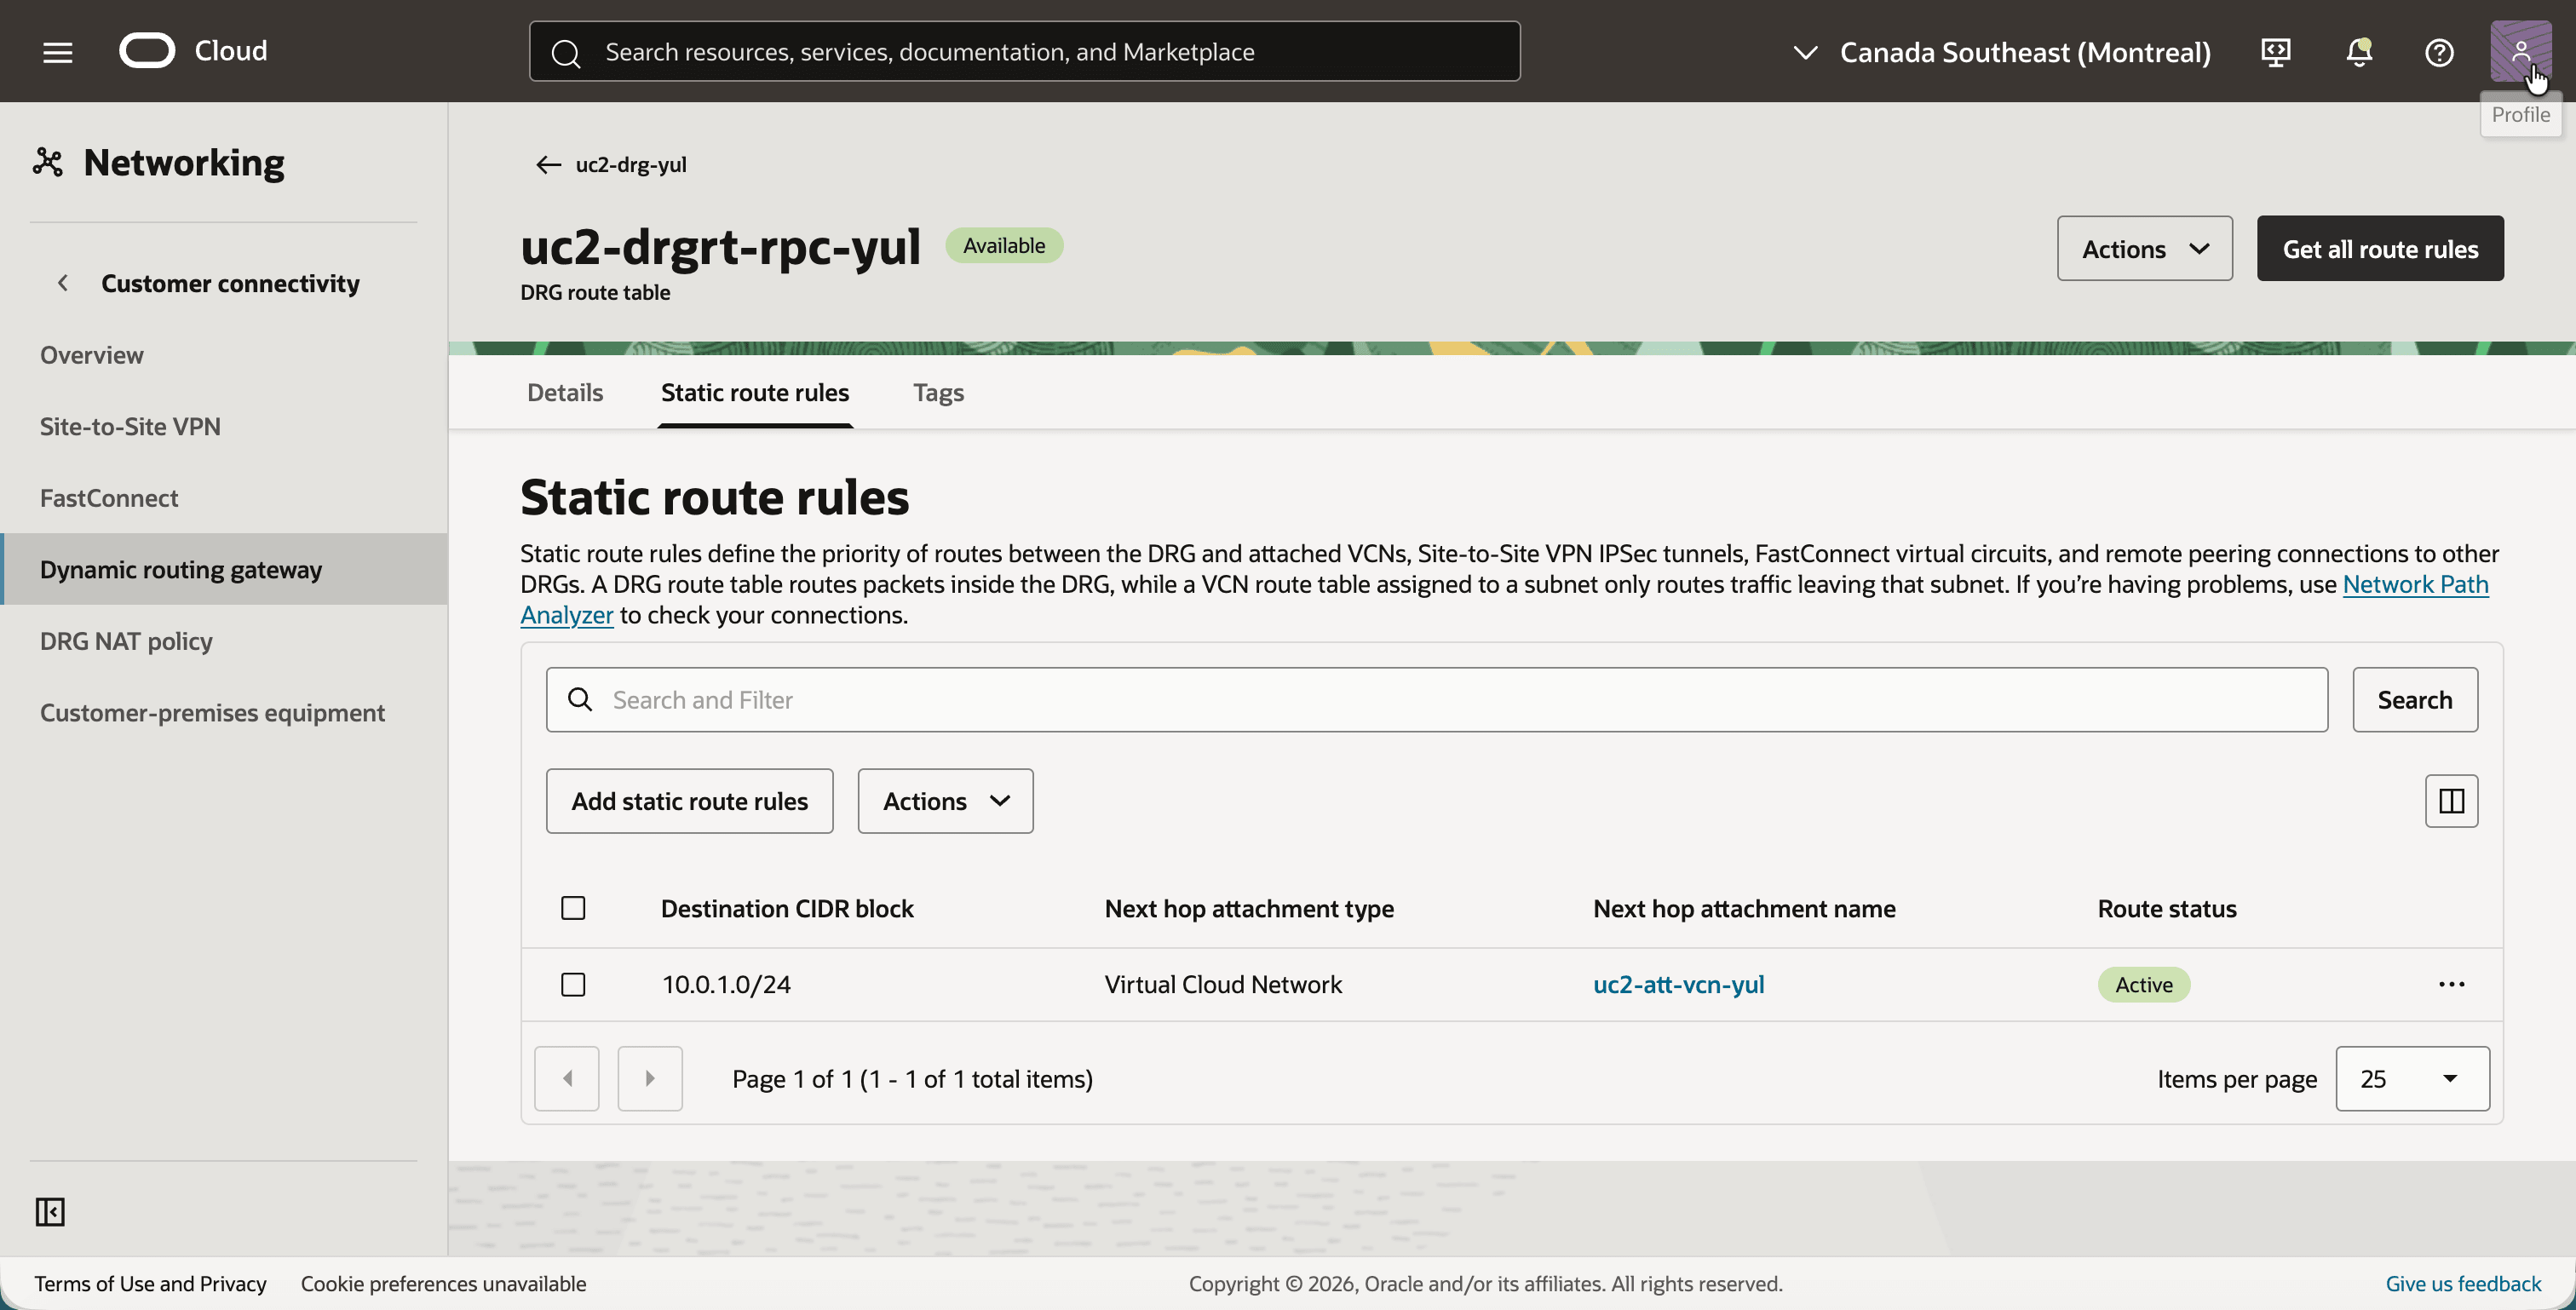
A tabela de roteamento do DRG do anexo RPC lida com o tráfego que chega de Toronto. O destino nesta tabela é o CIDR real 10.0.1.0/24, porque a política NAT no anexo RPC já traduziu o destino no momento em que o DRG faz sua pesquisa de rota.
- Clique na tabela de roteamento do DRG
uc2-drgrt-rpc-yule clique na guia Regras de roteamento estático. - Observe a rota estática com o bloco CIDR de destino
10.0.1.0/24e o próximo saltouc2-att-vcn-yul.
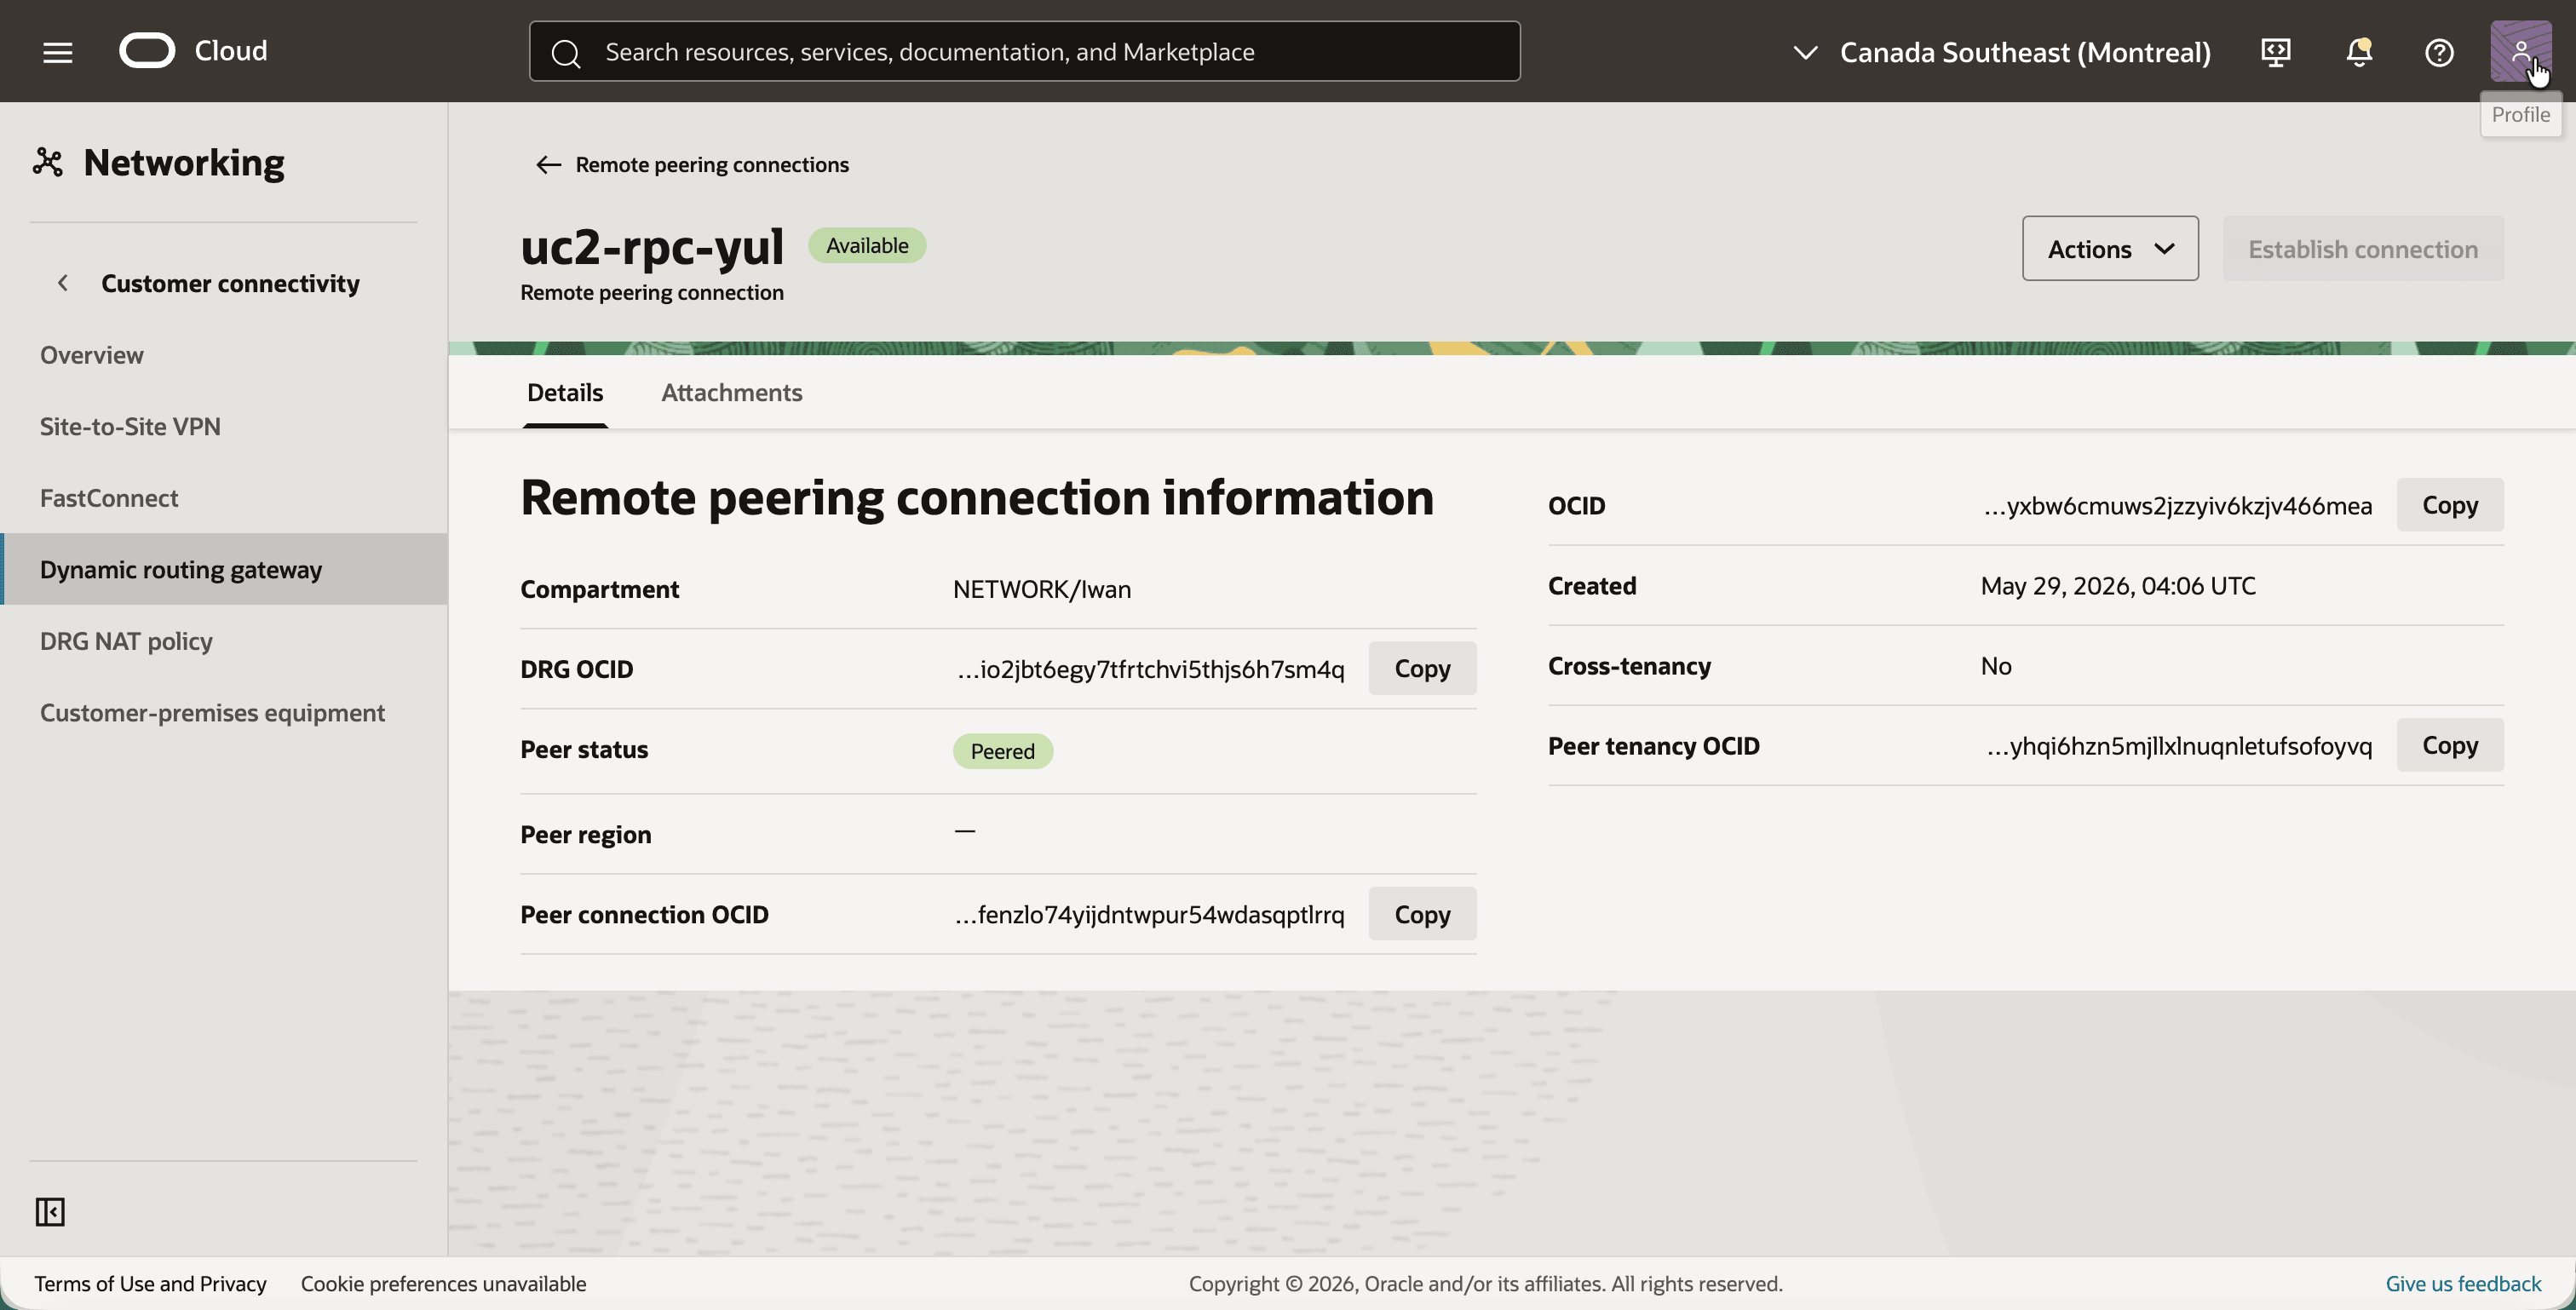
- Volte e clique na conexão de pareamento remoto
uc2-rpc-yul. - Observe o Status do par. Ele se torna Pareado quando a conexão com a RPC em Toronto é estabelecida na Etapa 05.
Etapa 03: Criar a política NAT do DRG em Montreal
A política NAT é criada primeiro e preenchida com regras posteriormente. Uma política sem regras não traduz nada, por isso já é seguro associá-la ao anexo RPC.
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Política NAT do DRG.
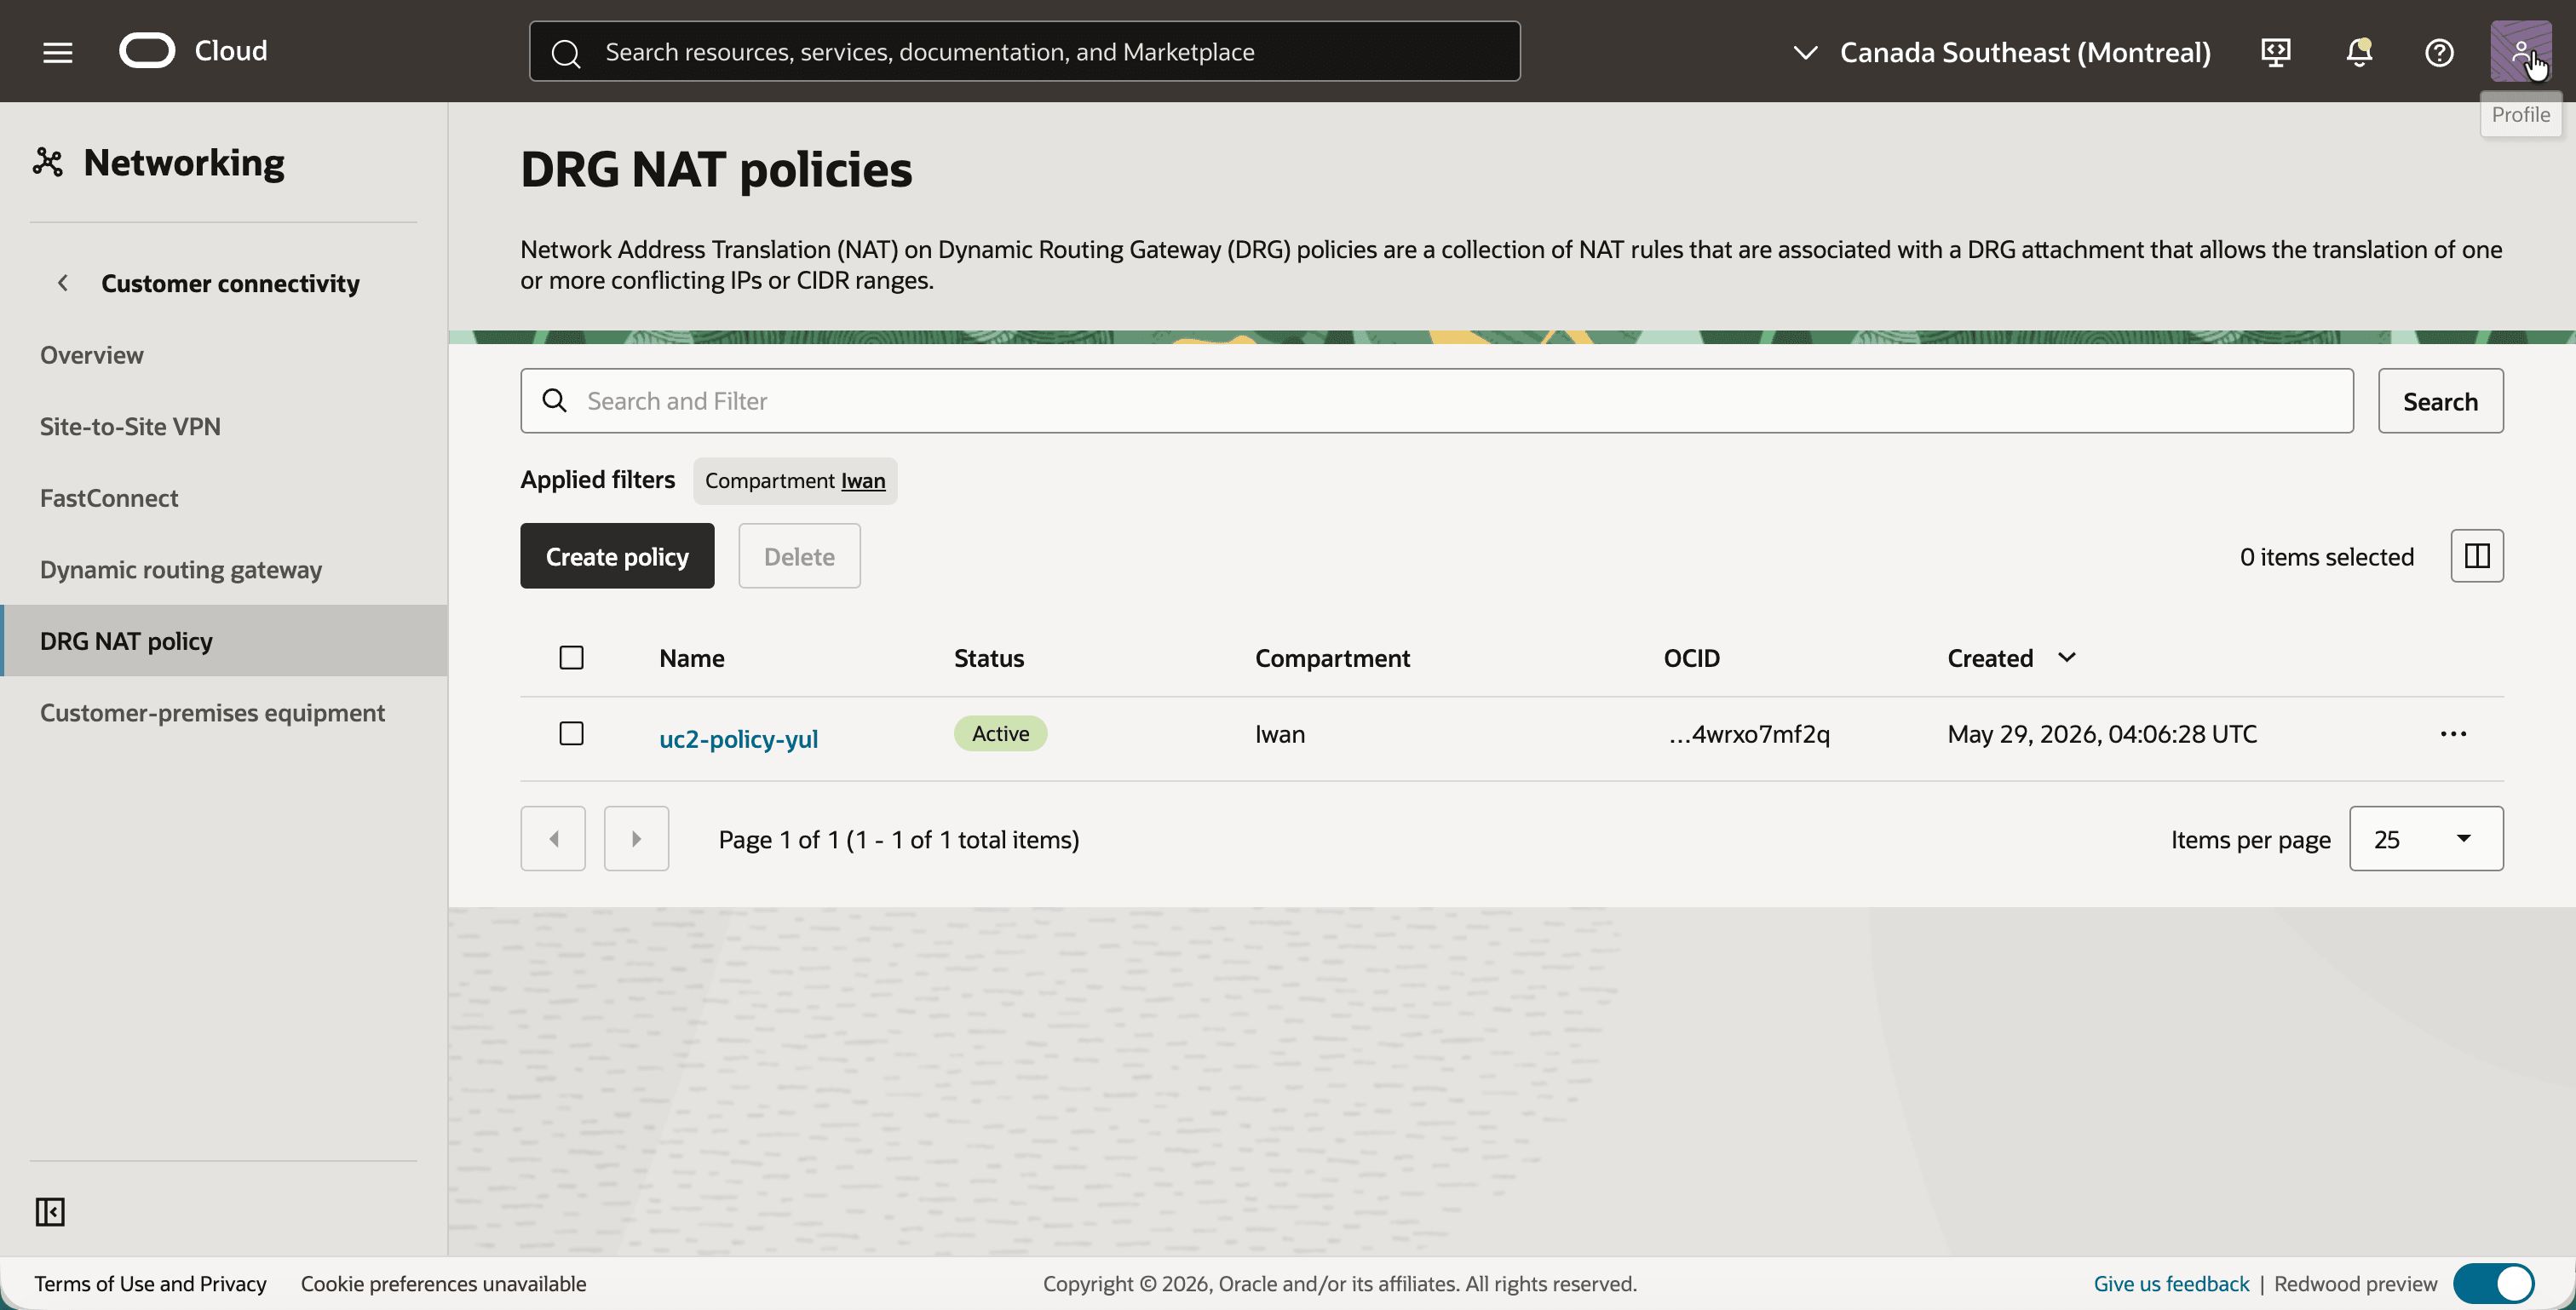
- Clique no botão Criar política e crie uma política com o nome
uc2-policy-yul. - Observe que a política está Ativa.
- Clique no
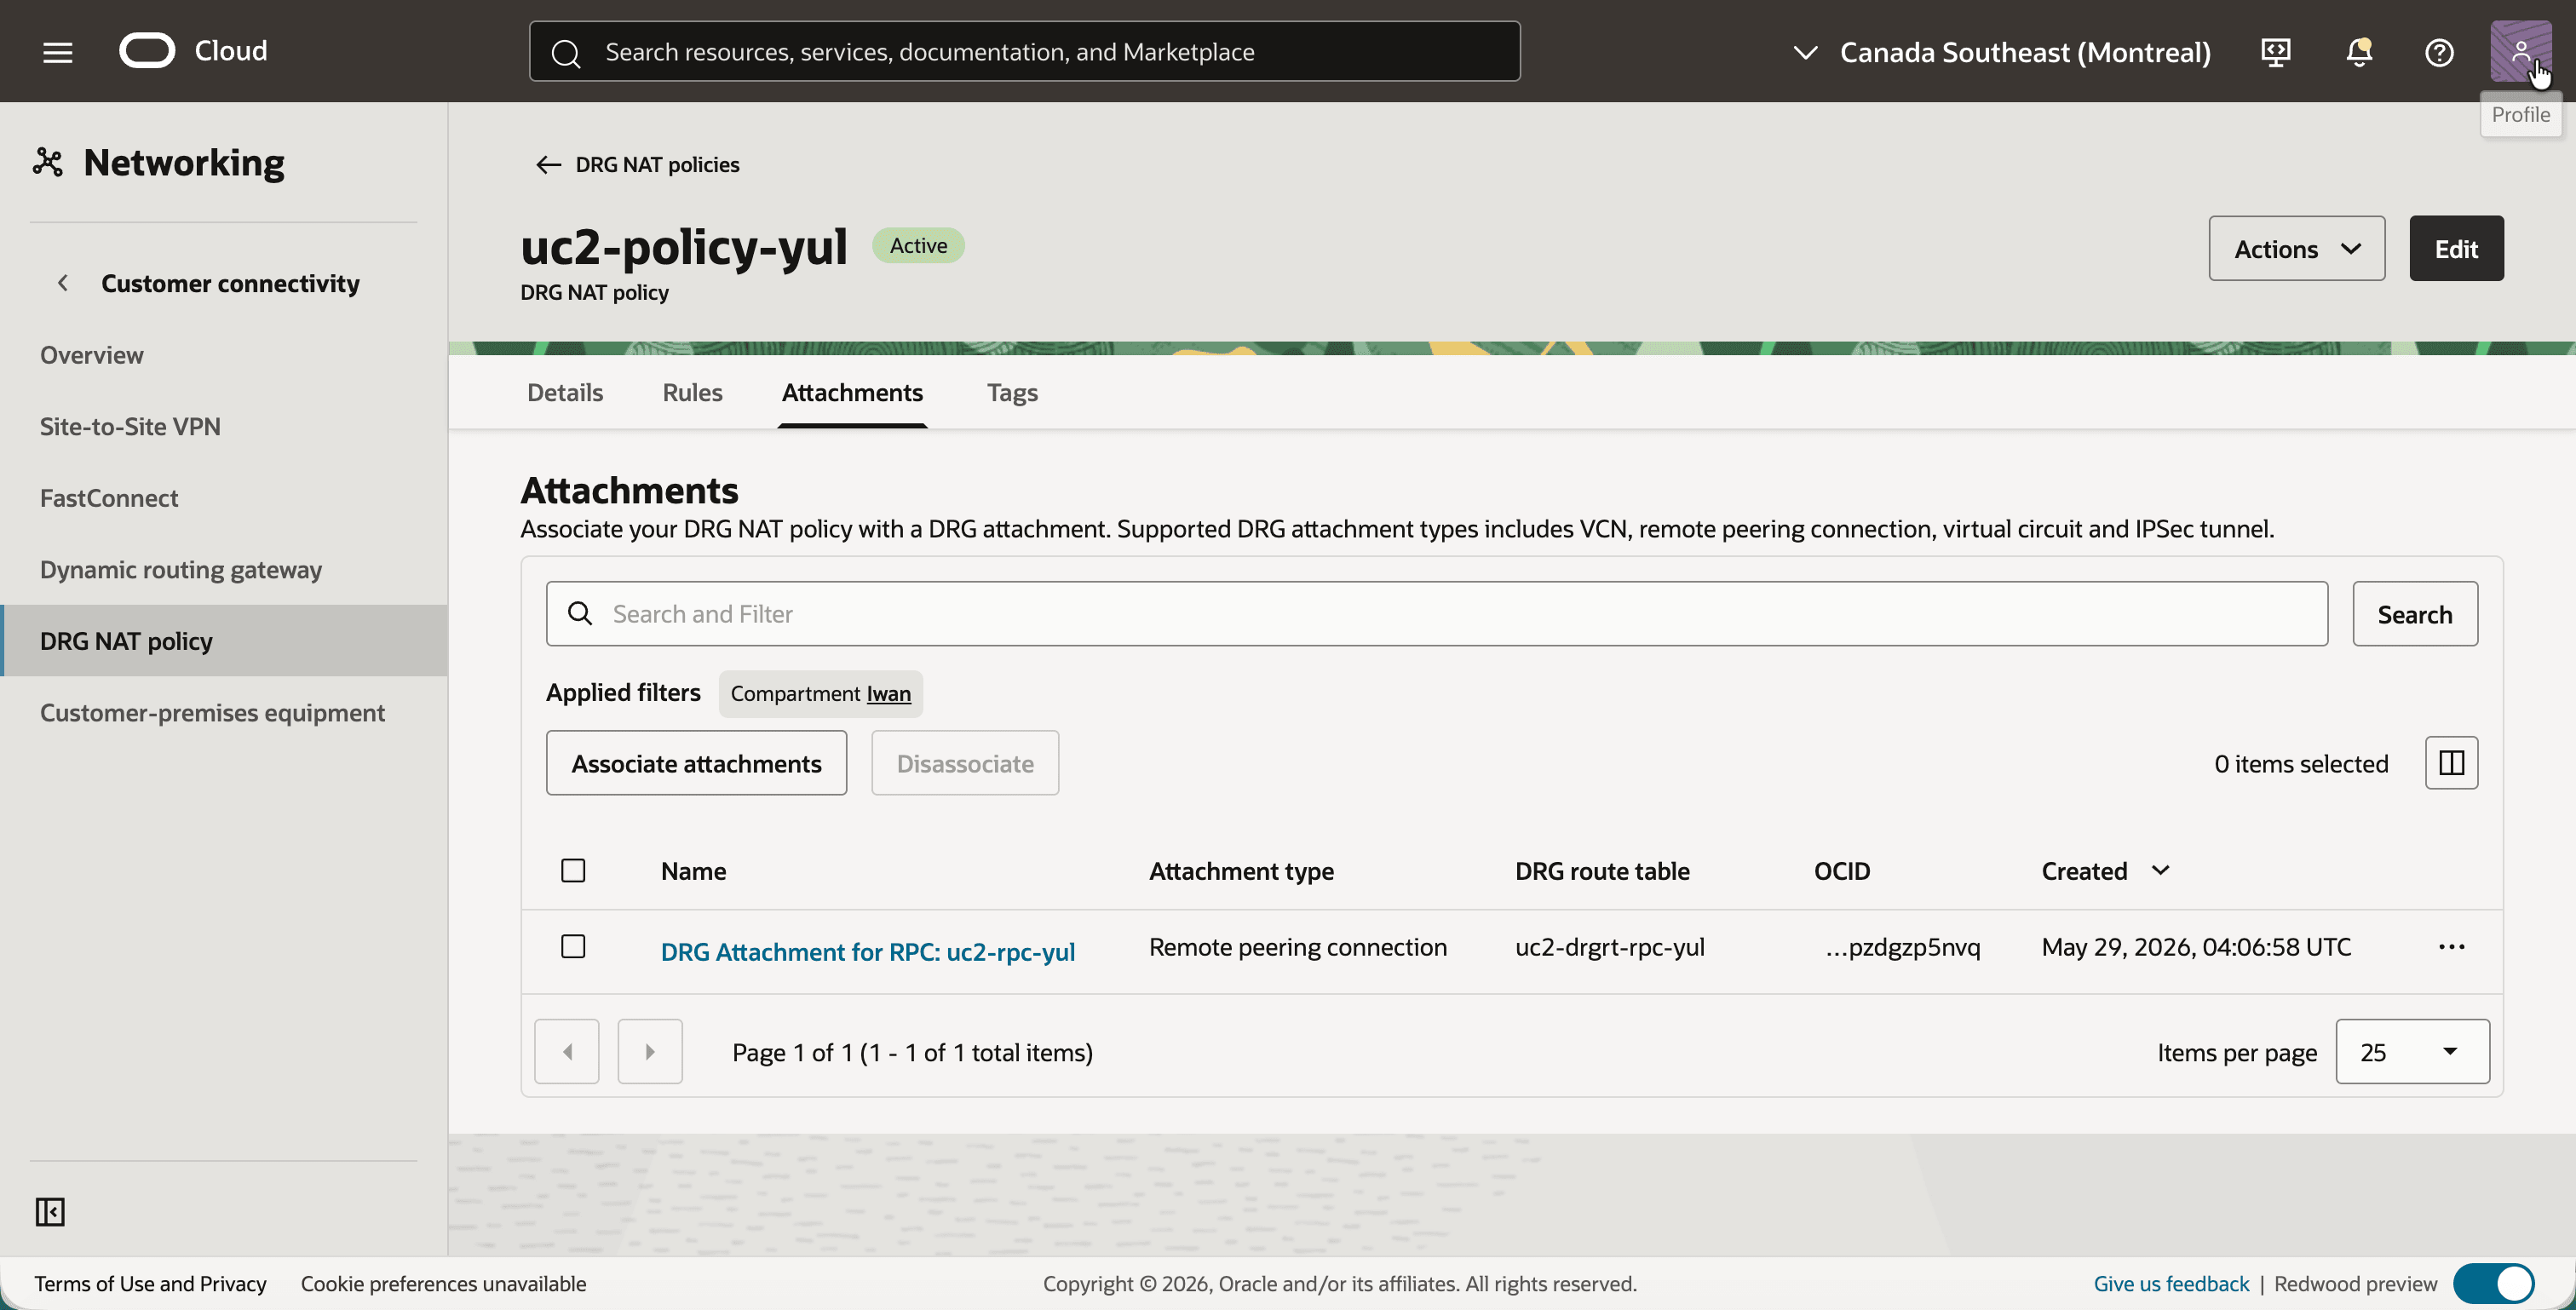
uc2-policy-yule clique na guia Anexos. - Clique no botão Associar anexos, selecione Anexo do DRG para RPC: uc2-RPC-yul e confirme.
- Observe que o anexo RPC é listado com o Tipo de anexo Conexão de pareamento remoto, juntamente com sua tabela de roteamento DRG
uc2-drgrt-rpc-yul.
Passo 04: Reveja a rede em Toronto (YYZ)
Toronto é o espelho de Montreal. A VCN tem o mesmo CIDR e a tabela de roteamento aponta para o CIDR de sombra de Montreal.
- Selecione a região Sudeste do Canadá (Toronto).
- Abra o menu de navegação, clique em Rede e, em seguida, em Rede virtual na nuvem.
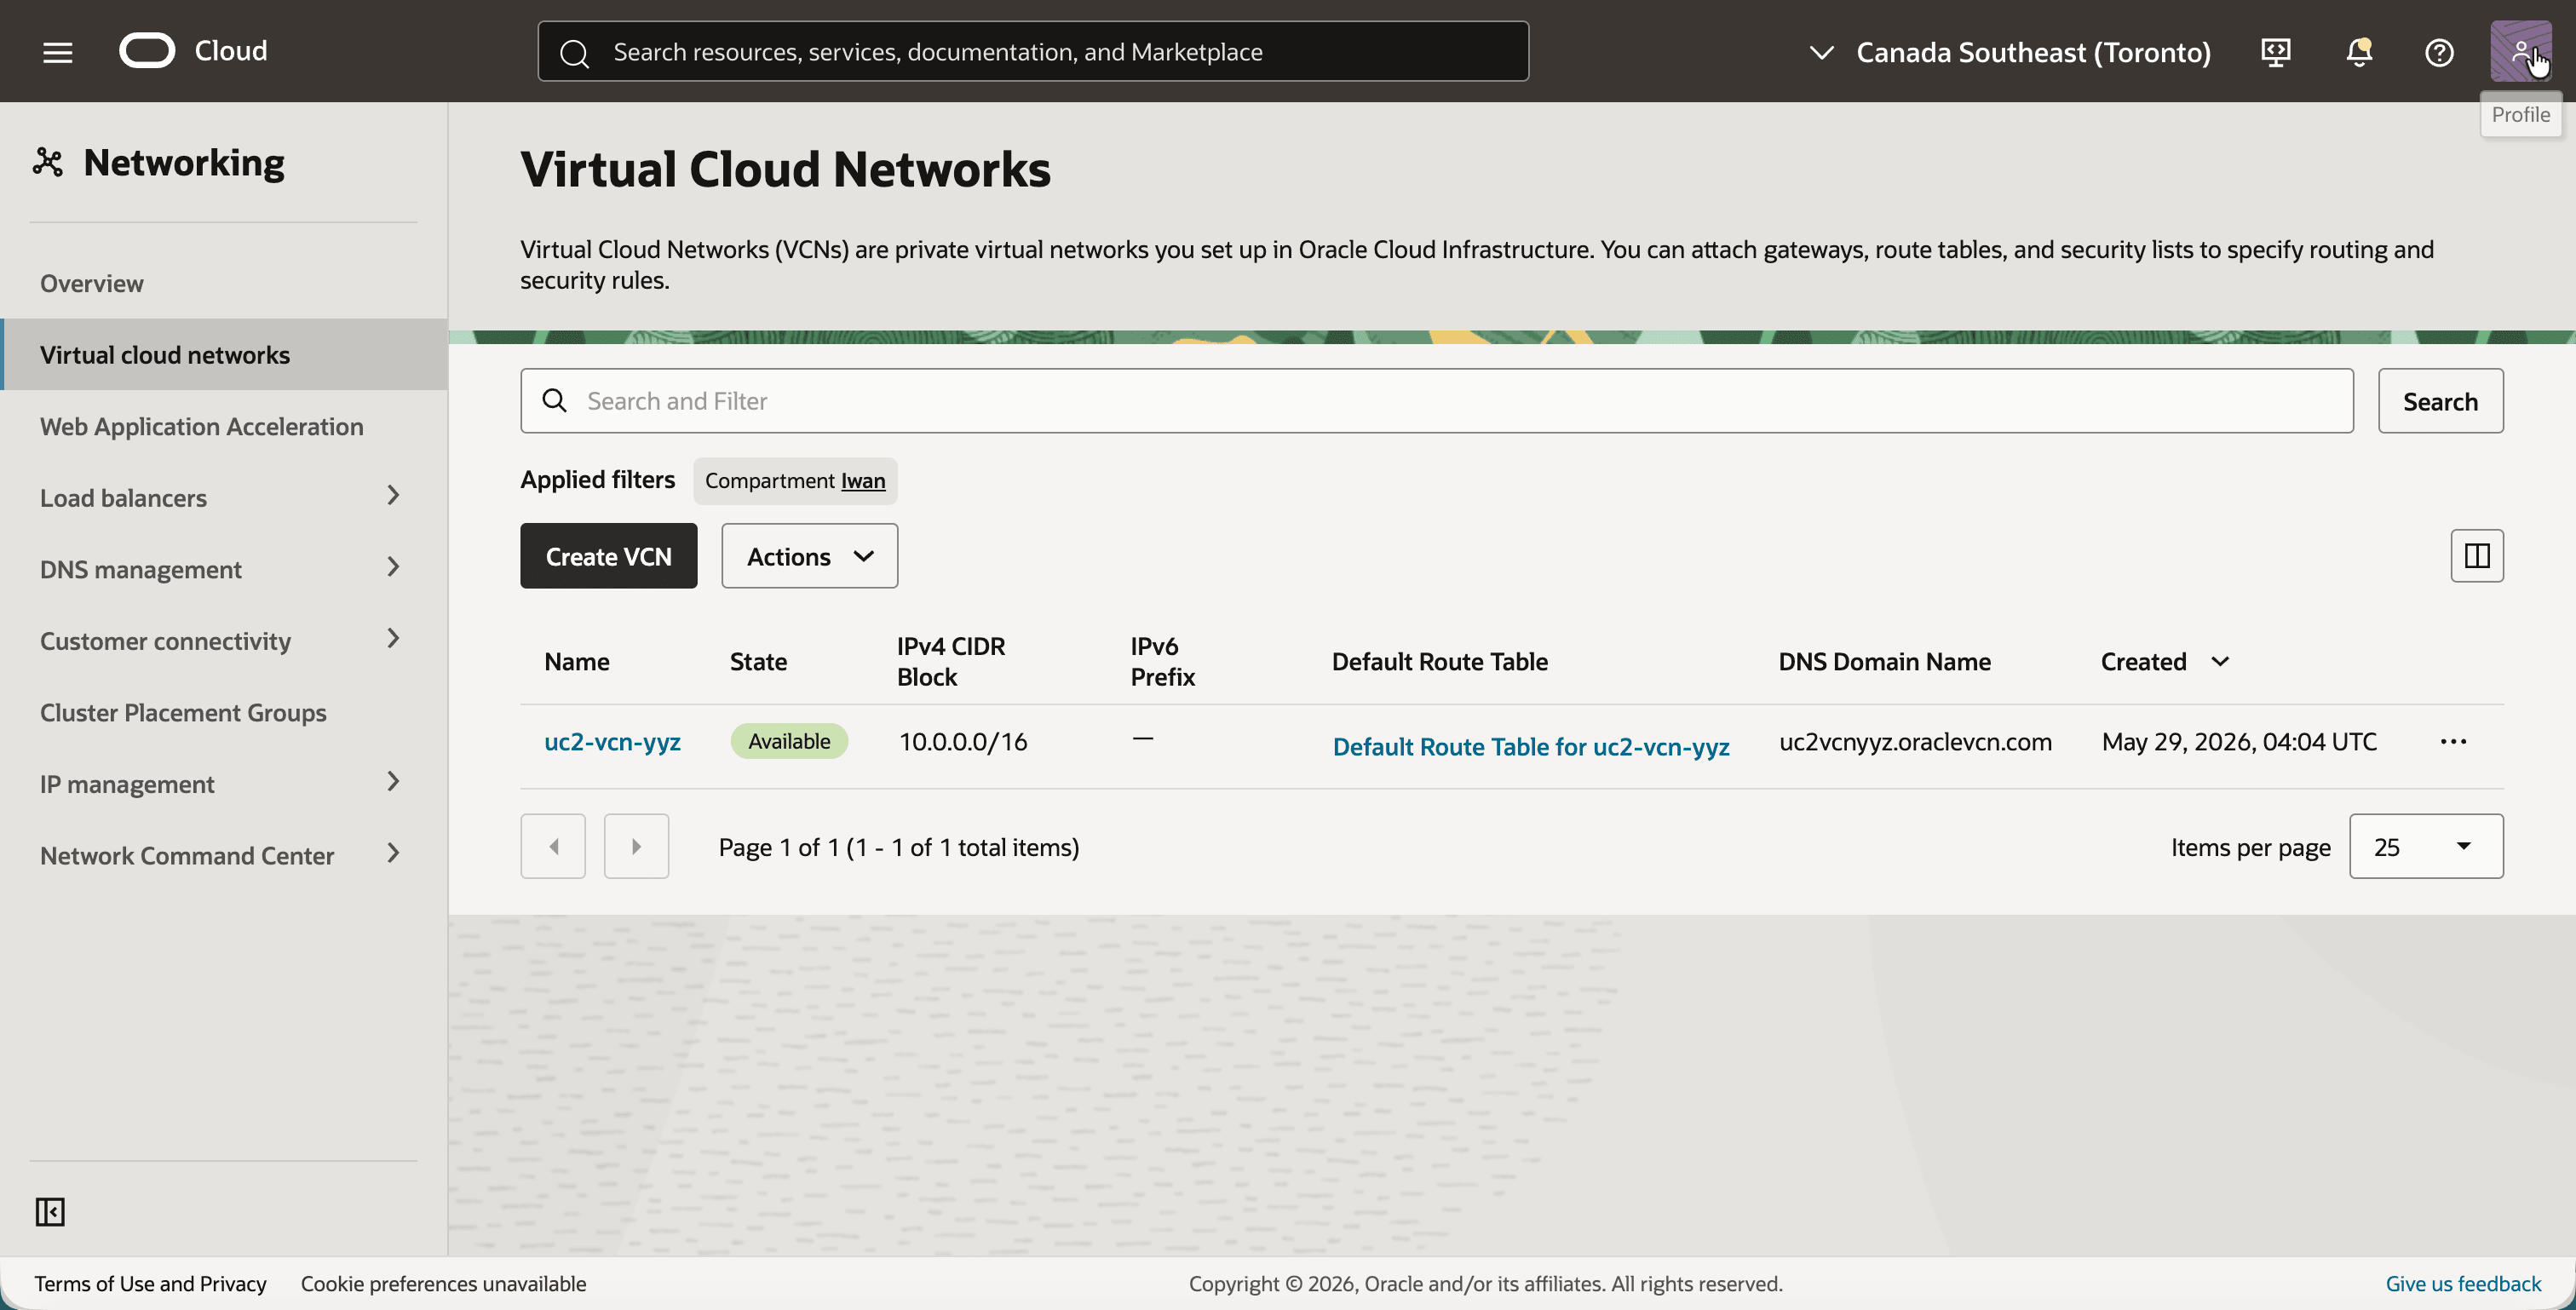
- Observe a VCN
uc2-vcn-yyzcom o mesmo Bloco IPv4 CIDR10.0.0.0/16.
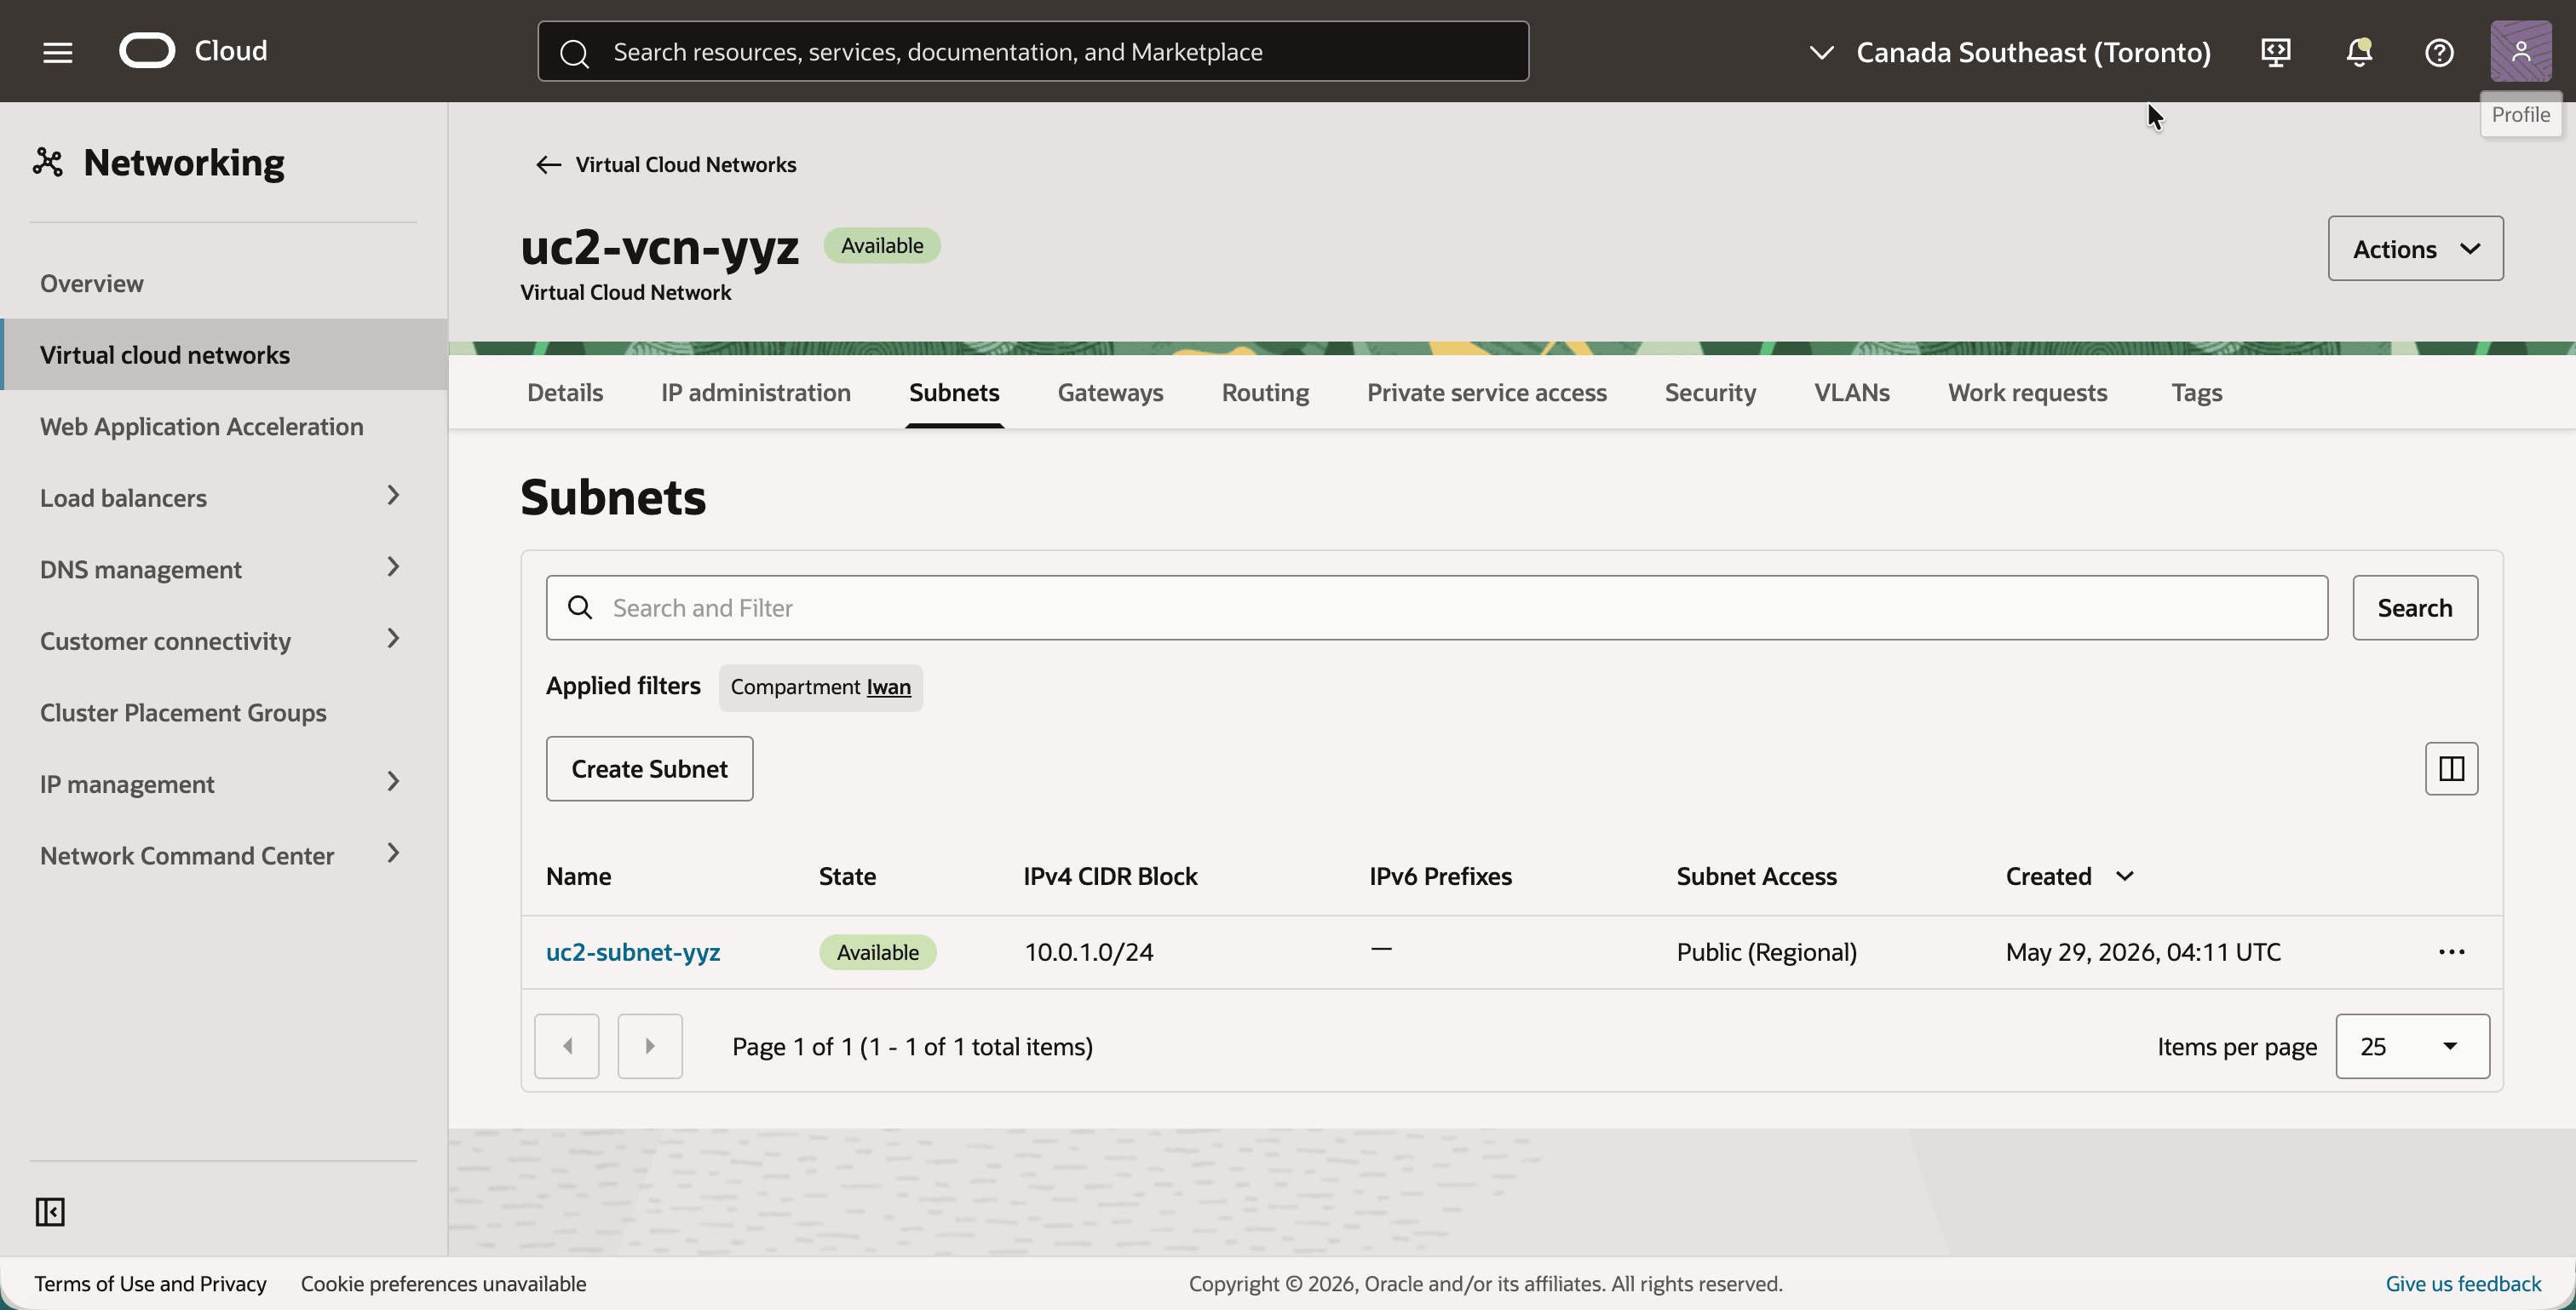
- Clique em
uc2-vcn-yyze na guia Sub-redes. - Observe a sub-rede
uc2-subnet-yyzcom o mesmo Bloco IPv4 CIDR10.0.1.0/24.
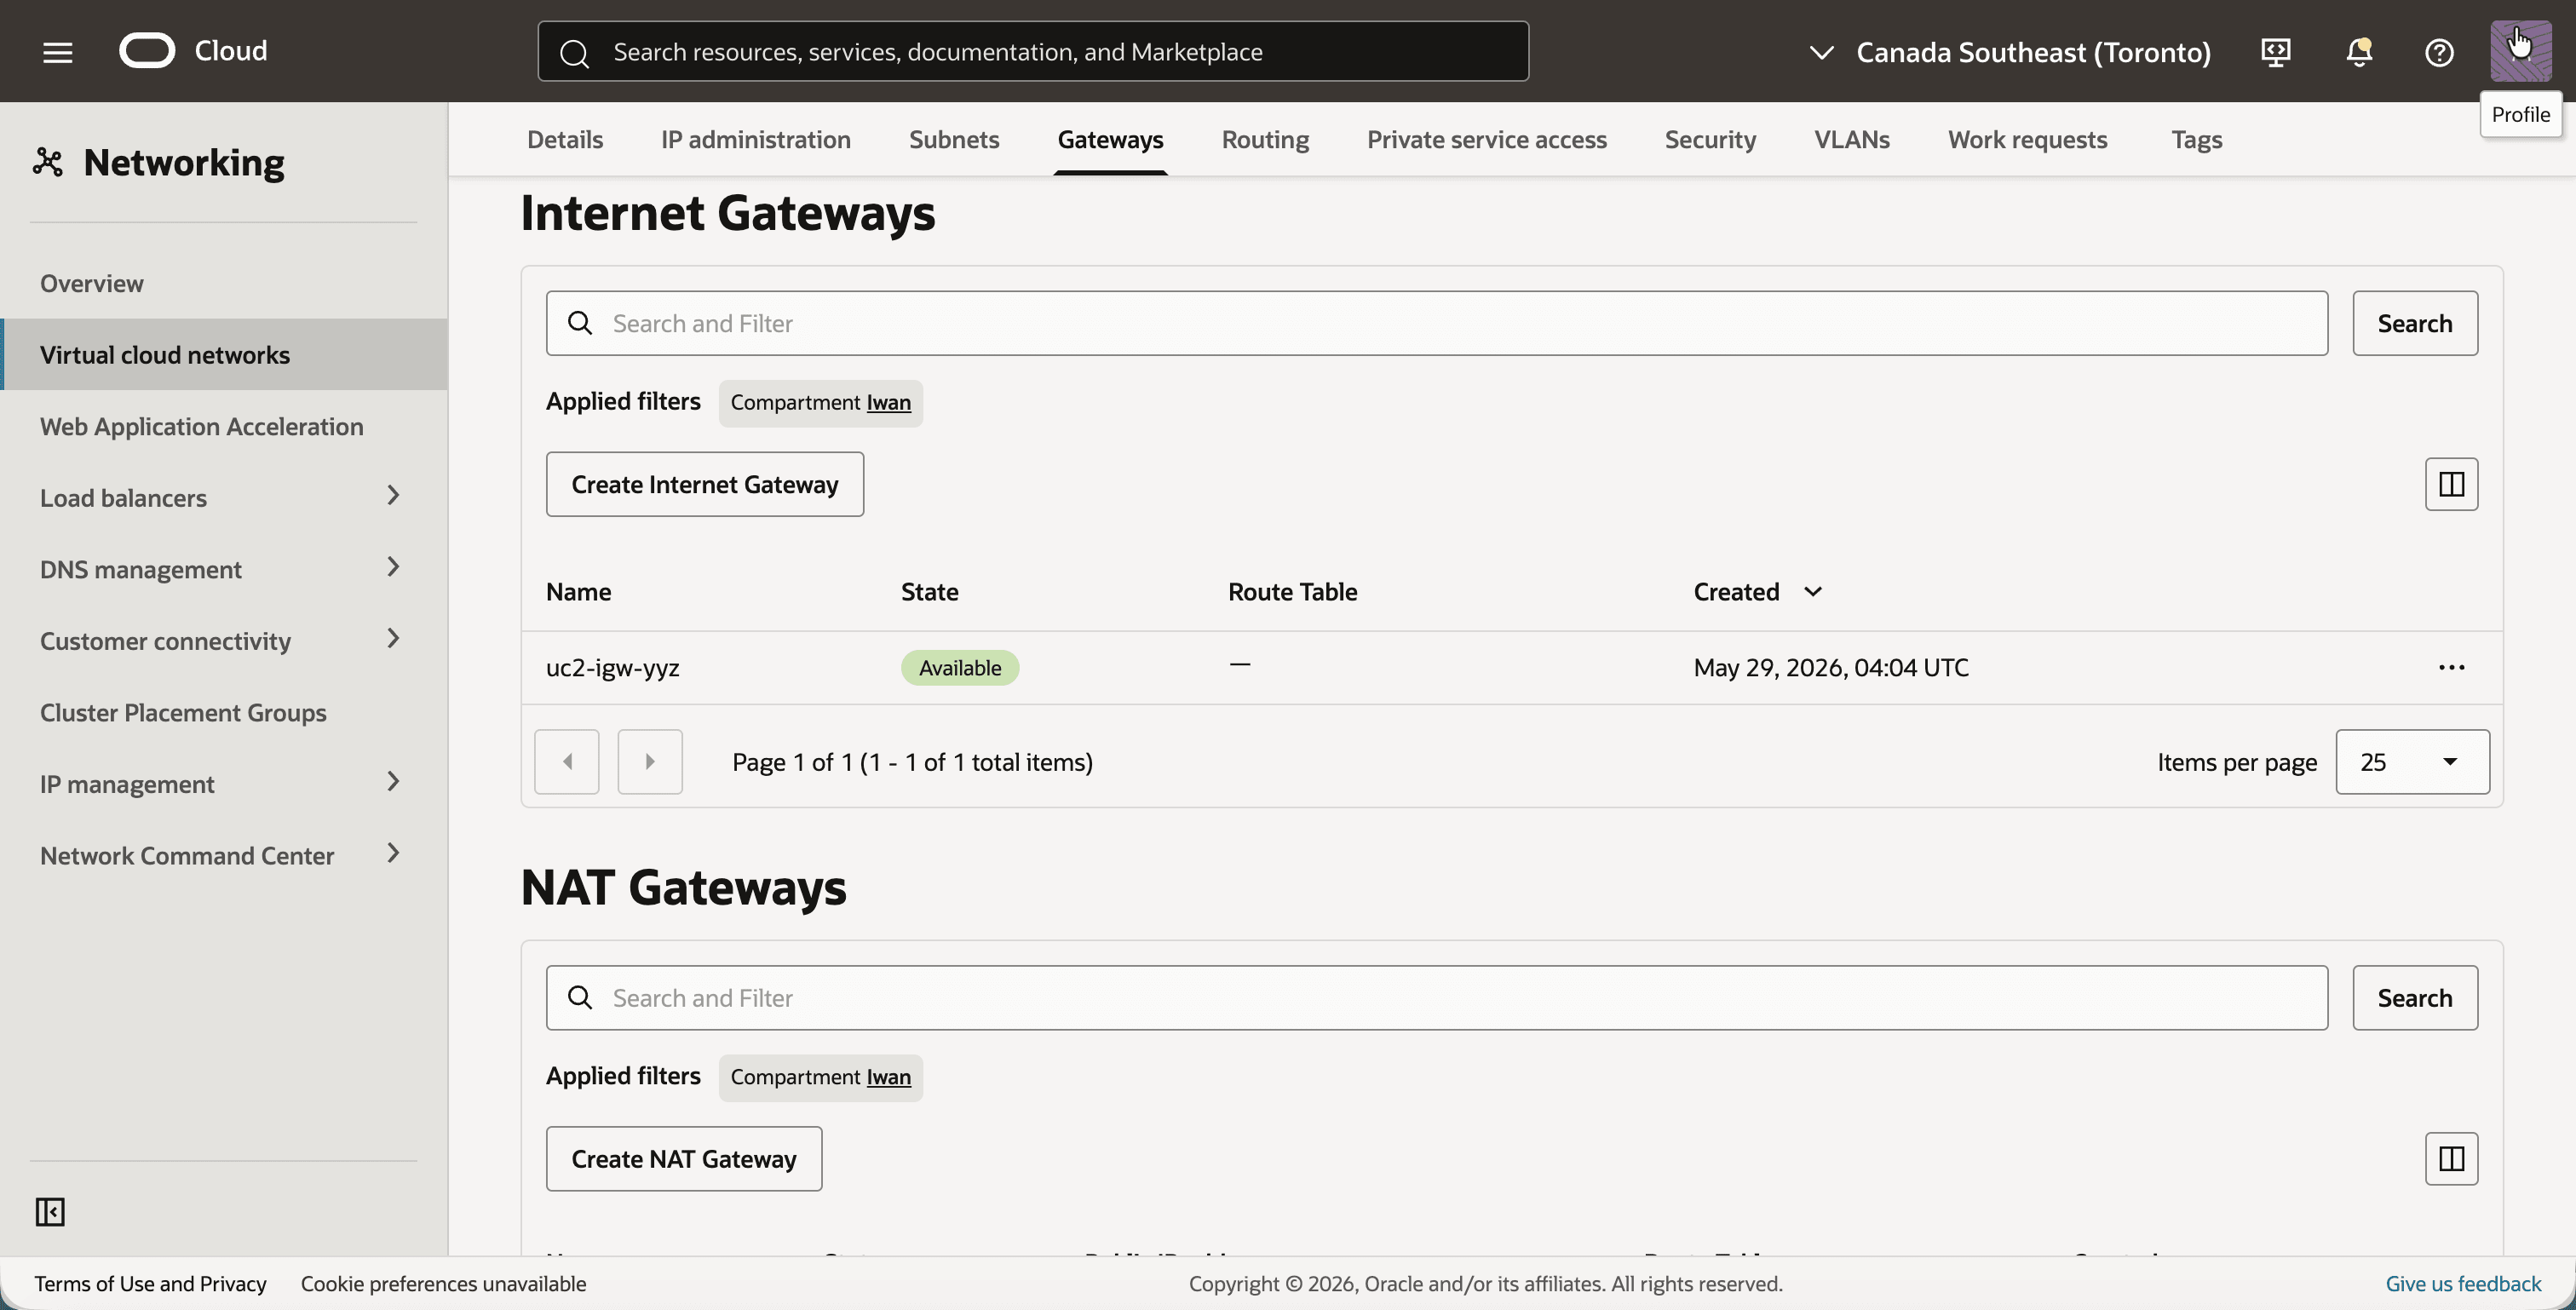
- Clique na guia Gateways.
- Observe o gateway de internet
uc2-igw-yyz.
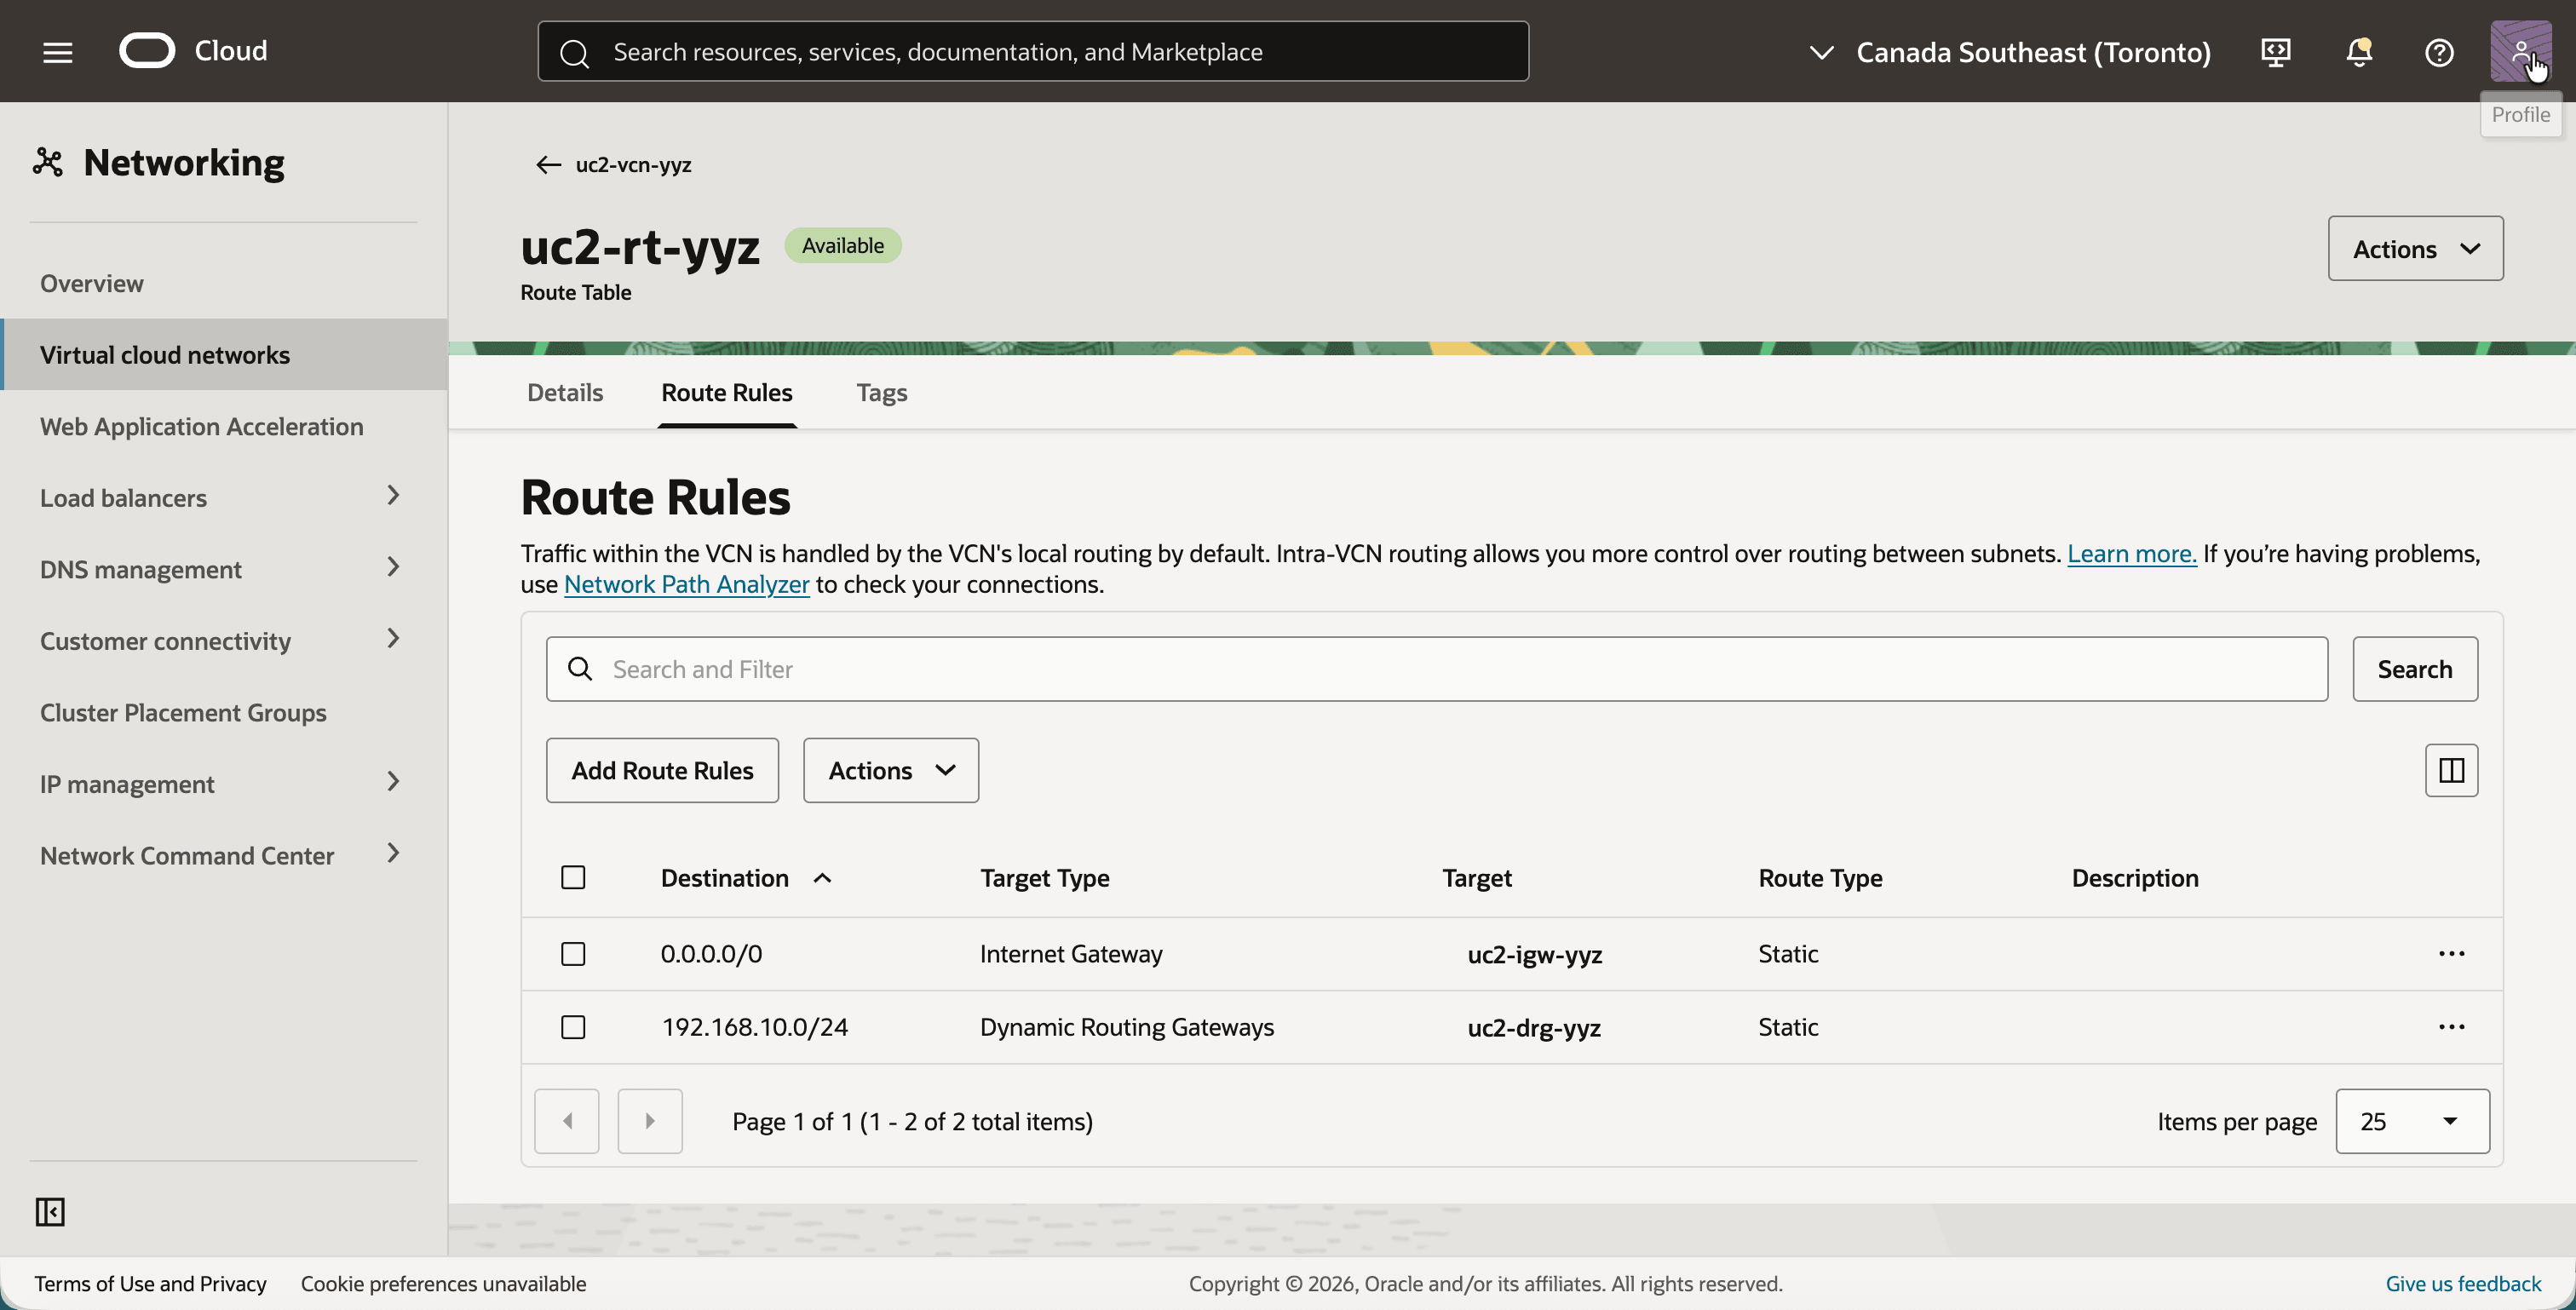
- Clique na guia Roteamento e clique na tabela de roteamento
uc2-rt-yyz. - Clique na guia Regras de Roteamento.
- Certifique-se de que a tabela de roteamento tenha essas duas regras de roteamento. Adicione o segundo após a Etapa 05, porque seu destino é o DRG que você cria lá:
0.0.0.0/0com o destinouc2-igw-yyz.192.168.10.0/24(o CIDR de sombra de Montreal) com o destinouc2-drg-yyz.
- Volte para a VCN e clique na guia Segurança.
- Clique em Default Security List for uc2-vcn-yyz.
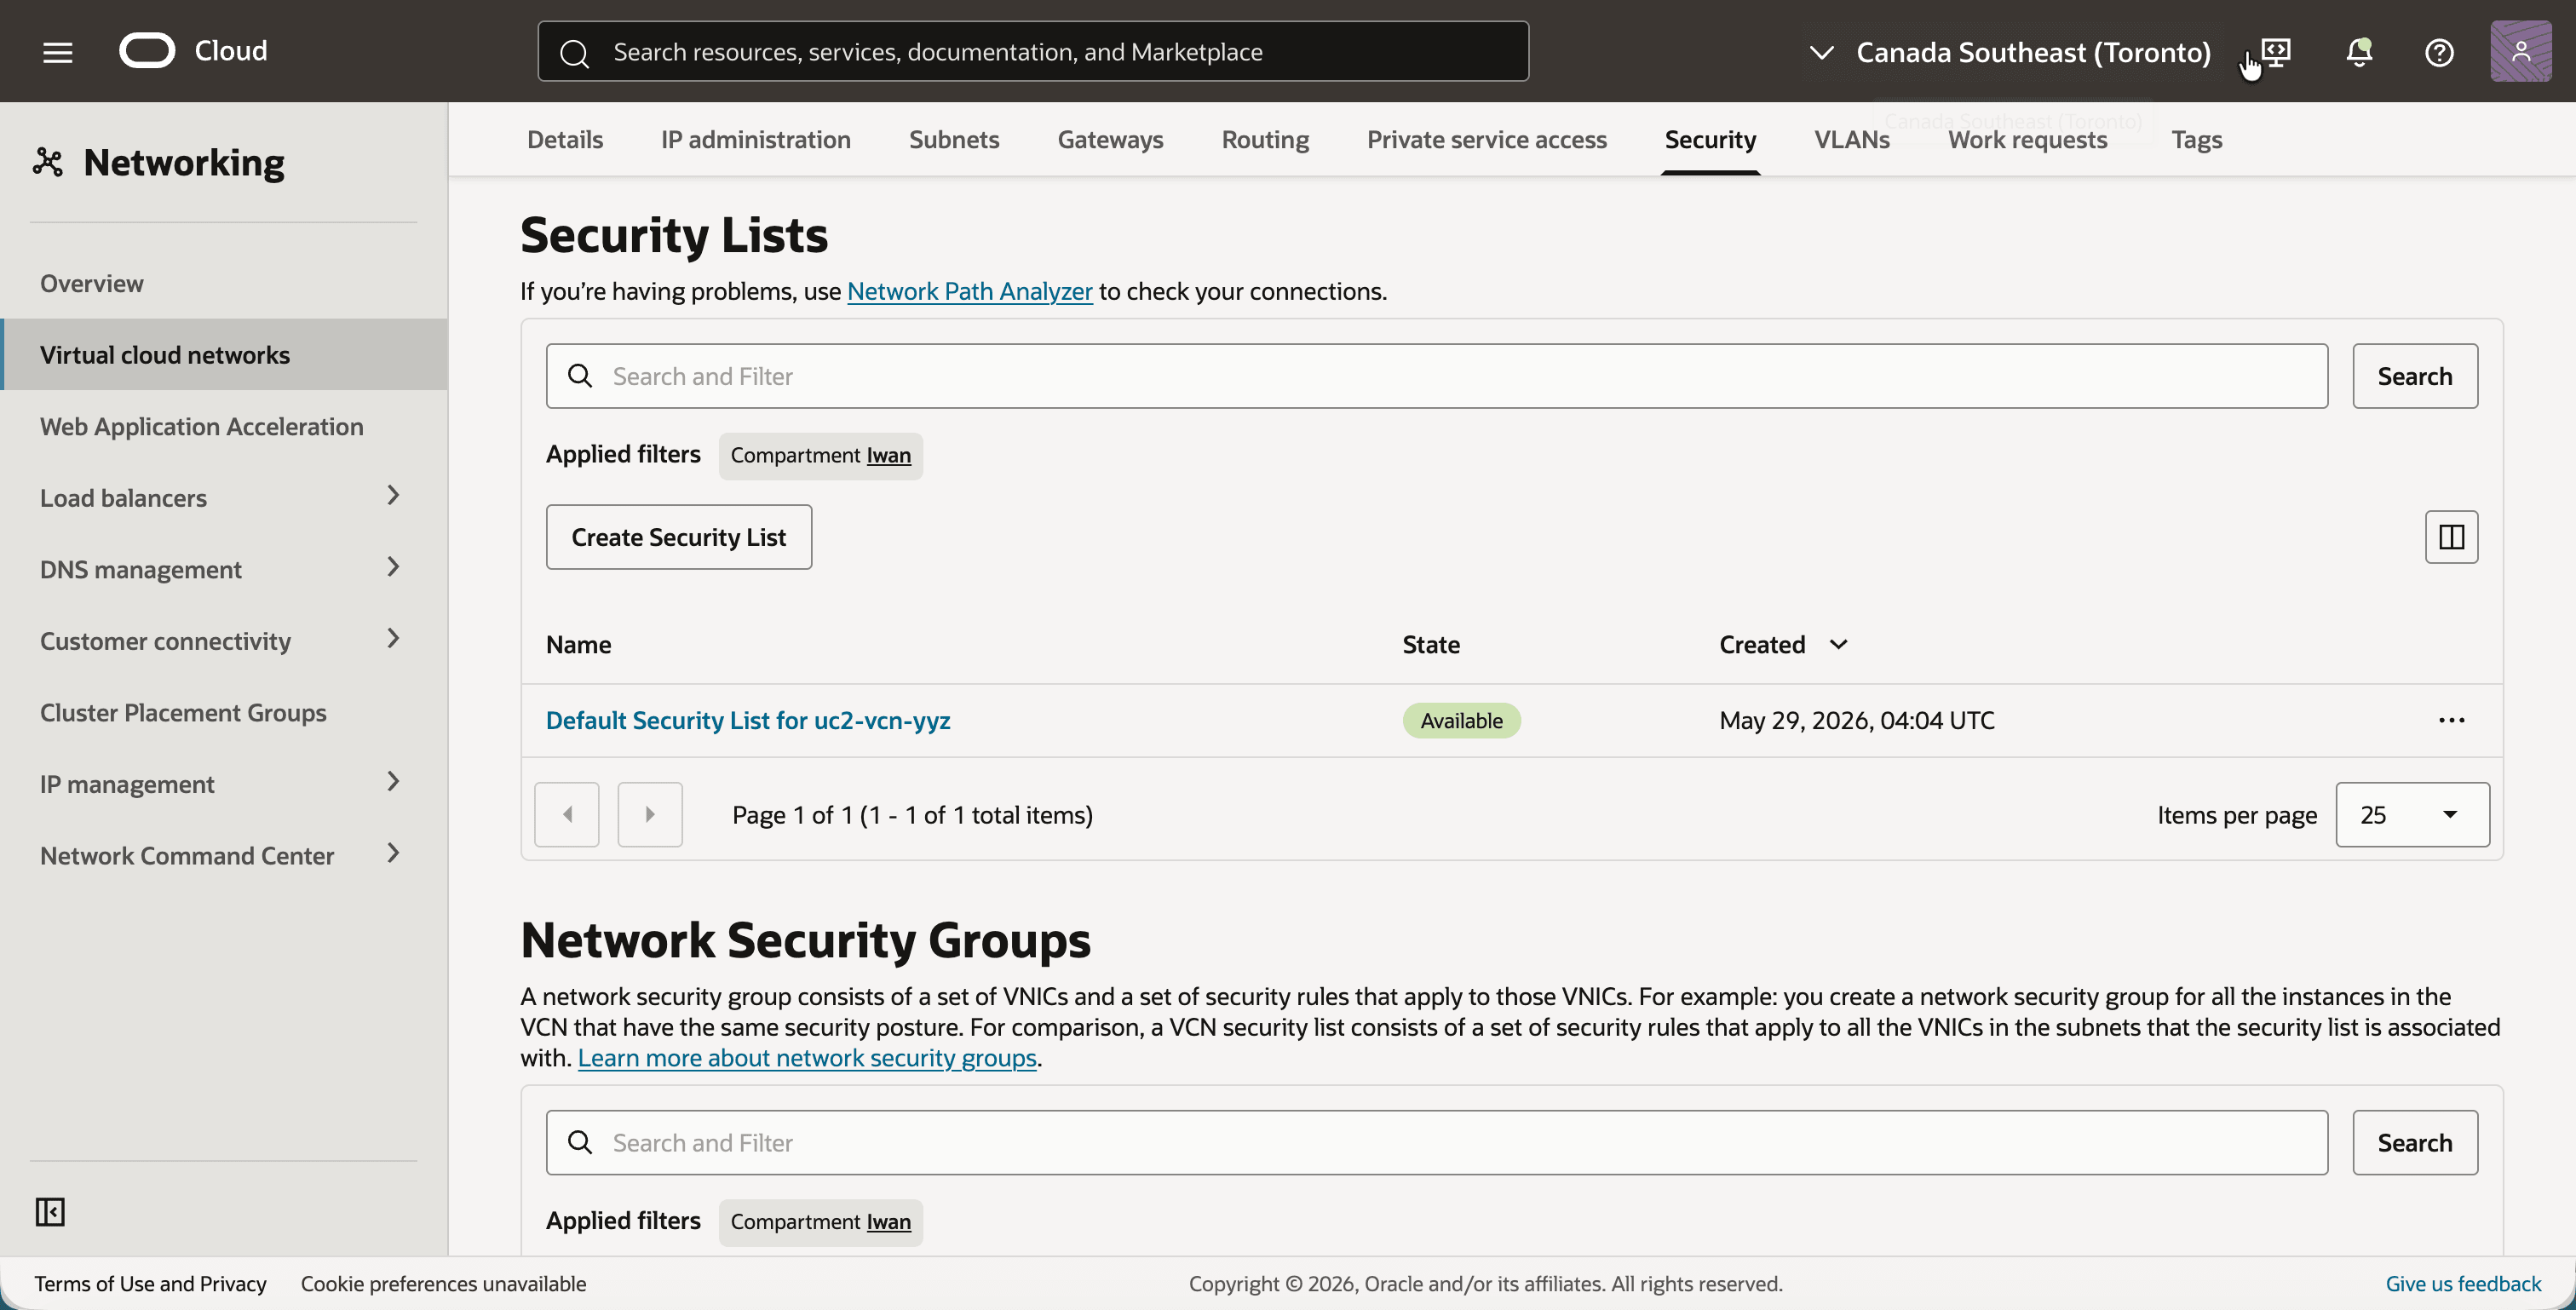
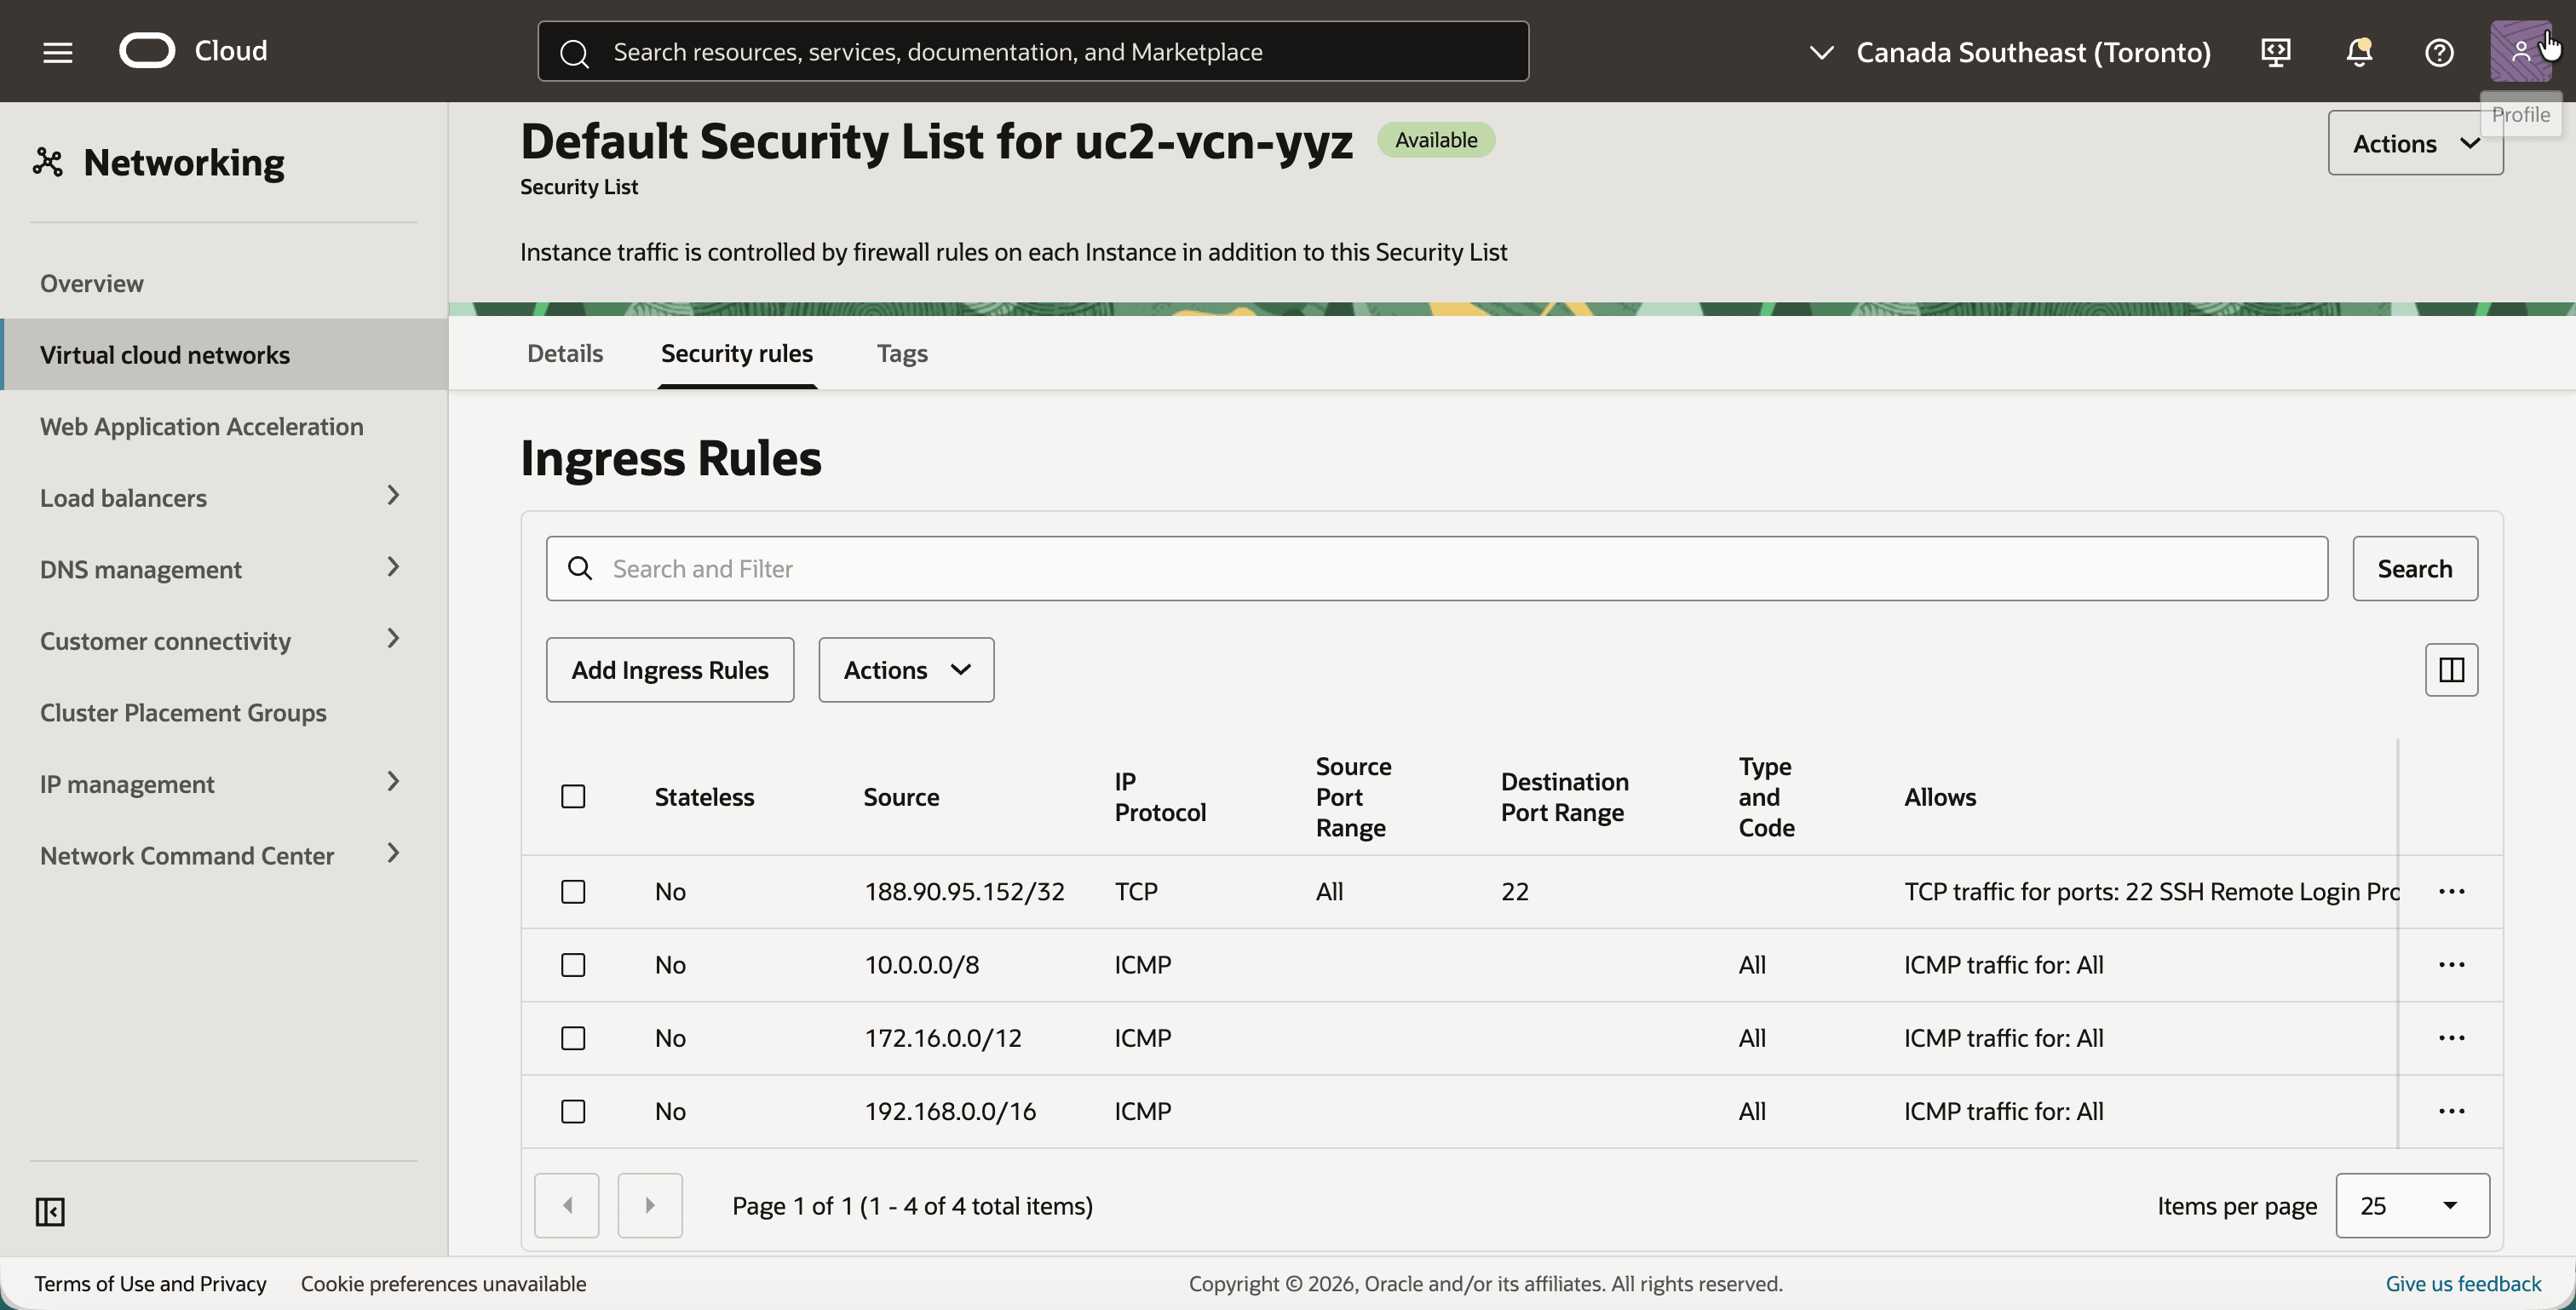
- Clique na guia Regras de segurança.
- Certifique-se de que as regras de ingresso sejam as mesmas que em Montreal.
Etapa 05: Criar as tabelas de roteamento do DRG, do RPC e do DRG em Toronto
O DRG em Toronto é construído da mesma forma, e no final desta etapa os dois RPCs estão conectados uns aos outros.
Como em Montreal, as tabelas de roteamento DRG uc2-drgrt-vcn-yyz e uc2-drgrt-rpc-yyz não são criadas automaticamente. Crie-os, adicione a rota estática que é mostrada para cada um deles e selecione-os nos dois anexos.
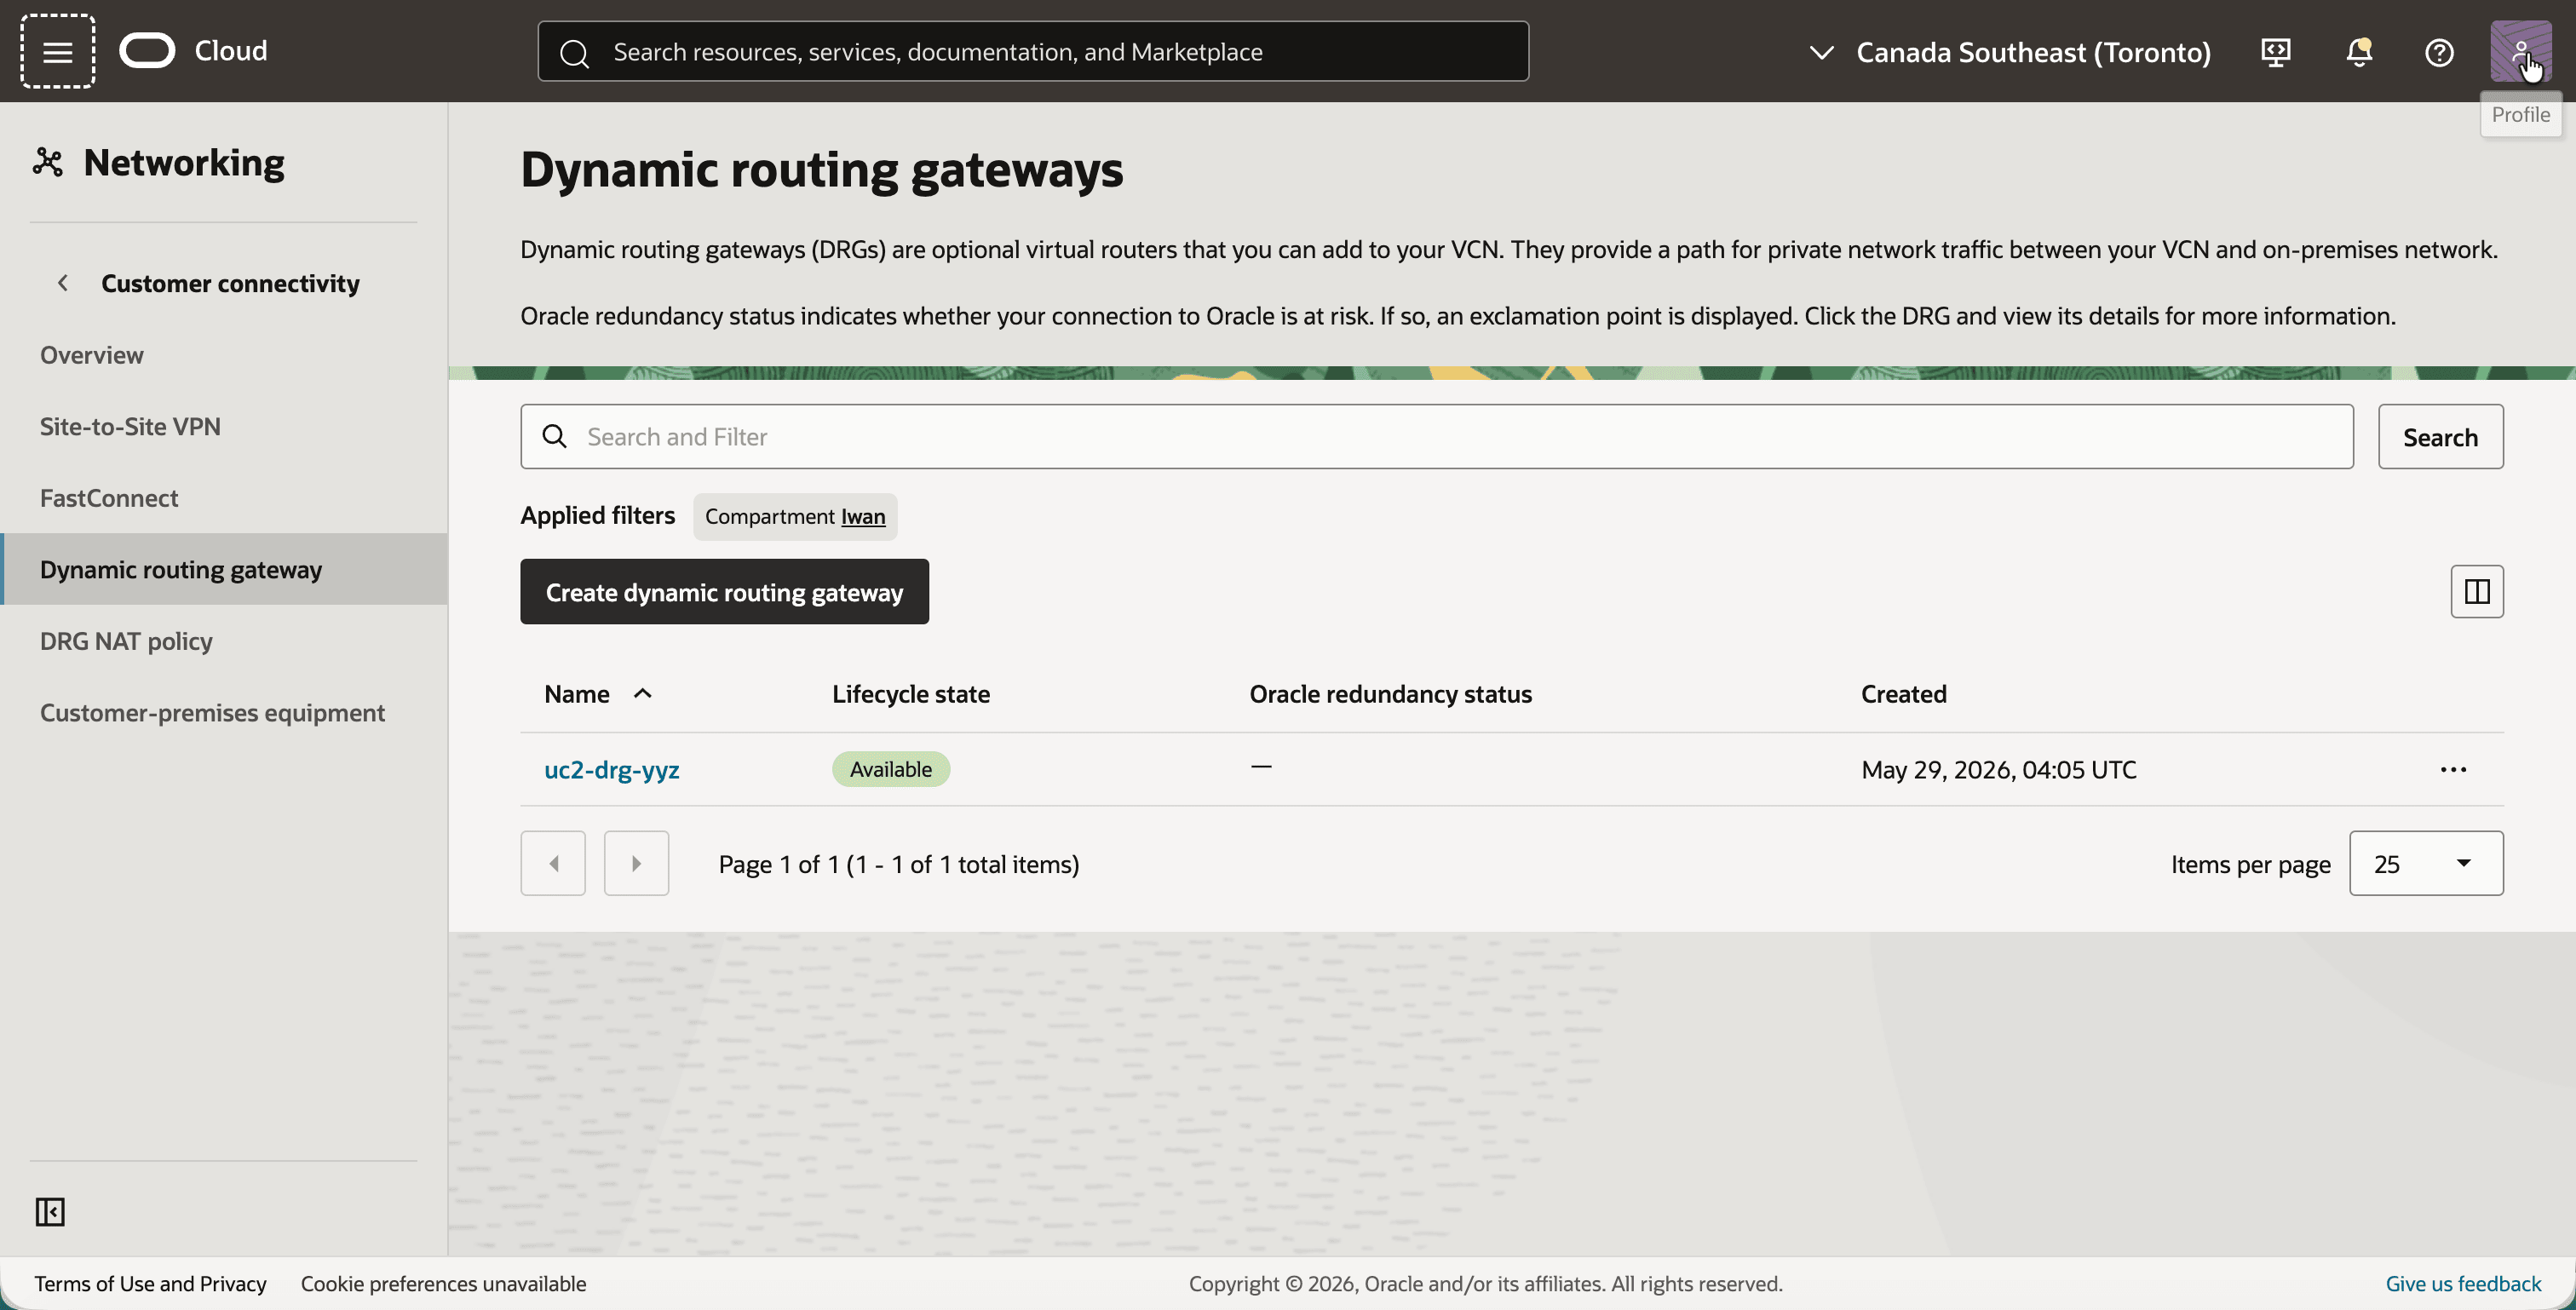
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
- Clique no botão Criar gateway de roteamento dinâmico e crie um DRG com o nome
uc2-drg-yyz. - Observe que o DRG está Disponível.
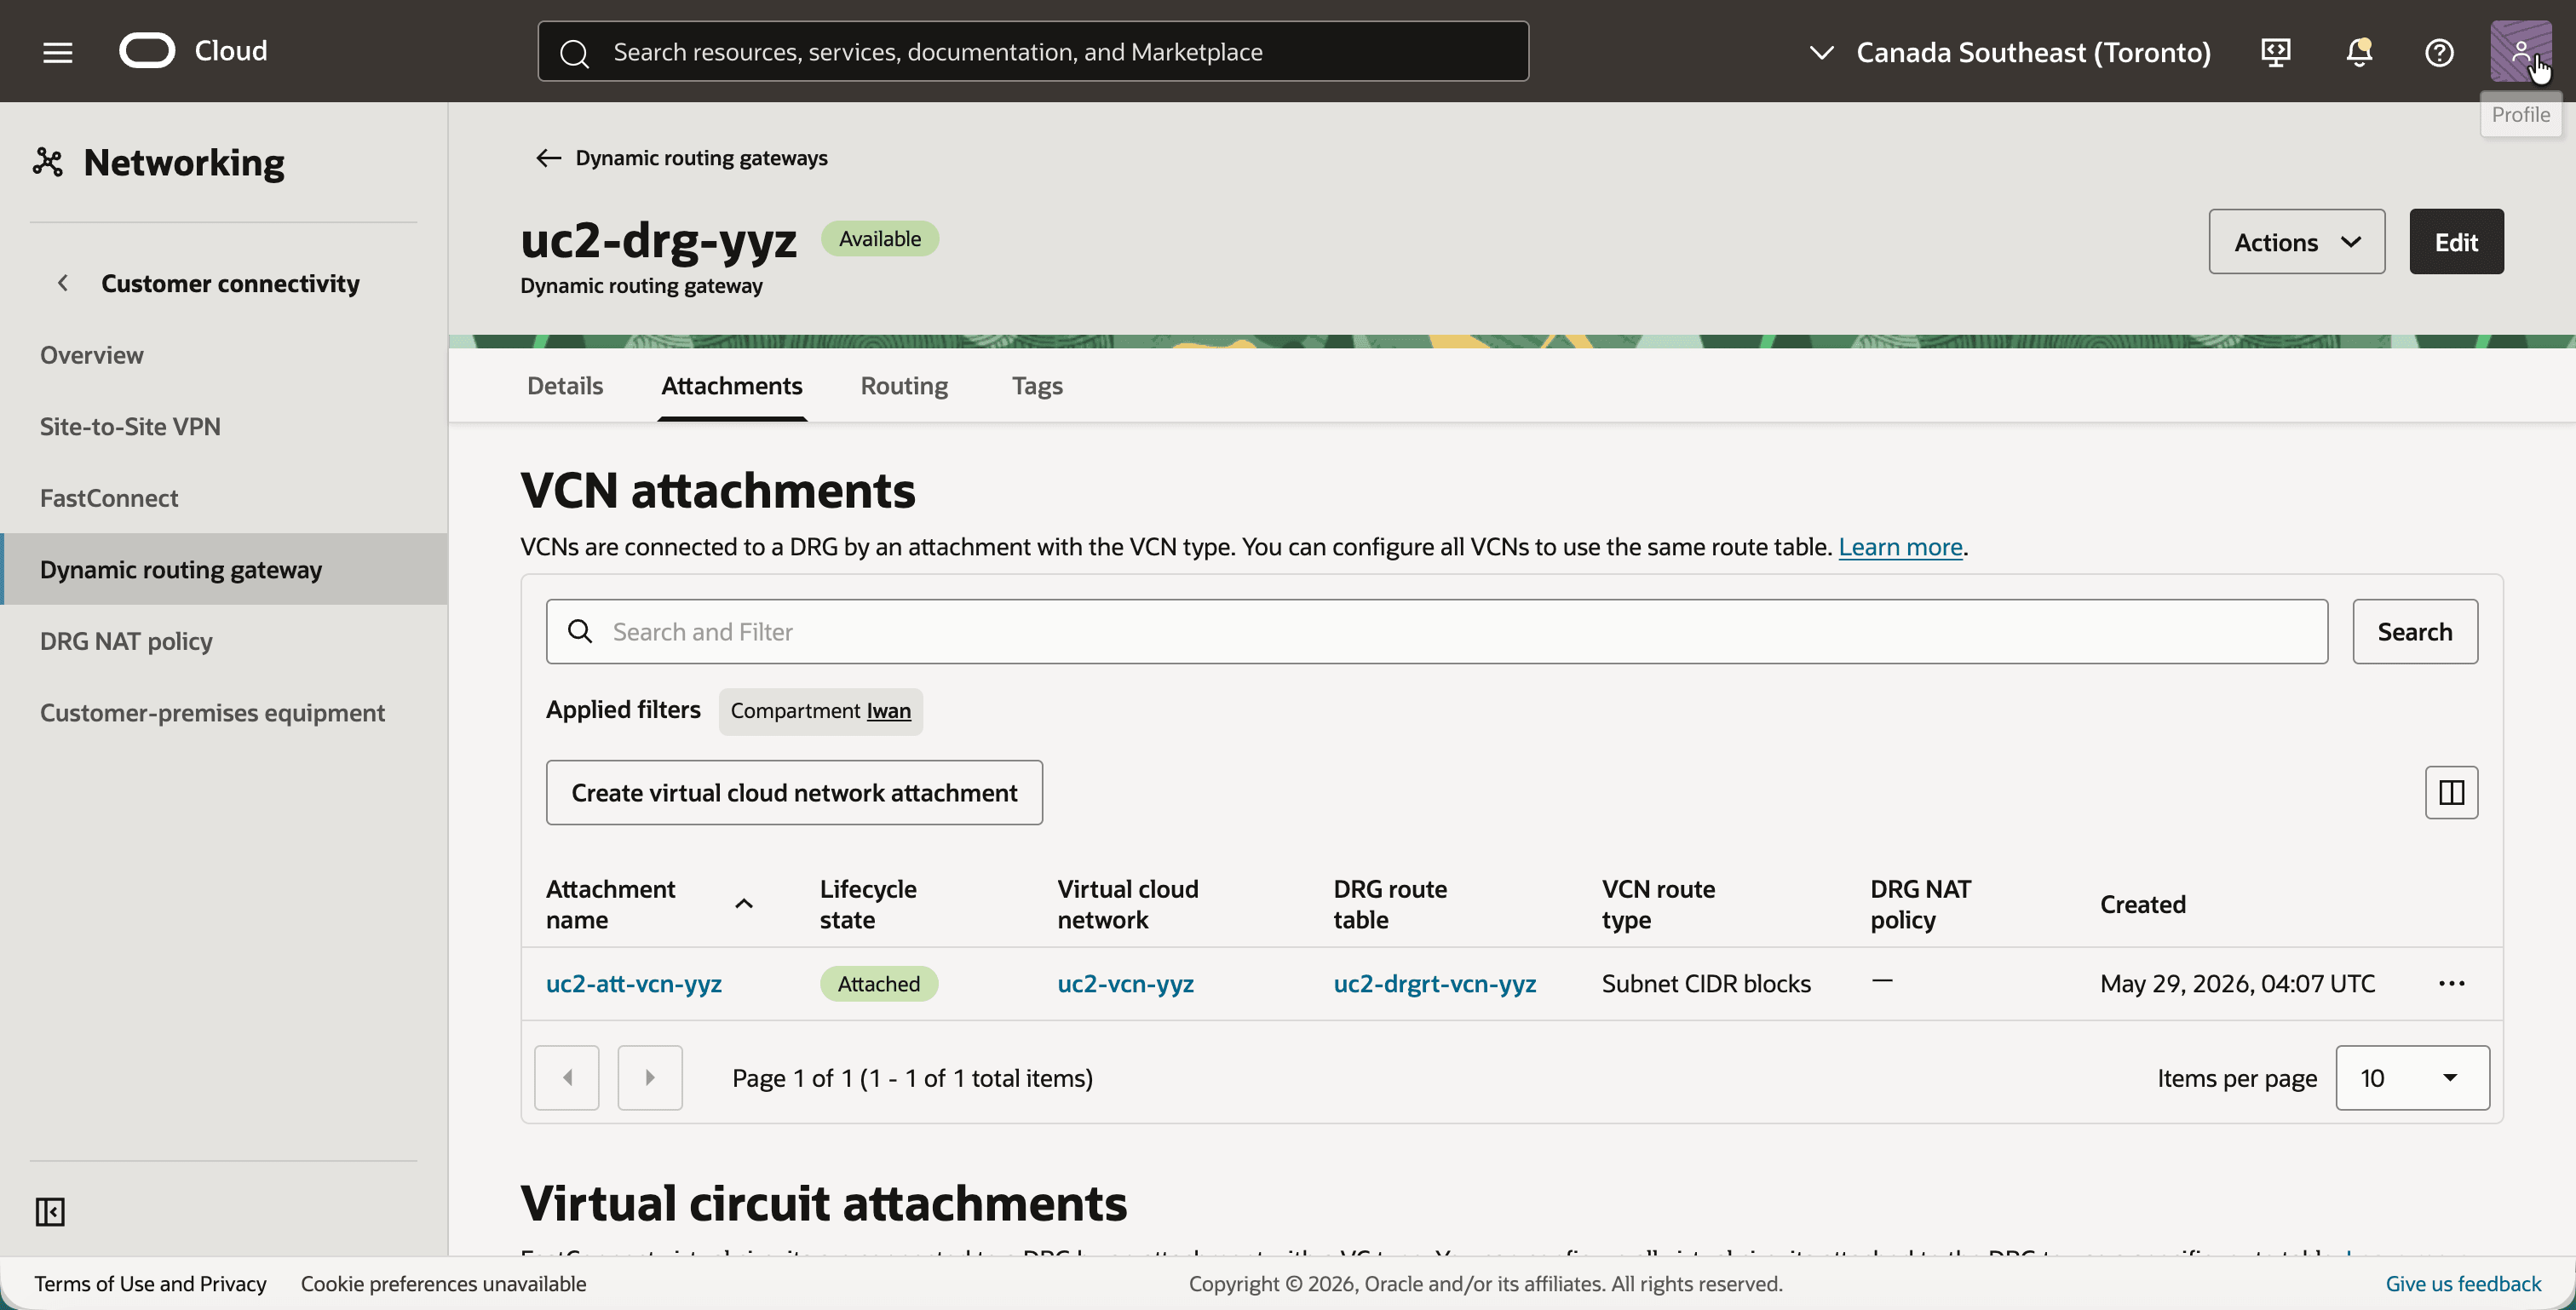
- Clique no
uc2-drg-yyze clique na guia Anexos. - Clique no botão Criar anexo de rede virtual na nuvem e crie o anexo
uc2-att-vcn-yyzpara a VCNuc2-vcn-yyz. - Observe que o anexo usa a tabela de roteamento DRG
uc2-drgrt-vcn-yyze que ele não tem nenhuma política NAT DRG.
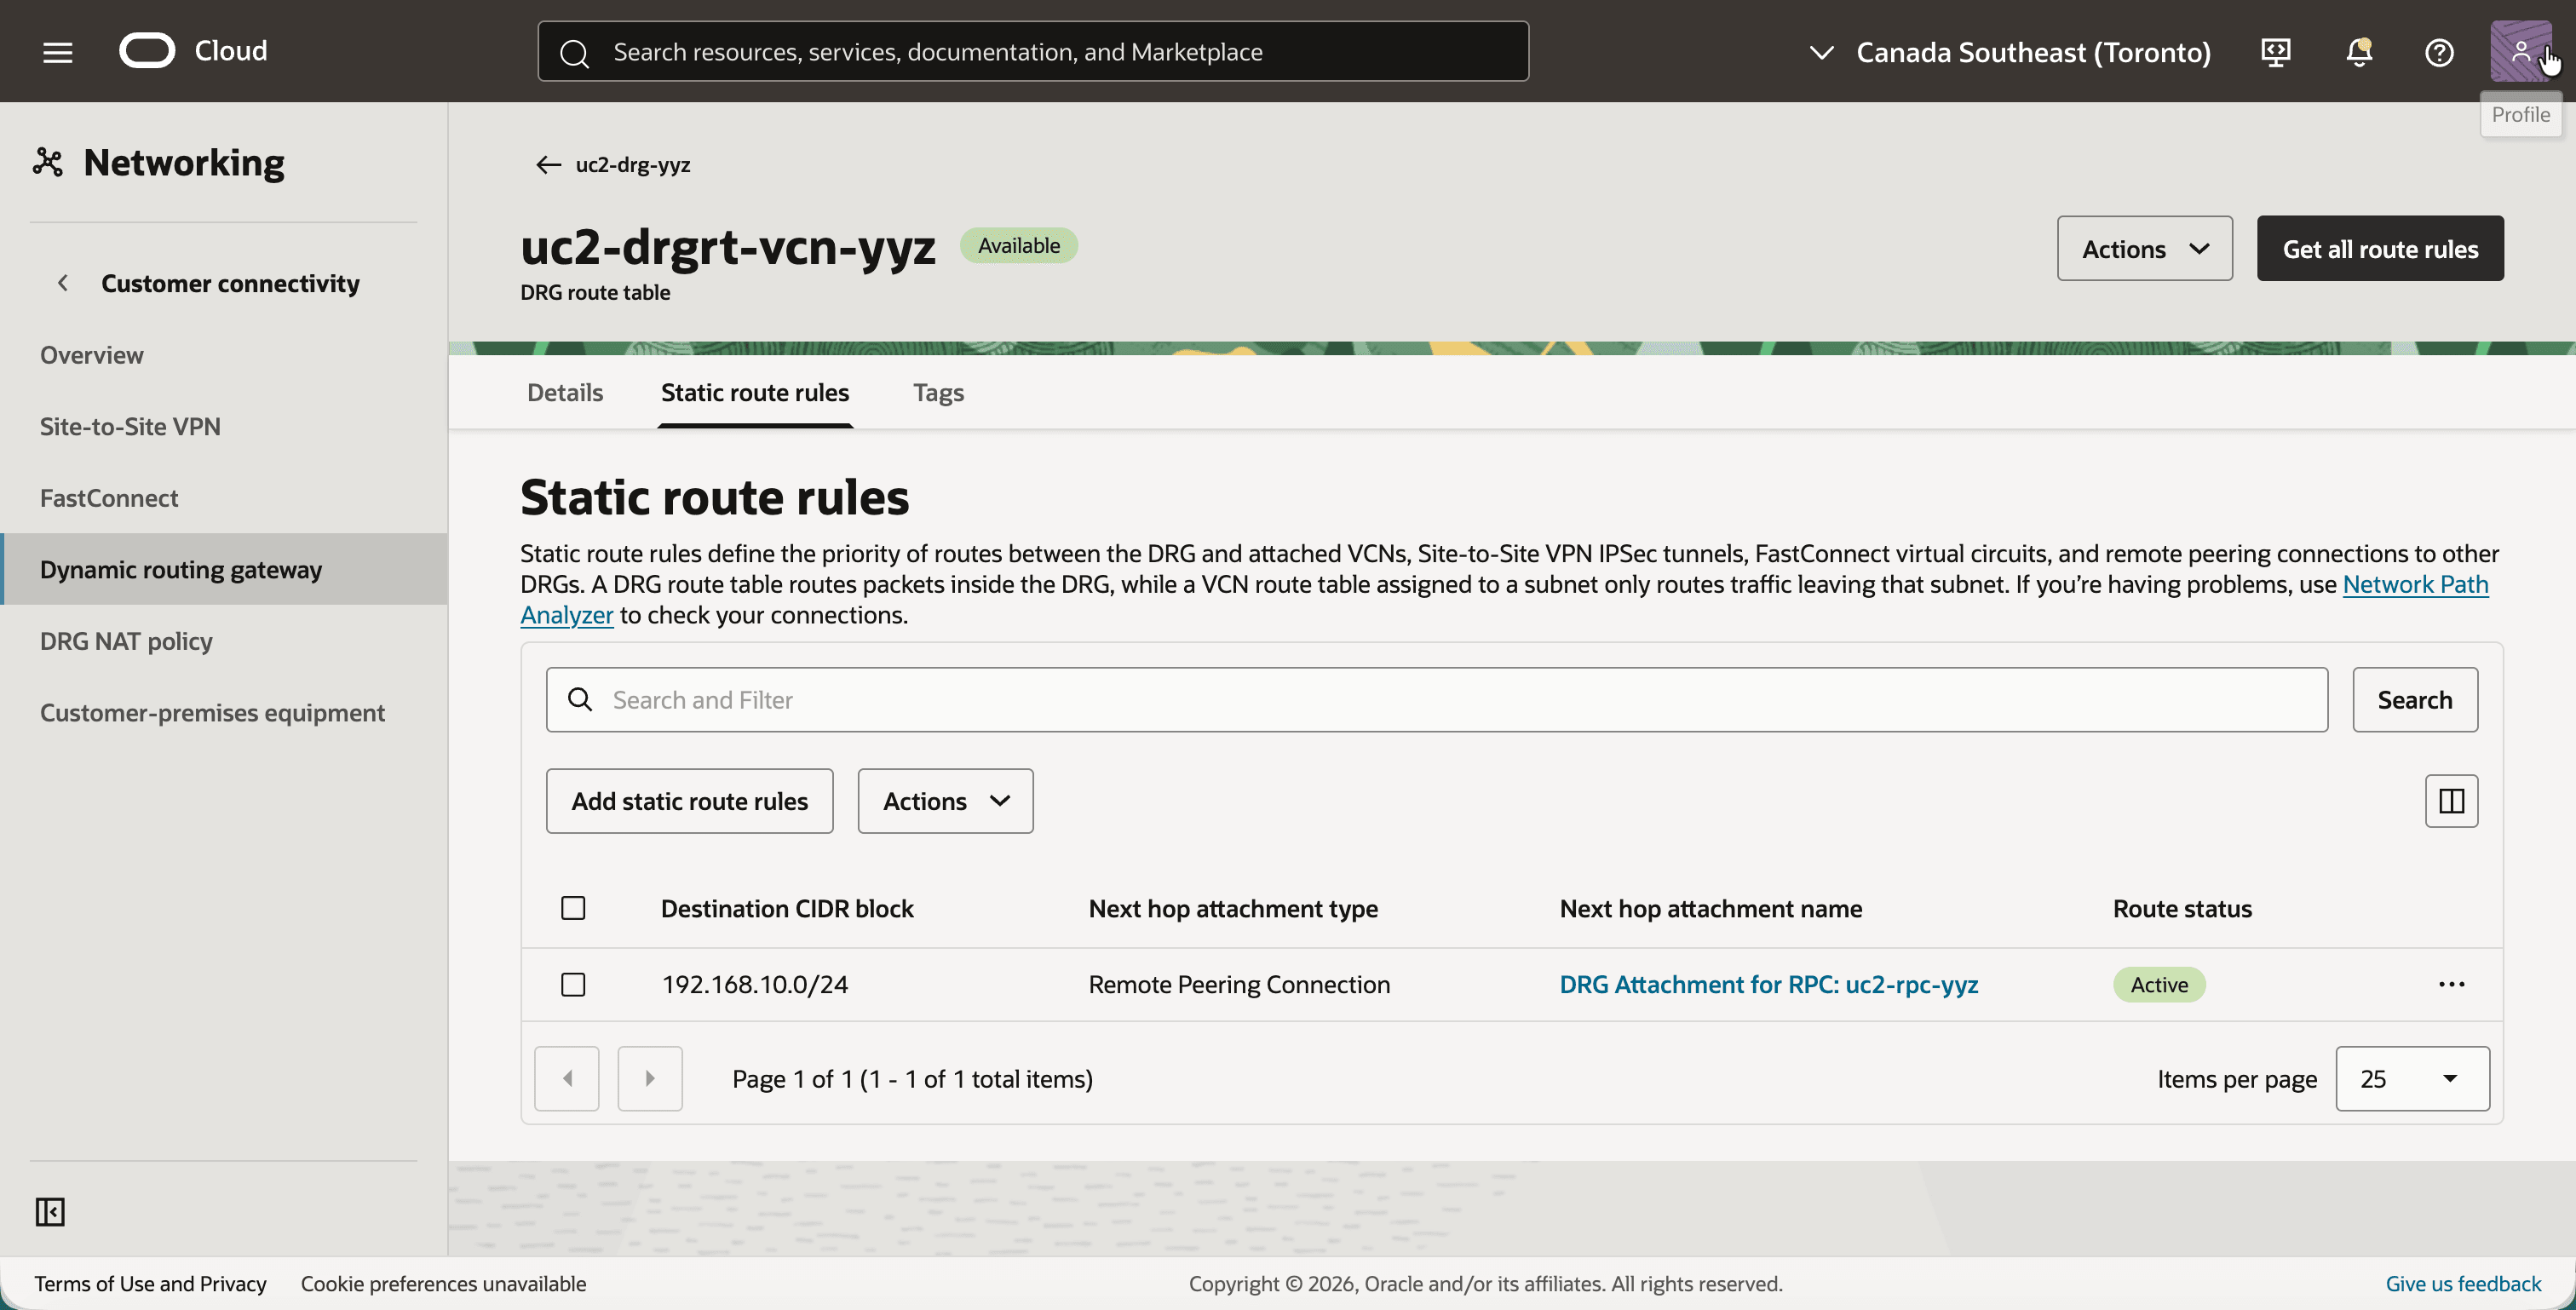
- Clique na tabela de roteamento do DRG
uc2-drgrt-vcn-yyze clique na guia Regras de roteamento estático. - Observe a rota estática com o bloco CIDR de Destino
192.168.10.0/24e o próximo Anexo do DRG para RPC: uc2-RPC-yyz.
- Volte para a guia Anexos de
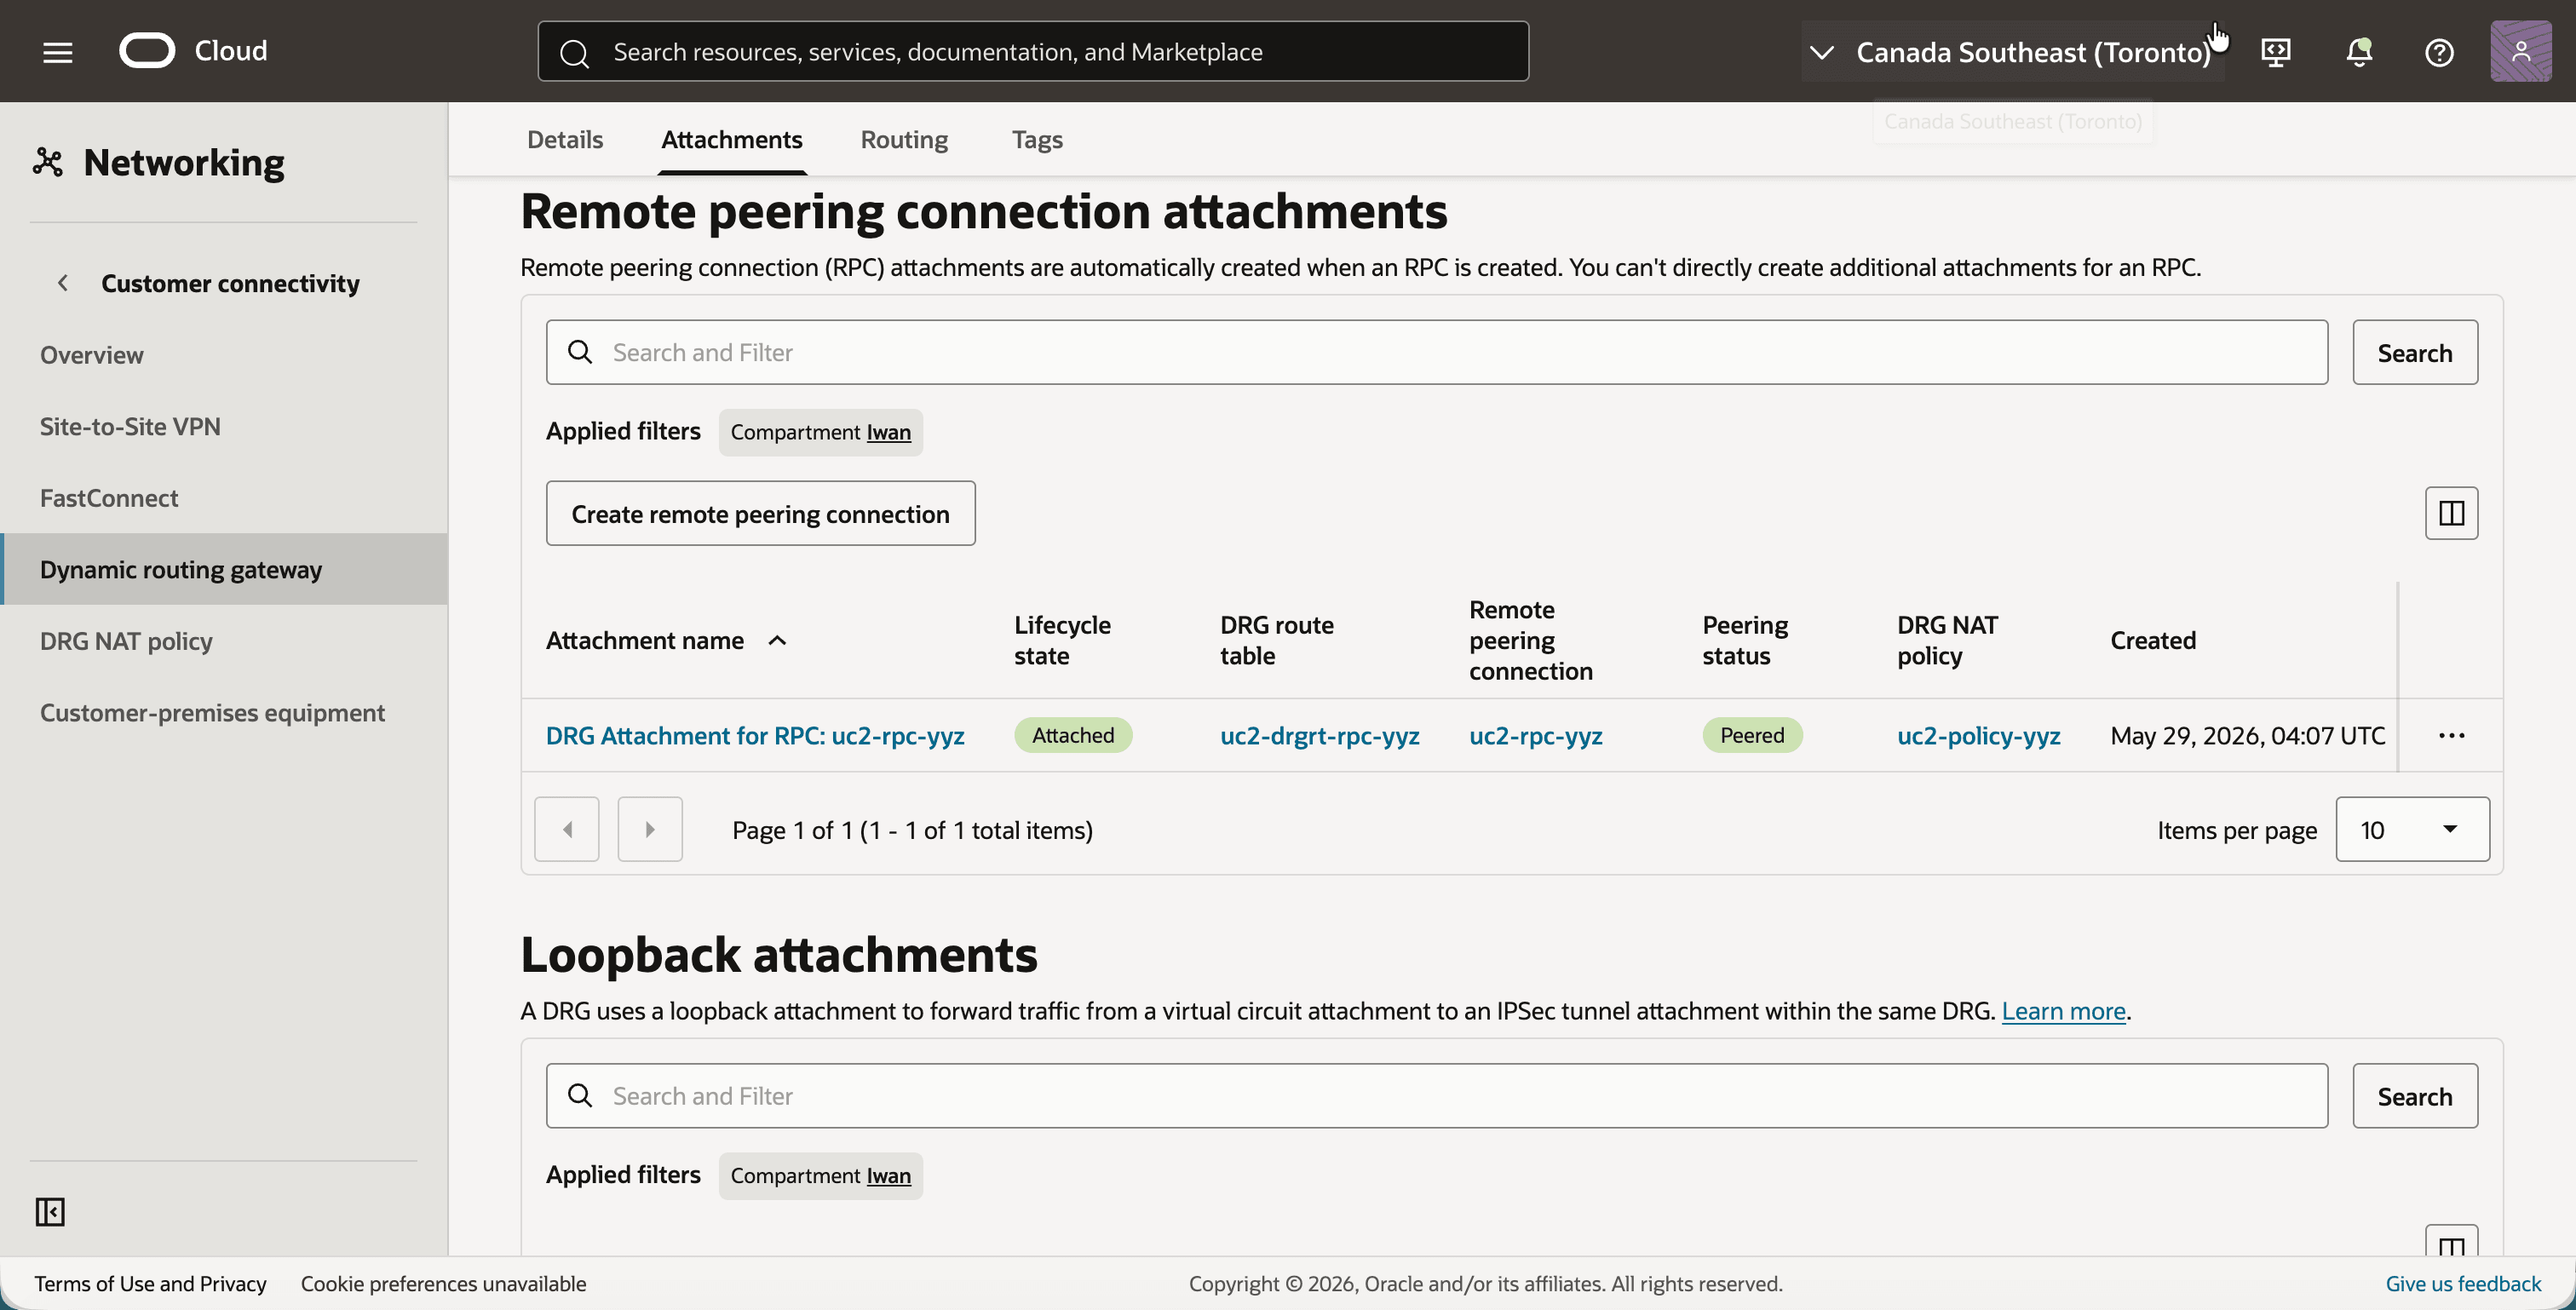
uc2-drg-yyze role para baixo até Anexos de conexão de pareamento remoto. - Clique no botão Criar conexão de pareamento remoto e crie uma RPC com o nome
uc2-rpc-yyz. - Observe o anexo RPC com a tabela de roteamento do DRG
uc2-drgrt-rpc-yyz, o status de pareamento Pareado e a política NAT do DRGuc2-policy-yyz.
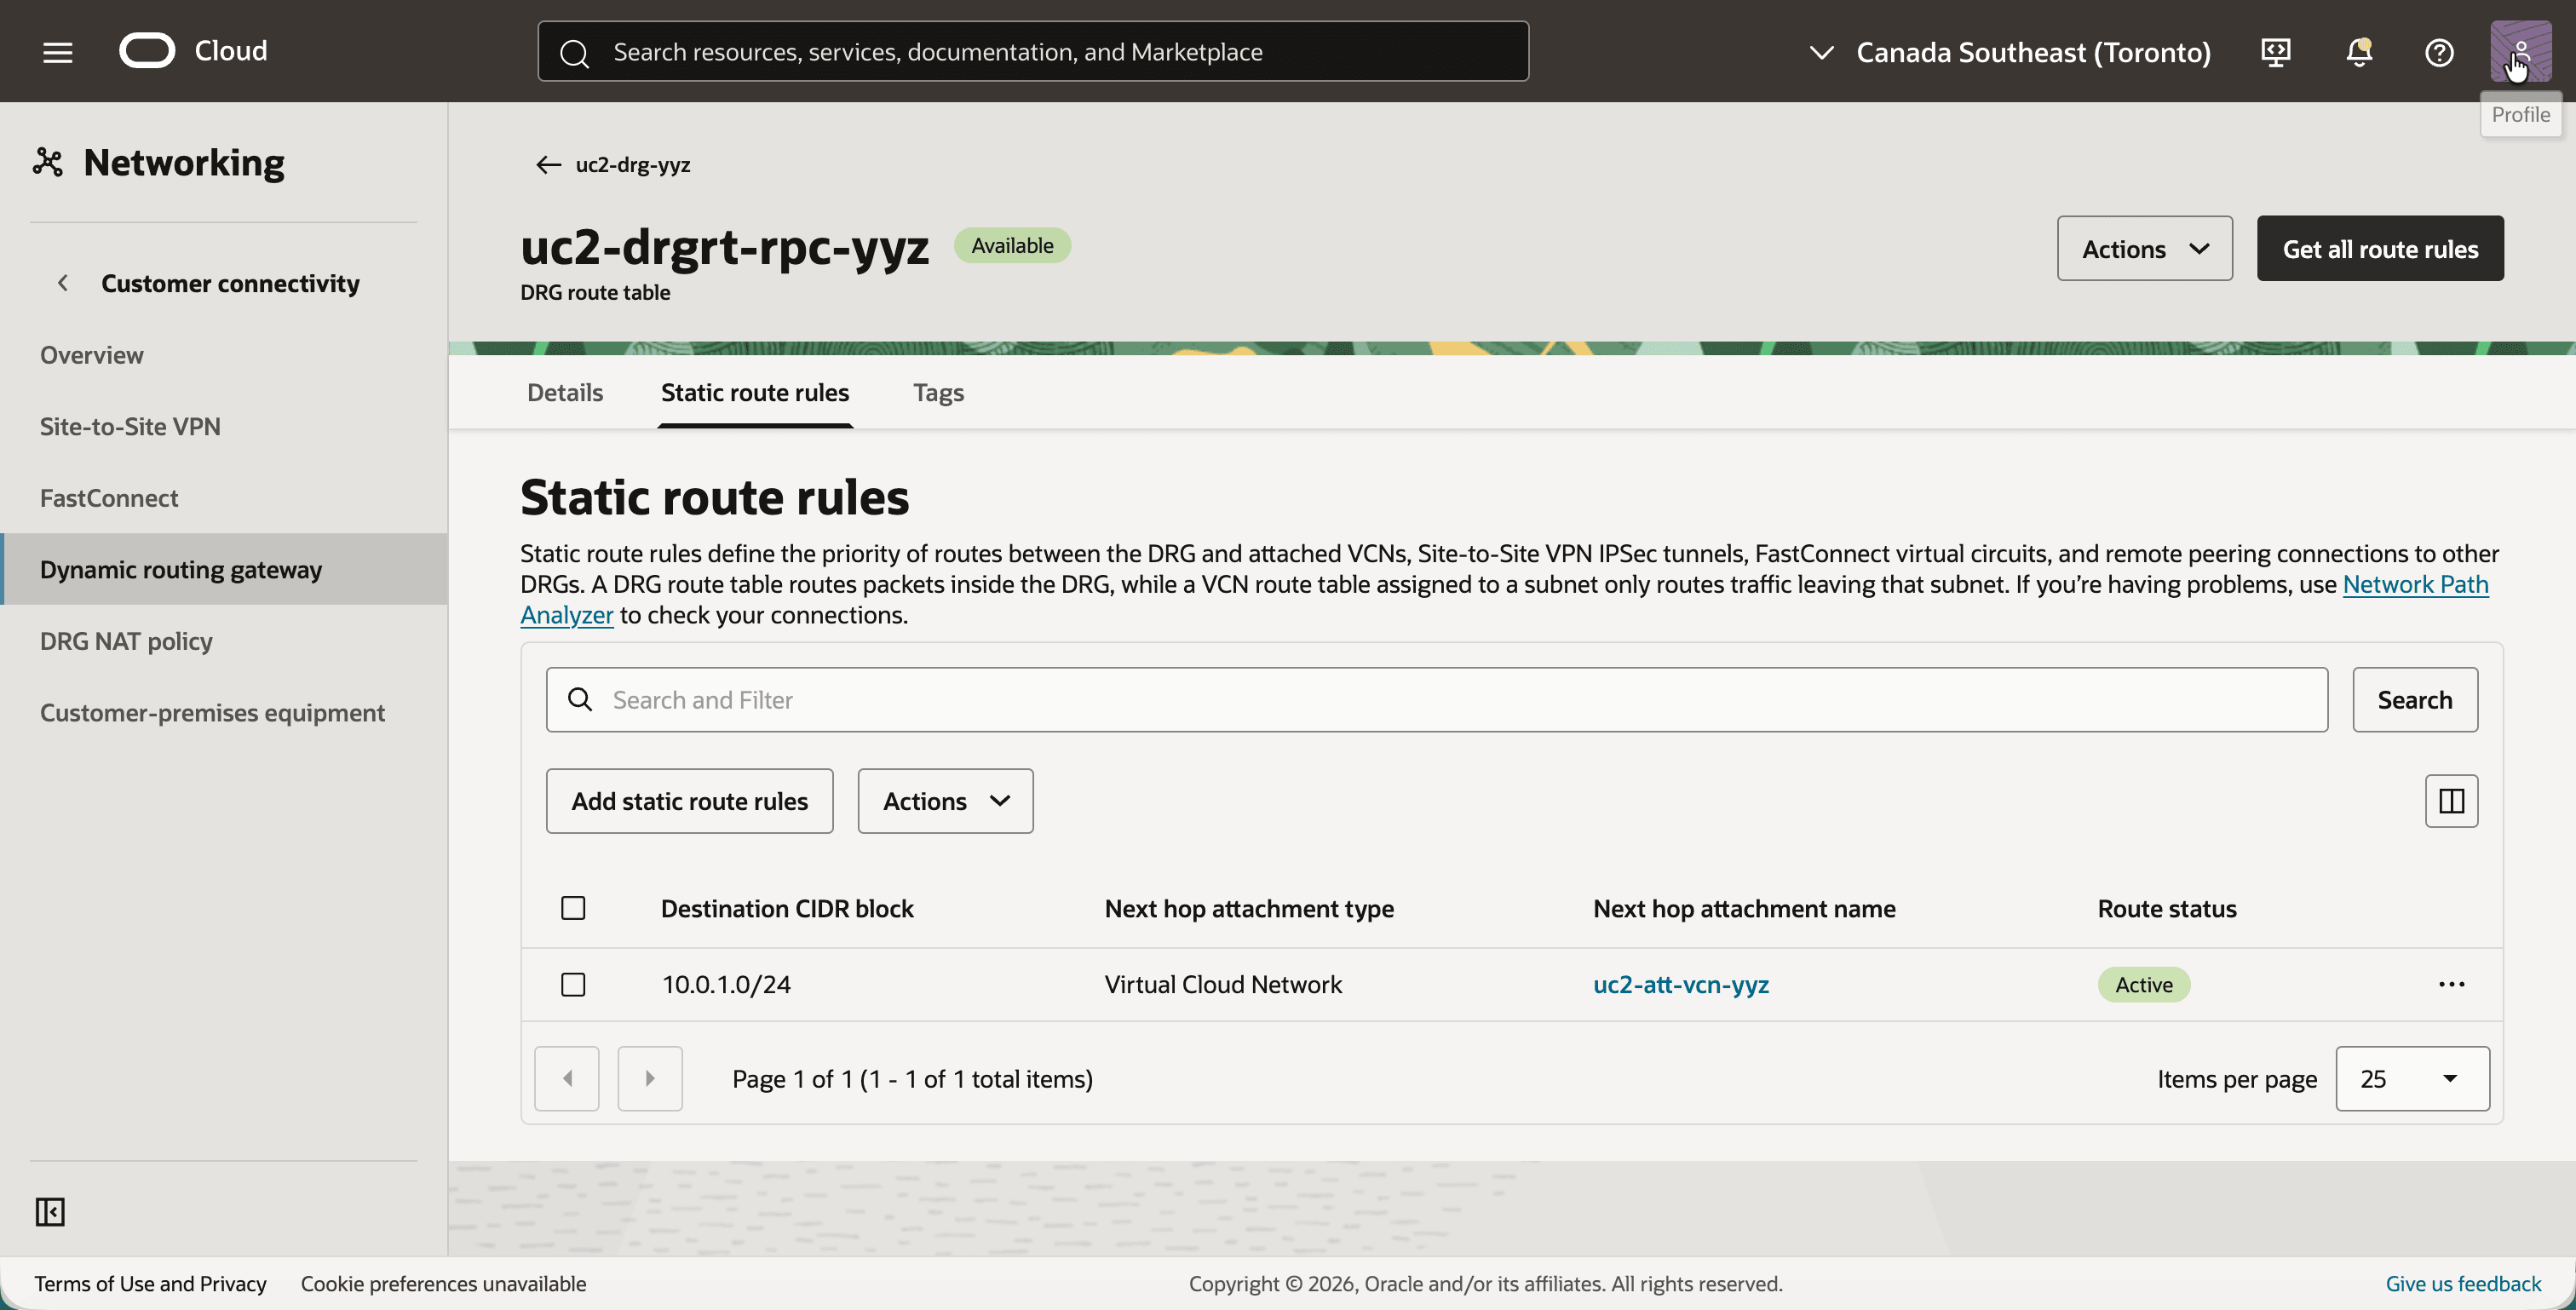
- Clique na tabela de roteamento do DRG
uc2-drgrt-rpc-yyze clique na guia Regras de roteamento estático. - Observe a rota estática com o bloco CIDR de destino
10.0.1.0/24e o próximo saltouc2-att-vcn-yyz.
Agora as duas regiões podem ser conectadas. Você faz isso apenas de um lado.
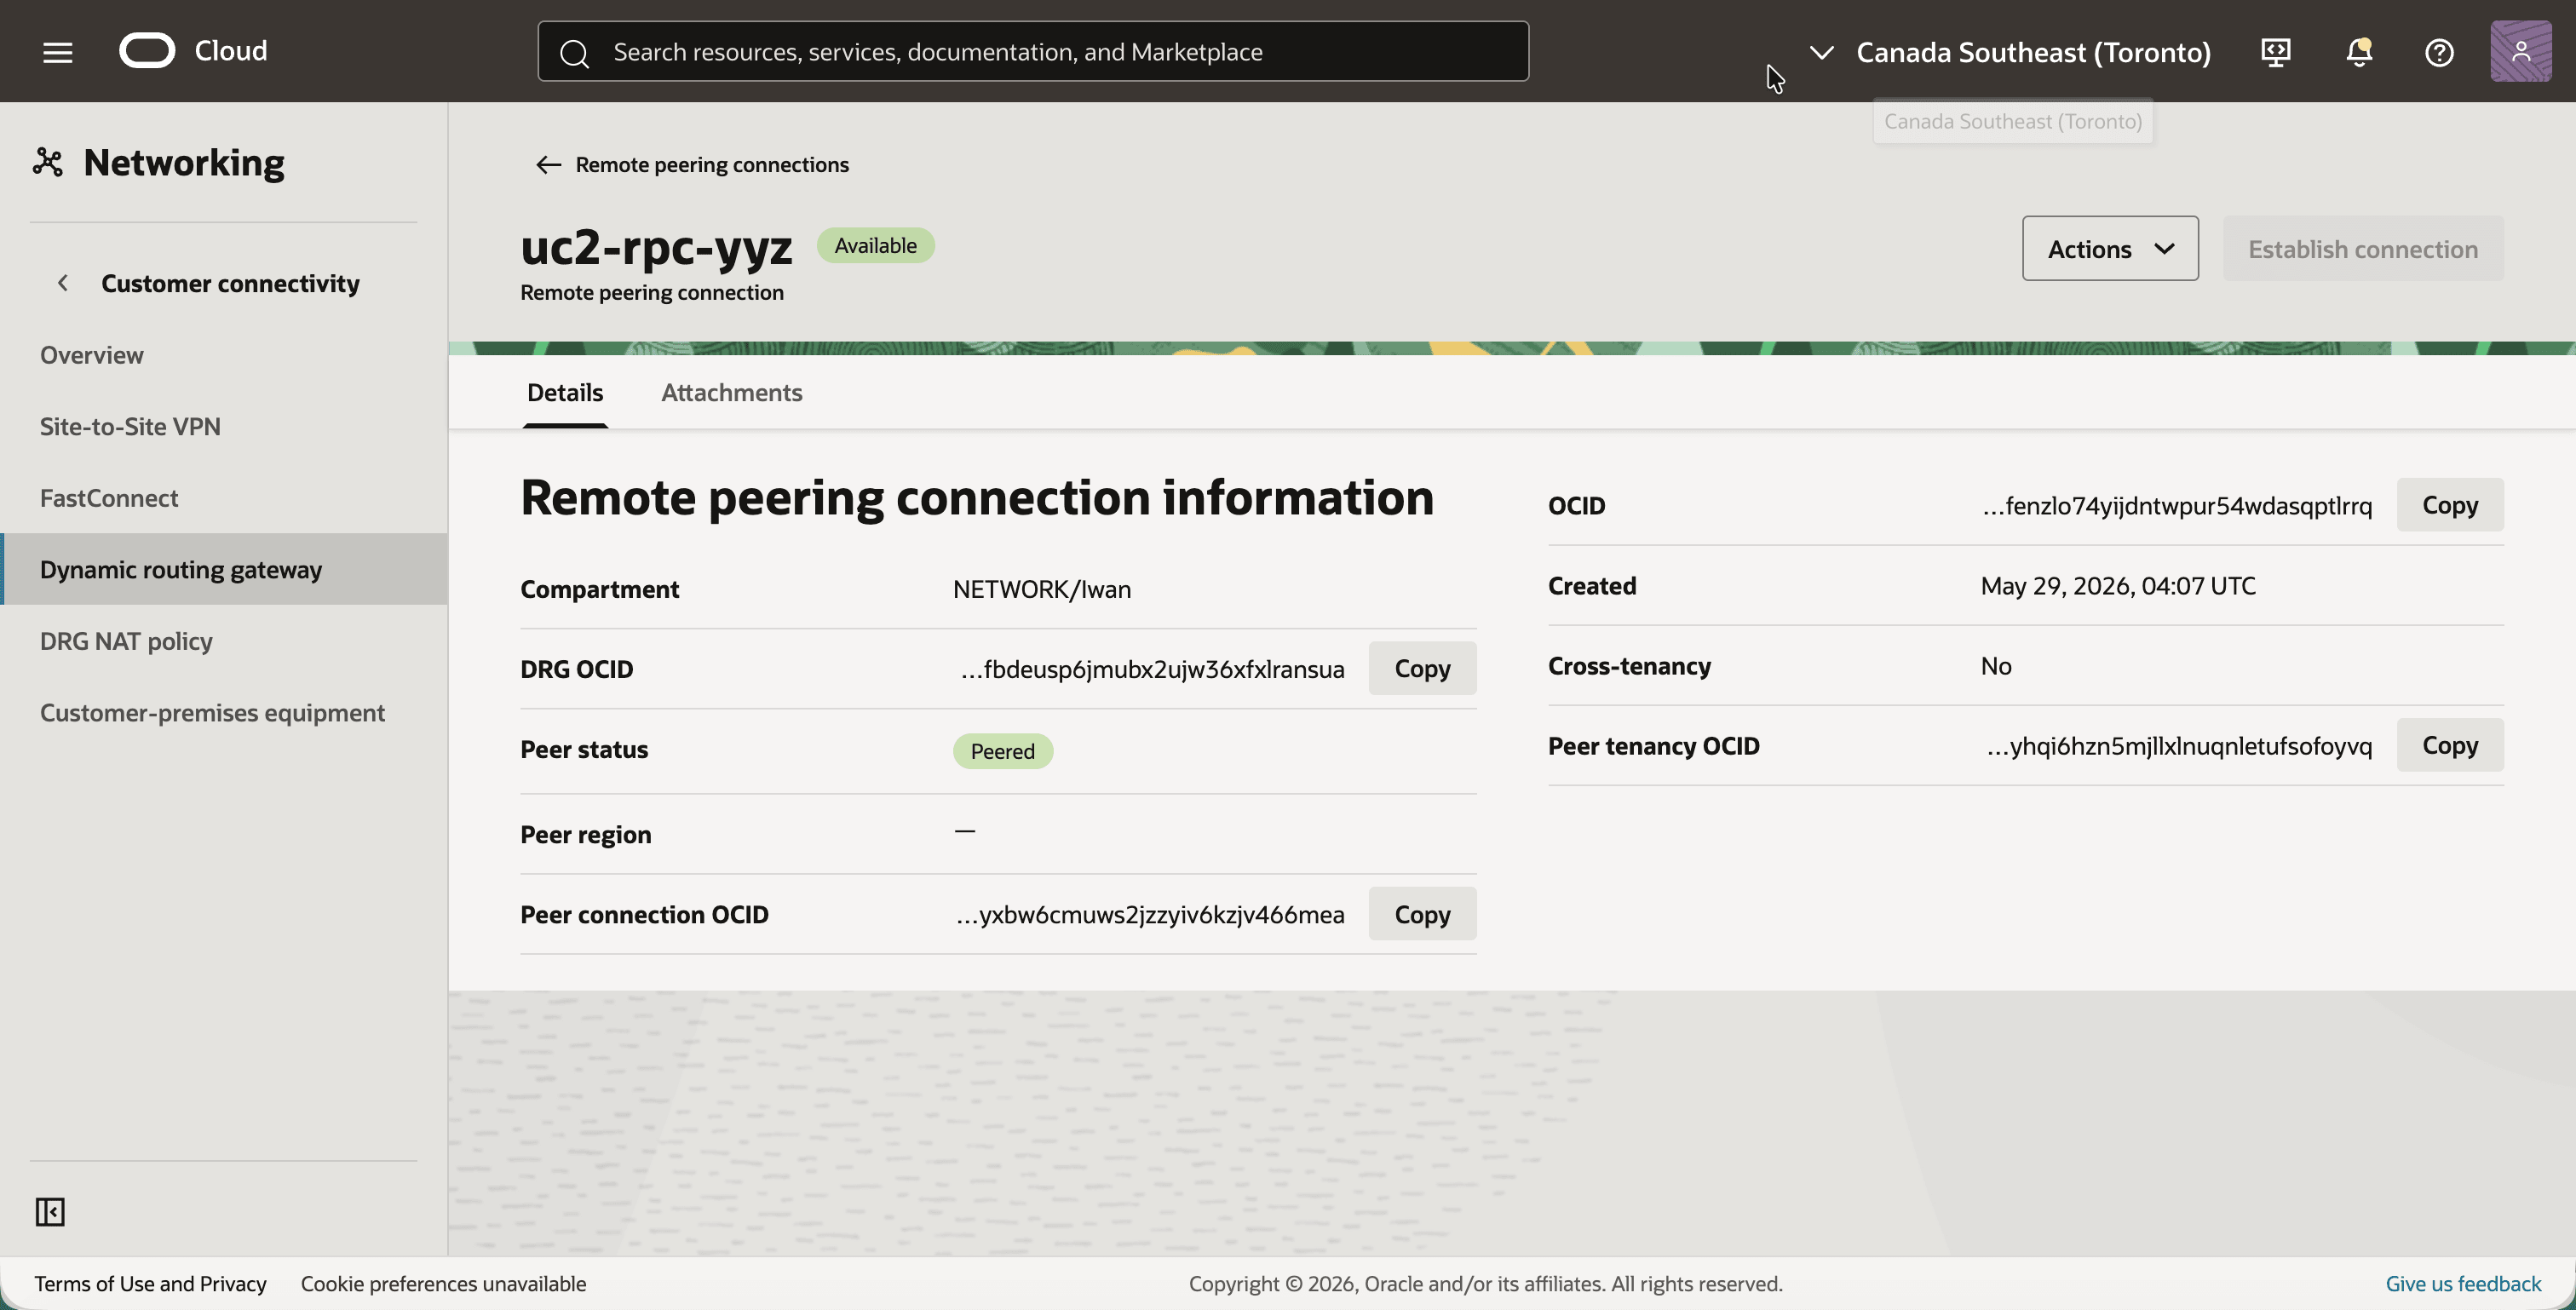
- Volte e clique na conexão de pareamento remoto
uc2-rpc-yyz. - Clique no botão Estabelecer conexão, selecione a região Sudeste do Canadá (Montreal) e digite o OCID de
uc2-rpc-yul. - Observe que o Status do par é alterado para Parado.
Etapa 06: Criar a política NAT do DRG em Toronto
Toronto tem sua própria política, também associada ao anexo RPC.
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Política NAT do DRG.
- Clique no botão Criar política e crie uma política com o nome
uc2-policy-yyz. - Observe que a política está Ativa.
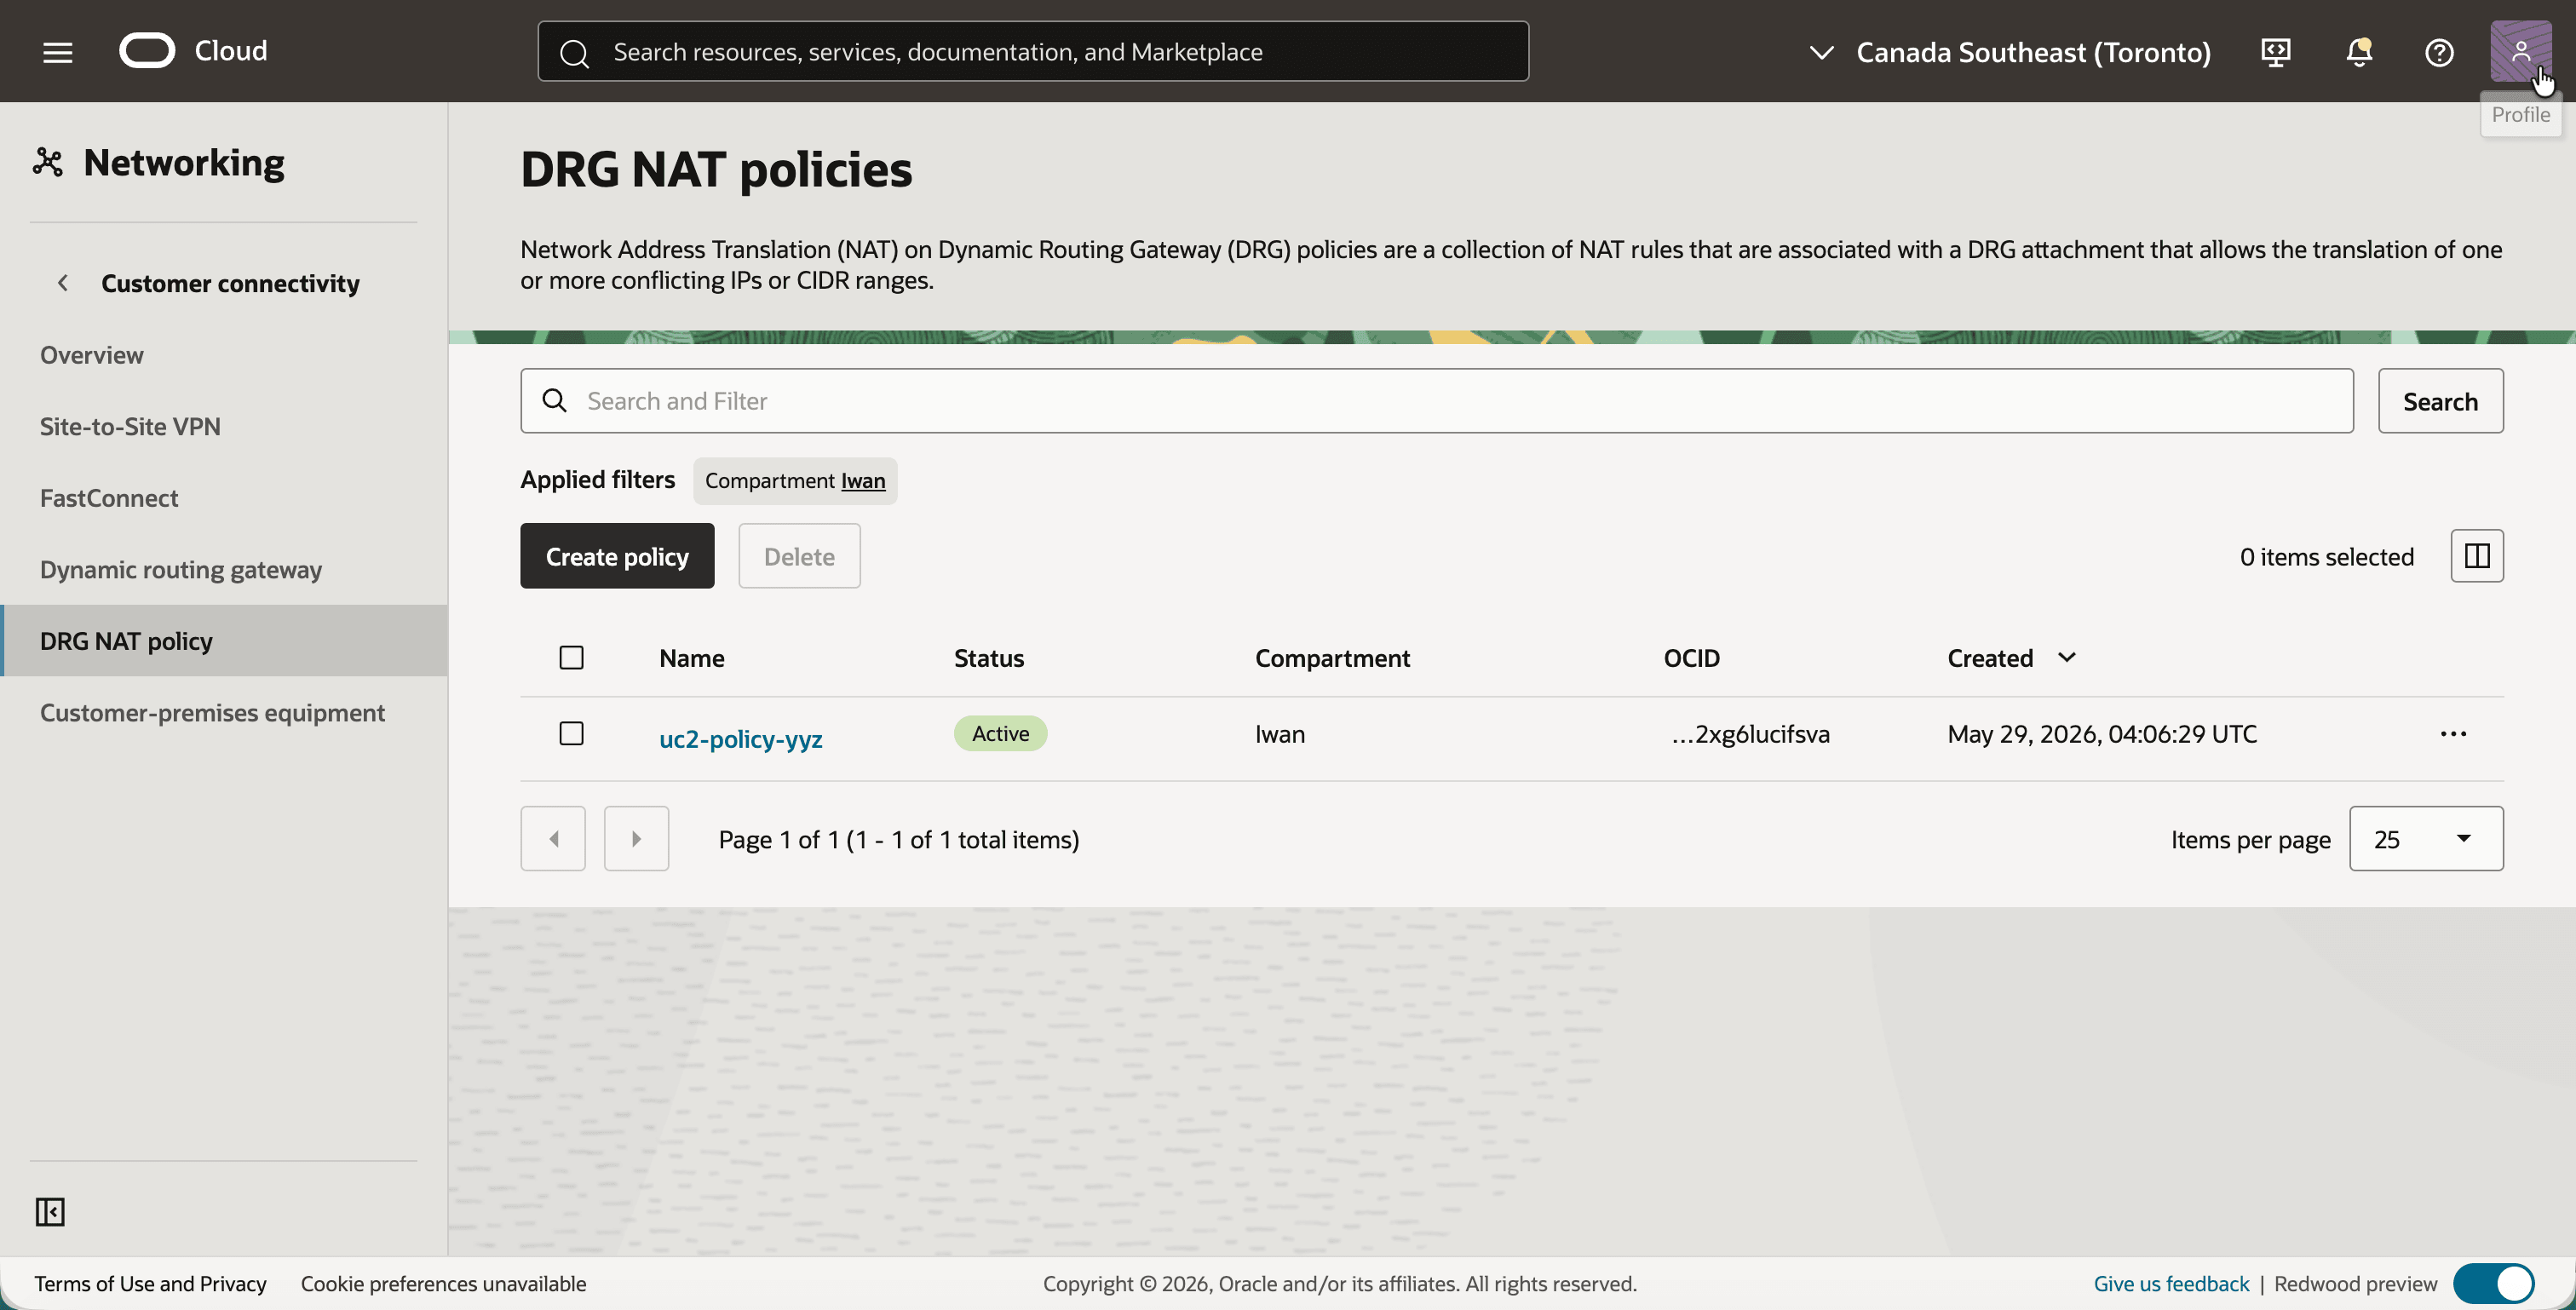
- Clique no
uc2-policy-yyze clique na guia Anexos. - Clique no botão Associar anexos, selecione Anexo do DRG para RPC: uc2-RPC-yyz e confirme.
- Observe que o anexo RPC é listado, juntamente com sua tabela de roteamento do DRG
uc2-drgrt-rpc-yyz.
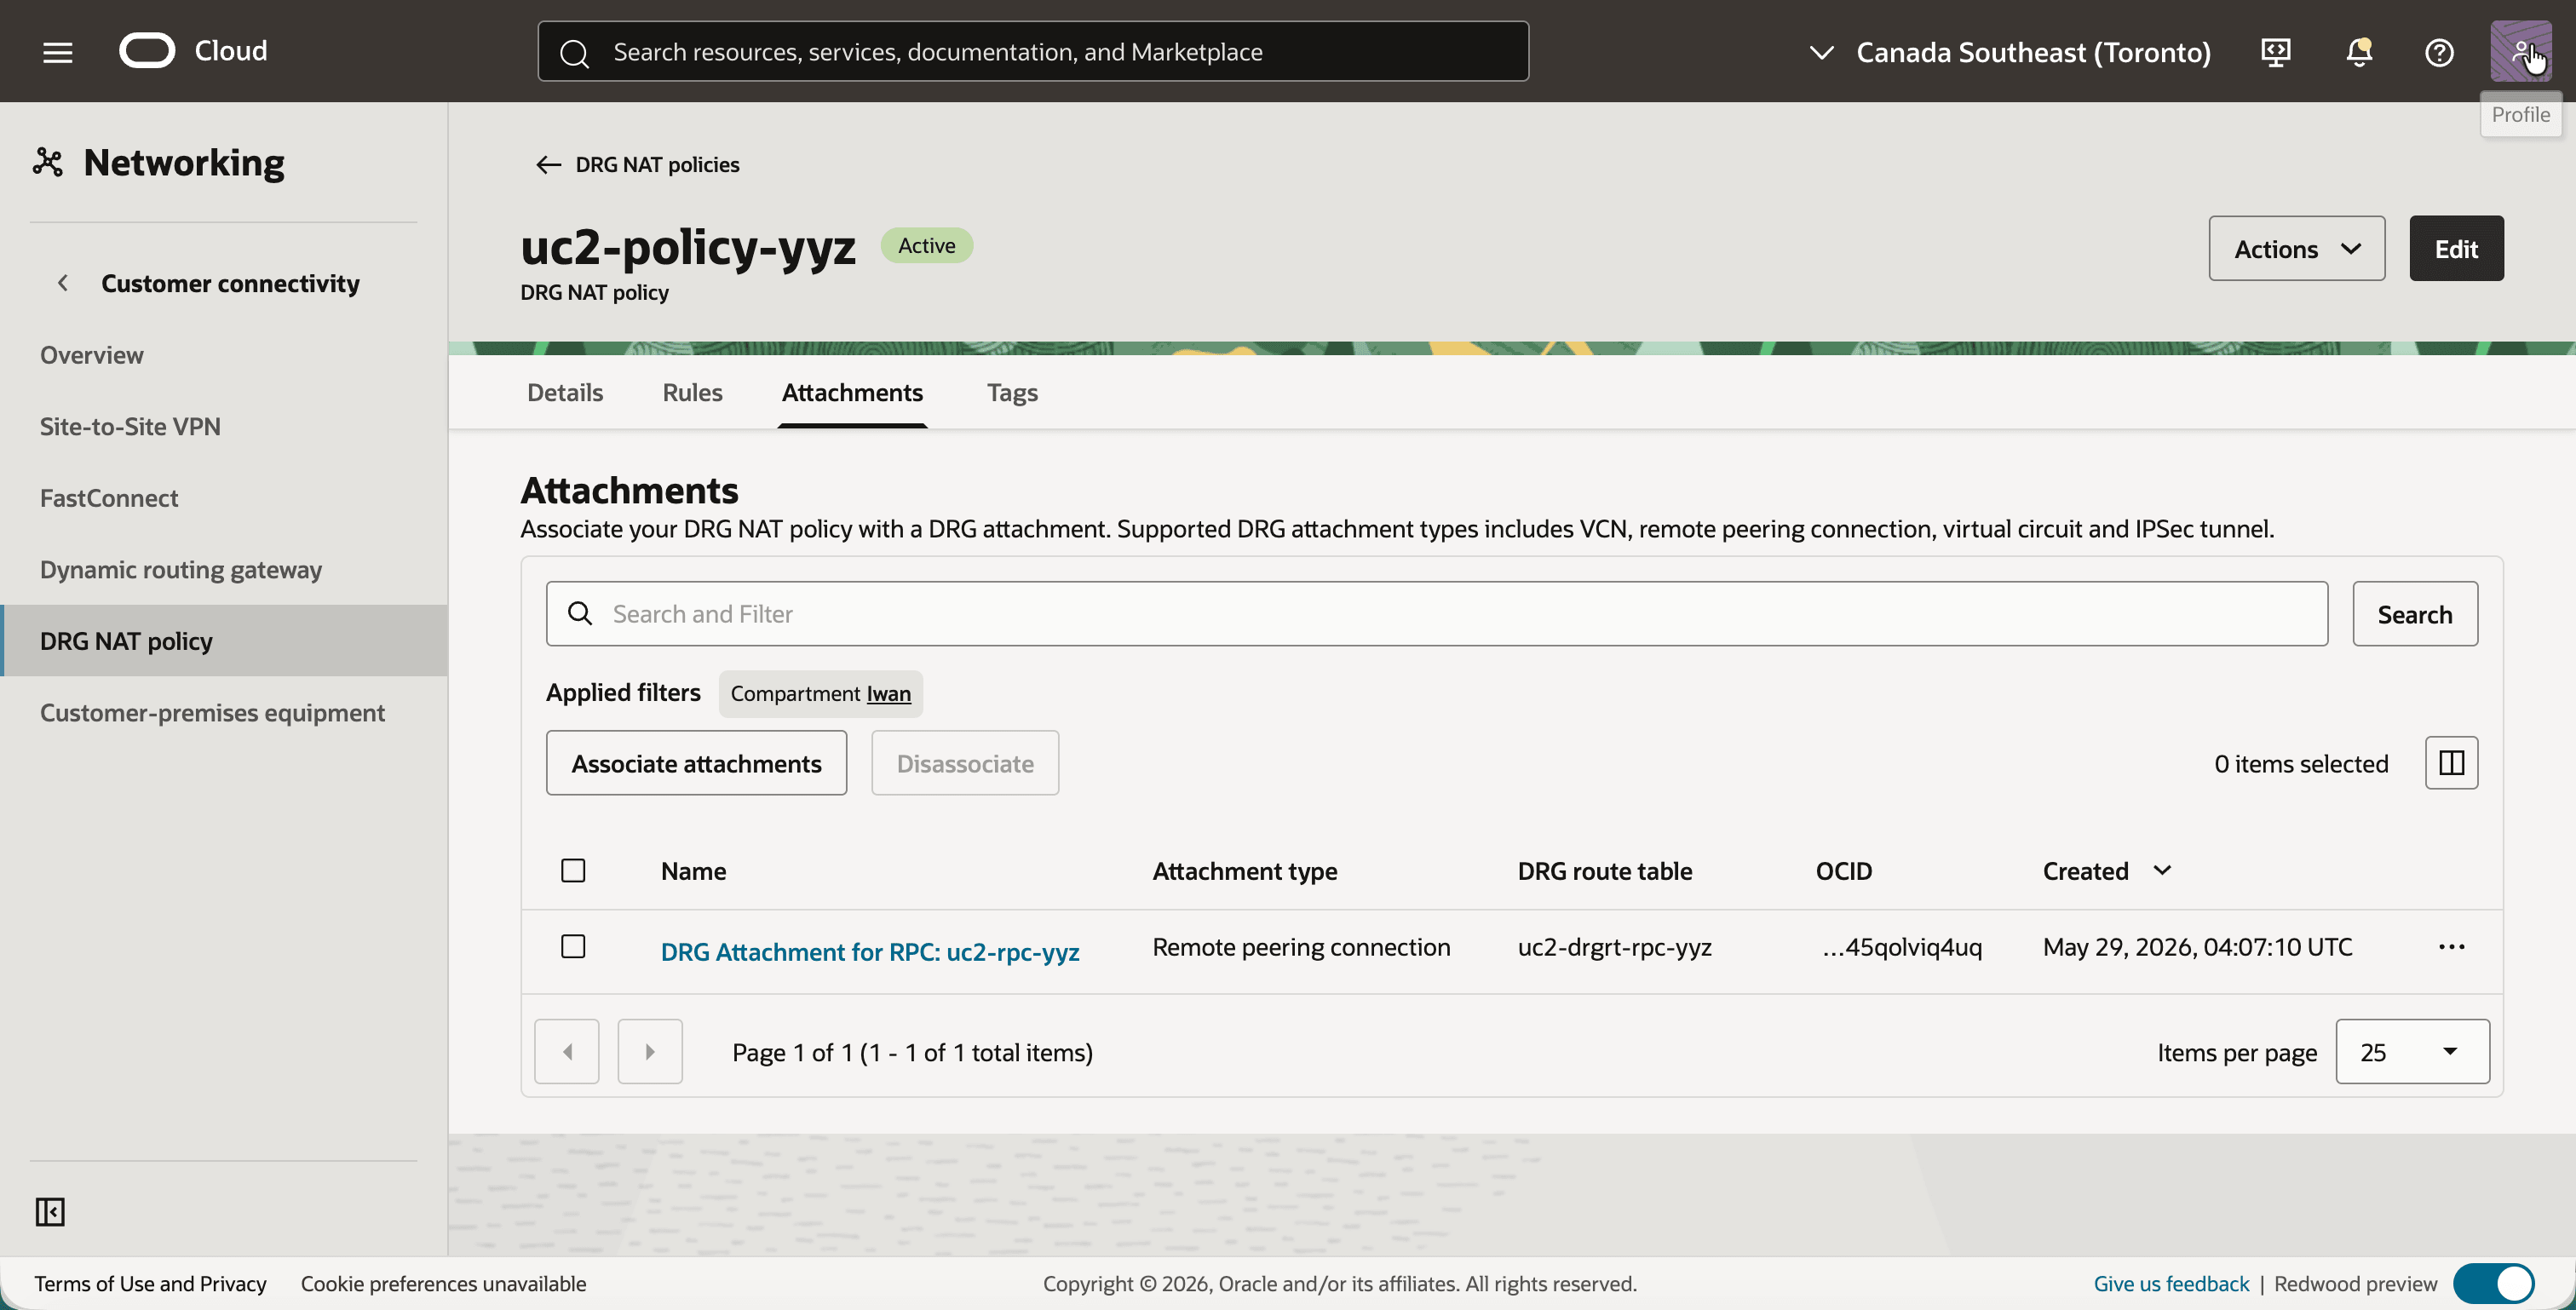
Ambas as regiões estão agora totalmente preparadas. O roteamento está em vigor e os dois anexos de RPC têm uma política NAT. A única coisa que falta são as regras, e é aí que as duas opções diferem.
Etapa 07: Configurar as regras NAT, opção 1: uma única regra em uma região
Na primeira opção, toda a tradução é feita em Montreal. A política em Montreal recebe uma regra que traduz origem e destino, e a política em Toronto permanece vazia.
A regra fica no anexo RPC em Montreal, por isso é escrita para o tráfego que chega de Toronto:
| Original | Traduzido | Significado | |
|---|---|---|---|
| Origem | 10.0.1.0/24 |
192.168.20.0/24 |
Os endereços reais de Toronto são apresentados em Montreal como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
O CIDR sombra de Montreal é substituído pelo CIDR real de Montreal. |
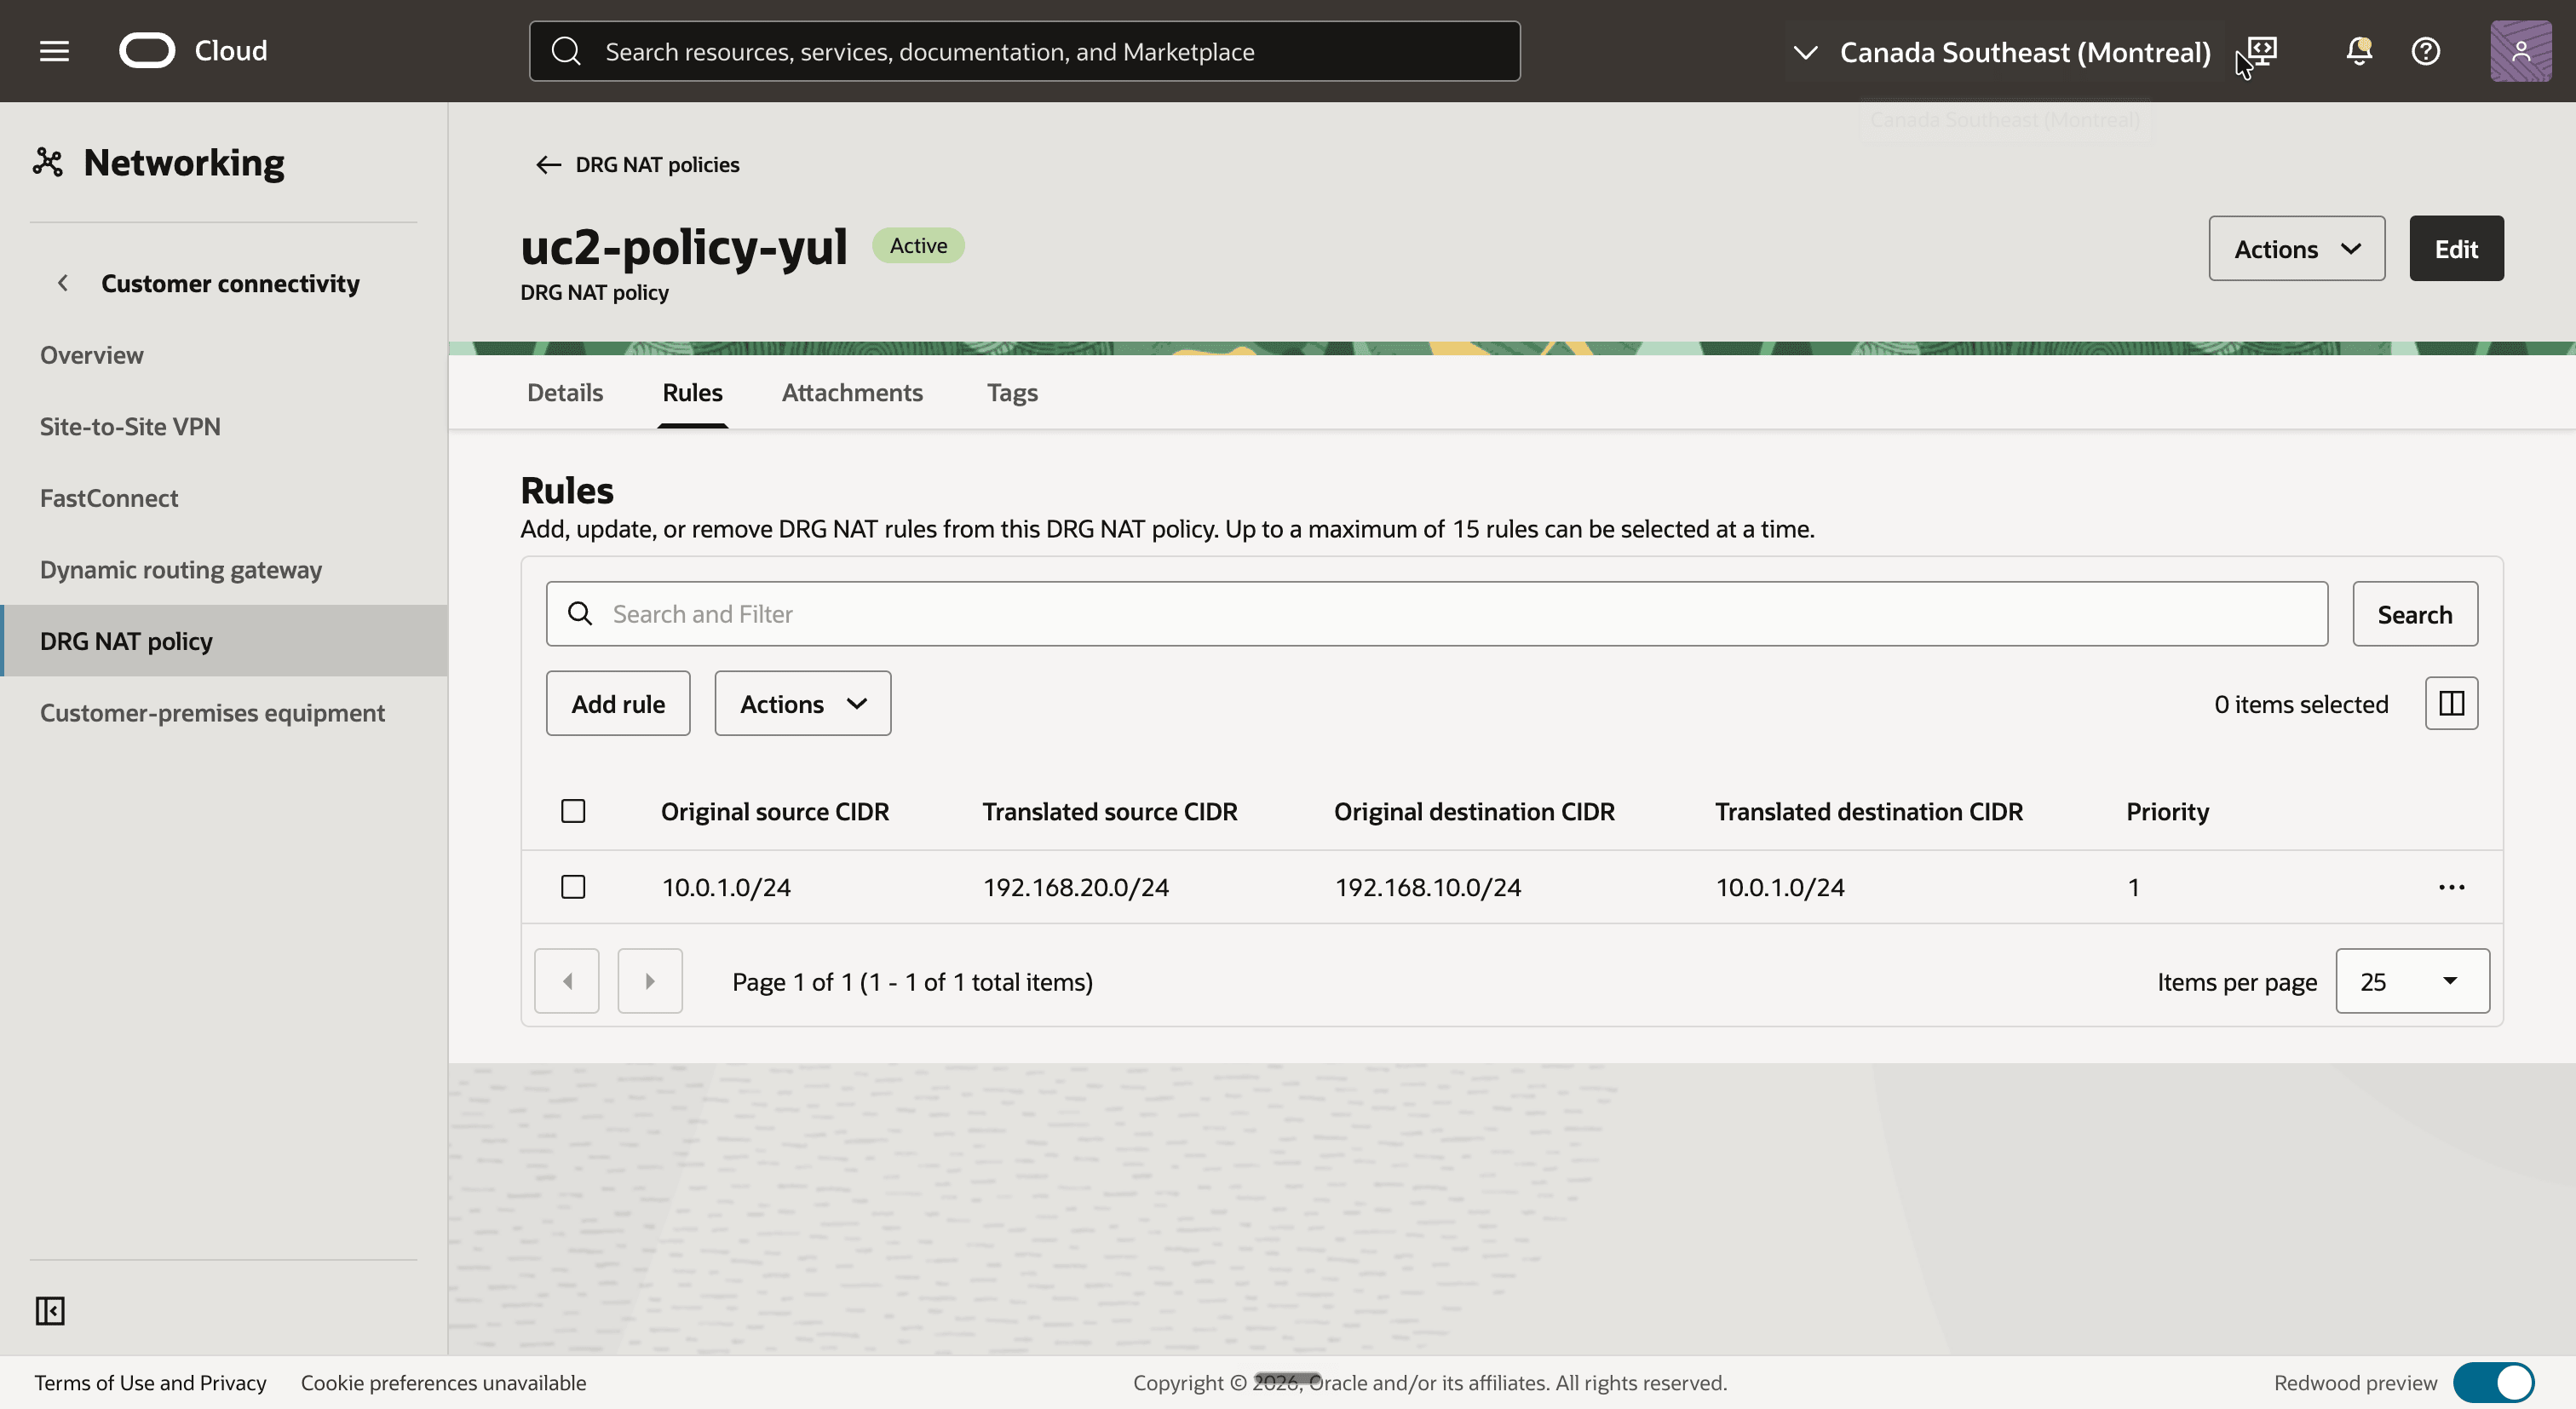
- Selecione a região Sudeste do Canadá (Montreal) e abra a política NAT do DRG
uc2-policy-yul. - Clique na guia Regras e clique no botão Adicionar regra.
- Adicione uma regra com os seguintes valores:
- Prioridade:
1 - CIDR da origem originária:
10.0.1.0/24 - CIDR de origem traduzido:
192.168.20.0/24 - CIDR do destino originário:
192.168.10.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
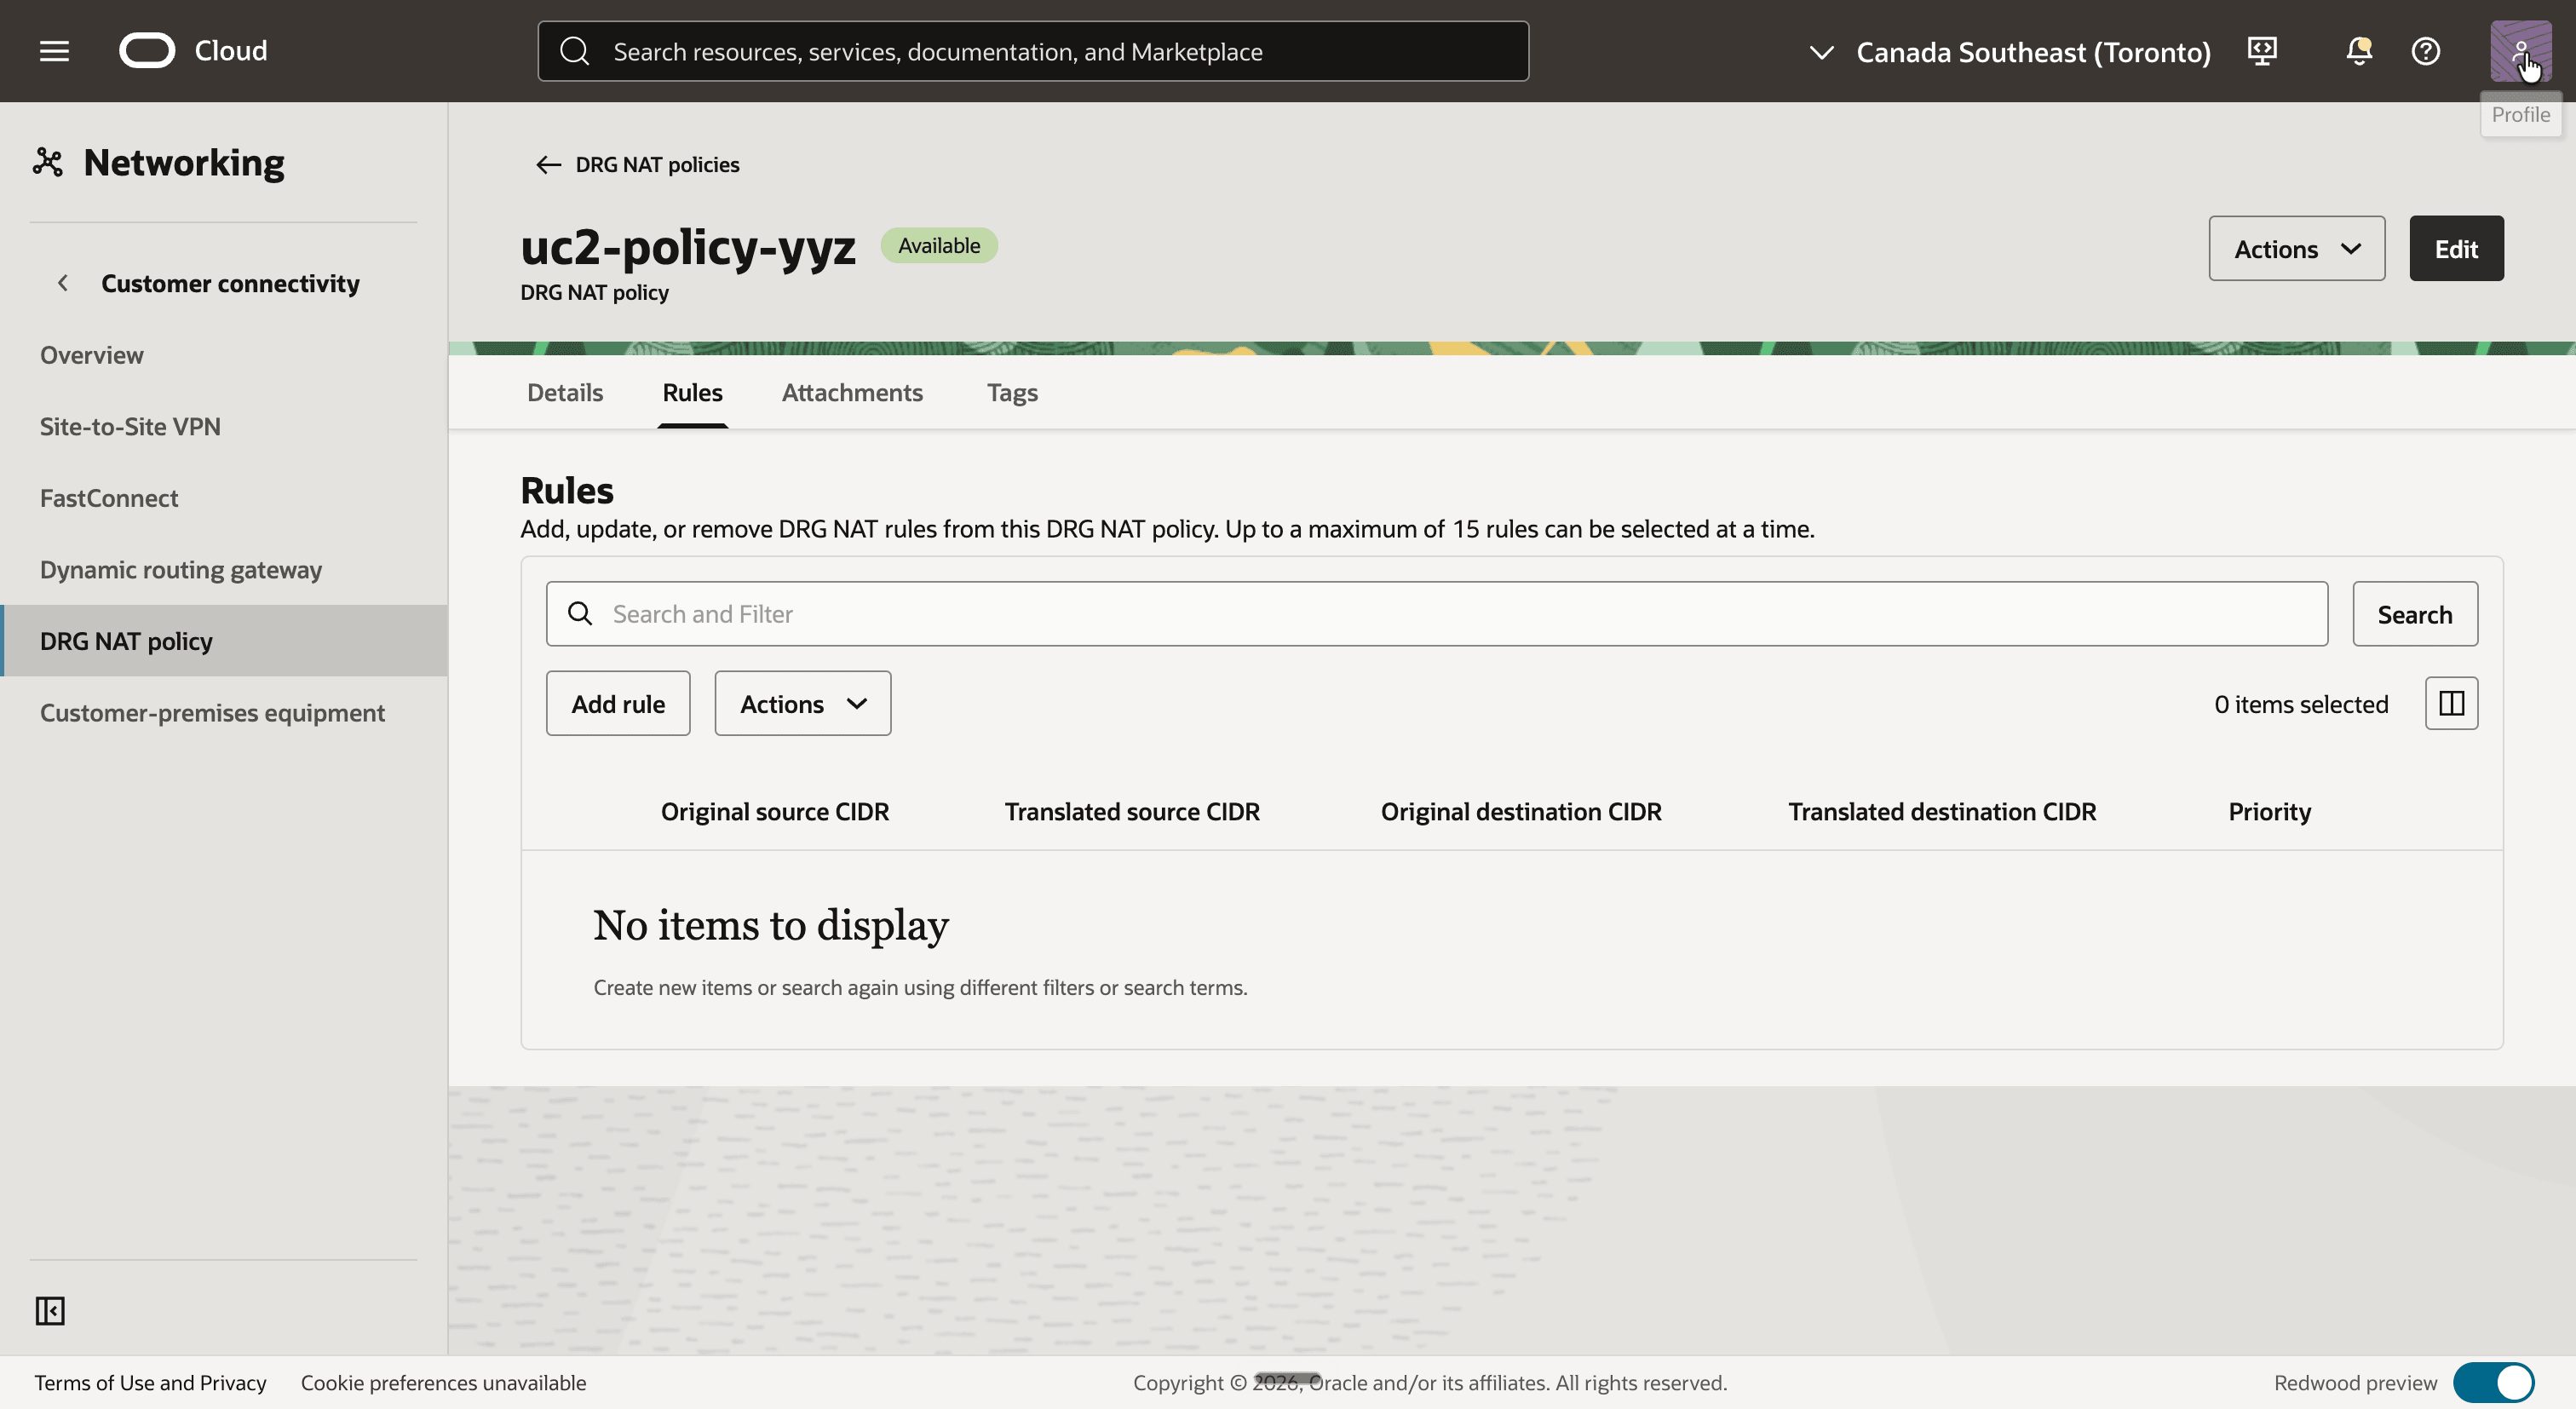
- Selecione a região Sudeste do Canadá (Toronto) e abra a política
uc2-policy-yyzde NAT do DRG. - Clique na guia Regras.
- Observe que esta política não tem regras.
Isto é o que acontece com um ping de uc2-inst-yyz em Toronto para uc2-inst-yul em Montreal:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
A tabela de roteamento uc2-rt-yyz envia 192.168.10.0/24 para o DRG. |
| DRG em Toronto | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz envia 192.168.10.0/24 para a RPC. Nenhuma regra, então nada é traduzido. |
| Insere o DRG em Montreal no anexo RPC | 192.168.20.152 |
10.0.1.121 |
A regra em uc2-policy-yul traduz origem e destino. |
Pesquisa de rota em uc2-drgrt-rpc-yul |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 aponta para uc2-att-vcn-yul. |
E esta é a resposta:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
A tabela de roteamento uc2-rt-yul envia 192.168.20.0/24 para o DRG. |
Pesquisa de rota em uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 aponta para a RPC. |
| Deixa o DRG em Montreal no anexo RPC | 192.168.10.121 |
10.0.1.152 |
O DRG aplica o reverso da regra em uc2-policy-yul. |
| DRG em Toronto | 192.168.10.121 |
10.0.1.152 |
O uc2-drgrt-rpc-yyz envia 10.0.1.0/24 para uc2-att-vcn-yyz. |
O último octeto de um endereço é preservado pela tradução 1:1, que lhe diz qual endereço para ping:
| Instância | Endereço IP real | Endereço a ser usado da outra região |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
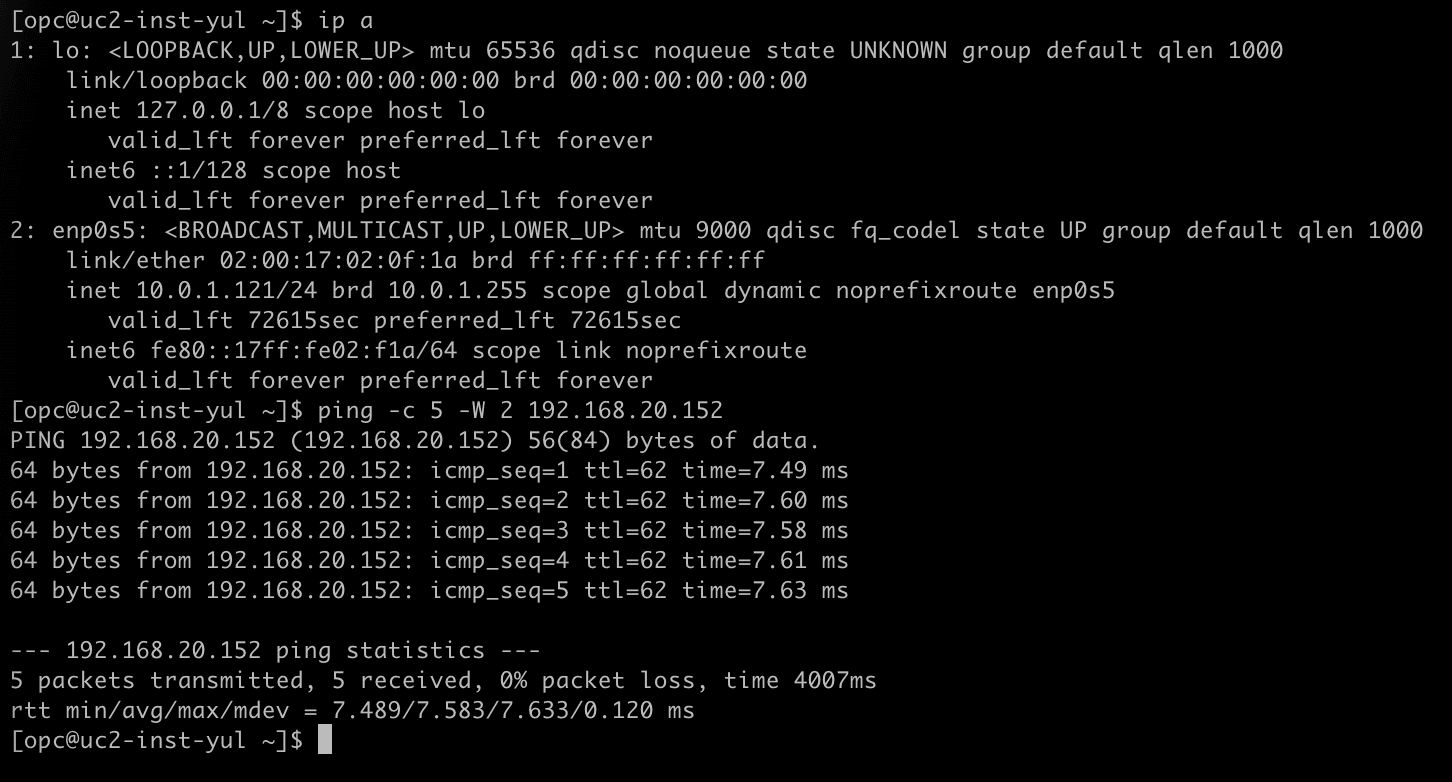
- Conecte-se ao
uc2-inst-yulcom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.121. - Execute
ping -c 5 -W 2 192.168.20.152para fazer ping no endereço de sombra deuc2-inst-yyz. - Observe que todos os cinco pacotes são respondidos.
- Conecte-se ao
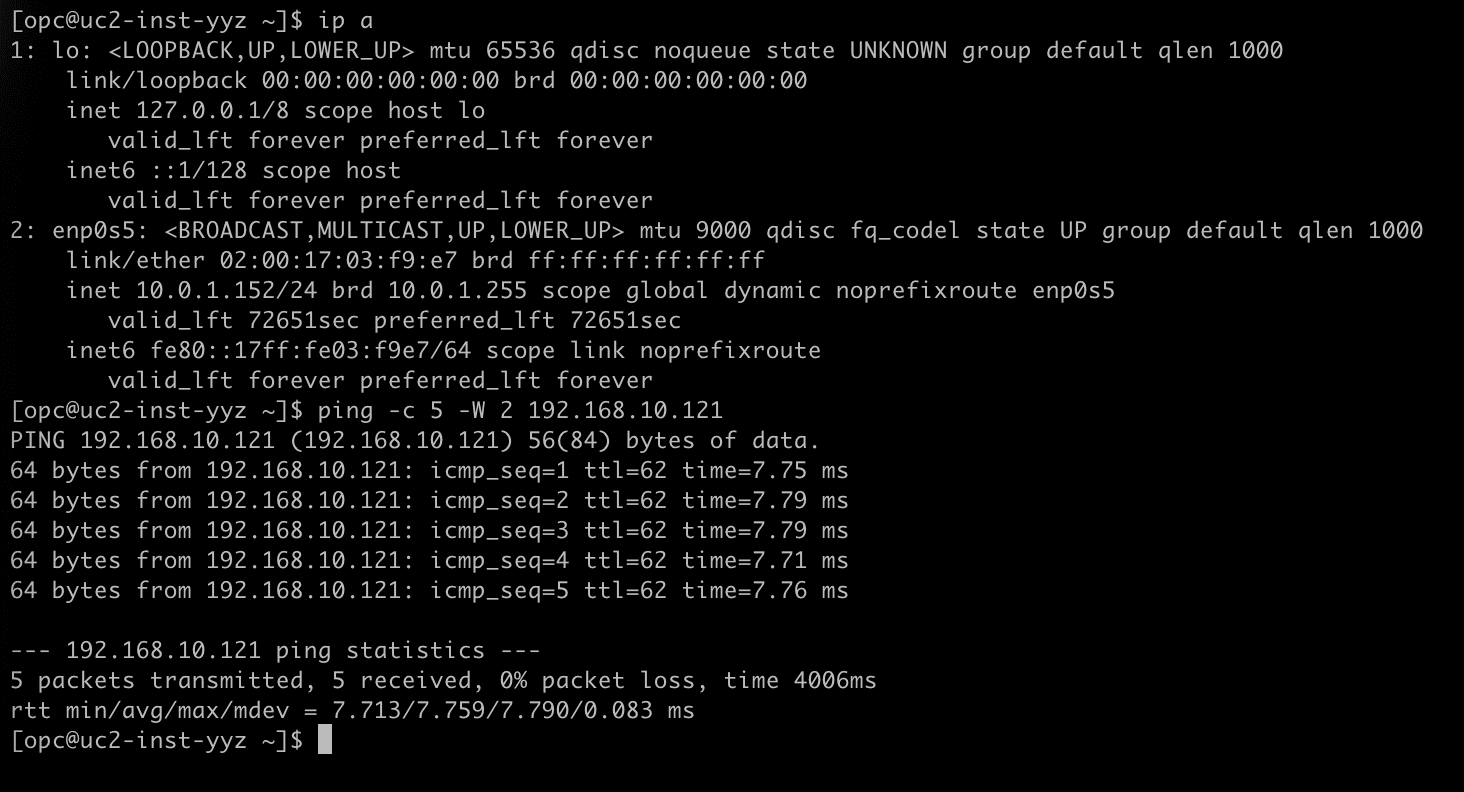
uc2-inst-yyzcom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.152. - Execute
ping -c 5 -W 2 192.168.10.121para fazer ping no endereço de sombra deuc2-inst-yul. - Observe que todos os cinco pacotes são respondidos.
[!] NOTA] Com esta opção, toda a configuração NAT vive em uma região. Isso é prático quando você só gerencia um lado do pareamento, por exemplo, quando a outra região pertence a outra equipe ou a outra tenancy.
Etapa 08: Configurar as regras NAT, opção 2: uma regra em cada região
Na segunda opção, cada região é responsável por seu próprio CIDR de sombra. Ambas as políticas obtêm uma regra, e ambas as regras traduzem apenas o destino.
Cada regra é escrita novamente para o tráfego que chega da outra região:
| Política | Destino original | Destino traduzido | Significado |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
O tráfego para o CIDR sombra de Montreal é entregue ao CIDR real de Montreal. |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
O tráfego para o CIDR sombra de Toronto é entregue ao CIDR real de Toronto. |
Não há regra NAT de origem e nenhuma é necessária. A tradução reversa que o DRG aplica ao tráfego que deixa por meio do anexo RPC funciona: quando um pacote do 10.0.1.121 sai de Montreal, o reverso da regra de Montreal transforma sua origem em 192.168.10.121.
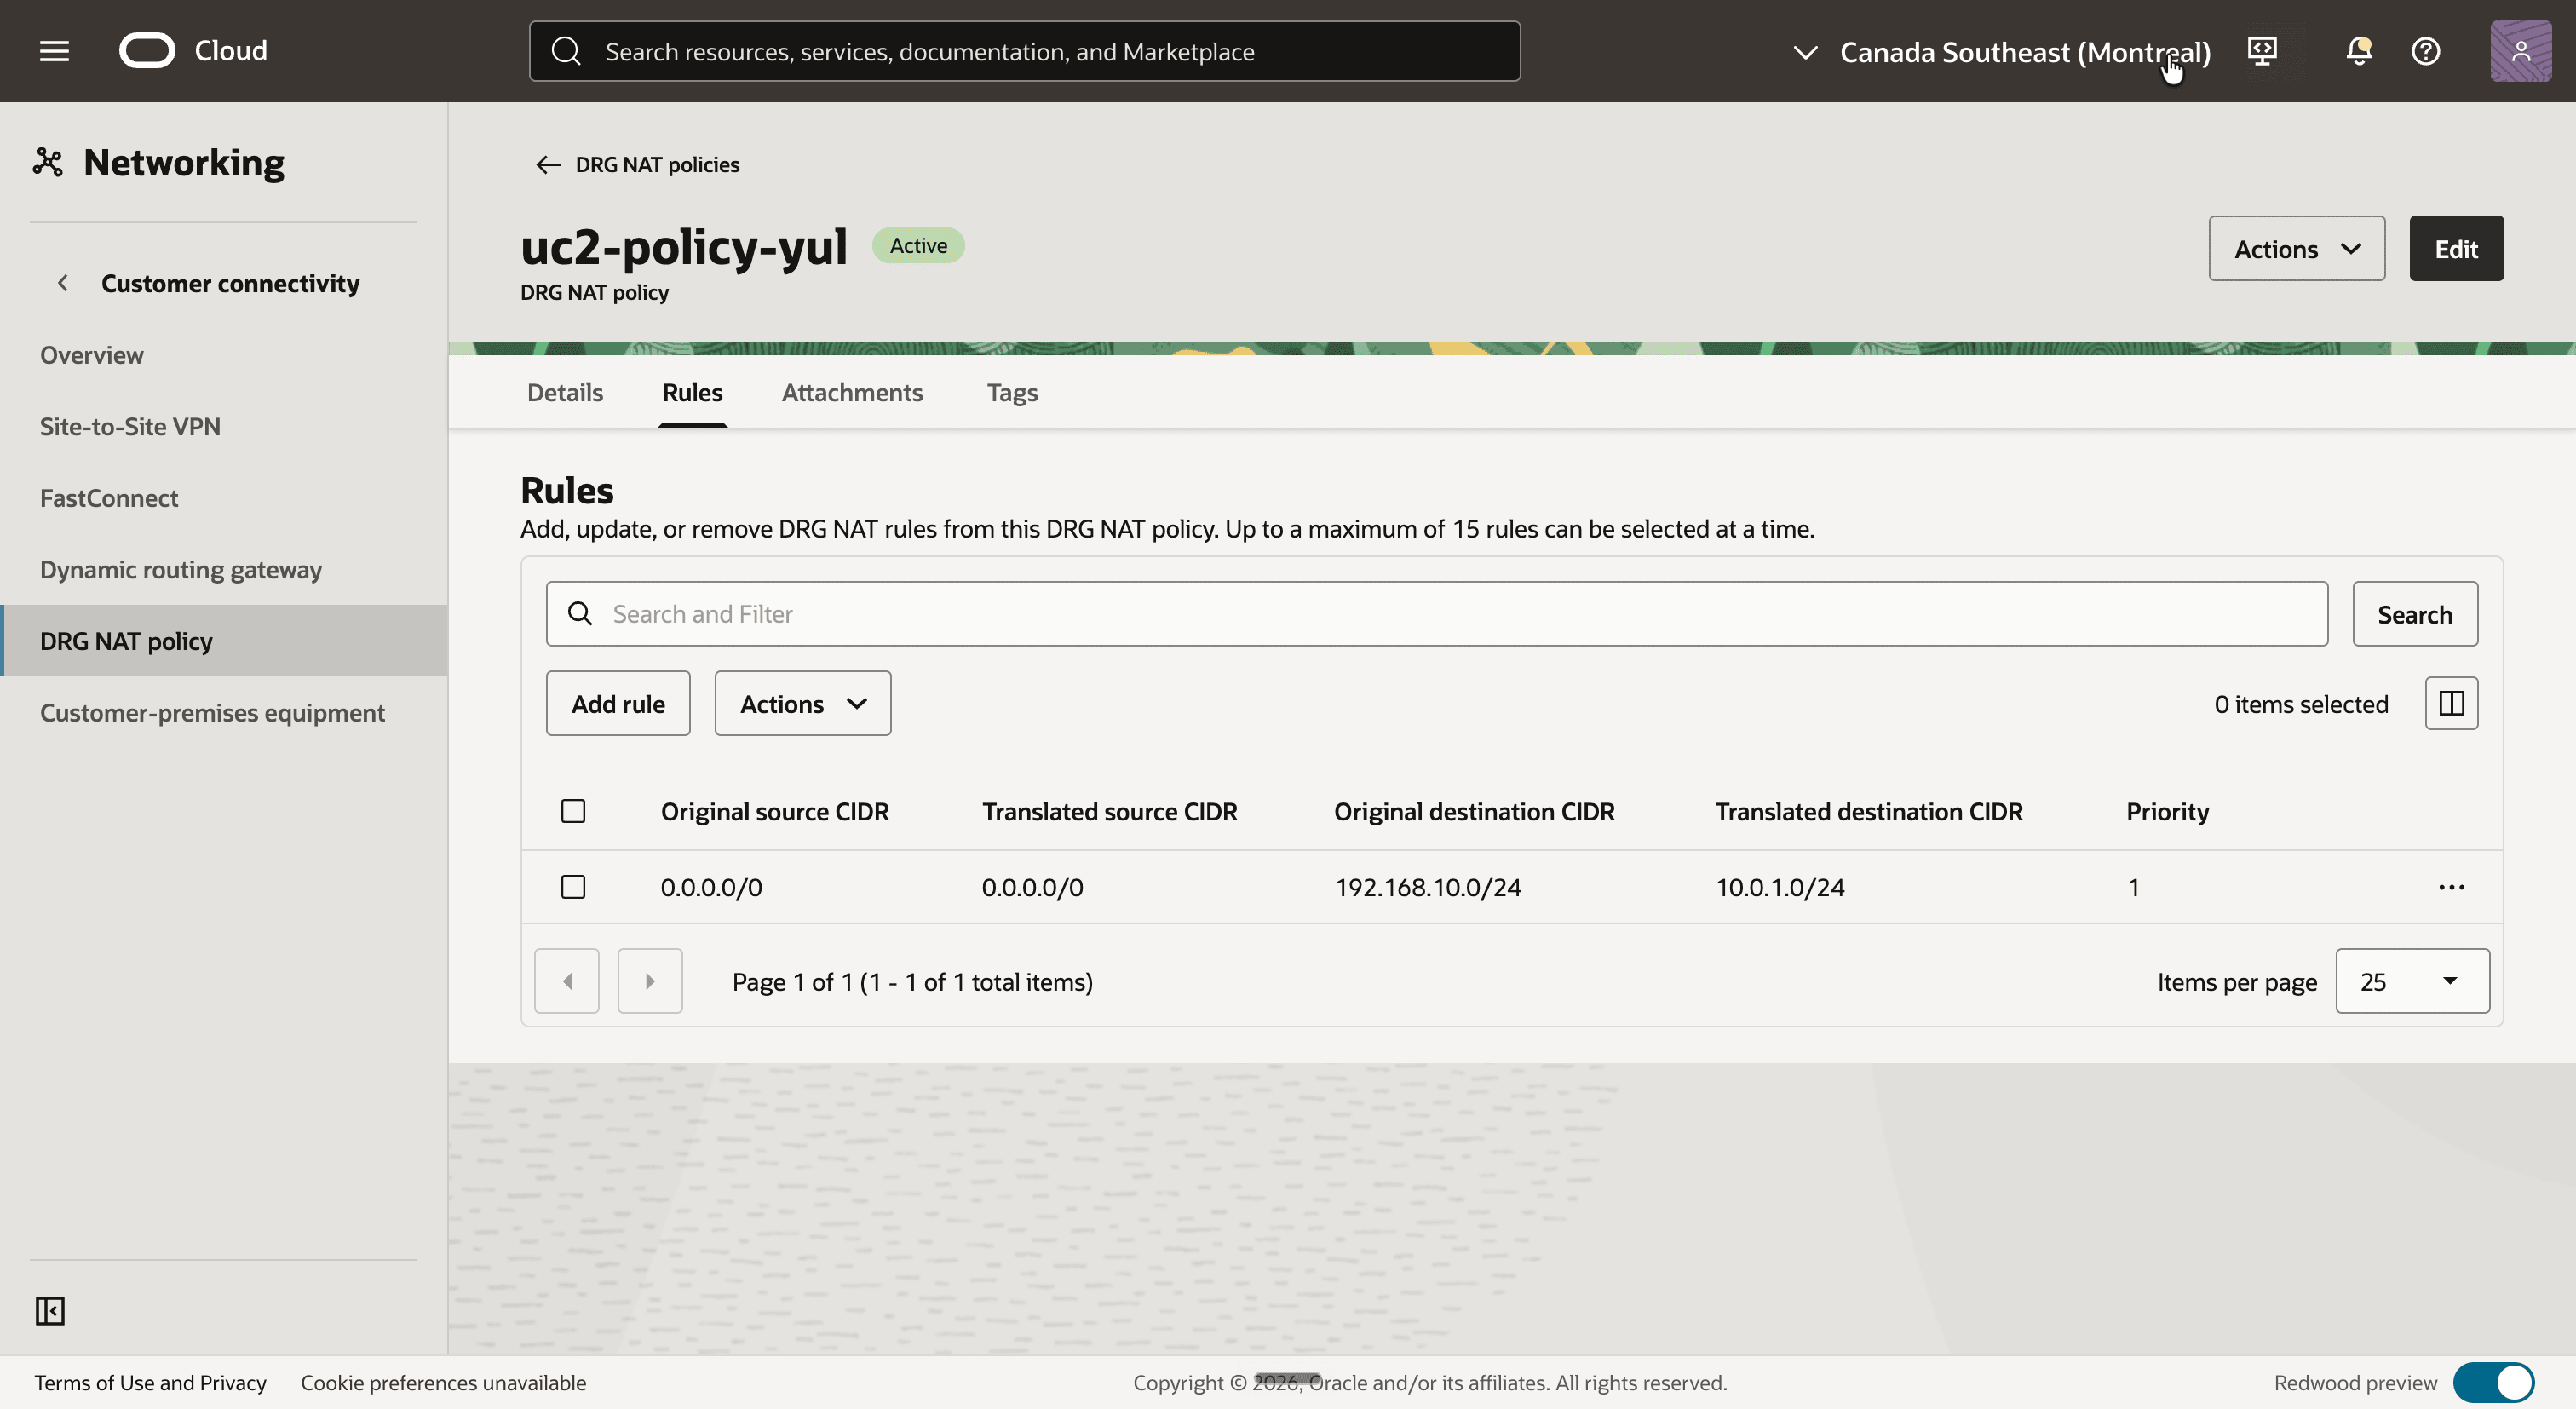
- Selecione a região Sudeste do Canadá (Montreal) e abra a política NAT do DRG
uc2-policy-yul. - Clique na guia Regras, remova a regra da opção 1 e clique no botão Adicionar regra.
- Adicione uma regra com os seguintes valores:
- Prioridade:
1 - CIDR de origem original: deixe em branco
- CIDR de origem traduzido: deixe em branco
- CIDR do destino originário:
192.168.10.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras. As colunas de origem mostram
0.0.0.0/0, o que significa que a regra corresponde a qualquer origem e não a traduz.
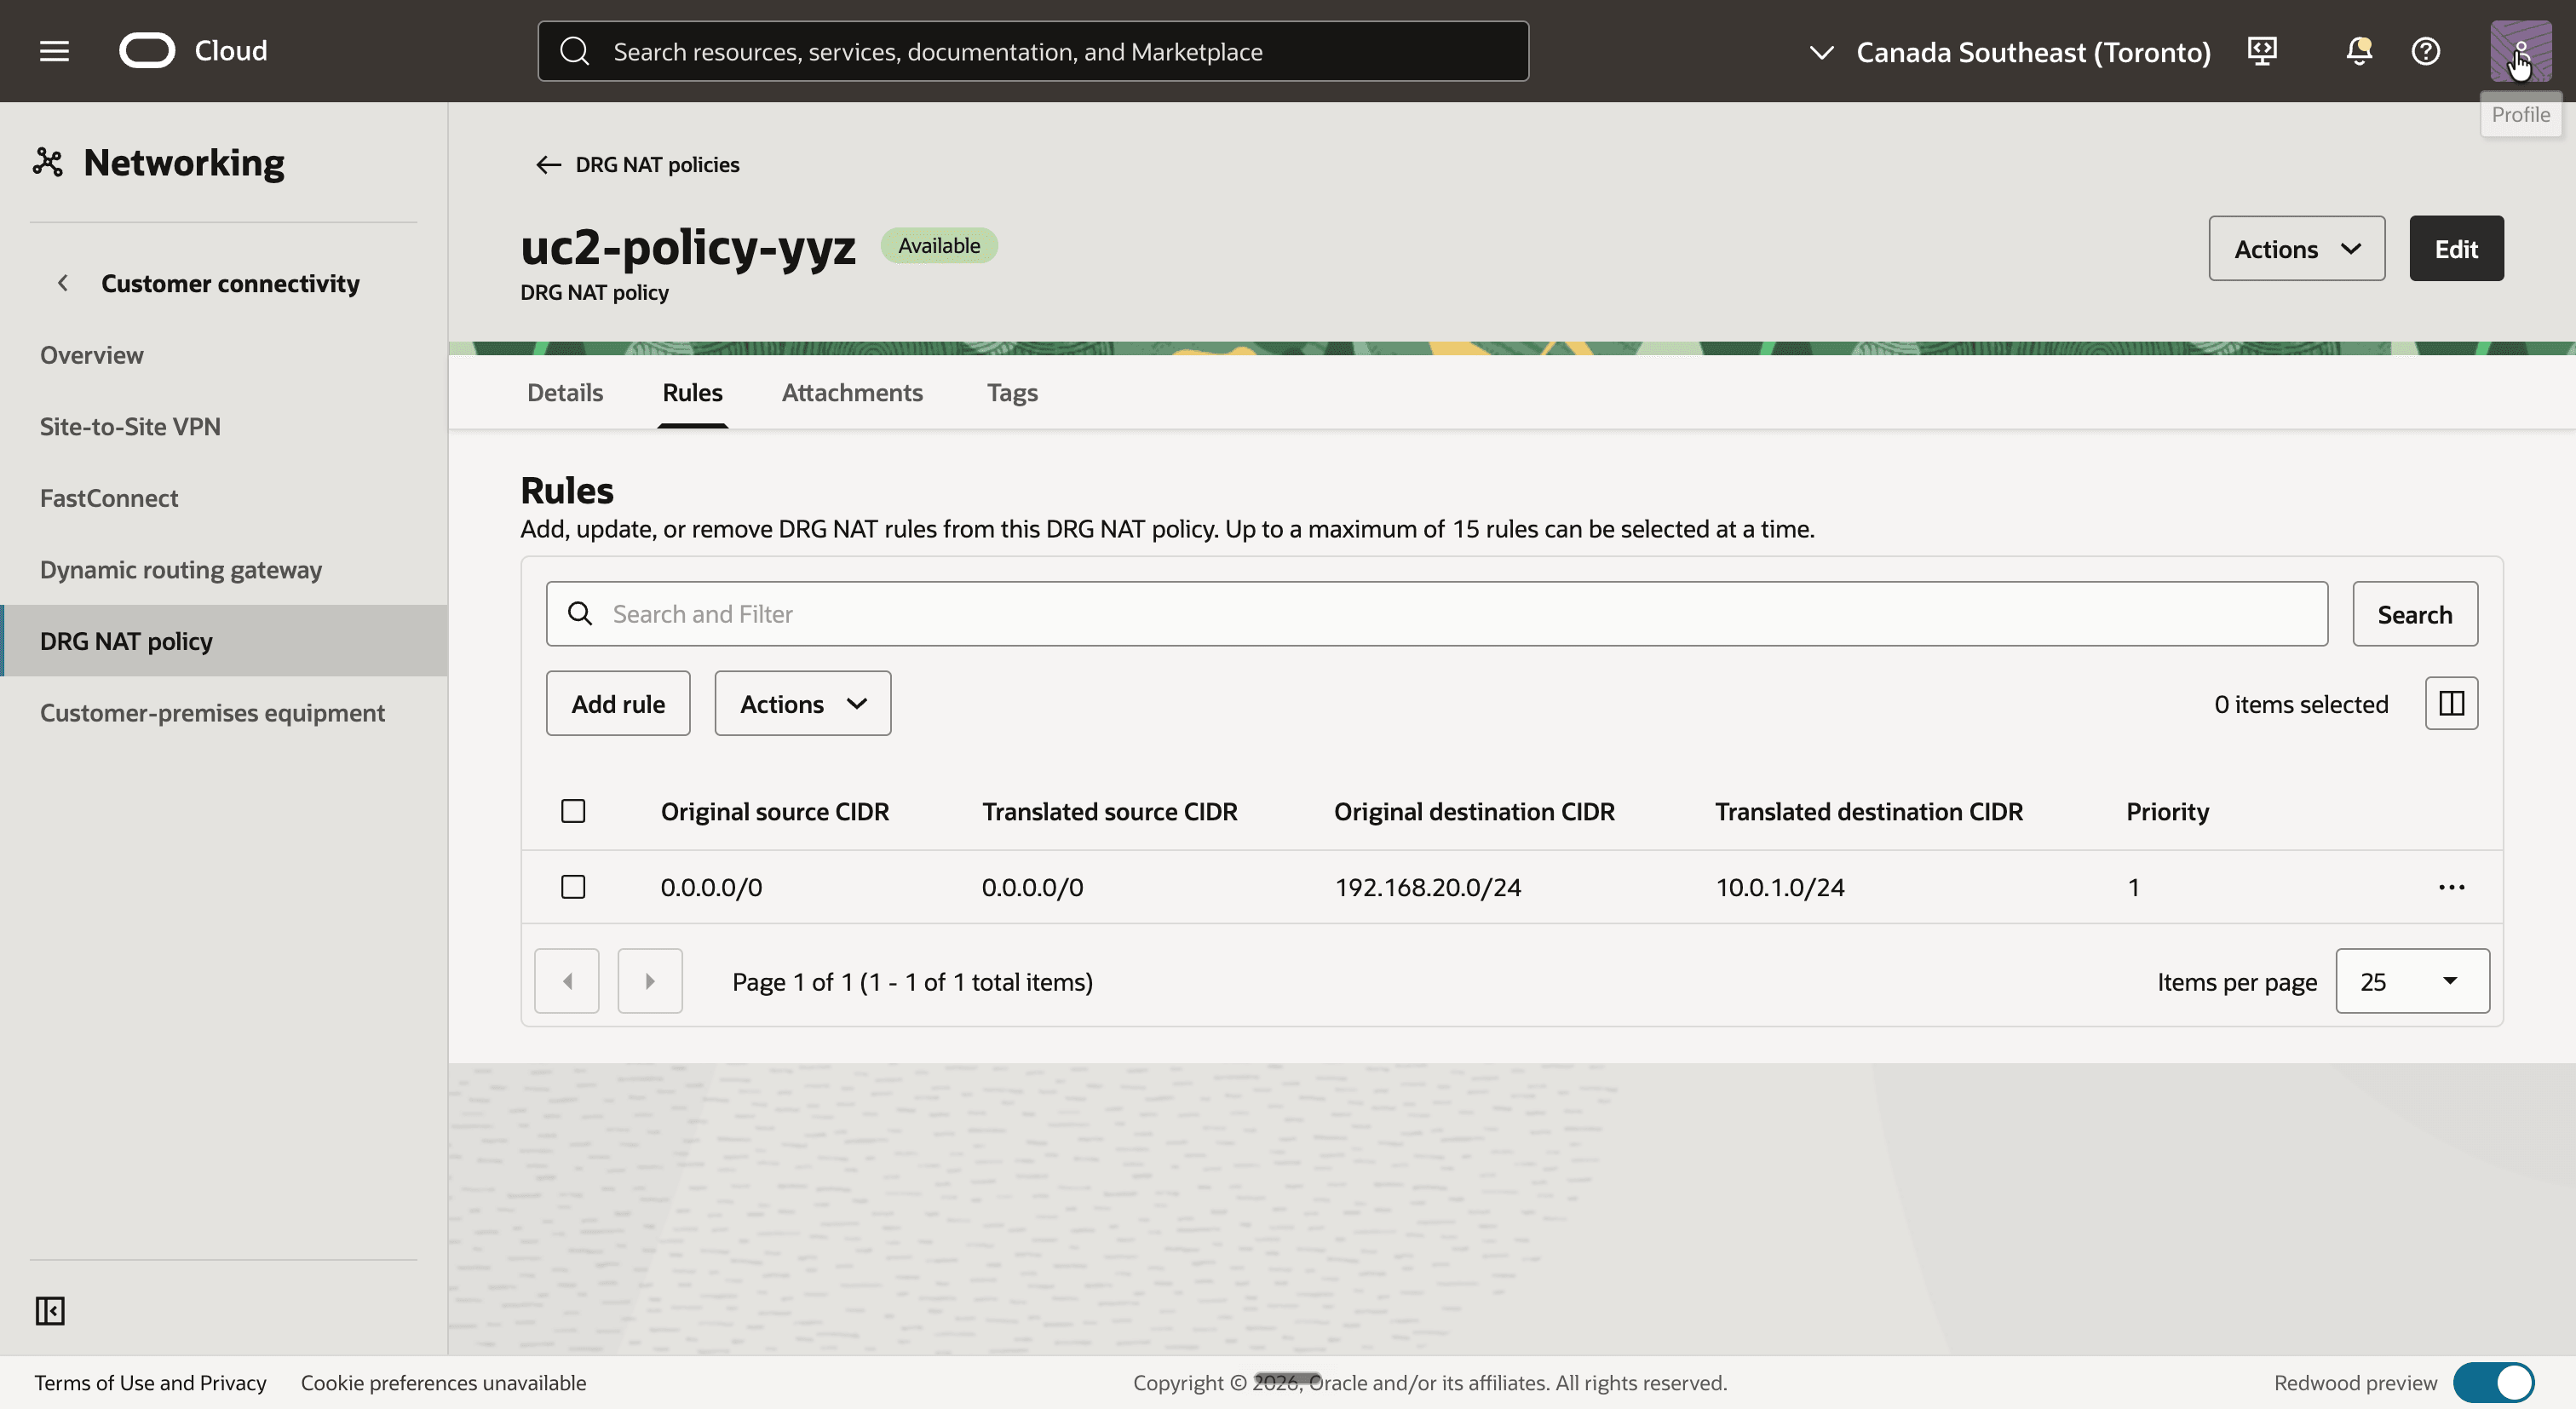
- Selecione a região Sudeste do Canadá (Toronto) e abra a política
uc2-policy-yyzde NAT do DRG. - Clique na guia Regras e clique no botão Adicionar regra.
- Adicione uma regra com os seguintes valores:
- Prioridade:
1 - CIDR de origem original: deixe em branco
- CIDR de origem traduzido: deixe em branco
- CIDR do destino originário:
192.168.20.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
Isto é o que acontece com um ping de uc2-inst-yul em Montreal para uc2-inst-yyz em Toronto:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
A tabela de roteamento uc2-rt-yul envia 192.168.20.0/24 para o DRG. |
Pesquisa de rota em uc2-drgrt-vcn-yul |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 aponta para a RPC. |
| Deixa o DRG em Montreal no anexo RPC | 192.168.10.121 |
192.168.20.152 |
O DRG aplica a reversão da regra em uc2-policy-yul à origem. |
| Insere o DRG em Toronto no anexo RPC | 192.168.10.121 |
10.0.1.152 |
A regra em uc2-policy-yyz traduz o destino. |
Pesquisa de rota em uc2-drgrt-rpc-yyz |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 aponta para uc2-att-vcn-yyz. |
Entre as duas regiões, o pacote carrega apenas endereços de sombra. Os endereços 10.0.1.x reais nunca saem de sua própria região. A resposta segue os mesmos passos na outra direção.
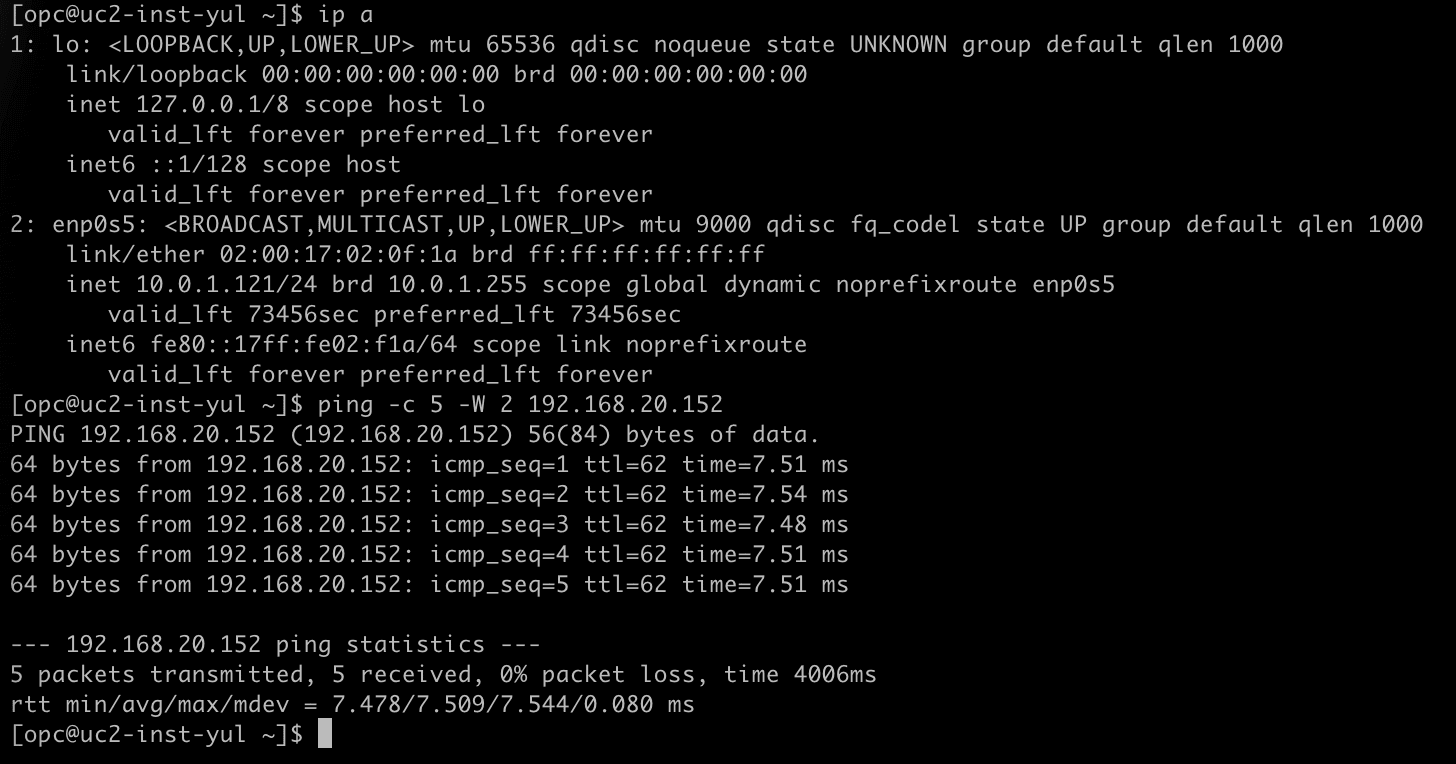
- Conecte-se ao
uc2-inst-yulcom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.121. - Execute
ping -c 5 -W 2 192.168.20.152para fazer ping no endereço de sombra deuc2-inst-yyz. - Observe que todos os cinco pacotes são respondidos.
- Conecte-se ao
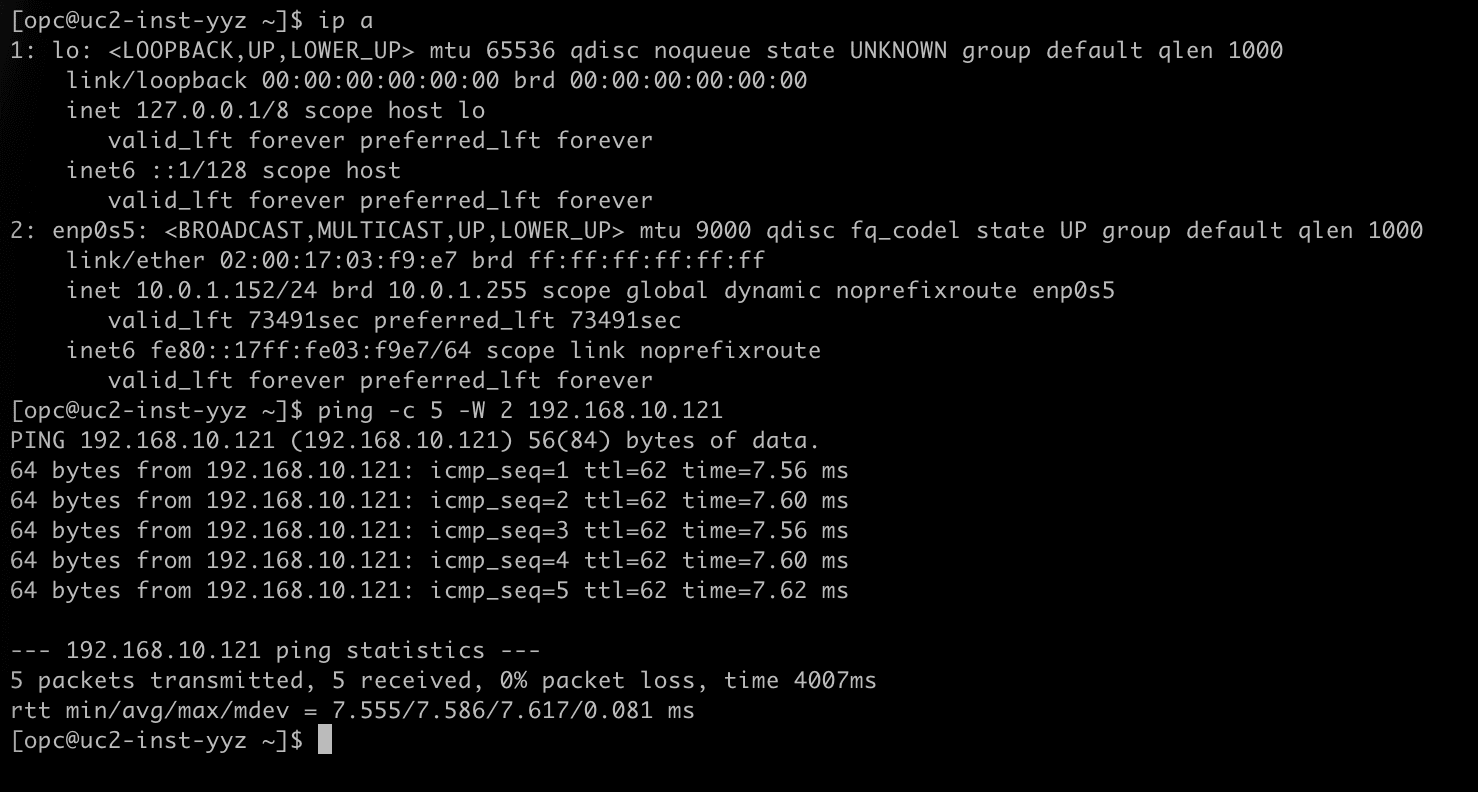
uc2-inst-yyzcom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.152. - Execute
ping -c 5 -W 2 192.168.10.121para fazer ping no endereço de sombra deuc2-inst-yul. - Observe que todos os cinco pacotes são respondidos.
[!] NOTA] Use uma opção ou outra, não ambas ao mesmo tempo. A opção 2 é o design mais limpo quando você gerencia as duas regiões: cada região possui a tradução de seu próprio CIDR, as regras são idênticas em forma e apenas os endereços shadow viajam entre as regiões.
[!] NOTA] NAT no DRG não traduz DNS. Se os seus aplicativos se encontrarem pelo nome, os registros de DNS que a outra região usa devem apontar para os endereços shadow, não para os reais.
Conclusão
Duas VCNs com o mesmo CIDR de sub-rede, em duas regiões diferentes, agora se comunicam de forma privada por meio de uma conexão de pareamento remoto. Nenhuma VCN foi reendereçada e não há firewall ou appliance NAT no caminho. A tradução é feita pelos DRGs nos anexos RPC.
Colocar a política no anexo RPC em vez do anexo da VCN muda onde as coisas acontecem. A tabela de roteamento do DRG das rotas de anexo da VCN no CIDR de sombra, porque nada foi traduzido ainda quando o pacote vem da VCN. A tabela de roteamento do DRG das rotas de anexo de RPC no CIDR real, porque o pacote foi traduzido no caminho de entrada. E como a política fica no link entre as regiões, ela abrange cada VCN por trás do DRG sem tocar nos anexos da VCN.
As duas opções de regra levam ao mesmo resultado para as instâncias. Uma única regra em uma região mantém toda a configuração em um só lugar, e uma regra NAT de destino em cada região fornece um design simétrico no qual os endereços reais permanecem dentro de sua própria região. Em NAT no DRG - Parte 3 - Sobrepondo CIDRs entre o OCI e On-Premises, o lado remoto não é mais uma região do OCI, mas uma rede on-premises atrás de um túnel IPSec.
Confirmações
- Autor - Iwan Hoogendoorn (Cloud Networking Black Belt)
Mais Recursos de Aprendizado
Explore outros laboratórios em docs.oracle.com/learn ou acesse mais conteúdo de aprendizado gratuito no canal do Oracle Learning YouTube. Além disso, acesse education.oracle.com/learning-explorer para se tornar um Oracle Learning Explorer.
Para obter a documentação do produto, visite o Oracle Help Center.
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62518-01