NAT no DRG - Parte 3 - Sobrepondo CIDRs entre o OCI e o Local
Introdução
O lugar mais difícil para encontrar uma sobreposição de IP é entre a Oracle Cloud Infrastructure (OCI) e uma rede on-premises. No OCI, você ainda pode recriar uma VCN com outro CIDR. Uma rede on-premises com milhares de dispositivos não será abordada novamente porque um projeto de nuvem escolheu o mesmo 10.0.0.0/16. O mesmo problema aparece quando você conecta um parceiro ou um cliente em uma VPN e não tem voz em seu plano de endereço.
O NAT no DRG permite que o DRG (Dynamic Routing Gateway) traduza os endereços na própria VPN Site a Site. Uma política NAT de DRG está associada aos anexos de túnel IPSec e cada lado é apresentado ao outro em um CIDR "sombra" exclusivo:
| Side | CIDR da sub-rede real | CIDR de sombra visto pelo outro lado |
|---|---|---|
VCN do OCI uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| LAN local | 10.0.1.0/24 |
192.168.20.0/24 |
Uma instância no OCI atinge um host on-premises em 192.168.20.x e um host on-premises atinge o OCI em 192.168.10.x. O roteador on-premises não precisa de configuração NAT: toda a tradução é feita pelo DRG.
Esta parte tem mais peças móveis do que as anteriores, porque uma VPN traz duas coisas próprias:
- O domínio de criptografia. Um túnel IPSec baseado em política só transporta tráfego que corresponda aos seus seletores de tráfego. Esses seletores devem corresponder aos endereços que estão realmente na transferência e que depois de o DRG os ter traduzido.
- Encaminhamento para o túnel. Uma rota estática em uma tabela de roteamento do DRG não pode apontar para um túnel IPSec. O DRG precisa aprender a rota para o CIDR de sombra local dinamicamente a partir do túnel. Este tutorial mostra como fazer isso acontecer.
[!] OBSERVAÇÃO] Uma regra NAT descreve o tráfego que insere o DRG por meio do anexo que contém a política. Para um anexo de túnel IPSec que é o tráfego que chega on-premises. Para o tráfego que sai pelo túnel, o DRG aplica a tradução reversa automaticamente.
Para este tutorial, a rede on-premises é simulada com uma segunda VCN em outra região, com uma instância do Libreswan como o CPE (customer-premises equipment). Tudo no lado da OCI é exatamente o que você configuraria em um roteador on-premises real.
Outros casos de uso
Este tutorial faz parte de uma série de cinco. Cada parte resolve um cenário de sobreposição diferente com os mesmos blocos de construção.
- Parte 1: NAT no DRG - Parte 1 - CIDRs de Sobreposição entre duas VCNs locais
- Parte 2: NAT no DRG - Parte 2 - CIDRs de Sobreposição entre várias VCNs remotas
- Parte 3 (este tutorial): NAT no DRG - Parte 3 - CIDRs Sobrepostos entre o OCI e On-Premises
- Parte 4: NAT no DRG - Parte 4 - VCN do Shared Services
- Parte 5: NAT no DRG - Parte 5 - CIDRs Sobrepostos entre o OCI e o On-Premises com BGP
Diagrama
IPs sobrepostos entre o CIDR da sub-rede VCN e a rede local ou remota com NAT 1:1 sem monitoramento de estado no DRG
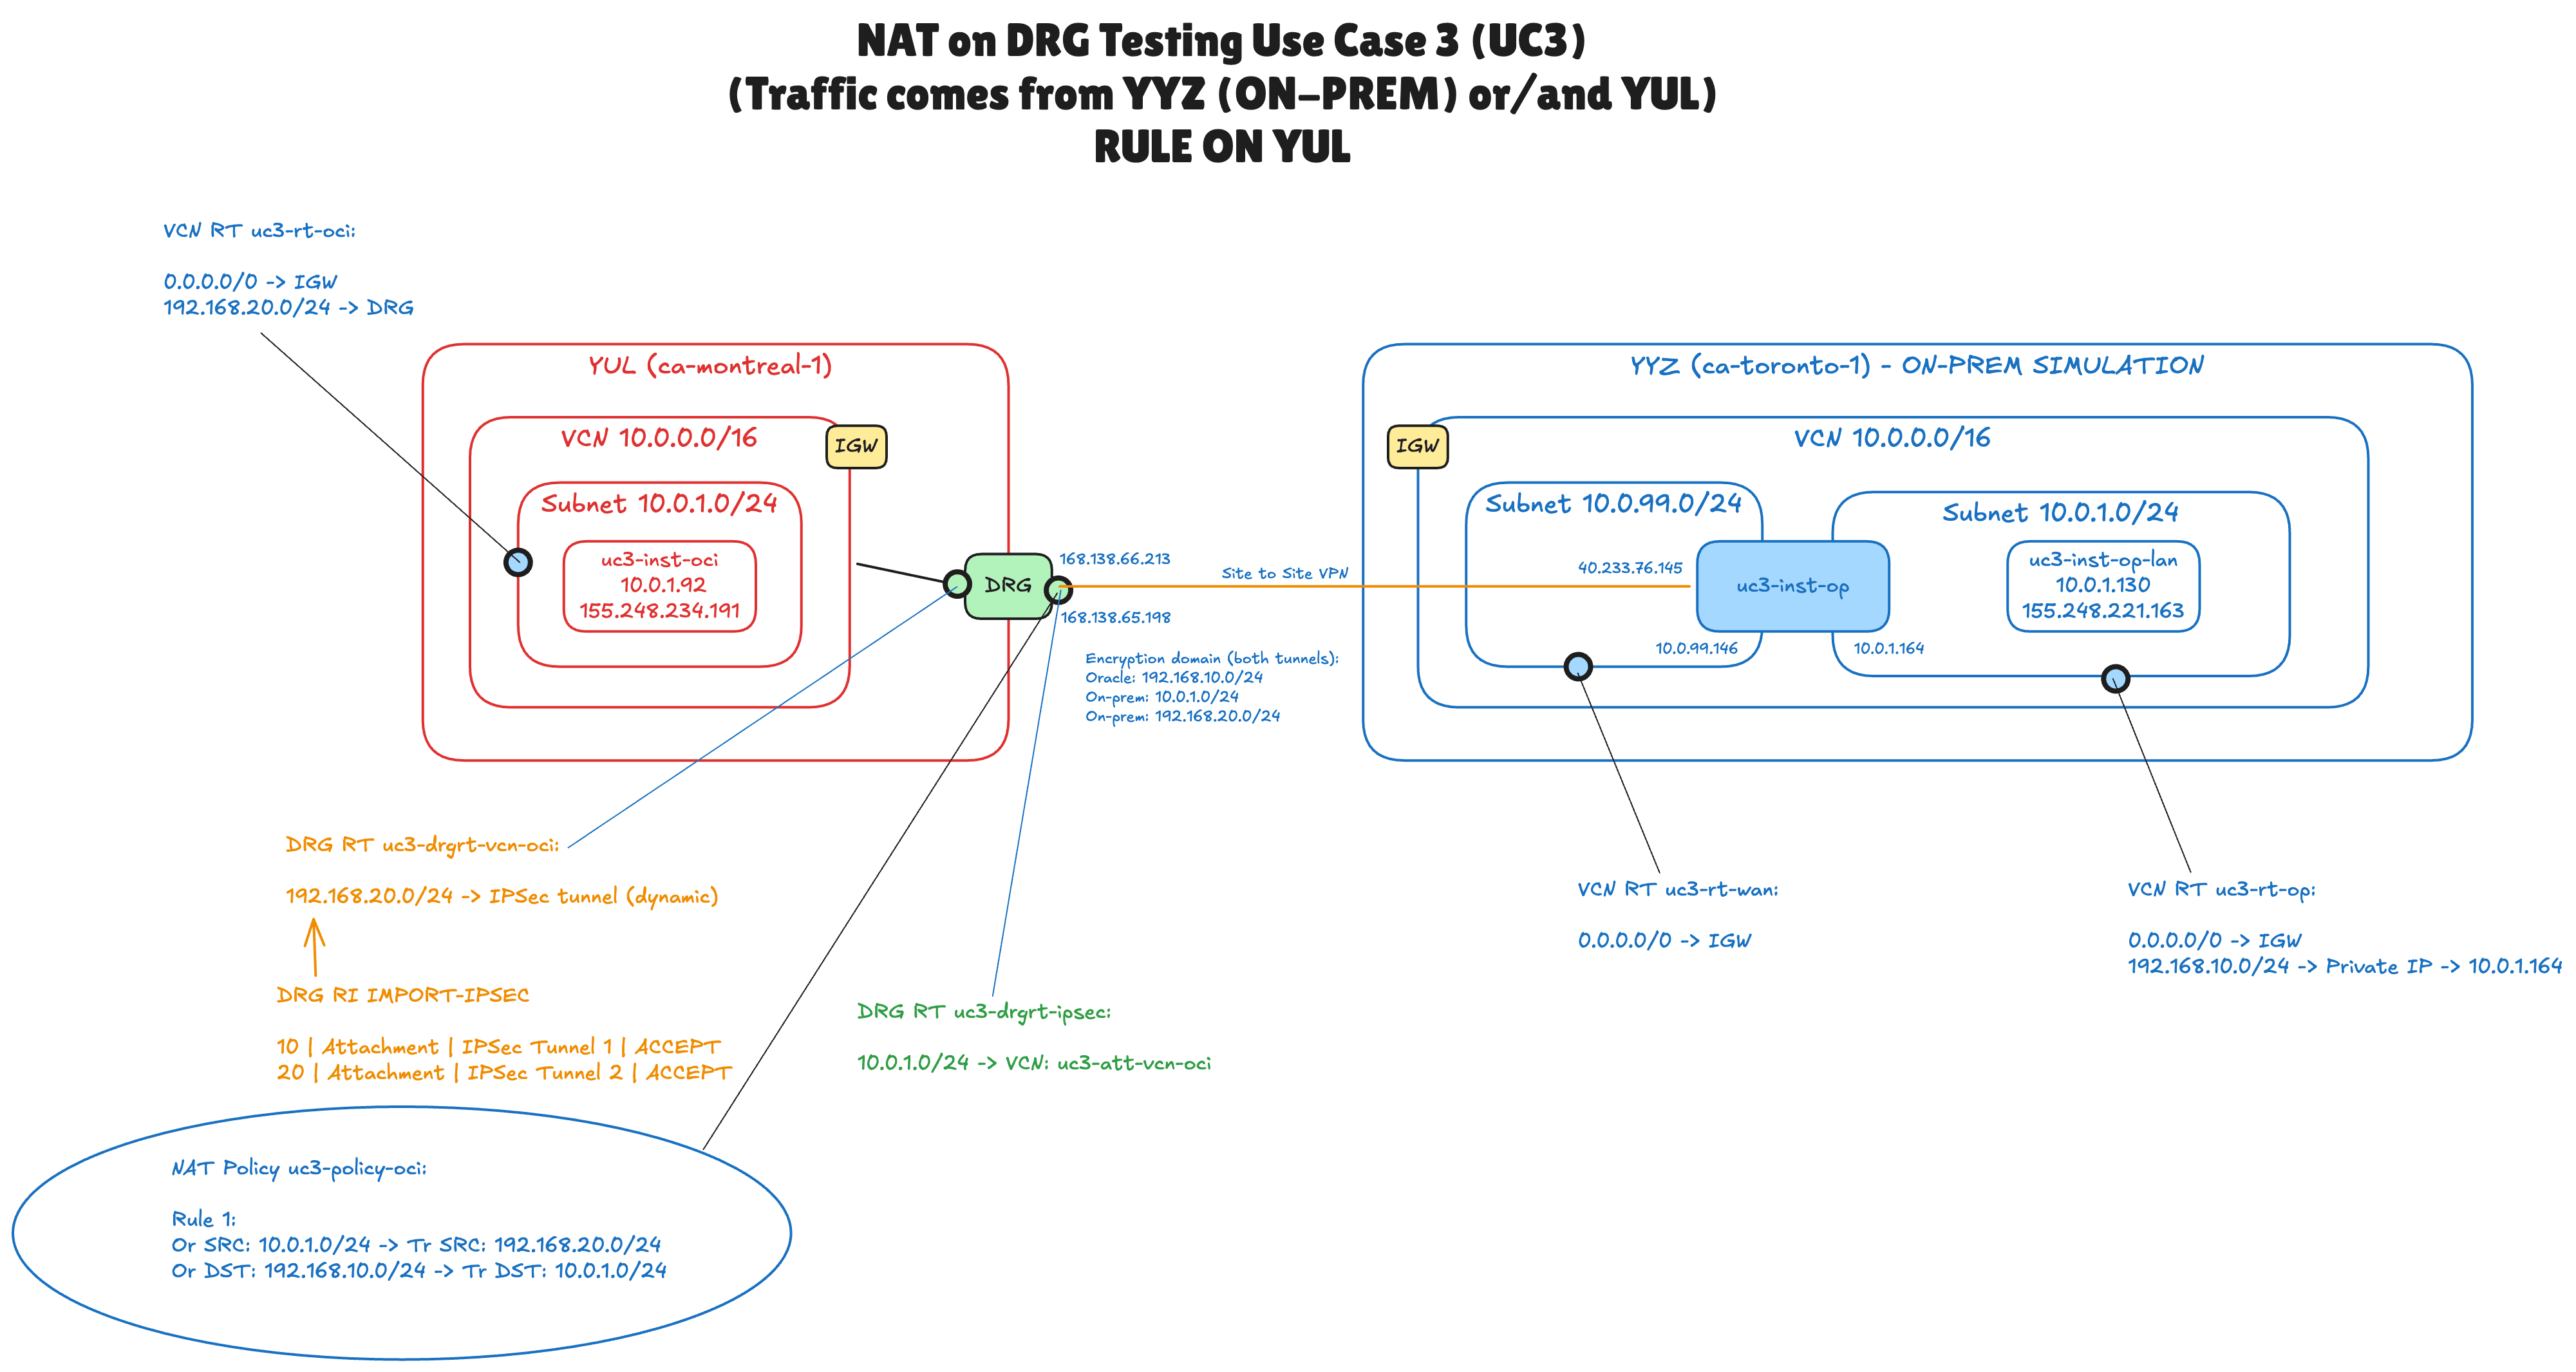
O diagrama mostra cada objeto que você configura neste tutorial:
- O lado da OCI na região Sudeste do Canadá (Montreal): a VCN
uc3-vcn-oci(10.0.0.0/16) com a sub-rede10.0.1.0/24e a instância de testeuc3-inst-oci(10.0.1.92). - O lado on-premises simulado na região Sudeste do Canadá (Toronto): uma VCN com uma sub-rede WAN
10.0.99.0/24e uma sub-rede LAN10.0.1.0/24. A instânciauc3-inst-opdo Libreswan tem um trecho em ambas as sub-redes (10.0.99.146e10.0.1.164) euc3-inst-op-lan(10.0.1.130) é um host na LAN. - Um DRG com um anexo de VCN e uma VPN Site a Site com dois túneis IPSec para o endereço IP público da instância do Libreswan.
- O domínio de criptografia dos túneis (pequeno texto azul abaixo da linha da VPN):
192.168.10.0/24no lado Oracle e10.0.1.0/24mais192.168.20.0/24no lado on-premises. - Duas tabelas de roteamento do DRG:
uc3-drgrt-vcn-oci(texto laranja) para o anexo da VCN, que aprende a rota192.168.20.0/24dos túneis por meio da distribuição de rota de importaçãoIMPORT-IPSECeuc3-drgrt-ipsec(texto verde) para os anexos de túnel IPSec, com uma rota estática para a VCN. - Uma política NAT de DRG (a elipse) com uma única regra, associada aos dois anexos de túnel IPSec.
Pré-requisitos
- Uma tenancy do OCI que está inscrita em duas regiões e um compartimento no qual você tem permissão para gerenciar recursos de rede (VCNs, DRGs, VPN Site a Site, tabelas de roteamento do DRG e políticas NAT do DRG) e instâncias de computação.
- As redes de ambos os lados já existem. Este tutorial não os cria. No laboratório, eles são a VCN
uc3-vcn-ocie a VCNuc3-vcn-onpremque simula a rede local, cada uma com suas sub-redes, um gateway de internet e tabelas de roteamento que enviam0.0.0.0/0para o gateway de internet. Os passos 01 e 02 percorrem este ponto de partida. - Um DRG que suporta NAT. O NAT no DRG não está disponível em DRGs legados (V1) e não em DRGs que têm desintermediação, modo de alto rendimento ou unificação de rota ativada. Um DRG recém-criado funciona.
- Um roteador on-premises que suporta IPSec baseado em política ou o simulado neste tutorial: uma instância do Oracle Linux com Libreswan, um endereço IP público e uma segunda VNIC na sub-rede LAN.
- Instâncias de computação com as quais testar. Neste tutorial, eles são chamados de
uc3-inst-oci(10.0.1.92) no lado da OCI euc3-inst-op-lan(10.0.1.130) no lado on-premises. - Um par de chaves SSH para as instâncias e o endereço IP público do qual você se conecta (para permitir isso nas listas de segurança).
- Conhecimento básico de VPN Site a Site, tabelas de roteamento de VCN e tabelas de roteamento de DRG. Se o NAT no DRG for novo para você, comece com NAT no DRG - Parte 1 - Sobrepondo CIDRs entre duas VCNs locais.
[!] NOTA] Os nomes, CIDRs e endereços IP neste tutorial vêm do laboratório nas capturas de tela. Você pode usar o seu, desde que os CIDRs de sombra não se sobreponham a nada mais em sua rede e tenham o mesmo tamanho de prefixo que o CIDR que eles substituem.
Etapas
- ETAPA 01: Revisar a VCN no lado OCI
- ETAPA 02: Revisar a rede local simulada
- ETAPA 03: Configurar as listas de segurança
- ETAPA 04: Configurar o roteamento no local
- ETAPA 05: Criar o DRG e anexar a VCN
- ETAPA 06: Criar a VPN Site a Site
- ETAPA 07: Configurar o domínio de criptografia dos túneis
- ETAPA 08: Configurar o Libreswan no lado local
- ETAPA 09: Configurar as tabelas de roteamento do DRG
- ETAPA 10: Configurar a tabela de roteamento da VCN no lado do OCI
- ETAPA 11: Criar a política e a regra NAT do DRG
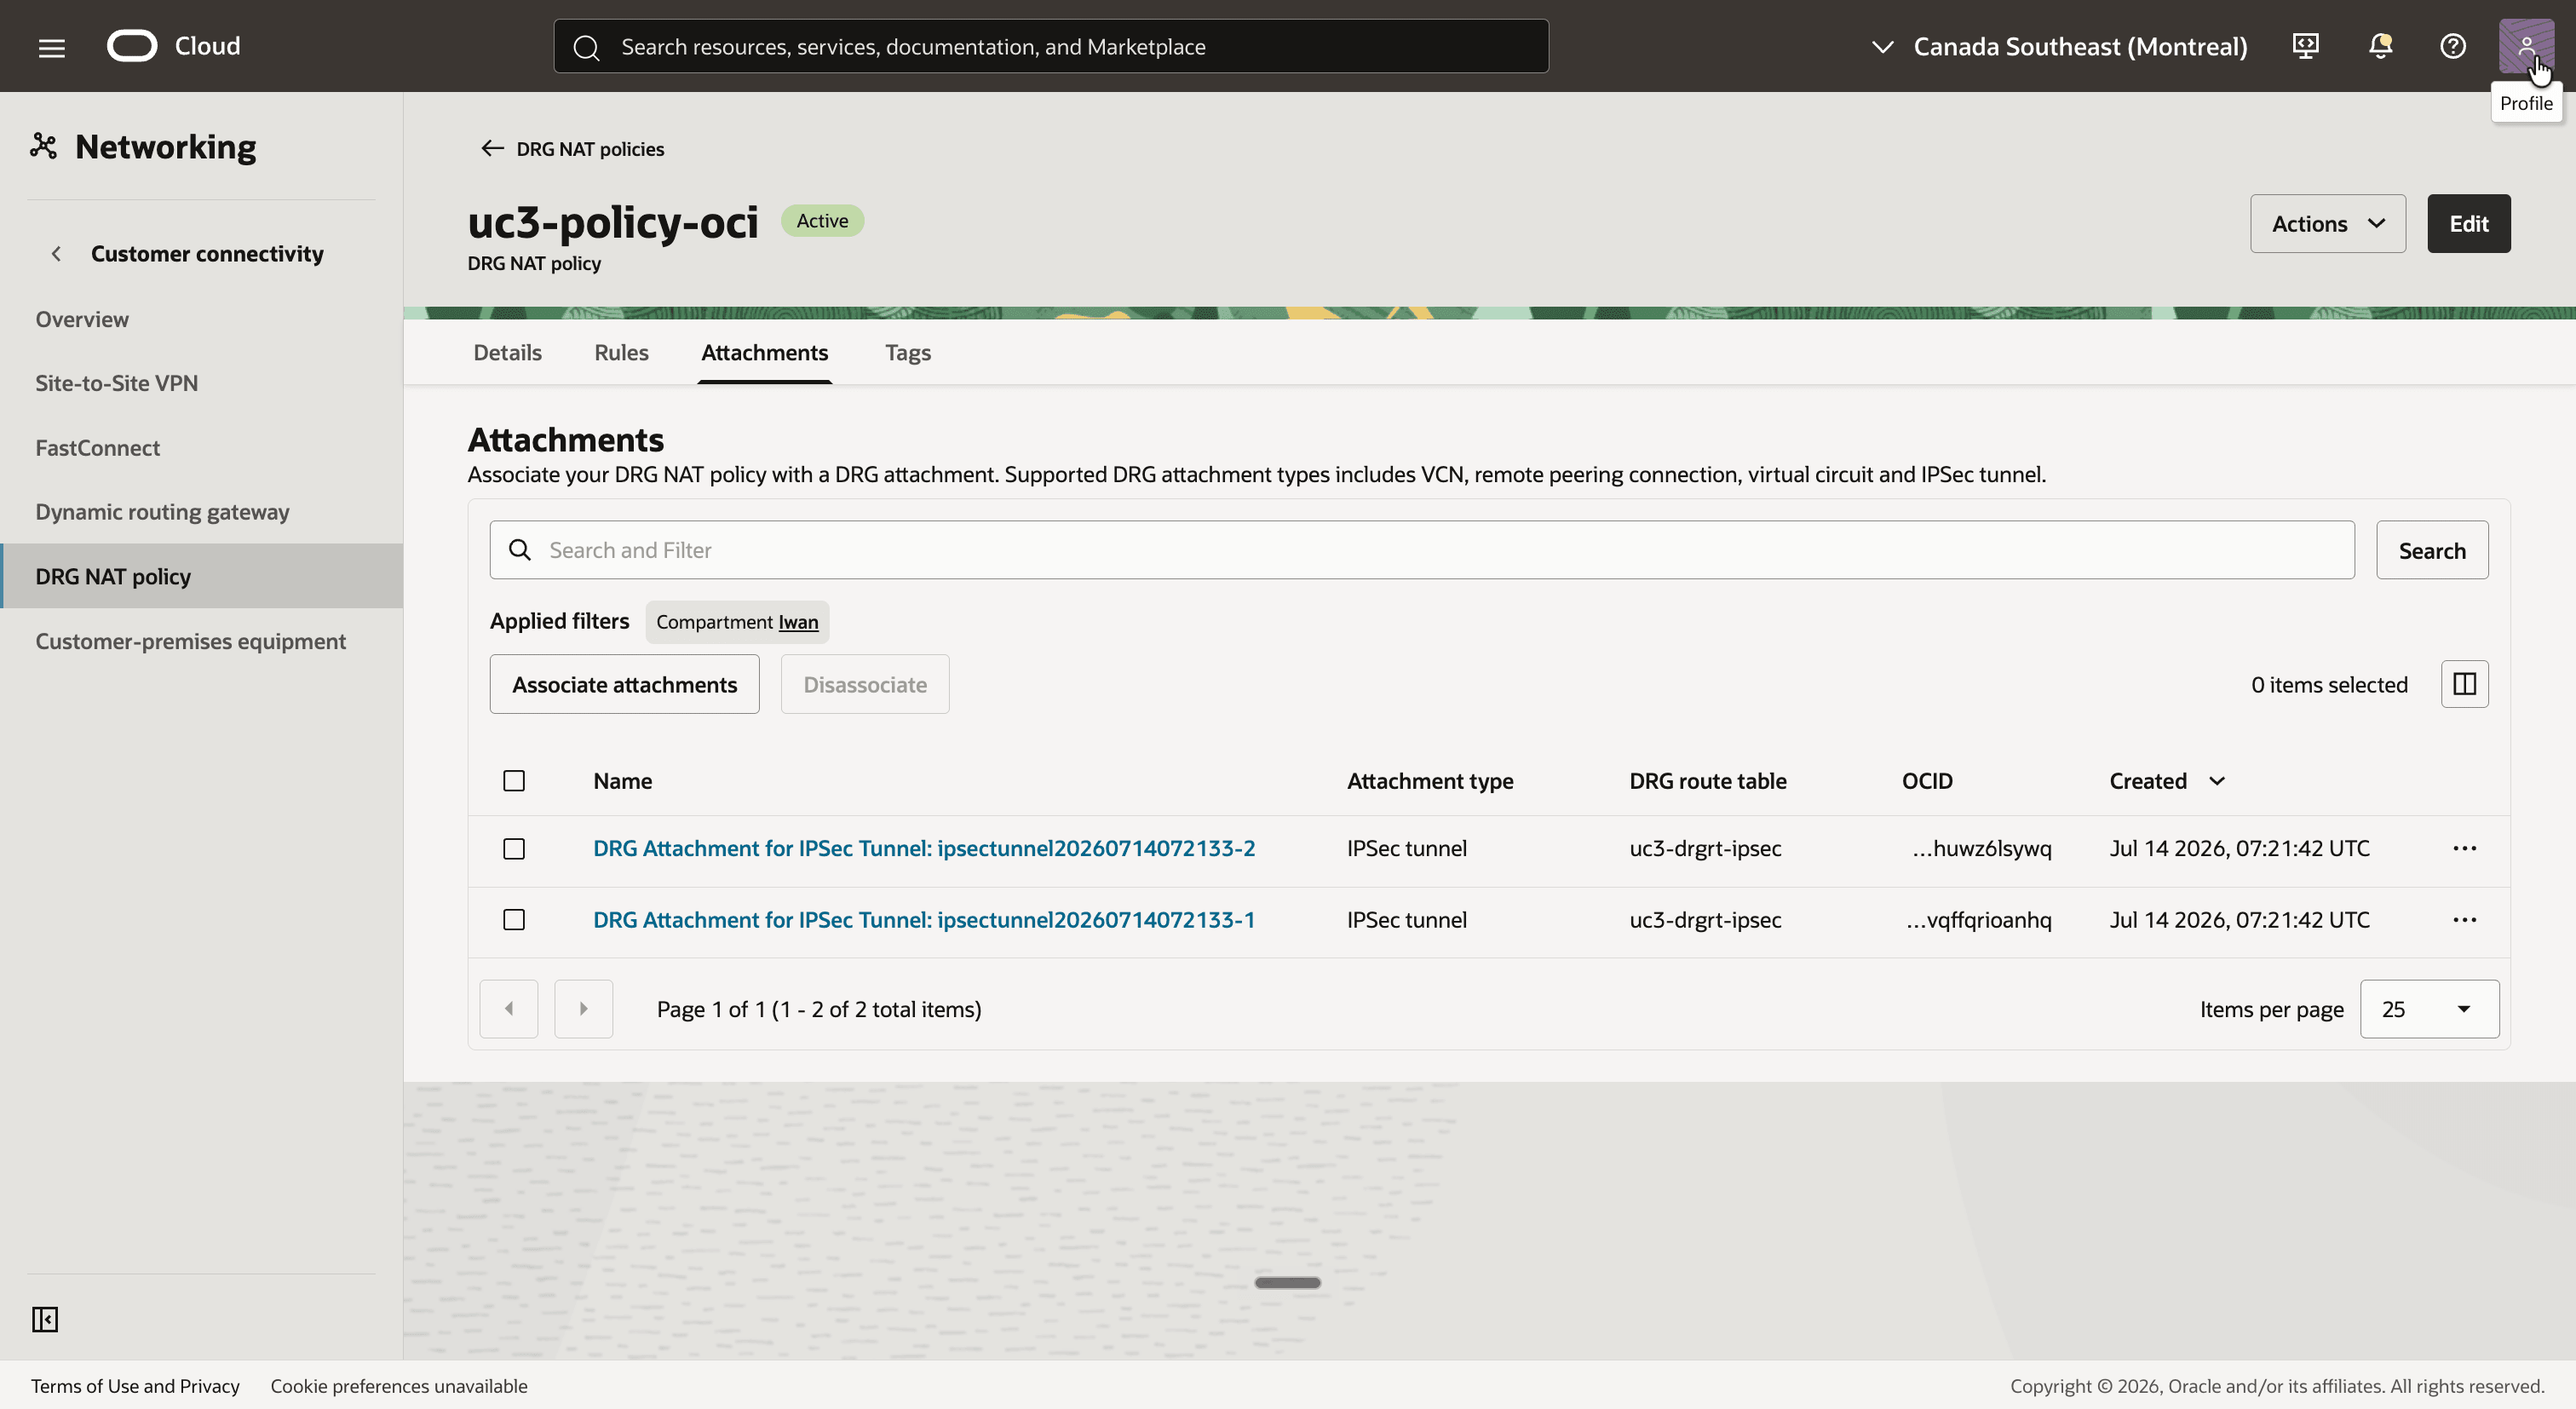
- ETAPA 12: Associe a política NAT aos anexos de túnel IPSec
- ETAPA 13: Teste a conectividade
Etapa 01: Revisar a VCN no lado do OCI
Começamos no lado da OCI com uma VCN comum, uma sub-rede pública e uma instância de teste.
- Selecione a região Sudeste do Canadá (Montreal).
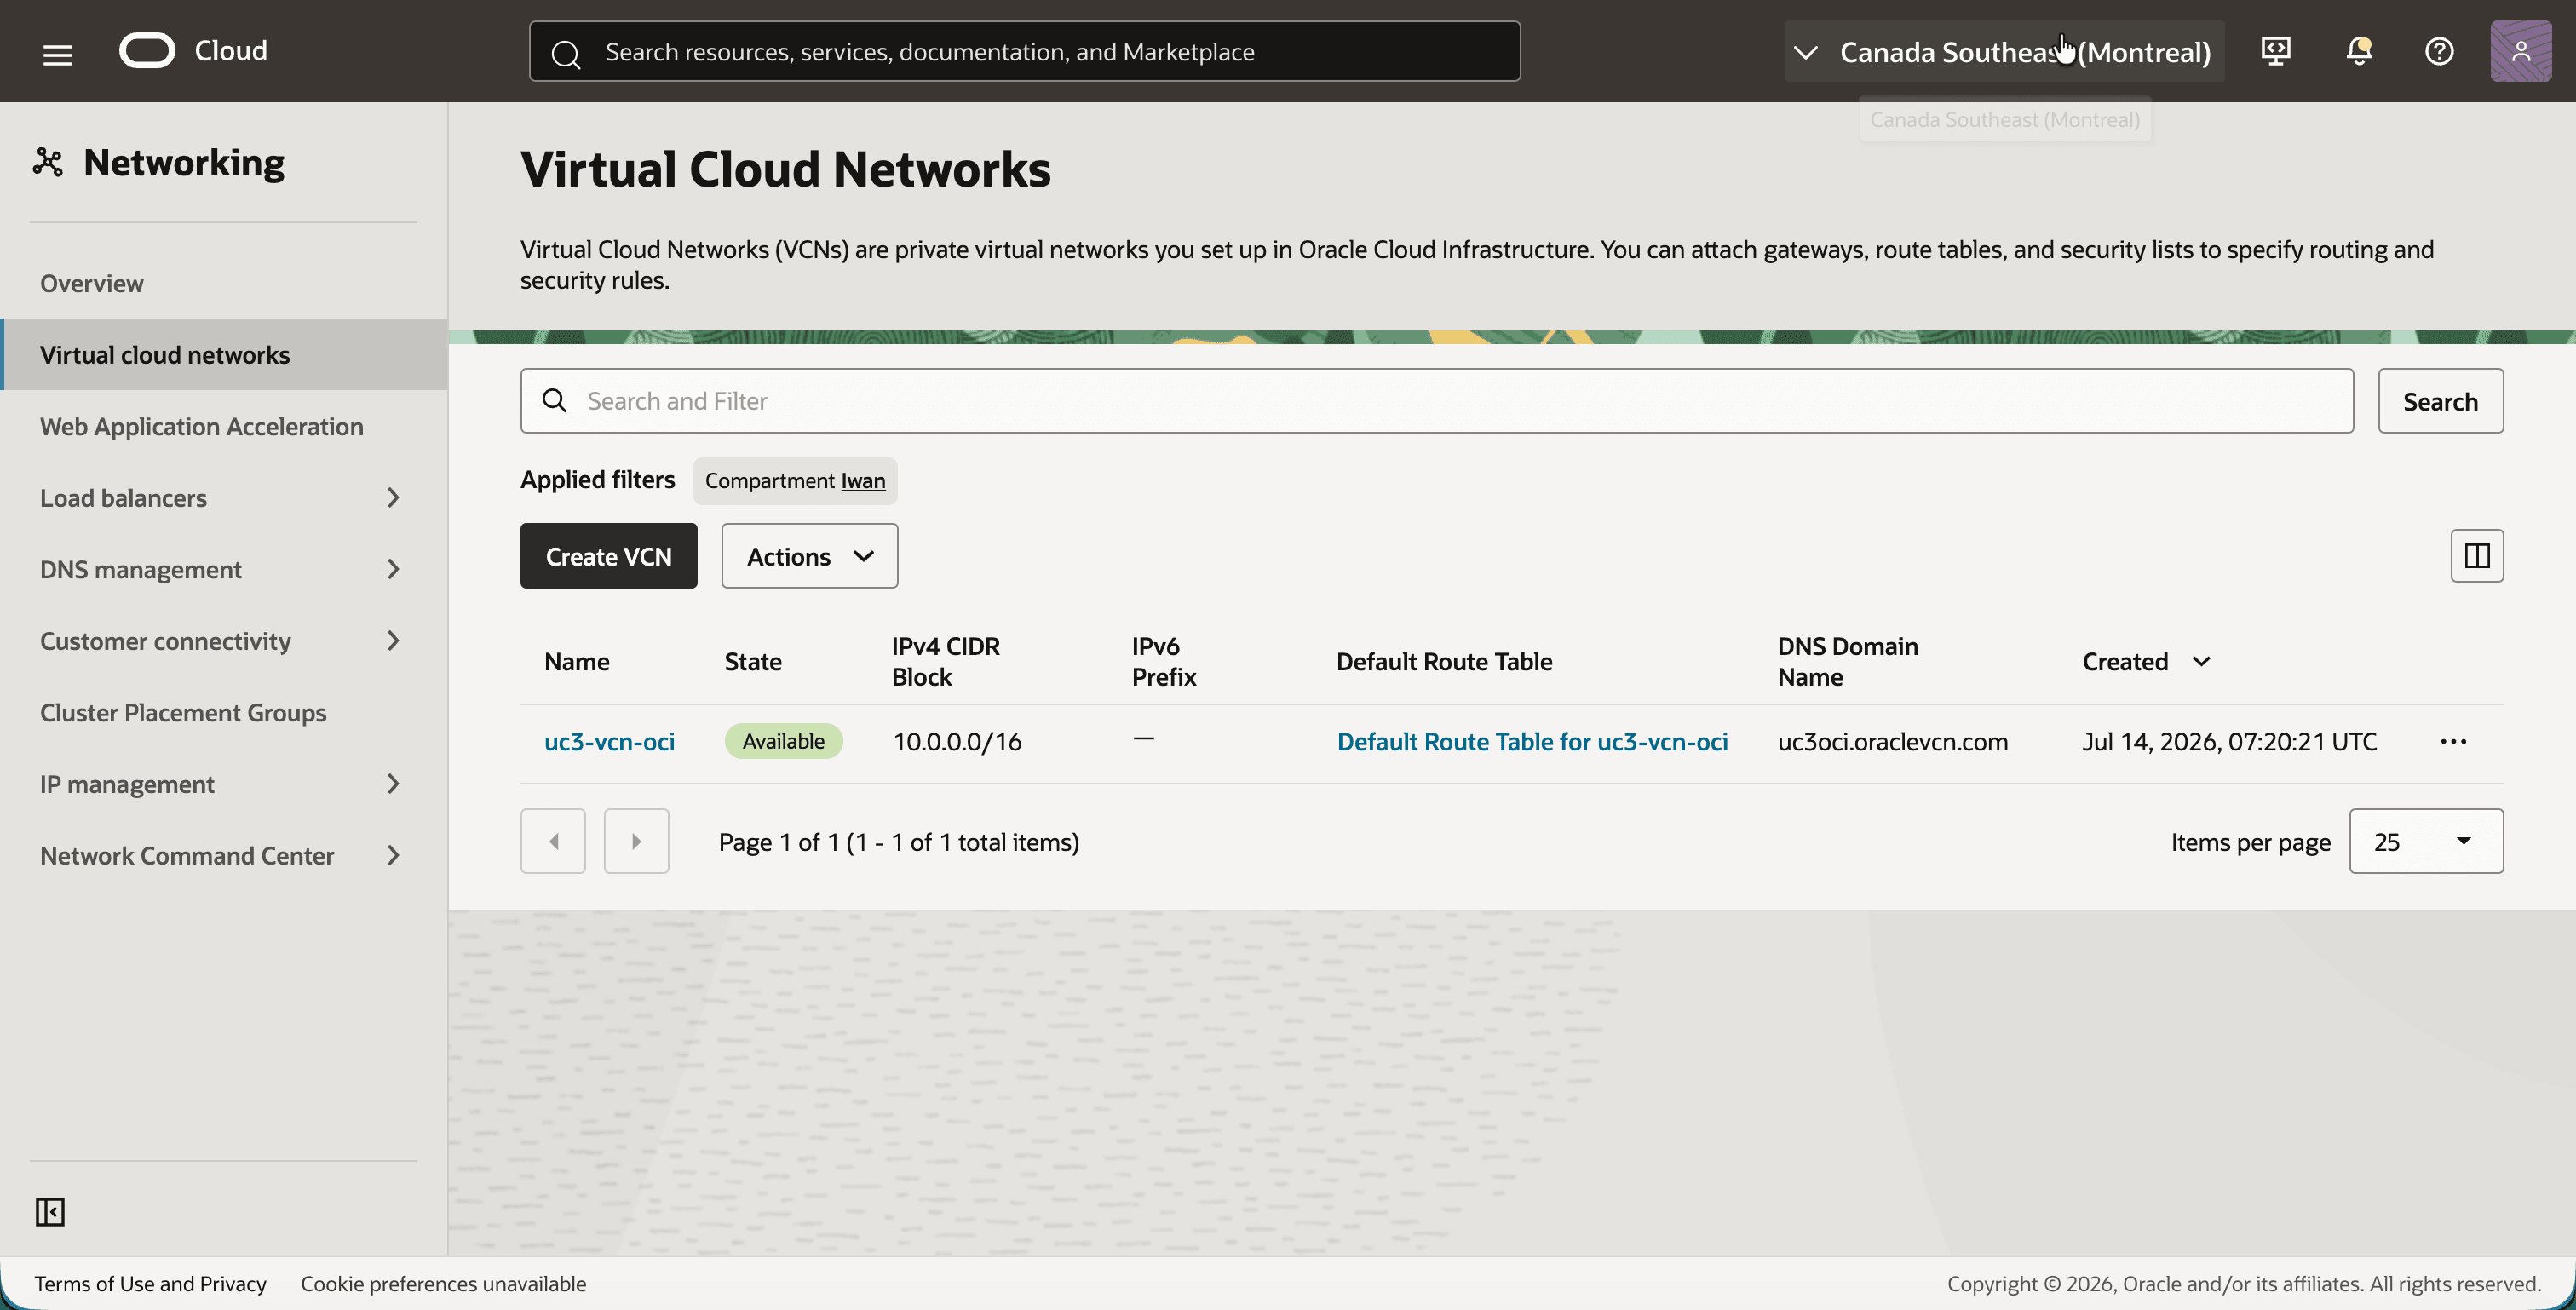
- Abra o menu de navegação, clique em Rede e, em seguida, em Rede virtual na nuvem.
- Observe a VCN
uc3-vcn-ocicom o Bloco IPv4 CIDR10.0.0.0/16.
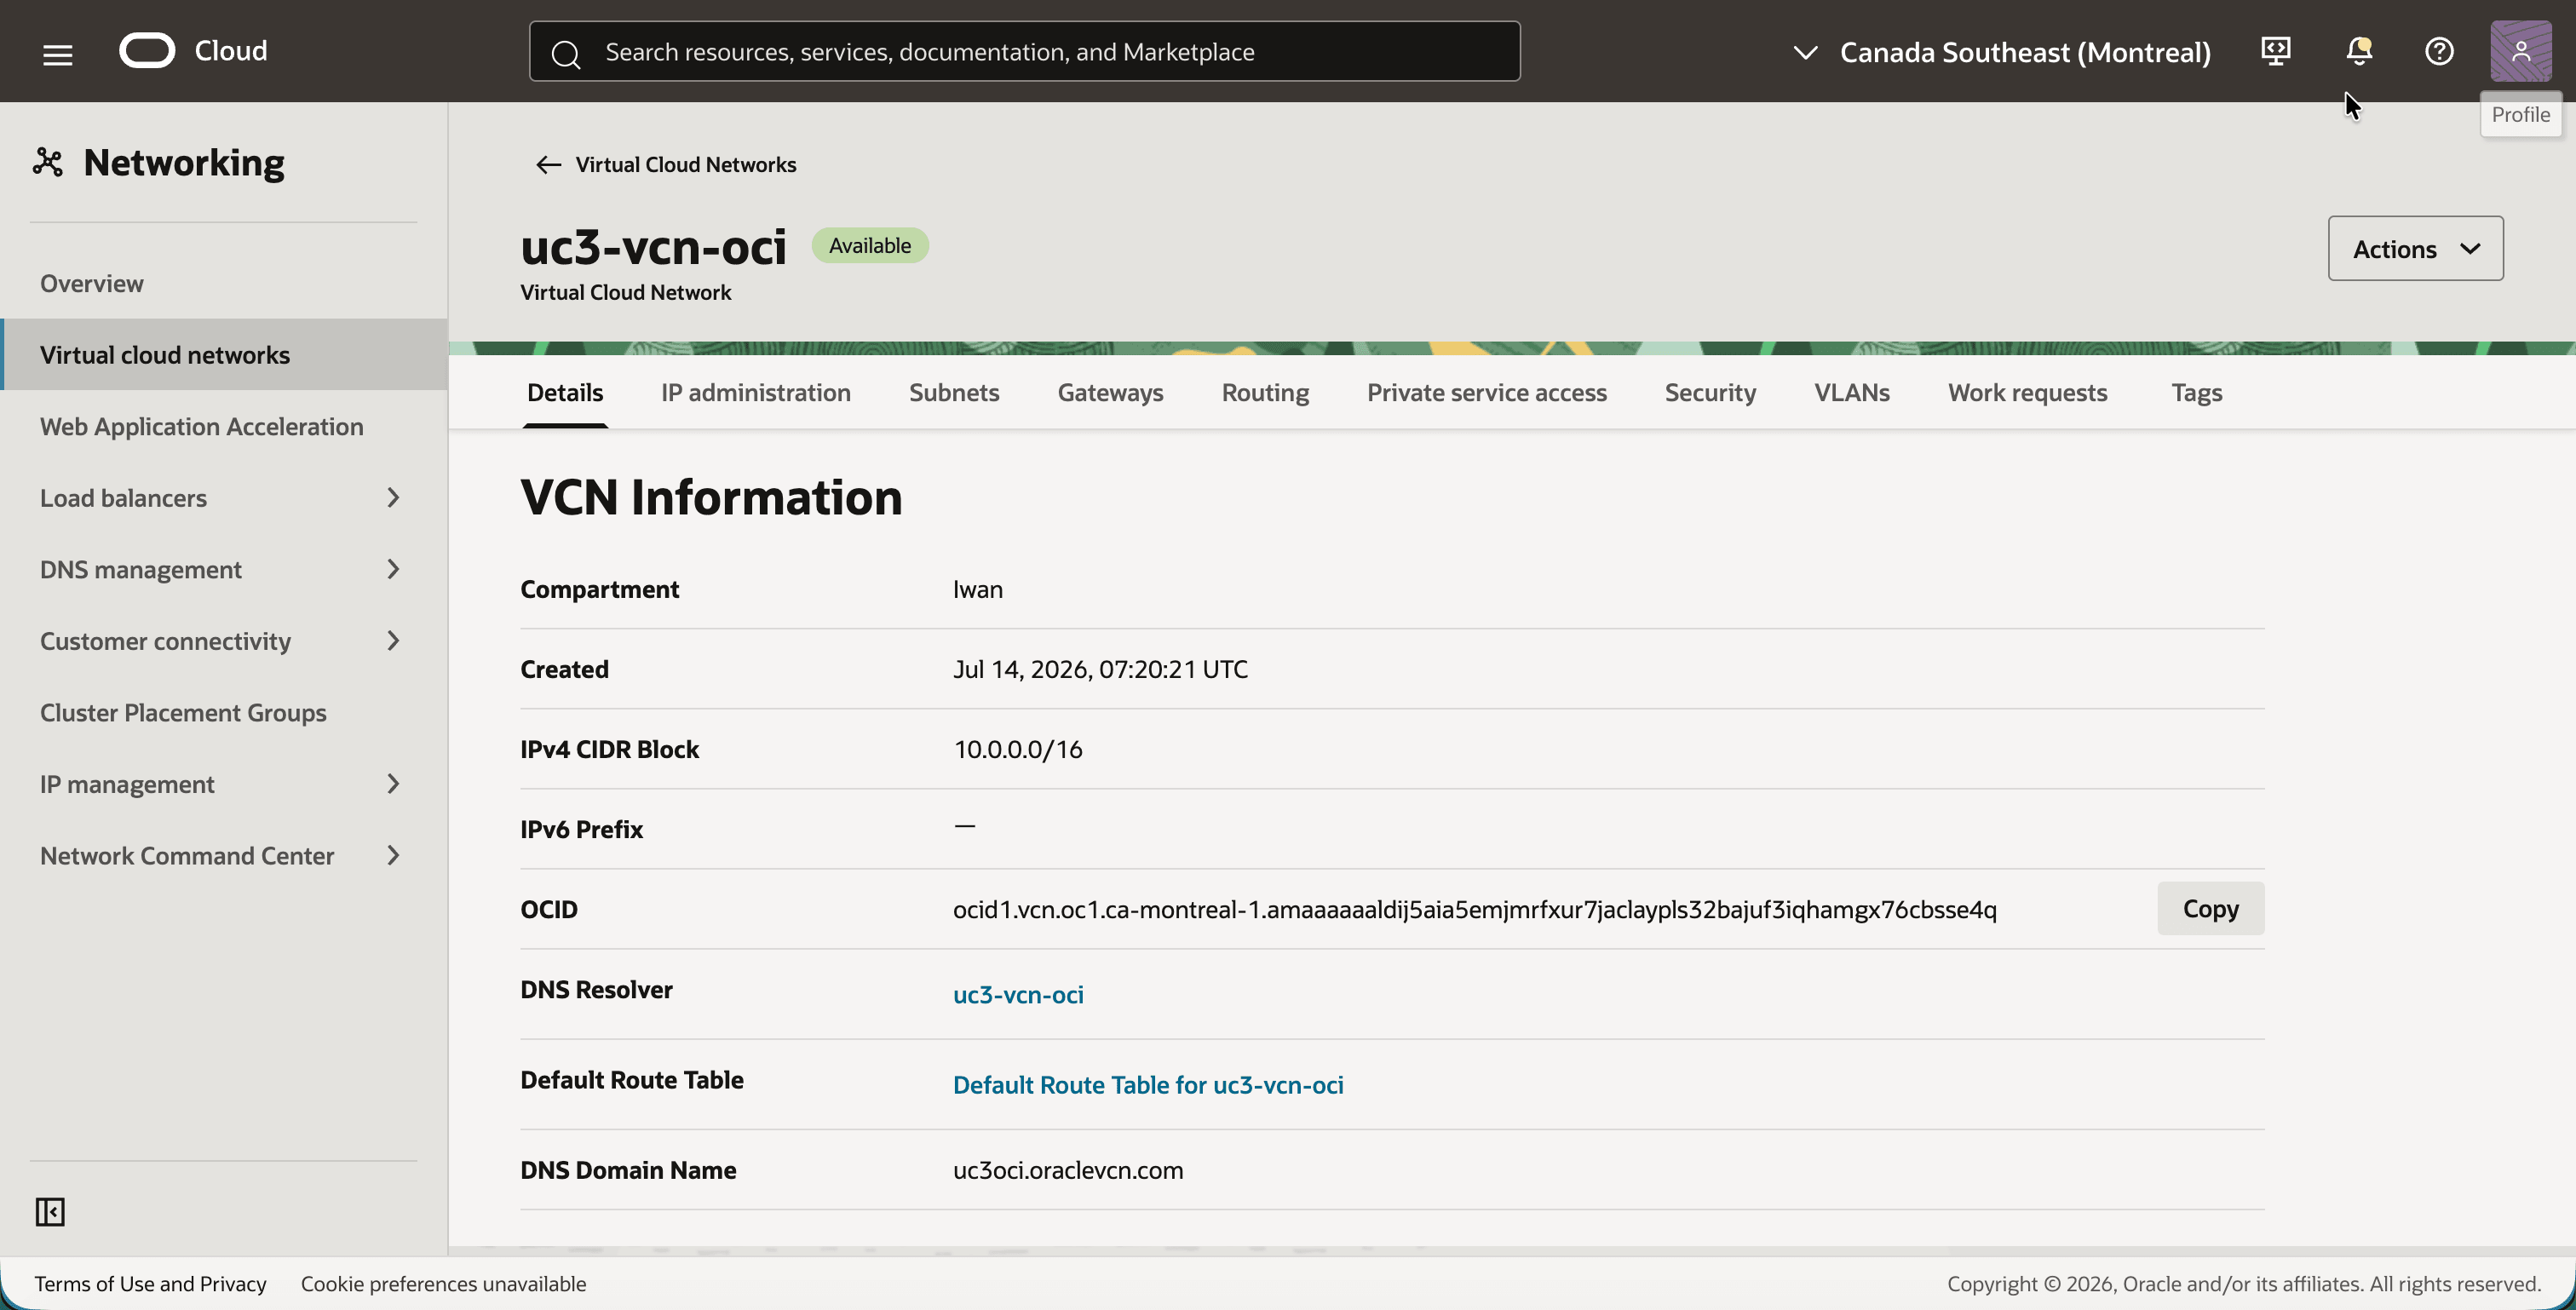
- Clique em
uc3-vcn-oci. - Observe o Bloco IPv4 CIDR
10.0.0.0/16na guia Detalhes.
- Clique na guia Sub-redes.
- Observe a sub-rede
uc3-subnet-ocicom o Bloco IPv4 CIDR10.0.1.0/24.
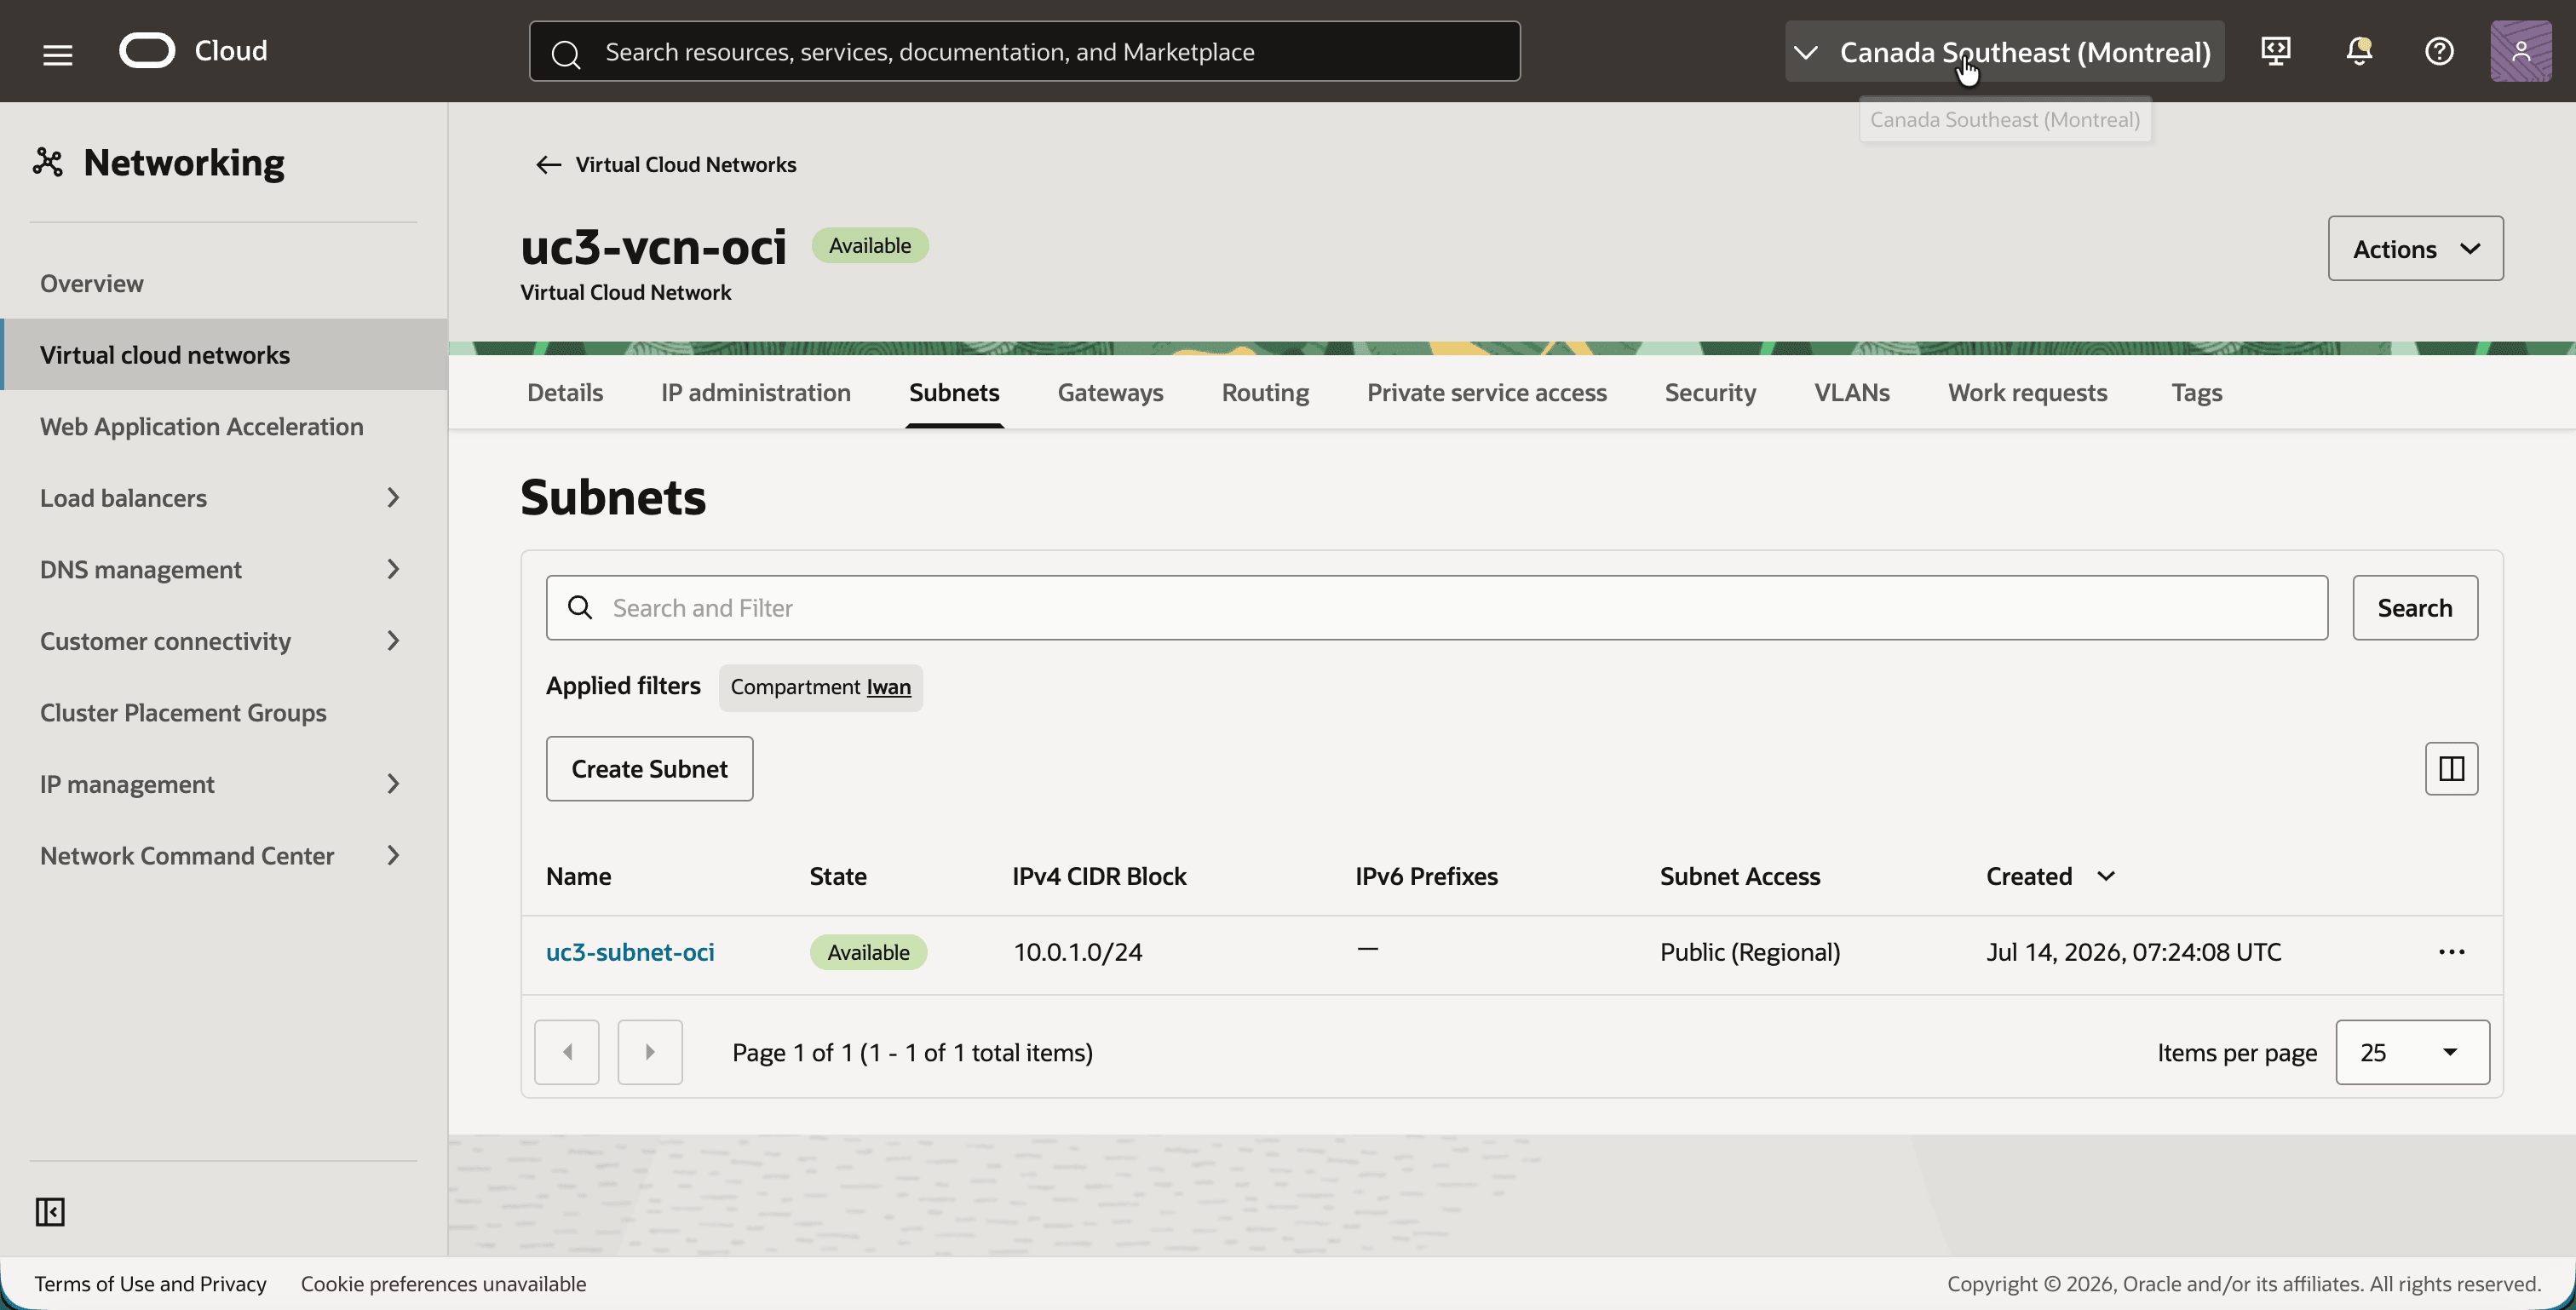
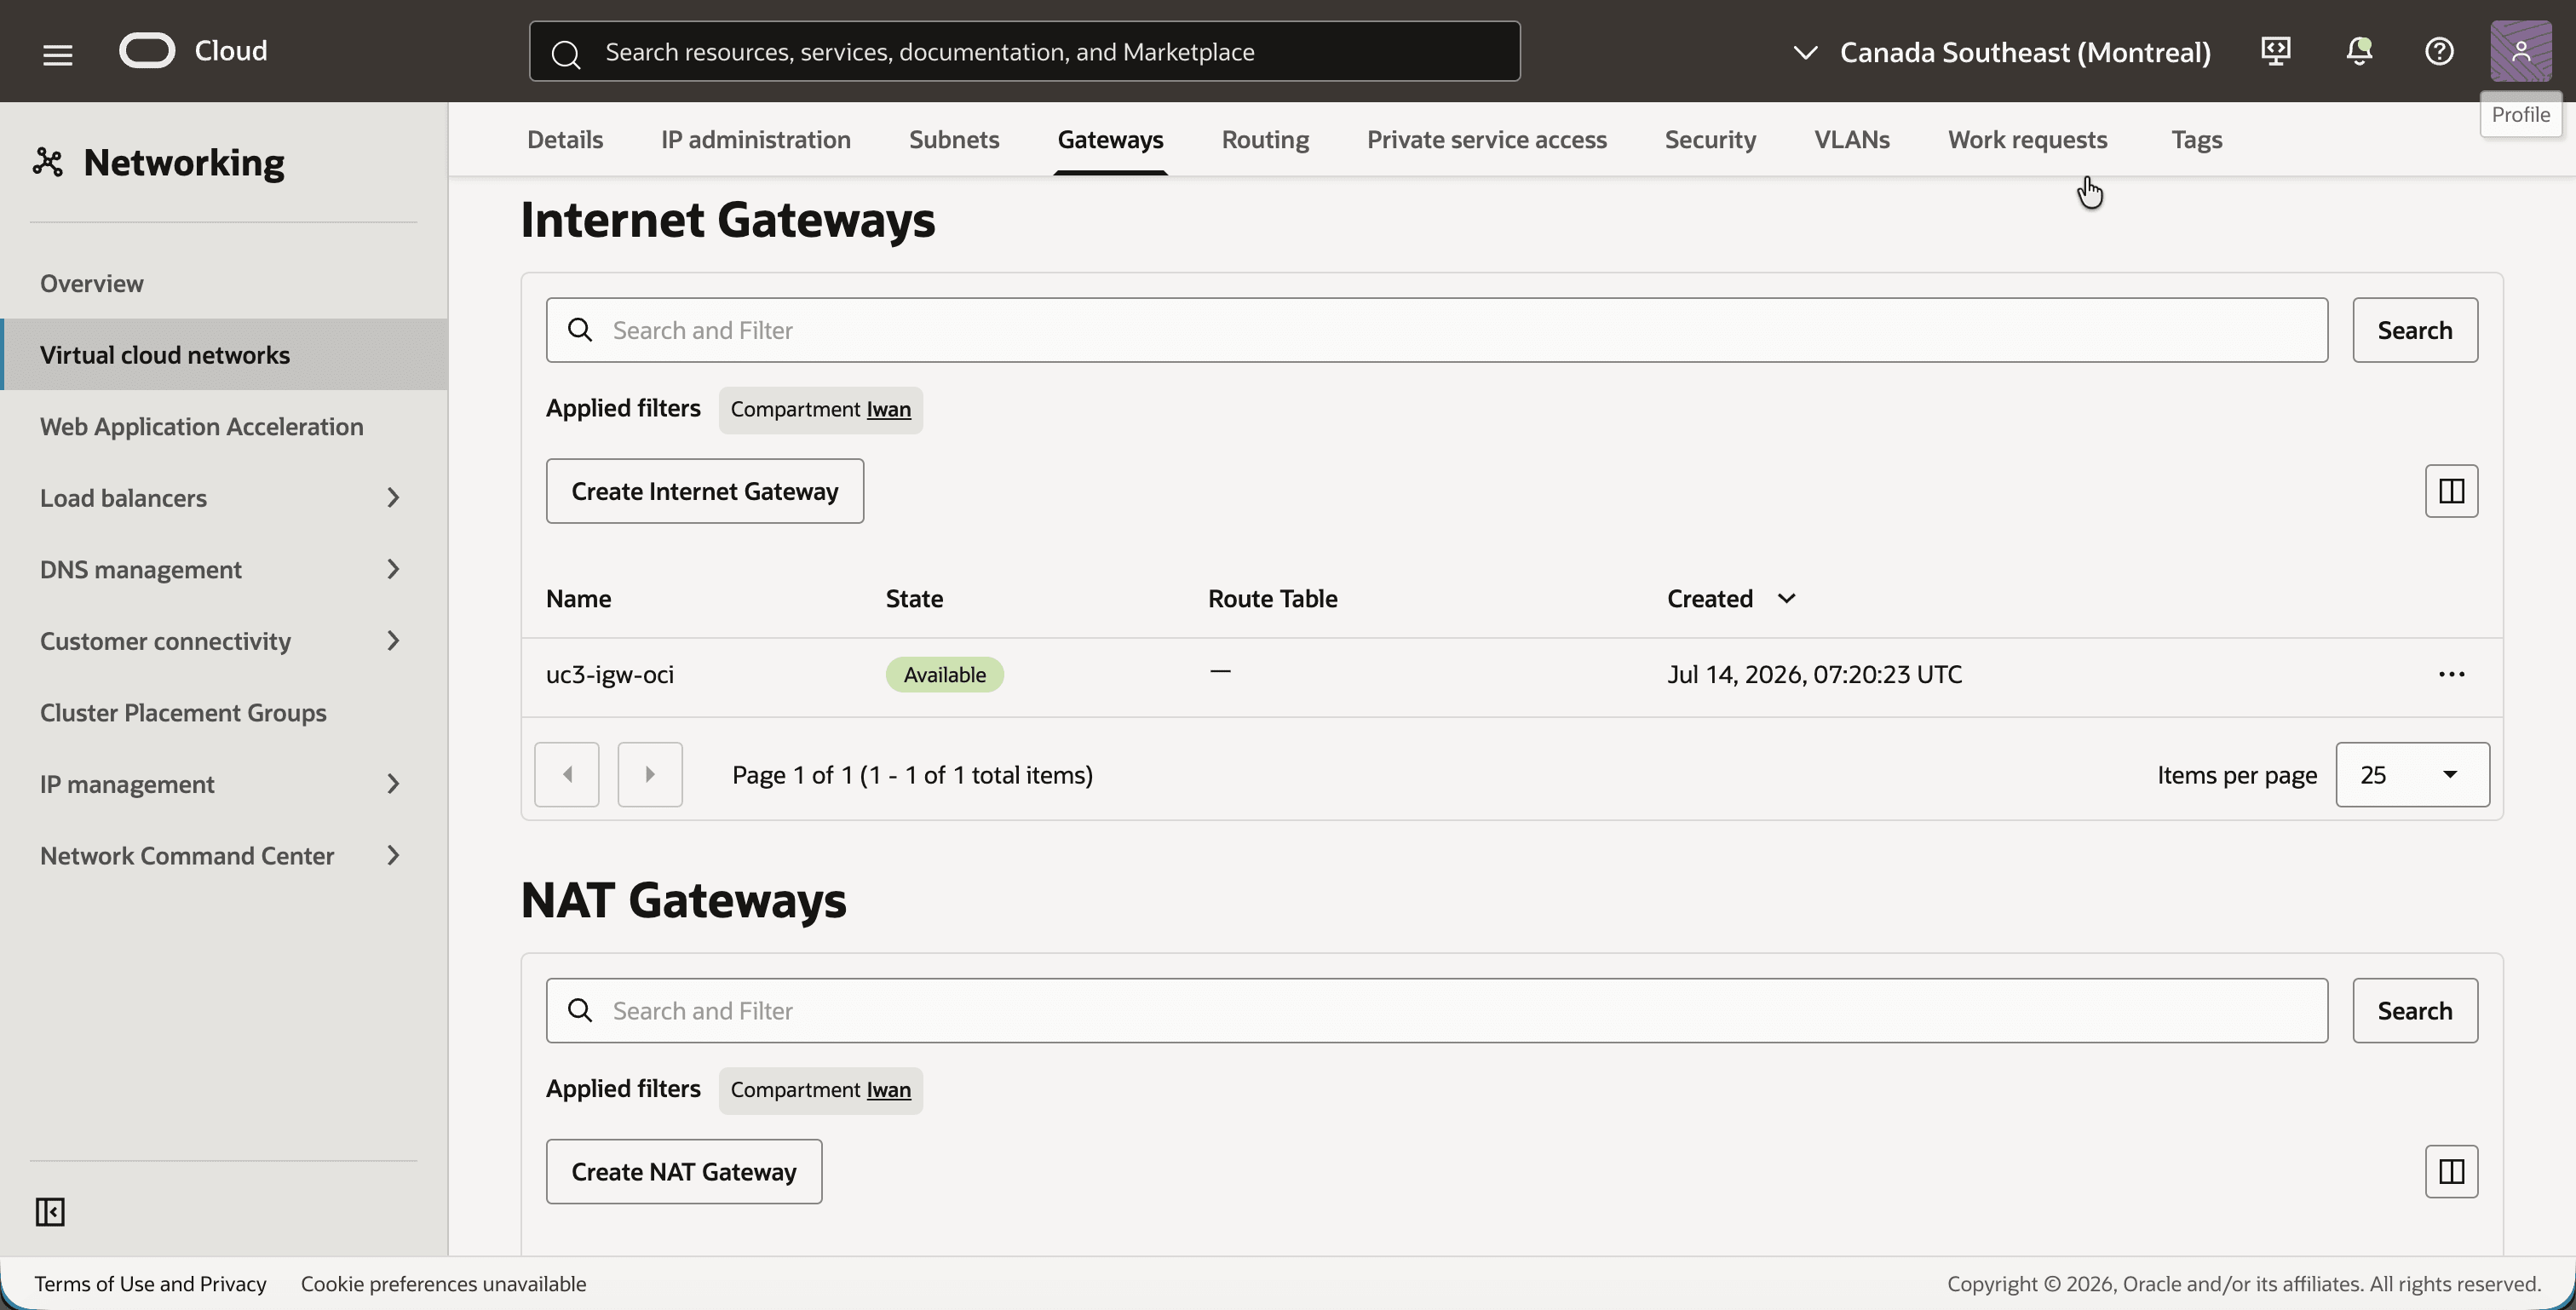
O gateway de internet só está aqui para que você possa acessar a instância de teste via SSH.
- Clique na guia Gateways.
- Observe o gateway de internet
uc3-igw-oci.
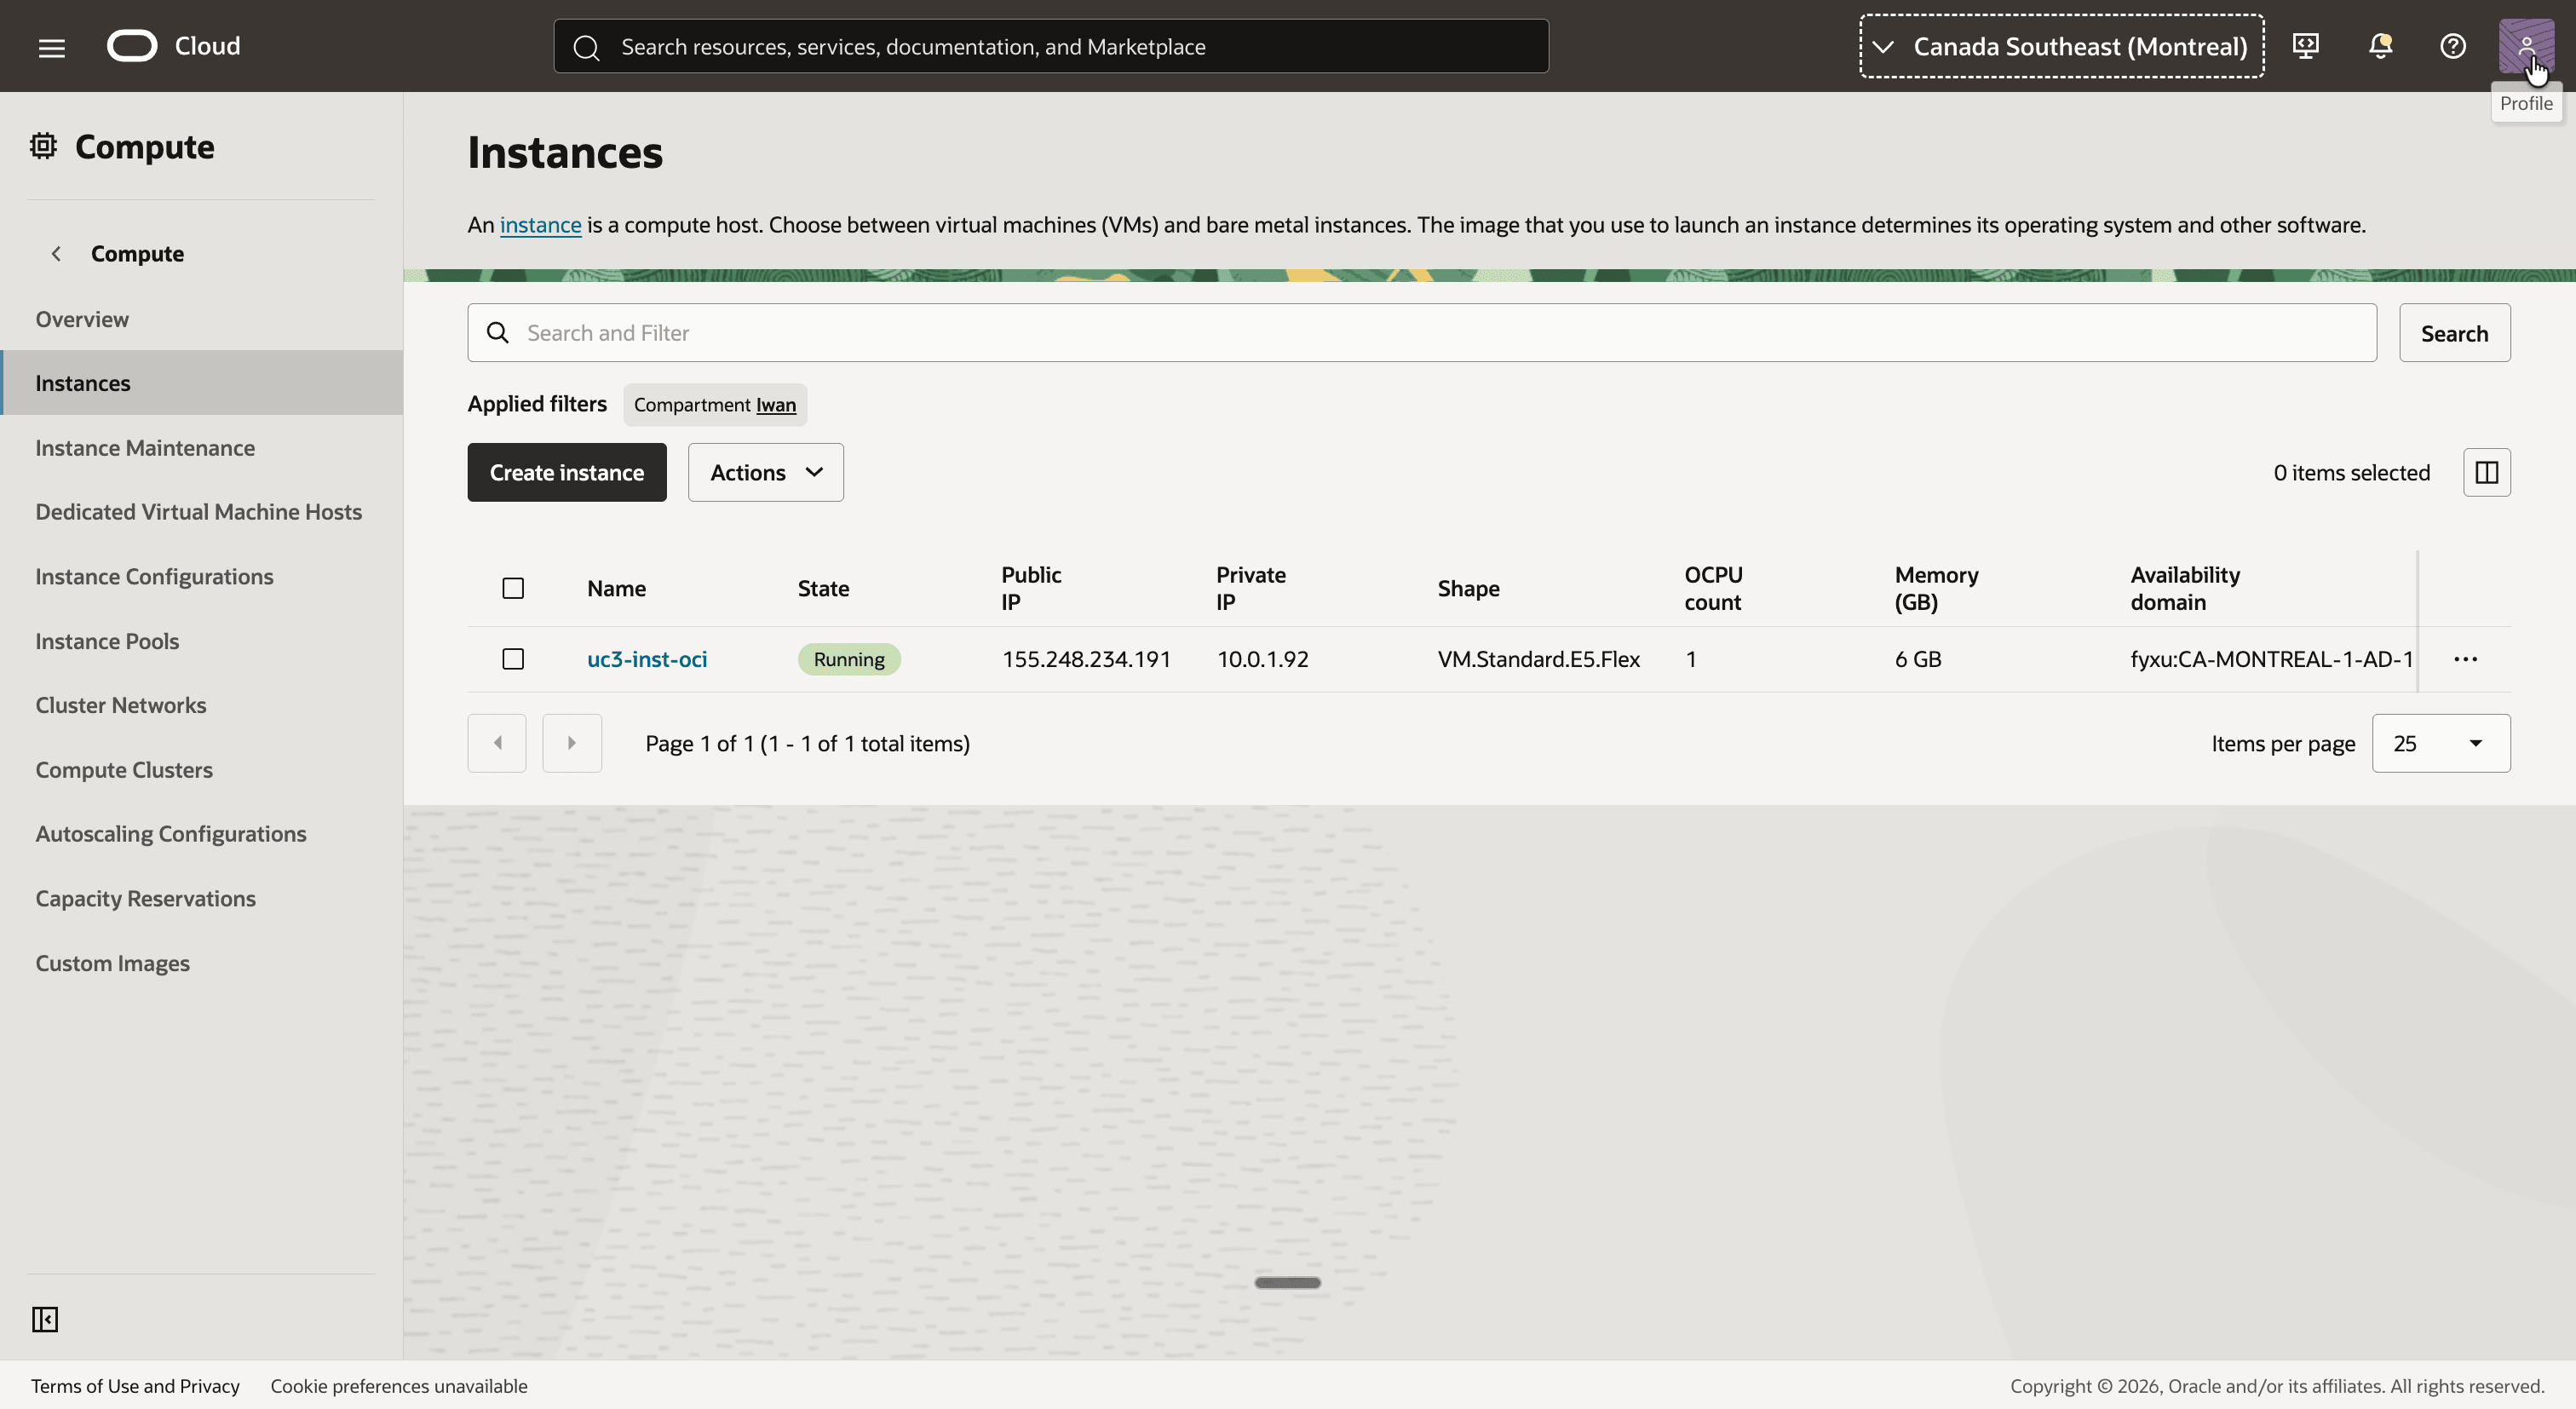
- Abra o menu de navegação, clique em Compute e depois em Instâncias.
- Observe a instância
uc3-inst-ocicom o endereço IP privado10.0.1.92.
Etapa 02: Revise a rede on-premises simulada
A rede on-premises é simulada com uma VCN em outra região. Ele usa o mesmo espaço de endereço do lado da OCI, que é o ponto principal deste tutorial. Se você tiver uma rede e um roteador on-premises reais, poderá ler essa etapa para referência e continuar com a Etapa 05.
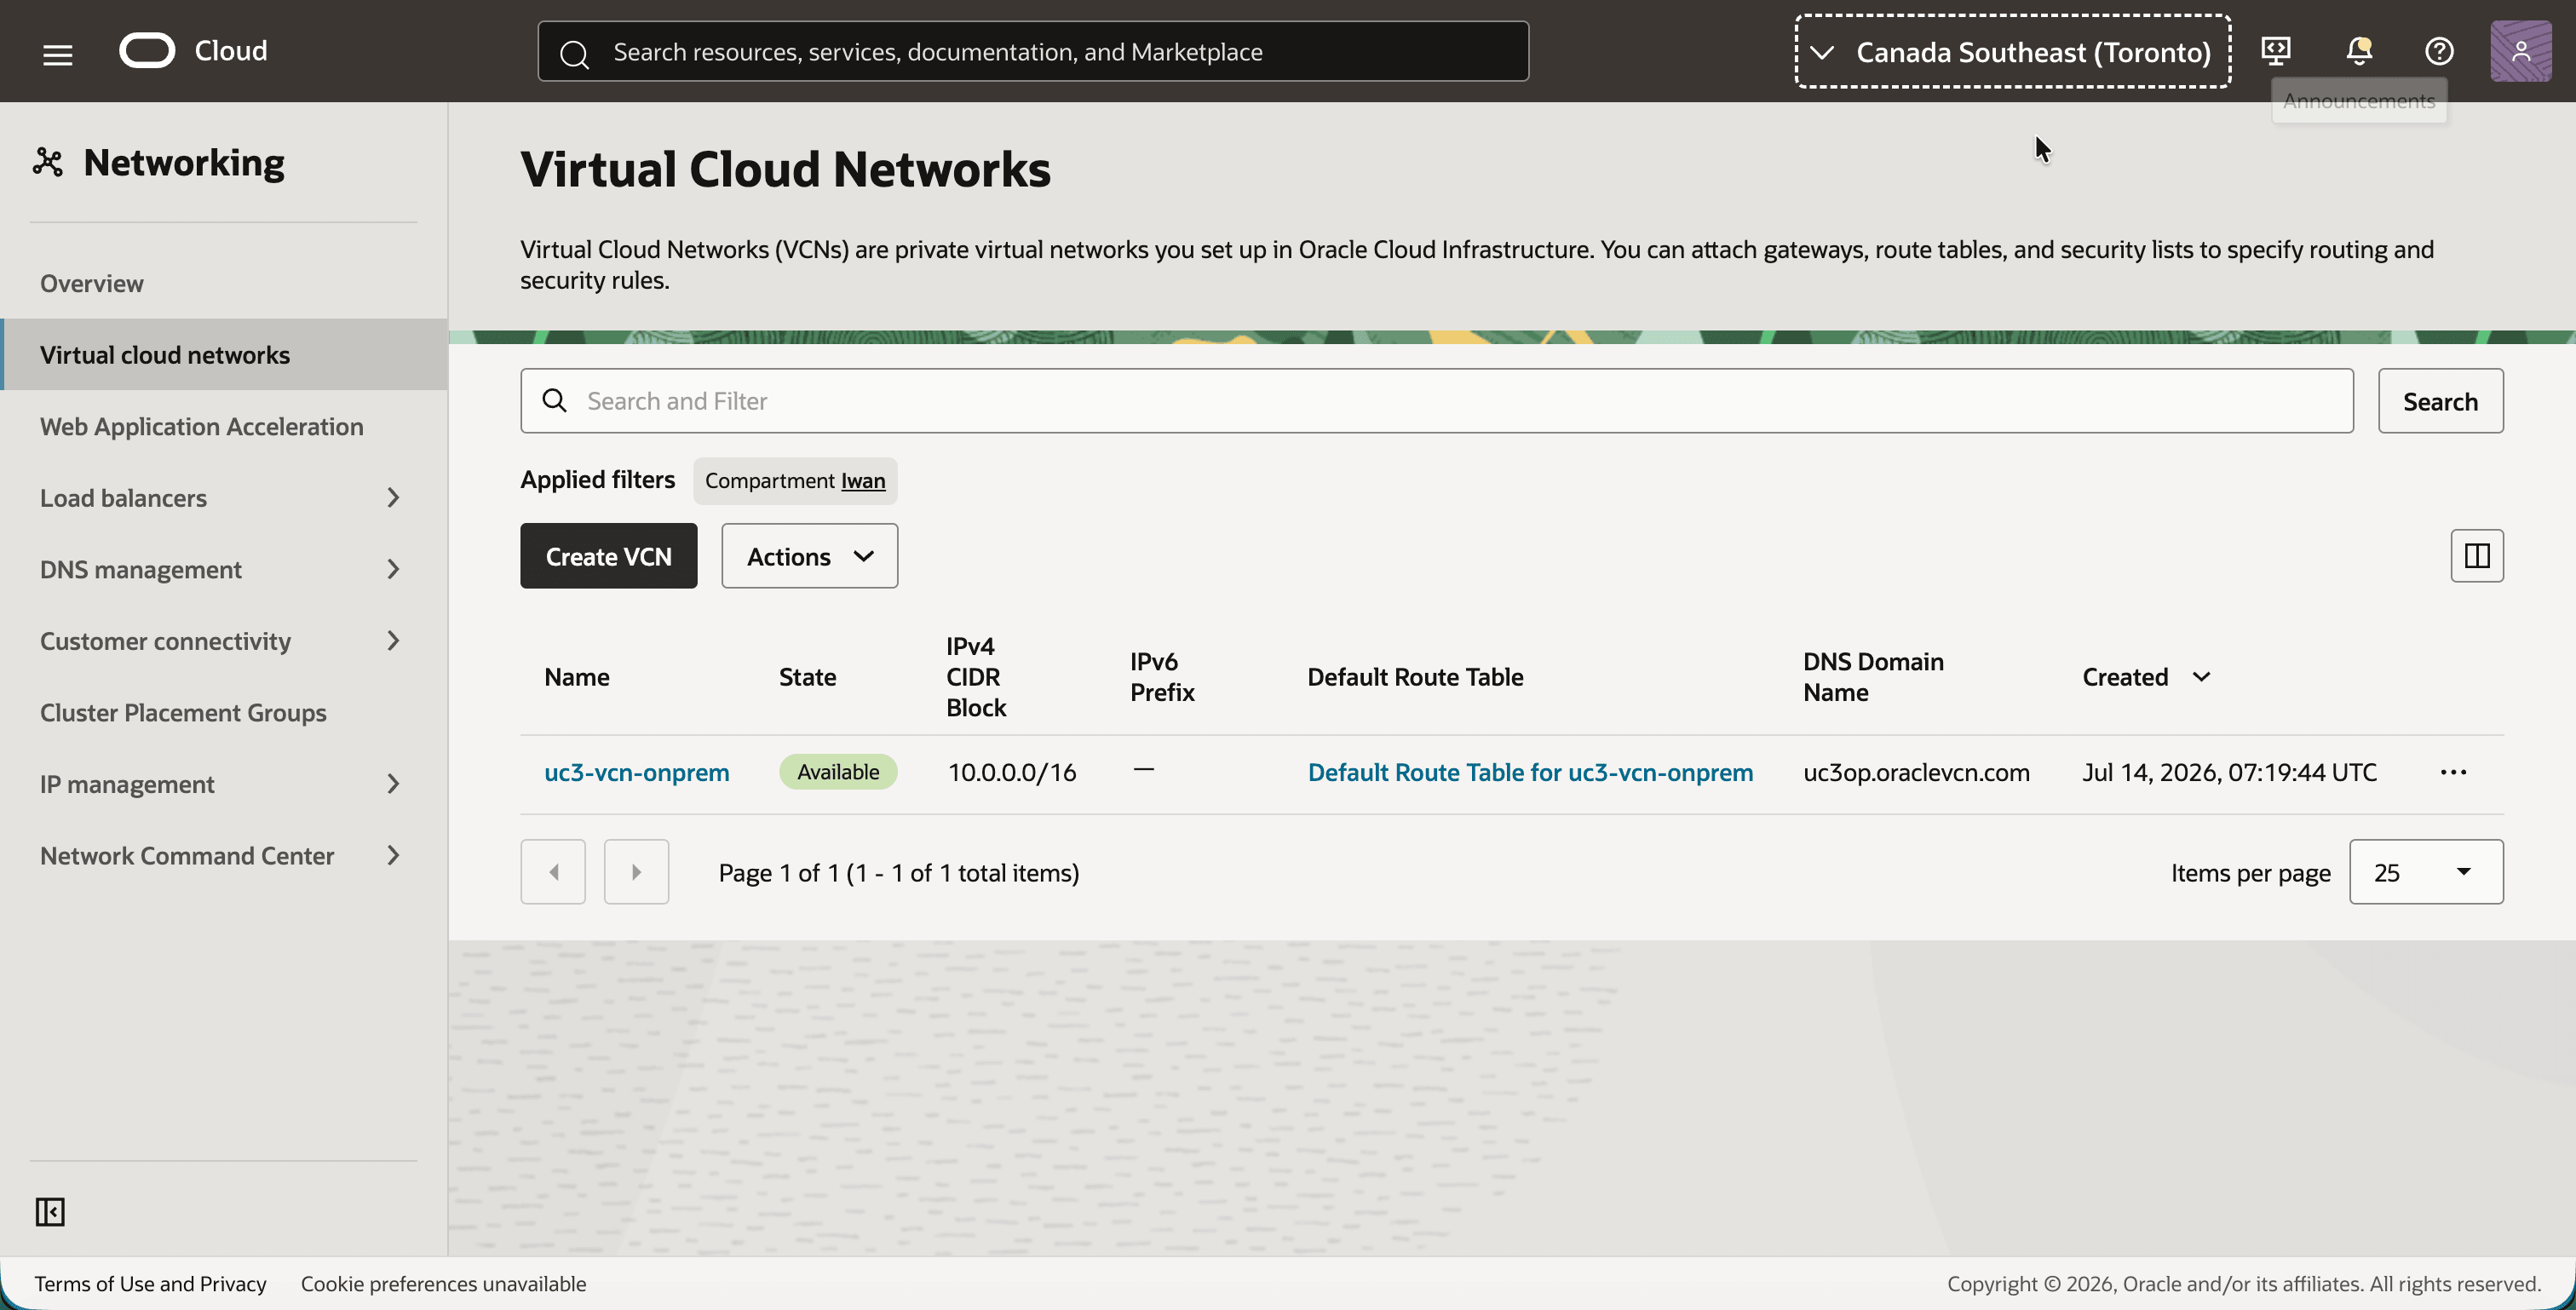
- Selecione a região Sudeste do Canadá (Toronto).
- Abra o menu de navegação, clique em Rede e, em seguida, em Rede virtual na nuvem.
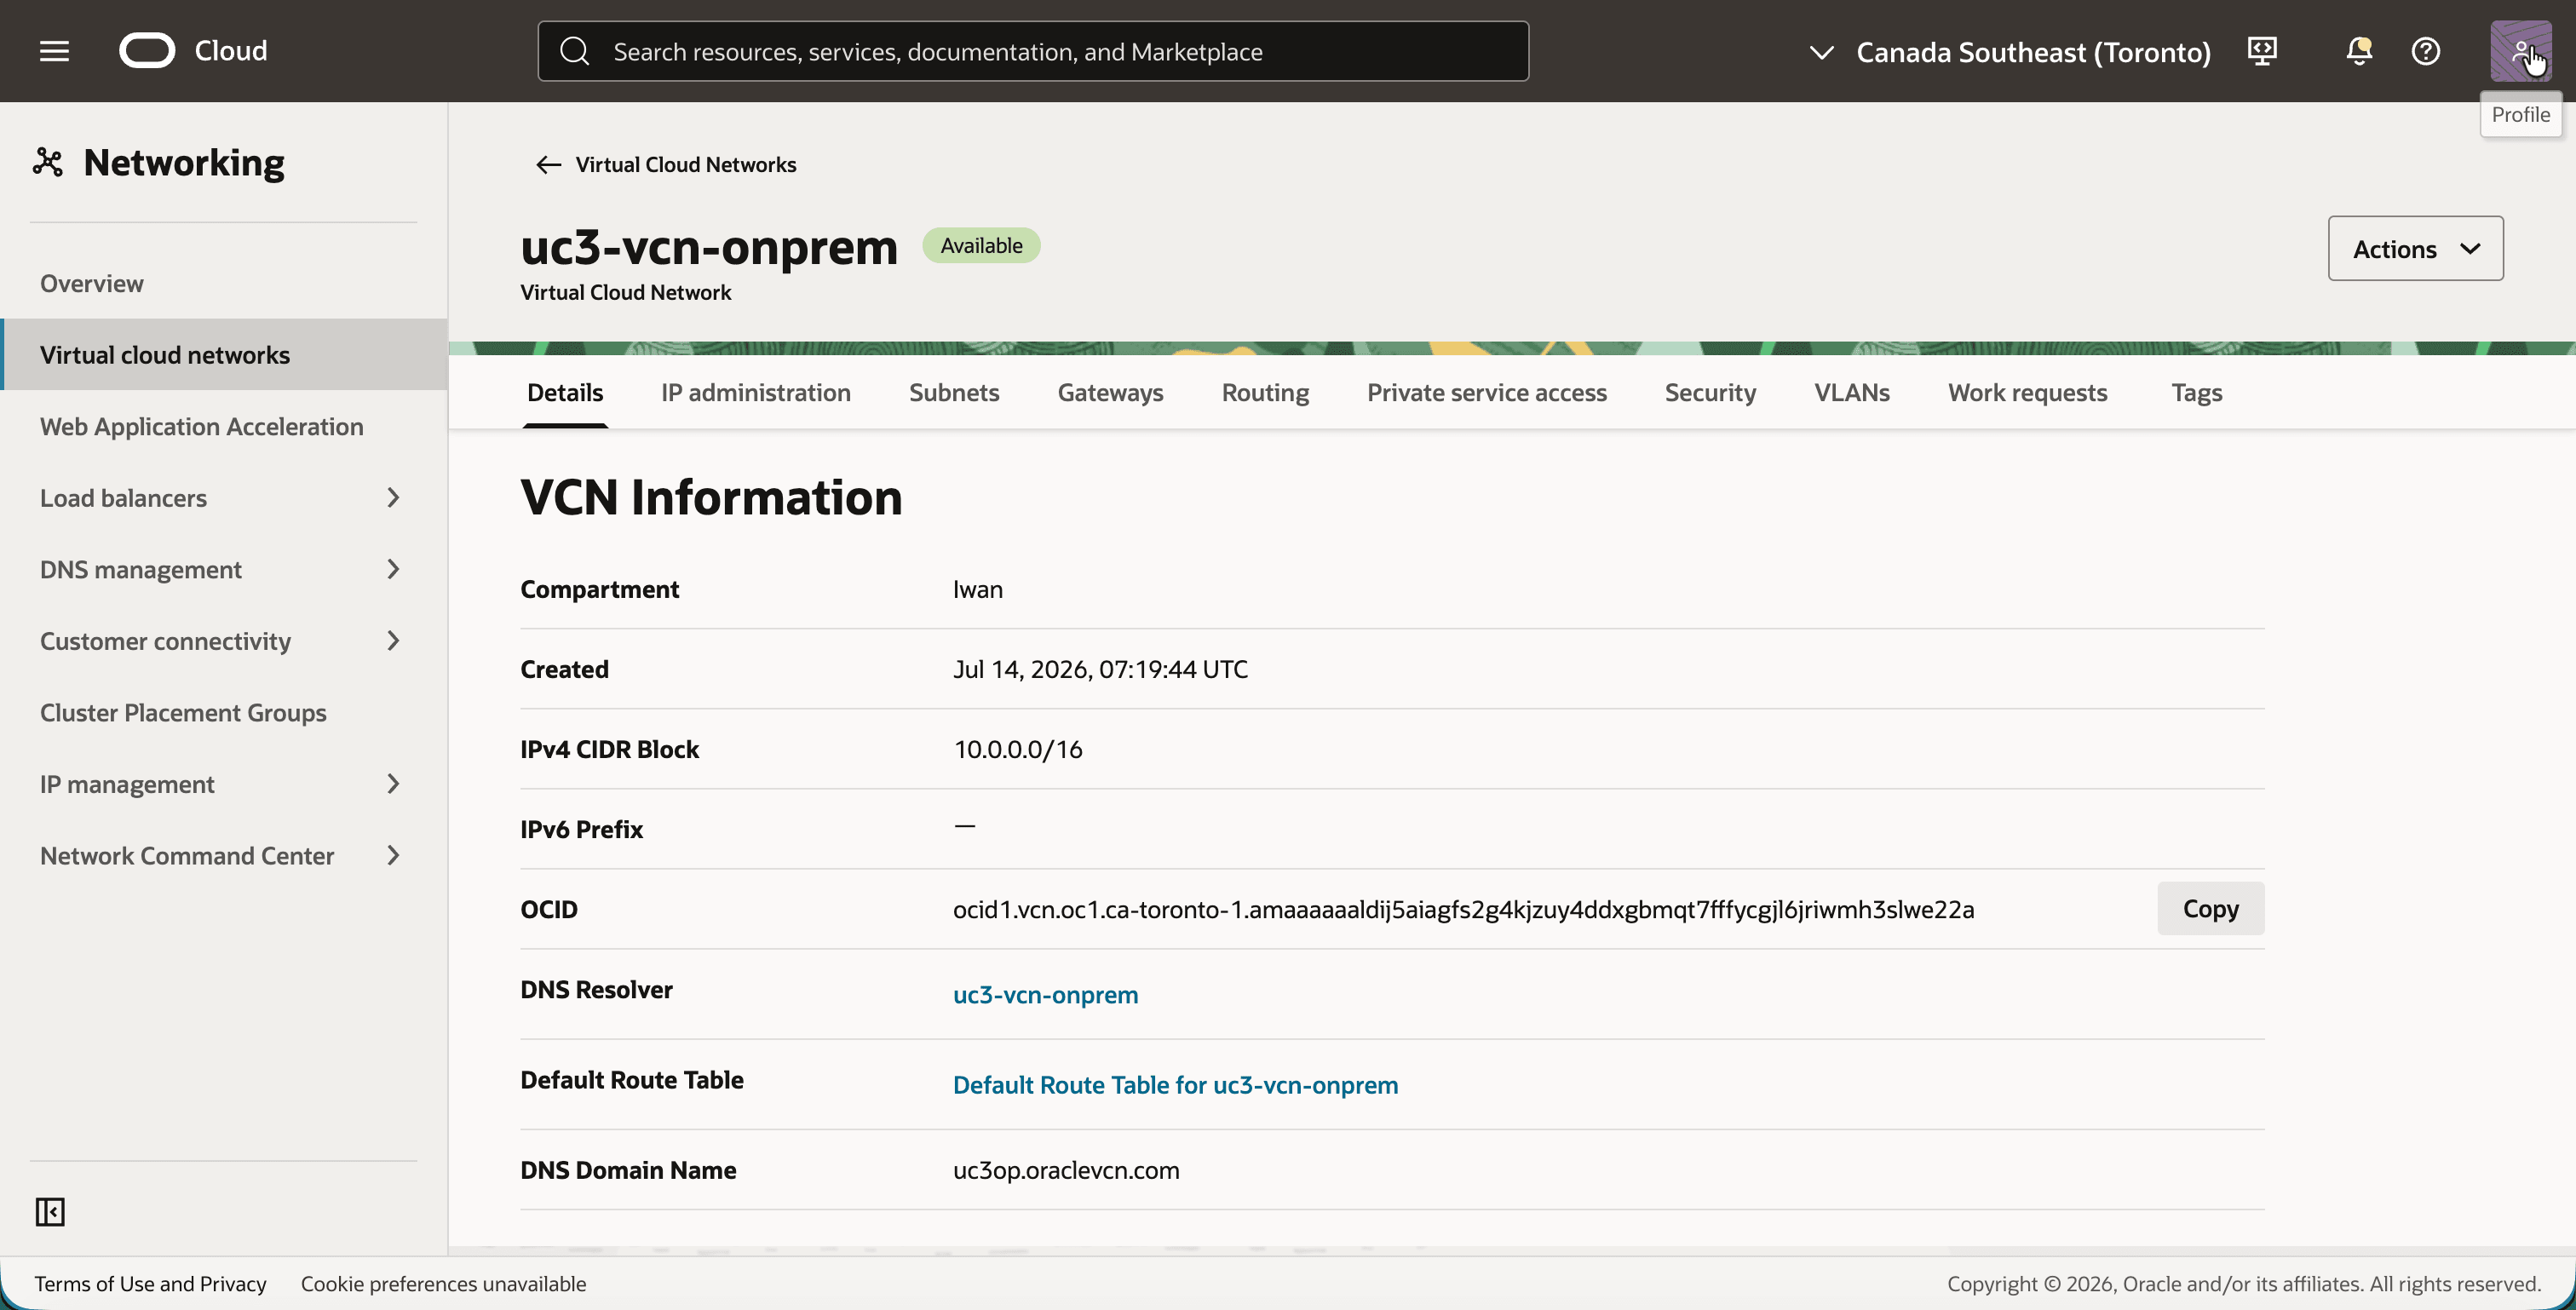
- Observe a VCN
uc3-vcn-onpremcom o mesmo Bloco IPv4 CIDR10.0.0.0/16.
- Clique em
uc3-vcn-onprem. - Observe o Bloco IPv4 CIDR
10.0.0.0/16na guia Detalhes.
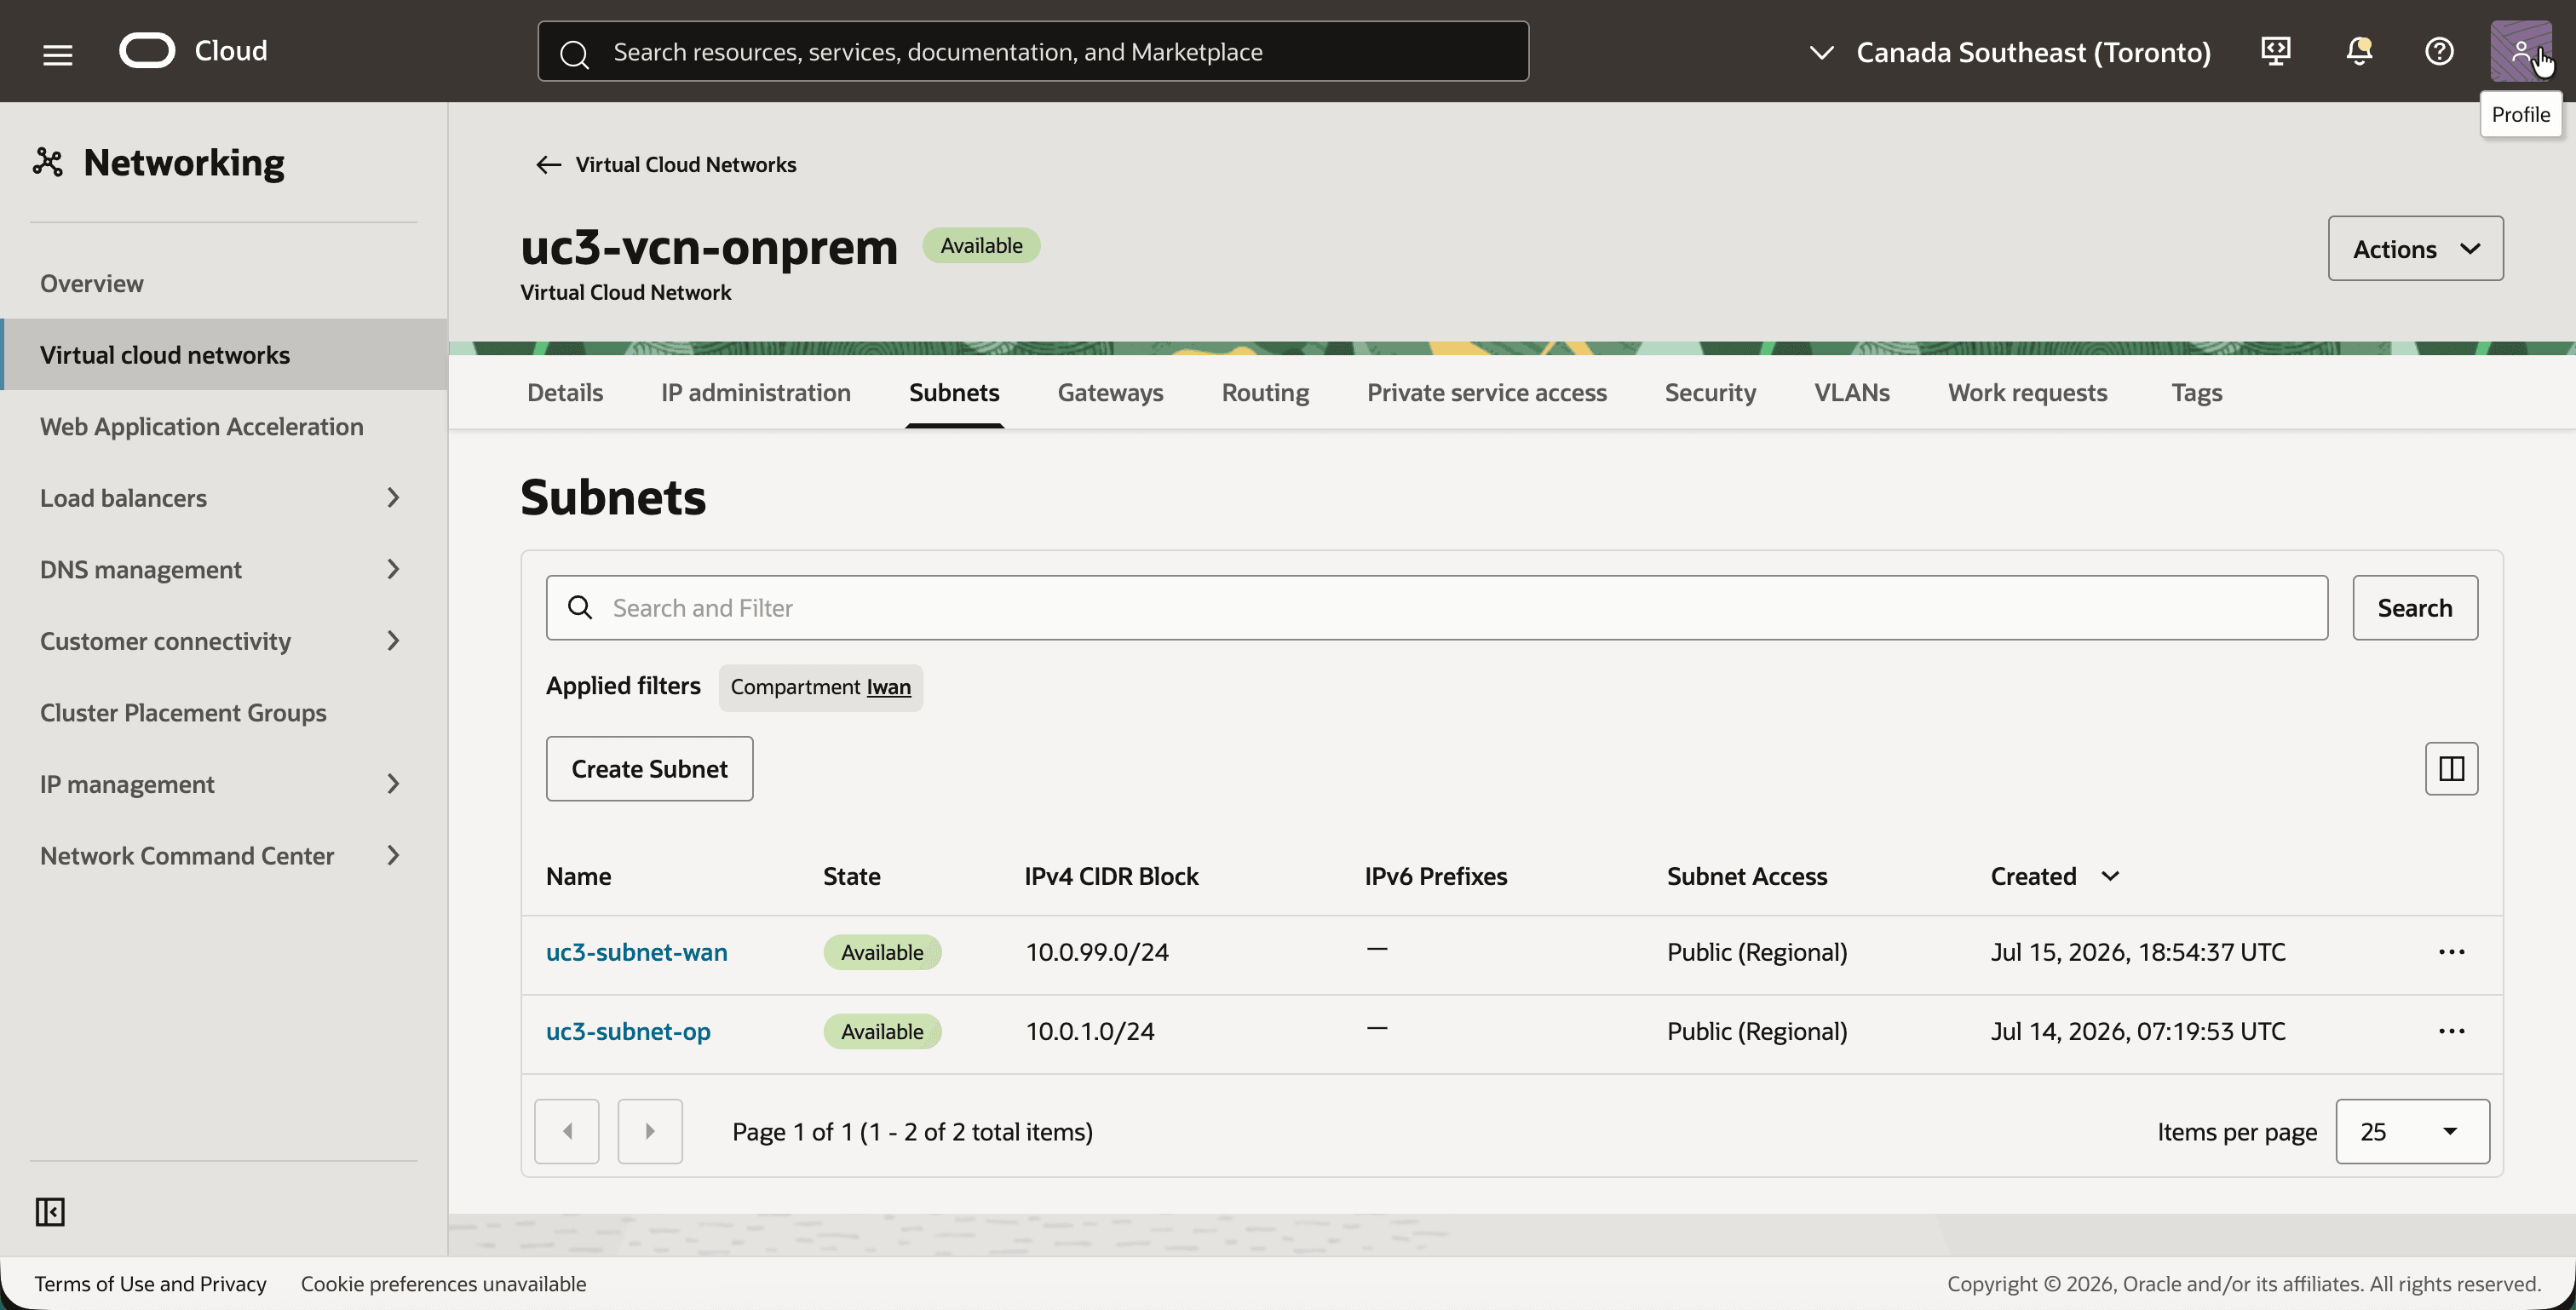
A VCN tem duas sub-redes. Juntos, eles dão à instância do Libreswan os dois lados que um roteador real tem.
- Clique na guia Sub-redes.
- Observe as duas sub-redes:
uc3-subnet-wan(10.0.99.0/24), a parte externa do roteador local.uc3-subnet-op(10.0.1.0/24), a LAN local. Esta é a faixa que se sobrepõe ao lado do OCI.
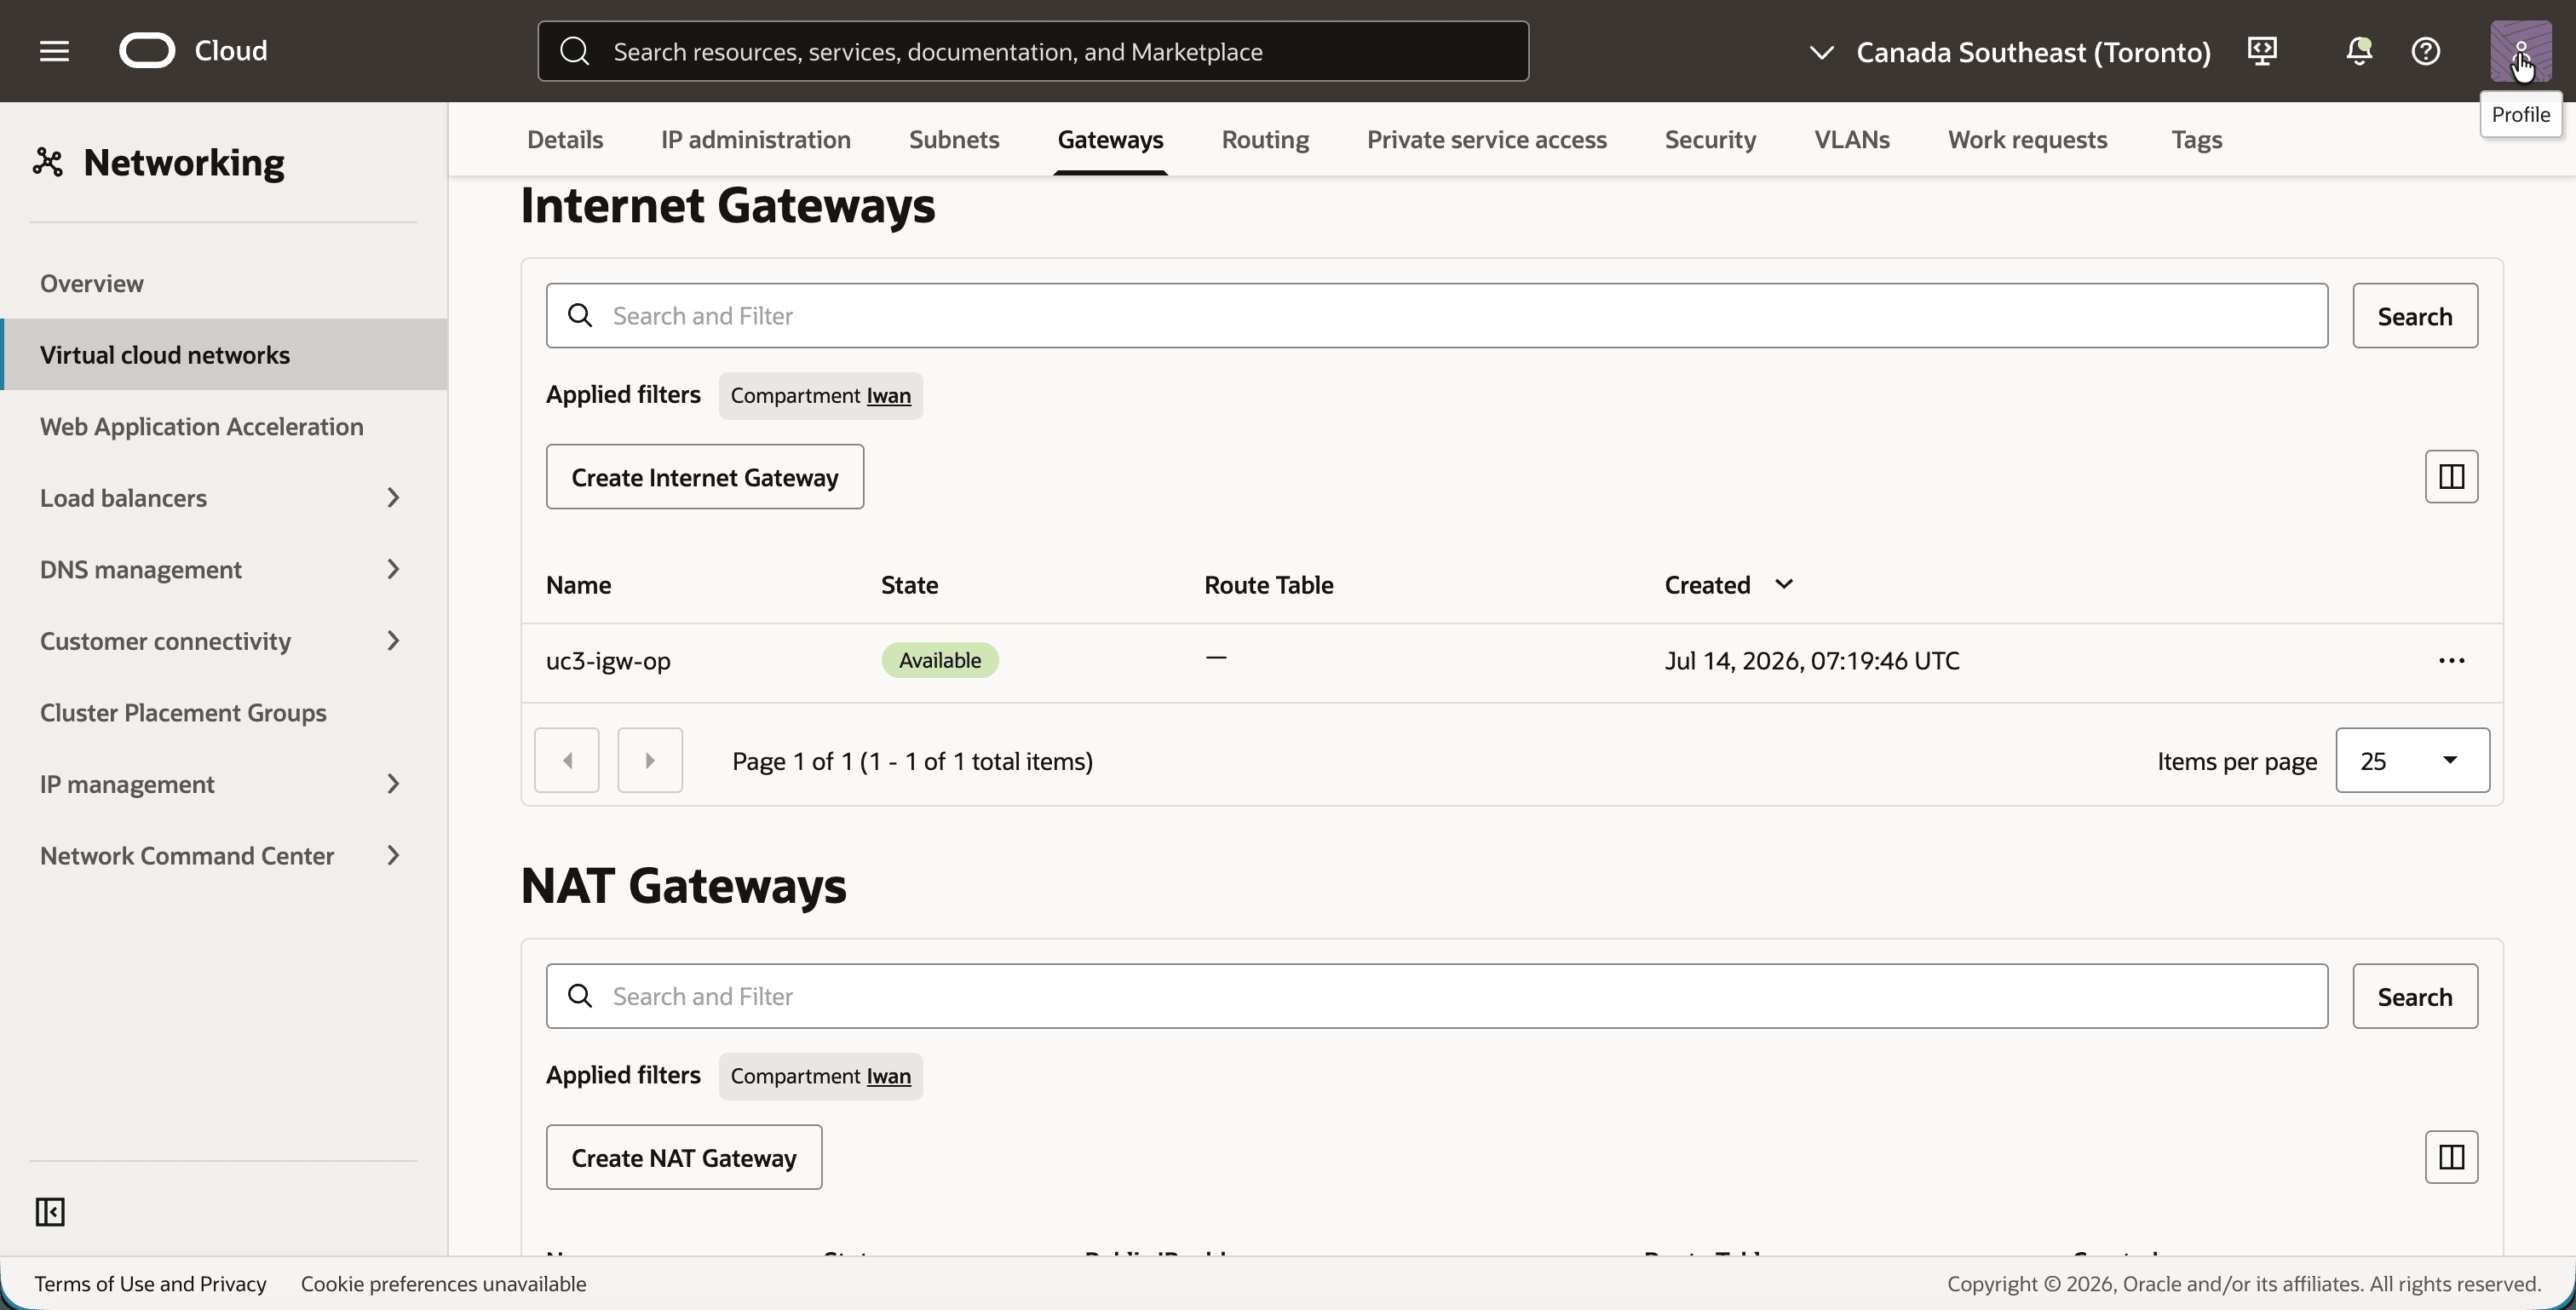
- Clique na guia Gateways.
- Observe o gateway de internet
uc3-igw-op. Nesta simulação, ela desempenha o papel da conexão de internet on-premises.
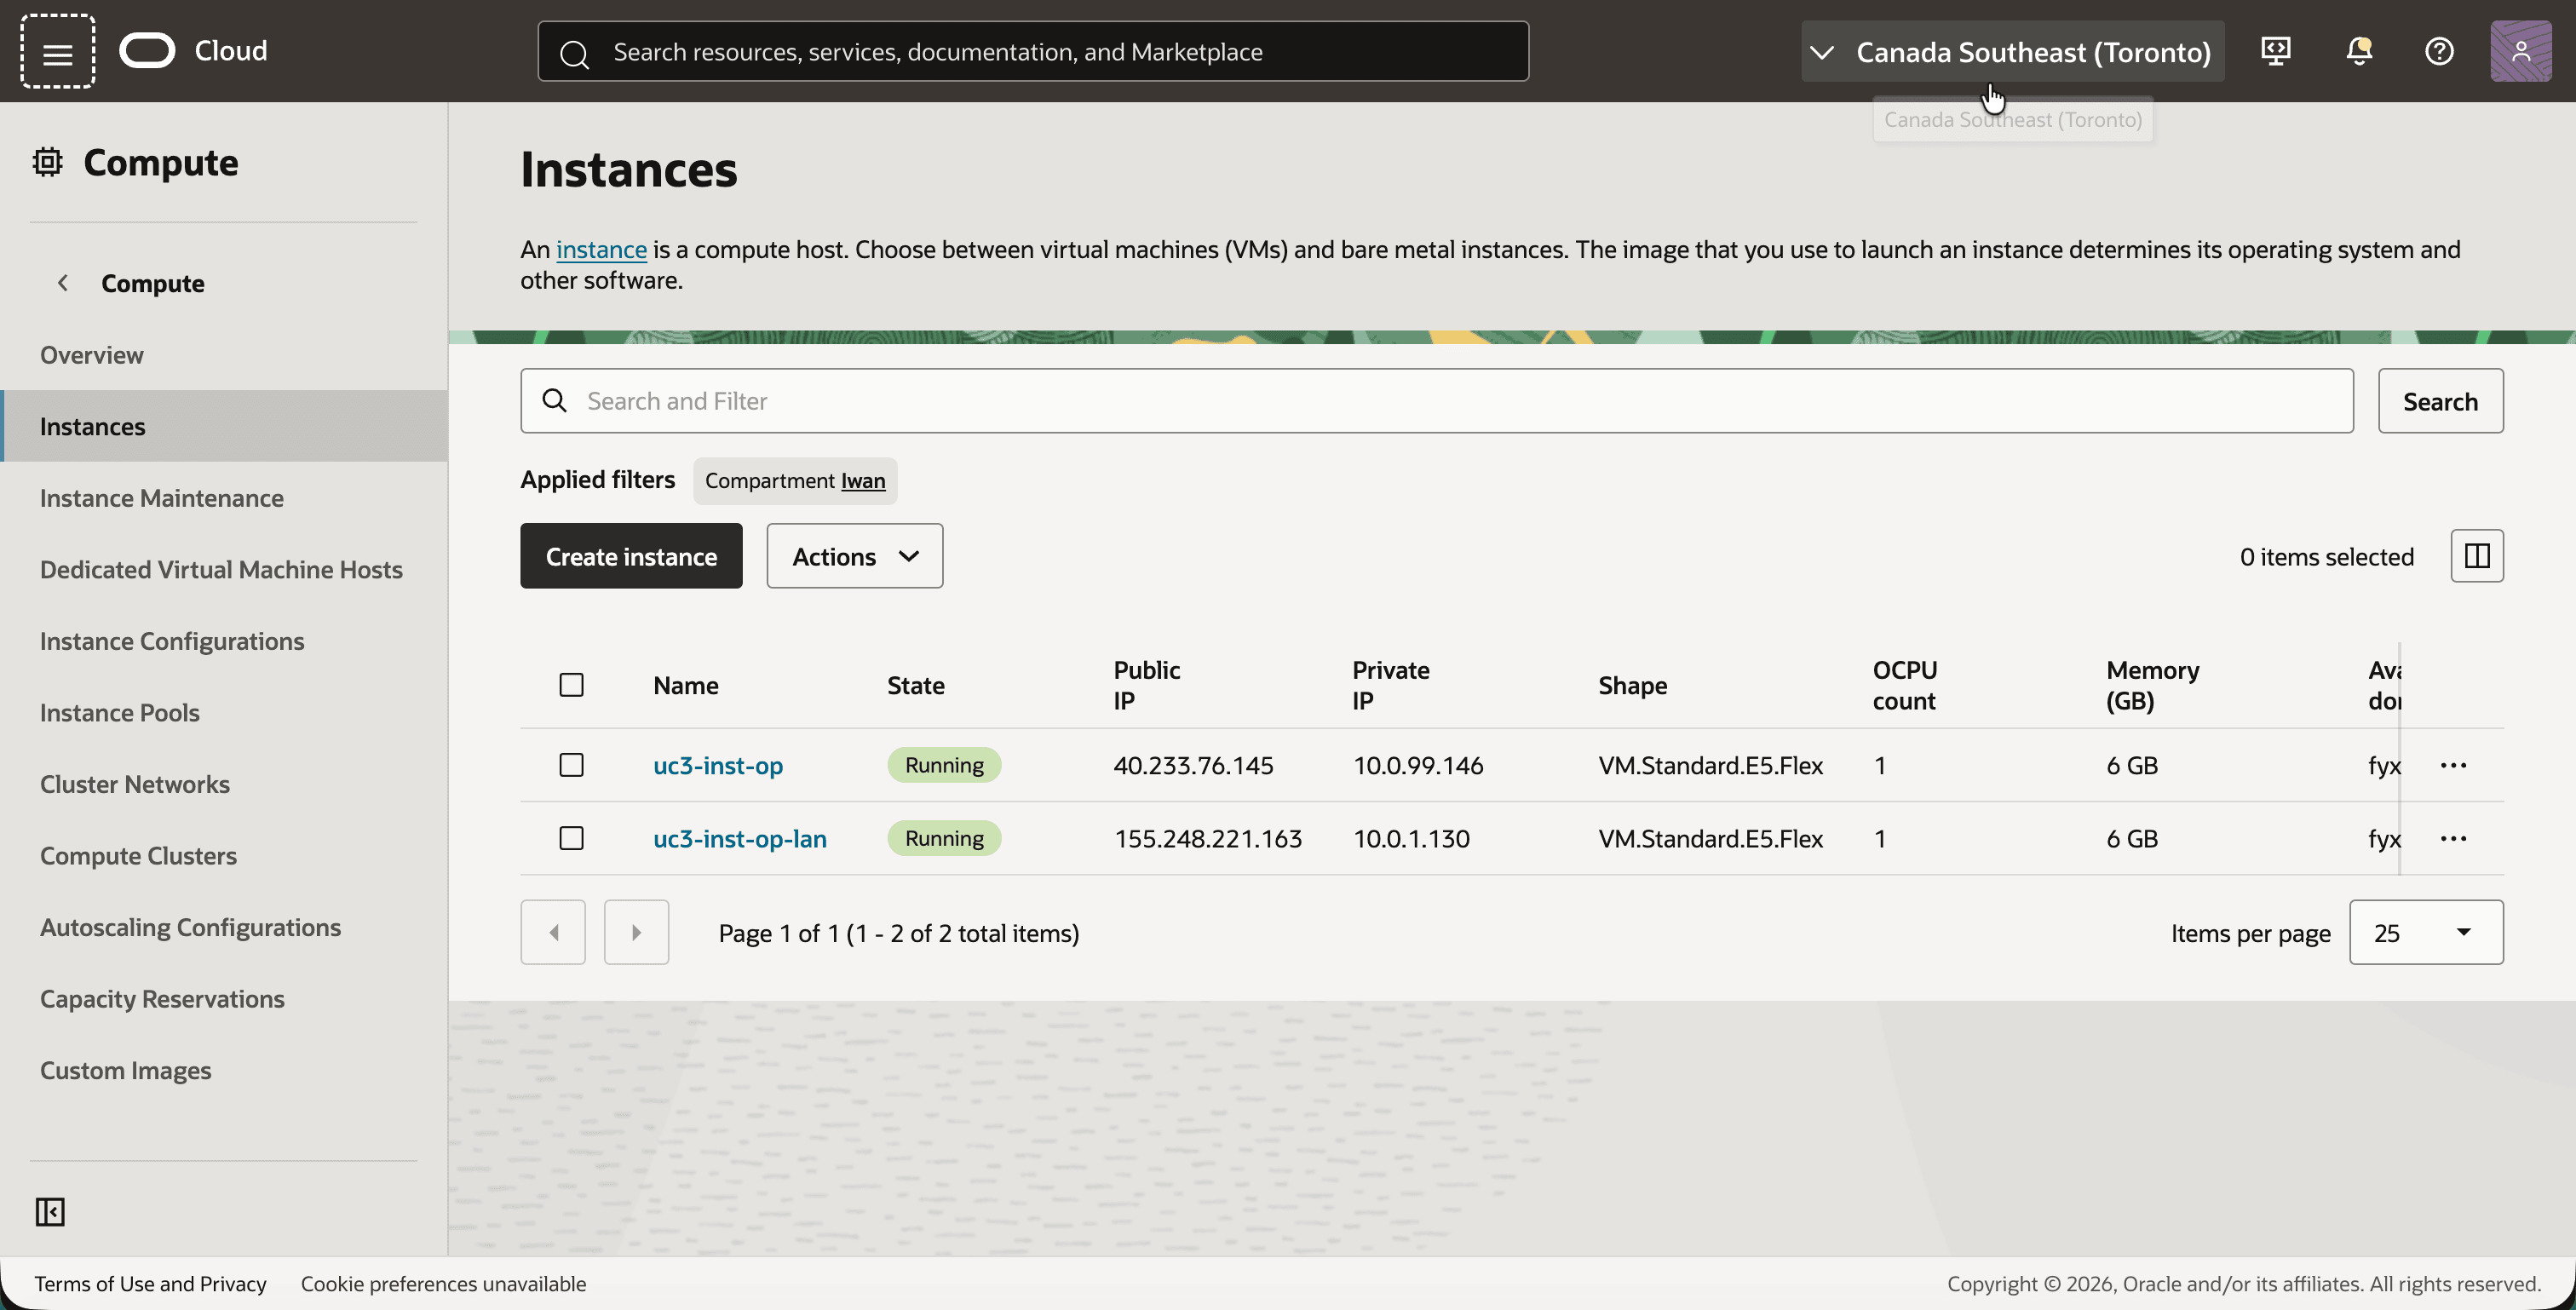
- Abra o menu de navegação, clique em Compute e depois em Instâncias.
- Observe as duas instâncias:
uc3-inst-op, o roteador Libreswan, com o endereço IP público40.233.76.145e o endereço IP privado10.0.99.146na sub-rede WAN. Ele tem uma segunda VNIC na sub-rede LAN com o endereço IP10.0.1.164.uc3-inst-op-lan, um host na LAN, com o endereço IP privado10.0.1.130.
[!] OBSERVAÇÃO] A instância
uc3-inst-opencaminha o tráfego que não é endereçado a si mesma. Para que isso funcione, a opção Ignorar verificação de origem/destino deve ser ativada em suas VNICs e o encaminhamento de IP deve ser ativado no sistema operacional (net.ipv4.ip_forward = 1).
Etapa 03: Configurar as listas de segurança
As listas de segurança devem permitir dois tipos de tráfego: o próprio túnel IPSec e o ping que usamos como teste.
- IPSec: porta UDP
500(IKE), porta UDP4500(passagem NAT) e o protocolo ESP. - ICMP: dos intervalos privados. Por causa da tradução, um ping on-premises chega à OCI com um endereço de origem em
192.168.20.0/24e um ping da OCI chega on-premises com um endereço de origem em192.168.10.0/24.
O laboratório permite ICMP de todas as três faixas privadas. Isso é mais amplo do que este tutorial precisa. No lado do OCI, a única faixa que importa é o CIDR de sombra local 192.168.20.0/24. No lado on-premises simulado, você precisa do CIDR de sombra 192.168.10.0/24 do OCI e também do 10.0.1.0/24 local, porque o tráfego dos hosts de LAN passa pela VNIC de LAN do roteador Libreswan e a lista de segurança também é verificada lá.
- No
uc3-vcn-oci, clique na guia Segurança e clique na lista de segurança padrão. - Clique na guia Regras de segurança.
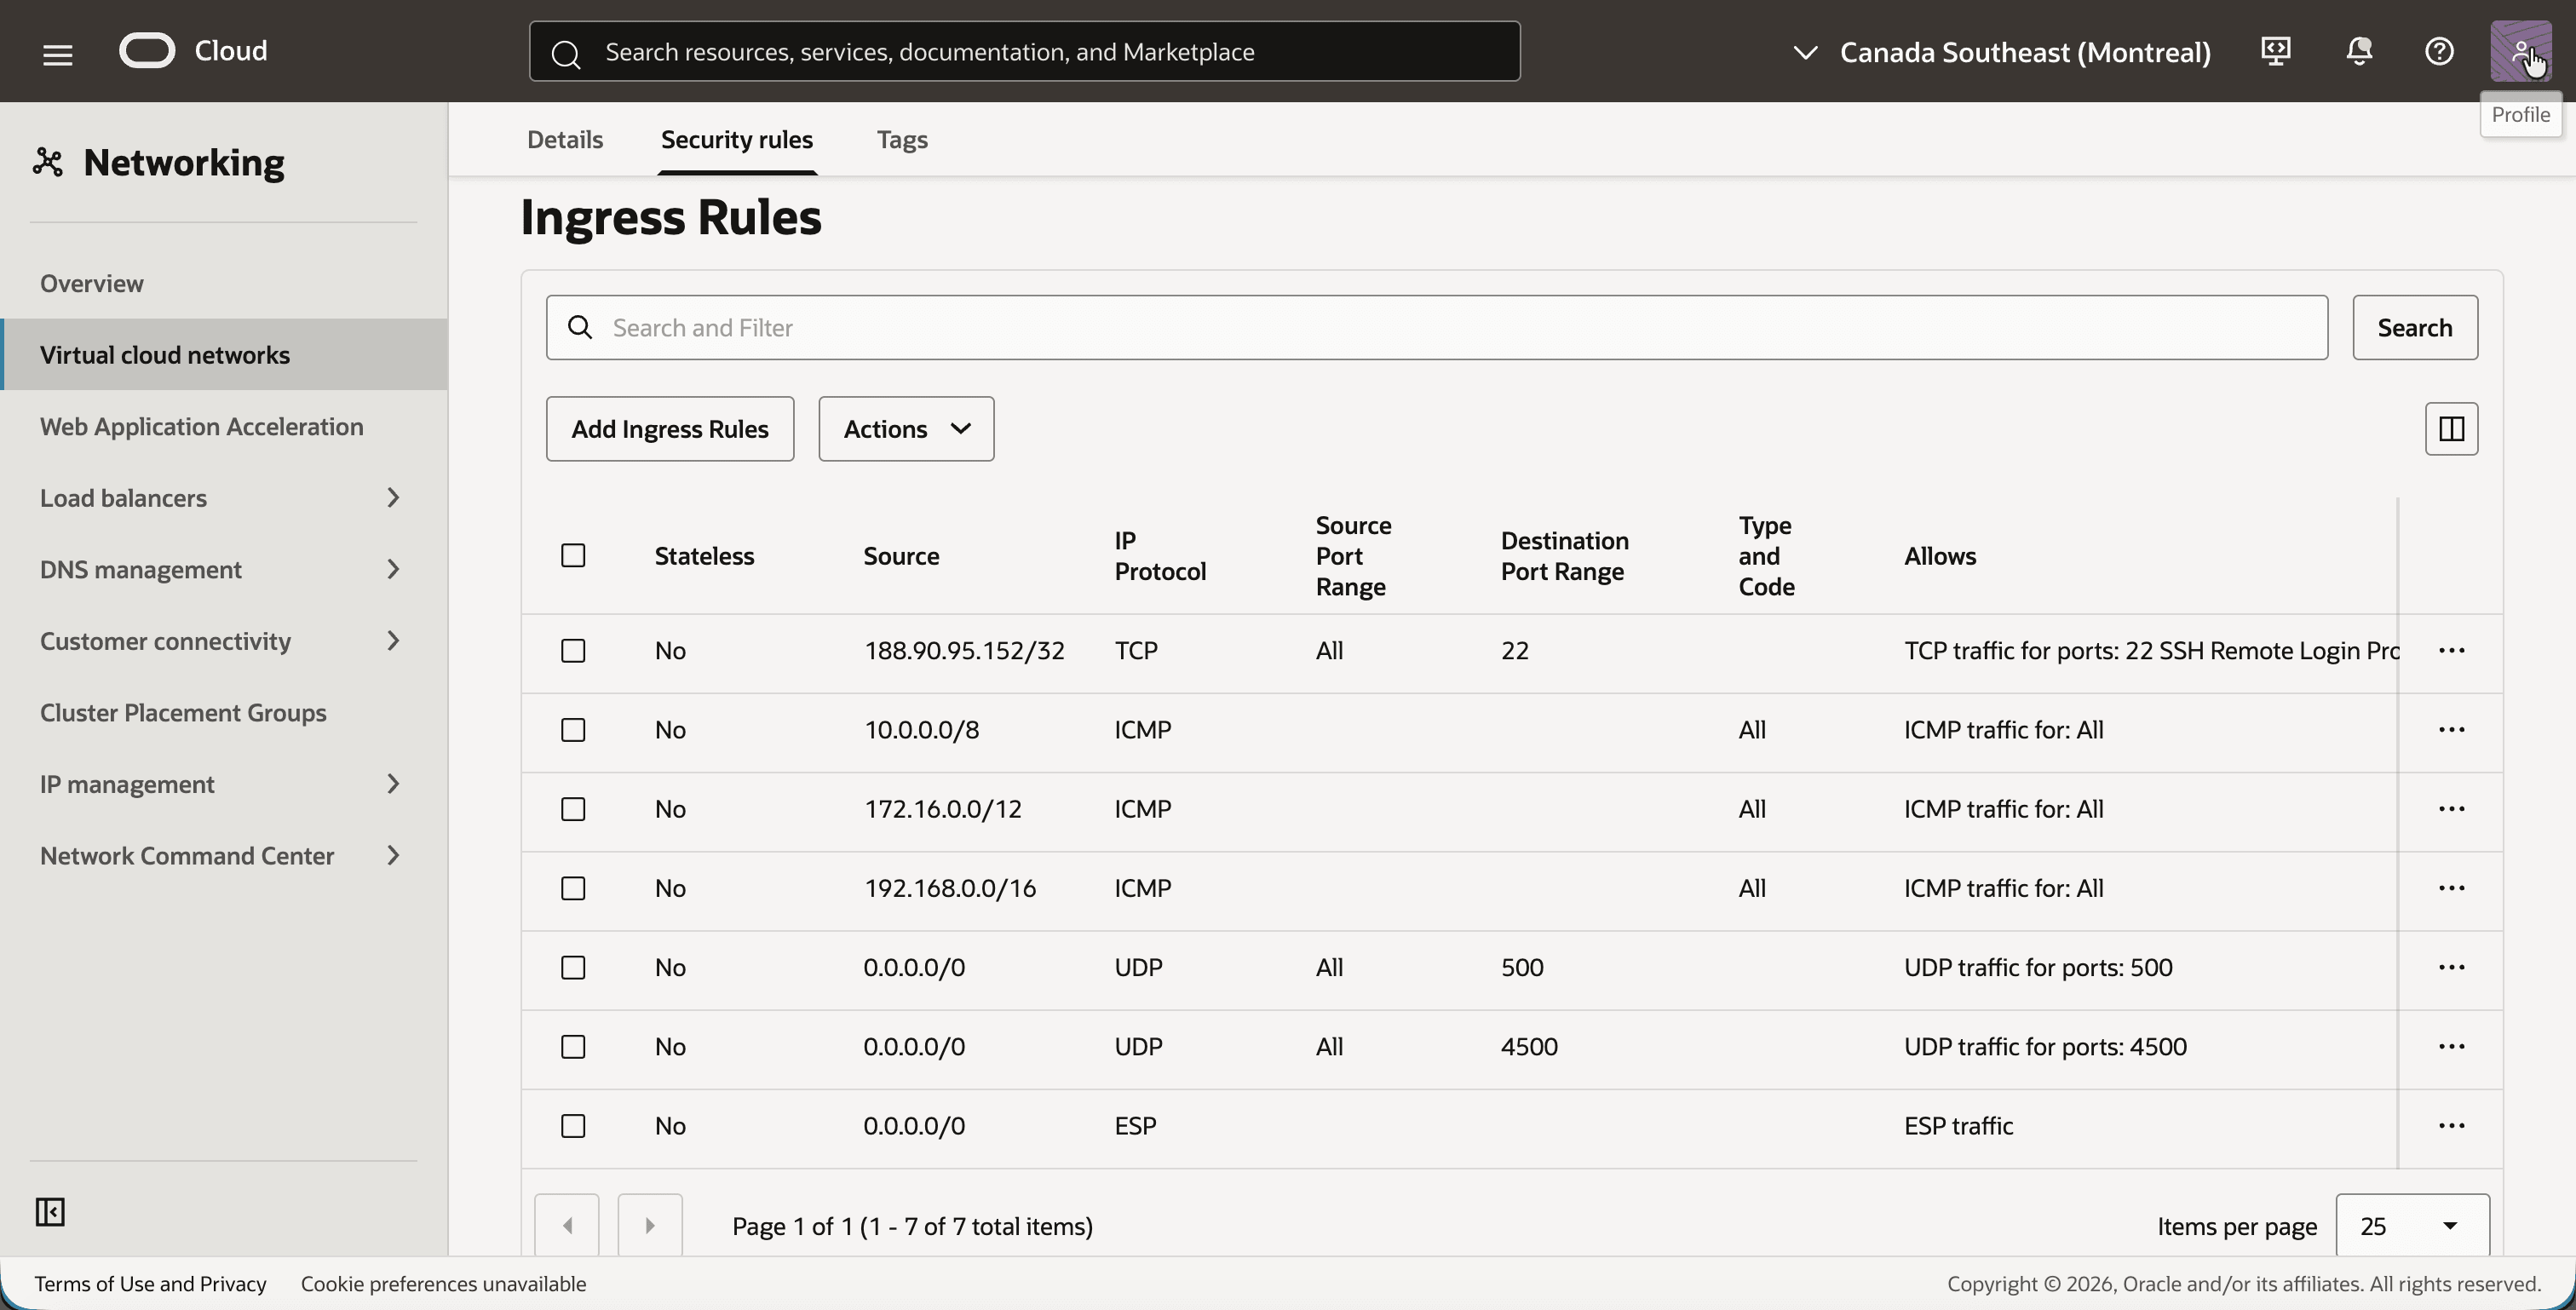
- Certifique-se de que a lista de segurança tenha as seguintes regras de entrada e adicione as que estão faltando:
- Porta
22do TCP do seu próprio endereço IP público, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16. - UDP porta
500, UDP porta4500e ESP da0.0.0.0/0.
- Porta
- Abra a lista de segurança padrão de
uc3-vcn-onpremda mesma maneira. - Certifique-se de que ele tenha as mesmas regras de entrada.
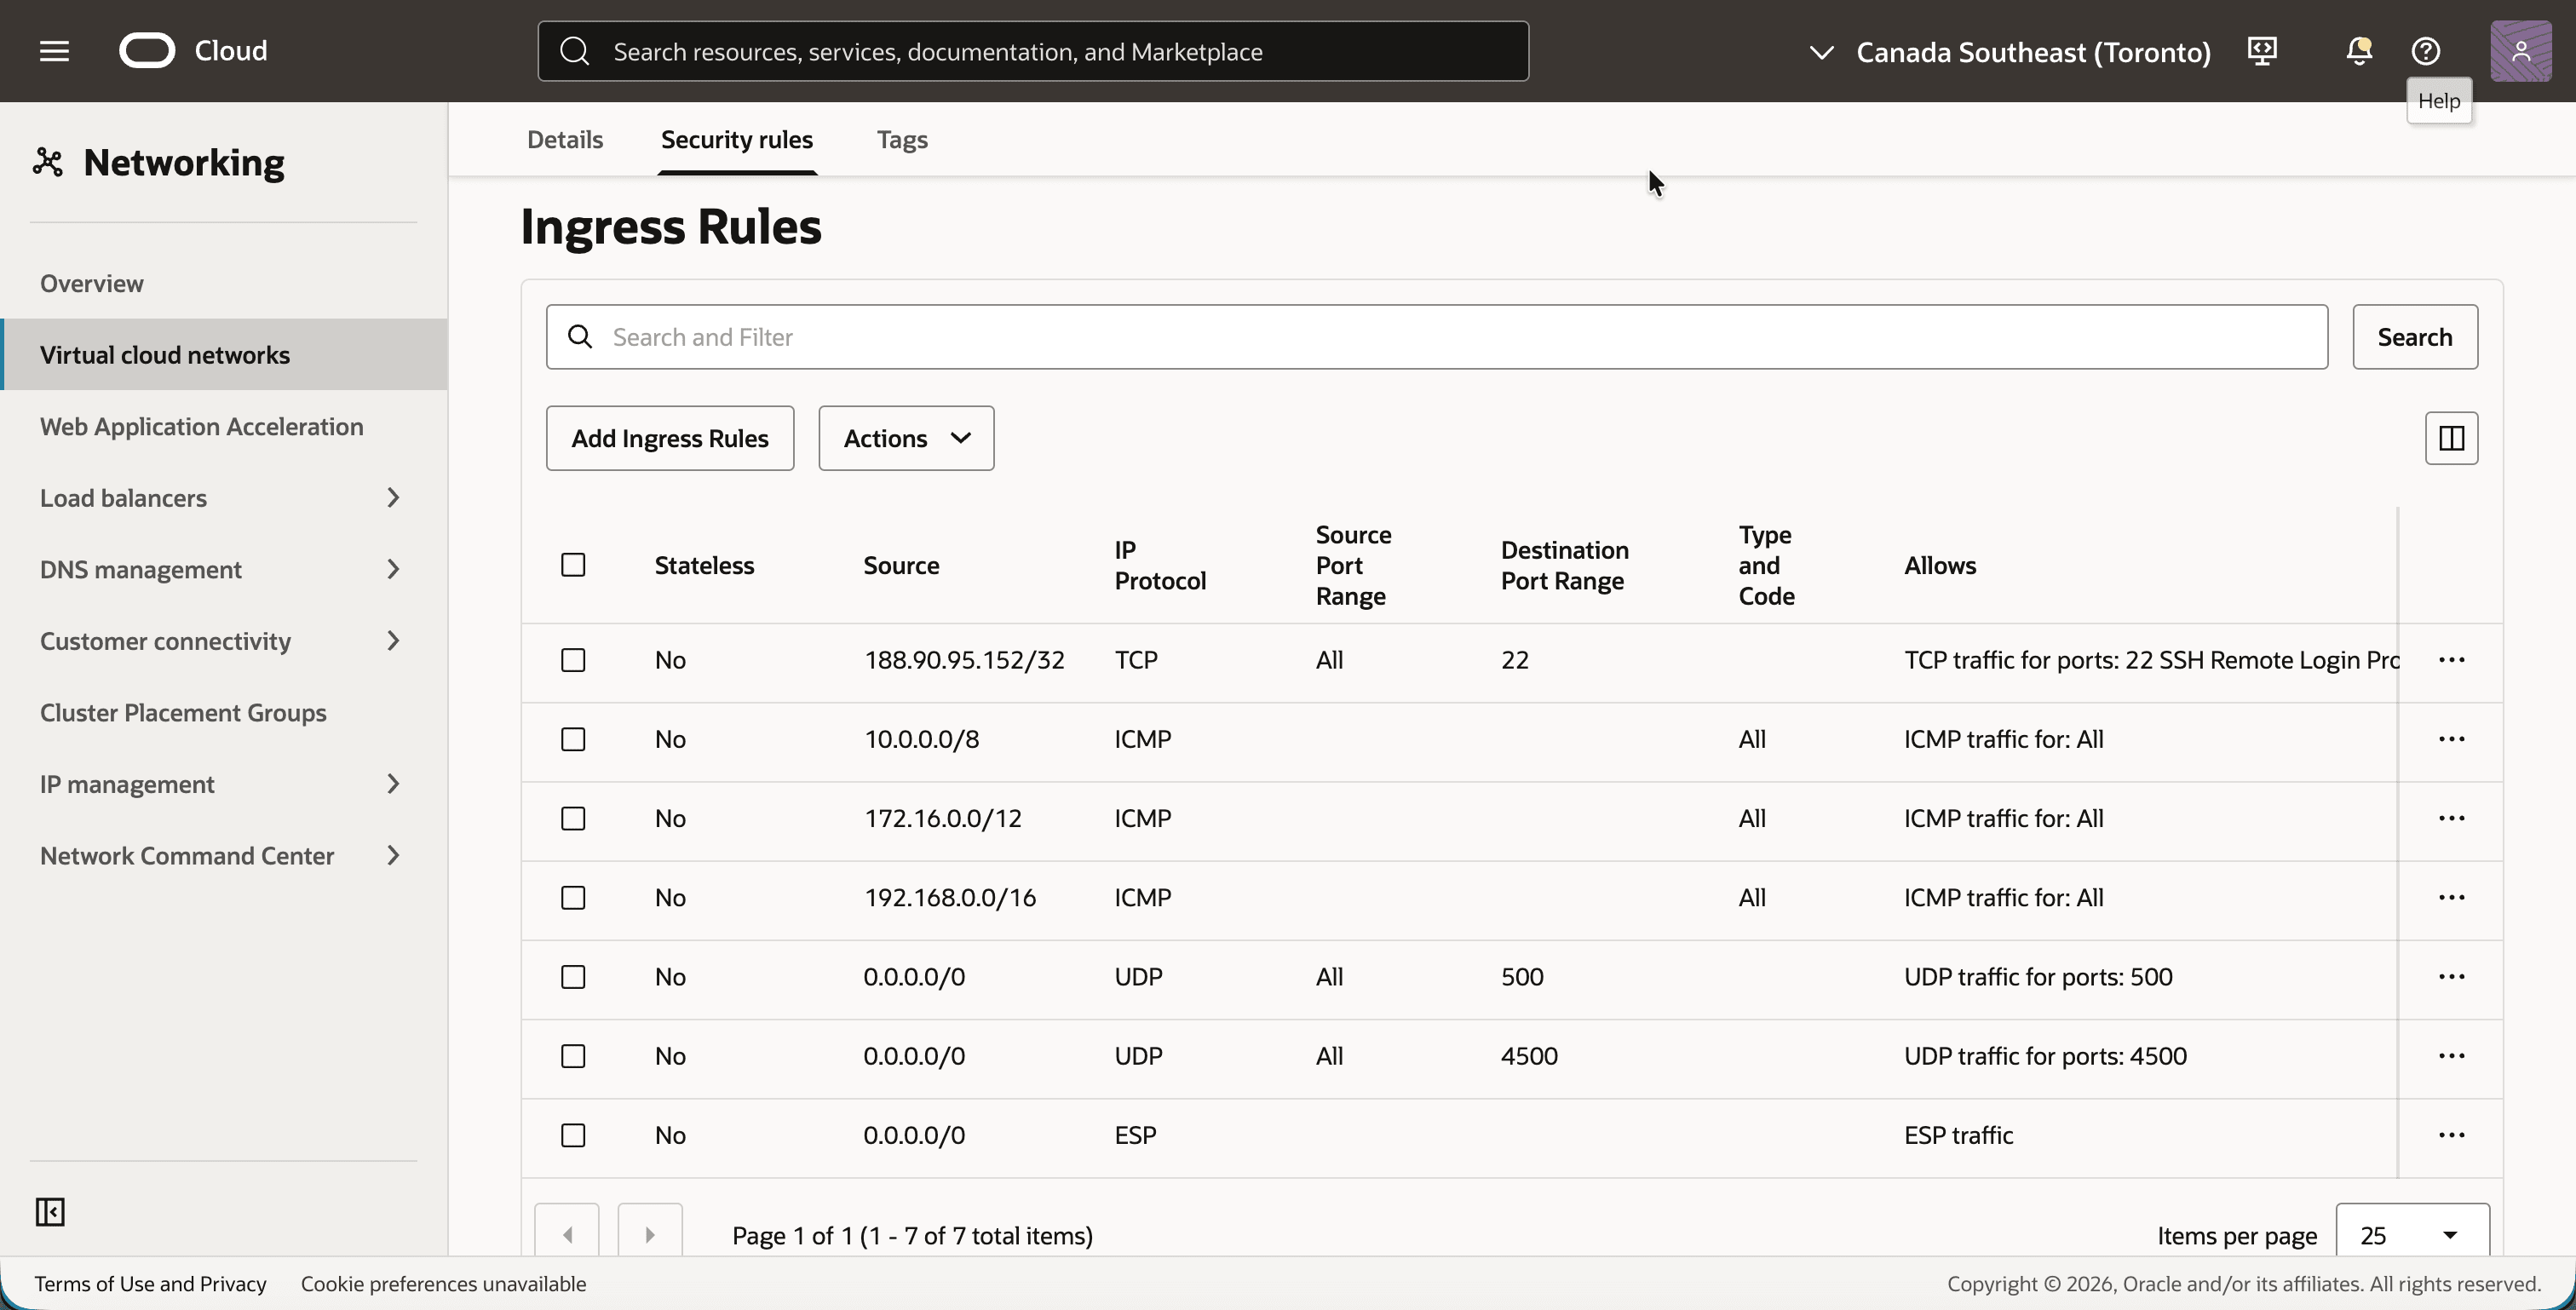
[!] OBSERVAÇÃO] No OCI, as regras IPSec não são necessárias porque os túneis terminam no DRG e não em uma instância na VCN. Eles são necessários no lado on-premises simulado, onde os túneis terminam na instância do Libreswan.
Etapa 04: Configurar o roteamento no local
Os hosts locais devem saber como acessar o OCI. Eles usam o CIDR de sombra do OCI, 192.168.10.0/24, e a rota para ele aponta para o roteador local. Essa é a única coisa que a rede on-premises precisa saber sobre a tradução.
- Em
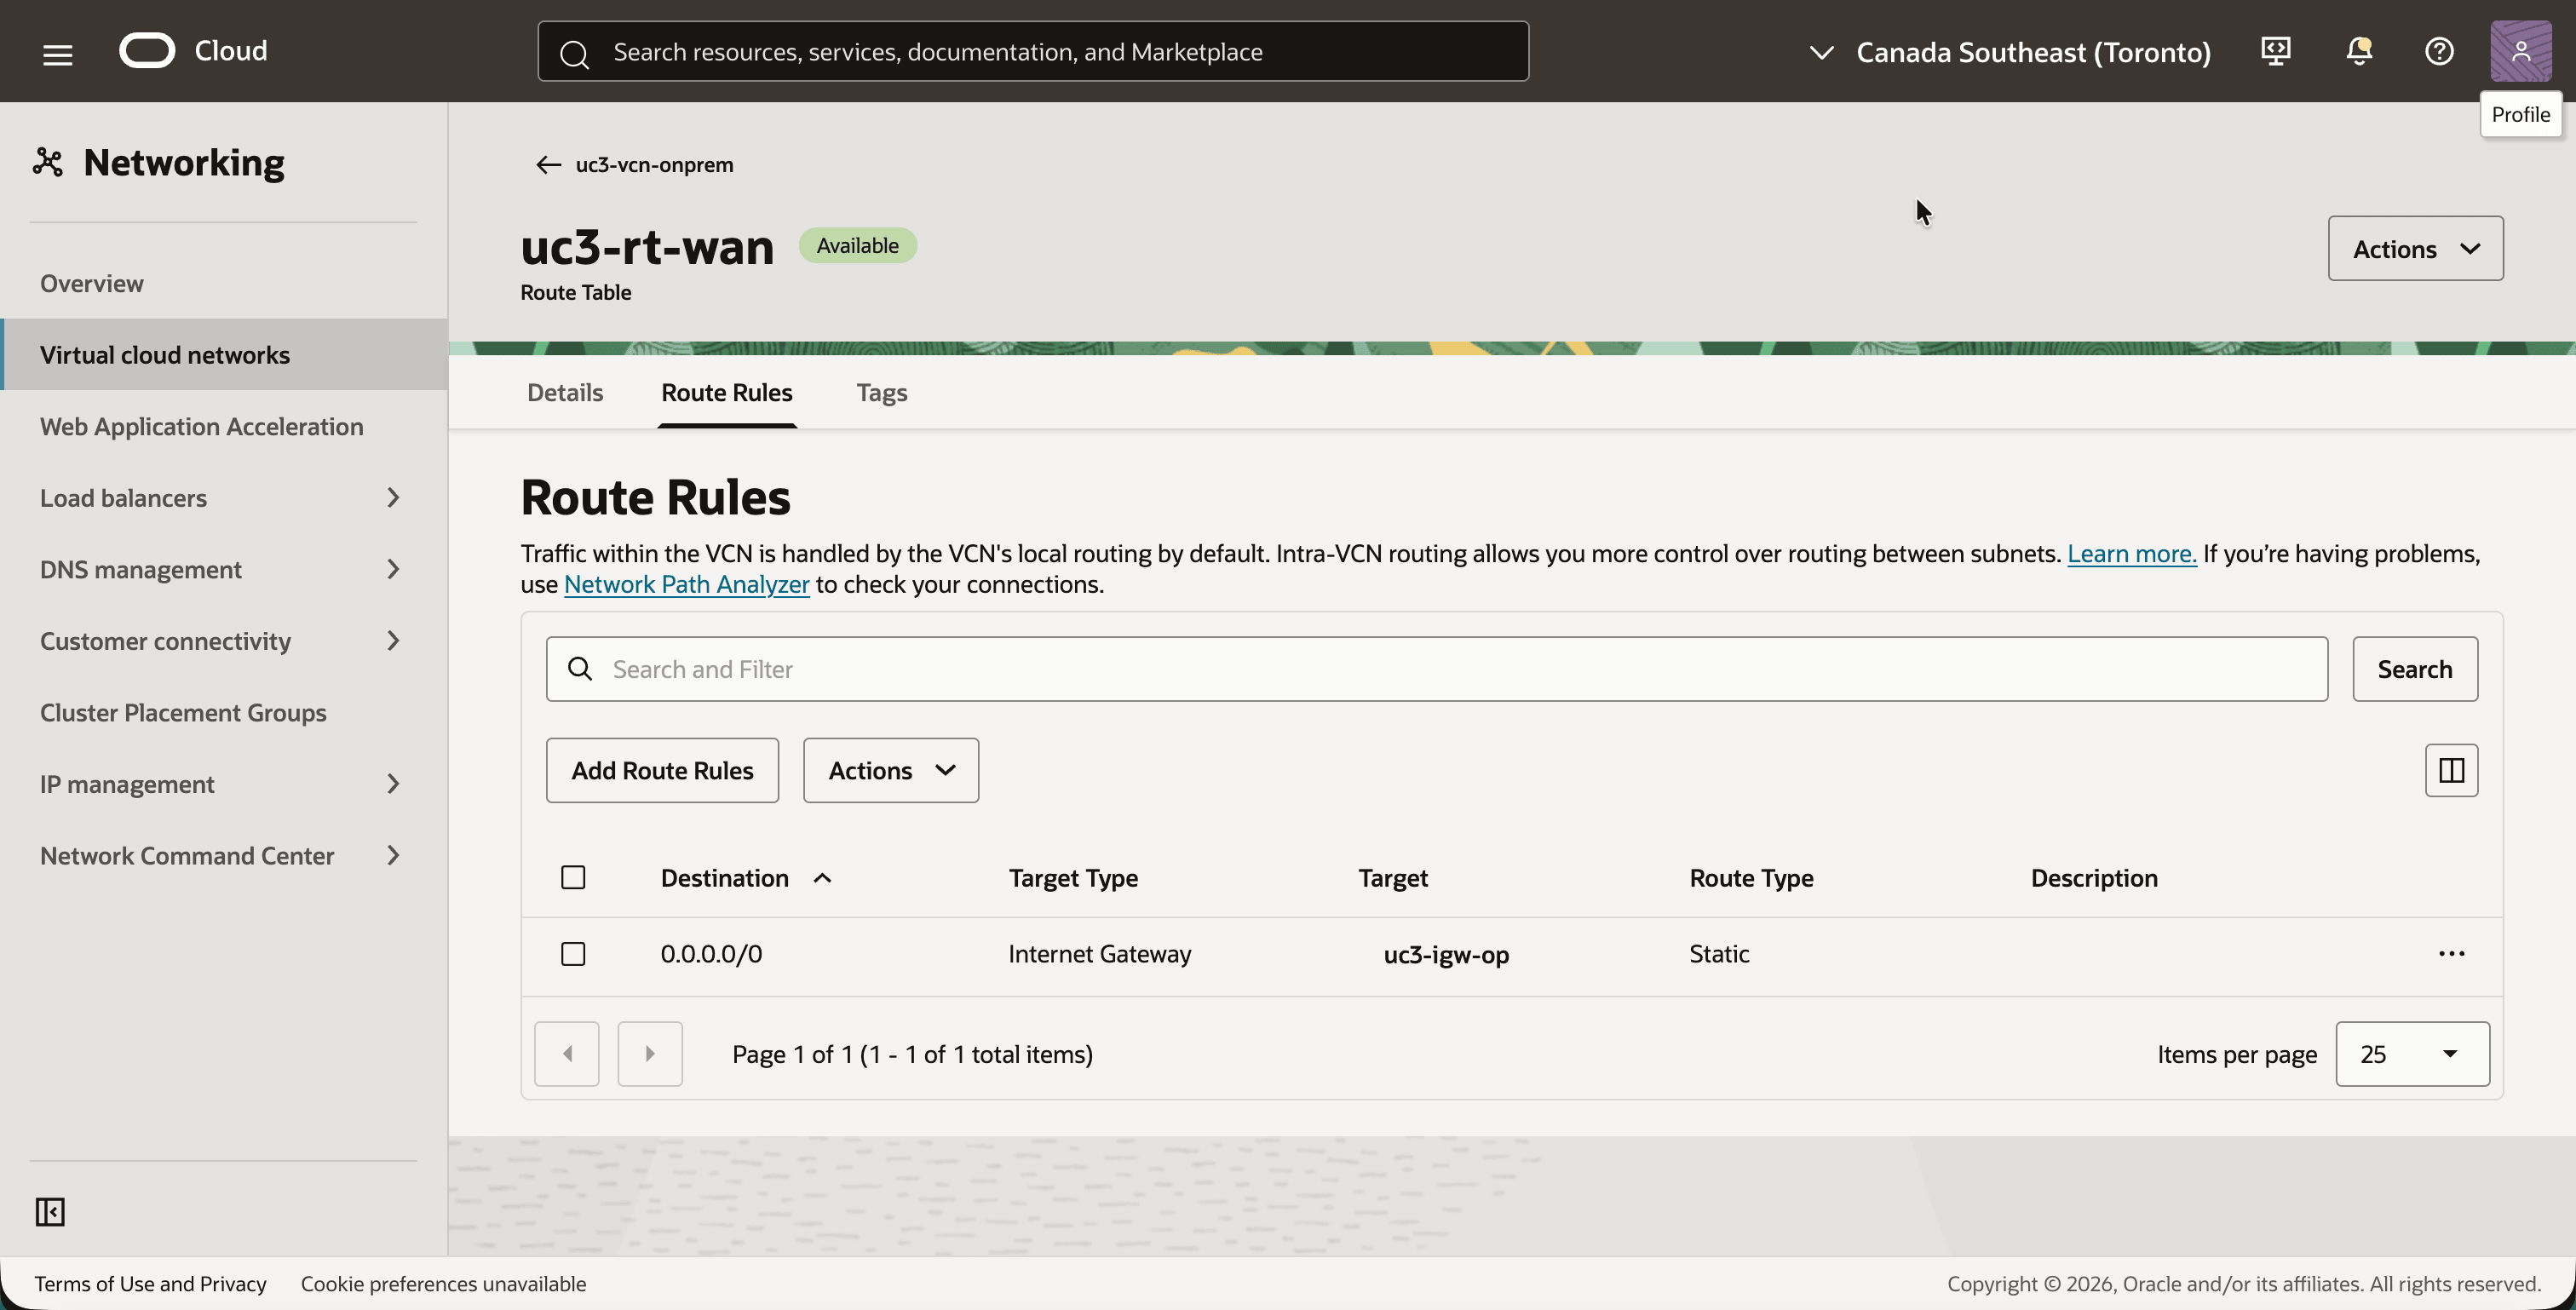
uc3-vcn-onprem, clique na guia Roteamento e clique na tabela de roteamentouc3-rt-wan. Esta é a tabela de roteamento da sub-rede WAN. - Observe a regra de roteamento única
0.0.0.0/0com o destinouc3-igw-op. O roteador o usa para acessar os pontos finais da VPN da Oracle pela internet.
- Volte e clique na tabela de roteamento
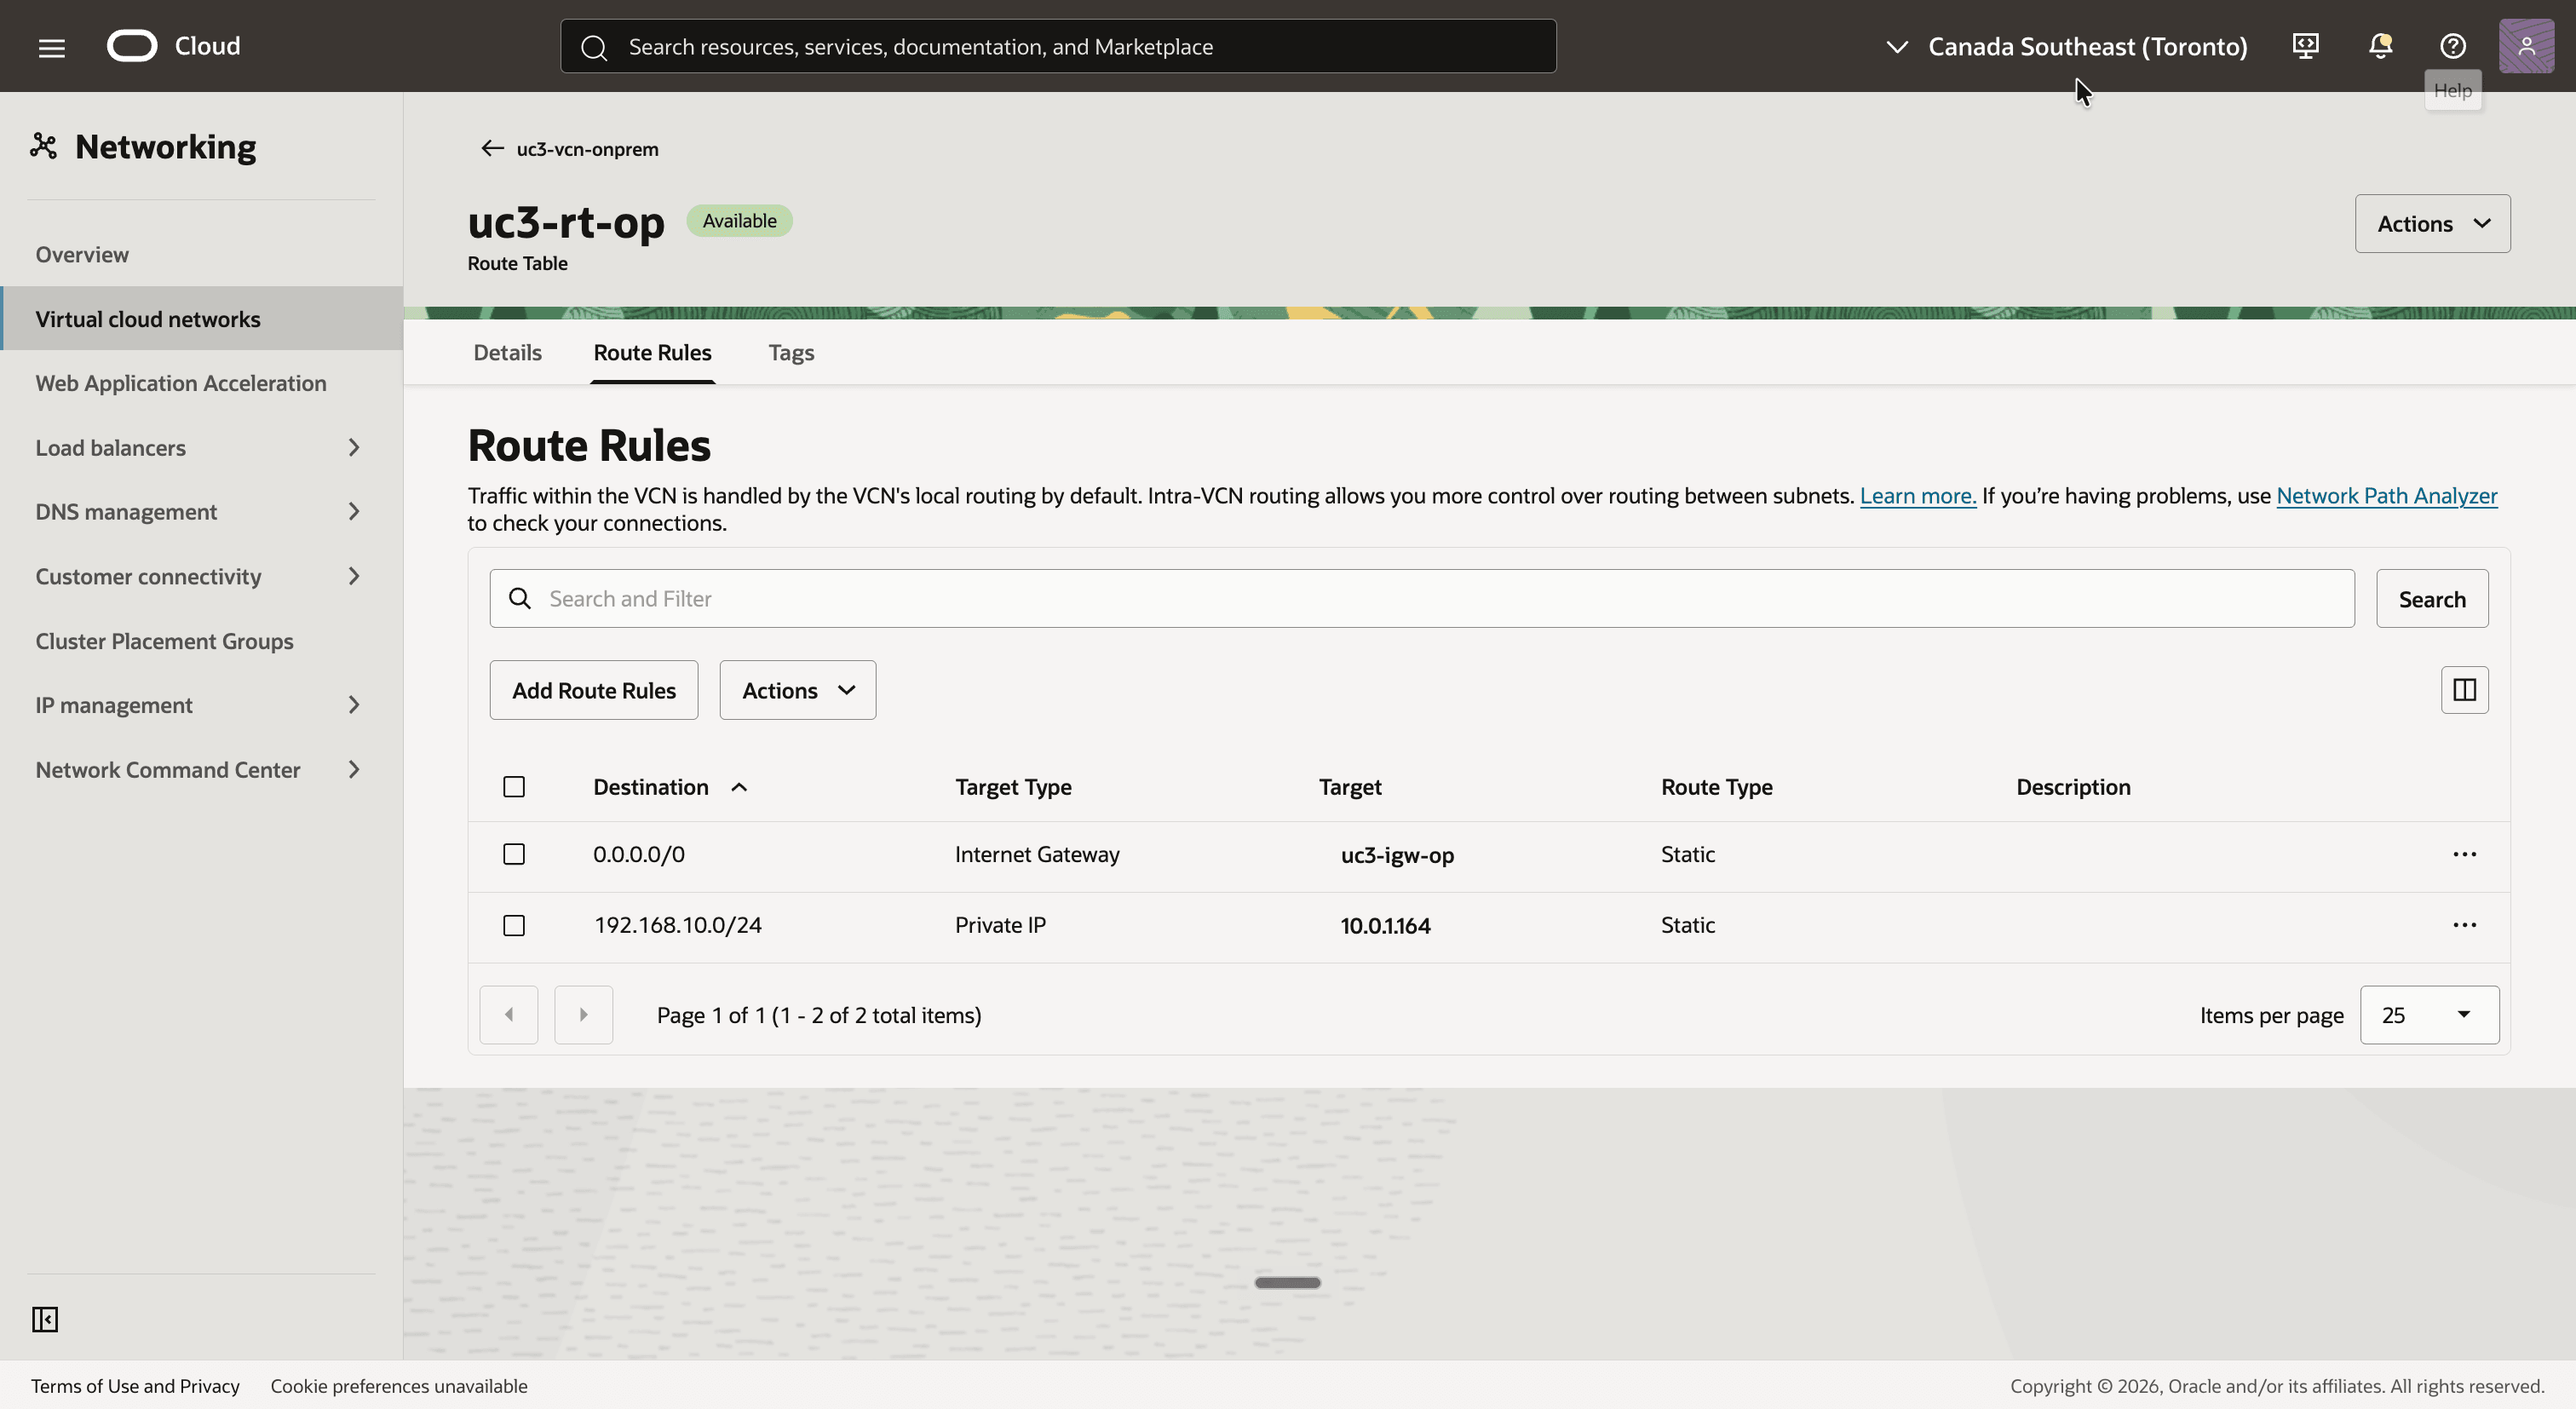
uc3-rt-op. Esta é a tabela de roteamento da sub-rede LAN. - Adicione uma regra de roteamento para o CIDR de sombra do lado do OCI, de modo que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc3-igw-op, para acesso SSH pela internet.192.168.10.0/24(o CIDR de sombra do lado do OCI) com o tipo de destino IP Privado e o destino10.0.1.164, o endereço LAN do roteador Libreswan.
Etapa 05: Criar o DRG e anexar a VCN
De volta à OCI, criamos o DRG. Ele obtém um anexo de VCN agora, e dois anexos de túnel IPSec são adicionados automaticamente na próxima etapa.
- Selecione a região Sudeste do Canadá (Montreal).
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
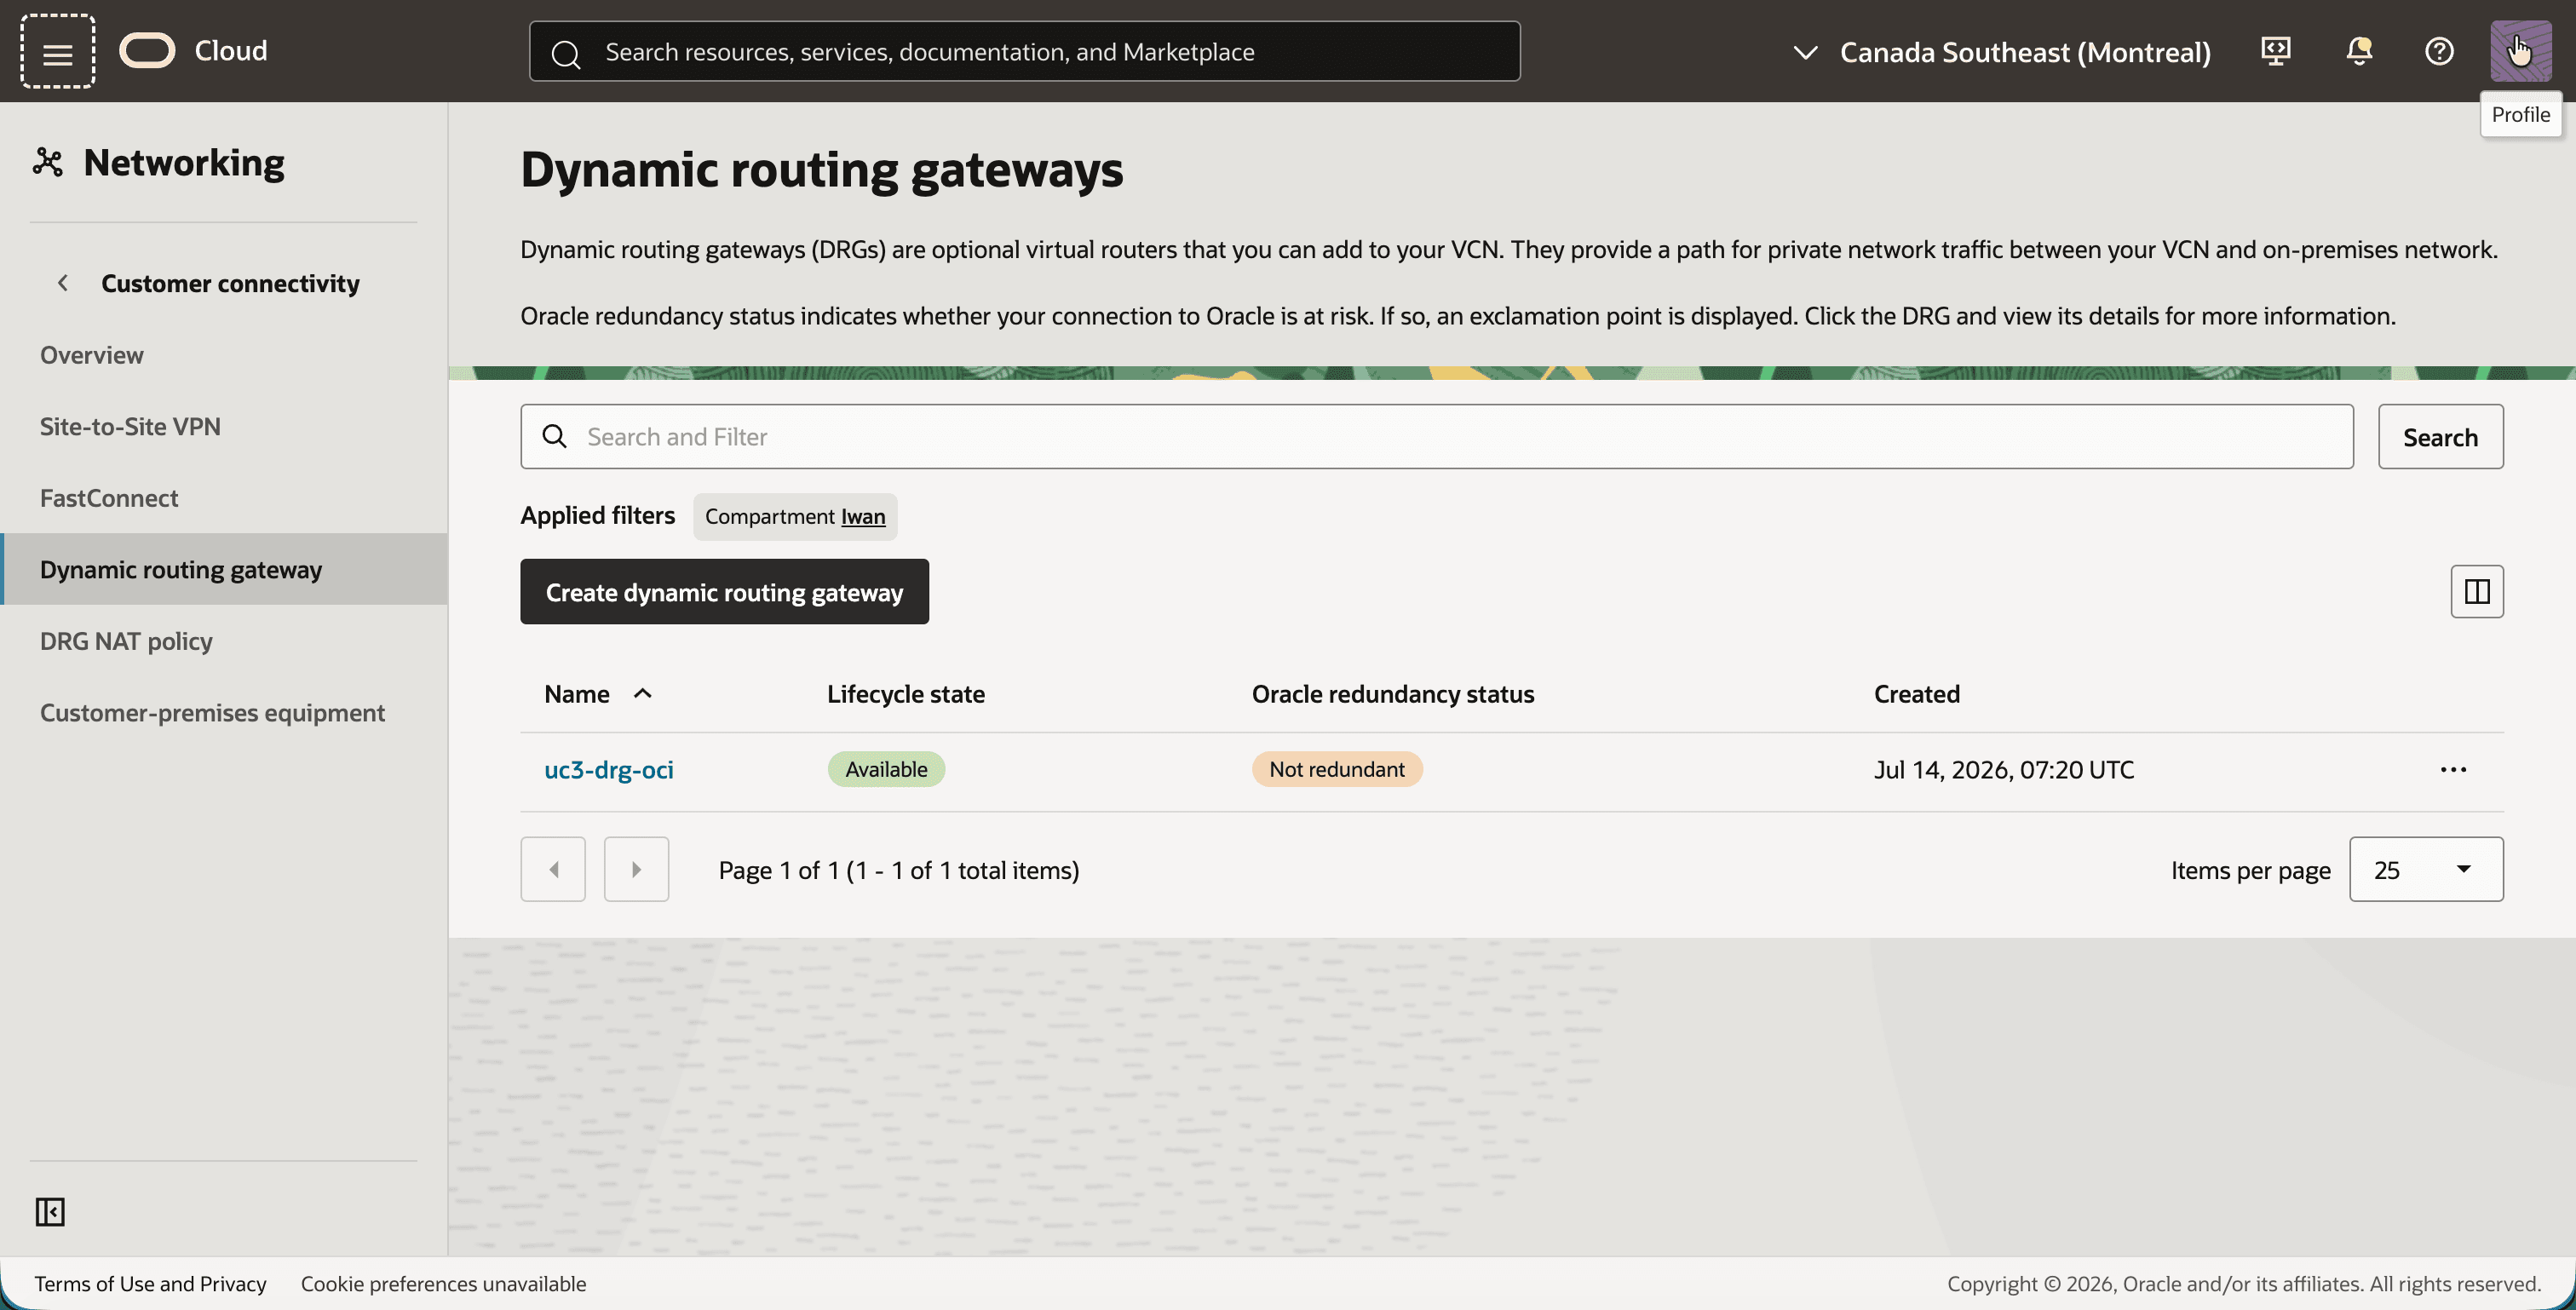
- Clique no botão Criar gateway de roteamento dinâmico e crie um DRG com o nome
uc3-drg-oci. - Observe que o DRG está Disponível.
- Clique no
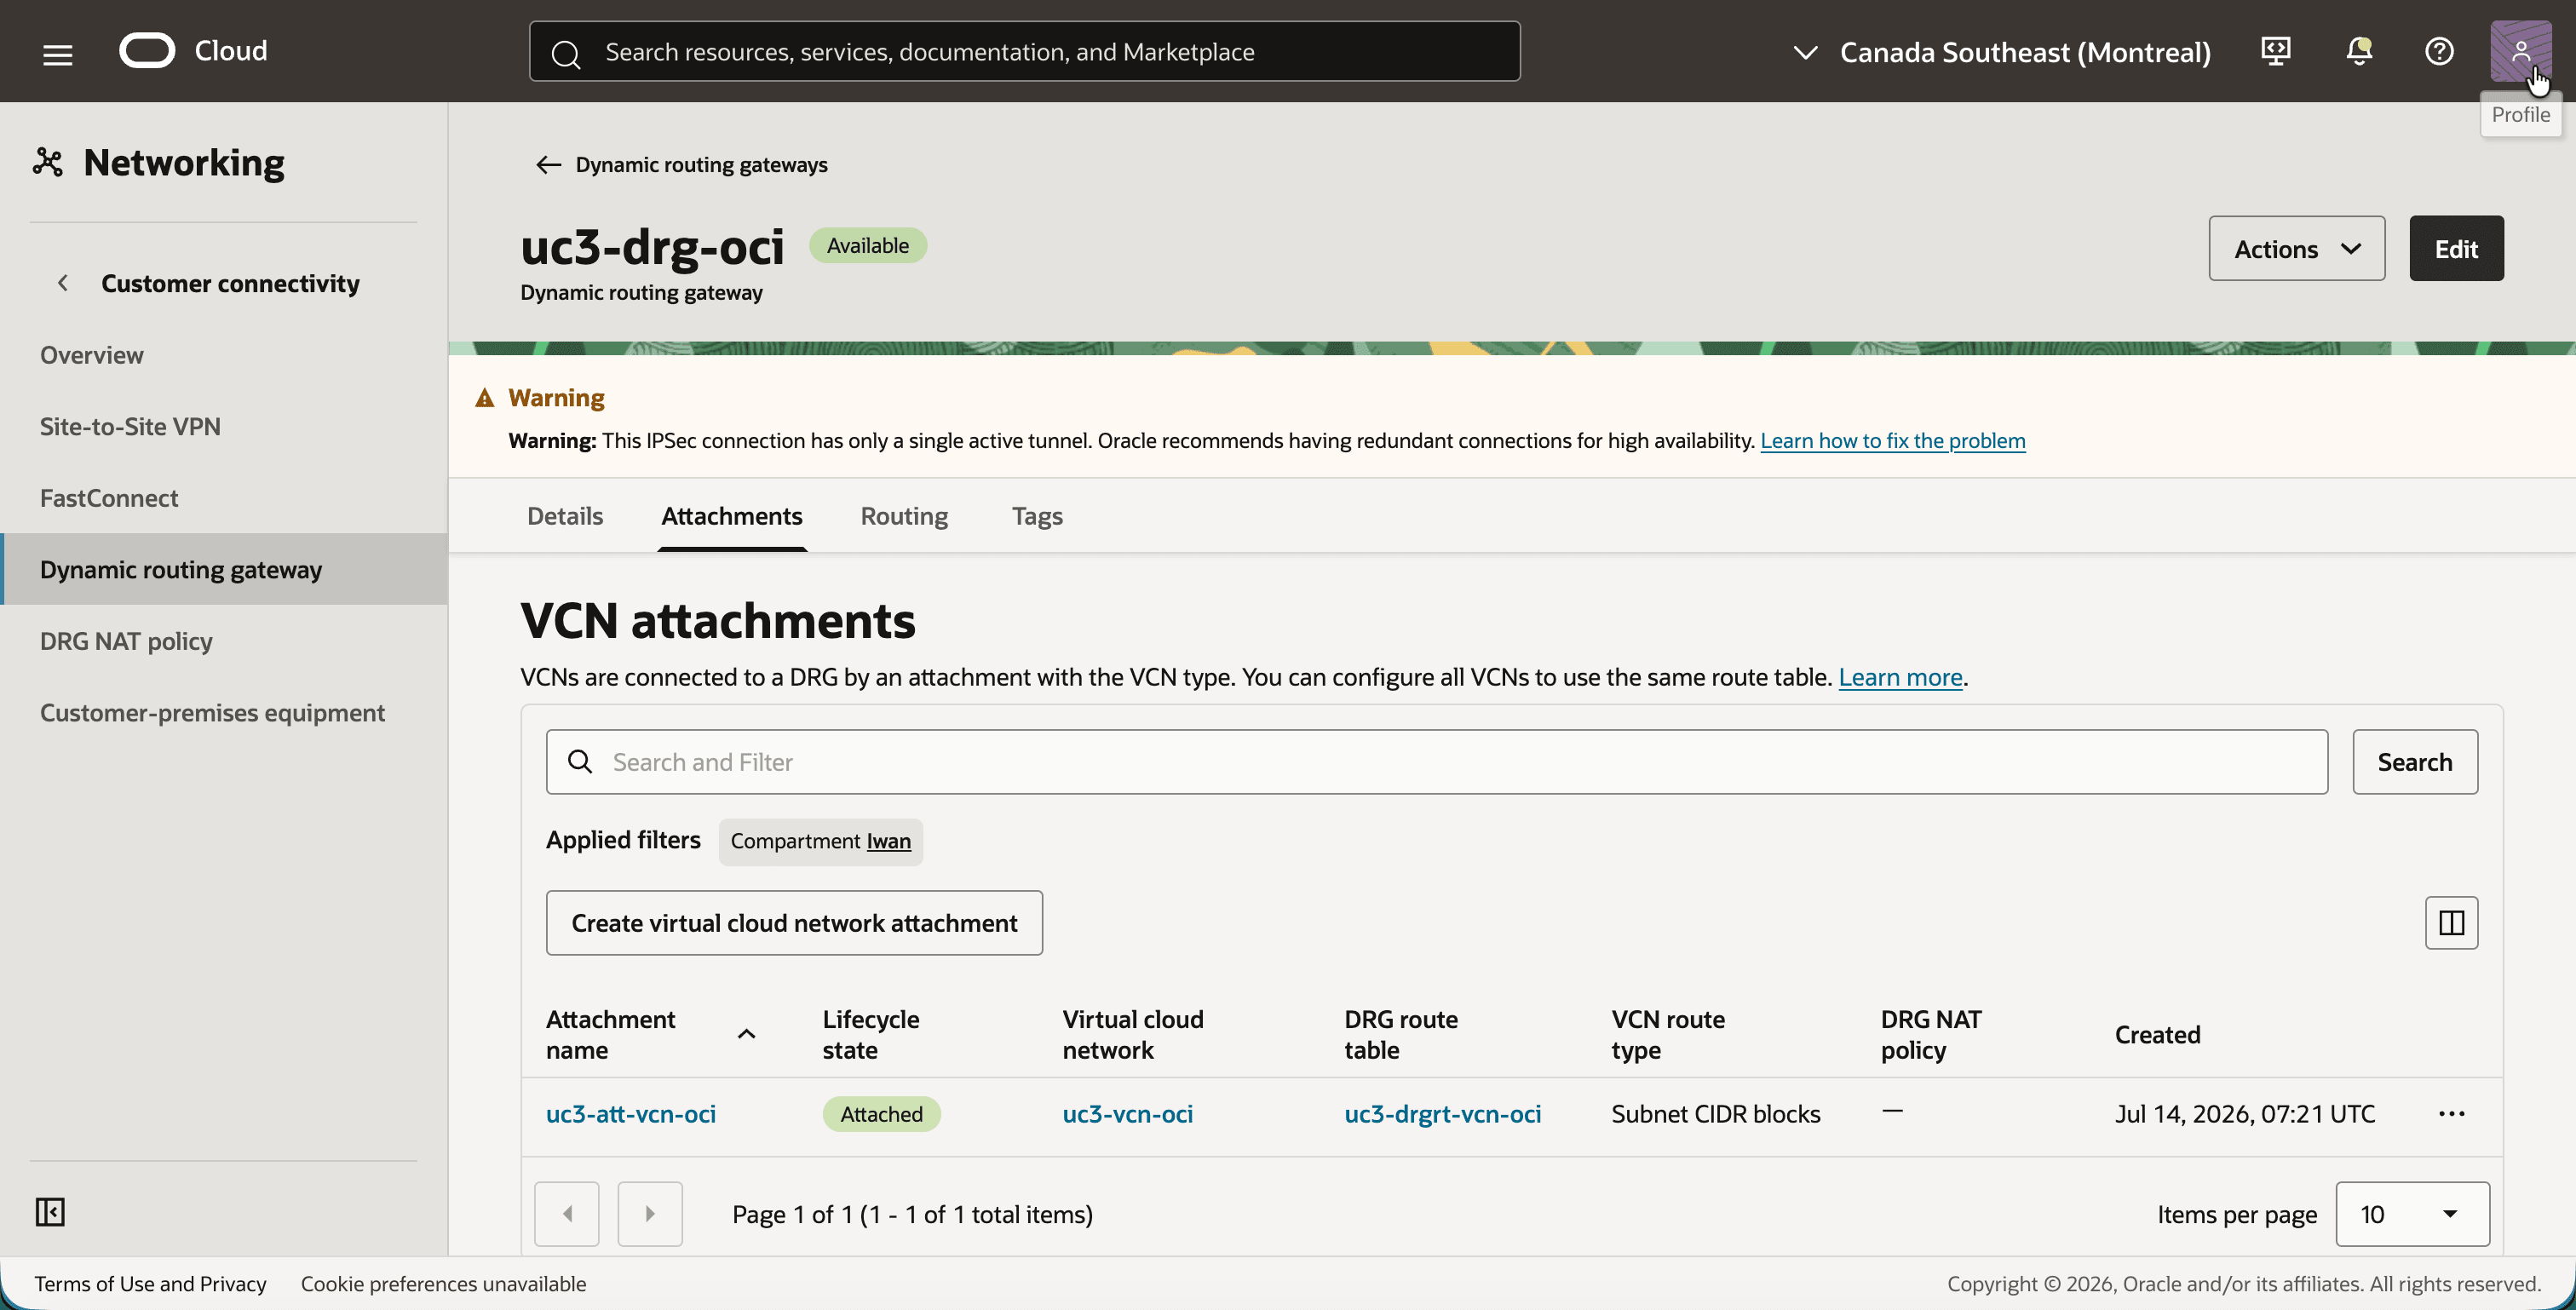
uc3-drg-ocie clique na guia Anexos. - Clique no botão Criar anexo de rede virtual na nuvem e crie o anexo
uc3-att-vcn-ocipara a VCNuc3-vcn-oci. - Observe que o anexo usa a tabela de roteamento DRG
uc3-drgrt-vcn-ocie que ele não tem nenhuma política NAT DRG. As tabelas de roteamento do DRG são configuradas na Etapa 09.
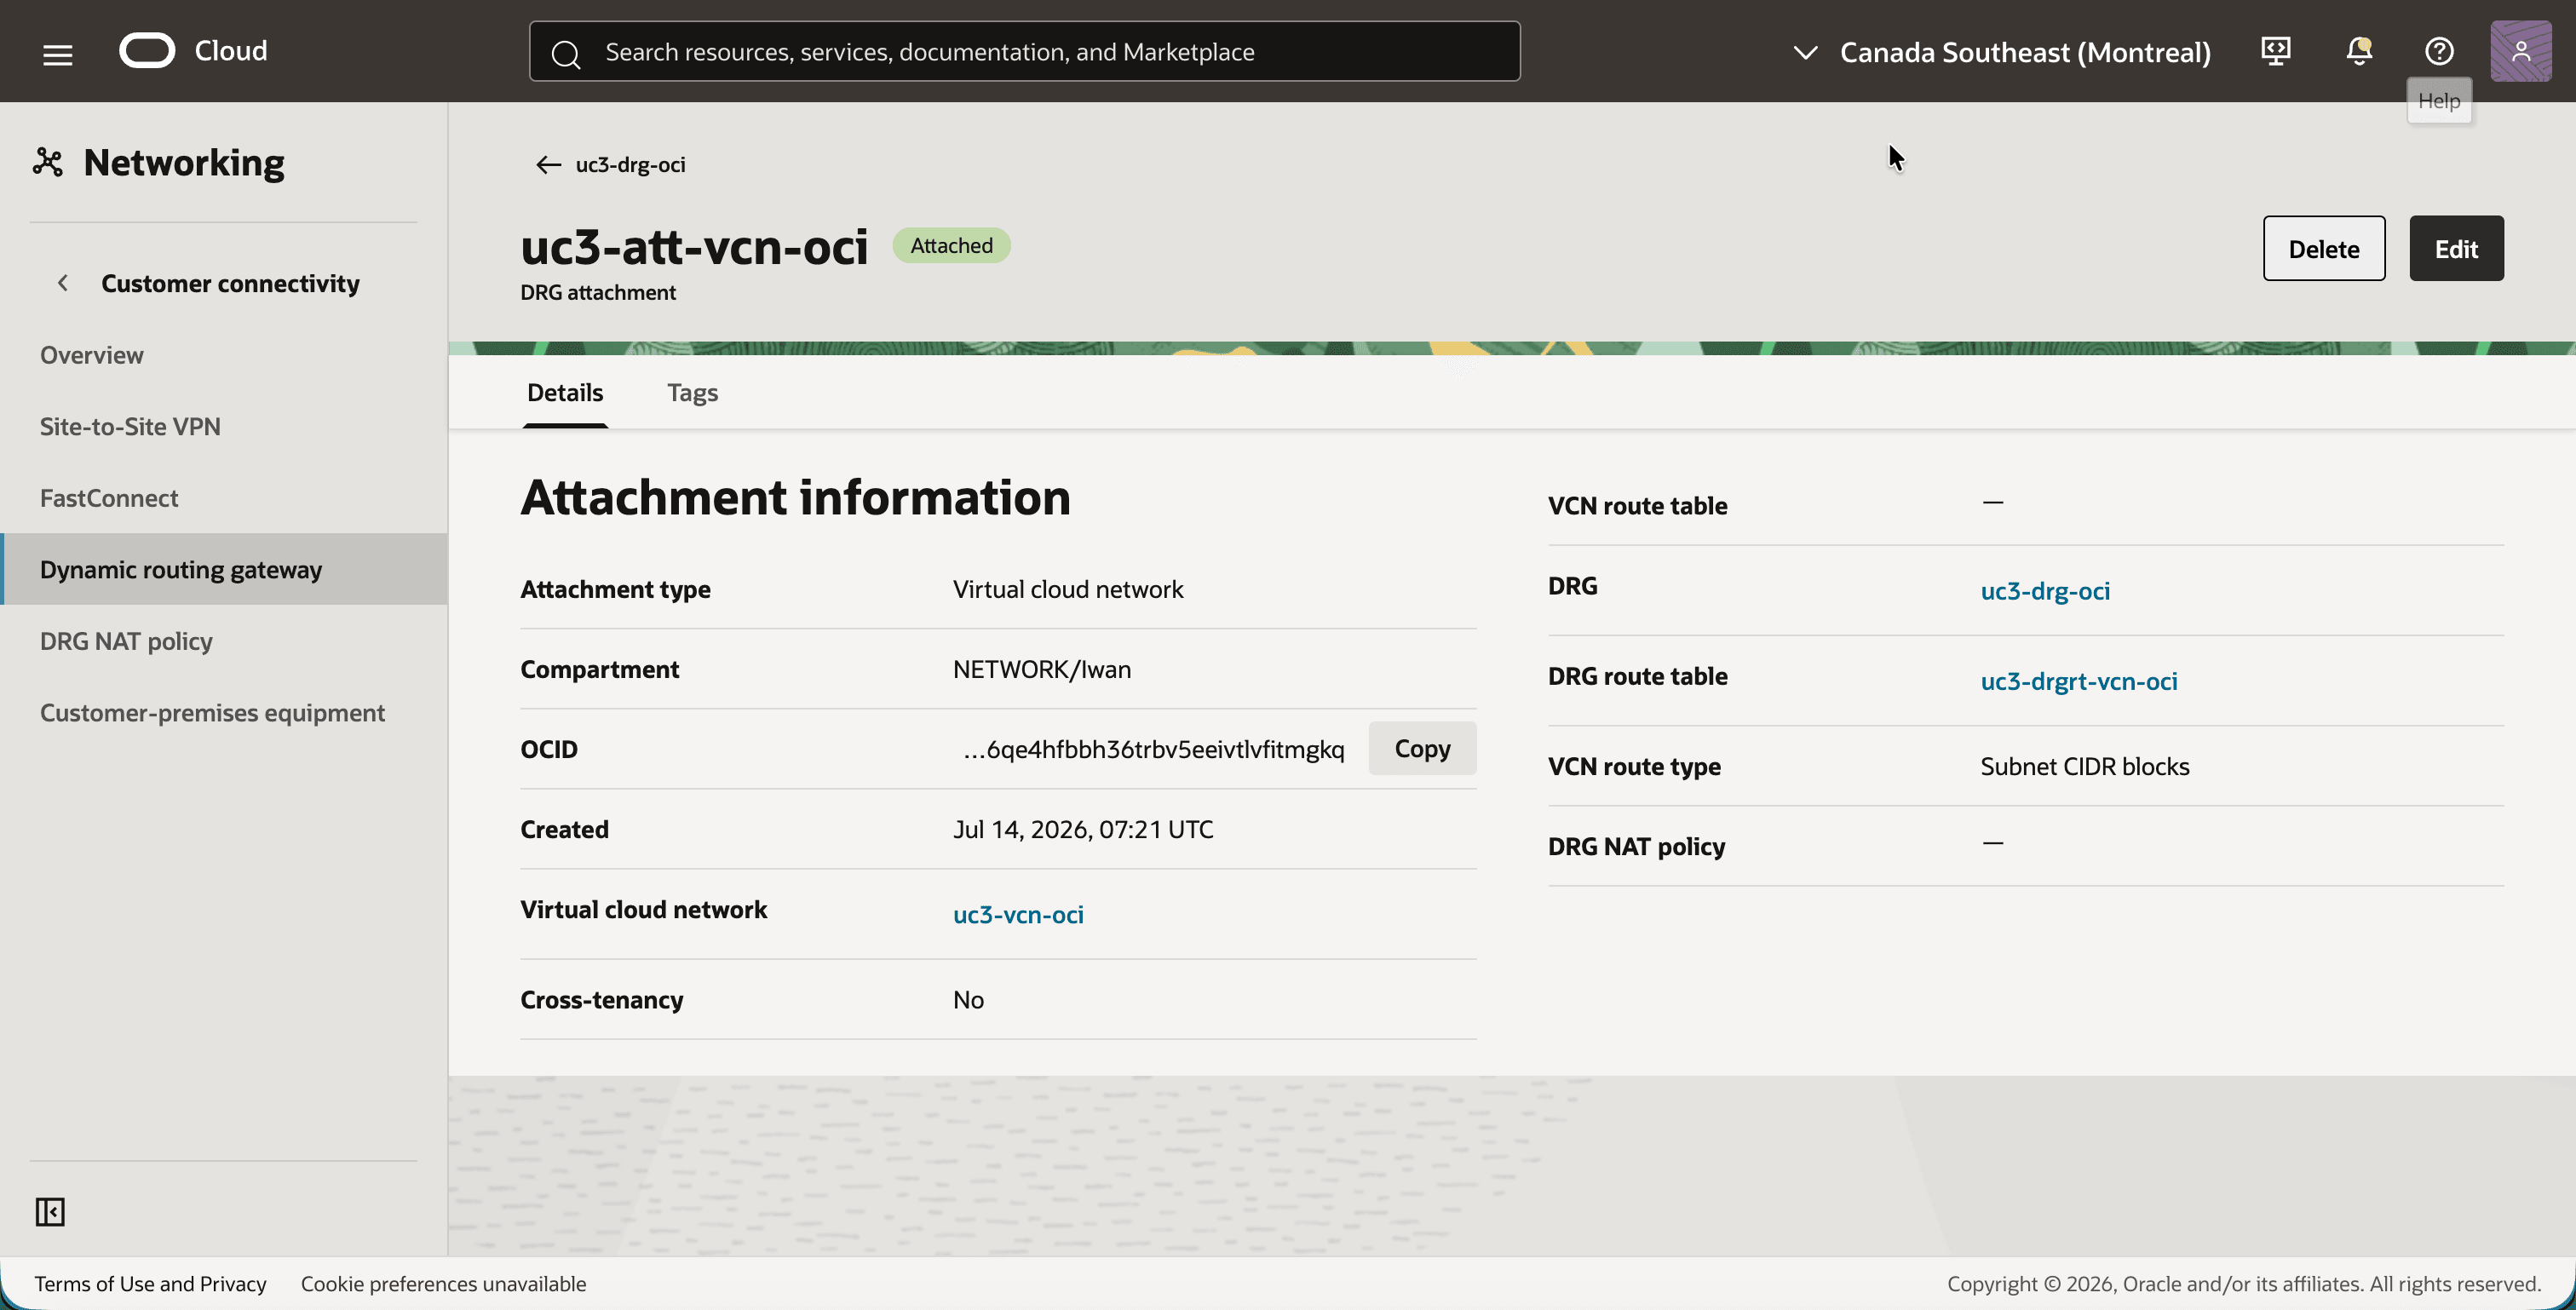
- Clique no anexo
uc3-att-vcn-oci. - Observe a tabela de roteamento do DRG
uc3-drgrt-vcn-ocie o campo vazio Política de NAT do DRG.
[!] OBSERVAÇÃO: As capturas de tela mostram uma advertência de que a conexão IPSec tem apenas um único túnel ativo, e a lista DRG mostra Não redundante. Eles foram levados enquanto um dos dois túneis estava abaixo. O aviso desaparece quando ambos os túneis estão ativos.
Etapa 06: Criar a VPN Site a Site
A VPN Site a Site conecta o DRG ao roteador on-premises. Ele precisa de um objeto CPE (customer-premises equipment) que represente o endereço IP público do roteador e uma conexão IPSec que crie dois túneis para redundância.
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Equipamento local do cliente.
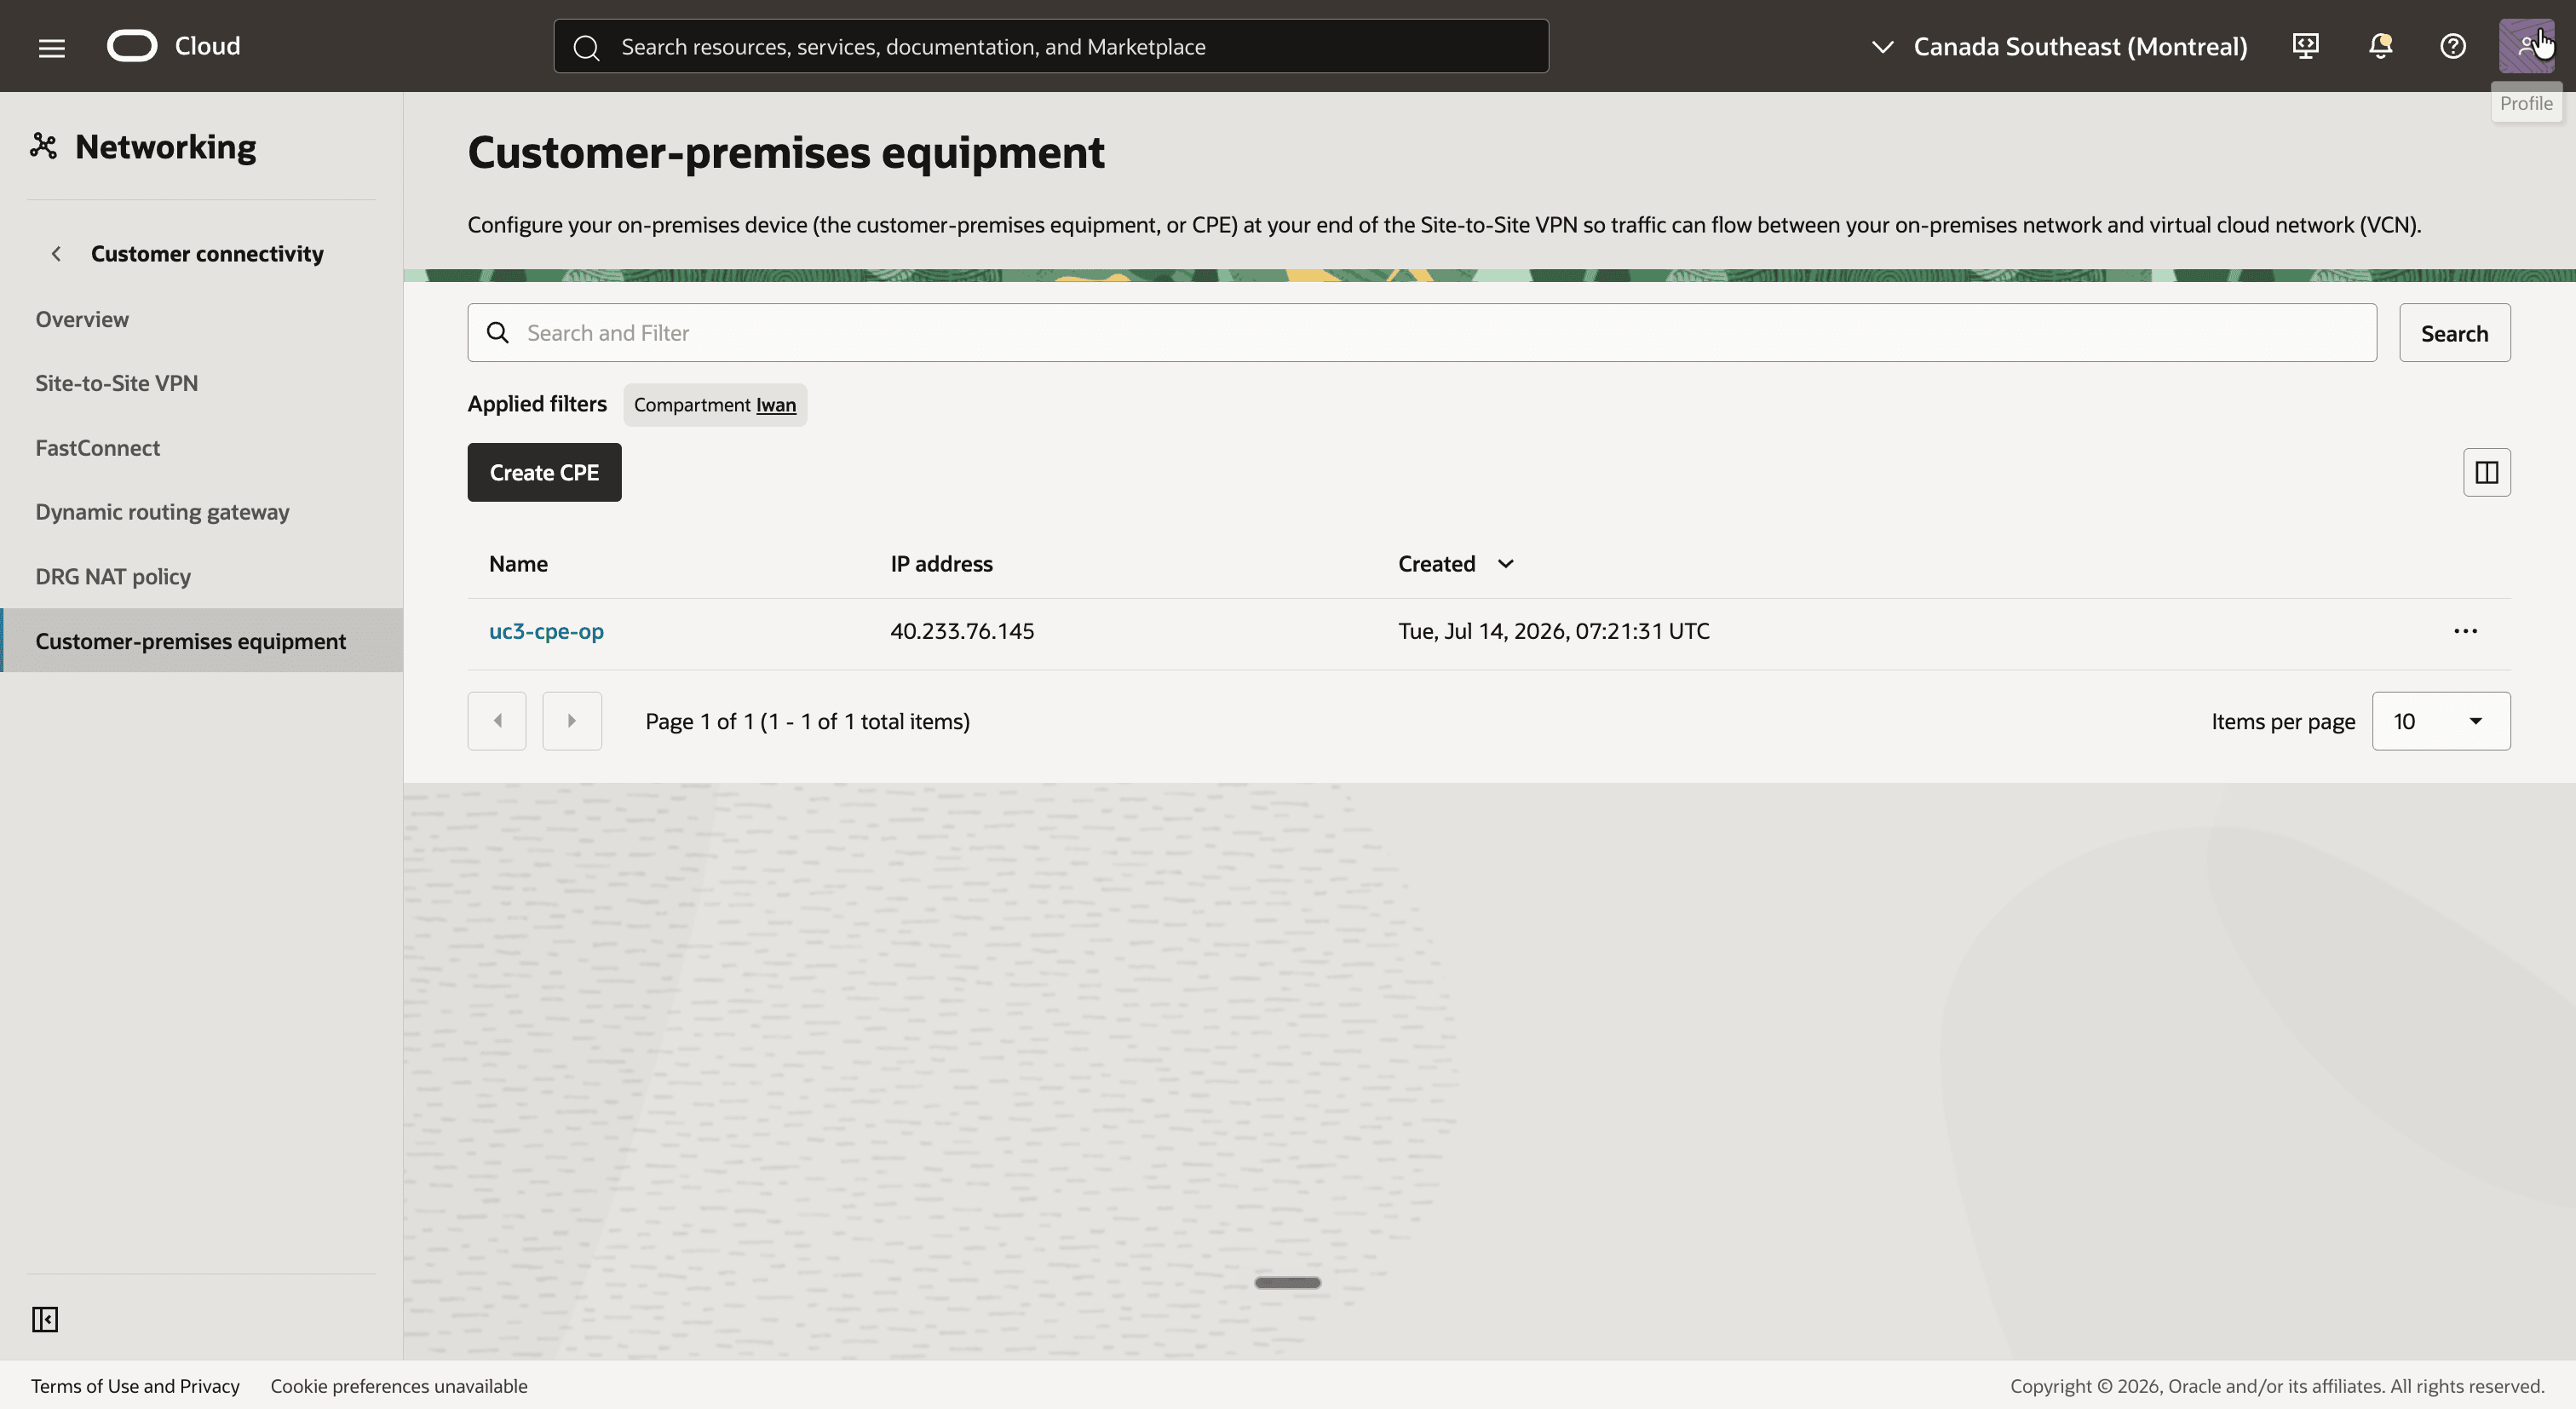
- Clique no botão Criar CPE e crie um CPE com o nome
uc3-cpe-ope o endereço IP40.233.76.145, o endereço IP público do roteador on-premises. - Observe o CPE
uc3-cpe-opcom o endereço IP40.233.76.145.
- Clique em VPN Site a Site no menu à esquerda.
- Clique no botão Criar conexão IPSec e crie uma conexão com os seguintes valores:
- Nome:
uc3-ipsec - Equipamento local do cliente:
uc3-cpe-op - Gateway de roteamento dinâmico:
uc3-drg-oci - Tipo de roteamento para ambos os túneis: Roteamento baseado em política
- Versão do IKE para ambos os túneis: IKEv1
- Nome:
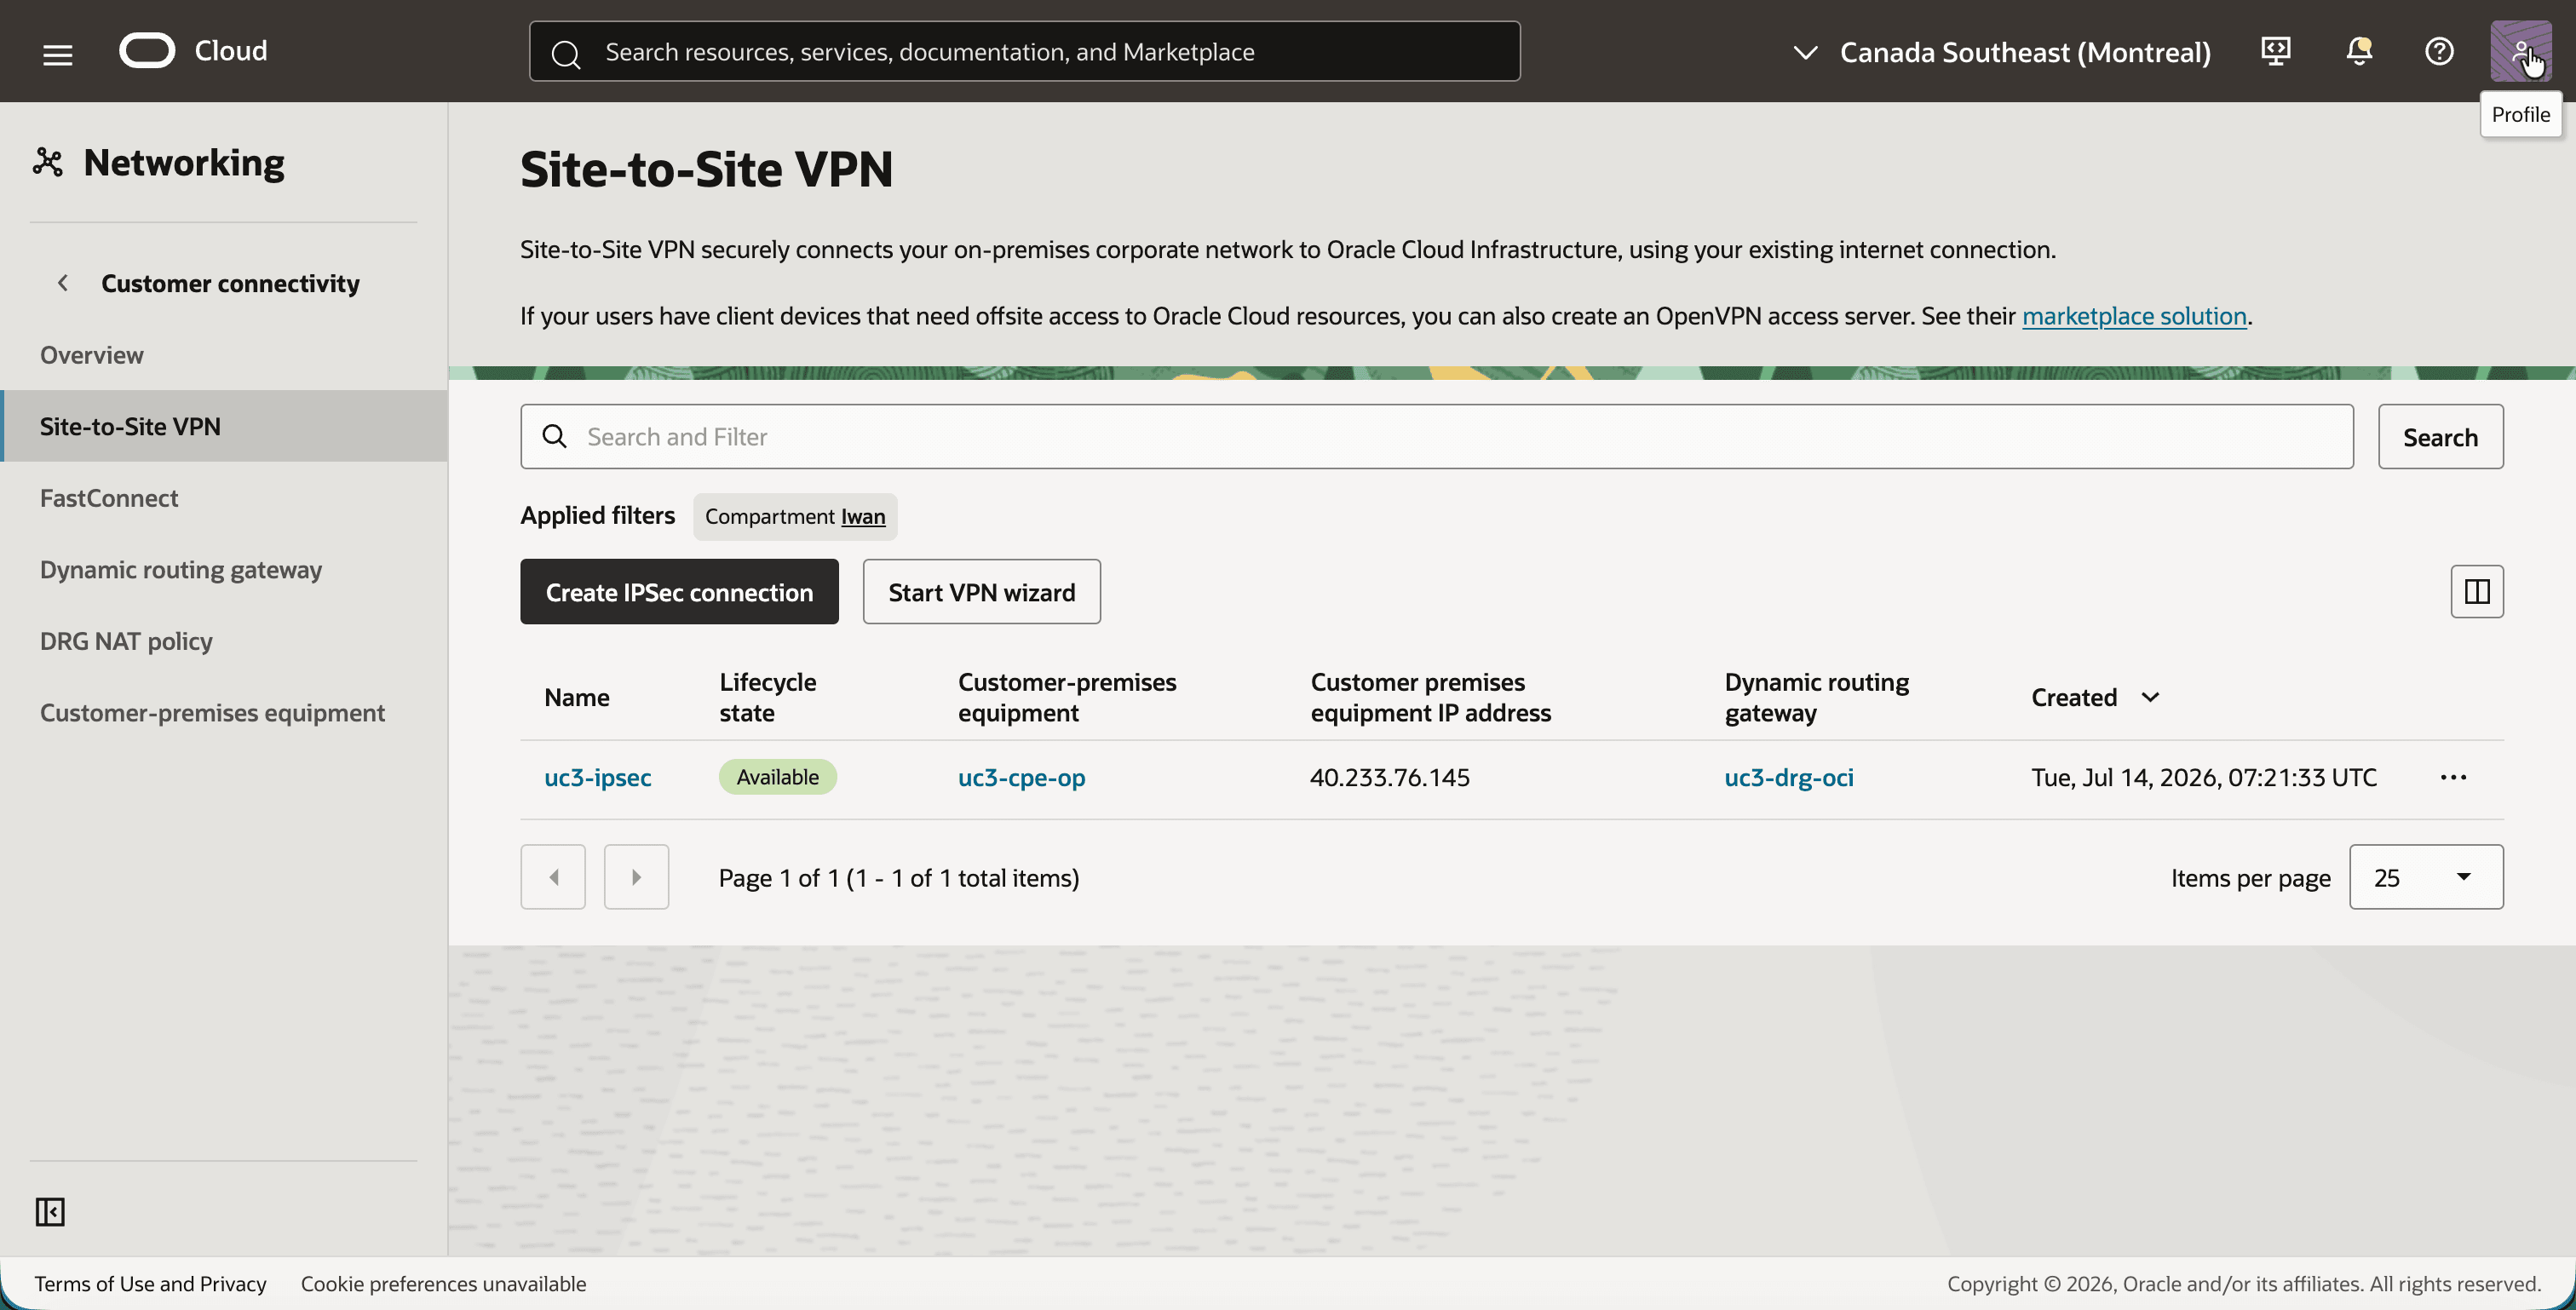
- Observe a conexão IPSec
uc3-ipseccom o CPEuc3-cpe-ope o DRGuc3-drg-oci.
- Clique no
uc3-ipsece na guia Túneis. - Observe os dois túneis, cada um com seu próprio endereço IP da VPN da Oracle (
168.138.66.213e168.138.65.198) e o Tipo de roteamento Roteamento baseado em política. O status IPSec se torna Ativo após a Etapa 08.
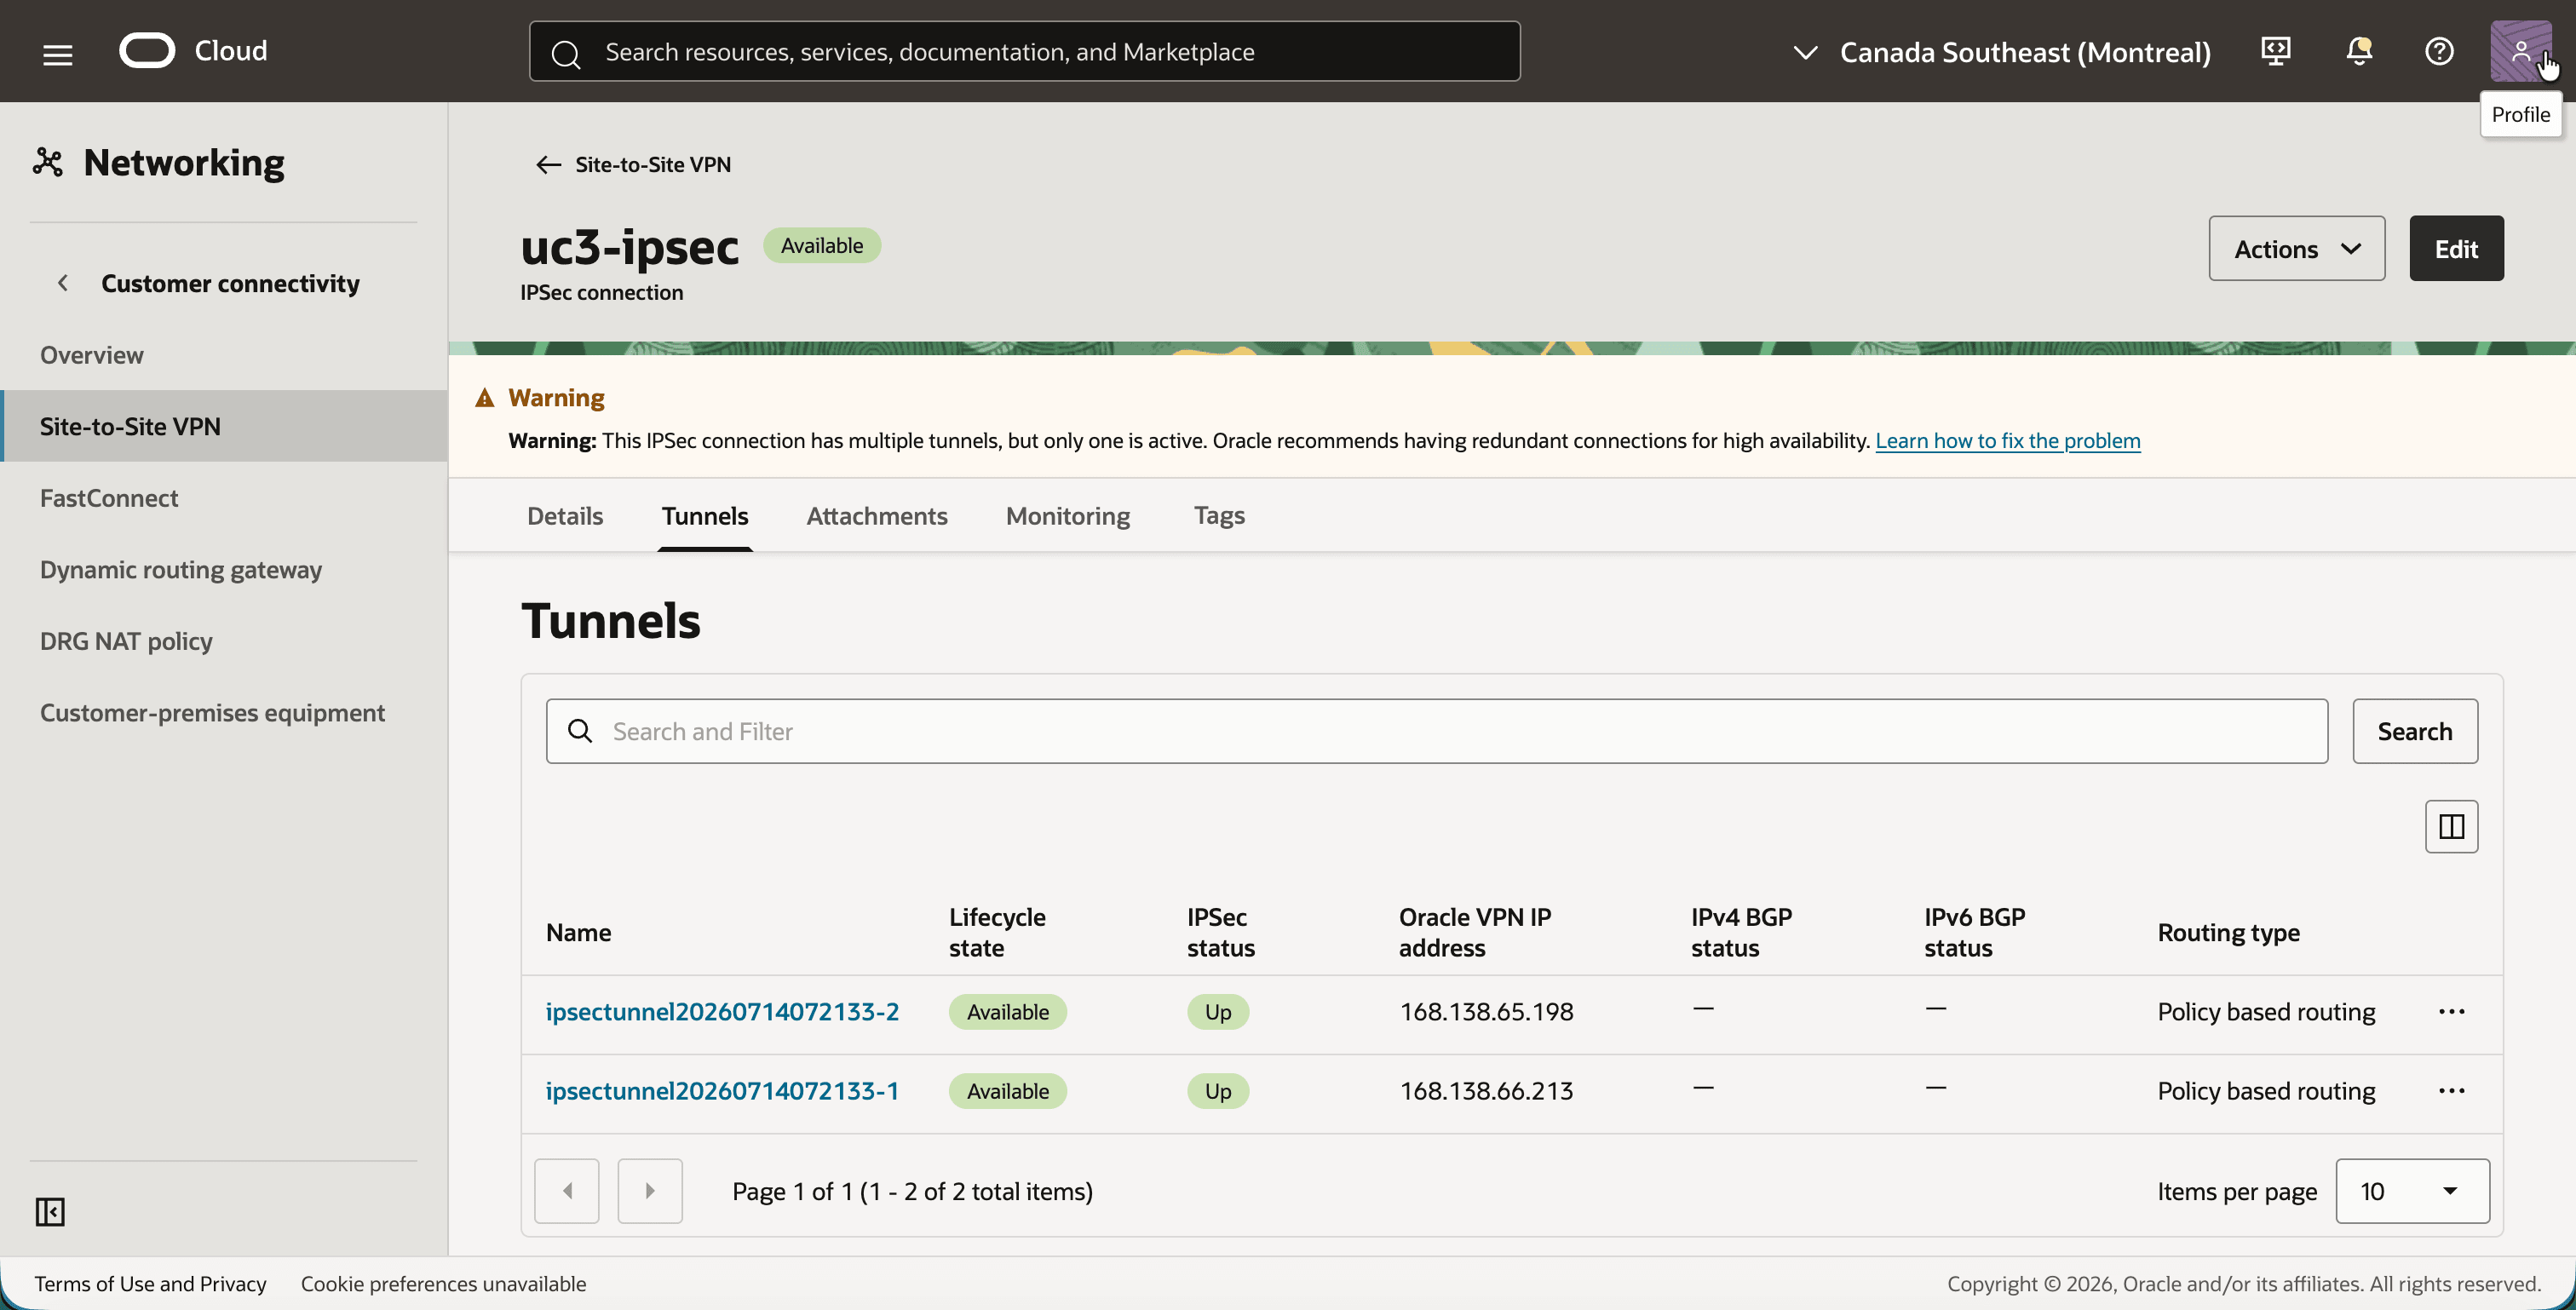
- Clique em cada túnel e anote seu endereço IP da VPN da Oracle e seu Segredo compartilhado. Você precisa de ambos para a configuração do roteador on-premises.
Etapa 07: Configurar o domínio de criptografia dos túneis
Esta etapa é específica do NAT no DRG em uma VPN baseada em política e é onde uma configuração geralmente dá errado. Um túnel baseado em política tem um domínio de criptografia: uma lista de CIDRs no lado Oracle e uma lista de CIDRs no lado on-premises. O túnel só transporta tráfego entre esses CIDRs.
O DRG aplica a regra NAT antes de um pacote entrar no túnel e depois que ele sair. Os pacotes dentro do túnel, portanto, se parecem com isto:
| Lado do túnel | Endereço dentro do túnel | Por que |
|---|---|---|
| Oracle | 192.168.10.0/24 |
O lado do OCI já foi traduzido para seu CIDR de sombra. |
| On-premises | 10.0.1.0/24 |
O local usa seus endereços reais. Não está ciente de nenhum NAT. |
Portanto, o lado Oracle do domínio de criptografia é o CIDR sombra do OCI, não o CIDR real da VCN.
Há um segundo motivo para editar o domínio de criptografia. No modo baseado em política, o DRG aprende suas rotas em direção ao túnel com base nos CIDRs locais do domínio de criptografia. O CIDR local real 10.0.1.0/24 se sobrepõe à VCN e não dá ao DRG uma rota utilizável. As instâncias no OCI enviam seu tráfego para o CIDR de sombra local 192.168.20.0/24, de modo que seja o destino para o qual o DRG precisa de uma rota. Obtemos essa rota adicionando 192.168.20.0/24 como um segundo CIDR on-premises.
- Na guia Túneis do
uc3-ipsec, abra o primeiro túnel e clique no botão Editar. - Defina o domínio de criptografia da seguinte forma:
- Blocos CIDR da Oracle Cloud:
192.168.10.0/24 - Blocos CIDR on-premises:
10.0.1.0/24e192.168.20.0/24
- Blocos CIDR da Oracle Cloud:
- Salve as alterações e repita isso para o segundo túnel. Você verifica o resultado na Etapa 08, quando os túneis estão ativos.
Você pode fazer o mesmo com a CLI do OCI. Repita o comando para ambos os túneis:
cat > tunnel-encryption-domain.json <<'EOF'
{
  "routing": "POLICY",
  "encryptionDomainConfig": {
    "oracleTrafficSelector": ["192.168.10.0/24"],
    "cpeTrafficSelector": ["10.0.1.0/24", "192.168.20.0/24"]
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-encryption-domain.json
[!] OBSERVAÇÃO: O CIDR local
192.168.20.0/24nunca transporta o tráfego pelo túnel. Seu único objetivo é fornecer ao DRG uma rota para o CIDR de sombra local que aponta para o túnel. O roteador on-premises é configurado com o par único10.0.1.0/24e192.168.10.0/24, conforme você vê na próxima etapa.
[!] NOTA] Alterar o domínio de criptografia reprovisiona o túnel. Espere que caia por cerca de meio minuto.
Etapa 08: Configurar o Libreswan no lado local
Agora, o roteador on-premises está configurado para abrir os dois túneis. Se você usar um roteador real, configure-o com os valores desta etapa: IKEv1, uma chave pré-compartilhada e os seletores de tráfego 10.0.1.0/24 (local) e 192.168.10.0/24 (remoto).
Com o Libreswan, há uma coisa para cuidar. Ambos os túneis usam exatamente os mesmos seletores de tráfego, e o kernel do Linux pode conter apenas uma política IPSec para um determinado par de sub-redes. Duas conexões simples com seletores idênticos continuam tomando essa política umas das outras, e os túneis se abrem. A solução é dar a cada conexão sua própria marca e sua própria interface VTI, para que o kernel possa diferenciá-las.
- Conecte-se ao
uc3-inst-opcom SSH. - Crie o arquivo
/etc/ipsec.d/uc3-t2.confpara o primeiro túnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
vti-shared=no- Crie o arquivo
/etc/ipsec.d/uc3.confpara o segundo túnel (168.138.65.198). É o mesmo, exceto para o nome, o endereço IP da VPN da Oracle, a marca e a interface VTI:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=10.0.1.0/24
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=192.168.10.0/24
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
vti-shared=no- Crie um arquivo de segredos para cada túnel com o segredo compartilhado na Etapa 06 e restrinja suas permissões com
chmod 600:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Iniciar Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Observe que leftsubnet é o CIDR local real e rightsubnet é o CIDR de sombra do OCI. Isso corresponde ao domínio de criptografia da Etapa 07.
A última parte é a rota para o CIDR de sombra do OCI. Com o Libreswan vti-routing=no, não adicionamos rotas propriamente ditas; portanto, adicionamos uma rota por túnel com uma métrica diferente. O primeiro túnel é preferido e o segundo assume quando o primeiro falha.
sudo ip route replace 192.168.10.0/24 dev vti1 metric 100
sudo ip route replace 192.168.10.0/24 dev vti2 metric 200
[!] NOTA: Uma rota que é adicionada com
ip routeé perdida após uma reinicialização, e uma rota sobre um túnel que está inativo envia o tráfego para um buraco negro. No laboratório, um pequeno serviço systemd verifica a cada poucos segundos quais túneis têm uma associação de segurança ativa (ipsec whack --trafficstatus) e adiciona ou remove a rota de cada túnel adequadamente. Um roteador de produção tem seu próprio mecanismo para isso.
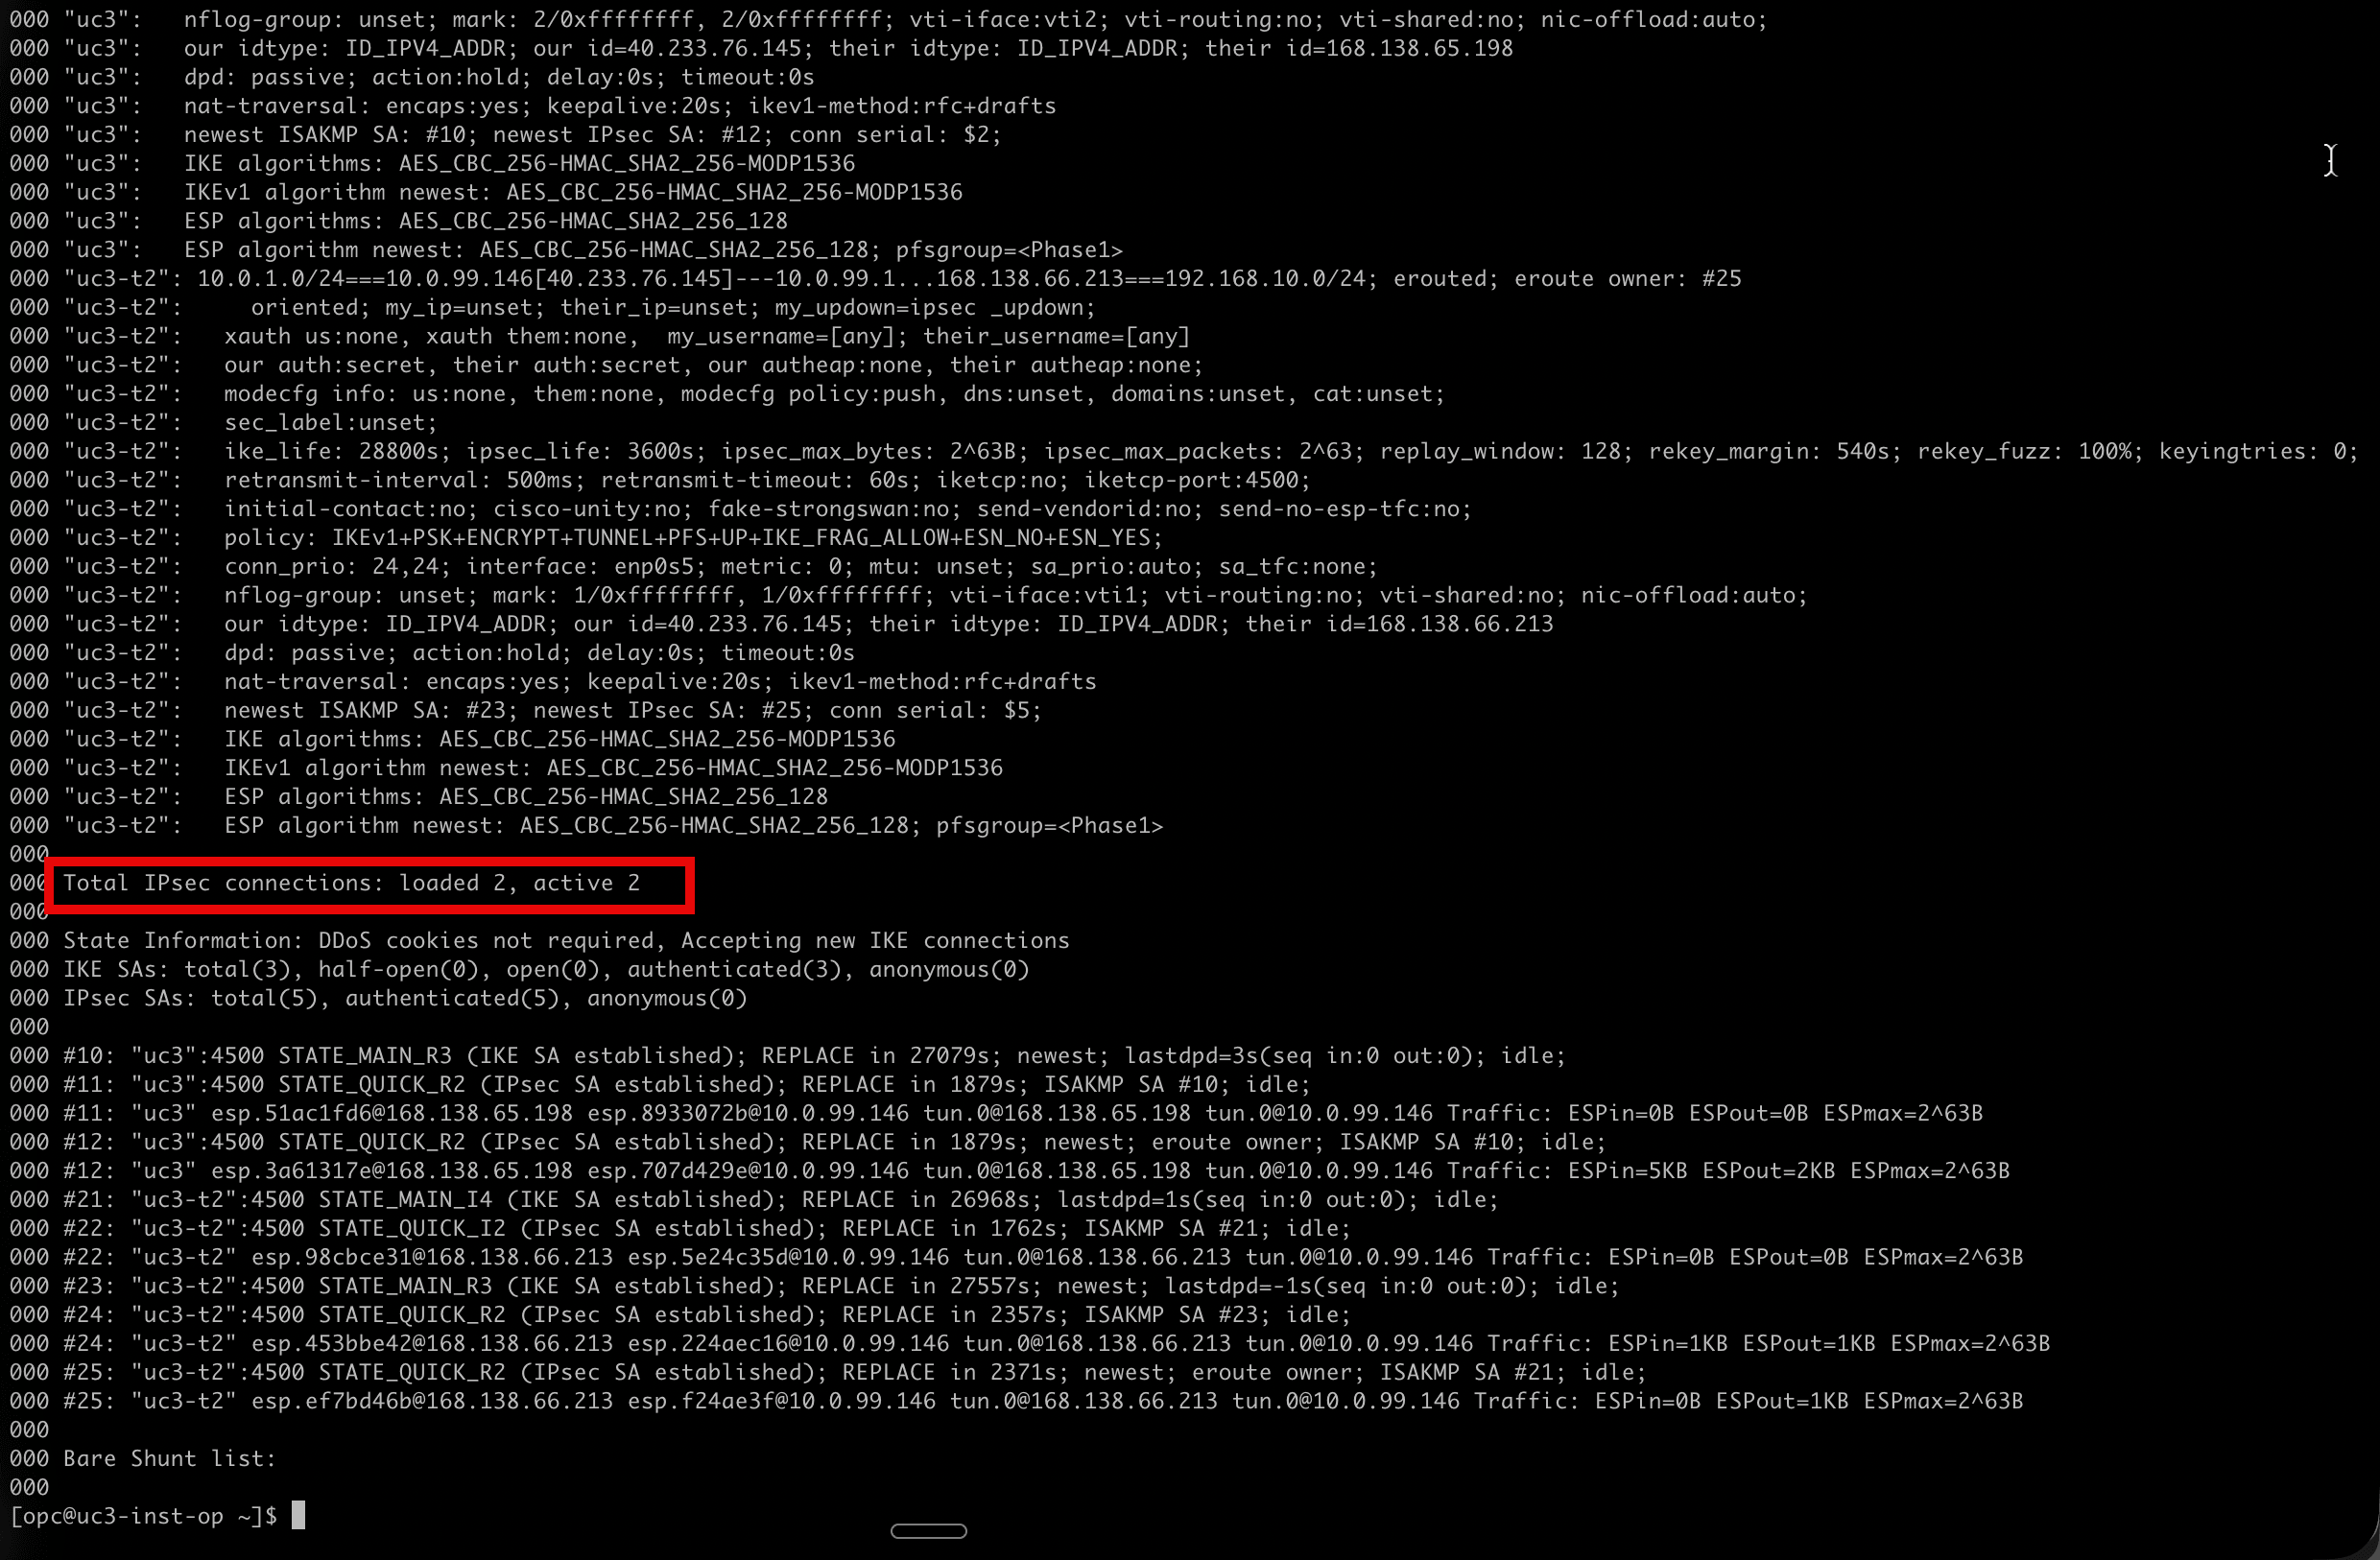
- Execute
sudo ipsec statuspara verificar o resultado. - Observe a linha Total de conexões IPsec: carregadas 2, ativas 2 e observe que cada conexão tem sua própria interface de marca e VTI (
mark: 1/0xffffffffcomvti-iface:vti1emark: 2/0xffffffffcomvti-iface:vti2).
- Volte para a Console do OCI e abra a guia Túneis do
uc3-ipsec. - Observe que o status IPSec de ambos os túneis é Ativo.
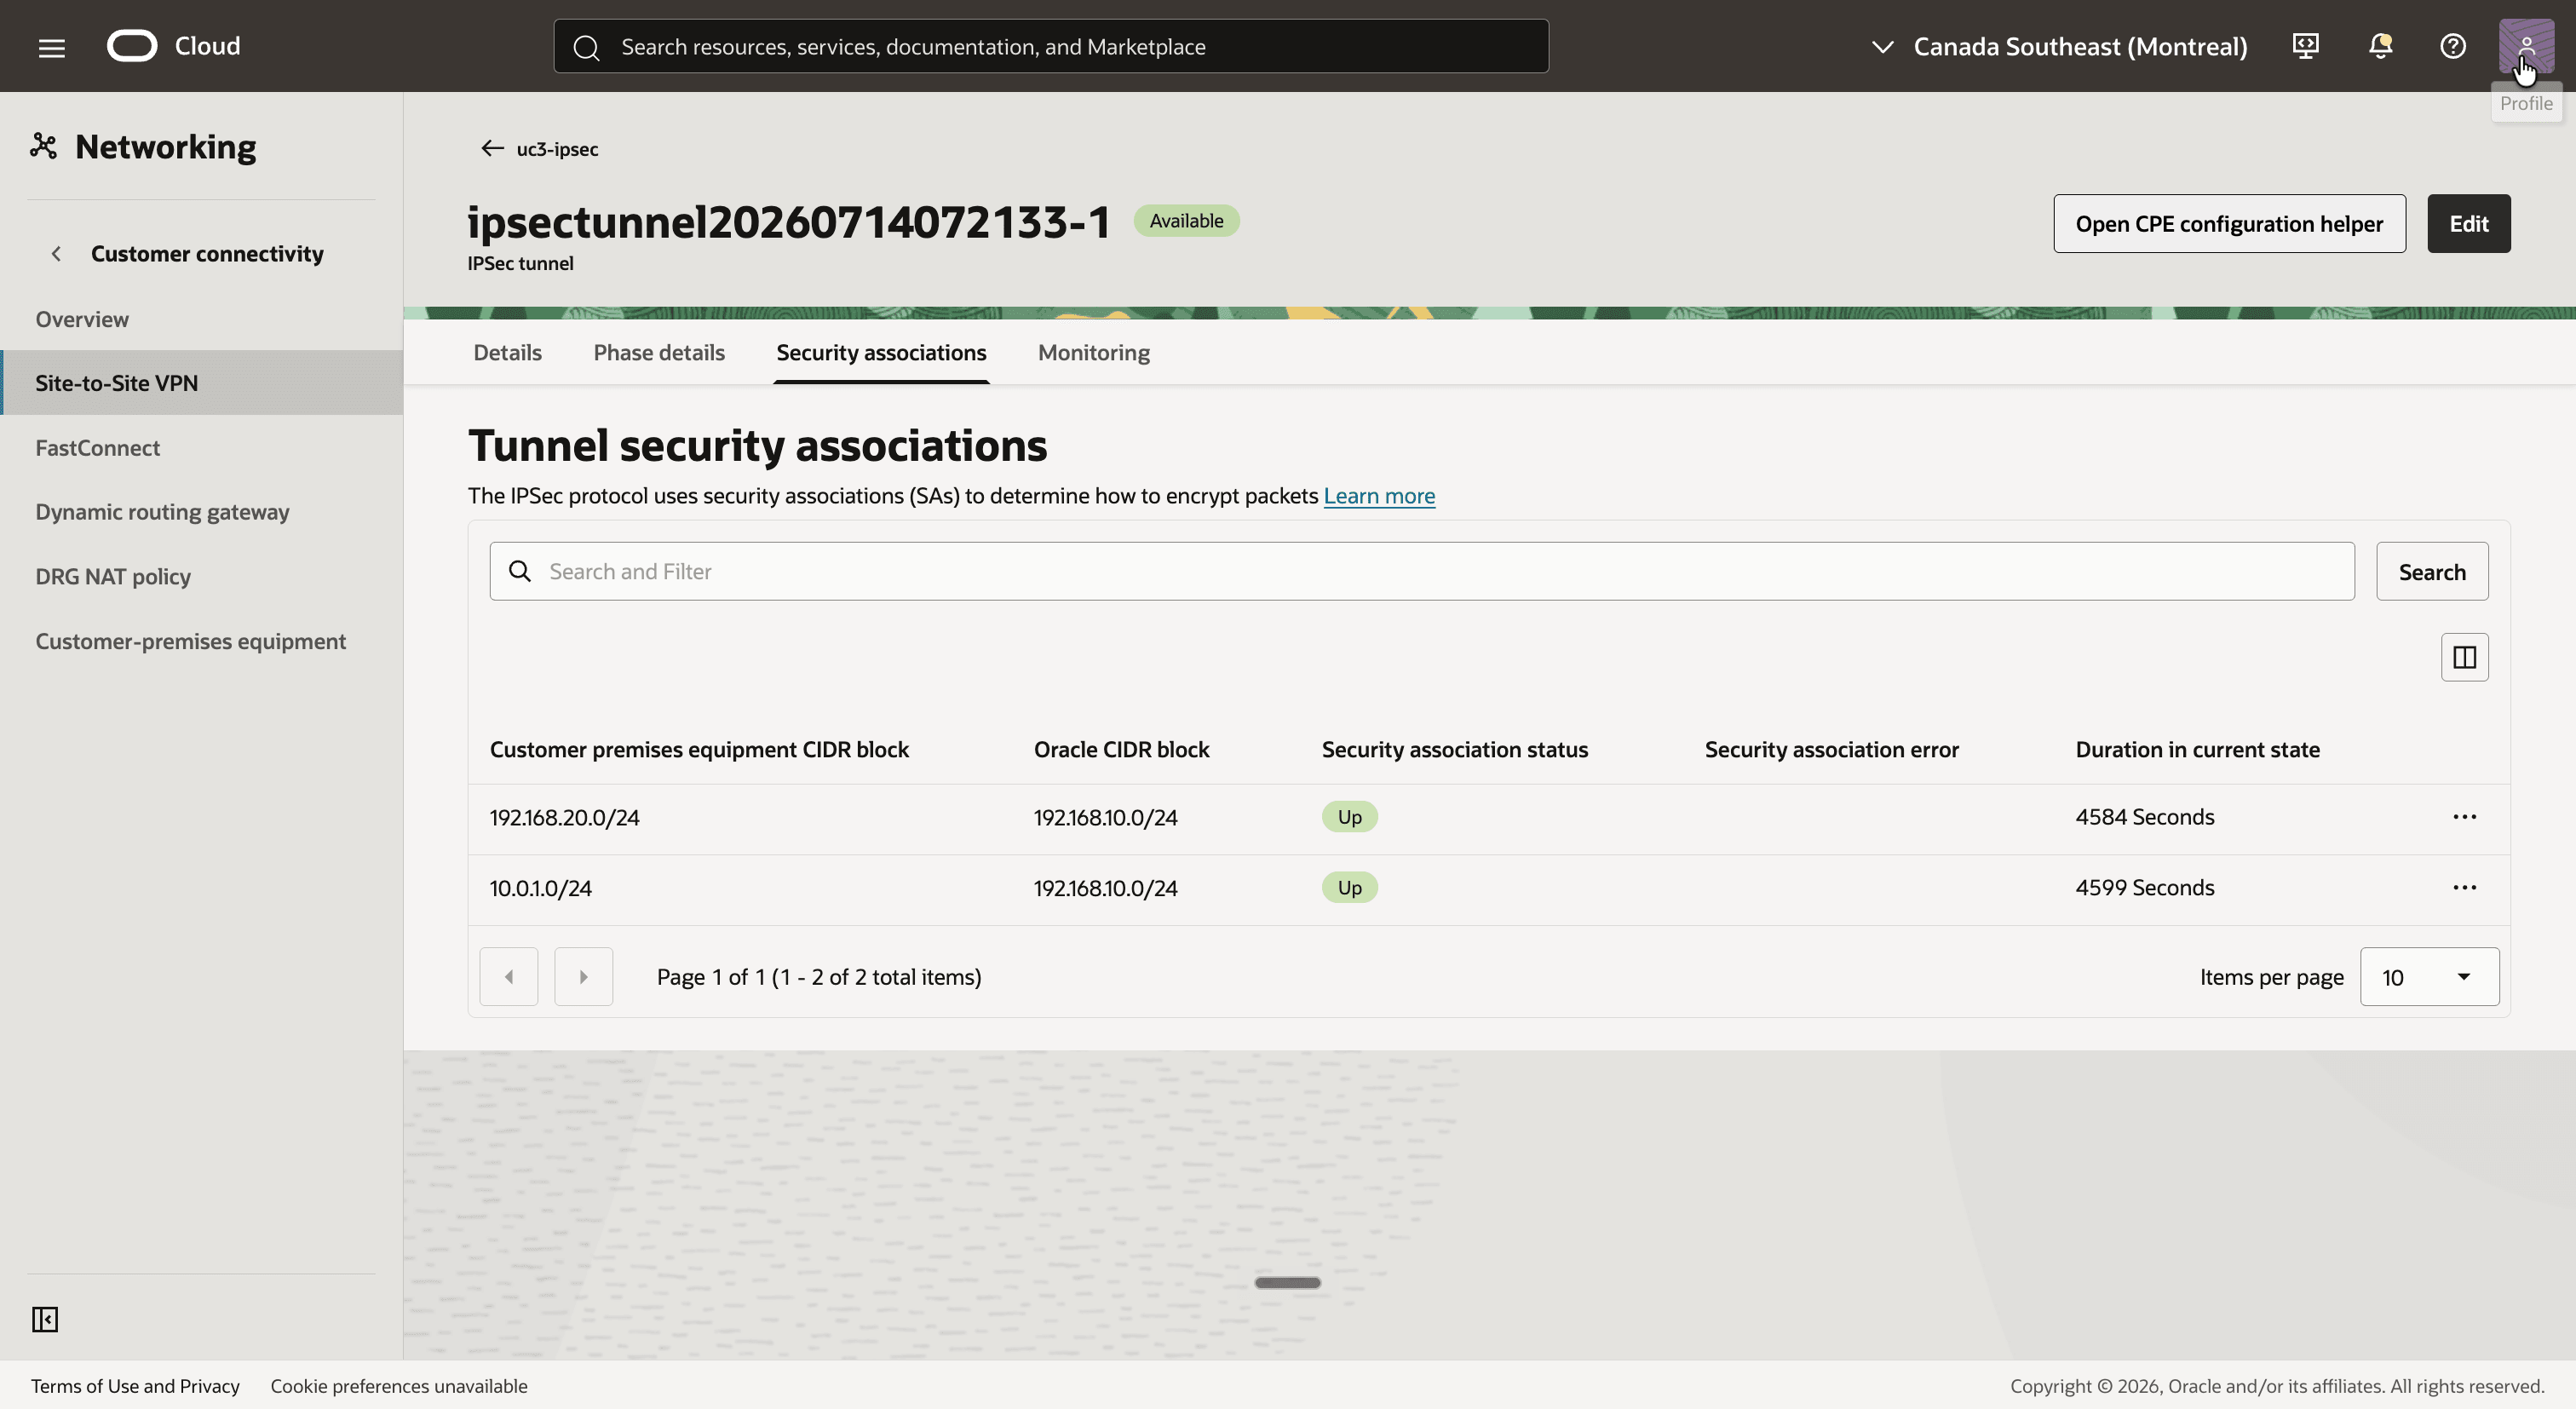
- Clique no primeiro túnel e na guia Associações de segurança.
- Observe as duas entradas, uma para cada CIDR local do domínio de criptografia na Etapa 07, com o bloco CIDR da Oracle
192.168.10.0/24e o status Ativo.
- Volte, clique no segundo túnel e clique na guia Associações de segurança.
- Observe as mesmas duas entradas com o status Para Cima.
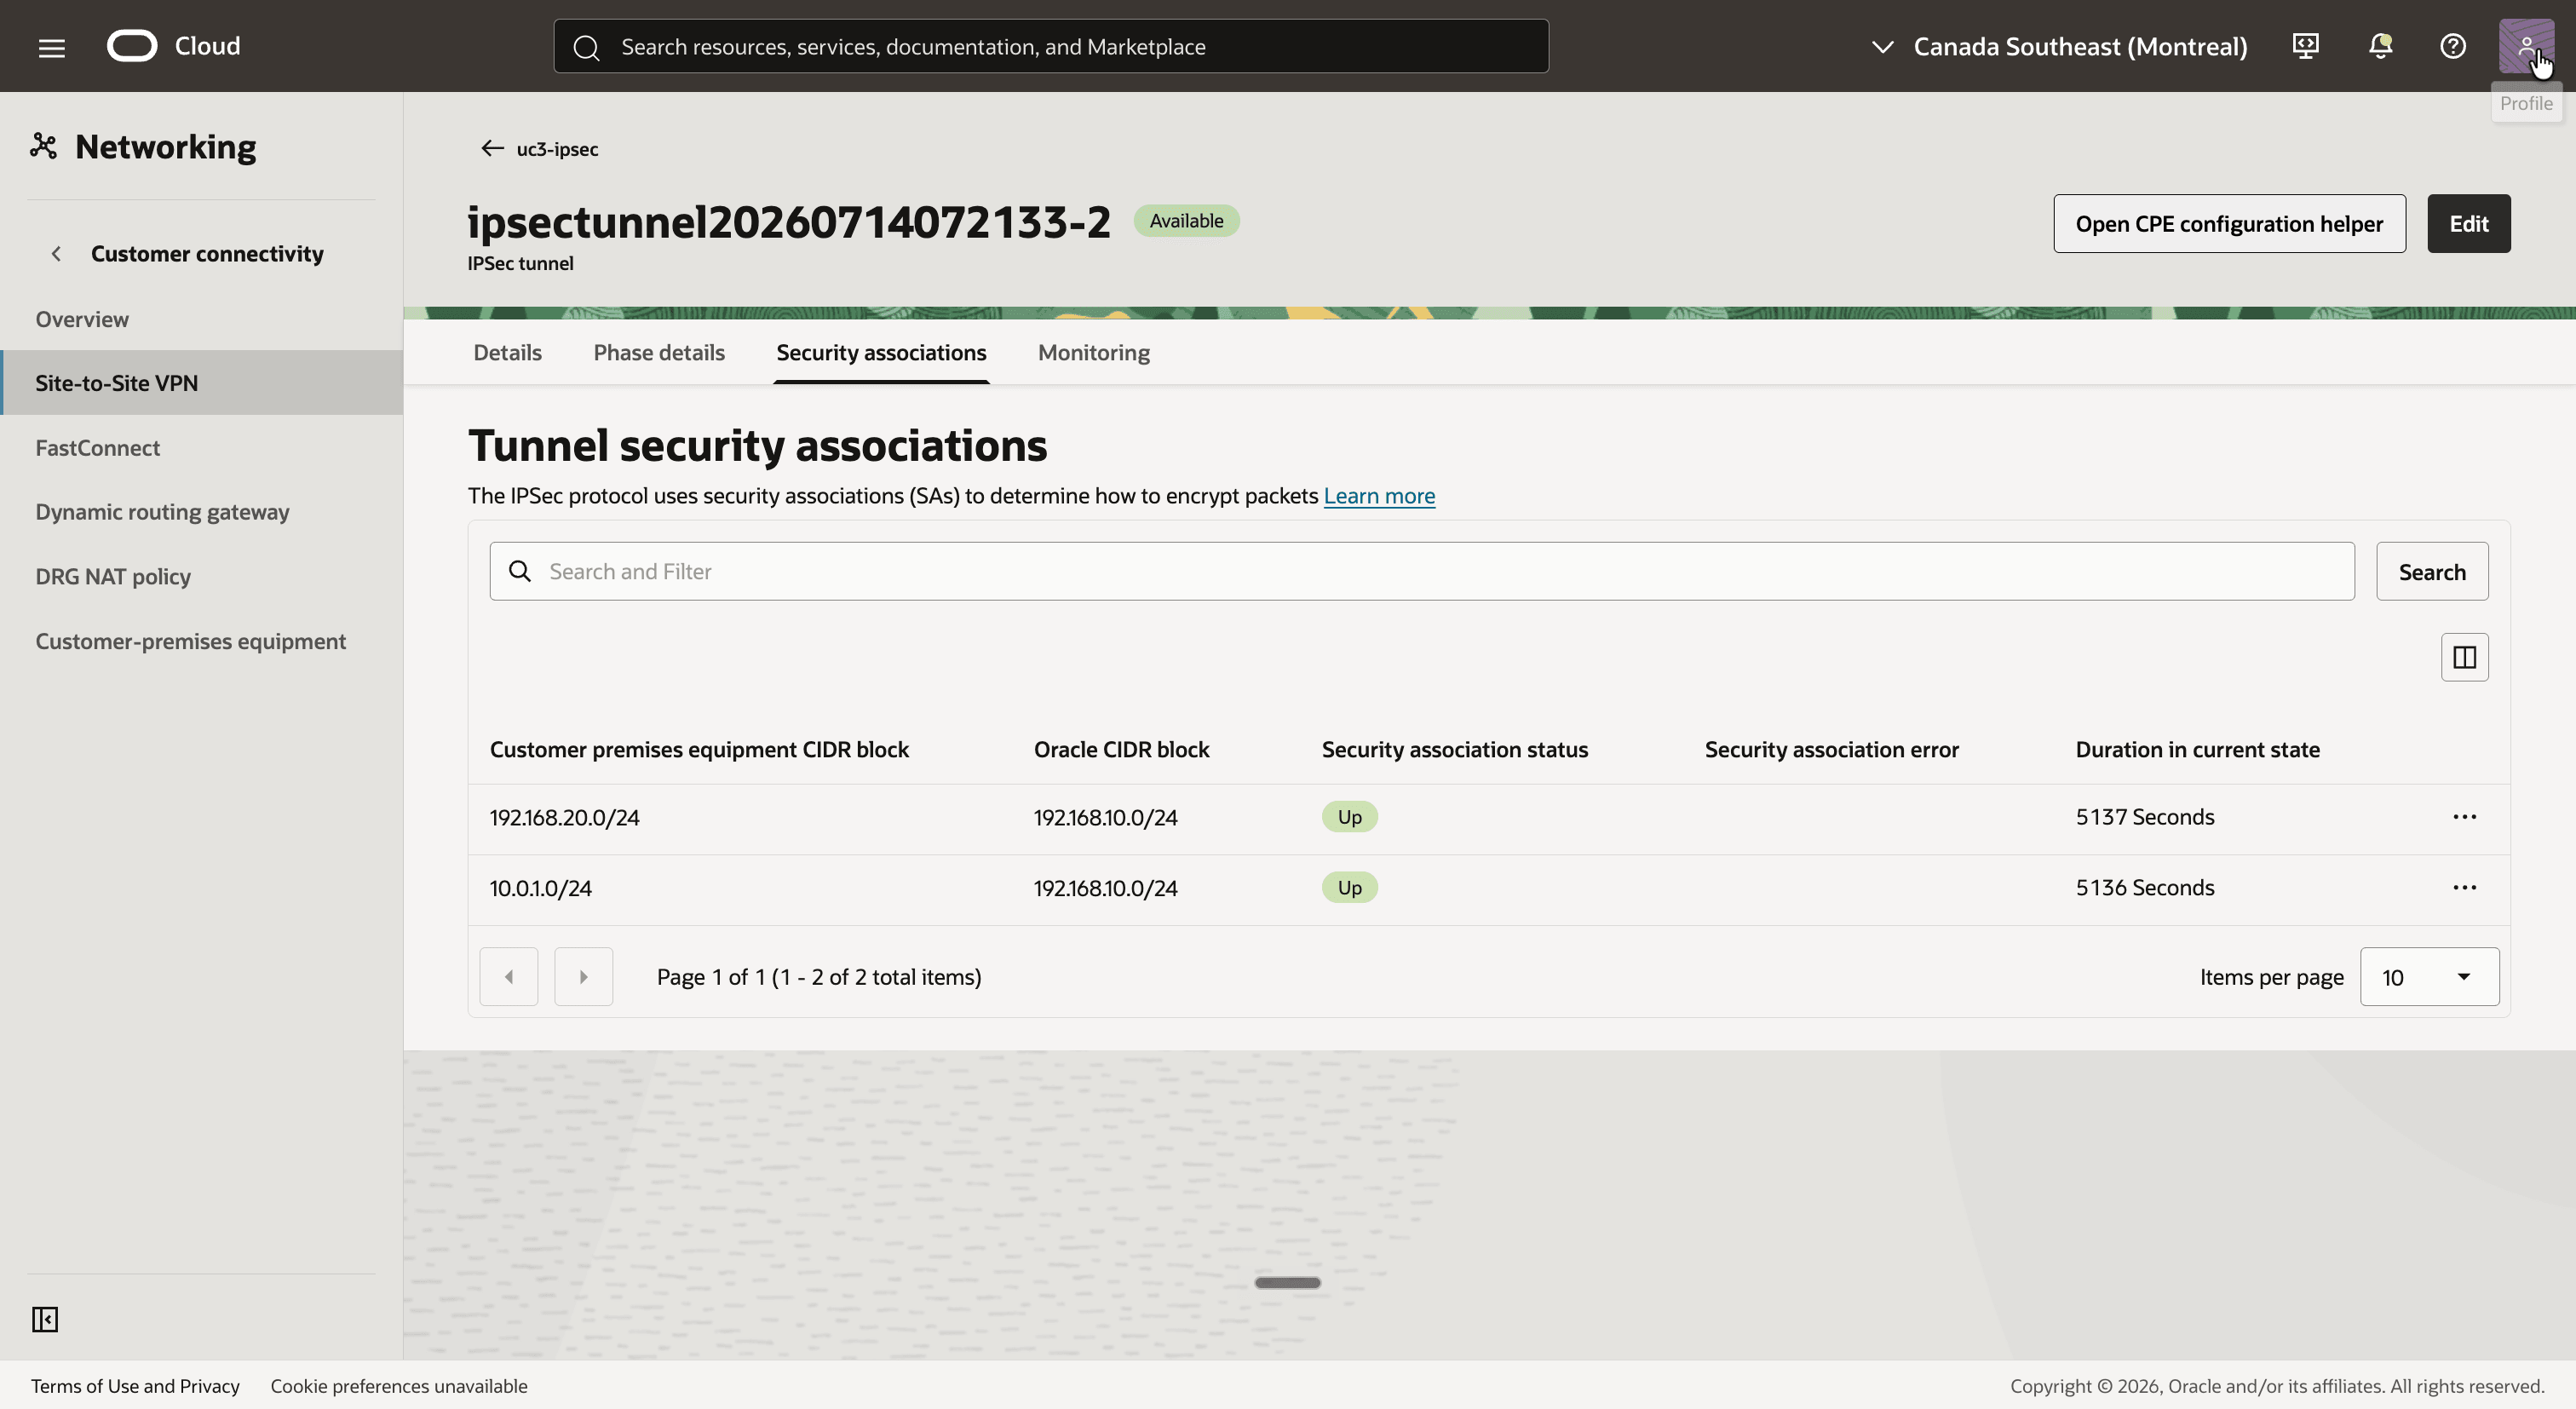
[!] OBSERVAÇÃO: A Console também lista uma entrada para
192.168.20.0/24, mas o roteador on-premises só é configurado com os pares10.0.1.0/24e192.168.10.0/24, e esse é o único par que transporta tráfego.
Etapa 09: Configurar as tabelas de roteamento do DRG
O DRG tem dois tipos de anexos agora, e cada tipo obtém sua própria tabela de roteamento do DRG.
A tabela de roteamento dos anexos de túnel IPSec trata o tráfego que chega de on-premises. A política NAT no anexo de túnel converte o pacote primeiro e o DRG procura o destino traduzido. Esse destino é o CIDR real da VCN; portanto, a tabela tem uma rota estática para 10.0.1.0/24 para o anexo da VCN.
- Em
uc3-drg-oci, clique na guia Roteamento e crie uma tabela de roteamento do DRG com o nomeuc3-drgrt-ipsec. - Clique na guia Regras de roteamento estático e clique no botão Adicionar regras de roteamento estático.
- Adicione uma regra com o bloco CIDR de destino
10.0.1.0/24e o Anexo de próximo saltouc3-att-vcn-oci. - Observe que a rota estática é Ativa.
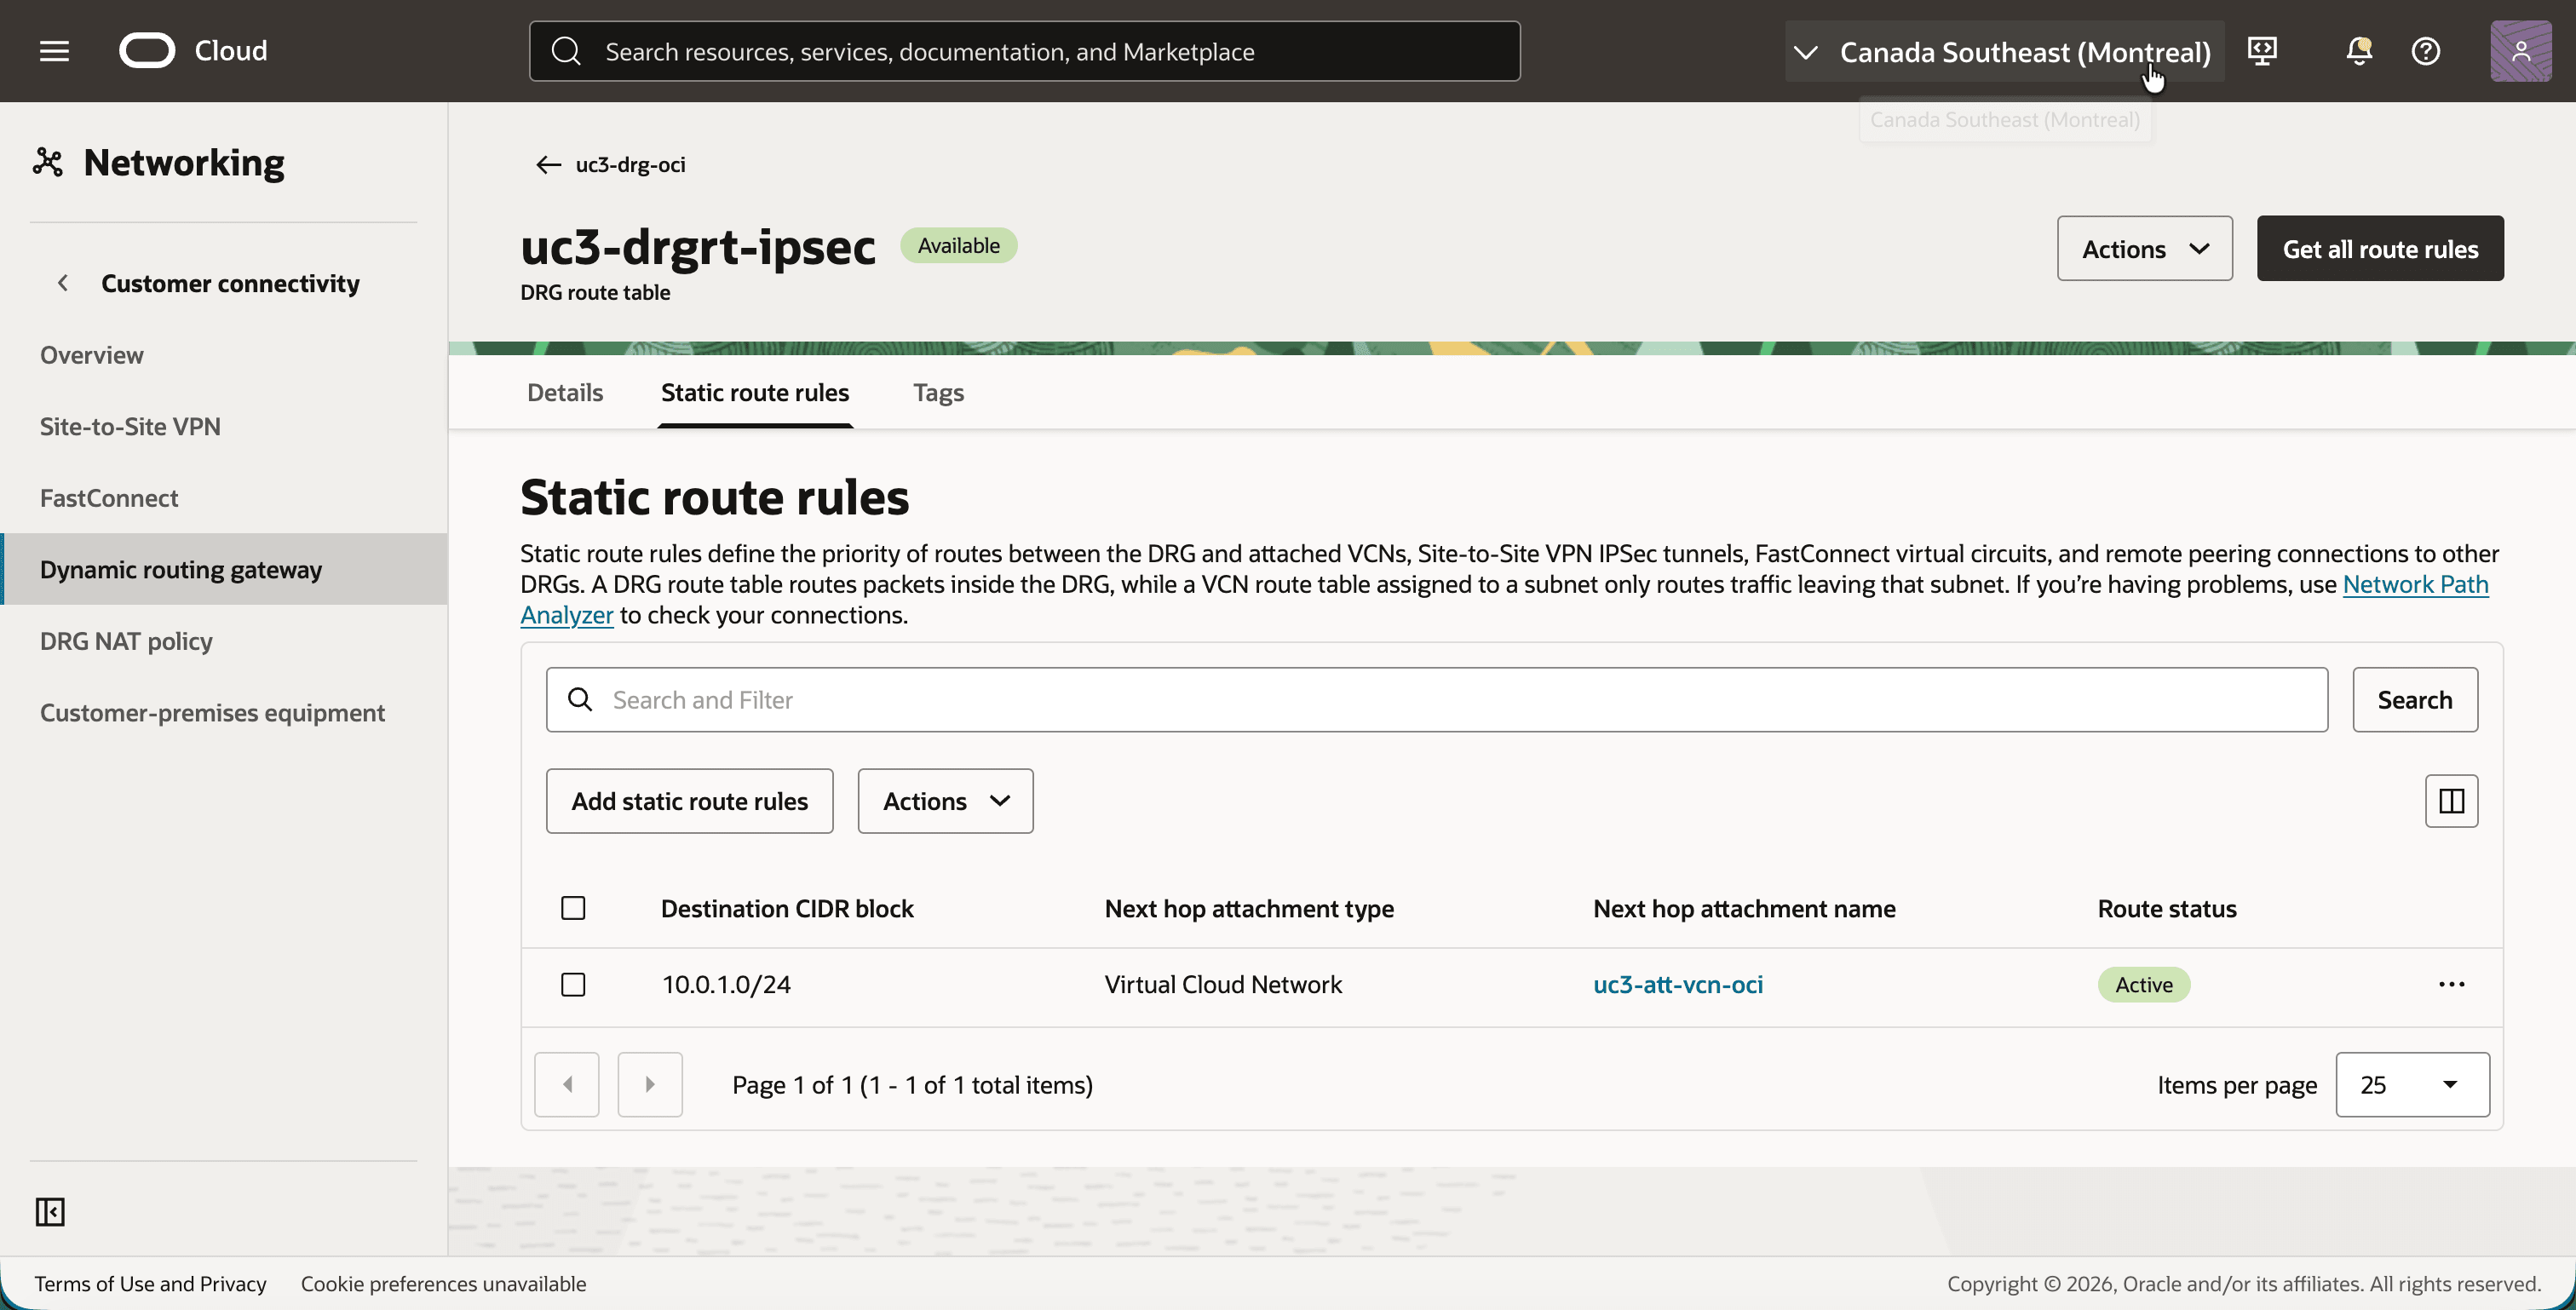
[!] NOTA] NOTA Esta rota é estática porque este tutorial usa uma tabela de roteamento DRG personalizada sem uma distribuição de rota de importação. A tabela de roteamento do DRG gerada automaticamente para anexos IPSec aprende
10.0.1.0/24dinamicamente com o anexo da VCN, e uma distribuição de roteamento de importação que aceita o anexo da VCN faz o mesmo para uma tabela personalizada.
- Volte para a guia Anexos de
uc3-drg-oci, role para baixo até IPSec anexos de túnel e edite ambos os anexos de túnel para selecionaruc3-drgrt-ipseccomo sua tabela de roteamento do DRG.
A tabela de roteamento do anexo da VCN trata o tráfego proveniente da VCN e é endereçado ao CIDR de sombra local 192.168.20.0/24. Esse tráfego tem que ir para o túnel. Não é possível criar essa rota como estática: uma regra de roteamento estático em uma tabela de roteamento do DRG aceita um anexo de VCN ou uma conexão de pareamento remoto como próximo salto, mas não um túnel IPSec. A rota deve ser aprendida dinamicamente, com uma distribuição de rota de importação.
- Na guia Roteamento de
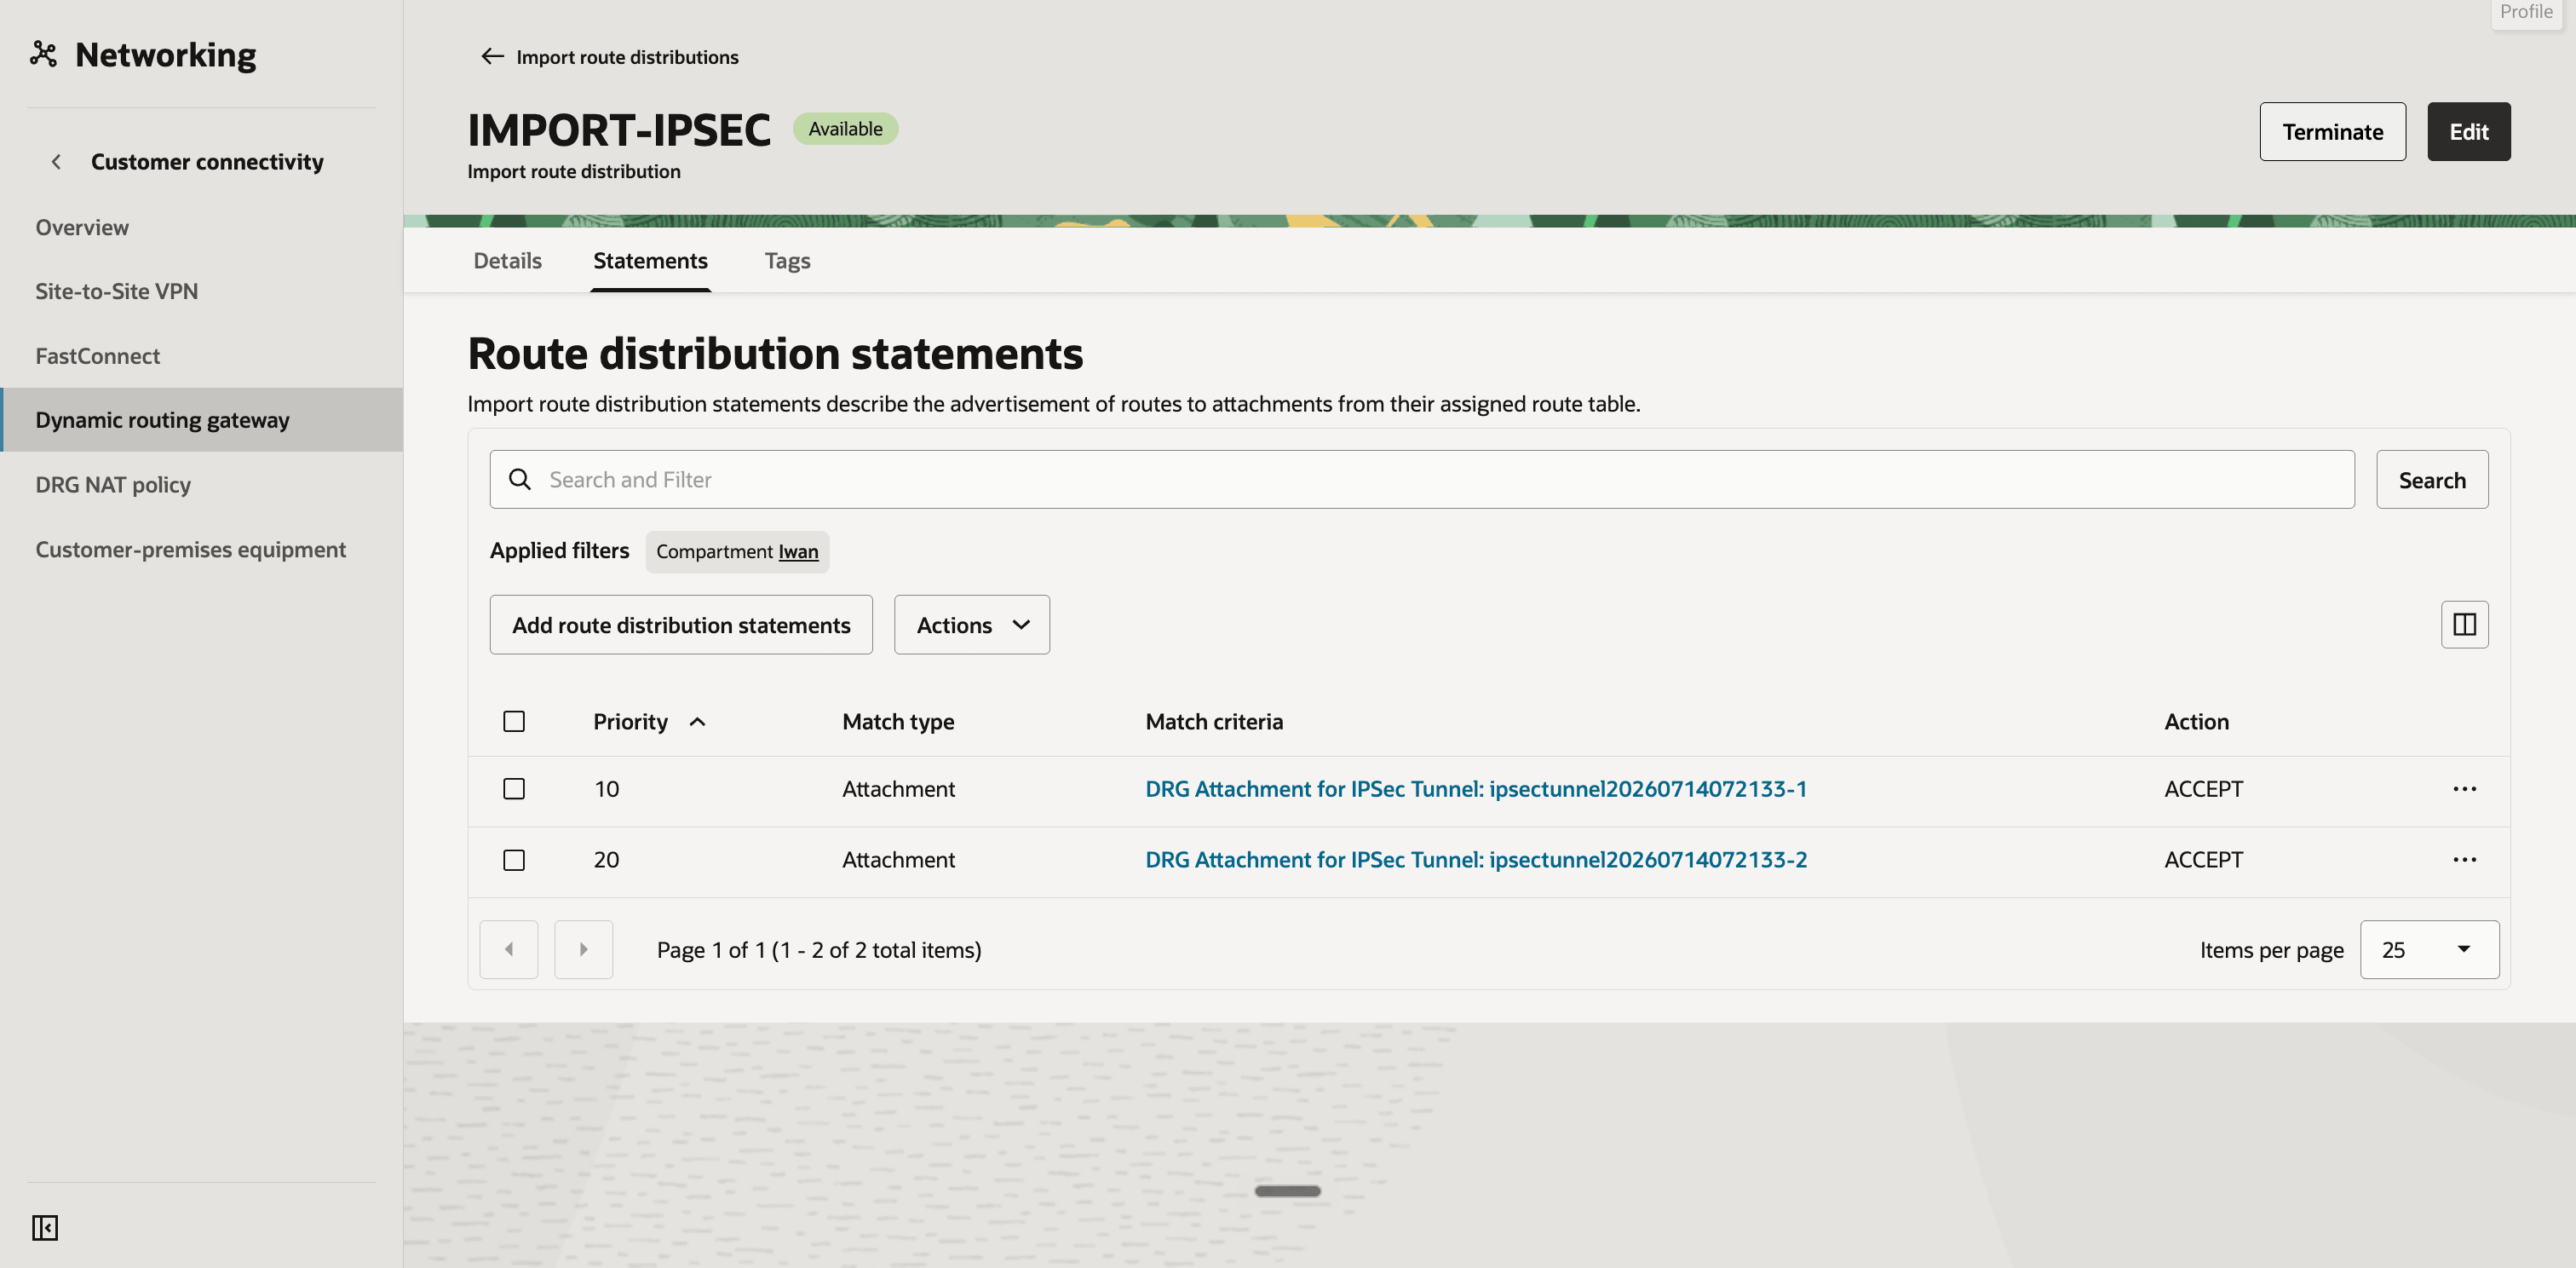
uc3-drg-oci, crie uma distribuição de rota de importação com o nomeIMPORT-IPSECe adicione duas instruções:- Prioridade
10, Tipo de correspondência Anexo, o anexo do primeiro túnel IPSec, Ação Aceitar. - Prioridade
20, Tipo de correspondência Anexo, o anexo do segundo túnel IPSec, Ação Aceitar.
- Prioridade
- Crie uma tabela de roteamento do DRG com o nome
uc3-drgrt-vcn-ocie selecioneIMPORT-IPSECcomo sua Distribuição de rota de importação. -
Edite o anexo
uc3-att-vcn-ocie selecioneuc3-drgrt-vcn-ocicomo sua tabela de roteamento do DRG. - Clique na distribuição de rota de importação
IMPORT-IPSECe clique na guia Instruções. - Observe as duas instruções, uma para cada anexo de túnel IPSec, ambas com a ação ACEITAR.
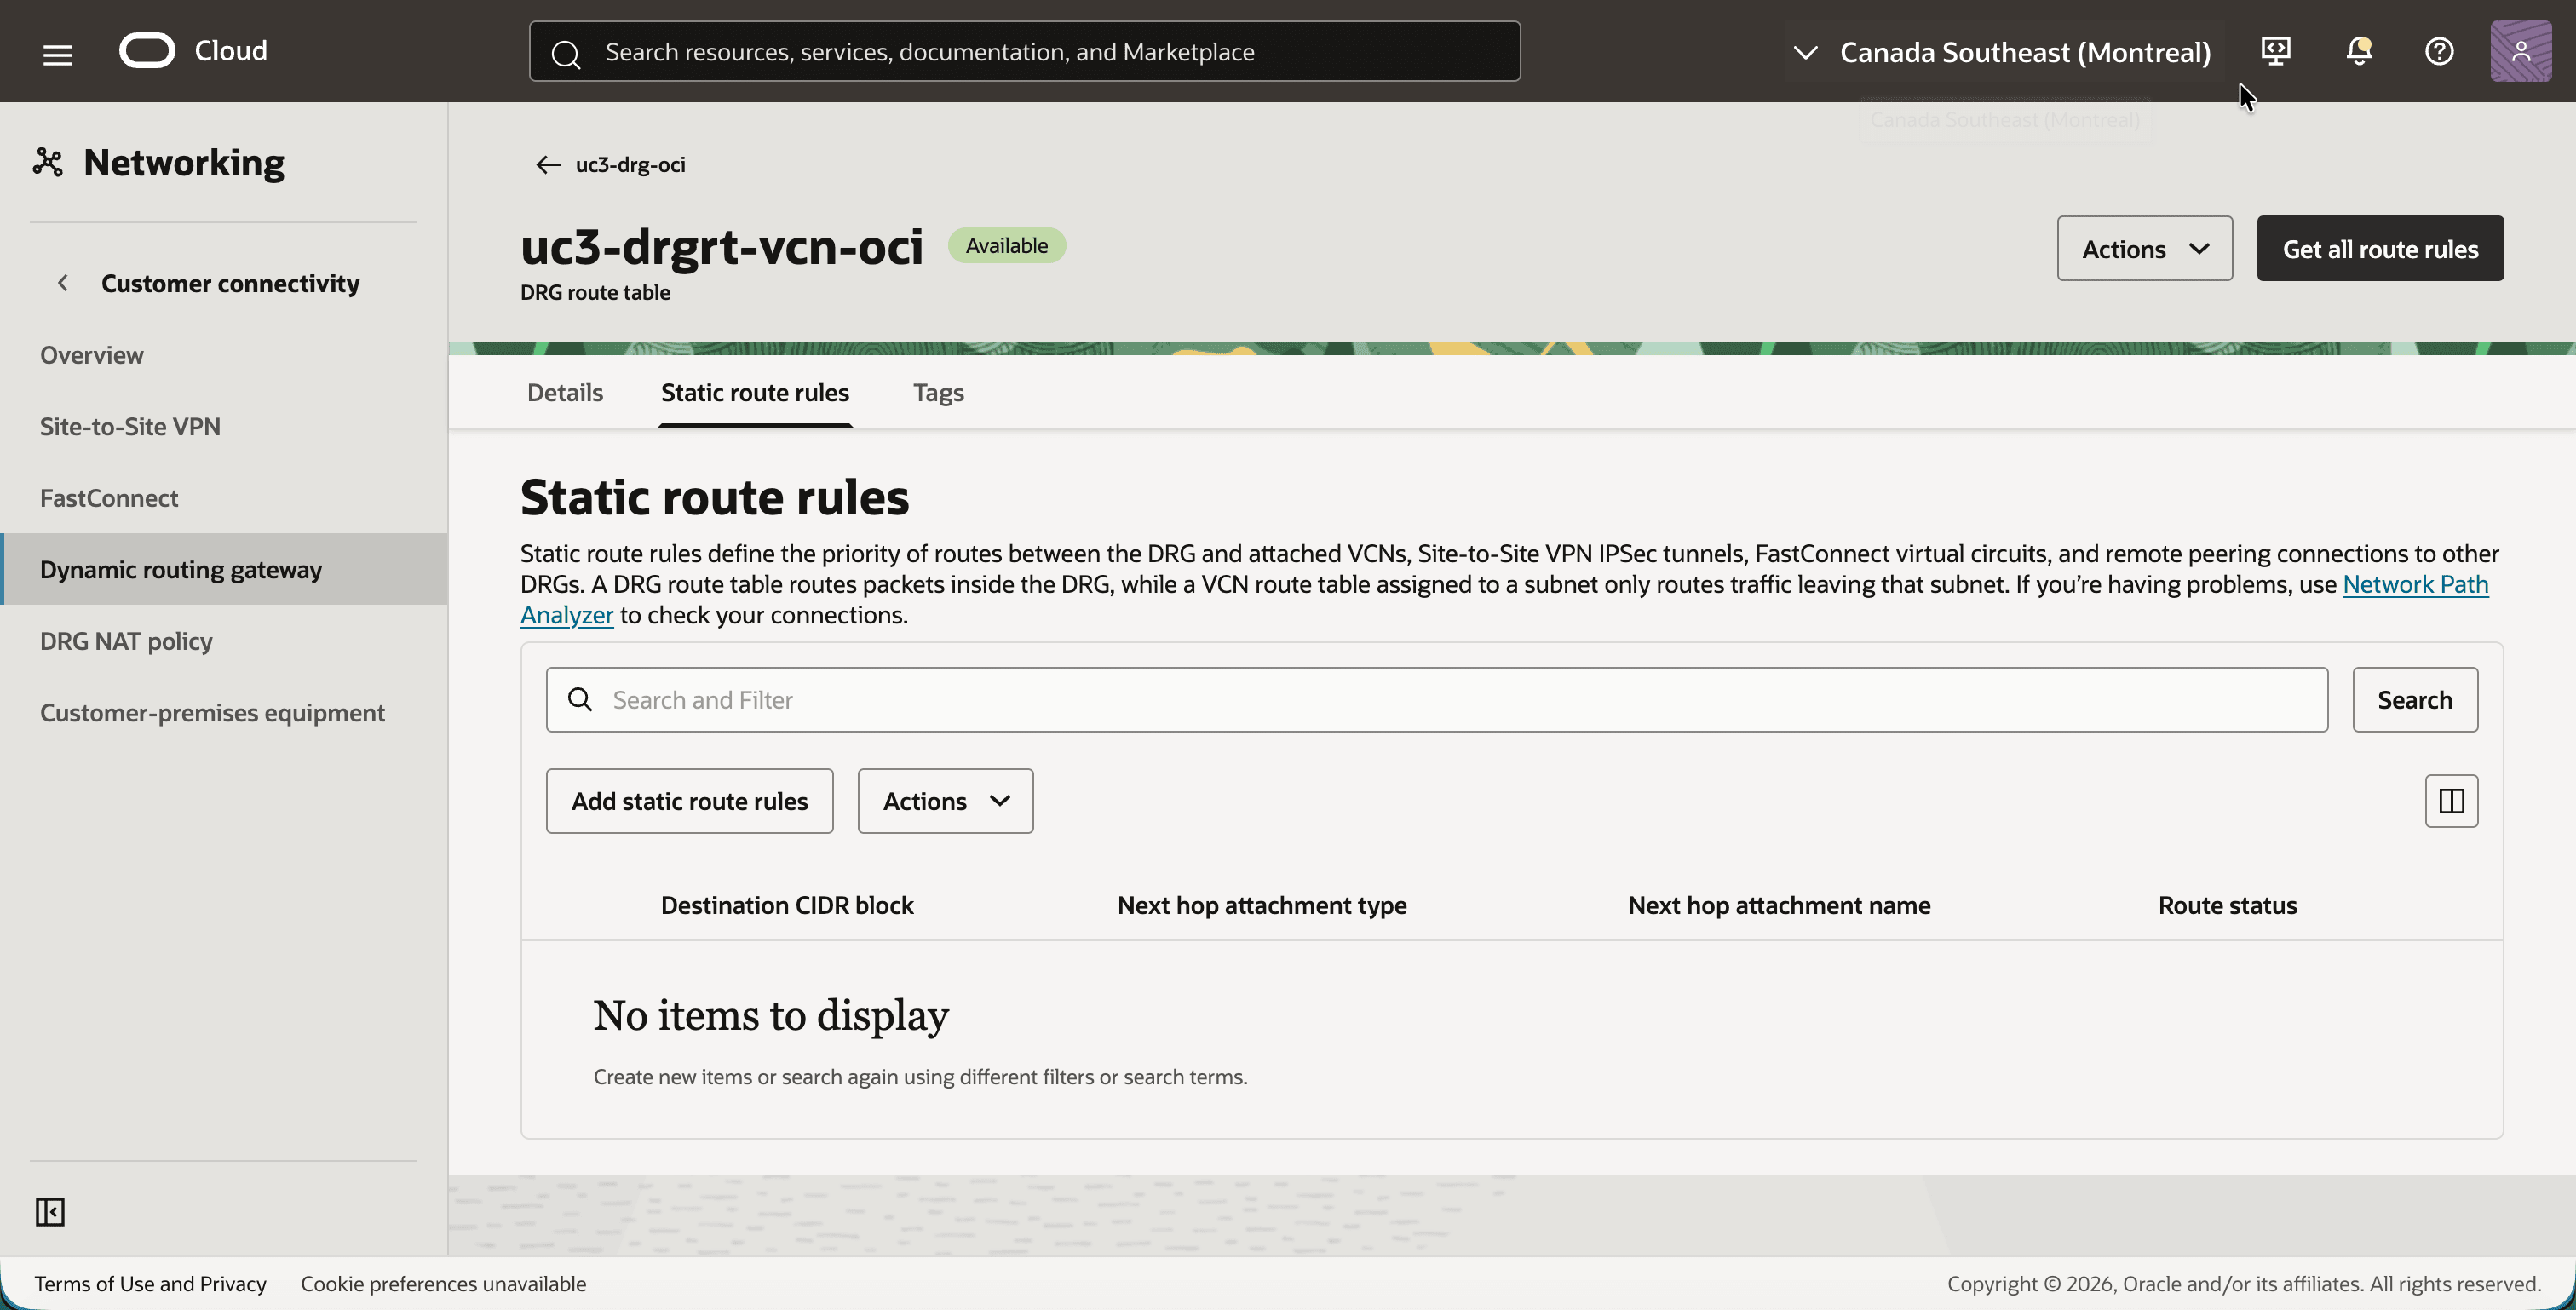
- Clique na tabela de roteamento do DRG
uc3-drgrt-vcn-ocie clique na guia Regras de roteamento estático. - Observe que a tabela não tem regras de roteamento estáticas. Isso é esperado.
- Volte para a guia Detalhes e clique no botão Obter todas as regras de roteamento.
- Observe as duas rotas do tipo DYNAMIC para
192.168.20.0/24, cada uma com um anexo de túnel IPSec como próximo salto. Este é o CIDR local que você adicionou ao domínio de criptografia na Etapa 07. - Observe o Status da rota. O DRG usa a rota com o status Ativo. A rota pelo outro túnel tem o status Conflito, que aqui significa apenas que ele é o stand-by para o mesmo destino.
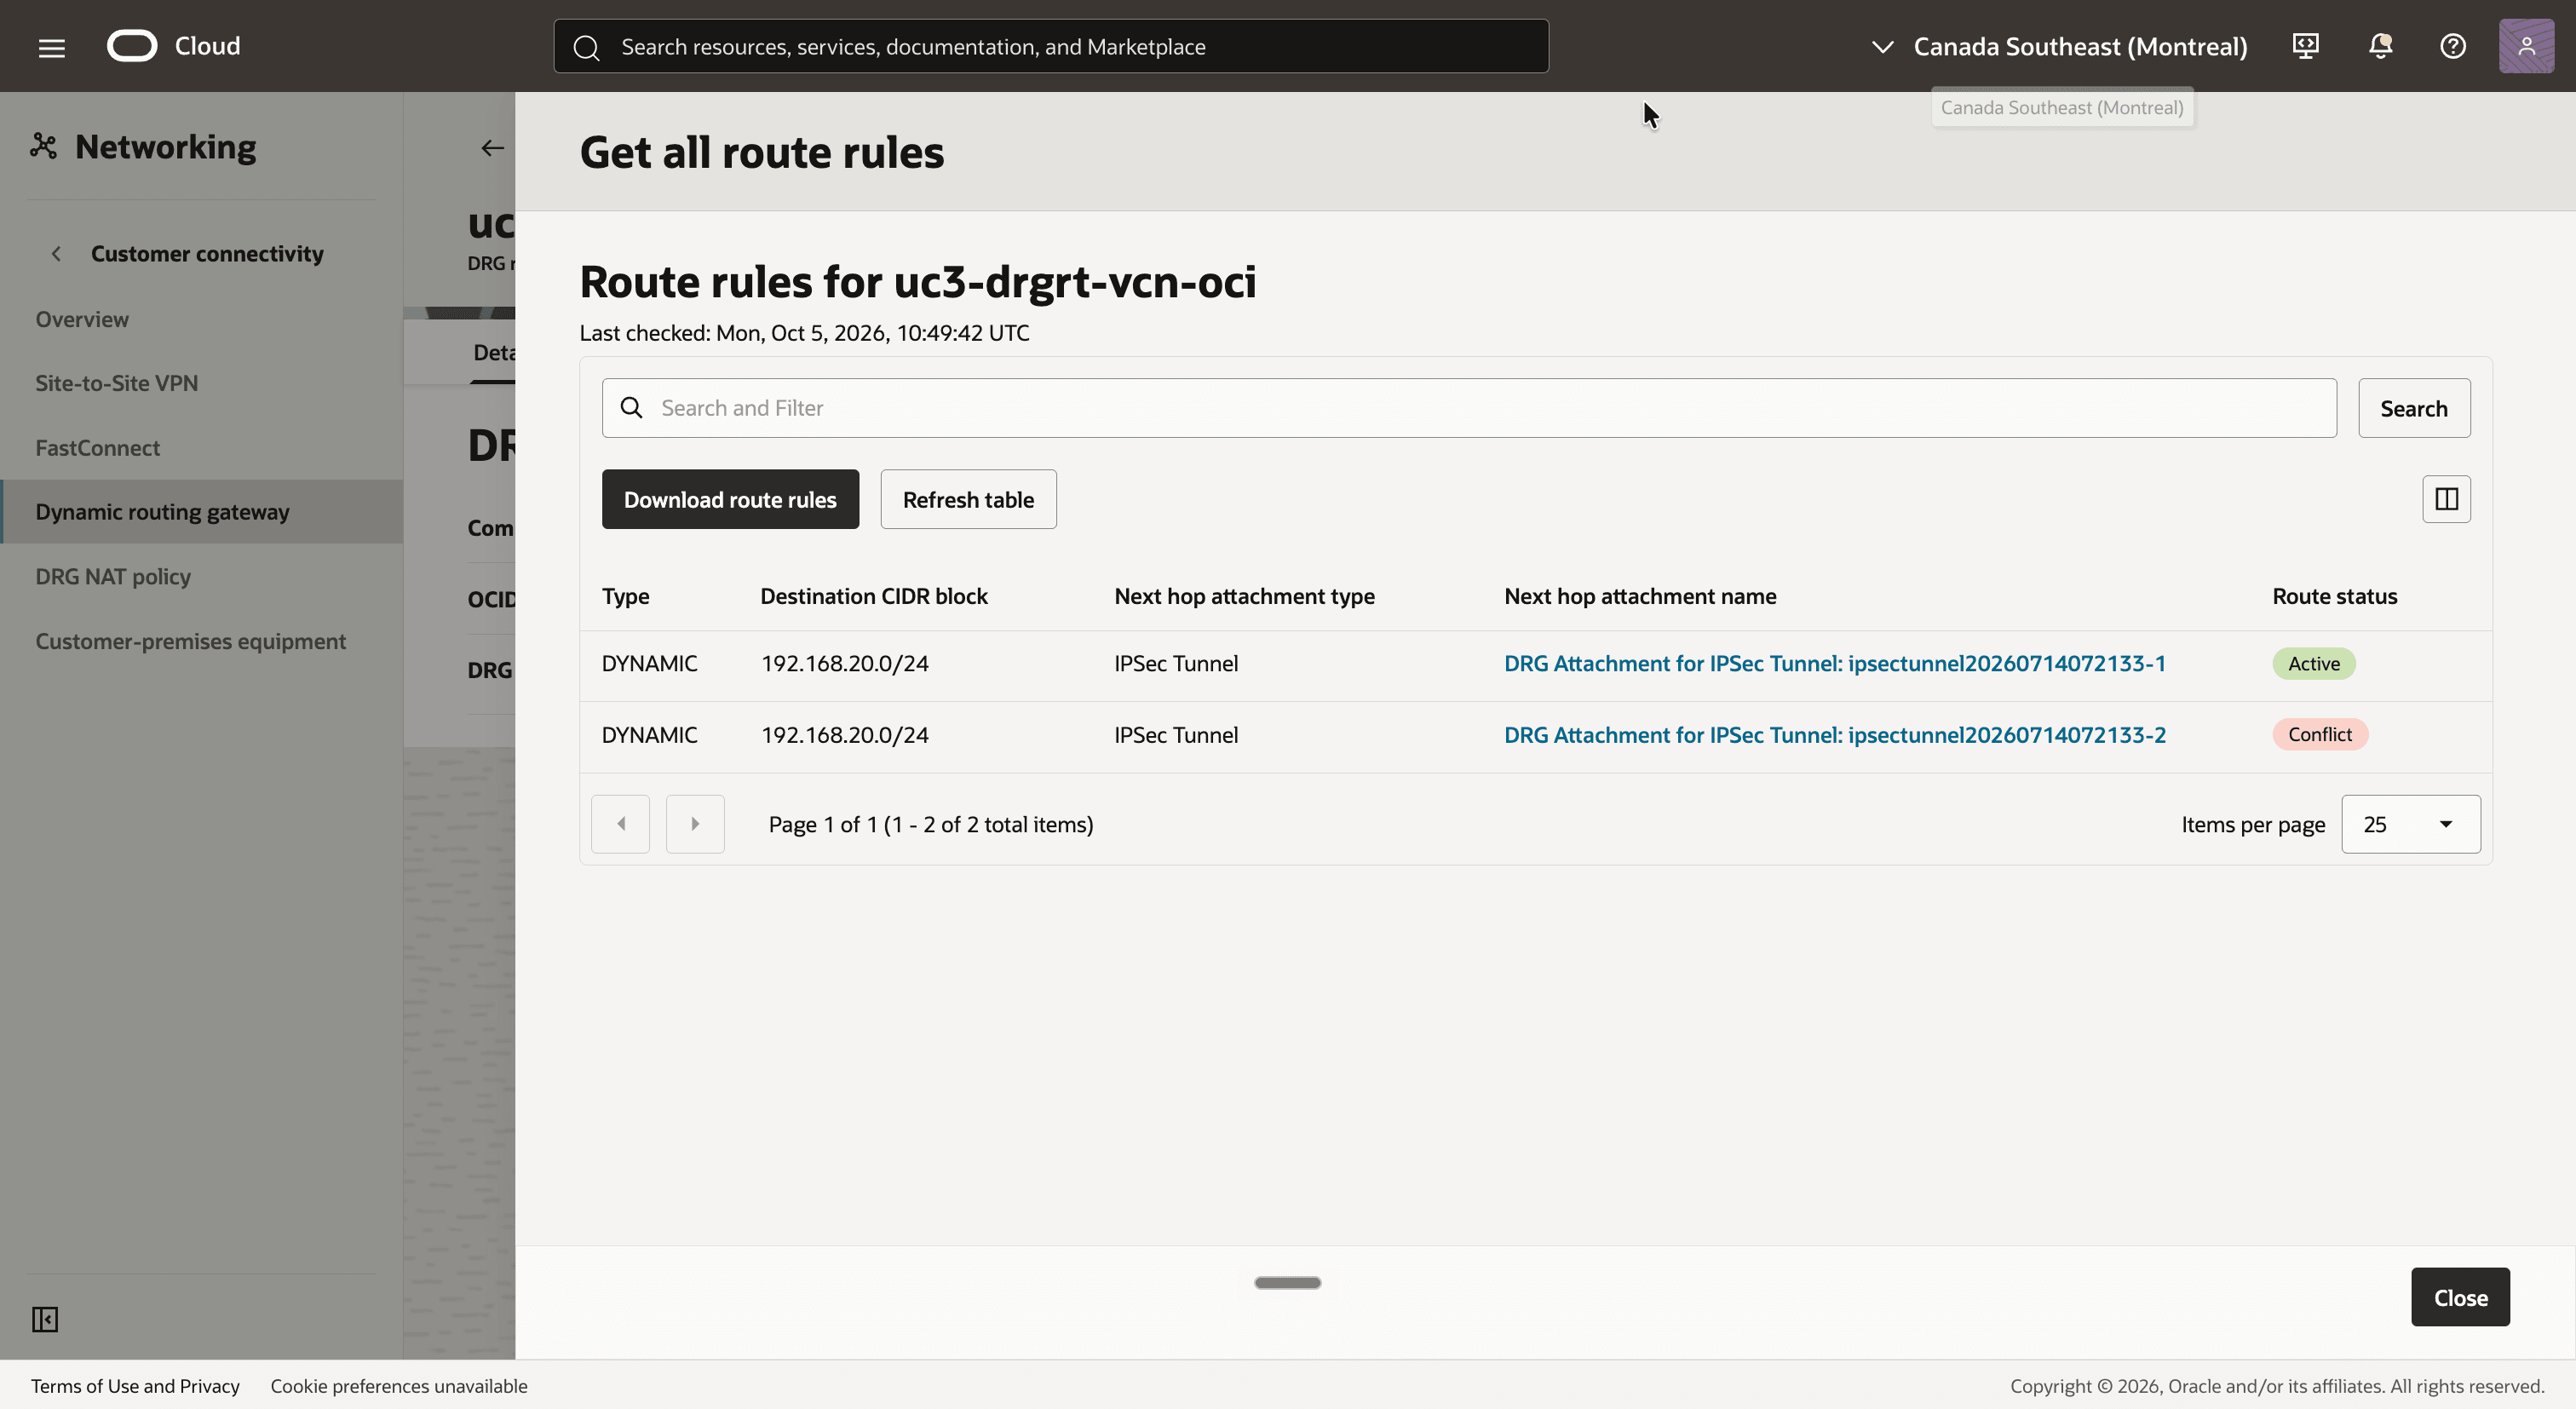
[!] NOTA] OBSERVAÇÃO Se essa rota estiver ausente, o tráfego da VCN para o local será eliminado no DRG, mesmo que os túneis estejam ativos e a regra NAT esteja correta. Verifique primeiro os blocos CIDR locais do domínio de criptografia (Etapa 07).
Etapa 10: Configurar a tabela de roteamento da VCN no lado do OCI
As instâncias na VCN devem enviar o tráfego do CIDR de sombra local para o DRG.
- Em
uc3-vcn-oci, clique na guia Roteamento e clique na tabela de roteamentouc3-rt-oci. Esta é a tabela de roteamento designada auc3-subnet-oci. - Clique na guia Regras de Roteamento.
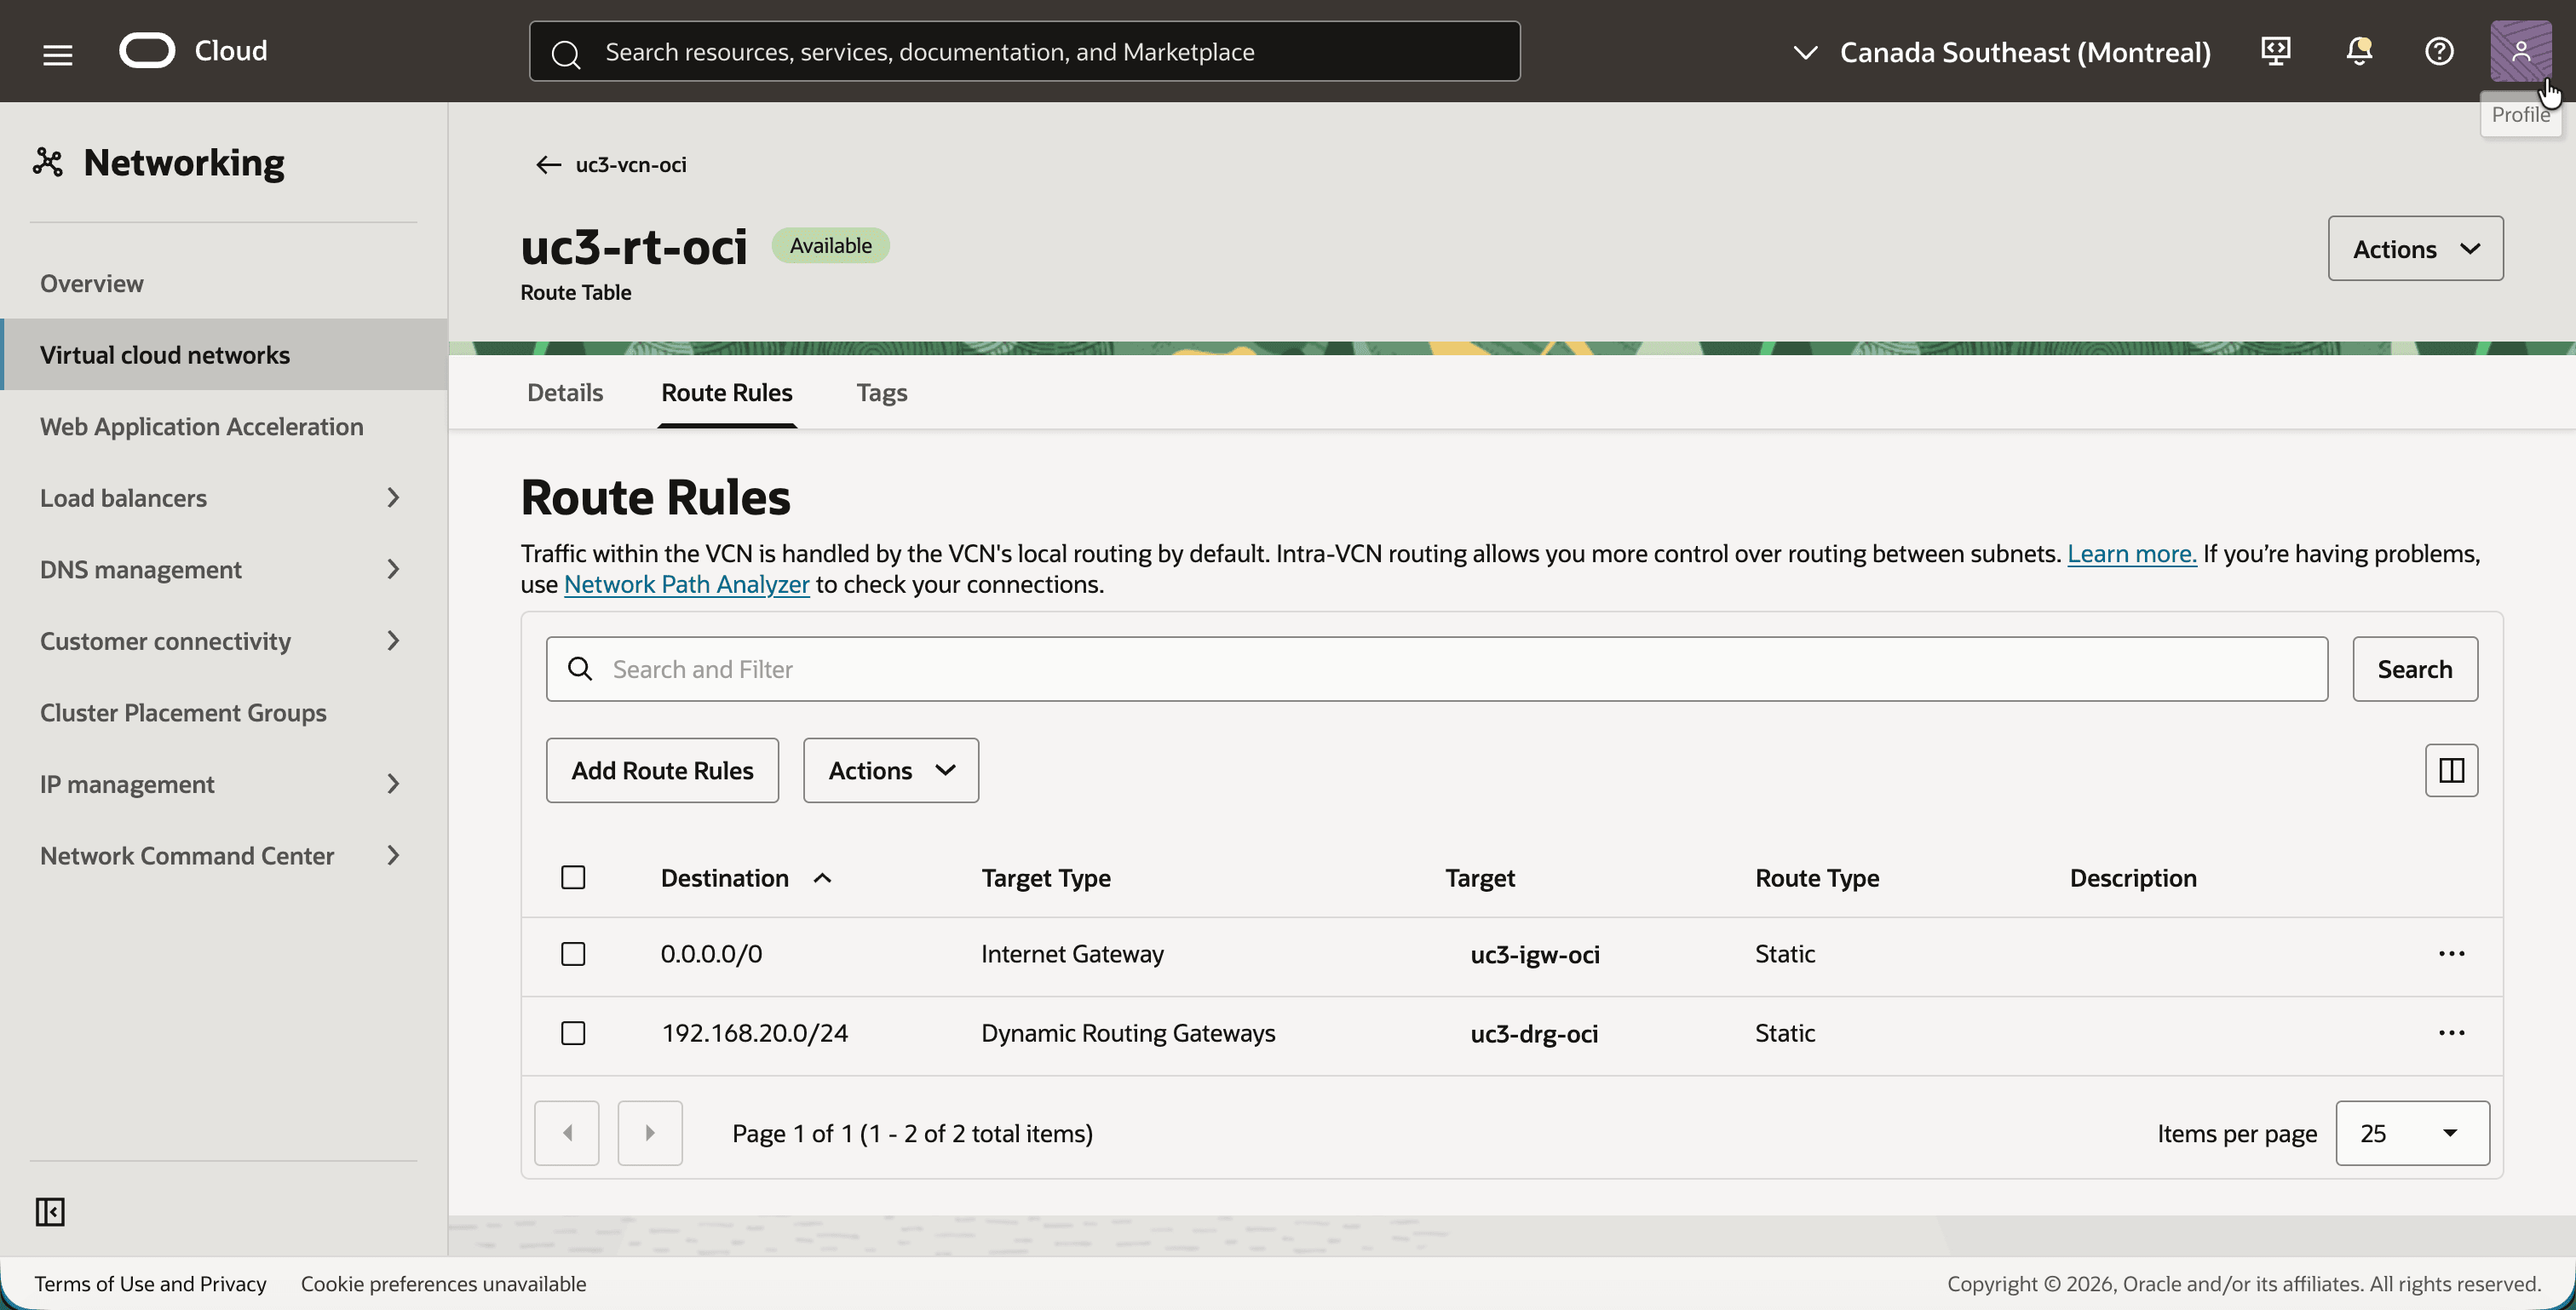
- Adicione uma regra de roteamento para o CIDR de sombra local, para que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc3-igw-oci, para acesso SSH pela internet.192.168.20.0/24(o CIDR de sombra do local) com o destinouc3-drg-oci.
Etapa 11: Criar a política e a regra NAT do DRG
Este é o passo que todo o tutorial é sobre. Uma política NAT do DRG com uma regra faz toda a tradução, em ambas as direções.
A política está associada aos anexos do túnel IPSec; portanto, a regra é gravada para tráfego que chega de on-premises. Esse pacote tem um host local como origem (10.0.1.x) e o endereço de sombra de uma instância do OCI como destino (192.168.10.x):
| Original | Traduzido | Significado | |
|---|---|---|---|
| Origem | 10.0.1.0/24 |
192.168.20.0/24 |
Os endereços reais on-premises são apresentados na OCI como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
O CIDR de sombra do OCI é substituído pelo CIDR real da VCN. |
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Política NAT do DRG.
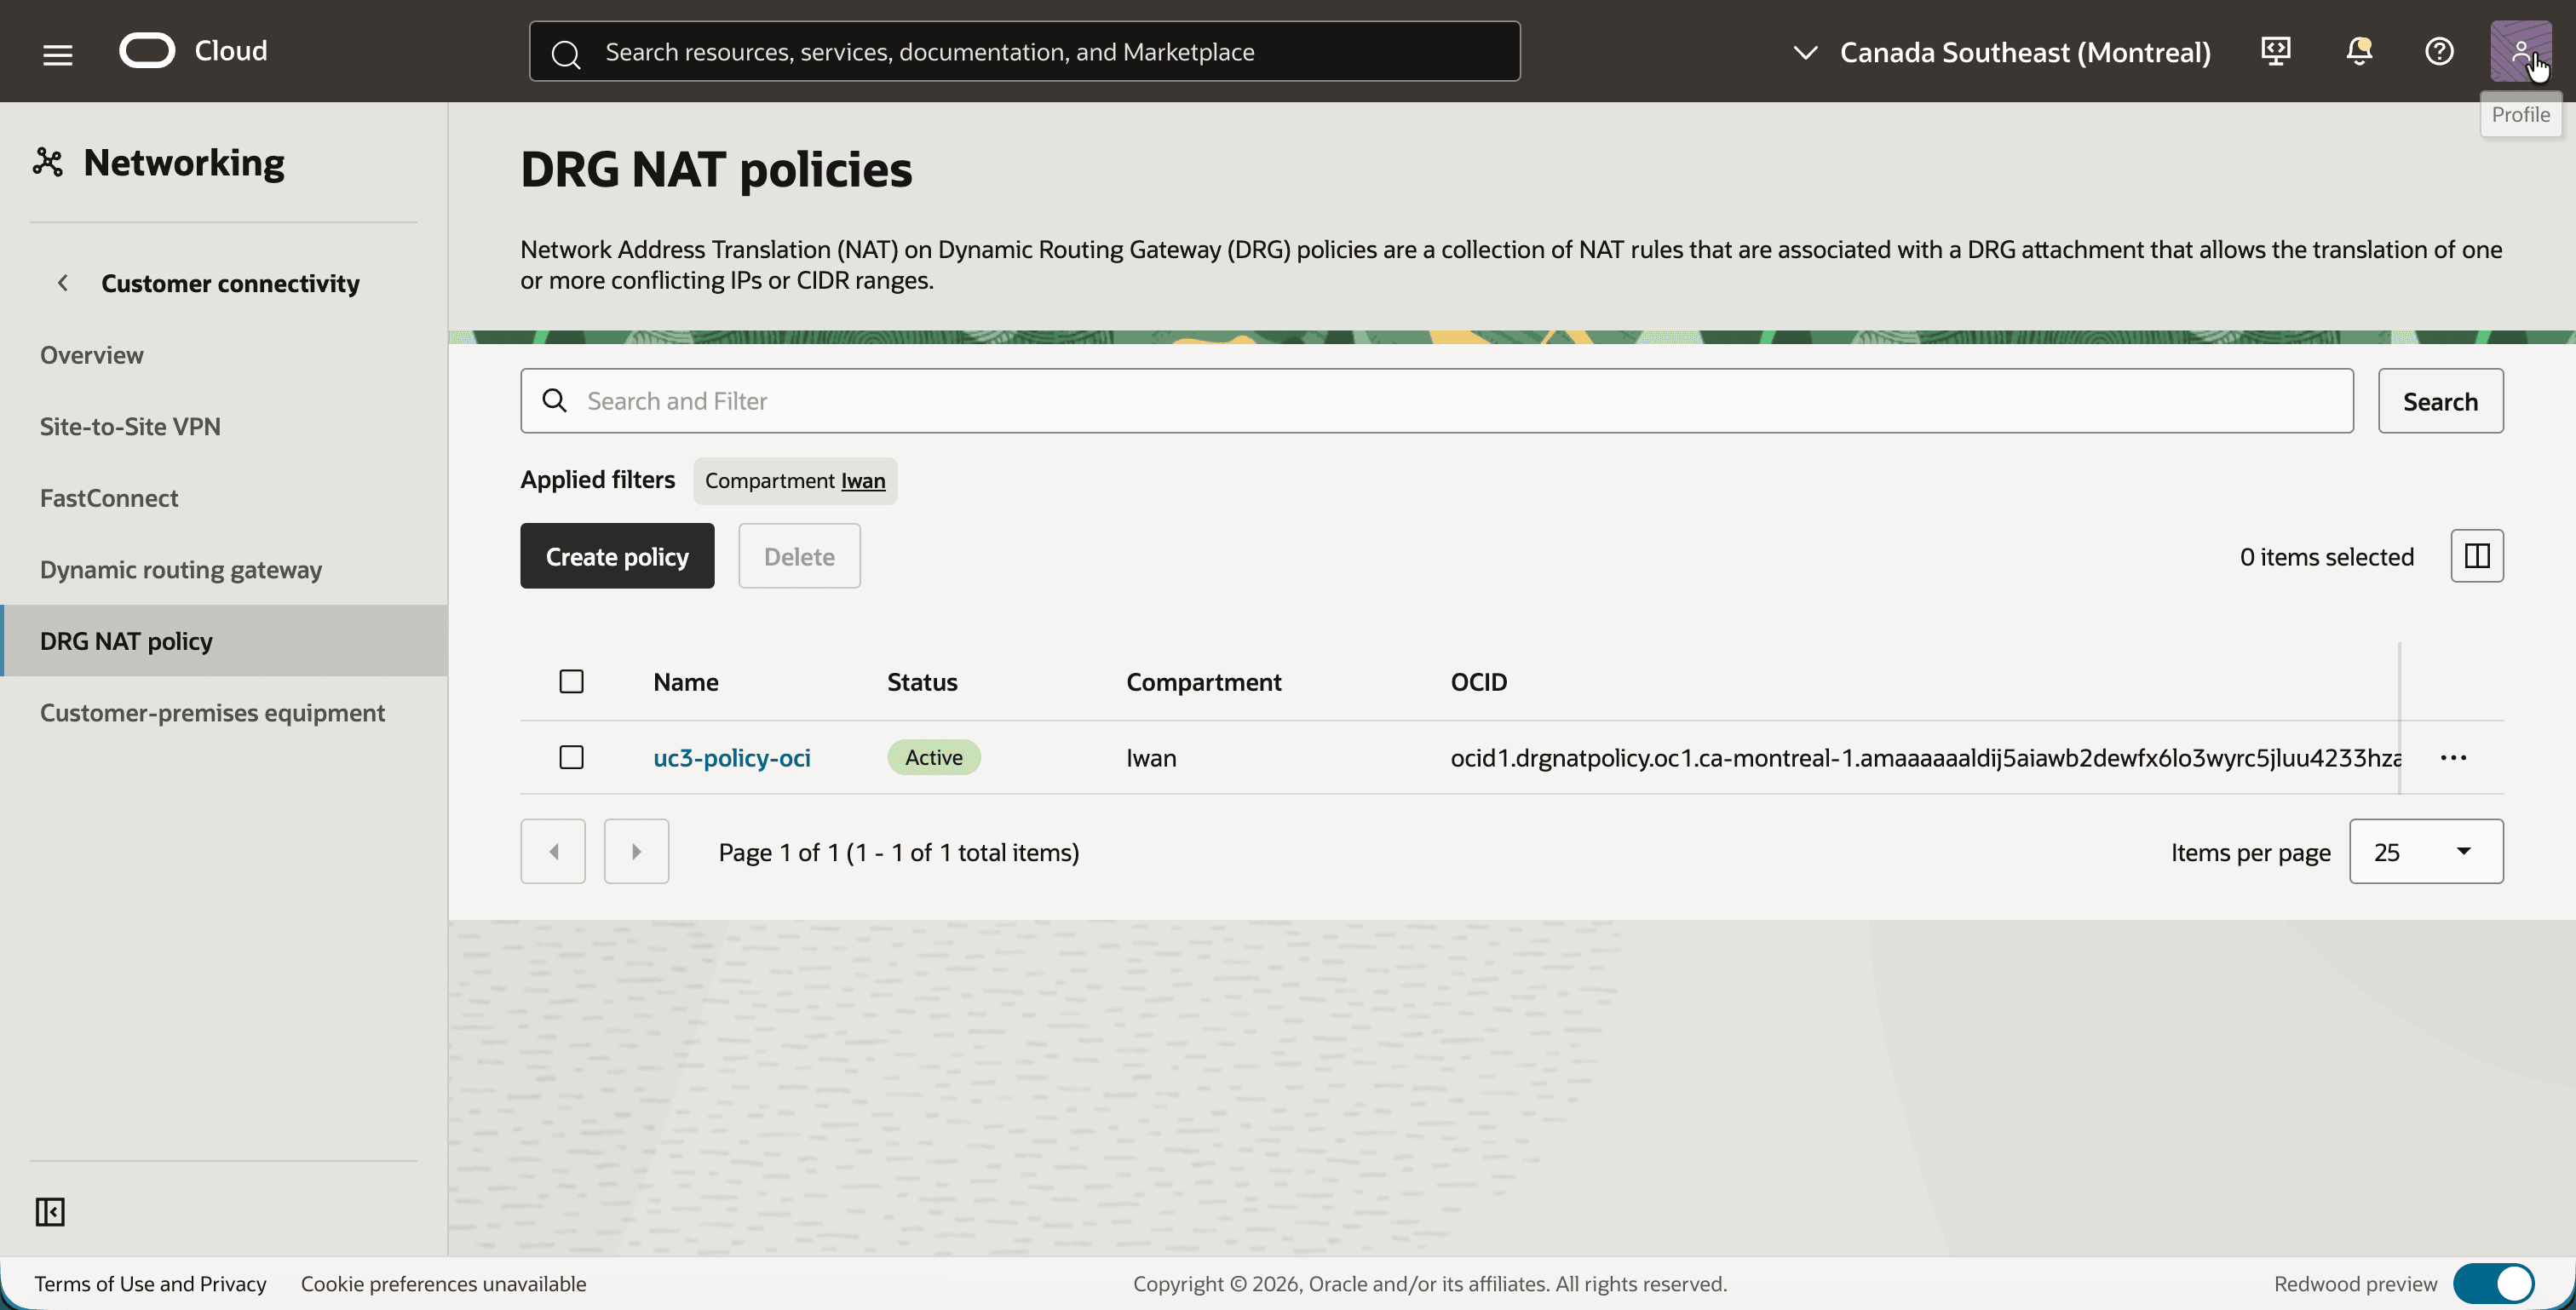
- Clique no botão Criar política e crie uma política com o nome
uc3-policy-oci. - Observe que a política está Ativa.
- Clique no
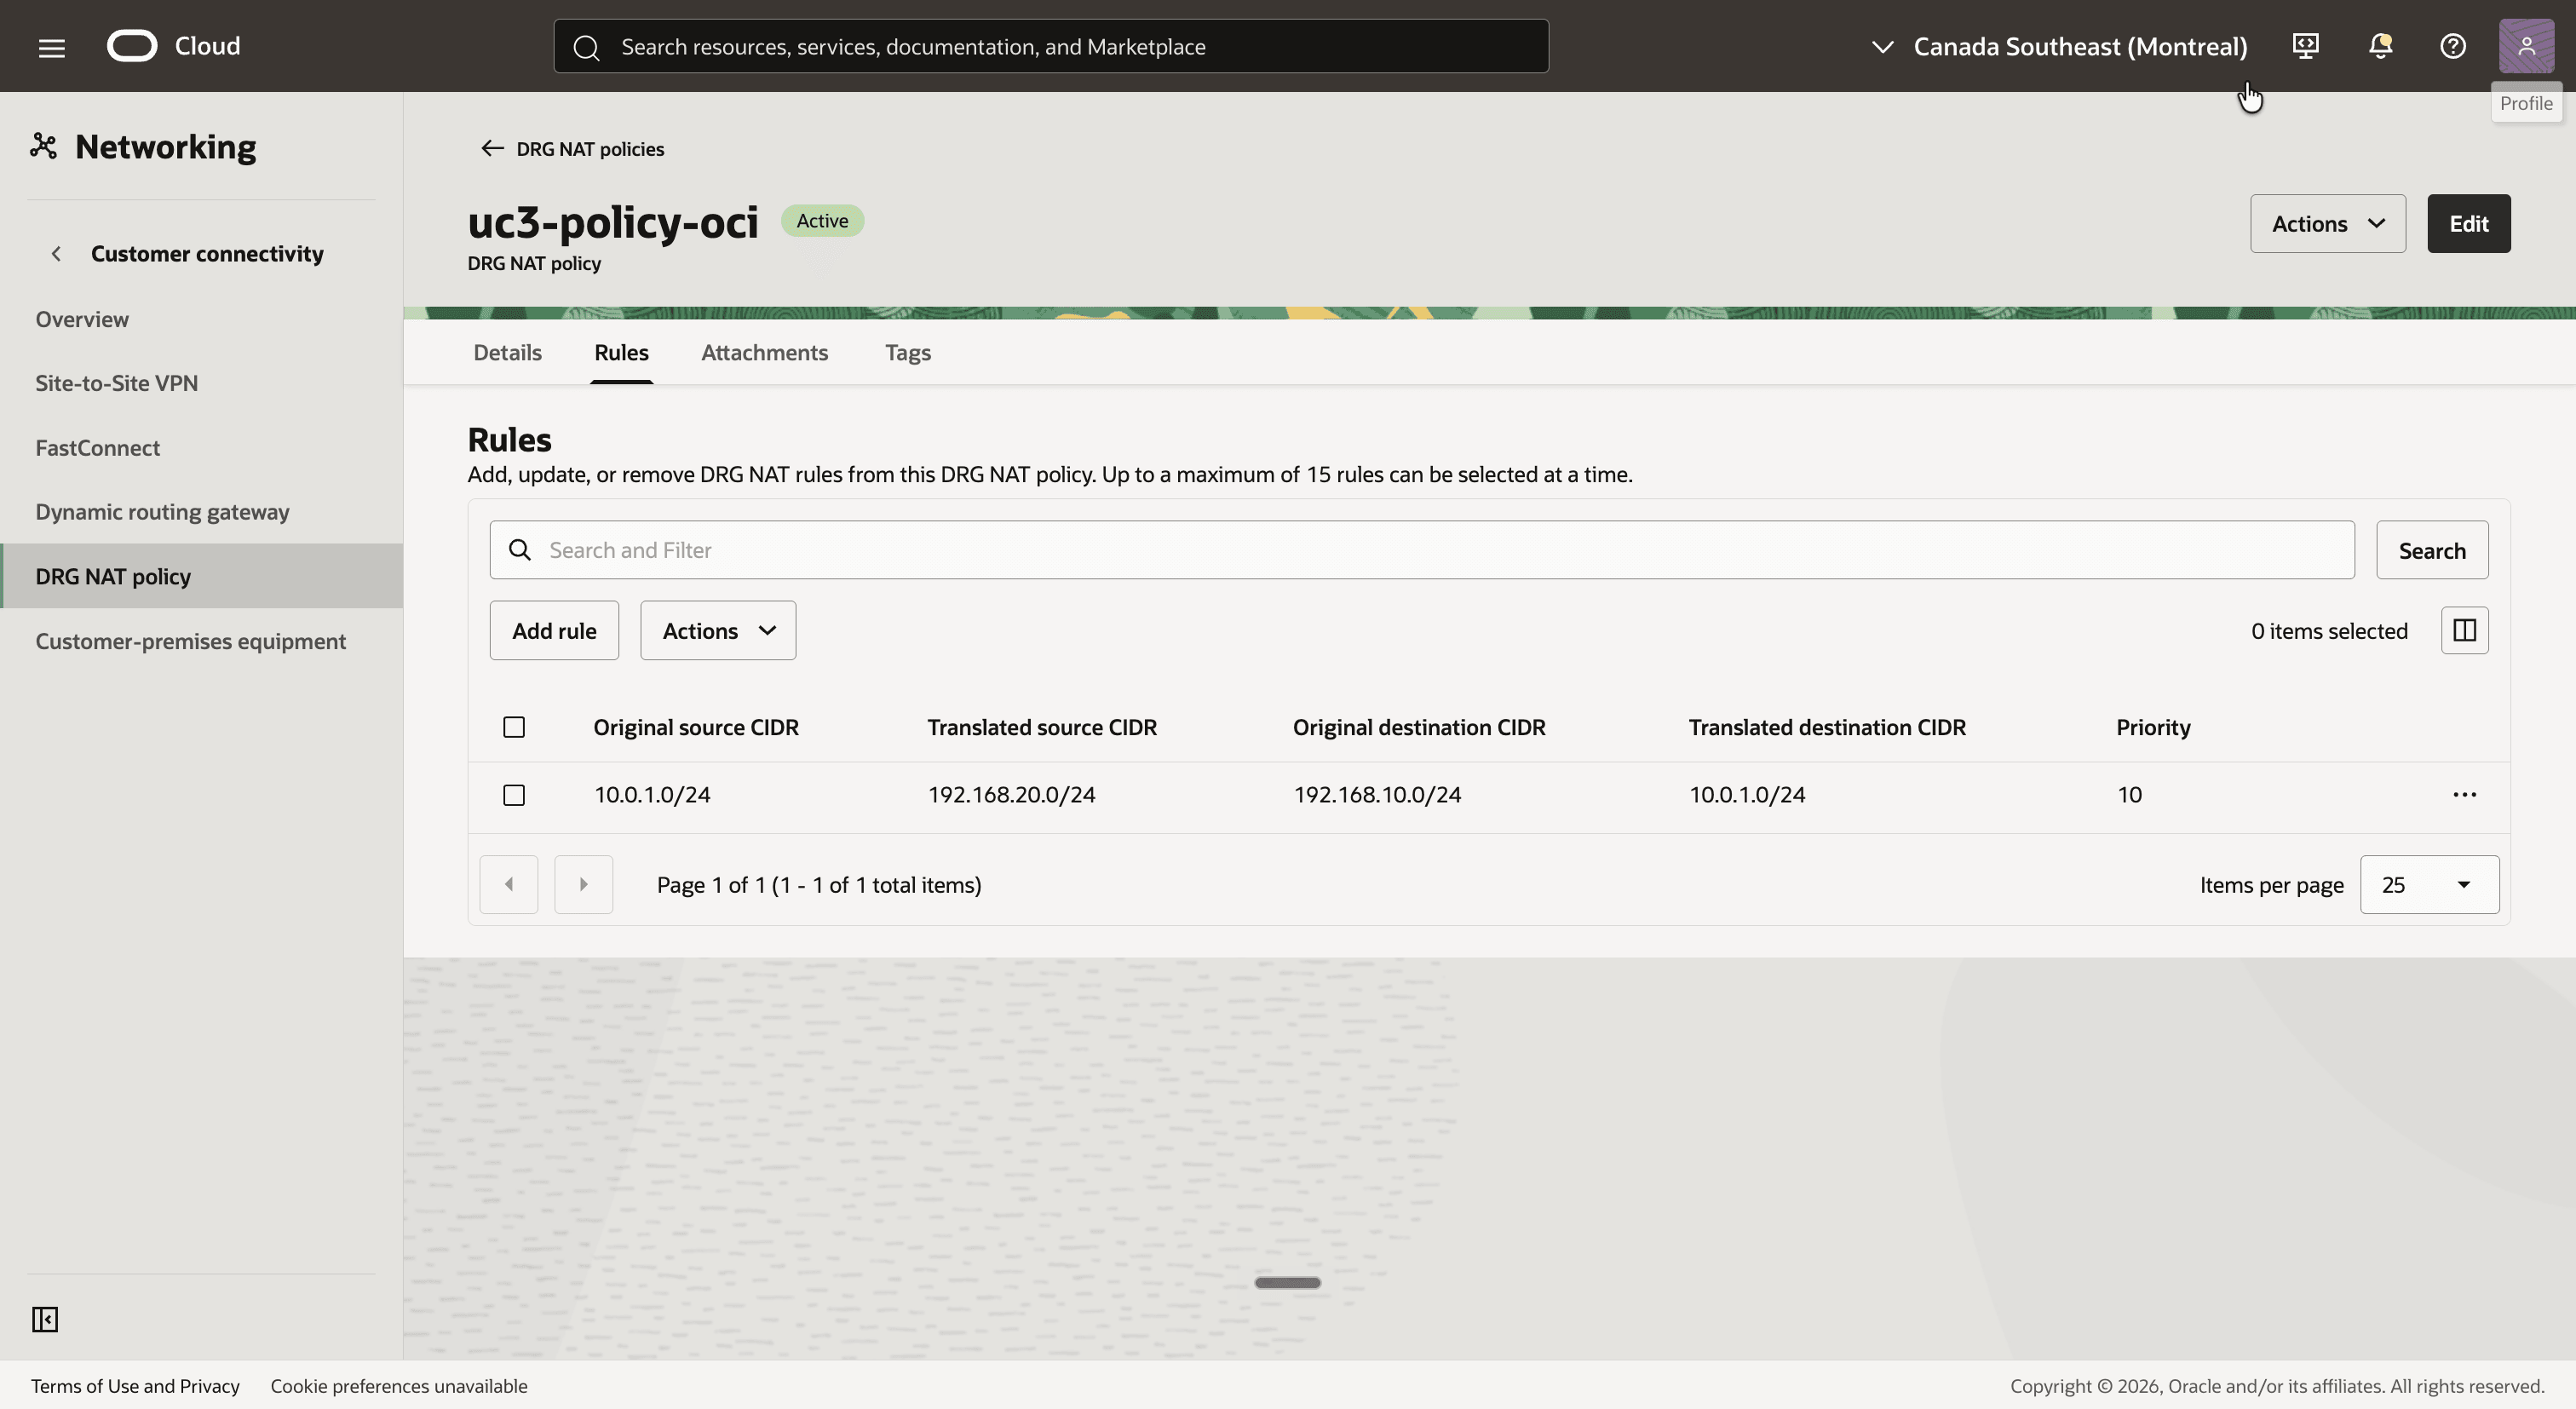
uc3-policy-ocie clique na guia Regras. - Clique no botão Adicionar regra e adicione uma regra com os seguintes valores:
- Prioridade:
10 - CIDR da origem originária:
10.0.1.0/24 - CIDR de origem traduzido:
192.168.20.0/24 - CIDR do destino originário:
192.168.10.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
[!] OBSERVAÇÃO] É tentador gravar essa regra do ponto de vista da VCN: origem
10.0.1.0/24para192.168.10.0/24e destino192.168.20.0/24para10.0.1.0/24. Essa regra é aceita sem qualquer aviso, mas em um anexo de túnel IPSec ele nunca corresponde a um pacote e nenhum tráfego passa. Sempre grave a regra para o tráfego que entra no DRG por meio do anexo que contém a política.
Etapa 12: Associar a política NAT aos anexos de túnel IPSec
A política está associada aos dois anexos do túnel IPSec, de modo que a tradução seja a mesma, independentemente do túnel que transporta o tráfego.
- No
uc3-policy-oci, clique na guia Anexos. - Clique no botão Associar anexos, selecione os dois anexos do Anexo do DRG para o Túnel IPSec e confirme.
- Observe que ambos os anexos são listados com o Túnel IPSec do tipo de anexo, juntamente com a tabela de roteamento do DRG
uc3-drgrt-ipsec.
Etapa 13: Testar a conectividade
Tudo está no lugar, então é hora de enviar um pacote. O último octeto de um endereço é preservado pela tradução 1:1, que lhe diz qual endereço para ping:
| Instância | Endereço IP real | Endereço a ser usado do outro lado |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Isso é o que acontece com um ping do uc3-inst-oci para o host local:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
A tabela de roteamento uc3-rt-oci envia 192.168.20.0/24 para o DRG. |
Pesquisa de rota em uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
A rota dinâmica para 192.168.20.0/24 aponta para um túnel IPSec. |
| Deixa o DRG no anexo de túnel | 192.168.10.92 |
10.0.1.130 |
O DRG aplica o reverso da regra em uc3-policy-oci. O pacote agora corresponde ao domínio de criptografia. |
Chega em uc3-inst-op-lan |
192.168.10.92 |
10.0.1.130 |
O host vê um ping no endereço de sombra da instância do OCI. |
E esta é a resposta:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
A tabela de roteamento uc3-rt-op envia 192.168.10.0/24 para o roteador 10.0.1.164. |
| Roteador on-premises | 10.0.1.130 |
192.168.10.92 |
O pacote corresponde aos seletores de túnel e é criptografado. |
| Insere o DRG no anexo de túnel | 192.168.20.130 |
10.0.1.92 |
A regra em uc3-policy-oci traduz origem e destino. |
Pesquisa de rota em uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 aponta para uc3-att-vcn-oci. |
- Conecte-se ao
uc3-inst-ocicom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.92. - Execute
ping -c 5 -W 2 192.168.20.130para fazer ping no endereço de sombra do host local. - Observe que todos os cinco pacotes são respondidos.
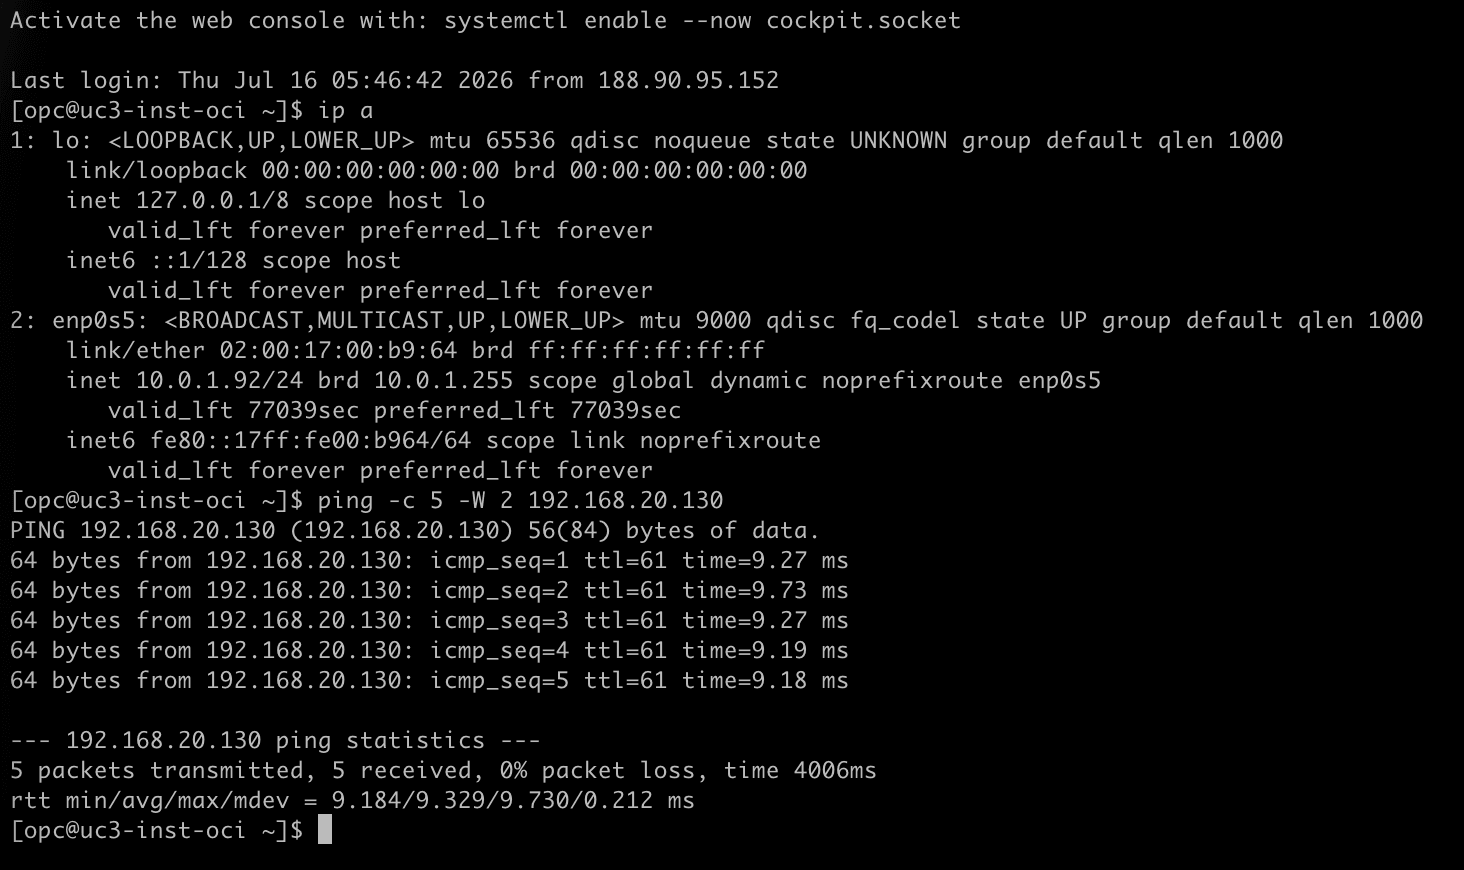
- Conecte-se ao
uc3-inst-op-lancom SSH. - Execute
ip ae observe que o host tem o endereço IP10.0.1.130, na mesma faixa de sub-redes da instância do OCI. - Execute
ping -c 5 -W 2 192.168.10.92para fazer ping no endereço de sombra deuc3-inst-oci. - Observe que todos os cinco pacotes são respondidos.
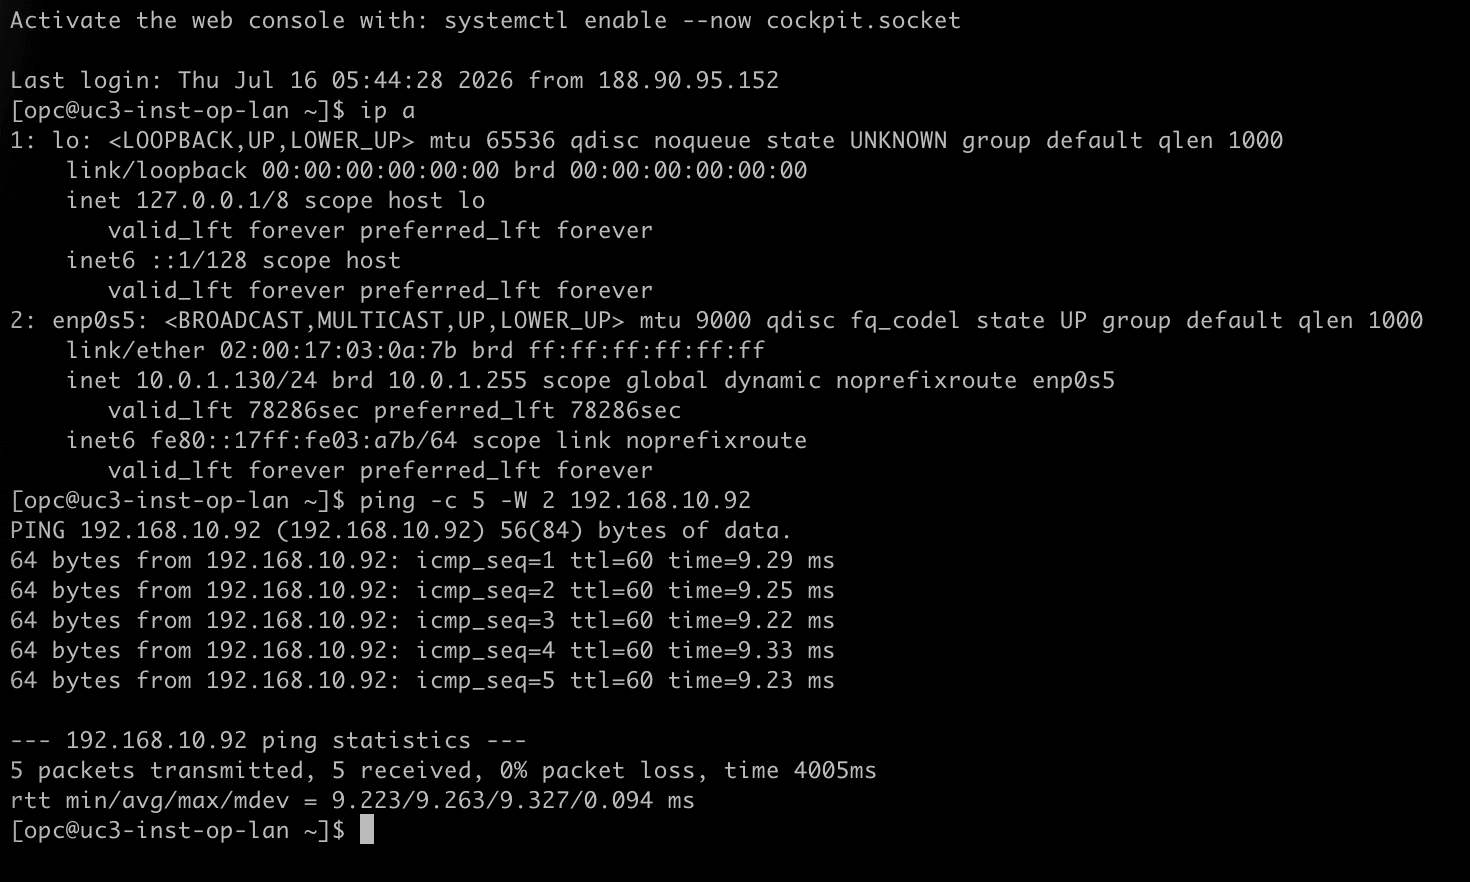
Uma captura de pacote no host local mostra a tradução no trabalho. O host nunca vê o endereço real 10.0.1.92 da instância do OCI, apenas seu endereço de sombra:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 192.168.10.92 > 10.0.1.130: ICMP echo request, id 11, seq 1, length 64
IP 10.0.1.130 > 192.168.10.92: ICMP echo reply, id 11, seq 1, length 64
[!] NOTA] NOTA NAT no DRG não traduz DNS. Se os sistemas on-premises encontrarem os sistemas OCI por nome ou o contrário, os registros de DNS que eles usam deverão apontar para os endereços shadow, não para os reais.
Conclusão
Uma VCN do OCI e uma rede local com exatamente o mesmo CIDR de sub-rede agora se comunicam por meio de uma VPN Site a Site. Nada foi corrigido e o roteador local não faz NAT. Ele só precisa de um túnel com os seletores certos e uma rota para o CIDR de sombra do OCI. A tradução é feita pelo DRG nos anexos do túnel IPSec, com uma única regra.
Em comparação com as partes anteriores, a VPN adiciona dois requisitos que são fáceis de perder. O domínio de criptografia deve descrever os pacotes como eles estão dentro do túnel, o que significa o CIDR de sombra no lado Oracle e o CIDR real no lado on-premises. E como uma rota do DRG estática não pode apontar para um túnel IPSec, a rota para o CIDR de sombra local deve ser aprendida com o túnel, adicionando esse CIDR de sombra ao lado local do domínio de criptografia e importando-o para a tabela de roteamento do DRG do anexo da VCN.
A própria regra segue o mesmo princípio do resto da série: ela é escrita para o tráfego que entra no DRG por meio do anexo que mantém a política. Em NAT no DRG - Parte 4 - VCN de Serviços Compartilhados, a mesma técnica é usada apenas com NAT de origem, para conceder a várias VCNs sobrepostas acesso a uma VCN de serviços compartilhados.
Confirmações
- Autor - Iwan Hoogendoorn (Cloud Networking Black Belt)
Mais Recursos de Aprendizado
Explore outros laboratórios em docs.oracle.com/learn ou acesse mais conteúdo de aprendizado gratuito no canal do Oracle Learning YouTube. Além disso, acesse education.oracle.com/learning-explorer para se tornar um Oracle Learning Explorer.
Para obter a documentação do produto, visite o Oracle Help Center.
NAT on DRG - Part 3 - Overlapping CIDRs between OCI and On-Premises
G62525-01