NAT no DRG - Parte 5 - Sobrepondo CIDRs entre o OCI e o On-Premises com BGP
Introdução
Em NAT no DRG - Parte 3 - Sobrepondo CIDRs entre o OCI e o Local, uma VCN do OCI (Oracle Cloud Infrastructure) e uma rede local com a mesma faixa de IP foram conectadas por meio de uma VPN Site a Site, com NAT no DRG fazendo a tradução nos anexos do túnel IPSec. Os túneis nessa parte eram baseados em política: o domínio de criptografia decidiu qual tráfego foi para o túnel e também era o local onde o Gateway de Roteamento Dinâmico (DRG) aprendeu sua rota para on-premises.
Esta parte cria o mesmo caso de uso com o roteamento dinâmico BGP. É assim que a maioria das VPNs de produção é construída, e é também como um circuito virtual FastConnect troca rotas, então o modelo de roteamento neste tutorial é o que se espera lá também. A topologia, os endereços e a regra NAT são idênticos à Parte 3:
| Side | CIDR da sub-rede real | CIDR de sombra visto pelo outro lado |
|---|---|---|
VCN do OCI uc3-vcn-oci |
10.0.1.0/24 |
192.168.10.0/24 |
| LAN local | 10.0.1.0/24 |
192.168.20.0/24 |
O que muda é como cada lado aprende onde está o outro lado. Com o BGP, há uma pergunta que decide tudo: o DRG traduz as rotas que são trocadas pelo BGP? A resposta, testada para este tutorial, é não:
- As rotas que o DRG anuncia não são traduzidas. O DRG divulga o conteúdo da tabela de roteamento do DRG do anexo de túnel como eles são. Ele não substitui o CIDR real da VCN por seu CIDR de sombra.
- As rotas que o DRG recebe não são traduzidas. Se o roteador on-premises divulgar seu CIDR real
10.0.1.0/24, o DRG não o transformará em192.168.20.0/24. Como esse prefixo se sobrepõe à VCN anexada, o DRG o ignora completamente.
NAT no DRG traduz pacotes, não rotas. Portanto, com o BGP, você mesmo precisa colocar os CIDRs de sombra na troca de rotas, nos dois lados:
| Direção | O que deve ser anunciado | Como |
|---|---|---|
| Do local para a Oracle | 192.168.20.0/24 (o CIDR de sombra do local) |
O roteador on-premises o anuncia com BGP. |
| Oracle para local | 192.168.10.0/24 (o CIDR de sombra do OCI) |
Uma rota estática para ela na tabela de roteamento do DRG dos anexos de túnel, que o DRG então divulga. |
[!] OBSERVAÇÃO] Uma regra NAT descreve o tráfego que insere o DRG por meio do anexo que contém a política. Para um anexo de túnel IPSec que é o tráfego que chega on-premises. Para o tráfego que sai pelo túnel, o DRG aplica a tradução reversa automaticamente.
A rede on-premises é simulada com uma VCN em outra região, com uma instância do Oracle Linux que executa o Libreswan para os túneis IPSec e o FRRouting (FRR) para BGP. O laboratório é o da Parte 3 com a VPN convertida em BGP, e é por isso que os recursos nas capturas de tela são chamados de uc3-....
Outros casos de uso
Este tutorial faz parte de uma série. Cada parte resolve um cenário de sobreposição diferente com os mesmos blocos de construção.
- Parte 1: NAT no DRG - Parte 1 - CIDRs de Sobreposição entre duas VCNs locais
- Parte 2: NAT no DRG - Parte 2 - CIDRs de Sobreposição entre várias VCNs remotas
- Parte 3: NAT no DRG - Parte 3 - CIDRs Sobrepostos entre o OCI e On-Premises
- Parte 4: NAT no DRG - Parte 4 - VCN do Shared Services
- Parte 5 (este tutorial): NAT no DRG - Parte 5 - CIDRs Sobrepostos entre o OCI e o On-Premises com BGP
Diagrama
IPs sobrepostos entre o CIDR da sub-rede VCN e a rede local ou remota com NAT 1:1 sem monitoramento de estado no DRG, com intercâmbio de rotas BGP pelos túneis IPSec
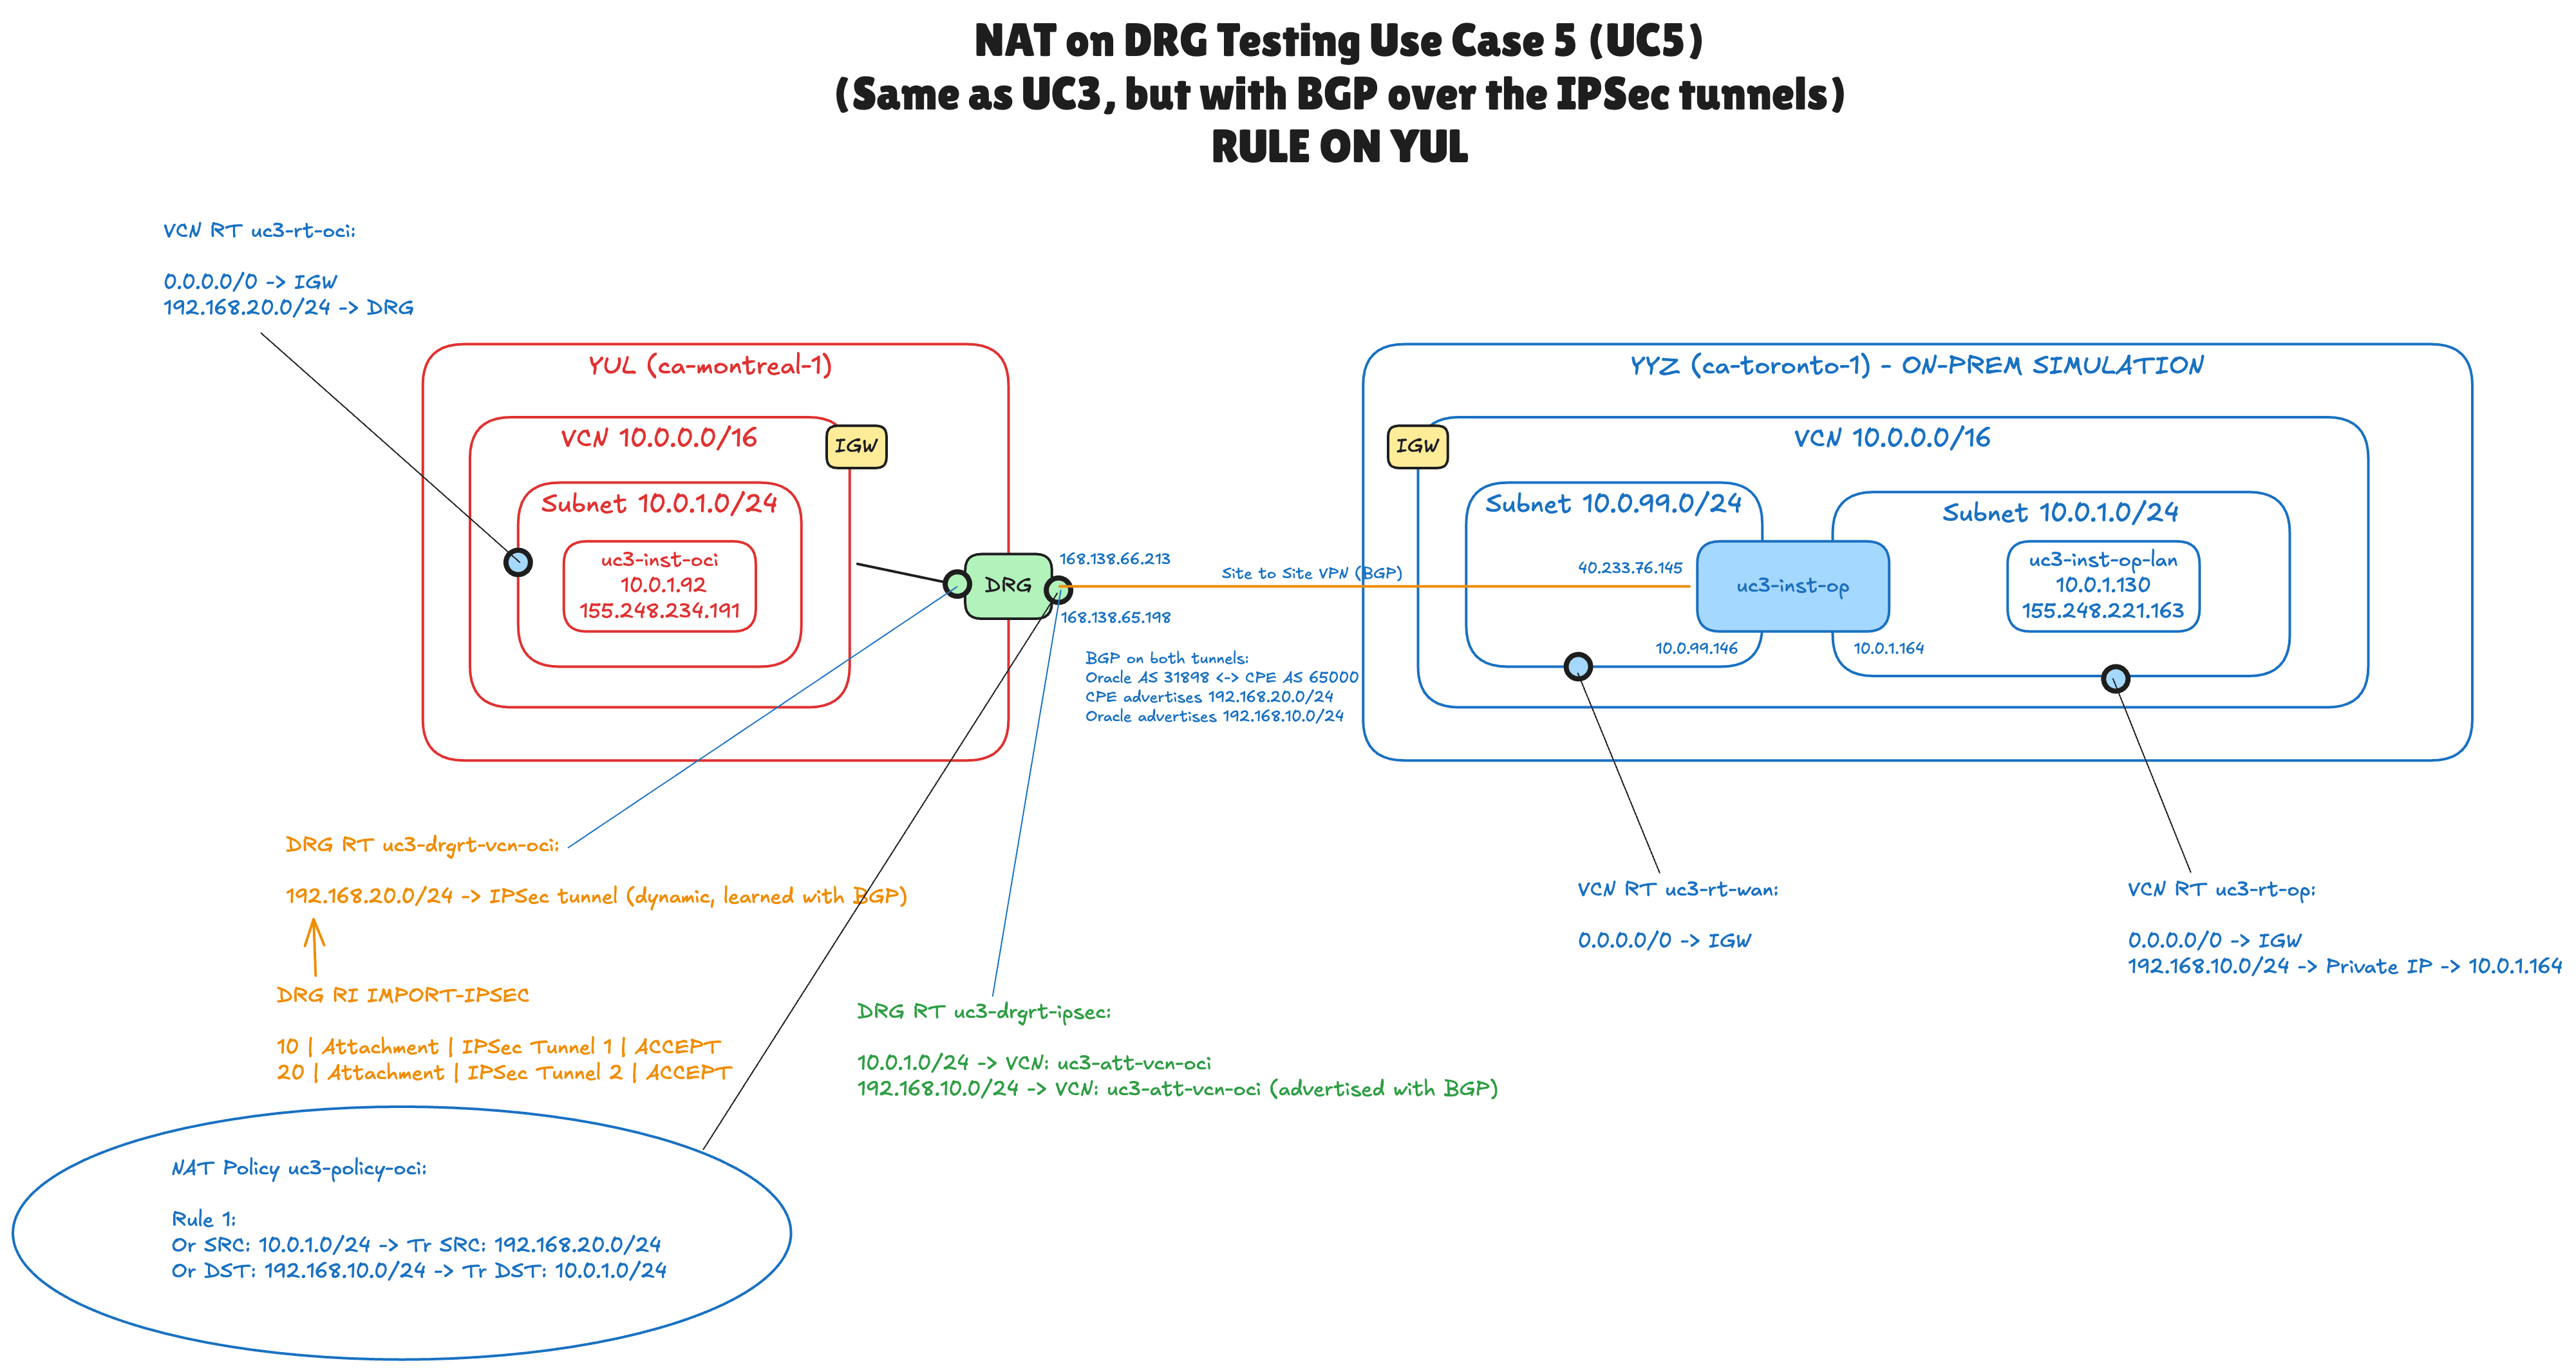
O diagrama mostra cada objeto que você configura neste tutorial:
- O lado da OCI na região Sudeste do Canadá (Montreal): a VCN
uc3-vcn-oci(10.0.0.0/16) com a sub-rede10.0.1.0/24e a instância de testeuc3-inst-oci(10.0.1.92). - O lado on-premises simulado na região Sudeste do Canadá (Toronto): uma VCN com uma sub-rede WAN
10.0.99.0/24e uma sub-rede LAN10.0.1.0/24. A instância do roteadoruc3-inst-optem um trecho em ambas as sub-redes (10.0.99.146e10.0.1.164), euc3-inst-op-lan(10.0.1.130) é um host na LAN. - Um DRG com um anexo de VCN e uma VPN Site a Site com dois túneis IPSec, cada um com uma sessão BGP entre o Oracle (AS
31898) e o roteador on-premises (AS65000). - Duas tabelas de roteamento do DRG:
uc3-drgrt-vcn-oci(texto laranja) para o anexo da VCN, que aprende192.168.20.0/24com os túneis, euc3-drgrt-ipsec(texto verde) para os anexos do túnel IPSec, com duas rotas estáticas para a VCN. O segundo, para192.168.10.0/24, está lá para ser anunciado on-premises. - Uma política NAT de DRG (a elipse) com uma única regra, associada aos dois anexos de túnel IPSec.
Pré-requisitos
- Uma tenancy do OCI que está inscrita em duas regiões e um compartimento no qual você tem permissão para gerenciar recursos de rede (VCNs, DRGs, VPN Site a Site, tabelas de roteamento do DRG e políticas NAT do DRG) e instâncias de computação.
- As redes de ambos os lados já existem. Este tutorial não os cria. No laboratório, eles são a VCN
uc3-vcn-ocie a VCNuc3-vcn-onpremque simula a rede local, cada uma com suas sub-redes, um gateway de internet e tabelas de roteamento que enviam0.0.0.0/0para o gateway de internet. Os passos 01 e 02 percorrem este ponto de partida. - Um DRG que suporta NAT. O NAT no DRG não está disponível em DRGs legados (V1) e não em DRGs que têm desintermediação, modo de alto rendimento ou unificação de rota ativada. Um DRG recém-criado funciona.
- Um roteador on-premises que suporta IPSec e BGP baseados em rota ou o simulado neste tutorial: uma instância do Oracle Linux 8 com Libreswan e FRR, um endereço IP público e uma segunda VNIC na sub-rede LAN.
- Um número AS BGP privado para o roteador on-premises (
65000neste tutorial) e duas pequenas sub-redes para o interior dos túneis (10.255.255.0/30e10.255.255.4/30neste tutorial). - Instâncias de computação com as quais testar. Neste tutorial, eles são chamados de
uc3-inst-oci(10.0.1.92) no lado da OCI euc3-inst-op-lan(10.0.1.130) no lado on-premises. - Um par de chaves SSH para as instâncias e o endereço IP público do qual você se conecta (para permitir isso nas listas de segurança).
- Conhecimento básico de VPN entre Sites, BGP, tabelas de roteamento da VCN e tabelas de roteamento do DRG. Se o NAT no DRG for novo para você, comece com NAT no DRG - Parte 1 - Sobrepondo CIDRs entre duas VCNs locais.
[!] NOTA] Os nomes, CIDRs e endereços IP neste tutorial vêm do laboratório nas capturas de tela. Você pode usar o seu, desde que os CIDRs de sombra não se sobreponham a nada mais em sua rede e tenham o mesmo tamanho de prefixo que o CIDR que eles substituem.
Etapas
- ETAPA 01: Revisar a VCN no lado OCI
- ETAPA 02: Revisar a rede local simulada
- ETAPA 03: Configurar as listas de segurança
- ETAPA 04: Configurar o roteamento no local
- ETAPA 05: Criar o DRG e anexar a VCN
- ETAPA 06: Criar a VPN Site a Site com roteamento dinâmico BGP
- ETAPA 07: Configurar o Libreswan no lado local
- ETAPA 08: Configurar o BGP no lado local
- ETAPA 09: Configurar as tabelas de roteamento do DRG
- ETAPA 10: Configurar a tabela de roteamento da VCN no lado do OCI
- ETAPA 11: Criar a política e a regra NAT do DRG
- ETAPA 12: Associe a política NAT aos anexos de túnel IPSec
- PASSO 13: Verificar a troca de rotas BGP
- ETAPA 14: Testar a conectividade
Etapa 01: Revisar a VCN no lado do OCI
Começamos no lado da OCI com uma VCN comum, uma sub-rede pública e uma instância de teste.
- Selecione a região Sudeste do Canadá (Montreal).
- Abra o menu de navegação, clique em Rede e, em seguida, em Redes virtuais na nuvem.
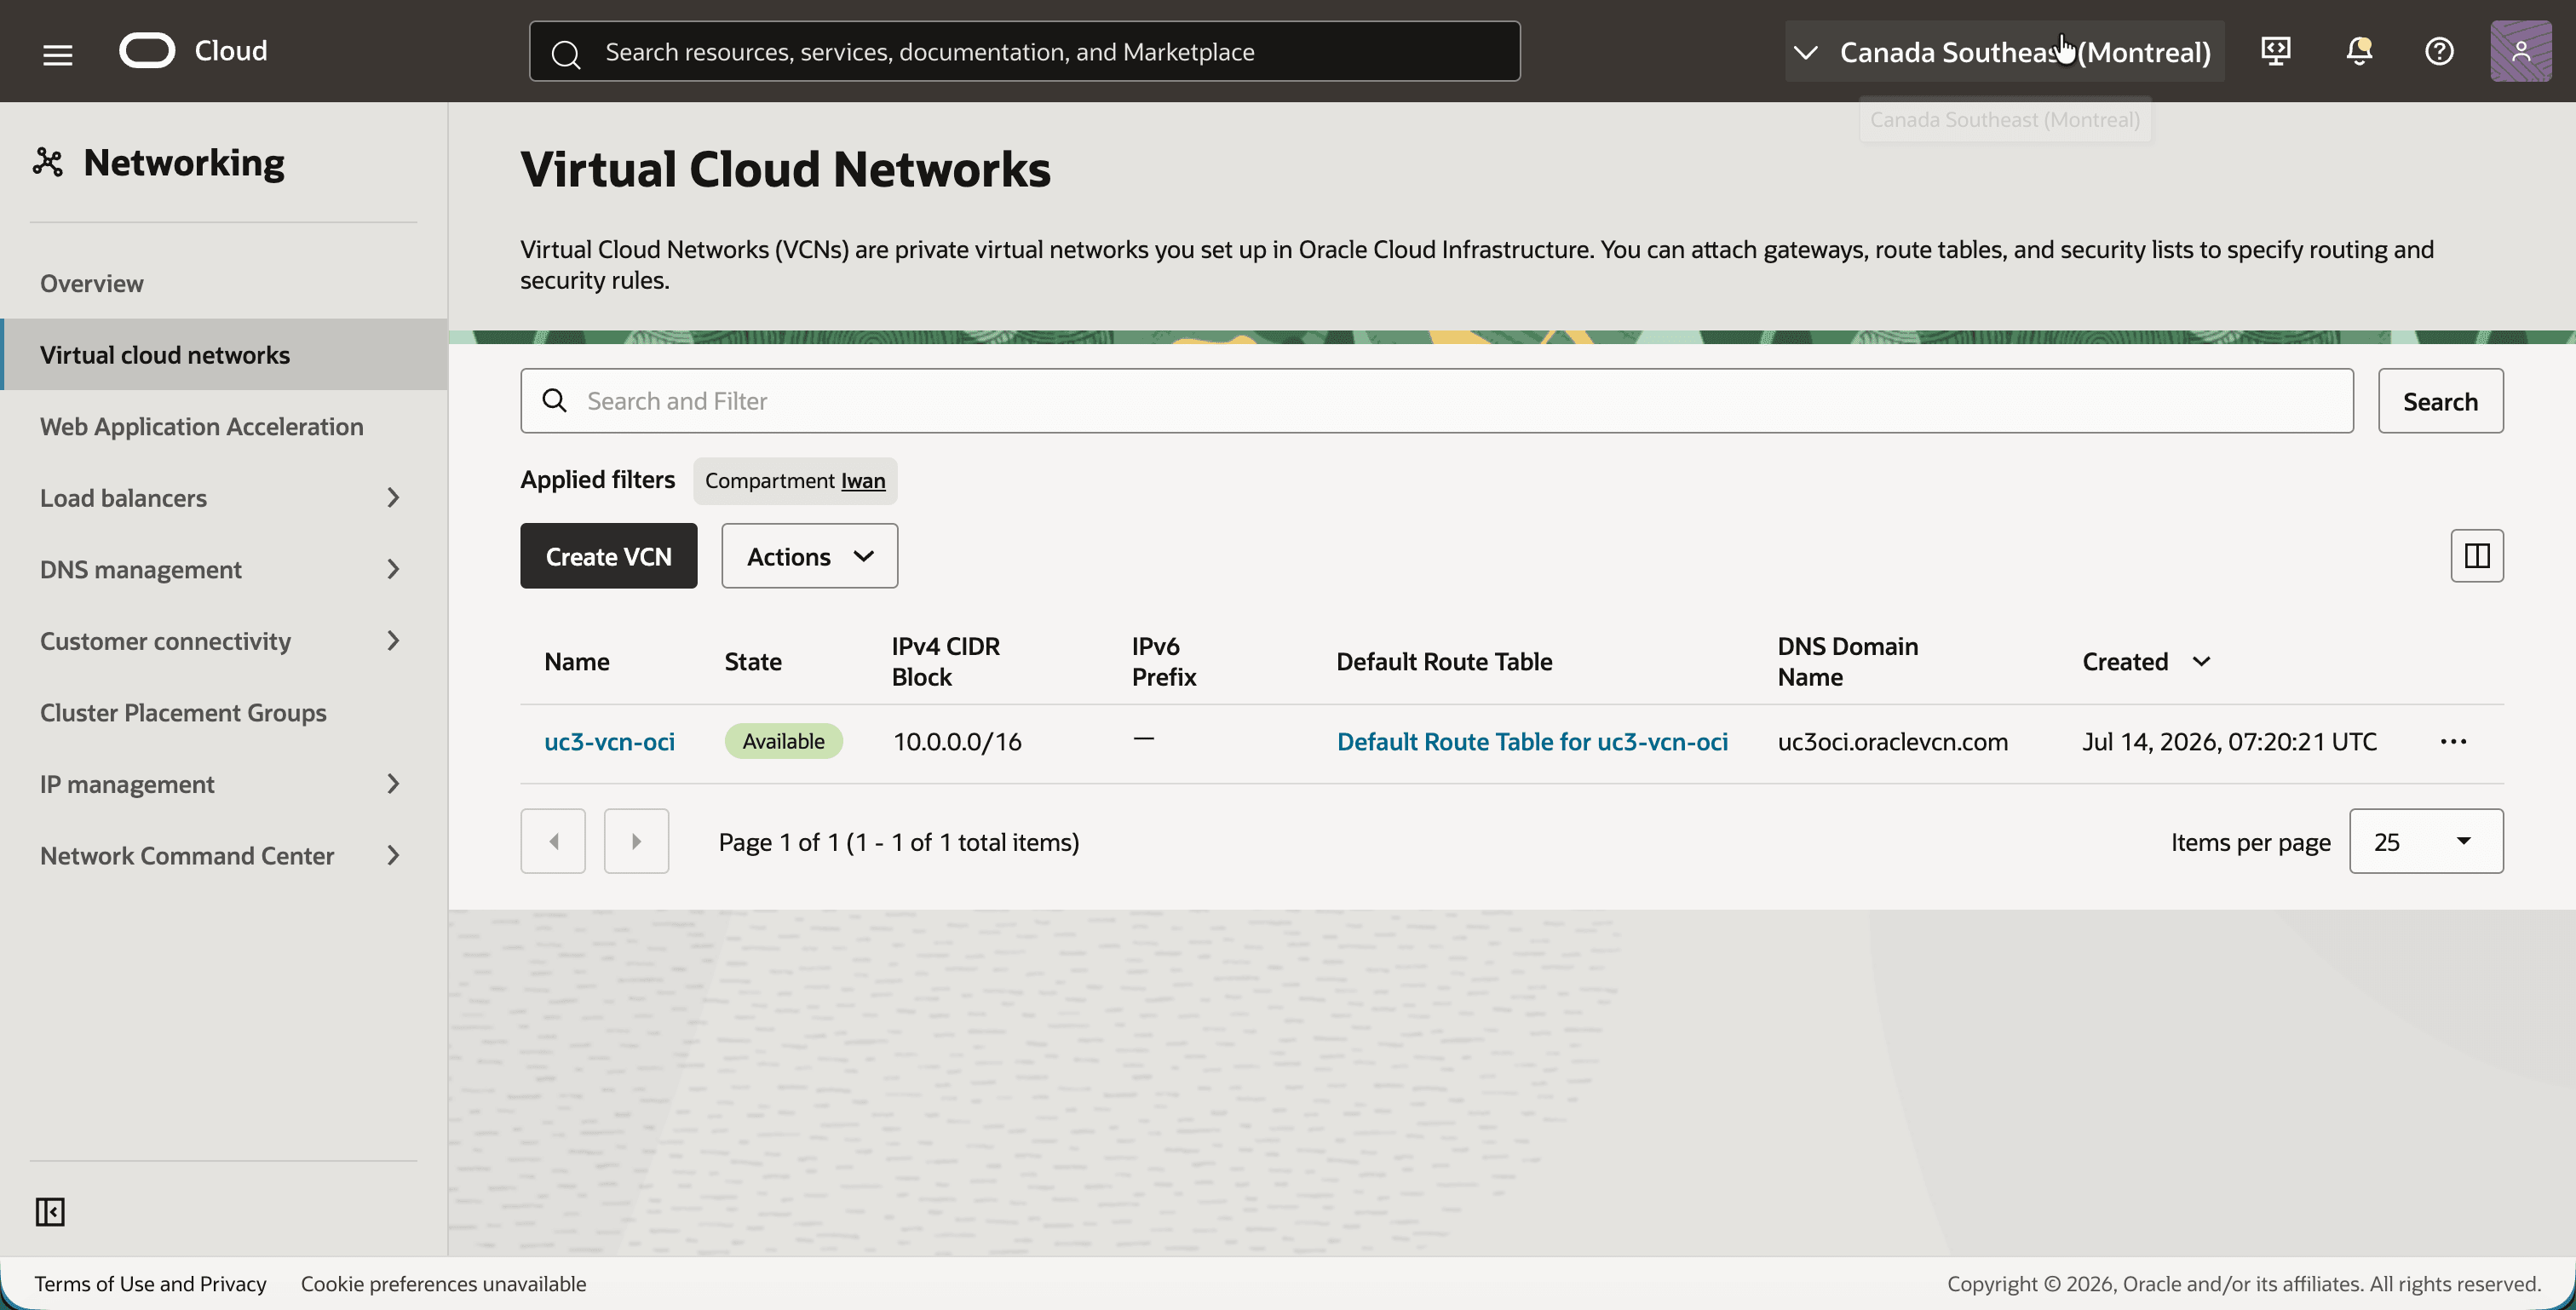
- Observe a VCN
uc3-vcn-ocicom o Bloco IPv4 CIDR10.0.0.0/16.
- Clique em
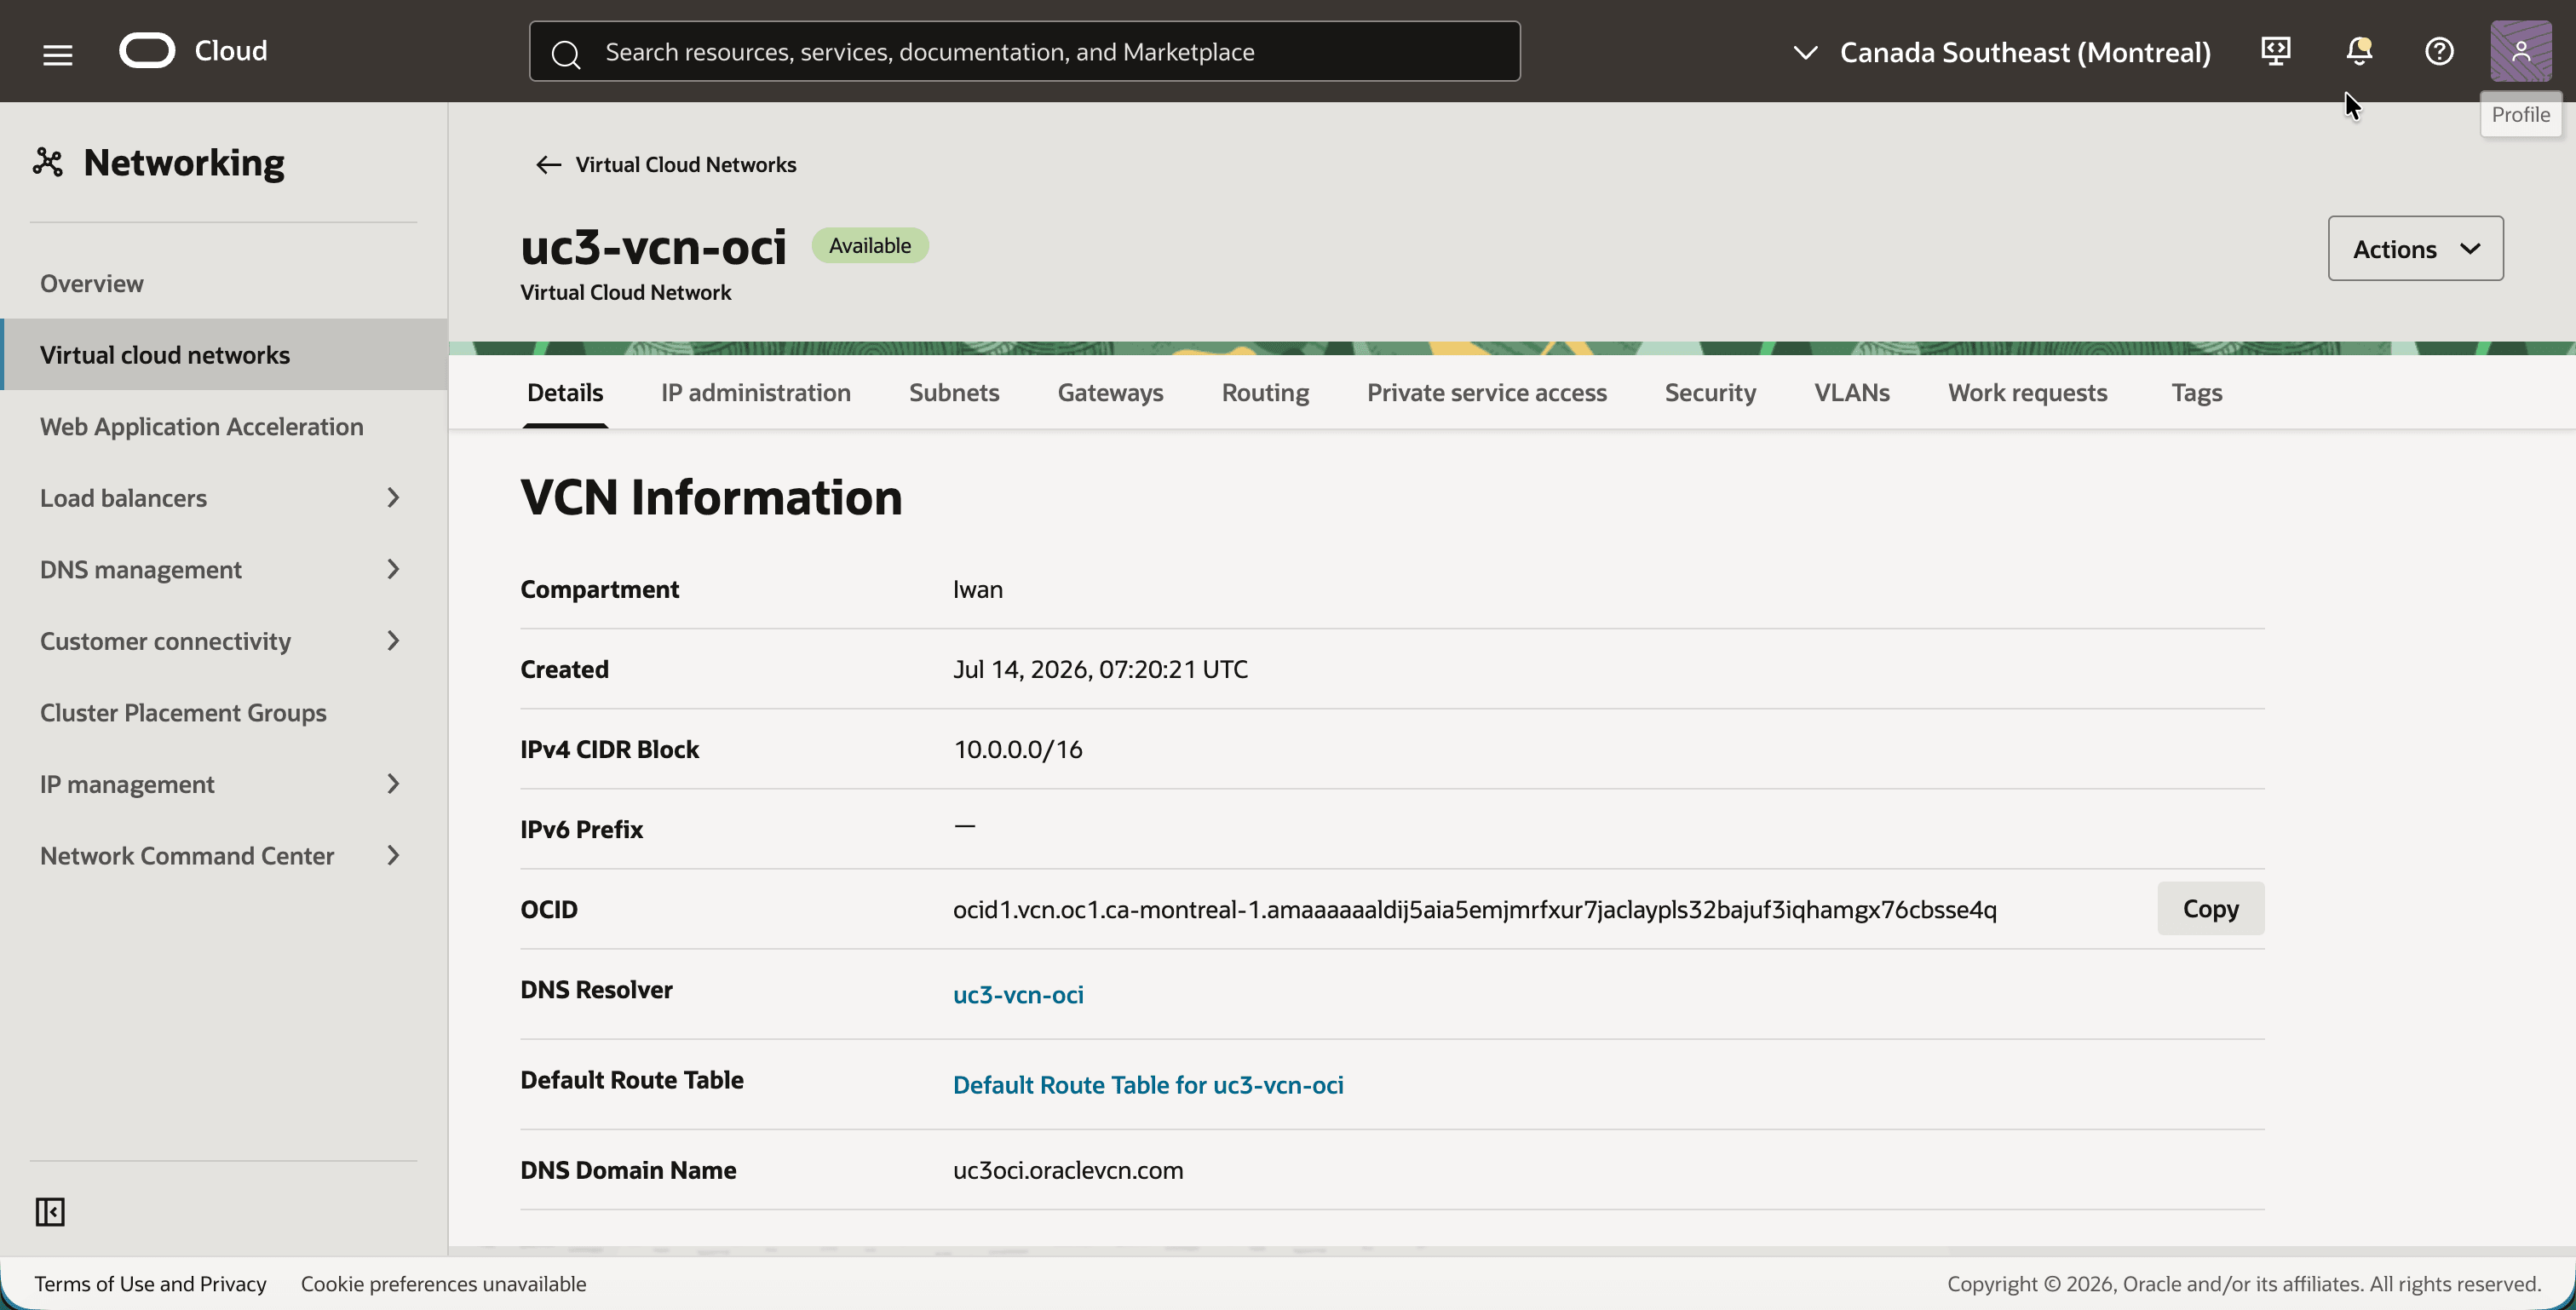
uc3-vcn-oci. - Observe o Bloco IPv4 CIDR
10.0.0.0/16na guia Detalhes.
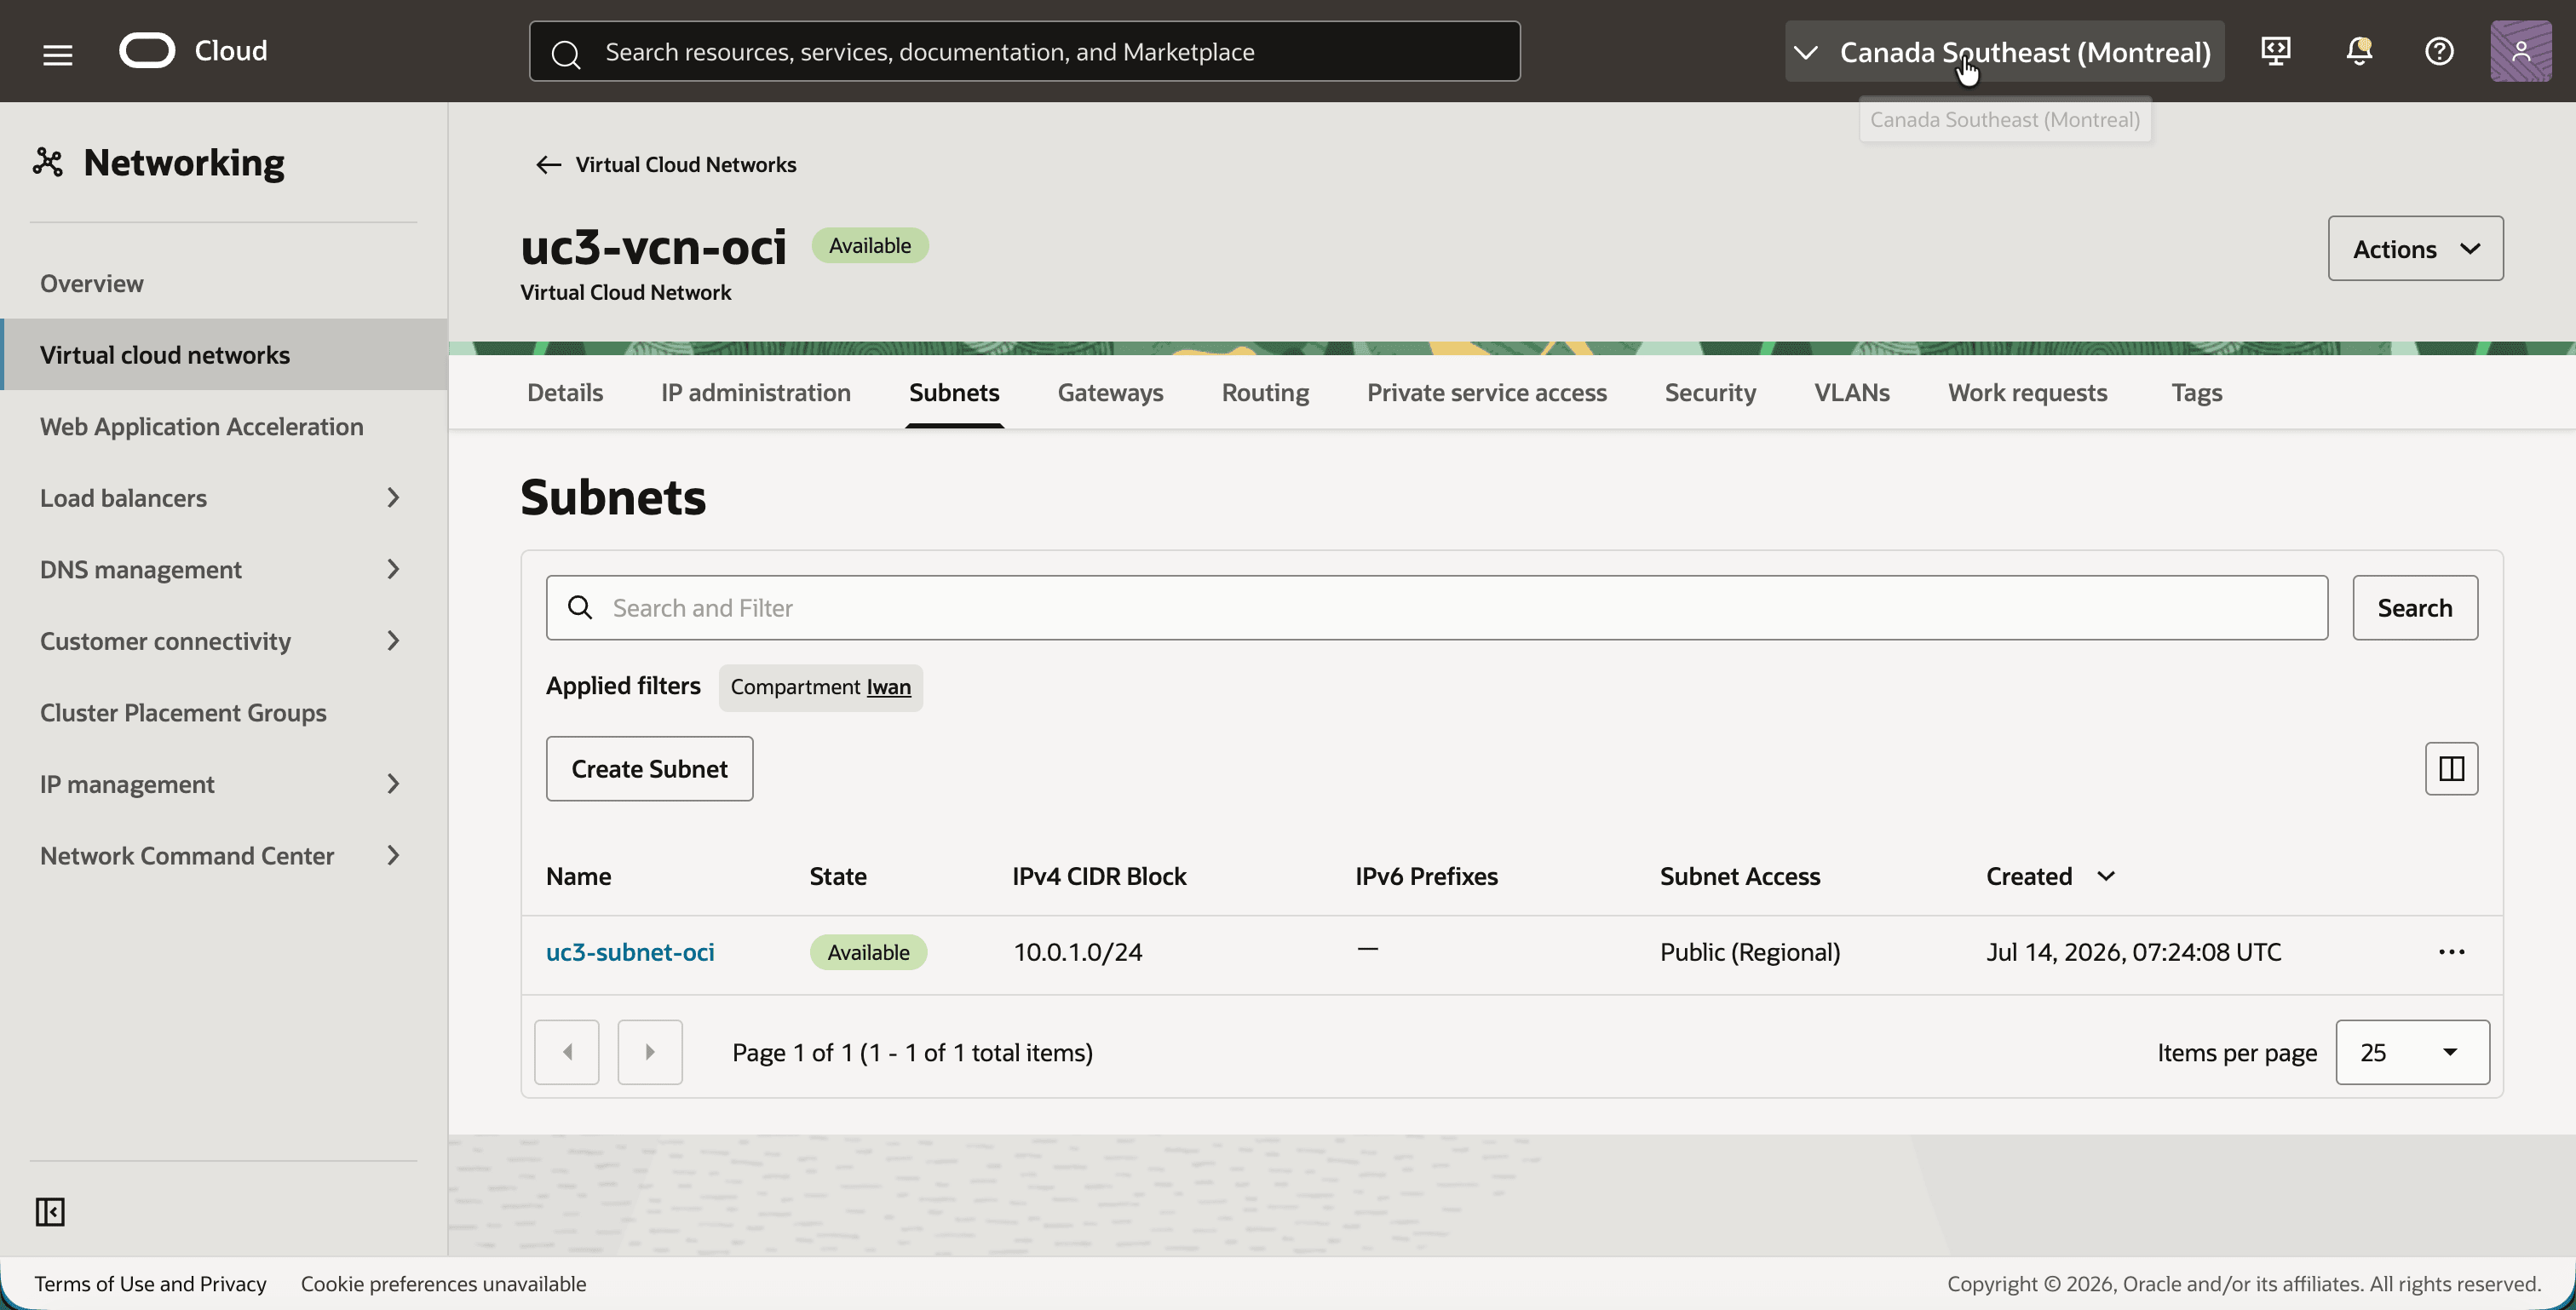
- Clique na guia Sub-redes.
- Observe a sub-rede
uc3-subnet-ocicom o Bloco IPv4 CIDR10.0.1.0/24.
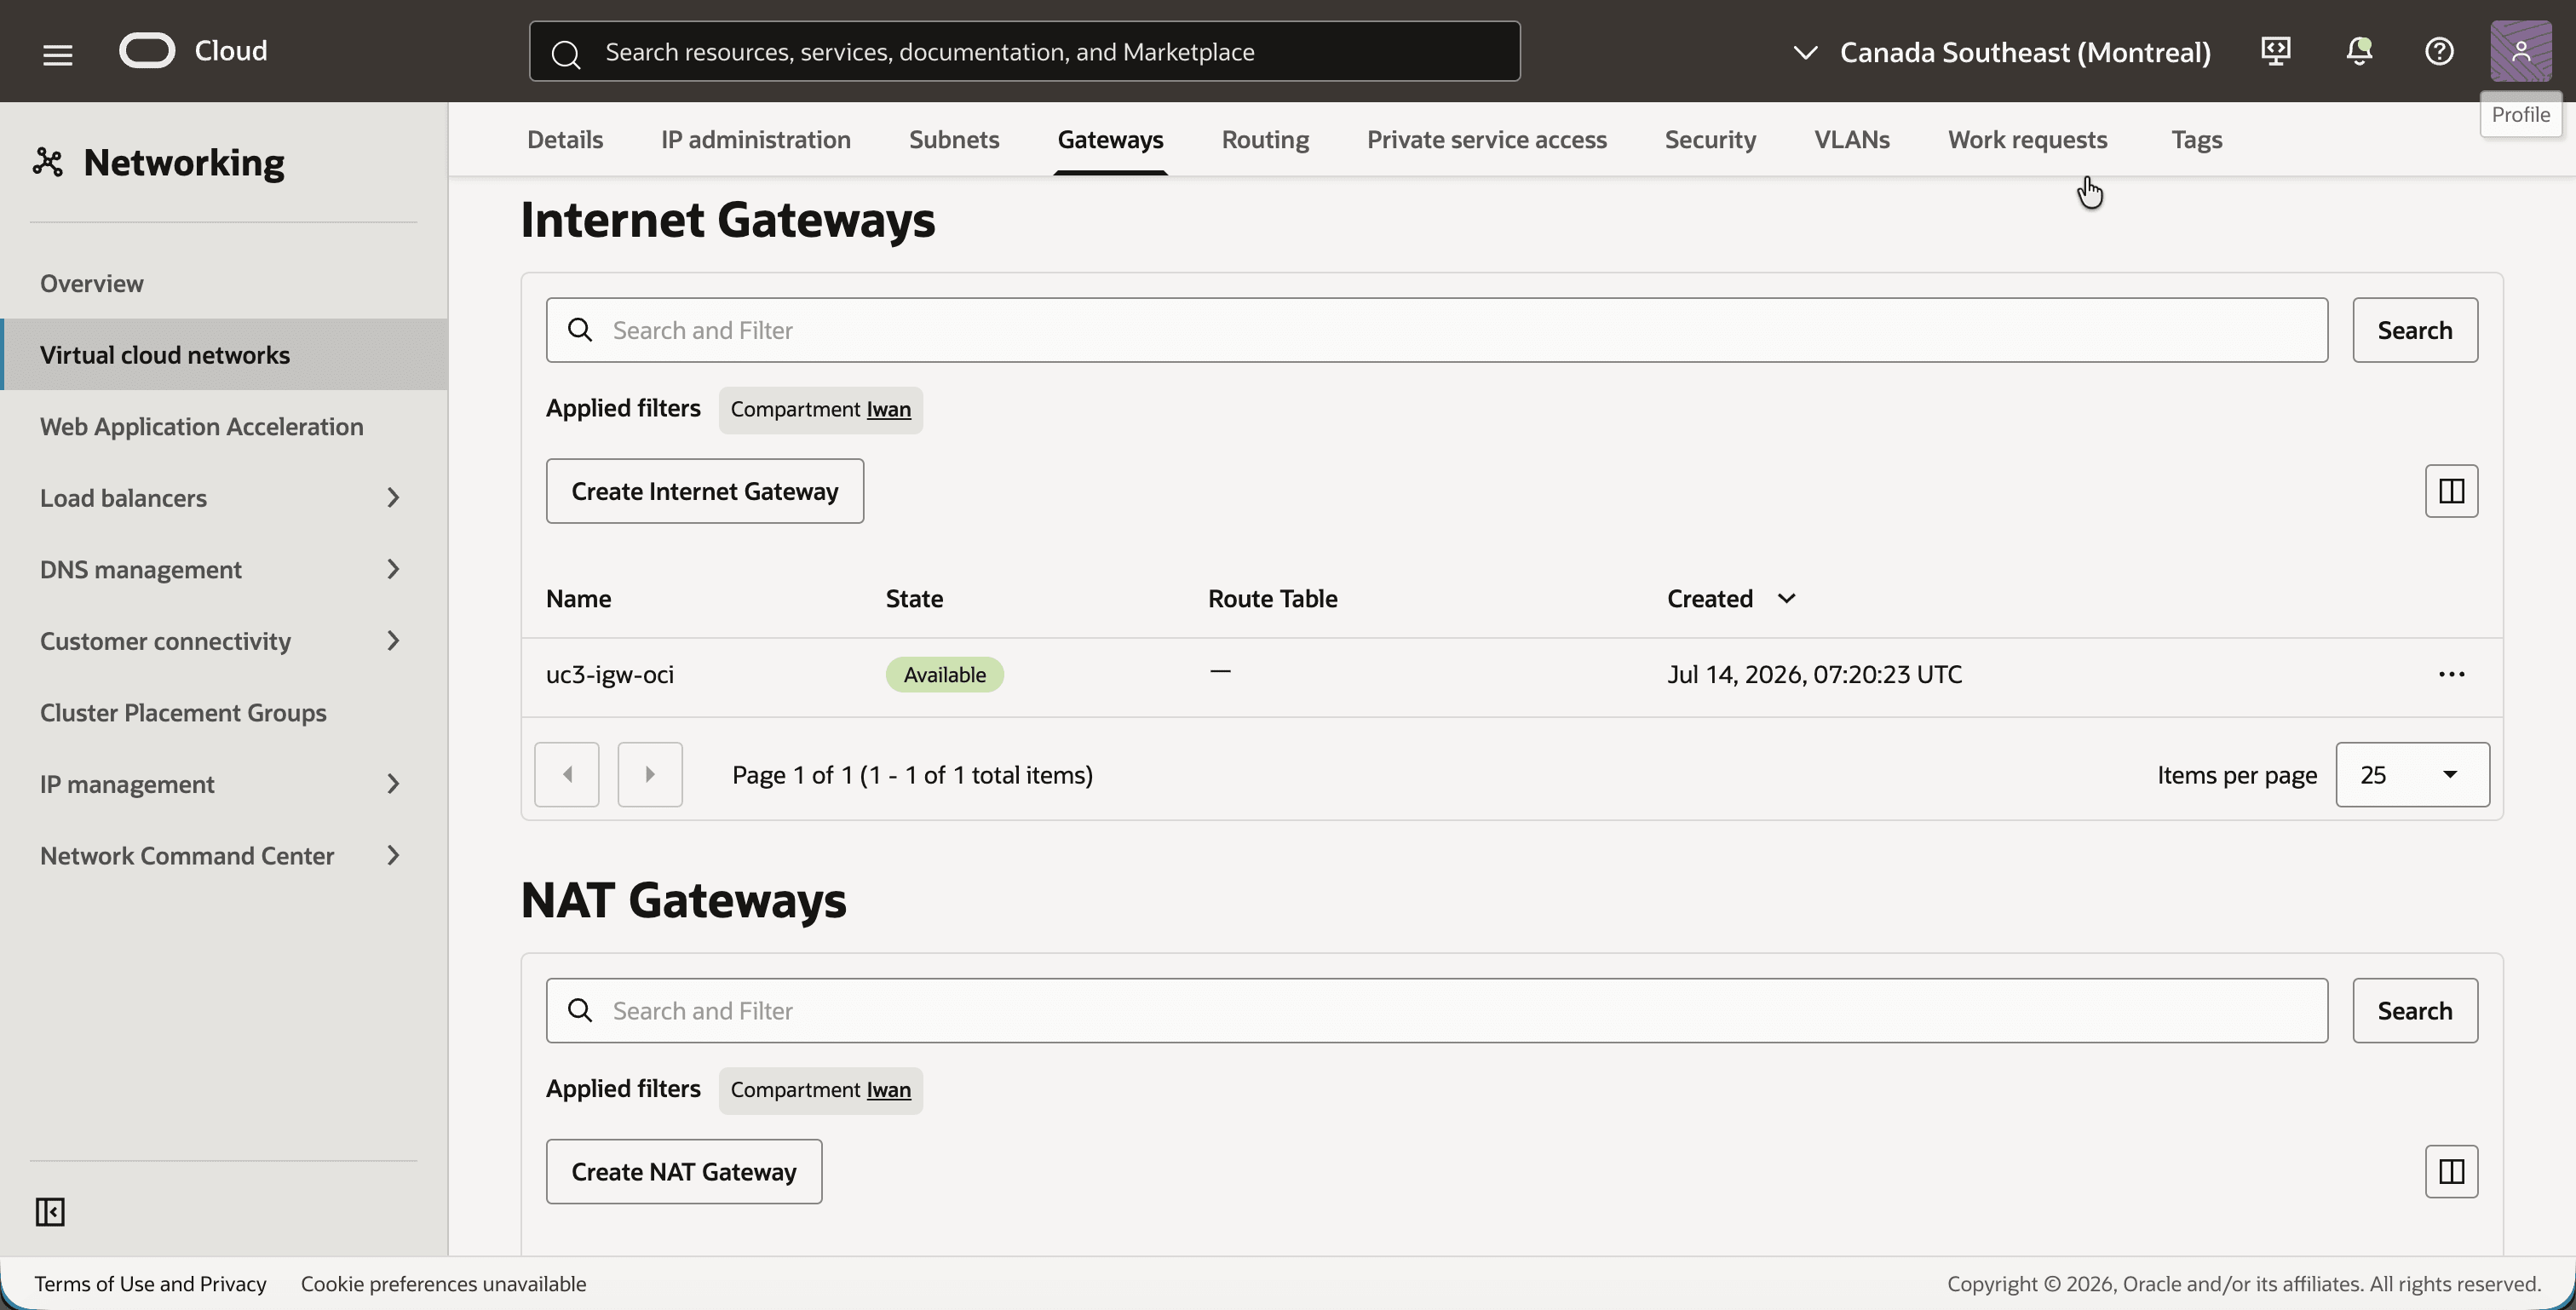
O gateway de internet só está aqui para que você possa acessar a instância de teste via SSH.
- Clique na guia Gateways.
- Observe o gateway de internet
uc3-igw-oci.
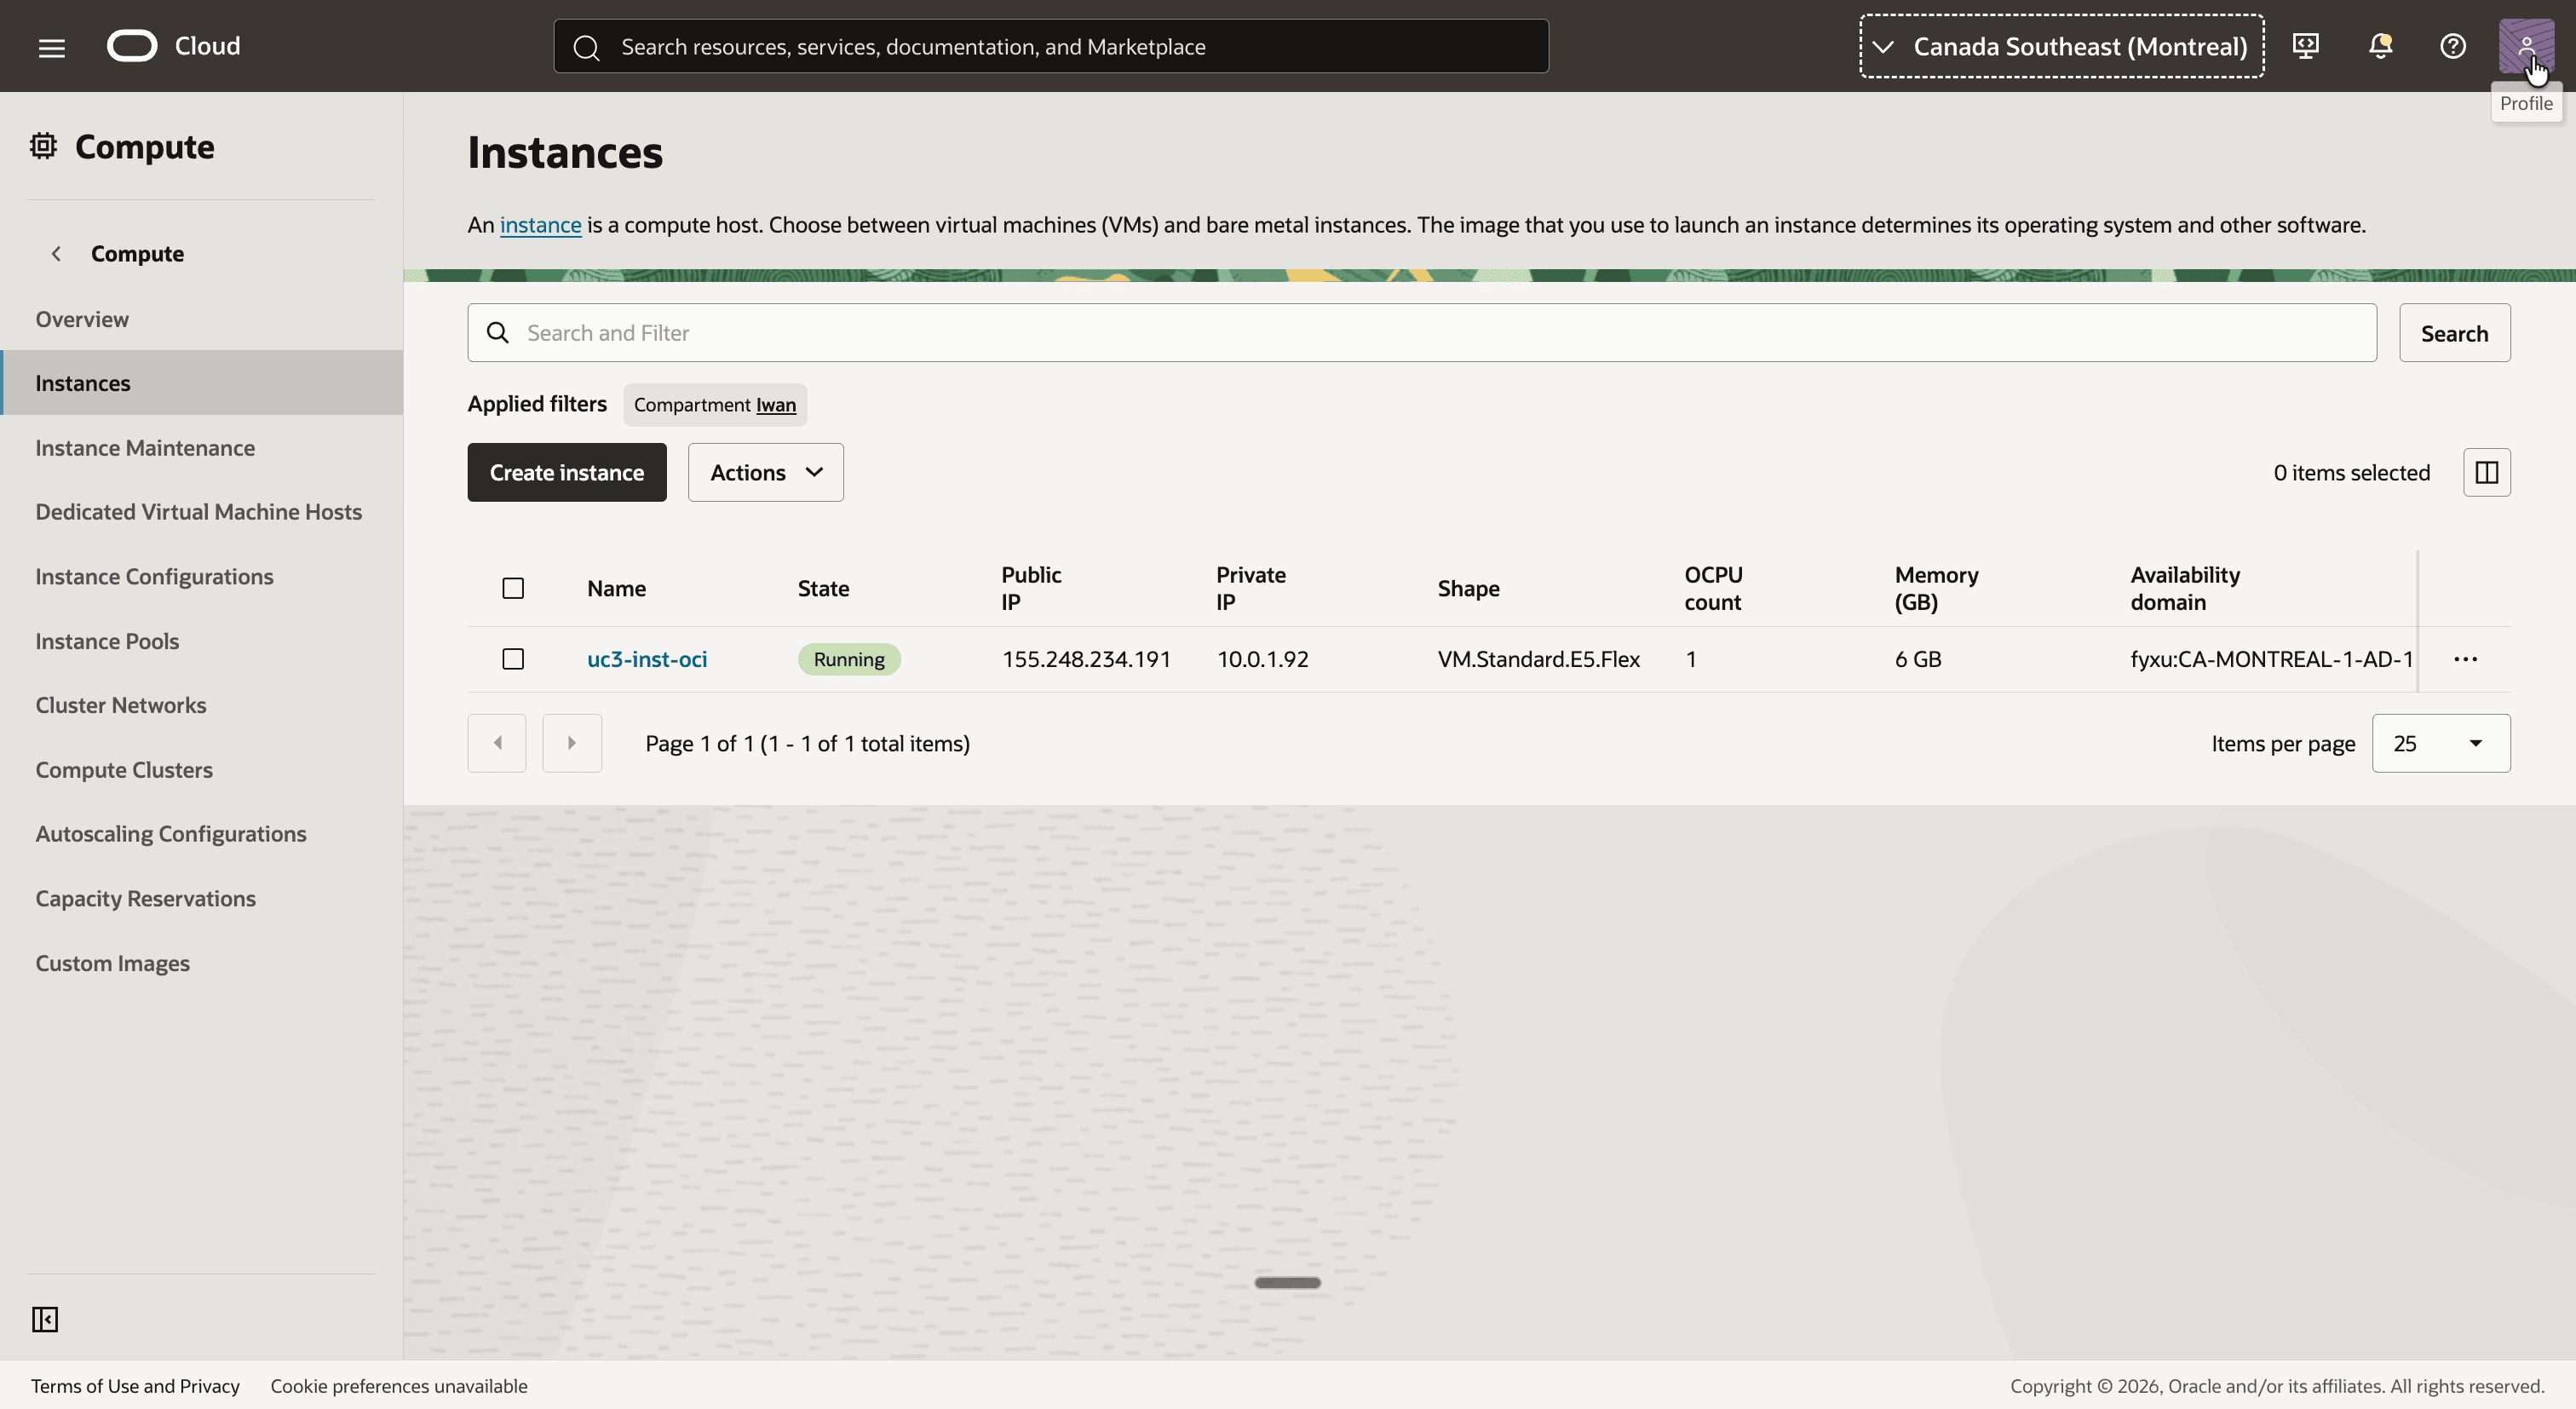
- Abra o menu de navegação, clique em Compute e depois em Instâncias.
- Observe a instância
uc3-inst-ocicom o endereço IP privado10.0.1.92.
Etapa 02: Revise a rede on-premises simulada
A rede on-premises é simulada com uma VCN em outra região. Ele usa o mesmo espaço de endereço do lado da OCI, que é o ponto principal deste tutorial. Se você tiver uma rede e um roteador on-premises reais, poderá ler essa etapa para referência e continuar com a Etapa 05.
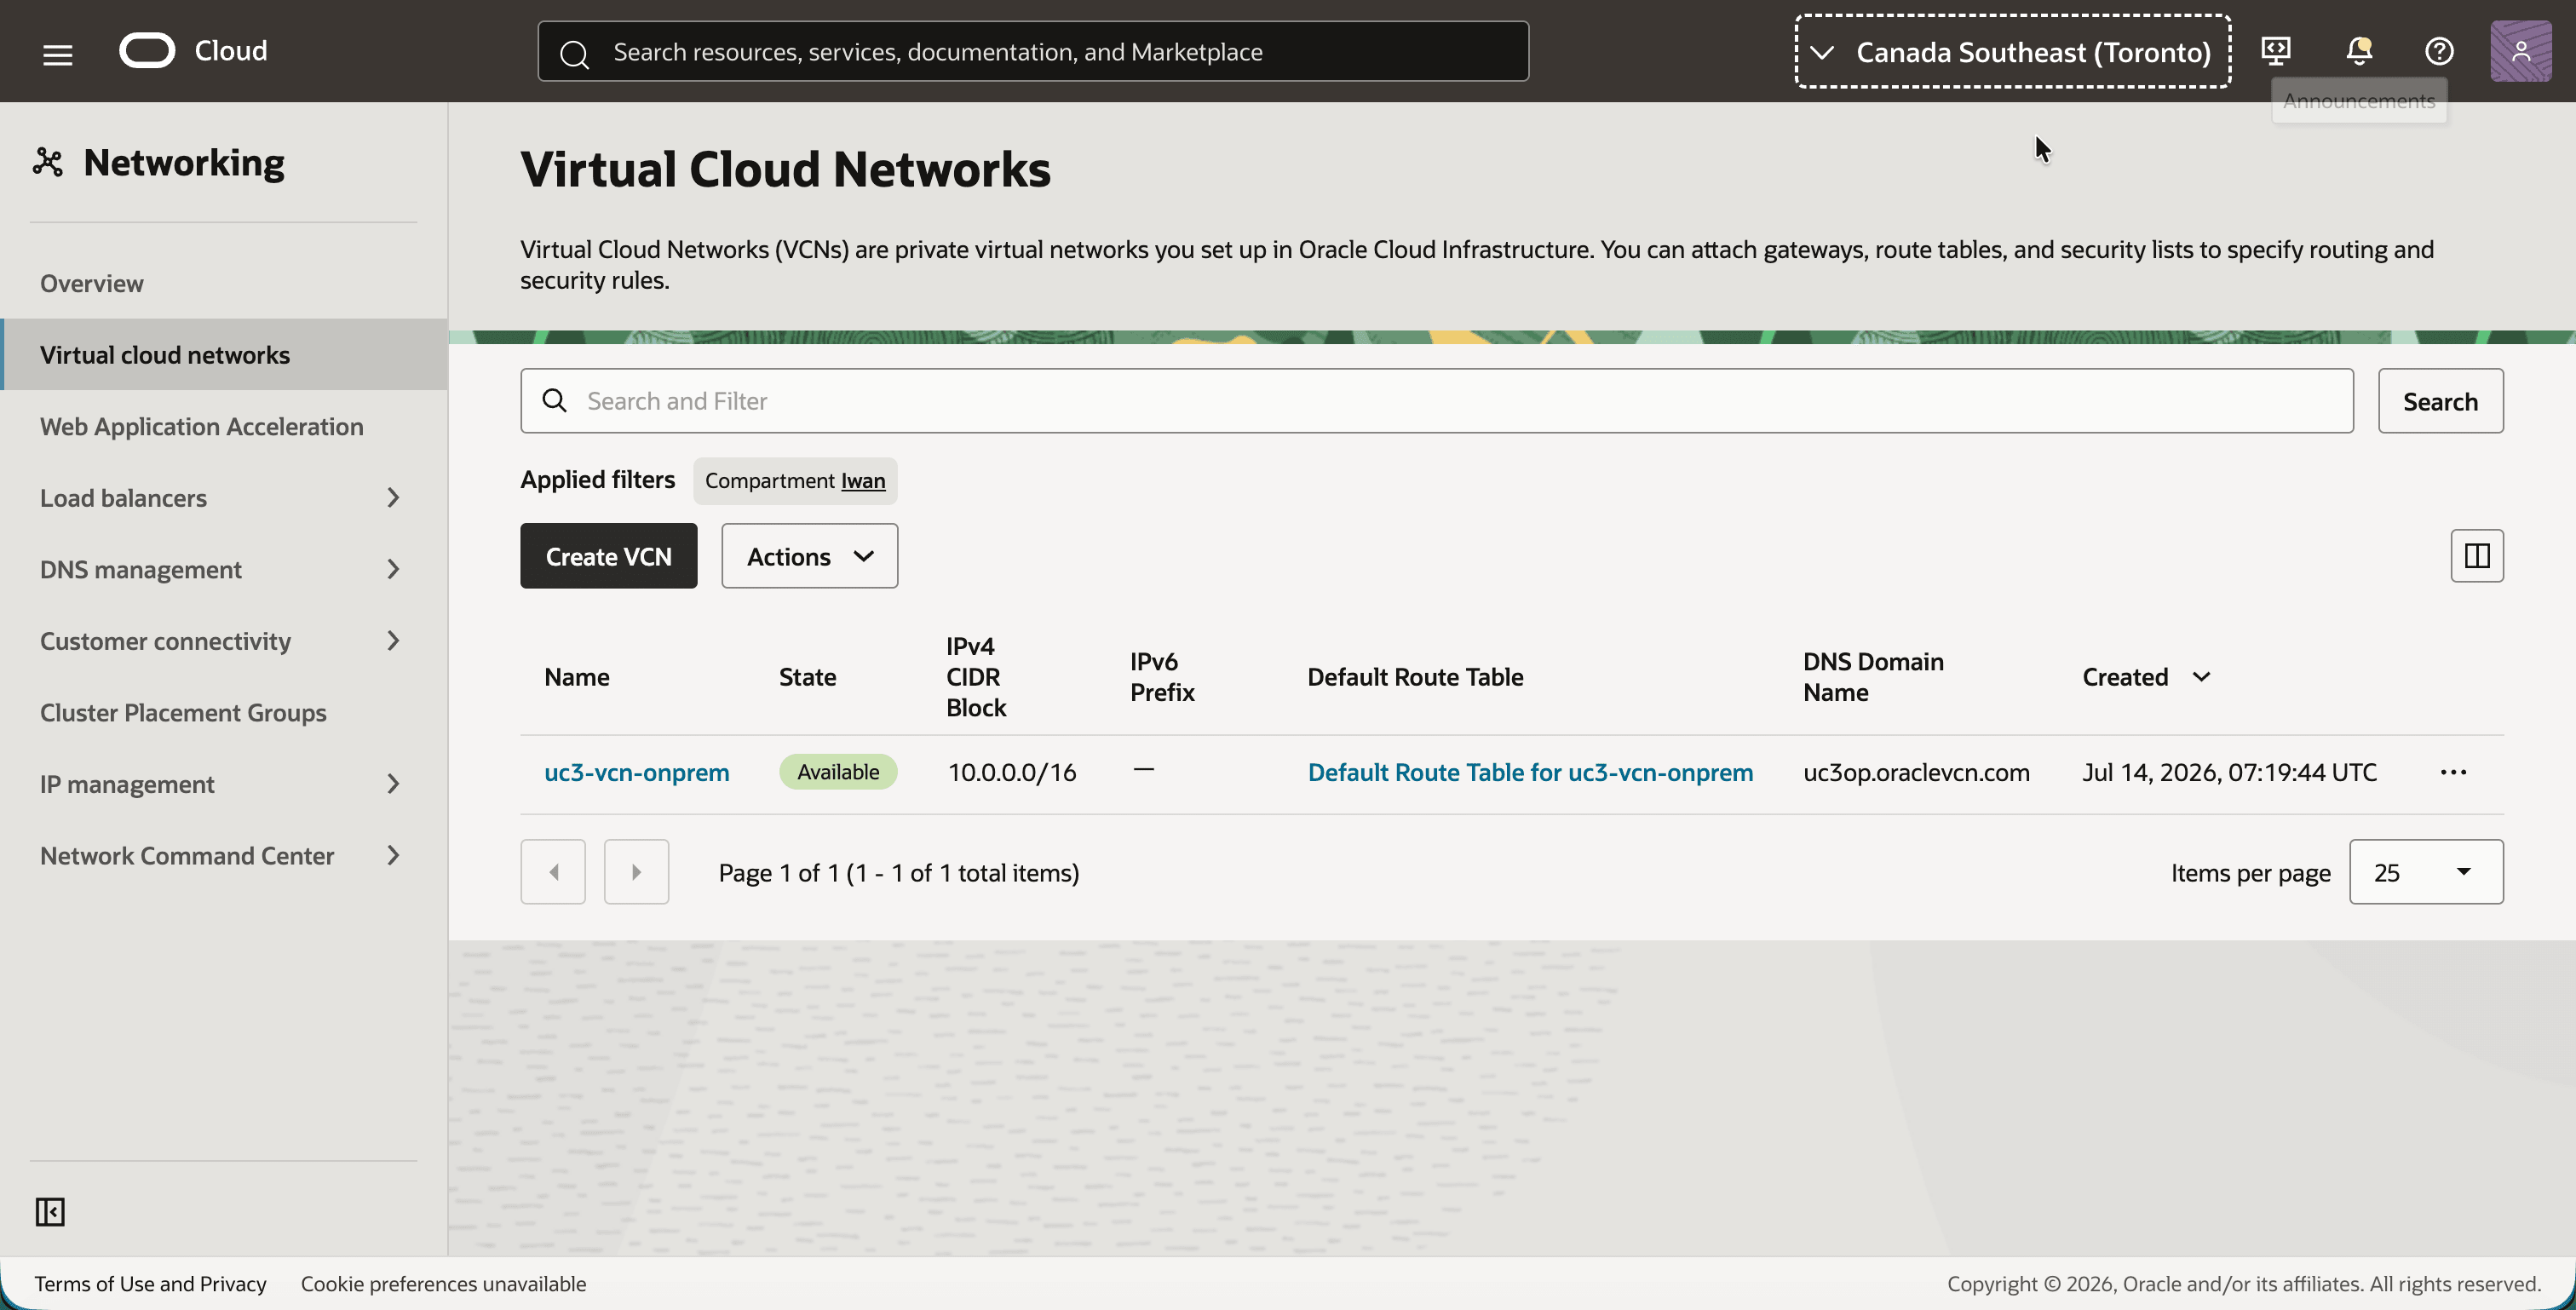
- Selecione a região Sudeste do Canadá (Toronto).
- Abra o menu de navegação, clique em Rede e, em seguida, em Redes virtuais na nuvem.
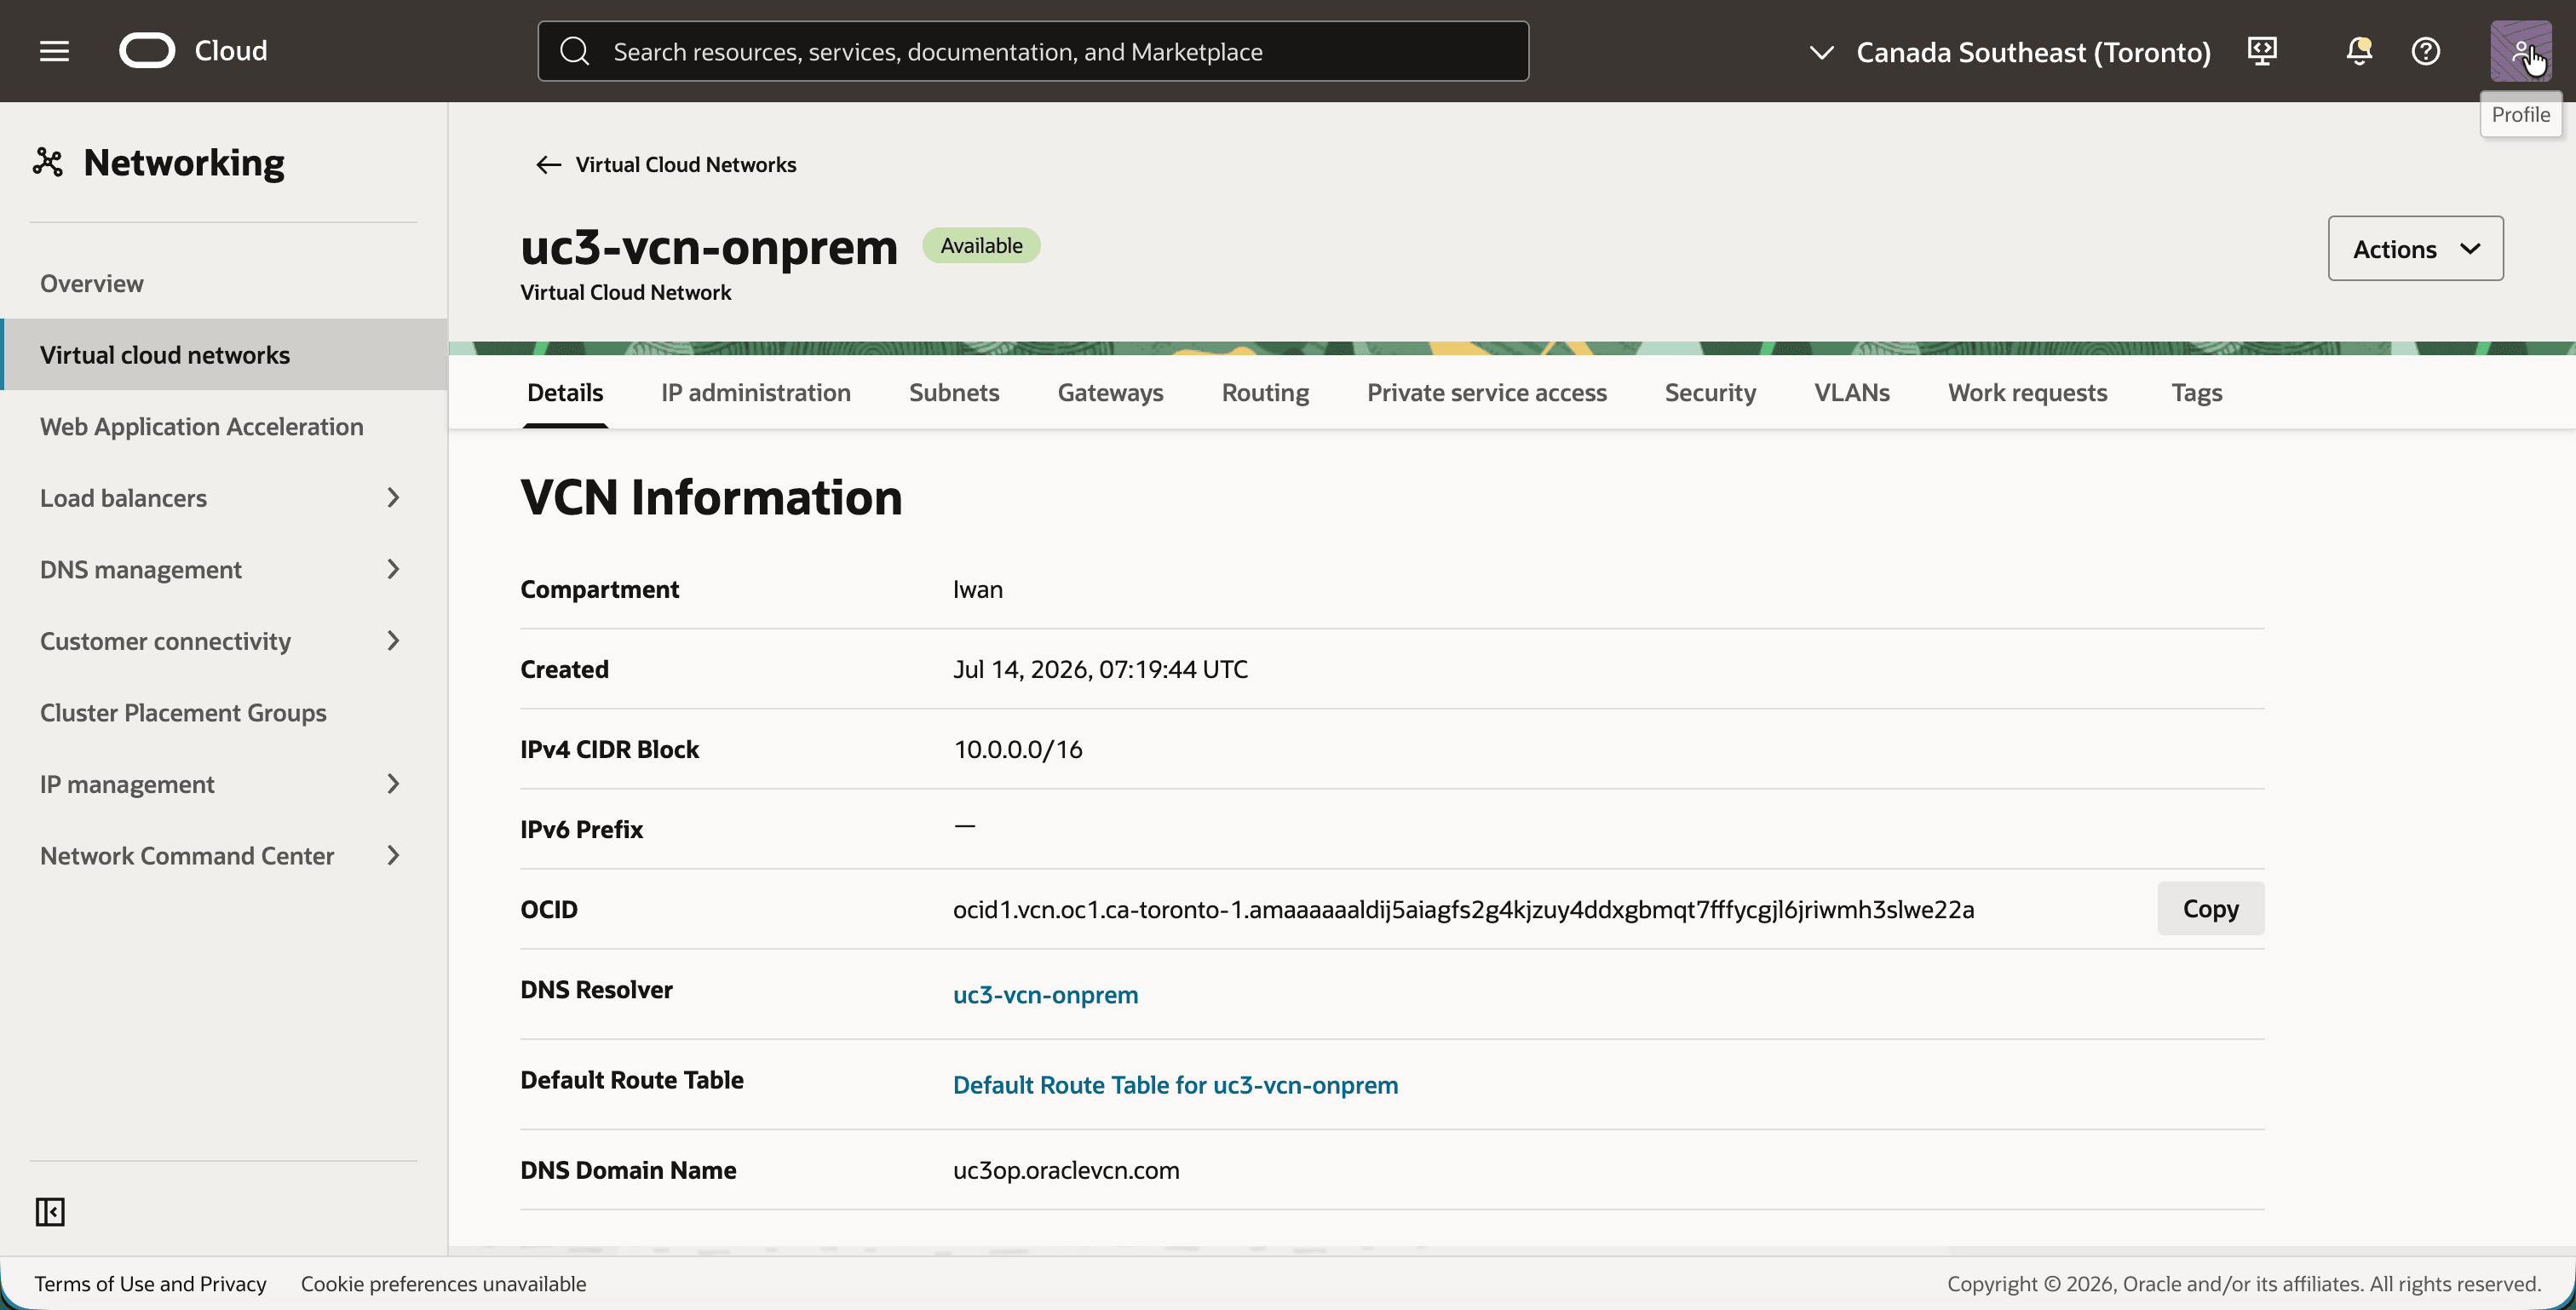
- Observe a VCN
uc3-vcn-onpremcom o mesmo Bloco IPv4 CIDR10.0.0.0/16.
- Clique em
uc3-vcn-onprem. - Observe o Bloco IPv4 CIDR
10.0.0.0/16na guia Detalhes.
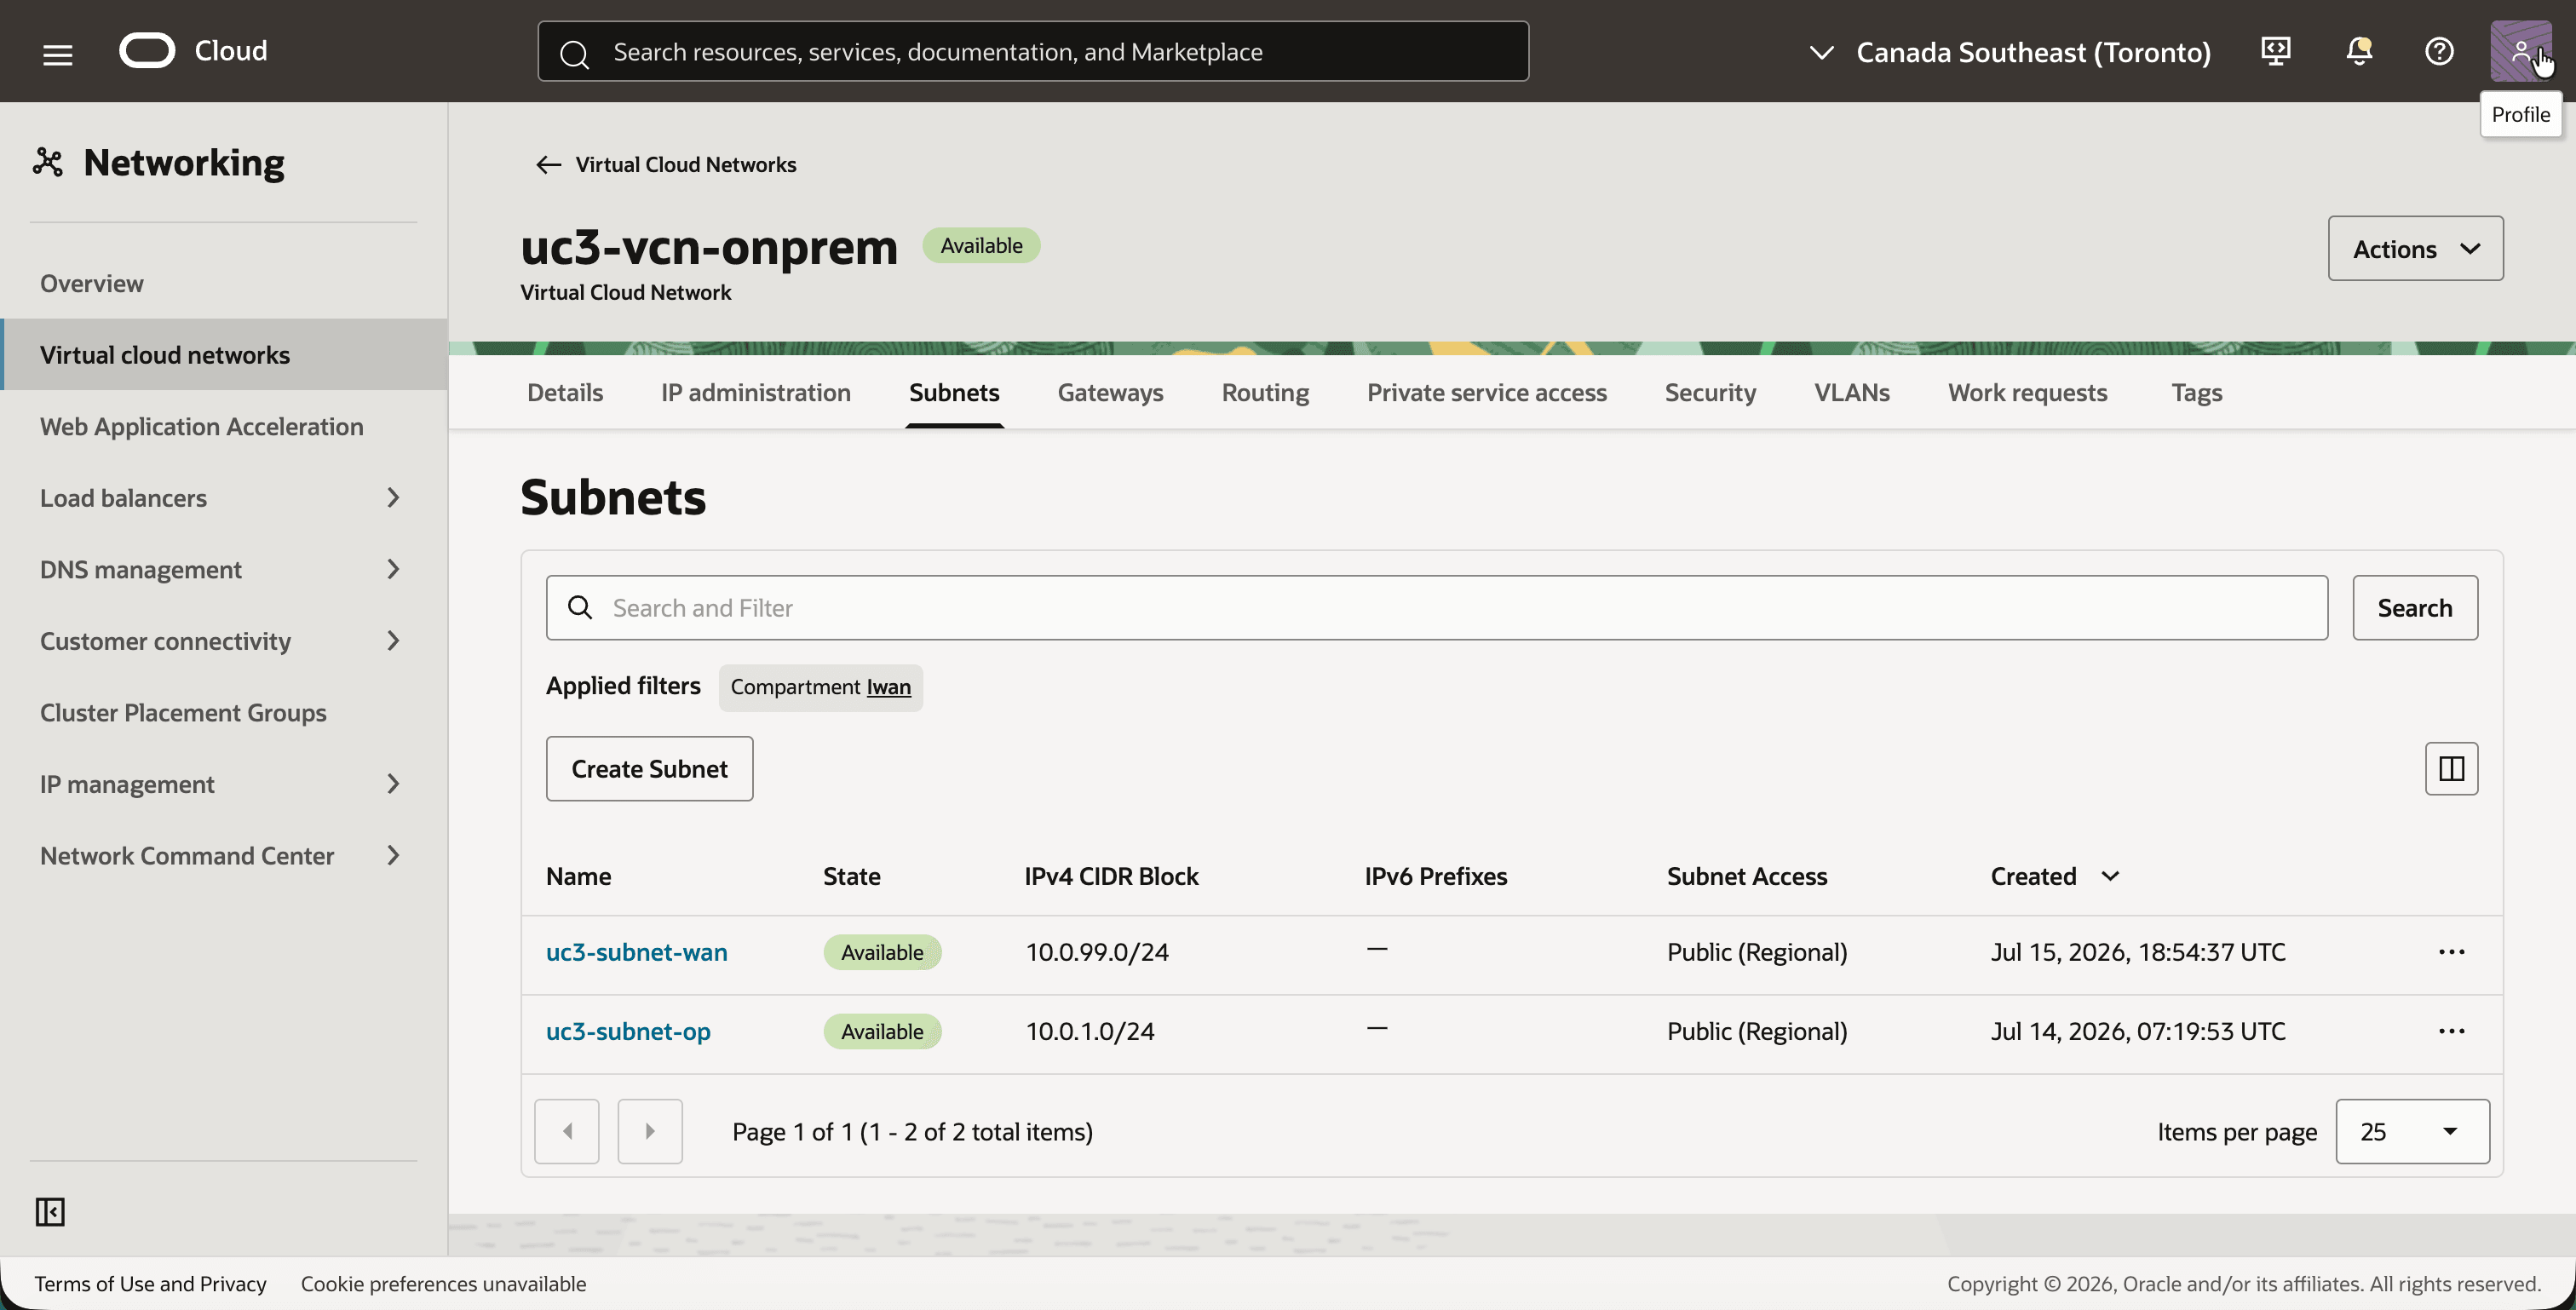
A VCN tem duas sub-redes. Juntos, eles dão à instância do Libreswan os dois lados que um roteador real tem.
- Clique na guia Sub-redes.
- Observe as duas sub-redes:
uc3-subnet-wan(10.0.99.0/24), a parte externa do roteador local.uc3-subnet-op(10.0.1.0/24), a LAN local. Esta é a faixa que se sobrepõe ao lado do OCI.
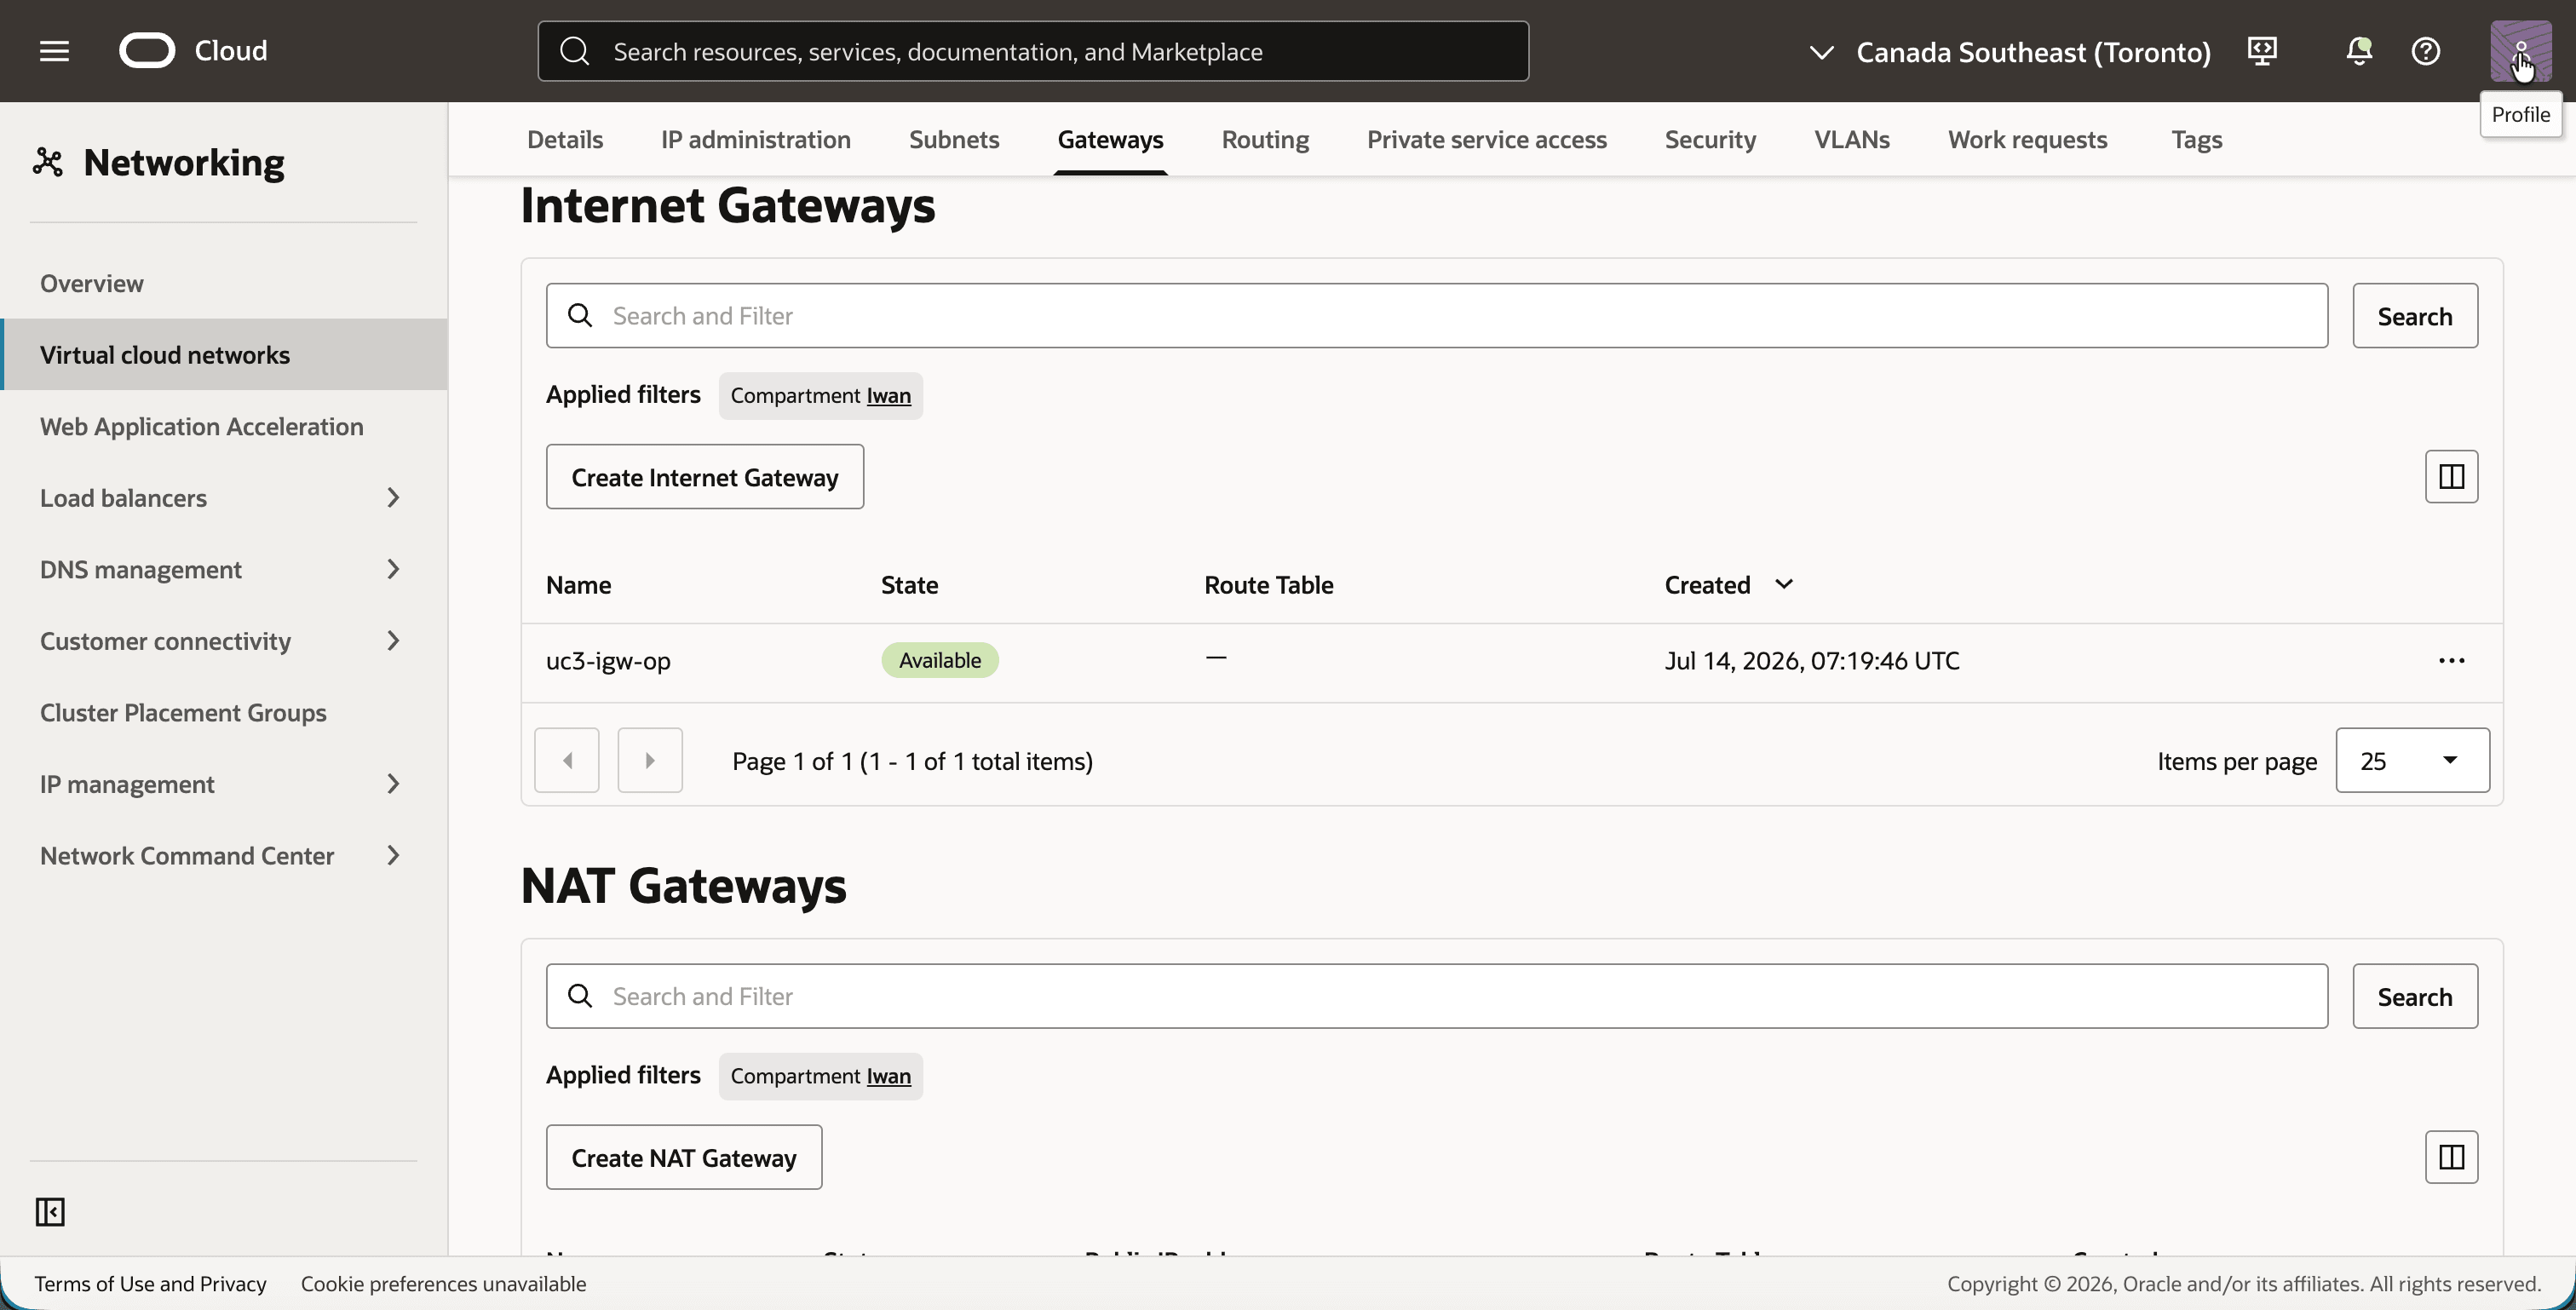
- Clique na guia Gateways.
- Observe o gateway de internet
uc3-igw-op. Nesta simulação, ela desempenha o papel da conexão de internet on-premises.
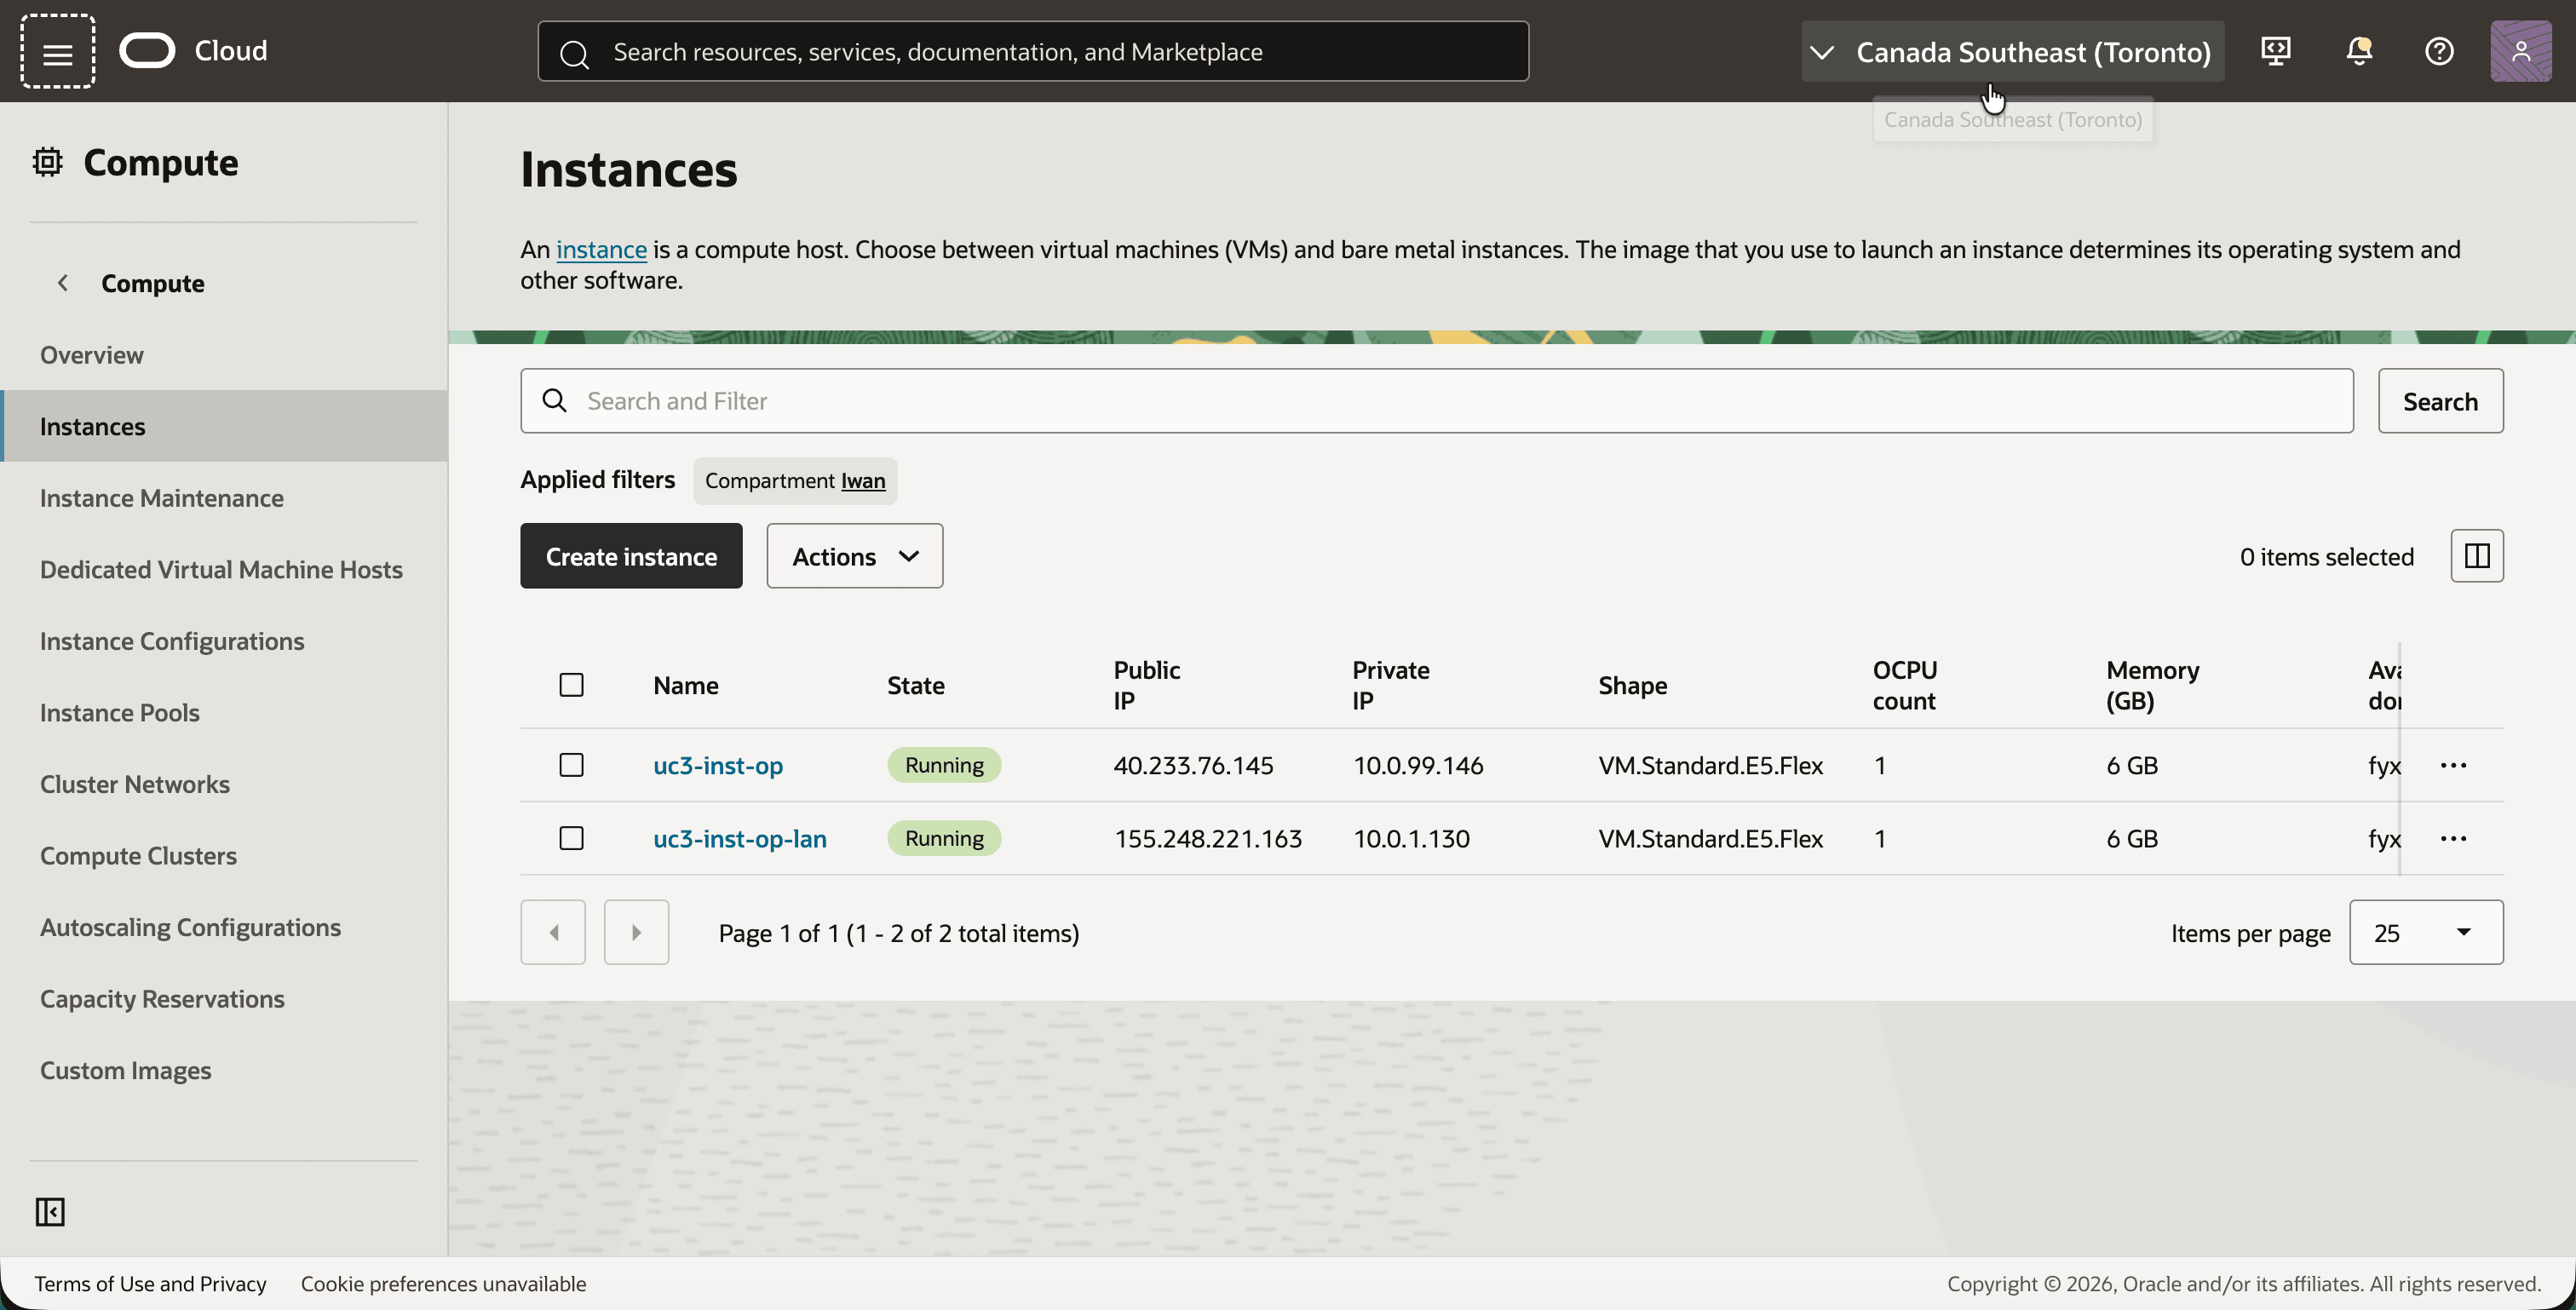
- Abra o menu de navegação, clique em Compute e depois em Instâncias.
- Observe as duas instâncias:
uc3-inst-op, o roteador Libreswan, com o endereço IP público40.233.76.145e o endereço IP privado10.0.99.146na sub-rede WAN. Ele tem uma segunda VNIC na sub-rede LAN com o endereço IP10.0.1.164.uc3-inst-op-lan, um host na LAN, com o endereço IP privado10.0.1.130.
[!] OBSERVAÇÃO] A instância
uc3-inst-opencaminha o tráfego que não é endereçado a si mesma. Para que isso funcione, a opção Ignorar verificação de origem/destino deve ser ativada em suas VNICs e o encaminhamento de IP deve ser ativado no sistema operacional (net.ipv4.ip_forward = 1).
Etapa 03: Configurar as listas de segurança
As listas de segurança devem permitir dois tipos de tráfego: o próprio túnel IPSec e o ping que usamos como teste.
- IPSec: porta UDP
500(IKE), porta UDP4500(passagem NAT) e o protocolo ESP. - ICMP: dos intervalos privados. Por causa da tradução, um ping on-premises chega à OCI com um endereço de origem em
192.168.20.0/24e um ping da OCI chega on-premises com um endereço de origem em192.168.10.0/24.
O laboratório permite ICMP de todas as três faixas privadas. Isso é mais amplo do que este tutorial precisa. No lado do OCI, a única faixa que importa é o CIDR de sombra local 192.168.20.0/24. No lado on-premises simulado, você precisa do CIDR de sombra 192.168.10.0/24 do OCI e também do 10.0.1.0/24 local, porque o tráfego dos hosts de LAN passa pela VNIC de LAN do roteador Libreswan e a lista de segurança também é verificada lá.
- No
uc3-vcn-oci, clique na guia Segurança e clique na lista de segurança padrão. - Clique na guia Regras de segurança.
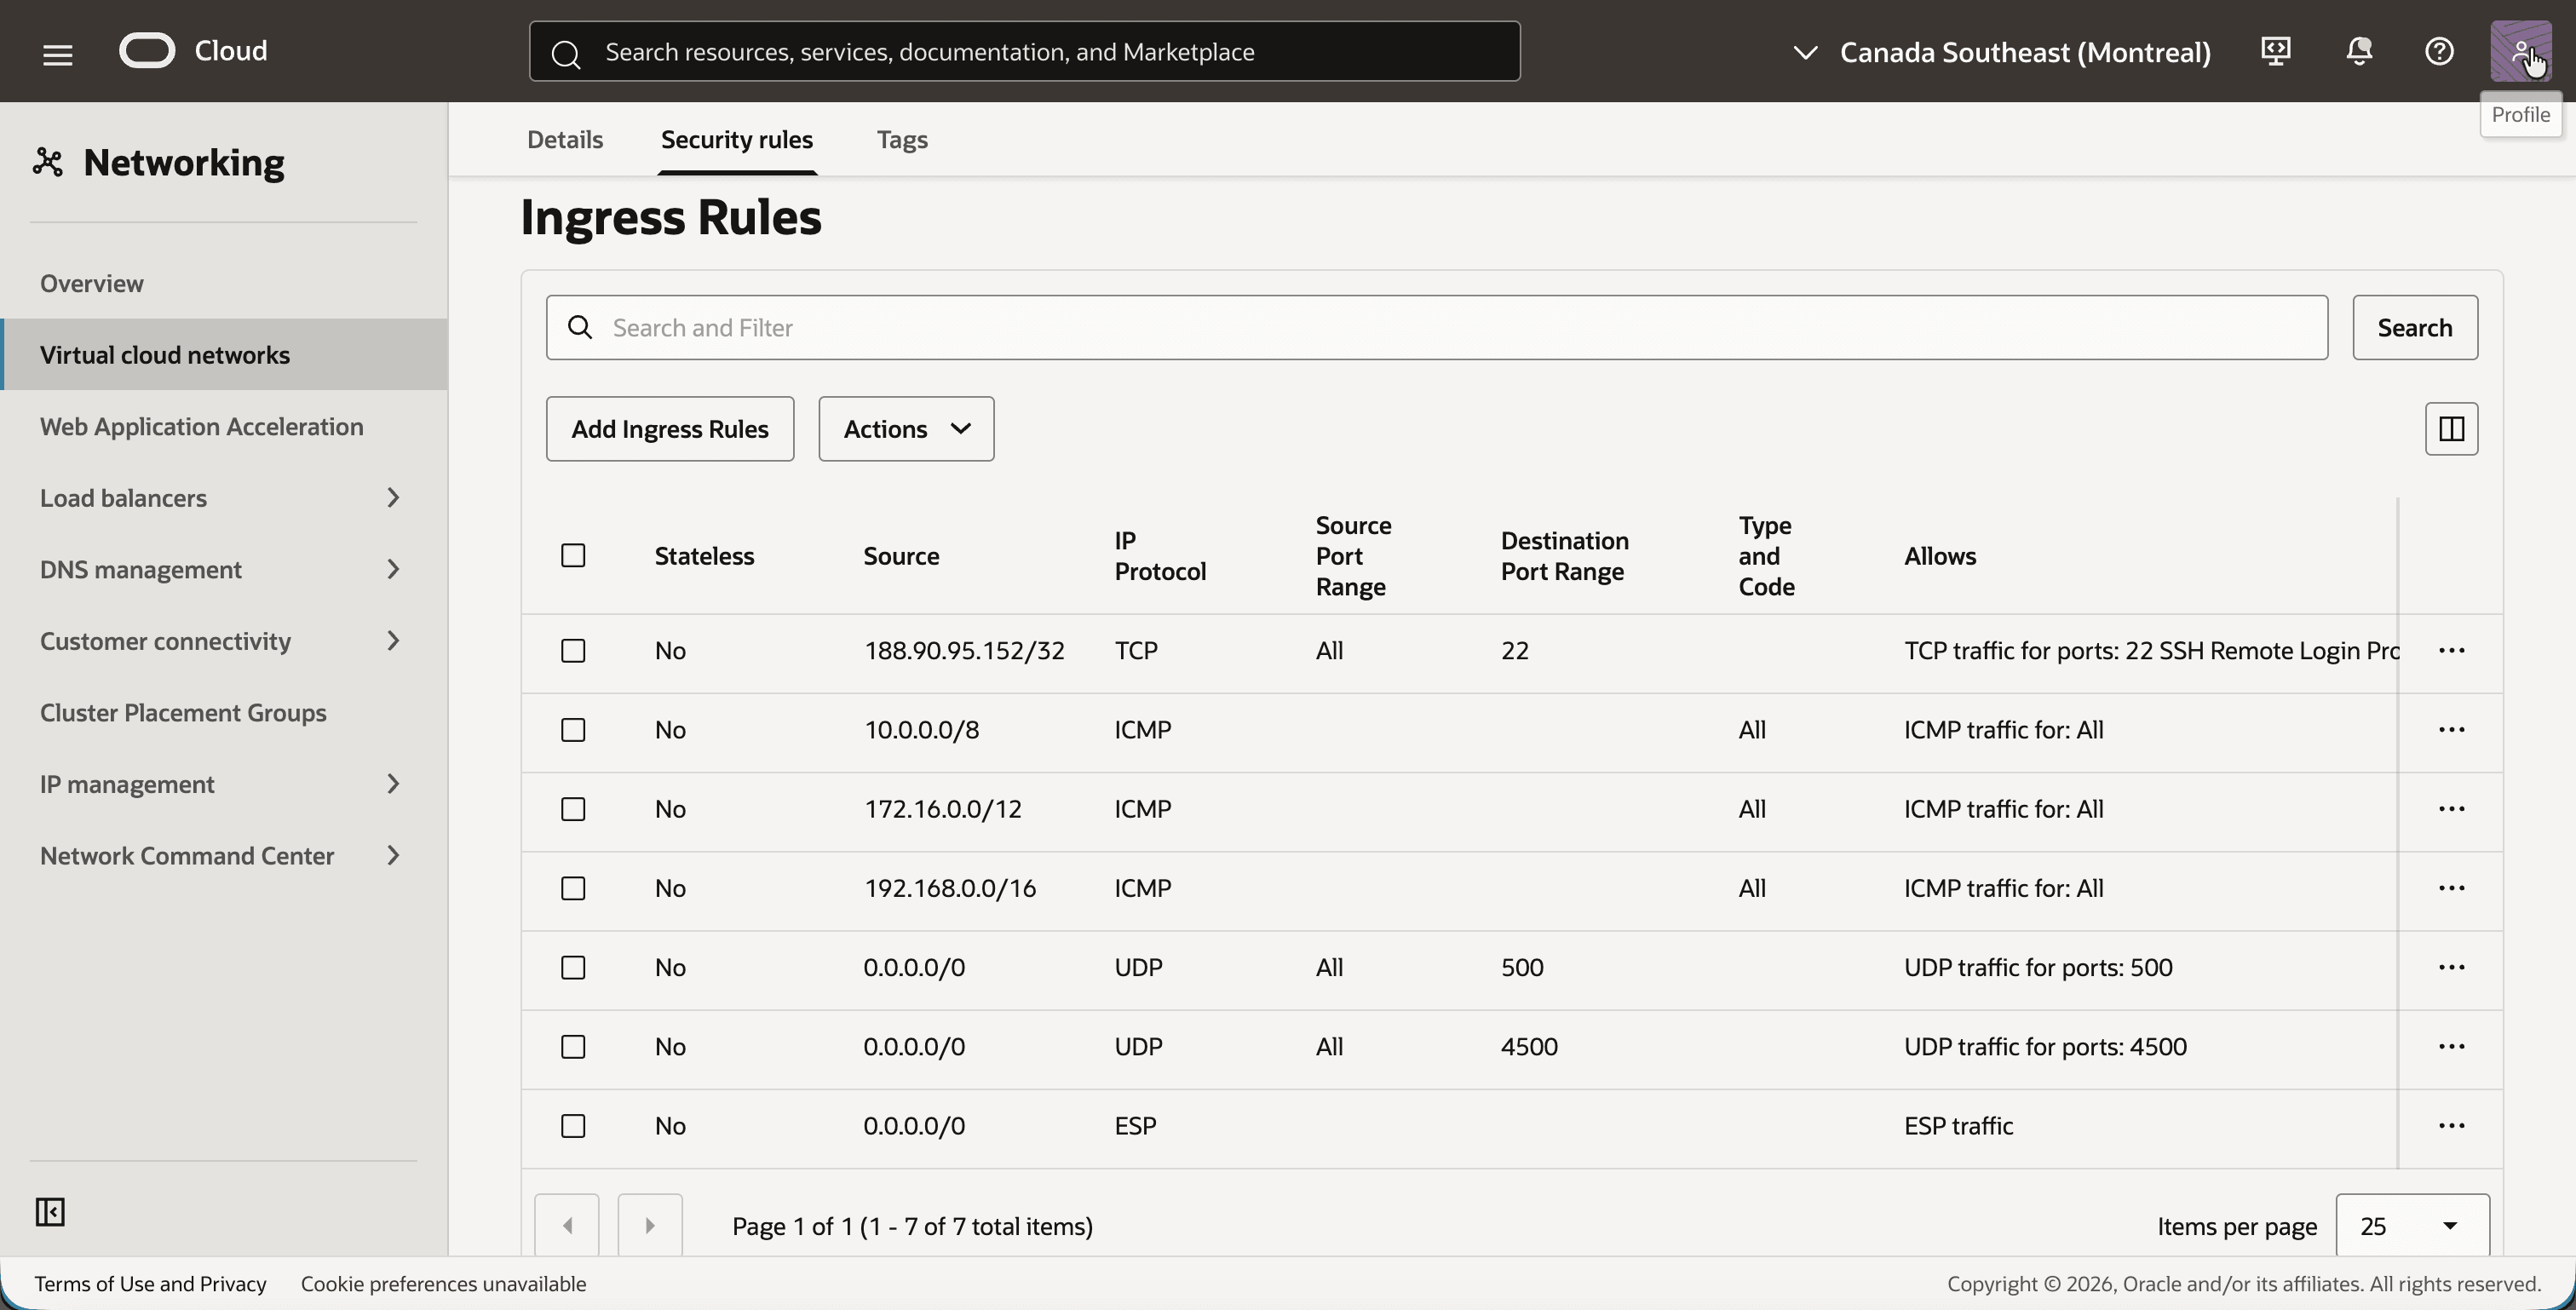
- Certifique-se de que a lista de segurança tenha as seguintes regras de entrada e adicione as que estão faltando:
- Porta
22do TCP do seu próprio endereço IP público, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16. - UDP porta
500, UDP porta4500e ESP da0.0.0.0/0.
- Porta
- Abra a lista de segurança padrão de
uc3-vcn-onpremda mesma maneira. - Certifique-se de que ele tenha as mesmas regras de entrada.
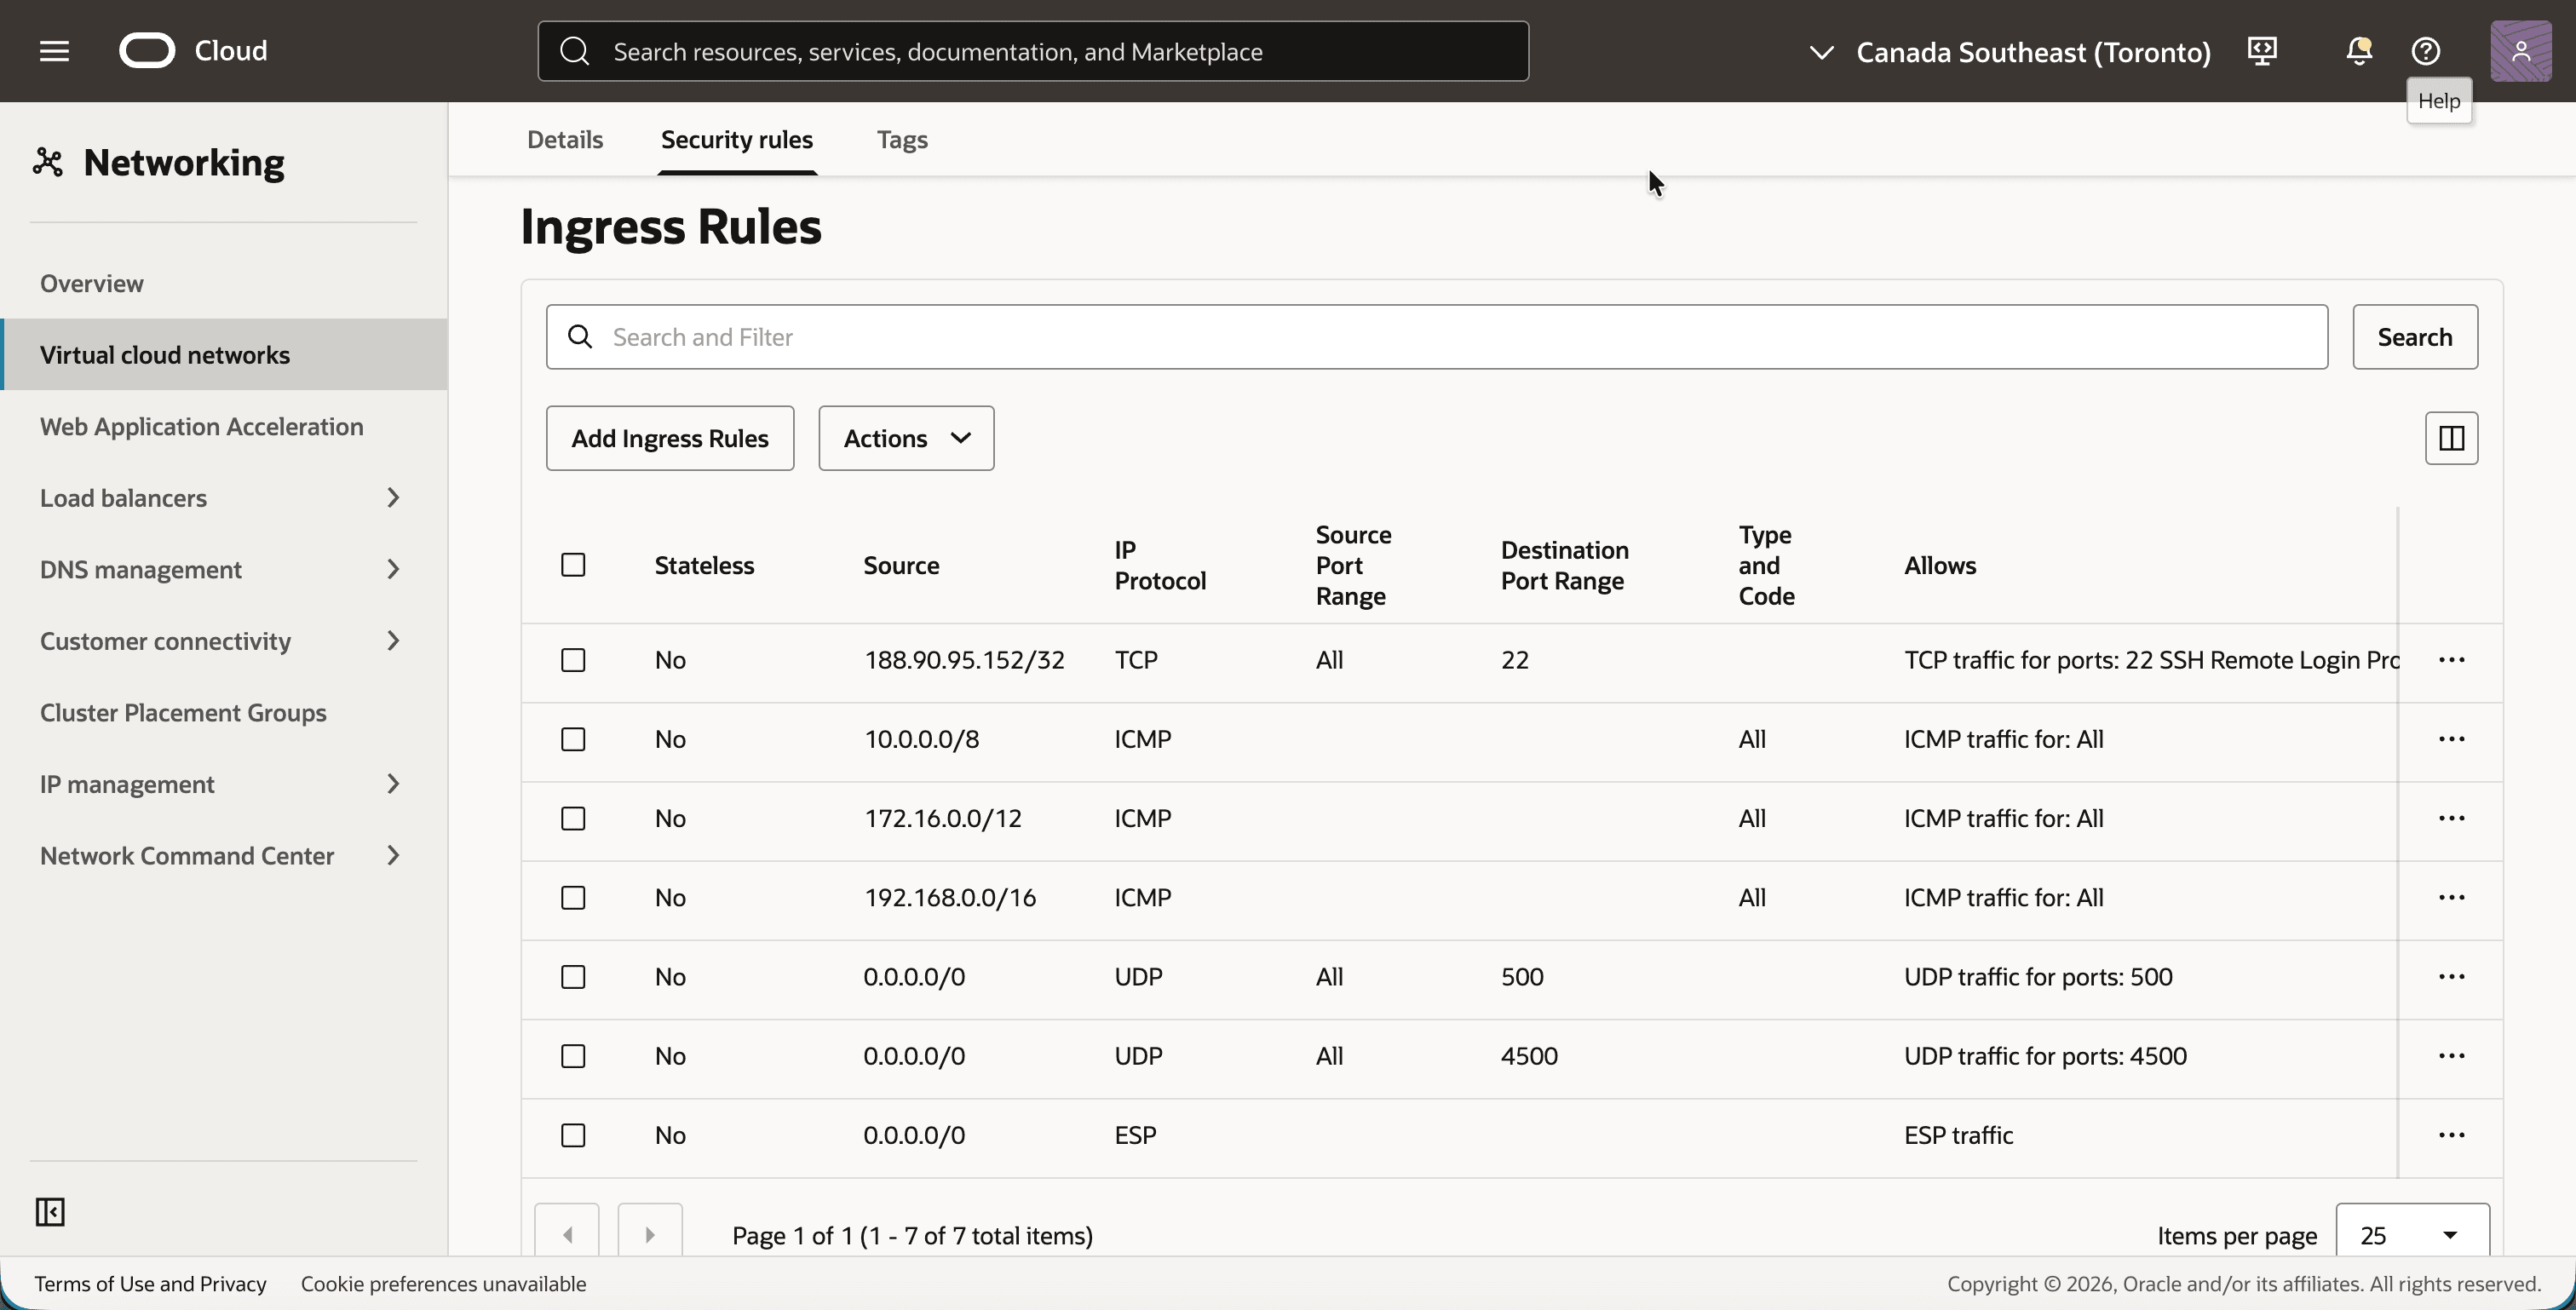
[!] OBSERVAÇÃO] No OCI, as regras IPSec não são necessárias porque os túneis terminam no DRG e não em uma instância na VCN. Eles são necessários no lado on-premises simulado, onde os túneis terminam na instância do Libreswan.
Etapa 04: Configurar o roteamento no local
Os hosts locais devem saber como acessar o OCI. Eles usam o CIDR de sombra do OCI, 192.168.10.0/24, e a rota para ele aponta para o roteador local. O próprio roteador aprende esse prefixo com BGP na Etapa 08.
- Em
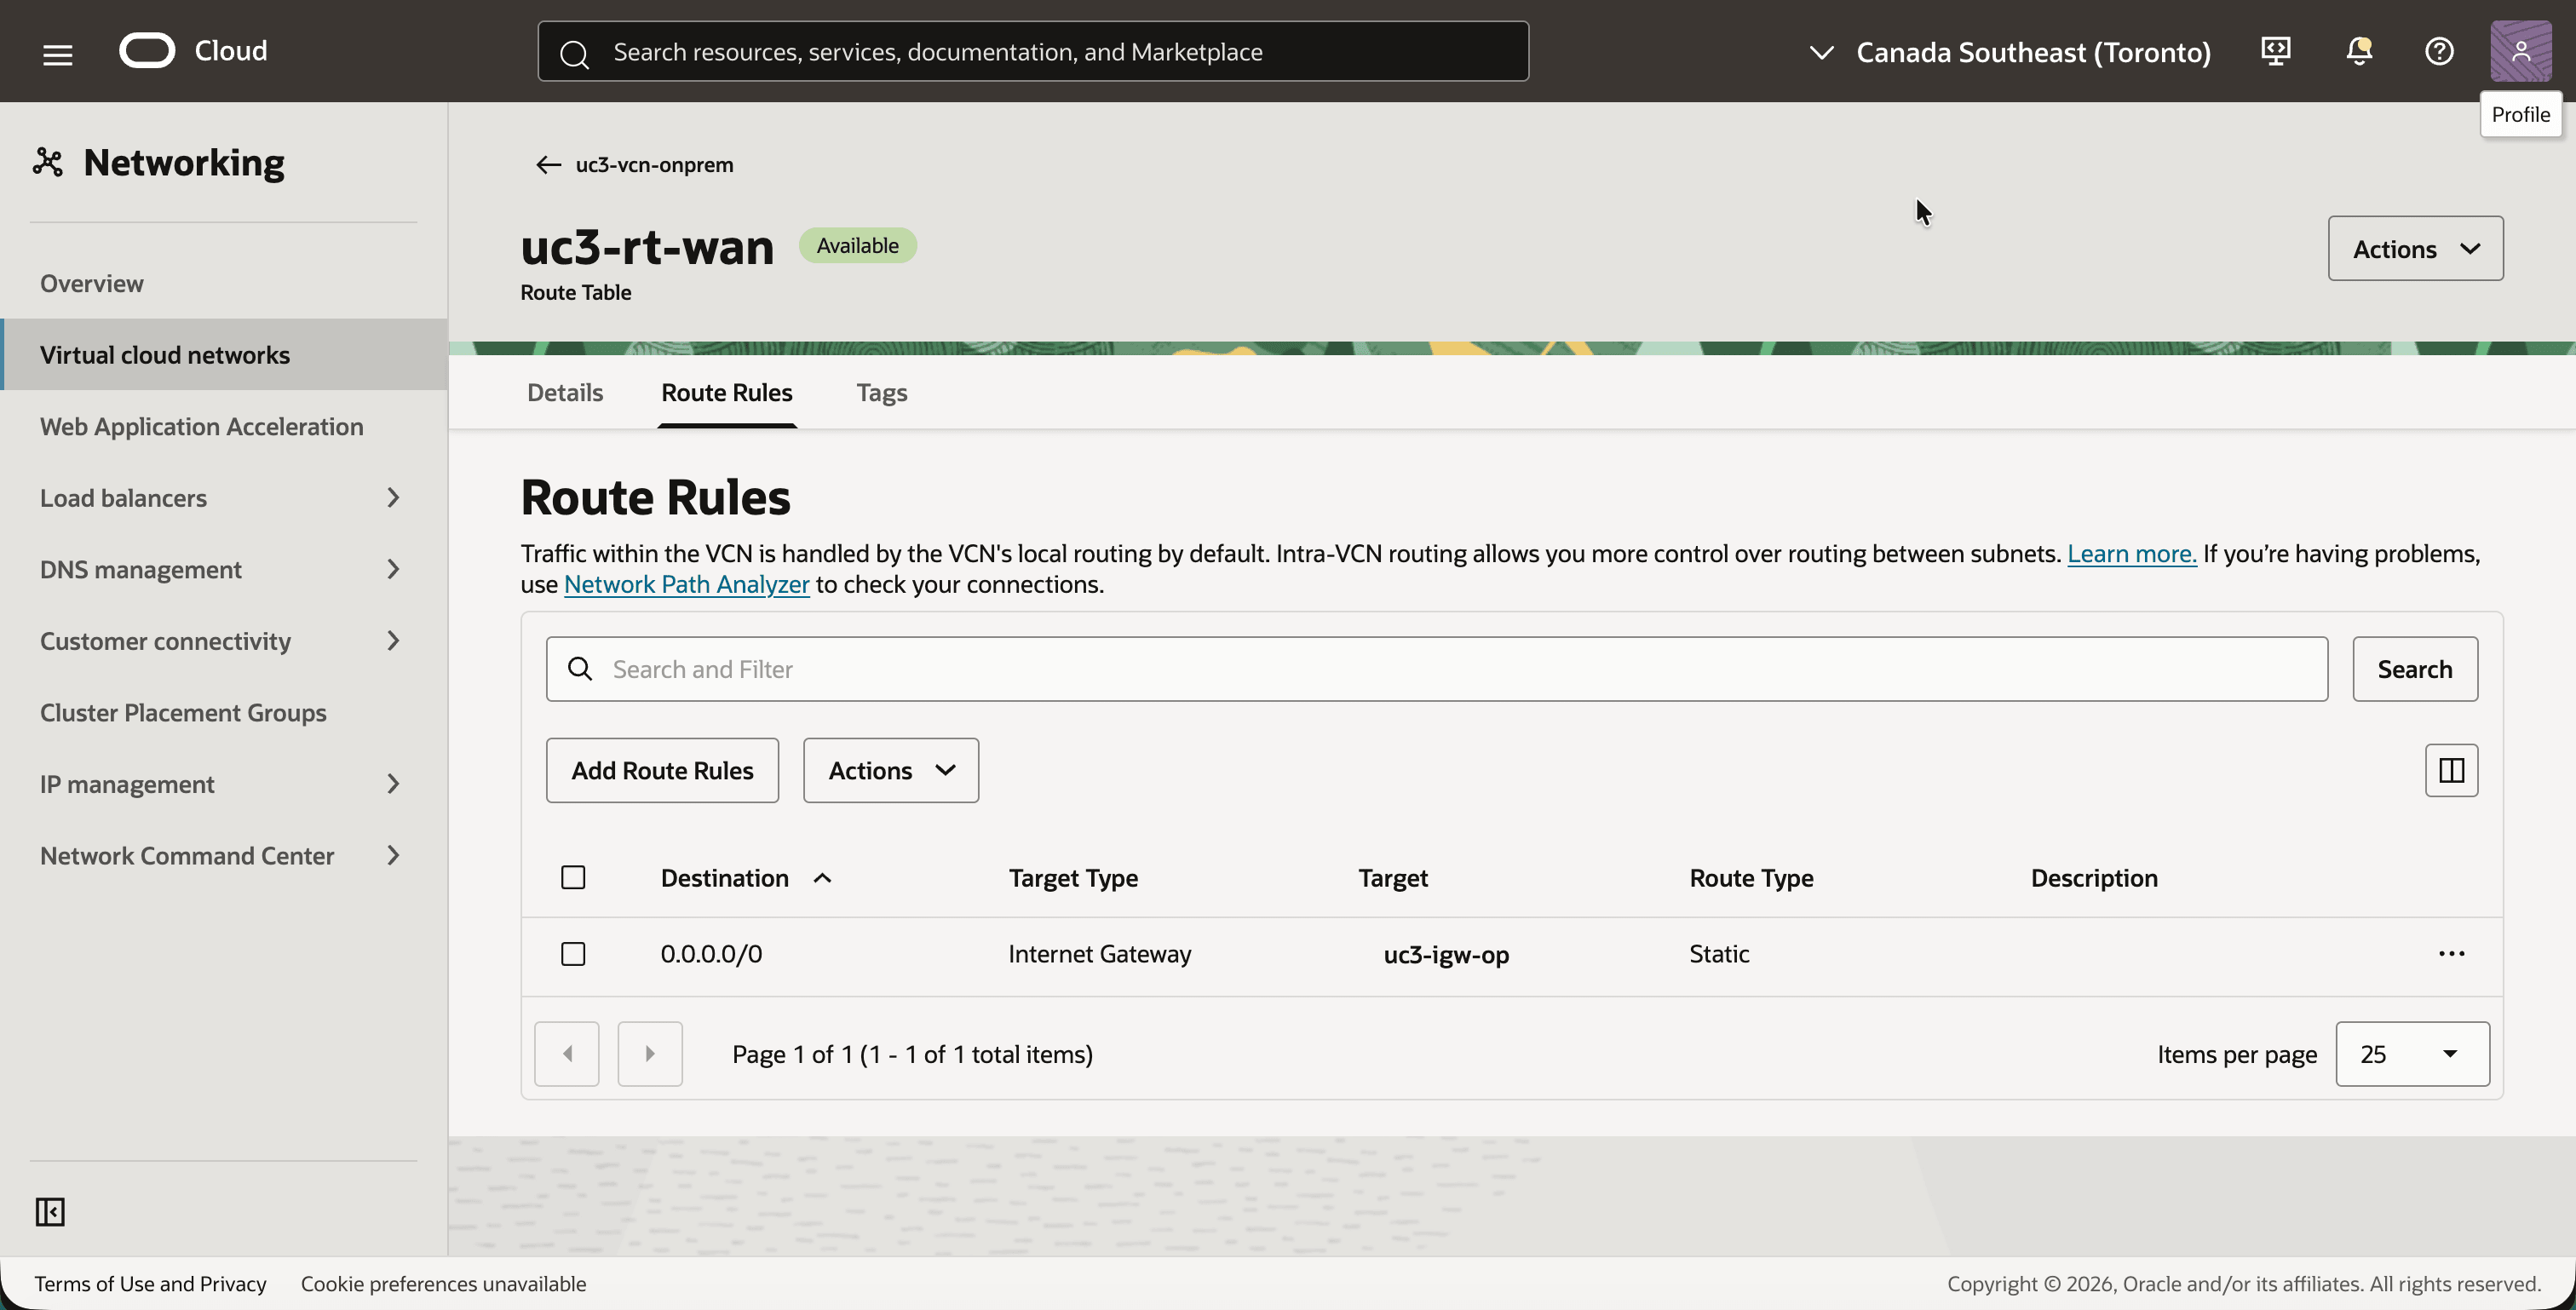
uc3-vcn-onprem, clique na guia Roteamento e clique na tabela de roteamentouc3-rt-wan. Esta é a tabela de roteamento da sub-rede WAN. - Observe a regra de roteamento única
0.0.0.0/0com o destinouc3-igw-op. O roteador o usa para acessar os pontos finais da VPN da Oracle pela internet.
- Volte e clique na tabela de roteamento
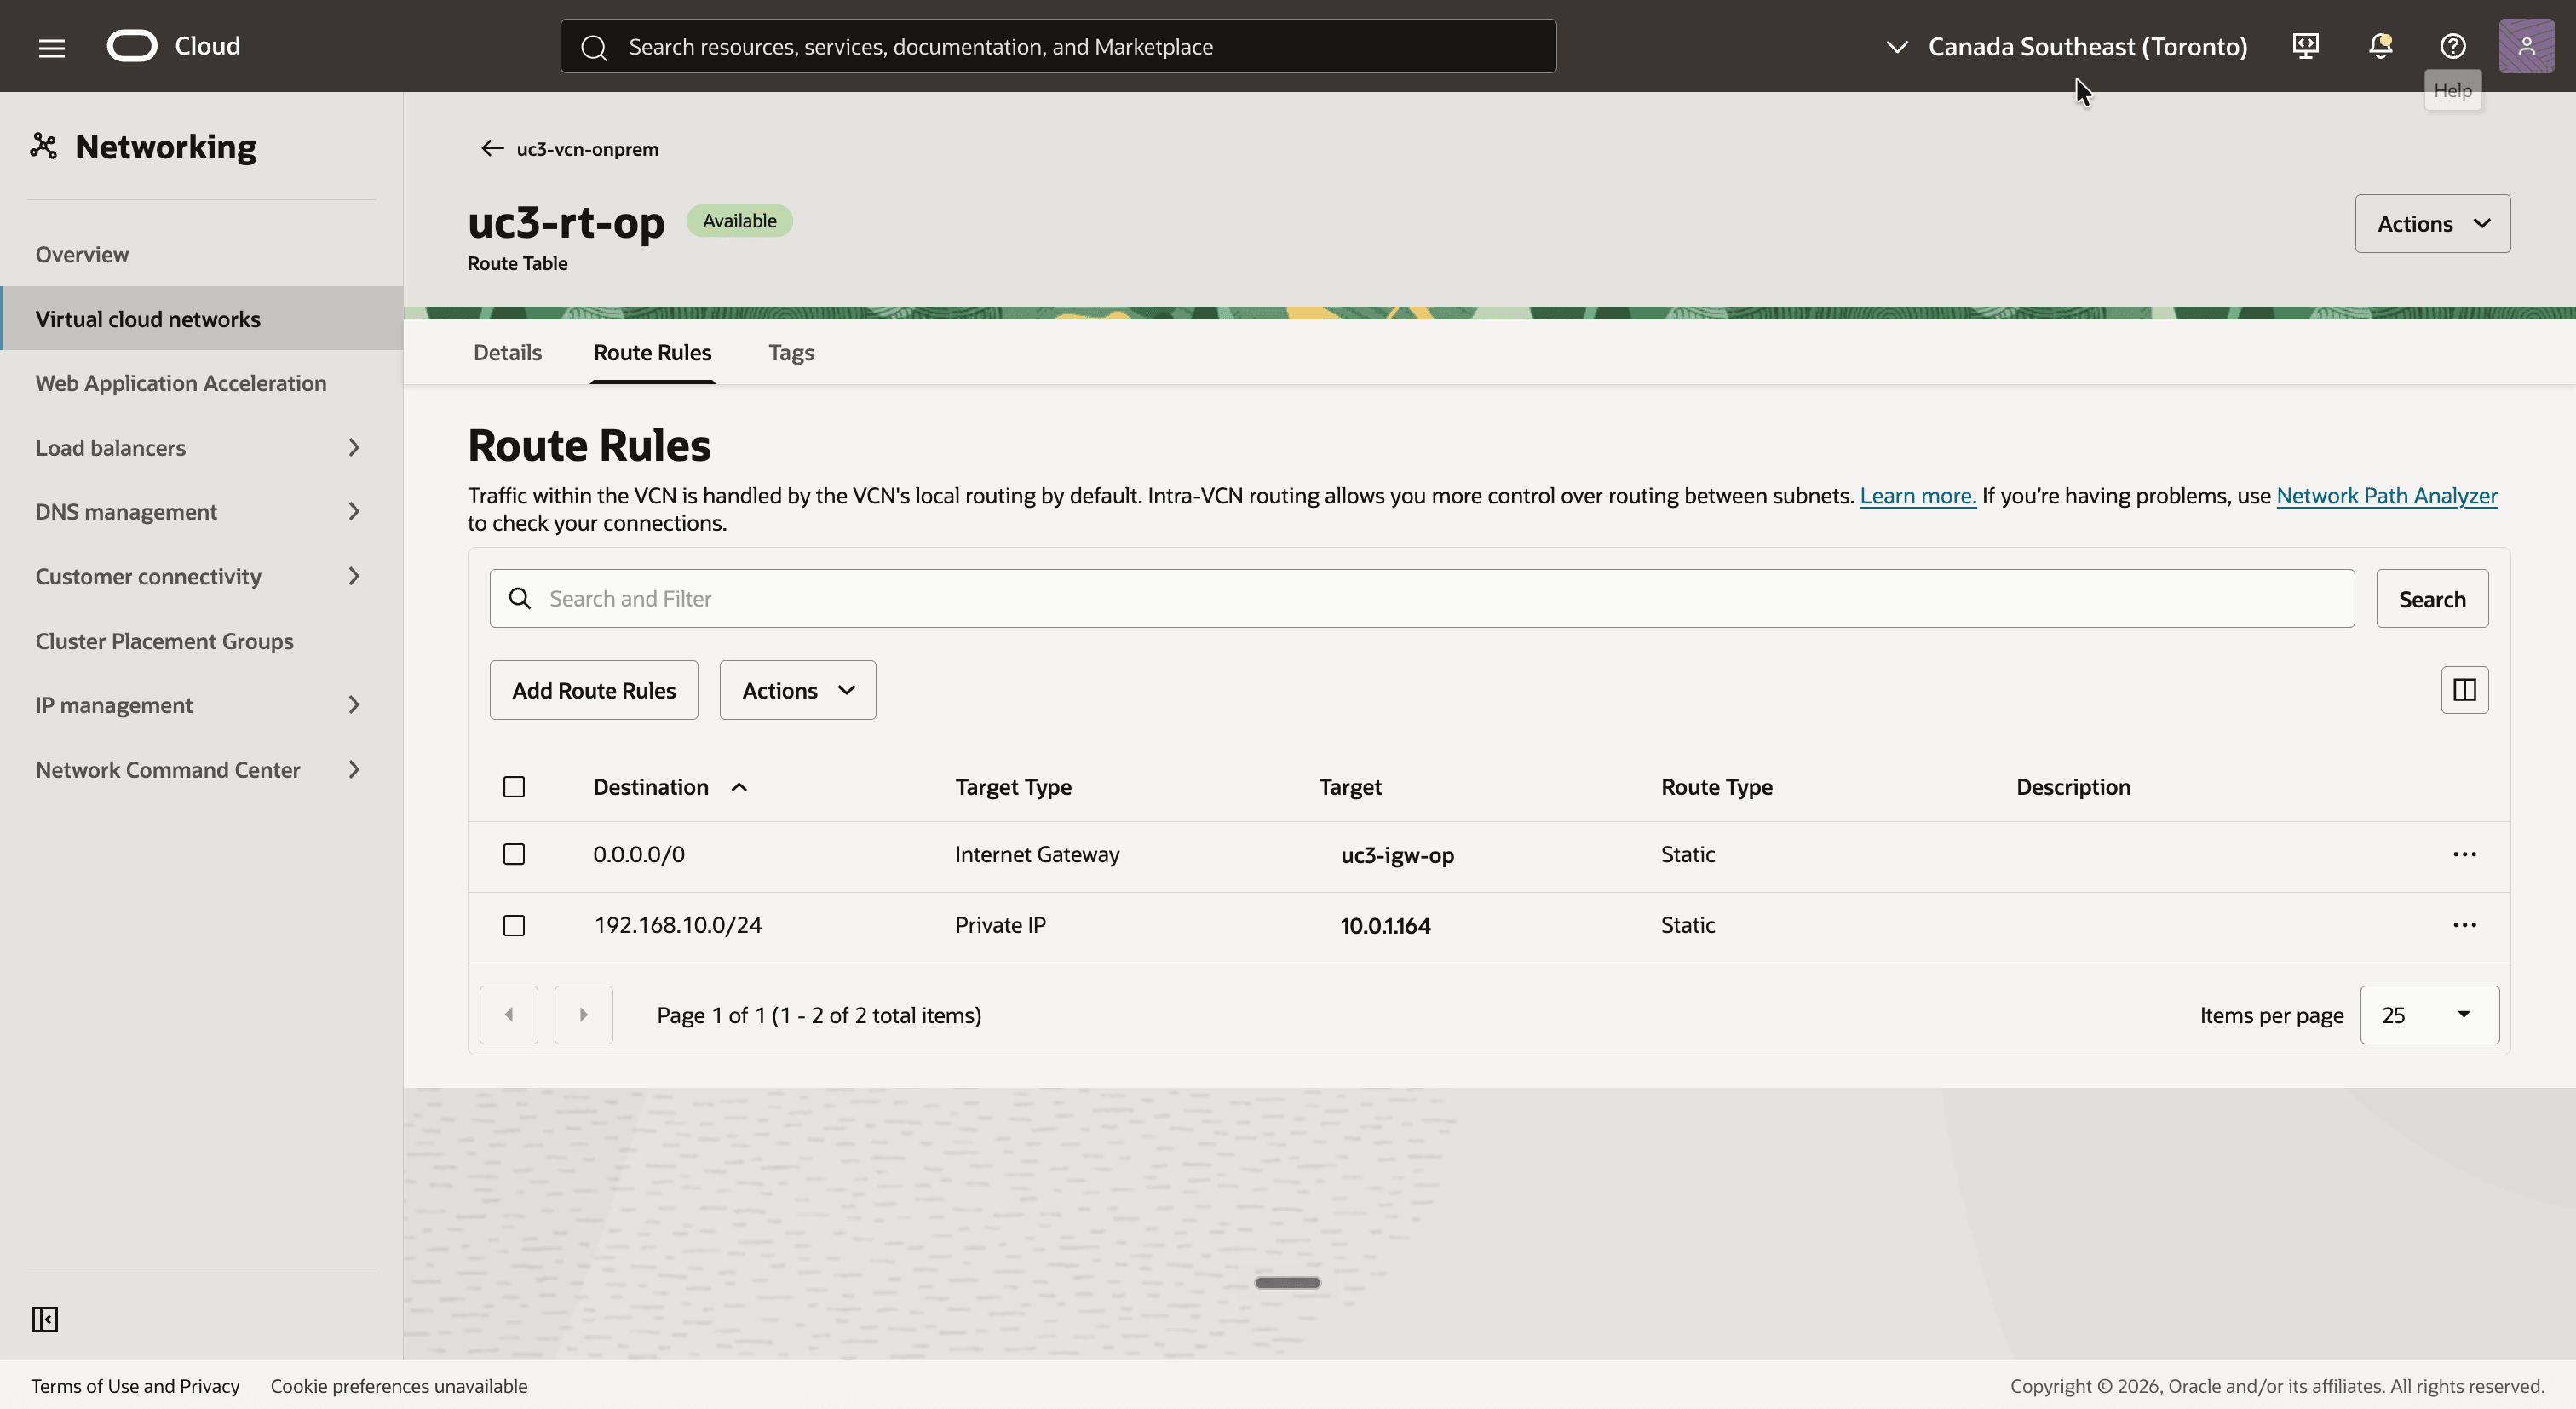
uc3-rt-op. Esta é a tabela de roteamento da sub-rede LAN. - Adicione uma regra de roteamento para o CIDR de sombra do lado do OCI, de modo que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc3-igw-op, para acesso SSH pela internet.192.168.10.0/24(o CIDR de sombra do lado do OCI) com o tipo de destino IP Privado e o destino10.0.1.164, o endereço LAN do roteador Libreswan.
Etapa 05: Criar o DRG e anexar a VCN
De volta à OCI, criamos o DRG. Ele obtém um anexo de VCN agora, e dois anexos de túnel IPSec são adicionados automaticamente na próxima etapa.
- Selecione a região Sudeste do Canadá (Montreal).
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
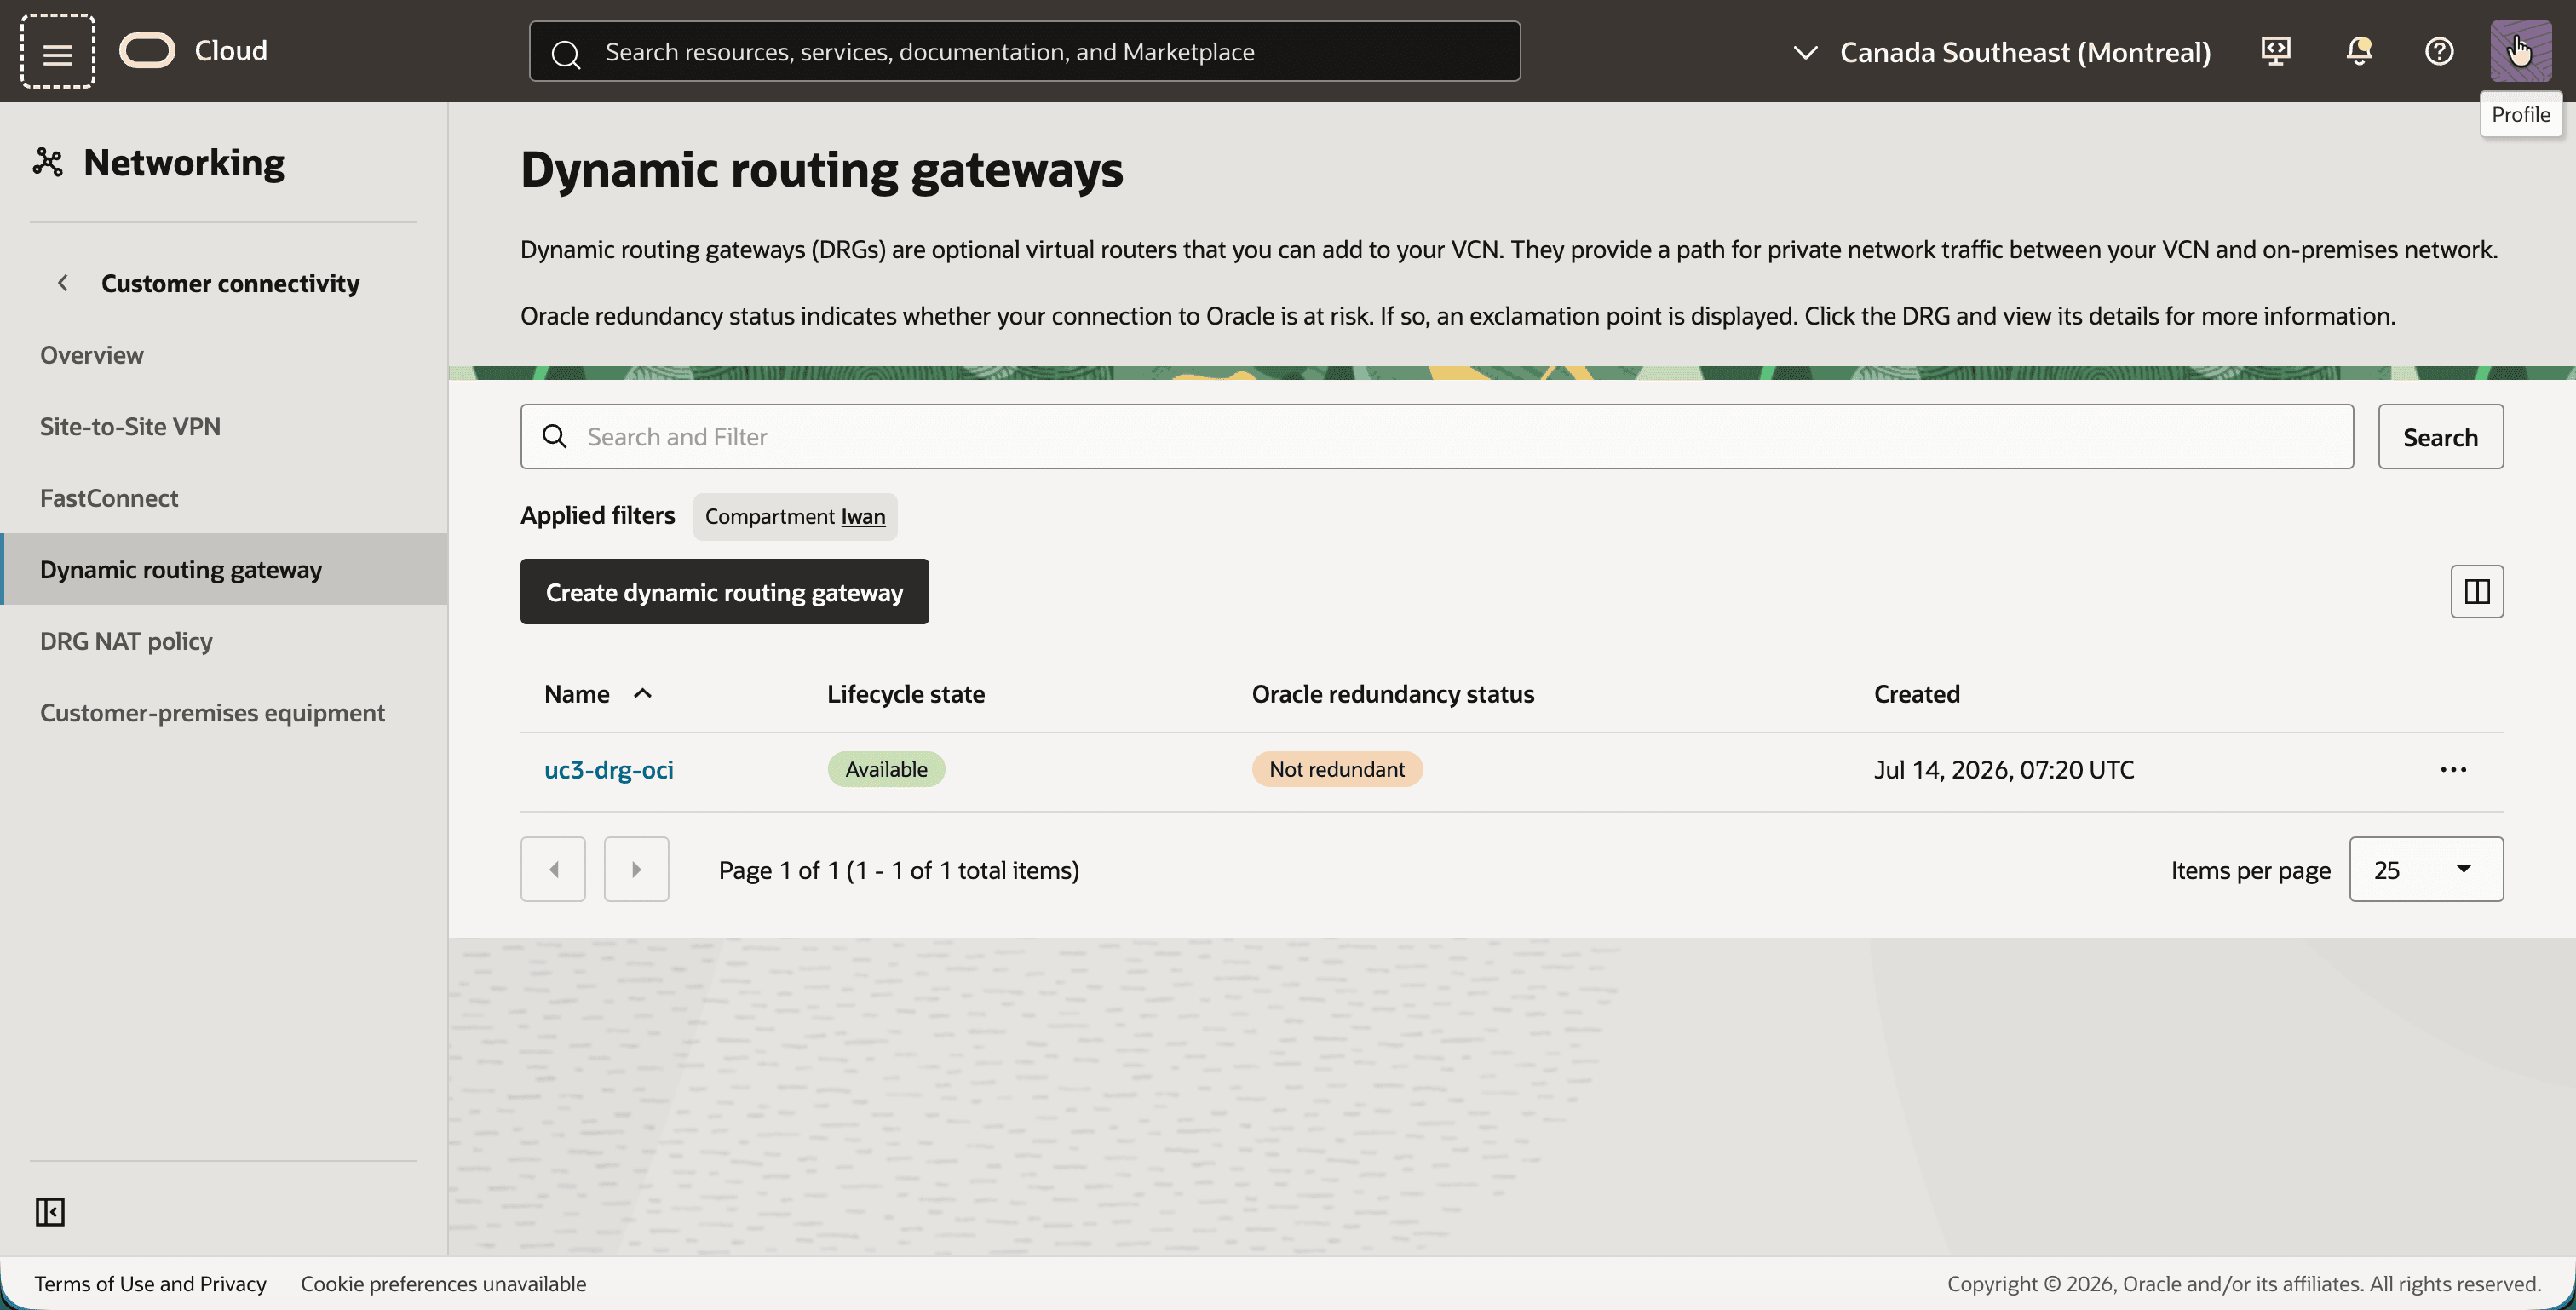
- Clique no botão Criar gateway de roteamento dinâmico e crie um DRG com o nome
uc3-drg-oci. - Observe que o DRG está Disponível.
- Clique no
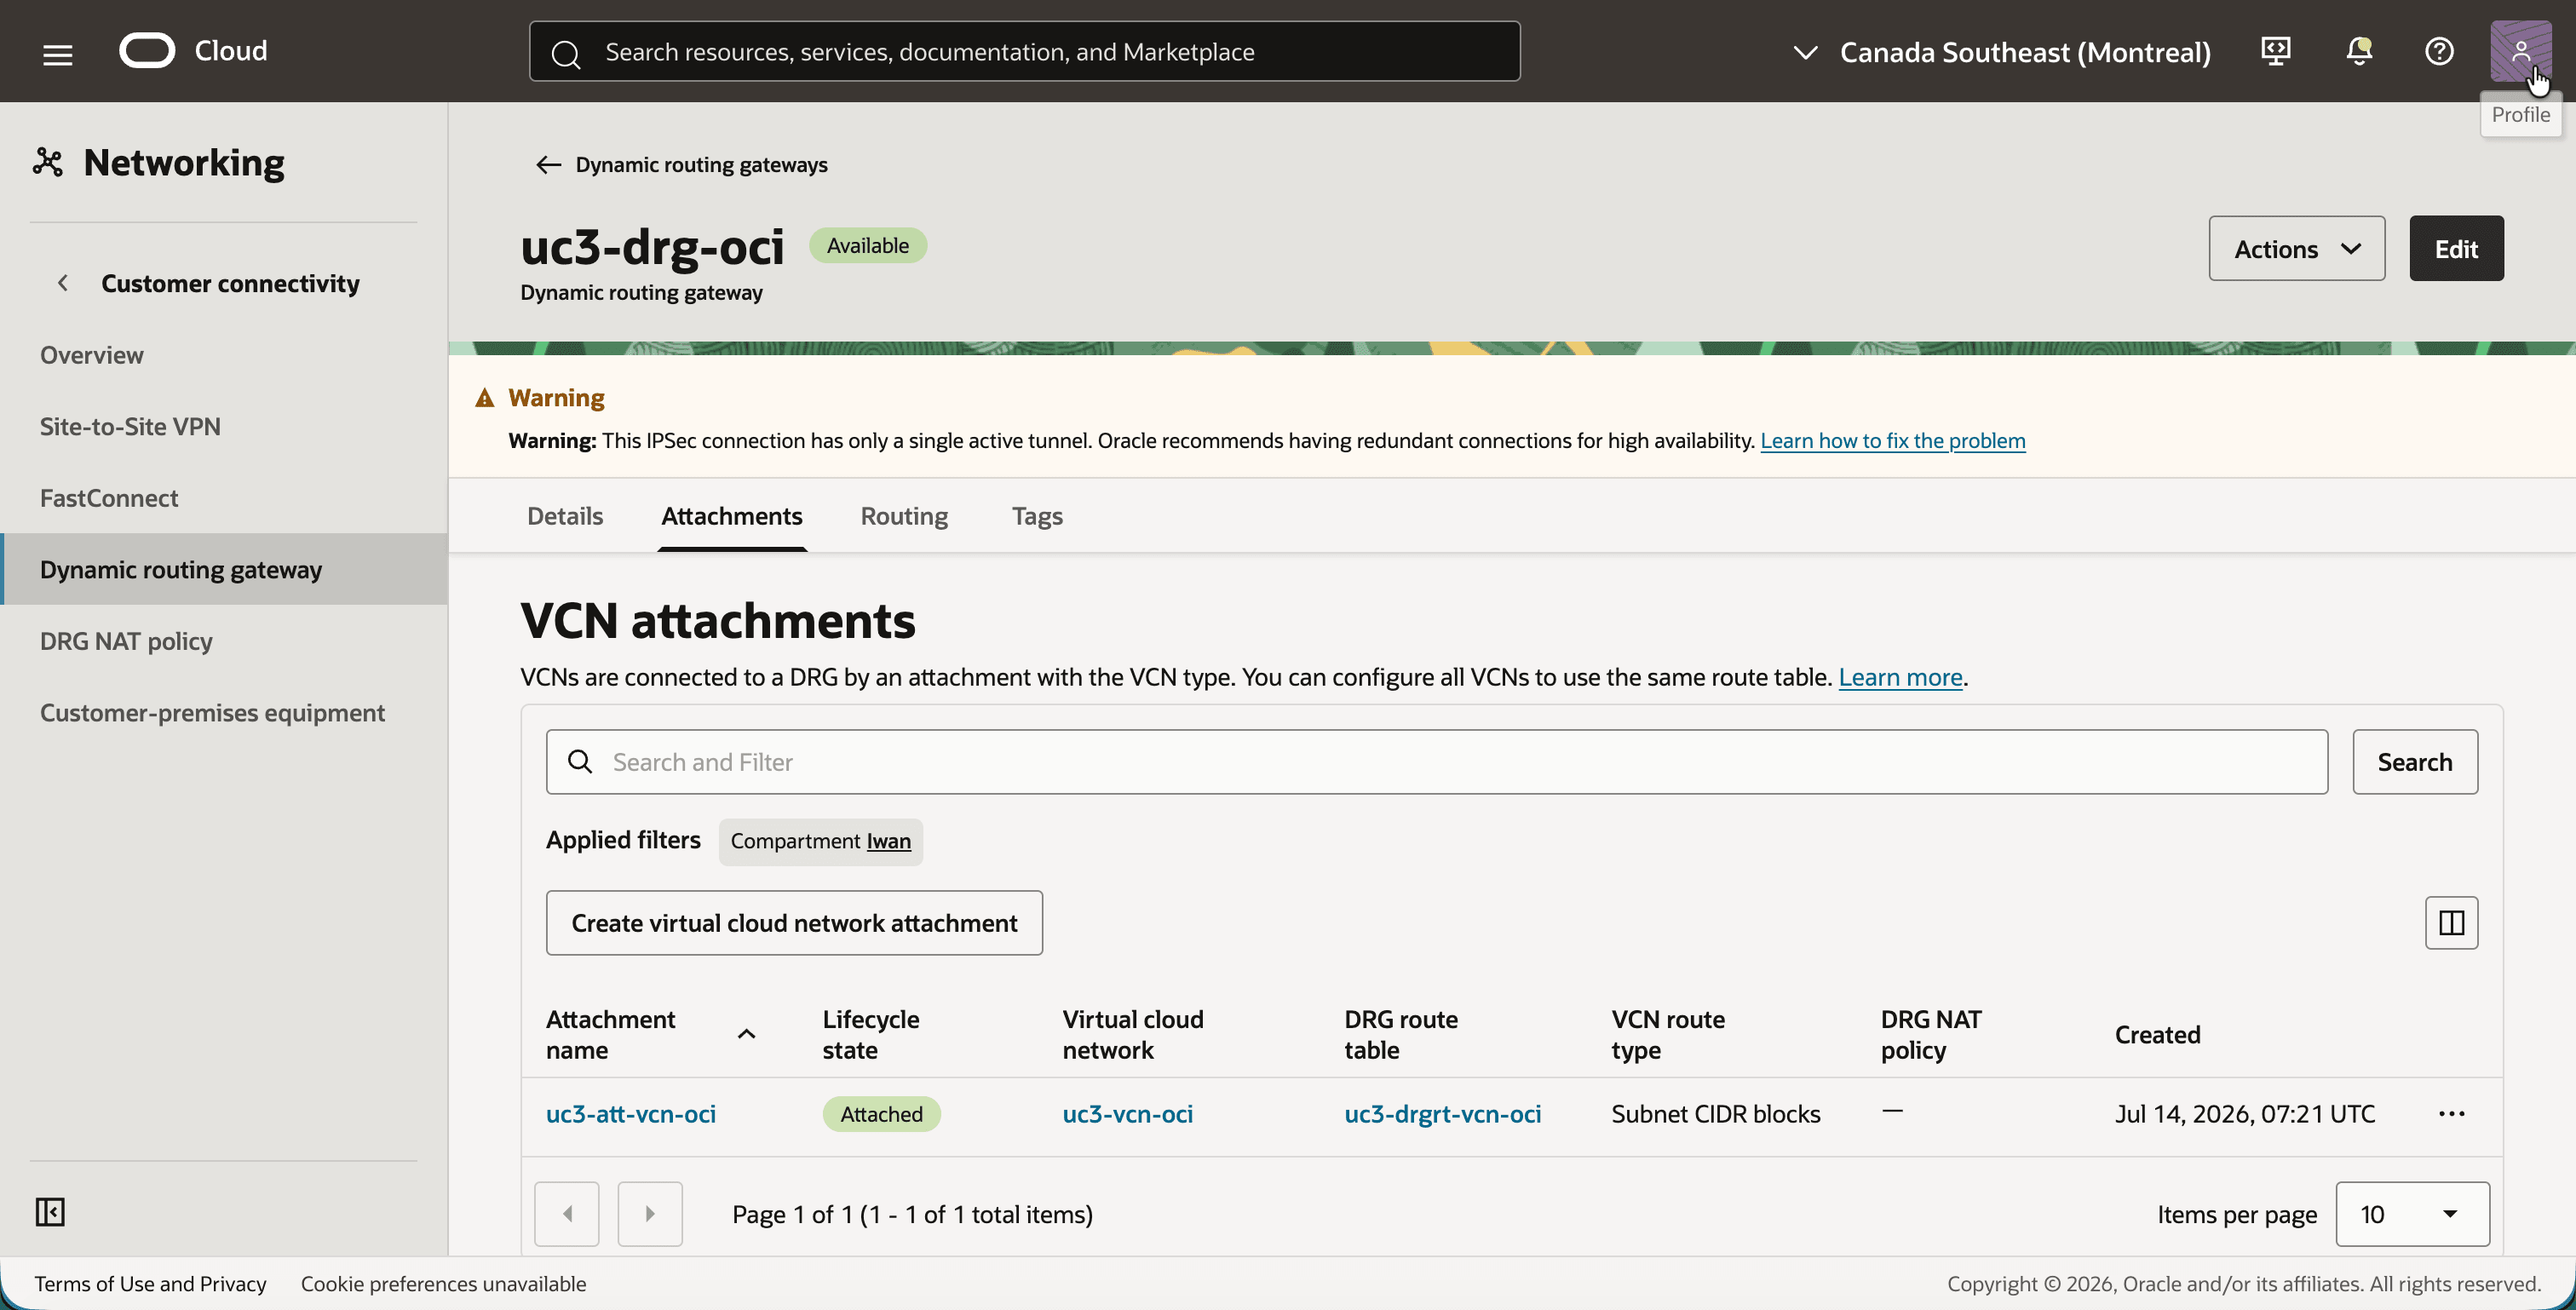
uc3-drg-ocie clique na guia Anexos. - Clique no botão Criar anexo de rede virtual na nuvem e crie o anexo
uc3-att-vcn-ocipara a VCNuc3-vcn-oci. - Observe que o anexo usa a tabela de roteamento DRG
uc3-drgrt-vcn-ocie que ele não tem nenhuma política NAT DRG. As tabelas de roteamento do DRG são configuradas na Etapa 09.
- Clique no anexo
uc3-att-vcn-oci. - Observe a tabela de roteamento do DRG
uc3-drgrt-vcn-ocie o campo vazio Política de NAT do DRG.
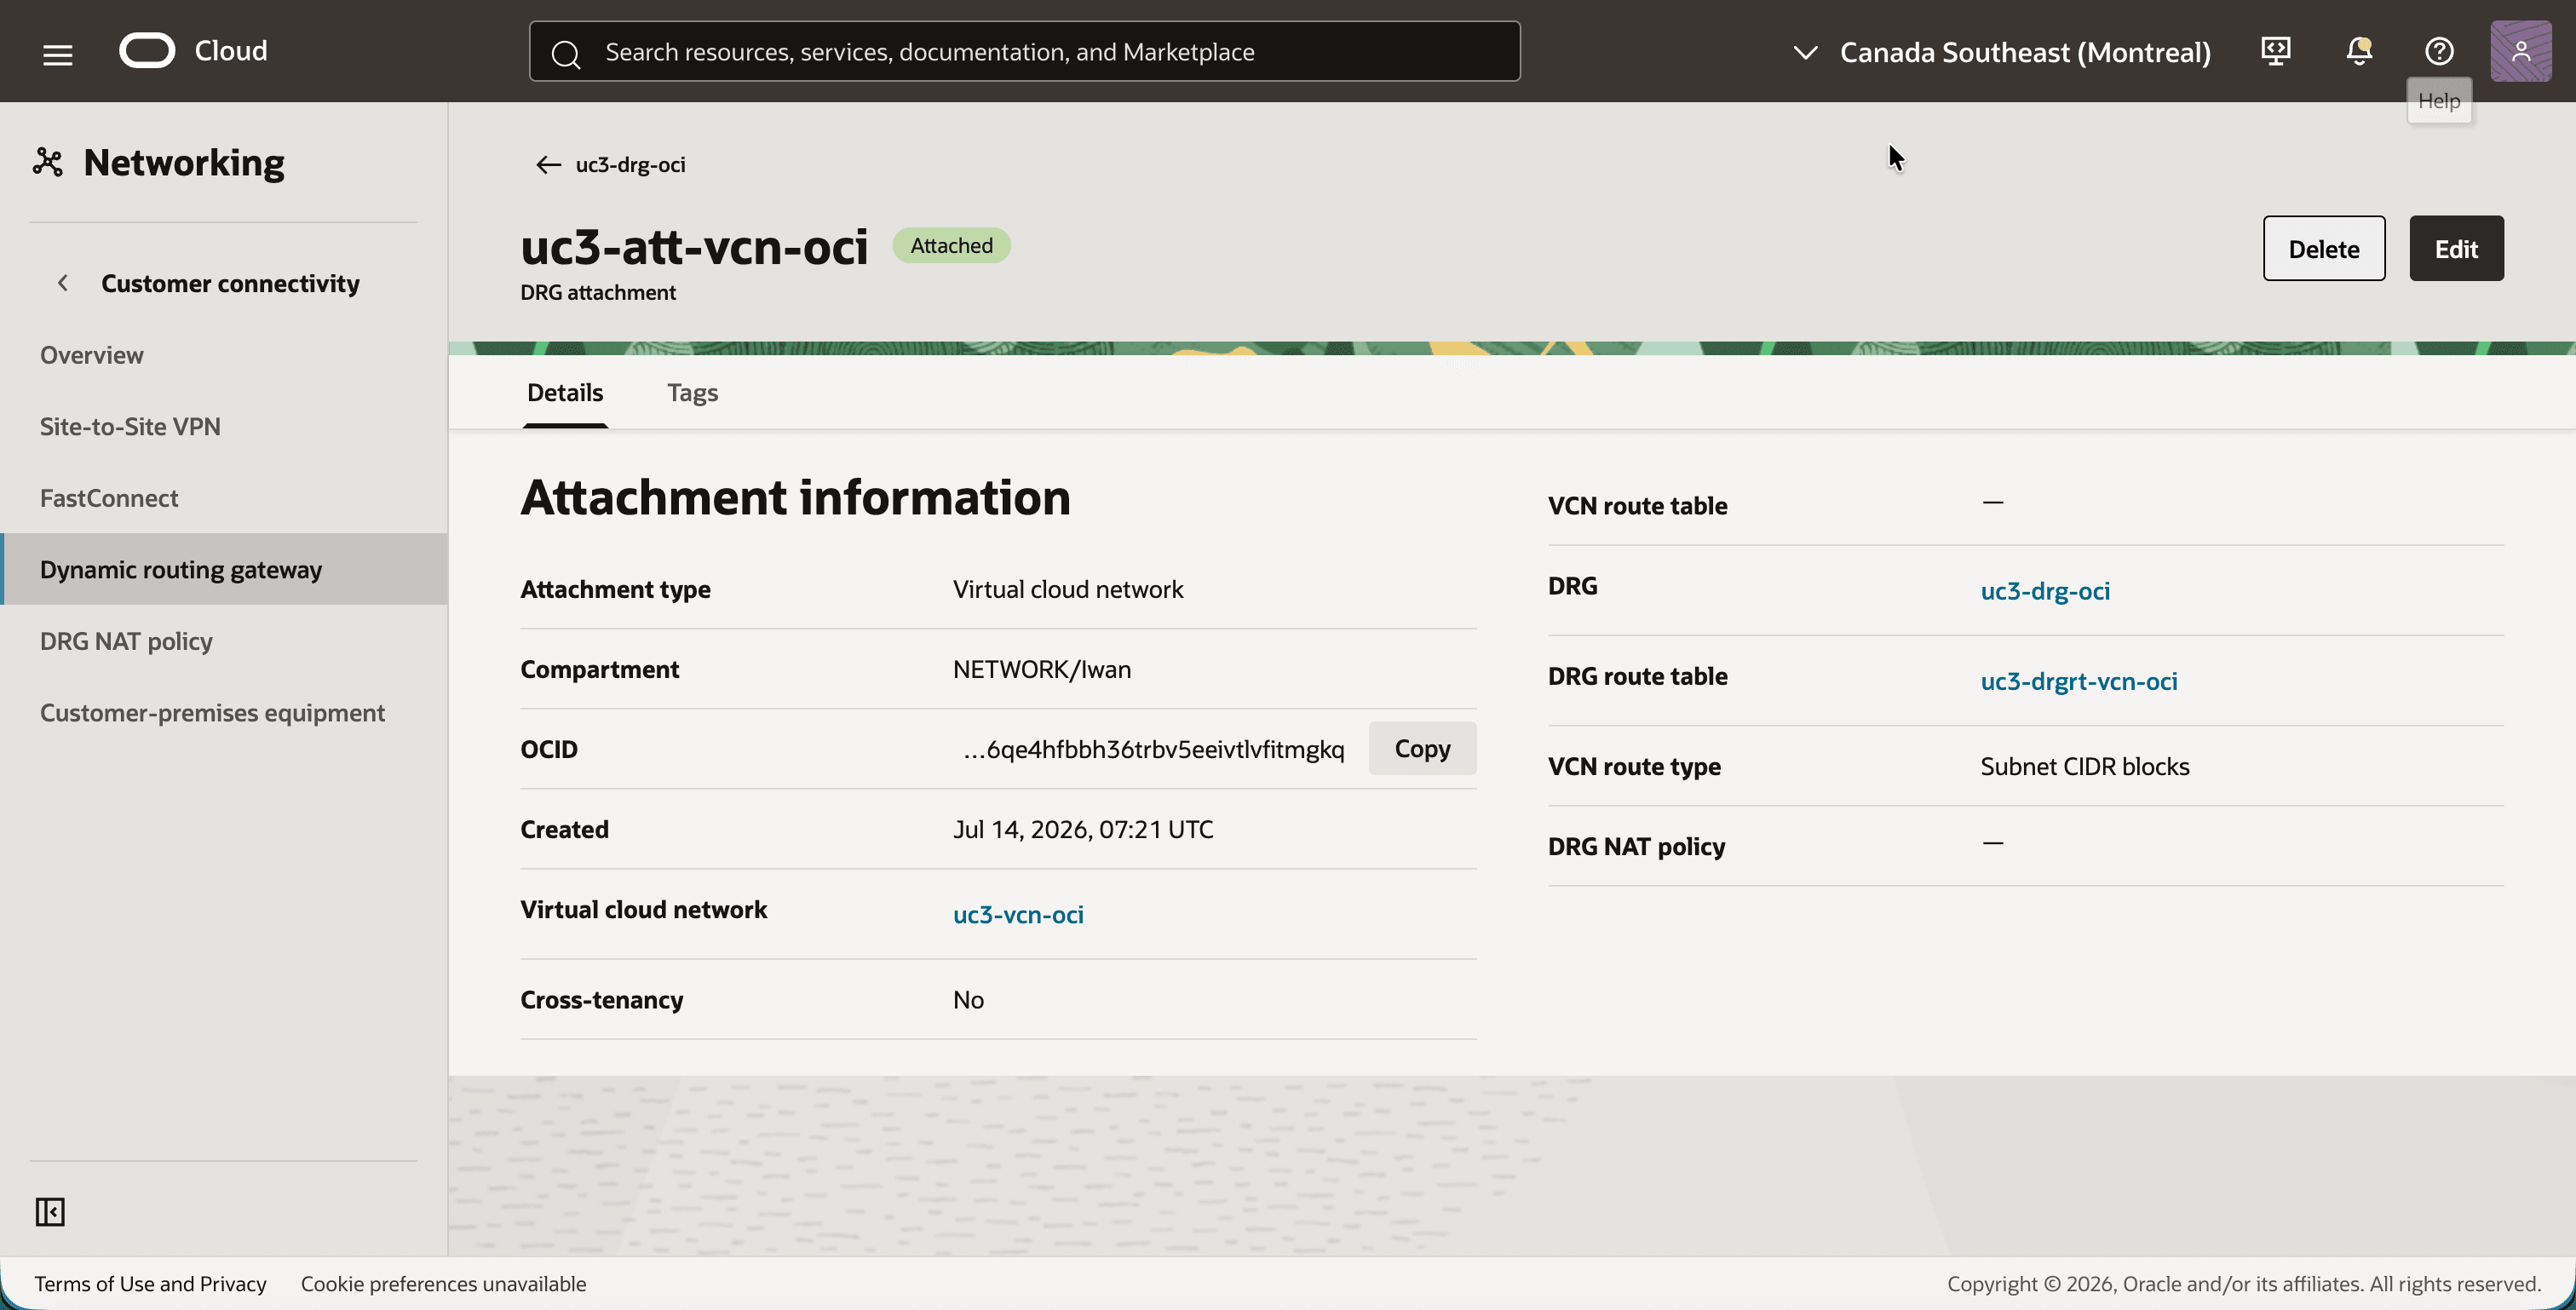
[!] NOTA] As capturas de tela do DRG foram tiradas enquanto um dos dois túneis estava inativo. Elas mostram uma advertência de que a conexão IPSec tem apenas um único túnel ativo, e a lista DRG mostra Não redundante. O aviso desaparece quando ambos os túneis estão ativos.
Etapa 06: Criar a VPN Site a Site com roteamento dinâmico BGP
A VPN Site a Site conecta o DRG ao roteador on-premises. Ele precisa de um objeto CPE (customer-premises equipment) que represente o endereço IP público do roteador e uma conexão IPSec que crie dois túneis para redundância. A diferença com a Parte 3 é o tipo de roteamento dos túneis. Com o roteamento dinâmico BGP, cada túnel obtém:
- Uma interface de túnel interno nas duas extremidades, uma pequena sub-rede que só existe dentro do túnel. A sessão BGP é executada entre esses dois endereços.
- Um número AS BGP para o roteador on-premises. O sistema Oracle sempre usa AS
31898. - Não há domínio de criptografia a ser configurado. Um túnel baseado em rota transporta qualquer tráfego (
0.0.0.0/0em ambos os lados), e as tabelas de roteamento decidem o que vai para ele.
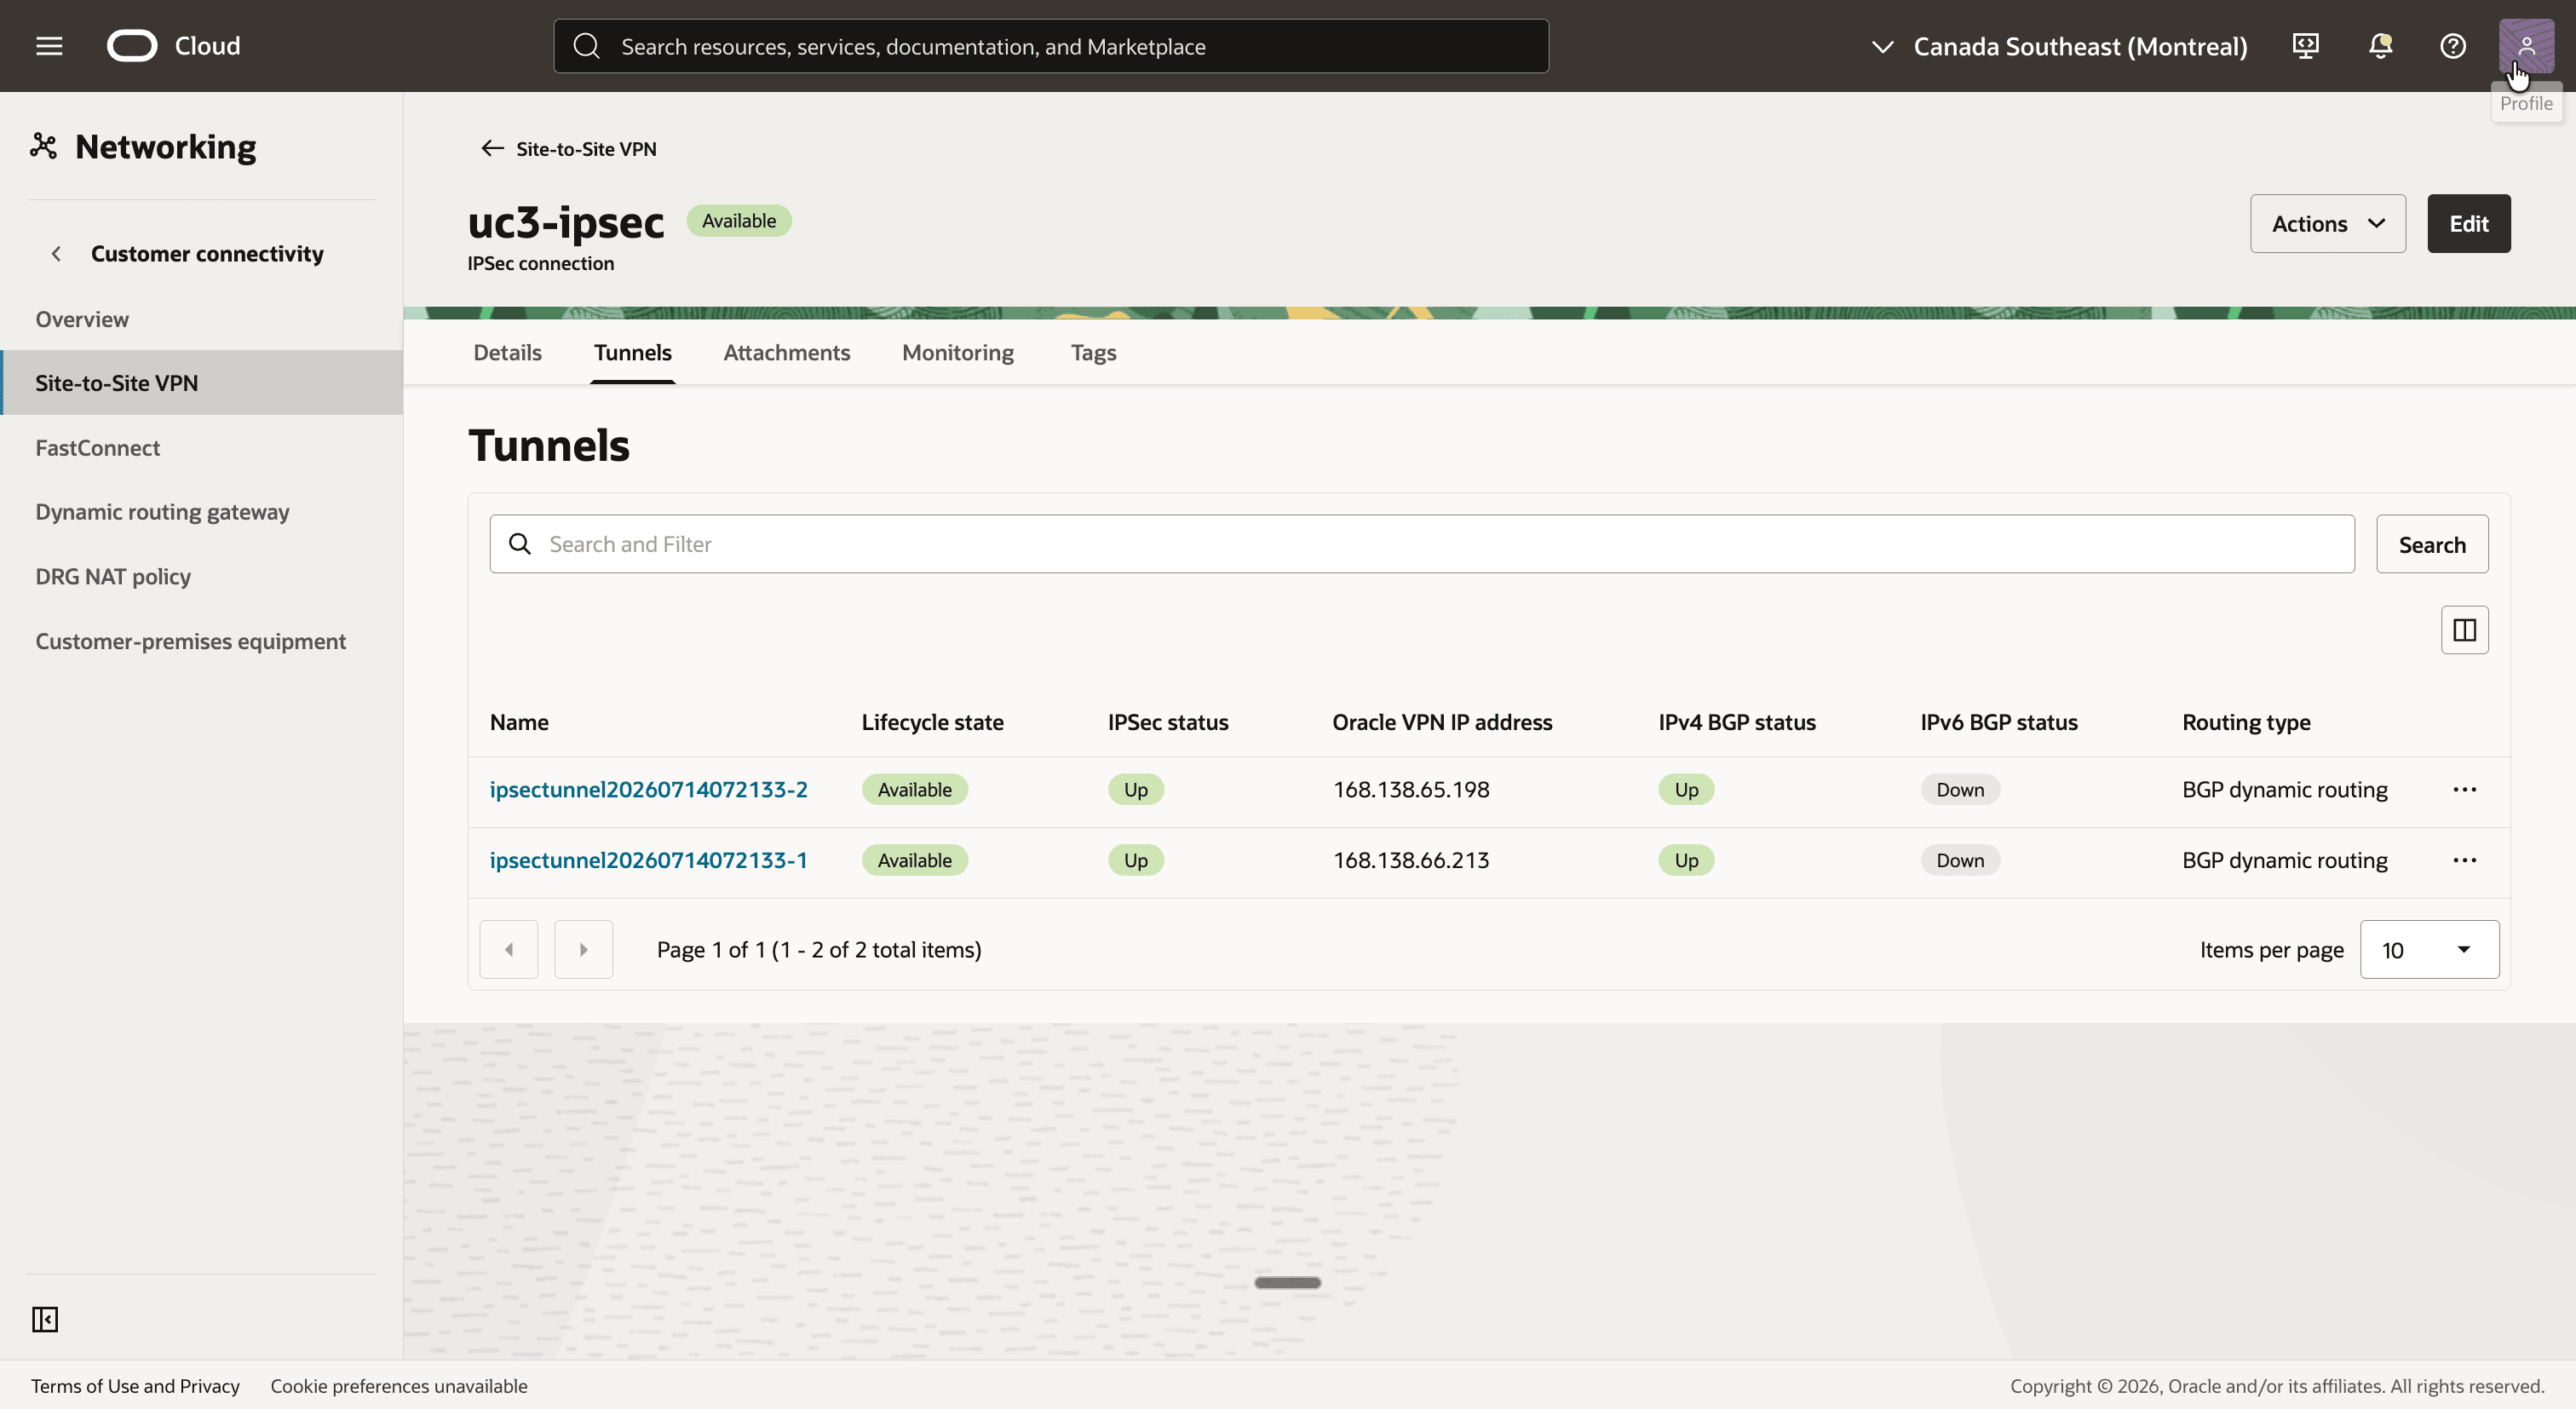
| Túnel | Endereço IP da Oracle VPN | Dentro do IP, Oracle | Dentro do IP, no local | AS On-premises |
|---|---|---|---|---|
| 1 | 168.138.66.213 |
10.255.255.1/30 |
10.255.255.2/30 |
65000 |
| 2 | 168.138.65.198 |
10.255.255.5/30 |
10.255.255.6/30 |
65000 |
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Equipamento local do cliente.
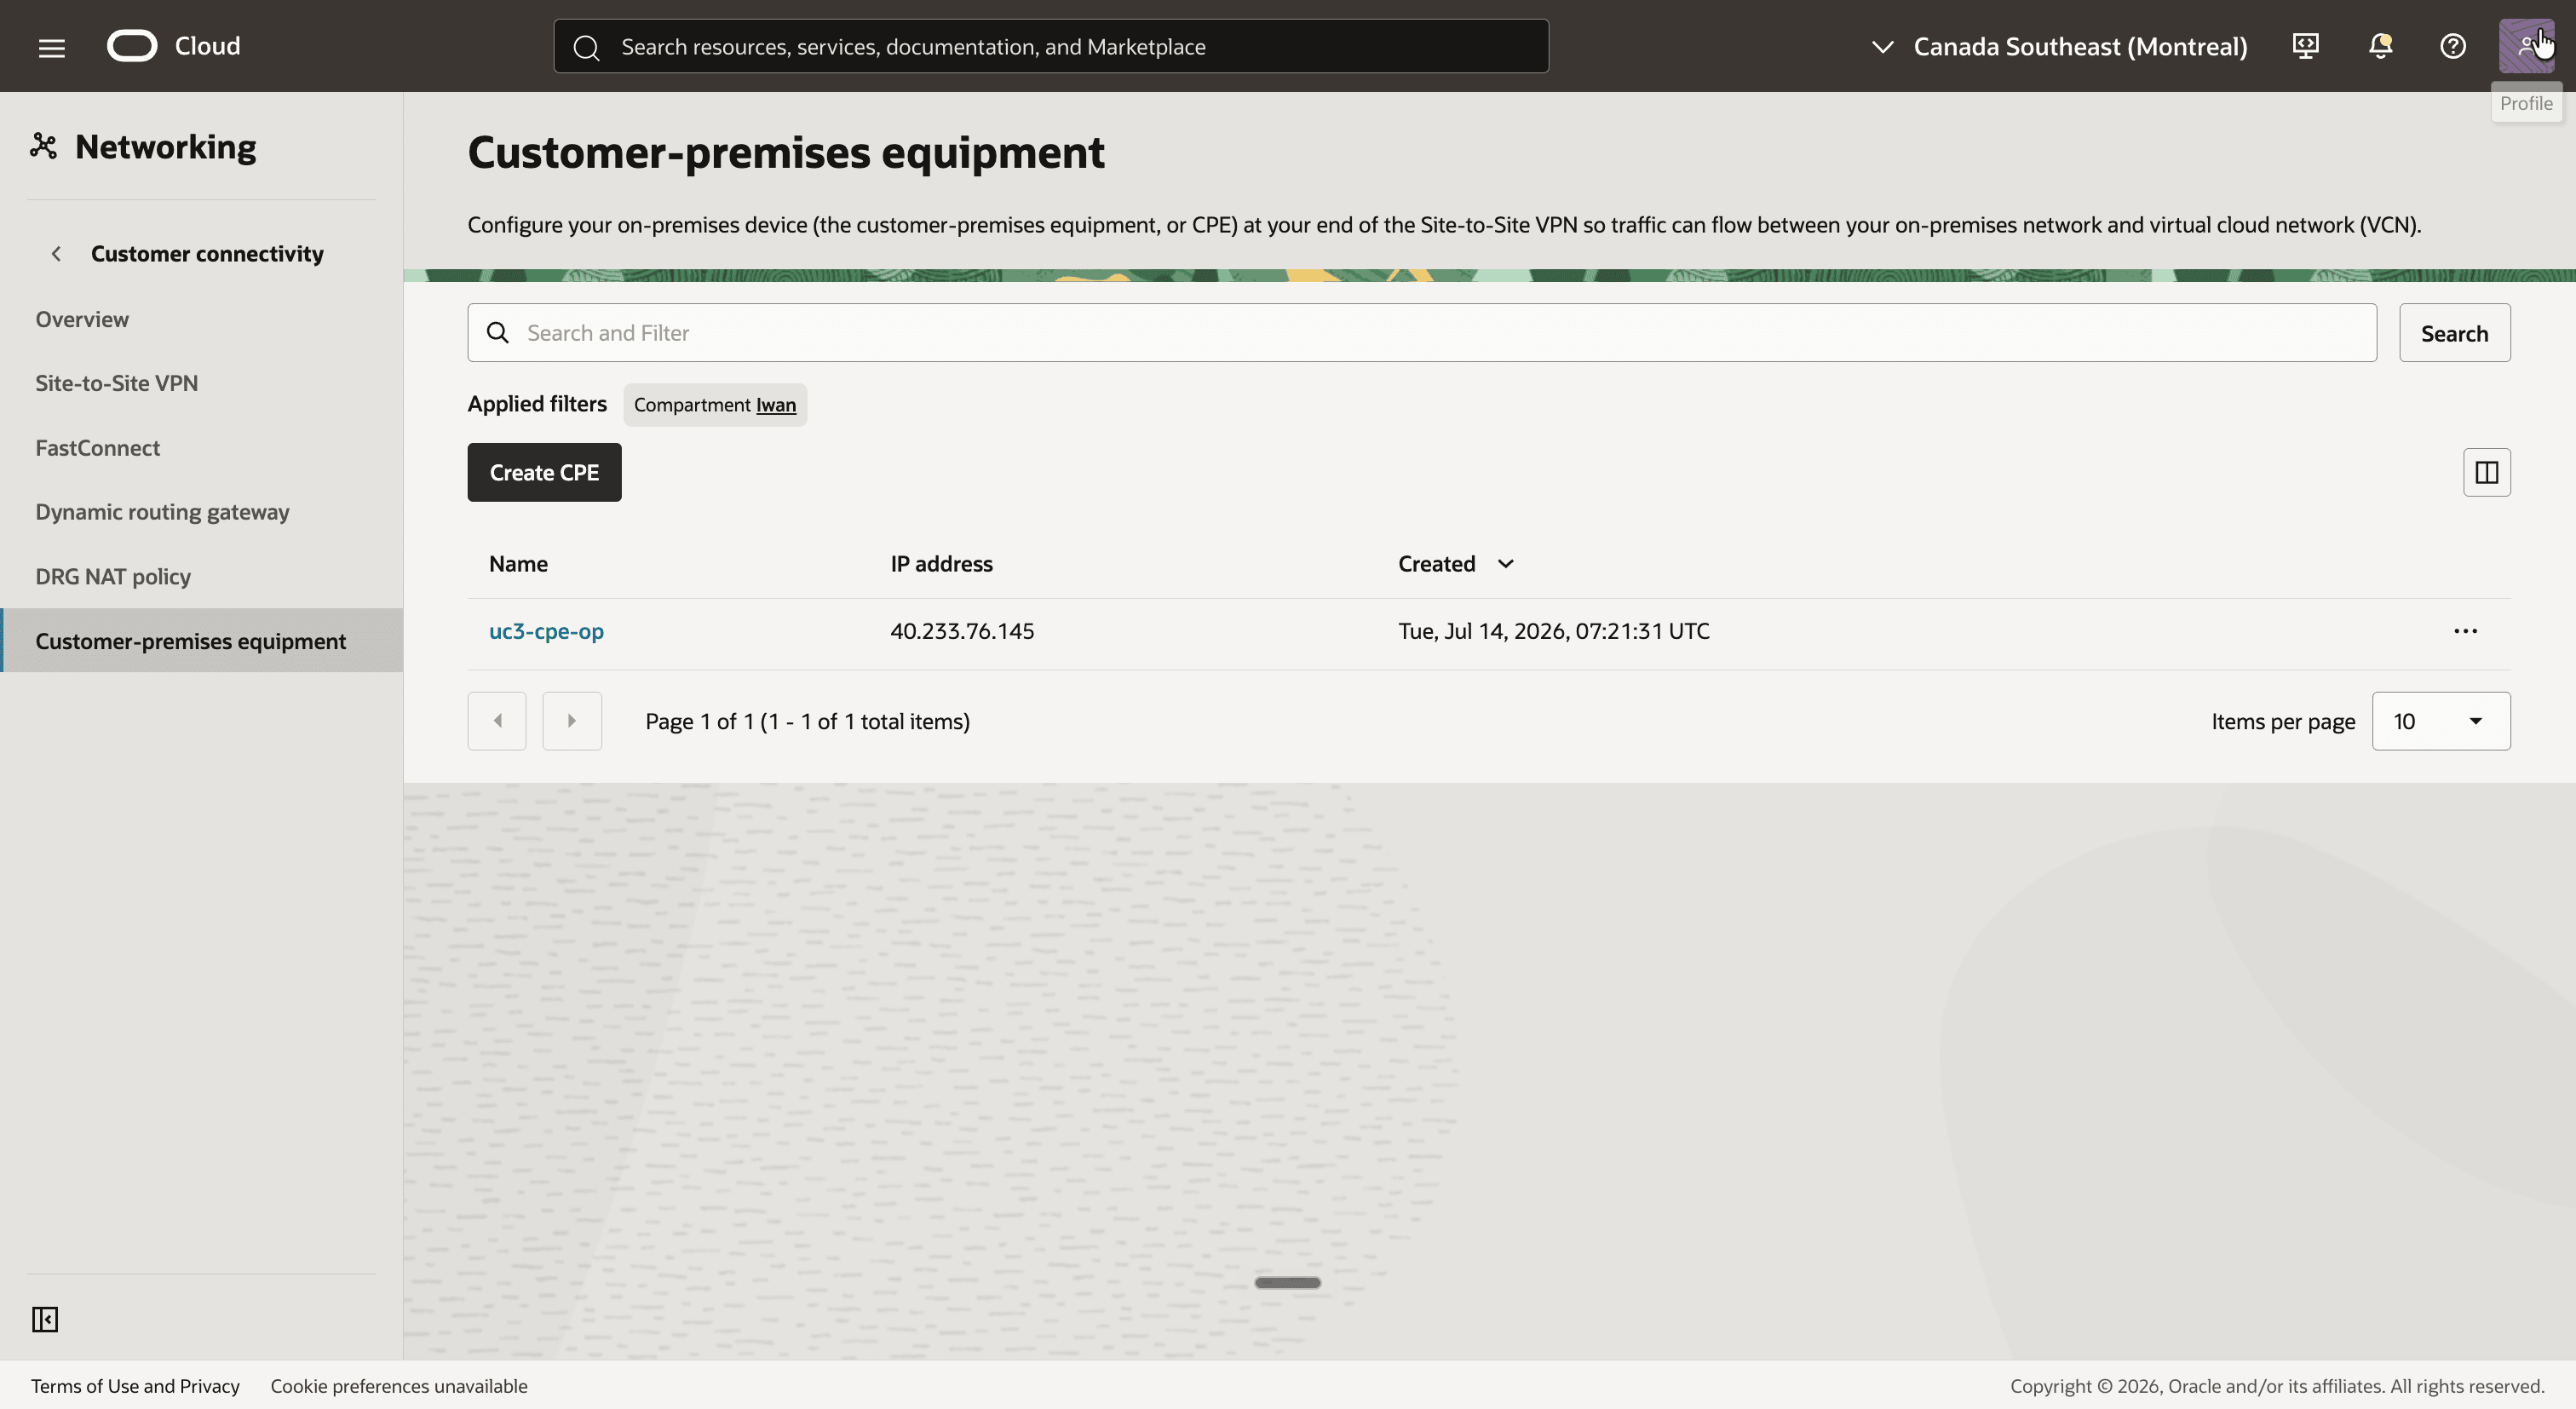
- Clique no botão Criar CPE e crie um CPE com o nome
uc3-cpe-ope o endereço IP40.233.76.145, o endereço IP público do roteador on-premises. - Observe o CPE
uc3-cpe-opcom o endereço IP40.233.76.145.
- Clique em VPN Site a Site no menu à esquerda.
- Clique no botão Criar conexão IPSec e crie uma conexão com os seguintes valores:
- Nome:
uc3-ipsec - Equipamento local do cliente:
uc3-cpe-op - Gateway de roteamento dinâmico:
uc3-drg-oci - Tipo de roteamento para ambos os túneis: Roteamento dinâmico BGP
- Seu ASN de BGP para ambos os túneis:
65000 - IPv4 dentro da interface do túnel - CPE e IPv4 dentro da interface do túnel - Oracle: os endereços da tabela acima
- Versão do IKE para ambos os túneis: IKEv1
- Nome:
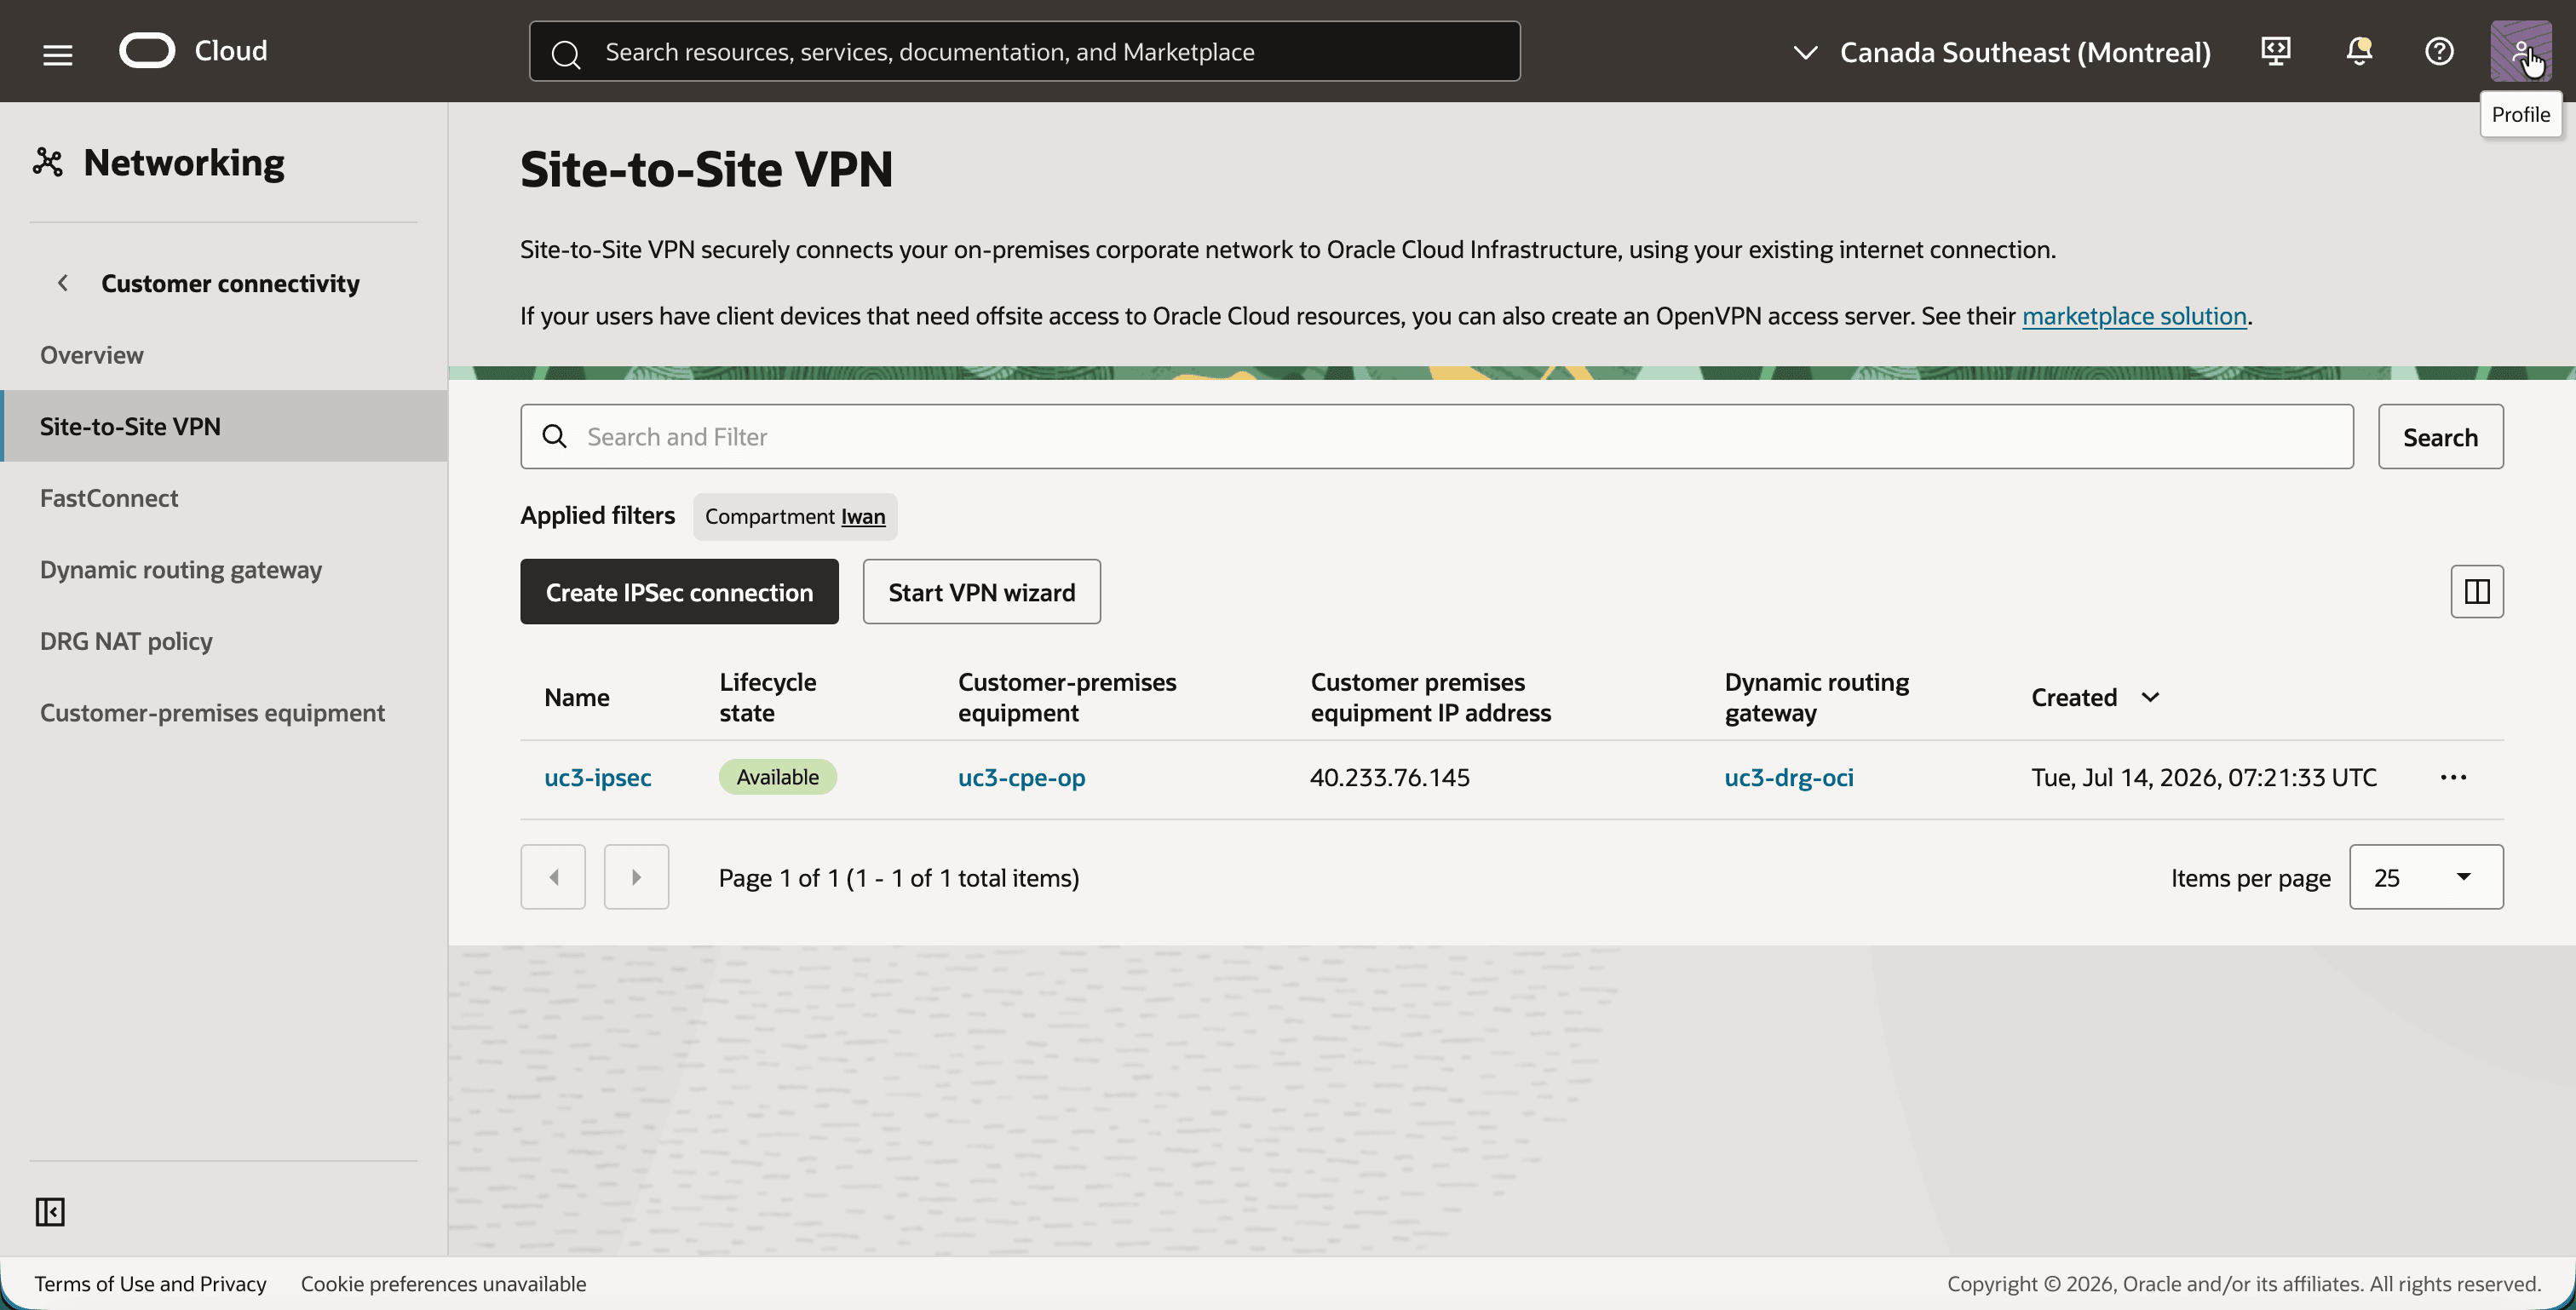
- Observe a conexão IPSec
uc3-ipseccom o CPEuc3-cpe-ope o DRGuc3-drg-oci.
- Clique no
uc3-ipsece na guia Túneis. - Observe os dois túneis, cada um com seu próprio endereço IP da VPN da Oracle e o tipo de roteamento roteamento dinâmico BGP. O status IPSec e o status IPv4 do BGP tornam-se Ativo após a Etapa 08, que é o estado na captura de tela. O status do IPv6 BGP permanece Inativo, porque este tutorial só usa IPv4.
- Clique no primeiro túnel.
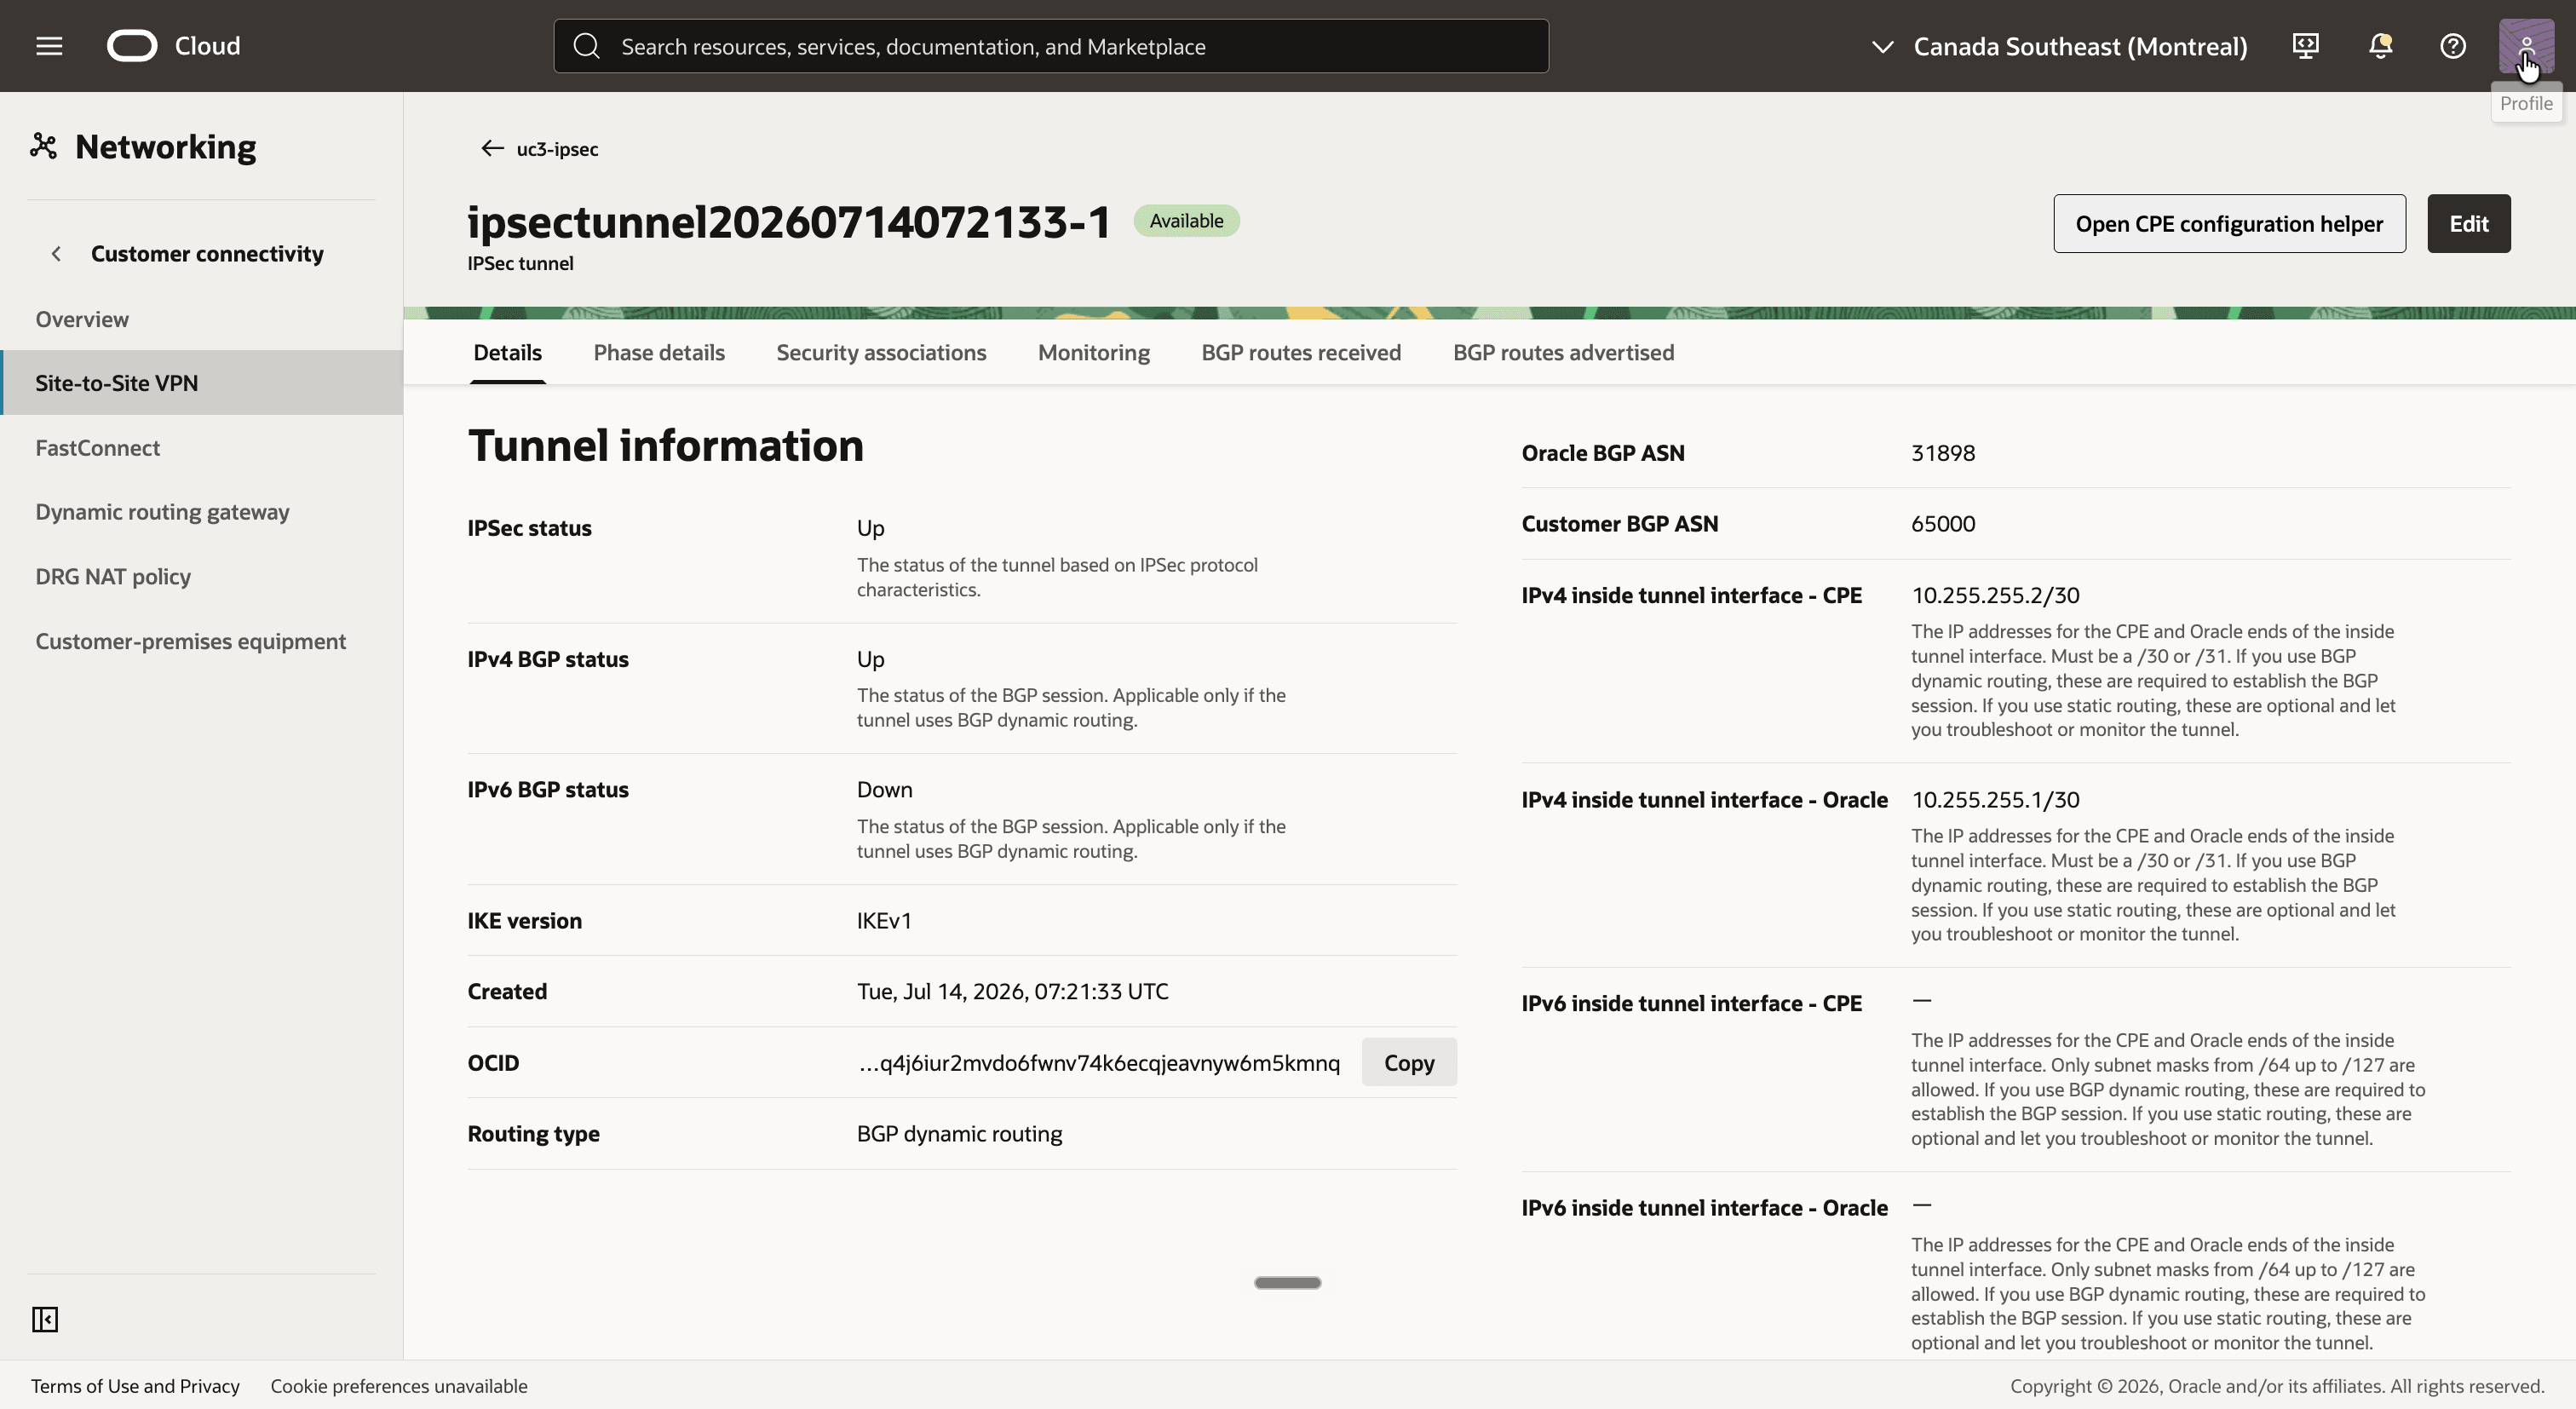
- Observe as informações do BGP do túnel: o ASN do Oracle BGP
31898, o ASN do BGP do Cliente65000e as interfaces do túnel interno10.255.255.2/30(CPE) e10.255.255.1/30(Oracle).
- Volte e clique no segundo túnel.
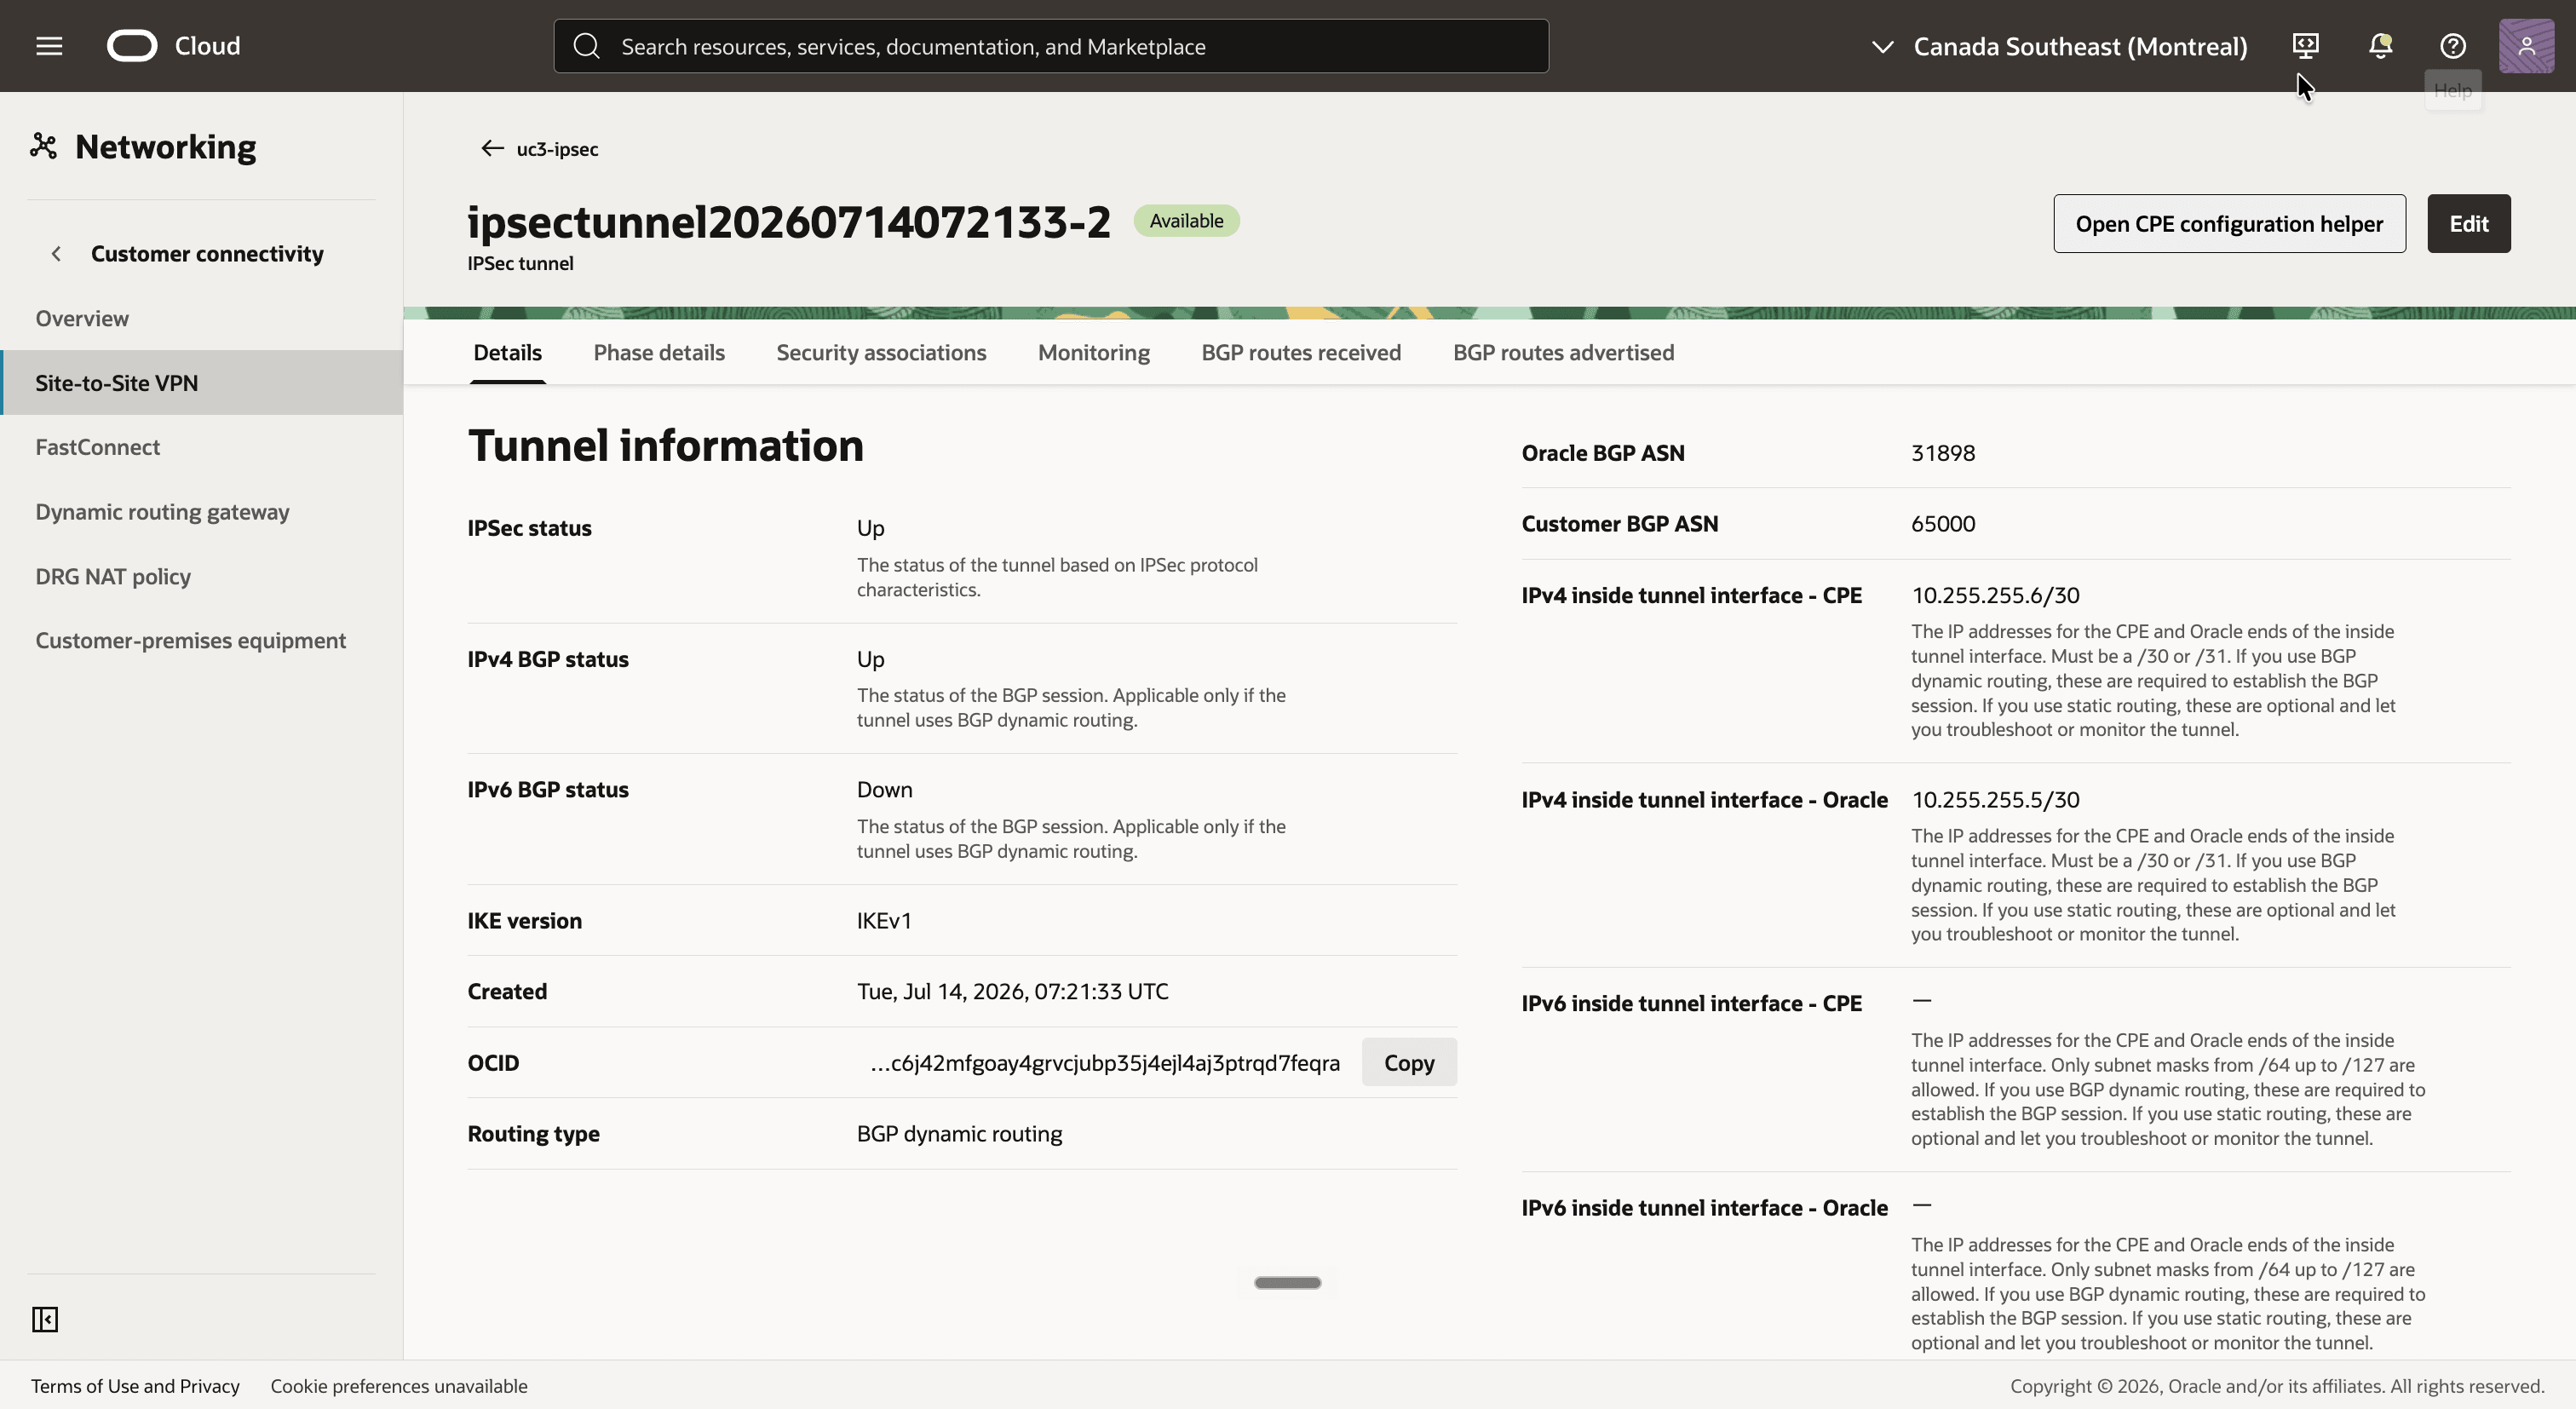
- Observe os mesmos números AS e AS interfaces de túnel interno
10.255.255.6/30(CPE) e10.255.255.5/30(Oracle).
- Clique em cada túnel e anote seu endereço IP da VPN da Oracle e seu Segredo compartilhado. Você precisa de ambos para a configuração do roteador on-premises.
Se você começar pela VPN baseada em política da Parte 3, não precisará criar uma nova conexão IPSec. Você pode editar cada túnel e alterar seu tipo de roteamento. Com a CLI do OCI semelhante a esta para o primeiro túnel:
cat > tunnel-1-bgp.json <<'EOF'
{
  "routing": "BGP",
  "bgpSessionConfig": {
    "oracleInterfaceIp": "10.255.255.1/30",
    "customerInterfaceIp": "10.255.255.2/30",
    "customerBgpAsn": "65000"
  }
}
EOF

oci raw-request --http-method PUT \
  --target-uri "https://iaas.ca-montreal-1.oraclecloud.com/20160918/ipsecConnections/<ipsec_connection_ocid>/tunnels/<tunnel_ocid>" \
  --request-body file://tunnel-1-bgp.json
[!] OBSERVAÇÃO] A alteração do tipo de roteamento reprovisiona o túnel e remove seu domínio de criptografia. O túnel permanece inativo até que o roteador on-premises seja alterado para uma configuração baseada em rota também.
Etapa 07: Configurar o Libreswan no lado local
O roteador on-premises precisa de uma configuração IPSec baseada em rota: uma interface de túnel por túnel e seletores de tráfego que aceitam tudo. Se você usar um roteador real, configure-o com IKEv1, uma chave pré-compartilhada, uma interface de túnel por túnel com os endereços internos da Etapa 06 e 0.0.0.0/0 como seletor de tráfego local e remoto.
Com o Libreswan, uma interface de túnel é uma interface VTI. Ambas as conexões têm os mesmos seletores (0.0.0.0/0 em ambos os lados), portanto cada uma obtém sua própria marca. A marca é o que permite que o kernel do Linux mantenha os dois túneis separados, e também é o que impede que os seletores 0.0.0.0/0 capturem todo o outro tráfego do roteador: apenas o tráfego roteado em uma interface VTI recebe a marca e é criptografado.
- Conecte-se ao
uc3-inst-opcom SSH. - Crie o arquivo
/etc/ipsec.d/uc3-t2.confpara o primeiro túnel (168.138.66.213):
conn uc3-t2
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.66.213
    rightid=168.138.66.213
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=1/0xffffffff
    vti-interface=vti1
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.2/30- Crie o arquivo
/etc/ipsec.d/uc3.confpara o segundo túnel (168.138.65.198). É o mesmo, exceto para o nome, o endereço IP da VPN da Oracle, a marca, a interface VTI e o endereço interno:
conn uc3
    auto=start
    authby=secret
    keyexchange=ike
    ikev2=no
    type=tunnel
    left=%defaultroute
    leftid=40.233.76.145
    leftsubnet=0.0.0.0/0
    right=168.138.65.198
    rightid=168.138.65.198
    rightsubnet=0.0.0.0/0
    ike=aes256-sha256;modp1536
    phase2alg=aes256-sha256
    pfs=yes
    encapsulation=yes
    ikelifetime=28800s
    salifetime=3600s
    mark=2/0xffffffff
    vti-interface=vti2
    vti-routing=no
    vti-shared=no
leftvti=10.255.255.6/30- Crie um arquivo de segredos para cada túnel com o segredo compartilhado na Etapa 06 e restrinja suas permissões com
chmod 600:
# /etc/ipsec.d/uc3-t2.secrets
40.233.76.145 168.138.66.213 : PSK "<shared secret of tunnel 1>"

# /etc/ipsec.d/uc3.secrets
40.233.76.145 168.138.65.198 : PSK "<shared secret of tunnel 2>"- Iniciar Libreswan:
sudo systemctl enable --now ipsec
sudo systemctl restart ipsec
Há duas configurações a serem destacadas:
vti-routing=noimpede que o Libreswan adicione rotas. Com seletores de0.0.0.0/0, ele rotearia tudo para o túnel. As rotas vêm do BGP na próxima etapa.-
leftvticoloca o endereço interno do túnel na interface VTI. O Libreswan só faz isso quando cria a interface. Sevti1evti2já existirem de uma configuração anterior, exclua-os primeiro comsudo ip link del vti1esudo ip link del vti2e, em seguida, reinicie o Libreswan. - Execute
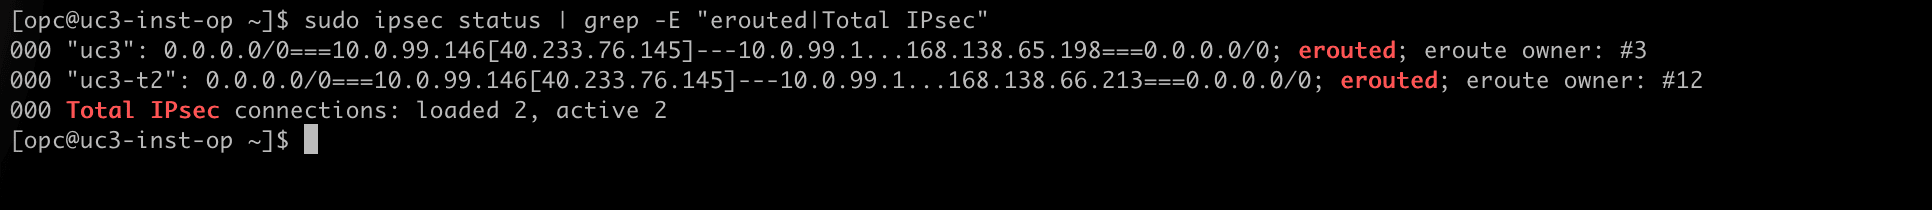
sudo ipsec status | grep -E "erouted|Total IPsec". - Observe que ambas as conexões usam os seletores de tráfego
0.0.0.0/0nos dois lados e observe a linha Total de conexões IPsec: carregadas 2, ativas 2.
- Execute
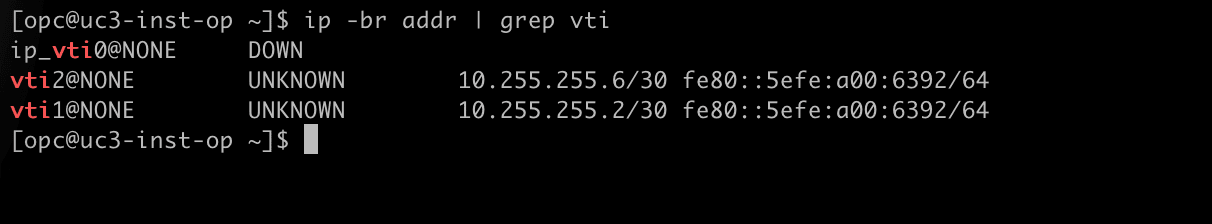
ip -br addr | grep vti. - Observe as duas interfaces VTI com seus endereços internos
10.255.255.2/30e10.255.255.6/30.
- Execute
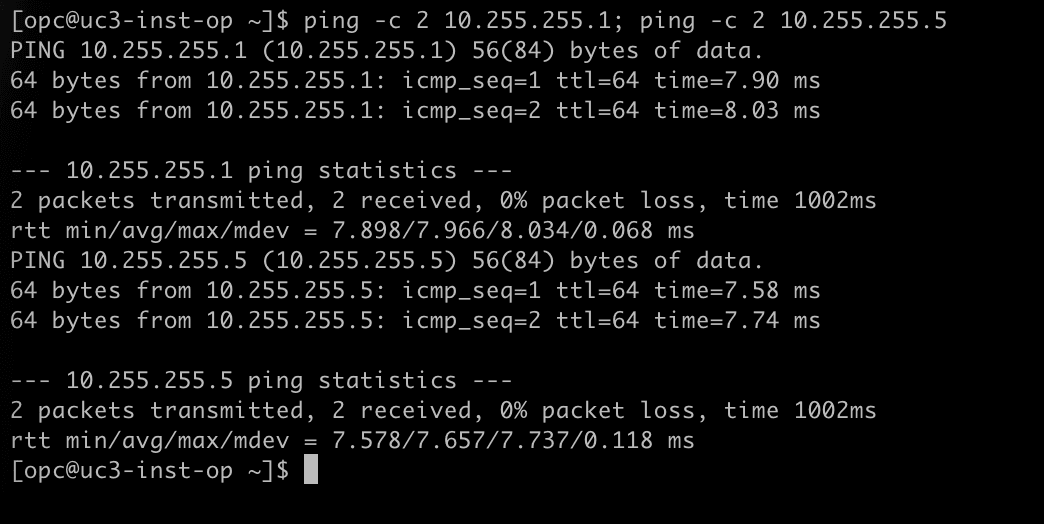
ping -c 2 10.255.255.1; ping -c 2 10.255.255.5para fazer ping no lado Oracle de ambos os túneis. - Observe que os dois endereços respondem. Os túneis carregam tráfego, e as sessões BGP podem ser construídas em cima deles.
Etapa 08: Configurar o BGP no lado local
Os túneis estão em cima, mas nada é roteado através deles ainda. Esse é o trabalho do BGP. No roteador on-premises simulado, o BGP é fornecido pelo FRRouting (FRR).
Esta é a etapa em que a sobreposição deve ser tratada no lado on-premises. O roteador não deve divulgar sua LAN real 10.0.1.0/24: o DRG ignora esse prefixo, porque ele se sobrepõe à VCN anexada, e o NAT no DRG não o traduz no CIDR de sombra. O roteador anuncia o shadow CIDR 192.168.20.0/24. Nenhuma interface no roteador tem um endereço nesse intervalo, portanto, uma rota estática para Null0 coloca o prefixo na tabela de roteamento, que é o que o BGP precisa para poder divulgá-lo. Essa rota nunca trata um pacote: o tráfego on-premises chega com seu destino já traduzido de volta para 10.0.1.x.
As duas listas de prefixos tornam a troca explícita. O roteador só anuncia seu próprio CIDR de sombra e só aceita o CIDR de sombra do OCI. O segundo filtro é importante porque a Oracle também divulga o 10.0.1.0/24 real da VCN (você vê por que na Etapa 09) e esse prefixo é a própria LAN local.
- Instale o FRR e ative o daemon BGP:
sudo dnf -y install frr
sudo sed -i 's/^bgpd=no/bgpd=yes/' /etc/frr/daemons- Crie o arquivo
/etc/frr/frr.conf:
frr defaults traditional
hostname uc3-inst-op
log syslog informational
service integrated-vtysh-config
!
! The on-premises shadow CIDR. It only exists so that BGP has something to advertise.
ip route 192.168.20.0/24 Null0
!
ip prefix-list TO-OCI seq 10 permit 192.168.20.0/24
ip prefix-list FROM-OCI seq 10 permit 192.168.10.0/24
!
router bgp 65000
 bgp router-id 10.0.99.146
 no bgp ebgp-requires-policy
 neighbor 10.255.255.1 remote-as 31898
 neighbor 10.255.255.1 description OCI-tunnel-1
 neighbor 10.255.255.1 timers 5 15
 neighbor 10.255.255.5 remote-as 31898
 neighbor 10.255.255.5 description OCI-tunnel-2
 neighbor 10.255.255.5 timers 5 15
 !
 address-family ipv4 unicast
  network 192.168.20.0/24
  neighbor 10.255.255.1 soft-reconfiguration inbound
  neighbor 10.255.255.1 prefix-list FROM-OCI in
  neighbor 10.255.255.1 prefix-list TO-OCI out
  neighbor 10.255.255.5 soft-reconfiguration inbound
  neighbor 10.255.255.5 prefix-list FROM-OCI in
  neighbor 10.255.255.5 prefix-list TO-OCI out
 exit-address-family
!
line vty- FRR inicial:
sudo chown frr:frr /etc/frr/frr.conf
sudo systemctl enable --now frr- Execute
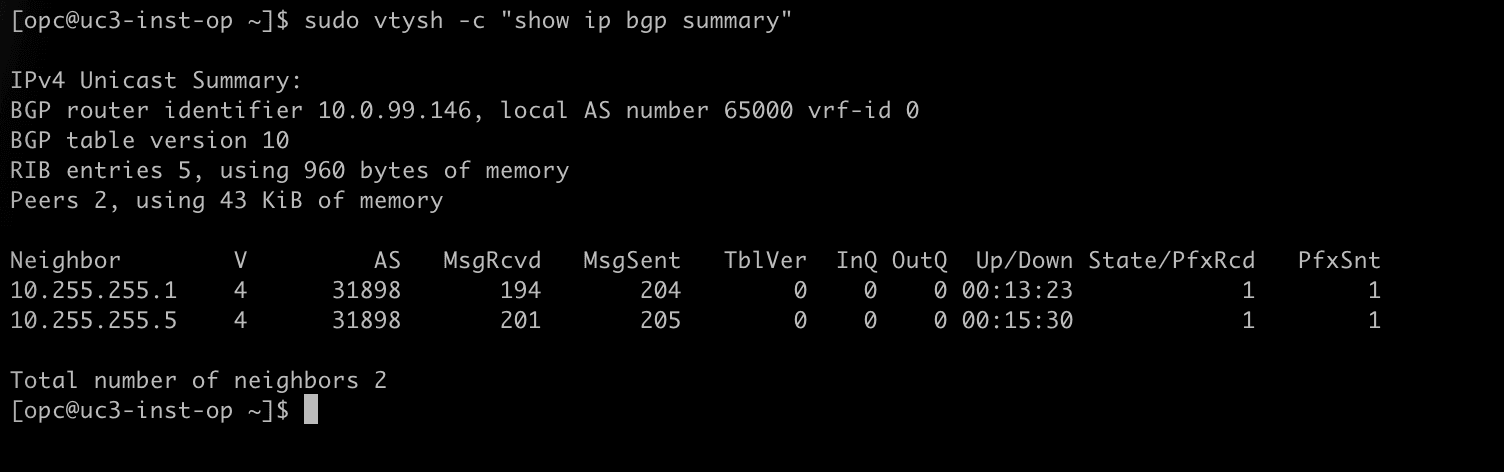
sudo vtysh -c "show ip bgp summary". - Observe que ambos os vizinhos são estabelecidos: a última coluna mostra vários prefixos recebidos e não um estado, como Ativo ou Conectar.
[!] NOTA] A linha
timers 5 15define o BGP keepalive e o tempo de espera para 5 e 15 segundos. Com o tempo de espera padrão de 180 segundos, leva até três minutos antes que o roteador perceba que um túnel se foi. No laboratório, uma falha de um túnel causou cerca de 14 segundos de perda de pacotes com esses temporizadores, e nenhuma perda quando o túnel voltou.
Etapa 09: Configurar as tabelas de roteamento do DRG
O DRG tem dois tipos de anexos, e cada tipo obtém sua própria tabela de roteamento do DRG. Com BGP estas tabelas fazem dois trabalhos de uma só vez: eles encaminham pacotes, e eles decidem o que é trocado sobre BGP.
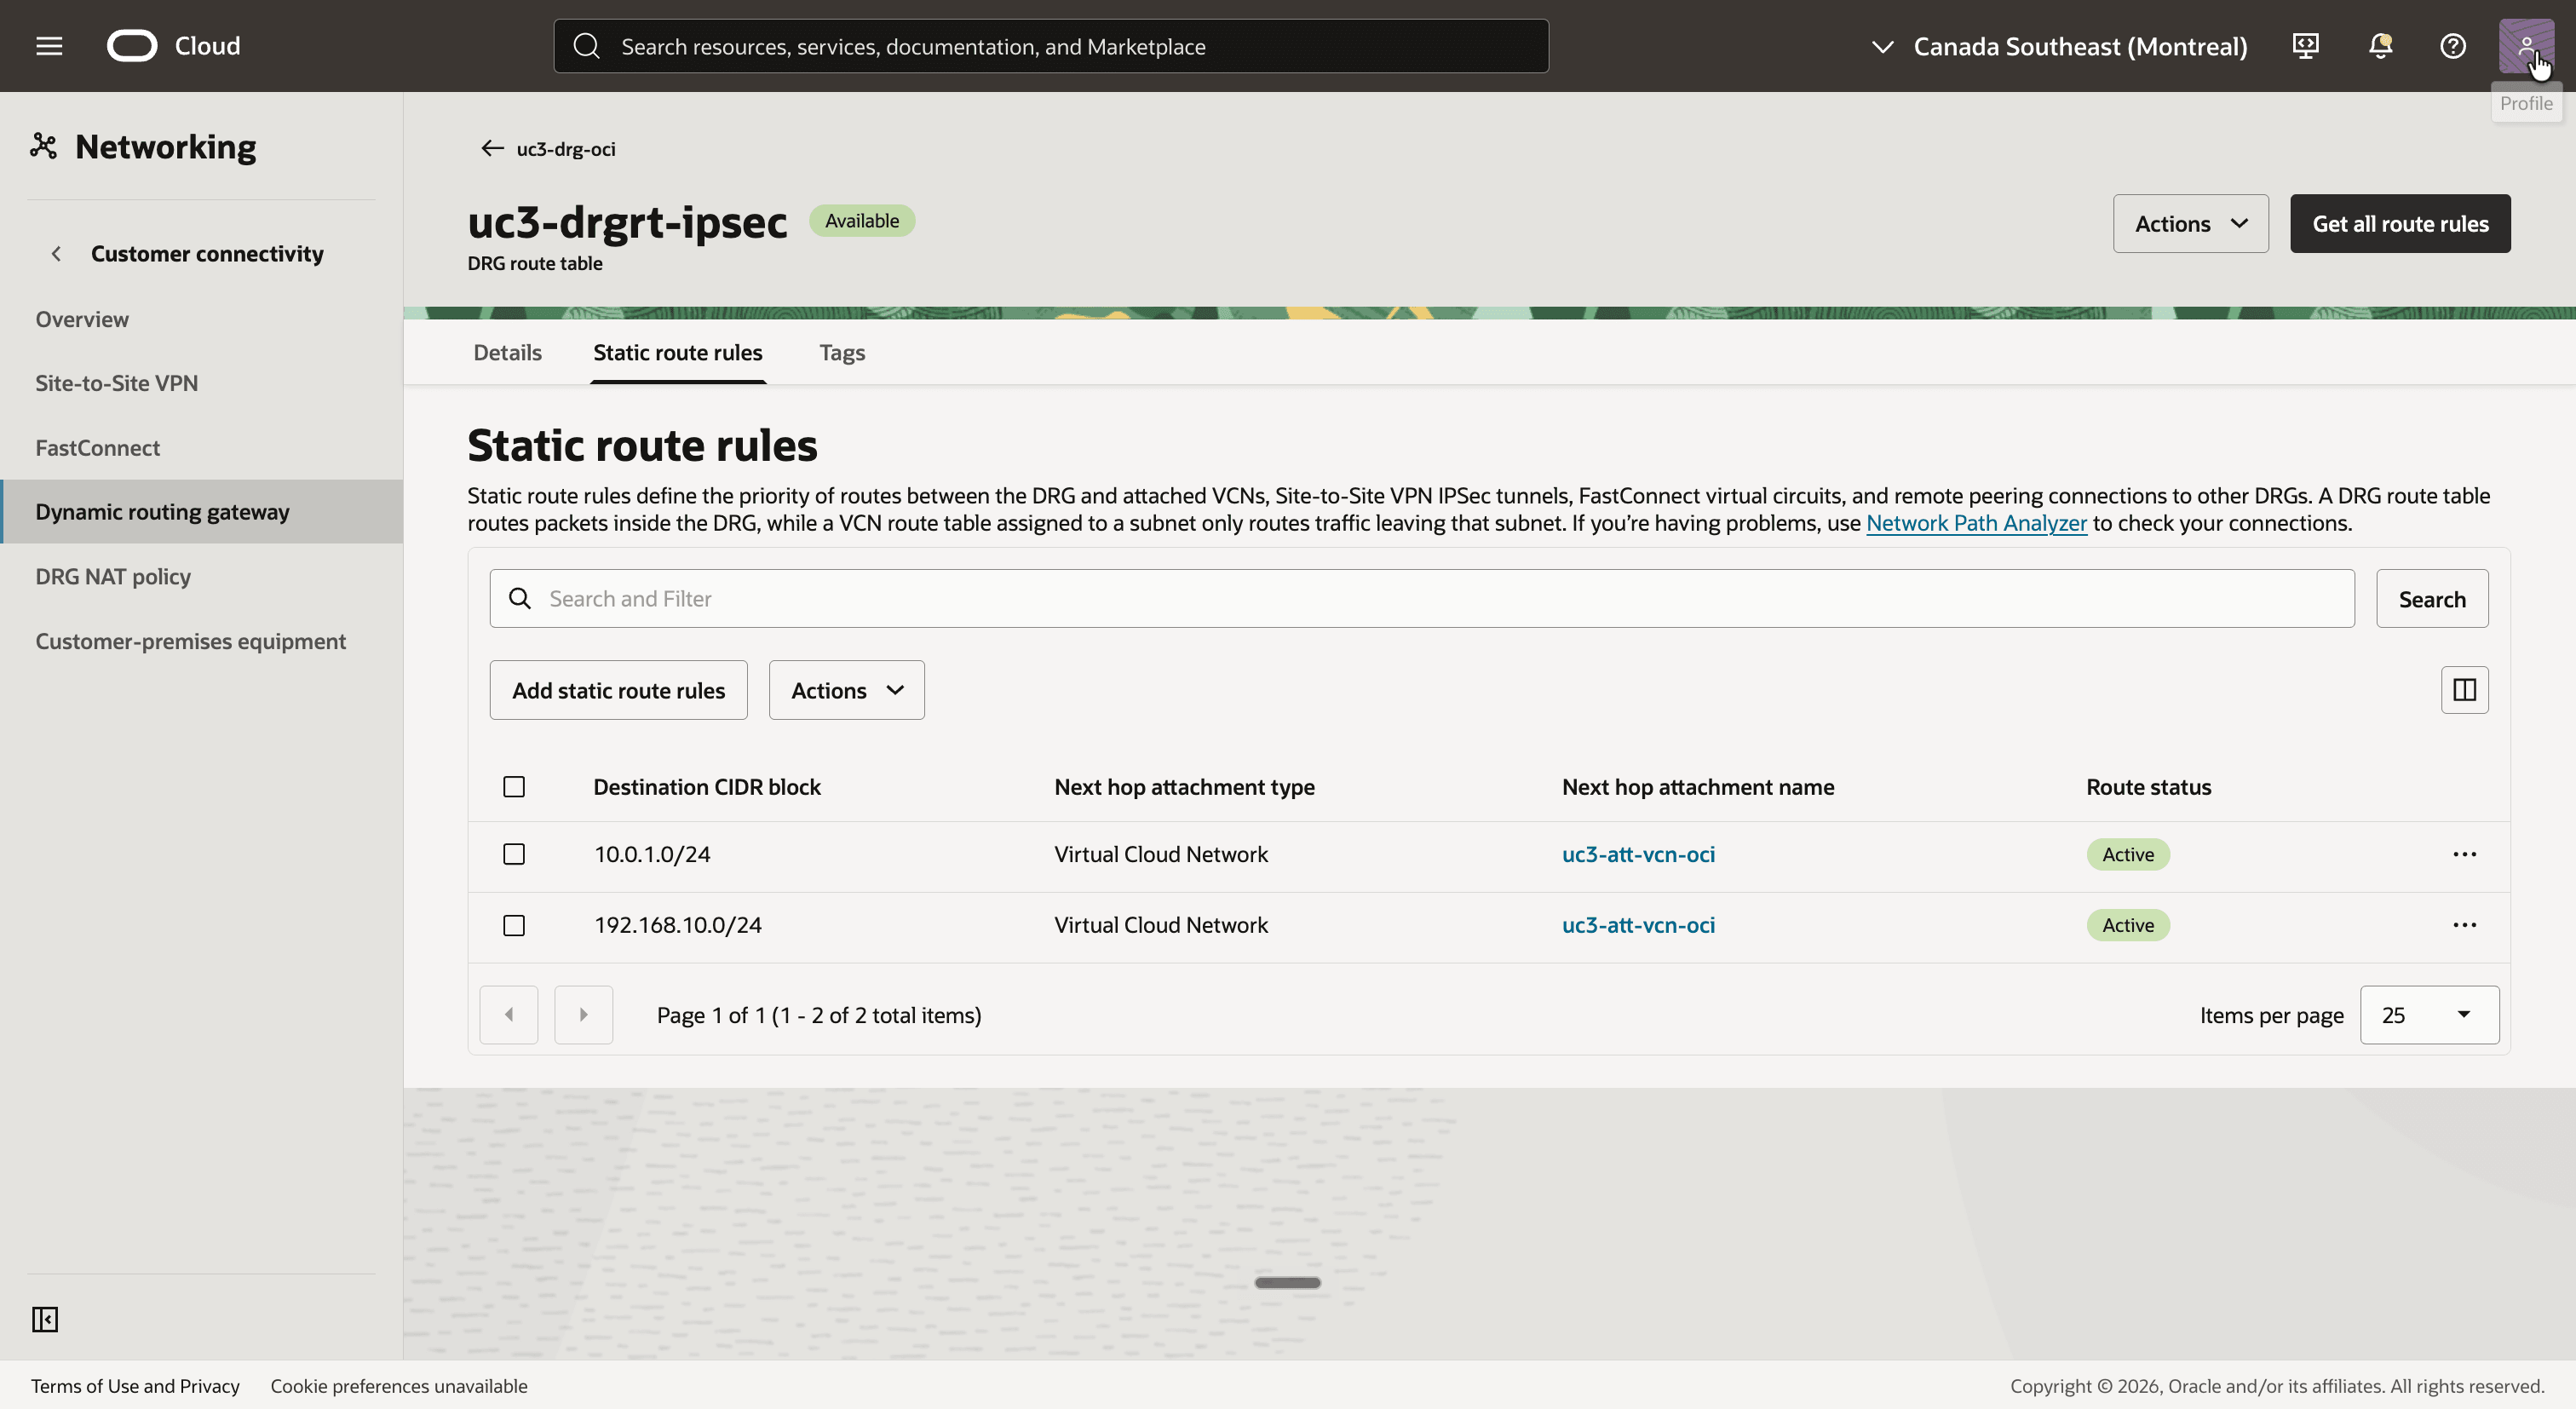
A tabela de roteamento dos anexos de túnel IPSec obtém duas rotas estáticas, ambas para o anexo da VCN, e cada uma delas está lá por outro motivo:
| Destino | Por que isso existe |
|---|---|
10.0.1.0/24 |
Encaminhamento. Um pacote on-premises é traduzido pela política NAT primeiro e o DRG procura o destino traduzido, que é o CIDR real da VCN. |
192.168.10.0/24 |
Publicidade. O DRG divulga as rotas dessa tabela para o roteador local. Essa rota faz com que ela anuncie o CIDR de sombra do OCI. Nenhum pacote o usa porque um pacote para 192.168.10.x foi traduzido para 10.0.1.x antes da pesquisa de rota. |
Esta é a metade da resposta da Oracle à sobreposição: o DRG não traduz as rotas que ele anuncia; portanto, o CIDR de sombra deve ser colocado na tabela manualmente.
[!] NOTA] Apenas a segunda rota deve ser estática. O primeiro,
10.0.1.0/24, está estático aqui porque este tutorial usa uma tabela de roteamento do DRG personalizada sem uma distribuição de rota de importação. A tabela de roteamento do DRG gerada automaticamente para anexos IPSec aprende que a rota é dinâmica com base no anexo da VCN, e uma distribuição de rota de importação que aceita o anexo da VCN faz o mesmo para uma tabela personalizada. O CIDR de sombra192.168.10.0/24não tem essa origem: nenhum anexo a possui e a política NAT não cria uma rota para ela, portanto, uma rota estática é a única maneira de obtê-la na tabela.
- Em
uc3-drg-oci, clique na guia Roteamento e crie uma tabela de roteamento do DRG com o nomeuc3-drgrt-ipsec. - Clique na guia Regras de roteamento estático e clique no botão Adicionar regras de roteamento estático.
- Adicione duas regras, ambas com o Anexo de próximo salto
uc3-att-vcn-oci:- Bloco CIDR de destino
10.0.1.0/24 - Bloco CIDR de destino
192.168.10.0/24
- Bloco CIDR de destino
- Observe que ambas as rotas estáticas estão Ativas.
- Volte para a guia Anexos de
uc3-drg-oci, role para baixo até IPSec anexos de túnel e edite ambos os anexos de túnel para selecionaruc3-drgrt-ipseccomo sua tabela de roteamento do DRG.
A tabela de roteamento do anexo da VCN trata o tráfego proveniente da VCN e é endereçado ao CIDR de sombra local 192.168.20.0/24. Esse tráfego tem que ir para um túnel. Uma regra de roteamento estático em uma tabela de roteamento do DRG não pode apontar para um túnel IPSec; portanto, a rota é importada dos túneis com uma distribuição de rota de importação. Com o BGP, a rota importada é aquela que o roteador on-premises anuncia.
- Na guia Roteamento de
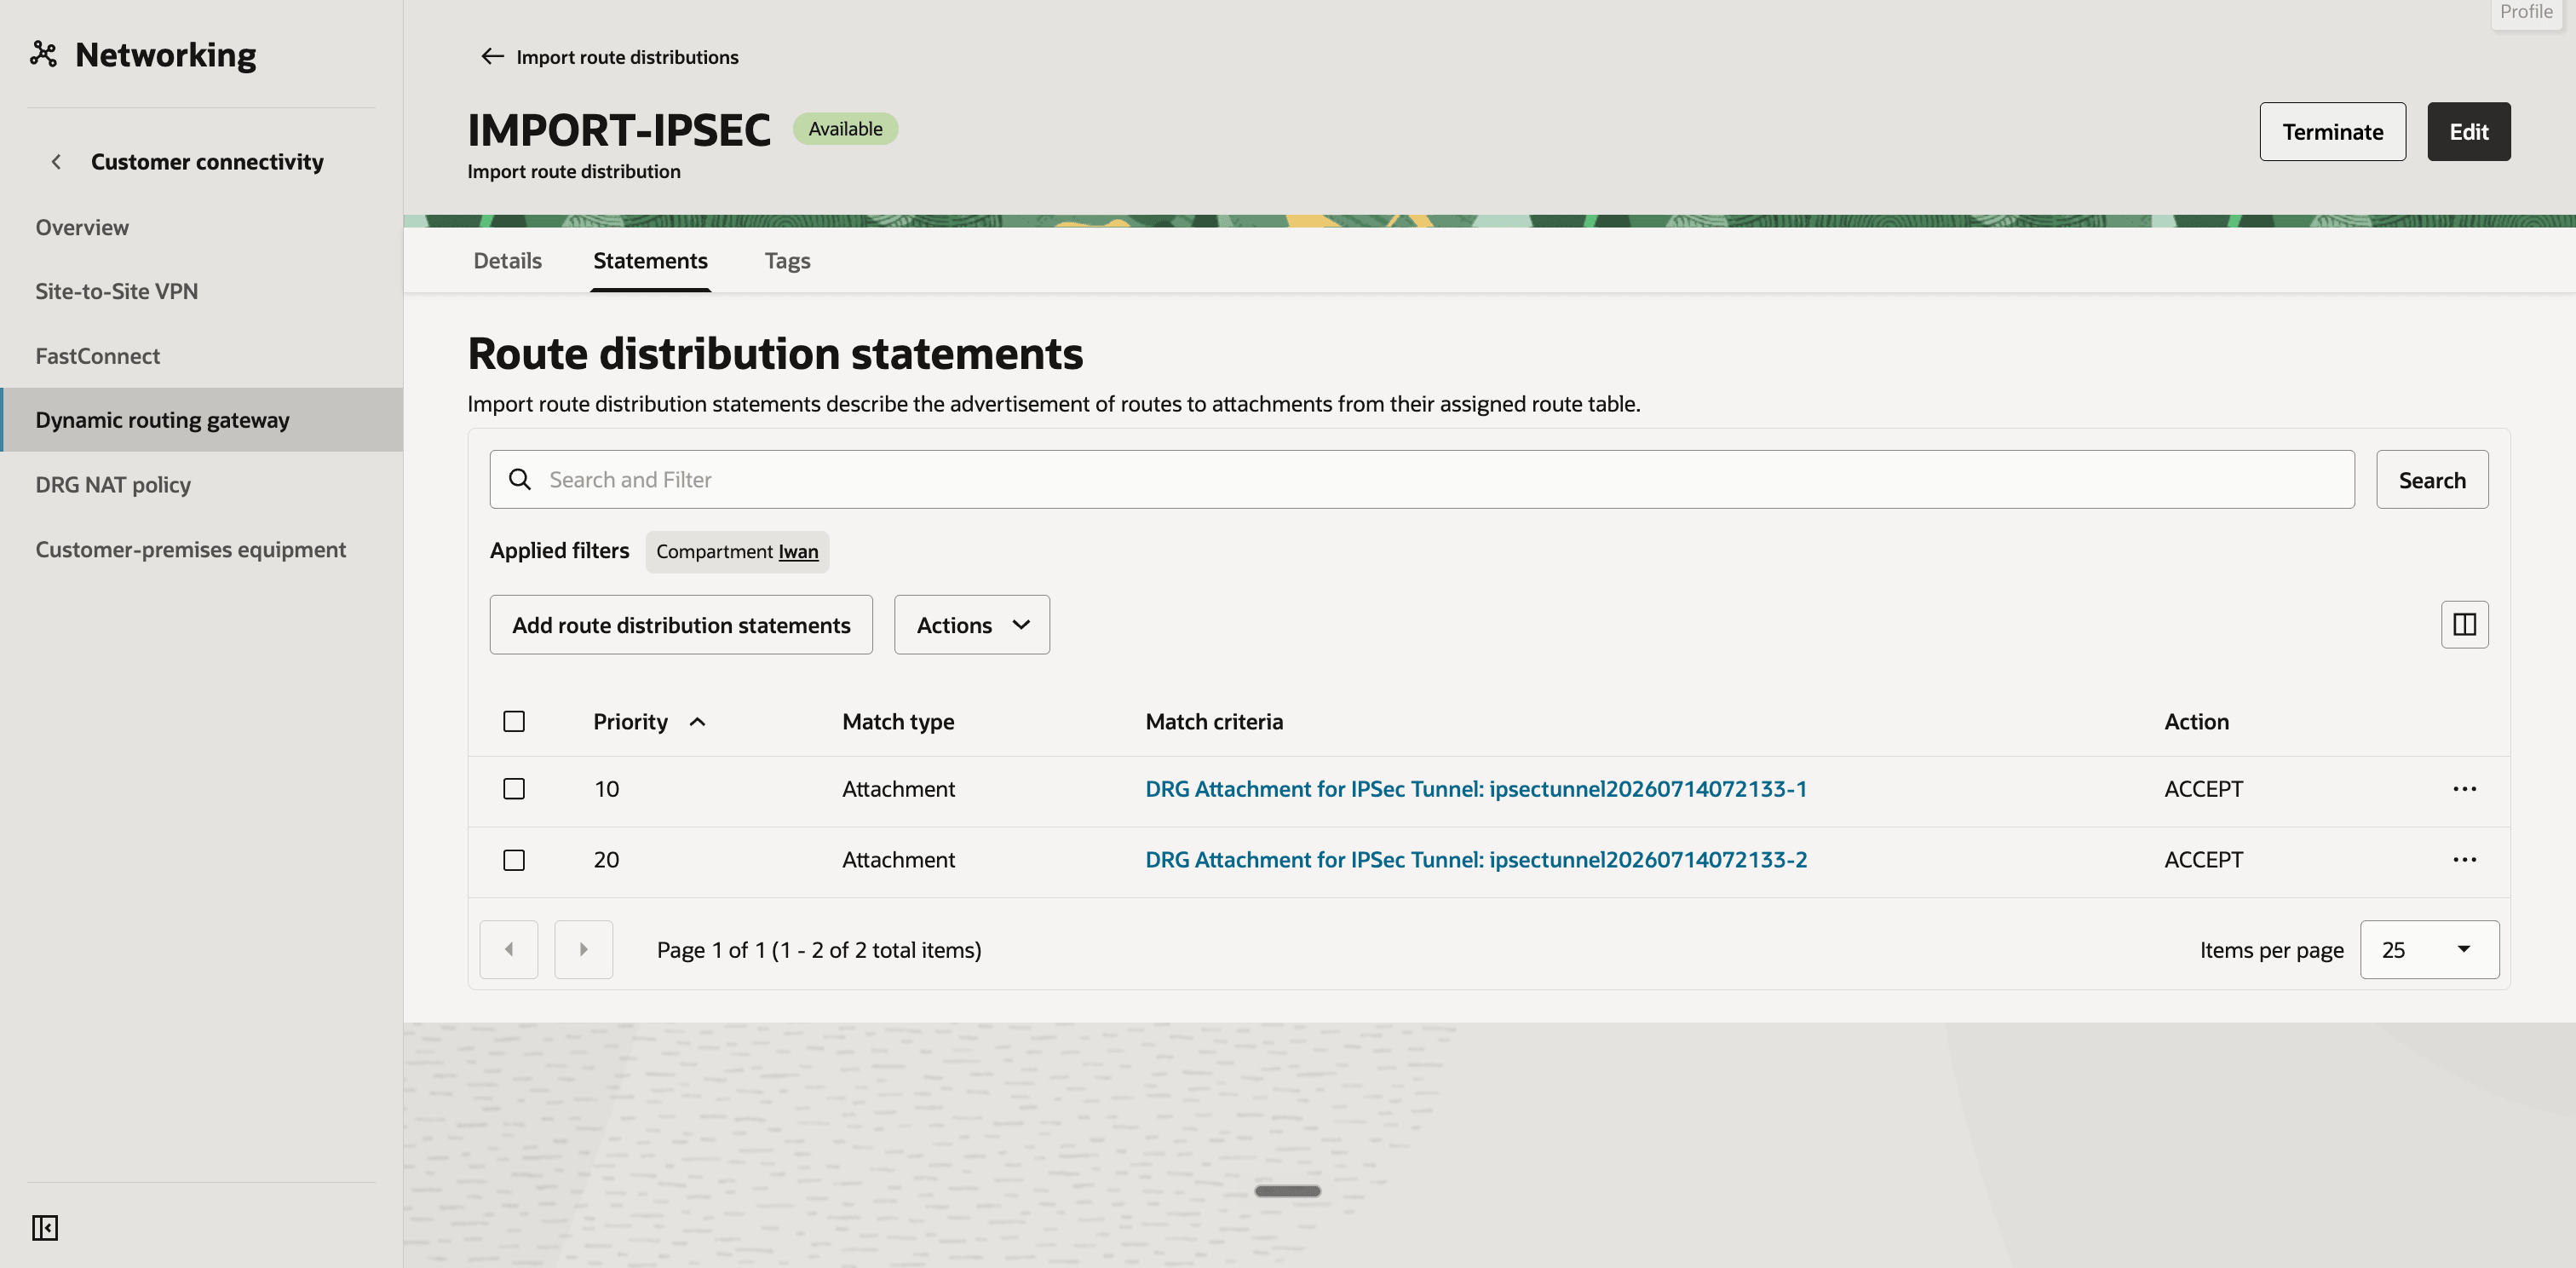
uc3-drg-oci, crie uma distribuição de rota de importação com o nomeIMPORT-IPSECe adicione duas instruções:- Prioridade
10, Tipo de correspondência Anexo, o anexo do primeiro túnel IPSec, Ação Aceitar. - Prioridade
20, Tipo de correspondência Anexo, o anexo do segundo túnel IPSec, Ação Aceitar.
- Prioridade
- Crie uma tabela de roteamento do DRG com o nome
uc3-drgrt-vcn-ocie selecioneIMPORT-IPSECcomo sua Distribuição de rota de importação. - Edite o anexo
uc3-att-vcn-ocie selecioneuc3-drgrt-vcn-ocicomo sua tabela de roteamento do DRG. - Clique na distribuição de rota de importação
IMPORT-IPSECe clique na guia Instruções. - Observe as duas instruções, uma para cada anexo de túnel IPSec, ambas com a ação ACEITAR.
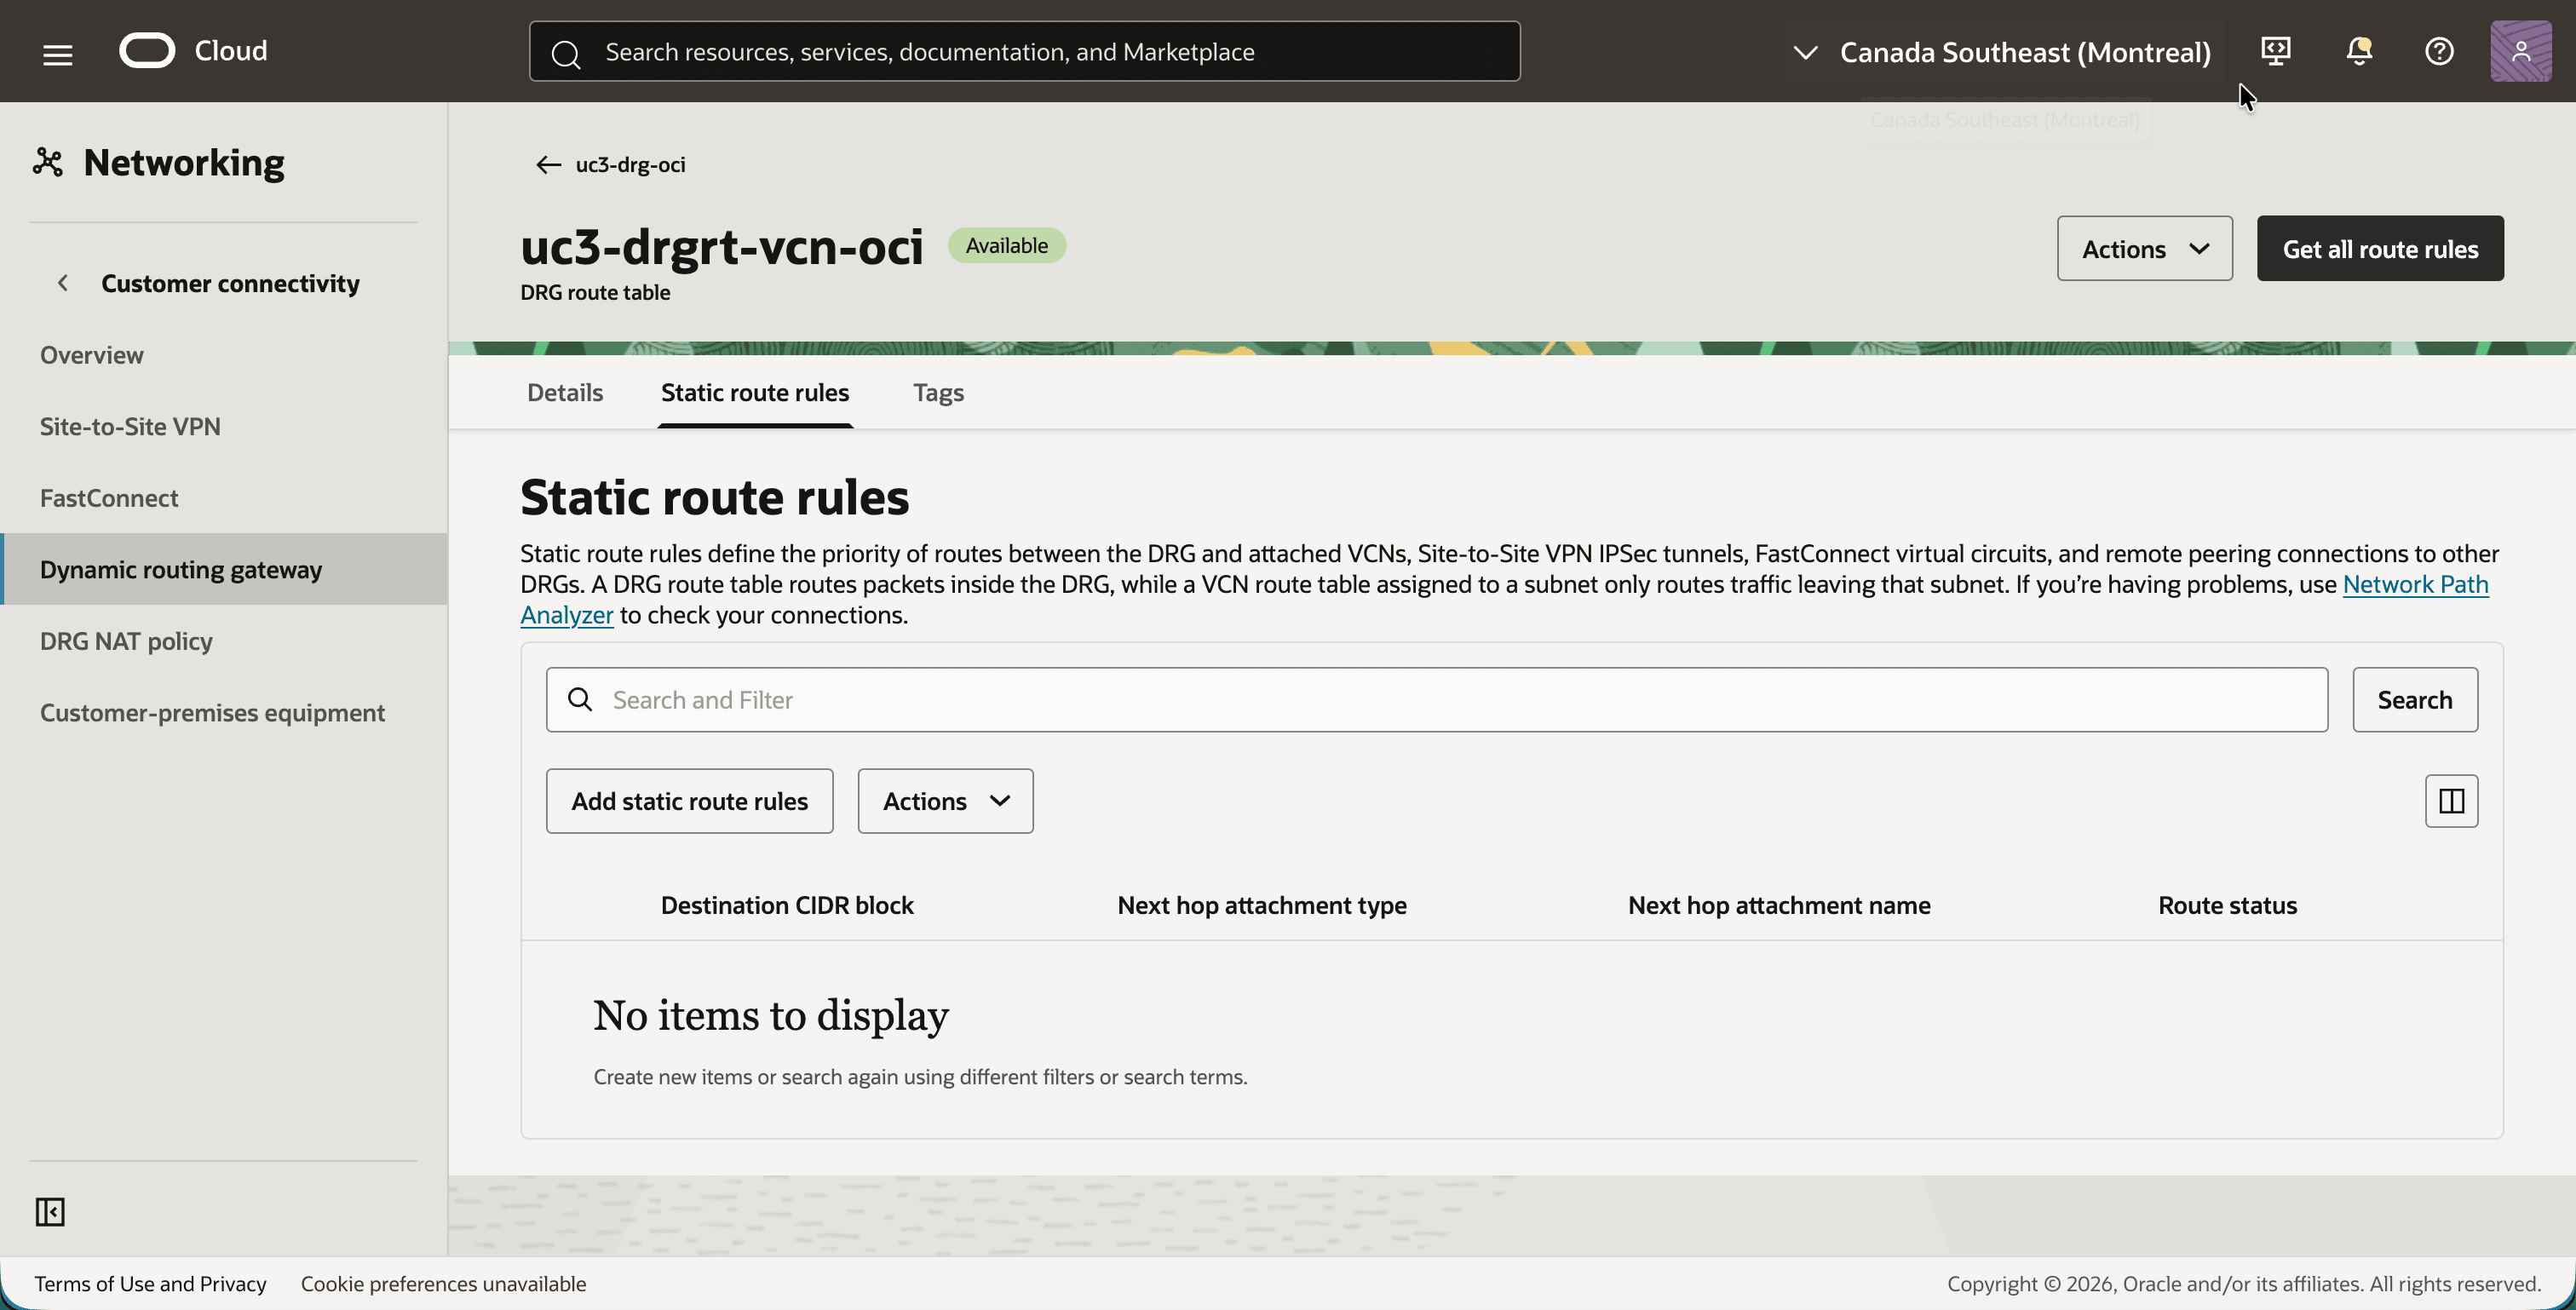
- Clique na tabela de roteamento do DRG
uc3-drgrt-vcn-ocie clique na guia Regras de roteamento estático. - Observe que a tabela não tem regras de roteamento estáticas. Isso é esperado.
- Volte para a guia Detalhes e clique no botão Obter todas as regras de roteamento.
- Observe as duas rotas do tipo DYNAMIC para
192.168.20.0/24, cada uma com um anexo de túnel IPSec como próximo salto. Esse é o prefixo que o roteador local anuncia com o BGP na Etapa 08. - Observe o Status da rota. O DRG usa a rota com o status Ativo. A rota pelo outro túnel tem o status Conflito, que aqui significa apenas que ele é o stand-by para o mesmo destino.
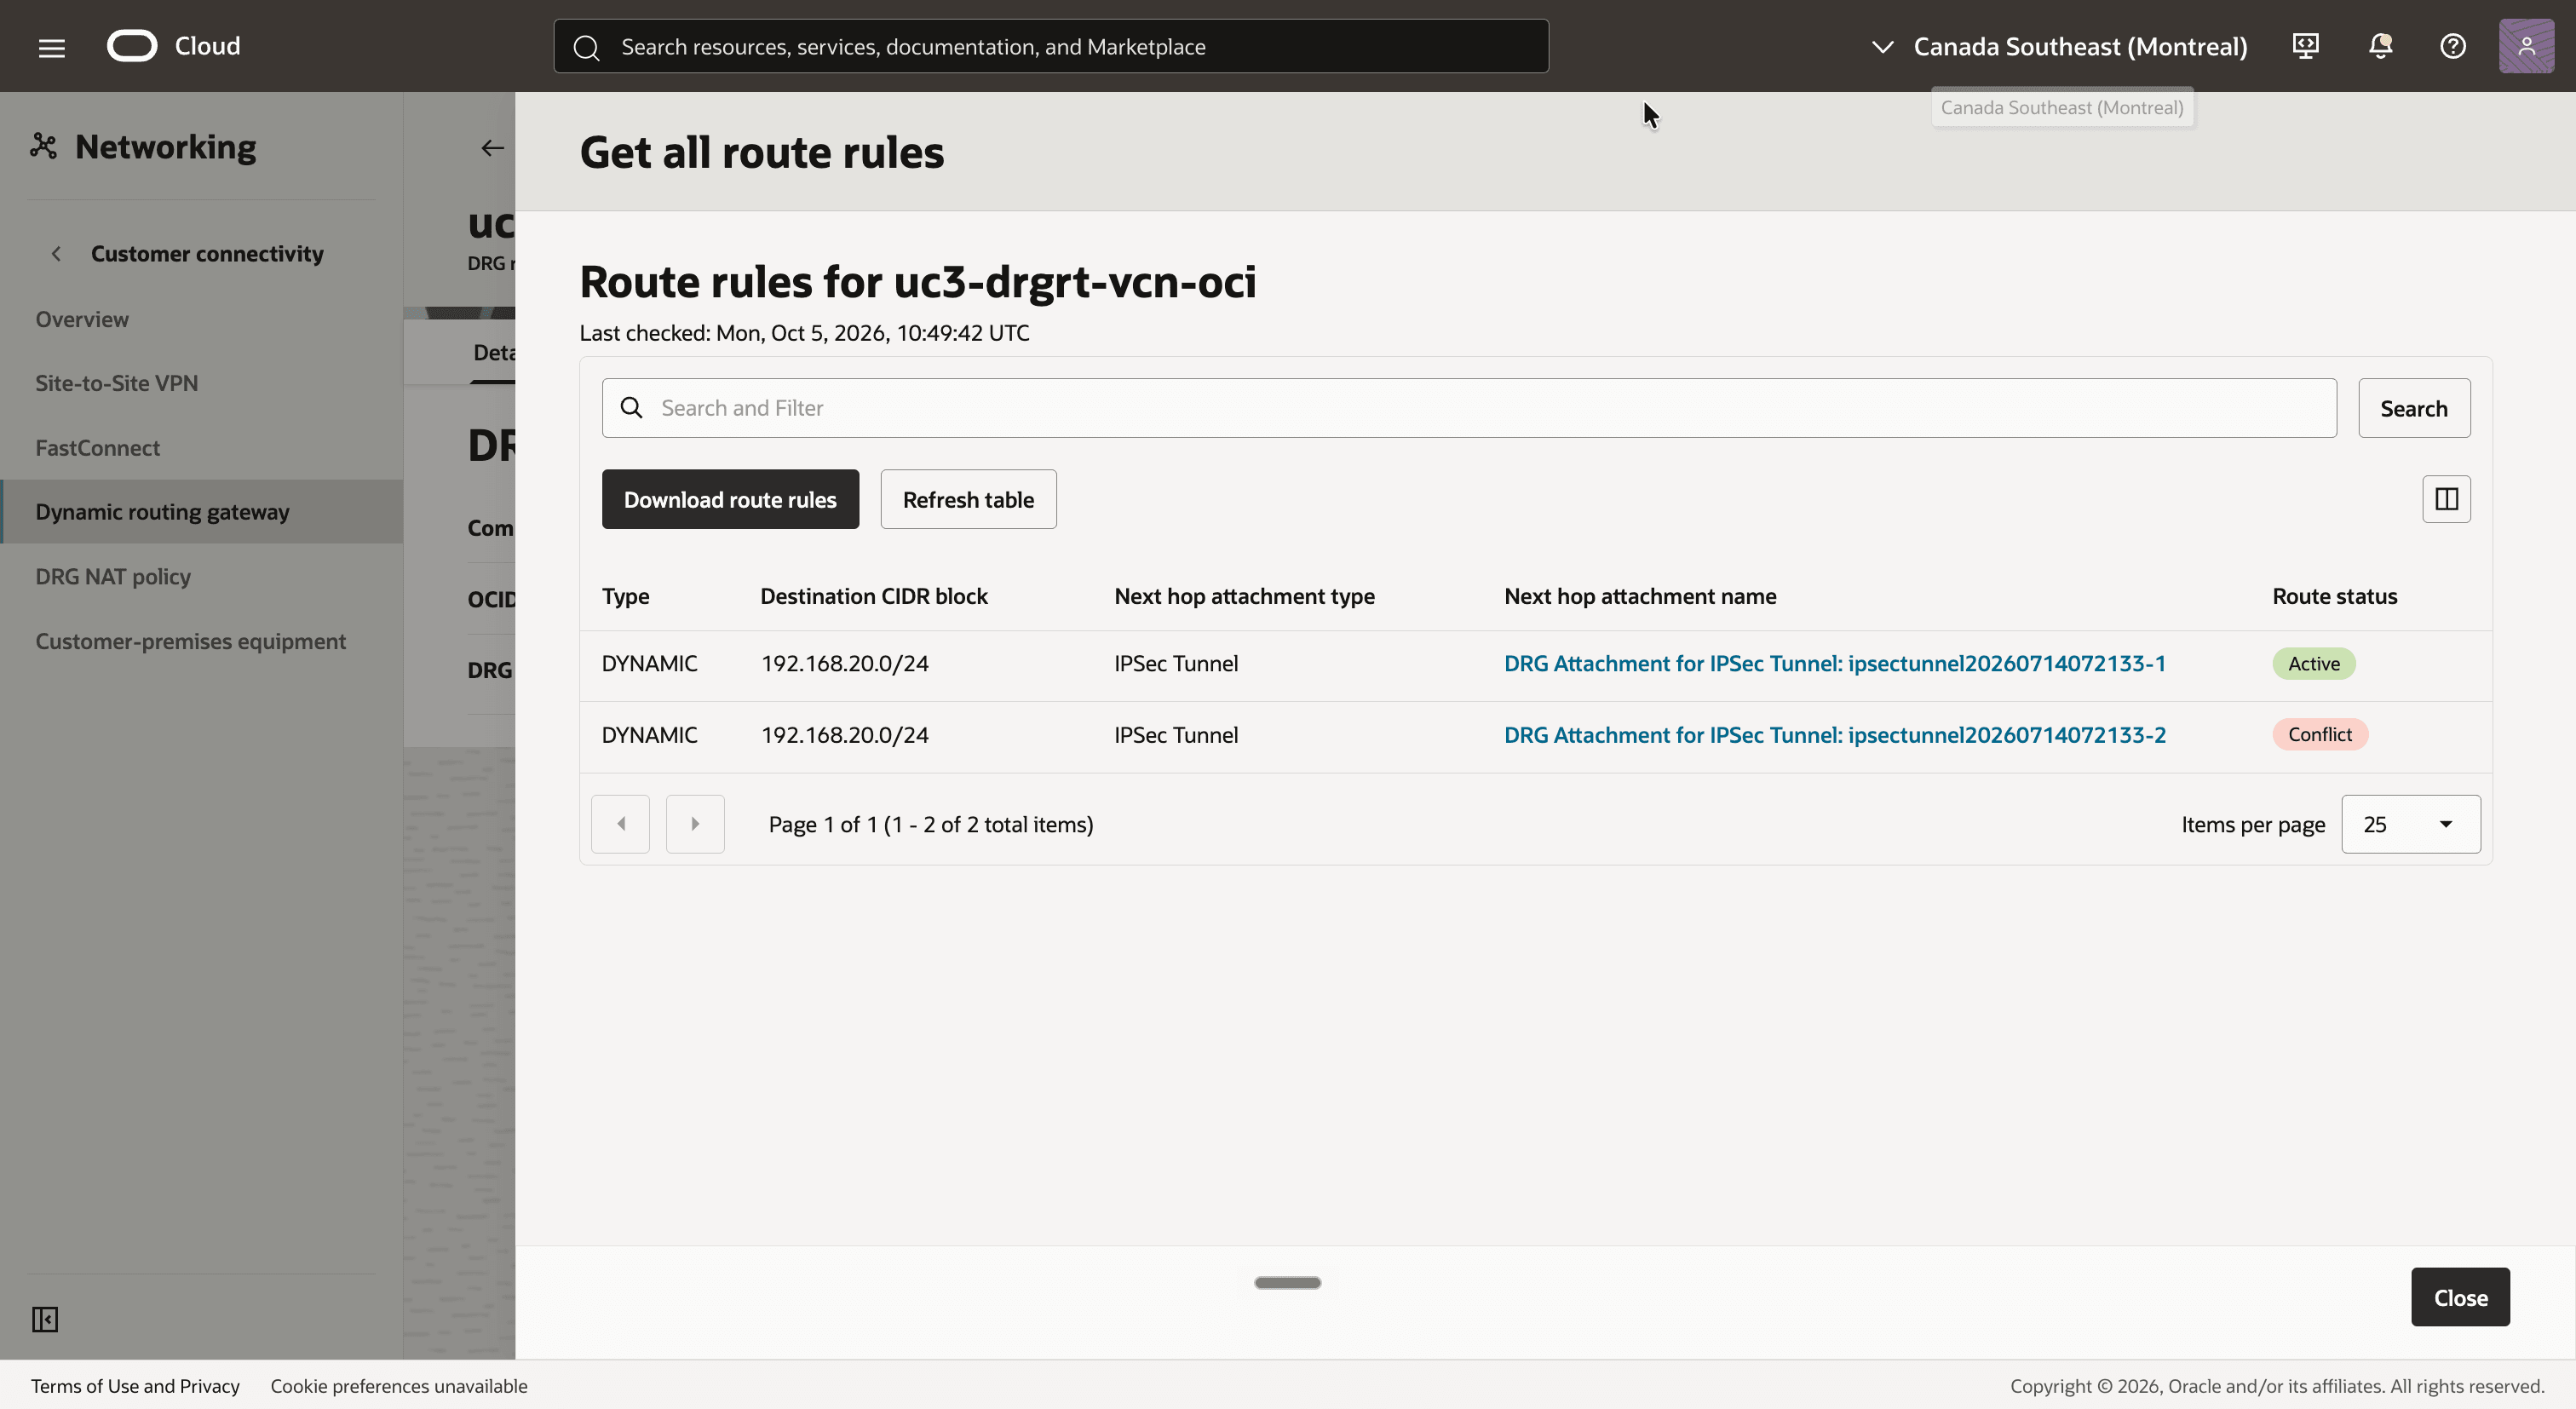
[!] OBSERVAÇÃO] Se essa rota estiver ausente, o tráfego da VCN para o local será eliminado no DRG, mesmo que os túneis e as sessões BGP estejam ativos. Verifique o que o roteador on-premises anuncia (etapa 13) primeiro.
Etapa 10: Configurar a tabela de roteamento da VCN no lado do OCI
As instâncias na VCN devem enviar o tráfego do CIDR de sombra local para o DRG.
- Em
uc3-vcn-oci, clique na guia Roteamento e clique na tabela de roteamentouc3-rt-oci. Esta é a tabela de roteamento designada auc3-subnet-oci. - Clique na guia Regras de Roteamento.
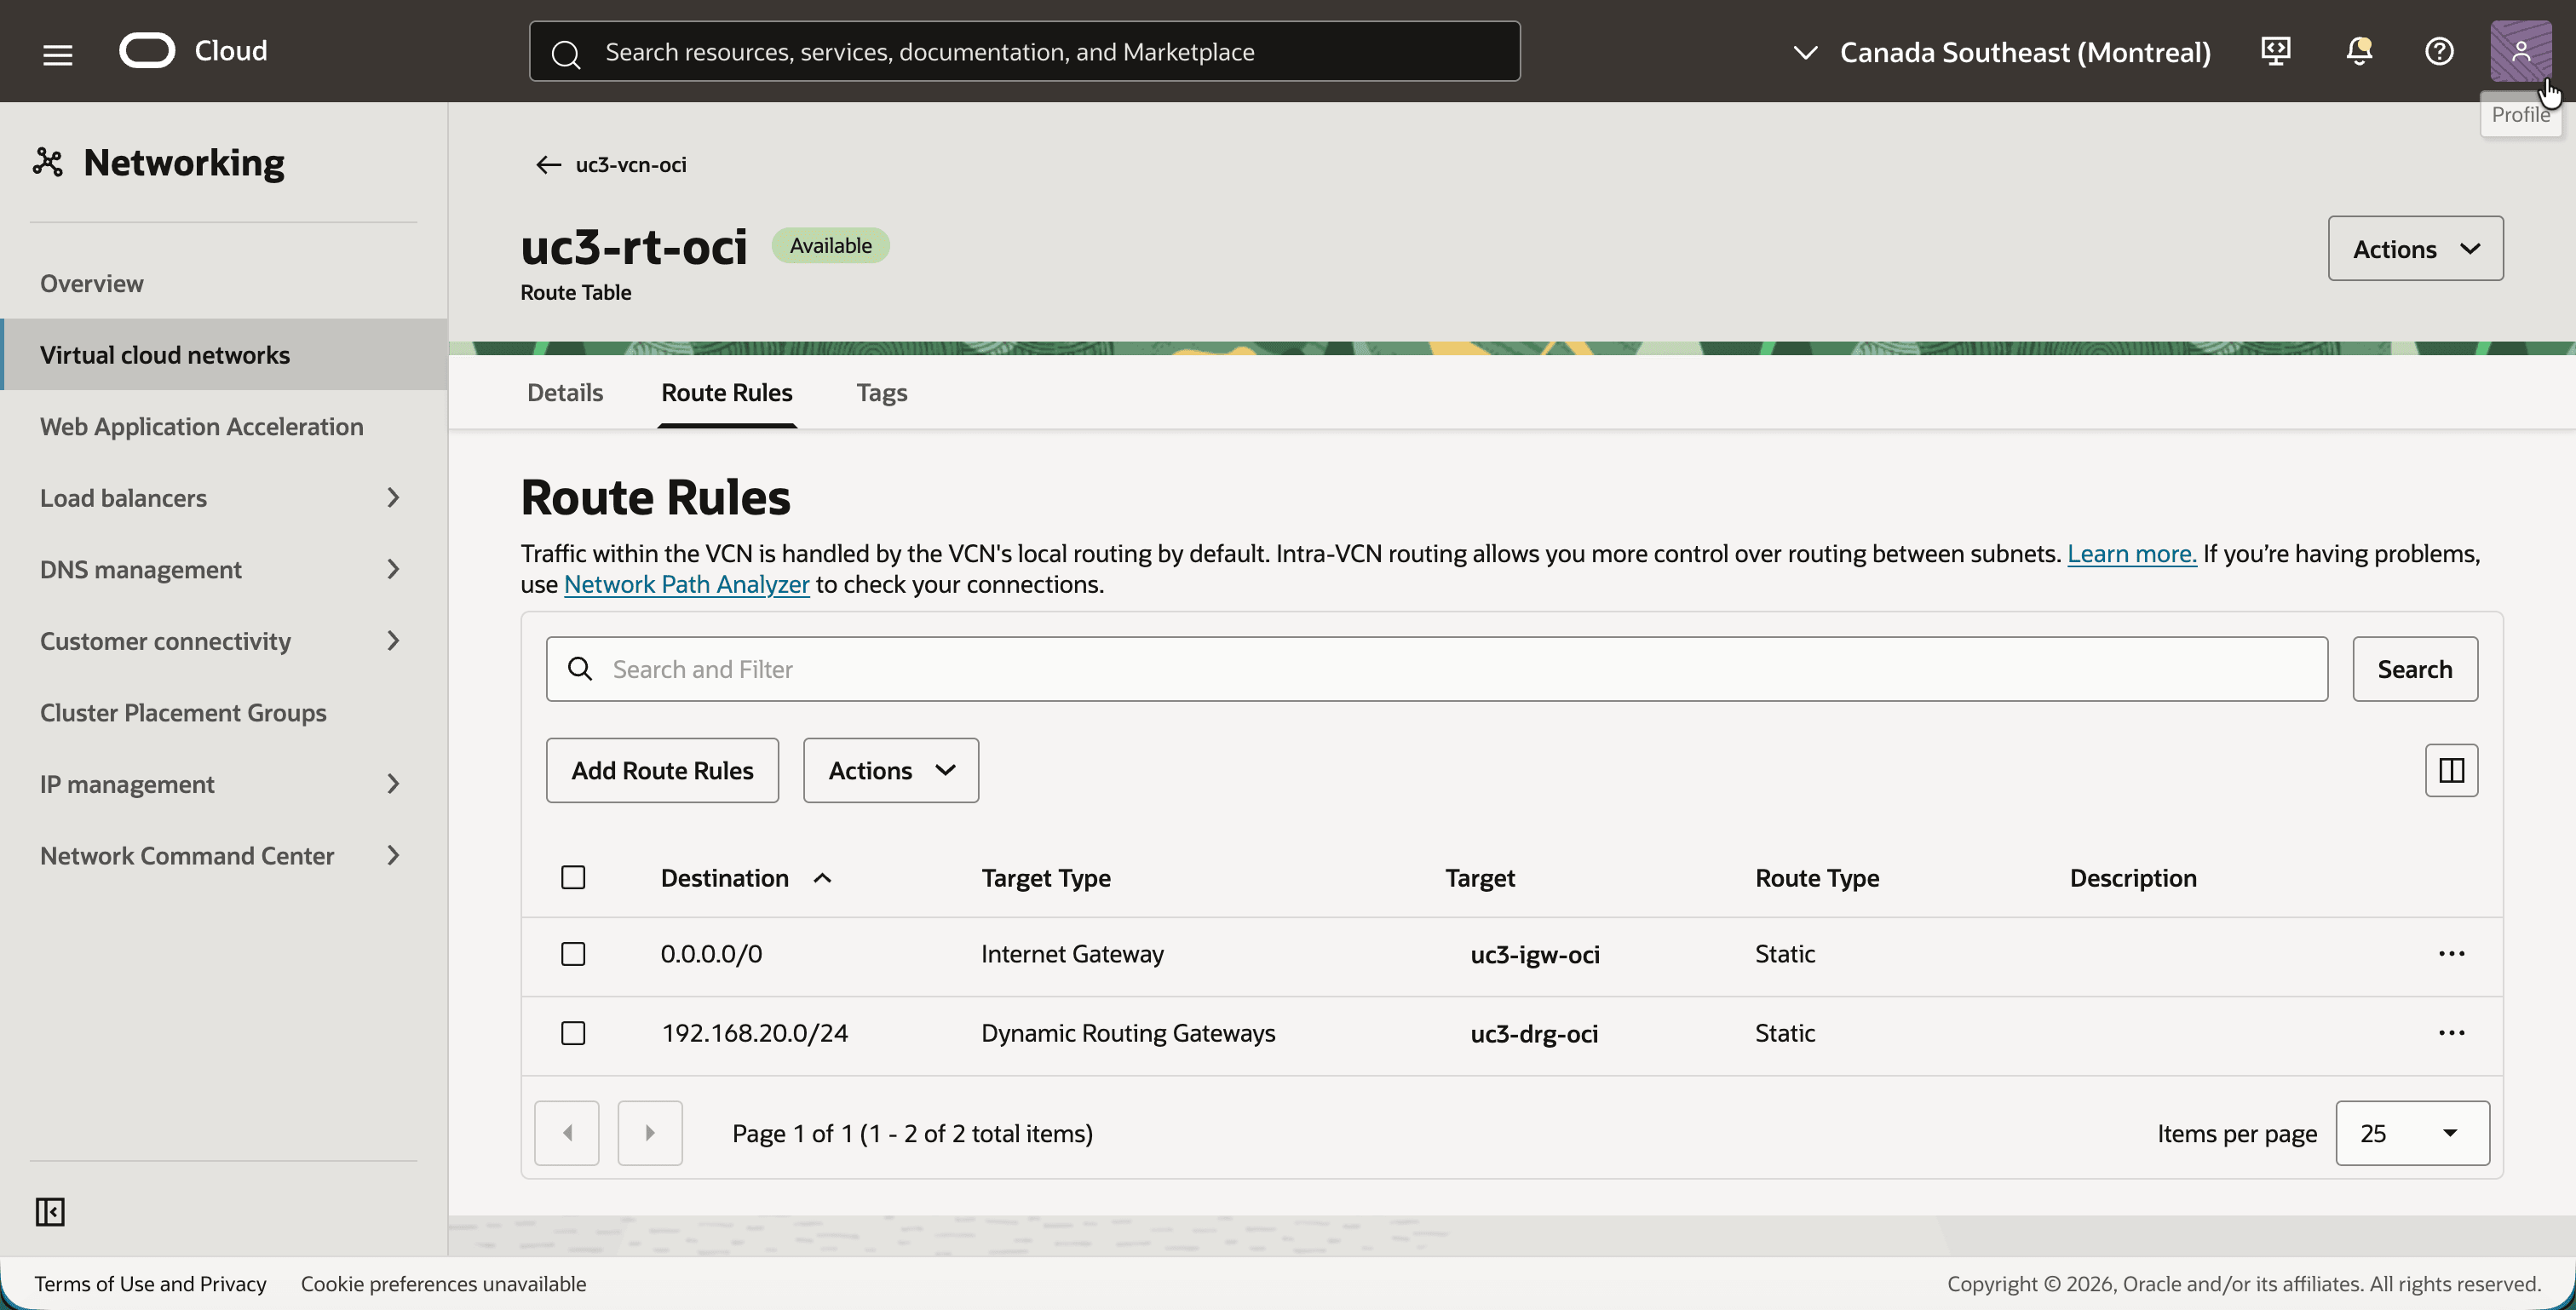
- Adicione uma regra de roteamento para o CIDR de sombra local, para que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc3-igw-oci, para acesso SSH pela internet.192.168.20.0/24(o CIDR de sombra do local) com o destinouc3-drg-oci.
Etapa 11: Criar a política e a regra NAT do DRG
Este é o passo que todo o tutorial é sobre. Uma política NAT do DRG com uma regra faz toda a tradução, em ambas as direções.
A política está associada aos anexos do túnel IPSec; portanto, a regra é gravada para tráfego que chega de on-premises. Esse pacote tem um host local como origem (10.0.1.x) e o endereço de sombra de uma instância do OCI como destino (192.168.10.x):
| Original | Traduzido | Significado | |
|---|---|---|---|
| Origem | 10.0.1.0/24 |
192.168.20.0/24 |
Os endereços reais on-premises são apresentados na OCI como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
O CIDR de sombra do OCI é substituído pelo CIDR real da VCN. |
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Política NAT do DRG.
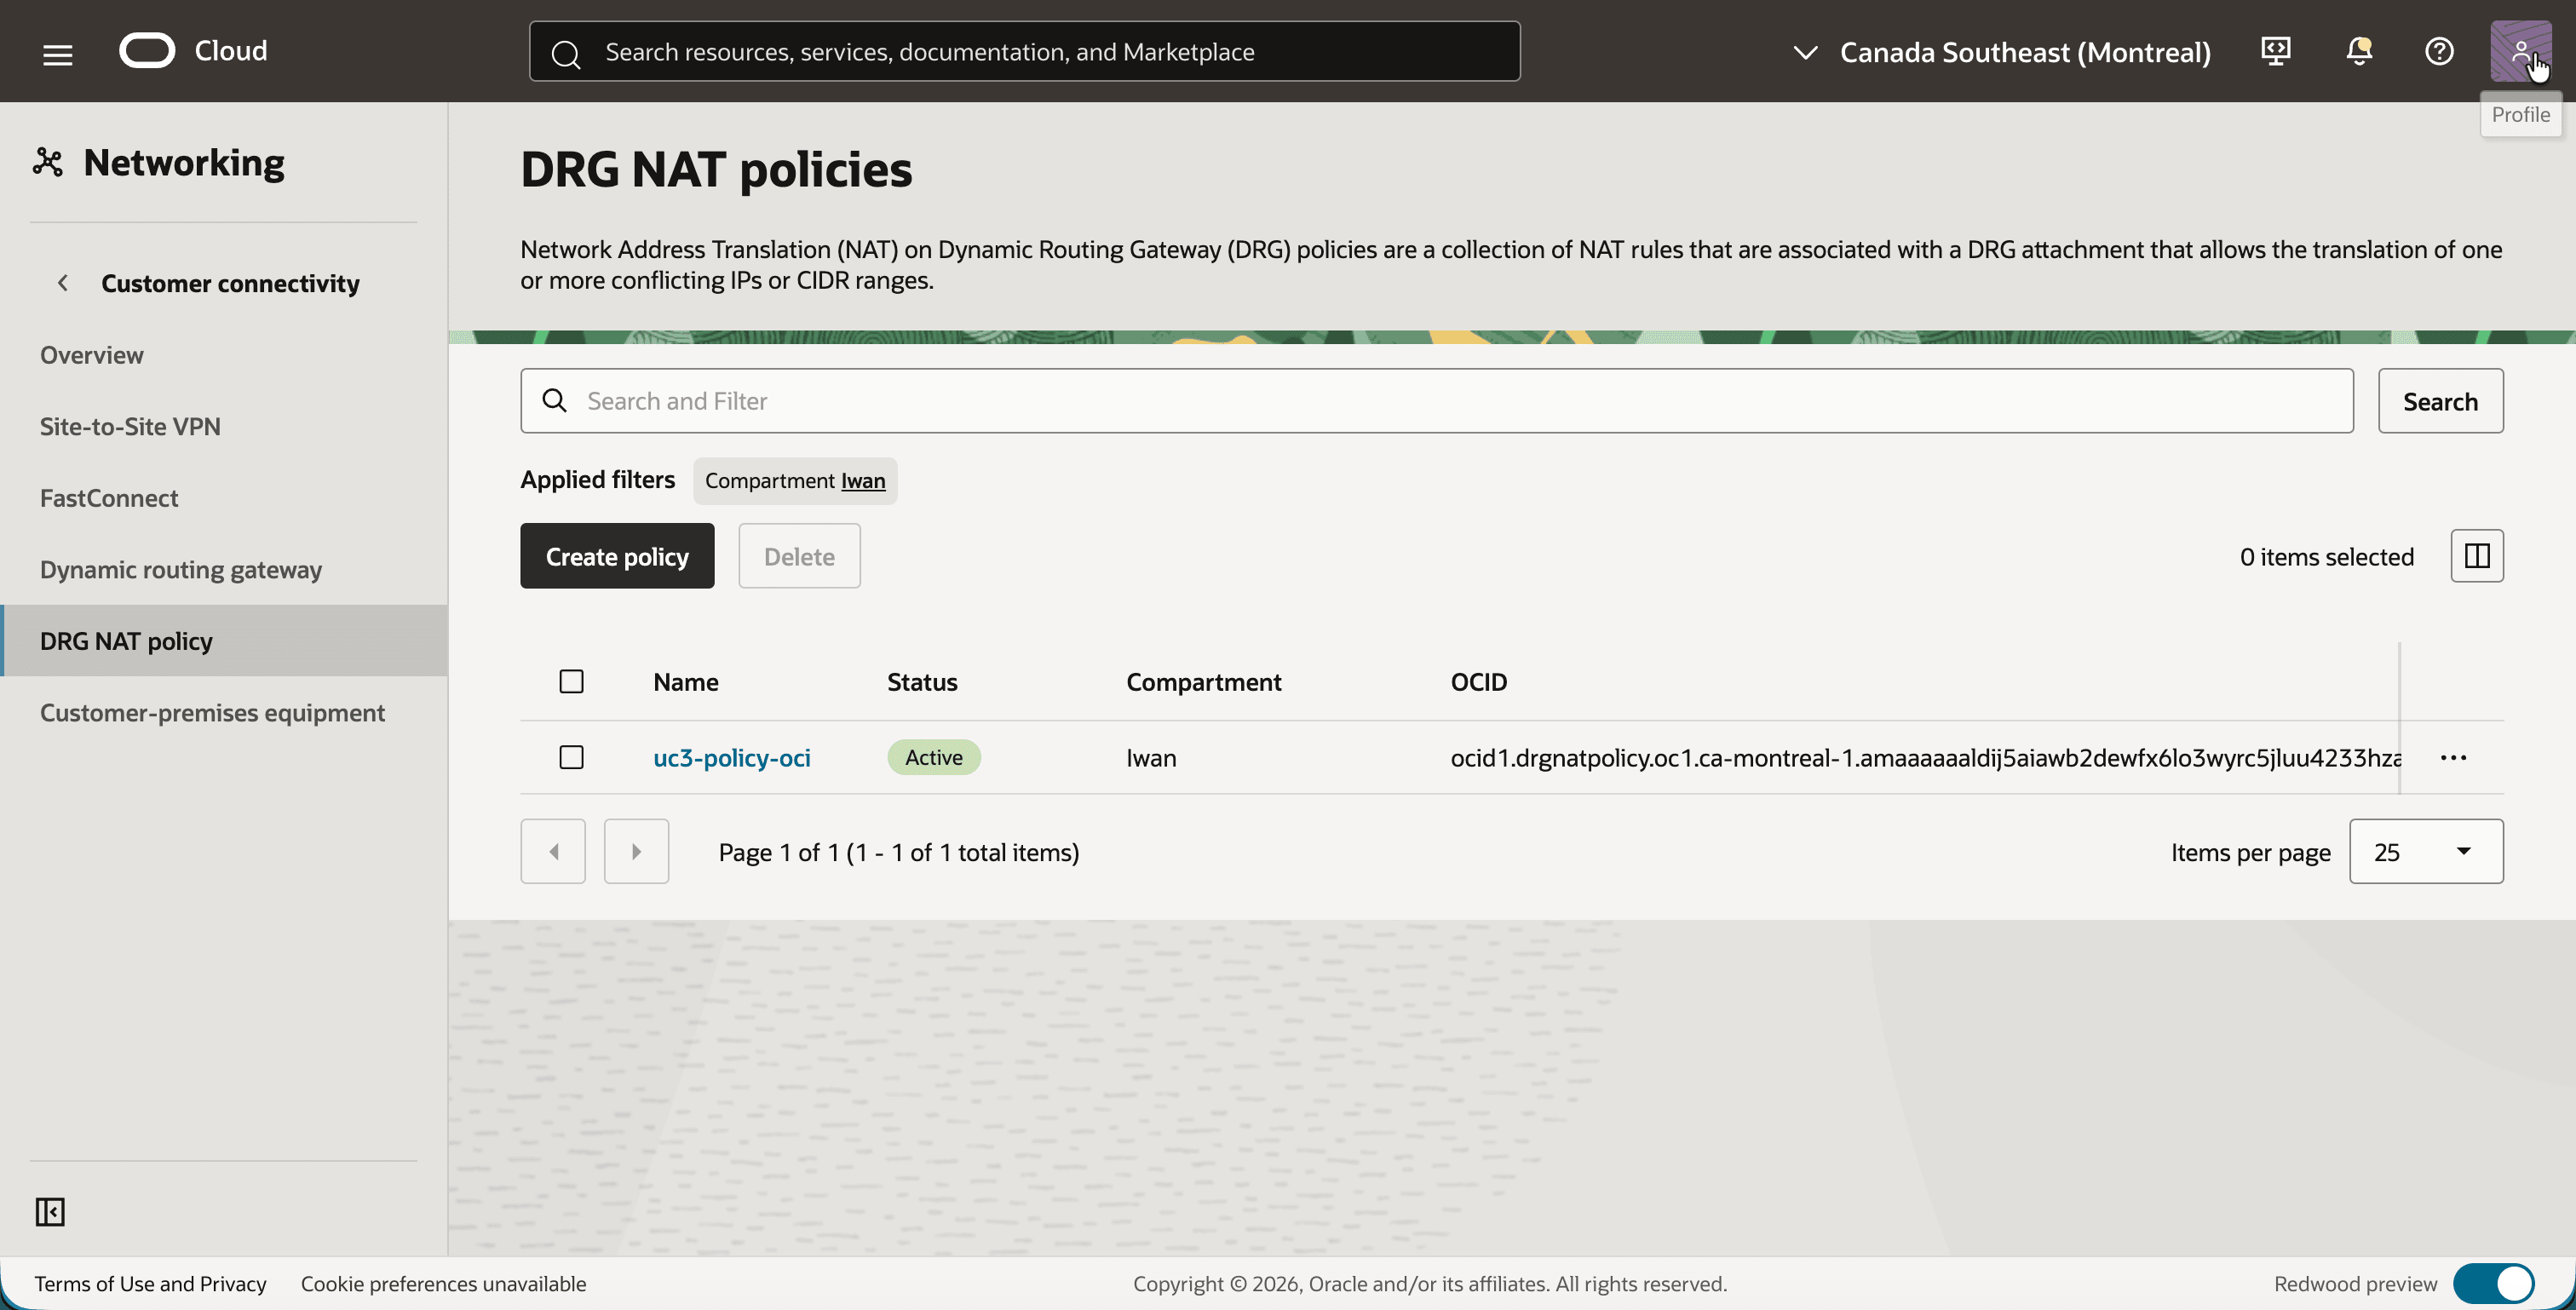
- Clique no botão Criar política e crie uma política com o nome
uc3-policy-oci. - Observe que a política está Ativa.
- Clique no
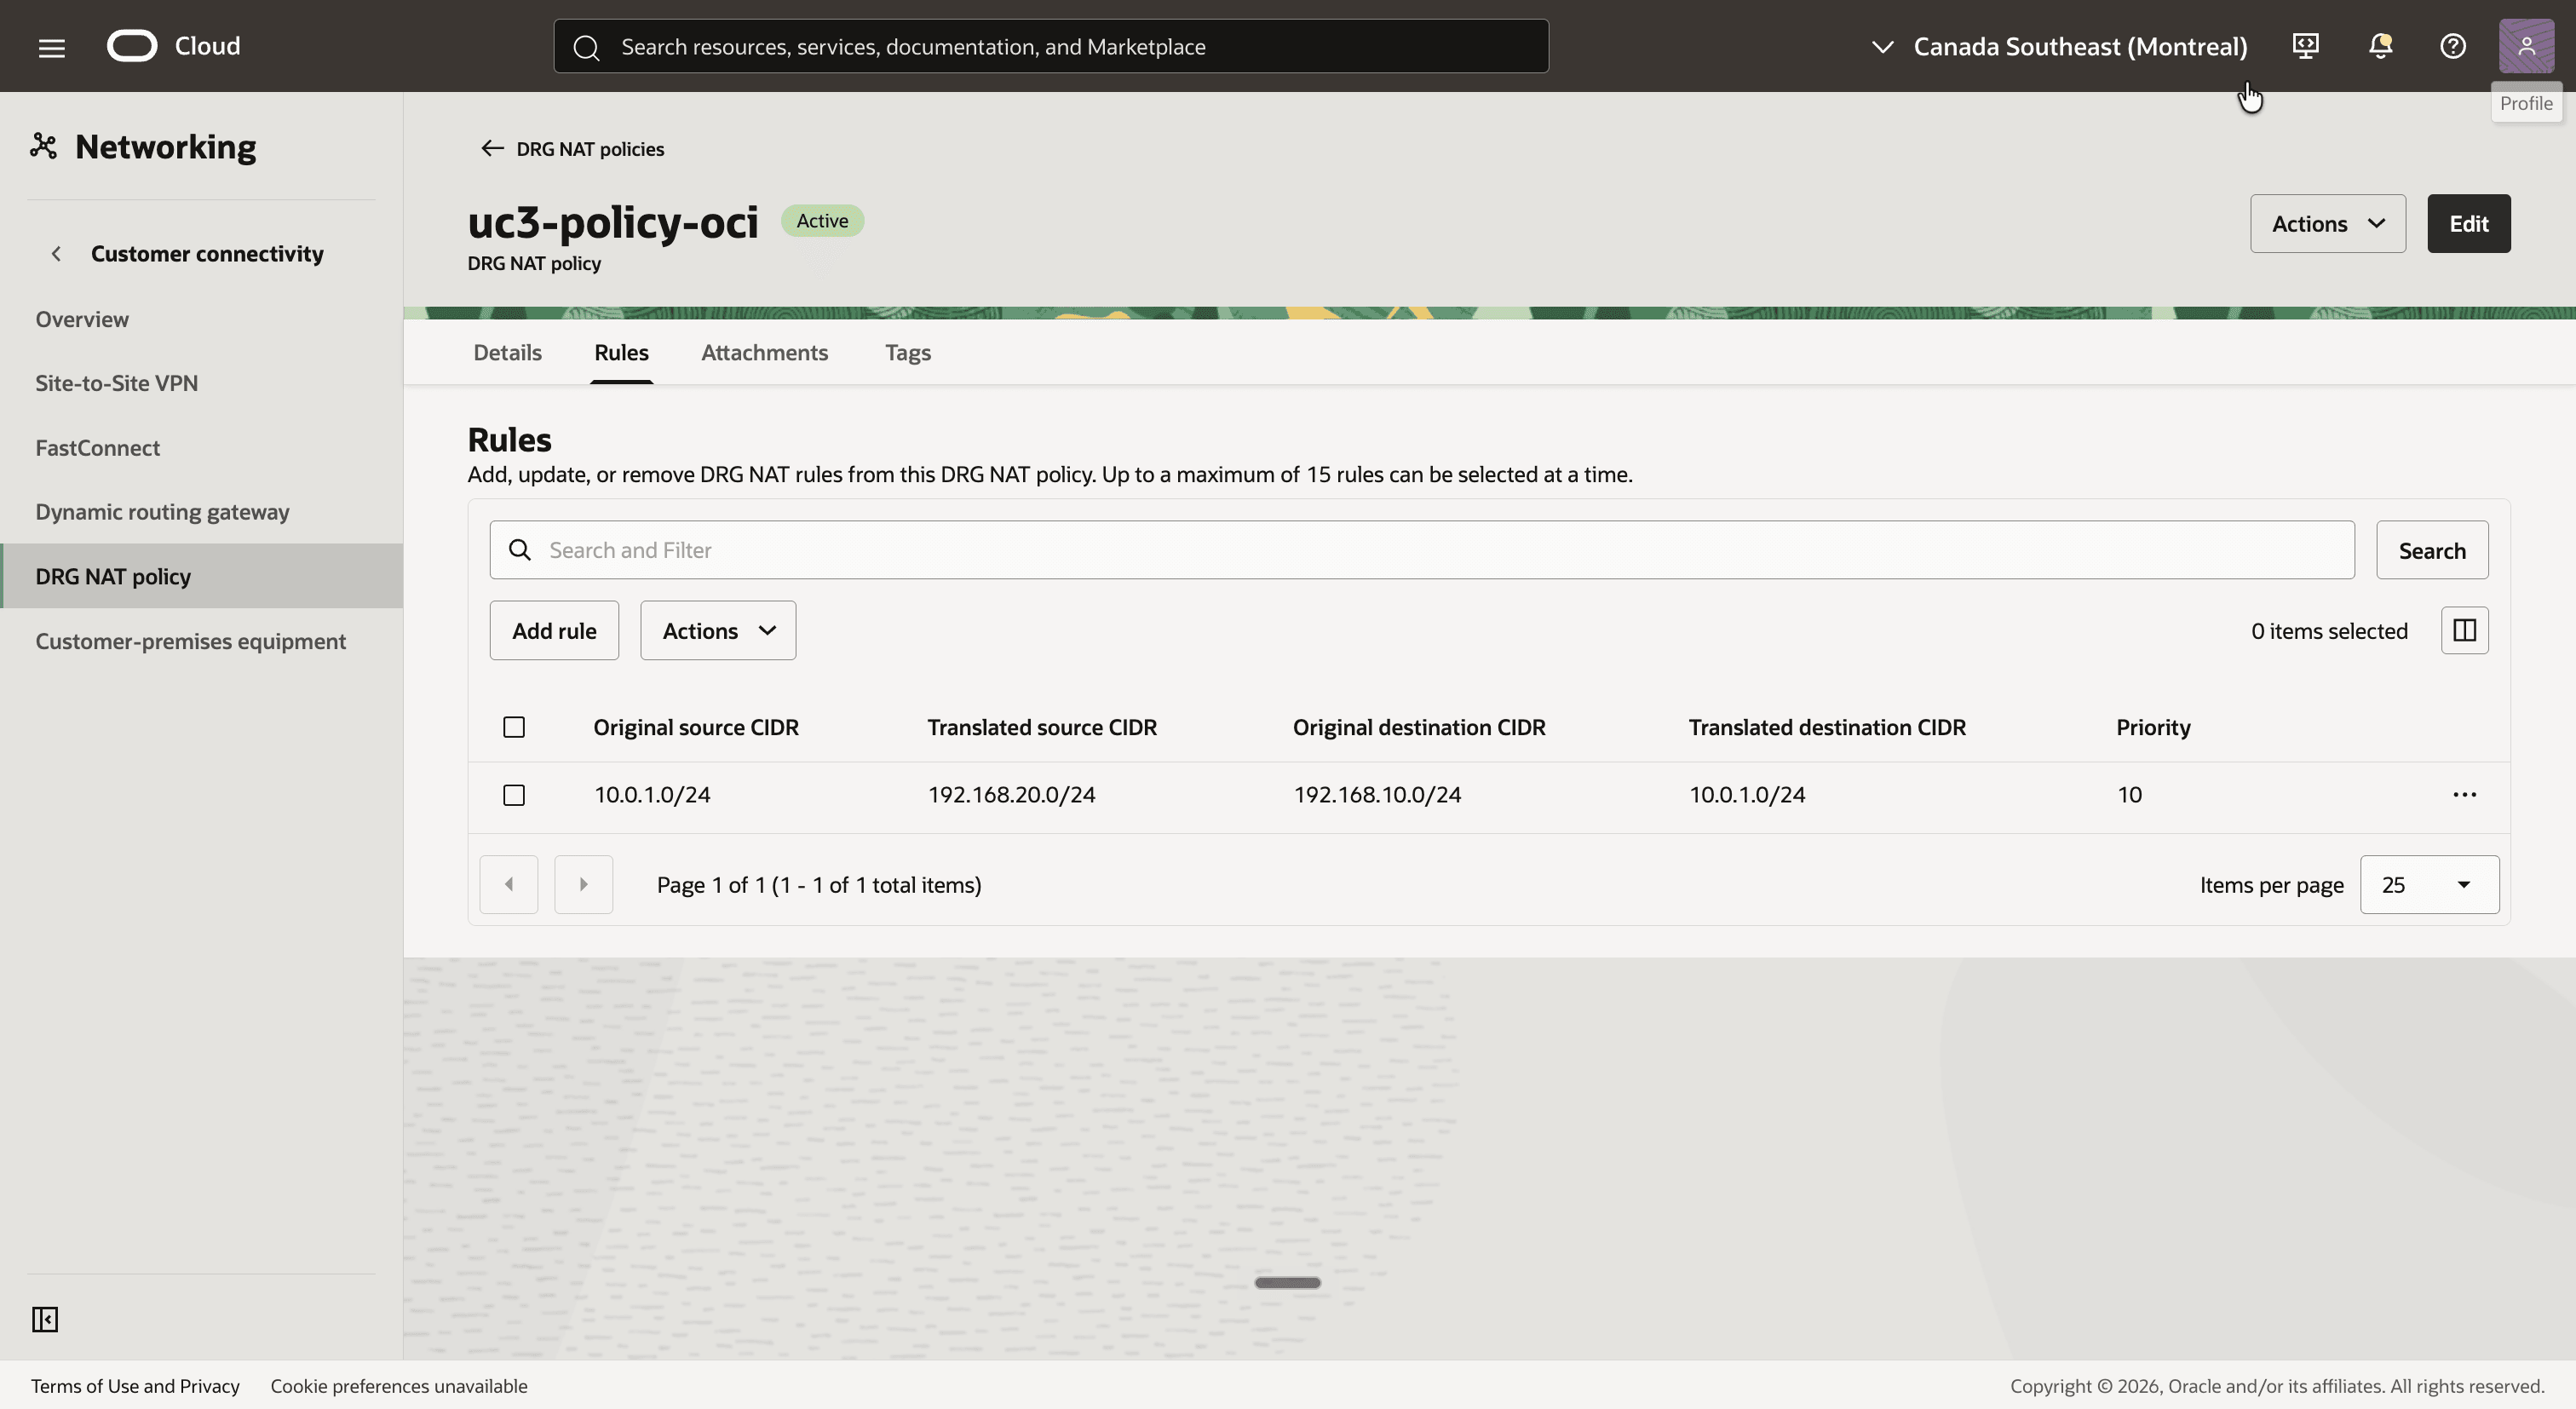
uc3-policy-ocie clique na guia Regras. - Clique no botão Adicionar regra e adicione uma regra com os seguintes valores:
- Prioridade:
10 - CIDR da origem originária:
10.0.1.0/24 - CIDR de origem traduzido:
192.168.20.0/24 - CIDR do destino originário:
192.168.10.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
[!] OBSERVAÇÃO] É tentador gravar essa regra do ponto de vista da VCN: origem
10.0.1.0/24para192.168.10.0/24e destino192.168.20.0/24para10.0.1.0/24. Essa regra é aceita sem qualquer aviso, mas em um anexo de túnel IPSec ele nunca corresponde a um pacote e nenhum tráfego passa. Sempre grave a regra para o tráfego que entra no DRG por meio do anexo que contém a política.
Etapa 12: Associar a política NAT aos anexos de túnel IPSec
A política está associada aos dois anexos do túnel IPSec, de modo que a tradução seja a mesma, independentemente do túnel que transporta o tráfego.
- No
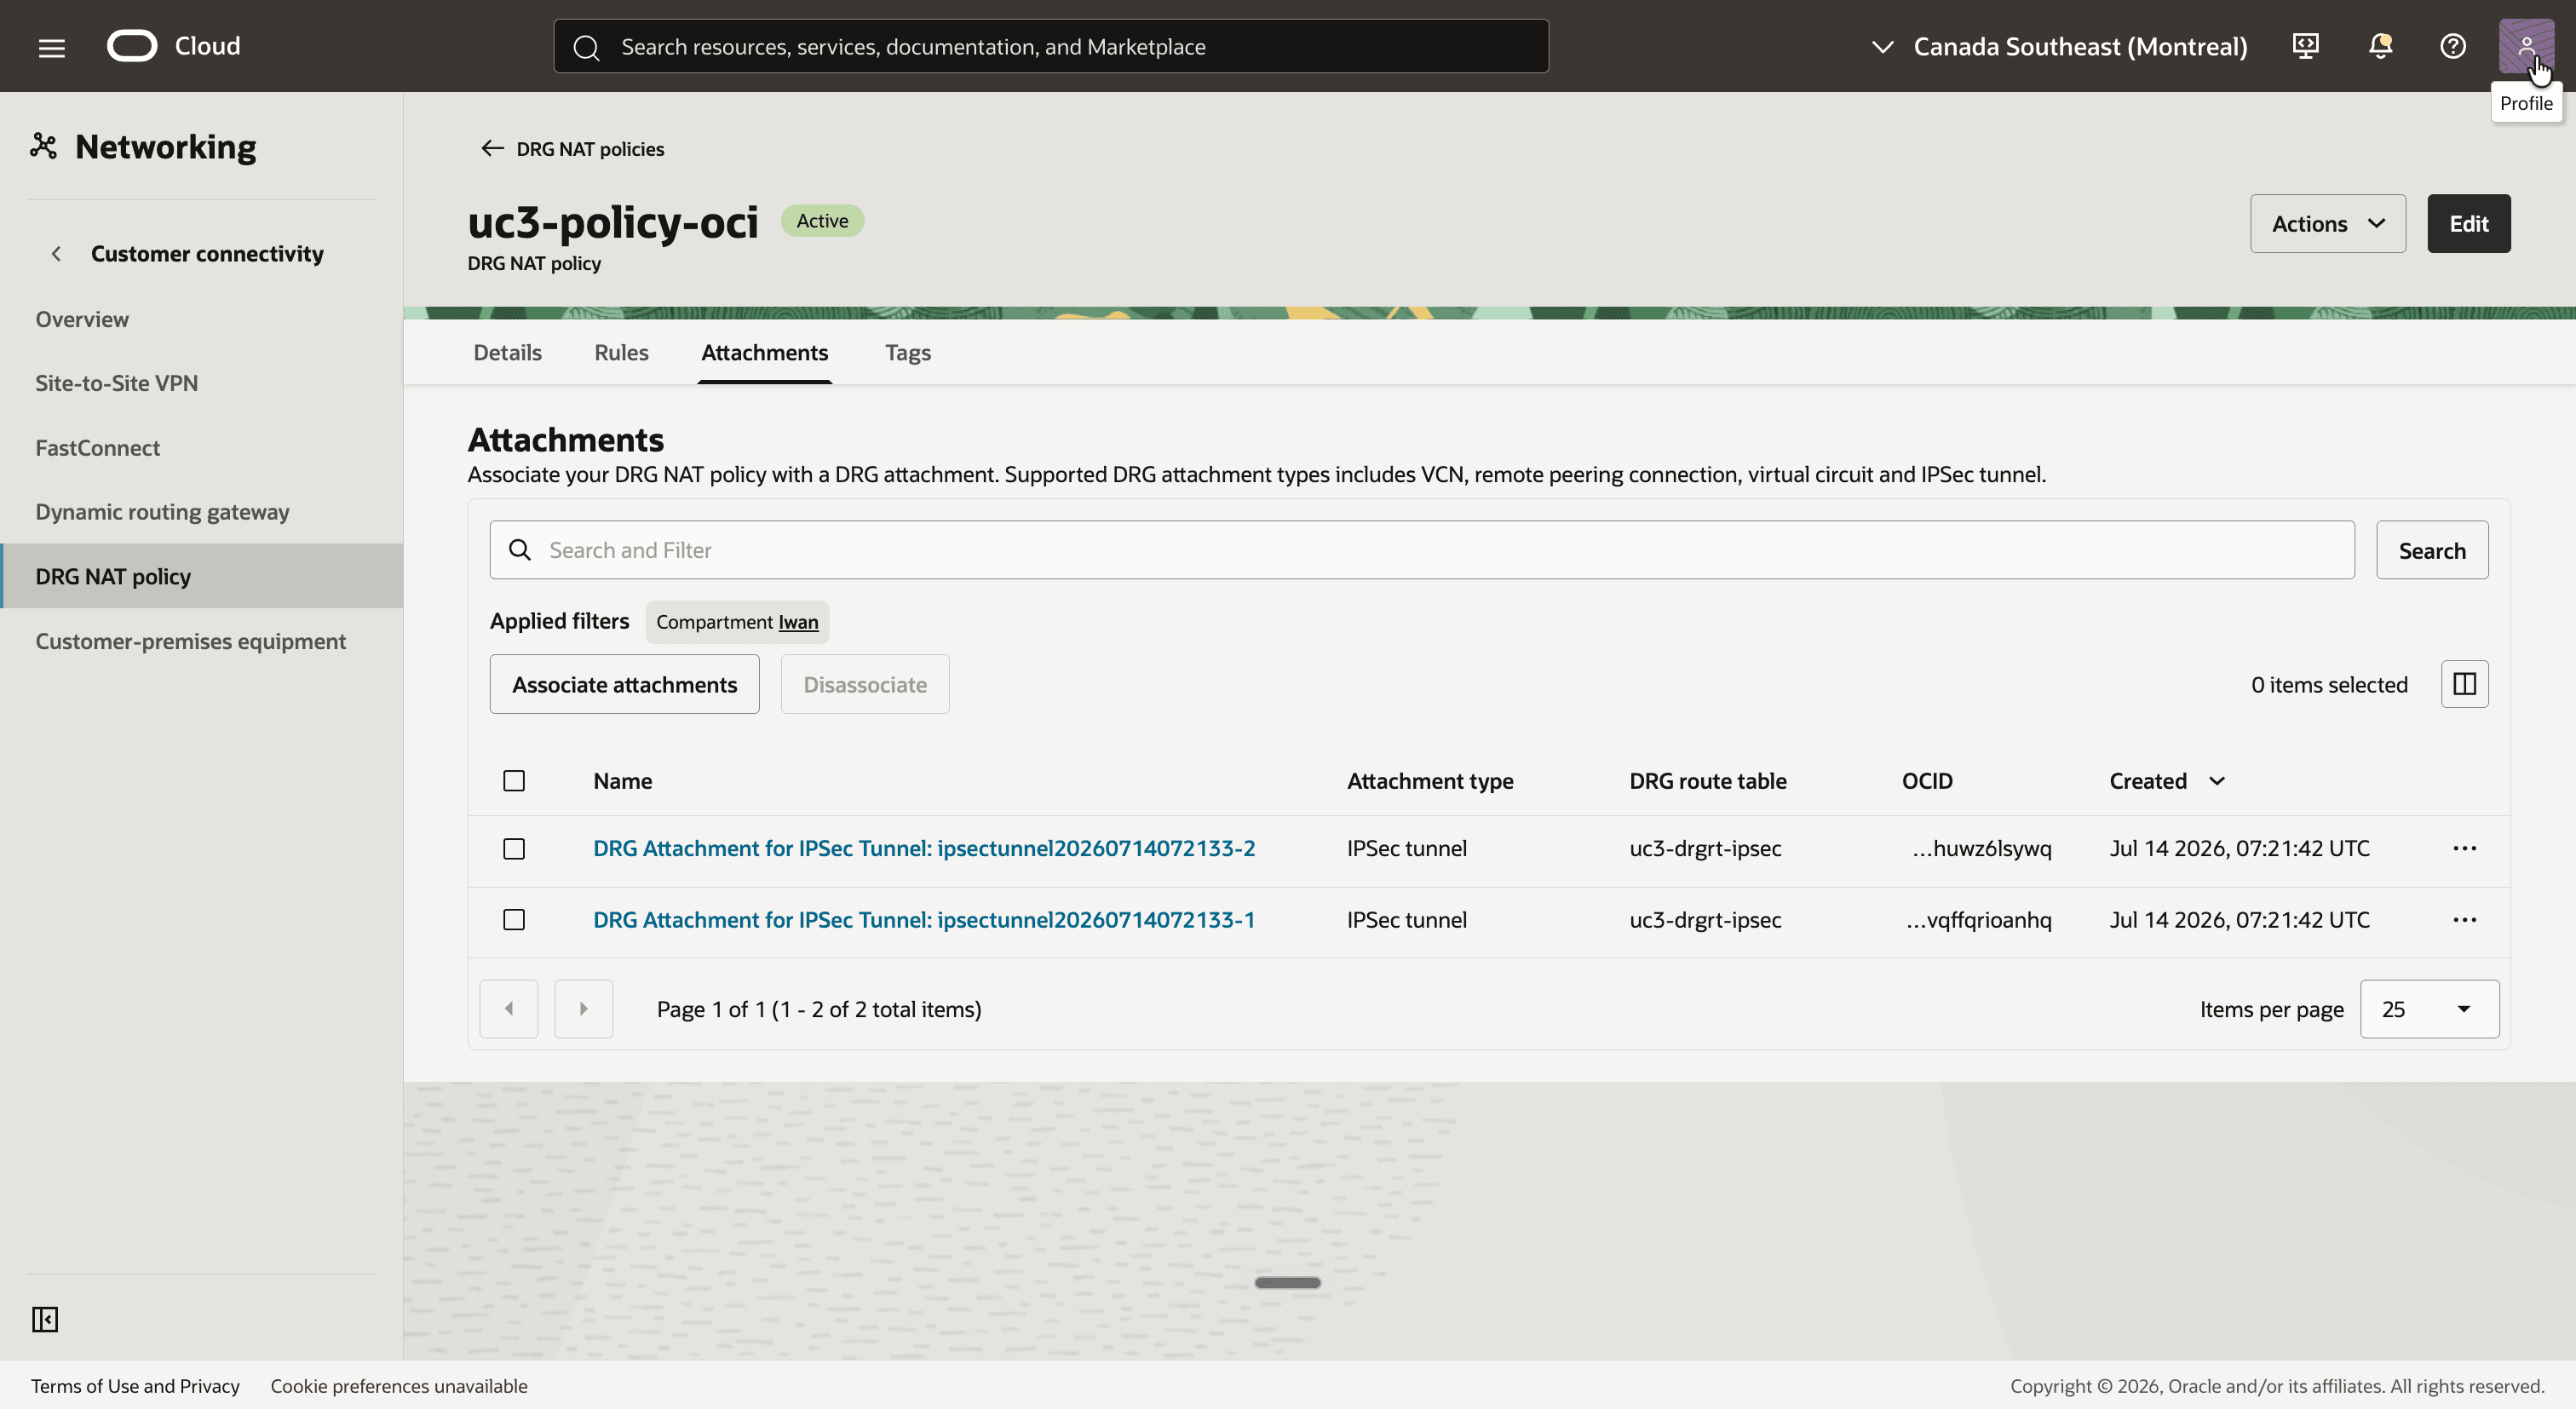
uc3-policy-oci, clique na guia Anexos. - Clique no botão Associar anexos, selecione os dois anexos do Anexo do DRG para o Túnel IPSec e confirme.
- Observe que ambos os anexos são listados com o Túnel IPSec do tipo de anexo, juntamente com a tabela de roteamento do DRG
uc3-drgrt-ipsec.
Etapa 13: Verificar a troca de rotas BGP
Antes de enviar tráfego vale a pena olhar para o que é trocado em BGP, porque é aqui que este tutorial difere de todas as outras partes da série. A verificação é feita no roteador local.
- Conecte-se ao
uc3-inst-opcom SSH. - Execute
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 advertised-routes". - Observe que o roteador anuncia um único prefixo: seu CIDR de sombra
192.168.20.0/24.
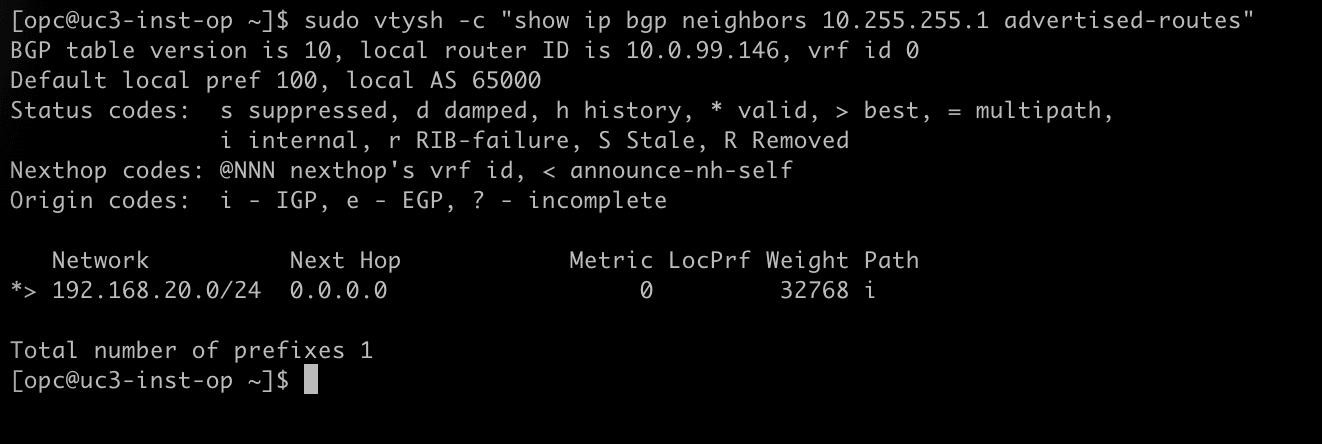
- Execute
sudo vtysh -c "show ip bgp neighbors 10.255.255.1 received-routes". - Observe que a Oracle divulga dois prefixos: o CIDR real da VCN
10.0.1.0/24e o CIDR de sombra192.168.10.0/24. Estas são as duas rotas estáticas da tabela de roteamento do DRGuc3-drgrt-ipsec, propagadas como estão. - Observe a última linha: Número total de prefixos 2 (1 filtrado). O prefixo filtrado é
10.0.1.0/24, que a lista de prefixos da Etapa 08 não aceita.
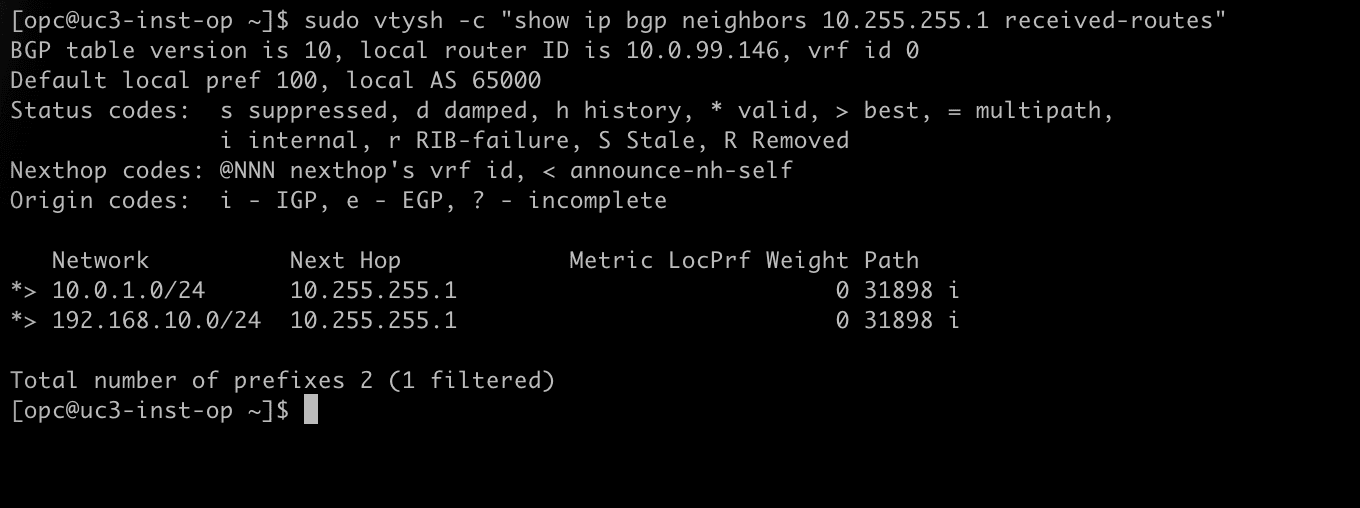
- Execute
sudo vtysh -c "show ip bgp". - Observe que somente
192.168.10.0/24é aceito pela Oracle, por meio de ambos os túneis, ao lado do próprio192.168.20.0/24do roteador.
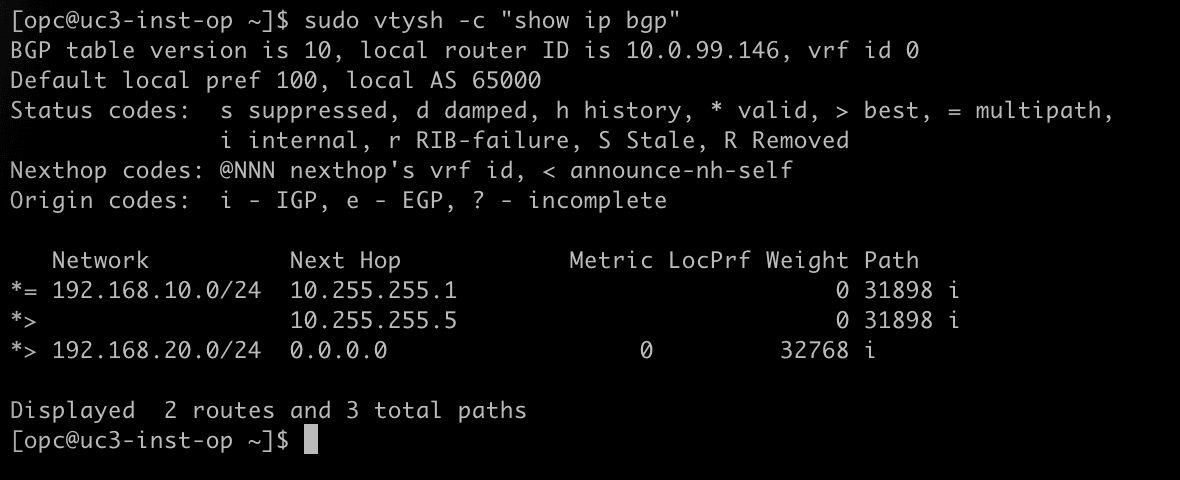
- Execute
ip route show 192.168.10.0/24. - Observe que a rota para o CIDR de sombra do OCI é instalada com ambas as interfaces de túnel como próximo salto.
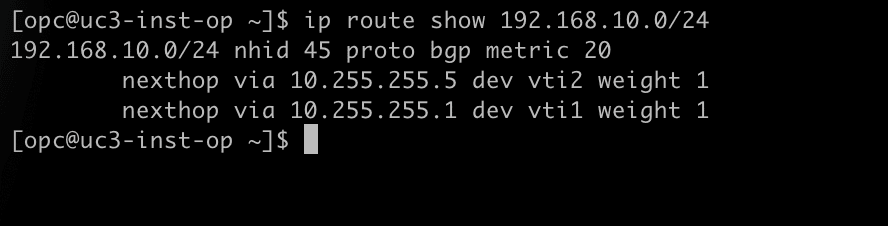
A Console do OCI mostra a mesma troca do lado Oracle.
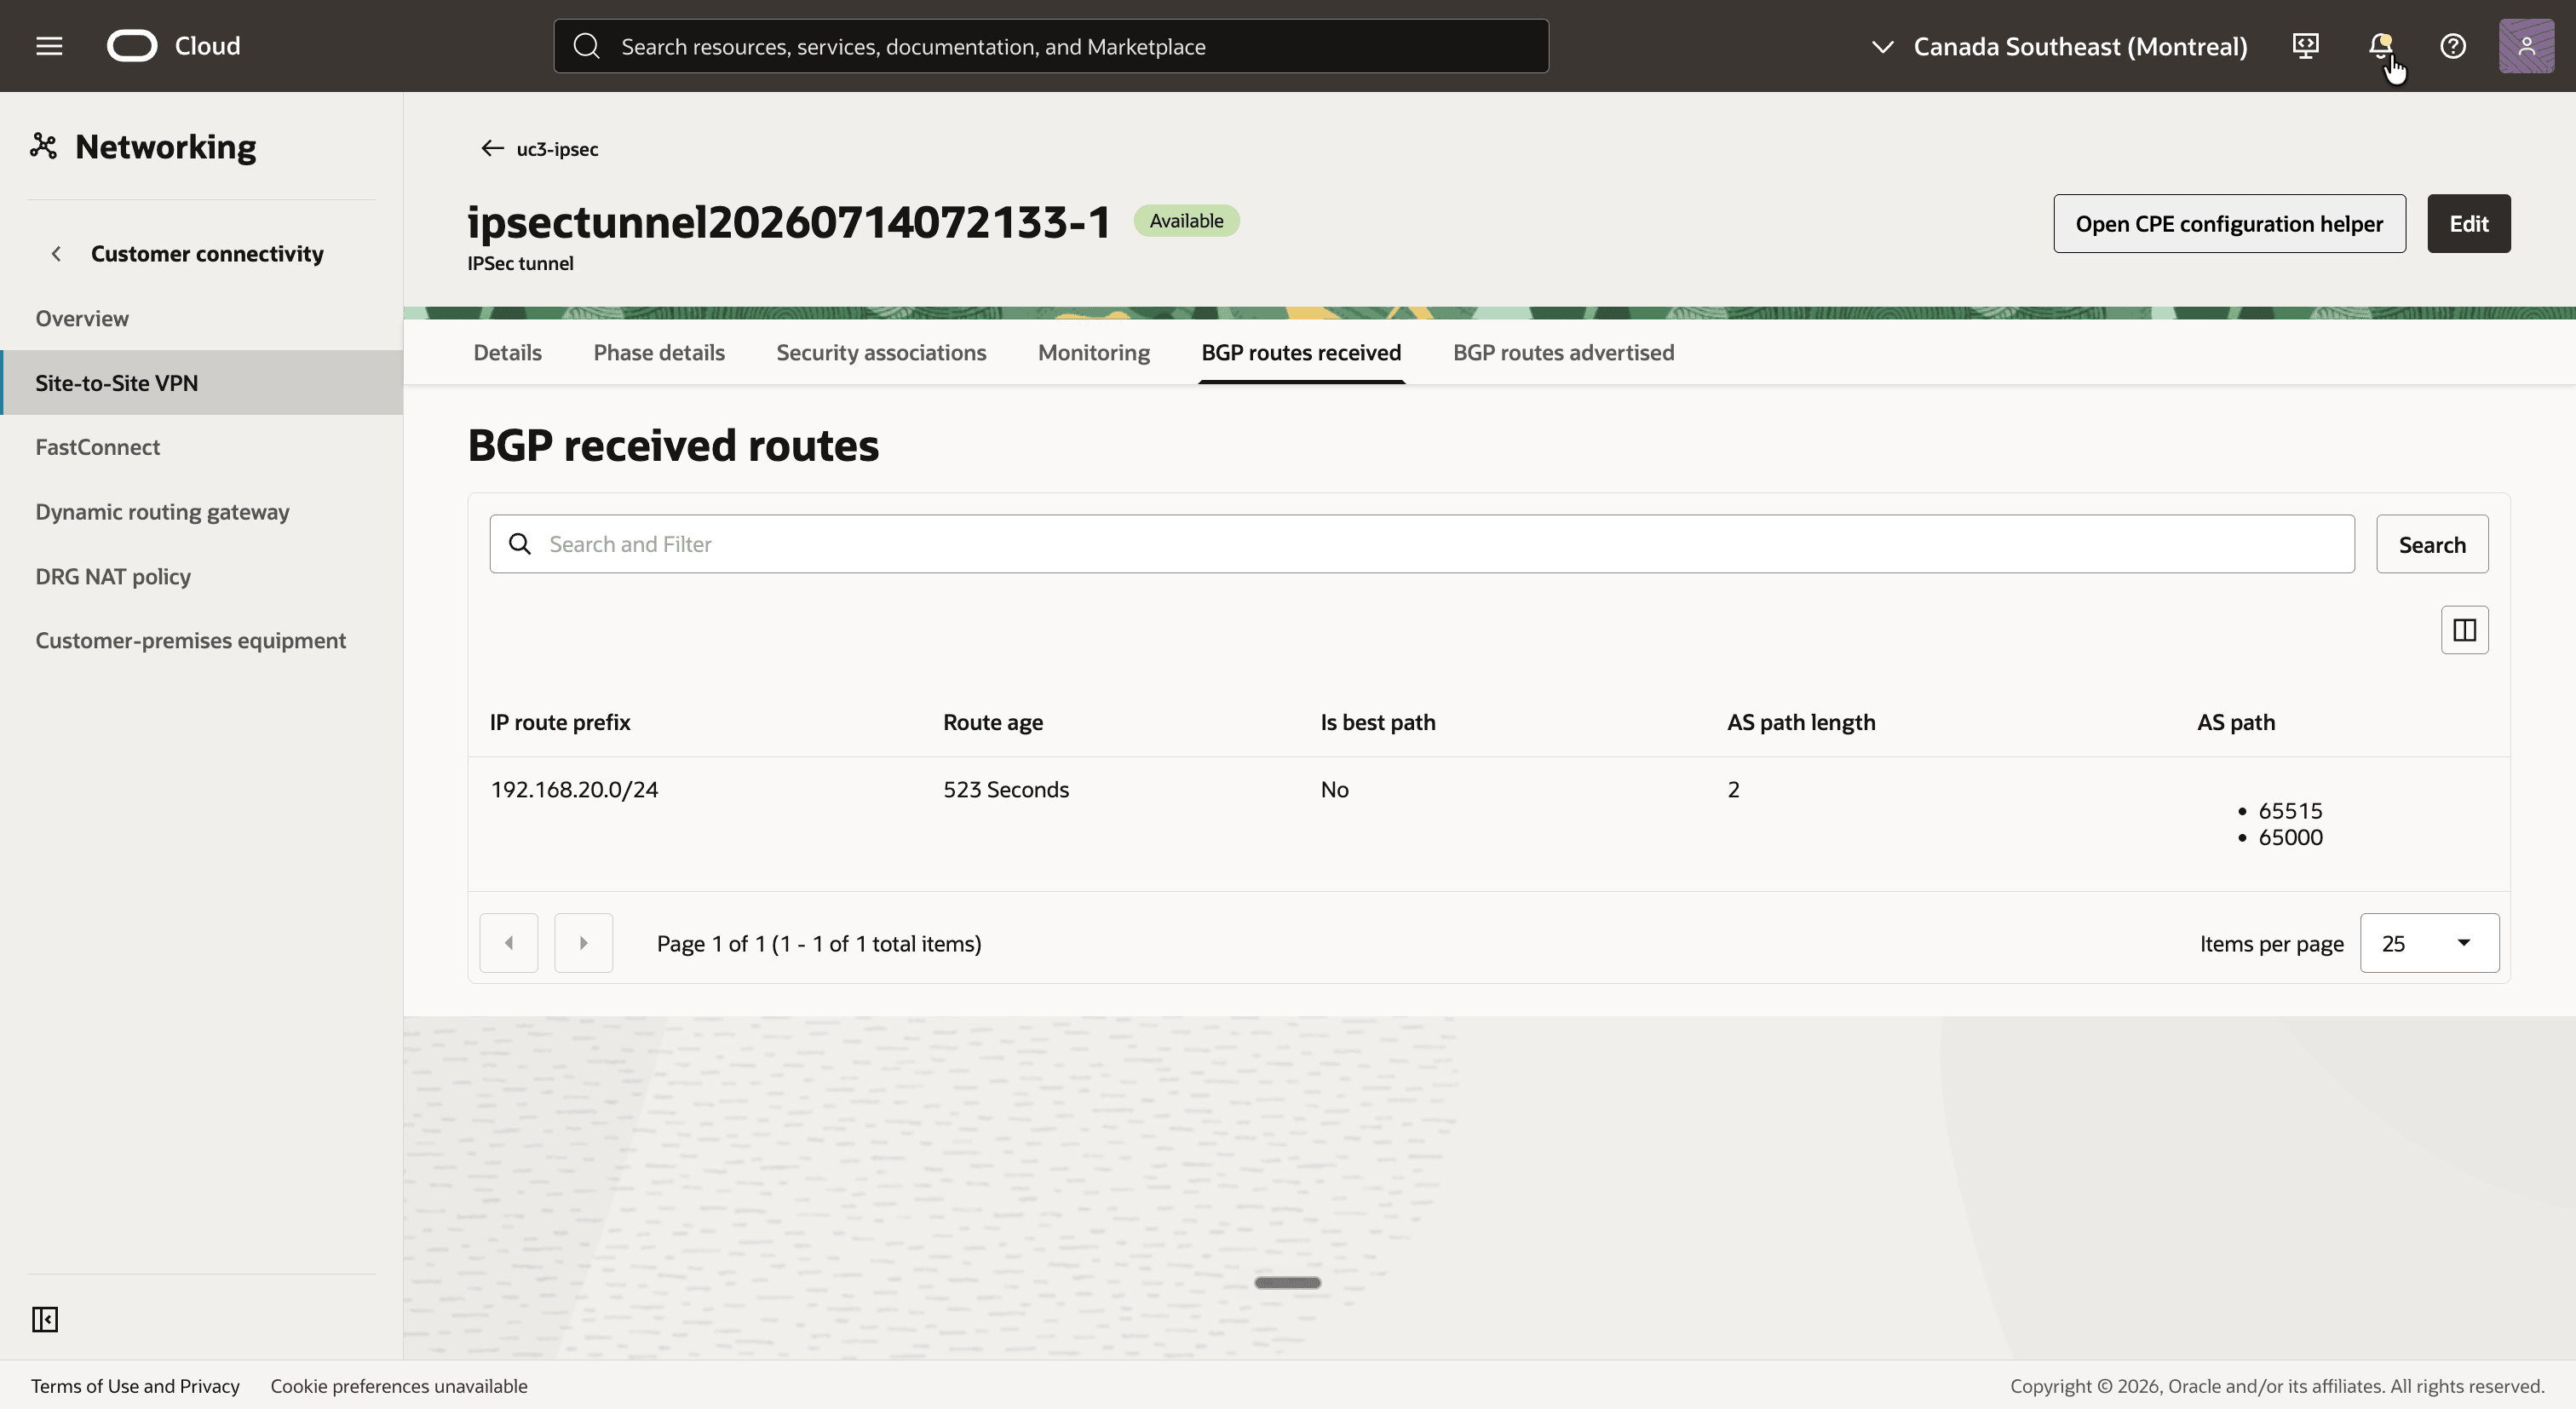
- Volte para a Console do OCI, abra a conexão IPSec
uc3-ipsece clique no primeiro túnel. - Clique na guia Rotas BGP recebidas.
- Observe o prefixo único
192.168.20.0/24, recebido do roteador on-premises (AS65000).
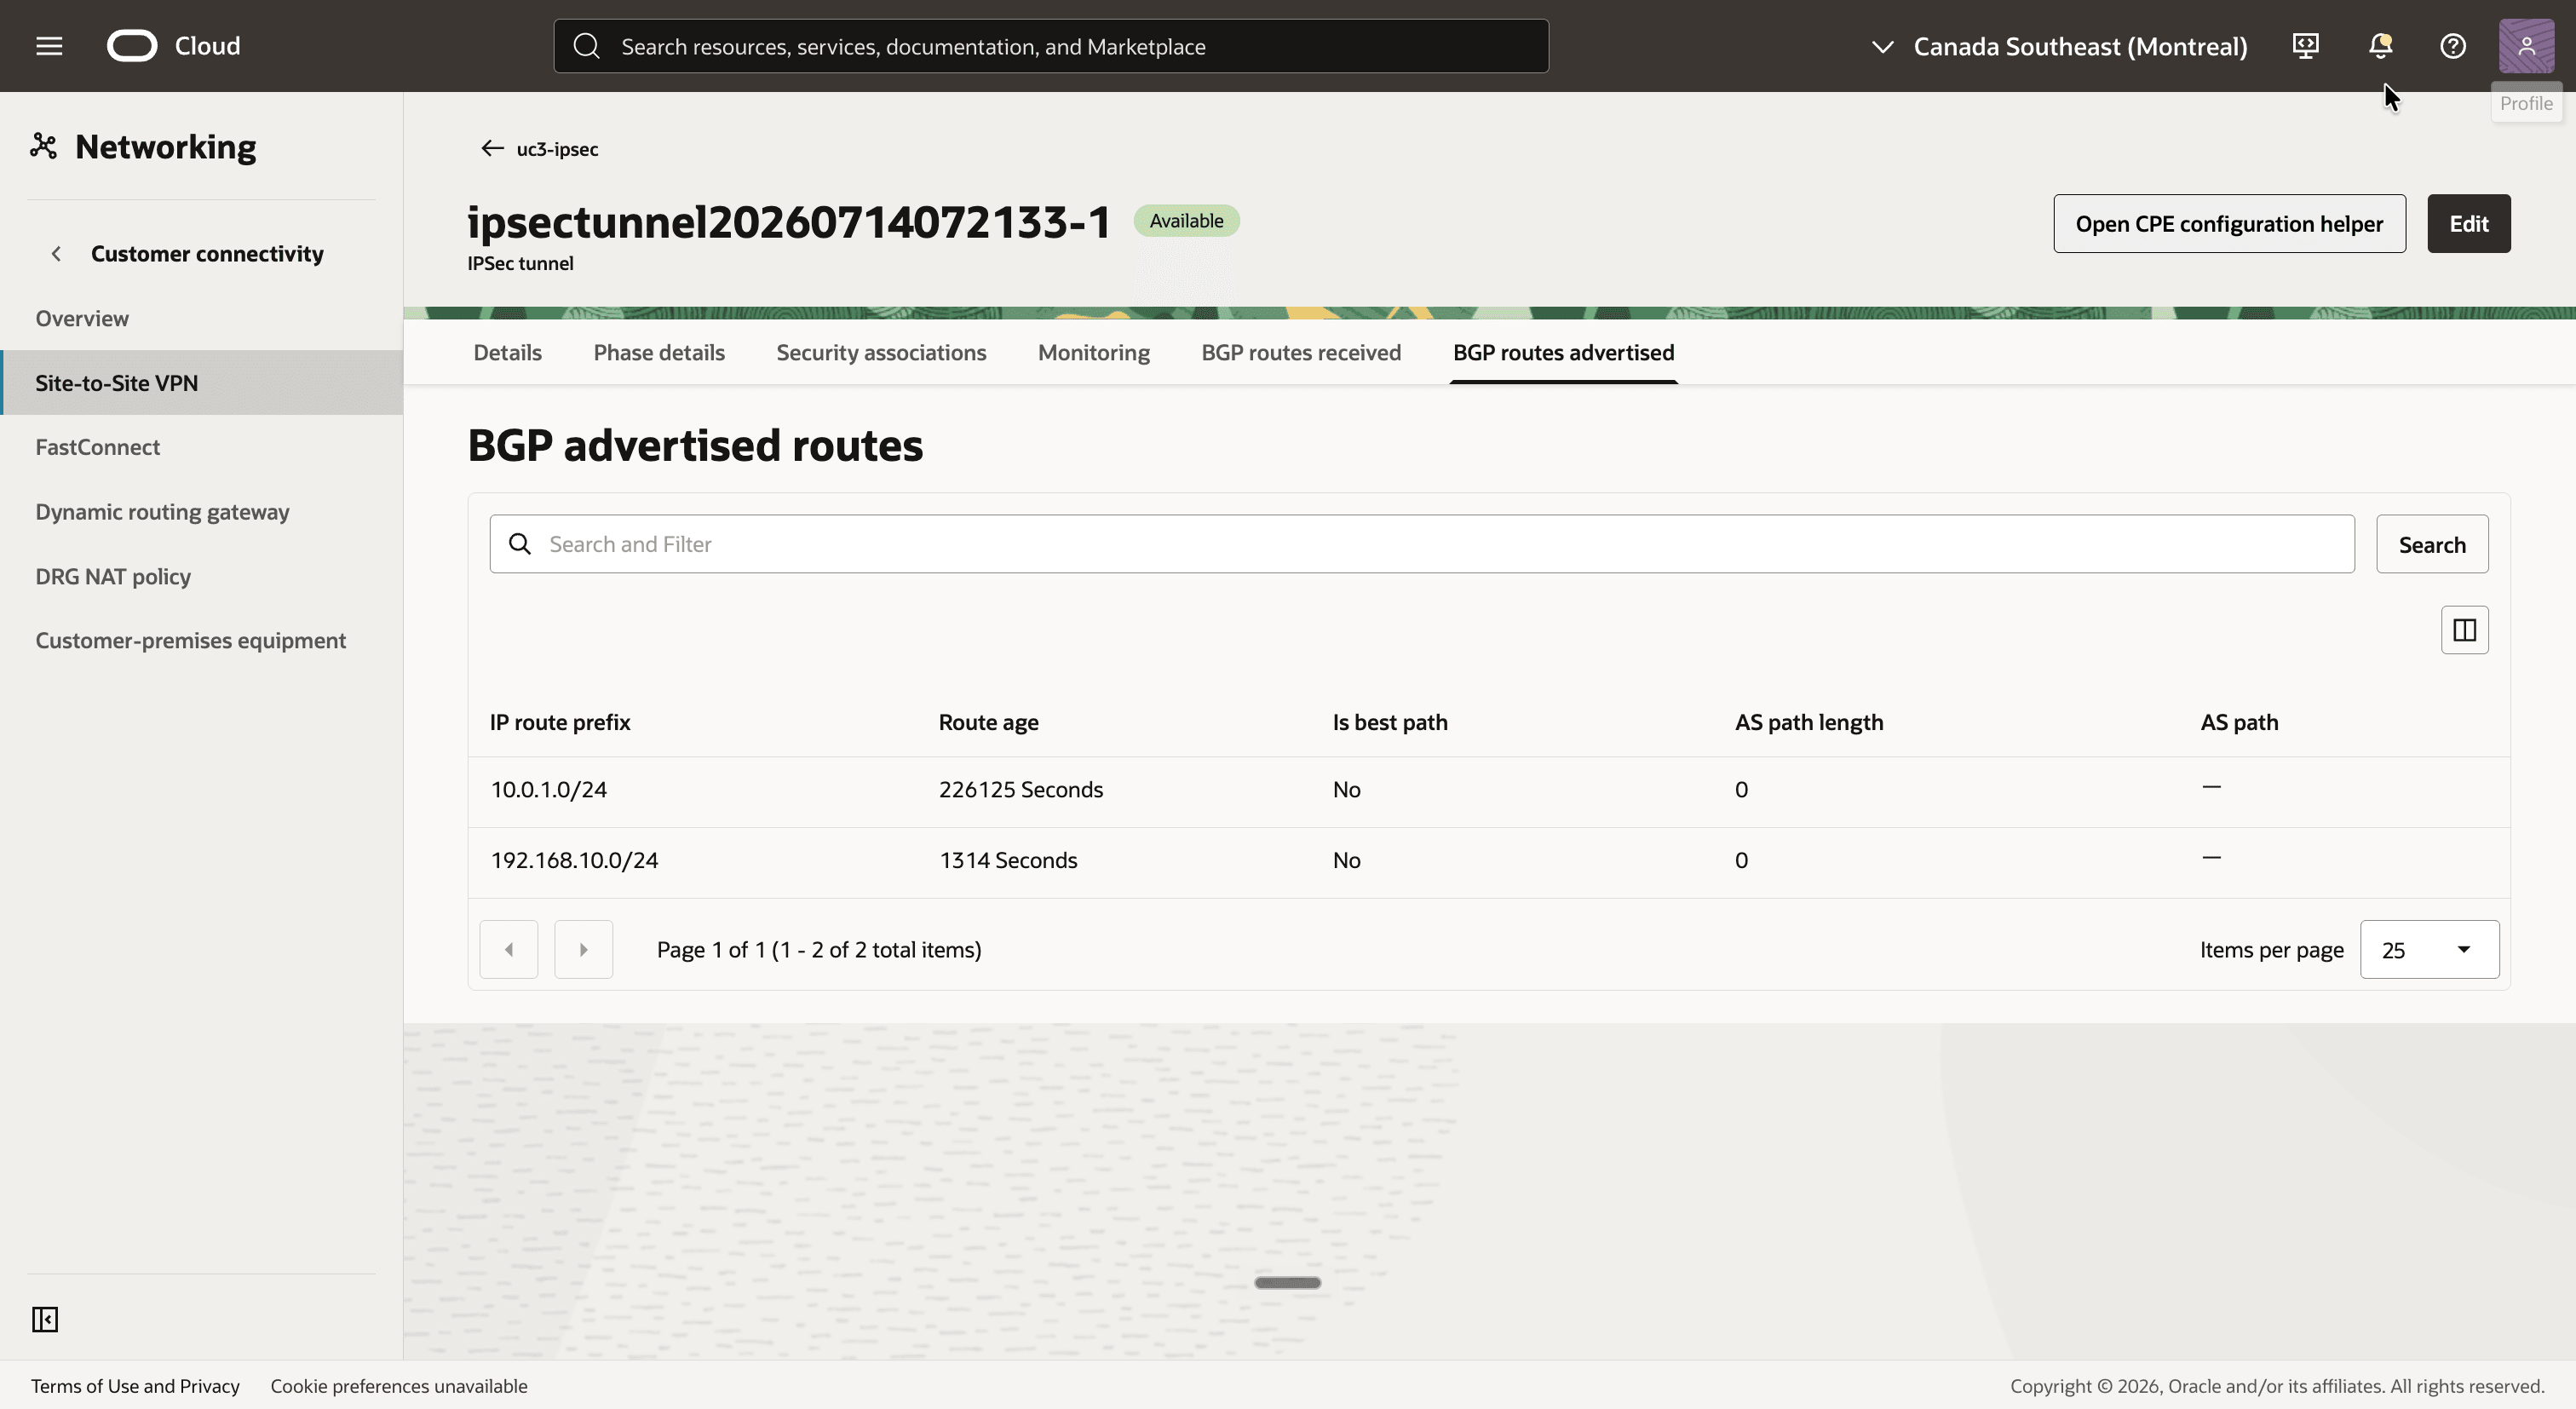
- Clique na guia Rotas BGP propagadas.
- Observe os dois prefixos que o sistema Oracle anuncia:
10.0.1.0/24e192.168.10.0/24.
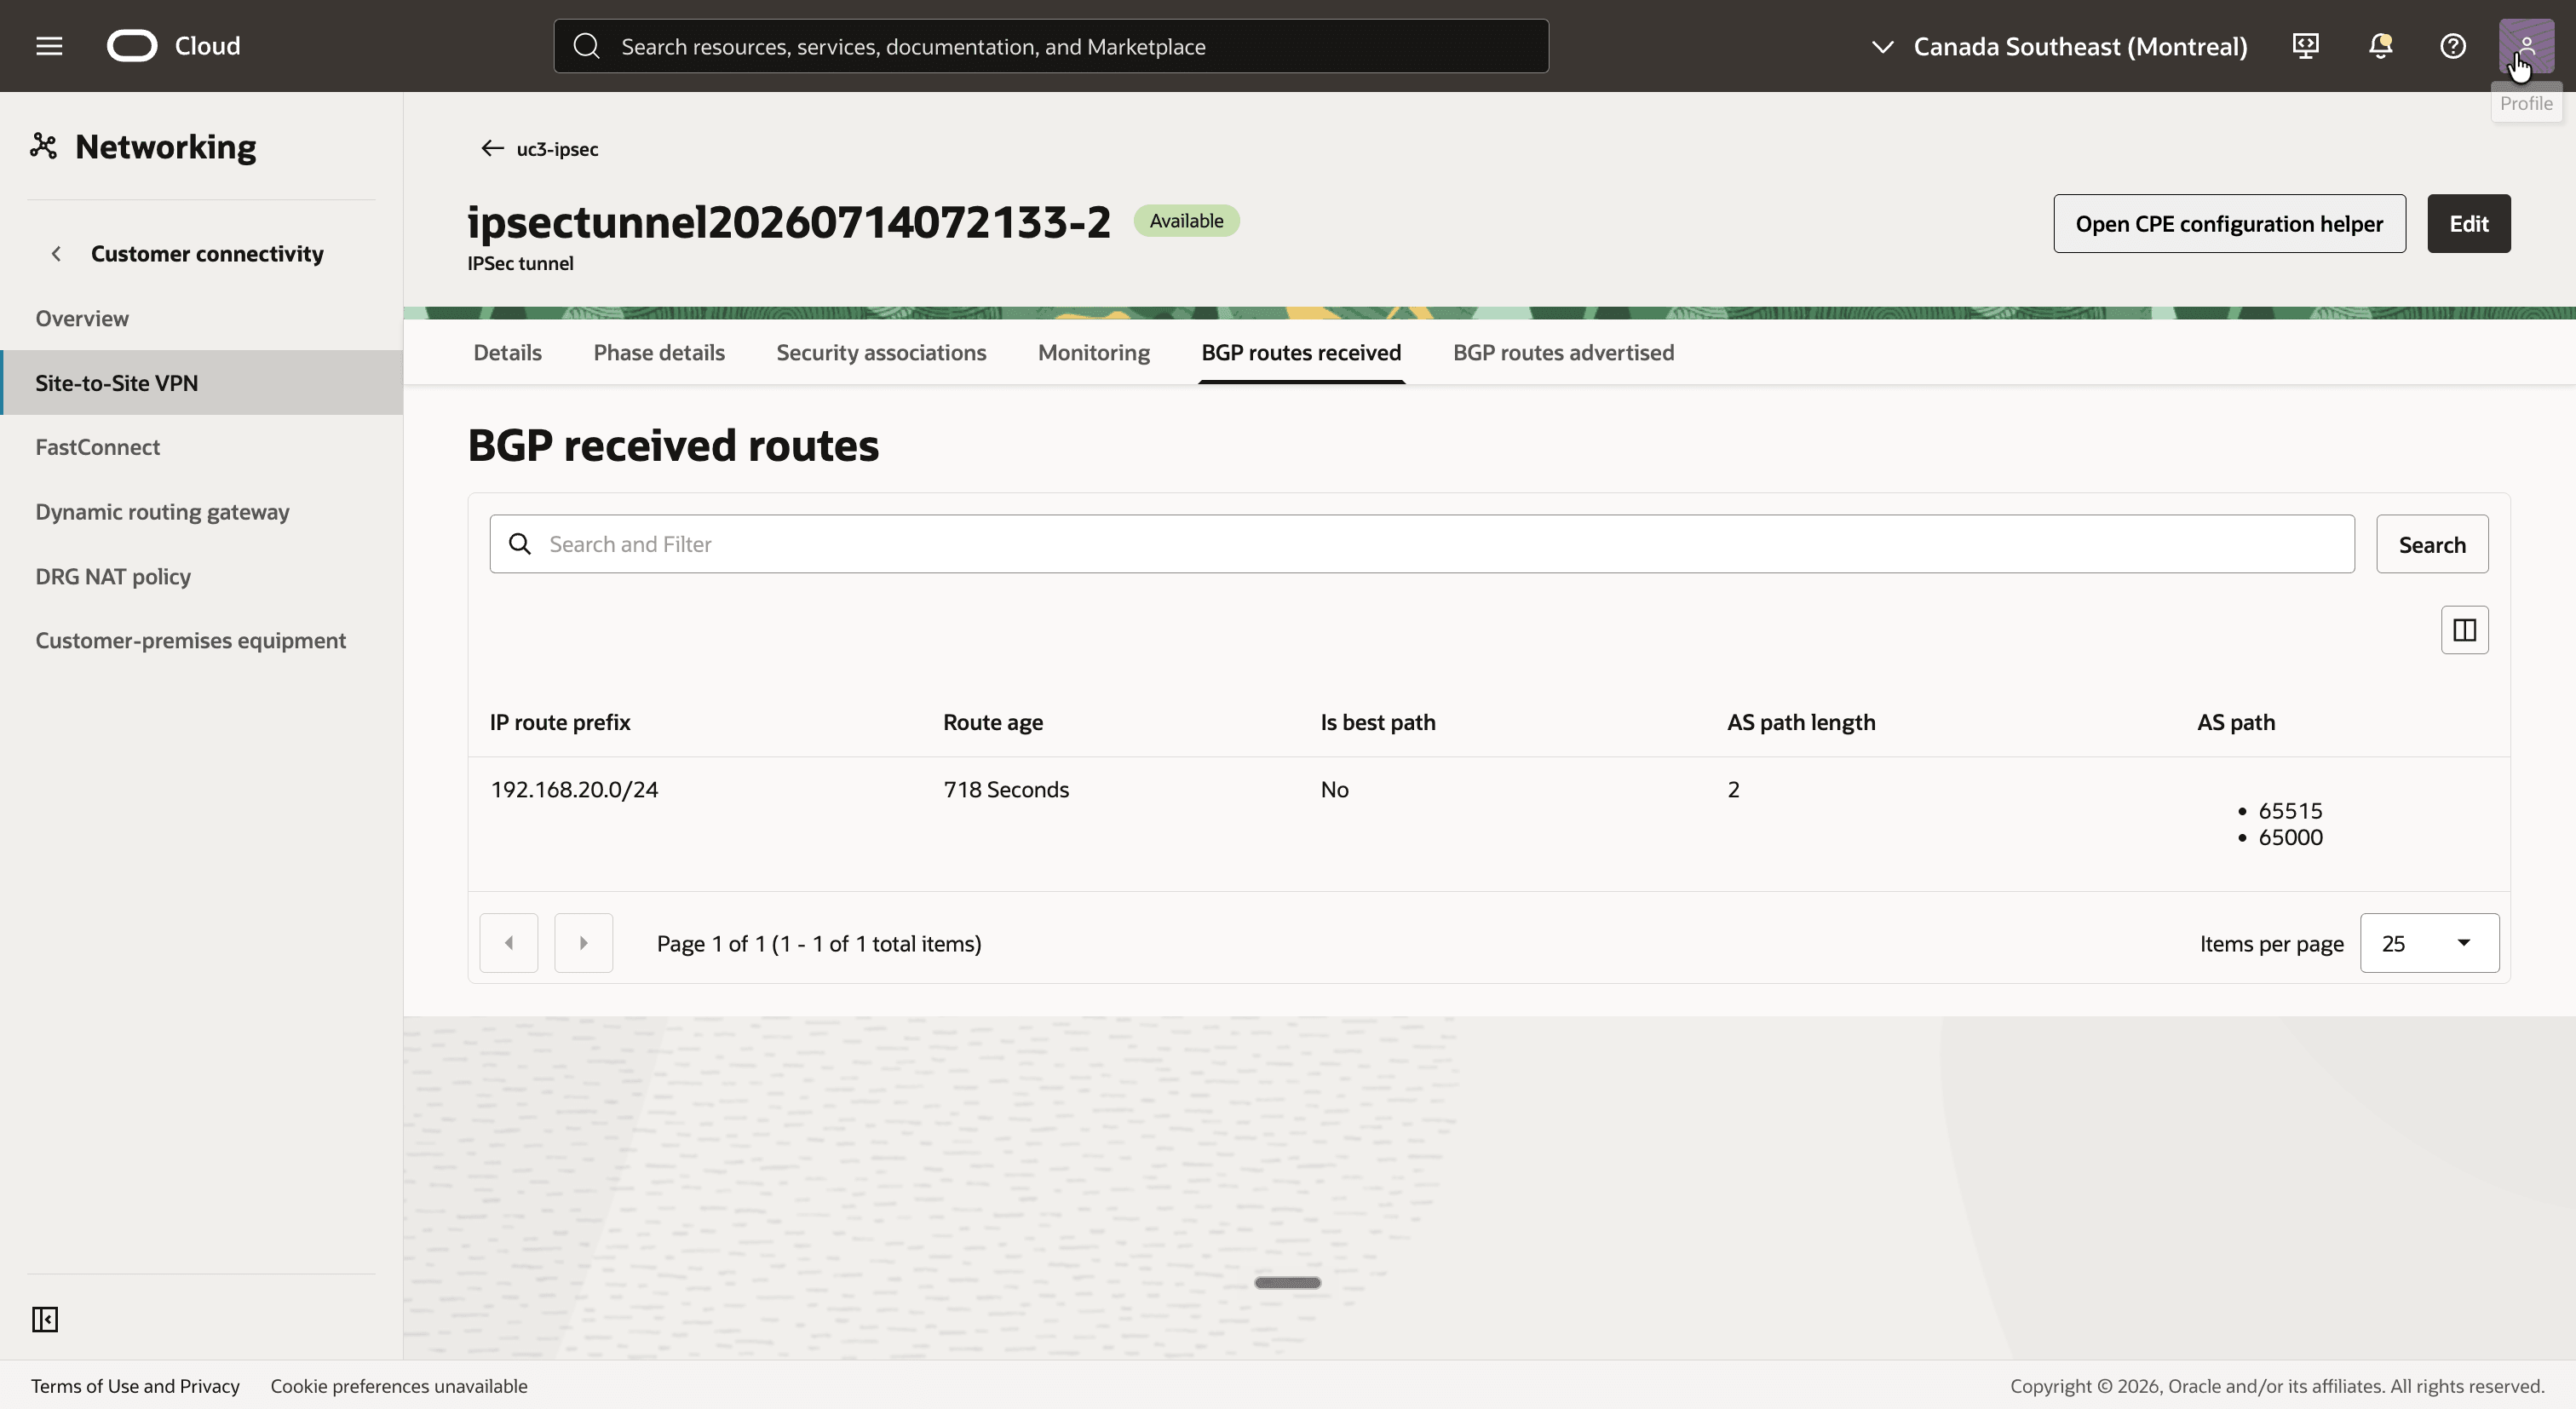
- Volte, clique no segundo túnel e clique na guia Rotas BGP recebidas.
- Observe o mesmo prefixo
192.168.20.0/24.
- Clique na guia Rotas BGP propagadas.
- Observe os mesmos dois prefixos
10.0.1.0/24e192.168.10.0/24.
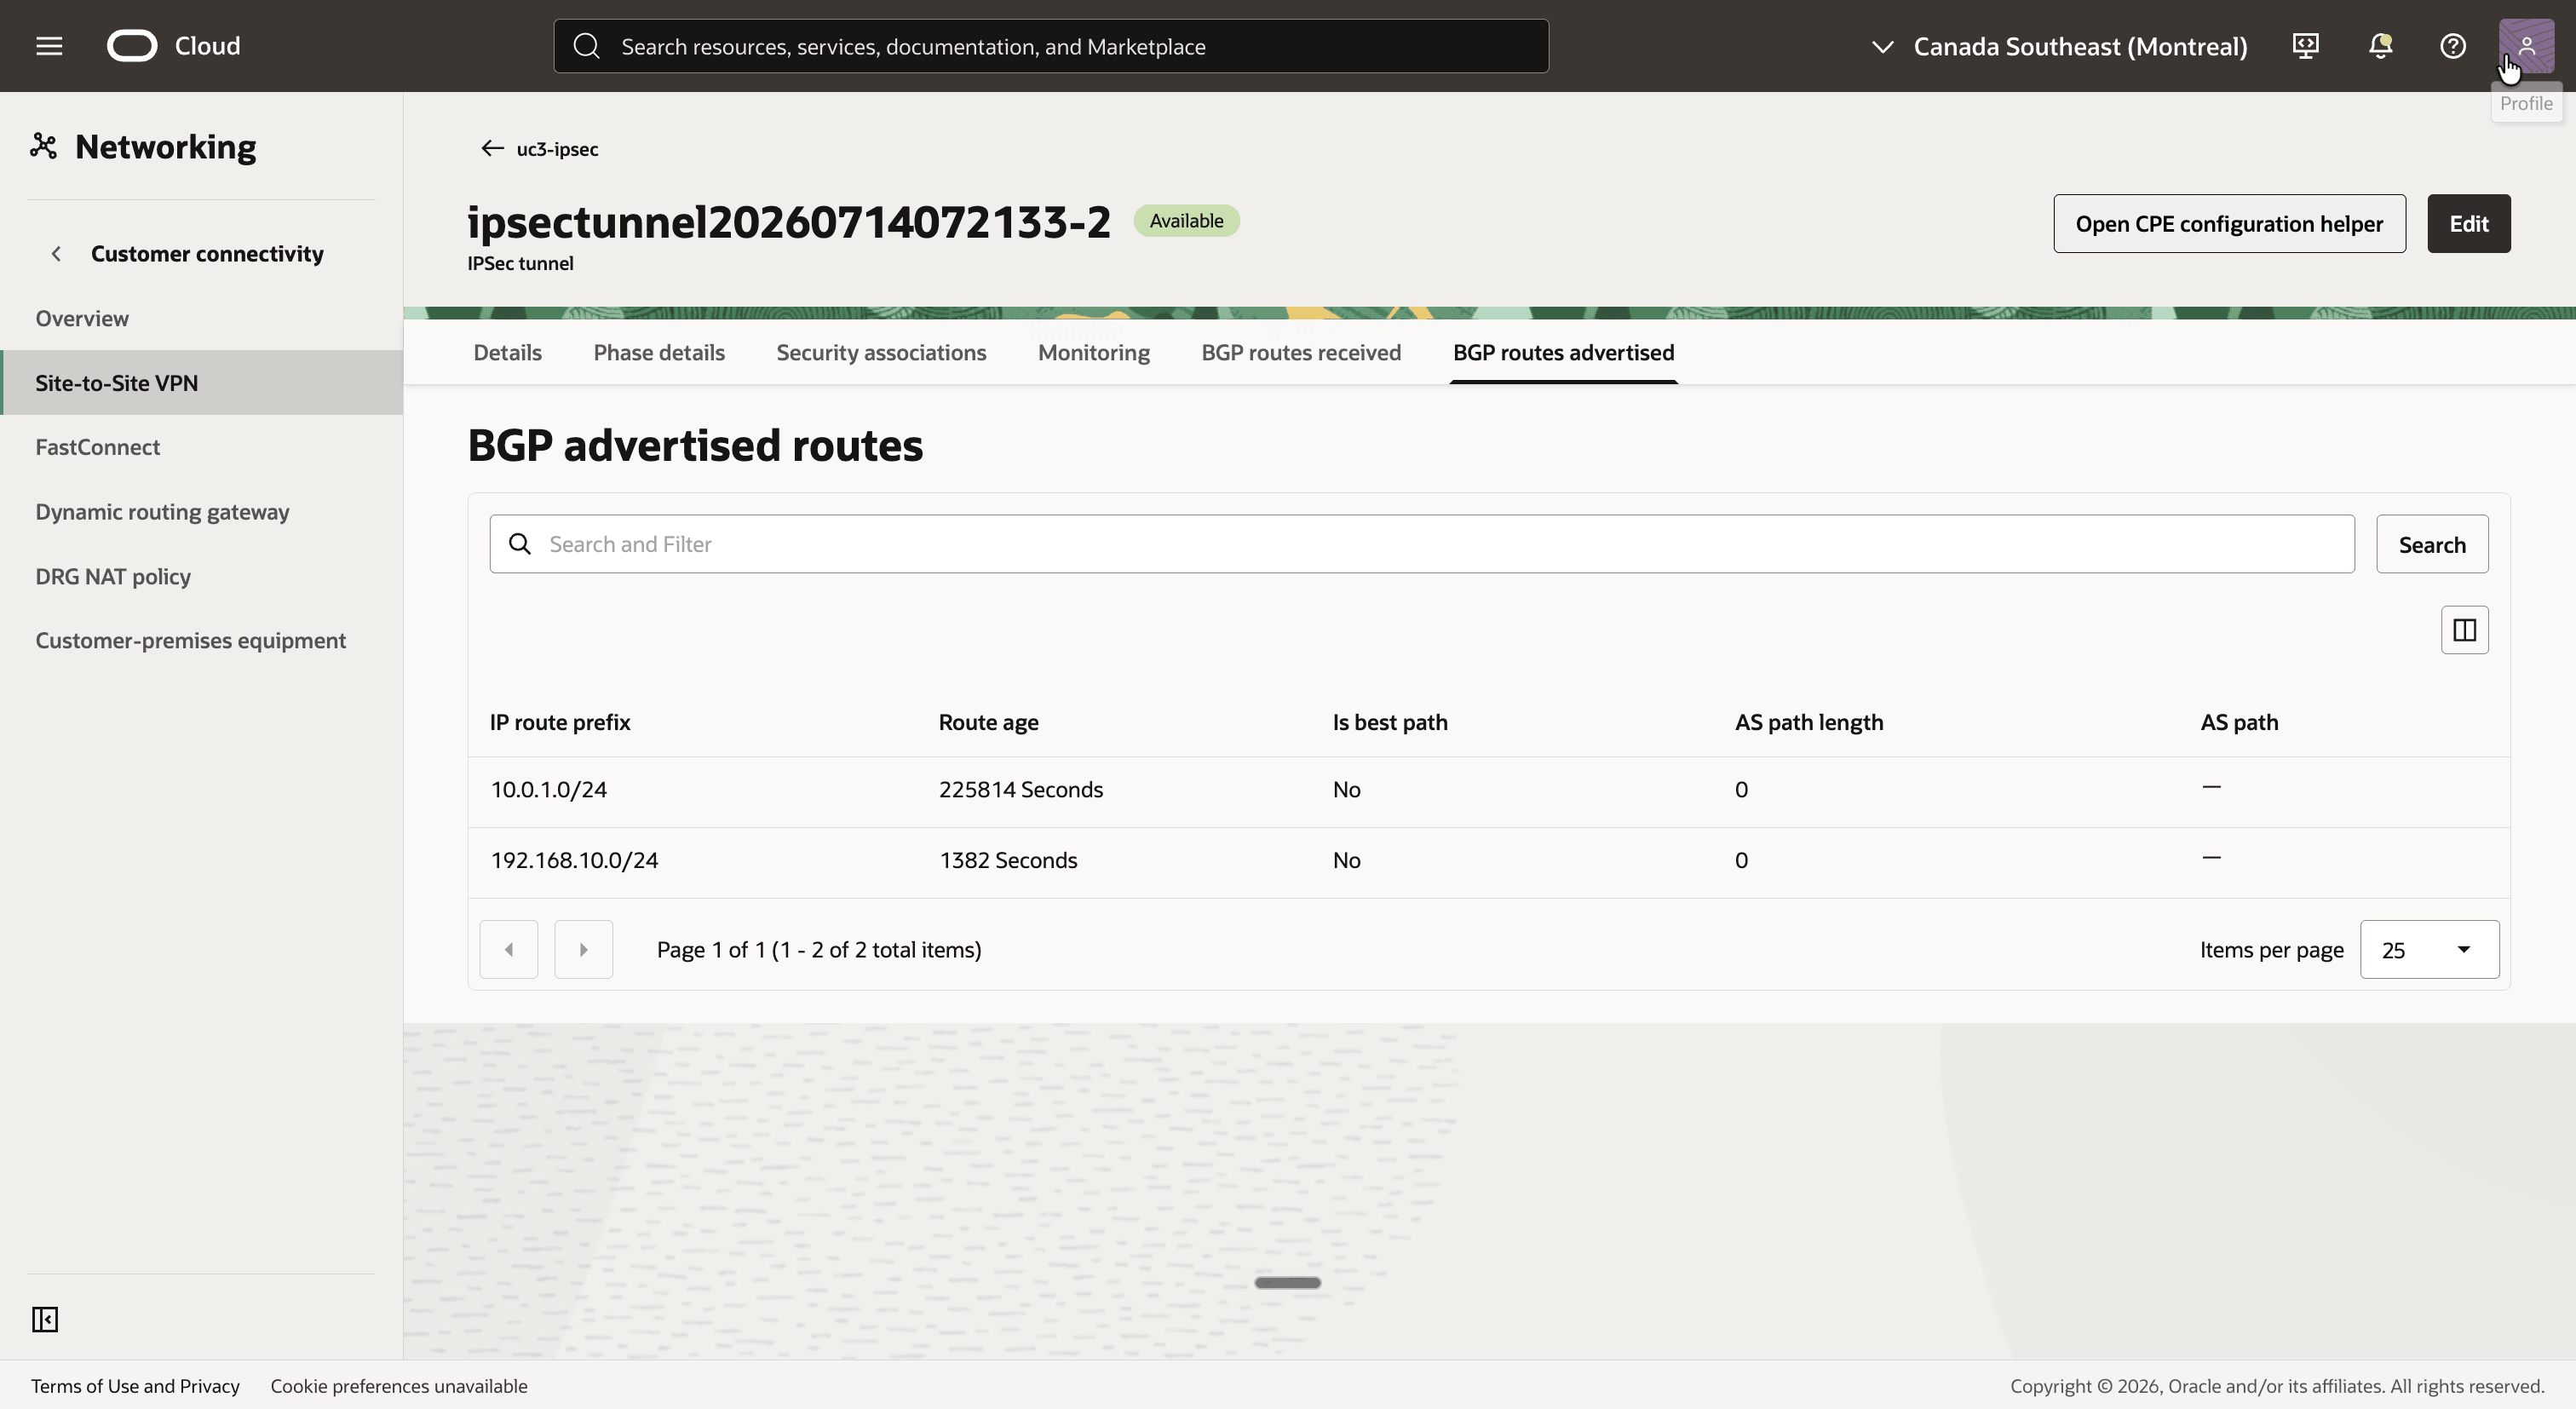
As rotas recebidas são a prova da declaração na introdução. Uma política NAT está associada a esses anexos de túnel e o DRG ainda divulga 10.0.1.0/24 não traduzido. O CIDR de sombra 192.168.10.0/24 só existe por causa da rota estática que foi adicionada na Etapa 09.
[!] OBSERVAÇÃO] O que acontece quando o roteador on-premises anuncia seu CIDR real
10.0.1.0/24? No laboratório, o DRG não o importou para nenhuma tabela de roteamento do DRG e nem sequer foi listado entre as rotas recebidas no túnel. Somente depois que o roteador anunciou que192.168.20.0/24fez a rota emuc3-drgrt-vcn-ociaparecer.
Etapa 14: Testar a conectividade
Tudo está no lugar, então é hora de enviar um pacote. O último octeto de um endereço é preservado pela tradução 1:1, que lhe diz qual endereço para ping:
| Instância | Endereço IP real | Endereço a ser usado do outro lado |
|---|---|---|
uc3-inst-oci |
10.0.1.92 |
192.168.10.92 |
uc3-inst-op-lan |
10.0.1.130 |
192.168.20.130 |
Isso é o que acontece com um ping do uc3-inst-oci para o host local:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc3-inst-oci |
10.0.1.92 |
192.168.20.130 |
A tabela de roteamento uc3-rt-oci envia 192.168.20.0/24 para o DRG. |
Pesquisa de rota em uc3-drgrt-vcn-oci |
10.0.1.92 |
192.168.20.130 |
A rota para 192.168.20.0/24, aprendida com BGP, aponta para um túnel IPSec. |
| Deixa o DRG no anexo de túnel | 192.168.10.92 |
10.0.1.130 |
O DRG aplica o reverso da regra em uc3-policy-oci. |
| Roteador on-premises | 192.168.10.92 |
10.0.1.130 |
O pacote sai do túnel e é encaminhado para a LAN. |
E esta é a resposta:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc3-inst-op-lan |
10.0.1.130 |
192.168.10.92 |
A tabela de roteamento uc3-rt-op envia 192.168.10.0/24 para o roteador 10.0.1.164. |
| Roteador on-premises | 10.0.1.130 |
192.168.10.92 |
A rota para 192.168.10.0/24, aprendida com BGP, aponta para uma interface de túnel. |
| Insere o DRG no anexo de túnel | 192.168.20.130 |
10.0.1.92 |
A regra em uc3-policy-oci traduz origem e destino. |
Pesquisa de rota em uc3-drgrt-ipsec |
192.168.20.130 |
10.0.1.92 |
10.0.1.0/24 aponta para uc3-att-vcn-oci. |
- Conecte-se ao
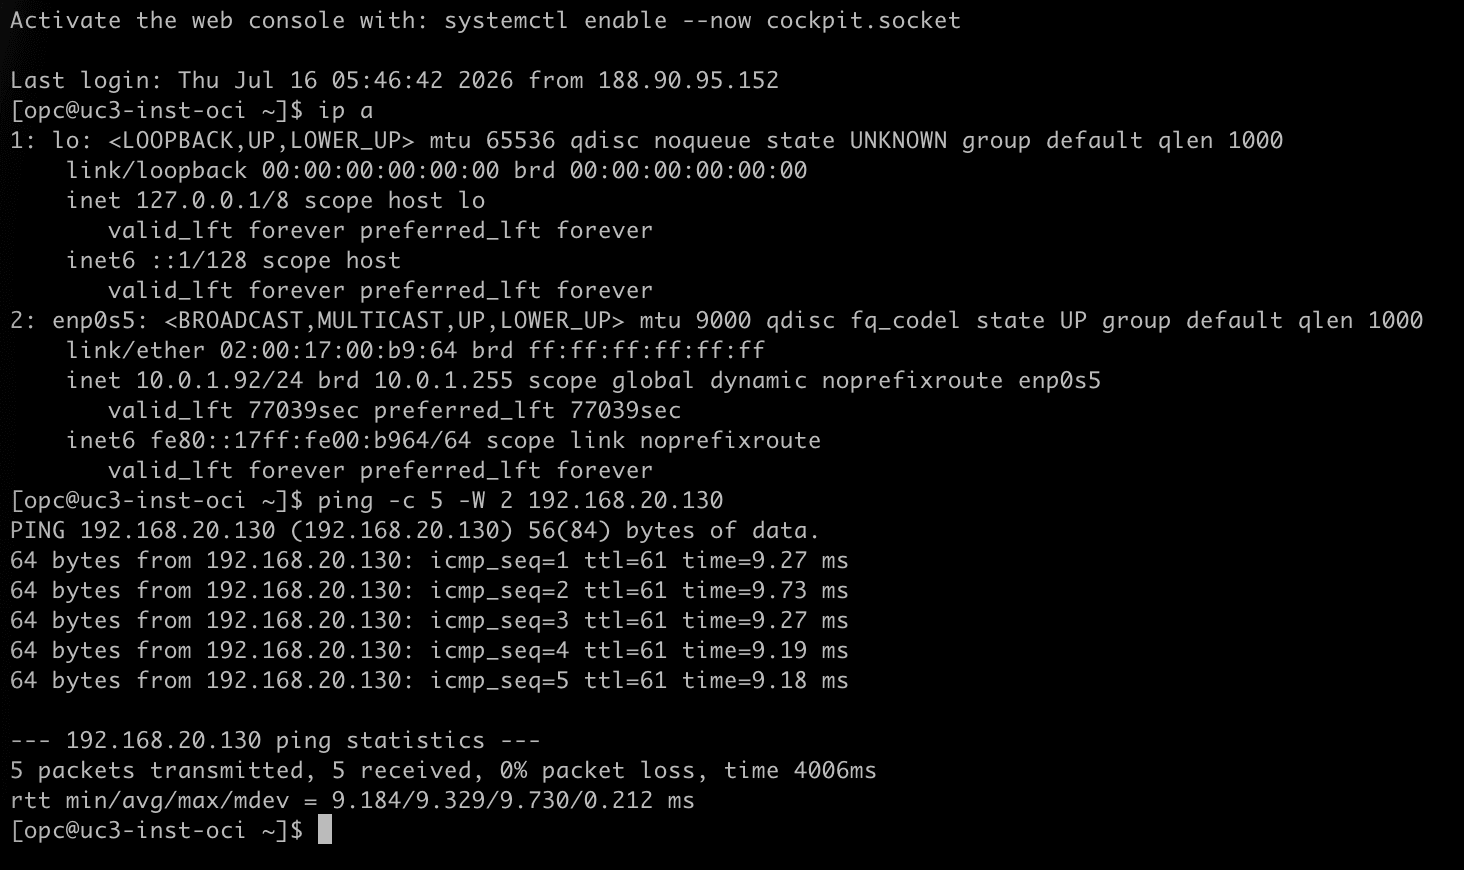
uc3-inst-ocicom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.92. - Execute
ping -c 5 -W 2 192.168.20.130para fazer ping no endereço de sombra do host local. - Observe que todos os cinco pacotes são respondidos.
- Conecte-se ao
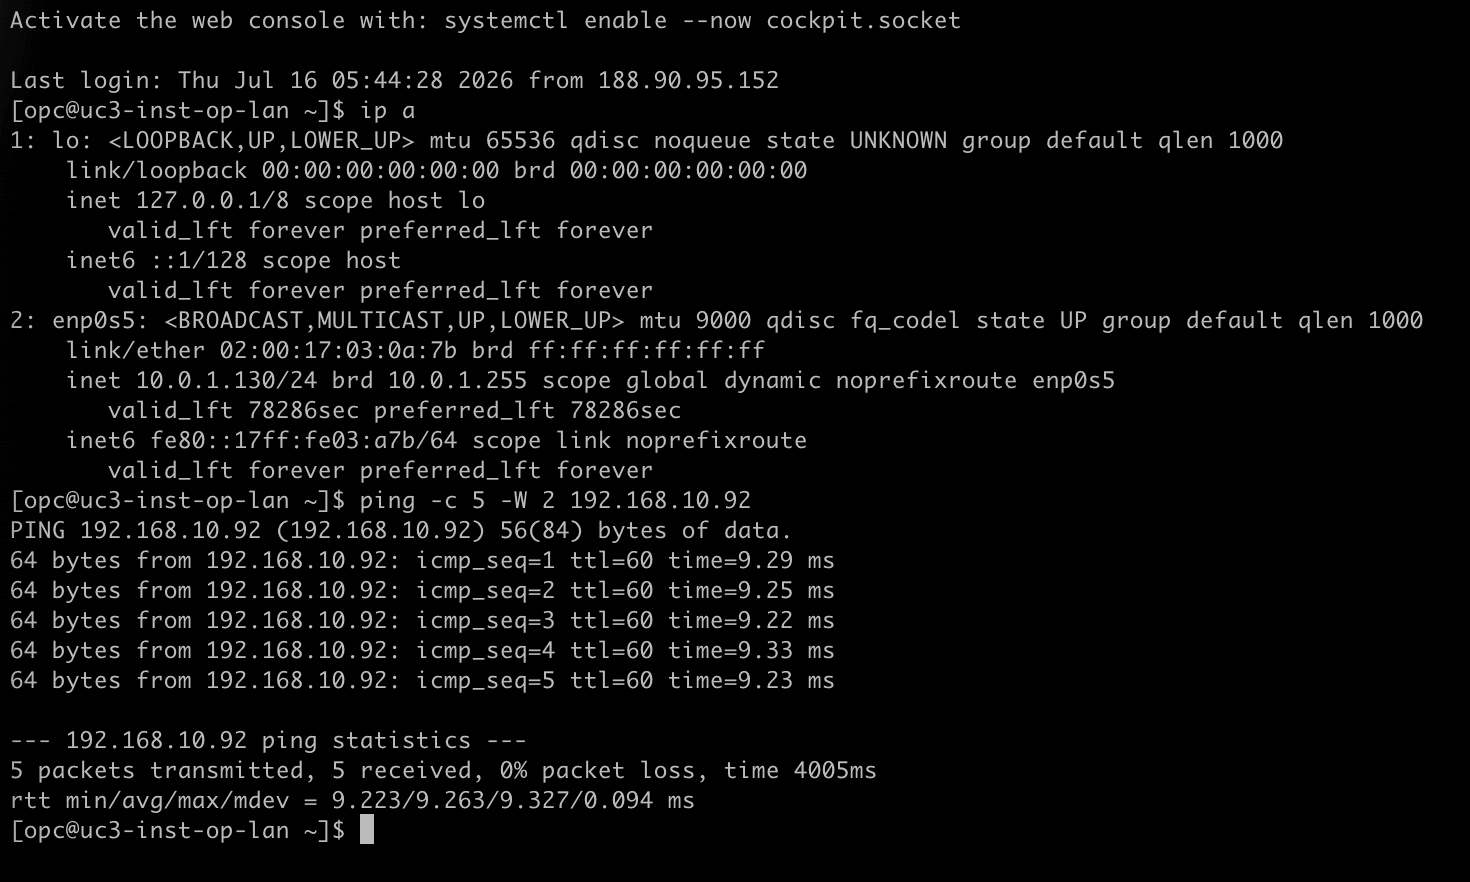
uc3-inst-op-lancom SSH. - Execute
ip ae observe que o host tem o endereço IP10.0.1.130, na mesma faixa de sub-redes da instância do OCI. - Execute
ping -c 5 -W 2 192.168.10.92para fazer ping no endereço de sombra deuc3-inst-oci. - Observe que todos os cinco pacotes são respondidos.
Uma captura de pacote no host local mostra a tradução no trabalho. O host nunca vê o endereço real 10.0.1.92 da instância do OCI, apenas seu endereço de sombra:
[opc@uc3-inst-op-lan ~]$ sudo tcpdump -ni any icmp
IP 10.0.1.130 > 192.168.10.92: ICMP echo request, id 18, seq 1, length 64
IP 192.168.10.92 > 10.0.1.130: ICMP echo reply, id 18, seq 1, length 64
[!] NOTA] NAT no DRG não traduz DNS. Se os sistemas on-premises encontrarem os sistemas OCI por nome ou o contrário, os registros de DNS que eles usam deverão apontar para os endereços shadow, não para os reais.
Conclusão
Uma VCN do OCI e uma rede local com exatamente o mesmo CIDR de sub-rede se comunicam por meio de uma VPN Site a Site com roteamento dinâmico BGP. A regra NAT é a mesma regra única da Parte 3, nos mesmos anexos de túnel IPSec. O que é diferente é a maneira como as rotas chegam onde precisam estar.
A principal descoberta desta parte é que o NAT no DRG e no BGP são independentes uns dos outros. O DRG traduz pacotes e não traduz as rotas que ele anuncia ou recebe. Um CIDR real que se sobrepõe a uma VCN anexada não é útil na troca: a Oracle o divulga não traduzido e o DRG o ignora quando é recebido. Portanto, os dois lados divulgam seu CIDR shadow. No lado on-premises que é um prefixo, o roteador se origina e, no lado Oracle, é uma rota estática na tabela de roteamento do DRG dos anexos de túnel cuja única finalidade é ser divulgada.
Em comparação com a VPN baseada em política do NAT no DRG - Parte 3 - CIDRs Sobrepostos entre o OCI e o On-Premises, não há domínio de criptografia para se manter em linha com a tradução, e o failover entre os túneis é tratado pelo BGP. O mesmo modelo de roteamento, uma troca de prefixos de sombra sobre BGP, é o que esperar quando a política NAT está associada a um anexo de circuito virtual FastConnect, embora isso não tenha sido testado para essa série.
Confirmações
- Autor - Iwan Hoogendoorn (Cloud Networking Black Belt)
Mais Recursos de Aprendizado
Explore outros laboratórios em docs.oracle.com/learn ou acesse mais conteúdo de aprendizado gratuito no canal do Oracle Learning YouTube. Além disso, acesse education.oracle.com/learning-explorer para se tornar um Oracle Learning Explorer.
Para obter a documentação do produto, visite o Oracle Help Center.
NAT on DRG - Part 5 - Overlapping CIDRs between OCI and On-Premises with BGP
G62567-01