NAT no DRG - Parte 1 - Sobrepondo CIDRs entre duas VCNs locais
Introdução
Duas redes que usam a mesma faixa de IP não podem se comunicar umas com as outras com roteamento simples. Um roteador que recebe um pacote para 10.0.1.25 não tem como dizer se esse endereço vive na rede à sua esquerda ou a rede à sua direita. Na Oracle Cloud Infrastructure (OCI), isso acontece com mais frequência do que você gostaria: duas equipes escolheram 10.0.0.0/16 para sua VCN (Rede Virtual na Nuvem), uma empresa foi adquirida ou um aplicativo foi clonado com seu endereçamento.
Até agora, as respostas habituais eram para voltar a abordar uma das redes ou para colocar um firewall ou dispositivo NAT entre eles. NAT no DRG elimina a necessidade de ambos. O Gateway de Roteamento Dinâmico (DRG) agora pode traduzir o próprio endereço IPv4, à medida que o tráfego passa por um de seus anexos. A tradução é:
- Sem Estado e 1:1. Um
/24é traduzido para outro/24e a parte do host do endereço é preservada, portanto,10.0.1.81sempre se torna192.168.10.81. - Configurado em uma política NAT do DRG. Uma política é um contêiner para regras NAT. Uma regra pode traduzir o endereço de origem, o endereço de destino ou ambos.
- Ligado a um apego. Uma política não faz nada até que você a associe a um anexo do DRG. Um pacote só é traduzido quando cruza um anexo que tem uma política com uma regra de correspondência.
Há um conceito que decide se a sua configuração funciona ou não, por isso vale a pena declarar antecipadamente:
[!] OBSERVAÇÃO] Uma regra NAT descreve o tráfego que insere o DRG por meio do anexo que contém a política. Sempre escreva a regra do ponto de vista da rede por trás desse anexo.
Nesta primeira parte, usamos a topologia mais simples possível: duas VCNs na mesma região, anexadas ao mesmo DRG, ambas com a sub-rede 10.0.1.0/24. Cada VCN obtém sua própria política NAT que a apresenta ao outro lado sob um CIDR "sombra" exclusivo:
| VCN | CIDR da sub-rede real | CIDR de sombra visto pela outra VCN |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
Portanto, uma instância na VCN A atinge a instância na VCN B em 192.168.20.x e uma instância na VCN B atinge a VCN A em 192.168.10.x. Nenhum dos lados vê o endereço 10.0.1.x real do outro lado.
Outros casos de uso
Este tutorial faz parte de uma série de cinco. Cada parte resolve um cenário de sobreposição diferente com os mesmos blocos de construção.
- Parte 1 (este tutorial): NAT no DRG - Parte 1 - CIDRs de Sobreposição entre duas VCNs locais
- Parte 2: NAT no DRG - Parte 2 - CIDRs de Sobreposição entre várias VCNs remotas
- Parte 3: NAT no DRG - Parte 3 - CIDRs Sobrepostos entre o OCI e On-Premises
- Parte 4: NAT no DRG - Parte 4 - VCN do Shared Services
- Parte 5: NAT no DRG - Parte 5 - CIDRs Sobrepostos entre o OCI e o On-Premises com BGP
Diagrama
Substituindo CIDRs de sub-rede resolvidos com NAT 1:1 sem monitoramento de estado no DRG
(Duas VCNs com o mesmo CIDR se comunicam de forma privada, traduzindo um lado para um CIDR privado exclusivo, pois o tráfego atravessa o DRG.)
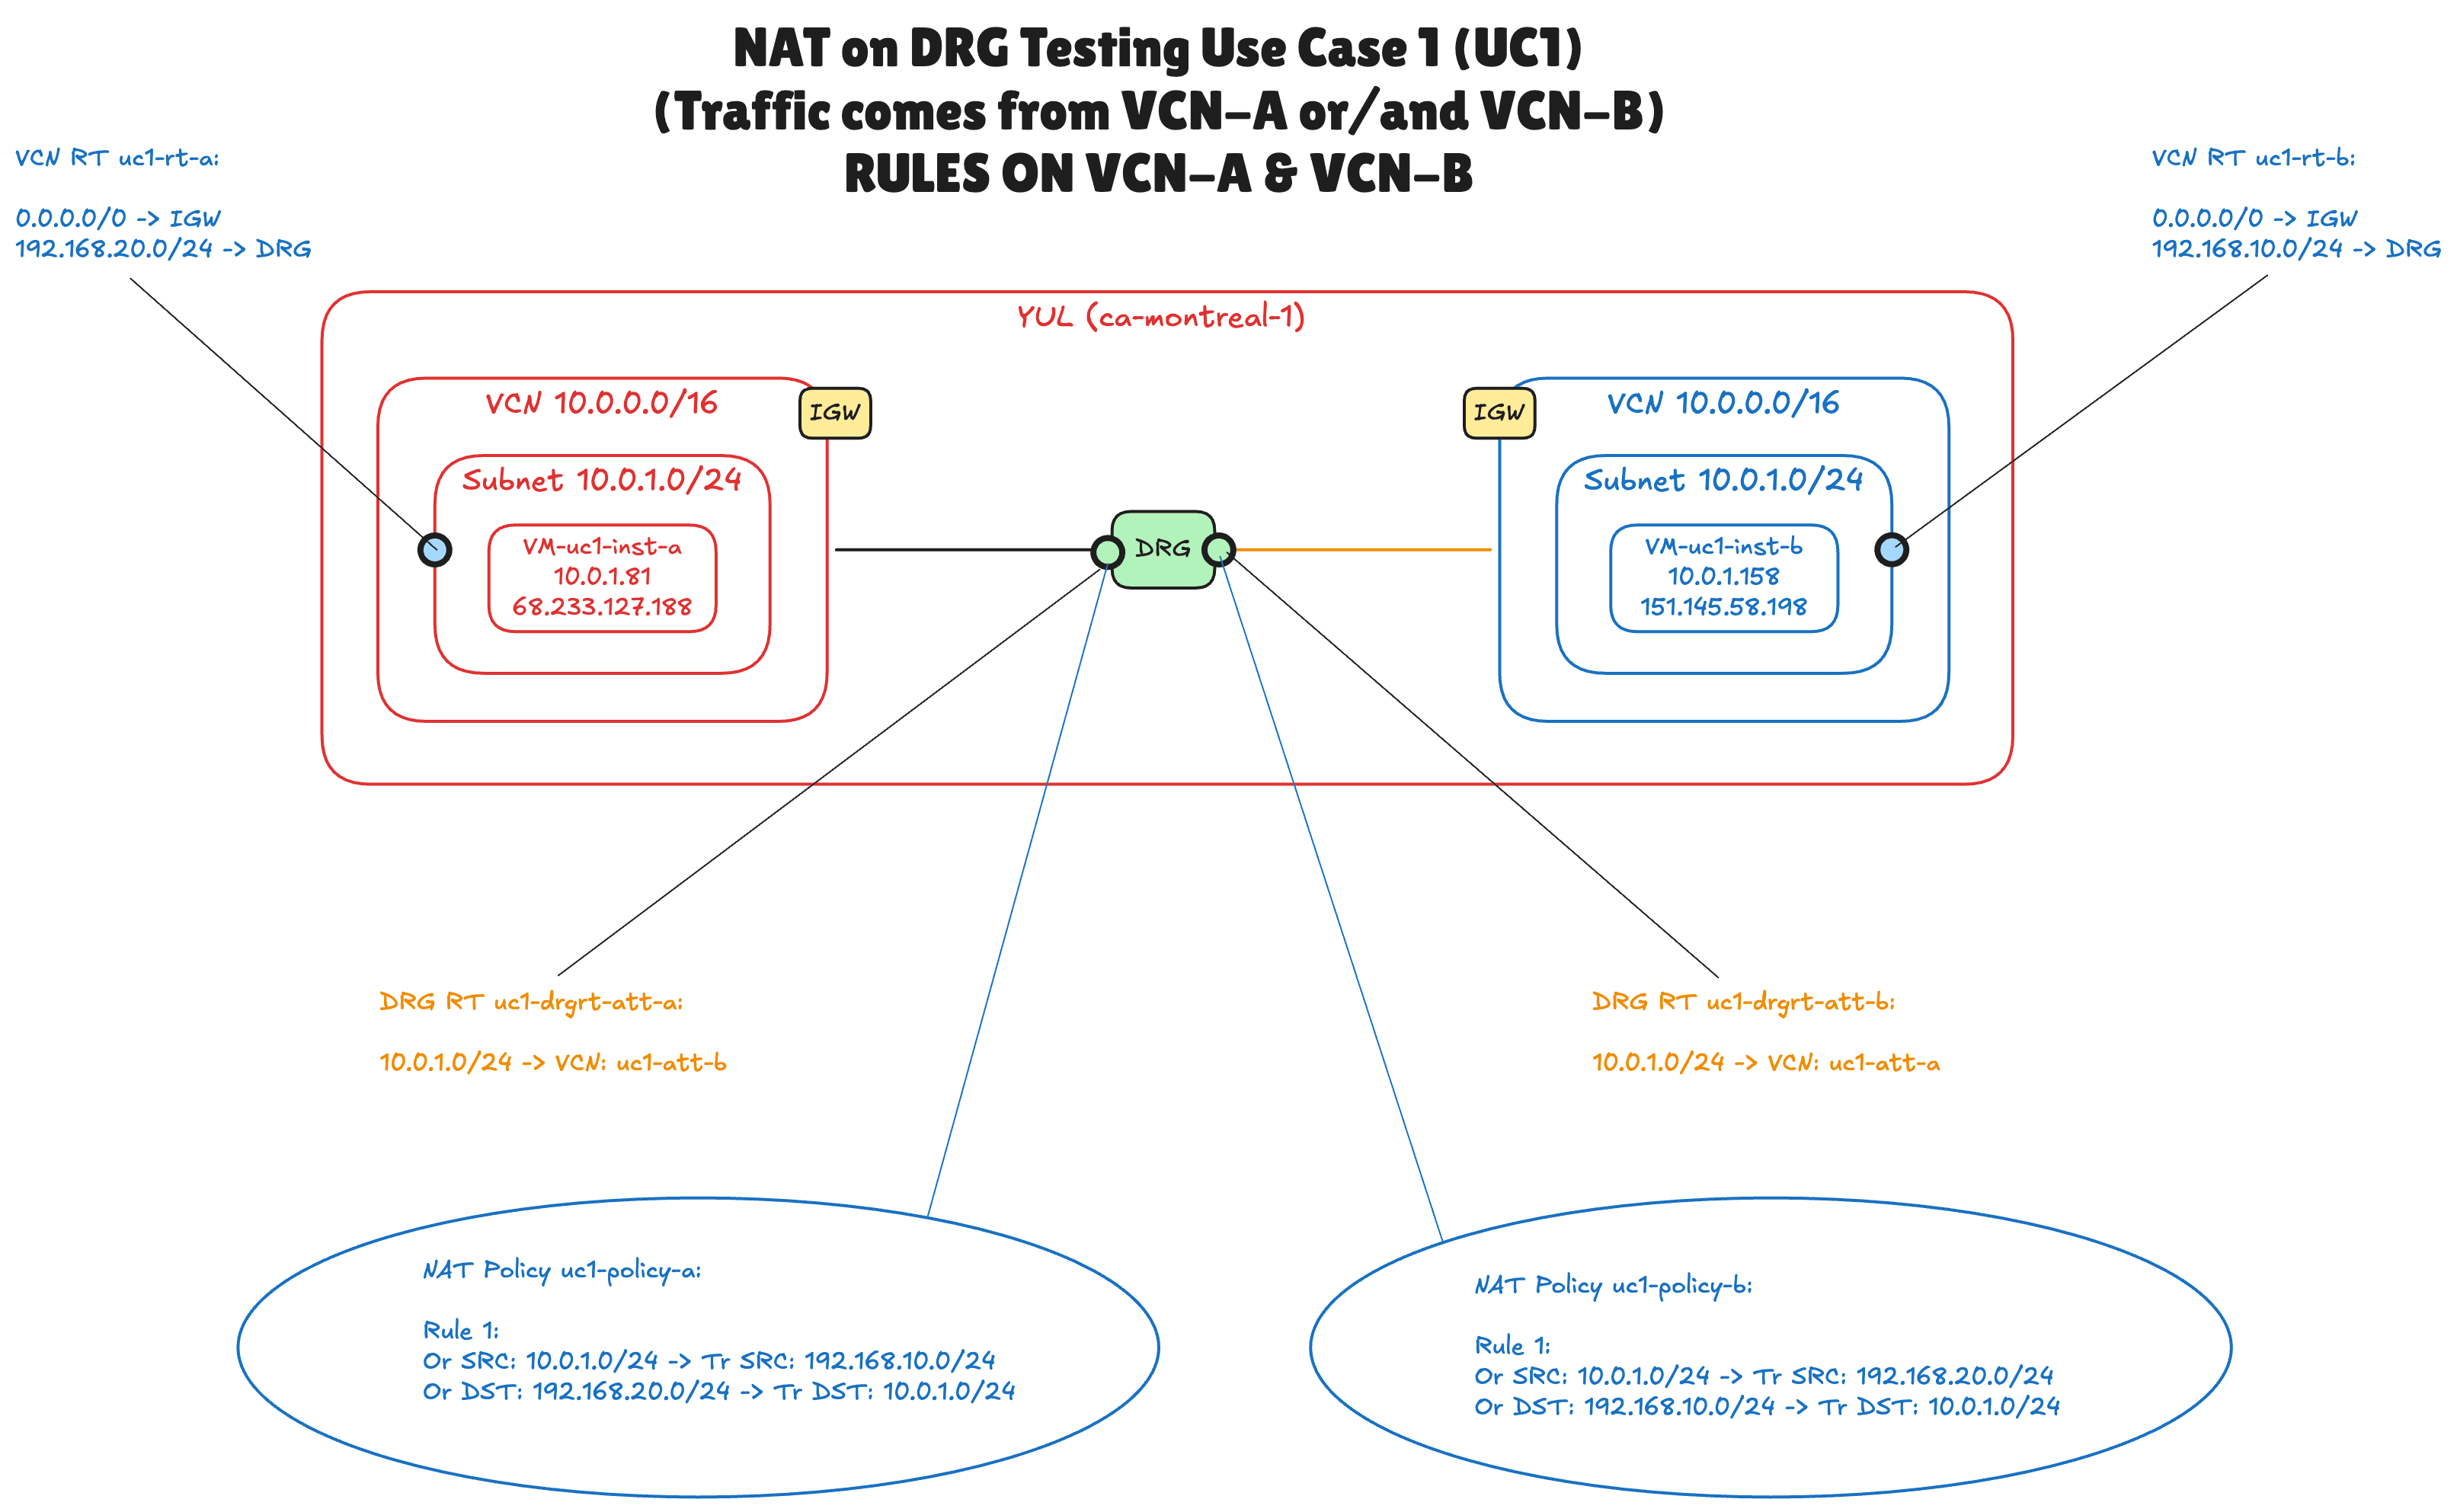
O diagrama mostra cada objeto que você configura neste tutorial:
- Duas VCNs na região Sudeste do Canadá (Montreal), ambas
10.0.0.0/16com uma sub-rede10.0.1.0/24, cada uma com uma instância de teste. - Um DRG com um anexo de VCN para cada VCN (
uc1-att-aeuc1-att-b). - Duas tabelas de roteamento da VCN (texto azul). Cada um envia o CIDR de sombra da outra VCN ao DRG.
- Duas tabelas de roteamento do DRG (texto laranja), uma por anexo. Cada um envia
10.0.1.0/24para o outro anexo. - Duas políticas de NAT do DRG (as reticências), uma por anexo, cada uma com uma única regra que traduz origem e destino ao mesmo tempo.
Pré-requisitos
- Uma tenancy do OCI e um compartimento no qual você tem permissão para gerenciar recursos de rede (VCNs, DRGs, anexos do DRG, tabelas de roteamento do DRG e políticas de NAT do DRG) e instâncias de computação.
- Duas VCNs com CIDRs sobrepostos que já existem. Este tutorial não os cria. No laboratório, eles são
uc1-vcn-aeuc1-vcn-b,10.0.0.0/16, cada um com uma sub-rede pública10.0.1.0/24, um gateway de internet e uma tabela de roteamento (uc1-rt-aeuc1-rt-b) que é designada à sub-rede e envia0.0.0.0/0ao gateway de internet. Passos 01 a 03 percorrem este ponto de partida. - Um DRG que suporta NAT. O NAT no DRG não está disponível em DRGs legados (V1) e não em DRGs que têm desintermediação, modo de alto rendimento ou unificação de rota ativada. Um DRG recém-criado funciona.
- Duas instâncias de computação, uma em cada VCN, com as quais testar. Neste tutorial, eles são chamados de
uc1-inst-a(10.0.1.81) euc1-inst-b(10.0.1.158). Cada um tem um endereço IP público para que você possa acessá-lo com SSH. - Um par de chaves SSH para as instâncias e o endereço IP público do qual você se conecta (para permitir isso nas listas de segurança).
- Conhecimento básico das tabelas de roteamento da VCN e das tabelas de roteamento do DRG.
[!] NOTA] Os nomes, CIDRs e endereços IP neste tutorial vêm do laboratório nas capturas de tela. Você pode usar o seu, desde que os CIDRs de sombra não se sobreponham a nada mais em sua rede e tenham o mesmo tamanho de prefixo que o CIDR que eles substituem.
Etapas
- ETAPA 01: Revisar as duas VCNs com CIDRs sobrepostos
- ETAPA 02: Verificar as sub-redes
- PASSO 03: Revisar os gateways da Internet
- ETAPA 04: Configurar as listas de segurança
- ETAPA 05: Criar o DRG e anexar ambas as VCNs
- ETAPA 06: Criar uma tabela da rota do DRG para cada anexo
- ETAPA 07: Configurar as tabelas de roteamento da VCN
- ETAPA 08: Criar as políticas e regras NAT do DRG
- ETAPA 09: Associe as políticas NAT aos anexos da VCN
- ETAPA 10: Teste a conectividade
Etapa 01: Revisar as duas VCNs com CIDRs sobrepostos
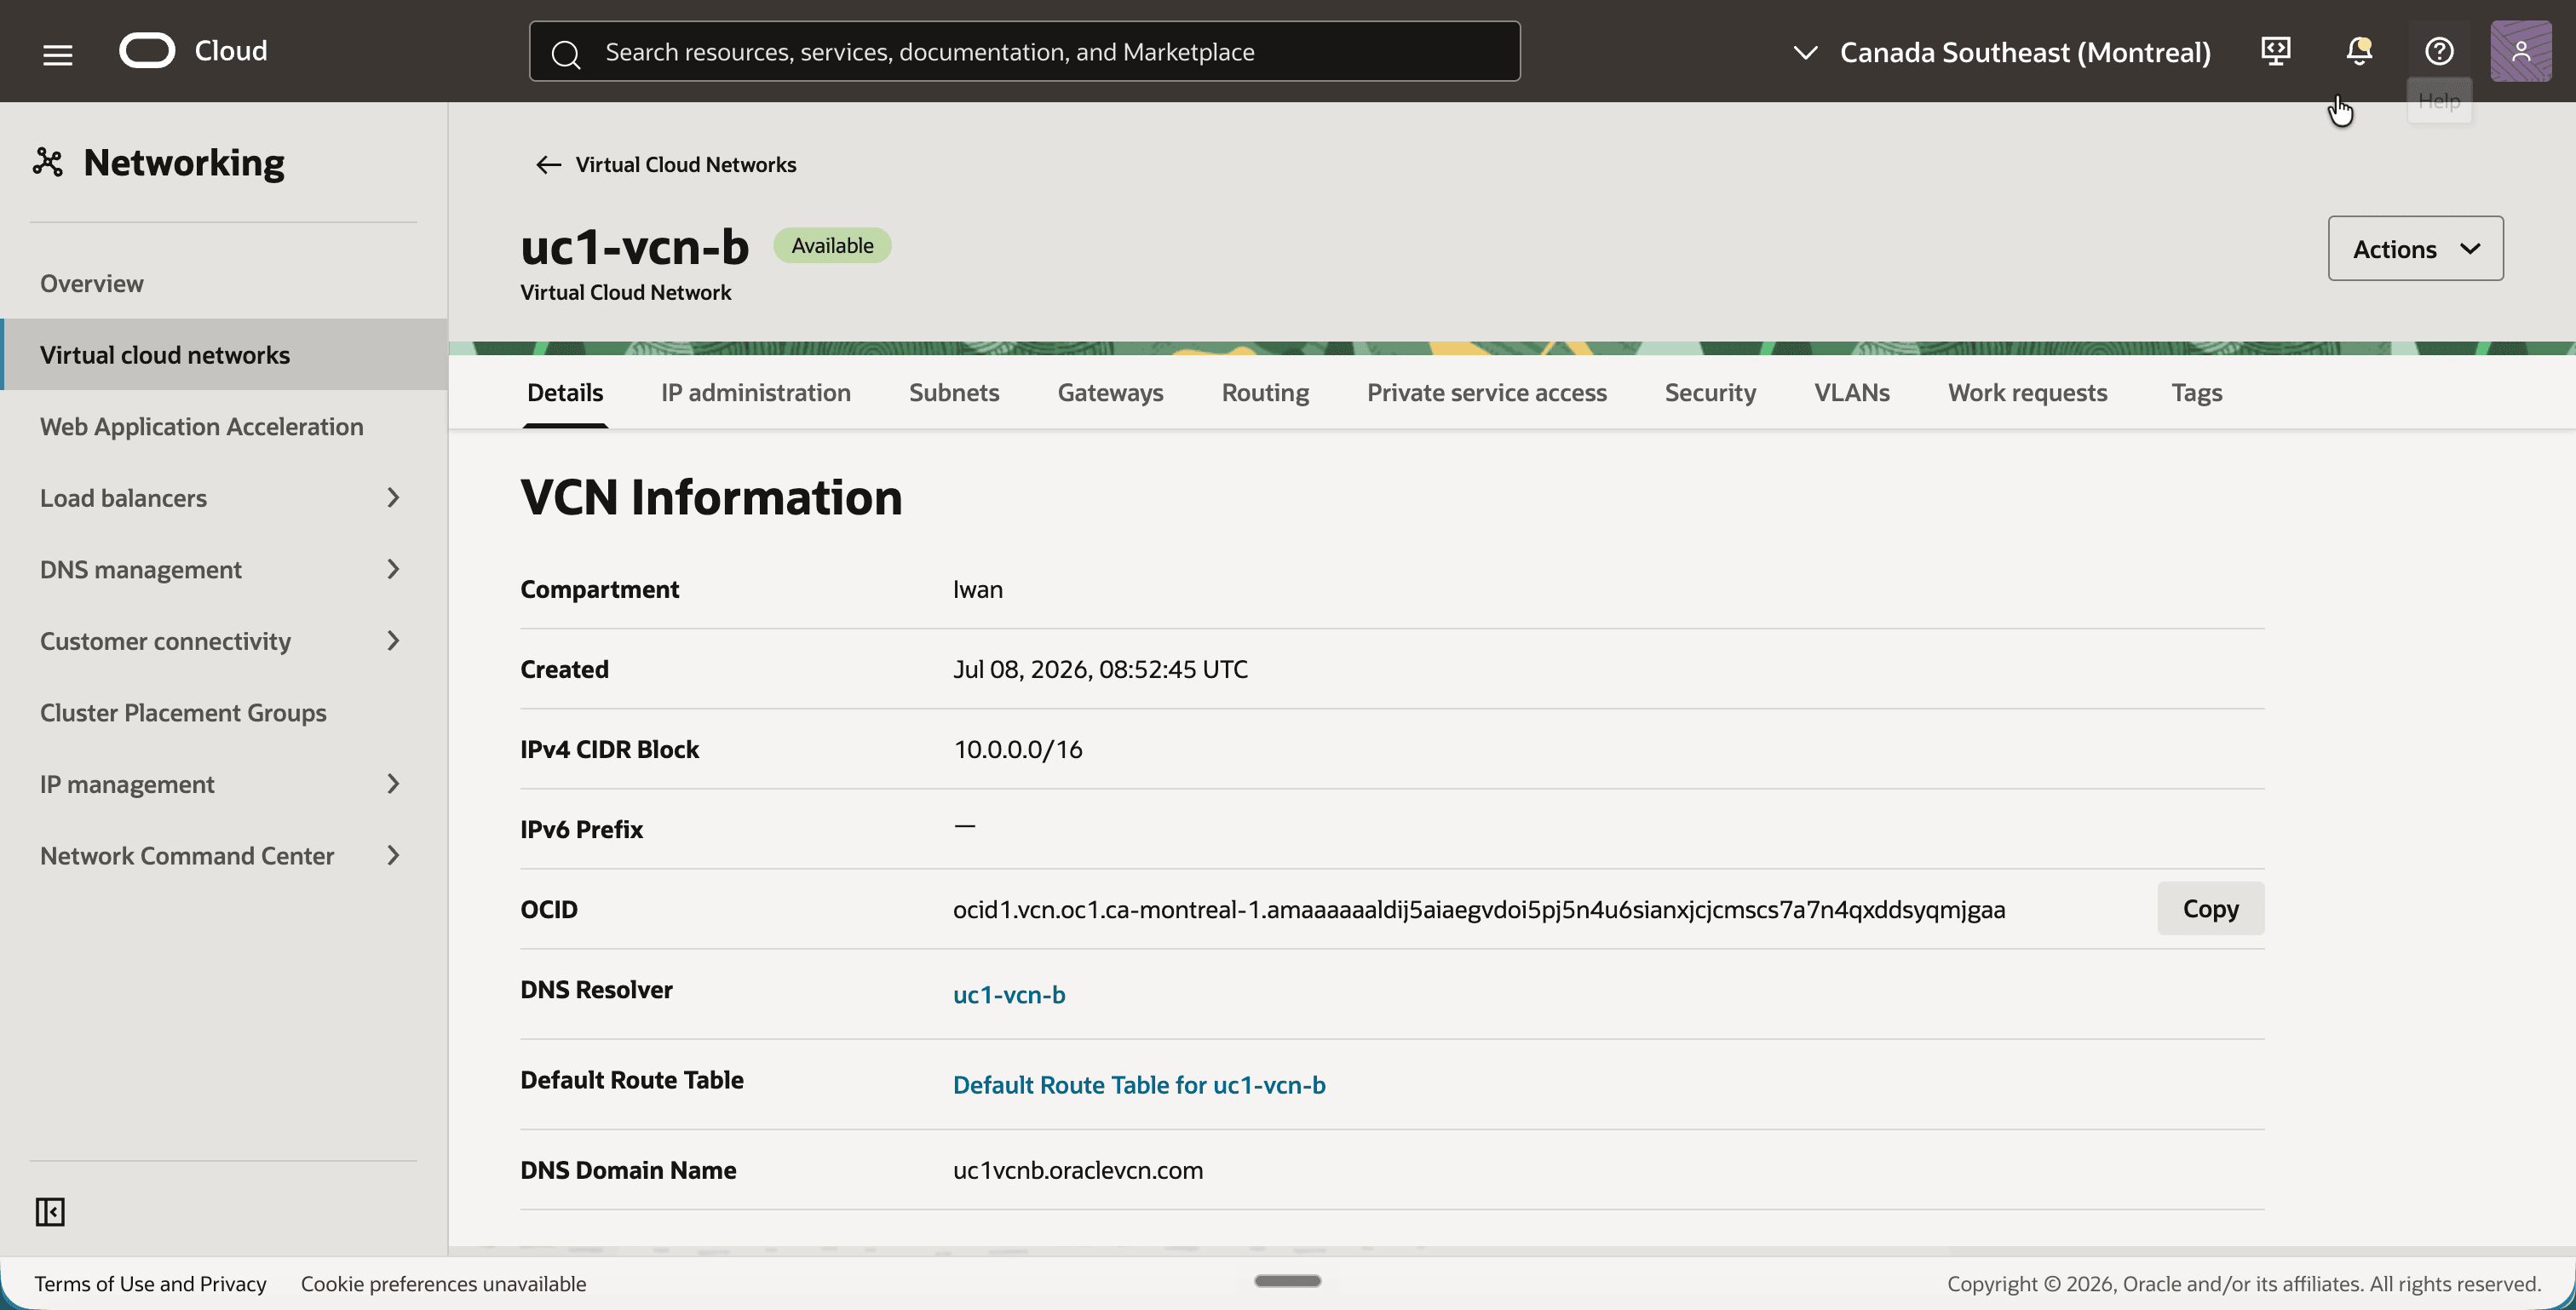
Começamos com o próprio problema: duas VCNs que foram criadas com exatamente o mesmo espaço de endereço. Nada na OCI impede que você faça isso e, enquanto as VCNs permanecerem isoladas, isso não causará danos. Isso só se torna um problema no momento em que você deseja conectá-los.
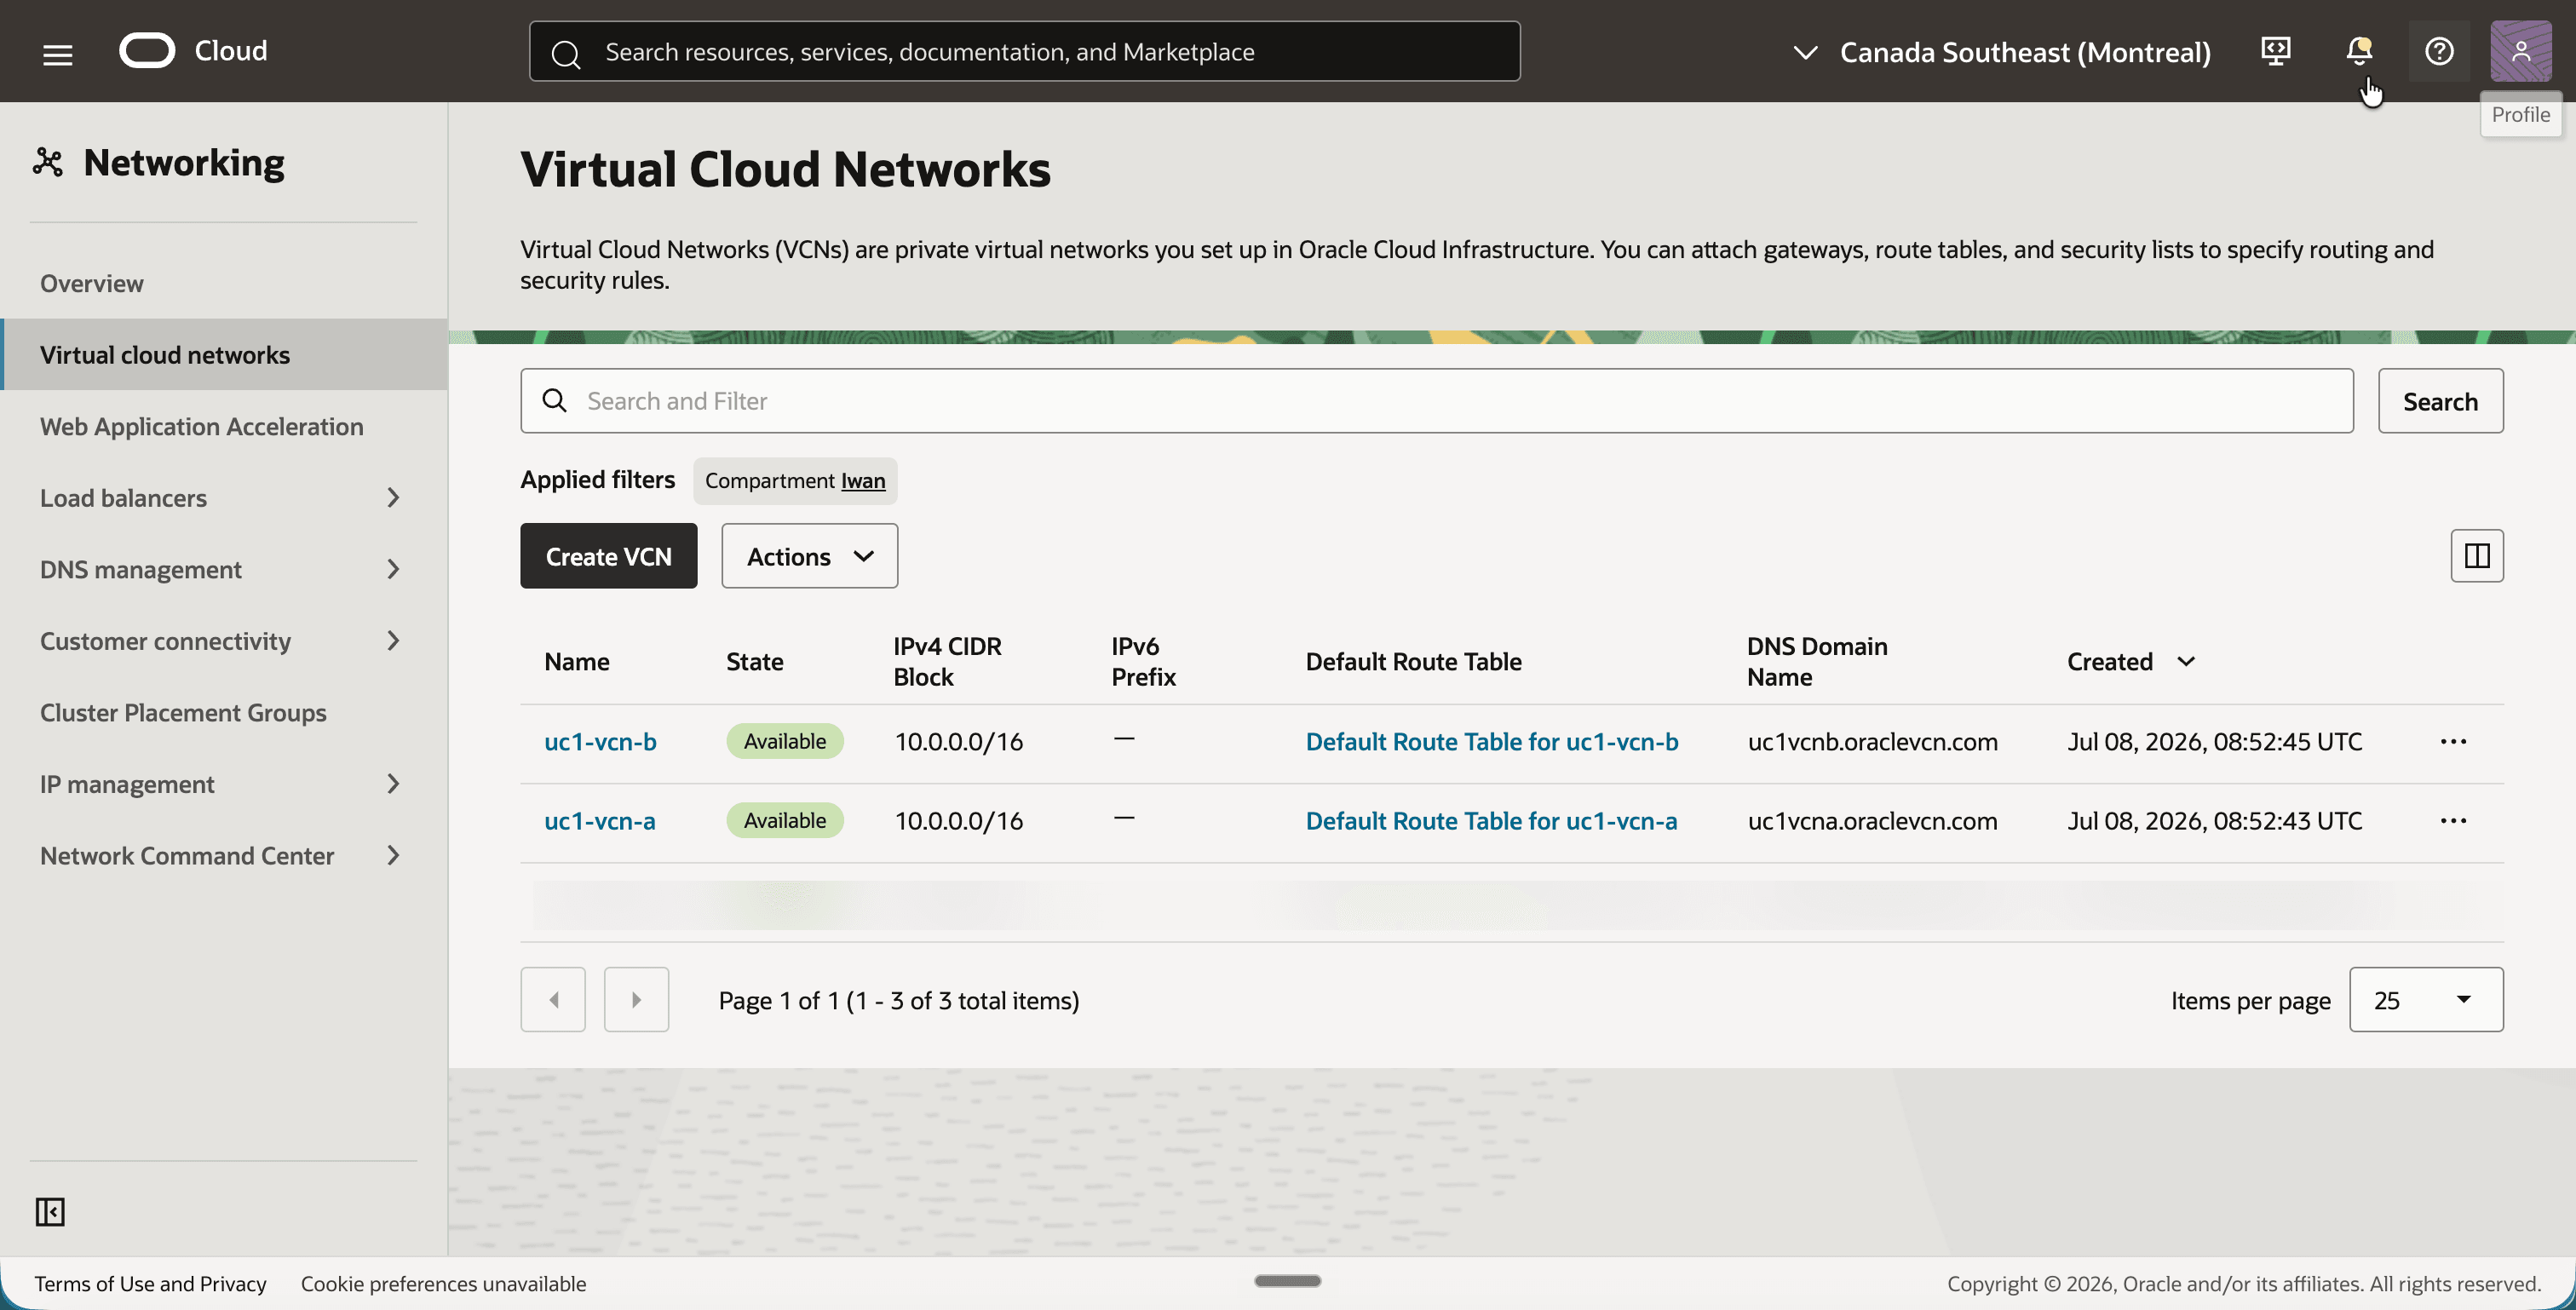
- Abra o menu de navegação, clique em Rede e, em seguida, em Redes virtuais na nuvem.
- Observe que há duas VCNs,
uc1-vcn-aeuc1-vcn-b, e que ambas têm o Bloco IPv4 CIDR10.0.0.0/16.
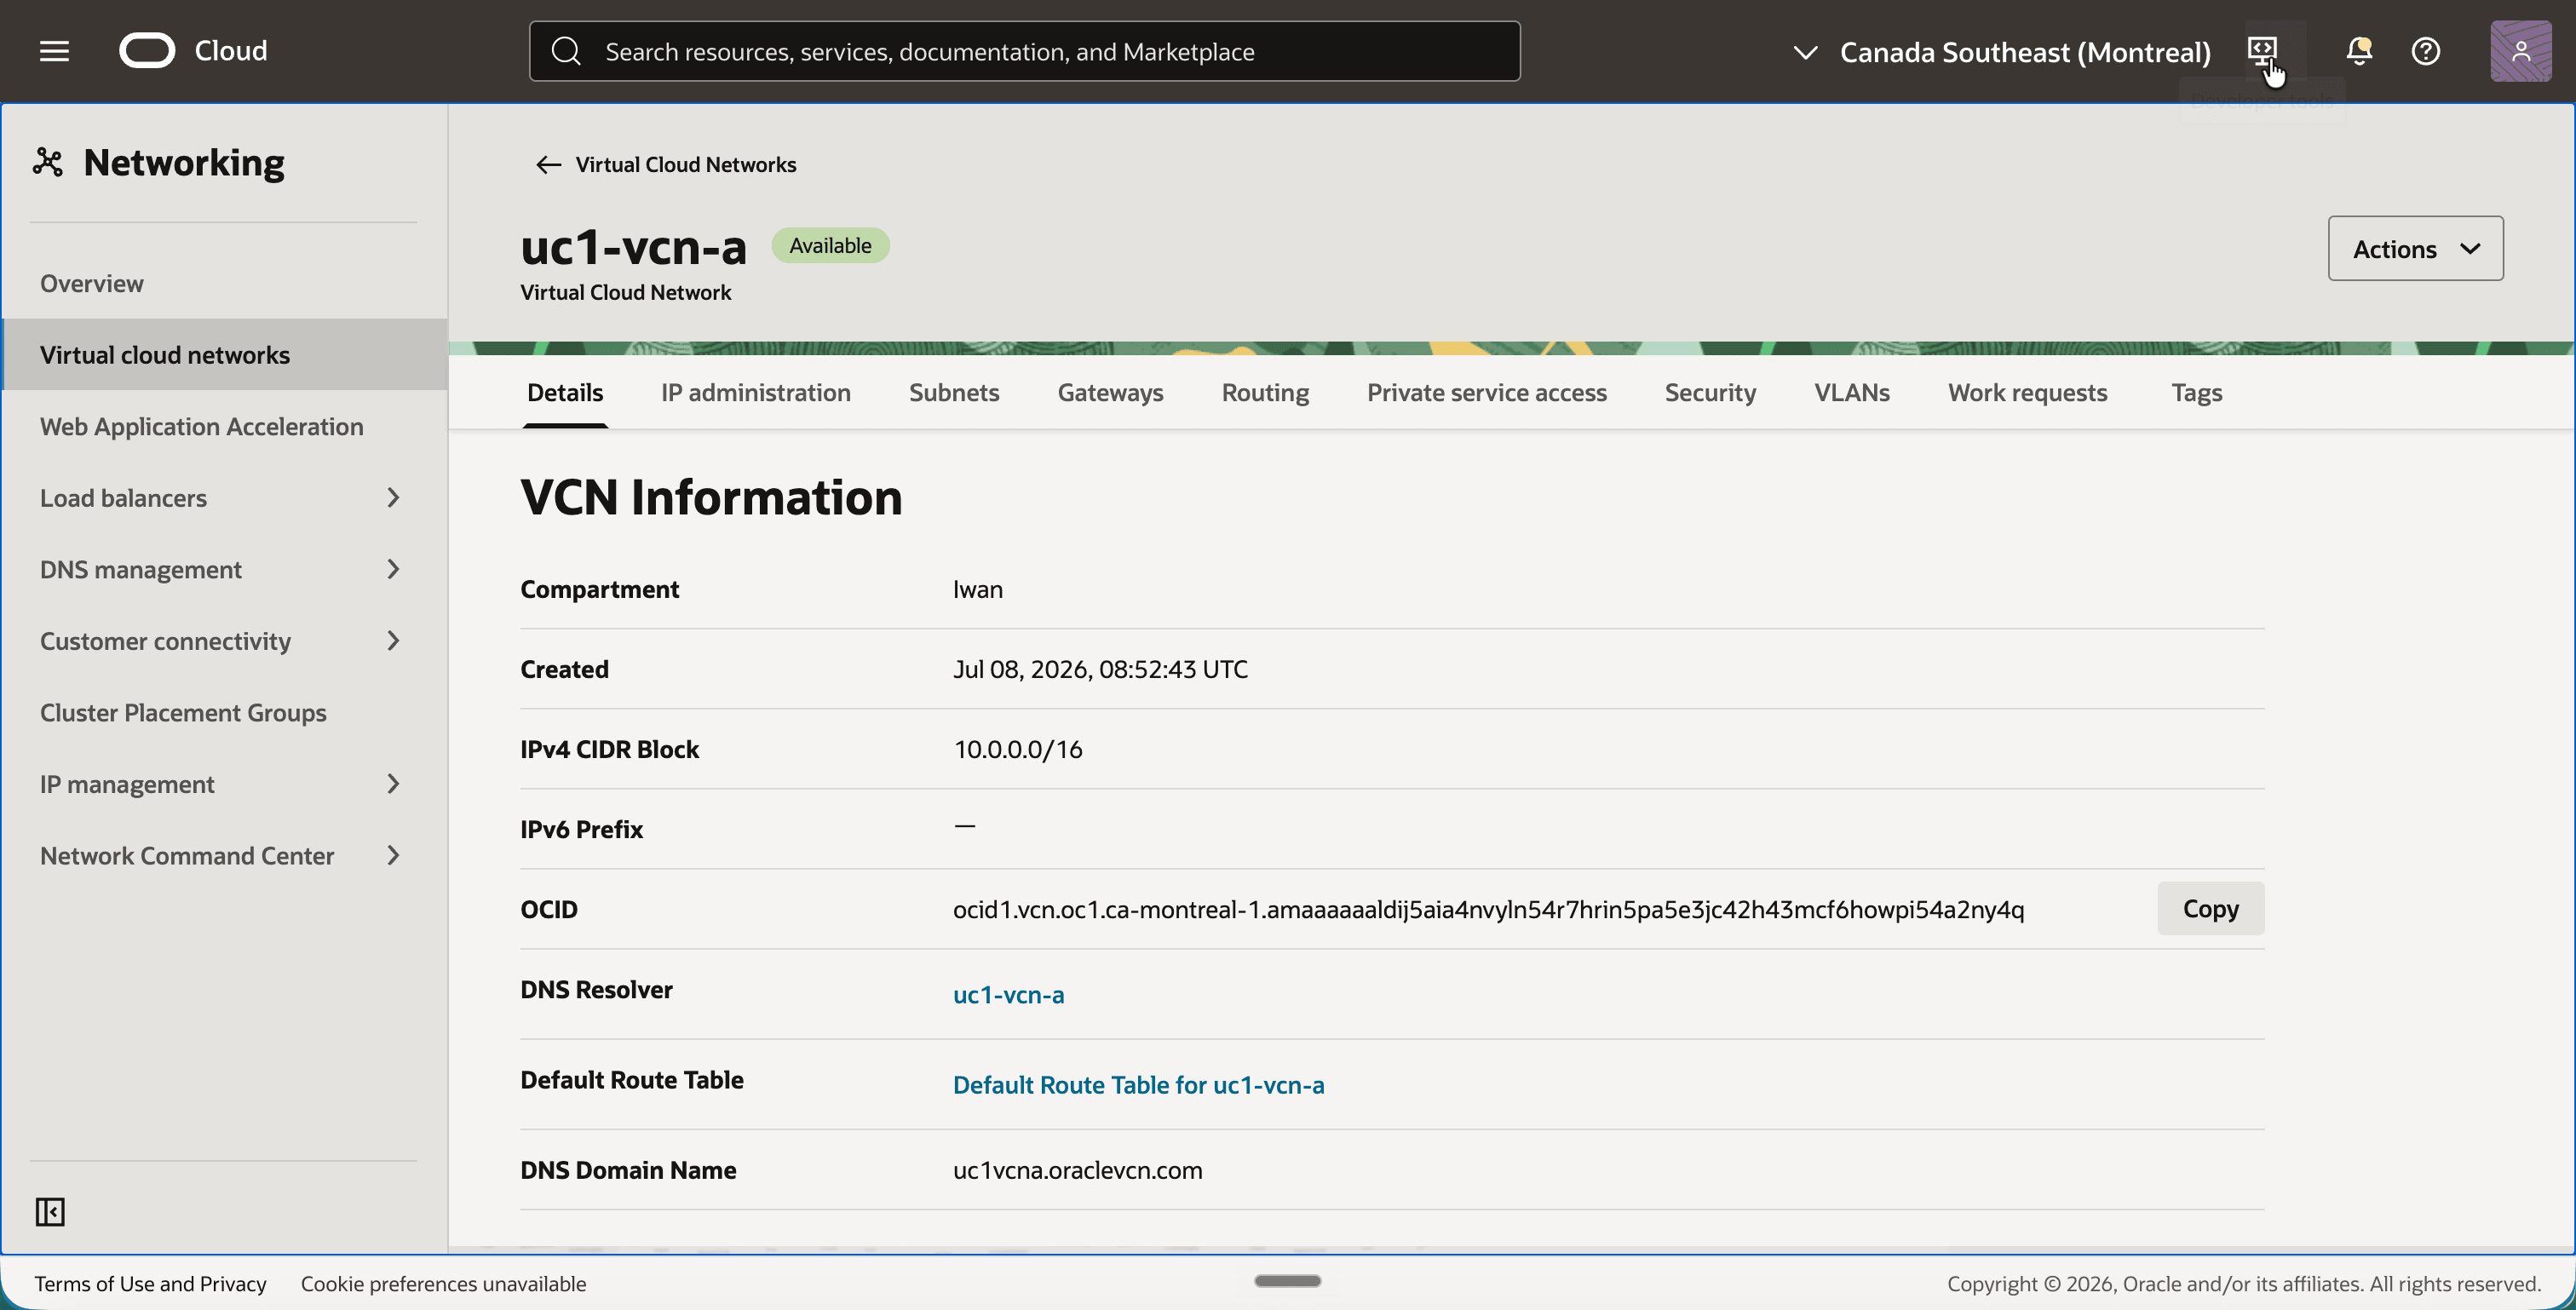
- Clique em
uc1-vcn-a. - Observe o Bloco IPv4 CIDR
10.0.0.0/16na guia Detalhes.
- Volte e clique em
uc1-vcn-b. - Observe que essa VCN tem o mesmo Bloco IPv4 CIDR
10.0.0.0/16.
Etapa 02: Revisar as sub-redes
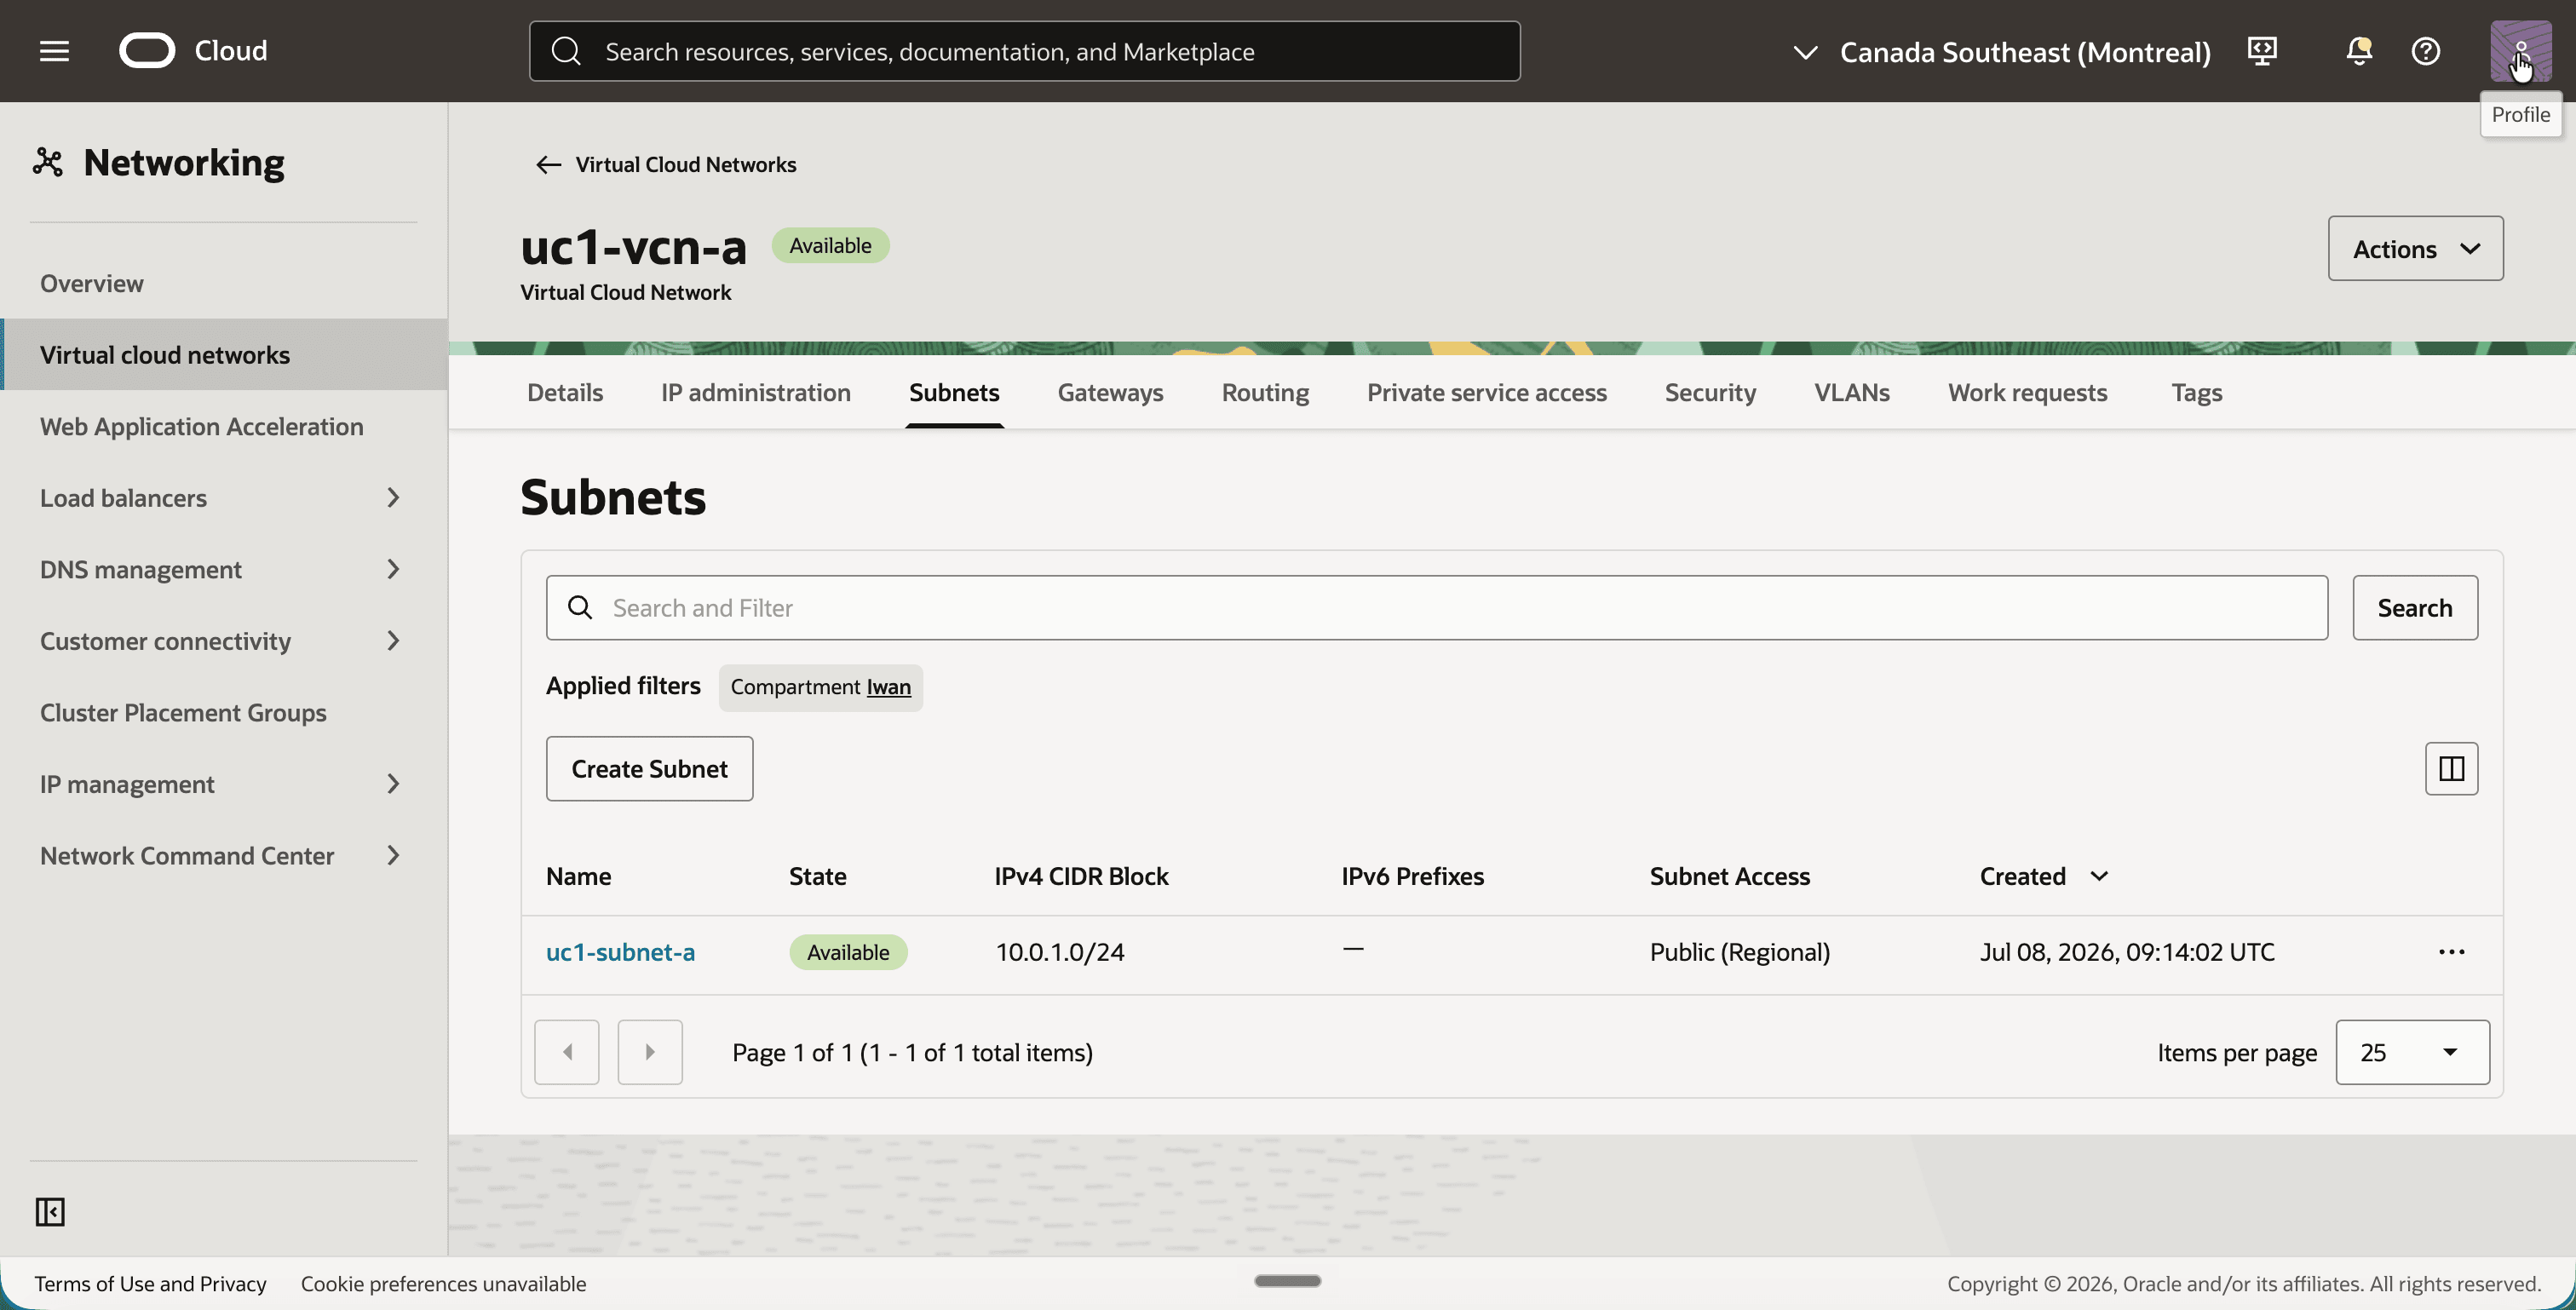
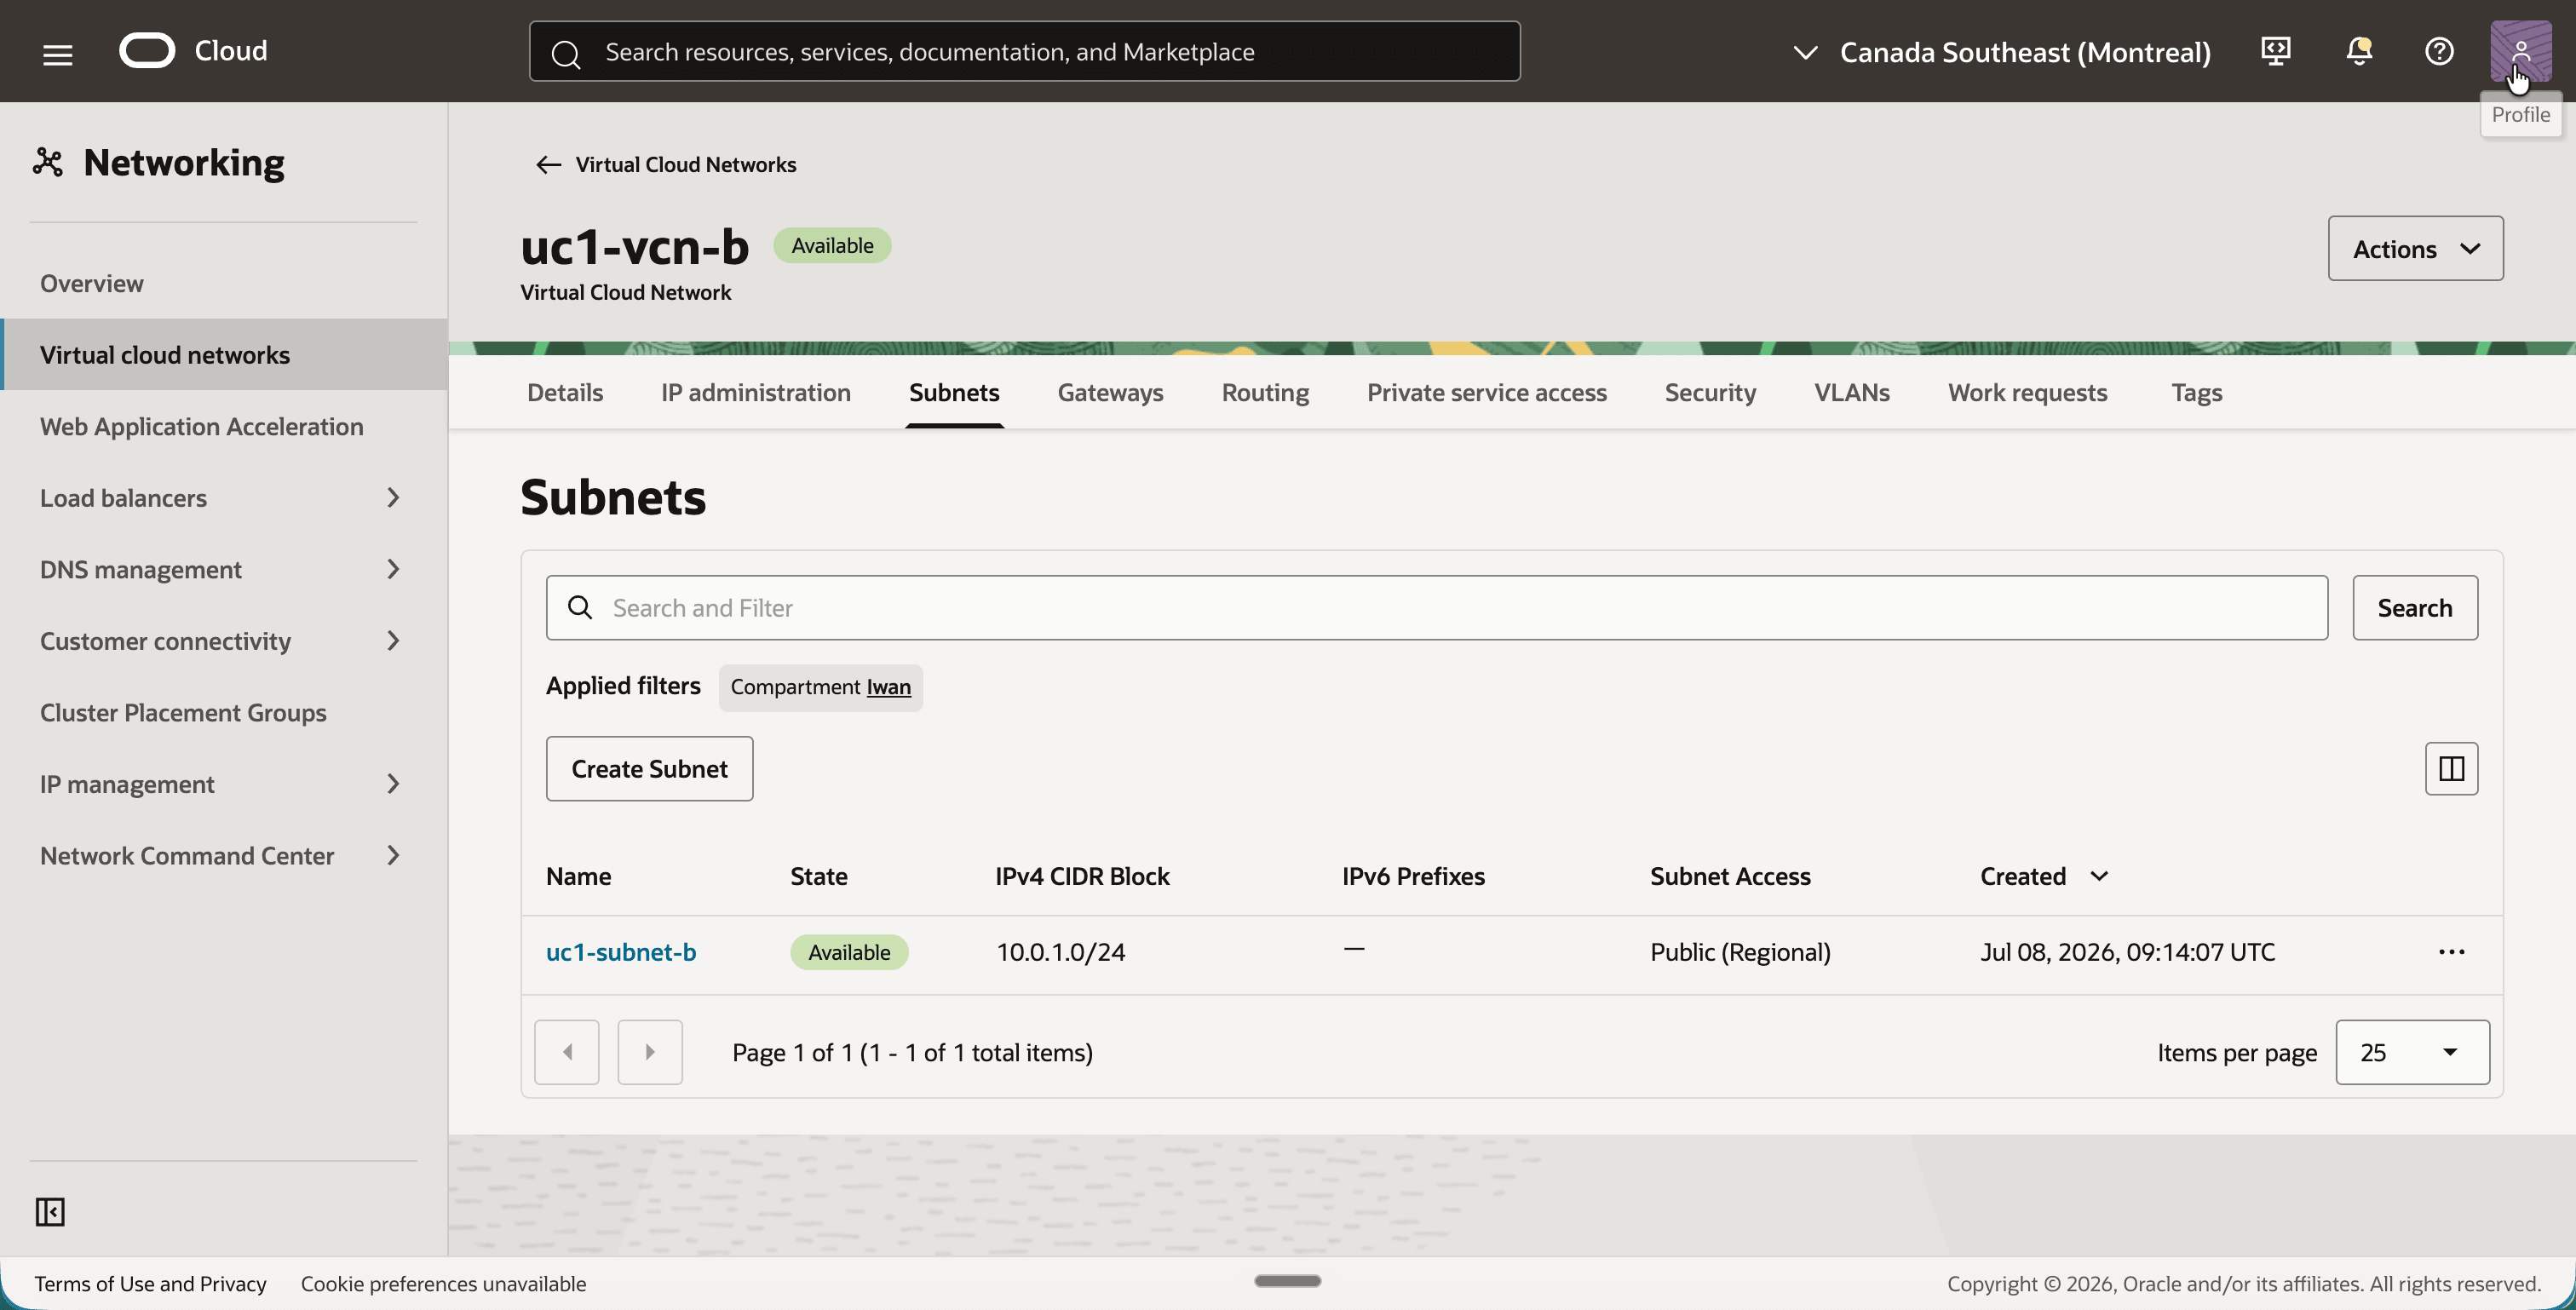
A sobreposição continua um nível abaixo. As duas VCNs têm uma única sub-rede pública e as duas sub-redes usam 10.0.1.0/24. Esse /24 é o intervalo que as regras NAT traduzem posteriormente; portanto, lembre-se dele.
- No
uc1-vcn-a, clique na guia Sub-redes. - Observe a sub-rede
uc1-subnet-acom o Bloco IPv4 CIDR10.0.1.0/24.
- No
uc1-vcn-b, clique na guia Sub-redes. - Observe a sub-rede
uc1-subnet-bcom o mesmo Bloco IPv4 CIDR10.0.1.0/24.
Etapa 03: Revisar os gateways da Internet
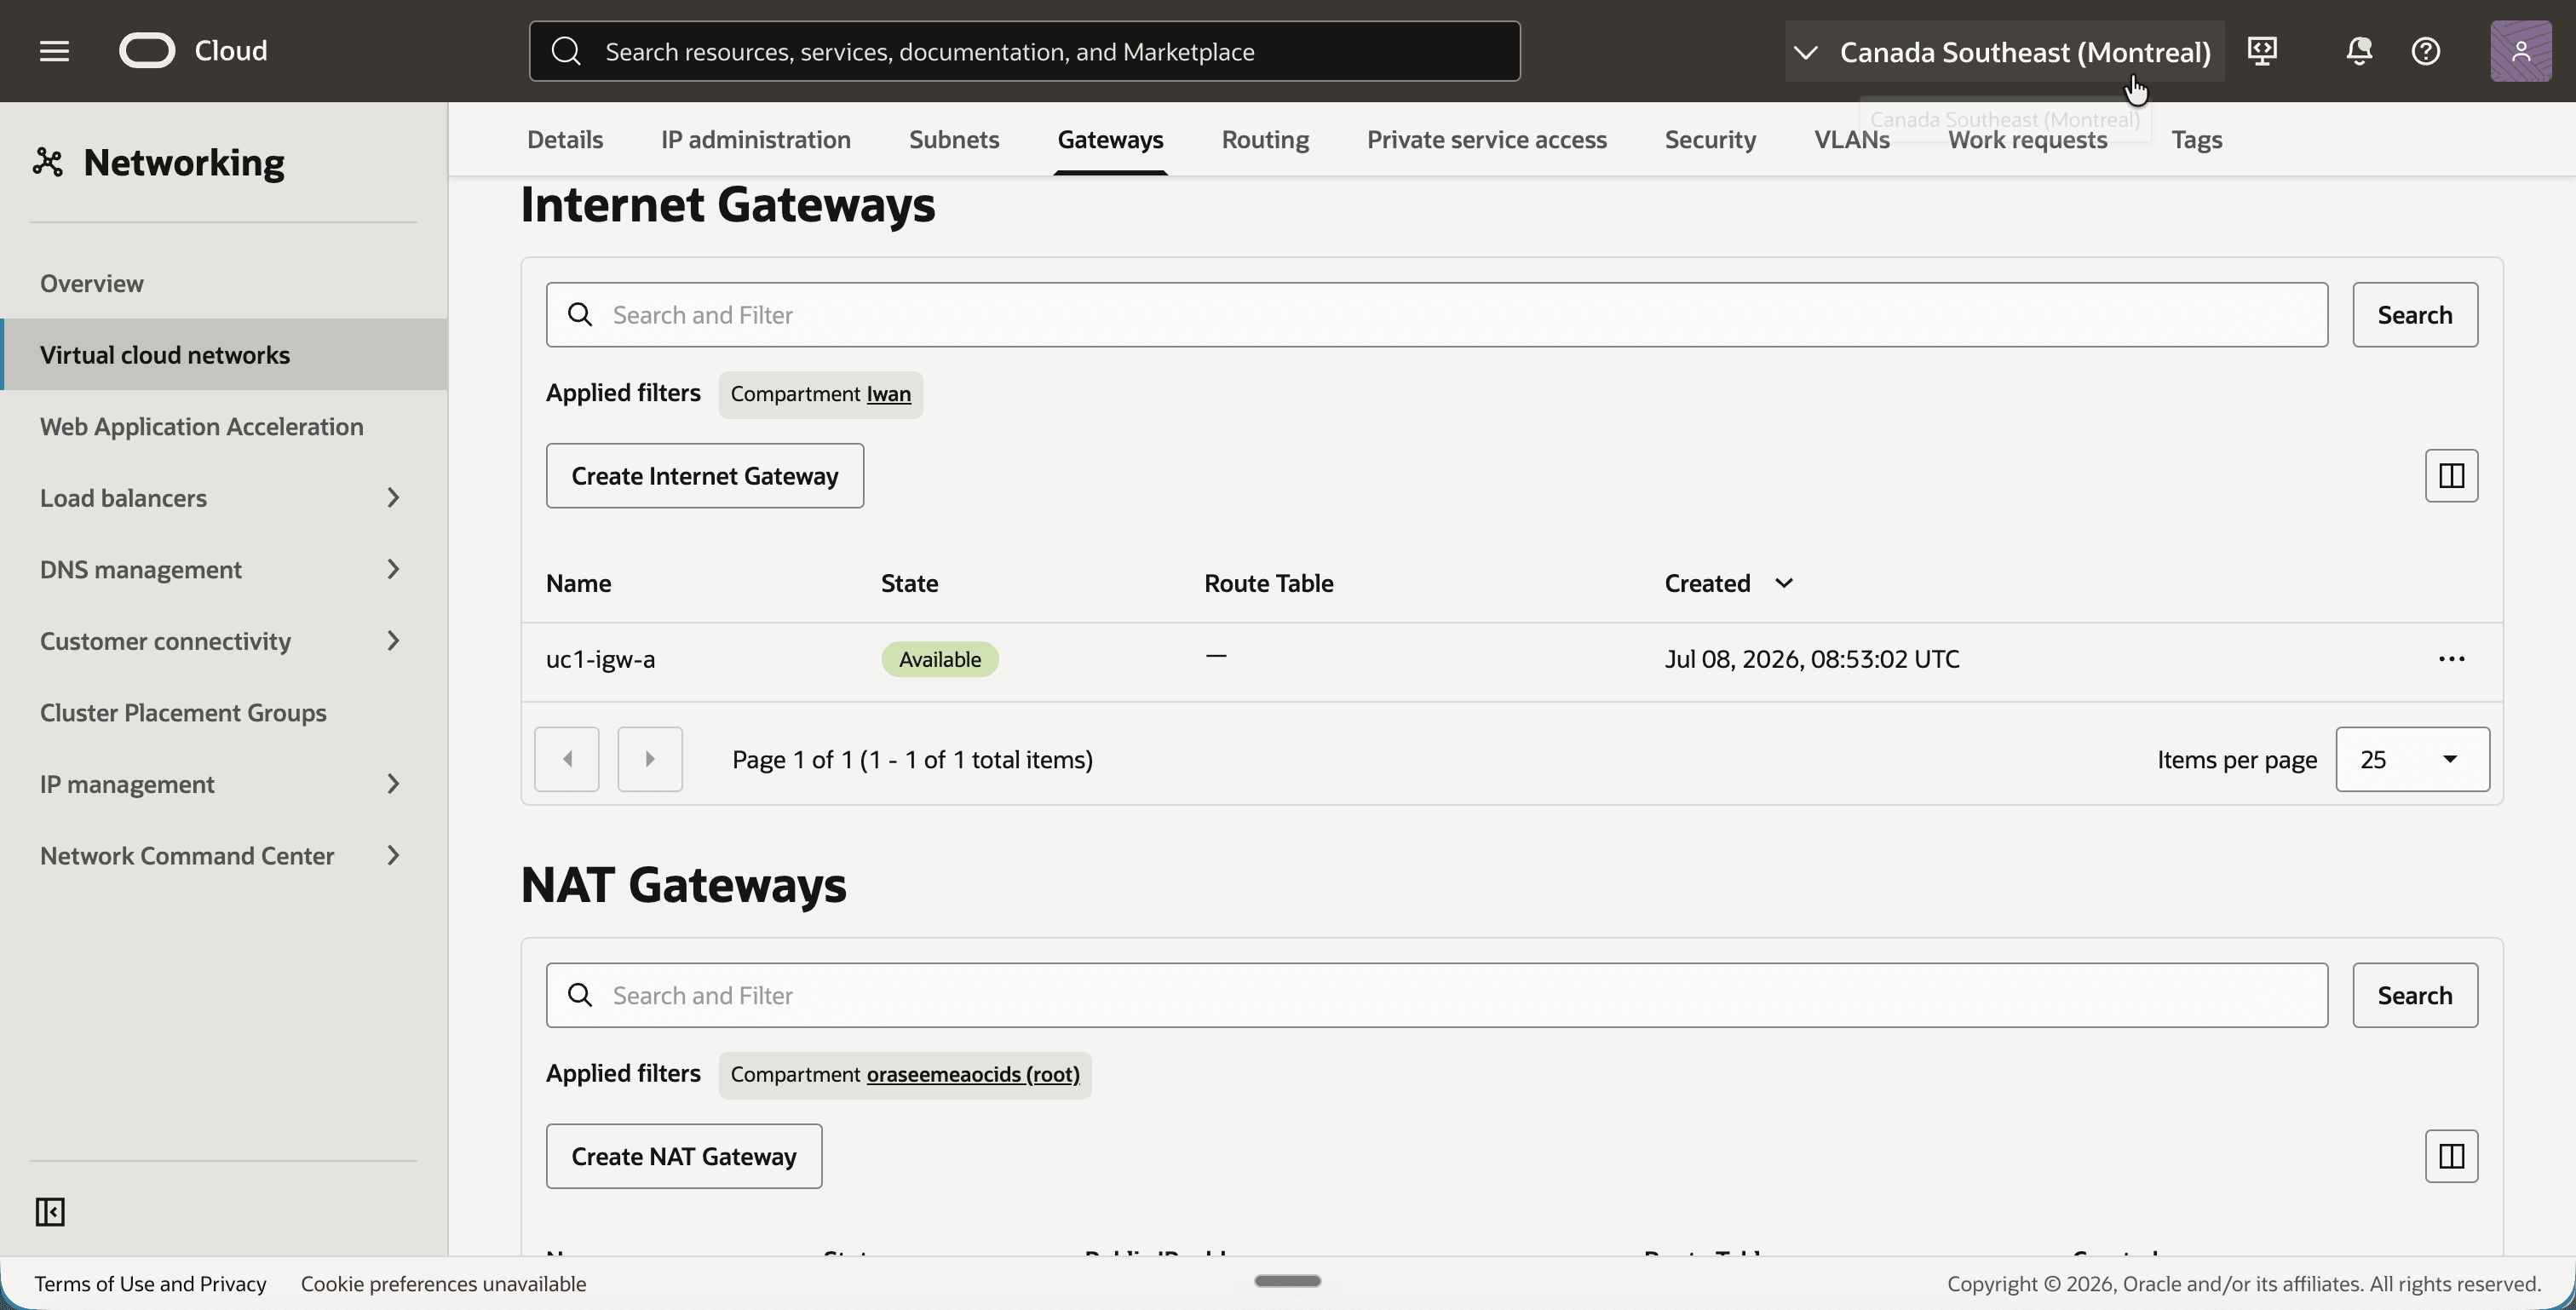
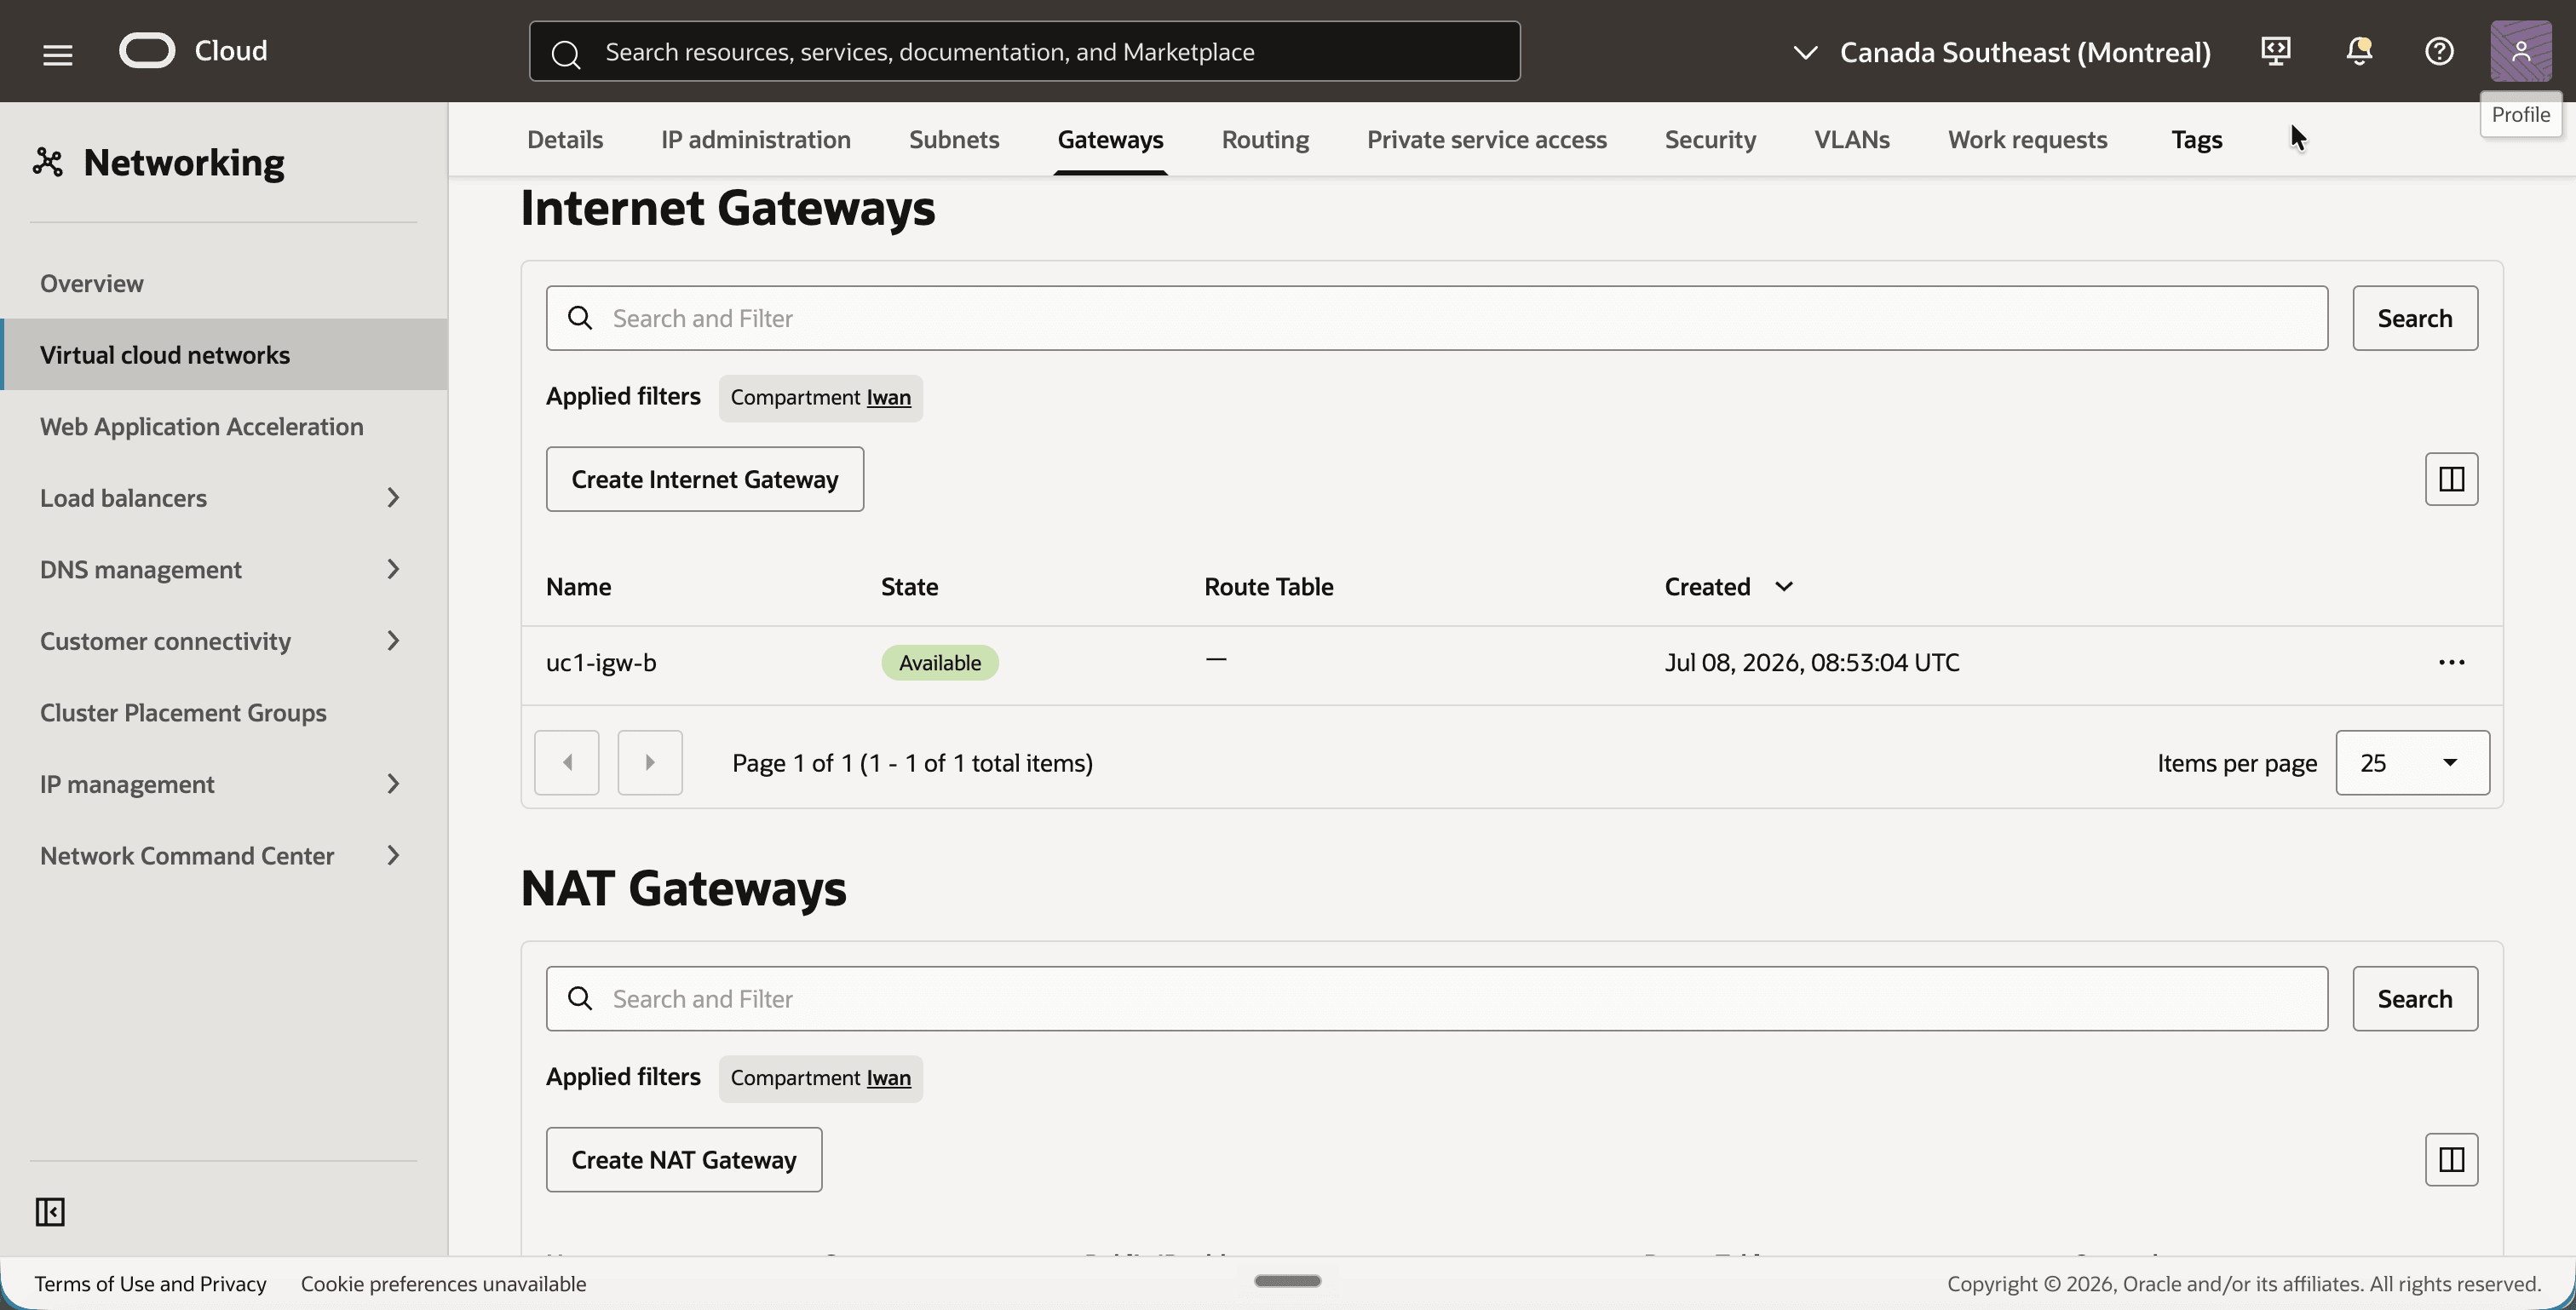
Os gateways de internet não têm nada a ver com NAT no DRG. Eles só estão aqui para que você possa acessar as instâncias de teste por SSH em seus endereços IP públicos.
- Em
uc1-vcn-a, clique na guia Gateways. - Observe o gateway de internet
uc1-igw-a.
- Em
uc1-vcn-b, clique na guia Gateways. - Observe o gateway de internet
uc1-igw-b.
Etapa 04: Configurar as listas de segurança
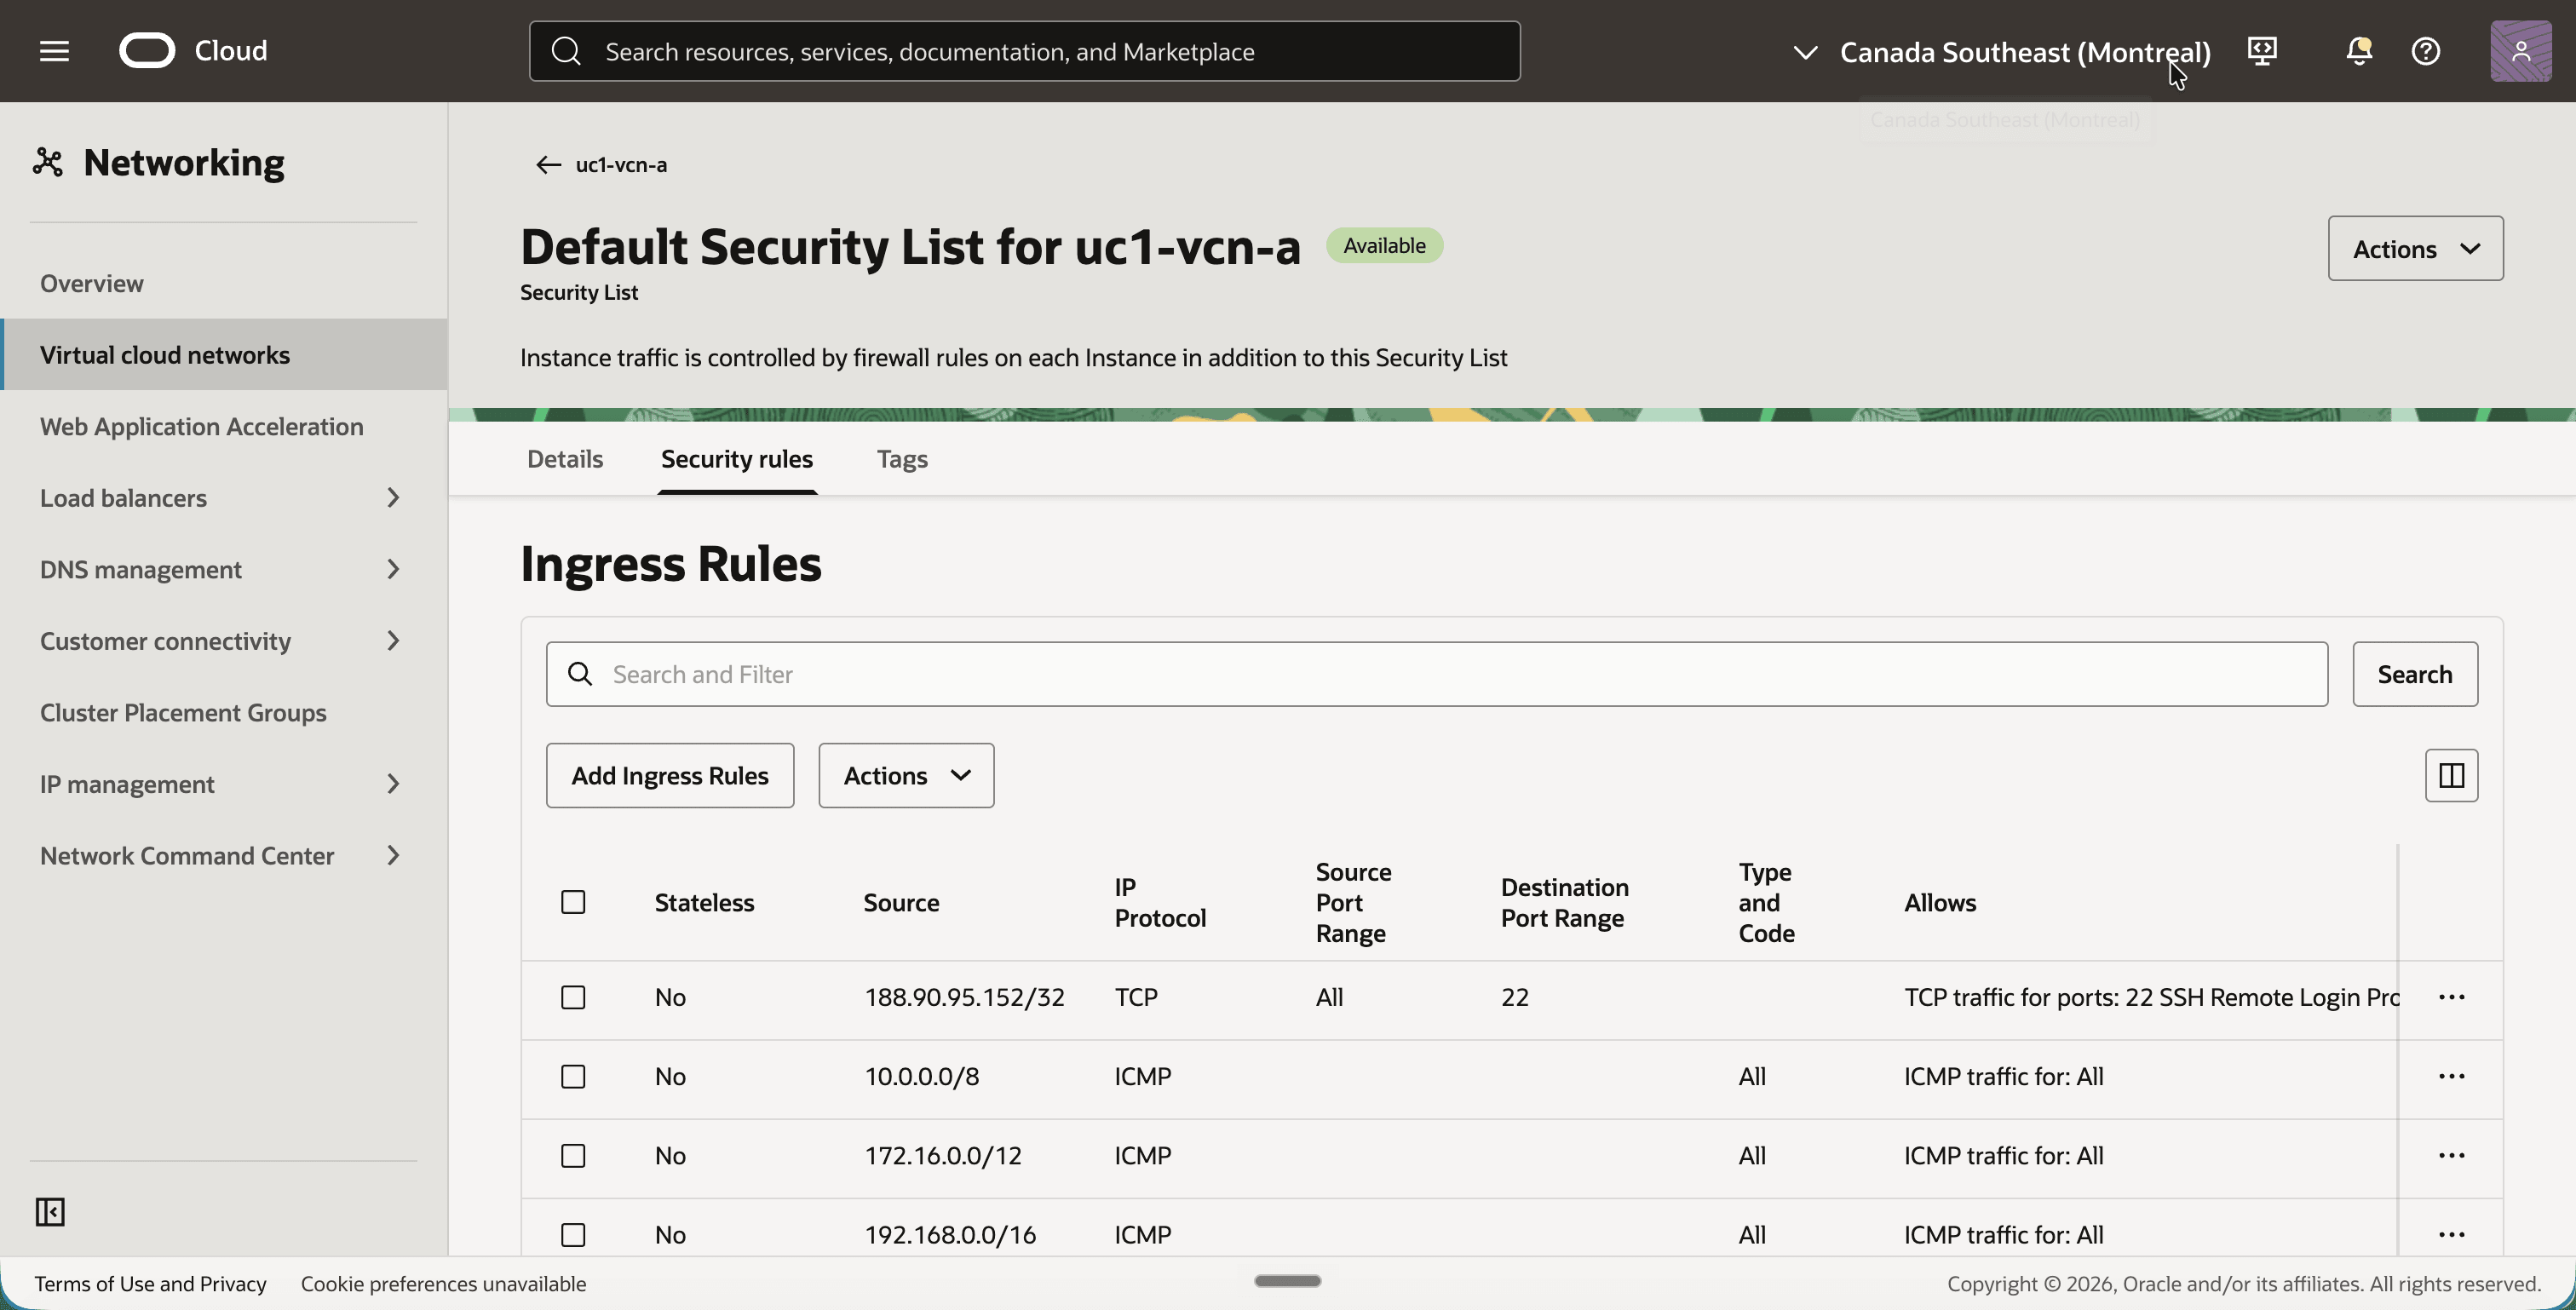
O teste neste tutorial é um ping entre as duas instâncias, de modo que as listas de segurança devem permitir ICMP. Lembre-se de qual endereço de origem as instâncias verão. Devido à tradução, um ping da VCN A chega à VCN B com um endereço de origem em 192.168.10.0/24, não em 10.0.1.0/24. A regra que permite ICMP a partir de 192.168.0.0/16 é, portanto, a que importa.
O laboratório permite ICMP de todas as três faixas privadas. Isso é mais amplo do que este tutorial precisa. O mínimo é uma regra ICMP por VCN, com o CIDR de sombra da outra VCN como origem: 192.168.20.0/24 em uc1-vcn-a e 192.168.10.0/24 em uc1-vcn-b.
- No
uc1-vcn-a, clique na guia Security e clique em Default Security List for uc1-vcn-a. - Clique na guia Regras de segurança.
- Certifique-se de que a lista de segurança tenha as seguintes regras de entrada e adicione as que estão faltando:
- Porta
22do TCP do seu próprio endereço IP público, para SSH. - ICMP de
10.0.0.0/8,172.16.0.0/12e192.168.0.0/16.
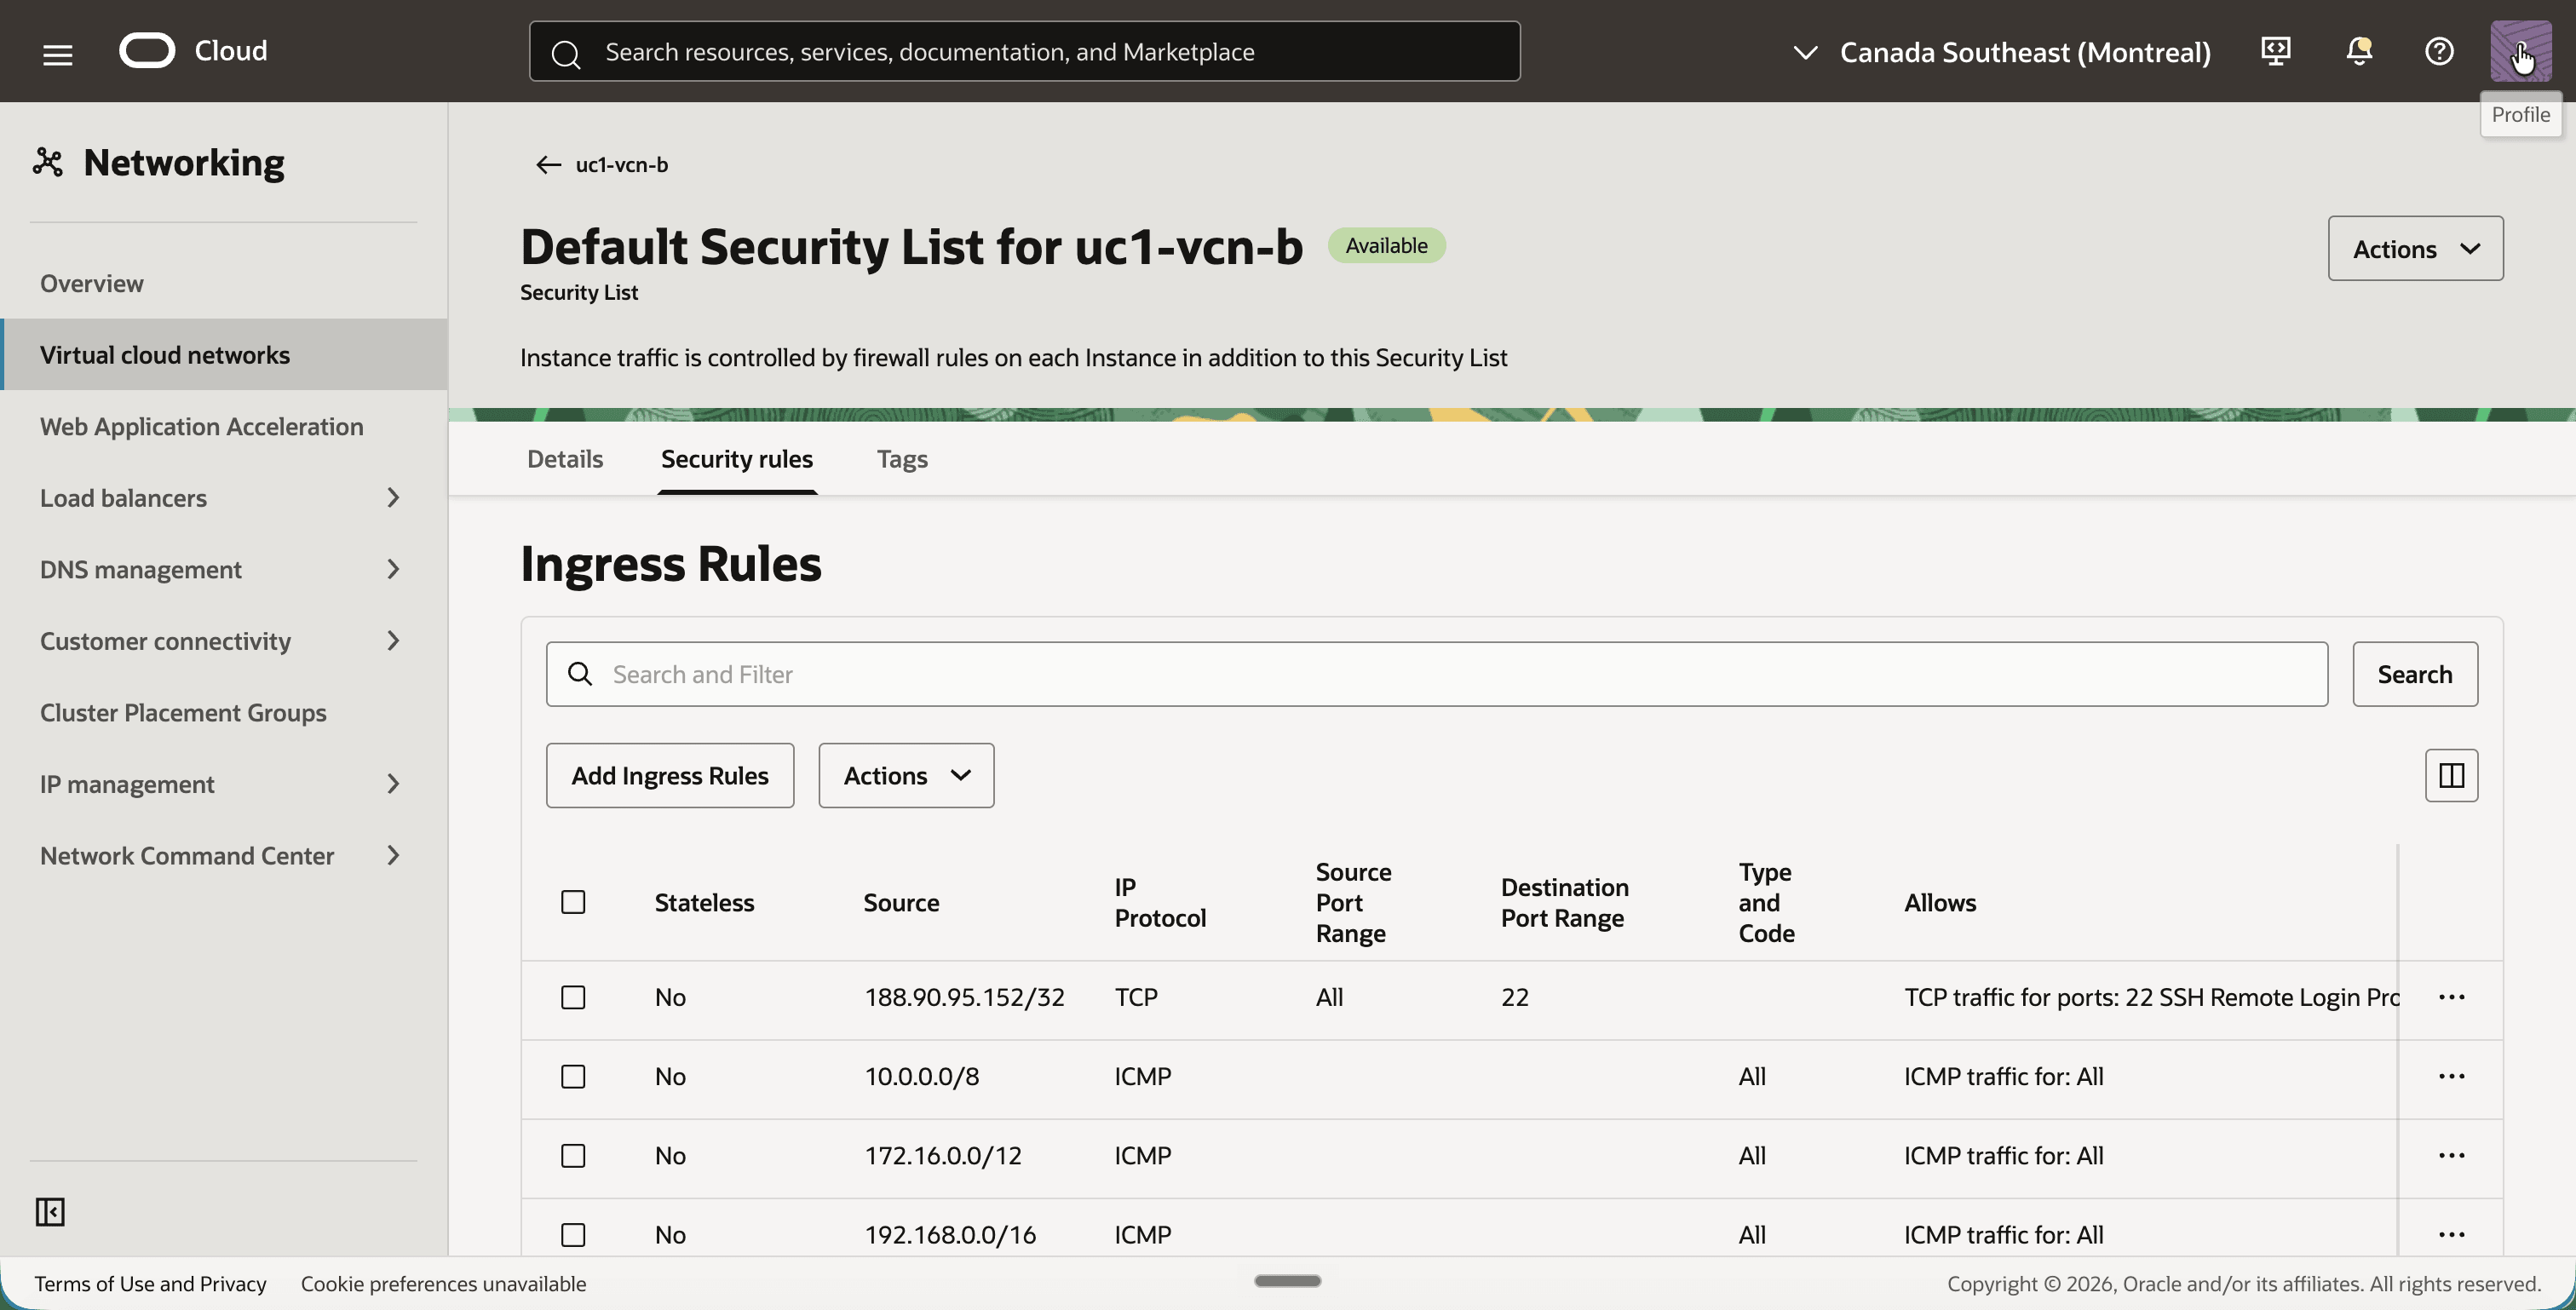
- Porta
- Abra a Lista de Segurança Padrão para uc1-vcn-b da mesma maneira.
- Certifique-se de que ele tenha as mesmas regras de entrada.
Etapa 05: Criar o DRG e anexar ambas as VCNs
O DRG é o roteador entre as duas VCNs e o local em que a tradução acontece. Ambas as VCNs são anexadas ao mesmo DRG, cada uma com seu próprio anexo de VCN. Os anexos são importantes neste tutorial, porque as tabelas de roteamento e as políticas NAT estão todas vinculadas a um anexo, não ao DRG como um todo.
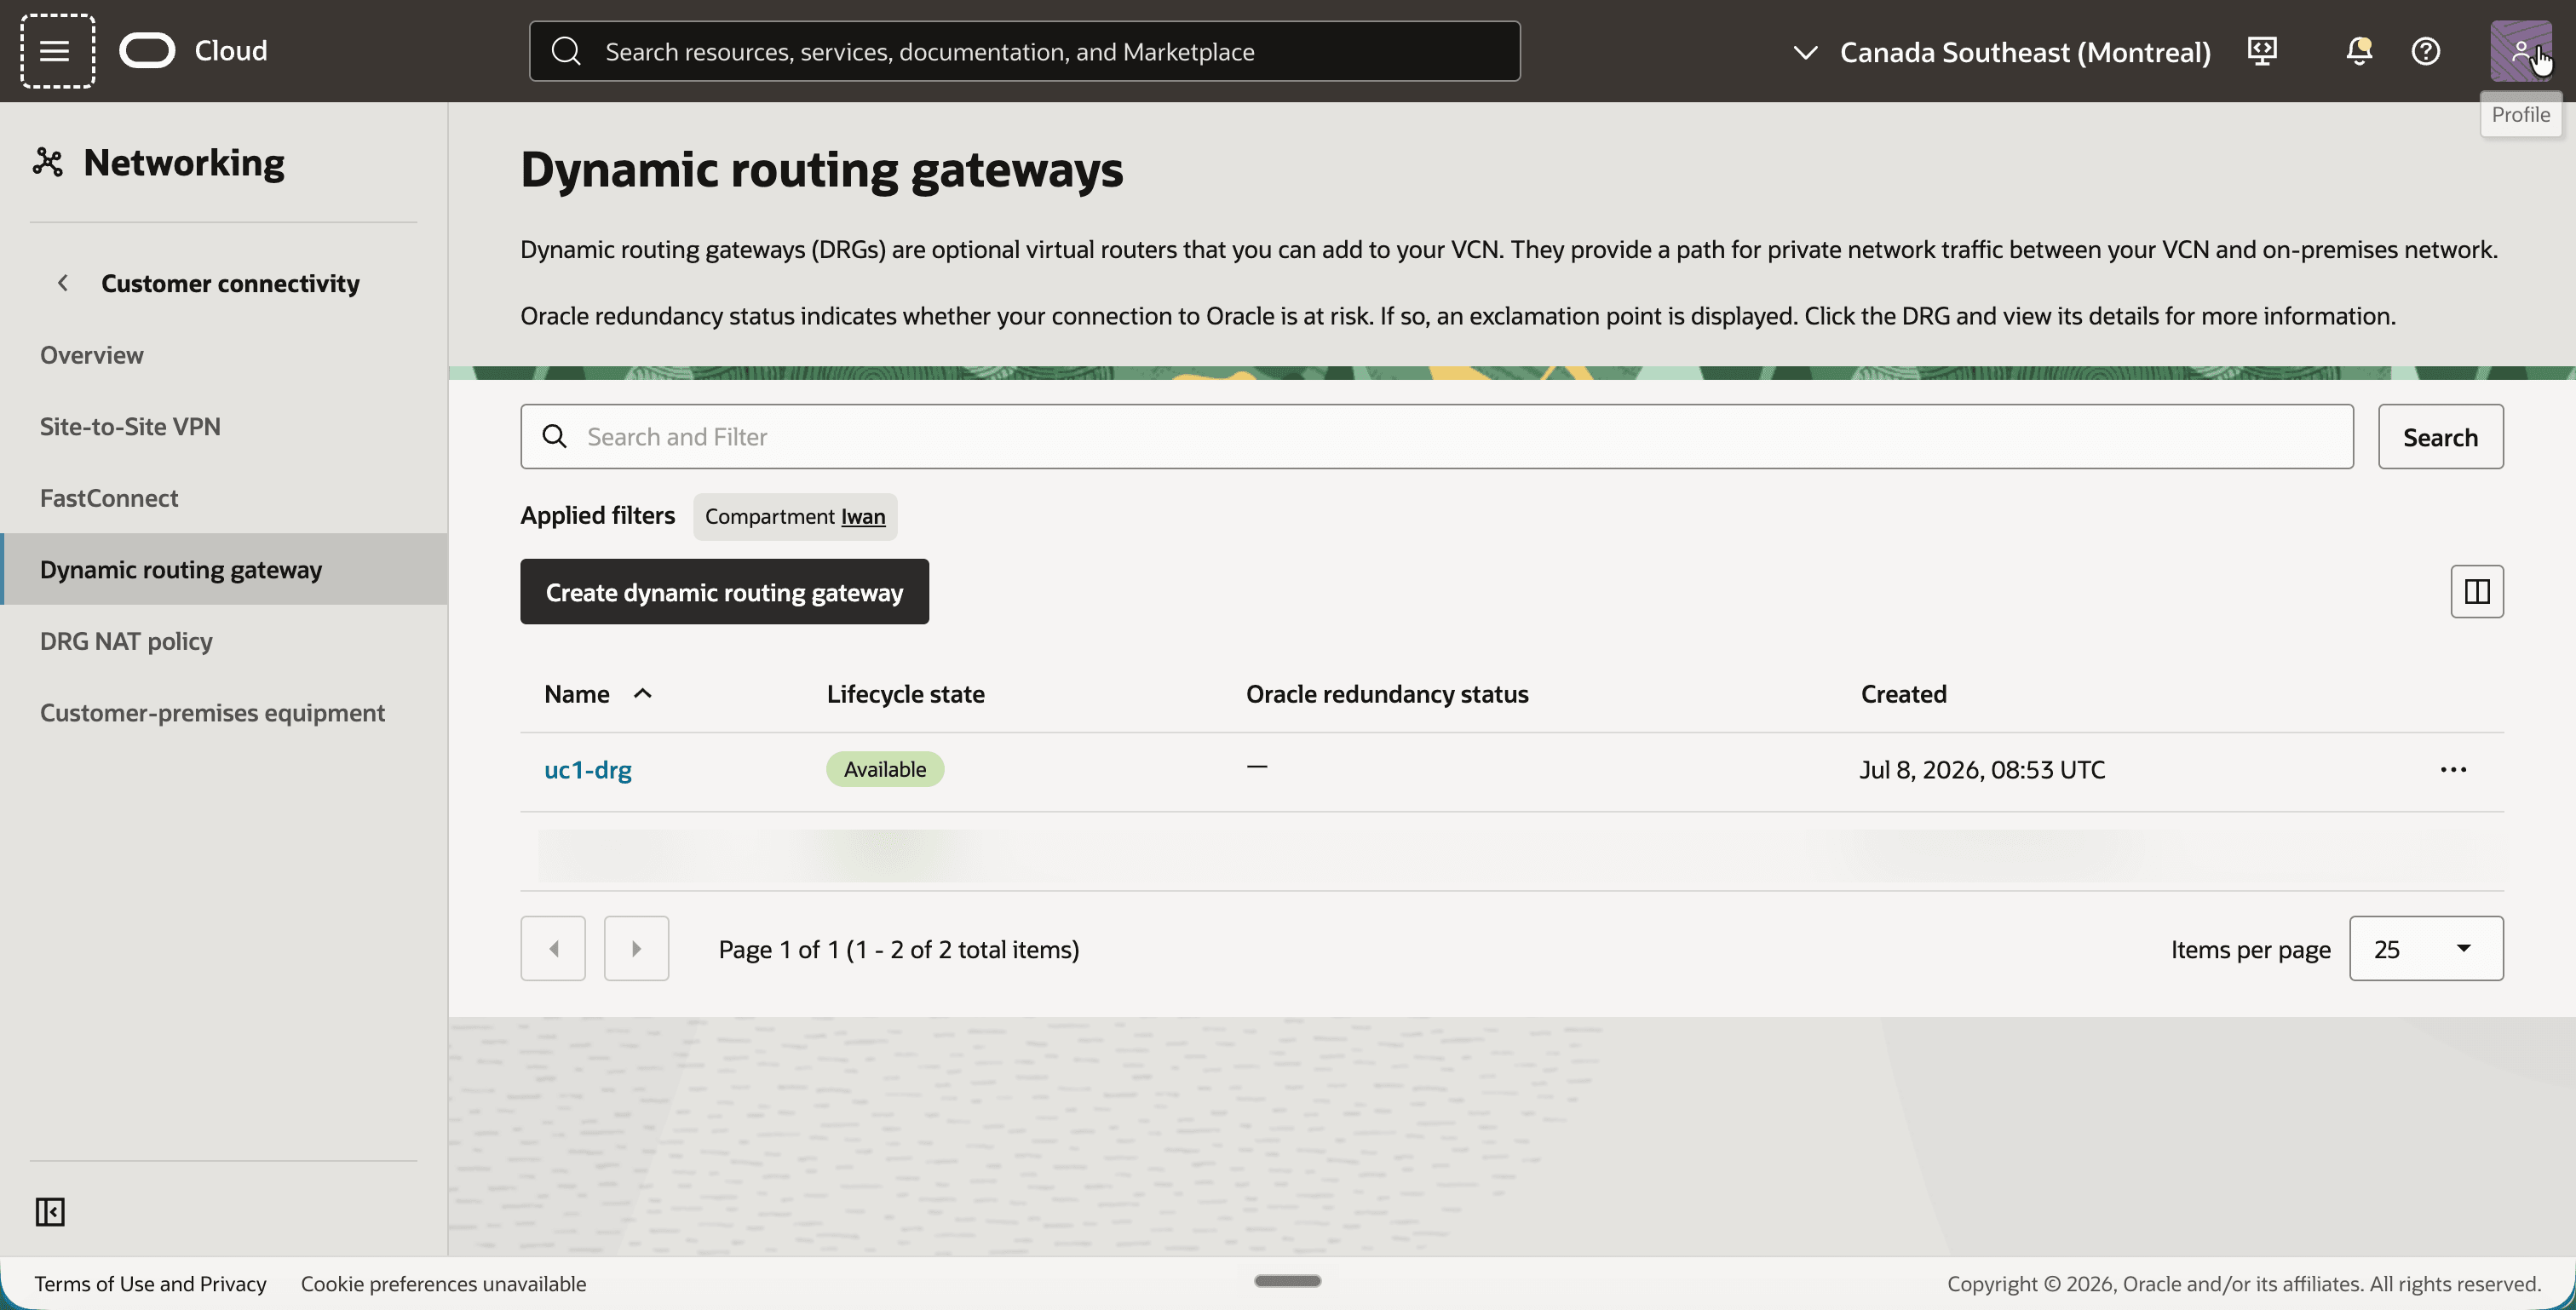
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
- Clique no botão Criar gateway de roteamento dinâmico e crie um DRG com o nome
uc1-drg. - Observe que o DRG está Disponível.
- Clique no
uc1-drge clique na guia Anexos. - Clique no botão Criar anexo de rede virtual na nuvem e crie dois anexos:
uc1-att-apara a VCNuc1-vcn-a.uc1-att-bpara a VCNuc1-vcn-b.
[!] OBSERVAÇÃO] Retornamos a esta guia Anexos na Etapa 09. Nesse ponto, cada anexo também mostra sua própria tabela de roteamento do DRG e sua política NAT do DRG.
Etapa 06: Criar uma tabela da rota do DRG para cada anexo
Uma tabela de roteamento do DRG decide para onde um pacote vai depois de ter inserido o DRG por meio de um anexo. Por padrão, todos os anexos da VCN compartilham uma tabela de roteamento gerada automaticamente que é preenchida com os CIDRs das VCNs anexadas. Com duas VCNs que divulgam a mesma 10.0.1.0/24, essa tabela só pode conter uma rota ativa para esse CIDR. O DRG seleciona um dos dois anexos e marca a outra rota como um conflito. Qualquer que seja a vitória, cada pacote para 10.0.1.0/24 vai para o mesmo anexo, não importa de que lado ele veio, de modo que apenas uma direção pode funcionar. Este tutorial precisa do oposto: o mesmo destino deve levar a um anexo diferente, dependendo de onde o pacote entrou no DRG. Portanto, cada anexo obtém sua própria tabela de roteamento do DRG com uma única rota estática que aponta para o outro anexo.
O destino nessas rotas é o CIDR real 10.0.1.0/24, não um CIDR de sombra. Isso se deve à ordem em que o DRG funciona:
- O pacote entra no DRG por meio de um anexo.
- A política NAT nesse anexo traduz o pacote.
- O DRG procura o destino traduzido na tabela de roteamento do DRG desse anexo.
Um pacote da VCN A para 192.168.20.158 já foi traduzido para o destino 10.0.1.158 no momento em que ocorre a pesquisa de rota.
- Em
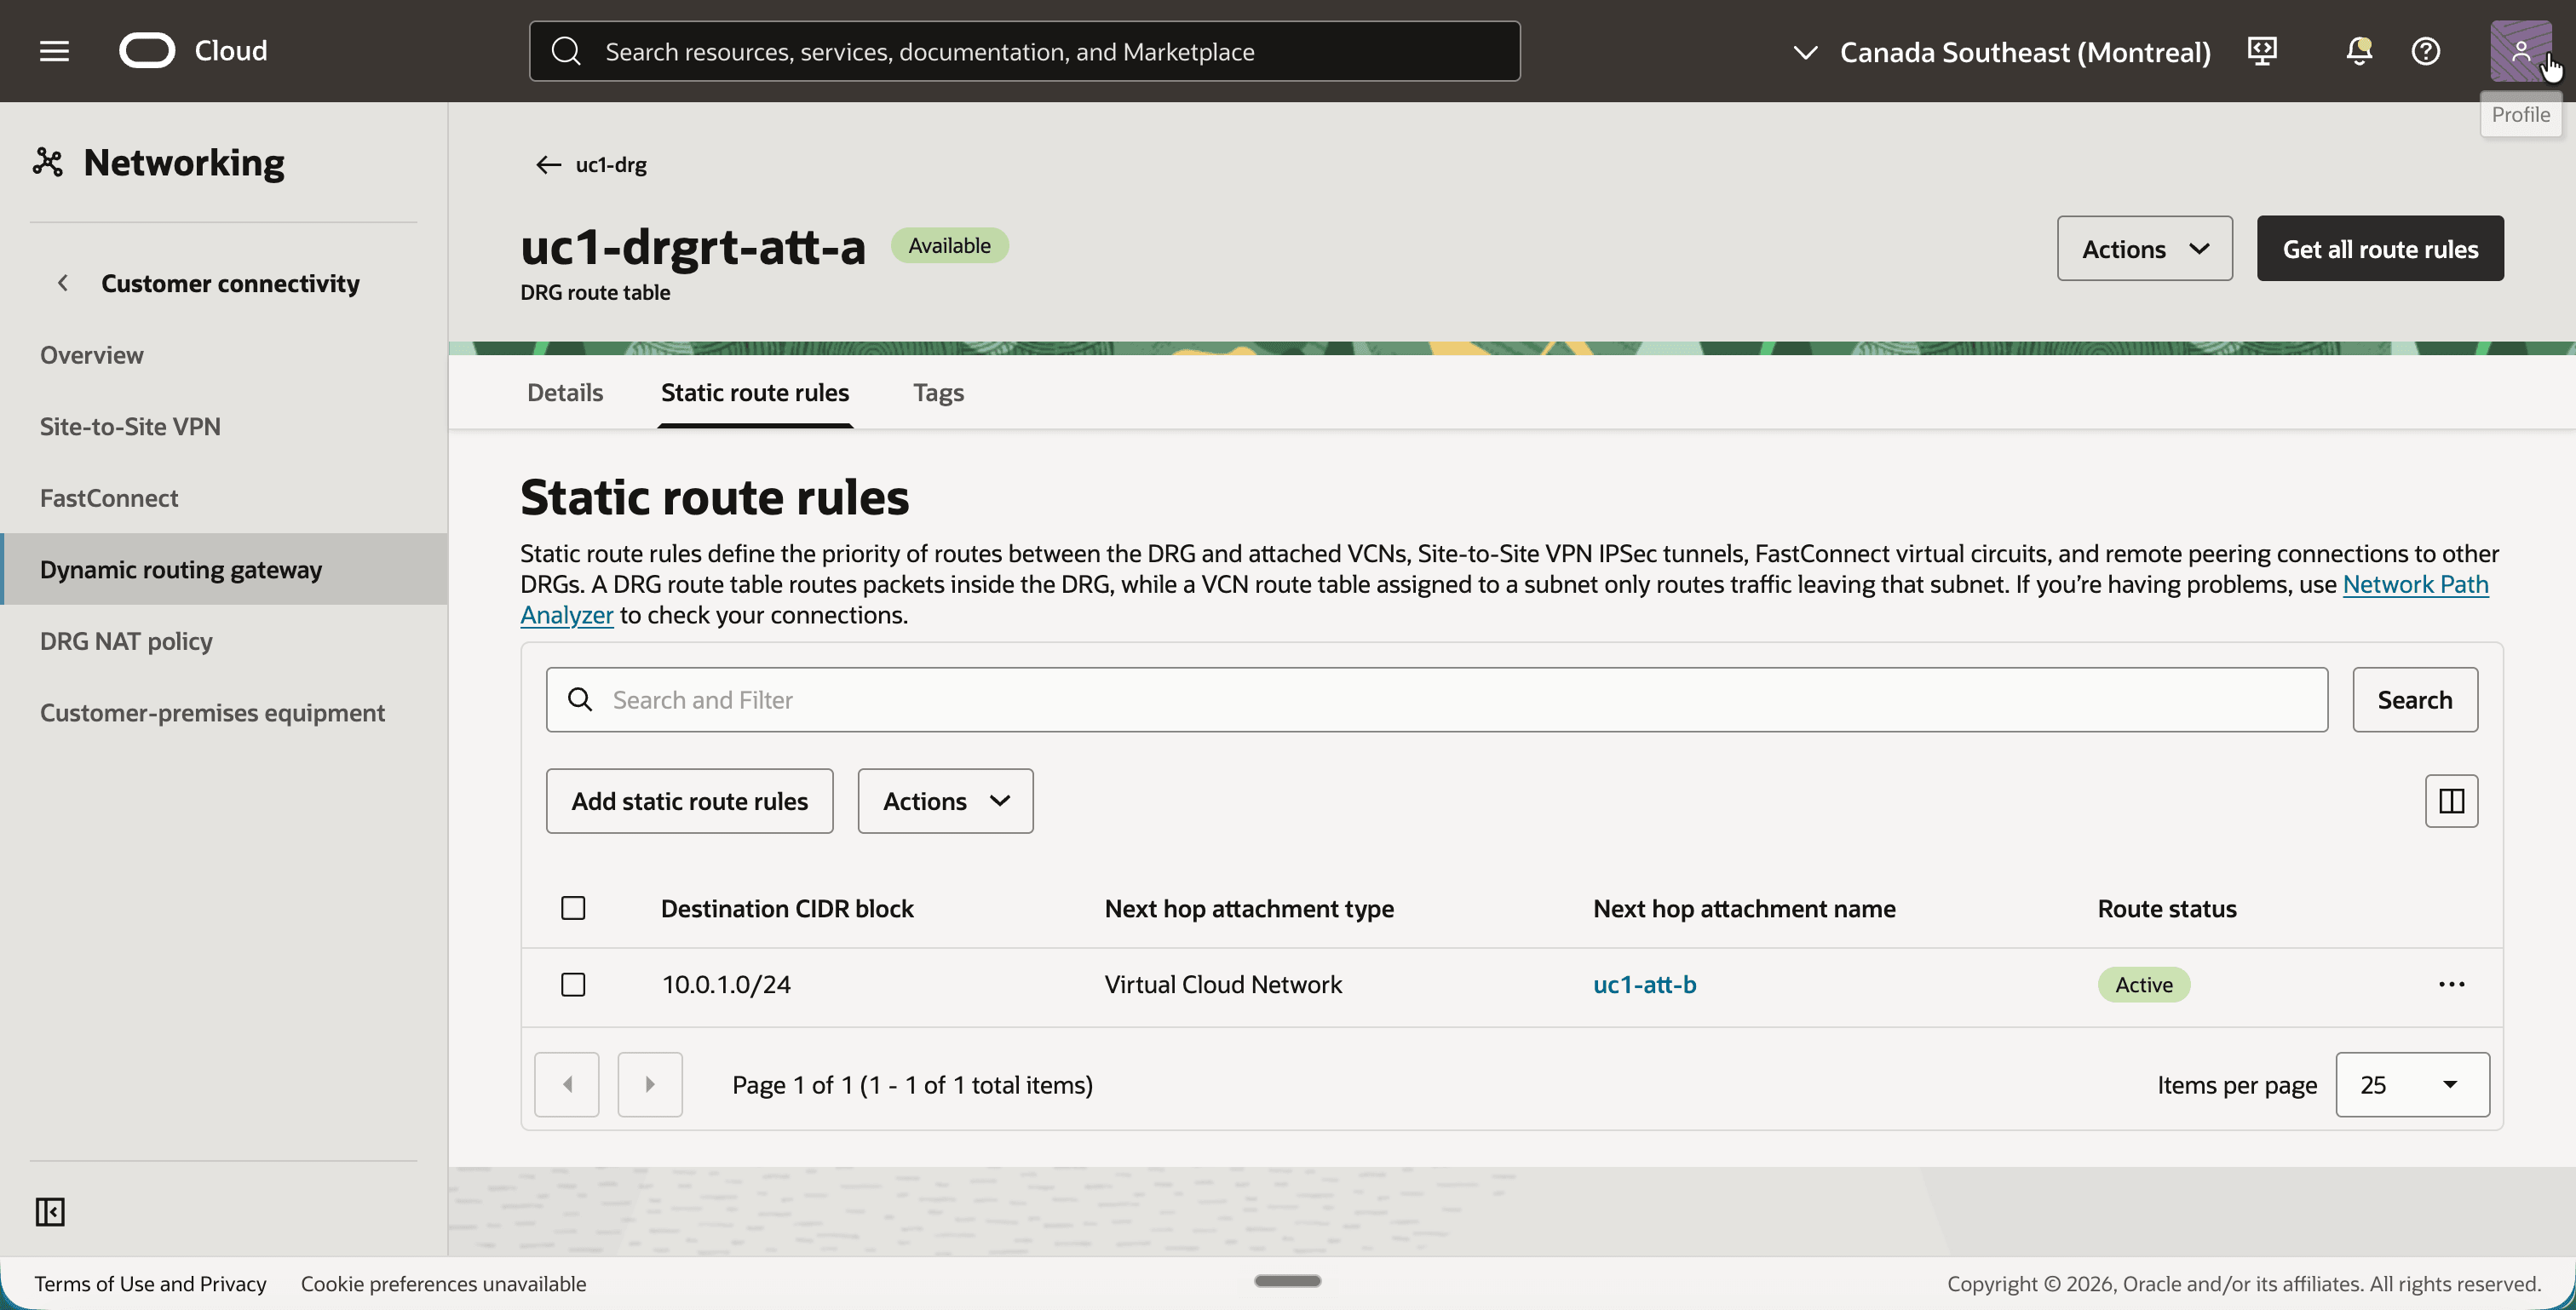
uc1-drg, clique na guia Roteamento e crie uma tabela de roteamento do DRG com o nomeuc1-drgrt-att-a. - Clique na guia Regras de roteamento estático e clique no botão Adicionar regras de roteamento estático.
- Adicione uma regra com o bloco CIDR de destino
10.0.1.0/24e o Anexo de próximo saltouc1-att-b. - Observe que a rota estática é Ativa.
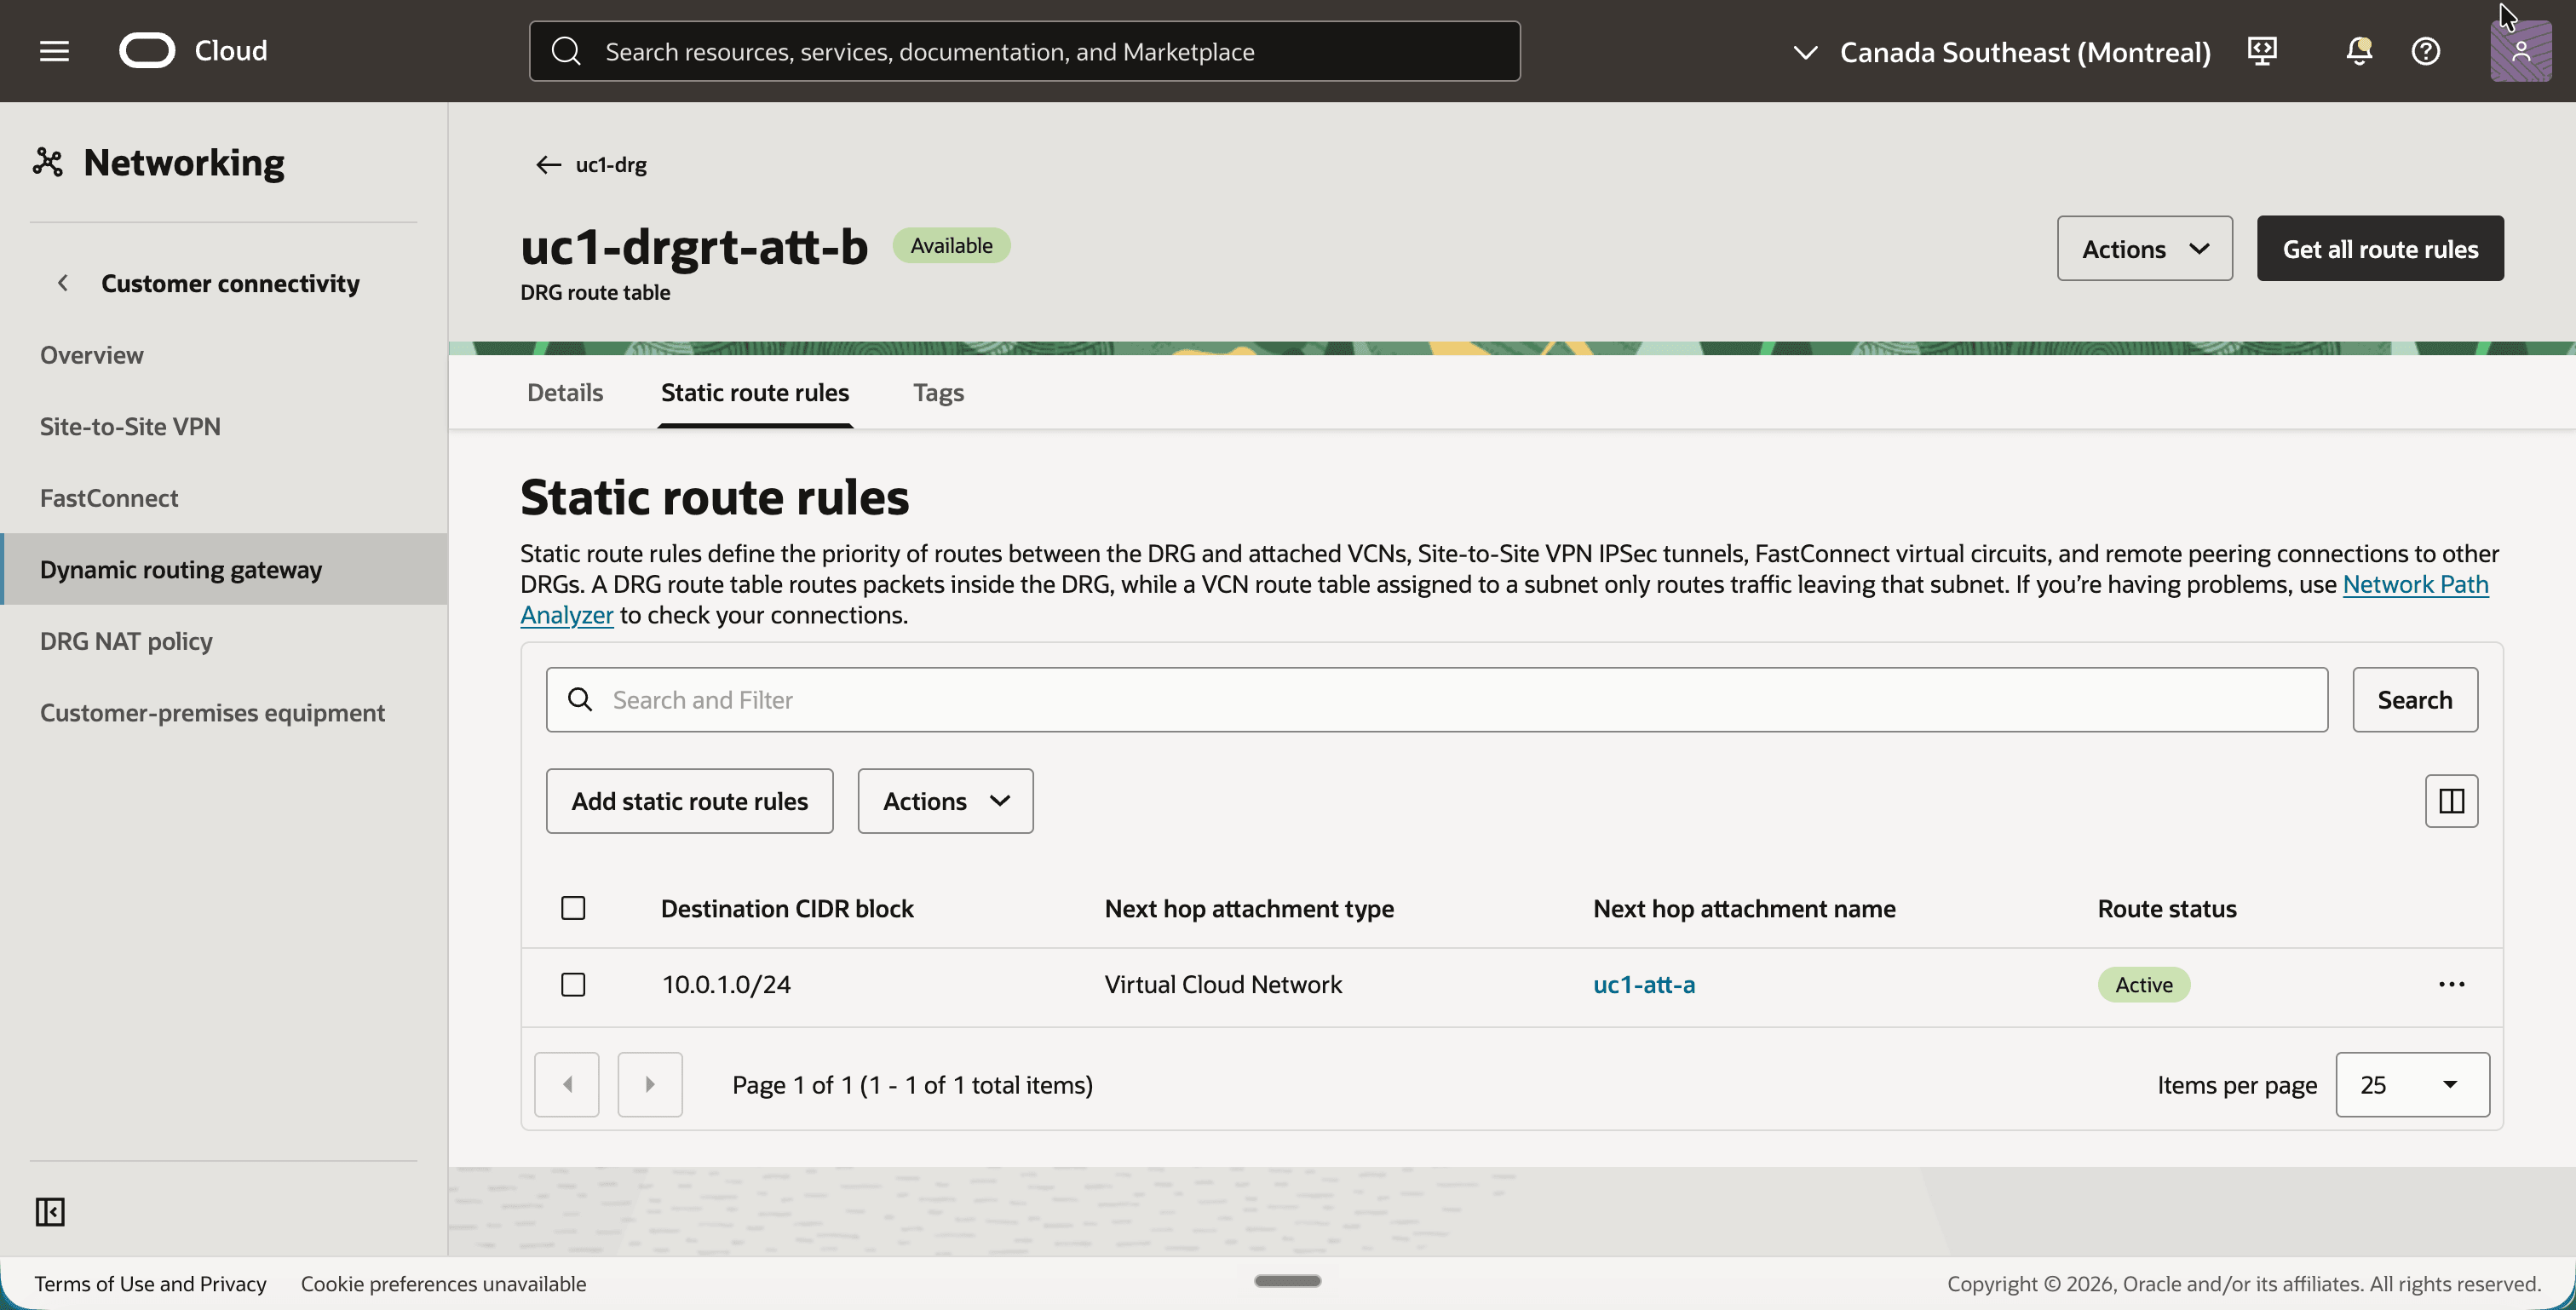
- Crie uma segunda tabela de roteamento do DRG com o nome
uc1-drgrt-att-b. - Adicione uma regra de roteamento estática com o bloco CIDR de Destino
10.0.1.0/24e o Anexo de próximo saltouc1-att-a. - Observe que a rota estática é Ativa.
- Volte para a guia Anexos de
uc1-drg, edite o anexouc1-att-ae selecioneuc1-drgrt-att-acomo sua tabela de roteamento do DRG. - Edite o anexo
uc1-att-be selecioneuc1-drgrt-att-bcomo sua tabela de roteamento do DRG.
Etapa 07: Configurar as tabelas de roteamento da VCN
As instâncias devem saber que o CIDR de sombra da outra VCN é acessível por meio do DRG. Uma instância na VCN A fala com a VCN B em 192.168.20.0/24, de modo que é o destino que você roteia para o DRG na VCN A. O CIDR real 10.0.1.0/24 nunca é roteado para o DRG porque, para a instância que faz parte do intervalo, ela é sua própria sub-rede local.
- Em
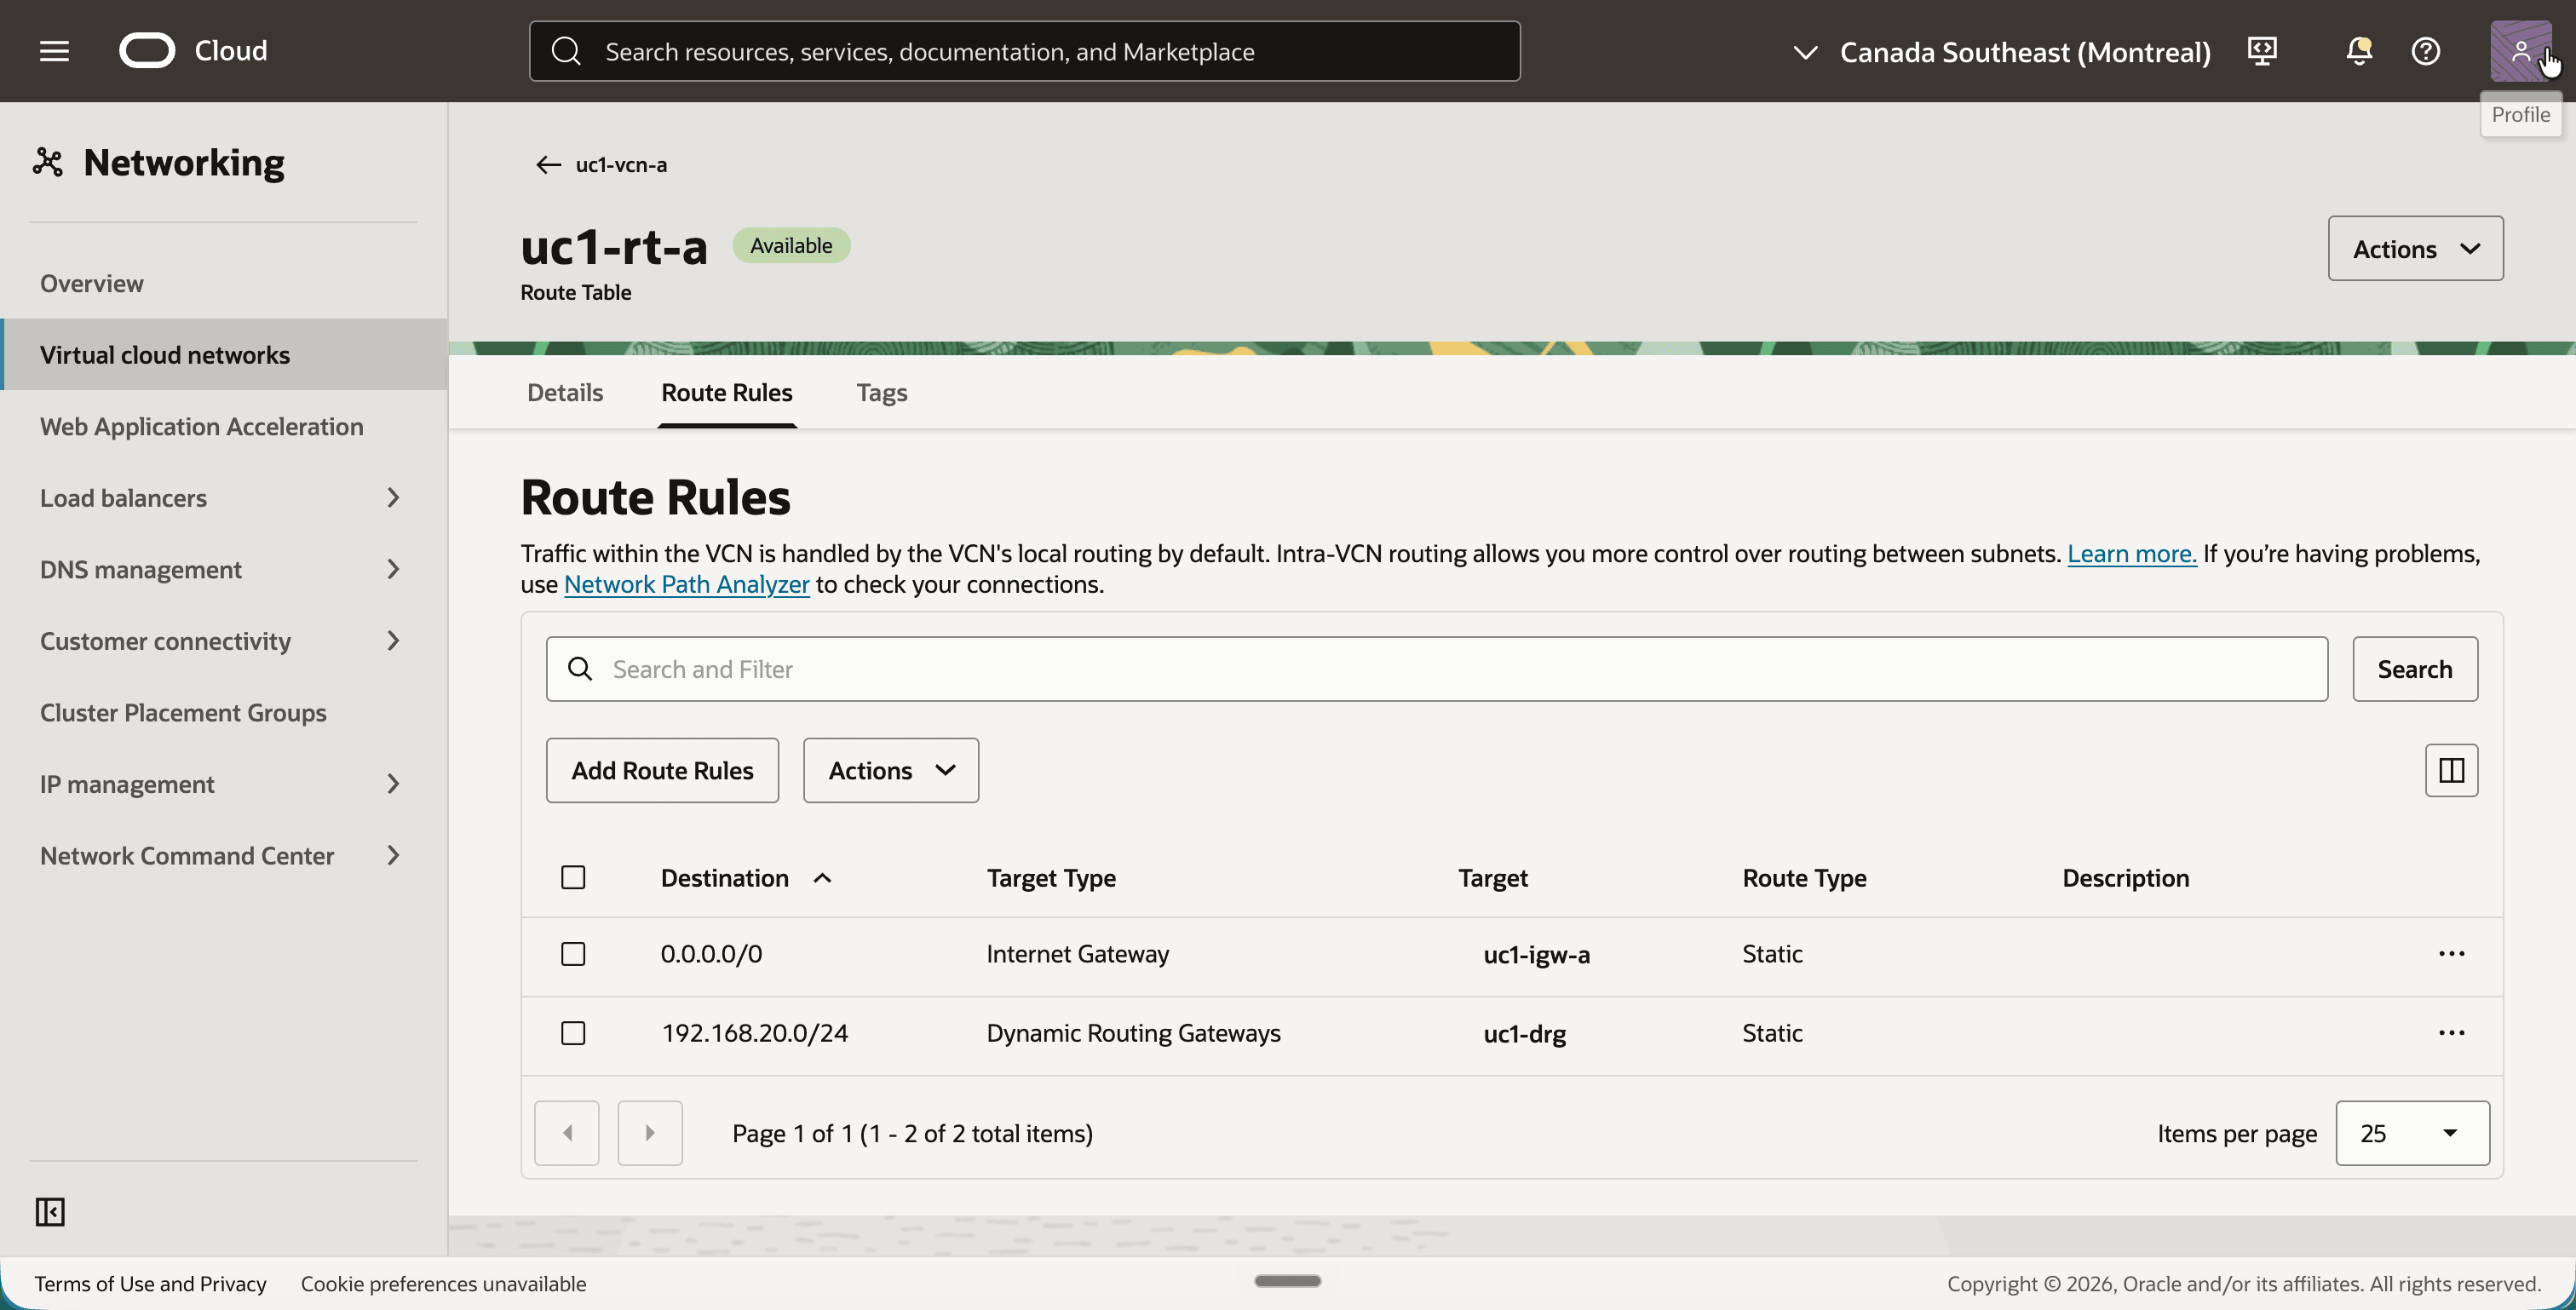
uc1-vcn-a, clique na guia Roteamento e clique na tabela de roteamentouc1-rt-a. Esta é a tabela de roteamento designada auc1-subnet-a. - Clique na guia Regras de Roteamento.
- Adicione uma regra de roteamento para o CIDR de sombra da outra VCN, para que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc1-igw-a, para acesso SSH pela internet.192.168.20.0/24(o CIDR de sombra da VCN B) com o destinouc1-drg.
- No
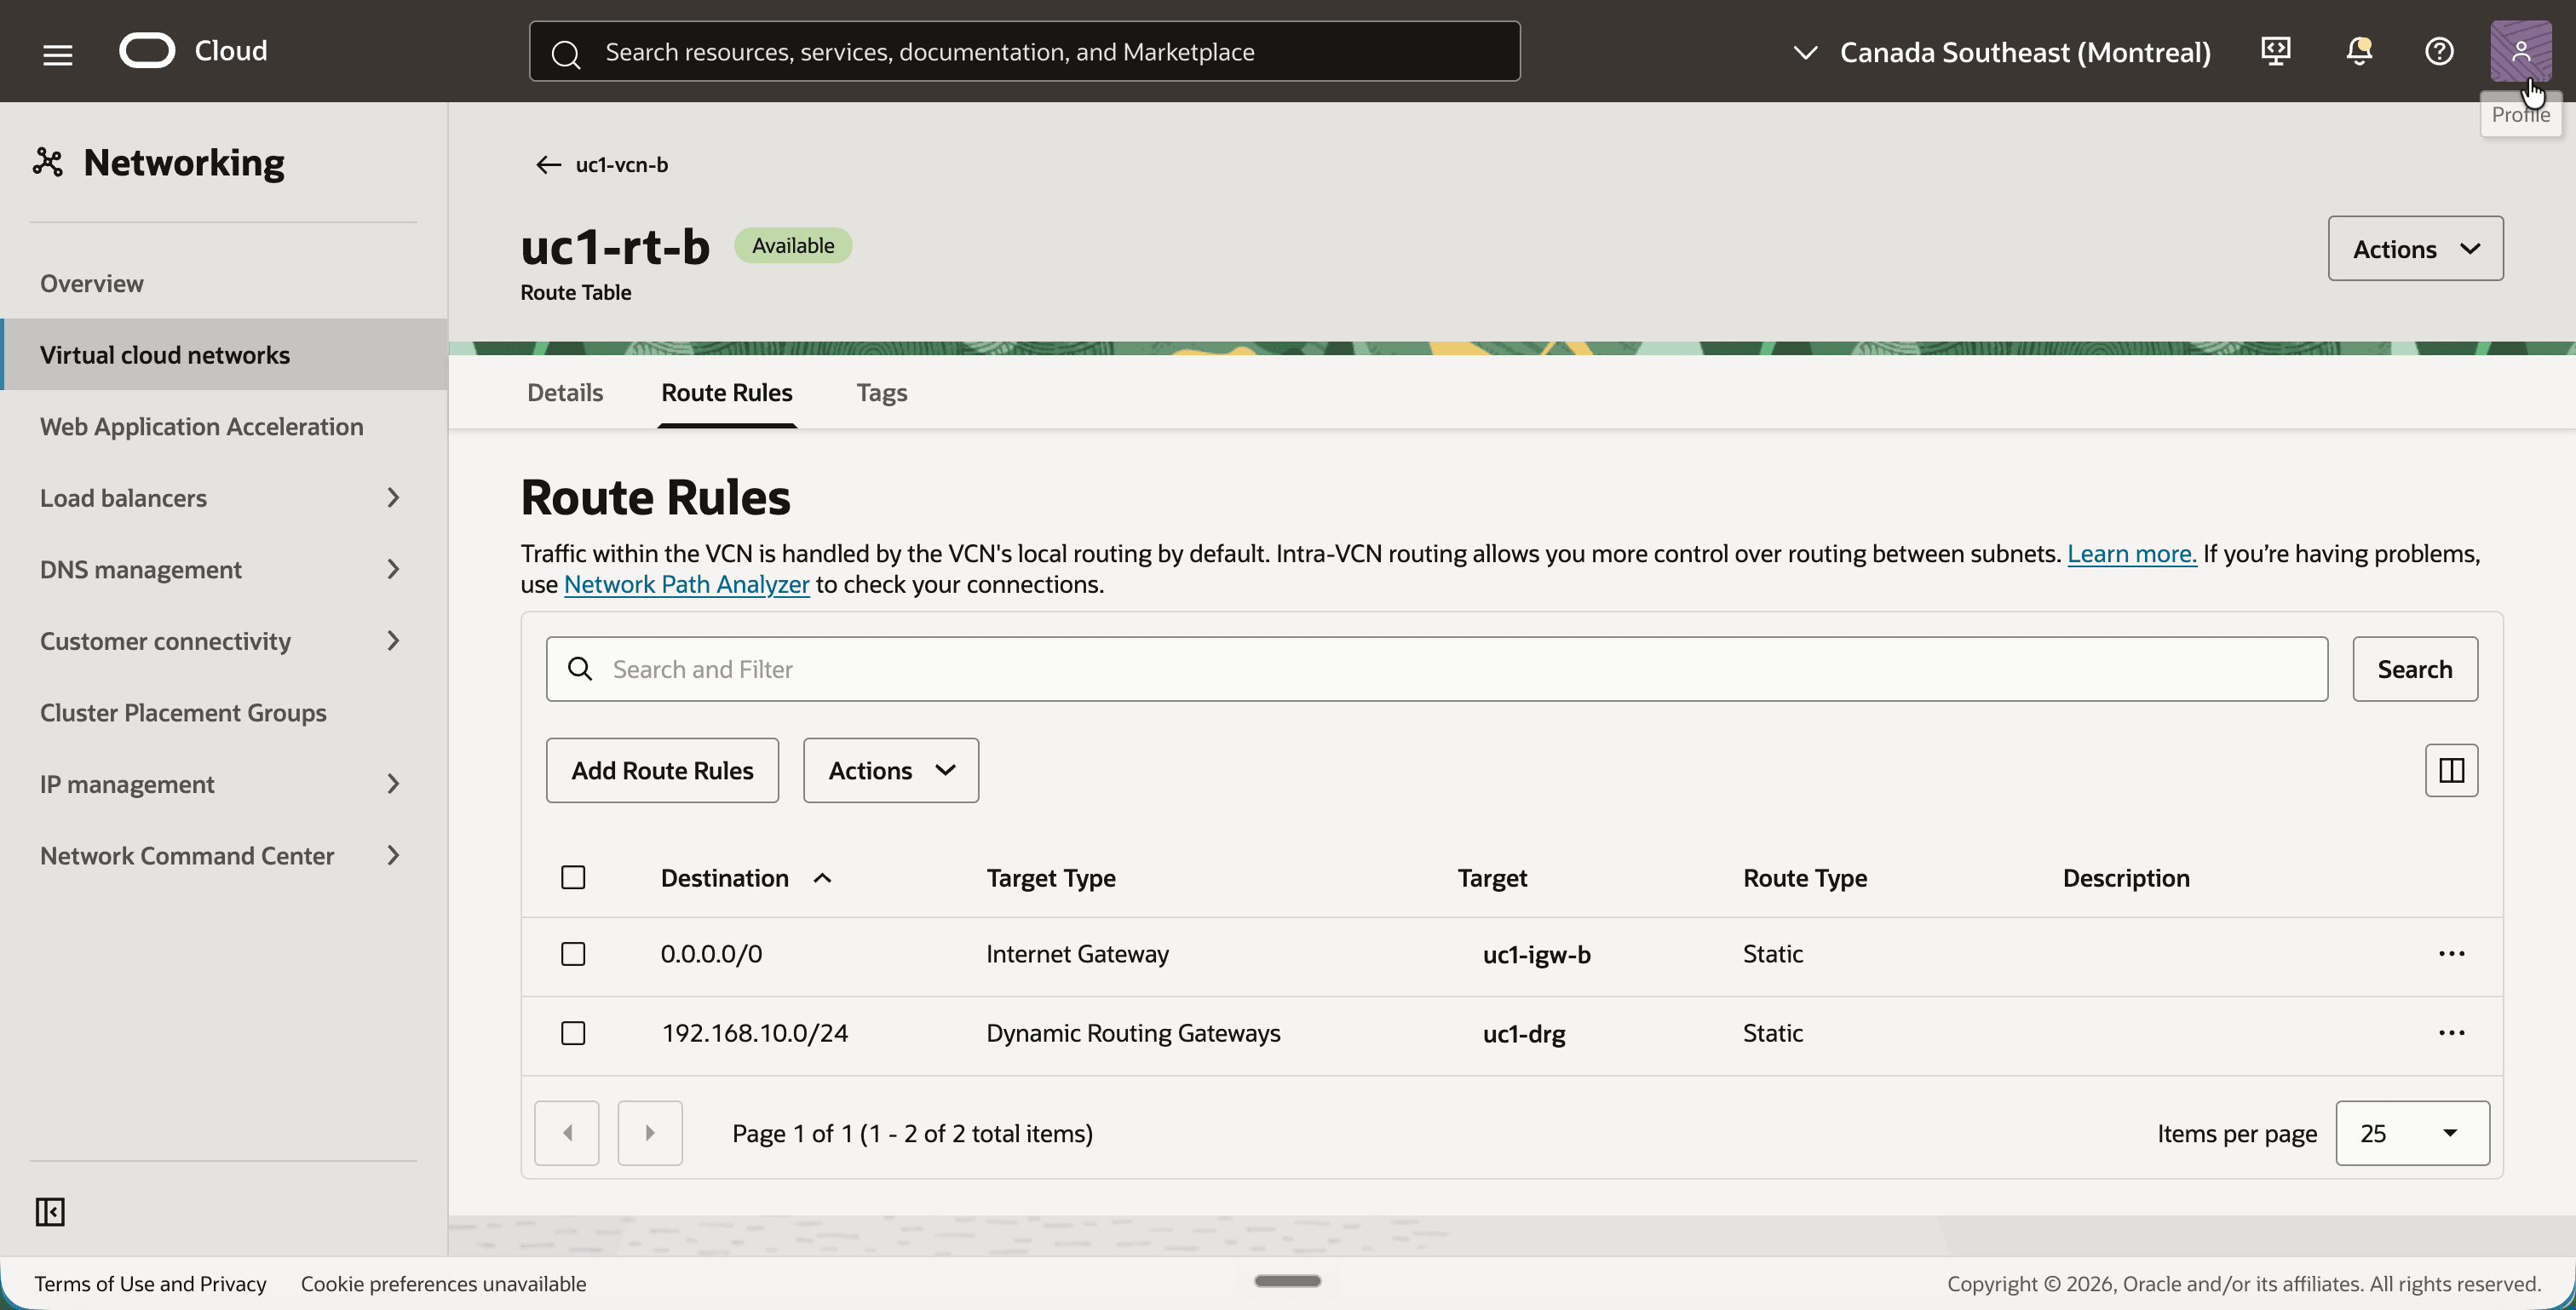
uc1-vcn-b, abra a tabela de roteamentouc1-rt-bda mesma maneira. - Adicione uma regra de roteamento para o CIDR de sombra da outra VCN, para que a tabela de roteamento tenha estas duas regras de roteamento:
0.0.0.0/0com o destinouc1-igw-b.192.168.10.0/24(o CIDR de sombra da VCN A) com o destinouc1-drg.
Etapa 08: Criar as políticas e regras NAT do DRG
Este é o passo que todo o tutorial é sobre. Criamos uma política NAT de DRG por VCN e cada política obtém uma regra. Cada regra faz duas traduções de uma só vez:
- NAT de Origem: oculte o endereço real do remetente por trás de seu CIDR de sombra.
- NAT de Destino: substitua o endereço de sombra que o remetente usou pelo endereço real do receptor.
Lembre-se de que uma regra descreve o tráfego que entra no DRG por meio do anexo que contém a política. A política da VCN A é, portanto, gravada do ponto de vista da VCN A:
| Original | Traduzido | Significado | |
|---|---|---|---|
| Origem | 10.0.1.0/24 |
192.168.10.0/24 |
A VCN A se apresenta como 192.168.10.0/24. |
| Destino | 192.168.20.0/24 |
10.0.1.0/24 |
O CIDR de sombra da VCN B é substituído pelo CIDR real da VCN B. |
A política da VCN B é a imagem espelhada:
| Original | Traduzido | Significado | |
|---|---|---|---|
| Origem | 10.0.1.0/24 |
192.168.20.0/24 |
A VCN B se apresenta como 192.168.20.0/24. |
| Destino | 192.168.10.0/24 |
10.0.1.0/24 |
O CIDR de sombra da VCN A é substituído pelo CIDR real da VCN A. |
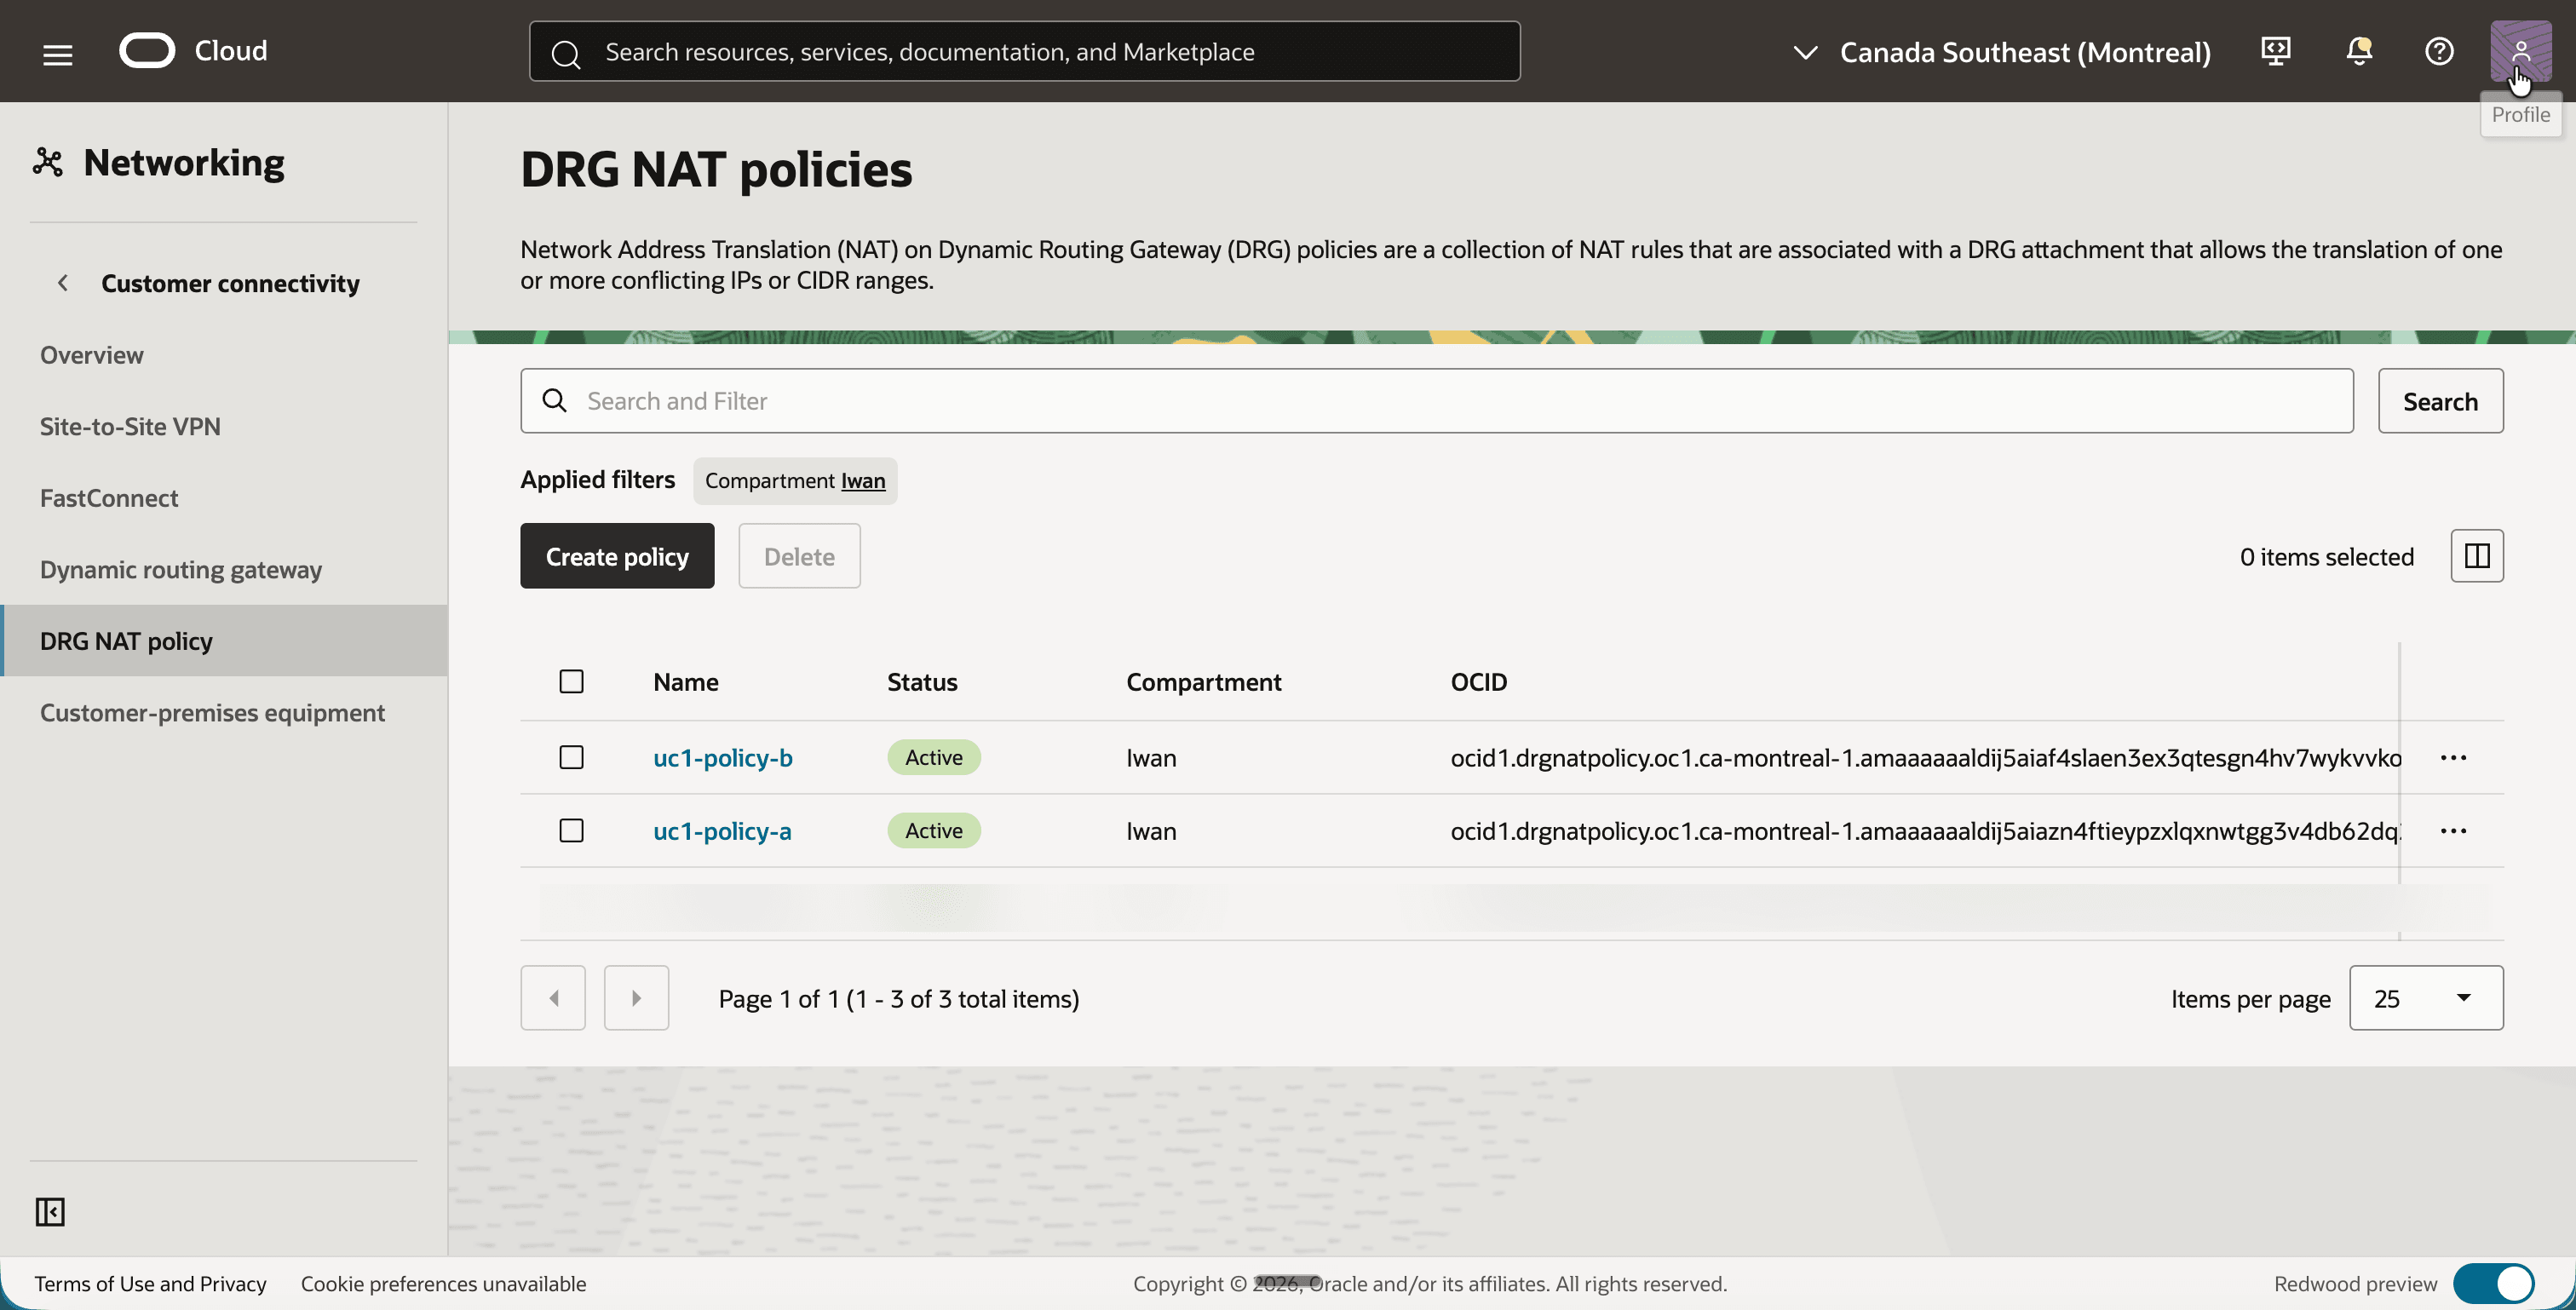
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Política NAT do DRG.
- Clique no botão Criar política e crie uma política com o nome
uc1-policy-a. - Crie uma segunda política com o nome
uc1-policy-b. - Observe que ambas as políticas estão Ativas.
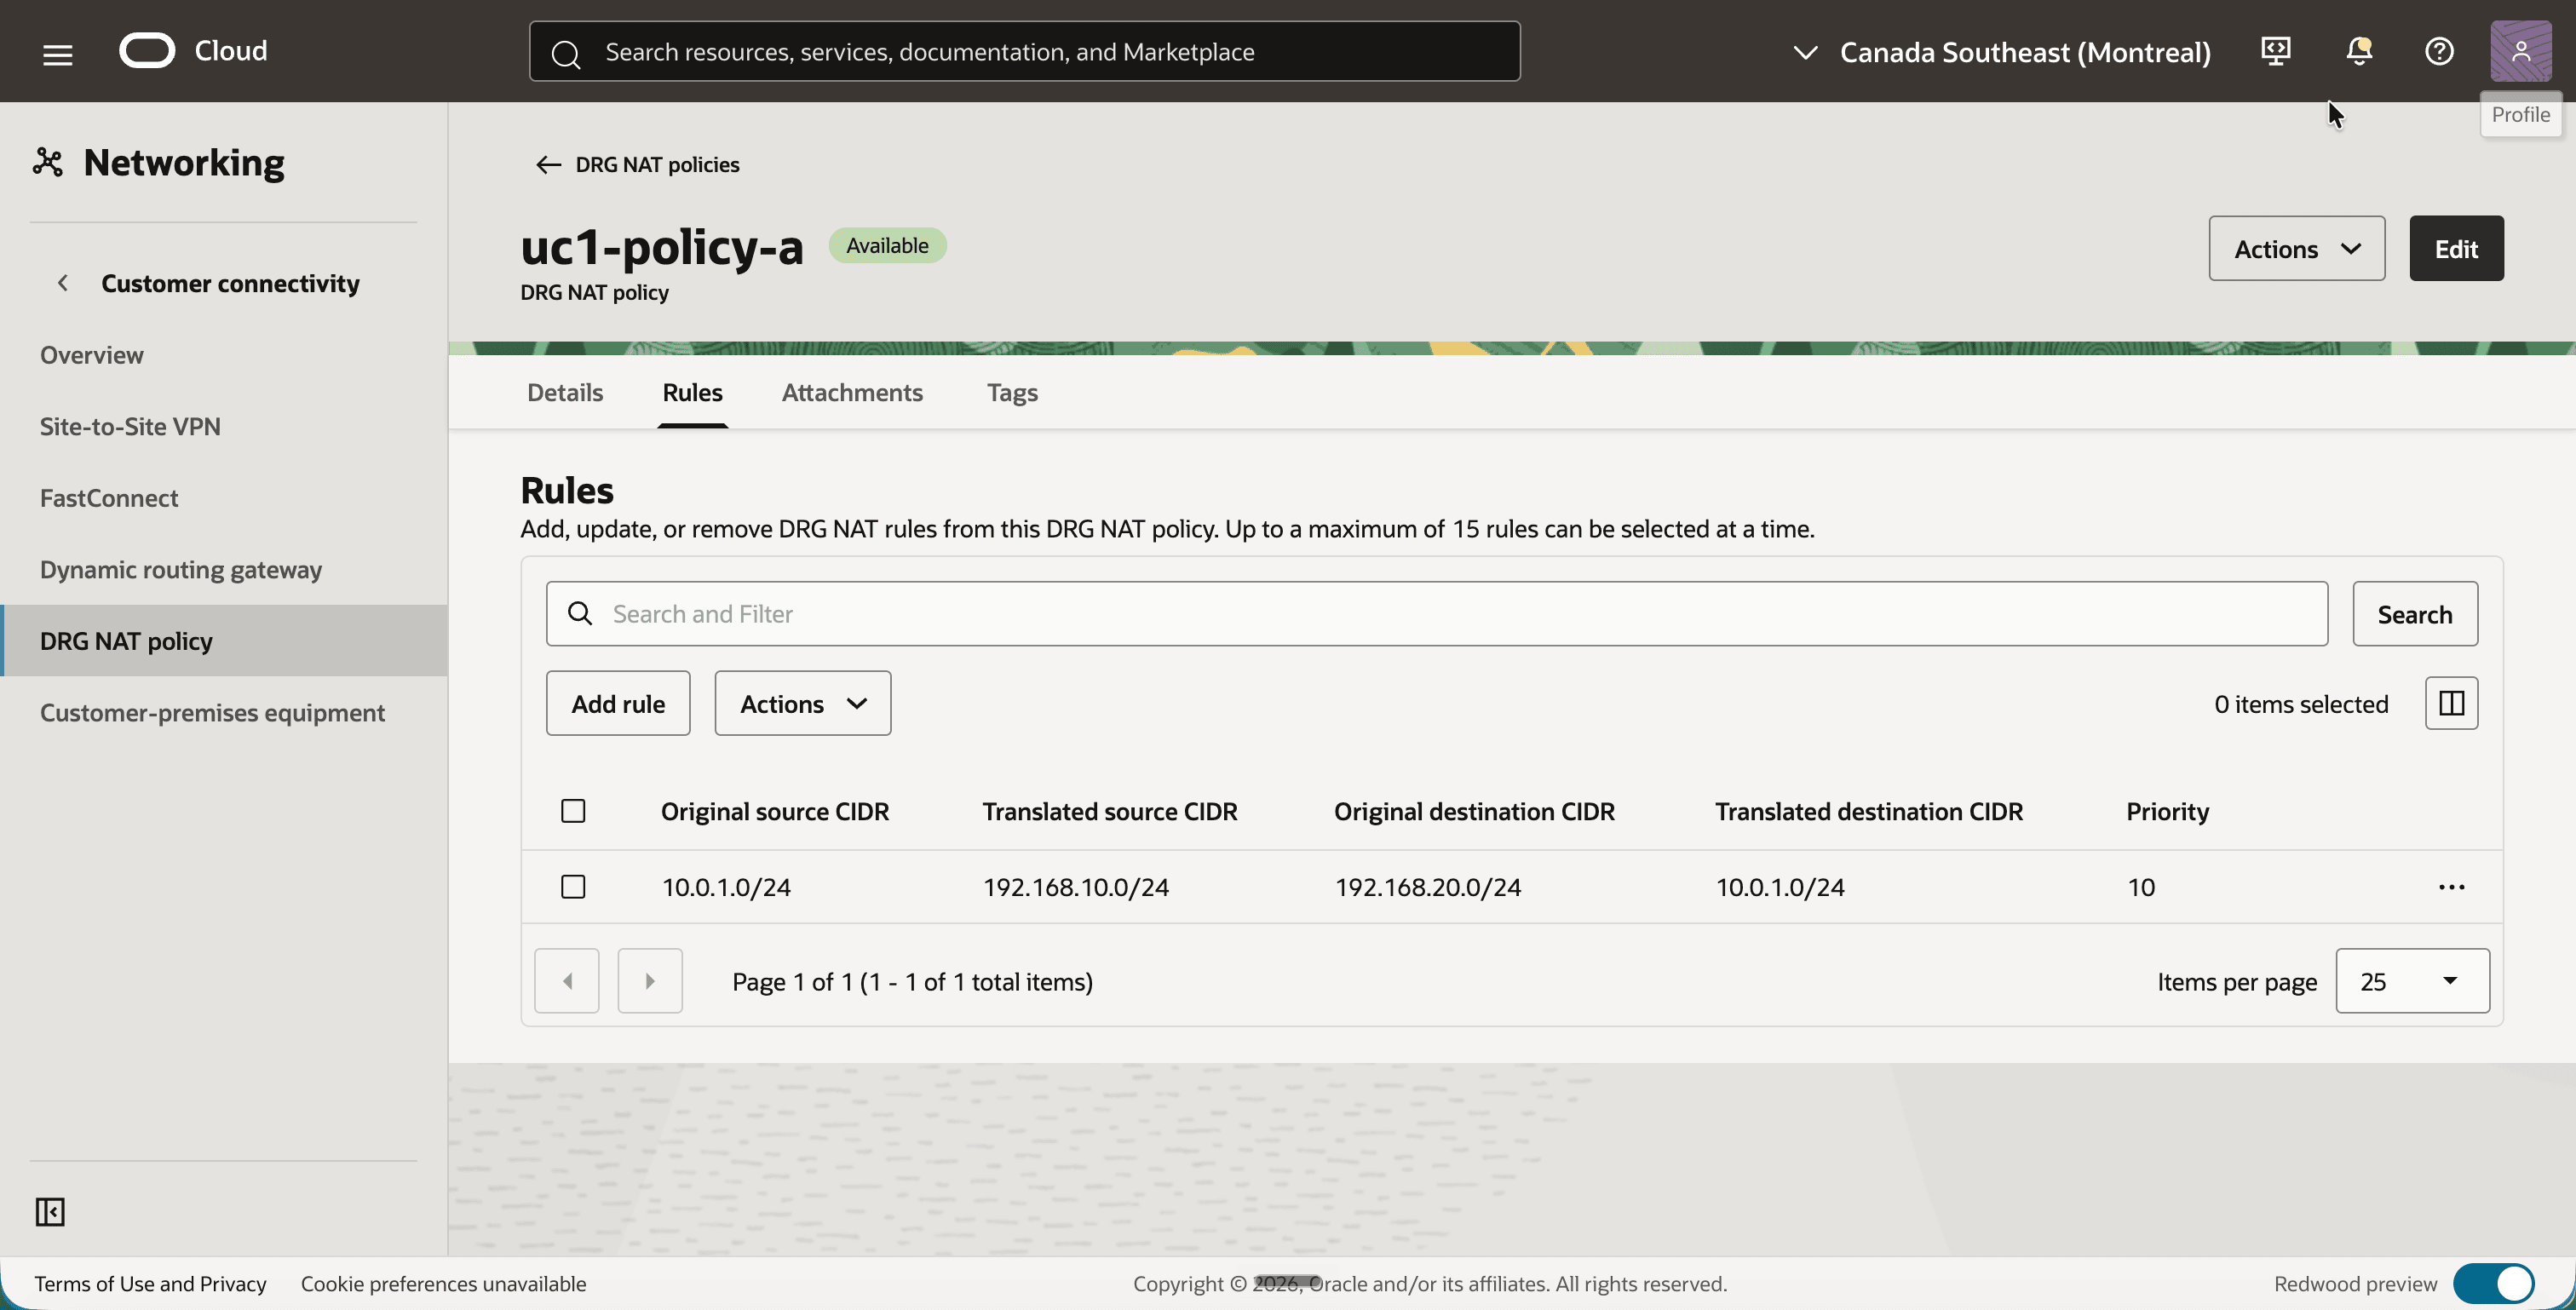
- Clique no
uc1-policy-ae clique na guia Regras. - Clique no botão Adicionar regra e adicione uma regra com os seguintes valores:
- Prioridade:
10 - CIDR da origem originária:
10.0.1.0/24 - CIDR de origem traduzido:
192.168.10.0/24 - CIDR do destino originário:
192.168.20.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
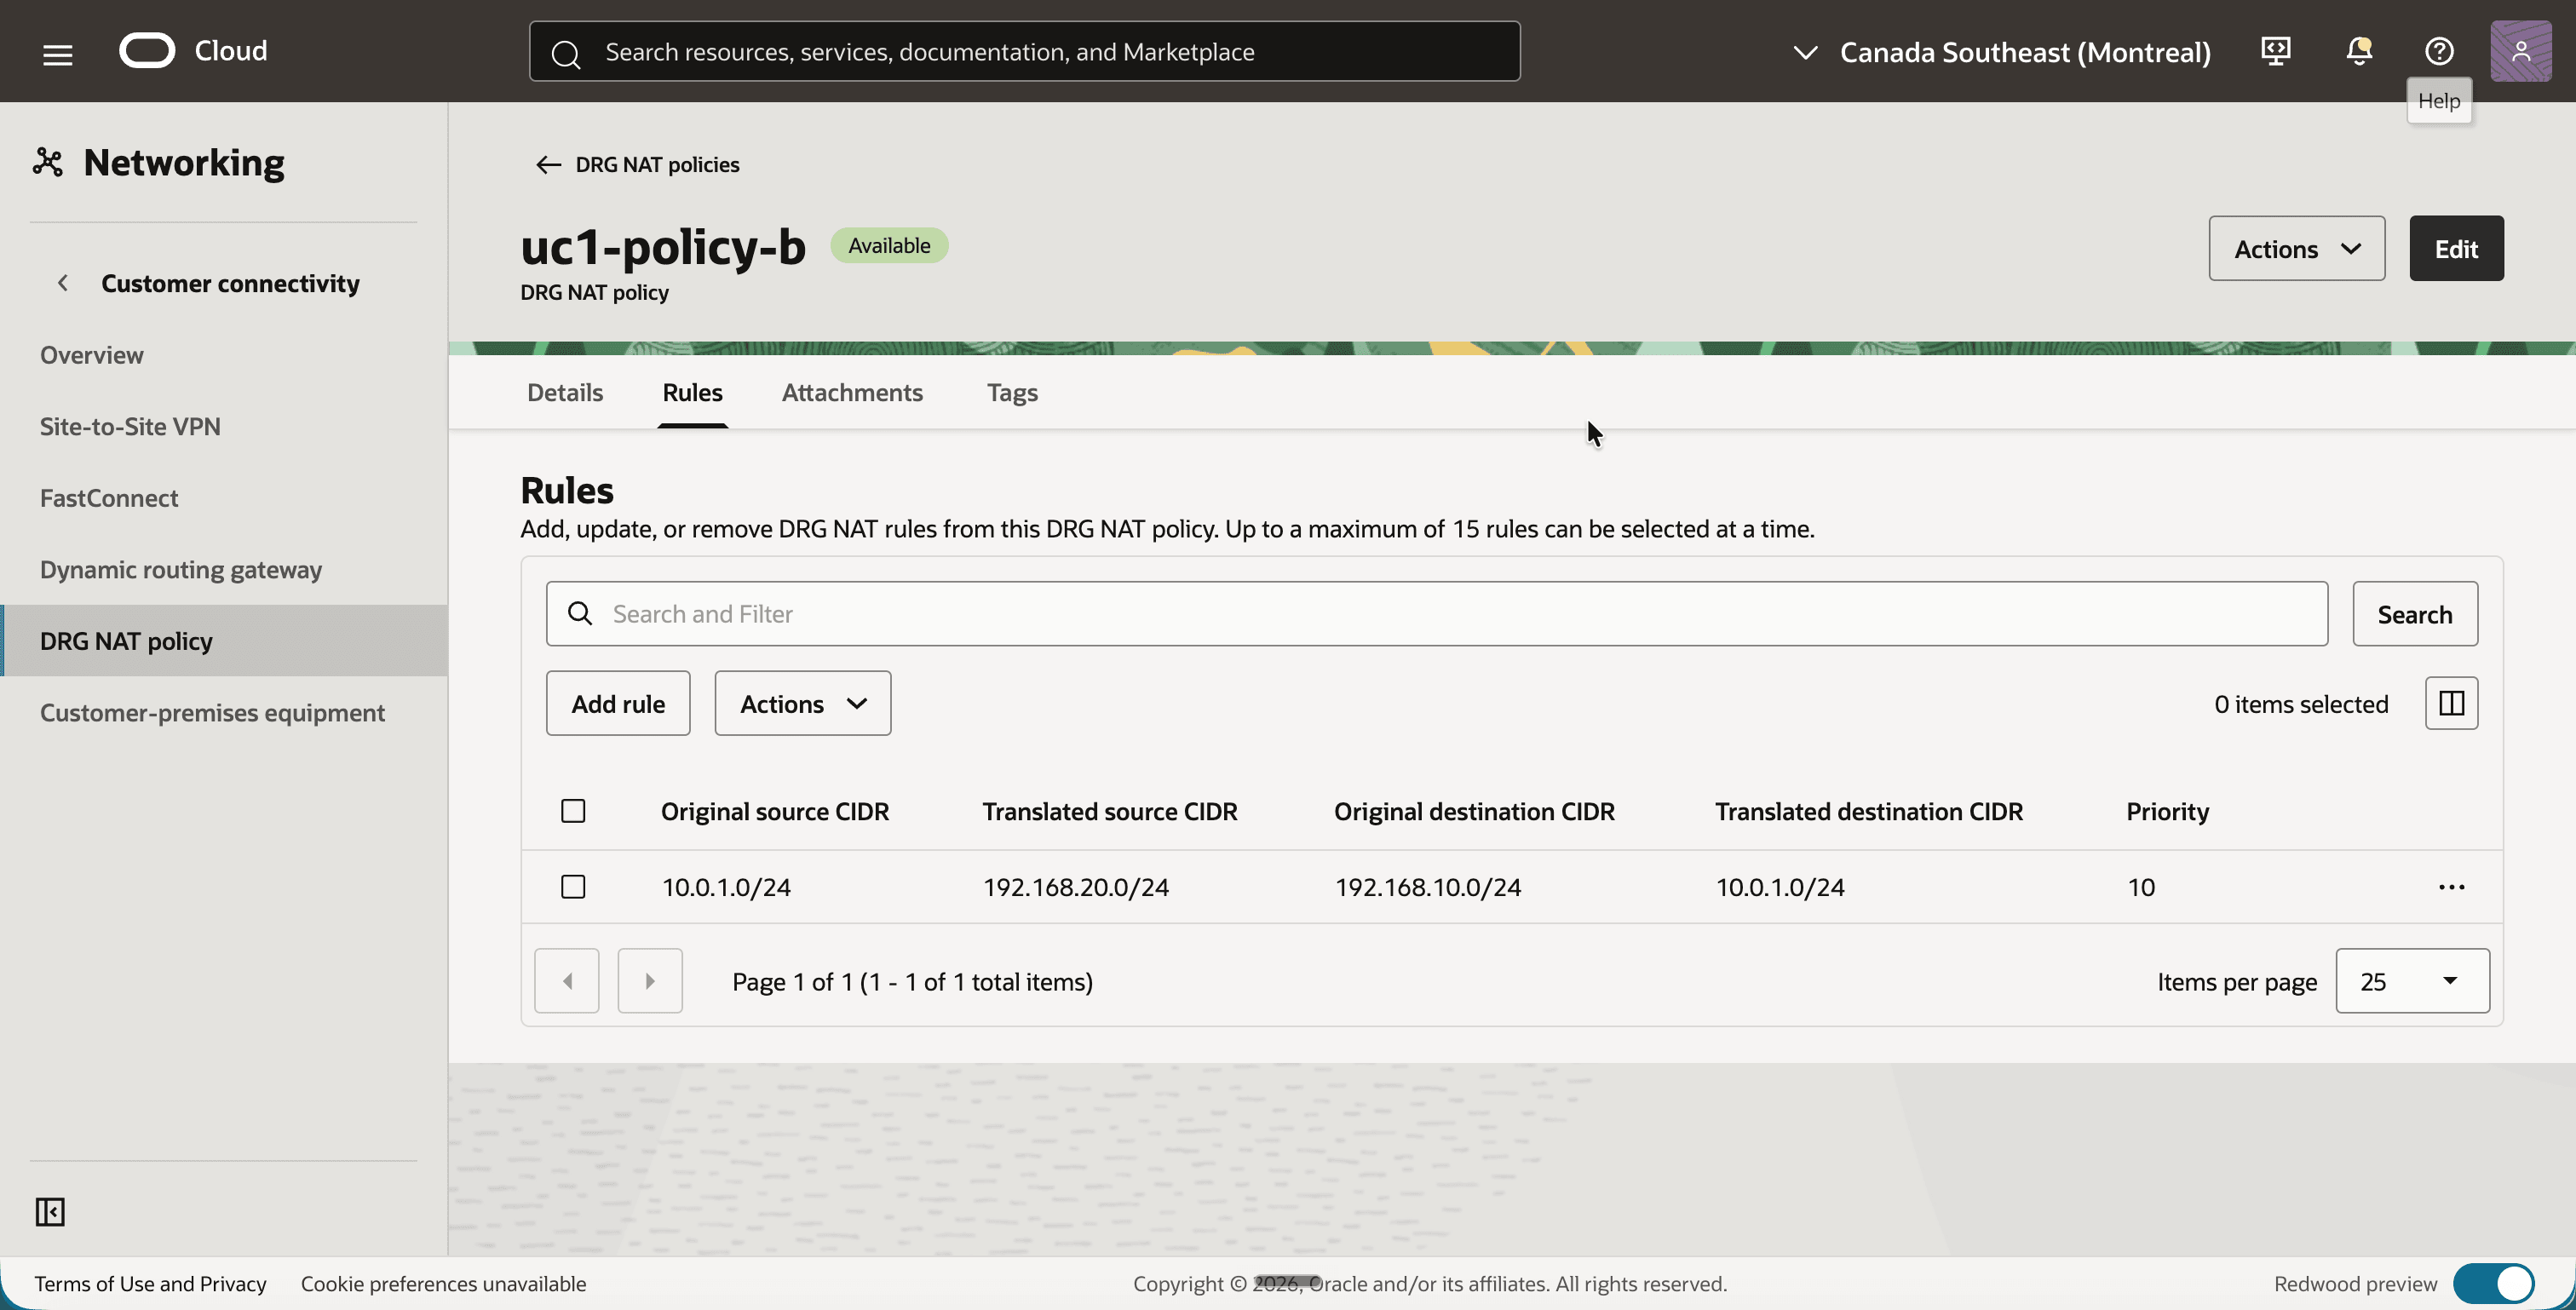
- Volte, clique no
uc1-policy-be clique na guia Regras. - Clique no botão Adicionar regra e adicione uma regra com os seguintes valores:
- Prioridade:
10 - CIDR da origem originária:
10.0.1.0/24 - CIDR de origem traduzido:
192.168.20.0/24 - CIDR do destino originário:
192.168.10.0/24 - CIDR de destino traduzido:
10.0.1.0/24
- Prioridade:
- Observe que a regra está listada na guia Regras.
[!] OBSERVAÇÃO] O CIDR original e traduzido de um par deve ter o mesmo tamanho de prefixo. As regras são avaliadas em ordem de prioridade, o menor número primeiro e somente a primeira regra de correspondência é aplicada. Uma política com regras ainda não traduz nada até que esteja associada a um anexo, que é a próxima etapa.
Etapa 09: Associar as políticas NAT aos anexos da VCN
Uma política se torna ativa para o tráfego quando está associada a um anexo do DRG. Cada anexo pode ter uma política NAT. Associamos uc1-policy-a ao anexo da VCN A e uc1-policy-b ao anexo da VCN B.
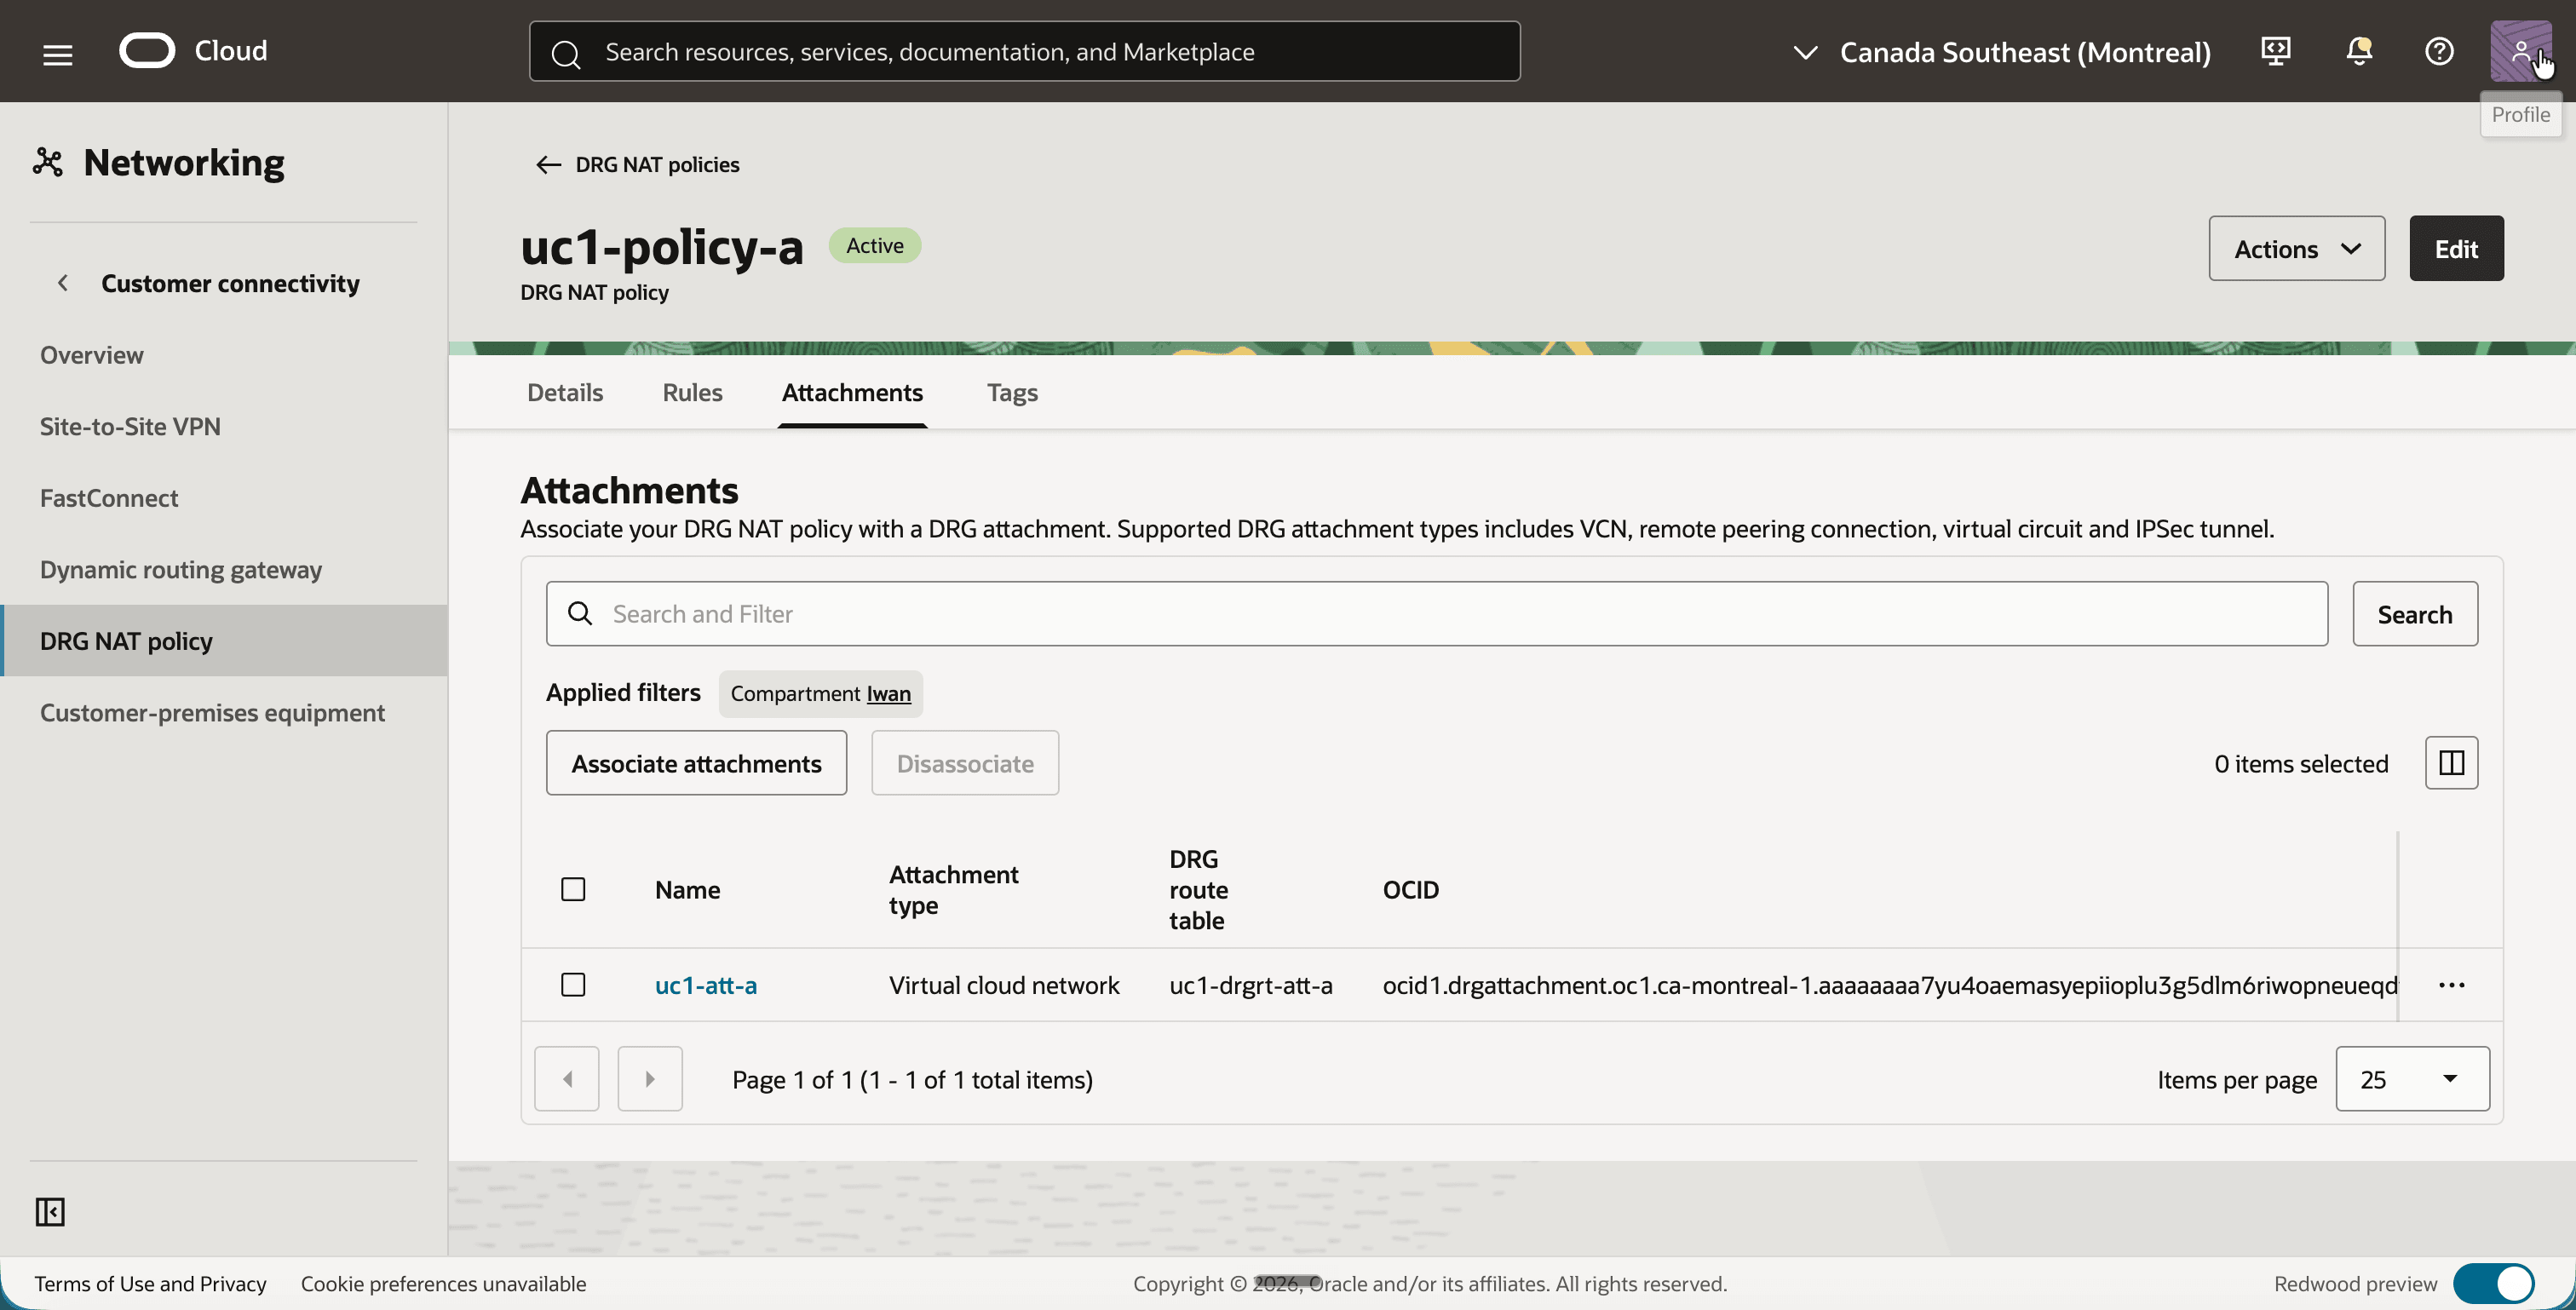
- Clique no
uc1-policy-ae clique na guia Anexos. - Clique no botão Associar anexos, selecione
uc1-att-ae confirme. - Observe que
uc1-att-aestá listado, junto com sua tabela de roteamento do DRGuc1-drgrt-att-a.
- Clique no
uc1-policy-be clique na guia Anexos. - Clique no botão Associar anexos, selecione
uc1-att-be confirme. - Observe que
uc1-att-bestá listado, junto com sua tabela de roteamento do DRGuc1-drgrt-att-b.
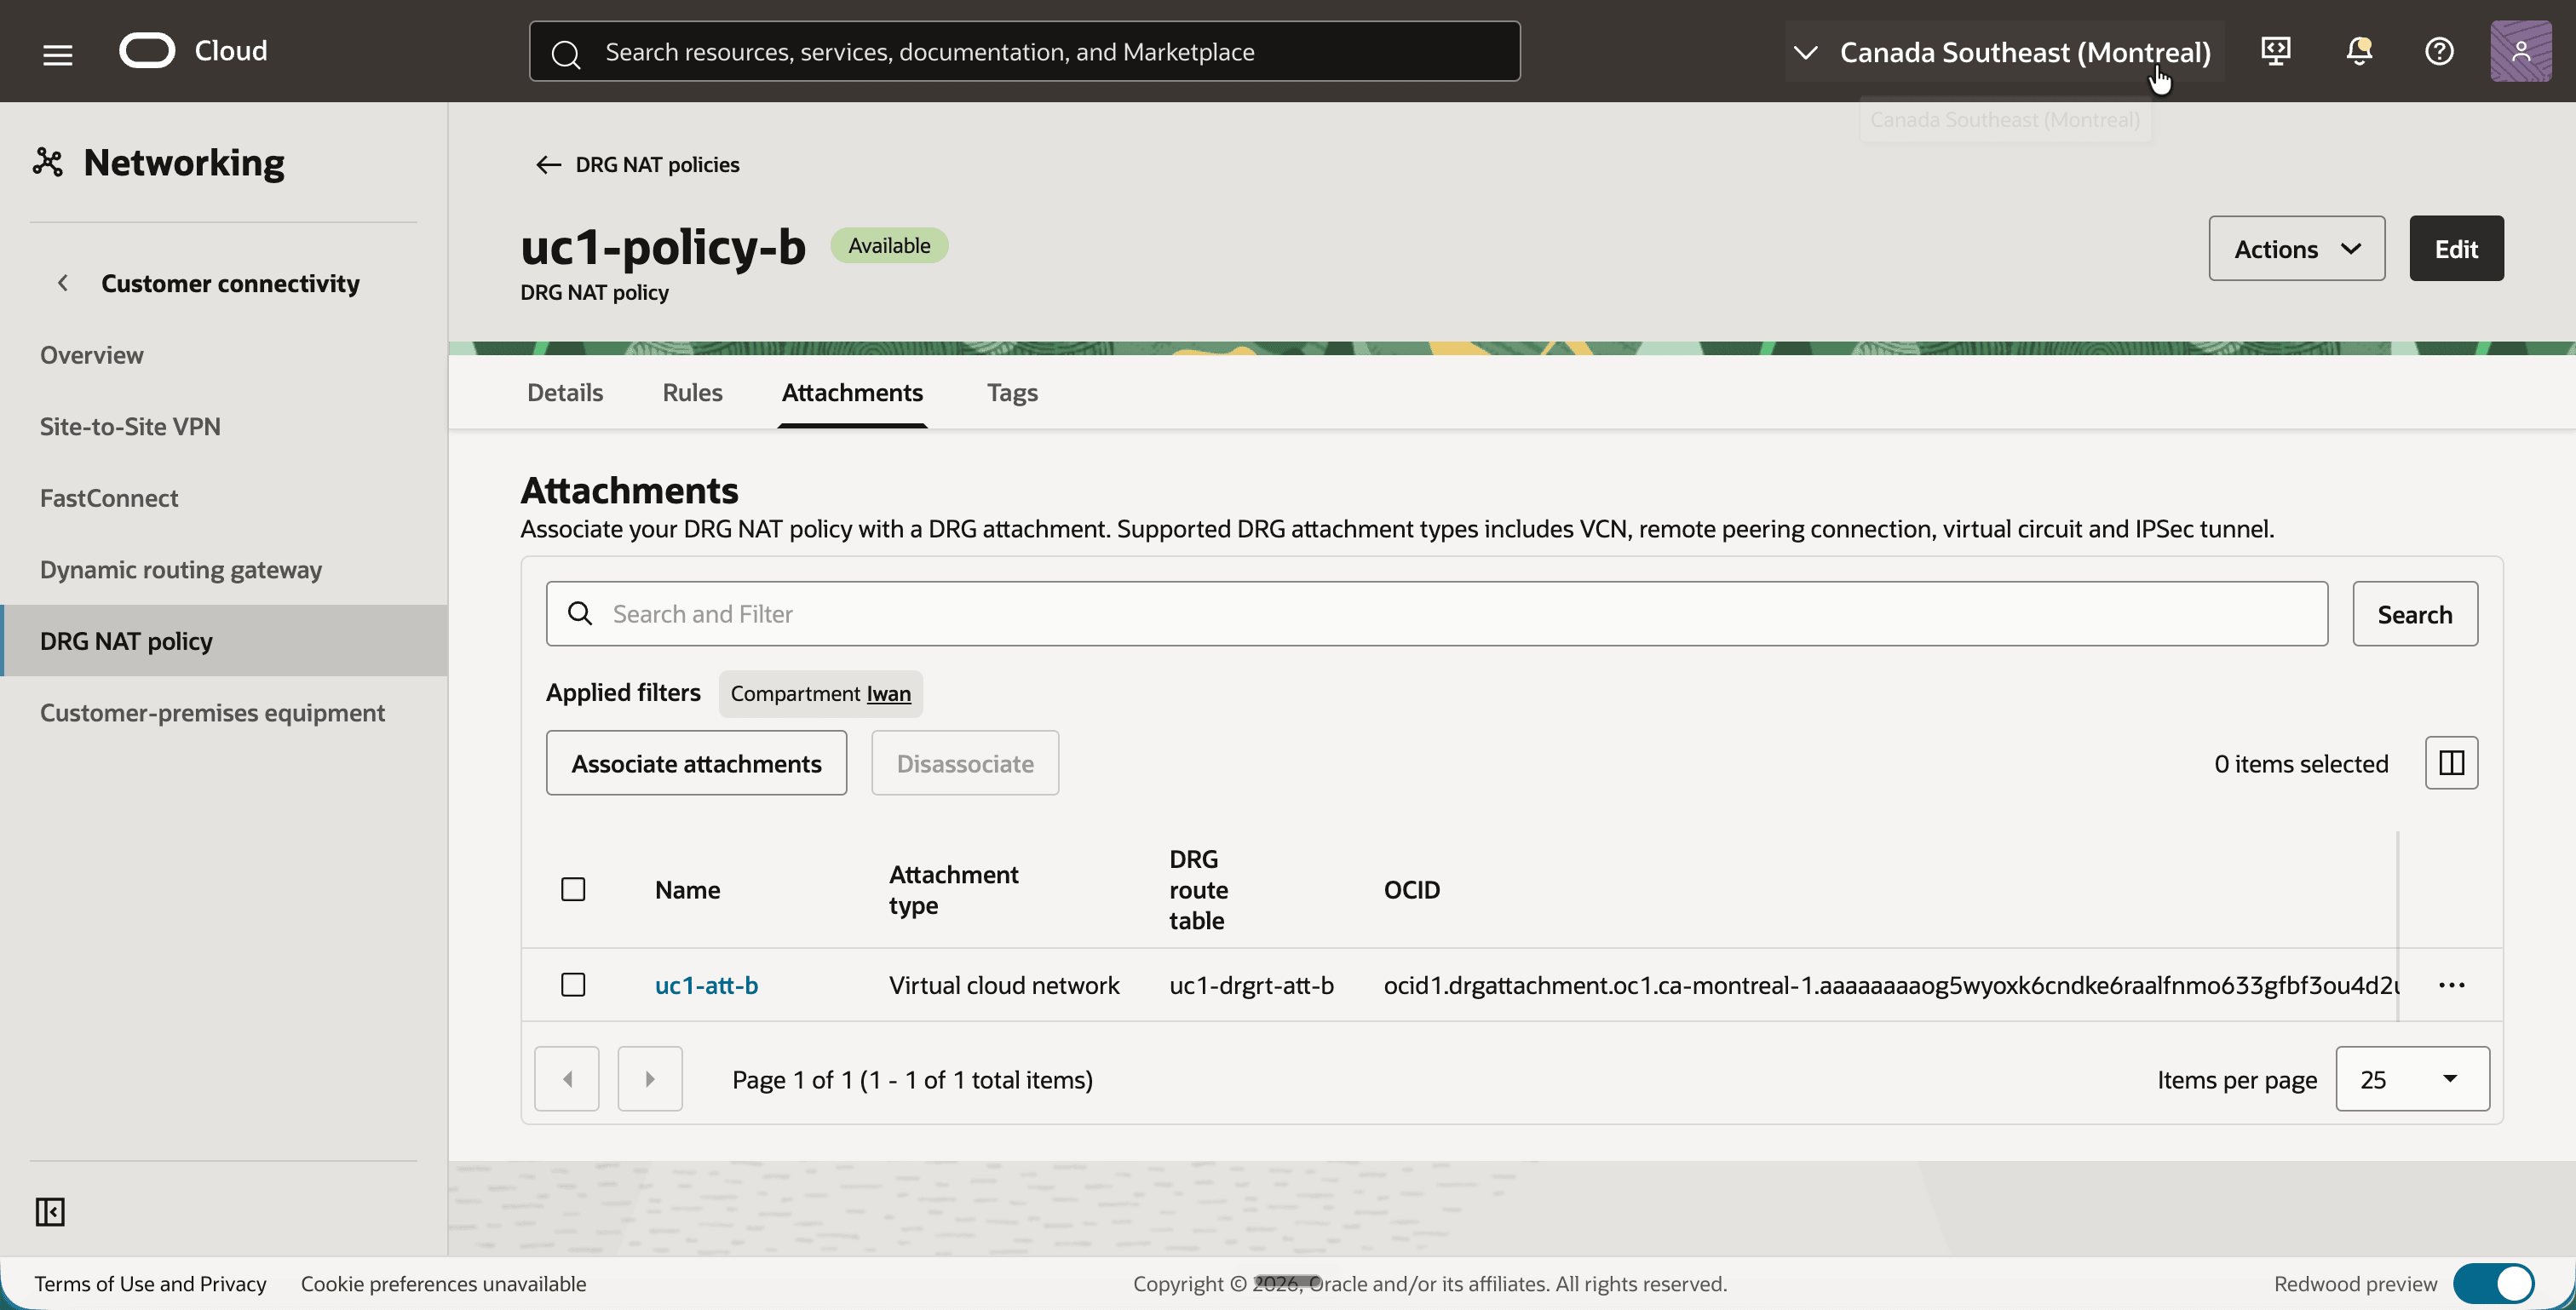
Você também pode verificar a configuração completa no DRG.
- Abra o menu de navegação, clique em Rede, em Conectividade do cliente e, em seguida, em Gateway de roteamento dinâmico.
- Clique no
uc1-drge clique na guia Anexos. - Observe que cada anexo agora tem sua própria tabela de roteamento do DRG e sua própria política de NAT do DRG.
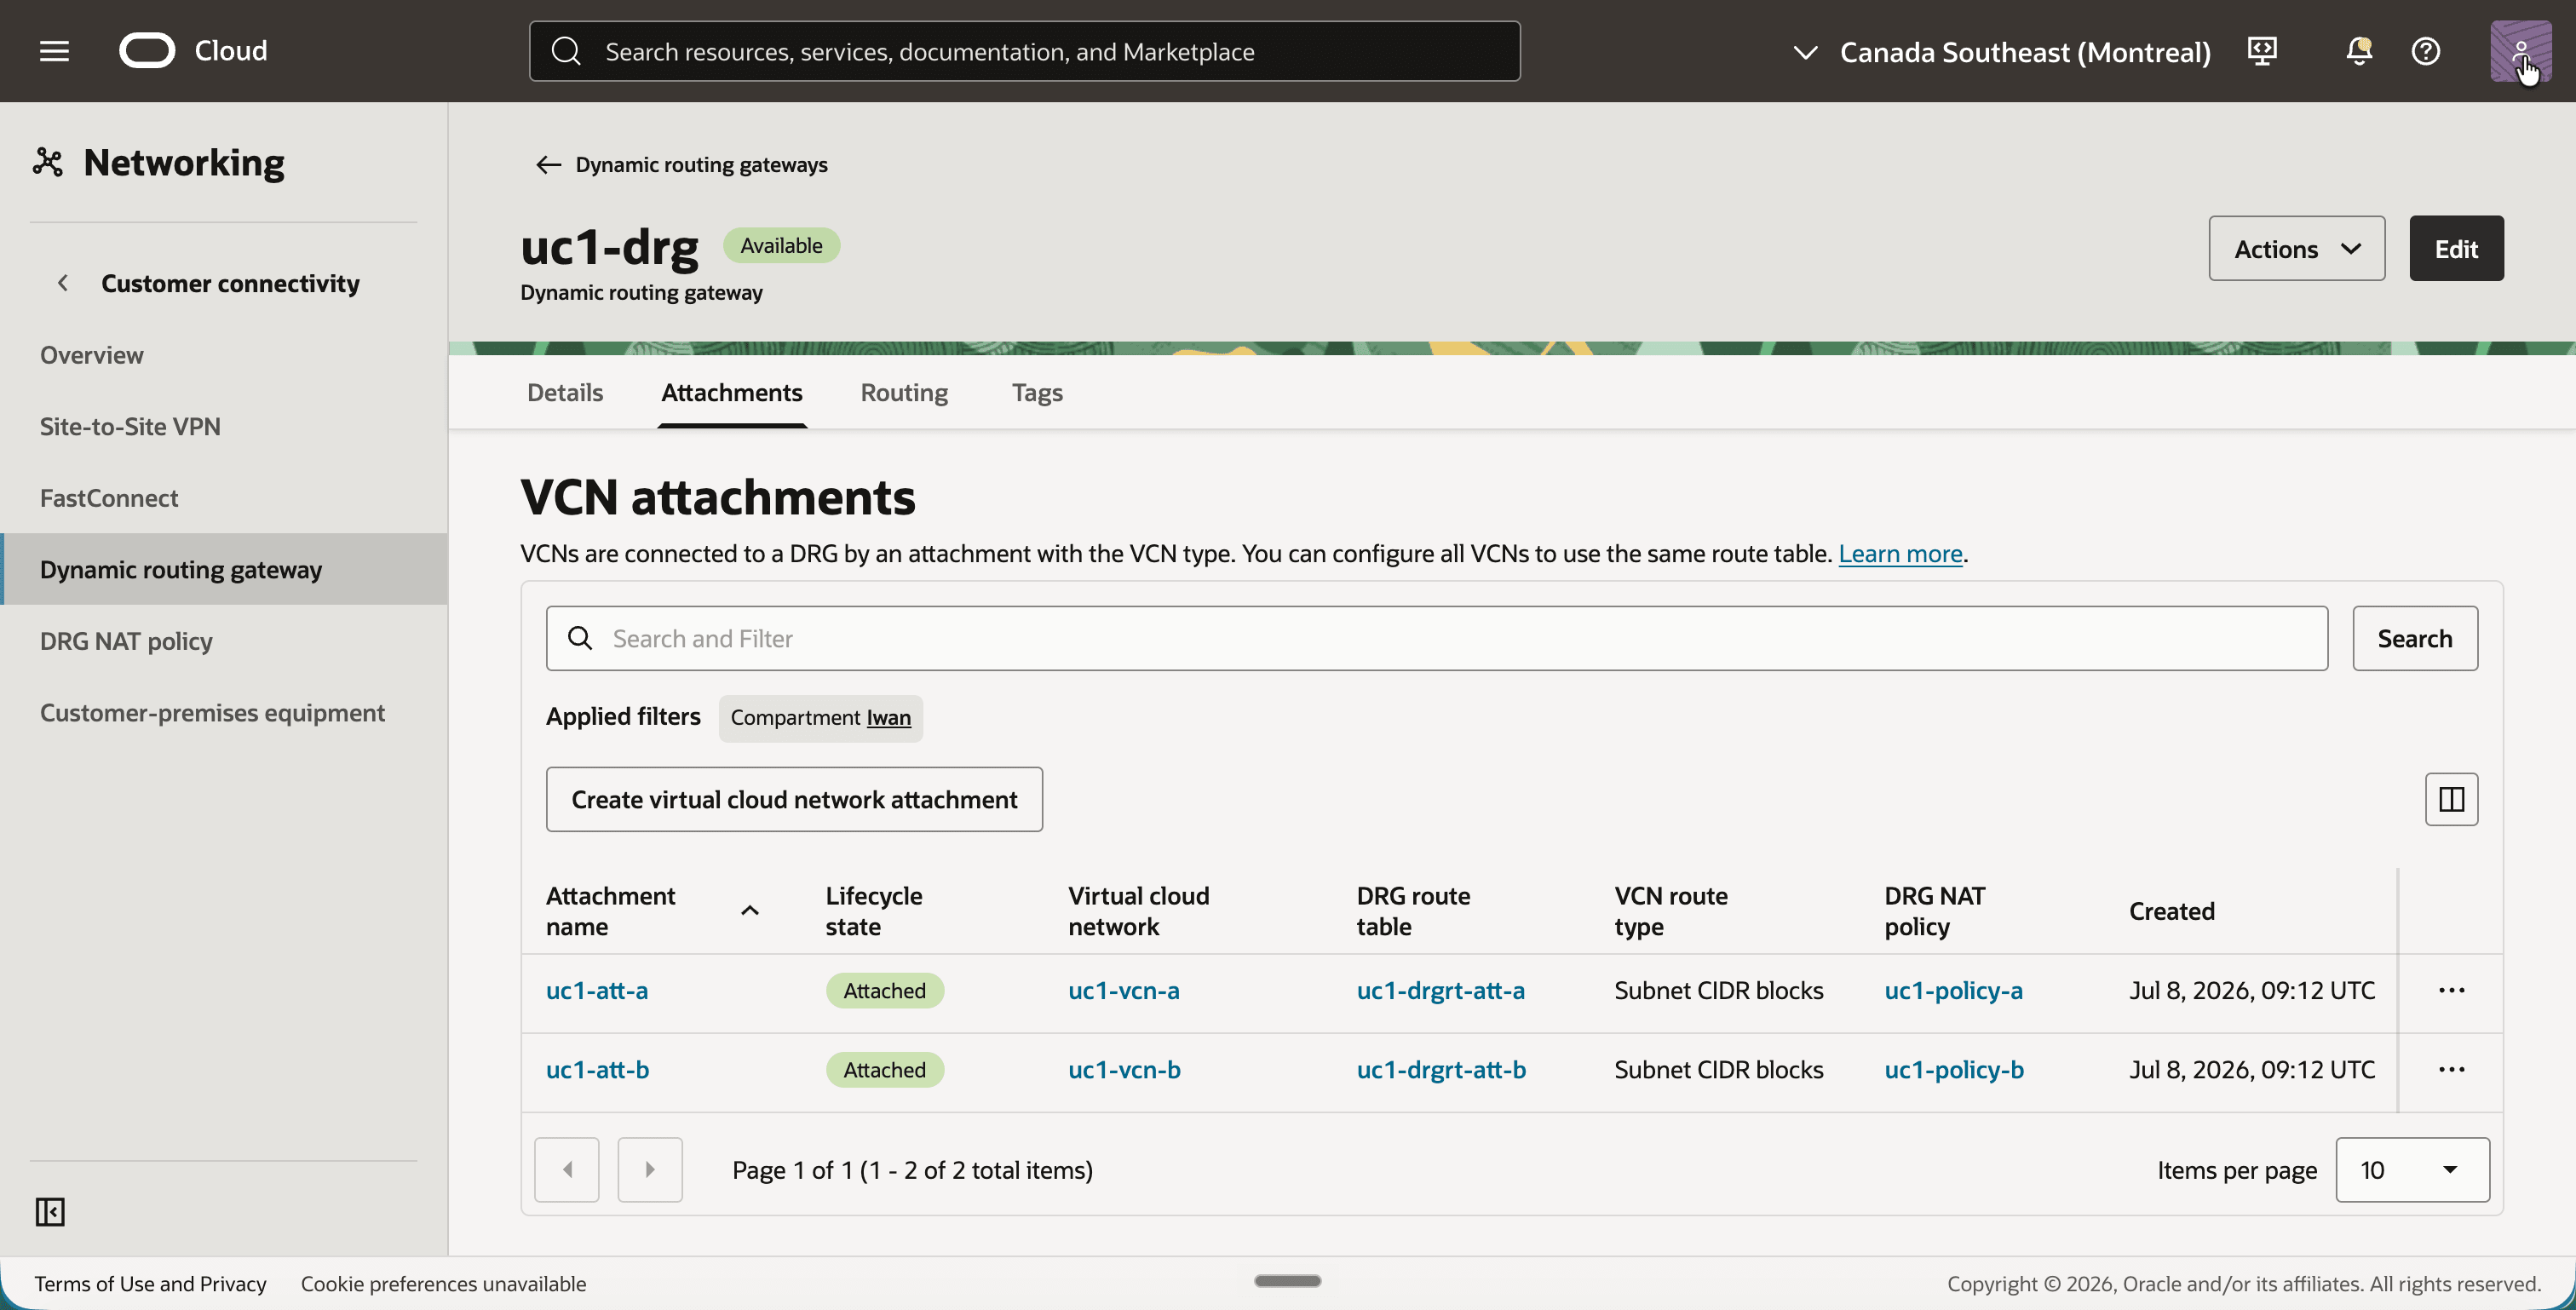
- Clique no anexo
uc1-att-a. - Observe a tabela de roteamento do DRG
uc1-drgrt-att-ae a política NAT do DRGuc1-policy-a.
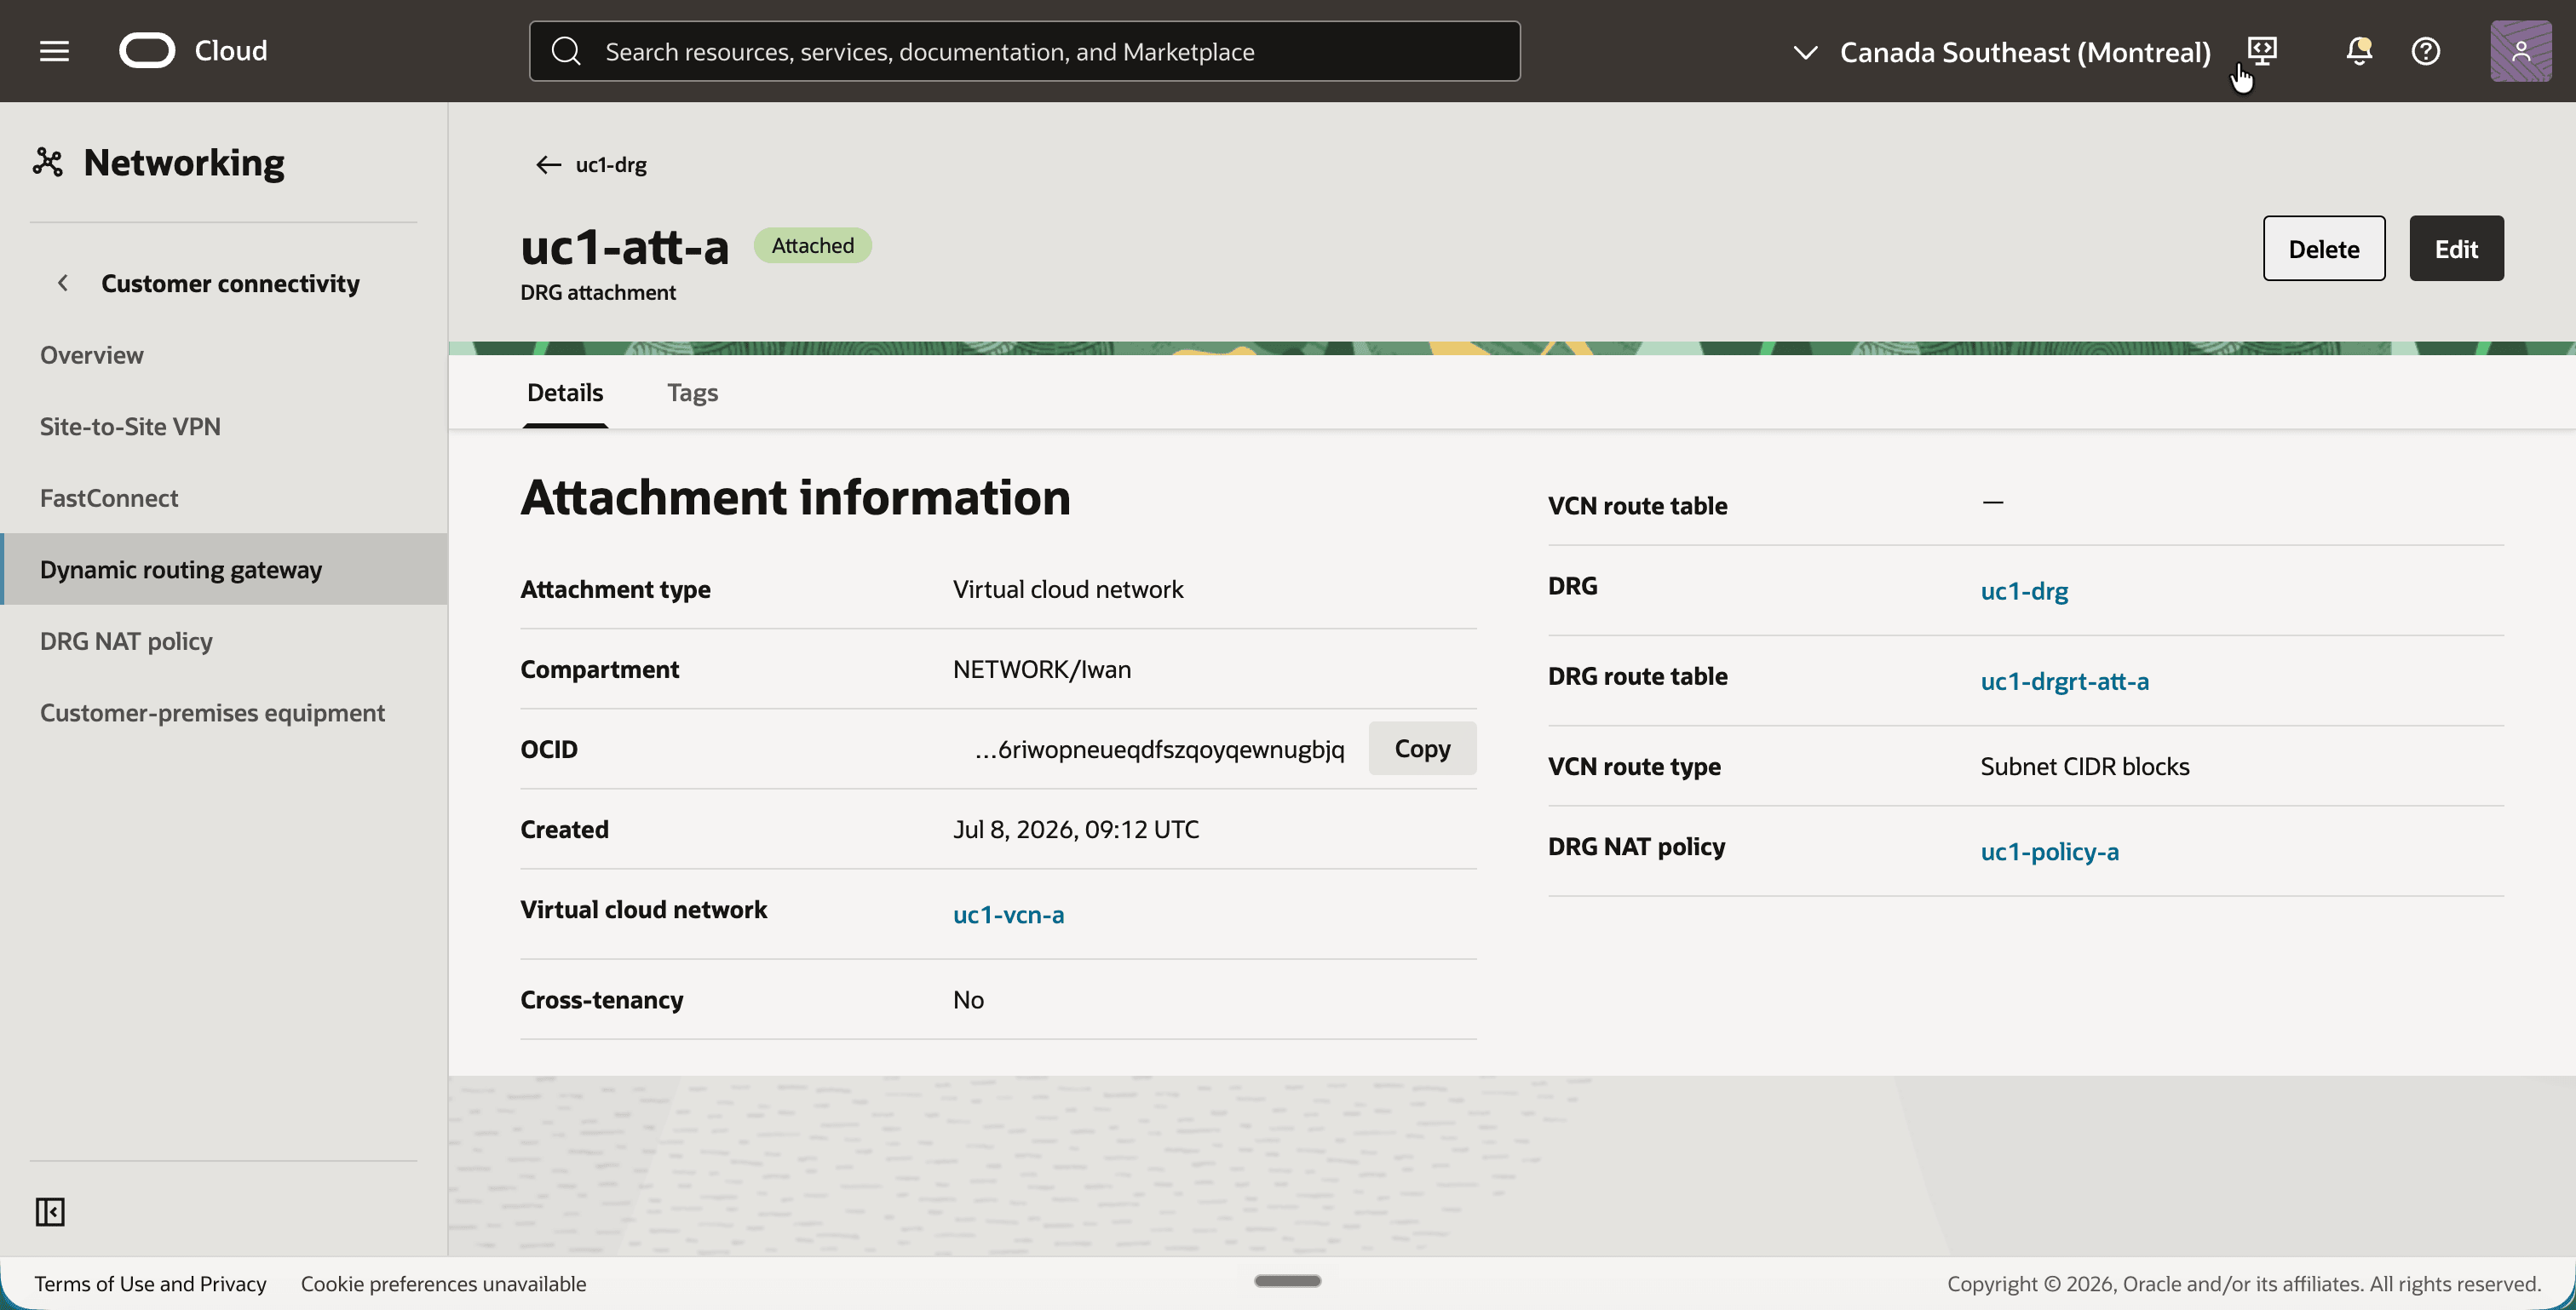
- Volte e clique no anexo
uc1-att-b. - Observe a tabela de roteamento do DRG
uc1-drgrt-att-be a política NAT do DRGuc1-policy-b.
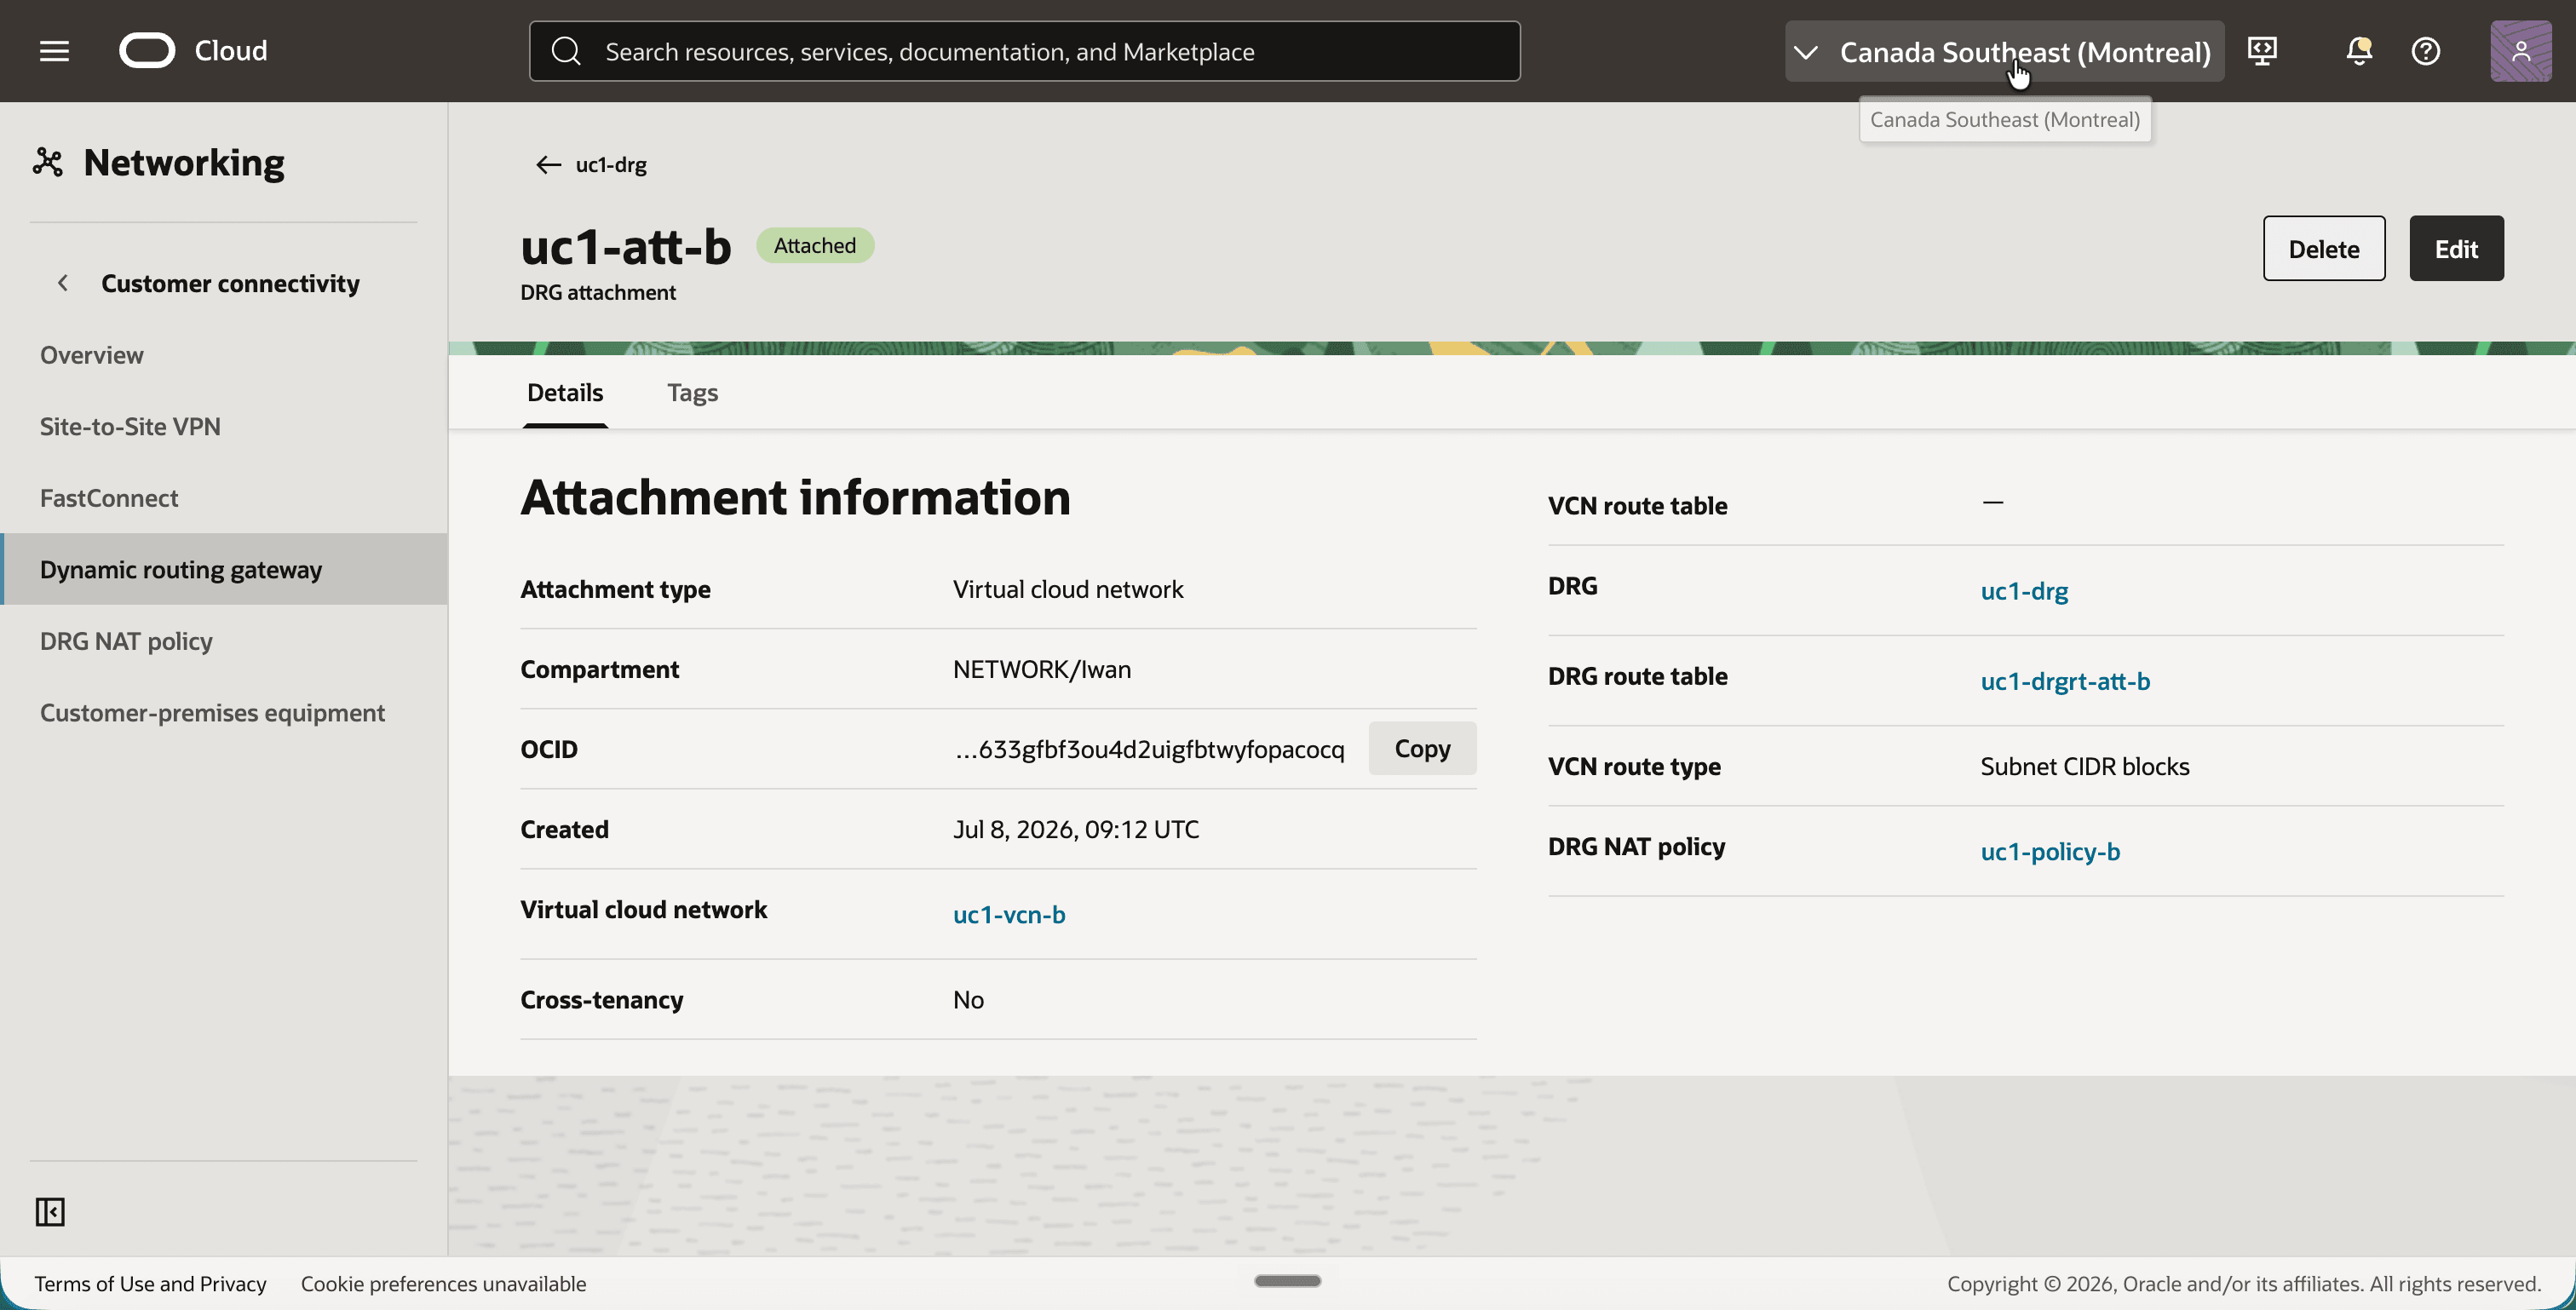
Etapa 10: Testar a conectividade
Tudo está no lugar, então é hora de enviar um pacote. O último octeto de um endereço é preservado pela tradução 1:1, que lhe diz qual endereço para ping:
| Instância | Endereço IP real | Endereço a ser usado da outra VCN |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
Isso é o que acontece com um ping de uc1-inst-a a uc1-inst-b:
| Onde | Origem | Destino | O que acontece |
|---|---|---|---|
Deixa uc1-inst-a |
10.0.1.81 |
192.168.20.158 |
A tabela de roteamento uc1-rt-a envia 192.168.20.0/24 para o DRG. |
Insere o DRG em uc1-att-a |
192.168.10.81 |
10.0.1.158 |
A regra em uc1-policy-a traduz origem e destino. |
Pesquisa de rota em uc1-drgrt-att-a |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24 aponta para uc1-att-b. |
Chega em uc1-inst-b |
192.168.10.81 |
10.0.1.158 |
A instância vê um ping no endereço de sombra uc1-inst-a. |
A resposta segue os mesmos passos na outra direção. Ele deixa uc1-inst-b como 10.0.1.158 para 192.168.10.81, é traduzido pela regra em uc1-policy-b quando ele entra no DRG em uc1-att-b e chega em uc1-inst-a como 192.168.20.158 para 10.0.1.81.
- Conecte-se ao
uc1-inst-acom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.81. - Execute
ping -c 5 -W 2 192.168.20.158para fazer ping no endereço de sombra deuc1-inst-b. - Observe que todos os cinco pacotes são respondidos.
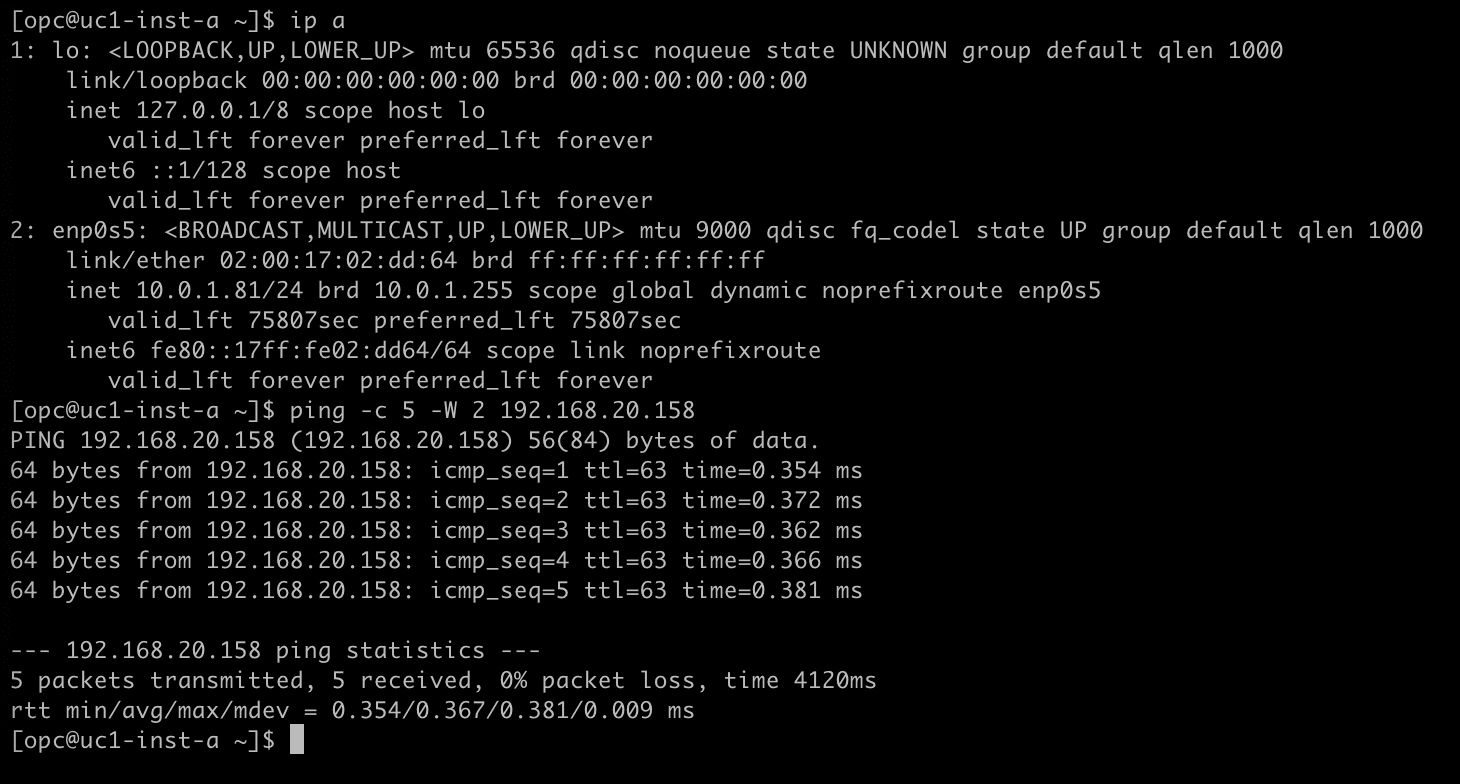
- Conecte-se ao
uc1-inst-bcom SSH. - Execute
ip ae observe que a instância tem o endereço IP10.0.1.158. - Execute
ping -c 5 -W 2 192.168.10.81para fazer ping no endereço de sombra deuc1-inst-a. - Observe que todos os cinco pacotes são respondidos.
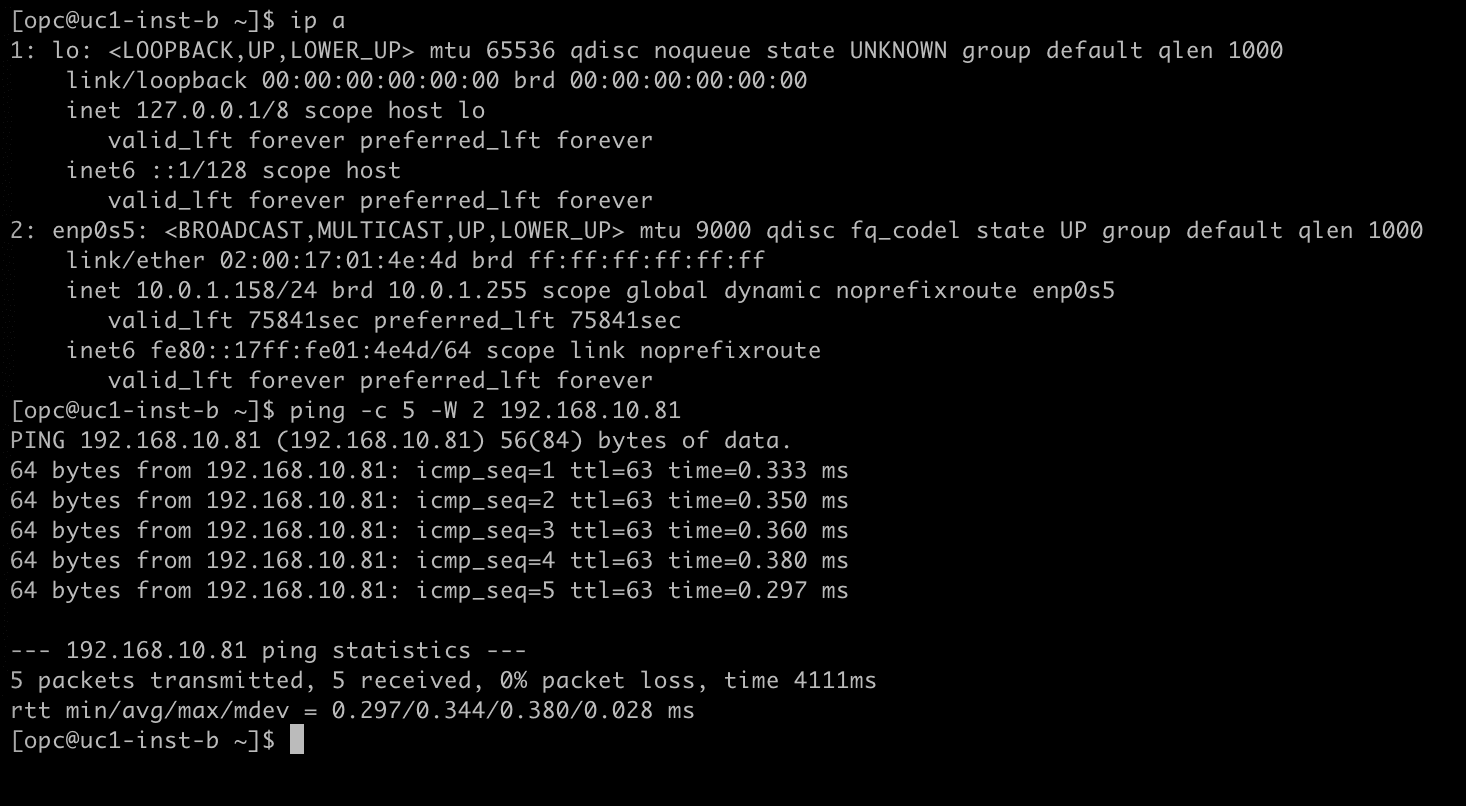
[!] NOTA] NAT no DRG não traduz DNS. Se seus aplicativos se encontrarem pelo nome, os registros de DNS que o outro lado usa devem apontar para os endereços de sombra, não para os reais.
Conclusão
Duas VCNs com exatamente o mesmo CIDR de sub-rede agora se comunicam de forma privada por meio de um único DRG, sem reendereçar nenhum deles e sem um firewall ou appliance NAT no caminho. Cada VCN é apresentada à outra em um CIDR de sombra exclusivo, e a tradução é feita pelo próprio DRG.
A configuração se resume a três coisas que sempre pertencem juntas. Uma política NAT do DRG com uma regra gravada do ponto de vista da rede por trás do anexo. Uma tabela de roteamento do DRG por anexo que roteia no endereço após a tradução. E uma tabela de roteamento da VCN que envia o CIDR de sombra do outro lado para o DRG. Se um dos três está faltando, a tradução ainda pode acontecer, mas o pacote não tem para onde ir.
Os mesmos três blocos de construção retornam no resto da série. Em NAT no DRG - Parte 2 - Sobrepondo CIDRs entre várias VCNs remotas, as duas VCNs são movidas para diferentes regiões e a tradução acontece em uma conexão de pareamento remoto.
Confirmações
- Autor - Iwan Hoogendoorn (Cloud Networking Black Belt)
Mais Recursos de Aprendizado
Explore outros laboratórios em docs.oracle.com/learn ou acesse mais conteúdo de aprendizado gratuito no canal do Oracle Learning YouTube. Além disso, acesse education.oracle.com/learning-explorer para se tornar um Oracle Learning Explorer.
Para obter a documentação do produto, visite o Oracle Help Center.
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62472-02