Acesse os Serviços OCI da AWS com o Oracle Interconnect for AWS
O Oracle Interconnect for AWS fornece conectividade privada, de baixa latência e confiável entre a Oracle Cloud Infrastructure (OCI) e a Amazon Web Services (AWS) por meio de seus backbones privados, ignorando a internet pública e provedores de serviços de rede de terceiros, para fornecer desempenho previsível, alta disponibilidade e rede entre nuvens resiliente.
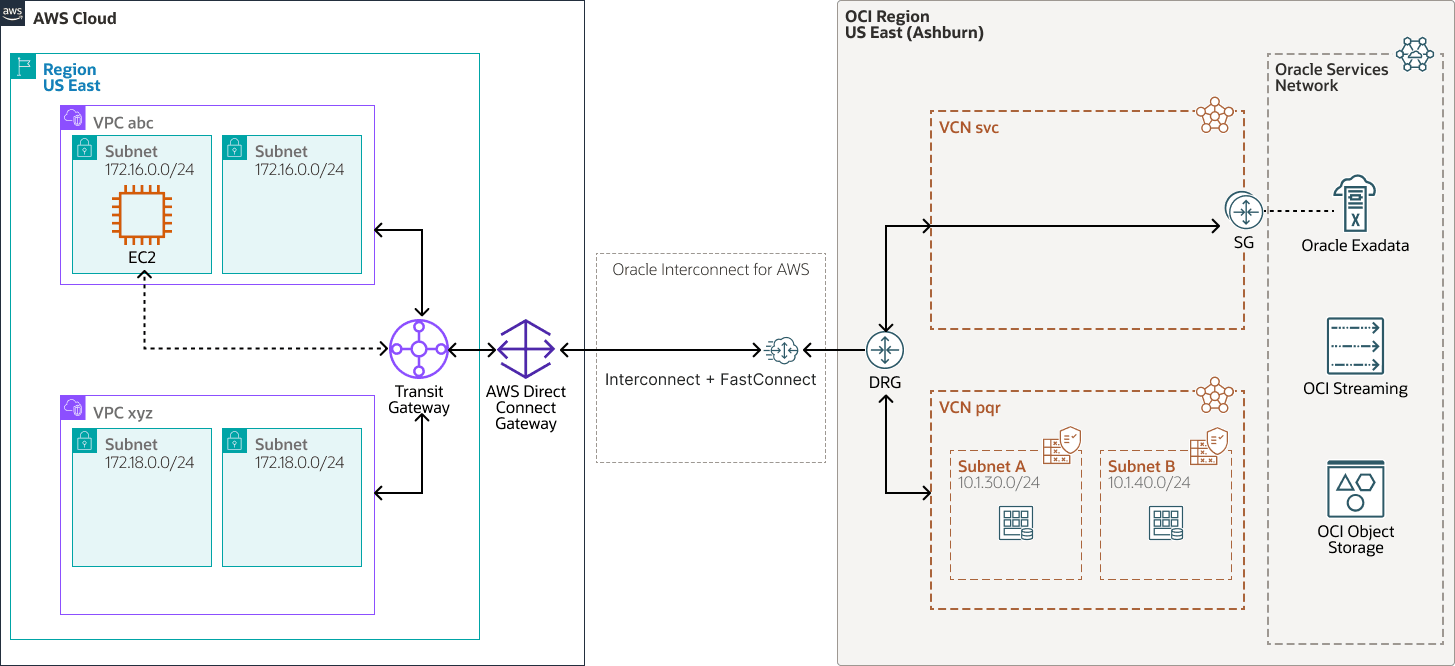
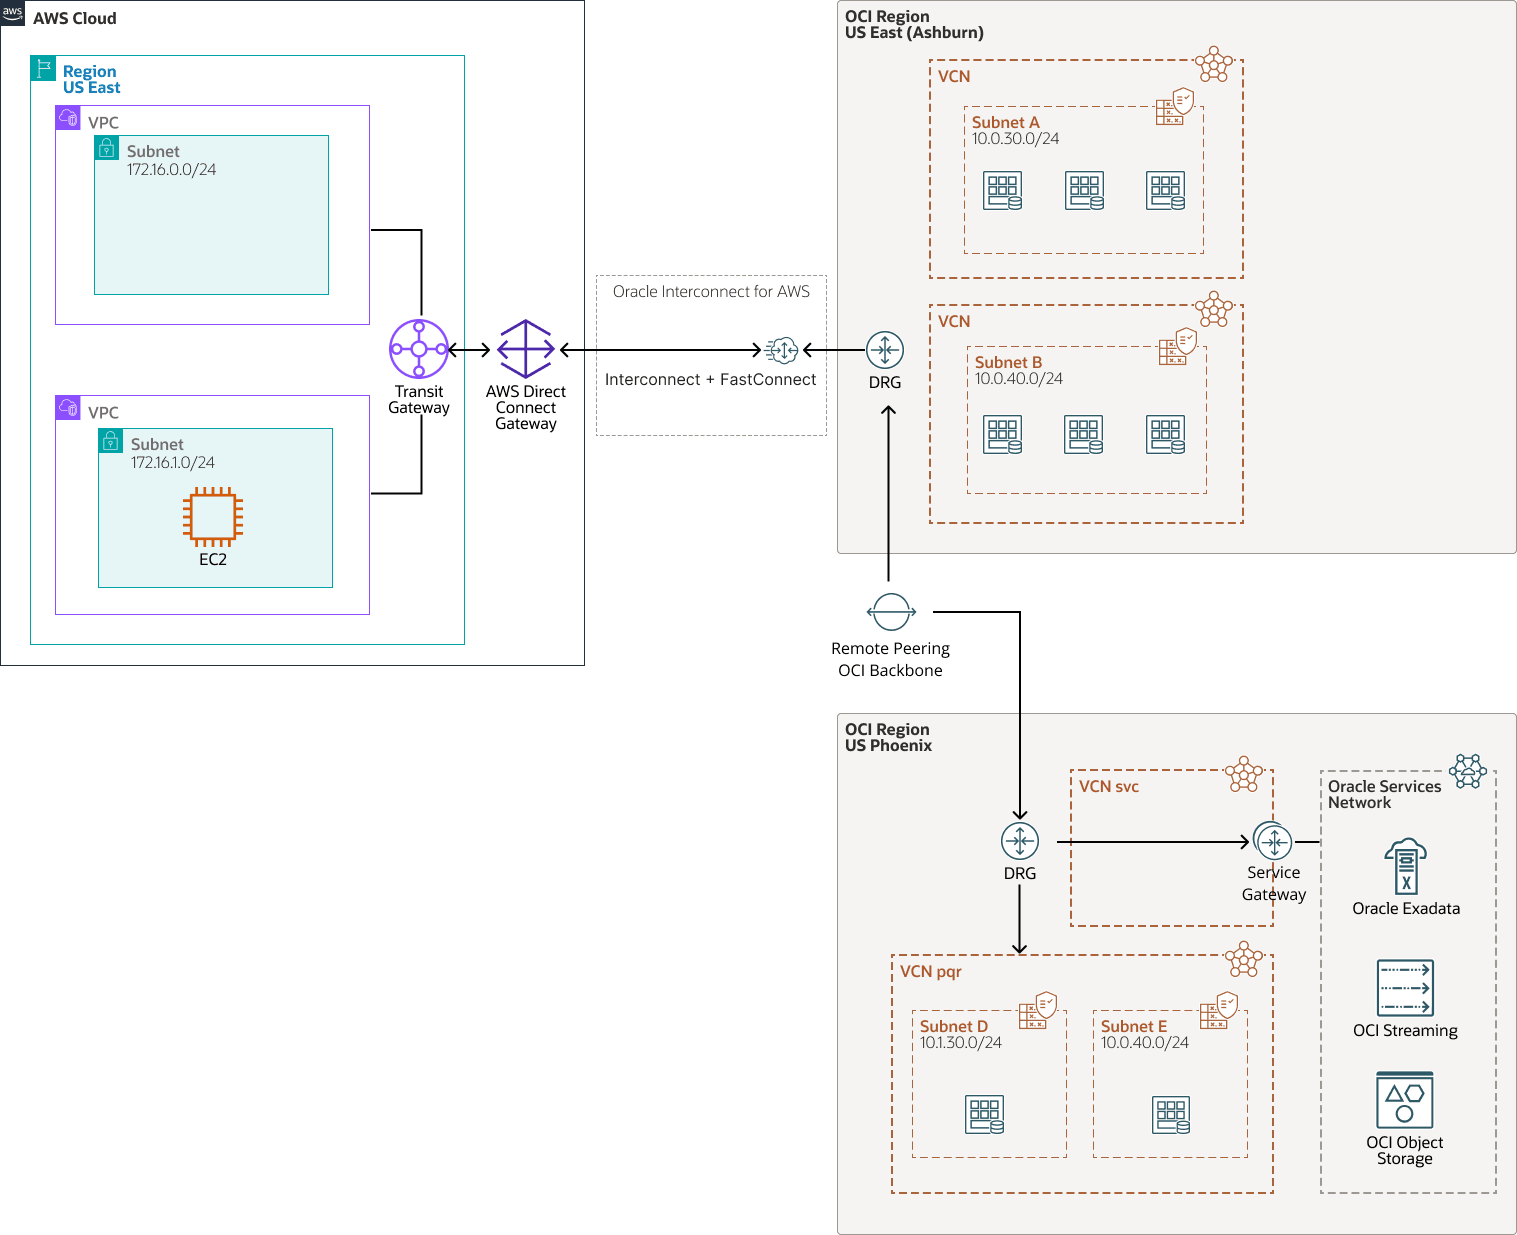
Nesta arquitetura de referência mostramos dois projetos relacionados. A primeira mostra como os clientes podem acessar facilmente os serviços da OCI na mesma região da interconexão usando o Oracle Interconnect for AWS, um Gateway de Roteamento Dinâmico (DRG) e um Gateway de Serviço. O segundo design mostra como os clientes podem acessar facilmente os serviços da OCI em outra região remota da OCI da interconexão usando o Oracle Interconnect for AWS, um DRG com uma conexão de pareamento remoto e um Gateway de Serviço. Essas duas arquiteturas permitem que os clientes da OCI e da AWS usem serviços da OCI em qualquer região da OCI por meio de uma rede segura, privada e de alto desempenho.
Arquitetura
A Oracle fez uma parceria com a AWS para fornecer conectividade privada de baixa latência entre a Oracle Cloud Infrastructure e a Amazon Web Services. Essa parceria oferece uma experiência entre nuvens altamente otimizada, segura e unificada. Use os melhores serviços da Oracle Cloud e da AWS e continue usando os investimentos existentes na Oracle e na AWS.
Principais benefícios
- Conectividade de Camada Privada 3: O tráfego permanece nos backbones privados da OCI e da AWS e ignora a internet pública ou qualquer provedor de serviços de rede de terceiros.
- Alta Disponibilidade e Resiliência: o Oracle Interconnect for AWS segue as melhores práticas para máxima resiliência. A infraestrutura abrange vários dispositivos de rede em pelo menos duas instalações físicas com energia e rede independentes.
- Desempenho previsível e menor latência em comparação com o roteamento por meio de ambientes on-premises, terceiros ou sobreposições de internet.
- Opções de alta largura de banda: Até 100 Gbps por conexão (10/5/20/50/100 Gbps).
- Operações simplificadas: Nenhum gerenciamento físico de conexão cruzada em instalações de co-localização é necessário.
- Vantagens de custo: você paga taxas de hora da porta; a Oracle não cobra taxas de transferência de dados de saída do FastConnect e a AWS renuncia a taxas de transferência de dados para o tráfego do Oracle Interconnect for AWS.
- Modelo de Suporte Colaborativo: os clientes podem abrir tickets de suporte com o My Oracle Support ou o AWS Support. Ambas as organizações se envolvem diretamente para resolver problemas entre nuvens.
Como é provisionado (alto nível)
A Oracle e a AWS pré-provisionam a capacidade de backbone entre locais selecionados do FastConnect e do Direct Connect. O provisionamento é um fluxo de trabalho de duas etapas simplificado iniciado na nuvem:
- Crie a interconexão, que gera uma chave de ativação, na OCI ou na AWS.
- Aceite a interconexão na outra nuvem usando a chave de ativação e anexe-a ao seu DRG na OCI e ao Direct Connect Gateway na AWS.
As conexões geralmente são provisionadas em minutos, sem longos ciclos de provisionamento físico.
Acesse os serviços da OCI da AWS na mesma região da OCI do Oracle Interconnect for AWS
access-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
Componentes principais
- Amazon Virtual Private Cloud e sub-rede
A nuvem privada virtual da Amazon (VPC) permite iniciar recursos da AWS em uma rede virtual que você definiu. Essa rede virtual se assemelha a uma rede tradicional que você opera em seu próprio data center, com os benefícios de usar a infraestrutura escalável da AWS. Depois de criar uma VPC, você pode adicionar sub-redes.
Uma sub-rede é um intervalo de endereços IP na sua Amazon VPC. Você pode criar recursos da AWS, como instâncias do Amazon EC2, em sub-redes específicas.
Uma sub-rede VPC usa associações de tabela de roteamento por sub-rede para rotear o tráfego entre nuvens para um TGW (Transit Gateway).
- AWS Transit Gateway (TGW)
Um Gateway de Trânsito AWS conecta Amazon VPCs e redes on-premises por meio de um hub central. Essa conexão simplifica sua rede e põe fim a relacionamentos de pareamento complexos. Um gateway de trânsito atua como um roteador de nuvem altamente escalável - cada nova conexão é feita apenas uma vez.
Um TGW agrega a conectividade VPC ao Direct Connect e importa dinamicamente rotas entre nuvens do AWS Direct Connect Gateway. Ele facilita o roteamento entre VPCs e OCI por meio do Direct Connect Gateway anexado e prefixos de rede aprendidos dinamicamente.
- AWS Direct Connect
AWS Direct Connect é um circuito de rede privada entre uma VPC e uma rede fora da AWS. Oferece taxa de transferência estável e baixa latência, ignorando a Internet pública. É o equivalente da AWS do Oracle Cloud Infrastructure FastConnect.
O AWS Direct Connect Gateway (DXGW) é uma construção de gateway global da AWS que interconecta o Transit Gateway à interconexão para o caminho de conectividade privada do OCI ↔ AWS. Ele participa do BGP com a OCI para trocar prefixos de rede entre nuvens.
- Oracle Interconnect para AWS
O Oracle Interconnect for AWS é um serviço de conectividade dedicado gerenciado que permite provisionar conexões seguras e privadas entre nuvens diretamente entre a OCI e a AWS em regiões específicas. Esta conexão permite que você configure workloads nuvem a nuvem sem o tráfego entre as nuvens que passa pela internet ou por meio de provedores de terceiros.
- OCI FastConnect
O Oracle Cloud Infrastructure FastConnect cria uma conexão privada dedicada entre seu data center e a OCI. O FastConnect fornece opções da largura de banda maior e uma experiência da rede mais confiável quando comparada às conexões baseadas na internet.
O OCI FastConnect participa do BGP para trocar prefixos de rede entre nuvens. O dispositivo lógico OCI FastConnect encerra o circuito virtual da interconexão OCI-AWS.
- Gateway de roteamento dinâmico (DRG)
O DRG é um roteador virtual que fornece um caminho para tráfego de rede privada entre VCNs na mesma região, entre uma VCN e uma rede fora da região, como uma VCN em outra região do OCI, uma rede on-premises ou uma rede em outro provedor de nuvem.
- Gateway de serviço
Um gateway de serviço fornece acesso de uma VCN a outros serviços, como o Oracle Cloud Infrastructure Object Storage. O tráfego da VCN para o serviço Oracle atravessa a malha de rede Oracle e não atravessa a internet.
- Rede e sub-rede virtual na nuvem da OCI
VCN (rede virtual na nuvem) é uma rede personalizável definida por software que você configura em uma região do OCI. Assim como as redes tradicionais do data center, as VCNs dão a você controle sobre seu ambiente de rede. Uma VCN pode ter vários blocos de CIDR (Classless Inter-domain Routing) não sobrepostos que você pode alterar após criar a VCN. Você pode segmentar uma VCN em sub-redes, com escopo definido para uma região ou para um domínio de disponibilidade. Cada sub-rede consiste em um intervalo contíguo de endereços que não se sobrepõem a outras sub-redes da VCN. Você pode alterar o tamanho de uma sub-rede após a criação. Uma sub-rede pode ser pública ou privada.
- Oracle Services Network
O Oracle Services Network (OSN) é uma rede conceitual no OCI reservada para serviços Oracle. Esses serviços têm endereços IP públicos que você pode acessar pela Internet. Os hosts fora do Oracle Cloud podem acessar o OSN de forma privada usando o Oracle Cloud Infrastructure FastConnect ou o VPN Connect. Os hosts em suas VCNs podem acessar o OSN de forma privada por meio de um gateway de serviço.
Qualquer serviço Oracle hospedado no OSN e disponível pelo Service Gateway pode ser acessado no Oracle Interconnect for AWS.
- Controles de segurança: para impor fluxos de tráfego de menor privilégio nos pontos de extremidade de comunicação, a OCI usa grupos de segurança de rede, listas de segurança e Roteamento de Pacote de Confiança Zero, e a AWS usa grupos de segurança e listas de controle de acesso de rede.
- Grupo de segurança de rede (NSG)
Os NSGs atuam como firewalls virtuais para seus recursos de nuvem. Com o modelo de segurança de confiança zero da OCI, você controla o tráfego de rede dentro de uma VCN. Um NSG consiste em um conjunto de normas de segurança de entrada e saída que se aplicam apenas a um conjunto especificado de VNICs (placas de interface de rede virtual) em uma única VCN.
- Lista de segurança
Para cada sub-rede, você pode criar regras de segurança que especifiquem a origem, o destino e o tipo de tráfego permitido dentro e fora da sub-rede.
- Grupo de segurança de rede (NSG)
As cargas de trabalho no AWS VPC abc ou no VPC xyz enviam tráfego para o AWS TGW, que o encaminha para o AWS DXGW. O tráfego então atravessa o Oracle Interconnect for AWS e entra na OCI por meio do OCI FastConnect, encerrando no OCI DRG.
No DRG, o tráfego é roteado para:
- VCN
pqrpara conectividade de sub-rede de carga de trabalho e aplicativo - VCN
svcquando o destino é um serviço Oracle acessível por meio do Gateway de Serviço
Para acesso ao Oracle Services Network, o roteamento de trânsito é necessário na VCN superior svc, na qual o Gateway de Serviço está anexado, para que o tráfego possa atravessar o AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN. Configure a tabela de roteamento de entrada da VCN relevante na VCN svc e a tabela de roteamento de entrada do gateway no Gateway de Serviço. Exemplos de serviços do Oracle Services Network são mostrados, como Oracle Exadata Database Service e OCI Streaming, mas você pode acessar qualquer serviço hospedado no OSN e disponível por meio do Gateway de Serviço.
Acesse os serviços do OCI da AWS em outra região remota do OCI da interconexão usando uma conexão de pareamento remoto em um DRG
Esta arquitetura é semelhante à anterior. A principal diferença é que ela tem duas regiões da OCI, Leste dos EUA (Ashburn) e Fênix dos EUA, cada uma com duas VCNs e um DRG. Os dois DRGs são pareados usando uma conexão de pareamento remoto no backbone da OCI.
Descrição da ilustração aws-oci-remote-peering.png
aws-oci-peering remoto-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
Componentes principais
- Amazon Virtual Private Cloud e sub-rede
A nuvem privada virtual da Amazon (VPC) permite iniciar recursos da AWS em uma rede virtual que você definiu. Essa rede virtual se assemelha a uma rede tradicional que você opera em seu próprio data center, com os benefícios de usar a infraestrutura escalável da AWS. Depois de criar uma VPC, você pode adicionar sub-redes.
Uma sub-rede é um intervalo de endereços IP na sua Amazon VPC. Você pode criar recursos da AWS, como instâncias do Amazon EC2, em sub-redes específicas.
Uma sub-rede VPC usa associações de tabela de roteamento por sub-rede para rotear o tráfego entre nuvens para um TGW (Transit Gateway).
- AWS Transit Gateway (TGW)
Um Gateway de Trânsito AWS conecta Amazon VPCs e redes on-premises por meio de um hub central. Essa conexão simplifica sua rede e põe fim a relacionamentos de pareamento complexos. Um gateway de trânsito atua como um roteador de nuvem altamente escalável - cada nova conexão é feita apenas uma vez.
Um TGW agrega a conectividade VPC ao Direct Connect e importa dinamicamente rotas entre nuvens do AWS Direct Connect Gateway. Ele facilita o roteamento entre VPCs e OCI por meio do Direct Connect Gateway anexado e prefixos de rede aprendidos dinamicamente.
- AWS Direct Connect
AWS Direct Connect é um circuito de rede privada entre uma VPC e uma rede fora da AWS. Oferece taxa de transferência estável e baixa latência, ignorando a Internet pública. É o equivalente da AWS do Oracle Cloud Infrastructure FastConnect.
O AWS Direct Connect Gateway (DXGW) é uma construção de gateway global da AWS que interconecta o Transit Gateway à interconexão para o caminho de conectividade privada do OCI ↔ AWS. Ele participa do BGP com a OCI para trocar prefixos de rede entre nuvens.
- Oracle Interconnect para AWS
O Oracle Interconnect for AWS é um serviço de conectividade dedicado gerenciado que permite provisionar conexões seguras e privadas entre nuvens diretamente entre a OCI e a AWS em regiões específicas. Esta conexão permite que você configure workloads nuvem a nuvem sem o tráfego entre as nuvens passando pela internet ou por meio de provedores de terceiros.
- OCI FastConnect
O Oracle Cloud Infrastructure FastConnect cria uma conexão privada dedicada entre seu data center e a OCI. O FastConnect fornece opções da largura de banda maior e uma experiência da rede mais confiável quando comparada às conexões baseadas na internet.
O OCI FastConnect participa do BGP para trocar prefixos de rede entre nuvens. O dispositivo lógico OCI FastConnect encerra o circuito virtual da interconexão OCI-AWS.
- Gateway de roteamento dinâmico (DRG)
O DRG é um roteador virtual que fornece um caminho para tráfego de rede privada entre VCNs na mesma região, entre uma VCN e uma rede fora da região, como uma VCN em outra região do OCI, uma rede on-premises ou uma rede em outro provedor de nuvem.
- Gateway de serviço
Um gateway de serviço fornece acesso de uma VCN a outros serviços, como o Oracle Cloud Infrastructure Object Storage. O tráfego da VCN para o serviço Oracle atravessa a malha de rede Oracle e não atravessa a internet.
- Rede e sub-rede virtual na nuvem da OCI
VCN (rede virtual na nuvem) é uma rede personalizável definida por software que você configura em uma região do OCI. Assim como as redes tradicionais do data center, as VCNs dão a você controle sobre seu ambiente de rede. Uma VCN pode ter vários blocos de CIDR (Classless Inter-domain Routing) não sobrepostos que você pode alterar após criar a VCN. Você pode segmentar uma VCN em sub-redes, com escopo definido para uma região ou para um domínio de disponibilidade. Cada sub-rede consiste em um intervalo contíguo de endereços que não se sobrepõem a outras sub-redes da VCN. Você pode alterar o tamanho de uma sub-rede após a criação. Uma sub-rede pode ser pública ou privada.
- Oracle Services Network
O Oracle Services Network (OSN) é uma rede conceitual no OCI reservada para serviços Oracle. Esses serviços têm endereços IP públicos que você pode acessar pela Internet. Os hosts fora do Oracle Cloud podem acessar o OSN de forma privada usando o Oracle Cloud Infrastructure FastConnect ou o VPN Connect. Os hosts em suas VCNs podem acessar o OSN de forma privada por meio de um gateway de serviço.
Qualquer serviço Oracle hospedado no OSN e disponível pelo Service Gateway pode ser acessado no Oracle Interconnect for AWS.
- Controles de segurança
Para impor fluxos de tráfego de menor privilégio nos pontos de extremidade de comunicação, a OCI usa grupos de segurança de rede, listas de segurança e Roteamento de Pacotes de Confiança Zero, e a AWS usa grupos de segurança e listas de controle de acesso à rede.
- Grupo de segurança de rede (NSG)
Os NSGs atuam como firewalls virtuais para seus recursos de nuvem. Com o modelo de segurança de confiança zero da OCI, você controla o tráfego de rede dentro de uma VCN. Um NSG consiste em um conjunto de normas de segurança de entrada e saída que se aplicam apenas a um conjunto especificado de VNICs (placas de interface de rede virtual) em uma única VCN.
- Lista de segurança
Para cada sub-rede, você pode criar regras de segurança que especifiquem a origem, o destino e o tipo de tráfego permitido dentro e fora da sub-rede.
- Grupo de segurança de rede (NSG)
O tráfego do AWS EC2 é direcionado para o AWS TGW, depois para o AWS DXGW, cruza o Oracle Interconnect for AWS e termina no OCI DRG em Ashburn. No DRG Ashburn, o tráfego pode atingir cargas de trabalho nas sub-redes da VCN Ashburn (10.0.30.0/24, 10.0.40.0/24) e, quando o destino está na região remota do OCI, roteia pela conexão de pareamento remoto (Ashburn DRG ↔ Phoenix DRG) pelo backbone do OCI para US Phoenix.
Em Phoenix, o DRG encaminha o tráfego para a VCN pqr, para cargas de trabalho em 10.1.30.0/24 e 10.1.40.0/24, ou VCN svc, para acesso ao serviço Oracle. Como o Gateway de Serviço está anexado à VCN svc, o roteamento de trânsito é necessário na VCN svc para que o tráfego que entra em Phoenix da conexão de pareamento remoto possa ser direcionado para o caminho do Gateway de Serviço ↔ OSN e retornar simetricamente. Configure tabelas de roteamento do DRG, incluindo distribuição de roteamento de importação de conexão de pareamento remoto, e configure a tabela de roteamento de entrada da VCN relevante na VCN svc e a tabela de roteamento de entrada do gateway no Gateway de Serviço.
Exemplos de serviços do Oracle Services Network são mostrados, como Oracle Exadata Database Service e OCI Streaming, mas você pode acessar qualquer serviço hospedado no OSN e disponível por meio do Gateway de Serviço.
Recomendações
- VCN de Serviços
Considere provisionar uma VCN exclusiva apenas para os Gateways de Serviço que você precisa acessar da AWS para evitar conflitos com outro tráfego. Use um CIDR não sobreposto para evitar a necessidade de implementar NAT.
- Tabelas de roteamento
Configure tabelas de roteamento de VCN (e Listas de Segurança ou NSGs) para permitir tráfego de/para a AWS.
- Listas de segurança
Use listas de segurança para definir regras de entrada e saída que se aplicam a toda a sub-rede.
- Grupos de segurança de rede (NSGs)
Você pode usar NSGs para definir um conjunto de regras de entrada e saída que se aplicam a VNICs específicas. Recomendamos o uso de NSGs em vez de listas de segurança, pois os NSGs permitem que você separe a arquitetura de sub-rede da VCN dos requisitos de segurança do aplicativo.
- DNS
Considere configurar o DNS privado do OCI se você precisar de resolução de nome entre o OCI e a AWS. Ative um recurso semelhante na AWS para resolver pontos finais da AWS.
- Usar o label CIDR de serviço
Ao configurar uma rota para cada Gateway de Serviço na sua tenancy do OCI, use o label CIDR de serviço. Por exemplo,
All IAD Services in Oracle Services Network. O uso do label CIDR de serviço nas tabelas de roteamento garante que todas as rotas esperadas do Oracle Services Network sejam propagadas para a AWS. - Cloud Guard
Clone e personalize as receitas padrão fornecidas pela Oracle para criar receitas personalizadas de detector e respondedor. Essas receitas permitem especificar quais tipos de violações de segurança geram uma advertência e quais ações podem ser executadas nelas. Por exemplo, talvez você queira detectar buckets do OCI Object Storage que tenham visibilidade definida como pública.
Aplique o Oracle Cloud Guard no nível da tenancy para cobrir o escopo mais amplo e reduzir a carga administrativa de manutenção de várias configurações.
Você também pode usar o recurso Lista gerenciada para aplicar determinadas configurações a detectores.
- Zonas de Segurança
Para recursos que exigem segurança máxima, a Oracle recomenda o uso de zonas de segurança. Uma zona de segurança é um compartimento associado a uma receita de políticas de segurança definidas pela Oracle que se baseiam nas melhores práticas. Por exemplo, os recursos de uma zona de segurança não devem ser acessíveis pela internet pública e devem ser criptografados usando chaves gerenciadas pelo cliente. Quando você cria e atualiza recursos em uma zona de segurança, o OCI valida as operações em relação às políticas na receita e impede operações que violem qualquer uma das políticas.
Considerações
- Gateways de Serviço: todos os Gateways de Serviço do OCI são de escopo regional. Eles só podem ser usados para acessar serviços no Oracle Services Network na mesma região. Provisione um Gateway de Serviço e uma VCN exclusivos em cada região na qual você precisa acessar os serviços do OCI.
- Gateway de Roteamento Dinâmico (DRG): É necessário um DRG em cada região. Anexe a VCN com o Gateway de Serviço ao DRG, configure tabelas de roteamento do DRG e importe distribuições de roteamento para propagar rotas para o Oracle Interconnect for AWS ou entre regiões por meio de uma conexão de pareamento remoto a uma interconexão em outra região.
- Conexões de pareamento remoto: Embora os Gateways de Serviço sejam de escopo regional, as rotas de service-moniker originadas dos Gateways de Serviço podem ser propagadas para outras regiões, inclusive para o Oracle Interconnect for AWS em outra região. Crie Gateways de Roteamento Dinâmico em cada região e use conexões de pareamento remoto para propagar rotas de serviço do OCI pelo backbone e para o Oracle Interconnect for AWS.
- Blocos CIDR não sobrepostos: Sua rede deve usar CIDRs não sobrepostos de ponta a ponta. As VCNs na OCI e as VPCs na AWS não devem usar endereços IP conflitantes.