Ative a análise de câmera de IA acelerada por GPU na OCI
A arquitetura aceita eventos de câmera inteligente, fluxos tradicionais de câmera IP RTSP, eventos móveis ou de dispositivos de borda, imagens carregadas e clipes de vídeo curtos. Ele separa o tratamento de fluxos com uso intenso de CPU da inferência de GPU, usa o Oracle Cloud Infrastructure Queue como um buffer de trabalho durável e aplica decisões baseadas em políticas antes de fornecer alertas a sistemas operacionais.
A solução vai além da simples detecção de objetos. Ele avalia se um evento visual é esperado, suspeito, urgente ou operacionalmente relevante usando contexto como função, zona, tempo, confiança, política de locatário, propriedade do dispositivo e padrões de eventos históricos. Os quadros selecionados, os metadados de detecção, os resultados da regra e o status de entrega downstream são mantidos para auditoria e repetição.
- Cargas de trabalho de câmera, imagem ou clipe são explosivas
- O custo e a utilização da GPU exigem controle deliberado
- A detecção bruta sozinha é insuficiente
- Os clientes precisam de rastreabilidade, repetição, controles multitenant ou integração com sistemas operacionais existentes
Antes de Começar
A arquitetura de referência é modular. Você pode adotar qualquer um dos blocos necessários de ingestão, inferência, decisão ou operações.
- Defina as fontes de vídeo e a topologia, incluindo câmera inteligente de IA, câmera IP tradicional, dispositivo móvel ou de borda, mídia carregada ou uma combinação. Para câmeras IP tradicionais, planeje uma VPN, um túnel TLS ou um conector de câmera de saída para a camada de processamento do lado do OCI.
- Confirme casos de uso, classes de objetos, latência de destino, estado de alerta esperado, requisitos de retenção, necessidades de revisão humana e metas de integração downstream.
- Valide a capacidade da região do OCI, a disponibilidade da forma da GPU, as cotas, os limites de serviço e a largura de banda da rede antes de se comprometer com os objetivos de nível de serviço (SLOs) de produção.
- Selecione e avalie modelos de inferência para o caso de uso do cliente. A arquitetura publicada usa detecção no estilo RT-DETR e classificação contextual no estilo CLIP como exemplos. A avaliação e a seleção de modelos permanecem específicas do cliente.
- Estabelecer políticas de identidade de tenant, site, câmera, usuário e dispositivo. Planeje o registro do dispositivo, a emissão e a rotação do certificado, o mTLS (TLS mútuo), o gerenciamento de chaves e a validação de firmware assinado, quando suportados pelo hardware.
- Comece com uma suposição de tamanho de linha de base de aproximadamente 50 feeds de câmera, fluxos de 720p, amostrados em 1-5 quadros por segundo (FPS) para inferência; redimensione com base na contagem de câmeras, resolução, FPS, modelo e requisitos de latência.
Arquitetura
A tabela abaixo lista as principais camadas de arquitetura, os serviços do OCI usados para implementá-las e a finalidade de cada camada.
| Camada de arquitetura | Serviços OCI | Finalidade |
|---|---|---|
| Entrada e captura | OCI Load Balancer, OCI API Gateway, OCI Object Storage | Aceite fluxos de câmera, clipes e lotes de imagens recuperáveis. |
| Processamento em fluxo | Instâncias de Contêineres do OCI | Gerencie sessões RTSP, decodifique H.264 / H.265, quadros de amostra, trabalho de buffer e sessões de reconexão. |
| Desacoplamento | Oracle Cloud Infrastructure Queue | Absorva o tráfego de explosão e permita que os consumidores de GPU corram em um ritmo controlado. |
| Inferência da GPU | Pools de instâncias de GPU do OCI Compute | Execute detecção de objetos, classificação, lotes e correlação temporal com modelos selecionados pelo cliente. |
| Decisão e operações | Funções OCI, Notificações OCI, OCI Connector Hub, OCI Object Storage, OCI Logging, OCI Monitoring, OCI Vault, OCI Identity and Access Management | Aplicar políticas, notificar sistemas downstream, reter evidências, gerenciar segredos e monitorar a plataforma. |
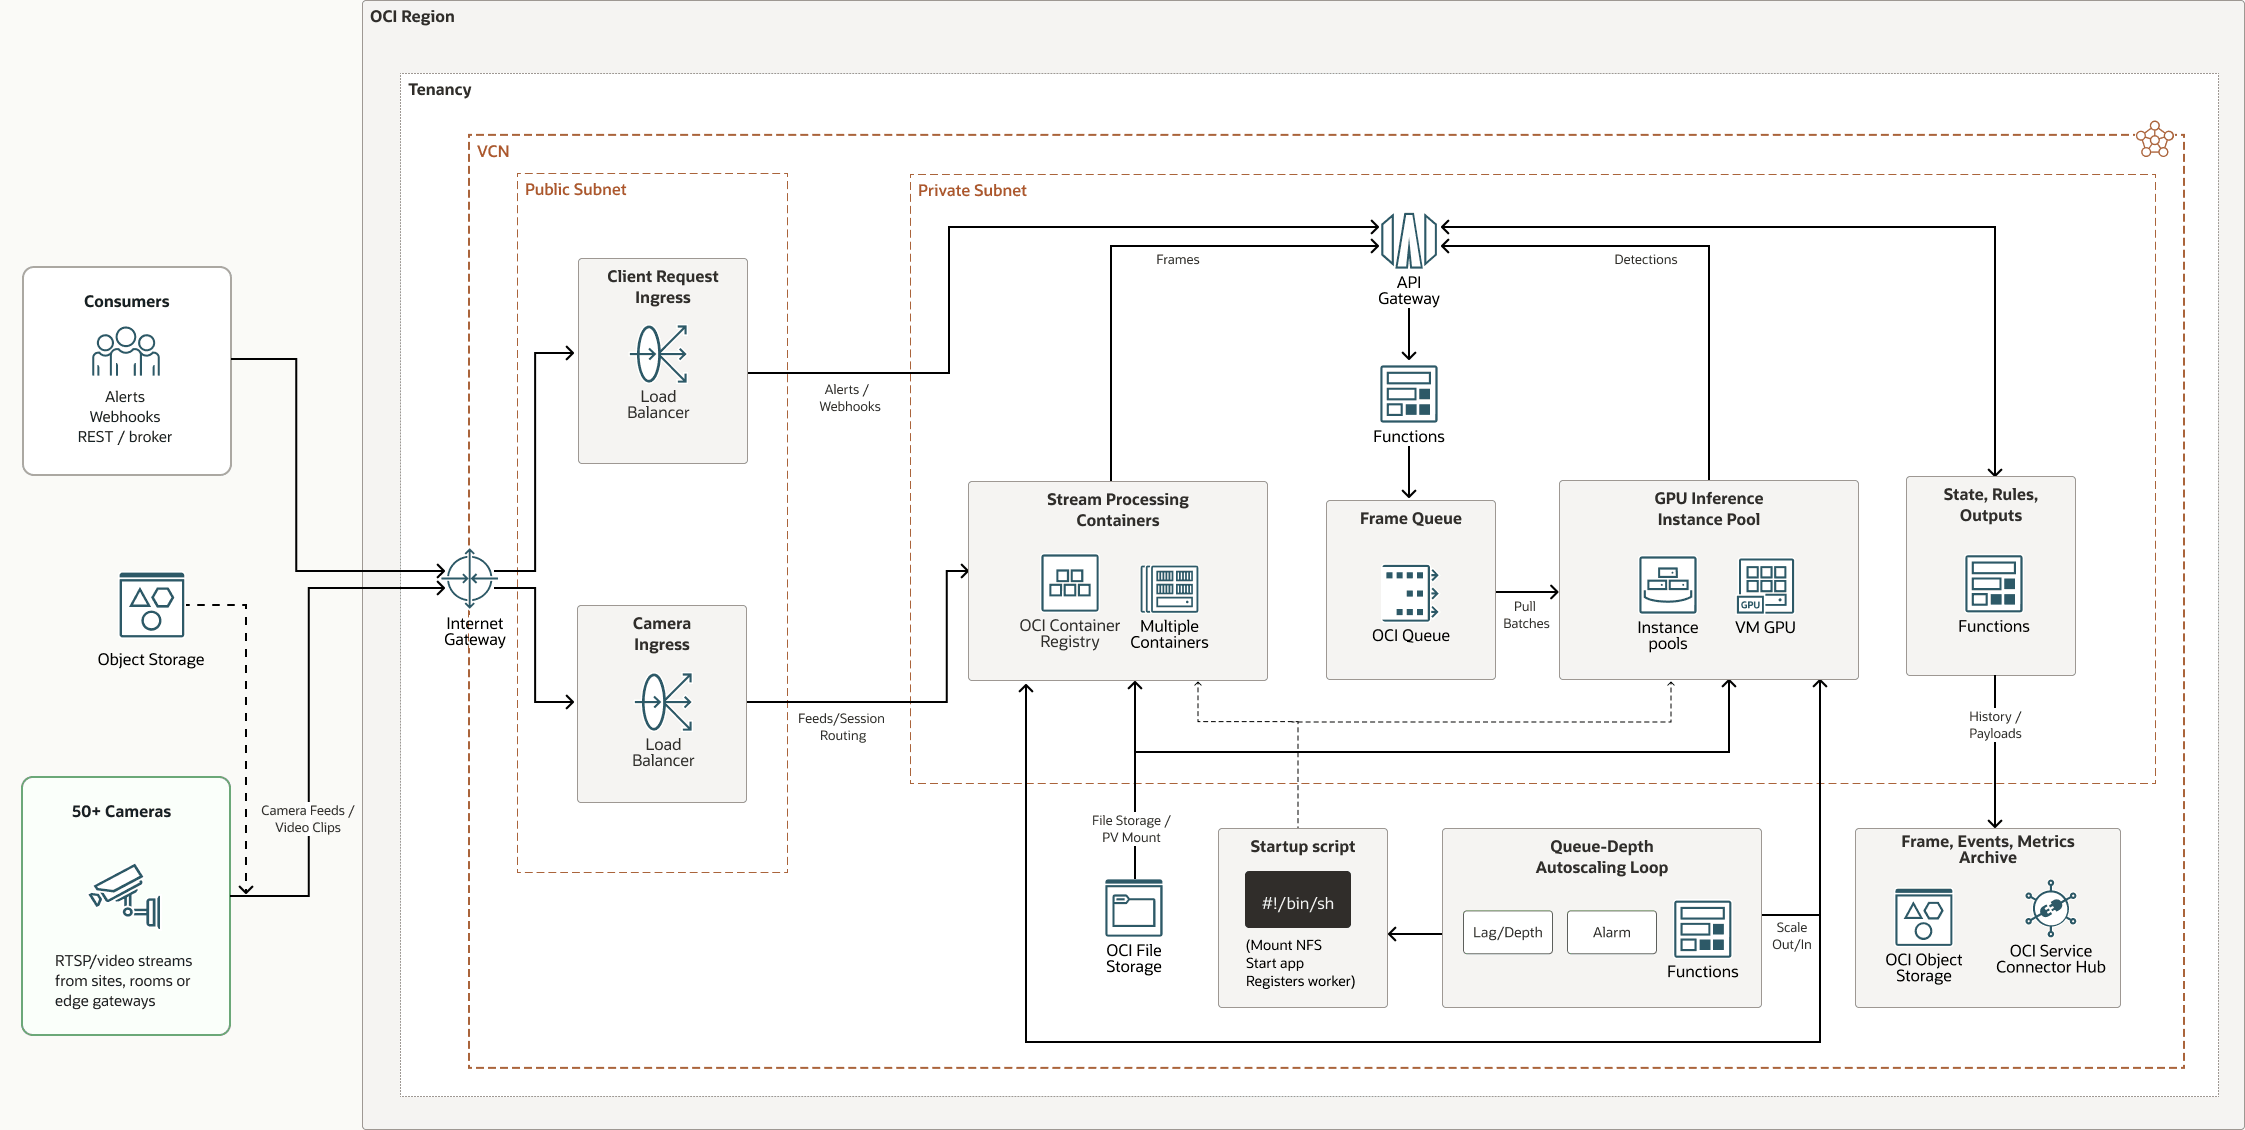
O diagrama a seguir ilustra essa arquitetura de referência (nem todos os serviços são representados).
container-stream-processamento-arquitetura-oracle.zip#GUID-A16027C3-0928-49C9-BA9D-BD5C6052E1A0
Essa arquitetura inclui os seguintes componentes:
- Gateway de API do OCI
O Oracle Cloud Infrastructure API Gateway permite que você publique APIs com pontos finais privados acessíveis de dentro da sua rede e que você pode expor à internet pública, se necessário. Os pontos finais suportam validação da API, transformação de solicitação e resposta, CORS, autenticação e autorização e limitação de solicitação.
- OCI Compute
Com o Oracle Cloud Infrastructure Compute, você pode provisionar e gerenciar hosts de computação na nuvem. Você pode iniciar instâncias de computação com formas que atendam aos seus requisitos de recursos para CPU, memória, largura de banda de rede e armazenamento. Depois de criar uma instância de computação, você poderá acessá-la com segurança, reiniciá-la, anexar e desanexar volumes e encerrá-la quando não precisar mais dela.
- Hub Conector do OCI
O Oracle Cloud Infrastructure Connector Hub é uma plataforma de barramento da mensagem que orquestra a movimentação dos dados entre os serviços na OCI. Você pode usar conectores para mover dados de um serviço de origem para um serviço de destino. Os conectores também permitem que você especifique opcionalmente uma tarefa (como uma função) a ser executada nos dados antes de serem entregues ao serviço de destino.
Você pode usar o OCI Connector Hub para criar rapidamente uma estrutura de agregação de logs para sistemas SIEM (Security Information and Event Management).
- Funções do OCI
O Oracle Cloud Infrastructure Functions é uma plataforma FaaS (Funções como Serviço) totalmente gerenciada, multitenant, altamente escalável e sob demanda. Ele é alimentado pelo mecanismo de open source do Fn Project. O OCI Functions permite que você implante o código da sua conta e o chame diretamente ou o acione em resposta a eventos. O OCI Functions usa contêineres Docker hospedados no Oracle Cloud Infrastructure Registry.
- OCI Identity and Access Management
O Oracle Cloud Infrastructure Identity and Access Management (IAM) fornece controle de acesso do usuário para OCI e Oracle Cloud Applications. A API do IAM e a interface do usuário permitem gerenciar domínios de identidades e os recursos dentro deles. Cada domínio de identidades do OCI IAM representa uma solução independente de gerenciamento de identidades e acessos ou outra população de usuários.
- Pool de instâncias
Um pool de instâncias é um grupo de instâncias dentro de uma região que são criadas a partir da mesma configuração de instância e gerenciadas como um grupo.
- Mecanismo do Kubernetes do OCI
O Oracle Cloud Infrastructure Kubernetes Engine (OCI Kubernetes Engine ou OKE) é um serviço totalmente gerenciado, escalável e altamente disponível que você pode usar para implantar seus aplicativos conteinerizados na nuvem. Você especifica os recursos de computação necessários aos seus aplicativos e o OKE os provisiona no OCI em uma tenancy existente. O OKE usa o Kubernetes para automatizar a implantação, o dimensionamento e o gerenciamento de aplicativos em contêineres em clusters de hosts.
- Balanceador de carga
O Oracle Cloud Infrastructure Load Balancer fornece distribuição automatizada de tráfego de um único ponto de entrada para vários servidores.
- Registro em Log do OCIO Oracle Cloud Infrastructure Logging é um serviço altamente escalável e totalmente gerenciado que fornece acesso aos seguintes tipos de logs de seus recursos na nuvem:
- Logs de auditoria: Logs relacionados a eventos produzidos pelo OCI Audit.
- Logs de serviço: Logs publicados por serviços individuais, como OCI API Gateway, OCI Events, OCI Functions, OCI Load Balancer, OCI Object Storage e logs de fluxo da VCN.
- Logs personalizados: Logs que contêm informações de diagnóstico dos aplicativos personalizados, de outros provedores de nuvem ou de um ambiente on-premises.
- Monitoramento do OCI
O Oracle Cloud Infrastructure Monitoring monitora ativa e passivamente seus recursos de nuvem e usa alarmes para notificá-lo quando as métricas atendem aos acionadores especificados.
- Notificações do OCI
O OCI Notifications transmite mensagens para componentes distribuídos usando um padrão de publicação-assinatura de baixa latência, entregando mensagens seguras, altamente confiáveis e duráveis para aplicativos hospedados na OCI.
- OCI Object Storage
O OCI Object Storage oferece acesso a grandes quantidades de dados estruturados e não estruturados de qualquer tipo de conteúdo, incluindo backups de banco de dados, dados analíticos e conteúdo avançado como imagens e vídeos. Você pode armazenar dados com segurança diretamente de aplicativos ou de dentro da plataforma de nuvem. Você pode dimensionar o armazenamento sem sofrer qualquer degradação no desempenho ou na confiabilidade de serviço.
Use armazenamento padrão para armazenamento "quente" que você precisa acessar com rapidez, rapidez e frequência. Use armazenamento de arquivo compactado para armazenamento "frio" que você retém por longos períodos de tempo e acesso raro.
- Fila do OCI
O Oracle Cloud Infrastructure Queue fornece um sistema escalável para processar mensagens enquanto lida com tarefas de gerenciamento complexas, como processamento, rastreamento e isolamento garantidos pelo menos uma vez do cliente. Esse serviço centralizado também gerencia a ordenação de mensagens e o estado de processamento, o que permite que os processos do cliente sem monitoramento de estado descarreguem o rastreamento do cursor.
- Região da OCI
Uma região do OCI é uma área geográfica localizado que contém um ou mais data centers, hospedando domínios de disponibilidade. Regiões são independentes de outras regiões, e grandes distâncias podem separá-las (em países ou mesmo continentes).
- OCI Registry
O Oracle Cloud Infrastructure Registry é um serviço gerenciado pelo sistema Oracle que permite simplificar seu workflow de desenvolvimento para produção. O Registry facilita o armazenamento, o compartilhamento e o gerenciamento de artefatos do desenvolvimento, como imagens Docker.
- Tenancy
Uma tenancy é uma partição segura e isolada que a Oracle configura no Oracle Cloud quando você se inscreve no OCI. Você pode criar, organizar e administrar seus recursos no OCI em sua tenancy. Uma tenancy é sinônimo de uma empresa ou organização. Normalmente, uma empresa terá uma única tenancy e refletirá sua estrutura organizacional dentro dessa tenancy. Uma única tenancy geralmente está associada a uma única assinatura, e uma única assinatura geralmente tem apenas uma tenancy.
- OCI Vault
O Oracle Cloud Infrastructure Vault permite criar e gerenciar centralmente as chaves de criptografia que protegem seus dados e as credenciais secretas usadas para proteger o acesso aos seus recursos na nuvem. O gerenciamento de chaves padrão são chaves gerenciadas pela Oracle. Você também pode usar chaves gerenciadas pelo cliente que usam o OCI Vault. O OCI Vault oferece um conjunto avançado de APIs REST para gerenciar vaults e chaves.
- Rede e sub-rede virtual na nuvem da OCI
VCN (rede virtual na nuvem) é uma rede personalizável definida por software que você configura em uma região do OCI. Assim como as redes tradicionais do data center, as VCNs dão a você controle sobre seu ambiente de rede. Uma VCN pode ter vários blocos de CIDR (Classless Inter-domain Routing) não sobrepostos que você pode alterar após criar a VCN. Você pode segmentar uma VCN em sub-redes, com escopo definido para uma região ou para um domínio de disponibilidade. Cada sub-rede consiste em um intervalo contíguo de endereços que não se sobrepõem a outras sub-redes da VCN. Você pode alterar o tamanho de uma sub-rede após a criação. Uma sub-rede pode ser pública ou privada.
- VNIC
Os servidores nos data centers da OCI têm placas de interface de rede físicas (NICs). Quando você cria uma instância em um desses servidores, a instância se comunica usando NICs virtuais (VNICs) de serviço de Rede associadas às NICs físicas. Um VNIC (Virtual Network Interface Card) permite a uma instância se conectar a uma VCN e determina como a instância se conecta com pontos finais dentro e fora da VCN. Cada VNIC reside em uma sub-rede de uma VCN.
Recomendações
Implemente a solução em um design de rede virtual na nuvem (VCN) específico do cliente que separa a entrada pública de serviços de processamento privado. A arquitetura de referência recomenda sub-redes privadas, grupos de segurança de rede (NSGs), gateways de serviço, pontos finais privados, menos privilégios do OCI Identity and Access Management, compartimentos, grupos dinâmicos e segredos gerenciados pelo OCI Vault quando os requisitos de segurança do cliente exigem caminhos de comunicação de serviço isolados.
-
VCN: Coloque pools de instâncias de GPU do OCI Compute, processadores de stream do OCI Container Instances, consumidores do Oracle Cloud Infrastructure Queue, serviços de regras e serviços operacionais em sub-redes privadas. Exponha apenas a entrada necessária por meio do OCI Load Balancer ou do OCI API Gateway. Use o OCI Object Storage e outros acessos ao serviço do OCI por meio de gateways de serviço ou pontos finais privados, quando aplicável.
-
Segurança: Use o Oracle Cloud Guard para monitorar e manter a segurança de seus recursos no Oracle Cloud Infrastructure. O Cloud Guard usa receitas do detector que você pode definir para examinar seus recursos em busca de pontos fracos de segurança e monitorar operadores e usuários em busca de atividades arriscadas. Quando uma configuração incorreta ou atividade insegura é detectada, o Cloud Guard recomenda ações corretivas e ajuda você a executar essas ações, com base nas receitas do respondedor que você pode definir.
Para recursos que exigem segurança máxima, a Oracle recomenda o uso de zonas de segurança. Uma zona de segurança é um compartimento associado a uma receita de políticas de segurança definidas pela Oracle que se baseiam nas melhores práticas. Por exemplo, os recursos em uma zona de segurança não podem ser acessados pela internet pública e devem ser criptografados usando chaves gerenciadas pelo cliente.
-
Grupos de segurança de rede (NSGs): Use NSGs para definir um conjunto de regras de entrada e saída que se aplicam a VNICs (placas de interface de rede virtual) específicas. Use NSGs em vez de listas de segurança porque eles separam a arquitetura de sub-rede da VCN dos requisitos de segurança do seu aplicativo.
-
OCI Identity and Access Management e segredos: Aplique políticas de OCI Identity and Access Management de menor privilégio, limites de compartimento e grupos dinâmicos. Armazene credenciais e certificados no OCI Vault. Criptografe mídia armazenada e payloads de evento estruturado e use URLs de acesso de curta duração do OCI Object Storage para reprodução, em vez de expor caminhos de mídia bruta.
Considerações
-
Desempenho: Dimensione o processamento do fluxo da CPU separadamente da inferência de GPU. O Oracle Cloud Infrastructure Queue desacopla interrupções do consumo de GPU, enquanto a profundidade da fila, o atraso do consumidor, a latência de inferência, o throughput e a utilização de GPU juntos fornecem sinais de dimensionamento mais estáveis do que uma única métrica. Uma meta inicial prática é aproximadamente 70% de utilização média de GPU para manter a margem de manobra para variabilidade.
-
Segurança: Use sub-redes privadas, grupos de segurança de rede (NSGs), gateways de serviço ou pontos finais privados, OCI Identity and Access Management de menos privilégios, OCI Vault, criptografia, certificados de dispositivo, TLS mútuo (mTLS) e controles de acesso com reconhecimento de tenant. Trate as classificações contextuais como sinais operacionais em vez de asserções de identidade. Preserve a revisão humana para workflows confidenciais e audite a versão do modelo, a versão da regra, a pontuação de confiança, o timestamp e o resultado do operador.
-
Disponibilidade: Mantenha processadores de fluxo e trabalhadores de modelo sem monitoramento de estado sempre que possível, mantendo referências de quadro, histórico temporal e dados de repetição em serviços gerenciados pelo OCI. Monitore as pulsações da câmera, profundidade da fila, atraso do consumidor, capacidade de GPU, uploads do OCI Object Storage e entrega de notificações. Crie runbooks para eventos de câmera off-line, backlog de fila, indisponibilidade de GPU, alertas duplicados, falhas de armazenamento e falhas de notificação. Inclua IDs de evento idempotentes, novas tentativas e tratamento de letra morta.
-
Custo: Prefira uploads acionados por evento em vez de uploads contínuos de nuvem de alta resolução. As câmeras inteligentes podem reter imagens contínuas localmente e fazer upload de metadados de eventos, miniaturas ou clipes curtos; o processamento do OCI pode amostrar quadros e reter clipes de alta resolução apenas em torno de eventos confirmados. Reduza a largura de banda e o armazenamento com amostragem de quadros, compactação H.265, frames por segundo configuráveis (FPS), limites de movimento ou pessoa, filtros de zona, clipes curtos e políticas de ciclo de vida do OCI Object Storage. As camadas de retenção ilustrativas são de 7 dias para clipes padrão, 30 dias para eventos de segurança de alta prioridade e 90 dias para fluxos de trabalho regulamentados ou de investigação.
Implantar a Arquitetura
Comece com um conjunto pequeno e representativo de câmeras e modelo de ajuste, amostragem, fila, política e limites de alerta em relação às características de carga de trabalho medidas.
Para implantar a arquitetura:
- Estabelecer fundamentos: Crie VCNs e sub-redes, compartimentos, NSGs, políticas e grupos dinâmicos do OCI Identity and Access Management, segredos do OCI Vault, buckets do OCI Object Storage, OCI Logging, OCI Monitoring e políticas de ciclo de vida.
- Configurar ingestão: Implante o OCI Load Balancer ou o OCI API Gateway e a ponte de câmera segura ou o serviço de produtor. Registre fluxos de câmera, fontes de mídia carregadas ou produtores móveis ou de borda.
- Implantar processamento de fluxo: Implante processadores de fluxo em contêiner para encerrar sessões RTSP, decodificar mídia, quadros de amostra, buffer localmente conforme necessário e publique itens de trabalho de inferência no Oracle Cloud Infrastructure Queue.
- Implantar inferência de GPU: Implante workers de GPU sem monitoramento de estado em pools de instâncias do serviço Compute. Configure modelos de detecção e classificação, batching, limites de confiança, metadados do modelo e consumidores de fila.
- Configurar decisões e integrações: Externalize regras em JSON, YAML ou um serviço de política. Aplique políticas de função, zona, tempo, confiança, histórico de eventos e tenant antes de enviar eventos validados para OCI Notifications, webhooks, APIs, OCI Connector Hub ou plataformas de gerenciamento de serviços.
- Operar e ajustar: Crie alarmes para profundidade da fila, latência de inferência, utilização de GPU, integridade da câmera, falhas de upload e status de entrega. Use esses sinais para dimensionar as camadas de CPU e GPU de forma independente; controle de falhas de teste, repetição, retenção e supressão de alertas.
Explorar Mais
- Análise de câmera de IA acelerada por GPU no OCI (Blog)
- Visão Geral do Oracle Cloud Infrastructure Queue
- Visão Geral do OCI Streaming
- Formas do OCI Compute
- Dimensionamento automático do OCI Compute para pools de instâncias
- Oracle Cloud Infrastructure Vision (Documentação do produto)
- Análise de Vídeo do Stream do OCI Vision
- Visão Geral do OCI Connector Hub
- Documentação da Oracle Cloud Infrastructure
- Framework de melhores práticas para o Oracle Cloud Infrastructure
- Oracle Cloud - Estimador de Custos