配置访问控制列表
访问控制列表可确保未经授权的外部实体无法访问 Oracle Fusion Data Intelligence 资源。作为服务管理员,您可以为与 Oracle Fusion Data Intelligence 实例关联的 Oracle Analytics Cloud (OAC) 和 Oracle Autonomous AI Lakehouse 实例配置访问控制列表 (ACL),直接从 Oracle Fusion Data Intelligence 中定义、强制实施和管理网络访问策略,而不是分别进行配置。
注意:
您只能为公共 Oracle Fusion Data Intelligence 实例配置访问控制列表。要管理直接从 Internet 访问 Oracle Fusion Data Intelligence 资源的请求,请将访问控制列表配置为仅允许可信 IP 地址、虚拟云网络或 CIDR 块。与 Oracle Fusion Data Intelligence 实例关联的 Oracle Analytics Cloud 和 Oracle Autonomous AI Lakehouse 实例遵循您为 Oracle Fusion Data Intelligence 定义的访问控制列表。
您还可以为关联的 Oracle Analytics Cloud 和 Oracle Autonomous AI Lakehouse 定义不同的访问控制规则。为 Oracle Fusion Data Intelligence 实例配置访问控制列表时,最多可以添加 19 行访问控制规则。默认情况下,系统有一个访问控制规则。
作为 Oracle Fusion Data Intelligence 的现有用户,如果您已分别为 Oracle Analytics Cloud 和 Oracle Autonomous AI Lakehouse 配置访问控制列表,则可以继续使用它们。但是,如果您从 Oracle Fusion Data Intelligence 实例详细信息页启用和配置新的访问控制,系统将显示一条消息,提醒您现有访问控制将使用新的访问控制进行更新。
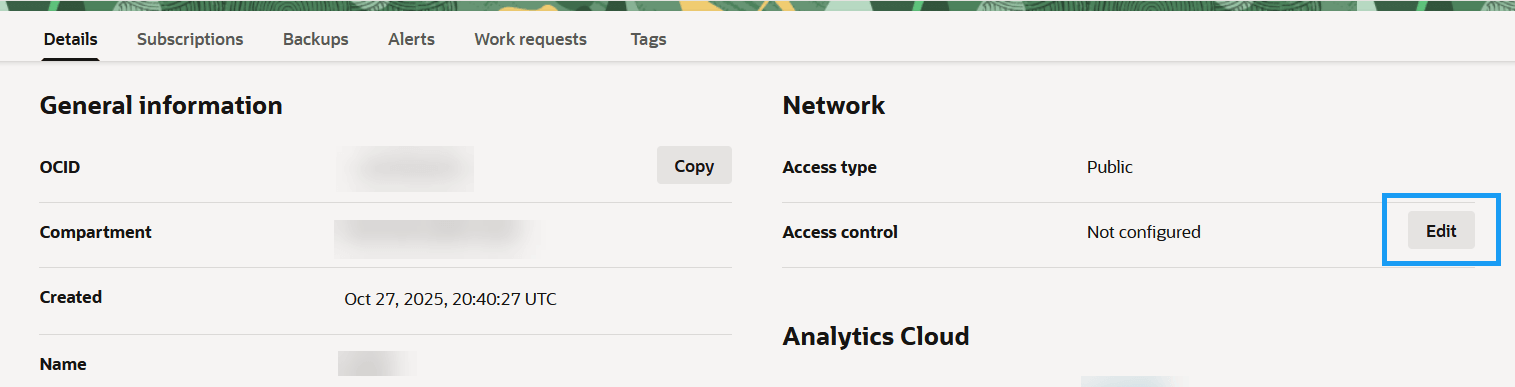
- 在实例详细信息页上的网络下,对于访问控制,单击编辑以配置访问控制。
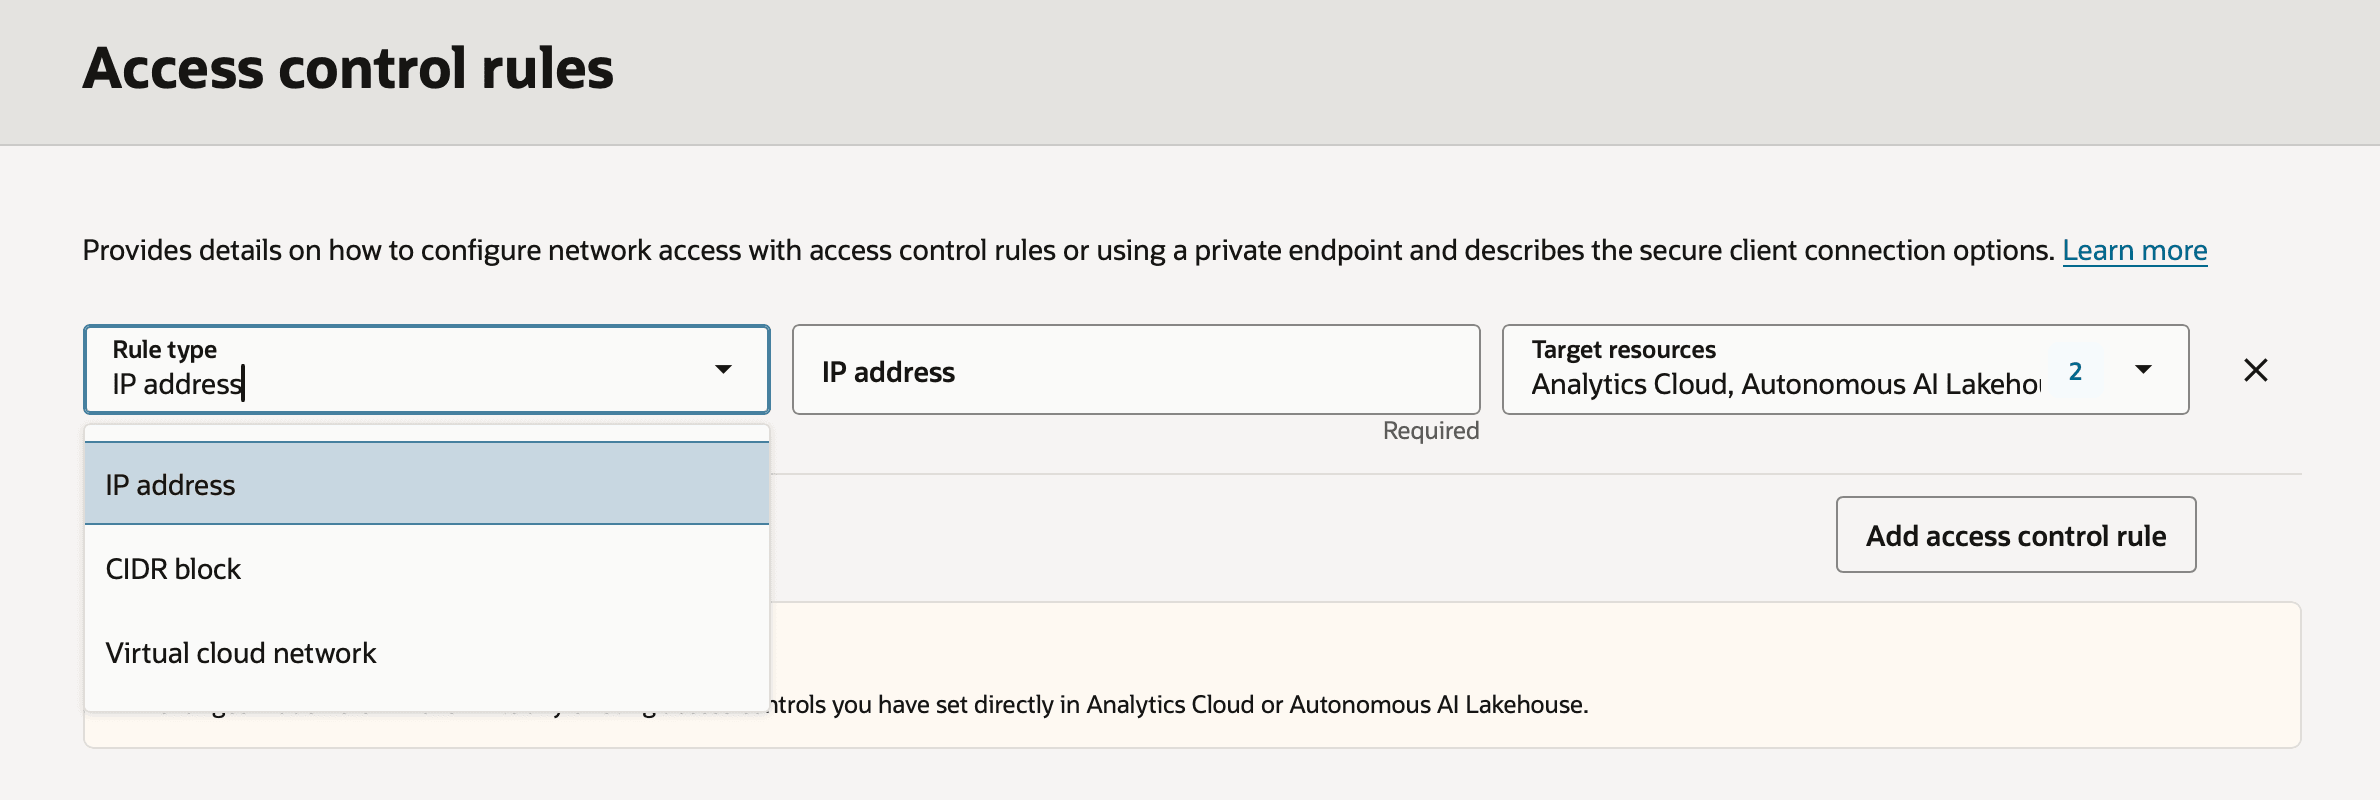
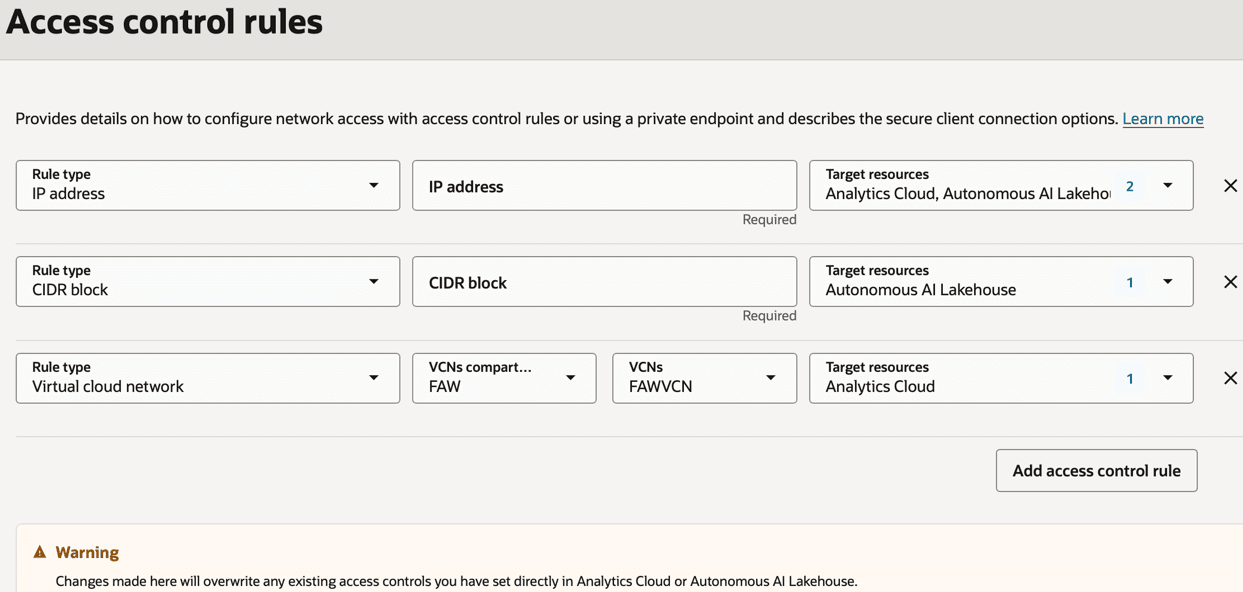
- 在访问控制规则中,单击添加访问控制规则,指定每个规则类型的规则类型和适用的目标资源。从以下选项中选择并配置规则类型:
- IP 地址
- CIDR 块
- 虚拟云网络
注意:
选择虚拟云网络作为规则类型时, Fusion Data Intelligence 不可用作目标资源。 - 要添加其他规则,请再次单击添加访问控制规则。为目标资源配置访问控制规则。