将用户添加到部署
每个部署都有自己的一组具有特定角色的用户。服务管理器管理员用户是从 OGGCA 服务管理器管理员屏幕创建的。此用户可以连接到服务管理器。此用户不能访问其他微服务。
但是,使用 OGGCA 中的 "User Deployment Administrator"(用户部署管理员)屏幕为微服务配置管理员帐户时,也可以选择使用服务管理器管理员凭证来访问微服务。
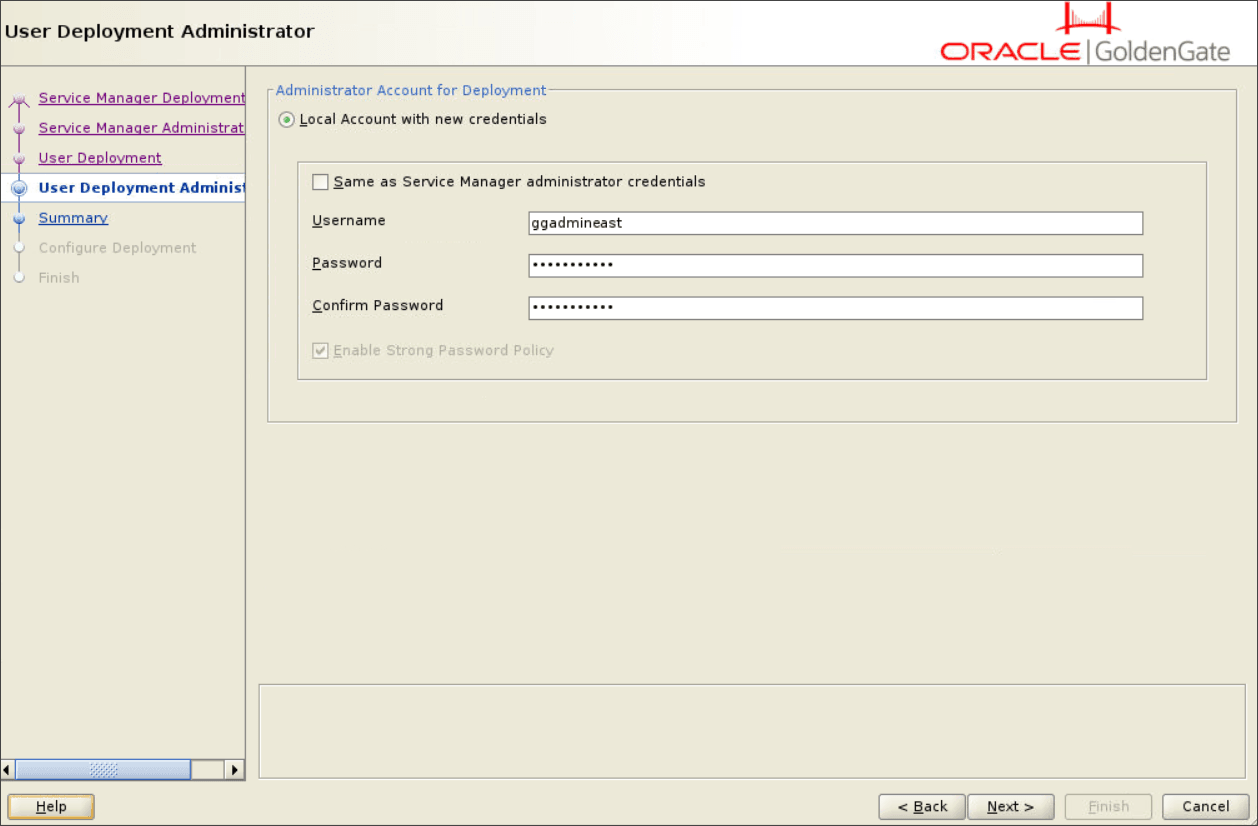
如图中所示,如果启用“与 Service Manager 管理员身份证明相同”,则将禁用其他字段,因为使用相同的用户身份证明访问 Service Manager 和部署微服务。
从 Service Manager 创建的其他用户只能访问 Service Manager。从管理服务 Web 界面创建的用户可以访问所有微服务,但无法访问服务管理器。
这些用户不能用于同一主机服务器上的其他部署。
要从 Service Manager 或 Administration Service 创建用户,请执行以下操作:
-
登录到服务管理器或管理服务。
-
从左侧导航窗格中,选择 User Administration(用户管理)。
-
单击 Users(用户) (+) 添加用户。
-
请输入唯一的用户名。
-
从角色列表框中选择一个角色。选项包括 User 、 Operator 、 Administrator 和 Security 。
表 1 Oracle GoldenGate 用户
角色 ID 权限层 用户 允许仅提供信息的服务请求,这些请求不会更改或影响 MA 的操作。查询/只读信息的示例包括性能度量信息、资源状态和监视信息。 运算符 允许用户仅执行操作操作,例如创建、启动和停止资源。操作员无法更改 MA 服务器的操作参数或配置文件。 管理员 授予用户的完全访问权限,包括能够更改服务器的常规、非安全相关操作参数和配置文件。 安全性 授权管理与安全相关的对象并调用与安全相关的服务请求。此角色具有完全权限。 -
从类型列表框中选择用户类型作为密码或证书。
如果选择用户类型作为 Password ,则将基于用户名和密码进行验证。
如果选择用户类型作为证书,则用户将通过提供客户机证书来验证自身。选择 Certificate(证书)选项后,您需要输入公用名称(在将显示的证书中,此类 CN=“certuser”)。
注:证书由用户提供,不由 Oracle GoldenGate 服务保存。显示进行验证时,Oracle GoldenGate 服务首先验证提供的证书是否可信,然后检查证书中的公用名称是否已注册为有效用户。如果是,它将分配相应的用户角色。
-
输入用于描述用户的信息。
-
单击提交。该用户已注册。