DRG 上的 NAT - 第 1 部分 - 两个本地 VCN 之间的 CIDR 重叠
简介
使用相同 IP 范围的两个网络无法通过纯路由相互通信。接收 10.0.1.25 的包的路由器无法判断该地址是位于其左侧的网络中,还是位于其右侧的网络中。在 Oracle Cloud Infrastructure (OCI) 中,这种情况发生的频率比您想象的要高:两个团队都为他们的虚拟云网络 (VCN) 选择了 10.0.0.0/16,收购了公司,或者将应用程序与其地址一起克隆。
到目前为止,通常的答案是重新处理其中一个网络,或在它们之间放置防火墙或 NAT 设备。NAT on DRG 消除了两者的需求。动态路由网关 (Dynamic Routing Gateway,DRG) 现在可以转换 IPv4 地址本身,因为流量通过其一个附件。翻译为:
- 无国籍和 1:1。
/24将转换为另一个/24,并保留地址的主机部分,因此10.0.1.81始终变为192.168.10.81。 - 在 DRG NAT 策略中配置。 策略是 NAT 规则的容器。规则可以转换源地址和/或目标地址。
- 绑定到附件。 在将策略与 DRG 附加关联之前,策略不执行任何操作。仅当包跨具有具有匹配规则的策略的附件时,才转换包。
有一个概念可以决定您的配置是否工作,因此值得提前说明:
[!] 注意 ] NAT 规则描述通过保存策略的附加输入 DRG 的流量。始终从该连接背后的网络的角度编写规则。
在第一部分中,我们使用最简单的拓扑:同一区域中的两个 VCN 连接到同一 DRG,两个 VCN 都带有子网 10.0.1.0/24。每个 VCN 都有自己的 NAT 策略,在唯一的“阴影”CIDR 下将其呈现给另一方:
| VCN | 实际子网 CIDR | 其他 VCN 看到的影子 CIDR |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
因此,VCN A 中的实例会到达 192.168.20.x 上 VCN B 中的实例,而 VCN B 中的实例会到达 192.168.10.x 上的 VCN A。任何一方都不会看到对方的真实 10.0.1.x 地址。
其他用例
本教程是五个系列的一部分。每个部分都使用相同的构建块解决不同的重叠场景。
- 第 1 部分(本教程):DRG 上的 NAT - 第 1 部分 - 两个本地 VCN 之间的 CIDR 重叠
- 第 2 部分:DRG 上的 NAT - 第 2 部分 - 多个远程 VCN 之间的 CIDR 重叠
- 第 3 部分:DRG 上的 NAT —第 3 部分— OCI 与内部部署之间的 CIDR 重叠
- 第 4 部分:DRG 上的 NAT —第 4 部分—共享服务 VCN
- 第 5 部分:DRG 上的 NAT —第 5 部分— OCI 与内部部署与 BGP 之间的 CIDR 重叠
图表
在 DRG 上使用无状态 1:1 NAT 解析的重叠子网 CIDR
(两个具有相同 CIDR 的 VCN 在通信遍历 DRG 时,通过将一端转换为唯一的专用 CIDR 来进行专用通信。)
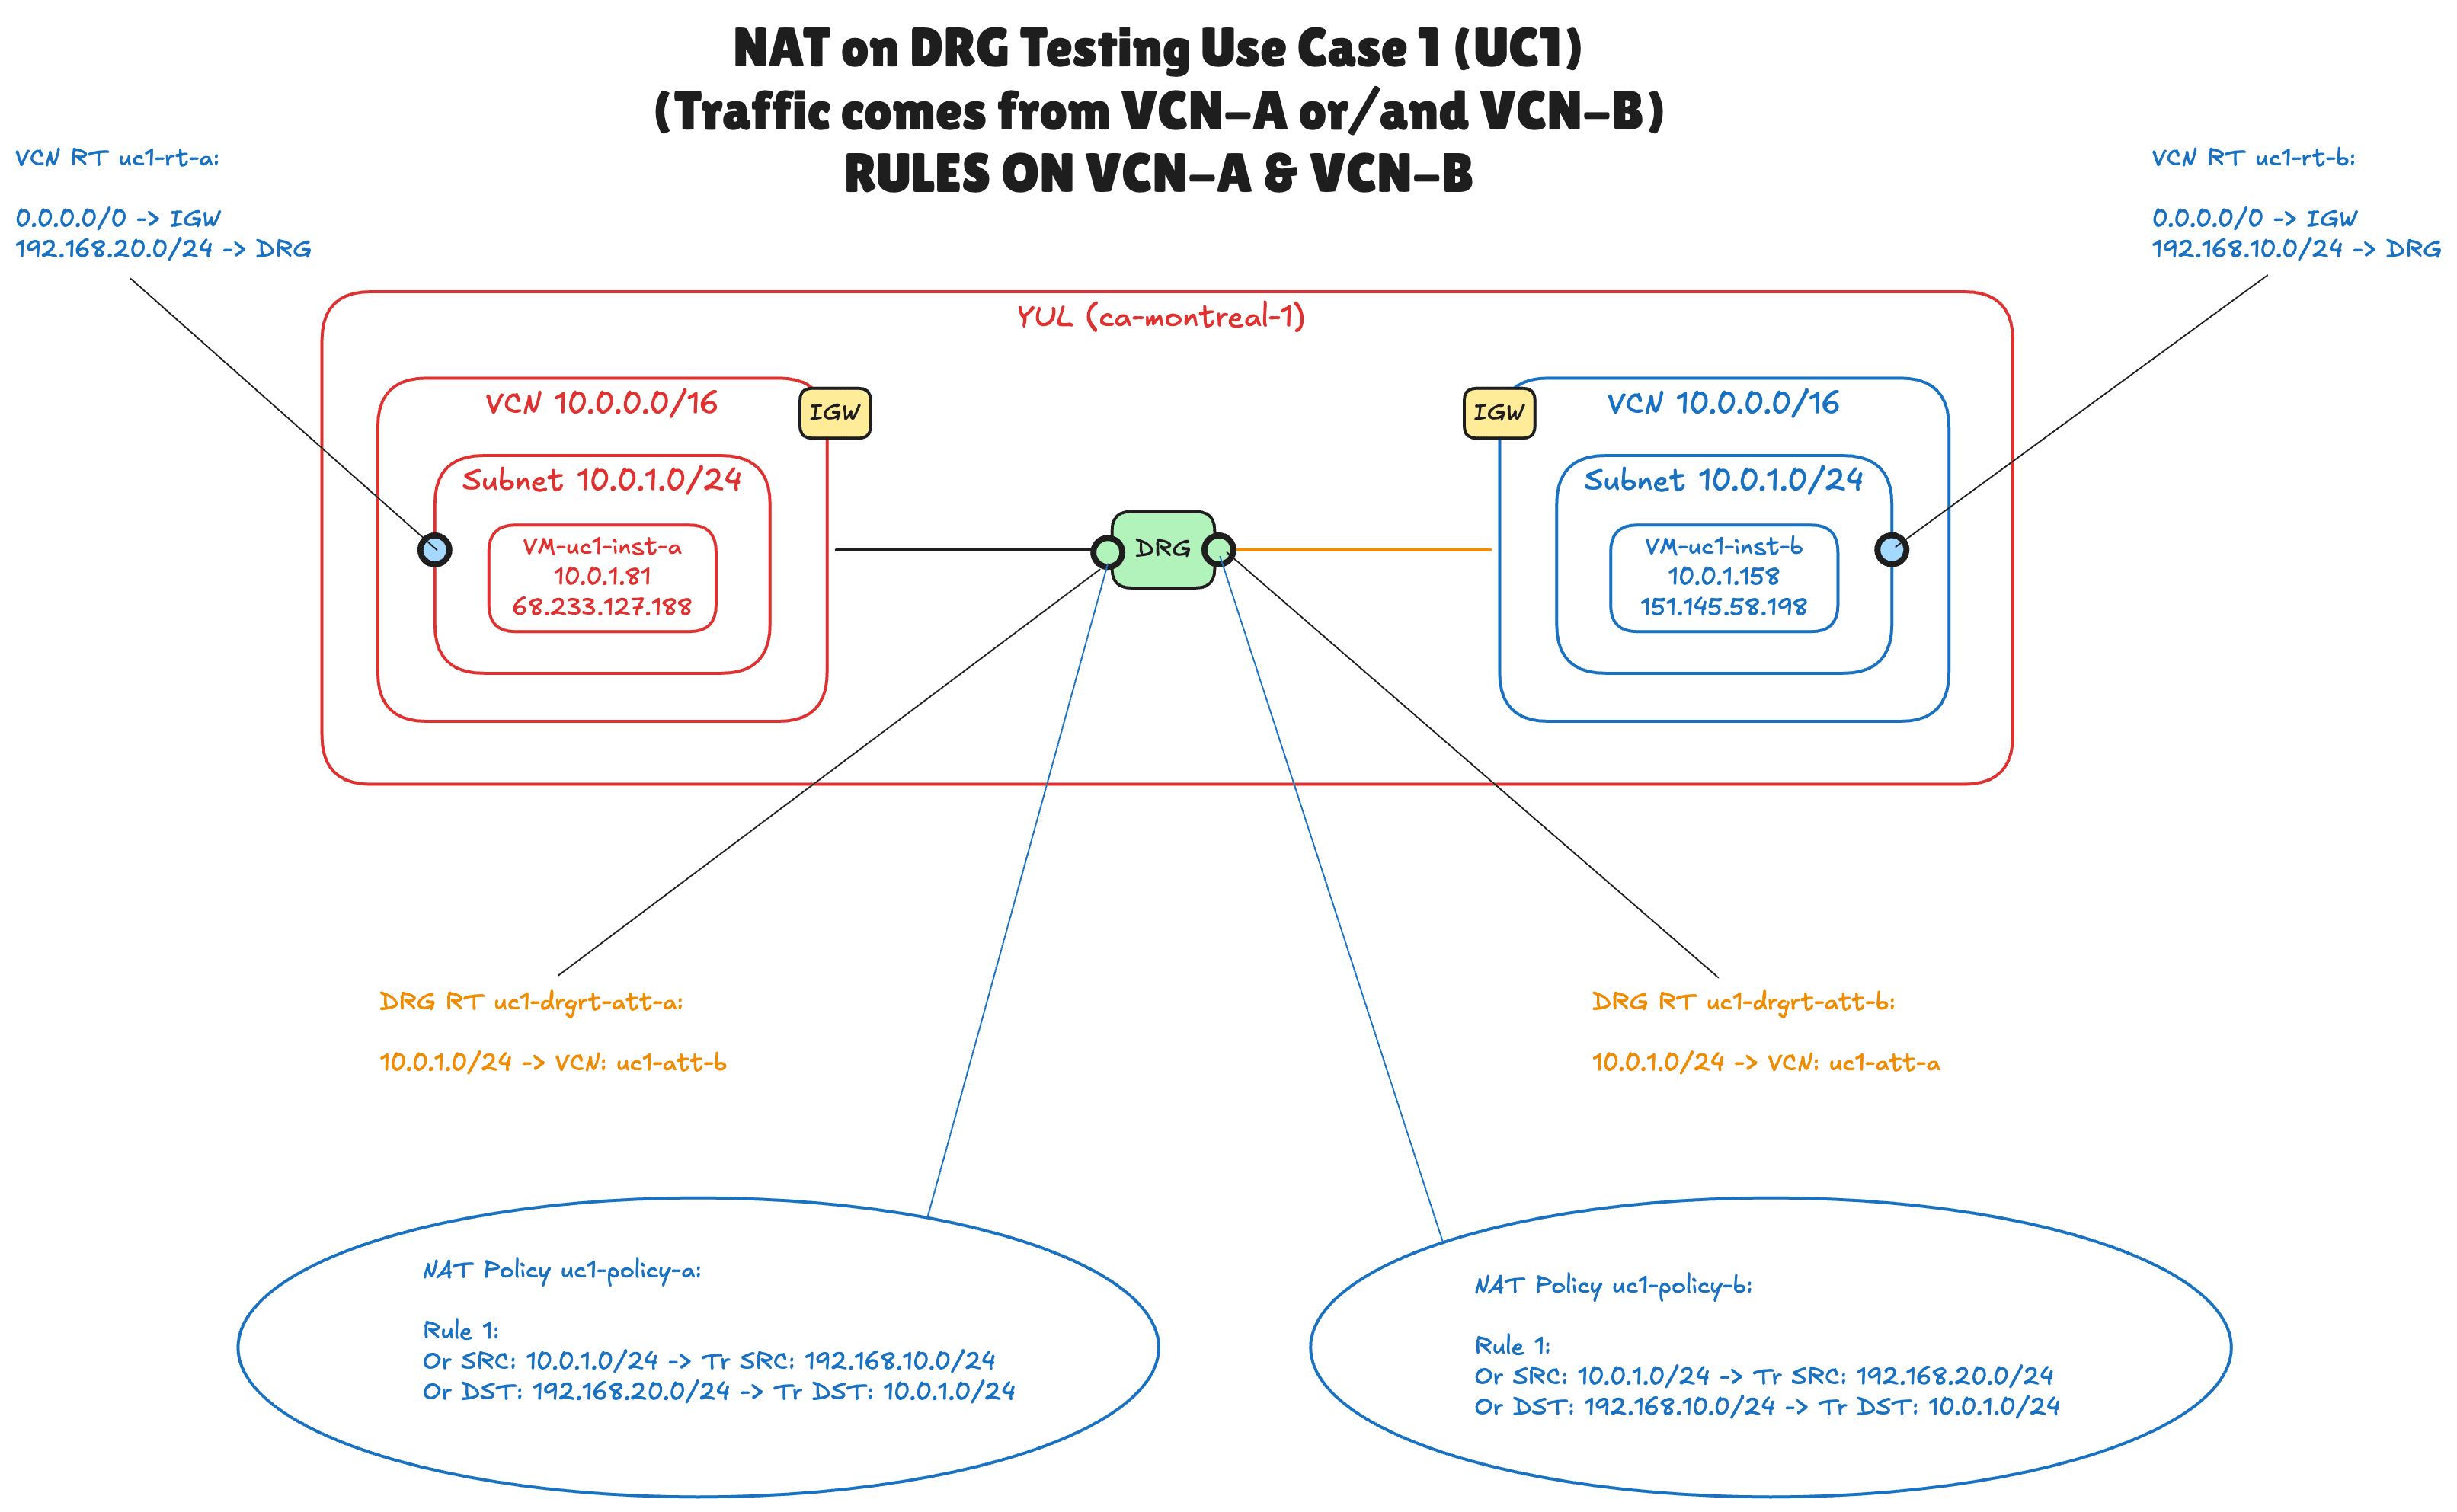
该图显示了您在本教程中配置的每个对象:
- 加拿大东南部(蒙特利尔)区域的两个 VCN ,两个 VCN 都为
10.0.0.0/16(子网为10.0.1.0/24),每个 VCN 都有一个测试实例。 - 一个 DRG ,每个 VCN 具有一个 VCN 附加(
uc1-att-a和uc1-att-b)。 - 两个 VCN 路由表(蓝色文本)。每一个都将另一个 VCN 的影子 CIDR 发送到 DRG。
- 两个 DRG 路由表(橙色文本),每个附加一个。每个附件将
10.0.1.0/24发送到其他附件。 - 两个 DRG NAT 策略(省略号),每个附加一个策略,每个策略具有一个同时转换源和目标的规则。
先决条件
- OCI 租户和区间,您可以在其中管理网络资源(VCN、DRG、DRG 附加、DRG 路由表和 DRG NAT 策略)和计算实例。
- 已存在具有重叠 CIDR 的两个 VCN。本教程不创建它们。在实验中,实验为
uc1-vcn-a和uc1-vcn-b(均为10.0.0.0/16),每个子网都有一个公共子网10.0.1.0/24、互联网网关以及分配给子网并向互联网网关发送0.0.0.0/0的路由表(uc1-rt-a和uc1-rt-b)。步骤 01 到 03 遍历此起点。 - 支持 NAT 的 DRG。DRG 上的 NAT 在传统 (V1) DRG 上不可用,在启用了中介、高吞吐量模式或路由统一的 DRG 上不可用。新创建的 DRG 可以正常工作。
- 要测试的两个计算实例(每个 VCN 中一个)。在本教程中,它们称为
uc1-inst-a(10.0.1.81) 和uc1-inst-b(10.0.1.158)。每个 IP 地址都有一个公共 IP 地址,因此您可以使用 SSH 访问该地址。 - 实例的 SSH 密钥对以及您从其连接的公共 IP 地址(以便在安全列表中允许使用)。
- 具备 VCN 路由表和 DRG 路由表的基本知识。
[!] 注意 ] 本教程中的名称、CIDR 和 IP 地址来自屏幕截图中的实验室。您可以自己使用,只要影子 CIDR 与网络中的任何其他内容不重叠,并且其前缀长度与它们替换的 CIDR 相同。
步骤
- 步骤 01:查看具有重叠 CIDR 的两个 VCN
- 步骤 02:查看子网
- 步骤 03:查看 Internet 网关
- 步骤 04:配置安全列表
- 步骤 05:创建 DRG 并附加两个 VCN
- 步骤 06:为每个附加创建 DRG 路由表
- 步骤 07:配置 VCN 路由表
- 步骤 08:创建 DRG NAT 策略和规则
- 步骤 09:将 NAT 策略与 VCN 附加关联
- 步骤 10:测试连接
步骤 01:查看具有重叠 CIDR 的两个 VCN
我们从问题本身开始:使用完全相同的地址空间创建的两个 VCN。OCI 中的任何功能都不会阻止您执行此操作,只要 VCN 保持隔离,就不会造成任何伤害。只有在你想要连接它们的时候,它才成为一个问题。
- 打开导航菜单,依次单击网络和虚拟云网络。
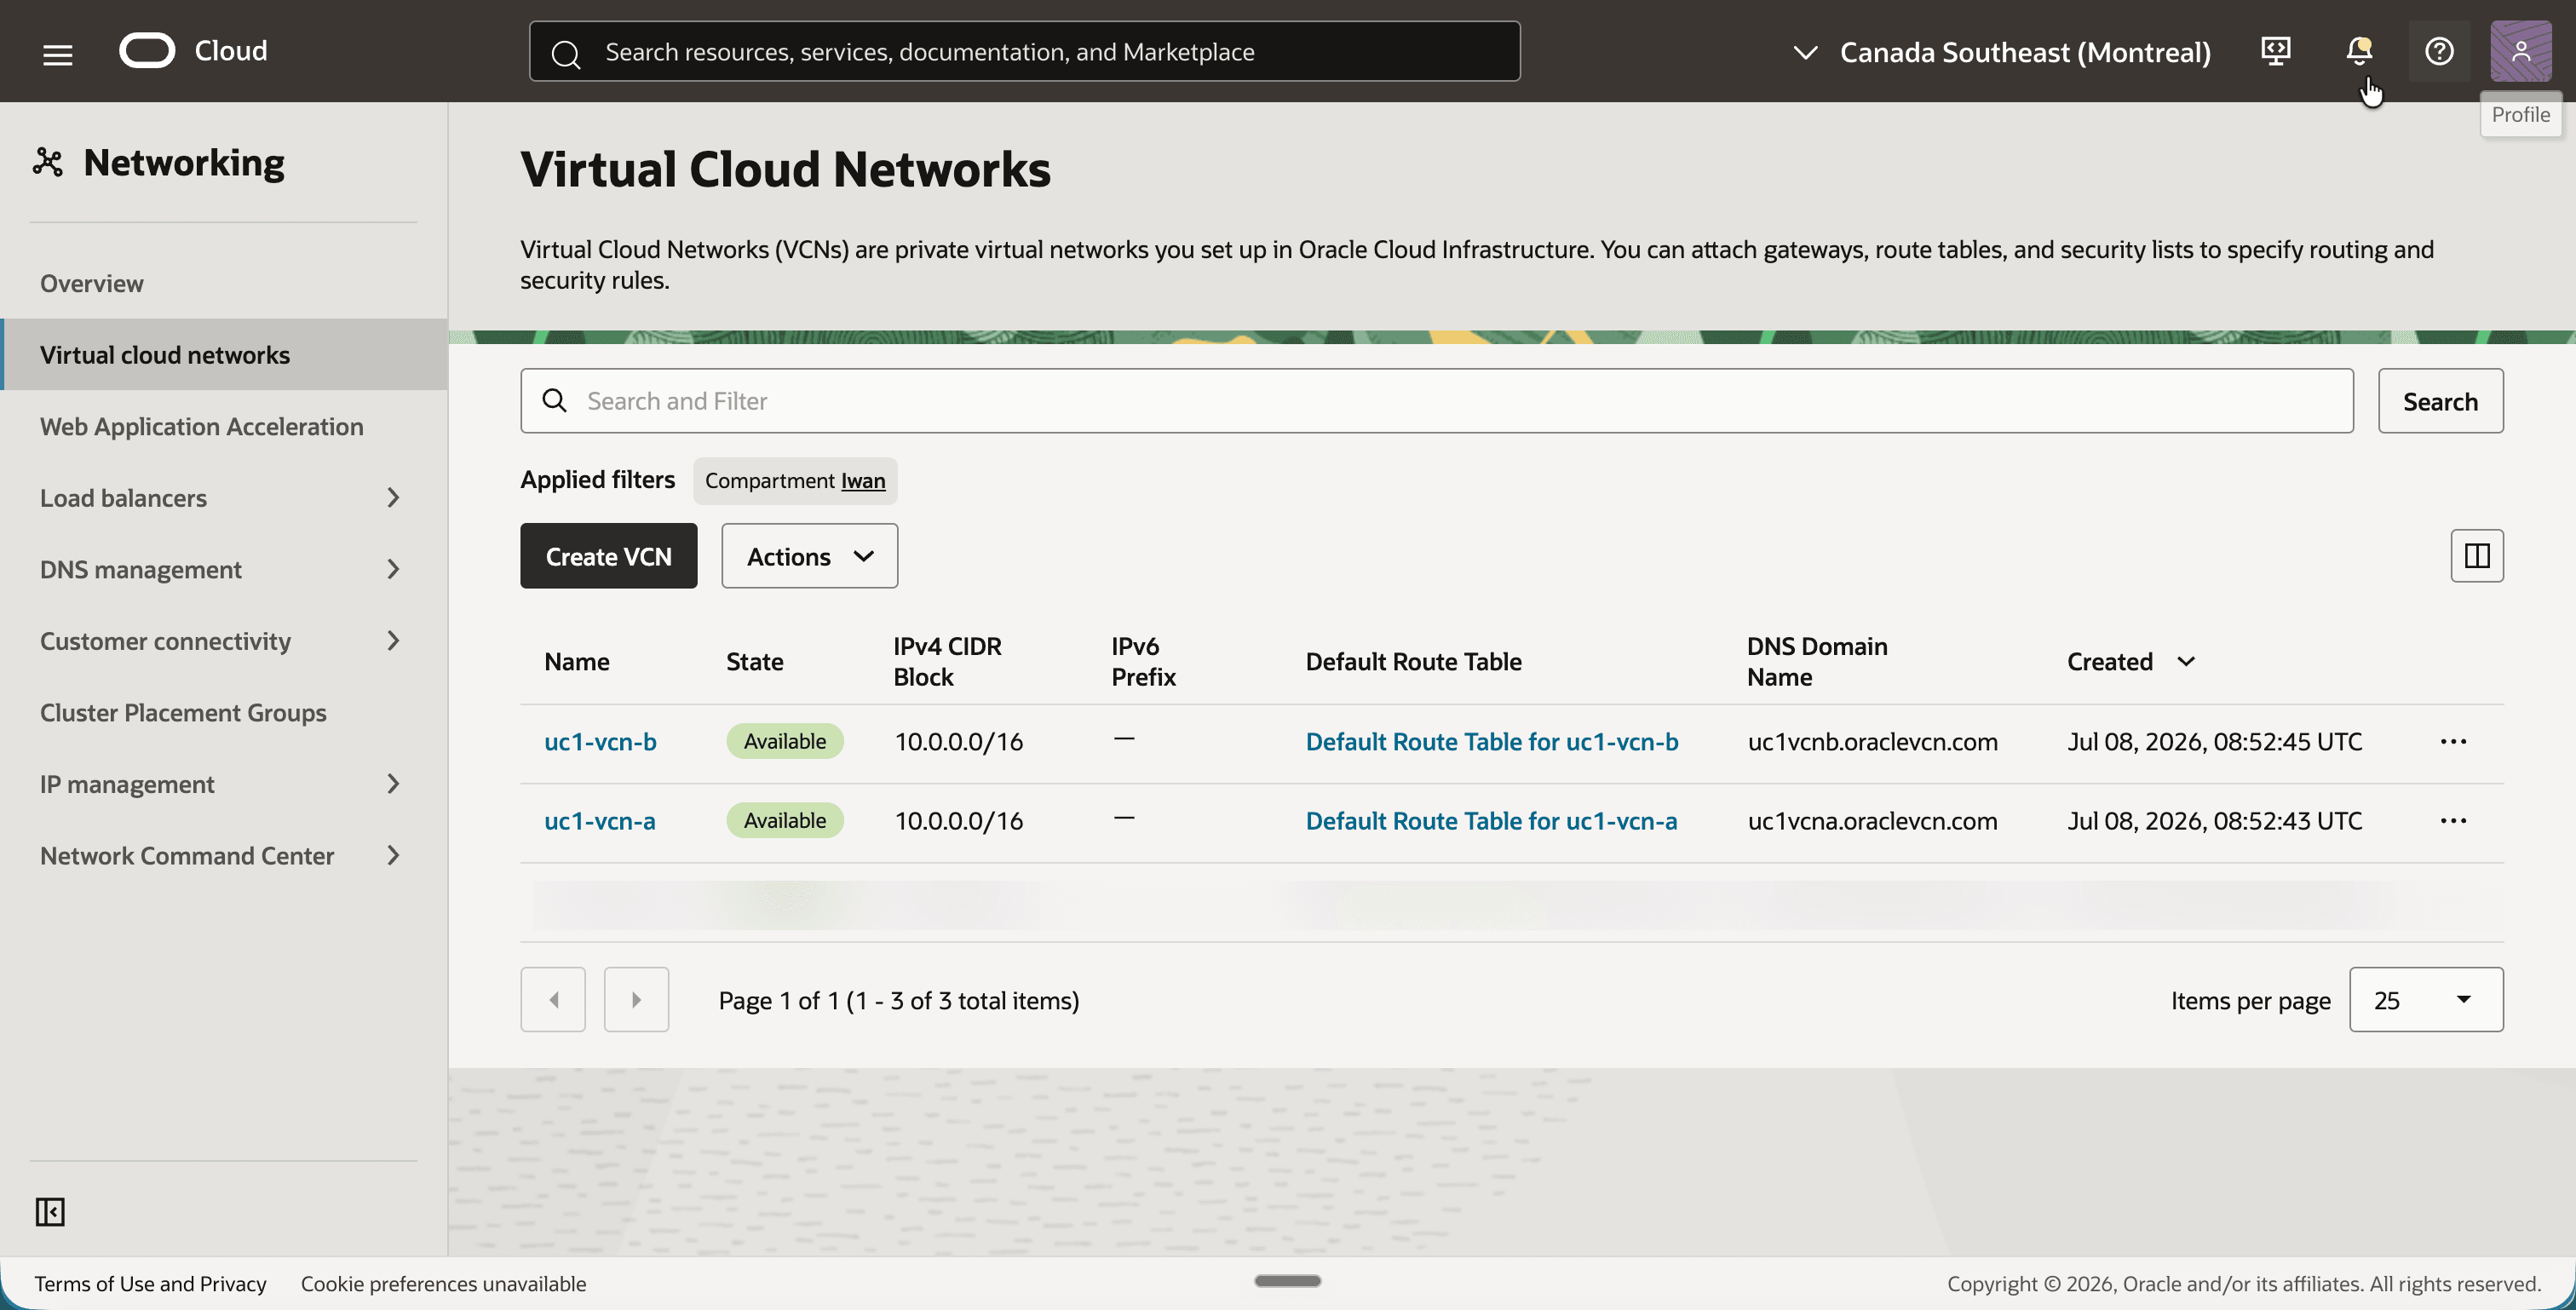
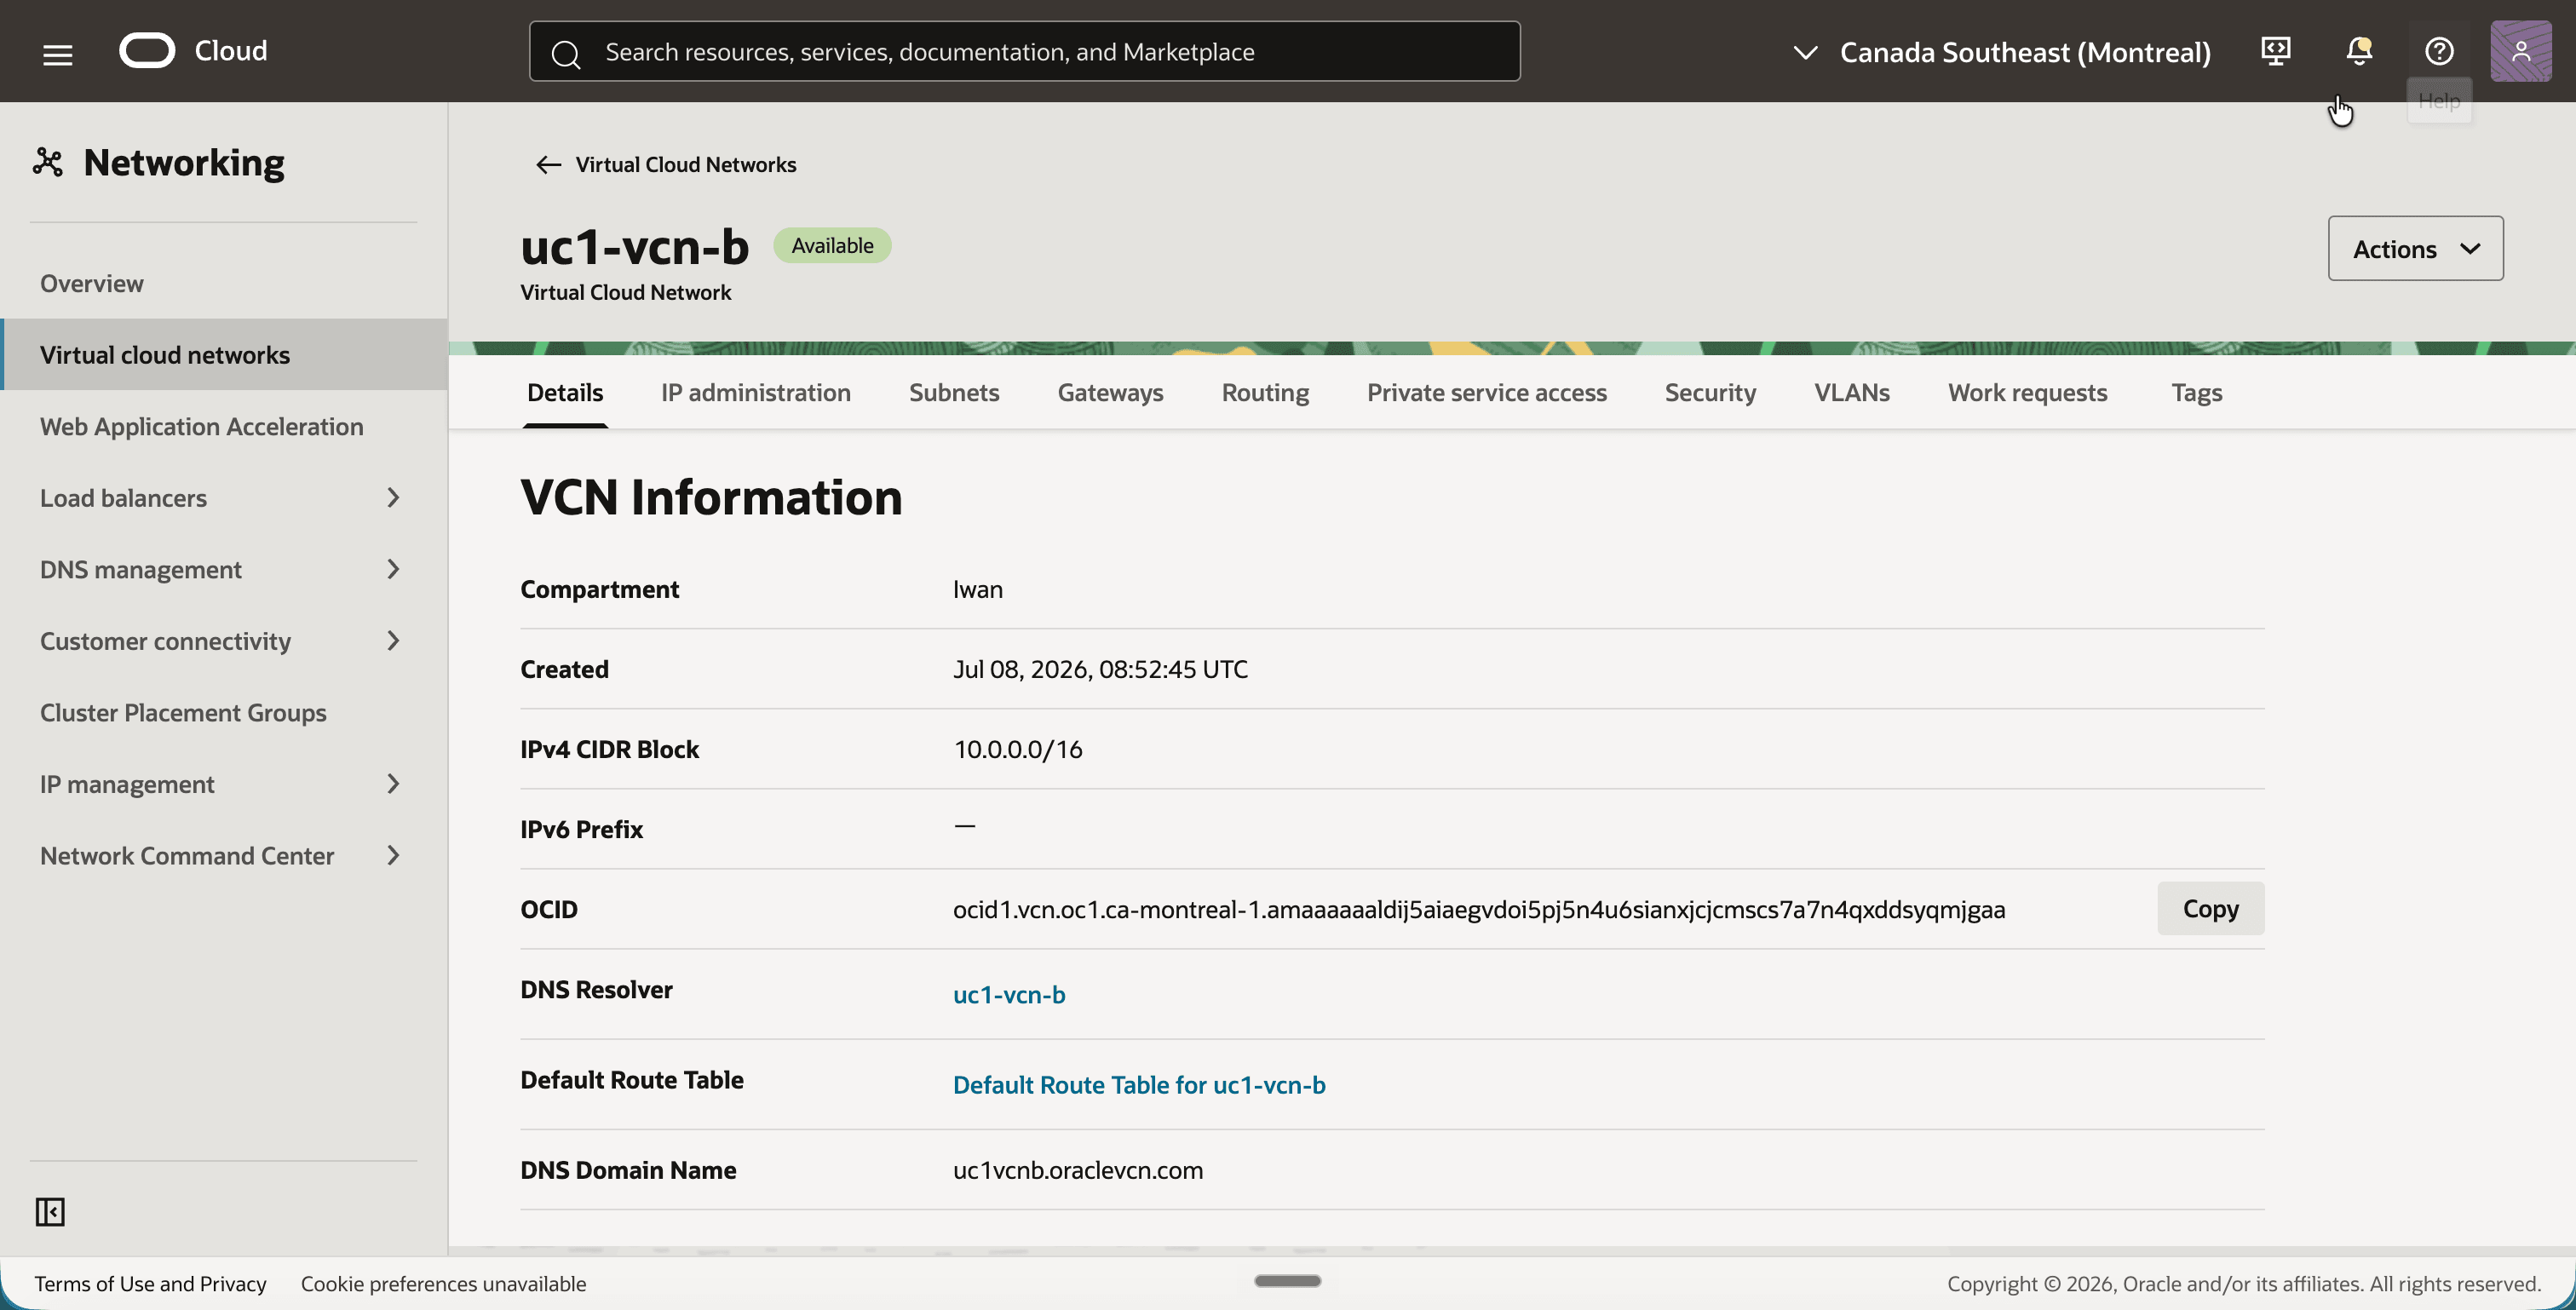
- 请注意,有两个 VCN:
uc1-vcn-a和uc1-vcn-b,这两个 VCN 都具有 IPv4 CIDR 块10.0.0.0/16。
- 单击
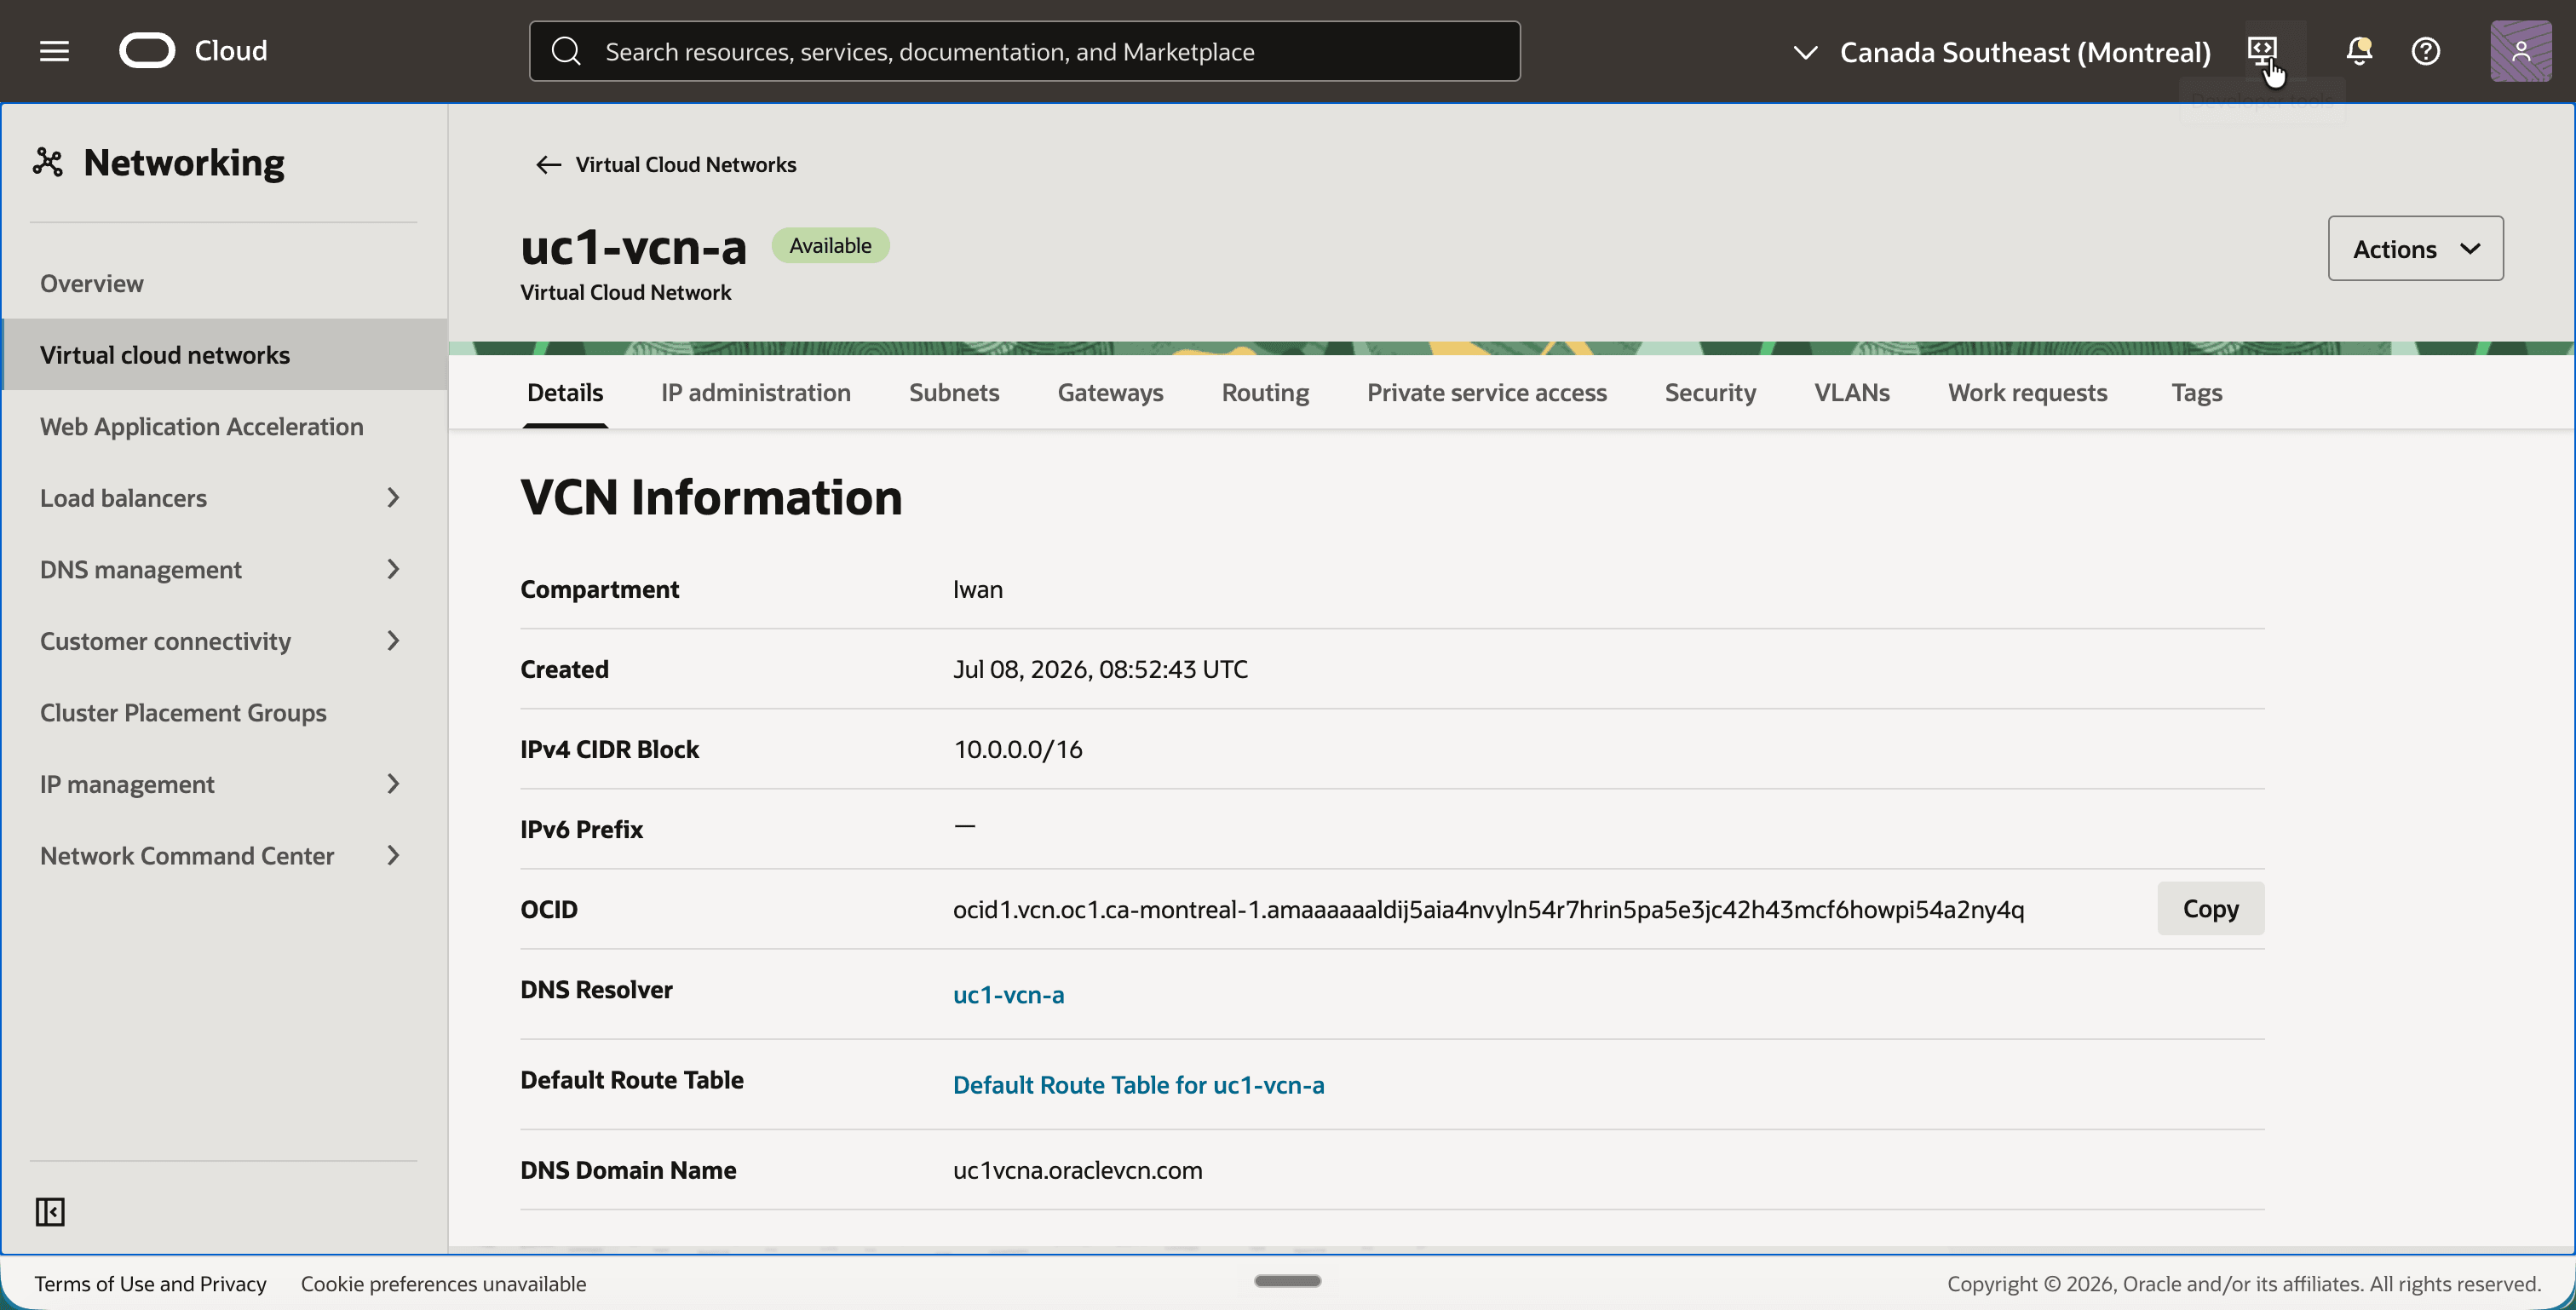
uc1-vcn-a。 - 请注意 Details 选项卡上的 IPv4 CIDR 块
10.0.0.0/16。
- 返回并单击
uc1-vcn-b。 - 请注意,此 VCN 具有相同的 IPv4 CIDR 块
10.0.0.0/16。
步骤 02:复查子网
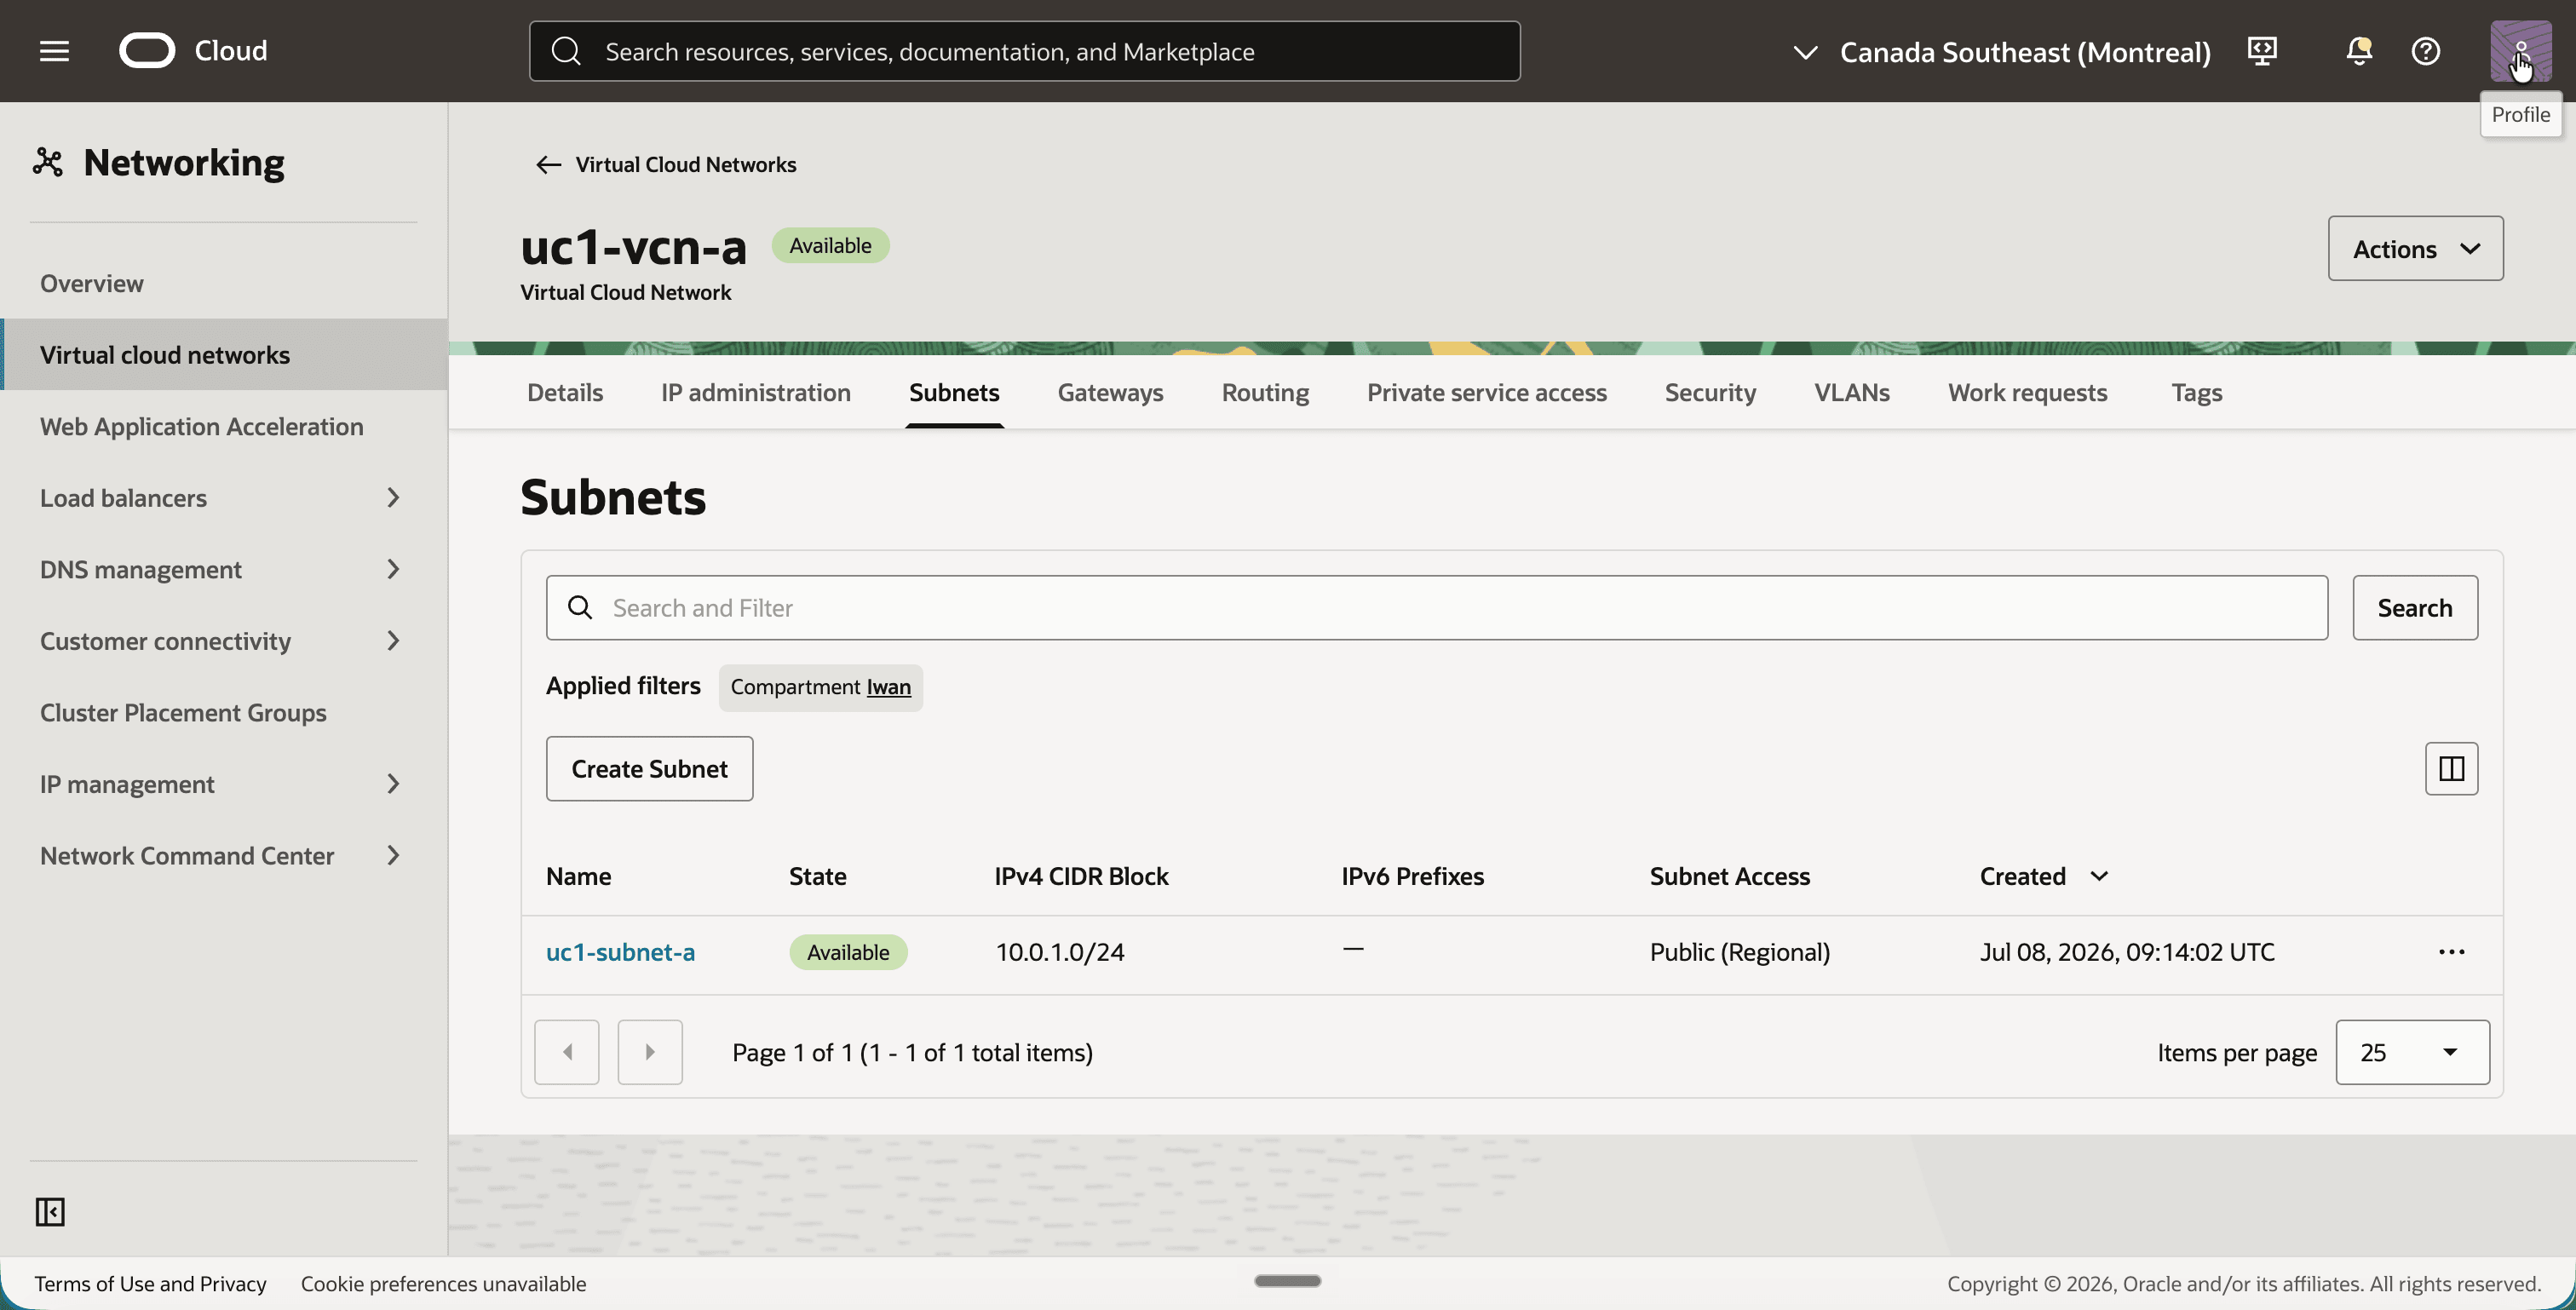
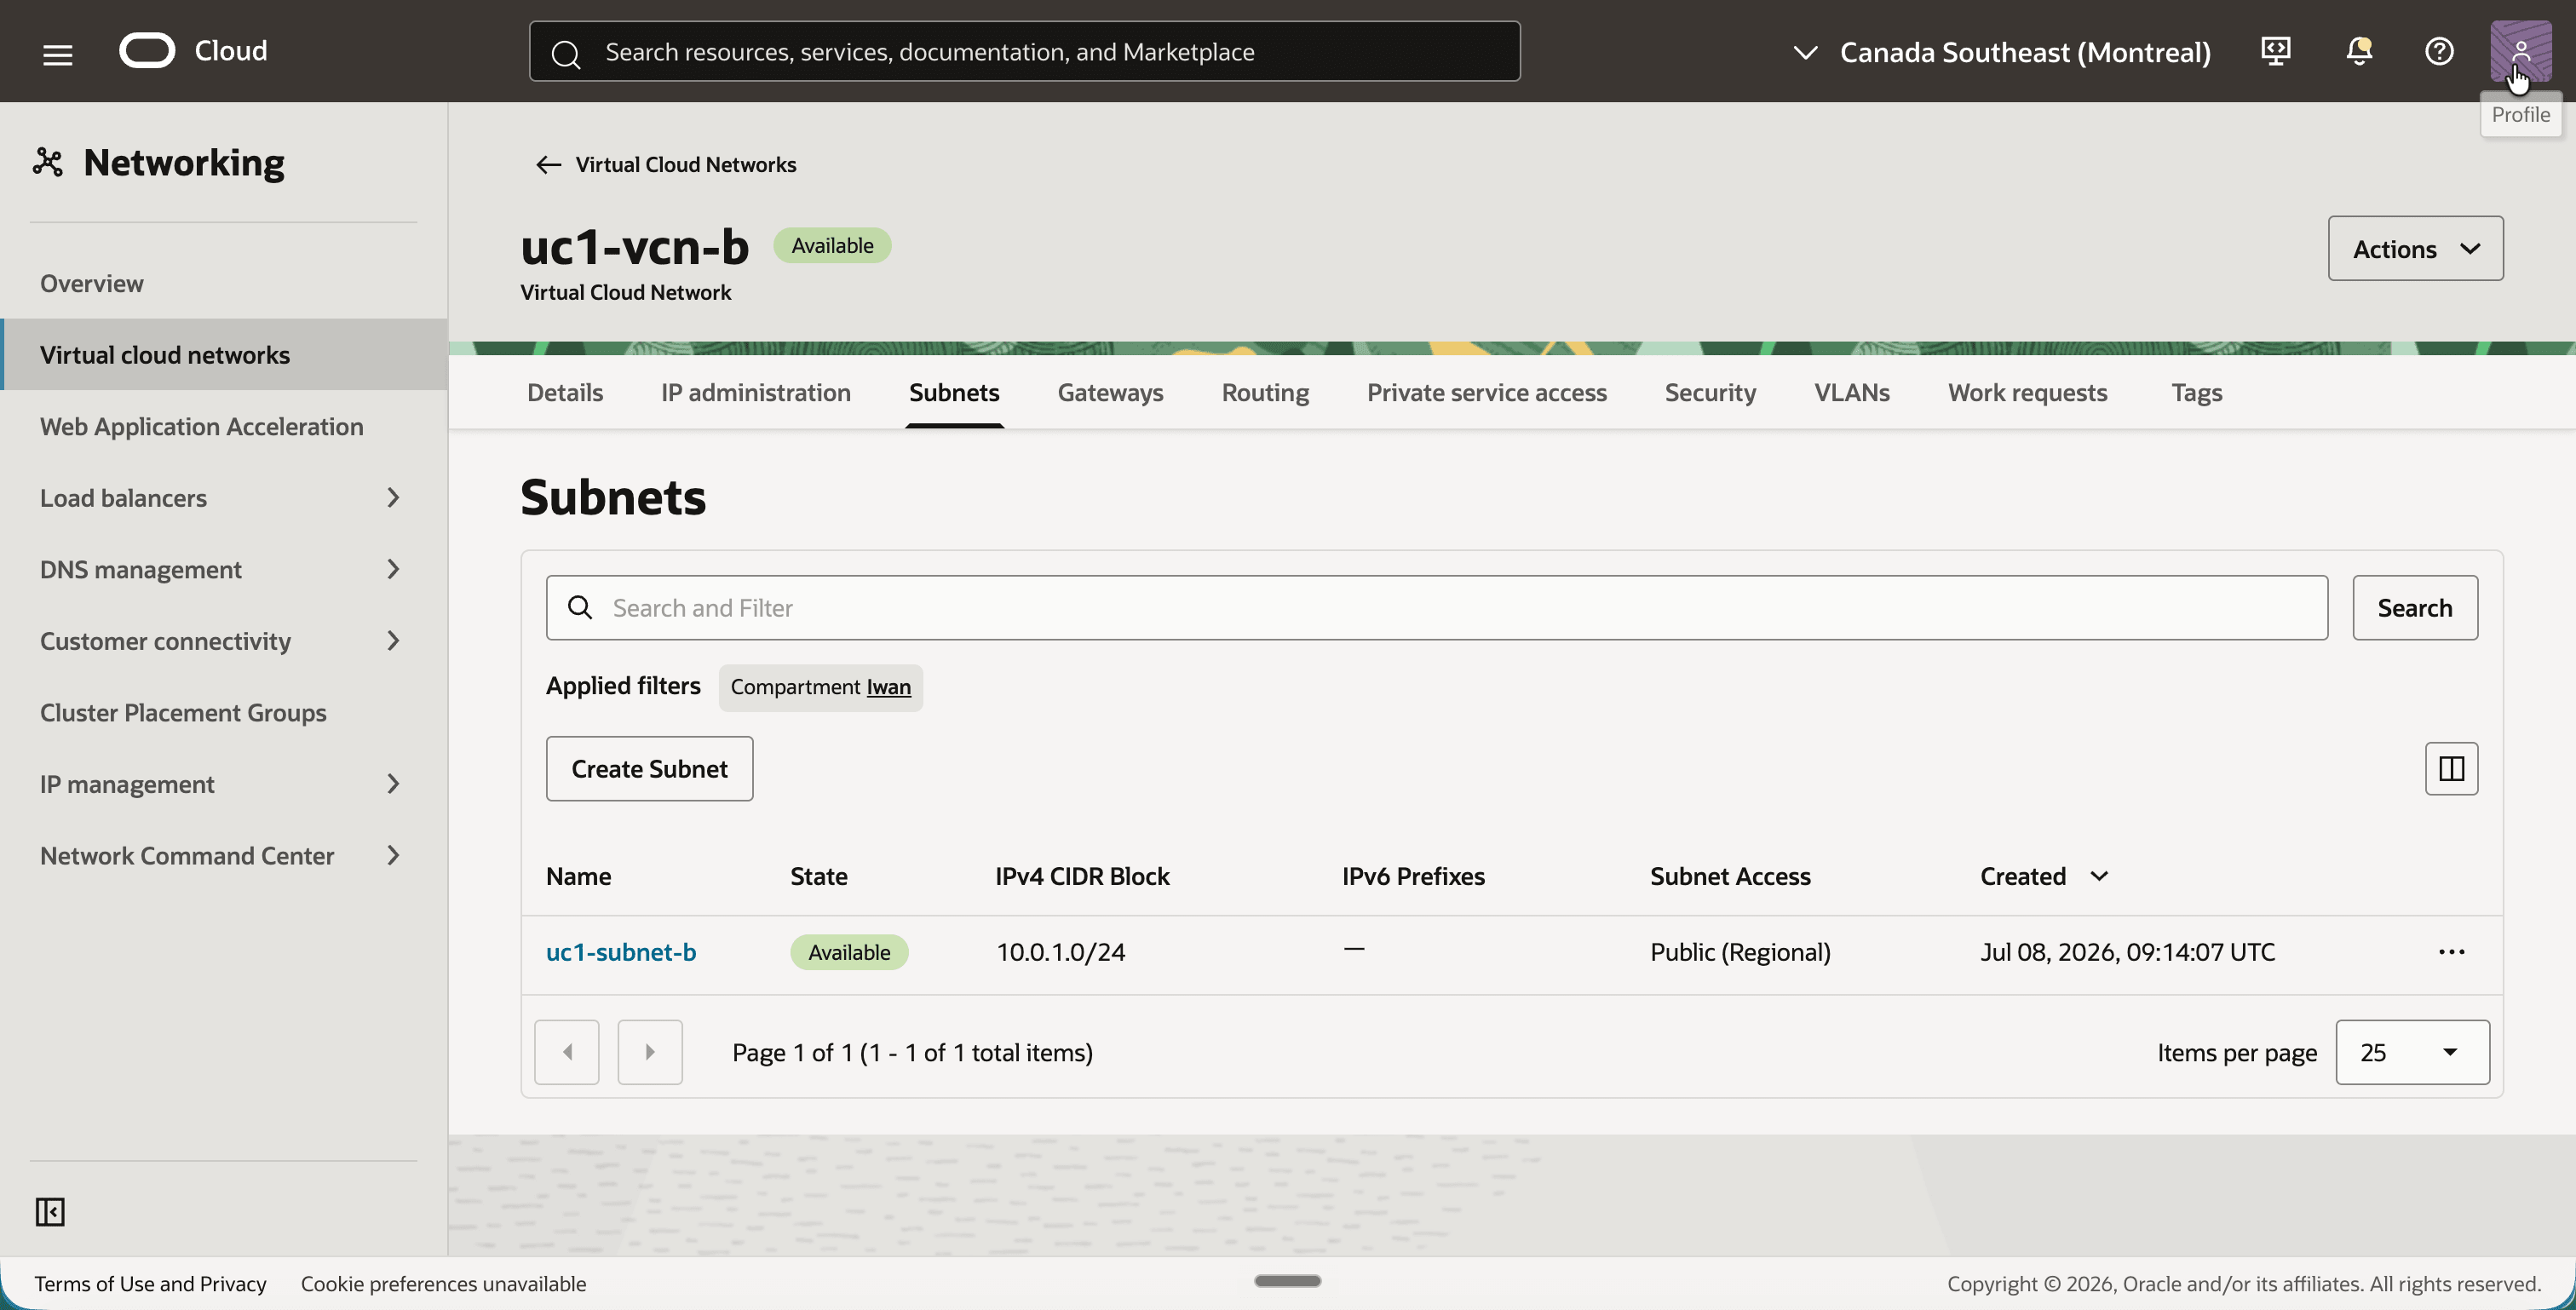
重叠继续下降一个层次。两个 VCN 都有一个公共子网,两个子网都使用 10.0.1.0/24。此 /24 是 NAT 规则稍后转换的范围,因此请记住它。
- 在
uc1-vcn-a中,单击子网选项卡。 - 请注意子网
uc1-subnet-a和 IPv4 CIDR 块10.0.1.0/24。
- 在
uc1-vcn-b中,单击子网选项卡。 - 请注意具有相同 IPv4 CIDR 块
10.0.1.0/24的子网uc1-subnet-b。
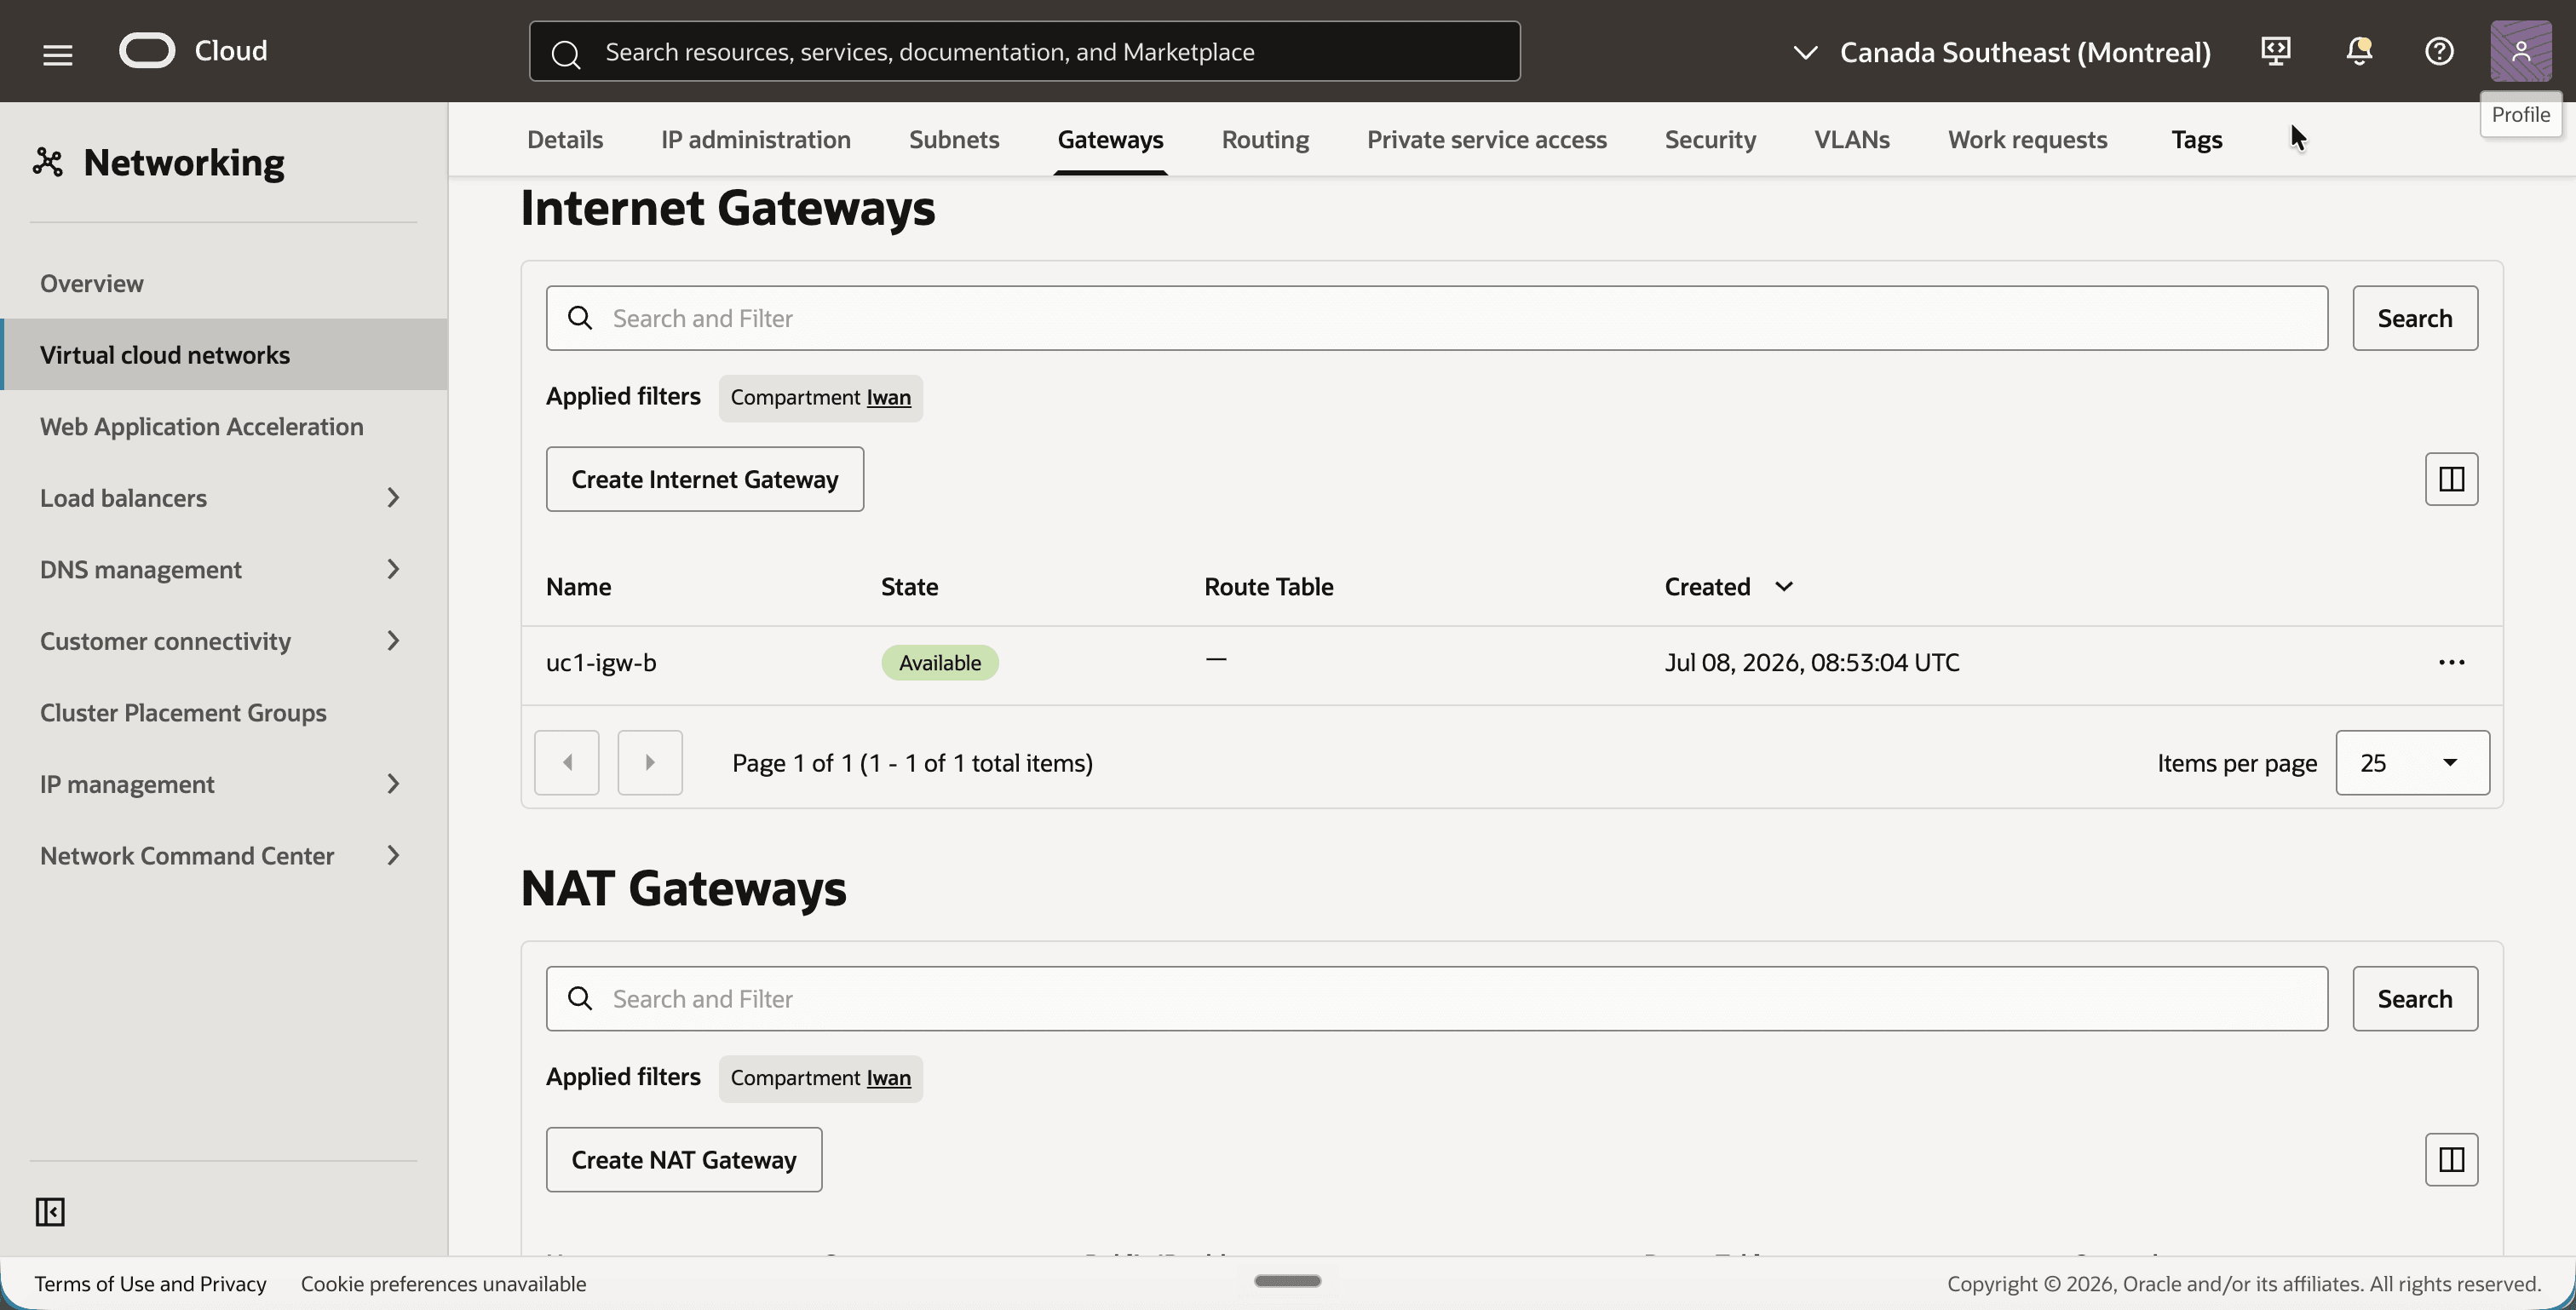
步骤 03:查看 Internet 网关
互联网网关与 DRG 上的 NAT 无关。它们仅在此处,以便您可以通过 SSH 访问其公共 IP 地址上的测试实例。
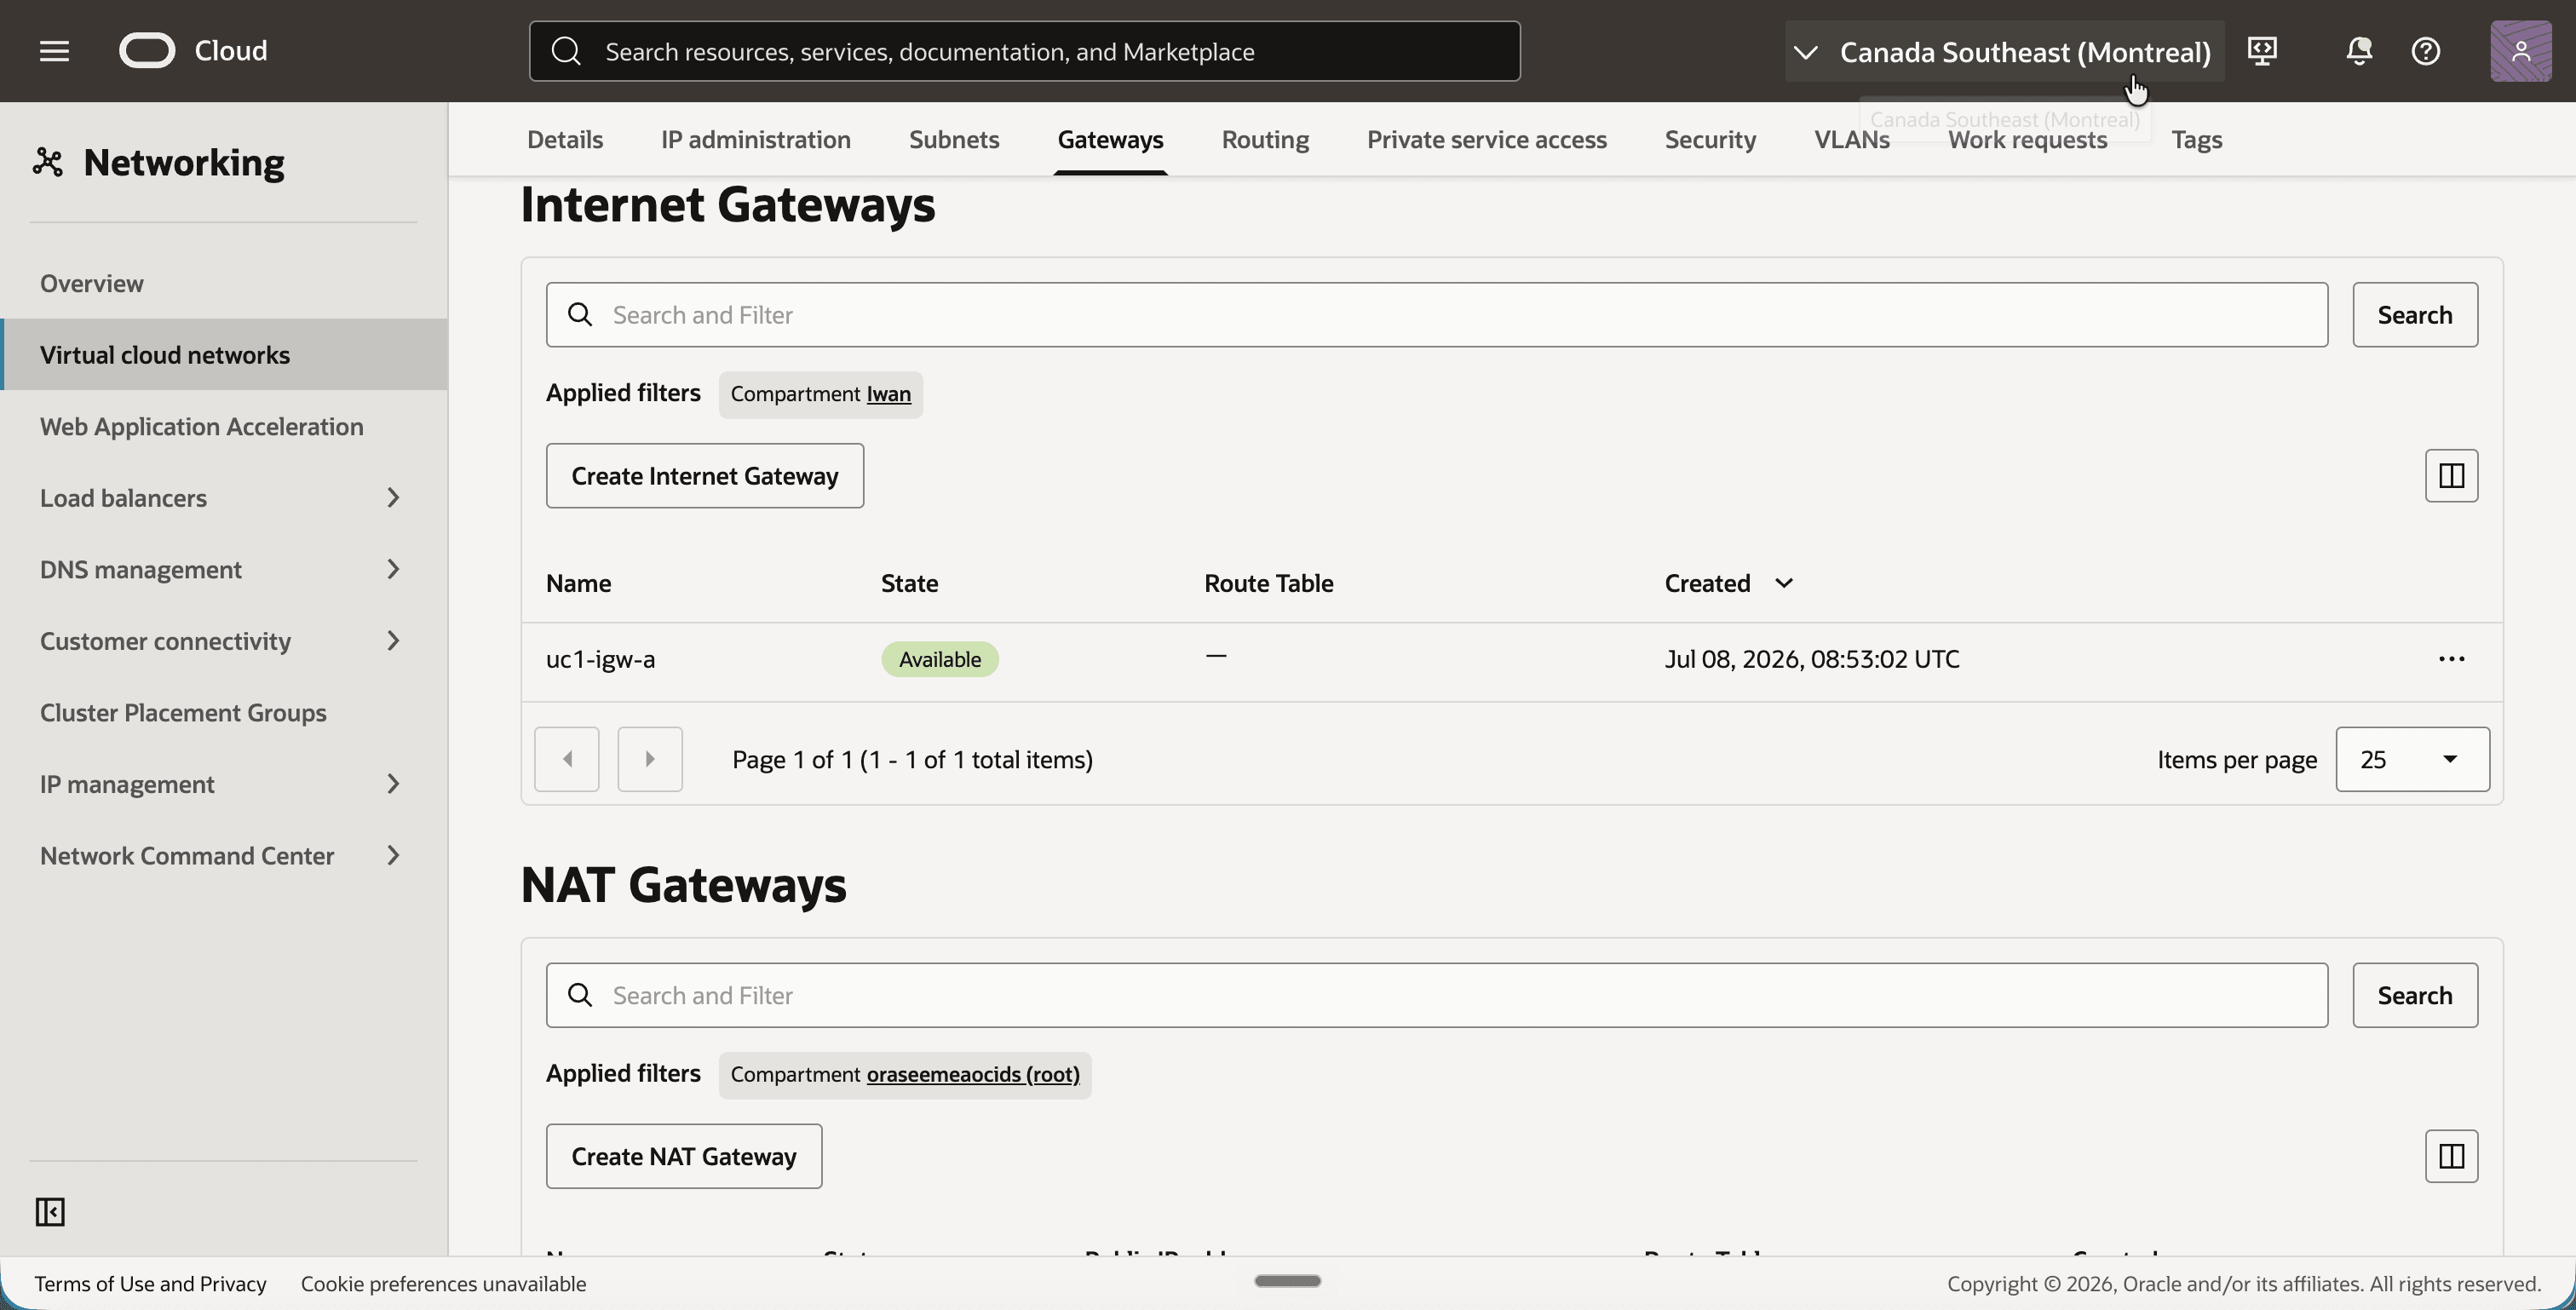
- 在
uc1-vcn-a中,单击 Gateways 选项卡。 - 请注意 Internet 网关
uc1-igw-a。
- 在
uc1-vcn-b中,单击 Gateways 选项卡。 - 请注意 Internet 网关
uc1-igw-b。
步骤 04:配置安全列表
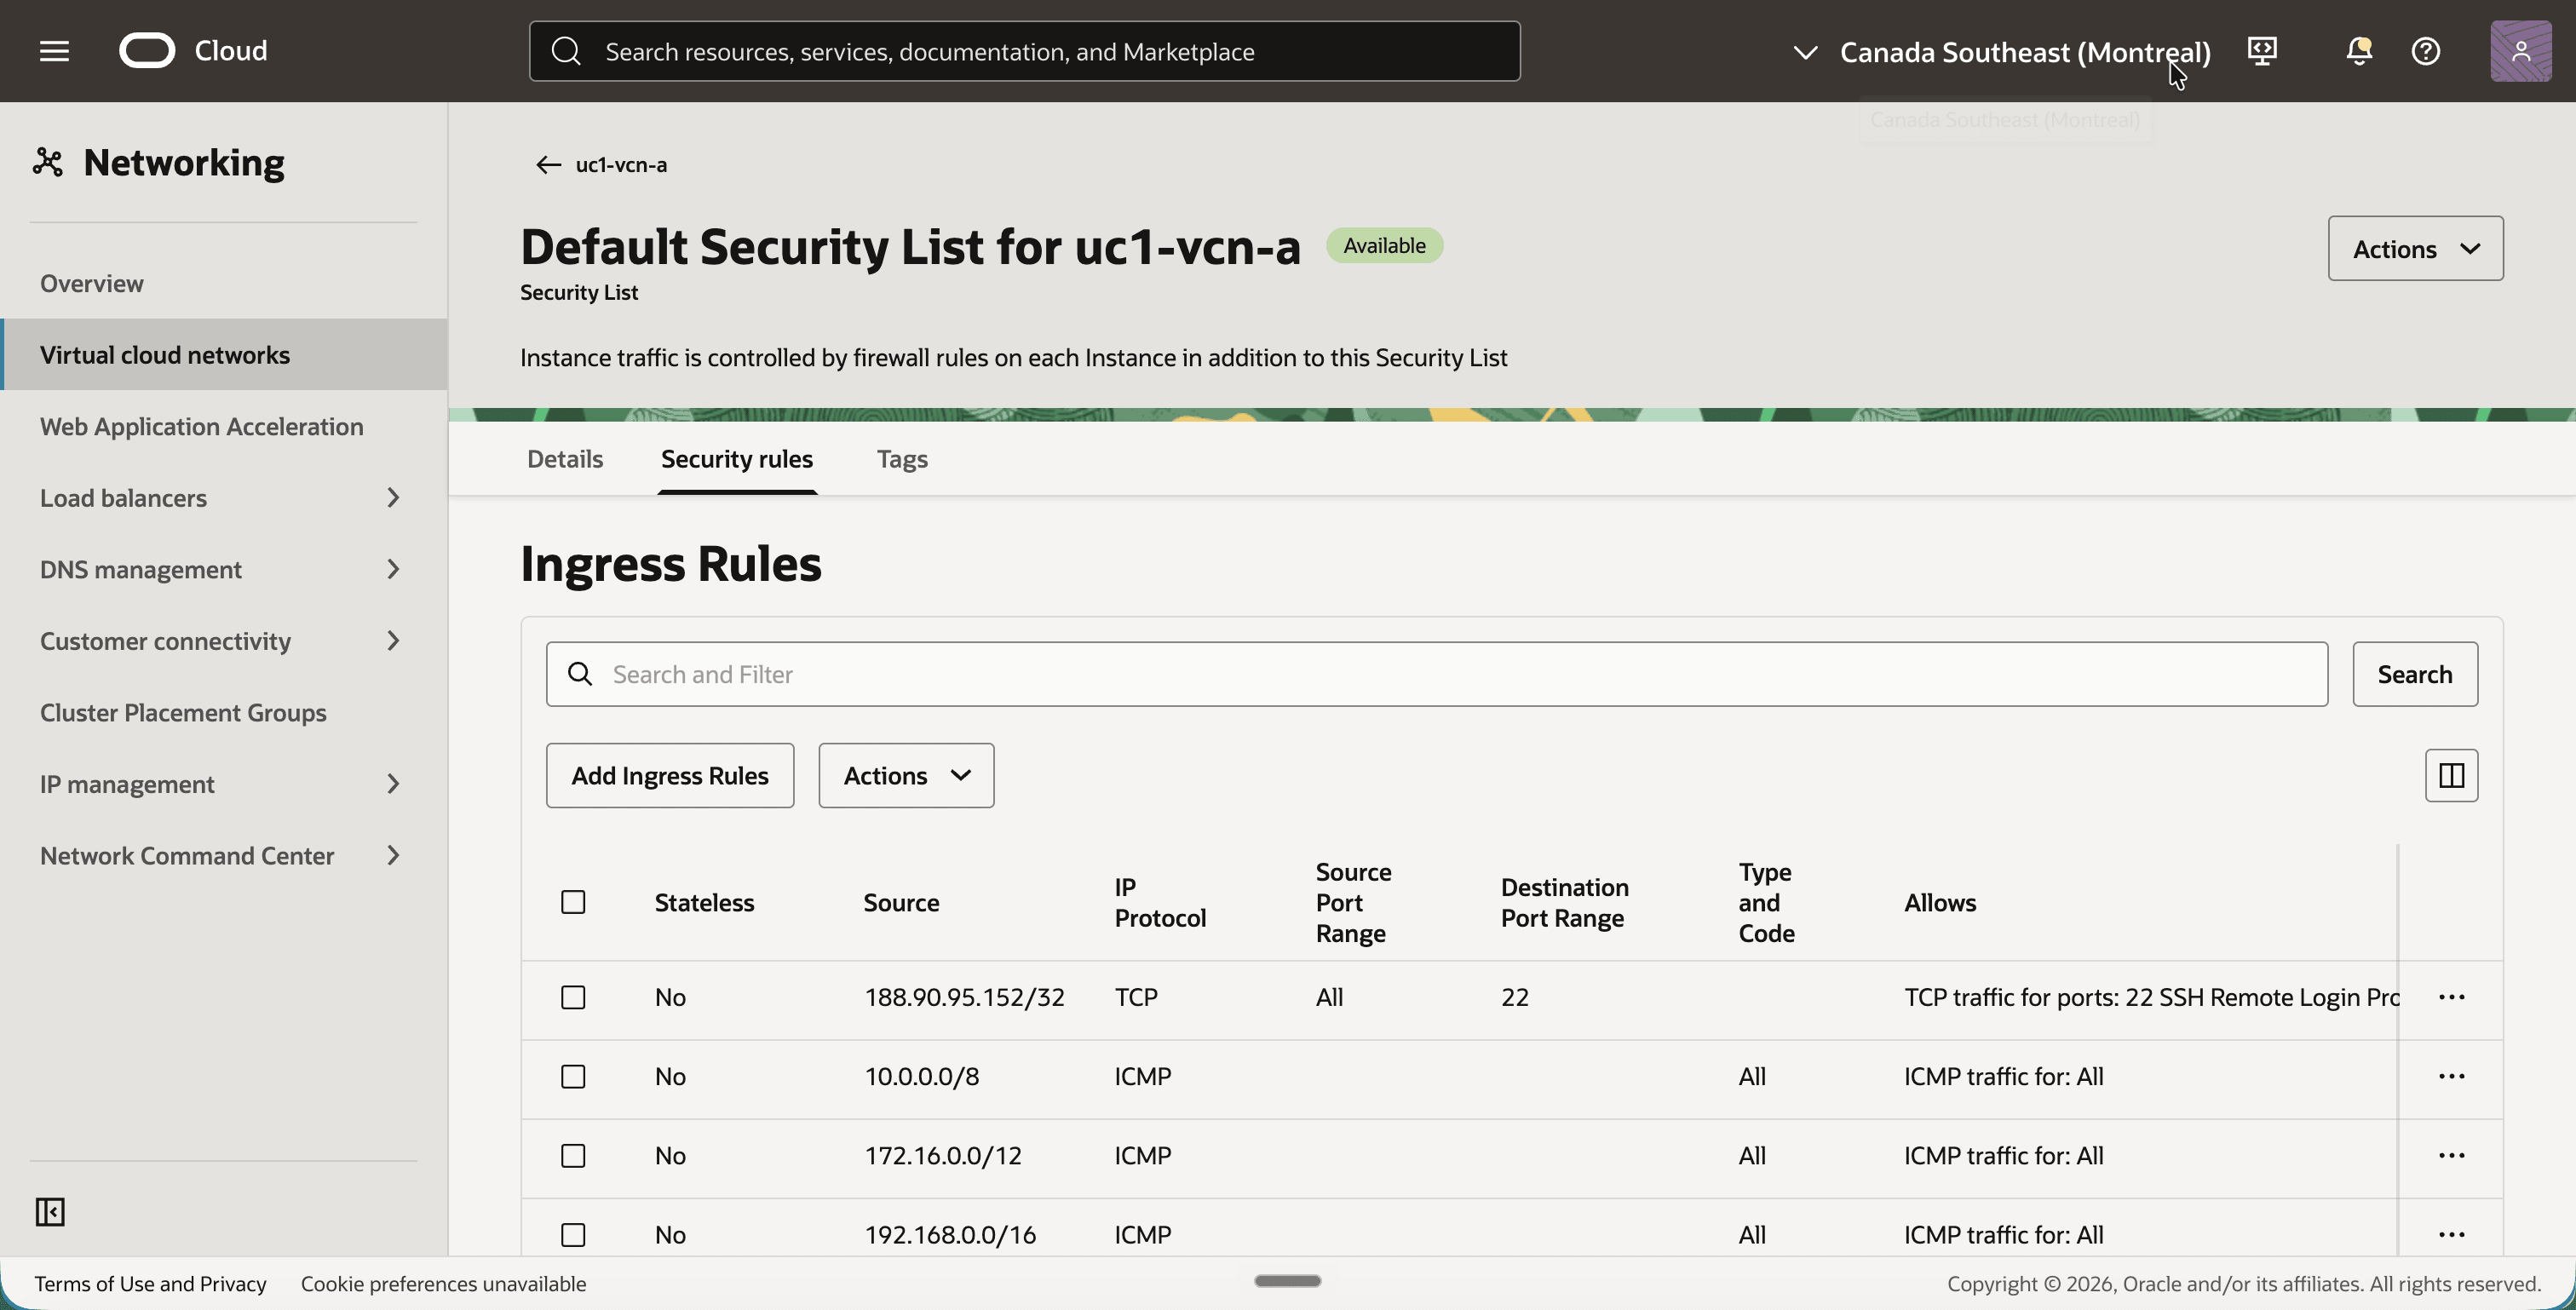
本教程中的测试是两个实例之间的 ping,因此安全列表必须允许 ICMP。请记住实例将看到哪个源地址。由于转换,来自 VCN A 的 Ping 传入 VCN B,源地址为 192.168.10.0/24,而不是 10.0.1.0/24。因此,从 192.168.0.0/16 允许 ICMP 的规则是重要的规则。
该实验室允许 ICMP 从所有三个私人范围。这比本教程需要的范围更广。最小值为每个 VCN 一个 ICMP 规则,其他 VCN 的影子 CIDR 作为源:uc1-vcn-a 中的 192.168.20.0/24,uc1-vcn-b 中的 192.168.10.0/24。
- 在
uc1-vcn-a中,单击 Security 选项卡,然后单击 Default Security List for uc1-vcn-a 。 - 单击安全规则选项卡。
- 确保安全列表具有以下入站规则,并添加缺少的规则:
- TCP 端口
22,来自您自己的公共 IP 地址,用于 SSH。 - ICMP ,来自
10.0.0.0/8、172.16.0.0/12和192.168.0.0/16。
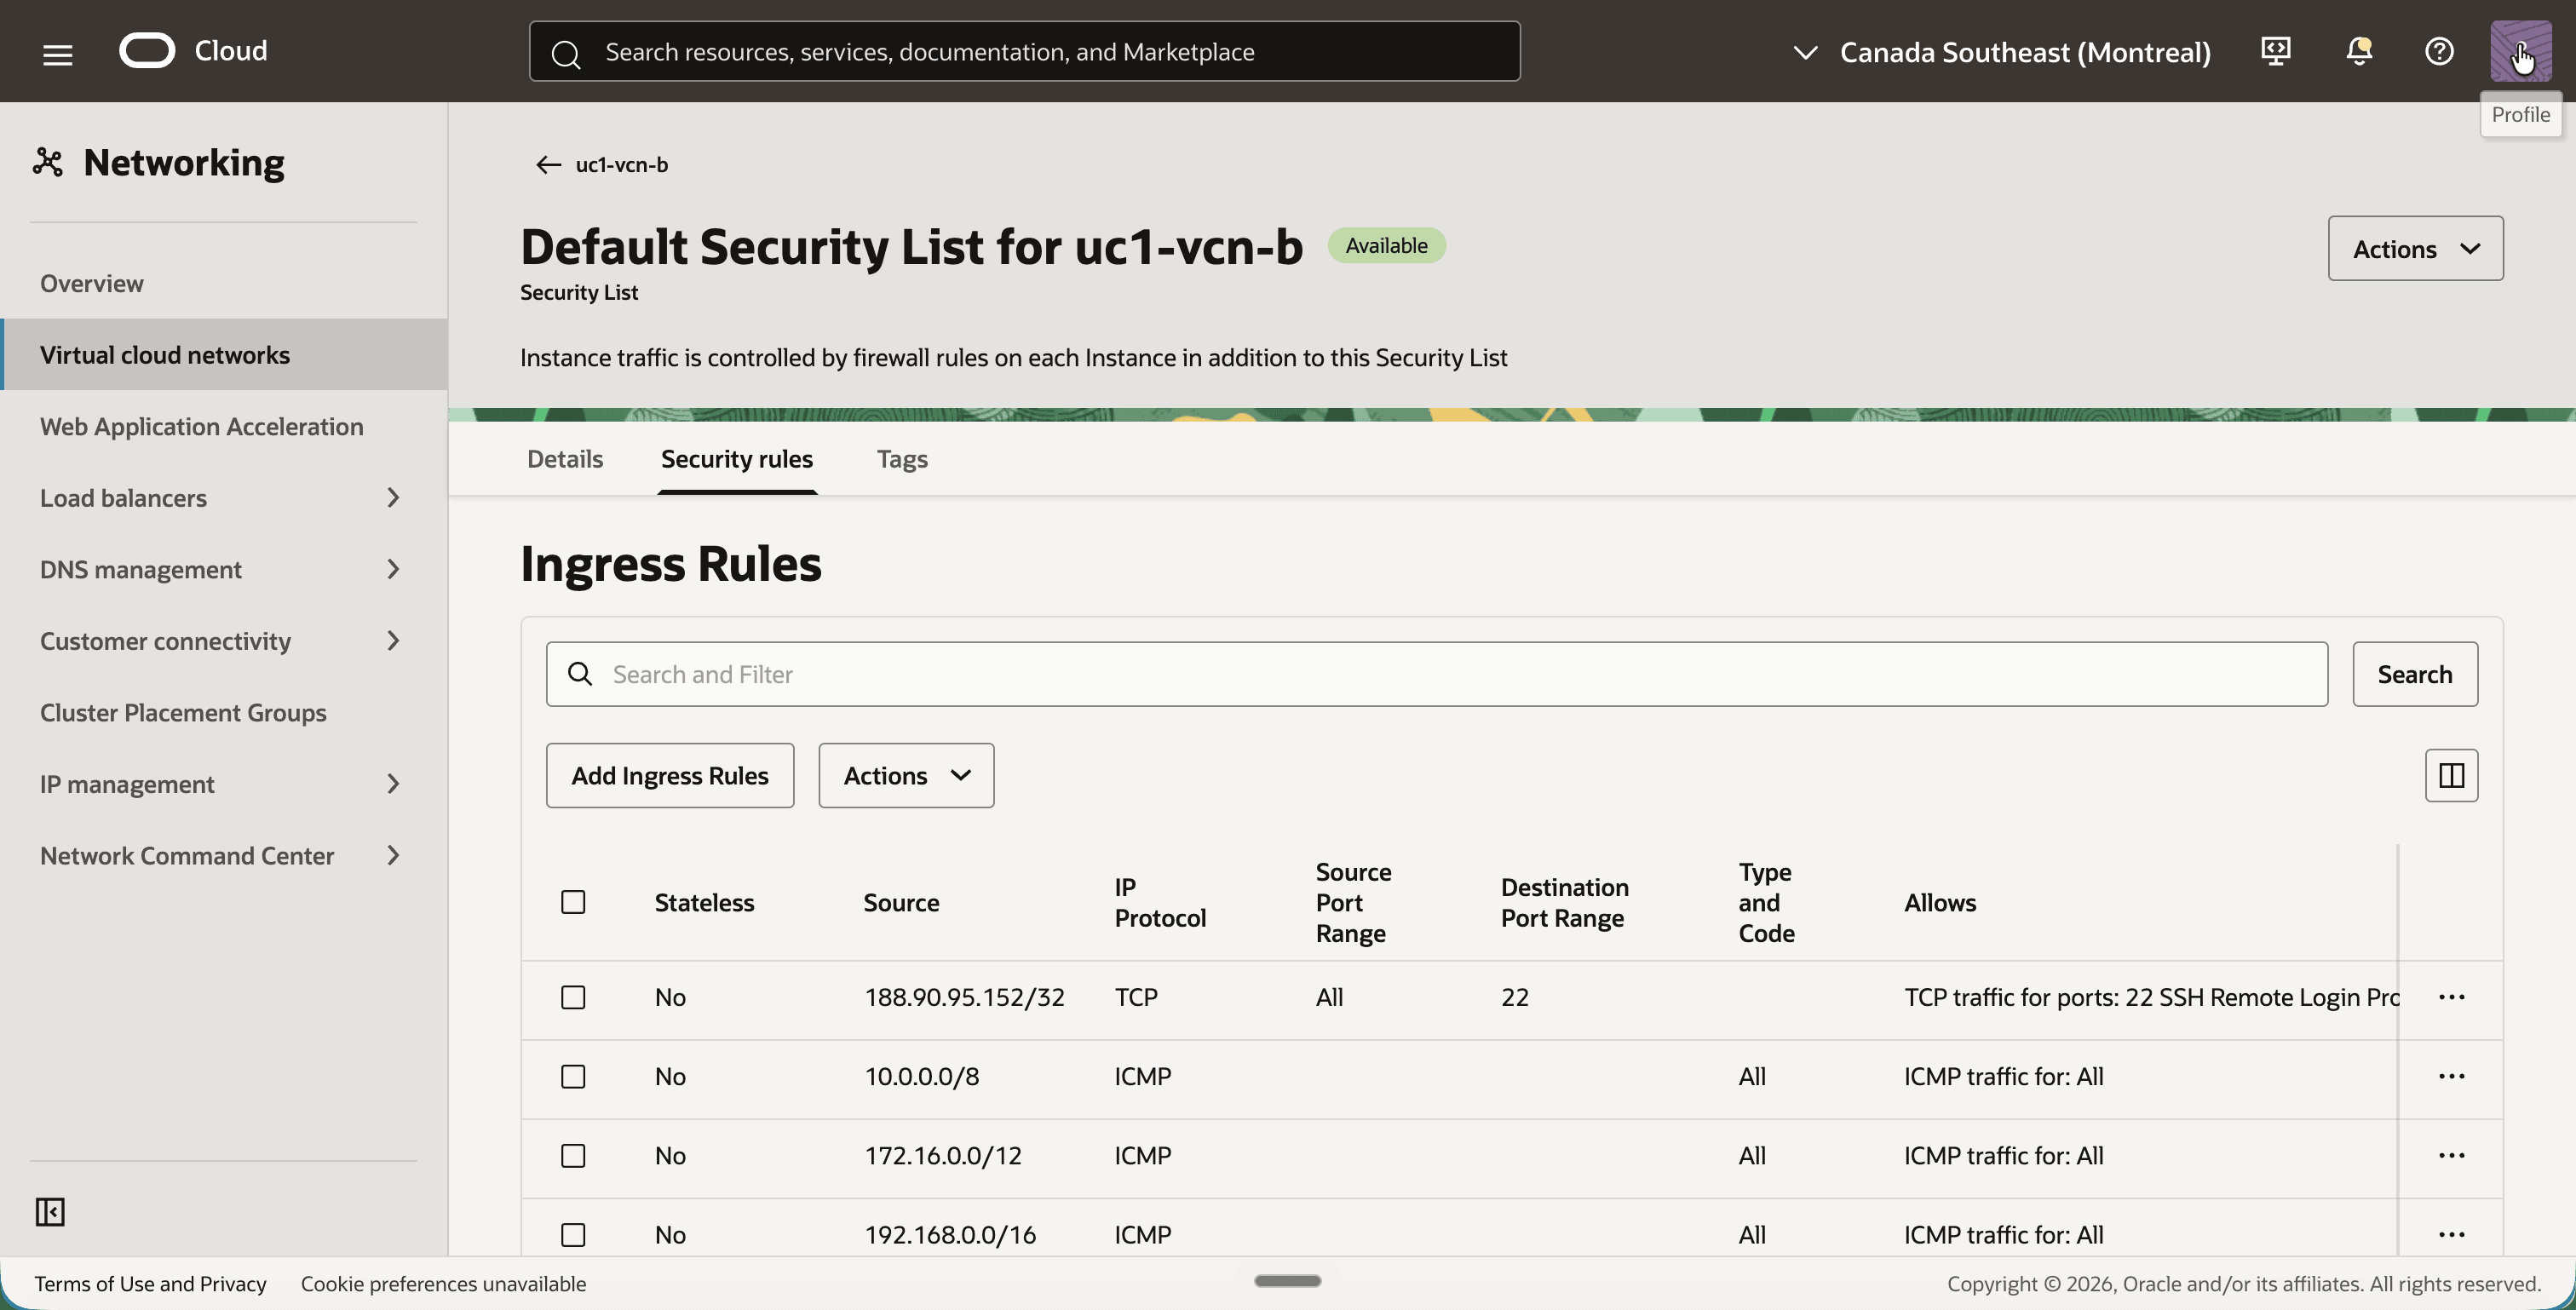
- TCP 端口
- 以相同的方式打开 Default Security List for uc1-vcn-b 。
- 确保它具有相同的入站规则。
步骤 05:创建 DRG 并附加两个 VCN
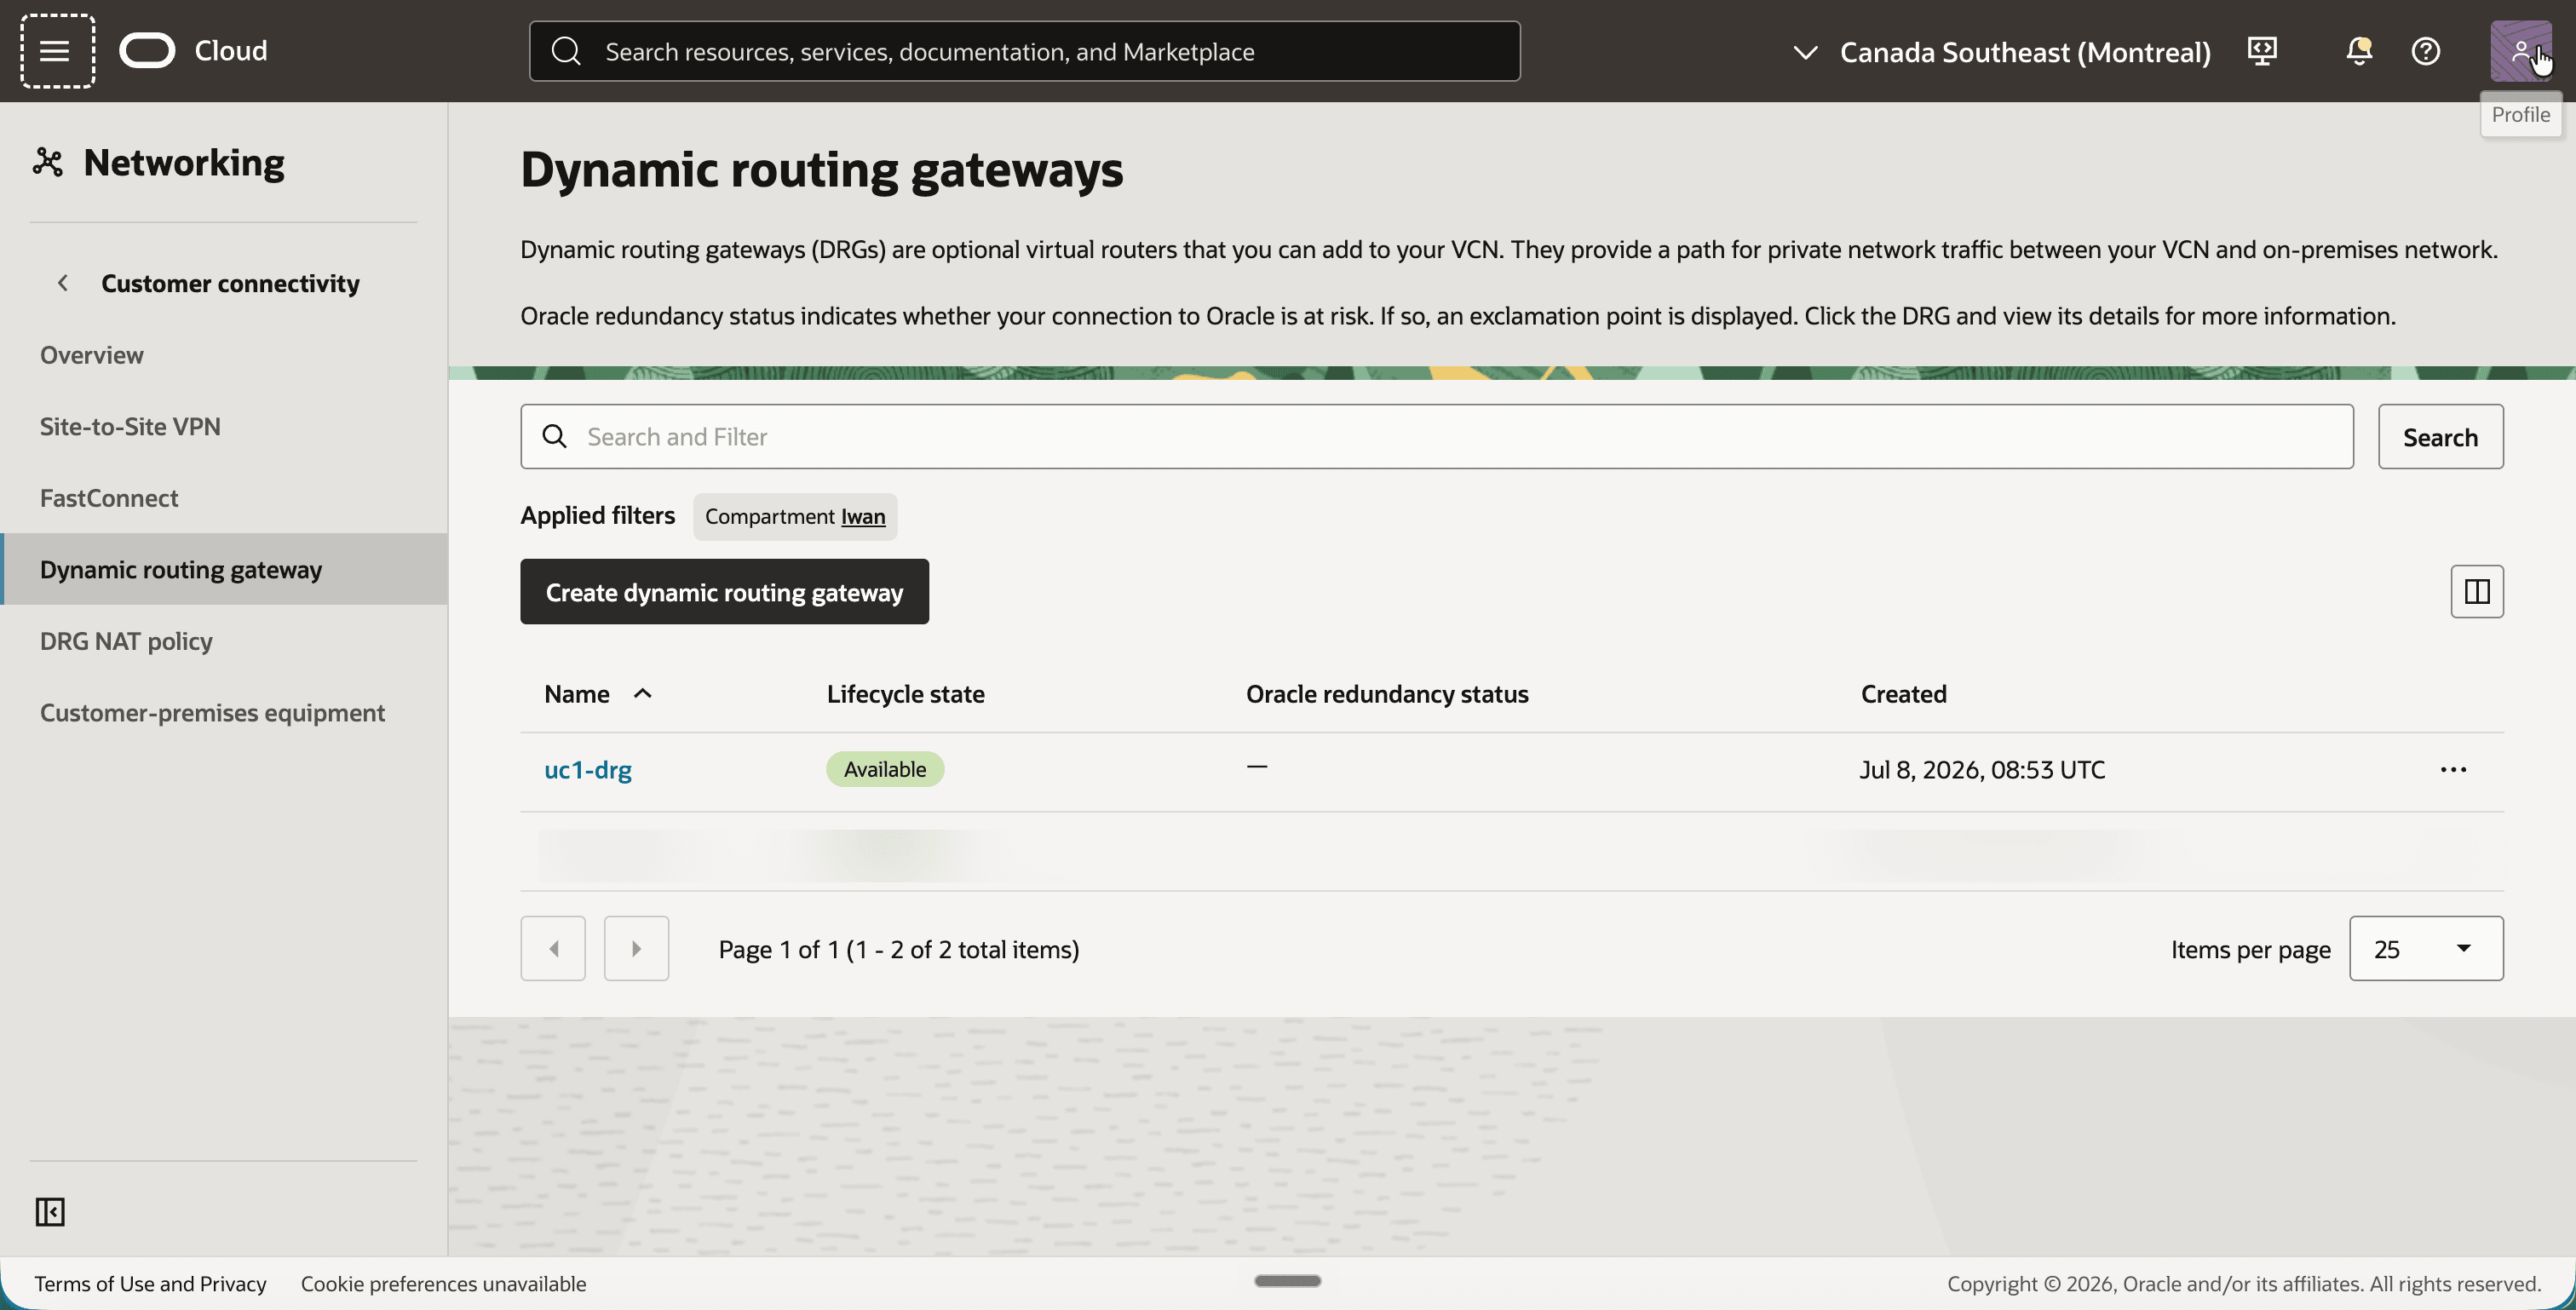
DRG 是两个 VCN 和转换发生位置之间的路由器。这两个 VCN 都连接到同一 DRG,每个 VCN 都具有自己的 VCN 附加。附件在本教程中非常重要,因为路由表和 NAT 策略都绑定到附件,而不是绑定到整个 DRG。
- 打开导航菜单,依次单击网络、客户连接和动态路由网关。
- 单击创建动态路由网关按钮并创建名为
uc1-drg的 DRG。 - 请注意,DRG 可用。
- 单击
uc1-drg并单击附件选项卡。 - 单击创建虚拟云网络附件按钮并创建两个附件:
- VCN 的
uc1-att-auc1-vcn-a。 - VCN 的
uc1-att-buc1-vcn-b。
- VCN 的
[!] 注意 ] 我们返回到步骤 09 中的附件选项卡。此时,每个连接还显示其自己的 DRG 路由表和 DRG NAT 策略。
步骤 06:为每个附加创建 DRG 路由表
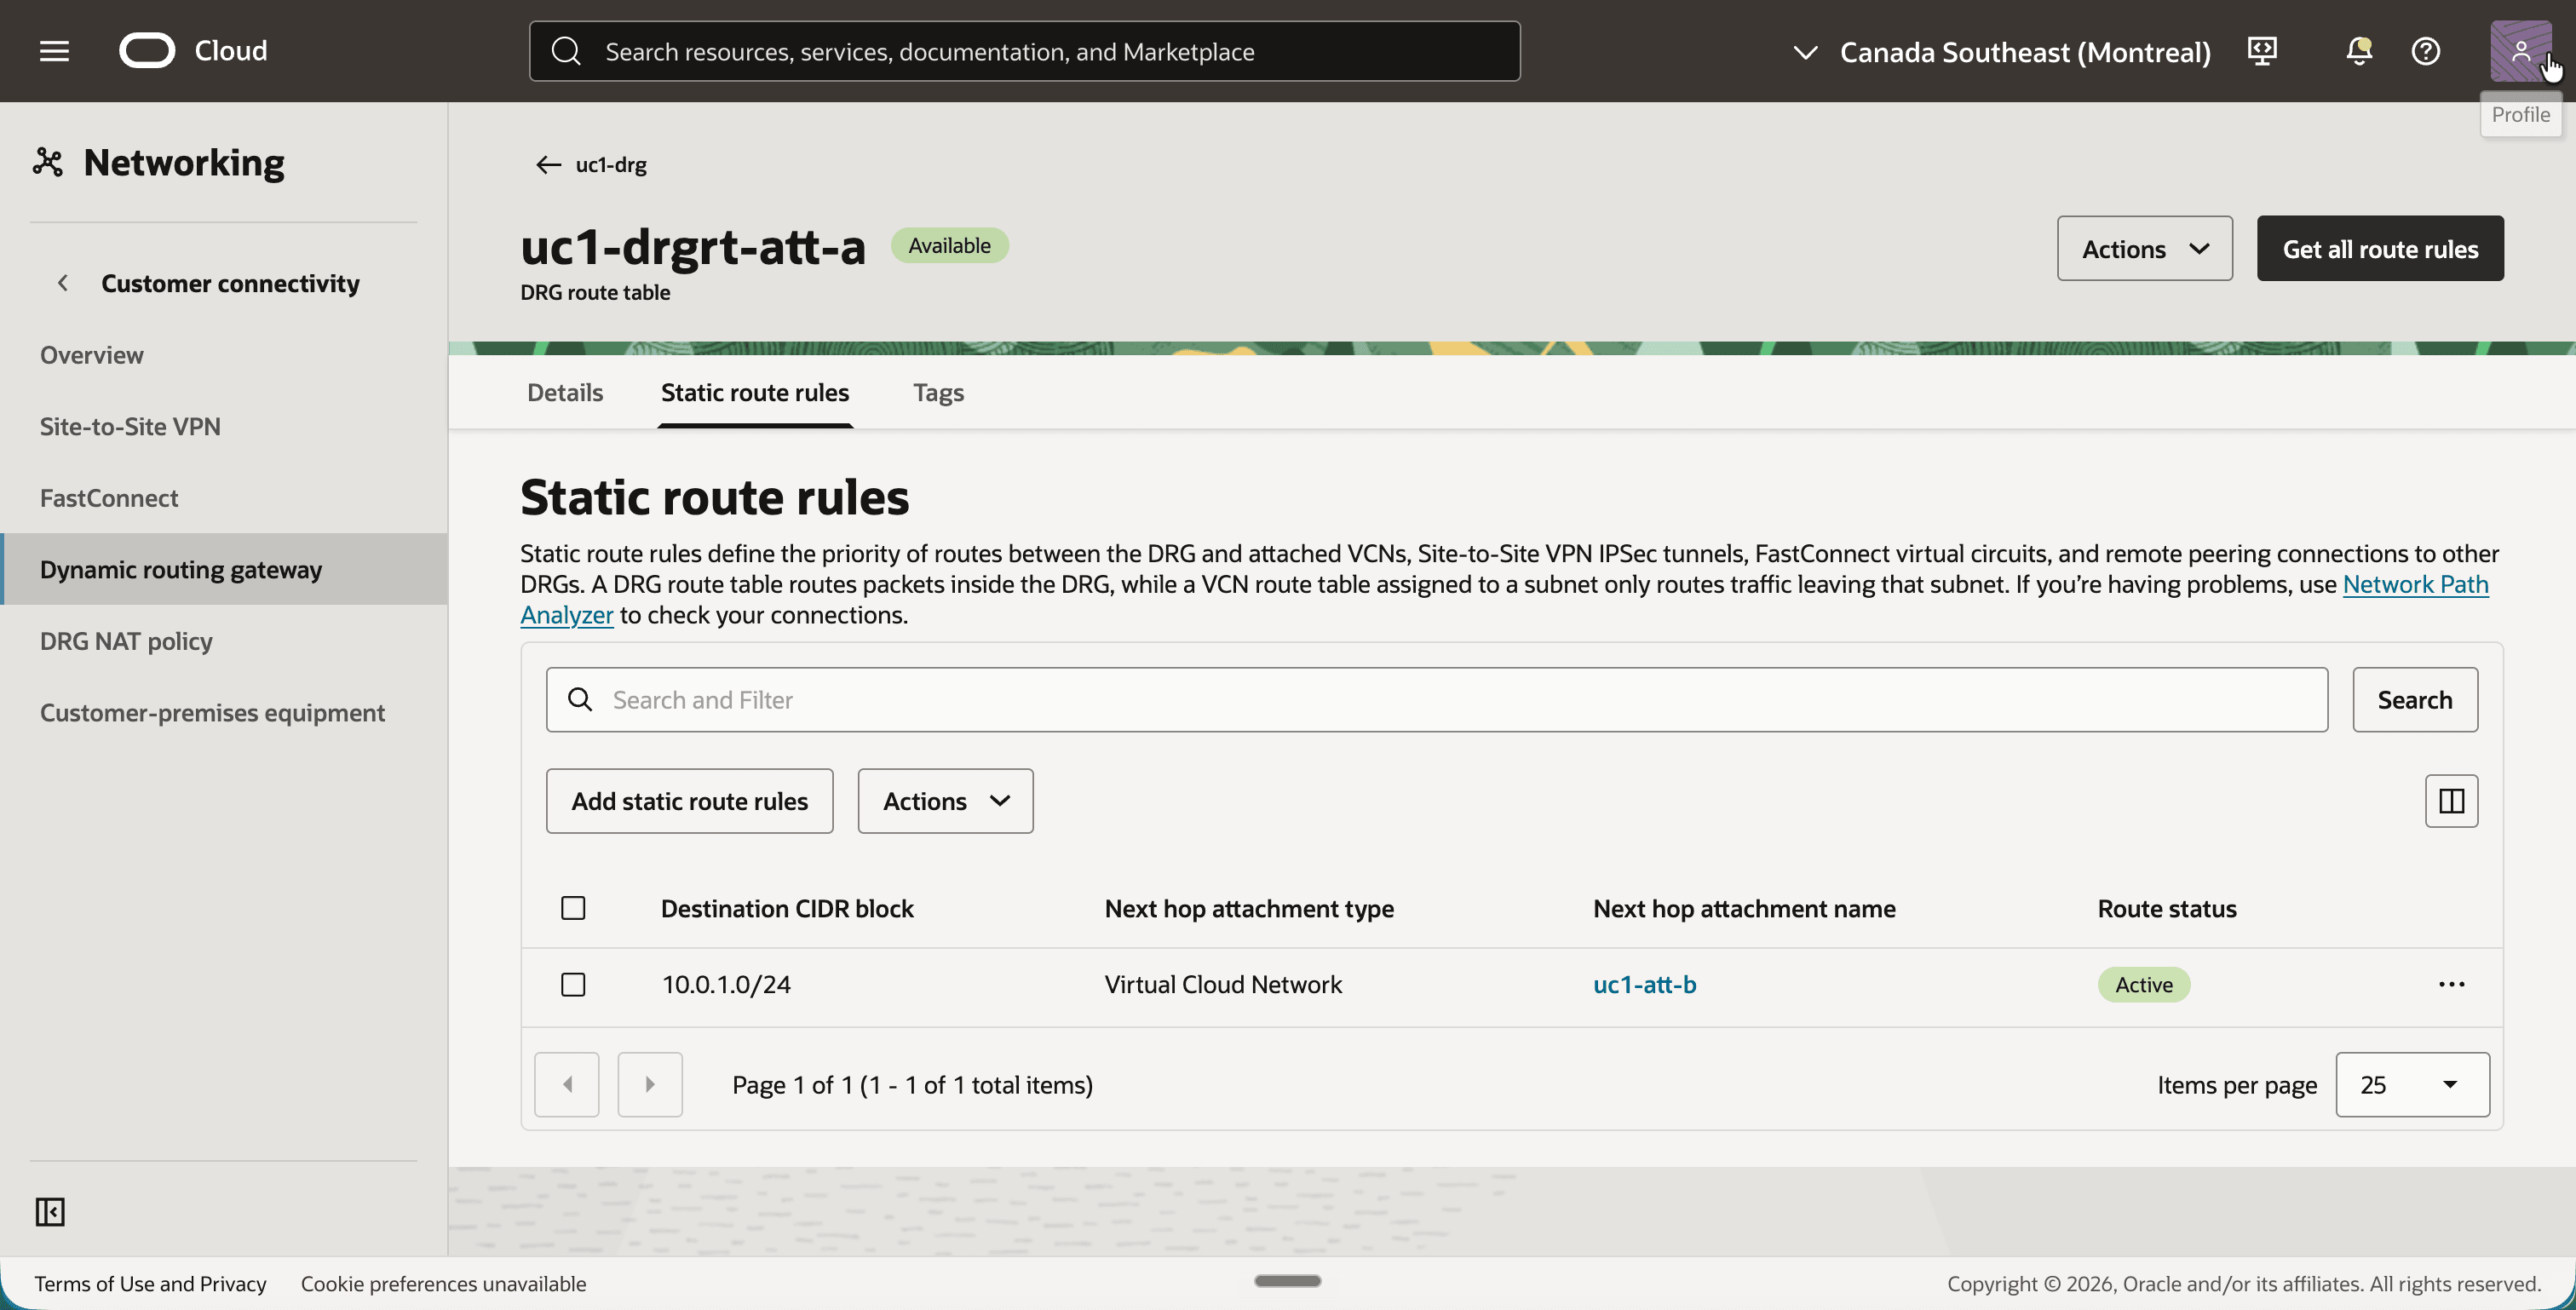
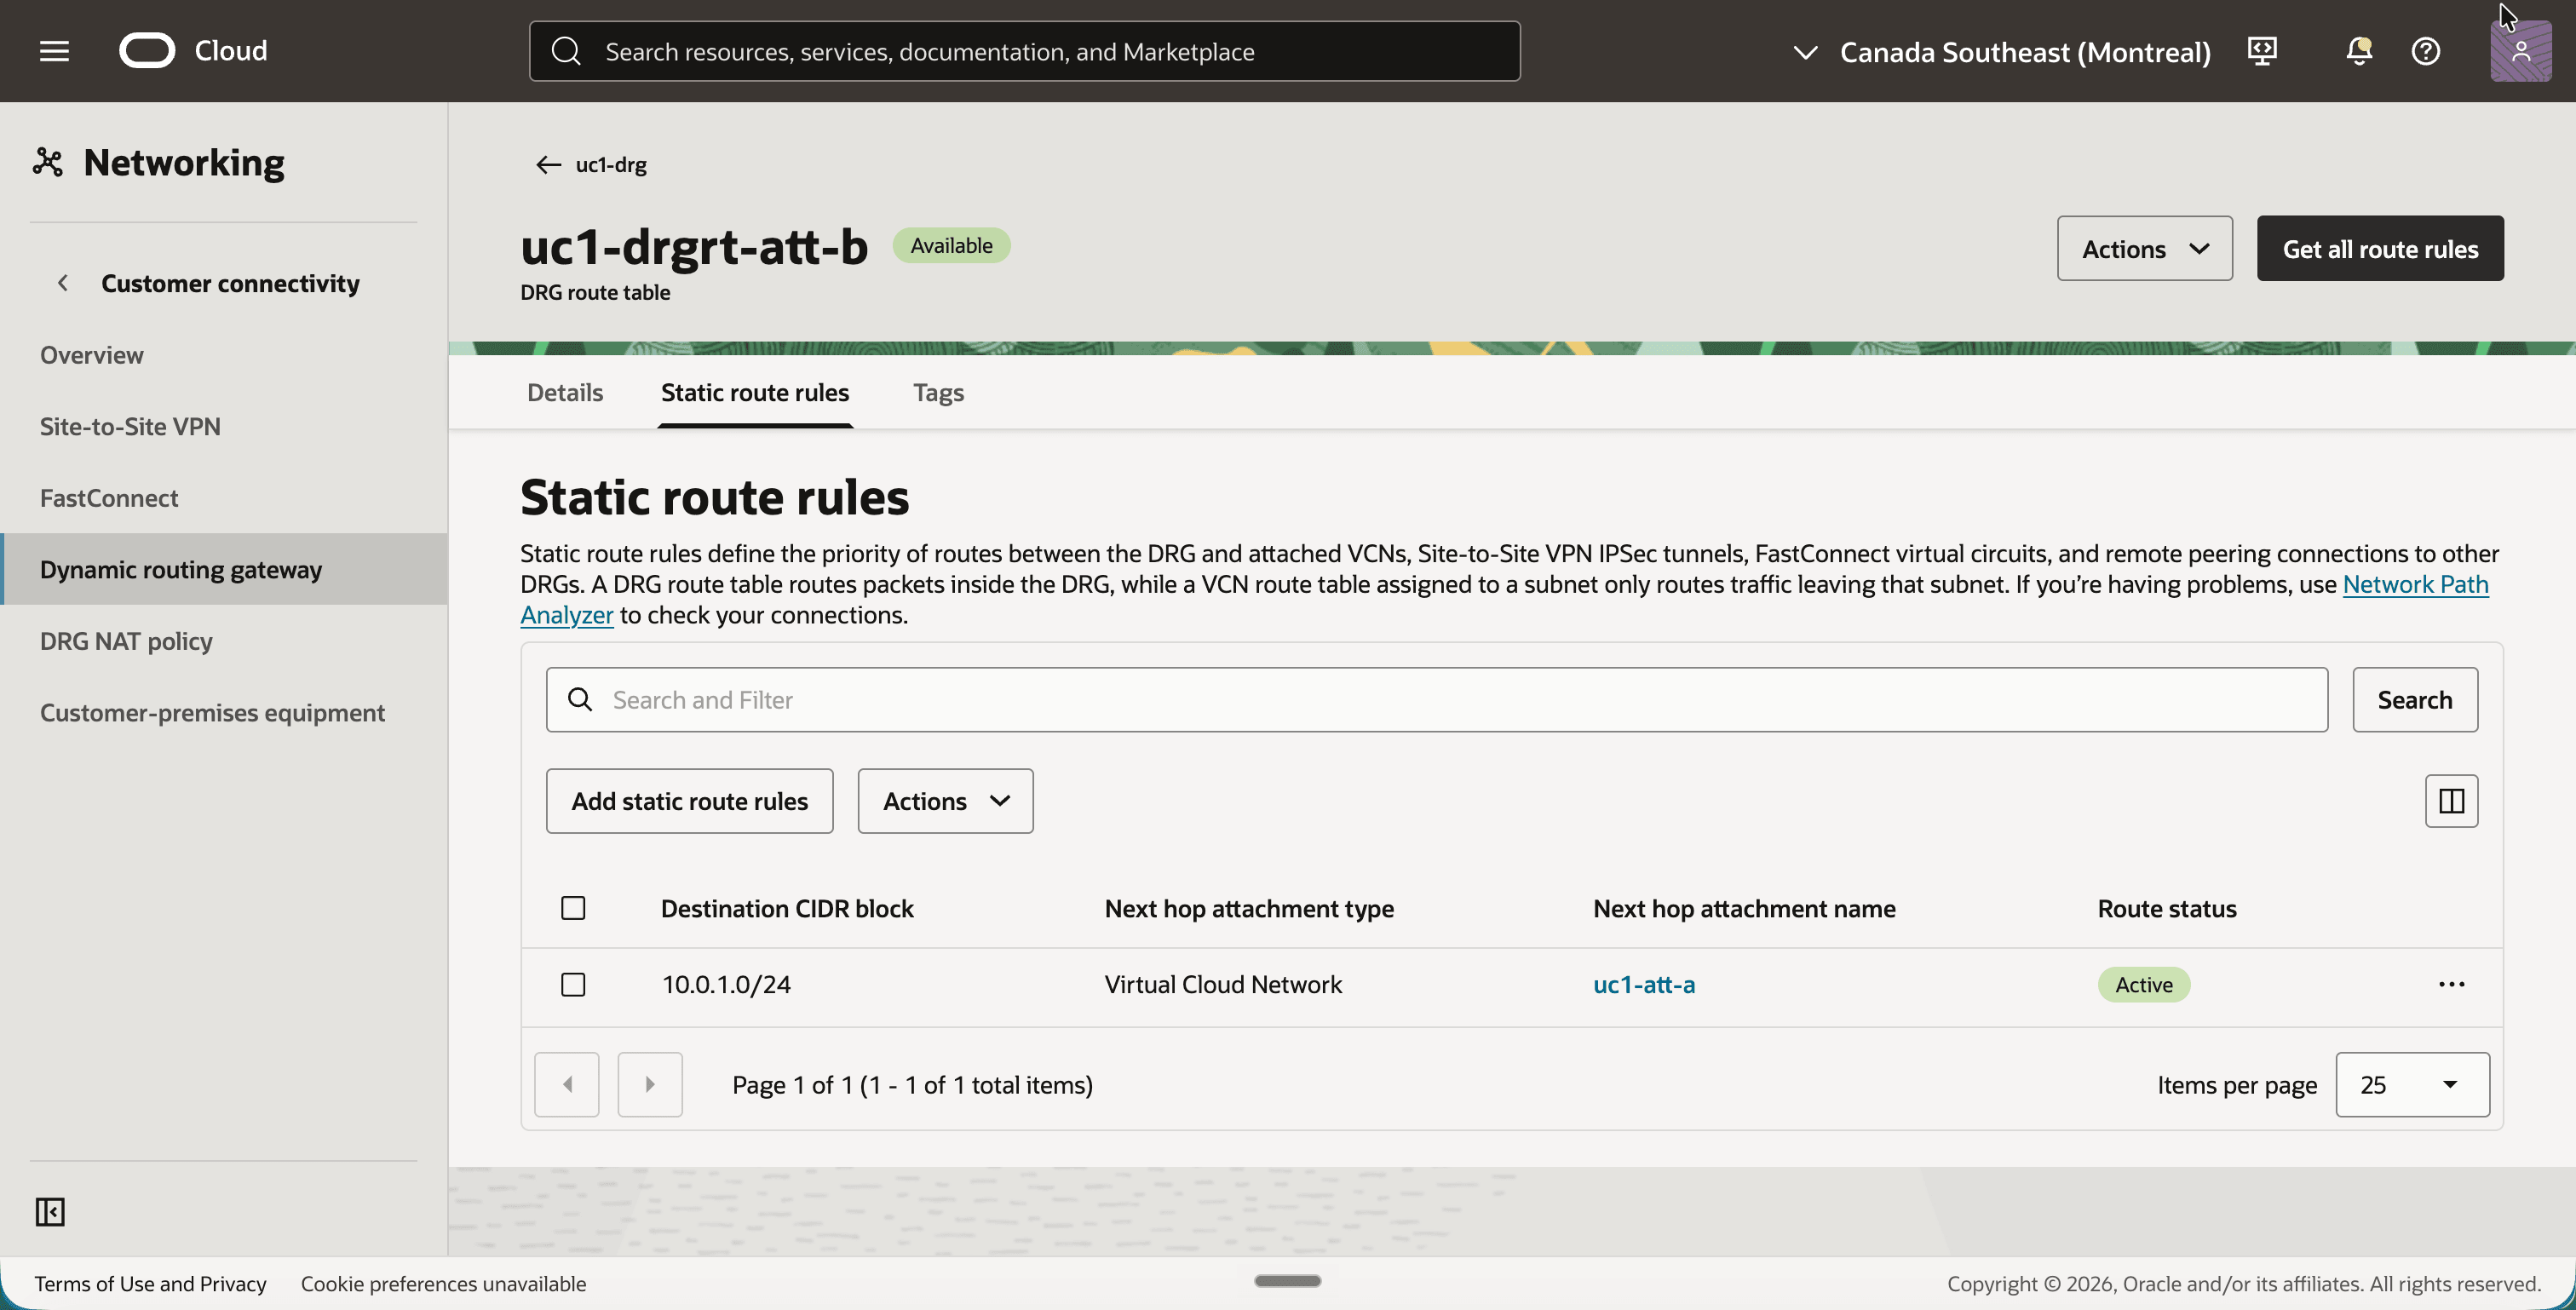
DRG 路由表决定了在数据包通过附加进入 DRG 之后数据包的去向。默认情况下,所有 VCN 附加共享一个自动生成的路由表,该表填充了所附加 VCN 的 CIDR。如果有两个 VCN 通告同一个 10.0.1.0/24,则该表只能存储此 CIDR 的一个活动路由。DRG 会选取两个附件之一,并将另一个路由标记为冲突。无论哪一方获胜,10.0.1.0/24 的每个数据包都会转到相同的附件,无论它来自哪一方,因此只有一个方向可以工作。本教程需要相反的内容:同一目标必须导致不同的附加,具体取决于数据包进入 DRG 的位置。因此,每个附加都具有自己的 DRG 路由表,该表具有指向其他附加的单个静态路由。
这些路由中的目标为实际 CIDR 10.0.1.0/24,而不是影子 CIDR。这是因为 DRG 的工作顺序:
- 数据包通过附加进入 DRG。
- 该附件上的 NAT 策略将转换包。
- DRG 在该附加的 DRG 路由表中查找翻译的目标。
路由查找发生时,已将 VCN A 到 192.168.20.158 的包转换为目标 10.0.1.158。
- 在
uc1-drg中,单击路由选项卡并创建名为uc1-drgrt-att-a的 DRG 路由表。 - 单击静态路由规则选项卡,然后单击添加静态路由规则按钮。
- 添加具有 Destination CIDR block
10.0.1.0/24和 Next hop attachuc1-att-b的规则。 - 请注意,静态路由处于活动状态。
- 创建另一个名为
uc1-drgrt-att-b的 DRG 路由表。 - 添加具有 Destination CIDR block
10.0.1.0/24和 Next hop attachuc1-att-a的静态路由规则。 - 请注意,静态路由处于活动状态。
- 返回到
uc1-drg的 Attachments(附件)选项卡,编辑附件uc1-att-a并选择uc1-drgrt-att-a作为其 DRG 路由表。 - 编辑附件
uc1-att-b并选择uc1-drgrt-att-b作为其 DRG 路由表。
步骤 07:配置 VCN 路由表
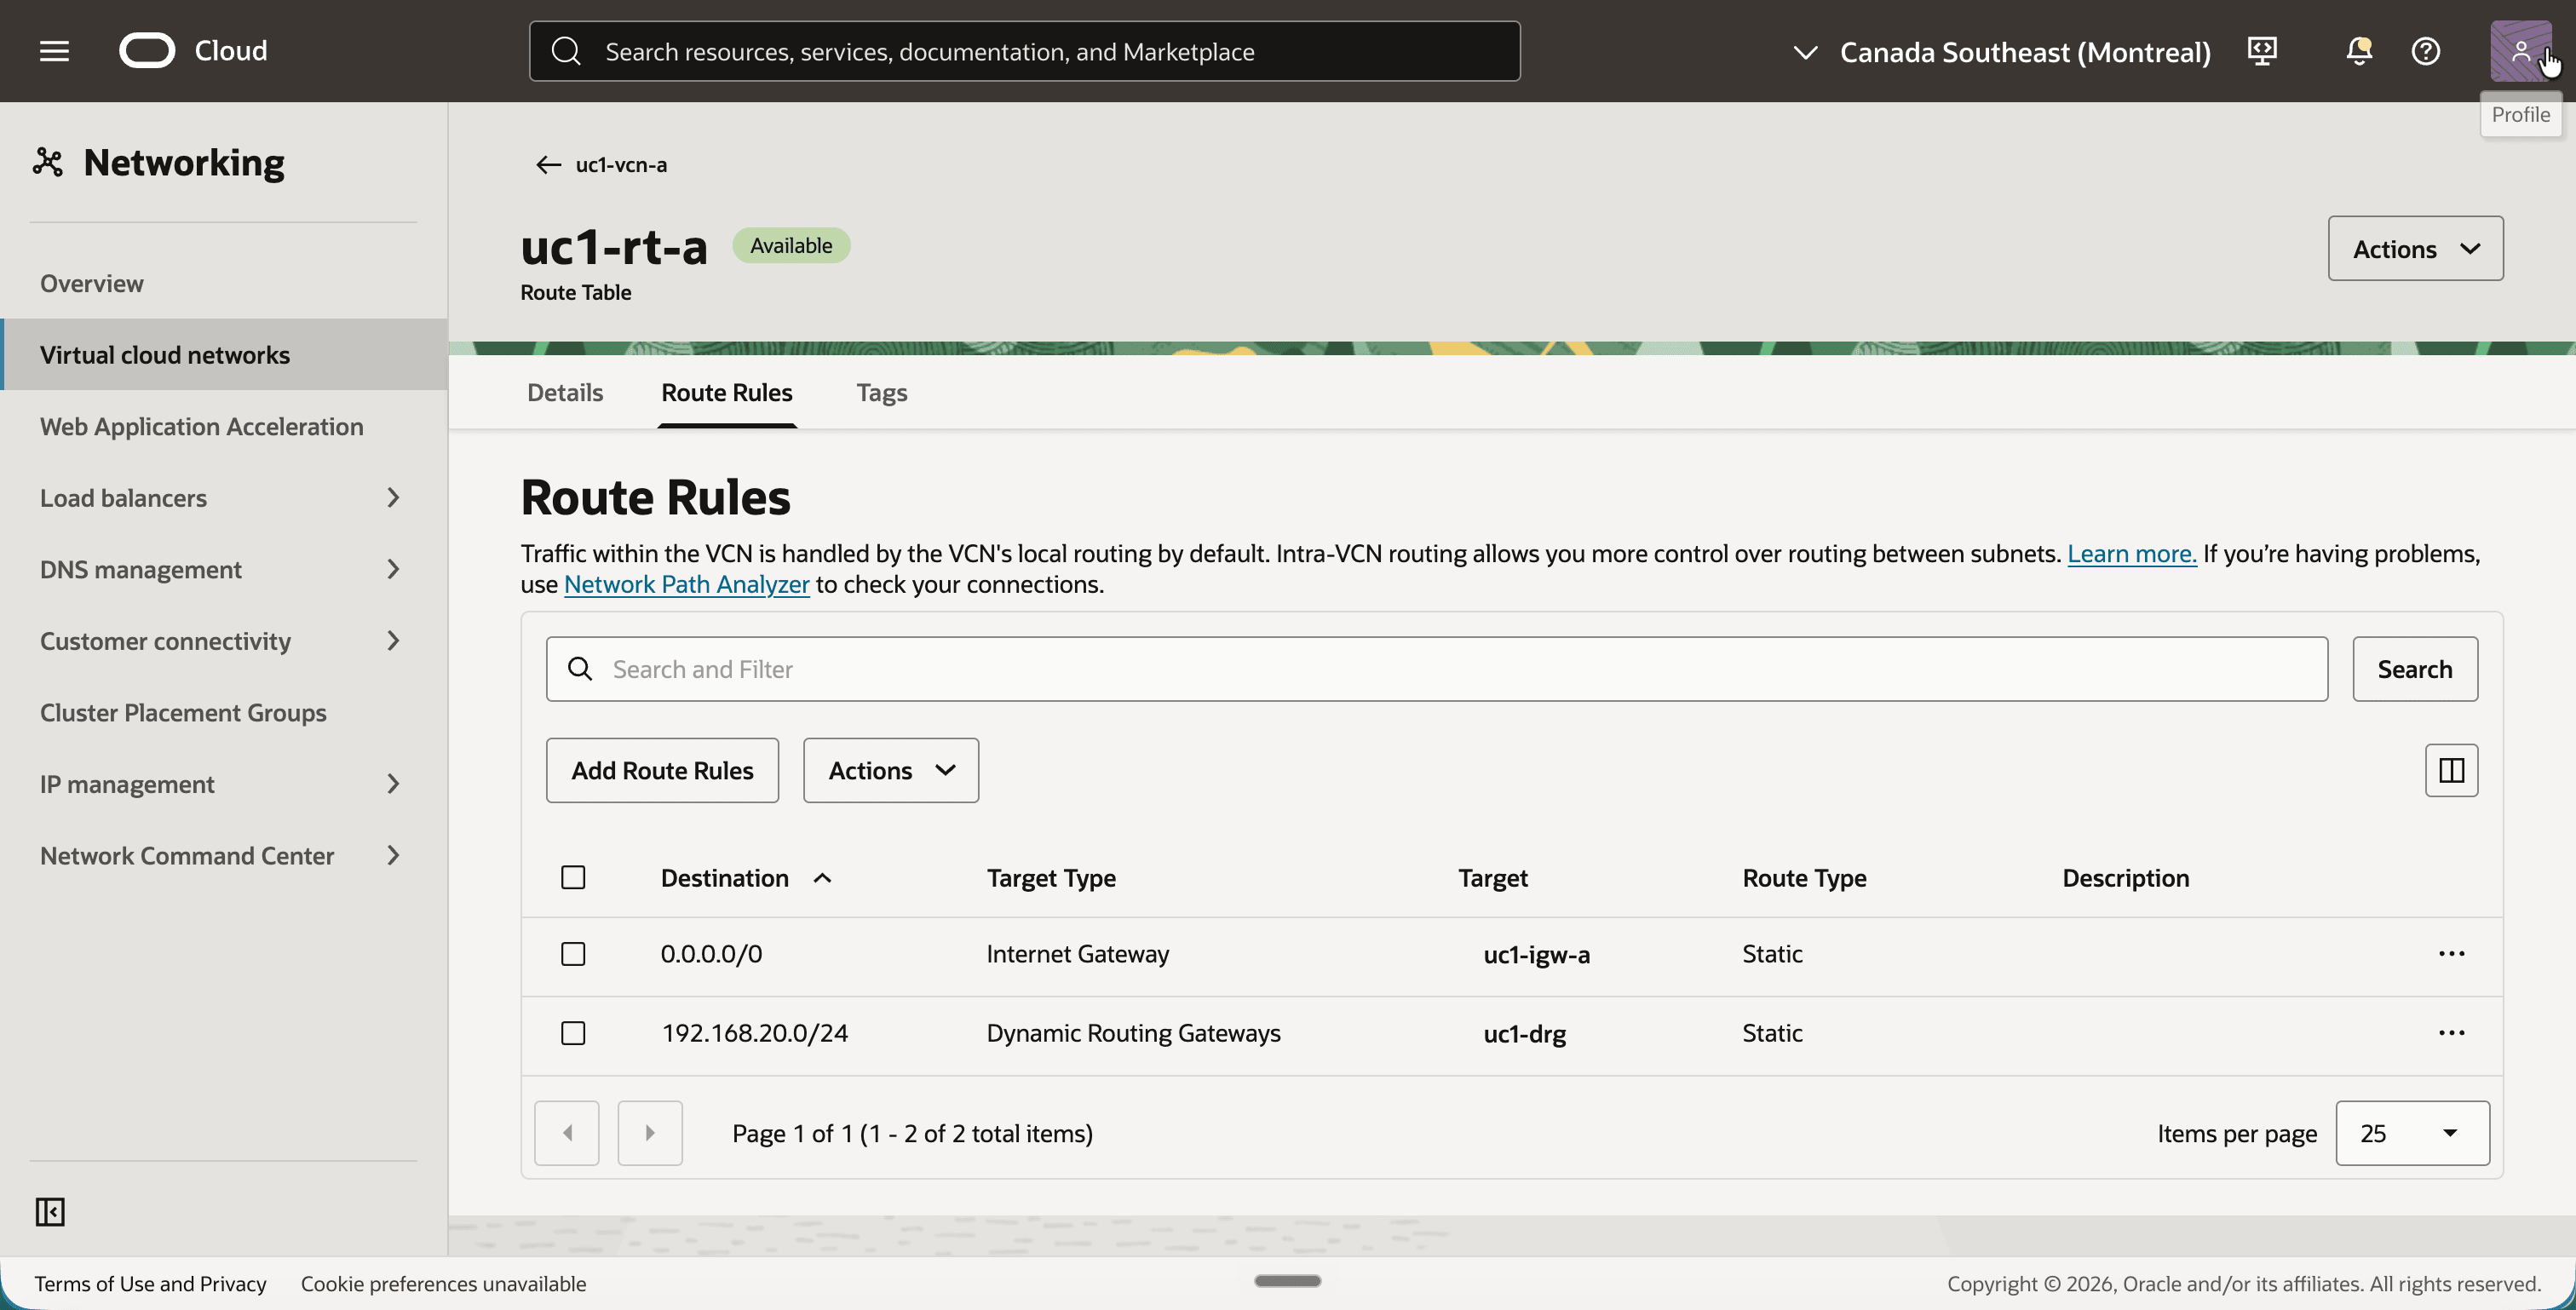
实例必须知道其他 VCN 的影子 CIDR 可通过 DRG 访问。VCN A 中的实例与 192.168.20.0/24 上的 VCN B 进行对话,因此这是您路由到 VCN A 中的 DRG 的目标。真正的 CIDR 10.0.1.0/24 永远不会路由到 DRG,因为对于该范围实例来说,它自己的本地子网。
- 在
uc1-vcn-a中,单击路由选项卡,然后单击路由表uc1-rt-a。这是分配给uc1-subnet-a的路由表。 - 单击路由规则选项卡。
- 为其他 VCN 的影子 CIDR 添加路由规则,以便路由表具有以下两个路由规则:
0.0.0.0/0与目标uc1-igw-a,用于通过 Internet 进行 SSH 访问。192.168.20.0/24(VCN B 的影子 CIDR)与目标uc1-drg。
- 在
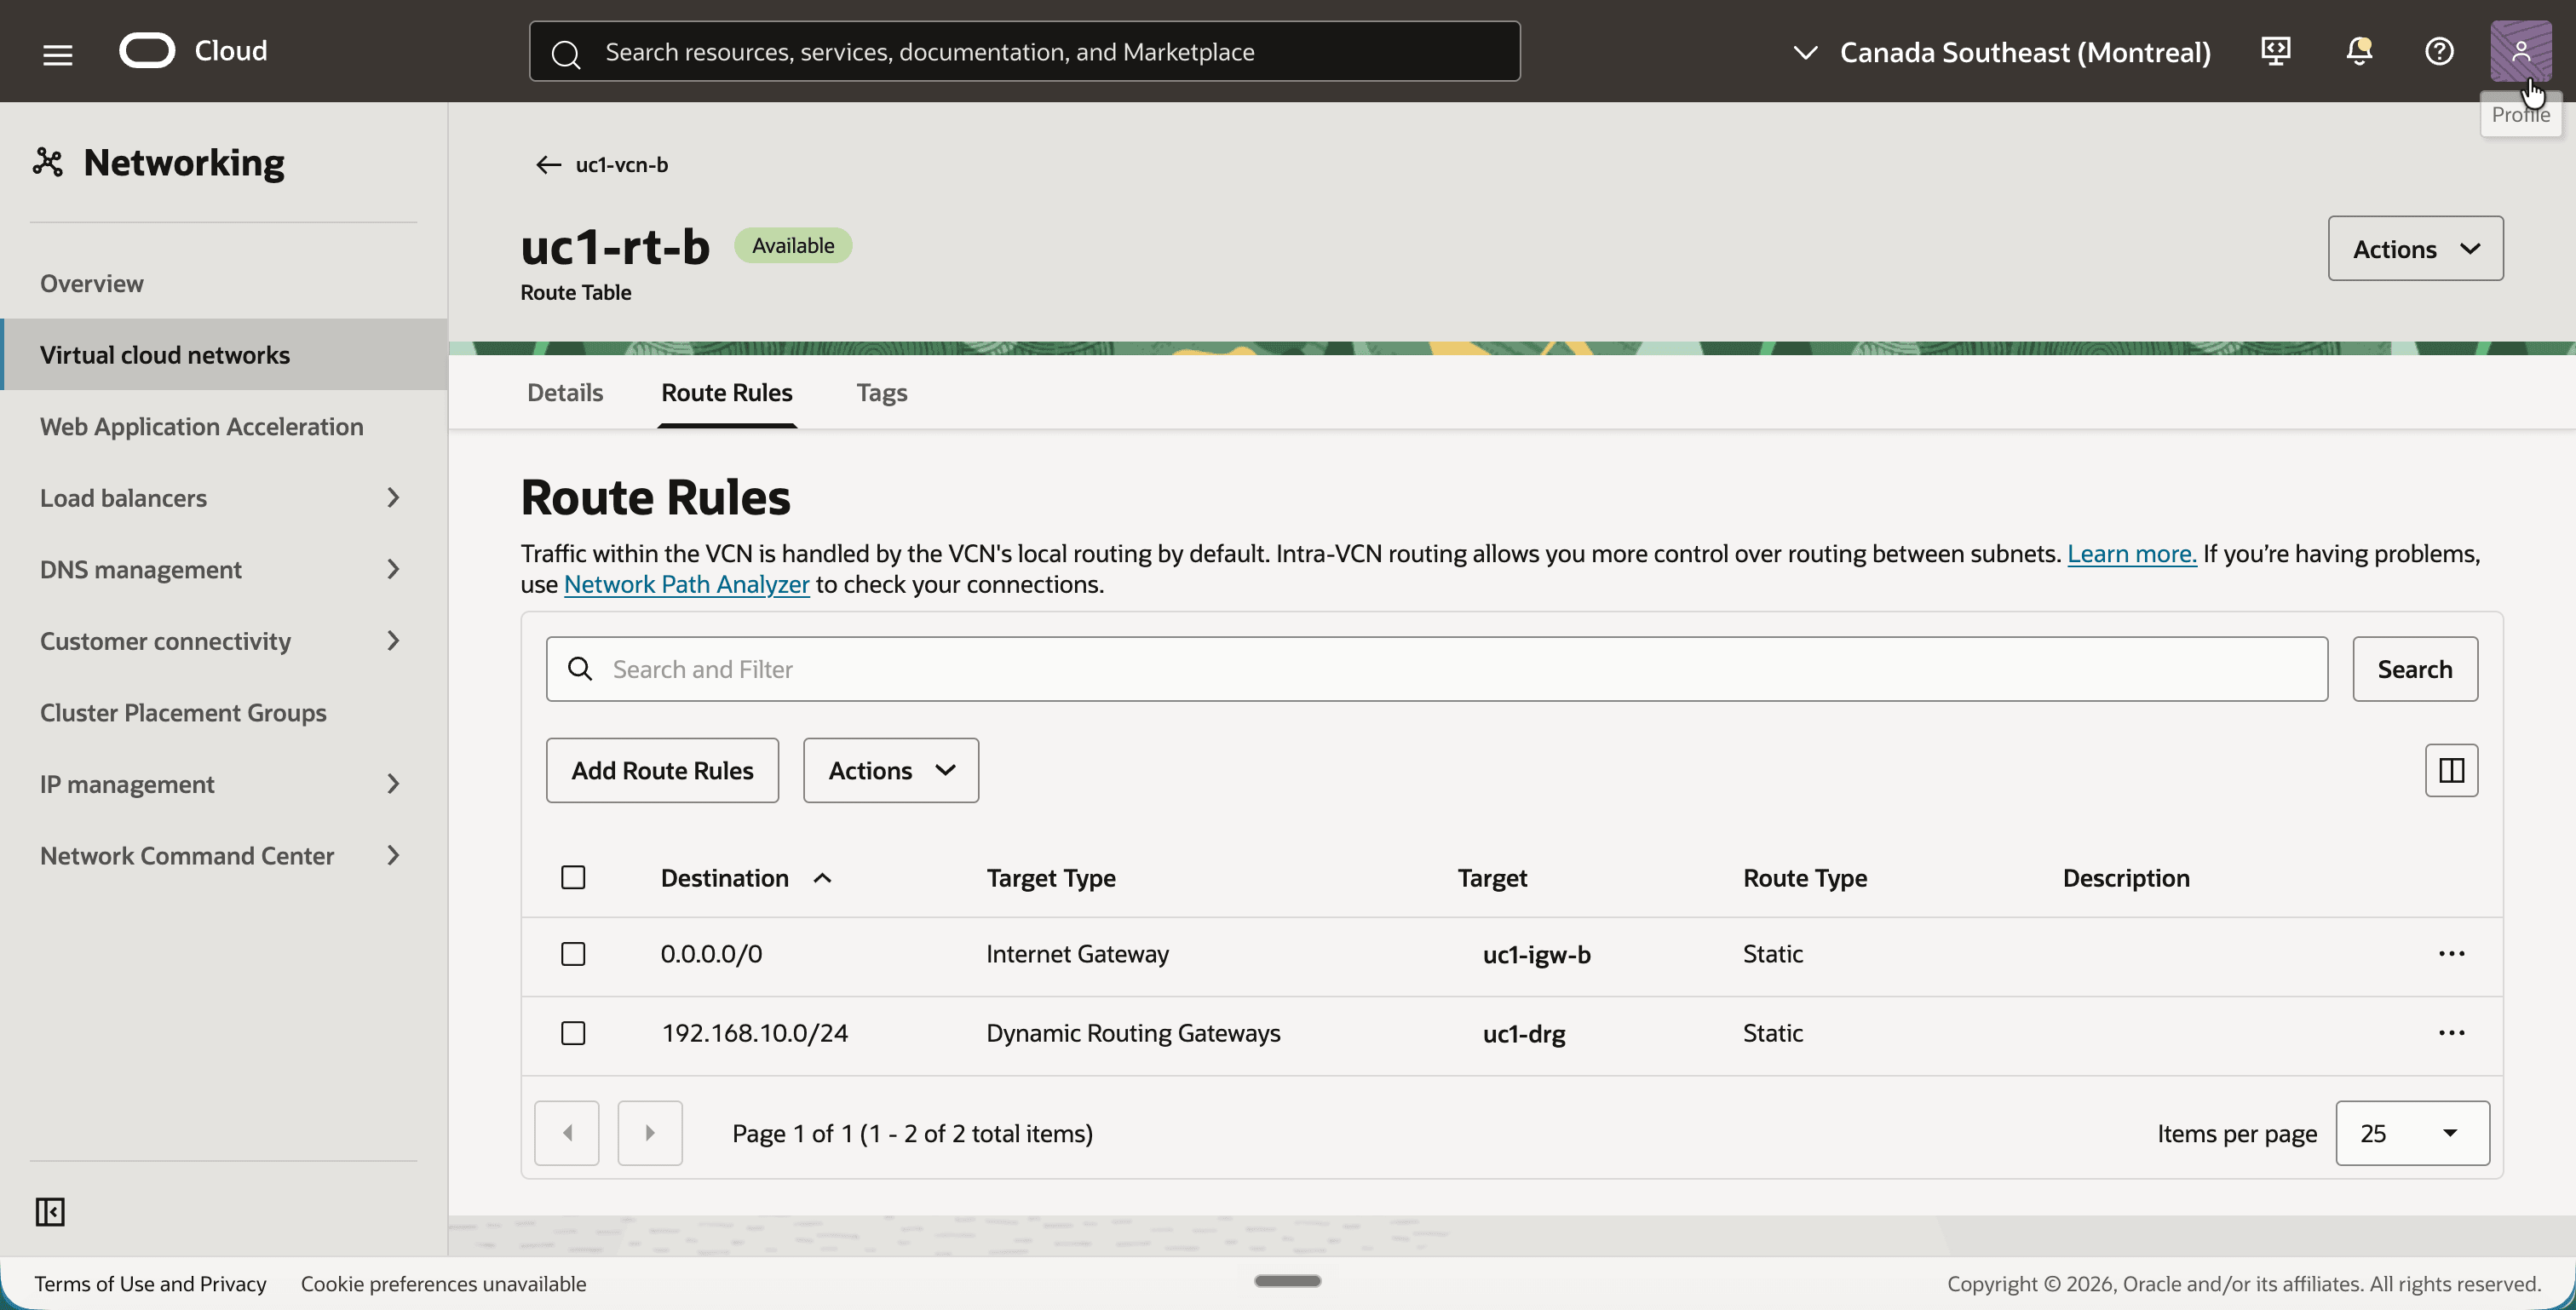
uc1-vcn-b中,以相同的方式打开路由表uc1-rt-b。 - 为其他 VCN 的影子 CIDR 添加路由规则,以便路由表具有以下两个路由规则:
0.0.0.0/0和目标uc1-igw-b。192.168.10.0/24(VCN A 的影子 CIDR)与目标uc1-drg。
步骤 08:创建 DRG NAT 策略和规则
这是整个教程的步骤。我们为每个 VCN 创建一个 DRG NAT 策略,每个策略都有一个规则。每个规则一次执行两个翻译:
- 源 NAT:隐藏其影子 CIDR 后面的发件人的实际地址。
- Destination NAT(目标 NAT):将发送方的影子地址替换为接收方的实际地址。
请记住,规则描述了通过保存策略的附加进入 DRG 的流量。因此,从 VCN A 的角度编写 VCN A 的策略:
| 原始 | 已转换 | 含义 | |
|---|---|---|---|
| 源 | 10.0.1.0/24 |
192.168.10.0/24 |
VCN A 将自身显示为 192.168.10.0/24。 |
| 目的地 | 192.168.20.0/24 |
10.0.1.0/24 |
VCN B 的影子 CIDR 替换为 VCN B 的实际 CIDR。 |
VCN B 的策略是镜像映像:
| 原始 | 已转换 | 含义 | |
|---|---|---|---|
| 源 | 10.0.1.0/24 |
192.168.20.0/24 |
VCN B 将自身显示为 192.168.20.0/24。 |
| 目的地 | 192.168.10.0/24 |
10.0.1.0/24 |
VCN A 的影子 CIDR 替换为 VCN A 的实际 CIDR。 |
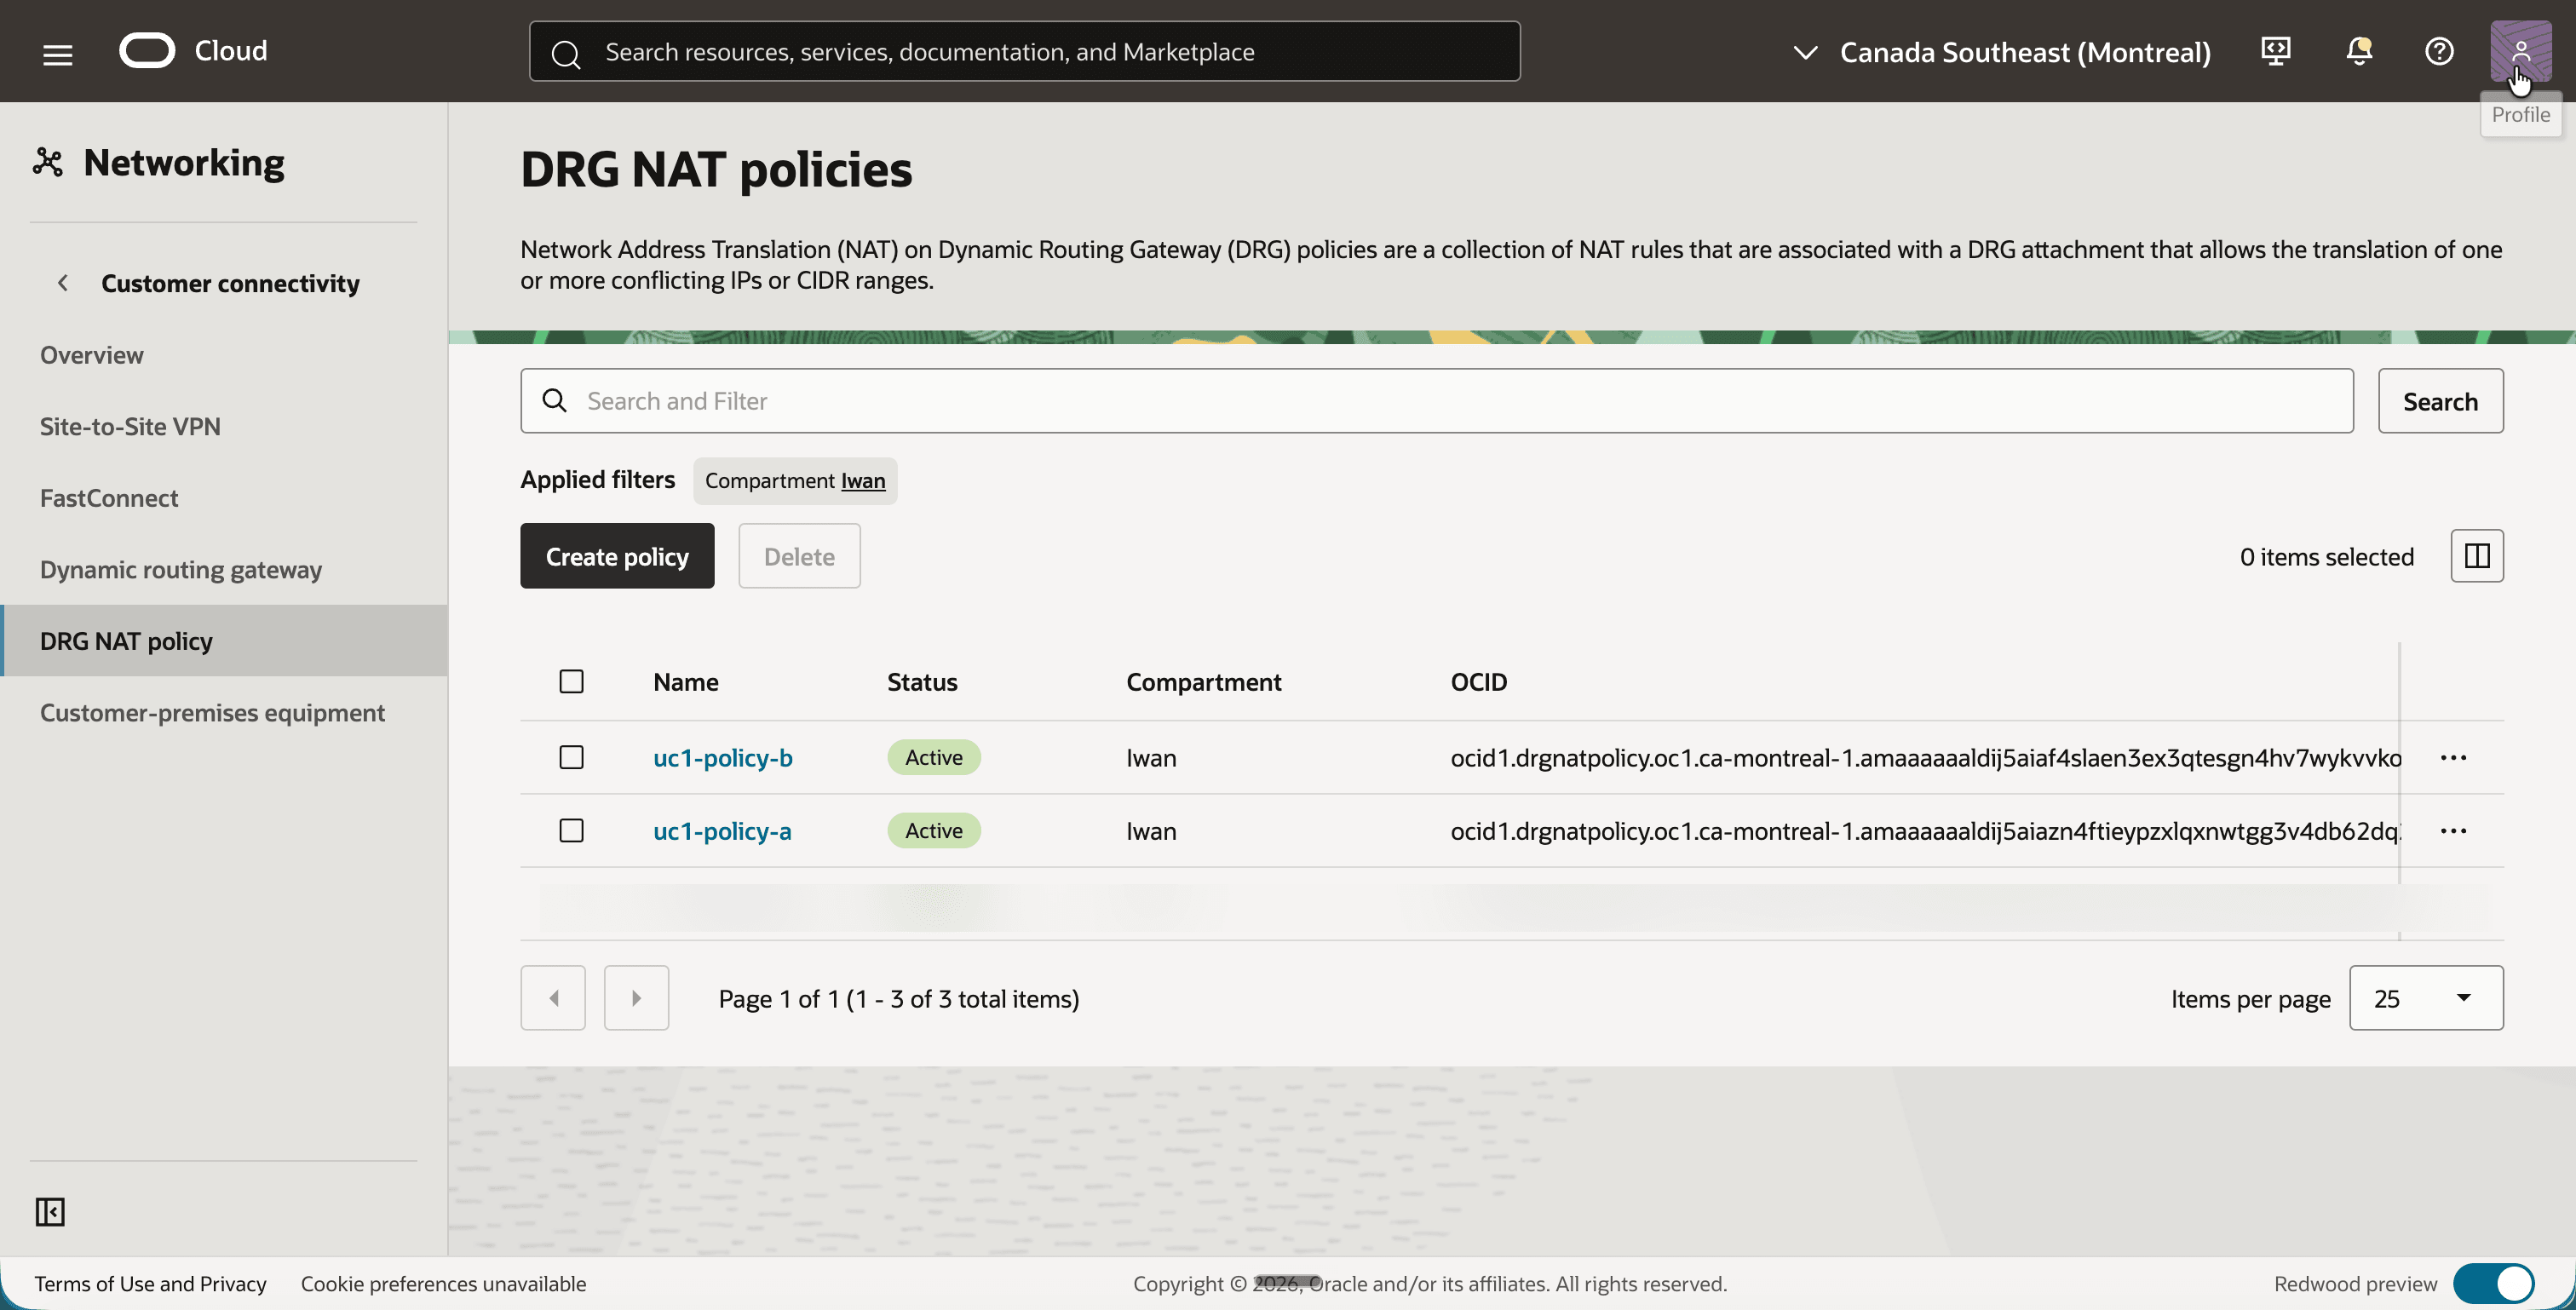
- 打开导航菜单,依次单击网络、客户连接和 DRG NAT 策略。
- 单击创建策略按钮并创建名为
uc1-policy-a的策略。 - 创建另一个名为
uc1-policy-b的策略。 - 请注意,这两个策略都处于活动状态。
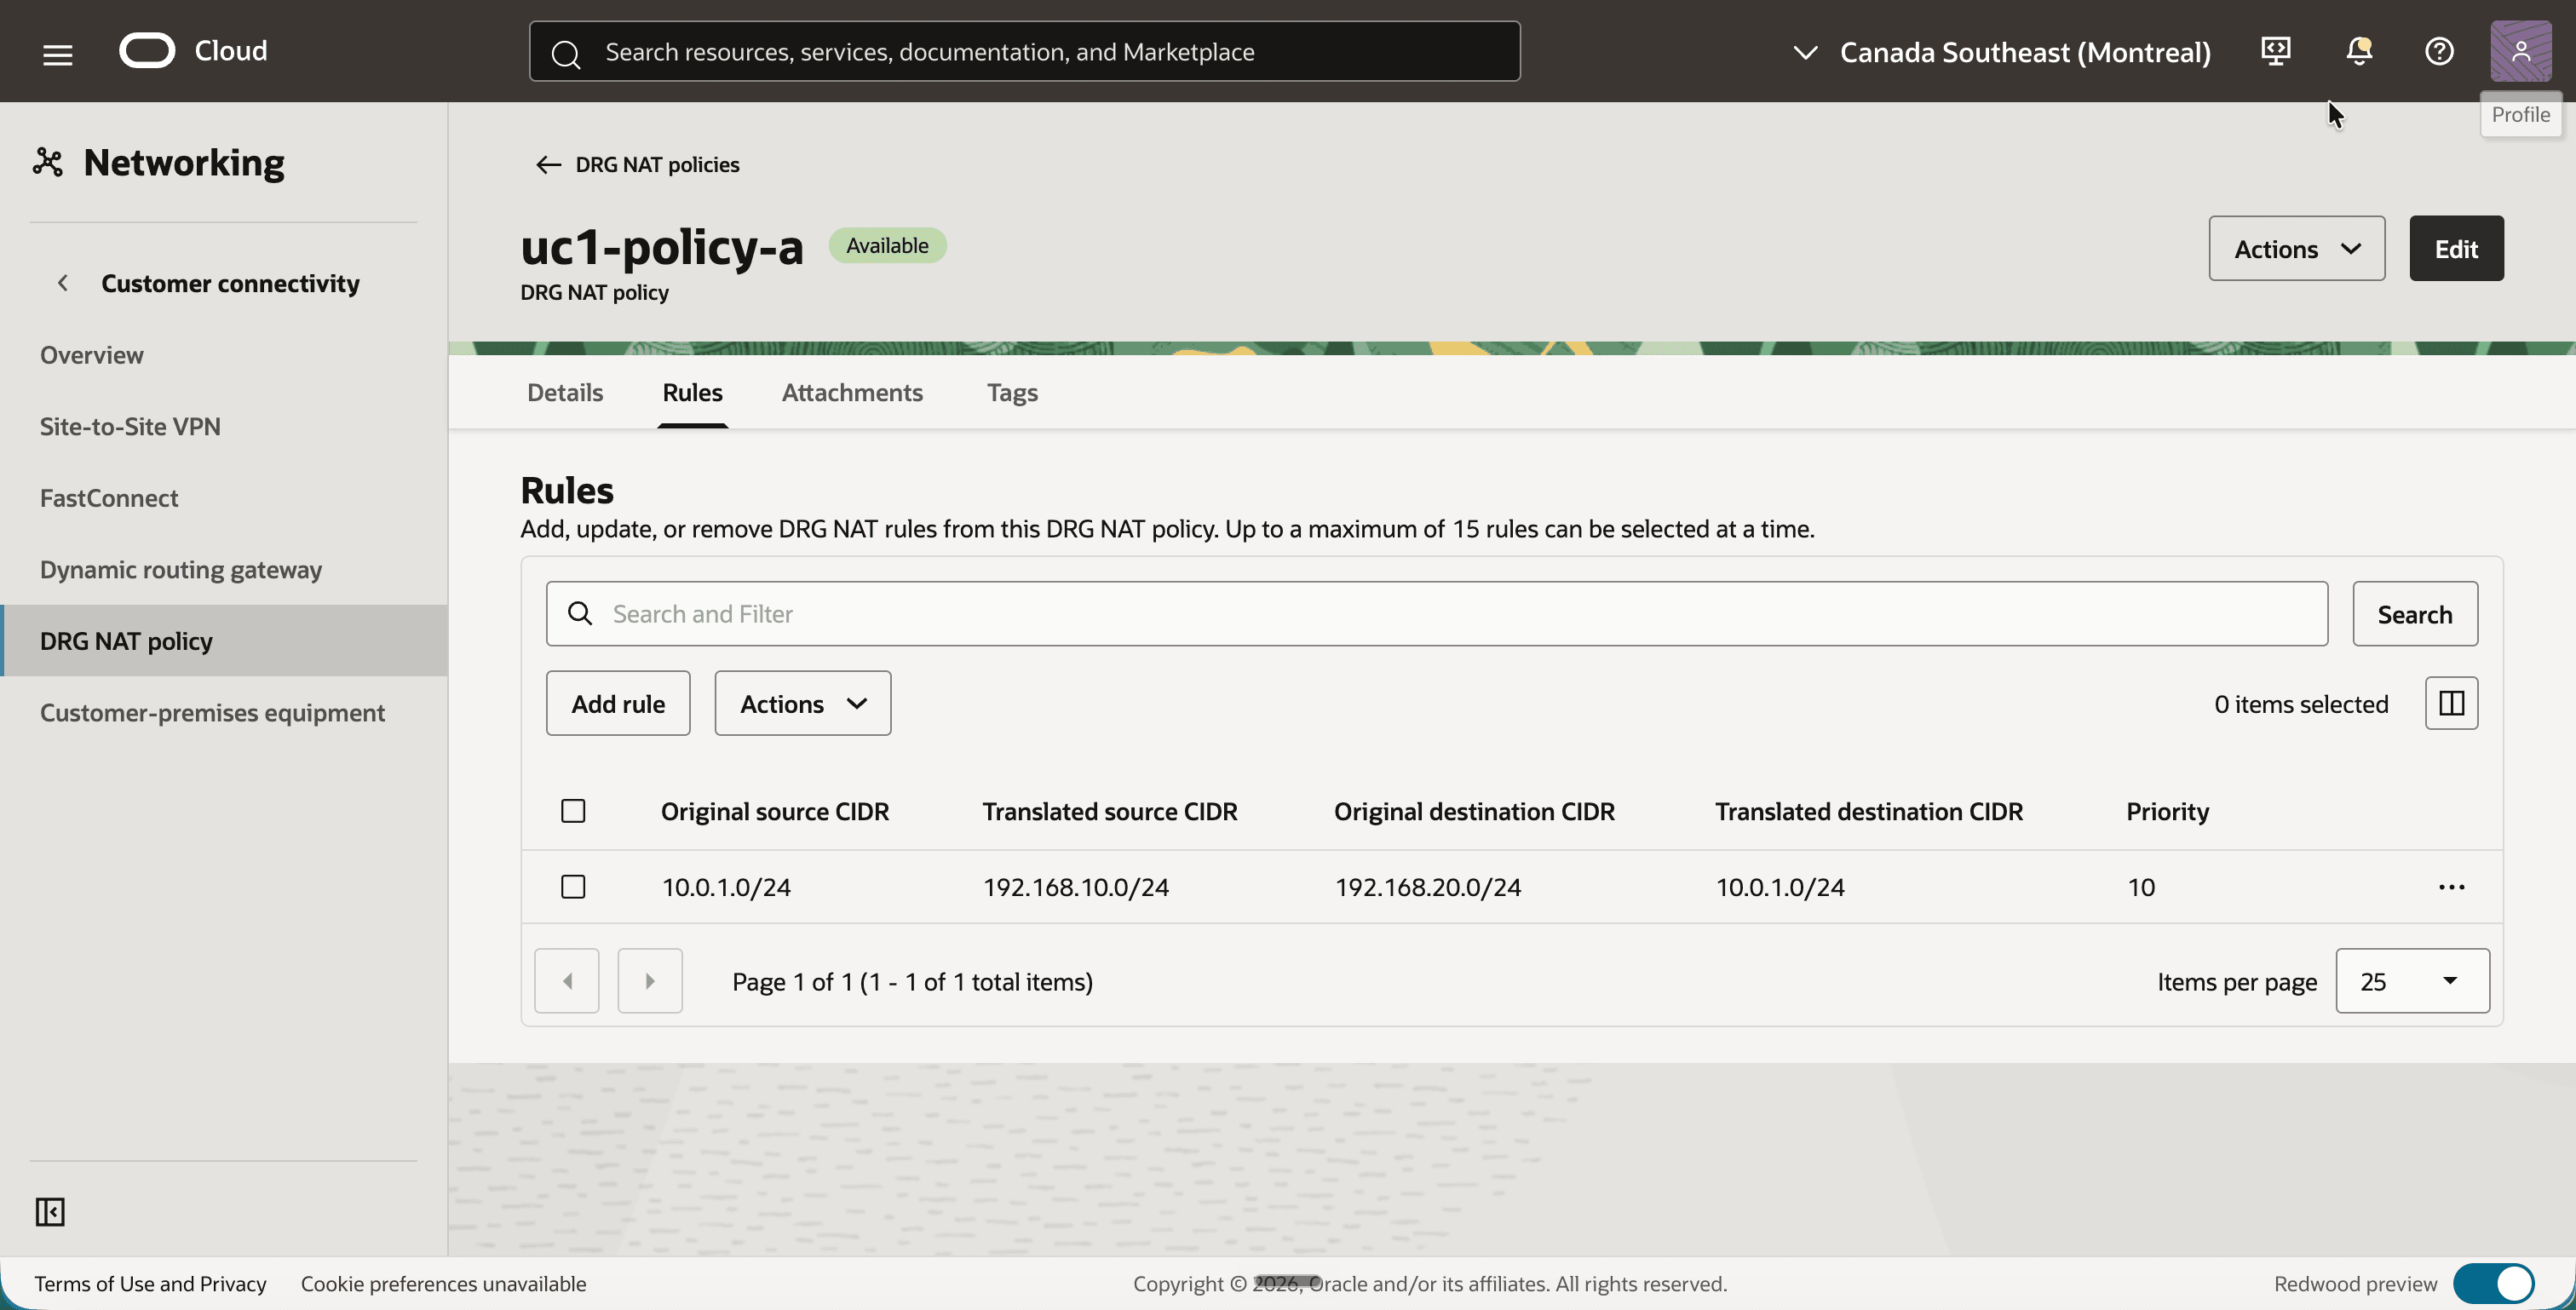
- 单击
uc1-policy-a并单击规则选项卡。 - 单击添加规则按钮并添加具有以下值的规则:
- 优先级:
10 - 原始源 CIDR:
10.0.1.0/24 - 转换的来源 CIDR:
192.168.10.0/24 - 原始目的地 CIDR:
192.168.20.0/24 - 转换的端点 CIDR:
10.0.1.0/24
- 优先级:
- 请注意,该规则列在规则选项卡上。
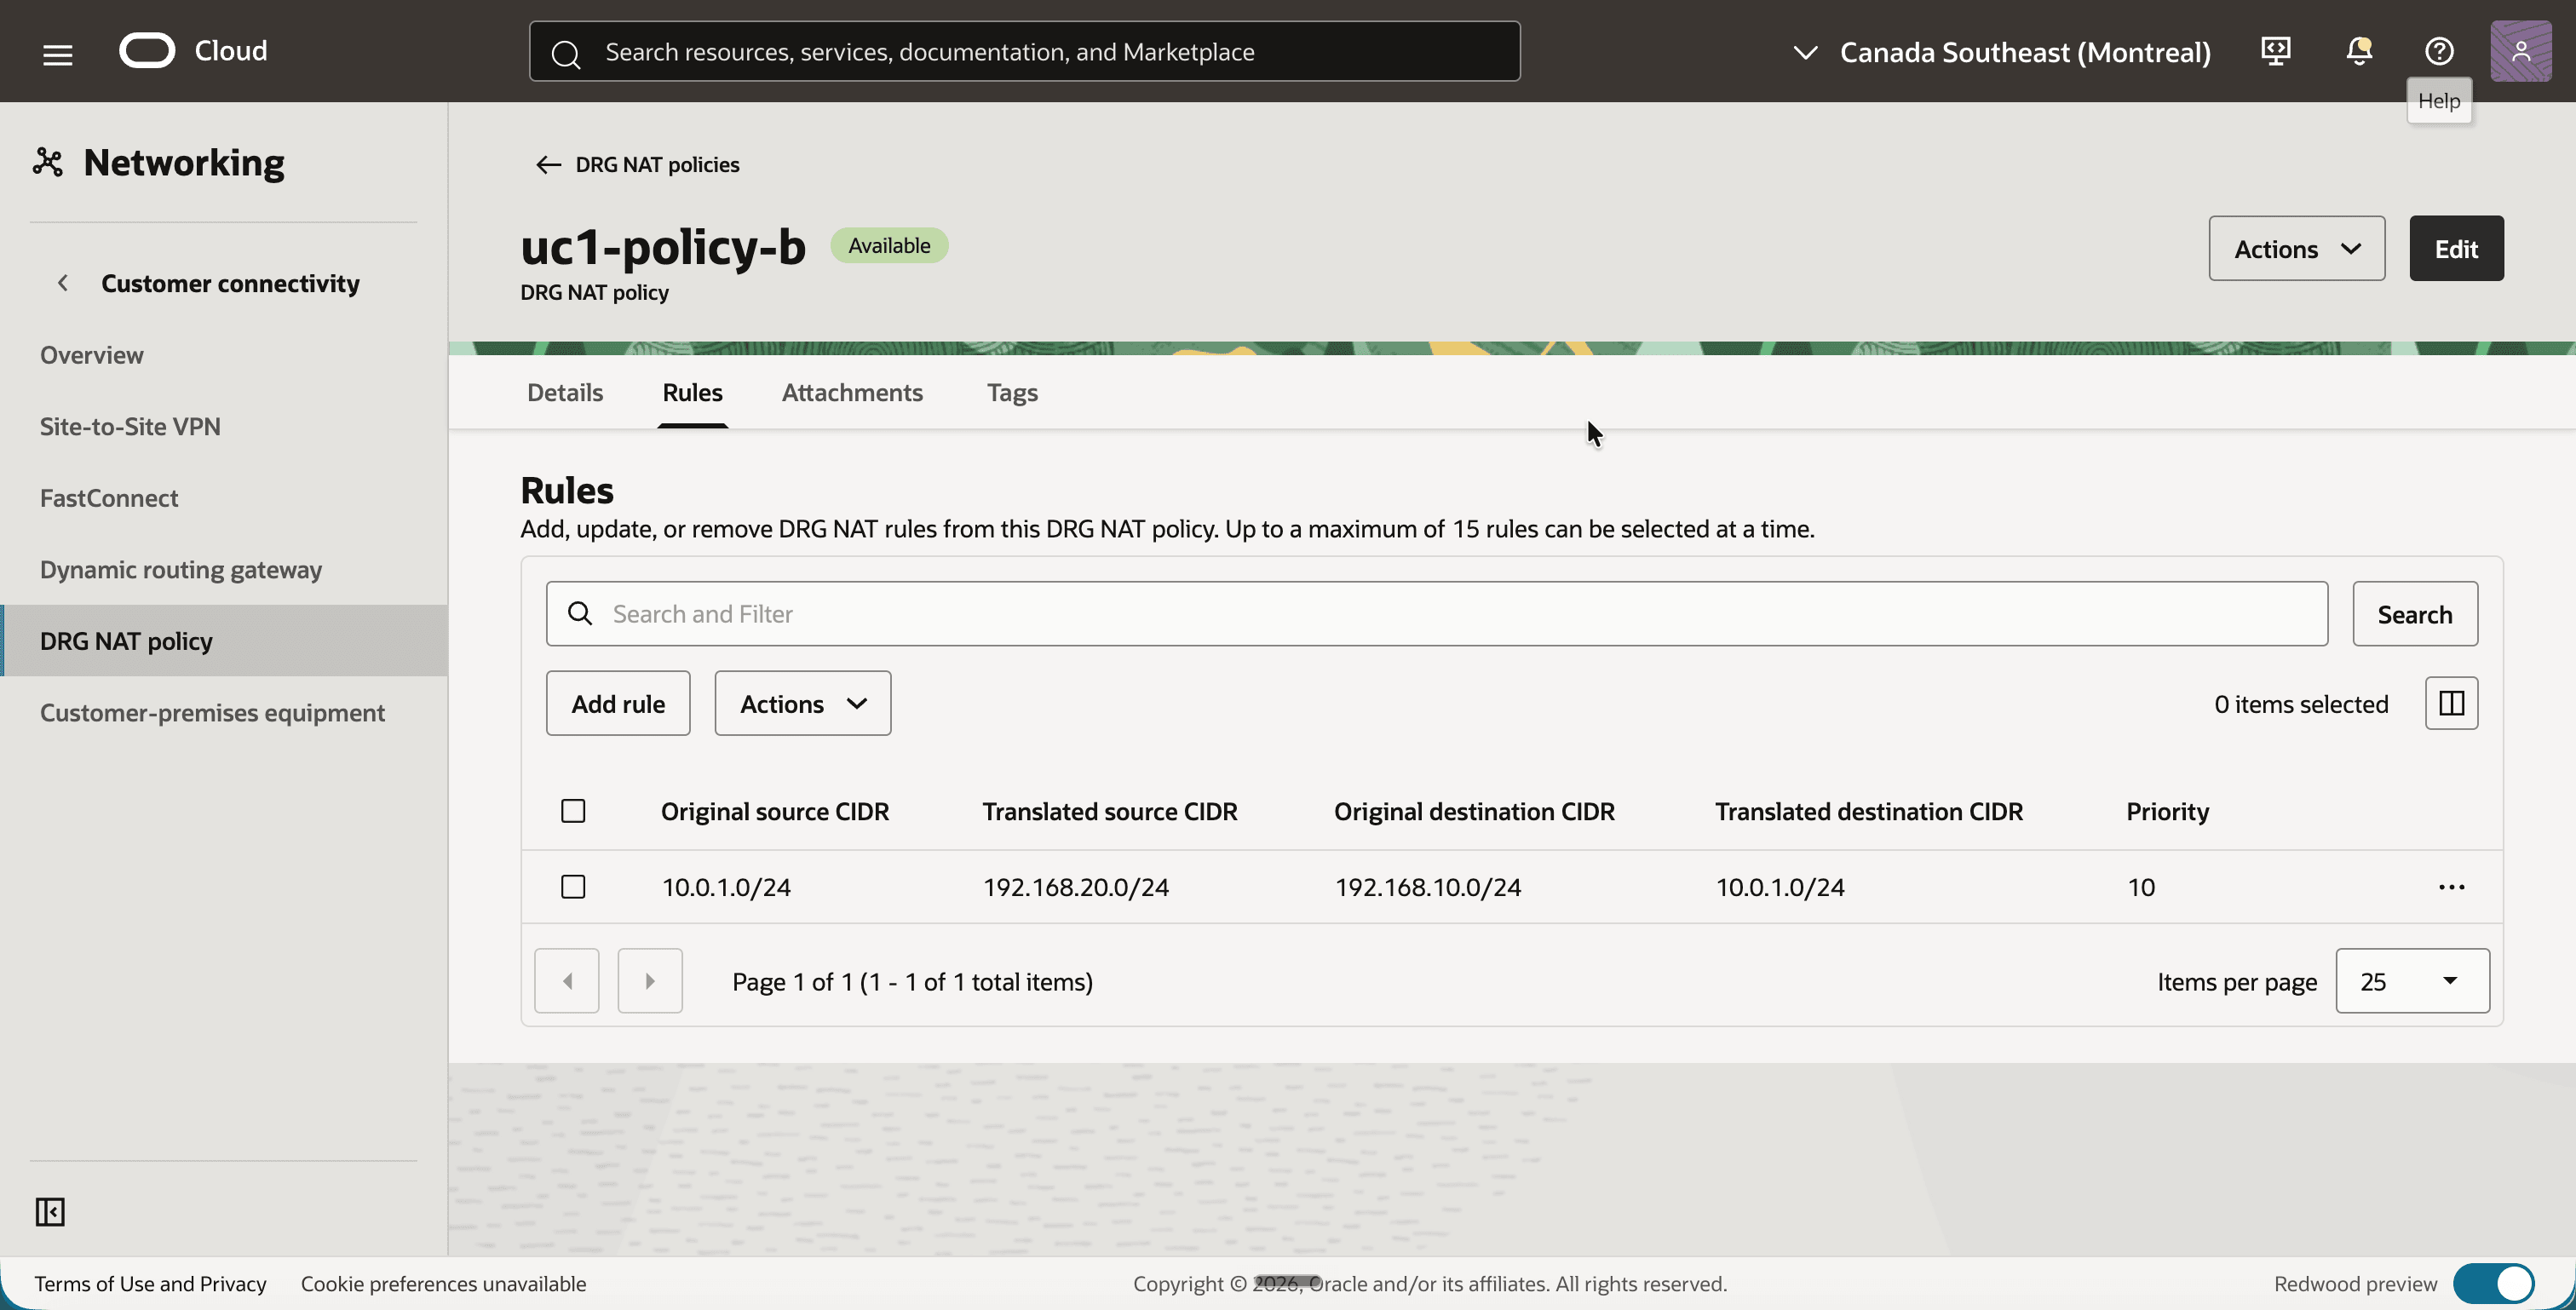
- 返回,单击
uc1-policy-b并单击规则选项卡。 - 单击添加规则按钮并添加具有以下值的规则:
- 优先级:
10 - 原始源 CIDR:
10.0.1.0/24 - 转换的来源 CIDR:
192.168.20.0/24 - 原始目的地 CIDR:
192.168.10.0/24 - 转换的端点 CIDR:
10.0.1.0/24
- 优先级:
- 请注意,该规则列在规则选项卡上。
[!] 注意 ] 对的原始 CIDR 和转换后的 CIDR 必须具有相同的前缀长度。规则按优先级顺序求值,最先求值,仅应用第一个匹配规则。在将策略与附件关联(下一步)之前,具有规则的策略仍不翻译任何内容。
步骤 09:将 NAT 策略与 VCN 附加关联
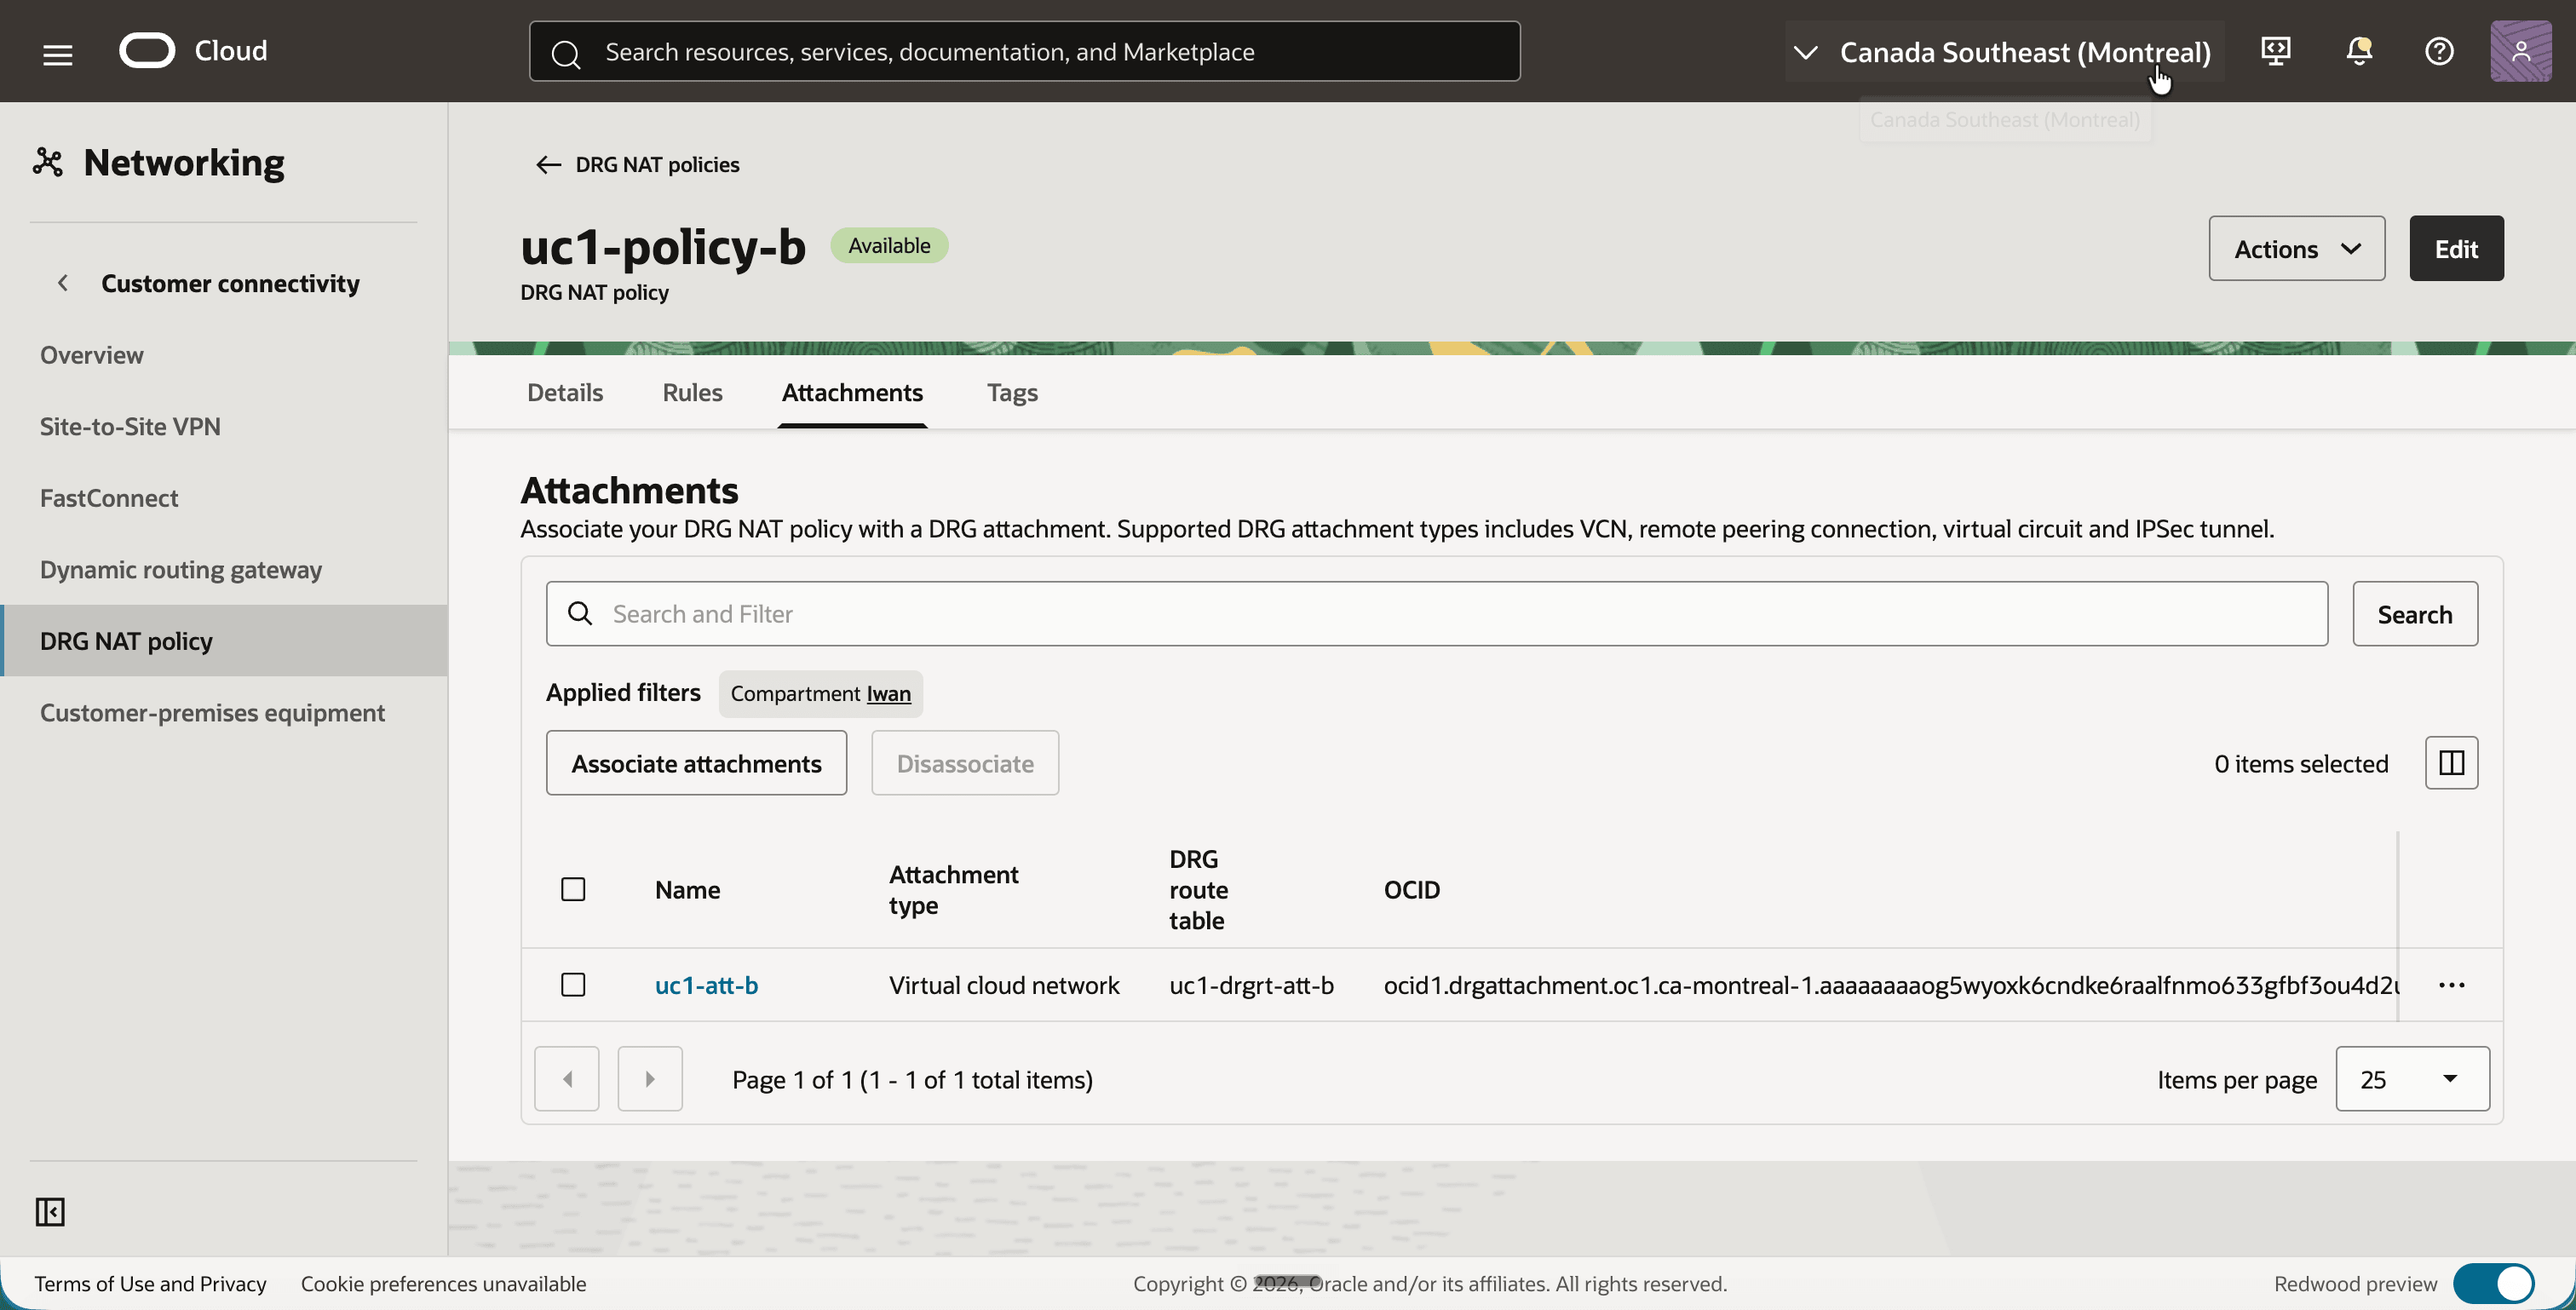
与 DRG 附加关联的策略对流量变为活动状态。每个附件可以有一个 NAT 策略。我们将 uc1-policy-a 与 VCN A 的附件和 uc1-policy-b 与 VCN B 的附件关联。
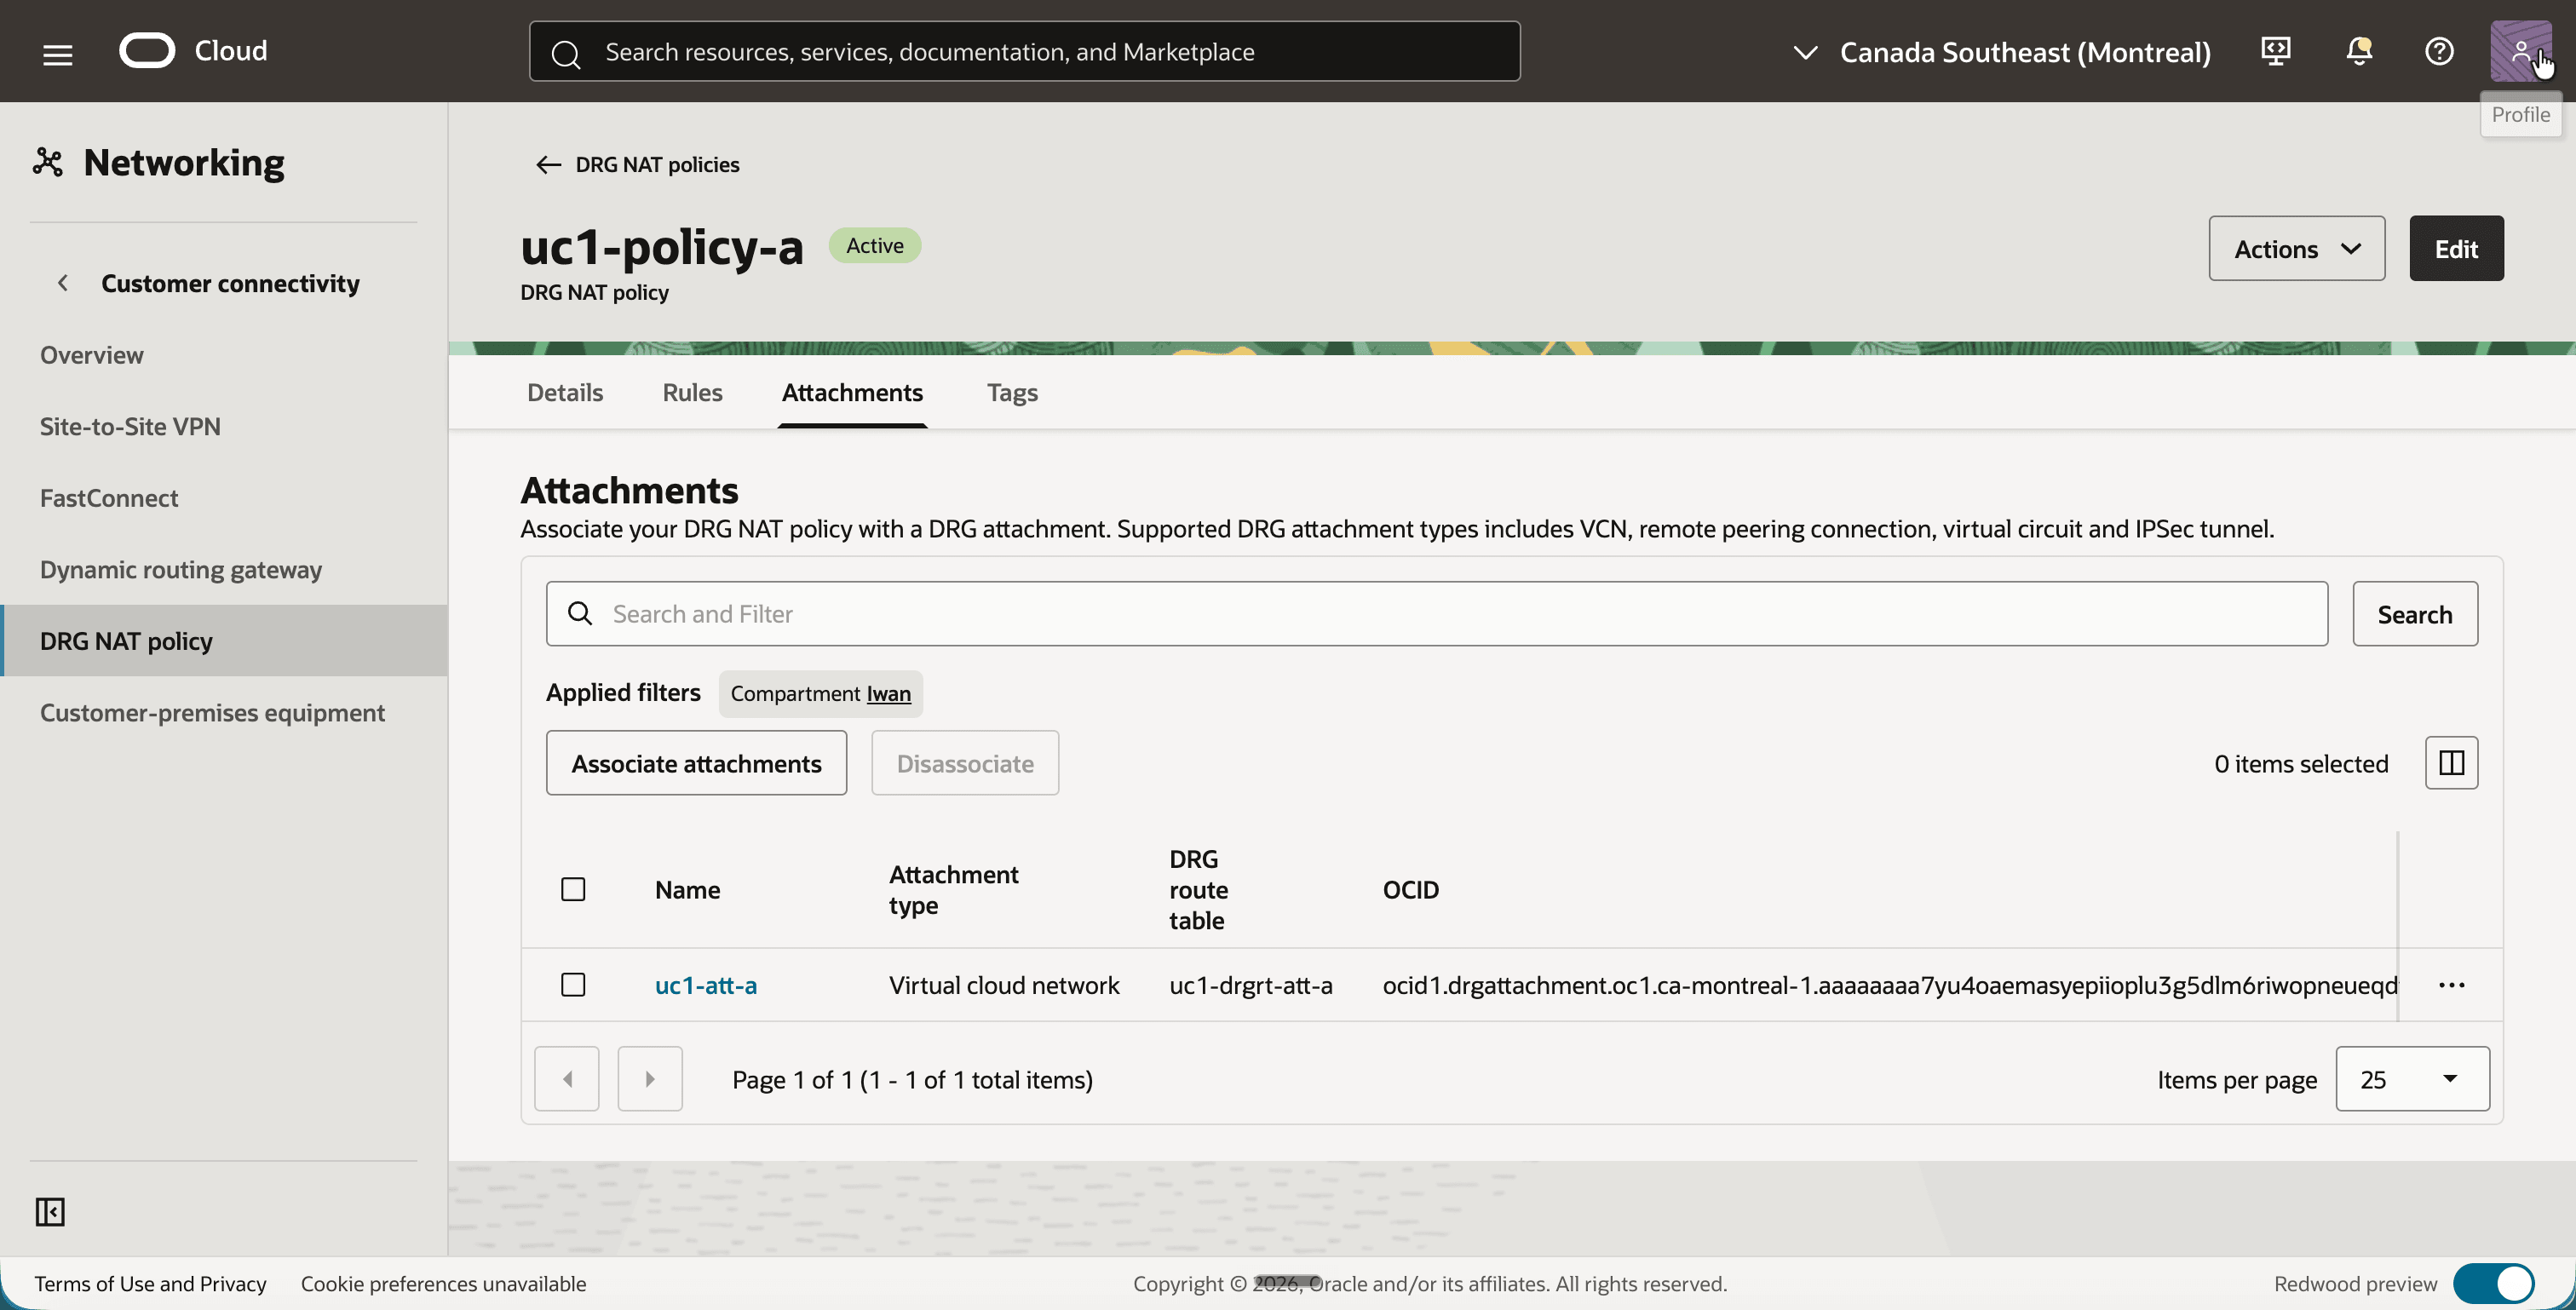
- 单击
uc1-policy-a并单击附件选项卡。 - 单击 Associate attachments(关联附件)按钮,选择
uc1-att-a并确认。 - 请注意,将列出
uc1-att-a以及其 DRG 路由表uc1-drgrt-att-a。
- 单击
uc1-policy-b并单击附件选项卡。 - 单击 Associate attachments(关联附件)按钮,选择
uc1-att-b并确认。 - 请注意,将列出
uc1-att-b以及其 DRG 路由表uc1-drgrt-att-b。
您也可以从 DRG 端验证完整配置。
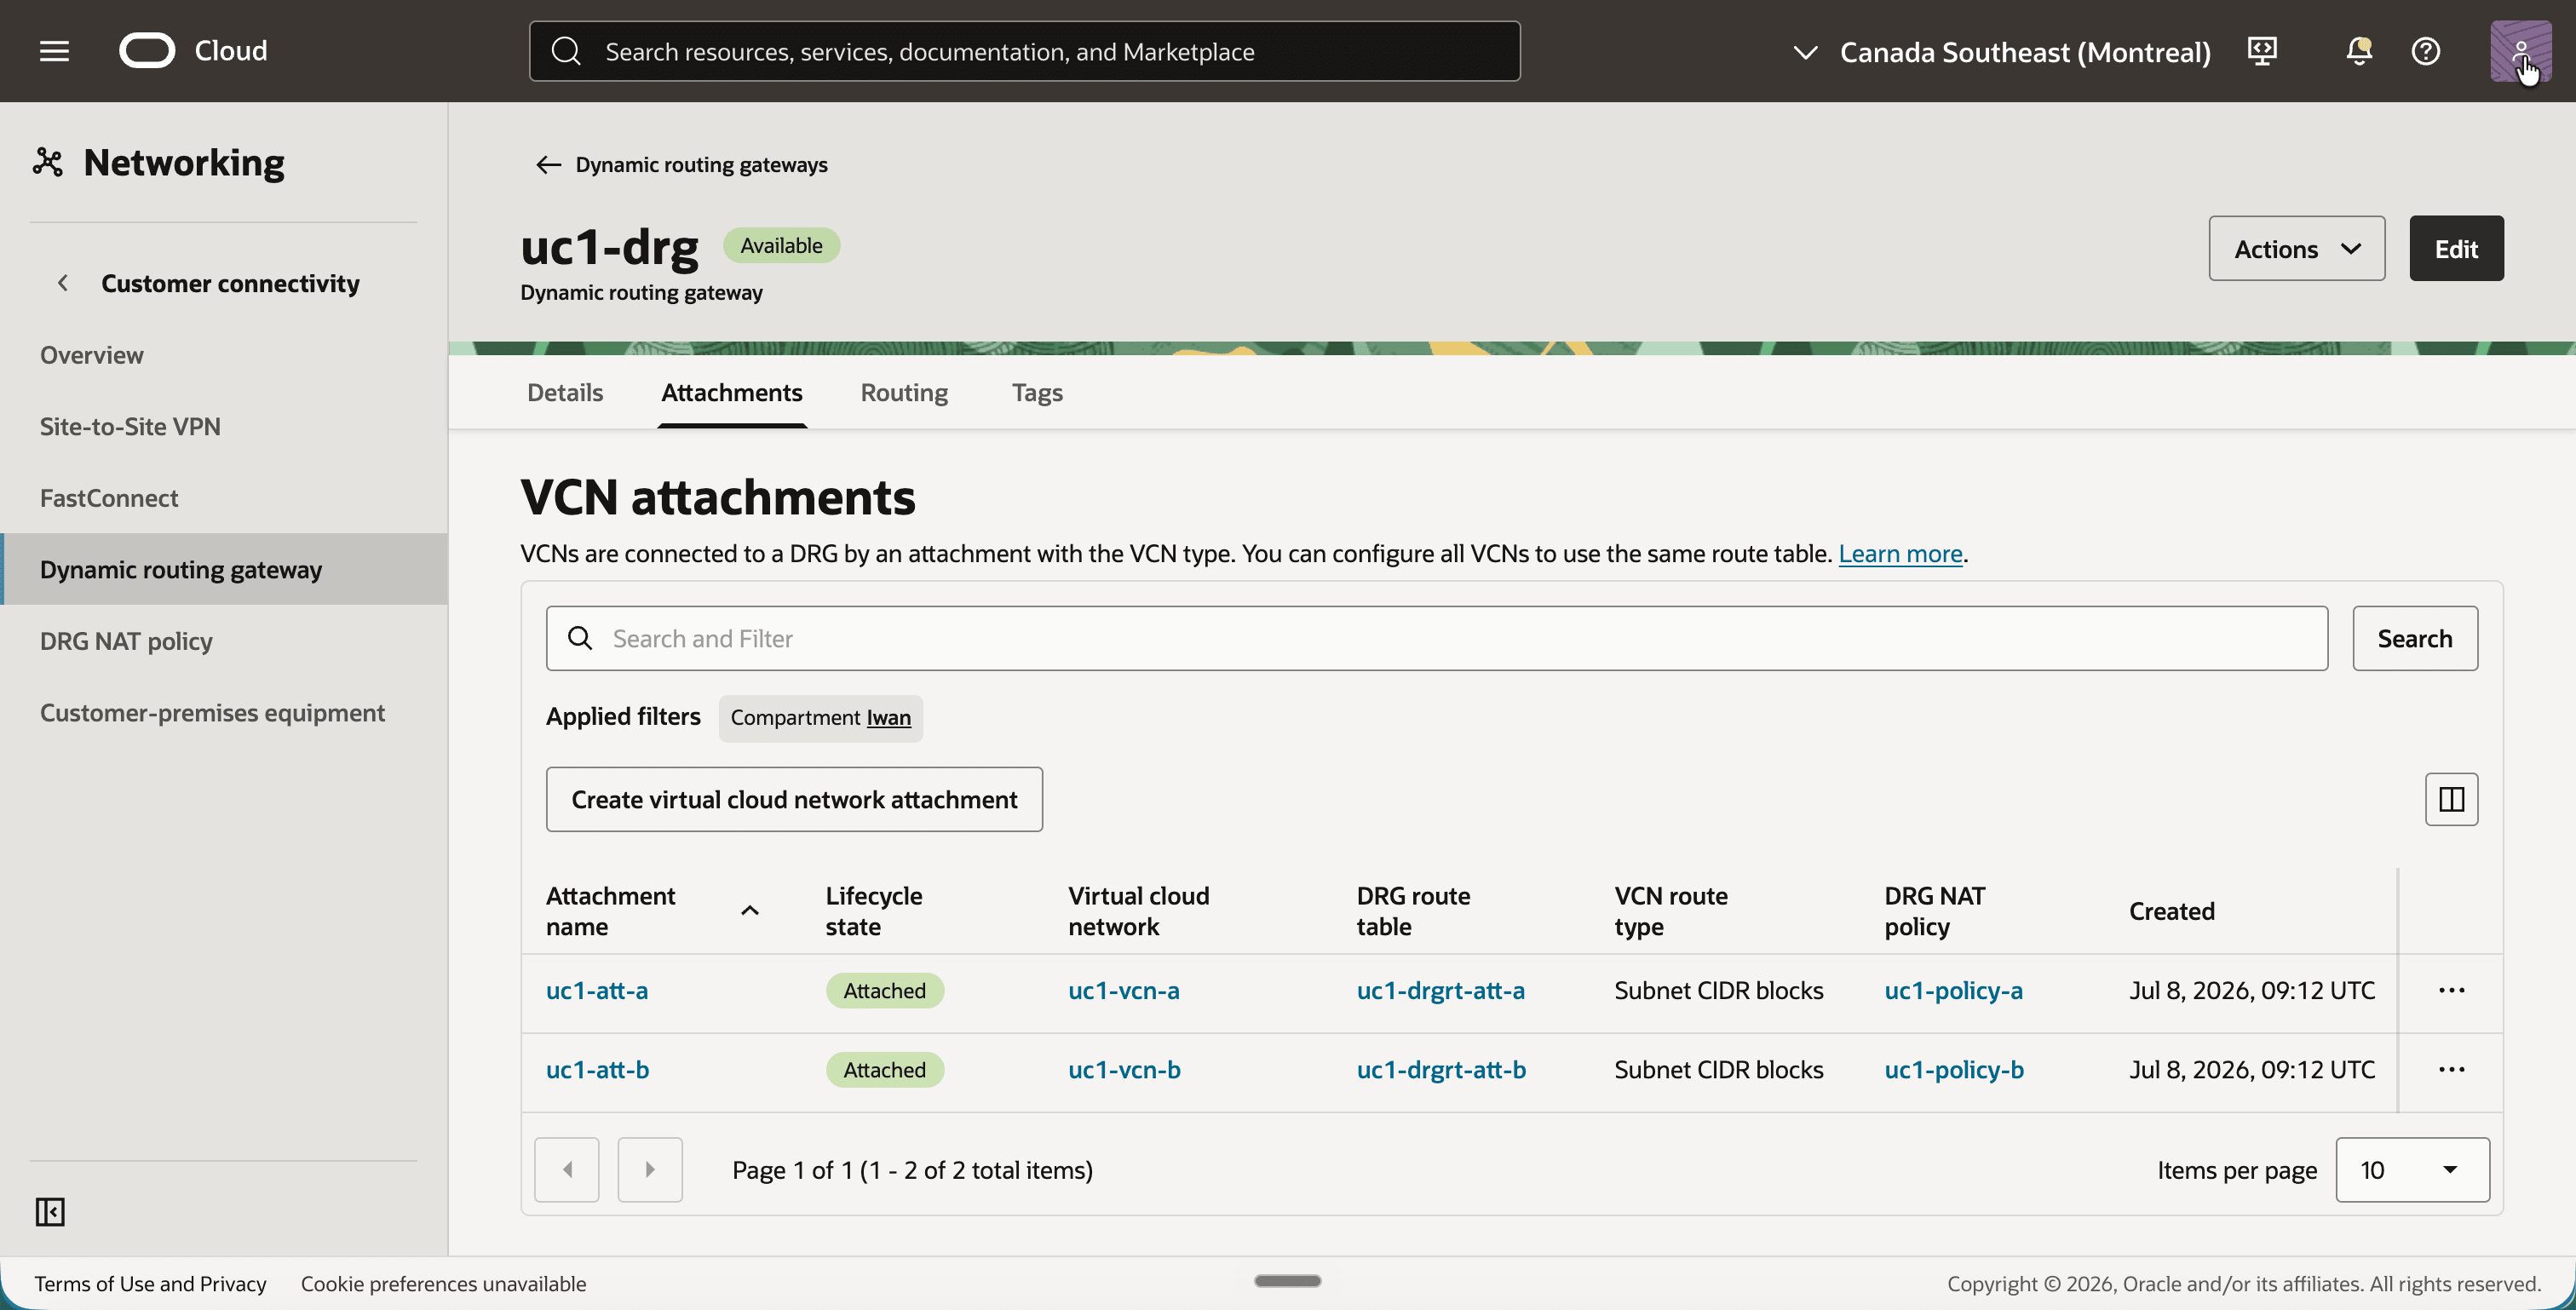
- 打开导航菜单,依次单击网络、客户连接和动态路由网关。
- 单击
uc1-drg并单击附件选项卡。 - 请注意,每个附加现在都有自己的 DRG 路由表和自己的 DRG NAT 策略。
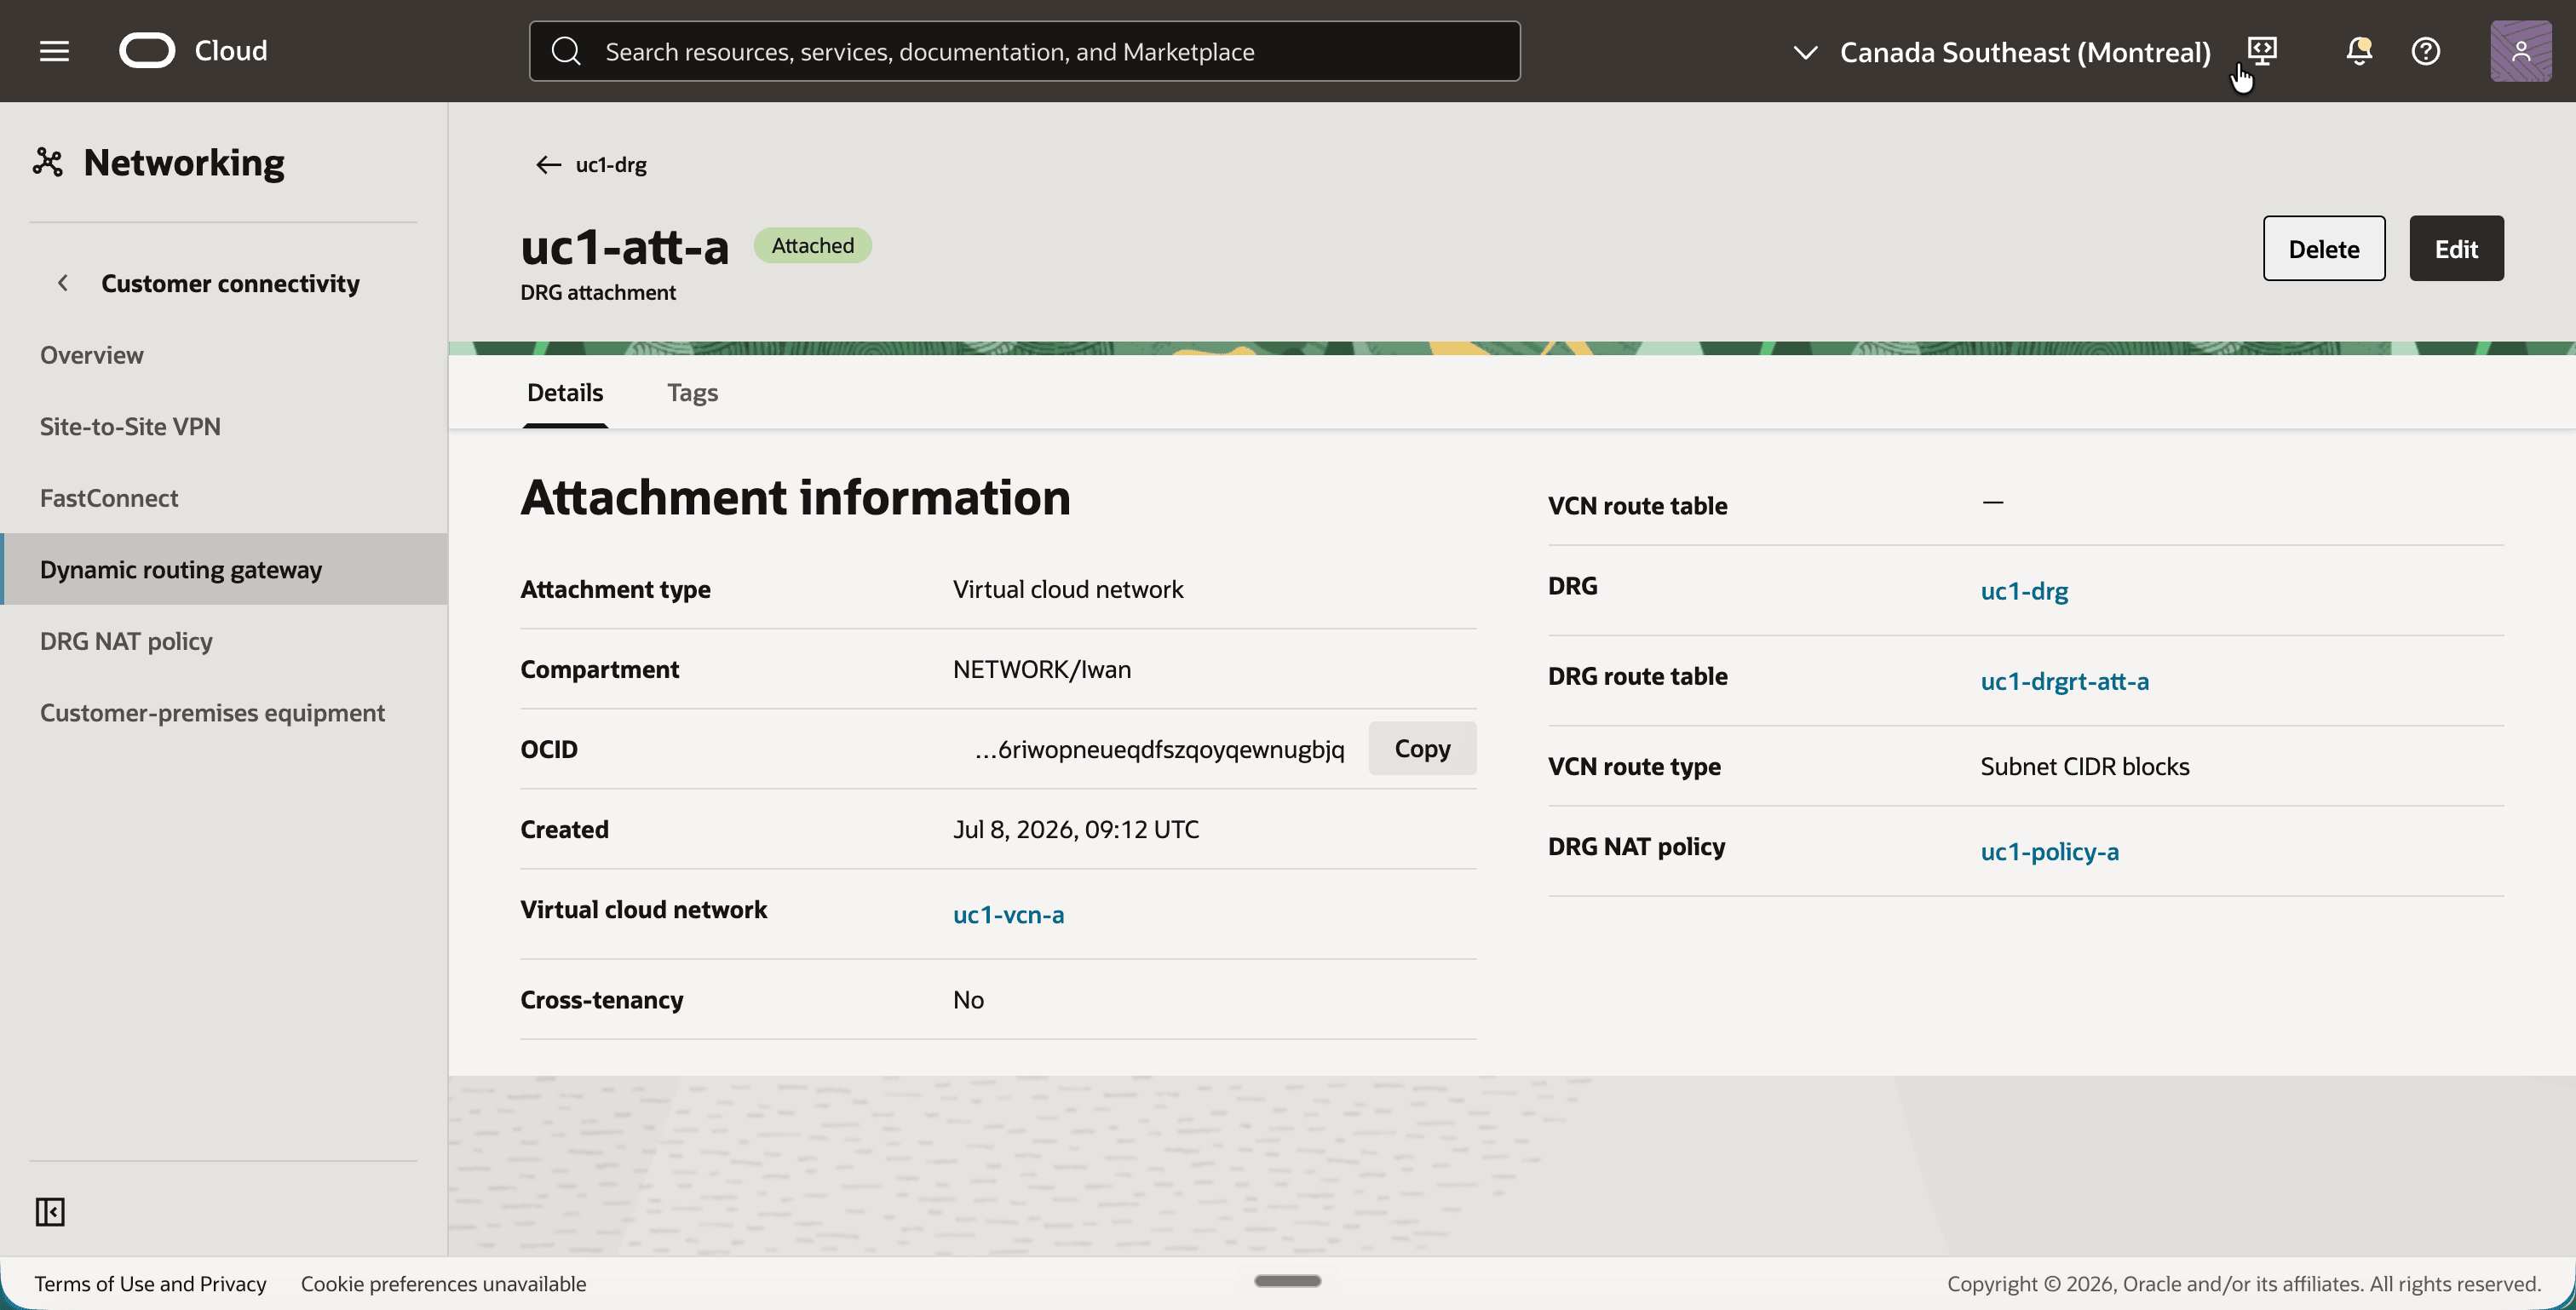
- 单击附件
uc1-att-a。 - 请注意 DRG 路由表
uc1-drgrt-att-a和 DRG NAT 策略uc1-policy-a。
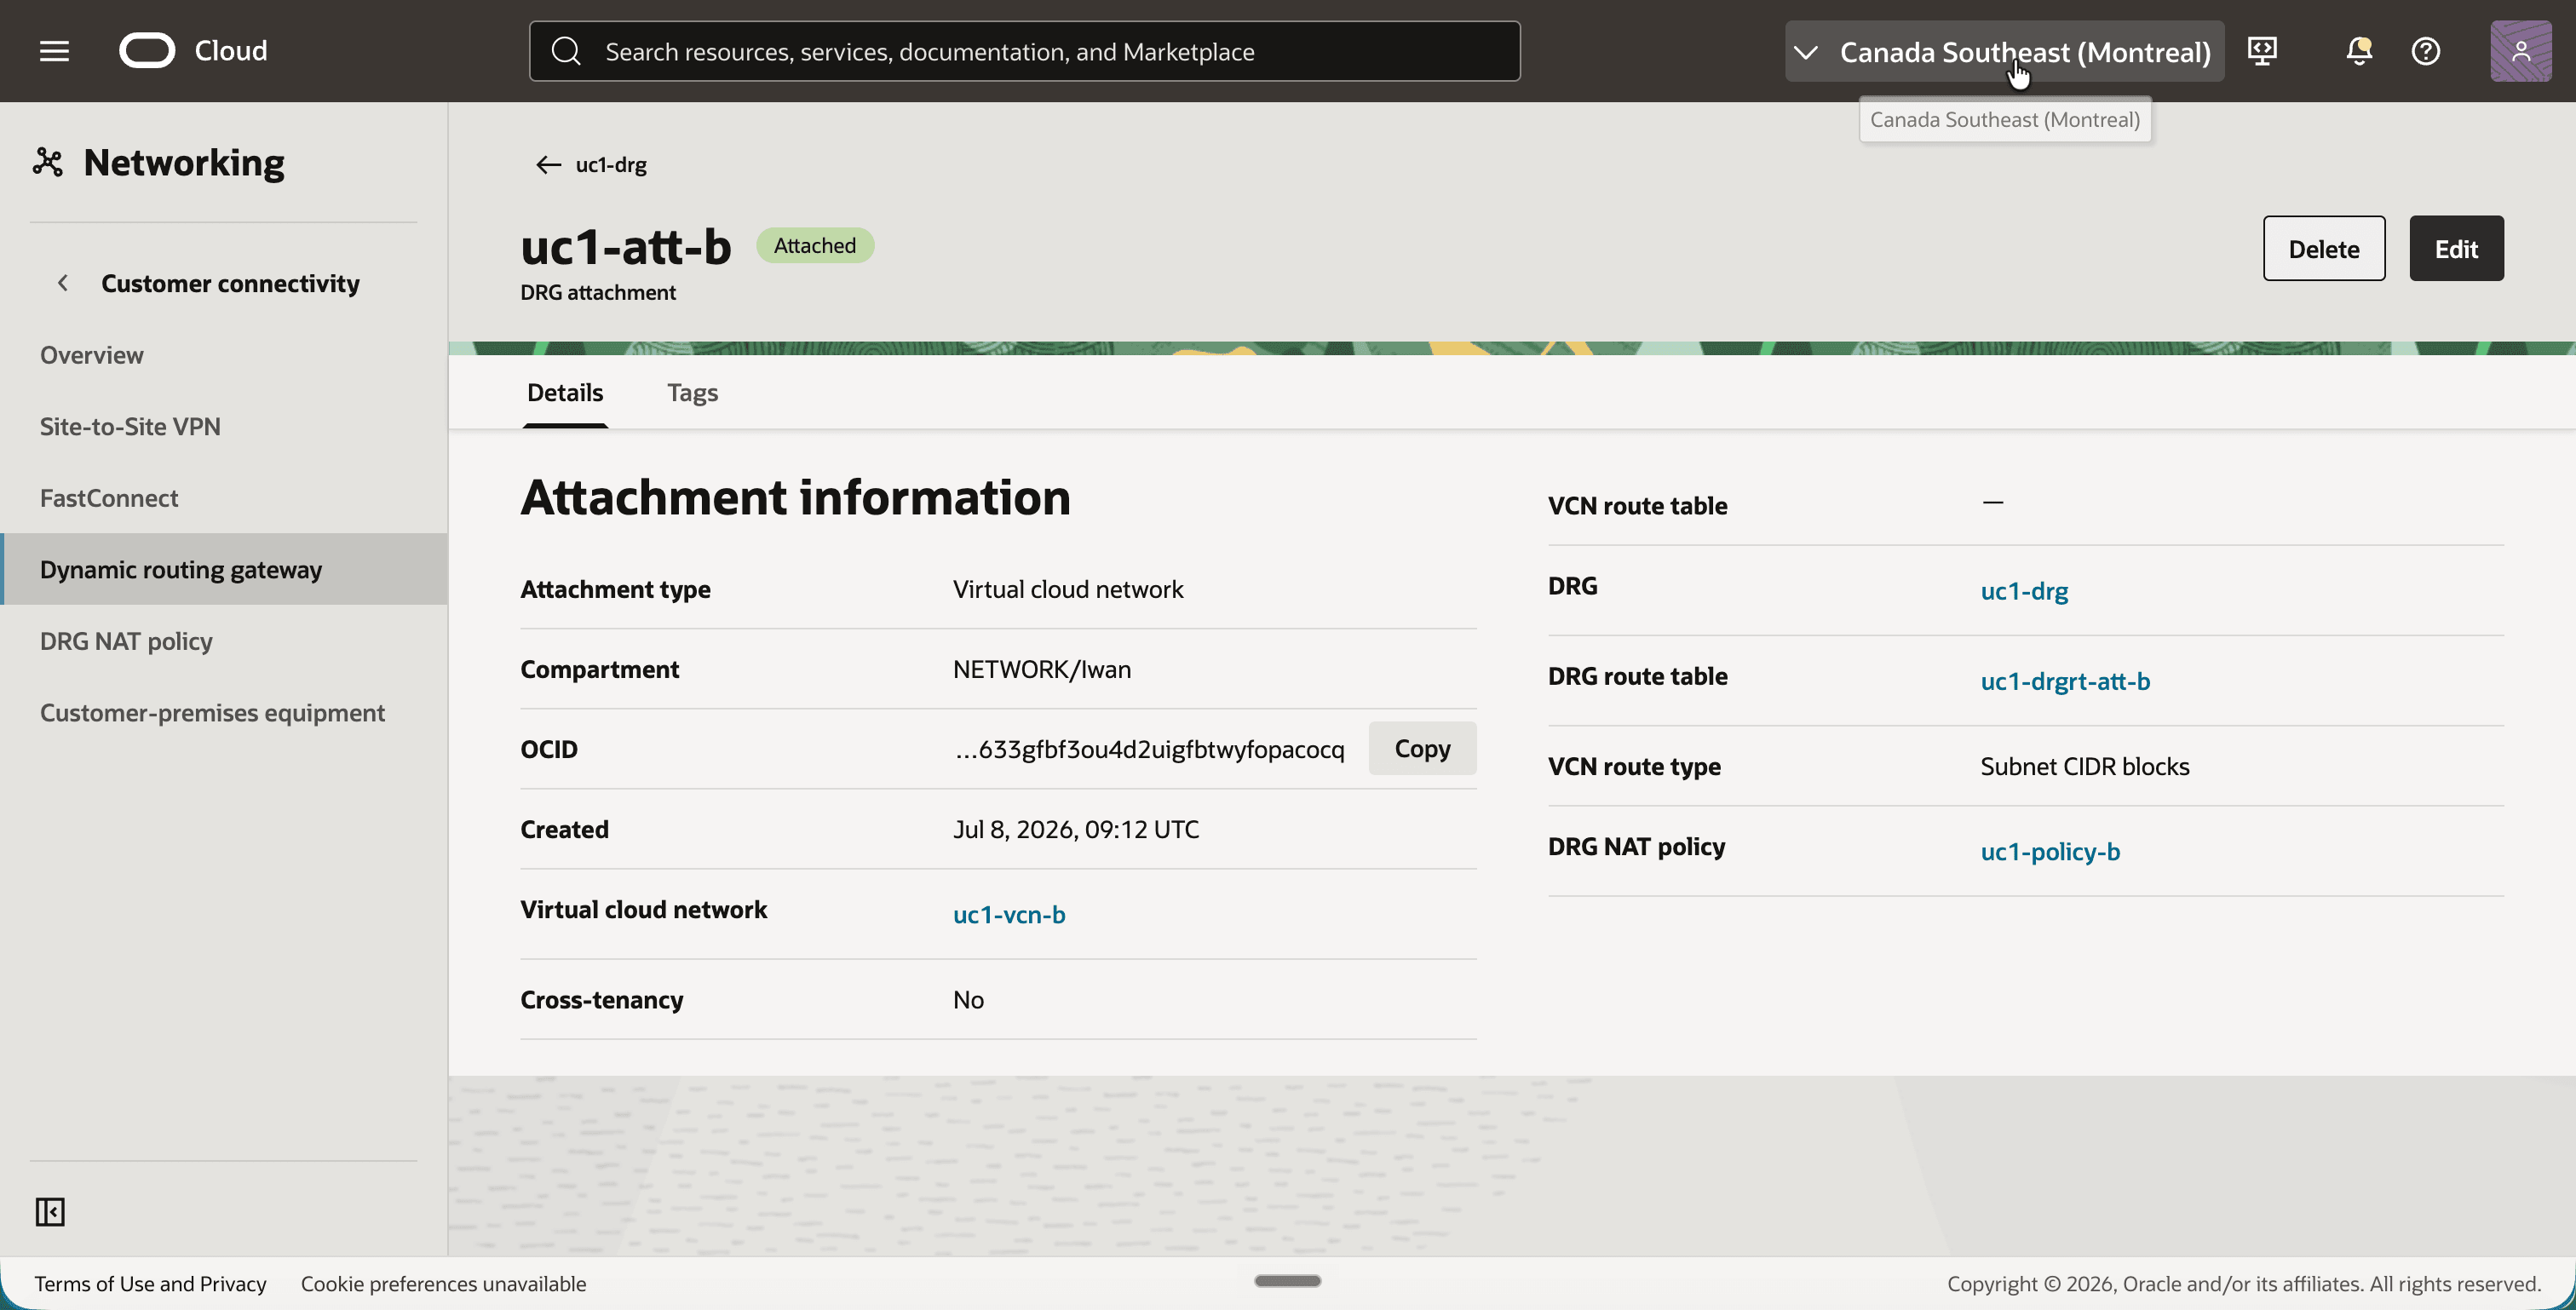
- 返回并单击附件
uc1-att-b。 - 请注意 DRG 路由表
uc1-drgrt-att-b和 DRG NAT 策略uc1-policy-b。
步骤 10:测试连接
一切都在原地,所以是时候发送一个包了。地址的最后八位字节由 1:1 翻译保留,该翻译告诉你要 ping 的地址:
| 实例 | 真实 IP 地址 | 要从其他 VCN 使用的地址 |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
这是从 uc1-inst-a 到 uc1-inst-b 的 ping 时发生的情况:
| 地点 | 来源 | 目的地 | 发生的情况 |
|---|---|---|---|
离开 uc1-inst-a |
10.0.1.81 |
192.168.20.158 |
路由表 uc1-rt-a 将 192.168.20.0/24 发送到 DRG。 |
在 uc1-att-a 上输入 DRG |
192.168.10.81 |
10.0.1.158 |
uc1-policy-a 中的规则将转换源和目标。 |
uc1-drgrt-att-a 中的路由查找 |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24 指向 uc1-att-b。 |
到达 uc1-inst-b |
192.168.10.81 |
10.0.1.158 |
实例从 uc1-inst-a 的影子地址中看到 ping。 |
回复在另一个方向上遵循相同的步骤。它将 uc1-inst-b 保留为 10.0.1.158 到 192.168.10.81,当规则在 uc1-att-b 上进入 DRG 时,将按照 uc1-policy-b 中的规则进行转换,并将 uc1-inst-a 作为 192.168.20.158 到 10.0.1.81。
- 使用 SSH 连接到
uc1-inst-a。 - 运行
ip a并注意到实例的 IP 地址为10.0.1.81。 - 运行
ping -c 5 -W 2 192.168.20.158以 pinguc1-inst-b的影子地址。 - 请注意,所有五个数据包都已应答。
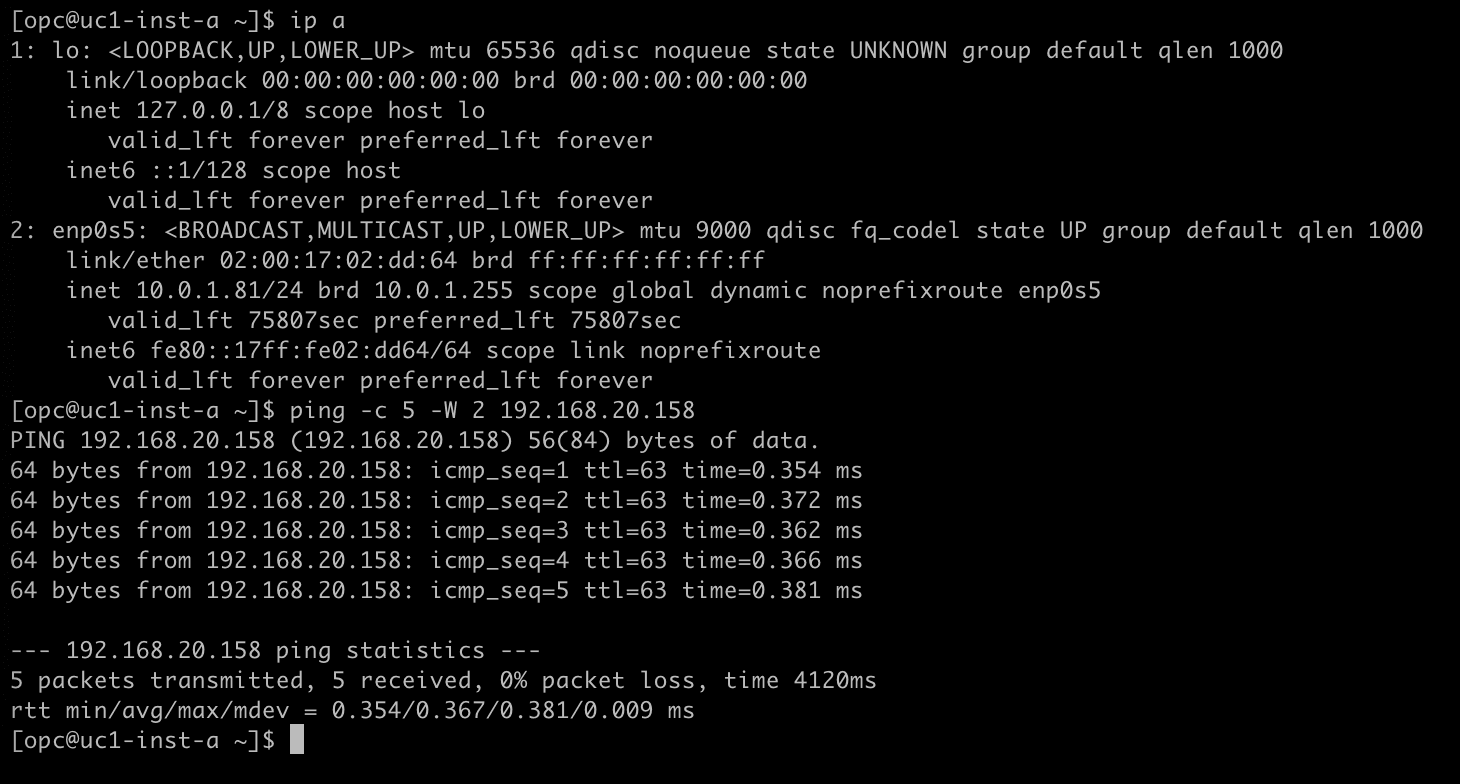
- 使用 SSH 连接到
uc1-inst-b。 - 运行
ip a并注意到实例的 IP 地址为10.0.1.158。 - 运行
ping -c 5 -W 2 192.168.10.81以 pinguc1-inst-a的影子地址。 - 请注意,所有五个数据包都已应答。
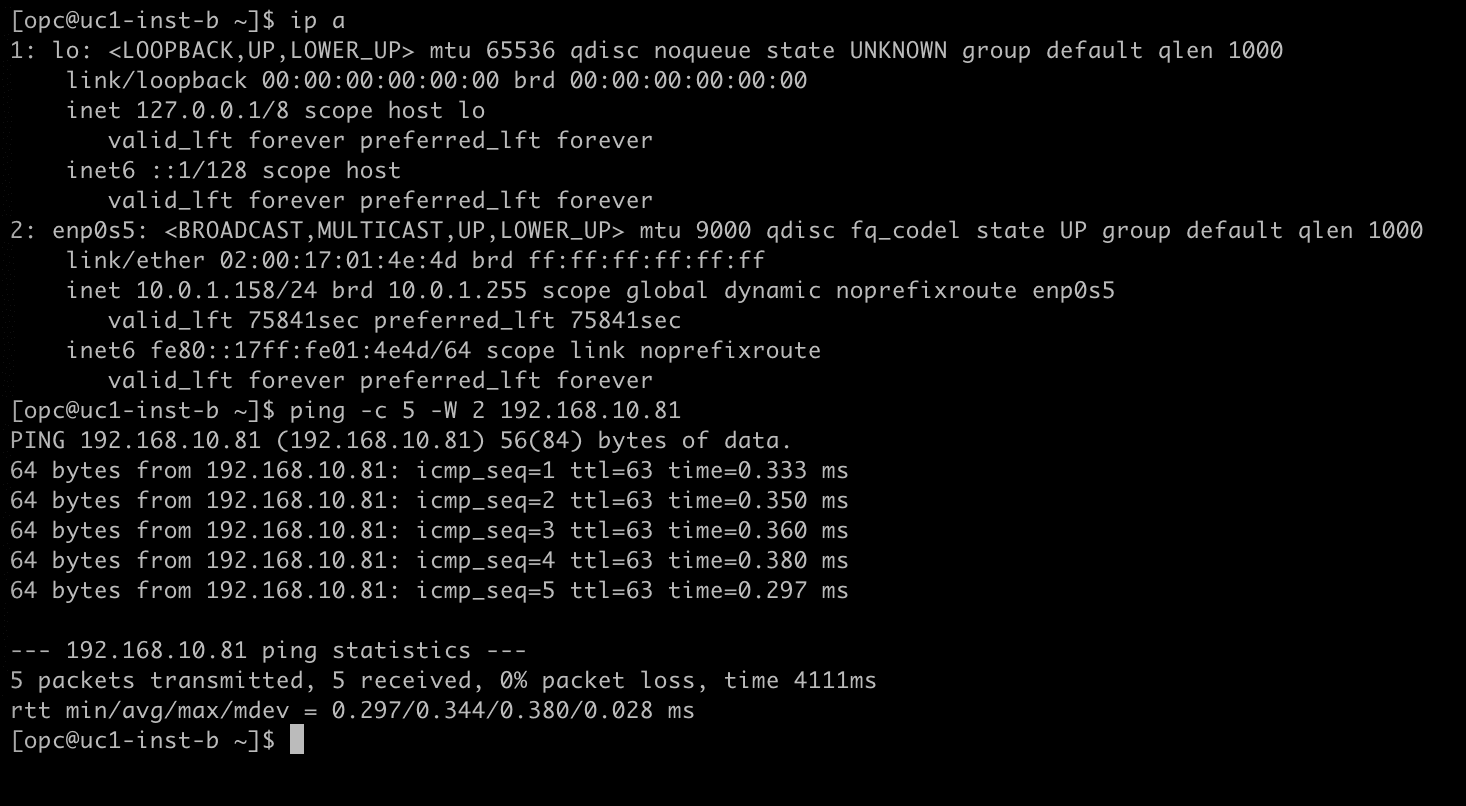
[!] 注意 ] DRG 上的 NAT 不会转换 DNS。如果您的应用程序按名称查找彼此,则另一端使用的 DNS 记录必须指向影子地址,而不是实际地址。
结论
现在,具有完全相同子网 CIDR 的两个 VCN 通过单个 DRG 进行私密通信,而无需重新寻址,也无需在路径中安装防火墙或 NAT 设备。每个 VCN 都在一个唯一的影子 CIDR 下呈现给另一个影子 CIDR,转换由 DRG 本身完成。
配置归结为三个始终属于一起的东西。一个 DRG NAT 策略,其中包含从连接后面的网络角度写入的规则。每个附加的 DRG 路由表,在转换后路由地址。还有一个 VCN 路由表,用于将另一端的影子 CIDR 发送到 DRG。如果三者中的一个缺失,翻译仍然可能发生,但数据包无处可去。
相同的三个构建块在系列的其余部分返回。在 NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs 中,两个 VCN 移到不同的区域,转换是在远程对等连接上进行的。
确认
- 作者 — Iwan Hoogendoorn(云网络黑带)
更多学习资源
通过 docs.oracle.com/learn 浏览其他实验室,或者通过 Oracle Learning YouTube 频道访问更多免费学习内容。此外,请访问 education.oracle.com/learning-explorer 以成为 Oracle Learning Explorer。
有关产品文档,请访问 Oracle 帮助中心。
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62473-02