使用 Oracle Interconnect for AWS 从 AWS 访问 OCI 服务
Oracle Interconnect for AWS 通过其专用干线在 Oracle Cloud Infrastructure (OCI) 和 Amazon Web Services (AWS) 之间提供专用、低延迟和可靠的连接,从而绕过公共互联网和第三方网络服务提供商,提供可预测的性能、高可用性和弹性跨云网络。
在这个参考架构中,我们展示了两个相关的设计。第一个部分展示了客户如何使用 Oracle Interconnect for AWS 、动态路由网关 (Dynamic Routing Gateway,DRG) 和服务网关,轻松访问与互连相同的 OCI 服务。第二种设计展示了客户如何通过使用 Oracle Interconnect for AWS 、具有远程对等连接的 DRG 和服务网关,从互连轻松访问不同远程 OCI 区域中的 OCI 服务。这两种架构支持 OCI 和 AWS 客户通过安全、专用和高性能网络在任何 OCI 区域中使用 OCI 服务。
体系结构
Oracle 与 AWS 合作,在 Oracle Cloud Infrastructure 和 Amazon Web Services 之间提供低延迟的专用连接。这种合作关系为您提供了高度优化、安全且统一的跨云体验。使用来自 Oracle Cloud 和 AWS 的同类优秀服务,并继续使用 Oracle 和 AWS 的现有投资。
关键优势
- Private Layer 3 Connectivity(专用第 3 层连接):流量保留在 OCI 和 AWS 专用干线上,并绕过公共互联网或任何第三方网络服务提供商。
- 高可用性和弹性:Oracle Interconnect for AWS 遵循优秀实践,以实现高度的弹性。基础设施跨越至少两个具有独立电源和网络的物理设施的多个网络设备。
- 与通过内部部署环境、第三方或互联网叠加进行路由相比,性能可预测,延迟更低。
- 高带宽选项:每个连接至多 100 Gbps (5/10/20/50/100 Gbps)。
- 简化操作:无需在托管设施中进行物理交叉连接管理。
- 成本优势:您支付端口小时费用;Oracle 不收取 FastConnect 出站数据传输费用,AWS 免除 Oracle Interconnect for AWS 流量的数据传输费用。
- 协作支持模式:客户可以通过 My Oracle Support 或 AWS Support 打开支持请求单。这两个组织都直接参与解决跨云问题。
如何配置(高级)
Oracle 和 AWS 在所选 FastConnect 和 Direct Connect 位置之间预配主干容量。预配是在任一云中启动的简化两步工作流:
- 在 OCI 或 AWS 中创建互连,以生成激活密钥。
- 使用激活密钥接受其他云中的互连,并将其附加到 OCI 中的 DRG 和 AWS 中的 Direct Connect Gateway。
连接通常在几分钟内完成预配,而无需长时间的物理预配周期。
在与 Oracle Interconnect for AWS 相同的 OCI 区域中从 AWS 访问 OCI 服务
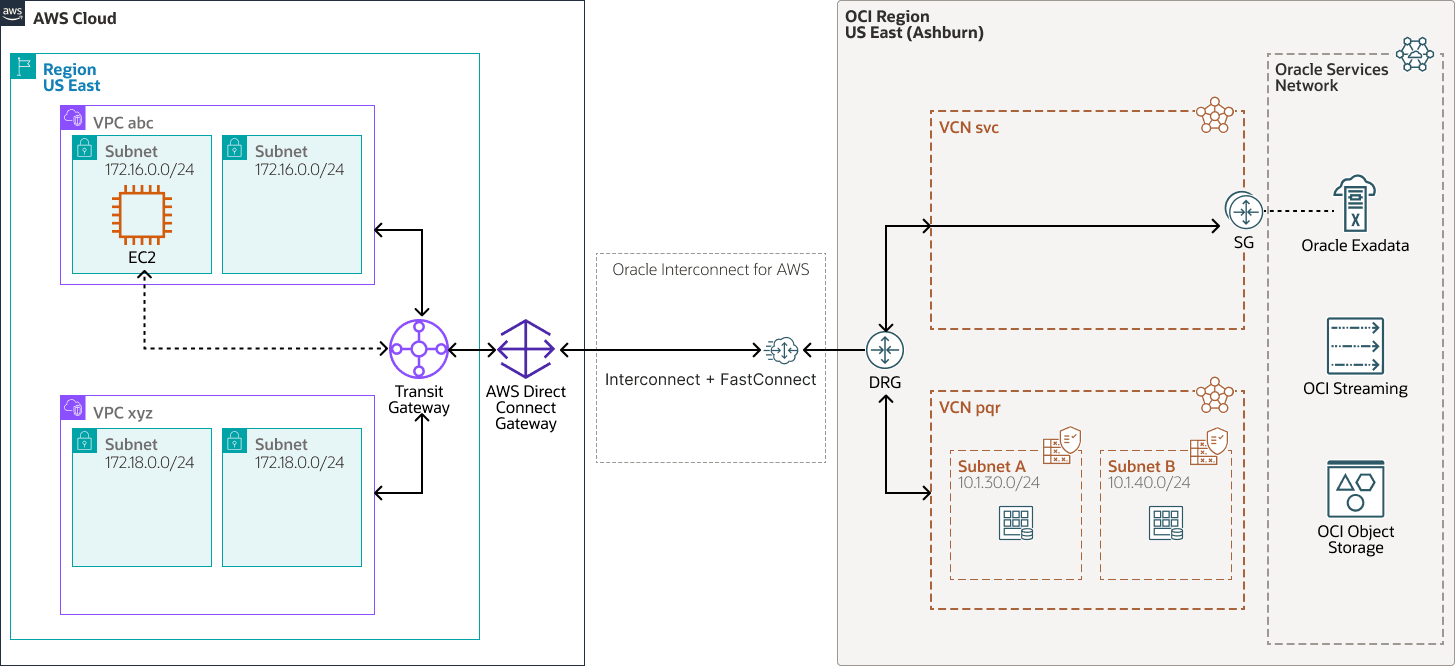
accessoci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
主要组件
- Amazon 虚拟专用云和子网
使用 Amazon 虚拟专用云 (VPC),您可以将 AWS 资源启动到您定义的虚拟网络中。此虚拟网络类似于您在自己的数据中心运营的传统网络,其优势在于使用 AWS 的可扩展基础设施。创建 VPC 后,可以添加子网。
子网是 Amazon VPC 中的 IP 地址范围。您可以在特定子网中创建 AWS 资源,例如 Amazon EC2 实例。
VPC 子网使用每个子网的路由表关联将跨云流量路由到传输网关 (Transit Gateway,TGW)。
- AWS Transit Gateway(TGW)
AWS Transit Gateway 通过中央集线器连接 Amazon VPC 和内部部署网络。此连接可简化您的网络,并结束复杂的对等连接关系。传输网关充当高度可扩展的云路由器—每个新连接仅建立一次。
TGW 聚合了与 Direct Connect 的 VPC 连接,并从 AWS Direct Connect Gateway 动态导入跨云路由。它通过连接的直接连接网关和动态学习的网络前缀促进 VPC 与 OCI 之间的路由。
- AWS Direct Connect
AWS Direct Connect 是 VPC 与 AWS 外部网络之间的专用网络线路。它提供了稳定的吞吐量和低延迟,可绕过公共互联网。它是 Oracle Cloud Infrastructure FastConnect 的 AWS 等效产品。
AWS Direct Connect Gateway (DXGW) 是一种 AWS 全局网关结构,可将 Transit Gateway 互连到 OCI ↔ AWS 专用连接路径的互连。它与 OCI 一起使用 BGP 来交换跨云网络前缀。
- Oracle Interconnect for AWS
Oracle Interconnect for AWS 是一个托管式专用连接服务,支持您在特定区域直接在 OCI 和 AWS 之间供应安全的专用跨云连接。通过此连接,您可以设置云到云的工作负载,而无需通过互联网或第三方提供商传输云之间的流量。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect 可在您的数据中心与 OCI 之间创建专用连接。与基于互联网的连接相比,FastConnect 提供了更高的带宽选项和更可靠、更稳定的网络体验。
OCI FastConnect 会加入 BGP 来交换跨云网络前缀。OCI FastConnect 逻辑设备将终止 OCI-AWS 互连的虚拟线路。
- 动态路由网关 (DRG)
DRG 是一个虚拟路由器,用于为同一区域中的 VCN、VCN 与该区域之外的网络(例如另一个 OCI 区域中的 VCN、内部部署网络或其他云提供商中的网络)之间的专用网络流量提供路径。
- 服务网关
通过服务网关,您可以从 VCN 访问其他服务,例如 Oracle Cloud Infrastructure Object Storage 。从 VCN 到 Oracle 服务的流量将通过 Oracle 网络结构传输,不会通过互联网。
- OCI 虚拟云网络和子网
虚拟云网络 (VCN) 是您可以在 OCI 区域中设置的可定制软件定义网络。与传统数据中心网络一样,VCN 允许您控制网络环境。一个 VCN 可以具有多个不重叠的无类域间路由 (classless inter-domain routing,CIDR) 块,在创建 VCN 后可以更改这些块。您可以将 VCN 细分为多个子网,这些子网可以限定为某个区域或某个可用性域。每个子网由一系列不与 VCN 中的其他子网重叠的连续地址组成。您可以在创建子网后更改子网的大小。子网可以是公共子网,也可以是专用子网。
- Oracle 服务网络
Oracle 服务网络 (OSN) 是一个基于 OCI 的概念网络,专为 Oracle 服务保留。这些服务具有可通过互联网访问的公共 IP 地址。Oracle Cloud 外部的主机可以使用 Oracle Cloud Infrastructure FastConnect 或 VPN Connect 私下访问 OSN。VCN 中的主机可以通过服务网关以专用方式访问 OSN。
您可以在 Oracle Interconnect for AWS 中访问 OSN 中托管并通过服务网关提供的任何 Oracle 服务。
- 安全控制:为了在通信端点强制实施最小特权流量流,OCI 使用网络安全组、安全列表和零信任数据包路由,AWS 使用安全组和网络访问控制列表。
- 网络安全组 (NSG)
NSG 充当云资源的虚拟防火墙。借助 OCI 的零信任安全模型,您可以控制 VCN 内的网络流量。NSG 由一组入站和出站安全规则组成,这些规则仅应用于单个 VCN 中指定的一组虚拟网络接口卡 (virtual network interface card,VNIC)。
- 安全列表
您可以为每个子网创建安全规则,以指定允许进出子网的通信的源、目标和类型。
- 网络安全组 (NSG)
AWS VPC abc 或 VPC xyz 中的工作负载将流量发送到 AWS TGW,后者将流量转发到 AWS DXGW。然后,流量将穿过 Oracle Interconnect for AWS ,并通过 OCI FastConnect 进入 OCI,并在 OCI DRG 上终止。
从 DRG,流量将路由到:
- 用于应用和工作负载子网连接的 VCN
pqr - 当目标是通过服务网关可访问的 Oracle 服务时,为 VCN
svc
对于 Oracle 服务网络访问,在连接服务网关的上 VCN svc 中需要传输路由,以便流量可以遍历 AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN。在 VCN svc 上配置相关 VCN 入站路由表和服务网关上的网关入站路由表。显示了 Oracle Exadata Database Service 和 OCI Streaming 等 Oracle 服务网络服务示例,但您可以访问 OSN 中托管并通过服务网关提供的任何服务。
通过在 DRG 上使用远程对等连接,从与互连不同的远程 OCI 区域中的 AWS 访问 OCI 服务
此体系结构与前一个体系结构类似。其主要区别在于它有两个 OCI 区域:美国东部(阿什本)和美国凤凰城,每个区域具有两个 VCN 和一个 DRG。这两个 DRG 通过使用基于 OCI 主干的远程对等连接进行对等连接。
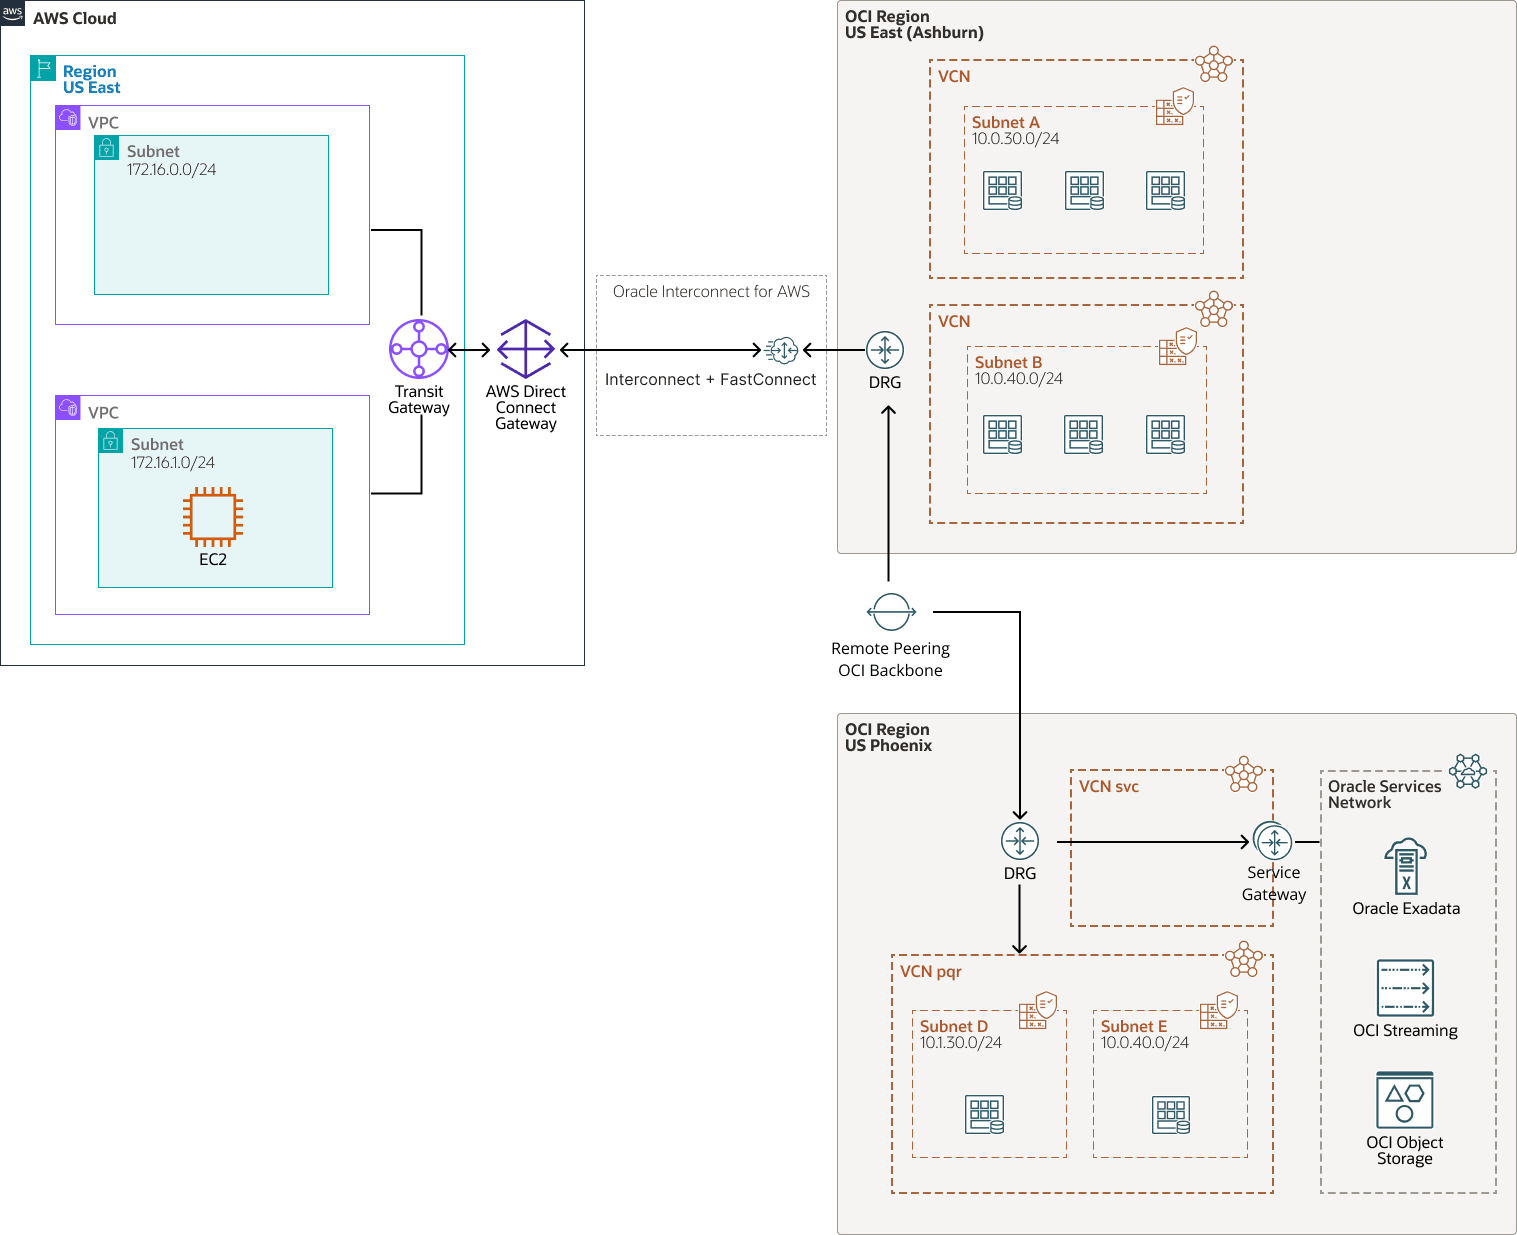
插图 aws-oci-remote-peering.png 的说明
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
主要组件
- Amazon 虚拟专用云和子网
使用 Amazon 虚拟专用云 (VPC),您可以将 AWS 资源启动到您定义的虚拟网络中。此虚拟网络类似于您在自己的数据中心运营的传统网络,其优势在于使用 AWS 的可扩展基础设施。创建 VPC 后,可以添加子网。
子网是 Amazon VPC 中的 IP 地址范围。您可以在特定子网中创建 AWS 资源,例如 Amazon EC2 实例。
VPC 子网使用每个子网的路由表关联将跨云流量路由到传输网关 (Transit Gateway,TGW)。
- AWS Transit Gateway(TGW)
AWS Transit Gateway 通过中央集线器连接 Amazon VPC 和内部部署网络。此连接可简化您的网络,并结束复杂的对等连接关系。传输网关充当高度可扩展的云路由器—每个新连接仅建立一次。
TGW 聚合了与 Direct Connect 的 VPC 连接,并从 AWS Direct Connect Gateway 动态导入跨云路由。它通过连接的直接连接网关和动态学习的网络前缀促进 VPC 与 OCI 之间的路由。
- AWS Direct Connect
AWS Direct Connect 是 VPC 与 AWS 外部网络之间的专用网络线路。它提供了稳定的吞吐量和低延迟,可绕过公共互联网。它是 Oracle Cloud Infrastructure FastConnect 的 AWS 等效产品。
AWS Direct Connect Gateway (DXGW) 是一种 AWS 全局网关结构,可将 Transit Gateway 互连到 OCI ↔ AWS 专用连接路径的互连。它与 OCI 一起使用 BGP 来交换跨云网络前缀。
- Oracle Interconnect for AWS
Oracle Interconnect for AWS 是一个托管式专用连接服务,支持您在特定区域直接在 OCI 和 AWS 之间供应安全的专用跨云连接。通过此连接,您可以设置云到云的工作负载,而无需通过互联网或第三方提供商传输云之间的流量。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect 可在您的数据中心与 OCI 之间创建专用连接。与基于互联网的连接相比,FastConnect 提供了更高的带宽选项和更可靠、更稳定的网络体验。
OCI FastConnect 会加入 BGP 来交换跨云网络前缀。OCI FastConnect 逻辑设备将终止 OCI-AWS 互连的虚拟线路。
- 动态路由网关 (DRG)
DRG 是一个虚拟路由器,用于为同一区域中的 VCN、VCN 与该区域之外的网络(例如另一个 OCI 区域中的 VCN、内部部署网络或其他云提供商中的网络)之间的专用网络流量提供路径。
- 服务网关
通过服务网关,您可以从 VCN 访问其他服务,例如 Oracle Cloud Infrastructure Object Storage 。从 VCN 到 Oracle 服务的流量将通过 Oracle 网络结构传输,不会通过互联网。
- OCI 虚拟云网络和子网
虚拟云网络 (VCN) 是您可以在 OCI 区域中设置的可定制软件定义网络。与传统数据中心网络一样,VCN 允许您控制网络环境。一个 VCN 可以具有多个不重叠的无类域间路由 (classless inter-domain routing,CIDR) 块,在创建 VCN 后可以更改这些块。您可以将 VCN 细分为多个子网,这些子网可以限定为某个区域或某个可用性域。每个子网由一系列不与 VCN 中的其他子网重叠的连续地址组成。您可以在创建子网后更改子网的大小。子网可以是公共子网,也可以是专用子网。
- Oracle 服务网络
Oracle 服务网络 (OSN) 是一个基于 OCI 的概念网络,专为 Oracle 服务保留。这些服务具有可通过互联网访问的公共 IP 地址。Oracle Cloud 外部的主机可以使用 Oracle Cloud Infrastructure FastConnect 或 VPN Connect 私下访问 OSN。VCN 中的主机可以通过服务网关以专用方式访问 OSN。
您可以在 Oracle Interconnect for AWS 中访问 OSN 中托管并通过服务网关提供的任何 Oracle 服务。
- 安全性控制
为了在通信端点强制实施最小特权流量流,OCI 使用网络安全组、安全列表和零信任数据包路由,AWS 使用安全组和网络访问控制列表。
- 网络安全组 (NSG)
NSG 充当云资源的虚拟防火墙。借助 OCI 的零信任安全模型,您可以控制 VCN 内的网络流量。NSG 由一组入站和出站安全规则组成,这些规则仅应用于单个 VCN 中指定的一组虚拟网络接口卡 (virtual network interface card,VNIC)。
- 安全列表
您可以为每个子网创建安全规则,以指定允许进出子网的通信的源、目标和类型。
- 网络安全组 (NSG)
从 AWS EC2 传输到 AWS TGW,再到 AWS DXGW,跨越 Oracle Interconnect for AWS ,并在阿什本的 OCI DRG 上终止。从阿什本 DRG,流量可以到达阿什本 VCN 子网(10.0.30.0/24、10.0.40.0/24)中的工作负载,并且当目标位于远程 OCI 区域时,通过 OCI 主干的远程对等连接(阿什本 DRG ↔ Phoenix DRG)路由到美国菲尼克斯。
在菲尼克斯,对于 10.1.30.0/24 和 10.1.40.0/24 中的工作负载,DRG 会将流量转发到 VCN pqr,或者转发到 VCN svc 以进行 Oracle 服务访问。由于服务网关已连接到 VCN svc,因此 VCN svc 中需要传输路由,以便从远程对等连接进入凤凰城的流量可以引导至服务网关↔ OSN 路径,并按对称方式返回。配置 DRG 路由表(包括远程对等连接导入路由分配),并在 VCN svc 上配置相关 VCN 入站路由表和服务网关上的网关入站路由表。
显示了 Oracle Exadata Database Service 和 OCI Streaming 等 Oracle 服务网络服务示例,但您可以访问 OSN 中托管并通过服务网关提供的任何服务。
建议
- 服务 VCN
请考虑为需要从 AWS 访问的服务网关预配唯一的 VCN,以避免与其他流量冲突。使用不重叠的 CIDR 以避免必须实施 NAT。
- 路由表
配置 VCN 路由表(以及安全列表或 NSG)以允许与 AWS 之间的通信。
- 安全列表
使用安全列表定义适用于整个子网的入站和出站规则。
- 网络安全组 (NSG)
您可以使用 NSG 定义一组适用于特定 VNIC 的入站和出站规则。我们建议使用 NSG 而非安全列表,因为 NSG 使您能够将 VCN 的子网体系结构与应用的安全要求分开。
- DNS
如果您需要在 OCI 和 AWS 之间解析名称,请考虑配置 OCI 专用 DNS。在 AWS 中启用类似功能以解析 AWS 端点。
- 使用服务 CIDR 标签
从 OCI 租户配置到每个服务网关的路由时,请使用服务 CIDR 标签。例如,
All IAD Services in Oracle Services Network。在路由表中使用服务 CIDR 标签可确保向 AWS 通告所有预期的 Oracle 服务网络路由。 - Cloud Guard
克隆和定制 Oracle 提供的默认配方,以创建定制检测器和响应器配方。通过这些配方,您可以指定生成警告的安全违规类型以及允许对它们执行哪些操作。例如,您可能希望检测可见性设置为公共的 OCI Object Storage 存储桶。
在租户级别应用 Oracle Cloud Guard ,以涵盖最广泛的范围,并减轻维护多个配置的管理负担。
还可以使用“托管列表”功能将某些配置应用于检测器。
- 安全区域
对于需要最大安全性的资源,Oracle 建议您使用安全区域。安全区域是与基于优秀实践的 Oracle 定义的安全策略配方关联的区间。例如,不能从公共 Internet 访问安全区域中的资源,并且必须使用客户管理的密钥对其进行加密。在安全区域中创建和更新资源时,OCI 将根据配方中的策略验证操作,并防止违反任何策略的操作。
注意
- 服务网关:所有 OCI 服务网关都是区域性的。它们只能用于访问同一区域中 Oracle 服务网络内的服务。在需要访问 OCI 服务的每个区域中预配独特的服务网关和 VCN。
- 动态路由网关 (Dynamic Routing Gateway,DRG) :每个区域都需要 DRG。将具有服务网关的 VCN 连接到 DRG,然后配置 DRG 路由表并导入路由分配,以将路由传播到 Oracle Interconnect for AWS ,或者通过远程对等连接将路由传播到其他区域中的互连。
- 远程对等连接:虽然服务网关是区域性的,但源自服务网关的服务 -moniker 路由可以传播到其他区域,包括传播到其他区域的 Oracle Interconnect for AWS 。在每个区域中创建动态路由网关,然后使用远程对等连接将 OCI 服务路由传播到主干和 Oracle Interconnect for AWS 。
- 不重叠的 CIDR 块:您的网络应使用端到端不重叠的 CIDR。OCI 中的 VCN 和 AWS 中的 VPC 不应使用冲突的 IP 地址。