新增使用者至部署
每個部署都有自己的一組具有特定角色的使用者。「服務管理程式」管理員使用者是從「OGGCA 服務管理程式管理員」畫面建立。此使用者可以連線至「服務管理程式」。此使用者沒有存取其他微服務的權限。
不過,當您使用 OGGCA 的「使用者建置管理員」畫面來設定微服務的管理員帳戶時,您也可以選取使用「服務管理員」管理員證明資料來存取微服務。
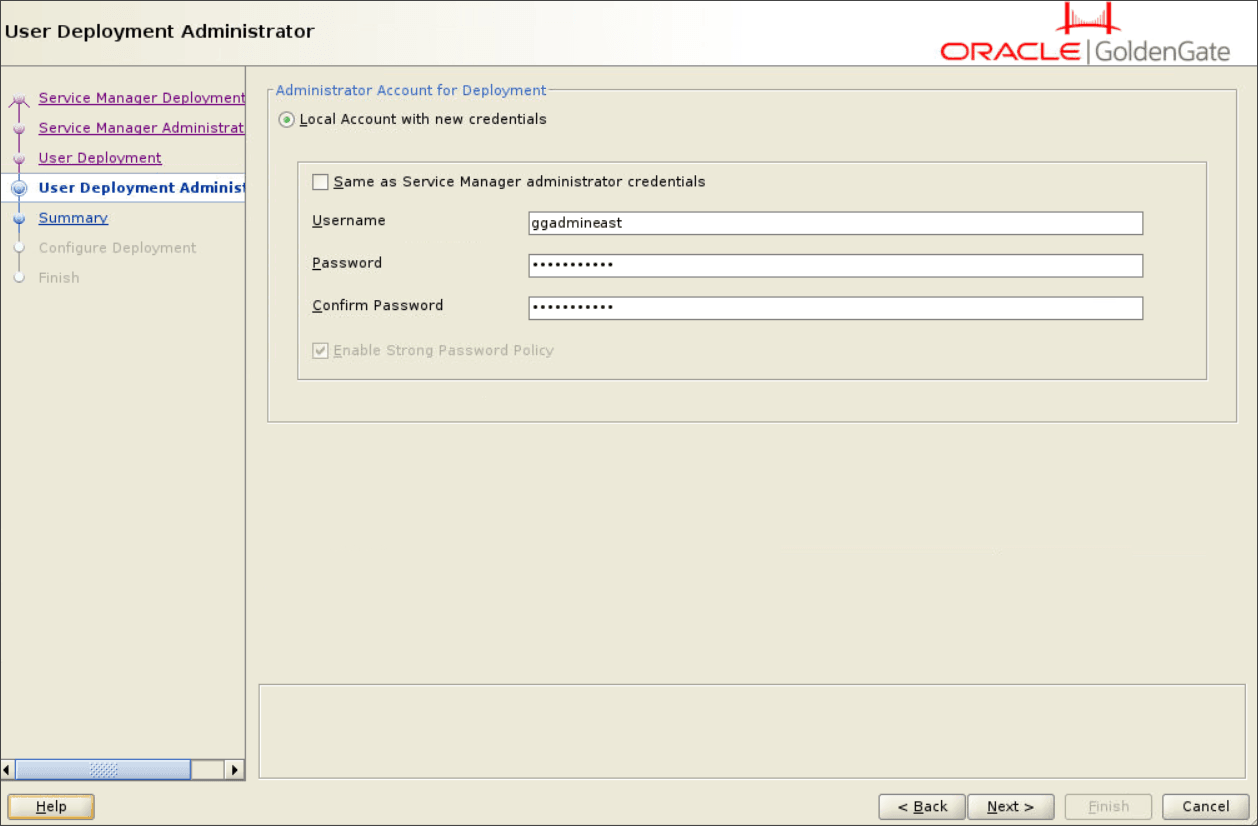
如圖所示,如果您啟用「與服務管理程式管理員證明資料相同」,則會停用其他欄位,因為使用相同的使用者證明資料來存取「服務管理程式」和建置微服務。
從「服務管理程式」建立的其他使用者只能存取「服務管理程式」。從「管理服務」Web 介面建立的使用者可以存取所有微服務,但無法存取「服務管理程式」。
這些使用者不適用於相同主機伺服器上的其他部署。
若要從「服務管理程式」或「管理服務」建立使用者,請執行下列動作:
-
登入「服務管理程式」或「管理服務」。
-
從左側導覽窗格中,選取使用者管理。
-
按一下使用者 (+) 來新增使用者。
-
請輸入唯一的使用者名稱。
-
從角色清單方塊中選取其中一個角色。選項包括使用者、操作員、管理員以及安全。
表格 1 Oracle GoldenGate 使用者
角色 ID 權限層級 使用者 允許僅供參考的服務要求,這些服務要求不會更改或影響 MA 的作業。查詢 / 唯讀資訊的範例包括效能測量結果資訊、資源狀態以及監督資訊。 運算子 允許使用者僅執行作業動作,例如建立、啟動及停止資源。運算子無法更改 MA 伺服器的作業參數或設定檔。 管理員 授予使用者完整存取權,包括變更伺服器一般、非安全性相關作業參數及設定檔的能力。 安全性 授予安全性相關物件的管理,並呼叫安全性相關服務要求。此角色具有完整權限。 -
從類型清單方塊中,選取密碼或憑證的使用者類型。
如果您將使用者類型選取為密碼,則會根據使用者名稱和密碼來進行認證。
如果您選取使用者類型作為憑證,則使用者會透過提供從屬端憑證來進行自我認證。選取憑證選項之後,您必須輸入通用名稱 (在將呈現的憑證中,如此 CN="certuser")。
注意:憑證是使用者憑證,不會由 Oracle GoldenGate 服務儲存。呈現以進行認證時,Oracle GoldenGate 服務會先認證呈現的憑證是否可信任,然後檢查憑證中的通用名稱是否已註冊為有效使用者。如果是,將會指派適當的使用者角色。
-
輸入描述使用者的資訊。
-
按一下提交。已註冊使用者。