使用憑證認證使用者和部署
使用憑證認證使用者
當從屬端嘗試透過 TCPS (安全 TCP) 資料庫連線服務連線至來源或目標資料庫時,Oracle GoldenGate 會使用 TLS 憑證式認證來驗證連線,如下圖所示。
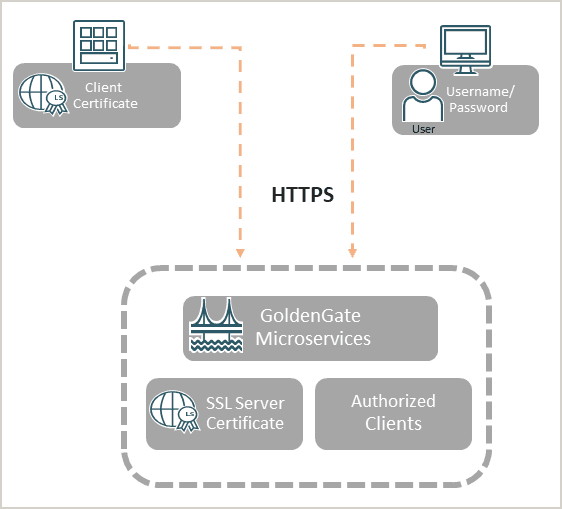
請注意,Oracle GoldenGate 內的安全網路通訊是以 TLS (REST-API 呼叫底下的 HTTPS 和分送路徑的 WSS) 進行。
Oracle GoldenGate 支援相互 TLS (mTLS)。請參閱 Secure Communication Using TLS and mTLS Support ,瞭解在用戶端與伺服器交握期間如何使用 mTLS 作為額外認證層。
您可以建立自行簽署的用戶端和伺服器憑證,也可以安裝 CA 簽署的伺服器端憑證進行認證。您可以管理這些憑證,以檢查 Oracle GoldenGate Service Manager 的憑證有效性、過期和使用狀況。
若要瞭解從「服務管理程式」Web 介面管理憑證,請參閱管理部署的憑證。
如需建立憑證的步驟,請參閱建立安全建置的憑證。
使用憑證驗證部署
您可以在跨兩個不同的主機部署傳輸歷程檔資料時,在 Oracle GoldenGate 中心或外部憑證中建立安全部署的憑證。
每個系統 (部署) 都有它自己的一組根憑證、伺服器憑證和用戶端憑證。在同一個組織內產生憑證的最常見使用案例是建立單一信任根憑證 (rootCA),該憑證用於不同位置,但在同一個組織內。
在設定安全部署或驗證兩個個別部署之間的連線時,您可以建立受信任的憑證 (rootCA)、伺服器憑證、用戶端憑證及發行用戶端憑證,以進行安全的 Oracle GoldenGate Microservices Architecture 部署。請參閱使用憑證保護部署以瞭解詳細資訊。
另一個使用案例是必須在完全獨立組織之間提供安全部署,即使信任的根憑證 (rootCA01、rootCA02) 不同。此情況較為複雜,請參閱使用外部 RootCA 憑證連線兩個部署。
注意:提供的 OpenSSL 命令正在使用自行簽署的憑證。此案例僅用於示範如何使用非商業憑證設定安全環境。為了保護環境,建議使用商業提供者提供的憑證。