1 Oracle Blockchain Platform Enterprise Edition 概要
Besu 的 Oracle Blockchain Platform Enterprise Edition 26.3 提供以 Kubernetes 為基礎的平台,用於部署和管理許可的 Ethereum 網路。它包括用於佈建和操作執行個體的區塊鏈平台管理員,以及用於執行私有乙太網路所需服務和節點角色的 Besu 資料層。
主要功能
Oracle Blockchain Platform Enterprise Edition 26.3 將平台管理、Besu 網路作業、安全應用程式整合、公事包服務和數位資產啟用結合在一個以 Kubernetes 為基礎的部署中。
- 生命週期管理:透過區塊鏈平台管理員和 Kubernetes 操作員佈建、設定、擴展、升級及監控 Besu 執行處理。
- 獲准的 Besu 網路:使用開機節點進行對等探索的 QBFT 驗證器網路,以及使用 RPC 或封存節點進行特殊存取與歷史查詢。
- 安全區塊鏈整合:使用 RPC 代理主機作為 JSON-RPC、交易協調、合約查詢、公事包備份簽署、事件、回呼及作業狀態的受管理應用程式進入點。
- 作業管理:使用 Besu 服務主控台進行節點狀況、日誌、區塊和交易探索、合約作業以及公事包相關管理。
- 合約和數位資產支援:在 EVM 中執行 Solidity 合約、維護合約中繼資料,以及支援 Besu 的數位資產合約、SDK 和範例應用程式。
- 豐富的歷史與可觀察性:選擇性編製 Oracle Database 或 MySQL 中區塊鏈交易、事件、追蹤及狀態的索引。
- 企業安全性:與 OpenLDAP 或外部 OIDC 提供者整合;強制 RBAC;安全服務通訊。
通用公事包即服務
通用錢包即服務 (UWaaS) 為 Besu 資料層提供託管錢包和政策服務。在此架構中,「UWaaS 公事包管理程式」會安裝為平台層次服務,並透過「平台管理程式」體驗進行管理。執行處理層次公事包服務 (亦稱為「本機公事包服務」或「OBP Besu 轉接器」) 會執行 Besu 特定公事包、簽署、報告以及廣播作業。
「RPC 代理主機」是一般使用者記號和公事包交易 (包括已簽署和未簽署的流程) 的管理進入點。它會在需要簽署或強制實行原則時,解決呼叫者和組織相關資訊環境、套用平台存取控制,以及與 UWaaS 和本機公事包服務協調。
- UWaaS 公事包管理程式:提供平台層次的公事包管理、組織和使用者公事包工作流程、原則協調以及規則引擎整合。
- 本機公事包服務或 Oracle Blockchain Platform Besu 轉接器:針對特定 Besu 網路,提供執行處理層次的公事包作業、簽署、交易廣播和報告。
- 政策和規則服務:對錢包管理、智慧合約部署和交易執行等活動強制執行精細的角色和政策決策。
- 金鑰管理:與受保護的加密密碼或保存庫服務整合,以進行公事包加密和金鑰保護。應用程式不應直接管理私密金鑰。
- 管理和 RBAC:透過平台管理員體驗揭露 UWaaS 管理,並透過平台角色加以控制。公事包使用者不需要存取 UWaaS 管理頁面。
架構
Oracle Blockchain Platform Enterprise Edition 26.3 將平台管理與區塊鏈執行分開。Blockchain Platform Manager 會佈建和管理 Besu 執行處理。每個 Besu 執行處理都包含操作專用 Ethereum 網路所需的服務和節點角色。
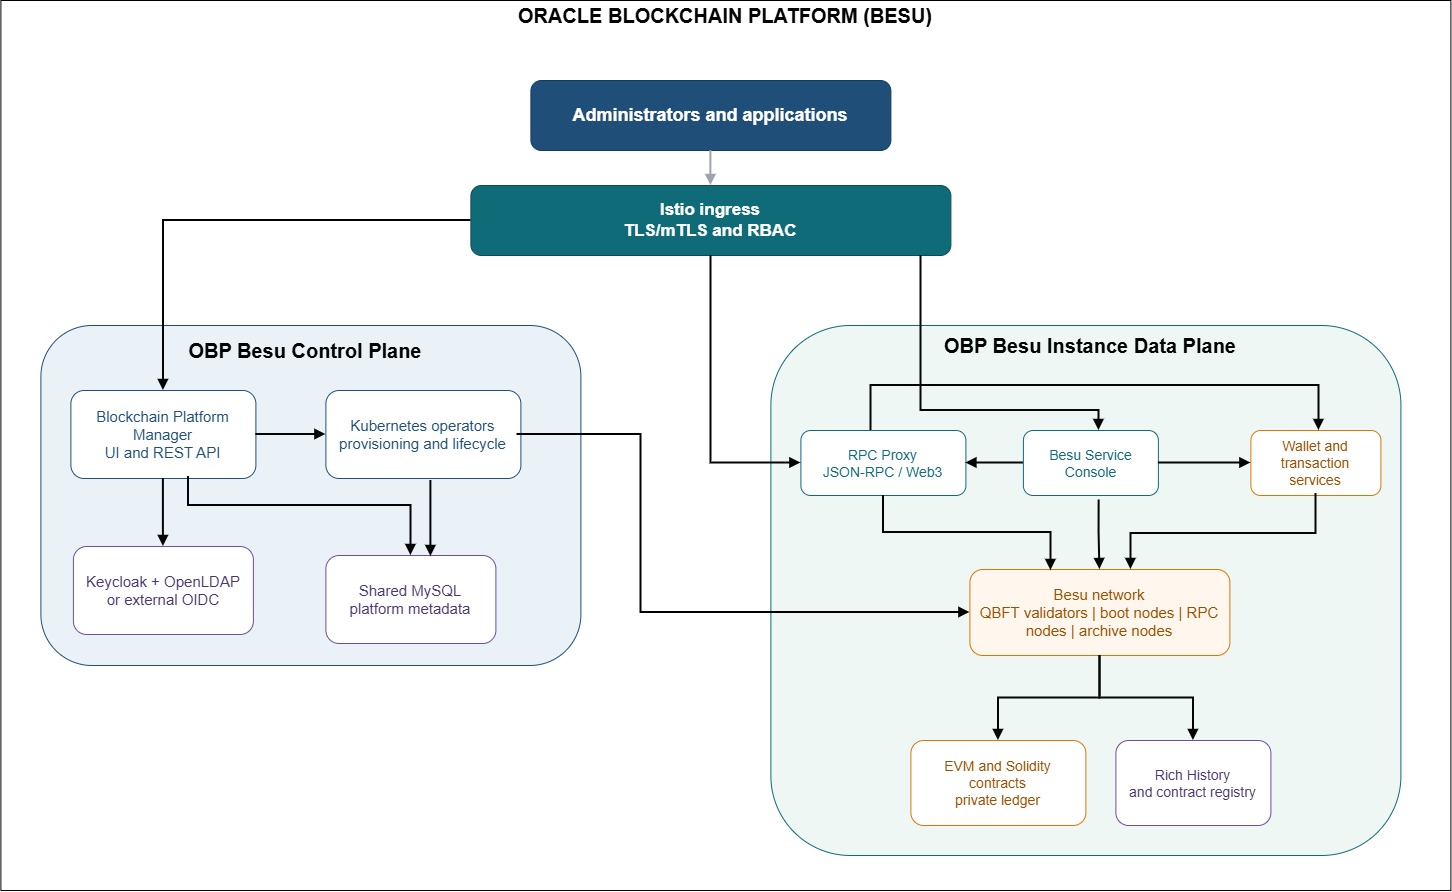
架構元件
| 建築面積 | 元件 | 目的 |
|---|---|---|
| Kubernetes 基礎 | OKE/Kubernetes、命名空間、傳入、負載平衡器 | 主機並隔離控制層與 Besu 執行處理元件。 |
| 控制層 | Blockchain Platform Manager UI/API,Kubernetes 操作員,生命週期 API | 佈建、設定、擴展、升級及監督 Besu 執行處理。 |
| 身分識別與授權 | Keycloak、OpenLDAP 或外部 OIDC 提供者 | 提供驗證、以群組為基礎的 RBAC 和使用者管理。 |
| 安全性與網路 | Istio 服務網格,TLS/mTLS,cert-manager,Kubernetes 加密密碼 | 保護傳入和內部服務通訊,並管理憑證。 |
| Besu 存取層 | RPC 代理主機 | 提供經過認證的 Ethereum JSON-RPC/Web3 存取、交易提交、查詢、事件、回呼以及端點路由。 |
| 作業介面 | Besu 服務主控台 | 提供節點狀況、日誌、區塊和交易探索、公事包作業,以及智慧型合約作業。 |
| 公事包與交易 | UWaaS 公事包管理程式,本機公事包服務,簽署與交易服務 | 管理公事包、簽署、交易提交、政策執行及交易狀態。 |
| Besu 網路 | 驗證程式、啟動、RPC 和選擇性的歸檔節點 | 驗證程式執行 QBFT 一致;開機節點提供探索;RPC 節點提供 API 流量;歸檔節點支援歷史查詢。 |
| 智能合約層 | EVM,Solidity 合約,合約登錄 | 執行智能合約並儲存合約中繼資料,如 ABI 與部署資訊。 |
| 豐富歷史 | Rich History plugin、Oracle Database 或 MySQL、archive node | 複製並編製區塊鏈交易、事件、追蹤及狀態索引,以進行以 SQL 為基礎的存取。 |
| 平台描述資料 | 與每個執行處理資料庫和使用者共用 MySQL | 儲存控制層和執行處理描述資料,並在執行處理之間進行邏輯隔離。 |
程式實際執行工作流程
- 管理員透過設定的身分識別提供者進行認證,並使用 Blockchain Platform Manager 來建立和管理執行處理。
- Kubernetes 操作員將執行個體規格和生命週期請求調節到所需的 Besu 服務和節點資源中。
- 應用程式和 Web3 用戶端透過 RPC Proxy 存取區塊鏈。不需要直接外部存取驗證程式和管理 Besu 端點。
- 「RPC 代理主機」會將讀取和交易要求遞送至適當的 Besu 節點,並在需要簽署或強制實行原則時呼叫公事包服務。
- Besu 驗證器使用 QBFT 一致同意區塊。開機節點支援對等探索,而 RPC 與封存節點則提供特殊的存取模式。
- 選擇性的豐富歷史記錄元件會使用分類帳資訊,並透過 Oracle Database 或 MySQL 顯示已編製索引的區塊鏈資料。
安全性與部署
- 服務安全性: Istio 為內部平台服務提供傳入路由、授權原則及 mTLS。
- 憑證管理:憑證是由憑證管理員管理,加密密碼範圍在相關的 Kubernetes 命名空間。
- 對等通訊: Besu 對等通訊使用 RLPx 通訊協定。RPC Proxy 仍是受管控的進入點,用於面對應用程式的區塊鏈 API 流量。
- 描述資料隔離:控制層使用共用平台描述資料儲存體,同時為每個執行處理配置邏輯資料庫和證明資料隔離。
- 選擇性元件:封存節點和「豐富歷史記錄」儲存是選擇性的,當需要歷史交易、事件、追蹤或狀態查詢時,應該啟用。