DRG 上的 NAT - 第 2 部分 - 多個遠端 VCN 之間的 CIDR 重疊
簡介
在 DRG 上的 NAT - 第 1 部分 - 在兩個本機 VCN 之間重疊的 CIDR 中,兩個具有相同 CIDR 的 VCN 附加在一個區域中的一個動態路由閘道 (DRG)。在實務上,重疊網路通常會進一步分開:一個 Oracle Cloud Infrastructure (OCI) 區域中的生產環境,另一個區域中的生產環境,另一個區域中的生產環境,或兩個業務單位,每個業務單位都會使用相同的地址計畫在自己的區域中建立自己的登陸區。
區域會連線至兩個 DRG 之間的遠端對等互連連線 (RPC)。RPC 通常會在雙方宣告相同的 CIDR 時拒絕使用,因為 DRG 既無法從遠端告知本端。DRG 上的 NAT 透過翻譯 RPC 附件上的地址來解決此問題,讓每個區域在唯一的「陰影」CIDR 之下彼此都知道。
| 地區 | VCN | 真實子網路 CIDR | 其他區域所見的陰影 CIDR |
|---|---|---|---|
| 加拿大東南部 (蒙特婁),YUL | uc2-vcn-yul |
10.0.1.0/24 |
192.168.10.0/24 |
| 加拿大東南部 (多倫多),YYZ | uc2-vcn-yyz |
10.0.1.0/24 |
192.168.20.0/24 |
第 1 部分的差異是 NAT 原則所在的位置。在第 1 部分,原則與 VCN 連附項關聯。在本教學課程中,他們與 RPC 連附項關聯,而 VCN 連附項完全沒有原則。這具有實用的副作用:翻譯適用於跨 RPC 的所有內容,無論來自哪個區域的 VCN,以及不重疊的 VCN 都不受影響。
[ !注意 ] NAT 規則描述透過保留原則的連附項輸入 DRG 的流量。流量來自其他區域的 RPC 連附項。對於透過相同附件離開的流量,DRG 會自動套用反向轉譯。
本教學課程說明設定規則的兩種方式,而且兩者都經過測試:
- 選項 1:一個區域中的單一規則。 蒙特利爾的一項規則同時翻譯來源與目的地。多倫多端沒有規則。
- 選項 2:每個區域中的規則。 每個區域都有自己的影體 CIDR 目的地 NAT 規則。
其他使用案例
本教程是五系列的一部分。每個零件都會使用相同的建構圖塊來解決不同的重疊案例。
- 第 1 部分:DRG 上的 NAT - 第 1 部分 - 兩個本機 VCN 之間的 CIDR 重疊
- 第 2 部分 (本教學課程): DRG 上的 NAT - 第 2 部分 - 在多個遠端 VCN 之間重疊的 CIDR
- 第 3 部分: DRG 上的 NAT - 第 3 部分 - OCI 與內部部署之間的 CIDR 重疊
- 第 4 部分: DRG 上的 NAT - 第 4 部分 - 共用服務 VCN
- 第 5 部分: DRG 上的 NAT - 第 5 部分 - OCI 與內部部署與 BGP 之間的 CIDR 重疊
圖表
不同 OCI 區域中的重疊子網路 CIDR 在 DRG 上使用無狀態 1:1 NAT 解決 (此案例會維護區域中所有 VCN 的翻譯,包括非重疊的 VCN)
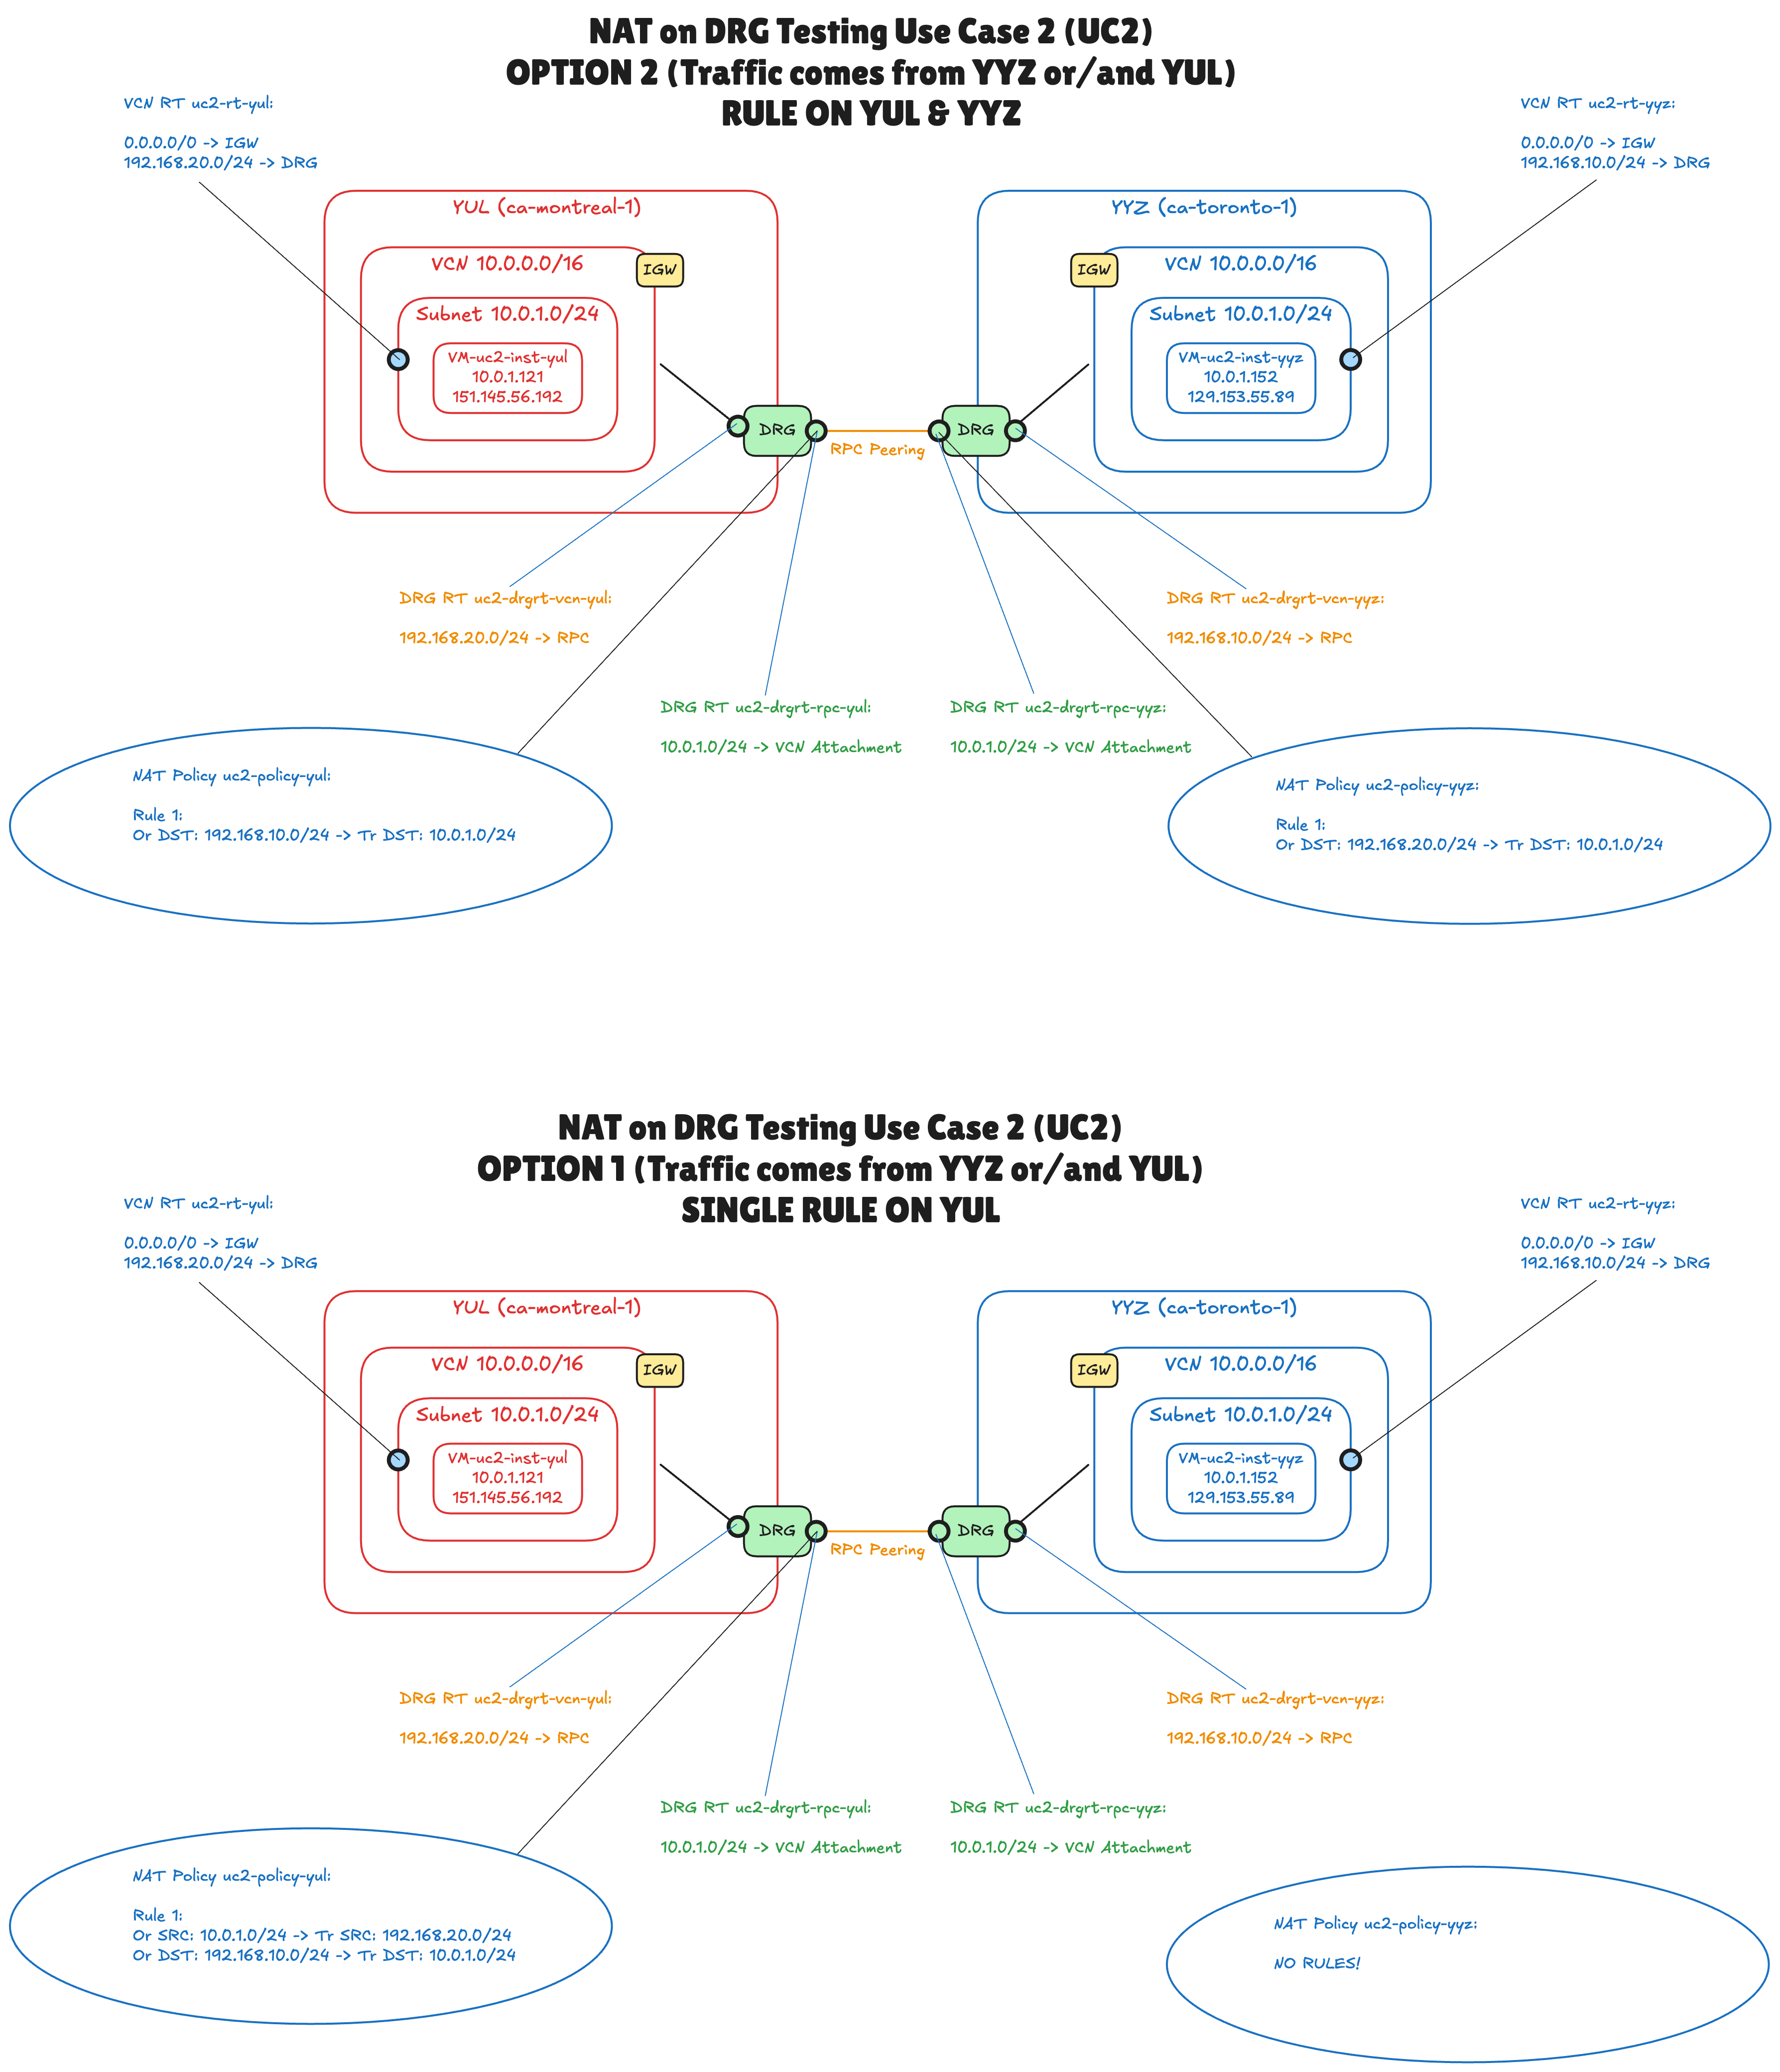
圖表針對每個規則選項顯示相同的拓樸兩次。除了 NAT 規則以外的所有內容皆相同:
- 兩個 VCN ,一個位於蒙特婁,一個位於多倫多,兩個位於子網路
10.0.0.0/16的10.0.1.0/24,每個 VCN 都有一個測試執行處理。 - 兩個 DRG ,每個區域一個,透過遠端對等互連連線。
- 兩個 VCN 路由表 (藍色文字)。每個區域都會將陰影 CIDR (另一個區域) 傳送至本機 DRG。
- 四個 DRG 路由表 (橘色文字),每個 DRG 有兩個。VCN 連附項上的表格會將另一個區域的陰影 CIDR 傳送至 RPC。RPC 連附項上的表格會將
10.0.1.0/24傳送至本機 VCN。 - 兩個 DRG NAT 原則 (省略符號),每個區域一個,每個原則與 DRG 的 RPC 連附項關聯。
先決條件
- 訂閱兩個區域的 OCI 租用戶,以及一個允許您管理網路資源 (VCN、DRG、遠端對等互連連線、DRG 路由表和 DRG NAT 原則) 和運算執行處理的區間。
- 兩個具有重疊 CIDR 的 VCN 已存在,每個區域一個。此教學課程不會建立它們。在實驗室中,它們是
uc2-vcn-yul和uc2-vcn-yyz,兩者都是10.0.0.0/16,每個子網路都有一個10.0.1.0/24公用子網路、網際網路閘道,以及一個指派給子網路的路由表 (uc2-rt-yul和uc2-rt-yyz),然後將0.0.0.0/0傳送至網際網路閘道。步驟 01 和 04 逐步完成此起點。 - 支援 NAT 的 DRG。舊版 (V1) DRG 上無法使用 DRG 上的 NAT,也無法在已啟用中介、高傳輸量模式或路由統一的 DRG 上使用。新建立的 DRG 運作。
- 兩個要測試的運算執行處理,每個區域一個。在本教學課程中,它們稱為
uc2-inst-yul(10.0.1.121) 和uc2-inst-yyz(10.0.1.152)。每個 IP 位址都有一個公用 IP 位址,因此您可以使用 SSH 連線。 - 執行處理的 SSH 金鑰組,以及您連線的公用 IP 位址 (允許在安全清單中進行)。
- 遠端對等互連、VCN 路由表和 DRG 路由表的基本知識。
[ !注意 ] 此教學課程中的名稱、CIDR 以及 IP 位址來自螢幕擷取畫面中的實驗室。只要陰影 CIDR 未與網路中的其他項目重疊,且前置碼長度與取代的 CIDR 長度相同,您就可以使用自己的 CIDR。
步驟
- 第 01 步:檢閱蒙特婁網路 (YUL)
- 步驟 02:在蒙特婁建立 DRG、RPC 和 DRG 路由表
- 第 03 步:在蒙特婁建立 DRG NAT 政策
- 第 04 步:複查多倫多網路 (YYZ)
- 第 05 步:在多倫多建立 DRG、RPC 和 DRG 路由表
- 第 06 步:在多倫多建立 DRG NAT 政策
- 步驟 07:設定 NAT 規則,選項 1:一個區域中的單一規則
- 步驟 08:設定 NAT 規則,選項 2:每個區域的規則
步驟 01:檢閱蒙特婁 (YUL) 的網路
我們從第一個區域開始。此處的 VCN 是具有一個公用子網路的普通 VCN。此教學課程的唯一重要事項就是其位址空間,與另一個區域中的 VCN 相同。
- 選取加拿大東南部 (蒙特婁) 區域。
- 開啟導覽功能表,按一下網路,然後按一下虛擬雲端網路。
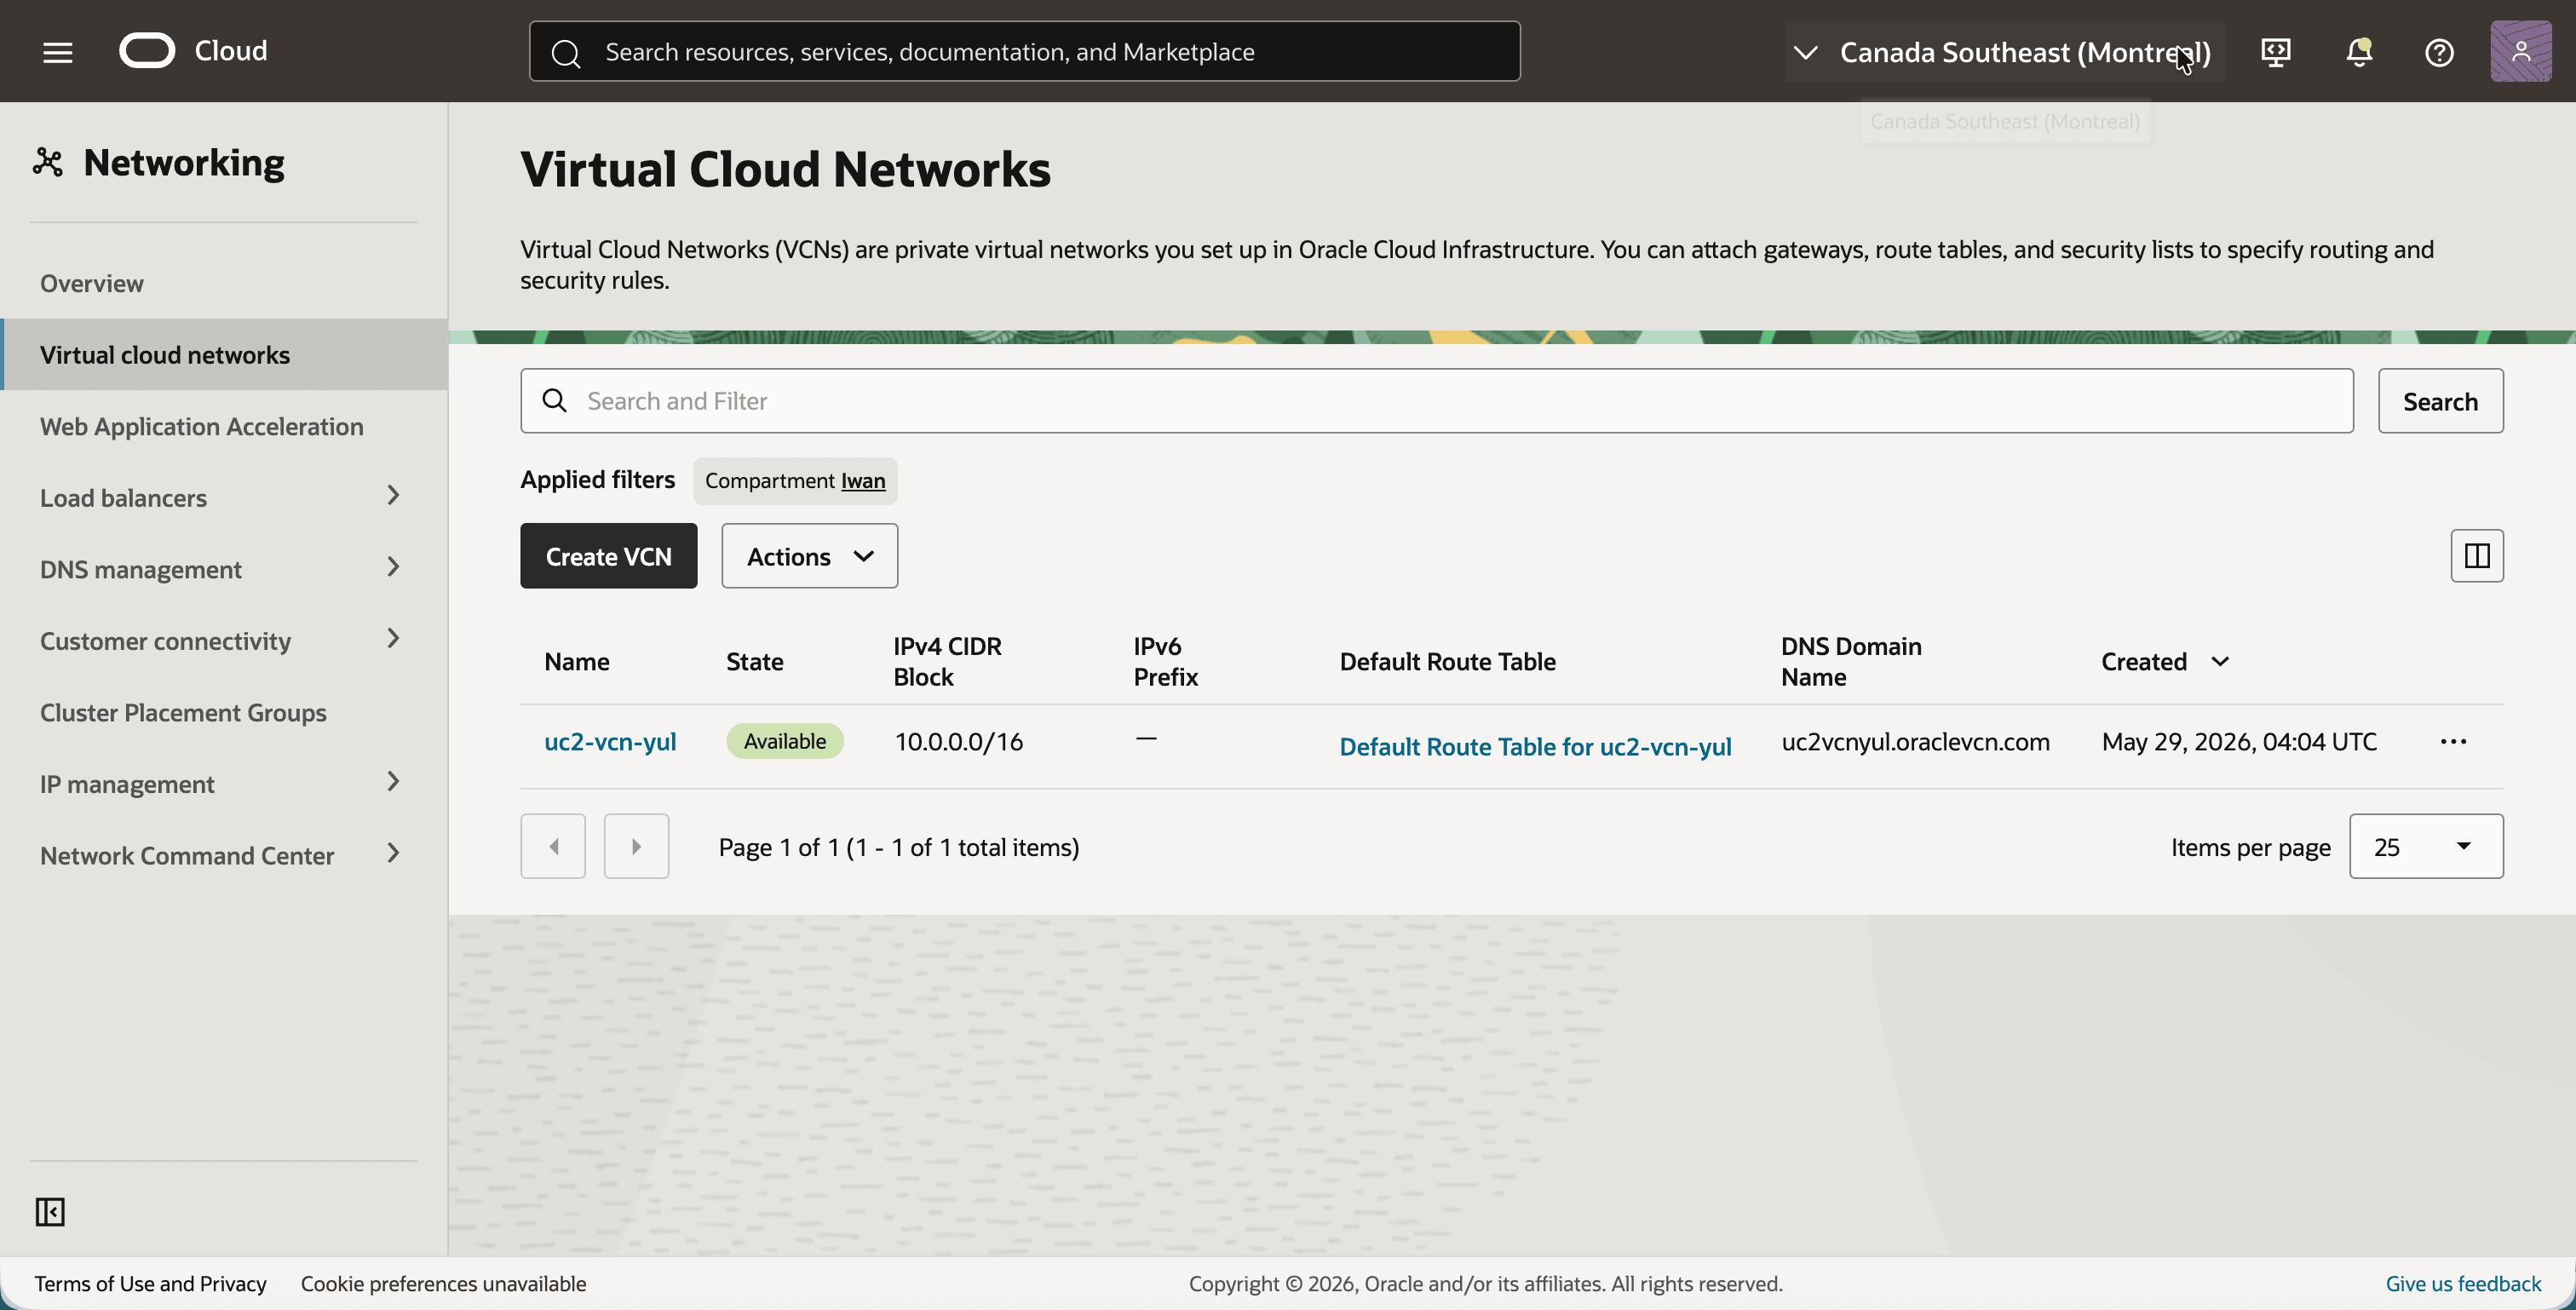
- 請注意 VCN
uc2-vcn-yul與 IPv4 CIDR 區塊10.0.0.0/16。
- 按一下
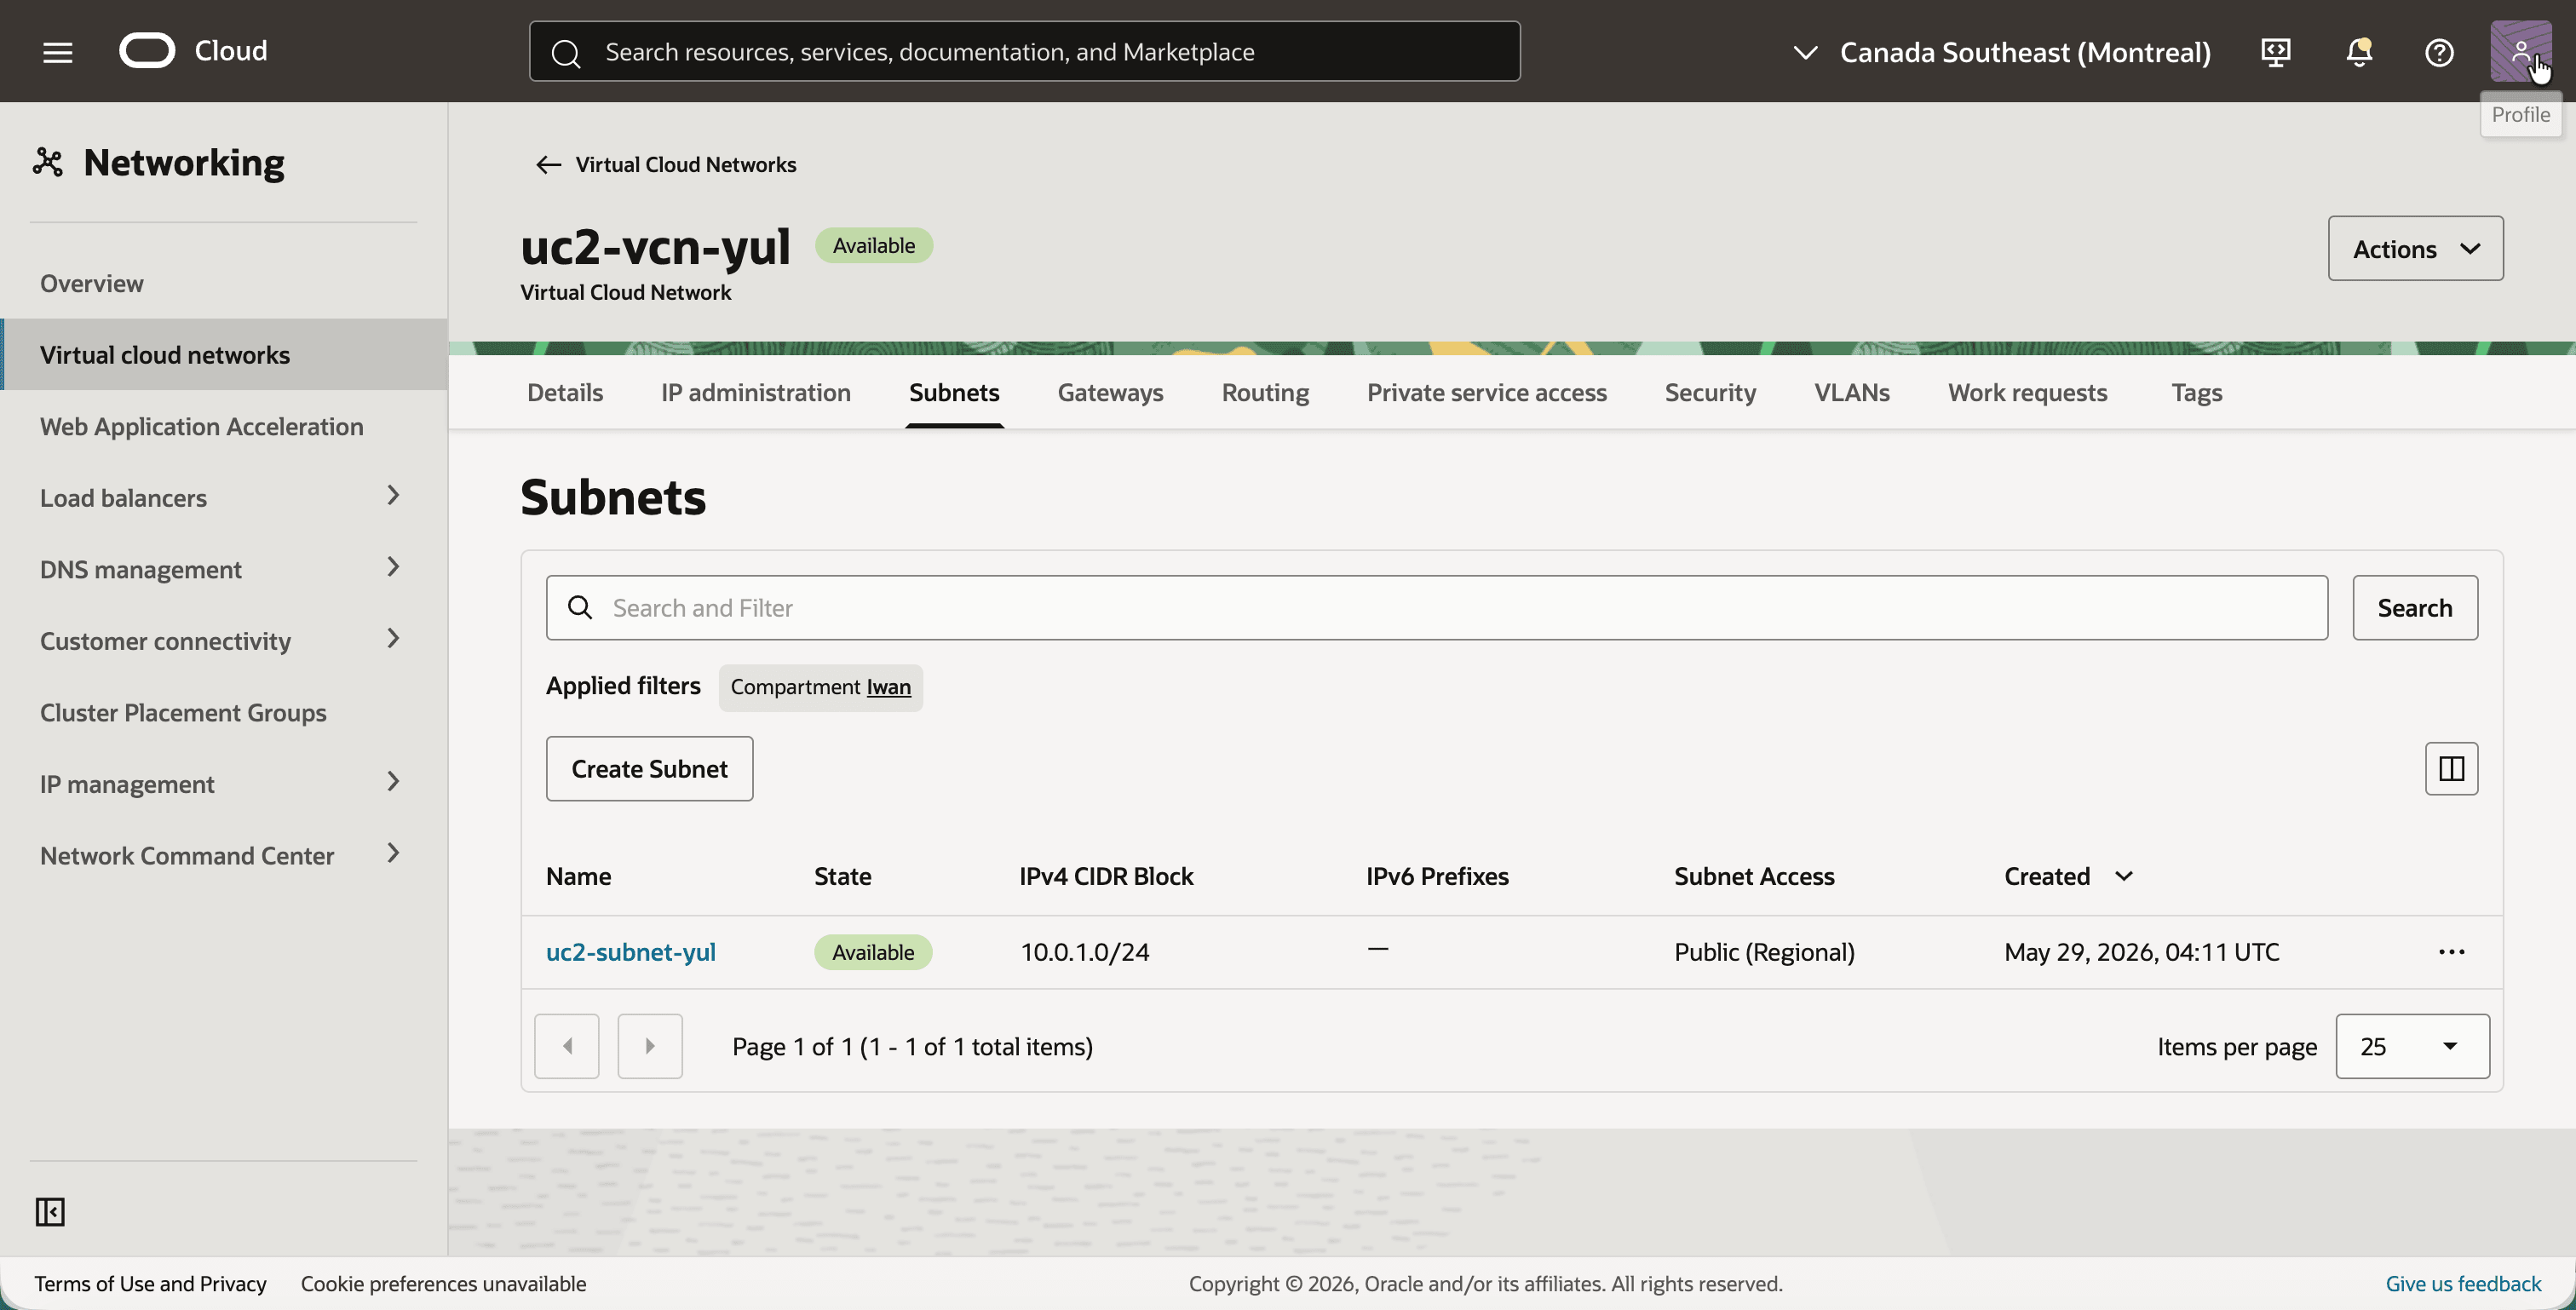
uc2-vcn-yul,然後按一下子網路頁籤。 - 請注意,子網路
uc2-subnet-yul具有 IPv4 CIDR 區塊10.0.1.0/24。
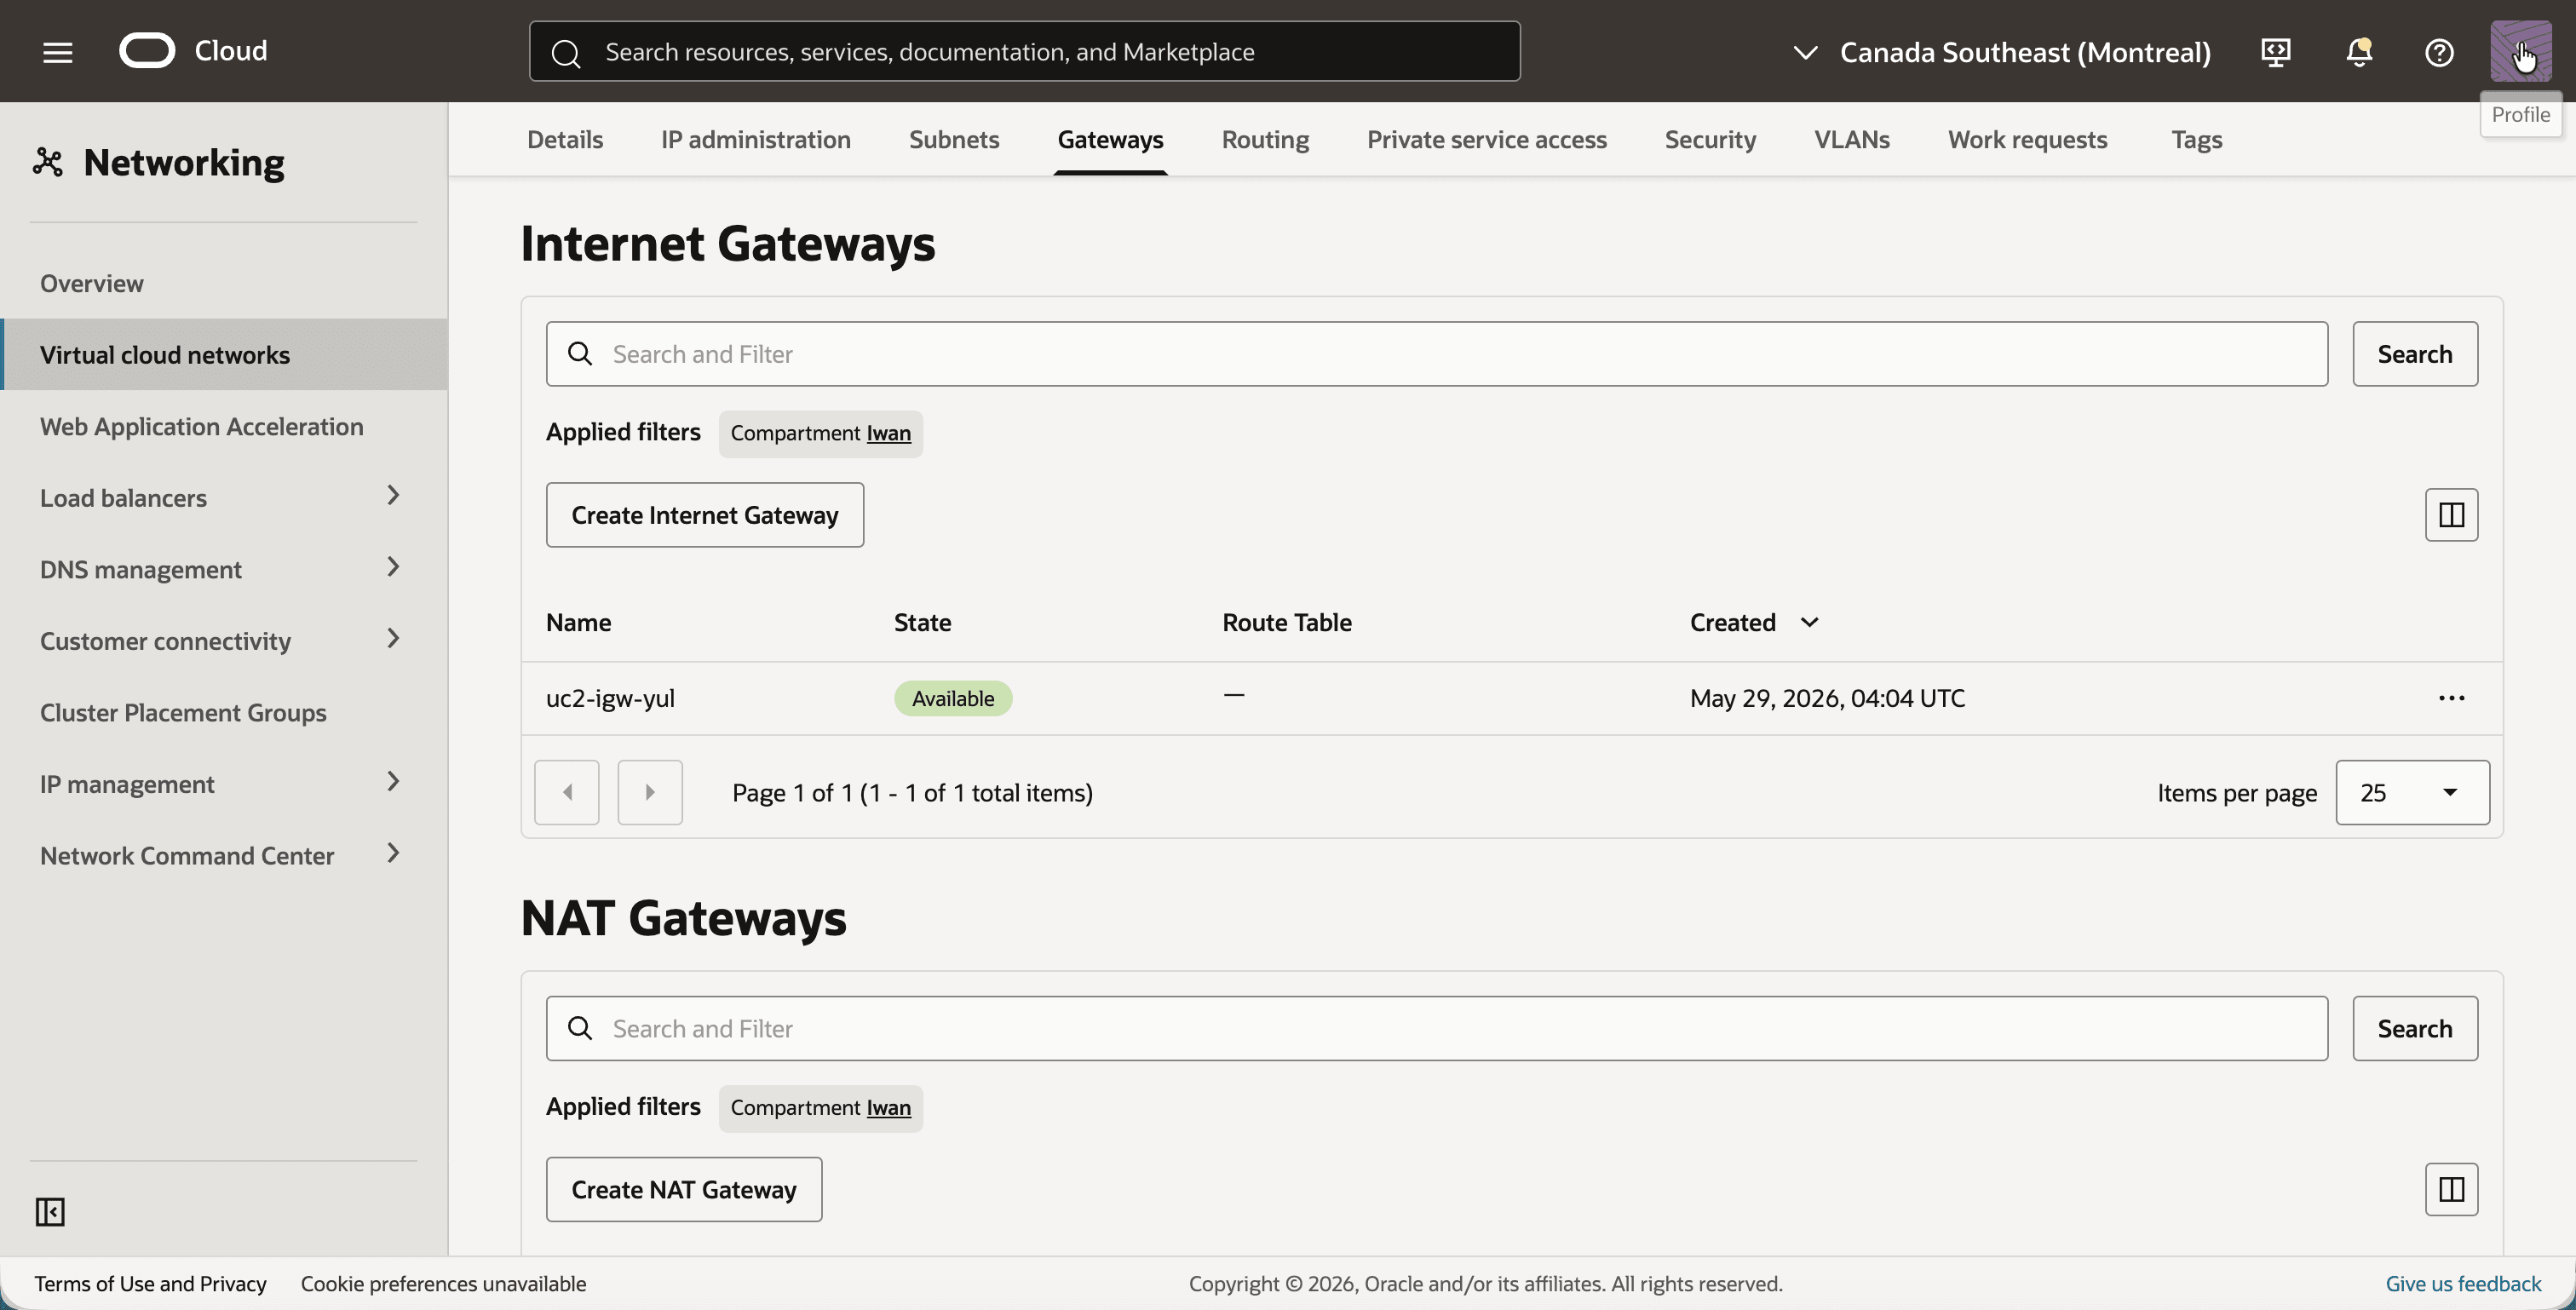
網際網路閘道只有在這裡,您才能透過 SSH 連線至測試執行處理。
- 按一下閘道頁籤。
- 請注意網際網路閘道
uc2-igw-yul。
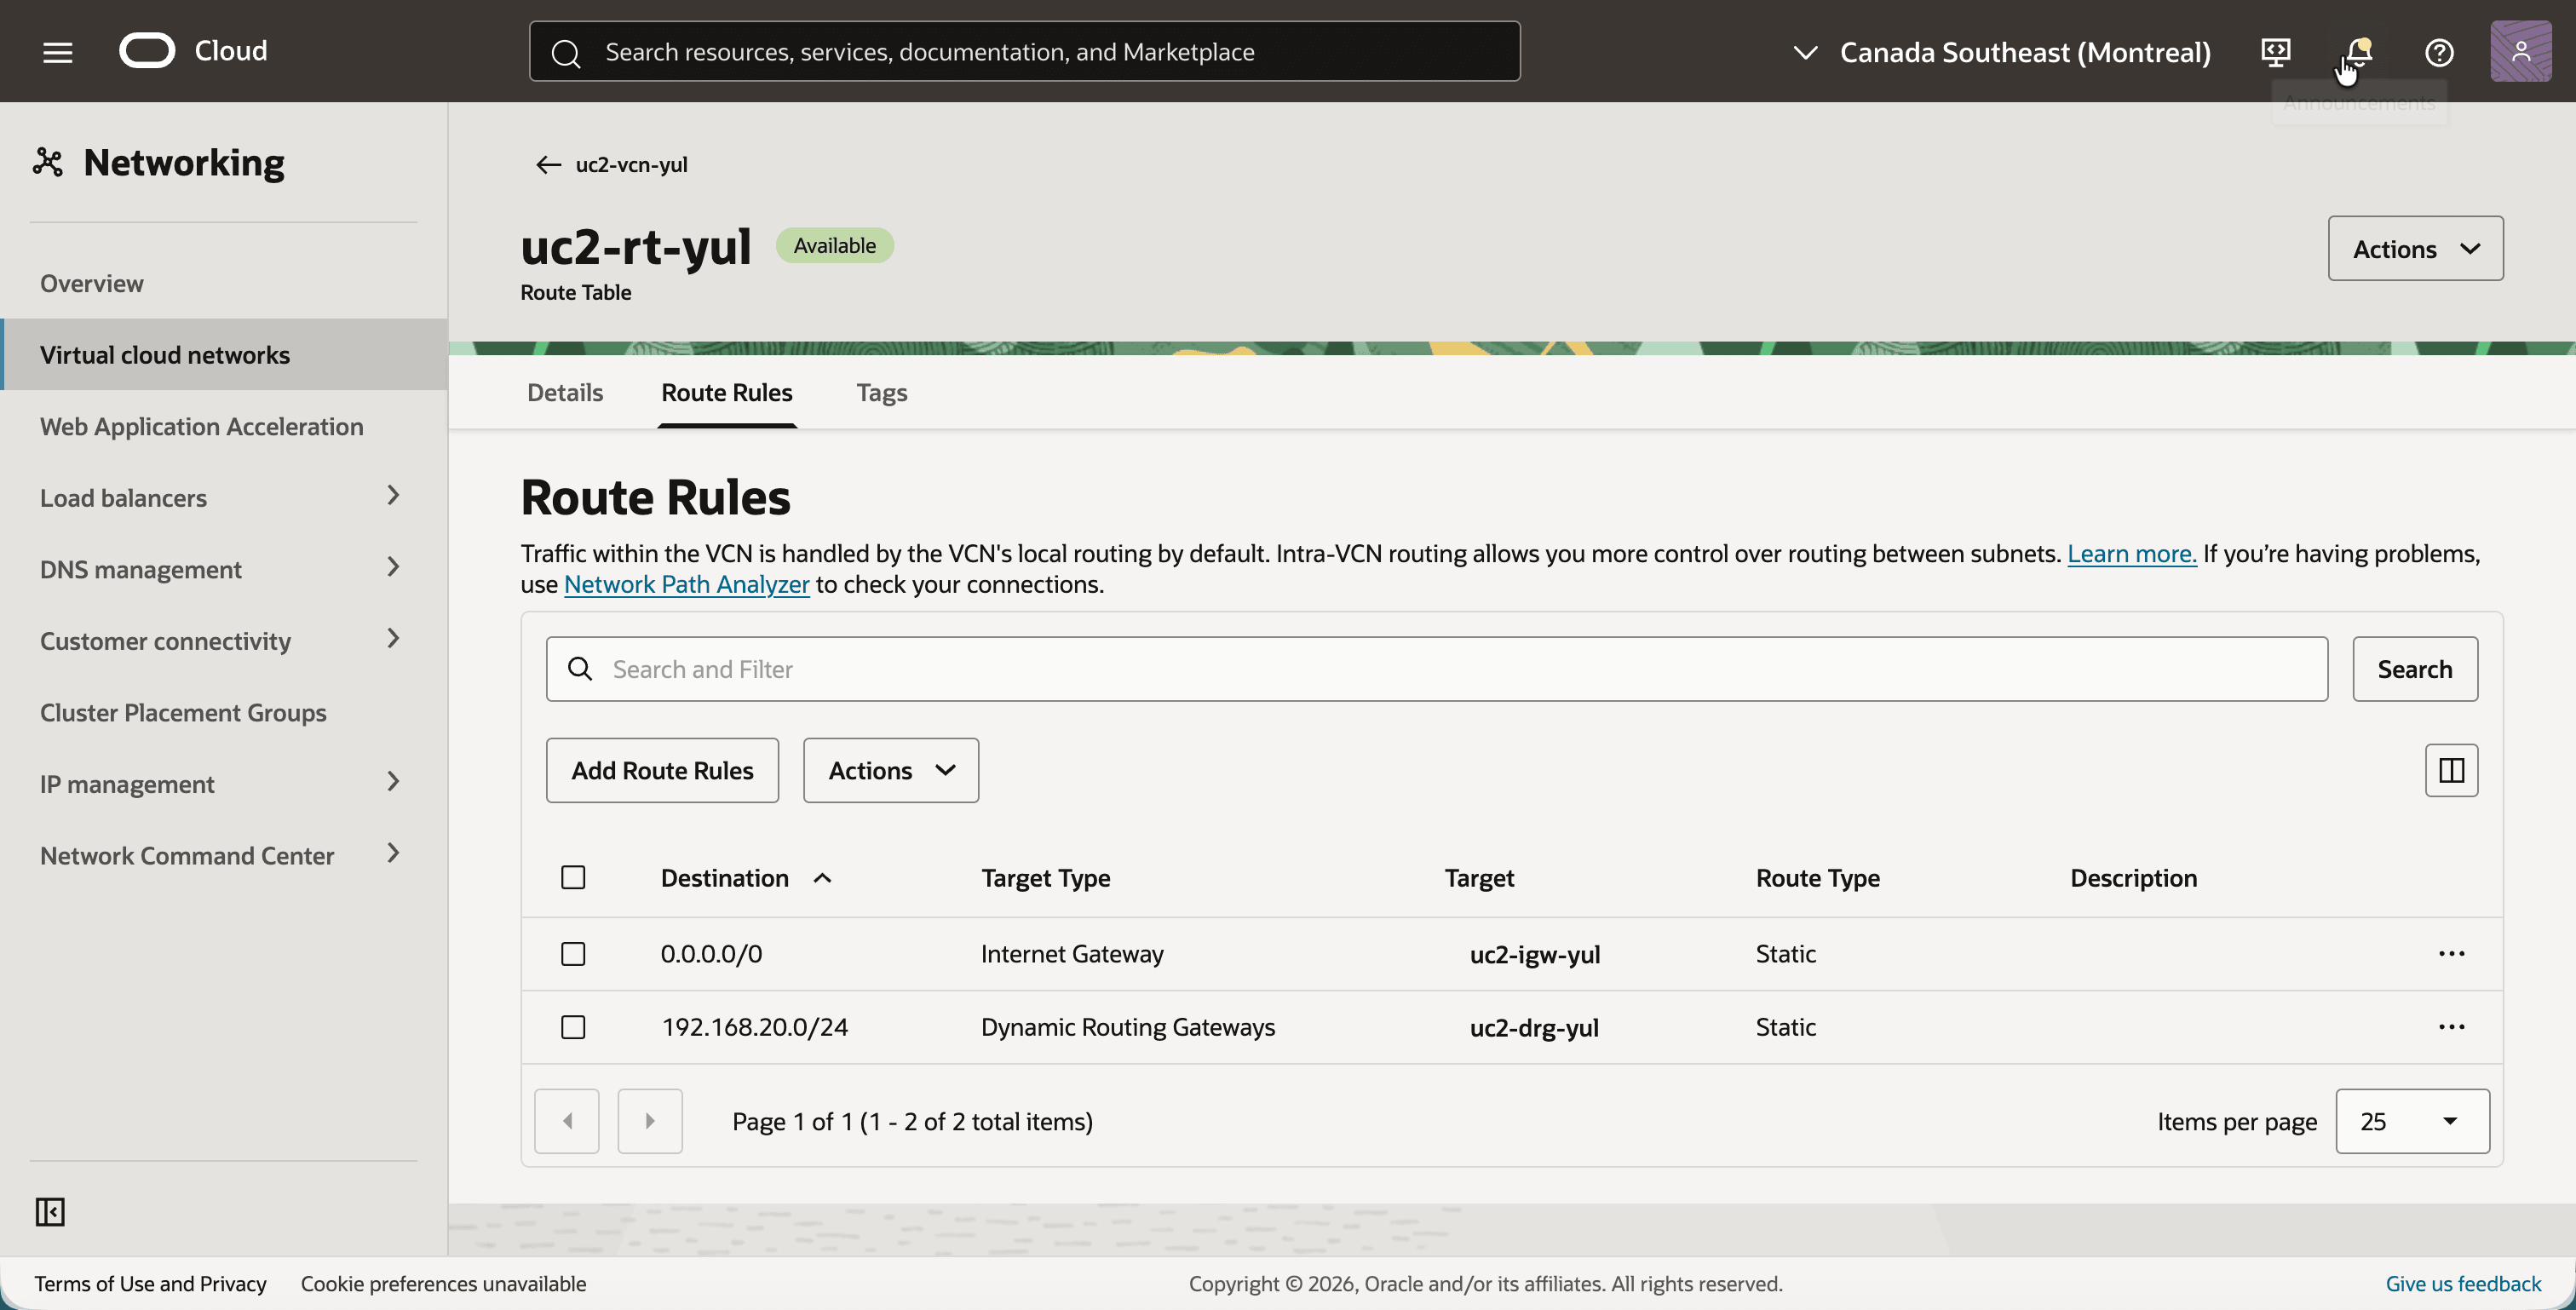
蒙特婁的執行處理將多倫多的影子 CIDR 192.168.20.0/24 連線,讓它們成為前往 DRG 的目的地。
- 按一下路由頁籤,然後按一下路由表
uc2-rt-yul。這是指派給uc2-subnet-yul的路由表。 - 按一下路由規則頁籤。
- 請確定路由表包含這兩個路由規則。在步驟 02 之後新增第二個步驟,因為其目標是您在該處建立的 DRG:
0.0.0.0/0(目標為uc2-igw-yul),用於從網際網路進行 SSH 存取。192.168.20.0/24(多倫多的陰影 CIDR) 與目標uc2-drg-yul。
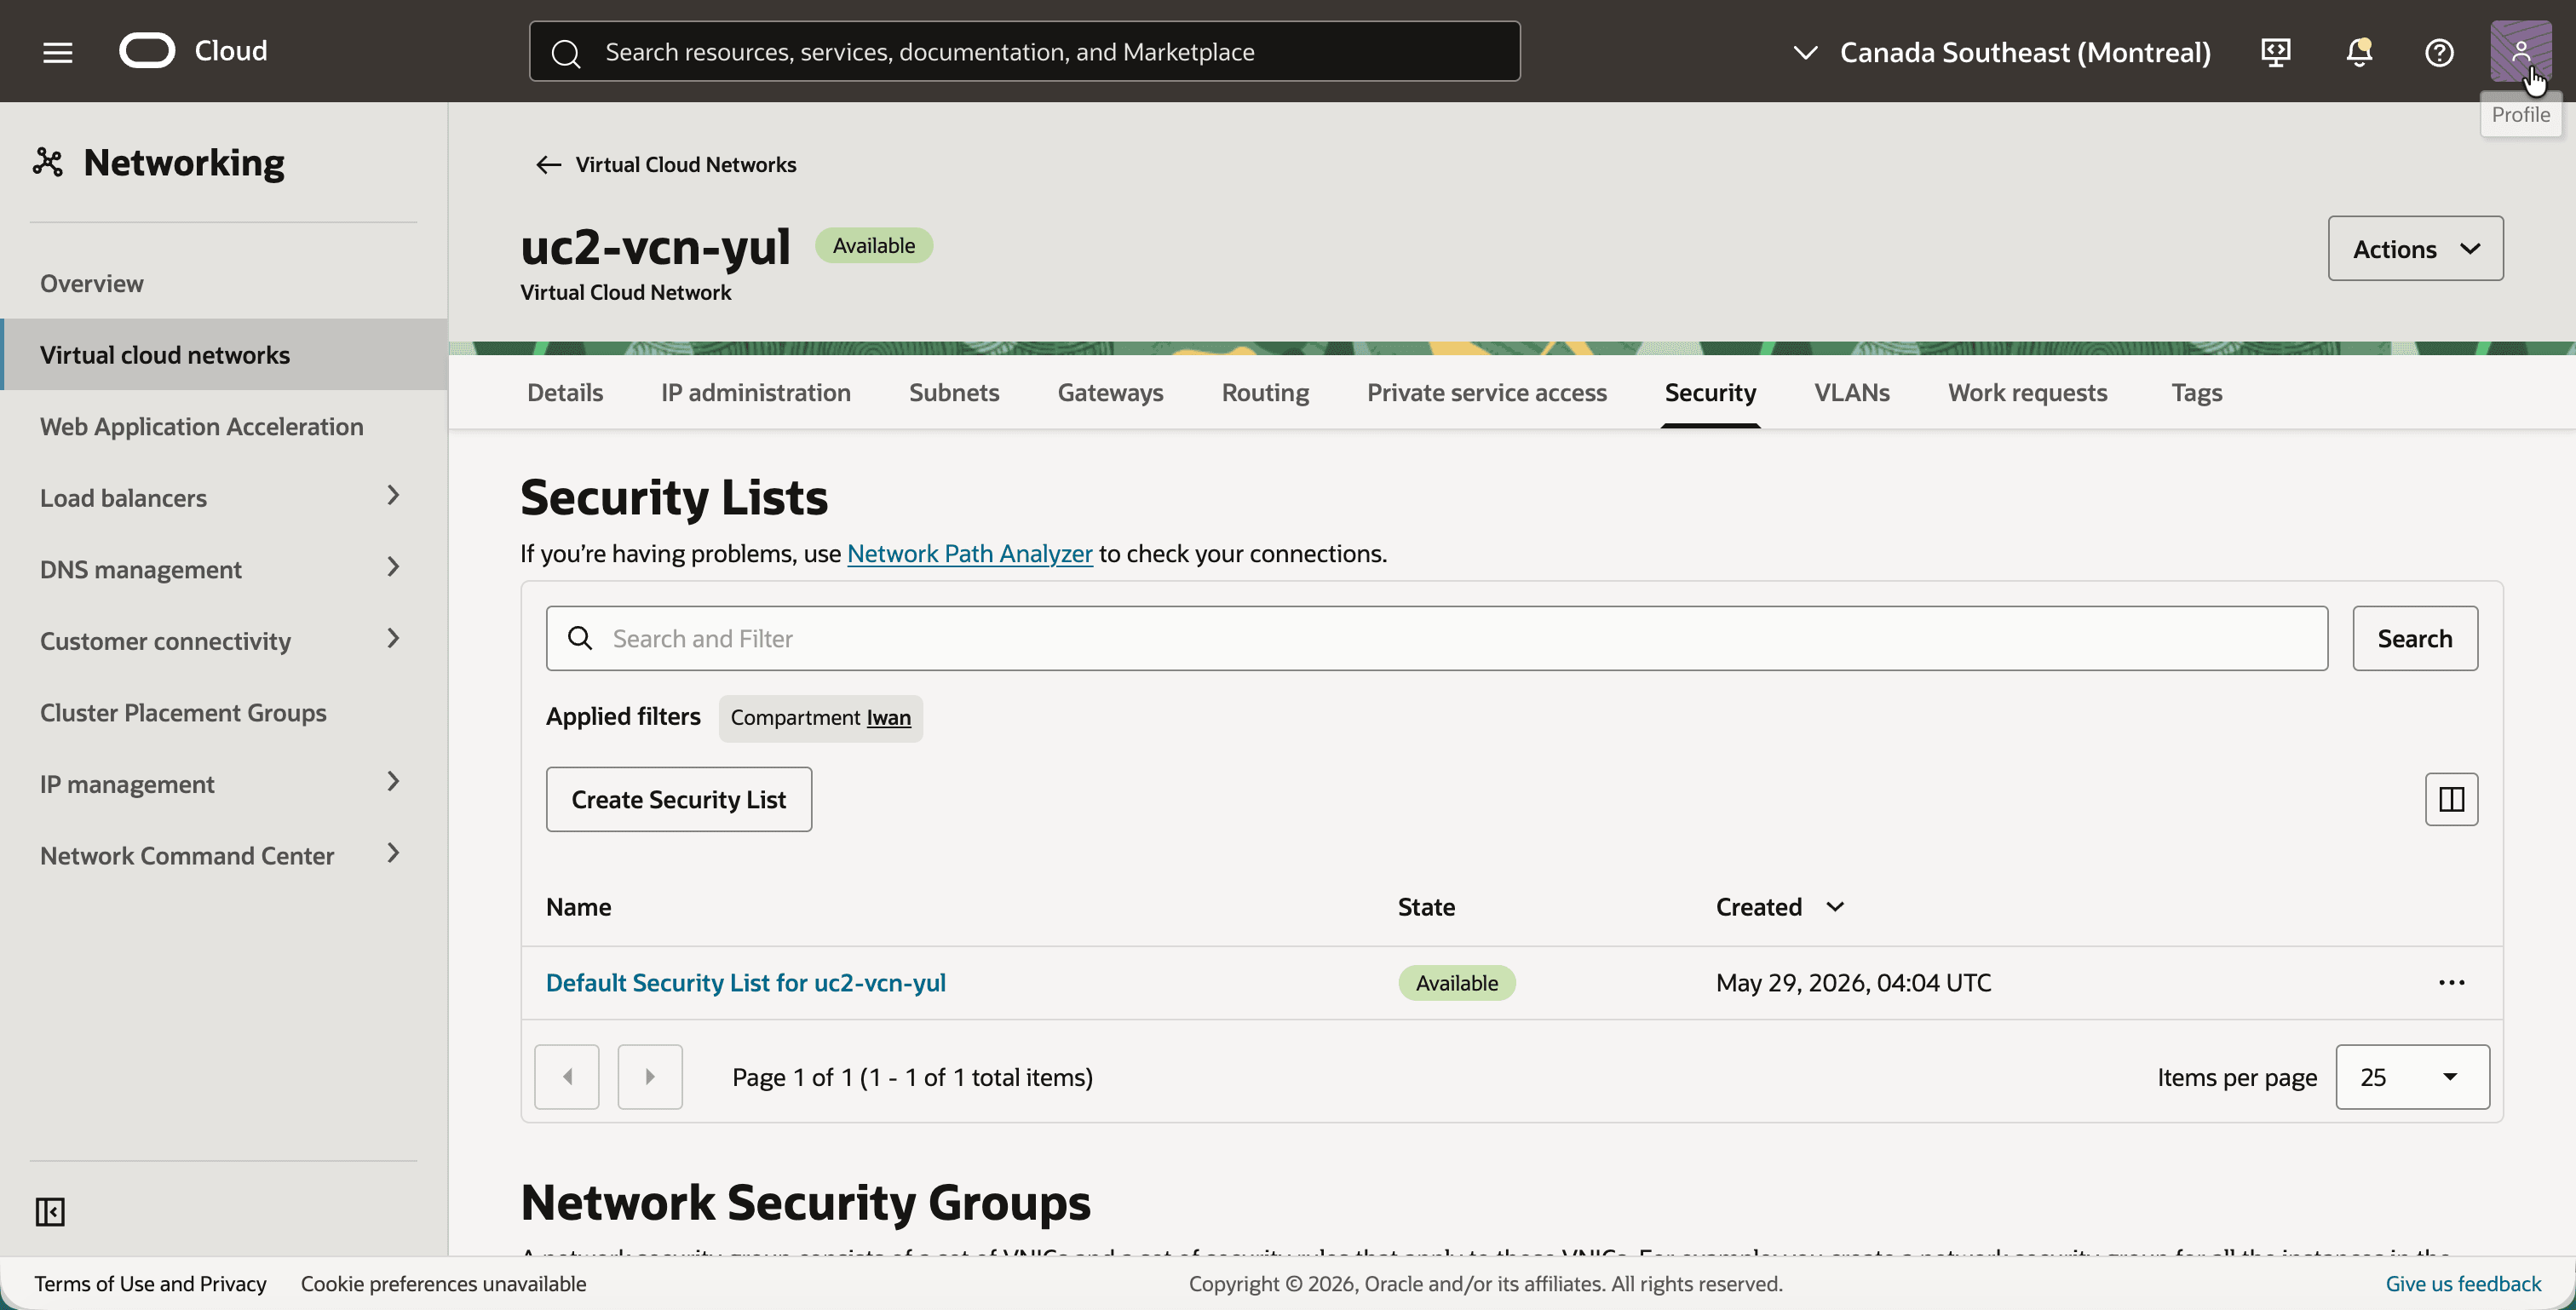
此測試為 ping,因此安全清單必須允許 ICMP。來自多倫多的 ping 抵達的來源位址在陰影範圍內,而不是在 10.0.1.0/24。
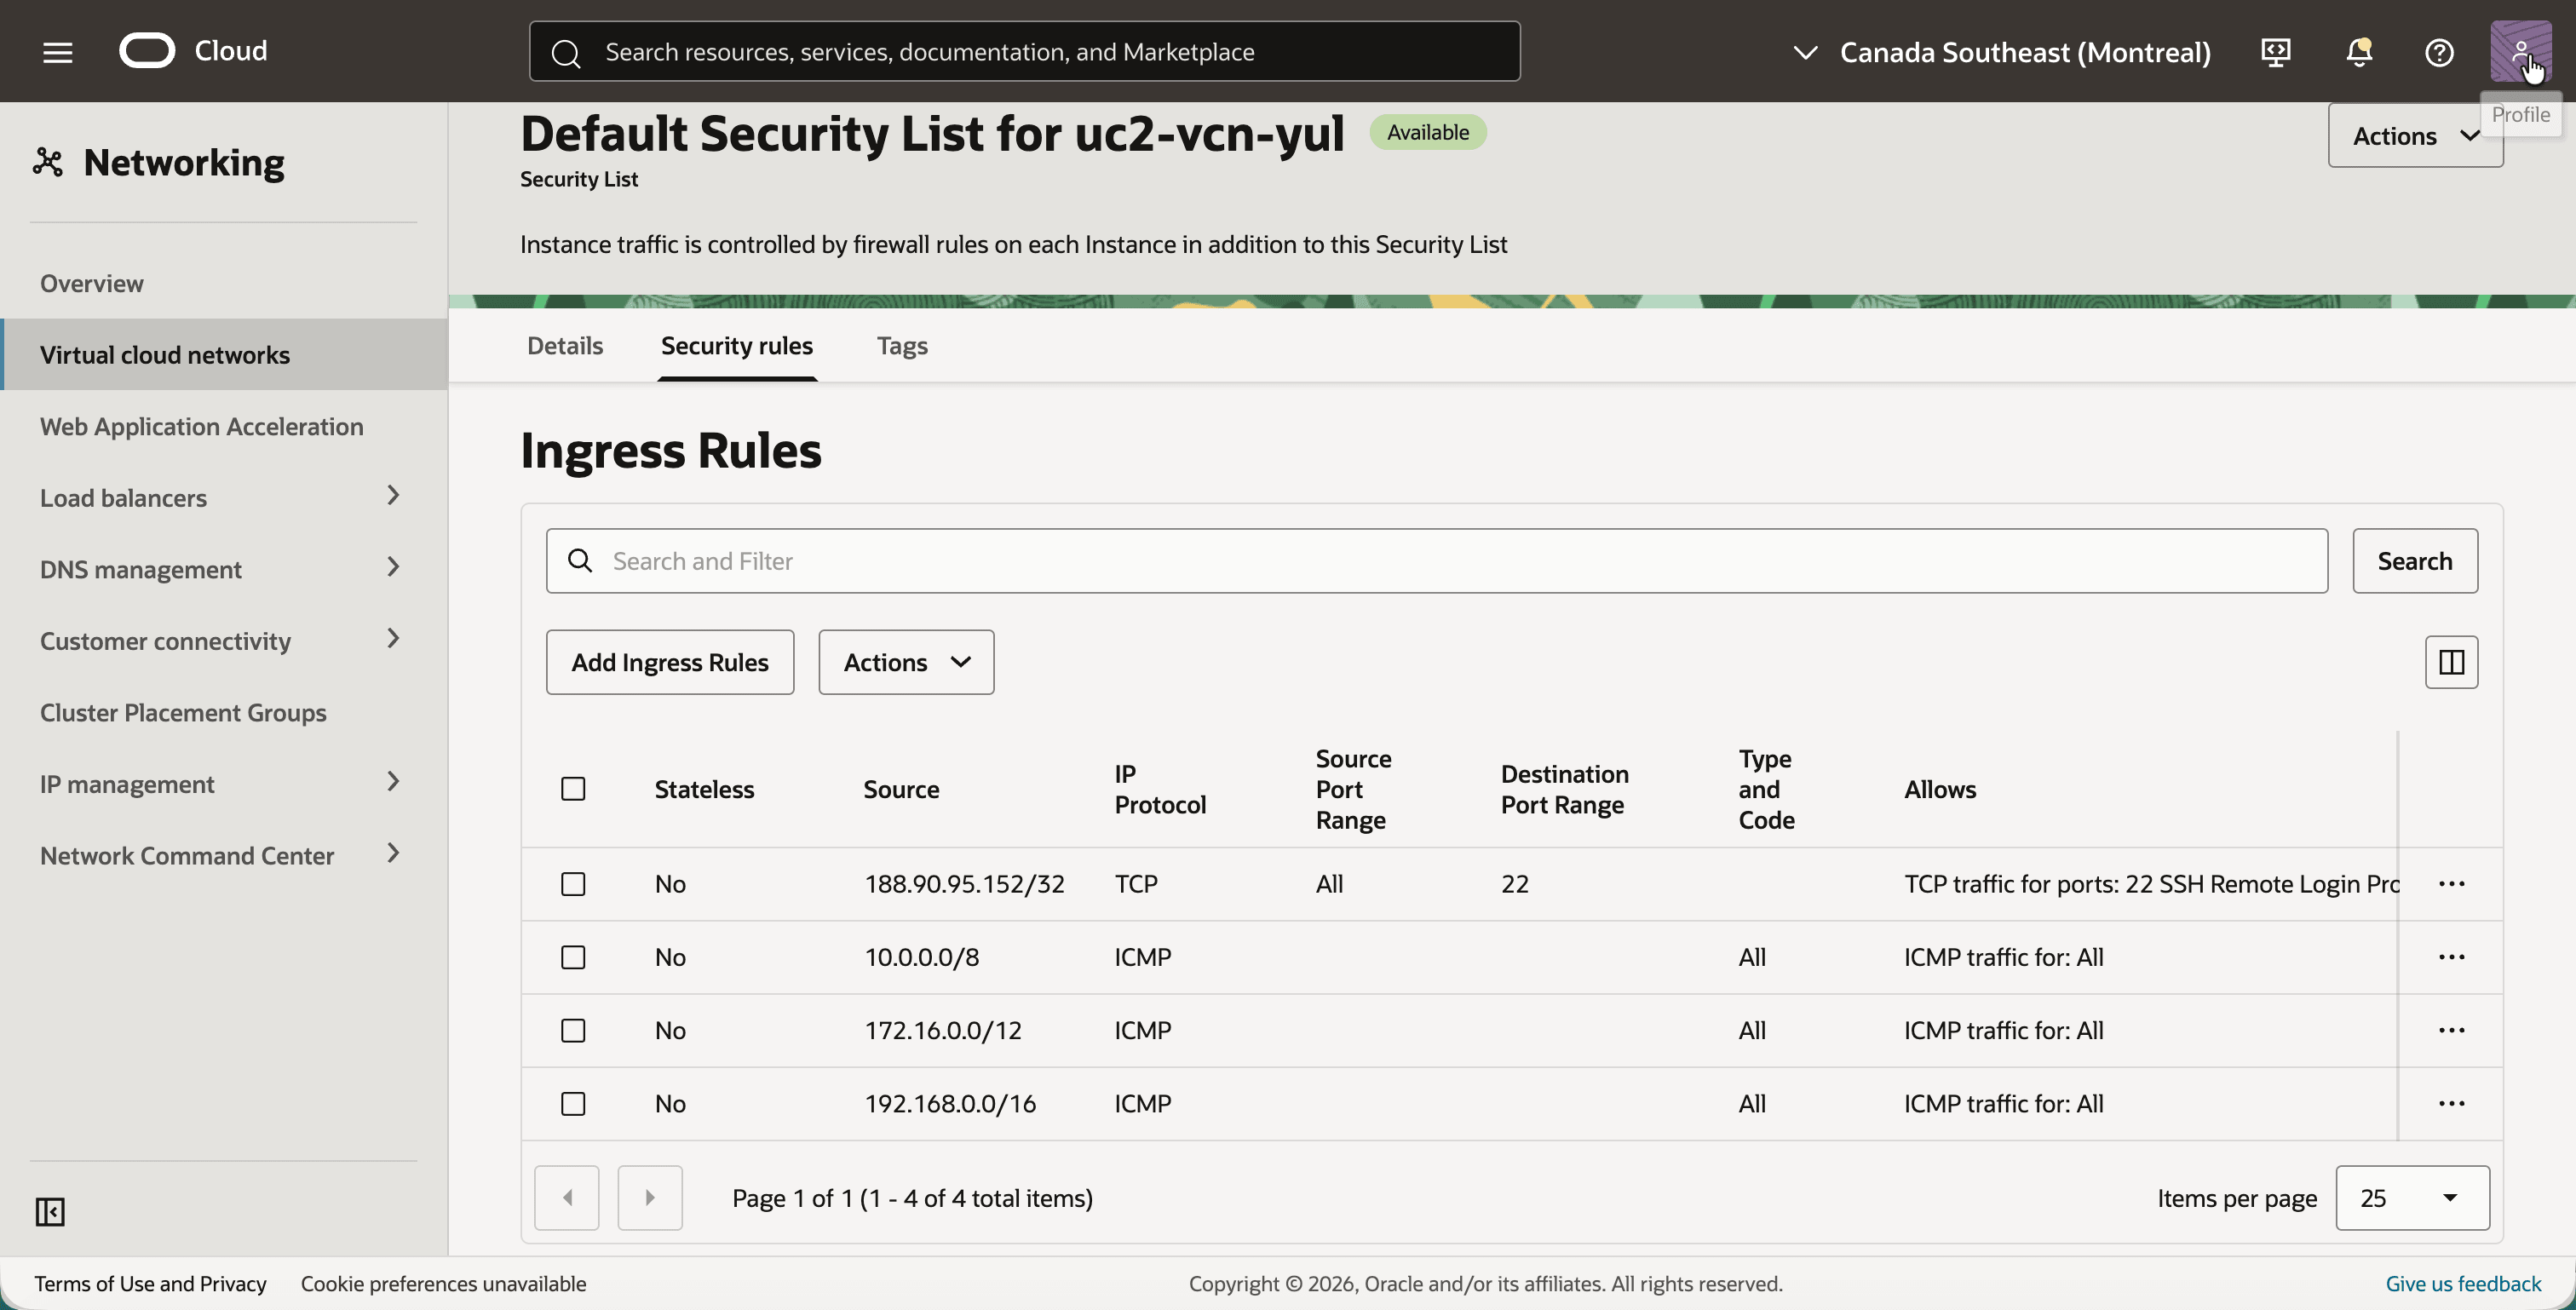
此實驗室允許來自這三個專用範圍的 ICMP。比此教學課程需求更廣泛。每個 VCN 最少要有一個 ICMP 規則,其他區域的陰影 CIDR 為來源:蒙特婁的 192.168.20.0/24 和多倫多的 192.168.10.0/24。
- 回到 VCN,然後按一下安全頁籤。
- 按一下 uc2-vcn-yul 的預設安全清單。
- 按一下安全規則頁籤。
- 請確定安全清單具有下列輸入規則,然後新增遺漏的輸入規則:
- SSH 的 TCP 連接埠
22,來自您自己的公用 IP 位址。 - ICMP 來自
10.0.0.0/8、172.16.0.0/12和192.168.0.0/16。
- SSH 的 TCP 連接埠
步驟 02:在蒙特婁建立 DRG、RPC 和 DRG 路由表
每個區域都有自己的 DRG。蒙特婁的 DRG 有兩個附件:一個用於 VCN,另一個用於與多倫多的遠端對等互連連線。每個附件都會有自己的 DRG 路由表。自動產生的表格在此沒有幫助:多倫多的陰影 CIDR 未被任何附件宣告,因此其路由必須是靜態路由。兩個只有一個靜態路由的小型表格,每個表格都會使路由保持明確。
此步驟中的螢幕擷取畫面顯示結束結果。系統不會自動建立 DRG 路由表 uc2-drgrt-vcn-yul 和 uc2-drgrt-rpc-yul。在 DRG 的路由頁籤上建立這些路由,新增每個路由的靜態路由,然後將它們選取為 VCN 連附項和 RPC 連附項的 DRG 路由表。靜態路由只能在 RPC 存在後新增到 RPC。
- 開啟導覽功能表,按一下網路,然後在客戶連線上按一下動態路由閘道。
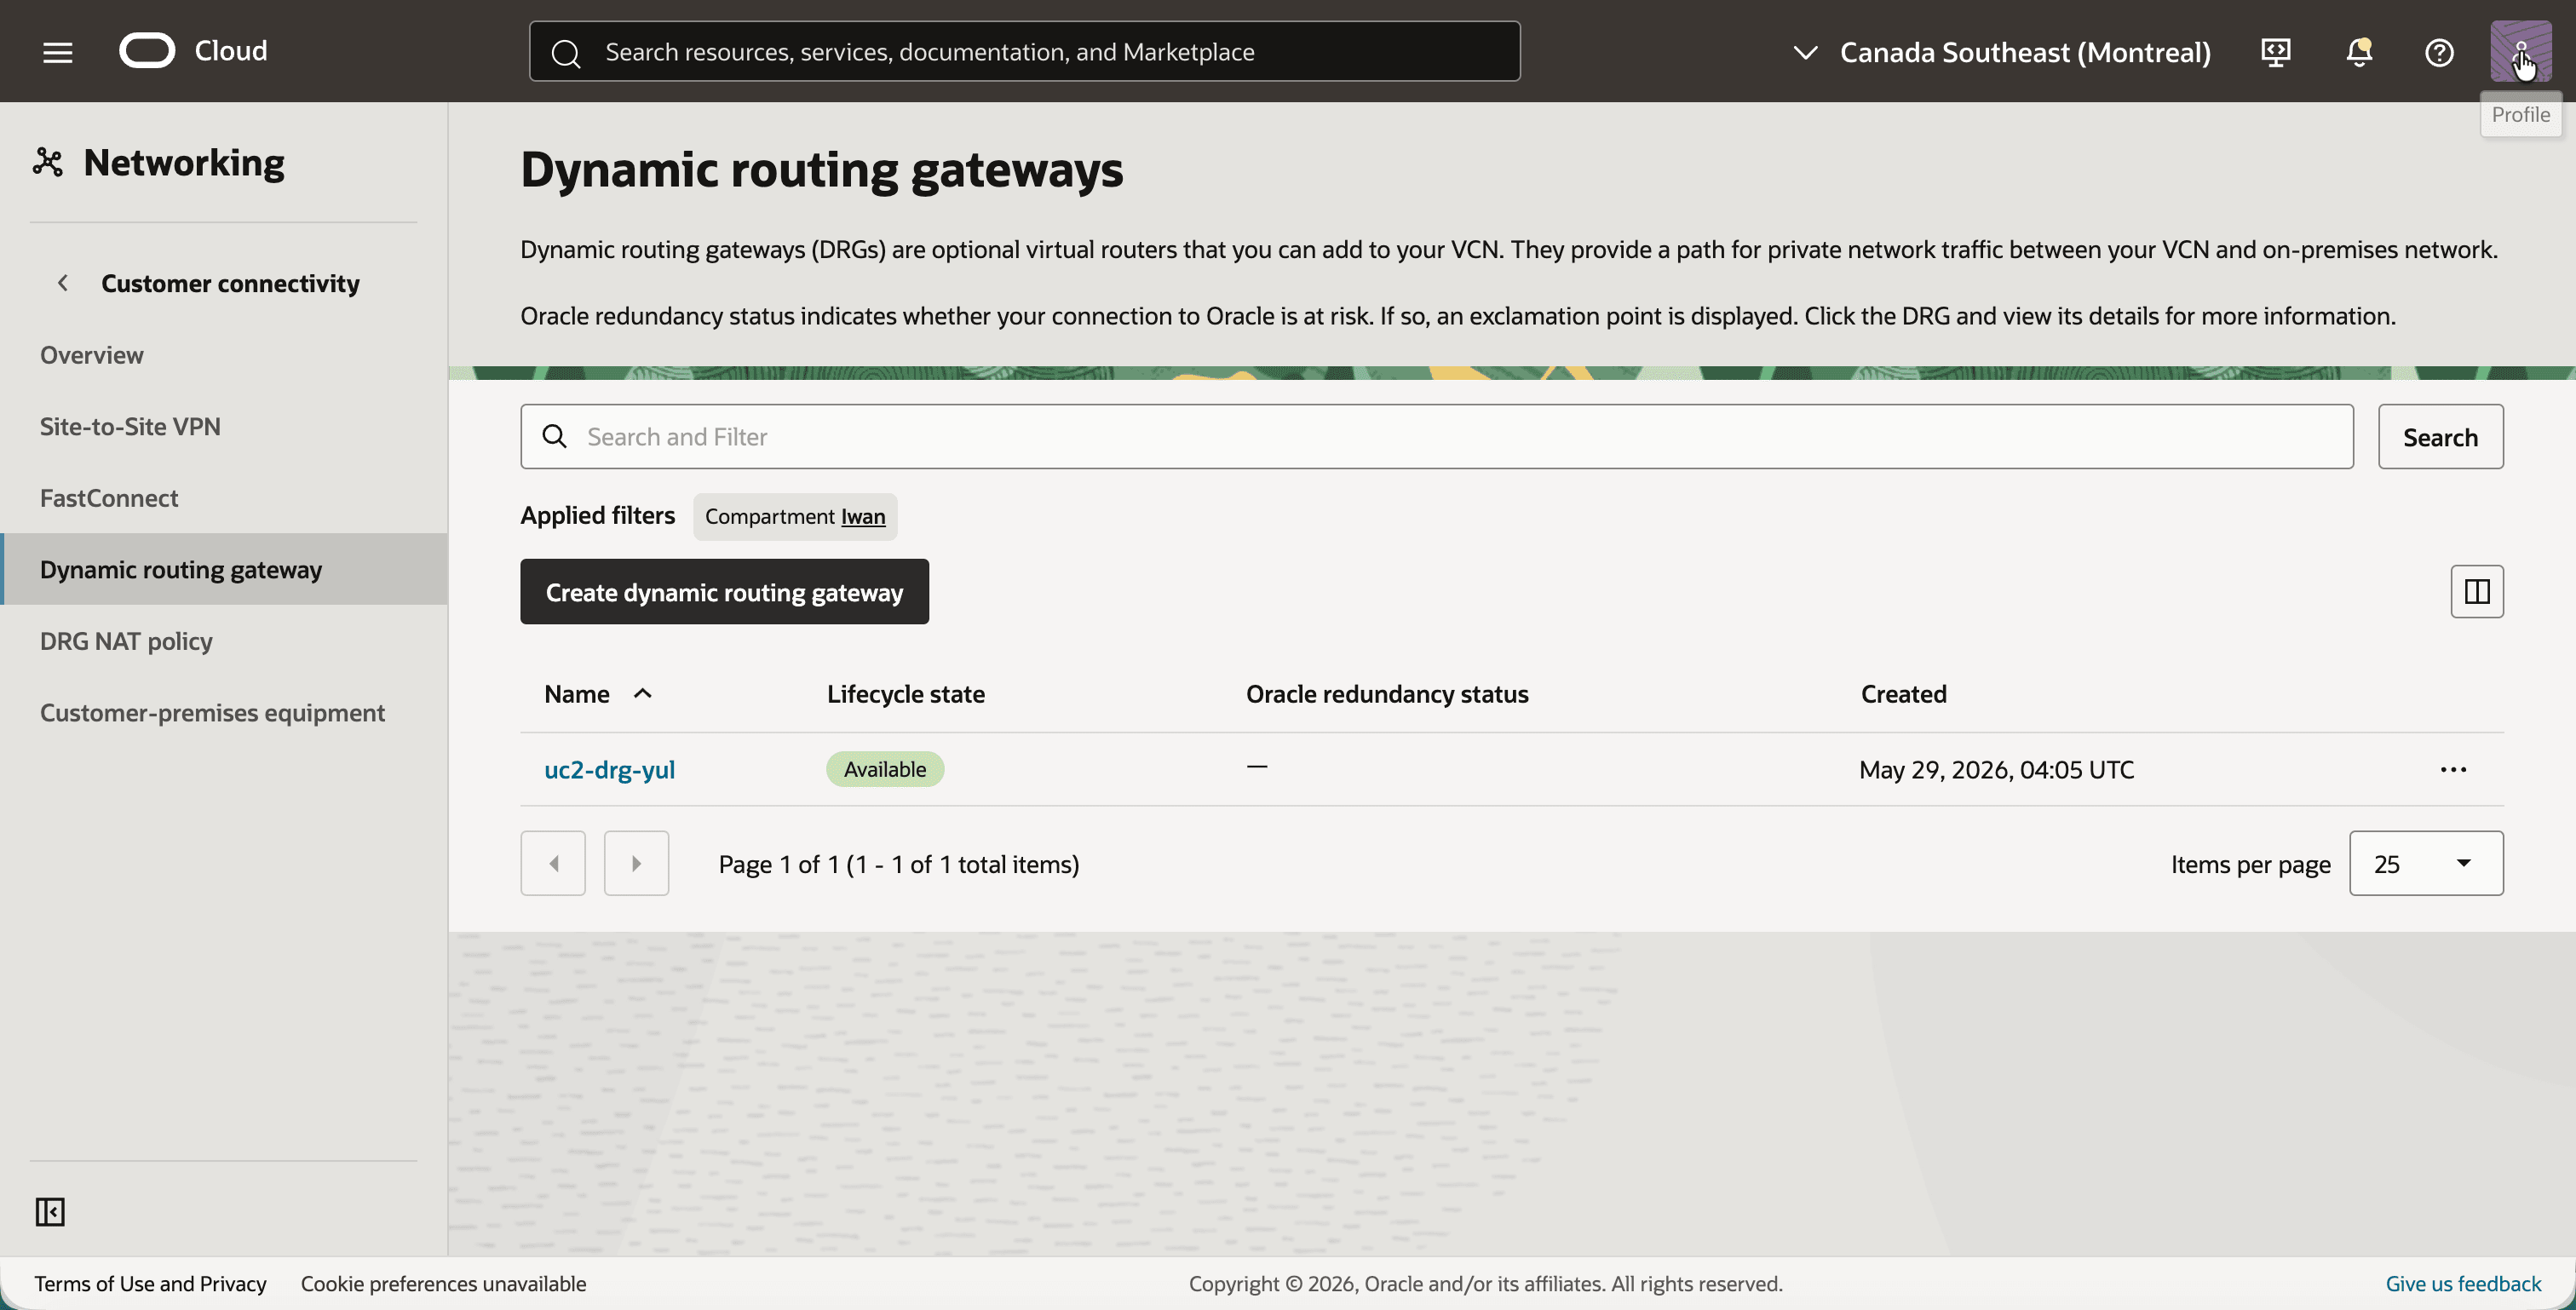
- 按一下建立動態路由閘道按鈕,然後建立名稱為
uc2-drg-yul的 DRG。 - 請注意,DRG 可用。
- 按一下
uc2-drg-yul,然後按一下附件頁籤。 - 按一下建立虛擬雲端網路連附項按鈕,然後建立 VCN
uc2-vcn-yul的連附項uc2-att-vcn-yul。 - 請注意,附件使用 DRG 路由表
uc2-drgrt-vcn-yul,而且沒有 DRG NAT 原則。
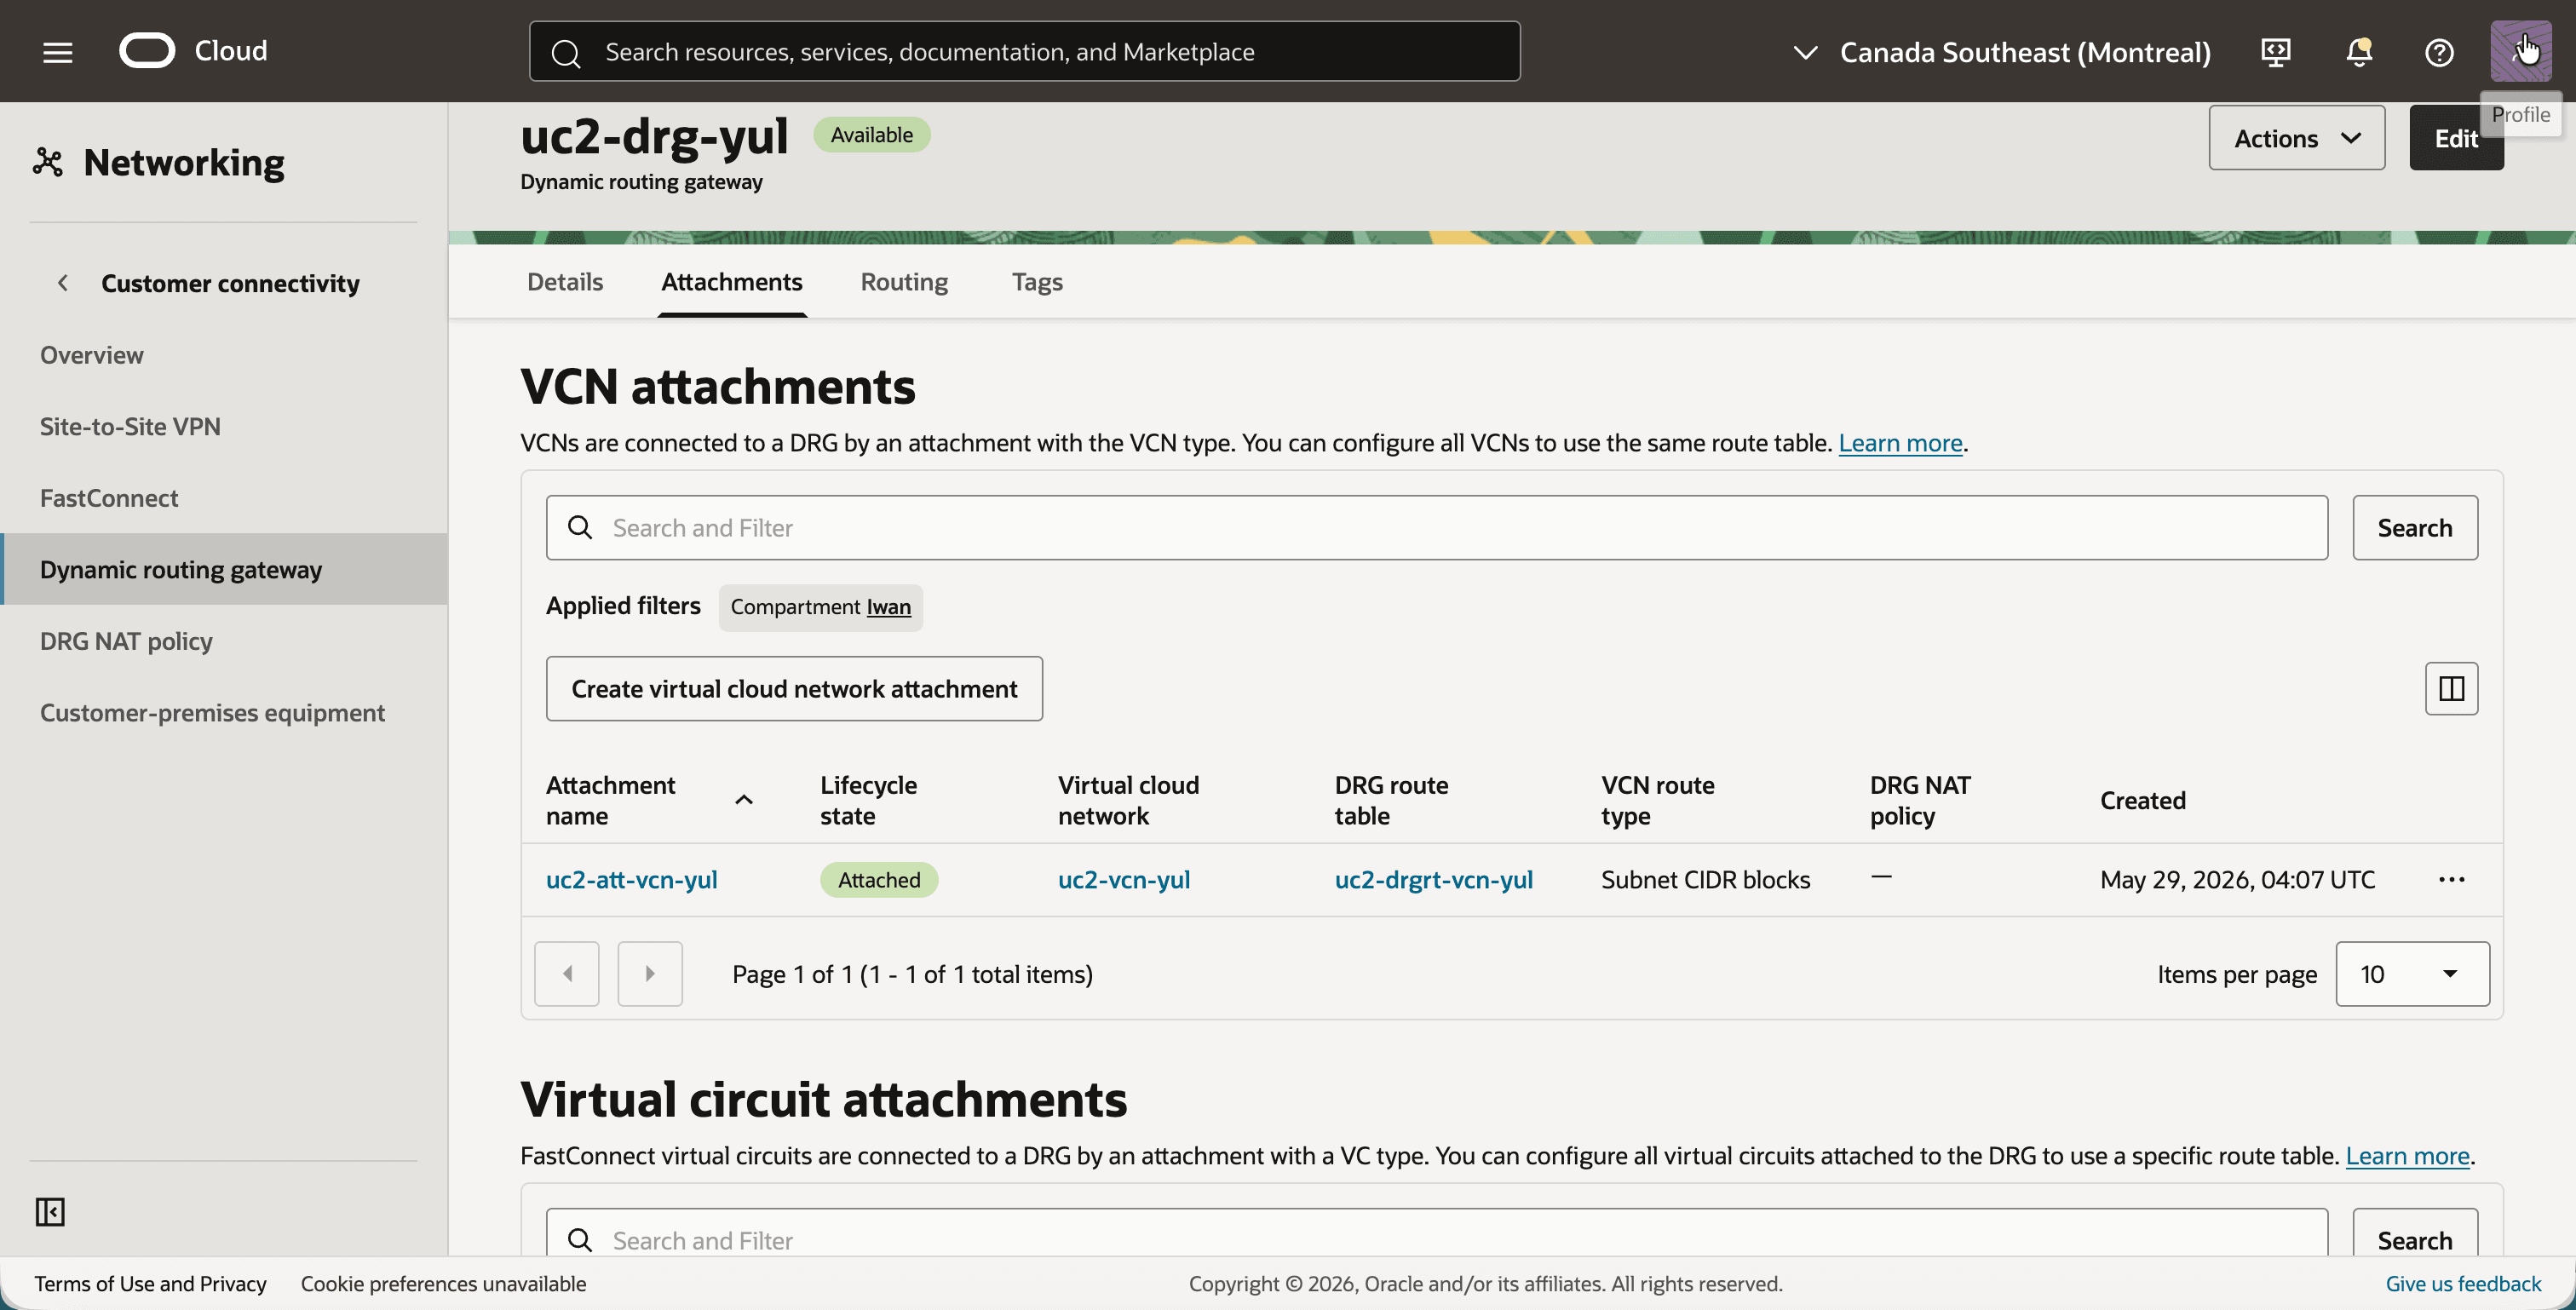
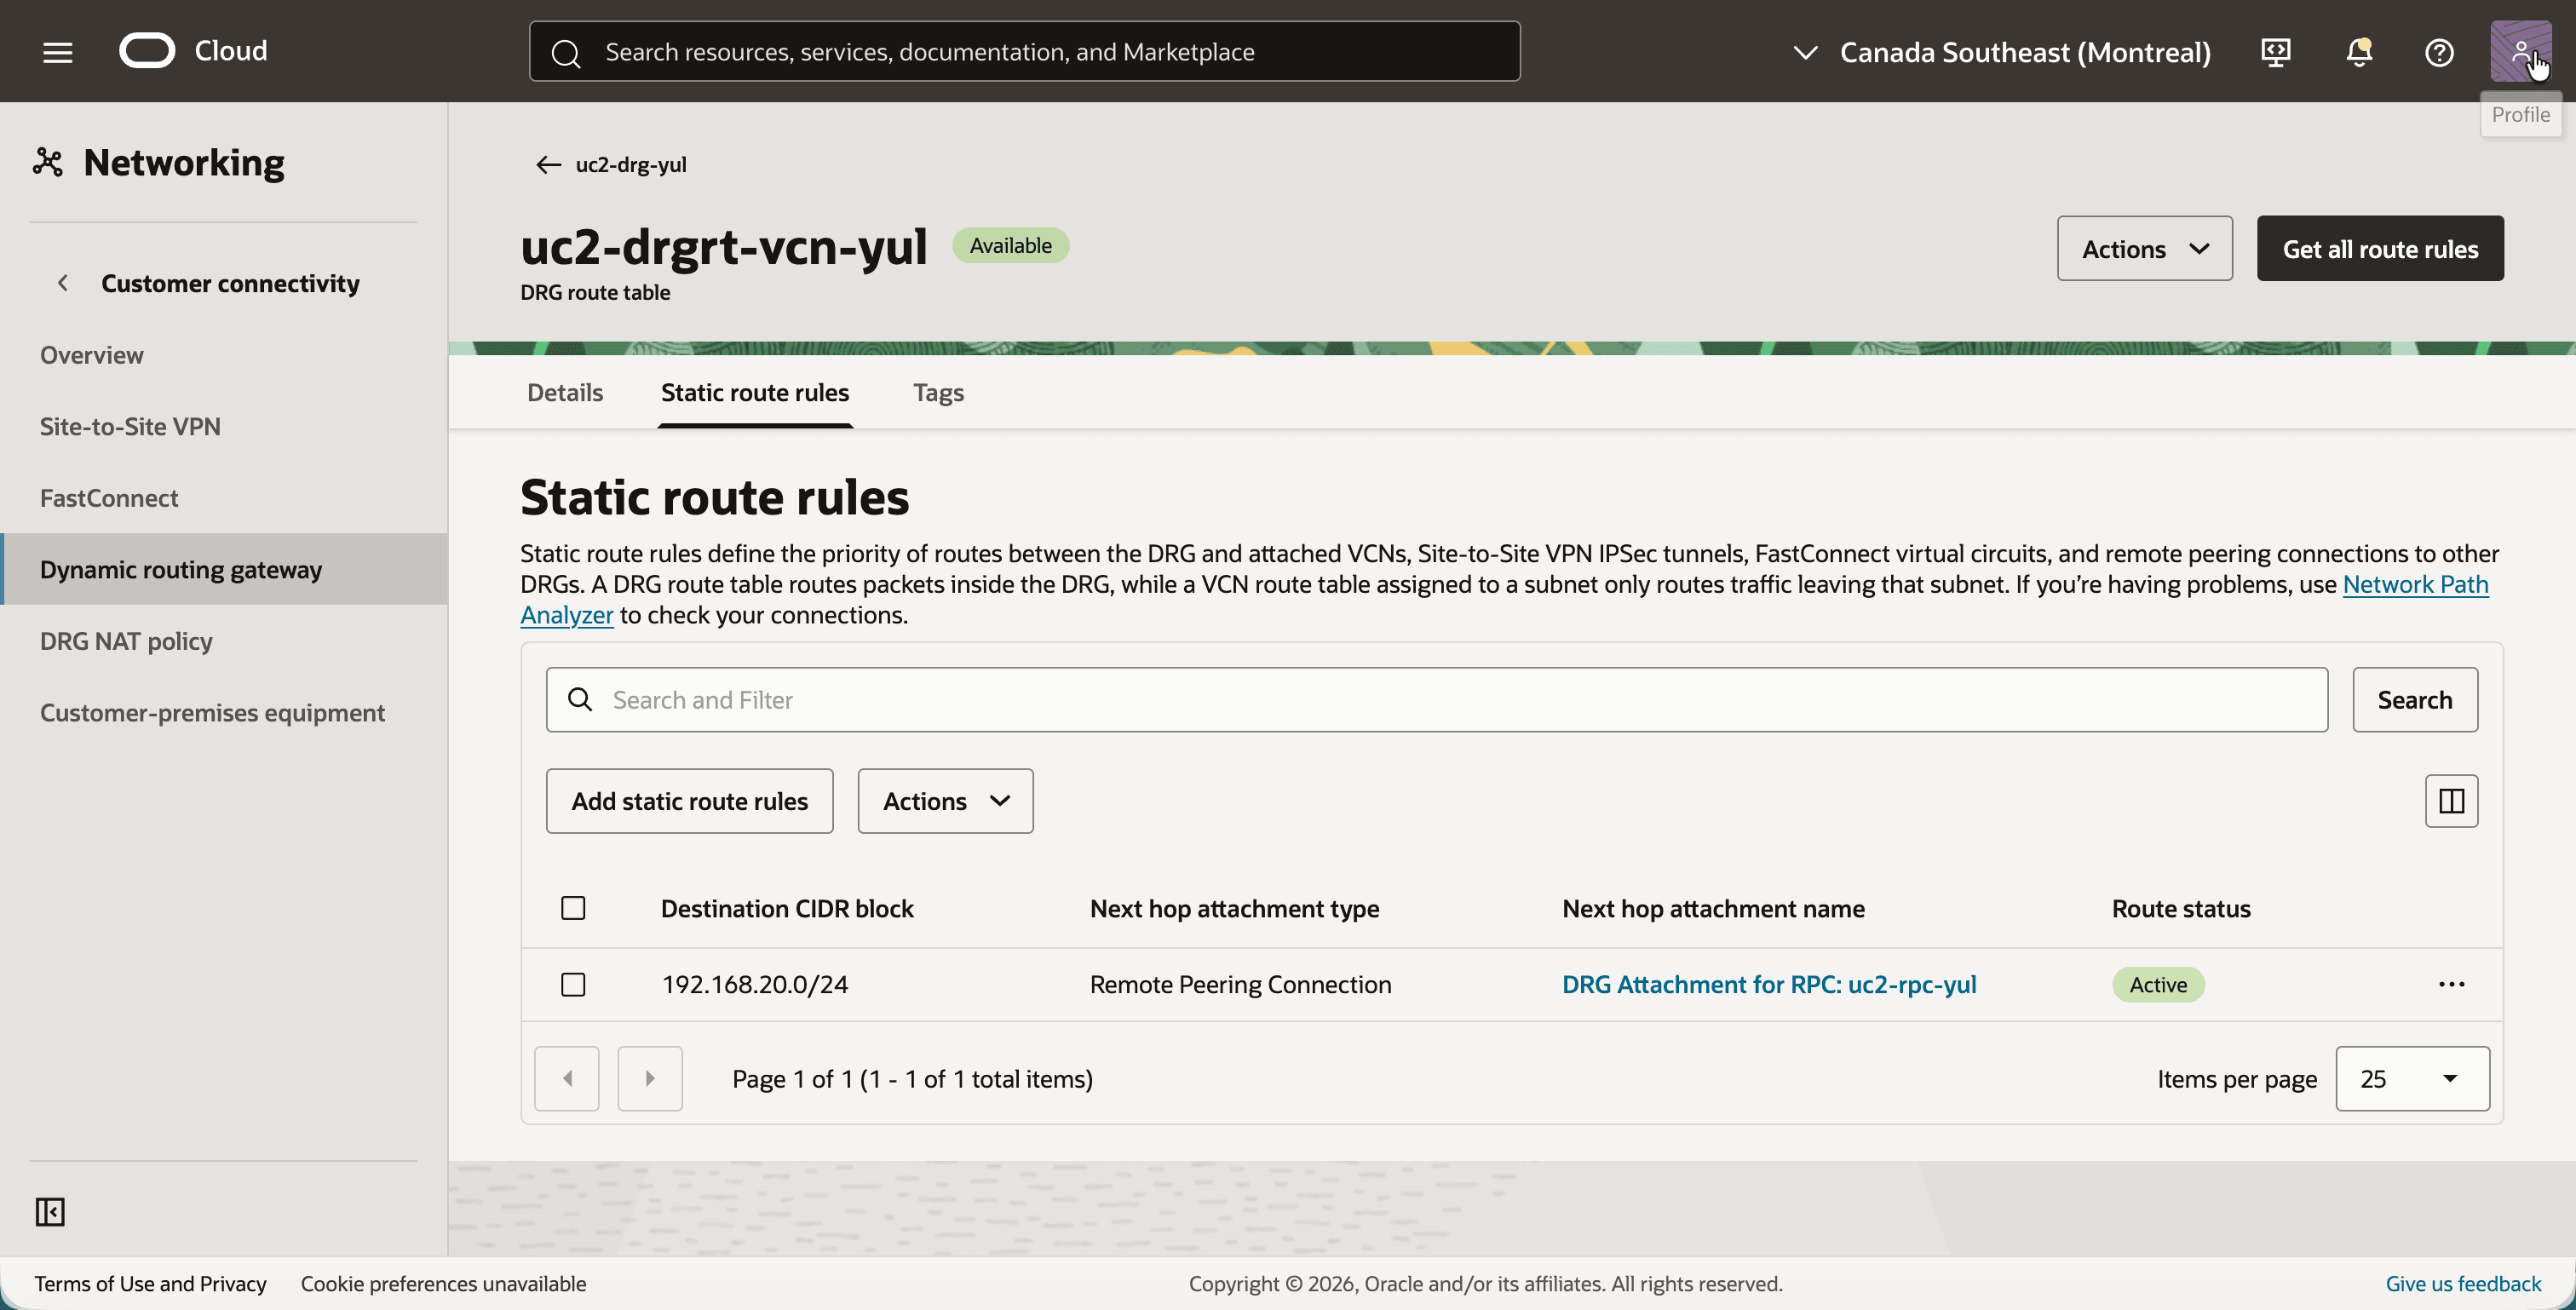
VCN 連附項的 DRG 路由表可處理來自 VCN 的流量。它將多倫多的陰影 CIDR 傳送至 RPC。
- 按一下 DRG 路由表
uc2-drgrt-vcn-yul,然後按一下靜態路由規則頁籤。 - 請注意,靜態路由的目的地 CIDR 區塊為
192.168.20.0/24,而下一個躍點為 DRG Attachment for RPC:uc2-RPC-yul 。
- 回到
uc2-drg-yul的附件頁籤,然後向下捲動至遠端對等互連連線附件。 - 按一下建立遠端對等互連連線按鈕,然後建立名稱為
uc2-rpc-yul的 RPC。 - 請注意,系統會自動建立 RPC 附件。在接下來的步驟顯示 DRG 路由表
uc2-drgrt-rpc-yul之後,對等互連狀態為對等互連,而 DRG NAT 原則為uc2-policy-yul。
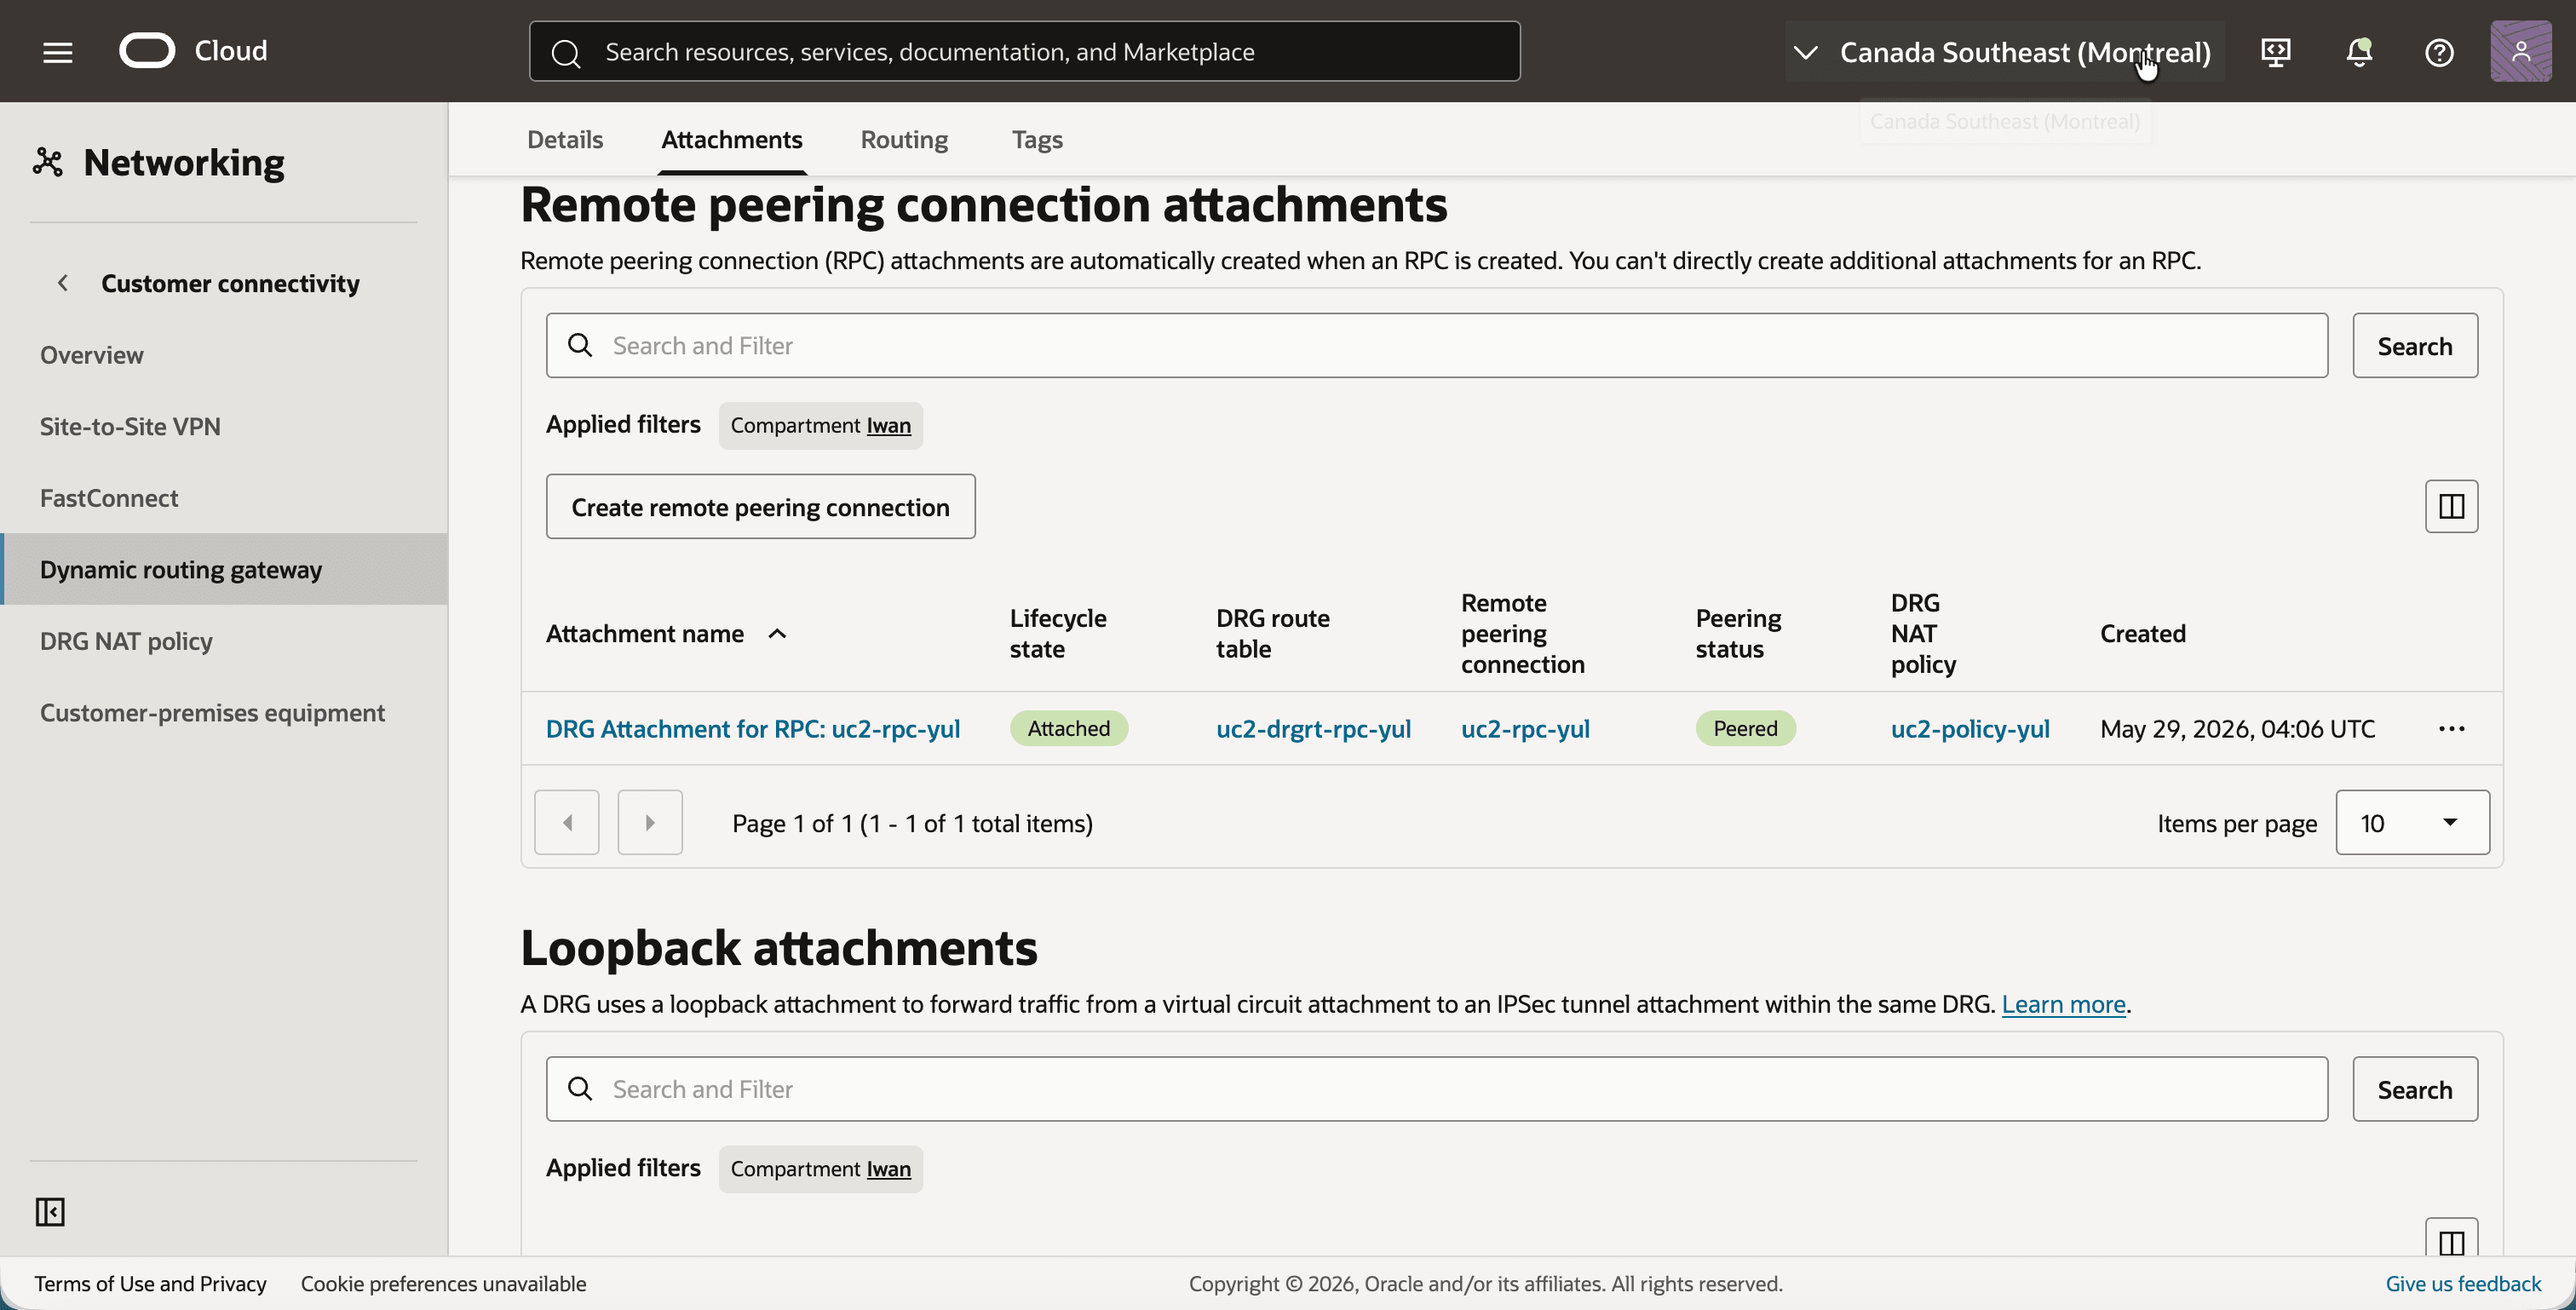
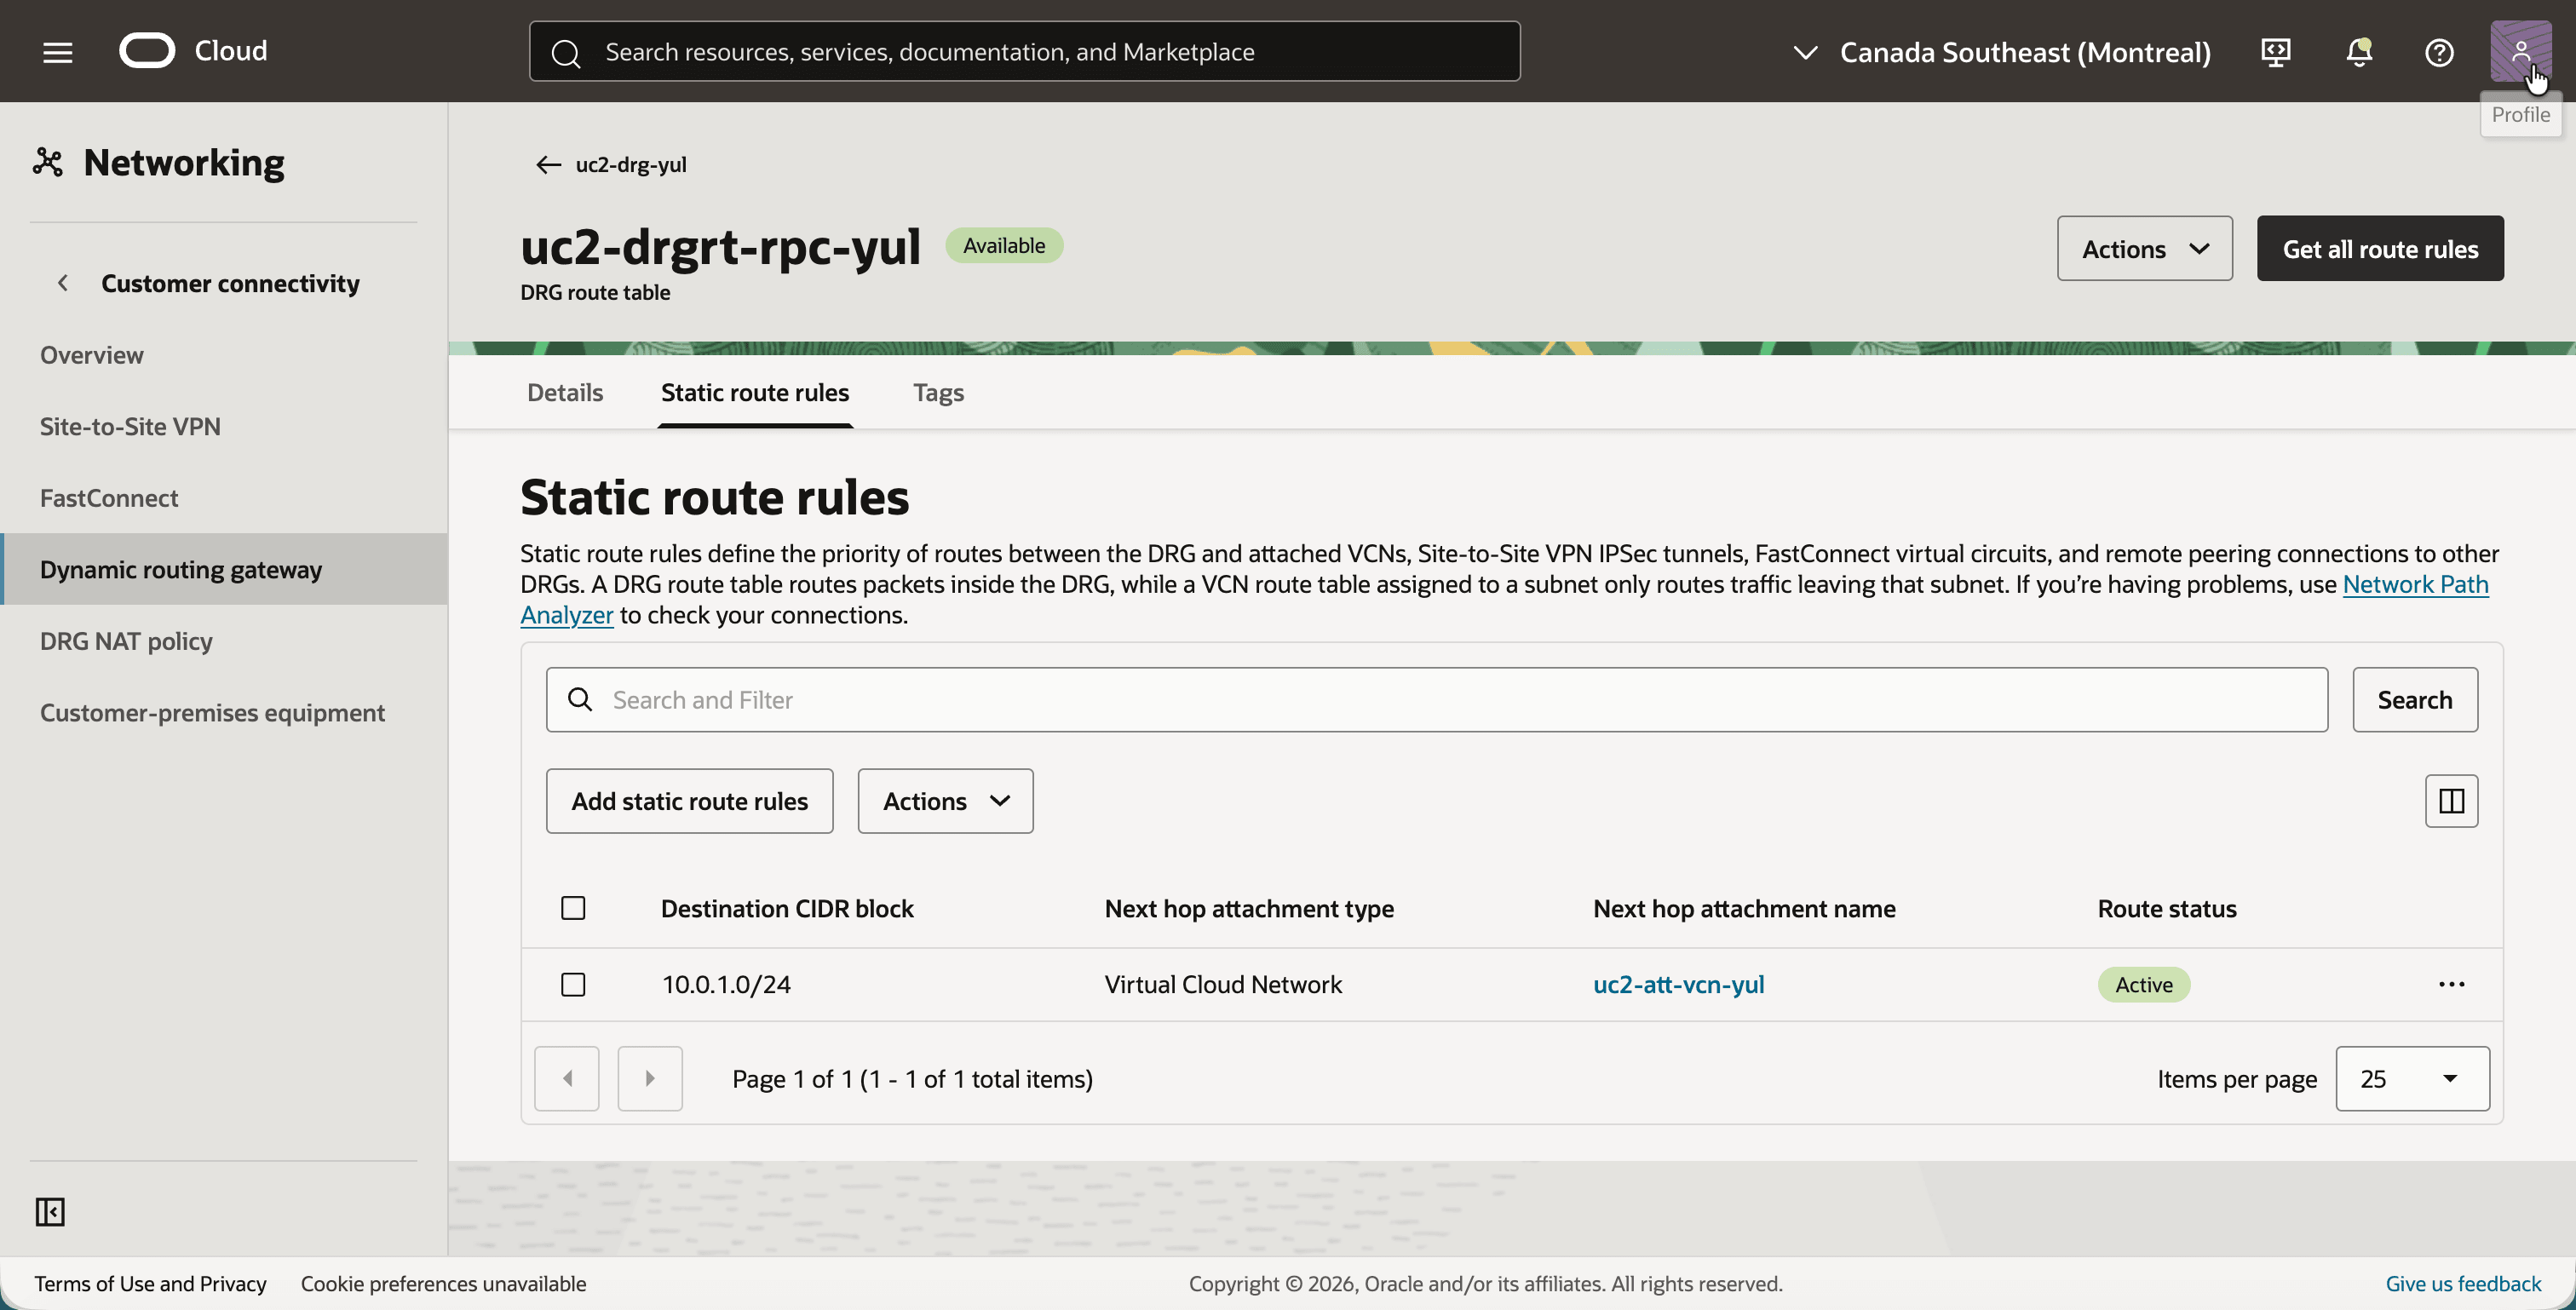
RPC 連附項的 DRG 路由表可處理從多倫多到達的流量。此表格中的目的地是真實的 CIDR 10.0.1.0/24,因為 RPC 連附項上的 NAT 原則已經在 DRG 執行其路由查詢時翻譯目的地。
- 按一下 DRG 路由表
uc2-drgrt-rpc-yul,然後按一下靜態路由規則頁籤。 - 請注意具有目的地 CIDR 區塊
10.0.1.0/24和下一個躍點uc2-att-vcn-yul的靜態路由。
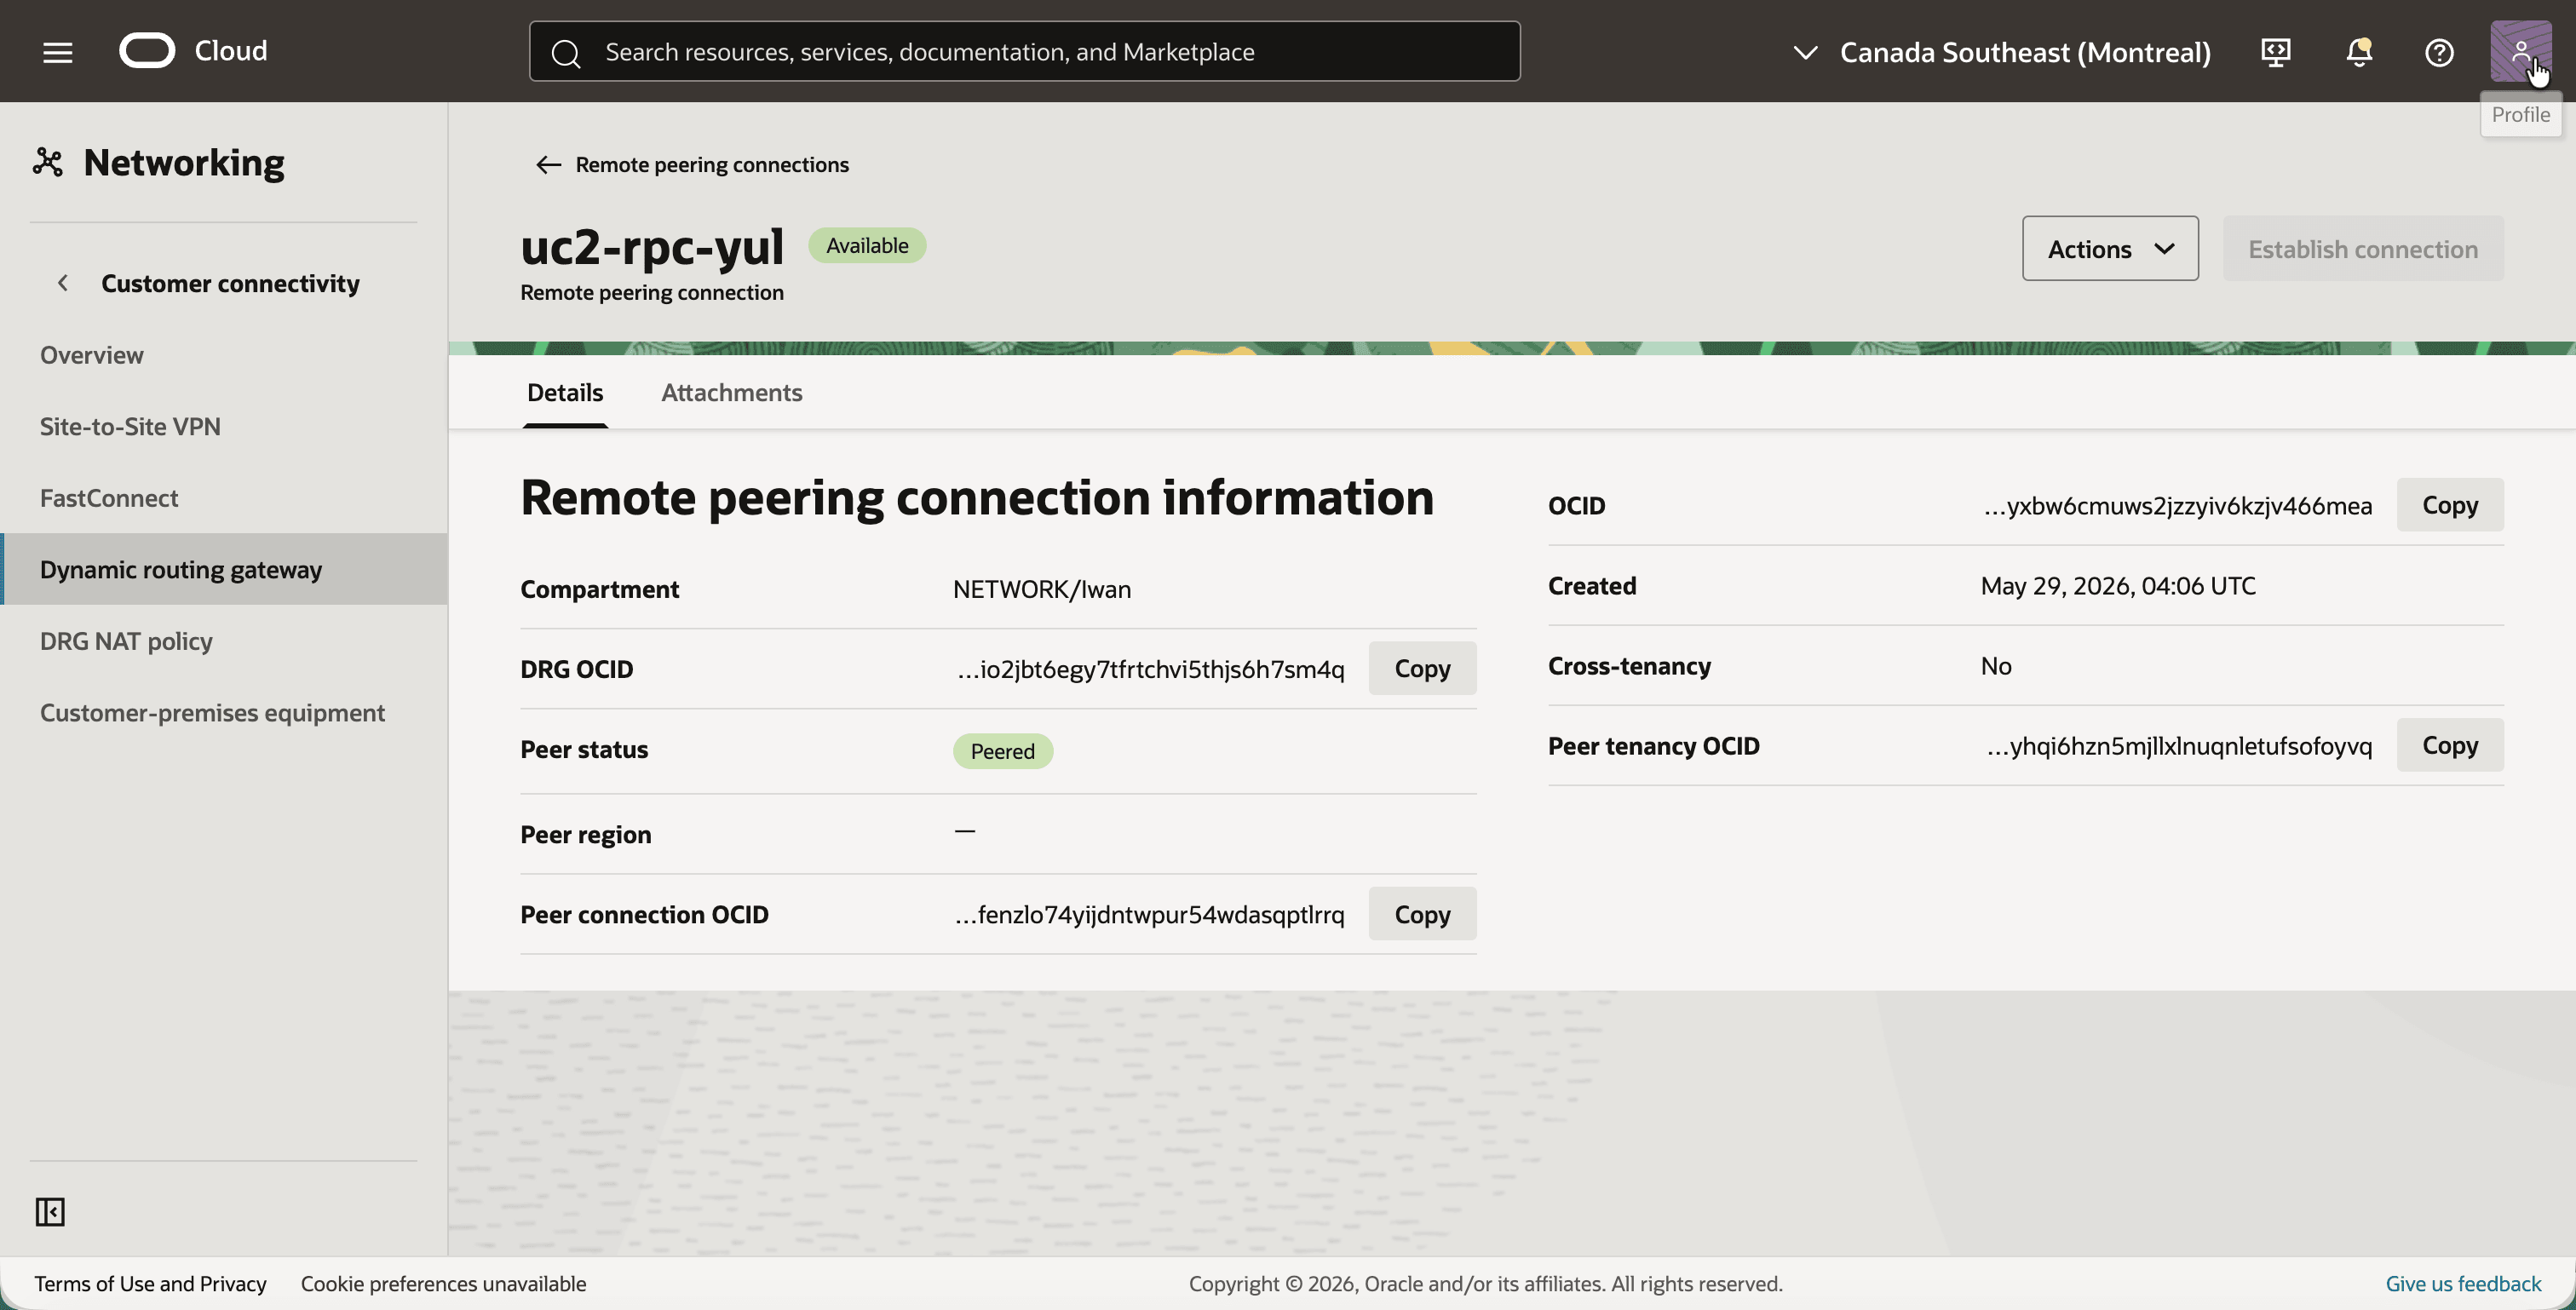
- 返回並按一下遠端對等互連連線
uc2-rpc-yul。 - 請注意對等狀態。在步驟 05 中建立與多倫多 RPC 的連線時,它會變成對等。
步驟 03:在蒙特婁建立 DRG NAT 原則
先建立 NAT 原則,之後再填入規則。不含規則的原則不會轉譯,因此可以安全地將其與 RPC 附件建立關聯。
- 開啟導覽功能表,按一下網路,然後按一下客戶連線,再按一下 DRG NAT 原則。
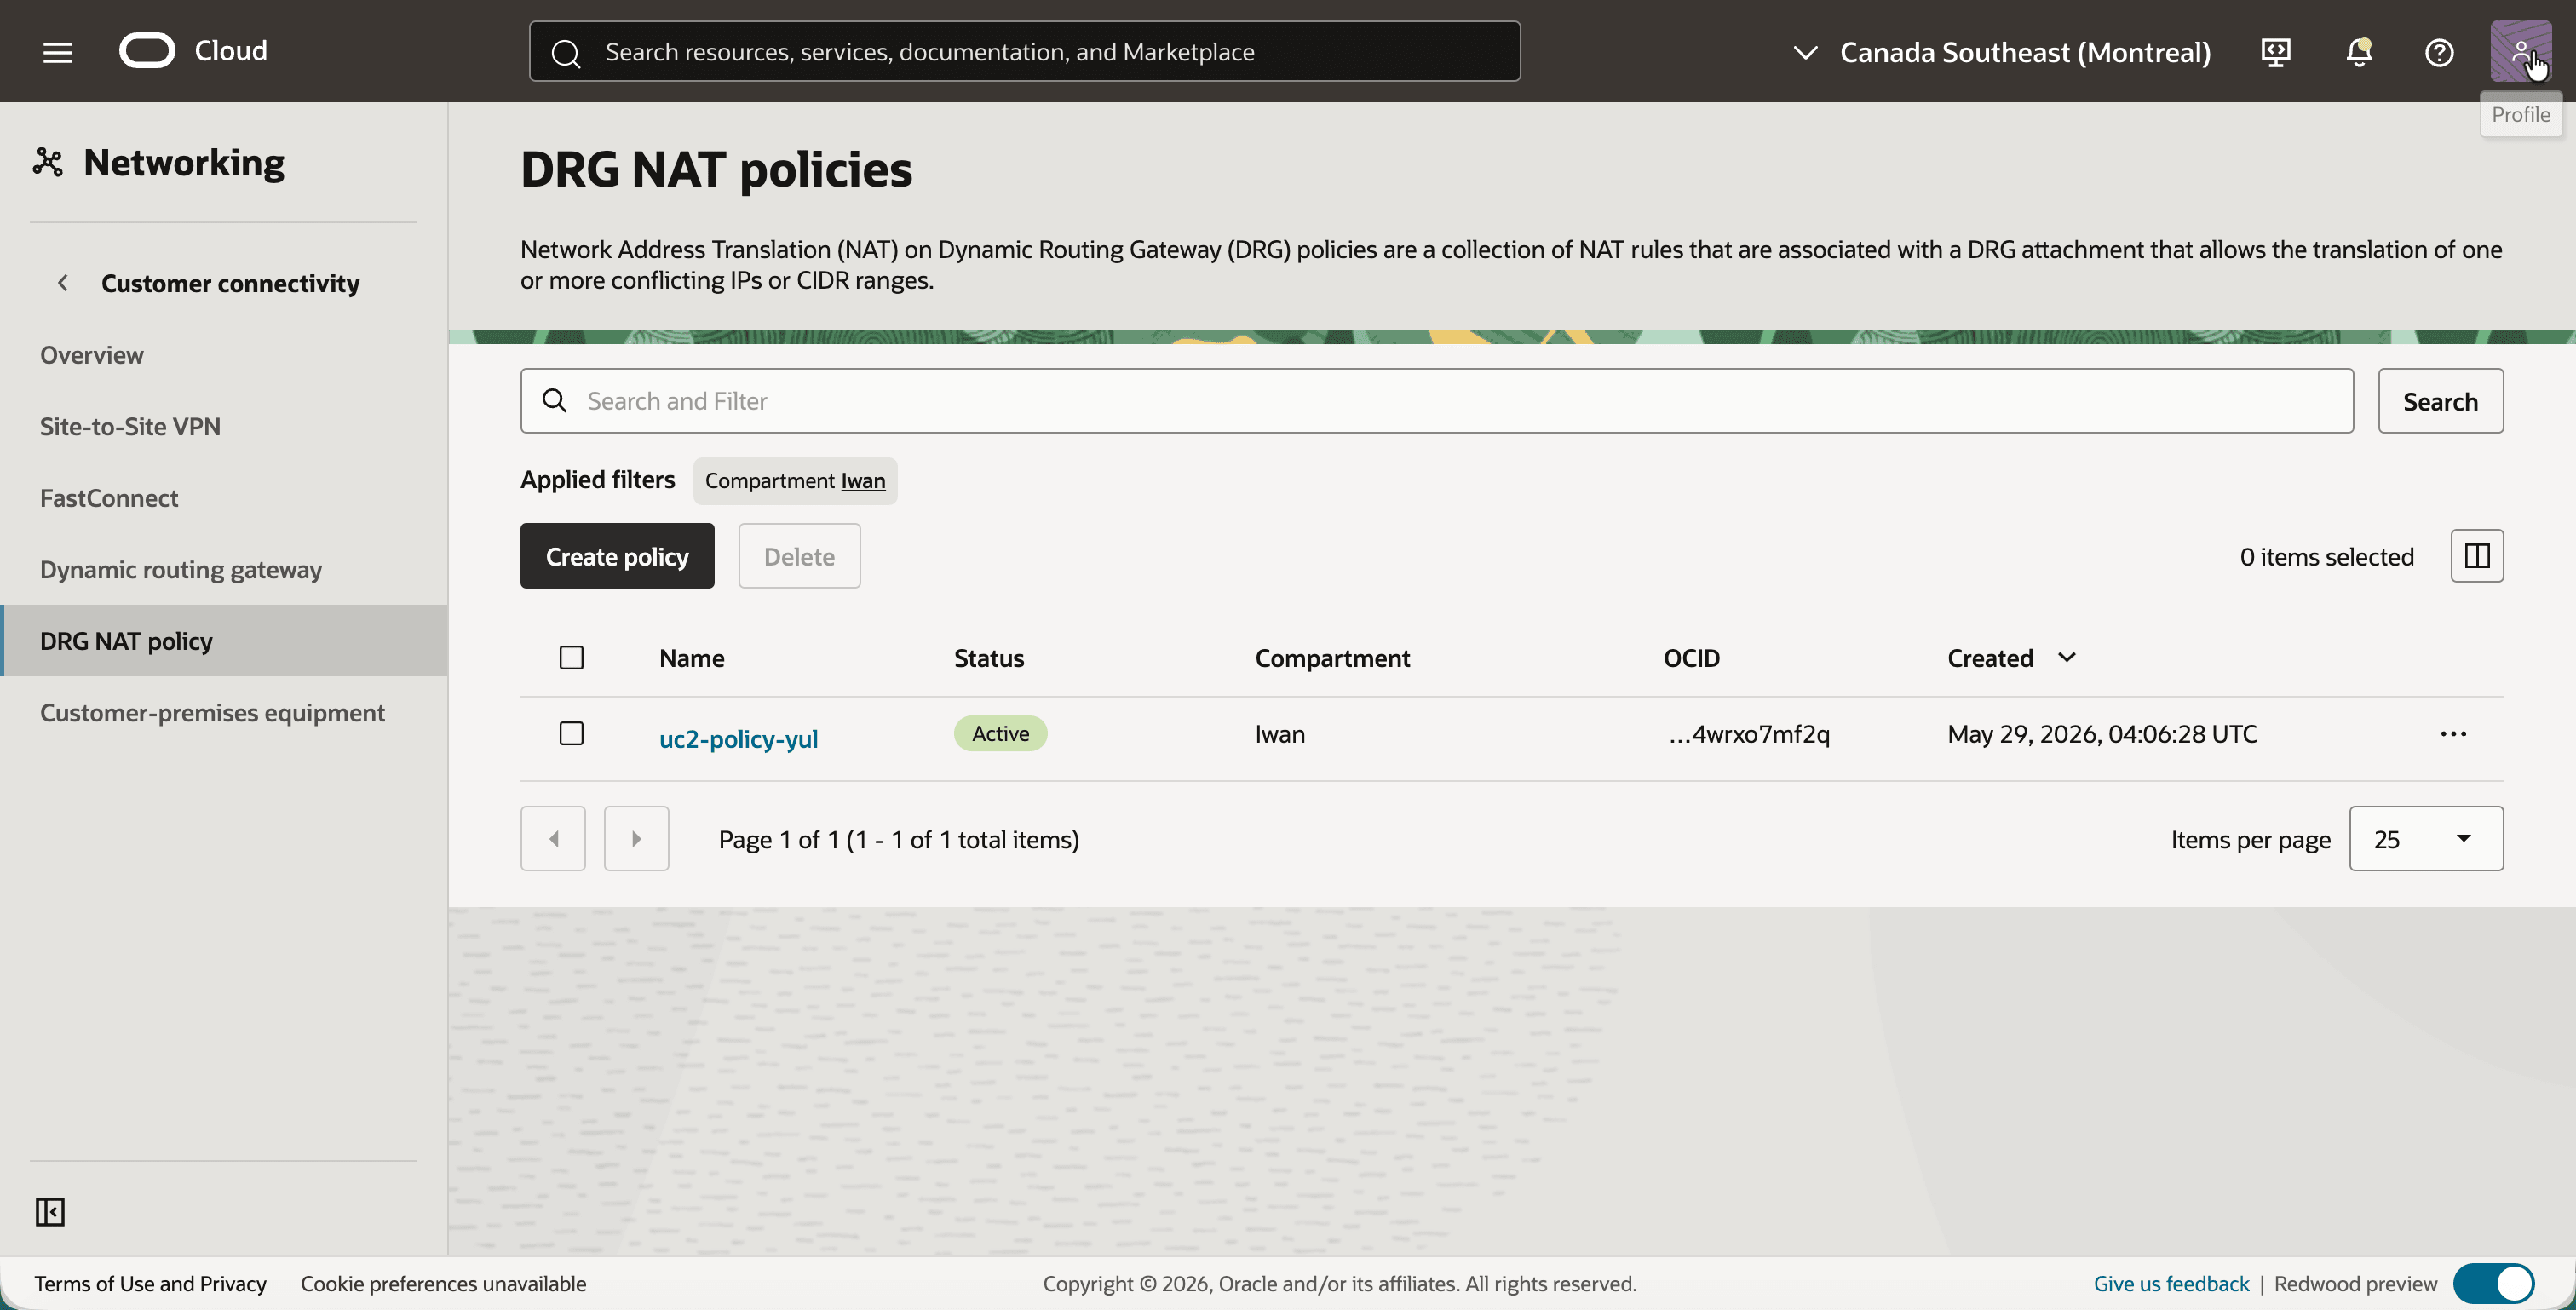
- 按一下建立原則按鈕,然後建立名稱為
uc2-policy-yul的原則。 - 請注意,原則為作用中。
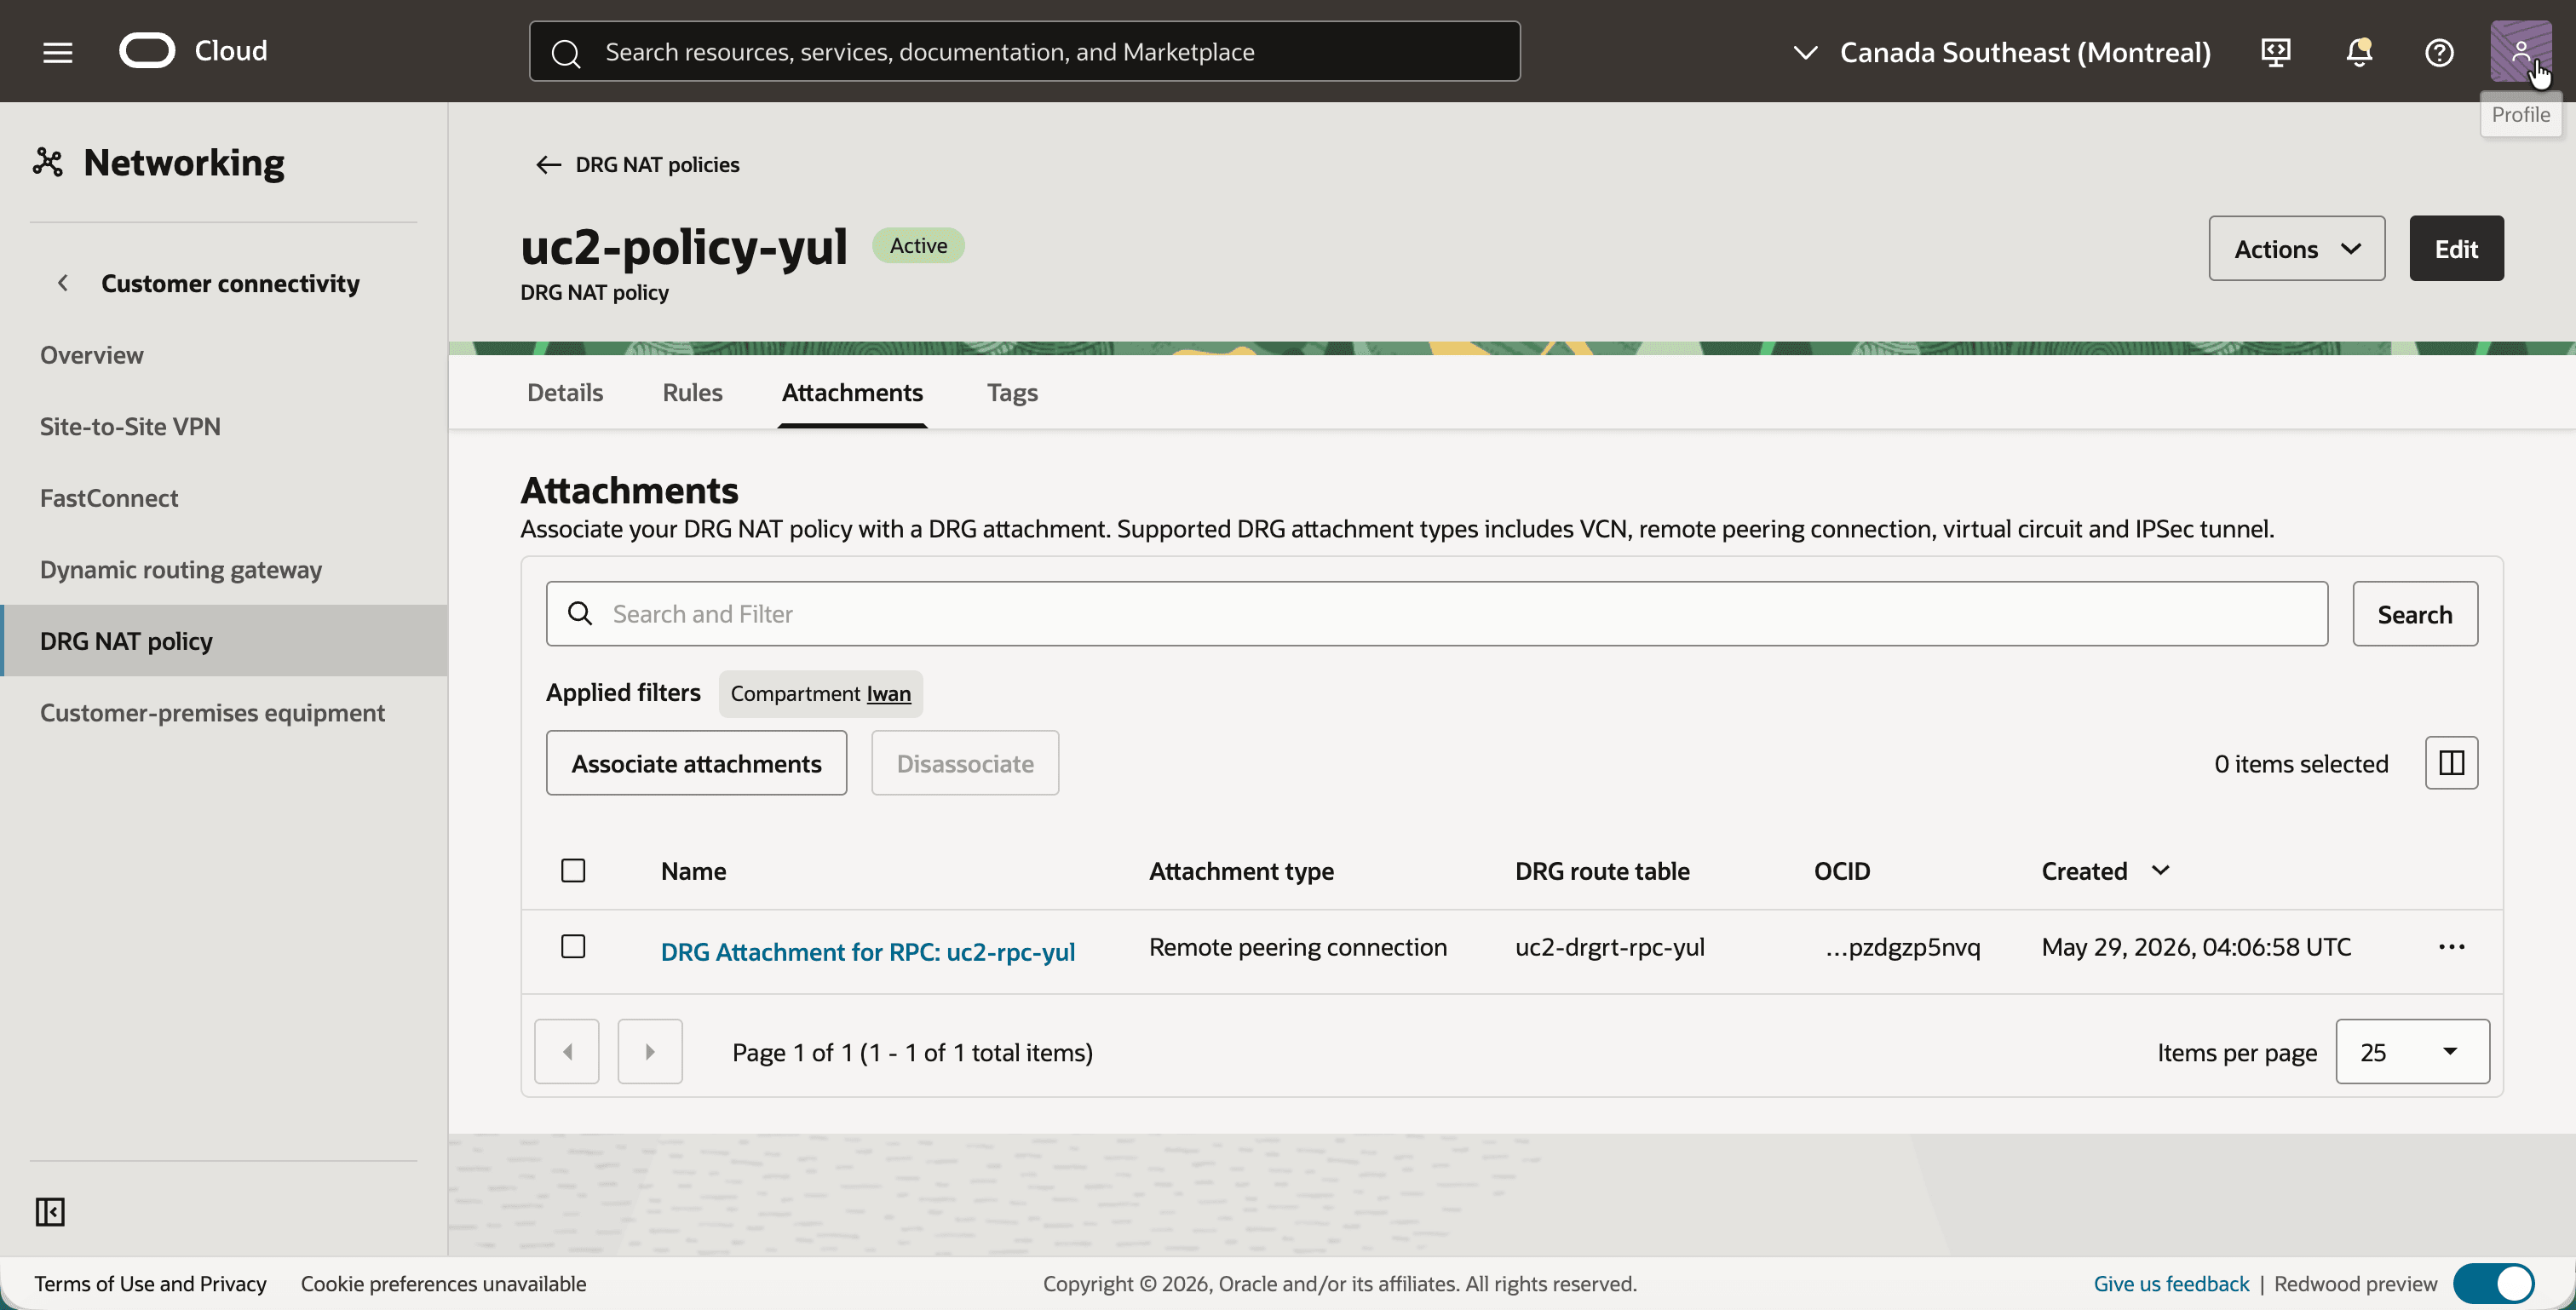
- 按一下
uc2-policy-yul,然後按一下附件頁籤。 - 按一下關聯附件按鈕,選取 DRG RPC 連附項:uc2-RPC-yul 並進行確認。
- 請注意,RPC 附件會與附件類型遠端對等互連連線以及其 DRG 路由表
uc2-drgrt-rpc-yul一起列出。
步驟 04:複查多倫多網路 (YYZ)
多倫多是蒙特婁的鏡像。VCN 具有相同的 CIDR,而路由表指向蒙特婁的陰影 CIDR。
- 選取加拿大東南部 (多倫多) 區域。
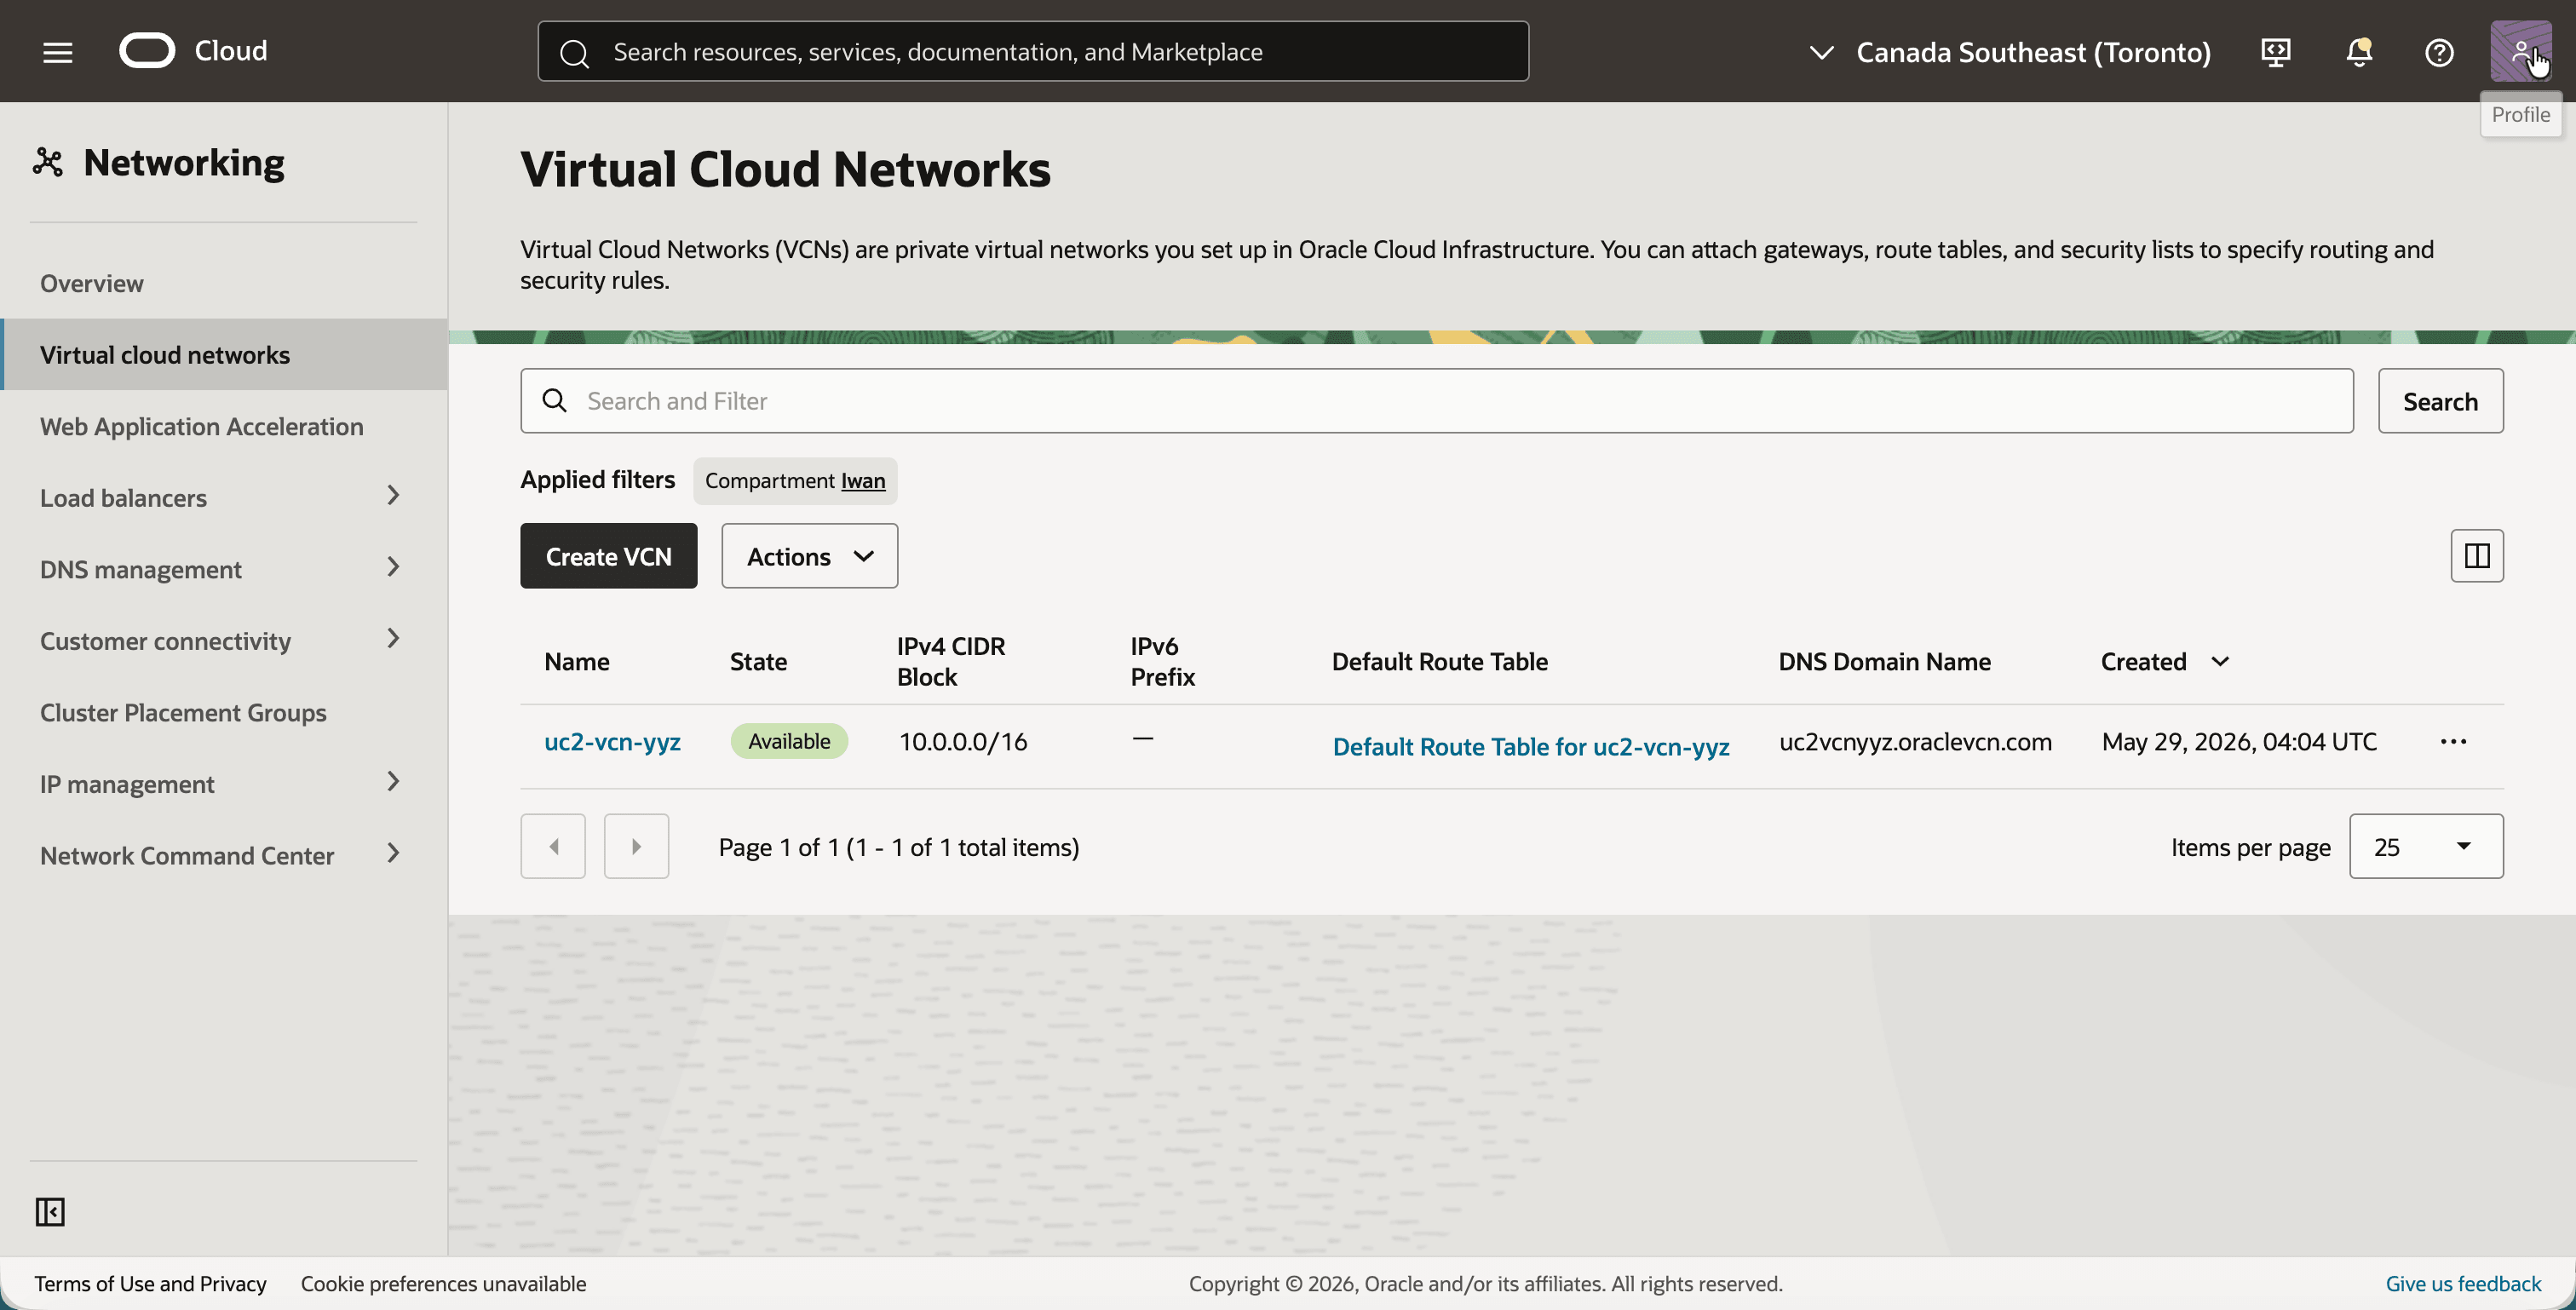
- 開啟導覽功能表,按一下網路,然後按一下虛擬雲端網路。
- 請注意,具有相同 IPv4 CIDR 區塊
10.0.0.0/16的 VCNuc2-vcn-yyz。
- 按一下
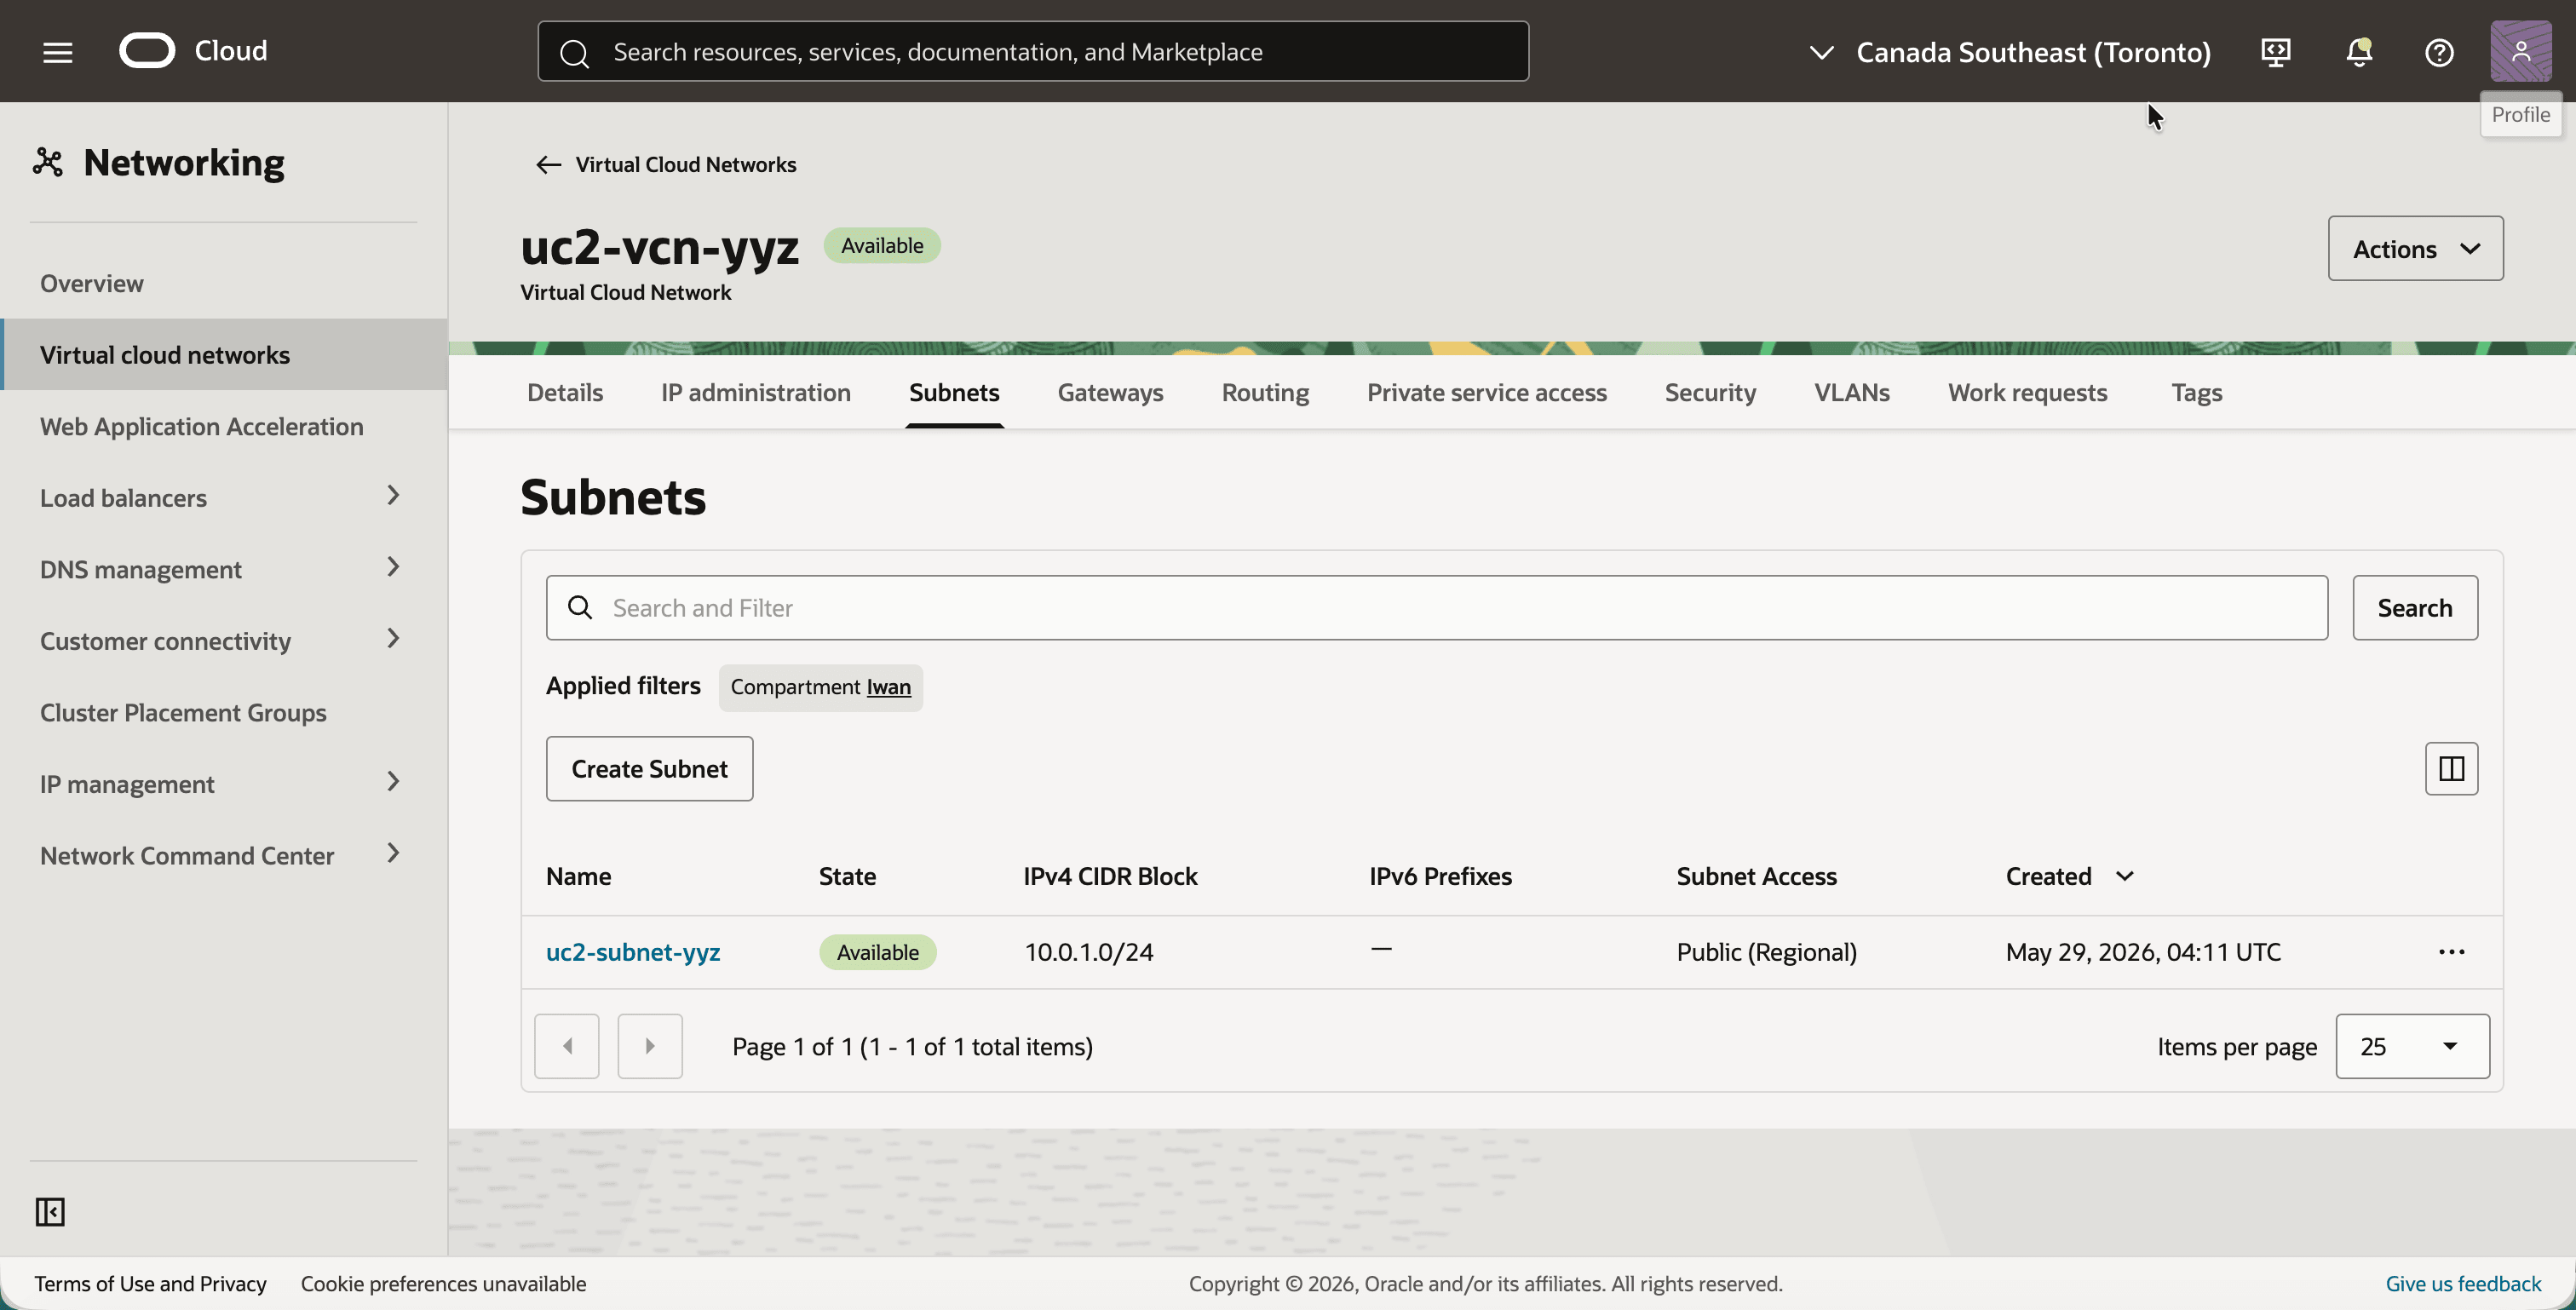
uc2-vcn-yyz,然後按一下子網路頁籤。 - 請注意,具有相同 IPv4 CIDR 區塊
10.0.1.0/24的子網路uc2-subnet-yyz。
- 按一下閘道頁籤。
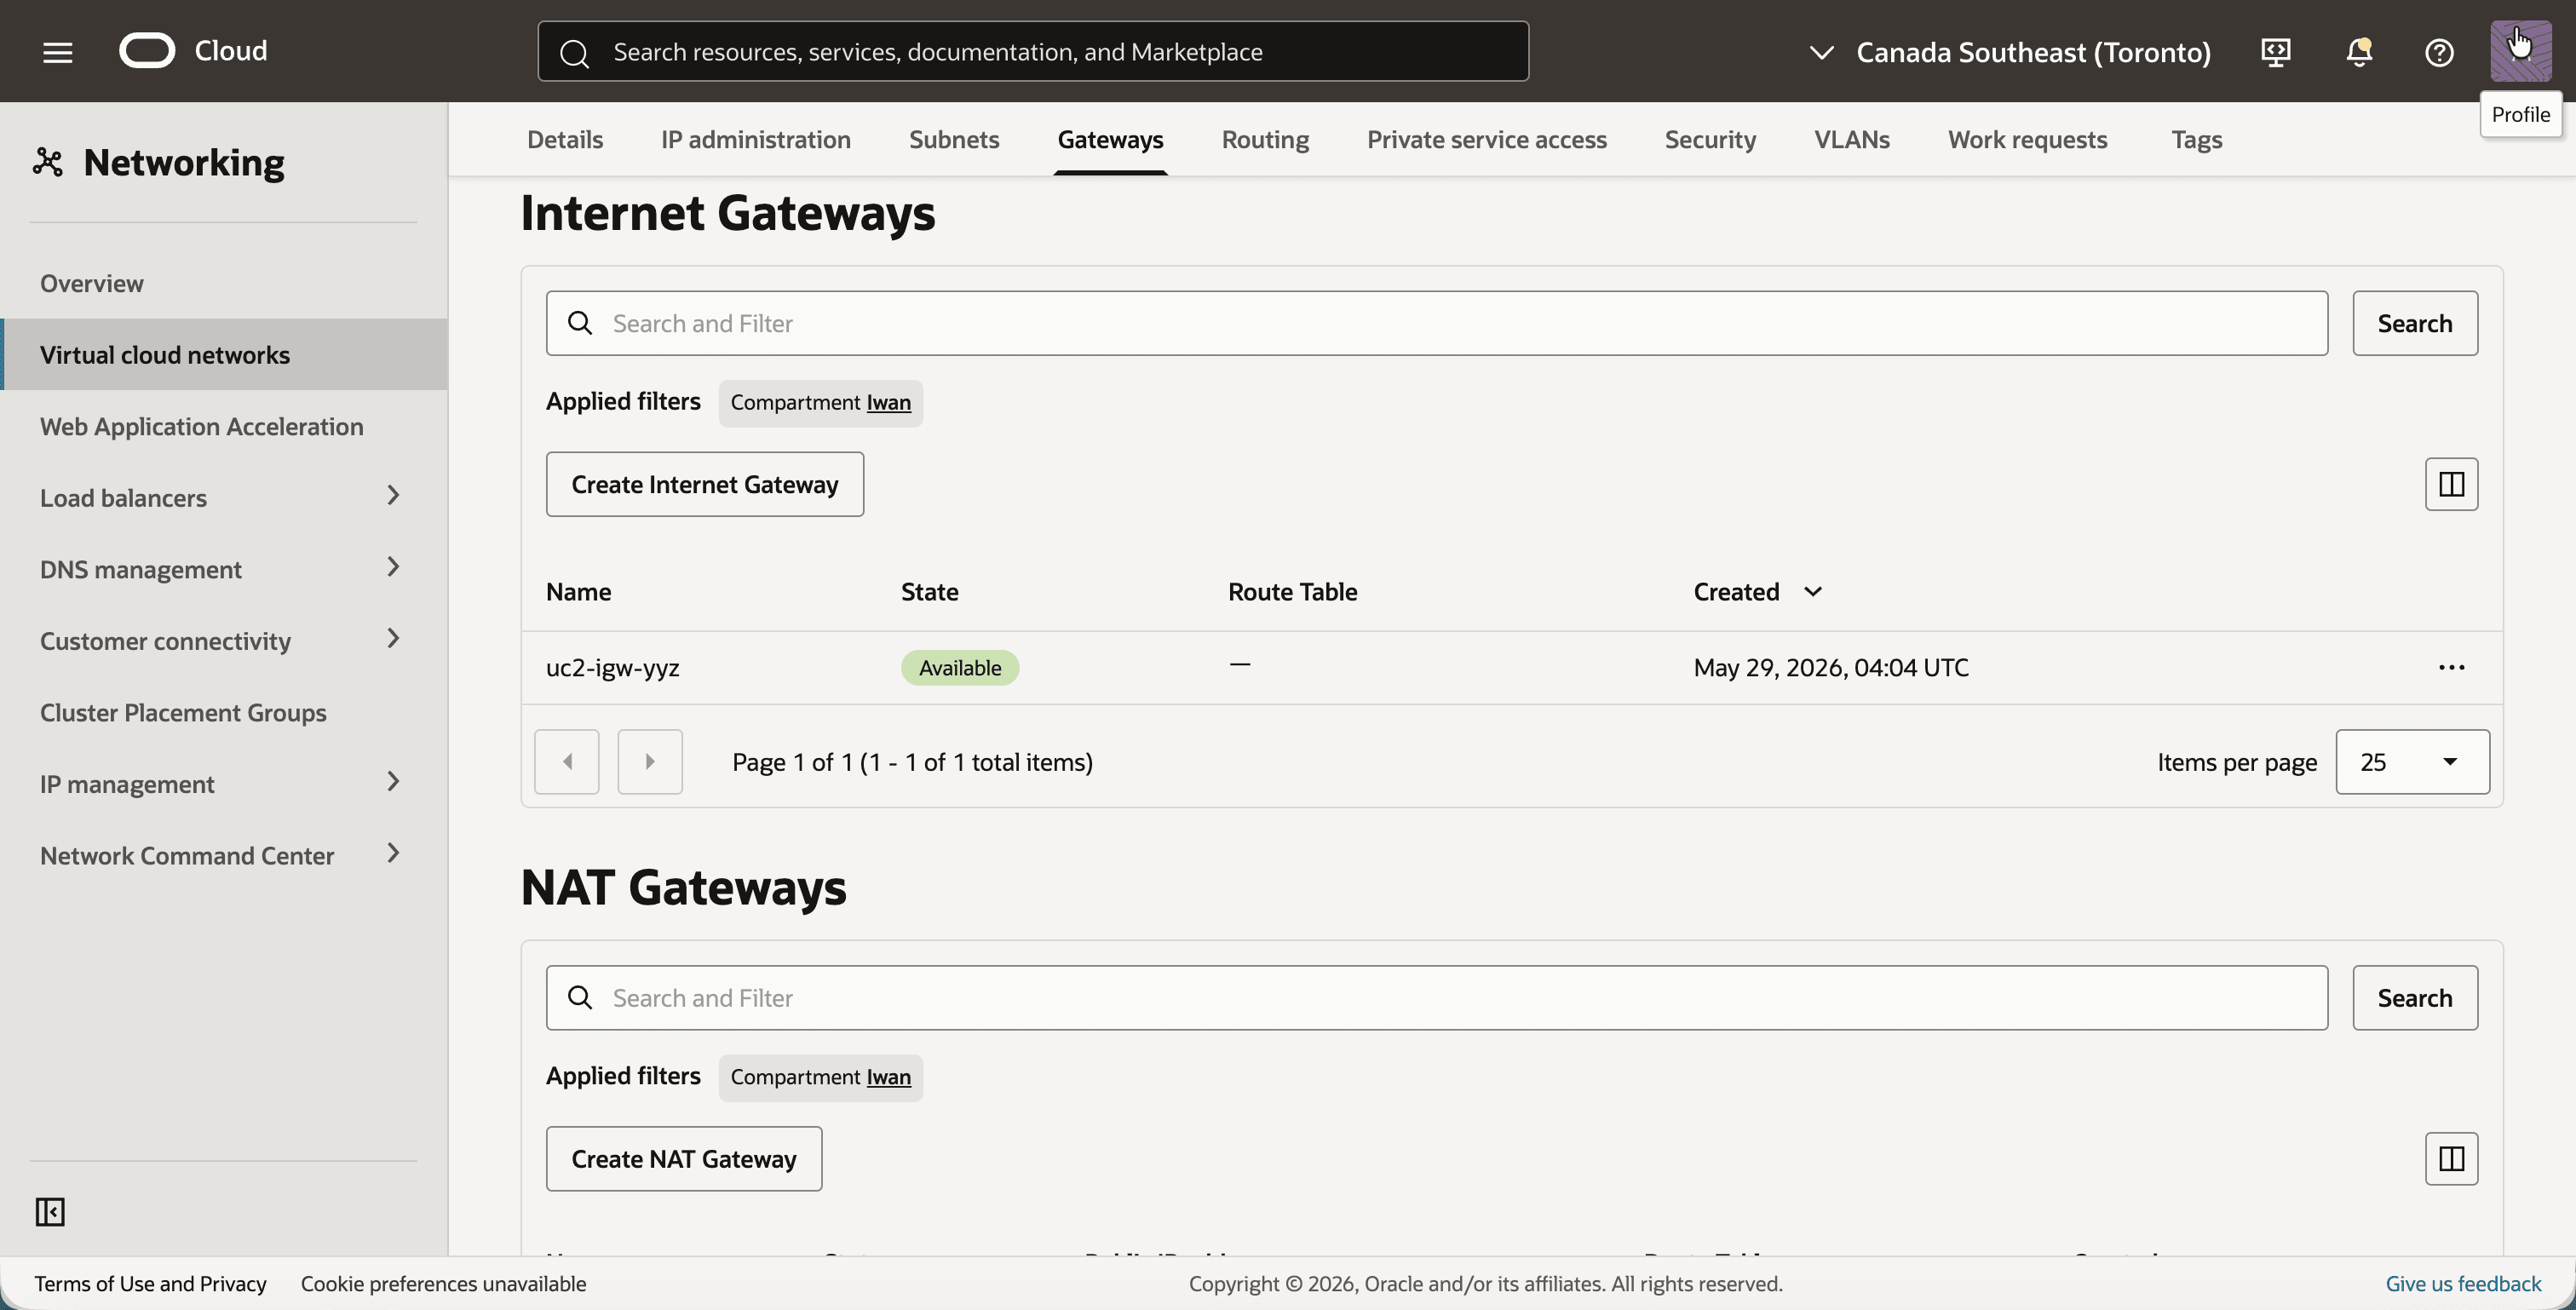
- 請注意網際網路閘道
uc2-igw-yyz。
- 按一下路由頁籤,然後按一下路由表
uc2-rt-yyz。 - 按一下路由規則頁籤。
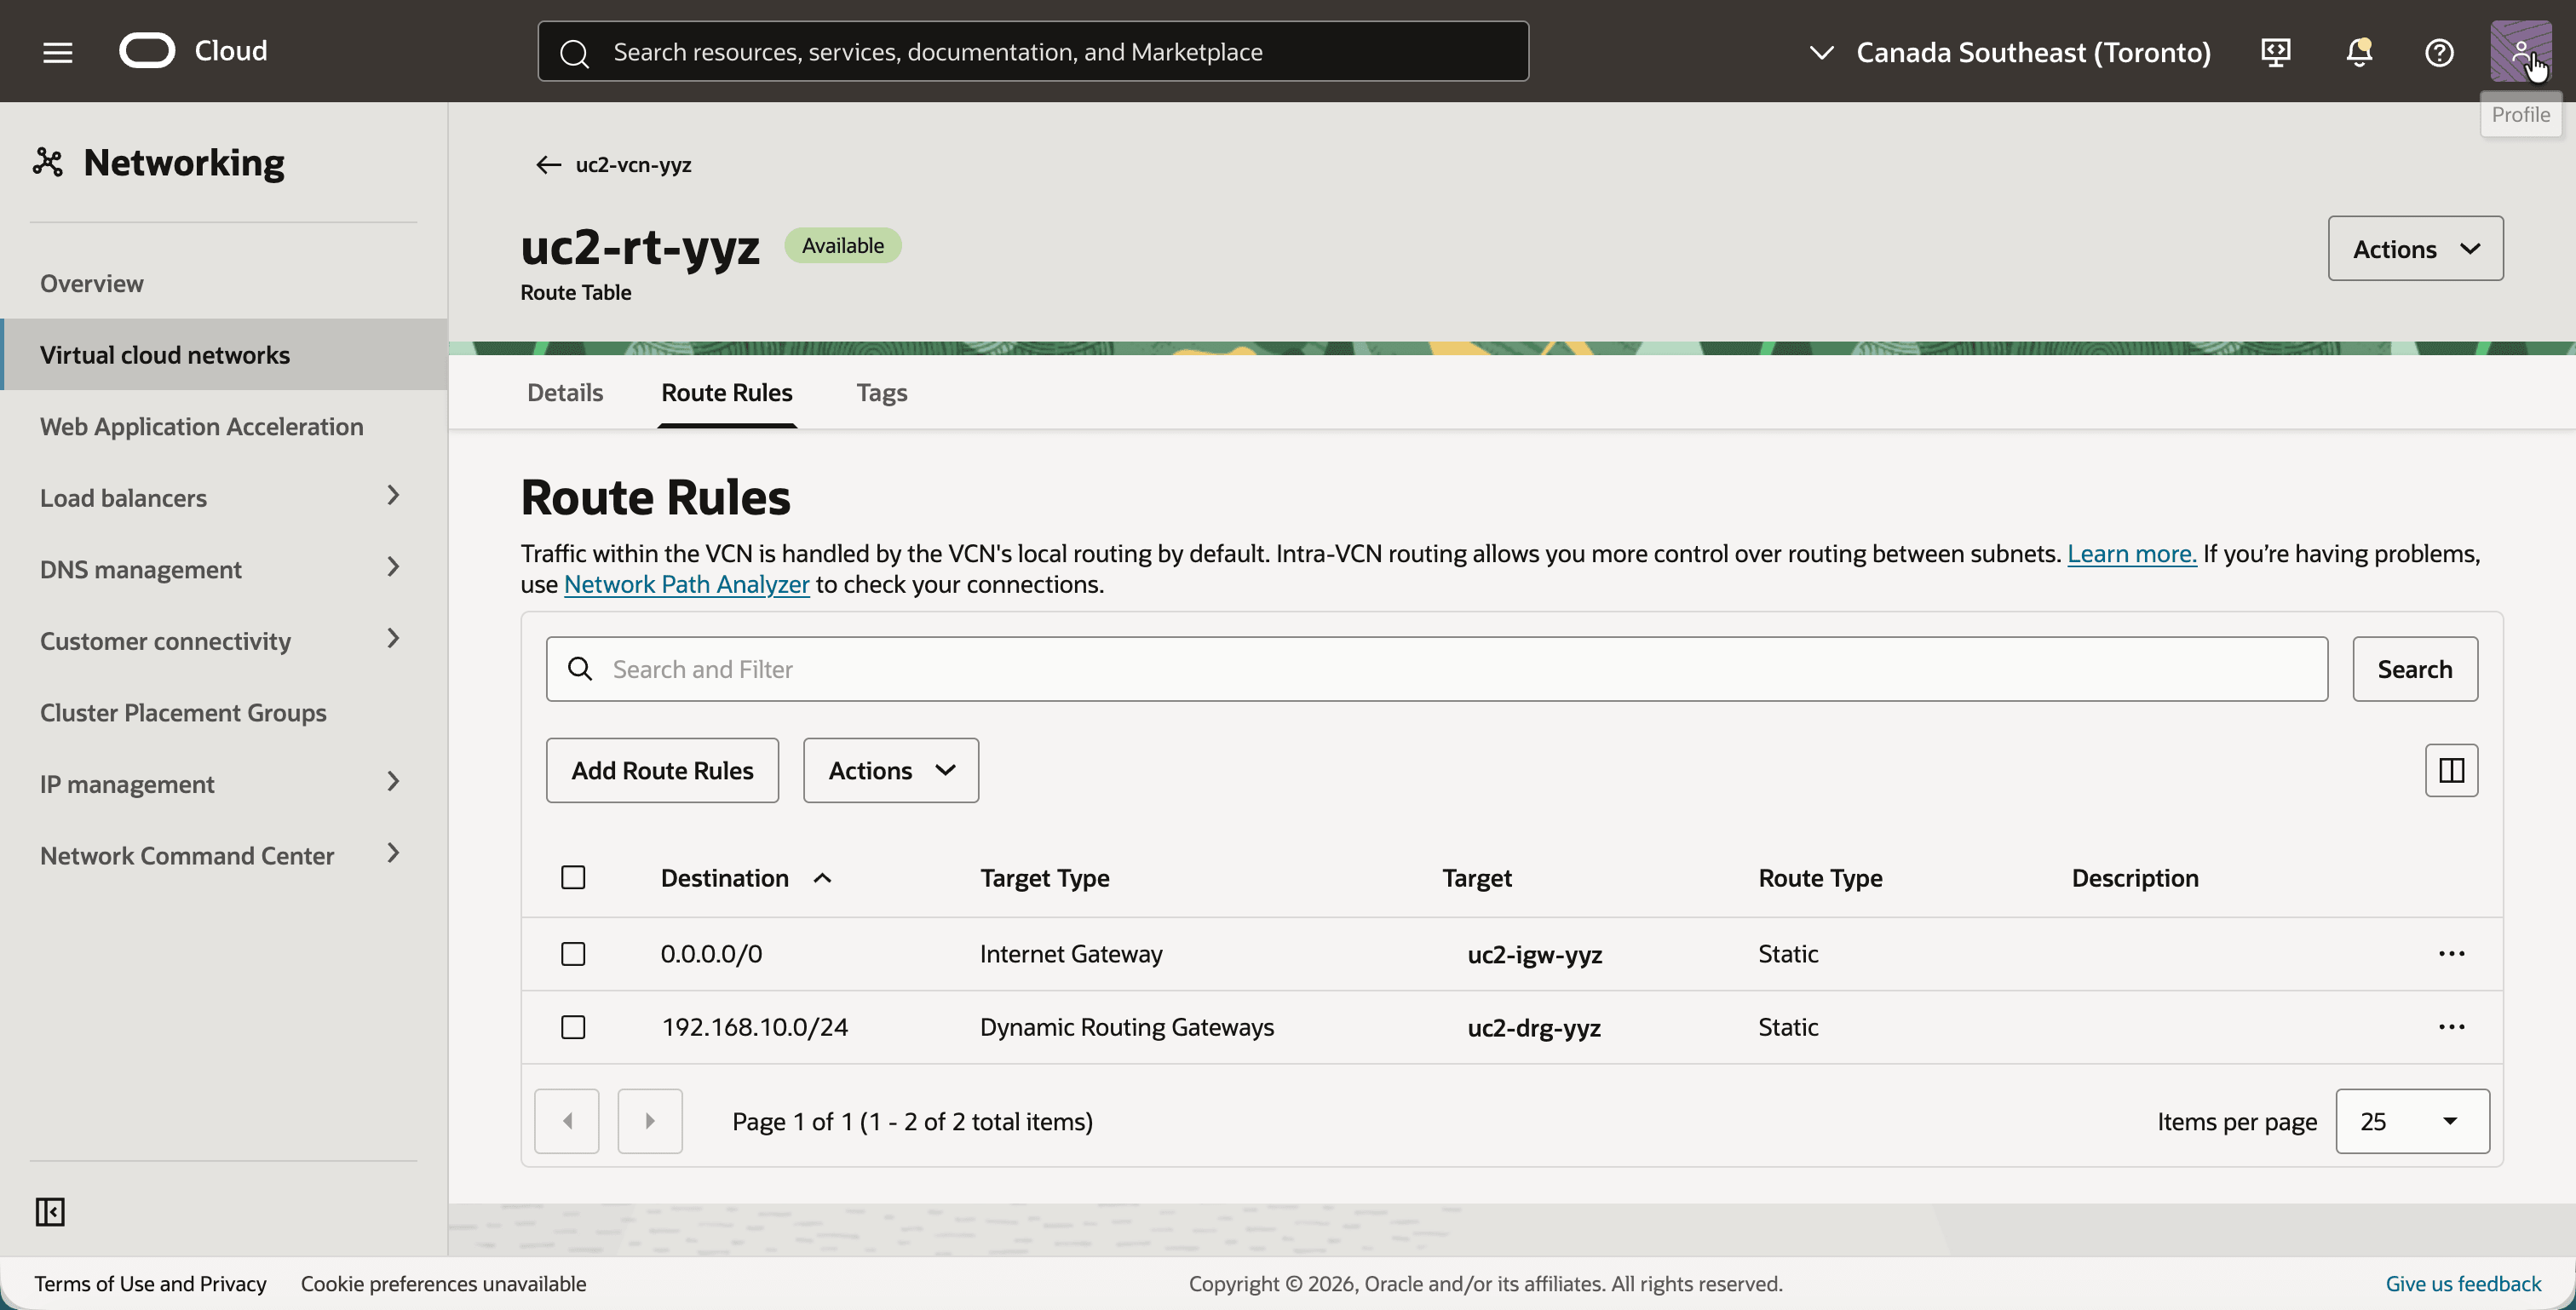
- 請確定路由表包含這兩個路由規則。在步驟 05 之後新增第二個步驟,因為其目標是您在該處建立的 DRG:
0.0.0.0/0,目標為uc2-igw-yyz。192.168.10.0/24(蒙特婁影子 CIDR) 與目標uc2-drg-yyz。
- 回到 VCN,然後按一下安全頁籤。
- 按一下 uc2-vcn-yyz 的預設安全清單。
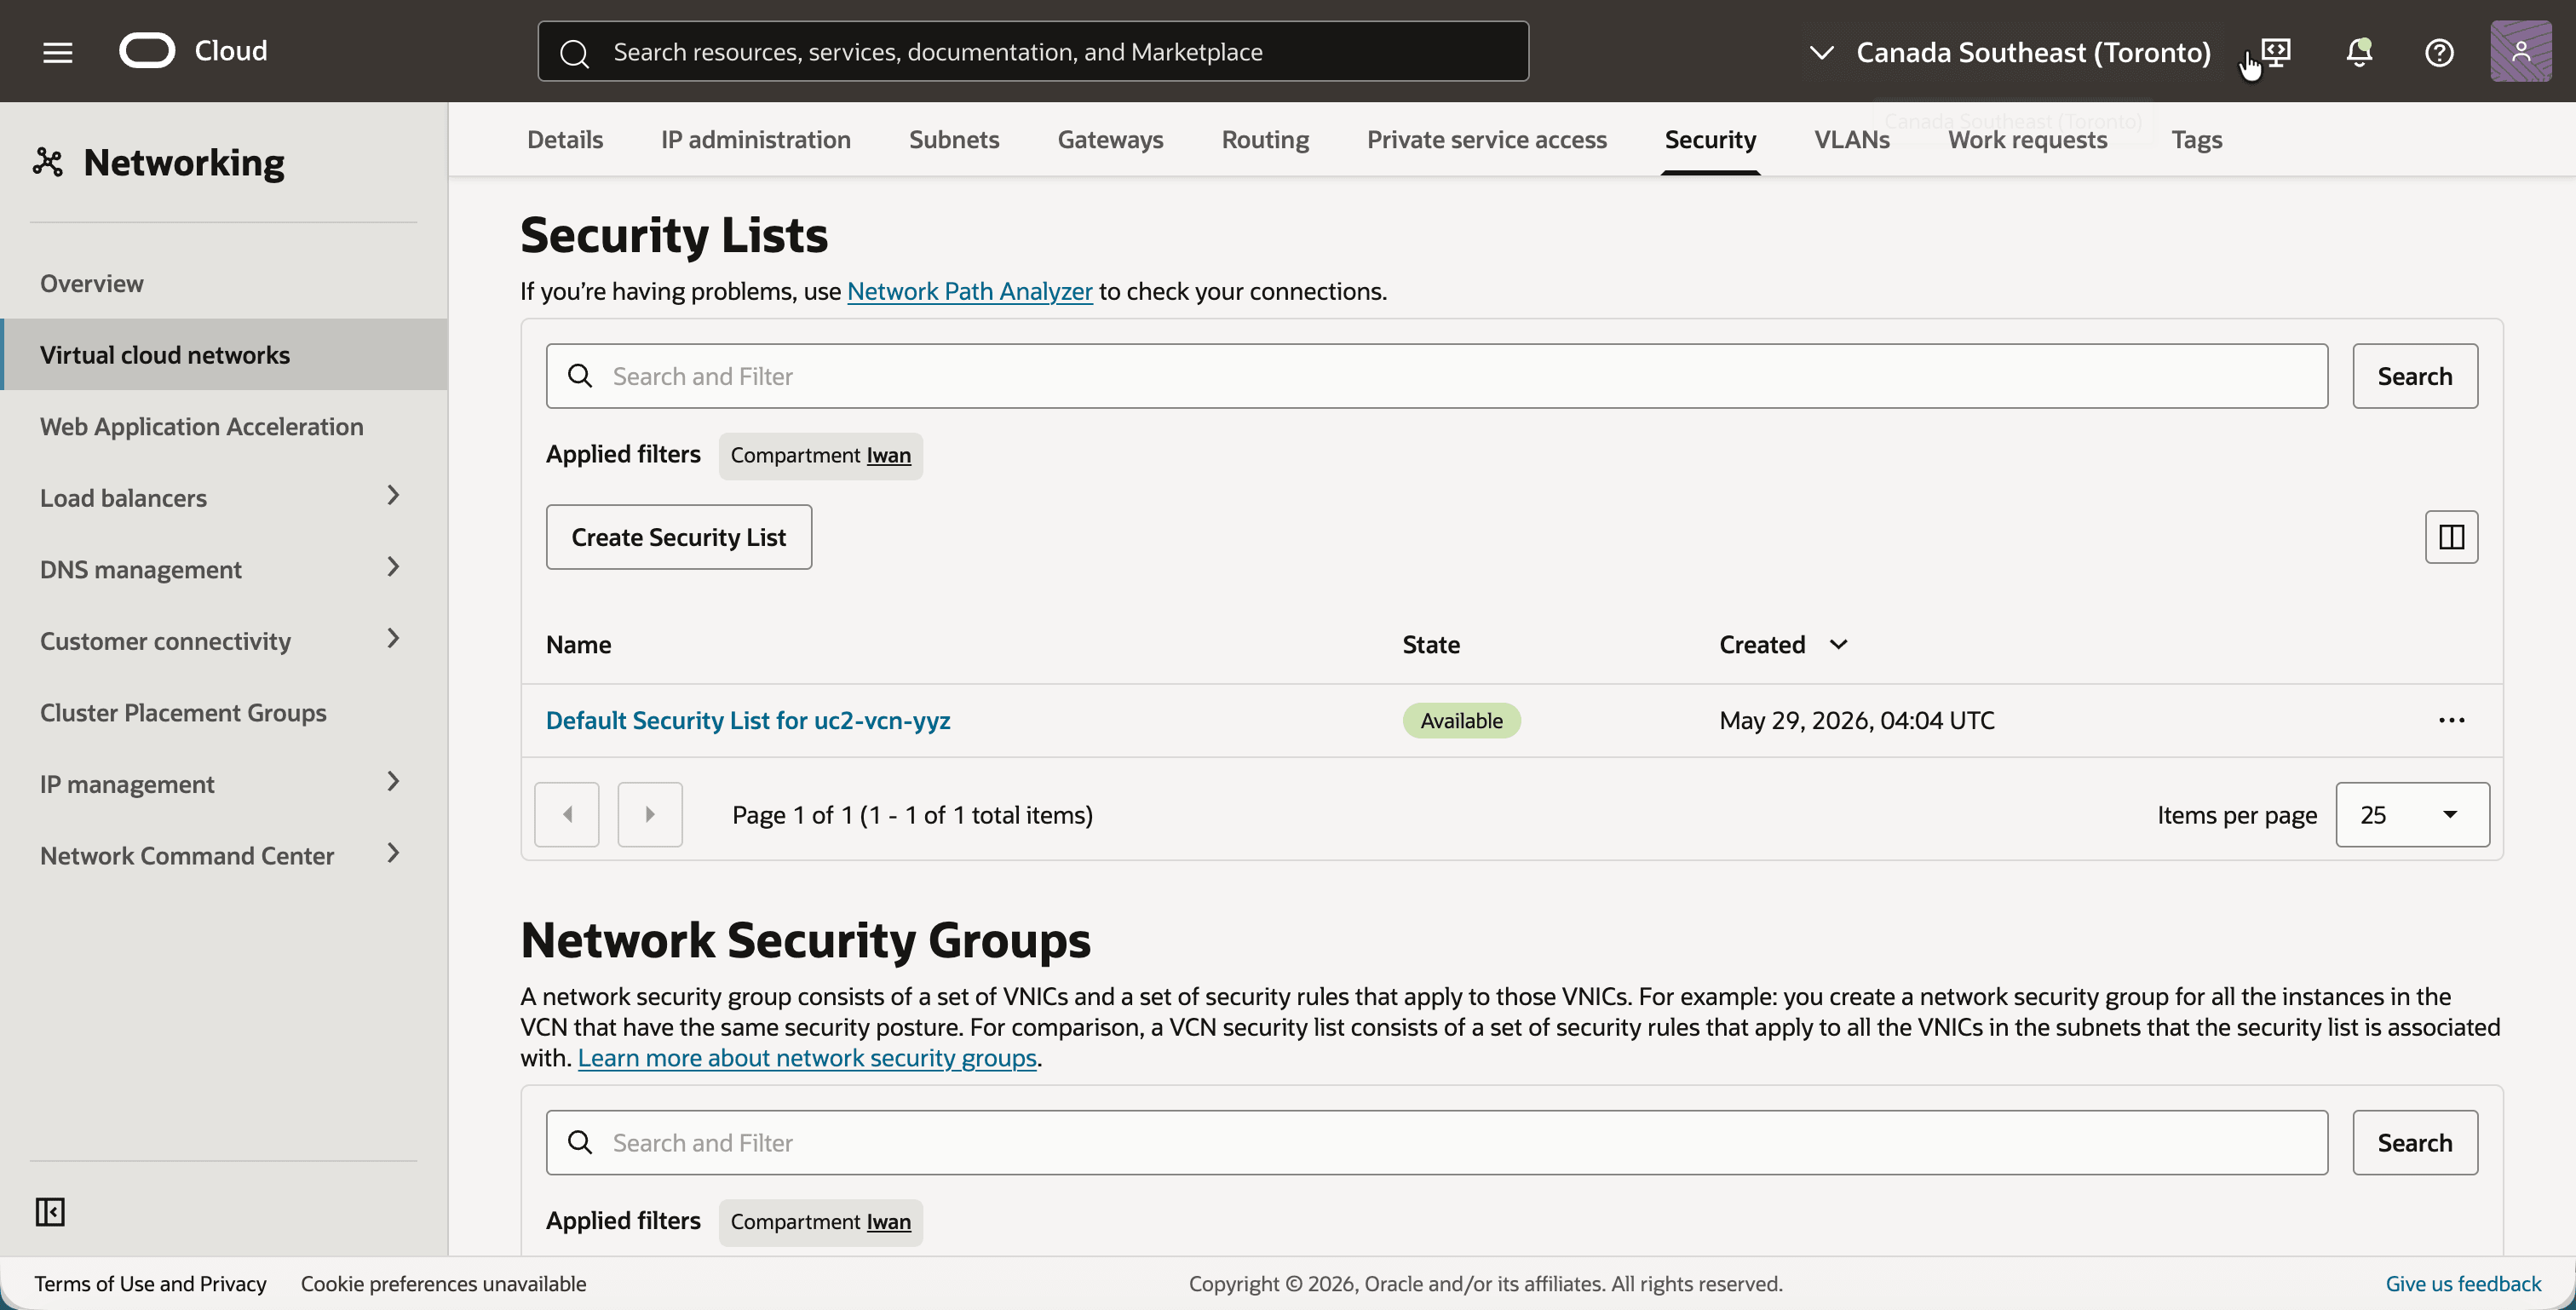
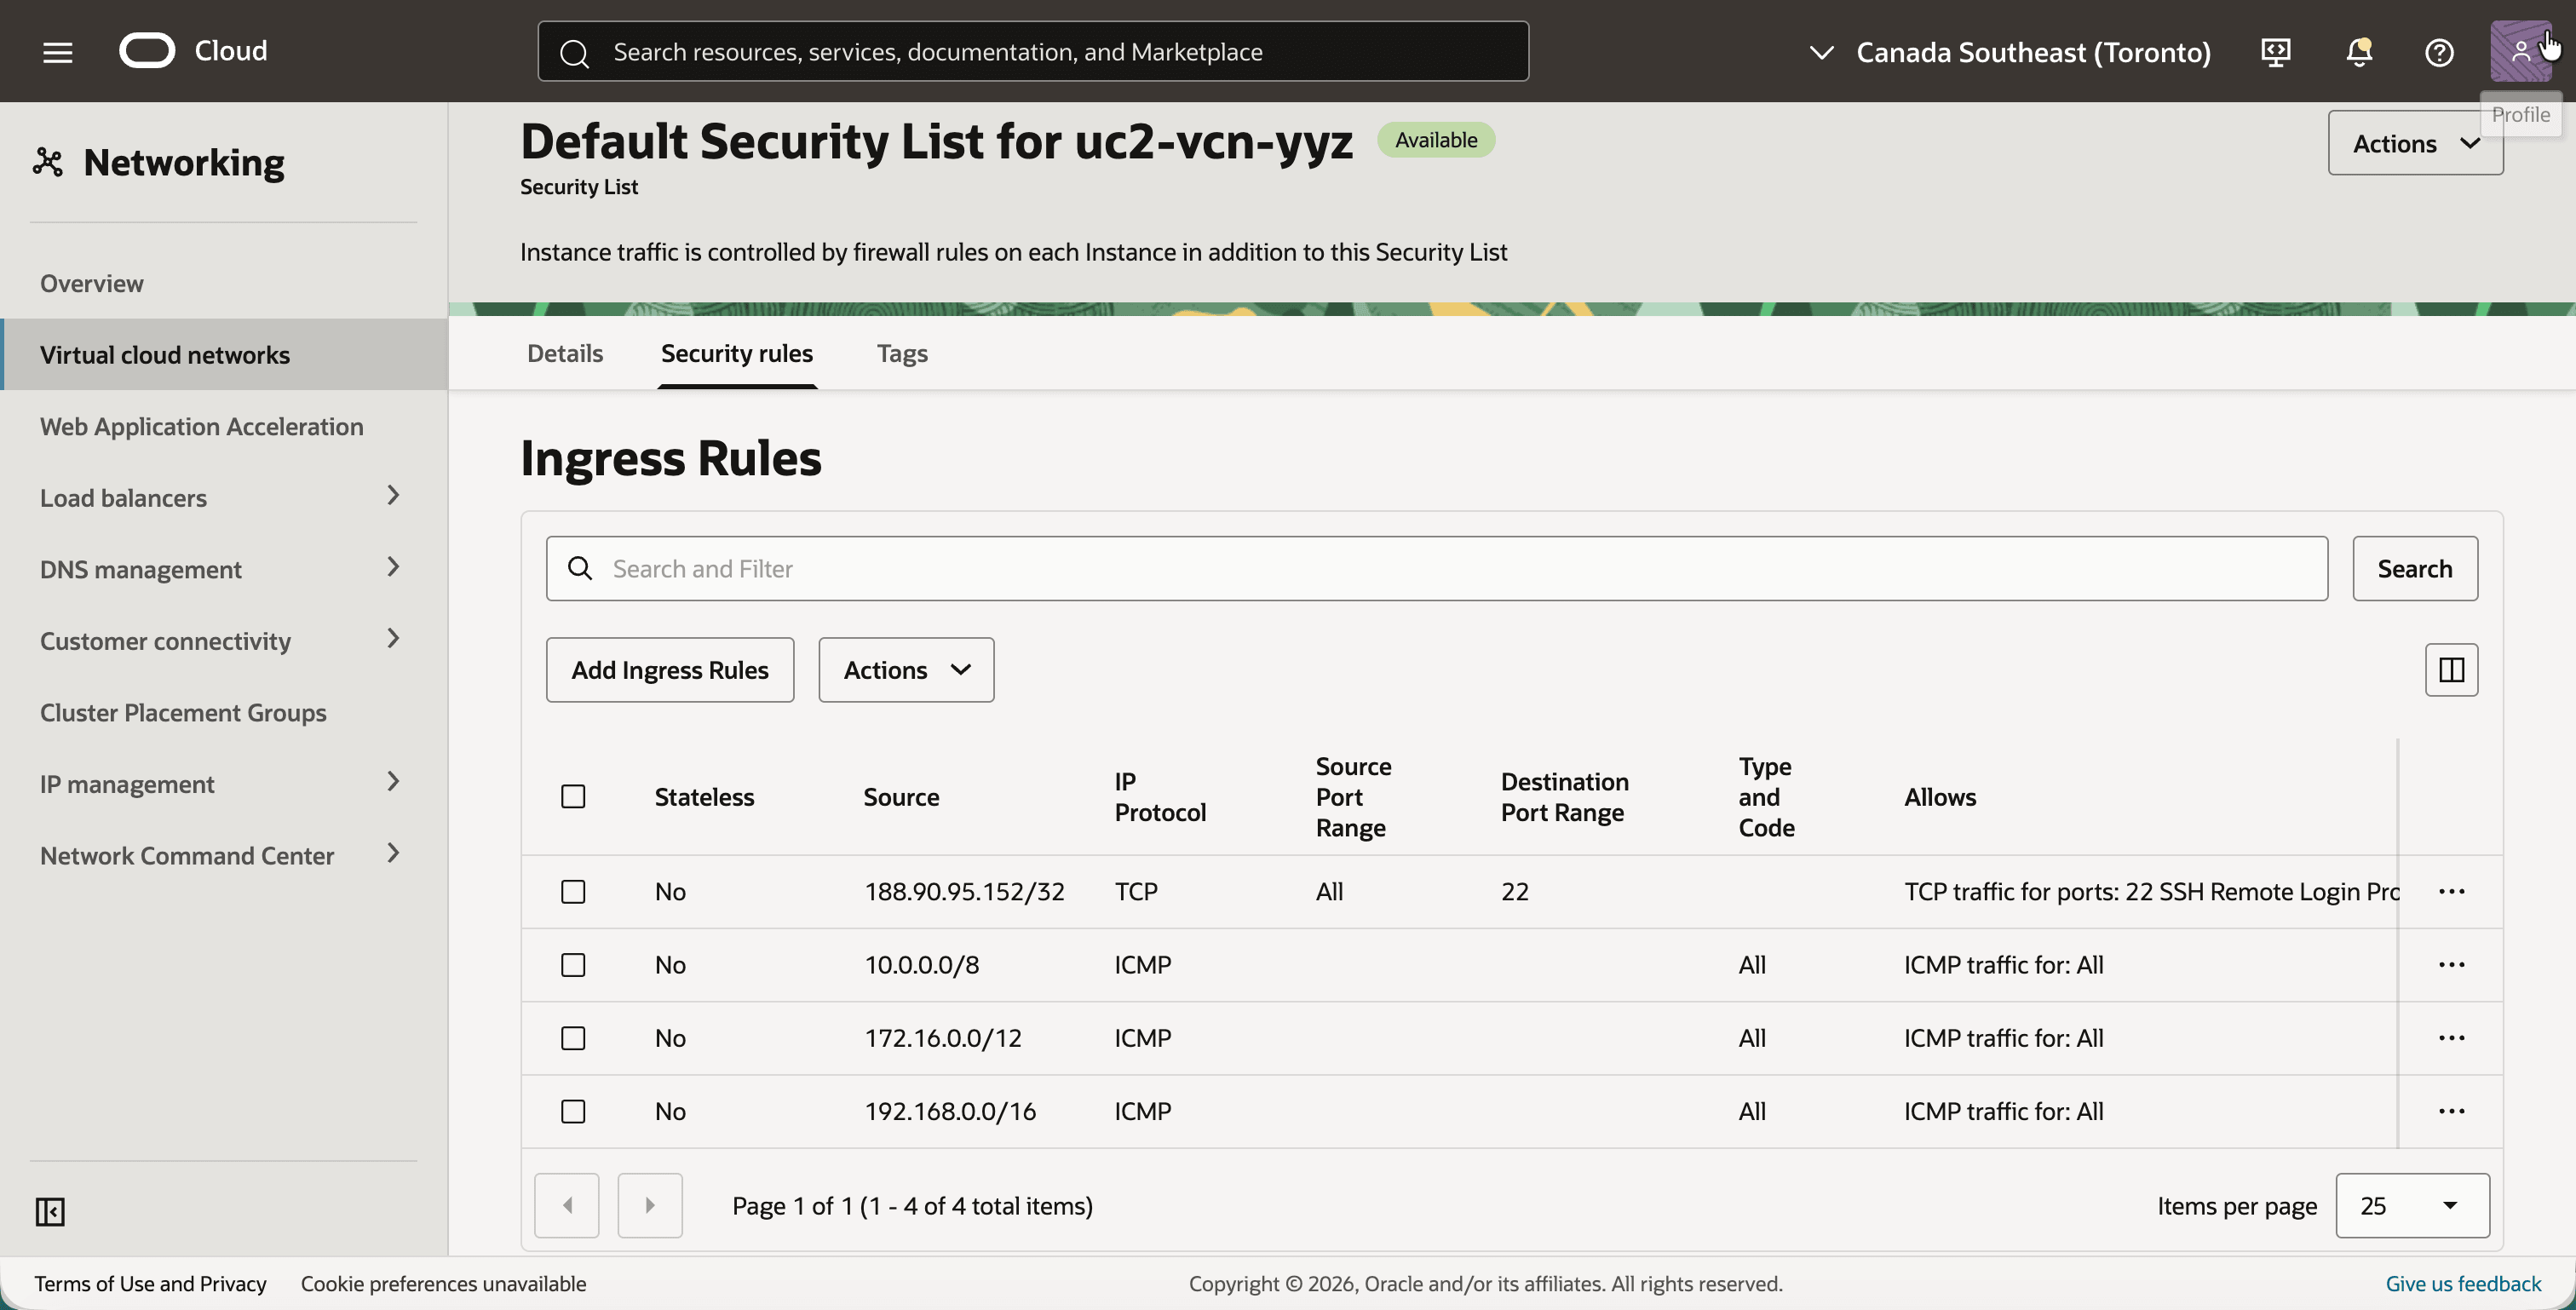
- 按一下安全規則頁籤。
- 確定傳入規則與蒙特婁的規則相同。
步驟 05:在多倫多建立 DRG、RPC 和 DRG 路由表
多倫多的 DRG 以相同方式建置,在本步驟結束時,兩個 RPC 會相互連線。
在蒙特婁,不會自動建立 DRG 路由表 uc2-drgrt-vcn-yyz 和 uc2-drgrt-rpc-yyz。建立它們、新增每個路由的靜態路由,然後在兩個附件上選取它們。
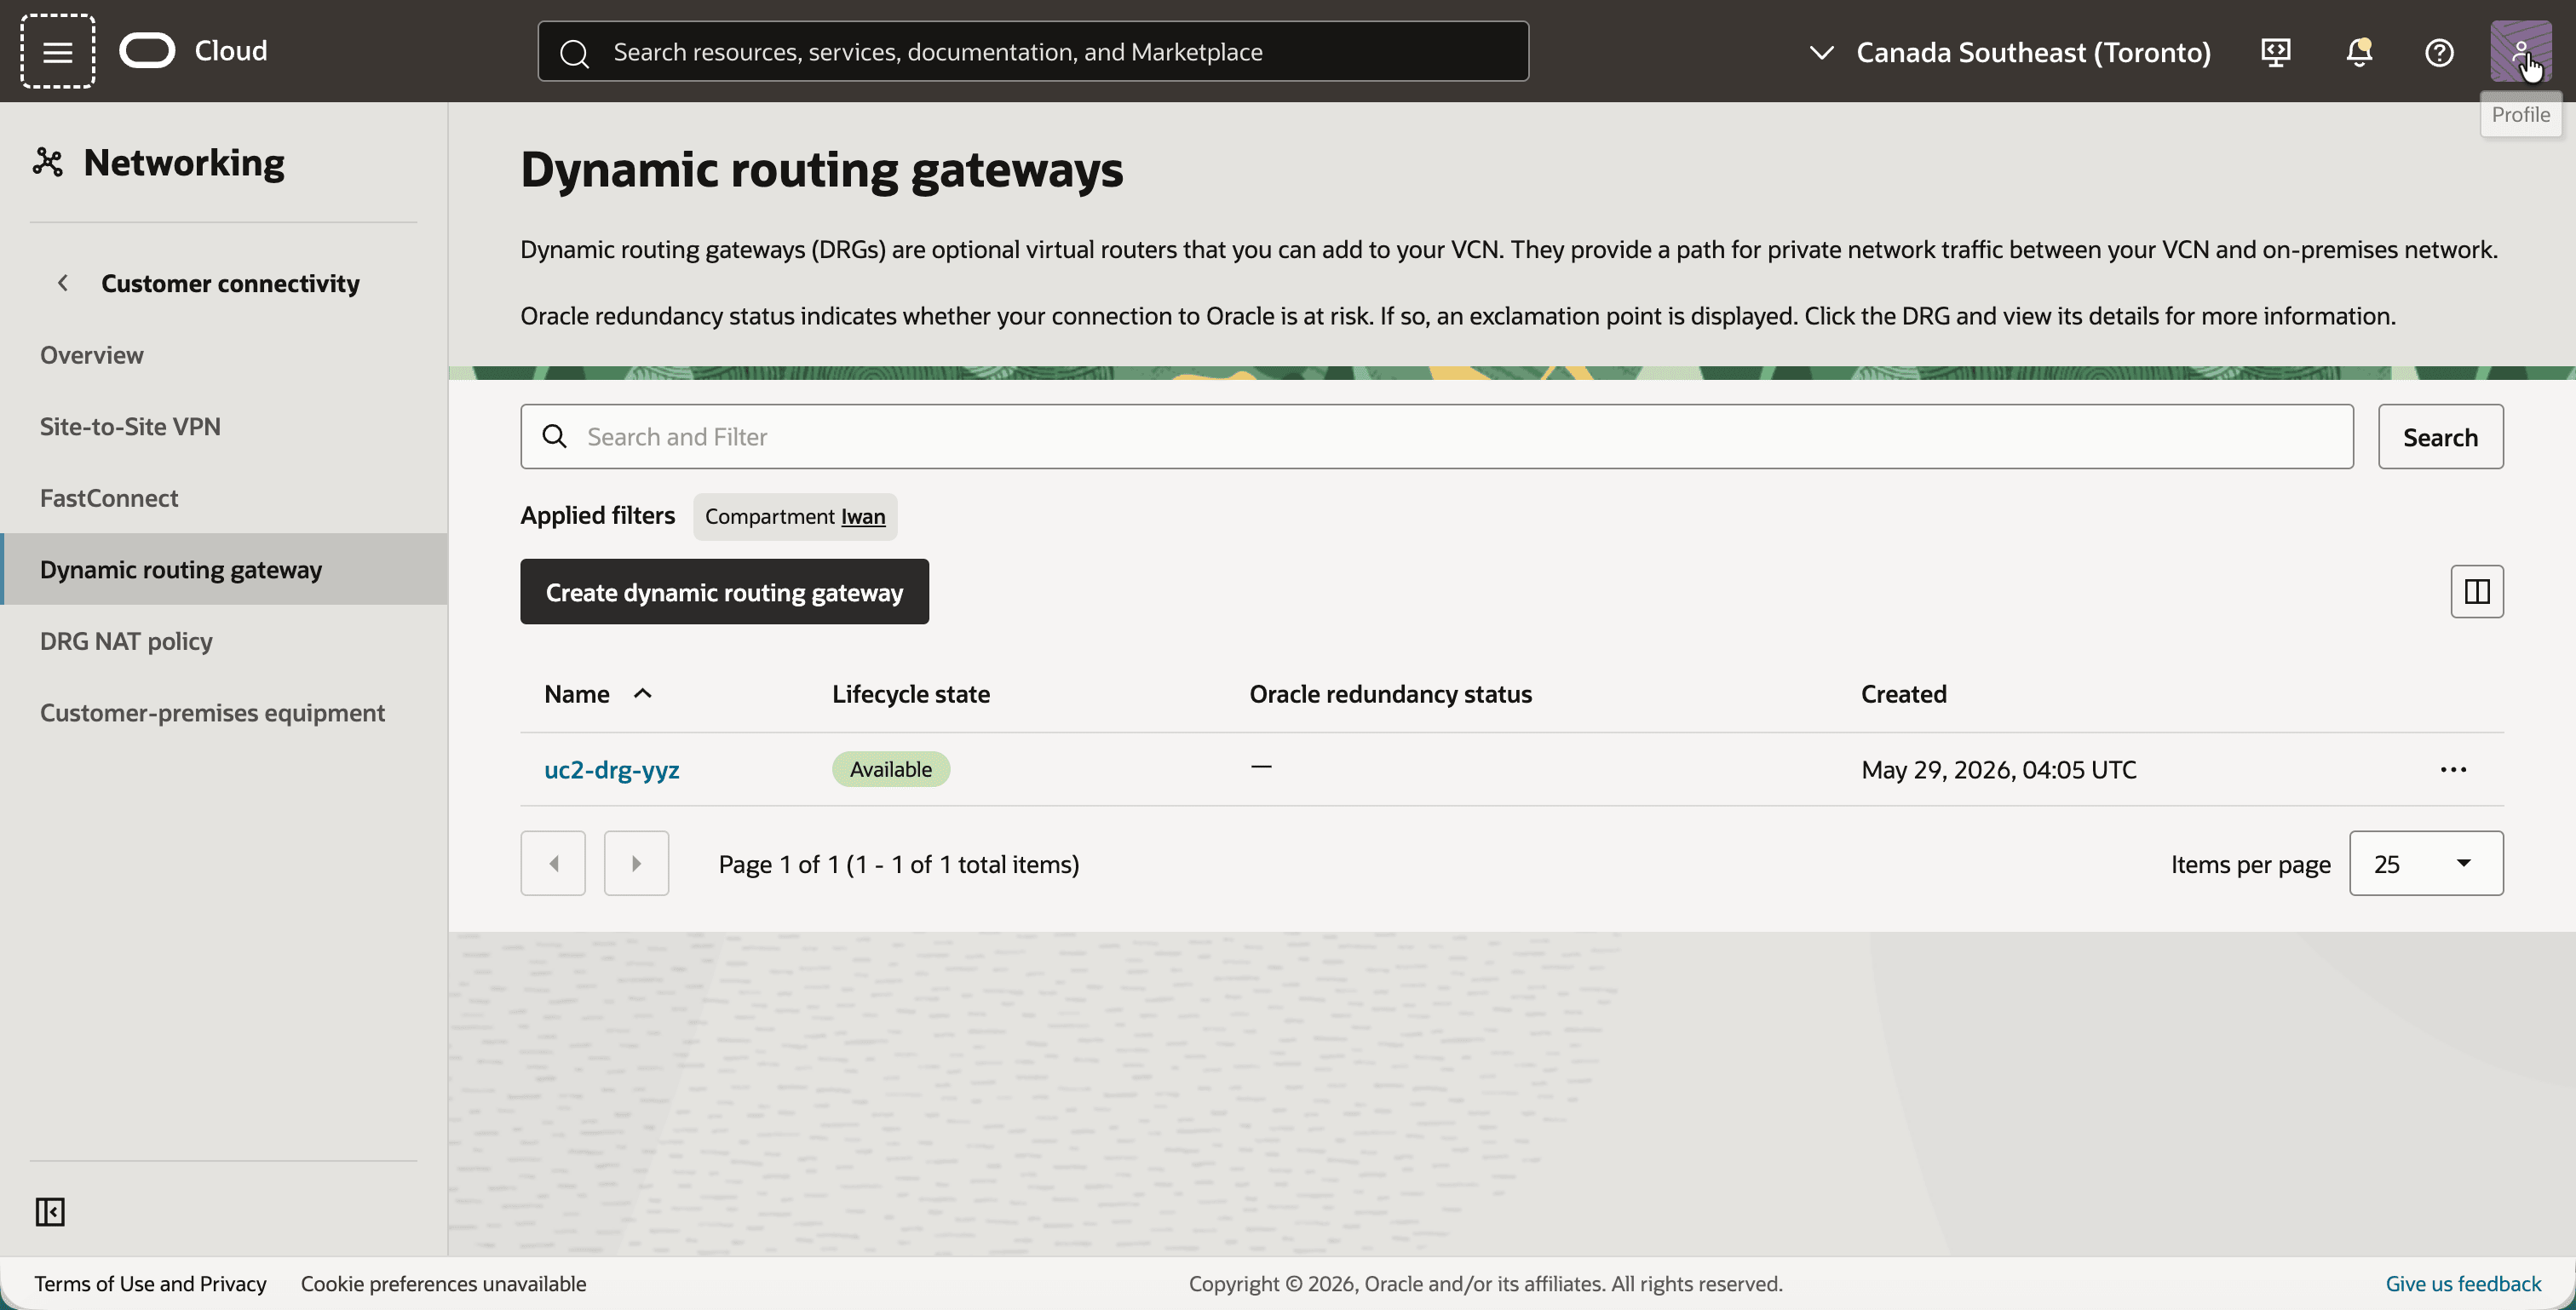
- 開啟導覽功能表,按一下網路,然後在客戶連線上按一下動態路由閘道。
- 按一下建立動態路由閘道按鈕,然後建立名稱為
uc2-drg-yyz的 DRG。 - 請注意,DRG 可用。
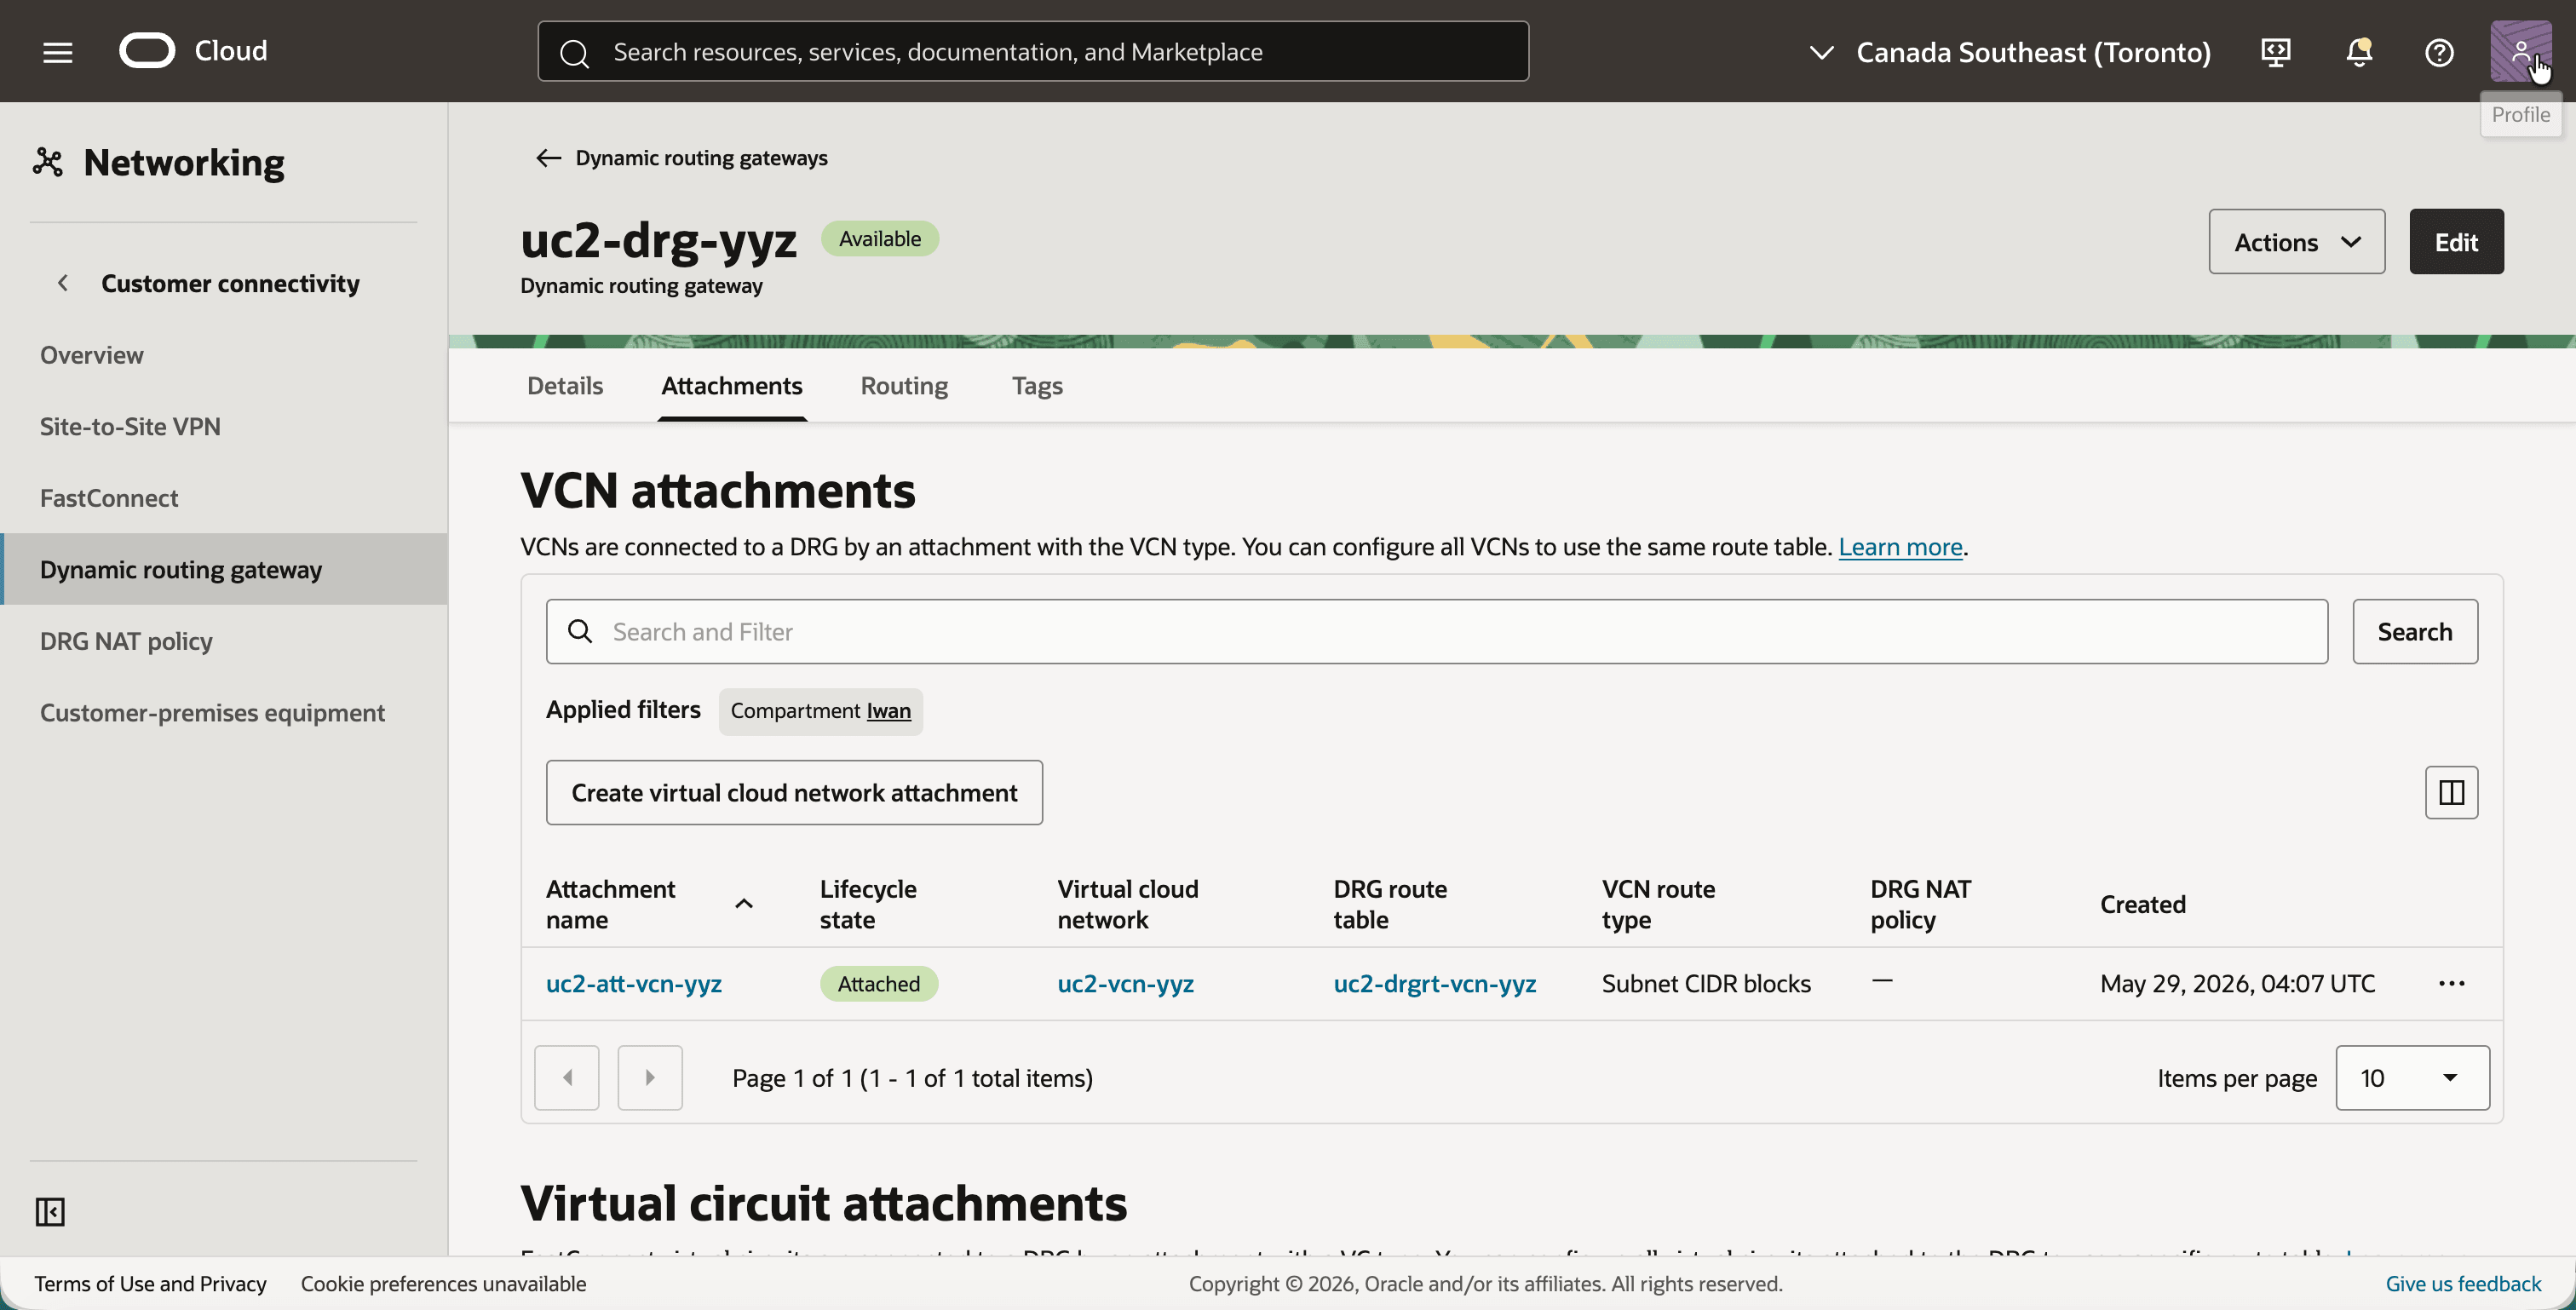
- 按一下
uc2-drg-yyz,然後按一下附件頁籤。 - 按一下建立虛擬雲端網路連附項按鈕,然後建立 VCN
uc2-vcn-yyz的連附項uc2-att-vcn-yyz。 - 請注意,附件使用 DRG 路由表
uc2-drgrt-vcn-yyz,而且沒有 DRG NAT 原則。
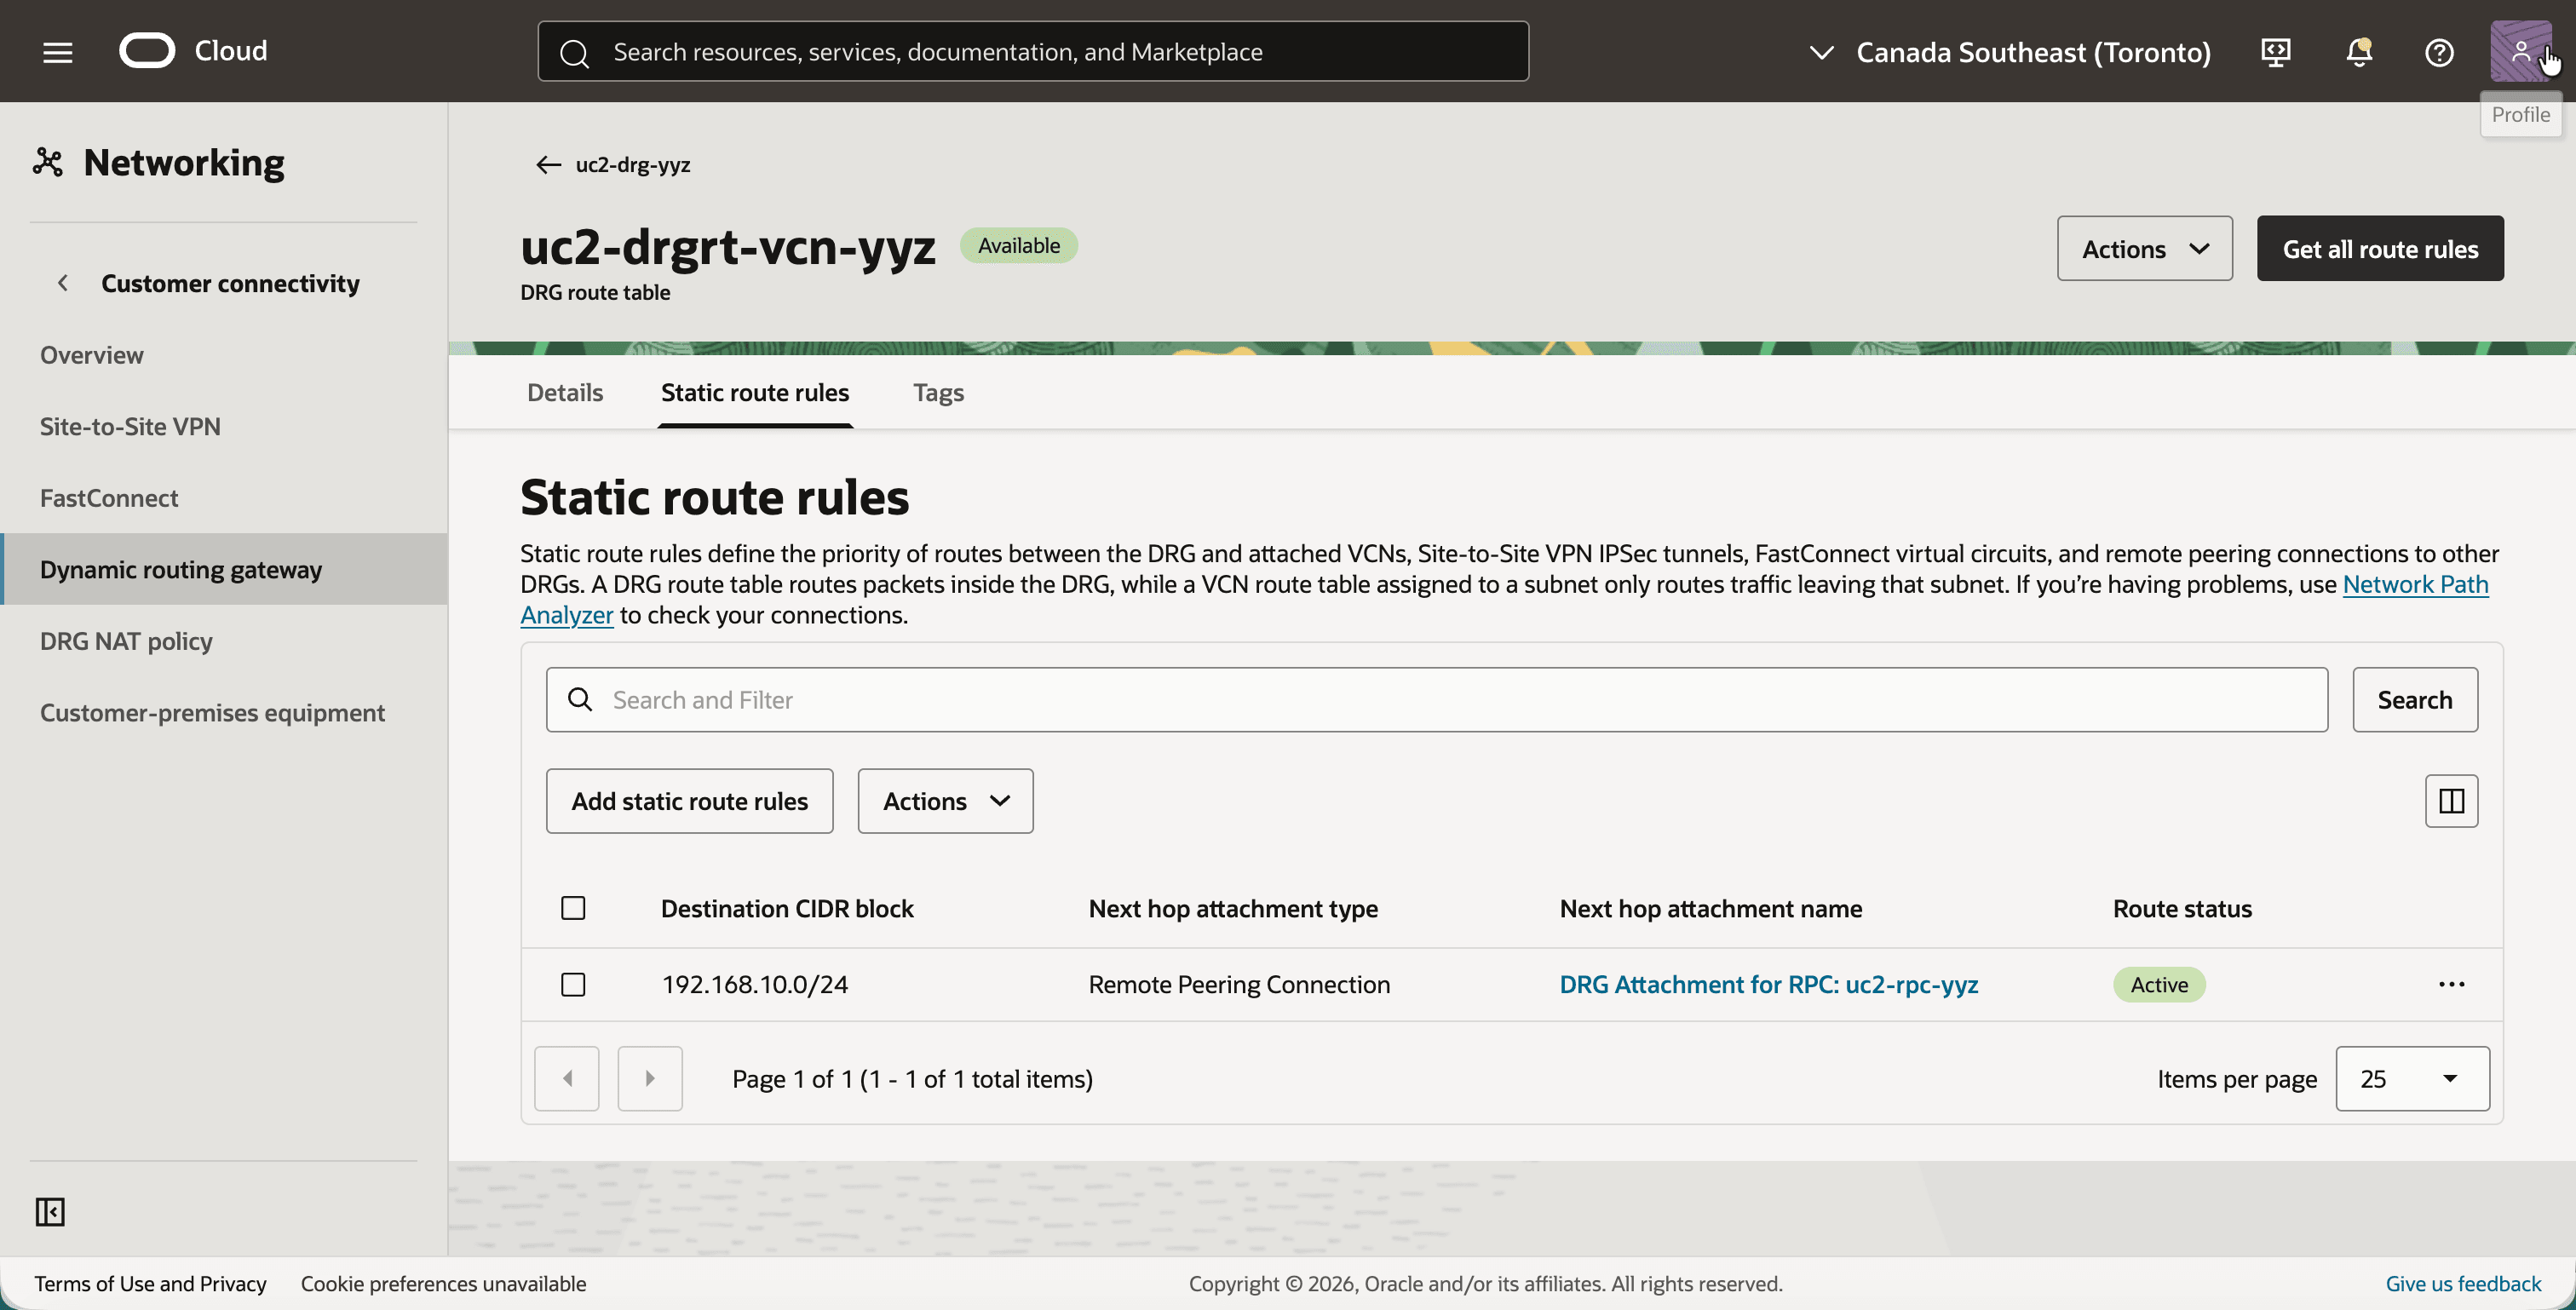
- 按一下 DRG 路由表
uc2-drgrt-vcn-yyz,然後按一下靜態路由規則頁籤。 - 請注意,靜態路由的目的地 CIDR 區塊為
192.168.10.0/24,而下一個躍點為 DRG Attachment for RPC:uc2-RPC-yyz 。
- 回到
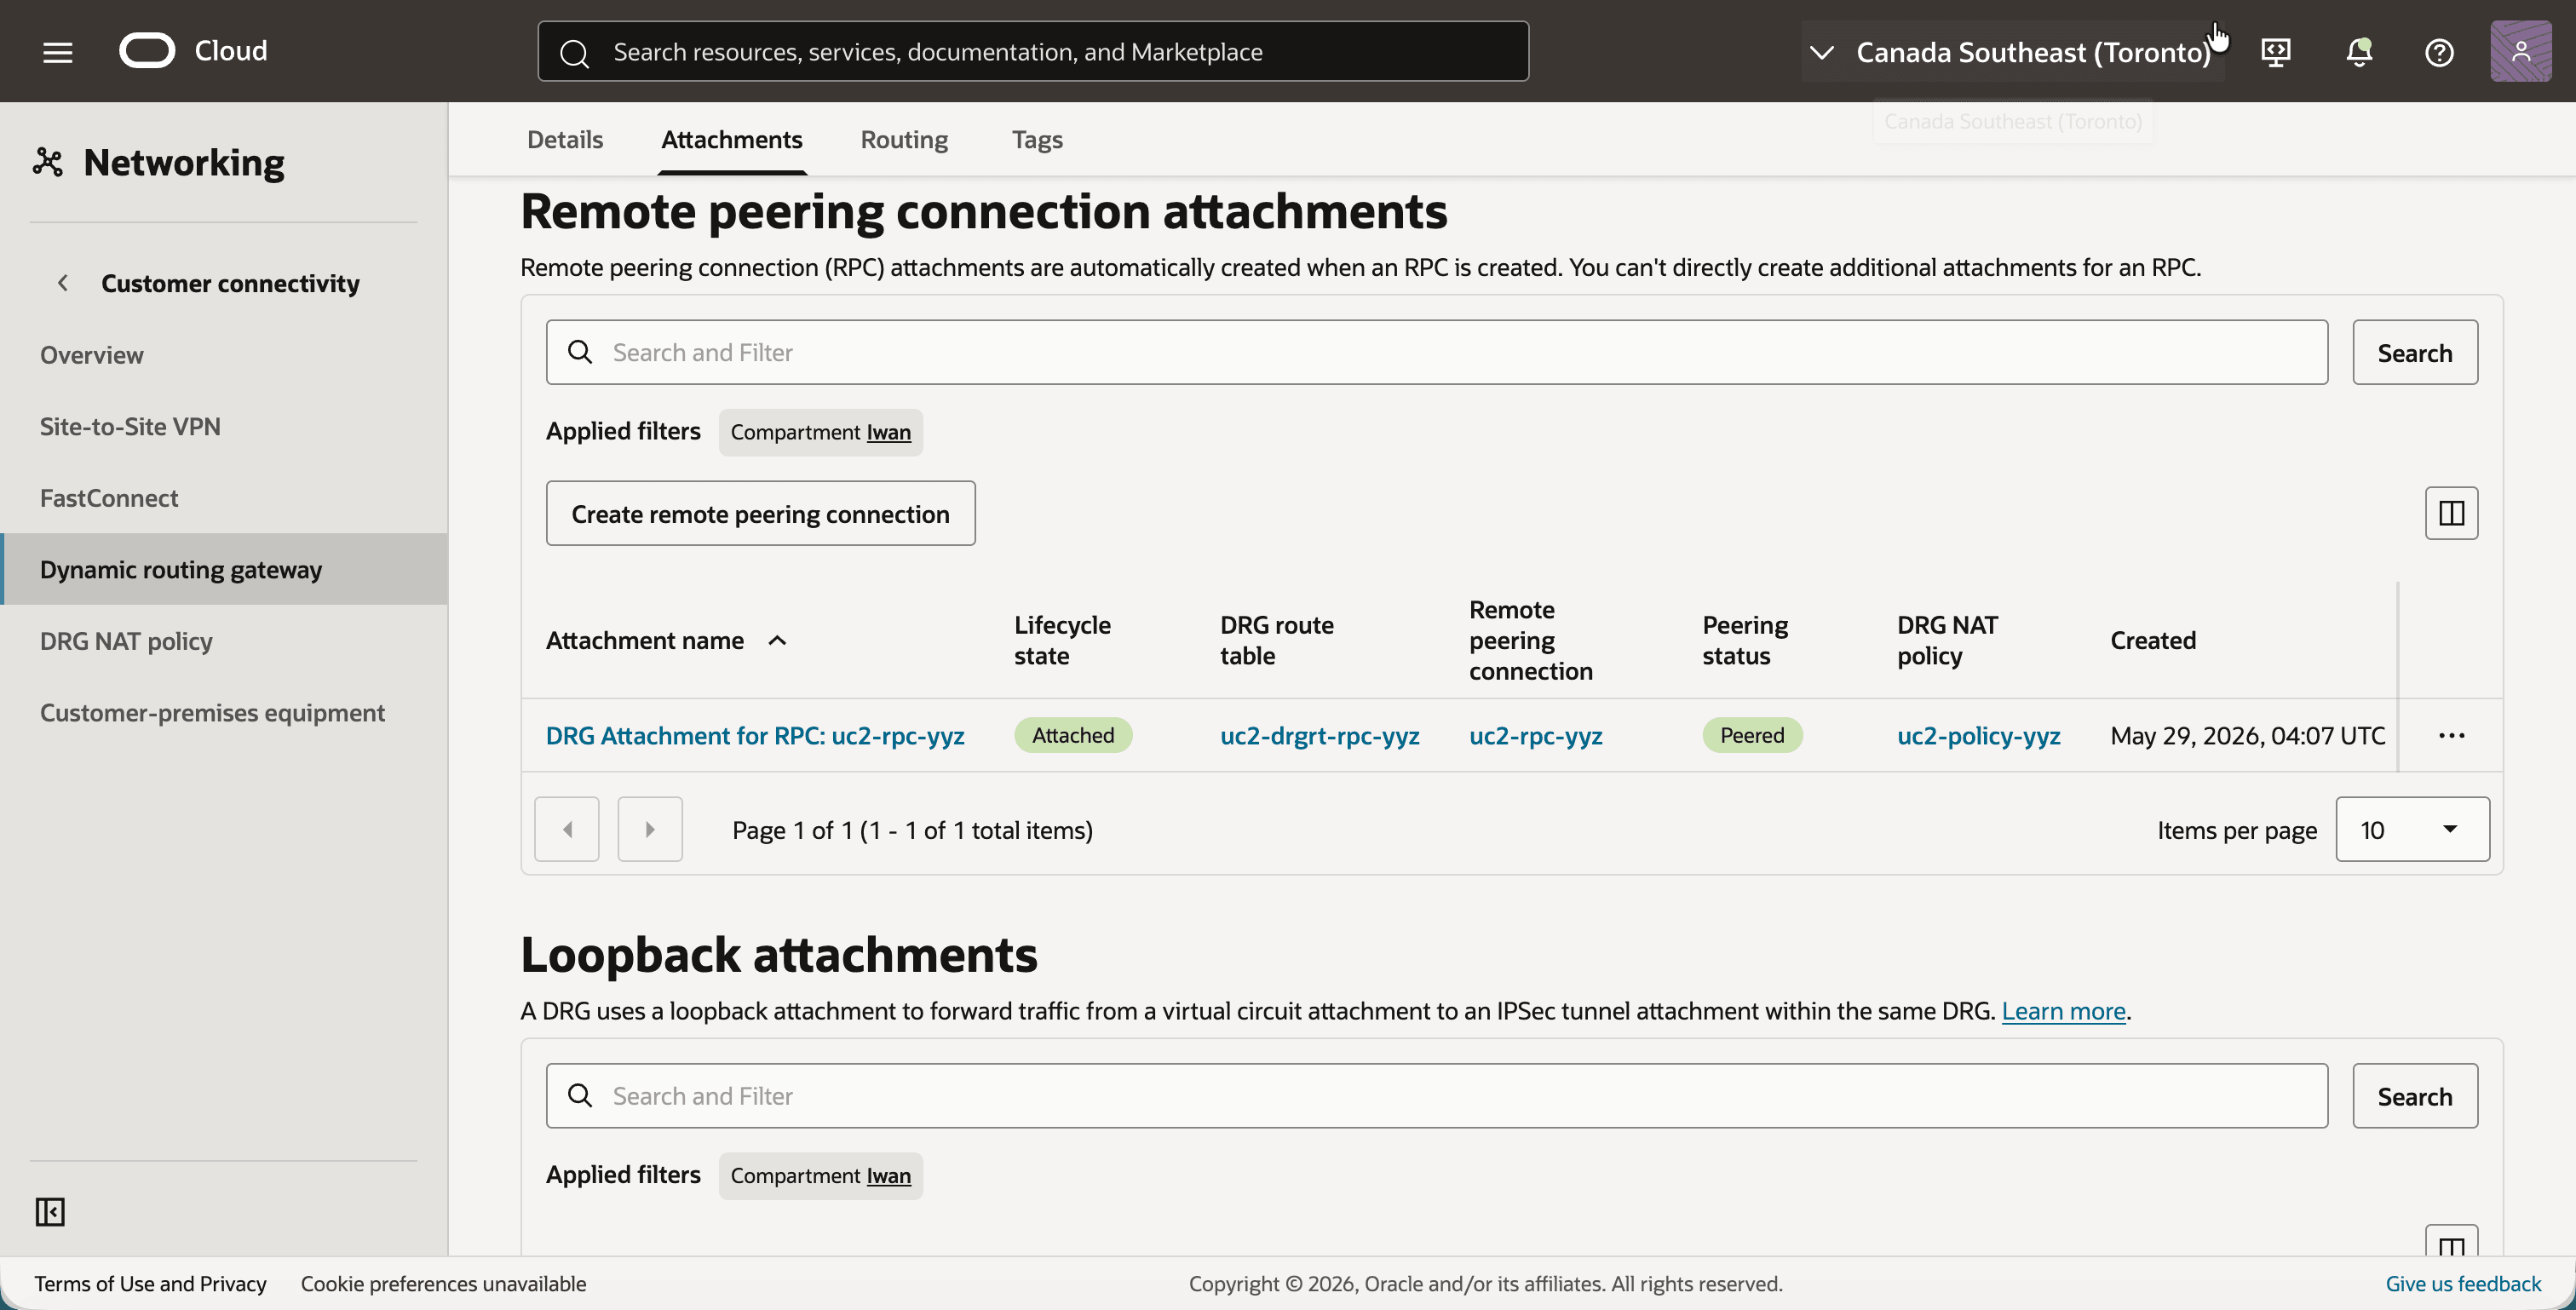
uc2-drg-yyz的附件頁籤,然後向下捲動至遠端對等互連連線附件。 - 按一下建立遠端對等互連連線按鈕,然後建立名稱為
uc2-rpc-yyz的 RPC。 - 請注意 DRG 路由表
uc2-drgrt-rpc-yyz的 RPC 連附項、對等互連狀態對等互連,以及 DRG NAT 原則uc2-policy-yyz。
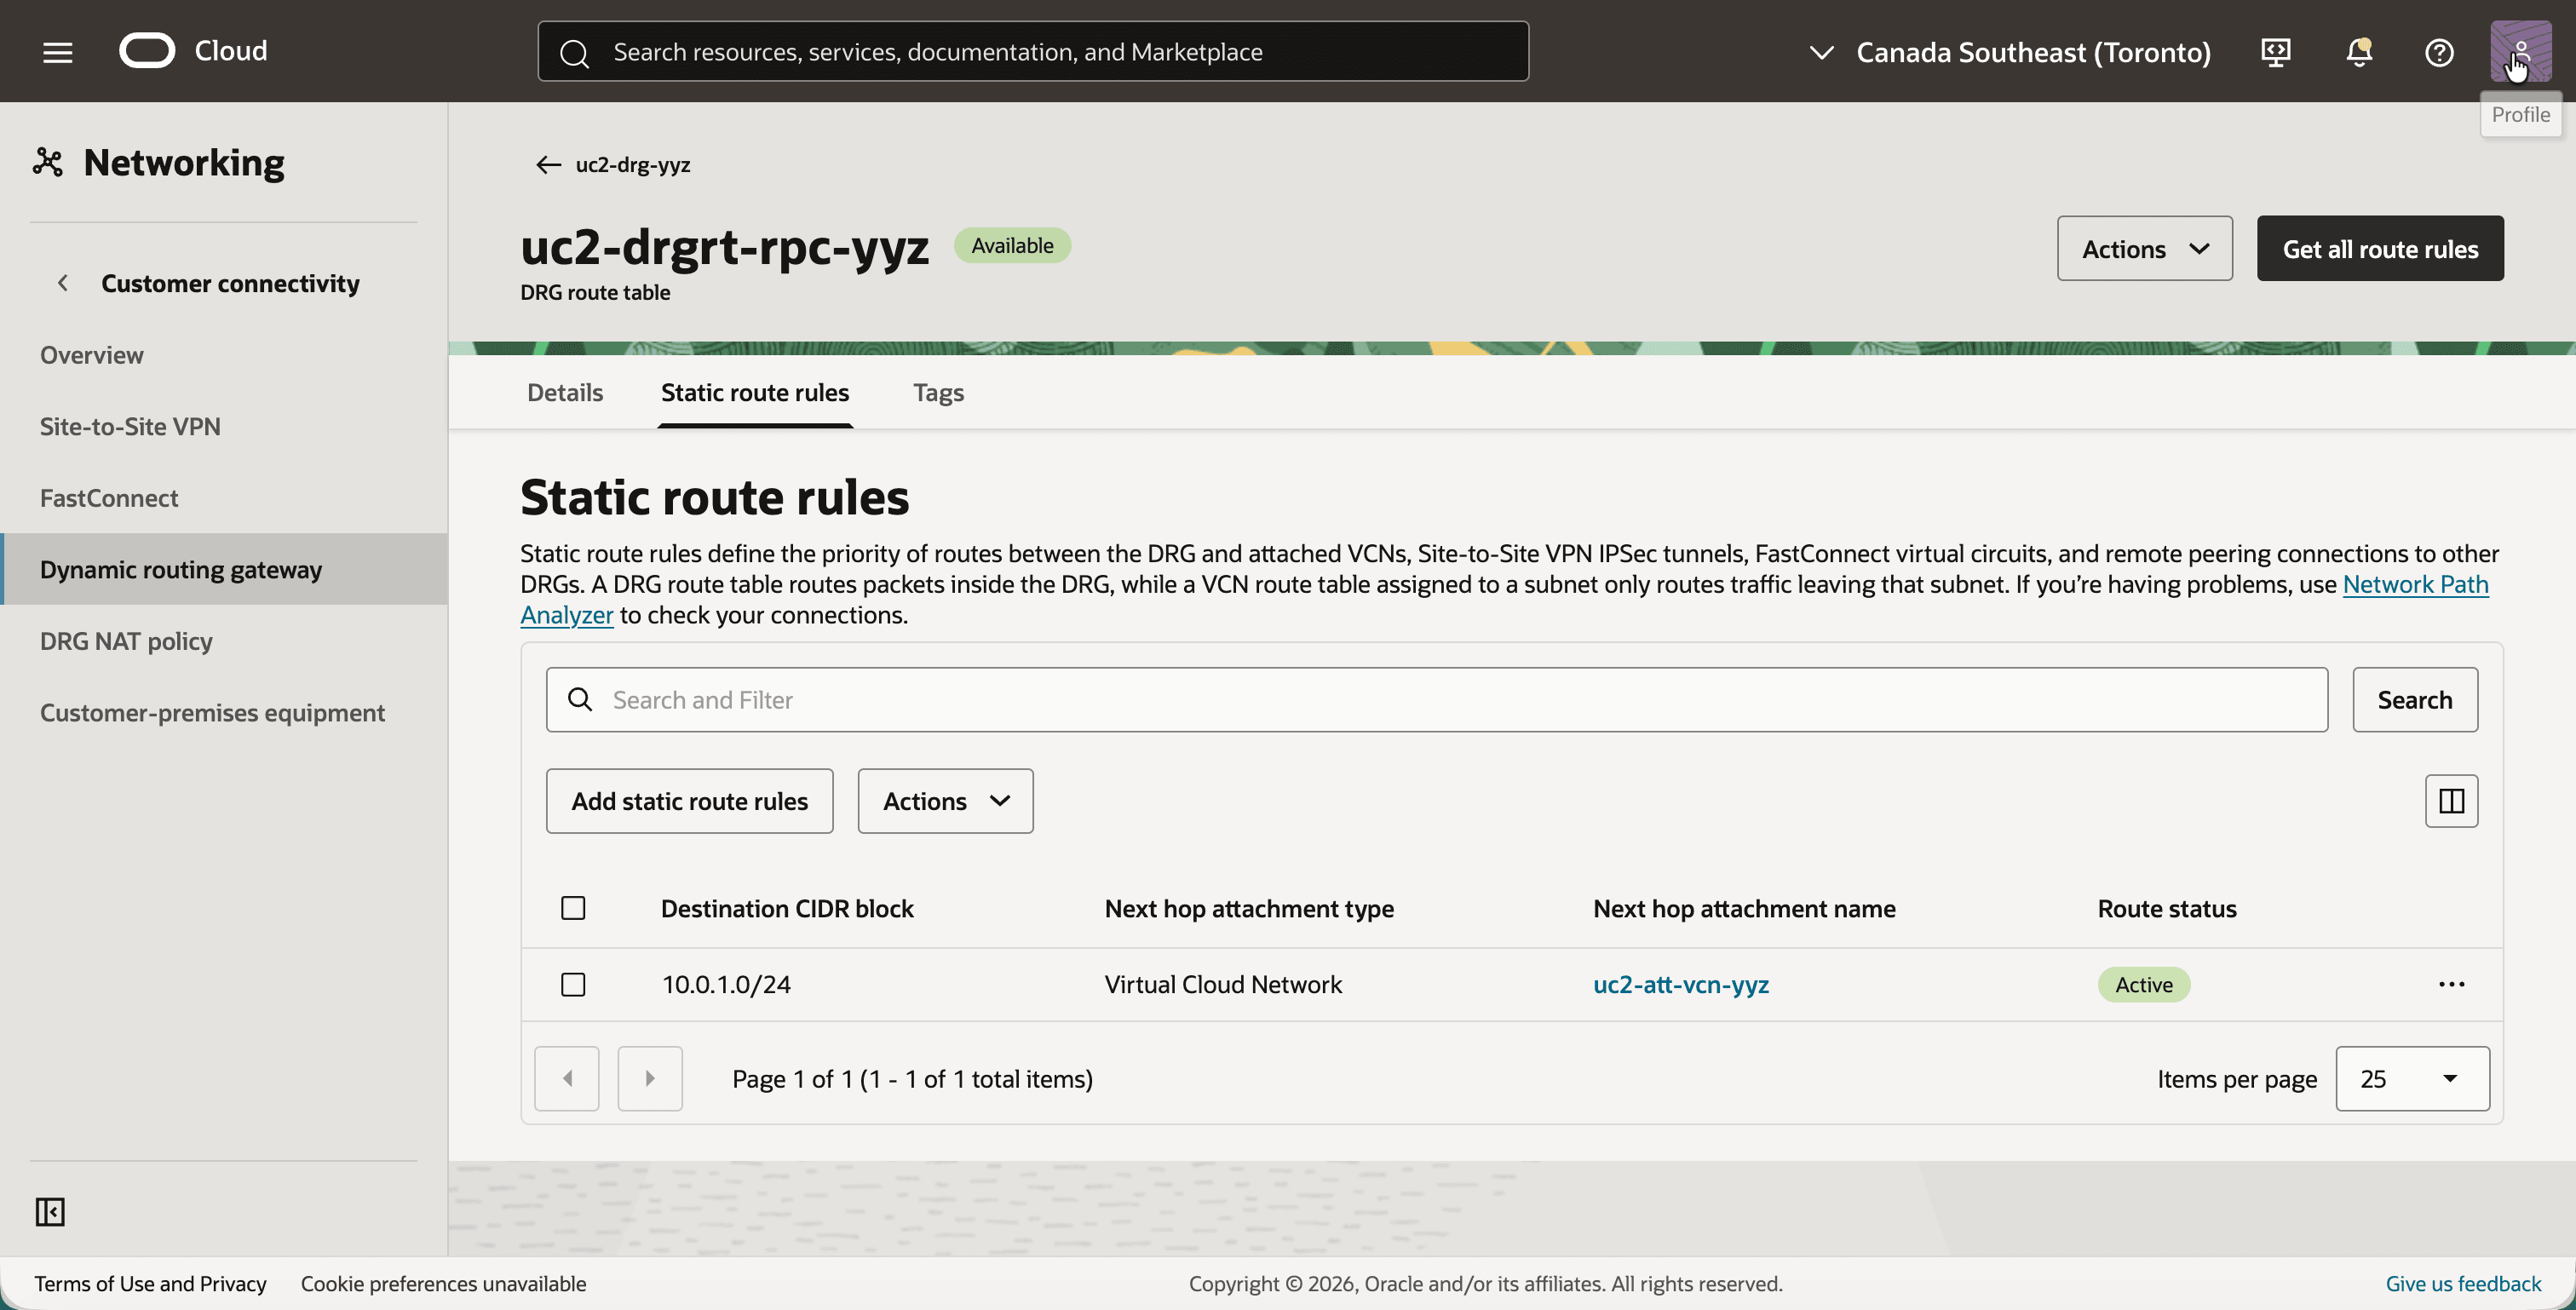
- 按一下 DRG 路由表
uc2-drgrt-rpc-yyz,然後按一下靜態路由規則頁籤。 - 請注意具有目的地 CIDR 區塊
10.0.1.0/24和下一個躍點uc2-att-vcn-yyz的靜態路由。
現在可以連接兩個區域。您只能從一側執行此作業。
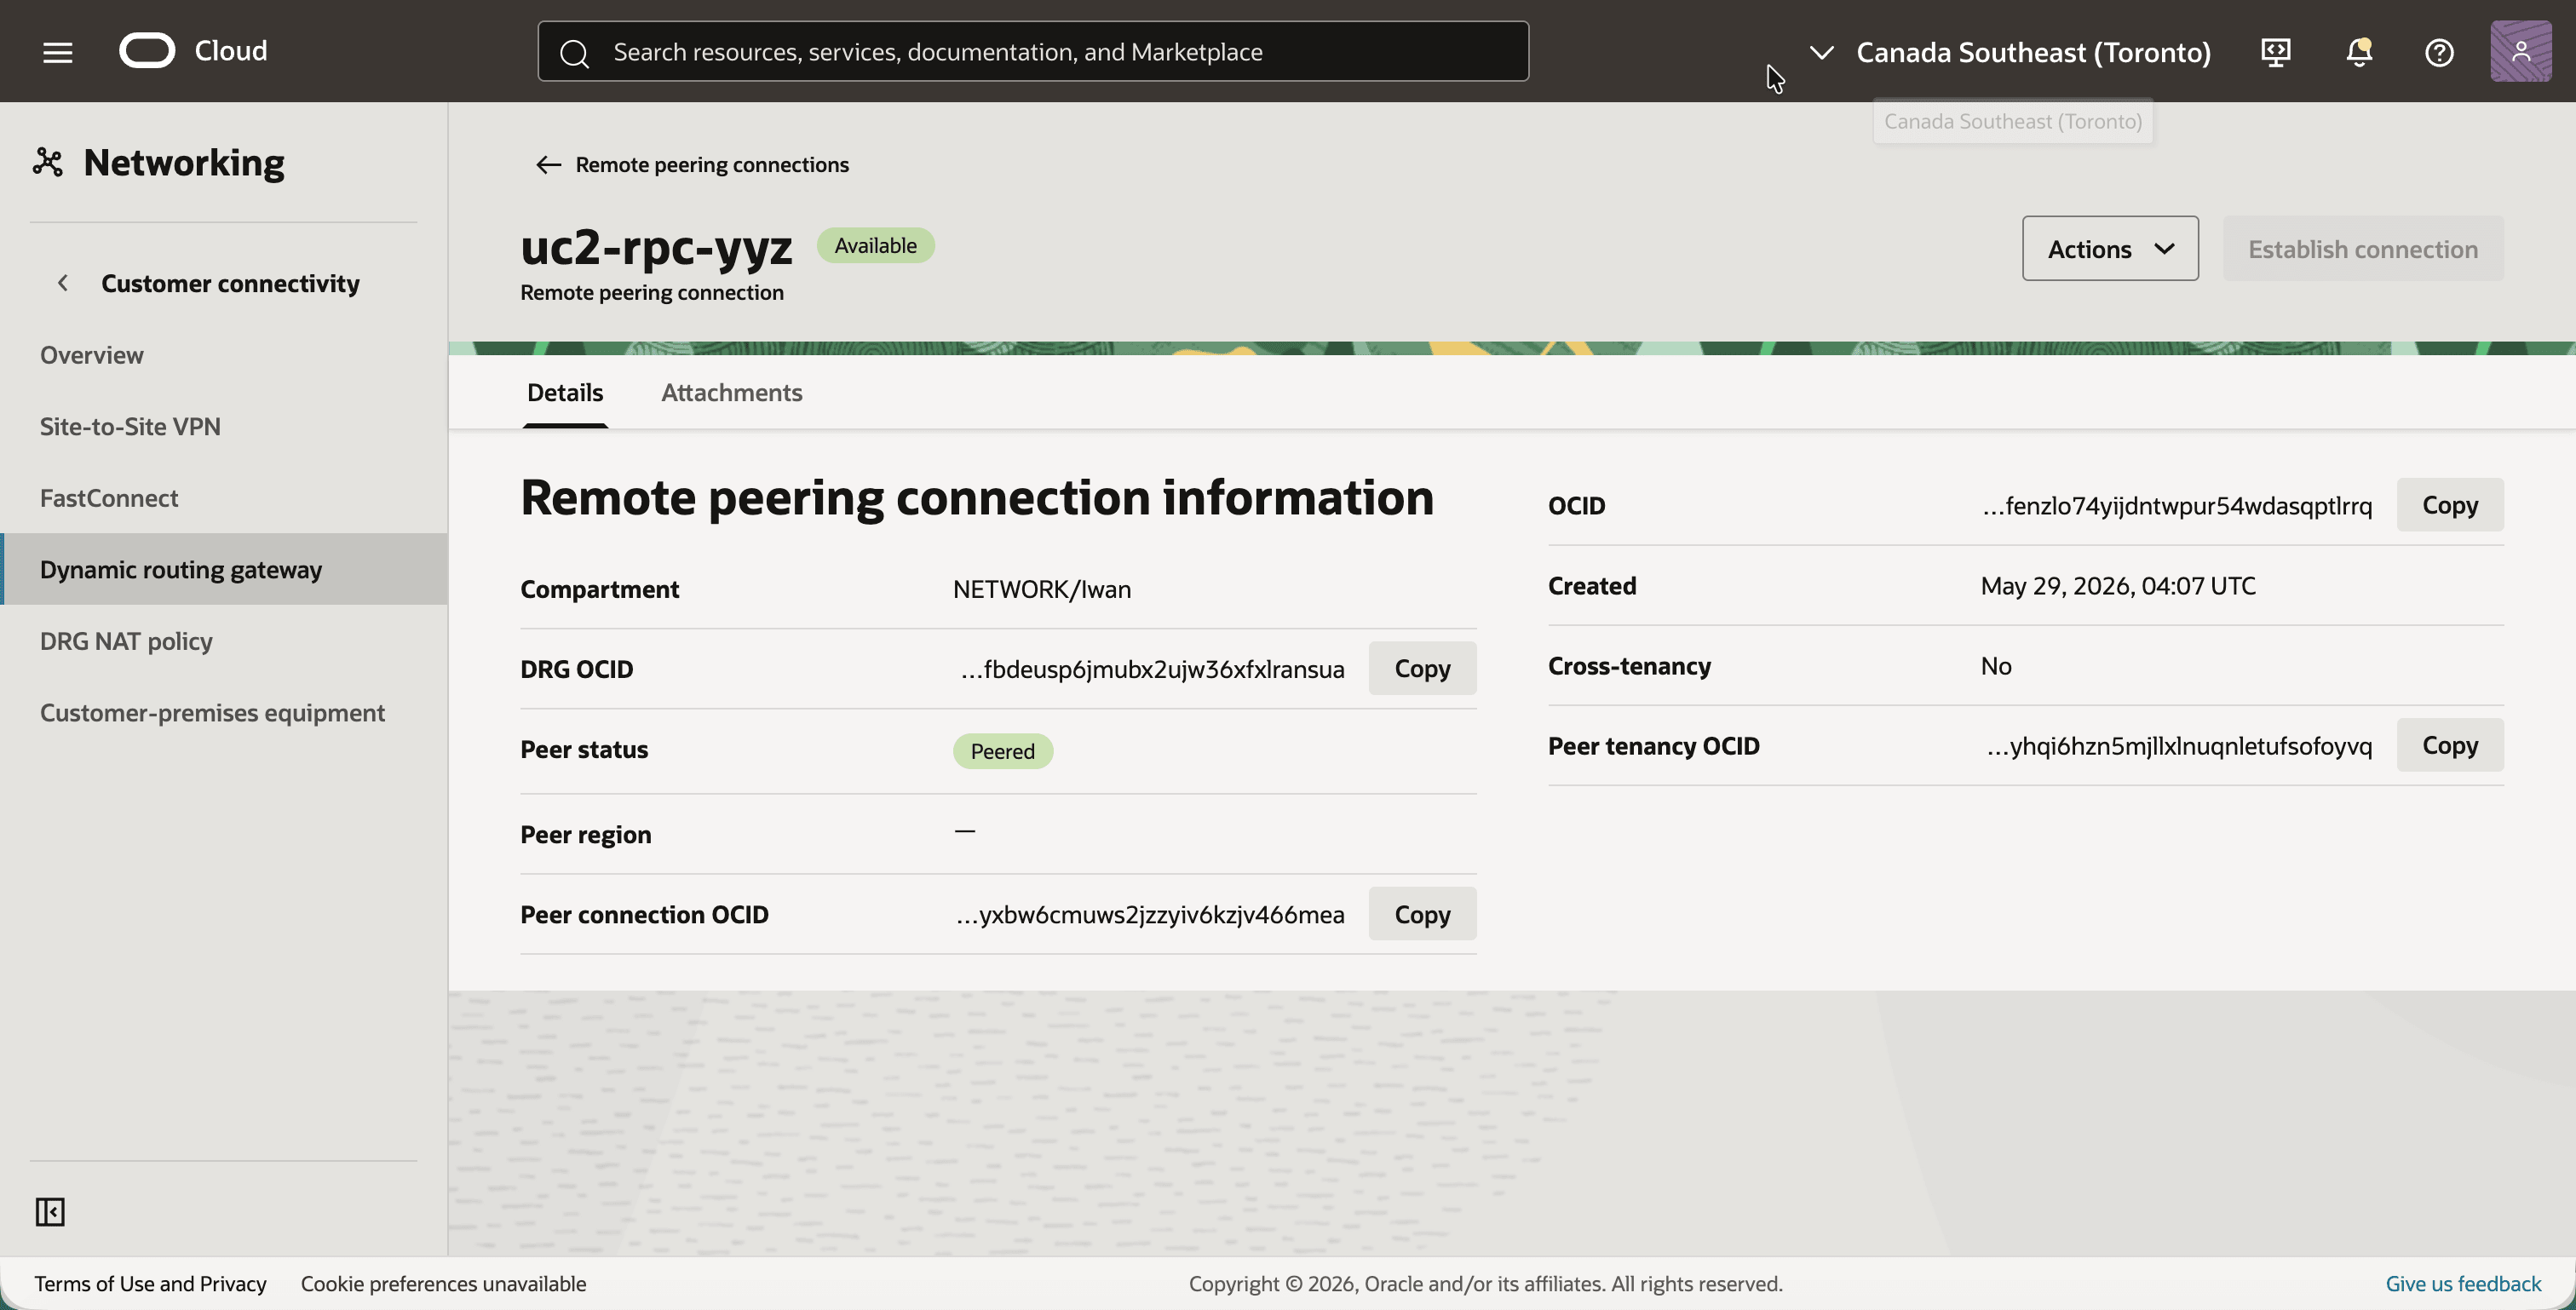
- 返回並按一下遠端對等互連連線
uc2-rpc-yyz。 - 按一下建立連線按鈕,選取加拿大東南部 (蒙特婁) 區域,然後輸入
uc2-rpc-yul的 OCID。 - 請注意,對等狀態會變更為對等。
步驟 06:在多倫多建立 DRG NAT 原則
多倫多獲得自己的政策,也與 RPC 附件相關。
- 開啟導覽功能表,按一下網路,然後按一下客戶連線,再按一下 DRG NAT 原則。
- 按一下建立原則按鈕,然後建立名稱為
uc2-policy-yyz的原則。 - 請注意,原則為作用中。
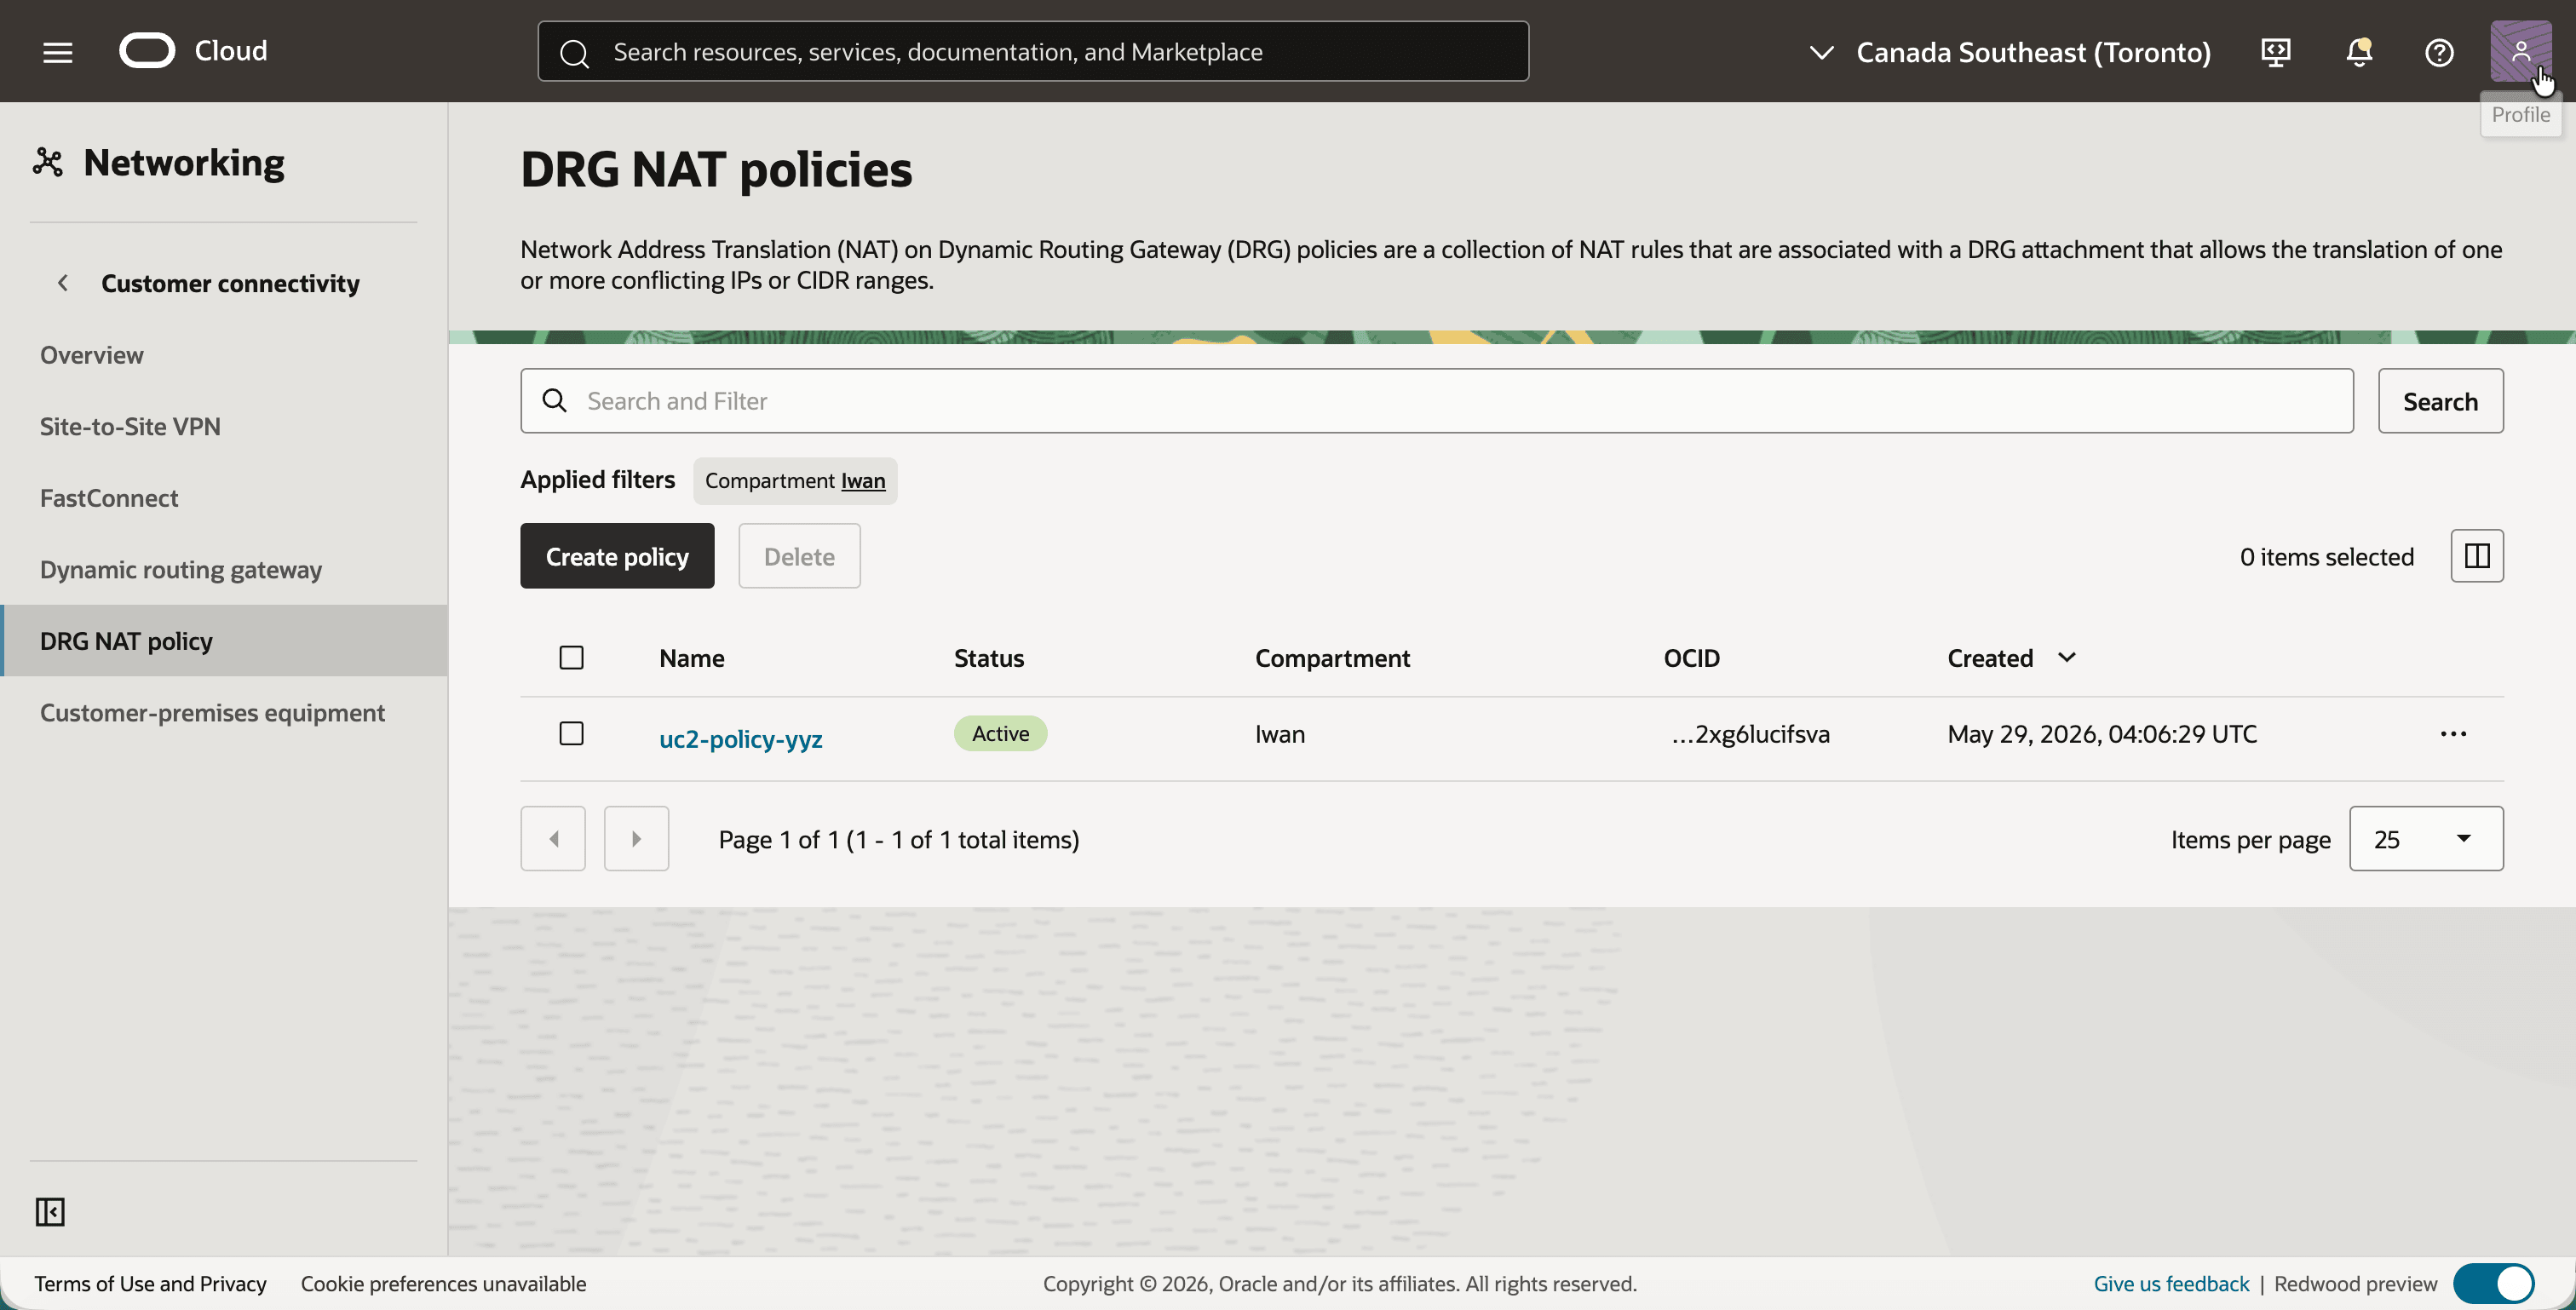
- 按一下
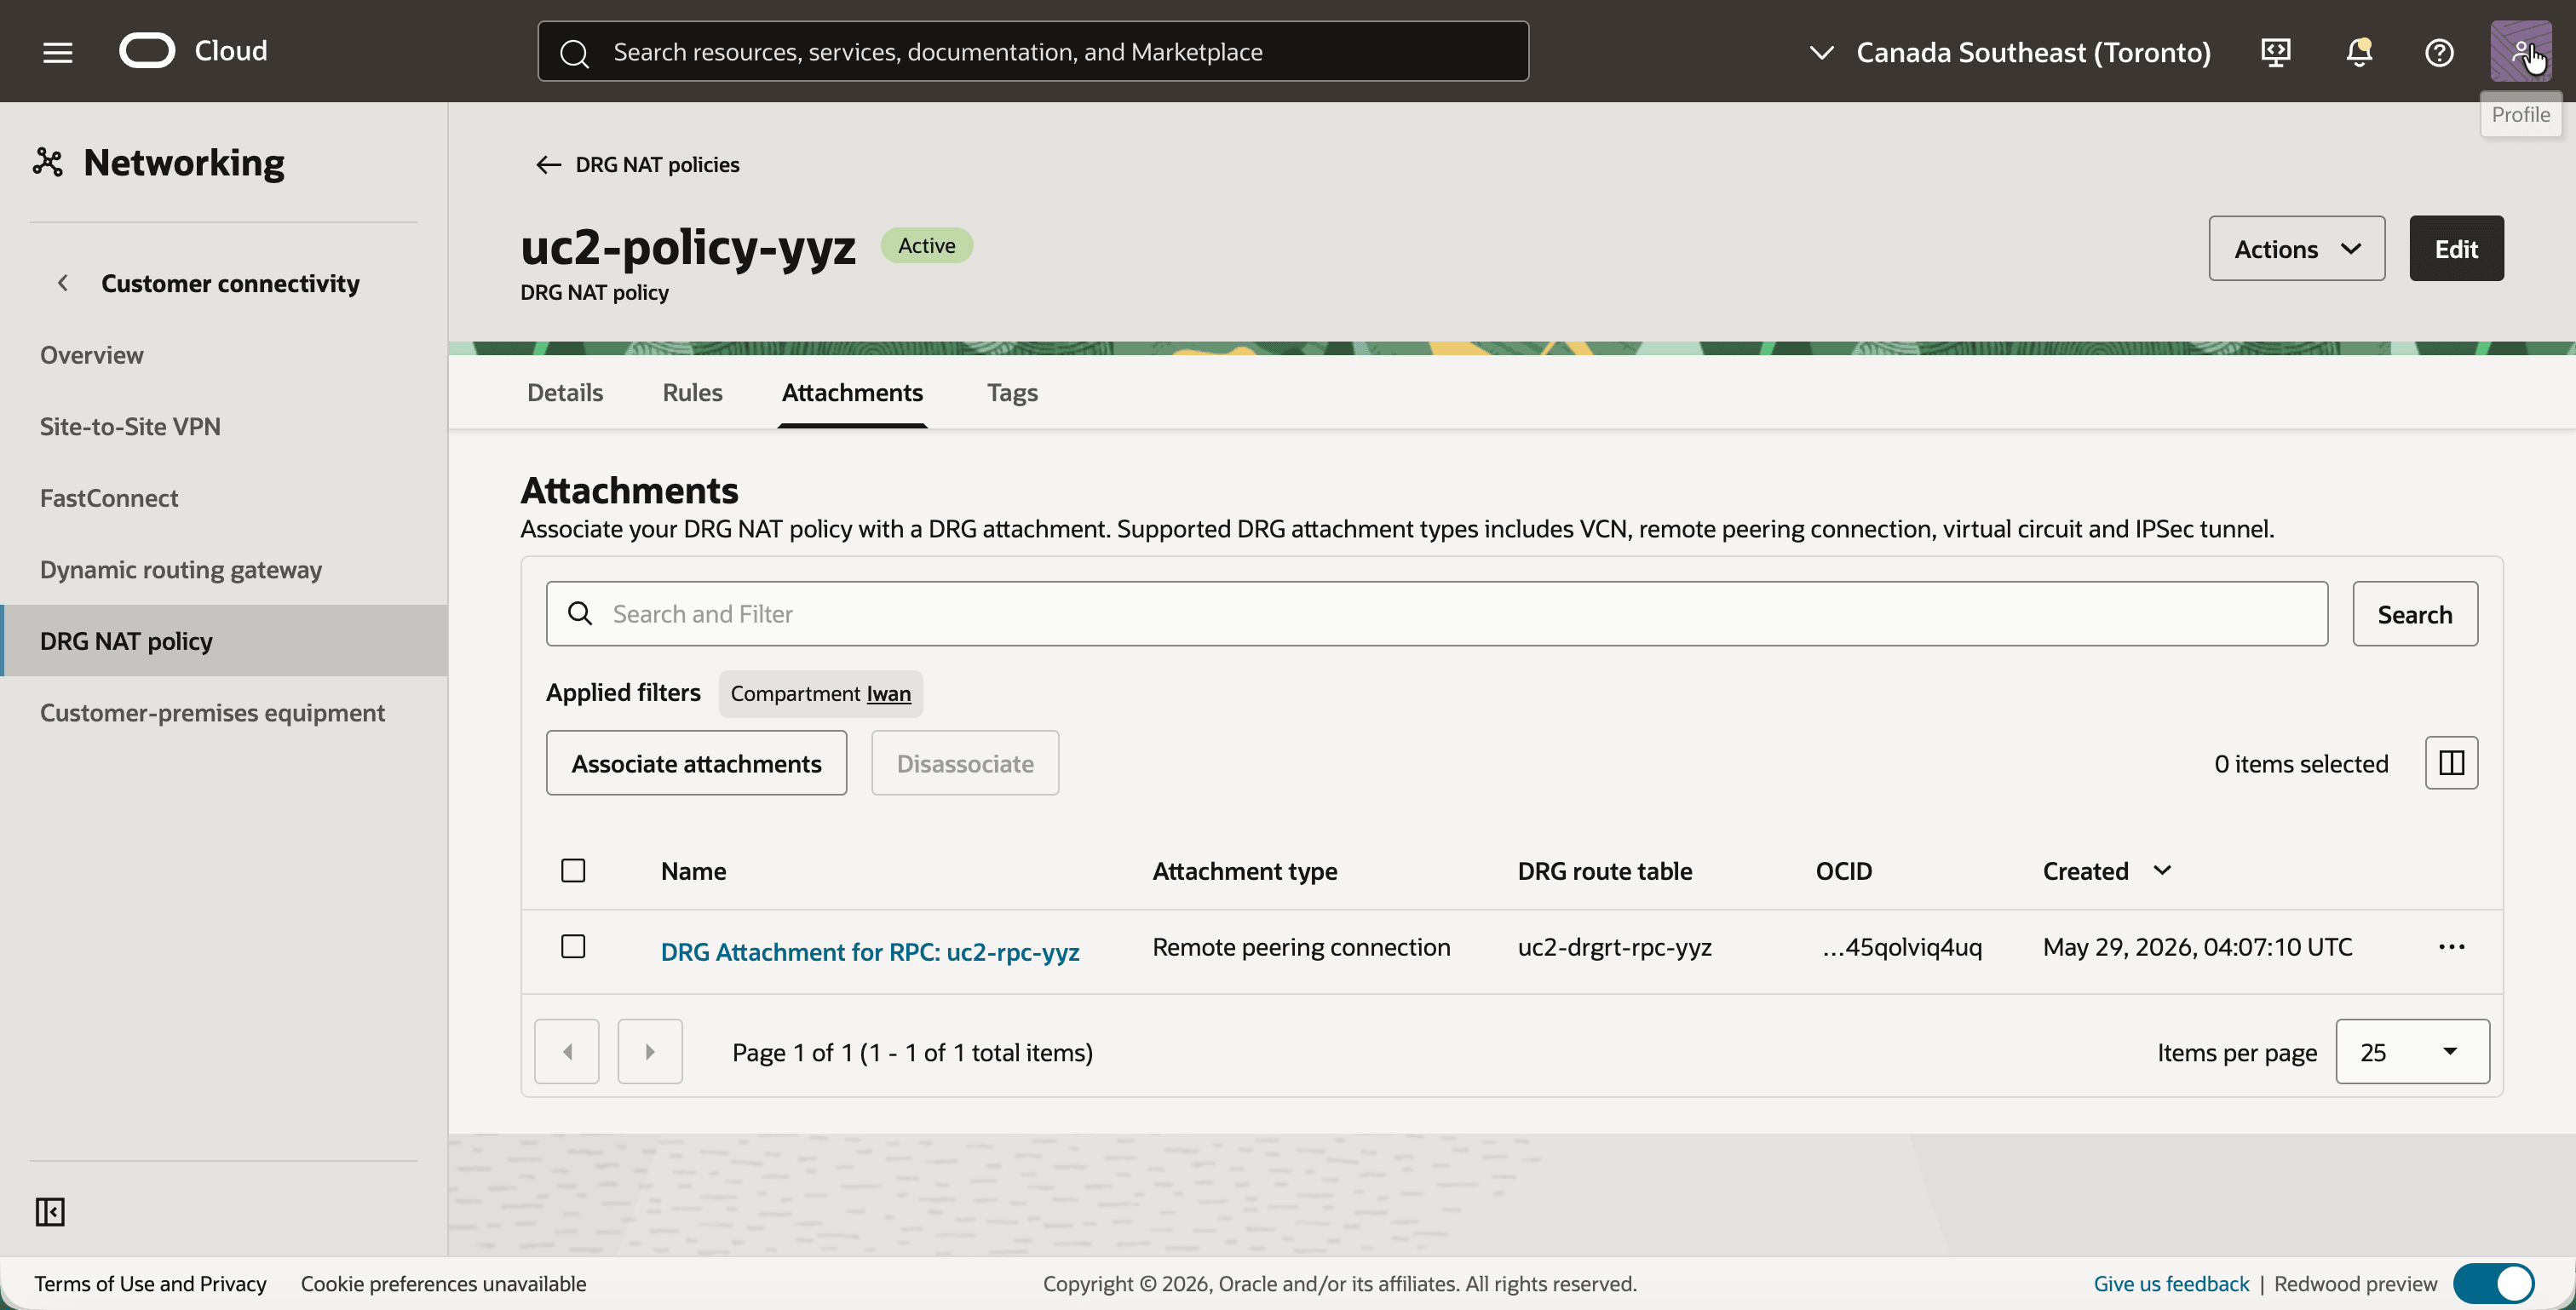
uc2-policy-yyz,然後按一下附件頁籤。 - 按一下關聯附件按鈕,選取 DRG RPC 附件:uc2-RPC-yyz 並確認。
- 請注意,列出 RPC 連附項及其 DRG 路由表
uc2-drgrt-rpc-yyz。
這兩個區域現已完全備妥。路由已就緒,且 RPC 附件都具有 NAT 策略。唯一遺漏的項目是規則,亦即兩個選項的不同之處。
步驟 07:設定 NAT 規則,選項 1:一個區域中的單一規則
在第一個選項中,所有翻譯都是在蒙特婁完成。蒙特利爾的政策獲得一個翻譯來源和目標的規則,而多倫多的政策保持空白。
此規則位於蒙特婁的 RPC 連附項上,因此會針對來自多倫多的傳遞流量加以寫入:
| 原始大小 | 已翻譯 | 意義 | |
|---|---|---|---|
| 來源 | 10.0.1.0/24 |
192.168.20.0/24 |
多倫多的真正地址在蒙特婁以 192.168.20.0/24 的形式呈現。 |
| 目的地 | 192.168.10.0/24 |
10.0.1.0/24 |
蒙特利爾的影子 CIDR 被蒙特利爾真正的 CIDR 取代。 |
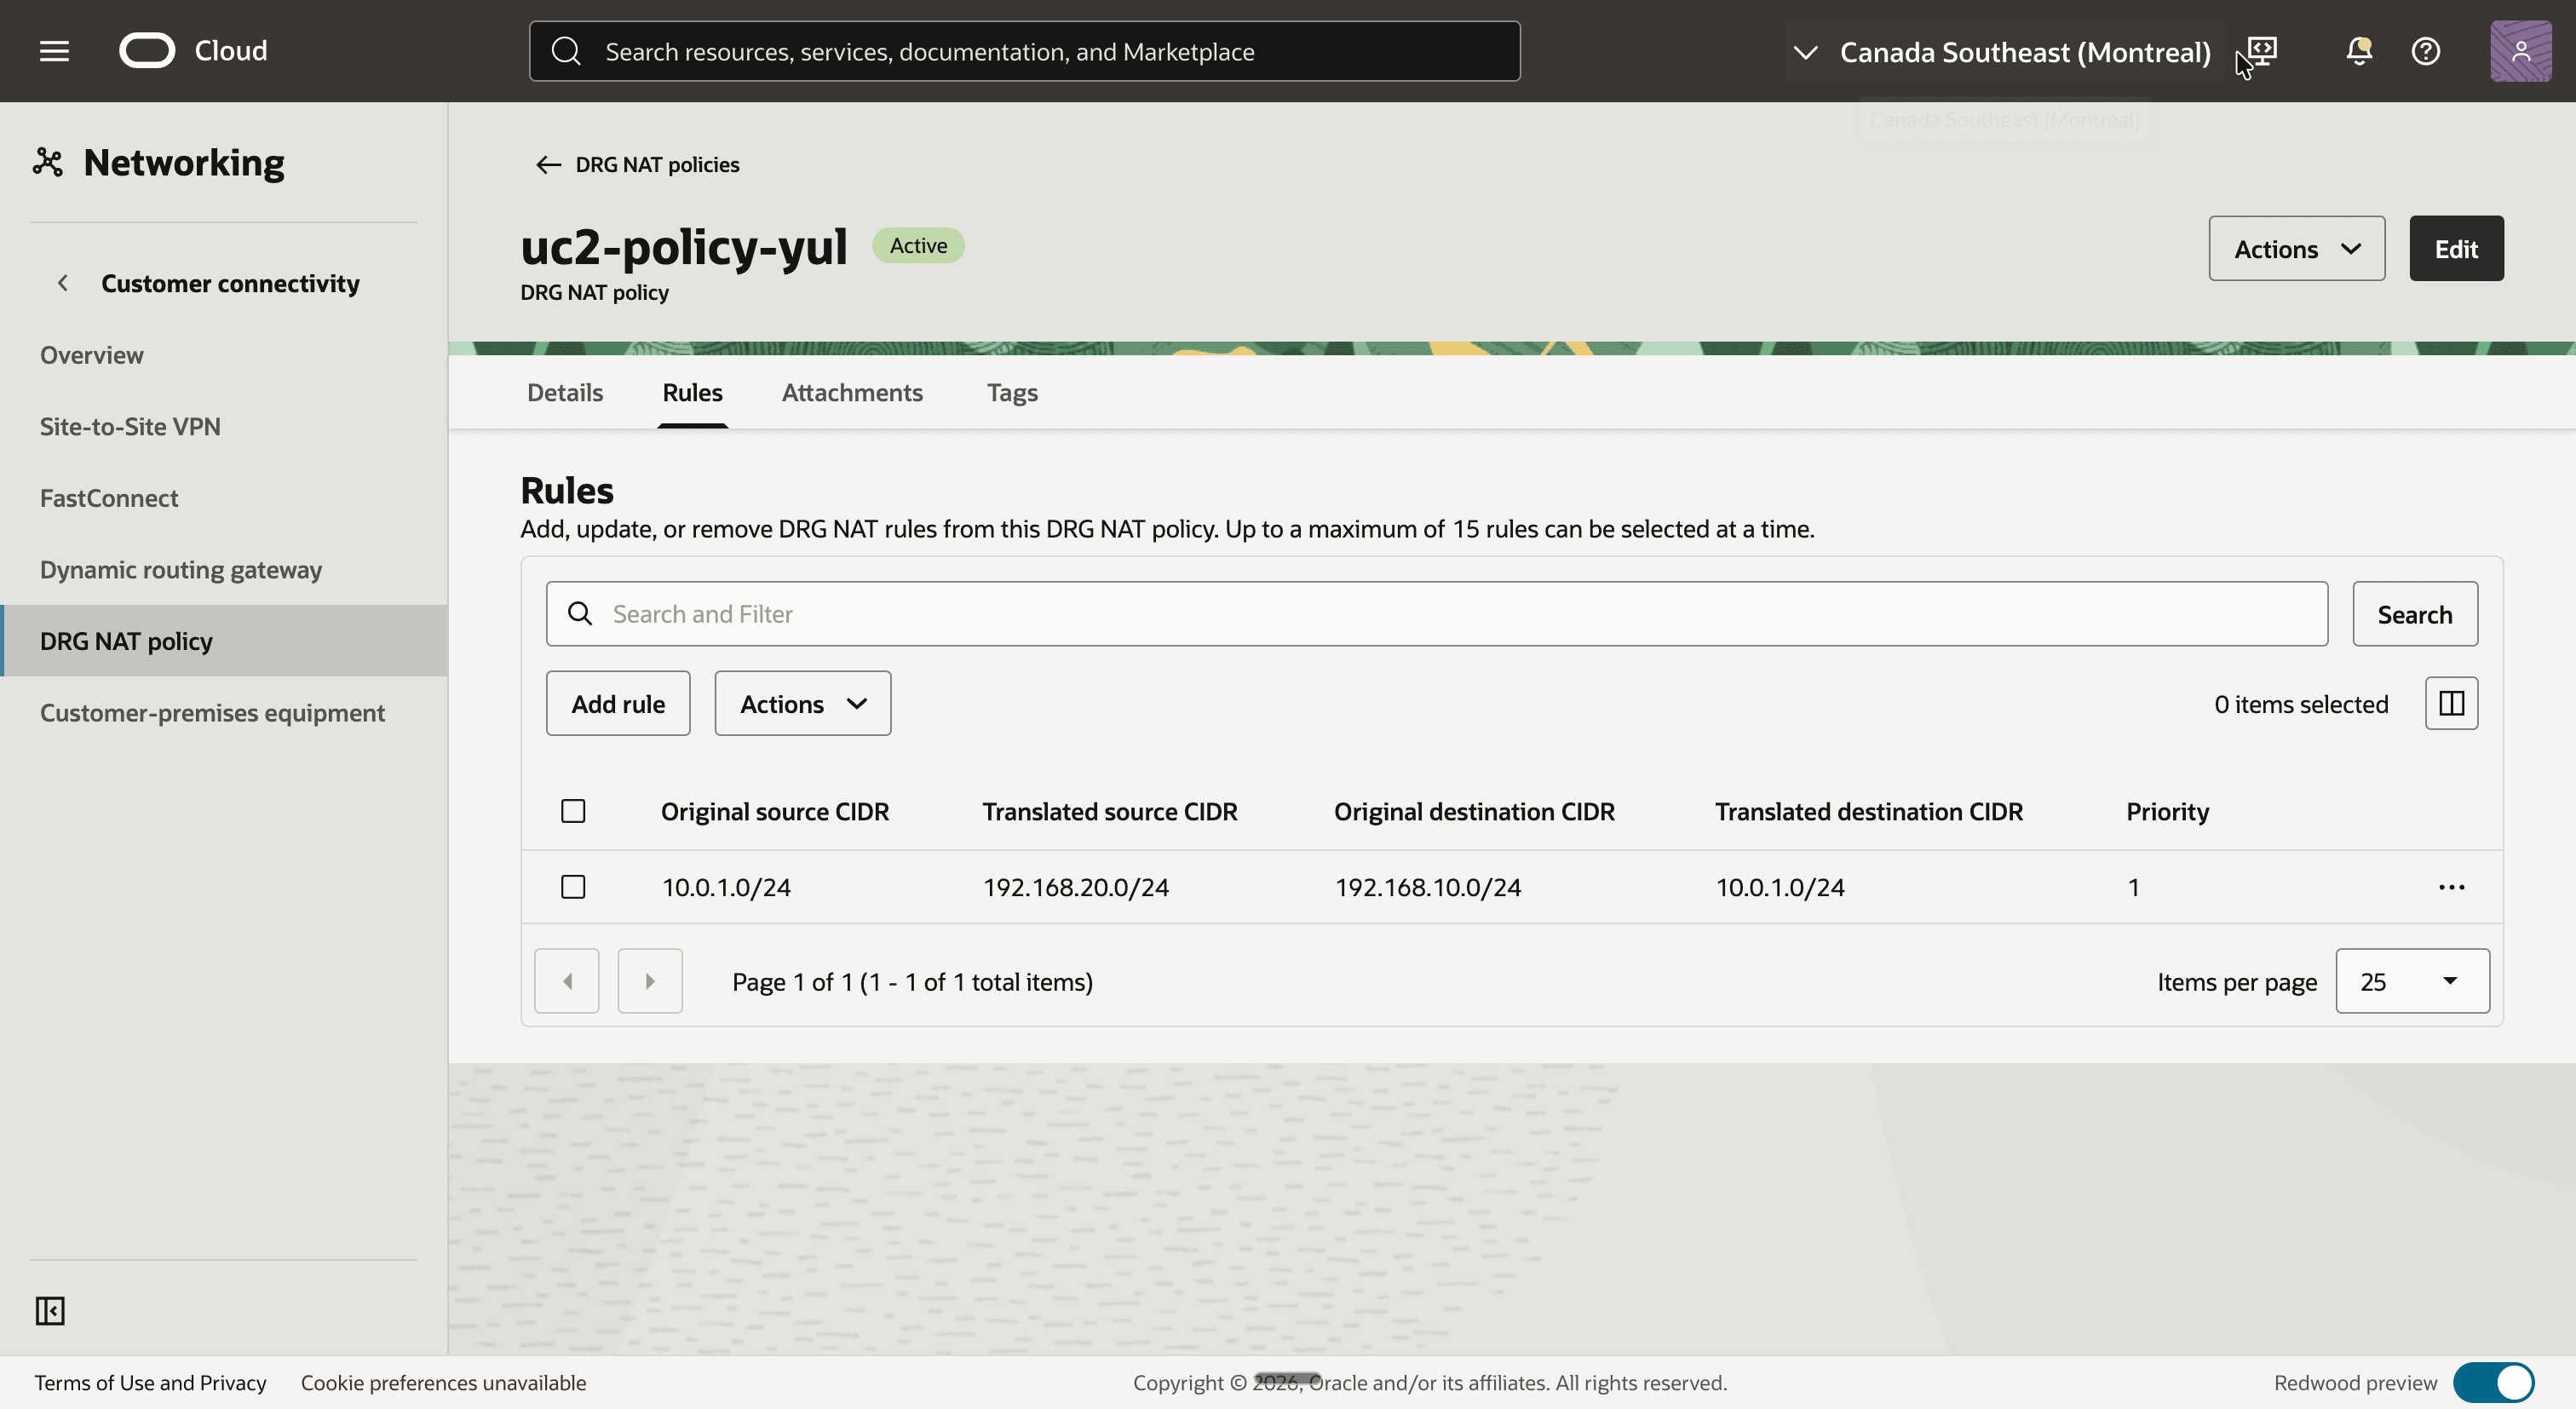
- 選取加拿大東南部 (蒙特婁) 區域,然後開啟 DRG NAT 原則
uc2-policy-yul。 - 按一下規則頁籤,然後按一下新增規則按鈕。
- 新增具有下列值的規則:
- 優先順序:
1 - 原始來源 CIDR:
10.0.1.0/24 - 已翻譯的來源 CIDR:
192.168.20.0/24 - 原始目的地 CIDR:
192.168.10.0/24 - 已翻譯的目的地 CIDR:
10.0.1.0/24
- 優先順序:
- 請注意,規則會列在規則頁籤上。
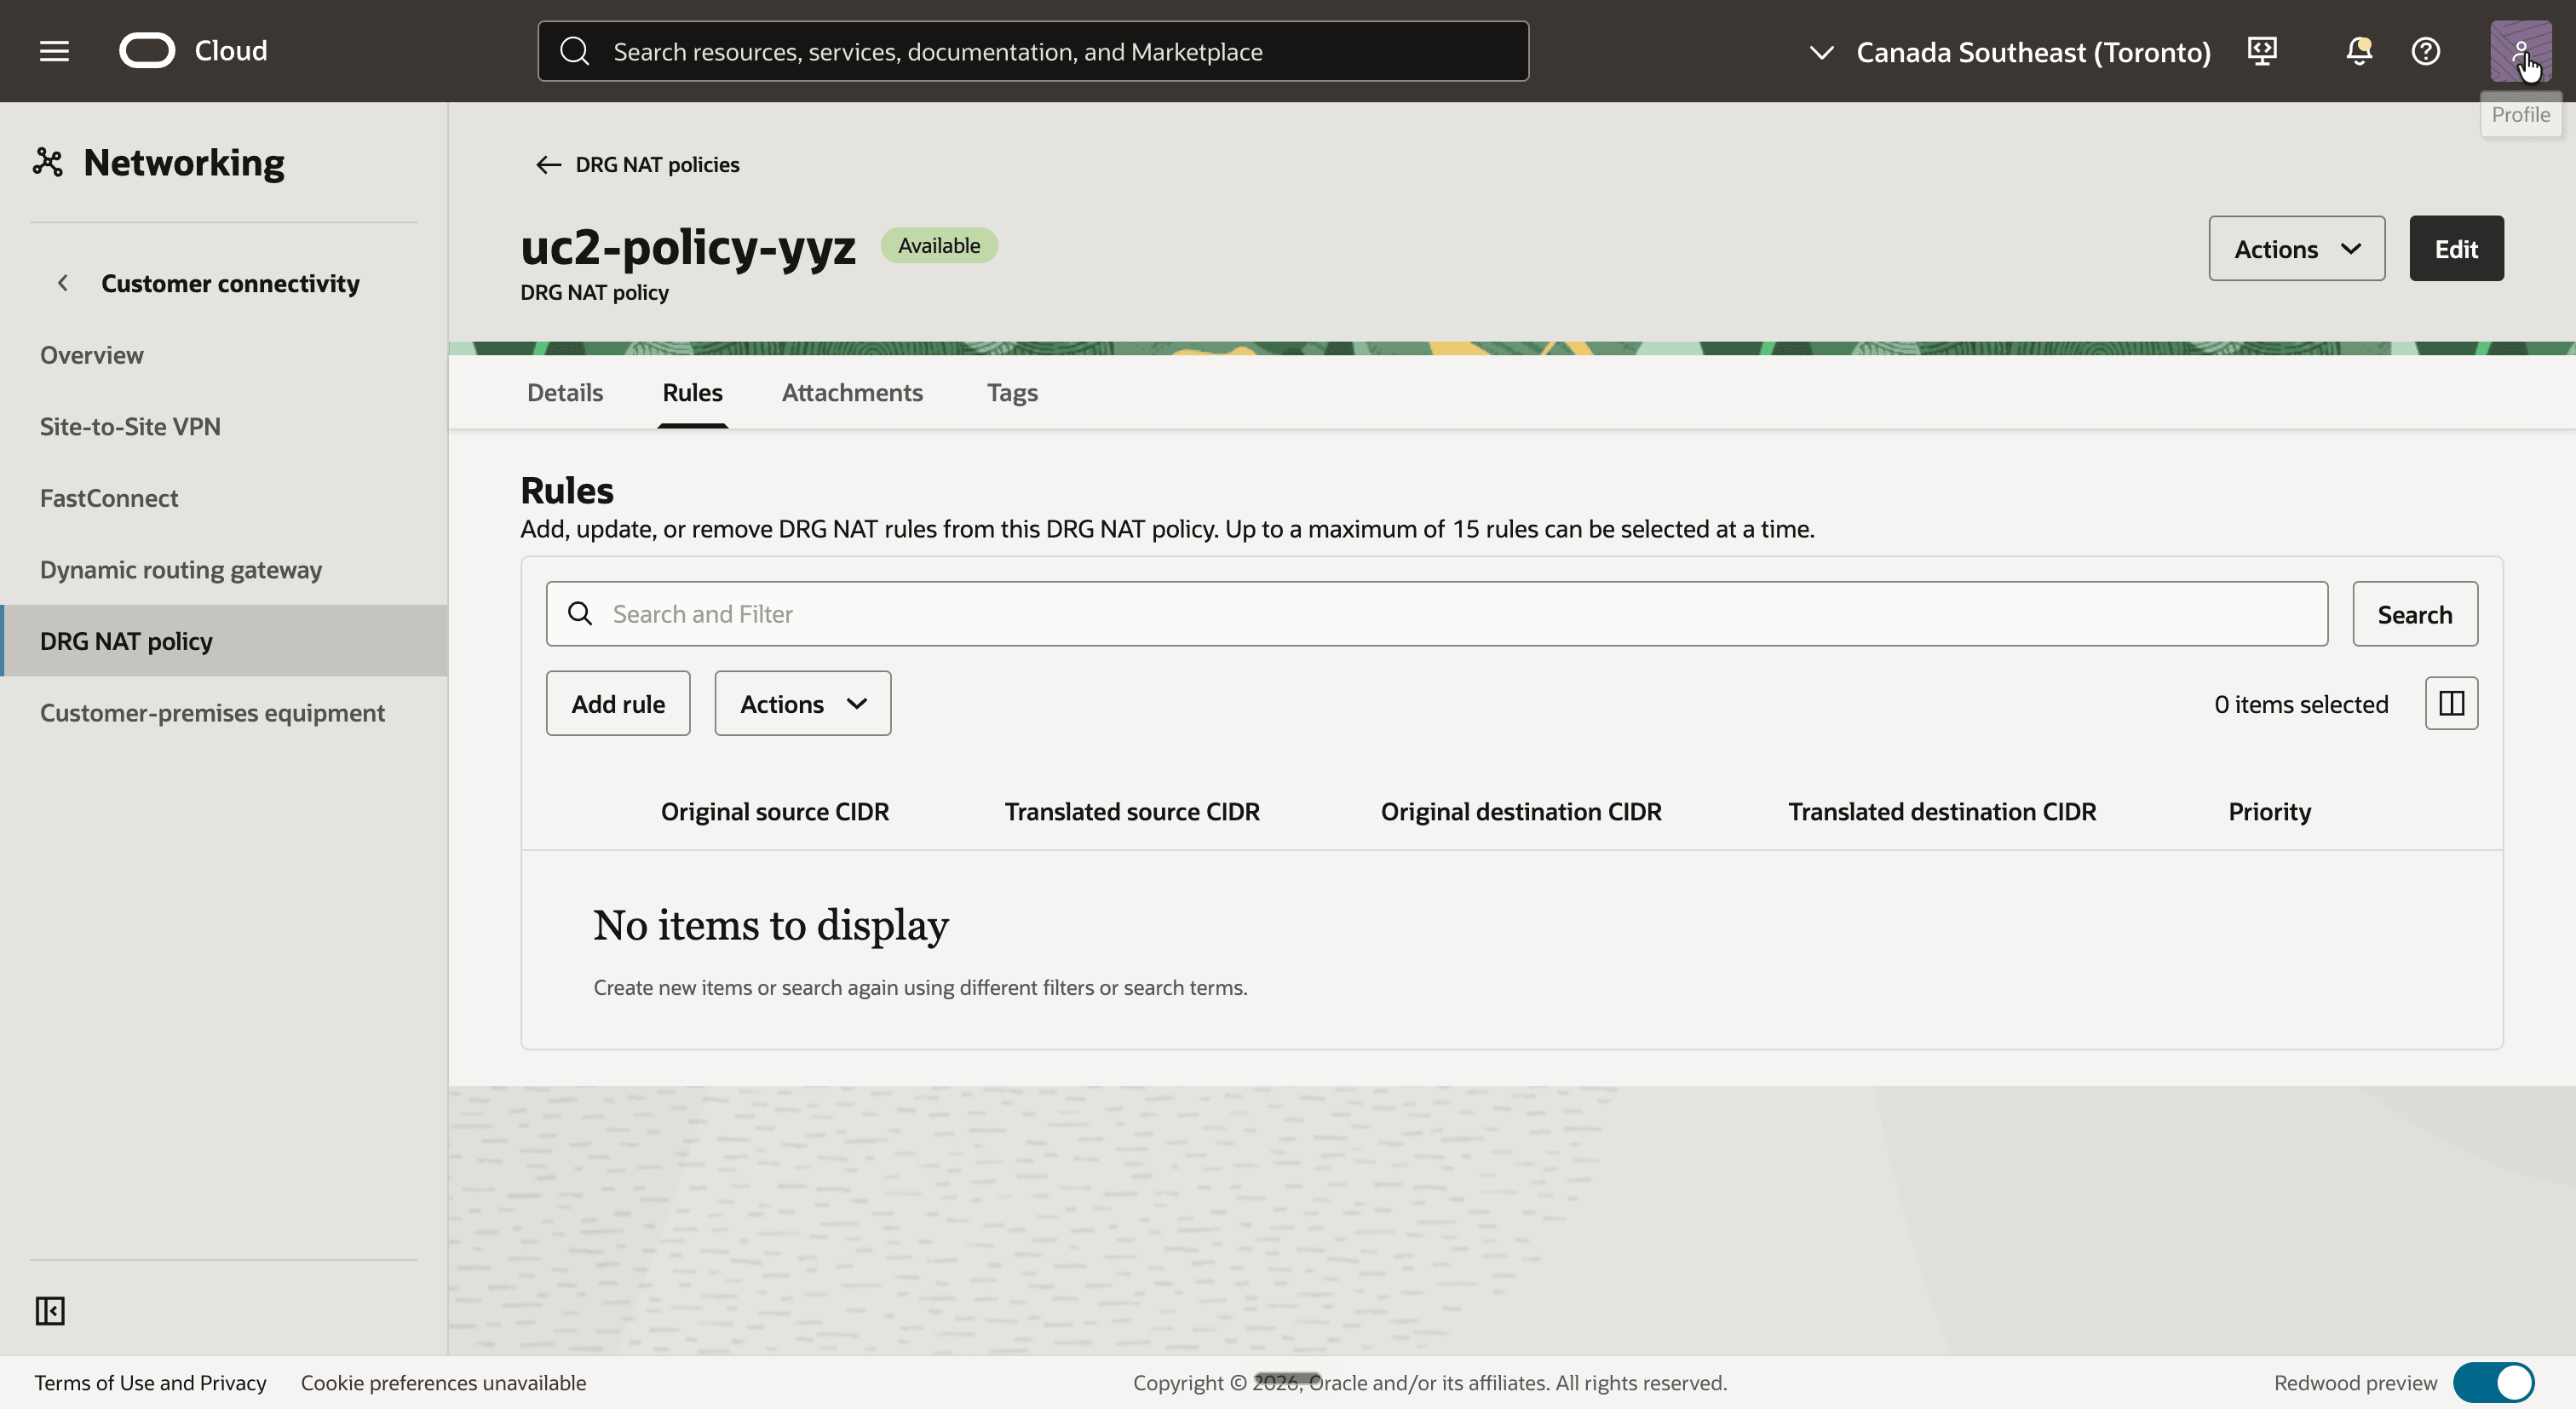
- 選取加拿大東南部 (多倫多) 區域,然後開啟 DRG NAT 原則
uc2-policy-yyz。 - 按一下規則頁籤。
- 請注意,此原則沒有規則。
這是從多倫多的 uc2-inst-yyz 到 uc2-inst-yul 在蒙特婁的 ping:
| 其中 | 來源 | 目的地 | 發生的情況 |
|---|---|---|---|
留下 uc2-inst-yyz |
10.0.1.152 |
192.168.10.121 |
路由表 uc2-rt-yyz 會將 192.168.10.0/24 傳送至 DRG。 |
| 多倫多的 DRG | 10.0.1.152 |
192.168.10.121 |
uc2-drgrt-vcn-yyz 會將 192.168.10.0/24 傳送至 RPC。沒有規則,因此不會轉譯任何項目。 |
| 在蒙特婁的 RPC 附件中輸入 DRG | 192.168.20.152 |
10.0.1.121 |
uc2-policy-yul 中的規則會轉譯來源和目的地。 |
uc2-drgrt-rpc-yul 中的路由查詢 |
192.168.20.152 |
10.0.1.121 |
10.0.1.0/24 指向 uc2-att-vcn-yul。 |
這篇文章是:
| 其中 | 來源 | 目的地 | 發生的情況 |
|---|---|---|---|
留下 uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
路由表 uc2-rt-yul 會將 192.168.20.0/24 傳送至 DRG。 |
uc2-drgrt-vcn-yul 中的路由查詢 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 指向 RPC。 |
| 將 DRG 留在蒙特婁的 RPC 附件上 | 192.168.10.121 |
10.0.1.152 |
DRG 會反向套用 uc2-policy-yul 中的規則。 |
| 多倫多的 DRG | 192.168.10.121 |
10.0.1.152 |
uc2-drgrt-rpc-yyz 會將 10.0.1.0/24 傳送至 uc2-att-vcn-yyz。 |
1:1 翻譯會保留地址的最後一個八位元組,告訴您要 ping 的地址:
| 實例 | 實際 IP 位址 | 要從其他區域使用的位址 |
|---|---|---|
uc2-inst-yul |
10.0.1.121 |
192.168.10.121 |
uc2-inst-yyz |
10.0.1.152 |
192.168.20.152 |
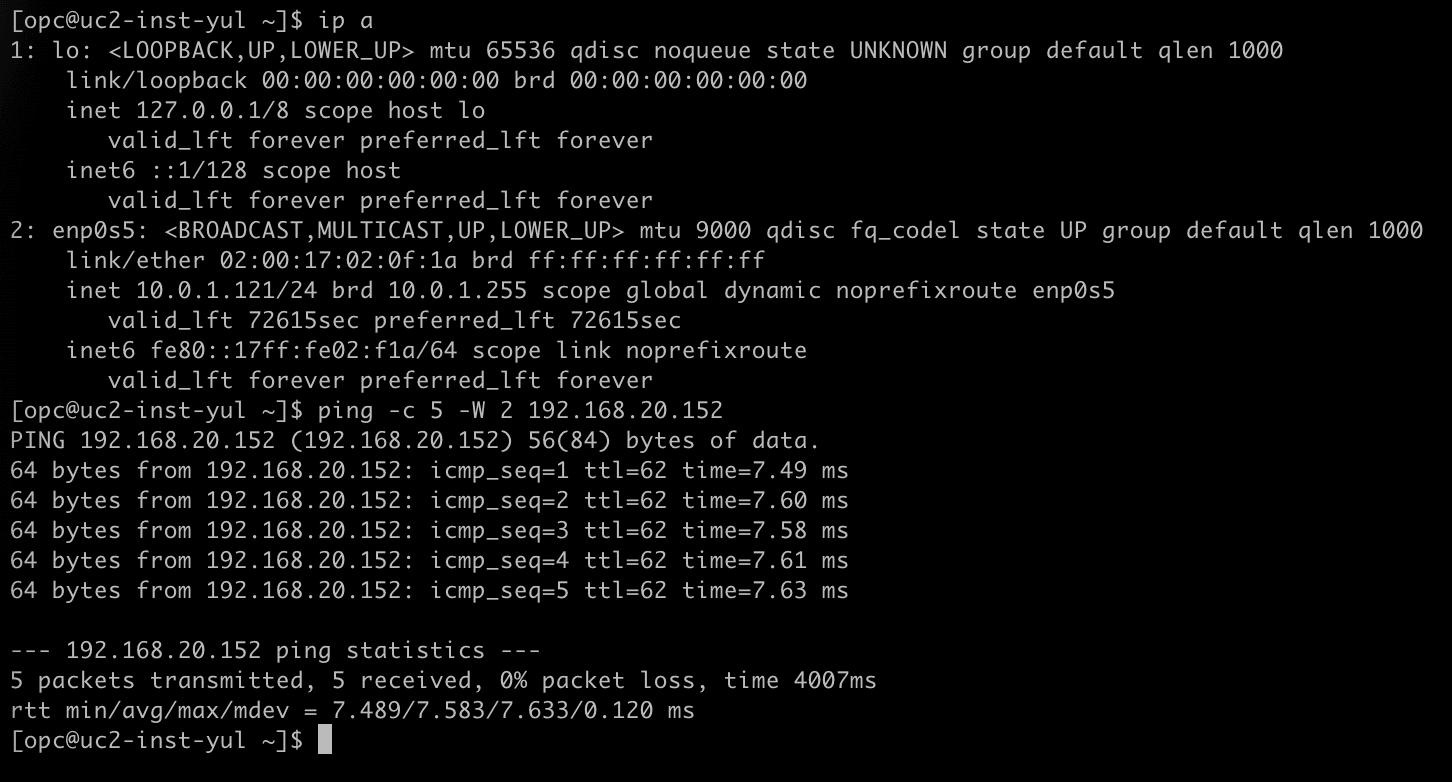
- 使用 SSH 連線至
uc2-inst-yul。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.121。 - 執行
ping -c 5 -W 2 192.168.20.152以偵測uc2-inst-yyz的陰影位址。 - 請注意,接聽所有五個封包。
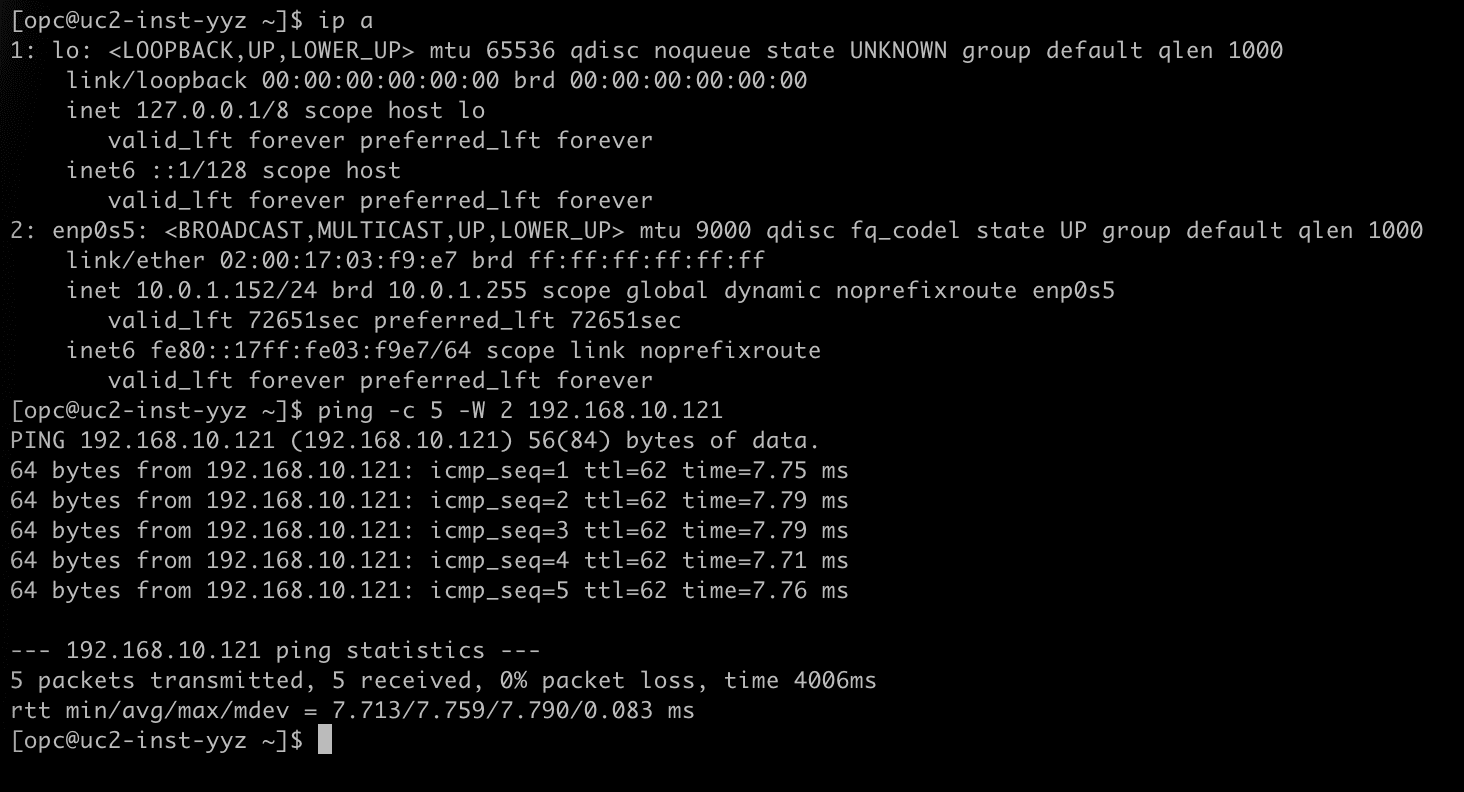
- 使用 SSH 連線至
uc2-inst-yyz。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.152。 - 執行
ping -c 5 -W 2 192.168.10.121以偵測uc2-inst-yul的陰影位址。 - 請注意,接聽所有五個封包。
[ !注意 ] 使用此選項時,整個 NAT 組態都位於一個區域中。當您只管理對等互連的一邊時 (例如,當另一個區域屬於另一個團隊或其他租用戶時),此功能非常實用。
步驟 08:設定 NAT 規則,選項 2:每個區域中的規則
在第二個選項中,每個區域都負責自己的陰影 CIDR。兩個原則都會取得一個規則,這兩個規則只會轉譯目的地。
對於從其他區域到達的流量,會再次寫入每個規則:
| 保單 | 原始目的地 | 已翻譯的目的地 | 意義 |
|---|---|---|---|
uc2-policy-yul |
192.168.10.0/24 |
10.0.1.0/24 |
蒙特婁影子 CIDR 的交通被送到蒙特婁真正的 CIDR。 |
uc2-policy-yyz |
192.168.20.0/24 |
10.0.1.0/24 |
多倫多影子 CIDR 的流量已傳遞至多倫多真正的 CIDR。 |
沒有來源 NAT 規則,不需要任何規則。DRG 套用至透過 RPC 附件離開流量的反向轉譯會運作:當 10.0.1.121 的封包離開蒙特婁時,蒙特婁規則的反向會將其來源轉換成 192.168.10.121。
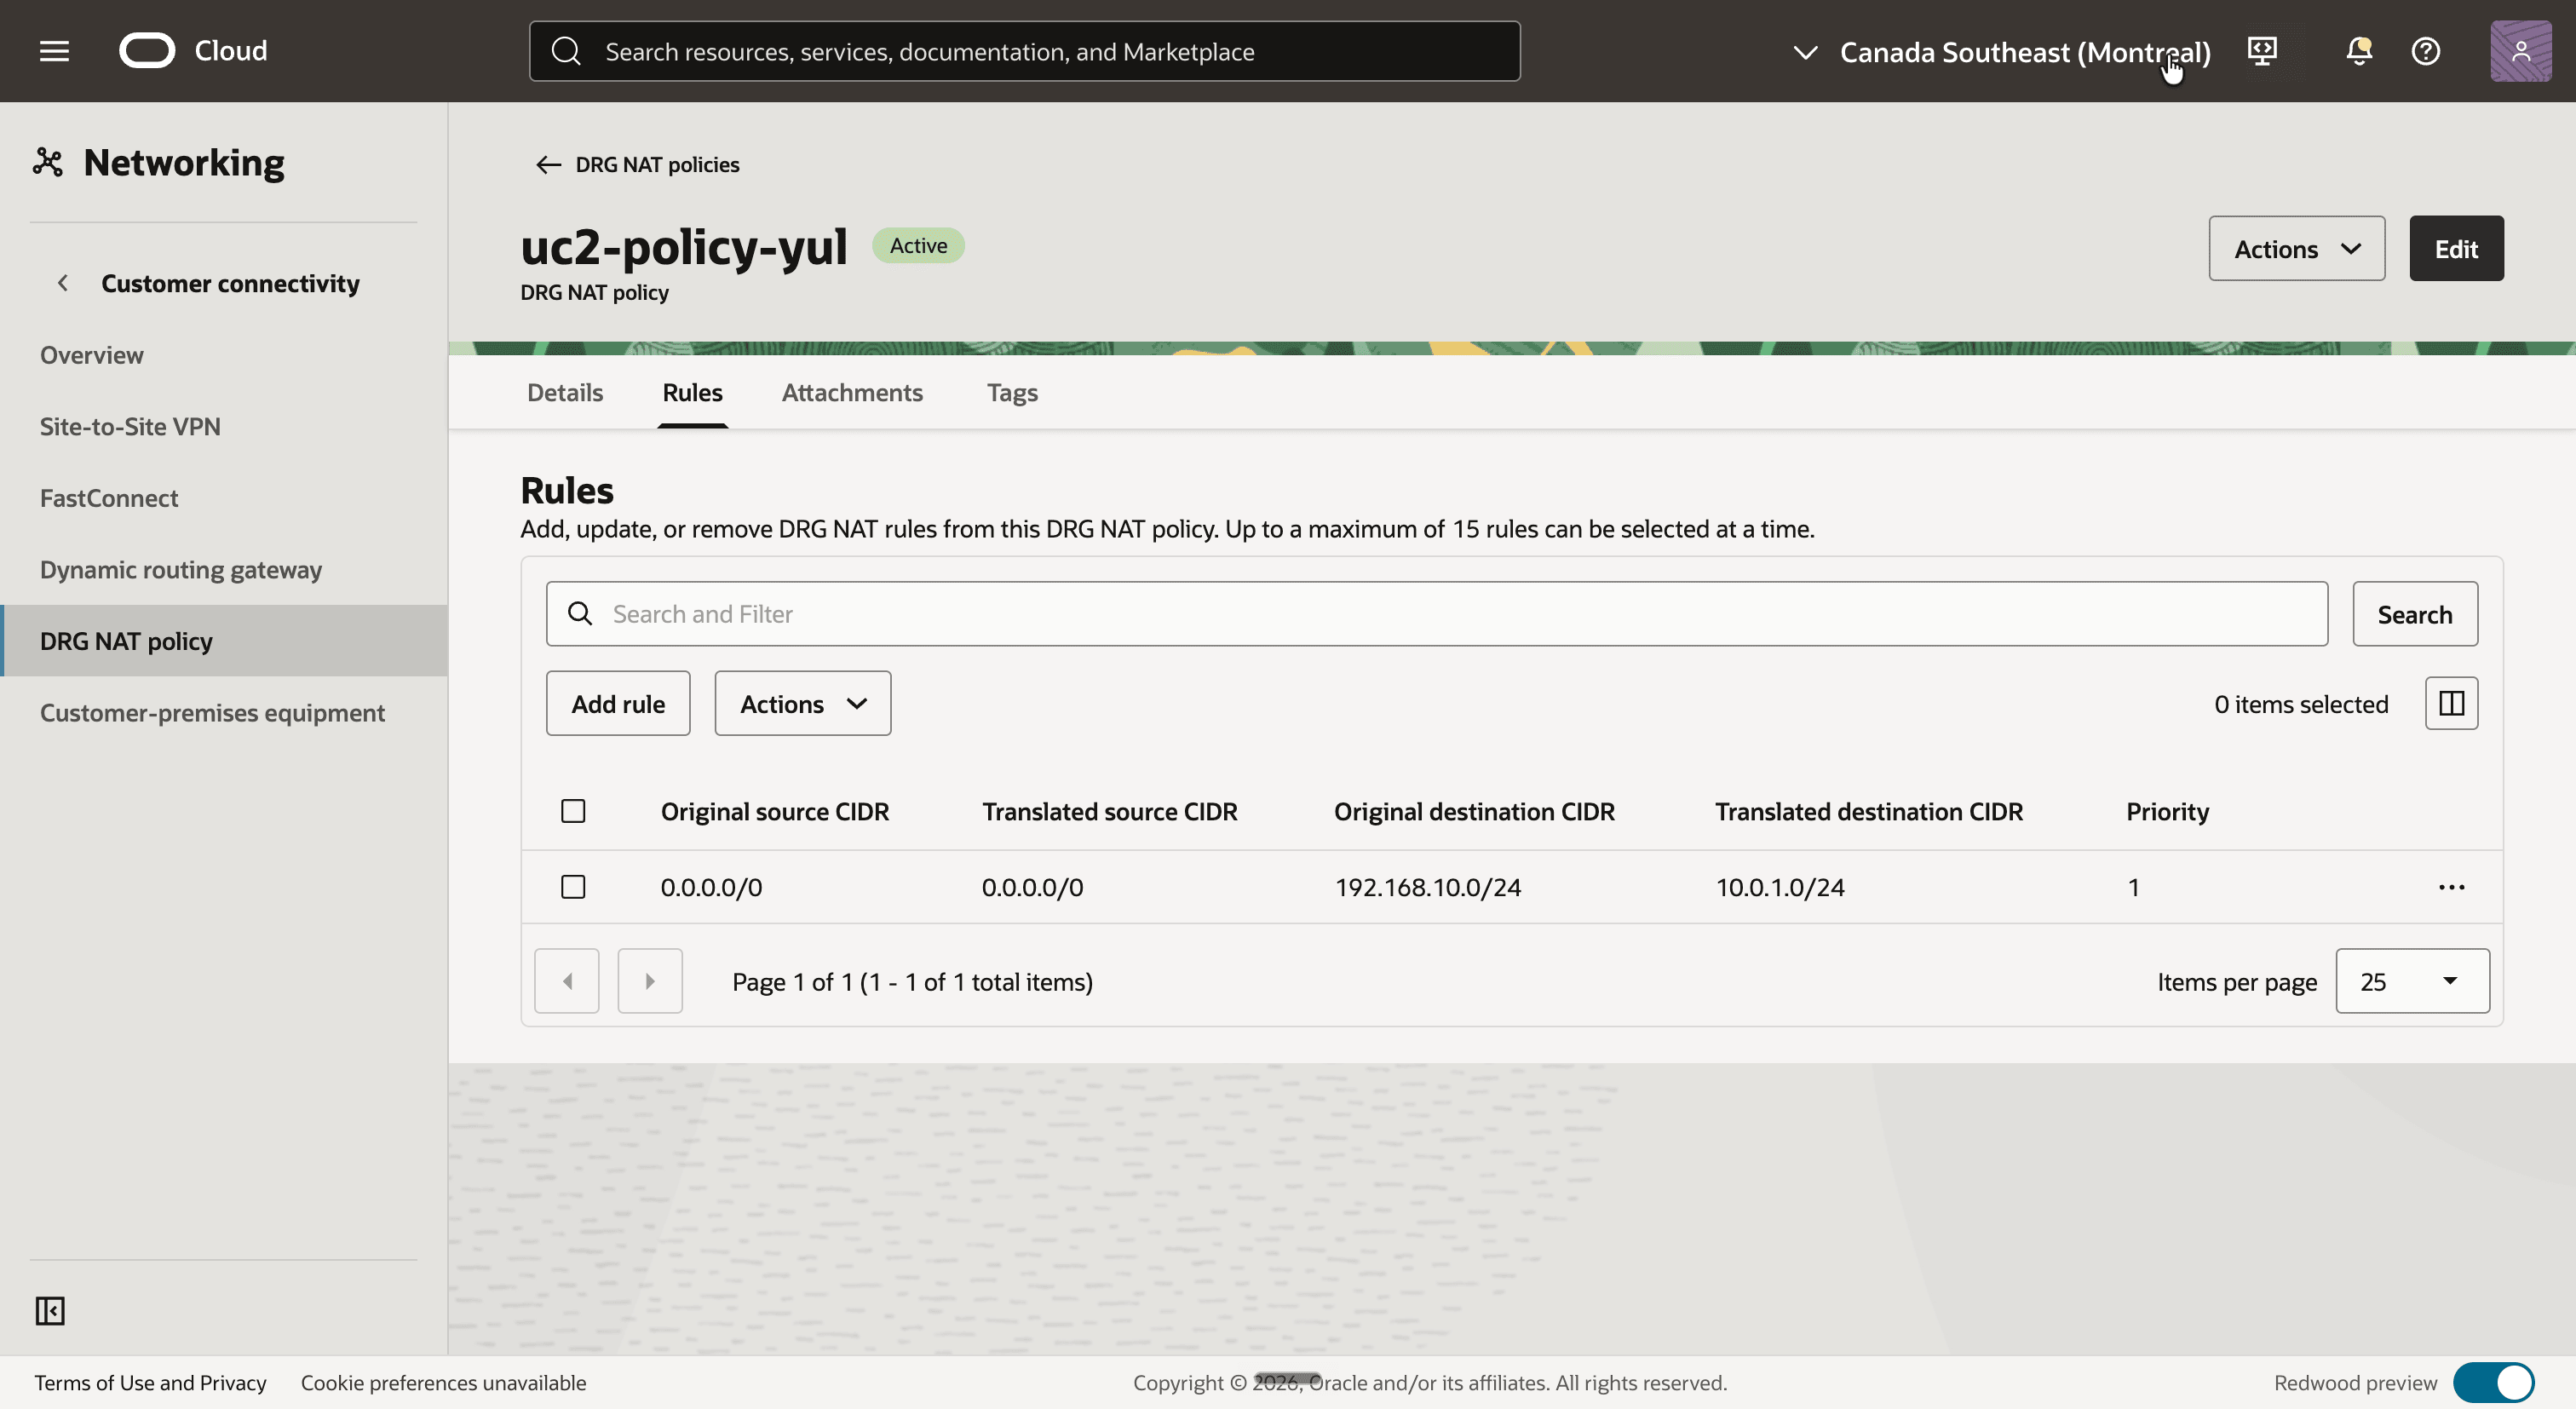
- 選取加拿大東南部 (蒙特婁) 區域,然後開啟 DRG NAT 原則
uc2-policy-yul。 - 按一下規則頁籤,從選項 1 移除規則,然後按一下新增規則按鈕。
- 新增具有下列值的規則:
- 優先順序:
1 - 原始來源 CIDR:保留空白
- 已翻譯的來源 CIDR:保留空白
- 原始目的地 CIDR:
192.168.10.0/24 - 已翻譯的目的地 CIDR:
10.0.1.0/24
- 優先順序:
- 請注意,規則會列在規則頁籤上。來源資料欄會顯示
0.0.0.0/0,這表示規則符合任何來源且不會轉譯它。
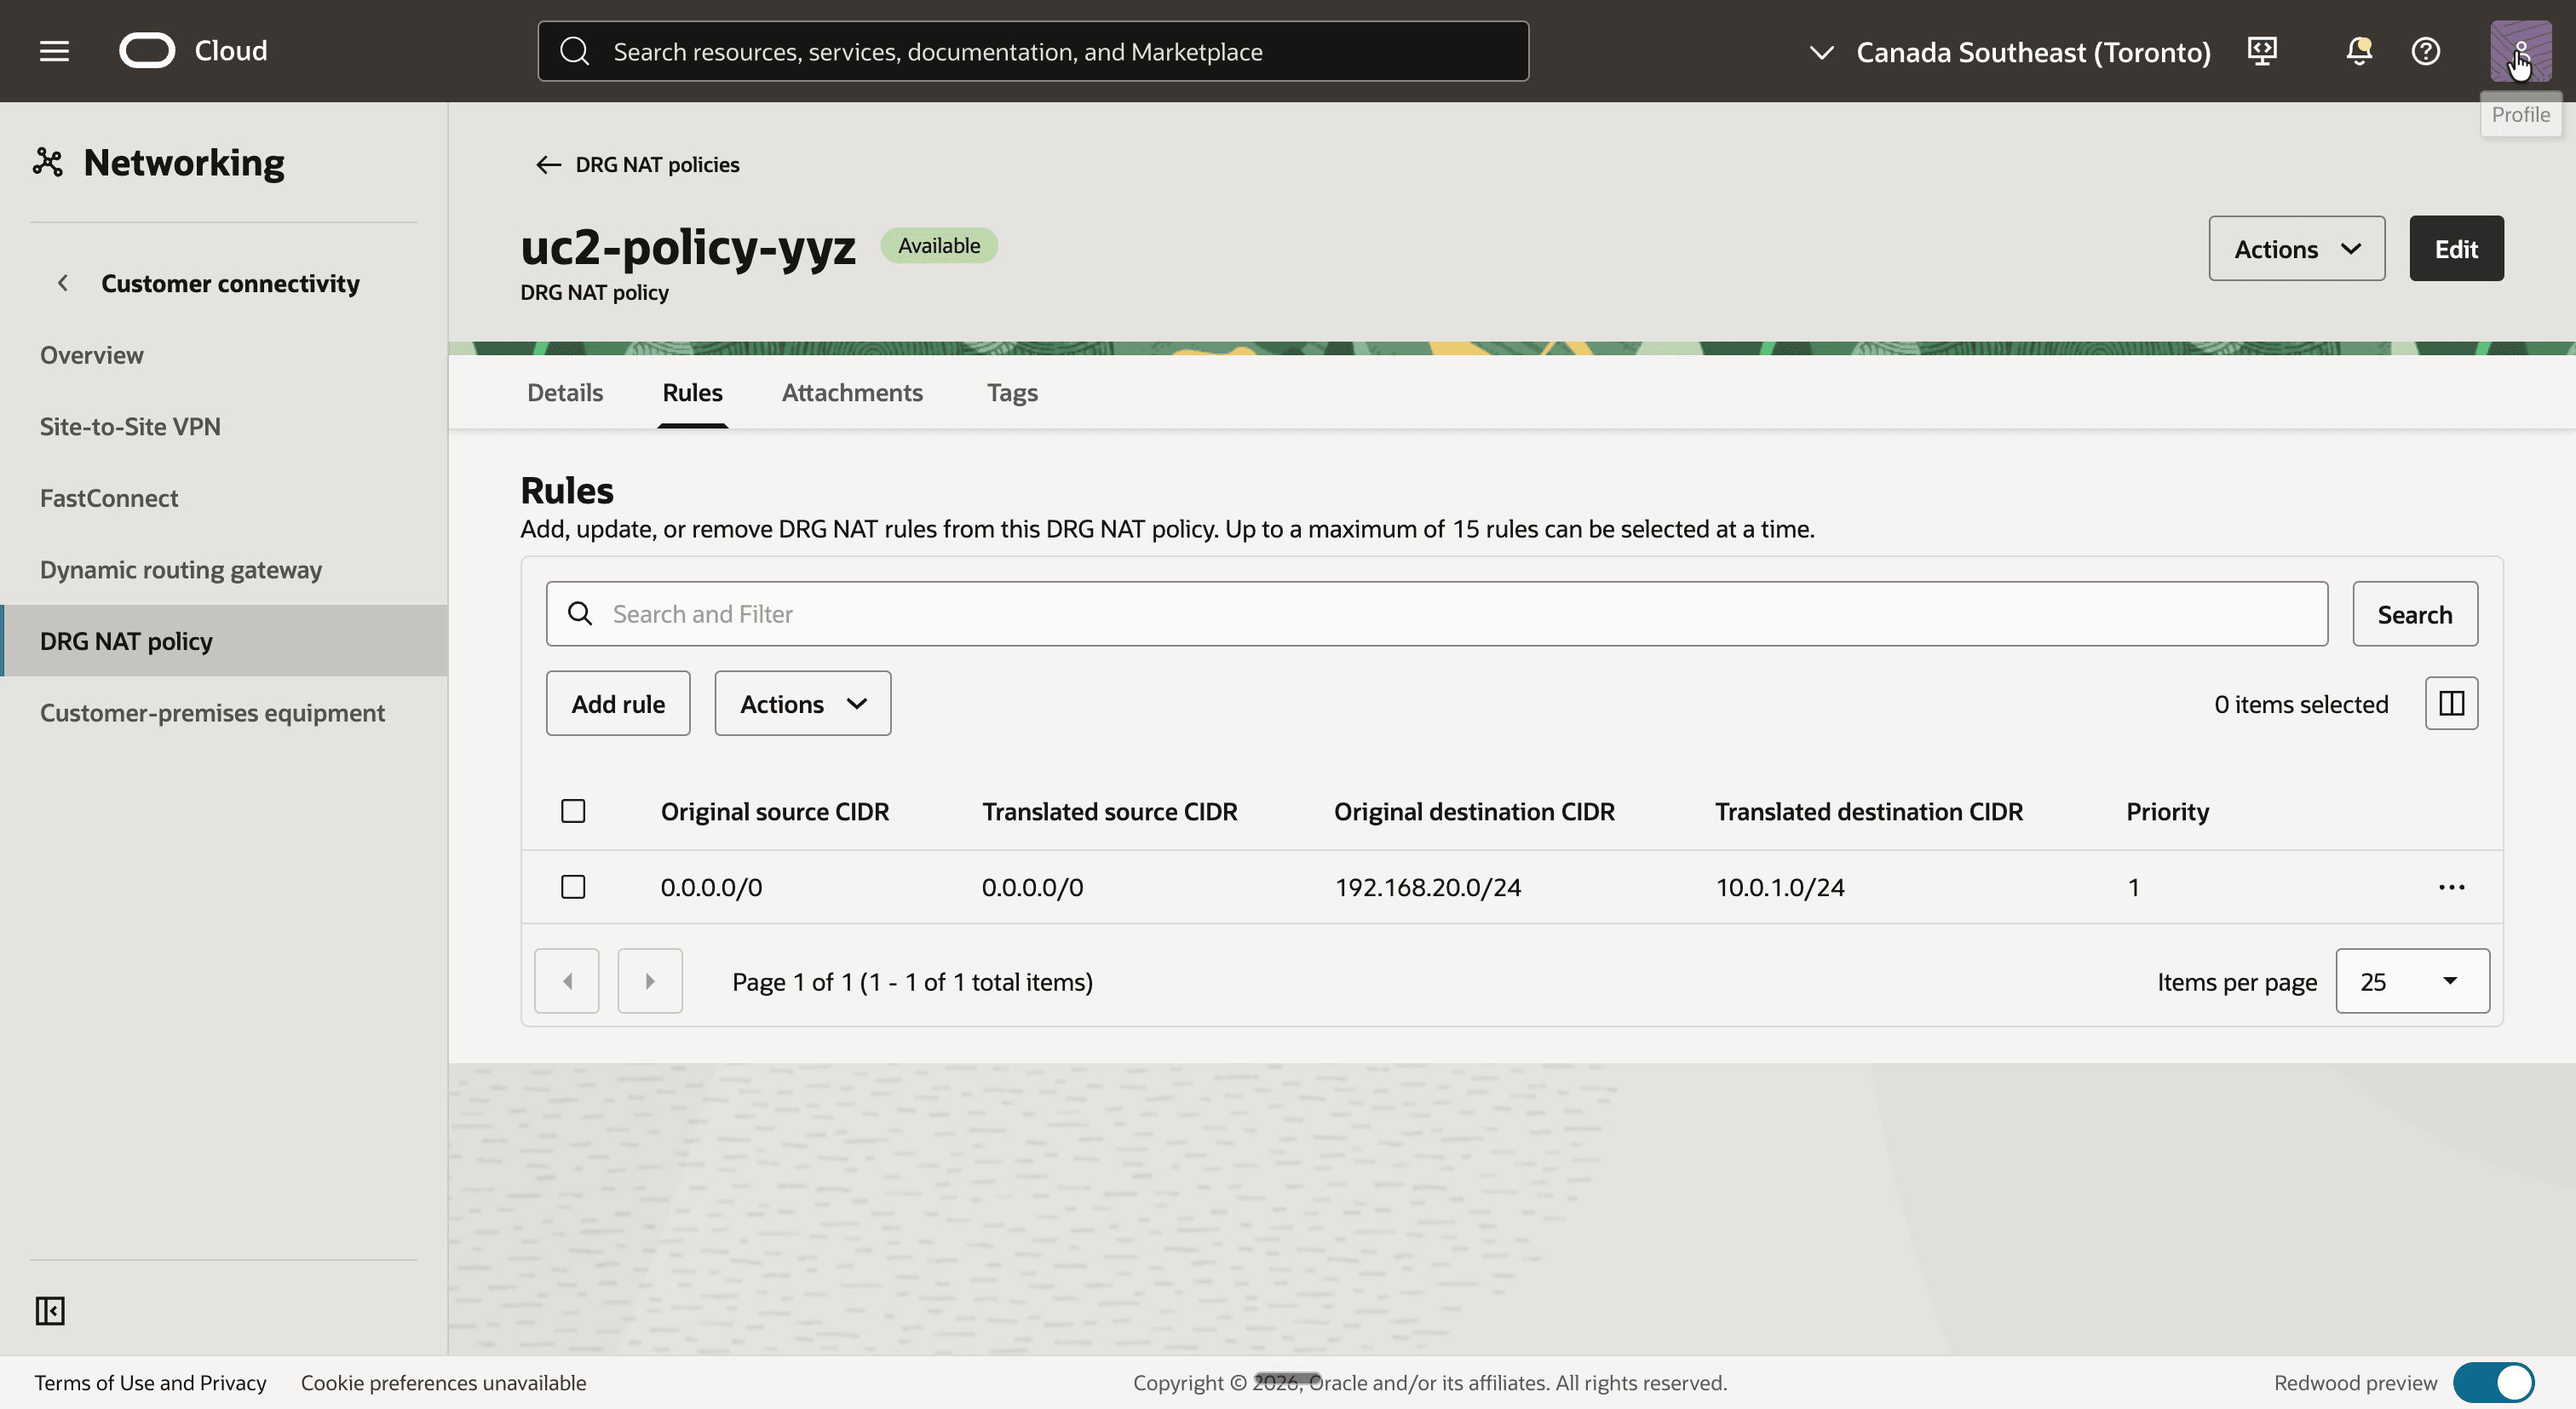
- 選取加拿大東南部 (多倫多) 區域,然後開啟 DRG NAT 原則
uc2-policy-yyz。 - 按一下規則頁籤,然後按一下新增規則按鈕。
- 新增具有下列值的規則:
- 優先順序:
1 - 原始來源 CIDR:保留空白
- 已翻譯的來源 CIDR:保留空白
- 原始目的地 CIDR:
192.168.20.0/24 - 已翻譯的目的地 CIDR:
10.0.1.0/24
- 優先順序:
- 請注意,規則會列在規則頁籤上。
這是從蒙特婁的 uc2-inst-yul 到多倫多 uc2-inst-yyz 的 ping:
| 其中 | 來源 | 目的地 | 發生的情況 |
|---|---|---|---|
留下 uc2-inst-yul |
10.0.1.121 |
192.168.20.152 |
路由表 uc2-rt-yul 會將 192.168.20.0/24 傳送至 DRG。 |
uc2-drgrt-vcn-yul 中的路由查詢 |
10.0.1.121 |
192.168.20.152 |
192.168.20.0/24 指向 RPC。 |
| 將 DRG 留在蒙特婁的 RPC 附件上 | 192.168.10.121 |
192.168.20.152 |
DRG 會將 uc2-policy-yul 中的規則反向套用至來源。 |
| 在多倫多輸入 RPC 附件的 DRG | 192.168.10.121 |
10.0.1.152 |
uc2-policy-yyz 中的規則會轉譯目的地。 |
uc2-drgrt-rpc-yyz 中的路由查詢 |
192.168.10.121 |
10.0.1.152 |
10.0.1.0/24 指向 uc2-att-vcn-yyz。 |
封包只會在兩個區域之間帶有陰影位址。實際的 10.0.1.x 位址永遠不會離開自己的區域。回覆遵循另一個方向的相同步驟。
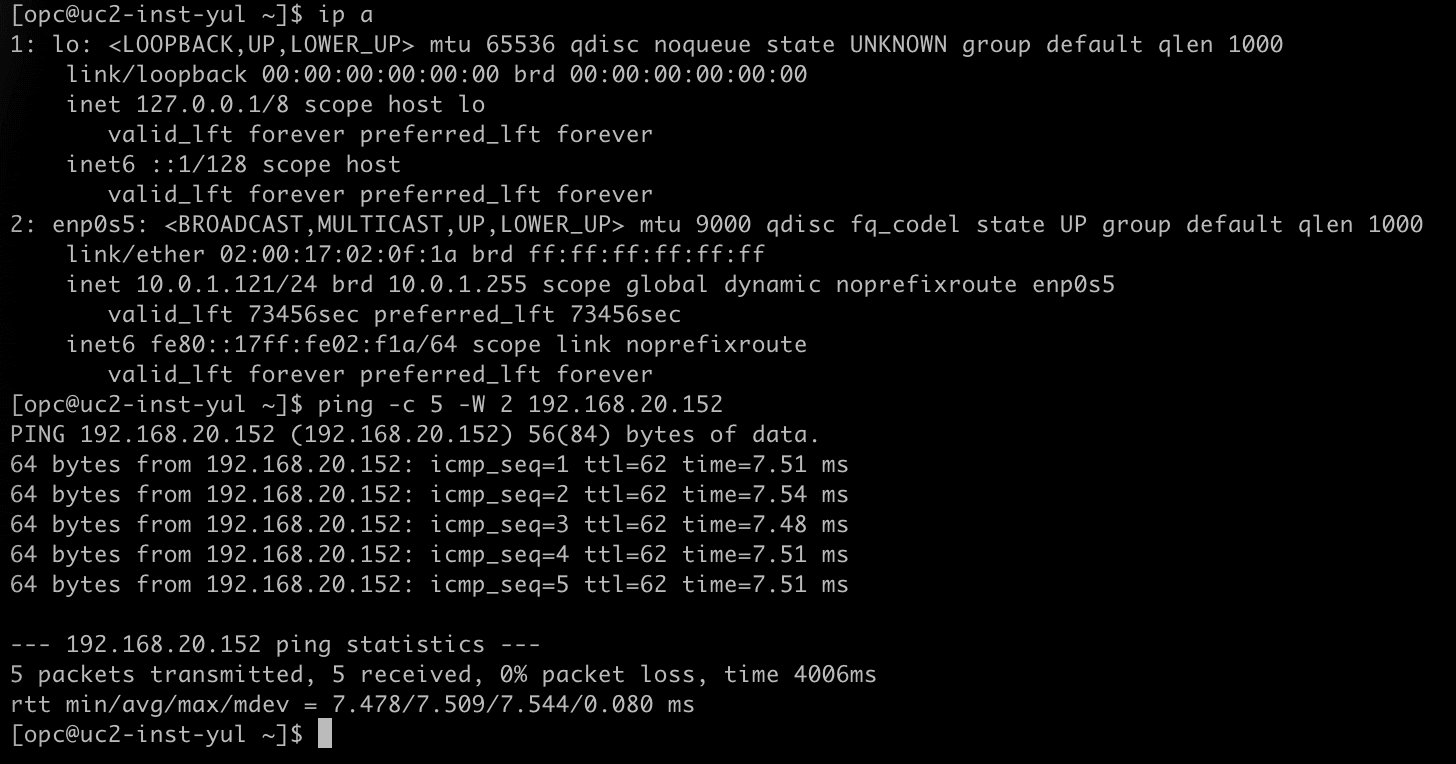
- 使用 SSH 連線至
uc2-inst-yul。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.121。 - 執行
ping -c 5 -W 2 192.168.20.152以偵測uc2-inst-yyz的陰影位址。 - 請注意,接聽所有五個封包。
- 使用 SSH 連線至
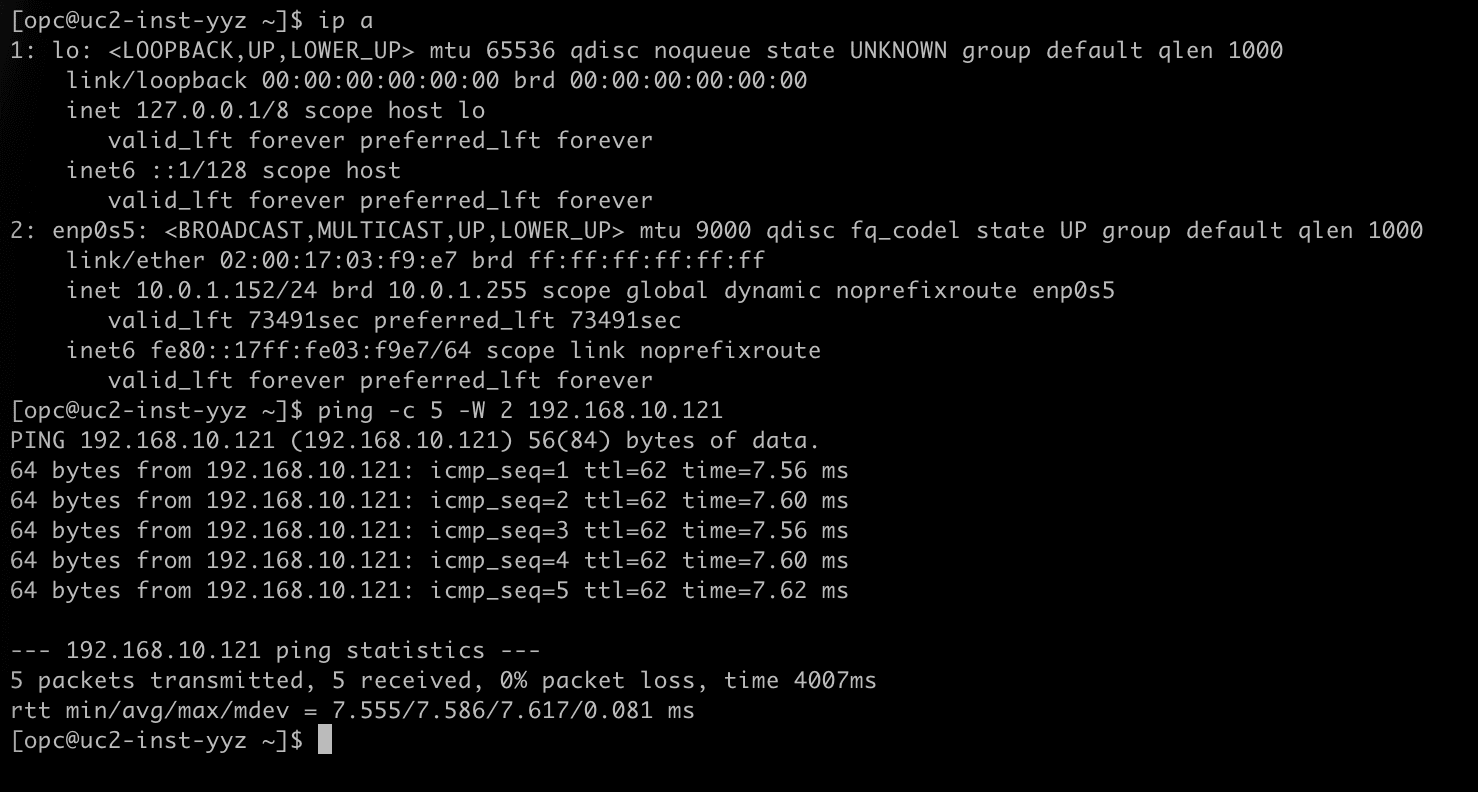
uc2-inst-yyz。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.152。 - 執行
ping -c 5 -W 2 192.168.10.121以偵測uc2-inst-yul的陰影位址。 - 請注意,接聽所有五個封包。
[ !備註 ] 使用一個選項或另一個選項,但不能同時使用兩者。當您管理兩個區域時,選項 2 是更清晰的設計:每個區域都擁有自己的 CIDR 翻譯、規則在形狀中完全相同,而且只有在區域之間移動的陰影位址。
[ !注意:DRG 上的 NAT 不會轉譯 DNS。如果您的應用程式依名稱彼此尋找,則其他區域所使用的 DNS 記錄必須指向陰影位址,而非指向真正的陰影位址。
結論
在兩個不同的區域中,具有相同子網路 CIDR 的兩個 VCN 現在透過遠端對等互連連線進行私密通訊。既未重新壓縮 VCN,路徑中也沒有防火牆或 NAT 設備。轉譯是由 RPC 附件上的 DRG 完成。
將原則放在 RPC 連附項上,而非發生變更的 VCN 連附項。陰影 CIDR 上 VCN 連附項路由的 DRG 路由表,因為當封包來自 VCN 時,尚未翻譯任何項目。實際 CIDR 上 RPC 連附項路由的 DRG 路由表,因為此封包已經過翻譯。由於該政策位於區域之間的連結上,因此涵蓋了 DRG 後方的每個 VCN,而無需接觸 VCN 附件。
這兩個規則選項會為例項產生相同的結果。一個區域中的單一規則將所有組態保持在單一位置,而每個區域中的目的地 NAT 規則則提供對稱設計,讓實際地址留在自己的區域內。在 DRG 上的 NAT - 第 3 部分 - OCI 與內部部署之間的 CIDR 重疊中,遠端不再是 OCI 區域,而是位於 IPSec 通道後方的內部部署網路。
確認
- 作者 - Iwan Hoogendoorn (雲端聯網黑帶)
其他學習資源
在 docs.oracle.com/learn 上探索其他實驗室,或在 Oracle Learning YouTube 頻道上存取更多免費學習內容。此外,請造訪 education.oracle.com/learning-explorer 以成為 Oracle Learning Explorer。
如需產品文件,請造訪 Oracle Help Center 。
NAT on DRG - Part 2 - Overlapping CIDRs between multiple remote VCNs
G62523-01