DRG 上的 NAT - 第 1 部分 - 兩個本機 VCN 之間的 CIDR 重疊
簡介
使用相同 IP 範圍的兩個網路無法以一般路由相互通訊。接收 10.0.1.25 封包的路由器無法得知該位址位於其左側的網路或右側的網路中。在 Oracle Cloud Infrastructure (OCI) 中,此情況的發生頻率比您想的還要高:兩支團隊皆為虛擬雲端網路 (VCN) 選擇了 10.0.0.0/16、收購公司,或將應用軟體與其定址一起複製。
直到現在為止,一般的答案是重新定位其中一個網路,或在它們之間放置防火牆或 NAT 設備。DRG 上的 NAT 可免除雙方的需求。動態路由閘道 (DRG) 現在可以在流量通過其中一個連附項時,自行轉譯 IPv4 位址。翻譯為:
- 無狀態和 1:1。
/24會轉譯成另一個/24,並保留位址的主機部分,因此10.0.1.81一律會變成192.168.10.81。 - 設定為 DRG NAT 原則。 原則是 NAT 規則的容器。規則可以轉譯來源地址、目的地地址或兩者。
- 繫結至附件。 在您將原則與 DRG 連附項建立關聯之前,原則不會執行任何動作。封包只有在跨含有比對規則之原則的附件時才會轉譯。
有一個概念可以決定您的組態是否運作,因此值得提早說明:
[ !注意 ] NAT 規則描述透過保留原則的連附項輸入 DRG 的流量。請一律從該附件背後的網路檢視點撰寫規則。
在第一部分,我們使用最簡單的拓樸:相同區域中的兩個 VCN,連附至相同的 DRG,兩者都具有子網路 10.0.1.0/24。每個 VCN 都會有自己的 NAT 原則,以獨特的「陰影」CIDR 向另一方呈現:
| VCN | 真實子網路 CIDR | 其他 VCN 所見的陰影 CIDR |
|---|---|---|
uc1-vcn-a |
10.0.1.0/24 |
192.168.10.0/24 |
uc1-vcn-b |
10.0.1.0/24 |
192.168.20.0/24 |
因此,VCN A 中的執行處理會達到 192.168.20.x 上 VCN B 中的執行處理,而 VCN B 中的執行處理會達到 192.168.10.x 上的 VCN A。兩邊都看不到另一邊真正的 10.0.1.x 位址。
其他使用案例
本教程是五系列的一部分。每個零件都會使用相同的建構圖塊來解決不同的重疊案例。
- 第 1 部分 (本教學課程): DRG 上的 NAT - 第 1 部分 - 兩個本機 VCN 之間的 CIDR 重疊
- 第 2 部分:DRG 上的 NAT - 第 2 部分 - 在多個遠端 VCN 之間重疊 CIDR
- 第 3 部分: DRG 上的 NAT - 第 3 部分 - OCI 與內部部署之間的 CIDR 重疊
- 第 4 部分: DRG 上的 NAT - 第 4 部分 - 共用服務 VCN
- 第 5 部分: DRG 上的 NAT - 第 5 部分 - OCI 與內部部署與 BGP 之間的 CIDR 重疊
圖表
重疊的子網路 CIDR 在 DRG 上使用無狀態 1:1 NAT 解決
(在流量周遊 DRG 時,將一端轉譯為唯一的專用 CIDR,以私密方式進行通訊的兩個 VCN.)
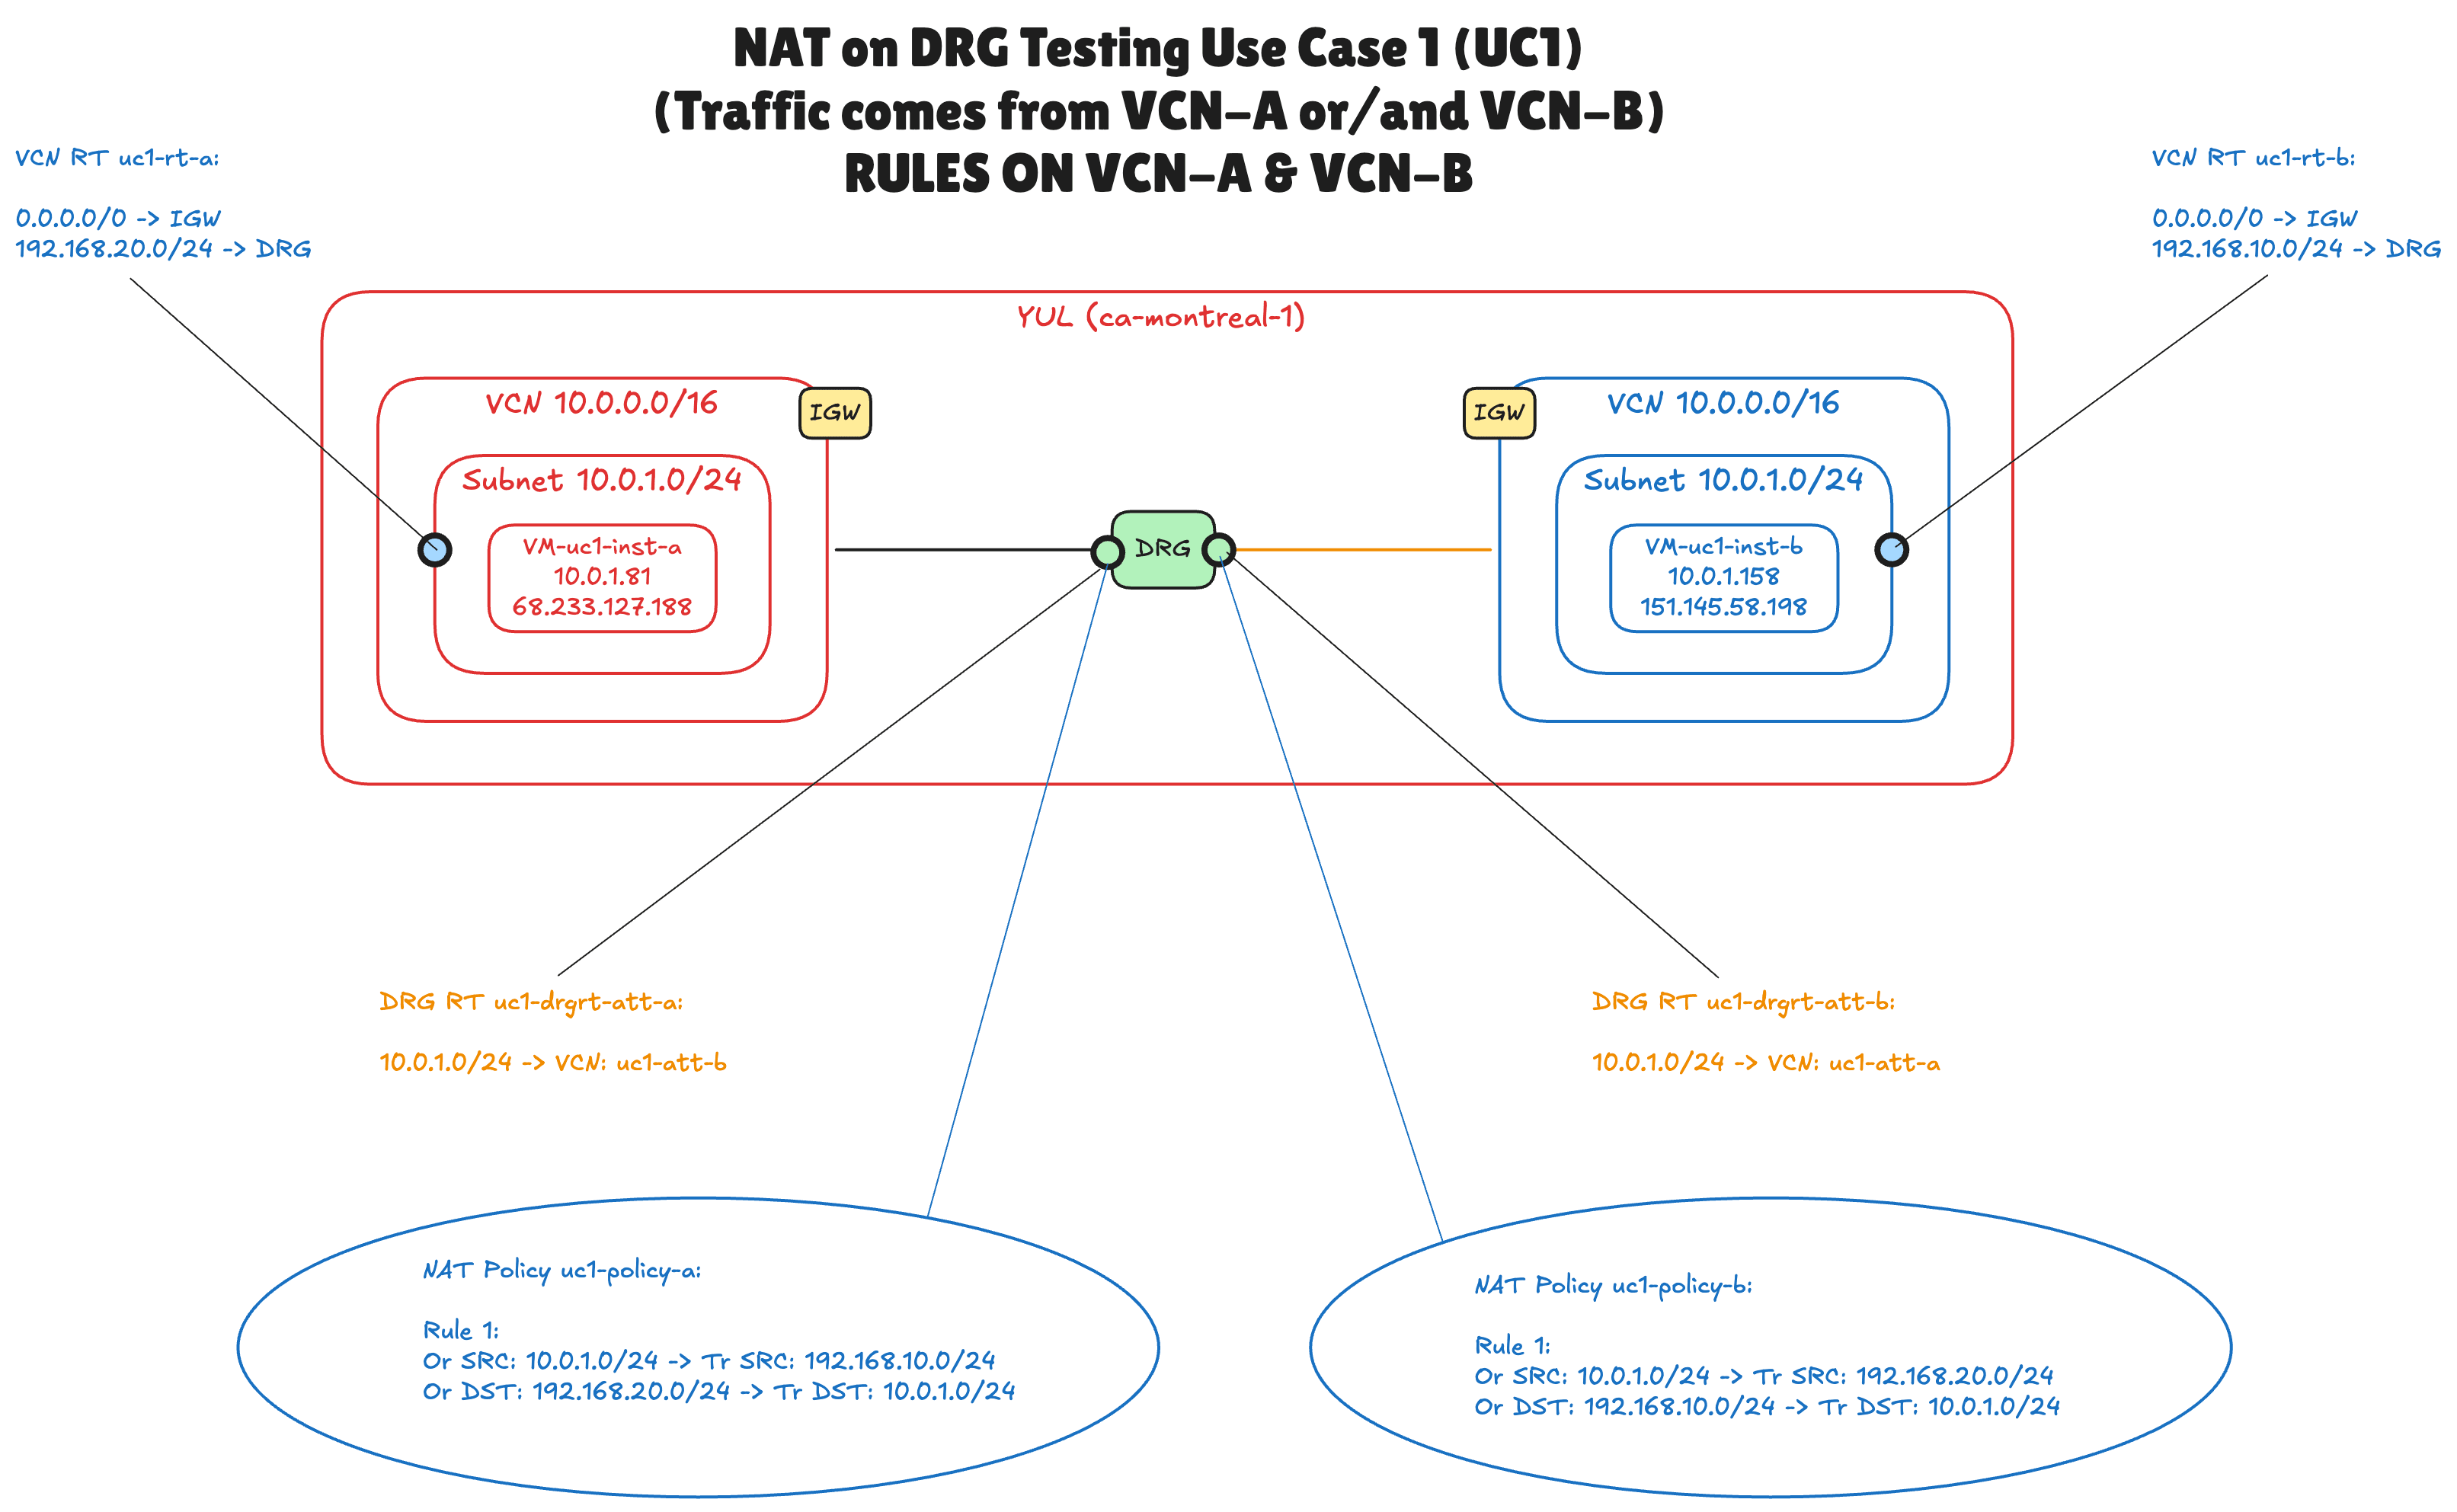
此圖顯示您在此教學課程中設定的每個物件:
- Two VCNs in the Canada Southeast (Montreal) region, both
10.0.0.0/16with a subnet10.0.1.0/24, each with one test instance. - 一個 DRG ,為每個 VCN (
uc1-att-a和uc1-att-b) 連附 VCN。 - 兩個 VCN 路由表 (藍色文字)。每一個都將另一個 VCN 的影子 CIDR 傳送至 DRG。
- 兩個 DRG 路由表 (橘色文字),每個連附項一個。每個附件都會傳送
10.0.1.0/24給其他附件。 - 兩個 DRG NAT 原則 (省略符號),每個連附項各有一個原則,可同時轉譯來源和目的地。
先決條件
- OCI 租用戶和允許您管理網路資源 (VCN、DRG、DRG 連附項、DRG 路由表和 DRG NAT 原則) 和運算執行處理的區間。
- 兩個具有重疊 CIDR 的 VCN 已存在。此教學課程不會建立它們。在實驗室中,它們是
uc1-vcn-a和uc1-vcn-b,兩者都是10.0.0.0/16,每個子網路都有一個10.0.1.0/24公用子網路、網際網路閘道,以及一個指派給子網路的路由表 (uc1-rt-a和uc1-rt-b),然後將0.0.0.0/0傳送至網際網路閘道。步驟 01 至 03 逐步完成此起點。 - 支援 NAT 的 DRG。舊版 (V1) DRG 上無法使用 DRG 上的 NAT,也無法在已啟用中介、高傳輸量模式或路由統一的 DRG 上使用。新建立的 DRG 可以運作。
- 兩個運算執行處理 (每個 VCN 中一個) 可進行測試。在本教學課程中,它們稱為
uc1-inst-a(10.0.1.81) 和uc1-inst-b(10.0.1.158)。每個 IP 位址都有一個公用 IP 位址,因此您可以使用 SSH 連線。 - 執行處理的 SSH 金鑰組,以及您連線的公用 IP 位址 (允許在安全清單中進行)。
- 對 VCN 路由表和 DRG 路由表的基本知識。
[ !注意 ] 此教學課程中的名稱、CIDR 以及 IP 位址來自螢幕擷取畫面中的實驗室。只要陰影 CIDR 未與網路中的其他項目重疊,且前置碼長度與取代的 CIDR 長度相同,您就可以使用自己的 CIDR。
步驟
- 步驟 01:檢閱兩個具有重疊 CIDR 的 VCN
- 第 02 步:複查子網路
- 第 03 步:檢閱網際網路閘道
- 步驟 04:設定安全清單
- 步驟 05:建立 DRG 並同時附加 VCN
- 步驟 06:為每個連附項建立 DRG 路由表
- 步驟 07:設定 VCN 路由表
- 第 08 步:建立 DRG NAT 原則和規則
- 步驟 09:建立 NAT 原則與 VCN 連附項的關聯
- 步驟 10:測試連線基礎
步驟 01:檢閱兩個具有重疊 CIDR 的 VCN
我們從問題本身開始:兩個以完全相同的位址空間建立的 VCN。OCI 中沒有任何內容可防止您這麼做,只要 VCN 保持隔離,它就不會造成任何傷害。它只會在您要連接的時候變成問題。
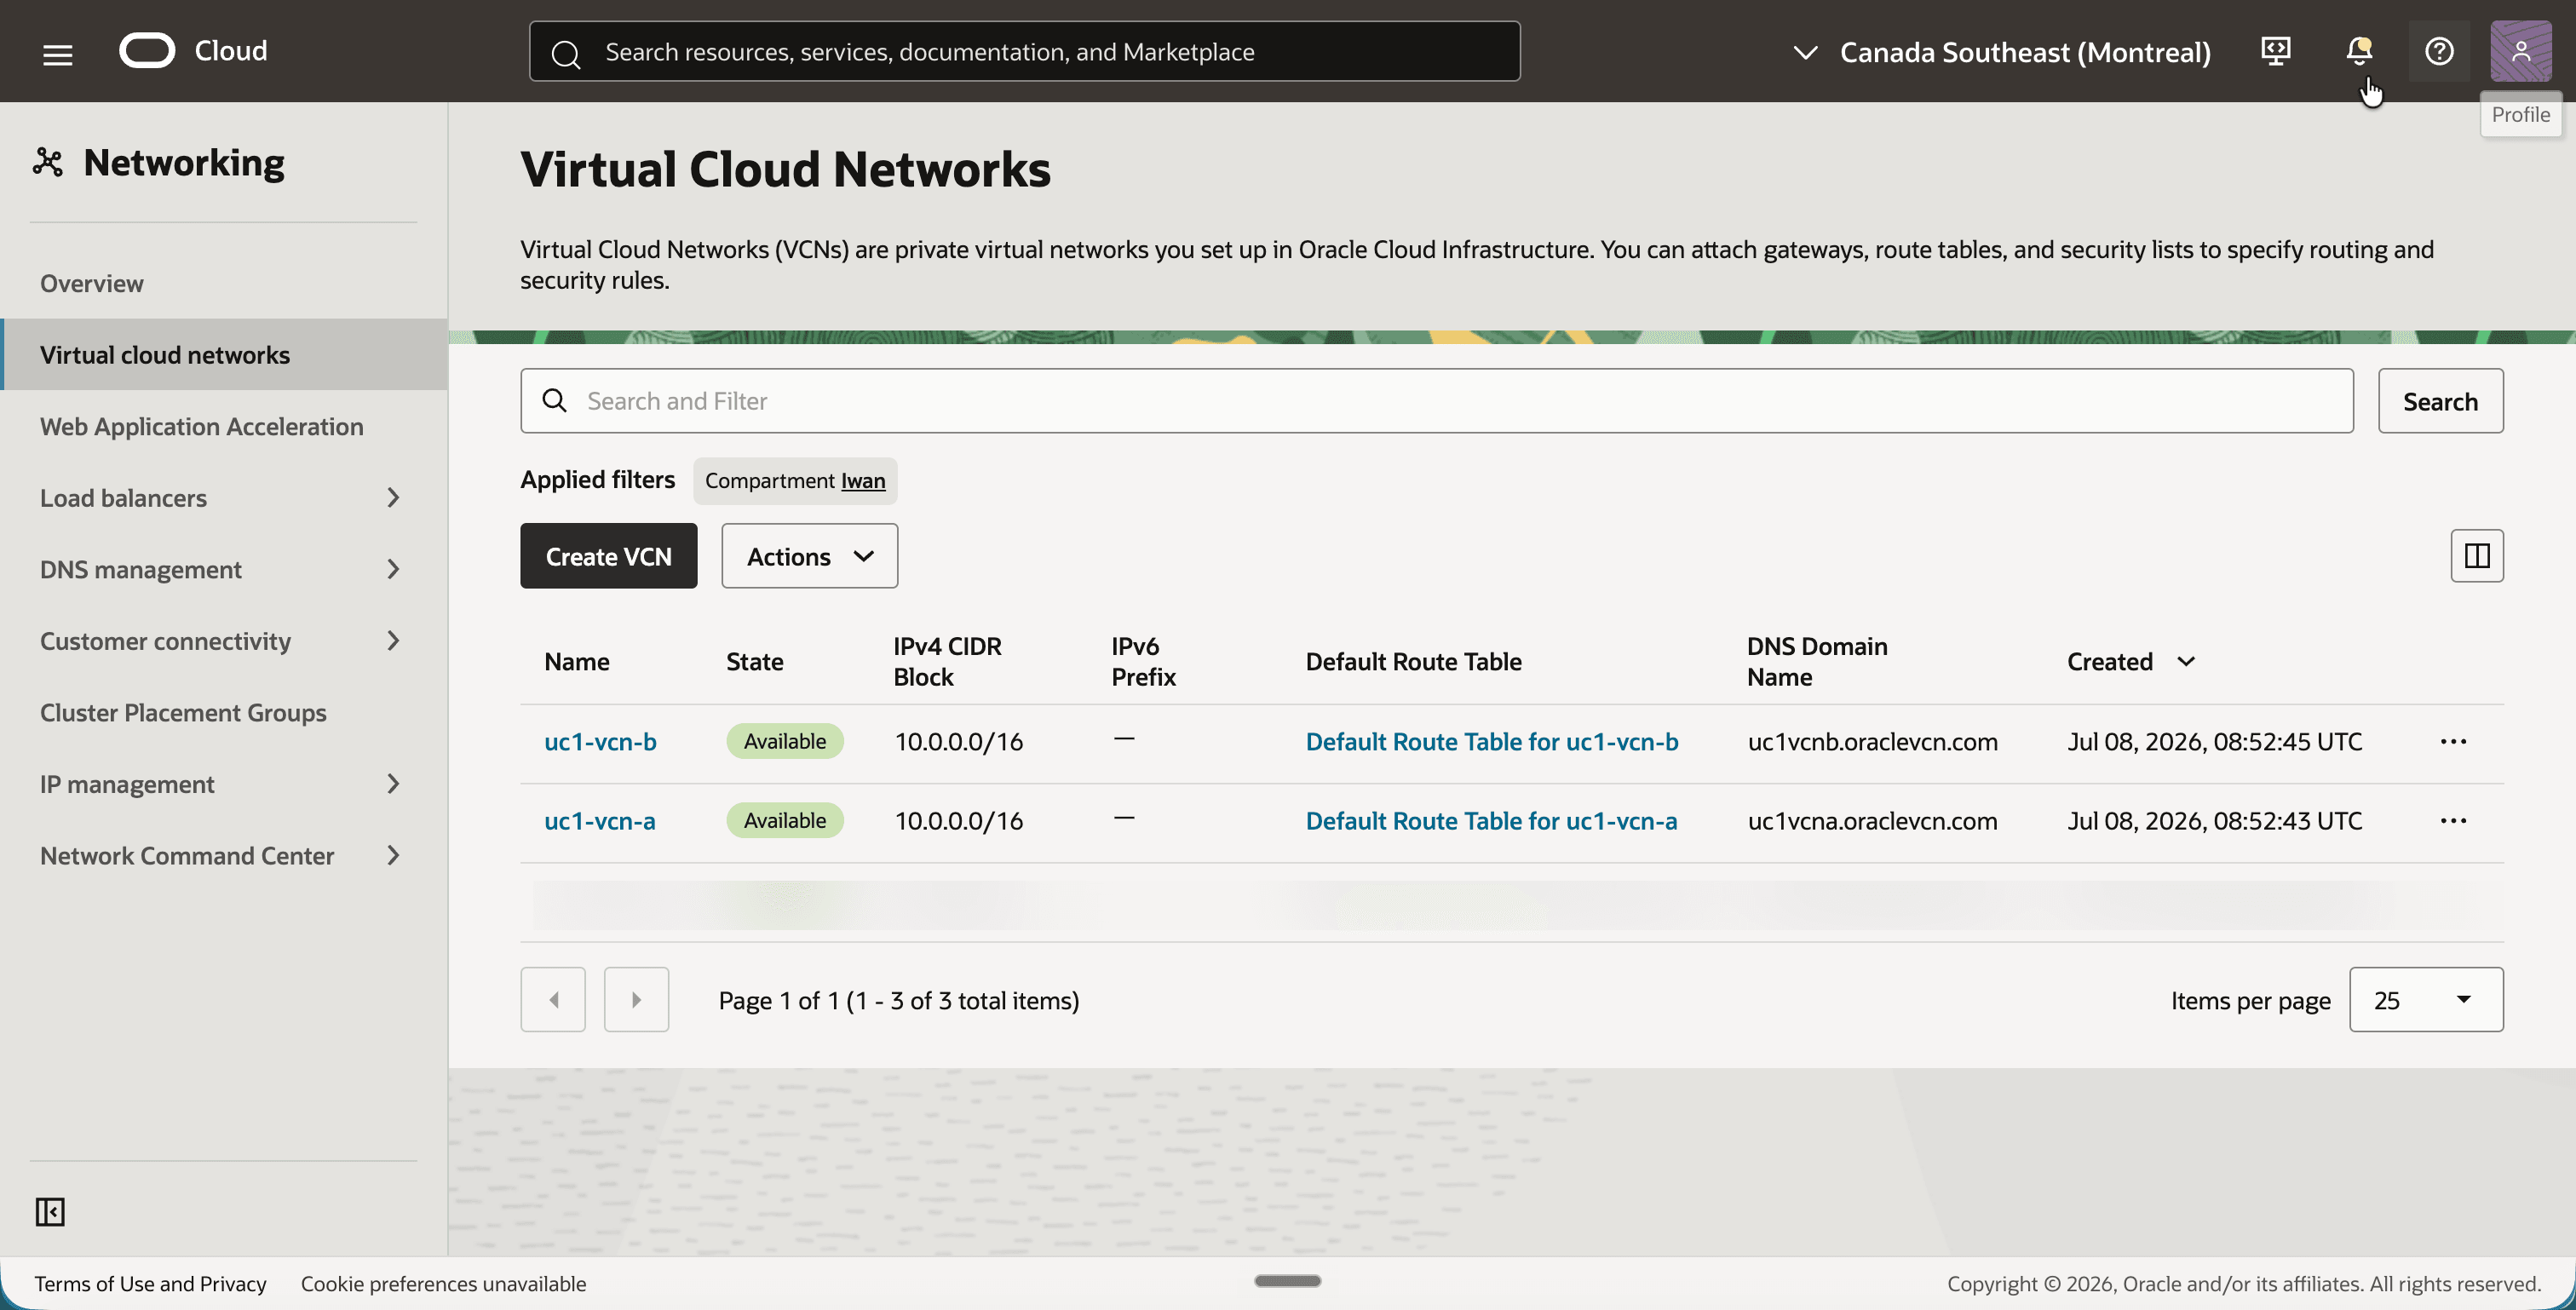
- 開啟導覽功能表,按一下網路,然後按一下虛擬雲端網路。
- 請注意,有兩個 VCN:
uc1-vcn-a和uc1-vcn-b,而且兩者都具有 IPv4 CIDR 區塊10.0.0.0/16。
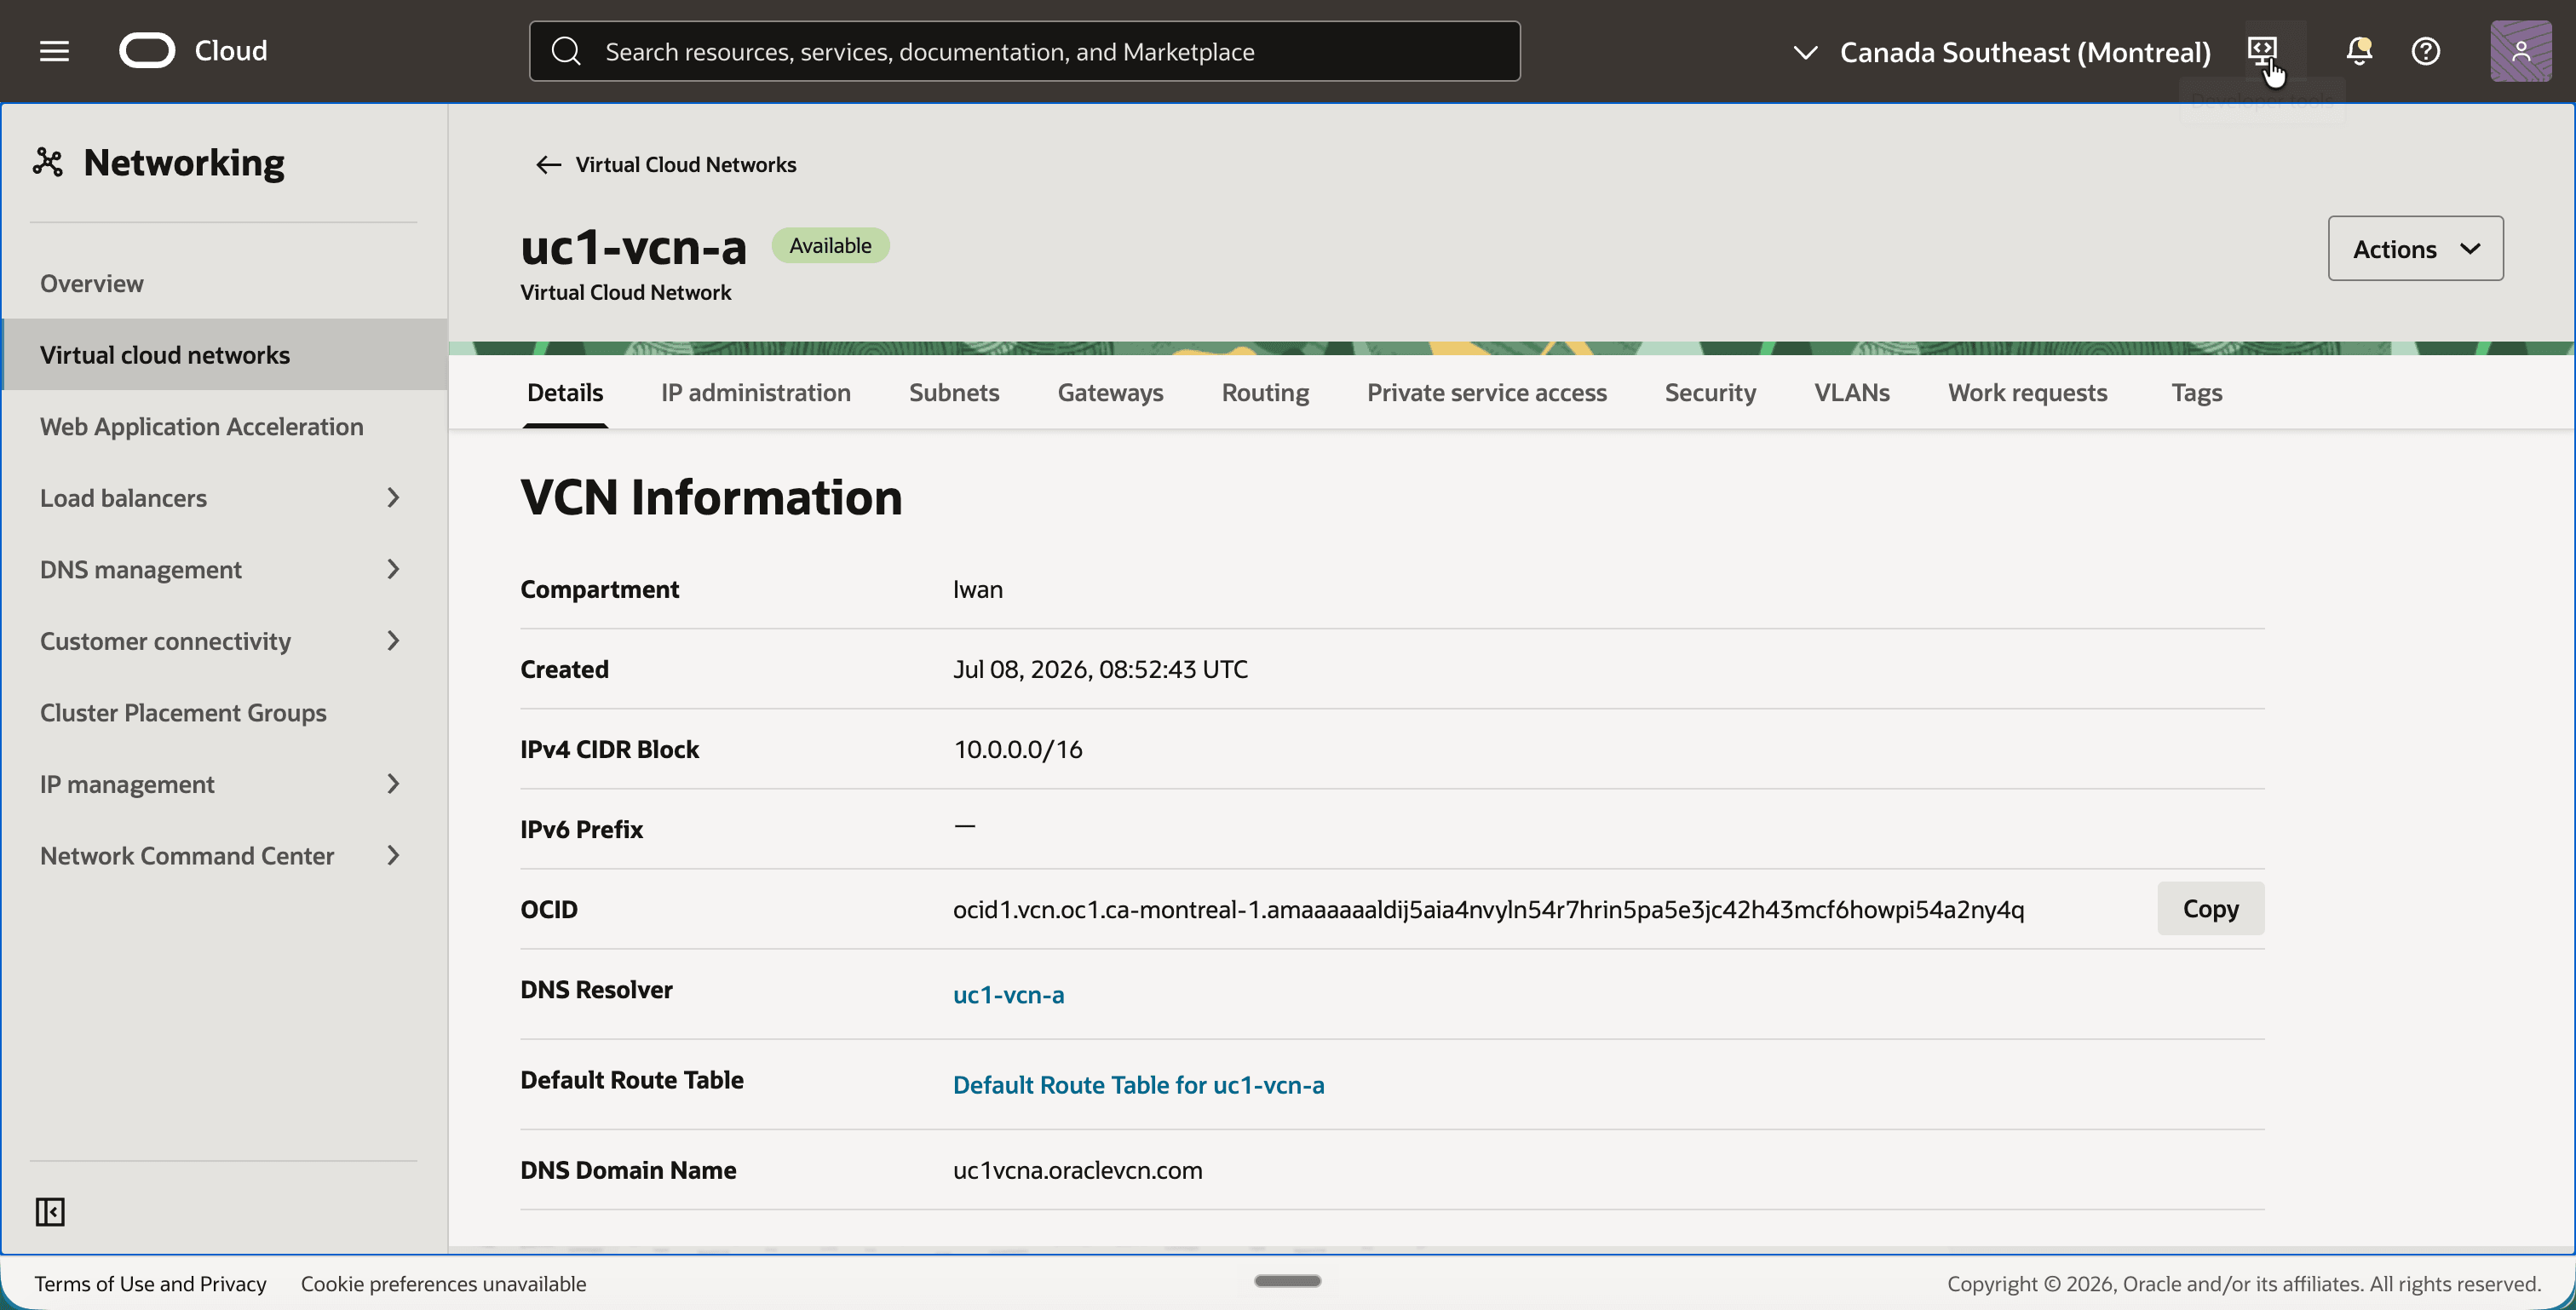
- 按一下
uc1-vcn-a。 - 請注意,詳細資訊頁籤上的 IPv4 CIDR 區塊
10.0.0.0/16。
- 返回並按一下
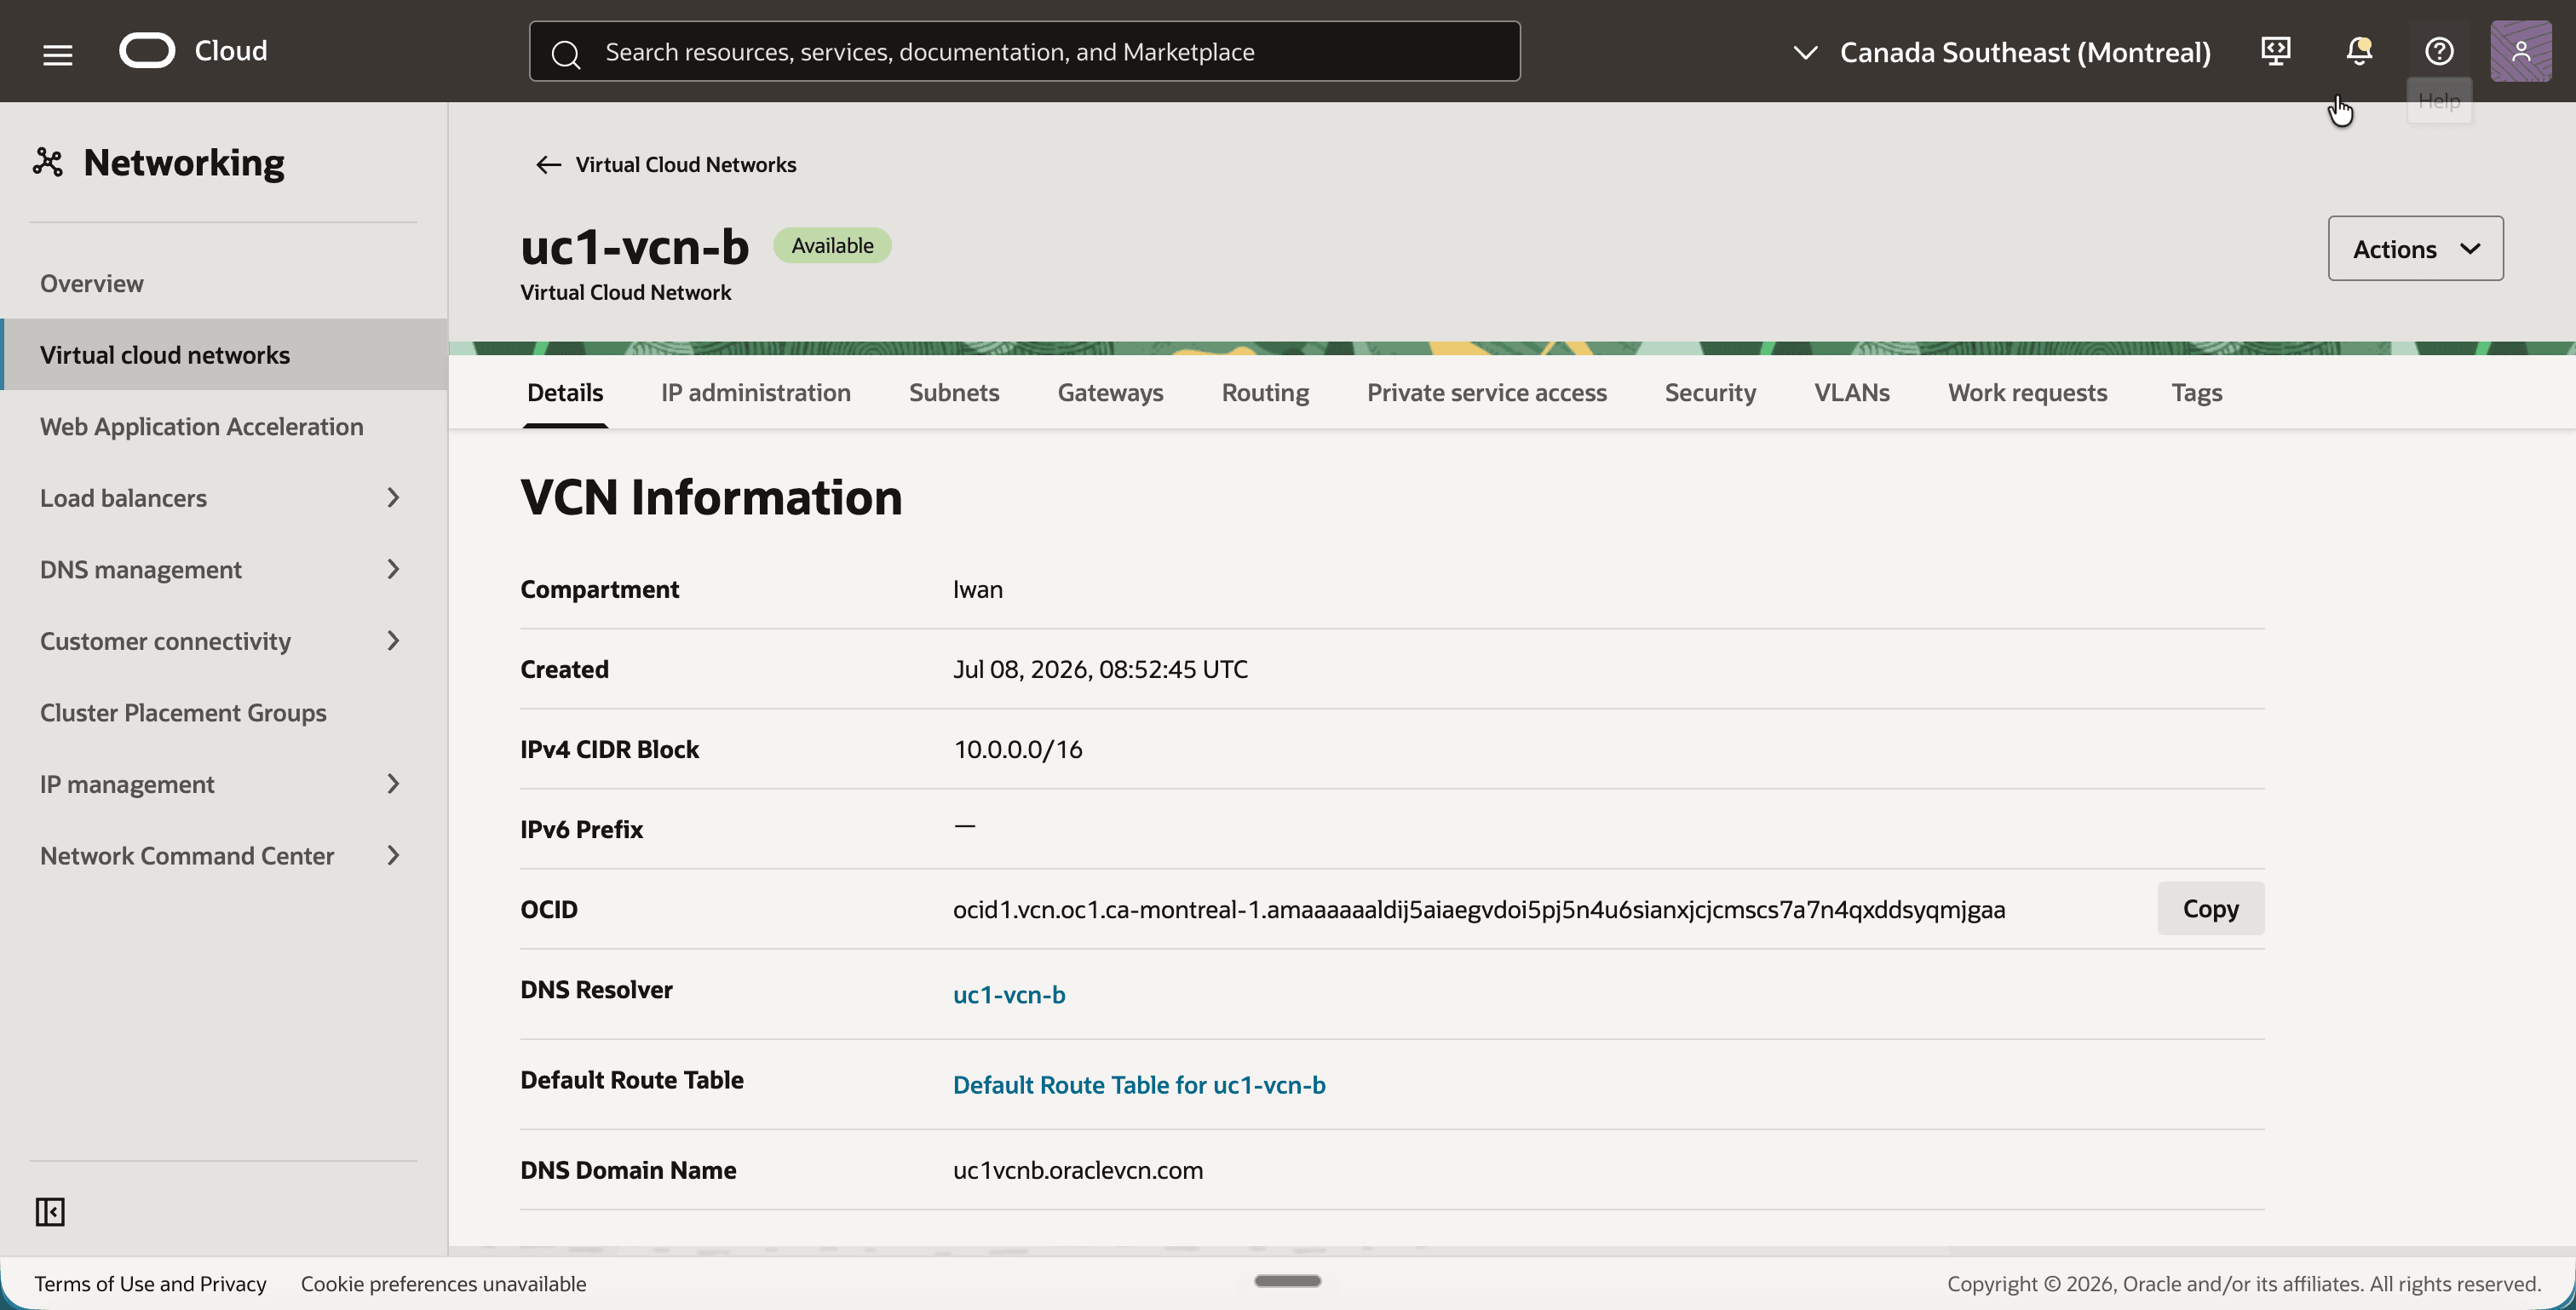
uc1-vcn-b。 - 請注意,此 VCN 具有相同的 IPv4 CIDR 區塊
10.0.0.0/16。
步驟 02:複查子網路
重疊會繼續向下一層。這兩個 VCN 都具有單一公用子網路,而這兩個子網路都使用 10.0.1.0/24。此 /24 是 NAT 規則稍後轉譯的範圍,請記住。
- 在
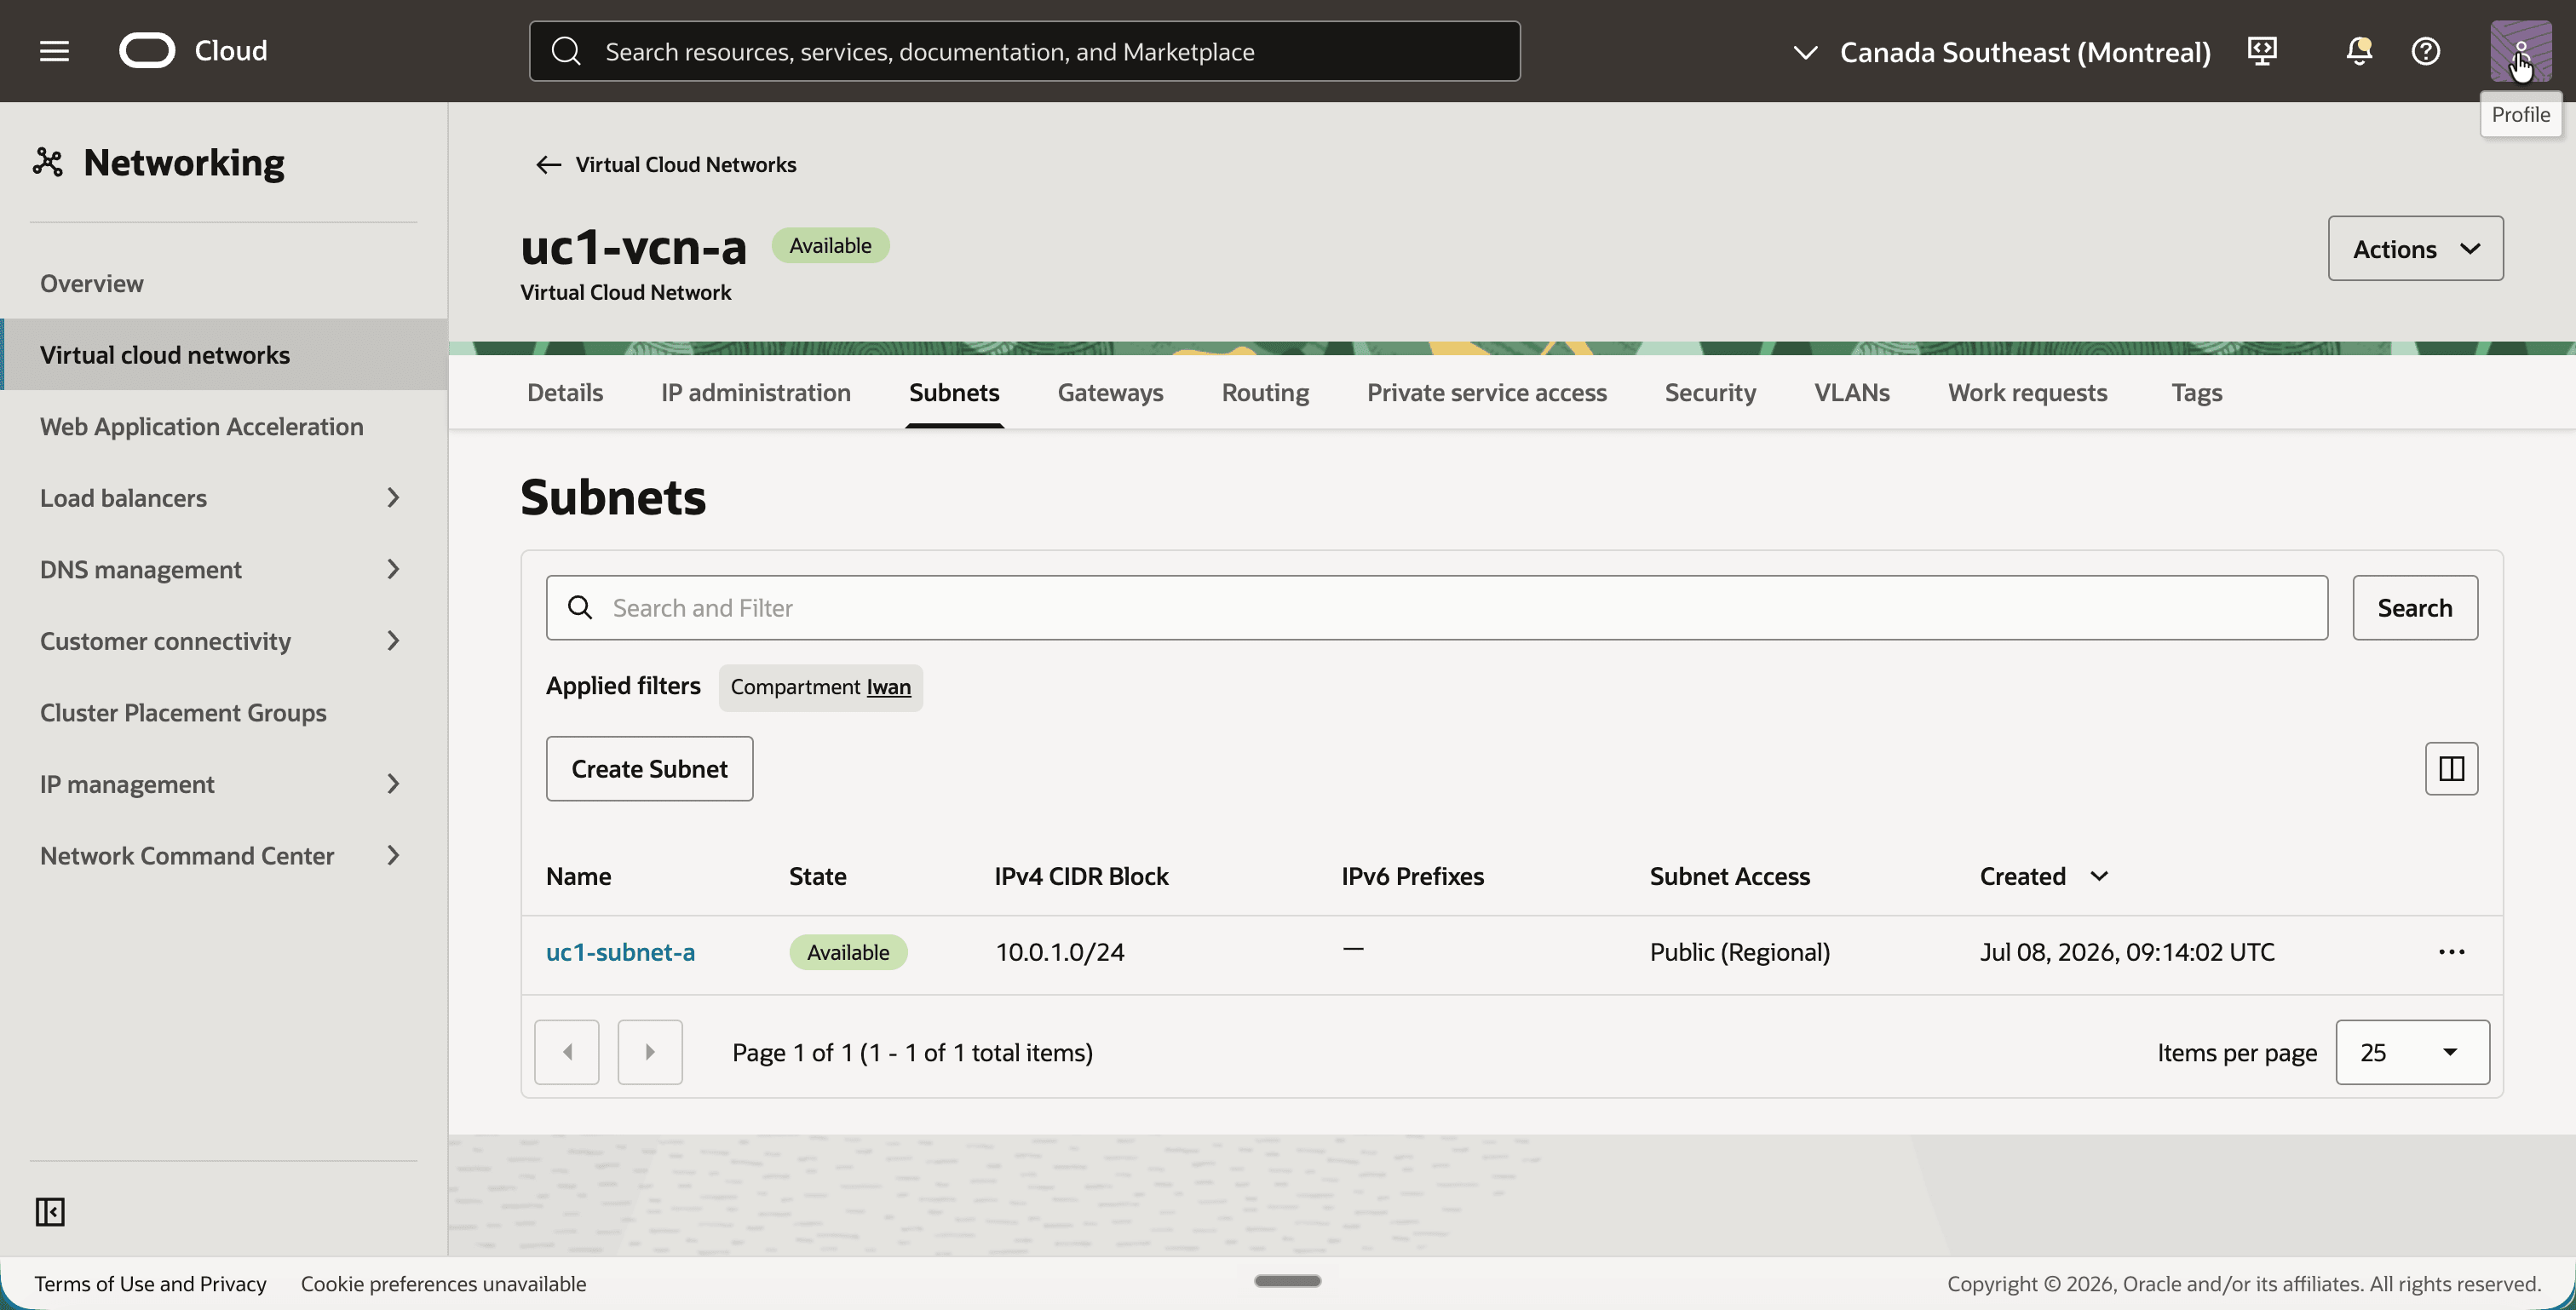
uc1-vcn-a中,按一下子網路頁籤。 - 請注意,子網路
uc1-subnet-a具有 IPv4 CIDR 區塊10.0.1.0/24。
- 在
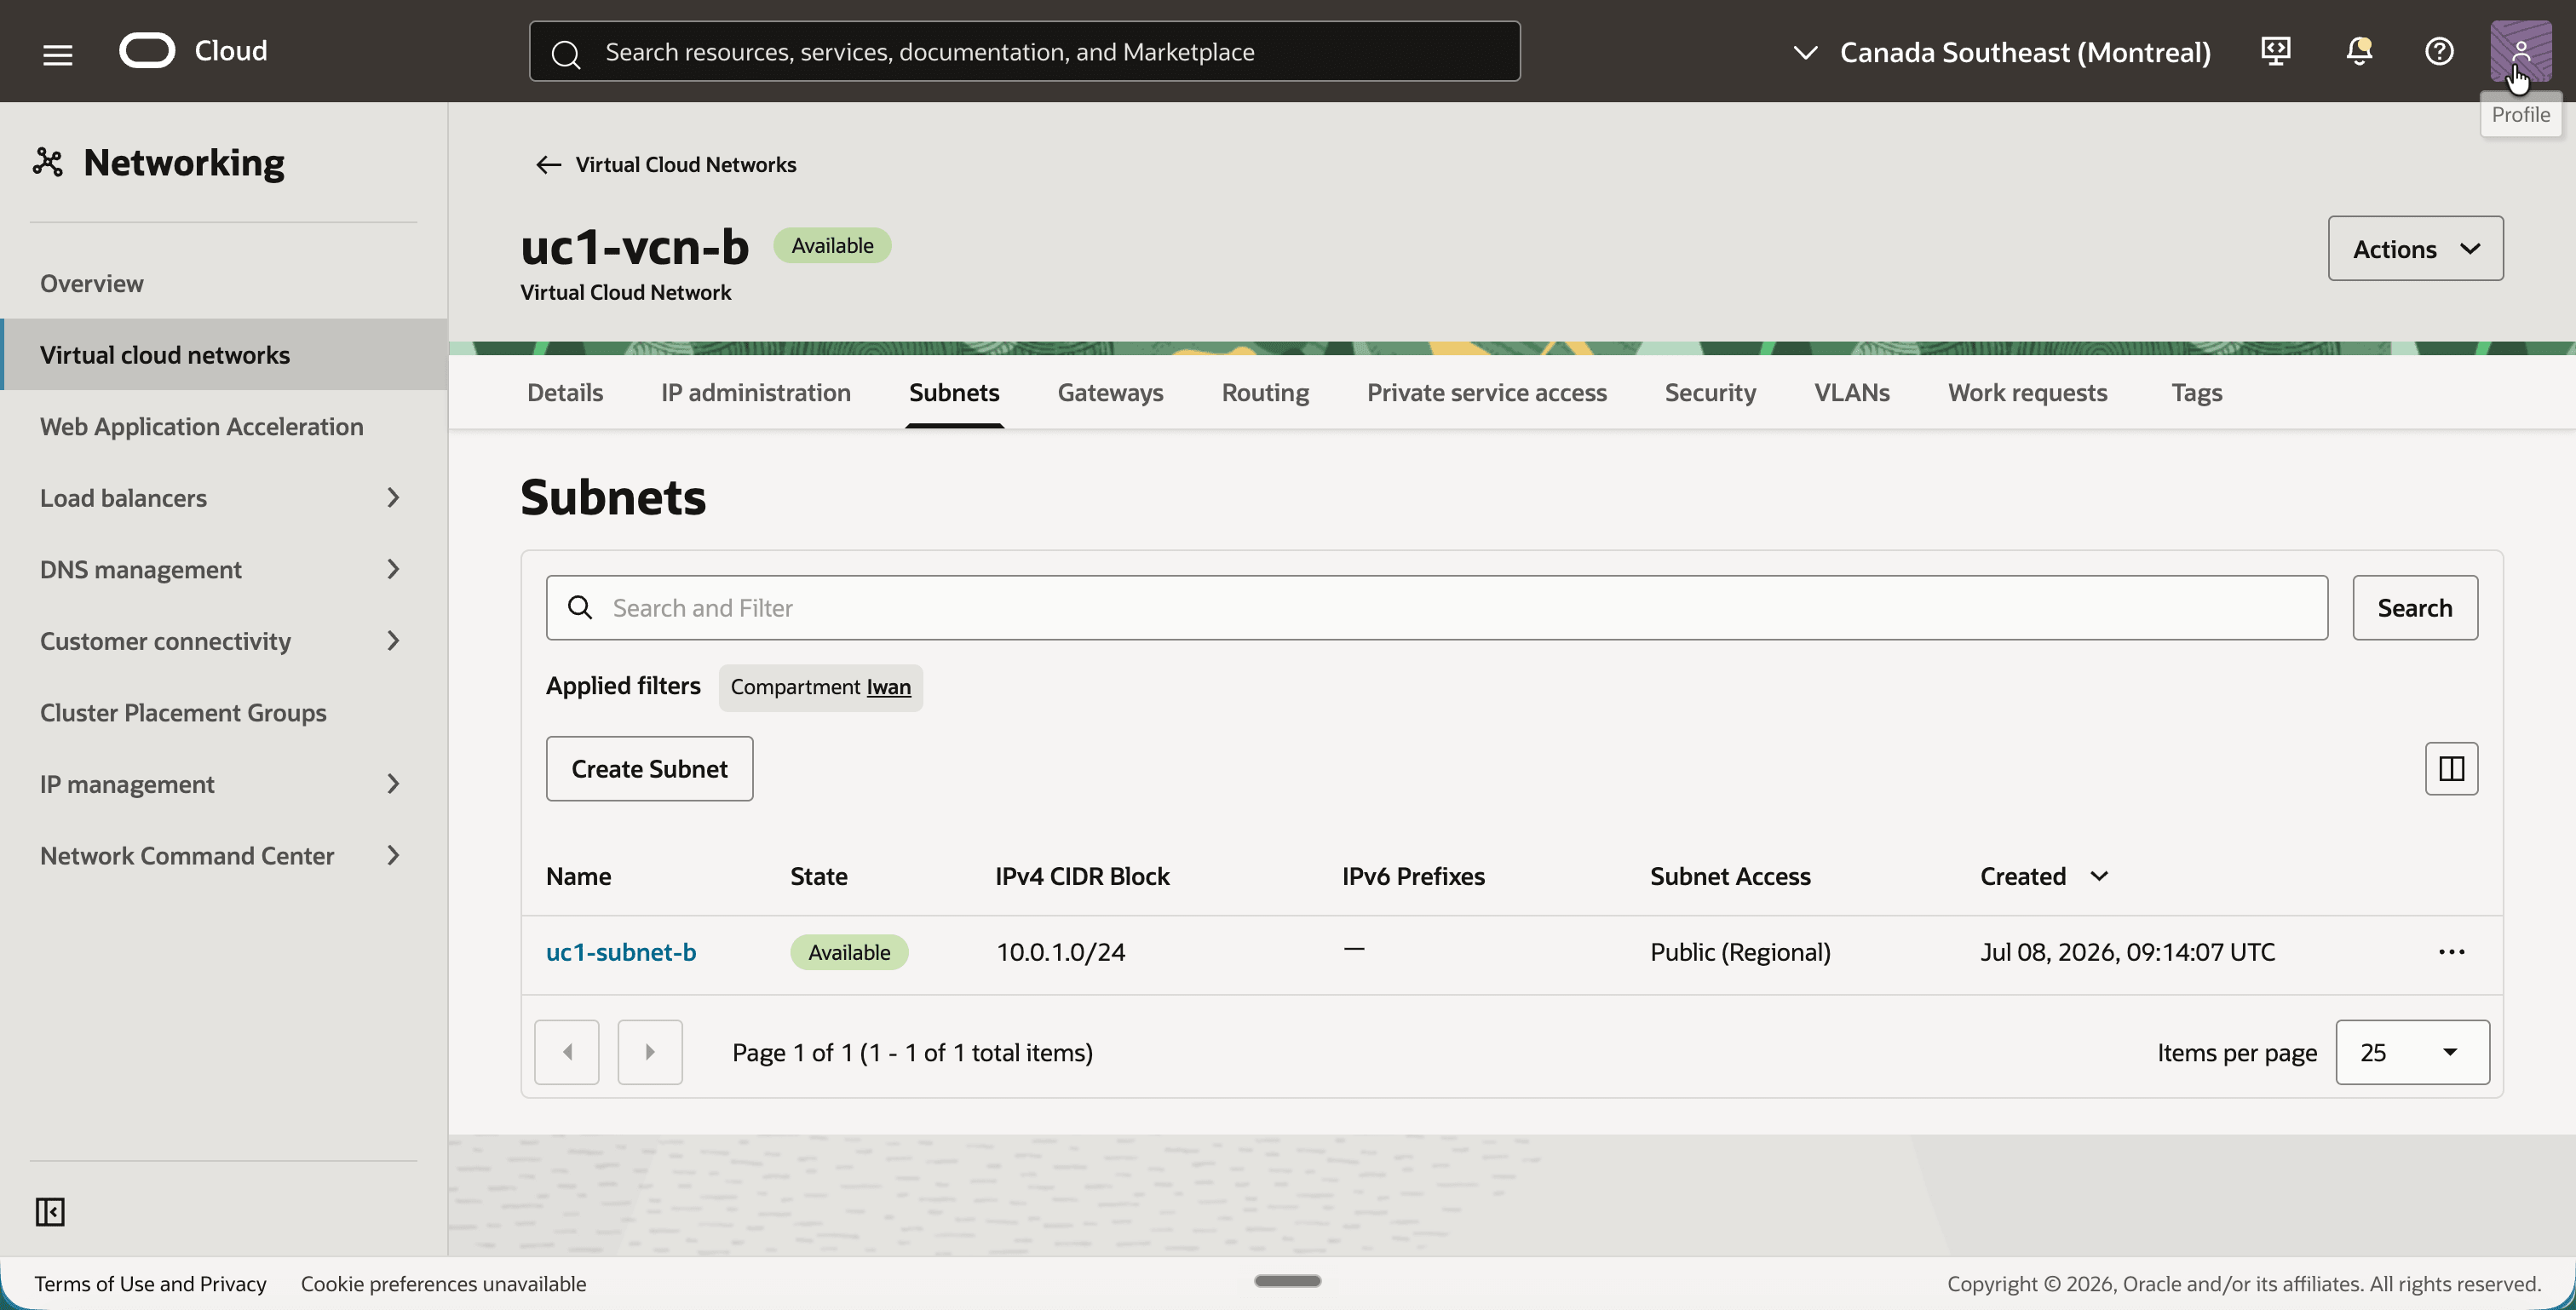
uc1-vcn-b中,按一下子網路頁籤。 - 請注意,具有相同 IPv4 CIDR 區塊
10.0.1.0/24的子網路uc1-subnet-b。
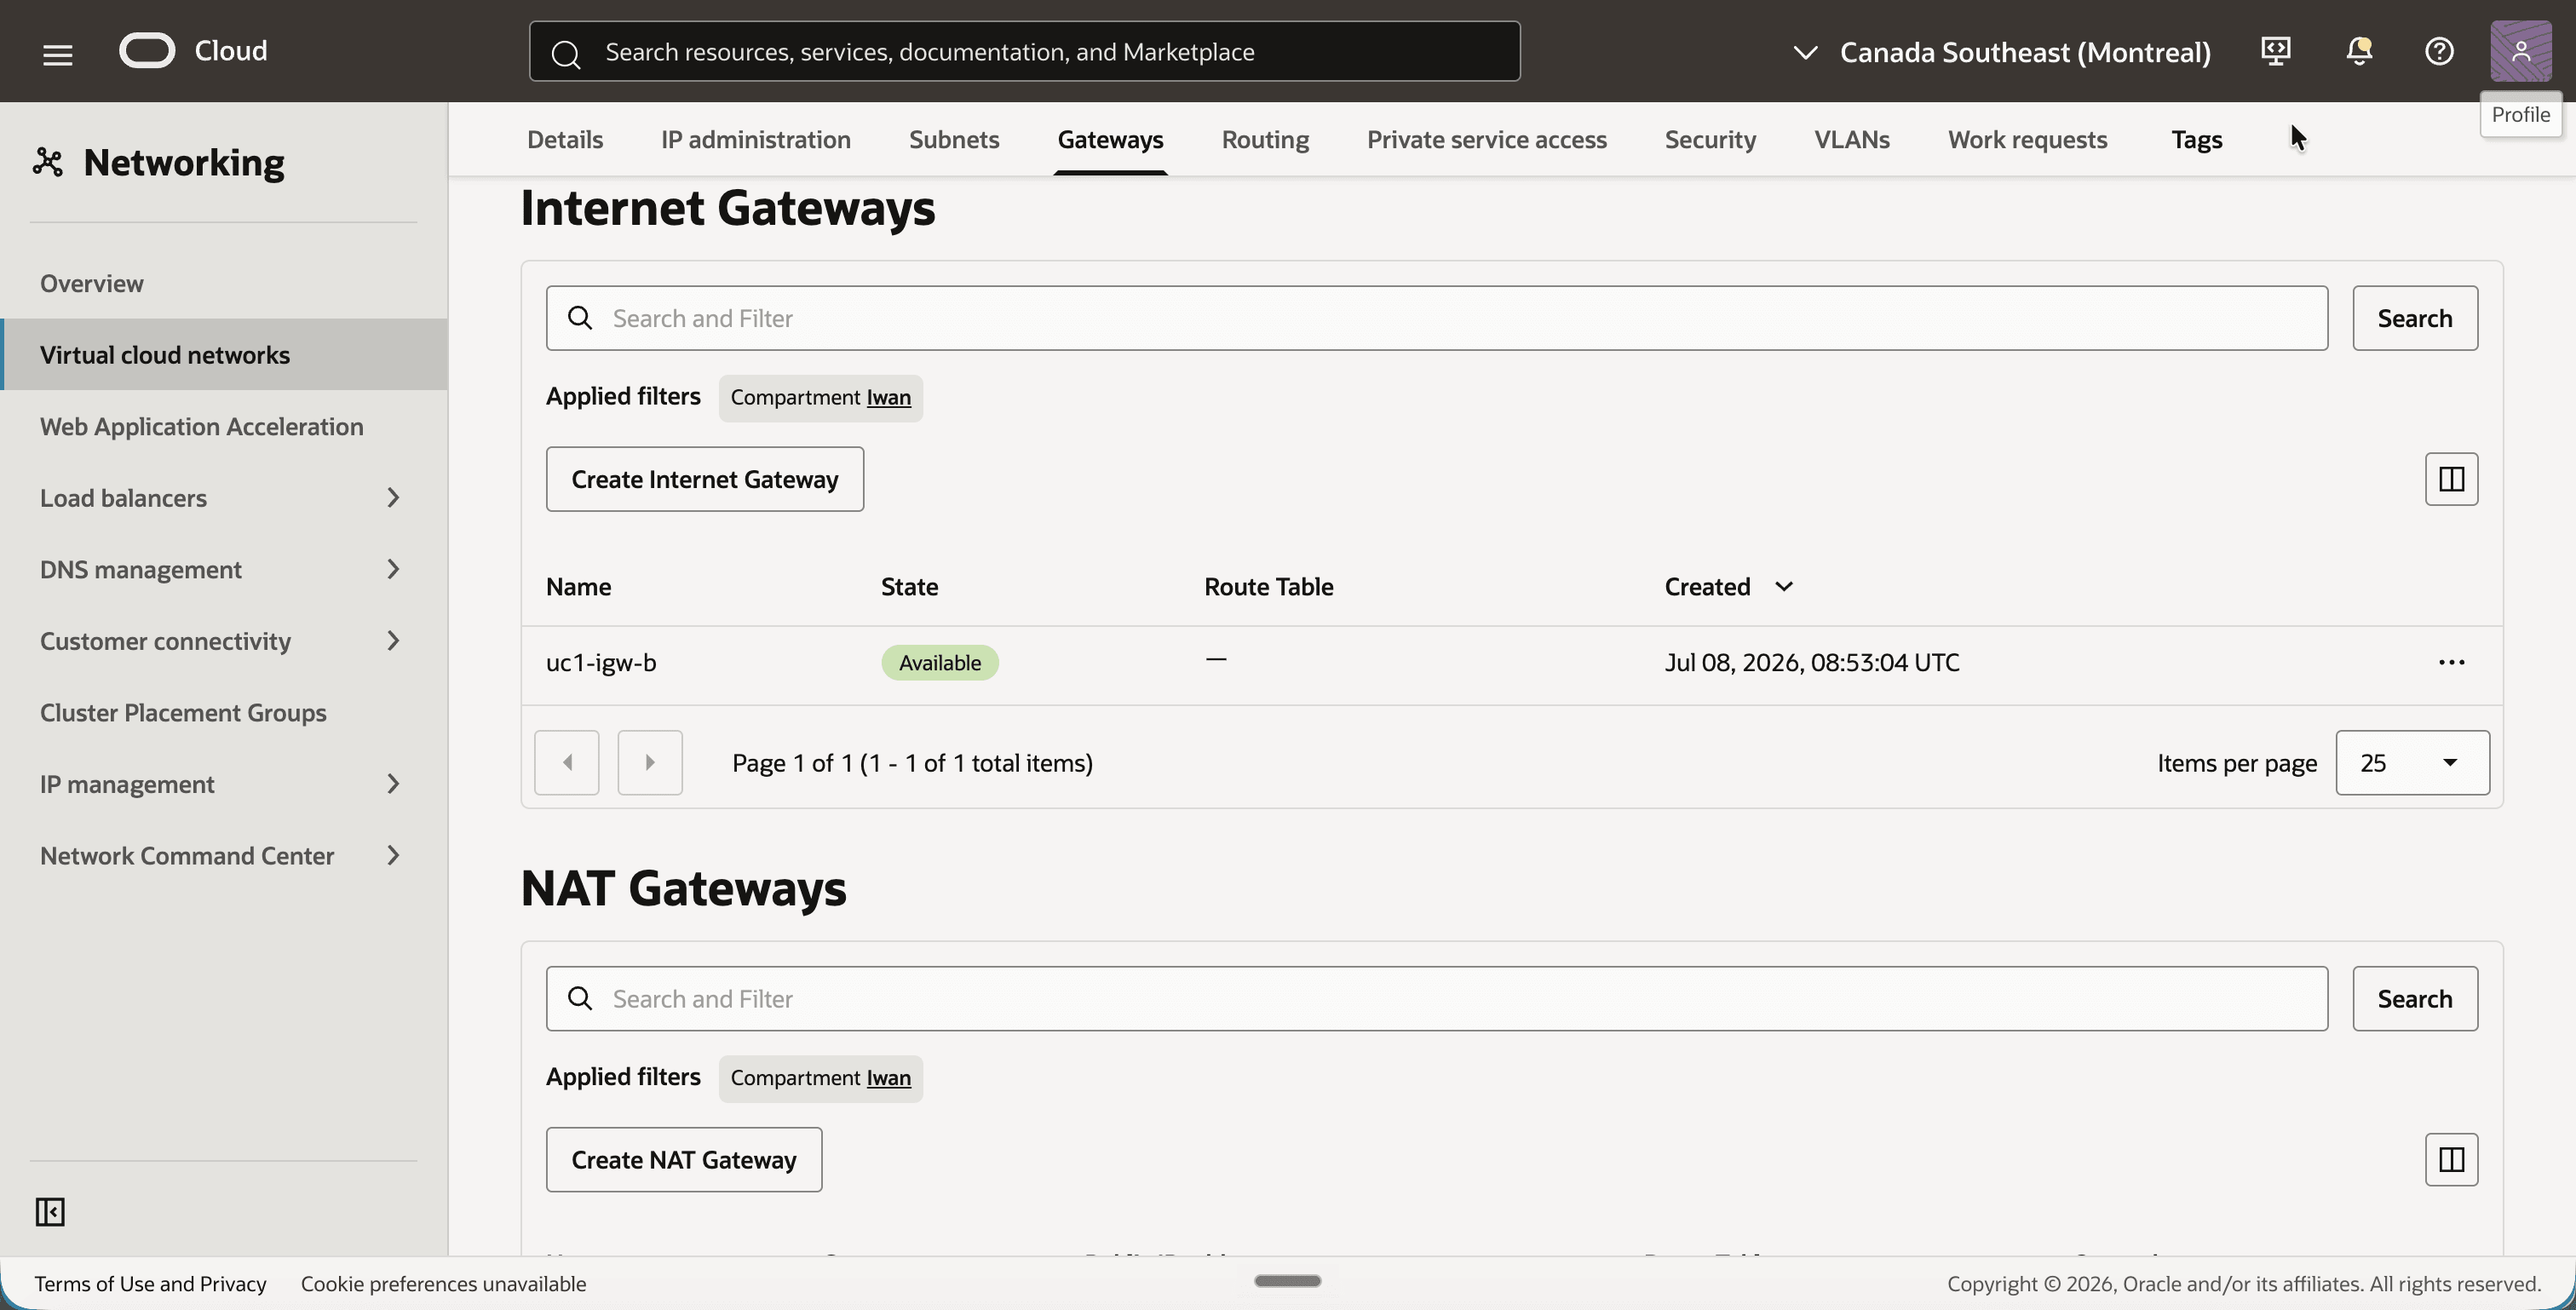
步驟 03:複查網際網路閘道
網際網路閘道與 DRG 上的 NAT 無關。這些測試執行處理只有在這裡,您才能透過 SSH 連線測試執行處理的公用 IP 位址。
- 在
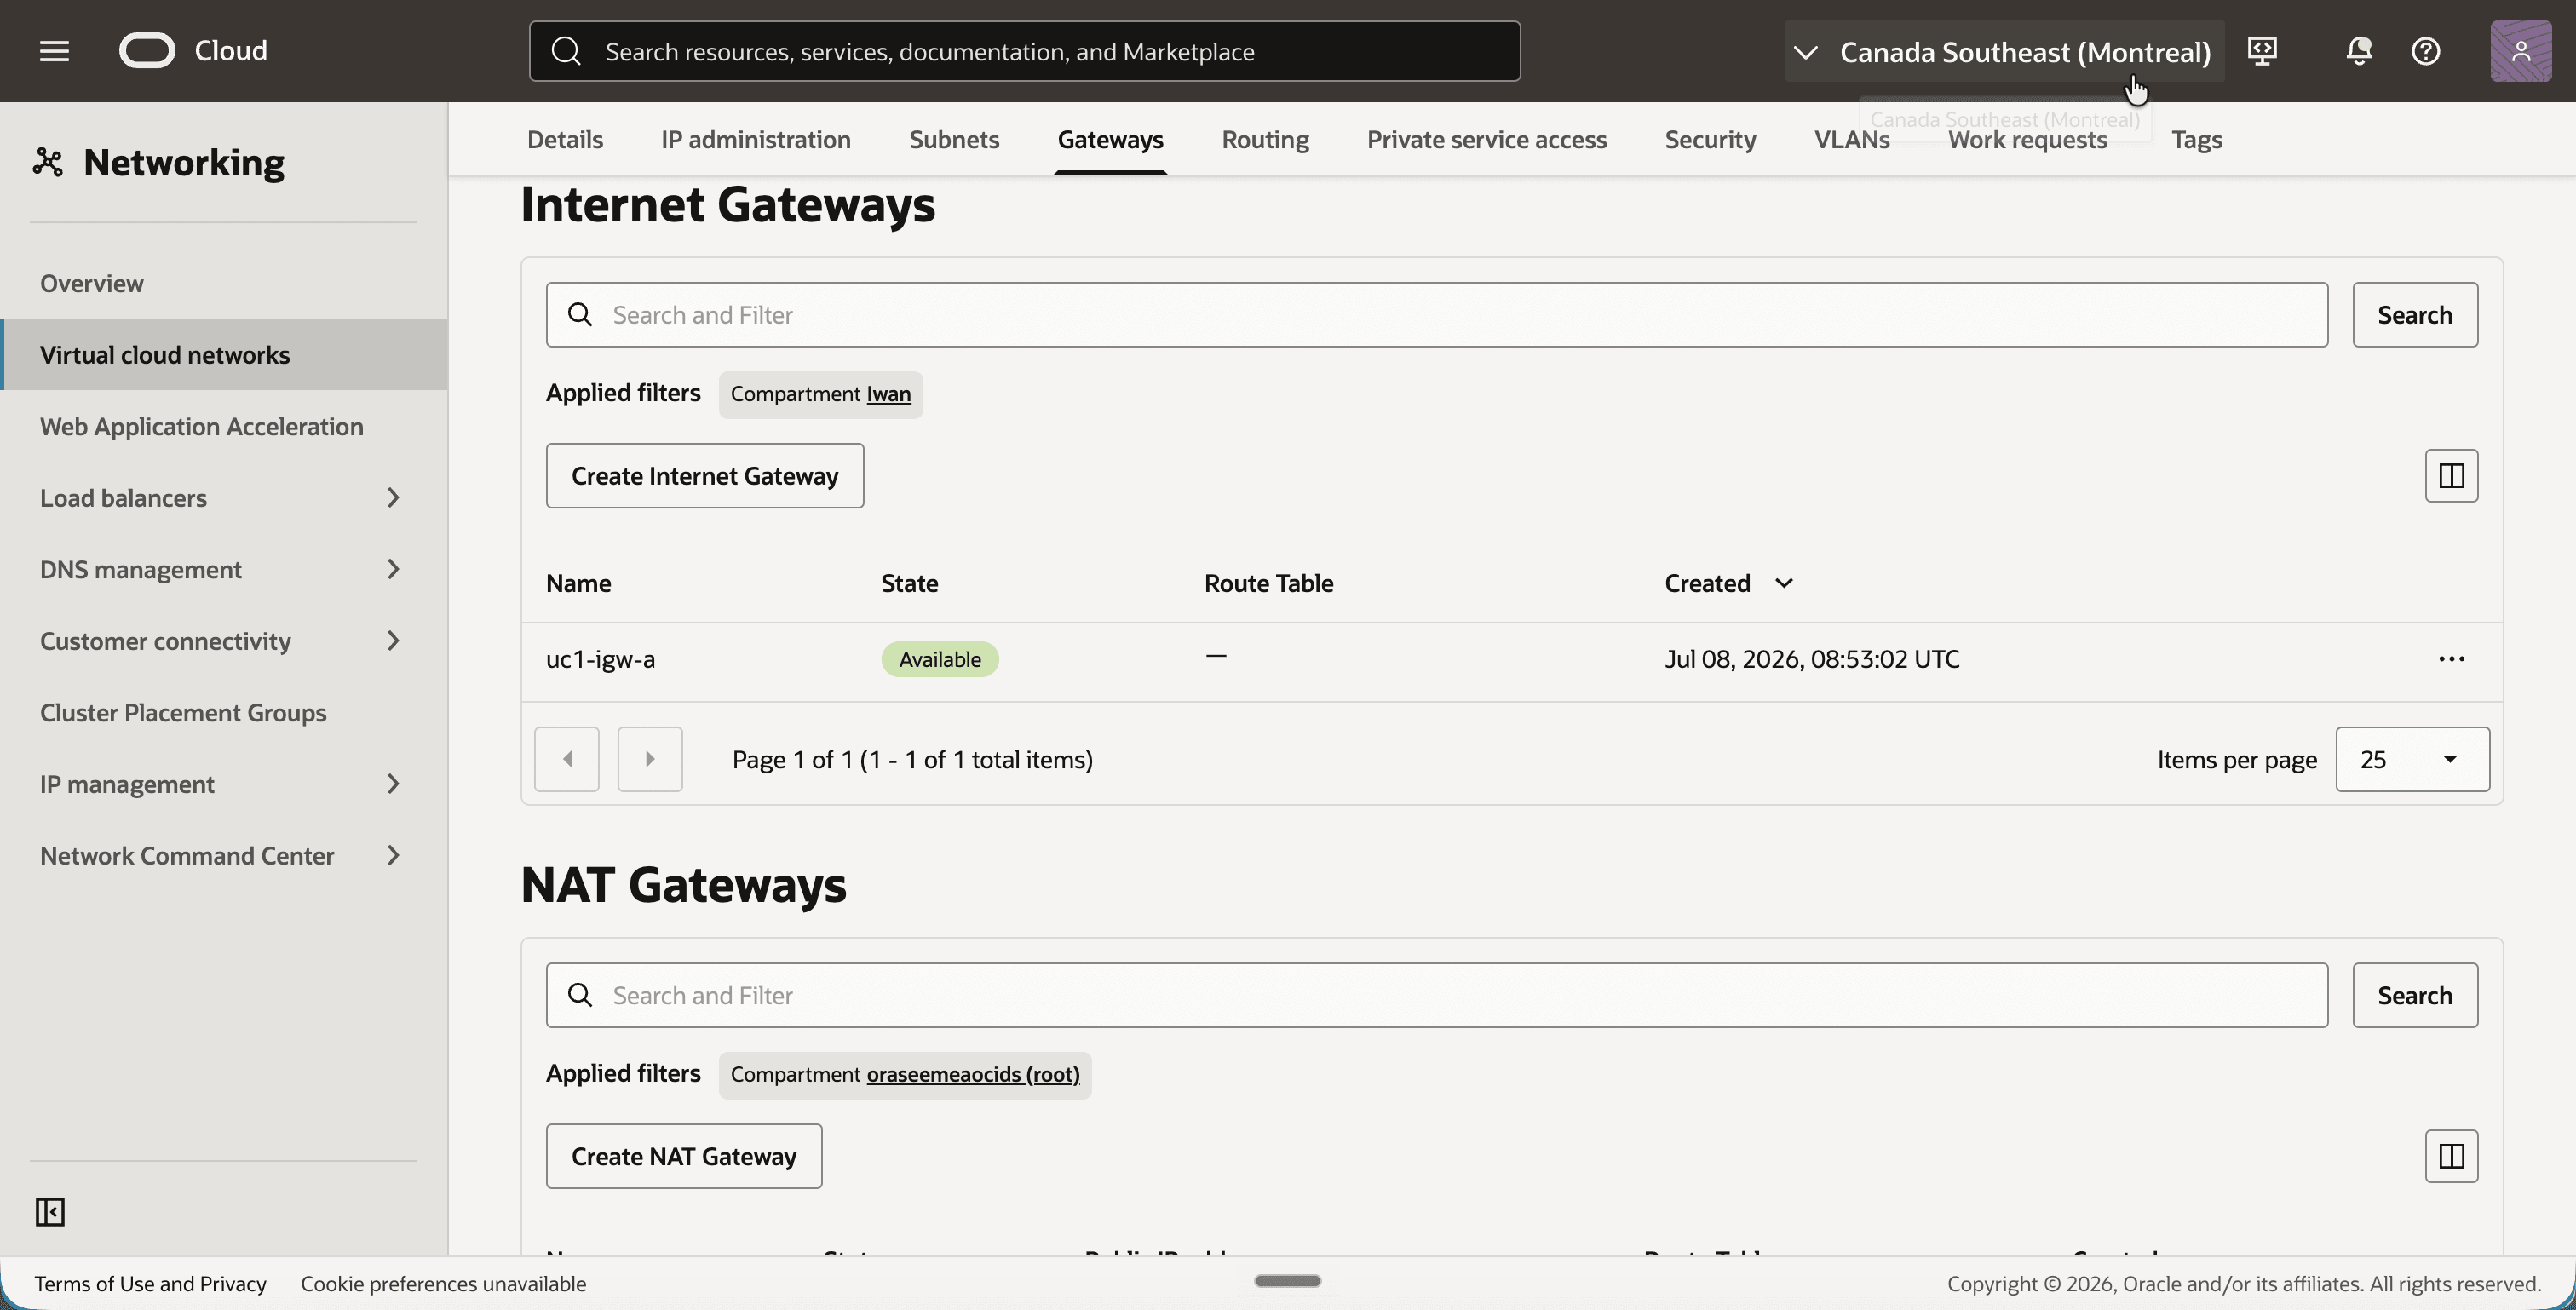
uc1-vcn-a中,按一下閘道頁籤。 - 請注意網際網路閘道
uc1-igw-a。
- 在
uc1-vcn-b中,按一下閘道頁籤。 - 請注意網際網路閘道
uc1-igw-b。
步驟 04:設定安全清單
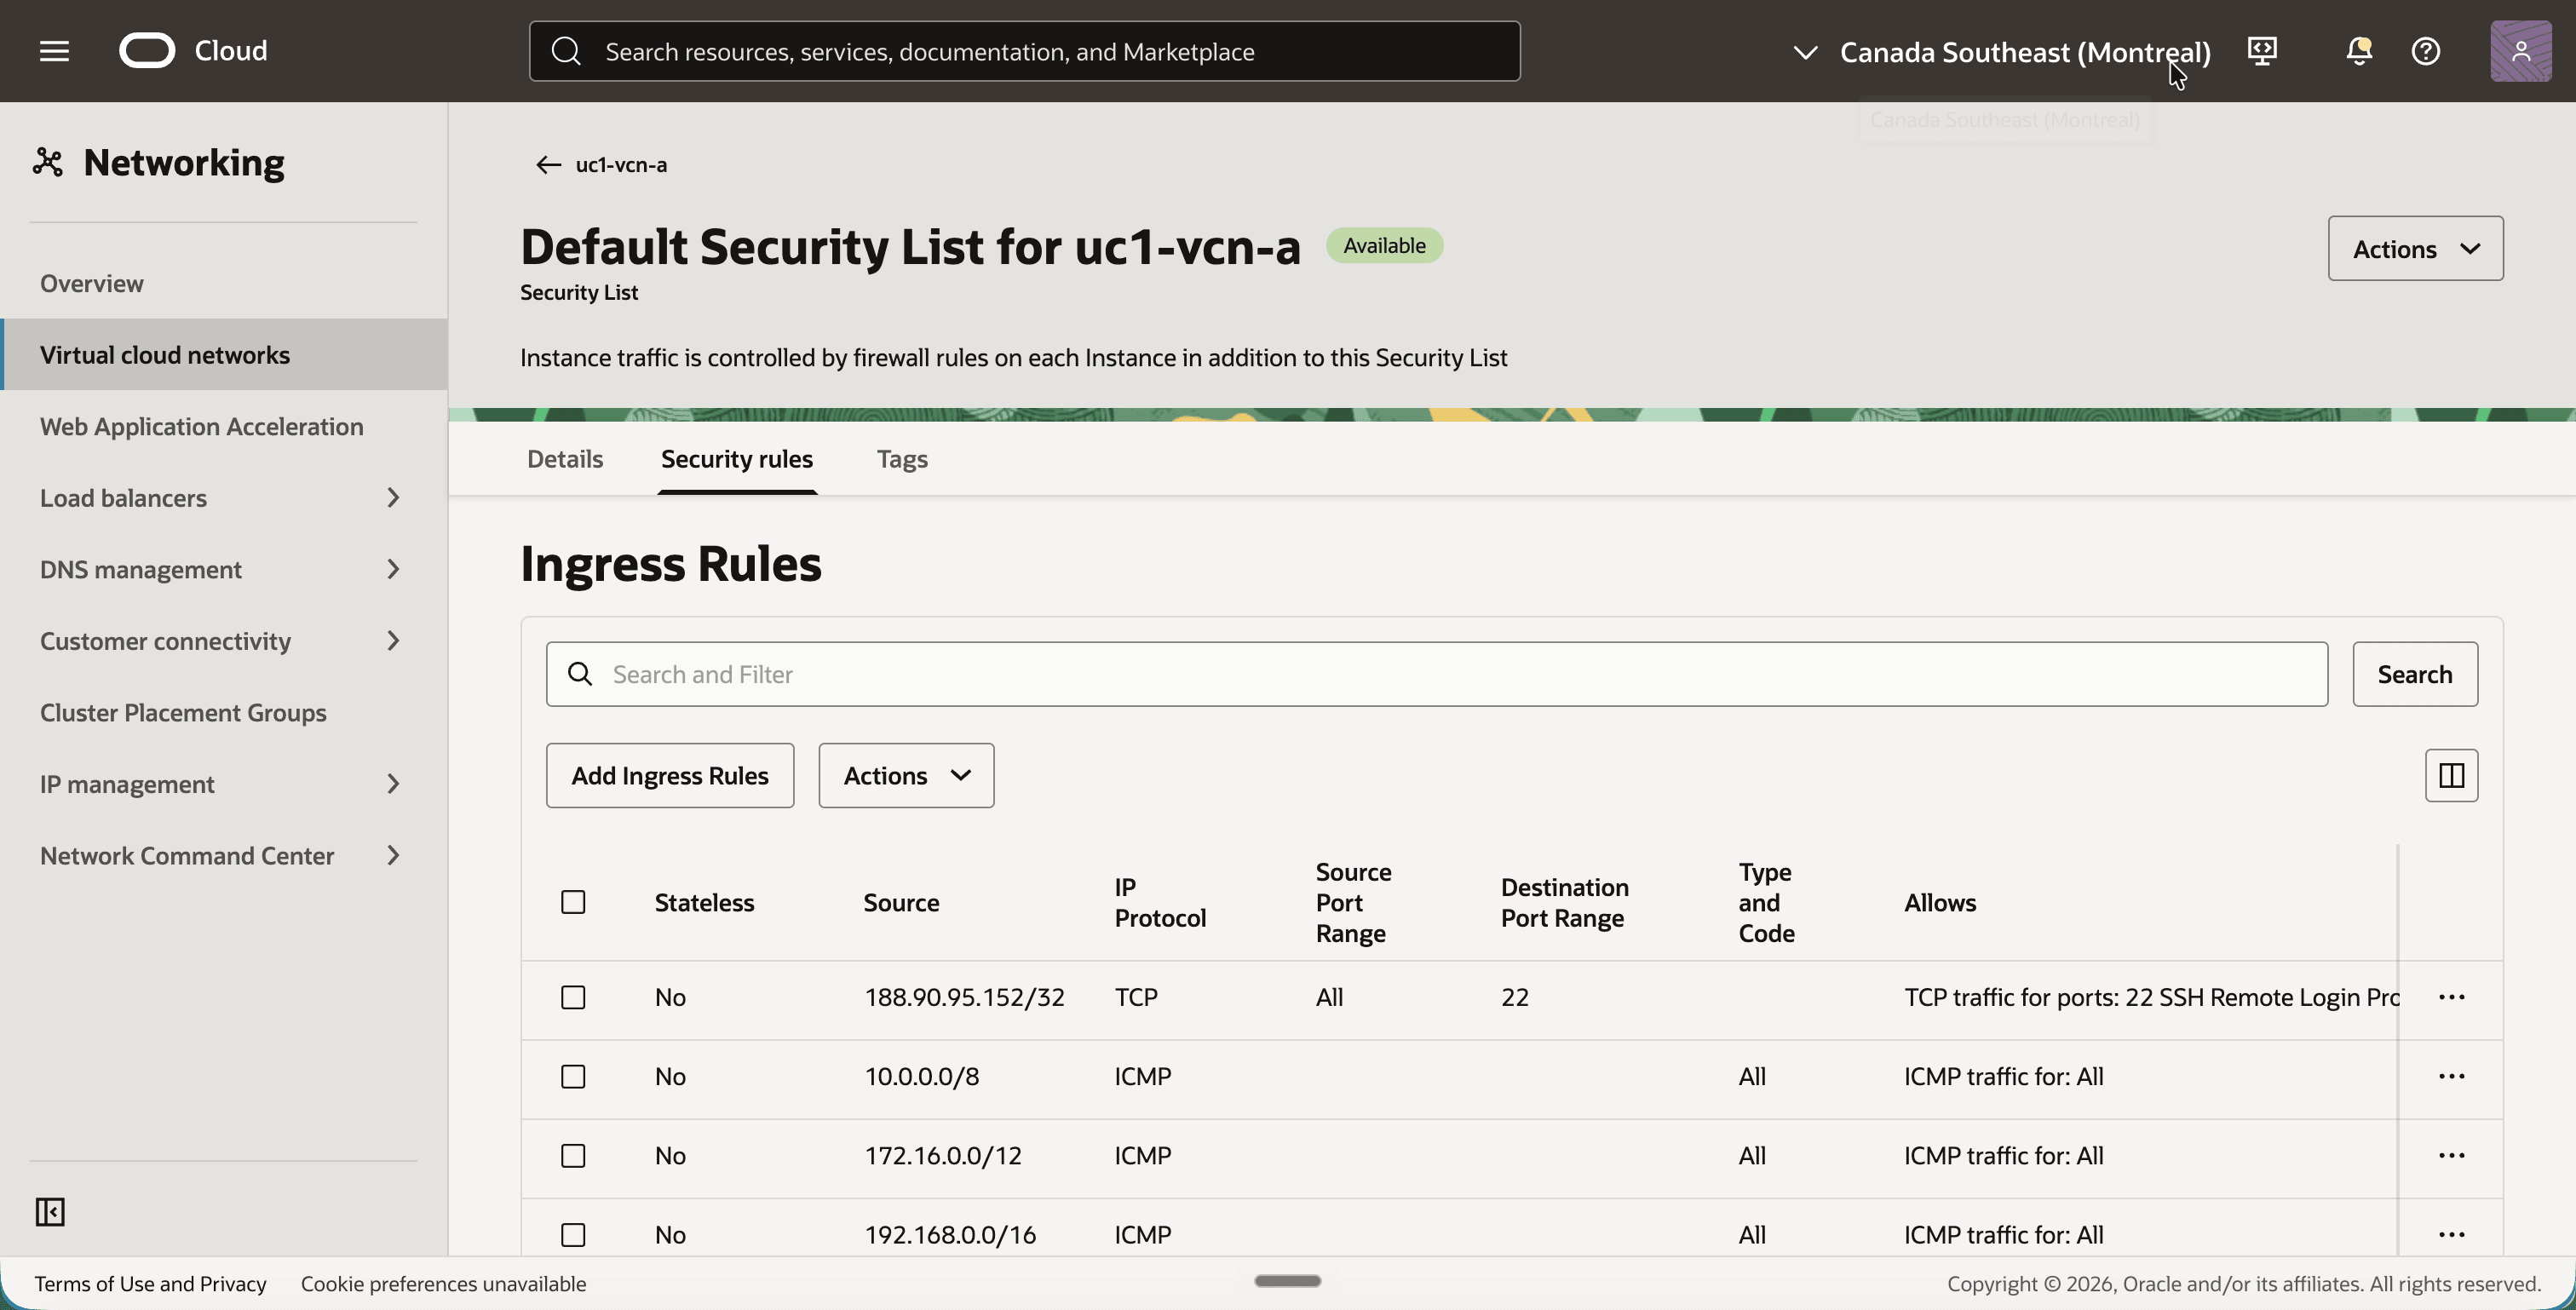
本教學課程中的測試是兩個執行處理之間的 ping,因此安全清單必須允許 ICMP。請記住,執行處理將看到的來源位址。由於翻譯的緣故,來自 VCN A 的 ping 會到達來源位址為 192.168.10.0/24 的 VCN B,而不是 10.0.1.0/24。因此,允許來自 192.168.0.0/16 之 ICMP 的規則就是重要的規則。
此實驗室允許來自這三個專用範圍的 ICMP。比此教學課程需求更廣泛。每個 VCN 最少要有一個 ICMP 規則,其他 VCN 的陰影 CIDR 為來源:uc1-vcn-a 中的 192.168.20.0/24,uc1-vcn-b 中的 192.168.10.0/24。
- 在
uc1-vcn-a中,按一下安全性頁籤,然後按一下 uc1-vcn-a 的預設安全性清單。 - 按一下安全規則頁籤。
- 請確定安全清單具有下列輸入規則,然後新增遺漏的輸入規則:
- SSH 的 TCP 連接埠
22,來自您自己的公用 IP 位址。 - ICMP 來自
10.0.0.0/8、172.16.0.0/12和192.168.0.0/16。
- SSH 的 TCP 連接埠
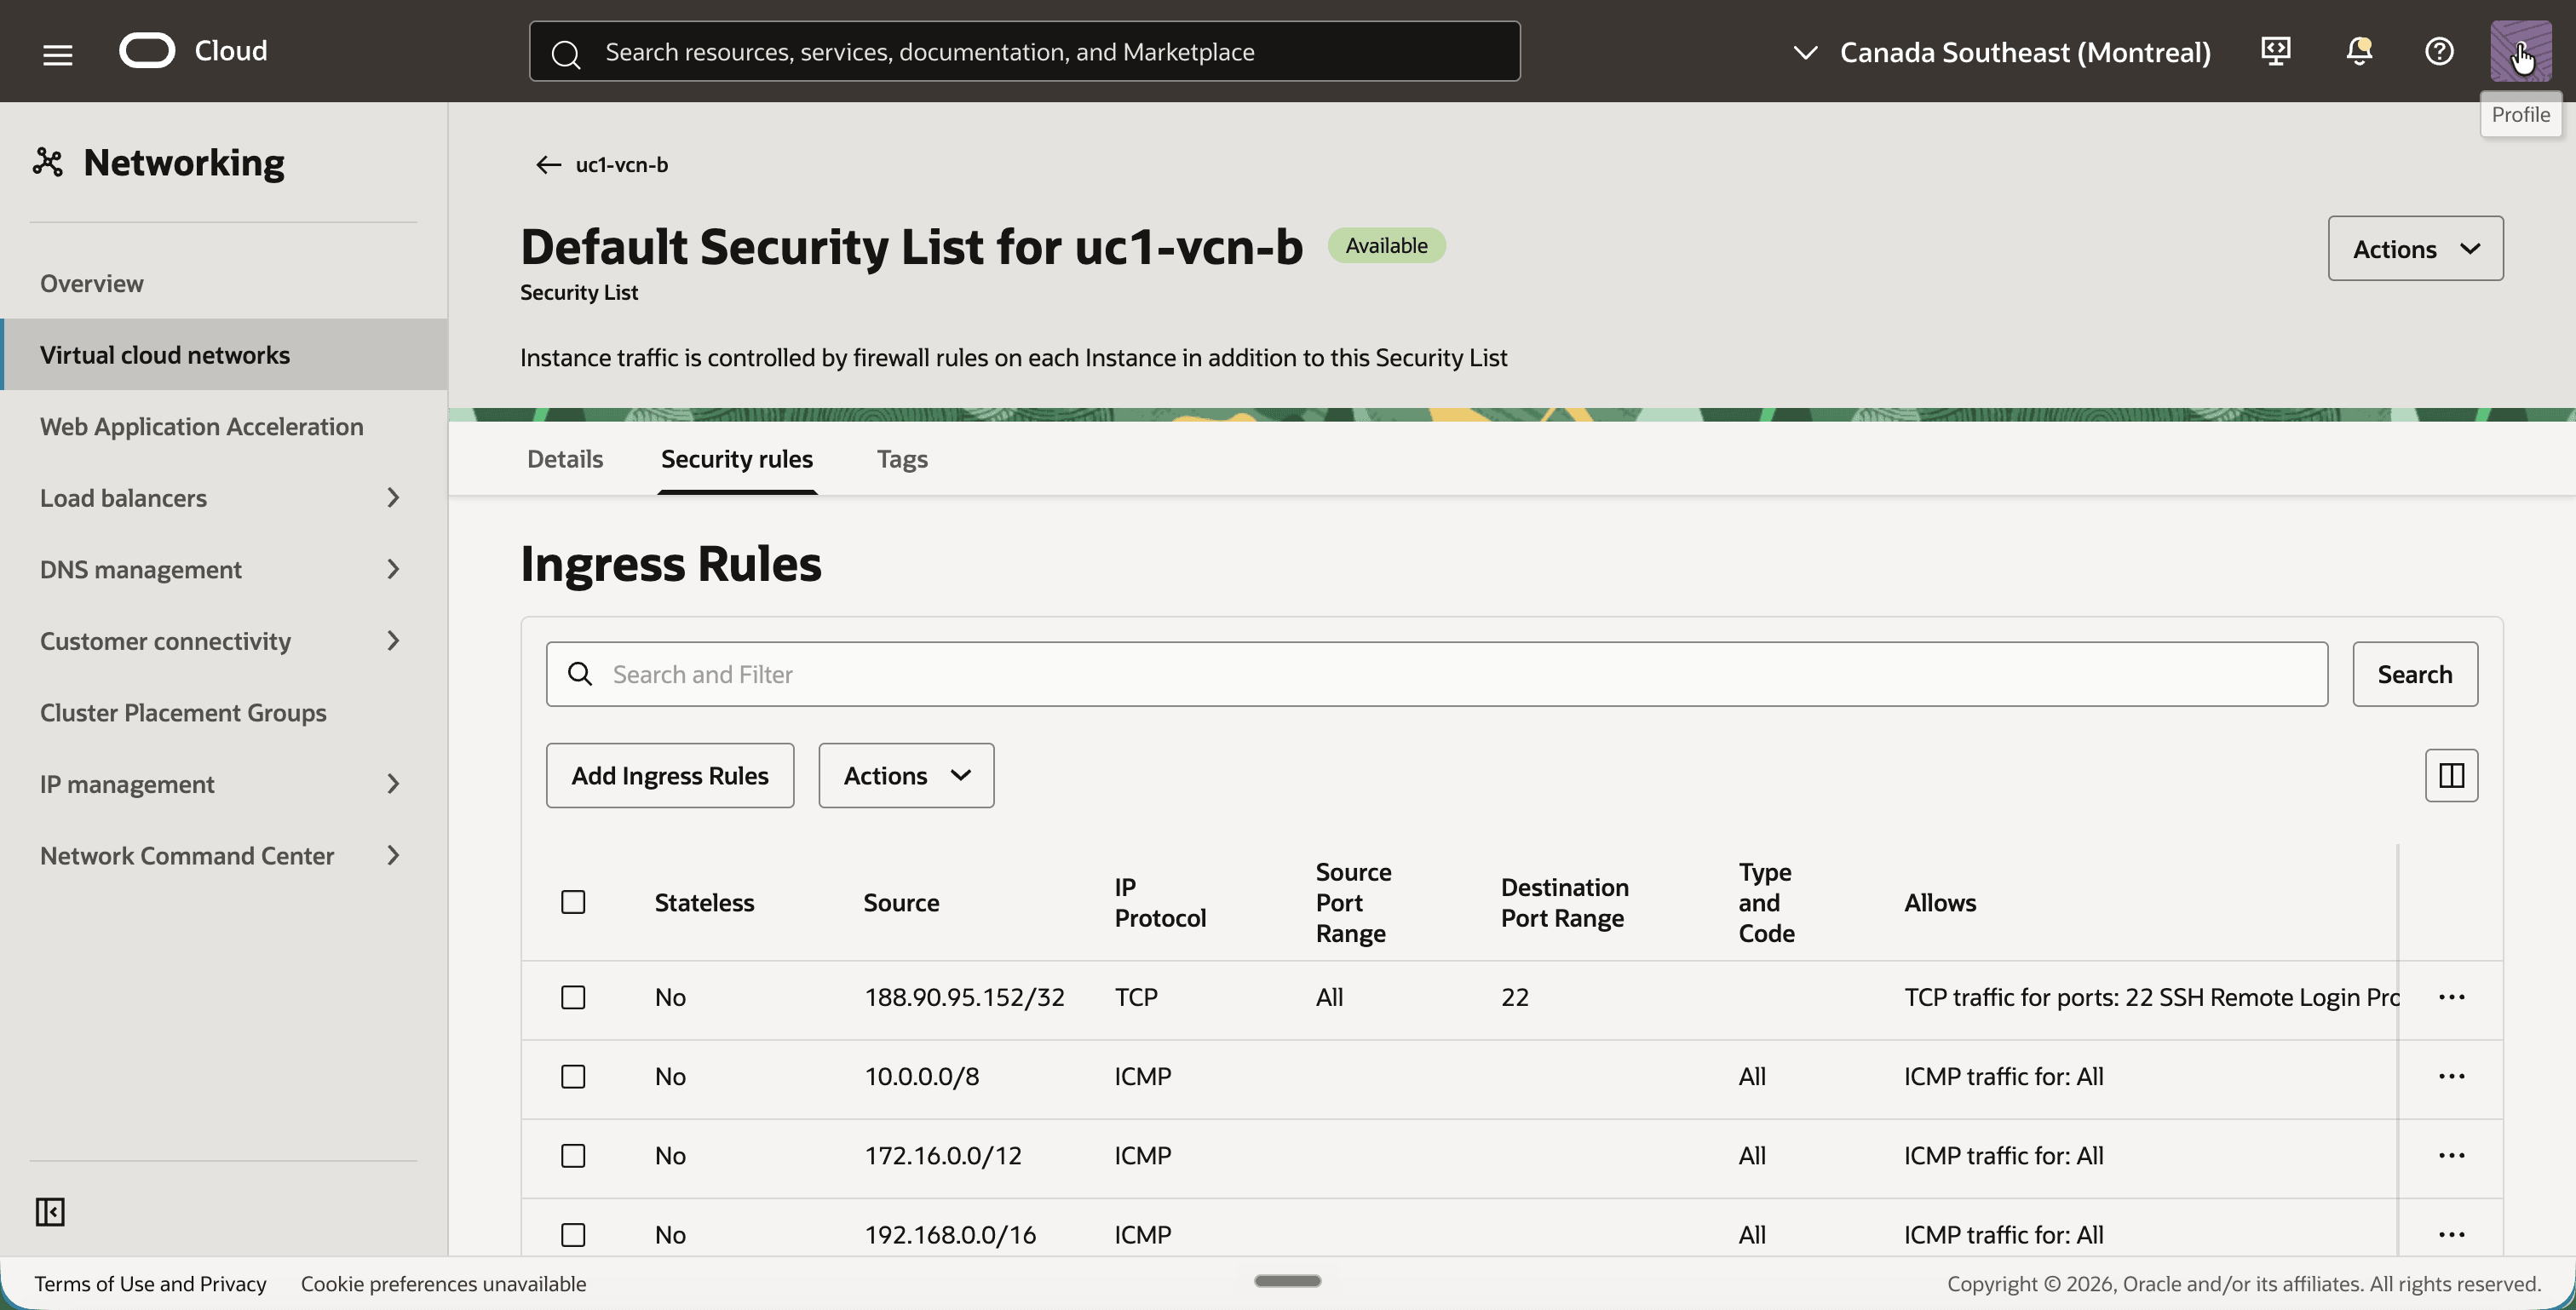
- 以相同方式開啟 uc1-vcn-b 的預設安全清單。
- 確定它具有相同的傳入規則。
步驟 05:建立 DRG 並同時附加兩個 VCN
DRG 是兩個 VCN 與翻譯發生地點之間的路由器。這兩個 VCN 都連附至相同的 DRG,每個 VCN 都有自己的 VCN 連附項。附件在本自學課程中很重要,因為路由表和 NAT 策略都連結至附件,而不是整個 DRG。
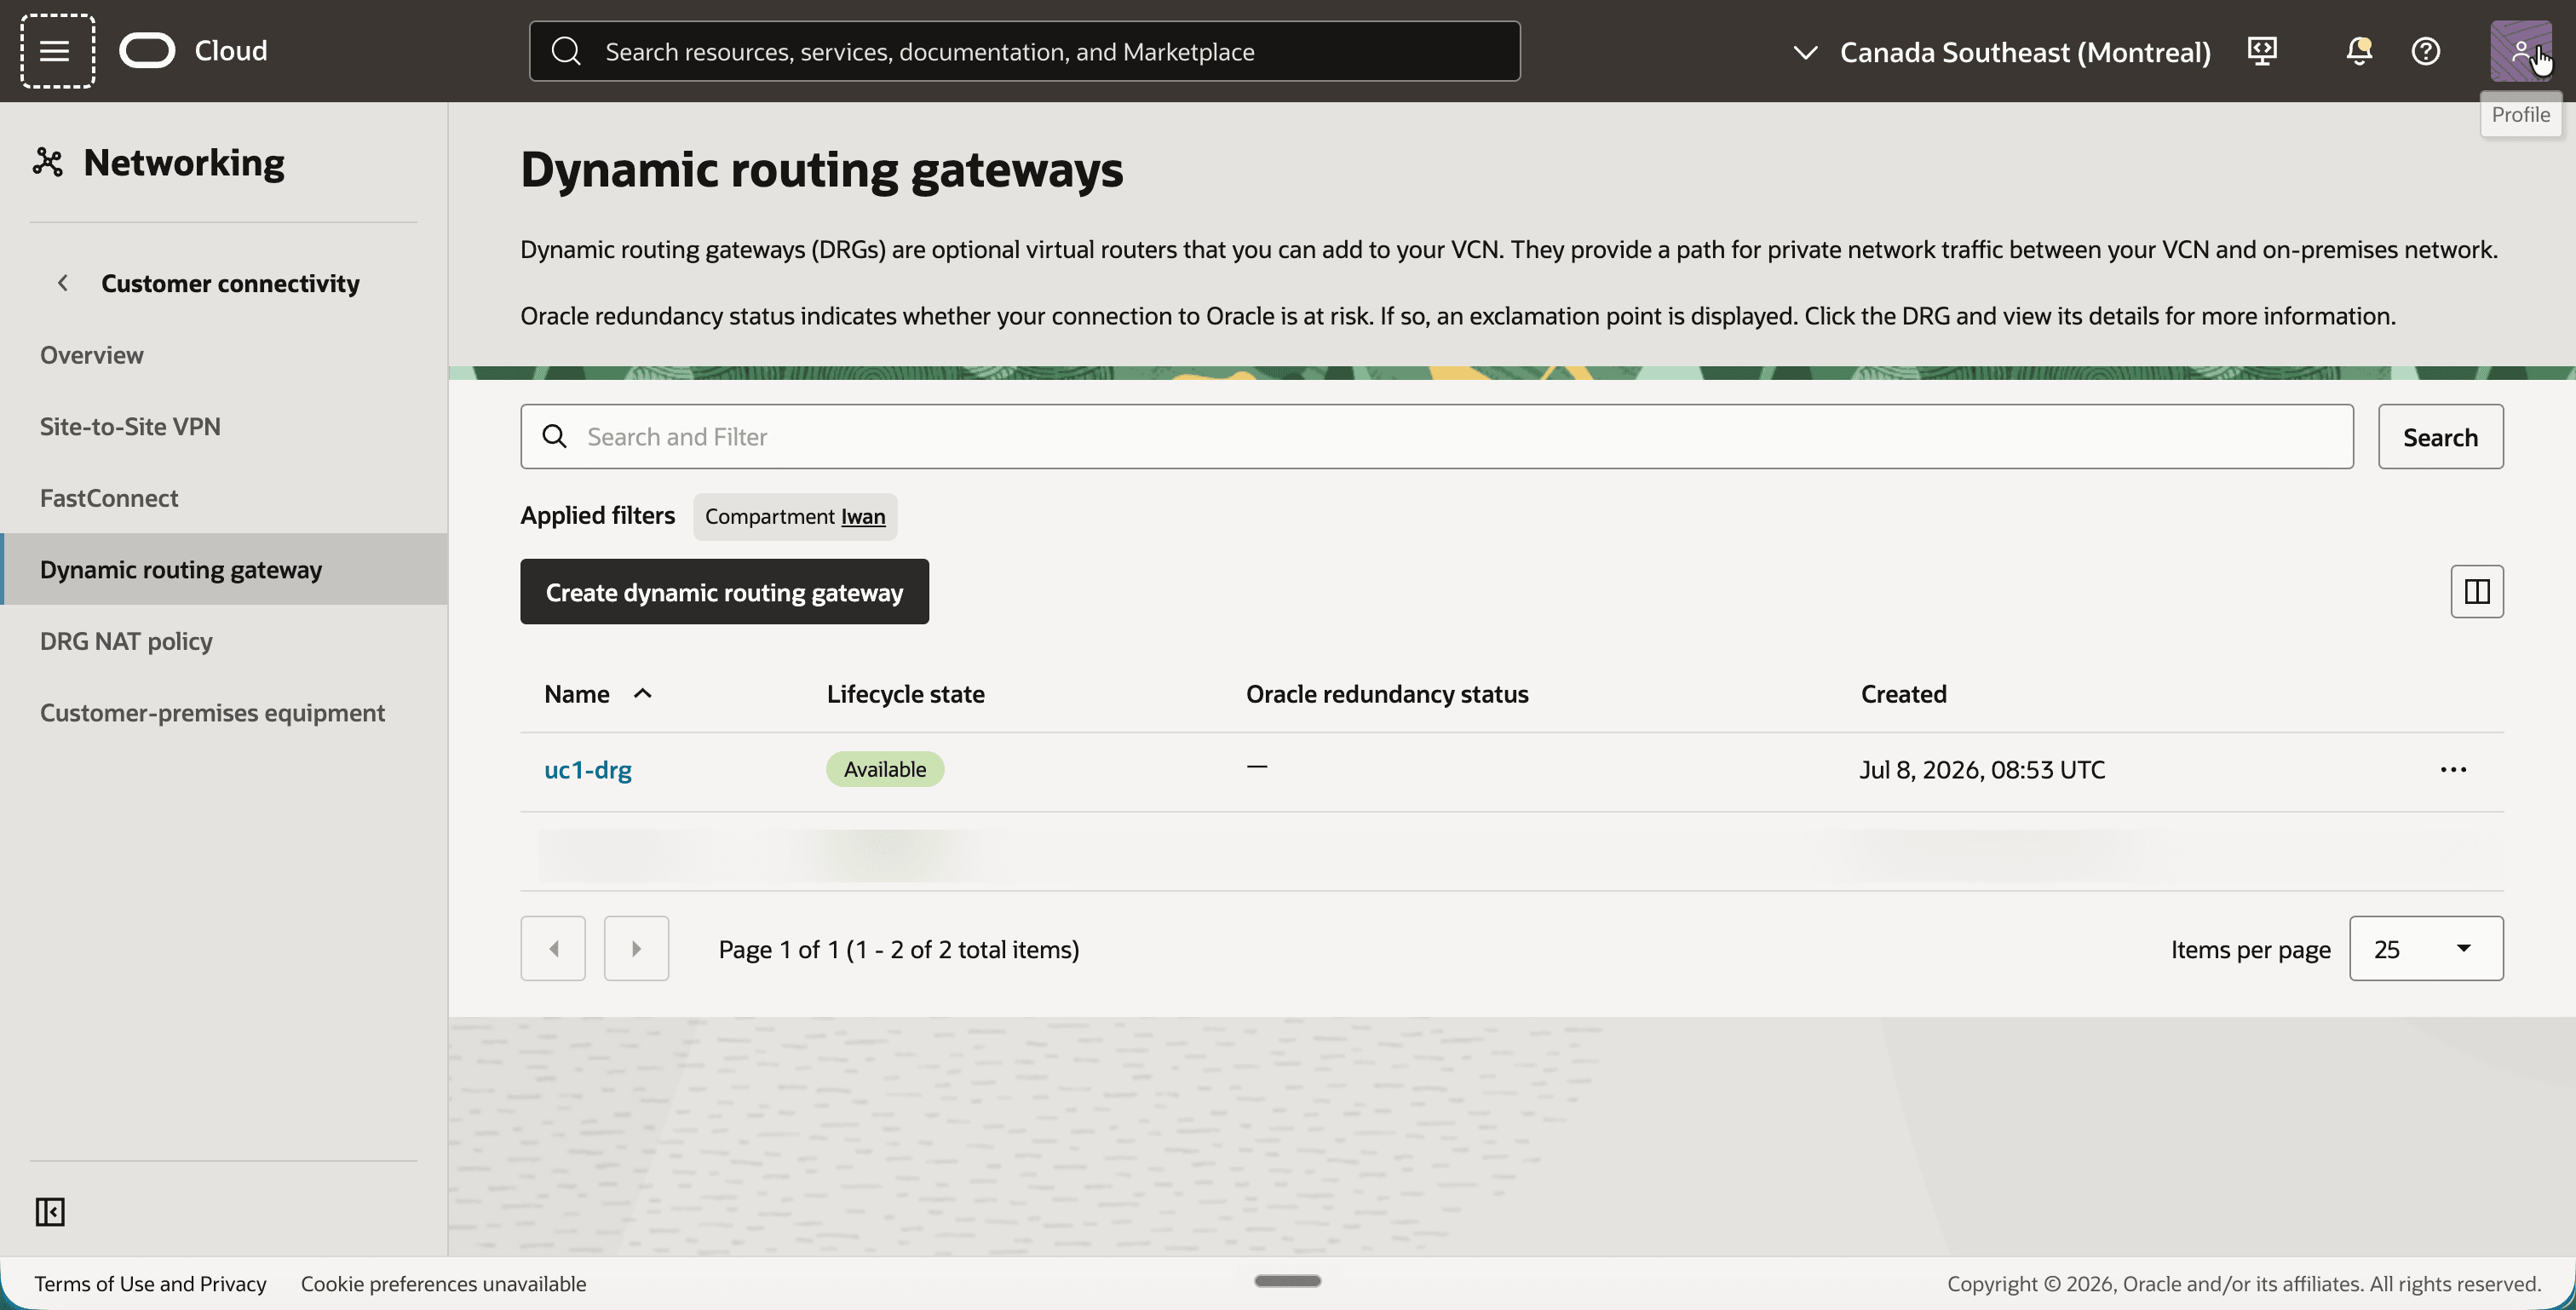
- 開啟導覽功能表,按一下網路,然後在客戶連線上按一下動態路由閘道。
- 按一下建立動態路由閘道按鈕,然後建立名稱為
uc1-drg的 DRG。 - 請注意,DRG 可用。
- 按一下
uc1-drg,然後按一下附件頁籤。 - 按一下建立虛擬雲端網路連附項按鈕,然後建立兩個附件:
- VCN
uc1-vcn-a的uc1-att-a。 - VCN
uc1-vcn-b的uc1-att-b。
- VCN
[ !注意:我們回到步驟 09 中的這個附件頁籤。此時,每個附件都會顯示自己的 DRG 路由表和其 DRG NAT 原則。
步驟 06:為每個連附項建立 DRG 路由表
DRG 路由表可決定封包在透過附件輸入 DRG 之後的移動位置。依照預設,所有 VCN 連附項都會共用一個自動產生的路由表,該表格填入連附之 VCN 的 CIDR。有了兩個宣告相同 10.0.1.0/24 的 VCN,該表格只能保留此 CIDR 的一個作用中路由。DRG 會選擇兩個附件中的一個,並將另一個路徑標示為衝突。無論獲勝哪一項,10.0.1.0/24 的每個封包都會移至相同的附件,無論來自哪一側,因此只有一個方向才能運作。本教程需要相反的:相同的目的地必須導致不同的附件,取決於封包進入 DRG 的位置。因此,每個連附項都會取得自己的 DRG 路由表,其中包含指向其他連附項的單一靜態路由。
這些路由中的目的地是真正的 CIDR 10.0.1.0/24,而不是陰影 CIDR。這是因為 DRG 的運作順序:
- 封包會透過附件輸入 DRG。
- 該附件的 NAT 原則會轉譯封包。
- DRG 會查詢該連附項之 DRG 路由表中的已翻譯目的地。
VCN A 到 192.168.20.158 的封包已經在路由查詢發生時轉譯為目的地 10.0.1.158。
- 在
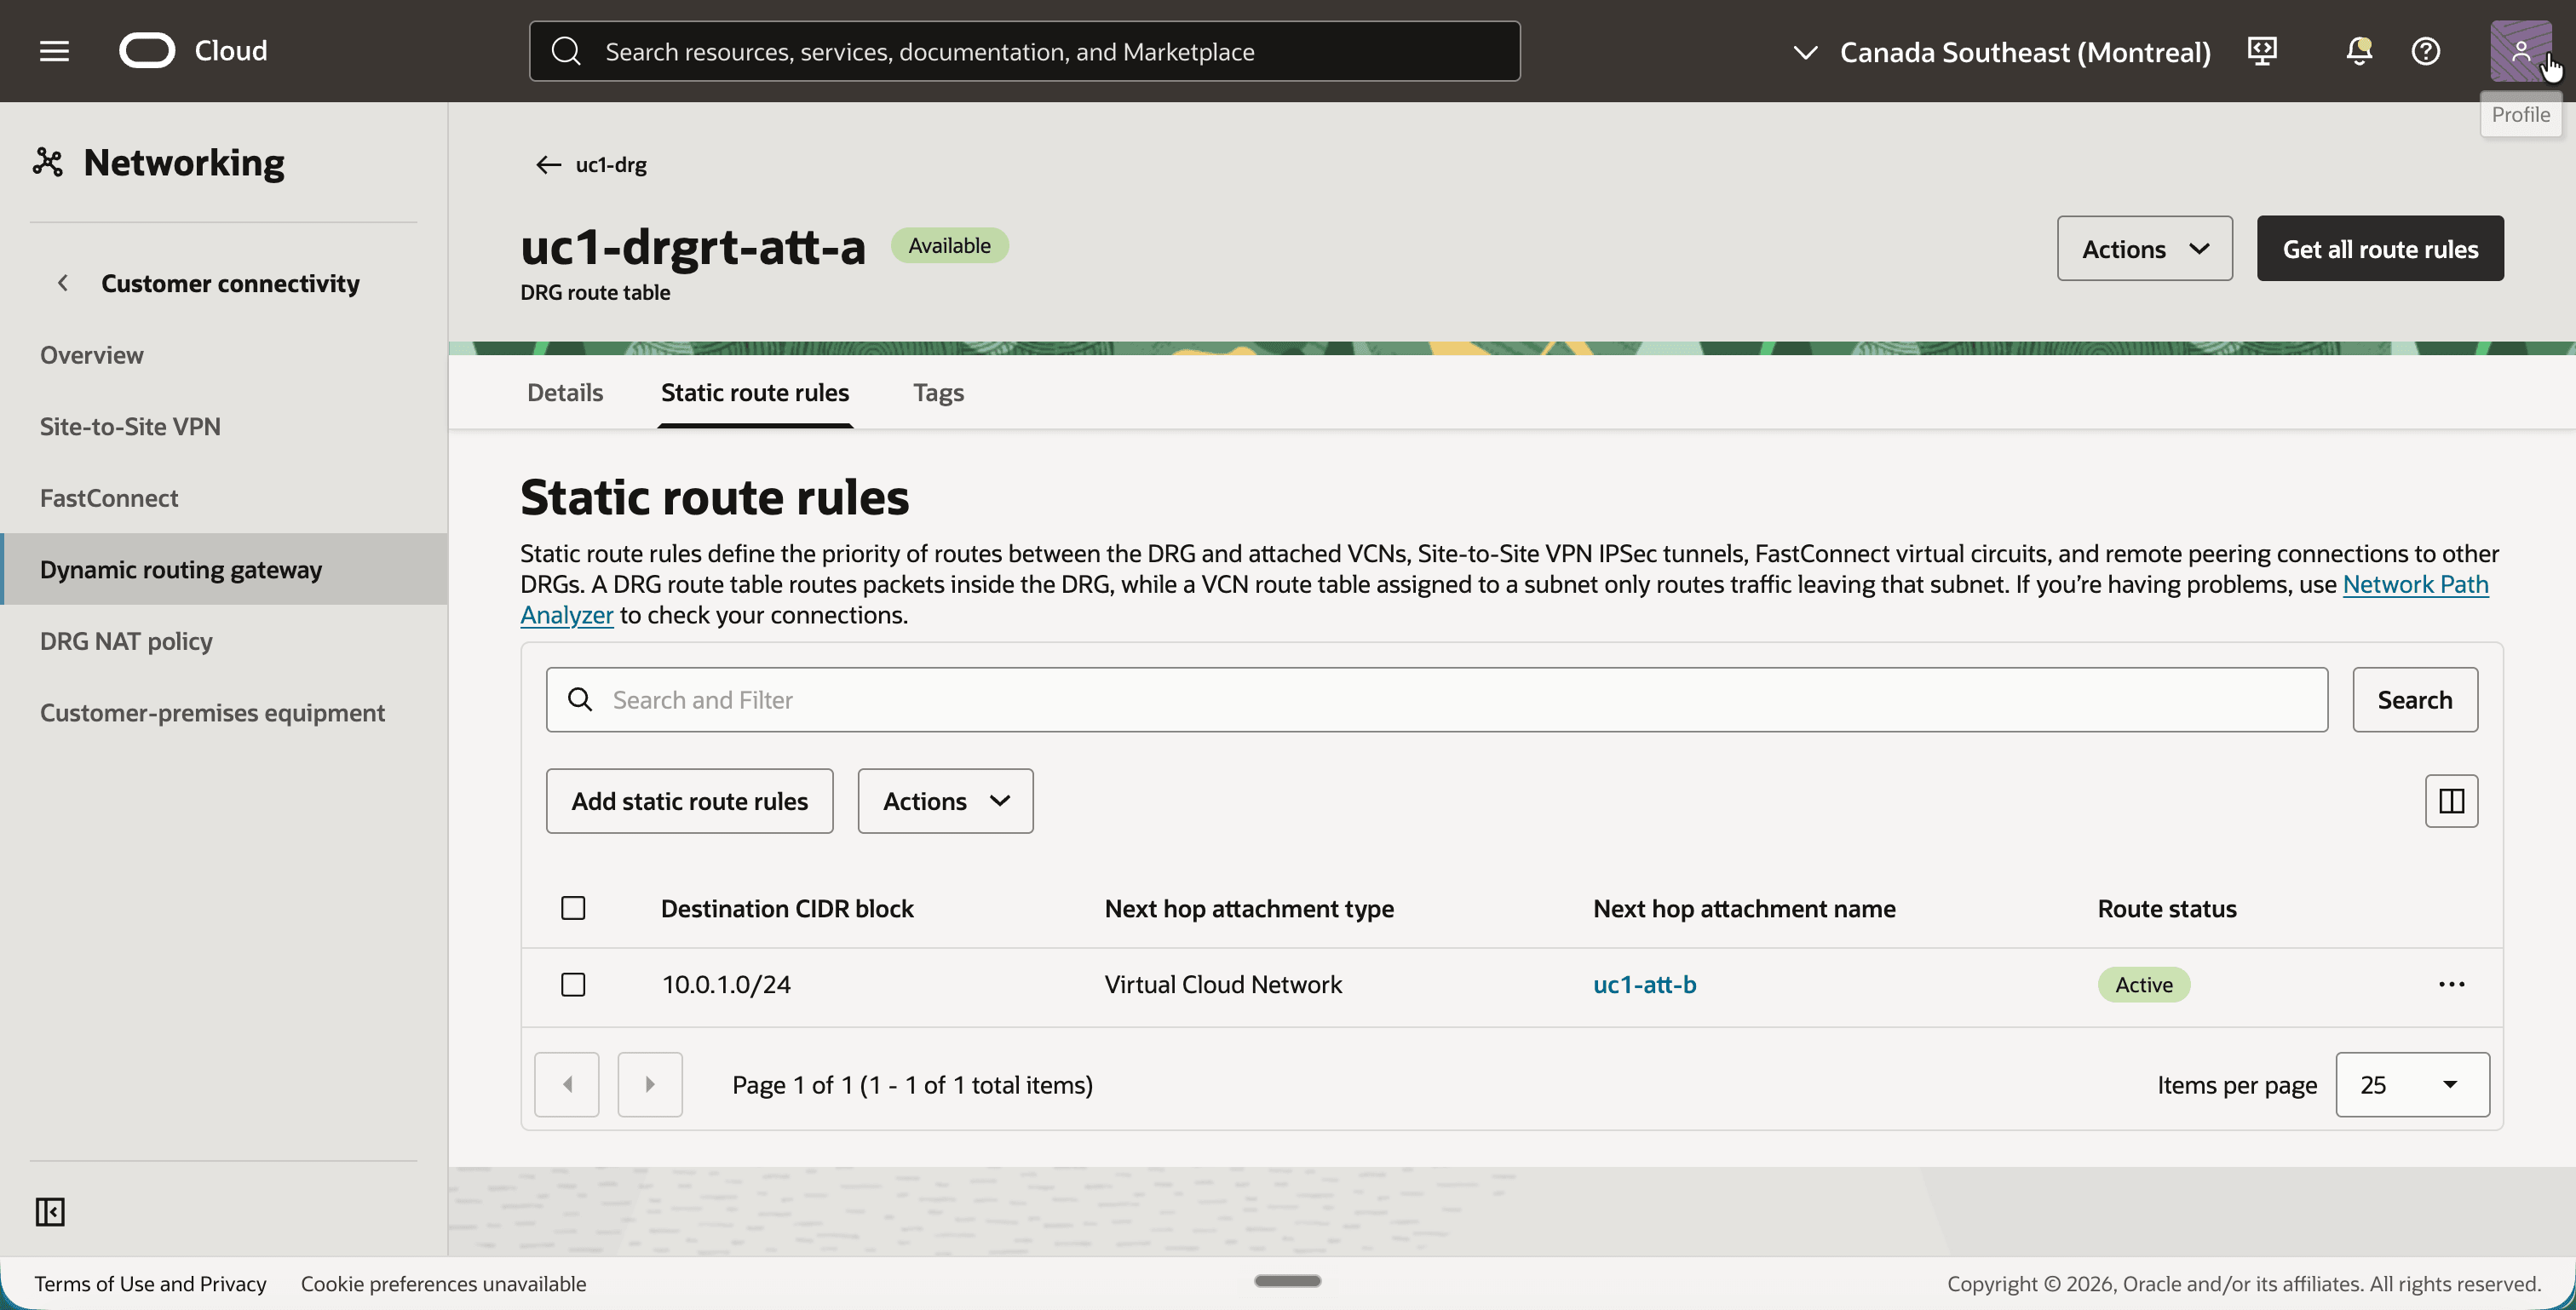
uc1-drg中,按一下路由頁籤,然後建立名稱為uc1-drgrt-att-a的 DRG 路由表。 - 按一下靜態路由規則頁籤,然後按一下新增靜態路由規則按鈕。
- 新增含有目的地 CIDR 區塊
10.0.1.0/24和下一個躍點附件uc1-att-b的規則。 - 請注意,靜態路由為作用中。
- 建立第二個名稱為
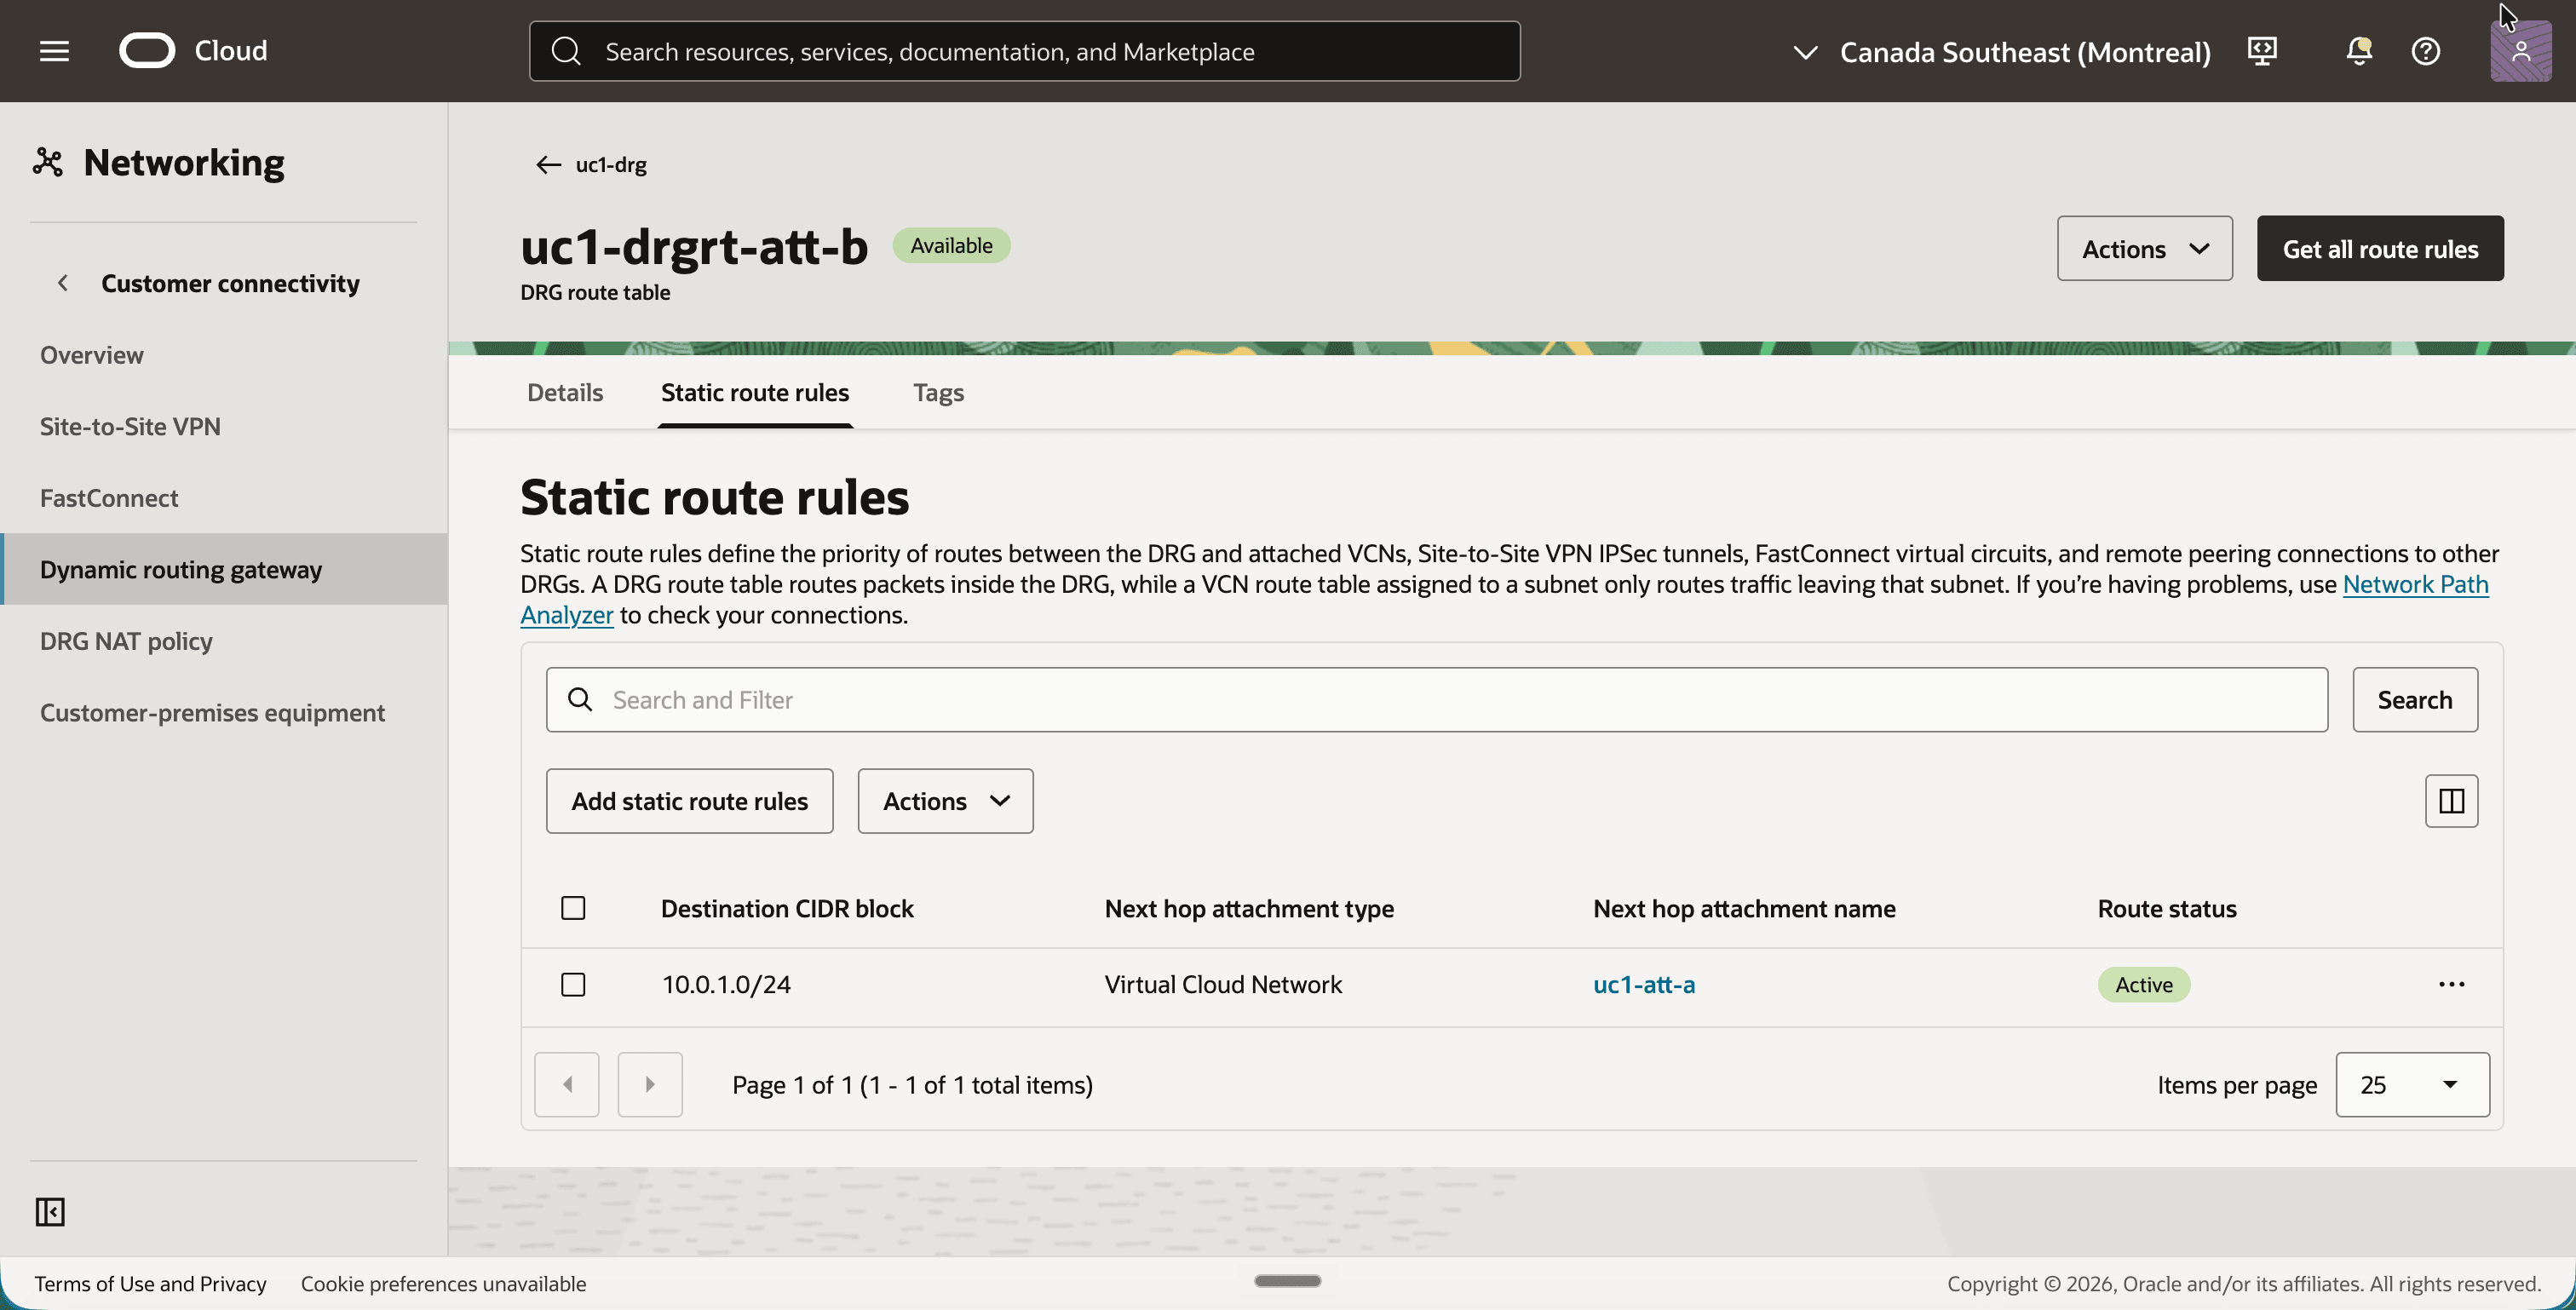
uc1-drgrt-att-b的 DRG 路由表。 - 新增具有目的地 CIDR 區塊
10.0.1.0/24和下一個躍點連附項uc1-att-a的靜態路由規則。 - 請注意,靜態路由為作用中。
- 回到
uc1-drg的附件頁籤,編輯附件uc1-att-a並選取uc1-drgrt-att-a作為其 DRG 路由表。 - 編輯附件
uc1-att-b並選取uc1-drgrt-att-b作為其 DRG 路由表。
步驟 07:設定 VCN 路由表
執行處理必須知道可透過 DRG 連線其他 VCN 的陰影 CIDR。VCN A 中的執行處理會與 192.168.20.0/24 上的 VCN B 交談,也就是您遞送至 VCN A 中 DRG 的目的地。實際的 CIDR 10.0.1.0/24 絕不會路由至 DRG,因為該範圍的執行處理是自己的本機子網路。
- 在
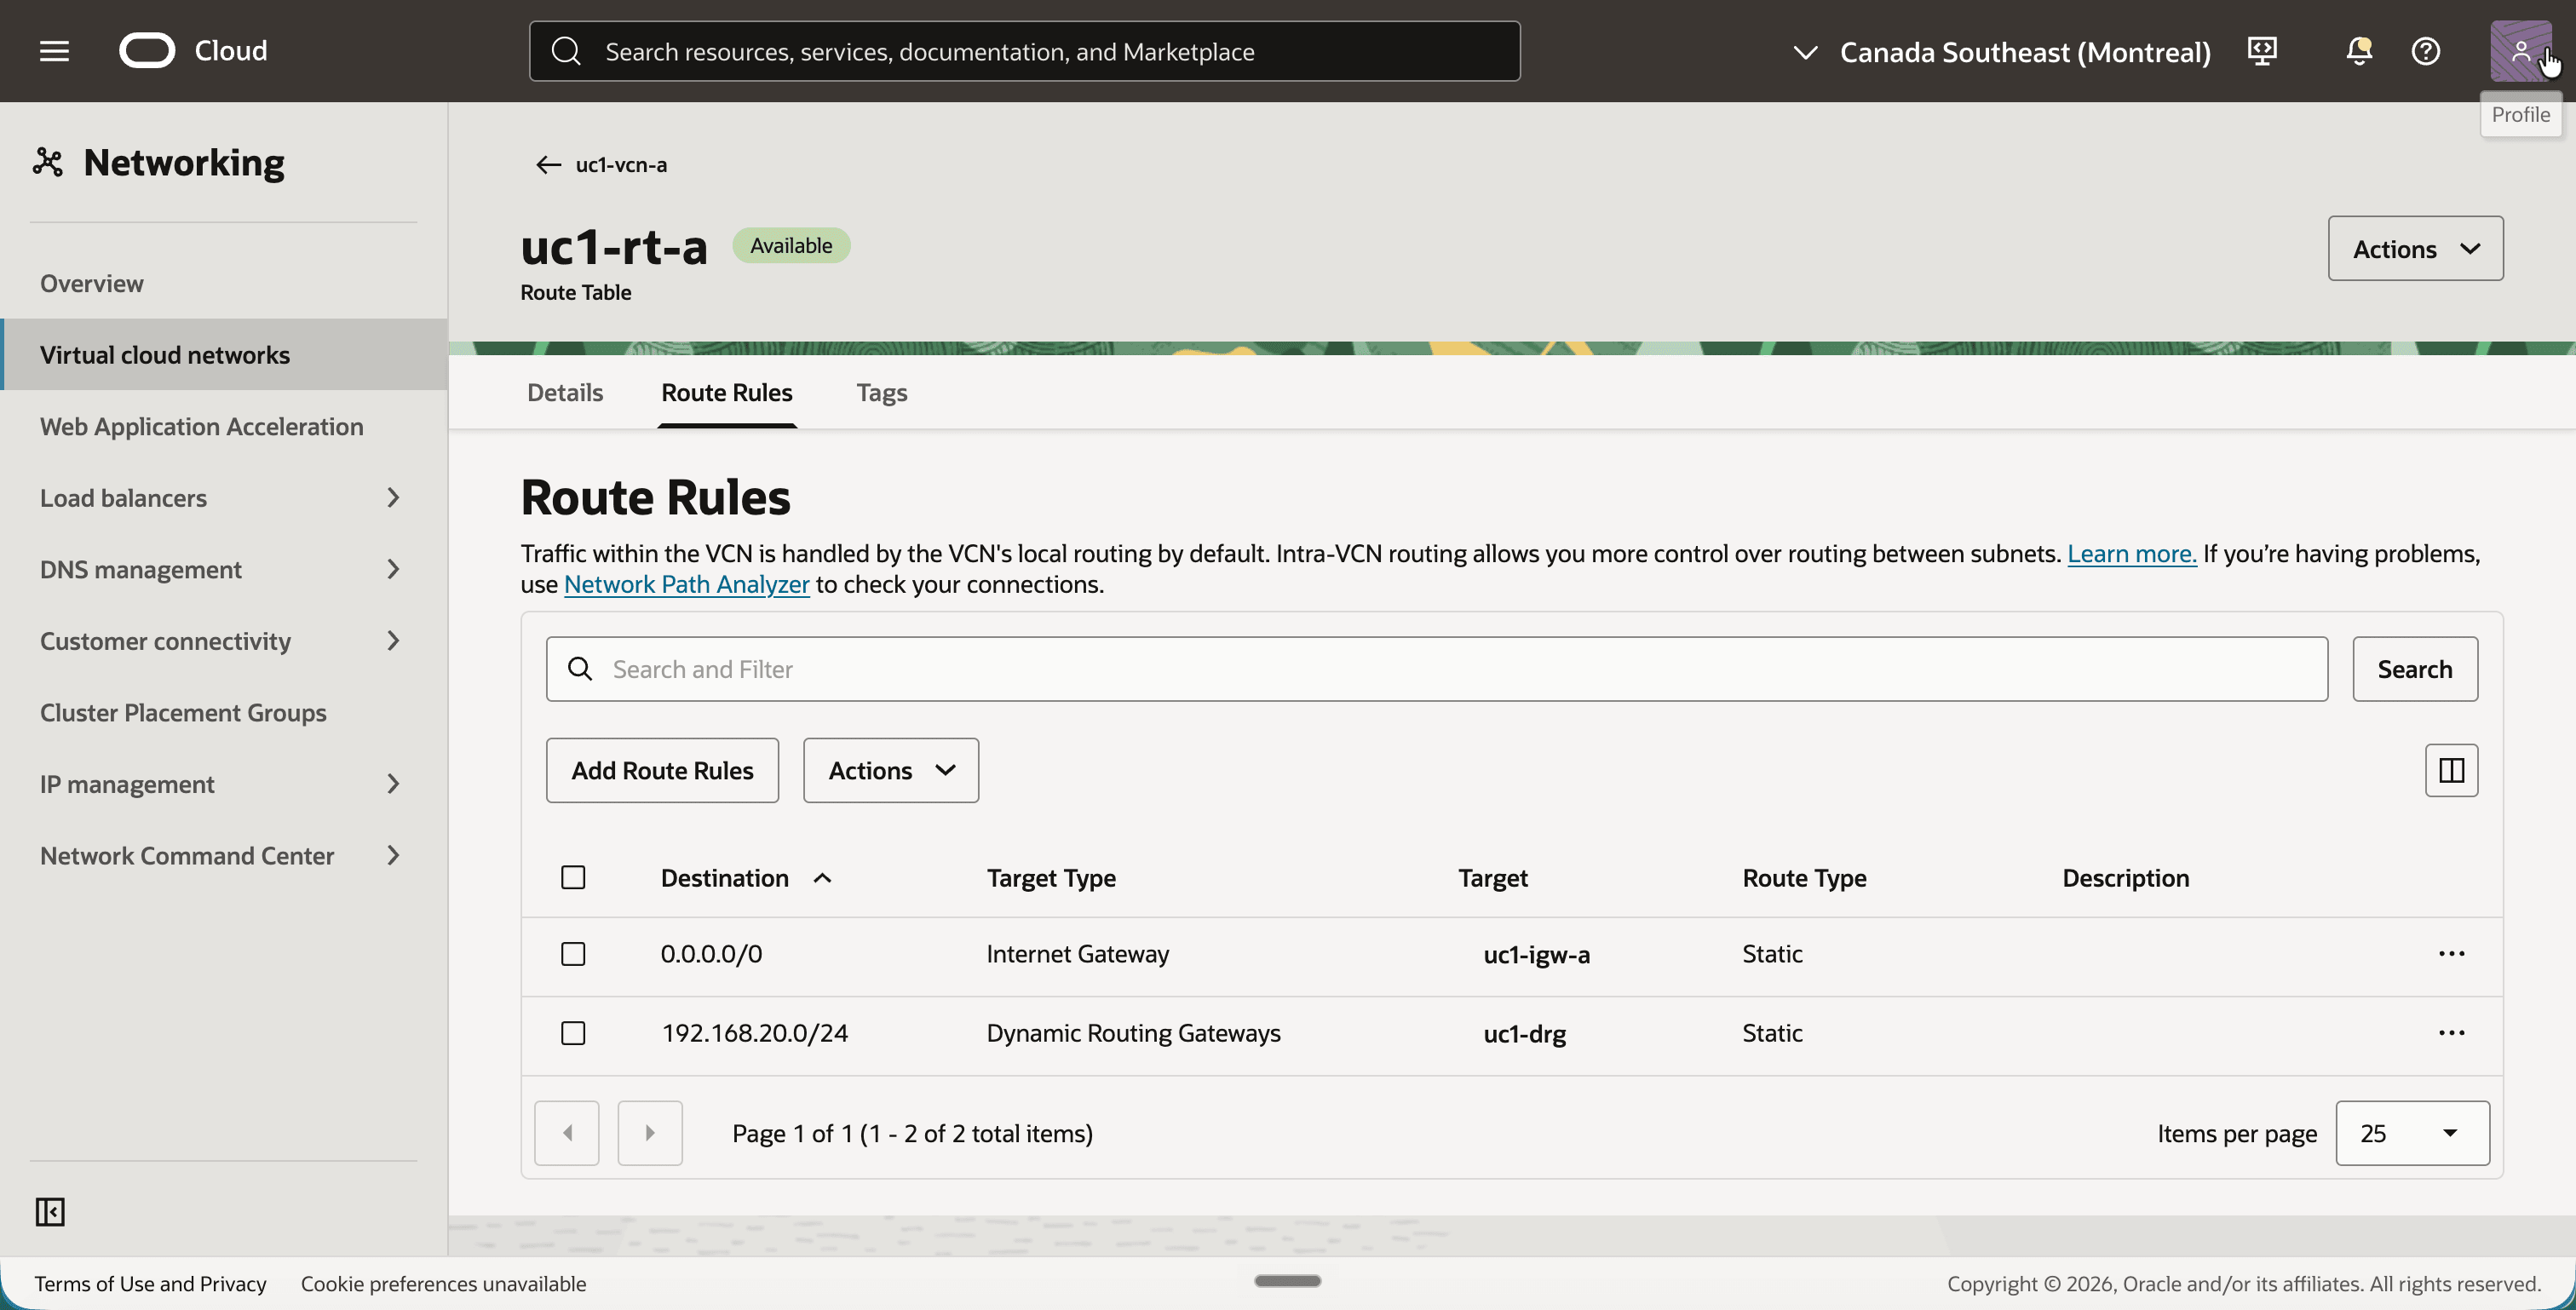
uc1-vcn-a中,按一下路由頁籤,然後按一下路由表uc1-rt-a。這是指派給uc1-subnet-a的路由表。 - 按一下路由規則頁籤。
- 為其他 VCN 的陰影 CIDR 新增路由規則,讓路由表包含這兩個路由規則:
0.0.0.0/0(目標為uc1-igw-a),用於從網際網路進行 SSH 存取。192.168.20.0/24(VCN B 的陰影 CIDR) 具有目標uc1-drg。
- 在
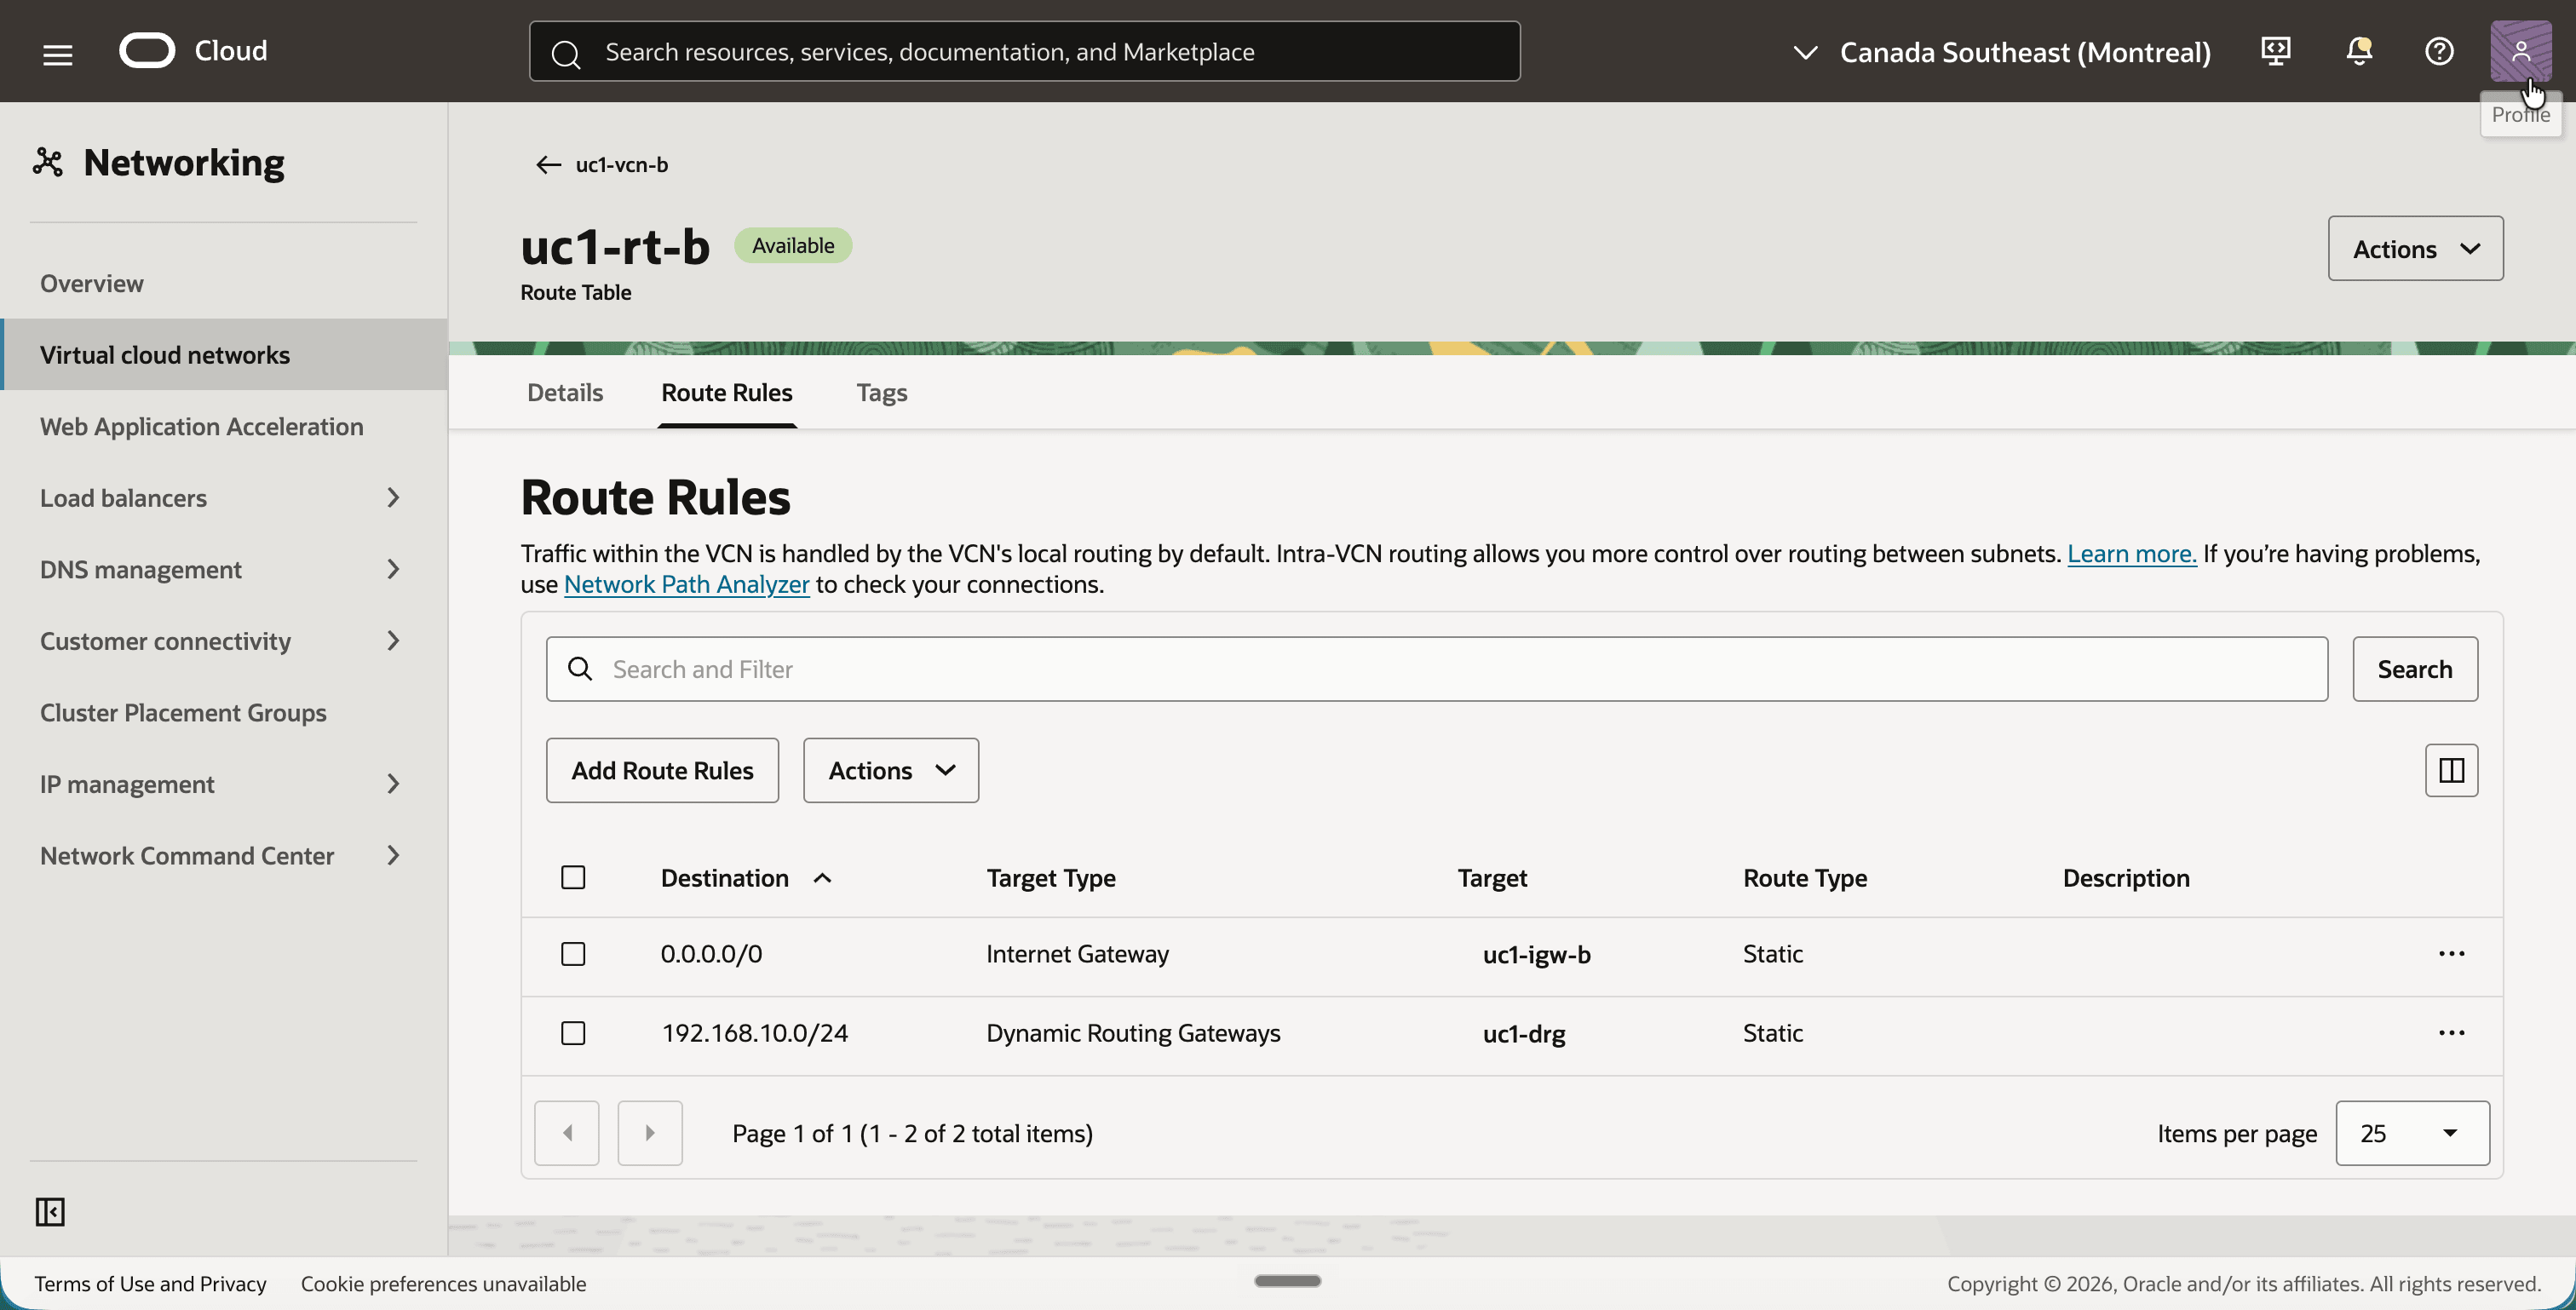
uc1-vcn-b中,以相同方式開啟路由表uc1-rt-b。 - 為其他 VCN 的陰影 CIDR 新增路由規則,讓路由表包含這兩個路由規則:
0.0.0.0/0,目標為uc1-igw-b。192.168.10.0/24(VCN A 的陰影 CIDR) 具有目標uc1-drg。
步驟 08:建立 DRG NAT 原則和規則
這是整個教學課程的步驟。我們會為每個 VCN 建立一個 DRG NAT 原則,每個原則都會取得一個規則。每個規則會一次執行兩個翻譯:
- 來源 NAT:隱藏其陰影 CIDR 後方的寄件者真實地址。
- 目的地 NAT:以接收者的實際地址取代寄件者的陰影地址。
請記住,規則描述透過保留原則的附件進入 DRG 的流量。因此,VCN A 的原則會從 VCN A 的觀點撰寫:
| 原始大小 | 已翻譯 | 意義 | |
|---|---|---|---|
| 來源 | 10.0.1.0/24 |
192.168.10.0/24 |
VCN A 將本身呈現為 192.168.10.0/24。 |
| 目的地 | 192.168.20.0/24 |
10.0.1.0/24 |
VCN B 的陰影 CIDR 會由 VCN B 的實際 CIDR 取代。 |
VCN B 的原則就是鏡像映像檔:
| 原始大小 | 已翻譯 | 意義 | |
|---|---|---|---|
| 來源 | 10.0.1.0/24 |
192.168.20.0/24 |
VCN B 呈現為 192.168.20.0/24。 |
| 目的地 | 192.168.10.0/24 |
10.0.1.0/24 |
VCN A 的陰影 CIDR 會由 VCN A 的實際 CIDR 取代。 |
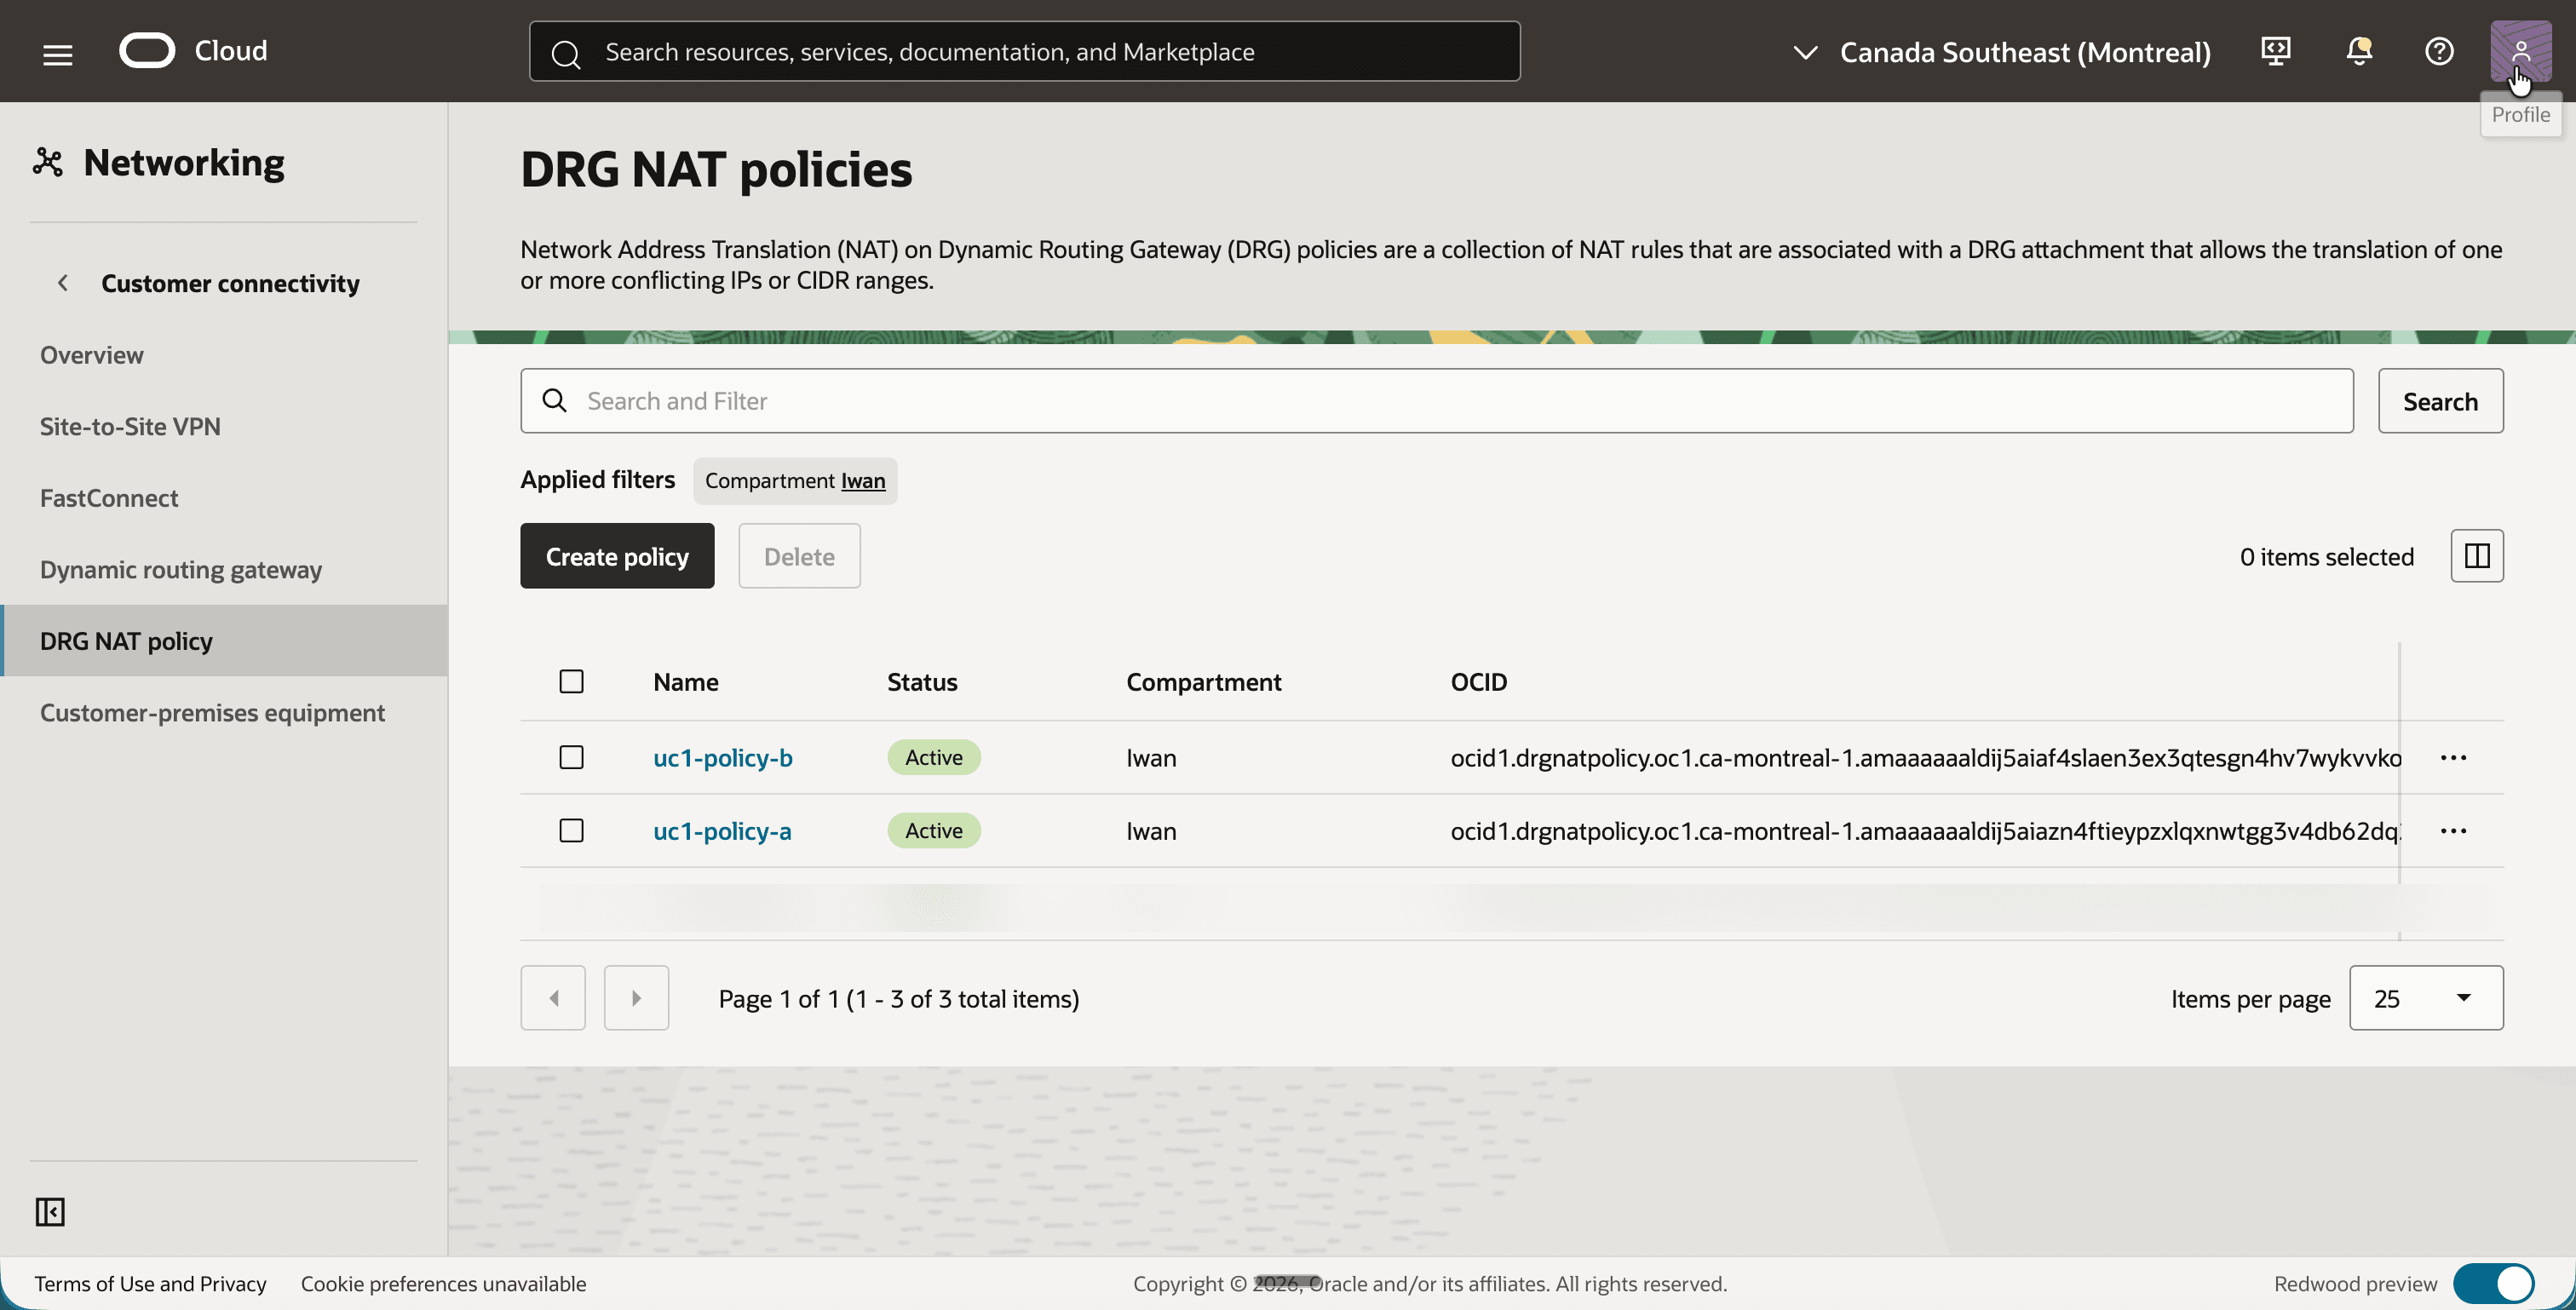
- 開啟導覽功能表,按一下網路,然後按一下客戶連線,再按一下 DRG NAT 原則。
- 按一下建立原則按鈕,然後建立名稱為
uc1-policy-a的原則。 - 建立名稱為
uc1-policy-b的第二個原則。 - 請注意,這兩個原則都是作用中。
- 按一下
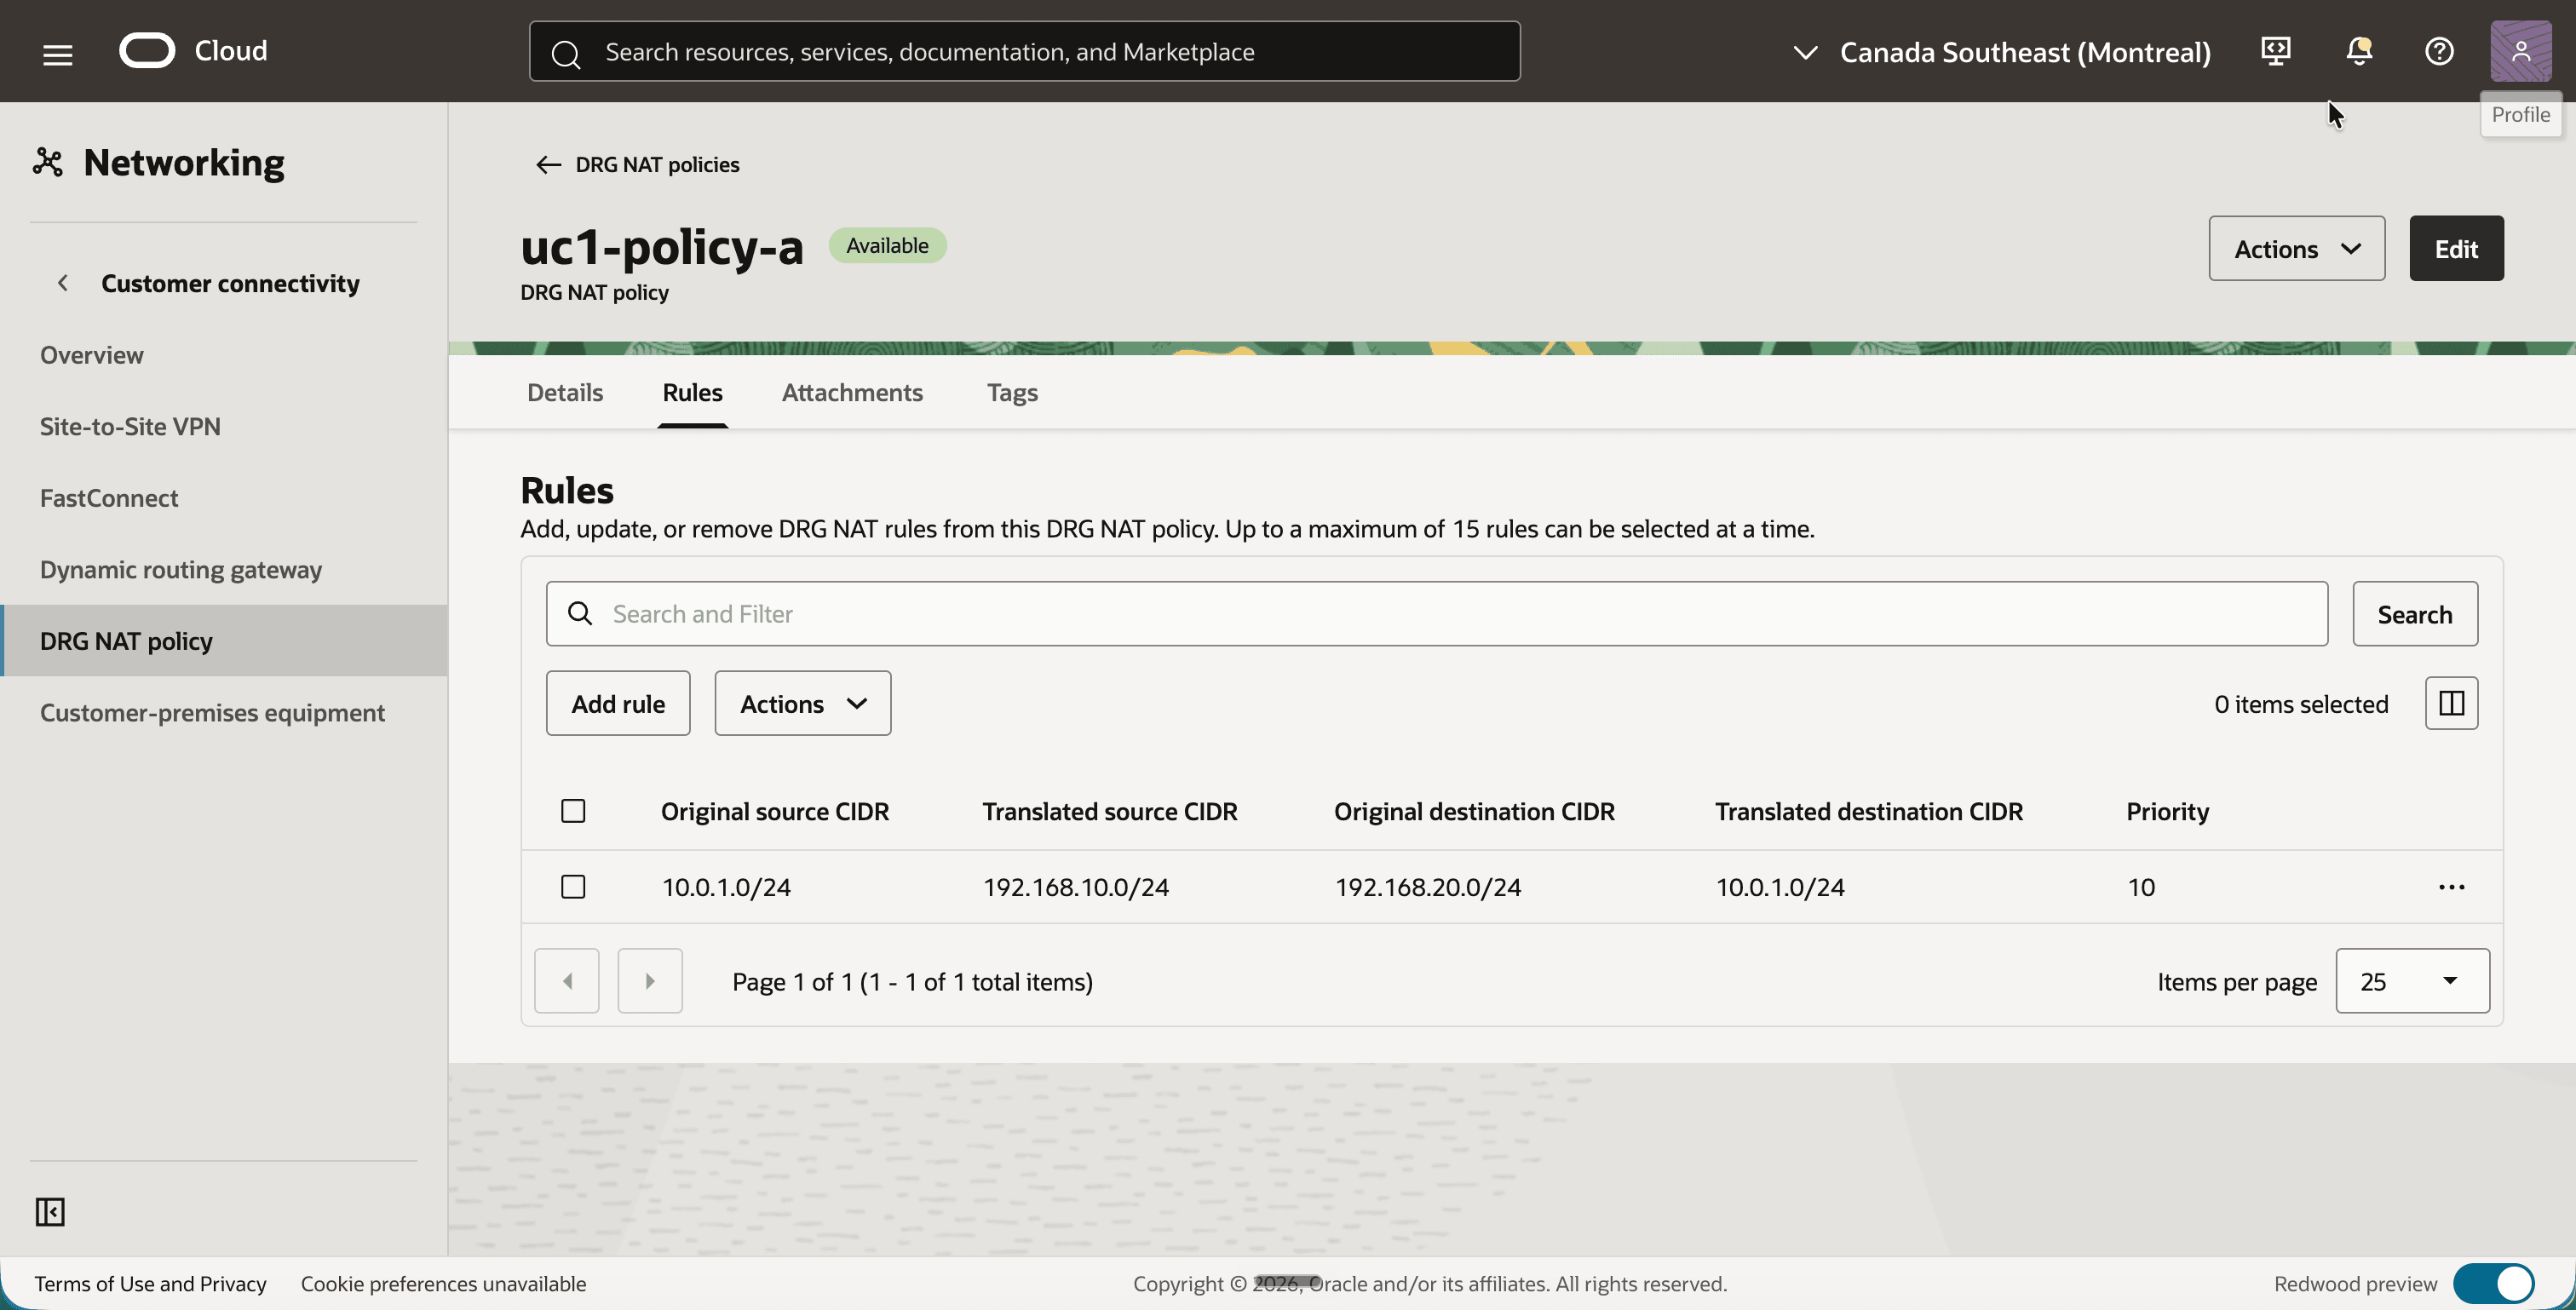
uc1-policy-a,然後按一下規則頁籤。 - 按一下新增規則按鈕,然後新增具有下列值的規則:
- 優先順序:
10 - 原始來源 CIDR:
10.0.1.0/24 - 已翻譯的來源 CIDR:
192.168.10.0/24 - 原始目的地 CIDR:
192.168.20.0/24 - 已翻譯的目的地 CIDR:
10.0.1.0/24
- 優先順序:
- 請注意,規則會列在規則頁籤上。
- 返回,按一下
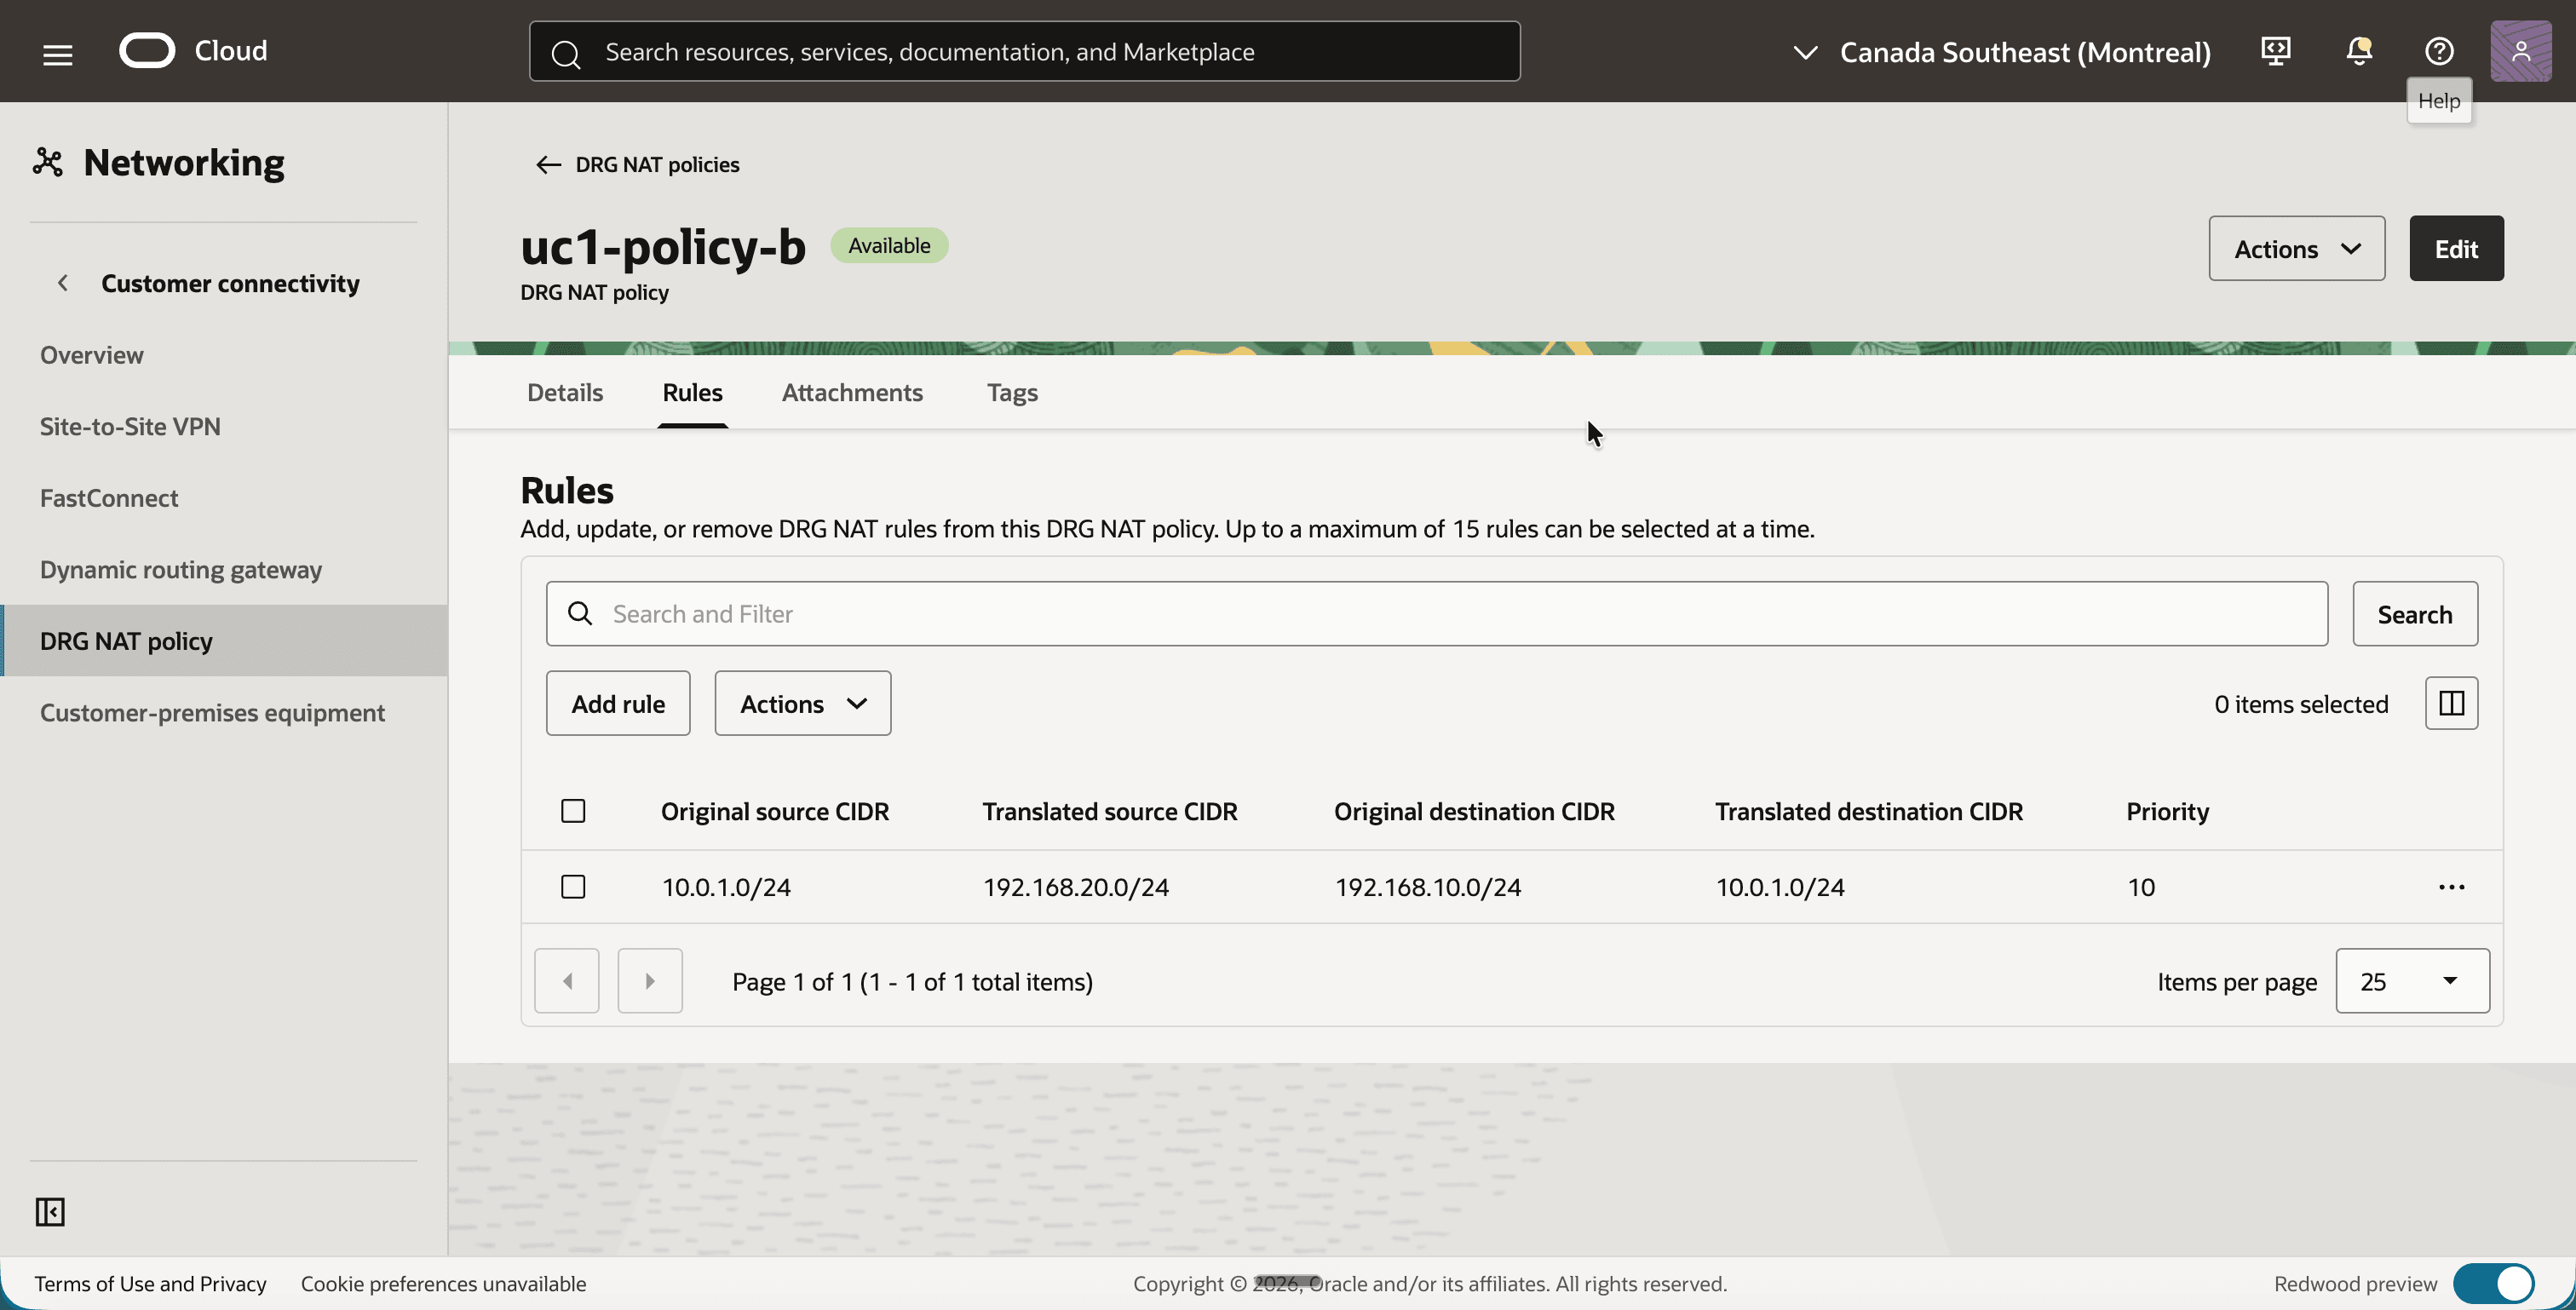
uc1-policy-b,然後按一下規則頁籤。 - 按一下新增規則按鈕,然後新增具有下列值的規則:
- 優先順序:
10 - 原始來源 CIDR:
10.0.1.0/24 - 已翻譯的來源 CIDR:
192.168.20.0/24 - 原始目的地 CIDR:
192.168.10.0/24 - 已翻譯的目的地 CIDR:
10.0.1.0/24
- 優先順序:
- 請注意,規則會列在規則頁籤上。
[ !注意 ] 組的原始和轉譯 CIDR 的前置碼長度必須相同。系統會依優先順序評估規則,先評估最小的數字,然後只套用第一個相符規則。具有規則的原則在關聯附件 (即下一個步驟) 之前仍未翻譯任何內容。
步驟 09:建立 NAT 原則與 VCN 連附項的關聯
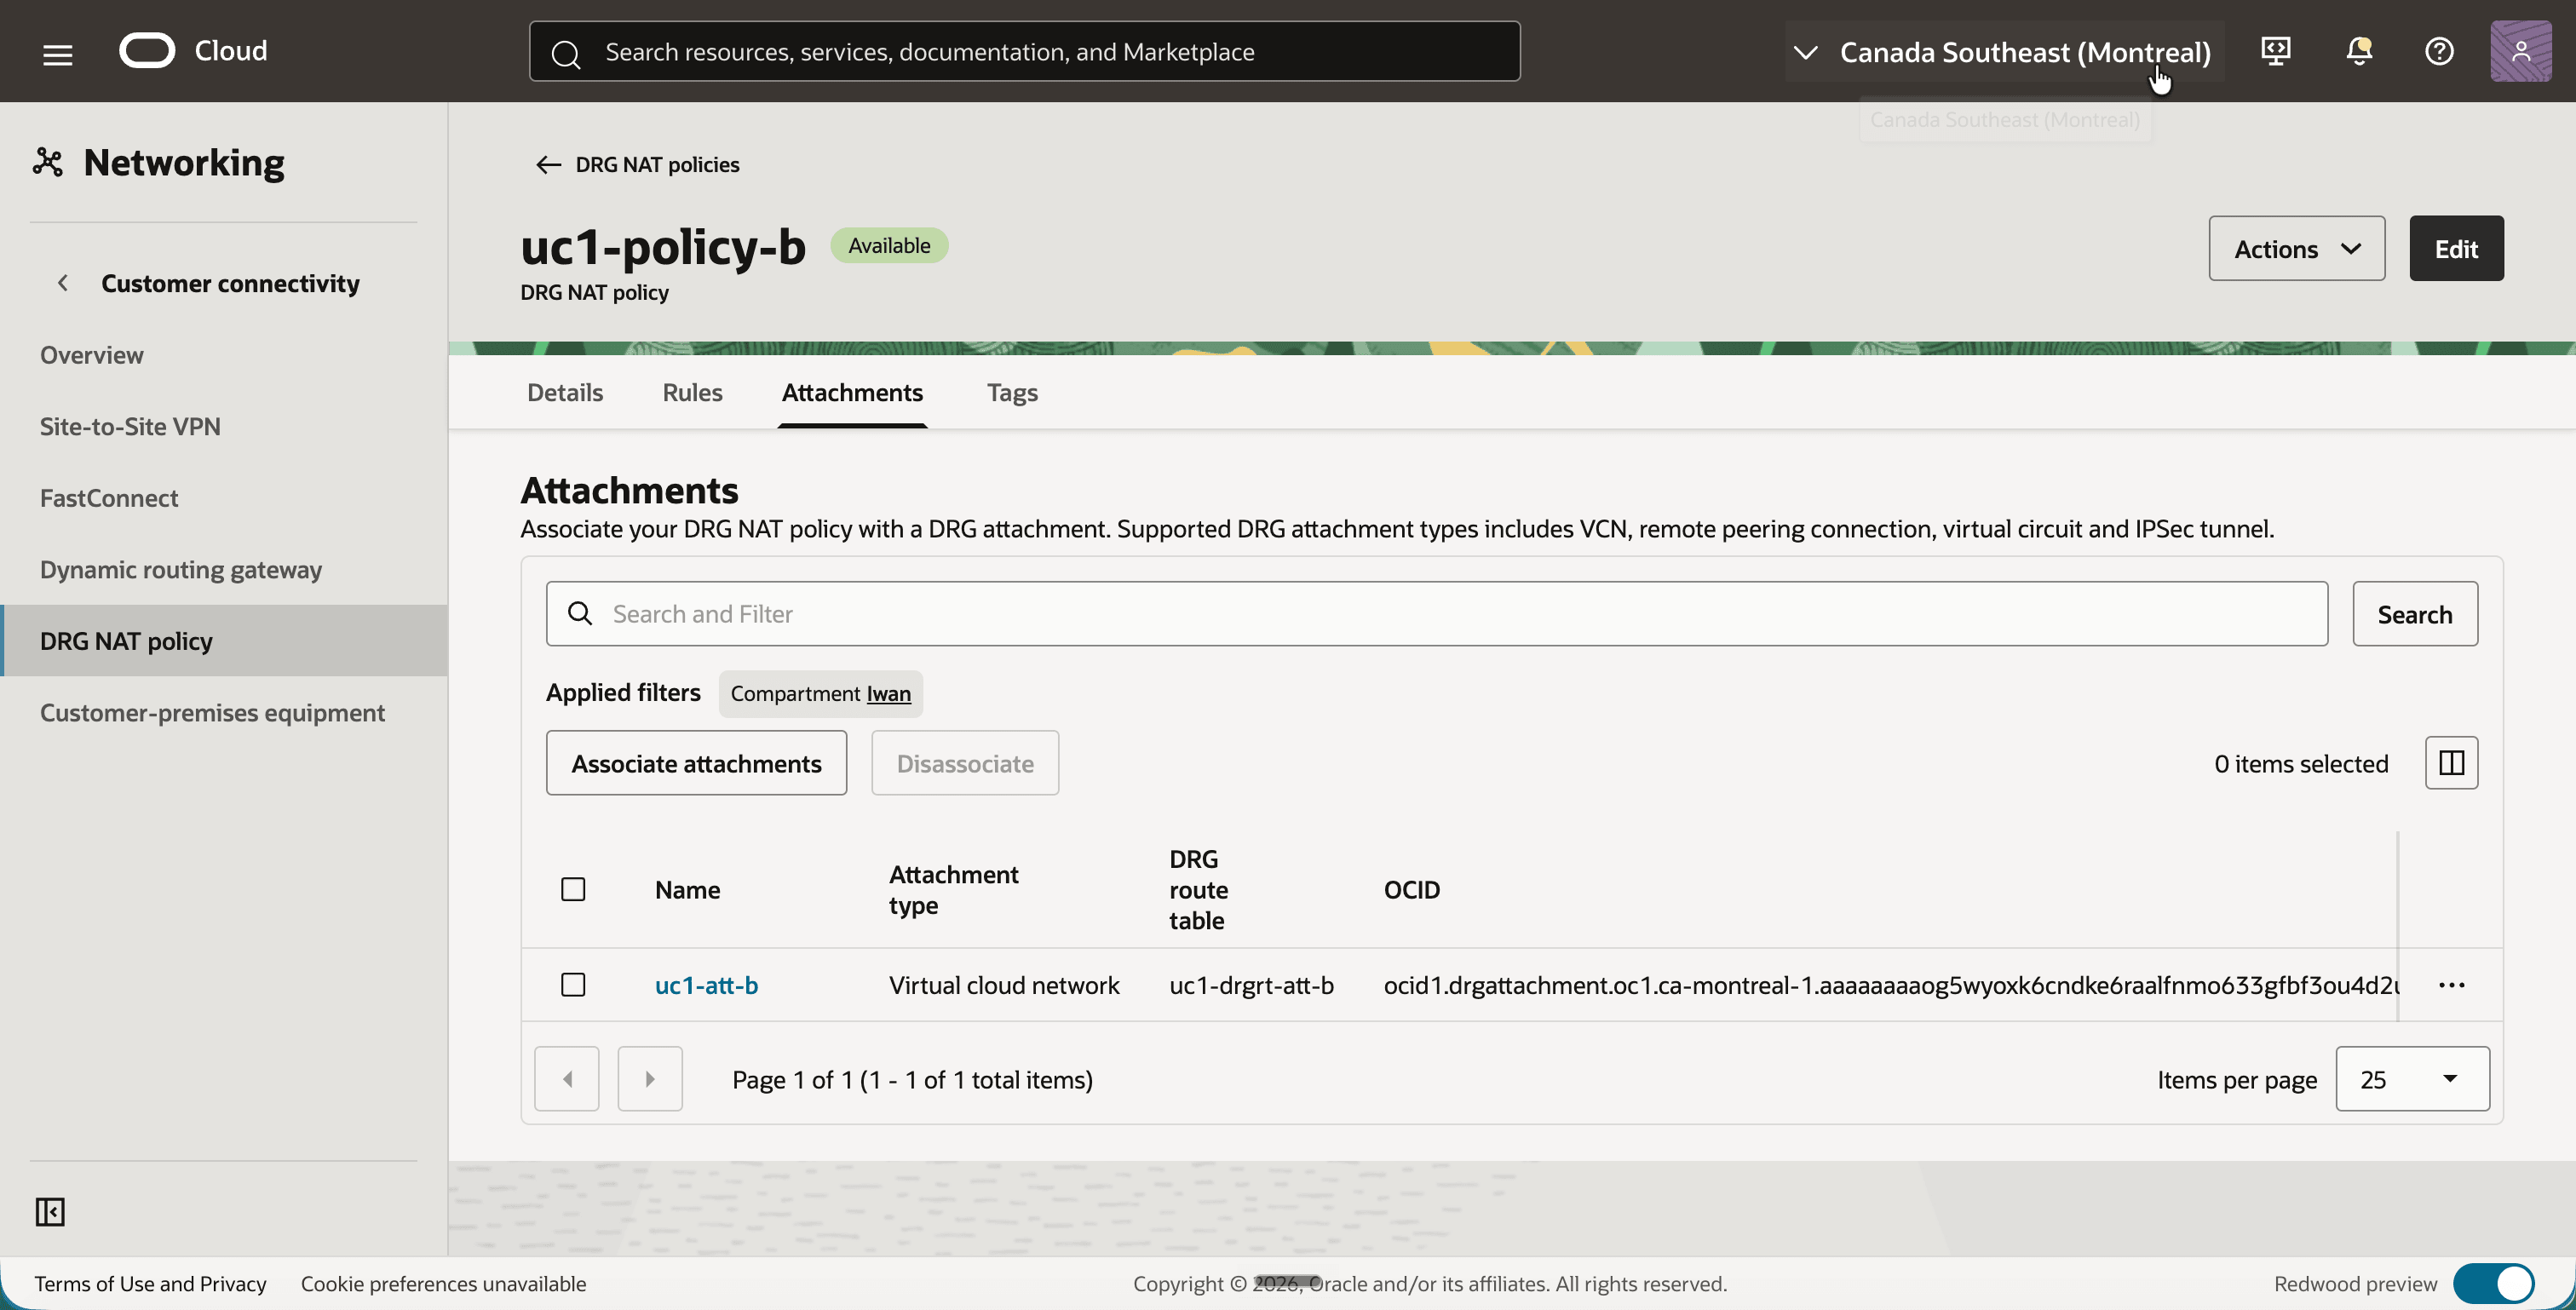
當流量與 DRG 連附項關聯時,原則會成為作用中狀態。每個附件都可以有一個 NAT 原則。我們將 uc1-policy-a 與 VCN A 和 uc1-policy-b 連附項和 VCN B 建立關聯。
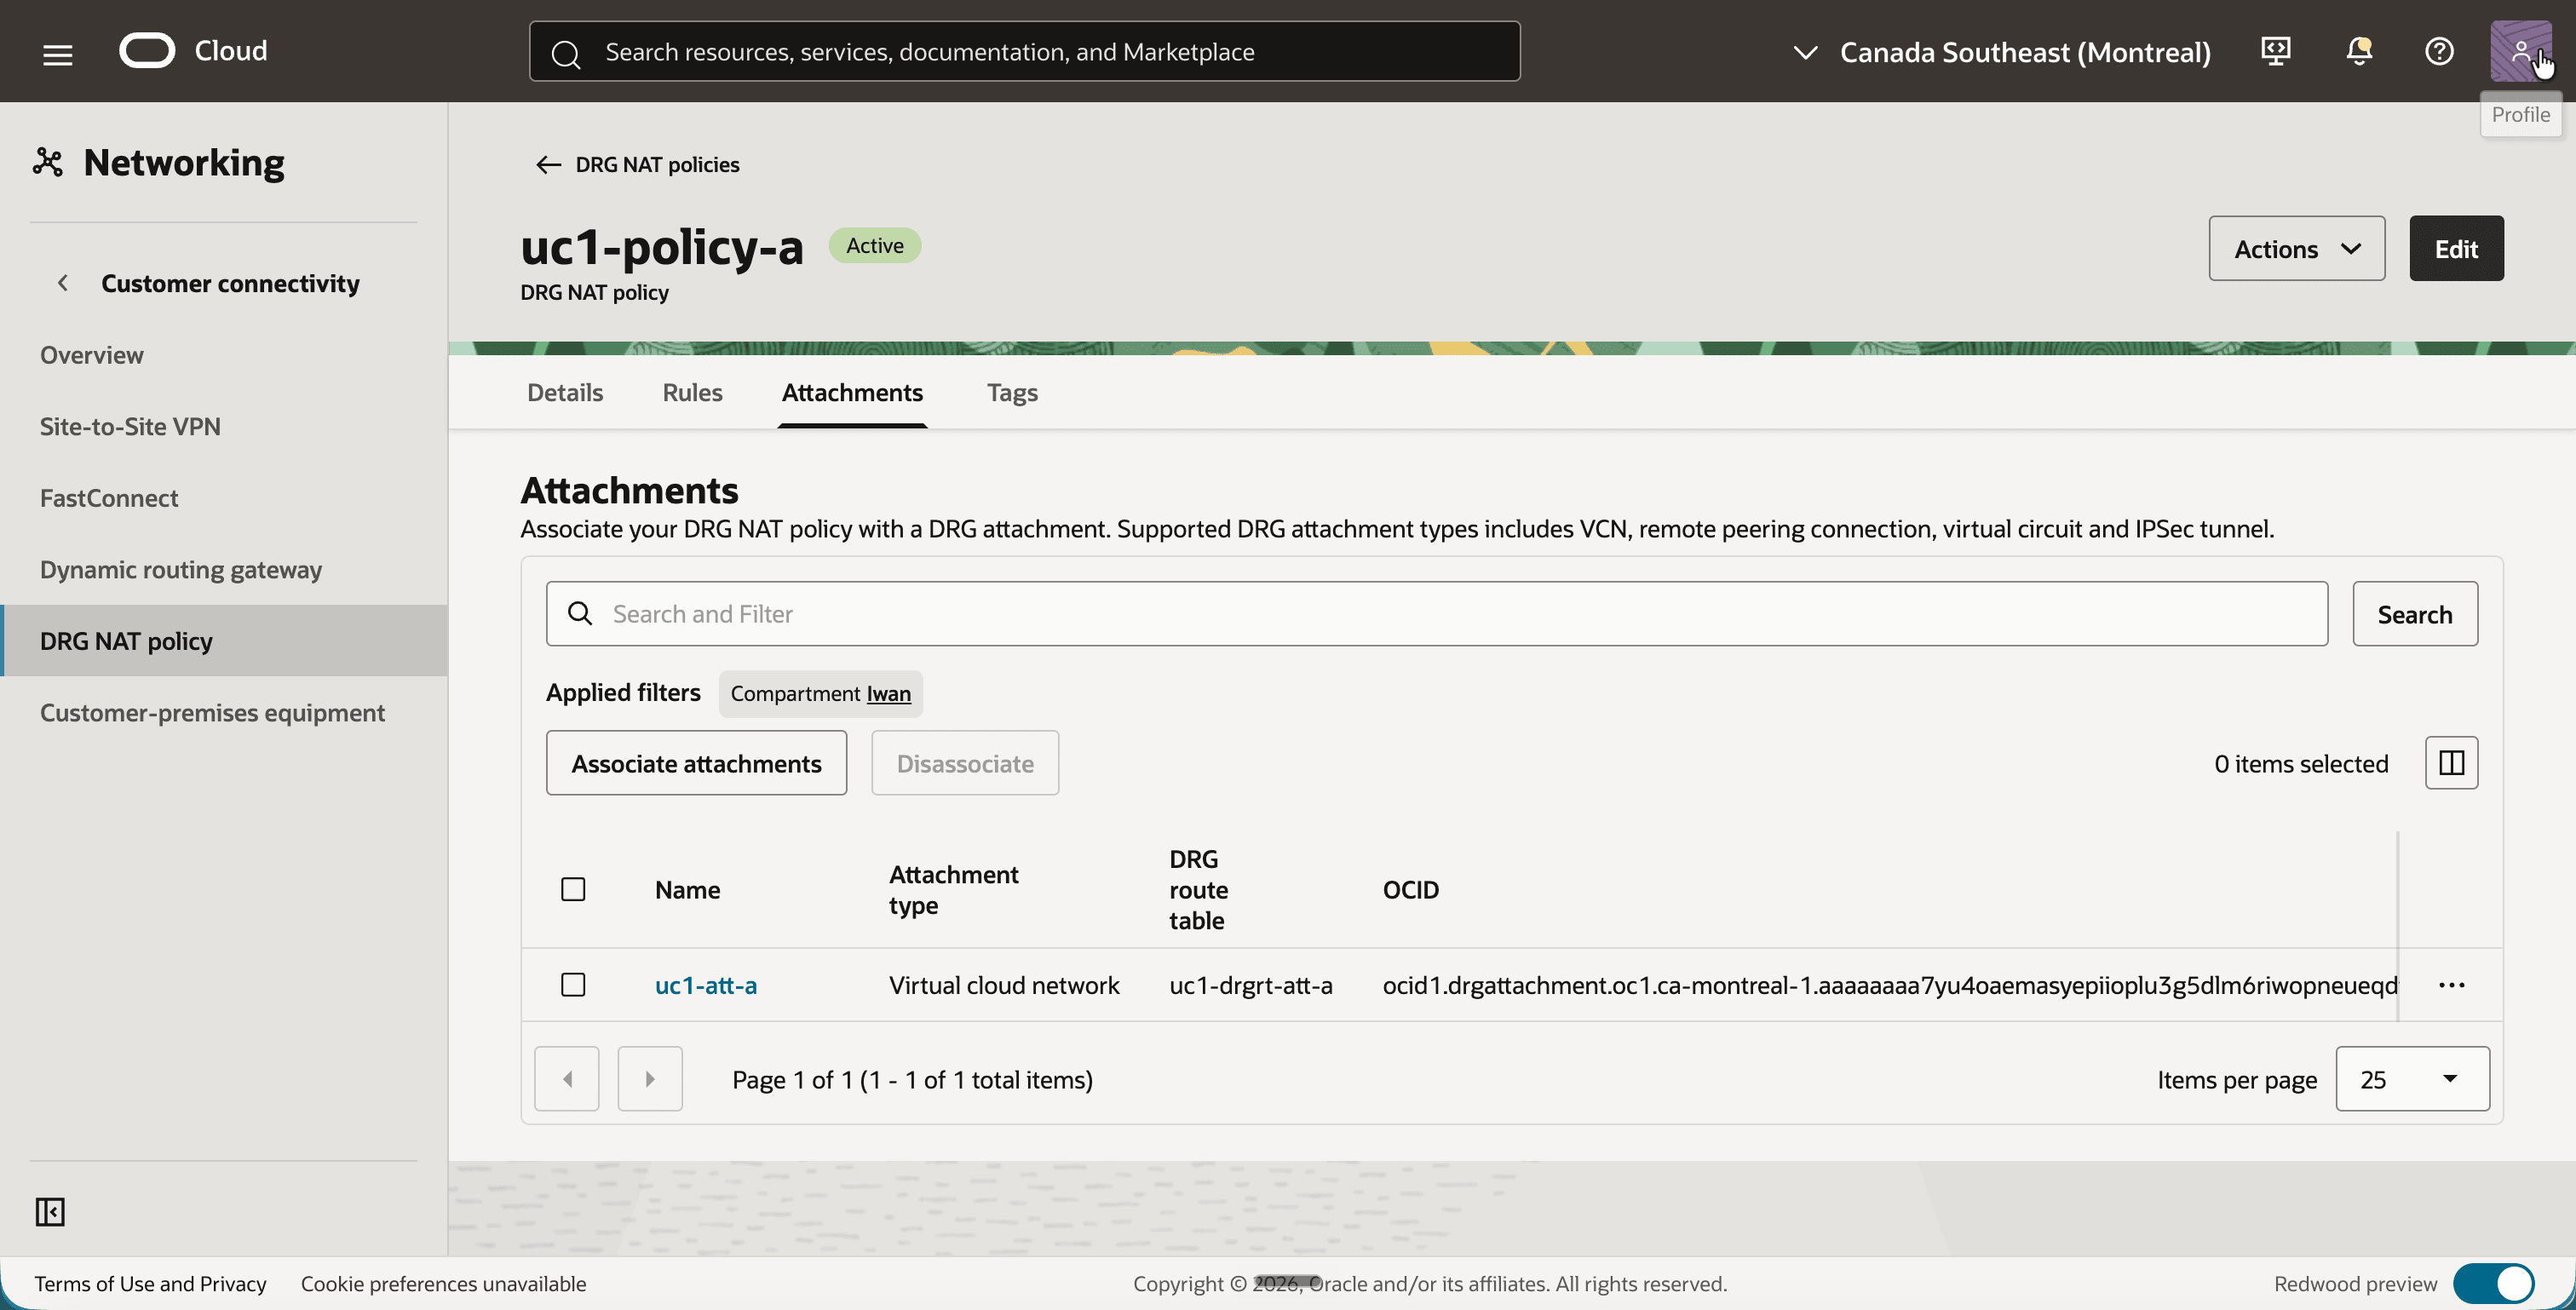
- 按一下
uc1-policy-a,然後按一下附件頁籤。 - 按一下關聯附件按鈕,選取
uc1-att-a並確認。 - 請注意,會列出
uc1-att-a及其 DRG 路由表uc1-drgrt-att-a。
- 按一下
uc1-policy-b,然後按一下附件頁籤。 - 按一下關聯附件按鈕,選取
uc1-att-b並確認。 - 請注意,會列出
uc1-att-b及其 DRG 路由表uc1-drgrt-att-b。
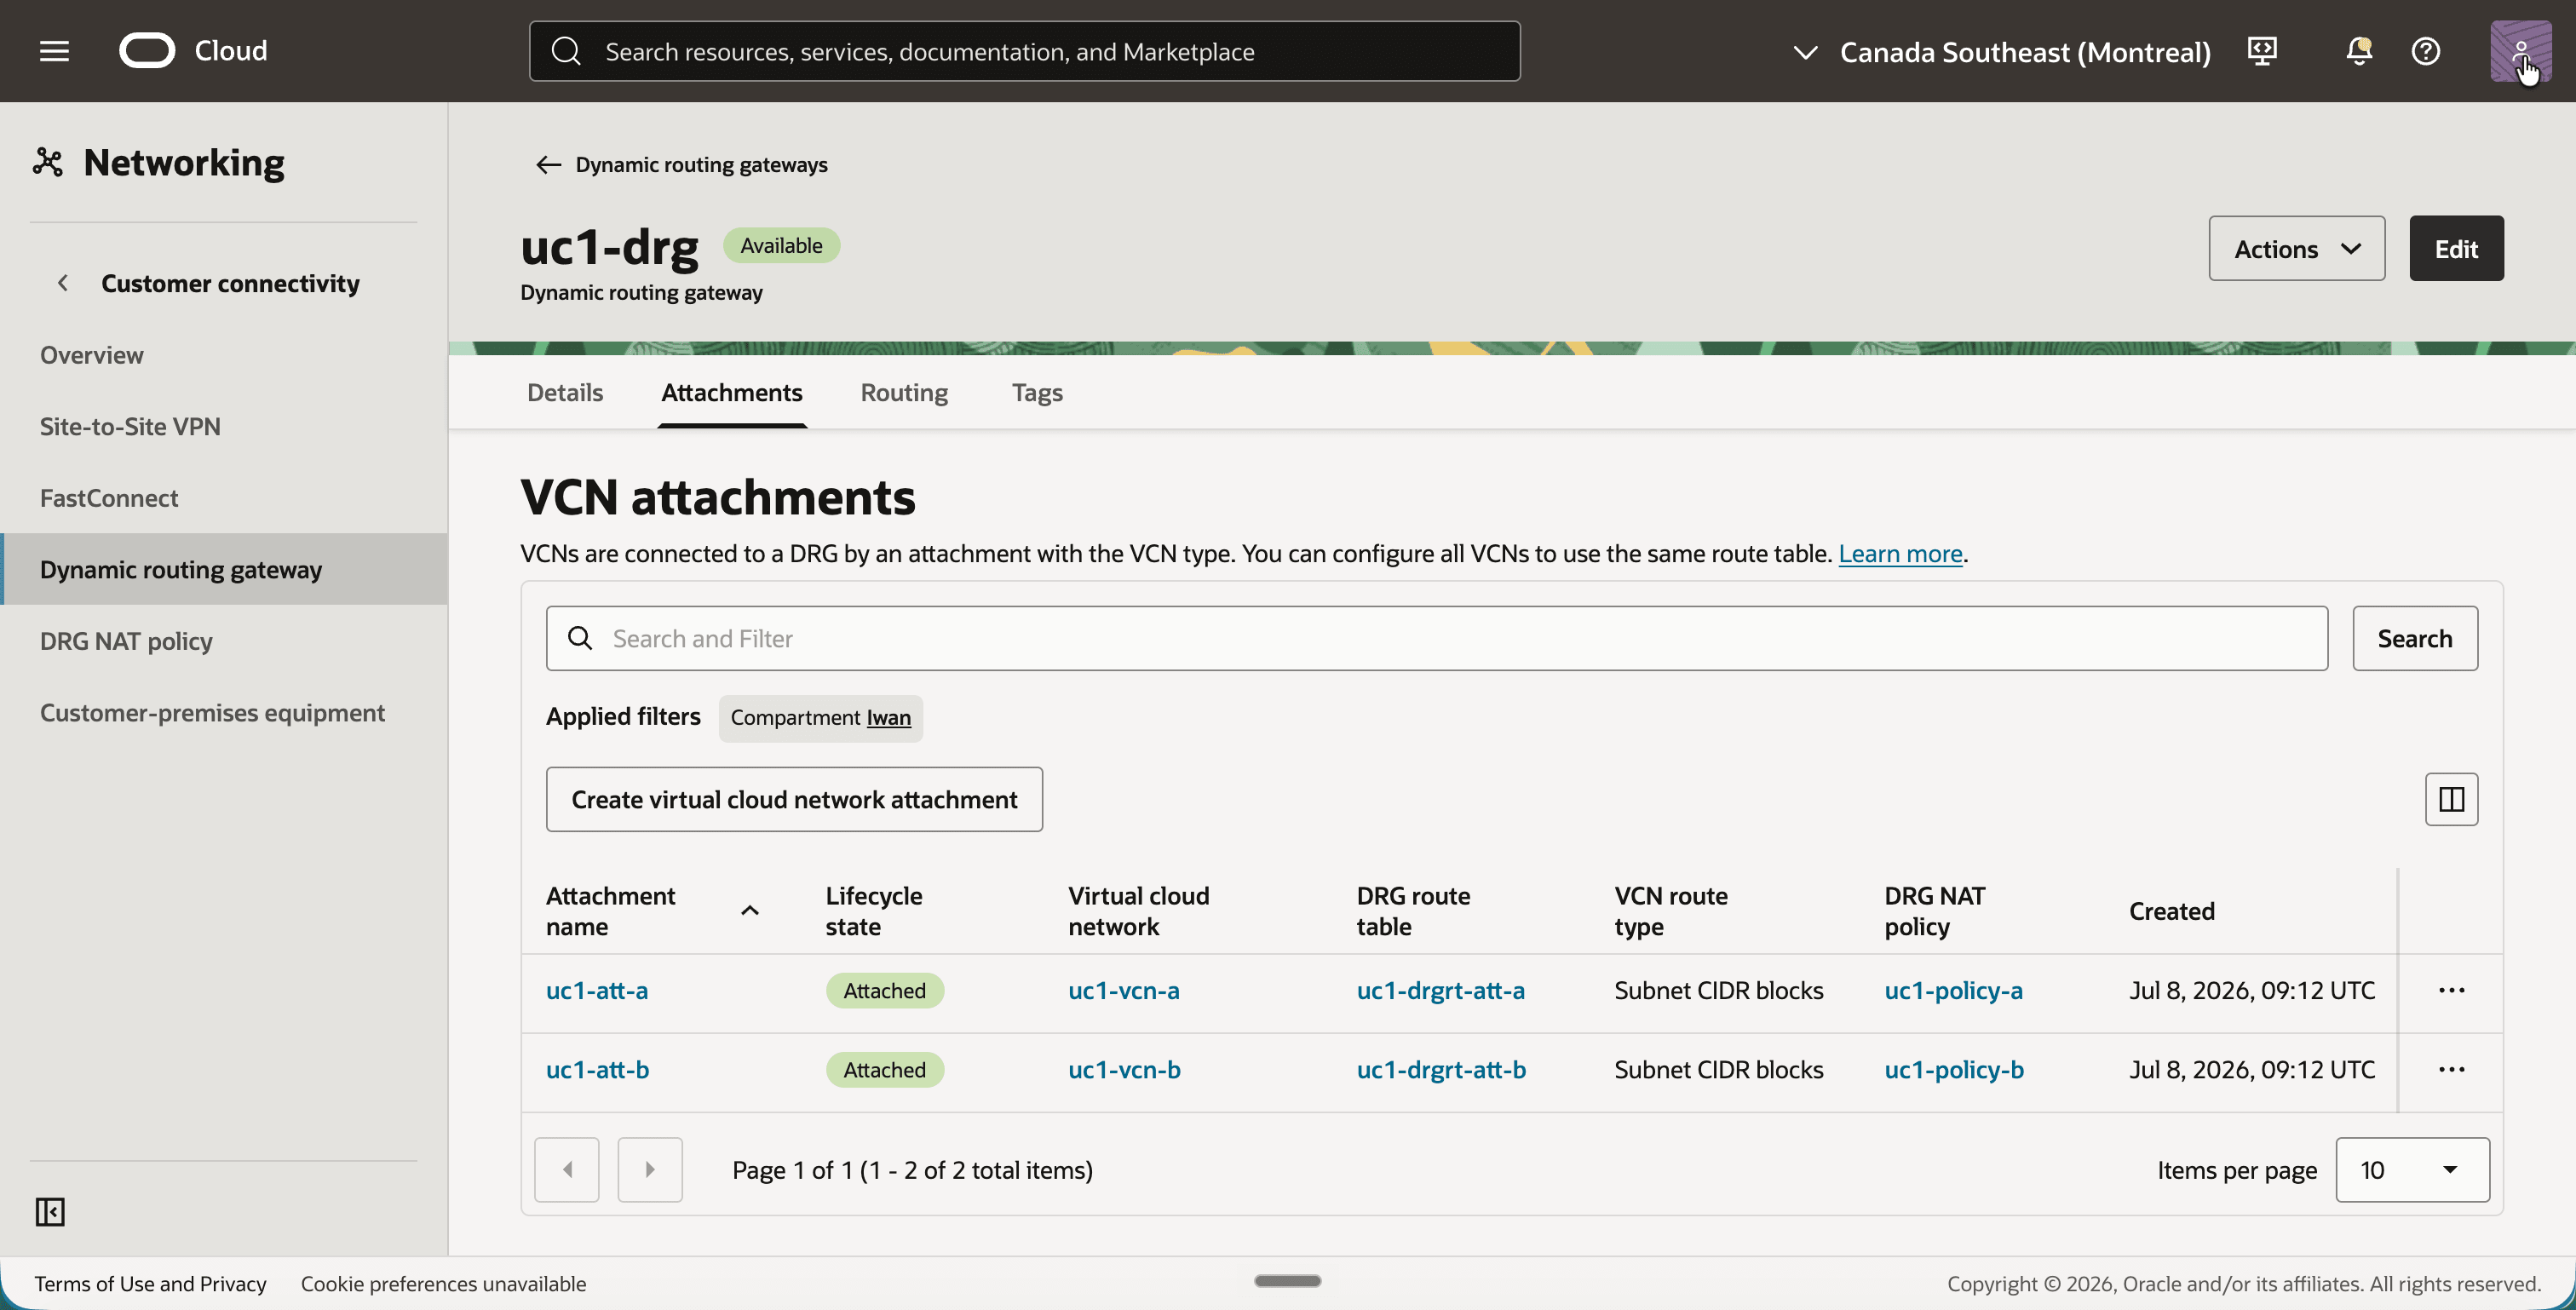
您也可以從 DRG 端驗證完整的組態。
- 開啟導覽功能表,按一下網路,然後在客戶連線上按一下動態路由閘道。
- 按一下
uc1-drg,然後按一下附件頁籤。 - 請注意,每個連附項現在都有自己的 DRG 路由表和自己的 DRG NAT 原則。
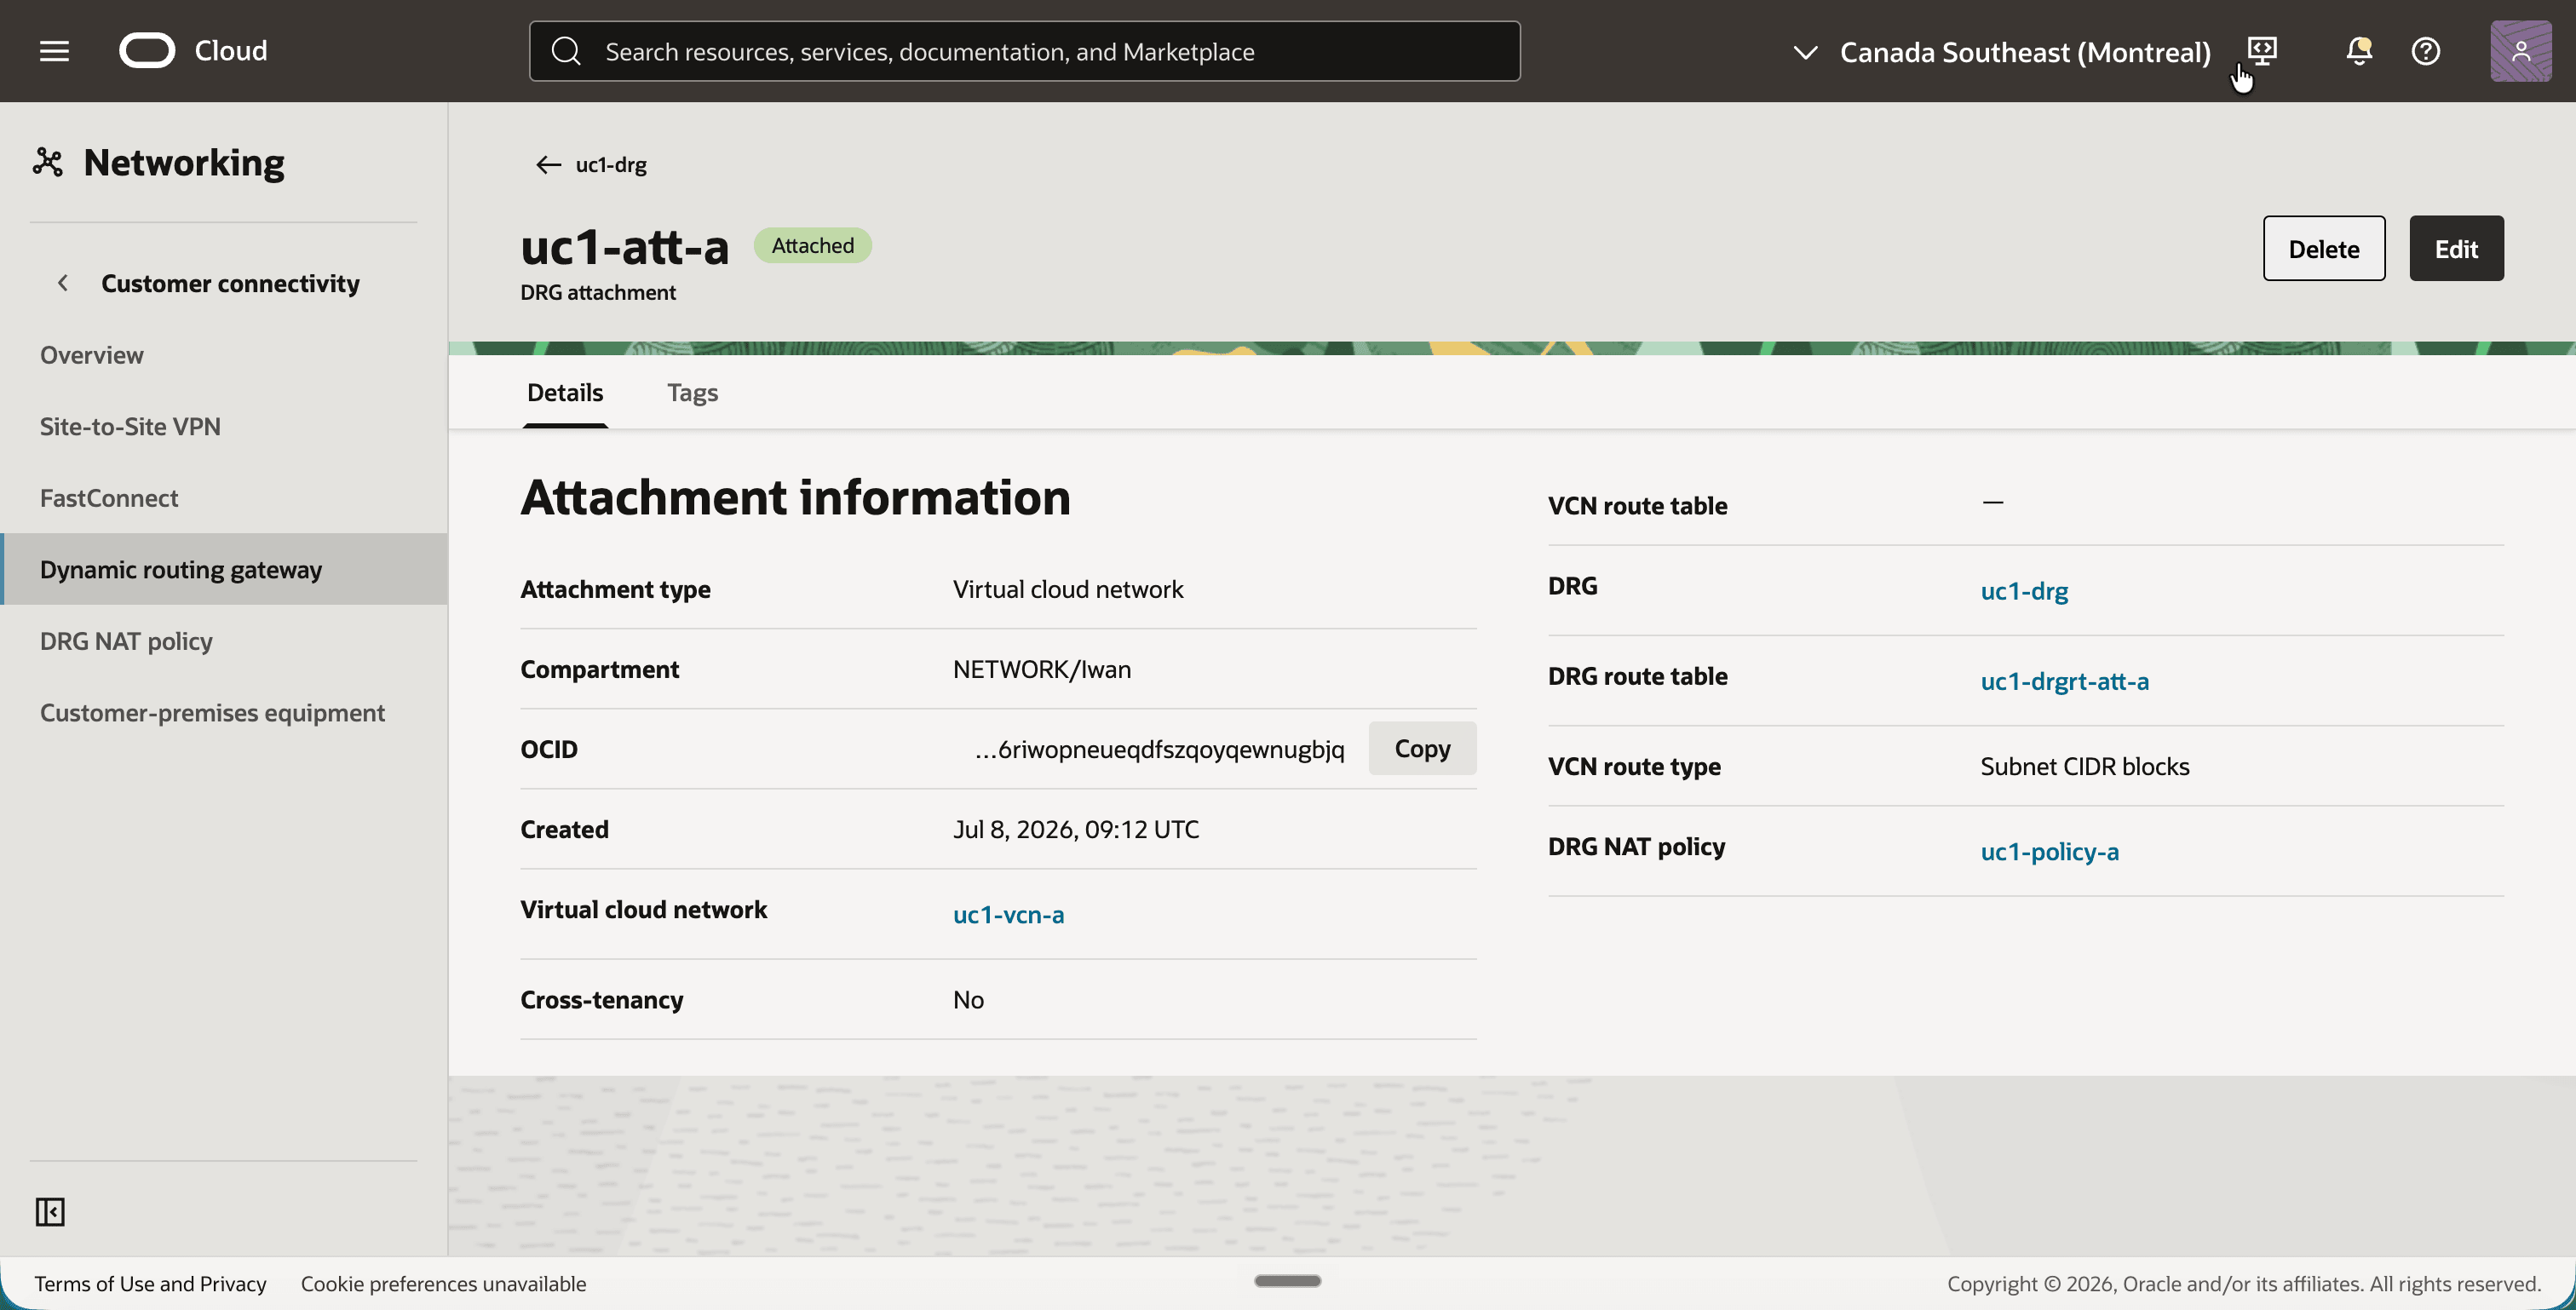
- 按一下附件
uc1-att-a。 - 請注意,DRG 路由表
uc1-drgrt-att-a和 DRG NAT 原則uc1-policy-a。
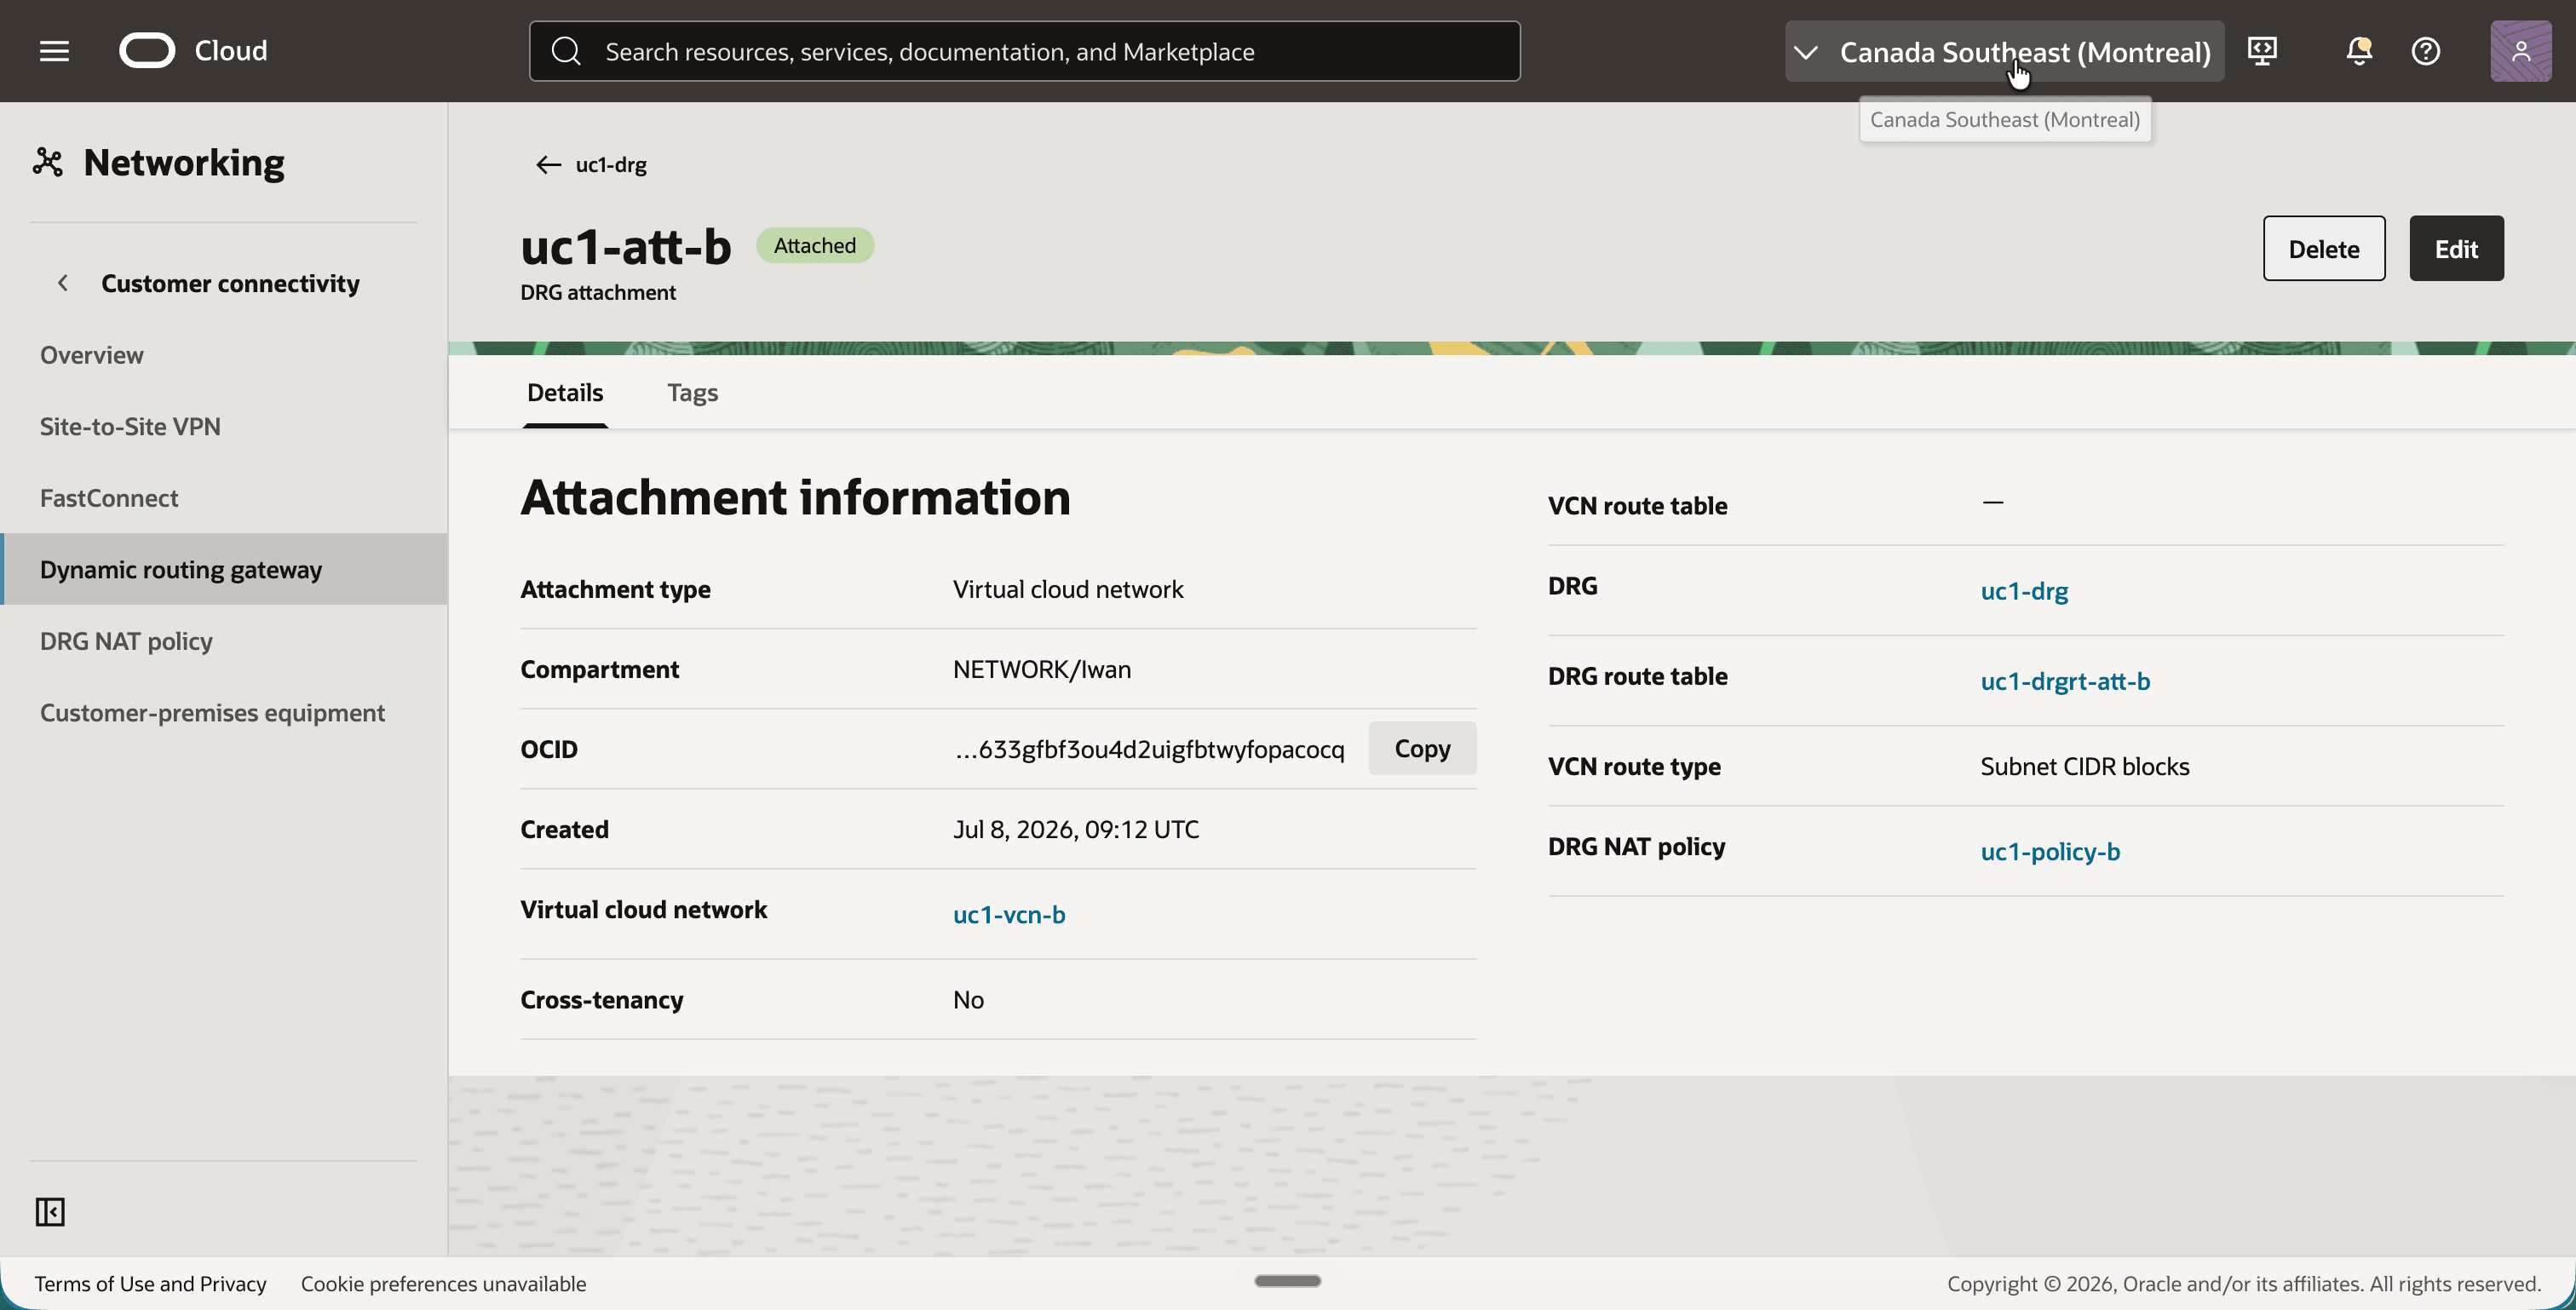
- 返回並按一下附件
uc1-att-b。 - 請注意,DRG 路由表
uc1-drgrt-att-b和 DRG NAT 原則uc1-policy-b。
步驟 10:測試連線能力
所有內容都已就緒,因此是時候傳送封包了。1:1 翻譯會保留地址的最後一個八位元組,告訴您要 ping 的地址:
| 實例 | 實際 IP 位址 | 從其他 VCN 使用的位址 |
|---|---|---|
uc1-inst-a |
10.0.1.81 |
192.168.10.81 |
uc1-inst-b |
10.0.1.158 |
192.168.20.158 |
這是從 uc1-inst-a 到 uc1-inst-b 的 ping 所發生的情況:
| 其中 | 來源 | 目的地 | 發生的情況 |
|---|---|---|---|
留下 uc1-inst-a |
10.0.1.81 |
192.168.20.158 |
路由表 uc1-rt-a 會將 192.168.20.0/24 傳送至 DRG。 |
在 uc1-att-a 上輸入 DRG |
192.168.10.81 |
10.0.1.158 |
uc1-policy-a 中的規則會轉譯來源和目的地。 |
uc1-drgrt-att-a 中的路由查詢 |
192.168.10.81 |
10.0.1.158 |
10.0.1.0/24 指向 uc1-att-b。 |
抵達 uc1-inst-b |
192.168.10.81 |
10.0.1.158 |
執行處理會從 uc1-inst-a 的陰影位址看到 ping。 |
回覆遵循另一個方向的相同步驟。它會將 uc1-inst-b 留為 10.0.1.158 至 192.168.10.81,當規則在 uc1-att-b 上輸入 DRG 時,會由 uc1-policy-b 中的規則轉譯,並將 uc1-inst-a 設為 192.168.20.158 至 10.0.1.81。
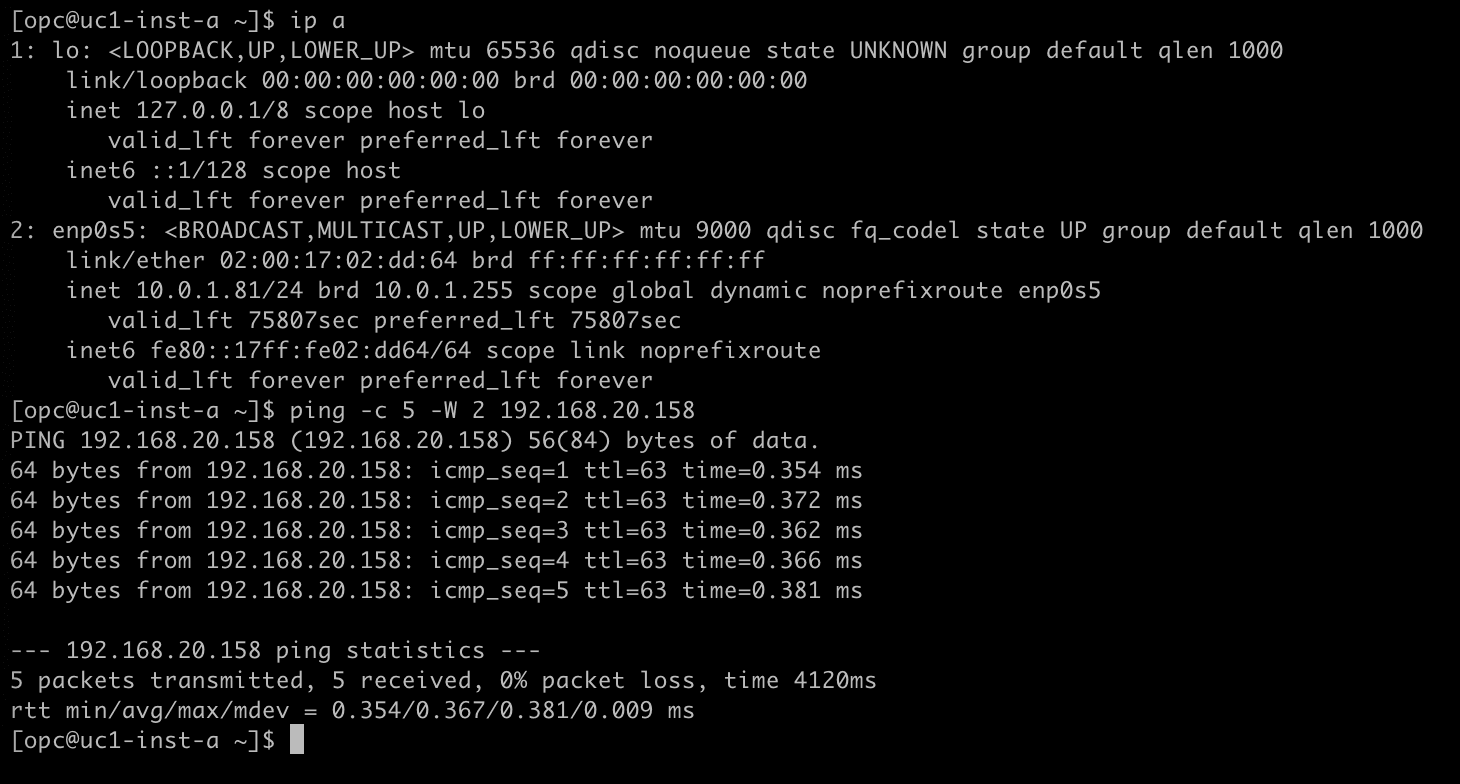
- 使用 SSH 連線至
uc1-inst-a。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.81。 - 執行
ping -c 5 -W 2 192.168.20.158以偵測uc1-inst-b的陰影位址。 - 請注意,接聽所有五個封包。
- 使用 SSH 連線至
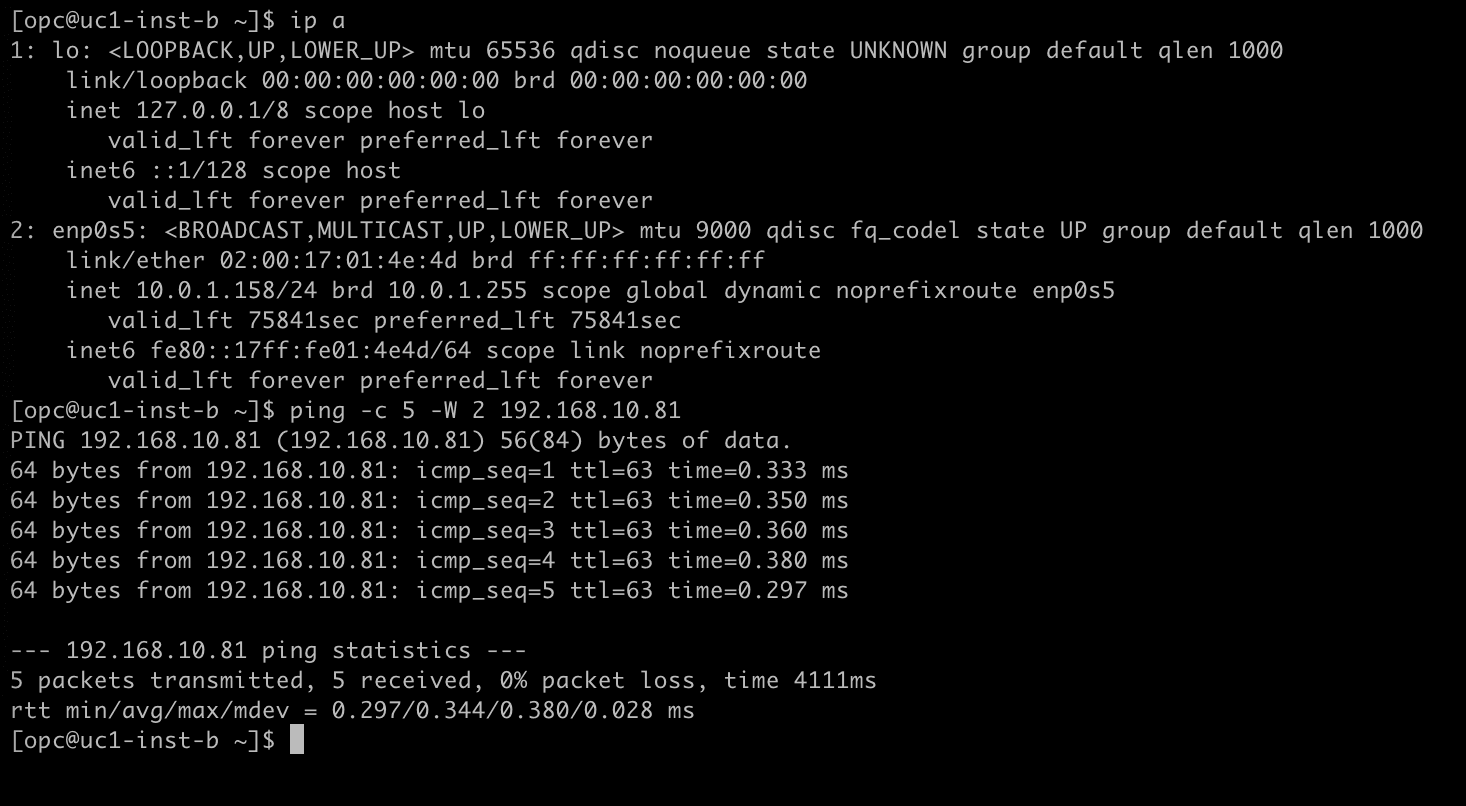
uc1-inst-b。 - 執行
ip a,並注意執行處理的 IP 位址為10.0.1.158。 - 執行
ping -c 5 -W 2 192.168.10.81以偵測uc1-inst-a的陰影位址。 - 請注意,接聽所有五個封包。
[ !注意:DRG 上的 NAT 不會轉譯 DNS。如果您的應用程式依名稱彼此尋找,則另一端使用的 DNS 記錄必須指向陰影位址,而非指向真正的陰影位址。
結論
具有完全相同子網路 CIDR 的兩個 VCN 現在可以透過單一 DRG 以私密方式進行通訊,而無需重新定址其中之一,也無需在路徑中設置防火牆或 NAT 設備。每個 VCN 都會以獨特的陰影 CIDR 呈現給另一個 VCN,並由 DRG 本身進行翻譯。
組態分為三個一律屬於同一個項目。DRG NAT 原則,內含從附件後網路的檢視點撰寫的規則。每個連附項的 DRG 路由表,會在翻譯之後遞送地址。而 VCN 路由表則會將另一端的陰影 CIDR 傳送至 DRG。如果遺失這三種語言中的其中之一,翻譯可能依然會發生,但封包現在已經準備好了。
該系列的其餘部分會傳回相同的三個建構區塊。在 DRG 上的 NAT - 第 2 部分 - 在多個遠端 VCN 之間重疊的 CIDR 中,兩個 VCN 會移到不同的區域,並且在遠端對等連線上進行翻譯。
確認
- 作者 - Iwan Hoogendoorn (雲端聯網黑帶)
其他學習資源
在 docs.oracle.com/learn 上探索其他實驗室,或在 Oracle Learning YouTube 頻道上存取更多免費學習內容。此外,請造訪 education.oracle.com/learning-explorer 以成為 Oracle Learning Explorer。
如需產品文件,請造訪 Oracle Help Center 。
NAT on DRG - Part 1 - Overlapping CIDRs between two local VCNs
G62474-02