使用 Oracle Interconnect for AWS 從 AWS 存取 OCI 服務
Oracle Interconnect for AWS 透過其專用骨幹,在 Oracle Cloud Infrastructure (OCI) 與 Amazon Web Services (AWS) 之間提供私有、低延遲且可靠的連線,略過公用網際網路與第三方網路服務提供者,以提供可預測的效能、高可用性及具有彈性的跨雲端網路。
在此參考架構中,我們展示兩個相關設計。首先,客戶如何使用 Oracle Interconnect for AWS 、動態路由閘道 (DRG) 及服務閘道,輕鬆存取與相互連線相同區域中的 OCI 服務。第二個設計顯示客戶如何透過使用 Oracle Interconnect for AWS 、具有遠端對等互連連線的 DRG 以及服務閘道,輕鬆地從不同的遠端 OCI 區域存取 OCI 服務。這兩種架構可讓 OCI 和 AWS 客戶透過安全、專用且高效能的網路,在任何 OCI 區域中使用 OCI 服務。
架構
Oracle 已與 AWS 合作,在 Oracle Cloud Infrastructure 與 Amazon Web Services 之間提供低延遲的專用連線。此合作關係提供您高度最佳化、安全且統一的跨雲端體驗。使用 Oracle Cloud 和 AWS 中一流的服務,並繼續使用 Oracle 和 AWS 中的現有投資。
主要優勢
- 專用第 3 層連線:流量會保留在 OCI 和 AWS 專用骨幹上,並略過公用網際網路或任何第三方網路服務提供者。
- 高可用性和彈性:Oracle Interconnect for AWS 遵循最佳實務,以實現最大的韌性。基礎架構至少會跨兩個具有獨立電源與網路的實體設施的多個網路裝置。
- 與透過內部部署環境、第三方或網際網路覆疊進行路由相比,可預測的效能和較低延遲。
- 高頻寬選項:每個連線最高可達 100 Gbps (5/10/20/50/100 Gbps)。
- 簡化作業:主機託管設施不需要實體交叉連接管理。
- 成本優勢:您支付連接埠時數費用;Oracle 不會收取 FastConnect 輸出資料傳輸費用,而 AWS 會支付 Oracle Interconnect for AWS 流量的資料傳輸費用。
- 協作支援模型:客戶可以使用 My Oracle Support 或 AWS 支援開啟支援回報項目。兩個組織都直接參與以解決跨雲端問題。
佈建方式 (高階)
Oracle 和 AWS 在特定 FastConnect 和直接連線位置之間預先佈建骨幹容量。佈建是在任一雲端啟動的簡化兩步驟工作流程:
- 建立:在 OCI 或 AWS 中產生啟用金鑰的相互連線。
- 使用啟用金鑰接受其他雲端中的相互連線,並將其附加至 OCI 中的 DRG 和 AWS 中的直接連線閘道。
連線通常會在幾分鐘內佈建,而無須進行長期的實體佈建。
從與 Oracle Interconnect for AWS 相同 OCI 區域中的 AWS 存取 OCI 服務
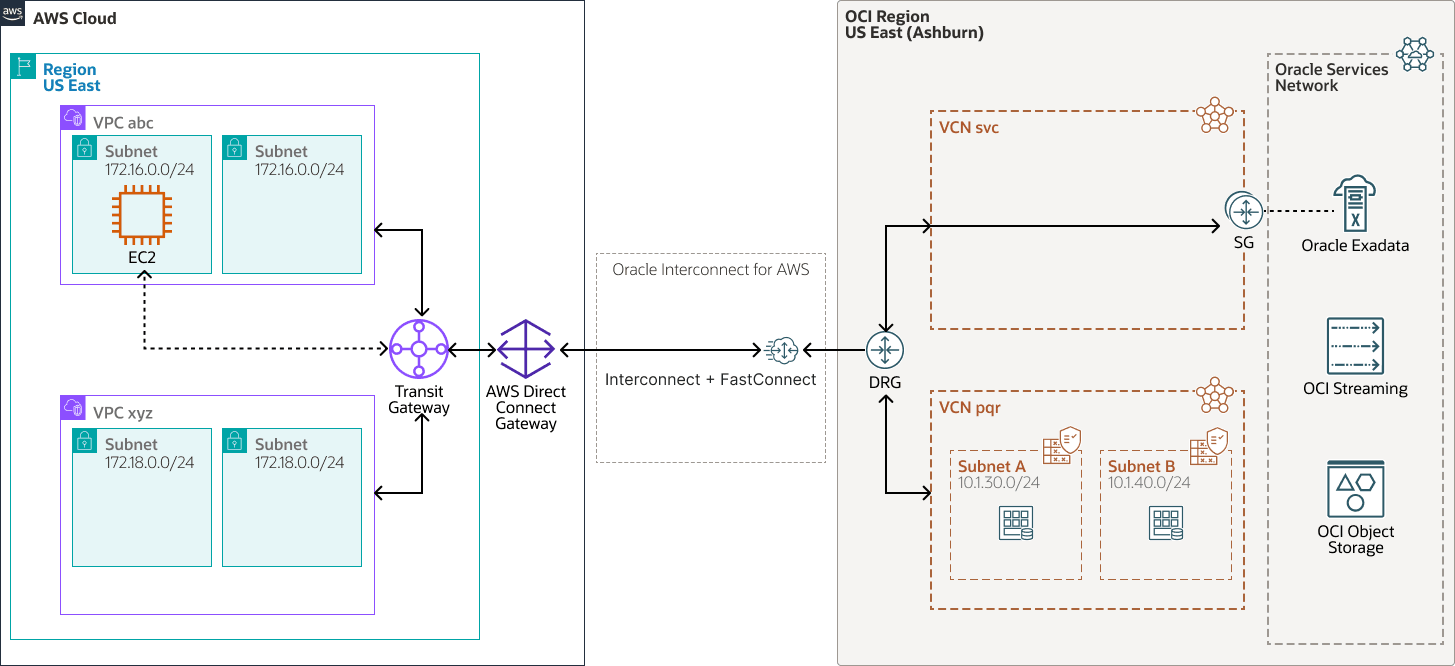
access-oci-aws-interconnect-arch-oracle.zip#GUID-22558DB2-108F-4921-99E3-6B4AA39DAFC3
主要元件
- Amazon 虛擬私有雲和子網路
Amazon 虛擬私有雲 (VPC) 可讓您將 AWS 資源投放到您定義的虛擬網路中。此虛擬網路類似於您在自己資料中心營運的傳統網路,具備使用可擴充 AWS 基礎架構的優點。建立 VPC 之後,您可以新增子網路。
子網路是 Amazon VPC 中的 IP 位址範圍。您可以在特定子網路中建立 AWS 資源,例如 Amazon EC2 執行處理。
VPC 子網路使用每個子網路路由表關聯,將跨雲端流量路由至傳輸閘道 (TGW)。
- AWS 傳輸閘道 (TGW)
AWS 傳輸閘道透過中央集線器連接 Amazon VPC 和內部部署網路。此連線可簡化您的網路,並建立端對端複雜的對等互連關係。傳輸閘道可作為可高度擴展的雲端路由器,每個新連線只會進行一次。
TGW 可聚總與 Direct Connect 的 VPC 連線,並從 AWS Direct Connect Gateway 動態匯入跨雲端路由。它可透過連附的直接連線閘道和動態學習的網路前置碼,協助在 VPC 和 OCI 之間進行路由。
- AWS Direct Connect
AWS Direct Connect 是 VPC 與 AWS 外部網路之間的專用網路迴路。它提供穩定的傳輸量和低延遲,略過公用網際網路。它與 Oracle Cloud Infrastructure FastConnect 相等的 AWS。
AWS Direct Connect Gateway (DXGW) 是一種 AWS 全域閘道建構,可將傳輸閘道與 OCI ↔ AWS 專用連線路徑的相互連線相互連線。它會與 OCI 一起參與 BGP,以交換跨雲端網路前置碼。
- Oracle Interconnect for AWS
Oracle Interconnect for AWS 是一項受管理的專用連線服務,可讓您直接在 OCI 與 AWS 之間佈建安全的專用跨雲端連線。此連線可讓您設定雲端對雲端工作負載,而不需要透過網際網路或透過第三方供應商的雲端之間的流量。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect 會在您的資料中心與 OCI 之間建立專用的專用連線。與基於網際網路的連線相比,FastConnect 提供更高的頻寬選項以及更可靠的網路體驗。
OCI FastConnect 參與 BGP,以交換跨雲端網路前置碼。OCI FastConnect 邏輯裝置會終止 OCI-AWS 連結的虛擬迴路。
- 動態路由閘道 (DRG)
DRG 是一個虛擬路由器,提供相同區域中 VCN 之間、VCN 與區域外部網路 (例如另一個 OCI 區域中的 VCN、內部部署網路,或其他雲端提供者中的網路) 的專用網路流量路徑。
- 服務閘道
服務閘道可讓您從 VCN 存取其他服務,例如 Oracle Cloud Infrastructure Object Storage 。從 VCN 到 Oracle 服務的流量會透過 Oracle 網路結構傳送,而不會周遊網際網路。
- OCI 虛擬雲端網路與子網路
虛擬雲端網路 (VCN) 是您在 OCI 區域中設定的可自訂軟體定義網路。與傳統資料中心網路一樣,VCN 可讓您控制網路環境。VCN 可以有多個非重疊的無類別網域間路由 (CIDR) 區塊,您可以在建立 VCN 之後變更這些區塊。您可以將 VCN 區隔成子網路,而子網路的作用領域可以調整到某個區域或可用性網域。每個子網路都是由連續的位址範圍所組成,這些位址不會與 VCN 中的其他子網路重疊。您可以在建立子網路後變更其大小。子網路可以是公用網路或專用網路。
- Oracle Services Network
Oracle Services Network (OSN) 是 OCI 上的概念網路,保留給 Oracle 服務使用。這些服務具有公用 IP 位址,您可以透過網際網路連線。Oracle Cloud 以外的主機可以使用 Oracle Cloud Infrastructure FastConnect 或 VPN Connect 以私密方式存取 OSN。您 VCN 中的主機可以透過服務網關私下存取 OSN。
您可以從 Oracle Interconnect for AWS 存取由 OSN 代管並透過服務閘道提供的任何 Oracle 服務。
- 安全控制:為了在通訊端點強制實行最低權限的流量,OCI 會使用網路安全群組、安全清單和零信任封包路由,而 AWS 會使用安全群組和網路存取控制清單。
- 網路安全群組 (NSG)
NSG 是您雲端資源的虛擬防火牆。透過 OCI 的零信任安全模型,您可以控制 VCN 中的網路流量。NSG 由一組傳入和傳出安全規則組成,這些規則僅適用於單一 VCN 中一組指定的虛擬網路介面卡 (VNIC)。
- 安全清單
您可以為每個子網路建立安全規則,指定允許進出子網路的來源、目的地和流量類型。
- 網路安全群組 (NSG)
AWS VPC abc 或 VPC xyz 中的工作負載會將流量傳送至 AWS TGW,並將其轉送至 AWS DXGW。接著流量會周遊 Oracle Interconnect for AWS ,並透過 OCI FastConnect 輸入 OCI,並在 OCI DRG 上終止。
從 DRG,流量會路由至:
- 適用於應用程式和工作負載子網路連線的 VCN
pqr - 當目的地是透過服務閘道連線的 Oracle 服務時,VCN
svc
對於 Oracle Services Network 存取,在附加服務閘道的 VCN svc 上方需要傳輸路由,因此流量可以橫跨 AWS ↔ DRG-VCN svc ↔ SGW ↔ OSN。在 VCN svc 上設定相關的 VCN 傳入路由表,在服務閘道上設定閘道傳入路由表。範例:顯示 Oracle Services Network 服務,例如 Oracle Exadata Database Service 和 OCI Streaming ,但您可以存取 OSN 中代管且可透過服務閘道取得的任何服務。
在 DRG 上使用遠端對等互連連線,從不同遠端 OCI 區域的 AWS 存取 OCI 服務
此架構與先前的架構相似。主要差異在於它有兩個 OCI 區域:美國東部 (阿什本) 和美國鳳凰城,每個區域都有兩個 VCN 和一個 DRG。兩個 DRG 是透過 OCI 骨幹使用遠端對等互連連線進行對等互連。
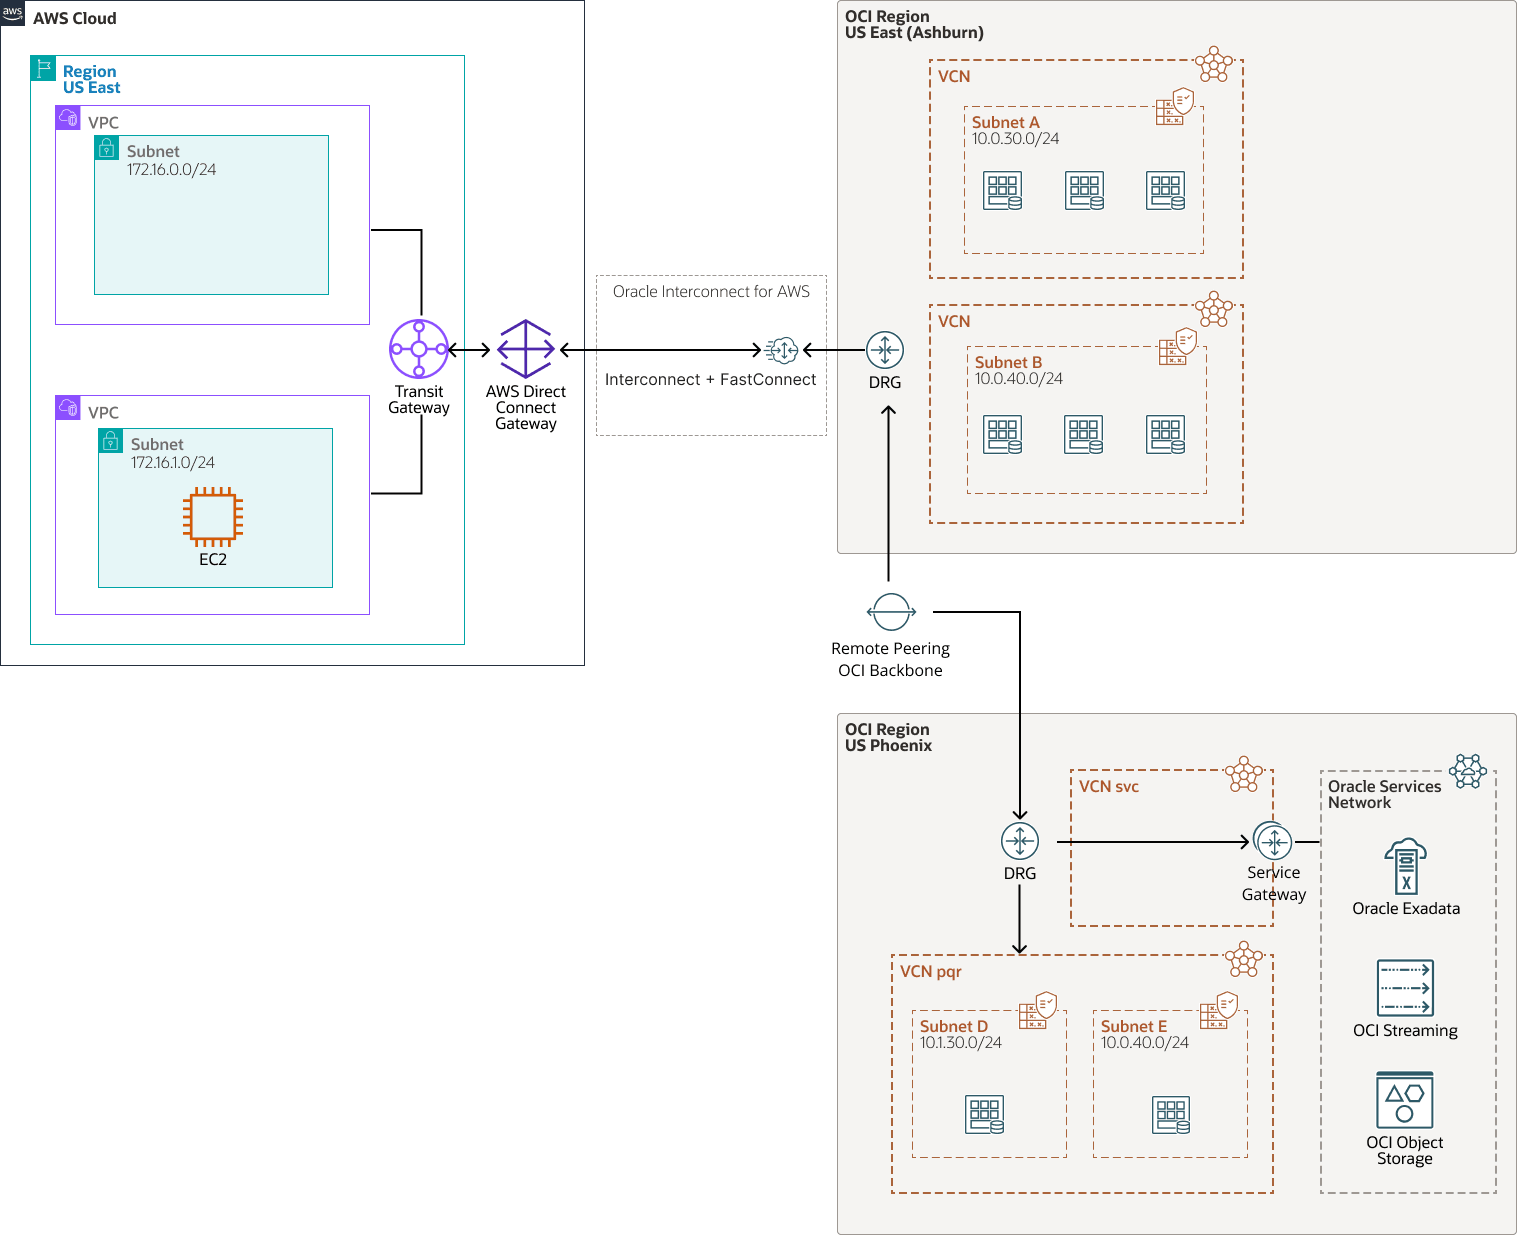
aws-oci-remote-peering.png 圖解描述
aws-oci-remote-peering-oracle.zip#GUID-2775E07F-CA5D-436B-B59C-BDF0158E6FB2
主要元件
- Amazon 虛擬私有雲和子網路
Amazon 虛擬私有雲 (VPC) 可讓您將 AWS 資源投放到您定義的虛擬網路中。此虛擬網路類似於您在自己資料中心營運的傳統網路,具備使用可擴充 AWS 基礎架構的優點。建立 VPC 之後,您可以新增子網路。
子網路是 Amazon VPC 中的 IP 位址範圍。您可以在特定子網路中建立 AWS 資源,例如 Amazon EC2 執行處理。
VPC 子網路使用每個子網路路由表關聯,將跨雲端流量路由至傳輸閘道 (TGW)。
- AWS 傳輸閘道 (TGW)
AWS 傳輸閘道透過中央集線器連接 Amazon VPC 和內部部署網路。此連線可簡化您的網路,並建立端對端複雜的對等互連關係。傳輸閘道可作為可高度擴展的雲端路由器,每個新連線只會進行一次。
TGW 可聚總與 Direct Connect 的 VPC 連線,並從 AWS Direct Connect Gateway 動態匯入跨雲端路由。它可透過連附的直接連線閘道和動態學習的網路前置碼,協助在 VPC 和 OCI 之間進行路由。
- AWS Direct Connect
AWS Direct Connect 是 VPC 與 AWS 外部網路之間的專用網路迴路。它提供穩定的傳輸量和低延遲,略過公用網際網路。它與 Oracle Cloud Infrastructure FastConnect 相等的 AWS。
AWS Direct Connect Gateway (DXGW) 是一種 AWS 全域閘道建構,可將傳輸閘道與 OCI ↔ AWS 專用連線路徑的相互連線相互連線。它會與 OCI 一起參與 BGP,以交換跨雲端網路前置碼。
- Oracle Interconnect for AWS
Oracle Interconnect for AWS 是一項受管理的專用連線服務,可讓您直接在 OCI 與 AWS 之間佈建安全的專用跨雲端連線。此連線可讓您設定雲端對雲端工作負載,而不需要透過網際網路或透過第三方供應商的雲端之間的流量。
- OCI FastConnect
Oracle Cloud Infrastructure FastConnect 會在您的資料中心與 OCI 之間建立專用的專用連線。與基於網際網路的連線相比,FastConnect 提供更高的頻寬選項以及更可靠的網路體驗。
OCI FastConnect 參與 BGP,以交換跨雲端網路前置碼。OCI FastConnect 邏輯裝置會終止 OCI-AWS 連結的虛擬迴路。
- 動態路由閘道 (DRG)
DRG 是一個虛擬路由器,提供相同區域中 VCN 之間、VCN 與區域外部網路 (例如另一個 OCI 區域中的 VCN、內部部署網路,或其他雲端提供者中的網路) 的專用網路流量路徑。
- 服務閘道
服務閘道可讓您從 VCN 存取其他服務,例如 Oracle Cloud Infrastructure Object Storage 。從 VCN 到 Oracle 服務的流量會透過 Oracle 網路結構傳送,而不會周遊網際網路。
- OCI 虛擬雲端網路與子網路
虛擬雲端網路 (VCN) 是您在 OCI 區域中設定的可自訂軟體定義網路。與傳統資料中心網路一樣,VCN 可讓您控制網路環境。VCN 可以有多個非重疊的無類別網域間路由 (CIDR) 區塊,您可以在建立 VCN 之後變更這些區塊。您可以將 VCN 區隔成子網路,而子網路的作用領域可以調整到某個區域或可用性網域。每個子網路都是由連續的位址範圍所組成,這些位址不會與 VCN 中的其他子網路重疊。您可以在建立子網路後變更其大小。子網路可以是公用網路或專用網路。
- Oracle Services Network
Oracle Services Network (OSN) 是 OCI 上的概念網路,保留給 Oracle 服務使用。這些服務具有公用 IP 位址,您可以透過網際網路連線。Oracle Cloud 以外的主機可以使用 Oracle Cloud Infrastructure FastConnect 或 VPN Connect 以私密方式存取 OSN。您 VCN 中的主機可以透過服務網關私下存取 OSN。
您可以從 Oracle Interconnect for AWS 存取由 OSN 代管並透過服務閘道提供的任何 Oracle 服務。
- 安全控制項
為了在通訊端點強制實行最低權限的流量,OCI 會使用網路安全群組、安全清單和零信任封包路由,而 AWS 會使用安全群組和網路存取控制清單。
- 網路安全群組 (NSG)
NSG 是您雲端資源的虛擬防火牆。透過 OCI 的零信任安全模型,您可以控制 VCN 中的網路流量。NSG 由一組傳入和傳出安全規則組成,這些規則僅適用於單一 VCN 中一組指定的虛擬網路介面卡 (VNIC)。
- 安全清單
您可以為每個子網路建立安全規則,指定允許進出子網路的來源、目的地和流量類型。
- 網路安全群組 (NSG)
從 AWS EC2 路由到 AWS TGW 的流量,再到 AWS DXGW、跨越 Oracle Interconnect for AWS ,並在阿什本的 OCI DRG 上終止。從阿什本 DRG 中,流量可以連線到阿什本 VCN 子網路 (10.0.30.0/24、10.0.40.0/24) 中的工作負載,以及當目的地位於遠端 OCI 區域時,透過遠端對等互連連線 (Ashburn DRG ↔ Phoenix DRG) 路由到 OCI 骨幹。
在鳳凰城中,DRG 會將流量轉送至 VCN pqr、10.1.30.0/24 和 10.1.40.0/24 中的工作負載 (或 VCN svc) 以進行 Oracle 服務存取。由於服務閘道已附加至 VCN svc,因此 VCN svc 中需要傳輸路由,因此從遠端對等互連連線進入 Phoenix 的流量可以操控至服務閘道 ↔ OSN 路徑,並以對稱方式傳回。設定 DRG 路由表 (包括遠端對等互連連線匯入路由分配),並在 VCN svc 上設定相關的 VCN 傳入路由表,並在服務閘道上設定閘道傳入路由表。
範例:顯示 Oracle Services Network 服務,例如 Oracle Exadata Database Service 和 OCI Streaming ,但您可以存取 OSN 中代管且可透過服務閘道取得的任何服務。
推薦
- 服務 VCN
請考慮為需要從 AWS 存取的服務閘道佈建唯一的 VCN,以避免與其他流量衝突。使用非重疊的 CIDR,以避免必須實行 NAT。
- 路由表
設定讓 VCN 路由表 (以及安全清單或 NSG) 允許往返 AWS 的流量。
- 安全清單
使用安全清單定義適用於整個子網路的傳入和傳出規則。
- 網路安全群組 (NSG)
您可以使用 NSG 定義一組適用於特定 VNIC 的傳入和傳出規則。我們建議您使用 NSG 而非安全清單,因為 NSG 可讓您將 VCN 的子網路架構與應用程式的安全需求分開。
- DNS
如果您需要 OCI 與 AWS 之間的名稱解析,請考慮設定 OCI 專用 DNS。在 AWS 中啟用類似功能以解析 AWS 端點。
- 使用 CIDR 服務標籤
設定 OCI 租用戶內每個服務閘道的路由時,請使用服務 CIDR 標籤。例如,
All IAD Services in Oracle Services Network。在路由表中使用服務 CIDR 標籤,可確保向 AWS 宣告所有預期的 Oracle Services Network 路由。 - 雲端保全
複製並自訂 Oracle 提供的預設處方,以建立自訂偵測器和回應器處方。這些處方可讓您指定哪些類型的安全違規會產生警告,以及允許對它們執行哪些動作。例如,您可能想要偵測將可見性設為公開的 OCI Object Storage 儲存桶。
在租用戶層級套用 Oracle Cloud Guard ,以涵蓋範圍最廣,並降低維護多個組態的管理負擔。
您也可以使用「受管理清單」功能,將特定組態套用至偵測器。
- 安全區域
對於需要最高安全性的資源,Oracle 建議您使用安全區域。安全區域是與 Oracle 定義的安全原則處方關聯的區間,以最佳做法為基礎。例如,安全區域中的資源不能從公用網際網路存取,而且必須使用客戶管理的金鑰加密。當您在安全區域中建立及更新資源時,OCI 會根據處方中的原則驗證作業,並防止違反任何原則的作業。
考慮事項
- 服務閘道:所有 OCI 服務閘道皆為範圍內的區域。它們只能用來存取相同區域中 Oracle Services Network 內的服務。在每個需要存取 OCI 服務的區域中佈建唯一的服務閘道和 VCN。
- 動態路由閘道 (DRG) :每個區域都需要 DRG。Attach the VCN with the Service Gateway to the DRG, then configure DRG route tables and import route distributions to propagate routes to Oracle Interconnect for AWS, or cross-region through a remote peering connection to an interconnect in another region.
- 遠端對等互連連線:雖然服務閘道是範圍內的區域,但源自服務閘道的服務監控器路由可以傳輸到其他區域,包括另一個區域的 Oracle Interconnect for AWS 。在每個區域建立動態路由閘道,然後使用遠端對等互連連線將 OCI 服務路由跨骨幹傳輸至 Oracle Interconnect for AWS 。
- 非重疊的 CIDR 區塊:您的網路應使用非重疊的 CIDR 端對端。OCI 中的 VCN 和 AWS 中的 VPC 不應使用衝突的 IP 位址。