| Oracle® Fusion Middleware Oracle WebCenter Portalの管理 12c (12.2.1) E67377-02 |
|

 前 |
 次 |
この章の内容は次のとおりです。
権限
この章のタスクを実行するには、WebCenter PortalのAdministratorロールまたは次の権限を付与されているカスタム・ロールが必要です。
Portal Server: Manage All
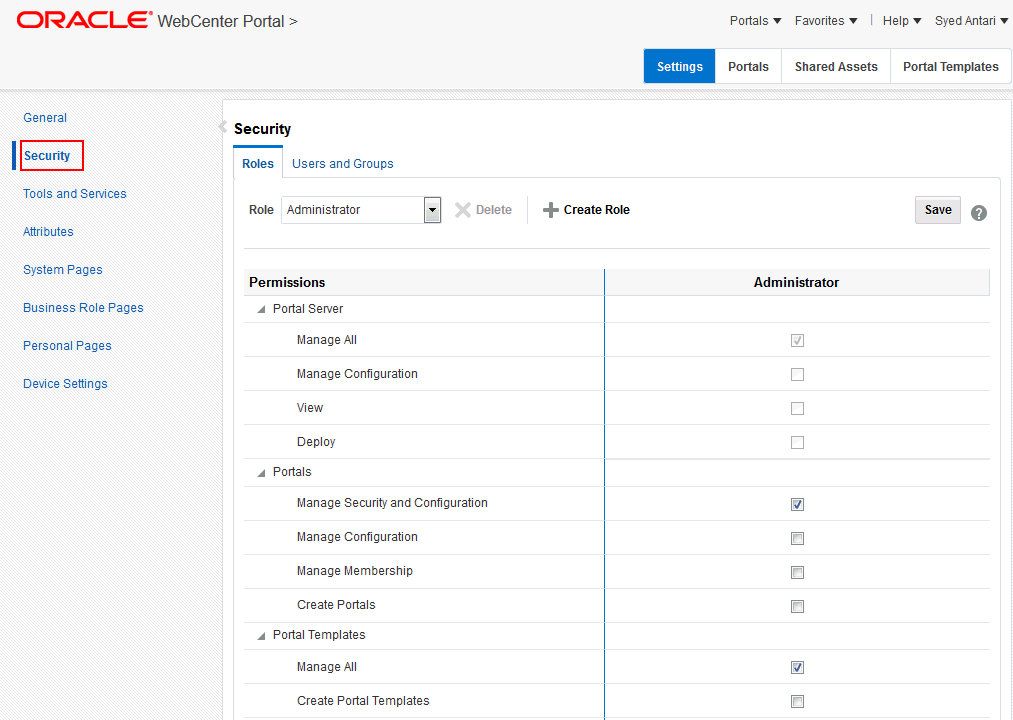
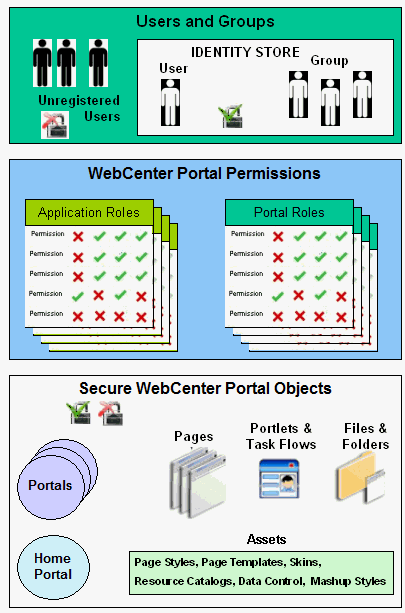
WebCenter Portalは、ユーザーがWebCenter Portalで参照および変更できる内容を制御できるように、包括的なセキュリティ・モデルを提供しています。WebCenter Portal管理の「セキュリティ」ページ(図40-1)を使用して、個々のポータルおよびホーム・ポータルにアクセスできるユーザー(およびグループ)を制御し、様々な権限を有効または無効にすることでユーザー(およびグループ)が参照および実行できる内容を正確に制御できます。
特定のポータル内で、個々のページ、ページ・コンテンツ(タスク・フロー、ポートレット、ドキュメント、フォルダなど)、およびアセット(ページ・テンプレート、ページ・スタイル、スキン、リソース・カタログなど)へのユーザーおよびグループのアクセスを制限できます。
ユーザーとグループ
ユーザーとはアイデンティティ・ストア内の1人の個人を意味し、グループには複数のユーザーが含まれます。WebCenter Portalでは、個々のユーザーおよびユーザー・グループに権限を付与できます。
未登録のユーザーおよび自己登録
自己登録により、まだ登録していないユーザーは独自のWebCenter Portalログインとパスワードを作成できます。自己登録したユーザーはただちに自動的にWebCenter Portalへのアクセス権が付与され、新規ユーザー・アカウントがWebCenter Portalのアイデンティティ・ストアに作成されます。
アプリケーション・ロールおよびポータル・ロール
アプリケーション・ロールによって、ホーム・ポータルでユーザーが参照および実行できる内容が決まり、一部の管理機能では、すべてのWebCenter Portalに作用する場合があります。ポータル・ロールは特定のポータル内のアクションを制御します。
ポータル
ポータルでは、関連のあるサービス、ページおよびコンテンツに対して専用の容易にアクセス可能な領域を提供したり、指定されたメンバーの加入をサポートすることにより、プロジェクト・チームや関心のあるコミュニティの形成とコラボレーションがサポートされます。
ホーム・ポータル
デフォルトでは、ホーム・ポータルは共有ポータルで、ログインしているすべてのユーザーがアクセスできます。ユーザーがホーム・ポータル内で作業している間は、アプリケーション・ロールが適用されます。大部分のアプリケーションでは、ホーム・ポータルは、ソーシャル・ネットワーキングと個人コンテンツに重点を置いています。
アセット
様々なポータル・リソースが、ポータル全体の構造、ルック・アンド・フィールおよびコンテンツの定義に役立ちます。そのようなリソースには、ページ・テンプレート、ページ・スタイル、スキン、リソース・カタログ、コンテンツ・プレゼンタ表示テンプレート、タスク・フロー・スタイル、データ・コントロールおよびタスク・フローがあります。ユーザーに適切な権限があれば、アプリケーション全体または個々のポータルのリソースを構築してカスタマイズできます。
ページ
ページを編集する権限のあるすべてのユーザーは、他のユーザーやグループにアクセス権などの権限を付与できます。たとえば、セールス・グループのすべてのユーザーに対する表示のみの権限の付与、セールス・マネージャに対する権限の編集、単一ユーザーに対する権限の管理を実行できます。または、ページに対してアプリケーションからのアクセス権の継承を指定できます。
ページ・コンテンツ、ファイル、およびフォルダ
一部のページに含まれるコンテンツを、選択した一連のユーザーのみに表示したり、他の1人のユーザーのみに表示したりすることができます。たとえば、セールス担当者を対象としたページに、2つの「お知らせ」タスク・フロー(1つはすべてのセールス担当者が対象、もう1つはセールス・マネージャのみが対象)を含めることができます。2つ目の「お知らせ」タスク・フローへのアクセスを制限することで、管理レベルのお知らせをセールス・マネージャ以外のすべてのユーザーに対して非表示にできます。
WebCenter Portalユーザーは、既存のアイデンティティ・ストアから直接にプロビジョニングされる、WebCenter Portalのログイン・アカウントを持っています。「組込みLDAPアイデンティティ・ストアへのユーザーの追加」も参照してください。
アイデンティティ・ストアのすべてのユーザーは、Authenticated-Userロールを介してWebCenter Portalの最小限の権限を割り当てられます。唯一の例外はシステム管理者(デフォルトではweblogic)です。初期設定では、システム管理者はAdministratorロールにより完全な管理権限を割り当てられた唯一のユーザーです。詳細は、次の項の「デフォルトのアプリケーション・ロール」を参照してください。
各ユーザーに適切なアプリケーション・ロールを割り当てるのは、システム管理者の仕事です。または、システム管理者は他のユーザーにAdministratorロールを割り当てることを選択し、この職務を委任することもできます。
表40-1 WebCenter Portalのデフォルトの管理者
| ユーザー | 説明 |
|---|---|
システム管理者( |
アプリケーション・サーバー全体の管理者は、スーパー管理者またはFusion Middleware管理者と呼ばれることがあります。このユーザーは、WebCenter Portalなどサーバー上のすべてのアプリケーションを管理できます。 |
アプリケーション・ロールは、ユーザーがWebCenter Portalで利用できる情報とサービスに対するアクセス・レベルを制御します。
この項の内容は次のとおりです。
アプリケーション・ロールの割当ては、WebCenter Portal管理者の職責です。管理者は、ユーザーにデフォルトのアプリケーション・ロールを割り当てるか、アプリケーションのデプロイメントに固有の追加のカスタム・ロールを作成できます。詳細は、次の項を参照してください。
ユーザーがホーム・ポータルまたはアプリケーションレベルのタスクで作業している間は、アプリケーション・ロールが適用されます。ユーザーが特定のポータル内で作業している場合は、別のロールと権限のセットが適用されます。各メンバーに対して適切なロール割当てを決定するのは、ポータル・マネージャの職責です。「アプリケーション・ロールおよび権限の管理」と『Oracle WebCenter Portalでのポータルの構築』のポータルのセキュリティの管理に関する項も参照してください。
注意:
WebCenter Portal内で定義されたアプリケーション・ロールと権限は、ポリシー・ストアに保存されるため、そのWebCenter Portalにのみ適用されます。エンタープライズ・ロールはこれとは異なり、アプリケーションのアイデンティティ・ストア内に格納され、WebCenter Portal内のいずれかの権限を意味するものではありません。「アプリケーション・ロールとエンタープライズ・ロール」を参照してください。
WebCenter Portalには、複数のデフォルトのアプリケーション・ロールがあります(表40-2)。デフォルトのアプリケーション・ロールのAdministrator、Public-UserおよびAuthenticated-Userは削除できませんが、各ロールへのデフォルトの権限割当ては変更できます。詳細は、「アプリケーション・ロールの権限の変更」を参照してください。
表40-2 WebCenter Portalのデフォルトのアプリケーション・ロール
| アプリケーション・ロール | 説明 | 変更の可否 |
|---|---|---|
管理者 |
また管理者は、WebCenter Portalのユーザーおよびロールの管理、他のユーザーへの権限の委任または権限の取消し、ポータルおよびポータル・テンプレートの管理のほかに、ポータルのインポートとエクスポート、ポータルのデプロイと伝播も実行できます。 初期設定では、
Administratorロールを通じてWebCenter Portalのすべての管理権限がシステム管理者のみに割り当てられます。注意: Administratorロールでは、プライベート・ポータルに対する管理権限(メンバーシップの管理など)が許可されますが、プライベート・ポータルのページ・コンテンツへはアクセスできません。 |
可* *読取り専用のアプリケーション権限を除く |
AppConnectionManager |
このロールを持つユーザーは、対応するタスク・フローを通じて、ポートレット・プロデューサと外部アプリケーションを管理(作成、更新および削除)できます。 最初は、 AppConnectionManagerロールのメンバーシップを管理するには、次のオプションを使用します。
注意: Oracle WebCenter PortalのUIで |
不可 |
AppConnectionViewer |
このロールを持つユーザーは、対応するタスク・フローを通じて、ポートレット・プロデューサと外部アプリケーションを表示できます。 最初は、ログインした(authenticated-roleを持つ)すべてのユーザーが
注意: Oracle WebCenter PortalのUIで |
不可 |
アプリケーション・スペシャリスト |
|
はい |
ポータル作成者 |
ポータルの作成時に、 |
はい |
認証されたユーザー |
WebCenter Portalの認証されたユーザーには、 デフォルトでは、次の権限によって、
このロールは、 すべてのカスタム・アプリケーション・ロールは、 WebCenter Portalでは、 |
はい |
パブリック・ユーザー |
ログインせずにWebCenter Portalにアクセスする任意のユーザーには、 デフォルトでは、 WebCenter Portalでは、 注意: 承認されていないユーザーに「パブリック」とマークされたWebCenter Portalコンテンツが表示されないようにする場合、 |
はい |
カスタム・アプリケーション・ロール(ユーザー定義ロールとも呼ばれる)は、各WebCenter Portalに固有のロールです。WebCenter Portalを設定する際には、必要なアプリケーション・ロールの特定、適切なロール名の選択、各ロールの職責の定義はWebCenter Portalの管理者が実行します。
たとえば、教育環境では、先生、生徒、来賓などのロールが必要になります。一方、企業環境では、経理、営業、人事、サポートなどが適切なロールとなります。
WebCenter Portalでは、カスタム・アプリケーション・ロールはAuthenticated-Userロールから権限を継承します。
WebCenter Portalユーザーのアプリケーション・ロールの設定方法の詳細は、「アプリケーション・ロールの定義」を参照してください。
すべてのアプリケーション・ロールには、権限と呼ばれる特定の定義済の権利があります。これらの権限により、各ユーザーは、ホーム・ポータル内で特定のアクションを実行できます。権限にはカテゴリがあり、後続の表に各カテゴリのリストを示します。
表40-3 に、WebCenter Portalで利用できるアプリケーション権限を示します。
表40-4に、アプリケーション・ロールと、WebCenter Portalのこれらのロールに割り当てられたデフォルトの権限を示します。
Manage Allを除くすべての権限は、他の権限からその内容を継承しません。
表40-3 に、WebCenter Portalで利用できるアプリケーションレベルの権限を示します。
表40-3 アプリケーション権限
| カテゴリ | アプリケーション権限 |
|---|---|
ポータル・サーバー |
すべて管理: WebCenter Portalのすべての管理ページ(「設定」、「ポータル」、「共有アセット」、「属性」および「ポータル・テンプレート」)にアクセスできます。これらのページにより、ユーザーは、アプリケーション・セキュリティ(ユーザー/ロール)の管理、アプリケーション全体のプロパティとサービスの構成、リソースの管理、ビジネス・ロール・ページの作成、すべてのユーザーの個人用ページの管理、システム・ページのカスタマイズ、すべてのユーザーがアクセスできるポータルの表示、ポータルとポータル・テンプレートのエクスポート/インポートを実行できます。 一部の管理タスクは、初期設定の 構成の管理: 表示: ユーザーはWebCenter Portalを参照でき、ホーム・ポータルにアクセスできます。表40-2を参照してください。 デプロイ: ユーザーはポータルをデプロイおよび伝播できます。詳細は、「ポータル、テンプレート、アセットおよび拡張機能のデプロイ」を参照してください。 |
ポータル |
セキュリティと構成の管理 - 「アセット」を除くすべてのポータル管理ページ(「概要」、「設定」、「属性」、「セキュリティ」、「ツールとサービス」)にアクセスできます。これらのページを使用すると、ユーザーは、ポータル・メンバーシップの管理、権限とロールの割当て、ポータルとリソースの管理、削除、デプロイおよびエクスポート、ポータル・プロパティの設定およびサービスの可用性の管理を実行できます。
Manage Configuration (構成の管理) -
この権限を持つユーザーは、必ずポータルの表示が許可されます。 メンバーシップの管理 - ポータルの管理設定で、「ロール」ページと「メンバー」ページにアクセスできます。これらのページを通じて、ユーザーはポータルのメンバーやロールを作成、編集および削除できます。 ポータルの作成 - ユーザーはポータルを作成できます。 『Oracle WebCenter Portalでのポータルの構築』のポータルのロールと権限の管理に関する項を参照してください。 |
ポータル・テンプレート |
すべて管理: ユーザーは、すべてのポータル・テンプレートの管理(「ポータル・テンプレート」ページで)およびアクセス可能なテンプレートの削除を実行できます。『Oracle WebCenter Portalでのポータルの構築』のすべてのポータル・テンプレートの管理に関する項を参照してください。 ポータル・テンプレートの作成: ユーザーはポータル・テンプレートを作成できます。 |
ページ |
ページの作成、編集および削除: ユーザーはホーム・ポータルのページを作成、編集および削除できます。 ページの削除: ユーザーはホーム・ポータルのページを削除できます。 ページの編集: ユーザーは個人用ページ・コンテンツの追加または編集、コンテンツの再配置、およびページのパラメータとプロパティの設定が可能です。 ページのカスタマイズ: ユーザーは、コンテンツを追加、編集または削除することで、ホーム・ポータルのページの表示をカスタマイズできます。 ページの表示: ユーザーはホーム・ポータルのページを表示できます。 ページの作成: ユーザーはホーム・ポータルの新しい個人用ページを作成できます。 ページ・コンテンツのコントリビュート: これらの権限は、ホーム・ポータルのページに適用されます。これらの権限は、ポータル内に作成したページには適用されません。ポータル内のページ権限は、ポータル・マネージャにより付与されます。『Oracle WebCenter Portalでのポータルの構築』のポータルのロールと権限の管理に関する項を参照してください。 |
アプリケーション統合の視覚化テンプレート |
視覚化テンプレートの作成、編集および削除: ユーザーはWebCenter Portalを使用して、視覚化テンプレートを作成、編集および削除できます。 視覚化テンプレートの作成: ユーザーはアプリケーションの視覚化テンプレートを作成できます。 視覚化テンプレートの編集: ユーザーはアプリケーションレベルの視覚化テンプレートを編集できます。 『Oracle WebCenter Portalでのポータルの構築』の視覚化テンプレートの使用に関する項を参照してください。 |
コンテンツ・プレゼンタ・テンプレート |
コンテンツ・プレゼンタ・テンプレートの作成、編集および削除: ユーザーは、WebCenter Portalを使用してコンテンツ表示テンプレートを作成、編集および削除できます。 コンテンツ・プレゼンタ・テンプレートの作成: ユーザーはアプリケーションのコンテンツ表示テンプレートを作成できます。 コンテンツ・プレゼンタ・テンプレートの編集: ユーザーはアプリケーションレベルのコンテンツ表示テンプレートを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のコンテンツ・プレゼンタによるコンテンツの公開に関する項を参照してください。 |
データ・コントロール |
データ・コントロールの作成、編集および削除: ユーザーは、WebCenter Portalを使用してデータ・コントロールを作成、編集および削除できます。 データ・コントロールの作成: ユーザーはアプリケーションのデータ・コントロールを作成できます。 データ・コントロールの編集: ユーザーはアプリケーションレベルのデータ・コントロールを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のデータ・コントロールの使用に関する項を参照してください。 |
ディスカッション |
ディスカッションの作成、編集および削除: ユーザーは、バックエンドのディスカッション・サーバー上のカテゴリ、フォーラムおよびトピックの管理、およびすべてのポータルのディスカッション・フォーラム・プロパティの設定を実行できます。 |
リンク |
リンクの作成と削除: ユーザーは、オブジェクト間のリンクの作成と削除、およびリンクの権限の管理を実行できます。 リンクの作成: ユーザーは、オブジェクト間のリンクの作成および作成したリンクの削除を実行できます。 リンクの削除: ユーザーは2つのオブジェクト間のリンクを削除できます。 |
ページ・スタイル |
ページ・スタイルの作成、編集および削除: ユーザーはWebCenter Portalを使用して、ページ・スタイルを作成、編集および削除できます。 ページ・スタイルの作成: ユーザーはアプリケーションのページ・スタイルを作成できます。 ページ・スタイルの編集: ユーザーはアプリケーションレベルのページ・スタイルを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のページ・スタイルの使用に関する項を参照してください。 |
ページ・テンプレート |
ページ・テンプレートの作成、編集および削除: ユーザーはWebCenter Portalを使用して、ページ・テンプレートを作成、編集および削除できます。 ページ・テンプレートの作成: ユーザーはアプリケーションのページ・テンプレートを作成できます。 ページ・テンプレートの編集: ユーザーはアプリケーションレベルのページ・テンプレートを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のページ・テンプレートの使用に関する項を参照してください。 |
ページレット |
ページレットの作成、編集、および削除: ユーザーはWebCenter Portalを使用して、ページレットを作成、編集および削除できます。 ページレットの作成: ユーザーはアプリケーションのページレットを作成できます。 ページレットの編集: ユーザーはアプリケーションレベルのページレットを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のページレットの使用に関する項を参照してください。 |
ピープル・コネクション |
ピープル・コネクションの管理: ユーザーはピープル・コネクション・サービスのアプリケーション全体の設定を管理できます。 ピープル・コネクション・データの更新: ユーザーはピープル・コネクション・サービスに関連付けられたコンテンツを編集できます。 人とのコネクション: ユーザーはピープル・コネクション・サービスに関連付けられたコンテンツを他のユーザーと共有できます。 |
リソース・カタログ |
リソース・カタログの作成、編集および削除: ユーザーは、WebCenter Portalを使用してリソース・カタログを作成、編集および削除できます。 リソース・カタログの作成: ユーザーはアプリケーションのリソース・カタログを作成できます。 リソース・カタログの編集: ユーザーはアプリケーションレベルのリソース・カタログを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のリソース・カタログの使用に関する項を参照してください。 |
スキン |
スキンの作成、編集および削除: ユーザーはWebCenter Portalを使用してスキンを作成、編集および削除できます。 スキンの作成: ユーザーはアプリケーションのスキンを作成できます。 スキンの編集: ユーザーはアプリケーションレベルのスキンを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のスキンの使用に関する項を参照してください。 |
タスク・フロー・スタイル |
タスク・フロー・スタイルの作成、編集および削除: ユーザーは、WebCenter Portalを使用してコンテンツ表示テンプレートを作成、編集および削除できます。 タスク・フロー・スタイルの作成: ユーザーはアプリケーションのコンテンツ表示テンプレートを作成できます。 タスク・フロー・スタイルの編集: ユーザーはアプリケーションレベルのコンテンツ表示テンプレートを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のコンテンツ・プレゼンタによるコンテンツの公開に関する項を参照してください。 |
タスク・フロー |
タスク・フローの作成、編集および削除: ユーザーはWebCenter Portalにより、タスク・フロー・スタイルに基づいてタスク・フローを作成、編集および削除できます。 タスク・フローの作成: ユーザーはアプリケーションのタスク・フローを作成できます。 タスク・フローの編集: ユーザーはアプリケーションレベルのタスク・フローを編集できます。 『Oracle WebCenter Portalでのポータルの構築』のタスク・フローの使用に関する項を参照してください。 |
表40-4は、組込みアプリケーション・ロールに割り当てられたデフォルトの権限を示しています。
✔: 明示的に付与されている権限やアクションを示します。
✙: 明示的に権限が付与されている場合の暗黙的な権限を示します。
表40-4 WebCenter Portalのデフォルトのアプリケーション・ロールと権限
| 権限 | 管理者 | アプリケーション・スペシャリスト | ポータル作成者 | パブリック・ユーザー | 認証されたユーザー |
|---|---|---|---|---|---|
ポータル・サーバー |
|||||
すべて管理 |
✔ |
||||
構成の管理 |
✙ |
||||
表示 |
✙ |
✔ |
✔ |
✔ |
✔ |
デプロイ |
✙ |
||||
ポータル |
|||||
セキュリティと構成の管理 |
✔ |
✔ |
|||
構成の管理 |
|||||
メンバーシップの管理 |
|||||
ポータルの作成 |
✔ |
✔ |
✔ |
||
ポータル・テンプレート |
|||||
すべて管理 |
✔ |
✔ |
|||
ポータル・テンプレートの作成 |
✔ |
||||
ページ |
|||||
ページの作成、編集および削除と、コンテンツのコントリビュート |
✔ |
✔ |
|||
ページの削除 |
|||||
ページの編集 |
|||||
ページのカスタマイズ |
|||||
ページの表示 |
|||||
ページの作成 |
✔ |
||||
アプリケーション統合の視覚化 |
|||||
アプリケーション統合の視覚化の管理 |
✔ |
||||
コンテンツ・プレゼンタ・テンプレート |
|||||
コンテンツ・プレゼンタ・テンプレートの作成、編集および削除 |
✔ |
✔ |
|||
コンテンツ・プレゼンタ・テンプレートの作成 |
|||||
コンテンツ・プレゼンタ・テンプレートの編集 |
|||||
データ・コントロール |
|||||
データ・コントロールの作成、編集および削除 |
✔ |
✔ |
|||
データ・コントロールの作成 |
|||||
データ・コントロールの編集 |
|||||
ディスカッション |
|||||
ディスカッションの作成、編集および削除 |
✔ |
||||
リンク |
|||||
リンクの作成と削除 |
✔ |
||||
リンクの作成 |
|||||
リンクの編集 |
|||||
ページ・スタイル |
|||||
ページ・スタイルの作成、編集および削除 |
✔ |
✔ |
|||
ページ・スタイルの作成 |
|||||
ページ・スタイルの編集 |
|||||
ページ・テンプレート |
|||||
ページ・テンプレートの作成、編集および削除 |
✔ |
✔ |
|||
ページ・テンプレートの作成 |
|||||
ページ・テンプレートの編集 |
|||||
ページレット |
|||||
ページレットの作成、編集、および削除 |
✔ |
✔ |
|||
ページレットの作成 |
|||||
ページレットの編集 |
|||||
ピープル・コネクション |
|||||
ピープル・コネクションの管理 |
✔ |
||||
ピープル・コネクション・データの更新 |
✔ |
✔ |
|||
人とのコネクション |
✔ |
✔ |
|||
リソース・カタログ |
|||||
リソース・カタログの作成、編集および削除 |
✔ |
✔ |
|||
リソース・カタログの作成 |
|||||
リソース・カタログの編集 |
|||||
スキン |
|||||
スキンの作成、編集および削除 |
✔ |
✔ |
|||
スキンの作成 |
|||||
スキンの編集 |
|||||
タスク・フロー・スタイル |
|||||
タスク・フロー・スタイルの作成、編集および削除 |
✔ |
✔ |
|||
タスク・フロー・スタイルの作成 |
|||||
タスク・フロー・スタイルの編集 |
|||||
タスク・フロー・スタイル |
|||||
タスク・フローの作成、編集および削除 |
✔ |
✔ |
|||
タスク・フローの作成 |
|||||
タスク・フローの編集 |
|||||
リモート(バックエンド)・リソースにアクセスする必要のある一部のWebCenter Portalサービスでは、ロールマッピング・ベースの認可も必要であり、このため、WebCenter Portalでのディスカッション・サービスの使用を許可するWebCenter Portalロールを、WebCenter Portalのディスカッション・サーバー上の対応するロールにマップする必要があります。
WebCenter Portalでは、アプリケーション・ロールを使用してホーム・ポータル内のユーザー権限を管理し、ポータル・ロールを使用して特定のポータル内のユーザー権限を管理します。WebCenter Portalのディスカッション・サーバーでは、ロールと権限の異なるセットが適用されます。
WebCenter Portalのディスカッションおよびお知らせを使用しているユーザーは、自動的に適切なディスカッション・サーバー・ロールにマップされます(表40-5および表40-6)。
表40-5 ディスカッション・サーバーのロールと権限: アプリケーション
| ディスカッション・サーバーのロール | ディスカッション・サーバーの権限 | WebCenter Portal同等のアプリケーション権限 |
|---|---|---|
管理者 |
Category Admin |
権限が付与されたカテゴリ内のサブ・カテゴリ、フォーラムおよびトピックの作成、読取り、更新および削除。 |
表40-6 ディスカッション・サーバーのロールと権限: ポータル用
| ディスカッション・サーバーのロール | ディスカッション・サーバーの権限 | WebCenter Portalポータル内の同等の権限 |
|---|---|---|
ポータル・マネージャ |
Category Admin Forum Admin |
|
Create Message Create Announcement |
|
|
Read Forum Create Thread |
|
|
Read Forum |
|
WebCenter PortalでApplication-Discussions-Create Edit Delete権限を割り当てられたすべてのユーザーは、WebCenter Portalのディスカッション・サーバーに自動的に追加され、Category Admin権限を持つAdministratorロールを割り当てられます。初期設定のWebCenter Portalでは、Application-Discussions-Create Edit Delete権限はAdministratorロールにのみ割り当てられます。
同様に指定されたポータルで、ディスカッションおよびお知らせ権限を割り当てられたすべてのメンバーは、ディスカッション・サーバーの対応する権限を割り当てられます。
WebCenter Portalでは、同じエンタープライズ・グループ内の個々のユーザーまたは複数のユーザーを、WebCenter Portalロールに割り当てることができます。バックエンドのアイデンティティ・ストアにおける、それ以降のエンタープライズ・グループの更新内容は、自動的にWebCenter Portalに反映されます。まず、エンタープライズ・グループにWebCenter Portalロールを割り当てると、そのエンタープライズ・グループに属するすべてのユーザーに同じロールが付与されます。ユーザーがグループから抜けると、ロールが取り消されます。ユーザーがグループに入ると、ロールが付与されます。
WebCenter Portalで、エンタープライズのグループからロールへのマッピングを正しくメンテナンスするには、ディスカッション・サーバーやコンテンツ・サーバーなどのバックエンド・サーバーでもエンタープライズ・グループがサポートされている必要があります。このリリースで提供されるWebCenter Portalディスカッション・サーバーとWebCenter ContentのContent Serverのバージョンでは、エンタープライズ・グループがサポートされますが、以前のバージョンではサポートされない場合があります。「ユーザーおよびロールに関する問題のトラブルシューティング」も参照してください。
ユーザーが特定のポータルのメンバーになると、異なるセットのロールと職責が適用されます。詳細は、『Oracle WebCenter Portalでのポータルの構築』のポータルでのセキュリティの管理に関する項を参照してください。
システム管理者は、すべてのWebCenter Portalユーザーに適切な権限を割り当てる必要があります。ユーザーが権限を取得するには、適切なアプリケーション・ロールに割り当てられている必要があります。
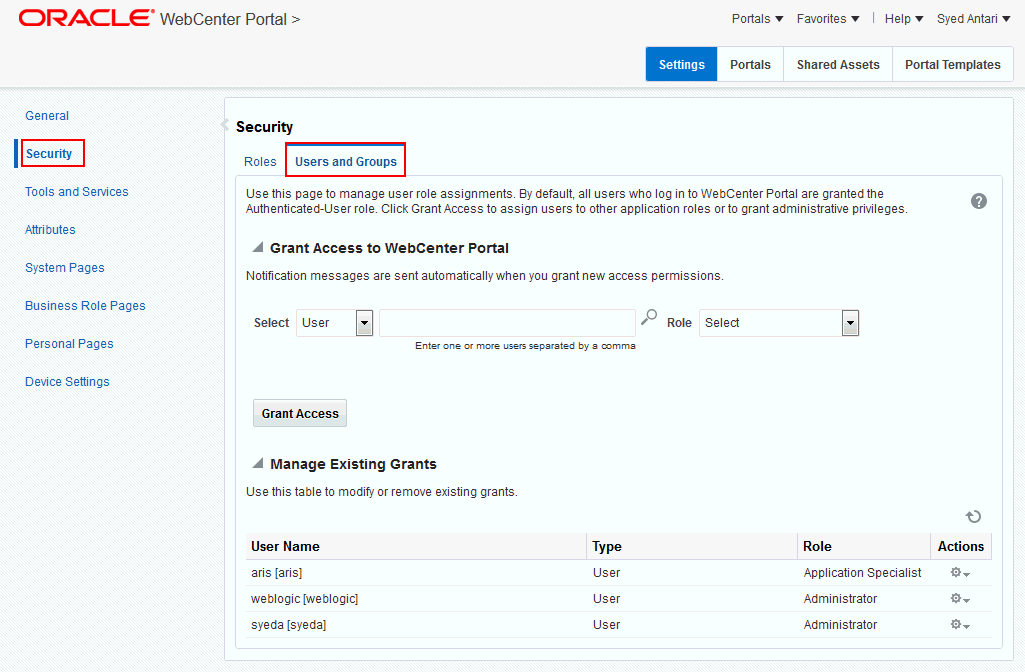
「ユーザーとグループ」ページ(図40-3)から、システム管理者は、WebCenter Portalへのアクセス権を持つすべてのユーザー(アイデンティティ・ストアに定義されたすべてのユーザー)のアプリケーション・ロールを管理できます。ここから、ユーザー・ロールの割当ての変更、管理権限の付与およびユーザー権限の取消しを実行できます。「ユーザーとグループ」ページにアクセスするには、WebCenter Portal管理の設定を開き、「セキュリティ」をクリックします。詳細は、「WebCenter Portal管理の設定ページへのアクセス」を参照してください。
特別な(デフォルトではない)アプリケーション権限を付与されたユーザーのみが、この表に記載されます。最初は、WebCenter Portalのアイデンティティ・ストア内のすべてのユーザーに、Authenticated-Userロールにより最小限の権限が割り当てられます。デフォルトのAuthenticated-Userロールを持つユーザーは、このリストには記載されません。「デフォルトのアプリケーション・ロール」も参照してください。
この項ではロールを割り当てる方法について説明し、次のサブセクションで構成されています。
WebCenter Portal管理者は、WebCenter Portalのアイデンティティ・ストアに対して直接新しいユーザー・データを追加したり、ユーザー資格証明を削除することはできません。アイデンティティ・ストアの管理はシステム管理者の職責であり、WLS管理コンソールを通じて実行するか、組込みLDAPアイデンティティ・ストアに対し、LDAPコマンドを使用して直接実行します。「WLS管理コンソールを使用したアイデンティティ・ストアへのユーザーの追加」も参照してください。
ただし、WebCenter Portal管理者はアプリケーションの自己登録を有効化できます。自己登録により、パブリック・ユーザーは独自のWebCenter Portalログインとパスワードを作成できます。自己登録したユーザーはただちに自動的にWebCenter Portalへのアクセス権が付与され、新規ユーザー・アカウントがアイデンティティ・ストアで作成されます。「自己登録の有効化」も参照してください。
最初は、WebCenter Portalのアイデンティティ・ストア内のすべてのユーザーに、Authenticated-Userロールにより最小限の権限が割り当てられます。個々のユーザー(または同じエンタープライズ・グループに属する複数のユーザー)に、WebCenter Portal管理を使用して異なるアプリケーション・ロールを割り当てることができます。
新規ユーザーまたはエンタープライズ・グループから脱退するユーザーなどの、バックエンド・アイデンティティ・ストアでの更新は、WebCenter Portalに自動的に反映されます。まず、エンタープライズ・グループにWebCenter Portalロールを割り当てると、そのエンタープライズ・グループに属するすべてのユーザーに同じロールが付与されます。ユーザーがグループから抜けると、ロールが取り消されます。ユーザーがグループに入ると、ロールが付与されます。
注意:
WebCenter Portalで、エンタープライズのグループからロールへのマッピングを正しくメンテナンスするには、ディスカッション・サーバーやコンテンツ・サーバーなどのバックエンド・サーバーでもエンタープライズ・グループがサポートされている必要があります。バックエンド・サーバーがエンタープライズ・グループをサポートしていない場合には、「Group [name] not found in the Identity Store」というメッセージが表示されます。「ユーザーおよびロールに関する問題のトラブルシューティング」も参照してください。
ユーザー(またはユーザーのグループ)に異なるアプリケーション・ロールを割り当てるには:
「設定」ページ(「WebCenter Portal管理の設定ページへのアクセス」を参照)で、「セキュリティ」をクリックします。
あるいは、「セキュリティ」ページに直接移動するには、ブラウザで次のURLを入力します。
http://host:port/webcenter/portal/admin/settings/security
関連項目:
『Oracle WebCenter Portalでのポータルの構築』のWebCenter PortalプリティURLに関する項。
「ユーザーとグループ」をクリックします(図40-3 )。
このページには、追加ロールが定義されているユーザーのリストが記載されています。
ドロップダウン・リストから「ユーザー」または「グループ」を選択します。
「ユーザー」を選択して、アイデンティティ・ストアで定義された1人または複数のユーザーに権限を付与します。
「グループ」を選択して、ユーザー・グループに権限を付与します。
ユーザーまたはグループの正確な名前がわかる場合には、テキスト・ボックスに名前を入力します。複数の名前はカンマで区切ります。
正確な名前がわからない場合、アイデンティティ・ストアを検索できます。
「検索」アイコンをクリックします( )。
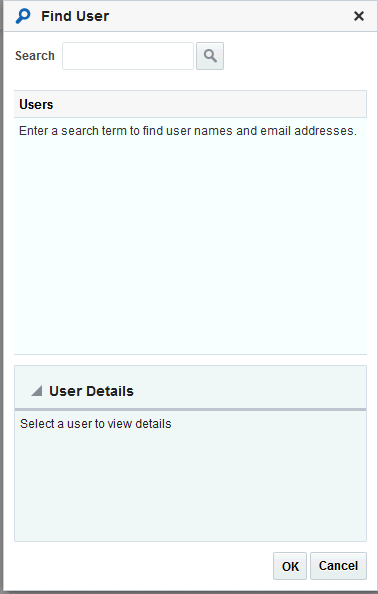
「ユーザーの検索」(または「グループの検索」)ダイアログ・ボックスが開きます(図40-4)。
ユーザーまたはグループの検索語を入力して、「検索」アイコンをクリックします。
アイデンティティ・ストアのユーザーまたはグループの検索のヒントは、『Oracle WebCenter Portalでのポータルの構築』のアイデンティティ・ストアでのユーザーまたはグループの検索に関する項を参照してください。
検索基準に一致するユーザー(またはグループ)が、「ユーザーの選択」ダイアログ・ボックスに表示されます。検索するフィールドの詳細は、『Oracle WebCenter Portalでのポータルの構築』のアイデンティティ・ストアでのユーザーまたはグループの検索に関する項を参照してください
ヒント
*salesのように、*をワイルドカードとして使用します。
アイデンティティ・ストアにあるすべてのユーザー(またはグループ)のリストを表示するには、検索フィールドを空白のままにします。
名と姓で検索するには、2つの検索語の間にスペースを入力します。たとえば、名がjoで姓のsmの場合、jo smのようにします。
リストから1つ以上の名前を選択します。
複数のユーザーまたはグループにロールを割り当てるには、すべての必要な名前を複数選択します。複数の名前を選択するには、[Ctrl]キーを押しながら行をクリックします。
「OK」をクリックします。
選択した名前は「ユーザーとグループ」タブに表示されます。
ロールを割り当てるには、ドロップダウン・リストから「ロール」を選択します。
選択したユーザー(またはグループ)に対して適切なロールを選択します。
注意:
WebCenter Portalのすべての管理権限を割り当てる場合にのみ「管理者」を選択します。
必要なロールがリストにない場合は、要件を満たす新規ロールを作成します(「アプリケーション・ロールの定義」を参照)。
ロールが1つも選択されていない場合、ユーザーはAuthenticated-Userロールを引き受けます。「デフォルトのアプリケーション・ロール」を参照してください。
「アクセス権の付与」をクリックします。
ユーザー/ユーザー・グループの名前と新規ロールの割当てが、表に表示されます。
注意:
グループ名はクリック可能で、クリックによりドリルダウンして、現在のグループ・メンバーのユーザー名を確認できます。
WebCenter Portalでのユーザーのロールは、変更されることがあります。たとえば、ユーザーが営業から経理部門に異動になった場合、ユーザーのロール割当ては「営業」から「経理」に変更されます。ユーザーに複数のロールを割り当てることもできます。
注意:
自分のロールまたはシステム管理者のロールは、変更できません。「アプリケーション・ロールについて」を参照してください。
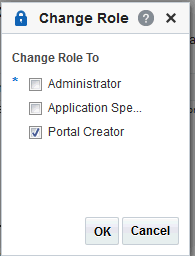
ユーザーに異なるロールを割り当てるには:
「ロールの変更」ダイアログが開きます(図40-5 )。
新規ロール割当てが、表に表示されます。
適用することがなくなったアプリケーション・ロール割当てを取り消すのは簡単です。個々にロールを取り消すか、特定のユーザーに割り当てられたすべてのアプリケーション・ロールを一度に取り消します。
ユーザーのアプリケーション・ロールをすべて取り消した場合でも、そのユーザーはアイデンティティ・ストアから削除されず、引き続きデフォルトのAuthenticated-Userロールを使用してOracle WebCenter Portalにアクセスできます。
注意:
自分のロール割当てまたはシステム管理者のロールを取り消すことはできません。「アプリケーション・ロールについて」を参照してください。
アプリケーション・ロールを取り消す手順は、次のとおりです。
特定のユーザーに割り当てられているすべてのロールを削除すると、そのユーザーは「ユーザーとグループ」ページにリストされません。そのユーザーはアイデンティティ・ストアに残るため、引き続きAuthenticated-UserロールによりOracle WebCenter Portalにアクセスできます。「デフォルトのアプリケーション・ロール」を参照してください。
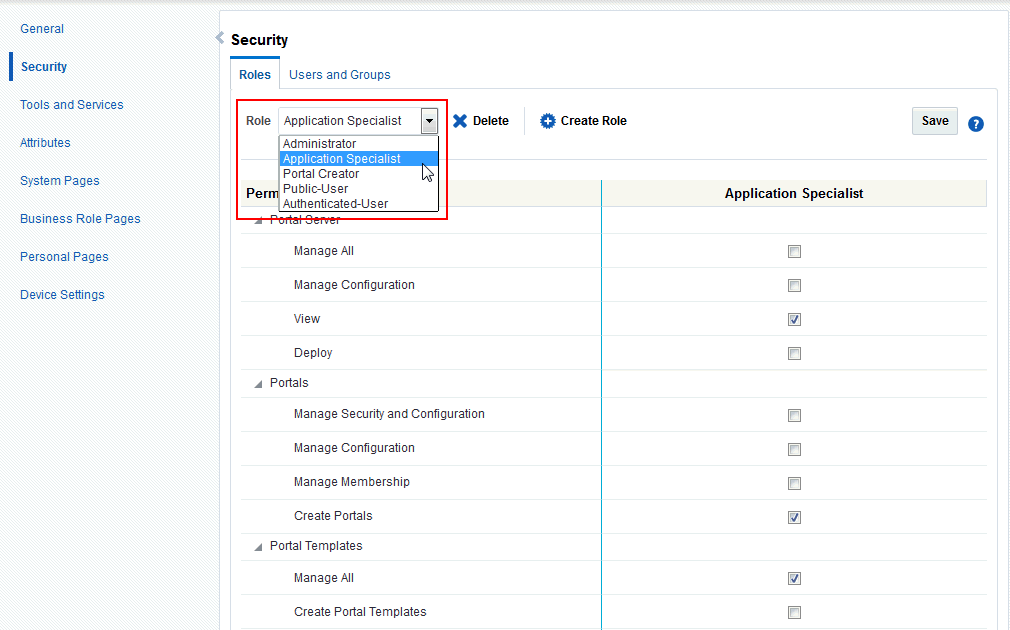
「ロール」ページで、「ロール」ドロップダウンを使用してアプリケーション・ロールを選択して、その関連付けられている権限を表示します。
ロールに関連付けられている権限を表示する手順は次のとおりです。
WebCenter Portalユーザーのグループを特徴付けるロールを使用して、そのロールによりホーム・ポータルで表示および実行できる内容を決定します。
アプリケーション・ロールを定義する際には、自己記述的なロール名を使用し、ロール・ポリシーは可能なかぎり簡単なものにします。最小限のロールを選択し、効果的なポリシーを維持します。
新規のロールに対する権限の割当ては、適切なアクセス権を割り当てるように注意します。ロールには必要以上に多くのアクションをユーザーが実行できないようにすると同時に、必要なアクティビティの実行までも不注意に制限しないようにします。場合によっては、ユーザーが複数のロールに該当することもあります。
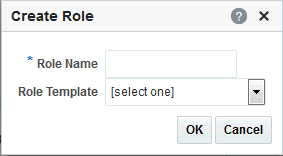
新規のアプリケーション・ロールを定義する手順は、次のとおりです。
管理者は、アプリケーションに関連付けられた権限をいつでも変更できます。アプリケーション権限の詳細は、「アプリケーションの権限について」を参照してください。
アプリケーション・ロールの権限により、各ユーザーはホーム・ポータル内で特定のアクションを実行できます。Manage Allを除くすべての権限は、他の権限からその内容を継承しません。
注意:
Administratorロールについては、アプリケーションの権限を変更することはできません。「デフォルトのアプリケーション・ロール」も参照してください。
ロールに関連付けられた権限を変更するには:
新しい権限は即時有効になります。
WebCenter Portalにログインしていないユーザーは、Public-Userロールを引き受けます。デフォルトでは、Public-Userロールは、最小限の権限(Portal Server: View権限のみ)を付与されます。
注意:
Public-Userロールに権限を付与する際には注意してください。Portal Server: Manage All、Portal Server: Manage Configurationなどの管理権限、または必要でないとされる権限を付与しないでください。「アプリケーションの権限について」も参照してください。
Portal Server-View権限の付与
Portal Server: View権限により、認証されていないユーザーは、ようこそページや個々のユーザーがパブリック指定を選択しているコンテンツなどのパブリックWebCenter Portalページを表示できます。
Portal Server: View権限がPublic-Userロールに付与される場合:
パブリックに指定されているすべての個人用ページまたは個人用コンテンツが、WebCenter Portalコミュニティ外の承認されていないユーザー(Webアクセス権を持つすべてのユーザー)に対してアクセス可能になることをユーザーに周知してください。
パブリック・ユーザーがログインする前に、パブリック・ユーザーに表示されるデフォルトのようこそページのカスタマイズを検討してください。「システム・ページのカスタマイズ」を参照してください。
承認されていないユーザーに「パブリック」とマークされたWebCenter Portalコンテンツが表示されないようにする場合、Portal Server: View権限をPublic-Userロールに付与しないでください。パブリック・アクセスが無効になっていると、パブリック・コンテンツは承認されていないユーザーには表示されません。また、WebCenter Portalのようこそページも表示されません。パブリック・ユーザーには直接ログイン・ページが表示されます。管理者は、必要に応じて、デフォルトのログイン・ページをカスタマイズできます。「すべてのポータルのシステム・ページのカスタマイズ」を参照してください。
その他の権限の付与
Public-Userロールに権限を割り当てる際には注意してください。セキュリティ上の理由から、匿名ユーザーがWebCenter Portal内で表示および実行できる内容を制限することをお薦めします。
Authenticated-Userロールを引き受けます。デフォルトでは、次の権限によって、Authenticated-Userロールに最小限の権限が付与されます。 Portal Server: View
Portals: Create Portals
Portal Templates: Create Portal Templates
Pages: Create Pages
People Connections: Update People Connections Data
People Connections: Connect with People
その他の重要な注意点は、次のとおりです。
Authenticated-Userロールは、Public-Userロールからの権限を必ず継承します。
すべてのカスタム・アプリケーション・ロールは、Authenticated-Userロールの権限を継承します。
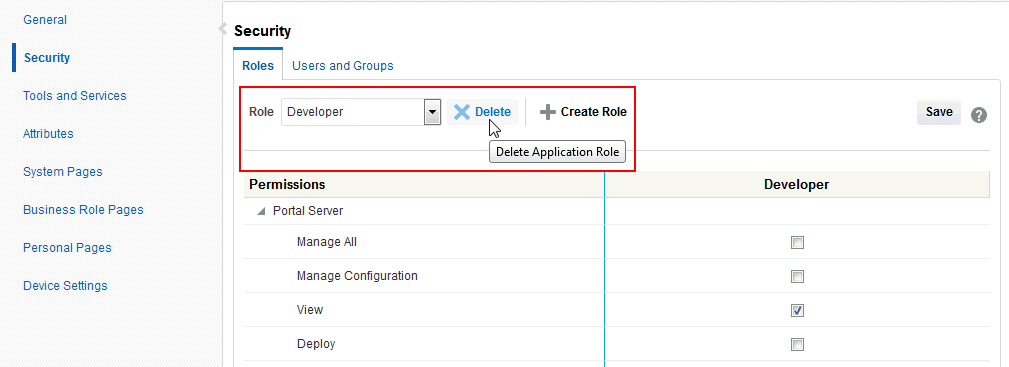
アプリケーション・ロールが必要でなくなった場合は、削除することをお薦めします。これにより、有効で管理可能なロール・リストを維持し、不適切なロール割当てを防止できます。
アプリケーション・ロールは、ユーザーに割り当てられている場合でも削除できます。デフォルトのロールはいずれも削除できないため、WebCenter PortalユーザーにはAuthenticated-Userロールが常時割り当てられます。
注意:
デフォルトのアプリケーション・ロールのAdministrator、Public-UserおよびAuthenticated-Userは、削除できません(Application SpecialistおよびPortal Creatorロールは削除できます)。「デフォルトのアプリケーション・ロール」を参照してください。
アプリケーション・ロールを削除するには: