|
|
|
|
|
|
セキュリティの相互運用性
ATMI アプリケーションを BEA Tuxedo リリース 7.1 より前 (6.5 以前) の BEA Tuxedo ソフトウェアと相互運用させる場合、アプリケーションの開発者および管理者は、いくつかのセキュリティに関する問題を認識しておく必要があります。
この節で説明する「相互運用性」とは、最新版の BEA Tuxedo ソフトウェアが、以前のリリースの BEA Tuxedo ソフトウェアとネットワーク経由で通信する機能のことです。具体的には、「ドメイン間の相互運用性」と「ドメイン内の相互運用性」があり、それぞれ次のことを意味します。
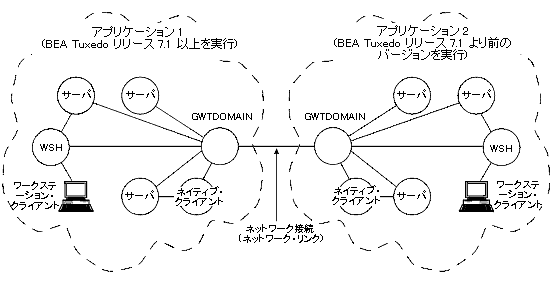
BEA Tuxedo リリース 7.1 以上を実行する ATMI アプリケーションが、BEA Tuxedo リリース 7.1 より前のバージョンのソフトウェアを実行する別の ATMI アプリケーションと相互運用することです。「ドメイン間の相互運用性」 を参照してください。
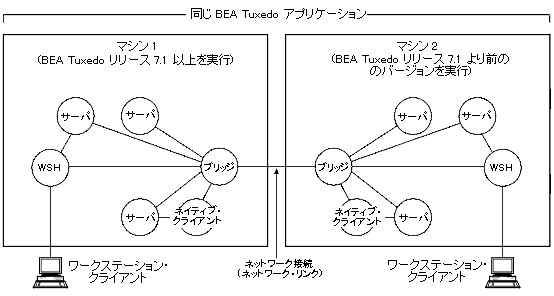
ATMI のアプリケーションが複数のマシンで構成されているときに、そのアプリケーション内で、BEA Tuxedo リリース 7.1 以上を実行するマシンと BEA Tuxedo リリース 7.1 より前のバージョンを実行する別のマシンが相互運用することです。「ドメイン内の相互運用性」 を参照してください。
ドメイン間の相互運用性
BEA Tuxedo リリース 7.1 より前のバージョンとの相互運用性
BEA Tuxedo リリース 7.1 より前のバージョンのソフトウェアと相互運用するかどうかは、認証のセキュリティ・レベルによって決まります。BEA Tuxedo リリース 7.1 以上のソフトウェアでインプリメントされる認証機能では、通信プロセスにより相互の ID が証明されます。
デフォルトでは、リリース 7.1 より前の BEA Tuxedo ソフトウェアを実行しているマシンとの相互運用は許可されません。このデフォルト設定を変更するには、アプリケーション管理者が CLOPT -t オプションを使用して、リリース 7.1 以上の ATMI アプリケーション内のワークステーション・ハンドラ (WSH)、ドメイン・ゲートウェイ (GWTDOMAINs)、およびサーバを、リリース 7.1 より前の BEA Tuxedo ソフトウェアと相互運用できるようにします。CLOPT -t オプションの使い方、および CLOPT -t を使用するときの認証と認可に関するセキュリティ問題については、「相互運用性の方針の指定」 を参照してください。
リンク・レベルの暗号化の相互運用性
BEA Tuxedo ソフトウェアを実行するマシン間でネットワーク・リンクが確立されると、リンク・レベルの暗号化を使用してデータを暗号化してからネットワーク・リンク経由で送信し、データがネットワーク・リンクを離れると復号化することができます。ただし、リンク・レベルの暗号化は、送信側と受信側の両方のマシンの両方に LLE がインストールされている場合にのみ使用できます。
LLE と BEA Tuxedo リリース 7.1 より前のソフトウェアとの相互運用性については、「LLE の旧バージョンとの互換性」を参照してください。
公開鍵によるセキュリティ機能の相互運用性
公開鍵によるセキュリティに関する以下の相互運用性の規則は、BEA Tuxedo 7.1 以上を実行するマシンと、BEA Tuxedo 7.1 より前のバージョンを実行するマシンが相互運用する場合に適用されます。 規則の内容を明確にするため、各規則では、BEA Tuxedo 7.1 より前のバージョンを実行するワークステーション・クライアントの例を示しています。
ドメイン間の相互運用性の場合、リリース 7.1 以上のドメイン・ゲートウェイ (GWTDOMAIN) プロセスには、公開鍵によるセキュリティの相互運用性の規則が適用されます。
ドメイン内の相互運用性の場合、リリース 7.1 以上のネイティブ・クライアント、ワークステーション・ハンドラ (WSH)、またはローカル・ブリッジ・プロセスと通信するサーバ・プロセスには、次の図のような、公開鍵によるセキュリティの相互運用性の規則が適用されます。ブリッジ・プロセスは、パイプ役を果たすだけであり、メッセージ・バッファの内容の復号化やデジタル署名の検証は行いません。
公開鍵によるセキュリティ機能の相互運用性規則の適用
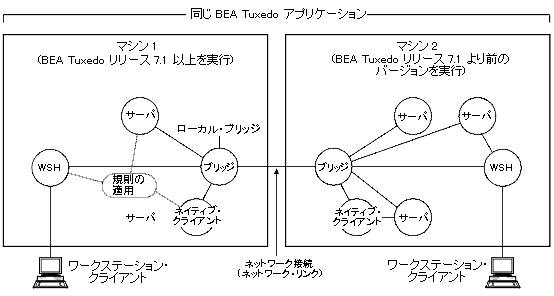
注記 一般に、リリース 7.1 以上の WSH はデジタル署名を検証しません。しかし、リリース 7.1 より前の BEA Tuxedo ソフトウェアを実行しているプロセスにデジタル署名付きのメッセージ・バッファを転送すると、WSH は、デジタル署名を検証してから削除します。 関連項目
|
|

|
|
|
|
Copyright © 2001 BEA Systems, Inc. All rights reserved.
|