Création de clés de cryptage
Utilisez OCI Vault afin de créer ou d'importer des clés de cryptage pour BYOK.
Prérequis
Créez un coffre en tant que conteneur logique pour les clés de cryptage. Reportez-vous à la section Création d'un coffre de la documentation Oracle Cloud Infrastructure .
Création ou import d'une clé de cryptage
Une fois que vous avez créé un coffre, créez ou importez les clés de cryptage requises.
- Connectez-vous à la console Oracle Cloud en tant qu'administrateur de compte ou administrateur de domaine d'identité.
- Ouvrez le menu Navigation, recherchez Identité et sécurité, puis sélectionnez Coffre.
- Sur la page Coffres, sélectionnez le coffre dans lequel créer la clé.
- Sur la page de détails du coffre, sélectionnez Clés de cryptage maître.
- Cliquez sur Créer une clé.
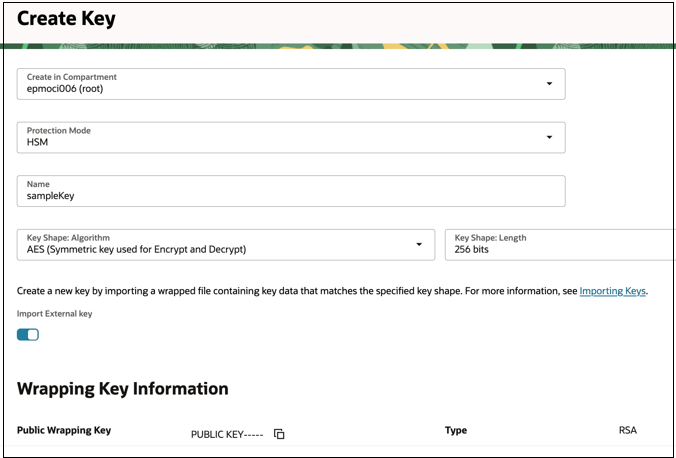
- Saisissez les détails requis :
- Créer dans le compartiment : créez la clé dans le même compartiment que le coffre.
- Mode de protection :
- HSM : stockage et traitement dans un module de sécurité HSM.
- Logiciel : stockage de la clé dans la couche logicielle du service Vault.
- Forme de clé > Algorithme : AES.
- Forme de clé > Longueur : 256 bits
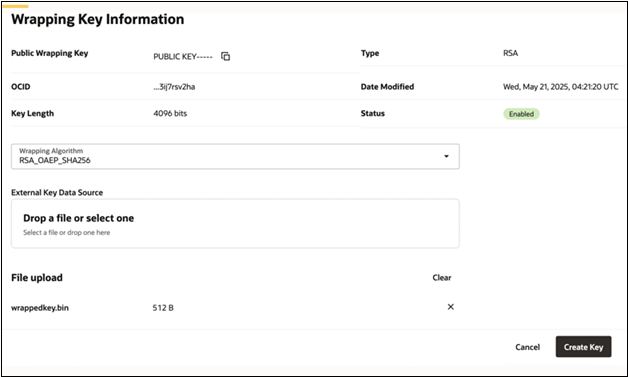
- Pour importer une clé externe (par exemple, à partir de votre module HSM), activez Importer la clé externe.
- Téléchargez la clé d'encapsulage publique dans un fichier à l'aide du lien Enregistrer.
- Encapsulez la clé dans un fichier en utilisant la clé d'encapsulage publique avec l'algorithme d'encapsulage
RSA_OAEP_SHA256. Reportez-vous à la section Encapsulage de la clé externe avant l'import. - Chargez le fichier de clé encapsulée à l'aide de l'option Source des données de la clé externe.
- Cliquez sur Créer une clé.
Encapsulage de la clé externe avant l'import
Ne chargez pas de clé brute. Encapsulez toujours la clé à l'aide de la clé d'encapsulage publique OCI Vault avant de la charger.
L'encapsulage permet :
- de protéger la clé lors du transfert ;
- de garantir qu'OCI Vault peut désencapsuler la clé en toute sécurité.
Exemple : encapsulage d'une clé externe
L'exemple suivant montre comment encapsuler une clé gérée par le client avant de l'importer dans OCI Vault. Supposons ce qui suit :
- La clé du client est stockée dans
aes_key.bin. - La clé d'encapsulage publique est stockée dans
publickey.pem.
Exécutez la commande suivante :
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
Cette commande génère un fichier de clé encapsulée nommé wrappedkey.bin.
Chargez le fichier wrappedkey.bin dans OCI Vault en indiquant l'algorithme d'encapsulage RSA_OAEP_SHA256 pour effectuer le processus d'import de clé.
Pour plus d'informations, reportez-vous à la section Application de l'algorithme RSA-OAEP afin d'encapsuler les informations d'une clé symétrique de la documentation Oracle Cloud Infrastructure.