Affectation de rôles granulaires à un groupe ou à un utilisateur
Lors de ce processus, les administrateurs de service ou les utilisateurs dotés du rôle granulaire Contrôle d'accès - Gérer peuvent affecter des rôles granulaires aux groupes EPM et IDCS, ainsi qu'aux utilisateurs disposant d'un rôle d'application, ou annuler ces affectations. Ils peuvent également s'affecter des rôles granulaires.
Pour plus d'informations sur les groupes et les utilisateurs affectés à des groupes, reportez-vous à la section Gestion des groupes.
Pour affecter des rôles granulaires à un groupe ou à un utilisateur, ou annuler ces affectations, procédez comme suit :
- Cliquez sur l'icône
 (Actions) correspondant à l'utilisateur ou au groupe, puis sélectionnez Gérer les rôles.
- Pour affecter un rôle granulaire à l'utilisateur ou au groupe, sélectionnez le rôle dans la liste Rôles granulaires disponibles, puis cliquez sur la flèche orientée vers la droite.
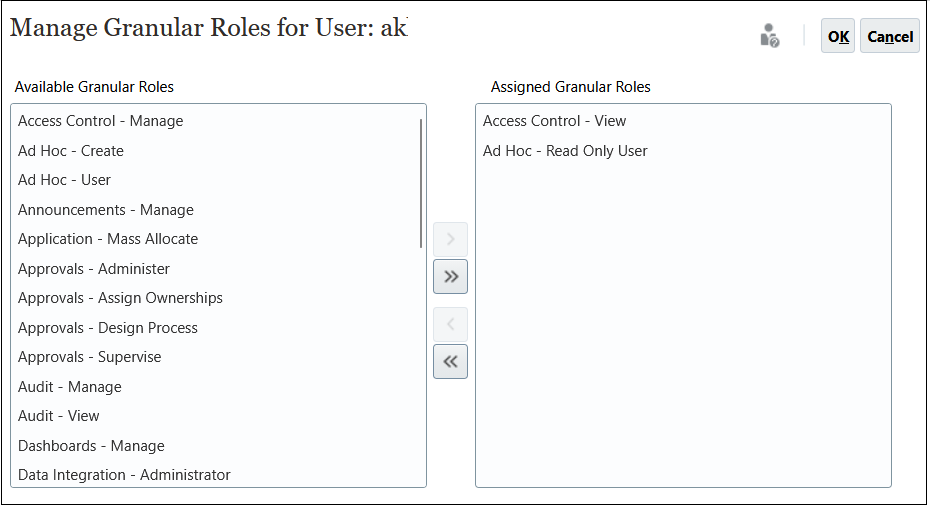
Pour connaître les rôles granulaires applicables à chaque processus métier, reportez-vous à la section Gestion des rôles granulaires à l'aide du contrôle d'accès.