Criação de Chaves de Criptografia
Use o recurso BYOK do OCI Vault para criar ou importar chaves de criptografia.
Pré-requisitos
Crie um vault como um contêiner lógico para criptografar chaves. Consulte Criação de um vault na documentação do Oracle Cloud Infrastructure.
Criação ou Importação de uma Chave de Criptografia
Após criar um vault, crie ou importe as chaves de criptografia necessárias.
- Entre no Oracle Cloud Console como Administrador da Conta ou Administrador de Domínio de Identidade.
- Abra o menu Navegação, procure Identidade e Segurança e selecione Vault.
- Na página Vaults, selecione o vault onde deseja criar a chave.
- Na página de detalhes do vault, selecione Chaves mestras de criptografia.
- Clique em Criar Chave.
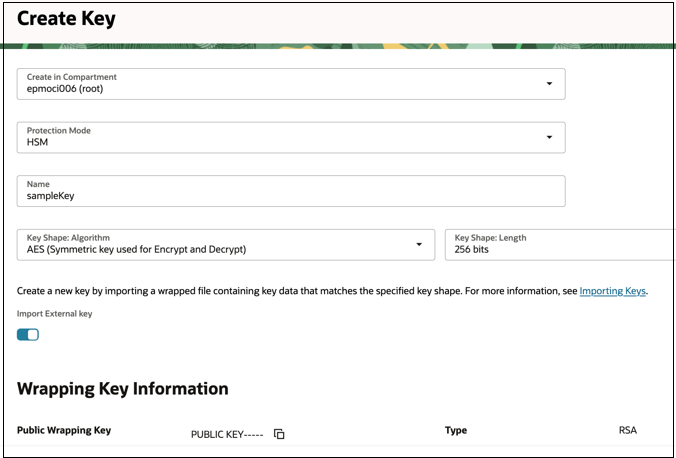
- Insira os detalhes obrigatórios:
- Criar no Compartimento: Crie a chave no mesmo compartimento que o vault
- Modo de Proteção:
- HSM - Armazena e processa em um módulo de segurança de hardware (HSM).
- Software - Armazena a chave na camada do software de serviço do Vault.
- Forma de Chave: Algoritmo: AES
- Forma de Chave: Tamanho: 256 bits
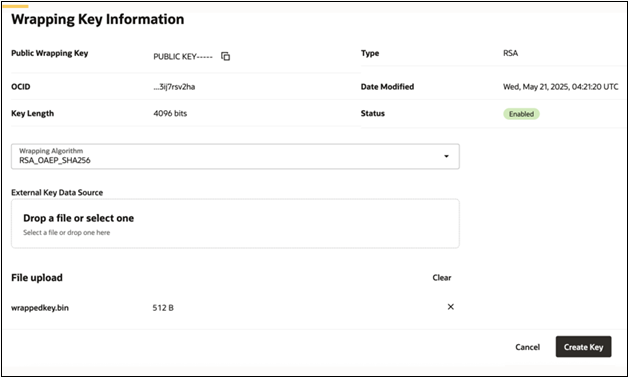
- Para importar uma chave externa (por exemplo, do seu HSM), habilite Importar Chave Externa.
- Faça download da Chave de Encapsulamento Pública em um arquivo usando o link Salvar.
- Encapsule o seu arquivo de chave usando a chave de encapsulamento pública com um algoritmo de encapsulamento como
RSA_OAEP_SHA256. Verifique Encapsulamento da Chave Externa Antes da Importação. - Faça upload do arquivo de chave encapsulada usando a Origem de Dados de Chave Externa
- Clique em Criar Chave.
Encapsulamento da Chave Externa Antes da Importação
Não faça o upload de uma chave bruta. Antes de fazer o upload da chave, sempre a encapsule usando a chave de encapsulamento pública do OCI Vault.
O encapsulamento da chave:
- Protege a chave durante a transferência
- Garante que o OCI Vault possa desencapsular a chave com segurança
Exemplo: Encapsular uma Chave Externa
O exemplo a seguir mostra como encapsular uma chave gerenciada pelo cliente antes de importá-la para o OCI Vault. Considere:
- A chave do cliente é armazenada em
aes_key.bin. - A chave de encapsulamento pública é armazenada em
publickey.pem.
Execute o seguinte comando:
openssl pkeyutl -encrypt \
  -in aes_key.bin \
  -inkey publickey.pem \
  -pubin \
  -out wrappedkey.bin \
  -pkeyopt rsa_padding_mode:oaep \
  -pkeyopt rsa_oaep_md:sha256
Este comando gera um arquivo de chave encapsulada chamado: wrappedkey.bin.
Faça upload do arquivo wrappedkey.bin no OCI Vault especificando o algoritmo de encapsulamento como RSA_OAEP_SHA256 para concluir o processo de importação de chaves.
Para obter mais informações, consulte Aplicação do RSA-OAEP para Encapsular o Material da Chave de uma Chave Simétrica na documentação do Oracle Cloud Infrastructure