將角色存取安全性指派給報表群組
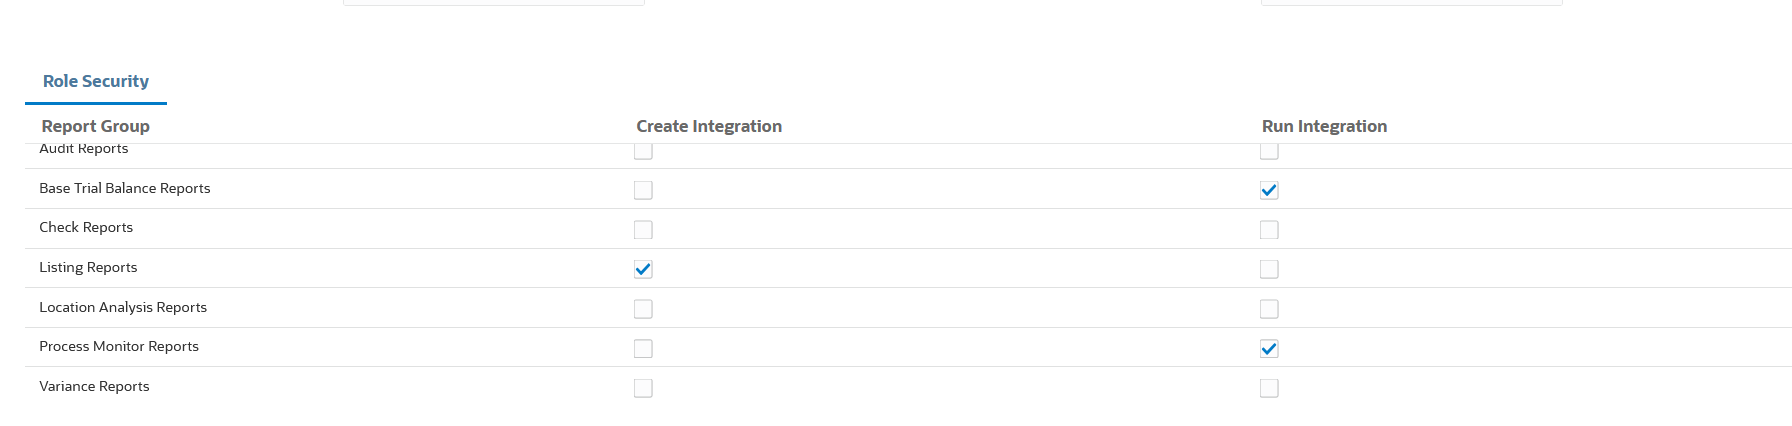
顯示如何將角色層級安全性指派給報表群組。
Data Integration 安全性可讓服務管理員和超級使用者使用角色概念來自訂使用者對報表群組的存取權。角色是授權使用者存取報表的權限。在 Data Integration 中,會將預設角色指派給聚總和適合特定需求的功能。將報表指派給某個角色後,在存取控制中佈建使用者時,就會將對應的角色對映至使用者。如需瞭解將角色授予使用者的程序,請參閱管理 Oracle Enterprise Performance Management Cloud 的存取控制中的將單一使用者指派到多個群組。
若要對報表群組新增角色層級安全性,請執行下列動作:
- 在安全性設定頁面上,選取報表群組功能和要指派給報表群組的角色。
可用的角色:
-
Data Integration - 管理員 — 執行 Data Integration 中的所有功能性活動。擁有此角色的使用者可以建立、執行和執行下列各項:
- 來源系統和目標系統之間的整合
- 進程活動
- 使用 EPM 整合代理程式,從內部部署來源擷取和轉換資料以及中繼資料
此應用程式角色所包含的是「服務管理員」
-
Data Integration - 建立 — 使用 Data Integration 建立對映,以整合來源系統與目標系統之間的資料。此角色可以使用各種執行時期選項定義資料規則。
此應用程式角色所包含的是「超級使用者」。
-
Data Integration - 鑽研 — 鑽研至資料的來源系統。
此應用程式角色所包含的是「超級使用者」與「使用者」。
-
Data Integration - 執行整合 — 具備此角色的使用者可使用 Data Integration 執行來源與目標之間的整合。
當您只把此角色指派給某個使用者,且該使用者並不是超級使用者或服務管理員時,該使用者也可以檢視整合詳細資料,但無法做出任何變更。
此應用程式角色所包含的是「超級使用者」。
-