Oracle GoldenGate-Authentifizierung
Das Ziel einer authentifizierten Identität in Oracle GoldenGate ist es, die Identitätsauthentifizierung zwischen Benutzern, Anwendungen und Oracle GoldenGate-Microservices-Deployments einzurichten. Das Authentifizierungsdesign bietet die Möglichkeit, Benutzer und Anwendungen entweder mit Zertifikaten oder mit Benutzerzugangsdaten zu validieren, die als Zugangsdatenaliasnamen (Benutzername und Kennwortpaar) gespeichert sind.
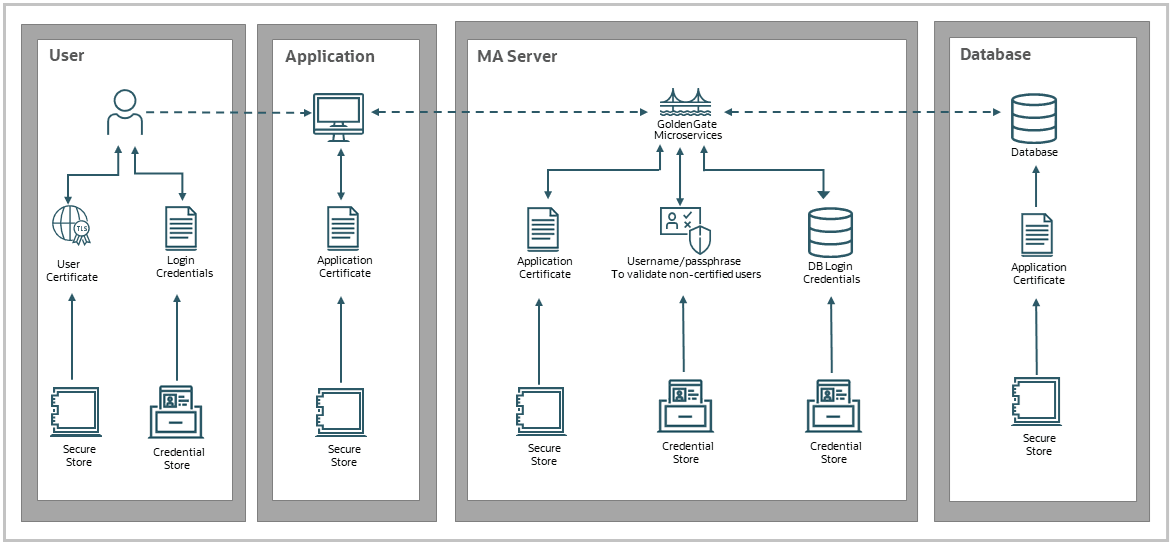
Die Authentifizierung wird mit den folgenden Optionen implementiert und verwaltet:
-
Verwenden von Zugangsdaten (Benutzername, Kennwörter): Die Zugangsdateninformationen werden in einem Zugangsdatenspeicher gespeichert, mit dem
USERIDALIASbeim Einrichten von Datenbankverbindungen eingerichtet wird. Dies ist die häufigste Methode für die Authentifizierung.Weitere Informationen finden Sie unter Benutzer mit Zugangsdaten authentifizieren.
WARNUNG: Zugangsdatenspeicher ist schreibgeschützt. Sie dürfen nie versuchen, es direkt zu ändern. Dazu gehört das Kopieren eines Zugangsdatenspeichers von einem Deployment in ein anderes. Verwenden Sie die REST-API, AdminClient oder WebUI, um Oracle GoldenGate-Artefakte zu erstellen oder zu ändern.
-
Verwenden von Zertifikaten: Wenn ein Client durch ein Zertifikat authentifiziert wird, speichert der Server das signierende CA-Zertifikat in einem Truststore, damit der Server die Identität des Clients validieren kann. Dies wird häufig bei der Verwendung von Verteilungspfaden verwendet.
Siehe Benutzer und Deployments mit Zertifikaten authentifizieren