Benutzer und Deployments mit Zertifikaten authentifizieren
Benutzer mit Zertifikaten authentifizieren
Wenn ein Client versucht, eine Verbindung zu einer Quell- oder Zieldatenbank über einen TCPS-(Secure TCP-)Datenbankverbindungsservice herzustellen, verwendet Oracle GoldenGate die zertifikatbasierte TLS-Authentifizierung, um die Verbindung zu prüfen, wie im folgenden Diagramm dargestellt.
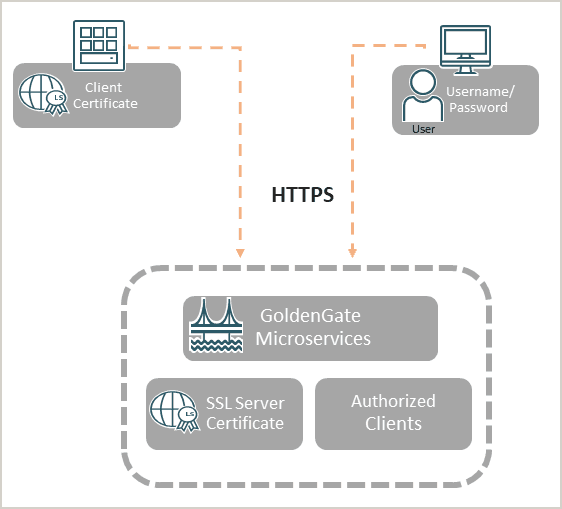
Beachten Sie, dass die sichere Netzwerkkommunikation in Oracle GoldenGate mit TLS (HTTPS unter REST-API-Aufrufen und WSS für den Verteilungspfad) erfolgt.
Oracle GoldenGate unterstützt gegenseitiges TLS (mTLS). In Secure Communication Using TLS and mTLS Support wird beschrieben, wie mTLS als zusätzliche Authentifizierungsebene während des Client-Server-Handshakes verwendet werden kann.
Sie können selbstsignierte Client- und Serverzertifikate erstellen oder zur Authentifizierung serverseitige CA-signierte Zertifikate installieren. Diese Zertifikate können zur Überprüfung der Zertifikatsgültigkeit, des Ablaufs und der Verwendung von Oracle GoldenGate Service Manager verwaltet werden.
Weitere Informationen zum Verwalten von Zertifikaten über die Service Manager-Webbenutzeroberfläche finden Sie unter Zertifikate für Deployments verwalten.
Die Schritte zum Erstellen von Zertifikaten finden Sie unter Zertifikate für sichere Deployments erstellen.
Deployments mit Zertifikaten authentifizieren
Sie können Zertifikate für ein sicheres Deployment in einem Oracle GoldenGate-Hub oder einem externen Zertifikat erstellen, wenn Sie Traildaten über zwei verschiedene Host-Deployments übertragen.
Jedes System (Deployment) verfügt über ein eigenes Set von Root-, Server- und Clientzertifikaten. Der häufigste Anwendungsfall zum Generieren von Zertifikaten innerhalb derselben Organisation besteht darin, ein einzelnes vertrauenswürdiges Root-Zertifikat (rootCA) zu erstellen, das an verschiedenen Speicherorten, aber innerhalb derselben Organisation verwendet wird.
Sie können vertrauenswürdige Zertifikate (rootCA), Serverzertifikate, Clientzertifikate und Distributionsclientzertifikate für sichere Oracle GoldenGate Microservices Architecture-Deployments erstellen, wenn Sie ein sicheres Deployment einrichten oder Verbindungen zwischen zwei separaten Deployments authentifizieren. Weitere Informationen finden Sie unter Sichere Deployments mit Zertifikaten.
Der andere Anwendungsfall ist, dass ein sicheres Deployment zwischen vollständig unabhängigen Organisationen bereitgestellt werden muss, in denen auch die vertrauenswürdigen Root-Zertifikate (rootCA01, rootCA02) unterschiedlich sind. Ein solcher Fall ist komplexer und wird unter Zwei Deployments mit externem RootCA-Zertifikat verbinden beschrieben.
Hinweis: Die angegebenen OpenSSL-Befehle verwenden ein selbstsigniertes Zertifikat. Dieser Fall wird nur verwendet, um zu demonstrieren, wie eine sichere Umgebung mit nicht-kommerziellen Zertifikaten eingerichtet wird. Für sichere Umgebungen wird empfohlen, Zertifikate von kommerziellen Anbietern zu verwenden.