Sichere Deployments
Durch die Verwendung von TLS für RESTful-APIs wird sichergestellt, dass die gesamte Kommunikation zwischen den API-Consumern und den API-Endpunkten sicher ist.
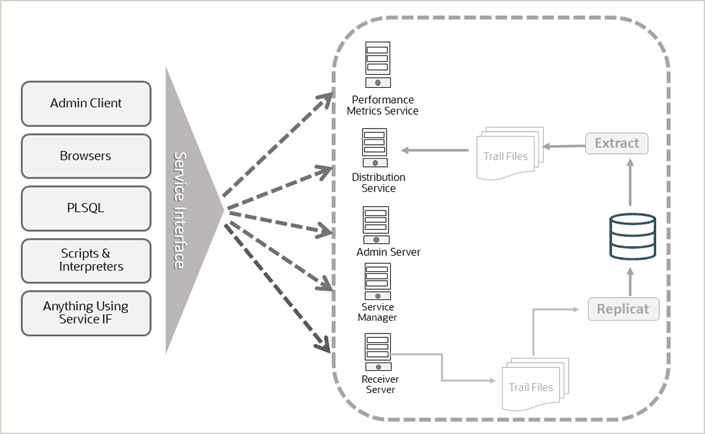
Über diese Schnittstellen können Sie von jedem Clientrechner auf ein Deployment zugreifen. Weitere Informationen zu diesen verschiedenen RESTful-Schnittstellen, die für den Zugriff auf Oracle GoldenGate-Microservices verfügbar sind:
-
Siehe REST-API.
-
Unter Info zum Admin-Client finden Sie Befehle zum Verbinden und Verwenden der Deployment- und Oracle GoldenGate-Prozesse.
Um ein Oracle GoldenGate-Deployment zu sichern, können Sie eine der folgenden Techniken implementieren:
-
Sichern Sie ein Oracle GoldeGate-Deployment mit Serverzertifikaten. Informationen zum Einrichten von Server-, Client- und vertrauenswürdigen Root-Zertifikaten über die Oracle GoldenGate-Weboberfläche finden Sie unter Zertifikate für Deployments verwalten.
Informationen zum Einrichten von Zertifikaten für ein Deployment mit REST-API-Serviceendpunkten finden Sie unter REST-Endpunkte für Zertifikate in der REST-API-Dokumentation.
-
Richten Sie ein Oracle GoldenGate-Deployment ohne Serverzertifikat ein, verwenden Sie jedoch einen Reverse Proxy. TLS wird auf dem Proxy beendet. Der Server muss gesperrt sein. Informationen zum Konfigurieren des Reverse-Proxys mit Nginx finden Sie unter Oracle GoldenGate-Reverse-Proxy mit NGINX konfigurieren.
Hinweis: mTLS wird nicht unterstützt, wenn ein Reverse Proxy verwendet wird.