Protección del servicio FHIR de datos de dispositivo
Utilice estas recomendaciones para configurar y utilizar el servicio FHIR de datos de dispositivos de Oracle Cloud Infrastructure de forma segura.
Responsabilidades de seguridad
La seguridad en Oracle Cloud Infrastructure (OCI) es una responsabilidad compartida. Oracle protege la infraestructura en la nube y opera el servicio DDFS gestionado. Es responsable de configurar de forma segura los recursos y las aplicaciones de OCI que controla, incluidos los compartimentos, las políticas de IAM, las aplicaciones de dominios de identidad de OCI y los ámbitos de OAuth, el acceso a la red, los secretos de OCI Vault, los puntos finales de notificación, las métricas, los eventos y el acceso de usuario.
Utilizar compartimentos y políticas como límites lógicos administrativos y de gobernanza. Planifique la separación según sus requisitos operativos, de conformidad y de control de acceso; la colocación de compartimentos no cambia el modelo operativo gestionado del servicio.
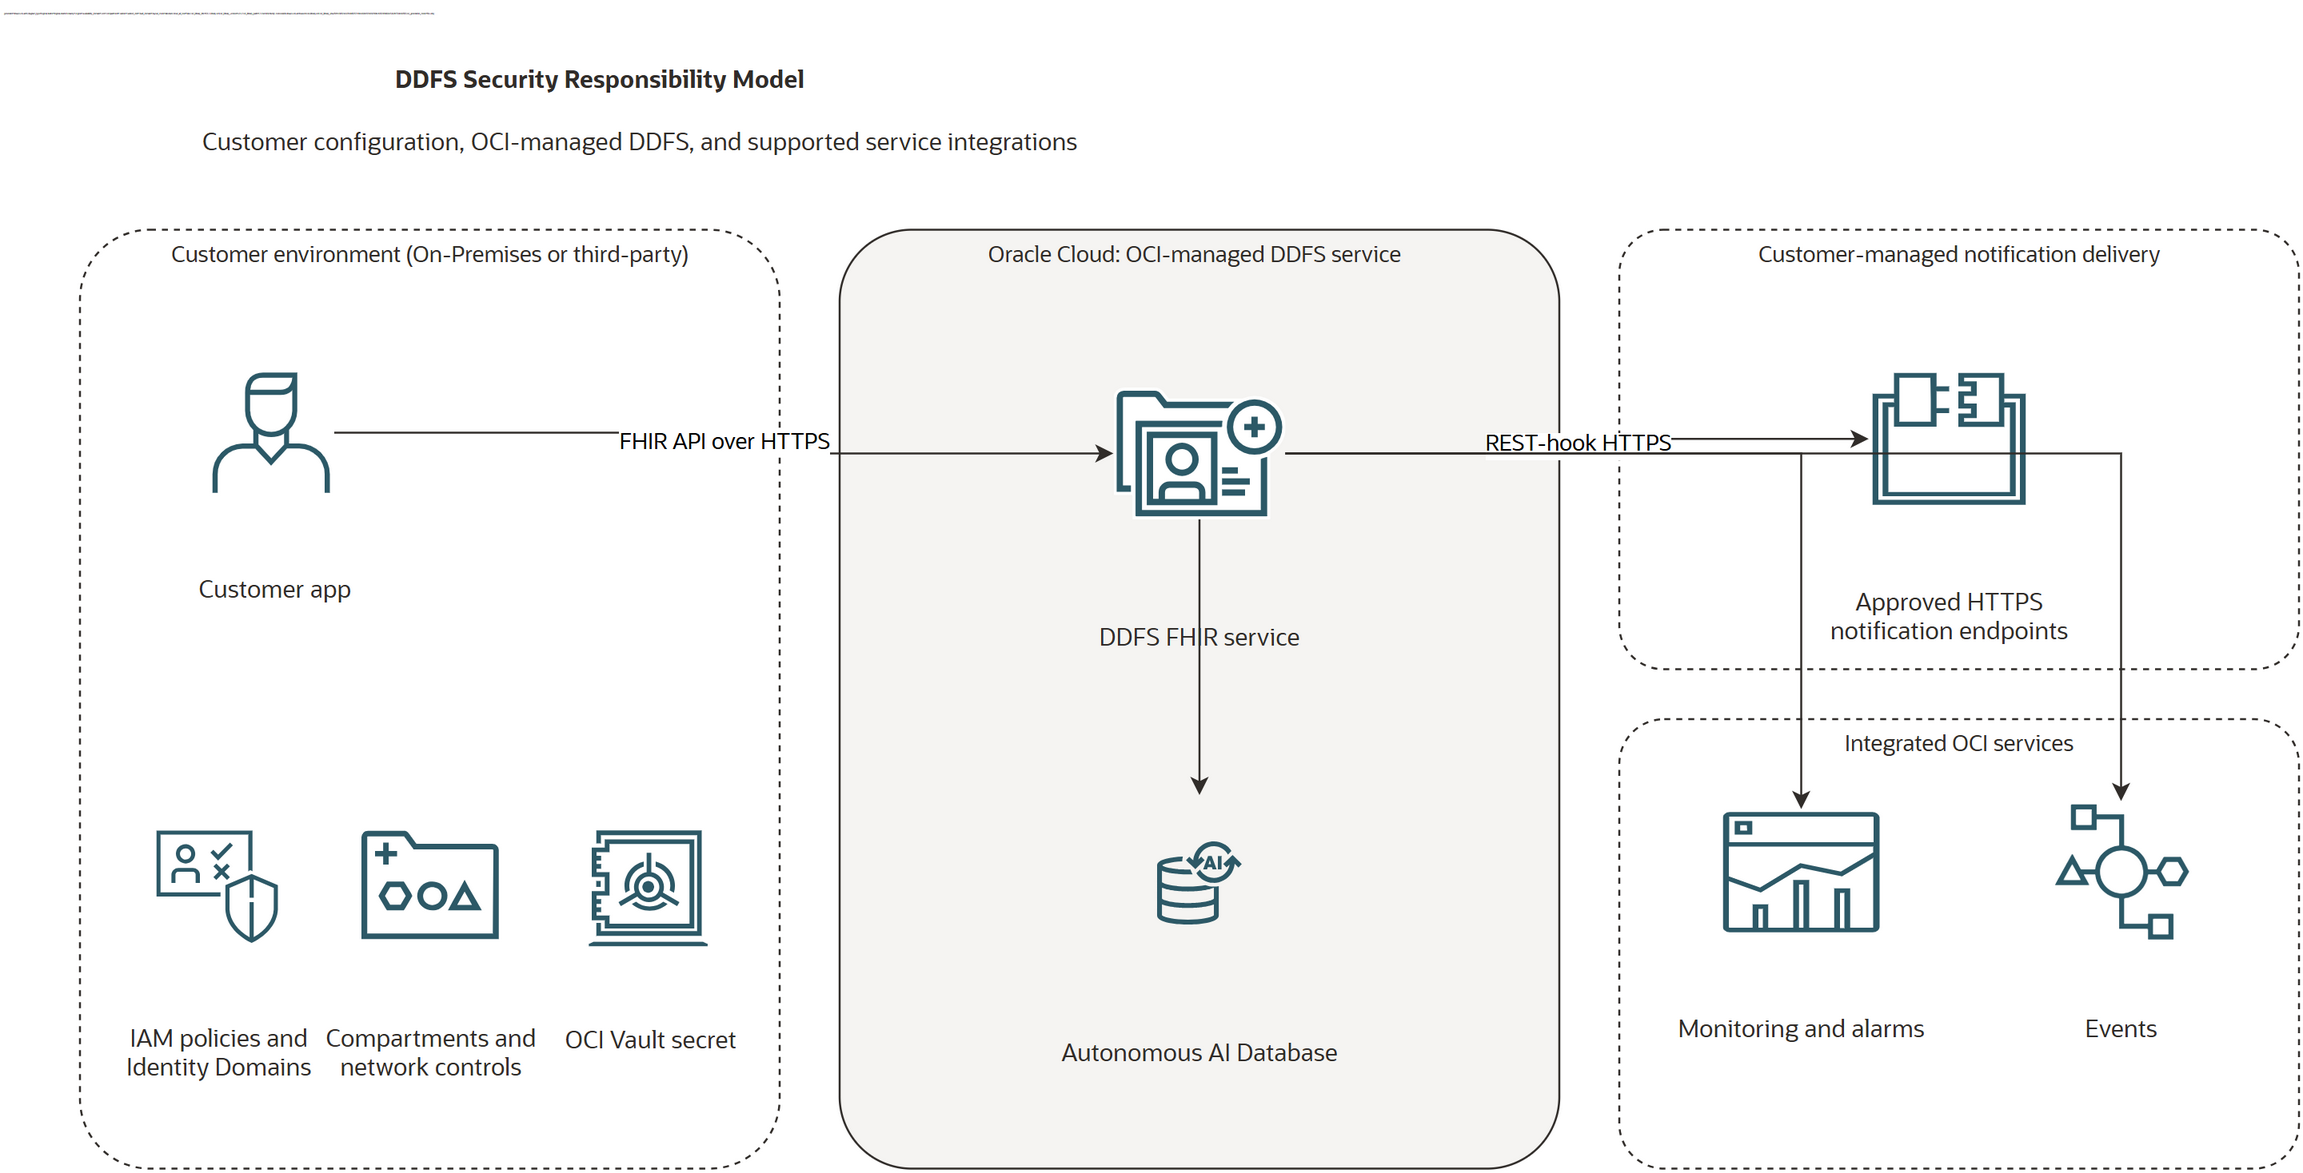
El diagrama es un modelo de responsabilidad lógica. No representa el despliegue físico de DDFS ni implica que los componentes de servicio gestionados por OCI sean recursos gestionados por el cliente.
Tareas de seguridad iniciales
Complete estas tareas antes de utilizar una instancia de DDFS para cargas de trabajo de producción:
- Definir límites de seguridad: coloque las instancias de DDFS en los compartimentos aprobados y separe la producción de los entornos de desarrollo y prueba según el modelo de gobernanza.
- Otorgar acceso mínimo: cree políticas de OCI IAM para recursos del plano de control de DDFS y otorgue a cada aplicación solo los ámbitos de OAuth de DDFS necesarios para sus operaciones de FHIR.
- Proteger integraciones: permite el tráfico de clientes y notificaciones solo a través de HTTPS. Valide los destinos de notificación y restrinja la entrada y salida gestionadas por el cliente a los orígenes y puntos finales aprobados.
- Proteger valores de autorización: almacene el valor
Authorizationsaliente completo para una suscripción de bloqueo de REST autenticada en un secreto de OCI Vault. Almacene solo el OCID secreto en la extensión de suscripción. - Activar visibilidad operativa: configure métricas de DDFS, alarmas, eventos y la revisión de la auditoría de OCI antes de incorporar datos confidenciales de FHIR.
Tareas de seguridad rutinarias
Realice estas tareas regularmente y después de realizar cambios materiales en el entorno:
- Revise los miembros de grupos de IAM, las políticas de DDFS, las aplicaciones integradas, los permisos de cliente y los ámbitos de OAuth. Elimine el acceso que ya no es necesario.
- Revise los eventos de auditoría, las métricas de DDFS, las alarmas, las reglas de Events y las conclusiones de Cloud Guard. Investigue accesos inesperados, cambios de configuración, fallos de entrega y fallos de autorización.
- Revise las reglas de red y los puntos finales de notificación aprobados. Elimine las rutas de entrada y salida no utilizadas.
- Rota las claves, el contenido secreto y las credenciales de la aplicación de acuerdo con la política de seguridad y conformidad de tu organización, e inmediatamente después de una posible exposición.
- Pruebe los establecimientos de comunicación de suscripción autenticados y la entrega de notificaciones después de cambiar un punto final, secreto, política o regla de red.
- Revise el uso del límite de servicio antes de crear instancias o ampliar un entorno.
IAM y control de acceso
DDFS utiliza modelos de autorización independientes para el plano de control y el plano de datos FHIR:
- Plano de control: las políticas de OCI IAM autorizan la gestión de instancias y solicitudes de trabajo de DDFS. Utilice el verbo y el tipo de recurso aplicables más estrechos y las políticas de ámbito para el compartimento necesario. Consulte Details for the Device Data FHIR Service.
- Plano de datos de FHIR: los tokens de acceso OAuth de dominios de identidad de OCI y los ámbitos de DDFS autorizan las operaciones de la API de FHIR. Otorgue solo las operaciones de recursos que necesita un cliente. Consulte Referencia: Autenticación y ámbitos y Creación de una aplicación integrada.
Restrinja los permisos destructivos, incluida la supresión de instancias de DDFS y los ámbitos de supresión o supresión de FHIR, al conjunto práctico más pequeño de administradores y aplicaciones. Revise cuidadosamente los permisos comodín y manage.
El soporte de ámbito parametrizado depende del recurso DDFS y del parámetro de búsqueda. Utilice solo las combinaciones documentadas en la referencia de autenticación; no suponga que todos los parámetros de búsqueda de FHIR admitidos también estén soportados como una restricción de autorización.
Seguridad de la red
- Use HTTPS para solicitudes de API de FHIR de DDFS y entrega de notificaciones de suscripción.
- Restrinja las rutas de red gestionadas por el cliente con grupos de seguridad de red, listas de seguridad, reglas de enrutamiento, firewalls o controles equivalentes adecuados para su despliegue.
- Permitir el tráfico de notificaciones salientes solo a destinos y puertos aprobados. Utilice el puerto
443para los puntos finales HTTPS. - Valide los requisitos de autorización y certificado TLS del punto final de notificación antes de crear o activar una suscripción.
- Revise los cambios de DNS, proxy, firewall y lista de permitidos siempre que los establecimientos de comunicación o las entregas de notificaciones comiencen a fallar.
Protección de datos y rotación de secretos
Utilice la extensión secreta de OCI Vault de suscripción para una cabecera Authorization saliente. La extensión contiene un OCID secreto de OCI Vault, no el propio valor de autorización. Consulte Otorgamiento de acceso de DDFS a un secreto de autorización de suscripción para otorgar acceso de privilegio mínimo a DDFS para leer solo el secreto necesario.
Nunca coloque credenciales, tokens portadores u otros valores secretos en los parámetros de suscripción, el código fuente de la aplicación, los scripts de despliegue, los logs o los ejemplos.
Elija una frecuencia de rotación que cumpla con la política de seguridad y conformidad de su organización. Gire inmediatamente después de la divulgación sospechosa o el acceso no autorizado.
- Nueva versión del mismo secreto: actualice el contenido del secreto para crear una versión del secreto en el OCID del secreto existente. La extensión de suscripción puede seguir haciendo referencia a ese OCID. Después de que la nueva versión se active, verifique el establecimiento de comunicación de REST-hook y la autorización de notificación.
- Secreto de sustitución: cree un secreto con un nuevo OCID cuando necesite un ciclo de vida independiente, un límite de propiedad o una sustitución de emergencia. Actualice la extensión de suscripción al nuevo OCID secreto, verifique la entrega y, a continuación, retire el antiguo secreto según su política de retención.
- Rotación de clave de almacén: si una clave de almacén gestionada por el cliente protege el secreto, rote las versiones de clave según la política criptográfica y valide la recuperación del secreto posteriormente.
Supervisión y auditoría
Utilice OCI Audit para revisar la actividad de la API del plano de control de DDFS. Utilice la telemetría del servicio DDFS para supervisar el comportamiento del servicio y del plano de datos:
- Métricas de DDFS y alarmas para disponibilidad, errores y comportamiento de los recursos.
- Eventos de DDFS para cambios de estado y flujos de trabajo de respuesta automatizados.
Enrute las señales relevantes para la seguridad al proceso de supervisión, alertas o SIEM que utiliza su organización. Revise los cambios en las políticas de IAM, las aplicaciones integradas, los permisos de OAuth, los secretos de Vault, los controles de red, las instancias de DDFS y los puntos finales de suscripción.
Límites, cuotas y separación del entorno
El límite de servicio max-instance-count de DDFS es regional y se aplica por arrendamiento. El límite documentado es de 5 instancias de DDFS para los créditos universales de Oracle y de 5 para Pay As You Go. Consulte Límites de los recursos de DDFS.
Revise los valores actuales en la página Límites, cuotas y uso de la consola antes del despliegue porque un arrendamiento puede tener aumentos de límite aprobados. Para obtener información general, consulte Límites por servicio.
Utilice cuotas de compartimento y presupuestos para restringir el uso de recursos y detectar gastos inesperados. Tenga en cuenta los límites de los servicios dependientes, como dominios de identidad, almacén, supervisión, eventos y redes.
Utilice compartimentos independientes, políticas de IAM, aplicaciones integradas, secretos de Vault, puntos finales de notificación y controles operativos para entornos de producción y no producción cuando su modelo de gobernanza necesite esa separación.
Seguridad de notificación de suscripción
Las notificaciones de suscripción de FHIR R6 pueden transmitir datos confidenciales de asistencia sanitaria a puntos finales gestionados por el cliente. Aplique estos controles:
- Utilizar un punto final HTTPS aprobado y verificar su propiedad, configuración de TLS, requisitos de autenticación y comportamiento de autorización.
- Limite cada receptor de notificación a los datos de atención médica que esté aprobado para recibir.
- Almacene la autorización de salida en un secreto de OCI Vault y otorgue acceso a DDFS solo a ese secreto.
- No utilice
Subscription.parameterpara proporcionar cabeceras restringidas, comoAuthorization. - Supervise los fallos del establecimiento de comunicación, los estados de error de suscripción y la entrega de eventos incorrecta.
Para conocer la extensión soportada, las cabeceras restringidas y el comportamiento operativo, consulte FHIR R6 Subscription OCI Vault Secret Extension y Subscription.
Acceso entre arrendamientos
Configure el acceso entre arrendamientos solo para un escenario de DDFS soportado, como un secreto de autorización de suscripción almacenado en otro arrendamiento. Los administradores de ambos arrendamientos deben crear políticas explícitas que identifiquen el arrendamiento de confianza y limitar con precisión el principal, el recurso, el permiso y el compartimento. Para la extensión de suscripción que hace referencia al secreto, consulte Suscripción con un secreto de OCI Vault.
Las políticas entre arrendamientos de OCI utilizan sentencias Define, Endorse y Admit. No copie sentencias de política de otro servicio de OCI porque su tipo de principal, tipos de recursos y permisos pueden ser diferentes. Consulte Políticas de acceso entre arrendamientos.
Administradores
Limite el uso rutinario del grupo Administrators del arrendamiento. Cree grupos específicos de roles para la administración de DDFS, la revisión de seguridad, la administración de aplicaciones, la supervisión y la gestión de Vault. Requiere autenticación multifactor o un equivalente aprobado, gestiona el ciclo de vida del usuario de forma centralizada y revisa regularmente la pertenencia a grupos con privilegios.
Para obtener más información, consulte Seguridad de IAM.