Descripción general
El servicio Device Data FHIR es un servicio gestionado de Oracle Cloud Infrastructure. Utilice las API de Fast Healthcare Interoperability Resources (FHIR) para trabajar con datos de salud de dispositivos sanitarios, aplicaciones y sistemas de terceros.
Arquitectura de Alto Nivel
El servicio Device Data FHIR proporciona un servidor FHIR gestionado en OCI para desarrolladores y administradores que necesitan integrar datos de dispositivos sanitarios con aplicaciones, middleware y sistemas operativos.
- Desarrolladores: utilice las API de REST FHIR R4 y FHIR R6 6.0.0-ballot4 para crear aplicaciones cliente, gateways de dispositivo, extensiones de EHR e integraciones de middleware.
Utilice el servidor FHIR para:
- Almacene los recursos de FHIR y utilice funciones de ciclo de vida como el control de versiones, el historial, la supresión lógica y las operaciones de depuración.
- Valide las cargas útiles con los esquemas FHIR soportados y las restricciones de DDFS implantadas.
- Utilice parámetros de búsqueda soportados, modificadores y parámetros de búsqueda encadenados para consultar recursos.
- Configure las suscripciones FHIR R6 6.0.0-ballot4 que utilizan un secreto de OCI Vault para la autorización de notificación saliente.
- Administradores: utilice los controles de OCI para gestionar la autenticación, la autorización, las redes, las políticas, las métricas, los eventos y las operaciones de servicio de IAM.
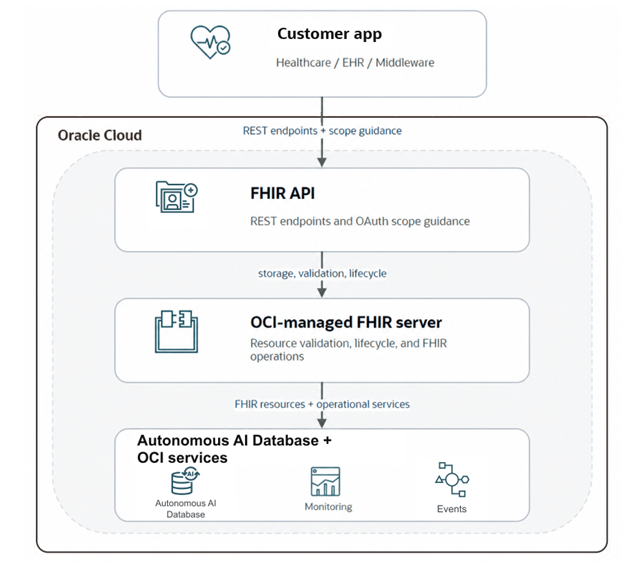
Funcionamiento del servicio FHIR de datos de dispositivos
El servicio almacena y expone los datos de dispositivos sanitarios como recursos FHIR. Los clientes utilizan interacciones REST de FHIR estándar para crear, leer, actualizar, suprimir y buscar recursos de FHIR.
- Utilice rutas base específicas de la versión para los recursos FHIR R4 y FHIR R6 6.0.0-ballot4.
- Utilice parámetros de búsqueda específicos del recurso para consultar datos en lugar de API de recopilación de estilo de lista.
- Utilice los recursos de CapabilityStatement para comprender los recursos, las interacciones, las operaciones y los parámetros de búsqueda soportados para un despliegue.
- Utiliza funciones operativas de OCI, como solicitudes de trabajo, métricas, eventos y políticas de IAM para administrar el servicio.
Flujo de datos
Los clientes FHIR envían solicitudes REST a la API de FHIR con versiones. El servicio valida la solicitud, aplica controles de ciclo de vida y autorización, almacena o recupera el recurso y devuelve un recurso FHIR, un paquete o una respuesta OperationOutcome.
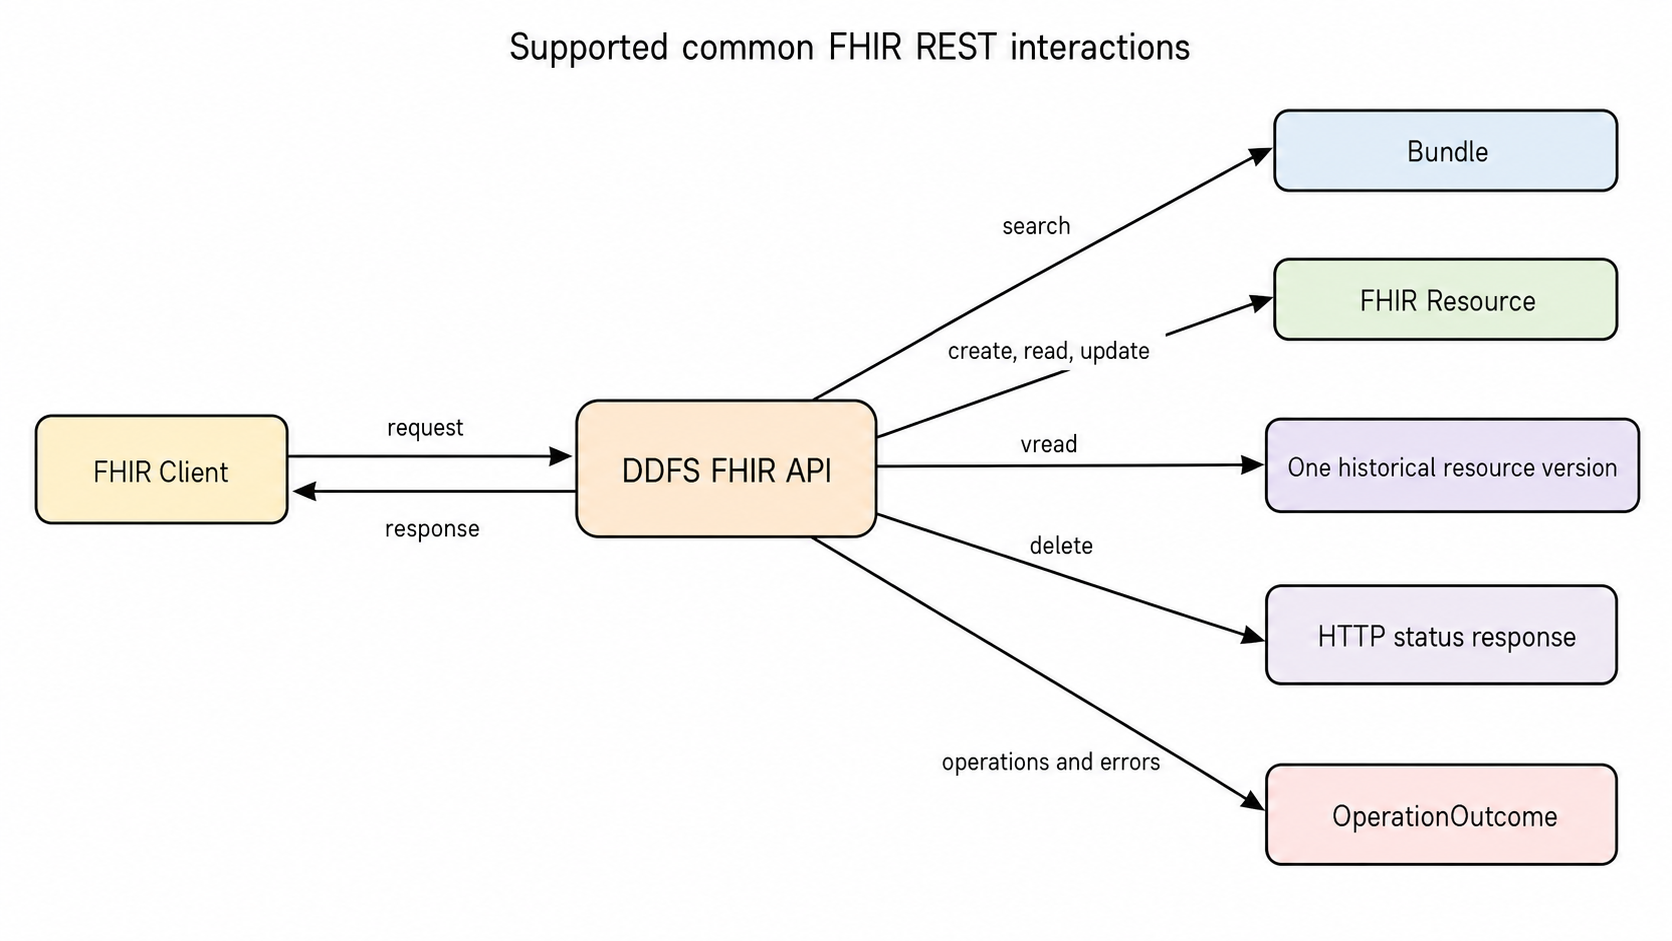
Interacciones REST de FHIR admitidas
El diagrama de interacción muestra un cliente FHIR que envía solicitudes a la API de FHIR de DDFS. La búsqueda devuelve un paquete; la creación, la lectura y la actualización devuelven un recurso FHIR; la lectura con versiones (vread) devuelve una versión de recurso histórica; y la supresión devuelve una respuesta de estado HTTP. Las operaciones y los errores pueden devolver un OperationOutcome.
Conceptos
Recursos de Oracle Cloud Infrastructure: cree una instancia de DDFS para crear los puntos finales y el servidor de FHIR. Utilice las solicitudes de trabajo para supervisar las operaciones de instancia.
Recurso FHIR: tipo de datos de atención médica estructurada, como Patient, Device, Observation o Subscription.
Instancia de recurso FHIR: un registro de un tipo de recurso, identificado por su ID lógico. Por ejemplo, Patient/{rid}.
Logical id (ID lógico): valor {rid} utilizado en rutas de instancia de recurso de FHIR.
ID de versión: valor {vid} utilizado por las rutas de lectura con versiones de FHIR, como /Resource/{rid}/_history/{vid}.
Paquete: contenedor FHIR que se utiliza para los resultados de búsqueda y algunas operaciones. Los puntos finales de búsqueda devuelven un paquete con type definido en searchset.
OperationOutcome: recurso de respuesta de FHIR que se utiliza para describir los resultados de la operación y muchas condiciones de error. Consulte Referencia de OperationOutcome.
Tipo de medio HTTP: utilice application/fhir+json para las cargas útiles de solicitud y respuesta de FHIR.
Controles de resultados de búsqueda de DDFS: utilice _count para limitar los resultados. Para recuperar más resultados, siga la URL Bundle.link proporcionada por el servidor cuya relación es next. Los controles comunes anunciados también incluyen _total, _id, _lastUpdated, _profile y _tag. Consulte Parámetros de control y búsqueda soportados.
Parámetros de búsqueda específicos de recursos: los parámetros como patient, status, code, category, date, name, identifier, topic y url varían según el recurso y la versión de FHIR.
Operaciones de supresión administrativas: el nivel de recopilación $purgeDeleted depura permanentemente los recursos suprimidos antes de una fecha especificada y se puede limitar por recuento. El nivel de instancia $hardDelete elimina permanentemente una instancia de recurso suprimida. Consulte Escenario: Supresión, Depuración Suprimida y Supresión Fija.
Recursos de FHIR y OCI: los recursos de FHIR representan datos de atención médica y el comportamiento del servidor. Los recursos de OCI representan la infraestructura de servicios, como instancias, solicitudes de trabajo, logs, métricas y eventos.
Recursos de FHIR y versiones admitidas
La API de REST de FHIR de datos de dispositivo proporciona puntos finales con versiones FHIR R4 y FHIR R6 6.0.0-ballot4. FHIR R6 6.0.0-ballot4 es una versión de HL7 Ballot 4, no una versión final de HL7. HL7 identifica FHIR R5 5.0.0 como la versión publicada actual. Consulte FHIR R6 6.0.0-ballot4 version history. Las páginas de recursos incluyen el punto final, las interacciones soportadas, los parámetros de búsqueda, los ejemplos de solicitud y respuesta, los códigos de estado y las referencias FHIR relacionadas.
Utilice las páginas de recursos agrupados para un inventario rápido o los enlaces directos para abrir una página de recursos específica.
Recursos de FHIR
Recursos de FHIR R4
- AllergyIntolerance
- CarePlan
- CareTeam
- Composición
- Condición
- Dispositivo
- DiagnosticReport
- DocumentReference
- Episodio clínico
- Punto final
- FamilyMemberHistory
- Agrupar
- Inmunización
- Ubicación
- Medicación
- MedicationRequest
- MedicationStatement
- Observación
- Organización
- Paciente
- Profesional
- Rol de practicante
- Procedimiento
- Procedencia
- Persona allegada
- Solicitud de servicio
- Muestra
Recursos de FHIR R6 6.0.0-ballot4
Resultados de operación de FHIR R6 6.0.0-ballot4
SubscriptionStatus: devuelto por las operaciones de estado de suscripción de FHIR R6 6.0.0-ballot4.SubscriptionStatuses un resultado de operación, no un recurso CRUD ordinario en DDFS CapabilityStatement. Configure los ámbitos de OAuth aprobados para el flujo de trabajo de estado de suscripción en su despliegue y otorgue solo el acceso requerido por el cliente. Consulte Operaciones de estado de suscripción.
Interacciones de FHIR
Las páginas de recursos siguen el modelo de interacción REST de FHIR. El conjunto de interacciones admitidas depende del recurso y la versión de FHIR; los patrones comunes incluyen:
| Interacción | Patrón de punto final | Uso del cliente |
|---|---|---|
| Buscar | GET /api/fhir/{r4|r6-ballot4}/{Resource} |
Busque recursos mediante parámetros de búsqueda FHIR. |
| Crear | POST /api/fhir/{r4|r6-ballot4}/{Resource} |
Cree una instancia de recurso. |
| Lectura | GET /api/fhir/{r4|r6-ballot4}/{Resource}/{rid} |
Recupere una instancia de recurso por ID lógico. |
| Versión leída | GET /api/fhir/{r4|r6-ballot4}/{Resource}/{rid}/_history/{vid} |
Recupere una versión de recurso específica. |
| Actualizar | PUT /api/fhir/{r4|r6-ballot4}/{Resource}/{rid} |
Sustituya o actualice una instancia de recurso. |
| Suprimir | DELETE /api/fhir/{r4|r6-ballot4}/{Resource}/{rid} |
Suprima de forma lógica una instancia de recurso. |
| Supresión administrativa | $hardDelete, $purgeDeleted |
Elimine permanentemente los recursos suprimidos mediante las operaciones de orientación de supresión de depuración y supresión permanente según la política de servicio. |
Interoperabilidad de recursos de FHIR
La interoperabilidad de FHIR depende de un comportamiento predecible y compatible con las versiones. Los puntos finales de FHIR R4 y FHIR R6 6.0.0-ballot4 pueden diferir en los recursos, las operaciones y los parámetros de búsqueda soportados.
- Los clientes deben ignorar los elementos JSON desconocidos cuando corresponda y evitar la codificación fija de campos opcionales.
- Los clientes deben verificar las capacidades de despliegue mediante el servidor CapabilityStatement y los archivos de sentencias de capacidad publicados.
- Utilice la DeviceAssociation de FHIR R6 6.0.0-ballot4 cuando necesite representar relaciones entre dispositivos y pacientes más allá del modelo R4
Device.patient. - Recursos incluidos: para una mejor interoperabilidad, evite las referencias a recursos incluidos. Utilice referencias a recursos direccionables por separado siempre que sea posible.
Para obtener orientación detallada, consulte FHIR Normative Content and Version Compatiability y FHIR R4 and FHIR R6 6.0.0-ballot4 Interoperability.
Qué no se admite
No se admiten los siguientes comportamientos de FHIR:
- Paquetes de transacciones: no se admiten los paquetes de transacciones. Utilice paquetes por lotes para hasta 25 solicitudes independientes; las entradas no se confirman ni se realiza un rollback de ellas como una transacción.
- SMART en autorización FHIR: los ámbitos de autorización SMART, token, configuración, contexto de inicio,
user/...ypatient/...no se admiten para la autorización de recursos de FHIR de DDFS. Use la guía de ámbito de OAuth de DDFS.
Regiones y dominios de disponibilidad
El servicio Device Data FHIR está disponible en regiones específicas de Oracle Cloud Infrastructure. Consulte la disponibilidad en tiempo real en la página de estado de OCI de Device Data FHIR. Para obtener más información sobre los identificadores de región y los dominios de disponibilidad, consulte Acerca de las regiones y los dominios de disponibilidad.
Identificadores de recursos
El servicio soporta recursos de OCI, como instancias y solicitudes de trabajo. La mayoría de los recursos de OCI tienen un ID de Oracle Cloud (OCID). Para obtener más información, consulte Identificadores de Recursos.
Los recursos de FHIR utilizan ID lógicos de FHIR, no OCID.
Formas de acceder a Oracle Cloud Infrastructure
Puede acceder a OCI mediante la consola, las API de REST, los SDK, la CLI o Cloud Shell. Para obtener orientación general sobre la API de REST, consulte Uso de API de REST.
Uso de la consola
- Utilice un explorador soportado para conectarse a la consola en
https://cloud.oracle.com. - Introduzca el inquilino de la nube, el nombre de usuario y su contraseña.
- Abra el menú de navegación, seleccione Developer Services y, a continuación, seleccione Device Data FHIR Service.
Uso de puntos finales de API para recursos de OCI
Utilice los puntos finales de la API de OCI para gestionar recursos de OCI, como instancias de servicio y solicitudes de trabajo. Utilice los puntos finales de la API de FHIR para trabajar con recursos de FHIR.
Uso de la CLI
Para acceder al Device Data FHIR Service (DDFS) mediante la CLI, utilice los comandos de la documentación de Referencia de la línea de comandos.
Uso de los puntos finales de la API de FHIR
https://<ddfs-instance-id>.ddfs.<region>.oci.oraclecloud.com/api/fhirUse rutas base de FHIR versionadas para operaciones de datos de atención médica:
/api/fhir/r4para Recursos de FHIR R4/api/fhir/r6-ballot4para recursos de FHIR R6 6.0.0-ballot4
Para conocer los recursos y las operaciones admitidos, consulte FHIR Capability Statements.
Autenticación y autorización
El acceso a los recursos de OCI y los puntos finales de FHIR requiere la configuración de autenticación y autorización para su despliegue. Póngase en contacto con el administrador si una solicitud devuelve una respuesta no autorizada o prohibida.
Autenticación y autorización de recursos de FHIR
DDFS utiliza dominios de identidad de OCI para tokens de acceso OAuth y validación de JWT. DDFS no es un SMART en el servidor de autorización FHIR y no expone los puntos finales de autorización, token o configuración de SMART.
Utilice esta orientación para planificar el acceso de backend en torno a ámbitos de recursos de FHIR de DDFS, como system/{Resource}.read, system/{Resource}.write o ámbitos de letras de operación, como system/Patient.rs. Las definiciones de ámbito del servidor de recursos y las reclamaciones scope de token de acceso emitidas utilizan el formulario system/... sin prefijo. Los permisos de cliente y las solicitudes de token utilizan valores fijos con prefijo ddfs, como ddfssystem/Patient.rs. La validación de público de token es independiente de esta asignación de ámbito.
- Aplicaciones del sistema: planifique los flujos de trabajo de dispositivo, servicio a servicio, automatización y notificación en torno a los ámbitos del sistema DDFS específicos necesarios para cada recurso.
- Permisos mínimos: otorgue solo los ámbitos de lectura, búsqueda, escritura, supresión o supresión permanente personalizados necesarios para el flujo de trabajo que se está implantando.
- Formularios SMART no admitidos: DDFS no admite los ámbitos SMART
user/...,patient/...,launch,launch/patientofhirUserpara la autorización de recursos de FHIR. - Configuración específica del despliegue: el registro del ámbito exacto, la configuración de la aplicación y la configuración del dominio de identidad pueden variar según el despliegue.
Configure las aplicaciones integradas de dominios de identidad de OCI necesarias antes de la implementación de producción. Para obtener más información sobre la sintaxis del ámbito y la validación del token, consulte Reference: Authentication and Scopes.
Configuración de ámbitos de OAuth por recurso FHIR
En esta matriz se resume la planificación de ámbito de sistema de DDFS para flujos de trabajo de backend comunes. La tabla muestra el formulario canónico system/... sin prefijo utilizado para las definiciones del servidor de recursos y las reclamaciones scope emitidas por el token de acceso. Los permisos de cliente y las solicitudes de token utilizan los valores fijos con prefijo ddfs correspondientes, como ddfssystem/Patient.rs. El aprovisionamiento del ámbito exacto y la configuración del dominio de identidad pueden variar según el despliegue. Para obtener información y orientación sobre la planificación, consulte Referencia: Autenticación y ámbitos.
| Grupo de recursos FHIR | Servidor de recursos y orientación de ámbito de token emitido |
|---|---|
| Lecturas clínicas (Paciente, Observación, Condición, Procedimiento, DiagnosticReport, ServiceRequest, Muestra, RelatedPerson, Grupo) | system/{Resource}.read |
| Escrituras clínicas y operativas | system/{Resource}.write para los recursos específicos que la integración actualiza o suprime. |
| Datos de directorio (Organización, Profesional, PractitionerRole, Punto final, Ubicación) | system/{Resource}.read y escriba cuando corresponda. |
| Inventario y asociaciones de dispositivos | system/Device.* y, para flujos de trabajo de asociación de dispositivos de FHIR R6 6.0.0-ballot4, system/DeviceAssociation.*. |
| Auditoría y procedencia | system/Provenance.read y system/Provenance.write cuando proceda. |
| Suscripciones y temas | system/Subscription.* y system/SubscriptionTopic.* para flujos de trabajo de notificación de backend. |
| Resultados de operación de estado de suscripción | Configure los ámbitos de OAuth aprobados para el flujo de trabajo de estado de suscripción en su despliegue y otorgue solo el acceso requerido por el cliente. |
Requisitos
Los administradores deben configurar los grupos, las políticas, las redes y el acceso al servicio de IAM necesarios para que los usuarios y las aplicaciones puedan acceder a los recursos de FHIR y OCI.
Grupos de usuarios de IAM y ámbitos de OAuth
DDFS utiliza dominios de identidad de OCI para tokens de acceso OAuth y validación de JWT. Los administradores modelan DDFS como una aplicación de servidor de recursos protegida y autorizan a las aplicaciones cliente a solicitar ámbitos de DDFS. DDFS no es un SMART en el servidor de autorización FHIR y no expone los puntos finales de autorización, token o configuración SMART de SMART.
Utilice dos conceptos de aplicación integrados al configurar el acceso OAuth:
- Aplicación del servidor de recursos de DDFS: representa la API de FHIR de DDFS protegida y define los ámbitos que pueden solicitar los clientes. Defina los ámbitos del servidor de recursos sin el prefijo
ddfsorientado al cliente, comosystem/Patient.rs. - Aplicación cliente: representa el sistema que llama a DDFS. Otorgue al cliente solo los ámbitos de recursos de DDFS que necesita. Los permisos de cliente y las solicitudes de token utilizan el formato fijo con prefijo
ddfs, comoddfssystem/Patient.rs. Las reclamacionesscopeemitidas utilizan el formulario canónicosystem/...correspondiente.
Las cartas de operación soportadas son c para crear, r para leer, u para actualizar, d para suprimir y s para buscar. DDFS también soporta alias como read, write y *. La validación de público de token es independiente del prefijo de ámbito fijo.
Algunos ejemplos de ámbitos orientados al cliente son ddfssystem/Patient.rs, ddfssystem/Observation.read, ddfssystem/Device.write, ddfssystem/*.r y ddfssystem/*.*. DDFS también soporta ámbitos restringidos agregando criterios de búsqueda de estilo FHIR, por ejemplo, ddfssystem/Device.rs?manufacturer=Demo.
Las rutas de supresión definitiva y de supresión de depuración requieren un permiso de supresión coincidente con el prefijo ddfs, como ddfssystem/Patient.d, y el ámbito de supresión permanente DDFS orientado al cliente: ddfshttps://docs.oracle.com/iaas/device-data-fhir/scopes/hard-delete.
Para obtener orientación detallada sobre la configuración, consulte Creación de aplicaciones integradas para OAuth de DDFS.
Políticas
Políticas de Usuario
Las políticas de OCI IAM controlan el acceso a los recursos del servicio DDFS, como instancias y solicitudes de trabajo. Estas políticas son independientes de los ámbitos de OAuth de DDFS FHIR, que autorizan las llamadas al plano de datos de FHIR.
Para los recursos de servicio de DDFS, utilice el tipo de recurso agregado ddfs-instance-family o los tipos de recursos individuales ddfs-instance y ddfs-work-request. Para obtener la asignación completa de políticas y permisos, consulte Detalles del servicio Device Data FHIR.
Permite a un grupo de usuarios gestionar recursos de FHIR de datos de dispositivos de OCI en un compartimento específico.
allow group <group-name> to manage ddfs-instance-family in compartment <compartment-name>Permite a un grupo de usuarios gestionar la instancia de FHIR de datos de dispositivo en un compartimento específico.
allow group <group-name> to manage ddfs-instance in compartment <compartment-name>Permite a un grupo de usuarios gestionar solicitudes de trabajo de FHIR de datos de dispositivo en un compartimento específico.
allow group <group-name> to manage ddfs-work-request in compartment <compartment-name>En función de la configuración del despliegue, también puede que necesite políticas de dependencia para la administración de aplicaciones de dominios de identidad, como secretos de almacén, métricas o eventos. Configure las políticas para los compartimentos en el despliegue.
Permite a los usuarios consultar métricas para un compartimento específico
Allow group <group-name> to read metrics in compartment <compartment-name>Límites de recursos de DDFS
Los siguientes límites de recursos de DDFS son regionales y por arrendamiento.
| Recurso | Nombre de límite | Créditos universales de Oracle | Pago por consumo |
|---|---|---|---|
| Número máximo de instancias de DDFS. | número máximo de instancias | 5 | 5 Ponte en contacto con nosotros para solicitar una excepción para aumentar el límite de instancias de DDFS pagadas o crear una solicitud. |
Para obtener una lista de límites aplicables e instrucciones para solicitar un aumento de límite, consulte la sección sobre límites de servicio.
Seguridad
Oracle proporciona seguridad en la infraestructura y las operaciones en la nube, como controles y aplicación de parches de seguridad de los operadores en la nube y de la infraestructura. Usted es responsable de configurar de forma segura sus recursos en la nube. La seguridad en la nube es una responsabilidad compartida entre usted y Oracle. Consulte Mejores prácticas de seguridad de DDFS.
Sus responsabilidades incluyen limitar los privilegios, proteger el acceso a la red, gestionar las credenciales y los secretos, y limitar el acceso físico a los dispositivos de atención médica locales.