Autenticación de Oracle GoldenGate
El objetivo de una identidad autenticada en Oracle GoldenGate es establecer la autenticación de identidad entre los usuarios, las aplicaciones y los despliegues de Oracle GoldenGate Microservices. El diseño de autenticación proporciona la opción de validar usuarios y aplicaciones con certificados o credenciales de usuario almacenadas como alias de credenciales (nombre de usuario y par de contraseñas).
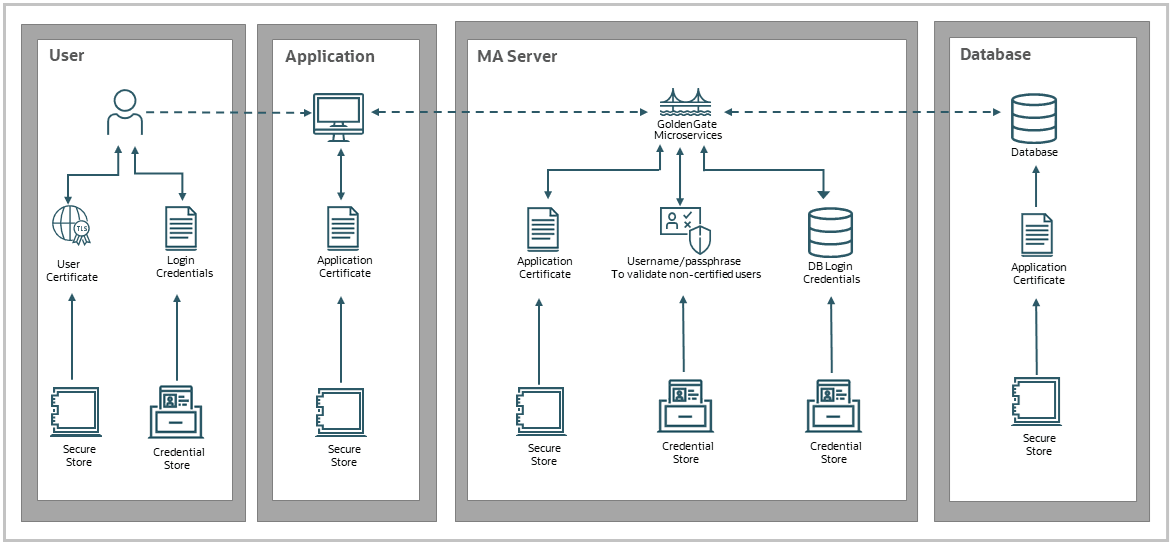
La autenticación se implementa y gestiona mediante las siguientes opciones:
-
Uso de credenciales (nombre de usuario, contraseñas): la información de credenciales se almacena en un almacén de credenciales, que se utiliza para configurar
USERIDALIASal configurar conexiones de base de datos. Este es el método más común para la autenticación.Consulte Autenticación de usuarios con credenciales para obtener más información.
ADVERTENCIA: el almacén de credenciales es de solo lectura. Nunca debe intentar modificarlo directamente. Esto incluye copiar un almacén de credenciales de un despliegue a otro. Utilice la API de REST, AdminClient o WebUI para la creación o modificación de artefactos de Oracle GoldenGate.
-
Uso de certificados: si un certificado autentica un cliente, el servidor almacena el certificado de CA de firma en un almacén de confianza para que el servidor pueda validar la identidad del cliente. Esto se suele utilizar cuando se utilizan rutas de distribución.
Consulte Autenticación de usuarios y despliegues mediante certificados