Autenticación de usuarios y despliegues con certificados
Autenticación de usuarios con certificados
Cuando un cliente intenta conectarse a una base de datos de origen o destino mediante un servicio de conexión de base de datos TCPS (TCP seguro), Oracle GoldenGate utiliza la autenticación basada en certificados TLS para verificar la conexión, como se muestra en el siguiente diagrama.
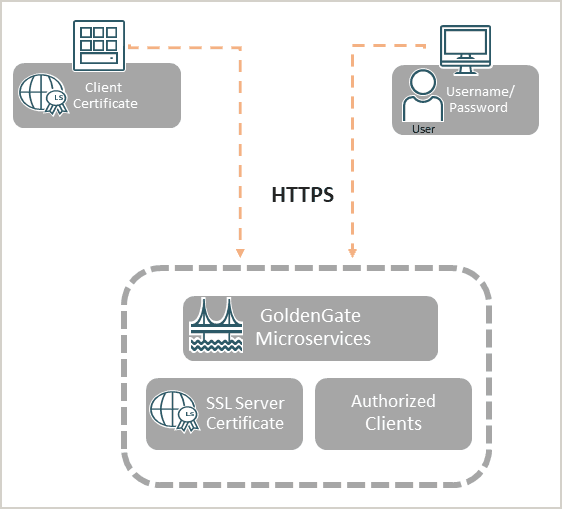
Tenga en cuenta que la comunicación de red segura en Oracle GoldenGate se realiza con TLS (HTTPS debajo de las llamadas de API de REST y WSS para la ruta de distribución).
Oracle GoldenGate soporta TLS mutua (mTLS). Consulte Comunicación segura mediante la compatibilidad con TLS y mTLS para obtener información sobre cómo se puede utilizar mTLS como una capa adicional de autenticación durante el establecimiento de comunicación cliente-servidor.
Puede crear certificados de servidor y cliente autofirmados o puede instalar certificados de servidor firmados por CA para autenticación. Estos certificados se pueden gestionar para comprobar la validez, caducidad y uso del certificado desde el gestor de servicios de Oracle GoldenGate.
Para obtener más información sobre la gestión de certificados desde la interfaz web de Service Manager, consulte Gestión de certificados para despliegues.
Para conocer los pasos para crear certificados, consulte Creación de certificados para despliegues seguros.
Autenticación de despliegues con certificados
Puede crear certificados para un despliegue seguro en un hub de Oracle GoldenGate o un certificado externo al transportar datos de pista en dos despliegues de host diferentes.
Cada sistema (despliegue) tiene su propio juego de certificados raíz, de servidor y de cliente. El caso de uso más común para generar certificados dentro de la misma organización es crear un único certificado raíz de confianza (rootCA), que se utiliza en diferentes ubicaciones pero dentro de la misma organización.
Puede crear certificados de confianza (rootCA), certificados de servidor, certificados de cliente y certificado de cliente de distribución para despliegues de arquitectura de microservicios de Oracle GoldenGate seguros, al configurar un despliegue seguro o autenticar conexiones entre dos despliegues independientes. Consulte Despliegues seguros mediante certificados para obtener más información.
El otro caso de uso es cuando se debe proporcionar un despliegue seguro entre organizaciones totalmente independientes en las que incluso los certificados raíz de confianza (rootCA01, rootCA02) son diferentes. Este caso es más complejo y se describe en Conexión de dos despliegues mediante certificado RootCA externo.
Nota: Los comandos OpenSSL proporcionados utilizan un certificado autofirmado. Este caso solo se utiliza para demostrar cómo configurar un entorno seguro con certificados no comerciales. Para entornos seguros, se recomienda utilizar certificados proporcionados por proveedores comerciales.