Despliegues seguros
El uso de TLS para las API RESTful garantiza que toda la comunicación entre los consumidores de API y los puntos finales de API sea segura.
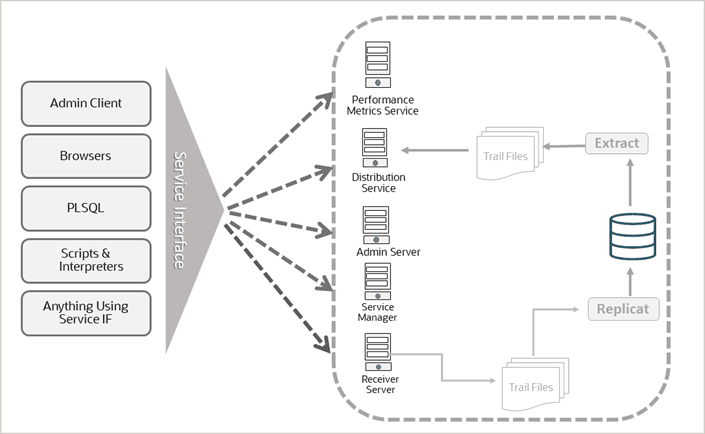
Puede acceder a un despliegue desde cualquier máquina cliente mediante estas interfaces. Para obtener más información sobre estas diferentes interfaces RESTful disponibles para acceder a los microservicios de Oracle GoldenGate:
-
Consulte API de REST.
-
Consulte Acerca del Cliente de Administración para ver los comandos que se conectan y utilizan el despliegue y los procesos de Oracle GoldenGate.
Para proteger un despliegue de Oracle GoldenGate, puede implantar cualquiera de las siguientes técnicas:
-
Proteja un despliegue de Oracle GoldeGate con certificados de servidor. Para configurar certificados raíz de confianza, cliente y servidor desde la interfaz web de Oracle GoldenGate, consulte Gestión de certificados para despliegues.
Para utilizar puntos finales de servicio de la API de REST para configurar certificados para un despliegue, consulte Certificates REST Endpoints en la documentación de la API de REST.
-
Configurar un despliegue de Oracle GoldenGate sin un certificado de servidor, pero utilizando un proxy inverso. El TLS termina en el proxy. El servidor debe estar bloqueado. Para configurar el proxy inverso mediante Nginx, consulte Configuración del proxy inverso de Oracle GoldenGate con NGINX.
Nota: mTLS no está soportado cuando se utiliza un proxy inverso.