Uso del Cifrado de Archivos de Pista de Oracle Key Vault en Oracle GoldenGate
Obtenga información sobre las ventajas de utilizar Oracle Key Vault (OKV) con la arquitectura de microservicios de Oracle GoldenGate. Determine los requisitos, procesos y parámetros del sistema disponibles con Oracle GoldenGate para configurar OKV con Oracle GoldenGate.
En el siguiente diagrama se explica la configuración y el flujo de trabajo de Oracle Key Vault en el entorno de Oracle GoldenGate. 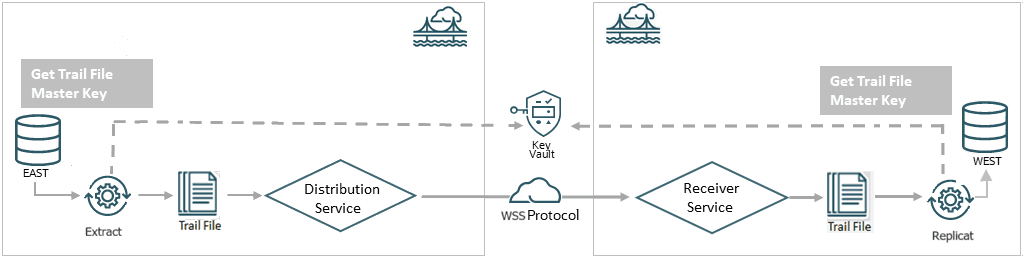
Como se muestra en el diagrama, puede seleccionar Key Vault (OKV) como sistema de gestión de claves al configurar el perfil de cifrado para el despliegue en Oracle GoldenGate. Este perfil de cifrado lo utilizan los procesos de Extract y Replicat para almacenar y aplicar las claves maestras antes de transferir archivos de pista mediante la ruta de distribución y recibir los archivos en el otro extremo con el proceso RECVPATH. El protocolo Web Secure Socket (wss) se utiliza para validar la conexión entre DISTPATH y RECVPATH para obtener un canal de comunicación seguro.
Capacidades de Oracle Key Vault
Oracle GoldenGate 26ai y versiones posteriores soportan Oracle Key Vault 21.8 para el cifrado de archivos de pista. En la siguiente tabla, se proporciona el comportamiento y las capacidades de Oracle Key Vault (OKV).
Para obtener más información sobre la configuración de OKV, consulte Installing and Configuring Oracle Key Vault.
En la siguiente lista se describen las capacidades de Oracle Key Vault:
-
Tipo de KMS: nombre de clave y atributos personalizados para el control de versiones.
-
Etiquetas de soporte: sí
-
Soporte para la importación de claves: sí
Requisitos para Configurar el Perfil de Cifrado GoldenGate con Oracle Key Vault
Conozca los requisitos para configurar OKV con Oracle GoldenGate.
En esta sección, los pasos para generar la clave maestra se han realizado mediante la línea de comandos. También puede utilizar la interfaz web de OKV para crear la clave maestra para Oracle GoldenGate. Si desea generar la clave maestra desde la interfaz web de OKV, siga los pasos que se proporcionan en Create GoldenGate Master Key en la Guía del administrador de Oracle Key Vault.
Los siguientes pasos se realizan en la configuración de OKV de la máquina en la que se ejecuta la instancia de Oracle GoldenGate:
-
Descargue
okvrestclipackage.zipdesde el servidor de OKV, donde Oracle GoldenGate se despliega como el mismo usuario del sistema que el despliegue. -
Active los servicios RESTFUL mediante los pasos que se proporcionan en Activación de servicios RESTful en la Guía del administrador de Oracle Key Vault.
-
Defina la variable de entorno
OKV_HOME.OS> setenv OKV_HOME /u01/app/oracle/OKVLa estructura del subdirectorio contiene las bibliotecas, los binarios y los archivos de configuración necesarios para el entorno de OKV. Consulte Oracle Key Vault Installation and Configuration en la Guía de instalación y actualización de Oracle Key Vault para obtener más información sobre la configuración en el servidor de OKV.
-
Descargue e instale el archivo de punto final,
okvclient.jardesde el servidor de OKV, donde Oracle GoldenGate se despliega como el mismo usuario del sistema que el despliegue. Por ejemplo,OS> java -jar okvclient.jar -d /u01/app/oracle/OKV -
Cree la clave. El nombre de la cartera lo proporciona el administrador de OKV. En el siguiente ejemplo, se muestra cómo se crea la clave:
OS> okv managed-object key create
 [--activation-date activation date]
 [--algorithm algorithm]
 [--custom-attribute custom attribute]
 [--deactivation-date deactivation date]
 [-- extractable extractable]
 [--length length]
 [--mask mask]
 [--name name]
 [--wallet wallet]

ex - okv managed-object key create --algorithm AES --length 256 --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1
Como alternativa, puede registrar su propia clave, como se muestra en el siguiente ejemplo:
OKV> okv managed-object key register [--activation-date activation date] [--algorithm algorithm] [--custom-attribute custom attribute] [--deactivation-date deactivation date] [--extractable extractable] [--length length] [--mask mask] [--name name] --object object [--wallet wallet] ex - bin/okv managed-object key register --length 256 --activation-date "NOW" --object symkey.txt --algorithm AES --mask "ENCRYPT,DECRYPT,TRANSLATE_ENCRYPT,TRANSLATE_DECRYPT,TRANSLATE_WRAP,TRANSLATE_UNWRAP" --wallet wallet1 -
Active la clave como se muestra en el siguiente ejemplo:
OS> okv managed-object object activate --uuid UUID -
Agregue los atributos de clave relacionados con Oracle GoldenGate (KeyName, KeyVersion) a la configuración. El nombre de clave debe coincidir con el nombre de clave maestro en el perfil de cifrado de KMS creado en Oracle GoldenGate. El valor de clave debe coincidir con el número de versión de la clave maestra.
OS> okv managed-object custom-attribute add --custom-attribute custom attribute --uuid uuid ex - okv managed-object custom-attribute add --custom-attribute '[ { "name": "x-OGG-KeyName", "value" : "OGG_Masterkey", "type" : "text" },{ "name": "x-OGG-KeyVersion", "value" : "1", "type" : "text"} ] ' -
Utilice
okvutilpara mostrar el valor de configuración y comprobar el estado del punto final. Tal como se muestra en el siguiente ejemplo:*OS>okvutil list -v 4*La salida de este comando muestra los valores de configuración y el estado del punto final:
okvutil version 21.12.0.0.0
Endpoint type: Oracle AI Database
Configuration file: u01/app/oracle/OKV/conf/okvclient.ora
Server: 100.70.1.1:5696
Standby Servers:
Auto-login wallet found, no password needed
Trying to connect to 100.70.1.1:5696 ...
Connected to 100.70.1.1:5696.
Unique ID                               Type            Identifier
8BC11E57-5269-403D-9B69-A66641ADAFC7   Symmetric          Key   -
Los siguientes pasos se gestionan en Oracle GoldenGate y se muestran como una implantación desde el cliente de administración.
Comportamiento del cliente con diferentes estados de clave para Oracle Key Vault
En la siguiente tabla se describe el comportamiento relativo de los procesos de cliente de escritor (extracción) o lector (replicat) en función de los diferentes estados de clave de cifrado de pista.
Si la clave maestra no es extraíble, significa que las operaciones criptográficas de OKV están utilizando cifrado remoto. Esto significa que la clave maestra no puede salir o recuperarse de OKV. Los comandos para cifrar y descifrar en Oracle GoldenGate sobre la base de una vez por archivo de pista se realizan dentro de OKV.
Una clave puede tener los siguientes estados:
| Estado de clave | Redactor de pista (cifrado) | Lector de pista (descifrado) |
|---|---|---|
| Activo | El escritor de pista selecciona el número de versión más alto con estado Activo para el cifrado. | El lector de pistas puede utilizar esta clave y el número de versión para descifrar la pista. |
| Preactivo | El escritor de pistas ignora y no considera el número de versión de clave con estos estados. | No aplicable |
| Desactivado | Ninguno | El lector de archivos de pista recupera y descifra la pista si la clave y el número de versión están desactivados o comprometidos. |
| Comprometido | Ninguno | El lector de archivos de pista recupera y descifra la pista si la clave y el número de versión están desactivados o comprometidos. |
| Destruidos | No | El lector de archivos de pista genera un error y finaliza de forma anormal si la clave y el número de versión necesarios para descifrar están en el estado destruido o destruido-comprometido. |
| Destruido-comprometido | Ninguno | El lector de archivos de pista genera un error y finaliza de forma anormal si la clave y el número de versión necesarios para descifrar están en el estado destruido o destruido comprometido. |
Aplicación del perfil de cifrado de OKV
El servicio de administración de Oracle GoldenGate proporciona opciones para configurar perfiles de cifrado para los procesos de Extract y Replicat.
Utilice los siguientes pasos para crear un perfil de cifrado con Oracle Key Vault (OKV):
-
Antes de configurar OKV, debe realizar una instalación de cliente. Consulte el Paso 1: Configuración del entorno del servidor de Oracle Key Vault en la Guía del administrador de Oracle Key Vault.
-
En el panel de navegación izquierdo del servicio de administración, haga clic en Cifrado. Se muestra la página Perfiles de Cifrado.
-
Haga clic en el signo más + junto a OKV y especifique los siguientes detalles para la configuración de OKV:
Opción Descripción Nombre del perfil Nombre del perfil del cifrado Descripción Describir el perfil de cifrado. Perfil por Defecto Si desea que este perfil sea el valor por defecto, active esta opción. Tipo de perfil de cifrado Seleccione Oracle Key Vault (OKV). Ruta de acceso de biblioteca de KMS Especifique la ubicación del directorio en el que está instalado Oracle Key Vault. En la interfaz web, esto se denomina ruta de biblioteca de KMS, pero en el cliente de administración, esta es la ruta de Oracle Key Vault. Versión de Oracle Key Vault Nombre de clave maestra Especifique el nombre de la clave maestra. Periodo de vida Tiempo de actividad (TTL) para la clave recuperada por Extract de Oracle Key Vault. Al cifrar la siguiente pista, Extract comprueba si TTL ha caducado. Si la clave ha caducado, recupera la última versión de la clave maestra. El valor por defecto es 24 horas.
Consulte también el siguiente tutorial como referencia: Gestión del cifrado en microservicios de Oracle GoldenGate con Oracle Key Vault