Mise en réseau Cloud Shell
Cette section décrit les trois modes de mise en réseau fournis par Cloud Shell.
- Réseau de service OCI : il s'agit du mode par défaut qui permet d'accéder uniquement aux ressources OCI dans la région de session Cloud Shell de votre location.
- Réseau public Cloud Shell : ce mode réseau autorise l'accès au réseau Internet public, mais doit être activé par l'administrateur
- Accès au réseau privé : réseau configurable qui vous permet d'accéder aux ressources de votre réseau privé sans avoir le flux de trafic réseau sur les réseaux publics.
Le mode de mise en réseau de votre session Cloud Shell dépend de la façon dont l'administrateur a configuré votre stratégie d'identité.
Réseau de service OCI Cloud Shell
Le réseau de service OCI Cloud Shell permet d'accéder aux services OCI dans votre région de session Cloud Shell sans fournir d'accès au réseau Internet public. Il s'agit de l'accès réseau Cloud Shell par défaut lorsque l'administrateur n'a pas configuré de stratégie d'identité.
Si l'administrateur n'a pas configuré de stratégie d'identité, la boîte de dialogue Réseau restreint apparaît au démarrage de Cloud Shell.
Sélectionnez Réseau privé pour vous connecter à un réseau privé ou créez-le et configurez-le, ou sélectionnez Réseau de service OCI pour conserver le paramètre par défaut.
Réseau public Cloud Shell
Le réseau public Cloud Shell permet d'accéder au réseau Internet public à partir de votre session Cloud Shell.
L'administrateur doit configurer l'accès au réseau public Cloud Shell à l'aide d'une stratégie d'identité.
Exigences et stratégie IAM
Pour permettre aux utilisateurs d'accéder au réseau public géré par Cloud Shell, vous devez accorder l'accès utilisateur à l'aide d'une stratégie d'identité.
allow group <GROUP-NAME> to use cloud-shell-public-network in tenancyLes stratégies IAM de réseau public et les stratégies de zone de sécurité peuvent prendre jusqu'à 24 heures pour prendre effet pour les sessions Cloud Shell existantes. Vous pouvez appliquer des mises à jour de stratégie immédiatement en redémarrant Cloud Shell à partir du menu Actions.
Les administrateurs Cloud Shell peuvent utiliser la stratégie de zone de sécurité Cloud Shell pour limiter l'utilisation du réseau public pour tous les utilisateurs de la location (y compris les administrateurs de location), quelle que soit la stratégie IAM. La stratégie de zone de sécurité restreint l'utilisation du réseau public géré par cloud shell pour tous les utilisateurs de la location, y compris les administrateurs de location. Pour plus d'informations, reportez-vous à Security Zones.
Configuration réseau privée de Cloud Shell
La configuration réseau privée de Cloud Shell vous permet de connecter une session Cloud Shell à un réseau privé afin de pouvoir accéder aux ressources de votre réseau privé sans avoir le flux de trafic réseau sur les réseaux publics. Elle peut être utile pour accéder à des instances de calcul au sein d'un réseau privé via SSH ou pour gérer un cluster OKE privé, par exemple.
Une instance Cloud Shell est une instance privée et fonctionne comme une instance privée dans le cadre de la configuration réseau. La seule utilisation d'une passerelle Internet ne permettra pas d'acheminer le trafic sortant d'un sous-réseau privé vers Internet. Vous devez utiliser une passerelle de service ou une passerelle NAT. Pour plus d'informations, reportez-vous à la documentation sur les passerelles Internet.
Exigences et stratégie IAM
Pour utiliser la configuration réseau privée, vous (ou un administrateur) devez spécifier les stratégies suivantes :
-
allow group <group> to use subnets in compartment <compartment> -
allow group <group> to use vnics in compartment <compartment> -
allow group <group> to use network-security-groups in compartment <compartment> -
allow group <group> to inspect vcns in compartment <compartment>
Si vous ne connaissez pas les stratégies, reportez-vous à Gestion des domaines d'identité et à Stratégies courantes.
Vous devez également créer des réseaux cloud virtuels et des sous-réseaux privés dans les compartiments appropriés. Pour plus d'informations, reportez-vous à Réseaux cloud virtuels et sous-réseaux dans la documentation Networking.
Limites relatives à la configuration réseau privée de Cloud Shell
- Vous devrez créer des réseaux cloud virtuels et des sous-réseaux privés dans les compartiments appropriés. Pour plus d'informations, reportez-vous à Gestion des réseaux cloud virtuels et des sous-réseaux dans la documentation Networking.
- Vous pouvez affecter jusqu'à 5 réseaux privés favoris.
- Un réseau éphémère temporel n'est valide que pour la durée de votre session Cloud Shell qui ne sera pas conservé dans la liste des réseaux privés définis.
- Seuls les réseaux cloud virtuels et les sous-réseaux de la région de session Cloud Shell sont disponibles pour la création d'un réseau privé. Par défaut, la région de session Cloud Shell est la région d'origine de votre location, sauf si vous utilisez le lancement régional. Si vous devez accéder à un sous-réseau dans une région qui n'est pas votre région de session Cloud Shell, quittez la session Cloud Shell et, lorsque le lancement régional est activé, démarrez une nouvelle session après avoir sélectionné votre région dans le menu Région de la console. Vous pouvez également utiliser l'appairage à partir du sous-réseau utilisé par Private Networking pour l'atteindre. Pour plus d'informations, reportez-vous à Appairage inter-régions de réseau cloud virtuel.
- Un sous-réseau choisi pour un réseau privé Cloud Shell doit disposer d'au moins une adresse IP non réservée pour le bloc CIDR disponible du sous-réseau. Si toutes les adresses IP non réservées ont été allouées, Cloudshell ne peut pas s'attacher à ce sous-réseau.
- Un sous-réseau ne peut comporter que 5 groupes de sécurité réseau associés au maximum.
- La résolution d'adresses via des résolveurs DNS personnalisés n'est pas prise en charge.
Utilisation de la configuration réseau privée de Cloud Shell
Cette section explique comment utiliser la mise en réseau privée Cloud Shell.
Sélection d'un réseau
Pour changer la configuration réseau utilisée par votre session Cloud Shell, utilisez le menu déroulant Réseau en haut de la fenêtre du terminal Cloud Shell :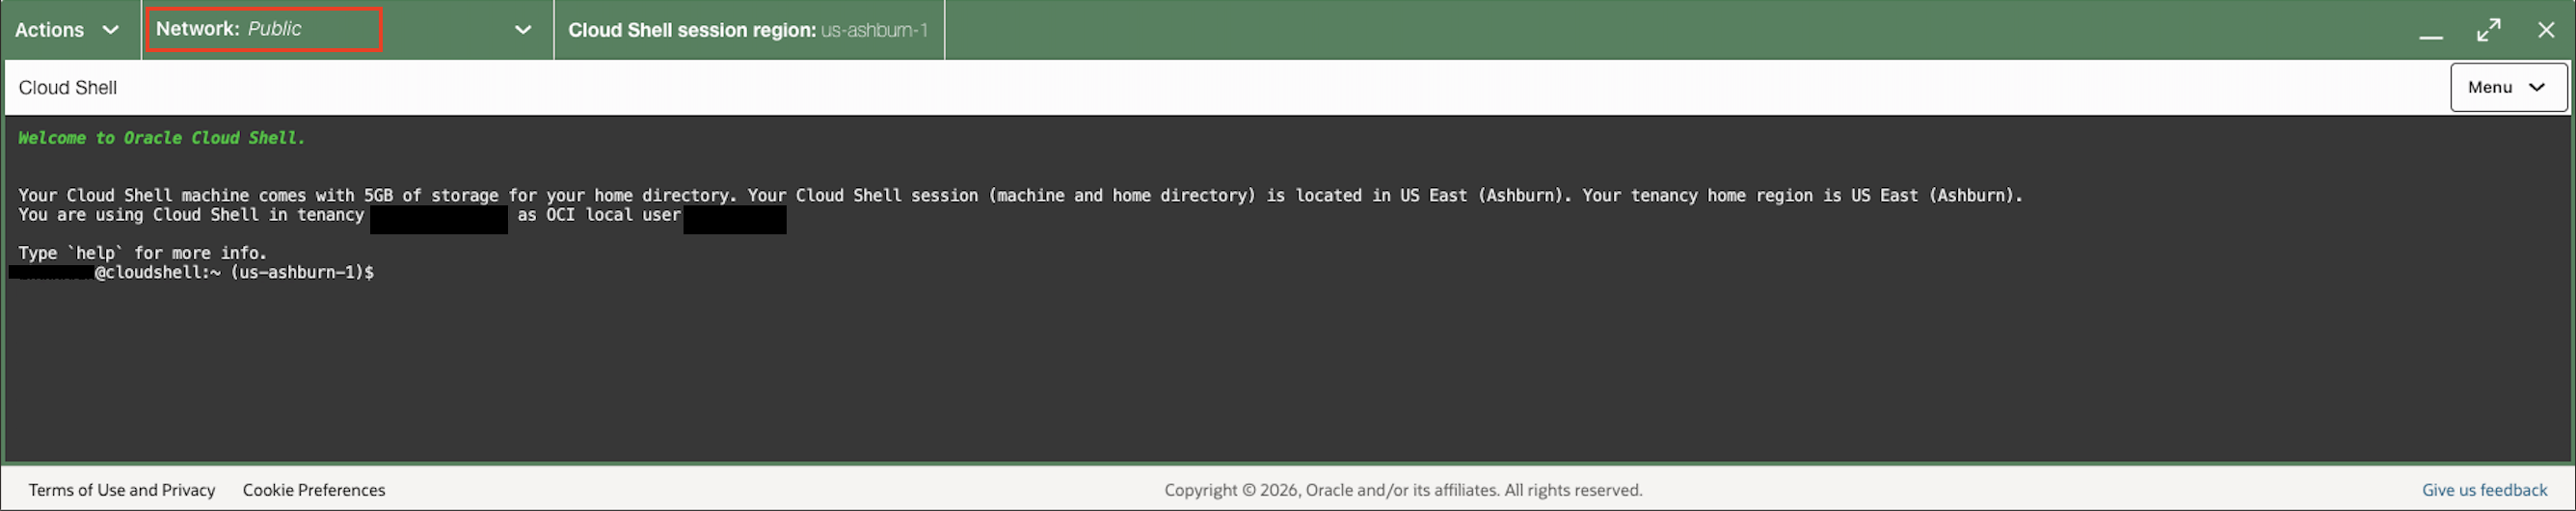
Le menu de sélection réseau s'affiche :
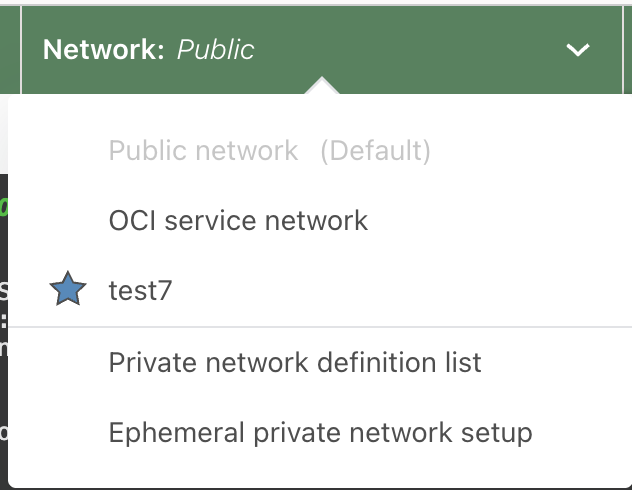
Dans ce menu, vous pouvez sélectionner une connexion réseau, accéder à la liste des définitions de réseau privé ou créer un réseau privé éphémère (temporaire).
Utilisation de la liste de définitions de réseaux privés
L'option Liste des définitions de réseau privé du menu de sélection du réseau affiche le panneau Liste des définitions de réseau privé : 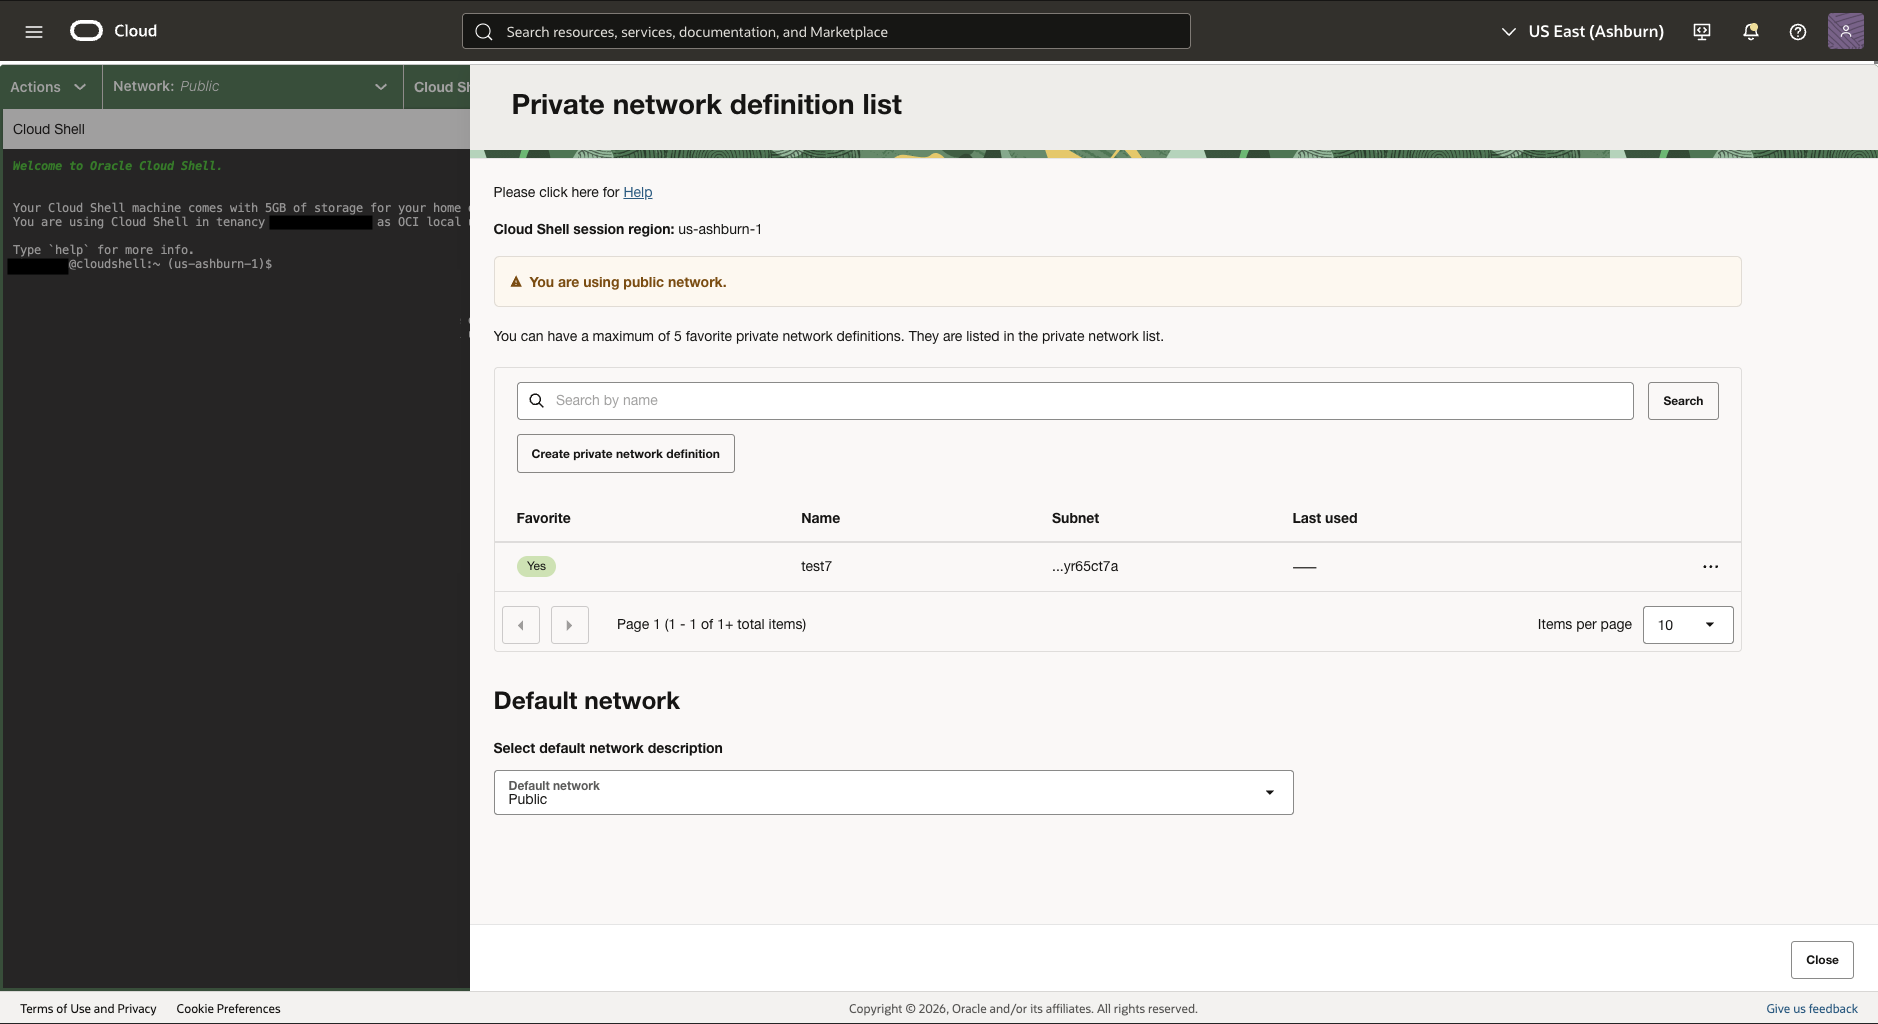
Ce panneau vous permet de créer ou de modifier des réseaux privés, de désigner des réseaux privés favoris et de sélectionner un réseau par défaut.
Désignation des réseaux favoris
Vous pouvez désigner jusqu'à 5 réseaux favoris. Pour désigner un réseau comme favori, cliquez sur l'étoile dans la colonne Favori.
Sélectionner un réseau par défaut
Vous pouvez sélectionner un réseau par défaut dans la liste déroulante du panneau Réseau par défaut. Il s'agit du réseau utilisé lorsqu'une nouvelle session Cloud Shell démarre.
Création de la définition d'un réseau privé
Pour créer un réseau éphémère temporaire, sélectionnez Configuration du réseau privé éphémère dans la liste déroulante de sélection. Ce réseau temporaire est valide uniquement pour la durée de l'instance Cloud Shell et n'est plus conservé dans la liste des réseaux privés définis. Pour utiliser des attributs de sécurité pour Zero Trust Packet Routing, créez une définition de réseau privé au lieu d'un réseau éphémère.
Entrez le nom de l'attribut de réseau privé dans la zone Nom.
Seuls les réseaux cloud virtuels et les sous-réseaux de la région de session Cloud Shell sont disponibles. Par défaut, la région de session Cloud Shell est votre région d'origine de location, sauf si vous utilisez le lancement régional. Pour accéder à un sous-réseau dans une autre région, quittez la session Cloud Shell et, lorsque le lancement régional est activé, sélectionnez la région dans le menu Région de la console avant de démarrer une nouvelle session. Vous pouvez également utiliser l'appairage à partir du sous-réseau utilisé par Private Networking pour l'atteindre. Pour plus d'informations, reportez-vous à Appairage inter-régions de réseau cloud virtuel.
Un sous-réseau choisi pour un réseau privé Cloud Shell doit disposer d'au moins une adresse IP non réservée pour le bloc CIDR disponible du sous-réseau. Si toutes les adresses IP non réservées ont été allouées, Cloudshell ne peut pas s'attacher à ce sous-réseau.
En outre, si le Zero Trust Packet Routing OCI est configuré et activé sur le réseau, vous pouvez sélectionner au maximum trois attributs de sécurité à appliquer à la carte d'interface réseau virtuelle qui s'adresse au réseau.
ALLOW group <group> to use security-attribute-namespace in tenancyPour accéder aux services OCI à partir d'un terminal Cloud Shell avec des attributs de sécurité appliqués, ajoutez une stratégie Zero Trust Packet Routing qui cible osn-services-ip-addresses.
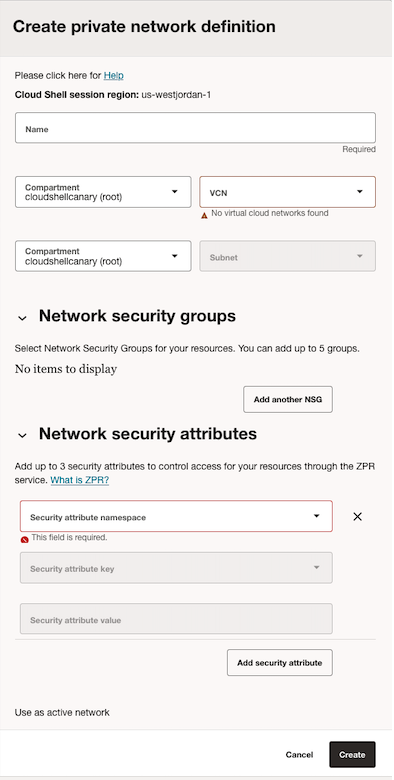
Pour définir cette définition comme réseau actif, cochez la case Utiliser en tant que réseau actif.
Cliquez sur le bouton Créer pour créer la définition du réseau privé Cloud Shell.
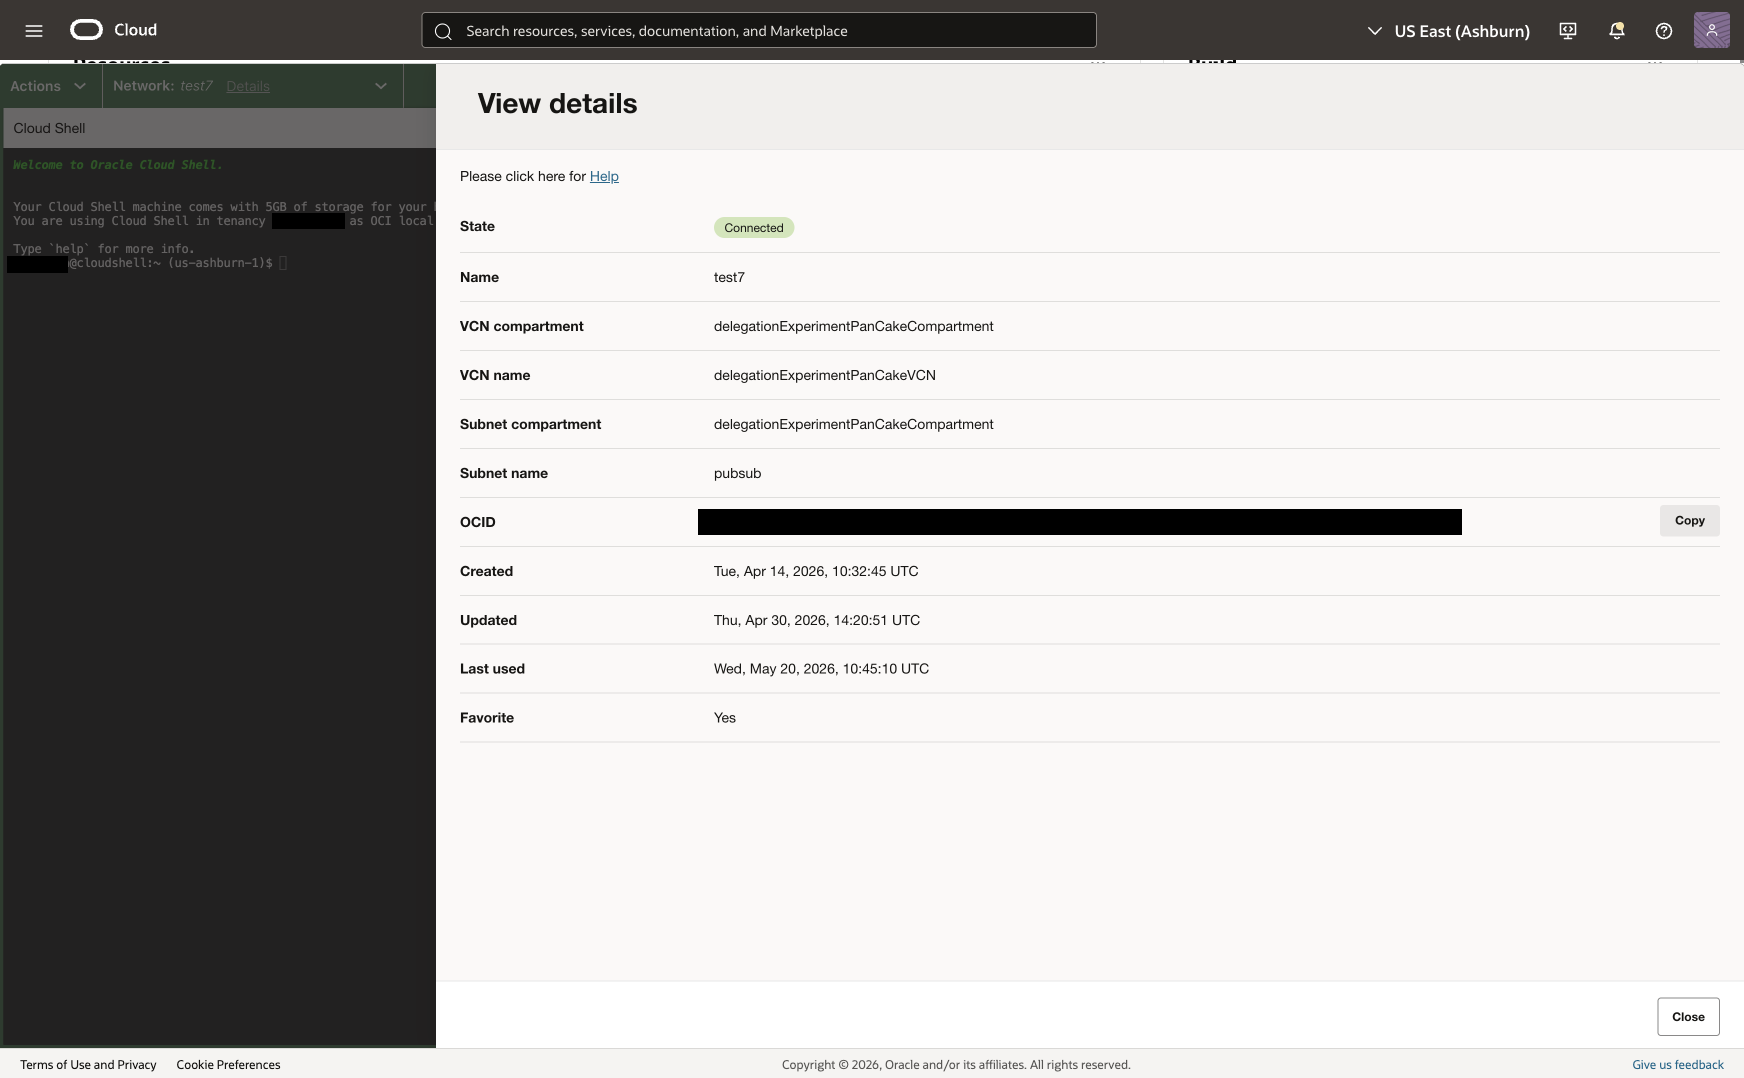
Si vous avez coché la case Utiliser comme réseau actif, la session Cloud Shell est connectée au réseau privé, comme indiqué dans la liste déroulante Réseau en haut de la session de terminal Cloud Shell :

Vous pouvez afficher les détails de la connexion de réseau privé en cliquant sur le lien Détails :