Composants de l'architecture des microservices Oracle GoldenGate
A propos du gestionnaire de services
Service Manager est le principal service de chien de garde des microservices Oracle GoldenGate qui vous permet de contrôler et d'administrer les déploiements et les microservices associés exécutés sur le serveur hôte.
Un gestionnaire de services vous permet de gérer un ou plusieurs déploiements Oracle GoldenGate sur un hôte local. Un gestionnaire de services a une relation un à plusieurs avec le service d'administration. Chaque installation d'Oracle GoldenGate dispose d'un seul gestionnaire de services, qui est responsable de plusieurs déploiements.
Le gestionnaire de services peut éventuellement s'exécuter en tant que service système et tenir à jour les informations d'inventaire et de configuration relatives à vos déploiements, ce qui vous permet de gérer plusieurs déploiements locaux. Avec Service Manager, vous pouvez démarrer et arrêter des instances, et interroger les déploiements et les autres services.
Reportez-vous à Gestion des déploiements à partir du gestionnaire de services.
A partir d'OGGCA, vous pouvez configurer le gestionnaire de services pour qu'il s'exécute en trois modes différents :
-
Manuellement
-
En tant que démon
-
Intégré à XAG
Ses fonctions principales incluent les tâches suivantes :
-
Afficher et gérer le statut des microservices
-
Gérer la configuration de déploiement
-
Gérer la configuration du gestionnaire de services
-
démarrer et arrêter des déploiements,
-
Accéder aux microservices associés à un déploiement
-
Accéder aux détails du service d'administration, du service de distribution, du service de mesures de performances et du service destinataire
-
Ajouter et gérer des utilisateurs Oracle GoldenGate
-
Ajout et gestion de certificats
-
Ajouter et gérer un profil d'autorisation pour les fournisseurs d'identités externes
-
Surveillance des informations de journal pour les erreurs de diagnostic
-
Activer et gérer les journaux de débogage
A propos du service d'administration
Le service d'administration supervise, administre, gère et surveille les processus d'un déploiement Oracle GoldenGate.
Le service d'administration sert d'entité de contrôle centrale pour la gestion des composants de réplication dans vos déploiements Oracle GoldenGate. Vous l'utilisez pour créer et gérer vos processus Extract et Replicat locaux sans avoir à accéder au serveur sur lequel Oracle GoldenGate est installé. La principale fonctionnalité du serveur d'administration est l'interface de service d'API REST accessible à partir de n'importe quel client HTTP ou HTTPS, comme les interfaces de service Microservices Architecture ou d'autres clients comme Perl et Python.
En outre, le client d'administration peut être utilisé pour effectuer des appels d'API REST afin de communiquer directement avec le serveur d'administration. Pour plus d'informations, reportez-vous à Client Admin.
Le service d'administration est responsable de la coordination et de l'orchestration des extractions, des répliques et des chemins pour prendre en charge une automatisation accrue et des gestions opérationnelles. Son fonctionnement et son comportement sont contrôlés via des interfaces de requête et de service publiées. Ces interfaces permettent aux clients d'émettre des commandes et de contrôler les instructions au serveur d'administration à l'aide des appels REST JSON-RPC prenant en charge les interfaces d'API REST.
Le service d'administration inclut une application Web intégrée que vous pouvez utiliser directement avec n'importe quel navigateur Web et qui ne nécessite aucune installation de logiciel client.
Utilisez le service d'administration pour créer et gérer les éléments suivants :
-
Processus d'extraction et de réplication
-
Ajouter, modifier et supprimer
-
Inscrire et désinscrire
-
Démarrer et arrêter
-
Examiner les informations relatives au processus, les statistiques et le statut, y compris le décalage et les points de reprise
-
Extraire le rapport et les fichiers de rebut
-
-
Fichiers de configuration (paramètres)
-
Tables de point de reprise, de trace et de signal d'activité
-
Journalisation supplémentaire pour la réplication procédurale, le schéma et les tables
-
Tâches personnalisées et standard, telles que le redémarrage automatique et les traces de purge
-
Banques d'informations d'identification
-
Clés de cryptage (
MASTERKEY) -
Ajouter des utilisateurs et leur affecter des rôles
A propos du service de distribution
Le service de distribution fonctionne comme un agent de distribution de données en réseau pour le transport et le traitement de données et de commandes dans un déploiement distribué. Il s'agit d'une application hautes performances capable de gérer simultanément plusieurs commandes et flux de données à partir de plusieurs fichiers trace source.
Le service de distribution remplace les pompes de données classiques côté source par un service à instance unique. Ce service distribue une ou plusieurs traces vers une ou plusieurs destinations et fournit un filtrage léger uniquement (aucune transformation).
Plusieurs protocoles de communication peuvent être utilisés, ce qui vous permet de régler les paramètres réseau par chemin. Ces protocoles comprennent :
-
Protocole Oracle GoldenGate pour la communication entre le service de distribution et le collecteur dans une cible (classique) non basée sur les services. Il est utilisé pour l'interopérabilité.
Remarque : le cryptage TCP ne fonctionne pas dans un environnement mixte de l'architecture classique et des microservices. Le service de distribution dans l'architecture de microservices ne peut pas être configuré pour utiliser le cryptage TCP pour communiquer avec le collecteur de serveurs dans l'architecture classique en cours d'exécution dans un déploiement. En outre, le service de destinataire dans l'architecture de microservices ne peut pas accepter de demande de connexion d'une pompe de données dans l'architecture classique configurée avec le paramètre
RMTHOST ... ENCRYPTen cours d'exécution dans un déploiement. -
WebSockets pour la diffusion en continu basée sur HTTPS, qui repose sur la sécurité SSL.
-
Protocoles UDP.
-
Prise en charge par proxy des environnements cloud :
-
SOCKS5 pour tout protocole réseau.
-
HTTP pour les protocoles de type HTTP uniquement, y compris WebSocket.
-
-
Service de distribution passive pour lancer la création de chemin à partir d'un site distant. Les chemins sont des configurations de réplication source-à-destination, mais ne sont pas inclus dans cette version.
Remarque : le service de distribution ne peut pas filtrer les données de la trace. Un chemin de distribution envoie toutes les données de trace de la source vers la cible en fonction du protocole d'authentification cible spécifié.
A propos du service de destinataire
Un service de réception est le service de contrôle central qui gère tous les fichiers trace entrants. Il interagit avec le service de distribution et remplace plusieurs collecteurs distincts côté cible par un service à instance unique.
Utiliser le service récepteur pour :
-
Surveiller les événements de chemin
-
Ajouter des chemins initiés par la cible
-
Rechercher le statut des chemins entrants
-
Afficher les statistiques des chemins entrants
-
Diagnostiquer les problèmes de chemin
WebSockets (ws) est le protocole de transmission en continu en duplex intégral lancé par HTTPS par défaut utilisé par le service de destinataire. Vous pouvez ainsi sécuriser entièrement vos données à l'aide de la sécurité SSL. Le serveur de réception parcourt de manière transparente les serveurs proxy HTTP forward et reverse.
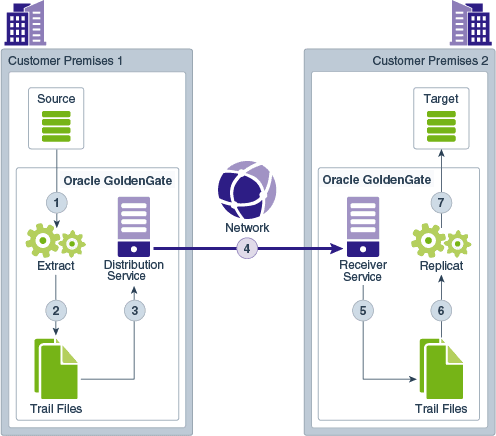
En outre, le serveur de réception prend en charge les protocoles suivants :
-
Protocole UDP pour les réseaux étendus : pour plus d'informations, reportez-vous à http://udt.sourceforge.net/.
-
Protocole Oracle GoldenGate classique pour les déploiements classiques afin que le service de distribution communique avec le collecteur et que Data Pump communique avec le serveur de destinataire. Remarque : le cryptage TCP ne fonctionne pas dans un environnement mixte de l'architecture classique et des microservices. Le service de distribution dans l'architecture de microservices ne peut pas être configuré pour utiliser le cryptage TCP pour communiquer avec le collecteur de serveurs dans l'architecture classique en cours d'exécution dans un déploiement. En outre, le serveur de destinataire dans l'architecture de microservices ne peut pas accepter de demande de connexion d'une pompe de données dans l'architecture classique configurée avec le paramètre
RMTHOST ... ENCRYPTexécuté dans un déploiement.
A propos du chemin de service du destinataire
Les chemins de service du destinataire ou les chemins initiés par la cible pour les microservices permettent au service du destinataire de lancer un chemin vers le service de distribution sur le déploiement de la cible et d'extraire les fichiers trace. Cette fonctionnalité permet au service de destinataire de créer un chemin lancé par la cible pour des environnements tels que les chemins de zone démilitarisés (DMZ) ou le cloud vers le site, où le service de distribution dans le déploiement Oracle GoldenGate source ne peut pas ouvrir de connexions réseau dans l'environnement cible au service de destinataire en raison de stratégies de sécurité réseau.
Si le service de distribution ne peut pas lancer de connexions au service de destinataire, mais que le service de destinataire peut lancer une connexion à l'ordinateur exécutant le service de distribution, le service de destinataire établit un chemin lancé par une cible sécurisée ou non sécurisée vers le service de distribution via un pare-feu ou une zone démilitarisée (DMZ) à l'aide d'Oracle GoldenGate et extrait les fichiers trace demandés.
Les points de terminaison du service de destinataire indiquent que l'extraction des fichiers trace a été lancée par le service de destinataire.
A propos du service de mesures de performances
Tous les processus Oracle GoldenGate envoient des mesures au service de mesures de performances, ce qui vous permet de surveiller les performances de tous les processus à partir d'une interface unique.
Le service de mesures de performances utilise le service de mesures pour collecter et stocker les résultats des performances de déploiement d'instance. Cette collecte et ce référentiel de mesures sont distincts de la collecte d'informations de la couche d'administration. Vous pouvez surveiller les mesures de performances à l'aide d'autres applications Web intégrées et utiliser les données pour optimiser les performances de vos déploiements.
Utilisez le service de mesures de performances pour :
-
Rechercher diverses mesures et recevoir des réponses au format JSON des services ou au format XML classique
-
Intégrer des outils de mesures tiers
-
Afficher les journaux des erreurs
-
Afficher le statut du processus actif
-
Surveiller l'utilisation des ressources système