A propos de l'architecture des microservices Oracle GoldenGate
L'architecture de microservices Oracle GoldenGate vous permet de configurer et de gérer la réplication de données sur des environnements de base de données homogènes ou hétérogènes à l'aide des services RESTful. Ces microservices sont accessibles via différentes interfaces, notamment une interface Web, une interface de ligne de commande, une API REST ou tout autre service permettant d'accéder aux microservices basés sur REST.
Le diagramme suivant illustre le cycle de processus de réplication au sein d'un environnement sécurisé (HTTPS) ou non sécurisé (HTTP).
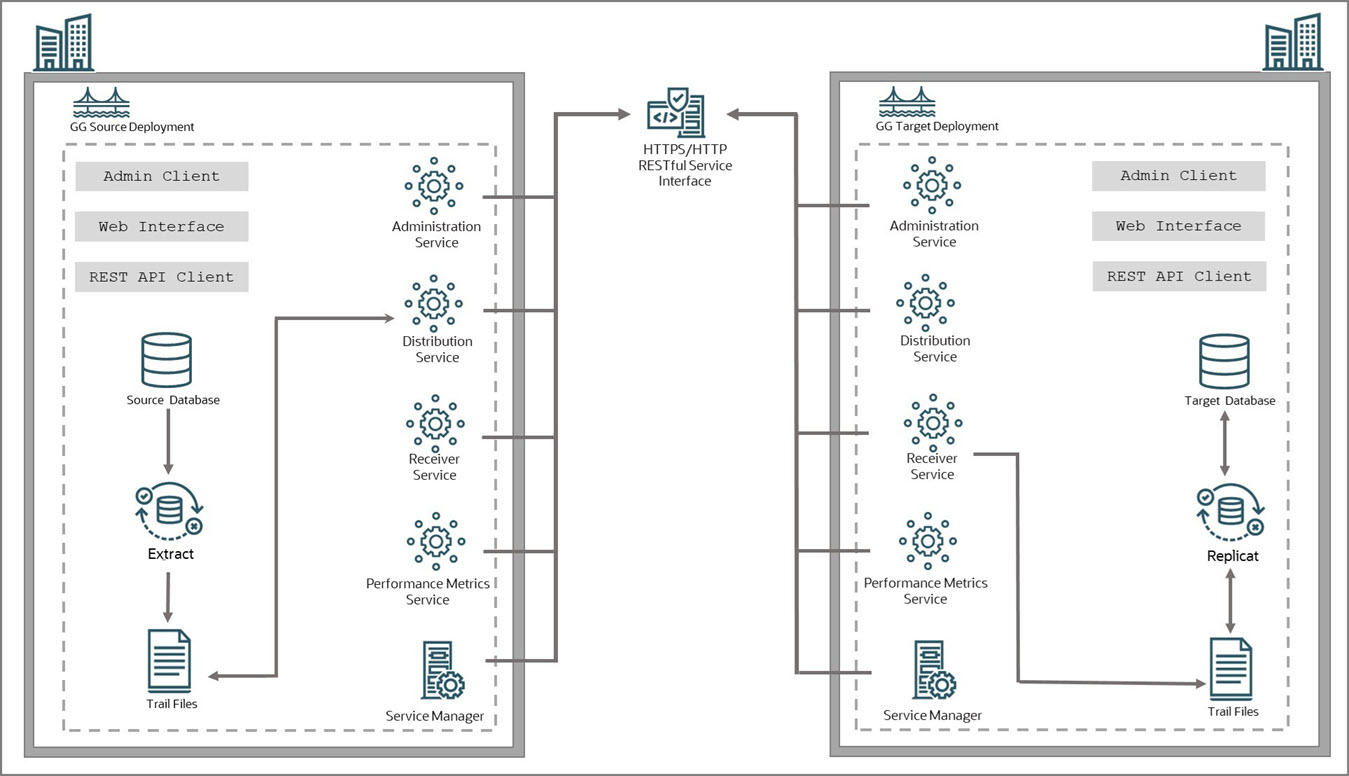
Fonctionnalités de l'architecture des microservices Oracle GoldenGate
L'architecture de microservices Oracle GoldenGate gère différentes tâches effectuées à différentes étapes du cycle de réplication des données. Voici quelques-unes des caractéristiques du produit :
-
L'architecture des microservices Oracle GoldenGate est fournie avec les utilitaires requis pour configurer les microservices associés à chaque déploiement. Reportez-vous à la section Components of Oracle GoldenGate Microservices Architecture.
-
Il est conçu avec le protocole de communication HTTPS standard et le format d'échange de données JSON (Object Notation) JavaScript.
-
L'architecture fournit des options pour sécuriser l'environnement de réplication de données avec une variété de stratégies de sécurité, y compris la sécurisation des données au repos et en mouvement, le cryptage TLS, l'authentification et l'autorisation OAuth 2.0, l'intégration avec les services d'authentification des utilisateurs externes, entre autres.
Points d'accès pour les microservices Oracle GoldenGate
Les microservices Oracle GoldenGate sont accessibles à partir de divers clients ou interfaces de service. Vous pouvez utiliser ces interfaces de service pour vous connecter aux microservices et configurer des tâches de réplication de données, gérer et surveiller des processus à l'aide de données statistiques, régler les performances, configurer des options de sécurité et de nombreuses autres tâches associées.
L'architecture des microservices Oracle GoldenGate est fournie avec les interfaces de service suivantes :
-
Admin Client : permet d'accéder aux microservices à partir de la ligne de commande.
-
Interface utilisateur via navigateur pour une expérience basée sur une interface graphique
-
Adresses de service d'API REST
Le diagramme suivant présente divers clients (produits Oracle, interface de ligne de commande, navigateurs et interfaces d'API REST par programmation) que vous pouvez utiliser pour accéder et gérer les déploiements, les microservices et tous les autres processus Oracle GoldenGate.
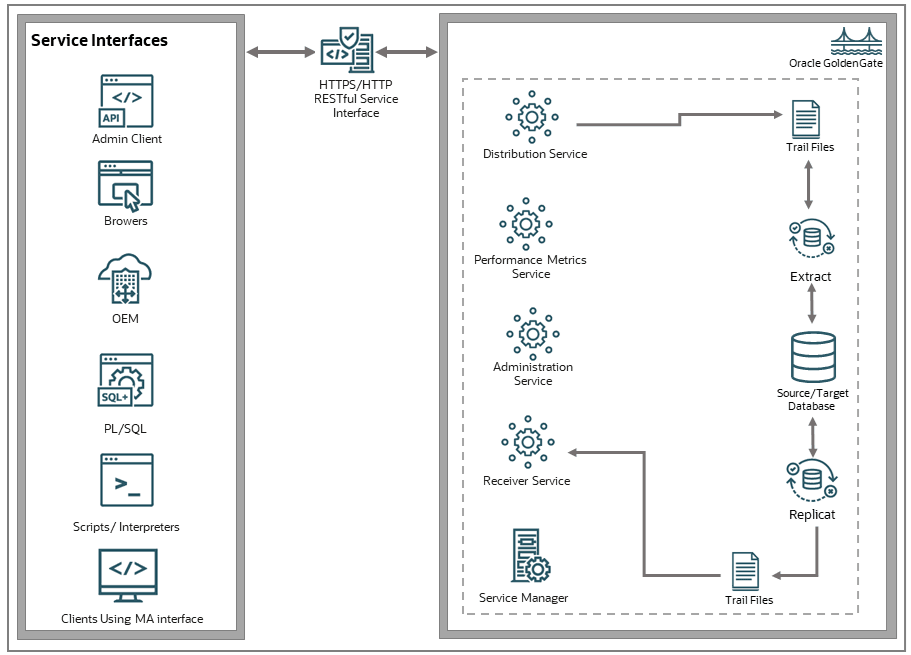
L'architecture de microservices inclut une interface Web basée sur HTML5 pour administrer, gérer, surveiller et sécuriser les déploiements. Vous pouvez accéder à cette interface Web à l'aide d'URL propres à chaque microservice et au gestionnaire de services. L'interface Web inclut le gestionnaire de services, le service d'administration, le service de distribution, le service de destinataire et le service de surveillance des performances.
Vous pouvez utiliser ces points d'accès de l'interface Web pour créer et exécuter tous les traitements d'extraction, de réplication et de distribution. Parallèlement, vous pouvez configurer des informations d'identification de base de données, ajouter des utilisateurs qui peuvent accéder au déploiement après avoir défini des rôles pour eux et surveiller les performances des processus.
Reportez-vous à A propos de l'extraction et à A propos de la réplication.
L'API REST fournit des adresses de service pour gérer les déploiements et les services de réplication Oracle GoldenGate. Reportez-vous à Documentation relative à l'API REST.
Vous pouvez utiliser l'une de ces options pour utiliser la configuration de l'architecture de microservices Oracle GoldenGate.
Client d'administration
Le client d'administration est un utilitaire de ligne de commande (semblable à l'utilitaire GGSCI classique). Vous pouvez l'utiliser pour exécuter la gamme complète de commandes qui configurent, contrôlent et surveillent Oracle GoldenGate. Reportez-vous à la section About Admin Client.
Le client d'administration sert à créer, modifier et enlever les processus, et non à utiliser l'interface utilisateur Web de MA. Le programme Admin Client se trouve dans le répertoire $OGG_HOME/bin, où $OGG_HOME est le répertoire de base Oracle GoldenGate. Si vous devez automatiser la connexion au déploiement du client d'administration, vous pouvez stocker les informations d'identification utilisateur dans un portefeuille Oracle. Les informations d'identification stockées doivent présenter les caractéristiques suivantes :
-
nom (compte) et mot de passe utilisateur uniques,
-
être locales pour l'environnement où est exécuté le client d'administration,
-
être disponibles uniquement pour l'utilisateur actuellement connecté,
-
être gérées par le client d'administration,
-
être référencées à l'aide d'un nom d'informations d'identification,
-
être disponibles pour les connexions proxy et les déploiements Oracle GoldenGate.
Interface Web des microservices
L'interface Web des microservices Oracle GoldenGate fournit un accès basé sur l'interface graphique pour gérer et utiliser les microservices et les processus Oracle GoldenGate. Vous pouvez vous connecter à l'interface Web à partir d'un navigateur Web. Reportez-vous à Connexion au déploiement à partir de l'interface Web.
A partir de l'interface Web, plusieurs utilisateurs peuvent se connecter au même déploiement en même temps et chaque utilisateur peut apporter des modifications à l'environnement en fonction de leurs droits d'accès relatifs. Cela signifie que les utilisateurs doivent s'assurer de bonnes pratiques de gestion des modifications afin que deux utilisateurs n'essaient pas de mettre à jour simultanément le même fichier de paramètres.
Un déploiement non sécurisé utilise http dans l'URL alors qu'un déploiement sécurisé utilise https, où tout le trafic vers et depuis le navigateur vers le déploiement est chiffré. Pour en savoir plus sur les déploiements sécurisés et non sécurisés, reportez-vous à A propos des déploiements.
API REST
L'API REST pour Oracle GoldenGate fournit des adresses de service que vous utilisez pour effectuer diverses tâches de réplication de données directement à partir de l'interface d'API REST. Il s'agit d'une alternative à l'utilisation de l'interface Web ou de la ligne de commande pour configurer des processus et des tâches de réplication de données.
Reportez-vous à Documentation relative à l'API REST.
A propos des déploiements
Un déploiement est une configuration à configurer pour les microservices Oracle GoldenGate afin d'autoriser la création d'utilisateurs, de choisir si vous voulez créer un environnement SSL sécurisé, de définir l'hôte et le port pour les différents microservices proposés avec l'architecture de microservices Oracle GoldenGate. Lorsque vous ajoutez un déploiement pour la première fois, vous pouvez configurer un nouveau gestionnaire de services, puis ajouter d'autres déploiements au gestionnaire de services existant.
Définition d'un déploiement
Un déploiement est un package de configuration permettant de configurer les microservices Oracle GoldenGate pour la base de données de votre choix. Les déploiements peuvent être configurés pour être sécurisés ou non et sont ajoutés à un gestionnaire de services.
L'assistant Configuration d'Oracle GoldenGate (OGGCA) est un utilitaire qui vous permet de configurer vos déploiements. Reportez-vous à la rubrique Ajouter un déploiement pour en savoir plus sur l'utilisation d'OGGCA pour configurer les différentes options associées à un déploiement.
Lorsque vous démarrez la configuration de déploiement pour la première fois sur le serveur hôte :
-
Déterminez si vous avez besoin d'un déploiement sécurisé ou non. En effet, vous ne pouvez pas passer d'un déploiement sécurisé à un déploiement non sécurisé ou non sécurisé à un déploiement sécurisé après la configuration.
-
Configurez un nouveau gestionnaire de services sur votre serveur hôte. Après la première configuration, tous les nouveaux déploiements doivent être ajoutés au gestionnaire de services existant disponible sur le serveur hôte.
Remarque :
Oracle recommande de disposer d'un gestionnaire de services unique par serveur hôte, afin d'éviter les tâches de mise à niveau et de maintenance redondantes avec les versions d'Oracle GoldenGate. Chaque déploiement peut être géré par un seul gestionnaire de services à la fois. Les déploiements ne peuvent être gérés que par un seul gestionnaire de services à la fois.
Déploiement sécurisé
Si vous décidez de configurer un déploiement sécurisé, la configuration de déploiement vous fournit des options pour configurer une connexion SSL/TLS sécurisée, à l'aide de certificats de serveur et de client.
Un déploiement sécurisé utilise les appels d'API RESTful via une connexion SSL/TLS pour transmettre les données de trace entre le service de distribution et le service de destinataire.
Pour en savoir plus sur la configuration de la sécurité pour les déploiements source et cible, reportez-vous à Déploiements sécurisés.
Déploiement non sécurisé
Pour un déploiement non sécurisé, vous n'avez pas besoin d'appliquer des certificats côté serveur et côté client pour le déploiement. RESTful Les appels d'API se produisent via HTTP en texte brut sur le réseau.
Déploiements locaux et distants
-
Déploiement local : pour un déploiement local, la base de données source et Oracle GoldenGate sont installés sur le même serveur. Aucune considération supplémentaire n'est nécessaire pour les déploiements locaux.
-
Déploiement distant : pour un déploiement distant, la base de données source et Oracle GoldenGate sont installés sur des serveurs distincts.